Moteur de recherche

Résultats pour : "expliqué"

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France Archives Secunews SECUNEWS

Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France

La police a placé en garde à vue 48 hommes soupçonnés d'avoir téléchargé et consulté des photos et vidéos pédopornographiques. Les interpellations ont eu lieu partout en France entre lundi 14 novembre 2022 et ce mercredi 16 novembre 2022. Parmi les suspects figurent des élus locaux, le plus jeune a 26 ans, le plus âgé a 79 ans. Un vaste coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France avec les interpellations de 48 hommes soupçonnés d’avoir consulté des images et vidéos pornographiques mettant en scène des enfants. Et d’en avoir conservé des centaines, voire des milliers sur leurs ordinateurs. L'opération, coordonnée par l'Office central pour la répression des violences aux personnes (OCRVP), a mobilisé plusieurs services de police judiciaire en métropole depuis lundi, a expliqué une source proche du dossier, qui précise que ces 48 personnes n’ont pas de lien entre elles (il ne s’agit donc pas d’un réseau). C’est la 3e année qu'une telle opération est menée par l'OCRVP. A l'automne 2020, 61 personnes avaient été interpellées. Et l'année dernière : 49". "Les personnes placées en garde à vue sont "Monsieur Tout-le-Monde". Il n'y a pas de profil-type, ce sont des chômeurs, des retraités, des ouvriers, des cadres et même un fonctionnaire de l'Éducation nationale, et ce sont massivement des quadragénaires, voire des quinquagénaires. Par ailleurs, aucune région ne se démarque particulièrement; ces interpellations ont eu lieu dans des grandes villes comme dans des petites communes" Des élus locaux figurent également parmi les interpellés. Pour l'heure, ces hommes sont soupçonnés de consommation de "contenus illégaux de mineurs" mais les gardes à vue, menées sous l'autorité de plusieurs parquets, devront déterminer s'ils ont commis "des choses plus graves", comme des agressions sexuelles ou des viols, précise-t-on. De nombreux supports numériques ont été saisis : clés USB, ordinateurs, disques durs… et sont en cours d'analyse. Voir aussi: (vidéo) Les prédateurs du Net.

17 Nov 2022 LIRE L'ACTU
Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet Archives Secunews SECUNEWS

Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet

Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Feb 2020 LIRE L'ACTU
Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison Archives Secunews SECUNEWS

Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison

Un juge de l'Etat américain du Missouri a condamné un braconnier multirécidiviste à visionner régulièrement "Bambi", grand classique de Walt Disney relatant la vie d'un faon dont la mère est tuée par un chasseur. David Berry devra obligatoirement regarder le long-métrage d'animation au moins une fois par mois durant sa peine d'un an de prison, infligée à l'issue d'une enquête officiellement qualifiée comme "l'une des plus importantes menées dans l'Etat en matière de braconnage". Berry et d'autres membres de sa famille sont suspectés d'avoir tué des centaines de cervidés sur une période de trois ans, ont indiqué dans un communiqué du 13 décembre les services de protection de la nature du Missouri. "Les cervidés étaient des trophées mâles tués de façon illégale, principalement la nuit, pour leur tête, le reste de la dépouille étant abandonné sur place", a expliqué le procureur du comté de Lawrence, Don Trotter. Le braconnier condamné "est dans l'obligation de regarder Bambi de Walt Disney, le premier visionnage devant intervenir avant le 23 décembre 2018, puis être suivi d'au moins un autre visionnage lors de chacun des mois consécutifs de l'incarcération du prévenu", a imposé dans sa décision le magistrat Robert George, cité par le journal Springfield News-Leader. selon la décision du magistrat Robert George citée par le Springfield News-Leader. Le braconnier de 29 ans a été visiblement surpris par le verdict du jeudi 6 décembre. "Il a demandé à son avocat:" Le juge a-t-il le droit de le faire? ", Déclare le procureur, Don Trotter. David Berry, son père, deux de ses frères et un autre homme qui les a assistés ont vu leurs permis de chasse et de pêche annulés. Ils ont également dû payer un total de 51 000 dollars (45 000 euros) d'amendes et de frais de justice. David Berry a également été condamné à 120 jours d'emprisonnement pour possession illégale d'armes à feu, en violation de ses conditions de probation. Il devra purger sa peine à la suite des douze mois d'emprisonnement pour braconnage.

18 Dec 2018 LIRE L'ACTU
De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook Archives Secunews SECUNEWS

De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook

Facebook a annoncé ce mercredi 28 mars 2018, qu'il prenait des "mesures supplémentaires" pour mieux protéger les données personnelles de ses utilisateurs après le scandale Cambridge Analytica (CA) qui secoue le réseau social. En plus des annonces faites la semaine dernière par Mark Zuckerberg, "nous prendrons des mesures supplémentaires dans les prochaines semaines pour donner plus de contrôle aux gens sur leurs données personnelles", écrit le réseau dans une note de blog. "Notre constat est le suivant: nous devons rendre nos paramètres de confidentialité plus faciles à comprendre, à trouver et à utiliser", poursuit Facebook dans cette note, intitulée dans sa version française: "De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook". "La plupart de ces mises à jour sont prévues depuis un certain temps et les événements de ces derniers jours ne font que souligner leur importance", affirme Facebook. Le réseau donne plusieurs exemples des modifications à venir, notamment: 1 : un menu unique pour trouver et gérer l’ensemble de vos paramètres de confidentialité 2 : une section dédiée à la confidentialité, la sécurité et les préférences publicitaires : « Raccourcis de confidentialité » 3: des outils pour trouver, télécharger et supprimer toutes vos données Facebook : « Accès à vos informations » Malgré les excuses formulées le 21 mars 2018, Facebook n'a pas réussi à faire retomber la polémique sur la protection défaillante des données personnelles: selon des lanceurs d'alertes, les données de 50 millions d'utilisateurs collectées par Facebook ont fuité vers l'entreprise britannique Cambridge Analytica. La semaine dernière, le patron de Facebook Mark Zuckerberg a expliqué avoir en 2014 "modifié entièrement la plate-forme pour limiter de façon très importante la quantité de données auxquelles pouvaient accéder ces applications" tierces. Voir le communiqué de Facebook (fr)

28 Mar 2018 LIRE L'ACTU
Un Palestinien arrêté par erreur à cause d’un message en arabe mal traduit par Facebook Archives Secunews SECUNEWS

Un Palestinien arrêté par erreur à cause d’un message en arabe mal traduit par Facebook

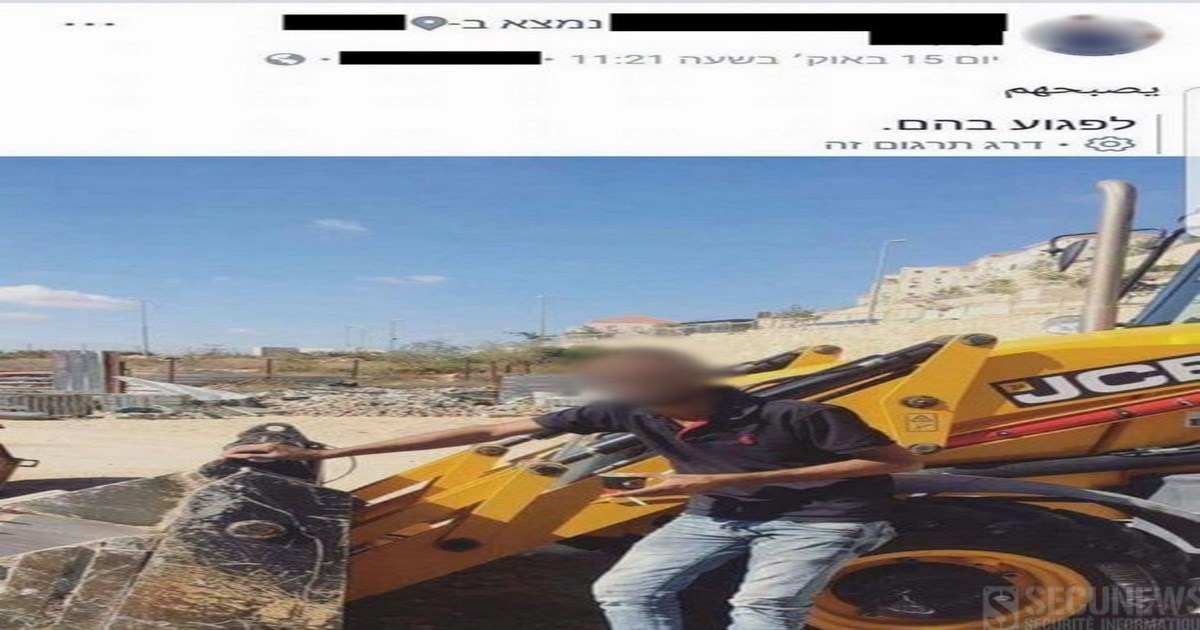
Les traductions en ligne sont souvent involontairement drôles, mais pour cet utilisateur palestinien, un simple message a failli virer au cauchemar. Le journal israélien Haaretz raconte l’histoire de cet utilisateur palestinien, qui posta innocemment une photo sur le célèbre réseau social. On le voyait poser sur un chantier, a coté d’un bulldozer. Le message était simple : "يصبحهم" ou "yusbihuhum", qui peut se traduire par “Bonjour” ou 'Bonne journée'. Malheureusement, Facebook n’a semble-t-il pas révisé son arabe, puisque la traduction affichait “Attaque-les” en Hébreux, et “blesse-les” en anglais. Très vite, la publication est partagée et arrive aux oreilles de la police israélienne, qui sans vérifier la véritable traduction, pense qu’il s’agit là d’une menace et que l’homme prépare une attaque au bulldozer. Il faudra quelques heures à la police pour comprendre leur erreur, et beaucoup plus à Facebook pour s’excuser auprès de cet homme. “Malheureusement, notre système de traduction a commis une erreur, en interprétant mal la publication d’un utilisateur. Nous lui présentons nos excuses ainsi qu’à sa famille pour cette erreur et les troubles engendrés”. Voilà la réponse officielle du réseau social, un peu légère, même si on explique que le problème est actuellement analysé par les équipes en charge de la traduction. Pour rappel, les traductions sur Facebook sont entièrement automatisées et gérées par une intelligence artificielle. Chaque jour, plus de 4,5 milliards de publications sont traduites sur le site. Des arabophones ont expliqué au quotidien que le problème venait de la transcription faite par Facebook qui ne correspondait à aucun mot arabe actuel mais pouvait s’approcher du verbe 'blesser', d’où son utilisation pour la traduction finale. Une autre source a indiqué à Times of Israel qu’il n’y avait qu’une lettre d’écart entre les expressions en arabe local 'bonne journée à tous' et 'blessez-les', ce qui pouvait aussi avoir induit l’algorithme de Facebook en erreur. Google Translate commet aussi des erreurs L’outil de traduction automatique de Facebook n’est pas le seul à avoir parfois du mal à faire du bon travail. Celui de Google repasse ainsi par l’anglais pour passer d’une langue à une autre. Du coup, pour traduire 'il pleut des cordes' du français vers l’italien, le programme fait un premier travail qui donne 'it's raining cats and dogs' avant de transformer la phrase en italien 'È pioggia i gatti', ce qui n'a pas de sens. Plus gênant, en janvier 2016, le service en ligne proposait une traduction entre le russe et l’ukrainien qui aurait pu causer un incident diplomatique : le terme «Fédération de Russie» était en effet remplacé par «Mordor», le pays peu accueillant dominé le Seigneur des Ténèbres dans l'univers de Tolkien. Quant au mot 'Russes' il avait été traduit par 'occupants'. Pour la firme de Mountain View, un bug informatique était à l’origine de ce couac. La traduction automatique, un champ de l’intelligence artificielle, a connu d’importantes avancées ces dernières années, notamment grâce aux progrès du 'deep learning', une méthode d’apprentissage profond. Malgré cela, le chemin reste encore considérable avant d’aboutir à des traductions de niveau humain et, surtout, de pouvoir s’y fier.

26 Oct 2017 LIRE L'ACTU
Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017 Archives Secunews SECUNEWS

Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017

Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.

03 Apr 2017 LIRE L'ACTU
Facebook ajoute la fonction Community Help à son Safety Check Archives Secunews SECUNEWS

Facebook ajoute la fonction Community Help à son Safety Check

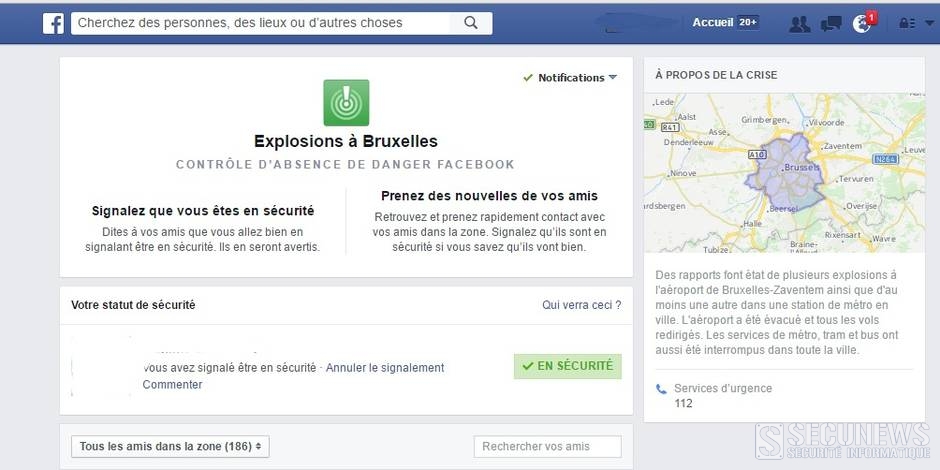
Facebook a mis à jour sa fonction de sécurité Safety Check. Ce nouvel outil, appelé Community Help, offre la possibilité aux utilisateurs de demander de l'aide ou de prêter main forte pendant une catastrophe. Elle permet par exemple de trouver de la nourriture, un abri ou un moyen de transport, pendant une crise. Facebook a lancé son 'Safety Check', en 2014, pour permettre aux membres du réseau social d'indiquer à leur famille ou leurs amis qu'ils sont en sécurité lors d'événements dramatiques. Les Français l'ont découvert le soir du 13 novembre 2015. Depuis novembre 2016, il peut être activé par les internautes eux-même sans attendre l'initiative du réseau social. Ce nouvel outil évoque le hashtag #PortesOuvertes utilisé sur Facebook et Twitter par les internautes lors des attentats de Paris et de Nice. Comment cela se présentera ? [quote]'La fonction ouvre un forum sur lequel les victimes d'inondations, de tremblements de terre, d'incendies ou tout autre type de catastrophes, peuvent demander de l'aide', a expliqué la vice-présidente de Facebook, Naomi Gleit. 'En temps de crise, être connecté est plus important que jamais', dit-elle. 'Safety Check a été activée des centaines de fois, mais nous savons que nous pouvons faire plus pour donner à la communauté les moyens de s'entraider', ajoute Naomi Gleit. [/quote] Cette nouvelle fonction a été inspirée par les membres de Facebook qui utilisaient le réseau social pour organiser l'aide aux personnes après des catastrophes telles que les inondations à Chennai, en Inde, à la fin 2015. Quand sera-il activé ? Le 'Community Help' ne fonctionne que lorsque 'Safety Check' est activé. Facebook active son 'Safety Check' après avoir reçu des alertes des agences mondiales de signalement de crise et un volume important des messages concernant un incident sur le réseau social. [quote]Dans l'hypothèse d'une catastrophe naturelle ou accidentelle, l'outil d'aide communautaire sera également déclenché, assure Naomi Gleit.[/quote] Concrètement, dans cette nouvelle version, le safety check peut être enclenché après que plusieurs utilisateurs ont publié un statut à propos d'un événement difficile autour d'eux. Facebook n'a pas expliqué comment il comptait se prémunir des 'trolls', ces internautes qui aiment provoquer la polémique en ligne, ou d'éventuelles utilisations frauduleuses de ce nouveau Safety Check, par exemple en signalant massivement un danger qui n'existe pas. Pour les premières semaines, Facebook lançe son 'Community Help' dans les pays suivants: Etats-Unis, Canada, Australie, Nouvelle Zélande, Inde et Arabie Saoudite. [quote]A mesure que nous le déploierons et l’améliorerons, nous pourrons le rendre disponible dans l’ensemble des pays, précise Facebook.[/quote]

15 Feb 2017 LIRE L'ACTU
Orange bloque par erreur Google pour 'apologie du terrorisme' Archives Secunews SECUNEWS

Orange bloque par erreur Google pour 'apologie du terrorisme'

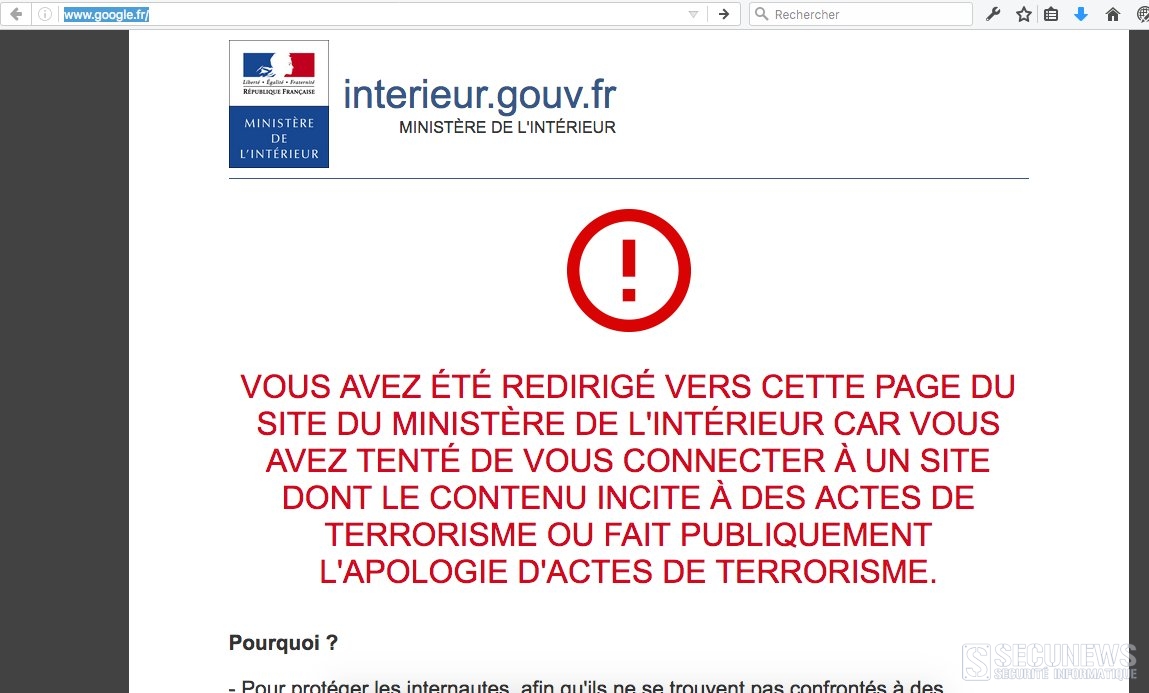
Ce lundi 17 octobre 2016 en milieu de matinée, les abonnés Orange (téléphonie et Internet) ont été durant quelques minutes dans l’impossibilité de consulter Google ou de faire une recherche Wikipedia. A la place, ils ont été redirigés vers le site du ministère de l’Intérieur indiquant qu’un site a été bloqué pour 'apologie du terrorisme'. Une erreur humaine Une surprenante redirection qui a duré une heure environ, tel que l’a expliqué Orange [quote]'Nos clients ont pu rencontrer des difficultés à se connecter sur le site Google.fr et Wikipedia.fr et se voir reroutés vers un message du ministère de l’Intérieur. L’incident a duré environ une heure. L’accès au site est en voie de rétablissement. Il s’agit d’une erreur humaine lors d’une opération technique sur un serveur', a expliqué l’opérateur.[/quote]

17 Oct 2016 LIRE L'ACTU
Une machine de cryptage nazi vendue sur eBay pour 12,50 euros Archives Secunews SECUNEWS

Une machine de cryptage nazi vendue sur eBay pour 12,50 euros

On trouve décidément de tout sur eBay. Cette fois-ci une machine de cryptage nazi qui a été découvert sur le site de vente en ligne. Du même modèle que celle utilisée par Hitler pendant la Seconde Guerre mondiale, la machine dénichée sur le site d’enchères eBay, permet d’envoyer des messages secrets à ses généraux comme le rapporte la BBC dimanche. L’appareil, baptisé 'machine de Lorenz', a été repéré par des bénévoles du Musée national de l’informatique britannique. Présentée sur eBay comme 'un simple télégraphe', la machine était mise en vente 9,50 livres (environ 12,50 euros) par une habitante de l’Essex, dans le sud-est de l’Angleterre. Dépêchés sur place pour acquérir l’appareil, des bénévoles du musée ont trouvé ce dernier dans un cabanon, recouvert d’ordures et estampillé d’un numéro de série utilisé pendant la Seconde Guerre mondiale par l’armée allemande. Le musée a lancé un appel pour retrouver le moteur manquant de la machine. L’engin, réputé plus robuste que la machine 'Enigma', également utilisée par le Troisième Reich pour crypter ses messages, ressemble à une grosse machine à écrire. Les messages tapés sur le clavier étaient ensuite chiffrés grâce à douze rotors tournant de manière indépendante. [quote]'Les 'machines de Lorenz' étaient gardées dans des lieux sûrs car elles étaient bien plus grosses que les célèbres machines Enigma, plus facilement transportables', a expliqué à la BBC le président du conseil d’administration du Musée national de l’informatique, Andy Clark. Moins connue, 'la machine de Lorenz' était utilisée pour les communications les plus stratégiques, a-t-il souligné[/quote]. Voir aussi: Un siècle de sécurité informatique, radio, télécommunication.

31 May 2016 LIRE L'ACTU
Microsoft va doubler le nombre de pubs sur le menu de Windows 10 Archives Secunews SECUNEWS

Microsoft va doubler le nombre de pubs sur le menu de Windows 10

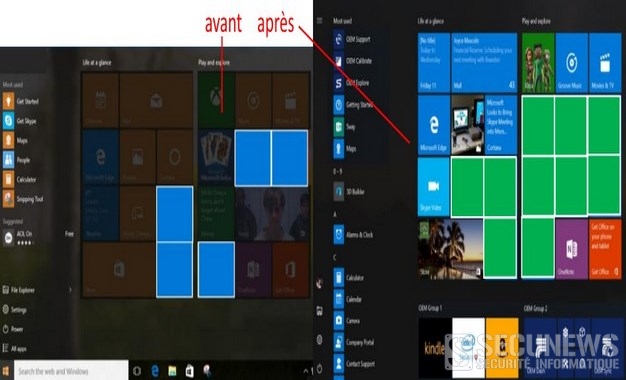
Microsoft a indiqué que lors de la mise à jour anniversaire de Windows 10 en juillet 2016, le nombre d'applications sponsorisées dans le menu passerait de 5 à 10. L'annonce a été faite en marge de la conférence WinHEC. Ces applications sponsorisées ou publicités sont utilisées sur les PC pour inciter les utilisateurs de Windows 10 à télécharger les magasins proposant des applications. Les différentes applications proposées diffèrent selon les pays. Si ces applications sont installées sur les ordinateurs, Microsoft explique qu'elles peuvent être totalement enlevées des machines et du menu de démarrage. La firme fondée par Paul Allen et Bill Gates n'a pas expliqué pourquoi cette présence doublait, mais il semblerait que ce soit un moyen de convaincre davantage de développeurs de venir sur le Windows Store. Des publicités indélogeables ? Dans sa documentation technique, l'éditeur souligne que les applications promues dans cet espace sont choisies selon des critères géographiques. "L'objectif annoncé est que les usagers découvrent des applications de haute qualité et pertinentes dans leur région. Microsoft indique toutefois que ces pubs pourront être totalement désinstallées... mais semble préciser que seules les entreprises pourront le faire." À ce jour, près de 300 millions d'appareils sont équipés de Windows 10. La mise à jour gratuite de juillet 2016 devrait apporter des améliorations et des nouveautés. Plus d'infos voir: Windows 10 deviendra payant le 29 juillet 2016. Comment supprimer les publicités du menu Démarrer de windows 10. Vous l'avez peut-être remarqué, le menu Démarrer affiche de temps à autre dans sa colonne de gauche des 'suggestions' qui ne sont rien d'autre que de la publicité pour du contenu en provenance du Windows Store. Voici comment faire: - Cliquez droit sur le bureau puis sur 'Personnaliser' - Sélectionnez dans la colonne de gauche l'élément 'Accueil' - Basculer le réglage 'Afficher occasionnellement les suggestions dans l'écran d'accueil' sur 'Désactivé'.

18 May 2016 LIRE L'ACTU
Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine Archives Secunews SECUNEWS

Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine

C'est une première mondiale Un piratage informatique visant le réseau électrique ukrainien a provoqué une importante coupure d'électricité dans l'ouest de l'Ukraine fin décembre 2015, ont indiqué ce mardi à l'AFP la société de sécurité informatique ESET et plusieurs sources locales. [quote]'Le virus a été implanté grâce à une importante campagne de 'phishing' (hameçonnage) contenant un document Excel infecté', a expliqué ESET, qui a détecté l'attaque alors que ses équipes surveillaient le virus depuis plusieurs mois.[/quote] Le 23 décembre, une grande partie de la région d'Ivano-Frankivsk, dans l'ouest de l'Ukraine, a été plongée dans le noir pendant plusieurs heures, avait alors indiqué la compagnie d'électricité locale Prikarpattiaoblenergo. Cette panne avait été causée par "l'intervention de personnes non autorisées dans le système de commande à distance" et les techniciens avaient alors dû rétablir le courant "manuellement", avait ajouté la société. [quote]Peu après, les services spéciaux ukrainiens (SBU) ont fait état de la découverte de "logiciels malveillants sur les réseaux de plusieurs compagnies d'électricité régionales", selon un communiqué. Un virus, que nous n'avions jamais rencontré auparavant, a été détecté. Ce virus a causé des dommages. Le système automatique a cessé de fonctionner, les ordinateurs se sont éteints', a confirmé mardi à l'AFP une source ukrainienne proche du dossier. 'Nous continuons à éclaircir cette affaire. Pour l'instant nous ne pouvons pas dire qui l'a fait et dans quel but", a précisé à l'AFP Maria Rymar, représentante de l'antenne du SBU dans la région d'Ivano-Frankivsk.[/quote] [quote]Selon les chercheurs d'ESET, les attaquants ont utilisé un programme dénommé 'BlackEnergy' afin d'introduire un logiciel malveillant (malware), 'KillDisk', qui "contient des fonctionnalités pour saboter des systèmes industriels".[/quote] Les experts ont à plusieurs reprises fait état de la vulnérabilité des systèmes informatiques gérant de grandes infrastructures aux cyberattaques. Cette attaque ne fait qu'affirmer les craintes des professionnels, les cybercriminels sont de plus en plus puissants et les cyberattaques vont être de plus en plus nombreuses en 2016.

05 Jan 2016 LIRE L'ACTU
La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis Archives Secunews SECUNEWS

La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis

Le créateur de Megaupload, Kim Dotcom, de son vrai nom Kim Schmitz, célèbre plateforme de téléchargement en ligne fermée en 2012, encourt jusqu'à 20 ans de prison. Trois ans après la fermeture de Megaupload, le sort de Kim Dotcom pourrait enfin être décidé. Il a annoncé qu'il fera appel de la décision de la justice néozélandaise. La justice néo-zélandaise a estimé mercredi 23 décembre 2015 que le fondateur du célèbre site de téléchargement pouvait être extradé vers les États-Unis. Après un procès qui a duré neuf semaines, le juge Nevin Dawson a souligné qu'il existait des preuves accablantes justifiant cette extradition ainsi que celle des trois autres fondateurs de Megaupload. La ministre néo-zélandaise de la Justice Amy Adams, qui devra donner son feu vert à toute mesure d'extradition, n'a pas voulu commenter la décision de justice. [quote]'Comme ce jugement est susceptible d'être frappé d'appel, il ne serait pas approprié pour moi de faire davantage de commentaires', a-t-elle dit. [/quote] En cas d'extradition et de procès aux États-Unis, Kim Dotcom encourt 20 ans de prison. Une mafia du piratage Le département américain de la Justice et le FBI accusent l'entrepreneur allemand d'être l'architecte d'un pillage en ligne à grande échelle grâce à Megaupload, son emblématique plateforme de téléchargement direct, fermée par la justice américaine début 2012. Le domicile de son fondateur avait été la cible d'un raid spectaculaire organisé par la police néo-zélandaise, avec le soutien des renseignements américains. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d'avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du Net. [quote[Selon lui, son site faisait de son mieux pour éviter les violations de droits d'auteurs, mais avait 50 millions d'utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] [quote]De son côté, le juge a 'estimé que les éléments à charge pesant contre lui n'étaient pas 'de nature triviale'. Ils pointent de graves fautes en relation avec environ 175 millions de dollars de droits d'auteurs, qui sont dits perdus par leurs détenteurs. Il est approprié que ces détenteurs de droits d'auteur puissent être entendus lors d'un procès.'[/quote] Kim Dotcom semble décidé à se battre. Dans une interview au journal NZ Herald, il a expliqué disposer désormais des financements nécessaires à sa défense en Nouvelle-Zélande suite à une décision récente lui donnant accès à 50 millions de dollars qui avaient été gelés à Hong Kong. Il entend saisir la justice hongkongaise afin de réclamer plus de deux milliards de dollars de dommages et intérêts pour la fermeture du site. C'est là-bas qu'il avait créé Megaupload en 2005. [quote]'J'en ai assez d'être sur la défensive. Je veux passer à l'attaque et 2016, a-t-il prévenu, visiblement confiant. Mon équipe et moi avons bien relu la décision de la cour. Elle est faible, presque un cadeau de Noël déguisé. Wouhou! #appel', annonçait-t-il sur son compte Twitter, avant de publier une vidéo de lui en train de rire aux éclats.[/quote] https://twitter.com/KimDotcom/status/679574306565705728 Clic pour lire toutes les actus sur megaupload. Clic pour lire toutes les actus sur Kim Dotcom.

28 Dec 2015 LIRE L'ACTU
Une Google car arrêtée par la police pour excès de lenteur Archives Secunews SECUNEWS

Une Google car arrêtée par la police pour excès de lenteur

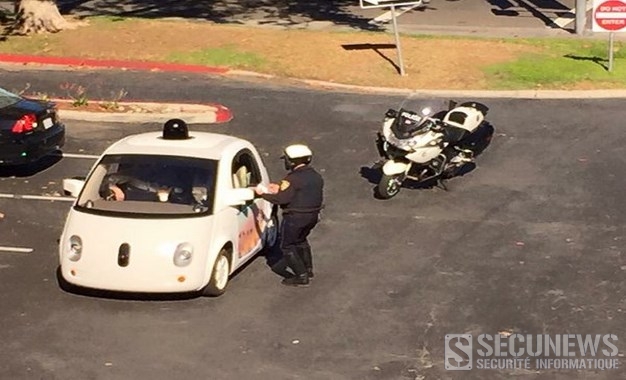
Google, a mis en ligne une photo d’un motard de la police en train d’arrêter, pour excès de lenteur, une de ses voitures sans conducteur qui roulait jeudi dans la Silicon Valley. [quote]'On conduit trop lentement ?', déclare sur le ton de l’humour un message accompagnant la photo, publiée par l’équipe qui s’occupe du projet de voiture autonome sur sa page du réseau social Google+.[/quote] La police de Moutain View, ville de la Silicon Valley (Californie) où se trouve le siège de Google, a expliqué qu’un de ses agents avait remarqué une file de véhicules qui s’allongeait derrière une voiture roulant à 24 miles par heure (38 km/h) sur une voie où la vitesse maximale autorisée est de 35 mph (56 km/h). [quote]Lorsque l’agent s’est approché de la voiture qui roulait lentement, il s’est aperçu que c’était une voiture autonome Google, a déclaré la police locale, qui reconnaît que le comportement de la voiture était légal. La loi californienne autorise les voitures sans conducteur à circuler sur les routes où la vitesse maximale autorisée est de 35 mph ou moins. La police a ajouté que l’agent avait discuté avec le passager de la Google Car du fait qu’elle ralentissait la circulation des autres véhicules.[/quote] Pour des raisons de sécurité, Google limite à 25 mph la vitesse de ses voitures autonomes. [quote]Nous voulons qu’elles donnent une impression amicale et de proximité, et non qu’elles foncent de manière effrayante dans les rues, a souligné la firme.[/quote]

16 Nov 2015 LIRE L'ACTU
Au Brésil l'application Waze de Google vous guide vers la mort Archives Secunews SECUNEWS

Au Brésil l'application Waze de Google vous guide vers la mort

Un couple de Brésiliens a été guidé par erreur par l'application Waze de Google vers une favela où des narcotrafiquants ont tiré sur sa voiture. En prenant une mauvaise route sur les conseils de l'application GPS sur mobile Waze, Francisco et Régina sont allés droit vers la mort. Ce couple carioca (de Rio) est arrivé aux abords d'un bidonville de Niteroi, en face de la ville de Rio, où des trafiquants de drogue ont tiré une vingtaine de balles sur sa voiture, Régina, une journaliste de 70 ans, est morte d'une balle dans le dos, son mari a été blessé. [quote]'Ils ont cru que j'étais un policier', a expliqué le veuf, lors d'une cérémonie de recueillement et de protestation contre la violence urbaine.[/quote] Marié depuis près de cinquante ans, le couple partait dîner à la pizzeria avec sa fille. Téléphone en main avec Waze, racheté en 2013 par Google, Francisco a guidé Régina sur le chemin, mais l'application gratuite GPS a confondu 'l'avenue Quintino Bocaiúva', située près de la plage, avec 'la rue'Quintino Bocaiuva' qui menait au bidonville de Caramujo, gangrené par la violence. 'Le piège Waze' Ce n'est pas la première fois que des personnes tombent dans 'le piège Waze', comme certains médias brésiliens l'ont appelé. Il y a deux mois, une actrice de telenovela avait fini près de la même favela, connue pour être l'une des plus dangereuses de la région, avec plus d'une vingtaine d'homicides depuis le début de l'année. Waze a réagi en se disant attristé par l'incident. Des dirigeants du groupe doivent rencontrer cette semaine les autorités de Rio afin de voir comment éviter un tel risque de conduite à l'avenir, mais il n'existe visiblement pas de solution miracle au problème. [quote]Il est difficile d'empêcher un conducteur de se rendre dans une région dangereuse s'il a choisi cette destination, notamment car beaucoup de gens vivent dans ces zones, a commenté un porte-parole de la société.[/quote] Plus d'un million d'habitants vivent dans les favelas de la région de Rio. Les applications GPS comme Waze sont très souvent utilisées au Brésil, notamment à Rio et à São Paulo, des mégapoles aux embouteillages fréquents. À l'heure actuelle, personne n'a été arrêté dans cette affaire. La sécurité est le principal défi que doit affronter Rio de Janeiro, à dix mois de l'ouverture des JO.

08 Oct 2015 LIRE L'ACTU
Les géants d’Internet s’unissent pour lutter contre la pédophilie Archives Secunews SECUNEWS

Les géants d’Internet s’unissent pour lutter contre la pédophilie

Les géants américains de l’internet se sont joints à un projet destiné à contrer la diffusion d’images pédopornographiques, a annoncé lundi une fondation de lutte contre les contenus pédophiles en ligne. [quote]'Facebook, Google, Microsoft, Twitter et Yahoo!, se sont accordés pour adopter un système permettant d’identifier et de bloquer les images pédopornographiques', a déclaré l’Internet Watch Foundation.[/quote] Des analystes de la fondation attribueront une 'marque digitale' aux images inappropriées, ce qui permettra aux entreprises associées au projet de les filtrer ou d’en bloquer l’accès pour leurs internautes, a expliqué le groupe basé au Royaume-Uni dans un communiqué. [quote]Cela veut dire que les images de victimes pourront être identifiées et supprimées plus vite, et nous pourrons empêcher des images déjà connues d’abus sexuels sur mineurs d’être mises en ligne tout court, a déclaré Susie Hargreaves, la présidente de IWF[/quote] Ce nouveau système pourrait changer la donne dans la lutte contre la pornographie infantile. Lire le communiqué de L'IWF. Lire toutes les actus sur la pédophilie. Voir aussi: Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs . L’arnaque à la webcam se propage sur internet.

11 Aug 2015 LIRE L'ACTU
Facebook offre un léger lifting à son logo Archives Secunews SECUNEWS

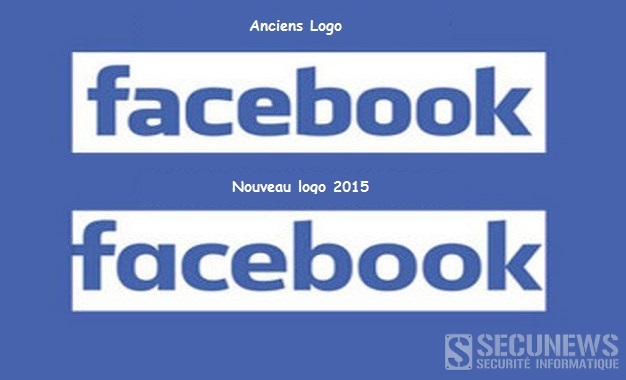
Facebook offre un léger lifting à son logo

Ce changement n'est pas de taille. Parmi les huit lettres qui composent le logo, seule la lettre 'a' connaît un changement mineur, elle ressemble d'avantage à un 'alpha' grec qu'auparavant, les autres lettres sont légèrement plus rondes et plus fines. Mais il y a une autre raison pour laquelle peu de personnes remarqueront ce changement: Ce logo n'apparaît plus lorsque l'on est connecté au réseau social. Alors qu'il se tenait fièrement en haut à gauche des pages des utilisateurs Facebook, il a été remplacé par un simple 'f' bleu sur fond blanc. Le nouveau logo de Facebook accueille seulement les internautes qui ne sont pas connectés au réseau social. Josh Higgins, directeur de la création chez Facebook, a expliqué ce changement: [quote]'Lorsque Facebook a créé son logo en 2005, la compagnie venait juste d'être lancée et nous voulions un logo qui fasse adulte, pour être pris sérieusement. Maintenant que nous sommes établis, nous commençons à moderniser le logo pour le rendre plus sympa et accessible.'[/quote]

03 Jul 2015 LIRE L'ACTU
C'est pas sorcier va renaître sur le Web Archives Secunews SECUNEWS

C'est pas sorcier va renaître sur le Web

C'est pas Sorcier est une légende du PAF. Pendant vingt ans, sur France 3, le duo formé par Fred et Jamy a expliqué la science, aux jeunes comme aux adultes. En 560 émissions, ils ont marqué plusieurs générations, et les premières notes du générique ou leur énorme camion. Deux ans après son départ douloureux de France 3, l'ex-animateur et rédacteur en chef de C'est pas sorcier, Frédéric Courant, a décidé de relancer l'émission sur le Web. Le projet s'appelle 'L'Esprit sorcier' et s'adaptera à son nouveau support. [quote]L'Esprit Sorcier incarnera dès septembre 2015 ce "C'est pas Sorcier 2.0" pour devenir "le nouveau site de la science et de la découverte", promet l'équipe. "Gratuit et participatif", le site sera complété en 2016 par une école de formation, celle-ci permettra aux jeunes des quartiers prioritaires de se former aux métiers de l'information et de la médiation scientifiques".[/quote] Jamy sera-t-il de la partie ? Le retour de Jamy dans le nouveau projet est incertain, il glisse une tête dans la vidéo de présentation pour marquer son soutien, mais ne semble pas impliqué. [quote]'Jamy va venir collaborer sur la plateforme, mais il est très occupé", nous confie Fred, qui reconnaît que tout dépendra de "sa disponibilité'. Il faut dire que Jamy anime depuis 2014 l'émission Le Monde de Jamy, il est tout le temps autour du monde !" s'amuse Fred.[/quote] Malgré les tensions lors de son départ de France 3, Fred a gardé des contacts avec le service public. [quote]D'ailleurs, 'L'Esprit Sorcier' va peut-être s'appeler 'C'est pas sorcier', je suis en discussion avec France Télévisions sur ce sujet", explique-t-il.'[/quote] Financement participatif Sur KissKissBankBank, le projet fait appel aux dons des internautes, et ça a démarré très fort, se félicite Fred. Lancée jeudi 4 juin 2015, la collecte avait déjà dépassé mercredi matin son objectif initial de 50.000 euros, grâce aux contributions de près de 1.800 internautes. Le reste du financement pourra venir de partenariats, avec des collectivités locales notamment. Mais Fred n'est pas dupe. [quote]'Il faudra aussi que l'on trouve des sponsors ou des mécènes. Nous avons toujours été indépendants parce que nous avions l'argent du service public, mais là, sauf s'ils reviennent dans le projet, il faudra que nous trouvions ailleurs", explique-t-il, évoquant "des mutuelles ou de grosses fondations". "Mais nous voulons garder notre crédibilité, donc nous ferons attention aux sources de financement", promet-il.[/quote] Clic pour accéder au site officiel.

12 Jun 2015 LIRE L'ACTU
Elle se débarrasse d'un Apple à 200.000 dollars dans une usine de recyclage Archives Secunews SECUNEWS

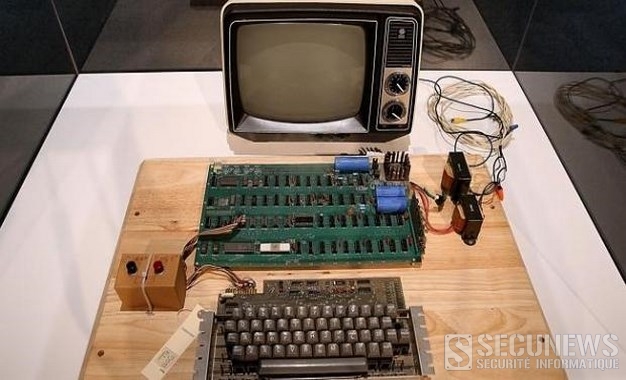
Elle se débarrasse d'un Apple à 200.000 dollars dans une usine de recyclage

Une entreprise de recyclage de la Silicon Valley était lundi à la recherche d'une femme qui s'est débarrassé d'un Apple I, racheté par la suite pour 200.000 dollars (environs 180.000 euros) par un collectionneur. Elle n'a pas laissé son nom ni demandé de reçu. C'est en avril 2015 que la femme mystère a déposé un carton d'objets dont elle ne voulait plus chez Clean Bay Area, selon les médias américains. [quote]Des salariés du site de recyclage racontent qu'elle a dit vouloir s'en débarrasser après la mort de son mari, le contenu du carton n'a été examiné que quelques semaines plus tard.[/quote] A l'intérieur... un Apple I, un modèle de la première génération d'ordinateurs construits par Steve Wozniak quand il gérait Apple avec son co-fondateur Steve Jobs depuis un garage en 1976. Seuls quelque 200 Apple I ont été construits, et ils sont devenus des objets de collection pour les passionnés d'histoire de l'informatique. [quote]Un responsable de la société de recyclage a expliqué vouloir retrouver la mystérieuse donatrice car l'entreprise a pour politique de partager les recettes à 50-50 avec les propriétaires initiaux quand les objets déposés peuvent être revendus. [/quote] En 2013, Clean Bay Area avait déjà vendu un Apple 1 qui fonctionnait encore pour la modique somme de 671.400 $US. Clic pour lire le communiqué (anglais)

08 Jun 2015 LIRE L'ACTU
Des pirates volent 5 millions de dollars à Ryanair Archives Secunews SECUNEWS

Des pirates volent 5 millions de dollars à Ryanair

La plus grande compagnie aérienne low-cost d'Europe s'est fait siphonner le compte bancaire qui payait ses commandes de kéroséne. Ryanair a annoncé que près de 5 millions de dollars (4,7 millions d'euros) avaient été volés la semaine dernière sur l'un de ses comptes par des pirates informatiques via une banque chinoise. La compagnie aérienne irlandaise à bas coûts espère récupérer cette somme rapidement. [quote]'La compagnie travaille avec ses banques et les autorités compétentes et s'est vue signifier que les fonds (moins de 5 millions de dollars) avaient été bloqués', a-t-elle expliqué mercredi dans un communiqué.[/quote] La piste des hackers remontée Le deuxième plus gros employeur privé d'Irlande a pris des mesures pour éviter que ce type de transfert ne se reproduise, a ajouté Ryanair, qui n'a pas souhaité faire davantage de commentaires, l'affaire étant aux mains de la justice irlandaise. Fondée en 1985, Ryanair est basée à Dublin et assure des liaisons exclusivement en Europe, elle effectue donc la plupart de ses transactions en euros, mais la compagnie dispose aussi de comptes en dollars. D'après l'Irish Times, les fonds en dollars ciblés par les pirates informatiques étaient destinés à payer sa facture de kérosène. Le quotidien a ajouté que l'agence judiciaire chargée du dossier en Irlande, le Criminal Assets Bureau (CBA) de Dublin, avait pu identifier où les fonds volés avaient été transférés via une coopération internationales avec des agences jumelles en Asie.

30 Apr 2015 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
À Tournai, une injure sur Facebook pourrait vous coûter 350€ Archives Secunews SECUNEWS

À Tournai, une injure sur Facebook pourrait vous coûter 350€

Dans le cadre d’un protocole d’accord établi entre le procureur du Roi de l’arrondissement judiciaire de Mons-Tournai et la Ville de Tournai (Belgique), cette dernière pourra poursuivre tout internaute qui, sur la toile, aura tenu des propos injurieux à l’encontre de la Ville, à savoir les mandataires publics mais aussi le personnel communal. [quote]Ce protocole est un engagement réciproque pour faciliter le travail des policiers et des agents sanctionnateurs. A ce jour, la mesure prise par la Ville de Tournai à l’encontre des internautes est une première au sein des 40 communes du parquet de Mons-Tournai. Après Tournai, ce sont les autres communes de la zone de police du Tournaisis (Antoing, Rumes et Brunehaut) qui devraient adhérer à ce protocole d’accord, indique Christian Henry, procureur du Roi de Mons-Tournai.[/quote] [quote]Il y a toute une série d’incivilités. Pour les tags, le parquet poursuivra directement. Pour les injures sur les réseaux sociaux, ce sera notre agent sanctionnateur qui interviendra. Ces amendes, de 50 à 350 euros, sont prévues dans le règlement général de police, voté en novembre 2014 par le conseil communal. A titre personnel, cela m’importe peu. Cependant, je serai intransigeant pour toute injure touchant les agents communaux. Terminé de dire que les ouvriers communaux sont des fainéants, a expliqué Paul-Olivier Delannois, bourgmestre ff de Tournai.[/quote]

03 Jan 2015 LIRE L'ACTU
Gangnam Style a fait buguer Youtube Archives Secunews SECUNEWS

Gangnam Style a fait buguer Youtube

Le clip du chanteur sud-coréen Psy a atteint un nombre de vues tellement important que Youtube n'a pas réussi à le comptabiliser. Après avoir dépassé le milliard de vues sur Youtube, puis les deux milliards, le tube de Psy "Gangnam Style" a fait buguer la plate-forme de vidéos, le clip est parvenu à une audience telle que le site internet n'a pu la comptabiliser. Le point critique a été atteint lundi lorsque le nombre de vues a dépassé les 2.147.483.647. [quote]Gangnam Style' a été vu tellement de fois que nous avons dû mettre à niveau le système", a expliqué Youtube dans un post Google+.[/quote] (Psy - Gangnam style officiel)[quote]Pour les initiés, la plate-forme de vidéo a également livré l'explication technique de ce bug "Nous n'avons jamais imaginé qu'une vidéo serait vue à un nombre supérieur à un entier de 32 bits (=2.147.483.647), mais c'était avant de rencontrer Psy". [/quote] A l'heure où l'on écrit ces lignes,le clip a été visionné 2.157.653.352, le compteur sous la vidéo,s'emballe au passage de la souris. Grâce à la mise à jour de Youtube, le nombre de vues d'une vidéo pourra désormais dépasser les neuf trillions, ou exactement 9.223.372.036.854.775.807.

05 Dec 2014 LIRE L'ACTU
La prochaine version de windows ne sera pas windows 9 mais Windows 10 Archives Secunews SECUNEWS

La prochaine version de windows ne sera pas windows 9 mais Windows 10

Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)

01 Oct 2014 LIRE L'ACTU
Sony visé par une cyber-attaque, un dirigeant menacé Archives Secunews SECUNEWS

Sony visé par une cyber-attaque, un dirigeant menacé

Playstation, filiale du géant japonais de l'électronique Sony a rapporté lundi 25 Août 2014 avoir été victime durant le week-end d'une attaque informatique, et un avion dans lequel se trouvait un dirigeant américain a fait l'objet d'une menace faisant état d'explosifs à bord. [quote]"Les réseaux PlayStation Network et Sony Entertainment Network ont été touchés par une attaque par déni de service (DoS) visant à les saturer avec un trafic artificiellement volumineux", a expliqué le site officiel PlayStation. "Nous n'avons vu aucune preuve d'intrusion dans le réseau et aucune preuve d'accès non autorisés à des données personnelles d'utilisateurs, précise le communiqué, pour rassurer les quelque 150 millions d'inscrits de Sony Entertainment. [/quote] Playstation a annoncé lundi (anglais) que les services concernés étaient de nouveau accessibles. Une revendication de l'Etat islamique ? Sony soupçonne le groupe ou individu se présentant sous le nom 'Lizard Squad' d'être à l'origine de cette attaque ainsi que de menaces à l'encontre de l'avion dans lequel se trouvait John Smedley, président de la filiale américaine Sony Online Entertainment. Lizard Squad a revendiqué ces faits sur Twitter. [quote]@AmericanAir We have been receiving reports that @j_smedley's plane #362 from DFW to SAN has explosives on-board, please look into this. — Lizard Squad (@LizardSquad) 24 Août 2014 Aujourd'hui, nous plantons le drapeau EIIL sur les serveurs de Sony», a déclaré ce groupe (ou individu) en accompagnant son message d'une photo d'un homme portant le drapeau de l'Etat islamique. EEIL désigne le groupe islamiste «Etat islamique en Irak et au Levant (EIIL)», qui se fait désormais appeler Etat islamique (EI).[/quote] C'est par Twitter aussi que John Smedley a confirmé que l'appareil dans lequel il se trouvait avait changé de direction. [quote]"Oui mon avion a dévié sa trajectoire. Je n'en dirai pas plus. La justice va trouver ces gars", a-t-il déclaré.[/quote] L'avion d'American Airlines en question, parti de Dallas à destination de San Diego, a finalement atterri à Phoenix, selon Sony. Un porte-parole de Playstation a affirmé que le FBI enquêtait sur ce détournement [quote]"Yes. My plane was diverted. Not going to discuss more than that. Justice will find these guys. — John Smedley (@j_smedley) 24 Août 2014[/quote] Plusieurs cyber-attaques revendiquées Outre l'attaque des réseaux Sony, le compte Lizard Squad a affirmé lundi, sur Twitter, avoir également attaqué le site du Vatican, a 9h30, le site était inaccessible. [quote]"Just took Vatican City offline, all kuffar shall die. #ISIS #Jihad #ISIL #IS — Lizard Squad (@LizardSquad) 25 Août 2014[/quote] Ils ont également menacé le réseau Xbox de Microsoft, qui connaissait quelques perturbations vendredi dernier.

25 Aug 2014 LIRE L'ACTU
MonsterMind, l'antivirus de la NSA capable de riposter automatiquement Archives Secunews SECUNEWS

MonsterMind, l'antivirus de la NSA capable de riposter automatiquement

Le lanceur d'alerte Edward Snowden a affirmé que l'Agence de sécurité nationale américaine (NSA) disposait d'un logiciel antivirus capable de contre-attaquer automatiquement, sans aucune intervention humaine, contre des pirates informatiques, même si ces représailles ne sont pas toujours adéquates. Une arme redoutable Selon l'ancien consultant de la NSA, aujourd'hui réfugié en Russie, cet antivirus nommé "MonsterMind" est une arme redoutable. Il permet, en cas d'attaque par des pirates informatiques contre des intérêts américains, de mener automatiquement des représailles contre l'ordinateur hébergeant l'adresse à l'origine de l'attaque, a-t-il expliqué dans une longue interview au magazine Wired. Ce sont les premières révélations publiques concernant cet antivirus. Mais selon Edward Snowden ce type de réponse automatique pose problème car des pirates informatiques habiles font transiter leurs attaques par le biais d'adresses internet de façade, or MonsterMind s'attaquera en représailles à cette adresse tierce, au lieu de remonter vers les vrais coupables. [quote]"Vous pouvez avoir quelqu'un en Chine, par exemple, qui lance une attaque en la faisant transiter par une adresse en Russie, et alors nous nous retrouvons à contre-attaquer et à nous en prendre à un hôpital en Russie" qui n'est pour rien dans l'attaque originale, a regretté Edward Snowden.[/quote] Le déclic de Snowden Au cours de cette interview, qui s'est étalée sur plusieurs jours à Moscou, durant lesquels le lanceur d'alertes s'est montré gai et détendu, Edward Snowden a également expliqué quel avait été le déclic qui l'avait poussé à faire fuiter des centaines de milliers de documents concernant la sécurité américaine. Selon lui, après des mois durant lesquels il était de plus en plus mal à l'aise au vu des activités de la NSA, des déclarations malhonnêtes devant le Congrès de James Clapper, directeur du renseignement national, l'ont poussé à agir. Au cours de cet entretien devant des élus en mars 2013, James Clapper avait affirmé que la NSA ne collectait pas "sciemment" d'informations sur les Américains. [quote]"Je crois que je lisais ça dans le journal le lendemain, on en parlait avec les collègues et je leur disais: Tu peux croire ça ?", raconte Edward Snowden. Celui-ci relate que ses collègues ne semblaient pas choqués, mais que lui craignait de s'enfoncer dans un système de plus en plus "diabolique", ce qui l'avait poussé à agir.[/quote] Enfin, Edward Snowden pense que dans les milliers de documents qu'il a fait fuiter, et qui n'ont pas encore tous été exploités, dorment encore certainement des documents qui pourraient compromettre encore davantage les services du renseignement américain. Clic pour lire tous les articles sur la NSA

16 Aug 2014 LIRE L'ACTU
Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux Archives Secunews SECUNEWS

Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux

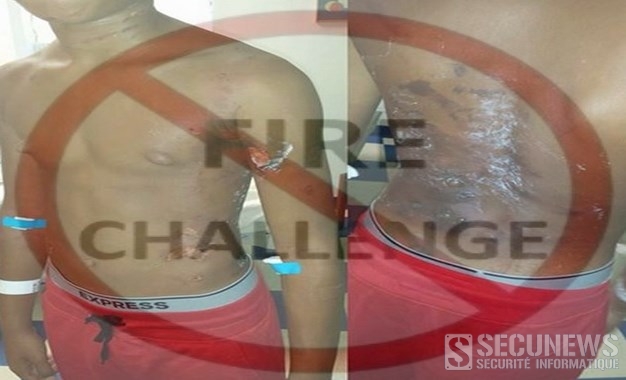
Après le Harlem Shake ou la Necknomination, entre autres, la nouvelle mode sur la toile américaine se nomme le "Challenge Fire". En clair, se mettre le feu et se filmer pour faire le buzz sur la toile. Les ados utilisent de l'alcool ou un spray aérosol avant d'allumer la flamme. Les vidéos fleurissent sur les réseaux sociaux. Les médias américains rapportaient ainsi vendredi le cas d'un adolescent brûlé au deuxième degré après s'être aspergé d'alcool et s'être lui-même mis le feu pour répondre au défi "fire challenge", dont les vidéos sont diffusées sur Youtube et Facebook. [quote]Les humains deviennent-ils plus stupides ou c'est juste ma perception ?[/quote] [quote]Tu dois vraiment être un crétin pour t'enflammer uniquement pour cinq minutes de gloire sur internet, estimait un internaute.[/quote] Après cet incident, un des pompiers qui a secouru le jeune homme a expliqué que les brûlures subies par le garçon l'affecteront probablement le reste de sa vie. De quoi réfléchir à deux fois avant de jouer avec le feu...

04 Aug 2014 LIRE L'ACTU
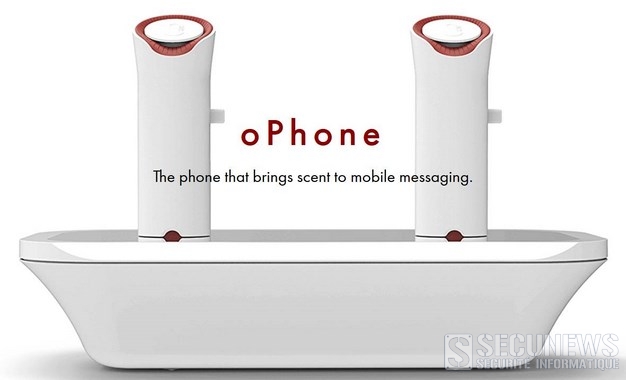
Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone Archives Secunews SECUNEWS

Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone

Appareil cylindrique reposant sur un dock, l'oPhone diffuse 32 odeurs originales, le petit boîtier blanc crée par Vapor Communications sera commercialisé début 2015. L'ophone recèle un potentiel important, selon l'initiateur du projet, David Edward, professeur franco-américain qui a son labo à Paris. [quote]"Il y a un grand intérêt de la part de la Silicon Valley, car il s'agit concrètement de pouvoir changer la communication globale d'aujourd'hui", a-t-il expliqué.[/quote] Appareil de forme cylindrique reposant sur un dock, l'oPhone est un petit boîtier blanc qui génère des signaux aromatiques complexes en succession rapide de petites émissions de vapeurs, comme un téléphone standard transmet des informations audio. Il fonctionne grâce à la manipulation technologique de particules, d'une manière similaire à la technologie d'aérosols médicaux. 300.000 combinaisons possibles D'abord réservé aux utilisateurs de l'iPhone par le biais d'une application gratuite appelée oSnap, téléchargeable à partir du 17 juin, l'oPhone dispose pour l'instant de 32 odeurs originales, afin de créer sa propre odeur, l'utilisateur peut en combiner jusqu'à huit, ce qui représente d'ores et déjà 300.000 combinaisons possibles. L'éventail des senteurs étant très large dans le monde réel, un choix de fragrances était nécessaire pour débuter les expérimentations. Une fois le système opérationnel, un promeneur pourra par exemple prendre une photo lors d'une balade en forêt, à laquelle il ajoutera ensuite une ou plusieurs odeurs restituant l'ambiance olfactive l'entourant. Il enverra ensuite un "oNote", un fichier transmis par SMS, à un ami, qui en visualisera d'abord la composition sur le site dédié, puis, s'il dispose lui aussi d'un iPhone, le téléchargera vers l'oPhone pour le sentir. L'odeur en elle-même sera produite par des mini-capsules baptisées oChips. Un champ d'applications presque infini Le champ d'applications s'annonce quasiment infini que ce soit dans la médecine ou l'industrie mais, après les simples SMS, le commerce en ligne apparaît comme le secteur le plus porteur. [quote]"Depuis des mois on a des conversations avec des représentants du monde alimentaire, du cinéma, des parfums, des voyages et des voitures", confirme David Edwards.[/quote] S'il n'est pas encore possible aujourd'hui d'imaginer un dispositif analysant une odeur pour la retranscrire fidèlement (trop compliqué pour l'instant selon le chimiste à l'origine du projet), l'émergence du message olfactif pourrait bien avoir un impact équivalent à celui de l'impression 3D. Des démonstrations ouvertes au public du 19 au 31 juin 2014 Le public aura l’occasion de se rendre à son laboratoire parisien du 19 au 31 juin pour une démonstration de l’appareil. Parallèlement une campagne de financement participatif se déroulera sur le site Indiegogo du 17 juin au 31 juillet 2014, les contributeurs pourront bénéficier du produit en avant-première à un prix préférentiel de 149 euros, contre 199 euros lors de sa mise en vente. Accéder au site officiel (anglais)

19 May 2014 LIRE L'ACTU
La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films Archives Secunews SECUNEWS

La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films

La Belgian Anti-piracy Federation (BAF) réclame 40.000 euros à un père de famille pour avoir diffusé et téléchargé illégalement des films. Il l'aurait fait pour ses enfants, mais serait impliqué dans le fonctionnement d'un site illégal. Chauffeur de bus et père de 3 enfants, l’homme originaire de Putte, en province d’Anvers, a expliqué qu'il pensait ne pas risquer grand-chose étant donné que les films qu’il avait téléchargés pour ses enfants se trouvaient également sur YouTube, explique De Standaard. C'est en tout cas ce qu'il a déclaré devant la cour. Il s’agit d’une enquête effectuée sur deux forums, dont Belgian-Scene, où des liens de téléchargement de films, musique, e-livres, jeux, etc... ont été diffusés, les deux sites comptaient, selon BAF, respectivement 4.610 et 9.700 membres et ont été mis hors ligne en mars 2014. Il comparaissait avec 5 autres personnes, dont le fondateur et les administrateurs d'un site illégal belge, devant la cour correctionnelle de Gand, quatre personnes ont négocié un arrangement préalable avec la BAF et devront s'acquitter d'amendes entre 10.000 et 25.000 euros. Le père et un membre du site ont refusé l’arrangement et attendent d'être jugés. La justice se prononcera en juin 2014 sur ce dossier. La BAF a tenu à nuancer l'histoire et a expliqué au journal De Morgen que c'était surtout ceux qui diffusent les oeuvres illégalement qui sont poursuivis. Le cas du père semble donc plus compliqué que de simples téléchargements illégaux, comme évoqué devant la cour, et il serait impliqué dans le fonctionnement du forum incriminé en ayant lui-même diffusé des liens pour télécharger illégalement des oeuvres. [quote]Nous avons déposé une plainte contre les gestionnaires, fondateurs et uploaders des forums, comme c’est toujours le cas, explique Olivier Maeterlinck, directeur de BEA, la fédération des producteurs et distributeurs de films, jeux et musique en Belgique. Nous ne déposons jamais de plaintes contre ceux qui téléchargent, mais uniquement contre ceux qui diffusent du contenu, affirme Maeterlinck.[/quote] Clic pour lire toutes les actus sur le Warez

07 May 2014 LIRE L'ACTU
Une baleine bleue échouée menace d’exploser au Canada Archives Secunews SECUNEWS

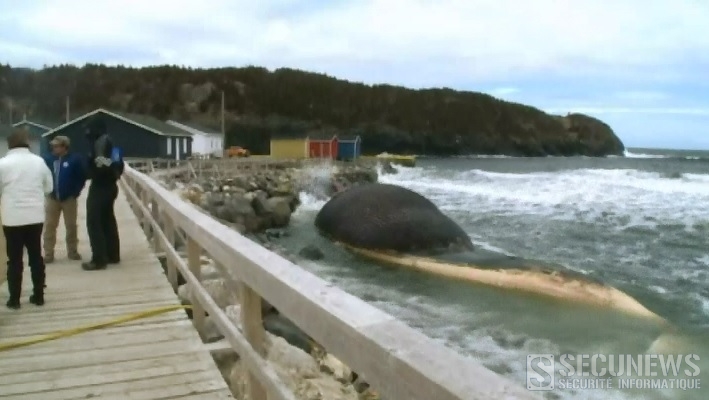
Une baleine bleue échouée menace d’exploser au Canada

Une baleine bleue prise par les glaces en hiver et échouée sur les côtes du Saint-Laurent à l'ouest de Terre-Neuve (Canada) est en pleine décomposition et menace d'exploser. [quote]Les 600 villageois de la communauté de pêcheurs de Trout River craignent d'être incommodés par l'odeur pestilentielle qui va se dégager de l'animal au fur et à mesure de sa décomposition, a expliqué mardi à l'AFP, Emily Butler, une responsable de la municipalité. La baleine est sur notre plage et est gonflée de méthane, et l'on s'inquiète du fait qu'elle pourrait exploser, a-t-elle indiqué. Une explosion est possible seulement si sa carcasse était perforée ou brisée et comme les températures se réchauffent il va y avoir une odeur horrible qui va se dégager de l'animal au fur et à mesure de sa décomposition, a indiqué Mme Butler.[/quote] L'imposant mammifère est l'un des neufs cétacés de l'espèce menacée des baleines bleues qui seraient morts sous les glaces dans l'estuaire du Saint-Laurent il y a quelques semaines, la baleine s'est échouée sur les rochers juste en dessous de la promenade du village où les curieux se pressent. La baleine, qui mesure 25 mètres de long pour un poids estimé de 180 tonnes, a doublé de volume sous l'effet des gaz, selon les images des télévisions locales. Les autorités sanitaires ne jugent pas nécessaire d'intervenir, préférant laisser la décomposition naturelle faire son oeuvre. Une baleine bleue échouée menace d’exploser au Canada

30 Apr 2014 LIRE L'ACTU
Il perd à Call of Duty et envoie le Swat chez son adversaire Archives Secunews SECUNEWS

Il perd à Call of Duty et envoie le Swat chez son adversaire

Mardi 22 avril 2014, dans un quartier tranquille de Long Beach, dans l'Etat de New York aux Etats-Unis, subitement, débarquent une soixantaine de policiers lourdement armés, dont des membres du célèbre SWAT (pour "Special Weapons And Tactics", unité d'élite américaine), appuyés d'hélicoptères. Leur cible ? Une maison d'où Rafael, un jeune homme de 17 ans, a appelé les forces de l'ordre, affirmant avoir "tué sa mère et son frère" et être "prêt à tuer d'autres gens". Mais pendant que la police encercle la maison, ledit frère de Rafael, Jose, revient aux abords de la maison familiale et croit à un incendie en voyant des camions de pompiers prêts à intervenir. [quote]"J'ai couru vers la maison et vu ma mère sortir en courant de la maison, témoignera-t-il ensuite au New York Post, qui relate la scène. Un des officiers de police m'a ensuite dit que quelqu'un avait appelé et dit avoir tué sa mère et son frère dans cette maison, j'ai répondu, 'comment c'est possible puisqu'elle est juste là et que je suis là aussi ?'"[/quote] Les forces de l'ordre ont vite réalisé avoir à faire à un canular. Il perd à Call of Duty et envoie le Swat chez son adversairePendant l'intervention, elles ont tenté d'appeler Rafael pendant vingt minutes mais celui-ci n'a pas répondu, et pour cause, il jouait sur son ordinateur au jeu "Call of Duty", casque sur les oreilles. Visiblement avec succès, car c'est en réalité un des joueurs qu'il venait de battre qui s'est fait passer pour lui au cours d'un appel Skype. Selon des sources policières, il aurait ensuite réussi à retrouver l'adresse IP de Rafael, puis son adresse postale, avant d'envoyer les forces de l'ordre. [quote]"Ce n'était probablement qu'un petit gamin méchant", s'est désolé un officier. [/quote] Un canular à 100.000 dollars (72.500 euros) qui pourrait lui coûter cher d'une autre manière, le FBI s'est associé à l'enquête pour retrouver l'auteur de ce "crime sérieux". Mais les autorités s'inquiètent de la recrudescence de ces canulars, baptisés "Swatting", et même devenus un véritable jeu pour certains. [quote]"Dans ce monde... bizarre qu'est le Swatting, vous obtenez des points pour l'hélicoptère, pour les voitures de police, pour l'équipe SWAT, pour les motifs d'intervention, a expliqué le commissaire de police de Long Beach, Michael Tangney, à CBS. [/quote] C'est très sophistiqué, malheureusement, c'est surtout très dangereux."

25 Apr 2014 LIRE L'ACTU
Nokia rappelle 30.000 chargeurs de sa tablette Lumia 2520 Archives Secunews SECUNEWS

Nokia rappelle 30.000 chargeurs de sa tablette Lumia 2520

Nokia a annoncé, jeudi 17 avril 2014, le rappel de 30.000 chargeurs de sa tablette Lumia 2520, présentant un risque d'électrocution. Le chargeur, appelé AC-300 a été vendu en: [quote]- Allemagne - Autriche - Danemark - Etats-Unis - Finlande - Grande-Bretagne - Suisse - Russie.[/quote] [quote]La couverture plastique de la prise modifiable du chargeur pourrait se désolidariser et se détacher. Si elle le fait, certains composants internes présentent un risque d'électrocution s'il y a contact à un moment où la prise est branchée, a expliqué le groupe, ajoutant que le problème avait été découvert lors d'un contrôle qualité et qu'aucun incident n'a été rapporté à ce jour.[/quote] [quote]Nokia a invité les possesseurs d'une Lumia 2520 à ne plus se servir du chargeur jusqu'à nouvel ordre et a ajouté qu'il cherchait une solution avec tous ses fournisseurs pour leur permettre d'en avoir un sûr. [/quote] Nokia doit vendre à l'américain Microsoft avant la fin du mois sa division qui fabrique téléphones portables et tablettes. La Lumia 2520, lancée en novembre 2013, est la première tablette fabriquée par l'ancien numéro un mondial des téléphones portables. Clic pour lire le communiqué de Nokia (anglais)

18 Apr 2014 LIRE L'ACTU
US Airways tweete une image pornographique en réponse à une cliente Archives Secunews SECUNEWS

US Airways tweete une image pornographique en réponse à une cliente

La compagnie américaine US Airways a publié lundi 14 avril 2014 sur Twitter une photo pornographique d’une femme utilisant sexuellement un avion miniature, avant de supprimer la photo et de s’excuser, déclenchant un déluge de plaisanteries scabreuses sur la plateforme. La compagnie a plaidé l’erreur de manipulation. Dans un communiqué, elle a expliqué que l’image avait été tweetée plus tôt par un autre utilisateur dans un message mentionnant le compte d’American Airlines, une compagnie qui a récemment fusionné avec US Airways. [quote]Nous avons capturé le tweet pour le signaler comme indécent, malheureusement l’image a été incluse par inadvertance dans une réponse à un client, écrit la compagnie, sans clairement expliquer ce qu’elle entendait par le terme capturer, qui ne correspond à aucune fonction précise sur Twitter. Nous nous sommes immédiatement rendu compte de l’erreur et avons supprimé le tweet. Nous regrettons profondément l’erreur et sommes en train d’examiner nos procédures pour empêcher de telles erreurs à l’avenir, poursuit US Airways.[/quote] Interrogée par l’AFP, une porte-parole n’a pas expliqué la manipulation exacte ayant conduit à la publication de la photo. Selon plusieurs sites, la photo serait en fait restée environ une heure sur le compte d’US Airways, lundi dans l’après-midi, en illustration d’une réponse envoyée à une utilisatrice qui se plaignait du retard de l’un de ses vols. US Airways écrivait dans ce tweet: [quote]Merci de votre retour. Si votre voyage est terminé, vous pouvez le détailler ici pour examen, avec le lien de la photo.[/quote] L’image en question circulait sur Internet depuis des années.

15 Apr 2014 LIRE L'ACTU
Twitter change son interface, pour ressembler à Facebook Archives Secunews SECUNEWS

Twitter change son interface, pour ressembler à Facebook

Twitter présente une nouvelle interface, similaire à Facebook. Une image de profil plus grande, placée légèrement à gauche, une photo de couverture énorme, qui couvre la largeur de l’écran, trois colonnes pour afficher les tweets, photos, vidéos, suggestions et tendances. Des tweets bien séparés et plus grands, tout ça est bien beau, mais donne une impression de déjà-vu. Des réseaux qui s’inspirent mutuellement Sans aller jusqu’à dire que Twitter copie Facebook, il est clair que la nouvelle interface mise en ligne partage plusieurs ressemblances avec le réseau social de Facebook, mais c’est de bonne guerre, car cela fait longtemps que les deux réseaux sociaux n’hésitent pas à s’inspirer mutuellement l’un de l’autre. Facebook a déjà adopté le @ et le # de Twitter, tout comme les systèmes d’abonnements et de comptes certifiés. De son côté, l’oiseau bleu avait déjà emprunté le système de tag pour les photos, la grande image de couverture pour la présentation des profils, ainsi que l’affichage des photos sous forme de grille. [quote]À partir d’aujourd’hui, ce sera encore plus facile (et, nous pensons, plus drôle) de vous exprimer à travers une nouvelle page de profil améliorée, a indiqué Twitter sur son site.[/quote] L’objectif est de fournir une interface plus épurée et plus agréable à utiliser, le but est aussi de permettre à Twitter de reprendre son envol. Car le réseau social a un besoin criant de nouveaux utilisateurs. Fin 2013, le site ne comptait "que" 250 millions de tweetos réguliers, soit un quart du nombre d’inscrits sur Facebook. Pire, la croissance des nouveaux utilisateurs a chuté, elle est passée de 140% début 2011 à 40% fin 2013. Le problème ? Twitter serait trop compliqué et difficile à appréhender pour les nouveaux inscrits. Le but avoué est donc de rendre le site plus facile d’utilisation. [quote]Nous devons simplement rendre Twitter meilleur, rendre la plateforme plus facile à comprendre pour les nouveaux arrivants, a expliqué le PDG Dick Costolo en février.[/quote] D’autres modifications en vue Twitter souhaite également renforcer l’aspect communication du réseau, à l’image de Facebook qui permet de discuter facilement entre amis. [quote]- Le terme "retweet" pourrait être remplacé par "partage" pour être plus compréhensible. - Et les tweets pourraient ne plus être organisés de façon chronologique, mais plutôt par sujets de discussion. - Les dirigeants de Twitter veulent aussi rendre leur site beaucoup plus rentable. Selon le Wall Street Journal, le site pourrait introduire 15 nouveaux formats publicitaires. [/quote] Première piste ? Imiter Facebook et proposer aux utilisateurs d’installer des applications sur leurs smartphones. Suivez nous sur Twiitter Suivez nous sur Facebook Voir aussi: Facebook copie Twitter et introduit les hashtags

14 Apr 2014 LIRE L'ACTU
Sony demande d’arrêter d’utiliser les PC portables Vaio Fit 11A Archives Secunews SECUNEWS

Sony demande d’arrêter d’utiliser les PC portables Vaio Fit 11A

La firme pointe du doigt un risque de surchauffe de la batterie… Le géant japonais de l'électronique Sony a appelé ce vendredi les possesseurs de nouveaux PC portables de la série Vaio Fit 11A à cesser immédiatement de les utiliser, en raison d'un problème de batterie. [quote]Il existe un risque de surchauffe de la batterie qui pourrait endommager une partie de l'ordinateur, a indiqué le groupe dans un communiqué.[/quote] [quote]Nous demandons aux clients d'éteindre immédiatement leur PC, de débrancher le câble du PC et de la prise de courant et de cesser de l'utiliser, a écrit Sony dans le communiqué. Nous sommes en train d'étudier le contrôle et la réparation gratuite des produits affectés, a encore expliqué le groupe qui est en train de recenser les numéros de série potentiellement concernés. De nouvelles informations détaillées seront fournies dans les deux semaines à venir, a-t-il précisé.[/quote] Des batteries fournies par Panasonic-Sanyo D'après un porte-parole, les batteries incriminées ne sont pas des modèles Sony mais ont été fournies par le compatriote Panasonic-Sanyo, un des deux plus gros fabricants mondiaux d'accumulateurs lithium-ion. Les Vaio Fit 11A sont des nouveaux PC portables dit multi-flip dont la particularité est de se transformer en tablette grâce à l'écran qui vient se superposer au clavier.

11 Apr 2014 LIRE L'ACTU
La sonde LADEE va entrer en contact avec la Lune et cela risque d'être violent Archives Secunews SECUNEWS

La sonde LADEE va entrer en contact avec la Lune et cela risque d'être violent

La Nasa a prévenu, la sonde LADEE va entrer en contact avec la Lune d'ici la fin du mois d'avril 2014 et cela risque d'être violent, mais elle aura rempli sa mission auparavant. Le crash est prévu par la Nasa et elle ne va rien faire pour l'en empêcher. La sonde LADEE (Lunar Atmosphere and Dust Environment Explorer) est partie depuis octobre 2014 explorer l'atmosphère du satellite de la Terre ainsi que les poussières en suspension. [quote]"Quand vous heurtez quelque chose à une vitesse de 1.600 mètres par seconde, cela n'a rien de tendre, la sonde va peut-être rebondir un peu mais, à la fin, elle sera détruite, a expliqué Rick Elphic, scientifique en charge du projet LADEE.[/quote] L'événement ne pourra être vu depuis la Terre puisqu'il se déroulera du côté opposé de la Lune. Un jeu-concours pour deviner le moment précis du crash La Nasa elle-même ne sait pas exactement à quel endroit la sonde (dont la mission a coûté 280 millions de dollars) va s'écraser, ni quand, car la sonde va devoir survivre à une éclipse lunaire le 15 avril 2014 (perte de contact total pendant 4 heures) et à d'éventuels obstacles à la surface de la Lune. L'agence spatiale américaine organise d'ailleurs un petit jeu concours où elle invite les internautes du monde entier à deviner la date et l'heure précise du crash. Avant de s'éparpiller par petits bouts, façon puzzle, la sonde LADEE va survoler la surface de la Lune à seulement quelques kilomètres de haut. Elle doit en effet tenter de percer un mystère. Des astronautes de plusieurs missions Apollo, dont Gene Cernan d'Apollo 17, ont remarqué une sorte de halo lumineux au moment du lever du soleil sur la Lune, l'objectif est de savoir ce qui est à l'origine de ce halo. Clic pour accéder au jeu concours (anglais)

09 Apr 2014 LIRE L'ACTU
Popcorn Time le futur cauchemar d'Hollywood ? Archives Secunews SECUNEWS

Popcorn Time le futur cauchemar d'Hollywood ?

Voici le nouveau cauchemar d'Hollywood, son nom, Popcorn Time (l'heure du pop-corn) Cette dernière fonctionne comme une plateforme de vidéos à la demande (VOD), problème elle repose sur un partage illégal des contenus. A tel point qu'elle a été rebaptisée "le Netflix (service de streaming payant américain) des pirates". Gratuit, "facile"… Pour regarder American Bluff, Gravity ou encore 12 Years A Slave, plusieurs options s'offrent à vous: Aller au cinéma, attendre la sortie en DVD ou, si vous êtes du genre warez, les regarder via des plateformes illégales, en streaming (en continu, sans téléchargement) ou via un "torrent" (un logiciel qui permet de télécharger un film ou une série et de le regarder ensuite). [quote]"Or avec Popcorn Time, inutile d'attendre la fin du téléchargement pour profiter de votre film, celui-ci se télécharge en même temps que vous appréciez votre film (et votre pop-corn, donc)", explique le site Konbini. [/quote] La seule chose à faire au préalable est de télécharger l’application qui pèse environ 40 Mo (Windows, Linux, Mac), elle est notamment disponible sur le site Mega, fondé par Kim Dotcom, le fantasque inventeur de la plateforme Megaupload. [quote]"J'ai beaucoup d'amis qui ne comprennent par les torrents, je voulais rendre cette technologie facile et accessible à tous", a expliqué au site TorrentFreak, l'un de ses créateurs, identifié par le prénom Sebastian.[/quote] ILLÉGAL [quote]"Nous ne prévoyons pas d’avoir de problèmes juridiques, assure Sebastian à TorrentFreak? Nous n’hébergeons rien et aucun des développeurs ne gagne d’argent. Il n’y a pas de publicité, pas de compte premium et aucun frais d’abonnement ou quoi que ce soit de ce genre."[/quote] Mais comme le note Vice.com, "ce n'est que du torrent avec une meilleure présentation". De quoi concurrencer l'offre légale de Netflix, laquelle avait considérablement fait chuter les téléchargements illégaux, rappelle le site, en particulier dans les pays qui ne disposent pas d'un service de VOD aussi puissant que Netflix. Accéder au site Popcorn Time (anglais) Edit le 17.3.2014: Popcorn Time c'est déjà fini

12 Mar 2014 LIRE L'ACTU
Facebook abandonne les adresses en @facebook.com Archives Secunews SECUNEWS

Facebook abandonne les adresses en @facebook.com

Le réseau social Facebook met à la retraite son service de messagerie avec des adresses en @facebook.com, qu'il avait lancé fin 2010 mais était peu utilisé. [quote]'Nous prévenons les gens qui utilisent leur adresse en @facebook.com que la fonctionnalité change', a indiqué lundi à l'AFP une porte-parole de Facebook. 'Quand quelqu'un envoie un mail sur l'adresse en @facebook.com, cela n'ira plus dans les messages (du compte) Facebook, a la place, le mail sera transféré à la première adresse du compte (les gens ont l'option de désactiver le transfert)', a-t-elle détaillé. La porte-parole a expliqué que 'la décision avait été prise parce que la plupart des gens n'utilisent pas leur adresse de mail Facebook, et que le groupe préférait se concentrer sur l'amélioration de son service de messagerie mobile'.[/quote] Le réseau social avait commencé à fournir fin 2010 à chacun de ses utilisateurs une adresse de messagerie se terminant en @facebook.com, sur laquelle ils pouvaient aussi recevoir des messages de personnes extérieures à leurs contacts sur le réseau. Le projet avait été interprété à l'époque comme une tentative pour s'attaquer à la messagerie Gmail de Google. La messagerie avait à nouveau fait parler d'elle en 2012 Le réseau s'était attiré une volée de critiques en remplaçant les mails personnels apparaissant sur les profils de ses membres par leur adresse en @facebook.com.

25 Feb 2014 LIRE L'ACTU
L’interview d’Edward Snowden sous-titrer en français Archives Secunews SECUNEWS

L’interview d’Edward Snowden sous-titrer en français

Dans un entretien diffusé dimanche 26 janvier 2014 sur une chaîne de télé allemande, l'ancien consultant de la NSA, s'est dit convaincu que le gouvernement américain cherche à lui mettre une balle dans la tête ou à l'empoisonner. [quote]"Ces gens, et ce sont des fonctionnaires gouvernementaux, ont dit qu'ils aimeraient me mettre une balle dans la tête ou m'empoisonner à la sortie d'un supermarché, pour me voir mourir sous ma douche", explique Edward Snowden, selon les extraits de l'entretien fournis par la chaîne publique allemande ARD. [/quote] L'interview dure une trentaine de minutes a été traduit par Korben Pour étayer ses craintes, Snowden s'appuie sur un article diffusé la semaine dernière par le site BuzzFeed, intitulé "Des espions américains veulent la mort d'Edward Snowden". [quote]L'article citait un responsable du Pentagone anonyme affirmant, "j'adorerais mettre une balle dans sa tête". [/quote] [quote]"Dans un monde où il n'y aurait pas de restrictions pour tuer un Américain, j'irais et je le tuerais moi-même", a ajouté un analyste de la NSA.[/quote] Protégé par des gardes du corps à Moscou L'avocat russe d'Edward. Snowden Anatoli Koutcherena, avait expliqué à la télévision russe que l'ancien consultant de la NSA craignait pour sa vie et était protégé par des gardes du corps. L'entretien a été réalisé par un journaliste de NDR, une chaîne régionale qui appartient au réseau d'ARD et qui a beaucoup travaillé sur les documents secrets livrés par Snowden aux journalistes. Il a tourné à Moscou et dans le plus grand secret, la première interview filmée de l'ancien consultant depuis qu'il a quitté Hong Kong en juin 2013 pour se réfugier dans la capitale russe, où il vit actuellement. L'ex-consultant du renseignement américain est inculpé aux États-Unis d'espionnage et de vol de documents appartenant à l’État, depuis qu'il a fait des révélations fracassantes sur la surveillance électronique conduite par les autorités américaines. Des révélations sur l'espionnage d'un téléphone portable de la chancelière allemande Angela Merkel par les services secrets américains ont suscité des tensions diplomatiques entre Berlin et Washington. L’interview d’Edward Snowden sous-titrer en français

20 Feb 2014 LIRE L'ACTU
Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux Archives Secunews SECUNEWS

Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux

Neknomination est le nouveau jeu d'alcool venu d'Australie qui se répand sur Facebook, un phénomène qui a déjà fait quatre morts. Le but est de se filmer en train de boire une importante quantité d'alcool et d'inviter ses amis à en faire autant. Boire 'cul sec' puis 'nommer' un ami à son tour, voilà en quoi consiste ce nouveau jeu à boire. Depuis peu, "Neknomination" se répand sur Facebook et Twitter, y compris dans leur sphère francophone. Cette tendance aurait débuté en Australie et en Irlande, où deux jeunes de 19 et 22 ans seraient morts après y avoir joué, a rapporté dimanche dernier The Irish Independent, deux autres personnes de 20 et 29 ans auraient aussi perdu la vie en jouant à ce jeu, ce week-end à Londres et à Cardiff, selon les médias anglais. Mercredi, la page française de Neknomination totalisait déjà plus de 11.000 'like' avec, sur son mur, ce message de l'un des administrateurs: [quote]"Les vidéos dorénavant postées seront des vidéos de personnes majeures (ou ayant l'air!) ingurgitant une quantité d'alcool ne nuisant pas à leur santé. Ceci pour des soucis de préservation de la page... Vu l'ampleur que prend la page je fais tout mon possible pour lire vos messages mais cela devient difficile".[/quote] Les dangereuses règles du jeu Le but? Se filmer en train d'ingurgiter une grande quantité d'alcool d'un seul coup, puis poster la vidéo sur les réseaux sociaux, le premier joueur invite alors à son tour un ami à relever le défi. D'où le nom, "Neknomination", "nek" pour "neck it" (cul-sec en argot anglais) et "nomination", pour l'acte de désigner d'autres participants. La tendance serait née d'un simple jeu entre amis en Australie, un mec a bu sa bière cul sec et a dit à son copain, c'est ton tour maintenant. [quote]C'est devenu une mode, et ensuite quand j'ai créé ma page, ça a pris plus d'ampleur. Cette mode s'est propagée en Australie, en Nouvelle-Zélande, et maintenant ça touche même l'Europe", a expliqué Jay Anthony.[/quote] Virale par essence, cette variation sur le thème du binge drinking (pratique qui consiste à boire de grandes quantité d'alcool pour être ivre le plus vite possible) joue la surenchère, quitte à provoquer des drames, car plus que de relever le défi qu'un de leur copain leur envoie, certains jeunes désirent agrémenter ce challenge. Pour relever le défi "neknominations", certains n'hésitent pas, ainsi, à se filmer au volant de leurs voitures, en moto, dans l'eau, sur un pont..., il y a également ceux qui décident de se filmer, seuls chez eux, en train d'ingurgiter une grande quantité d'alcool, une sorte de beuverie 2.0 aux conséquences bien réelles. Voir aussi: Un judoka belge réinvente la neknomination avec des pompes et des abdos

14 Feb 2014 LIRE L'ACTU
La messagerie de Yahoo! victime d'une attaque informatique Archives Secunews SECUNEWS

La messagerie de Yahoo! victime d'une attaque informatique

Yahoo a annoncé jeudi avoir identifié "un effort coordonné pour accéder de manière non autorisée" à des comptes sur sa messagerie Yahoo Mail, l'entreprise n'a pas communiqué sur le nombre de comptes concernés. La liste des noms d'utilisateurs et des mots de passe utilisés pour cette attaque ont probablement été obtenus auprès d'un tiers, précise le groupe sur son site internet, disant n'avoir "pas de preuve qu'ils aient été obtenus directement" dans ses propres systèmes. Yahoo assure avoir pris des mesures immédiates pour protéger ses utilisateurs, en particulier en leur demandant de changer leurs mots de passe pour les comptes affectés, ainsi que pour bloquer de futures attaques contre ses services. Le groupe assure aussi coopérer avec les forces de l'ordre pour identifier et poursuivre les auteurs de l'attaque. Yahoo Mail compte une centaine de millions d'utilisateurs quotidiens Yahoo est le deuxième plus important service de courriel dans le monde après Gmail de Google, selon la firme de recherche comScore. Il y a 273 millions de comptes Yahoo à travers le monde, dont 81 millions aux États-Unis. Yahoo Inc. a déclaré "que les informations recherchées dans l'attaque semblent être les noms et les adresses mail des messages récemment envoyés à partir des comptes affectés". Cela pourrait signifier que les pirates cherchaient des adresses additionnelles pour envoyer des messages publicitaires ou des tentatives d'escroquerie, en obtenant les noms des destinataires des messages envoyés du compte piraté, les malfaiteurs pourraient tenter de rendre leurs messages malveillants plus légitimes aux yeux des destinataires. [quote]"Il est beaucoup plus probable que je clique sur quelque chose provenant de vous si nous échangeons fréquemment des messages", a expliqué Richard Mogull, analyste et PDG de Securois, une firme de recherche et d'analyse en sécurité.[/quote] Cette brèche de sécurité est le deuxième problème majeur à toucher le système de messagerie de Yahoo depuis deux mois., en décembre, le service avait subi une panne de plusieurs jours qui a poussé la PDG de l'entreprise, Marissa Mayer, a présenter des excuses publiques.

01 Feb 2014 LIRE L'ACTU
La NSA demande à Snowden de rendre les documents volés Archives Secunews SECUNEWS

La NSA demande à Snowden de rendre les documents volés

Les chefs du renseignement américain ont appelé, mercredi 29 janvier 2014, l'ex-consultant Edward Snowden à rendre les documents de la NSA qu'il a subtilisés et dont une partie a été rendue publique, assurant que cela posait une menace grave à la sécurité nationale. [quote]"Snowden affirme qu'il a gagné et que sa mission est accomplie. Si c'est le cas, je lui demande, ainsi qu'à ses complices, de rendre les documents volés qui n'ont pas encore été rendus publics afin d'empêcher tout dommage supplémentaire à la sécurité des Etats-Unis", a déclaré pour la NSA le directeur national du renseignement, James Clapper, lors d'une audition devant les sénateurs de la commission du renseignement.[/quote] [quote]"Les agissements d'Edward Snowden, aujourd'hui réfugié en Russie, posent une menace grave pour notre sécurité nationale" , a abondé le directeur du renseignement militaire, le général Michael Flynn, également auditionné par les sénateurs.[/quote] Ancien consultant de la NSA, Edward Snowden est accusé d'avoir subtilisé quelque 58.000 documents de l'Agence de sécurité nationale, la NSA, dont environ un millier ont depuis juin été rendus publics dans la presse mondiale. Le jeune homme assure avoir agi pour dénoncer l'ampleur des programmes de collecte de renseignement de la NSA et ses empiétements sur la vie privée des Américains, il a toujours affirmé ne plus avoir accès aux documents qu'il a copiés sur les serveurs de l'agence de sécurité, après les avoir confiés à des journalistes. Snowden a servi l’intérêt public pour 45% des américains Mais pour James Clapper, les divulgations de Snowden vont bien au-delà de son inquiétude affirmée à l'égard des prétendus programmes de surveillance intérieure. [quote]Selon lui, "les Etats-Unis ont perdu des sources essentielles de collecte du renseignement à l'étranger. Les terroristes et les autres adversaires de notre pays vont à l'école des méthodes du renseignement américain et ce qu'ils en retirent rend notre travail beaucoup, beaucoup plus difficile", a-t-il expliqué, rappelant avoir observé des changements dans les modes de communication des groupes extrémistes violents.[/quote] Face à la levée de boucliers d'une partie de la population américaine et des alliés des Etats-Unis contre les agissements de la NSA, le président américain a annoncé le 17 janvier 2014 son intention de mieux encadrer les pouvoirs de l'agence de renseignement chargée des interceptions de communications. Le président a notamment annoncé que les Etats-Unis n'espionneraient plus les communications des dirigeants alliés et que le gouvernement continuerait de collecter les métadonnées téléphoniques mais ne les détiendrait plus. Près de la moitié (45%) des Américains considèrent qu'Edward Snowden a servi l'intérêt public en fournissant des documents de la NSA à la presse, selon un récent sondage du Pew Reseach Center. Cela n'empêche pas une majorité de sondés (56%) de considérer que le gouvernement devrait engager des poursuites criminelles à son encontre.

30 Jan 2014 LIRE L'ACTU
The Pirate Bay change une nouvelle fois de nom de domaine Archives Secunews SECUNEWS

The Pirate Bay change une nouvelle fois de nom de domaine

Le site de fichiers .Torrent, The Pirate Bay (TPB) est devenu un spécialiste du déménagement. Le site, cible constante des ayants droit dont il diffuserait les oeuvres, a une nouvelle fois changé d'adresse internet. Le site est ainsi passé de thepiratebay.sx (.sx étant l'extension des sites de l'île de Saint-Martin, comme le .be des sites belges) à thepiratebay.ac (île de l'Ascension, dans l'Atlantique Sud). Le domaine thepiratebay.sx aurait été saisi entre mercredi 10 décembre 2013 et jeudi 11 décembre 2013, selon l'équipe du site, citée par TorrentFreak. Le bureau d'enregistrement des domaines en .sx serait à l'origine de la saisie. Comme lors de ses précédents changements, TPB attribue son déménagement à des pressions des ayants droit de différents pays qui, à défaut de pouvoir fermer le site, provoquent la saisie du nom de domaine. Le changement est le quatrième qu'a connu The Pirate Bay en 2013. Le site est passé du .se (Suède) au .gl (Groenland), puis au .is (Islande), suivi du .sx et maintenant du .ac. L'association anti-piratage hollandaise "BREIN" a revendiqué la saisie du .sx. Chaque nouvelle adresse est, par contre, toujours accessible par l'adresse historique du site, thepiratebay.se. Le prochain changement est d'ailleurs déjà prévu. [quote]"Nous sommes maintenant sur thepiratebay.ac mais ça ne durera pas longtemps, nous irons bientôt vers le prochain", explique l'équipe du site sur son blog, sans plus de précisions. [/quote] Le nouveau domaine est sous contrôle du bureau d'enregistrement britannique, qui inspirerait peu confiance à l'équipe du site, les fournisseurs d'accès britanniques bloquent TPB. [quote]"Le domaine .ac est directement connecté au Royaume-Uni, c'est un court arrêt", a expliqué un proche de TPB à TorrentFreak. [/quote] Le site compte poursuivre son périple vers le Pérou, avec un nom de domaine .pe. Clic pour lire toutes les actus sur The Pirate Bay

13 Dec 2013 LIRE L'ACTU
Il jette son disque dur et perd 6 millions d'euros en bitcoins Archives Secunews SECUNEWS

Il jette son disque dur et perd 6 millions d'euros en bitcoins

James Howels, un Britannique de 28 ans, a jeté le disque dur contenant son porte-monnaie virtuel de 7.500 bitcoins. Sans ce fichier "wallet.dat", impossible pour lui de récupérer son argent. James Howels a commencé à collectionner les bitcoins en 2009. Au bout d'un an, ce Britannique de 28 ans a déjà cumulé quelque 7.500 unités de cette monnaie virtuelle, à l'époque, la somme ne représente pas grand-chose, cependant, le bitcoin est une valeur très volatile, aujourd'hui, la devise est devenue très prisée. Son taux de change a dépassé mercredi 27 novembre 2013, la barre symbolique de 1.000 dollars. Le jeune homme pourrait donc être multimillionnaire seulement, James Howels a jeté le disque dur où était stocké tout cet argent et, ce faisant, il a mis à la poubelle une somme avoisinant les 5,5 millions d'euros. En 2010, l'ordinateur de James Howels tombe en panne, néanmoins, le jeune homme, informaticien, conserve le disque dur qu'il range dans un tiroir. Entre la vie de famille et un déménagement, il oublie complètement l'existence de ses bitcoins. L'été dernier, il décide de faire un peu de rangement dans son bureau. [quote]"Je n'avais pas utilisé ce disque dur depuis trois ans. Tous les fichiers dont j'avais besoin se trouvaient déjà dans mon nouvel ordinateur", raconte James Howels sur la BBC. [/quote] Tous sauf un fichier wallet.dat, le porte-monnaie virtuel où est conservé l'argent. Sans celui-ci, aucun moyen de mettre la main sur les précieux bitcoins. Le Britannique explique avoir hésité un moment avant de placer l'équipement dans un carton qu'il emmènera ensuite à la déchetterie. James Howels ne réalisera son erreur que trop tard. [quote]"J'ai entendu parler d'un type en Norvège qui avait acheté des bitcoins à un prix très bas et les avait ensuite revendus beaucoup plus cher, c'est à ce moment que j'ai réalisé ce que j'avais fait", relate le jeune homme. [/quote] Le butin du Britannique est aujourd'hui enfoui dans un terrain situé à Newport, au Pays de Galles. [quote]"Quand je suis arrivé sur le site hier, ma première pensée a été de me dire: “Il n'y a aucune chance”, Le manager a confirmé mes pires craintes lorsqu'il m'a expliqué que les déchets qui ont été déposés ici il y a trois ou quatre mois croupissent aujourd'hui sous un mètre voire un mètre et demi de détritus", explique James Howels.[/quote] Le site s'étend sur l'équivalent d'un terrain de football. Un maigre espoir subsiste pour le Britannique. [quote]"Des fouilles ont déjà été organisées dans le cadre d'investigations policières, mais ils sont alors entre 15 et 20 à s'y mettre, équipés de combinaisons spéciales et avec tractopelles et chiens. Je n'ai pas les moyens de financer une telle opération, sans avoir l'assurance de toucher mon chèque à la fin", avoue James Howels. [/quote] Et même s'il retrouvait le disque dur, encore faut-il qu'il soit en état de fonctionner.

29 Nov 2013 LIRE L'ACTU
Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle Archives Secunews SECUNEWS

Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle

Une fillette philippine virtuelle que l'ONG Terre des Hommes a annoncé lundi avoir créée et que plus de 20.000 "pédophiles", dont une dizaine de Belges, ont contactée, prêts à payer pour voir cette enfant de dix ans se livrer à des actes sexuels par webcam. "Nous avons créé une fille virtuelle de 10 ans, une Philippine" sur Internet, a déclaré le directeur de la branche néerlandaise de Terre des Hommes, Albert Jaap Van Santbrink, au cours d'une conférence de presse à La Haye. Une image virtuelle de l'enfant a même été conçue. Dix semaines durant, le temps de l'enquête, plus de 20.000 prédateurs issus de 71 pays différents ont pris contact avec cette "fillette", baptisée "Sweetie", sur des forums publics de discussions. D'après le rapport de l'ONG, un homme identifié en tant qu'"Older4Young" assurant avoir 35 ans et être le père de deux enfants, originaire d'Atlanta, aux États-Unis, propose 10 dollars américains à Sweetie, écrivant, "Allume ta webcam, je suis excité." Parmi ces prédateurs, plus de 1.000 ont été "facilement" identifiés. L'ONG a pu retrouver leurs adresses, leurs numéros de téléphone et des photos d'eux, et a transmis leur identité aux autorités compétentes, en particulier à Interpol. "Vu que tout cela a lieu sur Internet, ils pensent que personne ne les observe, il a donc été facile de collecter des informations à leur sujet", a déclaré Hans Guyt, responsable de l'enquête. L'ONG souhaite sensibiliser l'opinion publique et les autorités au phénomène de la prostitution des enfants sur Internet et s'est indignée du nombre réduit de personnes interpellées pour ce qu'elle qualifie de "tourisme du sexe avec enfant par webcam", seules six dans le monde ces dernières années, selon elle. Plus de 1.000 prédateurs identifiés Albert Jaap Van Santbrink a soutenu que si Terre des Hommes avait été capable d'identifier plus de 1 000 "prédateurs", les autorités du monde entier devraient être en mesure d'en identifier beaucoup plus. "Avec plus de ressources, nous aurions facilement pu en identifier 10.000", a également affirmé M. Guyt. "Il y avait de tout, des hommes de 30 ans, 35 ans, 45 ans, 50 ans, des pères de famille, un musicien, un architecte, etc..", a-t-il expliqué à l'AFP à l'issue de la conférence de presse.Hans Guyt a ajouté que les prédateurs étaient "issus du monde entier, d'Amérique, d'Europe, mais aussi de pays tels que l'Inde, le Japon, la Corée du Sud". Terre des Hommes, qui a fait circuler une pétition au niveau mondial, a expliqué avoir transmis son modus operandi aux autorités de différents pays. "Nous avons suivi les procédures utilisées par les forces de police", a soutenu M. Guyt, expliquant avoir procédé de la sorte pour obtenir des preuves qui pourraient être utilisables, mais bon, nous ne sommes ni des procureurs, ni des juges, ce sera à eux de décider quoi faire avec les éléments que nous avons transmis." Jamais rien n'a été proposé L'équipe d'enquêteurs de l'ONG était constituée de quatre personnes, dont l'identité a été tenue secrète. "Se mettre dans la peau d'une fillette philippine de dix ans et voir ce que certains hommes veulent de vous a été une expérience choquante pour elles. Il y avait des demandes et des gestes vraiment obscènes", a-t-il précisé, expliquant que des images vidéos des pédophiles ont été prises pendant les séances de "chat". M. Guyt a également assuré que les enquêteurs de l'ONG n'avaient jamais proposé quoi que ce soit aux personnes piégées, mais avaient attendu que les demandes soient formulées spontanément, sans être provoquées, de même, ils n'entamaient pas les conversations, ils attendaient d'être contactés. L'ONG a précisé que les conversations étaient systématiquement arrêtées une fois que les prédateurs proposaient de payer pour voir des actes sexuels. "Il est évident que nous n'avons montré aucun acte sexuel à ces gens, on s'arrêtait avant", selon M. Van Santbrink. [info_warning]L'ONG a en outre déclaré, citant des chiffres de l'ONU, que quelque 750.000 pédophiles pouvaient être, simultanément, en ligne sur Internet et que, rien qu'aux Philippines, des dizaines de milliers d'enfants étaient victimes de tels prédateurs sur Internet[/info_warning] Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs

05 Nov 2013 LIRE L'ACTU
Le système d'empreinte digitale de l’iPhone 5S déjà compromis Archives Secunews SECUNEWS

Le système d'empreinte digitale de l’iPhone 5S déjà compromis

l aura fallu moins de deux jours après sa commercialisation, le "Touch ID" de l’iPhone 5S, son système de reconnaissance par empreinte digitale, a déjà été compromis par des hackers allemands... Aucun système n'est inviolable Mis à la vente vendredi 20 septembre 2013, le nouveau smartphone de la firme à la pomme a été immédiatement pris en main par les bidouilleurs du "Chaos Computer Club" ( CCC ), l'une des principales organisations de hackers en Europe. Sur leur site Internet, ceux-ci ont annoncé avoir réussi à tromper la technologie Touch ID, qui plus est avec des moyens de la vie de tous les jours. Grâce à la photographie d'un doigt, les hackeurs ont réussi à créer un "faux doigt" qui a débloqué l'iPhone, c'est à dire une fine pellicule transparente reproduisant l'empreinte digitale originale. Le tout est documenté dans une vidéo mise en ligne par le CCC. Cela démontre une nouvelle fois que les technologiques biométriques liées aux empreintes digitales ne sont pas adaptées au contrôle des accès et devraient être évitées. Le hackeur Starbug a expliqué que le capteur Touch ID est simplement doté d'une meilleure résolution que les technologies précédentes, il lui a donc suffi d'augmenter la résolution de son faux, tout en conservant une méthode qu'il présentait dès 2004. Dès la sortie de l'iPhone, deux experts en sécurité avaient lancé un concours de hacking, offrant 16.000 dollars au premier qui viendrait à bout de cette nouvelle technologie mise en place par Apple. On ne coupera pas les doigts des utilisateurs de l'iPhone 5S pour voler l'appareil Une technique qui n’a rien de nouveau mais qui a fait ses preuves. Pour le groupe de hacker, cette technologie réduit la sécurité des périphériques qui l’utilisent. Non seulement parce qu’elle est facilement contournable par un tiers, mais parce qu’il est plus facile de forcer l’utilisateur à débloquer son téléphone contre sa volonté. Ce qui est assez logique, en revanche, il n’est pas forcément facile d’obtenir une bonne empreinte digitale, suffisamment bonne en tout cas pour réussir à en faire une photo et il faudra bien sûr, toujours avoir accès à votre iPhone 5s pour pouvoir l’utiliser. Course au hack Depuis l’annonce de Touch ID par Apple, le Web foisonne de sites et de personnes qui remettent en cause cette technologie. Certains s’inquiétant du fait qu’on confie une donnée très personnelle à Apple, même si la firme de Cupertino indique que l’empreinte est stockée dans une enclave sécurisée et chiffrée du processeur Apple A7 et n’est pas envoyée vers un quelconque serveur. C’est complètement stupide d’utiliser comme moyen de sécurité quelque chose qu’on ne peut pas changer et que vous laissez toute la journée partout derrière vous Le public ne doit plus être trompé par l’industrie biométrique et ses fausses déclarations. La biométrie est fondamentalement une technologie conçue pour l’oppression et le contrôle, pas pour sécuriser nos périphériques quotidiens.

23 Sep 2013 LIRE L'ACTU
Une ado se suicide après avoir été harcelée sur internet Archives Secunews SECUNEWS

Une ado se suicide après avoir été harcelée sur internet

Rebecca Sedwick, 12 ans, s’est tuée lundi 9 septembre 2013 sur le chemin de l’école, en se jetant d’un étage d’une usine désaffectée à Lakeland près de Tampa; elle avait laissé son téléphone dans sa chambre et dit adieu à deux amies en signant "Cette fille morte", sur l’application Kik Messenger. La police a ouvert une enquête sur la possible implication d’une quinzaine de collégiennes. Ce suicide, selon le New York Times de ce samedi, illustre un nouveau phénomène chez les jeunes harcelés sur internet via des messageries de textos ou de photos. Messages haineux Citation: "On terrorisait totalement Rebecca sur les médias sociaux", a déclaré le shérif Grady Judd. La police, qui a ouvert une enquête, a déterminé que l’adolescente était harcelée depuis plus d’un an. Citation: Des messages haineux comme "peux-tu mourir s’il te plaît?", "tu es tellement laide", ou encore "pourquoi es-tu encore en vie?" , ont été retrouvés sur les applications Kik, Voxer et ask.fm, téléchargées sur son portable. Sa mère, Tricia Norman, avait été alertée, il y a plusieurs mois, par le poignet lacéré de Rebecca, et avait réagi en l’hospitalisant, avait confisqué son téléphone portable, fermé sa page Facebook et l’avait retirée de l’école. Elle semblait aller mieux Mais à sa rentrée en 5e dans une nouvelle école, tout semblait être rentré dans l’ordre, sa mère a même expliqué qu’elle "n’avait aucune raison de penser que quelque chose n’allait pas". Rebecca qui avait changé de numéro de portable, semblait à nouveau épanouie, chantait dans une chorale et envisageait de recommencer la danse des pom-pom girls, pourtant, le harcèlement avait repris au sujet d’un ancien petit ami de Rebecca. Citation: "Peut-être qu’elle pensait pouvoir gérer ça toute seule", a déclaré sa mère, appelant les autres parents à être vigilants même quand leurs enfants «semblent aller bien». Selon les enquêteurs, Rebecca s’était renseignée sur internet sur les moyens pour se suicider. "Combien d’Advil faut-il avaler pour mourir?" , avait-elle tapé, avant de finalement passer à l’acte dans cette usine abandonnée, où elle aimait aller pour s’évader.

15 Sep 2013 LIRE L'ACTU
La messagerie cryptée utilisée par Edward Snowden fermée par son propriétaire Archives Secunews SECUNEWS

La messagerie cryptée utilisée par Edward Snowden fermée par son propriétaire

Le service de messagerie cryptée "Lavabit", que l'ancien contractuel du renseignement américain Edward Snowden aurait utilisé pendant sa fugue à Moscou, a été fermé jeudi 8 Août 2013 par son propriétaire qui veut éviter d'être "complice de crimes contre le peuple américain". Citation: "J'ai été contraint de prendre une décision difficile : devenir complice de crimes contre le peuple américain ou abandonner près de dix ans de dur labeur en fermant Lavabit", a expliqué le propriétaire du site, Ladar Levison. (clic sur l'image pour agrandir) Citation: "Après mûre réflexion, j'ai décidé de suspendre les opérations", a-t-il ajouté dans un message publié sur le site, regrettant de ne pas pouvoir donner plus de justifications à cette décision. "En l'état actuel des choses, je ne peux pas raconter ce qui m'est arrivé ces six dernières semaines, même si j'ai par deux fois fait les demandes nécessaires", a-t-il expliqué. La loi américaine autorise le renseignement à faire des demandes d'informations auprès d'entreprises qui sont tenues de ne pas en parler. Lavabit, un service de mails sécurisés lancé depuis le Texas il y a près d'une dizaine d'années, aurait été utilisé par Edward Snowden, l'ex-consultant de l'Agence nationale de sécurité (NSA ) recherché par les Etats-Unis pour espionnage, réfugié pendant plusieurs semaines dans une zone de transit d'un aéroport moscovite avant que la Russie lui accorde un asile temporaire.

09 Aug 2013 LIRE L'ACTU
Les publicités vidéo arrivent sur Facebook Archives Secunews SECUNEWS

Les publicités vidéo arrivent sur Facebook

La rumeur circule déjà depuis le printemps 2012, mais se précise, d'après une source anonyme reprise par Bloomberg, les utilisateurs de Facebook seront bientôt mitraillés de publicités de quinze secondes sur leur fil d'actualité. Les vidéos, type publicités télévisées, qui apparaîtront dans les nouvelles sur Facebook seront basées sur l'âge et le sexe de l'utilisateur et seront diffusées trois fois par jour maximum, indique l'article. Facebook est parfaitement conscient de l'effet polarisant de la publicité et de son impact négatif sur les 1,1 milliard d'utilisateurs, c'est pourquoi ce nouveau contenu ne sera pas diffusé avant que sa qualité et sa prestation soient finalisées. Plusieurs analystes et investisseurs ont expliqué que la seule façon de garantir la survie à long terme du réseau social est de saturer le site avec des publicités, et de donner aux utilisateurs la possibilité de payer pour une version sans pub. Il est certain que les membres seront mécontents de ce dernier développement, mais tant que Facebook reste gratuit, il lui faudra trouver d'autres moyens de faire du profit.

05 Aug 2013 LIRE L'ACTU
Thom Yorke le leader de Radiohead, retire ses chansons du site Spotify Archives Secunews SECUNEWS

Thom Yorke le leader de Radiohead, retire ses chansons du site Spotify

Le leader de Radiohead a lancé un pavé dans la mare, en décidant d'enlever ses titres en solo de la plateforme d'écoute de musique en ligne, Spotify. Il rouvre ainsi le débat sur la rémunération des artistes à l'ère du numérique. Il fallait qu'un grand artiste en parle pour briser l'illusion d'une alliance parfaite entre biens culturels et consommation sur Internet. En retirant toutes ses chansons solo, ainsi que celles de son groupe "Atoms For Peacede" la plateforme d'écoute de musique en ligne Spotify, le chanteur de Radiohead, Thom Yorke a mis le doigt sur un problème important à l'ère du numérique, "la rémunération des artistes". Citation: "Ne vous leurrez pas, les nouveaux artistes que vous découvrez sur Spotify ne seront pas payés. Pendant ce temps, les actionnaires vont bientôt se rouler dans l'oseille", a-t-il lancé sur Twitter, dimanche. En effet, Spootify fait des heureux... mais surtout parmi les consommateurs, payer de 5 à 10 euros par mois pour pouvoir savourer toute sorte de musique de manière illimitée est un rêve pour les six millions d'internautes qui ont souscrit à ce service. Mais cette offre, qui cède à la tentation du "tout illimité", défavorise les jeunes artistes. En moyenne, Spotify donne 0,004 livres sterling (environ 0,0045 euros) par écoute. Aussi, si un titre est streamé un million de fois, il ne génèrera que 3800£ (4400€) de revenus à son producteur, et peu de chansons sont écoutées autant de fois! Vu l'ampleur qu'a pris la polémique autour des déclarations de Thom Yorke, Spotify a réagi sans tarder. Dans un communiqué, un porte-parole de l'entreprise a expliqué: Citation: "Le but de Spotify est de faire grandir un service que les gens aiment, pour lequel ils veulent payer, et qui fournit une aide financière nécessaire à l'industrie de la musique pour investir dans les nouveaux talents. Pour l'instant, nous en sommes encore aux débuts d'un projet au long terme qui a déjà eu un impact positif énorme sur les artistes et la nouvelle musique. Nous avons déjà payé 500 millions de dollars de droits d'auteur et avant la fin 2013 ce chiffre devrait avoir doublé. La majorité de cet argent est investi pour soutenir des nouveaux talents.» À la suite de ces déclarations, le sang du producteur de Thom Yorke, Nigel Godrich, n'a fait qu'un tour. Il s'est alors lui aussi lancé dans un monologue sur le réseau social, pour expliquer comment fonctionne réellement, d'après lui, la rémunération des artistes par les plateformes de streaming. Citation: "Spotify marche comme ça: L'argent reçu est divisé en pourcentage du nombre total de chansons streamées. Les gros labels ont de grands catalogues, du coup les CD enregistrés il y a quarante ans par des artistes décédés leur rapportent autant qu'un nouveau titre enregistré par un nouveau chanteur. Grâce à leur pouvoir de négociation, ces labels ont passé un marché secret avec Spotify qui leur garantit d'obtenir la plus grosse part du gâteau (ce sont les 500 millions de dollars dont parle Spotify). Les autres petits producteurs, quant à eux, n'ont que des clopinettes par rapport à, comparativement, leur peu de chansons streamées." À l'heure où, en France, le rapport Lescure a proposé récemment des solutions pour améliorer la consommation de biens culturels à l'ère du numérique, les déclarations de Thom Yorke viennent confirmer ce dont on se doutait déjà: L'industrie de la culture a désespérément besoin d'un nouveau modèle économique, et la mode du "tout illimité / tout bradé ne pourra perdurer indéfiniment".

17 Jul 2013 LIRE L'ACTU
Facebook partage par erreur les données de 6 millions d'utilisateurs Archives Secunews SECUNEWS

Facebook partage par erreur les données de 6 millions d'utilisateurs

Citation: "Nous prenons la vie privée des gens au sérieux et nous faisons tout notre possible pour protéger (leurs) informations", s'est aussitôt défendu Facebook, tout en ajoutant que "même avec une équipe forte, aucune entreprise ne peut prévenir les pannes à 100 %". Un bug dans un logiciel au sein du réseau social a provoqué le partage involontaire des numéros de téléphone et des adresses mails de 6 millions d'utilisateurs, a reconnu le groupe ce vendredi 21 juin 2013. Citation: Aucune information financière ou d'autre nature n'a été partagée entre les comptes, et il n'y a "pas de preuve que cette panne ait été utilisée malignement", a précisé Facebook dans une note de sécurité, ajoutant être "irrité et embarrassé" par ce problème. Les utilisateurs concernés ont été prévenus par mail de la mésaventure, dont l'impact sera probablement "minimal" d'après Facebook, parce que le partage de ces données se sera fait seulement entre des utilisateurs ayant déjà des connexions. Citation: Ce partage non voulu a pu se produire quand un utilisateur Facebook s'est mis à enregistrer une archive de son compte Facebook via l'outil du réseau Download Your Information (DYI), a expliqué Facebook. Cette panne a pu permettre que "certaines informations de contact d'une personne (son adresse mail ou son numéro de téléphone) soient devenues accessibles à des gens qui avaient soit des informations de contact sur elle ou bien des connexions avec elle", précise Facebook. "Ils ont peut-être reçu davantage d'adresses mails ou de numéros de téléphone de leurs contacts ou de gens avec lesquels ils ont des connexions", poursuit le réseau. "Nous en avons conclu que les numéros de téléphone et les adresses mauils d'environ 6 millions d'utilisateurs Facebook avaient été partagés", affirme-t-il. Toutefois, "nous n'avons pas de preuve que cette panne ait été exploitée malignement, et nous n'avons pas reçu de plaintes d'utilisateurs ou constaté de comportement anormal sur cet outil ou sur le site" suggérant un acte malveillant, ajoute le réseau.

27 Jun 2013 LIRE L'ACTU
PayPal veut créer une monnaie de l'espace Archives Secunews SECUNEWS

PayPal veut créer une monnaie de l'espace

Paypal réfléchit à la conception d'une monnaie intergalactique, cette devise servirait aux astronautes mais aussi aux futurs touristes de l'espace. Pour PayPal, il est déjà temps de réfléchir au futur. Le service de paiement en ligne a annoncé mercredi 26 juin 2013 qu'il lançait des recherches pour concevoir une monnaie intergalactique qui pourrait être utilisée par les voyageurs de l'espace. Citation: "Il est temps à présent de planifier l'avenir, notre vision terrestre doit se transposer dans l'espace", a indiqué très sérieusement le président de Paypal, David Marcus. De l'argent pour payer ses factures depuis l'espace L'initiative galactique de PayPal a été dévoilée à l'Institut SETI à Mountain View, en Californie, avec la participation de l'astronome américaine Jill Tarter, spécialisée dans la recherche de la vie extraterrestre, et de l'ancien astronaute Buzz Aldrin. Son but: Réfléchir à la commercialisation de l'espace et la conception d'un système financier intergalactique. Citation: "Nous sommes arrivés au point aujourd'hui où tout cela semble tout à fait normal aux scientifiques, aux différents gouvernements et à tout le monde", a expliqué Anuh Najar, direction de la communication de PayPal. Les astronautes qui vivent dans la Station spatiale internationale doivent payer des factures, même s'il ne s'agit que de livres ou de musique numérique. En outre, des opérations comme Space X, ou Virgin Galactic (dont l'ambition est de faire voler des touristes à la frontière de l'espace au moyen de vaisseaux spatiaux) concrètisent l'idée d'un besoin d'argent dans l'espace. Un hôtel spatial faisant le tour de la planète sera proposé dans trois ans, et il faudra bien payer les pourboires et les différents services. Citation: "Dans la mesure où on commence à envisager d'habiter d'autres planètes, il faudra s'intéresser aux réalités pratiques de la vie", a déclaré David Marcus. Une idée ancienne Citation: "Le service en ligne PayPal a été créé il y a quinze ans, dans l'objectif de devenir une monnaie globale", a indiqué Hill Ferguson, le vice-Président de Global Product chez PayPal. "Au début on rigole et on pense que c'est dingue", a-t-il continué. "mais l'exploration de l'espace et l'idée de le commercialiser est beaucoup plus proche qu'on ne croit". Néanmoins, ce n'est pas la première fois que l'idée d'une devise intergalactique est exprimée. En 2007, des scientifiques anglais avaient déjà mis au moins le "Quid", monnaie prévue exclusivement pour les astronautes, a l'époque, un Quid valait un peu plus de sept euros.

27 Jun 2013 LIRE L'ACTU
Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook Archives Secunews SECUNEWS

Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook

Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.

05 Jun 2013 LIRE L'ACTU
Twitter renforce sa sécurité Archives Secunews SECUNEWS

Twitter renforce sa sécurité

Face aux multiples attaques dont il a été victime, le site vient de mettre en place une double vérification. Le compte Twitter sera désormais lié à un numéro de téléphone précis pour vérification. (clic sur l'image pour agrandir) Twitter verrouille sa sécurité. Le site de microblogging a annoncé comme prévu une double vérification de la connexion à son profil, il s'agit d'"une seconde vérification pour être sûrs qu'il s'agit bien de vous", a expliqué le réseau social à ses utilisateurs dans une note publiée sur son blog. Citation: "Vous aurez besoin d'une adresse e-mail et d'un numéro de téléphone valides. Après un rapide test pour voir si votre téléphone peut recevoir des messages de Twitter, vous pouvez vous lancer", a précisé Jim O'Leary en charge de la sécurité chez Twitter. Une mesure nécessaire face au piratage Ce nouveau système de sécurité enverra un message sur le téléphone de l'abonné avec un code de vérification à entrer pour se connecter, en plus du mot de passe traditionnel. Citation: "Bien sûr, même avec cette option de sécurité activée, il est important que les abonnés utilisent un mot de passe sûr et qu'ils suivent le reste de nos recommandations pour que leur compte reste sécurisé", a ajouté Jim O'Leary. Cette mesure fait suite au piratage de comptes de grands groupes de presse comme le Financial Times, Associated Press ou l'un de ceux de l'Agence France-Presse. Un faux tweet publié fin avril 2013 sur le compte de l'agence AP annonçait un attentat à la Maison-Blanche, il avait ainsi provoqué une forte réaction à la Bourse de New York, même si les choses étaient par la suite rentrées dans l'ordre. Un groupe baptisé Syrian Electronic Army ("Armée électronique syrienne", SEA), visiblement affilié au régime de Bachar el-Assad, avait revendiqué ces piratages des comptes de l'AFP, d'AP et d'autres médias. Twitter, qui est devenu un acteur majeur des réseaux sociaux, a régulièrement vu sa sécurité pointée du doigt ces derniers mois. Le site avait ainsi rapporté en février 2013 avoir été touché par une attaque informatique "sophistiquée" au cours de laquelle les mots de passe de 250.000 utilisateurs avaient été dérobés.

27 May 2013 LIRE L'ACTU
A 18 ans, elle invente un dispositif pour recharger votre gsm en 20 secondes Archives Secunews SECUNEWS

A 18 ans, elle invente un dispositif pour recharger votre gsm en 20 secondes

Une jeune Californienne a remporté vendredi dernier le premier prix de l'Intel Fondation Young Scientist qui récompense les jeunes talents scientifiques. Finies les galères de batteries qui se déchargent en quelques heures ? (clic sur l'image pour agrandir) Une étudiante de 18 ans, résidant en Californie (Etats-Unis) vient d'inventer un dispositif permettant de recharger son portable en 20 ou 30 secondes, une petite révolution dans le monde de la téléphonie mobile qui lui a valu de remporter la deuxième place au concours organisé par l'Intel Foundation. Eesha Khare a mis au point un "super-condensateur flexible à haute performance", qui permet de recharger des batteries d'appareils en tout genre, très rapidement - smartphones - tablettes - ordinateurs portables - Etc.. Mais aussi de supporter 10.000 cycles de recharge au lieu de 1000 actuellement. Citation: "J'ai développé un nouveau condensateur qui stocke un maximum d'énergie dans un petit volume", a-t-elle expliqué dans une vidéo tournée peu de temps après la cérémonie. C'est à force de voir sa "batterie de téléphone toujours à plat" que l'étudiante a eu l'idée de concevoir ce produit, qui pourrait aussi avoir une application sur les batteries de voiture, selon le site Internet d'Intel. La jeune femme d'origine indienne a remporté le somme de 50.000 dollars (environs 38,730 euros) pour son ingénieuse invention et été approchée par des entreprises intéressées par son travail, notamment le géant Google.

22 May 2013 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
Facebook teste l’envoi payant de messages privés Archives Secunews SECUNEWS

Facebook teste l’envoi payant de messages privés

Faire payer l’envoi des messages ?, jusqu’à présent, l’idée semblait complètement farfelue. Ceux qui l’ont un jour envisagée s’y sont cassé les dents, Microsoft (en 2003), Yahoo (en 2009), ont abandonné leurs projets d’affranchissement des e-mails pour freiner le spam . (clic sur l'image pour agrandir) (test réalisé avec le compte de Randi Zuckerberg soeur du fondateur de Facebook)) En 2006, l’eurodéputé Alain Lamassoure avait dû remiser son idée de taxer le mail pour alimenter le budget de l’Union Européenne. Mais ça c’était avant. Avant Facebook. Le réseau social a lancé un test visant à faire payer de 1 à 100 dollar pour qu’un message envoyé à une personne qui n’est pas dans votre liste d’amis atterrisse dans sa boîte de réception. En temps normal, ce dernier atterrit en effet dans le dossier Autre, un dossier bien planqué dans la messagerie, dont une grande partie des utilisateurs de Facebook ignore l’existence . Par cette expérimentation, Facebook prétend démontrer "l’utilité des signaux économiques" pour évaluer la pertinence des messages. Citation: "Nous commençons à tester avec 1 dollar par message, et nous continuerons à tester pour trouver le prix optimal", a expliqué une porte-parole à l’AFP . Les tarifs pourraient varier en fonction de la popularité du destinataire. Le site Mashable a ainsi pu constater que l’envoi d’un message direct à Mark Zuckerberg, le patron de Facebook, était facturé 100 dollars. "Nous testons certains prix extrêmes pour voir ce qui pourrait fonctionner pour filtrer les spams", a confirmé le réseau social. L’expérimentation rencontrera-t-elle le succès ? Sera-t-elle pérennisée ? Clic pour plus d'infos sur les messages payant de Facebook (anglais) Qu’en pensez-vous ? Seriez-vous prêt à payer pour envoyer un message, que ce soit via Facebook ou par e-mail ? Dans quelles conditions ? Exprimez-vous, c’est gratuit

18 Apr 2013 LIRE L'ACTU
Facebook dévoile "home", sa vision du mobile sur android Archives Secunews SECUNEWS

Facebook dévoile "home", sa vision du mobile sur android

Mark Zuckerberg a mis au jour, jeudi, ce qu'il a appelé "la meilleure expérience possible, pour tous les portables", un logiciel sur Android. Facebook avance ses pions pour se retrouver au coeur de votre vie mobile. Les fans du réseau social attendaient un smartphone, capable de rivaliser avec Apple, Samsung et Microsoft? mais c'est toute autre chose que Facebook a présenté, jeudi 4 Avril 2013: Une nouvelle version mobile de Facebook, plus ambitieuse, pour tenir une place centrale dans les téléphones portables. Comme d'habitude, c'est Mark Zuckerberg, PDG du groupe qu'il a créé, qui a pris la parole sur son campus à Menlo Park, en Californie. Citation: Une invitation "Venez voir notre nouveau chez nous sur Android" avait été envoyée à la presse, et c'est bien avec Android (un système d'exploitation développé par Google et adopté notamment par Samsung et HTC) que fonctionne cette nouvelle expérience Facebook sur mobile qui rassemble un lot d'applications sociales. Centrer les portables autour des gens Citation: "On passe tellement de temps sur nos téléphones, alors pourquoi ne pas simplifier tout ça?", a expliqué Mark Zuckerberg. Son objectif: Citation: "Centrer les portables autour des gens, non autour des applications". "Avant d'avoir un newsfeed sur Facebook, on avait juste une page avec des applications. Cela a changé la manière dont on intéragit. Nous voulons apporter cette expérience directement sur votre téléphone, et amener cette expérience à autant de monde que possible. Pour tout le monde, pour tous les téléphones. Nous ne construisons pas un téléphone ni un système", a-t-il poursuivi. Elément clé du portable version Facebook ? L'écran d'accueil. Citation: "C'est l'âme de votre téléphone, cela devrait être profondément personnel, nous appelons ça "Home", la maison, et nous allons vous la montrer. Citation: "Home", "c'est la meilleure version de Facebook qui existe", selon Mark Zuckerberg. "On vous amène tout devant vous, vous n'avez pas besoin d'appuyer sur une application pour voir tout ce que vous voulez voir de vos amis", a-t-il ajouté, images à l'appui. Grâce au "Coverfeed", les dernières informations postées par vos amis Facebook apparaissent sur la page d'accueil, mais aussi sur l'écran de veille. Citation: "Coverfeed est pour ces moments d'entre-deux, quand vous faites la queue au supermarché ou entre deux cours, et que vous voulez savoir ce qui se passe dans votre monde", explique Facebook. D'un glissement de doigt, "vous pouvez passer d'une histoire à une autre si vous voulez", poursuit Zuckerberg. En tapant deux fois sur l'écran, vous likez. Le commentaire est aussi possible. Chaque message reçu s'affiche sur la page d'accueil, avec une photo de l'expéditeur. Autre nouveauté: Le "chat heads". Dès que vous recevez un message, que ce soit un sms ou une notificiation Facebook, de vos contacts, son visage apparaîtra dans un coin. Des mises à jour seront apportées tous les mois, mais les applications ne disparaissent pas pour autant, en un glissement de doigt, l'utilisateur peut y avoir accès. "Home" sera disponible en téléchargement dès la semaine prochaine, le 12 avril 2013, mais ne sera d’abord compatible qu’avec 5 modèles de smartphones, tous très récents voire même pas encore disponibles: - Samsung Galaxy Note II - S3 et S4 - HTC One et One X. Un programme Facebook Home est mis à disposition des constructeurs pour les aider à adapter leurs terminaux Android. Cnet précisent que l’application ne sera pas compatible avec Android Gingerbread. Facebook a indiqué qu’une version optimisée pour les tablettes arrivera d’ici quelques mois. Le réseau social a par ailleurs promis qu’il proposera chaque mois une mise à jour pour Home avec de nouvelles fonctions. Aux Etats-Unis, le HTC First, le premier avec "Home" intégré, sera disponible en exclusivité chez l'opérateur AT&T pour 99.99 dollars. Le second opérateur choisi est Orange. Encore une grosse connerie, comme souvent dans les nouveautés facebook, pour mieux s'incruster dans la vie privée des gens

05 Apr 2013 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros Archives Secunews SECUNEWS

Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros

n Charentais de 23 ans accusé d'avoir hébergé des référencements de liens vers des sites de téléchargement illégal, a été condamné vendredi 8 mars 2013 en appel à verser un peu plus de 9.000 euros. Il est condamné mais a échappé à une amende colossale. Il avait été arrêté en 2010 à Cognac (Charente) et poursuivi pour avoir créé et alimenté "ledivx.com", un annuaire de référencement de plusieurs centaines de liens qui renvoyaient vers des sites de téléchargement illégal de films. Le site avait été ouvert de 2006 à 2010 et il a été établi qu'il avait généré au moins 6.000 euros de recettes, via la publicité, à son créateur. En première instance, le 7 septembre 2011, le jeune homme avait été condamné par le tribunal correctionnel d'Angoulême à deux mois de prison avec sursis et un euro de dommages et intérêts pour chaque partie civile. "On a plaidé sur des mathématiques", explique sont avocat Le Syndicat de l'édition vidéo numérique, la Fédération nationale de distributeurs de films et six majors hollywoodiennes (Columbia, Disney, Paramount, Tristar, Twentieth Century Fox et Warner) qui s'étaient portées partie civile, avaient fait appel. Elles réclamaient 972.943 euros de dommages et intérêt pour contrefaçon. Vendredi 8 mars 2013, la Cour d'appel de Bordeaux a donc condamné le jeune homme à leur verser un total de 9.304,84 euros, répartis entre les parties civiles. L'avocate du prévenu, Me Anne-Sophie Arbellot de Rouffignac, a qualifié la décision de "satisfaisante", mais s'est interrogée sur le calcul du montant des dommages et intérêts. Citation: "On sait qu'il y a eu des téléchargements et que cela génère des préjudices, mais est-ce que cela vaut 9.304 euros?". "On attend la motivation de la Cour d'appel pour avoir la méthode de calcul mais la Cour a botté en touche. On est au milieu et on ne sait pas pourquoi", a-t-elle ajouté. A l'audience, "on a plaidé sur des mathématiques", a expliqué l'avocate. Elle a indiqué que l'avocat des parties civiles estimait que le jeune homme avait touché tous les trois mois 6.000 euros de bénéfices publicitaires et calculé un nombre de visiteurs et de téléchargements, alors que selon elle, "il n'existe pas d'éléments complémentaires prouvant qu'il ait touché plus de 6.000 euros et qui permettent de démontrer s'il y a déjà eu un téléchargement".

09 Mar 2013 LIRE L'ACTU
Apple perd le droit d'utiliser la marque iPhone au Brésil Archives Secunews SECUNEWS

Apple perd le droit d'utiliser la marque iPhone au Brésil

Apple devra sans doute négocier le droit d'utiliser le nom d'iPhone pour ses smartphones au Brésil. Gradiente Eletronica SA, le nom de ce fabricant brésilien de produits électroniques ne vous dit sans doute rien et pourtant, il est l'heureux propriétaire de la marque iPhone qu'il a déposée dans son pays en 2000, soit sept ans avant qu'Apple ne lance son célèbre smartphone. L'institut brésilien de la propriété industrielle (INPI) a reconnu ce 13 février 2013 l'antériorité de Gradiente. Dans les faits, Apple peut continuer à utiliser la marque iPhone au Brésil, mais l'INPI autorise aussi la société brésilienne à réclamer devant la justice l'exclusivité du nom iPhone. Ce n'est pas la première fois qu'Apple se trouve dans une telle situation. En 2000 la marque à la pomme avait trouvé un accord avec Cisco pour l'utilisation de la marque iPhone que ce dernier détenait depuis 2000. En juillet dernier, Apple avait accepté de payer 60 millions de dollars pour utiliser la marque iPad sur le territoire chinois. Un nom que le chinois Proview avait déposé pour ce pays en 2001 pour un de ses produits alors baptisé Ipad pour Internet Personal Access Device. Gradiente pourrait donc s'inspirer de ces précédents pour chercher un accord, qui peut se conclure loin des tribunaux tout en lui permettant de toucher un jackpot. Les principaux critères pour l'octroi du droit d'utiliser une marque sont d'éviter toute confusion pour le consommateur (c'est-à-dire éviter que deux sociétés utilisent le même nom pour un même produit) et de privilégier l'antériorité, ont expliqué les responsables du INPI. Apple a, de son côté, déjà essayé de faire valoir que les droits de Gardiente sur la marque iPhone avaient expirés, puisque le brésilien ne l'avait pas utiliser depuis cinq ans. Une requête parfaitement légitime, pour laquelle l'entreprise brésilienne avait trouvé la parade, l'année dernière, elle avait lancé un Gradiente iPhone. Si beaucoup avaient été étonné par la mise sur le marché d'un tel produit, aujourd'hui, il trouve son utilité. En France, on se souvient de Vivendi qui avait déboursé en 2000, 24 millions de francs (3,66 millions d'euros) pour racheter la marque Vizzavi.

14 Feb 2013 LIRE L'ACTU
Facebook dévoile son moteur de recherche, Graph Search Archives Secunews SECUNEWS

Facebook dévoile son moteur de recherche, Graph Search

Lors de sa première conférence de presse produit depuis son introduction en Bourse, Facebook a dévoilé un moteur de recherche, baptisé "Graph Search". Attendu au tournant, le réseau social a dévoilé à cette occasion un moteur de recherche, appelé "Graph Search", il s'agit du troisième pilier sur lequel repose Facebook, avec le profil (timeline) et le fil d'actualité (newsfeed), a expliqué Mark Zuckerberg. Citation: une nouvelle façon d'accéder à des contenus sur Facebook", a-t-il résumé. "Comme toutes les bases de données, vous devriez pouvoir faire une recherche dans Facebook", a expliqué Mark Zuckerberg. La montagne de données à balayer est colossale, le réseau social revendique 1 milliard d'utilisateurs, 240 milliards de photos et plusieurs milliards de liens entre tous ces contenus. Par ailleurs, chacun de ces contenus a sa propre audience, puisque les utilisateurs peuvent choisir avec qui ils partagent tout ce qu'ils mettent en ligne. Pour l'heure, Graph Search permet donc d'explorer toutes les connexions que Facebook a créées entre quatre types de contenus: - Des personnes - Des photos - Des lieux - Des centres d'intérêt. Par exemple, il permet de voir quels sont les restaurants préférés par ses amis dans une certaine localité, ou bien de voir toutes les photos de Paris prises par son entourage, ou encore si on cherche à recruter, quels sont les créateurs d'entreprise qui ont aussi été chefs de projet. Les recherches complétées par Bing Fort des millions de commentaires et like collectionnés au fil des ans, Facebook hiérarchise ces contenus par popularité, son algorithme intègre aussi les check-in (enregistrements dans des lieux) et le vocabulaire associé à certains contenus. Alors que Facebook est régulièrement sous le feu des critiques pour atteinte à la vie privée, le réseau social a insisté: "On ne peut que rechercher des contenus qui ont déjà été partagés avec vous." Les résultats des recherches seront complétés par des résultats dénichés sur le Web par Bing, le moteur de recherche de Microsoft. Ce dernier est le partenaire privilégié de Facebook depuis une prise de participation au capital fin 2007. Citation: "C'est mieux de voir des résultats de recherche Web que de voir rien du tout lorsqu'on fait une recherche", a justifié Mark Zuckerberg. Selon ce dernier, Facebook aurait aussi eu des conversations avec Google, le géant de la recherche en ligne, mais Microsoft s'est montré plus prompt à faire des ajustements nécessaires, notamment en matière de vie privée, a expliqué le jeune patron.

17 Jan 2013 LIRE L'ACTU
Le pirate de smartphones n'avait pas conscience des risques Archives Secunews SECUNEWS

Le pirate de smartphones n'avait pas conscience des risques

"Je n'avais pas conscience des risques, pour moi, les gens qui téléchargeaient les applications que j'ai copiées étaient dans l'illégalité, elles sont payantes et ils les obtenaient gratuitement sur des sites illégaux", a expliqué le jeune homme de 20 ans, originaire d'Amiens. Le pirate aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android, selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication. Le jeune homme mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Diagnostiqué comme surdoué avec un QI de 150, le jeune homme s'est lancé dans ce piratage par jeu. Citation: "J'étais au lit, et j'ai eu cette idée. Je n'avais jamais travaillé sur Android. Je suis allé à mon PC et je l'ai fait. Ça m'a pris une heure", a-t-il raconté. Il ajoute avoir ensuite laissé le système tourner sans mesurer les conséquences. Eagle1: j'y crois vraiment pas a sa version, quand ont chipote avec des virus ont en connais les risques. Si ont crois pas cette excuse il en a peux-être une autre de prête. Pas très doué pour un qui a un QI évaluer a 150 Le jeune homme a été mis en examen pour escroquerie et piratage et placé sous contrôle judiciaire. Il est convoqué pour une audience le 8 novembre 2012 devant le tribunal correctionnel d'Amiens.

22 Oct 2012 LIRE L'ACTU
Trente cyber-prédateurs arrêtés au Canada Archives Secunews SECUNEWS

Trente cyber-prédateurs arrêtés au Canada

La police fédérale canadienne a annoncé mercredi 17 octobre 2012 l'arrestation de 30 cyberprédateurs présumés, accusés d'avoir diffusé sur Internet des clichés de pornographie juvénile, mais aussi, pour certains, d'avoir abusé d'enfants ou tenté de le faire. Citation: "Aucun d'entre eux n'était en contact direct avec les autres", a expliqué lors d'une conférence de presse un porte-parole de la gendarmerie royale du Canada ( GRC ). Citation: "Ils étaient toutefois liés par leurs activités consistant à utiliser les mêmes outils de partage en réseaux, les mêmes technologies et les mêmes logiciels, pour chercher et discuter en ligne avec des enfants", a-t-il ajouté. Un garçon de 14 ans secouru L'enquête, lancée en juin 2012, a permis en outre de secourir un garçon de 14 ans, victime d'abus sexuels depuis l'âge de 8 ou 9 ans, selon la GRC, qui avait retrouvé des photos de lui sur Internet. Le coupable a été arrêté et purge actuellement une peine de trente mois de prison, a précisé la police fédérale. La police poursuit son investigation et pourrait procéder à de nouvelles interpellations, une centaine d'ordinateurs et de disques durs ont d'ores et déjà été saisis. Cette affaire intervient alors que le Canada est encore choqué par le suicide la semaine passée d'Amanda Todd, une adolescente de 15 ans victime d'intimidation sur le Web après qu'un prédateur rencontré en ligne l'eut convaincue de montrer sa poitrine devant sa webcam, se servant ensuite du cliché pour lui faire du chantage.

18 Oct 2012 LIRE L'ACTU
Bouygues Telecom lui réclame 11 millions de milliards d'euros Archives Secunews SECUNEWS

Bouygues Telecom lui réclame 11 millions de milliards d'euros

Résilier son abonnement téléphonique, c'est parfois très simple, mais pour cette jeune Bordelaise, ce fut un véritable calvaire. Souhaitant quitter l'opérateur Bouygues Télécom avant le terme de son contrat, Solenne San Jose savait qu'elle devrait payer une certaine somme, mais en découvrant le montant, la jeune femme a failli avoir un arrêt cardiaque. En effet, Bouygues Télécom lui demande la bagatelle de 11.721.000.000.000.000 euros soit 11 millions de milliards d'euros. Une somme qui représente 5.872 fois le PIB de la France en 2011. Généreux, l'opérateur accepte un paiement en plusieurs fois. Bien évidemment, la jeune femme a contacté le service clientèle de Bouygues Telecom pour leur suggérer qu'une erreur avait sans doute été commise, mais les conseillers au bout du fil n'avaient visiblement pas le même avis. Citation: "Quand je leur expliquais que c'était forcément une erreur, ils me répondaient que ces montants étaient calculés automatiquement et que les prélèvements allaient commencer!", assure Solenne San Jose. Elle a donc du faire opposition auprès de sa banque pour empêcher un premier prélèvement. Après plusieurs appels, le service clientèle de l'opérateur concède finalement que ce montant est probablement surévalué. En réalité, pour quitter Bouygues Telecom, la jeune femme devrait payer 117,21€ Citation: "Bouygues Telecom a expliqué qu'il ne s'agissait pas d'une erreur de facturation, mais d'une erreur d'impression sur un courrier d'information." Pour réparer son erreur, l'opérateur téléphonique a finalement décidé de résilier le contrat de Solenne San Jose gratuitement.

11 Oct 2012 LIRE L'ACTU
Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films Archives Secunews SECUNEWS

Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films

Cinq hommes ont été condamnés ce mercredi 26 septembre 2012, par le tribunal correctionnel de Paris à des peines de trois à six mois de prison avec sursis et plus d'1,1 million d'euros de dommages et intérêts pour avoir diffusé sur internet des films contrefaits. Les cinq hommes faisaient partie de deux "équipes" ("team") différentes, sur les dix qui existeraient en France, qui mettaient en ligne des centaines voire des milliers de films via de puissants serveurs, aux importantes capacités de bande passante. Les trois membres de la team "Cinefox" ont été condamnés à une même peine de six mois de prison avec sursis, et à verser solidairement plus de 710.000 euros de dommages et intérêts aux sociétés d'auteurs et de production parties civiles dans ce dossier, comme Disney, Universal ou la Warner Bros. Les deux membres de la team "Carnage", ont quant à eux été condamnés à trois et quatre mois de prison avec sursis et plus de 410.000 euros de dommages et intérêts. L'audience du 12 septembre 2012 avait mis en évidence que les cinq prévenus se trouvaient au sommet de la pyramide de la piraterie et étaient à l'origine de la diffusion massive d'oeuvres contrefaites. Lors des débats, il a été pris l'exemple du film "Transformers", qui a été téléchargé plus d'1,7 million de fois après sa mise en ligne. Au sein d'une équipe, certains avaient le rôle de "producteur manager" en administrant les "top sites". D'autres récupéraient les images à l'aide de caméscopes dans les salles de cinéma ou à partir de DVD non encore sortis en France. D'autres encore captaient la bande son des films grâce à la boucle magnétique destinée aux spectateurs malentendants, pour restituer une meilleure qualité sonore. "Tous les coups sont permis", tant à l'égard des ayants droit que des autres équipes, avait souligné dans son réquisitoire le procureur Alexandra Savie. L'affaire avait été portée à la connaissance de la gendarmerie par un renseignement anonyme en mai 2007. Le seul prévenu qui s'était présenté à l'audience, membre de la team "Carnage", avait expliqué que ces piratages étaient "comme un jeu" mais qu'il n'en avait tiré aucun bénéfice financier.

26 Sep 2012 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Une société américaine reconnait s'être fait voler des identifiants Apple Archives Secunews SECUNEWS

Une société américaine reconnait s'être fait voler des identifiants Apple

BlueToad, une entreprise d'édition et de publication numériques installée en Floride, a admis avoir été " victime d'une cyberattaque " ayant entraîné le vol d'UDID (unique identity device, codes d'identification Apple) de ses systèmes. Ces déclarations viennent contredire les propos d'AntiSec, un groupe de pirates informatiques lié au collectif Anonymous, qui avait publié sur internet un million d'identifiants présumés, en précisant qu'ils faisaient partie d'un groupe plus large de 12 millions d'identifiants trouvés dans un ordinateur du FBI. Le FBI avait affirmé être "au courant" de ces informations mais souligné n'avoir " aucun élément attestant qu'un ordinateur portable du FBI ait été piraté ou que le FBI ait cherché ou obtenu ces données ". Peu de temps après, un groupe inconnu a publié ces identifiants sur internet, a ajouté son PDG, Paul DeHart, sur le blog de l'entreprise. Citation: "Quand nous avons découvert que nous étions la source probable de cette information, nous avons immédiatement prévenu la police pour les en informer et coopérer avec" les enquêteurs. Bien que chaque jour nous parvenions à nous défendre contre des milliers de cyberattaques, (celle-ci) a finalement trouvé une brèche dans une partie de nos systèmes", a-t-il expliqué. Présentant ses excuses pour la fuite, l'entreprise dit avoir remédié à la fragilité de son système de protection, précisant par ailleurs qu'elle ne collecte aucune donnée sensible tels que les numéros de carte bleue, et que les risques d'utilisation frauduleuse sont très faibles

12 Sep 2012 LIRE L'ACTU
Google modifie son algorithme pour contrer les sites pirates Archives Secunews SECUNEWS

Google modifie son algorithme pour contrer les sites pirates

Le groupe internet Google a annoncé vendredi une nouvelle modification de l'algorithme de son moteur de recherche, destinée à donner une plus grande priorité aux publications légales par rapport aux sites ayant fait l'objet de plaintes pour piratage. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, assure Google. Citation: "A partir de la semaine prochaine nous commencerons à prendre en compte un nouveau signal dans nos affichages, le nombre de demandes de retrait pour violation de droit d'auteur", a expliqué le vice-président de l'ingéniérie Amit Singhal sur le blog du groupe. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, qu'il s'agisse d'une chanson diffusée sur la radio publique, d'une émission de télévision sur le site de diffusion en streaming Hulu, ou de musique sur Spotify. "Les sites faisant l'objet de nombreuses demandes de retrait pourraient apparaître plus bas dans nos pages de résultats", a indiqué M. Singhal. Des millions de demandes chaque jour Les sites en question seront toutefois prévenus par Google afin de répondre aux accusations de piratage. Depuis que Google a remanié son système de repérage des droits d'auteur il y a deux ans, il est en mesure de recueillir beaucoup plus d'informations sur les programmes piratés qui apparaissent en ligne, selon M. Singhal. Google affirme recevoir plus de demandes de retrait de contenu quotidiennes (4,3 millions ces derniers 30 jours), qu'il n'en a reçues durant toute l'année 2009. Le vice-président de l'association des studios hollywoodiens (Motion Picture Association of America), Michael O'Leary, a exprimé l'espoir que ce changement éloigne les internautes des sites illégaux. Citation: "Nous étudierons de près ce changement", a-t-il dit, notant que "le diable se cache toujours dans les détails", a dit M. O'Leary.

12 Aug 2012 LIRE L'ACTU
Il commande une télévision sur Amazon et reçoit un fusil d'assaut Archives Secunews SECUNEWS

Il commande une télévision sur Amazon et reçoit un fusil d'assaut

Un habitant de Washington qui avait commandé une simple télévision couleur sur internet a eu la surprise de recevoir un puissant fusil d'assaut semi-automatique. La police de la ville a ouvert une enquête pour tenter de comprendre ce qui s'était produit. Seth Horvitz, qui habite dans le nord-est de la capitale fédérale, a contacté la police aussitôt après qu'un livreur eut laissé sur le pas de sa porte le colis contenant l'arme de guerre, un SIG Sauer SIG176. Citation: "Ils étaient un peu perplexes au début, ils n'avaient jamais vu cela auparavant", a-t-il expliqué à la chaîne de télévision locale Fox 5. "Ils ont pris mes informations et m'ont dit qu'ils allaient récupérer l'arme parce qu'il était illégal de la conserver, et il était illégal de la transporter en voiture donc je ne pouvais pas aller la renvoyer". Si la boîte était bien adressée à M. Horvitz, qui avait commandé un écran plat via le site Amazon.com, la facture à l'intérieur du carton laissait à penser que le fusil était destiné à un magasin d'armement de Pennsylvanie (est). Citation: Un porte-parole de la police de Washington a précisé à l'AFP qu'une enquête était en cours. Cet incident est survenu quelques jours après deux tueries sanglantes aux Etats-Unis.

10 Aug 2012 LIRE L'ACTU
Microsoft verse 162.350 euros à un expert en sécurité informatique Archives Secunews SECUNEWS

Microsoft verse 162.350 euros à un expert en sécurité informatique

Le groupe informatique a attribué 200.000 dollars (162,350 euros) à Vasilis Pappas. La somme a été remise à l'issue d'un concours destiné à distinguer les meilleures façons de déjouer les techniques de piratage. Citation: Nous avions lancé un défi à la communauté des chercheurs. Nous leur avons demandé de ne plus juste identifier et révéler des failles, mais de s'investir dans des types de recherche pouvant atténuer des catégories entières d'attaques", a expliqué samedi Mike Reavey, directeur des activités anti-piratage de Microsoft. Vingt personnes ont pris part à ce concours organisé à l'occasion de la conférence de spécialistes de la sécurité informatique à Las Vegas, un chèque de 50.000 dollars (40.587 euros) et des logiciels ont en outre été distribués.

30 Jul 2012 LIRE L'ACTU
Le Paiement mobile n'est pas sûr! Archives Secunews SECUNEWS

Le Paiement mobile n'est pas sûr!

Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.

30 Jul 2012 LIRE L'ACTU
Des sanctions pour les tricheurs de Max Payne III Archives Secunews SECUNEWS

Des sanctions pour les tricheurs de Max Payne III

Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ
01 Jul 2012 LIRE L'ACTU
Twitter, paralysé par une panne géante, dément toute attaque pirate Archives Secunews SECUNEWS

Twitter, paralysé par une panne géante, dément toute attaque pirate

Le réseau de microblogging Twitter, affirme avoir été victime, jeudi entre 16h et 18h, d'un bogue en cascade qui a duré plus de deux heures. Un groupe de hackers a pourtant revendiqué une attaque informatique. Il n'y avait aucun moyen d'accéder au site, toute tentative renvoyant vers une page d'erreur. Citation:"Il se pourrait que des utilisateurs aient des problémes pour se connecter à Twitter, nos ingénieurs sont au travail pour résoudre le probléme", avait alors indiqué une porte-parole. Globalement, aucun nouveau message ne s'est affiché sur Twitter jusqu'à 19h, heure de Paris. Plus tard dans la soirée, le site de microblogs a expliqué les raisons de la panne: Citation:"Elle est due à un bogue en cascade dans un des composants de notre infrastructure." Aucune précision n'a été fournie sur l'ampleur de la panne, sa localisation ni le nombre de comptes touchés, dans le même temps, un groupe de hackers donnait une tout autre explication, revendiquant une attaque informatique. Le compte militant UGNazi a ainsi écrit, dés que Twitter est redevenu opérationnel: "Nous venons de mettre ìTango Downî twitter.com pendant 40 minutes dans le monde entier!" Dans le jargon militaire des forces spéciales, "tango down" signifie qu'un ennemi a été abattu. S'abritant derriére une imagerie nazie par provocation, UGNazi serait vaguement affilié à LulzSec (un groupe de hackers militants qui agit pour le lulz), la plaisanterie, UGNazi s'en serait déjà pris à "Google" et, plus récemment, à "WHMCS", un service de facturation en ligne, le groupe pirate aurait récupéré des éléments confidentiels reliés à 500.000 clients (mots de passe, numéros de cartes de crédit). Un effet domino Twitter a-t-il réellement été piraté ? Johannes Ullrich, directeur technique de la société de sécurité informatique "SANS Internet Storm Center", ne cachait pas ses doutes quant à la possibilité d'une attaque par déni de service ( Déni de service ). Citation:"Il est peu probable qu'il s'agisse d'une attaque DDOS, puisque le site est toujours réactif. Il est plus probable qu'il s'agisse d'une panne de logiciel ou d'équipement", remarquait-il. L'expert en sécurité informatique penche volontiers vers l'explication de Twitter, le bogue en cascade, autrement dit un probléme affectant un appareil, qui en révéle d'autres, par effet domino. Citation:"Il est probable que Twitter ait de nombreuses bases de données et serveurs. Le systéme permet en général qu'un serveur tombe en panne sans que cela touche les autres, mais il peut arriver qu'en raison d'un bogue dans le systéme un autre serveur soit touché, s'arrête, et que cela provoque des problémes sur un troisiéme", a expliqué Johannes Ullrich . Jeudi soir, Twitter a donc publié un billet confirmant "un bogue en cascade". Twitter n'en révéle pas la nature, mais précise "qu'il ne s'agissait pas d'une vulnérabilité logicielle unique, mais plutôt d'un effet en cascade impactant d'autres éléments", ce qui a pu avoir un effet sur les utilisateurs du monde entier. Pour régler le probléme, Twitter est revenu à une version précédente, stable, du systéme.

25 Jun 2012 LIRE L'ACTU
W32/Georbot un botnet trés élaboré venu de Géorgie Archives Secunews SECUNEWS

W32/Georbot un botnet trés élaboré venu de Géorgie

Au début de cette année 2012, les chercheurs d'ESET, société éditrice du célébre antivirus NOD32 et leader en matiére de protection proactive, avaient découvert un botnet ayant des fonctionnalités de communication uniques. En plus d'autres activités, le botnet en question tente de voler des documents et certificats, peut créer des enregistrements audio et vidéo et scanner tout un réseau local à la recherche d'informations. Une autre caractéristique surprenante est qu'il recherche des fichiers de configuration de "Bureau à distance", ce qui permet aux pirates de voler des informations sur des machines distantes sans exploiter de failles. Cette menace s'appuie sur un site gouvernemental Georgien pour mettre à jour ses informations de C&C (Command and Control), c'est pourquoi les chercheurs d'ESET pensent qu'initialement W32/Georbot ciblait les ordinateurs de ce pays. Comme l'a expliqué ESET à DataSecurityBreach, plus inquiétant encore, ce "malwares" est toujours en développement car ESET a d'ores et déjà identifié des variantes récentes, notamment une datant du 20 mars 2012 et qu'il commence à se répandre en dehors de la Georgie, en France notamment. W32/Georbot a la capacité de se mettre à jour pour se métamorphoser en une nouvelle version, ce qui lui permet de ne pas être détecté par les scanners anti-malware. Ce "botnet" peut également se mettre en repli s'il n'arrive pas à atteindre le serveur de commande et dés lors se connecter à une page Internet spéciale hébergée sur un serveur appartenant au gouvernement Georgien. [quote]"Ceci n'implique pas nécessairement que le gouvernement Georgien soit en cause. La plupart du temps, les propriétaires de sites web ne savent pas que leurs systémes sont compromis" indique Pierre-Marc Bureau, Manager d'ESET Security Intelligence.[/quote] [quote]Ce dernier ajoute "Il est également important de noter que le Ministére de la Justice Georgien et le CERT local sont au courant de la situation et collaborent avec ESET sur ce sujet".[/quote] Sur l'ensemble des infections recensées, 70% étaient localisées en Georgie, suivi par les Etats-Unis, l'Allemagne et la Russie, la France faisant également partie du top 7 des pays concernés. Les chercheurs d'ESET ont également réussi à accéder au panneau de contrôle du botnet, permettant ainsi d'obtenir beaucoup de détails sur le nombre d'ordinateurs touchés, leur localisation et les commandes possibles. L'information la plus intéressante trouvée est la liste des mots-clés ciblés dans les documents des systèmes infectés, parmi les nombreux termes anglais figuraient notamment: [quote]- ministère - service - secret - agent - USA - Russie - FBI - CIA - arme - FSB - KGB - téléphone - numéro[/quote] [quote]"La fonction d'enregistrement vidéo via la webcam, la prise de capture d'écrans et le lancement d'attaques DDoS (attaques par deni de service) ont été utilisés à plusieurs reprises" précise P-M Bureau à datasecuritybreach[/quote] Le fait que ce botnet utilise un site Georgien pour mettre à jour ses informations de contrôle et de commande, et qu'il utilise probablement le même site pour se répandre, indique que la population Georgienne est sa cible principale. Malgré son pouvoir de nuisance important, le niveau de sophistication de ce botnet n'est pas suffisant pour penser qu'il ait pu être à l'initiative d'un état, dans ce cas de figure, elle aurait été probablement plus professionnelle et plus discrète, selon les chercheurs d'ESET. L’hypothèse la plus probable est que "W32/Georbot" a été créé par un groupe de cybercriminels à la recherche d'informations sensibles afin de les revendre à d'autres organisations. "La cybercriminalité tend à se professionnaliser et à devenir plus ciblée. "W32/Stuxnet" et "W32/Duqu" sont de bons exemples de menaces de haut-niveau ayant des finalités bien précises. En revanche, même si ce malware semble moins sophistiqué, "W32/Georbot" intègre de nouvelles méthodes et fonctionnalités originales pour accéder au coeur de ce que recherchent ses créateurs. Dans le cas de "W32/Georbot", c'est la recherche d'informations spécifiques, d’accès aux systèmes et de fichiers de configuration de "Bureau à distance" conclu Righard Zwienenberg, Directeur de recherche chez ESET. (source:zataz) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
23 Mar 2012 LIRE L'ACTU
Huit mois de prison pour avoir piraté Facebook Archives Secunews SECUNEWS

Huit mois de prison pour avoir piraté Facebook

Un étudiant britannique en programmation informatique a été condamné, vendredi 17 février 2012 en Angleterre, à huit mois de prison pour avoir piraté le géant des réseaux sociaux Facebook, une affaire qui avait déclenché une enquête du FBI . Glenn Mangham, 26 ans, a reconnu avoir piraté Facebook entre avril et mai 2011 depuis la maison de ses parents à York, dans le nord de l'Angleterre. Citation:Il a expliqué qu'il entendait ainsi démontrer les faiblesses du systéme de sécurité du site, il a affirmé qu'il avait auparavant fait de même avec le portail internet de Yahoo! et avait ensuite prévenu la société pour les informer des défauts de leur site. Il aurait pu détruire toute l'entreprise, selon le procureur Le procureur, Sandip Patel, a rejeté les allégations du jeune homme, n'acceptant pas que le piratage de Facebook "ne soit autre chose que malveillant". Citation:Glenn Mangham a "agi avec détermination, une ingéniosité indubitable et dans un esprit calculateur", a estimé le procureur. "C'est le plus grave et le plus important incident de piratage d'un réseau social auquel la justice britannique n'a jamais été confrontée", a-t-il affirmé. L'étudiant aurait pu détruire "toute l'entreprise" Facebook et avait fait craindre à un espionnage industriel. Facebook a dépensé 200.000 dollars (153.000 euros) pour élucider l'affaire, qui avait donné lieu à une enquête concertée, longue et chére de la part de la police fédérale américaine et des autorités britanniques. Citation:Les actions de M. Mangham ont eu de "réelles conséquences et des conséquences éventuellement trés graves", qui auraient pu être "absolument désastreuses" pour Facebook, a estimé le juge Alistair McCreath. "Une peine de prison est indispensable", a-t-il ajouté. Lire toutes les actus facebook

18 Feb 2012 LIRE L'ACTU
La Défense belge ne sécurise pas suffisamment son propre site internet Archives Secunews SECUNEWS

La Défense belge ne sécurise pas suffisamment son propre site internet

Le site internet de la Défense, Mil.be, est une cible facile pour les pirates informatiques, d'après un rapport d’une société active dans la sécurité de la toile, Vibe Media. Ce site, visité tous les jours par quelque 10.000 internautes, comporterait une soixantaine de points faibles dont certains seraient exploitables par des pirates ne disposant que d’une connaissance de base dans la sécurité informatique. Citation: La Défense a fait savoir de son côté qu’un nouveau site était attendu pour le début de 2013 et que, d’ici là, elle se limitait à colmater les brèches les plus importantes. La société a testé le site au mois de juillet 2012. Citation: "Nous voulions savoir comment les pouvoirs publics s’y prenaient avec leurs sites internet. Nous avons choisi la Défense parce que c’est un département où la sécurité devrait être considérée comme étant de la plus haute importance. Sur base de nos tests, je peux vous dire une chose, les pouvoirs publics manquent à leurs obligations”, a expliqué un responsable de Vibe Media.

07 Jan 2012 LIRE L'ACTU
Arrêtés aprés avoir publié leur butin sur Facebook Archives Secunews SECUNEWS

Arrêtés aprés avoir publié leur butin sur Facebook

La fierté est un vilain défaut pour ces quatre jeunes, une heure aprés avoir braqué une supérette, ils postent des photos d'eux avec leur butin sur... Facebook... Il n'a donc pas été super difficile de les retrouver pour la police. Aprés avoir braqué une supérette de Pittsburgh, aux …tats-Unis, et emporté 8.000 dollars en liquide, des boÓtes de bonbons, des cartouches de cigarettes et des chéques, quatre jeunes se sont pris en photos avec l'argent pour les poster sur Facebook. Citation:Le sergent Kevin Gasiorowski a expliqué "nous avons été informés, le jour suivant le braquage, que ces photos étaient sur Facebook". C'est en réalité un membre de la famille d'un des adolescents qui est tombé sur les fameuses photographies et qui a alerté la police. "Elle a trouvé ça trés inquiétant et a fait son devoir de citoyenne en appelant la police", rajoute le sergent. Seuls trois des braqueurs, tous mineurs, ont été interpellés et accusés de cambriolage et association de malfaiteurs devant le tribunal pour mineur, puis confiés à leur parents. Le quatriéme, est encore recherché, mais risque plus que ses camarades puisqu'il est majeur, mais selon, CBS Pittsburgh, ce n'est qu'une question de temps et toute personne ayant des informations est invitée à joindre la police. Citation:De son côté, le Sergent Gasiorowski ironise et trouve que " cela rend les choses beaucoup plus faciles quand ils postent ce qui est censé être une confession sur un site o? tout le monde peut le voir..."

01 Jan 2012 LIRE L'ACTU
Une femme séquestrée sauvée via facebook Archives Secunews SECUNEWS

Une femme séquestrée sauvée via facebook

Séquestrée depuis plus de quatre jours avec son fils de 17 mois, une femme a réussi à s'extirper momentanément de son ravisseur, s'est enfermée dans un placard avec un PC et a appelé à l'aide sur son mur Facebook. Elle disait notamment qu'elle "craignait d'être morte demain matin", un message qui a fait réagir ses amis qui ont alors appelé la police. Des agents se sont donc rendus sur les lieux. Une fois arrivés sur place, l'agresseur présumé a refusé de les laisser entrer dans la maison, mais a finalement autorisé la femme à discuter avec eux tout en restant à côté pour l'intimider et ainsi l'empêcher qu'elle le dénonce. Citation:"J'ai demandé à la femme si tout allait bien et elle secoua alors la tête pour me dire non", a déclaré l'un des policiers. Les agents ont alors procédé à l'interpellation du suspect, Troy Critchfield, un individu de 33 ans. Citation:La femme a expliqué à la police qu'elle avait été étranglée à chaque fois qu'elle avait tenté de quitter la maison et que le chien de la famille était affamé à l'extérieur depuis plusieurs jours. Elle a accusé son kidnappeur de l'avoir frappé et violé à maintes reprises, mais aussi d'avoir fait subir des maltraitances à l'enfant Clic pour lire toutes les actus Facebook

28 Dec 2011 LIRE L'ACTU
Plus de 600.000 tentatives de piratage de comptes Facebook par jour Archives Secunews SECUNEWS

Plus de 600.000 tentatives de piratage de comptes Facebook par jour

En fin de semaine derniére, Facebook dévoilait sur son blog sécurité deux nouvelles fonctionnalités permettant aux utilisateurs de surfer l'esprit plus tranquille sur le réseau social et de prévenir d'éventuelles intrusions sur leurs comptes. La possibilité de donner ´une cléª à ses amis de confiance et d'ajouter un mot de passe aux applications. Afin d'illustrer ses propos et de montrer aux internautes comment le réseau social est sécurisé, Facebook a agrémenté ses explications d'une infographie assez compléte, contenant un chiffre officiel qui était passé inaperçu jusqu'ici. Sur cette infographie , apparaÓt dans la partie consacrée aux spams: 0,06% du plus d'un milliard de connexions réalisées chaque jour, sur Facebook sont compromises, un chiffre qui peut être ramené à 600.000 connexions compromises au quotidien. Cela signifie que le réseau social ne peut pas identifier avec certitude si celles-ci émanent du vrai propriétaire du compte, il s'agirait ainsi de hackers qui tentent de se connecter à des comptes qui ne leur appartiennent pas (ils n'y parviennent pas systématiquement). C'est la premiére fois que Facebook révéle un chiffre officiel à ce sujet. Les hacker veulent propager des scams sur le réseau social Citation:Graham Cluley, consultant chez Sophos, a expliqué au Guardian que compromettre une connexion Facebook "signifie qu'une tierce personne, le hacker, a pris contrôle de ce compte Il peut publier des images, envoyer des messages et avoir accés à toutes les informations personnelles de l'utilisateur dont le compte a été pris." La raison principale pour laquelle quelqu'un souhaiterait ainsi se connecter sur d'autres comptes serait la propagation de scams, ces arnaques en ligne qui apparaissent comme des virus sociaux. La plupart du temps des liens sont envoyés à tous vos contacts à votre insu pour peu que vous ayez cliqué dessus une fois par curiosité. Il devient facile de prendre possession de comptes Facebook car 30% des internautes utilisent le même mot de passe sur tous les sites Internet o? ils sont inscrits. Les hackers peuvent ainsi contrôler en un rien de temps l'identité de quelqu'un sur le Web. [b]Il est donc recommandé de choisir des mots de passe complexes et de varier en fonction des sites sur lesquels vous vous inscrivez.[/b] D'aprés le journal britannique, les 800 millions d'utilisateurs que compte le réseau social passent plus de 700 milliards de minutes sur Facebook tous les mois, il n'est donc pas difficile de comprendre pourquoi le site, qui adopte de plus en plus souvent de nouvelles mesures de sécurité, est devenu une cible privilégiée pour les hackers. Voir aussi: Le scam c'est quoi ? 2025 Exmachina, un jeu qui sensibilise aux risques du Net Les 10 piéges à éviter sur les réseaux sociaux Comment votre PC peut-il être piraté sur Internet ? Communiqué de presse du FCCU concernant les loteries et autres sur Facebook retrouvez tous les faux groupes et fausses pages de Facebook

02 Nov 2011 LIRE L'ACTU
Nouvelle attaque des Anonymous contre le Pentagone Archives Secunews SECUNEWS

Nouvelle attaque des Anonymous contre le Pentagone

Encore un coup d'éclat pour le collectif de pirates informatiques Anonymous, qui a publié lundi une liste d'adresses électroniques et de mots de passe que ses "hackers" affirment avoir pillés depuis le réseau de Booz Allen Hamilton, une entreprise qui conseille notamment le ministére américain de la défense. Anonymous a indiqué avoir mis en ligne plus de 90.000 adresses dérobées depuis un serveur non protégé de Booz Allen Hamilton. Citation:"Anonymous affirme avoir effacé 4 gigaoctets de codes source, révélant ainsi des informations susceptibles de les aider à attaquer le gouvernement américain et ses contractuels", a expliqué l'entreprise de sécurité Sophos sur son blog, précisant que la véritable victime de cette intrusion était "le gouvernement américain". Booz Allen Hamilton a confirmé mardi aprés-midi avoir subi une attaque illégale contre son systéme informatique. Citation:"Nous menons un examen complet de la nature et de l'étendue de l'attaque, pour le moment, nous ne pensons pas que l'attaque soit allée au-delà de données liées à un systéme de gestions de formations d'une agence gouvernementale", a-t-elle précisé dans un communiqué. Une menace contre l'Otan La société a souligné qu'elle avait pour politique de ne pas communiquer sur ce genre de sujets, mais qu'elle avait décidé cette fois-ci de déroger à la régle vu toute la "publicité" donnée à l'incident. Le collectif Anonymous est considéré par l'OTAN comme une menace en raison des risques de piratage ou de blocage informatique qu'il fait peser sur les systémes de l'Alliance atlantique. Anonymous s'est fait connaÓtre notamment par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard, en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Cette organisation a déjà été visée par des opérations policiéres aux Etats-Unis, au Royaume-Uni, en Espagne et en Italie. Clic pour lire tous les articles sur les Anonymous (source:le monde)

13 Jul 2011 LIRE L'ACTU
Les appels vidéos disponibles sur Facebook Archives Secunews SECUNEWS

Les appels vidéos disponibles sur Facebook

Suite au partenariat entre Skype et Facebook, ce dernier vient de commencer de mettre à disposition de ses utilisateurs un nouveau bouton permettant les appels vidéo. Ce nouveau service vous permettra donc de communiquer via votre webcam et votre directement depuis Facebook et ce sans avoir besoin d'installer un logiciel tiers. Seul un plugin et le flash player seront nécessaires au bon fonctionnement du service. J'imagine que tout cela sera expliqué lors de la première utilisation.. Voici toujours une vidéo de promotion du service en attendant qu'il arrive chez vous d'ici à quelques semaines, et oui il y'a plus 750 000 000 de personnes sur Facebook. http://www.facebook.com/videocalling

07 Jul 2011 LIRE L'ACTU
Un hacker de 18 ans qui aurait piraté Interpol arreter à Athene Archives Secunews SECUNEWS

Un hacker de 18 ans qui aurait piraté Interpol arreter à Athene

Un hacker de 18 ans, soupçonné de s'être introduit dans les systémes informatiques d'Interpol et de plusieurs agences gouvernementales américaines, a été arrêté à Athénes, a annoncé, mercredi 8 juin 2011, un responsable de la police grecque. Le jeune homme, qui utilise le pseudonyme "nsplitter", vit dans le quartier d'Agios Dimitrios, à Athénes. Citation:"Il lançait des attaques à travers le monde, de sa maison", a déclaré Manolis Sfakianakis, le patron de la police cybernétique sur l'antenne de la télévision grecque NET. "Il a agi seul, même s'il a pu travailler avec d'autres également", a précisé M. Sfakianakis. Intrusions dans plusieurs agences de renseignement Selon les médias grecs, "nsplitter" se serait introduit dans les systémes de plusieurs agences de renseignement américaines, comme le FBI et la NSA , ainsi que celui du Pentagone. La police l'accuse également d'avoir piraté des cartes bleues. Citation:"Il avait 130 cartes sur lesquelles il pouvait mettre les données qu'il voulait, cinq d'entre elles comportaient les données de personnes qui n'en avaient aucune idée", a expliqué le responsable de la police. La police a retrouvé 8.000 euros et 300 dollars (205 euros) en liquide, des ordinateurs, des disques durs externes, ainsi qu'une bombe artisanale. Le hacker présumé risque jusqu'à 5 ans de prison, selon la police grecque.

09 Jun 2011 LIRE L'ACTU
Elle essaye de vendre son cousin de 2 ans sur eBay Archives Secunews SECUNEWS

Elle essaye de vendre son cousin de 2 ans sur eBay

Dimanche dernier dans l'…tat du Michigan, aux …tats-Unis, Autumn Braden, une jeune femme de 19 ans, a décidé de mettre en vente son cousin de 2 ans qu'elle gardait, explique le New York Daily News. Interrogée par la police le lendemain, elle a expliqué en avoir marre du baby-sitting et qu'elle avait fait cette annonce pour s'occuper sans se prendre au sérieux. Citation:"Je pensais que le site allait immédiatement la supprimer. Je n'avais de toute façon aucune intention de faire du mal à mon petit cousin", a-t-elle déclaré à la presse locale. Citation:Sur l'annonce, Autumn expliquait que son cousin était "garçon adorable, propre et capable de tenir la conversation. Il est adorable, mais je suis devenu trop grande pour le garder." Postée dimanche soir, l'enchére, basée à 1.000 dollars, avait rapidement suscité la crainte des internautes, c'est l'un d'entre eux qui a prévenu la police, cette derniére a alors débarqué au domicile de la jeune femme pour voir si tout allait bien.

20 May 2011 LIRE L'ACTU
Google lance un service de musique en ligne Google music bêta Archives Secunews SECUNEWS

Google lance un service de musique en ligne Google music bêta

Détrôné par Apple comme marque la plus puissante, Google envoie déjà sa réplique, le groupe internet américain a lancé mardi "Music Beta", un service d'offre musicale en ligne. De quoi concurrencer iTunes ? Google lance un service d'offre musicale en ligne qui permet de télécharger une collection musicale à écouter partout, avec ou sans connection internet, en synchronisant les dossiers stockés sur divers appareils. Citation:"Quand vous téléchargez de la musique sur ce nouveau service, vous pouvez l'écouter sur le web sur PC, smartphone ou tablette Android, a déclaré un responsable de Google, Paul Joyce, en présentant "Music Beta" à San Francisco. Citation:Ce service, pour l'instant en version expérimentale et accessible uniquement sur invitation, permet de "constituer une discothéque avec n'importe quel dossier ou une collection iTunes (le service musical d'Apple accessible notamment sur les baladeurs iPod, les iPhones et la tablettes iPad)", a expliqué Google. "Et quand vous téléchargez de nouvelles chansons sur votre ordinateur, elles peuvent être automatiquement ajoutées à votre discothéque en ligne", a expliqué Google. Le service fonctionnant sur le principe de l'informatique dématérialisée, c'est à dire laissant à Google le soin de stocker les fichiers musicaux, "pas la peine de s'inquiéter pour des histoires de c‚bles, de transferts de dossier ou d'épuisement de capacité de stockage". Pour ce qui est de l'accés sans connection internet, il fonctionnera soit pour les chansons récemment écoutées, soit pour une sélection musicale spécifiquement établie. Légal, selon Google. Comme l'offre dévoilée par Amazon, celle de Google est lancée sans le soutien des majors. Citation:"Nous voulons travailler avec l'industrie musicale, malheureusement, certains labels ne sont pas raisonnables dans leurs demandes", attaque Jamie Rosenberg, directeur des contenus multimédias d'Android. Google estime que son offre est légale. Cela revient au même qu'une sauvegarde en ligne ou un transfert sur un baladeur numérique, juge Rosenberg. Les majors, elles, cherchent à négocier des nouvelles royalties incluant un droit de streaming, en l'absence d'un accord, le service n'offre pas la possibilité d'acheter de la musique en ligne. De son côté, Apple continue de négocier en coulisses et pourrait dévoiler une offre globale en juin 2011. Aprés la premiére dématérialisation du CD vers le MP3, on assiste ici à une seconde vague, o? les fichiers disparaissent dans le nuage pour un accés universel. Surtout, rappelle Google, "plus besoin de transférer ses fichiers ni de les synchroniser. Le cordon est en passe d'être définitivement coupé. Accéder au site Google Music beta (uniquement valable sur invitation et pour les usa)

11 May 2011 LIRE L'ACTU
A 12 ans il remet en cause la théorie d'Einstein Archives Secunews SECUNEWS

A 12 ans il remet en cause la théorie d'Einstein

Un jeune prodige américain fait actuellement parler de lui sur la toile, à 12 ans, Jacob Barnett a un QI évalué à 170. Dans une vidéo il remet en cause la 'théorie de la relativité d'Einstein', son mentor. Démonstration. Étrange disent certains, génial disent d'autres. Jacob Barnett n'est certes un enfant pas tout à fait comme les autres, à 12 ans, ce jeune américain n'est pas intéressé par les consoles de jeux et les ballons de foot mais plutôt passionné de trigonométrie, d’algèbre et de géométrie. [quote]"Je veux écrire un livre qui vulgariserait les mathématiques, même les plus complexes ou alors j'aimerais devenir chercheur dans le domaine de l'astrophysique" déclarait-il il y a deux semaines sur le plateau d'une émission de la chaÓne Fox News.[/quote] Le jeune garçon explique avoir sauté 7 classes à l'école et être capable de réfléchir en 4 ou 5 dimensions... On le voit également écrire à l'envers ou résoudre une équation mathématique incompréhensible pour la plupart d'entre-nous. Diagnostiqué d'une certaine forme d'autisme à 2 ans, les médecins annoncent à ses parents qu'il ne parlera peut-être plus jamais, mais Jacob évolue malgré tout, doté de capacités intellectuelles hors du commun, son QI est évalué à 170, soit plus élevé que celui d'Einstein. Dés qu'il est en âge de communiquer (14 mois), "Jake" calcule le volume des boîtes de céréales au petit-déjeuner. A 1 ans, il écrit en braille A 2 ans, il joue Beethoven au piano A 3, il construit des puzzles de 5.000 pièces. A 8 ans, il étudie l’astrophysique à l’université d’Indiana. Aujourd’hui, il est chercheur et enseigne différentes théories à ses camarades dans cette même université. Le jeune garçon a publié plusieurs vidéos sur Youtube. La dernière en date a été vue plus d'un 1.300.000 fois. Elle montre Jacob remettre en cause la célèbre théorie de la relativité d'Albert Einstein. Elle est un peu longue mais vaut vraiment le détour. A 12 ans il remet en cause la théorie d'Einstein Sa mère a envoyé les calculs effectués par son fils à l’université de Princeton, spécialisée en physique et astrophysique. Au vu de ses travaux, le professeur Scott Tremaine a admis par voie d'e-mail que le jeune garçon était sur la piste d’une nouvelle théorie de la relativité. [quote]"La théorie sur laquelle il travaille implique plusieurs problémes des plus complexes en astrophysique. Quiconque parviendrait à les résoudre sera un vrai candidat pour recevoir un Prix Nobel" a-t-til expliqué.[/quote] Il doit bien s'emmerder en cours de math a son école!! ^^

13 Apr 2011 LIRE L'ACTU
Microsoft démantèle Rustock un réseau de spams Archives Secunews SECUNEWS

Microsoft démantèle Rustock un réseau de spams

Le groupe informatique Microsoft a annoncé le démantèlement d'un réseau "complexe" d'envoi de milliards de pourriels ( spams ) quotidiens, portant sur des offres d'achat de faux médicaments. Le réseau "Rustock" reposait sur l'utilisation d'environ un million ordinateurs infectés, organisés en " Botnet " et commandés à distance par des pirates, a indiqué jeudi Microsoft. [quote]Dans ce genre d'attaque, les propriétaires ignorent que leurs ordinateurs sont infectés et utilisés à des fins illégales, le virus se loge dans l'ordinateur par exemple "quand un internaute visite un site piégé et clique sur une fausse publicité ou quand il ouvre une pièce jointe infectée dans son courriel", a expliqué un des juristes de Microsoft.[/quote] Dès lors l'ordinateur peut intégrer un réseau d'ordinateurs zombies commandés à distance, dit "botnet". Le réseau "Rustock" était considéré comme l'un des plus gros au monde, avec la capacité d'envoyer jusqu'à 30 milliards de pourriels par jour (la plupart pour proposer à la vente des versions contrefaites de médicaments comme le Viagra, prescrit contre les troubles de l'érection, ou pour adresser de fausses annonces de loterie). Microsoft a travaillé durant plusieurs mois avec le fabricant du Viagra, le laboratoire américain Pfizer et la société de sécurité informatique FireEye pour démanteler ce réseau. L'enquête a culminé avec l'intervention des autorités, qui ont pu prendre le contrôle de serveurs informatiques localisés dans l'Etat de Washington, mercredi, la connexion entre ces serveurs et les ordinateurs infectés a été rompue. Tandis que des matériels ont été saisis pour terminer la procédure, Microsoft proposait son aide aux propriétaires d'ordinateurs infectés sur la page support.microsoft.com/botnets . Voir aussi: Un Botnet c'est quoi ? Votre ordinateur est-il un zombi ? secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

30 Mar 2011 LIRE L'ACTU
Il construit des bombes pour protéger sa famille après avoir vu 2012 Archives Secunews SECUNEWS

Il construit des bombes pour protéger sa famille après avoir vu 2012

Un homme a récemment été jugé aux États-Unis pour avoir fabriqué des bombes dans le but de protéger sa famille de l'apocalypse, et ce après avoir vu le film 2012. James Byron Birkhead, un Américain vivant dans le Kentucky, est récemment passé en jugement pour possession et fabrication de matériels explosifs sans permis, au mois de mars 2010, cet homme a en effet été arrêté chez lui avec plusieurs bombes artisanales. Plaidant coupable, il a expliqué avoir conçu ces engins... pour protéger sa famille de l'apocalypse prévue en 2012 ! C'est en effet après avoir vu le film 2012, qui présente une série de cataclysmes engendrés par une augmentation massive de la température du noyau de la Terre, que l'homme, apeuré, a décidé de se protéger. Selon le Courier-Journal, quotidien du Kentucky, James Byron Birkhead craignait que, comme dans le film, le gouvernement ne puisse pas faire face à la situation, et a donc pris la décision de protéger sa famille avec ses moyens, il devrait être condamné en début d'année prochaine.

15 Dec 2010 LIRE L'ACTU
La guerre va continuer promettent les hackers pro-WikiLeaks Archives Secunews SECUNEWS

La guerre va continuer promettent les hackers pro-WikiLeaks

Alors que plusieurs sites de personnalités ou d'entreprises ont subi des attaques d'un groupe de hackers baptisé "Anonymous", l'un d'eux s'est justifié jeudi dans une intervention sur la BBC, en promettant d'autres actions prochaines. La "cyberguerre" a commencé avant même la publication des 250.000 documents confidentiels de la diplomatie américaine par WikiLeaks, lorsque le site a subi une attaque en "déni de service" de la part d'un hacker décidé à le bloquer, depuis, les fameux documents ont été rendus accessibles, plongeant les autorités américaines dans l'embarras. "Nous voulons que l'internet reste libre" Et ces cyber-attaques contre les sites hostiles à WikiLeaks "vont continuer", a promis jeudi matin un porte-parole du groupe Anonymous sur la radio BBC. Citation:"La campagne n'est pas terminée. Cela va se renforcer, de plus en plus de gens nous rejoignent pour aider", a indiqué à la radio celui qui a pris le nom d'emprunt de "Coldblood" (sang-froid). Citation:Il a expliqué que "de plus en plus de gens téléchargent le programme botnet", qui permet de lancer à partir de milliers d'ordinateurs simultanément des attaques informatiques massives contre un site, le mettant hors service. "C'est une guerre informatique, nous voulons que l'internet reste libre et ouvert à tous, exactement comme il l'a toujours été", a justifié Coldblood. Citation:Selon lui, Anonymous n'est pas un groupe organisé, "il ne suit aucun cadre conventionnel, c'est juste un groupe de gens et quand une idée circule, si ces gens la trouvent bonne et bien ils la mettent en oeuvre". Coldblood lui-même affirme n'avoir jamais été en contact personnel avec WikiLeaks. Citation:"C'est trés dur de rentrer en contact avec eux, la seule personne que vous pouviez obtenir était Julian, mais il est indisponible pour le moment". De même, malgré l'incarcération d'Assange, sa petite équipe de collaborateurs, qui se dit forte d'environ "800 volontaires", a promis que "tout ça va continuer comme jamais". Les fuites embarrassantes se sont d'ailleurs poursuivies ces derniers jours.

11 Dec 2010 LIRE L'ACTU
Manoeuvres grandeur nature d'une attaque cybernétiques aux Etats-Unis Archives Secunews SECUNEWS

Manoeuvres grandeur nature d'une attaque cybernétiques aux Etats-Unis

Les guerriers cybernetiques américains se sont lancés ce mardi 28 septembre 2010 dans une bataille cybernétique virtuelle, lors d'un exercice destiné à tester la résistance du pays à une attaque massive qui viserait l'infrastructure informatique. L'exercice biennal, baptisé "Cyber Storm III", implique des employés de sept ministéres américains, y compris le Pentagone, onze Etats, soixante sociétés privées et douze partenaires internationaux (Australie, Canada, France, Allemagne, Hongrie, Italie, Japon, Pays-Bas, Nouvelle-Zélande, Suéde, Suisse et Royaume-Uni). Organisé par le ministére de la sécurité intérieure, il représente la premiére occasion de tester le nouveau Centre national d'intégration de la cybersécurité et des communications, lancé en octobre 2009, qui coordonne des experts des secteurs privé et public. Le directeur de l'exercice "Cyber Storm III", Brett Lambo, a expliqué qu'il s'agissait uniquement d'une simulation. Citation:"Nous n'attaquons aucun réseau réel, a-t-il dit lors d'une présentation à des journalistes avant le début de l'exercice, nous n'injectons pas de virus ." Les participants à l'exercice, d'une durée de trois à quatre jours, recevront plus de mille cinq cents attaques simulées, qu'ils devront combattre comme s'il s'agissait d'adversaires d'origine inconnue. Les attaques viseront "des fonctions essentielles de l'administration et du secteur privé", selon le ministére, mais aussi le systéme de gestion des noms de domaine. L'exercice, conçu par le Pentagone et la NSA , l'une des composantes les plus secrétes du systéme de renseignement américain, est contrôlé au siége du service de protection des personnalités, le Secret Service, à Washington. A la mi-septembre 2010, le numéro deux du Pentagone, William Lynn, avait plaidé pour l'organisation d'une cyberdéfense commune, dans le cadre de l'OTAN, similaire au bouclier antimissile de la guerre froide. Voir aussi: Un siécle de sécurité informatique, radio, télécommuniucation Les Etats-Unis vont simuler une cyber-guerre

28 Sep 2010 LIRE L'ACTU
Mise en garde de la DGFIP contre des mails frauduleux Archives Secunews SECUNEWS

Mise en garde de la DGFIP contre des mails frauduleux

Alerte phishing L'administration fiscale francaise (DGFIP) a averti, mercredi 1er septembre 2010, que des mails frauduleux ( phishing ), promettant un remboursement d'impôt à certains contribuables en échange de leur numéro de carte bancaire, étaient actuellement en circulation. L'expéditeur utilisant la signature de l'administration fiscale et l'entête du Ministére du Budget ou de la DGFIP, déclare-t-elle. Interrogée par l'Agence France-Presse, la DGFIP n'a pas été en mesure de préciser le nombre d'e-mails frauduleux en circulation. Citation:"Nous avons eu quelques alertes mardi et nous avons préféré prendre les devants", a-t-on expliqué. Demande d'informations personnelles Citation:"Ces courriers, accompagnés d'un formulaire, invitent les contribuables à communiquer des informations personnelles (nom, adresse, date de naissance, numéro de téléphone) ainsi qu'un numéro de carte bancaire en vue d'obtenir un remboursement d'impôt", ajoute cette direction de Bercy, annonçant avoir déposé plainte pour qu'une enquête judiciaire soit engagée. La DGFIP appelle donc les usagers "à ne pas répondre à ces messages et les supprimer". Elle rappelle à cette occasion qu'elle "ne fait jamais d'envois sous cette forme" et que "le numéro de carte bancaire n'est jamais exigé pour le paiement d'un impôt ou le remboursement d'un crédit d'impôt". Le phishing c'est quoi ? old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

02 Sep 2010 LIRE L'ACTU
Facebook veut simplifier la suppression d’un compte Archives Secunews SECUNEWS

Facebook veut simplifier la suppression d’un compte

Le site de réseau social teste actuellement une option permettant de supprimer immédiatement et définitivement un compte, une action jusque là difficile à réaliser. Quitter Facebook sera bientôt beaucoup plus facile. Du moins si le site de réseau social numéro un adopte le nouveau système de suppression d'un compte qu'il teste en ce moment auprès d'un petit pourcentage de membres. A priori, il suffit d'une seule opération pour supprimer définitivement un profil Facebook et toutes les informations qui ont été partagées (photos, vidéos...), ainsi que décliner (opt out) l'envoi de notifications par courriel si un ami cherche à entrer en contact. Pour le moment, la procédure de suppression d'un compte s'apparente à un vrai parcours du combattant. On commence par "désactiver" sa page, après avoir expliqué la raison de son départ et eu droit à des petits messages du type Citation: "vous allez manquer à (prénom d'un ami)". Il faut ensuite attendre 14 jours, sans se connecter à son compte, afin que la suppression soit définitive, mais durant cette période, Facebook remue le couteau dans la plaie en nous informant à propos des contacts qui ont cherché à nous joindre. Si l'on répond à l'une de ces sollicitations, Facebook s'empresse de ramener la brebis égarée au bercail. Le site de réseau social a confirmé a qu'il testait effectivement cette option, sans pour autant dire si et quand et elle entrera en service.

28 Jul 2010 LIRE L'ACTU
L'Hadopi peut lancer la chasse aux internautes Archives Secunews SECUNEWS

L'Hadopi peut lancer la chasse aux internautes

L'Hadopi est légalement prête, les deux décrets d'application manquants viennent d'être publiés au Journal officiel,la haute autorité va donc pouvoir grâce à la société TMG (Trident Media Guard) collecter les adresses IP des internautes qui téléchargeront via le P2P. Les premières données devraient être transmises dès la mi-juillet 2010 pour des sanctions à la rentrée 2010. Ces deux décrets portent sur la labellisation des sites de téléchargement légaux et sur la sécurisation de l'accès à Internet, ces deux derniers textes sont obligatoires pour la collecte d' adresse IP et la mise en place de la riposte graduée. Le texte stipule que: "constitue une négligence caractérisée, le fait pour la personne titulaire d'un accès à des services de communication au public en ligne, soit de ne pas avoir mis en place un moyen de sécurisation de cet accès; soit d'avoir manqué de diligence dans la mise en œuvre de ce moyen". Une négligence caractérisée punie par la riposte graduée qui va jusqu'à la suspension de l'accès à Internet. De même, le début de la traque des réseaux P2P serait effective très rapidement. Une source proche du dossier a expliqué que les ayants-droits pourront commencer à saisir l'Hadopi dès la mi-juillet 2010". L'Hadopi a déjà prévu de tenir une réunion lundi prochain pour dévoiler publiquement son agenda. On peut d'ores et déjà estimer que les fichiers surveillés comprendront 10.000 oeuvres appartenant aux quatre ayant-droits autorisés par la Cnil à collecter des adresses IP sur les réseaux Peer to peer. 5.000 nouveaux titres devraient être ajoutés par la suite.

27 Jun 2010 LIRE L'ACTU
Crabzilla débarque en Belgique Archives Secunews SECUNEWS

Crabzilla débarque en Belgique

Le plus “grand crabe vivant jamais vu en Europe" pourra être admiré au Sea Life de Blankenberge à partir de ce vendredi 2 avril 2010. Le crustacé porte le nom de “Crabzilla”, un crabe araignée géant du Japon adulte possédant des pinces d'une envergure de plus de 3,5 mètres. Crabzilla peut encore grandir puisque un crabe araignée de taille adulte peut atteindre 4,5 mètres, a expliqué le Sea Life dans un communiqué. L'exemplaire du "Macrocheira kaempferi" a été capturé à la fin de l'année passée dans l'océan pacifique. Il a d'abord été accueilli au Sea Life Center de Birmingham (Angleterre), avant d'être déplacé au Sea Life de Blankenberge (Belgique), qui dispose d'ailleurs d'un grand aquarium spécialement adapté où vivent déjà six crabes araignée. Le crabe araignée n'est pas seulement monstrueux de par ses dimensions, mais il l'est aussi parce qu'il ressemble à une araignée, a expliqué le Sea Life Center. Crabzilla sera transporté de Grande-Bretagne vendredi matin à bord d'un véhicule qui le maintiendra au frais et qui sera équipé d'une pompe à air et d'un réservoir adapté, sous escorte et en transport VIP via le tunnel sous la Manche, l'animal est attendu à Blankenberge vers 16 heures. Après un premier contrôle auprès du vétérinaire, il sera immédiatement placé dans le bassin des crabes.

31 Mar 2010 LIRE L'ACTU