Moteur de recherche

Résultats pour : "band"

l'IA et Coca-Cola, les fans crient au scandale! Archives Secunews SECUNEWS

l'IA et Coca-Cola, les fans crient au scandale!

Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production.​ Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup.​ Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux.​ La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat.​ Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale.​ Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.​

11 Nov 2025 LIRE L'ACTU
Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

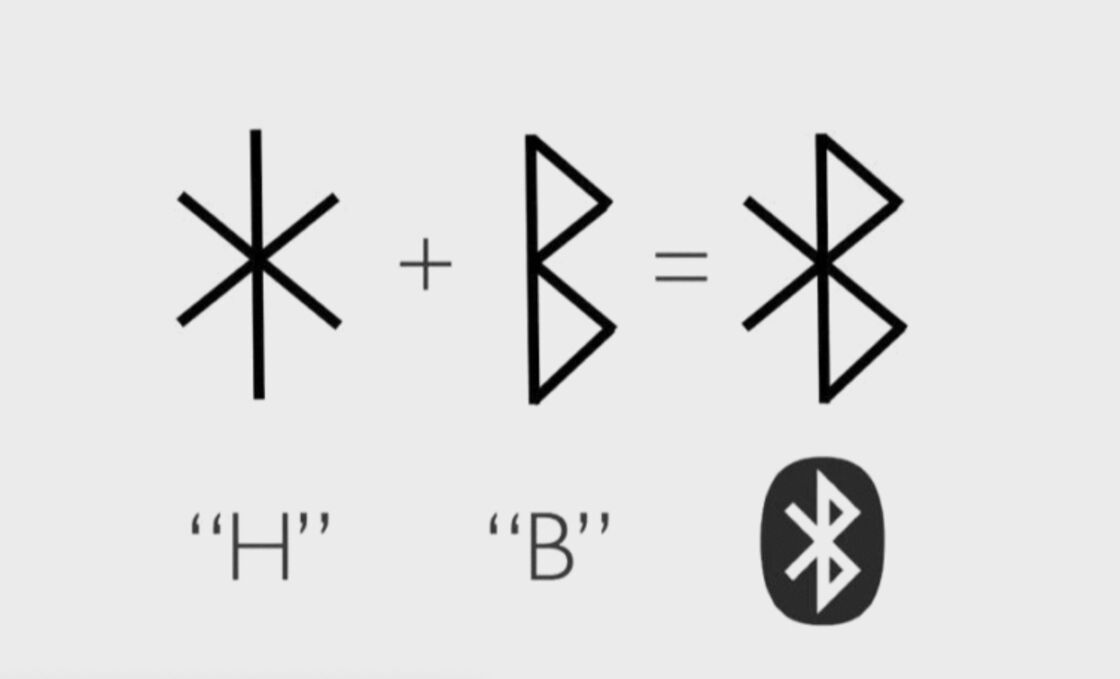
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes Archives Secunews SECUNEWS

Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes

Le Centre hospitalier Sud Francilien (CHSF) à Corbeil-Essonnes est la cible d'une attaque informatique, qui a débuté dans la nuit de samedi 20 à dimanche 21 août 2022 vers 1h, perturbant sérieusement son activité, selon un communiqué de l'établissement. Une demande de rançon de 10 millions de dollars, formulée en anglais, aurait été exigée par le ou les hackers. L'hôpital essonnien a déclenché un plan blanc dimanche. Cette attaque perturbe fortement l'activité du CHSF, en rendant "inaccessibles tous les logiciels métiers, les systèmes de stockage (notamment d’imagerie médicale) et le système ayant trait aux admissions", a indiqué l'hôpital. L’Autorité Nationale en matière de Sécurité et de Défense des Systèmes d’Information (ANSSI) a été "rapidement saisie par la cellule de crise". Une enquête pour intrusion dans le système informatique et pour tentative d'extorsion en bande organisée a été ouverte à la section cybercriminalité du parquet de Paris. Les investigations ont été confiées aux gendarmes du Centre de lutte contre les criminalités numériques (C3N). En avril 2022, une cyberattaque contre le système d'information du Groupement Hospitalier de Territoire Coeur Grand Est avait touché neuf établissements et le mois précédent, un hôpital d'Ajaccio avait lui aussi été victime d'une cyberattaque avec demande de rançon.

23 Aug 2022 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison Archives Secunews SECUNEWS

Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison

Un juge de l'Etat américain du Missouri a condamné un braconnier multirécidiviste à visionner régulièrement "Bambi", grand classique de Walt Disney relatant la vie d'un faon dont la mère est tuée par un chasseur. David Berry devra obligatoirement regarder le long-métrage d'animation au moins une fois par mois durant sa peine d'un an de prison, infligée à l'issue d'une enquête officiellement qualifiée comme "l'une des plus importantes menées dans l'Etat en matière de braconnage". Berry et d'autres membres de sa famille sont suspectés d'avoir tué des centaines de cervidés sur une période de trois ans, ont indiqué dans un communiqué du 13 décembre les services de protection de la nature du Missouri. "Les cervidés étaient des trophées mâles tués de façon illégale, principalement la nuit, pour leur tête, le reste de la dépouille étant abandonné sur place", a expliqué le procureur du comté de Lawrence, Don Trotter. Le braconnier condamné "est dans l'obligation de regarder Bambi de Walt Disney, le premier visionnage devant intervenir avant le 23 décembre 2018, puis être suivi d'au moins un autre visionnage lors de chacun des mois consécutifs de l'incarcération du prévenu", a imposé dans sa décision le magistrat Robert George, cité par le journal Springfield News-Leader. selon la décision du magistrat Robert George citée par le Springfield News-Leader. Le braconnier de 29 ans a été visiblement surpris par le verdict du jeudi 6 décembre. "Il a demandé à son avocat:" Le juge a-t-il le droit de le faire? ", Déclare le procureur, Don Trotter. David Berry, son père, deux de ses frères et un autre homme qui les a assistés ont vu leurs permis de chasse et de pêche annulés. Ils ont également dû payer un total de 51 000 dollars (45 000 euros) d'amendes et de frais de justice. David Berry a également été condamné à 120 jours d'emprisonnement pour possession illégale d'armes à feu, en violation de ses conditions de probation. Il devra purger sa peine à la suite des douze mois d'emprisonnement pour braconnage.

18 Dec 2018 LIRE L'ACTU
VOO passe à la vitesse 400 Mbps Archives Secunews SECUNEWS

VOO passe à la vitesse 400 Mbps

Dès décembre 2018, ce boost de vitesse sera accessible pour tous les clients VOO, en Wallonie comme à Bruxelles, mais cela ne sera (vraisemblablement) pas gratuit. Telenet fut le premier à s'y mettre. VOO, qui fonctionne sur le même technologie (le câble coaxial, et non la paire cuivrée/VDSL comme Proximus) que son cousin du Nord du pays, embraye : le câblo-opérateur wallon annonce, l'arrivée d'une connexion internet ultra-rapide, à 400 Mbps (au lieu du plafond actuel de 200 Mbps) sur son réseau. Tous les clients wallons et bruxellois sont éligibles à ce changement, dont les premiers effets entreront en vigueur des décembre 2018. - Si vous disposez d’un modem Technicolor, vous pourrez atteindre ce débit sans problème. - Si vous disposez d’un Netgear, alors la vitesse sera plutôt autour des 360Mbps. (Si la vitesse venait à être insuffisante pour vos besoins, le modem pourra être échangé gratuitement.) Avec des vitesses allant très prochainement jusqu'à 400 Mbps, vous pourrez télécharger: - 1h de musique en moins de 5 secondes - un film en 4K en moins de 5 minutes - profiter de votre jeu vidéo en ligne sans saccades Saviez-vous que regarder vos séries préférées en 4K deux heures par jour consomme près de 500Go sur le mois ? Et une caméra de sécurité jusqu'à 300Go ? L'objectif ? "Répondre aux futurs usages qui ne cessent de croître en termes de consommation de bande passante", détaille l'opérateur. "Au sein du parc de nos clients, on constate un doublement de la consommation de bande passante tous les 18 mois." Les Spotify, Netflix, et l'essor de la 4K n'y sont bien sûr pas étrangers. "Le nombre d’appareils connectés au sein d’un même foyer a considérablement augmenté : plus de 3 appareils connectés par personne en moyenne", précise encore l'entreprise. Concernant la commercialisation, VOO précise, sur son site, encore peaufiner l'offre commerciale. Les chances que le 400 Mpbs soit offert gratuitement aux clients actuels sont assez minces (à titre d'exemple, Telenet réclame un surcoût pour déverrouiller cette vitesse). Plus d'infos voir le site Voo (fr)

23 Oct 2018 LIRE L'ACTU
Yahoo Messenger fermera ses portes le 17 juillet 2018 Archives Secunews SECUNEWS

Yahoo Messenger fermera ses portes le 17 juillet 2018

Après 20 ans de bons et loyaux services, la messagerie de Yahoo cessera d’exister dès le 17 juillet 2018. Malgré un retour en force en 2015, la messagerie de Yahoo n’a pas su faire face aux nombreuses alternatives massivement adoptées par le public (WhatsApp et Facebook Messenger en tête). C’est pourquoi l’entreprise, qui survit par on ne sait quel miracle, a décidé d’abandonner le service. Les applications iOS et Android, ainsi que les versions desktop ou mobiles cesseront donc de fonctionner. " Nous savons que nous avons de nombreux fans fidèles qui ont utilisé Yahoo Messenger depuis ses débuts comme l'une des premières applications de chat de son genre ", explique le communiqué de Yahoo. Alors que le paysage des applications de communication continue de changer, nous nous concentrons désormais sur la création et l'introduction de nouveaux outils de communication qui répondent mieux aux besoins des consommateurs. " Pour autant, Yahoo tient à préciser que le Yahoo ID sera toujours d’actualité pour se connecter aux autres outils, notamment Yahoo Mail. Aucune alternative officielle à Messenger n’est prévue, mais Yahoo invite ses clients à tester 'Yahoo Squirrel', une messagerie sécurisée qui fait la part belle aux groupes. Squirell est disponible en version bêta et vous pouvez demander une invitation. Yahoo propose également un moyen simple de 'télécharger votre historique de chat' pendant les six prochains mois à cette adresse.

18 Jun 2018 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute Archives Secunews SECUNEWS

Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute

La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.

14 Jan 2018 LIRE L'ACTU
Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook Archives Secunews SECUNEWS

Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook

Neuf personnes ont été arrêtées le 11 septembre 2017 dans la région de Dunkerque (France), elles sont soupçonnées d'avoir dérobé des marchandises pendant deux ans dans un dépôt utilisé par les douanes, pour ensuite les revendre sur Internet. Un détournement à l'échelle industrielle! De fastueuses vacances. C'est le train de vie d'un Dunkerquois qui a d'abord alerté la police judiciaire de Lille. L'homme de 28 ans, pourtant employé au SMIC, s'offrait des voyages particulièrement luxueux, le Sri Lanka pour 4.000 euros ou encore un voyage de noces en Polynésie à 24.000 euros, le tout payé en liquide. Les enquêteurs ont fini par se rendre compte que le jeune homme avait mis en place un véritable système mafieux depuis deux ans. il détournait des produits contrefaits, confisqués par les douanes, et stockés par une société de logistique à Dunkerque. Des marchandises dérobées en plain jour. Aidé de quelques salariés complices, l'individu volait des palettes complètes en plein jour, juste avant la destruction des marchandises, avec un utilitaire de location. Il revendait ensuite parfums, maillots de foot, cigarettes et alcools via des groupes Facebook. Les neuf personnes interpellées dans ce trafic ont été mises en examen pour recel et vol en bande organisée, le chiffre d'affaires de l'équipe est estimé à 40.000 euros par mois, certains ont même pu s'acheter une maison sur cette période.

18 Sep 2017 LIRE L'ACTU
Un van de surveillance du FBI complétement équipé vendu sur Ebay Archives Secunews SECUNEWS

Un van de surveillance du FBI complétement équipé vendu sur Ebay

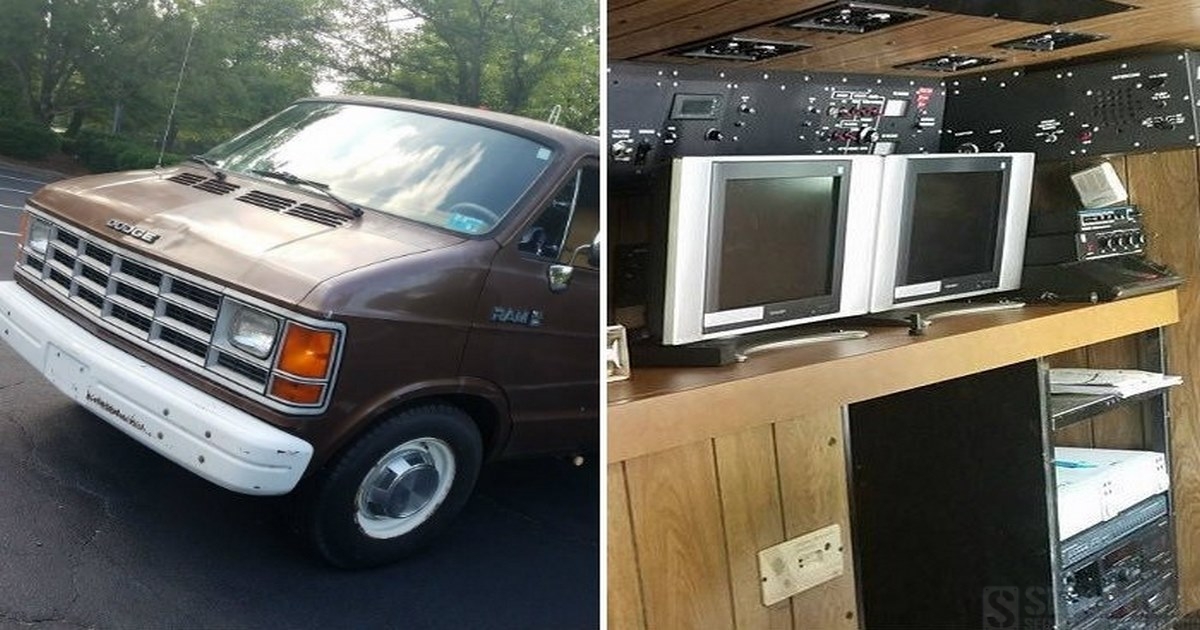
Vous avez sans doute vu ce modèle, le Dodge Ram 350 (1989), dans un film policier des années 90, le FBI utilisait ce van lors de longues séquences de surveillance. Par rapport à son équivalent civil, ce véhicule appartenant à Ginter Senfeldas n’a pas l’air si différent que cela, vu de l’extérieur et dans l’habitacle. La cabine, par contre, n’a rien à voir, elle est équipée de téléviseurs et de magnétoscopes branchés aux caméras et micros cachés dans les phares, entre autres. Le propriétaire qui a décidé de le mettre sur Ebay affirme l’avoir acheté lors d’une vente en ligne organisée par le gouvernement américain, visiblement les autorités avaient oublié de faire le grand nettoyage avant de procéder à la vente et à la livraison du van puisque Ginter Senfeldas a découvert à l’intérieur un équipement digne des grands films d’espionnage.: radar, bandes d’enregistrement et CD (non vierges…), menottes, jumelles, etc..., il y a même des toilettes pour les longues veilles, ainsi que des batteries de rechange! Le compteur n’affiche que 23 500 miles et le tout est bien conservé. Cette annonce insolite n’est pas passée inaperçue sur Ebay, mais cela n’a pas vraiment fait décoller son prix de vente, finalement, après 47 enchères et surenchères, le van de surveillance a été adjugé pour 18.700 dollars, soit environ 16.000 euros. Reste à voir ce que son nouveau propriétaire fera avec tout ce matériel ! Clic pour lire l'annonce sur Ebay. (anglais)

27 Jul 2017 LIRE L'ACTU
Sorti en 1996, la mort d'Adobe Flash Player est prévue pour 2020 Archives Secunews SECUNEWS

Sorti en 1996, la mort d'Adobe Flash Player est prévue pour 2020

Le concepteur de logiciels Adobe ne distribuera plus et ne mettra plus à jour Flash Player à partir de la fin de l’année 2020, a-t-il annoncé mardi. Le programme est utilisé pour afficher des animations, des jeux et des vidéos dans les navigateurs web. Très répandu, il est devenu une cible de choix pour les 'hackers'. Des failles de sécurité importantes sont régulièrement découvertes, raison pour laquelle Apple a décidé, dès 2010, de ne plus permettre l’utilisation du programme sur ses tablettes et iPhones. Flash Player avait déjà perdu une partie de son marché, il est devenu plus facile de s’en passer pour intégrer des vidéos sur une page web. Adobe a accepté que son programme soit arrivé en fin de vie, mais laisse quelques années aux créateurs pour développer des alternatives. Doucement mais sûrement les géants de l'industrie ont réfléchi à de nouvelles manières d'afficher animations et vidéos. Cette réflexion a donné lieu à la dernière version du langage Html, Html 5, sortie en 2014, Adobe Flash Player est totalement devenu obsolète à ce moment-là. 2 ans et demi pour procéder à la transition Depuis 2014 Adobe Flash Player est mal aimé et le conseil donné aux internautes est de le désactiver pour des raisons de sécurité, les failles critiques se multipliant. Finalement, le message est passé, 94 % des sites Internet ont abandonné Flash Player pour des solutions plus légères et, surtout, 'mobile-friendly'. Reste le cas des 6 % qui utilisent encore Flash Player, ils ont jusqu'à 2020 pour évoluer, cette année-là, selon le plan d'Adobe, plus aucune mise à jour de Flash Player ne sera distribuée, laissant les sites et les utilisateurs à la merci des hackers et des problèmes de compatibilité.

26 Jul 2017 LIRE L'ACTU
Clap de fin pour le Windows Phone Archives Secunews SECUNEWS

Clap de fin pour le Windows Phone

Microsoft a annoncé qu'il n'y aura plus de mises à jour de sécurité, et de fonctionnalité, sur la dernière version de son système d'exploitation pour téléphones mobiles. Le système d'exploitation pour smartphones Windows Phone 8.1 n'aura donc vécu que quelques années. Trois ans après son lancement, Microsoft a en effet annoncé ce mardi la fin des mises à jour de cette dernière version. Concrètement, cela signe l'arrêt du système Windows Phone. C'est en 2000 que Microsoft s'est lancé dans la création d'un "Windows mobile. Il aura ensuite fallu attendre 2010 pour que naisse le Windows Phone 7, le premier à avoir véritablement fait entrer Microsoft dans la compétition face aux systèmes de Google et Apple. En 2014, la version 8 est sortie. Sur Twitter, une grande majorité des internautes ne semble pas vraiment regretter cette disparition. 'Le Windows Phone souffre de limites certaines, c'est le téléphone sur lequel il n'y a toujours pas Snapchat, ni Pokémon Go. Certains utilisateurs y voient un avantage: au moins, la batterie tient facilement plusieurs jours sans avoir besoin d'être rechargée, écrit un internaute" Parmi les défenseurs du Windows Phone (oui, il en existe), certains ont regretté que les développeurs n'aient pas suffisamment soutenu le système d'exploitation. "Windows Phone était un excellent OS, fluide et dynamique. Le hic, oui, son store qui n'a jamais eu de soutien de la part des développeurs, écrit un autre internaute" Windows 10, OS à tout faire… vraiment ? En abandonnant son dernier OS Mobile, Microsoft ne se retire pas tout à fait du marché des smartphones, l’entreprise de Redmond dispose toujours de Windows 10. Le système de bureau de Microsoft peut en effet fonctionner sur des téléphones mobiles et se transformer en PC quand on le relie à un écran, comme le HP Elite X3. Les terminaux mobiles qui fonctionnent sous Windows 10 sont cependant rares, professionnels et chers, pas de quoi relancer l’entreprise dans le monde des smartphones. Et son retour est d’autant plus compromis que des spécialistes comme Samsung commencent à mettre au point des surcouches d’Android capables de transformer un smartphone en PC de bureau une fois branché à un écran.

15 Jul 2017 LIRE L'ACTU
Comment limiter le partage des données de WhatsApp vers Facebook Archives Secunews SECUNEWS

Comment limiter le partage des données de WhatsApp vers Facebook

'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.

29 Aug 2016 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
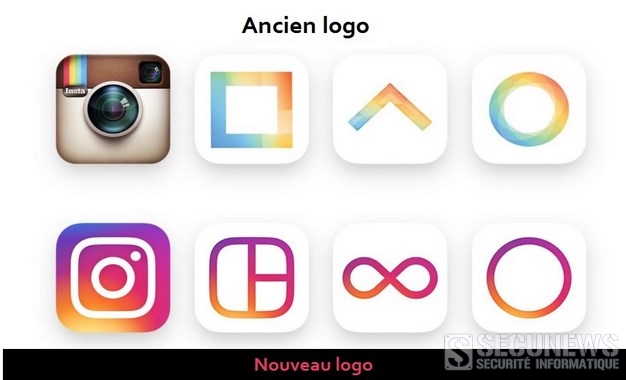
Instagram change son logo et son design Archives Secunews SECUNEWS

Instagram change son logo et son design

L'application de photos et de vidéos Instagram, propriété de Facebook, a présenté ce mercredi 11 mai 2016 son nouveau logo, elle affiche également un nouveau design plus épuré. Le changement affecte également les autres services développés par les équipes d'Instagram: - Boomerang (pour réaliser des courtes vidéos) - Layout (pour les montages photos) - Hyperlapse (pour les vidéos en accéléré) Les quatre applications se retrouvent dotées d'icônes avec des dégradés de violet, rose et orange, censés rappeler l'arc-en-ciel du logo original d'Instagram. Lancé en 2010, Instagram revendique aujourd'hui plus de 400 millions d'utilisateurs dans le monde. L'application n'avait jusqu'ici jamais changé de logo, qui avait la forme d'un appareil photo Polaroid. Elle était l'une des derniers héritières du 'skeuomorphisme'. Cet élément de design, popularisé par Apple, désigne une icône imitant l'objet qui a inspiré son service (ici, un appareil photo réaliste pour une application de photos). À cette occasion, Instagram modifie également l'aspect de son interface. Elle devient noire et blanche afin de mettre davantage les photos et les vidéos de ses utilisateurs en valeur. Après des années sans changement notable, le design de l'application a sensiblement évolué. La modification la plus importante, en août 2015, a permis à ses utilisateurs de publier de photos rectangulaires, abandonnant l'exclusivité du format carré qui a fait la popularité du service. Le nouveau design est disponible dès maintenant via une mise à jour de l’application. Pour ou contre ce nouveau design d’Instagram ?

11 May 2016 LIRE L'ACTU
Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois Archives Secunews SECUNEWS

Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois

Le secteur du jeu en ligne, qui représente un marché estimé à plus de 100 milliards de dollars, n’est pas seulement juteux pour les développeurs et les fabricants, il l’est aussi pour les cybercriminels. 'Steam Stealer' fait partie de ces malwares en constante évolution, responsable du piratage de comptes utilisateurs sur la célèbre plate-forme de jeu Steam. Il a pour objectif de dérober des objets dans les jeux en ligne et des identifiants de comptes afin de les revendre ensuite au marché noir, ce malware est distribué à des cybercriminels selon le modèle MaaS (Malware as a Service) avec des tarifs extrêmement bas débutant à 30 dollars. Steam est aujourd’hui l’une des plates-formes de divertissement multi-systèmes d’exploitation parmi les plus populaires. Exploitée par Valve, elle compte plus de 100 millions d’utilisateurs inscrits à travers le monde et propose en téléchargement plusieurs milliers de jeux disponibles. Son succès en fait donc une cible de choix pour les groupes de cyberescrocs, qui peuvent revendre les identifiants d’utilisateurs Steam pour 15 dollars pièce au marché noir. Selon les chiffres officiels récemment publiés par la plate-forme, 77.000 comptes Steam sont piratés et pillés tous les mois. [quote]Selon Santiago Pontiroli, chercheur chez Kaspersky, et son confrère indépendant Bart P., un nouveau type de malware, connu sous le nom de 'Steam Stealer', est le principal suspect du piratage de nombreux comptes utilisateurs de la plate-forme de Valve.[/quote] Tous deux pensent que ce malware a été développé à l’origine par des cybercriminels russophones car ils ont découvert, sur plusieurs forums clandestins consacrés aux programmes malveillants, de nombreux indices linguistiques qui le laissent penser. 'Steam Stealer' opère selon le modèle MaaS (Malware as a Service): Il est proposé à la vente dans différentes versions, bénéficiant de fonctionnalités distinctes, de mises à jour gratuites, de manuels d’utilisation, de conseils personnalisés pour la distribution, etc... Alors que le prix de base des solutions pour ces types de campagnes malveillantes est habituellement de l’ordre de 500 dollars, les programmes 'Steam Stealer' sont ridiculement bon marché, pouvant couramment s’acheter pour à peine 30 dollars, ce qui les rend extrêmement attrayants pour les cybercriminels en herbe du monde entier. La propagation des malwares 'Steam Stealer' passe principalement, mais pas exclusivement, par des sites Web contrefaits qui les diffusent ou encore par des techniques d’ingénierie sociale consistant à envoyer directement des messages aux victimes. Une fois le malware implanté dans le système d’un utilisateur: - Il subtilise l’ensemble des fichiers de configuration de Steam - Il localise ensuite le fichier spécifique Steam KeyValue qui contient les identifiants de l’utilisateur, ainsi que les informations relatives à sa session. - Forts de ces informations, les cybercriminels peuvent alors prendre le contrôle de son compte. Au départ, le piratage de comptes de joueurs était un moyen simple pour les scripts kiddies de faire rapidement des profits en les revendant sur des forums occultes. Aujourd’hui, cependant, les criminels ont réalisé la véritable valeur marchante de ces comptes. Leurs opportunités résident désormais dans le vol et la vente d’objets acquis par les utilisateurs dans les jeux et pouvant valoir des milliers de dollars, les cyberbandes organisées n’entendent tout simplement pas laisser passer un tel pactole. Les experts de Kaspersky ont dénombré près de 1.200 échantillons de malwares Steam Stealer différents, responsables d’attaques contre des dizaines de milliers d’utilisateurs à travers le monde. C’est particulièrement le cas en Russie et dans d’autres pays d’Europe de l’Est où la plate-forme Steam est très fréquentée. La communauté des joueurs est devenue une cible très prisée des cybercriminels. Une évolution claire des techniques d’infection et de propagation ainsi que la complexité croissante des malwares eux-mêmes ont conduit à une recrudescence de ce type d’activité. Alors que les consoles sont toujours plus puissantes et que l’Internet des objets est à notre porte, ce scénario va se développer et gagner en complexité. Kaspersky détecte les groupes de chevaux de Troie Steam Stealer sous les appellations: - Trojan.Downloader.Msil.Steamilik - Trojan.Msil.Steamilik - Trojan-psw.Msil.Steam - Et autres. Leurs cibles sont largement réparties à travers le monde, notamment en Russie, aux Etats-Unis, en Europe (France, Allemagne), en Inde et au Brésil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Mar 2016 LIRE L'ACTU
Dropbox va fermer ses applications Carousel et Mailbox Archives Secunews SECUNEWS

Dropbox va fermer ses applications Carousel et Mailbox

La plateforme américaine de stockage de données en ligne 'Dropbox' fermera l'an prochain deux applications grand public avec lesquelles elle avait ambitionné d'élargir ses services, Carousel pour la visualisation et le partage de photos, et Mailbox pour les mails, a-t-elle annoncé lundi. [quote]- Mailbox sera fermé le 26 fevrier 2016 - Carousel sera fermé le 31 mars 2016.[/quote] Carousel avait été lancé en fanfare en 2014 avec l'ambition affichée à l'époque de "donner vie" aux fichiers stockés en ligne, la fonction permettait de visualiser et de partager des photos et des vidéos, faisant accéder Dropbox au rang de rival de services comme Flickr (filiale de Yahoo!) ou Picasa (Google). Mailbox est pour sa part un gestionnaire de courriels que Dropbox avait racheté en 2013. Dropbox justifie l'abandon des deux produits par son recentrage ces derniers mois sur les applications destinées à la collaboration et à la simplification des manières dont les gens travaillent ensemble. Dropbox, lancé en 2007, combine une offre de base gratuite et des abonnements payants pour plus de capacité de stockage et de services. Il revendique 400 millions d'utilisateurs, dont 150.000 entreprises qui paient pour son offre professionnelle, une niche sur laquelle il met davantage l'accent ces derniers mois. Clic pour lire le communiqué de Dropbox (multi-langues)

10 Dec 2015 LIRE L'ACTU
Le plus grand procès de phishing débute en Belgique Archives Secunews SECUNEWS

Le plus grand procès de phishing débute en Belgique

Le plus important procès en matière de phishing (hameçonnage) à ce jour s'ouvre aujourd'hui en Belgique, à Malines, la bande, surtout des Nigérians, aurait escroqué plus de 1.000 victimes pour une somme totale de 7.190.418,61 euros. Les victimes ont été remboursées par leur banque. A présent, ce sont les banques, à savoir ING, KBC, BNP Paribas et Belfius, qui exigent le remboursement de ces sommes de la part des escrocs. [quote]Ils envoyaient des mails au look professionnel avec le logo de différentes banques à leurs victimes, leur demandant de prendre contact avec elles. Les personnes qui le faisaient, transféraient ainsi leurs données et viraient de l'argent, sans le savoir.[/quote] La bande travaillait de manière très professionnelle et persuasive, justement du fait que ses membres parlaient et écrivaient le néerlandais sans accent et ce, tant dans leurs mails que dans leurs communications téléphoniques, les clients ne se méfiaient donc pas. Les enquêteurs ont donc suspecté que la bande habitait aux Pays-Bas. Après une collaboration avec la Justice néerlandaise, la bande put être localisée. Elle opérait en fait à partir de quatre endroits centraux aux Pays-Bas: Hoofddorp, Amsterdam Sud-Est, Rotterdam et Hilversum. Cette bande a été responsable de 85% des attaques d'hameçonnage en Belgique. Il y a déjà eu plusieurs procès de ce genre, mais cette fois, il s'agit non seulement de petits exécutants, mais aussi et surtout des têtes pensantes. 9 ans de prison pour le principal accusé. Le principal accusé (contre qui 9 ans de prison sont réclamés) est un Nigérian de 26 ans qui avait été expulsé des Pays-Bas en 2013. [quote]A partir du Nigeria, il continua cependant de diriger sa bande en s'assurant que les mails soient bien envoyés, que le suivi téléphonique se fasse et qu'il y ait suffisamment de 'money mules' pour rapatrier l'argent aussi vite que possible, le transférer ou le blanchir par des achats coûteux, a témoigné l'un des accusés.[/quote] Ces 'money mules' (mules financières) n'étaient que peu rétribuées pour ce travail, ils devaient simplement mettre à disposition leur numéro de compte bancaire et transférer l'argent. Ceux qui appelaient par contre, assumaient une plus grande responsabilité, ils devaient en effet surtout gagner la confiance des victimes et les convaincre de décliner leurs données bancaires, ces 'vishers' (pêcheurs) recevaient 10% du montant escroqué. Suite à des descentes de la police aux différentes adresses aux Pays-Bas, le 30 janvier 2014, l'activité de la bande fut interrompue. Il y avait suffisamment de liens entre les quatre cellules pour que l'on puisse parler d'une véritable organisation, plusieurs petits exécutants pouvant être reliés à différentes cellules. Projets d'extension Des examens des téléphones et du trafic WhatsApp entre les suspects, il s'est avéré qu'ils avaient des projets d'extension de leur activité vers la partie francophone du pays car ils recherchaient un complice parlant le français. Le marché des pays germanophones était également ciblé, alors qu'en Irlande, quelques clients de la banque Ulster ont aussi été approchés. 4 ou 5 ans d'emprisonnement ont été réclamés pour sept figures-clés de la bande, mais d'autres accusés encourent également des peines de prison avec ou sans sursis. Les grandes banques ING, BNP Paribas Fortis, Belfius et KBC se sont portées partie civile, leurs réclamations seront traitées lors de la poursuite du procès prévue en automne 2015. Le jugement n'est pas attendu avant la fin novembre 2015. Le scam c'est quoi ?. Le Phishing c'est quoi ?. Le Vishing c'est quoi ?. Le Smishing c'est quoi ?. Clic pour lire toutes les actus sur le Phishing. Clic pour lire toutes les actus sur le Scan. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Jun 2015 LIRE L'ACTU
Les Belges abandonnent de plus en plus Windows XP Archives Secunews SECUNEWS

Les Belges abandonnent de plus en plus Windows XP

Au niveau mondial, Windows XP, qui n'est entre-temps plus supporté, n'en reste pas moins encore le deuxième plus important système d'exploitation, en Belgique, il n'est plus présent que sur une fraction des ordinateurs. Avec 13,27% de part de marché, Windows XP est après Windows 7 (54,67%) encore et toujours le deuxième plus important système d'exploitation au monde, a la troisième place, l'on trouve Windows 8.1 avec 11,31% de part de marché. (stats mondial Mai 2014 à Mai 2015). En Belgique, le marché se présente quelque peu différemment: Chez nous Windows 7 possède certes une part de marché similaire (52,63%). On trouve en deuxième position Windows 8.1 (17,89%) En troisième position OS X (11,6%). En quatrième position Windows 8 (5,85%) En cinquième position Vista (5,84%). Windows XP n'arrive dans notre pays qu'en sixième position avec 4,32 pour cent. Il nous faut cependant faire observer que Windows 8 et 8.1 sont considérés par Statcounter comme deux systèmes d'exploitation, si l'on combine les deux versions, l'édition la plus récente de Windows dépasse les 17% de part de marché. (stats Belgique Mai 2014 à Mai 2015). (stats France Mai 2014 à Mai 2015). Ces données proviennent de Statcounter et concernent la période de Mai 2014 à Mai 2015. A partir de cet été, il est probable que les parts de marché des différents systèmes d'exploitation soient bouleversées. Fin juillet 2015, Microsoft va en effet commercialiser Windows 10, et tous les utilisateurs de Windows 7, Windows 8 et 8.1 pourront effectuer une mise à niveau gratuite. Voir aussi: Fin du Support standard de windows Seven le 13.1.2015. Windows 10 se déclinera en sept éditions différentes.

11 Jun 2015 LIRE L'ACTU
Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle Archives Secunews SECUNEWS

Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle

Dès le 17 avril 2015 et après des mois de préparation, les fonctionnalités de Railtime seront en effet intégrées dans le site www.sncb.be et l'application SNCB, annonce la compagnie de chemins de fer belge. [quote]Les voyageurs qui ont l'habitude d'utiliser Railtime seront informés via les différents canaux de communication, a précisé la société en soulignant qu'après le 17 avril 2015, seuls l'application SNCB et le site web SNCB.be subsisteront. "L'avantage pour les utilisateurs est qu'à partir de cette date, un seul portail subsistera pour le service de train en temps réel de la SNCB, avec la possibilité également d'acheter des billets tant via Internet que smartphone", indique encore la société.[/quote] Lancé en janvier 2009, Railtime fournissait au départ un module de recherche et un bandeau d'information des perturbations majeures, le site avait ensuite évolué et s'était enrichi d'informations plus détaillées et d'une plus grande interactivité. Fin 2013, il enregistrait quelque 70.000 visites quotidiennes. Le 1er janvier 2014, Railtime était passé, dans le cadre de la réforme des chemins de fer, des mains d'Infrabel à celles de la SNCB. Vous retrouverez toutes les fonctionnalités du planificateur Railtime dans le planificateur SNCB: -Horaires en temps réel -Recherche sur numéro de train -Changements de voie en temps réel -Travaux sur le réseau -Perturbations sur le réseau -Attestations de retard Mais également des fonctionnalités qui n'étaient pas disponibles sur Railtime: -Planificateur de voyages de porte à porte incluant les horaires de la STIB, De Lijn et des TEC -Achat de billets -Brochure horaire personnalisée Le 17 avril 2015, les applications iOS, Android, Windows Phone ainsi que le site web de Railtime, pourtant appréciés et très utilisés, disparaîtront, le site railtime.be dirigera automatiquement ses visiteurs vers sncb.be [quote]Les collaborateurs d’Infrabel qui ont développé puis enrichi Railtime (et ses déclinaisons) remercient les utilisateurs, pour leur confiance, d’abord, mais aussi pour leur constante contribution à l’amélioration de cet outil au service du public.[/quote] Clic pour lire le communiqué de le SNCB.

07 Apr 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Mar 2015 LIRE L'ACTU
YouTube abandonne Flash Player pour le HTML5 Archives Secunews SECUNEWS

YouTube abandonne Flash Player pour le HTML5

Quasiment cinq ans jour pour jour après avoir lancé les premiers tests sur la balise vidéo HTML5, Google vient d'annoncer que YouTube utilisait désormais cette technologie par défaut, à la place de Flash. Parmi les avantages de cette bascule, il est question de la prise en charge de VP9, des EME et de WebRTC. Google a annoncé, que YouTube utilisera désormais la technologie HTML5 par défaut pour l'affichage des vidéos, en remplacement de Flash, ce dernier est de moins en moins utilisé sur Internet et cette annonce ne risque pas d'arranger les choses. Il y a cinq ans, YouTube avait déjà entrepris des tests avec le HTML5, des essais concluants puisque ce format sera généralisé progressivement à toute la plateforme. Flash, technologie développée par l'éditeur Adobe, permet notamment aux navigateurs d'afficher des animations et des vidéos. [quote]Au cours des quatre dernières années, nous avons travaillé avec les éditeurs de navigateurs et la plus grande communauté pour combler ces lacunes, et maintenant, YouTube utilise HTML5 par défaut dans Chrome, IE 11, Safari 8 et dans les versions bêta de Firefox, a annoncé YouTube sur son blog de développeurs.[/quote] Depuis 2007 et l'émergence de l'Internet mobile, son avenir est remis en cause. Lors de l'annonce du premier iPhone, l'absence de la gestion du Flash était interprétée comme un défaut, tant il était omniprésent sur le Web, avec le succès des smartphones et un peu plus tard des tablettes, les sites web ont progressivement dû se tourner vers une alternative, le HTML5. Flash, incompatible avec la mobilité Flash est principalement critiqué à cause de la puissance nécessaire à son fonctionnement. Le processeur est très utilisé, faisant directement chuter l'autonomie de la batterie des ordinateurs portables, mais aussi les performances des machines, c'est ce problème qui a limité son développement sur les mobiles et les tablettes, des appareils aux caractéristiques moins avancées que les ordinateurs, et aux batteries plus petites. HTML5 permet de profiter du codec VP9, qui vous donne une meilleure qualité de résolution vidéo avec une réduction moyenne de la bande passante de 35%, cela permet aux vidéos de commencer de 15% à 80% de fois plus vite. En 2012, le développement de Flash a été arrêté par Adobe, il n'y aura que des mises à jour de sécurité jusqu'à 2017.

30 Jan 2015 LIRE L'ACTU
Google abandonne 60% de ses utilisateurs Android à une faille de sécurité Archives Secunews SECUNEWS

Google abandonne 60% de ses utilisateurs Android à une faille de sécurité

Vous utilisez un smartphone sous Android datant de quelques années ou un peu low cost, attention, une faille se cache peut-être dans votre téléphone. Selon Rapid7 , cabinet d'études et d'experts en sécurité, la version Jelly Bean 4.3, d'Android constitue un danger pour les utilisateurs de smartphones et tablettes sur lesquels elle est installée. Sous celle-ci, le navigateur par défaut, qui s'appelait alors Android, comporte une faille de sécurité. Au global, 60% des utilisateurs d'Android seraient concernés, ce qui fait au total 930 millions de terminaux, pourtant, Google a indiqué qu'il ne ferait rien pour corriger cette faille de sécurité. Pourquoi ? Car le bug en question touche plus particulièrement WebView. webview c'est quoi ? Un composant permettant d'afficher des pages web sur lequel est basé Android. Mais la faille concerne uniquement les anciennes versions de Webview, fonctionnant avec "Webkit", un moteur de rendu créé par Apple et utilisé par de nombreuses sociétés. Quelle solution ont alors les millions d'utilisateurs de Jelly Bean pour naviguer en toute sécurité ? Eh bien tout simplement ne plus utiliser le navigateur par défaut de cette version d'Android et reporter leur choix sur Firefox ou Chrome. Le mieux reste cependant de faire une mise à jour vers la version 4.4 d'Android, mais celle-ci n'est pas proposée sur tous les modèles de smartphones par les constructeurs. Cela ne résoudra toutefois pas tous les problèmes puisque certaines applications se servent du navigateur par défaut d'Android 4.3 pour ouvrir des pages web. Adrian Ludwig propose donc tout simplement aux développeurs de restreindre cet usage. Pas certains que ce soit la réponse qu'ils attendaient de la part d'une société dotée d'aussi importants moyens que Google. Depuis la mise à jour Android 4.4 de 2013, les smartphones de Google ont pour navigateur Chrome et ne fonctionne donc plus avec le fameux Webkit, qui a entre temps subi de nombreuses modifications. Même si Google a été averti, l'entreprise ne compte pas corriger les erreurs des versions antérieures à 4.4. Adrian Ludwig, chargé de la sécurité sur Android, conseille ainsi aux utilisateurs d'anciennes versions d'Android de mettre à jour leur téléphone ou, si ce n'est pas possible, de changer de navigateur. Pratique trop risquée [quote]Il explique que réparer cette faille "n'est pas réalisable en toute sécurité" car "Webkit seul, c'est plus de 5 millions de lignes de codes et des centaines de développeurs qui ajoutent chaque mois des milliers de modifications". De plus, l'ancienneté du système complique les choses car une correction impliquerait "des changements nécessaires de parties importantes du code", c'est une opération assez complexe qui comporte des risques de sécurité. En gros, une mise à jour exposerait le système à encore plus de problèmes au lieu de l'en protéger, affirme-t-il.[/quote] La compagnie assure aussi que "chaque jour, avec les avancées de la version Android 4.4, le nombre de personnes affectées rétrécit". Peu de raisons pour la compagnie de prendre des risques donc, d'autant plus que cela pourrait inciter les consommateurs à se munir de modèles plus récents. Pour autant, note le cabinet Rapid7, cette faille non corrigée est une vraie aubaine pour des pirates malintentionnés, les détails de la faille ayant été rendue publique... en espérant une correction rapide.

26 Jan 2015 LIRE L'ACTU
(Bon Plan) Lisez 'Bob et Bobette: Tante Biotique' en ligne ou commander le Gratuitement Archives Secunews SECUNEWS

(Bon Plan) Lisez 'Bob et Bobette: Tante Biotique' en ligne ou commander le Gratuitement

La bande dessinée “Tante Biotique” est une édition spéciale de Bob et Bobette très éducative. Réalisée pour vous initier à un usage responsable des antibiotiques, elle expose d’une façon ludique les modes d’utilisation des antibiotiques Lisez l’album en ligne ou commandez un exemplaire gratuit, qui vous serra envoyé par la poste.(jusqu’à épuisement du stock). Dépêchez-vous d’en profiter ! - Clic pour lire Bob et Bobette: Tante Biotique en ligne - Clic pour Commandez votre exemplaire gratuit (Il vous suffis de remplir correctement le formulaire de commande disponible en ligne. L’offre est valable dans la limite des stocks disponibles.)

14 Jan 2015 LIRE L'ACTU
(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview Archives Secunews SECUNEWS

(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview

Les pirates informatiques qui ont frappé Sony Pictures ont adressé de nouvelles menaces mardi à ceux qui voudraient aller voir le film "L'interview qui tue!", produit par le studio poids lourd d'Hollywood, évoquant même les attentats du 11 septembre 2001. Ces menaces interviennent alors que d'anciens salariés de Sony Pictures Entertainment (SPE) ont annoncé avoir déposé une plainte en nom collectif contre le studio de cinéma et de télévision qu'ils accusent de ne pas avoir protégé leurs informations personnelles lors de l'attaque informatique survenue fin novembre. Dans un nouveau communiqué, le groupe GOP (Les gardiens de la paix), qui a revendiqué 'le piratage du 24 novembre 2014', annonce le début d'un "cadeau de Noël", avec la mise en ligne de nouveaux extraits de mails personnels du directeur général de SPE, Michael Lynton. Les pirates informatiques menacent en particulier les cinéphiles désireux d'aller voir le film "L'interview qui tue!", une comédie sur un complot fictif de la CIA pour assassiner le leader nord-coréen Kim Jong-un, produit par Sony. [quote]"Nous allons vous montrer clairement dans tous les lieux où "L'interview qui tue!" sera diffusé, notamment lors de l'avant-première, à quel destin tragique sont voués ceux qui cherchent à se moquer de la terreur", dit ainsi dans un mauvais anglais le communiqué de GOP reproduit par plusieurs médias américains, dont le Los Angeles Times. "Rappelez-vous le 11 septembre 2001. Nous vous recommandons de vous tenir à distance de ces endroits (où le film sera montré), et si votre maison est à proximité, vous devriez partir. Tout ce qui va se passer dans les prochains jours sera dû à la cupidité de SPE. Le monde entier dénoncera Sony", écrit le groupe Guardians of Peace, qui pourrait être affilié à la Corée du nord malgré le démenti de Pyongyang. [/quote] Sony a officiellement annoncé qu'il renonçait à sortir son film The Interview aux Etats-Unis. Un peu plus tôt, plusieurs grandes chaînes de cinéma avaient décidé de ne pas programmer ce film dans lequel Seth Rogen et James Franco sont recrutés par la CIA pour tenter d'assassiner le leader nord-coréen Kim Jong-un. Les 1.800 hackers du Bureau 121 Avec un code en partie écrit en coréen, le malware utilisé pour pénétrer les défenses de Sony est similaire à un virus employé dans des attaques contre la Corée du Sud l'an dernier, selon plusieurs experts. Si la Corée du Nord vit encore à l'âge de pierre d'Internet, le gouvernement a constitué une unité d'élite de 1.800 hackers, baptisée le ''Bureau 121''. Peu d'informations sont disponibles. [quote]Jang Se-yul, un dissident passé au Sud, raconte à Reuters que les candidats les plus prometteurs sont parfois recrutés à 17 ans, principalement parmi les étudiants en informatique de l'université militaire nationale. Ils bénéficient souvent d'un luxueux logement de fonction. C'est un grand honneur, conclut Jang.[/quote] MAJ le 24.12.2014: 'L'interview qui tue' sortira finalement au cinéma Sony Pictures a finalement autorisé la diffusion du film "The Interview" le 25 décembre 2014, une semaine après avoir dit renoncer à la sortie de cette comédie à la suite d'une cyberattaque, a indiqué mardi un exploitant de salles de Dallas. Une information confirmée par Michael Lynton, le patron de Sony Pictures. Le film sortira donc le jour de Noël comme le studio l'avait initialement prévu, mais il ne sera projeté que dans un nombre limité de salles, au lieu d'une sortie nationale envisagée à l'origine. [quote]"Nous n'avons jamais abandonné l'idée de sortir 'L'interview qui tue!' et nous sommes heureux que notre film sorte dans quelques cinémas le jour de Noël", a déclaré Michael Lynton dans son communiqué. Il a précisé que la division cinéma de Sony poursuivait ses efforts pour rendre le film visible dans plus de salles et sur différentes plates-formes de diffusion. [/quote] Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage

18 Dec 2014 LIRE L'ACTU
Blackhat, le film, au cinéma en janvier 2015 Archives Secunews SECUNEWS

Blackhat, le film, au cinéma en janvier 2015

L'auteur de 'Heat' et de 'Collateral' se lance dans la cyber-traque planétaire avec Chris Hemsworth en hacker repenti. Paranoïa, conspiration, action, le tout filmé avec style, la première bande annonce est prometteuse. Six ans après 'Public Enemies', Michael Mann revient avec un techno-thriller centré sur le piratage informatique. [quote]Chris Hemsworth lâche le marteau de Thor pour se glisser dans la peau de Nicholas Hathaway, un hacker sous les verrous qui a écrit le code dont s'est servi un cyber-terroriste pour pirater la Bourse de commerce de Chicago. Celui-ci se voit promettre la liberté contre sa collaboration avec le FBI et le gouvernement chinois pour traquer ce dangereux criminel informatique. Son enquête l'embarque rapidement dans une folle course autour du monde.[/quote] Le premier trailer de Blackhat (qui signifie hacker mal intentionné) suggère un concentré de course-poursuites haletantes et de défis technologiques à relever. Image soignée, rythme effréné, fusillades, lignes de code et une reprise de Knockin' On Heaven's Door (Version originale : Bob Dylan, Reprise la plus célèbre: Guns'N'Roses) sont au programme du nouveau long-métrage du créateur de la série Miami Vice, qui jongle à merveille entre thriller d'action classique et film d'auteur stylisé. [quote]Dans le film, le méchant stoppe les pompes à eau pour entraîner la surchauffe du système de refroidissement d'une centrale nucléaire et sème le chaos, raconte l'acteur principal.[/quote] Le film promet d'être explosif. The BlackHAT, le film, sortira en salle le 16 janvier 2015. Petit clin d’oeil, le 16 janvier 2014 est aussi la date du piratage de 800.000 données de clients du géant des télécoms Orange, en France. En attendant, sur le web, ça commence mal. Le site du film a déjà son url légèrement squatté depuis janvier 2014, Bilan, le site officiel se visite via blackhatthemovie.com alors que blackhatmovie.com propose tout autre chose. Accéder au site au officiel Blackhat, le film, au cinema en janvier 2015

07 Oct 2014 LIRE L'ACTU
Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014 Archives Secunews SECUNEWS

Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014

Les 16 et 17 mai, les éditions Casterman, Dargaud, Dupuis, Fluide Glacial, Grand Angle, Jungle, Le Lombard et Urban Comics vous proposent de découvrir gratuitement l’un des 8 albums suivants: - Alix Senator - Aldebaran - Louca - Fluide Glacial fait la révolution - Une nuit à Rome - Mes pychos BD « moi débordée ? jamais ! » - Louve - Batman – Les portes de Gotham Pour recevoir gratuitement votre bande dessinée, cliquez sur le lien en bas de l'article et retrouvez le libraire le plus proche de chez vous, ou vous devez vous rendre L'événement, fruit d'une coopération entre les éditeurs, se déroulera ces vendredi 16 et samedi 17 mai 2014, pour la première fois en Belgique Parmi les librairies indépendantes participantes, 2 sont situées à Wavre, 2 à LLN, 14 à Bruxelles, 3 à Liège et 2 dans les villes de Charleroi, Mons et Namur. Clic pour connaitre les libraires participants (Belgique, France Pour les autres régions rentrer votre code postal via le lien) Clic pour découvrez la liste des régions et des auteurs en dédicace pendant les 48hBD (Belgique, France) (Liste non exhaustive, mise à jour quotidiennement.) Sachez que la librairie de BD numériques Izneo, propose cette même opération à savoir 8 BD gratuites (avec certains titres différents), mais cette fois-ci pour lire sur votre tablette et/ou ordinateur. Clique pour Lire le communiqué de Izneo Accéder au site officiel Izneo

15 May 2014 LIRE L'ACTU
(MAJ) Une faille zero-day dans Internet Explorer 6 et 11 Archives Secunews SECUNEWS

(MAJ) Une faille zero-day dans Internet Explorer 6 et 11

Microsoft s'emploie à corriger une faille zéro-day dans son navigateur Internet Explorer dévoilée au cours du week-end par un fabricant de logiciels de sécurité informatique, qui a indiqué que des hackers l'avaient déjà exploitée pour attaquer certaines entreprises américaines. [quote]Les PC fonctionnant sous Windows XP ne recevront aucune mise à jour car Microsoft a mis fin depuis le 8 avril 2014 à l'assistance technique de ce système d'exploitation lancé il y a treize ans. Entre 15 et 25 % des PC dans le monde fonctionnent toujours sous XP.[/quote] Microsoft a adressé ce samedi 26 abril 2014, un avertissement à ses clients pour corriger cette faille affectant les versions 6 à 11 d'Internet Explorer, ces versions représentent 55 % du marché de la navigation internet sur PC, d'après le cabinet de recherche NetMarketShare. Le groupe déclare que cette vulnérabilité pourrait permettre à un hacker de prendre le contrôle d'un système affecté pour par exemple installer des virus, créer des comptes ou effacer des données. Selon le fabricant de logiciels de cybersécurité FireEye, un groupe de pirates informatiques a exploité ce bug dans une campagne d'attaques ciblées baptisée 'Operation Clandestine Fox'. Interrogé par e-mail par Reuters, un porte-parole de FireEye n'a pas dit quelles entreprises avaient été visées ni identifié le groupe de hackers, précisant seulement que les sociétés étaient liées aux secteurs de la défense et de la finance. De nombreux pirates seraient déjà en train d’exploiter massivement cette faille. MAj le 2 mai 2014: Microsoft corrige la faille d’Internet Explorer en urgence, même sous Windows XP secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet Voir aussi: Clic pour lire le communiqué de FireEye (anglais) Microsoft prépare la fin du systéme d’exploitation Windows XP (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Clic pour lire toutes les actus sur Windows Xp

28 Apr 2014 LIRE L'ACTU
Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014 Archives Secunews SECUNEWS

Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014

Alors que les sponsors de la Coupe du monde 2014 axent leur publicité autour des grands noms du football mondial, une boisson énergisante a choisi un unijambiste pour devenir son égérie durant la compétition. À l’approche du Mondial de football, les sponsors de l’événement révèlent peu à peu les publicités qu’elles diffuseront durant la compétition. Devenu célèbre sur la Toile après avoir inscrit un retourné magistral contre l’équipe de Newton South, aux États-Unis, Nico Calabria, un unijambiste américain, sera l’égérie de la boisson énergisante. Superbe Goal d'un unijambiste lors d'un match de footDepuis toujours, il pratique un sport, ballon à la main ou au pied, patin ou raquette, Nico a fait de son handicap un moteur de motivation, a 13 ans, il est même devenu le premier amputé en béquilles à monter au sommet du Kilimandjaro. Pas question de paraitre plus faible, Nico décide d’abandonner sa prothèse à l’âge de cinq ans. A présent, il joue à l’aide de ses deux béquilles qui lui permettent de réaliser des figures impressionnantes, preuve d’une grande habilité. La vidéo qui suit montre l’évolution de Nico au travers le temps et permet de montrer sa détermination. Acceptant de revenir sur son histoire et sa volonté à toute épreuve, le jeune homme de 19 ans est déjà certain d’envoyer un des plus beaux messages d’espoir et de courage de toute la Coupe du monde 2014. Un footballeur unijambiste devient la star d'une boisson enrgisante pour le mondial 2014 Le spot officiel est celui que l’on peut voir ci-dessous, un peu moins basé sur du storytelling, le spot montre aussi quelques grandes figures du football ainsi que des amateurs. Voir aussi: Un Brésilien de 11 ans né sans pieds joue à Barcelone

21 Apr 2014 LIRE L'ACTU
L'histoire du fond d'écran de Windows XP Archives Secunews SECUNEWS

L'histoire du fond d'écran de Windows XP

Microsoft a révélé les secrets de son célèbre fond d'écran Windows XP alors que l'entreprise met fin aux mises à jour de son système d'exploitation, Microsoft publie une vidéo qui révèle les secrets de ce cliché, l’une des photos les plus vues à travers le monde. Une colline verdoyante parsemée de petites fleurs jaunes sous un ciel bleu nuageux. Des milliards de personnes sur la planète ont vu cette photo, baptisée "Bliss", elle est utilisée comme fond d’écran par défaut sur Windows XP. Mais d’où vient ce cliché ? Qui l’a pris et où ? Mais surtout, a-t-il été Photoshopé ? Alors que Microsoft a annoncé lundi la fin des mises à jour de son système d’exploitation, la firme de Redmond a posté une interview de l’auteur de la célèbre photographie, qui revient sur son histoire. Chuck O’Rear, qui a longtemps travaillé pour National Geographic, confie avoir pris ce cliché en janvier 1995 dans la Napa Valley, au nord de la baie de San Francisco en Californie, l’une des principales régions viticoles des Etats-Unis. [quote]"J’ai pris cette photo à une époque de l’année où l’herbe est très verte après la pluie. Ce jour-là, l’herbe était parfaite, le soleil était de sortie, il n’y avait pas de nuages dans le ciel, mais le temps que je me gare et que j’installe mon appareil, ils étaient là", raconte le photographe, qui précise n’avoir réalisé que quatre prises ce jour-là, et surtout que ces images n’ont pas été retouchées.[/quote] Ces photographies n’étaient pas une commande de Microsoft. Ce jour de janvier 1995, comme tous les vendredis après-midi, il allait rendre visite à sa petite amie, au détour de sa route, il est frappé par la lumière qui tombe sur les collines et l’herbe et décide de s’arrêter. Chuck O’Rear a ensuite vendu ses clichés à la banque d’images Corbis. Microsoft, qui était à la recherche à l’époque d’une image zen a contacté l’agence, qui a appelé le photographe pour lui demander l’originale, il a ensuite contacté lui-même l’entreprise pour décider du montant (qu’il ne révèle pas). A l’époque, il ne savait pas du tout ce que la firme de Redmond comptait en faire. [quote]Je n’imaginais pas l’impact qu’elle aurait. Les gens qui ont 15 ans aujourd’hui ont été marqués à vie par cette image.[/quote] L'histoire du fond d'écran de Windows XPVoir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014

12 Apr 2014 LIRE L'ACTU
(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Archives Secunews SECUNEWS

(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014

Le 8 avril 2014, Microsoft stoppera le support technique de Windows XP, cette version du système d'exploitation a été l'une des plus populaires et aura vécu pendant pratiquement 13 ans. L'heure de la retraite a sonné pour Windows XP. Microsoft cessera de proposer des mises à jour pour son système d'exploitation, y compris pour combler d'éventuelles failles de sécurité. Après treize ans de bons et loyaux services, Windows XP tombe en effet sous le coup de la politique de support technique de l'éditeur américain, qui assure des mises à jour de ses logiciels durant au moins dix ans. Il s'agit en effet de l'une des créations les plus populaires de Microsoft, encore présent sur 20 à 25% des PC en France et près d'un tiers des PC dans le monde. [quote]Windows XP a été conçu il y a bien longtemps avec les technologies de l'époque. Aujourd'hui il est arrivé en fin de course, justifie Bernard Ourghanlian, directeur technique et sécurité chez Microsoft France.[/quote] [info_error]Il sera toujours possible d'utiliser Windows XP après le 8 avril 2014, cependant, Microsoft encourage fortement tous les utilisateurs à se séparer du logiciel, en raison de risques pour la sécurité informatique.[/info_error] Windows XP, qui avait déjà un taux d'infection deux fois supérieur à celui de Windows 7, ne bénéficiera plus d'aucun correctif, il sera davantage exposé à des vols d'informations sensibles et à la propagation de virus, les pirates vont avoir des informations sur l'endroit précis où ils pourraient lancer des attaques Trois scénarios sont envisageables face à ces risques. [quote]1. D'abord, rester sur Windows XP, installer un bon logiciel anti-virus et remplacer le navigateur Internet Explorer par un autre plus sûr comme Firefox ou Chrome. [/quote] [quote]2. Ensuite, changer de système d'exploitation: soit Windows 7, soit Windows 8, pour cela, il faut s'assurer que l'ordinateur ait la configuration requise. Sur un ordinateur tournant sur XP il fallait par exemple un processeur de 300 MHz contre 1 GHz aujourd'hui et au moins 64 Mo de mémoire RAM contre 1 Go pour un ordinateur tournant actuellement sur Windows 8.[/quote] [quote]3. La dernière solution mais la plus radicale est de changer d'ordinateur s'il n'est pas assez puissant pour supporter Windows 7 ou 8. [/quote] Il devient de plus en plus difficile de trouver des PC neufs vendus avec Windows 7, presque tous les constructeurs installent désormais Windows 8 sur les nouvelles machines. Microsoft veut faciliter ce remplacement et propose aux anciens utilisateurs de Windows XP une remise de 100 dollars (environs 72 euros) sur certains ordinateurs fonctionnant avec Windows 8. L'éditeur américain a également mis à disposition un logiciel 'PCmover Express for Windows XP' qui facilitera la migration des données présentes sur XP vers un nouveau PC tournant sur Windows 7 ou 8. Un délai supplémentaire souhaité par des sociétés Les entreprises travaillant encore avec Windows XP pourraient devenir une cible de choix pour les pirates, leur migration est plus compliquée car leur parc informatique est plus étendu que pour les particuliers. L'administration britannique compte par exemple un million de PC sous Windows XP, selon The Register, elle serait d'ailleurs en négociation avec Microsoft pour obtenir une extension du support pour un an. [quote]"Des entreprises françaises nous demandent aussi des délais et on pourra encore développer des rustines pour le logiciel mais on ne les encourage pas à aller dans cette logique", explique Bernard Ourghanlian. "Tous nos grands clients sont suivis et accompagnés dans la démarche de migration, on met également des outils à leur disposition», ajoute-t-il.[/quote] Selon un rapport de Tech Pro Research détaillé par ZDnet, 37% des entreprises américaines n'ont pas du tout l'intention de changer de logiciel après le 8 avril, 38% passeront sous Windows 7 et uniquement 5% comptent migrer sur Windows 8. Voir aussi: Microsoft prépare la fin du systéme d’exploitation Windows XP

31 Mar 2014 LIRE L'ACTU
Facebook abandonne les adresses en @facebook.com Archives Secunews SECUNEWS

Facebook abandonne les adresses en @facebook.com

Le réseau social Facebook met à la retraite son service de messagerie avec des adresses en @facebook.com, qu'il avait lancé fin 2010 mais était peu utilisé. [quote]'Nous prévenons les gens qui utilisent leur adresse en @facebook.com que la fonctionnalité change', a indiqué lundi à l'AFP une porte-parole de Facebook. 'Quand quelqu'un envoie un mail sur l'adresse en @facebook.com, cela n'ira plus dans les messages (du compte) Facebook, a la place, le mail sera transféré à la première adresse du compte (les gens ont l'option de désactiver le transfert)', a-t-elle détaillé. La porte-parole a expliqué que 'la décision avait été prise parce que la plupart des gens n'utilisent pas leur adresse de mail Facebook, et que le groupe préférait se concentrer sur l'amélioration de son service de messagerie mobile'.[/quote] Le réseau social avait commencé à fournir fin 2010 à chacun de ses utilisateurs une adresse de messagerie se terminant en @facebook.com, sur laquelle ils pouvaient aussi recevoir des messages de personnes extérieures à leurs contacts sur le réseau. Le projet avait été interprété à l'époque comme une tentative pour s'attaquer à la messagerie Gmail de Google. La messagerie avait à nouveau fait parler d'elle en 2012 Le réseau s'était attiré une volée de critiques en remplaçant les mails personnels apparaissant sur les profils de ses membres par leur adresse en @facebook.com.

25 Feb 2014 LIRE L'ACTU
Rémi Gaillard annonce la sortie de son film avec un sketch inédit Archives Secunews SECUNEWS

Rémi Gaillard annonce la sortie de son film avec un sketch inédit

"N’importe qui", le film de Rémi Gaillard, sortira dans les salles obscures le 5 mars 2014. À la place d’une simple bande-annonce, le trublion a préféré dévoiler un sketch inédit. Après internet, Rémi Gaillard s’attaque au grand écran. Pour faire la promotion de son film, quoi de mieux qu’un sketch. Cette fois-ci, c’est dans un car-wash que le blagueur français s’est posé, déguisé en pigeon géant, le voilà qui attend sa proie, pour larguer dessus une très grosse commission. Rémi Gaillard annonce la sortie de son film avec un sketch inédit Avec le même succès que sur internet ? Accéder a la page Facebook du film

30 Jan 2014 LIRE L'ACTU
Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014) Archives Secunews SECUNEWS

Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014)

Ca commence comme une histoire émouvante avec une poussette et un bébé qui pleure, abandonné dans les rues de New York, mais ça finit comme un film d'épouvante à la "Rosemary's baby" de Roman Polanski. Car la mignonne créature s'avère littéralement infernale. Le bébé se met à crier comme un démon, terrorise les passants, leur vomis dessus, fait des doigts à la police, Par ailleurs, il est d'une laideur effrayante. Il s'agit en fait d'une caméra cachée, très réussie, avec des passants vraiment terrorisés. Une excellente publicité également pour le film d'épouvante Devil's Due, en salles aux Etats-Unis ce vendredi 17 janvier 2014 et au mois de Mai 2014 en Belgique. Une promotion qui rappelle la caméra cachée de la jeune fille aux pouvoirs de télékinésie produite à l'occasion du film "Carrie". Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014) Voir aussi: Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014) Caméra cachée avec Chucky dans un abris bus Camera cachée pour le lancement du film Carrie (2013) Camera cachée cercueil dans un ascenseur Camera cachée zombie dans un ascenseur

16 Jan 2014 LIRE L'ACTU
Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur Archives Secunews SECUNEWS

Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur

C'est un code bien connu des utilisateurs d'ordinateur. Lors d'une conférence donnée à Harvard, Bill Gates a reconnu que la fonction Ctrl-Alt-Suppr des claviers n'aurait jamais dû exister. Il ne voulait qu'un seul bouton qu'un ingénieur d'IBM lui a refusé. Citation: "Nous n'aurions pu avoir qu'un seul bouton, mais le gars qui a fait le design du clavier IBM ne voulait pas nous donner notre touche unique, a confié l'ancien patron de Microsoft lors d'une conférence à l'université de Harvard pour une levée de fonds. La fameuse fonction nécessitant trois doigts ne trouve donc son origine que dans le bon vouloir d'un ingénieur. Citation: L'ancien patron de Microsoft a admis que "c'était une erreur" de conception qui a fini par coller à l'image du produit. Il voulait à l'origine juste une commande spécifique, codée en dur dans le système d'exploitation, pour "réveiller" l'ordinateur avant qu'elle ne soit étendue et serve à le relancer, le verrouiller ou encore ouvrir le gestionnaire de tâches sur les versions suivantes de Windows. Dans le milieu de l'informatique, il était de notoirement connu que David Bradley, l'homme derrière le clavier IBM, avait été le seul à porter l'idée de la commande à trois doigts au lieu d'une seule touche. Bill Gates a révélé à un auditoire hilare l'information pour la toute première fois. Lors du 20e anniversaire d'IBM, Bradley était revenu sur la conception du clavier en partageant les responsabilités de cette "invention". Citation: "Je l'ai peut-être inventé, mais Bill l'a rendu célèbre", avait-il confié. Devant son auditoire, Bill Gates n'a pas manqué de saluer les avancées de son clavier. Citation: "Nous avions fait quelque chose de très astucieux avec ce clavier. Il y a généralement 128 touches avec les minuscules et les majuscules. Nous y avons rajouté des symboles sur celles du haut, ce qui permettait de faire plus d'essais, davantage au niveau des logiciels que du matériel". Bill Gates n'avait pas obtenu son diplôme à Harvard, ayant abandonné son cursus en droit pour monter son entreprise. Près de trente ans plus tard, il a été fait docteur honoris causa.

27 Sep 2013 LIRE L'ACTU
Une ado se suicide après avoir été harcelée sur internet Archives Secunews SECUNEWS

Une ado se suicide après avoir été harcelée sur internet

Rebecca Sedwick, 12 ans, s’est tuée lundi 9 septembre 2013 sur le chemin de l’école, en se jetant d’un étage d’une usine désaffectée à Lakeland près de Tampa; elle avait laissé son téléphone dans sa chambre et dit adieu à deux amies en signant "Cette fille morte", sur l’application Kik Messenger. La police a ouvert une enquête sur la possible implication d’une quinzaine de collégiennes. Ce suicide, selon le New York Times de ce samedi, illustre un nouveau phénomène chez les jeunes harcelés sur internet via des messageries de textos ou de photos. Messages haineux Citation: "On terrorisait totalement Rebecca sur les médias sociaux", a déclaré le shérif Grady Judd. La police, qui a ouvert une enquête, a déterminé que l’adolescente était harcelée depuis plus d’un an. Citation: Des messages haineux comme "peux-tu mourir s’il te plaît?", "tu es tellement laide", ou encore "pourquoi es-tu encore en vie?" , ont été retrouvés sur les applications Kik, Voxer et ask.fm, téléchargées sur son portable. Sa mère, Tricia Norman, avait été alertée, il y a plusieurs mois, par le poignet lacéré de Rebecca, et avait réagi en l’hospitalisant, avait confisqué son téléphone portable, fermé sa page Facebook et l’avait retirée de l’école. Elle semblait aller mieux Mais à sa rentrée en 5e dans une nouvelle école, tout semblait être rentré dans l’ordre, sa mère a même expliqué qu’elle "n’avait aucune raison de penser que quelque chose n’allait pas". Rebecca qui avait changé de numéro de portable, semblait à nouveau épanouie, chantait dans une chorale et envisageait de recommencer la danse des pom-pom girls, pourtant, le harcèlement avait repris au sujet d’un ancien petit ami de Rebecca. Citation: "Peut-être qu’elle pensait pouvoir gérer ça toute seule", a déclaré sa mère, appelant les autres parents à être vigilants même quand leurs enfants «semblent aller bien». Selon les enquêteurs, Rebecca s’était renseignée sur internet sur les moyens pour se suicider. "Combien d’Advil faut-il avaler pour mourir?" , avait-elle tapé, avant de finalement passer à l’acte dans cette usine abandonnée, où elle aimait aller pour s’évader.

15 Sep 2013 LIRE L'ACTU
La messagerie cryptée utilisée par Edward Snowden fermée par son propriétaire Archives Secunews SECUNEWS

La messagerie cryptée utilisée par Edward Snowden fermée par son propriétaire

Le service de messagerie cryptée "Lavabit", que l'ancien contractuel du renseignement américain Edward Snowden aurait utilisé pendant sa fugue à Moscou, a été fermé jeudi 8 Août 2013 par son propriétaire qui veut éviter d'être "complice de crimes contre le peuple américain". Citation: "J'ai été contraint de prendre une décision difficile : devenir complice de crimes contre le peuple américain ou abandonner près de dix ans de dur labeur en fermant Lavabit", a expliqué le propriétaire du site, Ladar Levison. (clic sur l'image pour agrandir) Citation: "Après mûre réflexion, j'ai décidé de suspendre les opérations", a-t-il ajouté dans un message publié sur le site, regrettant de ne pas pouvoir donner plus de justifications à cette décision. "En l'état actuel des choses, je ne peux pas raconter ce qui m'est arrivé ces six dernières semaines, même si j'ai par deux fois fait les demandes nécessaires", a-t-il expliqué. La loi américaine autorise le renseignement à faire des demandes d'informations auprès d'entreprises qui sont tenues de ne pas en parler. Lavabit, un service de mails sécurisés lancé depuis le Texas il y a près d'une dizaine d'années, aurait été utilisé par Edward Snowden, l'ex-consultant de l'Agence nationale de sécurité (NSA ) recherché par les Etats-Unis pour espionnage, réfugié pendant plusieurs semaines dans une zone de transit d'un aéroport moscovite avant que la Russie lui accorde un asile temporaire.

09 Aug 2013 LIRE L'ACTU
Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook Archives Secunews SECUNEWS

Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook

Pour fêter le seuil de 5 millions de fans atteint en janvier 2013, Porsche leur avait proposé de concevoir un modèle unique. Six mois plus tard, la voiture existe et pourra être conduite par l'un d'entre eux. Un bon moyen pour le constructeur de capitaliser sur sa marque. Le résultat, une 911 couleur "aqua" (ou "bleu Facebook") décorée de bandes noires et blanches. Dotée d'un aileron arrière, la voiture arbore des jantes 20 pouces en alliage et ses portières comportent l'inscription "5m Porsche Fans" (5 millions d'admirateurs Porsche). À l'intérieur, sur l'encadrement illuminé des portières et sur le tableau de bord aluminium, on peut lire la mention "imaginé par les 5 millions de fans Porsche". Porsche affirme que 54.000 fans Facebook ont pris part à la conception du modèle. La phase de création étant terminée, le constructeur lance une nouvelle compétition. Son gagnant conduira la fameuse Porsche sur le circuit de Silverstone en Angleterre. Il s'agira de l'amateur qui recensera le plus grand nombre d'amis admirateurs de la page officielle du constructeur. Les résultats seront à découvrir le 18 août 2013. Les participants classés entre la 2e à la 10e place recevront un modèle réduit de la 911 Carrera 4S "5m Porsche Fans". Cette campagne montre également comment une marque de luxe élitiste arrive à rassembler autour d'elle un public aussi vaste, preuve qu'il ne suffit pas d'avoir les moyens pour rêver devant un objet que la grande majorité de ces fans ne pourront jamais s'offrir.

08 Aug 2013 LIRE L'ACTU
Deezer passe de 5 à 10 heures d'écoute gratuite par mois Archives Secunews SECUNEWS

Deezer passe de 5 à 10 heures d'écoute gratuite par mois

Le site français de streaming assouplit les conditions d'utilisation de son offre gratuite et s'aligne sur celles de Spotify. Deezer annonce qu'il va passer ce vendredi 21 juin 2013 la limite de durée d'écoute gratuite de 5 à 10 heures, s'alignant ainsi sur les conditions de Spotify. Spotify a lui-même assoupli les conditions d'utilisation de son offre gratuite, il y a quelques semaines, en supprimant la limitation à cinq écoutes par morceau. A l'origine c'étaient les maisons de disques qui avaient imposé cette restriction, comme Universal avait tenté de le faire avec Deezer, pour favoriser la conversion au payant. Mais elles ont progressivement assoupli leurs conditions, au fur et à mesure que le marché du streaming a pris de l'importance. Il faut dire aussi que depuis, Spotify a abandonné une partie de ses potentialités de conversion, avec l'arrêt de son activité de téléchargement. Accéder a Deezer Accéder à Spotify

21 Jun 2013 LIRE L'ACTU
Un grand-père vend son petit-fils sur Facebook Archives Secunews SECUNEWS

Un grand-père vend son petit-fils sur Facebook

Affaire sordide dans le Nord de l'Inde, un homme de 47 ans a été interpellé pour avoir vendu, sur Facebook, son petit-fils, un nourrisson, à un homme d'affaires, pour 640 euros. Feroz Khan, un habitant de Ludhiana, dans l'Etat du Pendjab, est accusé d'avoir enlevé son petit-fils peu après l'accouchement de sa fille. Il a ensuite demandé l'aide de deux intérimaires, travaillant à la maternité, qui ont contacté l'acheteur sur Facebook et conclu la vente. Citation: "Tous les trois ont été arrêtés et nous allons interroger l'homme d'affaires qui a payé pour acheter le nourrisson", a déclaré un responsable de la police de Ludhiana, Satish Malhotra. Cette ville est située à 300 km de Delhi. Le bébé rendu à sa mère La police a retrouvé le bébé et l'a rendu à sa mère, une femme divorcée, qui avait déposé plainte contre son propre père. Les trois accusés sont poursuivis pour enlèvement, ils comparaîssent en justice ce mercredi et s'ils sont déclarés coupables, ils encourent une peine d'emprisonnement de sept ans. En 2011, la police fédérale indienne avait indiqué à la justice que 815 bandes organisées, fortes de plus de 5.000 membres, étaient impliquées dans des enlèvements d'enfants en Inde pour servir les réseaux de prostitution et de mendicité.

24 Apr 2013 LIRE L'ACTU
Facebook teste l’envoi payant de messages privés Archives Secunews SECUNEWS

Facebook teste l’envoi payant de messages privés

Faire payer l’envoi des messages ?, jusqu’à présent, l’idée semblait complètement farfelue. Ceux qui l’ont un jour envisagée s’y sont cassé les dents, Microsoft (en 2003), Yahoo (en 2009), ont abandonné leurs projets d’affranchissement des e-mails pour freiner le spam . (clic sur l'image pour agrandir) (test réalisé avec le compte de Randi Zuckerberg soeur du fondateur de Facebook)) En 2006, l’eurodéputé Alain Lamassoure avait dû remiser son idée de taxer le mail pour alimenter le budget de l’Union Européenne. Mais ça c’était avant. Avant Facebook. Le réseau social a lancé un test visant à faire payer de 1 à 100 dollar pour qu’un message envoyé à une personne qui n’est pas dans votre liste d’amis atterrisse dans sa boîte de réception. En temps normal, ce dernier atterrit en effet dans le dossier Autre, un dossier bien planqué dans la messagerie, dont une grande partie des utilisateurs de Facebook ignore l’existence . Par cette expérimentation, Facebook prétend démontrer "l’utilité des signaux économiques" pour évaluer la pertinence des messages. Citation: "Nous commençons à tester avec 1 dollar par message, et nous continuerons à tester pour trouver le prix optimal", a expliqué une porte-parole à l’AFP . Les tarifs pourraient varier en fonction de la popularité du destinataire. Le site Mashable a ainsi pu constater que l’envoi d’un message direct à Mark Zuckerberg, le patron de Facebook, était facturé 100 dollars. "Nous testons certains prix extrêmes pour voir ce qui pourrait fonctionner pour filtrer les spams", a confirmé le réseau social. L’expérimentation rencontrera-t-elle le succès ? Sera-t-elle pérennisée ? Clic pour plus d'infos sur les messages payant de Facebook (anglais) Qu’en pensez-vous ? Seriez-vous prêt à payer pour envoyer un message, que ce soit via Facebook ou par e-mail ? Dans quelles conditions ? Exprimez-vous, c’est gratuit

18 Apr 2013 LIRE L'ACTU
Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes. Archives Secunews SECUNEWS

Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes.

YouTube a donné un sérieux coup de corne aux amateurs de corrida. Jeudi 21 mars 2013, la plate-forme vidéo de Google a fermé sans préavis un compte populaire dédié à la tauromachie. En 5 ans, Pablo Lopez Riobo, avait chargé 1.500 vidéos sur le sujet et totalisé 18 millions de visites. Citation: "Je savais que ce moment arriverait, a écrit le Sévillan sur Twitter. Il y avait de nombreux messages antitaurins sur ma chaîne. Tout ce travail de cinq ans à la poubelle, quel dommage." La mésaventure de Pablo Lopez Riobo a suscité une vague d’indignation en Espagne, où la tauromachie est tout à fait légale dans la plupart des provinces. Dans un billet d’humeur, cité par le Huffington Post, le chroniqueur taurin d'El Mundo José Luis Vadillo a dénoncé l’hypocrisie de Google. Citation: "YouTube ment et cache derrière des arguments éthiques une censure sans pareil contre les vidéos en relation avec la tauromachie", écrit le journaliste, qui publie au passage une liste de vidéos violentes en ligne sur le portail, comme des combats de rues, le coup de boule de Zidane ou un combat de coqs. Car le portail vidéo a motivé la suppression de la chaîne taurine par la violation de ses conditions d’utilisation. Un article stipule clairement: "Ne publiez pas de vidéos représentant des actes répréhensibles, tels que les mauvais traitements infligés à des animaux, la consommation de drogues ou la fabrication de bombes". Citation: Et YouTube de préciser en lien avec cette polémique que le site accepte les vidéos de toréadors, mais pas les banderilles ou les mises à mort. Citation: "Des corridas sans le sang", commente le journal espagnol El Mundo. Une pétition en ligne demandant la réhabilitation des vidéos censurées a récolté pour l’instant un peu plus de 4.200 signatures. secunews: Je mettrais pas le lien vers la pétition, étant moi même contre la corrida

27 Mar 2013 LIRE L'ACTU
Battlefield 4 se dévoile dans une bande-annonce de 17 minutes Archives Secunews SECUNEWS

Battlefield 4 se dévoile dans une bande-annonce de 17 minutes

Racontant l'histoire d'une mission ayant horriblement mal tourné, un longe bande-annonce cinématique présente le gameplay de Battlefield 4. Le grand rival Call of Duty devrait être présenté en mai et un autre concurrent PC, Arma III, arrivera à la fin de l'année 2013. L'histoire contée dans la bande-annonce se déroule à Bakou, la capitale de l'Azerbaïdjan - Shanghai serait la destination de la prochaine bande-annonce. Tandis que l'humour du spin-off Bad Company semble avoir été laissé au placard, le protagoniste de la mission se retrouve flanqué de deux équipiers bavards et d'un chef grisonnant. Les développeurs ont pris des notes du mode multijoueurs de Battlefield et en ont retenu différents aspects pour la campagne solo. Les équipiers sont ainsi capables de recevoir des ordres et de se diriger vers les lignes ennemies repérées par les joueurs. Présenté sur PC, Battlefield 4 a été annoncé sur Xbox 360 et PlayStation 3. Une confirmation de la sortie sur PlayStation 4 et sur la prochaine Xbox suivra. Clic pour accéder au site officiel (fr)

27 Mar 2013 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
Un membre de la team warez Imagine condamné à cinq ans de prison Archives Secunews SECUNEWS

Un membre de la team warez Imagine condamné à cinq ans de prison

Jeramiah Perkins, le responsable de la team "Imagine", a été condamné, jeudi 3 janvier 2013, à une peine de cinq ans de prison. En plus de cette peine, il a été condamné à trois ans de liberté surveillée, l'homme de 40 ans doit, en outre, restituer 15.000 dollars (11.500 euros) aux ayants droit. En tout, cinq administrateurs du groupe sont jugés individuellement pour la captation et la diffusion illégale de films sur Internet. En août 2012, Jeramiah Perkins a reconnu la violation de droit d'auteur en bande organisée, trois autres administrateurs du groupe, M. Lovelady, Willie O. Lambert et Gregory A. Cherwonik, ont reconnu les mêmes faits. Ils ont été condamnés en novembre 2012 à des peines de vingt-trois à quarante mois de prison, le cinquième membre, Javier E. Ferrer, sera lui jugé en mars 2013. Imagine est considéré par le lobby du cinéma américain, la MPAA , comme le groupe de publication de films pirates le plus prolifique ayant opéré entre 2009 et septembre 2011. Le responsable s'occupait de la logistique du groupe, louant ses serveurs Internet en France et opérant l'adresse email et le compte Paypal destiné aux dons et paiements. En France, cinq pirates français diffusant des films sur Internet ont été condamnés en septembre 2012 à payer plus d'un million d'euros aux ayants droit.

05 Jan 2013 LIRE L'ACTU
John McAfee pionnier des antivirus recherché pour meurtre Archives Secunews SECUNEWS

John McAfee pionnier des antivirus recherché pour meurtre

L'un des pionniers des logiciels antivirus, John McAfee, est-il coupable de meurtre ? Non, a-t-il assuré dans une interview au magazine Wired, c'est lui qui était la cible d'un assassinat, affirme-t-il, commandité par les autorités du petit paradis fiscal d'Amérique centrale où il réside, le Belize. John McAfee, 67 ans, est recherché par la police locale, qui souhaite l'interroger à propos du meurtre de son voisin, un expatrié américain de 52 ans, l'homme a été retrouvé baignant dans son sang, abattu d'une balle dans la tête, une douille de pistolet Luger a été retrouvée sur la scène du crime. Enterré dans le sable pour échapper à la police John McAfee est persuadé que les policiers bélizéens le tueront s'ils le trouvent, il s'est donc enfui avant que ceux-ci ne perquisitionnent sa maisoni. Il n'est pas allé très loin, expliquant s'être enterré dans le sable, la tête dans une boîte en carton pour pouvoir respirer, avant d'aller se cacher dans un coin reculé du Belize, selon Wired. Quel grief cet informaticien richissime pourrait-il nourrir contre son voisin ? Ce dernier, comme d'autres voisins, avait porté plainte contre McAfee, propriétaire d'une demi-douzaine de chiens qu'il a l'habitude de laisser gambader sur la plage. Ces chiens, assure McAfee, ont été empoisonnés La police aurait empoisonné ses chiens Plutôt que d'incriminer son voisin, John McAfee s'en prend aux autorités locales, avec qui il est en conflit depuis plusieurs mois. En avril dernier, déjà, une unité spéciale de la police a perquisitionné son domicile, l'accusant de fabriquer de la métamphétamine et de posséder des armes à feu non déclarées. Les charges ont été abandonnées mais McAfee reste persuadé que les autorités du Belize ont une dent contre lui. Citation: "Les gardes-côtes ont déposé une douzaine de gorilles en costume noir sur le quai à côté de chez moi, ils se sont dispersés sur la plage et, une demi-heure plus tard, mes chiens étaient morts empoisonnés", écrivait-il dans un courriel à Wired. Au-delà de ses chiens qui, d'après le journaliste du magazine, aboyaient sur tous ceux qui passaient devant la maison de leur maître, John McAfee est convaincu que c'est bien lui qui était visé par le ou les tueurs Citation: "Je ne sais pas qui a tué Gregory Faull (son voisin) mais je crains que c'était moi la véritable cible, ils se sont trompés de maison", assure-t-il. Un personnage plus trouble qu'il n'y paraît Du côté de la police bélizéenne, le chef de l'unité spéciale Marco Vidal confirme que l'ancien informaticien est le suspect principal et réfute toutes ses accusations. Citation: "Ce mec m'étonne chaque jour un peu plus, nous n'avons rien de personnel contre lui, nous n'avons pas besoin d'empoisonner ses chiens", réplique le policier. Quoi qu'il en soit, John McAfee ne se rendra jamais de son plein gré. Citation: "Vous pouvez penser que je suis parano mais ils me tueront si je me rends, ca ne fait aucun dout, cela fait des mois qu'ils essaient de m'avoir, ils veulent me faire taire. Le Premier ministre ne m'aime pas beaucoup, Je suis une épine dans le pied de beaucoup de gens". Qu'entend-il par là ? Il ne s'étend pas davantage. A-t-il quelquechose à se reprocher ? Sa nouvelle vie au Belize a de quoi éveiller les soupçons. Sa propriété était entièrement grillagée et constamment surveillée par des gardes armés de fusils à pompe... Il a également ouvert un laboratoire en pleine jungle qu'il utilise pour développer des antibiotiques à partir de plantes. Mais le site Gizmodo affirme qu'à la suite de mauvais investissements, sa fortune a fondu à 4 ou 5 millions de dollars, contre une centaine de millions à son départ de l'entreprise qu'il avait fondée en 1994. Il aurait alors tenté de se refaire en se lançant dans la fabrication de drogues de synthèse... John McAfee continue de raconter sa fuite sur son blog, The Hinterland. Le fondateur et ex-patron américain de la société de sécurité informatique recherché par le Belize pour un meurtre présumé, se trouvait hier mardi 4 décembre 2012 au Guatemala, pays auquel il souhaite demander l'asile politique, a annoncé son avocat guatémaltèque. Citation: "Je suis chargé de déposer sa demande d'asile politique. Nous nous sommes rencontrés tôt ce mardi matin dans un hôtel de Guatemala City", a déclaré à l'AFP cet avocat, Telesforo Guerra. Citation: "J. McAfee est poursuivi au Belize, poursuivi politiquement parce qu'il a arrêté de donner de l'argent au gouvernement, les autorités du Belize l'accusent d'un crime de droit commun, je dois donc obtenir l'octroi d'un asile", a ajouté l'avocat. Sur son blog, John MacAfee confirme être au Guatemala, en compagnie de journalistes de Vice Magazine. Le fuyard semble en effet craindre pour sa vie, il est recherché depuis le 10 novembre 2012 par la police du Belize dans le cadre d'une affaire de meurtre.

05 Dec 2012 LIRE L'ACTU
Firefox 17 disponible sur Windows et Android Archives Secunews SECUNEWS

Firefox 17 disponible sur Windows et Android

Mozilla a mis en ligne la version 17 de son navigateur internet Firefox qui permet dorénavant d'utiliser Facebook Messenger directement depuis le navigateur via une nouvelle API dite Sociale. Cette nouvelle API permettra donc d'intégrer les services des grands noms des réseaux sociaux si ceux-ci se laisse tenter par l'aventure. Cette nouvelle fonction étant totalement optionnelle, vous devrez vous rendre sur cette page afin de l'activer. On retrouve également d'autres nouveautés comme : Ajout de la fonction "click to play" permettant d'activer manuellement les plugins que l'on veut utiliser, cela dans un soucis de sécurité Ajout d'une sandbox pour les iframes pour plus de sécurité Si vous êtes possesseur d'un Mac OS X 10.5 sachez que Mozilla abandonne la prise en charge de ce dernier.. Concernant la version Android, Firefox introduit le support de plusieurs autres téléphones, y compris ceux utilisant le statut HTC, HTC ChaCha, Samsung Galaxy Ace, Motorola Fire XT et LG Optimus Q Jusqu'à ce jour, Firefox pour Android était compatible avec les téléphones fonctionnant sous les versions d'Android 2.2 et supérieur, mais uniquement sur les téléphones équipés de processeurs ARMv7. Maintenant, Firefox pour Android prend en charge un certain nombre de téléphones utilisant ARMv6 processeurs. - Télécharger Firefox 17 pour Windows - Télécharger Firefox 17 pour Android

20 Nov 2012 LIRE L'ACTU
Google Earth Archives Secunews SECUNEWS

Google Earth

Avec Google Earth, voyagez aux quatre coins du monde, en visualisant des images satellite, des cartes, des reliefs ou des bâtiments en 3D, et partez à la découverte de galaxies lointaines et des profondeurs des océans. Des contenus géographiques d'une richesse infinie vous attendent également, et vous pourrez enregistrer vos visites virtuelles pour les partager avec qui vous voulez. Fonctionnalités de Google Earth 5 : Des images historiques du monde entier Des informations sur les fonds et la surface des océans présentées par des experts maritimes Une visite simplifiée, avec possibilité d'ajouter une bande-son et d'enregistrer des commentaires audio. http://earth.google.fr/

21 Oct 2012 LIRE L'ACTU
Facebook se lance dans la vente de vrai cadeaux Archives Secunews SECUNEWS

Facebook se lance dans la vente de vrai cadeaux

Un anniversaire, une naissance, un nouveau travail, de plus en plus, les internautes passent par Facebook pour envoyer des messages de félicitations à leurs amis. Le réseau social incite à ce type de comportement en affichant sur le fil d'actualité les anniversaires du jour, suivi par un "laissez-lui un message sur son mur". L'entreprise américaine a décidé de pousser la logique plus loin en permettant aux utilisateurs du réseau social d'envoyer en un clic de véritables cadeaux à leurs contacts. À côté des mentions d'anniversaire, mais aussi lorsque l'on voudra écrire sur le mur d'un ami, apparaîtra une option "lui envoyer un cadeau". L'utilisateur pourra choisir parmi des peluches en tout genre, des cupcakes voire une paire de chaussettes, le coût maximum des cadeaux ne devrait pas dépasser les 50$ afin de faciliter les achats impulsifs. De son côté, le destinataire recevra une alerte lui indiquant qu'un ami lui a acheté quelque chose. Il pourra, dans le cas d'un vêtement, sélectionner la taille et la couleur, choisir les parfums des gâteaux sélectionnés… ou échanger son cadeau contre un autre. Évidemment, tout ceci apparaîtra sur le mur des deux personnes concernées. Une nouvelle source de monétisation Ce nouveau service de Facebook n'est pas vraiment une surprise, en mai 2012, Facebook avait acquis la start-up américaine Karma, dont l'application sur smartphone offrait les mêmes fonctionnalités que le nouveau "Facebook Gifts". L'ancien service Gifts, ouvert en 2007, permettait lui d'acheter des biens virtuels, comme un nounours ou un bouquet de fleurs en pixels, contre quelques dollars, mais concurrencé par des applications gratuites, Facebook fut contraint d'abandonner ce service en 2010. Le nouveau Gifts est disponible dès aujourd'hui aux États-Unis et sera déployé progressivement dans le reste du monde au cours des prochains mois. Reste à voir s'il rencontrera plus de succès que Facebook Bons Plans, la précédente tentative du réseau social dans le secteur du commerce.

01 Oct 2012 LIRE L'ACTU
Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films Archives Secunews SECUNEWS

Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films

Cinq hommes ont été condamnés ce mercredi 26 septembre 2012, par le tribunal correctionnel de Paris à des peines de trois à six mois de prison avec sursis et plus d'1,1 million d'euros de dommages et intérêts pour avoir diffusé sur internet des films contrefaits. Les cinq hommes faisaient partie de deux "équipes" ("team") différentes, sur les dix qui existeraient en France, qui mettaient en ligne des centaines voire des milliers de films via de puissants serveurs, aux importantes capacités de bande passante. Les trois membres de la team "Cinefox" ont été condamnés à une même peine de six mois de prison avec sursis, et à verser solidairement plus de 710.000 euros de dommages et intérêts aux sociétés d'auteurs et de production parties civiles dans ce dossier, comme Disney, Universal ou la Warner Bros. Les deux membres de la team "Carnage", ont quant à eux été condamnés à trois et quatre mois de prison avec sursis et plus de 410.000 euros de dommages et intérêts. L'audience du 12 septembre 2012 avait mis en évidence que les cinq prévenus se trouvaient au sommet de la pyramide de la piraterie et étaient à l'origine de la diffusion massive d'oeuvres contrefaites. Lors des débats, il a été pris l'exemple du film "Transformers", qui a été téléchargé plus d'1,7 million de fois après sa mise en ligne. Au sein d'une équipe, certains avaient le rôle de "producteur manager" en administrant les "top sites". D'autres récupéraient les images à l'aide de caméscopes dans les salles de cinéma ou à partir de DVD non encore sortis en France. D'autres encore captaient la bande son des films grâce à la boucle magnétique destinée aux spectateurs malentendants, pour restituer une meilleure qualité sonore. "Tous les coups sont permis", tant à l'égard des ayants droit que des autres équipes, avait souligné dans son réquisitoire le procureur Alexandra Savie. L'affaire avait été portée à la connaissance de la gendarmerie par un renseignement anonyme en mai 2007. Le seul prévenu qui s'était présenté à l'audience, membre de la team "Carnage", avait expliqué que ces piratages étaient "comme un jeu" mais qu'il n'en avait tiré aucun bénéfice financier.

26 Sep 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
Ubisoft abandonne son DRM de connexion permanente Archives Secunews SECUNEWS

Ubisoft abandonne son DRM de connexion permanente

L'éditeur de jeux vidéo Ubisoft, qui utilise de façon systématique des mesures de protection ( DRM ) sur ses jeux PC, a décidé de revenir à un modèle moins contraignant pour ses clients. Dans un entretien au site britannique Rock Paper Shotgun, l'éditeur explique abandonner l'obligation pour le joueur d'être constamment connecté à Internet, contrainte qui a déclenché le courroux de nombreux joueurs. Citation: "Nous avons écouté les retours, et depuis juin de l'année dernière, notre politique pour tous les jeux PC est de seulement demander une activation en ligne à la première installation, vous pouvez ensuite jouer hors ligne", déclare ainsi Stéphanie Perotti, directrice monde pour les jeux en ligne de l'éditeur. La responsable précise que les prochaines sorties, notamment le principal jeu de fin d'année d'Ubisoft, "Assassin's Creed 3", n'auront plus cette obligation de connexion permanente. Les DRM plébiscités par les éditeurs L'annonce intervient au moment où les grands éditeurs, comme Electronic Arts ou Microsoft, mettent en place leurs plateformes de vente de jeux sur PC, se voulant autant une protection contre le piratage qu'un moyen supplémentaire de contrôler la distribution de leurs productions. Le marché est actuellement dominé par la plateforme Steam, qui capte 40% du prix de vente des jeux. La plateforme Uplay d'Ubisoft avait d'ailleurs été critiquée après " la découverte d'une faille de sécurité ", fin juillet 2012. Un module installé silencieusement dans le navigateur Firefox ouvrait ainsi l'accès à la machine de l'utilisateur aux sites web consultés, la vulnérabilité avait été rapidement corrigée.

07 Sep 2012 LIRE L'ACTU
Google engage la soeur du fondateur de Facebook, Arielle Zuckerberg Archives Secunews SECUNEWS

Google engage la soeur du fondateur de Facebook, Arielle Zuckerberg

Google n’abandonne pas la partie dans le domaine des réseaux sociaux, le moteur de recherche a annoncé mardi le rachat de la société Wildfire Interactive, spécialisée dans les campagnes publicitaires en ligne, notamment sur Facebook. Ironie du sort, l’entreprise fondée il y a 4 ans emploie une certaine Arielle Zuckerberg, la soeur de Mark Zuckerberg, le fondateur de Facebook. La jeune femme n’est pas le premier membre de la famille Zuckerberg. à passer de l’autre côté de la barrière, il y a un an, Randi l’aînée de la fratrie tournait le dos à Facebook après 6 ans passés à la tête du marketing du réseau social. Citation: Randi Zuckerberg, une autre soeur de Mark, a twitté que "désormais, chez Google, il y a plus de membres de la famille Zuckerberg qui y travaille que chez Facebook !" Le fondateur de Facebook devra se garder de révéler des secrets d’entreprises lors des repas de famille.

04 Aug 2012 LIRE L'ACTU
Microsoft Flight à peine lancer et c'est déja la fin Archives Secunews SECUNEWS

Microsoft Flight à peine lancer et c'est déja la fin

Bien que l'on ne dispose pas de chiffres précis, il semblerait que la simulation de vol Microsoft Flight soit un échec retentissant puisque Microsoft a décidé d'en stopper le développement à peine 5 mois après son lancement. Le jeu est toujours disponible en téléchargement sur son site officiel, et sa communauté ne sera pas abandonnée dans l'immédiat, mais il n'y aura plus de contenu supplémentaire ni de mise à jour. Pour cause puisque la plupart des employés qui travaillaient sur le soft à Vancouver ont d'ores et déjà été licenciés ! Simulation grand public destinée avant tout à initier les néophytes, Microsoft Flight avait consterné les fans de la série Flight Simulator qui s'attendaient à retrouver les mêmes sensations ultra-réalistes dans le soft. De plus, le soft soi-disant gratuit nécessitait en fait de gros investissements en argent réel pour débloquer des avions ou des zones de jeu. On ne s'étonnera pas donc outre mesure du destin tragique de ce titre en ligne décevant. Au travers d'un communiqué relayé notamment par The Verge, Microsoft explique: "avoir réévalué son portfolio et déterminer ce qui était dans l'intérêt des joueurs, des familles et de la compagnie". Il n'en reste pas moins que la stratégie free-to-play imaginée par Microsoft pour relancer sa simulation de vol n'a pas convaincu les joueurs.

26 Jul 2012 LIRE L'ACTU
Plus de 18 pourcent des FAI brident le P2P en Europe Archives Secunews SECUNEWS

Plus de 18 pourcent des FAI brident le P2P en Europe

La vice-présidente de la Commission européenne en charge de la stratégie numérique plaide pour plus de transparence vis-à-vis des consommateurs. 18,4% des fournisseurs d'accés à Internet fixe en Europe avouent restreindre les échanges directs entre utilisateurs, c'est ce qui ressort d'une étude que vient de publier l'Office des régulateurs européens des communications électroniques (BEREC) sur les pratiques de bridages d'Internet fixe et mobile en Europe. La Commission souhaitait obtenir un état des lieux précis des diverses limitations imposées au consommateur par les fournisseurs d'accés à Internet (FAI), pas toujours bien compréhensibles pour le consommateur. Le partage de pair à pair bridé par prés d'un fournisseur sur quatre Et le constat de cette étude est sans appel: de leurs propres aveux, 49 des 266 fournisseurs d'accés à Internet fixe interrogés brident l'utilisation des protocoles peer-to-peer (P2P ou d'échanges de pair à pair), soit prés d'un opérateur sur cinq. Plusieurs niveaux de restrictions sont à noter, puisque certains FAI brident tous leurs utilisateurs, d'autres seulement quelques-uns, de même, la limitation peut être permanente ou ponctuelle, en particulier lors des pics d'utilisation, en heures de pointe par exemple. Toujours selon cette étude, plus de 20% des FAI mobile (28 sur 115) restreignent la voix sur IP (VoIP), qui permet de communiquer vocalement via le réseau internet. Citation:Comme le fait remarquer un site spécialisé, "si [ces mesures de bridages] paraissent légitimes lorsqu'il s'agit par exemple de lutter contre le SPAM ou de bloquer la diffusion d'unvirus, elles sont en revanche plus mal reçues lorsqu'elles visent, comme souvent, à bloquer ou brider les applications VOIP ou P2P". Une logique économique Aux Etats-Unis, le groupe Comcast avait par exemple réalisé de telles restrictions de trafic en 2007, pour améliorer la navigation de tous ses utilisateurs. Il y a quelques mois, Free a été condamné pour avoir proposé une offre Internet illimité… bridée. Côté mobile, Orange n'a, par exemple, autorisé les appels VoIP sur son réseau mobile qu'en 2010, et sous conditions. Ces divers bridages s'expliquent en particulier par la volonté de distribuer la bande passante disponible de la maniére la plus équitable, et non à quelques utilisateurs en particulier, de maniére à éviter une saturation générale du réseau. L'aspect financier est lui aussi à prendre en compte puisque les utilisateurs les plus gourmands en bande passante sont ceux qui co?tent le plus aux fournisseurs, et selon eux, ils seraient minoritaires. En France, six FAI fixe et huit FAI mobile ont répondu au questionnaire de la BEREC, parmi eux, Bouygues Telecom, Darty et Orange, les réponses individuelles ou par pays n'ont pas été rendues publiques. Interrogés par lefigaro, aucun d'entre eux n'a pour l'instant voulu réagir à ce rapport. Pour une information plus transparente sur les offres proposées. Si ces bridages remettent en question le principe de neutralité du réseau, qui suppose l'égalité de traitement de n'importe quel flux de données, sans discrimination, ils ne sont néanmoins pas illégaux. La plupart de ces restrictions, qu'elles soient sur l'Internet fixe ou mobile, sont prévues au sein des contrats signés par le consommateur,ce qui été a vivement critiqué par certaines associations. Neelie Kroes, la vice-présidente de la Commission européenne en charge de la stratégie numérique, a rappelé sur son blog que 85 % des FAI fixe et 76 % des FAI mobile proposent des offres sans restrictions, dans la quasi-totalité des pays membres L'objectif affiché est désormais de proposer une information plus transparente sur les capacités et les limites de chaque contrat, pour que le consommateur puisse s'orienter au mieux et choisir en connaissance de cause. Citation:Savoir s'ils obtiendront du champagne ou du vin mousseux" selon la formule de Neelie Kroes.

01 Jun 2012 LIRE L'ACTU
Google célébre les 78 ans de Robert Moog Archives Secunews SECUNEWS

Google célébre les 78 ans de Robert Moog

Ce 23 mai 2012, Robert Moog, mort en 2005, aurait eu 78 ans, Google lui rend hommage avec un doodle interactif. Un clavier, des boutons pour mixer, amplifier, filtrer et faire osciller le son, le tout pouvant être enregistré sur plusieurs bandes et partagé à tous. Robert Moog, est l'inventeur du synthétiseur. Mort en 2005 d'une tumeur au cerveau, Robert Moog a créé le synthétiseur en 1964 sur une demande de Herbert A. Deutsch, un compositeur. L'ingénieur électronicien américain simplifie l'instrument, en le rendant plus compact et en lui ajoutant trois commandes - Une pour l'oscillateur - Un pour le filtre - une ^pour l'amplification Plusieurs grands noms de la musique utiliseront et feront la renommé des synthétiseurs Moog, comme "The Moody Blues" et "Jean-Michel Jarre". En 2000, Robert Moog, qui a vendu les parts de son ancienne société à Norlin Music, fonde Big Briar et produit "le Voyager", une nouvelle version du synthétiseur d'origine. ester le google doodle en homage à Robert Moog

23 May 2012 LIRE L'ACTU
Qui a la meilleure connexion internet dans le monde ? Archives Secunews SECUNEWS

Qui a la meilleure connexion internet dans le monde ?

Si vous vous demandez quel est le meilleur endroit au monde pour les connexions internet, ne cherchez pas plus loin, un nouveau rapport rendu public par Akamai, un fournisseur de distribution de contenu internet, nous donne tous ces détails. L'entreprise américaine a fait une recherche, et ce, pendant les quatre derniéres années pour savoir quels pays, régions et villes offrent les meilleures connexions internet, l'entreprise a analysé la capacité de connexion de bande passante, et par le fait même, ceux qui ont les moins bonnes possibilités de naviguer rapidement sur le web. Il semble que c'est la Corée du Sud qui offre non seulement les meilleures connexions, avec une moyenne de 17,5 Mbps, mais aussi le plus haut sommet de bande passante atteint par ses utilisateurs, soit 47,9 Mbps. ¿ cette vitesse, vous pouvez télécharger un film en haute définition dans sa totalité en 30 minutes ou une chanson en moins de 3 secondes. Ceux qui ont moins la cote sont des pays comme Cuba, le Niger et le Mali, entre autres avec des vitesses sous la barre des 300 Kbps, si on prend l'exemple du même film en haute définition, cela prendrait plus de 30 heures pour le télécharger. Le Canada se compare aux Etats-Unis avec une moyenne de connexion de 5,6 Mbps, le même film en haute définition prendrait plus d'une heure et demie à télécharger. En fait, les américains et les canadiens ont juste assez de bande passante pour faire du téléchargement en continu (Streaming) d'un film en haute définition et cela s'ils n'utilisent pas leur connexion internet pour d'autres activités plus demandantes. Quels sont donc les autres pays avec les meilleures connexions internet au monde ? Voici les 10 premiers selon Akamai: 1 - Corée du Sud 2 - Japon 3 - Hong Kong 4 - Pays-Bas 5 - Lettonie 6 - Suisse 7 - Irlande 8 - République tchéque 9 - Roumanie 10-Belgique Sur les 100 pays répertoriés dans l'étude, seulement 26 ont une moyenne de vitesse dépassant le 10Mbps, au Canada, seulement 2 villes atteignent cette vitesse - Victoria en Colombie Britannique, avec une moyenne de 7,5 Mbps - Oakville en Ontario avec 7,1 Mbps Pour plus d'information sur les statistiques accumulées par Akamai, je vous invite à visiter le site State of the Internet. Vous y trouverez tous les détails sur l'étude.

10 May 2012 LIRE L'ACTU
(MAJ) Virus DNSchanger, Pourrez-vous encore surfer sur internet aprés le 7 mars 2012 ? Archives Secunews SECUNEWS

(MAJ) Virus DNSchanger, Pourrez-vous encore surfer sur internet aprés le 7 mars 2012 ?

Le CERT, l'équipe fédérale belge d'intervention d'urgence en sécurité informatique, met en garde le pays contre un virus qui pourrait priver des ordinateurs de tout accès internet à partir du 7 mars 2012. Le virus a déjà touché plus de 4 millions d'ordinateurs dans plus de 100 pays. Le CERT confirme que la Belgique pourrait être touchée mais ne connaÓt pas l'ampleur de l'éventuelle contamination. Chaque utilisateur d'un ordinateur est invité à se rendre avant le 7 mars 2012 sur le site web www.dns-ok.be pour vérifier si ce virus infecte la machine et, le cas échéant, le supprimer. Le virus est né d'une fraude en ligne montée par six pirates estoniens qui ont réussi à pirater des millions d'ordinateurs, les redirigeant vers des sites web spécifiques contenant des publicités. La bande a été arrêtée par le FBI aprés deux ans d'enquête. [quote]"Le danger est désormais écarté car le FBI a créé un serveur provisoire qui intercepte la redirection du virus", déclare Christian Van Heurck, coordinateur de CERT. "Mais ce serveur provisoire disparaitra le 7 mars 2012, et les ordinateurs infectés ne pourront plus accéder à l'Internet. C'est pourquoi il est si important que chacun teste son appareil à la recherche d'une infection sur www.dns-ok.be".[/quote] Le CERT.be précise toutefois que les tablettes et les smartphones ne sont pas concernés par le virus. Accéder au site www.dns-ok.be Le DNS c'est quoi ? Explications à propos du virus "DNSChanger" MAj le 16.7.2012: Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger secunews.org: Conseille à tous les utilisateurs de sêassurer quêils disposent sur leur ordinateur dêun antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,dêun logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin dêempêcher que vos PC ne deviennent un élément dêun réseau de zombie (botnet)

14 Feb 2012 LIRE L'ACTU
Décés de Paulo Pinto, aka CrashFR Archives Secunews SECUNEWS

Décés de Paulo Pinto, aka CrashFR

Paulo Pinto, que beaucoup d'entre-nous ont cotoyé sous le pseudonyme de CrashFR, s'en est allé dans la nuit aprés un tragique accident de scooter à l'‚ge de 30 ans. Quand il a commencé le bidouillage, trés tôt dans sa vie et bien avant les années 2000, Paulo avait compris l'enjeu de la technologie et avait découvert ses deux leitmotiv. D'abord, s'attacher co?te-que-co?te à ce que la connaissance soit partagée. En membre du hacking français de la premiére heure, il avait apporté la culture du partage et de l'entraide, n'hésitant pas à rendre publiques des informations qui lui ont values les foudres de bien des institutions. Sa liberté, Paulo la mettait volontier en retrait quand il devait défendre le droit à l'information et l'accés aux connaissances. Son deuxiéme leitmotiv consistait en l'accompagnement des jeunes, et il en a guidé, des débutants, des newbies, des amateurs, guidés, pour les amener vers un niveau de connaissance que seule sa patience pouvait garantir. Guidés aussi, parce qu'il se faisait une mission de faire en sorte que "des gamins de 14 ou 15 ans, qui découvrent le monde merveilleux de la connaissance, n'aient pas la tentation de verser du mauvais côté", comme il le déclara plusieurs fois en interview. De ses deux volontés, Paulo n'en a l‚ché aucune, en fondant et en agissant comme un moteur pour HZV, Crash voulait que perdure la culture du hacking telle qu'elle était née au moment o? lui-même venait au monde. Il a fondé puis animé le magazine "HackerzVoice", qu'il participera à faire redécouvrir sous le nom du "The Hackademy Journal" quand les ennuis contraindrons The HackerzVoice à se taire. Du magazine, il créé une communauté, qui s'étend partout en France. D'abord à Paris, avec la premiére "Hackademy School", qu'il porte du bout de ses bras et qu'il n'aura de cesse de pousser vers l'avant. Puis, il prend son b‚ton de pélerin, et soutient en province la création d'associations locales, regroupées sous un même drapeau (celui des Hackademy Schools) aux quatre coins de la France. La communauté s'étend et Paulo touche à son but de proposer un véritable accueil pour tous les amateurs de technologie et les garder dans le droit chemin quels qu'ils soient et quoi qu'ils aient fait. Puis vint pour Crash un nouveau costume, celui du chef d'entreprise. En créant "Sysdream", Paulo a apporté à la sécurité informatique le pragmatisme et la crédibilité qui lui manquaient. Il défendait l'idée que la sécurité devait être testée en conditions réelles avec des assaillants réels, et que l'Ethical Hacking et l'audit offensif étaient nécessaires. Et tenait la preuve, n'hésitant pas à promouvoir conjointement des actions choc, menées de front par Sysdream et HZV. En soutenant "la Nuit du Hack" toutes ces années, et en créant "Hack In Paris" en 2011, Crash défendait l'idéal d'un monde o? les hackers et les entreprises travaillaient de concert, un monde qu'il touchait du doigt, réguliérement. Crash est toujours à la barre quand la société d'édition qui posséde la marque The Hackademy ferme ses portes. Sur tous les fronts, il défendra sa communauté en se battant des semaines entiéres pour qu'elle ne soit pas abandonnée à un liquidateur judiciaire, pour récupérer ses droits sur le site et les noms de domaines, avec pour ambition de rendre à The Hackademy sa liberté et son indépendance. Crash la nuit, Paulo le jour. Lutter la nuit, pour arpenter le monde du hacking à sa maniére, avec sa joie et son humour et offrir la journée un service impeccable et une honnêteté de tous les instants. Et malgré tout, il a su rester ouvert, à l'écoute, accessible et simple, en n'oubliant ses racines. Voilà la vie de Paulo Pinto, aka CrashFR, dont nous pleurons aujourd'hui la disparition survenue trop tôt. Cérémonie vendredi 9 décembre 2011 à 15h …glise stella matutina 68,avenue du maréchal foch 92210 saint cloud (France) Inhumation à 16h30 Cimetiére communal de saint cloud 114,avenue du maréchal foch 92210 saint cloud (France) Laisser un message dans le livre d'or Voir aussi: Un siécle de sécurité informatique, radio, télécommunication

07 Dec 2011 LIRE L'ACTU
Le Phénoméne du shouldersurfing en augmentation Archives Secunews SECUNEWS

Le Phénoméne du shouldersurfing en augmentation

De plus en plus de personnes sont victimes du phénoméne du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Clic pour lire le document "Le shouldersurfing c'est quoi et comment s'en protéger ?"

30 Oct 2011 LIRE L'ACTU
Megaupload et Cogent s'attaquent à Orange Archives Secunews SECUNEWS

Megaupload et Cogent s'attaquent à Orange

C'est un nouveau rebondissement dans la bataille des opérateurs autour des services de streaming et de téléchargement direct. Cogent, un fournisseur de bande passante établi dans de nombreux pays, a porté plainte contre Orange auprés de l'Autorité de la concurrence. Cogent accuse le groupe français de ne pas fournir à ses clients (des sites clients, notamment) le service pour lequel ils payent. La plainte de l'opérateur ne le mentionne pas, mais ce sont les services proposés par les sites Megavideo (streaming) et Megaupload (téléchargement direct) qui sont à l'origine du conflit. Ces deux services trés populaires sont notamment utilisés pour télécharger illégalement disques, films ou séries télévisées, d'aprés un comparatif du site spécialisé TorrentFreak, Megaupload est le deuxiéme service de téléchargement direct le plus utilisé au monde. Or, ces sites sont trés gourmands en bande passante, un poste de dépense important pour les fournisseurs d'accés à Internet ( FAI ). Megaupload et Megavideo disposent d'un contrat avec Cogent. Les utilisateurs de ces services consomment également de la bande passante, fournie par leur FAI, pour gérer au mieux leurs co?ts, les FAI, comme Orange, SFR, Free ou Bouygues, disposent le plus souvent d'accords dits "de peering" avec les autres fournisseurs d'accés. Les opérateurs mesurent la quantité de bande passante consommée par leurs abonnés auprés de services hébergés par d'autres FAI, si les flux sont équilibrés, les deux opérateurs ne se refacturent pas de frais, si les flux sont déséquilibrés, le FAI qui consomme davantage de bande passante verse une compensation à son homologue. Début janvier 2011, Megaupload et Cogent s'attaquent à Orange, en l'accusant de brider intentionellement l'accés aux services de téléchargement et de streaming. Megaupload et Megavidéo affichent alors des messages incitant les utilisateurs à se plaindre auprés d'Orange, mais pour le FAI français, au contraire, Cogent et ses clients sont eux-mêmes responsables du blocage, le volume de trafic renvoyé par Cogent est plus de quatre fois supérieur à celui renvoyé par Orange. Depuis, les deux opérateurs semblaient avoir trouvé un compromis Menacés d'un procés en diffamation, Megaupload et Megavidéo avaient retiré les messages incriminés, et concédent que le débit pour les clients Orange a légérement augmenté, mais ce lundi 29 ao?t 2011, Cogent a relancé les hostilités, en confirmant avoir porté plainte contre Orange auprés de l'Autorité de la concurrence, et en affirmant envisager également des poursuites au niveau européen. Citation:Pour Cogent, "l'opérateur français veut nous faire payer pour atteindre ses clients et ce n'est pas normal, il profite de sa position dominante pour cela, c'est injuste et c'est un viol des régles de la concurrence", estime le PDG de la société, Dave Schaeffer, dans une interview à La Tribune. L'entreprise reconnaÓt que son trafic avec Orange n'est pas équilibré, mais pour M. Schaeffer, ce n'est pas anormal: "Aucun opérateur international ne peut avoir un trafic équilibré avec seulement les utilisateurs d'Orange", juge-t-il.

30 Aug 2011 LIRE L'ACTU
Un pirate présumé mis en examen aprés une émission de Complément d'enquête Archives Secunews SECUNEWS

Un pirate présumé mis en examen aprés une émission de Complément d'enquête

Le parquet de Paris a ouvert une information judiciaire pour escroquerie contre un jeune homme qui s'était vanté à la télévision d'avoir pénétré le systéme informatique du groupe Thales. Interpellé le 7 avril 2011 à Paris, le pirate informatique présumé a été placé en détention provisoire. Le groupe Thales avait porté plainte aprés la récente diffusion d'une émission "Complément d'enquête" sur France 2, au cours de laquelle le jeune homme s'était vanté d'être rentré dans l'intranet de l'entreprise et dans des sites de l'armée. L'individu a été mis en examen notamment pour accés frauduleux à un systéme de traitement automatique de données, vol et abus de confiance. Au cours de la garde à vue, les enquêteurs ont en outre découvert des centaines de numéros de cartes bancaires et de coordonnées bancaires que le pirate aurait acquis sur des sites internet illégaux, selon la même source. Le pirate a reconnu les avoir utilisés pour faire des achats pour lui-même et pour des tiers, a la suite de cette découverte, il a été mis en examen pour escroquerie en bande organisée.

11 Apr 2011 LIRE L'ACTU
Un chien parmi les décombres refuse d'abandonner son ami blessé Archives Secunews SECUNEWS

Un chien parmi les décombres refuse d'abandonner son ami blessé

Dans un décor d'apocalypse suite au tremblement de terre et du tsunami au Japon, un chien refuse de quitter son ami (un chien blessé), à côté de qui il reste. [quote]Méchant a dire mais ca me touche beaucoup plus que pour un être humain :/[/quote] Un chien parmi les décombres refuse d'abandonner son ami blesséVoir aussi: Un écureuil protège son ami mort des corneilles

17 Mar 2011 LIRE L'ACTU
Sony coupe l'accés au PSN pour les PS3 pirates Archives Secunews SECUNEWS

Sony coupe l'accés au PSN pour les PS3 pirates

Par l'intermédiaire de son blog officiel, Sony a clarifié la situation concernant les hacks de la Playstation 3 en lançant un ultimatum aux pirates de la console. La firme compte bloquer les accés aux services en ligne des utilisateurs indélicats, et ce de façon permanente. Citation:"Beaucoup de lecteurs du blog Playstation ont demandé comment nous avions l'intention de traiter ces incidents qu'ils ont lu dans la presse, ceci est notre premiére réponse" explique la firme sur le site officiel américain de sa console. "Les consommateurs qui utilisent des dispositifs de contournement, ou qui exécutent des logiciels non autorisés ou pirates n'auront plus accés au Playstation Network ainsi qu'au service de téléchargement Qriocity d'une façon permanente" déclare la firme. "Pour éviter cela, les utilisateurs doivent immédiatement cesser d'utiliser tous les dispositifs et logiciels non autorisés, et les supprimer de leur systéme Playstation 3". Sony aurait-il abandonné l'idée de bloquer les possibilités de piratage via une mise à jour ? Il faut dire que depuis les découvertes de "Geohot" et de "Fail0verflow", la course entre la firme et les hackers tourne clairement à l'avantage de ces derniers puisque la derniére mise à jour en date s'est vue contournée en seulement quelques heures. Reste que la justice a donné raison à Sony la semaine derniére, en obligeant le hacker Geohot à fournir son disque dur au fabricant japonais. A noter que si les rumeurs de blocage de comptes PSN circulaient sur la toile depuis un moment, c'est la premiére fois que Sony s'exprime officiellement à ce sujet sur son blog destiné directement à sa communauté de joueurs. Voir le communiqué de Sony (anglais)

18 Feb 2011 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU
Viré pour avoir écrasé un bonhomme de neige Archives Secunews SECUNEWS

Viré pour avoir écrasé un bonhomme de neige

Un chauffeur de bus américain a perdu son emploi cette semaine, son tort ? Avoir roulé sur un bonhomme de neige... La scène se passe au début du mois à Urbana dans l'Illinois. Des étudiants se marrent en filmant une route où trône un bonhomme de neige d'un bon petit mètre. Une première voiture s'approche et évite de peu le monticule. Arrive ensuite un bus qui, lui, l'emboutit de face au grand désespoir ironique des jeunes hommes, "oh mon dieu, non!", s'exclament-ils hilares L'histoire ne s'arrête pas là. Les images tournent sur la toile et finissent par arriver jusqu'à la société de transports en commun et celle-ci ne fait ni une ni deux et décide de se séparer dans les plus brefs délais de son employé. Selon la presse américaine, les responsables estiment que le chauffeur a dévié dangereusement de sa bande pour heurter le bonhomme de neige. Il faut sauver le chauffeur de bus Une décision qui a vite fait boule de neige sur la toile. Un groupe Facebook " Save the bus driver" a déjà accuielli plus de 9.500 membres en moins de dix jours. Selon eux, "le chauffeur ne faisait que son devoir civique en nettoyant l'obstacle". Viré pour avoir écrasé un bonhomme de neige

16 Dec 2010 LIRE L'ACTU
La pratique commerciale de Voo critiquée Archives Secunews SECUNEWS

La pratique commerciale de Voo critiquée

Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.

27 Nov 2010 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le shouldersurfing c'est quoi et comment s'en protéger ?

De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU
Quelles sont les différentes normes Wi-fi? Archives Secunews SECUNEWS

Quelles sont les différentes normes Wi-fi?

norme IEEE 802.11 est en réalité la norme initiale offrant des débits de 1 ou 2 Mbps. Des révisions ont été apportées à la norme originale afin d'optimiser le débit (c'est le cas des normes 802.11a, 802.11b et 802.11g, appelées normes 802.11 physiques) ou bien préciser des éléments afin d'assurer une meilleure sécurité ou une meilleure interopérabilité. Voici un tableau présentant les différentes révisions de la norme 802.11 et leur signification : La norme 802.11j est à la réglementation japonaise ce que le 802.11h est à la réglementation européenne. 802.11a Wifi5 La norme 802.11a (baptisé WiFi 5) permet d'obtenir un haut débit (54 Mbps théoriques, 30 Mbps réels). La norme 802.11a spécifie 8 canaux radio dans la bande de fréquence des 5 GHz. 802.11b Wifi La norme 802.11b est la norme la plus répandue actuellement. Elle propose un débit théorique de 11 Mbps (6 Mbps rééls) avec une portée pouvant aller jusqu'à 300 mètres dans un environnement dégagé. La plage de fréquence utilisée est la bande des 2.4 GHz, avec 3 canaux radio disponibles. 802.11c Pontage 802.11 vers 802.1d La norme 802.11c n'a pas d'intérêt pour le grand public. Il s'agit uniquement d'une modification de la norme 802.1d afin de pouvoir établir un pont avec les trames 802.11 (niveau liaison de données). 802.11d Internationalisation La norme 802.11d est un supplément à la norme 802.11 dont le but est de permettre une utilisation internationale des réseaux locaux 802.11. Elle consiste à permettre aux différents équipements d'échanger des informations sur les plages de fréquence et les puissances autorisées dans le pays d'origine du matériel. 802.11e Amélioration de la qualité de service La norme 802.11e vise à donner des possibilités en matière de qualité de service au niveau de la coucheliaison de données. Ainsi cette norme a pour but de définir les besoins des différents paquets en terme de bande passante et de délai de transmission de telle manière à permettre notamment une meilleure transmission de la voix et de la vidéo. 802.11f Itinérance (roaming) La norme 802.11f est une recommandation à l'intention des vendeurs de point d'accès pour une meilleure interopérabilité des produits. Elle propose le protocole Inter-Access point roaming protocolpermettant à un utilisateur itinérant de changer de point d'accès de façon transparente lors d'un déplacement, quelles que soient les marques des points d'accès présentes dans l'infrastructure réseau. Cette possibilité est appelée itinérance (ou roaming en anglais) 802.11g La norme 802.11g offre un haut débit (54 Mbps théoriques, 30 Mbps réels) sur la bande de fréquence des 2.4 GHz. La norme 802.11g a une compatibilité ascendante avec la norme 802.11b, ce qui signifie que des matériels conformes à la norme 802.11g peuvent fonctionner en 802.11b 802.11h La norme 802.11h vise à rapprocher la norme 802.11 du standard Européen (HiperLAN 2, doù le h de 802.11h) et être en conformité avec la réglementation européenne en matière de fréquence et d'économie d'énergie. 802.11i La norme 802.11i a pour but d'améliorer la sécurité des transmissions (gestion et distribution des clés, chiffrement et authentification). Cette norme s'appuie sur l'AES (Advanced Encryption Standard) et propose un chiffrement des communications pour les transmissions utilisant les technologies 802.11a, 802.11b et 802.11g. 802.11Ir La norme 802.11r a été élaborée de telle manière à utiliser des signaux infra-rouges. Cette norme est désormais dépassée techniquement.

10 Oct 2010 LIRE L'ACTU
Les Dupecheckers Archives Secunews SECUNEWS

Les Dupecheckers

Un dupechecker est un site sur lequel sont regroupées la totalité des nouvelles réalisations, les rlz, émergeants des teams de la scène mondiale warez. Cependant un dupechecker ne vit pas uniquement de son site mais aussi de son channel irc. C'est sur un des chans irc dédiés que se retrouvent tous les membres du milieu pour être tenus au courant des nouvelles parutions sur la scène du warez. Découverte de ce milieu pas comme les autres. Un dupe,c'est quoi ? Le dupechecker prend vie grâce à ses administrateurs, les admins. Leur tache faire vivre un site web qui regroupe les réalisations pirates du moment. - Films - jeux pour ordinateurs, consoles -etc.. Pour qu'un dupechecker vive et soit mis à jour, les admins s'entourent alors de ADDERS. Ces derniers sont chargés d'ajouter le plus régulièrement, et rapidement, possible les nouvelles réalisations, releases, diffusées. Pour cela ils sont sélectionnés, la position qu'ils ont dans la scène est primordiale. Les adders sont souvent très bien placés ou ayant accès à des ftp particuliers, les H.Q., leur permettant de connaître les nouveautés avant tout le monde. Puisque la release voit le jour chez le releaser, il l'upload, la télécharge, lui même sur un serveur légal, legit, donc pas piraté, qui a souvent une très grosse bande passante (300mb/sec). Cela permet alors de diffuser la release sur tout le réseau. Ainsi les adders interceptent la nouveauté et l'ajoute à leur dupechecker. Un dupechecker est, à la base, fondé pour annoncer les releases acceptées par la scène. Par accepter il faut comprendre que seul les " releases " reconnues par les responsables des teams warez de pre-release, ou siteop de topsite, sont acceptées. Les règles au sujet des réalisations sont très strictes et le moindre défaut entraîne la production à finir à la poubelle. Cette décision est prise par les admins des plus grandes teams de pre-release (Ulysse, Mojito, ...) ou des dupecheckers privés. Les dupecheckers publics, comme French-force, ne décident en rien de l'acceptation d'une release pour la scène francophone. Ils s'alignent aux décisions et les appliquent pour leurs ajouts de releases sur leur dupechecker. Privé, public les aspects privés, publics sont très présents dans le monde du warez. Il existe donc des dupecheckers publics mais aussi des privés. La majeur partie de la scène se retrouve sur dupe public. Cependant l'élite préfèrent rester discrète et fréquenter des personnes correspondantes a leurs exigences, ils préfèrent se regrouper en petit comité, sur des chans irc privés avec mot de passeet des dupecheckers privés où une identification est nécessaire. Cela permet aux teams de travailler avec ces dupecheckers privés et de prendre des décisions pour les releases. Une façon de la jouer élitiste et protéger un maximum le groupe de la police. Les dupecheckers privés sont en cours de croissance à cause de la dérivation du warez. L'élite cherche à se démarquer d'une grande partie des personnes fréquentant le milieu et qui cherchent uniquement la reconnaissance, ou à faire parler d'eux. C'est sûrement pour cela qu'on a assisté à des conflits entre dupecheckers publics. Jusqu'à présent la plupart des dupecheckers se concentraient sur les nouveautés de la scène francophone : les releases '0day'. Cependant certains travaillaient sur les releases 'Internal' émergeant des board warez, souvent des releases anciennes ou remasterisées par une team précise. Légal ou pas ? Un dupechecker au premier abord n'a rien d'illégal ! Il ne fait que mettre en avant des informations liées à des contrefaçons de logiciels, films, ? Aucune diffusion, ni recel ! faits important qui protègent quelque peu ces sites pas comme les autres. Mais comment vivent les sites ? Par la publicité et/ou par la vente de produits dédiés aux consoles de jeux. Un cas qui d'ailleurs à coûté pas mal d'argent au webmaster du site Isonews en avril 2003. Le site Isonews était connu pour être une sorte de bibliothèque d'informations liées aux contrefaçons sorties dans le milieu warez. Son webmaster, David Rocci, n'avait rien à se reprocher à donner ce genre d'actualité. Seulement l'appât du gain ayant été le plus fort il a voulu gagner quelques dollars en commercialisant des puces pour consoles de jeux. Il n'y a pas été de main morte en important pas moins de 450 puces pour XBox. Il a été condamné à 10 mois de prison, dont 5 fermes avec un bracelet électronique qu'il devra porter chez ses parents et à 28 500 dollars d'amende. Il risquait 5 ans de prison et 500 000 dollars d'amende. On va dire qu'il s'en sort plutôt bien.

10 Oct 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Windows 95, c'était il y a plus de 15 ans! Archives Secunews SECUNEWS

Windows 95, c'était il y a plus de 15 ans!

C'est le premier succès commercial de Microsoft. C’était il y a déjà 15 ans, le 24 août 1995 très précisément, Microsoft lançait Windows 95. Bill Gates, n’a certainement pas oublié cette date, le succès commercial de Windows 95 lui a permis de construire sa fortune. Nombre d'utilisateurs se souviennent probablement encore du système d’exploitation, avec nostalgie ou non. Pour les plus jeunes, Windows 95 semblera arraché d’un autre âge avec ces prérequis: - Processeur 386DX (un 486 étant recommandé) - 4 Mo de mémoire - 40 Mo d’espace disque En 15 ans, l’informatique a en effet beaucoup évolué. Internet Explorer a d’abord été diffusé sous forme d’une option du pack plus! payant de Windows 95, il a ensuite été intégré à Windows NT 4, quelques mois plus tard, toujours en 1995. La version 3.0 d’IE sera elle directement livrée avec l’OS en 1996. Netscape Navigator y perdra sa suprématie. Bienvenu sur le bureau Windows 95 après l’installation. Le bouton "Start", c’est-à-dire "Démarrer" a pris du service avec Windows 95. Pour illustrer cette évolution (l’arrivée d’une véritable interface graphique), Microsoft s’est même offert une campagne publicitaire d’envergure. La bande son ? "Start me up" des Rolling Stones. Des fenêtres, des fenêtres, des fenêtres… quoi de plus normal comme interface pour un logiciel baptisé "Windows". Sommaires, les options de la barre de tâches ont quelque peu évolué depuis, même si les deux onglets (barres des tâches et menu démarrer) seront toujours présents dans Windows XP. Les plaisirs de la base de registre. L’explorateur Windows du système d’exploitation de Microsoft en 1995, la fonctionnalité indispensable pour naviguer dans les répertoires. Compte tenu du faible niveau de développement d'Internet en 1995 de l’Internet, IE présente une interface pour le moins rugueuse. Paramétrer un réseau n’était pas aussi simple que cela peut l’être avec un OS moderne, même si Windows 95 gérait déjà le DHCP. Quel utilisateur de Windows ne se souvient pas de sa première partie de démineur ou de Dame de pique ? Dans Windows 7, ces deux jeux sont d’ailleurs toujours bien présents, aux côtés de différents autres petits divertissements. Le panneau de configuration de Windows 95, avec des menus devenus des classiques. Avec Windows 95 et les versions suivantes, les utilisateurs ont également pu apprendre à haïr "l’écran bleu de la mort" ou "Blue Screen of Death", la conséquence d’une erreur fatale, surgissant toujours de manière impromptue.

10 Oct 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU
Votre ordinateur est-il un zombi ? Archives Secunews SECUNEWS

Votre ordinateur est-il un zombi ?

A votre insu, votre PC peut être infecté par un programme malveillant et peut être contrôlé à distance par un pirate, via Internet. Explications: Vous ne supportez plus le spam qui encombre votre boîte aux lettres ? Vous avez été victime d'une campagne de phishing , et vous aimeriez bien tordre les puces à cet ordinateur qui vous a piégé ? Vous l'ignorez sans doute, mais le responsable de tout cela, c'est peut-être vous. Ces fléaux utilisent en effet des PC zombis ( botnet ) connectés à Internet, qui peuvent être: Citation: - Le vôtre - Celui de votre meilleur ami - Celui de votre voisin - Ou plus probablement les trois ! Voici, en six questions-réponses, des explications détaillées sur ce dangereux phénomène. - Un PC zombi, c'est quoi exactement ? Citation: Il s'agit d'un PC qui a été infecté par un programme malveillant (en fait, un virus) sans que l'utilisateur ne s'en rende compte, et qui peut être à tout moment contrôlé à distance via Internet par un pirate. Le point important, c'est qu'il n'y a aucun dommage apparent. Le virus attend sagement, sans se faire remarquer, que des ordres lui parviennent. Régulièrement, toujours par Internet, il communique avec le pirate qui l'a créé pour dire qu'il est toujours là. Et comme il utilise pour cela très peu de ressources du PC et très peu de bande passante Internet, il est très difficile de le détecter. - Comment les pirates s'y prennent-ils pour infecter les PC ? Citation: Les pirates utilisent des logiciels spécialisés pour scruter le réseau Internet, en essayant toutes les adresses IP possibles. Ils recherchent des ordinateurs ayant une faille de sécurité, par exemple des PC sur lesquels Windows n'est pas mis à jour. Quand le logiciel détecte une faille, il ouvre discrètement une porte dérobée (backdoor). Cela lui permet d'introduire sur le PC un petit programme, le virus, qui servira à la prise de contrôle à distance du PC zombi. - Comment et à quelles fins sont utilisés ces zombis ? Citation: Il faut déjà bien comprendre que les pirates ne se contentent pas d'infecter un petit nombre de machines, mais qu'ils s'attaquent à des milliers. Ils cherchent ainsi à constituer des réseaux zombis, on parle aussi de botnet. Quand un pirate dispose de suffisamment de PC à ses ordres, il peut agir de deux façons différentes. 1. Soit il réveille tous les PC zombis en même temps pour créer une attaque surprise et massive d'un site internet à une date programmée 2. Soit il utilise un PC zombi bien particulier pour héberger un serveur de spam, et il change de machine tous les jours. Dans ce cas, il est très difficile de trouver le serveur de spam, et de remonter jusqu'au pirate. De plus, celui-ci n'est pas toujours le donneur d'ordres. Le maître des zombis, celui qui crée un réseau, n'est souvent qu'un prestataire de services pour les malfrats. Il loue son réseau de PC zombis aux plus offrants, qui peuvent alors s'en servir pendant une période donnée pour exercer diverses activités illicites. - Est-ce une arnaque courante ? Citation: Les PC zombis sont beaucoup plus nombreux qu'on ne le pense, et cela ne risque pas de s'arrêter. Les développeurs qui inventent les programmes pour créer des réseaux zombis s'attachent à trouver des interfaces de plus en plus intuitives, afin que les programmes soient de plus en plus faciles à utiliser. Leur but est d'élargir la clientèle. Il faut savoir que dans deux cas connus, au Japon et aux Pays-Bas, les réseaux zombis regroupaient entre 30.000 et 100.000 machines, une véritable armée zombie! - Quels sont les risques réels encourus par le PC? Citation: Si votre ordinateur est un PC zombi, vous ne risquez pas grand-chose pour vos données. Ponctuellement, vous perdrez une partie de vos ressources de processeur (le PC sera un peu plus lent) ainsi qu'une petite partie de votre bande passante Internet. Vous pouvez également être infecté par cette espèce d'espion dormant sans que votre machine ne soit jamais appelée par le "maître des zombis". Dans ce cas, il ne se passera rien. En fait, le risque n'est pas direct, mais indirect, puisque les machines infectées servent à la réalisation d'opérations illégales dont vous pouvez, par la suite, être la victime. Le spam est un bon exemple, mais il y en a d'autres. - Comment fait-on pour se protéger ? Citation: Aux utilisateurs de Windows XP , nous conseillons d'opter pour un autre pare-feu que celui qui est intégré à Windows. Une menace sérieuse - Quelque Exemples de réseaux zombis: Citation: Saâd Echouafni, qui était à la tête d'une société de communication à Los Angeles, est recherché par le FBI pour avoir lancé des attaques informatiques contre ses concurrents. Il utilisait un réseau zombi pour multiplier les attaques contre leur système informatique, les bloquant ainsi pendant plusieurs jours. Avec des ordinateurs qui ne peuvent plus servir, les sociétés victimes ne pouvaient plus exercer leurs activités, et perdaient ainsi beaucoup d'argent. Un autre cas, suivi aussi par le FBI, rapporte l'attaque à Seattle par un réseau zombi d'une base militaire et d'un hôpital ! Citation: Christopher Maxwell, jeune Californien de 21 ans, a infecté des milliers de machines pour utiliser cette armée à des fins très douteuses. Imaginez les dégâts que peut causer le piratage d'ordinateurs dans un hôpital, notamment des machines en réseau dans les salles d'opération, ou celles chargées du blocage des portes coupe-feu en pleine intervention chirurgicale! Heureusement, dans ce cas, aucune victime n'est à déplorer. Mais cet exemple montre bien les conséquences désastreuses que peut engendrer l'utilisation d'un réseau zombi!

10 Oct 2010 LIRE L'ACTU
Le tir de basket le plus long au monde Archives Secunews SECUNEWS

Le tir de basket le plus long au monde

N'allez pas crier à l'imposture dès que vous verrez ce fantastique panier réalisé à une hauteur de près de 40 mètres et une distance de près de 70 mètres, les ados qui l'ont réussi sont des pros en la matière. Les stars NBA qui friment à l'échauffement en enfilant les paniers depuis le rond central peuvent rentrer au vestiaire, des jeunes de Hoover en Alabama, viennent de marquer à une distance de près de 70 mètres, d'après leurs calculs d'apothicaires. Ce panier grandiose n'est pas truqué. Pas plus qu'il n'est un hasard, il faut dire que la petite bande de Hoover s'est fait une spécialité des paniers loufoques et un peu dingues. Un peu comme l'équipe de Jackass est entrée dans l'histoire de la cascade, ceux qui se font appeler "The Legendary Shots" sont devenus incontournables. [quote]Traduction Fr MESURES: Hauteur: La plate-forme est de 134 pieds* au-dessus du niveau du sol, et la balle a été libéré d'environ 6 pieds au-dessus de la plate-forme. Le but était de 10 pieds de haut et a été placé à environ 10 pieds au-dessous de la base de la statue,c'est à dire la hauteur du cerceau au tireur était de 140 pieds. Longueur: C'est difficile à dire, mais nous avons eu un peu de gens le rythme off, et ils sont venus au moins entre 50 et 60 pas. le rythme de la personne moyenne est d'environ 3 pieds, de sorte que la longueur de la prise de vue est d'environ 150-180 pieds. Direct distance: Depuis la hauteur ^ 2 + longueur ^ 2 = distance ^ 2, la distance entre la main du tireur au cerceau est d'environ 205-228 pieds. 1 pied = 30,48 centimètres[/quote] Accéder a la chaine Youtube de The Legendary Shoot

06 Aug 2010 LIRE L'ACTU
Impuissants face à l'agonie d'une baleine Archives Secunews SECUNEWS

Impuissants face à l'agonie d'une baleine

Une baleine s'est échouée à Vejle, au Danemark, des milliers de Danois affluaient vendredi au fjord de Vejle, dans l'ouest du royaume, pour assister à la lente agonie d'une baleine échouée deux jours plus tôt à quelques dizaines de mètres du rivage, abandonnée par les secouristes qui ont renoncé à la sauver. Le rorqual commun, de quinze mètres de long et pesant 20 à 30 tonnes, s'est échoué mercredi 16 juin 2010 à marée basse et est immobilisé depuis en dépit de plusieurs tentatives des sauveteurs pour l'aider à retrouver la haute mer. [quote]"Les experts des mammifères marins qui l'ont observé de près ont constaté qu'il était malade et très éprouvé et qu'il n'y a quasiment aucune chance qu'il en réchappe" a déclaré à l'AFP Henrik Lykke Soerensen, coordinateur des opérations à la Direction de la nature et des forêts.[/quote] Les autorités ont décidé de le "laisser mourir naturellement et en paix" car chercher à le tuer pour abréger son agonie "ne ferait qu'accroître ses souffrances". La baleine devrait mourir dans peu de temps, selon les autorités. [quote]"Nous n'avons pas d'expérience dans la mise à mort de si grands cétacés, et même si on essayait, cela pourrait prendre des heures, sans garantie de succès selon les experts", a ajouté M. Soerensen.[/quote] [quote]A l'instar de plusieurs biologistes, Tyge Jensen, expert des baleines, pense que "le jeune rorqual est malade et, par instinct, il a quitté le troupeau pour aller mourir seul".[/quote] [quote]Pour le porte-parole nordique de la World Society for the Protection of Animals (WSPA) "le rorqual échoué démontre la double morale danoise".[/quote] "Tout le monde veut sauver le rorqual du fjord de Vejle, mais personne ne peut.
21 Jun 2010 LIRE L'ACTU
Un écureuil protège son ami mort des corneilles Archives Secunews SECUNEWS

Un écureuil protège son ami mort des corneilles

Dans l'Age de glace, Scrat protégeait envers et contre tous sa chataîgne, ici cet écureuil protège un bien encore plus précieux, la dépouille de son ami que convoite un groupe de corneilles. Un groupe de corneilles a repéré un écureuil mort sur la route et aimerait bien en faire son casse-croûte. C'était sans compter sur un autre écureuil qui compte bien protéger le corps de son ami, envers et contre tous. Âmes sensibles s'abstenir, car cette vidéo risque de faire pleurer dans les chaumières... Un écureuil protège son ami mort des corneillesVoir aussi: Un chien parmi les décombres refuse d’abandonner son ami blessé

26 Apr 2010 LIRE L'ACTU
Aircruise l'hotel volant Archives Secunews SECUNEWS

Aircruise l'hotel volant

Imaginez-vous au-dessus des nuages, confortablement installé dans un transat, sirotant un cocktail et profitant de la vue panoramique, c'est le rêve un peu fou que permettrait de réaliser "Aircruise", un projet présenté récemment et qui veut bouleversé le voyage de luxe. 260 mètres de haut, une capacité de transport de 396 tonnes et la possibilité de grimper jusqu'à 3.700 mètres d'altitude, ce sont les caractéristiques de ce vaisseau du futur qui est encore à construire. Aircruise a été conçu par le cabinet de design britannique "Seymour Powell". Déjà impliqué dans la construction de la "Burj Khalifa" (la plus haute tour du monde 828 mètres de hauteur à Dubai), Samsung est venu s'associer au projet qui vient d'être présenté il y a quelques semaines. " Le concept de l'Aircruise remet en cause l'avenir du voyage de luxe qui serait basé sur des transports aériens gourmands en énergie, à l'espace réduit, et trop souvent stressants ", argumente Nick Talbot, directeur du design chez SeymourPowell. L'aéronef géant serait composé: - D'une zone bar-lounge - Quatre appartements en duplex - Un grand appartement - Cinq plus petits. De l'hydrogène, comme l'Hindenburg... Le projet est cependant encore loin de se concrétiser et il existe plusieurs zones d'ombres. Les concepteurs se targuent ainsi de pouvoir faire entrer "330.000 mètres cube de gaz" dans l'Aircruise (contre 200.000 pour le Hindenburg, le fameux ballon dirigeable inauguré en 1936 et crashé un an plus tard suite à un incendie). ( le ballon dirigeable Hindenburg) Mais ce gaz serait de l'hydrogène. "Plus léger que l'hélium mais déraisonnablement inflammable et abandonné depuis la destruction du Hindenburg", relève le site futura-sciences. Ce dernier note aussi que les concepteurs parlent de moteurs électriques mais qu'aucun détail n'est donné sur leur utilisation, rien n'est communiqué non plus sur les mesures anti-pressurisation, quant à la vitesse de croisière, 140 km/h, elle "ramène aux balbutiements de l'aviation de ligne. Aircruise est bien un paquebot volant pour croisières aériennes. Bref, c'est sans doute avant tout un effet d'annonce mais si on peut donner un peu d'évasion...

02 Mar 2010 LIRE L'ACTU