Moteur de recherche

Résultats pour : "poussé"

GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

GTA 6, une date de sortie encore repoussée!

Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
Une Fusillade au siège californien de YouTube fait trois blessés Archives Secunews SECUNEWS

Une Fusillade au siège californien de YouTube fait trois blessés

Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"

04 Apr 2018 LIRE L'ACTU
Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge Archives Secunews SECUNEWS

Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge

Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.

19 Nov 2017 LIRE L'ACTU
iPhone X: à la fois cher et fragile Archives Secunews SECUNEWS

iPhone X: à la fois cher et fragile

Le labs de SquareTrade, une société qui assure les appareils électroniques contre la casse, a mis en ligne une vidéo sur les tests de fragilité de l’iPhone X. Les verres (dos et façade) du smartphone ne résistent pas vraiment aux chocs, même lors d’une chute de moins d’un mètre. Pour l'assureur, l’iPhone X est le smartphone le plus cher, mais aussi le plus fragile. SquareTrade note aussi que les réparations sont également onéreuses avec plus de 300 euros pour un remplacement d’écran et 600 euros s'il faut une réparation plus poussée. Le verdict de Jason Siciliano, vice-président de SquareTrade, est sans appel: "En dépit des affirmations d’Apple au sujet de la résistance inégalée du verre de l’iPhone X, c’est le plus fragile que nous n’avons jamais testé. Sa fragilité ainsi que les coûts de réparations en font un téléphone à haut risque!". La société conseille donc aux utilisateurs d’investir dans une coque de protection et d’assurer son smartphone à la hauteur de sa fragilité. De quoi réjouir Samsung ? Pas vraiment, puisque les tests sur les Galaxy S8 et Note 8 apparaissent moins résistants que les iPhone 8 et 8 Plus. Pour Jason Siciliano, "Apple et Samsung ont choisi de sacrifier la durabilité de leur produit au nom de l'innovation". Un point partout, la balle au centre! https://www.youtube.com/watch?v=APbdXeeD_Kg

07 Nov 2017 LIRE L'ACTU
Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide Archives Secunews SECUNEWS

Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide

Un jeu circulant sur les réseaux sociaux et basé sur des défis à relever pourrait avoir causé la mort de plusieurs jeunes. Cinquante défis à relever et le dernier .... se donner la mort. Dans l’est de la Russie, deux jeunes filles de 15 et 16 ans se jetaient ensemble du toit d’un immeuble. Cette même semaine, en Sibérie, une adolescente de 13 ans était retrouvée grièvement blessée après avoir sauté du 5e étage. Une autre de 14 ans se jetait sous un train. Toutes les quatre avaient un point commun : elles jouaient à « Blue Whale » (Baleine bleue). Lorsqu’ils s’inscrivent au jeu sur un réseau social comme Facebook, les joueurs se voient attribuer un administrateur. Durant 50 jours, celui-ci lance des défis quotidiens aux participants qui doivent renvoyer des photos afin de prouver qu’ils les ont bien réalisés, celles-ci sont évidemment postées, likées et glorifiées afin d’encourager les adolescents à poursuivre le jeu. Se taillader le bras fait partie des défis Certains défis sont softs, comme se lever à une certaine heure de la nuit pour écouter une musique triste, d’autres sont bien plus graves, comme se taillader le bras en forme de mots ou de symboles. Au 50e jour, les joueurs doivent mettre fin à leurs jours pour remporter la partie. Le nom du jeu n’est pas anodin. Il existe une symbolique du suicide entourant la baleine bleue. Cet animal est capable, selon des croyances populaires, de s’échouer volontairement sur une plage pour y mourir. À l’heure actuelle, le fait que le jeu soit la cause de ces suicides n’a pas encore été prouvé. La police russe a ouvert une enquête pour incitation au suicide. Celle-ci vise particulièrement un groupe sur Facebook. C’est d’ailleurs sur la plateforme que deux des jeunes filles ont publié leurs messages d’adieu. Des posts du même genre sont régulièrement publiés sur le réseau à travers le monde. Un phénomène qui a poussé la plateforme à agir. Facebook commence tout juste à réagir. Depuis le 1er mars 2017, Facebook utilise aux États-Unis une intelligence artificielle afin de détecter les personnes capables d’attenter à leur vie. Le dispositif repère les posts aux contenus jugés inquiétants et adresse alors des messages aux utilisateurs qui en sont à l’origine. Est-ce que tout va bien ?', 'je m’inquiète pour toi' lui sont alors envoyés. Une équipe de Facebook peut également, selon les cas, entrer en contact avec la personne et lui proposer de la mettre en relation avec des spécialistes. Le dispositif de prévention au suicide n’en est qu’à sa phase de test. Point positif: En plus des messages et publications classiques, le système va concentrer ses efforts sur le 'Facebook Live'. Certains jeunes s’y sont suicidés en direct, sous les yeux de milliers de personnes. Désormais, lorsque quelqu’un présentera un comportement inquiétant en direct, les internautes pourront le faire savoir à Facebook qui proposera alors une aide immédiate à l’individu si besoin.

08 Mar 2017 LIRE L'ACTU
Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données Archives Secunews SECUNEWS

Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données

Un nouveau logiciel malveillant, baptisé 'Popcorn Time' du nom du 'logiciel pirate de streaming vidéo', se propage depuis plusieurs jours sur Internet. Ce virus de type 'ransomware' (ou rançongiciel) est utilisé par des pirates informatiques pour extorquer de l'argent, et l'arnaque est plutôt bien ficelée. [quote]Pour faire simple, cela commence par la réception d'un mail contenant une pièce jointe piégée qui, une fois qu'elle est consultée, déclenche automatiquement le téléchargement du logiciel malveillant. Le virus s'exécute en chiffrant les fichiers personnels de l'utilisateur afin de les rendre illisibles, s'il veut les récupérer, la victime doit procéder au paiement d'une rançon d'un montant de "1 Bitcoin" (environ 740 euros) sous sept jours.[/quote] Cette monnaie électronique a l'avantage de rendre la transaction quasiment intraçable. Mais pour multiplier le nombre de victimes potentielles, les hackers ont poussé le vice encore plus loin. [quote]Au lieu de verser la somme demandée, les hackers vous proposent d’'infecter deux de vos contacts en leur envoyant un lien vers une page web hébergée sur le réseau Tor (un internet caché).[/quote] Payer une rançon pour aider le peuple syrien... [quote]'Si au moins deux personnes installent et payent, nous déchiffrerons vos fichiers gratuitement', écrivent les pirates informatiques. Plus culottés encore, ils jouent sur la corde sensible en indiquant être un groupe d’étudiants syriens en informatique. Ils parlent de la guerre, de la perte de proches, etc... "Soyez certains que l’argent que nous récoltons sert à acheter la nourriture, des médicaments afin de mettre notre peuple à l’abri. Nous sommes sincèrement désolés de vous forcer à payer mais c’est le seul moyen pour que nous continuions à vivre"[/quote] Ne cédez pas au chantage. Nous vous recommandons de ne pas céder au chantage et de faire nettoyer l'ordinateur, si besoin avec l'aide d'un spécialiste, afin de tenter de récupérer les fichiers qui peuvent l'être. En France, le nombre de victimes de ces virus, qui touchent aussi bien les entreprises que les particuliers, ne cesse d'augmenter. Derrière ces attaques informatiques se cachent de véritables cybercriminels, dont la seule et unique motivation est l'argent. Alors, soyez vigilants, un internaute avertis en vaut dix!. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Dec 2016 LIRE L'ACTU
Adblock Plus, lance la version bêta de son navigateur anti-pub pour Android Archives Secunews SECUNEWS

Adblock Plus, lance la version bêta de son navigateur anti-pub pour Android

Eyeo, la société qui édite l'incontournable bloqueur de publicités en ligne, a lancé, ce mercredi, la version bêta d'un navigateur pour les utilisateurs d'Android. Plutôt qu'une extension pour navigateur qui permet de filtrer la publicité, Eyeo a préféré lancer un navigateur complet intégrant directement le blocage publicitaire. Deux raisons ont poussé Adblock à faire ce choix. [quote]La solution actuelle ne permet de bloquer que la publicité non chiffrée diffusée en HTTP, ce qui réduit son efficacité. - De plus, l'application Adblock Plus pour Android, lancée par Eyeo avait été évincée de Google Play au motif 'qu'elle interférait avec d'autres services et produits'.[/quote] L'application développée sur la base de Firefox 37 est pour le moment disponible en version beta et uniquement sur Android, en rejoignant 'la communauté Adblock Browser Beta sur Google +'. ou dans 'le communiqué sur le site officiel'. Clic pour accéder au site officiel Adblock plus.

21 May 2015 LIRE L'ACTU
Cryptowall, le ransomware qui se cache dans des fichiers d’aide Archives Secunews SECUNEWS

Cryptowall, le ransomware qui se cache dans des fichiers d’aide

Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Mar 2015 LIRE L'ACTU
MonsterMind, l'antivirus de la NSA capable de riposter automatiquement Archives Secunews SECUNEWS

MonsterMind, l'antivirus de la NSA capable de riposter automatiquement

Le lanceur d'alerte Edward Snowden a affirmé que l'Agence de sécurité nationale américaine (NSA) disposait d'un logiciel antivirus capable de contre-attaquer automatiquement, sans aucune intervention humaine, contre des pirates informatiques, même si ces représailles ne sont pas toujours adéquates. Une arme redoutable Selon l'ancien consultant de la NSA, aujourd'hui réfugié en Russie, cet antivirus nommé "MonsterMind" est une arme redoutable. Il permet, en cas d'attaque par des pirates informatiques contre des intérêts américains, de mener automatiquement des représailles contre l'ordinateur hébergeant l'adresse à l'origine de l'attaque, a-t-il expliqué dans une longue interview au magazine Wired. Ce sont les premières révélations publiques concernant cet antivirus. Mais selon Edward Snowden ce type de réponse automatique pose problème car des pirates informatiques habiles font transiter leurs attaques par le biais d'adresses internet de façade, or MonsterMind s'attaquera en représailles à cette adresse tierce, au lieu de remonter vers les vrais coupables. [quote]"Vous pouvez avoir quelqu'un en Chine, par exemple, qui lance une attaque en la faisant transiter par une adresse en Russie, et alors nous nous retrouvons à contre-attaquer et à nous en prendre à un hôpital en Russie" qui n'est pour rien dans l'attaque originale, a regretté Edward Snowden.[/quote] Le déclic de Snowden Au cours de cette interview, qui s'est étalée sur plusieurs jours à Moscou, durant lesquels le lanceur d'alertes s'est montré gai et détendu, Edward Snowden a également expliqué quel avait été le déclic qui l'avait poussé à faire fuiter des centaines de milliers de documents concernant la sécurité américaine. Selon lui, après des mois durant lesquels il était de plus en plus mal à l'aise au vu des activités de la NSA, des déclarations malhonnêtes devant le Congrès de James Clapper, directeur du renseignement national, l'ont poussé à agir. Au cours de cet entretien devant des élus en mars 2013, James Clapper avait affirmé que la NSA ne collectait pas "sciemment" d'informations sur les Américains. [quote]"Je crois que je lisais ça dans le journal le lendemain, on en parlait avec les collègues et je leur disais: Tu peux croire ça ?", raconte Edward Snowden. Celui-ci relate que ses collègues ne semblaient pas choqués, mais que lui craignait de s'enfoncer dans un système de plus en plus "diabolique", ce qui l'avait poussé à agir.[/quote] Enfin, Edward Snowden pense que dans les milliers de documents qu'il a fait fuiter, et qui n'ont pas encore tous été exploités, dorment encore certainement des documents qui pourraient compromettre encore davantage les services du renseignement américain. Clic pour lire tous les articles sur la NSA

16 Aug 2014 LIRE L'ACTU
Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents Archives Secunews SECUNEWS

Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents

Les deux agents de la police d’Avon et Somerset (Royaume-Uni) ont été envoyés dans le quartier de Weston après un coup de fil les alertant d’une grande bagarre. Sur place, les policiers ont interpellé un jeune homme, ils lui ont fait retirer son t-shirt et l’ont couché à plat ventre sur le sol, avant de lâcher leur chien policier sur lui. L’animal a mordu là où on lui avait appris à le faire au cours de son dressage. On peut entendre les passants, extrêmement choqués, crier, 'il le mord" pendant la scène, les policiers ne semblent absolument pas se soucier d’eux. Louisa Rolfe, agent supérieur du commissariat, a déclaré à la BBC qu’une enquête avait été ouverte pour comprendre ce qui a poussé les deux policiers à ce comportement déplorable. Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents. Vidéo pris @kerriclaydon instagram

07 May 2014 LIRE L'ACTU
Watch Dogs, c’est pour le 27 Mai 2014 Archives Secunews SECUNEWS

Watch Dogs, c’est pour le 27 Mai 2014

L'éditeur de jeux vidéos Ubisoft a annoncé jeudi qu'il allait lancer le 27 mai 2014 son très attendu jeu "Watch Dogs" sur les aventures d'un pirate informatique, une sortie longtemps repoussée. Le report de la sortie mondiale de ce jeu, initialement programmée en novembre 2013, avait provoqué une grosse chute de l'action Ubisoft à la bourse, Toutefois, la sortie du titre avant les fêtes aurait mis "Watch Dogs" en concurrence directe avec "Call of Duty", un autre jeu vidéo star. Mais après avoir peaufiné son produit, sortir l'un des titres les plus attendus de l'année en mai va permettre à l'éditeur français de toucher les joueurs des consoles de dernière génération Playstation 4 et Xbox One, avides de nouveaux jeux. "Watch Dogs" sera disponible pour les dernières versions, ainsi que pour les modèles précédents des consoles Playstation et Xbox, ainsi qu'en version pour PC pour les appareils fonctionnant sous Windows. Le prix du jeu n'a pas été communiqué. Une version spéciale destinée à la console Wii U doit sortir dans les mois à venir. [quote]Ce jeu d'action-aventure place le joueur dans la peau d'un brillant hacker, Aiden Pearce, qui se transforme en voyou pour venger sa famille, victime d'un drame. Le héros s'attaque également à de nombreuses missions secondaires, peut s'asseoir jouer à des tables de poker, résoudre des casse-tête ou participer à des courses sauvages en pleine ville. Basé à Chicago, Aiden peut pirater à peu près tout, des téléphones portables des passants qu'il croise jusqu'au terminaux qui contrôlent les feux de circulation ou l'électricité dans certains quartiers, sans parler des comptes en banque.[/quote] [quote]Dans "Watch Dogs", le personnage est d'abord motivé par son désir de vengeance, mais au fur et à mesure de ses découvertes concernant les autorités de la ville, ses convictions évoluent, note Ubisoft.[/quote] A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Ce genre d'action n'est pas sans rappeler les récentes révélations du consultant en informatique Edward Snowden concernant les pratiques d'espionnage des agences du renseignement américain. De plus amples informations sur Watch Dogs sont disponibles sur le site officiel (en français) Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

17 Mar 2014 LIRE L'ACTU
La messagerie de Yahoo! victime d'une attaque informatique Archives Secunews SECUNEWS

La messagerie de Yahoo! victime d'une attaque informatique

Yahoo a annoncé jeudi avoir identifié "un effort coordonné pour accéder de manière non autorisée" à des comptes sur sa messagerie Yahoo Mail, l'entreprise n'a pas communiqué sur le nombre de comptes concernés. La liste des noms d'utilisateurs et des mots de passe utilisés pour cette attaque ont probablement été obtenus auprès d'un tiers, précise le groupe sur son site internet, disant n'avoir "pas de preuve qu'ils aient été obtenus directement" dans ses propres systèmes. Yahoo assure avoir pris des mesures immédiates pour protéger ses utilisateurs, en particulier en leur demandant de changer leurs mots de passe pour les comptes affectés, ainsi que pour bloquer de futures attaques contre ses services. Le groupe assure aussi coopérer avec les forces de l'ordre pour identifier et poursuivre les auteurs de l'attaque. Yahoo Mail compte une centaine de millions d'utilisateurs quotidiens Yahoo est le deuxième plus important service de courriel dans le monde après Gmail de Google, selon la firme de recherche comScore. Il y a 273 millions de comptes Yahoo à travers le monde, dont 81 millions aux États-Unis. Yahoo Inc. a déclaré "que les informations recherchées dans l'attaque semblent être les noms et les adresses mail des messages récemment envoyés à partir des comptes affectés". Cela pourrait signifier que les pirates cherchaient des adresses additionnelles pour envoyer des messages publicitaires ou des tentatives d'escroquerie, en obtenant les noms des destinataires des messages envoyés du compte piraté, les malfaiteurs pourraient tenter de rendre leurs messages malveillants plus légitimes aux yeux des destinataires. [quote]"Il est beaucoup plus probable que je clique sur quelque chose provenant de vous si nous échangeons fréquemment des messages", a expliqué Richard Mogull, analyste et PDG de Securois, une firme de recherche et d'analyse en sécurité.[/quote] Cette brèche de sécurité est le deuxième problème majeur à toucher le système de messagerie de Yahoo depuis deux mois., en décembre, le service avait subi une panne de plusieurs jours qui a poussé la PDG de l'entreprise, Marissa Mayer, a présenter des excuses publiques.

01 Feb 2014 LIRE L'ACTU
Le bouton démarrer fait son retour dans Windows 8.1 Archives Secunews SECUNEWS

Le bouton démarrer fait son retour dans Windows 8.1

Ce jeudi 17 octobre 2013, Microsoft a lancé la nouvelle mise à jour de son système Windows 8. Cette version 8.1 présentée comme davantage centrée sur l'utilisateur signe surtout le retour du célèbre bouton "Démarrer". Quasiment un an jour pour jour après l'arrivée plus que mitigée de Windows 8 , Microsoft lance une première mise à jour. Windows 8.1 doit réconcilier les utilisateurs de Microsoft qui avaient été quelque peu déboussolé par ce nouveau système qui devait tout réinventer pour mieux s'adapter aux appareils mobiles et ainsi permettre de concurrencer iOS (Apple) et Android (Google). Le retour de bâton fut plutôt violent pour le géant américain et ses produits. Microsoft a trouvé un moyen de lancer un système qui satisfasse à la fois les possesseurs de support tactile ou d'ordinateur, mais surtout les utilisateurs de produits hybrides, à mi-chemin entre l'écran tactile et le PC, qui sont le coeur de cible de cette mise à jour. Enrichir l'utilisation des consommateurs D'autres nouvelles fonctionnalités font leur apparition: La personnalisation de l'écran d'accueil: Il sera plus simple de choisir la couleur et le fond de l'écran. Les applications pourront être déplacées en groupe en étant sélectionnées d'un seul clic. Les applications pourront être sélectionnées selon leur nom, la date de téléchargement ou selon leurs catégories. Les tuiles d'applications pourront adopter un plus grand nombre de tailles. Une meilleure synchronisation avec un PC et un smartphone: Selon Jensen Harris, "le système d'exploitation est tourné vers le cloud et utilise SkyDrive" (le système de stockage en ligne de Microsoft), il sera plus simple de récupérer des photos prises avec son téléphone mobile et de partager des contenus entre ses différents appareils. Un nouveau moteur de recherche: Le moteur de recherches sur Internet Bing du groupe américain, intégré à Windows 8.1, va permettre d'interroger le Web d'une manière plus poussée. En tapant le nom de Marylin Monroe, dans la fenêtre de recherche, les différents éléments récupérés par Bing sont par exemple agrégés et présentés sous forme de page contextuelle: des photos et des informations la vie de l'actrice et sur ses films sont ainsi proposées sur plusieurs pages de la tablette. Du multitâche amélioré: Il sera possible de faire fonctionner jusqu'à quatre applications différentes en même temps, au lieu de deux, précise le responsable de Microsoft. Surtout, la présentation des différentes fonctions va pouvoir être adaptée selon le goût des utilisateurs. Auparavant, une application remplissait les deux tiers de la page et la seconde devait remplir l'espace restant, ce qui était dommageable aux utilisateurs qui voulait agrandir la page allouée à Twitter, à Skype, ou aux courriels selon l'intérêt des informations. Microsoft dit avoir vendu 100 millions de licences Windows 8 en six mois, un niveau comparable à celui enregistré par son prédecesseur, qui n'a toutefois pas permis de relancer les ventes de PC. Sur le blog de Windows , Brandon LeBlanc, responsable marketing de Microsoft, explique que cette mise à jour répond à "notre vision de l'informatique mobile ultra personnalisé" et à "notre engagement à améliorer continuellement le produit pour enrichir l'utilisation des consommateurs" Selon les privilégiés qui ont pu tester des pré-versions de Windows 8.1, la nouvelle mouture semble répondre aux attentes, en tout cas corriger les points noirs soulevés par la version précédente. Dans un billet publié par le site Zdnet, Ed Bott estime que "Windows 8.1 mérite qu'on y prête attention" après une version 8 qui était "sur le principe une bonne idée mal exécutée". Les utilisateurs de Windows 8 peuvent télécharger gratuitement la mise à jour sur le Windows store. A compter de ce 18 octobre 2013, les nouveaux produits Microsoft en vente dans les magasins en seront dotés (dont la tablette Surface 2 en magasin le 22 octobre 2013), une version en DVD sera également mise en vente.

18 Oct 2013 LIRE L'ACTU
300 filles abusées via internet par un pédophile néerlandais, quelques conseils Archives Secunews SECUNEWS

300 filles abusées via internet par un pédophile néerlandais, quelques conseils

L’actualité récente relative au Néerlandais qui a poussé des centaines de jeunes filles âgées de 10 à 17 ans, notamment en Belgique, à effectuer des actes à caractère sexuel sur internet est une réalité de longue date. Cette affaire agit comme une piqûre de rappel pour le citoyen et les autorités, indique l’ONG mercredi dans un communiqué. Les prédateurs sexuels font désormais usage de toutes les possibilités s’offrant à eux par le biais d’internet et empêcher nos enfants d’approcher un ordinateur n’est pas la solution, il est préférable de les armer correctement contre les menaces d’internet Citation: Concernant les victimes du Néerlandais, "il est impératif que ces filles soient identifiées afin qu’elles puissent bénéficier des soins et du soutien nécessaire"», indique Child Focus. L’ONG insiste également sur l’importance de détruire ces documents pour assurer un avenir à ces jeunes filles. Child Focus estime en outre que tous les acteurs impliqués doivent prendre leurs responsabilités: Les parents comme les enseignants jouent un rôle crucial dans le développement de la confiance en soi et l’éducation sexuelle des enfants et des adolescents. L’ONG insiste encore sur l’importance de travailler en collaboration avec la police, la justice, l’industrie du net et d’autres organisations pour couvrir tant les aspects préventifs et répressifs que curatifs de la lutte contre l’exploitation sexuelle des enfants. En Belgique, il y a encore beaucoup à faire dans ces domaines, estime Child Focus. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail stopchildporno.be .

10 Oct 2013 LIRE L'ACTU
Une photo d'une ado qui s'est suicidée dans une pub sur Facebook Archives Secunews SECUNEWS

Une photo d'une ado qui s'est suicidée dans une pub sur Facebook

Les parents d’une adolescente canadienne qui s’est suicidée au printemps après avoir été harcelée sur internet, ont manifesté leur écoeurement ce mercredi 18 septembre 2013, après avoir découvert la photo de leur enfant en promotion d’un site de rencontres sur Facebook. La jeune fille de 17 ans, Rehtaeh Parsons, s’est suicidée en avril 2013. Elle avait été agressée sexuellement au cours d’une soirée arrosée et des photos avaient été postées sur internet, cette affaire a provoqué un grand émoi au Canada et deux jeunes poursuivis pour ces faits doivent comparaître ce jeudi au tribunal d’Halifax (Canada). Il y a quelques jours, le site ionechat a mis en ligne des photos de la jeune fille pour faire la promotion de ses services de rencontres. Le site a été fermé depuis. Citation: "Quand je m’en suis aperçu, au début j’ai pensé Vous vous moquez de moi?", a déclaré Glen Canning, le père de Rehtaeh."Ma fille a eu tellement à faire face au harcèlement sur internet que cela l’a poussée à se suicider, et maintenant vous avez une publicité sur Facebook avec sa photo pour un site de rencontres, ça me dégoûte", a-t-il déclaré. Glen Canning ne sait pas si les deux photographies ont été récupérées sur internet et utilisées sans connaître l’histoire tragique de l’adolescente, ou si au contraire le site les a intentionnellement reprises pour créer du trafic. Le réseau social Facebook a supprimé rapidement de ses pages cette publicité et a présenté ses excuses à la famille de Rehtaeh Parsons. Citation: "C’est un exemple extrêmement malheureux d’un annonceur récupérant une photo sur internet pour l’utiliser pour une campagne publicitaire. Nous nous excusons pour le préjudice que cela a pu causer", a indiqué un porte-parole de Facebook dans un mail. Le compte de cet annonceur a été définitivement supprimé de Facebook. MAJ 21.9.2013: Citation: Dans un mail, Anh Dung a précisé que la photo avait été obtenue au hasard grâce à une fonction de recherche d'images de Google. M. Dung a indiqué qu'il n'était pas au courant de l'histoire de Rehtaeh Parsons avant d'utiliser sa photo et affirme qu'il se sent coupable de ce qui s'est produit.

26 Sep 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Kim Dotcom le fondateur de Megaupload accepte l'extradition aux Etats-Unis Archives Secunews SECUNEWS

Kim Dotcom le fondateur de Megaupload accepte l'extradition aux Etats-Unis

Le fondateur du site internet Megaupload.com a proposé de quitter de son plein gré la Nouvelle-Zélande pour les Etats-Unis, qui le réclament, mais il demande que la justice libère ses avoirs afin qu'il puisse se défendre. Kim Schmitz, alias "Kim Dotcom", en liberté surveillée dans son pays d'adoption, est réclamé par les Etats-Unis qui l'accusent d'escroqueries et de violations massives de droits d'auteur. Le milliardaire qui n'a plus accès à une grande partie de sa fortune depuis son arrestation a émis sa proposition sur Twitter, qu'il utilise régulièrement pour donner son opinion ou émettre ses doléances. Citation: "Hey DoJ (Département de la Justice), on va aller aux US, a-t-il lancé. Pas besoin d'extradition, on veut la liberté sous caution, la libération des fonds pour les avocats et pour les frais de vie quotidienne", a-t-il ajouté. Autres inculpés L'audience d'extradition de Kim Schmitz et de trois de ses collègues, eux aussi inculpés, initialement prévue pour le 6 août 2012, a été repoussée au 23 mars 2013, avaient indiqué mardi les avocats de la défense. Dans un entretien au New Zealand Herald, Kim Schmitz souligne avoir accumulé une ardoise de plusieurs millions de dollars pour sa défense, sans pouvoir payer un seul cent. Citation: "Ils veulent me pendre haut et court", affirme-t-il. Kim Schmitz, un Allemand de 38 ans, doute toutefois de voir sa proposition acceptée. Citation: "Ils ne seront jamais d'accord car ils savent qu'ils ne peuvent pas gagner, ils le savent déjà", déclare-t-il au quotidien. Il risque jusqu'à 20 ans de prison Le FBI et le Département de la Justice estiment eux que le site Megaupload a tiré 175 millions de dollars d'activités criminelles et causé un préjudice de 500 millions de dollars aux détenteurs des droits, en proposant des copies piratées de films de cinéma, de programmes télévisés et d'autres contenus. Pour la justice américaine, cette affaire judiciaire est la plus importante au monde en matière de violation de droits d'auteurs, s'il est jugé aux Etats-Unis, Kim Schmitz encourt jusqu'à 20 ans de prison.

20 Jul 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
Le nouveau campus d'Apple coûtera 5 milliards de dollars Archives Secunews SECUNEWS

Le nouveau campus d'Apple coûtera 5 milliards de dollars

Une année et deux milliards de dollars, c'est ce qu'il faudra en plus à Apple pour finaliser son gigantesque projet de campus. Le nouveau bâtiment, imaginé par Steve Jobs et annoncé len 2011, coûtera au total 5 milliards de dollars et ne sera pas livré avant 2016, selon le magazine Businessweek , qui se fonde sur cinq sources différentes. Le nouveau campus d'Apple est un projet pharaonique, réalisé par le célèbre architecte Norman Foster. Le bâtiment est un énorme anneau, rappelant l'esthétique d'un vaisseau spatial, sensé accueillir 12.000 employés. Situé à proximité du premier campus de Cupertino, en Californie, il s'étalera sur 26 hectares. La préparation du terrain devrait prendre six mois en flux tendus de poids lourds. Le montant du projet s'explique par l'important souci du détail souhaité à l'époque par Steve Jobs. L'usage de vitres courbées, directement importées d'Europe, pèse par exemple dans l'addition. [quote]"On parle d'environ 6 kilomètres de vitres", explique Peter Arbour, architecte de Seele, fournisseur d'infrastructures transparentes pour Apple.[/quote] Ces vitres, intelligentes, pourraient réguler la température et injecter une ambiance particulière au bâtiment selon la météo. [quote]Businessweek explique que "Jobs aurait poussé le vice jusqu'à exiger une variété d'arbres chers à importer".[/quote] Au total, 6.000 arbres seront plantés sur le campus. Le bâtiment demandera aussi une alimentation sophistiquée. 8 mégawatts sont nécessaires et 65.000 mètres carrés de panneaux solaires sont prévus, entre autres énergies naturelles (dont éoliennes). Le bâtiment doit prendre forme grâce à des briques préfabriquées, réduisant quelque peu les coûts. Plus cher que le Le nouveau World Trace Center et la tours Burj Khalifa La facture aurait pu être encore plus lourde. [quote]Apple a négocié avec le cabinet Fosters + Partners une coupe d'un milliard de dollars, rapporte encore Businessweek.[/quote] Avec 40 milliards de dollars de bénéfices en 2012, le groupe américain peut se permettre une telle construction, qui inquiète cependant les investisseurs dont les actions ont baissé de 38% depuis septembre 2012. À titre de comparaison, le Burj Khalifa, plus haute tour du monde à Dubaï, a couté 1,5 milliard de dollars. Le nouveau World Trace Center, lui, est évalué à 3,9 milliards.

08 Apr 2013 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
La pub s'installe dans le fil dêactualité de Facebook Archives Secunews SECUNEWS

La pub s'installe dans le fil dêactualité de Facebook

Identifiées comme des "actualités sponsorisées", ces publicités proviendront de l'activité des amis d'un membre avec les pages des marques. Entrée en vigueur au compte-gouttes en 2012. Il s'agira de messages indirectement poussés par les amis Facebook d'une personne lorsque ceux-ci aiment par exemple la Page Facebook d'une marque ou un post. Les annonceurs pourront ainsi exploiter les liens qu'ils entretiennent avec des membres du réseau social en faisant état de leurs activités sous la forme "votre ami x a aimé cette page ou vient de se localiser dans l'un de nos magasins". Une recommandation virale qui se veut moins intrusive car elle n'émanera que des amis Facebook et seulement à propos d'activités sur lesquelles l'annonceur veut communiquer. Il sera cependant impossible de refuser le systéme (opt-out), la seule option étant de fermer le message lorsqu'il apparaÓtra dans le flux ou de modifier ses paramétres de confidentialité, l'expérience va commencer début 2012 avec au départ un seul message sponsorisé par jour.

22 Dec 2011 LIRE L'ACTU
Un pirate ardennais de la télé payante arrêté Archives Secunews SECUNEWS

Un pirate ardennais de la télé payante arrêté

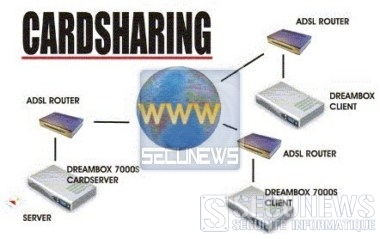
Le webmasteur, fondateur, administrateur du site "cccampremium" (fermé depuis juin 2011) vient d'être arrêté par les gendarmes de l'Est de la France. Le pirate, un habitant de Charleville-Méziéres vendait des codes via un site internet à une clientéle de particuliers à travers l'Europe, les enquêteurs ont recensé au moins 1.700 clients, le préjudice pour le groupe Canal Plus atteindrait un montant de 2,5 millions d'euros Avec ce code, les clients du pirate pouvait décoder notamment les chaines cryptées des groupes Canal Plus et Orange (CardSharing). Le systéme, trés élaboré, utilisait des décodeurs de type "Dreambox". Les prix affichés défiaient toute concurrence, vingt euros pour un mois ou cent euros pour un an, avec un accés illimité à de nombreuses chaines. Selon le Procureur de la République Daniel Bourriaud, ce sont des investigations trés poussées des gendarmes de la section de recherche de Reims qui ont permis de démasquer le fraudeur. L'homme, un repris de justice et habitant du quartier de la Ronde-Couture devrait être prochainement mis en examen, il est défendu par l'avocat Pierre Blocquaux qui pour l'instant ne souhaite pas s'exprimer sur cette affaire. Selon des informations, au contraire du groupe Canal Plus, Orange n'a pas pour l'instant souhaiter poursuivre le pirate ardennais.

28 Nov 2011 LIRE L'ACTU
La transparence est elle une notion à sens unique au siége de Google ? Archives Secunews SECUNEWS

La transparence est elle une notion à sens unique au siége de Google ?

Puisque Google se garde bien d'être visible sur ses propres applications, le journal le soir a loué un hélicoptére pour aller voir son centre névralgique de plus prés. Le data center Belge de Google, qui abrite des milliers de serveurs est établi sur le zoning de Saint-Ghislain, prés de Mons. (Google Belgique vu sur Google street view) Les plaintes affluent à la Commission de protection de la vie privée. De nombreux Belges semblent avoir un probléme avec Street View, qui permet de visualiser les rues de Belgique depuis son ordinateur, ils se sont reconnus malgré le floutage automatique des visages et go?tent assez peu cette intrusion dans leur vie privée. L'opération transparence imposée par Google aux artéres belges, c'est pour le meilleur et pour le pire…, mais la transparence serait-elle une notion à sens unique au siége de Google ? Que ce soit via "Google Earth" ou via "Street View", impossible d'apercevoir les installations du data center de Google situées à Saint-Ghislain prés de Mons. Elles sont pourtant loin d'être discrétes! Heureux hasard sans doute pour cette société qui veut organiser et rendre public le savoir du monde entier, mais qui cultive en interne un culte du secret poussé à l'extrême. Le Soir a décidé de prendre Google à son propre jeu et a envoyé un hélicoptére photographier cette fameuse ferme à serveurs top-secret, barricadée derriére des talus de terre de plusieurs métres de haut. L'arroseur arrosé… Pendant que les caméras des Google Cars mitraillaient sous tous les angles les rues du pays à l'insu de pratiquement tout le monde, le moindre quidam qui osait prendre depuis la rue une photo du site lors de la construction (et même avant.) voyait immédiatement s'approcher de lui des vigiles en 4X4 ou à cheval (ou les deux) lui intimant de cesser immédiatement cette activité et d'effacer les photos incriminées. On ne rigole pas avec les curieux chez Google qui aime pourtant tellement être intrusif… et si tout le monde a entendu parler dans la région de ce data center, personne ne l'a jamais visité. La seule opération portes ouvertes qui a été organisée n'en était en fait pas une, les visiteurs ont été contenus dans des chapiteaux à l'extérieur des installations o? Google leur a fait des démonstrations produits.

25 Nov 2011 LIRE L'ACTU
Facebook intégre les fonctionnalités de Skype Archives Secunews SECUNEWS

Facebook intégre les fonctionnalités de Skype

Facebook, a confirmé mercredi 6 juillet 2011 l'intégration du systéme de téléphonie et de visioconférence de Skype directement dans son réseau social. "Nous utilisons la meilleure technologie sur le meilleur réseau social", a estimé M. Zuckerberg. Skype, qui revendique plus de 700 millions d'utilisateurs dans le monde, a été racheté le 10 mai 2011 par Microsoft pour 8,5 milliards de dollars, Microsoft posséde également un peu moins de 2% de Facebook. Les utilisateurs de Facebook devront installer une application complémentaire à l'intérieur du réseau social pour pouvoir passer des appels vidéo. Mark Zuckerberg a également annoncé la création de chats pour les groupes, ainsi qu'une refonte graphique de son service. La fonctionnalité est loin d'être nouvelle, MSN ou Google proposent depuis longtemps de discuter en visioconférence, mais sa mise en place pour les 750 millions d'utilisateurs de Facebook dans le monde représente une évolution importante. Contrer Google Selon la presse américaine, le déploiement de cette fonctionnalité ne devait être annoncé par le réseau social que plus tard dans l'année. Le lancement de Google + , réseau social qui vise à concurrencer directement Facebook, a changé la donne, Google + propose en effet un chat vidéo, ainsi qu'un chat multi-utilisateurs. Lancé il y a une semaine et uniquement sur invitation, le réseau social de Google est encore trés loin de rivaliser avec Facebook par son nombre d'utilisateurs. En revanche, le moteur de recherche, qui mise sur une interface épurée et une gestion plus poussée des contacts, représente une menace sérieuse pour Facebook. Les deux entreprises se sont livrées ces derniers mois à une bataille concernant l'accés aux carnets de contact de leurs utilisateurs respectifs. Une application permettant d'importer ses contacts Facebook directement dans Google +, créée par un développeur indépendant il y a une semaine, a été bloquée par Facebook. Comment procéder ? Connexion à Facebook en utilisant votre adresse email et mot de passe, et vous serez redirigé vers votre page d'accueil. Tapez les mots " Skype me " dans la barre de recherche et de sélectionner le résultat qui montre que la catégorie app. Vous allez être redirigé vers la page d'autorisation d'accés, o? il vous sera demandé la permission de partager les données personnelles comme le nom, photo de profil, le sexe, les réseaux, l'ID utilisateur, et la liste d'amis. Cliquez sur le bouton Autoriser pour accorder l'autorisation de l'app. Vous sera présenté avec une boÓte de dialogue qui vous demandera de confirmer si Skype est déjà installé sur votre PC, si Skype est installé sur votre PC Cliquez sur le bouton Oui, sinon cliquez sur le bouton Non. Cliquez sur le bouton Non vous améne à une page o? vous serez invité à télécharger et installer Skype, cliquez sur le bouton Suivant pour permettre le téléchargement et l'installation. Vous serez dirigé vers une page qui vous demandera de fournir les informations d'identification pour accéder à Skype, si vous êtes déjà un utilisateur de Skype enregistrés, de fournir vos détails pour télécharger l'application. Mais si vous êtes nouveau dans le soft, il vous sera nécessaire de vous inscrire pour accéder à Skype. Maintenant, vous pouvez télécharger et installer les paramétres requis Skype sur le disque local de votre ordinateur portable ou PC. Cliquez sur le bouton "Sauvegarder" pour obtenir et installer l'application sur votre ordinateur, le téléchargement peut prendre un certain temps et que vous avez pour laisser le temps de télécharger et d'installer les paramétres. Suivez les instructions étant affichés pendant le processus d'installation et d'obtenir le logiciel installé de la maniére exacte et appropriée. Une fois que vous ajoutez "Skype me app" à votre profil Facebook, vous pouvez voir Skype "Appelez-moi" bouton ajouté à votre page de profil. Chaque fois que vous vous connectez à Facebook, vous pouvez également afficher vos amis utilisent Skype actuellement et cliquez sur le bouton affiché à les appeler sur leurs appareils. En outre, elle permettra à vos amis de voir votre statut Skype actuel, chaque fois que vous vous connectez à Facebook aprés l'ajout du Skype me app.

07 Jul 2011 LIRE L'ACTU
Lockheed Martin victime d'une attaque informatique Archives Secunews SECUNEWS

Lockheed Martin victime d'une attaque informatique

Le groupe de défense américain Lockheed Martin a annoncé samedi avoir fait l'objet d'une "importante" attaque contre son systéme informatique le 21 mai 2011, qu'il assure avoir repoussée. Citation:"Gr‚ce aux mesures rapides et adéquates prises pour protéger le réseau et pour améliorer la sécurité informatique, nos systémes restent s?rs", affirme dans un communiqué Lockheed Martin, qui précise "qu'aucune information personnelle des clients ou du personnel n'a été affectée". Le groupe, qui n'a pas précisé s'il avait des soupçons sur l'origine de cette attaque, dénonce tout de même une opération "importante et acharnée". Le spectre d'une Cyber-Guerre Cette attaque a ravivé la crainte d'une "cyber-guerre" s'en prenant à la puissance américaine via les réseaux informatiques. Lockheed Martin est l'un des plus gros groupes de l'industrie de défense au monde, avec quelque 126.000 employés, qui travaillent sur le développement et la fabrication de divers systémes militaires. A travers Lockheed, les pirates informatiques peuvent s'en prendre à des aspects majeurs de l'appareil de défense américain, puisque l'industriel fournit: - des missiles Trident - Des avions espions P-3 Orion - Des avions de combat F-16 et F-22 Raptor - Des avions de transport militaire Hercules C-130. Lockheed a également annoncé la semaine derniére que l'agence spatiale américaine (NASA) avait retenu le concept de sa capsule Orion pour construire un vaisseau qui emménera des astronautes vers des destinations lointaines dans l'espace. Pirates chinois Selon les médias américains, la vulnérabilité de Lockheed Martin serait liée à une attaque "extrêmement sophistiquée" annoncée en mars par la société de sécurité informatique RSA, qui avait prévenu que des pirates avaient réussi à pénétrer dans ses systémes et à récupérer des informations risquant de leur permettre de contourner les défenses de ses clients. RSA est la division sécurité de l'entreprise de logiciels EMC. A l'époque, la sénatrice républicaine Susan Collins avait souligné que l'attaque révélée par RSA démontrait que "la menace d'une cyber-attaque catastrophique est réelle". Lockheed Martin n'a pas fourni ce week-end d'indication sur la source de ces attaques, à la différence du groupe internet Google, qui en janvier 2010 avait dénoncé l'attaque de ses systémes et immédiatement mis en cause la Chine. Les autorités chinoises avaient nié toute implication. Puis, en février 2011, la société informatique McAfee avait indiqué que plusieurs groupes pétroliers étaient visés par des attaques informatiques venues de Chine. Ces révélations s'ajoutaient aux nombreux soupçons pesant déjà sur la Chine et le piratage informatique. L'an dernier, une commission du Congrés avait accusé Pékin de piloter des attaques "massives" contre les systémes informatiques américains. (source:lemonde)

30 May 2011 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Un homme en chaise roulante tente de braquer un night shop Archives Secunews SECUNEWS

Un homme en chaise roulante tente de braquer un night shop

une Histoire vraiment belge, la police de Bruxelles a appréhendé, jeudi, un individu en chaise roulante qui avait vainement tenté de braquer un night shop, a indiqué vendredi le parquet de Bruxelles. L'agresseur, un homme de 48 ans, est entré jeudi matin, peu après 7 heures, en chaise roulante, dans un magasin de nuit du boulevard Emille Jacqmain, armé d'un couteau, il a menacé l'exploitant et un client. Le commerçant, nullement impressionné, a poussé l'homme et sa chaise roulante hors du magasin. L'agresseur a encore tenté, à l'aide d'un spray, d'asperger l'exploitant de gaz lacrymogène qui s'est dispersé dans l'air, intriguée par la scène, une patrouille de police est intervenue et a appréhendé l'énergumène qui a encore tenté de faire croire que c'est lui qui venait de désarmer un agresseur. L'homme est connu des autorités judiciaires et a été déféré au parquet.

13 Mar 2010 LIRE L'ACTU