Moteur de recherche

Résultats pour : "tandis"

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars Archives Secunews SECUNEWS

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars

Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.

18 Nov 2025 LIRE L'ACTU
L’Europe passera à l’heure d’été dans la nuit de samedi 30 à dimanche 31 mars 2019 Archives Secunews SECUNEWS

L’Europe passera à l’heure d’été dans la nuit de samedi 30 à dimanche 31 mars 2019

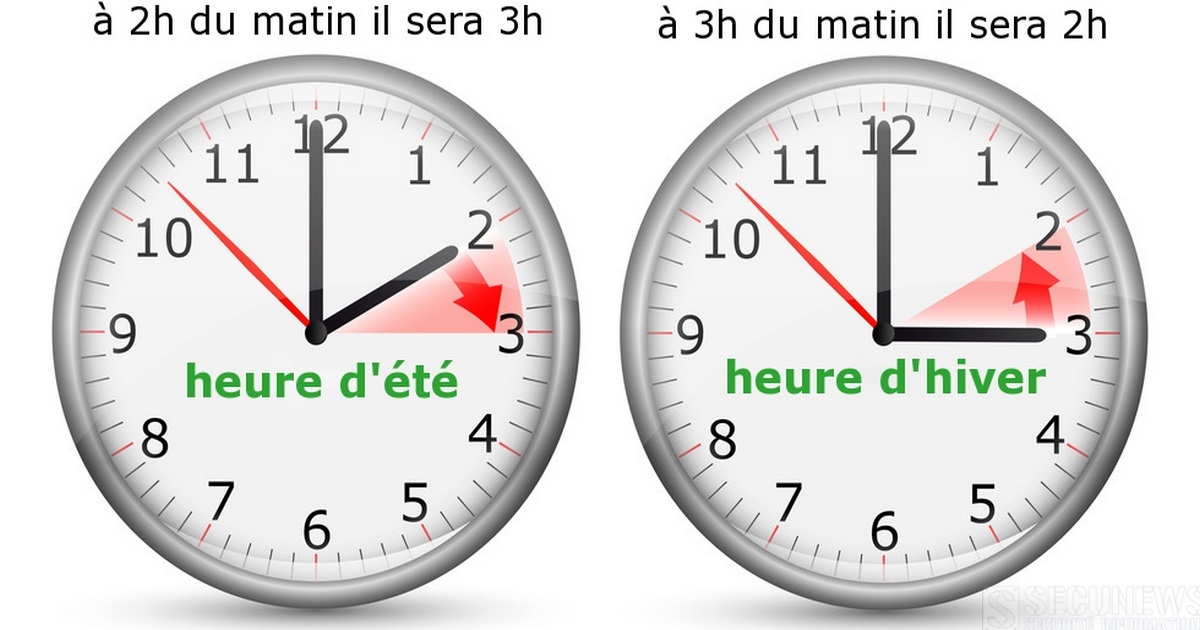
On change d'heure ce week-end, et ce n'est pas la dernière fois Dans la nuit du samedi 30 mars 2019 au dimanche 31 mars 2019, l’Europe passera à l’heure d’été, à 2h, il sera donc déjà 3h. Les dormeurs perdront donc une heure de sommeil, pour gagner en clarté le soir. L’heure d’hiver prévaudra de nouveau dans la nuit du 26 au 27 octobre 2019. Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure « on avance ou on recule ? » Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure (hiver) En AVRIL: débute par AV donc on AVance l’heure (été) La fin du changement d'heure en 2021… ou pas En effet, le dossier est à présent entre les mains du Parlement européen et des Etats membres, lesquels ont manifestement toutes les peines du monde pour se mettre d'accord. A titre d'exemple, les Pays-Bas sont plutôt favorables au maintien définitif de l'heure d'hiver, tandis que les Français ont plébiscité l'heure d'été. En Belgique, c'est également l'heure d'été qui aurait les faveurs des citoyens. Bref, c'est un bel imbroglio à l'européenne qui s'annonce. Le changement d'heure de ce week-end est peut-être loin d'être le dernier…

30 Mar 2019 LIRE L'ACTU
Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger Archives Secunews SECUNEWS

Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger

C'est le nouveau grand chantier de Mark Zuckerberg. Ce projet, baptisé 'Whatstabook', Facebook voudrait y parvenir d’ici fin 2019 ou début 2020, selon les informations du New-York Times qui a révélé ce projet. Facebook explique vouloir "créer les meilleures expériences de messagerie possibles" et qu'elles soient "rapide, simple, fiable et privée". Pas de fusion en vue, les trois réseaux sociaux garderaient leur indépendance, mais, au sein d’un outil commun. Il pourrait devenir possible de discuter avec un contact quel que soit le service sur lequel vous l’avez ajouté. Le cryptage total, qui rendrait les messages illisibles par d’autres que par l’expéditeur et le destinataire, pourrait répondre à la critique souvent adressée à Facebook quant à sa protection des données personnelles, jugée trop laxiste. Les trois services de messagerie de Facebook revendiquent chacun plus d’un milliard d’usagers dans le monde. L'intégration des applications pourrait aider Facebook à gagner plus d'argent grâce aux publicités en incitant ses utilisateurs à passer plus de temps à utiliser ses applications de chat plutôt que de se tourner vers d'autres services de messagerie Google et Apple. Matthew Green, cryptographe à l'Université John Hopkins, a exprimé sa préoccupation concernant les données qui pourraient être partagées entre les applications et le fait que le chiffrement de WhatsApp s’en trouve affaibli. WhatsApp n'a besoin que d'un numéro de téléphone pour s'inscrire tandis que Facebook demande aux utilisateurs de vérifier leur identité. L'intégration de Facebook Messenger avec WhatsApp et Instagram pourrait également rendre plus difficile pour les régulateurs gouvernementaux de démanteler l'entreprise, selon certains analystes. « Cela lie l'entreprise de manière plus rigide », a déclaré Brian Wieser, analyste chez Pivotal Research Group. « Ils consolident le fait qu'ils ne forment qu'une seule société. L'enjeu est plus élevé. »

30 Jan 2019 LIRE L'ACTU
Une Fusillade au siège californien de YouTube fait trois blessés Archives Secunews SECUNEWS

Une Fusillade au siège californien de YouTube fait trois blessés

Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"

04 Apr 2018 LIRE L'ACTU
Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile Archives Secunews SECUNEWS

Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile

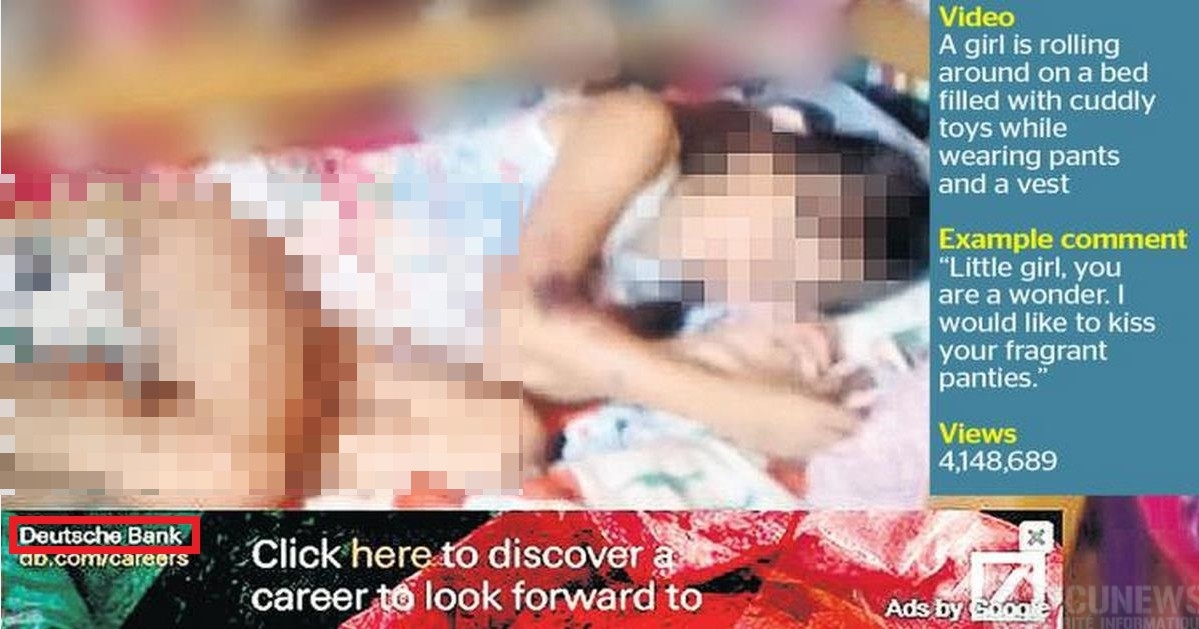
YouTube, le portail vidéo de Google, vit des heures difficiles: de très gros opérateurs comme Amazon,eBay, Adidas, Lidl, Mars, HP, Deutsche Bank, ou encore Sky ont décidé de suspendre leurs campagnes de publicité sur le site, après la révélation par le Times que ces grandes marques apparaissent sur des vidéos montrant des enfants légèrement vêtus qui ont attiré les commentaires de centaines de pédophiles. "La plupart semblent avoir été postés par des enfants innocents" souligne l'enquête du Times Les pédophiles se ruent cependant sur un tel contenu, cependant, en cherchant certains mots-clés en russe qui peuvent faire apparaître des centaines de jeunes filles slaves Les algorithmes de YouTube suggèrent alors des clips similaires, explique le journal, dont un montrant des bambins nus dans un bain, par exemple. Les sections "commentaires" des vidéos sont utilisées par les pédophiles pour échanger des liens vers des abus d'enfants et pour faire des commentaires obscènes, et ce sans modération automatique de la plate-forme. Le "Times" donne pour exemple une petite fille allongée sur un lit parmi ses peluches, portant simplement un collant sous sa veste retroussée. La vidéo avait suscité des commentaires de nature clairement pédophile: "Je voudrais embrasser ta culotte parfumée", disait l'un d'entre eux. "En faisant de la publicité sur une vidéo, les marques ont peut-être financé le créateur de ces contenus", qui reçoit généralement 55% de tous les revenus, dénonce le Times. En réaction, des marques comme Adidas, Mars, HP, Diageo, Cadbury, Deutsche Bank et Lidl ont retiré leurs campagnes de YouTube à la veille du Black Friday, l'un des plus grands jours de vente en ligne de l'année! Adidas a déclaré que la situation était "complètement inacceptable" Tandis que Mars a déclaré que jusqu'à ce que les garanties soient en place, "nous ne ferons pas de publicité sur YouTube". YouTube ne vérifie pas de manière proactive les contenus inappropriés, mais s'appuie sur les algorithmes, les associations et les citoyens pour les signaler, de plus, le nombre de volontaires responsables de l'élimination des contenus inappropriés pour les enfants serait nettement insuffisant. Ronan Harris, managing director de Google Royaume-Uni et Irlande, a admis que "YouTube est un problème global pour Google". Google et sa filiale YouTube ont répliqué à ces critiques en s'engageant formellement à prendre des mesures pour renforcer le contrôle sur les vidéos diffusées. YouTube assure désormais avoir durci ses règles concernant les contenus impliquant des mineurs. Mais une enquête de la BBC a démontré que le système de signalement de contenu abusif de YouTube avait été inopérant pendant plus d'un an, permettant aux pédophiles de publier ces commentaires scabreux en toute impunité. Il pourrait y avoir selon la BBC jusqu'à 100.000 comptes laissant des commentaires inappropriés sur les vidéos concernant les enfants.... Lire le communiqué de la BBC (anglais) Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

28 Nov 2017 LIRE L'ACTU
Fantom le ransomware qui se fait passer pour Windows Update Archives Secunews SECUNEWS

Fantom le ransomware qui se fait passer pour Windows Update

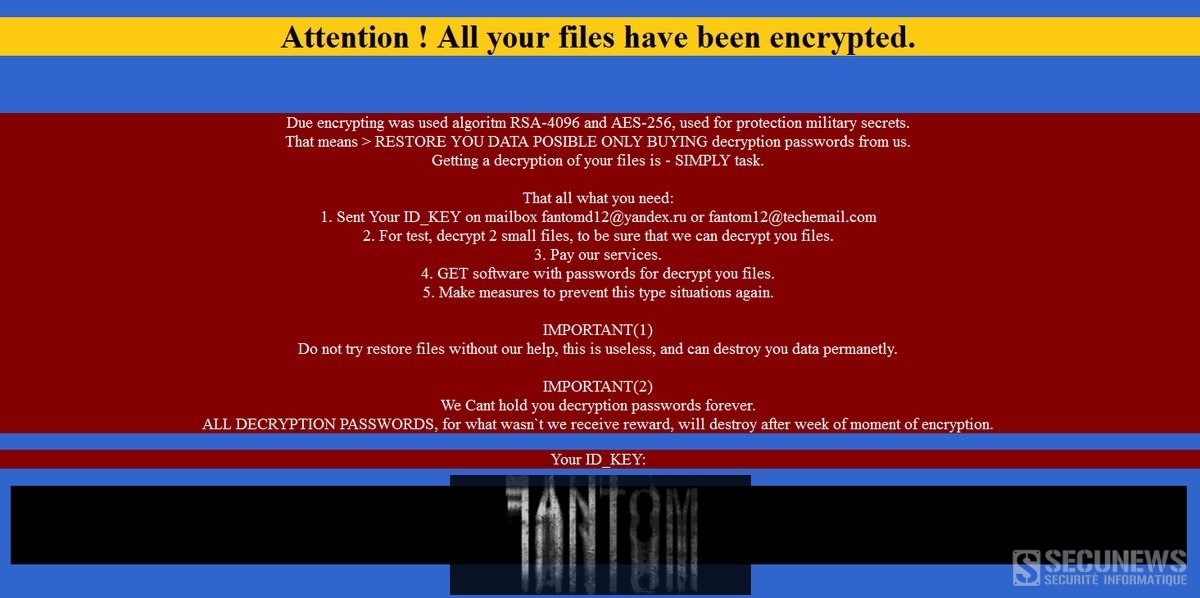
Nous vous conseillons souvent de mettre à jour votre système d’exploitation et votre logiciel régulièrement, les vulnérabilités, bien que corrigées à temps, peuvent être infectées par un 'malware'. Eh bien, il s’avère qu’un 'ransomware' nommé 'Fantom' profite de l’idée même de ces mises à jour. D’un point de vue technique, le ransomware 'Fantom' est quasiment identique à ses semblables. Il est basé sur le code de ransomware de l’open source 'EDA2', qui a été développé par 'Utku Sen' dans le cadre d’une expérience ratée. Il fait partie en réalité des nombreux ransomwares à chiffrement basés sur EDA2, mais dans sa tentative de camoufler son activité, Fantom va un peu plus loin. Nous ne connaissons pas encore les méthodes de distribution de Fantom. Après s’être infiltré sur un ordinateur, il commence sa routine habituelle de ransomware: [quote]Il crée une clé de chiffrement, la chiffre, et l’enregistre sur un serveur de commande et contrôle afin de l’utiliser ultérieurement. Ensuite, le cheval de Troie analyse l’ordinateur, à la recherche de fichiers qu’il pourrait chiffrer (plus de 350, y compris des formats populaires de documents Office, des audio et images). .001, .1cd, .3d, .3d4, .3df8, .3fr, .3g2, .3gp, .3gp2, .3mm, .7z, .aac, .abk, .abw, .ac3, .accdb, .ace, .act, .ade, .adi, .adpb, .adr, .adt, .ai, .aim, .aip, .ais, .amf, .amr, .amu, .amx, .amxx, .ans, .ap, .ape, .api, .apk, .arc, .arch00, .ari, .arj, .aro, .arr, .arw, .asa, .asc, .ascx, .ase, .asf, .ashx, .asmx, .asp, .aspx, .asr, .asset, .avi, .avs, .bak, .bar, .bay, .bc6, .bc7, .bck, .bdp, .bdr, .bib, .bic, .big, .bik, .bkf, .bkp, .blob, .blp, .bmc, .bmf, .bml, .bmp, .boc, .bp2, .bp3, .bpl, .bsa, .bsp, .cag, .cam, .cap, .car, .cas, .cbr, .cbz, .cc, .ccd, .cch, .cd, .cdr, .cer, .cfg, .cfr, .cgf, .chk, .clr, .cms, .cod, .col, .cp, .cpp, .cr2, .crd, .crt, .crw, .cs, .csi, .cso, .css, .csv, .ctt, .cty, .cwf, .d3dbsp, .dal, .dap, .das, .dayzprofile, .dazip, .db0, .dbb, .dbf, .dbfv, .dbx, .dcp, .dcr, .dcu, .ddc, .ddcx, .dem, .der, .desc, .dev, .dex, .dic, .dif, .dii, .dir, .disk, .divx, .diz, .djvu, .dmg, .dmp, .dng, .dob, .doc, .docm, .docx, .dot, .dotm, .dotx, .dox, .dpk, .dpl, .dpr, .dsk, .dsp, .dvd, .dvi, .dvx, .dwg, .dxe, .dxf, .dxg, .elf, .epk, .eps, .eql, .erf, .err, .esm, .euc, .evo, .ex, .exif , .f90, .faq, .fcd, .fdr, .fds, .ff, .fla, .flac, .flp, .flv, .for, .forge, .fos, .fpk, .fpp, .fsh, .gam, .gdb, .gho, .gif, .grf, .gthr, .gz, .gzig, .gzip, .h3m, .h4r, .hkdb, .hkx, .hplg, .htm, .html, .hvpl, .ibank, .icxs, .idx, .ifo, .img, .indd, .ink, .ipa, .isu, .isz, .itdb, .itl, .itm, .iwd, .iwi, .jar, .jav, .java, .jc, .jfif, .jgz, .jif, .jiff, .jpc, .jpe, .jpeg, .jpf, .jpg, .jpw, .js, .json, .kdb, .kdc, .kf, .kmz, .kwd, .kwm, .layout, .lbf, .lbi, .lcd, .lcf, .ldb, .lgp, .litemod, .log, .lp2, .lrf, .ltm, .ltr, .ltx, .lvl, .m2, .m2v, .m3u, .m4a, .mag, .man, .map, .max, .mbox, .mbx, .mcd, .mcgame, .mcmeta, .md, .md3, .mdb, .mdbackup, .mddata, .mdf, .mdl, .mdn, .mds, .mef, .menu, .mic, .mip, .mkv, .mlx, .mod, .mov, .moz, .mp3, .mp4, .mpeg, .mpg, .mpqge, .mrw, .mrwref, .msg, .msp, .mxp, .nav, .ncd, .ncf, .nds, .nef, .nfo, .now, .nrg, .nri, .nrw, .ntl, .odb, .odc, .odf, .odi, .odm, .odp, .ods, .odt, .odtb .oft, .oga, .ogg, .opf, .orf, .owl, .oxt, .p12, .p7b, .p7c, .pab, .pak, .pbf, .pbp, .pbs, .pcv, .pdd, .pdf, .pef, .pem, .pfx, .php, .pkb, .pkh, .pkpass, .pl, .plc, .pli, .pm, .png, .pot, .potm, .potx, .ppd, .ppf, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prc, .prt, .psa, .psd, .psk, .pst, .ptx, .puz, .pwf, .pwi, .pwm, .pxp, .py, .qbb, .qdf, .qel, .qic, .qif, .qpx, .qtq, .qtr, .r3d, .ra, .raf, .rar, .raw, .rb, .re4, .res, .rev, .rgn, .rgss3a, .rim, .rng, .rofl, .rrt, .rsrc, .rsw, .rte, .rtf, .rts, .rtx, .rum, .run, .rv, .rw2, .rwl, .sad, .saf, .sav, .sb, .sc2save, .scm, .scn, .scx, .sdb, .sdc, .sdn, .sds, .sdt, .sen, .sfs, .sfx, .sh, .shar, .shr, .shw, .sid, .sidd, .sidn, .sie, .sis, .slm, .sln, .slt, .snp, .snx, .so, .spr, .sql, .sqx, .sr2, .srf, .srt, .srw, .ssa, .std, .stt, .stx, .sud, .sum, .svg, .svi, .svr, .swd, .swf, .syncdb, .t12, .t13, .tar, .tax, .tax2015, .tax2016, .tbz2, .tch, .tcx, .text, .tg, .thmx, .tif, .tlz, .tor, .tpu, .tpx, .trp, .tu, .tur, .txd, .txf, .txt, .uax, .udf, .umx, .unity3d, .unr, .unx, .uop, .upk, .upoi, .url, .usa, .usx, .ut2, .ut3, .utc, .utx, .uvx, .uxx, .val, .vc, .vcd, .vdf, .vdo, .ver, .vfs0, .vhd, .vmf, .vmt, .vob, .vpk, .vpp_pc, .vsi, .vtf, .w3g, .w3x, .wad, .war, .wav, .wave, .waw, .wb2, .wbk, .wdgt, .wks, .wm, .wma, .wmd, .wmdb, .wmmp, .wmo, .wmv, .wmx, .wotreplay, .wow, .wpd, .wpk, .wpl, .wps, .wsh, .wtd, .wtf, .wvx, .x3f, .xf, .xl, .xla, .xlam, .xlc, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsm, .xlsx, .xltx, .xlv, .xlwx, .xml, .xpi, .xpt, .xvid, .xwd, .xxx, .yab, .yps, .z02, .z04, .zap, .zip, .zipx, .zoo, .ztmp Il utilise la clé en question pour les chiffrer et ajoute l’extension .fantom aux noms des fichiers.[/quote] En dépit de tous ces procédés déployés en arrière-plan, la partie la plus intéressante se produit sous les yeux de la victime. Avant d’aborder cette partie, il est important de noter que ce ransomware exécutable se fait passer pour une mise à jour critique de Windows Update. Et lorsque le malware se met au travail, il n’exécute non pas un, mais deux programmes: [quote]- Le chiffrement lui-même - Un petit programme d’apparence inoffensive nommé WindowsUpdate.exe. Ce dernier est utilisé dans le but de contrefaire un véritable écran de Windows Update (un écran bleu vous informant que Windows est en cours d’actualisation). Tandis que Fantom chiffre les fichiers des utilisateurs, le message sur l’écran affiche que 'la mise à jour (en réalité, le chiffrement) progresse'.[/quote] Ce piège est conçu pour distraire l’attention des victimes, de façon à ce qu’elles ne se rendent pas compte qu’il y a une activité suspecte sur leurs ordinateurs. Le faux Windows Update s’exécute en mode plein écran, et bloque visuellement l’accès à d’autres programmes. [quote]Si les utilisateurs commencent à se méfier, ils peuvent réduire le faux écran en appuyant sur Ctrl+F4, mais malheureusement cela n’empêchera pas à Fantom de chiffrer leurs fichiers.[/quote] Une fois qu’il a terminé son processus de chiffrement, Fantom efface ses traces (il supprime les exécutables), créer une demande de rançon .html, la copie dans chaque fichier, et remplace le fond d’écran de l’ordinateur par une notification. L’hacker fournit une adresse mail afin que la victime puisse le contacter, discuter des modalités de paiement, et recevoir des instructions supplémentaires. Le fait de laisser des informations de contact est typique des hackers russes. D’autres signes indiquent que les coupables sont de cette nationalité: L’adresse mail 'Yandex.ru' et leur très mauvais anglais. [quote]Comme l’a signalé le site 'Bleeping Computer' 'c’est probablement la pire grammaire et la plus mauvaise expression écrite que j’aie jamais vues dans une demande de rançon'.[/quote] La mauvaise nouvelle est qu’à ce jour, il n’y a pas de façon de déchiffrer des fichiers chiffrés sans payer la rançon (non recommandée). Par conséquent, la meilleure approche à adopter est celle d’éviter d’en être la victime. Voici quelques conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

08 Sep 2016 LIRE L'ACTU
(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S Archives Secunews SECUNEWS

(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S

KickAss Torrents (KAT), le site internet de contenus numériques piratés le plus visité au monde, a fermé dans la nuit du mercredi 20 juillet 2016 au jeudi 21 juillet 2016. Le département de la Justice américain a annoncé mercredi l'arrestation de l'Ukrainien Artem Vaulin, fondateur présumé de KickAss Torrents. Considéré comme l'une des plateformes de liens 'torrents' les plus visitées au monde, le site lancé en 2008 est accusé de la distribution illégale de plus d'un milliard de dollars d'oeuvres protégées par les droits d'auteur. Des films, jeux vidéo, morceaux de musique et autres contenus qui attirent chaque mois 50 millions de visiteurs. Vaulin est accusé d'avoir utilisé des serveurs localisés dans des pays partout dans le monde et d'avoir déplacé ses adresses Internet en raison de saisies et de plaintes au civil répétées. [quote]'Son arrestation en Pologne démontre toutefois, une fois encore, que les cybercriminels peuvent s'enfuir, mais qu'ils ne peuvent pas se cacher de la justice, se félicite Leslie Caldwell, procureure générale adjointe.[/quote] Le département de la Justice entend demander au plus vite son extradition, afin d'enclencher rapidement le procès. Un tribunal de Chicago a d'ores et déjà ordonné la saisie d'un compte bancaire et de sept adresses Internet. Les autorités américaines ont saisi les domaines suivants, mais comme le site / serveur principal a été saisi, toutes les adresses utilisées comme proxy sont aussi HS: [quote]kickasstorrents.com kastatic.com thekat.tv kat.cr kickass.cr kickass.to kat.ph[/quote] Le préjudice est estimé à 1 milliard de dollars. Toujours selon les autorités, le site rapportait entre 12.5 millions et 22.3 millions de dollars de recettes publicitaires annuellement. Une source de revenus qui est tarie. KAT est maintenant inaccessible. Une lutte sans merci contre le téléchargement illégal L'affaire rappelle la fermeture, en 2012, du site de téléchargement de fichiers Megaupload, également par les autorités américaines. Le site était à l'époque le 13e site le plus visité d'Internet, avec 50 millions d'utilisateurs quotidiens. À la différence de KickAss Torrents, qui se limite à un annuaire de liens échangés directement entre les internautes, MegaUpload gérait l'hébergement des fichiers piratés. Son propriétaire, Kim Dotcom, qui encourt 20 ans de prison, n'a pas encore été jugé. Début juillet 2016, il annonçait le lancement d'une nouvelle version de Megaupload, disponible le 20 janvier 2017 et basée sur le bitcoin. En France, il aura fallu cinq ans pour procéder au jugement de Vincent Valade, le fondateur d'eMule Paradise, ancienne place forte du piratage. [quote]Les réquisitions présentées contre le Français de 29 ans comprenaient une amende de 80.000 euros, une suspension d'un an de l'accès Internet, une confiscation de tous les biens saisis pendant l'affaire et huit millions d'euros de dommages et intérêts. Il avait finalement été condamné à 14 mois de prison avec sursis. [/quote] La fermeture d'eMule Paradise avait été suivie de celle du portail Dilandau. La liste de sites de téléchargement illégale reste longue: Extratorrent, Torrentz, Rarbg ou encore 1337X rassemblent encore des milliers d'utilisateurs. MAJ:24.7.2016: KickassTorrents: à peine fermé par les autorité et déjà de retour. Une copie vient en effet d’être mise en ligne par IsoHunt, tandis qu’une seconde, anonyme cette fois, a été repérée ailleurs, hébergée sur plusieurs serveurs dans le cloud et cachée derrière le rideau Cloudflare. Rien d’étonnant à ce que KAT revienne aussi rapidement, même si The Pirate Bay a fait l’objet de nombreuses attaques ces derniers temps, il reste encore et toujours accessible, grâce à ses clones, certains étant même listés par Google.

22 Jul 2016 LIRE L'ACTU
Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public Archives Secunews SECUNEWS

Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public

On les croyait mortes depuis longtemps, mais non. Le géant de l'électronique Sony a annoncé cette semaine la fin de la vente des cassettes vidéo Betamax pour le grand public, un épilogue symbolique pour un produit né en 1975 et rapidement détrôné par le format VHS. [quote]"Sony va cesser la livraison des cassettes Betamax en mars 2016", voire plus tôt si les stocks s'épuisent avant, a déclaré le groupe.[/quote] Il avait déjà arrêté de les fabriquer depuis un certain temps, mais il continuait à fournir les inconditionnels avec les quantités restantes. Quant aux magnétoscopes, les derniers sont sortis d'usine en 2002 après s'être vendus à plus de 18 millions d'unités. Sony poursuit en revanche son activité pour le secteur professionnel, où les variantes "Betacam" sont encore utilisées Les produits Betamax avaient vu le jour il y a exactement 40 ans pour enregistrer des émissions et films à la télévision, ils ont atteint le sommet de leur popularité en 1984. Quelque 50 millions de cassettes ont été écoulées, selon Sony qui ne fournit pas de chiffre sur les ventes totales depuis le lancement. Les formats analogiques ont été rendus obsolètes par l'arrivée des formats numériques, à commencer par le DVD, développé à la fois par Sony, Toshiba, Philips et Panasonic en 1995. De son côté, la VHS a également débuté son déclin. JVC, notamment, avait annoncé en 2008 l'arrêt de la production de ses magnétoscopes simples. Il existe et persiste aujourd'hui de nombreuses légendes concernant les raisons qui ont permis à la VHS de l'emporter sur la Betamax. Parmi les plus répandues, on trouve l'idée que l'industrie du porno aurait joué un grand rôle dans ce duel. Sony se serait notamment opposé à ce que des films pornographiques soient proposés dans le commerce sur Betamax, alors que JVC aurait eu bien moins de scrupules avec la VHS. Cette légende, si elle circule depuis très longtemps sur Internet, est également souvent discutée quand il s'agit d'évoquer le destin du format Betamax. L'une des thèses les plus probables tourne autour de la différence de durée d'enregistrement, déjà évoquée, mais également autour du prix des lecteurs/enregistreurs. Il fallait débourser pas loin de 1.000 dollars pour disposer d'un modèle Betamax, tandis que les premiers modèles VHS débutaient à 300 dollars. Les consommateurs de l'époque auront donc décidé de faire un compromis sur la qualité de l'image et du son pour payer leurs appareils moins cher.

13 Nov 2015 LIRE L'ACTU
Deux hackers prennent le contrôle à distance d’une Jeep connectée Archives Secunews SECUNEWS

Deux hackers prennent le contrôle à distance d’une Jeep connectée

Pour une expérience, deux chercheurs américains sont parvenus à pirater une Jeep à distance, tandis qu'elle roulait sur une autoroute. Dans la vidéo, on y voit un des journalistes du magazine Wired, Andy Greenberg, rouler à plus de 100 kilomètres par heure sur une autoroute du Missouri, dans une Jeep Cherokee récente. [quote]Sans qu'il n'actionne aucun bouton, les ventilateurs s'activent au niveau maximum. Il poursuit sa conduite, tandis que sa radio se met en route et diffuse du hip-hop à un niveau sonore dont il n'est pas coutumier. Une minute plus tard, son réservoir de liquide lave-vitres se vide et ses essuie-glaces battent la mesure, il ne voit plus grand-chose. Mais un problème plus important arrive. La transmission de son véhicule est coupée, la Jeep ralentit. Pendant une longue minute, durant laquelle il craint de se faire emboutir par un semi-remorque, Andy Greenberg ne peut rien faire.[/quote] Deux chercheurs en sécurité informatique, Charlie Miller et Chris Valasek, ont piraté à distance la Jeep Cherokee d'Andy Greenberg. Ils ont exploité une faille qui touche le système reliant la voiture à Internet, en l'occurrence, Uconnect. Il y a quelques décennies, une voiture n'était une machinerie de métal dans une carcasse de tôle. Aujourd'hui, c'est aussi un ordinateur. Les chercheurs sont en contact avec Chrysler depuis plus de neuf mois. Le groupe automobile a déployé un correctif pour cette faille, mais il doit être téléchargé et installé sur la voiture grâce à une clé USB. Il est donc probable qu'une bonne partie des 471.100 véhicules potentiellement concernés aux États-Unis restent vulnérables. D'un seul endroit, tous les véhicules vulnérables peuvent être piratés A priori, Charlie Miller et Chris Valasek sont les seuls à avoir découvert comment exploiter cette faille. Ils ont publié une partie du code de leur dispositif, en omettant volontairement des détails cruciaux, pour empêcher les pirates de s'en servir de façon malicieuse. Au cours de leurs travaux, les deux chercheurs américains ont découvert qu'ils pouvaient attaquer de la sorte n'importe quel véhicule vulnérable sur le territoire américain. Ils n'avaient même pas besoin d'être à proximité. Il leur était toutefois difficile de viser une voiture en particulier, mais ils n'excluent pas qu'un pirate chevronné puisse trouver un moyen de le faire. En 2013, le duo d'experts avait déjà démontré qu'il pouvait pirater une voiture, mais de l'intérieur. En connectant par voie filaire leurs ordinateurs aux systèmes de certaines voitures, ils étaient capables de réaliser des choses similaires. Mais à l'époque, ces prouesses avaient eu peu d'écho. Maintenant qu'ils les réalisent à distances, peut-être que les constructeurs automobiles leur accorderont plus d'attention. Deux sénateurs américains suivent en tout cas de près leurs travaux et travaillent sur une loi qui obligera les constructeurs automobiles à atteindre certains niveaux de protection informatique.

24 Jul 2015 LIRE L'ACTU
L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique Archives Secunews SECUNEWS

L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique

La société américaine FreedomPop a annoncé qu’elle débarquerait bientôt en Belgique grâce à un accord passé avec l’opérateur Base. Cette start-up, présente sur le marché américain depuis 2012, est basée à Los Angeles propose un modèle "freemium" de téléphonie mobile. Environ la moitié de ses utilisateurs ne paie pas d'abonnement, tandis que l'autre moitié souscrit à des services payants. [quote]Par exemple, les utilisateurs américains reçoivent gratuitement 200 minutes d’appels, 500 SMS et 500 MB de données mobiles. Pour en avoir plus, il faut évidemment payer. Un plan à 6,67 dollars par mois comprend des appels et SMS illimités ainsi que 500 MB de données.[/quote] FreedomPop est un opérateur virtuel un peu particulier, aux Etats-Unis, la start-up est associée à l’opérateur Sprint auquel elle achète des données 3 et 4G, les appels téléphoniques passent par cet accès Internet mobile, un peu comme Skype utilise la connexion résidentielle. FreedomPop a donc choisi la Belgique comme marché test avant de s'attaquer au reste de l'Europe. [quote]La Belgique est un marché test, explique Stephen Stokols, CEO de la société. C'est un petit marché, en bonne santé et où tout le monde a une carte de crédit, c’est un bon moyen avant d’arriver en Europe. [/quote] Si l'expérience est concluante, FreedomPop se lancera prioritairement au Royaume-Uni, en Allemagne et en Espagne. Par ailleurs, on ne sait pas exactement ce que contiendra le plan gratuit en Belgique, la société espère lancer ses services cette année ou début 2015. Les critiques les plus courantes face à cet opérateur gratuit sont la facturation automatique du dépassement et l’obligation d’utiliser les applications maison afin de profiter du forfait. Le communiqué envoyé comporte également une conclusion quelque peu étrange: [quote]FreedomPop ne proposera pas seulement des cartes SIM internationales aux résidents belges, mais aussi aux utilisateurs américains qui envisagent de se rendre sur des marchés comme la Belgique.[/quote]. Les opérations du MVNO seront-elles exclusivement pilotées depuis Los Angeles ? Contrairement aux Etats-Unis, FreedomPop ne commercialisera pas de terminaux en Belgique, et se contentera en premier lieu de vendre des cartes SIM Clic pour accéder au site FreedomPop (anglais)

14 Jul 2014 LIRE L'ACTU
Attention aux fausses vidéos de vos contacts Facebook nus Archives Secunews SECUNEWS

Attention aux fausses vidéos de vos contacts Facebook nus

Plus de 1.000 personnes ont installé un cheval de Troie (trojan) après être tombées dans un nouveau piège mis en place par des cyber-criminels sur Facebook, qui promettait de pouvoir visualiser des vidéos de leurs contacts en tenue d’Eve ou d’Adam. Selon Bitdefender, les pays où l’on a détecté le plus d’infections sont la France, le Royaume-Uni, la Roumanie et l’Allemagne. Ce scam se déploie à grande vitesse sur le réseau social et se propage en taggant tous les contacts des utilisateurs. Plus de 6.000 sites en .tk ont été enregistrés pour relayer ces actions malveillantes. Pour éviter d’être détectés, les cyber-criminels utilisent plusieurs variantes de leur message. Ainsi, on trouve: [quote][nom de l’utilisateur] private video [nom de l’utilisateur] naked video XXX private video.[/quote] Les pirates redirigent également vers de faux sondages, de fausses barres d’outils ou de faux convertisseurs de vidéos. [quote]En cliquant sur le lien qui promet de vous montrer vos contacts nus, les internautes sont redirigés vers un faux site Youtube où l’exécutable FlashPlayer.exe dissimule en fait un cheval de Troie. Le malware installe une extension sur le navigateur Internet capable de poster à nouveau le scam sur Facebook au nom de l’utilisateur et de dérober ses photos.[/quote] Adobe Flash Player a crashé, mettez à jour votre produit vers la nouvelle version”, peut-on lire sur la page Web. Pour augmenter le taux d’infection, le malware dispose de plusieurs moyens pour s’installer, en plus du traditionnel téléchargement automatique sur l’ordinateur ou l’appareil mobile, il se multiplie quand l’utilisateur exécute la fausse mise à jour. (Clic sur l'image pour agrandir) Afin de rendre le scam encore plus crédible, les cyber-criminels affichent un nombre de vues de vidéo impressionnant, plus de 2 millions de personnes auraient en effet en apparence cliqué sur le lien Youtube piégé. Enfin, pour ajouter encore une touche de réalisme, les créateurs du piège ont également ajouté un message annonçant que la vidéo est réservée aux personnes majeures. Quant à la date de la fausse vidéo, celle-ci est automatiquement mise à jour lors de votre visite. Cette menace est détectée par l’antivirus Bitdefender sous le nom Trojan.FakeFlash.A (Trojan.GenericKD.1571215), tandis que le faux lien vers Youtube est noté comme malveillant par le module Bitdefender Search Advisor. Pour une protection maximale, nous vous recommandons également l’utilisation de Bitdefender Safego, l’antivirus gratuit pour Facebook. Clic pour lire toutes les actus sur le scams

07 Mar 2014 LIRE L'ACTU
Le rappeur Watsky saute dans le public qui s'écarte Archives Secunews SECUNEWS

Le rappeur Watsky saute dans le public qui s'écarte

Le rappeur américain Georges Watsky a eu la très mauvaise idée de sauter dans la foule depuis une passerelle située à dix mètres de hauteur provoquant la panique dans le public qui s'est rapidement écarté. Le chanteur et deux personnes ont été blessés. Georges Watsky donnait un concert à Londres ce dimanche 17 octobre 2013 quand il a subitement décidé de se jeter de la passerelle d'éclairage à dix mètres de hauteur. Comme on peut le voir sur ces images, les fans ont été pris de panique lorsque le chanteur âgé de 26 ans s'est jeté dans le vide. Le public hurlant s'est écarté et le rappeur s'est écrasé sur le sol. Georges Watsky a été emmené à l'hôpital, il souffre de coupures, de contusions et de nombreuses ecchymoses. Deux spectateurs n'ayant pas eu le temps de s'écarter ont également été touchés. L'un est légèrement blessé tandis que l'autre l'est plus gravement puisqu'il souffre notamment d'un bras cassé et est toujours hospitalisé. Georges Watsky, qui certifie qu'il n'était sous l'influence d'aucune drogue au moment des faits, a tenu à présenter ses plus plates excuses. [quote]"Je n'ai aucune excuse pour mes actes", a-t-il commenté sur sa page Facebook. "Quand j'étais petit, j'avais peur de tout ce qui était physiquement dangereux", poursuit-il affirmant que tout cela avait changé au cours de ces derniers mois. "Cette dernière année de tournée, j'ai fait des choses de plus en plus risquées, peut-être que je tentais de vaincre ma petite timidité". "Je me sens super mal. J'ai pris une décision débile qui a fait mal à des gens et j'ai beaucoup de chance que ça n'ait pas été pire", ajoute-t-il. "Je suis terriblement désolé et je promets d'apprendre de mes erreurs.[/quote]

20 Nov 2013 LIRE L'ACTU
Le site de téléchargement IsoHunt ferme ses portes Archives Secunews SECUNEWS

Le site de téléchargement IsoHunt ferme ses portes

C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.

19 Oct 2013 LIRE L'ACTU
La puissance des attaques DDoS multipliée par 8 Archives Secunews SECUNEWS

La puissance des attaques DDoS multipliée par 8

D'après les statistiques de Prolexic Technologies, au cours de la période allant de janvier 2013 à mars 2013, la puissance moyenne des attaques DDos a augmenté de 718% pour atteindre 48,25 Gbits/s. De plus, les experts ont noté une tendance à l'augmentation de l'indice pps, au trimestre dernier, il a atteint 32,4 millions de paquets par seconde (PPS). D'habitude, cet indice n'est pas pris en compte dans les rapports statistiques, toutefois les attaques à pps élevé visent principalement à mettre hors service des éléments tels que les adaptateurs réseau et les routeurs périphériques. Seul le matériel cher est capable de traiter un tel flux de plusieurs millions de pps, le seuil de résistance des autres est bien plus bas. Près de 25% des attaques DDoS bloquées par Prolexic étaient des incidents d'une puissance inférieure à 1 Gbits/s et dans 11% des cas, cette valeur a dépassé 60 Gbits/s. L'attaque DDoS la plus puissante a été enregistrée en mars 2013, 130 Gbits/s. Au moment de résister à des attaques d'une telle puissance, de nombreux opérateurs de réseaux et fournisseurs d'accès Internet sont obligés de filtrer tout le trafic sur l'adresse IP attaquée afin de préserver le fonctionnement des autres hôtes du réseau. Cette technique est connue sous le nom de "null routing" ou "blackholing" et est loin d'être agréable pour le client bloqué. S'agissant du pps, il a dépassé 20 millions dans 22% des cas. Dans 26% des cas, il est passé en-dessous d'un million, ce qui est caractéristique des attaques au niveau applicatif. Le mois le plus "riche" en attaques aura été le mois de mars 2013 avec 44% des attaques du trimestre. D'après les statistiques de Prolexic, 76,54% des attaques ont été organisées à l'aide de protocoles de niveau 3 ou 4 tandis que les autres ont fonctionné au niveau applicatif. Les types d'attaque les plus répandus ont été les suivants: - SYN flood (25,83%) - HTTP GET flood (19,33%) - UDP flood (16,32%) - ICMP flood (15,53%). Les modifications trimestrielles et annuelles enregistrées par Prolexic sont les suivantes : par rapport au 4e trimestre 2012 - La puissance moyenne des attaques a augmenté de 718% et est passée de 5,9 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 7,14% et est passée de 32,2 à 34,5 heures - Le nombre d'attaques au niveau du réseau a augmenté de 3,65 % et a reculé de 3,85 % au niveau applicatif - Le nombre total d'incidents a augmenté de 1,75%. Par rapport au 1er trimestre 2012 - La puissance moyenne des attaques a augmenté de 691% et est passée de 6,1 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 21% et est passée de 28,5 à 34,5 heures - Le nombre d'attaques a augmenté de 26,75% au niveau du réseau et de 8% au niveau applicatif - Le nombre total d'incidents a augmenté de 21,75%. La liste des pays source du trafic DDoS est une fois de plus menée par - La Chine, mais avec un léger recul (40,68% des incidents). Ensuite par ordre décroissant: - Les Etats-Unis (21,88%) - L'Allemagne (10,59 %) - L'Iran (5,51 %) (nouveauté dans ce triste classement.)

08 May 2013 LIRE L'ACTU
Battlefield 4 se dévoile dans une bande-annonce de 17 minutes Archives Secunews SECUNEWS

Battlefield 4 se dévoile dans une bande-annonce de 17 minutes

Racontant l'histoire d'une mission ayant horriblement mal tourné, un longe bande-annonce cinématique présente le gameplay de Battlefield 4. Le grand rival Call of Duty devrait être présenté en mai et un autre concurrent PC, Arma III, arrivera à la fin de l'année 2013. L'histoire contée dans la bande-annonce se déroule à Bakou, la capitale de l'Azerbaïdjan - Shanghai serait la destination de la prochaine bande-annonce. Tandis que l'humour du spin-off Bad Company semble avoir été laissé au placard, le protagoniste de la mission se retrouve flanqué de deux équipiers bavards et d'un chef grisonnant. Les développeurs ont pris des notes du mode multijoueurs de Battlefield et en ont retenu différents aspects pour la campagne solo. Les équipiers sont ainsi capables de recevoir des ordres et de se diriger vers les lignes ennemies repérées par les joueurs. Présenté sur PC, Battlefield 4 a été annoncé sur Xbox 360 et PlayStation 3. Une confirmation de la sortie sur PlayStation 4 et sur la prochaine Xbox suivra. Clic pour accéder au site officiel (fr)

27 Mar 2013 LIRE L'ACTU
Une police spéciale réseaux sociaux pour lutter contre le crime en Belgique ? Archives Secunews SECUNEWS

Une police spéciale réseaux sociaux pour lutter contre le crime en Belgique ?

La mise en place de centres spécialisés dans la traque de criminels sur les réseaux sociaux n'est pas à l'ordre du jour en Belgique, a confié jeudi à l'Agence Belga la police fédérale, tandis que les corps de police néerlandais en seront bientôt tous équipés. Le corps de police de Noord-Nederland, qui rassemble trois provinces du nord-est des Pays-Bas, est désormais renforcé par une équipe d'agents spécialisés dans la recherche d'informations sur les réseaux sociaux. A terme, tous les corps de police néerlandais auront leur propre "Real Time Intelligence Centre". Citation: Selon le quotidien Dagblad, tout ce qu'on peut trouver à propos d'un suspect sur Twitter, Facebook ou encore Linkedin (y compris la photo de profil), sera associé aux données déjà connues par la police, comme les antécédents de la personne visée. Ces informations seront transmises aux agents de terrain. En Belgique, la création de centres d'expertise en recherche de criminels sur les réseaux sociaux n'est pas d'actualité. Citation: "Il nous faudrait davantage de personnel. C'est un projet qui pourrait être envisagé à l'avenir, mais à l'heure actuelle, ce n'est pas du tout à l'ordre du jour", a conclu une porte-parole de la police fédérale.

15 Jan 2013 LIRE L'ACTU
Ils se perdent en Australie à cause des cartes Apple Archives Secunews SECUNEWS

Ils se perdent en Australie à cause des cartes Apple

La police australienne a mis en garde lundi les automobilistes contre l'utilisation des cartes routières fournies par l'iPhone d'Apple, estimant qu'elles peuvent être dangereuses, voire mortelles. Cette application a fait tomber des têtes chez Apple, menace-t-elle des vies réellement ? Selon la police de l'Etat de Victoria, des automobilistes ont été envoyés "hors des sentiers battus" ces dernières semaines, au milieu d'un parc naturel, alors qu'elles tentaient de se rendre dans la petite ville de Mildura. Citation: "La police est très inquiète car il n'est pas possible de s'approvisionner en eau dans le parc, alors que les températures peuvent atteindre 46 degrés Celsius, ce qui rend la situation potentiellement mortelle", indiquent les forces de l'ordre dans un communiqué. Des essais menés par les autorités montrent que l'application cartes routières d'Apple place Mildura au coeur du parc national Murray Sunset, à 70km de l'endroit de sa position réelle. Vous pouvez mourir Six conducteurs ont été secourus après avoir suivi les indications erronées de leur iPhone. Certains sont restés perdus pendant 24 heures tandis que d'autres avaient quitté leur véhicule à la recherche d'un signal de réception pour leur téléphone. Citation: "Si c'est une journée où les températures montent à 45 degrés, vous pouvez mourir", a déclaré Simon Clemence, chef de la police de la région de Mildura, auprès de la chaîne publique ABC. "C'est une situation dangereuse et nous demandons aux gens de ne pas utiliser la nouvelle application cartes routières de leur iPhone s'ils vont du sud de l'Australie à Mildura", située à quelque 500 km au nord-ouest de Melbourne, a-t-il ajouté. En septembre, le groupe américain s'était excusé pour les multiples bugs de cette application, suggérant même à ses clients d'utiliser des services de ses concurrents. Apple Maps s'est retrouvé sous le feu des critiques dès son lancement mi-septembre, en raison de multiples défauts, les internautes à travers le monde se plaignant, photos à l'appui, d'erreurs comme des villes ou des routes disparues, mal placées ou mal identifiées, publiant des photos de ponts semblant avoir fondu. Plusieurs responsables d'Apple ont dû quitter l'entreprise suite à ce fiasco.

12 Dec 2012 LIRE L'ACTU
Facebook désactive la reconnaissance faciale dans l'Union Européenne Archives Secunews SECUNEWS

Facebook désactive la reconnaissance faciale dans l'Union Européenne

Le réseau social a indiqué dans un communiqué avoir accepté de suspendre en Europe son outil de reconnaissance faciale (Tag suggest) et travailler avec l'autorité irlandaise pour trouver la façon appropriée d'obtenir le consentement des utilisateurs pour ce type de technologie selon les règles européennes. Le commissaire irlandais en charge de la protection des données, Billy Hawkes, a précisé de son côté que les données concernant les "usagers existants allaient être effacées d'ici le 15 octobre 2012" tandis que cet outil avait déjà été suspendu pour les nouveaux utilisateurs. Citation: M. Hawkes s'est dit "particulièrement encouragé par cette décision de Facebook qui va au delà des recommandations initiales de l'autorité". Cette fonction de Facebook utilise un logiciel de reconnaissance faciale pour comparer des photos nouvellement mises en ligne avec d'anciennes photos, afin de suggérer le nom des personnes qui apparaissent sur les clichés et proposer ainsi aux utilisateurs de les identifier. Elle s'était retrouvée depuis son lancement en 2011 en Europe dans le collimateur des organismes européens de protection des données, en raison de craintes pesant sur le respect de la vie privée des usagers. Une meilleure transparence pour les usagers L'annonce de cette suspension intervient dans le cadre de la publication par l'autorité irlandaise, qui est compétente pour Facebook en Europe, de son rapport sur le réseau social qu'il avait sommé en décembre 2011 de clarifier sa politique en matière de données privées. Citation: Dans ce rapport, l'autorité s'est déclaré "satisfaite que la grande majorité de ses recommandations avaient été pleinement mises en oeuvre par Facebook". L'autorité évoque en particulier "une meilleure transparence pour les usagers sur la façon dont leurs données sont traitées, un plus grand contrôle des usagers sur les réglages, le renforcement de leur capacité à effacer des données ou la capacité de Facebook de s'assurer de sa conformité avec les règles irlandaises et européennes de protection des données". Elle indique en outre qu'un calendrier précis est prévu pour la mise en oeuvre des recommandations n'ayant pas encore été suivies par le réseau social. La DPC avait lancé cette enquête suite à une série de plaintes venant notamment d'un étudiant autrichien, Max Schrems, qui s'est trouvé au premier plan avec son groupe de pression "Europe-versus-Facebook" (L'Europe contre Facebook), ou encore du Conseil des consommateurs norvégien.

23 Sep 2012 LIRE L'ACTU
Filippetti fait bondir la Sacem et les producteurs, en critiquant Hadopi Archives Secunews SECUNEWS

Filippetti fait bondir la Sacem et les producteurs, en critiquant Hadopi

Les critiques émises par la ministre de la Culture sur l'Hadopi et l'insuffisance de l'offre légale de musique en ligne font réagir. La Sacem a fait part de sa stupeur tandis que les producteurs jugent les propos de la ministre faux à double titre. Cette polémique intervient au lendemain de " la toute première condamnation d'un internaute pour téléchargement illégal " dans le cadre de la Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet. C'est en commentant cette condamnation que la ministre a réitéré plusieurs de ses critiques récurrentes à l'égard de l'institution. Citation: "La solution, c'est l'offre légale, par abonnement, avec un choix large, des catalogues variés, or, là-dessus, Hadopi n'a pas fait son travail, n'a pas rempli sa mission, c'est-à-dire contribuer au développement de l'offre légale", a déclaré Aurélie Filippetti. Citation: "J'ai lu avec stupeur les propos prêtés à la ministre de la Culture. Personne n'a le droit d'ignorer qu'on dispose de plus de 14 millions de morceaux de musique en écoute légale sur internet que ce soit par téléchargement ou en écoute gratuite. Quand on parle de ces sujets, parlons de la réalité, on n'est plus en 2005!", a rétorqué le directeur général de la Sacem, Jean-Noël Tronc. Citation: La ministre a également estimé qu'il y avait une "légère disproportion entre les moyens énormes qui ont été déployés pour Hadopi, tout le débat qui a présidé à la constitution de cette autorité, et le résultat concret". Citation: "Ce que dit la ministre est faux à double titre», a jugé le directeur général du Snep (principal syndicat de producteurs de disque) David El Sayegh. "Cette première condamnation est la preuve que le système fonctionne et qu'on a une sanction proportionnée», a-t-il déclaré. S'il n'y avait pas eu Hadopi, cette personne risquait la correctionnelle pour contrefaçon", a-t-il rappelé, soulignant qu'avec 150 euros, soit le montant de l'amende, "il aurait pu s'abonner à Deezer ou Spotify et bénéficier de 10 millions de titres pendant deux ans". "L'offre légale existe, ce n'est pas à l'Hadopi de la créer, son rôle c'est de créer une régulation pour qu'elle puisse se développer et c'est ce qu'elle fait", a-t-il ajouté. En début de semaine, la ministre de la Culture avait déjà suscité la colère de la filière musicale en annonçant que la création d'un Centre national de la musique (CNM) sous forme d'établissement public n'était pas possible actuellement. Promis par le précédent gouvernement, ce CNM devait être le réceptacle de nouveaux financements pour la filière. Aurélie Filippetti a ensuite assuré que le gouvernement allait trouver les moyens d'aider le secteur musical.

17 Sep 2012 LIRE L'ACTU
Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient Archives Secunews SECUNEWS

Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient

Une étude réalisée par Bitdefender, éditeur de solutions de sécurité, a révélé que quasiment une application iOS sur cinq pouvait accéder au répertoire de votre iPhone, tandis que 41% d’entre elles pouvaient savoir où vous vous trouvez et que plus d’une sur trois stockait vos données sans les crypter. L’étude qui portait sur plus de 65.000 applications largement distribuées sur l’App Store a révélé que des dizaines de milliers d’entre elles exploitaient des informations sur les contacts, suivaient l’emplacement des utilisateurs et accédaient à des données sans avoir la permission explicite de ces mêmes utilisateurs. Alors que de nombreuses applications utilisent clairement ces privilèges pour fonctionner, d’autres n’ont aucune raison évidente d’utiliser les données qu’elles recueillent, qu’elles proviennent du répertoire des utilisateurs ou du suivi de la localisation. Par défaut, les applications de l’App Store demandent uniquement la permission pour accéder à des services liés à la localisation géographique, et non lorsqu’elles accèdent au répertoire ou à d’autres fonctions. L’analyse de Bitdefender portait sur 65.000 des applications les plus populaires de l’App Store et a démontré que seulement 57,5% d’entre elles cryptaient les données des utilisateurs. Environ 41,4% des applications analysées peuvent localiser les utilisateurs, ce qui signifie que la plupart des possesseurs d’iPhone sont susceptibles d’avoir au moins une application sur leur appareil capable de savoir où ils se trouvent. Le suivi géographique exploité par des publicités contextuelles, basées sur la localisation des utilisateurs, est très controversé, bien qu’assez courant. Ce type d’informations peut être vendu aux entreprises, pour les aider à élaborer des campagnes marketing plus efficaces. L’étude de Bitdefender ne porte pas sur l’ensemble des applications disponibles sur l’App Store et il est donc possible que les nombres et les proportions varient lors de l’extrapolation à l’ensemble de l’App Store. L’étude a également révélé que 18,6% des applications peuvent accéder au répertoire de l’utilisateur, ce qui inclut l’accès à toutes les informations sur ses contacts. La seule raison valable pour qu’une application accède au répertoire d’un utilisateur est lors d’un transfert de contact ou un rapprochement de données entre des contacts de réseaux sociaux et des numéros déjà enregistrés dans le répertoire. Il est peu probable que presque 20% des applications aient besoin des informations du répertoire pour fonctionner, il y a donc de grandes chances pour que de nombreuses applications accèdent au répertoire à l’insu des utilisateurs. Bitdefender a détecté que 30,7% des applications analysées peuvent afficher des publicités et que 16,4% peuvent se connecter à Facebook, d’autres fonctions comprennent le suivi de l’utilisation via Flurry analytics, Google Analytics ou Mobclix analytics. Certaines applications utilisent les trois logiciels d’analyse. Des centaines d’applications analysées utilisent également un UDID (Unique Device Identifier) de l’iPhone, permettant d’identifier le possesseur, alors que des centaines d’autres utilisent la voix sur IP en tâche de fond, le suivi de l’utilisation d’Open Feint et plus encore. Citation: "Il est inquiétant de constater que les données stockées sur iOS ne sont que très peu cryptées, et que le suivi de la localisation est si présent. Sans information sur ce à quoi peut concrètement accéder une application, il est difficile de contrôler les informations que les utilisateurs divulguent" déclare Catalin Cosoi, Directeur de recherche en sécurité des Laboratoires Bitdefender. Nous observons une situation inquiétante de faible cryptage des données, une prévalence du suivi de la localisation et un accès silencieux, injustifié, au répertoire". Du coup ces données personnelles peuvent être utilisées pour établir des schémas de comportements y compris pour du profilage pour des activités de marketing. Des algorithmes de recueil de données et des schémas d’utilisation sont parfois utilisés pour obtenir bien plus d’informations, notamment l’identité de l’utilisateur. Il n’existe pas, à ce jour, de base de données mise à disposition du public pour la sensibilisation et l’éducation des utilisateurs au sujet de ces problèmes de confidentialité.

27 Jul 2012 LIRE L'ACTU
Les Anonymous piégés par un logiciel pirate Archives Secunews SECUNEWS

Les Anonymous piégés par un logiciel pirate

L'un des outils utilisés par les cyberactivistes pour attaquer des sites Internet recelait un virus informatique. Déjà traqués par la police, les cyberactivistes des Anonymous sont désormais la cible de pirates informatiques. En janvier, un logiciel utilisé par le collectif pour mener des attaques contre des sites Internet a été infecté par un programme malveillant, a révélé l'éditeur de solutions de sécurité Symantec. Gr‚ce à ce virus, des pirates ont pu prendre le contrôle des ordinateurs des membres du collectif et récupérer leurs données personnelles, dont des coordonnées bancaires. La ruse employée pour piéger les Anonymous était rudimentaire. Le 20 janvier 2012, alors que des membres du collectif s'organisaient pour protester contre la fermeture du site de téléchargement Megaupload , un pirate est parvenu à leur faire télécharger une version vérolée d'un des outils qui leur sert lancer des attaques par " Déni de service " distribué (DDoS) et à surcharger des sites Internet de connexions. Il a pour cela publié un faux guide pratique décrivant le fonctionnement du logiciel, en trafiquant le lien de téléchargement. Au lieu de récupérer le logiciel, les membres du collectif ont ainsi installé, sans le savoir, un cheval de Troie sur leur machine, une fois activé, le programme malveillant s'est camouflé derriére une version légitime du logiciel. Selon les observations de Symantec, la page factice de téléchargement a été consultée plus de 26.000 fois, tandis que le lien a été mentionné au moins 400 fois sur Twitter. L'éditeur ne connaÓt toutefois pas l'ampleur des dég‚ts dans le réseau Anonymous. Sur Twitter, des représentants des Anonymous ont nié être à l'origine de cette infection.

10 Mar 2012 LIRE L'ACTU
5,2 millions de belges utilisent les sites de réseaux sociaux Archives Secunews SECUNEWS

5,2 millions de belges utilisent les sites de réseaux sociaux

Plus de six internautes belges sur dix (64%), soit 5,2 millions, utilisent les sites de réseaux sociaux, Facebook étant le plus populaire, selon les chiffres d'une étude réalisée par le bureau de consultance InSites Consulting. Facebook est utilisé par 59% des internautes belges, ce qui représente 4,8 millions d'utilisateurs, viennent ensuite les sites de LinkedIn et Netlog qui captent chacun 12% des internautes belges. Citation:"Twitter est l'exception parmi les réseaux sociaux, 80% des Belges connaissent Twitter, mais seulement 7% s'en servent, toutefois, 19% des non-utilisateurs ont l'intention de se lancer bientôt", indique l'étude diffusée mercredi. L'utilisation des réseaux sociaux en Belgique est légérement inférieure à la moyenne européenne (73%), l'adoption est plus élevée principalement en Europe de l'Est et du Sud. Par ailleurs, quatre Belges sur dix qui ont un profil sur un site de réseau social suivent au moins une marque, dont quatre secteurs sont trés populaires: - Les médias - La mode - L'alimentation - Les chaÓnes de magasins. Certains consommateurs aimeraient être impliqués dans la gestion de leurs marques préférées. 23% des utilisateurs belges de réseaux sociaux aimeraient participer à la co-création de produits et de services tandis que 30% trouvent que les entreprises devraient partager leurs idées avec les consommateurs. L'étude a été menée auprés de plus de 9.000 consommateurs dans 35 pays à travers le monde Voir aussi: Les 10 piéges à éviter sur les réseaux sociaux Communiqué de presse du FCCU concernant les loteries et autres sur Facebook Les fausses pages ou groupes Facebook

16 Sep 2011 LIRE L'ACTU
Sony active le programme de dédommagement des abonnés PSN Archives Secunews SECUNEWS

Sony active le programme de dédommagement des abonnés PSN

Sony a lancé depuis vendredi 3 juin 2011, le programme "Welcome back" destiné à dédommager les abonnés de son PlayStation Network (PSN) lésés par le piratage du service. Tout possesseur d'une PlayStation 3 et/ou d'une PSP abonné du PSN avant le 21 avril 2011, a 30 jours pour activer le programme en se connectant au PlayStation Store. Il pourra choisir deux jeux PS3 et deux jeux PSP dans une liste de cinq titres par console qui pourront être téléchargés gratuitement, les personnes possédant une PS3 et une PSP ont donc droit à quatre jeux. Deux jeux PS3 de la liste suivante: - LittleBigPlanet - inFamous (Sur le marché allemand, inFamous et Dead Nation seront remplacés par Super Stardust HD et Hustle Kings dans la sélection de jeux PS3) - WipEout HD/Fury - Ratchet & Clank : Quest for Booty - Dead Nation* …galement deux jeux PSP dans la liste suivante: - LittleBigPlanet (PSP) - ModNation Racers (PSP) - Pursuit Force - Killzone : Liberation (Killzone : Liberation ne comportera pas de fonctionnalités de jeu en ligne, en Allemagne, Killzone : Liberation sera remplacé par Everybody's Golf 2 dans la sélection de jeux PSP, . Ces jeux sont acquis définitivement 30 jours d'accés gratuits au service premium PlayStation Plus Sony offre également 30 jours d'accés à son service premium PlayStation Plus à tous les membres PSN, les clients déjà abonnés au PlayStation Plus se verront octroyer 60 jours gratuits, dix jours supplémentaires leur seront accordés ultérieurement. Les personnes ayant souscrit à l'offre d'essai gratuite du service Music illimitée de Qriocity ont droit à 30 jours tandis que les membres payant du forfait premium bénéficient de 60 jours d'abonnement supplémentaire.

06 Jun 2011 LIRE L'ACTU
Microsoft démantèle Rustock un réseau de spams Archives Secunews SECUNEWS

Microsoft démantèle Rustock un réseau de spams

Le groupe informatique Microsoft a annoncé le démantèlement d'un réseau "complexe" d'envoi de milliards de pourriels ( spams ) quotidiens, portant sur des offres d'achat de faux médicaments. Le réseau "Rustock" reposait sur l'utilisation d'environ un million ordinateurs infectés, organisés en " Botnet " et commandés à distance par des pirates, a indiqué jeudi Microsoft. [quote]Dans ce genre d'attaque, les propriétaires ignorent que leurs ordinateurs sont infectés et utilisés à des fins illégales, le virus se loge dans l'ordinateur par exemple "quand un internaute visite un site piégé et clique sur une fausse publicité ou quand il ouvre une pièce jointe infectée dans son courriel", a expliqué un des juristes de Microsoft.[/quote] Dès lors l'ordinateur peut intégrer un réseau d'ordinateurs zombies commandés à distance, dit "botnet". Le réseau "Rustock" était considéré comme l'un des plus gros au monde, avec la capacité d'envoyer jusqu'à 30 milliards de pourriels par jour (la plupart pour proposer à la vente des versions contrefaites de médicaments comme le Viagra, prescrit contre les troubles de l'érection, ou pour adresser de fausses annonces de loterie). Microsoft a travaillé durant plusieurs mois avec le fabricant du Viagra, le laboratoire américain Pfizer et la société de sécurité informatique FireEye pour démanteler ce réseau. L'enquête a culminé avec l'intervention des autorités, qui ont pu prendre le contrôle de serveurs informatiques localisés dans l'Etat de Washington, mercredi, la connexion entre ces serveurs et les ordinateurs infectés a été rompue. Tandis que des matériels ont été saisis pour terminer la procédure, Microsoft proposait son aide aux propriétaires d'ordinateurs infectés sur la page support.microsoft.com/botnets . Voir aussi: Un Botnet c'est quoi ? Votre ordinateur est-il un zombi ? secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

30 Mar 2011 LIRE L'ACTU
Un adolescent arrete dans l'affaire des attaques pro-wikileaks Archives Secunews SECUNEWS

Un adolescent arrete dans l'affaire des attaques pro-wikileaks

Dans la "guerre" lancée par les pirates informatiques sympathisants de Wikileaks, on compte une premiére arrestation, un adolescent de 16 ans interpellé dans la nuit de mercredi à jeudi à La Haye, qui a avoué avoir participé à des cyber-attaques, en guise de soutien à WikiLeaks, contre des sites de cartes de crédit. L'adolescent a avoué avoir "lancé des attaques sur les sites de Mastercard et Visa", a déclaré le porte-parole du parquet national néerlandais, précisant que le garçon n'avait fait aucune déclaration concernant l'attaque sur Paypal. Citation:L'adolescent a été arrêté chez lui, d'o? il a lancé l'attaque avec son ordinateur personnel, a précisé le porte-parole, qui n'a pas été en mesure de dire si d'autres personnes étaient suspectées aux Pays-Bas. Le jeune homme "fait probablement partie d'un plus grand groupe de hackers , à propos duquel l'enquête se poursuit", souligne le communiqué, qui évalue à "plusieurs milliers" le nombre d'ordinateurs impliqués. Le garçon sera présenté ce vendredi matin à un juge de Rotterdam, lors d'une audience à huis clos, on ne plaisante pas Un groupe de pirates informatiques, "Anonymous", avait lancé mercredi une vaste attaque coordonnée contre les sites internet d'entreprises ayant privé WikiLeaks de leurs services financiers, notamment pour récolter des dons. Baptisée "Opération payback" (Opération Riposte), cette attaque avait rendu inaccessible pendant plusieurs heures le site de l'émetteur de cartes de crédit Visa, tandis que celui de son concurrent Mastercard a été perturbé. Interrogé sur l'éventuelle appartenance du jeune homme au groupe de pirates "Anonymous, le porte-parole du parquet a refusé de répondre, précisant que "l'enquête est en cours".

10 Dec 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Porter plainte en cas d'attaque Archives Secunews SECUNEWS

Porter plainte en cas d'attaque

Bien qu’il soit très difficile d’obtenir des chiffres précis sur les cyber-attaques, tout le monde s’accorde à dire qu’elles sont en constante augmentation. De différentes formes, de différentes natures et avec des cibles à la fois professionnelles ou privées, chaque internaute peut être confronté un jour ou l'autre à ce type de problématique. Ces attaques ne sont en aucun cas des fatalités !!! La plupart du temps les particuliers pensent que cela ne sert à rien, tandis que la majorité des chefs d’entreprise ou de leurs directeurs informatique craignent de faire connaître un piratage. Ils préfèrent ne rien dire plutôt que d’inquiéter leurs clients et leurs internautes en avouant que leurs systèmes ne sont pas à 100% fiables. Malheureusement, se taire n’a jamais permis de faire avancer les choses, et les pirates informatiques se considèrent, grâce à ce silence, trop souvent comme intouchable. Ce n'est pas le cas !!! La France dispose d’une législation précise sur le sujet et les pirates sont passibles de sanctions parfois conséquentes. C'est pourquoi, il ne faut pas hésiter à l’utiliser si vous êtes victime d’une tentative de piratage, que l’attaquant réussisse ou non à la mener à bien. Comment réagir ? La première chose à faire est de réunir les éléments suivants : 1- Une trace informatique de tout ce qui vous a fait penser à une attaque, remontée de logs par exemple, traces d’un troyen sur votre machine, fichier encrypté d’un keylogger etc…. La police vous demandera de leur en fournir un exemplaire sur support magnétique qu’ils verseront à votre dossier en même temps que la plainte pour tout remettre au Procureur de la République. 2- L’adresse postale précise de la ou des machines attaquées. Si votre PC a été la victime de l’attaque c’est très simple, il s’agit de votre adresse. Dans le cas par contre où votre site ne soit pas hébergé chez vous, il faut demander ces éléments à votre hébergeur. Selon votre hébergeur, ce n'est pas toujours facile d'obtenir ces informations. 3- Enfin, si vous n’êtes pas le propriétaire du nom de domaine mais que la personne vous mandate pour déposer plainte, n’oubliez pas de vous munir d’un pouvoir rédigé intégralement de sa main ainsi que d’une pièce d’identité ou d’un K-bis de la société. Sans cela vous ne pourrez pas porter plainte. 4- Une liste, la plus complète possible, de tous les préjudices subis par l'attaque. Dans un second temps, il faut identifier auprès de qui vous allez pouvoir porter plainte. Gardez en tête que c'est le lieu de l'attaque (machine victime) qui est l'élément déterminant. 1- Pour les machines sur Paris ou sur la petite couronne la B.E.F.T.I est le principal interlocuteur( La Brigade d'Enquêtes sur les Fraudes aux Technologies de l'Information) se trouve au: 122/126, rue du Château des Rentiers 75013 Paris. Standard : 01 55 75 26 19. Les enquêteurs de la B.E.F.T.I. sont spécialisés dans les crimes informatiques sous toutes leurs formes et sont par ailleurs à l'écoute. 2- Pour les machines ne dépendant pas de la B.E.F.T.I, il faut vous rapprocher de votre Service Régional de Police Judiciaire. Votre commissariat de police ou votre gendarmerie devraient vous donner sans difficulté leurs coordonnées. Une fois en contact avec votre S.R.P.J. il faut demander à parler à un Enquêteur Spécialisé sur la Criminalité Informatique autrement dit un E.S.C.I qui pourra enregistrer votre plainte. Vous pouvez aussi contacter l'Office Central de Lutte contre la Criminalité liée aux Technologies de l'Information et de la Communication qui vous réorientera aisément (accéder au formulaire). L'O.C.L.C.T.I.C se trouve: 101 rue des Trois Fontanot 92 000 Nanterre, Standard 01.49.27.49.27 Une fois au standard, demandez simplement vers qui vous orienter pour porter plainte et décrivez brièvement le contexte. La plainte déposée a pour but de décrire l’attaque, sa réussite ou son échec, les éventuels dommages qui peuvent en résulter ainsi que toutes les autres conséquences (perte de temps pour vérification de l'intégrité du site ou des données, pertes d'argent, perte de crédibilité auprès des internautes ou des clients de l'entreprise etc...). La police envoie ensuite au parquet votre dossier qui décidera ou non d’instruire le dossier. Conclusion Ce type de démarche peut sembler vaine et inutile, mais ce n’est pas le cas! En effet, il est totalement anormal de subir des attaques. En outre, il vaut mieux répondre à ce type de comportement en portant plainte plutôt qu'en tentant de se venger soi-même. La France possède une législation assez rigoureuse en matière de cyber-crime et il serait fort dommage de voir votre attaquant porter plainte si vous lui causez des dégâts en représailles. Sachez que ce type de situation peut tout à fait se produire et que vous ne pourrez arguer d’avoir été attaqué le premier. Tout comme dans la vie réelle, nous ne pouvons nous faire justice nous même sur Internet.

10 Oct 2010 LIRE L'ACTU
Les 10 mots de passe à ne surtout jamais employer Archives Secunews SECUNEWS

Les 10 mots de passe à ne surtout jamais employer

Microsoft vient de publier les premiers résultats de son projet d’ honeypot Premier mot de passe à éviter ou changer d'urgence "password". Le centre de sécurité de microsoft, " le Malware Protection Center ", a compilé les statistiques des attaques exécutées contre son serveur FTP factice (un honeypot). L'éditeur s'est concentré sur les attaques automatisées par dictionnaires dont la finalité est de trouver un mot de passe ou une clé d'accès à un service. Le pirate teste pour cela, de manière automatisée, différents mots de passe, en fait des mots tirés de dictionnaires. Il en ressort (sur une analyse de 400.000 combinaisons de mots de passe et d'identifiants) que le nom d'utilisateur testé fait en moyenne 6 caractères (jusqu'15 pour le plus long), tandis que le mot de passe comporte lui en moyenne 8 caractères (29 pour le plus long). La longueur du mot de passe n'est pas une sécurité suffisante Ces chiffres n'ont en soi rien de surprenants. Huit, c'est en effet le nombre moyen de caractères effectivement utilisé par les utilisateurs dans l'élaboration de leur mot de passe. Globalement, un mot de passe excédera rarement 10 caractères. Or, ces mots de passe seraient semble-t-il les plus vulnérables à des attaques, surtout si ceux-ci sont tirés d'un dictionnaire. C'est pourquoi, l' ANSI (Agence nationale de la sécurité des systèmes d'information), recommande notamment d'utiliser au minimum 10 caractères (d'au moins trois groupes différents de caractères). Les mots de passe et identifiants les plus souvent utilisés dans ces attaques sont tous très communs et ne doivent en aucun cas être adoptés. En fait, dans la plupart des cas, ce sont des paramétres par défaut et qui n'ont jamais été changés par les utilisateurs. Top 10 avec des noms d'utilisateurs les plus communs utilisés dans les attaques automatiques Top10 similaire pour les mots de passe: Microsoft déconseille, même en mémoire de la vedette défunte, de retenir "Michael" comme mot de passe. L' ANSI rappelle sur son site qu'un mot de passe doit donc comporter au moins 10 caractères, et être constitué de minuscules, de majuscules, de caractères spéciaux et de chiffres (au moins trois de ces quatre catégories). Il est donc largement préférable d'utiliser p@$$w0rd plutôt que password... Les internautes peuvent tester la robustesse de leur mot de passe, notamment, sur le site Password Checker .

10 Oct 2010 LIRE L'ACTU
Un code cryptée glissée dans le logo du Pantagone Archives Secunews SECUNEWS

Un code cryptée glissée dans le logo du Pantagone

"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]

03 Jul 2010 LIRE L'ACTU
Un enfant fait décoller 3 avions à l’aéroport JFK à New York! Archives Secunews SECUNEWS

Un enfant fait décoller 3 avions à l’aéroport JFK à New York!

Des employés de l’aéroport de JFK à New York ont été suspendus après avoir laissé un enfant jouer au contrôleur aérien, suffisamment longtemps pour qu’il puisse faire décoller trois avions ! "Dans l’attente du résultat de l’enquête, les employés impliqués dans l’incident sont suspendus et ne contrôlent plus le trafic" aérien, indique la FAA, l’aviation civile américaine. L’incident s’est produit récemment à JFK, à une date qui n’est pas connue. Voici un enregistrement de la tour de contrôle . "Jet Blue 171, vous pouvez décoller!", lance l’enfant, qui semble avoir une dizaine d’années, à en juger par sa voix. Apparemment, un adulte se trouve près de l’enfant. Le dialogue se poursuit et l’enfant fait décoller trois avions: - Le vol Jet Blue 171 à destination de Sacramento (Californie, ouest) - Le vol Aero Mexico 403 à destination de Mexico - Le vol Jet Blue 195 à destination de Las Vegas (Nevada, ouest) "AMex contact départ, Adios !" s’exclame l’enfant. [quote]Une femme, pilote ou co-pilote, lui répond "Adios".[/quote] De plus en plus amusé, l’enfant lance un "La voie est libre, Adios Amigos" aux pilotes du dernier vol, à destination de Las Vegas. La scène s’est produite durant les vacances scolaires. Les trois vols décollaient tous en fin d’après-midi. "Voilà ce qui se passe quand les enfants ne sont pas en classe", commente quelqu’un, tandis qu’une autre personne dit "Je vais amener le mien. Un enfant fait décoller 3 avions à l’aéroport JFK à New York!

03 Mar 2010 LIRE L'ACTU