Moteur de recherche

Résultats pour : "effect"

Google prépare un changement invisible dans la recherche web… mais vous pourriez vite voir la différence

Pour répondre à vos questions les plus complexes, Google peut déjà lancer toute une série de recherches en arrière-plan à votre place. Une nouvelle technologie baptisée R4T-Diffusion promet désormais d’effectuer cette étape jusqu’à 20 fois plus vite. À terme, elle pourrait surtout rendre les réponse

30 Sep 2026 LIRE L'ACTU
Alexa+ arrive enfin en France : voici comment l'activer! Archives Secunews SECUNEWS

Alexa+ arrive enfin en France : voici comment l'activer!

Amazon lance officiellement Alexa+ en France depuis ce mardi 26 mai 2026 à 14h. Lancé il y a plus d'un an aux États-Unis, cet assistant vocal dopé à l'IA générative arrive enfin en accès anticipé. Il sera déployé progressivement auprès de tous les abonnés Prime dans les semaines à venir. 🆕 Qu'est-ce qu'Alexa+ ? Les différences avec Alexa classique FonctionnalitéAlexa classiqueAlexa+ Conversations Commandes simples, doit répéter "Alexa" à chaque phrase Dialogues naturels, contexte mémorisé, pas besoin de répéter "Alexa" Intelligence Exécute des commandes scriptées IA générative, gère des tâches complexes et multi-étapes Compréhension Requêtes précises, robotiques Formulations approximatives, langage naturel Tâches Minuteur, météo, musique, domotique basique Résumer des emails, analyser documents, créer quiz, planifier voyages, réserver restaurants Personnalisation Limitée Mémorise préférences, allergies, habitudes, numéros de voyageur Domotique Routines manuelles Routines complexes, s'adapte automatiquement au contexte Alexa+ est véritablement un assistant IA agentique capable d'utiliser des services tiers et d'interagir avec plusieurs membres du foyer. 💰 Prix et accès gratuit pour les abonnés Prime OptionPrix en France Abonnement Alexa+ seul 22,99 € / mois Avec Amazon Prime GRATUIT (inclus dans l'abonnement Prime) Phase bêta Gratuit au moins jusqu'au 15 septembre 2026 C'est la bonne nouvelle : si vous avez déjà Amazon Prime, vous n'aurez rien à payer de plus pour utiliser Alexa+. 📱 Comment s'inscrire à Alexa+ en France ? Amazon a changé son dispositif d'inscription. Voici la procédure actuelle : Option 1 : Via l'app Alexa (mode classique) Ouvrez l'application Alexa sur votre smartphone (Android ou iOS) Allez dans Plus (menu en bas à droite) → Alexa Labs Cliquez sur Alexa+ Activez le bouton Alexa+ Suivez les instructions pour valider votre inscription Option 2 : Via le site web (BEA+) Rendez-vous sur la page d'inscription amazon.fr Connectez-vous à votre compte Amazon via ce lien Cliquez sur Rejoindre le programme bêta Validez l'inscription Option 3 : Sur enceinte Echo Faites la phrase clé : « Alexa, veux-tu être Alexa+ ? » Suivez les instructions à l'écran (Echo Show) Important : Amazon opère toujours une sélection drastique pour l'accès à Alexa+ en France. Inutile de contacter le support 🔊 Appareils compatibles Alexa+ Compatibles (majorité des appareils Echo récents) : ✅ Echo Dot Max (nouveau modèle) ✅ Echo Show 8, 10, 11, 15, 21 ✅ Tous les appareils Echo commercialisés depuis moins de 8 ans ✅ Application mobile Alexa (Android et iOS) ✅ Version navigateur web (fin été 2026) Non compatibles (resteront sur Alexa classique) : ❌ Echo Dot 1ère génération ❌ Echo 1ère génération ❌ Echo Plus 1ère génération ❌ Echo Show 1ère et 2ème génération ❌ Amazon Tap Les appareils incompatibles continueront d'utiliser Alexa classique, mais c'est le début de l'obsolescence fonctionnelle. 🇧🇪🇨🇭 Situation pour la Belgique et la Suisse Pour la Belgique et la Suisse, rien n'est encore officiel. PaysStatut Alexa+ France ✅ Lancé le 26 mai 2026 (accès anticipé) Belgique ❌ Pas encore disponible, date inconnue Suisse ❌ Pas encore disponible, date inconnue Royaume-Uni ✅ Accès anticipé depuis mars 2026 États-Unis ✅ Déployé depuis mars 2025 (phase bêta terminée) Alexa Voice Service existe bien en Belgique et en Suisse, mais pour Alexa+, Amazon n'a donné aucune date de déploiement. Prévision : selon le rythme de déploiement, la Belgique et la Suisse pourraient attendre plusieurs mois, voire plus d'un an avant l'arrivée officielle d'Alexa+. 🇫🇷 Alexa+ parle vraiment français Amazon a travaillé avec Mistral AI pour adapter Alexa+ à la langue et culture françaises : Expressions naturelles françaises Ton proche du langage réel Partenariats avec des services français (Deezer, Somfy) Médias nationaux (Le Figaro, RTL) Peut dire qu'il pleut « comme vache qui pisse » Amazon s'appuie sur son IA Amazon Nova et 70 autres LLM pour effectuer toutes les tâches. 📋 En résumé InfoDétail Disponibilité France : 26 mai 2026 (accès anticipé) Prix 22,99 €/mois ou gratuit avec Prime Inscription App Alexa → Plus → Alexa Labs → Alexa+ OU alexa.com Appareils Echo récents (< 8 ans) + mobile + web Belgique/Suisse Pas encore disponible, date inconnue Besoin d'Amazon Prime pour profiter d'Alexa+ gratuitement ? Si vous n'avez pas encore Prime, vous pouvez tester l'essai gratuit de 30 jours sur le site d'Amazon.

31 May 2026 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Que risquent les personnes qui partagent les vidéos de l'attaque au couteau à Annecy ? Archives Secunews SECUNEWS

Que risquent les personnes qui partagent les vidéos de l'attaque au couteau à Annecy ?

Ce jeudi 8 juin 2023, de nombreuses vidéos de l’attaque au couteau survenue à Annecy (Haute-Savoie/France) et qui a fait plusieurs blessés ont circulé sur les réseaux sociaux. Une pratique qui engendre des risques sur le plan légal. Des images insoutenables qui tournent sur les réseaux sociaux, d'un individu qui s’en est pris à plusieurs enfants et personnes âgées dans un parc situé à proximité du lac d’Annecy, en Haute-Savoie. La gendarmerie a tenu à effectuer un rappel sur les réseaux sociaux à ce sujet. "Les internautes qui diffusent et partagent des vidéos montrant des violences aux personnes s’exposent à des sanctions pénales", rappelle le compte Twitter. Dans le cas de Twitter, la diffusion et le partage de la vidéo de l’agression décrit le like ainsi que le retweet. En cas de partage de ce genre de contenu sur les réseaux sociaux, les individus risquent de lourdes sanctions. Des peines de prison et de lourdes amendes possibles Selon l’article 222-33-3 du Code Pénal, la diffusion ou l’enregistrement d’images d’actes de barbarie ou de violence est passible de cinq ans de prison et de 75.000 euros d’amendes. Les journalistes et professionnels du droit ne sont pas concernés. Il est également possible d’être poursuivi pour atteinte à la dignité d’une victime, comme le rappelle l’article 35 quater de la loi du 29 juillet 1881 sur la liberté de la presse. Cette dernière indique que "la diffusion, par quelque moyen que ce soit et quel qu'en soit le support, de la reproduction des circonstances d'un crime ou d'un délit, lorsque cette reproduction porte gravement atteinte à la dignité d'une victime et qu'elle est réalisée sans l'accord de cette dernière, est punie de 15.000 euros d'amende". Les internautes sont invités par les autorités à signaler les publications contenant ces vidéos sur la plate-forme officielle Pharos, qui permettra aux officiers de police de traiter les demandes de suppression de contenu. Accédez a la plateforme Pharos

09 Jun 2023 LIRE L'ACTU
FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur Archives Secunews SECUNEWS

FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur

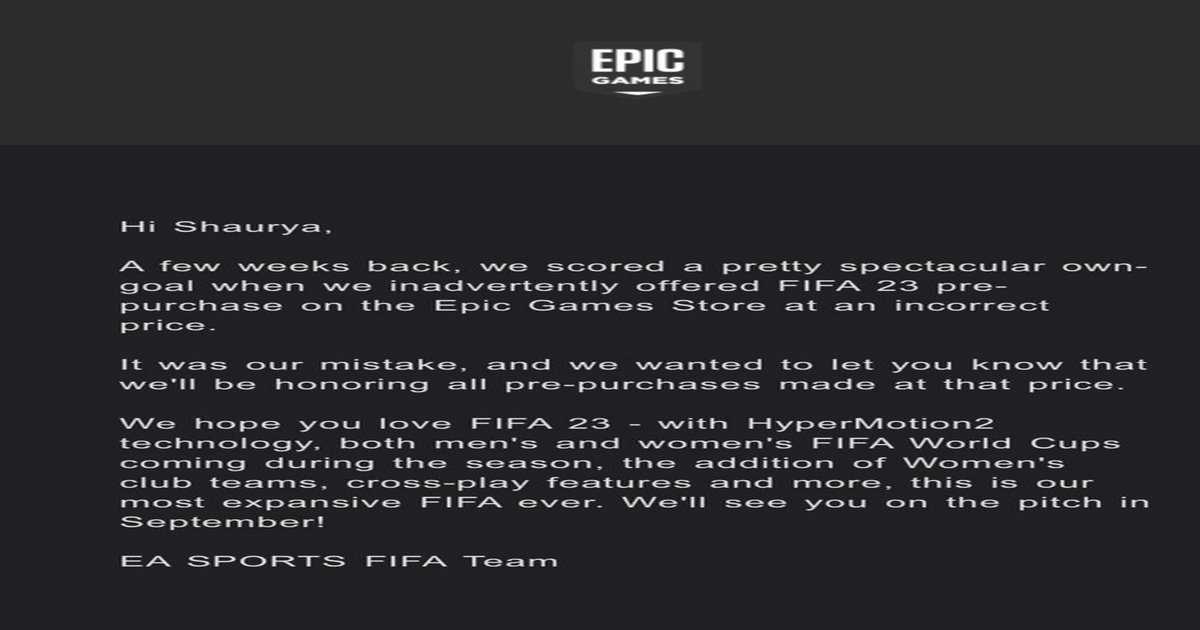
Alors que FIFA 23 est prévu pour le 30 septembre 2022, certains internautes ont pu précommander l’Ultimate Édition du jeu, sur la version indienne de l’Epic Game Store à un prix défiant toute concurrence grâce à une erreur. En apprenant la nouvelle, des internautes du monde entier ont voulu tenter leur chance en essayant d’accéder à la plate-forme indienne, au moyen d’un VPN par exemple. Plutôt que d’annuler les commandes, EA Sports a décidé d’assumer son erreur et d’honorer tous les achats. "Il y a quelques semaines, nous avons marqué un but contre notre camp assez spectaculaire lorsque nous avons proposé par inadvertance la précommande de FIFA 23 sur l’Epic Games Store à un prix incorrect", s’est adressé l’éditeur aux acheteurs concernés. "C’était notre erreur, et nous voulions vous faire savoir que nous honorerons tous les achats effectués à ce prix", a-t-il ajouté. L'erreur a été rectifiée et le jeu a été remis en vente à son prix d’origine.

20 Aug 2022 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Passage à l'heure d'été 2020 Archives Secunews SECUNEWS

Passage à l'heure d'été 2020

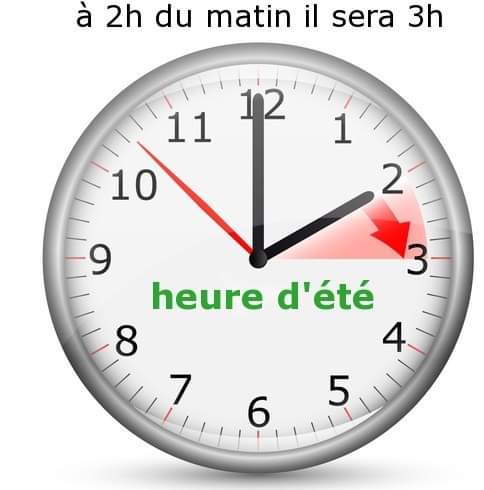
Le passage à l’heure d’été aura lieu dans la nuit du samedi 28 mars 2020 au dimanche 29 mars 2020 à 2 heures du matin. Vous devrez ajouter 60 minutes à l’heure légale, il sera alors 3 heures. Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu’on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2

28 Mar 2020 LIRE L'ACTU
Google proposera bientôt la suppression automatique des historiques de localisation et d’activité Archives Secunews SECUNEWS

Google proposera bientôt la suppression automatique des historiques de localisation et d’activité

Grand ménage de printemps chez Google. Les utilisateurs pourront bientôt supprimer automatiquement les données personnelles récupérées par les services technologiques de la compagnie. L’entreprise a annoncé sur "son blog" l’arrivée d’une fonction qui va permettre de gérer la sauvegarde de certaines informations. « Il est important que vous ayez toujours la possibilité de gérer vos données de la façon qui vous convient le mieux », explique Google dans son article. Plusieurs types de données sont concernés : L’historique de géolocalisation De l’activité sur le Web et sur les applications. En revanche, les informations collectées via les recherches effectuées sur le moteur de Google, les vidéos regardées sur YouTube et les activités vocales et audio ne seront pas effaçables Jusqu’à dix-huit mois de conservation des données Il est déjà possible de supprimer les données de son compte Google, en faisant quelques réglages manuels. Mais avec la mise en place d’une fonction automatique de sauvegarde, les internautes n’auront plus besoin d’activer une option pour contrôler leurs informations. Les utilisateurs pourront autoriser Google à conserver leurs données pendant 3 ou 18 mois avant qu’elles ne disparaissent. « Nous nous engageons à tout faire pour vous fournir les meilleurs outils de contrôle afin de rendre cela possible », assure le géant du Web. Si vous souhaitez jeter un oeil à vos données avant l'arrivée de la suppression automatique, rendez-vous sur "cette page". Vous y retrouverez également votre activité vocale et audio, votre historique de recherche YouTube et les informations provenant de vos appareils. Cette option, verra le jour dans les prochaines semaines

06 May 2019 LIRE L'ACTU
Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger. Archives Secunews SECUNEWS

Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger.

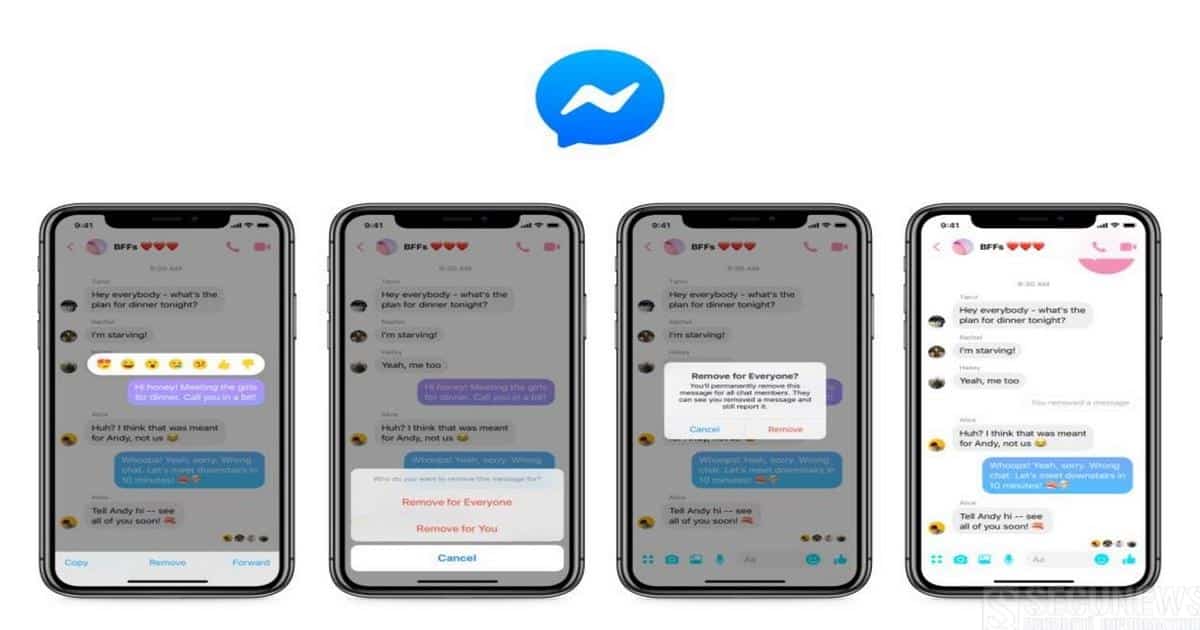
Les utilisateurs pourront désormais effacer un message qu’ils ont envoyé sur le service de messagerie de Facebook dans les dix minutes après l’envoi, a annoncé le réseau social ce mardi 5 février 2018. Les utilisateurs,?ont dix minutes pour changer d’avis et effacer leur envoi, tous les participants à la conversation sont alors avertis qu’un message a été retiré par son auteur, explique Facebook dans un communiqué annonçant la mise en place de cette nouvelle possibilité. "Il vous est déjà arrivé d’envoyer un message au mauvais groupe (d’amis), de faire une faute de frappe ou simplement d’avoir envie de retirer un message de la conversation ? Vous n’êtes pas le seul», écrit le groupe américain. Cette fonctionnalité était attendue en particulier depuis la révélation en 2018 que le fondateur et PDG de Facebook Mark Zuckerberg avait, lui, la possibilité d’effacer des messages déjà envoyés. Son déploiement massif est donc tout sauf une surprise. Comment supprimer un message ? Il suffit de cliquer sur les petits points à côté du message sur la version Desktop ou sur le message lui-même sur mobile (dans ce cas, un sous-menu apparaît). Vous aurez alors le choix de supprimer la missive du fil de votre conversation pour votre (ou vos) interlocuteur(s), ou seulement pour vous. Attention, vous ne disposez cependant que de 10 minutes pour effectuer l'opération et cela est irréversible. Passé ce délai, le message restera affiché pour le reste du groupe de discussion et vous ne pourrez le supprimer que pour vous-même, sur les appareils mobiles disposant des dernières versions des systèmes Apple ou Android (Google). La mise à jour est en cours de déploiement. Clic pour lire le communiqué. (anglais)

08 Feb 2019 LIRE L'ACTU
Le top 5 des attaques informatique en 2018 Archives Secunews SECUNEWS

Le top 5 des attaques informatique en 2018

Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Jan 2019 LIRE L'ACTU
Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur Archives Secunews SECUNEWS

Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur

Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)

07 Jan 2019 LIRE L'ACTU
Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros Archives Secunews SECUNEWS

Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros

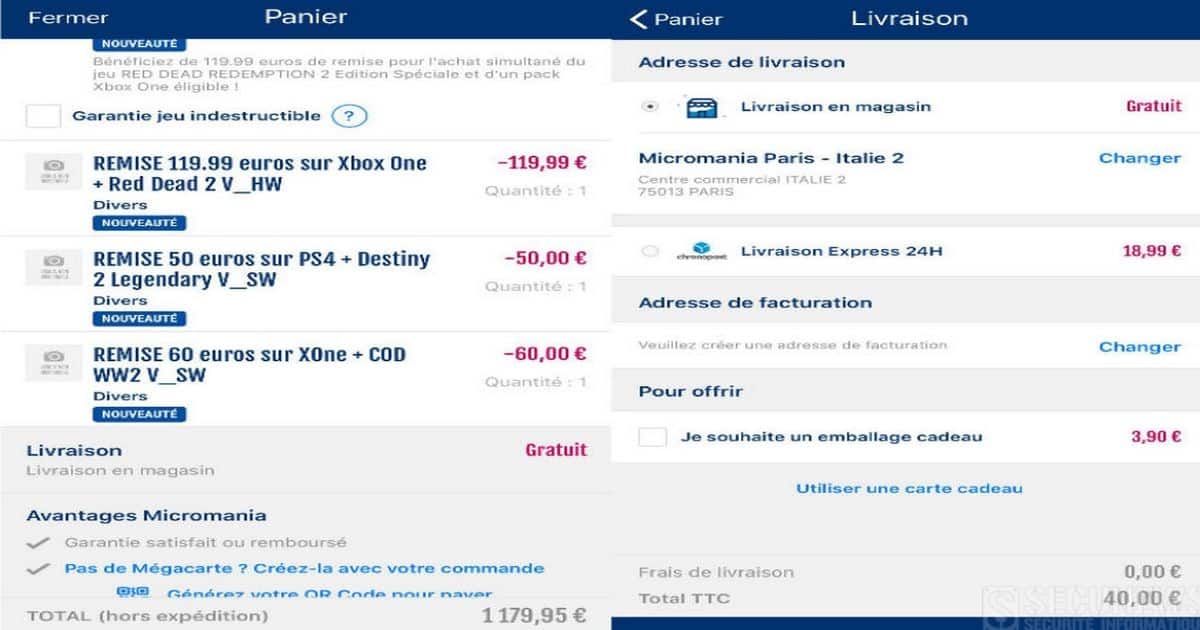
Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.

05 Nov 2018 LIRE L'ACTU
Passage a l heure d'hiver ce week-end: notre dernier passage à l'heure d'hiver ? Archives Secunews SECUNEWS

Passage a l heure d'hiver ce week-end: notre dernier passage à l'heure d'hiver ?

Dans la nuit du samedi 27 au dimanche 28 octobre 2018, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin, une bonne nouvelle pour les fans de grasse matinée: on gagnera une heure de sommeil.. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Mais pour ceux qui sont perturbés par ces changements d'heure, ils se féliciteront que ce passage à l'heure d'hiver sera peut-être... le tout dernier. Ou l'avant-dernier, du moins. La Commission européenne a en effet proposé de mettre fin à ce système de basculement dès 2019.... tout en laissant le choix aux états de conserver l'heure d'hiver ou celle d'été. Ceux-ci doivent en principe se prononcer pour avril 2019. "Les États membres qui souhaitent revenir de façon permanente à l'heure d'hiver auront la possibilité de procéder à un dernier changement d'heure saisonnier le dimanche 27 octobre 2019. À compter de cette date, les changements d'heure saisonniers ne seront plus possibles", a indiqué Violeta Bulc, commissaire chargée des transports. Les pays du Benelux ont indiqué qu'ils souhaitaient lancer une consultation populaire à ce propos, et associer les pays proches (France, Allemagne, Italie) dans la démarche, afin d'harmoniser la décision. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 30 au dimanche 31 mars 2019 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure

26 Oct 2018 LIRE L'ACTU
Apple vous remboursera 60 euros, si vous avez changé votre batterie en 2017 Archives Secunews SECUNEWS

Apple vous remboursera 60 euros, si vous avez changé votre batterie en 2017

Les propriétaires d’iPhones 6 ou de modèles plus récents pourront recevoir un remboursement de 60 euros de la part d’ Apple s’ils ont remplacé la batterie de leur smartphone l’an dernier (2017). La marque à la pomme a annoncé qu’elle enverrait aux personnes éligibles un mail entre le 23 mai 2018 et le 27 juillet 2018. Le géant américain entend ainsi dédommager les victimes du 'scandale des iPhones ralentis'. Le mail d’Apple indiquera aux utilisateurs concernés comment procéder. On sait déjà que pour en bénéficier, il faudra avoir effectué le changement de batterie entre le 1er janvier et le 28 décembre 2017 dans un Apple Store ou un magasin agréé par la marque, et surtout en dehors de la période de garantie de l’appareil. Les personnes qui estiment pouvoir bénéficier de l’offre mais qui n’auront pas reçu d’email pourront se manifester via le service client de l’entreprise jusqu’à la fin de l’année 2018. Pour indemniser les utilisateurs qui avaient vu le fonctionnement de leur iPhone sciemment ralenti par le système afin d’économiser l’alimentation, la firme avait déjà consenti plusieurs gestes. L’entreprise avait fait passer le prix officiel des nouvelles batteries de 89 à 29 euros et proposé un remboursement de la différence, mais sur demande seulement. Voir le communiqué d'Apple (fr) Contactez l'assistance d'Apple. Voir aussi: Votre iPhone 6s s’éteint subitement ? Apple remplacera la batterie gratuitement.

26 May 2018 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
N'ouvrez pas ce lien vidéo envoyé par Messenger ! Archives Secunews SECUNEWS

N'ouvrez pas ce lien vidéo envoyé par Messenger !

"(nom d'utilisateur) Video", avec un petit smiley: si vous recevez ce message avec un lien de la part d'un de vos contacts Messenger, ne cliquez surtout pas! Il s'agit en effet d'un 'virus', qui avait fait son apparition à la fin 2017, mais qui est en train de connaître une nouvelle vie chez nous, et se répand à toute vitesse sur Messenger. Deux fonctionnaires de 'Hainaut Développement' ont ainsi été infectés ces derniers jours, tout comme de nombreux autres Belge. Si vous cliquez vous êtes renvoyé vers un portail vidéo, qui vous dit que vous avez besoin d'un plug-in pour la lire... En cliquant, vous installer en fait le virus, qui va effectuer deux actions: - Envoyer cette fausse vidéo à tous vos contacts Messenger - Miner de la cryptomonnaie pour enrichir les criminels. Cette action demande de plus beaucoup de ressources et pourrait sévèrement endommager les ordinateurs aux configurations les plus faibles. Repéré pour la première fois en Corée du Sud, ce virus a été créé par des cybercriminels pour s'enrichir en crypto-monnaies, il se retrouve désormais dans plusieurs pays et ne cesse de se propager. Ce virus ne fonctionne pour l’instant que sur les ordinateurs utilisant Facebook Messenger sur le navigateur Google Chrome, mais il n'est pas exclus qu'il puisse évoluer bref, méfiance... Plus d'infos voir le communiqué de Trend Micro (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 May 2018 LIRE L'ACTU
La voiture autonome d'Uber qui a tué un piéton, a choisi de ne pas l’éviter! Archives Secunews SECUNEWS

La voiture autonome d'Uber qui a tué un piéton, a choisi de ne pas l’éviter!

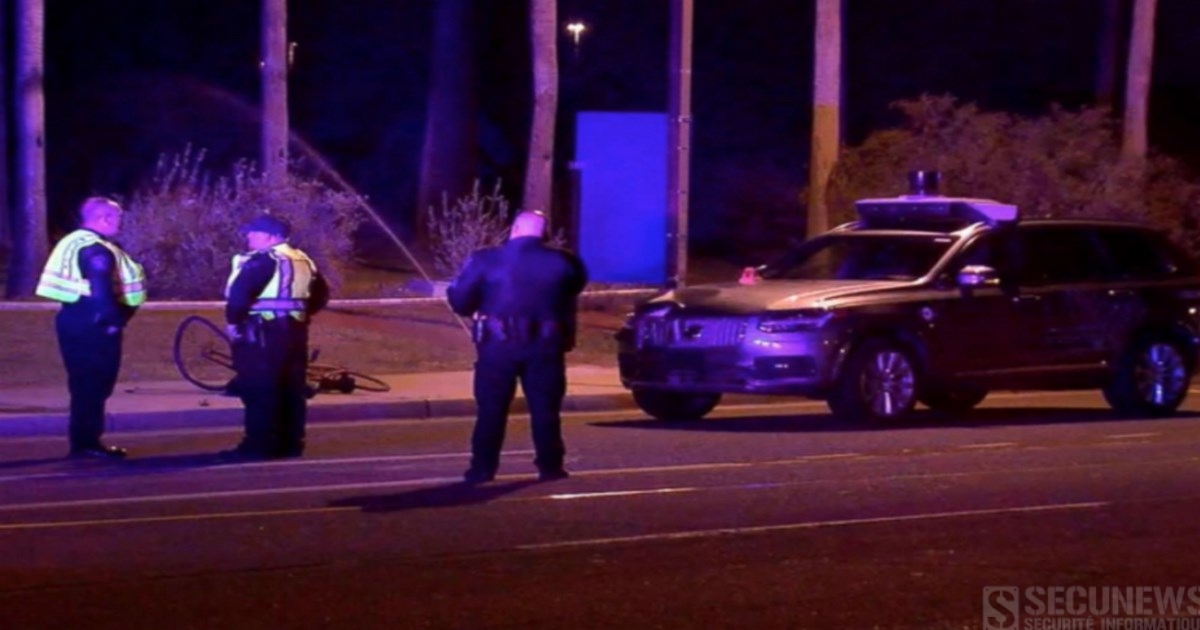
La voiture Volvo XC90 autonome d'Uber qui a renversé une femme de 49 ans en mars 2018 lors d’un essai aux Etats-Unis aurait choisi de ne pas éviter la collision, selon le site The Information, qui cite des sources proches du dossier. Les capteurs du véhicule, lancé en mode autonome à Tempe, en Arizona, ont bien détecté la piétonne, qui traversait la route en poussant un vélo, mais le logiciel d’Uber a décidé de ne pas réagir immédiatement. La femme a été emmenée à l’hôpital où elle est décédée des suites de ses blessures. Faux positifs. Cette décision, est la conséquence du réglage logiciel (effectué par des humains) qui a donné à la voiture une grande tolérance pour ignorer ce qu’on appelle les 'faux positifs', par exemple un sac en plastique qui volerait devant le véhicule et qu’il ne serait pas nécessaire d’éviter. A tel point que le système n’a pas jugé nécessaire d’éviter un être humain et un vélo. Le réglage était trop fort, et la voiture n’a pas réagi assez vite, estime l'une des sources de The Information. Après l’accident mortel, l’Arizona a interdit à Uber de faire rouler de tels véhicules sur ses routes, invoquant la 'sécurité publique'. Le groupe américain a suspendu tous ses tests de voiture autonome sur route.

10 May 2018 LIRE L'ACTU
Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières Archives Secunews SECUNEWS

Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières

Se servir de citoyens en situation précaire pour effectuer des transferts d'argent illégaux, telle est la méthode de "la mule financière" qu'utilisent des escrocs à des fins de blanchiment d'argent. Ces escrocs d'un nouveau genre, attirent des particuliers 'baptisés les "mules' via les réseaux sociaux. En règle générale, les fraudeurs se font passer pour des jeunes qui vivent une réussite fulgurante, ils persuadent leurs victimes, souvent des jeunes ou des allocataires sociaux, d'ouvrir un compte auprès d'une autre banque que la leur et de leur transmettre ensuite leur carte bancaire (ou leur numéro de compte) afin que de l'argent, provenant la plupart du temps de l'étranger, y soit transféré. Dès réception des fonds, le titulaire du compte doit assez rapidement retirer ceux-ci en espèces et les transférer à l'étranger via le système de paiement Western Union. Cette transaction frauduleuse se fait en échange d'une compensation financière. Ces procédures appelées mules financière (ou money mules) peuvent, bien entendu, mener les intermédiaires à des poursuites pénales. Depuis quelques mois, on constate que le phénomène de "money mules" a subi une forte augmentation du nombre de cas déclarés. Pour s'en protéger, la Fédération du secteur financier Febelfin conseille aux particuliers de ne pas prêter leur compte bancaire à des tiers, de ne jamais effectuer de transactions pour le compte d'autrui et de ne pas confier sa carte bancaire ou ses codes. Une mule n'a souvent pas conscience de commettre des faits délictueux", souligne la fédération, or, elle représente "un maillon important dans le cadre d'activités criminelles comme le trafic de drogue, le trafic d'êtres humains et la fraude par internet. Les personnes qui pensent être tombées dans le panneau sont invités à prendre contact avec leur banque ainsi qu'avec la police.

26 Mar 2018 LIRE L'ACTU
Un bug dans macOS High Sierra permet de modifier les réglages de l'App Store avec n'importe quel mot de passe Archives Secunews SECUNEWS

Un bug dans macOS High Sierra permet de modifier les réglages de l'App Store avec n'importe quel mot de passe

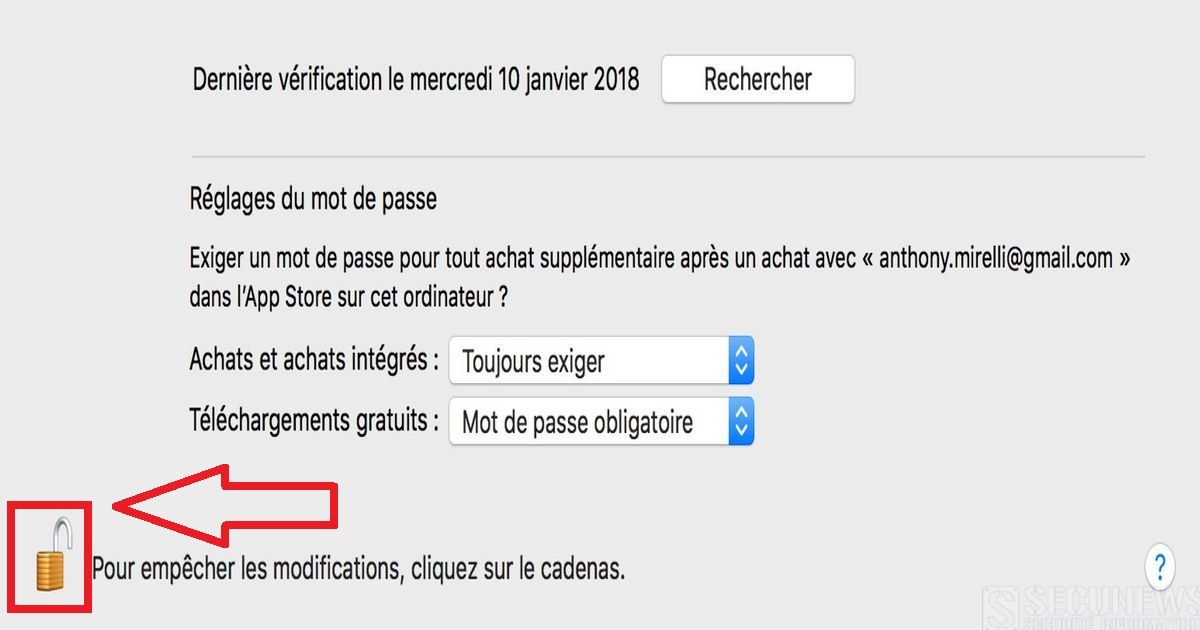
Décidément, Apple semble avoir quelques problèmes avec les mots de passe ces derniers temps. Après un bug qui permettait de prendre le contrôle d'un Mac en tant qu'administrateur avec un mot de passe tapé au hasard, revoici le même problème dans les réglages de l'App Store. Afin de vérifier si vous êtes concernés: - Rendez-vous dans les préférences système. - Cliquez sur l'icône de l'App Store. - Vérifiez si le cadenas situé en bas à gauche est ouvert. Si oui, cliquez dessus pour le fermer. Une fois fermé, cliquez à nouveau dessus et tapez n'importe quel mot de passe dans la fenêtre qui apparait. Si votre ordinateur est touché, le cadenas s'ouvrira malgré tout, permettant à n'importe qui de modifier les réglages de l'App Store. Heureusement, ceux-ci sont relativement inoffensifs. Ils permettent notamment d'activer la recherche automatique de mises à jour, de télécharger automatiquement les apps achetées à partir d'autres Mac, ou d'exiger un mot de passe pour chaque achat effectué. Le bug semble déjà avoir été corrigé dans la 'version bêta 10.13.3,' qui devrait être disponible très prochainement. Mais il n'empêche qu'Apple enchaine les bourdes plus ou moins importantes et ce n'est pas très rassurant... Lire le communiqué de macword. (anglais)

15 Jan 2018 LIRE L'ACTU
Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis Archives Secunews SECUNEWS

Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis

Facebook a annoncé jeudi 11 janvier 2018, une refonte majeure du fil d'actualité sur lequel naviguent ses plus de deux milliards d'utilisateurs, priorité sera désormais donnée aux contenus partagés par la famille et les amis, au détriment des marques et autres pages. Il s'agit de la plus importante refonte stratégique des contenus effectuée ces dernières années par le réseau social, qui entend mettre l'accent sur le bien-être des internautes. La façon dont Facebook classera les publications dans les prochaines semaines, en mettant en avant les photos, vidéos et statuts publiés par des proches, doit permettre de favoriser les interactions et les relations personnelles entre les utilisateurs, explique à l'AFP John Hegeman, responsable des fils d'actualité au sein du groupe. C'est un grand changement, souligne-t-il. "Les gens vont en fait passer moins de temps sur Facebook mais cela nous convient parce que cela rendra le temps qu'ils y passent plus précieux et, au bout du compte, cela sera bon pour notre activité." Facebook estime par exemple qu'une photo de famille a plus de valeur pour un utilisateur que le clip d'une star ou la publicité d'une marque de vêtements. "Nous pensons que l'interaction entre les personnes est plus importante que la consommation passive de contenus", insiste M. Hegeman, ajoutant qu'il s'agit d'"une des plus importantes mises à jour" que Facebook ait réalisée. Le co-fondateur et PDG du groupe, Mark Zuckerberg, a défini comme priorité de rassembler les personnes utilisant son réseau dans la vraie vie. "Lorsque nous allons déployer cela, vous verrez moins de contenus publics comme des publications d'entreprises, de marques et de médias", a écrit M. Zuckerberg sur sa propre page jeudi. "Facebook a été bâti pour rapprocher les gens", abonde M. Hegeman. "Cette mise à jour doit aider à améliorer cela." Le responsable a notamment cité plusieurs études ayant montré que les interactions avec des proches favorisent le bien-être, bien plus par exemple que le fait de lire des articles de presse. D'autant que le réseau social, tout comme Twitter, a été critiqué récemment pour avoir laissé fleurir sur son site de fausses informations, à l'instar des contenus publiés par les Russes durant la campagne présidentielle américaine de 2016. Mark Zuckerberg, lors de ses voeux pour 2018, a d'ailleurs promis de "réparer" ces "erreurs". "L'une de nos grandes priorités pour 2018", a-t-il ajouté jeudi, "est de nous assurer que le temps passé sur Facebook soit du temps bien dépensé". Lire le communique de facebook. (anglais).

12 Jan 2018 LIRE L'ACTU
Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu Archives Secunews SECUNEWS

Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu

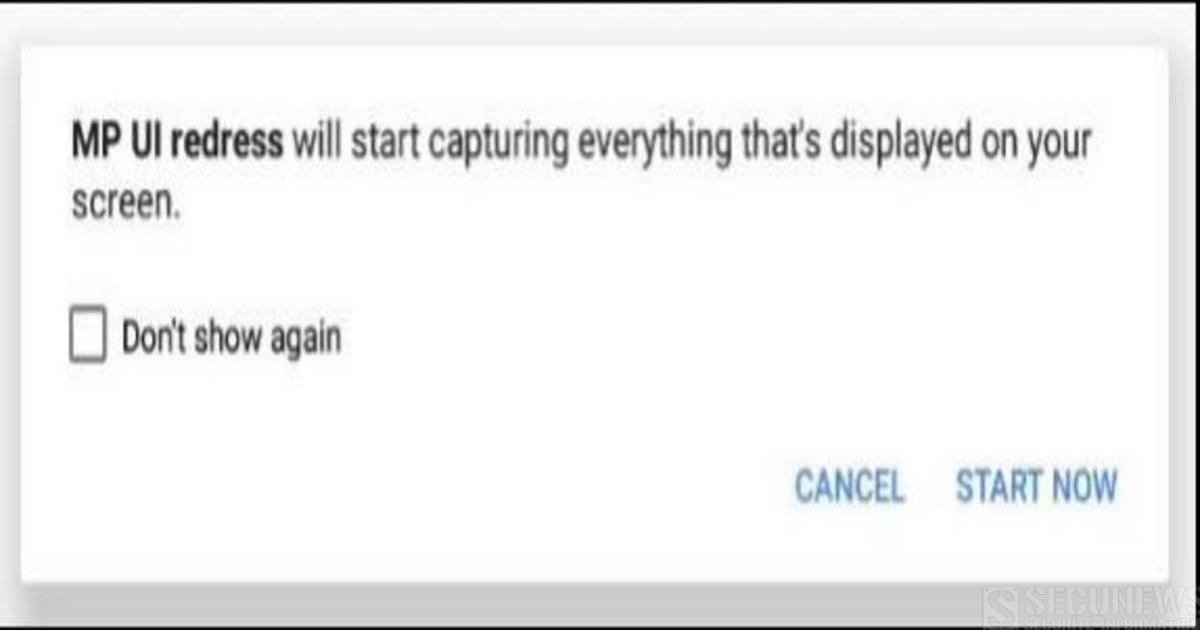
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....

24 Nov 2017 LIRE L'ACTU
Passage à l’heure d’hiver dans la nuit du samedi 28 au dimanche 29 octobre 2017 Archives Secunews SECUNEWS

Passage à l’heure d’hiver dans la nuit du samedi 28 au dimanche 29 octobre 2017

Dans la nuit du samedi 28 au dimanche 29 octobre 2017, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. La Belgique, la France et les pays européens reculeront leur montre d’une heure ce week-end à l’occasion du passage à l’heure d’hiver, le passage à l’heure d’hiver se déroulera dans la nuit du samedi 29 au dimanche 30 octobre 2016. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 24 au dimanche 25 mars 2018 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure

27 Oct 2017 LIRE L'ACTU
Test d’alerte du service de BE-Alerte ce 5 octobre 2017 (sirènes + service d'alerte par sms) Archives Secunews SECUNEWS

Test d’alerte du service de BE-Alerte ce 5 octobre 2017 (sirènes + service d'alerte par sms)

Ce 5 octobre 2017, BE-Alert sera mis à l’épreuve. Deux campagnes d’envois de messages-tests seront lancées en collaboration avec les Services fédéraux du Gouverneur du Hainaut et la Commune de Sint-Amands (en province d’Anvers).(Belgique) Le test trimestriel d’alerte sera effectué ce jeudi 5 octobre 2017 par le Centre de Crise.,au cours de ce test, tant le réseau de sirènes que la plateforme d’alerte BE-Alert seront mis à l’épreuve Le test, à Sint-Amands, consistera à envoyer, pour le centre de la Commune, un message tant aux habitants inscrits à Be-Alert, qu’aux autres personnes présentes dans le périmètre au moment du test. Pour tester les capacités du système, le même type de test (tant aux personnes inscrites qu’aux personnes présentes) sera mené sur une zone étendue en province du Hainaut. Les personnes inscrites à Sint-Amands et dans la zone concernée dans le Hainaut recevront l’alerte même si elles n’y sont pas présentes au moment du test. En effet, être inscrit à BE-Alert permet d’être alerté pour une situation concernant une ou plusieurs adresses (votre domicile, votre lieu de travail, une seconde résidence,…), même si, au moment de l’alerte, vous ne vous trouvez pas sur place. Clic pour plus d'infos sur le service BE-Alert. 570 sirènes électroniques Entre 11h45 et 13h15, aura lieu le test trimestriel du réseau des 570 sirènes électroniques placées autour des sites nucléaires et des entreprises Seveso seuil haut. Le réseau des sirènes peut être utilisé pour alerter la population en cas de situation d’urgence. Les sirènes sont régulièrement testées afin de s’assurer qu’elles fonctionneront en cas de situation d’urgence. Un test silencieux est réalisé chaque jour, test que ne peut entendre l’oreille humaine. Tous les premiers jeudis du trimestre, un test audible est réalisé. Au moment de l’essai trimestriel, la sirène diffusera un signal d’alerte. Il s’agit d’un son modulé strident qui est répété après une brève interruption, elle diffusera ensuite un message oral dont le contenu sera 'signal d’essai'. Au moment du test, le signal d’alerte durera environ 1 minute. En situation réelle d’urgence, le signal d’alerte durera environ 3 minutes et peut également être répété plusieurs fois.

05 Oct 2017 LIRE L'ACTU
Changement d'heure: Passage à l'heure d'été ce 26 mars 2017! Archives Secunews SECUNEWS

Changement d'heure: Passage à l'heure d'été ce 26 mars 2017!

Le passage à l’heure d’été aura lieu dans la nuit du samedi 25 mars 2017 au dimanche 26 mars 2017 à 2 heures du matin. Vous devrez ajouter 60 minutes à l’heure légale, il sera alors 3 heures. Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu’on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. Le prochain passage à l’heure d’hiver aura lieu dans la nuit du samedi 28 octobre 2016 au dimanche 29 octobre 2017 à 2 heures du matin. Calendrier heure-ete-hiver 2014-2028 Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure « on avance ou on recule ? » Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure

25 Mar 2017 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
Twitter ferme son bureau en Belgique et renonce à son service de vidéos Vine Archives Secunews SECUNEWS

Twitter ferme son bureau en Belgique et renonce à son service de vidéos Vine

On savait déjà que les bureaux en Allemagne et aux Pays-Bas allaient mettre la clé sous la porte Le réseau social Twitter va fermer son bureau belge situé à Bruxelles, cette fermeture suit l'annonce faite dernièrement par Twitter de se séparer de 350 travailleurs. Les employés ont reçu un mail du groupe les informant de cette décision. Cinq personnes qui devaient principalement attirer des annonceurs belges en ligne y travaillent depuis moins de deux ans. L'entreprise américaine Twitter est toujours déficitaire et doit dès lors faire des choix pour travailler plus efficacement, faire affaire au Benelux n'est donc plus une priorité. Twitter a commencé une vaste restructuration. Il compte supprimer 9% de ses effectifs, soit environ 350 personnes dans l'objectif de dégager des profits en 2017 pour la première fois depuis sa création en réduisant ses coûts. [quote]'Des revenus publicitaires décevants et les rumeurs non confirmées de rachat par Google, Salesforce et Disney poussent le réseau social a prendre le taureau par les cornes pour redresser ses résultats.'[/quote] Le groupe a également renoncé à son service de vidéos Vine. Clap de fin pour Vine, l’application mobile qui permet d’enregistrer et de partager de courtes vidéos va fermer ses portes au cours des prochains mois, a annoncé Twitter, vendredi 28 octobre 2016. Elle fait les frais des difficultés de Twitter, sa maison-mère, qui cherche à devenir rentable, mais elle paie aussi son incapacité à conserver ses utilisateurs les plus actifs face à la concurrence de YouTube, Facebook, Instagram ou encore Snapchat. Vine a été créée en juin 2012.

01 Nov 2016 LIRE L'ACTU
Passage à l’heure d’hiver dans la nuit du samedi 29 au dimanche 30 octobre 2016 Archives Secunews SECUNEWS

Passage à l’heure d’hiver dans la nuit du samedi 29 au dimanche 30 octobre 2016

Dans la nuit du samedi 29 au dimanche 30 octobre 2016, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. La Belgique, la France et les pays européens reculeront leur montre d’une heure ce week-end à l’occasion du passage à l’heure d’hiver, le passage à l’heure d’hiver se déroulera dans la nuit du samedi 29 au dimanche 30 octobre 2016. [quote]Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars.[/quote] Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 25 au dimanche 26 mars 2017 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure[/quote] (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir)

29 Oct 2016 LIRE L'ACTU
Après Kickass Torrents, Torrentz.eu ferme ses portes Archives Secunews SECUNEWS

Après Kickass Torrents, Torrentz.eu ferme ses portes

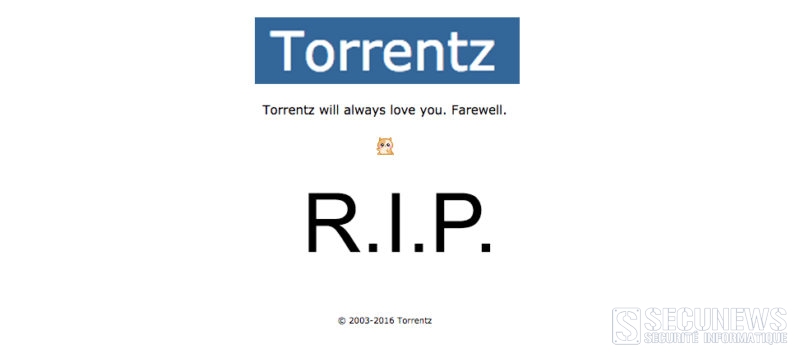
Après la chute de KickAssTorrents il y a quelques jours, c’est au tour de Torrentz de disparaître. TorrentZ, l’un des plus anciens sites consacrés au téléchargement par BitTorrent, a annoncé ce 5 août 2016 qu’il cessait ses activités. Ce moteur de recherche fondé en 2003 n’hébergeait aucun fichier, mais permettait d’effectuer des recherches sur plusieurs annuaires de liens BitTorrent simultanément dont KickAssTorrents. Pour le moment, les causes de l’arrêt du site ne sont pas connues. Contrairement au 'cas de KickAssTorrents', il ne semble pas y avoir eu d’arrestation par les autorités. Le nom de domaine étant toujours actif, la mise hors-service semble donc être une décision de l’équipe du site. Mais le moteur de recherche ne donne plus aucun résultat et la page d’accueil mentionne maintenant le site au passé. Les utilisateurs qui tentent de s’authentifier sur le site sont également confrontés à un message indiquant que le site cesse ses activités Sur l’année 2016, Torrentz se classait au quatrième rang des sites de torrents les plus visités. Il s’agissait d’un des vétérans du domaine. Sa chute est donc un coup dur pour des millions de pirates qui vont devoir basculer sur d’autres services. TorrentZ, avait été contraint à un changement de domaine vers Torrentz.eu en 2010 suite à la saisie du précédent nom de domaine Torrentz.com par les autorités. Alors que 'KickAss Torrents avait rapidement été cloné après sa fermeture', le moteur de recherche risque de ne pas pouvoir être dupliqué aussi facilement. Kickass à aussi fermé en l’espace d’un mois. L’administrateur présumé de Kickass, un Ukrainien de 30 ans, a été arrêté le 20 juillet 2016 lors d’un déplacement en Pologne, il est menacé d’une extradition vers les Etats-Unis, où de multiples plaintes ont été déposées.

05 Aug 2016 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
Premier vol réussi pour le drone géant de Facebook Archives Secunews SECUNEWS

Premier vol réussi pour le drone géant de Facebook

'Aquila', le modèle de drone développé par Facebook, a réussi son premier vol à longue distance jeudi 21 juillet 2016. L’idée de Mark Zuckerberg ? Mettre sur pied une flotte de ces drones afin d’y connecter les habitants de zones reculées. Aquila: grand, léger et solaire Avec son ossature en fibre de carbone, Aquila ne pèse que 450 kilos malgré sa taille imposante (celle d’une Boeing 737). Le drone a la particularité de fonctionner grâce à l’énergie solaire. Son baptême de l’air a duré 96 minutes, soit le triple de ce que Facebook avait prévu initialement. A l’avenir, l’entreprise ambitionne de rendre ses drones effectifs pour des vols pouvant durer jusqu’à 3 mois. Facebook à la conquête du monde Avec cet essai concluant, Facebook a pris bonne note des performances d’Aquila. Ce vol est un pas de plus vers l’ambition affichée de Facebook de connecter le monde entier. [quote]Facebook explique que, 'pour nos prochains vols, nous ferons voler Aquila plus vite, plus haut et plus longtemps, à terme il volera entre 18.000 et 27.000 mètres d’altitude, tout en diffusant la connectivité aux personnes'.[/quote] Pour cela, Facebook utilisera un système maison un laser capable de délivrer des données à des dizaines de Gb par seconde vers une cible de la taille d'une pièce de 1 cent, à une distance de 16 km. Dans tous les cas, Jay Parikh ajoute qu'il reste encore beaucoup de travail pour y arriver. Les prochains mois seront dédiés à l'analyse des données récoltées pendant ce vol et à lancer d'autres expérimentations. Aucune date n'a été évoquée pour un lancement à grande échelle. On estime qu’il y a aujourd’hui 3,5 milliards de personnes qui ont un accès à Internet, soit 40 % de la population mondiale, Mark Zuckerberg veut intégrer les 60 % restants. En plus de ses drones, le géant américain a déjà lancé 'Free Basics'. Ce programme permet à des pays, dont l’Inde et Madagascar, d’accéder gratuitement à des versions allégées de sites web. Un projet controversé qui irait à l’encontre du principe d’égalité numérique. Voir aussi: Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet. Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

25 Jul 2016 LIRE L'ACTU
Satana est à la fois un ransomware à chiffrement et un bootlocker Archives Secunews SECUNEWS

Satana est à la fois un ransomware à chiffrement et un bootlocker

Après Locky, Mischa et Petya, Satana marque une nouvelle évolution dans les ransomwares Récemment, un autre échantillon sophistiqué de ransomware a été découvert. Le malware en question a été surnommé 'Satana' (Satan), dont l’origine serait russe. Le cheval de Troie fait deux choses: - Chiffre les fichiers - Altère le Master Boot Record (MBR), bloquant ainsi le processus de démarrage de Windows. Nous avions déjà abordé le thème des chevaux de Troie semant le désordre du MBR, dont le fameux ransomware 'Petya'. D’une certaine façon, 'Satana' agit de la même manière, en injectant par exemple son propre code dans le MBR'. Alors que Petya chiffre la 'Master File Table' (MFT), Satana chiffre cependant le MBR. Pour crypter les fichiers de l’ordinateur, Petya comptait sur l’aide d’un cheval de Troie appelé Mischa. Satana gère quant à lui ces deux tâches à lui tout seul. Le MBR fait partie du disque dur. Il contient des informations sur le système de fichiers utilisé par diverses partitions du disque, ainsi que la partition stockée sur le système d’exploitation. Si le MBR est altéré, ou chiffré, l’ordinateur perd l’accès à un élément essentiel d’informations 'la partition qui contient le système d’exploitation'. Si l’ordinateur ne peut pas trouver le système d’exploitation, il ne peut démarrer. Les malfaiteurs à l’origine du ransomware Satana profitent de cette disposition pour améliorer leur ransomware à chiffrement avec des aptitudes du 'bootlocker'. Les hackers changent le MBR, en le remplaçant par le code de la demande de rançon, puis chiffre et déplace le MBR autre part. Le ransomware demande 0.5 bitcoins (à peu près 340$) pour déchiffrer le MBR et fournir la clé de déchiffrement des fichiers affectés. Une fois la rançon payée, les créateurs de Satana promettent qu’ils rétabliront l’accès au système d’exploitation et de remettre les choses dans l’ordre. Du moins, c’est ce qu’ils prétendent. Une fois à l’intérieur du système, Satana analyse tous les lecteurs et réseaux, à la recherche de fichiers de type: [quote]'.bak, .doc, .jpg, .jpe, .txt, .tex, .dbf, .db, .xls, .cry, .xml, .vsd, .pdf, .csv, .bmp, .tif, .1cd, .tax, .gif, .gbr, .png, .mdb, .mdf, .sdf, .dwg, .dxf, .dgn, .stl, .gho, .v2i, .3ds, .ma, .ppt, .acc, .vpd, .odt, .ods, .rar, .zip, .7z, .cpp, .pas, et .asm et commence à les chiffrer. Il ajoute également une adresse e-mail et trois tirets du bas au début du nom du document (par exemple, test.jpg deviendrait [email protected]___test.jpg)'.[quote] Les adresses e-mail servent d’informations de contacts pour les victimes, qui sont censées écrire à l’adresse indiquée pour obtenir les instructions de paiement et ensuite récupérer la clé de déchiffrement. Jusqu’à présent, les chercheurs ont constaté six adresses e-mail utilisées dans cette campagne. Une seul bonne nouvelle, il est possible de contourner partiellement le verrouillage, avec certaines connaissances, le MBR peut être réparé. Des experts du blog de The Windows Club ont 'livré des instructions détaillées' sur la façon de réparer le MBR en utilisant la fonction de restauration sur Windows. Toutefois, cette dernière est conçue pour des utilisateurs expérimentés qui sont à l’aise au moment de travailler avec l’invite de commande et la fonctionnalité bootrec.exe. Il est peu probable qu’un utilisateur ordinaire prenne le coup de main immédiatement pour ce genre de méthode compliquée et qu’il ne se sente pas à l’aise. La mauvaise nouvelle est que même si Windows est débloqué avec succès, l’autre moitié du problème, celui des fichiers chiffrés, demeure. Aucune solution n’est disponible le concernant. A ce stade, 'Satana' semble avoir juste commencé sa carrière de ransomware, il n’est pas répandu et les chercheurs ont repéré quelques failles dans son code. Cependant, il y a de fortes chances pour qu’il s’améliore au fil du temps et évolue en une menace très sérieuse. Notre premier conseil pour les utilisateurs est qu’ils soient vigilants en permanence. Nos recommandations simples vous aideront à minimiser les risques d’infection et vous épargneront d’un bon nombre de soucis: Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d’adapter leur technique. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

14 Jul 2016 LIRE L'ACTU
Avec 'mon activité' Google vous montre qu'il sait tout de vous Archives Secunews SECUNEWS

Avec 'mon activité' Google vous montre qu'il sait tout de vous

Le moteur de recherche Google, propose désormais une série d’outils pour laisser les utilisateurs voir ce que son service de suivi publicitaire apprend sur eux. Avec 'Mon Activité', Google permet aux internautes de voir tout ce que Google a détecté sur leurs pratiques en ligne (les recherches, les vidéos regardées sur YouTube, la navigation sur Chrome, l’activité effectuée grâce au système d’exploitation Android sur mobile...). Dans le menu paramètres, vous pouvez préciser les thèmes qui vous intéressent pour recevoir des publicités sur ces sujets. 'Mon Activité' (dans les paramétres de votre compte Google) vous permet de choisir si vous voulez ou non de la publicité, c’est le système du Opt-in. Autrement dit, si vous ne vous inscrivez pas, vous ne recevrez pas de pub ciblée. Si vous ne souhaitez pas être encore plus pisté en ligne que vous ne l’êtes déjà, vous avez tout intérêt à désactiver l’enregistrement de vos recherches et activités. Plus de contrôle mais plus exposé Mais cet équilibre pourrait bientôt changer. Selon des informations obtenues par Wired, vos traces vont désormais servir aussi pour les annonces des sites tiers... Attention toutefois il y a une condition de taille, qui semble quelque peu paradoxale à première vue. Pour que Google puisse agir de la sorte, il faut que vous souscriviez volontairement, à une nouvelle option qui apparaîtra dans les paramètres de sécurité. En contrepartie de cette autorisation, vous pourrez régler plus finement votre confidentialité et même supprimer définitivement une publicité qui vous poursuit importunément de site en site grâce à des fonctionnalités qui seront bientôt proposées dans Mon activité. Une option utile... mais pas seulement à vous, puisqu’elle permettra à Google et ses partenaires de savoir que cette publicité ne vous intéresse pas, précisant ainsi davantage votre profil. Dans tous les cas, il semble qu’une fois cette option activée, les services tiers pourront mieux cibler les annonces à votre endroit. Évidemment, c’est à vous de choisir donc si ce service publicitaire sur mesure vous tente. Mais, à première vue, les avantages sont plutôt à gagner du côté de Google que de ses utilisateurs. Accéder a 'Mon Activité'

04 Jul 2016 LIRE L'ACTU
Deux scam sur Facebook vous promettent une voiture de luxe Archives Secunews SECUNEWS

Deux scam sur Facebook vous promettent une voiture de luxe

Plus de 90.000 personnes suivent un groupe Facebook qui promet d’offrir deux voitures de luxe gratuites en échange de simple J’aime, de Partages et de quelques données personnelles. [quote]'Pour la première fois depuis la création de Facebook, nous offrons deux Range Rover Sport 2016 sur notre page.Les deux gagnants seront tirés au sort le 10 Mai 2016. Vous voulez tenter votre chance ? Voici comment procéder : 1) Devenez membre du groupe 2) Partagez le lien du groupe sur votre compte (très important) 3) Commentez votre publication en précisant la couleur que vous souhaitez si vous gagnez la voiture.'[/quote] Comment fonctionne cette arnaque ? (scam) L'utilisateur se retrouve sur la page nommée 'Range Rover 2016' après avoir vu dans son fil d’actualité que certains de ses amis Facebook suivent ce groupe. La page en question met en avant un concours et demande à l'utilisateur d’Aimer, de Partager et de Commenter pour participer au concours en question. Lorsque l'utilisateur tente de partager, il / elle reçoit ce message : [quote]Il semblerait que le lien sur lequel vous avez cliqué présente un risque pour votre ordinateur. Si vous le pouvez, supprimez ce lien : opx.pl. Note : Le lien suspect se trouve sur la page que vous tentez d’atteindre. Si vous ne pouvez pas supprimer ce lien, ou que vous souhaitez tout de même le partager, veuillez s’il vous plaît effectuer ce test de sécurité[/quote]. Le test de sécurité vous demande, dans ce cas de figure, de sélectionner la ou les photos représentant une cascade (captcha). Si l’utilisateur suit ces étapes, il sera également invité à remplir un formulaire pour recevoir son cadeau (s’il gagne). Le lien redirige vers une page proposant des applications gratuites. En cliquant sur l’une des applications, l’utilisateur atterrit sur un site/domaine connu pour répandre des malwares, en particulier un cheval de Troie qui peut voler ses informations personnelles. Un scam similaire concernant 'BMW' a été trouvé en date du 11 mai 2016. Même mécanique que pour Range Rover, la page s'appelle cette fois-ci "BMW France Concours". Elle totalise déjà plus de 7.000 partages en date de ce 13 mai 2016 sur Facebook. Alors prenez garde ! Comment identifier correctement une fausse page Facebook ? Pour identifier correctement une fausse page et/ou des arnaques, faites attention aux points suivants: - Le nombre de mentions 'J’aime': Même si une page a des milliers de J’aime, ce n’est pas pour autant une preuve de son authenticité. Les fraudeurs peuvent acheter des faux J’aime ou utiliser des comptes compromis pour les générer afin de rendre leur escroquerie plus convaincante. - Les logos officiels: Certaines pages et profils ont été vérifiés par Facebook pour que les gens soient sûrs de leur authenticité. Si vous voyez icone bleu sur une page ou un profil, cela signifie que Facebook a confirmé son authenticité et qu’elle appartient réellement à une personnalité, une entreprise ou une marque. - Le contenu: Tout ce qui peut sembler suspect; de l'absence de photos au nom même de la page (parfois, le nom de la page a un point ou un underscore à la fin), l'absence d'URL du site, ou si la page est classée en tant que groupe. Pour surfer sur Internet sans risquer de perdre ses données, restez vigilant face aux offres trop belles pour être vraies et suivez nos conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 May 2016 LIRE L'ACTU
Windows 10 deviendra payant le 29 juillet 2016 Archives Secunews SECUNEWS

Windows 10 deviendra payant le 29 juillet 2016

Windows 10 a désormais passé le cap des 300 millions d'installations. Microsoft avertit que la période de mise à niveau gratuite vient tout doucement à expiration. Mais en même temps, l'on observe clairement que toutes les installations ne sont pas aussi volontaires qu'il n'y paraît. Le système d'exploitation a ainsi pu s'attirer un tas d'utilisateurs qui ont effectué une mise à niveau dès la première année. Il est probable que ce nombre va encore nettement augmenter au fur et à mesure que les entreprises, qui migrent généralement plus lentement, adopteront Windows 10. Microsoft saisit l'occasion pour insister sur le fait que la mise à jour gratuite se terminera le 29 juillet 2016. Entre-temps, les installations existantes de Windows 7 ou Windows 8 peuvent gratuitement se mettre à niveau vers Windows 10. Ensuite, le système d'exploitation reviendra à 135 euros. Il nous faut cependant apporter ici la nuance selon laquelle certains de ces 300 millions d'appareils ont reçu leur mise à niveau sous une... légère contrainte. C'est ainsi que Microsoft envoie régulièrement des fenêtres émergentes (pop-ups) pour inciter les utilisateurs à mettre à niveau. Cela a du reste déjà généré des situations gênantes, notamment lors d'un communiqué météorologique, où la mention est subitement apparue en direct à la TV. Ceux qui achèteront une nouvelle machine (sur laquelle Windows 10 sera déjà installé) ne devront bien sûr pas acheter de licence Windows 10. [quote]Dans le courant du mois d’août 2016, Microsoft devrait par ailleurs mettre à disposition des propriétaires de PC et tablettes Windows 10 une nouvelle mise à jour du système, qui apportera quelques petites améliorations, et introduira notamment l’assistant virtuel Cortana en Belgique. Cette première mise à jour majeure de Windows 10 sera bien entendu totalement gratuite, et sera suivie, courant 2017, par une seconde grosse mise à jour du système.[/quote]

10 May 2016 LIRE L'ACTU
Comment supprimer le Ransomware Jigsaw Archives Secunews SECUNEWS

Comment supprimer le Ransomware Jigsaw

Nouveau né dans la famille des logiciels de rançon (ransomware), Jigsaw menace de supprimer définitivement les fichiers de ses victimes. Des solutions permettent néanmoins de rendre inopérant ce ransomware sadique. Il porte le nom d'un personnage de film d'horreur, et ce n'est pas sans raison. Récemment découvert par plusieurs éditeurs informatiques, le ransomware Jigsaw ne se contente pas de chiffrer les données. Diffusé à travers des sites de téléchargement ou des sites pornographiques, il menace aussi de supprimer définitivement les fichiers si la victime refuse de payer une rançon. Ce logiciel malveillant commence par supprimer un fichier au bout d'une heure et augmente le nombre de suppressions toutes les heures. Le montant de la rançon initialement fixé, équivalent à 150 dollars en bitcoin, augmente également au fur et à mesure, en l'absence de paiement, les fichiers chiffrés sont supprimés au bout de 72 heures. Si la victime éteint son ordinateur, elle prend le risque de perdre ses fichiers. [quote]'Essayez de tenter quelque chose d'amusant et l'ordinateur appliquera des mesures de sécurité pour détruire vos fichiers', avertit le message.[/quote] Aussi terrifiant qu'il puisse être, Jigsaw repose sur une structure très simple. Des chercheurs ont d'ores et déjà trouvé la solution pour contrer ce nouveau logiciel: [quote] 1. Il faut ouvrir le gestionnaire de tâches de Windows et de fermer les processus 'firefox.exe' et 'drpbx.exe' créés par le ransomware. 2. Il faut ensuite ouvrir Windows MSConfig (menu démarrer et taper msconfig) et supprimer l'entrée de démarrage %UserProfile%AppDataRoamingFrfxfirefox.exe, qui stoppera le processus de destruction. 3. Dernière étape: installer 'Jigsaw Decrypter', un logiciel gratuit proposé par 'BleedingComputers.com' et permettant de déchiffrer les données.[/quote] Jigsaw rejoint la famille des ransomwares, très actif ces derniers mois et est partit pour être la principale menace informatique de cette année. Outre Locky, qui a pris pour cible l'Agence France Presse et les abonnés de Free Mobile, cette famille a vu l'arrivée début avril 2016 de Petya, logiciel capable de bloquer totalement un ordinateur en plus de prendre en otage les données. Alors que ces ransomwares se diffusent habituellement à travers des mails frauduleux, on ignore encore de quelle manière est installé Jigsaw. Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d'adapter leur technique. Clic pour lire le communiqué de TrendMicro. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Apr 2016 LIRE L'ACTU
A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne Archives Secunews SECUNEWS

A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne

Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.

25 Mar 2016 LIRE L'ACTU
Mazar Bot, un malware qui affecte les smartphones sous Android Archives Secunews SECUNEWS

Mazar Bot, un malware qui affecte les smartphones sous Android

Le code malveillant (malware) 'Mazar Bot' se cache sous la forme d’une banale application MMS, une fois installé, il prend le contrôle total du terminal. Ce sont des spécialistes de la société de sécurité danoise de Heimdal, qui ont découvert le message susceptible de constituer une menace pour le smartphone. Ce message s'accompagne d'un lien, si on clique sur ce dernier, des pirates ont aussitôt accès à l'appareil. Des SMS peuvent en être envoyés par exemple ou des coups de téléphone effectués. Le message contient le texte suivant: [quote]'You have received a multimedia message from +[country code] [sender number] Follow the link http:www.mmsforyou [.] Net /mms.apk to view the message.'[/quote] Mais pour le lire, il vous incite à installer l'application 'MMS Messaging', ce qu'il ne faut absolument pas faire. Si vous cliquez sur le lien, Tor est aussitôt installé sur votre appareil, et un message automatisé est envoyé en Iran avec les mots 'Thank you'. Derrière cette application en apparence inoffensive se cache un redoutable cheval de Troie (Trojan) qui, une fois installé, s’attribue les privilèges administrateur Root, ce qui lui permet de faire à peu près tout et n’importe quoi avec votre téléphone. Heimdal a indiqué que les pirates ont accès à une porte dérobée des smartphones Android, ils peuvent alors le contrôler et faire ce qu'ils veulent. Il peut également effacer tout le contenu du téléphone.... bref, il est le maître absolu à bord. Pour éviter au pirate d’être pisté, ce malware, que les chercheurs ont appelé 'Mazar Bot' intègre également un navigateur Tor. [quote]Ainsi, le malware peut contacter des serveurs de commande et contrôle cachés dans le Dark Web (adresse en .oignon) en toute tranquillité.[/quote] Ce malware est jugé particulièrement dangereux et efficace car il peut prendre le contrôle de votre smartphone et disposer automatiquement des droits administrateurs. Enfin, soulignons que ce malware peut infecter n’importe quel smartphone Android, sauf ceux configurés en langue russe. Une précaution qui laisse assez peu de doute sur l'origine des auteurs. Les cybercriminels ne sont pas trop embêtés par les forces de l’ordre à condition qu’ils ne ciblent pas les citoyens russes. Ces messages ne doivent pas être ouverts. Ne cliquez JAMAIS sur des liens contenus dans des SMS et MMS sur votre téléphone. Les smartphones Android sont sensibles, et le logiciel de sécurité qui y est intégré, est encore loin d'être aussi efficace que celui équipant votre ordinateur. Lire le communiqué de heimdal. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Feb 2016 LIRE L'ACTU
Facebook va lancer 6 emojis comme alternative au bouton j’aime Archives Secunews SECUNEWS

Facebook va lancer 6 emojis comme alternative au bouton j’aime

C'était dans l'air depuis un certain temps et désormais officialisé, le réseau social de Mark Zuckerberg va instaurer une série de nouvelles options en plus du bouton 'Like'. Mark Zuckerberg n'est toujours pas favorable à un bouton 'Je n'aime pas', cela apporterait trop de négativité selon le PDG. Au final, six nouveaux emojis ont été désignés au terme d'un processus élaboré avec des sociologues afin de retranscrire au mieux les envies des utilisateurs. Facebook a enregistré de très nombreuses plaintes qui portaient sur le manque de réactions possibles. Il est même parfois délicat d'indiquer que l'on aime une publication évoquant une rupture ou un décès. [quote]Désormais, en plus du fameux 'like', les internautes pourront exprimer: - Leur amour - Leur surprise - Leur tristesse - Leur colère - Leur joie - Leur humour.[/quote] Cela fait sept ans que les utilisateurs de Facebook doivent choisir entre deux types de réponses à un message: apposer un commentaire ou cliquer sur le bouton 'J'aime'. Ce pouce levé, ajouté en 2009, est l'une des clés du succès de Facebook, en particulier sur le mobile, puisqu'il permet de manifester un intérêt pour une publication sans s'appesantir à rédiger de texte. Pour les membres du réseau social, comme pour les marques, le nombre de 'likes' est devenu un indicateur de popularité à bon compte. Il permet aussi à Facebook de jauger l'intérêt des publications pour mettre en avant les plus populaires dans les flux d'actualités. Plus de 6 milliards de 'J'aime' sont distribués chaque jour Après une série de tests, Facebook envisage de lancer ces nouveaux émoticônes "dans les prochaines semaines", selon le site Bloomberg. Avec ce lot d’emoji, Facebook donne donc la possibilité aux internautes de partager d’un clic une émotion négative. Les cinq réactions ne seront pas immédiatement visibles dans l'application de Facebook, elles apparaîtront en appuyant longuement sur le bouton 'J'aime' et s'animeront au passage du doigt. Le nombre de coeurs, de smileys tristes ou rieurs figurera ensuite sous les messages, aux côtés des commentaires et des 'j'aime'. Même s'ils en ont l'apparence, ces petits icones ne sont pas techniquement des emojis, qui appartiennent à un langage de caractères, compatible entre différents sites et applications Après des tests effectués, en Espagne, en Irlande ou encore en Colombie, Facebook devrait lancer sa nouvelle fonction aux États-Unis et dans le reste du monde dans les prochaines semaines, toujours selon Bloomberg. Voir aussi: Facebook se prépare à tester un bouton ‘je n’aime pas’.

02 Feb 2016 LIRE L'ACTU
CryptoWall 4.0 prétend vous aider à améliorer votre sécurité Archives Secunews SECUNEWS

CryptoWall 4.0 prétend vous aider à améliorer votre sécurité

La tristement célèbre famille de ransomwares CryptoWall est de retour avec CryptoWall 4.0 qui prétend vouloir chiffrer des données pour tester l’aptitude des solutions antivirus à protéger vos données. Cette fois-ci, les pirates demandent aux victimes de payer la somme de 700$ en Bitcoins (1.83 BTC). Actif depuis avril 2014, agissant sous trois variantes connues, 'CryptoWall' est à l’origine de plus d’un million d’euros de pertes par mois selon les rapports fédéraux. Le comportement de CryptoWall 4.0 Les chercheurs en 'malwares' de Bitdefender ont analysé un échantillon de nouvelles souches du malware et ont observé de nettes différences entre CryptoWall 4.0 et ses prédécesseurs. En termes de propagation, CryptoWall semble utiliser les mêmes méthodes de distribution par e-mail que les versions précédentes, via des e-mails infectés. [quote]Le malware affiche une demande de rançon retravaillé et de nouveaux noms de fichiers, mais le changement le plus notable est que CryptoWall 4.0 encode désormais les noms des fichiers. Le nom de chaque fichier est modifié en une série de caractères aléatoires et tout le fichier est chiffré, ainsi, il est quasiment impossible pour l’utilisateur de différencier les fichiers ayant été chiffrés. Après avoir chiffré tous les fichiers, le malware affiche un message de rançon dans trois formats: - HTML - TXT - PNG[/quote] Le message est sensiblement différent des précédentes versions, plus long, moins alarmiste et avec une pointe d’ironie. (clic sur l'image pour agrandir) [quote]Après avoir ainsi éduqué les utilisateurs sur le chiffrement, les hackers précisent qu'ils sont les seuls à disposer du prétendu logiciel de déchiffrement que les utilisateurs doivent s’empresser de payer et aussi que "toute tentative de restaurer vos fichiers avec d’autres outils fournis par des tiers peuvent être fatales aux fichiers chiffrés.' [/quote] Métaphoriquement parlant, les fichiers endommagés sont autant de pièces manquantes du puzzle, l'image ne sera jamais de nouveau complète, si vous ne payez pas. Pour préserver l’anonymat, le ransomware demande aux utilisateurs de payer la rançon via une adresse Tor. Les pirates préviennent aussi leurs victimes que les solutions antivirus sont à blâmer si des informations sont supprimées en essayant de bloquer la menace. Le message recommande de payer sous 2-3 jours, au cas où les liens seraient désactivés. CryptoWall 4.0 continue d’utiliser le même site de service de déchiffrement que les versions précédentes. Sur ce site, la victime peut effectuer et valider l’état de ses paiements et même formuler une demande d’assistance. Les serveurs de spam de CryptoWall 4.0 sont situés en Russie et le malware écrit en Javascript télécharge le composant de ce ransomware depuis un serveur russe. Les investigations de révèlent aussi que l’algorithme de chiffrement utilisé est de l’AES 256, seule la clef est chiffrée en RSA 2048, qui est un algorithme impossible à déchiffrer de part sa complexité. Les pays ciblés jusqu’ici et identifiés: - La France - L’Italie - L’Allemagne - L’Inde - La Roumanie - L’Espagne - Les États-Unis - La Chine - Le Kenya - L'Afrique du Sud - Le Koweït - Les Philippines Les utilisateurs russes semblent être à ’abri, le malware ne poursuit pas le chiffrement s’il détecte que la langue du clavier est le russe. Comment se protéger de CryptoWall ? Dans la lignée de ses prédécesseurs, CryptoWall est rapidement devenu un succès financier pour ses créateurs, de récents chiffres montrent que les dommages liés à CryptoWall 3.0 s’élèvent à 325 millions de dollars, uniquement aux États-Unis. Ce succès a incité d'autres groupes de cybercriminels à écrire un nouveau code qui utilise des algorithmes de chiffrage plus sophistiqués. Par conséquent, il devient de plus en plus difficile pour les éditeurs d’antivirus de déchiffrer le code et de proposer une solution. Pour arrêter la propagation de cette menace, les experts antimalware de Bitdefender ont développé un antidote. Ce logiciel permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer les tentatives de chiffrement de fichiers. Rappelez-vous: [quote]Cet outil agit comme une couche supplémentaire de protection, en complément d’une solution anti-malware. Si l’ordinateur est déjà infecté par CryptoWall 4.0, ce vaccin n’aidera pas à désinfecter la machine. L’outil doit être installé et utilisé en tant que mesure proactive exclusivement contre cette variante spécifique de ransomware.[/quote] Téléchargez gratuitement le vaccin contre CryptoWall 4.0 de Bitdefender. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue, ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer et afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Nov 2015 LIRE L'ACTU
Passage à l’heure d’hiver dans la nuit du samedi 24 au dimanche 25 octobre 2015 Archives Secunews SECUNEWS

Passage à l’heure d’hiver dans la nuit du samedi 24 au dimanche 25 octobre 2015

Dans la nuit du samedi 24 au dimanche 25 octobre 2015, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. La Belgique, la France et les pays européens reculeront leur montre d’une heure ce week-end à l’occasion du passage à l’heure d’hiver, le passage à l’heure d’hiver se déroulera dans la nuit du samedi 24 au dimanche 25 octobre 2015. [quote]Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars.[/quote] Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 26 au dimanche 27 mars 2016 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure[/quote] (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir)

23 Oct 2015 LIRE L'ACTU
Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés Archives Secunews SECUNEWS

Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés

En collaboration avec Kaspersky, la Police néerlandaise a arrêté lundi 14 septembre dernier deux hommes (18 et 22 ans) d’Amersfoort (Pays Bas), soupçonnés d’être impliqués dans des attaques ransomware CoinVault. Les attaques des cybercriminels avaient débuté en mai 2014 et s’étaient poursuivies jusqu’à aujourd’hui, prenant pour cibles des utilisateurs dans plus de 20 pays. Kaspersky a réalisé d’importants efforts de recherches afin d’aider la 'National High Tech Crime Unit' (NHTCU) de la Police néerlandaise à dépister et identifier les pirates présumés. Panda Security a également contribué à l’enquête de police en indiquant des versions de malware associées. Les cybercriminels de CoinVault ont tenté d’infecter des dizaines des milliers d’ordinateurs dans le monde dont la plupart des victimes se trouvaient aux Pays-Bas, en Allemagne, aux Etats-Unis, en France et au Royaume-Uni. Les pirates sont parvenus à verrouiller au moins 1.500 ordinateurs fonctionnant sous Windows, avant de réclamer une rançon sous la forme de 'bitcoins' en échange du décryptage des fichiers. Les cybercriminels responsables de cette campagne d’extorsion en ligne ont tenté d’adapter leurs techniques d’approches à différentes reprises, afin de pouvoir continuer à toucher de nouvelles victimes. Le premier rapport d’enquête de Kaspersky sur CoinVault a été publié en novembre 2014, après que les premiers incidents du programme malveillant ont été rapportés, la campagne s’est ensuite interrompue jusqu’avril 2015, date à laquelle un nouveau cas a été découvert. Pendant ce même mois, Kaspersky et la National High Tech Crime Unit (NHTCU) de la Police néerlandaise ont lancé le site web 'noransom.kaspersky.com', une base de données avec des clés de décryptage. 'Une application de décryptage' a en outre été mise à disposition en ligne afin de permettre aux victimes de CoinVault de récupérer leurs données sans devoir verser de rançons aux criminels. Kaspersky a ensuite été approché par Panda Security qui avait trouvé des informations sur des versions de malware associées et dont les recherches de Kaspersky ont révélé que celles-ci étaient effectivement liées à CoinVault. Une analyse approfondie de tous les malwares apparentés a ensuite été réalisée et transmise à la Police néerlandaise. [quote]'Kaspersky a joué un rôle important dans cette enquête en nous aidant à identifier et localiser les pirates Coinvault. Cela montre une fois de plus l’importance de la collaboration entre les pouvoirs publics et les sociétés privées pour pouvoir conduire à l’arrestation de davantage de criminels", précise Thomas Aling, porte-parole de l’Unité nationale de la Police néerlandaise.[/quote] En avril 2015, lorsqu’une nouvelle version de CoinVault avait été observée, un élément intéressant avait été observé, le malware comportait des phrases sans fautes en néerlandais. [quote]Le néerlandais est une langue relativement difficile à écrire sans fautes, de sorte que nous soupçonnions, depuis le début de notre enquête, qu’il existait une connexion néerlandaise avec les auteurs présumés du malware.[/quote] Ce qui s’est avéré être le cas par la suite. [quote]Le combat remporté contre CoinVault a été le fruit d’efforts communs entre des autorités responsables de l’application des lois et des entreprises privées. Nous avons atteint un formidable résultat: l’arrestation de deux suspects", indique Jornt van der Wiel, Security Researcher chez Kaspersky.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Sep 2015 LIRE L'ACTU
Des chercheurs en sécurité informatique pirate un fusil sniper connecté Archives Secunews SECUNEWS

Des chercheurs en sécurité informatique pirate un fusil sniper connecté

Après les voitures, les robots chirurgicaux, des chercheurs en sécurité informatique américains sont parvenus à pirater un fusil sniper. L’armement n’est pas resté en marge de cette tendance, et un fabricant américain propose par exemple des fusils de chasse à assistance informatique pour la visée. L'entreprise Tracking Point commercialise des modèles munis d’un système de précision guidée, la ligne de mire se fixe sur la cible et le point d’impact le plus précis souhaité, le logiciel prend en compte des aléas comme le vent, la température et le poids des munitions pour ajuster le tir. Environ un millier de ces fusils, vendus environs13.000 dollars, sont en circulation. Équipée d’un ordinateur et du wifi, l’arme connectée peut transformer le novice en tireur confirmé. Après l’achat de deux fusils (le tout représente environ 30.000 dollars) et une année de travail, Runa Sandvic et Michael Auger ont effectué une démo au média américain Wired. En connectant un ordinateur au wifi du fusil, ils parviennent à bloquer la détente, ou assez inquiétant, dévier le tir de quelques centimètres à plusieurs mètres. Rappelons qu’en ce moment, de par le monde, des chercheurs en intelligence artificielle signent une lettre ouverte pour interdire le développement des armes autonomes (et qui dit autonomes dit ordinateurs embarqués, comme sur le fusil ci-dessus). Rappelons aussi que la Darpa, l’Agence de recherche et de développement de l’armée américaine, développe, dans ses labos, un prototype de balle intelligente. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

31 Jul 2015 LIRE L'ACTU
La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms Archives Secunews SECUNEWS

La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms

Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)

29 Jul 2015 LIRE L'ACTU
Le FBI et Europol ferment le forum de hackers, Darkode Archives Secunews SECUNEWS

Le FBI et Europol ferment le forum de hackers, Darkode

Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)

19 Jul 2015 LIRE L'ACTU
Voici quelques règles avant d'installer une caméra de surveillance Archives Secunews SECUNEWS

Voici quelques règles avant d'installer une caméra de surveillance

Vous partez en vacances et un stress vous envahit: la peur d’une habitation vide, à la merci des cambrioleurs, la caméra de surveillance peut-être un moyen de se rassurer, mais il y a des règles à suivre. Pour autant, tout n’est pas permis dans l’installation de ces yeux intelligents. Rappel de quelques règles d’utilisation et d’installation. Dois-je déclarer une caméra de surveillance ? [quote]En principe, l’installation d’une caméra de surveillance implique automatiquement la déclaration de celle-ci auprès de la Commission Vie Privée. Mais la loi du 21 mars 2007, dite 'loi caméra', y ajoute une exception: La caméra de surveillance qui est installée et utilisée par une personne physique à des fins personnelles ou domestiques ne doit pas être déclarée.[/quote] Comment faire ? [quote]La déclaration thématique doit être effectuée au plus tard le dernier jour avant la mise en service et s'effectue uniquement via le guichet électronique de la Commission à l'adresse eloket.privacycommission.be .[/quote] Combien cela coûte-t-il ? [quote]25 euros payable en une seule fois quel que soit le nombre de caméras.[/quote] Durée de la procédure de déclaration ? [quote]La confirmation de la déclaration thématique intervient 21 jours après son introduction.[/quote] Puis-je filmer n’importe où, par exemple à l’extérieur de ma maison ? [quote]La loi est claire sur ce point: En cas de surveillance d’une entrée privée, les caméras de surveillance sont orientées de manière à limiter la prise d’images de ce lieu à son strict minimum. Vous ne devez filmer que chez vous, de manière générale. Les images collectées ne doivent pas non plus porter atteinte à l’intimité d’une personne.[/quote] Combien de temps puis-je conserver les images filmées ? [quote]Le législateur a fixé un maximum de 30 jours pour la conservation des images. Ici encore, une exception: Si les images peuvent apporter la preuve d’une infraction, d’un dommage ou d’une nuisance ou peuvent permettre d’identifier un auteur des faits, un perturbateur de l’ordre public, un témoin ou une victime, elles peuvent alors être conservées plus d’un mois.[/quote] Combien de caméras puis-je installer ? [quote]On s’en référera ici au principe de proportionnalité. Il doit ainsi y avoir un équilibre entre votre intérêt et le droit à la protection de la vie privée de la personne filmée. L’appréciation reste donc ouverte, mais un médecin qui installe une ou plusieurs caméras de surveillance dans sa salle d’attente sera probablement en tort. Deux questions à se poser: Est-ce vraiment utile ? Et n’y a-t-il pas un autre moyen de contrôler qui soit moins intrusif ?[/quote] Dois-je apposer un logo signalant la présence d’une caméra ? [quote]Toute utilisation cachée de caméras de surveillance est interdite, précise la loi. Est considérée comme utilisation cachée, toute utilisation de caméras de surveillance qui n’a pas été autorisée au préalable par la personne filmée. Le fait de pénétrer dans un lieu contenant le pictogramme vaut comme autorisation préalable. Voici le pictogramme officiel : [/quote] J’ai été filmé, quels sont mes droits ? [quote]Toute personne filmée a un droit d’accès aux images. Une simple demande écrite (datée et signée) au responsable de ladite caméra suffit, en précisant les raisons de votre demande. La personne responsable et ses coordonnées doivent normalement être signalées sur le pictogramme annonçant aux personnes qu’elles sont filmées.[/quote] Formulaire déclaration de caméra de surveillance. (Belgique)

15 Jul 2015 LIRE L'ACTU
Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure Archives Secunews SECUNEWS

Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure

Le tribunal d'Amsterdam a donné le choix à Facebook: soit le réseau social lui donne les informations nécessaires, soit il ira les chercher lui-même dans ses serveurs. La justice néerlandaise a ordonné à Facebook de divulguer des informations sur une personne ayant publié une vidéo de 'revenge porn' (porno vengeance) ou de permettre à un expert indépendant de fouiller ses serveurs. Le tribunal d'Amsterdam avait été saisi par une Néerlandaise de 21 ans: une vidéo de 2011 la montrant en train d'avoir un rapport sexuel avec celui qui était son compagnon à l'époque avait été publiée en janvier 2015. Prise alors que la femme et son compagnon étaient encore mineurs, la vidéo avait été retirée de Facebook peu de temps après sa publication, mais peut encore être trouvée sur Internet. Depuis, la vie de la plaignante est devenue un enfer, selon son avocat Thomas van Vught. D'après les médias néerlandais, l'ex-compagnon de la plaignante nie avoir placé la vidéo sur le réseau social. Facebook a 14 jours pour s'exécuter [quote]Un porte-parole de Facebook a précisé à l'AFP que le compte avait été supprimé avant de recevoir une demande pour ces informations. En conséquence, toutes les informations au sujet de ce compte ont été retirées de nos serveurs en accord avec nos conditions d'utilisation et les lois applicables.'[/quote] [quote]L'avocat Thomas van Vught affirme au quotidien de Telegraaf que sa cliente ne croit pas à la réponse du réseau social, 'Facebook enregistre tout'.[/quote] Le tribunal d'Amsterdam ordonne à Facebook de fournir à la plaignante d'ici à 14 jours toutes les données connues de Facebook sur l'utilisateur du compte, dont ses nom et prénom, son adresse IP, son adresse mail et son numéro de téléphone, selon un jugement en référé rendu public. Sans quoi un tiers indépendant que les parties désigneront sera chargé d'effectuer une enquête indépendante afin de savoir si ces données sont présentes, ou l'ont été, chez Facebook.[/quote] Inconnu il y a encore quelques années, le phénomène consacré par l'expression 'Revenge Porn» consiste à mettre en ligne des photos ou vidéos dénudées sans le consentement des personnes concernées, notamment à la suite d'un conflit ou d'une rupture. Les législateurs de plusieurs pays se sont saisis du problème, notamment en Israël et au Royaume-Uni. À Los Angeles, un Américain a été condamné à un an de prison en décembre 2014, la première peine de ce genre aux États-Unis. La France ne s'est pas encore dotée d'une législation dédiée. La semaine dernière, Google a annoncé son intention de faire disparaître les contenus de revenge porn de ses résultats de recherche. Une formulaire permettant de demander leur déréférencement sera bientôt disponible.

29 Jun 2015 LIRE L'ACTU
Rares sont ceux qui arriveront a lire cette vidéo en 8K Archives Secunews SECUNEWS

Rares sont ceux qui arriveront a lire cette vidéo en 8K

La 4K n'ayant même pas encore été démocratisée auprès du grand public que youtube est déjà passé à la vitesse supérieure. La plateforme vidéo YouTube a en effet mis à disposition une séquence en ultra haute définition 8K d'environ 2 minutes, celle-ci correspond à un rendu de 7.680 x 4.320 pixels au format 16:9, ce qui représente environ 33,17 millions de pixels par image. Or, rares sont ceux qui vont pouvoir apprécier la ultra haute définition de cette vidéo baptisée 'Ghost Towns'. [quote]L'utilisateur doit en effet tout d'abord disposer d'une connexion internet et d'un ordinateur suffisamment puissants pour pouvoir la lancer. Ils doivent en outre surtout disposer d'un écran 8K, qui pour l'heure se comptent sur les doigts d'une main et dont le prix n'est de loin pas à la portée de toutes les bourses.[/quote] Il s'agit donc plus d'une expérience de la part de Google que d'une offre accessible au plus grand nombre. Le court-métrage, qui comme son nom l'indique présente une ville fantôme, peut toutefois être visionné avec une plus basse résolution (à partir de 196 x 144 pixels). Mise en ligne le 7 juin 2015 sur la chaîne Neumannfilms, la vidéo a été filmée avec une caméra RED Epic Dragon 6K (un modèle commercialisé autour de 30.000 dollars (26.000 euros), mais cette caméra ne filmant qu’au format 6K, l’image a alors été upscalée de 125 % grâce au logiciel Adobe After Effects, pour obtenir le résultat final. En mars 2015, YouTube annonçait la prise en charge des vidéos Ultra HD (4K), mais la société a précisé que la définition 8K est techniquement supportée depuis 2010. Une fonctionnalité pour l’instant très peu utile au grand public et donc jamais annoncée officiellement. Clic pour lire toutes les actus youtube. [youtube url="http://www.youtube.com/watch?v=sLprVF6d7Ug" width="560" height="315"]

13 Jun 2015 LIRE L'ACTU
Les Belges abandonnent de plus en plus Windows XP Archives Secunews SECUNEWS

Les Belges abandonnent de plus en plus Windows XP

Au niveau mondial, Windows XP, qui n'est entre-temps plus supporté, n'en reste pas moins encore le deuxième plus important système d'exploitation, en Belgique, il n'est plus présent que sur une fraction des ordinateurs. Avec 13,27% de part de marché, Windows XP est après Windows 7 (54,67%) encore et toujours le deuxième plus important système d'exploitation au monde, a la troisième place, l'on trouve Windows 8.1 avec 11,31% de part de marché. (stats mondial Mai 2014 à Mai 2015). En Belgique, le marché se présente quelque peu différemment: Chez nous Windows 7 possède certes une part de marché similaire (52,63%). On trouve en deuxième position Windows 8.1 (17,89%) En troisième position OS X (11,6%). En quatrième position Windows 8 (5,85%) En cinquième position Vista (5,84%). Windows XP n'arrive dans notre pays qu'en sixième position avec 4,32 pour cent. Il nous faut cependant faire observer que Windows 8 et 8.1 sont considérés par Statcounter comme deux systèmes d'exploitation, si l'on combine les deux versions, l'édition la plus récente de Windows dépasse les 17% de part de marché. (stats Belgique Mai 2014 à Mai 2015). (stats France Mai 2014 à Mai 2015). Ces données proviennent de Statcounter et concernent la période de Mai 2014 à Mai 2015. A partir de cet été, il est probable que les parts de marché des différents systèmes d'exploitation soient bouleversées. Fin juillet 2015, Microsoft va en effet commercialiser Windows 10, et tous les utilisateurs de Windows 7, Windows 8 et 8.1 pourront effectuer une mise à niveau gratuite. Voir aussi: Fin du Support standard de windows Seven le 13.1.2015. Windows 10 se déclinera en sept éditions différentes.

11 Jun 2015 LIRE L'ACTU
Attention au piratage des cartes de crédit prépayées Archives Secunews SECUNEWS

Attention au piratage des cartes de crédit prépayées

Le parquet de Bruxelles a confirmé lundi avoir ouvert une enquête judiciaire concernant une vaste fraude de cartes de crédit prépayées mais n'a pas souhaité commenter davantage le dossier. les fraudeurs auraient volé au moins 600 cartes de crédit, bon nombre de victimes ne seraient pas encore au courant que leur carte de crédit a été utilisée frauduleusement. Pourquoi les cartes prépayées sont ciblées en particulier par les fraudeurs reste un mystère pour Febelfin, la fédération du secteur financier. Les cartes de crédit prépayées sont des cartes de paiement qui ne sont pas reliées à un compte à vue et qui peuvent être rechargées comme des cartes de téléphone, on peut les recharger d'un montant de son choix pouvant aller jusqu'à 8.000 euros maximum. Axa, Belfius et bpost notamment, proposent ce type de cartes, ces dernières peuvent être achetées de manière anonyme et leur acquéreur n'a pas besoin de décliner son identité lorsqu'il effectue des paiements. Les fraudeurs auraient piraté les cartes prépayées de plusieurs établissements financiers, d'après les quotidiens Gazet van Antwerpen et Het Belang van Limburg. La police judiciaire fédérale de Bruxelles serait déjà au courant de 500 victimes dont l'argent placé sur la carte a disparu. A ce stade de l'enquête, il n'est toutefois pas encore possible de déterminer si tous les faits peuvent être imputés aux mêmes auteurs. Aucun suspect n'aurait pour l'heure été identifié et le modus operandi des auteurs n'est pas encore connu. [quote]De son côté, la fédération du secteur financier Febelfin ne s'explique pas pourquoi les fraudeurs visent ce type de carte, et ignore donc s'il est question de piratage ou encore de phishing. Les cartes de crédit prépayées doivent être chargées au préalable mais sont identiques aux cartes de crédit habituelles, le commerçant ne fait donc pas la distinction, explique Isabelle Marchand, de Febelfin, précisant que les normes de sécurité sont aussi similaires.[/quote] [quote]Axa Banque, qui proposait il y a un an encore des cartes de crédit prépayées, affirme pour sa part ne pas avoir connaissance de cas de fraude avec celles-ci.[/quote] [quote]Le message ne diffère pas chez Belfius, "nous ne sommes pas au courant du fait que certains de nos clients soient concernés. Nous proposons d'ailleurs une autre sorte de carte prépayée, liée nommément à un compte à vue", explique son porte-parole, Ulrike Pommée.[/quote] [quote]Bpost banque confirme par contre qu'un de ses clients de carte prépayée a bien été victime de fraude, mais ignore si ce cas est lié à la vaste fraude récemment mise à jour. Il est en tout cas impossible que seuls les clients de bpost aient été dupés, affirme le porte-parole Fred Lens. Une telle fraude n'est pas uniquement le fait de cartes de crédit prépayées, mais de toutes les cartes de paiement. Lorsque des transactions étranges ont lieu, elles sont immédiatement bloquées par les firmes externes qui gèrent nos transactions. C'est le cas pour 90% des hackings. Il est effectivement question de fraude dans très peu de cas, et les clients sont alors dédommagés. En soi, toutes les institutions financières sont concernées et pas seulement bpost banque."[/quote] [quote]Febelfin recommande aux victimes de prendre contact au plus vite avec leur opérateur bancaire. "Les dossiers seront traités au cas par cas et pourront donner lieu à un dédommagement si nécessaire", a fait savoir le porte-parole.[/quote] La fraude à la banque en ligne reste faible [quote]63 cas de fraude via la banque en ligne ont été enregistrés lors du premier trimestre de 2015, au total, ces fraudes ont permis à leurs auteurs de dérober 173.000 euros. En 2014, 277 cas de fraude avaient été notés pour un butin d’environ 650.000 euros (-85% par rapport à 2013).[/quote] Des fraudeurs élargissent sans cesse leur champ d’action en direction des utilisateurs professionnels de services de banque en ligne au sein des entreprises. Ne partagez aucunes information personnelle ou bancaire.

19 May 2015 LIRE L'ACTU
Windows 10 sera la dernière version de windows Archives Secunews SECUNEWS

Windows 10 sera la dernière version de windows

Windows 10 sera la dernière grande mise à jour du système d'exploitation de Microsoft, une décision qui ne signe toutefois pas la fin du célèbre logiciel... Non, il n'y aura pas de Windows 11. Microsoft a averti vendredi lors d'une conférence à Chicago, que Windows 10 sera la dernière version. [quote]'Dans l'immédiat, nous publions Windows 10, et parce que Windows 10 est la dernière version de Windows, nous travaillons tous encore sur Windows 10', a précisé Jerry Nixon, développeur du géant américain.[/quote] Cette nouvelle n'annonce pas pour autant la mort de Windows. Les mises à jour s'effectueront simplement de façon continue, sans la grande rupture traditionnelle. Le client pourra choisir lui-même le moment où il souhaite la réaliser, mais également déterminer lui-même les applications, comme Office et Mail, qu'il souhaite mettre à jour. Windows 7 en tête des systèmes d'exploitation les plus utilisés Une décision approuvée par de nombreux analystes car la mise au point d'une grande mise à jour a de nombreux inconvénients. [quote]'Les développeurs avaient pour habitude de s'enfermer pour ensuite faire apparaître un produit basé sur des attentes qui dataient d'il y a trois ans', indique Steve Kleynhans à la BBC, analyste à Gartner.[/quote] Ce changement de manière de travailler va par ailleurs aider à rentabiliser Windows 10, car l'entreprise américaine a beaucoup investi dans ce dernier système d'exploitation. Non seulement pour sa création, mais également en marketing afin de convaincre les utilisateurs de se convertir, or l'objectif de Windows 10 était avant tout de faire oublier les failles de son prédécesseur Windows 8. Sauf que le vieux Windows 7 est aujourd'hui le plus utilisé avec près de 60% de parts de marché. Les mises à jour en continu ont toutefois aussi des inconvénients. [quote]Microsoft devra travailler dur pour générer des mises à jour et des nouvelles fonctionnalités', estime ainsi Steve Kleynhans.[/quote] Il reste aussi à savoir comment les entreprises vont s'adapter à ce changement et comment Microsoft va fournir un support. Clic pour lire toutes les actus sur Windows 10.

12 May 2015 LIRE L'ACTU
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
Des pirates volent 5 millions de dollars à Ryanair Archives Secunews SECUNEWS

Des pirates volent 5 millions de dollars à Ryanair

La plus grande compagnie aérienne low-cost d'Europe s'est fait siphonner le compte bancaire qui payait ses commandes de kéroséne. Ryanair a annoncé que près de 5 millions de dollars (4,7 millions d'euros) avaient été volés la semaine dernière sur l'un de ses comptes par des pirates informatiques via une banque chinoise. La compagnie aérienne irlandaise à bas coûts espère récupérer cette somme rapidement. [quote]'La compagnie travaille avec ses banques et les autorités compétentes et s'est vue signifier que les fonds (moins de 5 millions de dollars) avaient été bloqués', a-t-elle expliqué mercredi dans un communiqué.[/quote] La piste des hackers remontée Le deuxième plus gros employeur privé d'Irlande a pris des mesures pour éviter que ce type de transfert ne se reproduise, a ajouté Ryanair, qui n'a pas souhaité faire davantage de commentaires, l'affaire étant aux mains de la justice irlandaise. Fondée en 1985, Ryanair est basée à Dublin et assure des liaisons exclusivement en Europe, elle effectue donc la plupart de ses transactions en euros, mais la compagnie dispose aussi de comptes en dollars. D'après l'Irish Times, les fonds en dollars ciblés par les pirates informatiques étaient destinés à payer sa facture de kérosène. Le quotidien a ajouté que l'agence judiciaire chargée du dossier en Irlande, le Criminal Assets Bureau (CBA) de Dublin, avait pu identifier où les fonds volés avaient été transférés via une coopération internationales avec des agences jumelles en Asie.

30 Apr 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Mar 2015 LIRE L'ACTU
Passage à l’heure d’été dans la nuit du samedi 28 au dimanche 29 mars 2015 Archives Secunews SECUNEWS

Passage à l’heure d’été dans la nuit du samedi 28 au dimanche 29 mars 2015

Inutile de vous le rappeler, le passage à l’heure d’été aura lieu dans la nuit de samedi à dimanche, à 2 heures du matin. Vous devrez ajouter 60 minutes, soit 1h à l’heure légale, il sera alors 3 heures. [quote]Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne.[/quote] Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu’on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. (Clic sur l'image pour agrandir) Le prochain passage à l’heure d’hiver aura lieu dans la nuit du samedi 24 octobre 2015 au dimanche 25 octobre 2015 à 2 heures du matin. Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure 'on avance ou on recule ?' Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure[/quote]

28 Mar 2015 LIRE L'ACTU
La pédopornographie en ligne se tourne vers Skype et les bitcoins Archives Secunews SECUNEWS

La pédopornographie en ligne se tourne vers Skype et les bitcoins

Les criminels diffusant des abus sexuels d'enfants en direct sur internet utilisent de plus en plus des plateformes traditionnelles telles que Skype et la monnaie virtuelle bitcoin, rendant leur traque plus difficile, a averti mardi Europol (l'agence européenne de police). [quote]"Le criminels qui exploitent sexuellement les enfants sur internet se servent de plus en plus des développements technologiques et en tirent des bénéfices financiers", a soutenu Europol dans un rapport sur le sujet. La diffusion d'abus sexuels d'enfants via des plateformes traditionnelles de diffusion en direct sur internet (livestream) ou des plateformes de communication vidéo telles que Skype est plus difficilement traçable que si elle est effectuée sur un site internet, explique notamment Europol. [/quote] Le rapport a été compilé par le département cybercriminalité d'Europol, avec l'aide de son pendant judiciaire Eurojust, d'ONG ainsi que de géants des cartes de crédits ou de l'internet tels que Google et Microsoft. [quote]"La recherche montre que la diffusion en direct d'abus en échange de paiement n'est plus une tendance naissante, c'est une réalité établie", affirme le rapport d'Europol.[/quote] Les criminels utilisent des enfants sans-abris ou des enfants de leurs propres familles pour qu'ils soient abusés sexuellement en direct face à la caméra, et cela se passe dans l'Union européenne ou des pays émergents Lire le rapport d'Europol. (anglais) Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs .

25 Feb 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
Fin du Support standard de windows Seven le 13.1.2015 Archives Secunews SECUNEWS

Fin du Support standard de windows Seven le 13.1.2015

A l'heure de la fin du support standard de Windows 7, petit zoom sur les prochaines dates clés des différentes versions de Windows utilisées, mais aussi d'autres produits comme Office. C'est le début de la fin pour Windows 7. Depuis ce 13 janvier 2015, le système d'exploitation de Microsoft ne bénéficiera plus du support gratuit, désormais, Windows 7 bascule en support étendu, jusqu'au 14 janvier 2020. Seules les mises à jour de sécurité restent gratuites Malgré son nom, ce support étendu est bien plus limité que celui qui courrait jusqu'à présent, seule les mises à jour de sécurité sont téléchargeables gratuitement par l'utilisateur, tous les autres patchs incluant de nouvelles fonctionnalités seront quant à eux payants. Tout comme le support en cas d'incident. Sorti en octobre 2009, Windows 7 reste la version de Windows la plus populaire, elle est installée sur plus de 50% des PC dans le monde. Selon les chiffres de NetMarketShare portant sur le mois décembre 2014, Windows 7 détiendrait toujours une part de marché de 56,26% devant Windows XP dont le support a été stoppé le 8 avril 2014 à 18,26%. Cumulés, Windows 8 et 8.1 ne compteraient que pour 13,52% du marché. Notons que la part de Windows 7 a tendance à progresser puisqu'au mois de novembre celle-ci était de 53,71%. Les dates clés concernant le support des différentes versions utilisées de Windows : Windows 7 pas le seul concerné D'autres produits Microsoft sont concernés. [quote]- Windows Server 2008 et 2008 R2 - Windows Storage Server 2008 - Dynamics C5 2010 - NAV 2009 - NAV 2009 R2 [/quote] Autant de produits qui ne bénéficieront plus du support standard après ce 13 janvier 2015. En outre, plus tard en 2015, un autre produit phare va atteindre la fin de son support standard: - Office 2010. Toutes les versions (Professionnel, Standard, etc.) et briques associées (Excel 2010, Outlook, OneNote...) sont concernées. SharePoint 2010 ou Project 2010 aussi. Fin de vente La fin de vente correspond à la date à laquelle une version spécifique de Windows n'est plus fournie aux revendeurs ou aux fabricants OEM (Original Equipment Manufacturers). Dell et Toshiba sont des exemples d'OEM. Ce sont des fabricants de PC qui préinstallent souvent le logiciel Windows. Lorsqu'une version de Windows atteint sa date de fin de vente, c'est le moment de penser à effectuer une mise à jour. Ce tableau vous donne les dates de fin de vente des systèmes d'exploitation Windows spécifiques.

14 Jan 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Passage à l’heure d’hiver dans la nuit du samedi 25 au dimanche 26 octobre 2014 Archives Secunews SECUNEWS

Passage à l’heure d’hiver dans la nuit du samedi 25 au dimanche 26 octobre 2014

À 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. La Belgique, la France et les pays européens reculeront leur montre d’une heure ce week-end à l’occasion du passage à l’heure d’hiver, le passage à l’heure d’hiver se déroulera dans la nuit du samedi 25 au dimanche 26 octobre 2014. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 28 au dimanche 29 mars 2015 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure[/quote] (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir)

25 Oct 2014 LIRE L'ACTU
Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique Archives Secunews SECUNEWS

Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique

Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...

15 Oct 2014 LIRE L'ACTU
Bug Gigantesque dans le jeu vidéo Madden 15 Archives Secunews SECUNEWS

Bug Gigantesque dans le jeu vidéo Madden 15

Les programmateurs ont commis une grosse erreur (ou réussi un énorme coup de pub) dans la modélisation d'un joueur qui apparaît avec une taille ridicule dans le jeu. Si Christian Kirksey achète dans les prochains jours le jeu Madden NFL 15, il risque d'être déçu de voir quel sort lui ont réservé les équipes de programmateurs. Le joueur des Cleveland Browns qui mesure dans la réalité 1,89 m apparaît bien dans l'effectif de la franchise nord-américaine. Sauf que sur le terrain, son avatar ne mesure que… 35 centimètres!, un Lilliputien au pays des géants en quelque sorte. Le passage à la machine à laver s'avère probablement efficace pour passer entre les jambes des mastodontes de la NFL mais s'avère problématique pour aller plaquer un autre joueur. Alors, vrai bug ou coup de publicité pour le lancement du jeu? Rassurez-vous, sa taille n'affecte pas ses capacités techniques puisque malgré son physique de lilliputien, Christian Kirksey parvient quand même à tacler ses adversaires et même à partager des "high-fives" avec ses coéquipiers. Si Electronic Arts, le développeur du jeu, est coutumier de ce genre d'erreurs, il est vrai que même les plus grands titres du jeu vidéo ont souvent de légers problèmes techniques.

08 Sep 2014 LIRE L'ACTU
Remplir son constat d'accident sur smartphone, c'est possible Archives Secunews SECUNEWS

Remplir son constat d'accident sur smartphone, c'est possible

Une application pour remplir son constat à l'amiable en cas d'accident est disponible sur iOS et Android depuis mai 2014 en Belgique, a réagi Vincent Castus, cofondateur de la société Pinch. Le nom de cette application: Assisto. [quote]Gratuit, Assisto "est destiné à tous les assurés Européens, quelle que soit leur compagnie", explique Vincent Castus.[/quote] ASSISTO vous permet de déclarer les sinistres suivants: - Véhicule(s) impliqué(s) dans une collision - Véhicule(s) stationnés et retrouvés endommagés - Vol et Vandalisme - Dégâts naturels et feu Multi-langue: Assisto vous permet d'effectuer une déclaration d'accident de la route dans plusieurs langues. Chacune des parties pourra choisir entre l'anglais, le français, le néérlandais et l'allemand afin de faciliter la déclaration dans la langue de chaque personne mais aussi de recevoir son constat d'accident dans sa langue. Protection de vos données: Assisto est complètement sûr et sécurisé, la protection de votre vie privée est garantie. Assisto garantit que vos informations seront toujours protégées et ne seront en aucun cas communiquées en dehors du processus de la déclaration. Clic pour télécharger Assisto sur Android (Google Play) Clic pour télécharger Assisto sur IOS (itunes) Clic accéder au site officiel (anglais)

29 Aug 2014 LIRE L'ACTU
Une fusée de SpaceX explose pendant un vol d'essai Archives Secunews SECUNEWS

Une fusée de SpaceX explose pendant un vol d'essai

Une fusée de SpaceX s'autodétruit durant un vol d'essai vendredi 22 août 2014 au Texas, a indiqué la société américaine, qui cherche à développer un appareil qui puisse retourner sur Terre et être réutilisé. [quote]Durant le vol, une anomalie a été détectée à bord de l'appareil et le système d'autodestruction a automatiquement mis fin à la mission.[/quote] La fusée était une version à trois moteurs de l'appareil en développement F9R, qui succède au prototype de SpaceX Grasshopper. SpaceX est l'une des quatre sociétés sélectionnées par la NASA avec Boeing, Sierra Nevada et Blue Origin pour mettre au point un vaisseau capable de transporter des astronautes à l'ISS dans le cadre d'un partenariat entre le secteur privé et public. La pression pour faire voler aussi rapidement que possible un vaisseau spatial américain capable d'acheminer des astronautes à l'ISS s'est accrue avec les fortes tensions entre Moscou et Washington créés par la crise en Ukraine. SpaceX a également conclu un contrat de 1,6 milliard de dollars (1,2 milliard d'euros) avec la NASA, pour effectuer au total 12 missions de fret vers la Station spatiale internationale, dont trois ont déjà été exécutées avec succès. Une fusée de SpaceX explose pendant un vol d'essai (22.8.2014)

23 Aug 2014 LIRE L'ACTU
(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live) Archives Secunews SECUNEWS

(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live)

La Revue d’Aptitude au Lancement (RAL) s’est déroulée le mercredi 20 août 2014 au Centre Spatial Guyanais et a autorisé les opérations de chronologie pour le Vol Soyuz ST-B – Galileo Sat 5-6. Pour son neuvième lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace poursuit le déploiement de la constellation Galileo. Les satellites 5 et 6, les premiers satellites de la série FOC (Full Operationnal Capacity) ont été réalisés par OHB Systems, la plateforme étant fournie par Surrey Satellite Technology Ltd pour le compte de l’ESA. Avec Soyuz, Ariane 5 et Vega au Centre Spatial Guyanais, Arianespace est le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale (ISS). Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) en Guyane française, à un instant précis le jeudi 21 août 2014: (Annulé voir nouvelle date MAJ2 in d'article) 09h31:14 (Heure de Guyane) 08h31:14 (Heure de Washington, DC) 12h31:14 (UTC) 14h31:14 (Heure de Paris) 16h31:14 (Heure de Moscou) Clic pour suivre le lancement en direct en français (21.8.2014 14h31:14), commentaires depuis Kourou en français et en anglais à partir de H-20 mn). [quote]MAJ1 le 21.8.2014, 12h05 Les conditions météorologiques étant actuellement défavorables au-dessus de la base de lancement du Centre spatial guyanais, Arianespace a décidé de reporter le lancement du Vol Soyuz ST-B qui doit mettre en orbite les deux satellites opérationnels de la constellation Galileo. Une nouvelle date de lancement sera fixée en fonction de l’évolution des conditions météorologiques à Kourou.[/quote] [quote]MAJ2 le 22 Août 2014, 06h30 Une amélioration des conditions météorologiques locales étant prévue pour aujourdf'hui, Arianespace a décidé de reprendre les opérations de la chronologie de lancement du Vol Soyouz ST-B VS09 qui doit mettre en orbite les deux premiers satellites opérationnels de la constellation Galileo.[/quote] Le décollage du lanceur est désormais prévu dans la journée du 22 août 2014, à un Heure fixe : 09h27:11 (Heure de Guyane) 08h27:11 (Heure de Washington, DC) 12h27:11 (UTC) 14h27:11 (Heure de Paris) 16h27:11 (Heure de Moscou)

21 Aug 2014 LIRE L'ACTU
Son train d'atterrissage endommagé, il pose son avion de chasse à la verticale Archives Secunews SECUNEWS

Son train d'atterrissage endommagé, il pose son avion de chasse à la verticale

Un pilote de l'armée de l'air américaine a été contraint d'atterrir d'une façon peu banale..., a la manière d'un hélicoptère, soit à la verticale. William Mahoney n'est pas prêt d'oublier la manoeuvre qu'il a du effectuer le 7 juin 2014, au large de l'océan. L'avion qu'il pilotait, un jet de chasse AV-8B Harrier, a connu un problème au décollage au niveau de son train d'atterrissage. En coopération avec l'unité de la marine restée sur la base, ils ont du trouver une alternative à l'atterrissage classique. [quote]"Je n'ai pas paniqué", affirme William Mahoney. [/quote] Pourtant, la manoeuvre à laquelle il allait devoir se frotter n'a rien d'habituel, poser l'avion de chasse à la manière d'un hélicoptère, à la verticale. Le choc risquait d'être violent. Pour l'amortir, l'unité de la marine a installé une sorte d'échafaud sur la piste, restait au pilote à viser habilement, de sorte à ce que le nez de l'appareil tombe sur la structure de fortune. [quote]William Mahoney, le pilote derrière cette spectaculaire manoeuvre, explique dans la vidéo qu'un tel cas de figure avait été anticipé par l'armée américaine. "Le navire possédait cette invention étonnante, un tabouret construit spécifiquement pour ce type d'atterrissage". Et le pilote de raconter qu'il n'a pas vraiment paniqué au moment de se poser d'une telle manière. "Oh, mon garçon, cela va être intéressant", a-t-il alors pensé à l'approche du moment crucial... [/quote] La suite, en images, dans la vidéo ci-dessus, à partir de la 2e minute... Son train d'atterrissage endommagé, il pose son avion de chasse à la verticale

30 Jun 2014 LIRE L'ACTU
Il reprend 38 musiques de jeux vidéo façon métal Archives Secunews SECUNEWS

Il reprend 38 musiques de jeux vidéo façon métal

Fans de métal et de jeux vidéo, cette vidéo est pour vous. Cela fait trois ans que l'artiste américain FamilyJules7x reprend des musiques de jeux vidéo à la guitare façon metal. Suivi par plus de 100.000 personnes pour cette spécialité, FamilyJules7x a décidé de réaliser la reprise ultime, un medley de 17 minutes avec pas moins de 38 morceaux différents. De Pong (1967) à Dark Souls II - Longing (2014) en passant par des jeux cultes comme Tetris (1984), Legend of Zelda (1986) ou encore The Sims (2000). Comme le raconte le guitariste, il lui aura fallu une semaine pour ce medley et maîtriser le fond vert. 50 ans d'histoire du jeu vidéo en musique. On vous laisse le plaisir de découvrir les 38 morceaux de jeux repris dans cette vidéo, mais la liste complète est dans la description de la vidéo. Il reprend 38 musiques de jeux vidéo façon métalPlaylist: 0:07 Pong 0:17 Gunfight 0:21 Space Invaders 0:30 Pac-man 0:37 Frogger 0:46 Dig Dug 1:01 Phozon 1:10 Tetris 1:34 Super Mario Bros 2:01 Legend of Zelda 2:32 Punch-Out!! 2:55 Super Mario Bros. 2 - Character Select 3:11 Teenage Mutant Ninja Turtles 3:36 Super Mario World - Athletic Theme 4:04 Sonic - Scrap Brain Zone 4:20 Street Fighter II - Vega's Theme 4:45 Mortal Kombat 5:17 Star Fox 5:52 Donkey Kong Country - Gang-Plank Galleon 6:04 Donkey Kong Country 2 - Snakey Chantey 6:24 Pokémon - Gym 6:48 Goldeneye 7:26 Ocarina of Time - Intro 8:08 Medal of Honor 8:39 The Sims 9:10 Animal Crossing 9:42 Battlefield 1942 10:14 Wind Waker 10:39 World of Warcraft - Song of Elune 11:05 Civilization IV - Baba Yetu 11:41 Twilight Princess - Hyrule Field 12:29 Super Mario Galaxy - Gusty Garden Galaxy 12:54 Fallout 3 13:23 Braid - Downstream 13:43 Mass Effect 2 - Suicide Mission 14:11 Skyrim - Sons of Skyrim 14:41 Super Hexagon - Focus 15:00 Last of Us 15:21 Dark Souls II - Longing

03 Jun 2014 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films Archives Secunews SECUNEWS

La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films

La Belgian Anti-piracy Federation (BAF) réclame 40.000 euros à un père de famille pour avoir diffusé et téléchargé illégalement des films. Il l'aurait fait pour ses enfants, mais serait impliqué dans le fonctionnement d'un site illégal. Chauffeur de bus et père de 3 enfants, l’homme originaire de Putte, en province d’Anvers, a expliqué qu'il pensait ne pas risquer grand-chose étant donné que les films qu’il avait téléchargés pour ses enfants se trouvaient également sur YouTube, explique De Standaard. C'est en tout cas ce qu'il a déclaré devant la cour. Il s’agit d’une enquête effectuée sur deux forums, dont Belgian-Scene, où des liens de téléchargement de films, musique, e-livres, jeux, etc... ont été diffusés, les deux sites comptaient, selon BAF, respectivement 4.610 et 9.700 membres et ont été mis hors ligne en mars 2014. Il comparaissait avec 5 autres personnes, dont le fondateur et les administrateurs d'un site illégal belge, devant la cour correctionnelle de Gand, quatre personnes ont négocié un arrangement préalable avec la BAF et devront s'acquitter d'amendes entre 10.000 et 25.000 euros. Le père et un membre du site ont refusé l’arrangement et attendent d'être jugés. La justice se prononcera en juin 2014 sur ce dossier. La BAF a tenu à nuancer l'histoire et a expliqué au journal De Morgen que c'était surtout ceux qui diffusent les oeuvres illégalement qui sont poursuivis. Le cas du père semble donc plus compliqué que de simples téléchargements illégaux, comme évoqué devant la cour, et il serait impliqué dans le fonctionnement du forum incriminé en ayant lui-même diffusé des liens pour télécharger illégalement des oeuvres. [quote]Nous avons déposé une plainte contre les gestionnaires, fondateurs et uploaders des forums, comme c’est toujours le cas, explique Olivier Maeterlinck, directeur de BEA, la fédération des producteurs et distributeurs de films, jeux et musique en Belgique. Nous ne déposons jamais de plaintes contre ceux qui téléchargent, mais uniquement contre ceux qui diffusent du contenu, affirme Maeterlinck.[/quote] Clic pour lire toutes les actus sur le Warez

07 May 2014 LIRE L'ACTU
(MAJ) Les vidéos de secunews inaccessible la cause ? Archives Secunews SECUNEWS

(MAJ) Les vidéos de secunews inaccessible la cause ?

Simple défaillance technique ou oubli fâcheux concernant le renouvellement du nom de domaine wat.tv? [quote]Nous avons demandé le renouvellement du nom de domaine wat.tv, mais pour une raison que nous ignorons, cela n'est pas effectif, expliquait dans un communiqué publié en début de soirée Olivier Abecassis, directeur général d'e-TF1, qui précisait que le trafic avait alors automatiquement basculé en "site parking". [/quote] Plus tard, Wat.tv annonçait sur son compte Twitter que le nom de domaine était à nouveau disponible. [quote]Le nom de domaine WAT.tv est à nouveau disponible, on attend la propagation de DNS... ça arrive :)[/quote] Il y a cinq ans jour pour jour, TF1 avait connu la même mésaventure. Le site Wat.tv était resté indisponible pendant plusieurs heures, alors que le nom de domaine était arrivé à expiration, les responsables du site avaient alors affirmé que toutes les démarches de renouvellement avaient été effectuées dans les règles. Les vidéos de secunews sont donc indisponible, le temps de la propagation du DNS de wat.tv Clic pour accéder a la chaine vidéo de secunews MAJ Toutes les vidéos de secunews sont maintenant disponible, le problème de DNS de notre plateforme vidéos est résolu. Clic pour Accéder a la chaine vidéos de secunews.

13 Apr 2014 LIRE L'ACTU
Importante faille dans un logiciel utilisé par la moitié des sites internet Archives Secunews SECUNEWS

Importante faille dans un logiciel utilisé par la moitié des sites internet

Des spécialistes informatiques ont mis en garde ce mardi contre une importante faille dans un logiciel d'encodage utilisé par la moitié des sites internet, qui permet aux pirates de pénétrer dans les ordinateurs pour y récupérer codes et mots de passe. La faille, découverte par un informaticien de Google, a été baptisée "Heartbleed" ( coeur qui saigne) parce qu'elle touche au coeur du logiciel OpenSSL, qui est utilisé pour protéger ses mots de passe, ses numéros de carte bancaire ou d'autres données sur internet. Il est utilisé par la moitié des sites web, mais la faille n'existe pas sur toutes les versions. [quote]Par cette faille, les pirates peuvent récupérer des informations en passant par la mémoire des serveurs de l'ordinateur, indique des spécialistes de la société de sécurité informatique Fox-IT dans un billet. Le nombre d'attaques qu'ils peuvent effectuer est sans limites, indique Fox-It dans un billet recensant les procédures à suivre pour repousser les incursions.[/quote] Parmi les informations susceptibles d'êtres récupérées par les pirates figurent le code source (instructions pour le microprocesseur), les mots de passe, et les clés utilisées pour déverrouiller des données cryptées ou imiter un site. [quote]Ce sont les joyaux de la couronne, les clés d'encodage elles-mêmes, souligne le site heartbleed.com qui détaille les vulnérabilités de la faille.[/quote] Ces clés permettent aux pirates de décrypter tous les trafics, passés et à venir, vers les services protégés et d'imiter ces services. Grâce à cette faille, des chercheurs en sécurité informatique ont rapporté avoir été capables de récupérer des informations de mots de passe de Yahoo!, qui a précisé avoir pu résoudre le problème. Cette faille existe depuis deux ans environ. Un billet sur le site Tor Project, qui milite pour l'anonymat en ligne, exhorte ceux qui ont des besoins élevés en matière de protection en ligne d'éviter d'utiliser internet pendant quelques jours, afin de permettre aux sites et aux serveurs d'améliorer leur sécurité. Le site http://filippo.io/Heartbleed/ permet de tester si un site est vulnérable ou non. Edit 11.4.2014: 500.000 sites étaient concernés par la faille de sécurité informatique nommé Heartbleed, un programmeur allemand s'est dénoncé et a avoué avoir voulu corriger quelques bugs il y a deux ans, oubliant au passage de valider une variable. Lire l' article Robin Seggelmann, l’homme par qui l’énorme faille Heartbleed est arrivée

08 Apr 2014 LIRE L'ACTU
Facebook veut connecter le monde à Internet grâce à des drones Archives Secunews SECUNEWS

Facebook veut connecter le monde à Internet grâce à des drones

Facebook a officiellement annoncé jeudi 27 mars la mise en place de son Connectivity Lab , une appellation qui désigne une équipe de recherche dont le but est de trouver des nouveaux moyens d'apporter une connexion Internet aux régions qui n'y ont pas encore accès. [quote]L'équipe du Connectivity Lab a travaillé sur différentes plateformes pour fournir du réseau depuis le sol, les airs, et l'espace, peut-on lire dans un communiqué publié sur Internet.org, une initiative lancée en août 2013 par Mark Zuckerberg, dont le but est de fournir un accès à Internet aux deux tiers de la population mondiale qui n'y ont pas encore accès.[/quote] L'équipe du Connectivity Lab de Facebook comprend, entre autres, des experts de la NASA et les cinq salariés de l'entreprise britannique Ascenta, spécialisée dans les avions solaires capables de parcourir de longue distance. Facebook veut connecter le monde à Internet grâce à des dronesParmi les projets envisagés, détaillés sur Internet.org, est évoquée l'utilisation de satellites et de drones solaires. Ces derniers seraient capables de se maintenir un mois en vol à 20.000 mètres d'altitude et de servir de relais Internet. Les équipes de Facebook expliquent travailler également sur un système laser infrarouge permettant de transmettre des données à ces engins. Ces détails font suite à plusieurs informations parues dans la presse spécialisée début mars, selon lesquelles Facebook avait en vue le rachat du fabricant de drones solaires Titan Aerospace. Le géant de l'Internet Google a un projet un peu similaire pour lequel il a déjà effectué des tests, des montgolfières sont testées pour fournir un accès à Internet aux zones peu densément peuplées. Clic pour plus d'infos sur le projet (en français)

29 Mar 2014 LIRE L'ACTU
Passage à l’heure d’été dans la nuit du samedi 29 au dimanche 30 mars 2014 Archives Secunews SECUNEWS

Passage à l’heure d’été dans la nuit du samedi 29 au dimanche 30 mars 2014

Le passage à l’heure d’été aura lieu dans la nuit de samedi à dimanche, à 2 heures du matin. Vous devrez ajouter 60 minutes à l’heure légale, il sera alors 3 heures. [quote]Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. [/quote] Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu'on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. (Calendrier heures été-hiver 2014-2028) (Clic sur l'image pour agrandir) Le passage à l’heure d’hiver aura lieu dimanche 30 mars 2014 à 2 heures du matin. Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l'heure "on avance ou on recule ?" Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l'heure En AVRIL: débute par AV donc on AVance l'heure[/quote]

28 Mar 2014 LIRE L'ACTU
Attention à la diffusion indésirée de vidéos sur Facebook et Twitter venant de Buzzatomic ou Humour adulte 18+ Archives Secunews SECUNEWS

Attention à la diffusion indésirée de vidéos sur Facebook et Twitter venant de Buzzatomic ou Humour adulte 18+

Les arnaques au clic existent depuis l’arrivée de Facebook mais sont de plus en plus nombreux sur les pages, restez prudents… L’objet du délit ? [quote]Buzzatomic, un site qui est à peine référencé sur Google mais qui propose des vidéos racoleuses, souvent à connotations sexuelles, le but est évidemment d’appâter le lecteur et de lui faire regarder une de ces vidéos pour ensuite obtenir des mentions "j’aime" automatiques sur d’autres pages Facebook. En cliquant sur le bouton "Regarder" de ces vidéos, vous cliquez sans le savoir sur un bouton "j’aime" caché, du coup, chaque clic vous oblige à aimer une page alors que vous ne le souhaitiez pas à la base. Cela permet ainsi à Buzzatomic d’obtenir des mentions "j’aime" très aisément sur ses pages Facebook comme "Humour adulte 18+", qui compte déjà plus de 170.000 fans au moment où nous écrivons ces lignes, sans montrer une seule publication originale.[/quote] Ainsi, le code source d'une page du site Buzzatomic contient presque 60 occurrences du mot Facebook, pour un nombre quasiment équivalent de balises dissimulées dans des iframes. (Clic sur l'image pour agrandir) Autant de pièges pour l'internaute un peu trop curieux qui se retrouve, au passage, abonné à des pages Facebook Grâce à ces spams, les personnes derrière Buzzatomic peuvent revendre la page Facebook à prix d’or pour d’éventuelles publicités, de l’argent facile en quelques clics. Un simple WHOIS effectué sur ce nom de domaine, hébergé au Panama, permet d'associé les serveurs à d'autres sites au fonctionnement similaire. Bref, avant de voir ce genre de vidéos racoleuses sur des sites que vous ne connaissez pas, le mieux est d’éviter de cliquer, cela vous permettra de ne pas distribuer des liens malveillants sur Facebook. Si la vague de spam actuelle se concentre sur le site Buzzatomic, il faut cependant préciser qu'il est loin d'être le premier à intégrer ce genre de manipulations indésirables. Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

25 Mar 2014 LIRE L'ACTU
Chameleon, le virus qui se déplace grâce au Wifi Archives Secunews SECUNEWS

Chameleon, le virus qui se déplace grâce au Wifi

Des chercheurs britanniques ont, pour la première fois, mis au point un logiciel malveillant (malware) qui se propage automatiquement d’un point d’accès Wifi à un autre. Une prouesse qui était considéré jusqu’à présent comme impossible. Le virus Chameleon attaque les points d’accès Wifi mal sécurisés, dont le mot de passe d’origine n’a jamais été changé, c’est le premier logiciel malveillant capable de se propager automatiquement d'un relais de connexion Internet sans fil à l’autre, sans intervention humaine. Jusqu’à présent, aucun virus connu n’avait été conçu pour permettre de prendre le contrôle des "hotspots" Wifi et autres routeurs sans fil utilisés par les cafés ou les particuliers pour se connecter à l’Internet. [quote]"La totalité des logiciels malveillants prennent pour cible les ordinateurs ou téléphones portables et s’installent par le biais de mails, clés USB ou sites internet infectés", explique Alan Marshall, coordinateur de l’équipe à l’origine du virus "Chameleon" et directeur de recherche spécialisé dans les réseaux de communication à l’université de Liverpool. [/quote] Pour ce spécialiste, prendre pour cible le point d’accès Wifi était d’autant plus intéressant qu’aucun logiciel antivirus ne contrôle ce qui se passe au niveau du routeur, mais réussir à infecter un routeur sans fil avec un virus qui se propage automatiquement était généralement considéré comme impossible. Ses recherches, débutées il y a environ 18 mois, ont prouvé le contraire. Il refuse, en revanche, d’expliquer comment ses équipes ont réussi à créer un virus particulièrement infectieux dont l’hôte naturel est la borne Wifi, pas la peine de mettre une bonne idée entre les mauvaises mains. Armée de routeurs zombies "Chameleon" s’est révélé très efficace. Il est capable, d’après les tests effectués, d’infecter en quelques mois entre 5 et 10% des connexions internet individuelles dans des villes comme Belfast ou Londres. [quote]"Ce sont les estimations les plus prudentes faites à partir des résultats obtenus en laboratoire sur des parcs de routeurs de différentes marques", raconte Alan Marshall. Surtout, "Chameleon" permet au cyber-assaillant de prendre le contrôle de tous les routeurs infectés et à partir de là, "de faire à peu près tout ce qu’il est possible de faire avec un virus traditionnel en étant à l’abri des antivirus", note l’universitaire britannique. [/quote] Tout le trafic Internet (comme les mails, les pages internet) passent, en effet, par les routeurs où il peut être intercepté, il est donc, théoriquement, facile de récupérer les mots de passe et identifiants des personnes connectées à un point d’accès Wifi. La perspective de voir un cybercriminel à la tête d’un réseau fort de 5 à 10% des routeurs "zombies" d’une grande ville très peuplée comme Londres, Paris ou New York peut avoir de quoi inquiéter les experts en sécurité informatiques. [quote]"Nous avons reçu des appels de sociétés du secteur de la défense qui s’intéressaient à ce que nous avions trouvé", souligne ainsi Alan Marshall. [/quote] Il existe pourtant une parade simple à "Chameleon" Changer le mot de passe administrateur du routeur (différent de celui qui permet de se connecter à l’Internet). [quote]"Mais ça signifie qu’on fait confiance à l’homme pour ne pas oublier d’entrer un nouveau mot de passe", souligne Alan Marshall.[/quote] Le chercheur semble peu convaincu de l'aptitude des utilisateurs à assurer leur propre cyber-protection, ce qui a éveillé chez lui un certain intérêt commercial. L'homme a de la suite dans les idées virales Il a fondé une start-up qui a développé une solution de sécurité informatique adapté aux routeurs Wifi. Pour l’instant, elle ne sert pas à grand chose si ce à n’est protéger les routeurs de son propre virus, mais maintenant qu’il a démontré que la création d'un tel virus était possible, d’autres pirates informatiques vont sûrement s'attacher à vouloir percer le secret du "Chameleon". Plus d'infos ICI (anglais) ou ICI (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Mar 2014 LIRE L'ACTU
Une faille de sécurité affecte l'iPhone, l'iPad, l'iPod et le Mac Archives Secunews SECUNEWS

Une faille de sécurité affecte l'iPhone, l'iPad, l'iPod et le Mac

Le groupe informatique Apple a découvert une faille informatique que les experts jugent importante et qui peut affecter tous ses types d'appareils, le téléphone iPhone et la tablette iPad comme les ordinateurs Mac. Apple a sorti vendredi soir une mise à jour de sécurité pour iOS 7, la dernière version de son système d'exploitation mobile iOS , pour mettre fin à cette brèche dans la sécurité. La mise à jour (iOS 7.0.6) est téléchargeable sur les iPhone 4 et suivants, l'iPad 2 et les modèles plus récents, ainsi que le baladeur iPod Touch (5e génération). Un porte-parole du groupe a dit lundi à l'AFP que le groupe était conscient que la faille touchait aussi son système d'exploitation pour les ordinateurs Mac, OS X. [quote]"Nous sommes conscients de ce problème et avons une mise à jour de réparation qui sera publiée très bientôt", a-t-il dit.[/quote] [quote]Dans la fiche accompagnant la mise à jour mobile, Apple indique qu'"un attaquant ayant une position privilégiée dans un réseau peut capturer ou modifier des données" lors de connexions qui étaient censées être protégées.[/quote] [quote]Sans donner trop de détails "pour ne pas faciliter la vie des pirates", la société de sécurité Crowdstrike explique sur un blog que cela permet à un pirate, s'il est connecté au même réseau que sa victime, de tromper les systèmes de vérification et d'intercepter l'intégralité des communications avec un service en ligne, comme une messagerie par exemple.[/quote] [quote]"C'est plutôt une grosse affaire", relève le site d'analyses 247wallst.com. "Disons que l'attaquant a accès au même réseau via une connexion non sécurisée dans un café ou un restaurant. Il pourrait se faire passer pour un site protégé comme Facebook ou Gmail et altérer n'importe quelle donnée transmise entre l'iPhone et le site." Il regrette l'approche discrète d'Apple étant donné la gravité des dommages potentiels, soulignant notamment que la mise à jour ne donne aucun sens de l'urgence à installer le patch de sécurité.[/quote] [quote]Nous vous conseillons d'effectuer les mises à jour disponibles le plus vite possible, et dans l'intervalle de ne pas utiliser de réseaux à la sécurité non garantie (spécialement wifi) lors de ses déplacements.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

26 Feb 2014 LIRE L'ACTU
De faux mails au nom du SPF Finances Archives Secunews SECUNEWS

De faux mails au nom du SPF Finances

Des e-mails frauduleux au nom du SPF Finances circulent actuellement sur internet. Les fraudeurs utilisent la mise en page de Tax-on-web (phishing) et font croire à leur destinataire qu’il a droit à un remboursement d’impôt. Ils demandent de communiquer les coordonnées bancaires ou les données d’une carte de crédit. [quote]"Le SPF Finances ne vous demandera jamais ces informations de cette manière. Nous effectuons les remboursements uniquement sur le compte bancaire que vous avez renseigné dans votre déclaration d’impôt ou via le site www.myminfin.be", rappelle le SPF.[/quote] Par ailleurs, le SPF Finances envoie toujours le décompte d’impôt (ou avertissement-extrait de rôle) par la poste ou via Zoomit, et non via l’application Tax-on-web. Le nombre de victimes d’une telle fraude n’a pas été communiqué mais d’après un porte-parole du SPF Finances, on ne peut toutefois pas parler de centaines ou de milliers de victimes. Donc, soyez vigilants ! Vous avez des questions ? Appelez le Contact Center du SPF Finances au 02/57.257.57. Nous transmettons tous les faits connus en relation avec cette escroquerie aux services de police. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

31 Jan 2014 LIRE L'ACTU
Microsoft pourrait sortir Windows 9 dès le mois d'avril 2015 Archives Secunews SECUNEWS
Microsoft pourrait sortir Windows 9 dès le mois d'avril 2015

La prochaine version de Windows va être annoncée à la conférence Build de Microsoft en avril 2014. Le nouveau système d'exploitation, de son nom de code Threshold (le seuil), devra faire mieux que Windows 8. Microsoft souhaite passer rapidement à autre chose. Dans seulement un an, Windows 9 viendra déjà remplacer la version 8, selon un billet de blog de Paul Thurrot, spécialiste de la société. Microsoft devrait détailler son calendrier lors de sa conférence annuelle, qui aura lieu du 2 au 4 avril 2014 à San Francisco, le développement de Windows 9 sera lancé quelques mois après cette conférence. Windows 8 devait relancer les ventes de PC et permettre à Microsoft de percer sur le marché des tablettes. Mais le système a été beaucoup critiqué en raison de la complexité de son fonctionnement, qui mélange une interface tactile et le bureau classique de Windows. [quote]Valve, studio de développement de jeux vidéo, avait déclaré lors du lancement du nouveau système fin 2012 "que Windows 8 était une catastrophe pour tous ceux qui évoluent dans la sphère PC", depuis, Windows 8 n'a pas rencontré son public. [/quote] Les ventes mondiales d'ordinateurs ont encore chuté de 10% en 2013 selon IDC et Gartner. Seulement 25 millions de PC ont effectué la mise à jour Windows 8.1, un désastre selon Paul Thurrot. Quant aux tablettes Windows, elles occupent seulement 3,4% du marché en 2013 toujours selon IDC. Windows 9 changera son aspect et ses fondations Microsoft veut marquer une rupture en appelant cette nouvelle version Windows 9 au lieu de Windows 8.2 Selon Paul Thurrot. Windows 9 sera l'occasion de changements à la fois sur la forme et sur le fond. La nouvelle interface de Windows 8, connue sous le nom de Metro, apparaîtra dans une nouvelle version, "Metro 2.0". Les applications Metro pourront être lancées dans des fenêtres flottantes sur le bureau. Le menu Démarrer, qui a déjà fait son retour dans le bureau de Windows 8.1, apparaîtra aussi dans la nouvelle interface. Au-delà, Microsoft veut continuer de rapprocher Windows, Windows Phone et Xbox One selon la spécialiste de Microsoft Mary Jo Foley, sur ZDnet. La sortie de Windows 9 sera accompagnée de mises à jour majeures sur les différents supports. Ce rapprochement correspond à la vision du tout-en-un développée en juillet 2013 par le PDG de Microsoft Steve Ballmer, actuellement sur le départ. Dans la même logique, Julie Larson-Green, responsable des terminaux chez Microsoft, a déclaré qu'il n'y aurait plus trois OS différents (Windows, Windows RT et Windows Phone). Microsoft veut fusionner les systèmes d'exploitation des ordinateurs, tablettes et téléphones. Android, un possible concurrent Le marché évolue rapidement et Microsoft doit aussi réagir à l'émergence des ordinateurs sous Android et Chrome OS. L'explosion des ventes de smartphones profite au système d'exploitation Android, leader en la matière. Le marché des tablettes est également acquis à la cause Android, suivi de près par Apple. Plusieurs constructeurs de PC comme Acer sont séduits par l'OS mobile de Google. L'entreprise HP est la première à se lancer avec une gamme de PC tout en un tournant sur Android. Le marché des ordinateurs semble le dernier secteur à conquérir pour Android et Google.

20 Jan 2014 LIRE L'ACTU
La Cnil inflige une amende de 150.000 euros à Google Archives Secunews SECUNEWS

La Cnil inflige une amende de 150.000 euros à Google

La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.

09 Jan 2014 LIRE L'ACTU
Google Voice Search Hotword, Parlez à votre Navigateur! Archives Secunews SECUNEWS

Google Voice Search Hotword, Parlez à votre Navigateur!

Google Voice Search Hotword, C’est la petite nouveauté du moteur de recherches Google. Comme sur Mobile, vous pourrez prochainement parler directement à votre ordinateur pour effectuer des recherches Google, mais également, envoyer des mails ou accéder à votre Calendrier. Il vous suffira de Dire « Hello Google », pour passer en mode recherche. C’est actuellement via une nouvelle extension de son navigateur, Google Chrome, et en version bêta que vous est proposé ce service Et pour télécharger l’extension, c’est ici!

04 Dec 2013 LIRE L'ACTU
Le compte bancaire d'une belge délesté de 990 euros par des pirates Archives Secunews SECUNEWS

Le compte bancaire d'une belge délesté de 990 euros par des pirates

Le samedi 2 novembre 2013, la dame à voulu aller voir ses comptes via mon PC Banking, là,elle a rencontré des difficultés pour se connecter,elle a essayé une fois, deux fois puis à renoncé. En attendant, elle avait encodé les fameux chiffres secrets. [quote]"C’est le mardi, quand j’ai réutilisé mon PC banking que j’ai remarqué que mon compte avait été débité de 990 € le dimanche à 10h20."[/quote] Ni elle, ni son mari n’avaient effectué une telle opération. La personne débarque dans son agence pour faire part de sa mésaventure. [quote]"On m’a juste donné un numéro de téléphone général de la banque à Bruxelles. Dans la foulée, j’ai été déposé plainte à la police, pour me couvrir."[/quote] Carte de crédit prépayée Finalement, c’est elle-même qui téléphonait à la société qui avait bénéficié de son argent. Une société de Malines qui a pignon sur rue, "CardWise", et qui est active dans les cartes de débit (style MasterCard) prépayées. C’est une de ses cartes qui a été utilisée par les pirates pour tenter d’utiliser l’argent Bram Troch, customer service manager, confirme [quote]"Madame a été la victime de hackers qui ont pratiqué ce que l’on appelle du phishing , la personne croit qu’elle est sur le site de la banque mais la page d’accueil n’est pas l’officielle. Ici, c’était très très bien imité."[/quote] Elle y a introduit tous les codes et a donc donné les clefs d’accès. Grâce à ses données, les hackers ont pu charger l’argent sur une carte prépayée pour tenter ensuite de l’utiliser. Il semble qu’ils n’ont pu aller jusqu’au bout de l’opération et que la carte en question a été bloquée. Mais le compte de la personne, lui, est toujours bien débité de 990 euros et cette dame attend avec une impatience, le remboursement de cette somme. Augmentation du nombre de cas de phishing en Belgique [info_error]Au cours des trois premiers trimestres de l'année 2013, 1.467 cas de fraude à la banque par internet ont été enregistrés, un chiffre qui dépasse déjà le nombre total de cas de fraude sur 2012. Pratiquement tous les cas sont liés au phishing (hameçonnage), une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires, indique mercredi Febelfin, la fédération belge du secteur financier. Les 1.467 cas de fraude dénombrés lors des neuf premiers mois de 2013 ont permis à leurs auteurs de dérober un total net de 4,54 millions d'euros. Sur l'ensemble de l'année 2012, 1.003 fraudes par phishing avaient été recensées, représentant un butin d'un peu moins de 3 millions d'euros.[/info_error] [info_warning]Febelfin souligne toutefois que la banque par internet demeure une méthode sûre pour effectuer des opérations bancaires, à condition de l'utiliser correctement et de respecter une "règle d'or" qui est de ne jamais communiquer ses codes bancaires par courriel ou téléphone.[/info_warning] En 2012, on comptabilisait 9,1 millions d'abonnements à la banque d'internet et 434 millions de sessions en Belgique. "Si l'on compare avec le nombre de cas de fraude, le rapport est d'environ 1 cas pour 400 000 sessions. La banque par internet reste donc une manière sûre d'effectuer des opérations bancaires", souligne Febelfin. Clic pour plus d'infos sur phishing secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )

20 Nov 2013 LIRE L'ACTU
Microsoft inaugure un nouveau centre de lutte contre le cybercrime Archives Secunews SECUNEWS

Microsoft inaugure un nouveau centre de lutte contre le cybercrime

Microsoft a annoncé jeudi avoir lancé un centre destiné à "faire avancer le combat mondial contre la cyber-criminalité". Ce centre "permettra d'associer l'expertise légale et technique de Microsoft ainsi que des outils et technologies innovants à l'expertise déjà développée" pour lutter entre autres contre les virus, les atteintes à la propriété intellectuelle ou la pédophilie, a précisé la société dans un communiqué. Le centre sera situé au siège de Microsoft, à Redmond dans l'Etat de Washington et comprendra un espace réservé à des personnes extérieures à l'entreprise, "afin de permettre à des spécialistes de la cyber-sécurité du monde entier de travailler avec les experts de Microsoft pour un temps indéterminé". [quote]"En combinant des outils et technologies sophistiqués avec les bonnes personnes et de nouvelles perspectives, on peut rendre l'internet plus sûr", a assuré David Finn, responsable de l'unité de Microsoft en charge de la criminalité en ligne, cité dans le communique.[/quote] Il s'agit donc pour Microsoft de mieux mettre en avant son travail en matière de sécurité. De nombreux hackers ont en effet déjà foulé le sol de Redmond pour y expliciter en détails leurs travaux et collaborer avec les ingénieurs de la firme à la rédaction de correctifs de sécurité. On se rappellera ainsi de la présence de Dan Kaminsky chez Microsoft suite à ses publications concernant la faille DNS de 2008 . Microsoft met à cette occasion un site sur lequel il est ainsi possible d'en savoir un peu plus sur le travail effectué par ses équipes.

15 Nov 2013 LIRE L'ACTU
Ken Block Gymkhana Six (NFS revals nov 2013) Archives Secunews SECUNEWS

Ken Block Gymkhana Six (NFS revals nov 2013)

Regardez la vidéo du Gymkhana 6 de Ken Block, dévoilée ce 11 novembre 2013! Le pilote de la Ford Fiesta ST RX43 2013 nous offre six minutes de drift dans ce nouvel edit en partenariat avec Need For Speed et baptisé the Ultimate Gymkhana Grid Course. Certaines scènes sont de toute beauté Ken Block Gymkhana Six (NFS revals nov 2013) Ken Block, le conseiller technique de Need for Speed, a décidé de créer un parcours compact de Gymkhana d'une intensité visuelle encore plus folle que jamais. Avec notamment des obstacles inédits pour compliquer la tâche de Ken. Des Lamborghini Aventador de police tout droit sorties de NFS Rivals, des boules de démolition en mouvement, des portes étroites gênent les flancs des conteneurs maritimes et empêchent d'effectuer des glissades complètes, ne parlons même pas des deux flics de Redview County en Segway. Pour un peu, on sentirait presque l'odeur de la gomme brûlée qu'il dégage pendant sur cet incroyable parcours Need For Speed revals sortie prévue le 21 nov 2013

14 Nov 2013 LIRE L'ACTU
Le premier ministre belge, interdit les GSM lors des réunions secrètes Archives Secunews SECUNEWS

Le premier ministre belge, interdit les GSM lors des réunions secrètes

Le cabinet Di Rupo ne souhaite pas préciser, pour des raisons de sécurité, quelles autres mesures de sécurité le gouvernement prend pour éviter d’être mis sur écoute. Alors qu’en France et aux Pays-Bas les ministres reçoivent l’ordre d’acheter des téléphones mobiles onéreux mais codés pour éviter d’être écoutés, la mesure belge se limite à remettre son téléphone. Lors de réunions secrètes, Elio Di Rupo demande à ses ministres de déposer leurs smartphones dans une petite pièce attenante, indiquent mardi Het Nieuwsblad et De Standaard. [quote]"Quand on discute d’informations sensibles, il arrive effectivement que le Premier ministre demande à tout le monde de remettre son téléphone portable, même si remettre est peut-être un terme trop fort, ils laissent leurs téléphones dans la pièce d’à côté, confirme un porte-parole du Premier ministre Elio Di Rupo"[/quote]A la Défense, on va plus loin que le simple entreposage des téléphones quand on va discuter d’informations sensibles, le ministre de la Défense Pieter De Crem a ainsi reçu lors de son entrée en fonction tout un briefing de l’armée sur la façon dont il peut et doit communiquer en toute sécurité.

30 Oct 2013 LIRE L'ACTU
Passage à l'heure d'hiver dans la nuit de samedi 26 au dimanche 27 octobre 2013 Archives Secunews SECUNEWS

Passage à l'heure d'hiver dans la nuit de samedi 26 au dimanche 27 octobre 2013

La Belgique, la France et les pays européens reculeront leur montre d'une heure ce week-end à l'occasion du passage à l'heure d'hiver,Le passage à l’heure d’hiver se déroulera dans la nuit du samedi 26 au dimanche 27 octobre 2013. À 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Le prochain passage à l’heure d’été aura lieu dimanche 30 mars 2014 (à 2 heures du matin). Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l'heure "on avance ou on recule ?" Voici la méthode: [info]En OCTOBRE : se termine par RE donc on REcule l'heure En AVRIL: débute par AV donc on AVance l'heure[/info] (calendrier fixant le début et la fin de la période d'heure d'été et hiver de 2013 jusqu’en 2020 inclus)

26 Oct 2013 LIRE L'ACTU
Le festival belge Tomorrowland en conflit avec la Sabam Archives Secunews SECUNEWS

Le festival belge Tomorrowland en conflit avec la Sabam

[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.

23 Oct 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.
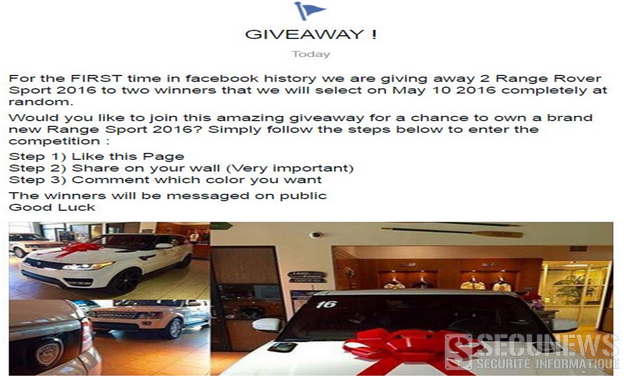
21 Oct 2013 LIRE L'ACTU
300 filles abusées via internet par un pédophile néerlandais, quelques conseils Archives Secunews SECUNEWS

300 filles abusées via internet par un pédophile néerlandais, quelques conseils

L’actualité récente relative au Néerlandais qui a poussé des centaines de jeunes filles âgées de 10 à 17 ans, notamment en Belgique, à effectuer des actes à caractère sexuel sur internet est une réalité de longue date. Cette affaire agit comme une piqûre de rappel pour le citoyen et les autorités, indique l’ONG mercredi dans un communiqué. Les prédateurs sexuels font désormais usage de toutes les possibilités s’offrant à eux par le biais d’internet et empêcher nos enfants d’approcher un ordinateur n’est pas la solution, il est préférable de les armer correctement contre les menaces d’internet Citation: Concernant les victimes du Néerlandais, "il est impératif que ces filles soient identifiées afin qu’elles puissent bénéficier des soins et du soutien nécessaire"», indique Child Focus. L’ONG insiste également sur l’importance de détruire ces documents pour assurer un avenir à ces jeunes filles. Child Focus estime en outre que tous les acteurs impliqués doivent prendre leurs responsabilités: Les parents comme les enseignants jouent un rôle crucial dans le développement de la confiance en soi et l’éducation sexuelle des enfants et des adolescents. L’ONG insiste encore sur l’importance de travailler en collaboration avec la police, la justice, l’industrie du net et d’autres organisations pour couvrir tant les aspects préventifs et répressifs que curatifs de la lutte contre l’exploitation sexuelle des enfants. En Belgique, il y a encore beaucoup à faire dans ces domaines, estime Child Focus. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail stopchildporno.be .

10 Oct 2013 LIRE L'ACTU
La NSA aurait espionné Belgacom depuis 2011 Archives Secunews SECUNEWS

La NSA aurait espionné Belgacom depuis 2011

Selon le Standaard, la Belgique serait bien, elle aussi, concernée par les dossiers d’espionnage révélés ces derniers mois, le Standaard ont eu confirmation, à bonnes sources, que l’Agence nationale de sécurité américaine ( NSA ) intercepte, depuis au moins deux ans (2011), les communications téléphoniques internationales effectuées via Belgacom. C’est une enquête de sécurité approfondie, menée par Belgacom elle-même, qui aurait révélé cette affaire. Selon le Standaard Belgacom aurait décidé de mener une enquête approfondie à la suite des révélations d’ Edward Snowden . Pour rappel, ce dernier a révélé que l’Agence nationale de sécurité intercepte les télécommunications dans le monde entier. Pour mener l’enquête, Belgacom a fait appel à une entreprise néerlandaise spécialisée en la matière, laquelle a très vite conclu que les inquiétudes de son client étaient fondées. Sur l’infrastructure de communication de Belgacom, les experts ont découvert des " malware " extrêmement sophistiqués. L’enquête a permis de démontrer, ces dernières semaines, que les hackers s’intéressaient surtout à "Bics", il s’agit de la filiale de Belgacom qui gère les communications téléphoniques dans le monde entier, en Afrique et au Moyen-Orient, Bics est le principal fournisseur télécoms. Ce sont essentiellement les communications avec des numéros de pays comme le Yémen, la Syrie ou d’autres Etats jugés voyous par les Américains qui auraient été enregistrées. Ce week-end, des spécialistes ont nettoyé tout le système de Belgacom, l’entreprise publique aurait par ailleurs déposé une plainte auprès du parquet fédéral. Les services de sécurité seraient, convaincus que c’est bien la NSA qui est à la manoeuvre, mais ils n’en ont pas la preuve, cela semble toutefois l’hypothèse la plus probable. Si aujourd'hui, Belgacom tente de rassurer ses clients, l'intrusion de la NSA dans le système lève des questions sur la sécurité chez Belgacom. Citation: "Au stade actuel il n'y a aucune indication d’impact pour les clients ou leurs données. A aucun moment la livraison des services de télécommunications n'a été compromise", veut cependant rassurer ce matin l'opérateur. L'entreprise publique a cependant déposé une plainte auprès du parquet fédéral. Citation: "Belgacom condamne fermement l’intrusion dont elle a été victime", insiste l'entreprise. Il n’est pas exclu, que l’ambassadeur américain en Belgique soit convoqué pour s’expliquer.

16 Sep 2013 LIRE L'ACTU
Effacer presque toutes vos traces sur internet avec JustDelete.me Archives Secunews SECUNEWS

Effacer presque toutes vos traces sur internet avec JustDelete.me

Vous n'arrivez pas à supprimer votre compte Facebook ou autres, JustDelete.me est fait pour vous. Ce site, créé par Robb Lewis, un développeur britannique, vous offre la possibilité d'en finir avec les différents comptes d'utilisateurs que vous avez pu ouvrir ça et là sur la toile. Sur sa page d'accueil, une importante liste les répertorie, par ordre alphabétique, il vous suffit ensuite de cliquer sur le nom du service en ligne avec lequel vous souhaitez en finir. JustDelete.me vous conduira immédiatement sur la page appropriée pour effectuer l'opération. Mais avant, si vous souhaitez plus d'indications sur la manoeuvre à suivre, JustDelete.me vous offre la possibilité de cliquer sur la mention "show info" (afficher les informations") présente sous les différents boutons des sites listés sur sa page. Ces boutons fonctionnent selon un code couleur, en fonction du niveau de difficulté de l'opération: Le vert signifie processus simple. Le jaune, Étapes supplémentaires requises Le rouge, Ne peut être totalement supprimé sans contacter le support Le noir, qu'il est "impossible" de supprimer votre compte du site. Agacé par le manque de transparence Au-delà de son aide en matière de suppression, JustDelete.me pointe du doigt les sites qui empêchent leurs utilisateurs d'enlever leurs données, et pour ceux qui n'ont pas encore créé des comptes sur ce type de site, JustDelete.me a pour fonction d'alerter sur ce risque. Robb Lewis a créé JustDelete.me parce qu'il en avait assez du manque de transparence pour quiconque souhaitait effacer son compte en ligne. Citation: Il dit s'être lancé "après avoir vu quelques tweets qui indiquaient à quel point il était difficile de supprimer son compte Skype et après avoir entendu que Netflix ne supprimerait pas les données de ses utilisateurs". Si les sites répertoriés sur JustDelete.me sont nombreux, la liste n'est pas exhaustive pour autant, d'autres sites peuvent venir s'ajouter ou modifier, c'est pourquoi Robb Lewis accepte, sur son blog, toute suggestion de site à ajouter.

11 Sep 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké Archives Secunews SECUNEWS

L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké

L'algorithme de sécurité qui protège les Porsche, Audi, Bentley et Lamborghini cracké. Flavio Garcia, maître de conférences en informatique à l'université de Birmingham, a découvert comment passer outre le système numérique permettant de faire démarrer des voitures de luxes. Une découverte qui a créé un vrai malaise et obligé le groupe allemand Volkswagen, qui possède trois de ces marques, à s'opposer à la publication de leur document scientifique, avec le soutien de la justice. L'affaire débute de manière pourtant bien innocente. Trois scientifiques, spécialisés dans la cryptographie, ont jeté leur dévolu sur l'algorithme commun qui sécurise les voitures de luxe du groupe Volkswagen ainsi que des Lamborghini. Ce dernier, dont le logiciel de base est à disposition sur Internet depuis 2009, permet non seulement d'ouvrir les portes d'un véhicule mais aussi de le démarrer. Flavio Garcia, de l'université britannique de Birmingham, Baris Ege et Roel Verdult, issus de l'université catholique hollandaise de Stichting, ont collaboré pour essayer de casser ce code, unique en son genre, dans l'objectif affiché d'aider ensuite à renforcer la sécurité. Interdiction de publier cette "vérité qui dérange" Parvenus à leurs fins, et très fiers, ils ambitionnaient de partager leur découverte dans le cadre d'un symposium très respectable, baptisé " Usenix Security ", et qui se tient à Washington chaque année en août, cette conférence est traditionnellement l'occasion de présenter les dernières avancées de la recherche en sécurité informatique. Le hic, c'est que le constructeur allemand ne souhaitait pas du tout voir ces données circuler dans la nature, cela aurait été très mauvais pour l'image de marque et la sécurité des véhicules actuellement en circulation. Citation: La plainte, déposée auprès d'un tribunal britannique, soulignait la possibilité pour "n'importe qui, y compris un gang criminel sophistiqué et équipé des bons outils, de casser la sécurité et de voler un véhicule". Citation: Bien que le juge Justice Birss reconnaisse l'importance de laisser des scientifiques effectuer librement leurs recherches, il a donné raison à Volkswagen, reconnaissant le bien-fondé des craintes du constructeur sur d'hypothétiques vols de véhicules par ce moyen.

19 Aug 2013 LIRE L'ACTU
Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA Archives Secunews SECUNEWS

Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA

Après "PRISM", voici "XKeyscore", selon une nouvelle salve de documents fournis par Edward Snowden au Guardian, ce programme secret de surveillance d'Internet permet au renseignement américain de suivre "à peu près tout ce qu'un utilisateur lambda" fait sur le réseau. 500 serveurs dans le monde. (clic sur l'image pour agrandir) XKeyscore donne la possibilité de surveiller en temps réel les mails, les recherches ou l'utilisation des réseaux communautaires effectuée par une cible donnée, le programme repose sur l'utilisation de quelque 500 serveurs disséminés dans le monde, y compris en Russie, en Chine ou au Venezuela. Remonter jusqu’à l’utilisateur facilement. Contrairement aux autres systèmes de surveillance dont l'existence a déjà été révélée, il offre la possibilité de travailler sans connaître un identifiant "fort" d'une cible, son adresse mail par exemple. XKeyscore permet par exemple de remonter jusqu'à une personne à partir d'une simple recherche effectuée sur internet, selon les documents, le logiciel a permis aux agents américains de capturer "plus de 300 terroristes", affirme le Guardian. Que des cibles étrangères légitimes. Citation: Réagissant dans un communiqué mercredi 31 juillet 2013, la NSA a réaffirmé que ses activités étaient dirigées "seulement" contre des "cibles étrangères légitimes", et a jugé que "la divulgation publique de données classifiées sur les systèmes de collecte de la NSA, sans mise en contexte, ne fait rien de plus que mettre en danger ses sources et ses méthodes tout en ajoutant à la confusion sur une question très importante pour le pays"."Les révélations continues et sélectives de techniques et d'outils spécifiques utilisés par la NSA sont préjudiciables à la sécurité nationale", ajoute encore l'agence. La Direction américaine du renseignement déclassifie des documents. Ces révélations surviennent au moment où, confrontée à une pression croissante du Congrès, la Direction américaine du renseignement (ODNI) a déclassifié mercredi des documents secrets. En rendant publics quelques documents peu avant une audition de responsables de la Justice et du Renseignement devant la commission judiciaire du Sénat, son directeur James Clapper affirme agir dans "l'intérêt d'une transparence accrue", justifie l'ODNI dans un communiqué. Le document qui a fait connaître Snowden. L'un des documents est l'autorisation de la Cour de surveillance du renseignement étranger (FISC) délivrée le 25 avril 2013 et obligeant l'opérateur téléphonique Verizon à livrer chaque jour pendant trois mois l'ensemble des métadonnées (numéro appelé, durée des appels) à la NSA, c'est en révélant l'existence de ce document le 5 juin 2013 dans le Guardian que Edward Snowden s'est fait connaître. La NSA veut renouveler ses programmes. Un autre document déclassifié date de 2011 et présente ces programmes de surveillance dans une sorte de plaidoyer pour le renouvellement de leur autorisation, le programme de collecte des métadonnées a été renouvelé jusqu'en 2015. Lors de l'audition mercredi matin devant la commission sénatoriale, le numéro deux du département de la Justice, James Cole, s'y est référé pour expliquer ce que le gouvernement faisait de cette collecte massive. Citation: Il a ainsi plaidé que "le gouvernement pouvait rechercher les données seulement s'il soupçonnait de façon argumentée que le numéro de téléphone recherché était associé avec certaines organisations terroristes"."Cela doit être documenté, si ça ne l'est pas, vous ne pouvez y accéder", a-t-il assuré . En 2012, sur les milliards de données stockées, des recherches n'ont été effectuées que sur "300 identifiants uniques" qui ont abouti à 12 rapports au FBI. Pendant ce temps-là, l'ex-consultant Edward Snowden est toujours bloqué depuis le 23 juin 2013 dans la zone de transit de l'aéroport de Moscou-Cheremetievo, en attendant que la Russie donne sa réponde à sa demande d'asile.

01 Aug 2013 LIRE L'ACTU
Le fabricant du futur iPhone low-cost accusé d'employer des enfants Archives Secunews SECUNEWS

Le fabricant du futur iPhone low-cost accusé d'employer des enfants

Nouveau revers pour Apple, la société californienne est à nouveau dans le viseur des associations humanitaires en raison d'une de ses sociétés sous-traitantes. Après le taïwanais Foxconn, dont les usines chinoises ont été accusées de mettre la pression sur leurs salariés jusqu'à les pousser au suicide, c'est au tour d'un autre fournisseur basé dans l'île de Formose, Pegatron (C'est elle qui est chargée de fabriquer ce nouvel iPhone, dont la sortie devrait avoir lieu cet automne), d'être dans l'oeil du cyclone. Selon l'ONG américaine China Labor Watch, cette société viole les conditions de travail de ses employés et aurait même recours à des mineurs. Dans un communiqué, elle indique que les règles de sécurité élémentaires ne sont pas respectées par cette firme qui emploie quelque 70.000 personnes dans trois usines, dont deux sont situées dans la région de Shanghai et une autre à Suzhou. Citation: "Les conditions de travail dans les usines de Pegatron sont bien pires que celle des usines Foxconn ", précise Li Qian, directeur de China Labor Watch 86 violations différentes des droits du travail Pas moins de 86 violations différentes des droits du travail (36 légales et 50 éthiques) ont été répertoriées lors d'une inspection. Non seulement Pegatron ne respecte pas nombre de lois chinoises et internationales sur les conditions de travail mais le sous-traitant n'applique pas non plus le code édité par Apple et que la marque à la pomme a juré de faire appliquer. China Labor Watch (CLW) liste plusieurs problèmes telles que le non-respect des horaires hebdomadaires. Apple s'est engagé à ce que ses fournisseurs ( charte de responsabilité des fournisseurs ) ne fassent pas travailler plus de 60 heures par semaine (alors que maximum horaire officiel en Chine est de 49 heures) leurs employés, or, CLW a noté que les ouvriers travaillaient entre 66 et 69 heures dans les trois usines de Pegatron visitées. En outre, les conditions générales de travail sont tellement mauvaises que le turnover est particulièrement élevé. Des papiers d'identité confisqués On parle de la confiscation des papiers d'identité et même des cartes bancaires pour motiver les ouvriers à travailler d'arrache-pied, a cela s'ajoute le recours au travail de "nombreux" mineurs, dont certains sont employés comme stagiaires, sans doute pour mieux faire passer la pilule. Interrogé sur ce rapport épineux, Apple tombe des nues et affirme découvrir "des problèmes qui lui étaient jusqu'ici inconnus". Selon la société de Tom Cook, Pegatron a été auditionné "plus de 15 fois au cours des six dernières années". La firme américaine compte interroger son sous-traitant "sur le champ" mais lui laisse, pour l'heure, le bénéfice du doute. Citation: "Nous sommes fiers du travail que nous effectuons avec nos fournisseurs afin de révéler les problèmes et d'améliorer les conditions de travail des travailleurs", a ajouté le géant californien. Apple veut montrer qu'il a tiré les leçons de ces événements tragiques. Il ne lui aura fallu que quelques heures pour répondre à ce rapport accablant, sous forme d'un communiqué avec des airs de mea culpa . Malgré la bonne volonté d'Apple, cette nouvelle affaire pourrait relancer le débat autour des délocalisations de l'activité des grandes entreprises en Chine. Exception notoire, Motorola a déjà décidé de prendre le contre-pied de ces polémiques. La filiale de Google doit présenter jeudi son Moto X, un smartphone intégralement assemblé aux États-Unis. Un patriotisme économique qui vise avant tout Apple, dont les produits sont presque tous fabriqués en Chine.

27 Jul 2013 LIRE L'ACTU
La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal Archives Secunews SECUNEWS

La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal

Pour la première fois en France, un abonné a été condamné à une suspension de ligne, si la mesure sera difficile à appliquer techniquement, ce pourrait également être l'unique fois où elle le sera. Quinze jours de suspension de connexion Internet et 600 euros d'amende, c'est la peine dont a écopé un internaute pour cause de téléchargement illégal. C'est la première fois qu'un tribunal d'instance, celui de Seine Saint-Denis, applique la coupure de la ligne d'un abonné. Selon un site spécialisé, le jugement a été rendu fin mai 2013 et ne concerne qu'une ou deux oeuvres. L'abonné n'avait auparavant pas donné suite aux multiples avertissements de la Hadopi, la haute autorité en charge d'appliquer la fameuse riposte graduée, il ne s'est d'ailleurs pas présenté à l'audience du tribunal. Le jugement doit toutefois être rédigé par le parquet pour être signifié à la personne condamnée, elle aura ainsi dix jours pour en faire appel. (clic sur l'image pour agrandir) Première et dernière condamnation du genre ? Si la peine est confirmée en deuxième instance, elle sera toutefois difficile à appliquer, selon les textes de la loi Hadopi, seuls "les services de communication au public en ligne" doivent être suspendus. Concrètement, l'abonné doit pouvoir encore accéder à ses e-mails, téléphoner grâce à sa box ou encore recevoir les services TV. Or, tous les opérateurs ne peuvent techniquement pas le faire. L'ancien président de la Commission national de l'informatique et des libertés, Alex Türk, avait lui-même émis des doutes sur cette possibilité. Citation: "Tous les opérateurs ne disposent pas des capacités techniques pour effectuer une telle suspension sélective", déclarait-il alors dans un avis sur le texte de loi. La suspension de ligne est l'un des grands débats autour de la loi Hadopi et de l'évolution qui doit lui être donnée, suite à la remise du rapport de Pierre Lescure à Aurélie Filippetti, ministre de la Culture, en mai 2013, cette dernière voudrait la voir disparaître. Le décret l'appliquant doit désormais recueillir l'avis du Conseil d’Etat. Cette condamnation pourrait donc être la première, mais aussi la dernière du genre.

14 Jun 2013 LIRE L'ACTU