Le mode sombre manque toujours à Google Docs
Sur mobile, le mode sombre de Google Docs existe depuis des années. Sur le web, il manque encore, mais deux solutions permettent de contourner ça.
Changer de DNS, chiffrer les requêtes, masquer les destinations derrière un VPN… Les solutions ne manquent pas pour réduire l’exposition de notre navigation. Leur efficacité se joue pourtant dans les détails, entre ce qu’elles protègent réellement, ce qu’elles laissent passer et à quel moment.
Il y a des bonnes affaires à ne pas manquer pendant ce Prime Day 2026, en particulier du côté des robots aspirateurs. Le Roborock Saros 20X, avec sa puissance de 36 000 Pa, et le Qrevo Edge 2X, dont le positionnement est ultra compétitif, bénéficient de très belles remises. Alors, lequel choisir sel
Le film prolonge bien la série, mais il souligne surtout un manque chez Disney : entre saison streaming et sortie cinéma, un vrai format intermédiaire.
Vous faites quoi ce week-end ? Découvrez notre sélection de nouveaux films à ne pas manquer dans les salles obscures.
La Formule 1 s'installe à Bakou ce week-end pour la 15e manche de la saison 2026, avec un calendrier chamboulé : pour la première fois, la course se dispute le samedi et non le dimanche. Voici tout ce qu'il faut savoir pour ne rien manquer du Grand Prix d'Azerbaïdjan, où que vous soyez.
C’est l’offre de rentrée à ne pas manquer du côté des services en ligne. Votre suite premium Proton Mail Plus est disponible avec - 40 % de réduction pour votre première année de souscription. Vous obtenez en plus une carte cadeau.
Le régulateur irlandais de la protection des données a infligé lundi à Google une amende de 403 millions d’euros pour des manquements aux règles du RGPD sur la géolocalisation des utilisateurs.
La saison 3 de Rings of Power arrive le 11 novembre sur Prime Video. Elle avance vers le cœur du mythe, mais doit encore corriger quatre faiblesses clés.
C'est une substance qui n'a jamais été approuvée pour un usage humain, interdit par l'Agence mondiale antidopage. Pourtant, il connaît un important regain de popularité outre-Atlantique, un phénomène qui ne manque pas d'inquiéter les autorités sanitaires.
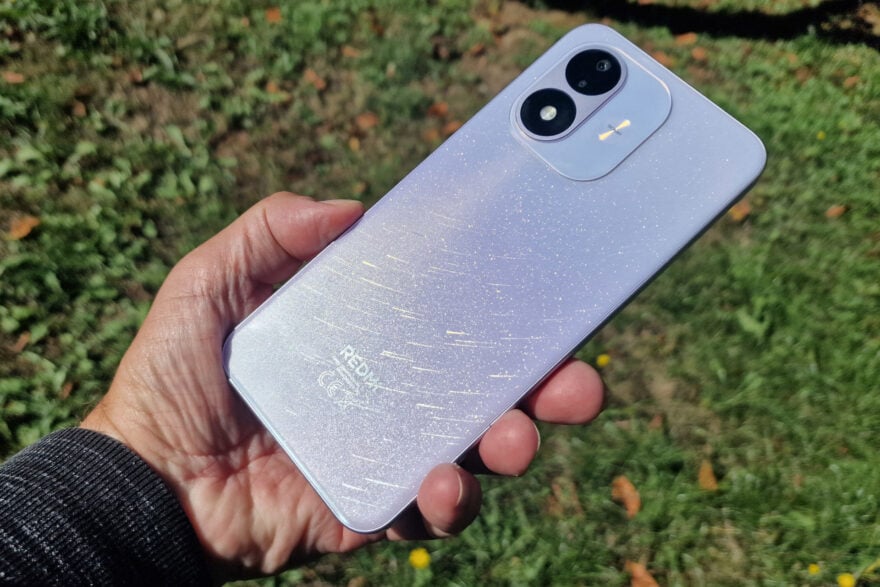
Un très grand écran, de 7 pouces, et une batterie de très grosse capacité (7700 mAh) sont les deux principaux atouts de ce Xiaomi Redmi Note 17 5G. Le reste de la fiche technique rappelle clairement le positionnement d’entrée de gamme du smartphone.
Snapchat lance Plans, un outil pour organiser des sorties IRL jusqu’à 200 personnes dans l’app. Le twist, c’est qu’il manque encore l’info la plus basique.
Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.
Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production. Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup. Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux. La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat. Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale. Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.
Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.
Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.
Le site de streaming Popcorn Time, qui permettait aux utilisateurs de regarder illégalement des films et des émissions de télévision a (à nouveau) fermé ses portes. Popcorn Time, qui avait été surnommé le "Netflix du piratage", avait fait l'objet de pressions légales de la Motion Picture Association of America. Les bailleurs de fonds du site avaient fait valoir que Popcorn Time ne distribuait pas le contenu lui-même, au lieu d'agir comme un portail vers d'autres sources. Plutôt que d'admettre sa défaite face à l'industrie dont elle avait mis sous pression les revenus, Popcorn Time a publié un message sur son site Web affirmant que le site avait fermé en raison d'un manque d'intérêt de la part de son public. La déclaration de Popcorn pourrait être considérée comme le reflet d'une «industrie» souffrant de la disponibilité de contenu provenant de sources légitimes. Cependant, ce n'est pas la première fois que Popcorn Time ferme ses portes. Comme son code est disponible en open source, rien n'empêche un autre site de reprendre là où Popcorn Time s'est arrêté. Affaire à suivre...
Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.
À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.
Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign
Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

Le chantage est un crime vieux comme le monde. Les technologies modernes ont contribué à son augmentation (comme pour beaucoup d’autres choses). Les cybercriminels volent de l’argent à leurs victimes de multiples façons. Les méthodes de piratage se servant 'des SMS' et 'des webcams' sont d’une efficacité impitoyable, un crime de type extrêmement personnel, appelé la sextorsion. La sextorsion (chantage sexuel), consiste à faire chanter une victime en révélant ses informations intimes, si elle ne paye pas son extorqueur. Dans ce monde connecté, qui est l’ère numérique, nos informations peuvent être dévoilées en envoyant des sextos, des photos intimes et même des vidéos. Les escrocs demandent habituellement de l’argent, mais parfois font du chantage sur des choses plus compromettantes lorsque vous refusez de les payer plus. Le fait sans doute le plus intéressant sur la sextorsion est que la grande majorité des victimes sont des adolescents. Non pas qu’ils soient connus pour être les plus riches de la population démographique, mais les ados sont des victimes idéales pour la sextorsion. L’adolescence est l’époque où on cherche à se faire et à entretenir de nouvelles relations (et généralement sans une feuille de route fiable). Les adolescents commencent également à trouver leur propre voie et sont en quête d’autorité, ils leur manque cependant du recul par rapport aux adultes concernant les conséquences de leurs actes. Une aubaine pour les cybercriminels! Beaucoup d’informations censées être protégées, ne le sont pas en réalité. Elles appartiennent à des personnes qui sont émotionnellement vulnérables et facilement humiliées. C’est sans doute la raison pour laquelle 70% des victimes sont des adolescents, la majorité sont des femmes, bien que les garçons n’échappent pas à la menace. Les malfaiteurs peuvent pirater des comptes ou choisir de s’en prendre directement à une potentielle victime. L’étape suivante est de la menacer en dévoilant ses informations publiquement. Les victimes obéissent. Elles ont souvent honte et peur du jugement des autres, demander de l’aide impliquant de révéler des secrets compromettants, et les ados sont très vulnérables. La sextorsion peut les conduire à de sérieux traumatismes psychologiques 'voire des suicides'. Comme pour beaucoup de problèmes affectant les adolescents, la communication est essentielle, et cette dernière est synonyme de challenge. Toutefois, il s’agit aussi d’un problème technologique. Nous avons pour cela quelques conseils qui peuvent vous aider, vous et vos ados, à vous protéger. Protégez-vous, vous et vos enfants. - Comprenez bien que tout ce que vous postez en ligne peut être rendu public, il est important d’expliquer cette notion à votre adolescent. Ces informations pourraient être publiées par des hackers ou un destinataire de confiance (ou quelqu’un qui aurait piraté l’ordinateur ou le téléphone de ce dernier). Une fois qu’on publie sur le net, n’importe qui peut partager - Restez vigilant et tenez-vous au courant des dernières menaces. Les crimes tels que la sextorsion concerne tout le monde. Partagez nos actualités a votre entourage, mieux vaut prévenir que guérir. - Informez vos enfants des fraudes sur Internet et des cybercriminels. On comprend qu’il soit difficile de parler de sexe et de sextorsion à vos enfants, mais ils doivent être au courant des risques. Renseignez-vous sur ce qu’on leur apprend à l’école en matière de cybersécurité et de sensibilisation informatique, pour en parler avec eux une fois rentrés à la maison. Voir aussi: - L’arnaque à la webcam se propage sur internet. - La cyberintimidation et la loi. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet
Le controversé rallye automobile, sans chronométrage et sans prix pour les vainqueurs, fait encore parler de lui cette année... Rien n'est légal, ni même autorisé dans ces courses dans lesquelles prennent part bon nombre de vedettes. Il faut bien avouer qu'avec les frais d'inscription qui s'élèvent à 60.000 euros pour les nouveaux engagés contre 45.000 euros pour les habitués, il faut déjà détenir un compte en banque bien fourni. On pourrait le croire sorti de l'univers post-apocalyptique de Mad Max, mais ce drôle de bolide est une réplique de Batmobile, créée par le Team Galag qui participe actuellement avec lui à la course ultra déjantée qu'est le Gumball 3000 (2016). Du 1er au 7 mai 2016, entre Dublin et Bucarest, se déroule une course automobile pas comme les autres, le Gumball 3000, un rallye déjanté sur route ouverte, sans chronométrage mais avec en général beaucoup d’excès de vitesse. Les fortunés participants, parmi lesquelles des stars du sport et du show-biz, pilotent des bolides de sport ou de prestige ou certains modèles excentriques très préparés. A ce petit jeu, le Team Galag va se faire remarquer pour l’édition 2016 de la course avec sa Batmobile 2.0, plus aboutie que jamais dans son genre. Base de la Lamborghini Gallardo Réplique revendiquée de la Batmobile Tumbler utilisée par Batman dans la trilogie de Christopher Nolan au cinéma (Batman Begins, The Dark Knight : Le Chevalier noir et The Dark Knight Rises), elle est basée sur le châssis et le moteur V10 d’une Lamborghini Gallardo. Chiffres impressionnants: La largeur de 2,50 mètres et l’empattement de 3,40 mètres (plus qu’une Mercedes-Maybach Classe S !). Monté sur des roues de 26 pouces et doté d’une carrosserie en fibre de carbone, ce bolide de 560 chevaux a été réalisé en Suède par Caresto, sous la direction d’un ancien responsable du design de Koenigsegg. En tout cas une chose est sûre, les membres du Team Galag ont intérêt à se déguiser en Batman pour la piloter s’ils veulent avoir une chance d’échapper aux policiers qui ne manqueront pas de les interroger au sujet de leur drôle de Batmobile.
Comment abattre les drones de loisirs lorsqu'ils pénètrent dans une zone non autorisée ? La police Néerlandaise a peut-être trouvé une solution très "low-tech" mais efficace : des rapaces. L'affaire de drone au dessus de zones interdites s'est soldée avec plus de peur que de mal, mais a soulevé une véritable question. Comment contrôler efficacement les drones de loisir dans les espaces sensibles ou simplement interdits ? Plus clairement dit: comment les abattre, surtout en milieu urbain ? - Tirer dessus avec une arme ? Au risque de les manquer et de blesser quelqu'un. - Des solutions plus high-tech, comme un canon laser ? Très coûteux. Plusieurs pistes plus ou moins folles ont été évoquées, mais c'est peut-être finalement la police néerlandaise qui a trouvé la meilleure solution : des rapaces. La formation des oiseaux de proie par une entreprise spécialisée est en cours. Bien que le projet n'en est encore qu'à sa phase de test, l'utilisation de rapaces est une possibilité plus qu'envisagée, a fait savoir un porte-parole de la police néerlandaise. Les aigles sont ainsi formés à repérer les drones comme des proies, à les saisir et les ramener au sol. Une fois entraînés, ces rapaces sont capables de neutraliser un drone en quelques secondes. Ce sont après tout des chasseurs, dotés de serres puissantes... et surtout capables de voler. Plus de problème de balle perdue ou de précision avec un animal pouvant adapter sa trajectoire, c'est en plus une option relativement peu coûteuse et qui ne nécessitera pas un temps de développement trop important avant d'être mise en place. Dernier avantage et non des moindres, une fois neutralisé, le drone ne risque pas de tomber sur la foule se trouvant en dessous. La solution la plus low-tech n'est pas forcément la moins bonne. Les autorités se donnent encore quelques mois pour tester le dressage et s'assurer de la faisabilité de la chose. Le principal problème est en fait la sécurité des aigles!! Les pâles des drones, et surtout sur les plus costauds d'entre eux peuvent sérieusement blesser les animaux, il faut également s'assurer que les rapaces sont capables d'intercepter plusieurs types de drones. L'idée n'en reste pas moins très intéressante. Voir aussi: (Vidéo) Un drone pour capturer un autre drone invasif. Aux Pays-Bas, la police dresse des aigles pour intercepter des drones.
C'était dans l'air depuis un certain temps et désormais officialisé, le réseau social de Mark Zuckerberg va instaurer une série de nouvelles options en plus du bouton 'Like'. Mark Zuckerberg n'est toujours pas favorable à un bouton 'Je n'aime pas', cela apporterait trop de négativité selon le PDG. Au final, six nouveaux emojis ont été désignés au terme d'un processus élaboré avec des sociologues afin de retranscrire au mieux les envies des utilisateurs. Facebook a enregistré de très nombreuses plaintes qui portaient sur le manque de réactions possibles. Il est même parfois délicat d'indiquer que l'on aime une publication évoquant une rupture ou un décès. [quote]Désormais, en plus du fameux 'like', les internautes pourront exprimer: - Leur amour - Leur surprise - Leur tristesse - Leur colère - Leur joie - Leur humour.[/quote] Cela fait sept ans que les utilisateurs de Facebook doivent choisir entre deux types de réponses à un message: apposer un commentaire ou cliquer sur le bouton 'J'aime'. Ce pouce levé, ajouté en 2009, est l'une des clés du succès de Facebook, en particulier sur le mobile, puisqu'il permet de manifester un intérêt pour une publication sans s'appesantir à rédiger de texte. Pour les membres du réseau social, comme pour les marques, le nombre de 'likes' est devenu un indicateur de popularité à bon compte. Il permet aussi à Facebook de jauger l'intérêt des publications pour mettre en avant les plus populaires dans les flux d'actualités. Plus de 6 milliards de 'J'aime' sont distribués chaque jour Après une série de tests, Facebook envisage de lancer ces nouveaux émoticônes "dans les prochaines semaines", selon le site Bloomberg. Avec ce lot d’emoji, Facebook donne donc la possibilité aux internautes de partager d’un clic une émotion négative. Les cinq réactions ne seront pas immédiatement visibles dans l'application de Facebook, elles apparaîtront en appuyant longuement sur le bouton 'J'aime' et s'animeront au passage du doigt. Le nombre de coeurs, de smileys tristes ou rieurs figurera ensuite sous les messages, aux côtés des commentaires et des 'j'aime'. Même s'ils en ont l'apparence, ces petits icones ne sont pas techniquement des emojis, qui appartiennent à un langage de caractères, compatible entre différents sites et applications Après des tests effectués, en Espagne, en Irlande ou encore en Colombie, Facebook devrait lancer sa nouvelle fonction aux États-Unis et dans le reste du monde dans les prochaines semaines, toujours selon Bloomberg. Voir aussi: Facebook se prépare à tester un bouton ‘je n’aime pas’.
Bonne nouvelle, pour les nostalgiques de ce petit jeu, créé au milieu des années 1970 et popularisé notamment sur les téléphones mobiles Nokia dans les années 90, vont pouvoir retomber accros à Snake (serpent). En effet, une version smartphone vient de voir le jour depuis le 14 mai 2015. Que vous ayez un téléphone sous Android, iOS (Apple) ou Windows Phone, il suffit de télécharger cette application gratuite pour retrouver l'esprit original du jeu. C'est Taneli Armanto, le créateur du Nokia Snake, qui est l'auteur de Snake Rewind, une version modernisée de ce jeu devenu un classique. Car la difficulté est de retrouver les mêmes impressions alors qu'un élément majeur a changé depuis les années 90 : la disparition du clavier physique. Un gameplay pas tout à fait optimal. Comment alors orienter le serpent pour qu'il aille chercher ses proies sans heurter les murs ou se mordre la queue ? Il suffit de cliquer à l'écran, et en fonction de la position de la tête du serpent, si vous êtes en dessous, il s'orientera vers le bas, si vous êtes à gauche, il ira vers la gauche, etc.. Dans les paramètres, il est possible de modifier le gameplay, où plutôt que de tapoter l'écran, vous pouvez glisser votre doigt à l'écran (en 'slide'), quelle que soit l'option, l'ergonomie n'est pas toujours optimale… mais tout comme, à l'époque, on pouvait parfois manquer une touche. Snake Rewind intègre aussi des nouveautés comme, ô sacrilège, la possibilité de reprendre le jeu même après un crash du serpent. Le jeu Snake fait son retour sur smartphone. Il y a dix niveaux avec des difficultés variables et il est possible de jouer contre des amis. Les achats intégrés, qui permettent notamment de débloquer instantanément les niveaux ou d’acquérir des bonus, devraient enrichir les poches des développeurs. - Télécharger Snake Rewind pour Android. - Télécharger Snake Rewind pour iOS (iPhone et iPad). - Télécharger Snake Rewind pour Windows Phone.
Les fameuses nouvelles conditions d'utilisation de Facebook entrent en vigueur. Qu'est-ce qui va changer ? Les nouvelles conditions d'utilisation de Facebook s'appliquent dès aujourd'hui, c'est du moins ce qui est prévu. Facebook tiendra évidemment de près vos activités à l'oeil Ce que vous postez, ce que vous aimez, partagez, envoyez dans vos messages privés et ce que vous pensez des autres, tout cela sera donc tenu à jour (tant sur le site que dans les applis Facebook et Messenger) Des informations que vous ne partagez pas vous-même, mais d'autres bien en vous taguant par exemple, tomberont également entre les mains de Facebook. Tout comme votre comportement de navigation, qui pourra être 'suivi' par Facebook sur base de ce que vous aimez sur les sites web. En outre, le réseau social saura quels appareils vous utiliserez, type, numéro de téléphone, fournisseur,etc.. Si vous en tant qu'utilisateur acceptez les nouvelles conditions d'utilisation, vous autorisez Facebook à utiliser votre GPS, Bluetooth et wifi pour déterminer votre emplacement, à tout moment et sans demander votre permission. Le site social pourra non seulement demander votre emplacement, mais en profiter aussi à des fins commerciales, il n'y aura pas d'option pour garder votre emplacement secret. Et puis, il y a encore WhatsApp, Instagram, Oculus, l'appli de 'fitness-tracking' Moves, le service publicitaire vidéo LiveRail,etc.., toutes des entreprises que Facebook a englouties et dont il collecte par conséquent aussi les données des utilisateurs. C'est ainsi que WhatsApp transmettrait par exemple à qui et quand vous envoyez des messages. Facebook se réserve le droit d'utiliser toutes ces données pour vous proposer des publicités sur mesure, mais aussi pour transférer des renseignements (à l'exception de vos nom, adresse et e-mail) à des annonceurs ou les partager avec des applis telles Spotify. Les critiques La nouvelle politique de Facebook a déjà fait l'objet de pas mal de critiques. C'est ainsi que l'entreprise a déjà dû postposer l'application de ses conditions d'utilisation, qui initialement auraient dû entrer en vigueur au 1er janvier 2015. Nos parlementaires notamment ont exprimé leur préoccupation à l'égard de cette politique, décrite par Egbert Lachaert (Open VLD) comme 'un hold-up sur notre vie privée'. La commission vie privée belge voit également des manquements dans les nouvelles règles de Facebook et envisage de se tourner vers la Justice. De plus, l'on plaide dans notre pays en faveur d'un contrôleur européen du respect de la vie privée, capable de s'opposer à une entreprise technologique de la taille de Facebook, Google et Microsoft. La Commission Vie privée envisage d'attaquer Facebook: il y aurait des infractions à la législation belge dans ses nouvelles conditions générales La Commission de protection de la vie privée envisage d’attaquer le réseau social Facebook en justice à défaut d’initiative européenne et en l’absence de réponse du géant américain à une demande de postposer l’application de ses nouvelles conditions générales dans lesquelles elle croit déceler un certain nombre d’infractions à la législation belge. La plate-forme européenne 'groupe de travail 29', qui rassemble les représentants des autorités nationales chargées de la protection des données, se réunira mardi prochain à Bruxelles pour tenter de dégager une solution commune. La France, qui préside actuellement ses travaux, joue un rôle actif mais il n’est pas aisé d’engager un plan d’attaque global, et l’interlocuteur de Facebook est généralement la Commission de la vie privée irlandaise, Facebook ayant son siège européen à Dublin. De son côté, la Commission belge de protection de la vie privée a écrit à Facebook pour lui demander de postposer l’entrée en vigueur de ses nouvelles conditions générales d’utilisation du réseau afin de pouvoir étudier son contenu de manière précise. Jusqu’ici, Facebook n’a pas répondu à la demande. A défaut de consensus au niveau du groupe de travail 29 et en l’absence de réponse de Facebook, la Commission pourrait envisager une action judiciaire qui prendrait la forme d’une mise en demeure du géant américain, a indiqué mercredi le président de la Commission de la protection de la vie privée Willem De Beuckelaere, en commission de la Justice de la Chambre. Voir aussi: Facebook remet à jour sa politique d’enregistrement des données utilisateurs (novembre 2014)
Soutenez ‘Café pour Tous’, une initiative de Douwe Egberts & Banques Alimentaires!, à chaque fois que vous regardez ou partagez ce clip en 2014, une tasse de café supplémentaire sera reversée par Douwe Egberts aux plus démunis via Banques Alimentaires. “Keep you Warm” est la chanson “Café pour Tous” de Len Sharp. Jusqu’au 31 décembre, pour chaque paquet de Douwe Egberts que vous achetez en magasin, vous offrez deux tasses de café aux Banques Alimentaires. Et vous offrez ainsi aux plus démunis non seulement la chaleur physique d’une bonne tasse de café, mais aussi un moment de bien-être et de convivialité. Un Belge sur 7 vit actuellement sous le seuil de pauvreté. " Le manque de moyens financiers entraîne une privation de chaleur physique, mais également l’exclusion sociale et l’isolement", explique l'organisateur de l'action. Le projet "Café pour Tous", en collaboration avec les banques alimentaires et le chanteur-compositeur Lenny Crabbe (Freaky Age), tente d’apporter une solution à cette double problématique en offrant, grâce à une chanson, des tasses de café aux plus démunis. "Boire un café en agréable compagnie est souvent une occasion de passer un bon moment qui leur permet d’oublier les tracas quotidiens." Pour la 17e édition du projet, Lenny Crabbe, meneur du groupe Freaky Age, a composé sous le nom "Len Sharp" la chanson "Keep you warm", interprétée pour l’occasion avec deux musiciens de rue. Chaque fois que le clip vidéo sera vu ou partagé, une tasse de café supplémentaire sera offerte aux plus démunis. Ces tasses seront ajoutées à celles déjà offertes par Douwe Egberts, qui met en place cette action depuis des années en reversant deux tasses de café aux Banques Alimentaires pour chaque paquet de café vendu en supermarché. Le projet compte donc sur votre soutien des Belges qui sont actifs sur les médias sociaux et qui peuvent visionner ou partager la vidéo. Accéder au site café pour tous. Achetez la chanson sur iTunes. Café pour Tous: Len Sharp - Keep You Warm
Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Le ministre des Affaires étrangères Didier Reynders a confirmé ce samedi 10 mai 2014, l'introduction dans le système informatique du SPF Affaires étrangères d'un virus malin "pour copier des informations et des documents liés à la crise ukrainienne". [quote]Le ministre des Affaires étrangères, en coordination avec le Premier ministre Elio Di Rupo, a demandé que "le service ICT du Département aidé par le SGR mène une analyse la plus précise possible de l'étendue des dégâts ainsi que de l'identité des intrus", indique-t-il dans un communiqué.[/quote] Selon lui, les conclusions de cette première phase de réaction serviront à prendre les mesures de nettoyage et de protection du réseau nécessaires. L'Echo et De Tijd annonçaient ce samedi matin que le SPF Affaires étrangères avait été victime de cette opération d'espionnage informatique le week-end dernier. L'attaque aurait été menée par la Russie, d'après les deux quotidiens. Le gouvernement fédéral a annoncé cette semaine que les dix millions promis à la cybersécurité du pays n’avaient pas été dégagés par manque de temps, l’annonce de cette nouvelle attaque informatique tombe particulièrement mal à un mois des élections et alors que le comité R avait déjà pointé les grosses lacunes de la Belgique en la matière. Clic pour lire tous les articles sur le SPF
Robin Seggelmann se confie et écarte toute théorie du complot... La faille a fait paniquer tous les experts Web, et l'étendue de ses conséquences ne sera sans doute pas connue avant un moment. Ce Jeudi, Robin Seggelmann, le programmeur allemand responsable du bug Heartbleed, s'est confié au Sydney Morning Herald. [quote]Et s'il affirme avoir fait une erreur triviale et malheureuse, il jure qu'elle était involontaire.[/quote] Seggelmann fait partie des quatre programmeurs européens de la fondation qui gère la technologie open source OpenSSL. Il explique avoir corrigé des bugs et ajouté de nouvelles fonctions, en 2011, dans l'une d'entre elles, baptisée "heartbeat" (battement de coeur), il a oublié de valider une variable. Conséquence, avec les bons paramètres, il était possible de faire cracher des informations à un serveur, notamment des mots de passe en clair, et pire, des clés de décryptage ouvrant les portes protégées du site. [quote]Normalement, dans les processus de codage open source, il y a toujours une personne qui relit un nouveau code écrit par un contributeur, manque de bol, cette erreur de programmation n’a pas non plus été remarquée par l’examinateur en question, un certain Dr Stephen Henson, également spécialiste en sécurité informatique d’origine britannique. L’erreur de codage est donc restée, pour être implémentée ensuite sur la plupart des serveurs web. [/quote] C’est un bel exemple de la fameuse loi de Murphy [quote]Quand un truc peut mal tourner, il va forcément mal tourner.[/quote] La NSA hors de cause A l'annonce de la découverte de la faille, lundi, certains yeux se sont tournés vers la NSA. [quote]Seggelmann jure que l'agence américaine n'a jamais été impliquée dans la conception ou la maintenance d'OpenSSL. Il n'écarte cependant pas qu'elle ait pu découvrir et exploiter la faille au cours des deux dernières années.[/quote] Au final, il semble donc qu'il s'agisse bien d'une erreur humaine! Certains estiment que la situation illustre les limites de la gestion d'un protocole open source utilisé par deux sites Web sur trois, qui ne dispose que d'un budget annuel d'un million de dollars. D'autres rappellent que la technologie de cryptage RSA, pourtant privée, a été affaiblie par du lobbying de... la NSA. Voir aussi: Importante faille dans un logiciel utilisé par la moitié des sites internet
Le matériel utilisé par les agents de la cellule de la police de l'internet en Belgique (FCCU), fait défaut et n'est pas à la pointe technologique. La faute à l'Inspection générale des Finances qui bloquerait l'acquisition de matériel pourtant indispensable à la recherche et au traitement de données, alors qu'en janvier dernier, le gouvernement a annoncé son intention de renforcer la lutte contre la cybercriminalité et l'arrivée dans le courant de l'année de 50 agents supplémentaires, un manque cruel de matériel performant est constaté. On apprend ainsi que dans certains services, les policiers sont contraints d'organiser des cagnottes pour pouvoir acheter du matériel Ou qu'ils doivent compter sur la bonne volonté de l'informaticien du quartier pour obtenir un prêt de matériel pour pouvoir lire et analyser certaines données, du matériel issu de saisies est également utilisé dans certaines unités. Par ailleurs, les licences de certains programmes ne sont pas mises à jour. [quote]"Les agents sont donc contraints de fonctionner avec des versions d'essai gratuites ou de démonstration mais qui ont une durée très limitée dans le temps", explique Eddy Lebon, représentant du syndicat policier Sypol. "Non seulement ça s'apparente à du bricolage mais on en vient même à travailler sur le fil de la légalité."[/quote] La gestion trop rigide des budgets par l'Inspection générale des Finances serait à l'origine des problèmes rencontrés par la Computer Crime Unit. Contacté par Belga, le cabinet de la ministre de l'Intérieur Joëlle Milquet n'était pas joignable mardi soir. Clic pour lire toutes les actus sur la FCCU
La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.
Facebook est victime d'une nouvelle vague de publications litigieuses qui promettent 20, 50 voire 500 iPhone 5 à gagner gratuitement depuis des pages qui usurpent l'identité d'Apple ou de ses filiales locales. Une annonce alléchante sur Facebook... Suite à la commercialisation du nouvel iPhone, Apple aurait décidé de se débarrasser de ses anciens stocks (parce qu’il manquerait, par exemple, des oreillettes). Avec l'arrivée des iPhone(s) 5S et 5C, les arnaques concernant les smartphones Apple affluent sur le Web, et après les produits se faisant passer pour d'autres sur le site Le Bon Coin, c'est au tour d'une fausse page Facebook Apple de sévir. Cette dernière ne propose pas moins que la distribution gratuite d'iPhone 5 ! Seulement, il s'agit d'une arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
Vous n'arrivez pas à supprimer votre compte Facebook ou autres, JustDelete.me est fait pour vous. Ce site, créé par Robb Lewis, un développeur britannique, vous offre la possibilité d'en finir avec les différents comptes d'utilisateurs que vous avez pu ouvrir ça et là sur la toile. Sur sa page d'accueil, une importante liste les répertorie, par ordre alphabétique, il vous suffit ensuite de cliquer sur le nom du service en ligne avec lequel vous souhaitez en finir. JustDelete.me vous conduira immédiatement sur la page appropriée pour effectuer l'opération. Mais avant, si vous souhaitez plus d'indications sur la manoeuvre à suivre, JustDelete.me vous offre la possibilité de cliquer sur la mention "show info" (afficher les informations") présente sous les différents boutons des sites listés sur sa page. Ces boutons fonctionnent selon un code couleur, en fonction du niveau de difficulté de l'opération: Le vert signifie processus simple. Le jaune, Étapes supplémentaires requises Le rouge, Ne peut être totalement supprimé sans contacter le support Le noir, qu'il est "impossible" de supprimer votre compte du site. Agacé par le manque de transparence Au-delà de son aide en matière de suppression, JustDelete.me pointe du doigt les sites qui empêchent leurs utilisateurs d'enlever leurs données, et pour ceux qui n'ont pas encore créé des comptes sur ce type de site, JustDelete.me a pour fonction d'alerter sur ce risque. Robb Lewis a créé JustDelete.me parce qu'il en avait assez du manque de transparence pour quiconque souhaitait effacer son compte en ligne. Citation: Il dit s'être lancé "après avoir vu quelques tweets qui indiquaient à quel point il était difficile de supprimer son compte Skype et après avoir entendu que Netflix ne supprimerait pas les données de ses utilisateurs". Si les sites répertoriés sur JustDelete.me sont nombreux, la liste n'est pas exhaustive pour autant, d'autres sites peuvent venir s'ajouter ou modifier, c'est pourquoi Robb Lewis accepte, sur son blog, toute suggestion de site à ajouter.
Le 23 Février dernier lors d'une manifestation des Anonymous dans une rue de Nottingham en Angleterre, un beau geste d'humanité a été réalisé par les manifestants. Lors d'une manifestation à Nottingham en Angleterre, un groupe d'Anonymous va croiser un sans abri dans la rue, ils vont alors s'arrêter pour lui parler, le réconforter et lui donner un peu d'argent. Une réaction qui ne manquera pas de faire pleurer le vieil homme. Eagle1: Enfin une action utile des Anonymous
Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.
Utiliser sa carte d’identité électronique (eID) en ligne est loin d’être un réflexe aujourd’hui. Or, des centaines d’applications sont disponibles pour vous faciliter la vie. Tax-on-web, Police-on-web, e-guichet, Mypension… autant de services en ligne disponibles via votre carte d’identité électronique. En quelques clics seulement, vous pouvez remplir votre déclaration fiscale, déposer plainte à la police, télécharger un document administratif, avoir accès à votre dossier pension… des opérations qui demandaient auparavant plusieurs démarches administratives longues et fastidieuses. Des services en ligne qui, excepté certains comme Tax-on-web, restent malheureusement trop peu connus et utilisés par les citoyens. Ainsi, selon des chiffres publiés en 2012, seul un citoyen sur 7 s’est identifié sur des sites administratifs via sa carte d’identité électronique. Citation: Pourtant, "rien de plus facile pour communiquer avec les services publics, explique Peter Grouwels de la direction Institution et population du SPF Intérieur. En quelques clics, vous téléchargez le document communal qu’il vous faut, sans tenir compte des horaires de guichet, sans devoir vous déplacer ou faire la file." Rien de plus facile ? Bien sûr il faut acheter un lecteur de carte à 10 € et avoir de légères connaissances informatiques. Et c’est là que le bât blesse. Citation: En effet, d’après Peter Grouwels, "il est important d’avoir une certaine affinité pour le web, ce qui n’est pas toujours le cas, notamment pour les personnes âgées". Citation: Selon Nathalie Hardat, experte en statistiques à l’Agence wallonne des télécommunications, "Nous n’utilisons pas souvent notre carte d’identité électronique sur le web car les applications proposées sont peu connues du public. Il y a également pas mal de problèmes techniques et certains sites administratifs manquent d’ergonomie." De plus, Nathalie Hardat estime que notre carte d’identité est liée à des usages peu fréquents: - Certificat de mariage - Acte de naissance - Etc... Ce qui n’incite pas les citoyens à changer leurs habitudes. Mais Peter Grouwels est confiant. Citation: "Ces différents services sont assez récents. Il y a cinq ans, tout le monde ne possédait pas encore sa carte d’identité électronique. C’est quelque chose de digital, on doit y aller petit à petit. Mais ça va encore changer avec les nouvelles générations." Clic pour accédé au site eID Belgique (français)
Skype, c'est pratique, c'est la plupart du temps gratuit, mais c'est aussi illégal en France. L'Autorité des postes et télécoms, l'Arcep, a annoncé mardi avoir informé la justice d'un "manquement possible" de Skype "à son obligation de se déclarer en tant qu'opérateur de communications en France". A plusieurs reprises, l'Acerp a demandé à la société de téléphonie sur internet de se déclarer auprès d'elle, sans effet. Le Procureur de la République de Paris a été informé de ces faits, qui sont susceptibles de recevoir une qualification pénale, a indiqué le régulateur dans un communiqué. Si tous les services fournis par Skype, propriété de Microsoft, ne constituent pas des services de communications électroniques, "tel paraît en revanche être le cas du service permettant aux internautes situés en France d'appeler, depuis leur ordinateur ou leur smartphone, des numéros fixes et mobiles, situés en France ou ailleurs dans le monde", note l'Arcep. L'autorité rappelle que l'exercice en France d'une activité d'opérateur de communications électroniques ne requiert pas d'autorisation administrative, seulement une déclaration préalable, mais que s'y soustraire constitue cependant une infraction pénale. Citation: "Le fait d'exercer une activité d'opérateur de communications électroniques, en particulier le fait de fournir un service téléphonique au public, implique également le respect de certaines obligations, parmi lesquelles figurent notamment l'acheminement des appels d'urgence (impossible sur skype, pour le moment..) et la mise en oeuvre des moyens nécessaires à la réalisation des interceptions judiciaires (impossible sur skype pour le moment...)", rappelle l'Arcep. Les utilisateurs de Skype peuvent passer des appels audio ou vidéo gratuits ou à bas coût via internet en utilisant leur ordinateur, un smartphone ou encore une tablette, sans passer par les réseaux de téléphonie fixe. Skype souligne également un autre danger potentiel sur le marché français mais également dans d’autres pays comme l’Italie, l’Espagne, le Canada… En tant qu’opérateur, la société pourrait devoir financer le service universel. Ce service prévoit trois obligations: - Le raccordement à un réseau téléphonique fixe pour un prix abordable - L’annuaire universel - La distribution d’un annuaire imprimé - L’installation et l’entretien de cabines téléphoniques sur le domaine public. Ce système est financé par une contribution de tous les opérateurs de télécommunication mais Skype n’y participe pas. Citation: Enfin, le groupe souligne qu’en France SFR et Bouygues Telecom bloquent l’utilisation de son logiciel sur les mobiles ainsi que sur la tablette tactile d’Apple, l’iPad sans que "les consommateurs en soient conscients".
Des applications pour bloquer les publicités ont été retirées de Google Play, la boutique de téléchargement d'Android, pour violation de conditions d'utilisations. Google hausse le ton contre les applications qui bloquent les publicités, les développeurs d' Adblock Plus , AdAway et AdFree ont reçu un message d'avertissement signalant le retrait de leurs logiciels de Google Play, la plate-forme de téléchargement pour Android . La manoeuvre est inhabituelle de la part de Google qui, à la différence d'Apple sur son système iOS, permettait jusqu'alors le téléchargement d'applications de ce genre, du moment qu'elles n'étaient pas malveillantes. Le motif invoqué ? Ces logiciels dérogent en fait aux conditions d'utilisation acceptées par les développeurs; dans le texte rédigé par Google se trouve en effet cet avertissement: "4.4 Usages interdits. Vous convenez que vous n'exercerez aucune activité via l'Android Market (y compris le développement ou la distribution de Produits) qui entrave, interrompt, endommage ou implique un accès non autorisé à des appareils, serveurs, réseaux ou autres propriétés appartenant à un tiers, y compris, sans s'y limiter, les utilisateurs d'Android, de Google ou de tout opérateur de réseau mobile." Une série de mesures contre Adblock Or, ces applications ont le même objectif, bloquer la publicité intégrée aux applications. Elles altèrent donc le fonctionnement d'origine souhaité par les développeurs. Elles peuvent au passage entraîner un manque à gagner pour Google, qui tire l'essentiel de ses revenus de la publicité et possède sa propre régie publicitaire pour applications mobiles, AdMob. Cette mise au ban intervient après une série de mesures contre Adblock, le bloqueur de pub le plus prisé. En décembre 2012, l'extension a été masquée des résultats de recherche du Chrome Web Store, la boutique d'applications pour le navigateur Chrome. Depuis fin février 2013, les utilisateurs Android doivent effectuer un réglage technique pour continuer à utiliser l'application. Citation: "J'ai conscience que les revenus publicitaires sont importants pour Google, mais Adblock Plus ne bloque pas toutes les publicités automatiquement. Nous donnons simplement aux utilisateurs le choix de les bloquer ou de les autoriser", déclare Till Faida, co-fondateur d'Adblock Plus. Les utilisateurs d'Adblock Plus pourront toujours utiliser l'application mais les mises à jour ne seront plus relayées par Google Play, elles devront être téléchargées via le site de l'application.
The Sun, le fameux tabloïd anglais qui ne manque pas une occasion de se livrer à une charge bien placée contre le jeu vidéo, s'est fendu d'une "UNE" quelque peu provocatrice sur la tuerie de l'école de Sandy Hook à Newton aux Etats-Unis, qui a coûté la vie à 26 personnes dont 20 enfants. Intitulée "L'obsession du tueur pour Call of Duty", elle établit un lien direct entre le passage à l'acte de Adam Lanza et son "obsession pour le jeu de guerre Call of Duty". A l'appui, les propos d'une psychologue, Teresa Bliss, qui prétend que: Citation: "Les jeux violents peuvent entraîner les enfants à devenir insensibles face à la violence et à la mort". Cet article a été très commenté dans les médias, y compris par des psychologues qui ne partagent pas cet avis. Ainsi, Chris Ferguson, un psychologue clinicien expert des meurtres de masse perpétrés aux Etats-Unis, réfute le lien entre les jeux vidéo et la tragédie de Sandy Hook: Citation: "Les jeux vidéo sont un mauvais bouc-émissaire. Si nous voulons sérieusement réduire ces types de violence dans notre société, ce n'est pas sur les jeux vidéo qu'il faut focaliser notre attention. Les jeux vidéo ne sont pas le dénominateur commun des homicides de masse. Certains tueurs les pratiquaient, d'autres non." Rappelons que ce type de connexion avait déjà été effectué suite à la tuerie d'Anders Breivik à Oslo, qui jouait à Call of Duty et World of Warcraft. Adam Lanza ne jouait pas qu'à CoD, puisque selon Europe 1, c'était par ailleurs un adepte de Pokémon et de Dynasty Warriors. Ah, et accessoirement, il s'entraînait régulièrement au tir avec les 5 armes à feu collectionnées par sa mère, parmi lesquelles un pistolet semi-automatique, un fusil de chasse et un fusil Bushmaster 223, fréquemment utilisé par les Marines en Afghanistan. Un loisir comme un autre... Vous avez du sang sur les mains ! Citation: "Vous avez du sang sur les mains". Voilà le message laconique qu'ont reçu par mail plusieurs rédactions de sites de jeux vidéo en fin de semaine dernière Et son auteur n'est autre que Jack Thompson, l'ex-avocat américain (aujourd'hui radié) connu pour son combat contre les jeux vidéo. Il avait déjà, par le passé, imputé plusieurs fusillades et meurtres de masse (Columbine, Virginia Tech, sniper de Washington) à la pratique de jeux vidéo violents. Et si cet activiste s'était fait plus discret ces derniers temps, la récente tuerie de Sandy Hook, perpétrée par un jeune de 20 ans replié sur lui-même qui pratiquait les jeux vidéo, l'a visiblement amené à sortir de ses gonds et à adresser cette accusation quelque peu gratuite à nos confrères américains. Qu'on estime, ou non, que les jeux vidéo violents ont un effet néfaste sur le comportement de ceux qui les pratiquent, il y a tout de même d'autres façons d'ouvrir le débat... Sources : jeuxvideo.com
Un étudiant britannique a comparu jeudi devant un tribunal londonien pour des cyber-attaques menées par Anonymous contre PayPal, filiale de paiement en ligne du groupe américain de commerce en ligne eBay , qui ont coûté à l'entreprise plusieurs millions de dollars. Christopher, 22 ans, est accusé d'avoir participé aux attaques du groupe de pirates informatiques contre PayPal, MasterCard et d'autres entreprises qui avaient décidé de suspendre leurs versements à " WikiLeaks ". Devant la Cour de Southwark à Londres, le représentant du parquet a indiqué que les attaques avaient coûté à PayPal 3,5 millions de livres (4,3 millions d'euros) en manque à gagner et en coûts de mise à jour de ses systèmes informatiques. Dans son " Opération Payback " (opération remboursement), Anonymous avait aussi visé des entreprises de l'industrie du disque et des opposants au téléchargement illégal de musique sur internet, ainsi que la boîte de nuit londonienne "Ministry of Sound". Citation: Christopher, accusé d'avoir participé à cette campagne entre août 2010 et janvier 2011, alors qu'il était étudiant à l'université de Northampton, dément les faits qui lui sont reprochés. Citation: Le procureur Sandip Patel a indiqué que Christopher et d'autres membres d'Anonymous avaient 'mené une campagne sophistiquée et orchestrée d'attaques en ligne qui ont paralysé plusieurs systèmes informatiques ciblés'. "Ces attaques ont causé des nuisances sans précédent", a-t-il ajouté. Trois autres hommes ont déjà plaidé coupables de ce chef d'accusation.
Après le "planking", le "tebowing", le "owling" ou le "batmanning", voici le "milking"! Nouvelle tendance absurde d'un web sans cesse à la recherche de nouvelles expériences, la discipline consiste à se verser une bouteille de lait sur la tronche dans un lieu public avant de partager la performance artistique sur les réseaux sociaux. Ceci nous vient du Nord de l'Angleterre et plus précisément de la ville de Newcastle. Connue dans tout le pays pour sa vie nocturne riche et animée, le fief des "Geordies" (surnom des habitants) accueille chaque année des milliers d'étudiants britanniques et étrangers, attirés aussi bien par l'aspect exotique de la destination (500 km de Londres) que par la douce folie qui y règne du lundi au dimanche. Souvent considérée comme la ville universitaire britannique la plus festive du royaume, Newcastle jouit malgré tout d'une bonne réputation sur le plan éducatif également. Plus généralement connue pour les exploits footballistiques de Kevin Keegan, Alan Shearer ou Philippe Albert, Newcastle fait désormais parler d'elle par l'intermédiaire d'un groupe d'étudiants farfelus en manque de défis. Inventé par hasard à l'issue d'une soirée arrosée, le "Milking" consiste à se déverser une bouteille de lait sur la tête dans un lieu public avant de partager l'exploit sur le web. Lancée à Newcastle, la discipline rencontre un certain succès et mobilise de nouveaux volontaires à travers le pays.
Avec Windows Live Calendrier, organisez votre emploi du temps et ne manquez plus jamais un rendez-vous ! Avec Windows Live Calendrier, gérez facilement votre emploi du temps, Ajoutez des rappels automatiques pour ne manquer aucun rendez-vous, Affichez les agendas de vos amis, Choisissez les personnes autorisées à consulter votre agenda, Rappel automatique des anniversaires de vos amis Windows Live Messenger et Windows Live Hotmail ! http://calendar.live.com/
Google Reader recherche en permanence les nouveaux contenus de vos blogs et sites d'informations favoris. Qu'un site soit mis à jour quotidiennement ou mensuellement, vous avez l'assurance de ne jamais rien manquer. Simplifiez-vous la vie, consultez plus facilement vos flux Google Reader affiche l'ensemble de vos sites favoris dans un seul endroit. C'est en quelque sorte une boîte de réception personnalisée pour l'ensemble du Web. Découvrez de nouveaux contenus Plusieurs millions de sites publient des flux permettant de recevoir leurs dernières mises à jour ; notre moteur de recherche de flux intégré facilite la recherche des contenus qui vous intéressent. http://www.google.com/reader
Des usagers irlandais, anglais, américains, chinois, français et japonais d'Apple se sont plaints d'erreurs dans la nouvelle application de cartographie du géant américain, mise en vente mercredi et qui est pré-installée sur le nouvel iPhone 5. Des utilisateurs britanniques ont fait part à la BBC de l'absence de certaines villes dans ce programme, notamment "Stratford-upon-Avon" la ville de naissance de William Shakespeare dans le centre de l'Angleterre. Citation: Au Royaume-Uni, "le nom de nombreuses villes est erroné, certaines manquent, les routes ont toutes la même couleur, la qualité des images satellites n'est pas aussi bonne qu'avant", a écrit sur un forum d'aide aux utilisateurs d'Apple, un acheteur mécontent du nouveau programme. Citation: "Horrible aussi en Australie", écrit un autre. "La version d'Apple est mauvaise à tellement de niveaux qu'il est difficile d'imaginer qu'il y ait une version qui marche avant au moins une année ou deux", estime-t-il. En juin, le groupe informatique américain avait annoncé que son nouveau système d'exploitation iOS6 contiendrait ce programme de localisation maison au lieu de l'application Google Maps. Toute personne qui installe iOS6 sur un iPhone, un iPad ou un iPad Touch doit utiliser désormais ce nouveau programme de cartographie, qui est en revanche déjà pré-installé sur le iPhone 5, mis en vente dans de nombreux pays (États-Unis, Canada, Royaume-Uni, France, Allemagne, Australie, Hong Kong, Japon, Singapour..) à partir de vendredi. Parmi les autres bugs rapportés par les usagers, la recherche du club de football de Manchester United les dirige vers le club de football Sale United, réunissant des footballeurs âgés de cinq ans et plus. Des écoles manquent également sur ces cartes ou sont mal placées, et un musée est localisé dans une rivière. Citation: En Irlande, le ministre de la Justice Alan Shatter a écrit à Apple pour demander la correction d'une erreur de localisation qui situe un aéroport là où il n'y a qu'une ferme dont le nom est "Airfield" (Aérodrome en anglais), a-t-il indiqué dans un communiqué. Une application Google Maps séparée n'est actuellement pas disponible à la vente auprès d'Apple, mais elle peut encore être utilisée via le navigateur web de l'iPhone. Apple n'a pour l'heure fait aucun commentaire sur ces dysfonctionnements. Citation: La société néerlandaise de navigation par satellite Tom Tom, qui a travaillé avec Apple sur le programme, a déclaré à la BBC "qu'elle n'avait fourni que les données pour les cartes et n'était pas responsable de la façon dont le programme fonctionnait".
La troisième chambre civile du TGI (Tribunal de Grande Instance) de Paris a également condamné à verser 30.000 euros de dommages et intérêts à la société KS2, qui produit Gad Elmaleh et 8.000 euros à l'humoriste. KS2 a cédé à TF1 vidéo les droits d'exploitation des vidéos de quatre spectacles de Gad Elmaleh. Le tribunal a estimé que la responsabilité de la plate-forme de vidéos ne peut être retenue en tant qu'éditeur, mais "qu'en sa qualité d'hébergeur, Dailymotion est uniquement responsable des manquements à l'obligation de prompt retrait après une notification régulière". Il a par ailleurs condamné Dailymotion "à retirer les suggestions de mots-clés de son moteur de recherche les désignations TF1 et LCI", "qui permettent d'accéder facilement aux programmes produits par ces sociétés et mis en ligne en violation de leurs droits", sous astreinte de 5.000 euros par jour dans un délai de deux mois après la notification du jugement. Dailymotion doit en outre verser à TF1 et LCI 25.000 euros à chacune et 15.000 euros à KS2 au titre des frais de justice. L'ensemble des demandeurs, dont certaines entités de TF1 qui ont été déboutées, réclamait une somme totale de près de 80 millions d'euros. Citation: Le tribunal a souligné que "la société Dailymotion est dans l'incapacité d'exercer un contrôle généralisé et a priori des contenus et qu'elle exerce un pouvoir de modération a posteriori et de façon ponctuelle, pour assurer le respect de la loi et des droits des tiers lorsque ceux-ci ou d'autres utilisateurs effectuent un signalement".
Pannes de serveurs à répétition, connexions lentes, le lancement de Diablo 3, suite d'un titre mythique des années 2000 et l'un des blockbusters de l'année, a connu une série de perturbations importantes et frustrantes pour les joueurs. Saisie par de nombreux consommateurs, l'UFC-Que choisir a réuni en quelques jours 1 500 témoignages de joueurs. Et met en demeure Activision-Blizzard, l'éditeur du jeu, de s'expliquer et de dédommager ses clients lésés. Citation:"L'association condamne le manque de transparence de l'éditeur qui, un mois aprés la sortie du jeu et alors que les dysfonctionnements perdurent, reste avare en explications", écrit l'Union fédérale des consommateurs dans un communiqué. "Compte tenu du temps écoulé depuis la sortie du jeu et la nature des problémes, le préjudice des consommateurs est important et les joueurs ayant subi ces désagréments doivent être dédommagés." Les mesures anticopie en ligne de mire Citation:Pour l'association, les problémes rencontrés par les joueurs de Diablo 3 ne sont pas les conséquences d'un dysfonctionnement temporaire, mais sont symptomatiques d'une tendance lourde de l'industrie du jeu vidéo. Les éditeurs de jeux sur PC recourent de plus en plus à des mesures de protection anticopie (DRM) trés contraignantes, qui nécessitent une connexion permanente à Internet pour pouvoir faire fonctionner le jeu, y compris en mode solo. Citation:"Les DRM altérent trés significativement les usages, puisque le consommateur ne peut jouir de ce jeu comme bon lui semble (par exemple chez un ami, dans un lieu public, etc...), tout en étant soumis à des dysfonctionnements trés gênants (une coupure de réseau qui fait perdre le bénéfice de la partie) et cela sans aucune contrepartie tarifaire (les prix ne baissent pas). Il n'est pas acceptable que les consommateurs ne puissent pas jouer à un jeu payé entre 50 et 60 euros dans de bonnes conditions", s'alarme l'association. Ce n'est pas la premiére fois que l'UFC-Que chosir s'en prend aux éditeurs de jeux. En novembre dernier, l'association avait porté plainte contre quatre éditeurs pour "pratiques commerciales trompeuses". La plainte visait aussi bien les systémes de DRM que la pratique des codes d'activation, qui empêche la revente de jeux d'occasion ou la vente jugée abusive de contenus additionnels (DLC). L'association n'a pas porté plainte contre Activision-Blizzard, mais met en demeure le géant du jeu de régler les problémes de connexion d'ici à quinze jours, et de fournir une explication et un dédommagement à ses clients. Elle demande également à la DGCCRF (Direction générale de la concurrence, de la consommation et de la répression des fraudes), plus largement, de se saisir du dossier.
Le site internet de la Défense, Mil.be, est une cible facile pour les pirates informatiques, d'après un rapport d’une société active dans la sécurité de la toile, Vibe Media. Ce site, visité tous les jours par quelque 10.000 internautes, comporterait une soixantaine de points faibles dont certains seraient exploitables par des pirates ne disposant que d’une connaissance de base dans la sécurité informatique. Citation: La Défense a fait savoir de son côté qu’un nouveau site était attendu pour le début de 2013 et que, d’ici là, elle se limitait à colmater les brèches les plus importantes. La société a testé le site au mois de juillet 2012. Citation: "Nous voulions savoir comment les pouvoirs publics s’y prenaient avec leurs sites internet. Nous avons choisi la Défense parce que c’est un département où la sécurité devrait être considérée comme étant de la plus haute importance. Sur base de nos tests, je peux vous dire une chose, les pouvoirs publics manquent à leurs obligations”, a expliqué un responsable de Vibe Media.
Le nombre de virus informatiques s'attaquant aux smartphones et autres appareils équipés du systéme d'exploitation Android de Google a augmenté de manière exponentielle, indique mercredi l'entreprise de télécoms américaine Juniper Networks. Le nombre de nouveaux virus a été multiplié par prés de cinq depuis le mois de juillet 2011, selon cette étude. Pour un peu plus de la moitié, ces programmes malveillants sont des logiciel-espion (ou "espiongiciel", "spyware" en anglais), conçus pour dérober les informations personnelles des utilisateurs. Le reste est majoritairement constitué de programmes envoyant à l'insu des utilisateurs des messages depuis leurs téléphones portables vers des numéros payants facturés à prix d'or. [quote]"La principale raison de cette épidémie de programmes malveillants est la différence d'approche entre Google et Apple quant à la gestion de leurs parcs d'applications", explique Juniper. "Le parc Androïde, s'il est b‚ti sur un modèle plus ouvert que l'App Store d'Apple, "manque d'une procédure de contrôle des applications comme l'impose son concurrent et facilite ainsi le travail des pirates informatiques", ajoute Juniper.[/quote] Le système Androïde équipe principalement des téléphones multifonctions et des tablettes informatiques. secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
Les autorités bavaroises ont reconnu, lundi 10 octobre 2011, être à l'origine d'un virus informatique, de type "cheval de Troie", permettant d'espionner un ordinateur infecté. Samedi, le collectif de hackers allemand, le "Chaos Computer Club" (CCC), a mis au jour ce programme malveillant. Le gouvernement fédéral s'était abstenu, dans un premier temps, de confirmer l'origine du virus, mais le ministère de l'intérieur de Bavière a reconnu dans la soirée qu'il avait été mis au point en 2009 pour sa police régionale. "Ozapftis", "Bundestrojaner","R2D2, etc..., le programme dispose de plusieurs noms de code. [quote]Une fois installé, ce troyen (cheval de Troie) est non seulement capable "de collecter des données privées, mais permet un accés à distance, afin de télécharger et d'exécuter des programmes", assure le CCC.[/quote] [quote]"Ce Troyen peut contrôler de nombreuses applications liées à la communication, comme Skype, MSN Messenger et Yahoo Messenger", explique Graham Cluley. Il peut également "faire des copies de ce qui apparait à l'écran des utilisateurs et enregistrer les appels sur Skype", poursuit-il.[/quote] [quote]"Nous prenons les informations liées aux recherches du Chaos Computer Club trés au sérieux", avait déclaré lundi le porte-parole du gouvernement allemand, Steffen Seibert, au cours d'un point de presse régulier, cité par l'Agence France-Presse.[/quote] [quote]"A notre connaissance, le programme mis en évidence par le CCC est vieux de trois ans et en l'état actuel de nos recherches, il n'a jamais été utilisé", a pour sa part précisé le porte-parole adjoint du ministère de l'intérieur, Markus Beyer.[/quote] Polémique en Allemagne, aux États-Unis et en France Après une longue bataille juridique, en février 2008, l'utilisation de logiciels espions par la police, ou "Bundestrojan" a été autorisée, mais dans des conditions bien précises. Mais pour le CCC, de "gros défauts de conception du programme" rendent cette fonction disponible "à n'importe qui sur Internet". [quote]"Nous sommes surpris et choqués par le manque de sécurité du code", déplore le Chaos Computer Club.[/quote] Ce n'est pas la première fois que l'utilisation de ce type de logiciels par les autorités fait polémique. En 2001, la police fédérale américaine, le FBI, avait essayé d'introduire un programme similaire, baptisé "Magic Lantern", le FBI avait même demandé aux éditeurs d'antivirus de ne pas intégrer ce programme dans la base de données à effacer. Dans le cadre de l'examen Lopsi 2 , un article prévoit que les forces de l'ordre peuvent, sous l'autorité d'un juge, utiliser des logiciels espions installés sur les ordinateurs de suspects. Une mesure qui avait été trés critiquée par les associations de défense de la vie privée.
A Hambourg, en Allemagne, se trouve l'aéroport le plus grand du monde, à un détail prés, il s'agit de la plus importante maquette jamais réalisée. Six ans de construction auront permis la construction de cette gigantesque maquette, la plus grande au monde. Cette réplique de l'aéroport de Hambourg, la ville imaginaire de Knuffingen a été créée à l’intérieur du Miniatur Wunderland, un endroit dédié aux modèles réduits et déjà célèbre pour son réseau de train. Elle abrite aujourd'hui cet aéroport et rien ne manque, des avions au décollage aux véhicules de service. La plus grande maquette d'aéroport du monde
Alerte viral Compte tenu de l'effervescence médiatique, des sites Internet ont déjà commencé à utiliser la mort d'Oussama Ben pour pousser les internautes à télécharger des codecs ou vidéos contenant des virus. Certains d'entre eux sont même référencés par Google qui n'a pas encore eu le temps de détecter les fichiers malveillants. Des mails et sites promettant des vidéos inédites portant sur la mort du terroriste utilisent aussi des méthodes destinées à effrayer l'utilisateur en lui affirmant que sa machine est infectée et qu'il doit télécharger un soi-disant antivirus qui n'est en fait qu'un logiciel malveillant. Kaspersky Lab a constaté qu'en passant par Google Images, des redirections malveillantes ont lieu lors d'une recherche sur le corps d'Oussama Ben Laden. En cliquant sur une image (le corps montré est un montage Photoshop), l'utilisateur peut être redirigé vers des domaines piégés et de tomber dans la classique installation d'un faux antivirus. Zscaler a également repéré un schéma classique de piége tirant parti de l'actualité. Un site en espagnol affiche par exemple une photo du corps de Ben Laden ainsi qu'un article sur l'opération menée par les …tats-Unis, un message accompagne une fenêtre Flash Player et indique à l'utilisateur qu'il doit mettre à jour un plug-in VLC afin de pouvoir consulter une vidéo. Ledit plug-in est un exécutable malveillant. Ce genre d'attaque n'est pas nouveau, mais la rapidité à laquelle elles se mettent en place est fulgurante et les résultats présentés par Google demandent parfois un certain temps avant d'être vérifiés par le moteur de recherche. Certains sites adoptent aussi la technique de la roulette russe, c'est-à-dire qu'ils vont rediriger des internautes vers un site d'information tel que CNN avant d'infecter un individu aléatoirement choisi. Le but est de créer une diversion en espérant que les robots de Google soient redirigés correctement et manquent l'infection. Soyez donc prudent sur la Toile. Secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie Botnet
Mise en garde des internautes en mal d'amour en cette futur période de St valentin, contre les fausses petites annonces de rencontre qui foisonnent sur le Web. Ce sont de très belles femmes, souvent originaires de Russie, qui contactent des hommes via les réseaux sociaux pour, disent elles entamer une relation amoureuse et à qui au moment de partir à la rencontre de leur adonis, il leur manque malheureusement quelques deniers pour payer le voyage, une fois obtenu l'argent demandé, les belles s'évanouissent dans la nature à la recherche de nouvelles proies, a compter que la belle ait existé, car il n'est pas rare que, derrière la photo de beauté slave, se cachent des pirates bien organisés. Désormais, les femmes sont elles-aussi visées par ce type d'arnaque. PandaLabs a détecté un nombre croissant de messages envoyés via les réseaux sociaux par des escrocs prétendant être à la recherche de leur âme soeur. En guise d'appât, en lieu et place des photos sexy et des propositions un brin coquines destinées aux victimes masculines, c'est dans ce cas un message d'un homme aux allures de prince charmant à la recherche d'une relation sérieuse. [quote]Veuf, en quête du grand amour, responsable, avec des revenus stables, romantique, drôle, bon pére de famille, ayant fait des études, parlant plusieurs langues…[/quote] Bref un homme qui a tout pour plaire aux dames! Les chercheurs de PandaLabs ont contacté plusieurs de ces Casanova pour voir au-delà des apparences et démêler le vrai du faux. Après le premier contact, le scénario se déroule de la même façon qu'avec les fausses amoureuses russes, le soupirant désire ardemment se rendre dans le pays de l'élue de leur coeur mais une difficulté de dernière minute l'empêche de réunir la somme nécessaire au voyage et l'oblige à lui demander un petit coup de pouce financier. Mais, une fois l'argent transféré, le compagnon idéal est vite envolé. De même qu'une jolie prétendante russe, un homme bien sous tout rapport (en apparence du moins) est un leurre efficace pour attirer l'attention des candidats à l'amour. [quote]Nous ne saurions dire combien tomberont dans le piégé mais il faut reconnaître que ces messages sont finement rédigés, les pirates et les escrocs du Net savent à qui ils s'adressent", précise Luis Corrons.[/quote] La probabilité que quelqu'un devienne fou d'amour rien qu'à la lecture de votre profil est cependant relativement faible. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l'argent, dans presque 100% des cas, il s'agit purement et simplement d'une fausse annonce et d'une véritable arnaque. secunews.org, conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
La cyberdependance, drogue high-tech La quantité de temps que beaucoup de jeunes passent en ligne est une source de frustration pour bien des parents. Au début, ils se sont enthousiasmés pour ce nouveau média qu’ils voyaient comme un formidable univers de ressources éducatives pour leurs enfants. Mais ils se sont rapidement aperçus que les jeunes, au lieu de se servir d’Internet pour leurs recherches et travaux scolaires, passaient des heures à Citation: - Communiquer avec leurs amis par messagerie instantanée - A jouer à des jeux vidéo - Ou à parler à des inconnus dans des salles de discutions. Les parents ont toujours trouvé difficile de maintenir un sain équilibre dans la vie de leurs enfants entre la part consacrée aux médias de divertissement et d’autres types d’activités Internet n’a fait que leur compliquer la tâche. Le caractère fascinant des communications et des jeux interactifs sur Internet fait que beaucoup d’enfants et d’adolescents ne voient plus le temps passer quand ils sont en ligne. Malheureusement, parents et enseignants se rendent compte du problème seulement quand il est déjà devenu sérieux. Le temps passé en ligne est facile à dissimuler, et la dépendance à Internet n’est pas encore largement reconnue par le corps médical. ( Le débat porte sur la question à savoir s’il s’agit d’une dépendance ou d’une conduite compulsive.) Les enfants et les adolescents peuvent facilement devenir accros aux jeux en réseau, à la messagerie instantanée, à la pornographie et aux bavardoirs. Selon un centre d’aide à la dépendance à Internet de la faculté de médecine de Harvard: "Les enfants solitaires qui s’ennuient ou qui vivent dans des familles où personne ne s’occupe d’eux après l’école sont les plus vulnérables". Les enfants timides ou impopulaires à l’école sont souvent tentés de s’inventer une nouvelle identité dans les communautés virtuelles. Les garçons, en particulier, aiment les jeux interactifs en ligne où chaque joueur assume un personnage de son choix. Même quand ils sont des milliers à participer au même jeu dans ce qui peut apparaître comme une activité sociale, il existe un risque pour les enfants et les adolescents introvertis d’y consacrer trop de temps et d’isoler encore plus des jeunes de leur âge. Le centre d’aide à la dépendance à Internet de la faculté de médecine de Harvard a identifié un certain nombre de symptômes de dépendance : Symptômes psychologiques: - Sentiment de bien-être et d’euphorie à naviguer sur Internet - Incapacité de s’arrêter - Besoin d’augmenter de plus en plus le temps consacré à Internet - Manque de temps pour la famille et les amis - Sentiment de vide, de dépression, et irritabilité quand privé d’un ordinateur - Mensonges sur ses activités à la famille ou aux amis - Problèmes à l’école ou au travail Symptômes physiques: - Syndrome du tunnel carpien - Sécheresse des yeux - Maux de tête migraineux - Maux de dos - Repas irréguliers ou sautés - Mauvaise hygiène personnelle - Insomnies ou changements dans le cycle du sommeil Le test d'Orman (ou Internet Stress Scale) est connu pour mesurer la cyberdépendance TEST DE DÉPENDANCE (Test d’Orman) répondez juste par oui ou par non: 1. Est-ce que vous passez plus de temps connecté sur l’Internet, que vous auriez initialement pensé ? OUI NON 2. Est-ce que cela vous dérange de limiter le temps passé sur l’Internet ? OUI NON 3. Est-ce que des amis ou des membres de votre famille se sont plaint du temps que vous passez sur l’Internet ? OUI NON 4. Est-ce que vous trouvez difficile de rester déconnecté pendant quelques jours ? OUI NON 5. Est-ce que le rendement de votre travail professionnel, ou vos relations personnelles, ont souffert à cause du temps que vous passez sur l’Internet ? OUI NON 6. Est-ce qu’il y a des zones de l’Internet, des sites particuliers, que vous trouvez difficile à éviter ? OUI NON 7. Est-ce que vous avez du mal à contrôler l’impulsion d’acheter des produits ou des services étant en relation avec l’Internet ? OUI NON 8. Avez-vous essayé, sans succès, d’écourter l’usage de l’Internet ? OUI NON 9. Est-ce que vous déviez beaucoup de vos champs d’action et satisfaction, à cause de l’Internet ? OUI NON De 1 à 3 réponses positives, il y a une petite tendance à devenir cyberdépendant. Entre 4-6 réponses positives, il y a une chance de développer une cyberdépendance. Enfin, entre 7 à 9 réponses positives, il y a une forte tendance à devenir cyberdépendant. Conseils pour les parents: Si vos enfants passent trop de temps sur Internet, vous devez rétablir un bon équilibre entre le temps qu’ils passent à naviguer et d’autres types d’activités. - Surveillez l’apparition de symptômes de dépendance à Internet. (demandez-vous si les activités en ligne de votre enfant nuisent à son travail scolaire, à sa santé ou à ses relations avec ses amis et les membres de la famille). - Si votre enfant montre des signes importants de dépendance à Internet, vous devriez envisager de consulter un psychologue. (une utilisation compulsive d’Internet peut être le symptôme d’autres problèmes, dépression, colère ou une mauvaise estime de soi). - Examinez vos propres habitudes en ligne. (avez-vous du mal à limiter le temps que vous passez sur Internet ?, n’oubliez pas que vos enfants prennent essentiellement modèle sur vous). Si vos enfants passent trop de temps sur Internet, vous devez rétablir un bon équilibre entre le temps qu’ils passent à naviguer et d’autres types d’activités. - Surveillez l’apparition de symptômes de dépendance à Internet. Demandez-vous si les activités en ligne de votre enfant nuisent à son travail scolaire, à sa santé ou à ses relations avec ses amis et les membres de la famille. - Si votre enfant montre des signes importants de dépendance à Internet, vous devriez envisager de consulter un psychologue. Une utilisation compulsive d’Internet peut être le symptôme d’autres problèmes, dépression, colère ou une mauvaise estime de soi. - Examinez vos propres habitudes en ligne. Avez-vous du mal à limiter le temps que vous passez sur Internet ? N’oubliez pas que vos enfants prennent essentiellement modèle sur vous. - N'interdisez pas Internet à vos enfants. C'est une partie importante de la vie sociale de la plupart des jeunes. Établissez plutôt avec eux une entente sur les sites qu'ils peuvent fréquenter et le type d'activités qu'ils peuvent pratiquer en ligne, et appliquez-la rigoureusement. On pourrait y retrouver, entre autres, le temps alloué par jour et l'interdiction de naviguer ou de communiquer par messagerie instantanée tant que les devoirs ne sont pas terminés. L'utilité d'une telle entente est prouvée. Une enquête menée en 2005 par le Réseau Éducation-Médias montre que les jeunes qui sont libres de passer autant de temps qu'ils le désirent sur Internet passent 95 % plus de temps en ligne. - Installez l’ordinateur dans un endroit passant. - Encouragez d’autres types de divertissement, en particulier les activités sportives en compagnie d’autres jeunes. Si votre enfant est timide ou mal à l’aise avec les jeunes de son âge, envisagez de lui faire suivre des cours. Poussez-le à participer à des activités qui le mettront en contact avec des jeunes qui partagent les mêmes intérêts, cours d’informatique ou autres passe-temps. - Regardez du côté des logiciels qui supervisent ou restreignent l’utilisation d’Internet. Ils peuvent vous aider, mais n’oubliez pas qu’un jeune qui maîtrise bien les nouvelles technologies peut facilement les désactiver. Votre but ultime devrait être d’apprendre à vos enfants à autodiscipliner et à adopter d’eux-mêmes une attitude responsable en ligne. - Si votre enfant ne semble intéressé qu’aux jeux vidéo en ligne, essayez de l’encourager à pratiquer une activité connexe, par exemple lire des livres de science-fiction ou de littérature fantastique s’il aime les jeux de rôles sur Internet.
A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Le salarié a été renvoyé mais cette affaire illustre une nouvelle fois l'opacité de Google en matière de protection des données de ses utilisateurs. Voila une affaire qui va apporter de l'eau au moulin des détracteurs de Google qui s'inquiètent pour la protection des données des utilisateurs. Le webzine Gawker vient en effet de révéler que le géant de la recherche avait renvoyé un de ses ingénieurs, pris en flagrant délit de tripatouillage dans les comptes d'au moins quatre utilisateurs. Google a confirmé l'incident et explique que le jeune salarié de 27 ans avait été viré "parce qu'il avait violé la stricte politique interne de respect de la vie privée". Concrètement, grâce à ses privilèges, l'employé indélicat a fouillé les relevés de " Google Voice " d'un mineur de 15 ans dont il était devenu ami après que le garçon eut refusé de lui dire le nom de sa nouvelle petite amie. Après avoir accédé au compte de l'adolescent pour trouver son nom et son numéro de téléphone, Barksdale a nargué le garçon et menacé d'appeler la jeune fille, selon Gawker, l'ingénieur ne semblait pas avoir de motivations sexuelles, mais vouloir plutôt démontrer son pouvoir, et se vanter de son rôle chez Google. L'ingénieur faisait partie d'un groupe d'informaticiens, les SRE (Site Reliability Engineers, ingénieurs de fiabilité des sites), qui ont accès aux données les plus sensibles et ont un accès sans limite aux comptes d'utilisateurs. Citation: Pris à défaut, Google assure "surveiller attentivement le nombre d'employés qui ont accès à son système, et mettre régulièrement à jour ses contrôles de sécurité.Cela dit, il faudra toujours qu'un certain nombre de gens accèdent aux systèmes s'ils doivent bien fonctionner. C'est la raison pour laquelle nous prenons tellement au sérieux chaque manquement".
Avez-vous déjà observé une pieuvre géante nager élégamment à cent mille lieux sous les mers? Plongez avec Steve Leonard, journaliste à la BBC. Là où la vie se fait rare, aux plus grandes profondeur du Pacifique Nord, le journaliste de la BBC Steve Leonard a plongé avec sa caméra marine. Alors qu'il ne croyait pouvoir filmer que de petites algues, il tombe sur les restes du festin de ce qui pourrait être la pieuvre géante du Pacifique, on voit alors apparaître la bête d'une crevasse entre deux immenses rochers et nager langoureusement. C'est alors qu'on assiste aux superbes images de ce face à face invraisemblabe de l'homme avec l'un des plus gros mollusques de la planète. Le plongeur est invité malgré lui à danser avec elle, la pieuvre géante, sans aucun doute intriguée par cet être noir et palmé des plus bizarroïdes dans ces grandes profondeurs. Ressentant toute l'intensité de cette rencontre, de cet apprivoisement, le plongeur s'évite la fameuse arme redoutable de la dame rouge, le jet d'encre. C'est donc mission accomplie! [quote]La pieuvre géante du Pacifique est l'une des rares bêtes à aimer se balader des les eaux glaciales des profondeurs océaniques, pour cause, ces eaux sont très riches en oxygène. De fait, cette pieuvre a une petite faiblesse, elle manque rapidement d'oxygène. C'est pourquoi elle possède trois coeurs, ce qui lui permet de pomper son sang bleu pâle, qui transporte assez mal ce gaz.[/quote] Rencontre insolite entre l'homme et une pieuvre géante
Dans le cadre de la loi de finances 2011, le gouvernement francais envisage de taxer davantage les offres alliant Internet, téléphone et télévision, affirme le quotidien Les Echos. Alors que 50% de la facture des abonnés français profitent aujourd'hui d'une TVA à taux réduit de 5,5 %, cette part pourrait passer à 40%, voire 30%, indique le journal, qui précise que la décision n'a pas encore été prise. Cette mesure permettrait à l'Etat de réduire un manque à gagner de plusieurs centaines de millions d'euros et de répondre à une exigence de Bruxelles, ajoute-t-il, d'autres solutions sont envisagées, mais c'est cette derniére qui tient la corde, selon le quotidien. La Commission européenne estime que le taux réduit ne devrait pas être appliqué systématiquement sur la moitié de la facture et ce d'autant que certains clients n'utilisent pas l'offre de télévision. Selon elle, la législation européenne ne permet d'appliquer ce taux réduit qu'aux services de diffusion de télévision et non sur l'accés à Internet et sur le téléphone. Citation:"Aucune solution ne tient la corde, nous sommes dans une phase d'expertise technique", nuance toutefois le cabinet de Christine Lagarde, ministre de l'économie. Citation:"On peut envisager une solution plus ou moins radicale, comme mettre toute la facture à 19,6% ou bien passer 40% de la facture à 5,5 %, mais on peut aussi faire du sur mesure, en fonction des opérateurs et de la réalité de l'utilisation de l'offre télévision", ajoute Bercy. Vers une augmentation des forfaits ? On s'en doute, les opérateurs ne sont pas du même avis. Les opérateurs de télécommunications, les auteurs et éditeurs de vidéos à la demande ont réclamé en mai 2010 le maintien de la TVA à 5,5% (contre 19,6 % pour le taux normal) sur le triple play, jugeant que sa remise en cause affecterait à la fois le consommateur et la création audiovisuelle. Prés de 20 millions de foyers français utilisent ces offres, selon la Fédération française des télécoms, qui rappelle que la TVA à taux réduit a été accordée en contre-partie du paiement par les opérateurs d'une taxe au bénéfice du compte de soutien à l'industrie de programmes (Cosip). Le secteur de la création audiovisuelle et cinématographique (film, fiction télévisée, documentaire, spectacle vivant) a perçu entre 60 et 100 millions d'euros en 2009 gr‚ce à ce systéme.
Les téléphones portables vendus dans l'UE à partir de début 2011 devraient tous être rechargeable via une connexion micro-USB. L'objectif: Avoir un seul et unique type de chargeur pour téléphone portable dès 2011 est en bonne voie selon la Commission européenne, celle-ci se montre confiante envers une adaptation des équipementiers à la connexion micro-USB pour leurs nouveaux modèles qui sortiront l'année prochaine. Citation: "Le développement des normes techniques pour assurer la compatibilité et la sécurité des nouveaux chargeurs universels avance bien", on s'attend à ce que les consommateurs puissent utiliser le même chargeur unique pour les téléphones portables vendus dans l'UE à partir de début 2011", a indiqué un porte-parole de la Commission. Actuellement, il existe une grande variété de chargeurs pour téléphones portables au sein de l'UE, y compris au sein d'une même marque, beaucoup ne peuvent être utilisés qu'avec un type d'appareil spécifique, ce qui complique la vie des consommateurs et crée une grande quantité de déchets électroniques. Les principaux équipementiers, parmi lesquels: - Nokia - Sony-Ericsson - Samsung Avaient toutefois signé un protocole d'accord l'an dernier, dans lequel ils s'engageaient à définir une nouvelle norme pour standardiser leurs chargeurs, l'objectif était alors que cette norme soit disponible cette année. Les nouveaux chargeurs concerneront des marques différentes mais seront utilisables indifféremment pour tous les téléphones, via une connexion micro-USB présente sur les nouvelles générations de téléphones (smartphones), les appareils plus anciens auront en revanche toujours besoin d'un adaptateur. Le régulateur des télécoms dénonce le manque de concurrence dans le mobile et le fixe Le régulateur des télécoms, l' Arcep , a estimé que la loi Chatel n'avait pas permis de développer la concurrence dans le mobile et le fixe et a proposé de nouvelles mesures en faveur du consommateur, par exemple pour les frais de résiliation. Pour toute offre d'une durée d'engagement de plus de 12 mois, les opérateurs mobiles doivent par exemple, depuis cette loi, proposer la même offre avec un engagement de 12 mois maximum, selon des modalités commerciales non disqualifiantes. Or, si l'Autorité constate que les opérateurs proposent bien leurs offres selon deux versions, sur 12 ou 24 mois, elle relève que l'écart de prix entre les deux types d'offres est souvent particulièrement élevé. Concernant les frais de résiliation pour l'internet, ces derniers doivent désormais correspondre aux coûts effectivement subis par l'opérateur au titre de la résiliation, être explicitement prévus par le contrat et dûment justifiés, même si les fournisseurs d'accès à internet prévoient bien ces frais, aucun d'entre eux n'apporte précisément la preuve que les frais facturés correspondent bien aux coûts effectivement supportés, dénonce l'Autorité. Il préconise enfin que la procédure et le code de déverrouillage du téléphone mobile soient mentionnés dès le sixième mois sur la facture afin de permettre aux usagers de continuer à l'utiliser en cas de changement d'opérateur.
Le site de réseau social teste actuellement une option permettant de supprimer immédiatement et définitivement un compte, une action jusque là difficile à réaliser. Quitter Facebook sera bientôt beaucoup plus facile. Du moins si le site de réseau social numéro un adopte le nouveau système de suppression d'un compte qu'il teste en ce moment auprès d'un petit pourcentage de membres. A priori, il suffit d'une seule opération pour supprimer définitivement un profil Facebook et toutes les informations qui ont été partagées (photos, vidéos...), ainsi que décliner (opt out) l'envoi de notifications par courriel si un ami cherche à entrer en contact. Pour le moment, la procédure de suppression d'un compte s'apparente à un vrai parcours du combattant. On commence par "désactiver" sa page, après avoir expliqué la raison de son départ et eu droit à des petits messages du type Citation: "vous allez manquer à (prénom d'un ami)". Il faut ensuite attendre 14 jours, sans se connecter à son compte, afin que la suppression soit définitive, mais durant cette période, Facebook remue le couteau dans la plaie en nous informant à propos des contacts qui ont cherché à nous joindre. Si l'on répond à l'une de ces sollicitations, Facebook s'empresse de ramener la brebis égarée au bercail. Le site de réseau social a confirmé a qu'il testait effectivement cette option, sans pour autant dire si et quand et elle entrera en service.
Le créateur de l'ordinateur individuel, le docteur Henry Edward (Ed) Roberts, est mort jeudi aprés-midi à l'‚ge de 68 ans d'une pneumonie, son fils a déclaré à l'AP qu'Ed Roberts combattait cette maladie depuis plusieurs mois. C'est Ed Roberts qui a créé en 1975 le "MITS Altair 8800", considéré comme le premier micro-ordinateur personnel de l'histoire. (Le MITS Altair 8800) Cet ordinateur sans moniteur à monter soi-même était vendu 360$, un changement important comparé aux autres modéles vendus des milliers de dollars à l'époque. Il est également célébre pour avoir attiré l'attention de Bill Gates et Paul Allen, qui ont proposé à Roberts de développer un langage pour la machine, cet Altair BASIC sera adopté et les deux étudiants créeront la société Microsoft qui vendra une licence d'utilisation de 35$ avec chaque appareil vendu. (Docteur Henry Edward (Ed) Roberts) C'est comme ça que le modéle économique de Micro-Soft et de toute l'industrie du logiciel est né. ¿ l'annonce de la nouvelle, Bill Gates et Paul Allen ont publié une déclaration sur le site thegatesnotes.com: Citation:"Nous sommes profondément attristés par la mort de notre ami et premier mentor, Ed Roberts. Nos pensées et priéres accompagnent sa famille. Ed a pris le risque de croire en nous (deux jeunes gars intéressés par les ordinateurs longtemps avant qu'ils soient communs) et nous lui en avons toujours été reconnaissants." Ils rajoutent aussi: Citation:"Que ce qu'ils retiendront de cet homme est combien il avait de compassion. "a n'a jamais été aussi vrai que quand il a choisi de passer la deuxiéme moitié de sa vie à étudier dans une faculté de médecine puis à exercer comme médecin de campagne travaillant à domicile. Il nous manquera beaucoup, et nous avons eu beaucoup de chance de le connaitre.." Voir aussi: Un siécle de sécurité informatique, radio, télécommuniucation (source:pcinpact)
Les secrets du faux accident de bus à Lyon dévoilés La vidéo a tourné en boucle sur le net et près d'un demi-million d'internautes l'ont vue en moins d'une semaine. L'étudiant qui a créé le buzz avec le faux accident de bus à Lyon, vient de mettre en ligne le making-off du tournage, deux mois de tournage pour une séquence digne d'un studio d'Hollywood. En postant cette vidéo d'un faux accident de bus, les auteurs ont voulu faire réfléchir les gens "à la fiabilité des images qu'on trouve sur le Web". Sur la vidéo du faux accident de bus, on peut trouver des petits indices pour deviner que c'est un fake. Par exemple: - Le trafic dans la rue qui est nul - Le bus qui n'est pas sur une voie de bus - Le manque de conviction du "au mon dieu" du cameraman est pas très convainquant je trouve - Le dérapage du bus Mais le montage 3D reste étonnamment réussi! Making of du faux accident de bus a Lyon
Les achats en ligne devraient augmenter en cette futur période de fêtes ainsi que les menaces qui pèsent sur les cyber-acheteurs. Un nombre incroyablement important d’utilisateurs d’Internet ne prennent aucune précaution particulière pour assurer la confidentialité de leurs données personnelles lors d’achats en ligne. Ce manque de précaution risque de les désigner comme possibles futures victimes du cyber crime. "Les cyber criminels d’aujourd’hui sont financièrement motivés et c’est une saison qui les inspire. Avec une flambée de cyber-acheteurs qui utilisent leur carte de crédit sans prêter aucunement attention aux risques encourus, ils vont pouvoir s’en donner à cœur joie", a déclaré Mike Irwin de Webroot Software. "L’année dernière, nous avions connu une augmentation de 173% de logiciels espions entre le mois d’octobre et le mois de décembre. 20% concernaient de nouveaux malware , et ils essaient clairement leurs malware les plus virulents à cette occasion." Le rapport "State of Internet Security: Protecting Consumers Online" a révélé que , 7 sondés sur 10 dans le monde ne se sentent absolument pas concernés pas la sécurité de leurs transactions. Dans le même esprit, 70% des cyber acheteurs n’expriment aucun regret à entrer les numéros de leur carte de crédit sur un site Internet. Cependant, un sur sept a été victime de fraudes en-ligne, comme: - Le vol de numéros de cartes de crédit - Le vol d’informations bancaires - Et d’autres usurpations d’identité. Faits marquant du rapport: - Presque 70% des audités ne se sentent pas concernés par la sécurité des transactions en-ligne, - Un internaute sur sept a été victime soit d’une fraude en-ligne, d’un vol de numéros de cartes de crédit ou d’identité, - Seulement 20% changeront leur comportement d’achat en-ligne, - 30% ne vérifieront pas leurs relevés bancaires pour voir s’ils ont un problème, - Près de 40% n’ont pas de logiciels anti-espion pour sécuriser leur ordinateur. En conjonction avec le rapport "State of Internet Security : Protecting Consumers Online", Webroot a sorti un livre sur "comment sécuriser ses achats de Noël en-ligne", comprenant des astuces pour acheter en-ligne et des informations sur l’identification des sites de ventes en-ligne sécurisés. En protégeant efficacement son ordinateur et en respectant quelques étapes de sécurité, les consommateurs peuvent diminuer les risques de devenir une victime du cybercrime. Ce que nous avons appris en auditant les consommateurs du monde entier, c’est que les personnes qui prennent leurs précautions ont le taux d’infection le plus faible. Dans le monde du cybercrime actuel, les cyber acheteurs devraient prendre de plus en plus de précautions pour éviter les mauvaises surprises. Les 5 étapes principales pour se protéger contre le cyber-crime 1. INSTALLEZ UN LOGICIEL DE SECURITE: Une approche multi-couche est la meilleure. Votre PC devrait avoir trois logiciels de sécurité différents installés et mis à jour: - Antispyware - Antivirus - Firewall. 2. CONNAITRE LE FABRICANT: Travaillez avec des sociétés que vous connaissez déjà et en qui vous avez confiance. Si vous ne connaissez pas la société à qui vous venez d’acheter votre logiciel de sécurité, essayez d’en savoir plus sur elle. 3. SURVEILLEZ VOTRE COMPTE EN BANQUE: Beaucoup de victimes ne savent même pas qu’elles en sont une jusqu’à ce qu’elles aient perdu beaucoup d’argent. Il est important de surveiller régulièrement vos relevés de compte pour y détecter les anomalies. 4. UTILISEZ UNE CARTE DE CREDIT, PAS UNE CARTE DE DEBIT: Si vous êtes victime de fraude ou de cyber crime, la plupart des accords de cartes de crédit se limitent à une certaine somme. 5. UTILISEZ UNE CARTE DE CREDIT A NUMEROS UNIQUES: Certains émetteurs de cartes de crédit utilisent une nouvelle technologie qui leurs permet d’émettre des numéros de cartes de crédit à usage unique pour les achats en-ligne, vous évitez ainsi d’employer votre véritable numéro de carte. De son côté, le mensuel 60 millions de consommateurs (appartenant à l'INC) indique dans son numéro de décembre publié jeudi que les "promotions sont des attrape-nigauds", puisque les produits à prix cassés proposés dans les brochures sont souvent introuvables dans les magasins. "Bien sûr, ces publicités attrape-nigauds surviennent surtout à l'occasion d'évènements commerciaux, comme à Noël, lors de la rentrée scolaire ou à l'ouverture de points de vente", indique Lionel Maugain, responsable de l'enquête chez 60 millions de consommateurs. L'enquête montre que les fausses promotions touchent tous les articles, en particulier la haute technologie. "Nous recevons une grande quantité de lettres de la part de consommateurs agacés par ces pratiques", indique M. Maugain. "Mais les consommateurs doivent savoir que la loi est de leur côté. Même si les magasins sont en rupture de stocks, les enseignes sont obligées de se réapprovisionner, aux mêmes conditions de prix, même si la période de promotion est passée", prévient M. Maugain. Pendant les périodes de fêtes méfiez-vous aussi des carte de voeux virtuel que vous pourriez recevoir, elle peuvent cacher des virus. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie (botnet)
Il me paraissait important[ de parler du sujet d'internet et les mineurs... Internet est un formidable outil de communication et de culture qui ouvre l´accès à des millions de documents et d´innombrables contacts. Alors que le virtuel a pris une place croissante dans notre vie et celle de nos enfants, à l´école comme à la maison, son utilisation n´est pas sans danger. Derrière chaque document, chaque communication, il y a des personnes et les images comme les contacts correspondent à des réalités précises qui ne sont pas toujours bonnes pour les enfants, ni pour les adolescents. Que faire ? Comment réagir ?: Comment assumer notre rôle d´adultes face a de réels dangers lorsque les jeunes exercent normalement leur curiosité, s´approprient les outils plus vite et mieux que certains et risquent de se trouver confrontés aux documents les plus choquants et les plus extrêmes ? La complexité du réseau, comme les dangers réels qu´il présente en terme de contenus, d´absence de sécurité et de protection des données personnelles ne font pas d´Internet un média accueillant pour les enfants. La délinquance et la criminalité qui y trouvent une place grandissante, comme le manque d´éthique d´un grand nombre de sites, présentent de sérieux dangers pour les enfants comme pour les adolescents. -Pas d´Internet sans l´accompagnement des adultes Laisseriez-vous votre enfant se promener ou faire du vélo seul sur l´autoroute ? Non. Il en va de même pour ce qui concerne les autoroutes de l´information sur lesquelles le trafic est intense, parfois déroutant pour des adultes et jamais sans conséquence pour les enfants et les adolescents. -Internet un puissant média au service des hommes Souvent dominé par des forces économiques qui ne tiennent pas compte des utilisateurs, Internet est aussi le terrain d´action privilégié de toutes sortes d´expressions, des plus dignes aux plus délirantes. Avec une délinquance et une criminalité en croissance et sans véritable entrave, le réseau offre à côté de services du plus grand intérêt le triste spectacle des dangers auxquels sont exposés les enfants et les adolescents. Apprendre et ouvrir le dialogue éducatif, prévenir et diffuser le savoir représentent incontestablement les bases d´une bonne utilisation d´Internet auquel les jeunes sont sensibilisés en pratique, mais nullement dans une perspective éducative et de protection contre les dangers auxquels ils sont exposés Si vous avez du mal a comprendre ce document hésiter pas de faire appel a un adulte afin de vous aider a le comprendre. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune Ne laissez pas votre jeune enfant surfer seul sur Internet. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. MAJ le 11.8.2015: L’inconscience de jeunes internautes piégées par un inconnu . Un Youtuber américain a choisi la manière forte afin de révéler les risques qu’encourent les jeunes internautes sur les réseaux sociaux. Sur le web, Coby Persin fait partie de ces Youtubers qui publient des expériences sociétales. Cette fois, le jeune homme a choisi de mettre en lumière l’inconscience de certains internautes. Tout débute par un faux compte Facebook. Avec l’accord de leurs parents, Coby Persin ajoute trois jeunes filles dans ses contacts. Âgées respectivement de 12, 13 et 14 ans, ces dernières pensent parler à un adolescent qui vient de déménager en ville. Très vite, elles sympathisent avec ce nouvel arrivant et acceptent même de le rencontrer, sans rien connaître de lui. Chacune à leur tour, les filles vont donc tomber dans le piège tendu par Coby Persin sans se douter que leurs parents les attendent également pour les sermonner. Édifiant! Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet