Moteur de recherche

Résultats pour : "chantier"

Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger Archives Secunews SECUNEWS

Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger

C'est le nouveau grand chantier de Mark Zuckerberg. Ce projet, baptisé 'Whatstabook', Facebook voudrait y parvenir d’ici fin 2019 ou début 2020, selon les informations du New-York Times qui a révélé ce projet. Facebook explique vouloir "créer les meilleures expériences de messagerie possibles" et qu'elles soient "rapide, simple, fiable et privée". Pas de fusion en vue, les trois réseaux sociaux garderaient leur indépendance, mais, au sein d’un outil commun. Il pourrait devenir possible de discuter avec un contact quel que soit le service sur lequel vous l’avez ajouté. Le cryptage total, qui rendrait les messages illisibles par d’autres que par l’expéditeur et le destinataire, pourrait répondre à la critique souvent adressée à Facebook quant à sa protection des données personnelles, jugée trop laxiste. Les trois services de messagerie de Facebook revendiquent chacun plus d’un milliard d’usagers dans le monde. L'intégration des applications pourrait aider Facebook à gagner plus d'argent grâce aux publicités en incitant ses utilisateurs à passer plus de temps à utiliser ses applications de chat plutôt que de se tourner vers d'autres services de messagerie Google et Apple. Matthew Green, cryptographe à l'Université John Hopkins, a exprimé sa préoccupation concernant les données qui pourraient être partagées entre les applications et le fait que le chiffrement de WhatsApp s’en trouve affaibli. WhatsApp n'a besoin que d'un numéro de téléphone pour s'inscrire tandis que Facebook demande aux utilisateurs de vérifier leur identité. L'intégration de Facebook Messenger avec WhatsApp et Instagram pourrait également rendre plus difficile pour les régulateurs gouvernementaux de démanteler l'entreprise, selon certains analystes. « Cela lie l'entreprise de manière plus rigide », a déclaré Brian Wieser, analyste chez Pivotal Research Group. « Ils consolident le fait qu'ils ne forment qu'une seule société. L'enjeu est plus élevé. »

30 Jan 2019 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
Un Palestinien arrêté par erreur à cause d’un message en arabe mal traduit par Facebook Archives Secunews SECUNEWS

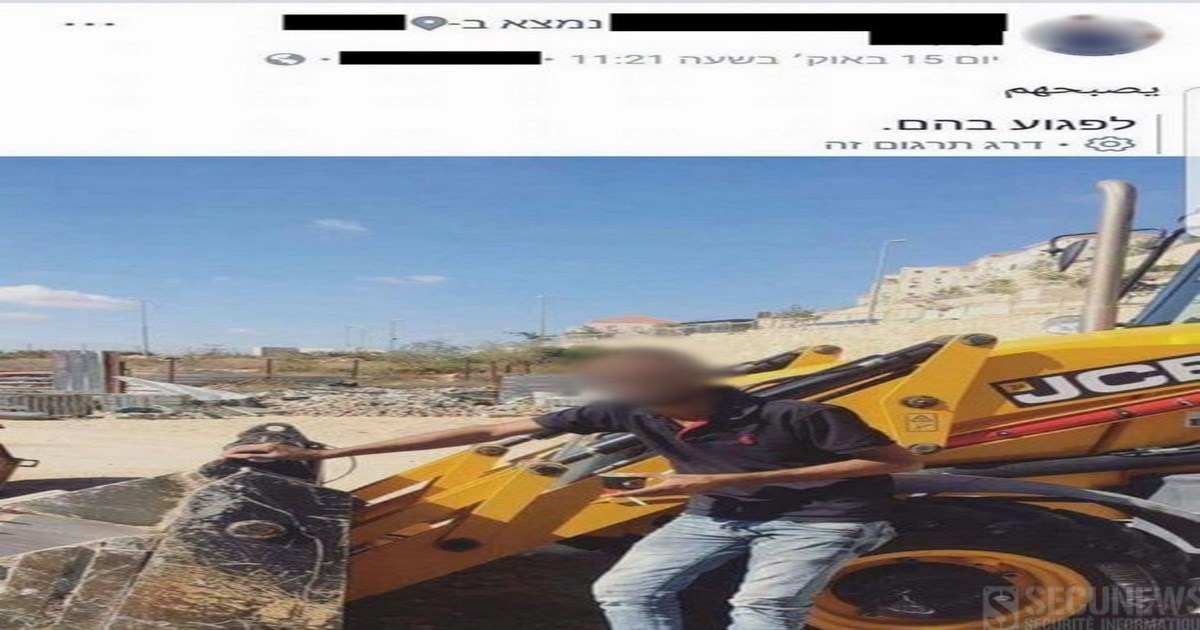
Un Palestinien arrêté par erreur à cause d’un message en arabe mal traduit par Facebook

Les traductions en ligne sont souvent involontairement drôles, mais pour cet utilisateur palestinien, un simple message a failli virer au cauchemar. Le journal israélien Haaretz raconte l’histoire de cet utilisateur palestinien, qui posta innocemment une photo sur le célèbre réseau social. On le voyait poser sur un chantier, a coté d’un bulldozer. Le message était simple : "يصبحهم" ou "yusbihuhum", qui peut se traduire par “Bonjour” ou 'Bonne journée'. Malheureusement, Facebook n’a semble-t-il pas révisé son arabe, puisque la traduction affichait “Attaque-les” en Hébreux, et “blesse-les” en anglais. Très vite, la publication est partagée et arrive aux oreilles de la police israélienne, qui sans vérifier la véritable traduction, pense qu’il s’agit là d’une menace et que l’homme prépare une attaque au bulldozer. Il faudra quelques heures à la police pour comprendre leur erreur, et beaucoup plus à Facebook pour s’excuser auprès de cet homme. “Malheureusement, notre système de traduction a commis une erreur, en interprétant mal la publication d’un utilisateur. Nous lui présentons nos excuses ainsi qu’à sa famille pour cette erreur et les troubles engendrés”. Voilà la réponse officielle du réseau social, un peu légère, même si on explique que le problème est actuellement analysé par les équipes en charge de la traduction. Pour rappel, les traductions sur Facebook sont entièrement automatisées et gérées par une intelligence artificielle. Chaque jour, plus de 4,5 milliards de publications sont traduites sur le site. Des arabophones ont expliqué au quotidien que le problème venait de la transcription faite par Facebook qui ne correspondait à aucun mot arabe actuel mais pouvait s’approcher du verbe 'blesser', d’où son utilisation pour la traduction finale. Une autre source a indiqué à Times of Israel qu’il n’y avait qu’une lettre d’écart entre les expressions en arabe local 'bonne journée à tous' et 'blessez-les', ce qui pouvait aussi avoir induit l’algorithme de Facebook en erreur. Google Translate commet aussi des erreurs L’outil de traduction automatique de Facebook n’est pas le seul à avoir parfois du mal à faire du bon travail. Celui de Google repasse ainsi par l’anglais pour passer d’une langue à une autre. Du coup, pour traduire 'il pleut des cordes' du français vers l’italien, le programme fait un premier travail qui donne 'it's raining cats and dogs' avant de transformer la phrase en italien 'È pioggia i gatti', ce qui n'a pas de sens. Plus gênant, en janvier 2016, le service en ligne proposait une traduction entre le russe et l’ukrainien qui aurait pu causer un incident diplomatique : le terme «Fédération de Russie» était en effet remplacé par «Mordor», le pays peu accueillant dominé le Seigneur des Ténèbres dans l'univers de Tolkien. Quant au mot 'Russes' il avait été traduit par 'occupants'. Pour la firme de Mountain View, un bug informatique était à l’origine de ce couac. La traduction automatique, un champ de l’intelligence artificielle, a connu d’importantes avancées ces dernières années, notamment grâce aux progrès du 'deep learning', une méthode d’apprentissage profond. Malgré cela, le chemin reste encore considérable avant d’aboutir à des traductions de niveau humain et, surtout, de pouvoir s’y fier.

26 Oct 2017 LIRE L'ACTU
Une alliance internationale contre la pédopornographie sur le Web Archives Secunews SECUNEWS

Une alliance internationale contre la pédopornographie sur le Web

Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".

04 Dec 2012 LIRE L'ACTU
Des clés USB en béton Archives Secunews SECUNEWS

Des clés USB en béton

Il faudra bientôt être haltérophile pour introduire sa clé USB dans son PC, la clé USB en béton fait son apparition. C'est d'une beauté brute à faire pâlir un bloc Ytong. C'est le site Yanko Design qui s'est chargé, notamment, de faire connaître cet objet qui a l'outrecuidance de marier cette matière ingrate qu'est le béton à la fine fleur de la technologie moderne. Cette clé USB, aussi à l'aise sur un chantier de construction que sur le bureau de la plus manucurée des secrétaires dans le vent, est l'oeuvre de Shu-Chun Hsiao. "Simple et élégant" affirme Yanko Design... Ok, mais sans doute aussi un peu rugueux, un défaut gommé par l'aspect complètement ludique de la chose. Chaque clé pèse le nombre de grammes correspondant aux gigas de mémoire... Intéressé ?

28 May 2010 LIRE L'ACTU