Moteur de recherche

Résultats pour : "laboratoire"

Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet Archives Secunews SECUNEWS

Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet

Dans le cadre du projet internet.org visant à apporter une connexion Internet dans des régions défavorisées, Facebook a choisi une solution de drones solaires, le premier prototype à taille réelle va bientôt être testé en conditions réelles. Cette avancée représente pour Facebook la première étape vers la concrétisation d'un projet vieux d'un an, relier les parties les plus reculées de la planète à Internet au cours des prochaines années. 'Aquila', le nom de l'engin conçu à Londres, est une aile de carbone d'une envergure similaire à celle d'un Boeing 737, qui ne pèse pas plus de 450 kilos, les premiers essais en vol doivent avoir lieu dans la seconde moitié de l'année. [quote]Dans la mythologie grecque, 'Aquila' était un aigle de Zeus. C’est également le nom d’une constellation d’étoiles. Aujourd’hui, il s’agit d’un drone solaire.[/quote] Avec Aquila, Facebook ambitionne d'apporter un débit Internet équivalent à une connexion 3G, à l'aide d'une antenne fixée sur l'appareil. Lancés à une vingtaine de kilomètres au-dessus du sol par une montgolfière, les drones de Facebook seront alimenté à l'énergie solaire, grâce à des panneaux fixés sur leurs ailes. Pour maintenir une connexion efficace, c'est grâce à un réseau de lasers que les drones communiqueront entre eux et avec la terre ferme. 90 jours d'autonomie Alimenté par l’énergie solaire, Aquila est fabriqué principalement à base de fibre de carbone et pèse moins de 500 kg et doit voler à une altitude située entre 18 et 27.000 mètres avec une autonomie de 90 jours. Chaque drone Aquila devrait être capable de couvrir une surface au sol d’environ 50-80 km de diamètre et les différents drones pourront être connectés entre eux grâce à un système laser baptisé 'free-space optics'. Le système de communication est situé dans le ventre de l’appareil. Yael Maguire, ingénieur à la tête du Connectivity Lab' de Facebook, affirme avoir franchi une étape importante avec la conception en laboratoire d'un système de communications laser qui peuvent atteindre des dizaines de gigaoctets par seconde, dix fois mieux que le plus avancé actuellement. Connecter le monde entier par le ciel Ces nouvelles avancées s'inscrivent dans la stratégie de Facebook d'étendre la couverture Internet mondiale, au moyen de l'initiative Internet.org. L'été dernier, l'entreprise lançait dans le cadre de ce projet une application mobile proposant un accès à un Internet allégé, sur lequel n'étaient disponibles que les services jugés nécessaires, et dont la Zambie a été le premier pays à bénéficier. Avec ses drones, Facebook espère pouvoir donner accès à l'intégralité du Web aux 10% qui en sont encore privés. Aquila fait écho au 'projet Loon' de Google, avec lequel l'entreprise de Moutain View compte couvrir 100% du territoire sri-lankais de son réseau 3G d'ici à l'année prochaine, à l'aide de ballons-antennes gonflés à l'hélium. Comme Google, Facebook a prévu de mettre sa technologie, encore en plein développement, à la disposition d'opérateurs de communication ou de gouvernements. Les deux entreprises s'investissent depuis plusieurs années dans la recherche sur des nouveaux moyens d'accéder à Internet, et à raison. En plus d'asseoir leur position sur le marché des technologies, le pari de l'internet pour tous, à travers le monde, pourrait bien leur assurer des millions de nouveaux clients potentiels. Facebook devrait prochainement dépasser la barre du milliard d'utilisateurs actifs quotidiennement. En test dans le ciel américain à l'automne 2015 Les premiers tests en grandeur réelle devraient démarrer dans les prochains mois aux Etats-Unis, le drone sera positionné à une altitude de 70.000 pieds (21.000 mètres) par un ballon. Le principe de fonctionnement est de le faire voler à une altitude de 90.000 pieds durant la journée pendant que les batteries sont en charge et de le faire descendre à 60.000 pieds durant la nuit. Voir aussi: Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

03 Aug 2015 LIRE L'ACTU
Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android Archives Secunews SECUNEWS

Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android

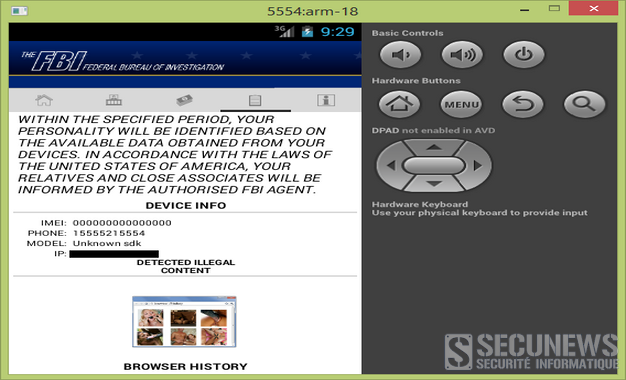
Deux ans après 'Koler', un nouveau ransomware fait surface sur Android et menace des milliers d’utilisateurs Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender, plus de 15.000 e-mails de spam incluant ce ransomware ont été recensés. Les adresses d’envoi utilisées peuvent inclure des domaines en .edu, .com, .org et .net. Ressemblant à une notification du FBI suite à la consultation de pornographie illégale ce ransomware vous réclame 450 euros pour retrouver l’accès à votre téléphone. Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player. A l’exécution, le malware télécharge et installe un lecteur vidéo, en apparence totalement sain, mais si l’utilisateur lance l’application, un message d’erreur apparait. En appuyant sur 'Ok', le message est remplacé par un faux avertissement du FBI qui bloquera l’écran. Le message indique que votre appareil est bloqué pour consultation de pornographie illégale, pour justifier le blocage, l’écran affiche une soi-disant capture d’écran de votre historique. Le message est d’autant plus alarmant car il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, de plus il mentionne le fait d’avertir vos proches et votre réseau professionnel sur vos activités illégales. Sauf, bien sûr, si vous payez la rançon de 450 euros (environs 500 dollars) via PayPal ou Money Pak, afin de faire disparaitre l’écran de blocage et reprendre possession de votre appareil. L’avertissement précise également que si vous tentez de reprendre possession de votre appareil d’une autre manière qu’en réglant l’amende demandée, la tentative échouera et le montant s’élèvera alors à 1.350 euros (1.500 dollars). Bitdefender détecte ce ransomware en tant que Android.Trojan.SLocker.DZ, c’est l’une des familles de ransomwares Android les plus redoutables car les auteurs créent régulièrement de nouvelles versions. Malheureusement, une fois infecté, il n’y a pas grand-chose à faire, en particulier si la variante du ransomware chiffre vos données (on parle alors d’un cryptoware). Les boutons du smartphone deviennent inopérants, et redémarrer l’appareil ne sert à rien puisque le ransomware se lance au démarrage. Dans certaines circonstances, les utilisateurs Android peuvent parvenir à désinstaller le ransomware si l’outil ADB (Android Debug Bridge) est installé. Si l’appareil permet le 'Safe Boot' (l’équivalent du Mode Sans Echec de Windows), c’est également une chance pour l’utilisateur de reprendre possession de l’appareil, puisque le système démarre alors avec le minimum requis, ce qui permet de désinstaller le malware. Dans tous les cas, la prévention est la meilleure défense contre les ransomwares Android. Voir aussi: Koler, un ransomware Android qui extorque 200 euros à ses victimes. Voici quelques recommandations: secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

15 Jun 2015 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
Des pirates font le casse du siècle, a un milliard de dollars Archives Secunews SECUNEWS

Des pirates font le casse du siècle, a un milliard de dollars

Afin d’infiltrer l’intranet de la banque, les pirates ont eu recours au spear phishing via des courriers électroniques encourageant les utilisateurs à les ouvrir afin d’infecter leurs ordinateurs avec un 'malware'. Une 'backdoor' qui était ensuite installée sur l’ordinateur de l’utilisateur se basait sur le code malveillant 'Carberp', qui a d’ailleurs donné son nom à cette campagne connue sous le nom de 'Carbanak'. Ils parviennent alors à accéder au réseau de ces cibles, et ainsi aux opérations de transferts d'argent, aux distributeurs de billets et comptes bancaires, les auteurs des attaques procèdent alors directement à des transferts vers des comptes sous leur contrôle ou des retraits à partir de distributeurs ciblés. [quote]Cette campagne, toujours en cours, "indique clairement l'avènement d'une nouvelle ère pour la cybercriminalité", prévient Kaspersky dans cette enquête. Selon le laboratoire russe, une centaine de banques ont été visées, dont "au moins la moitié ont subi des pertes financières, la plupart des victimes étant situées en Russie, aux États-Unis, en Allemagne, en Chine et en Ukraine".[/quote] Si certains signes suggèrent que l'origine des attaques se situe en Chine, la société met en garde contre de possibles indices distillés sciemment afin de tromper les services de sécurité. Les victimes sont en majorité russes. Alors que les attaques informatiques sont utilisées de manière croissante à des fins géopolitiques, "la motivation des attaquants semble être le gain financier plutôt que l'espionnage. Les auteurs de la fraude sont clairement très familiers des logiciels et réseaux de services financiers, en moyenne, il leur fallait entre deux à quatre mois pour voler chaque banque, du premier jour de l’infection au retrait de l’argent. Pertes estimées D’une manière ou d’une autre, les criminels ont volé à chaque banque entre 2,5 millions de dollars et 10 millions de dollars, des sommes considérables. Si l’on considère que des douzaines (jusqu’à une centaine) d’organisations ont perdu des fonds à cause de cette attaque APT, les pertes totales pourraient s’élever à la somme impressionnante d’un milliard de dollars. Actuellement, Carbanak est en train d´étendre son activité à d’autres régions et il est déjà apparu en Malaisie, au Népal, au Koweït et dans plusieurs pays du continent africain.

17 Feb 2015 LIRE L'ACTU
Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares Archives Secunews SECUNEWS

Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares

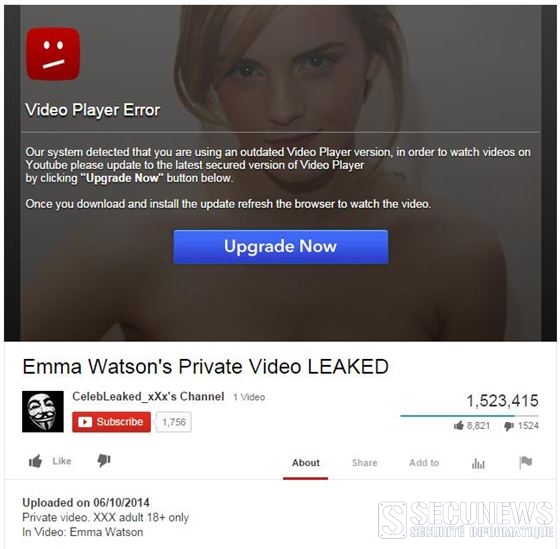
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2014 LIRE L'ACTU
Koler, un ransomware Android qui extorque 200 euros à ses victimes Archives Secunews SECUNEWS

Koler, un ransomware Android qui extorque 200 euros à ses victimes

Le nom de Reveton (ou IcePol) continue de faire frémir les utilisateurs PC. [quote]Ce fameux ransomware bloque depuis des années les ordinateurs d’internautes insuffisamment protégés et affiche un message provenant prétendument des services de police (d‘où son nom IcePol), ce dernier vous demande de payer une amende pour avoir onsulté de la pornographie illégale (pédopornographie, zoophilie, ou encore avoir téléchargé des programmes illégalement, etc...[/quote] Il y a quelques jours, les analystes des Laboratoires Bitdefender ont découvert une version de Reveton sur Android. Baptisé Koler, le procédé est le même que sur ordinateur, et demande le paiement d’une rançon d’un montant de 200€ (300$) afin de vous rendre la main sur votre appareil. Un ransomware que vous installez délibérément! La particularité de Koler est qu’il n’exploite pas de vulnérabilité présente sur votre Android pour s’installer en drive-by download (c’est-à-dire à l’insu de l’utilisateur lors de sa navigation Web). Il s’agit d’une application que vous installez de votre plein gré! Lors de la campagne interceptée par Bitdefender, le ransomware a usurpé BaDoink, une (vraie) application qui permet de visionner et de télécharger facilement des vidéos au contenu pornographique. Heureusement, cette fausse version de l’application n’est pas présente sur Google Play. Pour se faire infecter il faudra alors que vous autorisiez le téléchargement et l’installation d’applications de sources inconnues. Cette astuce est redoutable puisqu’elle cible les utilisateurs de sites pornographiques, donc lorsque le message de la police s’affichera en reprochant à l’utilisateur d’avoir consulté des sites pornographiques illégaux, celui-ci sera plus à même de penser qu’il est en effet hors-la-loi. (Clic sur l'image pour agrandir) L’écran de blocage diffère selon la localisation Une fois la fausse application installée, son centre de commande envoie une requête pour connaître le numéro IMEI (identifiant unique d’appareil mobile) et afficher l’écran de blocage dans la langue de l’utilisateur local. Les utilisateurs Belges, français sont visés par ce ransomware, ainsi que 30 autres pays dont les Etats-Unis, l’Angleterre, l’Allemagne et l’Espagne. J’ai été infecté, que faire ? Contrairement à ce que le message de l’écran de blocage indique, vos données n’ont pas été cryptées. [quote]Bien que Koler bloque la touche 'précédent', vous pourrez vous débarrasser du malware via le menu principal, (un délai de quelques secondes est accordé avant que l’écran de blocage ne réapparaisse) ou simplement en démarrant votre appareil en mode sans échec.[/quote] Koler n’est certainement pas le ransomware le plus sophistiqué du monde, mais il est tout de même le deuxième ransomware pour Android découvert en quelques mois, et il ne fait aucun doute qu’il ne sera pas le dernier. Voir aussi: Un ransomware c'est quoi ?. Reveton un virus faussement signé du FBI réclame des amendes en ligne. Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker). Clic pour lire toutes les actus sur les ransomwares secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

21 May 2014 LIRE L'ACTU
Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone Archives Secunews SECUNEWS

Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone

Appareil cylindrique reposant sur un dock, l'oPhone diffuse 32 odeurs originales, le petit boîtier blanc crée par Vapor Communications sera commercialisé début 2015. L'ophone recèle un potentiel important, selon l'initiateur du projet, David Edward, professeur franco-américain qui a son labo à Paris. [quote]"Il y a un grand intérêt de la part de la Silicon Valley, car il s'agit concrètement de pouvoir changer la communication globale d'aujourd'hui", a-t-il expliqué.[/quote] Appareil de forme cylindrique reposant sur un dock, l'oPhone est un petit boîtier blanc qui génère des signaux aromatiques complexes en succession rapide de petites émissions de vapeurs, comme un téléphone standard transmet des informations audio. Il fonctionne grâce à la manipulation technologique de particules, d'une manière similaire à la technologie d'aérosols médicaux. 300.000 combinaisons possibles D'abord réservé aux utilisateurs de l'iPhone par le biais d'une application gratuite appelée oSnap, téléchargeable à partir du 17 juin, l'oPhone dispose pour l'instant de 32 odeurs originales, afin de créer sa propre odeur, l'utilisateur peut en combiner jusqu'à huit, ce qui représente d'ores et déjà 300.000 combinaisons possibles. L'éventail des senteurs étant très large dans le monde réel, un choix de fragrances était nécessaire pour débuter les expérimentations. Une fois le système opérationnel, un promeneur pourra par exemple prendre une photo lors d'une balade en forêt, à laquelle il ajoutera ensuite une ou plusieurs odeurs restituant l'ambiance olfactive l'entourant. Il enverra ensuite un "oNote", un fichier transmis par SMS, à un ami, qui en visualisera d'abord la composition sur le site dédié, puis, s'il dispose lui aussi d'un iPhone, le téléchargera vers l'oPhone pour le sentir. L'odeur en elle-même sera produite par des mini-capsules baptisées oChips. Un champ d'applications presque infini Le champ d'applications s'annonce quasiment infini que ce soit dans la médecine ou l'industrie mais, après les simples SMS, le commerce en ligne apparaît comme le secteur le plus porteur. [quote]"Depuis des mois on a des conversations avec des représentants du monde alimentaire, du cinéma, des parfums, des voyages et des voitures", confirme David Edwards.[/quote] S'il n'est pas encore possible aujourd'hui d'imaginer un dispositif analysant une odeur pour la retranscrire fidèlement (trop compliqué pour l'instant selon le chimiste à l'origine du projet), l'émergence du message olfactif pourrait bien avoir un impact équivalent à celui de l'impression 3D. Des démonstrations ouvertes au public du 19 au 31 juin 2014 Le public aura l’occasion de se rendre à son laboratoire parisien du 19 au 31 juin pour une démonstration de l’appareil. Parallèlement une campagne de financement participatif se déroulera sur le site Indiegogo du 17 juin au 31 juillet 2014, les contributeurs pourront bénéficier du produit en avant-première à un prix préférentiel de 149 euros, contre 199 euros lors de sa mise en vente. Accéder au site officiel (anglais)

19 May 2014 LIRE L'ACTU
Chameleon, le virus qui se déplace grâce au Wifi Archives Secunews SECUNEWS

Chameleon, le virus qui se déplace grâce au Wifi

Des chercheurs britanniques ont, pour la première fois, mis au point un logiciel malveillant (malware) qui se propage automatiquement d’un point d’accès Wifi à un autre. Une prouesse qui était considéré jusqu’à présent comme impossible. Le virus Chameleon attaque les points d’accès Wifi mal sécurisés, dont le mot de passe d’origine n’a jamais été changé, c’est le premier logiciel malveillant capable de se propager automatiquement d'un relais de connexion Internet sans fil à l’autre, sans intervention humaine. Jusqu’à présent, aucun virus connu n’avait été conçu pour permettre de prendre le contrôle des "hotspots" Wifi et autres routeurs sans fil utilisés par les cafés ou les particuliers pour se connecter à l’Internet. [quote]"La totalité des logiciels malveillants prennent pour cible les ordinateurs ou téléphones portables et s’installent par le biais de mails, clés USB ou sites internet infectés", explique Alan Marshall, coordinateur de l’équipe à l’origine du virus "Chameleon" et directeur de recherche spécialisé dans les réseaux de communication à l’université de Liverpool. [/quote] Pour ce spécialiste, prendre pour cible le point d’accès Wifi était d’autant plus intéressant qu’aucun logiciel antivirus ne contrôle ce qui se passe au niveau du routeur, mais réussir à infecter un routeur sans fil avec un virus qui se propage automatiquement était généralement considéré comme impossible. Ses recherches, débutées il y a environ 18 mois, ont prouvé le contraire. Il refuse, en revanche, d’expliquer comment ses équipes ont réussi à créer un virus particulièrement infectieux dont l’hôte naturel est la borne Wifi, pas la peine de mettre une bonne idée entre les mauvaises mains. Armée de routeurs zombies "Chameleon" s’est révélé très efficace. Il est capable, d’après les tests effectués, d’infecter en quelques mois entre 5 et 10% des connexions internet individuelles dans des villes comme Belfast ou Londres. [quote]"Ce sont les estimations les plus prudentes faites à partir des résultats obtenus en laboratoire sur des parcs de routeurs de différentes marques", raconte Alan Marshall. Surtout, "Chameleon" permet au cyber-assaillant de prendre le contrôle de tous les routeurs infectés et à partir de là, "de faire à peu près tout ce qu’il est possible de faire avec un virus traditionnel en étant à l’abri des antivirus", note l’universitaire britannique. [/quote] Tout le trafic Internet (comme les mails, les pages internet) passent, en effet, par les routeurs où il peut être intercepté, il est donc, théoriquement, facile de récupérer les mots de passe et identifiants des personnes connectées à un point d’accès Wifi. La perspective de voir un cybercriminel à la tête d’un réseau fort de 5 à 10% des routeurs "zombies" d’une grande ville très peuplée comme Londres, Paris ou New York peut avoir de quoi inquiéter les experts en sécurité informatiques. [quote]"Nous avons reçu des appels de sociétés du secteur de la défense qui s’intéressaient à ce que nous avions trouvé", souligne ainsi Alan Marshall. [/quote] Il existe pourtant une parade simple à "Chameleon" Changer le mot de passe administrateur du routeur (différent de celui qui permet de se connecter à l’Internet). [quote]"Mais ça signifie qu’on fait confiance à l’homme pour ne pas oublier d’entrer un nouveau mot de passe", souligne Alan Marshall.[/quote] Le chercheur semble peu convaincu de l'aptitude des utilisateurs à assurer leur propre cyber-protection, ce qui a éveillé chez lui un certain intérêt commercial. L'homme a de la suite dans les idées virales Il a fondé une start-up qui a développé une solution de sécurité informatique adapté aux routeurs Wifi. Pour l’instant, elle ne sert pas à grand chose si ce à n’est protéger les routeurs de son propre virus, mais maintenant qu’il a démontré que la création d'un tel virus était possible, d’autres pirates informatiques vont sûrement s'attacher à vouloir percer le secret du "Chameleon". Plus d'infos ICI (anglais) ou ICI (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Mar 2014 LIRE L'ACTU
Attention aux fausses vidéos de la mort de Paul Walker Archives Secunews SECUNEWS

Attention aux fausses vidéos de la mort de Paul Walker

Quelques jours seulement auront suffi pour que les escrocs exploitent le sujet de la mort tragique de l’acteur américain Paul Walker afin d’envahir les réseaux sociaux à coups d’arnaques et de malwares sous couvert de pseudo vidéos de son accident. Voilà déjà un peu plus d’une semaine que Paul Walker est décédé dans un accident de voiture, et les liens proposant de regarder la vidéo dudit accident se diffusent sur les réseaux sociaux. Bien évidemment, quel que soit le moyen proposé, le lien pour vous permettre de lire prétendument la vidéo ne vous mènera nulle part… si ce n’est au vol de vos coordonnées bancaires ou à une infection de votre ordinateur. Les Laboratoires Bitdefender ont relevé 2 types d’arnaques récurrentes. 1. L’adhésion gratuite… payante Une formulation bien étrange pour souscrire à un compte gratuit, il vous est demandé de renseigner vos coordonnées bancaires - jusqu’au code de sécurité situé au dos de la carte, il est bien stipulé que vous ne serez pas débité pour la validation de votre compte, alors pourquoi fournir toutes ces informations ? Ne vous laissez pas avoir, il s’agit d’un piège grossier, d’ailleurs, même une fois le compte validé, aucune vidéo n’est proposée. (Clic sur l'image pour agrandir) 2. Partager la vidéo pour la visionner Il vous est demandé de partager la vidéo sur les réseaux sociaux avant de pouvoir la lire. Celle-ci affiche un titre accrocheur qui ne passera pas inaperçu, incluant par exemple les mots "vidéo choc", "horrible accident" ou "la terrible vidéo". Vous partagez alors le lien, ce qui assure la propagation du scam. Une fois partagée, le bouton de lecture de la vidéo devient cliquable, surprise, aucune vidéo ne charge, mais le clic vous emmène vers un dédale de liens, de demandes de téléchargement de codecs vidéo plus ou moins malveillants ou d’extensions louches pour "améliorer votre navigateur Web." (Clic sur l'image pour agrandir) Nous voyons régulièrement ce genre d’arnaque se diffuser sur les réseaux sociaux et sur le Net, dès qu’une personnalité décède que ce soit une vraie information ou un hoax, comme les fausses morts de John Cena ou plus récemment Will Smith. Bien entendu il faut toujours se méfier des titres racoleurs et ne pas se laisser entraîner à relayer ce type de scoop. Nous vous recommandons de redoubler de vigilance car les cybercriminels n’ont jamais été aussi présents que ces derniers mois et font feu de tout bois pour augmenter leurs revenus. Paul Walker, connu pour avoir joué l’agent Brian O’Conner dans la saga des Fast & Furious, est décédé dans un accident de voiture, le 30 novembre 2013. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

16 Dec 2013 LIRE L'ACTU
Nouvelle arnaque Apple, devenir actionnaire peut coûter cher Archives Secunews SECUNEWS

Nouvelle arnaque Apple, devenir actionnaire peut coûter cher

Selon les données des Laboratoires de Bitdefender, en l’espace de 14 heures, 1,5% du million de " spams " envoyés dans le monde avait pour thème "Devenir actionnaire d’Apple". Les internautes sont incités à investir dans des parts de la célèbre firme sans tarder pour bénéficier par la suite des retombées positives des nouvelles avancées technologiques proposées par Apple. Dans un des e-mails de spam, on peut lire: Citation: "Nous avons trouvé un rapport confidentiel dans les locaux d’Apple, qui indique qu’un nouveau gadget est en cours de développement. Tout le monde en aura besoin. La vente ne durera qu’un an. C’est le moment parfait pour acheter des actions Apple, puisque bientôt, elles grimperont très haut !" Comme d’habitude, le spam insiste sur la confidentialité de l’information, transmise à quelques chanceux seulement (dont vous, quel heureux hasard !) et aussi sur la notion d’urgence à vous décider pour ne pas laisser passer cette occasion, or au final si vous versez de l’argent il ne sera pas perdu pour tout le monde mais vous ne recevrez bien sûr aucune action d’Apple, vous serez en possession d'actions d'une entreprise qui aura disparu quelques semaines après le début de l'arnaque. Ce type d’arnaque boursière, existait bien avant Internet et a pour but d’inciter les heureux investisseurs à acheter à bon prix des actions de petites sociétés qui ne valent rien. Le but est d’accroître temporairement la valeur de l’action, à partir d’une fausse information, pour que les escrocs puissent revendre leurs parts à un prix fort avant que la vérité n’éclate et que l’action s’écroule, les escrocs reproduisent ensuite cette arnaque avec une autre société. La période est bien choisie pour cette arnaque, puisqu’Apple vient de mettre sur le marché deux nouveau iPhone, l’iPhone 5S et l’iPhone 5C, ainsi qu’un nouvel OS pour ses terminaux, l’iOS7, et se trouve donc au cœur de l’actualité. D’autres arnaques foisonnent sur la toile En plus des arnaques boursières, nous avons remarqué de nombreux " scams " sur les réseaux sociaux, en particulier sur Facebook où pullulent de fausses pages qui vous promettent des super affaires sur un iPhone à prix discount. Il y a quelques mois, nous avions noté une recrudescence de ces arnaques via de fausses pages Facebook, dont voici un exemple : Capture d'écran:

28 Sep 2013 LIRE L'ACTU
Skype fête ses 10 ans Archives Secunews SECUNEWS

Skype fête ses 10 ans

Skype à célèbré hier son dixième anniversaire. Le 29 août 2003, sa première version bêta était rendue publique. 10 ans plus tard, ce logiciel de visioconférence gratuit est devenu incontournable pour 300 millions d’utilisateurs dans le monde. Ce sont sa disponibilité sur de multiples environnements informatiques ainsi que son ouverture à tout type de population qui ont fait sa force. L’entreprise a su profiter de la mondialisation ainsi que des déplacements de plus en plus fréquents des hommes qu’elle engendre, le logiciel est utilisé aussi bien pour des entretiens d’embauche que pour des cours magistraux ou des réunions de famille. Selon les statistiques publiées récemment sur son site officiel, Skype génère chaque jour environ deux milliards de minutes de communication. Son histoire est une success story planétaire: Des appels Skype ont été passés du monde entier, y compris depuis le sommet du Mont Everest et des laboratoires de recherches en Antarctique. Pourtant, sa conquête du marché, hautement concurrentiel, n’a pas été parmi les plus faciles. Fondé par Niklas Zennström et Janus Friis en Estonie, Skype a connu plusieurs versions avant de devenir le logiciel que nous connaissons aujourd’hui. Microsoft rachè§te Skype en mai 2011 pour 8,5 milliards de dollars Depuis cette date-là, le logiciel a été intégré à la plupart des services de Microsoft jusqu‘à remplacer sa mythique messagerie instantanée MSN. Son avenir ? Il semble qu’elle qu’il soit lié au développement de la technologie 3D. Mark Gillett, le vice-président en charge de Skype chez Microsoft, a confié à la BBC que son entreprise travaillait autour des concepts de visioconférences en 3D, mais, selon lui, le projet pourrait prendre plusieurs années…

30 Aug 2013 LIRE L'ACTU
Projet Loon de Google, un accès internet via des ballons dans la stratosphère Archives Secunews SECUNEWS

Projet Loon de Google, un accès internet via des ballons dans la stratosphère

Google a annoncé samedi le lancement expérimental de trente ballons dans la stratosphère afin de relayer une connexion internet vers des zones difficiles d'accès. Après ses lunettes futuristes baptisées Google Glass, le géant américain expérimente un accès internet via des ballons dans la stratosphère. Trente ballons gonflables ont ainsi été lancés en Nouvelle-Zélande, dans la région de Canterbury, et la connexion qu'ils devraient délivrer va être testée par cinquante volontaires au sol grâce à une antenne installée sur le toit de leur habitation. [quote]Deux tiers de la population mondiale n'ont toujours pas accès à une connexion rapide et bon marché, et il reste beaucoup de chemin à parcourir dans ce domaine", indique le groupe américain dans son communiqué.[/quote] Un projet baptisé "Loon" Le projet "Loon" (raccourci de "balloon" (ballon en anglais) mais qui signifie aussi "fou" ou "dingue") propose de recourir à des flottes de ballons dérivant au niveau de la stratosphère afin de fournir un accès internet aux zones survolées. [quote]Nous n'en sommes qu'aux balbutiements du projet, mais nous avons d'ores et déjà conçu un système qui utilise des ballons, transportés par le vent à des altitudes deux fois supérieures à celles des vols commerciaux, pour fournir un accès à internet à des vitesses comparables, voire supérieures à celles des réseaux 3G actuels", explique le groupe.[/quote][quote]Cette idée peut sembler farfelue, mais elle repose sur des bases scientifiques solides, argumente Google, qui s'est également associé à un opérateur télécoms néo-zélandais pour fournir la connexion internet localement.[/quote] Projet Loon de Google, un accès internet via des ballons dans la stratosphère Le contrôle des ballons Le groupe indique avoir élaboré un système pouvant contrôler la trajectoire des ballons. [quote]"Grâce aux énergies solaire et éolienne, nous pouvons modifier leur altitude pour qu'ils utilisent les vents que nous souhaitons". Google dit également avoir mis au point "des algorithmes et des systèmes informatiques complexes" pour que chaque ballon "soit positionné dans la zone souhaitée au moment voulu".[/quote] Après la Nouvelle-Zélande, Google souhaite étendre l'expérimentation dans des pays à la même latitude, comme l'Afrique du sud, l'Uruguay, l'Australie ou encore le Chili. Ce projet "Loon" est issu du centre de recherches spécial GoogleX Lab à Mountain View en Californie, placé sous la direction de Sergey Brin, l'un des co-fondateurs de Google, ce laboratoire a déjà développé le projet Google Glass (les lunettes connectées à internet) ou encore des modèles de voitures sans conducteur.

16 Jun 2013 LIRE L'ACTU
FlyVIZ un casque permettant de voir à 360 degrés Archives Secunews SECUNEWS

FlyVIZ un casque permettant de voir à 360 degrés

Un jeune français a inventé un casque permettant de voir à 360 degrés, il pourrait être utilisé dans le domaine de la surveillance, du jeu vidéo et de la neurologie. Plus fort que les lunettes d’agent secret à rétroviseurs intégrés, mais un peux moin discret. Ce prototype, baptisé "FlyViz" a été présenté ce mardi à l’Institut national de recherche en informatique et en automatique (Inria) Citation: "Pour la première fois une vision panoramique instantanée, à la fois sur les côtés et le dos, comme une mouche ou un caméléon", résume Anatole Lécuyer, directeur du projet à l’INRIA."Il ne s’agit pas de réalité virtuelle mais bien "d’augmenter le champ de vision naturel de l’être humain à 360 degrés latéralement", souligne-t-il. Comme filmer une boule de Noël Breveté, le système s’appuie pour l’instant sur des éléments disponibles dans le commerce: - Une caméra numérique classique. - Un ordinateur portable. - Un visiocasque grand public. Fixée au sommet du casque, la caméra est braquée en l’air, vers un miroir hémisphérique qui lui permet d’acquérir des images sur 360 degrés. Citation: "C’est comme filmer une boule de Noël, l’observateur voit tout ce qui se passe autour de lui mais l’image est déformée", explique Jérôme Ardouin, enseignant à l’ESIEA, à l’origine du prototype dans le cadre de sa thèse de doctorat. L’image doit donc être traitée pour la rendre intelligible et utilisable. Le procédé retenu par les chercheurs est une simple projection sphérique, similaire à celle utilisée par les cartographes pour restituer à plat le globe terrestre. Suffisant pour franchir une porte à reculons La scène n’a alors plus qu’à être retransmise sur l’écran du casque: Ce qui fait face à l’utilisateur figure au centre de l’écran, sa périphérie s’étalant progressivement vers la gauche et la droite, la scène située immédiatement derrière lui est quant à elle projetée sur les bords externes de l’image. Le visage d’un individu se tenant dans le dos du porteur du casque est ainsi divisé en deux, moitié gauche sur le bord gauche de l’écran, moitié droite à l’extrémité droite. Les angles morts disparaissent totalement, avec un délai de transmission de seulement 83 millisecondes, largement suffisant pour permettre à Jérôme Ardouin de franchir une porte à reculons. Un apprentissage nécessaire Citation: "L’image est assez curieuse, il y a évidemment un apprentissage nécessaire pour l’utilisateur", précise Anatole Lécuyer, qui souhaite s’associer à des laboratoires de neurosciences et de psychologie pour tester ce système, avant de développer d’éventuelles applications. Il pourrait certes être utile dans les domaines de la surveillance ou de la sécurité, permettant par exemple à des sauveteurs de localiser des dangers potentielsou dans les jeux vidéo. Mais FlyViz est avant tout conçu comme un outil de recherche sur la perception humaine. "Il faut apprendre à s’en servir, intégrer de nouveaux points de repère, le temps de réaction du porteur est inconnu, il faut être prudent sur ces applications-là", insiste le chercheur.

06 Dec 2012 LIRE L'ACTU
John McAfee pionnier des antivirus recherché pour meurtre Archives Secunews SECUNEWS

John McAfee pionnier des antivirus recherché pour meurtre

L'un des pionniers des logiciels antivirus, John McAfee, est-il coupable de meurtre ? Non, a-t-il assuré dans une interview au magazine Wired, c'est lui qui était la cible d'un assassinat, affirme-t-il, commandité par les autorités du petit paradis fiscal d'Amérique centrale où il réside, le Belize. John McAfee, 67 ans, est recherché par la police locale, qui souhaite l'interroger à propos du meurtre de son voisin, un expatrié américain de 52 ans, l'homme a été retrouvé baignant dans son sang, abattu d'une balle dans la tête, une douille de pistolet Luger a été retrouvée sur la scène du crime. Enterré dans le sable pour échapper à la police John McAfee est persuadé que les policiers bélizéens le tueront s'ils le trouvent, il s'est donc enfui avant que ceux-ci ne perquisitionnent sa maisoni. Il n'est pas allé très loin, expliquant s'être enterré dans le sable, la tête dans une boîte en carton pour pouvoir respirer, avant d'aller se cacher dans un coin reculé du Belize, selon Wired. Quel grief cet informaticien richissime pourrait-il nourrir contre son voisin ? Ce dernier, comme d'autres voisins, avait porté plainte contre McAfee, propriétaire d'une demi-douzaine de chiens qu'il a l'habitude de laisser gambader sur la plage. Ces chiens, assure McAfee, ont été empoisonnés La police aurait empoisonné ses chiens Plutôt que d'incriminer son voisin, John McAfee s'en prend aux autorités locales, avec qui il est en conflit depuis plusieurs mois. En avril dernier, déjà, une unité spéciale de la police a perquisitionné son domicile, l'accusant de fabriquer de la métamphétamine et de posséder des armes à feu non déclarées. Les charges ont été abandonnées mais McAfee reste persuadé que les autorités du Belize ont une dent contre lui. Citation: "Les gardes-côtes ont déposé une douzaine de gorilles en costume noir sur le quai à côté de chez moi, ils se sont dispersés sur la plage et, une demi-heure plus tard, mes chiens étaient morts empoisonnés", écrivait-il dans un courriel à Wired. Au-delà de ses chiens qui, d'après le journaliste du magazine, aboyaient sur tous ceux qui passaient devant la maison de leur maître, John McAfee est convaincu que c'est bien lui qui était visé par le ou les tueurs Citation: "Je ne sais pas qui a tué Gregory Faull (son voisin) mais je crains que c'était moi la véritable cible, ils se sont trompés de maison", assure-t-il. Un personnage plus trouble qu'il n'y paraît Du côté de la police bélizéenne, le chef de l'unité spéciale Marco Vidal confirme que l'ancien informaticien est le suspect principal et réfute toutes ses accusations. Citation: "Ce mec m'étonne chaque jour un peu plus, nous n'avons rien de personnel contre lui, nous n'avons pas besoin d'empoisonner ses chiens", réplique le policier. Quoi qu'il en soit, John McAfee ne se rendra jamais de son plein gré. Citation: "Vous pouvez penser que je suis parano mais ils me tueront si je me rends, ca ne fait aucun dout, cela fait des mois qu'ils essaient de m'avoir, ils veulent me faire taire. Le Premier ministre ne m'aime pas beaucoup, Je suis une épine dans le pied de beaucoup de gens". Qu'entend-il par là ? Il ne s'étend pas davantage. A-t-il quelquechose à se reprocher ? Sa nouvelle vie au Belize a de quoi éveiller les soupçons. Sa propriété était entièrement grillagée et constamment surveillée par des gardes armés de fusils à pompe... Il a également ouvert un laboratoire en pleine jungle qu'il utilise pour développer des antibiotiques à partir de plantes. Mais le site Gizmodo affirme qu'à la suite de mauvais investissements, sa fortune a fondu à 4 ou 5 millions de dollars, contre une centaine de millions à son départ de l'entreprise qu'il avait fondée en 1994. Il aurait alors tenté de se refaire en se lançant dans la fabrication de drogues de synthèse... John McAfee continue de raconter sa fuite sur son blog, The Hinterland. Le fondateur et ex-patron américain de la société de sécurité informatique recherché par le Belize pour un meurtre présumé, se trouvait hier mardi 4 décembre 2012 au Guatemala, pays auquel il souhaite demander l'asile politique, a annoncé son avocat guatémaltèque. Citation: "Je suis chargé de déposer sa demande d'asile politique. Nous nous sommes rencontrés tôt ce mardi matin dans un hôtel de Guatemala City", a déclaré à l'AFP cet avocat, Telesforo Guerra. Citation: "J. McAfee est poursuivi au Belize, poursuivi politiquement parce qu'il a arrêté de donner de l'argent au gouvernement, les autorités du Belize l'accusent d'un crime de droit commun, je dois donc obtenir l'octroi d'un asile", a ajouté l'avocat. Sur son blog, John MacAfee confirme être au Guatemala, en compagnie de journalistes de Vice Magazine. Le fuyard semble en effet craindre pour sa vie, il est recherché depuis le 10 novembre 2012 par la police du Belize dans le cadre d'une affaire de meurtre.

05 Dec 2012 LIRE L'ACTU
Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens Archives Secunews SECUNEWS

Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens

Le mouvement est né lors de la révolution égyptienne, le "Loop" est un groupe de hackers au service des cyber-opposants syriens, ils ont gagné leur confiance et les aident à communiquer sans se faire repérer. Comme Tom, membre parisien du groupe Loop installé dans un squat du 14ème arrondissement, ils sont des dizaines dans le monde à épauler les activistes anti-Bachar dans leur cyber-guerre contre les autorités syriennes. Pour les membres du "Laboratoire ouvert ou pas" (Loop), la coupure totale d'internet par le régime d'Hosni Moubarak, lors de la révolution égyptienne, a été une révélation, et le signal de départ d'une mobilisation internationale. Citation: "Ils ont osé, on pensait tous qu'aucun pays n'oserait couper l'internet!", raconte ce jeune homme, installé dans la petite salle mise à la disposition du groupe dans le squat baptisé "Gare XP", proche du périphérique. "Des geeks du monde entier se sont ligués pour aider l'opposition égyptienne à revenir en ligne, cela a marché, et aujourd'hui ce sont les Syriens qui ont besoin de nous", dit-il. Le Loop, c'est une dizaine " Hacktiviste " ( Hacker -activistes) motivés et actifs, une trentaine d'intermittents qui passent de temps à autre donner un coup de main et 250 personnes sur la liste de diffusion. Ils agissent aux côtés de l'opposition syrienne sur internet en collaboration avec le groupe international d'hacktivistes Telecomix, fondé en 2009. Le 15 septembre 2011, ils sont parvenus pendant quelques minutes à détourner tout le trafic internet sortant de Syrie sur une page d'accueil dans laquelle ils prévenaient les internautes des risques d'être surveillés, donnaient des conseils pour mieux se dissimuler et proposaient leurs services et leurs compétences pour rendre le plus anonymes possibles les communications. Citation: crypter, éviter la traçabilité "Nous avons créé, installé et configuré des salons de discussions en direct (IRC) 100% anonymes et sûr, sur lesquels les opposants syriens peuvent nous contacter et même se contacter entre eux en étant sûrs qu'ils ne pourront pas être identifiés par le régime, même s'il dispose de technologies de pointe achetées en France ou aux Etats-Unis", poursuit Tom. Pas le droit à l'erreur Depuis, ils ont gagné la confiance de dizaines d'activistes et d'opposants syriens, qui risquent leurs vies pour faire sortir films et informations du pays via le réseau. Citation: "Leurs demandes: comment anonymiser les échanges de mails, comment crypter des SMS sous Androïd, comment ne pas de faire repérer en ligne, éviter la traçabilité ? Des gars de Telecomix, de Loop et d'ailleurs se retrouvent pour leur proposer des solutions, étudier leurs problèmes", explique-t-il. "Pas question d'être des utopistes qui font ça pour s'amuser et mettent la vie des gens en danger, nous portons une sacré responsabilité, s'ils utilisent les technologies que nous leur apportons, il faut qu'elles soient sûres à 100%!, on ne peut pas se gourer., tu ne peux pas te dire: Hoops! Je viens de faire tuer cinquante personnes..." "Parfois, des relations se nouent avec des gars à l'intérieur de la Syrie, on apprend à se connaître, malgré les pseudos et puis un jour, plus de nouvelles du gars, plus jamais de nouvelles..., là, ton ordinateur, tu ne le regardes pas de la même manière..." Récemment, des questions sont arrivées sur les possibilités d'utiliser des "quadcopters", petits drones hélicoptères dotés de quatre hélices, faciles à fabriquer et à faire voler par télécommande. "Les plans sont partout, en logiciels libres, sourit Tom. Ce serait pas mal de les aider à fabriquer ça, trois quadcopters avec de petites antennes radio, tu les fait voler sur les toits de trois immeubles du quartier, et hop, tu as un mini-réseau, facile à monter, à démonter, difficile à détecter!" Figure publique de Loop, habitué à représenter le groupe dans les médias, le jeune homme explique et détaille les aspects "ouverts" de "l'Opération Syrie". Citation: "Mais, vous comprenez bien, il y a pas mal de choses qui doivent rester secrètes..."

20 Aug 2012 LIRE L'ACTU
Le Robot Curiosity, un vieux G3 avec des roues Archives Secunews SECUNEWS

Le Robot Curiosity, un vieux G3 avec des roues

Contrairement à ce que l’on pourrait penser, la Nasa n’a pas envoyé le dernier cri de la technologie humaine sur Mars, le robot Curiosity utilise un PowerPC G3 à 200 MHz, un processeur vieux de onze ans. De l'ancien, mais du solide. La Nasa n’utilise que du matériel éprouvé pour ses explorations spatiales, "Curiosity" ne fait pas exception. Alors que le laboratoire de sciences mobiles commence tout juste son exploration de Mars et à envoyer ses premières photos, on en sait un peu plus sur l’équipement informatique utilisé par le rover. Matériel: un PowerPC G3 à 200 MHz et 256 Mo de RAM - Le processeur qui équipe Curiosity n’a rien d’extraterrestre, c’est un PowerPC 750, un processeur conçu par IBM et Motorola et qui est appelé G3 chez Apple. Sur le robot, il fonctionne à une fréquence d’horloge de 200 MHz, ce qui est peu, mais largement suffisant pour ce qu’il doit faire. - La carte mère embarque 256 Mo de RAM et 2 Go de mémoire flash pour stocker les photos, les vidéos et les données scientifiques avant de les transmettre à la Terre. - L’ordinateur qui utilise cette carte mère s’appelle un "RAD750", éprouvé dans de nombreuses missions spatiales, il est protégé des radiations par son boîtier qui résiste jusqu’à 1.000 Gray et à des températures de -55°C à 70°C, pour des raisons de redondance, un second RAD750 est embarqué. Equipement, 17 caméras de 2 mégapixels Curiosity est comme une voiture Street View, bardé d’appareils photo, il totalise 17 caméras CCD de 2 mégapixels dont la MastCam, capable d’enregistrer des vidéos en HD 720p à 10 images par seconde, une autre caméra sert à saisir des images en macro, du sol, sous le rover. (animation de la NASA de l’atterrissage) Le chef-d’oeuvre scientifique est sans doute la "ChemCam" construite par le CEA. La caméra la plus impressionnante n’est pas sur le rover, mais sur la sonde "Mars Reconnaissance Orbiter", la "HiTISE" est en effet dotée d’un capteur de 800 mégapixels qui a pris des photos de 2 Go chacune lors de la descente et de l’atterrissage de Curiosity. - Côté logiciel, Curiosity fonctionne avec "VxWorks", développé par Wind River Systems et racheté par Intel. Ce système d’exploitation en temps réel est utilisé par beaucoup de systèmes embarqués, encore un système stable et éprouvé. Le seul point négatif concerne son alimentation. Curiosity n’est pas très vert puisqu'il est alimenté par un générateur thermoélectrique à radioisotope (à base de plutonium) qui produit 125 watts d’électricité, c’est plus efficace que les panneaux solaires, mais oh combien plus polluant !

09 Aug 2012 LIRE L'ACTU
Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient Archives Secunews SECUNEWS

Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient

Une étude réalisée par Bitdefender, éditeur de solutions de sécurité, a révélé que quasiment une application iOS sur cinq pouvait accéder au répertoire de votre iPhone, tandis que 41% d’entre elles pouvaient savoir où vous vous trouvez et que plus d’une sur trois stockait vos données sans les crypter. L’étude qui portait sur plus de 65.000 applications largement distribuées sur l’App Store a révélé que des dizaines de milliers d’entre elles exploitaient des informations sur les contacts, suivaient l’emplacement des utilisateurs et accédaient à des données sans avoir la permission explicite de ces mêmes utilisateurs. Alors que de nombreuses applications utilisent clairement ces privilèges pour fonctionner, d’autres n’ont aucune raison évidente d’utiliser les données qu’elles recueillent, qu’elles proviennent du répertoire des utilisateurs ou du suivi de la localisation. Par défaut, les applications de l’App Store demandent uniquement la permission pour accéder à des services liés à la localisation géographique, et non lorsqu’elles accèdent au répertoire ou à d’autres fonctions. L’analyse de Bitdefender portait sur 65.000 des applications les plus populaires de l’App Store et a démontré que seulement 57,5% d’entre elles cryptaient les données des utilisateurs. Environ 41,4% des applications analysées peuvent localiser les utilisateurs, ce qui signifie que la plupart des possesseurs d’iPhone sont susceptibles d’avoir au moins une application sur leur appareil capable de savoir où ils se trouvent. Le suivi géographique exploité par des publicités contextuelles, basées sur la localisation des utilisateurs, est très controversé, bien qu’assez courant. Ce type d’informations peut être vendu aux entreprises, pour les aider à élaborer des campagnes marketing plus efficaces. L’étude de Bitdefender ne porte pas sur l’ensemble des applications disponibles sur l’App Store et il est donc possible que les nombres et les proportions varient lors de l’extrapolation à l’ensemble de l’App Store. L’étude a également révélé que 18,6% des applications peuvent accéder au répertoire de l’utilisateur, ce qui inclut l’accès à toutes les informations sur ses contacts. La seule raison valable pour qu’une application accède au répertoire d’un utilisateur est lors d’un transfert de contact ou un rapprochement de données entre des contacts de réseaux sociaux et des numéros déjà enregistrés dans le répertoire. Il est peu probable que presque 20% des applications aient besoin des informations du répertoire pour fonctionner, il y a donc de grandes chances pour que de nombreuses applications accèdent au répertoire à l’insu des utilisateurs. Bitdefender a détecté que 30,7% des applications analysées peuvent afficher des publicités et que 16,4% peuvent se connecter à Facebook, d’autres fonctions comprennent le suivi de l’utilisation via Flurry analytics, Google Analytics ou Mobclix analytics. Certaines applications utilisent les trois logiciels d’analyse. Des centaines d’applications analysées utilisent également un UDID (Unique Device Identifier) de l’iPhone, permettant d’identifier le possesseur, alors que des centaines d’autres utilisent la voix sur IP en tâche de fond, le suivi de l’utilisation d’Open Feint et plus encore. Citation: "Il est inquiétant de constater que les données stockées sur iOS ne sont que très peu cryptées, et que le suivi de la localisation est si présent. Sans information sur ce à quoi peut concrètement accéder une application, il est difficile de contrôler les informations que les utilisateurs divulguent" déclare Catalin Cosoi, Directeur de recherche en sécurité des Laboratoires Bitdefender. Nous observons une situation inquiétante de faible cryptage des données, une prévalence du suivi de la localisation et un accès silencieux, injustifié, au répertoire". Du coup ces données personnelles peuvent être utilisées pour établir des schémas de comportements y compris pour du profilage pour des activités de marketing. Des algorithmes de recueil de données et des schémas d’utilisation sont parfois utilisés pour obtenir bien plus d’informations, notamment l’identité de l’utilisateur. Il n’existe pas, à ce jour, de base de données mise à disposition du public pour la sensibilisation et l’éducation des utilisateurs au sujet de ces problèmes de confidentialité.

27 Jul 2012 LIRE L'ACTU
Le virus Duqu infecte Windows en exploitant une faille zero-day Archives Secunews SECUNEWS

Le virus Duqu infecte Windows en exploitant une faille zero-day

Microsoft a annoncé, mardi 1 Novembre 2011, qu'une faille dans son systéme d'exploitation Windows, jusqu'ici inconnue, avait été utilisée pour infecter des ordinateurs avec "le virus Duqu" Duqu a été repéré le mois dernier, lorsque l'éditeur de logiciels de sécurité Symantec a découvert un virus informatique contenant un code source comparable à celui de "Stuxnet", un virus qui avait affecté la centrale nucléaire iranienne de Bouchehr. Parenté avec STUXNET Une course contre la montre s'est engagée pour percer le mystère de ce nouveau virus. Des chercheurs en sécurité du laboratoire Crysys (université de Budapest) ont retrouvé la trace d'un dropper qui a servi pour au moins une attaque. Les premières analyses suggèrent qu'il a été développé par des pirates informatiques trés compétents afin de préparer le terrain pour des attaques contre des infrastructures cruciales, comme des centrales électriques, des raffineries de pétrole ou des pipelines. Le fait que Duqu partage avec Stuxnet une partie de son code source suggère que les concepteurs de Stuxnet ont soit transmis ce code à ceux de Duqu, soit les ont délibérément laissé dérober ce code, ou encore que les mêmes pirates ont développé les deux virus. [quote]"Alors que le nombre d'infections par Duqu est encore limité, nous voyons le programme malveillant se déployer dans plusieurs pays", assure Symantec,[/quote] France Netherlands Switzerland Ukraine Iran Soudan Vietnam [quote]"Nous faisons de notre mieux pour résoudre ce problème et diffuserons une mise à jour de sécurité pour nos clients", a déclaré microsoft dans un bref communiqué.[/quote] Clic pour accéder a la fiche de Duqu (anglais) Voir aussi: Duqu, un virus dérivé de stuxnet menace des entreprises en europe secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

03 Nov 2011 LIRE L'ACTU
Microsoft démantèle Rustock un réseau de spams Archives Secunews SECUNEWS

Microsoft démantèle Rustock un réseau de spams

Le groupe informatique Microsoft a annoncé le démantèlement d'un réseau "complexe" d'envoi de milliards de pourriels ( spams ) quotidiens, portant sur des offres d'achat de faux médicaments. Le réseau "Rustock" reposait sur l'utilisation d'environ un million ordinateurs infectés, organisés en " Botnet " et commandés à distance par des pirates, a indiqué jeudi Microsoft. [quote]Dans ce genre d'attaque, les propriétaires ignorent que leurs ordinateurs sont infectés et utilisés à des fins illégales, le virus se loge dans l'ordinateur par exemple "quand un internaute visite un site piégé et clique sur une fausse publicité ou quand il ouvre une pièce jointe infectée dans son courriel", a expliqué un des juristes de Microsoft.[/quote] Dès lors l'ordinateur peut intégrer un réseau d'ordinateurs zombies commandés à distance, dit "botnet". Le réseau "Rustock" était considéré comme l'un des plus gros au monde, avec la capacité d'envoyer jusqu'à 30 milliards de pourriels par jour (la plupart pour proposer à la vente des versions contrefaites de médicaments comme le Viagra, prescrit contre les troubles de l'érection, ou pour adresser de fausses annonces de loterie). Microsoft a travaillé durant plusieurs mois avec le fabricant du Viagra, le laboratoire américain Pfizer et la société de sécurité informatique FireEye pour démanteler ce réseau. L'enquête a culminé avec l'intervention des autorités, qui ont pu prendre le contrôle de serveurs informatiques localisés dans l'Etat de Washington, mercredi, la connexion entre ces serveurs et les ordinateurs infectés a été rompue. Tandis que des matériels ont été saisis pour terminer la procédure, Microsoft proposait son aide aux propriétaires d'ordinateurs infectés sur la page support.microsoft.com/botnets . Voir aussi: Un Botnet c'est quoi ? Votre ordinateur est-il un zombi ? secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

30 Mar 2011 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
L'armée américaine veut réinventer l'informatique Archives Secunews SECUNEWS

L'armée américaine veut réinventer l'informatique

Créer un ordinateur 100 à 1.000 fois plus efficace que ceux que nous connaissons aujourd'hui, c'est l'objectif que s'est fixée la Darpa (Defense Advanced Research Projects Agency), le laboratoire technologique de l'armée américaine. Pour développer l'ordinateur du futur, l'agence américaine estime qu'il est nécessaire de revoir les fondamentaux de l'informatique. (Le Jaguar, conçu par Cray Inc., est l'ordinateur le plus puissant existant.) A l'heure actuelle, note la Darpa, la loi de Moore (le postulat que le nombre de transistors par puce, et donc la puissance théorique d'une machine, double tous les deux ans) reste vraie. Insuffisant, estime l'armée américaine, qui pense que ses besoins en termes de capacités de calcul vont exploser dans les prochaines années. Pour démultiplier les possibilités des ordinateurs, il faut donc aller chercher ailleurs. L'agence souhaite développer des ordinateurs hautement programmables, extrêmement performants et dont les calculs nécessiteront beaucoup moins d'énergie qu'aujourd'hui. L'efficacité énergétique permet notamment d'éviter la surchauffe des composants. Un milliard de milliards de calculs par seconde Mais pour atteindre ce but, la Darpa estime qu'il est nécessaire de réinventer l'informatique, en repensant à la fois l'architecture physique des machines et leurs modéles de programmation. L'agence travaillera en collaboration avec: - Le spécialistes des microprocesseurs Intel - Le constructeur de cartes graphiques Nvidia - Le Massachusetts Institute of Technology - Le Sandia National Laboratory. A terme, ce consortium estime pouvoir développer une machine capable d'effectuer un milliard de milliards de calculs par seconde, dans le meilleur des cas, soit une machine presque 600 fois plus puissante que le Jaguar, l'actuel ordinateur le plus puissant au monde Comme de nombreux projets de la Darpa, ces recherches structurelles pourraient avoir de nombreuses applications, y compris pour le grand public, c'est dans ce laboratoire de l'armée qu'ont été mis au point, entre autres, la technologie GPS et l'Arpanet, l'ancêtre d'Internet. Il faudra cependant patienter pour voir les premiéres applications concrétes, le projet ne doit aboutir qu'en 2018.

14 Aug 2010 LIRE L'ACTU
Un ver agressif ce propage par messagerie instantanée Archives Secunews SECUNEWS

Un ver agressif ce propage par messagerie instantanée

Alerte Virale Les firmes de sécurité BitDefender et Symantec sonnent l'alerte. La variante d'un ver informatique connu se propage par l'intermédiaire de pourriels via la messagerie instantanée. Les usagers devraient se méfier s'ils reçoivent un court message sur lequel apparaÓt un "happy face". Le dernier-né de la famille "Palevo" se diffuse ces jours-ci sous la forme d'une vague massive de spam de messagerie instantanée, générée de façon automatique. Le message non sollicité incite les destinataires à cliquer sur un lien accompagné d'un smiley souriant, censé les diriger vers une image ou une galerie de photos. Ce message est censé rediriger l'internaute vers une image. Le ver particuliérement agressif viserait Yahoo! Messenger et les ordinateurs roulant sous Windows. Palevo.DP est synonyme de ravage pour les systémes non protégés qui sont infectés. Il commence par créer plusieurs fichiers cachés dans le dossier Windows: - mds.sys - mdt.sys - winbrd.jpg - infocard.exe Il modifie certaines clés de registre pour qu'elles pointent vers ces fichiers afin de neutraliser le pare-feu du systéme d'exploitation. Comme les autres membres de sa famille, Palevo.DP dispose d'un composant de type backdoor qui permet aux pirates de prendre à distance le contrôle total de l'ordinateur compromis pour y installer d'autres malwares , voler des fichiers, lancer des campagnes de spam et des attaques de malwares sur d'autres systémes. La famille Palevo est également capable d'intercepter des mots de passe et d'autres données sensibles saisies dans les navigateurs web Mozilla Firefox et Microsoft Internet Explorer, ce qui la rend extrêmement dangereuse pour les internautes utilisant des services bancaires en ligne ou faisant des achats sur Internet. Le mécanisme de diffusion comprend également l'infection de partages réseau et de supports de stockage amovibles comme les clés USB, dans lesquels il crée des fichiers autorun.inf pointant vers sa copie, lorsqu'un disque amovible ou une carte mémoire sont insérés dans des ordinateurs dont la fonction d'exécution automatique (autorun) est activée ou qui ne sont pas protégés par une solution de sécurité avec analyse à l'accés, le systéme est automatiquement infecté. Lorsque l'usager clique sur le lien malveillant, il autorise plutôt le fichier (un faux JPG) ´Worm.P2P.Palevo.DPª à s'exécuter sur son ordinateur. Les vers Palevo affectent également les utilisateurs de plateformes de partage P2P telles que: - BearShare - iMesh - Shareza - Kazaa - DC++ - eMule - LimeWire En ajoutant leur code aux fichiers partagés. "Nous recommandons aux utilisateurs d'être extrêmement prudents et de ne cliquer sur aucun lien reçu via des clients de messagerie instantanée sans avoir vérifié auprés de l'expéditeur la validité des sites Web vers lesquels ces liens pointent. Citation:Cette offensive du ver Palevo est extrêmement agressive et nous avons assisté au début de cette attaque à des taux d'infection dépassant largement les 500% par heure pour des pays comme la Roumanie, la Mongolie ou l'Indonésie". déclare Catalin Cosoi, Chercheur des Laboratoires BitDefender. A ce jour, les pays les plus touchés sont les suivants: - France - Roumanie - Mongolie - Vietnam - Indonésie - Australie - Malaisie - ThaÔlande - Royaume-Uni - KoweÔt old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

04 May 2010 LIRE L'ACTU
Win32.Worm.Zimuse un virus qui endommage votre disque dur Archives Secunews SECUNEWS

Win32.Worm.Zimuse un virus qui endommage votre disque dur

Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

31 Jan 2010 LIRE L'ACTU
W32.DatCrypt un nouveau cheval de Troie qui exige une rançon contre vos fichiers Archives Secunews SECUNEWS

W32.DatCrypt un nouveau cheval de Troie qui exige une rançon contre vos fichiers

Alerte Virale Prendre des données en otage est un procédé connu dans le domaine de la cybercriminalité, cependant, un nouveau cheval de Troie infecte actuellement les ordinateurs sans même que les victimes puissent s'apercevoir qu'elles ont été escroquées. Lorsque le cheval de Troie W32/DatCrypt infecte un ordinateur, certains fichiers comme des documents microsoft, de la musique ou des images, semblent avoir été infectés alors qu'en réalité, les fichiers ont été chiffrés par DatCrypt. "Lorsque le cheval de Troie W32/DatCrypt infecte un ordinateur, certains fichiers comme des documents microsoft, de la musique ou des images, semblent avoir été infectés alors qu'en réalité, les fichiers ont été chiffrés par DatCrypt. Ensuite, le cheval de Troie crée un message semblable à une authentique boÓte de dialogue provenant de Windows conseillant à l'utilisateur de télécharger et d'exécuter le logiciel de réparation conseillé appelé "Data Doctor 2010", déclare Mikko Hypponen, directeur des laboratoires chez F-Secure. Si ce fichier est téléchargé puis exécuté, l'utilisateur reçoit un message expliquant que ce dernier "ne peut réparer qu'un seul fichier avec la version gratuite", afin de nettoyer (ou plus précisément déchiffrer) davantage de fichiers, l'utilisateur doit acheter la solution au prix de 89,95$, une fois le montant payé, l'utilisateur a de nouveau accés à ses fichiers. Ce cheval de Troie fonctionne d'une maniére tout-à-fait vicieuse. L'utilisateur sera trés probablement heureux de pouvoir à nouveau accéder à ses fichiers sans réaliser qu'il a d? payer une rançon pour récupérer ses propres données, l'utilisateur ira peut-être même jusqu'à recommander à ses amis ce qu'il pense être une excellente solution de restauration de données. Citation:"On a pu observer des procédés similaires de demande de rançon l'année derniére, ils concernaient notamment le logiciel "File Fix Pro"", poursuit Mikko Hypponen . Ce type d'arnaque n'est viable que si l'utilisateur n'a pas sauvegardé ses données sensibles à un autre emplacement. F-Secure recommande à tous de sauvegarder réguliérement les données de valeur sur un CD, un DVD, une clé USB ou bien en ligne via une solution telle que Online Backup de F-Secure. Plus d'infos voir la fiche de Trojan:W32/DatCrypt anglais) old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

28 Jan 2010 LIRE L'ACTU