Moteur de recherche

Résultats pour : "sommes"

Amazon enquête sur des employés qui auraient revendu des données confidentielles Archives Secunews SECUNEWS

Amazon enquête sur des employés qui auraient revendu des données confidentielles

Certains salariés du groupe Amazon tenteraient d'arrondir leurs fins de mois en revendant des informations confidentielles, selon les informations du Wall Street Journal. Ces employés, dont le nombre n'est pas précisé, auraient recours à des intermédiaires pour vendre des données internes et des informations confidentielles à des marchands qui commercialisent leurs produits sur le site d'Amazon, objectif : les aider à faire croître leurs ventes. Le géant du commerce en ligne américain a lui-même confirmé l'ouverture d'une enquête interne pour tirer au clair ces fuites rémunérées qui bénéficieraient à des entreprises tierces. "Nous menons une enquête complète sur ces allégations", a indiqué le groupe de Seattle dans une déclaration écrite à l'AFP. Amazon évoque une "politique de tolérance zéro" Une porte-parole a souligné que les employés étaient tenus de respecter des règles commerciales et déontologiques internes très strictes, et que le groupe disposait "de systèmes sophistiqués pour limiter et contrôler l'accès aux informations". Elle a également agité la menace de sanctions, "notamment de possibles suites judiciaires, pénales le cas échéant". D'après le Wall Street Journal, Amazon enquête sur ce sujet depuis plusieurs mois. Le groupe a également ciblé les marchands potentiellement concernés, en évoquant des fermetures de comptes, des suppressions d'avis les concernant, des blocages de fonds et d'éventuelles poursuites. "Nous avons une politique de tolérance zéro pour ce qui est du détournement de nos systèmes", a résumé la porte-parole. Cette pratique est particulièrement présente en Chine. Le quotidien économique cite l'exemple d'intermédiaires à Shenzhen œuvrant pour des employés du groupe. En échange de sommes allant de 80 à plus de 2 000 dollars, ils vendent des informations sur les volumes de ventes, les adresses électroniques des clients laissant des commentaires ou encore un service permettant d'effacer les avis négatifs et de restaurer des comptes Amazon fermés.

17 Sep 2018 LIRE L'ACTU
(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

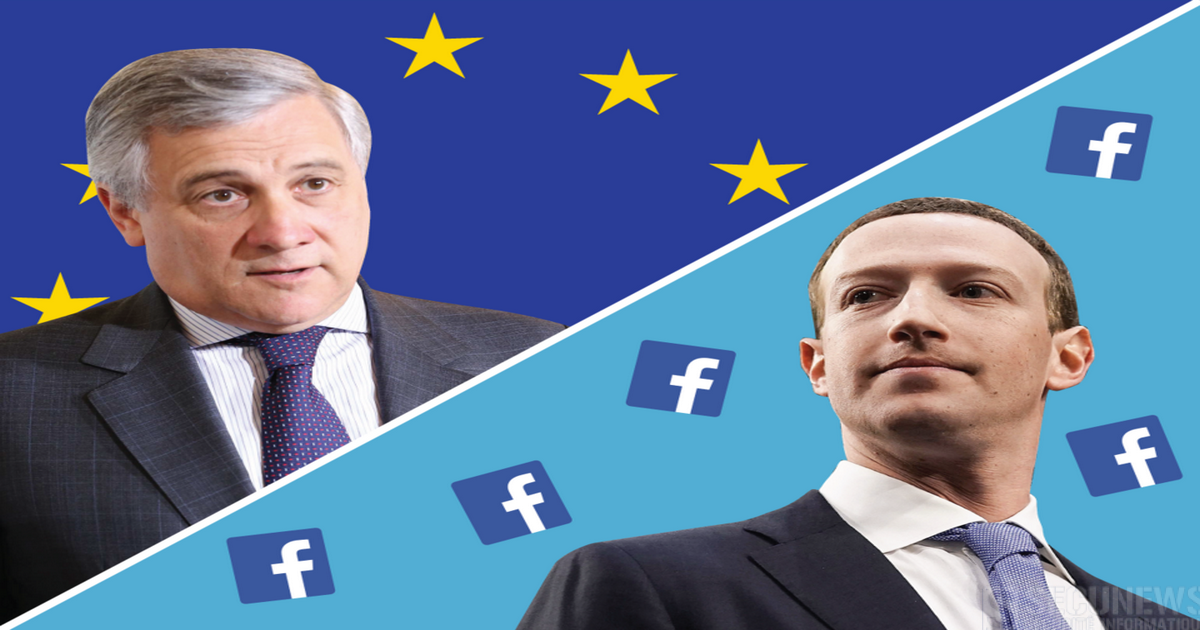
Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
Swype, le très populaire clavier sur Android, ne sera plus mis à jour Archives Secunews SECUNEWS

Swype, le très populaire clavier sur Android, ne sera plus mis à jour

Nuance, l'éditeur du 'Swype' Keyboard, a annoncé l'arrêt du développement de son application, l'entreprise souhaite se concentrer sur ses solutions d'intelligence artificielle. Rachetée en 2011 par Nuance (100 millions de dollars), Swype a connu un très joli succès sur Android, contrairement à sa version iOS, plateforme où les claviers développés par des tiers sont souvent moins pratiques que le clavier d'Apple. Contactés par un utilisateur de Reddit qui faisait face à un bug, les développeurs ont profité de l'occasion pour annoncer l'arrêt de l'application. "Nuance ne mettra plus à jour le clavier Swype+Dragon pour Android. Nous sommes désolés de quitter le business du clavier pour les consommateurs, mais ce changement est nécessaire pour nous permettre de nous concentrer sur le développement de solutions d’Intelligence artificielle pour les entreprises". La dernière mise à jour, datant du 18 janvier 2018, sera donc la dernière. L'application reste pour l'instant dans le Play Store mais pourra, à terme, disparaitre. Quant à la version iOS, elle n'est déjà plus disponible. Il faudra donc se tourner vers d'autres solutions. Comme le 'Gboard' de Google, qui s'améliore à chaque mise à jour, ou 'Swiftkey', principal concurrent de Swype.

26 Feb 2018 LIRE L'ACTU
AIM, la messagerie instantanée d'AOL, fermera ses portes le 15 décembre 2017 Archives Secunews SECUNEWS

AIM, la messagerie instantanée d'AOL, fermera ses portes le 15 décembre 2017

On vous parle d’un temps que les moins de 20 ans ne peuvent pas connaître... Sur Internet en ce temps-là, point de Google, de Facebook ou de YouTube, pour se parler, les internautes se connectaient (tant bien que mal ) sur des chats ou utilisaient... Aol Instant Messenger, "AIM" pour les intimes. Et si vous avez grandi dans les années 90, que vous avez connu les forfaits Internet à l'heure, le "56 k" et les déconnexions à répétition, alors il y'a de fortes chances pour que vos premières discussions en ligne se soient déroulées sur AIM, qui n'était autre que la première messagerie directe. Mais l’aventure se termine après 20 ans de bons et loyaux services. Lancée en 1997, la première messagerie du genre va définitivement clore ses portes le 15 décembre 2017. Difficile en effet pour AIM de se trouver une place sur les Internets de 2017, face au géant Facebook et à ses services de dialogue ultra-populaires Messenger et WhatsApp. Sur son site, AOL explique : 'Nous savons qu’il y a énormément de fidèles qui utilisent AIM depuis longtemps. Nous avons adoré mettre au point la première application de discussion de ce genre. Désormais, nous tous à AOL (Oath aujourd’hui, ndlr), sommes ravis de continuer à apporter des produits et expériences nouveaux et emblématiques.' Sur Twitter, les internautes n'ont pas tardé à déposer leurs hommages numériques. C'est notamment le cas de l'acteur Joseph Gordon-Levitt (Inception, The Dark Knight Rises) qui écrit : "Aujourd'hui, nous disons au revoir à AOL Instant Messenger. Nous devons maintenant révéler nos pseudonymes embarassants (mais je ne révèlerai pas le mien) !". En véritable symbole d'une époque désormais révolue, la fermeture d'AIM est, la preuve que les années 90 sont bien terminées Près de 10 millions de personnes se connectaient encore régulièrement à la messagerie.

09 Oct 2017 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
Des ransomwares infectent plus de 40 écoles françaises Archives Secunews SECUNEWS

Des ransomwares infectent plus de 40 écoles françaises

Le ‘ransomware‘ est un ‘malware‘ redoutable qui est capable de chiffrer en un instant la totalité des documents et fichiers présents sur un ordinateur, y compris ceux du réseau d’une entreprise. Ce type de menace, très lucratif pour les pirates, vise aussi bien les particuliers que les entreprises. Après avoir infecté de nombreuses entreprises privées, le secteur public ne semble pas épargné, notamment les domaines de la santé et de l’éducation. Une vague de ransomwares datant de septembre 2016 a commencé à cibler quelques établissements scolaires situés à Bordeaux. La propagation s’est accélérée en fin d’année 2016 et le ransomware en question a réussi à infecter environ 40 écoles sur une centaine. 2017 sera une année mouvementée du côté des attaques de type ransomware, ils seront plus virulents que jamais, n’épargnant aucun système d’exploitation ni aucune plateforme. Grâce aux gains considérables réalisés en 2016, les cybercriminels consacreront en 2017 certainement davantage de ressources à l’automatisation du ciblage, afin de mieux distinguer les particuliers des entreprises et ainsi extorquer des sommes plus élevées à ces dernières. Malgré plusieurs campagnes de sensibilisation dans les écoles et universités, dans le but d’informer les membres du personnel sur les risques potentiels, il semble que les problèmes persistent. Un audit a été lancé afin de déterminer la famille du ransomware ainsi que la méthode d’infection. La plupart du temps, la faute incombe à la personne qui, sur son ordinateur, a cliqué sur n’importe quel lien web ou un message présentant un quelconque intérêt. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Jan 2017 LIRE L'ACTU
Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données Archives Secunews SECUNEWS

Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données

Un nouveau logiciel malveillant, baptisé 'Popcorn Time' du nom du 'logiciel pirate de streaming vidéo', se propage depuis plusieurs jours sur Internet. Ce virus de type 'ransomware' (ou rançongiciel) est utilisé par des pirates informatiques pour extorquer de l'argent, et l'arnaque est plutôt bien ficelée. [quote]Pour faire simple, cela commence par la réception d'un mail contenant une pièce jointe piégée qui, une fois qu'elle est consultée, déclenche automatiquement le téléchargement du logiciel malveillant. Le virus s'exécute en chiffrant les fichiers personnels de l'utilisateur afin de les rendre illisibles, s'il veut les récupérer, la victime doit procéder au paiement d'une rançon d'un montant de "1 Bitcoin" (environ 740 euros) sous sept jours.[/quote] Cette monnaie électronique a l'avantage de rendre la transaction quasiment intraçable. Mais pour multiplier le nombre de victimes potentielles, les hackers ont poussé le vice encore plus loin. [quote]Au lieu de verser la somme demandée, les hackers vous proposent d’'infecter deux de vos contacts en leur envoyant un lien vers une page web hébergée sur le réseau Tor (un internet caché).[/quote] Payer une rançon pour aider le peuple syrien... [quote]'Si au moins deux personnes installent et payent, nous déchiffrerons vos fichiers gratuitement', écrivent les pirates informatiques. Plus culottés encore, ils jouent sur la corde sensible en indiquant être un groupe d’étudiants syriens en informatique. Ils parlent de la guerre, de la perte de proches, etc... "Soyez certains que l’argent que nous récoltons sert à acheter la nourriture, des médicaments afin de mettre notre peuple à l’abri. Nous sommes sincèrement désolés de vous forcer à payer mais c’est le seul moyen pour que nous continuions à vivre"[/quote] Ne cédez pas au chantage. Nous vous recommandons de ne pas céder au chantage et de faire nettoyer l'ordinateur, si besoin avec l'aide d'un spécialiste, afin de tenter de récupérer les fichiers qui peuvent l'être. En France, le nombre de victimes de ces virus, qui touchent aussi bien les entreprises que les particuliers, ne cesse d'augmenter. Derrière ces attaques informatiques se cachent de véritables cybercriminels, dont la seule et unique motivation est l'argent. Alors, soyez vigilants, un internaute avertis en vaut dix!. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Dec 2016 LIRE L'ACTU
(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement Archives Secunews SECUNEWS

(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement

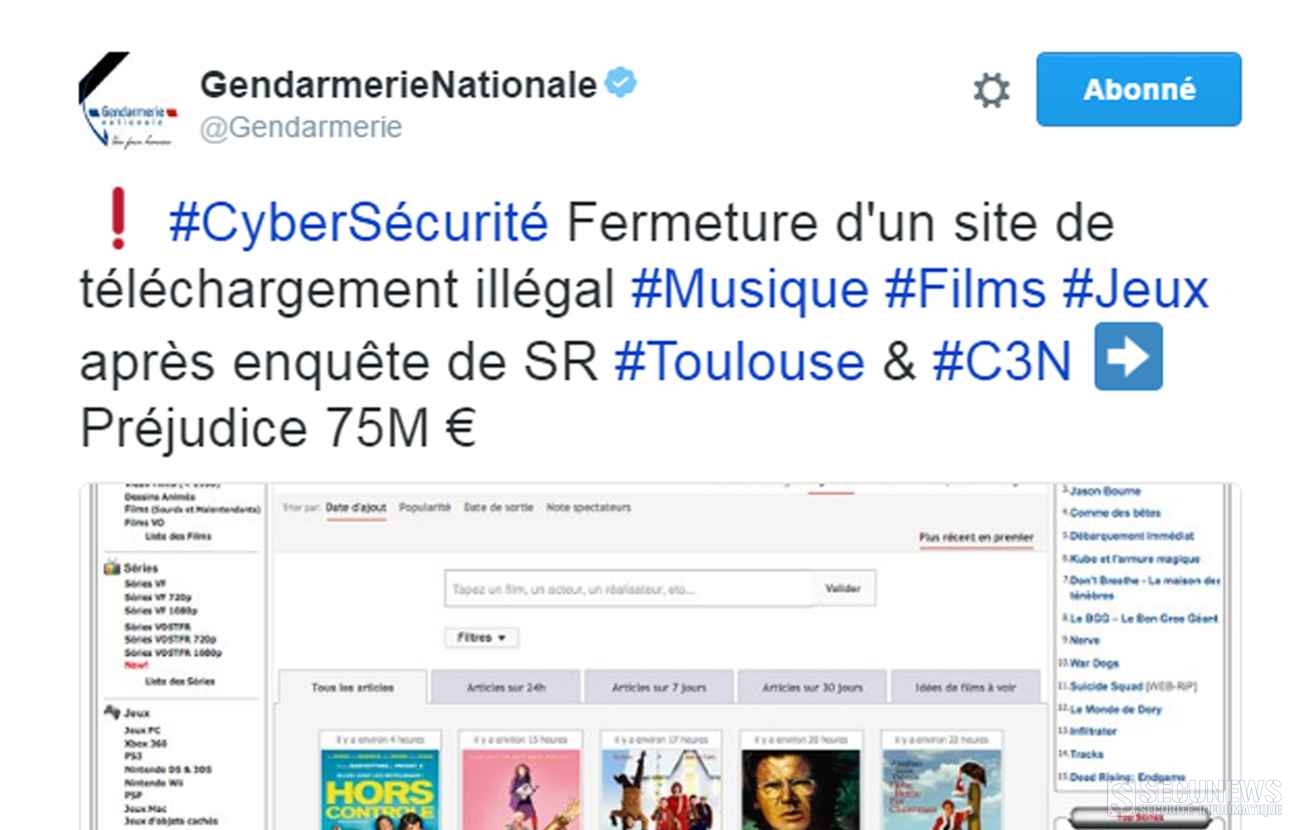
Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…

28 Nov 2016 LIRE L'ACTU
Le transfert de données entre Facebook et Whatsapp interdit en Allemagne Archives Secunews SECUNEWS

Le transfert de données entre Facebook et Whatsapp interdit en Allemagne

Une autorité allemande a interdit mardi à Facebook de 'rassembler et enregistrer' les données des utilisateurs allemands de l'application de messagerie WhatsApp, rachetée par le réseau social américain en 2014. [quote]L'Autorité de protection des données de la ville de Hambourg, où est installé le siège allemand de Facebook et dont les décisions valent pour l'ensemble du territoire, a émis une injonction administrative interdisant "dès maintenant à Facebook de rassembler et d'enregistrer les données des utilisateurs allemands de WhatsApp". L'autorité a également demandé à Facebook d''effacer les données déjà transmises à l'entreprise via WhatsApp', a-t-elle indiqué dans un communiqué.[/quote] L'application de messagerie WhatsApp 'a annoncé fin août 2016' qu'elle avait modifié sa politique de confidentialité pour partager les données de ses utilisateurs avec sa maison mère, le géant Facebook, pour un meilleur ciblage des messages publicitaires. L'injonction protège les données des quelque 35 millions utilisateurs de WhatsApp en Allemagne. Cela doit être leur décision s'ils souhaitent que leurs comptes soient liés à Facebook. [quote]Facebook doit pour cela leur demander au préalable l'autorisation, cela n'est pas arrivé", explique le chef de l'office Johannes Caspar, cité dans le communiqué.[/quote] [quote]"Facebook respecte la loi de protection des données de l'UE. Nous sommes ouverts à une collaboration avec l'autorité de Hambourg afin de répondre à leurs questions et lever toute inquiétude", a réagi une porte-parole de Facebook, sollicitée par l'AFP.[/quote] L'annonce du partage des données de WhatsApp avait été critiquée en Allemagne, très attachée pour des raisons historiques au respect de la vie privée. Avec cette stratégie, le réseau social cherche à rentabiliser ce service de messagerie gratuit (Quand quelque chose est gratuit c'est le client le produit), racheté au prix fort pour plus de 17.5 milliards de dollars en 2014. L'office de protection des données de la ville s'est déjà illustré dans le passé en demandant à Google, dont le siège est également situé à Hambourg, de modifier ses pratiques de divulgation des informations personnelles. Clic pour lire toutes les actus sur WhatsApp.

27 Sep 2016 LIRE L'ACTU
Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino Archives Secunews SECUNEWS

Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino

Le bras de fer a pris fin entre Apple et les autorités américaines, sans que la justice n'ait à s'en mêler. Les enquêteurs ont en effet réussi à débloquer l'iPhone d'un des auteurs de l'attentat de San Bernardino (Californie), sans l'aide de la marque à la pomme. [quote]'Le gouvernement a accédé avec succès aux données stockées sur l'iPhone de (Syed) Farook et n'a donc plus besoin de l'assistance d'Apple", indique un document transmis à la justice lundi par les autorités américaines'.[/quote] Elles y demandent l'annulation de l'injonction judiciaire du 16 février 2016, avec laquelle elles avaient tenté d'obliger Apple à aider les enquêteurs à pirater le téléphone. [quote]'Notre décision de mettre fin à la procédure est basée seulement sur le fait qu'avec l'assistance récente d'un tiers, nous sommes maintenant capables de débloquer cet iPhone sans compromettre les informations dans le téléphone", a commenté Eileen Decker, procureure fédérale du centre de la Californie, dans un communiqué.[/quote] Le gouvernement avait déjà ouvert la porte à une possible résolution de l'affaire en annonçant la semaine dernière être sur la piste d'une méthode proposée par des tierces parties et susceptible de débloquer l'appareil. [quote]Des tests ont depuis permis d'assurer que le contenu du téléphone resterait intact, a indiqué un responsable du FBI, David Bowdich.[/quote] [quote]'Depuis le début, nous nous opposions aux exigences du FBI pour qu'Apple construise une porte dérobée (afin d'entrer) dans l'iPhone, parce que nous pensions que c'était une erreur et que cela créerait un dangereux précédent", a réagi Apple dans un communiqué. Grâce à la décision prise lundi par le gouvernement "rien de ceci n'a eu lieu", a ajouté le groupe, mais "cette affaire n'aurait jamais dû être ouverte'. [/quote] Le groupe estime par ailleurs que cela a soulevé des problèmes qui méritent une conversation nationale sur nos libertés civiles, sur notre sécurité collective et sur la protection de la vie privée. Washington, soutenu par des familles de victimes, réclamait de pouvoir accéder à des données potentiellement cruciales pour déterminer comment Syed Farook et sa femme Tashfeen Malik avaient organisé l'attentat du 2 décembre 2015, qui a fait 14 morts, et notamment s'ils avaient bénéficié d'aide extérieure. Fin de l’histoire ? Oui, et non. Car il s’agit maintenant de savoir comment a fait le FBI, qui l’a aidé en secret, et quelles sont les conséquences pour la marque à la pomme et de futures affaires semblables. Quelle est la méthode utilisée ? Sur la méthode elle-même, les avis divergent.: - Cellebrite vante sur son site les mérites de sa solution tout-en-un UFED (Universal Forensic Extraction Device), qui prend la forme d’une grosse malette digne des films d’espionnage et peut extraire les données de n’importe quel appareil ou programme. - Certains spécialistes évoquent le 'NAND mirroring', qui copie la mémoire Flash NAND et permet ensuite de forcer le système au-delà de 10 essais de mots de passe. Mais le blog Errata Security doute qu’il s’agisse du mode d’action utilisé, parce qu’il demande beaucoup de temps et de rebootage (jusqu’à 100.000 fois) et qu’il n’est pas sûr que l’iPhone et ses composants y résistent. Le site Fortune rapporte que le 21 mars 2016, le FBI avait acheté pour 218.000 dollars (environ 192.000 euros) de matériel informatique et 15.000 dollars de logiciels à la société Cellebrite. Quelles conséquences ? Si un volet légal se ferme pour Apple, un autre s’ouvre, d’image et de sécurité. [quote]'Si le FBI a pu accéder au contenu de l’iPhone, c’est qu’il y a une faille, que n’importe qui peut y arriver, explique Antoine Chéron, avocat spécialisé en propriété intellectuelle. C’est un aveu de faiblesse pour Apple.[/quote] Selon lui, le débat sur le chiffrement des données n’est d’ailleurs pas clos. [quote]D’autres affaires similaires existent, comme autant de bras de fer potentiels, car il existe un flou juridique, et le gouvernement brandit toujours une procédure classique mais inadaptée.[/quote]

29 Mar 2016 LIRE L'ACTU
Petit coup de jeune... Archives Secunews SECUNEWS

Petit coup de jeune...

Nous sommes heureux de lancer aujourd'hui une nouvelle version de notre site Secunews.org (Bureau et Mobile). Après plusieurs mois d'absence, nous revenons avec un site remanié et plus actuel que jamais. Nous souhaitons également partager avec vous nos nouvelles pages Youtube et Flickr, qui recevront de nouveaux contenus prochainement. Nous vous remercions de votre confiance et espérons que cette nouvelle mouture vous enchantera autant que nous. l'équipe Secunews.

20 Mar 2016 LIRE L'ACTU
Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook Archives Secunews SECUNEWS

Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook

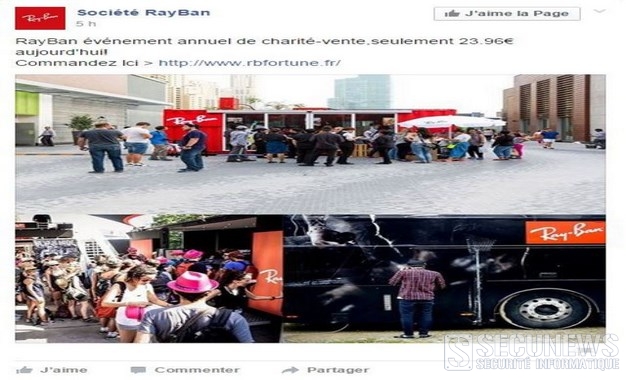
Depuis quelques jours, plusieurs événements fleurissent sur Facebook. Une page présentée comme appartenant à Ray-Ban propose une vente exceptionnelle, avec des montures bradées à moins de 24 euros. Trop beau pour être vrai. L'un de vos amis vous a peut-être déjà invité à cet "événement annuel de charité-vente", lancé sur Facebook par la page "Société Ray-Ban". Un plan on ne peut plus alléchant, toutes les montures à moins de 24 euros, et puisque l'on parle de charité, l'entreprise s'engage en plus à reverser 50% des sommes engrangées pour soutenir des associations dédiées à l'éducation des enfants. Un plan rêvé. Le problème, c'est que les associations ne recevront absolument rien, et vous non plus sans doute. Il s'agit d'une pure arnaque, régulièrement relancée à partir de Facebook. Mercredi 16 septembre 2015, près de 16.000 personnes étaient invitées à l'événement. D'autres opérations avaient été menées les jours précédents. Luxottica, la société détentrice de la marque Ray-Ban, confirme n'avoir rien à voir avec cette page Facebook. Elle explique par ailleurs avoir entamé les démarches nécessaires pour obtenir leur fermeture. Au moment où nous écrivons, le site était toujours accessible. Une reproduction convaincante du site officiel de la marque Ray-Ban, potentiellement trompeuse. Tout y est: le rubriquage, les références de l'ensemble des modèles de la marque. Des indices évidents Évidemment, plusieurs indices permettent aux internautes de flairer l'arnaque. Il suffit de regarder l'url, 'rbfortune.fr', pour commencer à douter sérieusement. Ce à quoi il faut encore ajouter le français approximatif de la description: [quote]("tous les verres de styles vendent seulement 23,96€ aujourd'hui", ou "s'il vous plait nous soutenir"). La société Luxottica fait savoir que ce n'est pas la première fois qu'elle se trouve confrontée à ce genre de problèmes. La contrefaçon peut être lucrative sur le marché des lunettes. La maison-mère a donc décidé de lancer une page dédiée au signalement de pages factices et autres arnaques en ligne. [/quote] En fouillant un peu sur Internet, il est en effet facile de retrouver la trace de précédentes arnaques. Sur Twitter, des internautes ont par exemple relayé ces "bons plans", au début du mois d'août ou encore en janvier dernier. Il est aussi très simple de retrouver des url, aujourd'hui inactives, portant sur de précédentes arnaques. Une rapide recherche permet de retrouver des discussions portant sur le site onlinestorerayban.com ou encore rbglasses-go.com, tous les deux inaccessibles. En essayant d'en savoir davantage sur les propriétaires de ce site, il apparaît que toutes les précautions de base ont été prises. Le site a été déposé de façon anonyme, la seule identité mentionnée à propos de ce site ne comporte que de fausses informations, à commencer par l'adresse et le numéro de téléphone. Des lunettes de marque à 24 euros, c'était un petit peu gros.

17 Sep 2015 LIRE L'ACTU
Plus de 1500 élèves rendent hommage a leur professeur avec un Hacka géant Archives Secunews SECUNEWS

Plus de 1500 élèves rendent hommage a leur professeur avec un Hacka géant

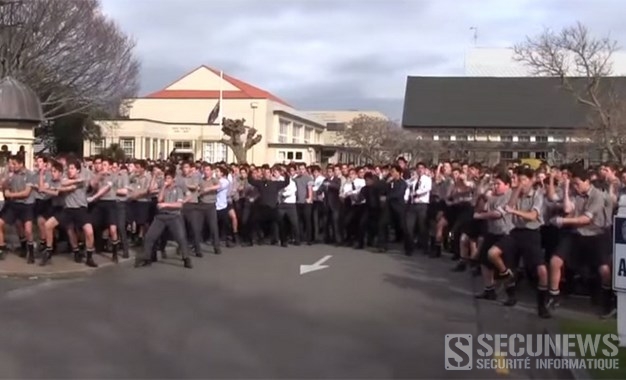
L'annonce du décès du professeur Dawson Tamatea a en effet été un événement tragique qui a affecté toute l'école de Palmerston North Boys' High School. Le professeur de 55 ans, mort de cause naturelle dans son sommeil, enseignait les mathématiques et l'éducation physique depuis 30 ans dans l'établissement. L'homme était respecté pour sa pédagogie envers ses élèves. Le corbillard qui transportait le corps du défunt s'est retrouvé devant plus de 1.500 élèves exécutant ensemble la danse traditionnelle maorie (rendu célèbre par l'équipe de rugby des All Blacks), les jeunes élèves se sont ensuite écartés dans le total silence, tête baissée, pour laisser place aux funérailles. [quote]'Ce fut une performance très émouvante et puissante. Nous sommes extrêmement fiers de la performance de nos garçons et nous savons que M. Tamatéa le serait également", est-il écrit en description de la vidéo publiée dimanche sur YouTube.'[/quote] La vidéo, a déjà été vue plus de trois millions fois sur YouTube

31 Jul 2015 LIRE L'ACTU
Sliden'Joy, une invention Belge qui permet de démultiplier les écrans d'un ordinateur portable Archives Secunews SECUNEWS

Sliden'Joy, une invention Belge qui permet de démultiplier les écrans d'un ordinateur portable

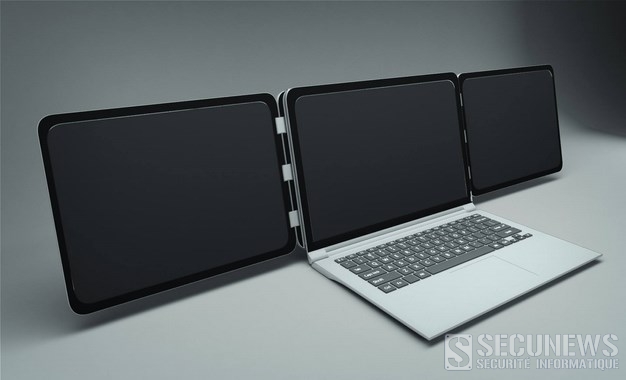
Voilà une innovation technologique qui pourrait en intéresser plus d'un, le système, baptisé Sliden'Joy, permet de connecter à votre ordinateur portable jusqu'à deux écrans supplémentaires. Grâce à ce matériel branché à l'aide d'un simple câble USB, votre espace de travail est démultiplié. Vous pouvez ainsi travailler avec, par exemple, votre traitement de texte d'un côté, et avec une vidéo de l'autre côté. Pour l'instant, Sliden'Joy n'existe qu'à l'état de prototype, mais les fondateurs de la startup espèrent bien lancer une production à grande échelle rapidement, pour ce faire, ils ont crée une campagne de financement participatif sur le site internet américain Kickstarter. Objectif: Capter l'audience la plus large possible pour récolter les 300.000 euros nécessaires à la commercialisation du produit. [quote]'Nous pensons que nous pourrons livrer les premiers systèmes probablement à la fin de cette année 2015", explique Laurent Wéry, l'un des trois concepteurs du projet. Nous nous sommes bien entendus assurés de la sécurité du brevet et de l’idée afin qu’ils restent les nôtres. L’assemblage et la fabrication du module seront entièrement réalisés à Charleroi.'[/quote] L'objet est visible au magasin Media Markt situé au complexe City Nord à Gosselies (Charleroi/Belgique)) Pour mieux comprendre le principe, regardez la vidéo ci-dessous. Accéder a la campagne de financement sur kickstarter. Accéder au site officiel. Accéder a la page facebook officiel.

09 Jul 2015 LIRE L'ACTU
Facebook offre un léger lifting à son logo Archives Secunews SECUNEWS

Facebook offre un léger lifting à son logo

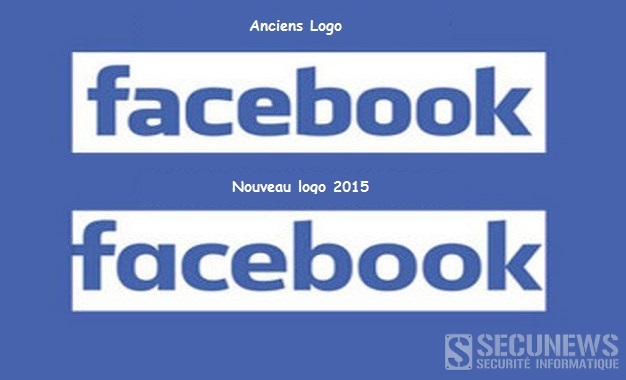
Ce changement n'est pas de taille. Parmi les huit lettres qui composent le logo, seule la lettre 'a' connaît un changement mineur, elle ressemble d'avantage à un 'alpha' grec qu'auparavant, les autres lettres sont légèrement plus rondes et plus fines. Mais il y a une autre raison pour laquelle peu de personnes remarqueront ce changement: Ce logo n'apparaît plus lorsque l'on est connecté au réseau social. Alors qu'il se tenait fièrement en haut à gauche des pages des utilisateurs Facebook, il a été remplacé par un simple 'f' bleu sur fond blanc. Le nouveau logo de Facebook accueille seulement les internautes qui ne sont pas connectés au réseau social. Josh Higgins, directeur de la création chez Facebook, a expliqué ce changement: [quote]'Lorsque Facebook a créé son logo en 2005, la compagnie venait juste d'être lancée et nous voulions un logo qui fasse adulte, pour être pris sérieusement. Maintenant que nous sommes établis, nous commençons à moderniser le logo pour le rendre plus sympa et accessible.'[/quote]

03 Jul 2015 LIRE L'ACTU
Le plus grand procès de phishing débute en Belgique Archives Secunews SECUNEWS

Le plus grand procès de phishing débute en Belgique

Le plus important procès en matière de phishing (hameçonnage) à ce jour s'ouvre aujourd'hui en Belgique, à Malines, la bande, surtout des Nigérians, aurait escroqué plus de 1.000 victimes pour une somme totale de 7.190.418,61 euros. Les victimes ont été remboursées par leur banque. A présent, ce sont les banques, à savoir ING, KBC, BNP Paribas et Belfius, qui exigent le remboursement de ces sommes de la part des escrocs. [quote]Ils envoyaient des mails au look professionnel avec le logo de différentes banques à leurs victimes, leur demandant de prendre contact avec elles. Les personnes qui le faisaient, transféraient ainsi leurs données et viraient de l'argent, sans le savoir.[/quote] La bande travaillait de manière très professionnelle et persuasive, justement du fait que ses membres parlaient et écrivaient le néerlandais sans accent et ce, tant dans leurs mails que dans leurs communications téléphoniques, les clients ne se méfiaient donc pas. Les enquêteurs ont donc suspecté que la bande habitait aux Pays-Bas. Après une collaboration avec la Justice néerlandaise, la bande put être localisée. Elle opérait en fait à partir de quatre endroits centraux aux Pays-Bas: Hoofddorp, Amsterdam Sud-Est, Rotterdam et Hilversum. Cette bande a été responsable de 85% des attaques d'hameçonnage en Belgique. Il y a déjà eu plusieurs procès de ce genre, mais cette fois, il s'agit non seulement de petits exécutants, mais aussi et surtout des têtes pensantes. 9 ans de prison pour le principal accusé. Le principal accusé (contre qui 9 ans de prison sont réclamés) est un Nigérian de 26 ans qui avait été expulsé des Pays-Bas en 2013. [quote]A partir du Nigeria, il continua cependant de diriger sa bande en s'assurant que les mails soient bien envoyés, que le suivi téléphonique se fasse et qu'il y ait suffisamment de 'money mules' pour rapatrier l'argent aussi vite que possible, le transférer ou le blanchir par des achats coûteux, a témoigné l'un des accusés.[/quote] Ces 'money mules' (mules financières) n'étaient que peu rétribuées pour ce travail, ils devaient simplement mettre à disposition leur numéro de compte bancaire et transférer l'argent. Ceux qui appelaient par contre, assumaient une plus grande responsabilité, ils devaient en effet surtout gagner la confiance des victimes et les convaincre de décliner leurs données bancaires, ces 'vishers' (pêcheurs) recevaient 10% du montant escroqué. Suite à des descentes de la police aux différentes adresses aux Pays-Bas, le 30 janvier 2014, l'activité de la bande fut interrompue. Il y avait suffisamment de liens entre les quatre cellules pour que l'on puisse parler d'une véritable organisation, plusieurs petits exécutants pouvant être reliés à différentes cellules. Projets d'extension Des examens des téléphones et du trafic WhatsApp entre les suspects, il s'est avéré qu'ils avaient des projets d'extension de leur activité vers la partie francophone du pays car ils recherchaient un complice parlant le français. Le marché des pays germanophones était également ciblé, alors qu'en Irlande, quelques clients de la banque Ulster ont aussi été approchés. 4 ou 5 ans d'emprisonnement ont été réclamés pour sept figures-clés de la bande, mais d'autres accusés encourent également des peines de prison avec ou sans sursis. Les grandes banques ING, BNP Paribas Fortis, Belfius et KBC se sont portées partie civile, leurs réclamations seront traitées lors de la poursuite du procès prévue en automne 2015. Le jugement n'est pas attendu avant la fin novembre 2015. Le scam c'est quoi ?. Le Phishing c'est quoi ?. Le Vishing c'est quoi ?. Le Smishing c'est quoi ?. Clic pour lire toutes les actus sur le Phishing. Clic pour lire toutes les actus sur le Scan. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Jun 2015 LIRE L'ACTU
Attention au piratage des cartes de crédit prépayées Archives Secunews SECUNEWS

Attention au piratage des cartes de crédit prépayées

Le parquet de Bruxelles a confirmé lundi avoir ouvert une enquête judiciaire concernant une vaste fraude de cartes de crédit prépayées mais n'a pas souhaité commenter davantage le dossier. les fraudeurs auraient volé au moins 600 cartes de crédit, bon nombre de victimes ne seraient pas encore au courant que leur carte de crédit a été utilisée frauduleusement. Pourquoi les cartes prépayées sont ciblées en particulier par les fraudeurs reste un mystère pour Febelfin, la fédération du secteur financier. Les cartes de crédit prépayées sont des cartes de paiement qui ne sont pas reliées à un compte à vue et qui peuvent être rechargées comme des cartes de téléphone, on peut les recharger d'un montant de son choix pouvant aller jusqu'à 8.000 euros maximum. Axa, Belfius et bpost notamment, proposent ce type de cartes, ces dernières peuvent être achetées de manière anonyme et leur acquéreur n'a pas besoin de décliner son identité lorsqu'il effectue des paiements. Les fraudeurs auraient piraté les cartes prépayées de plusieurs établissements financiers, d'après les quotidiens Gazet van Antwerpen et Het Belang van Limburg. La police judiciaire fédérale de Bruxelles serait déjà au courant de 500 victimes dont l'argent placé sur la carte a disparu. A ce stade de l'enquête, il n'est toutefois pas encore possible de déterminer si tous les faits peuvent être imputés aux mêmes auteurs. Aucun suspect n'aurait pour l'heure été identifié et le modus operandi des auteurs n'est pas encore connu. [quote]De son côté, la fédération du secteur financier Febelfin ne s'explique pas pourquoi les fraudeurs visent ce type de carte, et ignore donc s'il est question de piratage ou encore de phishing. Les cartes de crédit prépayées doivent être chargées au préalable mais sont identiques aux cartes de crédit habituelles, le commerçant ne fait donc pas la distinction, explique Isabelle Marchand, de Febelfin, précisant que les normes de sécurité sont aussi similaires.[/quote] [quote]Axa Banque, qui proposait il y a un an encore des cartes de crédit prépayées, affirme pour sa part ne pas avoir connaissance de cas de fraude avec celles-ci.[/quote] [quote]Le message ne diffère pas chez Belfius, "nous ne sommes pas au courant du fait que certains de nos clients soient concernés. Nous proposons d'ailleurs une autre sorte de carte prépayée, liée nommément à un compte à vue", explique son porte-parole, Ulrike Pommée.[/quote] [quote]Bpost banque confirme par contre qu'un de ses clients de carte prépayée a bien été victime de fraude, mais ignore si ce cas est lié à la vaste fraude récemment mise à jour. Il est en tout cas impossible que seuls les clients de bpost aient été dupés, affirme le porte-parole Fred Lens. Une telle fraude n'est pas uniquement le fait de cartes de crédit prépayées, mais de toutes les cartes de paiement. Lorsque des transactions étranges ont lieu, elles sont immédiatement bloquées par les firmes externes qui gèrent nos transactions. C'est le cas pour 90% des hackings. Il est effectivement question de fraude dans très peu de cas, et les clients sont alors dédommagés. En soi, toutes les institutions financières sont concernées et pas seulement bpost banque."[/quote] [quote]Febelfin recommande aux victimes de prendre contact au plus vite avec leur opérateur bancaire. "Les dossiers seront traités au cas par cas et pourront donner lieu à un dédommagement si nécessaire", a fait savoir le porte-parole.[/quote] La fraude à la banque en ligne reste faible [quote]63 cas de fraude via la banque en ligne ont été enregistrés lors du premier trimestre de 2015, au total, ces fraudes ont permis à leurs auteurs de dérober 173.000 euros. En 2014, 277 cas de fraude avaient été notés pour un butin d’environ 650.000 euros (-85% par rapport à 2013).[/quote] Des fraudeurs élargissent sans cesse leur champ d’action en direction des utilisateurs professionnels de services de banque en ligne au sein des entreprises. Ne partagez aucunes information personnelle ou bancaire.

19 May 2015 LIRE L'ACTU
Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde Archives Secunews SECUNEWS

Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde

La chaîne, le site web et plusieurs pages Twitter et Facebook du groupe télévisé français TV5 Monde ont été victimes mercredi 8 avril 2015 vers 22 heures d'une attaque informatique coordonnée, revendiquée par le groupe islamiste E.I TV5 Monde semble avoir repris le contrôle de ses pages Facebook depuis minuit, mais son site internet restait en maintenance ce jeudi 9 Avril 2015 vers 5 heures. [quote]On a repris la main sur Facebook et Twitter, a déclaré le directeur de TV5 Monde, Yves Bigot. Quant aux émissions de la chaîne, on commence à pouvoir réémettre un programme sur un certain nombre de zones, mais nos systèmes ont été extrêmement détériorés par cette attaque d'une puissance inouïe et le retour à la normale va prendre des heures, voire des jours, a-t-il précisé. Nous ne sommes plus en état d'émettre aucune de nos chaînes. Nos sites et nos réseaux sociaux ne sont plus sous notre contrôle et ils affichent tous des revendications de l'Etat islamique », avait indiqué, peu avant minuit, Yves Bigot.[/quote] Jusqu'à présent le groupe djihadiste avait réussi à détourner des comptes Internet, mais jamais à empêcher la diffusion de programmes télévisés. Menaces contre les militaires français Durant la durée de l'attaque, de nombreux internautes ont constaté des anomalies sur les sites du groupe Apparition de l'en-tête noire et blanche du groupe e.i mais aussi publication de vidéos de propagande ainsi que de menaces envers des militaires français. Des documents présentés comme des pièces d'identité et des CV de proches de soldats français impliqués dans les opérations contre l'EI ont été postés sur le compte Facebook de TV5 Monde. [quote]Un message accuse également le président français François Hollande d'avoir commis une faute impardonnable en menant une guerre qui ne sert à rien. C'est pour ça que les Français ont reçu les cadeaux de janvier 2015 à Charlie Hebdo et à l'Hyper Cacher, ajoutent les pirates, en référence aux attentats sanglants contre l'hebdomadaire satirique et le magasin, qui avaient fait 17 morts entre le 7 et le 9 janvier 2015 à Paris.[/quote] Le groupe CyberCaliphate est apparu début janvier. Il s'est notamment signalé par le détournement du compte Twitter du CentCom, le centre de Commandement américain au Moyen-Orient et en Asie Centrale, puis en prenant le contrôle durant plusieurs minutes de celui de l'hebdomadaire américain Newsweek, en février 2015. Chaîne internationale de télévision francophone basée à Paris, TV5 Monde est reçue dans plus de 200 pays et territoires dans le monde.

09 Apr 2015 LIRE L'ACTU
Proximus, Mobistar, Base et ING Belgique, sont des clients de Gemalto, piraté par la NSA et le GCHQ Archives Secunews SECUNEWS

Proximus, Mobistar, Base et ING Belgique, sont des clients de Gemalto, piraté par la NSA et le GCHQ

Les opérateurs belges de télécommunications Proximus, Mobistar et Base sont client de Gemalto, le plus grand fabricant mondial de cartes SIM qui aurait été piraté par les services secrets américains (NSA) et britanniques (GCHQ), des conversations de clients ont vraisemblablement pu être écoutées. Proximus a confirmé qu'il est client de Gemalto. [quote]"Gemalto est un acteur mondial et un important fournisseur pour le secteur des télécommunications en Belgique, il est l'un de nos fournisseurs", explique un porte-parole. "Nous voyons avec eux quelles mesures nous pouvons prendre."[/quote] Mobistar a aussi confirmé être client de Gemalto et qu'environ la moitié des cartes SIM proviennent de cette entreprise. [quote]Le porte-parole de Mobistar souligne qu'il existe toutefois un niveau de sécurité supplémentaire: la clé de la carte SIM n'est jamais communiquée en totalité à Gemalto mais en deux parties, par des équipes qui ne sont pas en contact. "Nous sommes en contact direct avec eux. Nous examinons ce qu'il s'est passé et ce que nous pouvons faire s'il y a un réel problème", explique le porte-parole de Mobistar.[/quote] Base, troisième opérateur belge, est aussi client de Gemalto. [quote]"Nous étudions dans quelle mesure cela a pu toucher nos clients", explique un porte-parole. Base se concerte avec Gemalto, de même que la maison-mère KPN qui est aussi cliente.[/quote] Par ailleurs, ING Belgique est aussi un client de la firme qui a été piratée. Le lecteur de carte pour la banque en ligne provient de Gemalto. [quote]La banque précise que le lecteur de carte ne contient pas d'informations lisibles ou visibles, ING Belgique rappelle que la sécurité est sa première priorité et qu'il n'est pas encore question d'un rappel de lecteurs de carte. [/quote] Aux Pays-Bas, ABN Amro et ING sont aussi clients de Gemalto. Malgré la forte probabilité que les clés de chiffrement de la majorité des communications cellulaires à travers le globe soient entre les mains de la NSA et du GCHQ, Gemalto a déclaré que la sécurité de ses cartes SIM n’est pas compromise. Troublé par la nature de ces révélations, Gemalto s’est empressée d’enquêter sur la question. L’entreprise a publié 'un communiqué' hier dans lequel elle tente de rassurer ses utilisateurs [quote]Les conclusions initiales de notre enquête indiquent que les produits SIM de Gemalto (ainsi que les cartes bancaires, les passeports et d’autres produits et plateformes) sont sécurisés, et la société ne s’attend pas à subir un préjudice financier important.[/quote] Gemalto prévoit publier les conclusions de l’enquête finale mercredi 25 février 2015 à 8h00 HNE (14h00 HEC), une conférence de presse sur le sujet aura lieu la même journée à Paris à 10h30 HEC (4h30 HNE). Voir aussi: La NSA et le le GCHQ pirate des millions de cartes SIM. Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

24 Feb 2015 LIRE L'ACTU
Des pirates font le casse du siècle, a un milliard de dollars Archives Secunews SECUNEWS

Des pirates font le casse du siècle, a un milliard de dollars

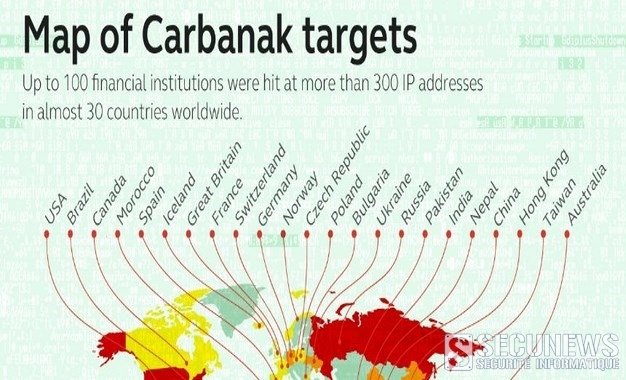
Afin d’infiltrer l’intranet de la banque, les pirates ont eu recours au spear phishing via des courriers électroniques encourageant les utilisateurs à les ouvrir afin d’infecter leurs ordinateurs avec un 'malware'. Une 'backdoor' qui était ensuite installée sur l’ordinateur de l’utilisateur se basait sur le code malveillant 'Carberp', qui a d’ailleurs donné son nom à cette campagne connue sous le nom de 'Carbanak'. Ils parviennent alors à accéder au réseau de ces cibles, et ainsi aux opérations de transferts d'argent, aux distributeurs de billets et comptes bancaires, les auteurs des attaques procèdent alors directement à des transferts vers des comptes sous leur contrôle ou des retraits à partir de distributeurs ciblés. [quote]Cette campagne, toujours en cours, "indique clairement l'avènement d'une nouvelle ère pour la cybercriminalité", prévient Kaspersky dans cette enquête. Selon le laboratoire russe, une centaine de banques ont été visées, dont "au moins la moitié ont subi des pertes financières, la plupart des victimes étant situées en Russie, aux États-Unis, en Allemagne, en Chine et en Ukraine".[/quote] Si certains signes suggèrent que l'origine des attaques se situe en Chine, la société met en garde contre de possibles indices distillés sciemment afin de tromper les services de sécurité. Les victimes sont en majorité russes. Alors que les attaques informatiques sont utilisées de manière croissante à des fins géopolitiques, "la motivation des attaquants semble être le gain financier plutôt que l'espionnage. Les auteurs de la fraude sont clairement très familiers des logiciels et réseaux de services financiers, en moyenne, il leur fallait entre deux à quatre mois pour voler chaque banque, du premier jour de l’infection au retrait de l’argent. Pertes estimées D’une manière ou d’une autre, les criminels ont volé à chaque banque entre 2,5 millions de dollars et 10 millions de dollars, des sommes considérables. Si l’on considère que des douzaines (jusqu’à une centaine) d’organisations ont perdu des fonds à cause de cette attaque APT, les pertes totales pourraient s’élever à la somme impressionnante d’un milliard de dollars. Actuellement, Carbanak est en train d´étendre son activité à d’autres régions et il est déjà apparu en Malaisie, au Népal, au Koweït et dans plusieurs pays du continent africain.

17 Feb 2015 LIRE L'ACTU
(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview Archives Secunews SECUNEWS

(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview

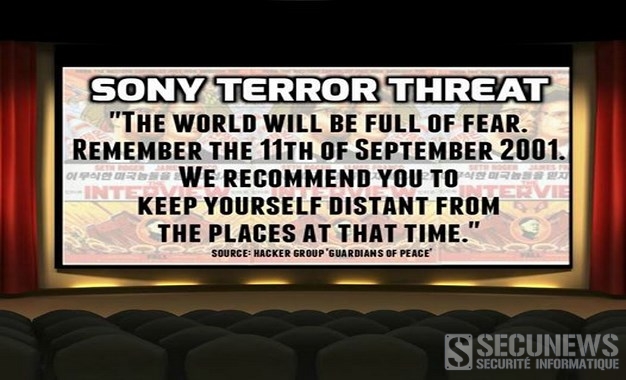
Les pirates informatiques qui ont frappé Sony Pictures ont adressé de nouvelles menaces mardi à ceux qui voudraient aller voir le film "L'interview qui tue!", produit par le studio poids lourd d'Hollywood, évoquant même les attentats du 11 septembre 2001. Ces menaces interviennent alors que d'anciens salariés de Sony Pictures Entertainment (SPE) ont annoncé avoir déposé une plainte en nom collectif contre le studio de cinéma et de télévision qu'ils accusent de ne pas avoir protégé leurs informations personnelles lors de l'attaque informatique survenue fin novembre. Dans un nouveau communiqué, le groupe GOP (Les gardiens de la paix), qui a revendiqué 'le piratage du 24 novembre 2014', annonce le début d'un "cadeau de Noël", avec la mise en ligne de nouveaux extraits de mails personnels du directeur général de SPE, Michael Lynton. Les pirates informatiques menacent en particulier les cinéphiles désireux d'aller voir le film "L'interview qui tue!", une comédie sur un complot fictif de la CIA pour assassiner le leader nord-coréen Kim Jong-un, produit par Sony. [quote]"Nous allons vous montrer clairement dans tous les lieux où "L'interview qui tue!" sera diffusé, notamment lors de l'avant-première, à quel destin tragique sont voués ceux qui cherchent à se moquer de la terreur", dit ainsi dans un mauvais anglais le communiqué de GOP reproduit par plusieurs médias américains, dont le Los Angeles Times. "Rappelez-vous le 11 septembre 2001. Nous vous recommandons de vous tenir à distance de ces endroits (où le film sera montré), et si votre maison est à proximité, vous devriez partir. Tout ce qui va se passer dans les prochains jours sera dû à la cupidité de SPE. Le monde entier dénoncera Sony", écrit le groupe Guardians of Peace, qui pourrait être affilié à la Corée du nord malgré le démenti de Pyongyang. [/quote] Sony a officiellement annoncé qu'il renonçait à sortir son film The Interview aux Etats-Unis. Un peu plus tôt, plusieurs grandes chaînes de cinéma avaient décidé de ne pas programmer ce film dans lequel Seth Rogen et James Franco sont recrutés par la CIA pour tenter d'assassiner le leader nord-coréen Kim Jong-un. Les 1.800 hackers du Bureau 121 Avec un code en partie écrit en coréen, le malware utilisé pour pénétrer les défenses de Sony est similaire à un virus employé dans des attaques contre la Corée du Sud l'an dernier, selon plusieurs experts. Si la Corée du Nord vit encore à l'âge de pierre d'Internet, le gouvernement a constitué une unité d'élite de 1.800 hackers, baptisée le ''Bureau 121''. Peu d'informations sont disponibles. [quote]Jang Se-yul, un dissident passé au Sud, raconte à Reuters que les candidats les plus prometteurs sont parfois recrutés à 17 ans, principalement parmi les étudiants en informatique de l'université militaire nationale. Ils bénéficient souvent d'un luxueux logement de fonction. C'est un grand honneur, conclut Jang.[/quote] MAJ le 24.12.2014: 'L'interview qui tue' sortira finalement au cinéma Sony Pictures a finalement autorisé la diffusion du film "The Interview" le 25 décembre 2014, une semaine après avoir dit renoncer à la sortie de cette comédie à la suite d'une cyberattaque, a indiqué mardi un exploitant de salles de Dallas. Une information confirmée par Michael Lynton, le patron de Sony Pictures. Le film sortira donc le jour de Noël comme le studio l'avait initialement prévu, mais il ne sera projeté que dans un nombre limité de salles, au lieu d'une sortie nationale envisagée à l'origine. [quote]"Nous n'avons jamais abandonné l'idée de sortir 'L'interview qui tue!' et nous sommes heureux que notre film sorte dans quelques cinémas le jour de Noël", a déclaré Michael Lynton dans son communiqué. Il a précisé que la division cinéma de Sony poursuivait ses efforts pour rendre le film visible dans plus de salles et sur différentes plates-formes de diffusion. [/quote] Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage

18 Dec 2014 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Les escrocs du Web surf sur la psychose Ebola Archives Secunews SECUNEWS

Les escrocs du Web surf sur la psychose Ebola

Mails indésirables, rumeurs sur les réseaux sociaux ou sites de fausse information, de nouvelles arnaques en ligne profitent de la paranoïa des internautes occidentaux sur la propagation du virus Ebola. Emily Quiwonkpa est malade, riche et a besoin d'aide. Dans un long mail, cette femme nigériane explique qu'elle souffre du virus Ebola. Proche de la mort, elle souhaite transférer près d'1,5 million de dollars à son correspondant. [quote]'Ce don n'est pas pour votre utilisation personnelle', précise-t-elle. Trouvez des associations caritatives dans votre ville, elle suggère, tout de même, d'utiliser un peu de son argent pour ériger un monument en son honneur.'[/quote] Des sommes alléchantes Cette riche Libérienne est la nouvelle invention des escrocs du Web pour profiter de la crédulité, et de l'argent, des internautes. D'après une étude réalisée par l'entreprise Kaspersky Lab, le virus Ebola a inspiré une nouvelle vague d'arnaques nigérianes ( scam ou fraude 4-1-9), nom donné à un type d'emails envoyés pour récupérer les données personnelles voire bancaires de leurs destinataires. Le mail d'Emily Quiwonkpa est très long et détaillé: [quote]Elle explique qu'elle ne peut plus se servir de ses téléphones portables mais qu'elle a encore espoir que quelqu'un, en Europe ou en Amérique, veuille bien lui venir en aide.[/quote] Ce niveau de détails est peu courant dans une lettre nigériane, mais cette longue histoire est un moyen de gagner la confiance du destinataire et de l'amener à correspondre avec ses arnaqueurs. Un autre mail étudié par Kaspersky invite les internautes à une conférence internationale sur Ebola contre une récompense de 350.000 euros. Les spammeurs essaient généralement d'exploiter les sujets d'actualité. Les escrocs laissent rarement passer l'occasion de se servir d'événements très médiatisés par capter l'attention des internautes et les convaincre de l'authenticité de leurs messages. [quote]D'autres emails frauduleux, officiellement de la part de l'Organisation Mondiale de la Santé, proposent à leurs destinataires de télécharger un document contenant des fausses informations de prévention contre Ebola: Il s'agit en fait d'un virus conçu pour voler les données personnelles de sa victime.[/quote] Des sites gonflent leur audience Les arnaques en ligne inspirées d'Ebola ne se cantonnent pas à nos boîtes mails. Des sites Internet profitent également de la psychose du virus chez les Occidentaux, notamment en Amérique du nord et en Europe, pour gonfler leur audience et récolter de l'argent grâce à la publicité. Certains ont des visées satiriques, mais d'autres ont pour but de répandre des rumeurs, notamment grâce aux réseaux sociaux. Par exemple, un article du site National Report intitulé 'le virus Ebola est désormais transmissible par l'air' a été partagé presque 9.000 fois sur Facebook.

05 Nov 2014 LIRE L'ACTU
Journée Mondiale des programmeurs et développeurs Archives Secunews SECUNEWS

Journée Mondiale des programmeurs et développeurs

A priori, nous sommes en face d'une journée mondiale très improbable, dans la mesure ou l'informaticien -programmeur ou développeur- vit dans un monde clos composé de son écran et de lui-même... et pourtant elle existerait vraiment. Une journée mondiale russe L'origine de cette journée mondiale est russe et elle est fixée au 256ème jour de l'année*. [quote]Chacun aura immédiatement remarqué que 256 est une puissance de 2 (28 très exactement) et que c'est même la plus grande puissance de 2 qui soit inférieure au nombre de jours dans une année... Pour arriver ensuite à la journée mondiale, il faut revenir au Russe Valentin Balt, alors employé par une entreprise de développement internet, qui a lancé (en 2002) une pétition au gouvernement pour demander que soit accordé un jour de congé à tous les développeurs.[/quote] Le plus étonnant est qu'il ait obtenu gain de cause et qu'en 2009, le ministère russe de la culture et de la communication de masse (cela ne s'invente pas) fasse le nécessaire pour la création d'un tel jour. En 2009, le président de la fédération de Russie, Dmitry Medvedev signa le décret, officialisant le jour de congé des programmeurs, chaque 256ème jour de l'année. Cette journée n'a pas été imitée dans les autres pays. [quote]Curieusement, c'est le calendrier Grégorien qui a servi de référence pour déterminer le jour en question. Pourtant, c'est la calendrier Julien (utilisé par les orthodoxes) qui devrait faire référence en Russie. De là à se demander s'il n'y a pas un loup quelque part...[/quote] (source:.journee-mondiale.com)

13 Sep 2014 LIRE L'ACTU
Ils font sauter la banque de plusieurs casinos grace à une faille informatique Archives Secunews SECUNEWS

Ils font sauter la banque de plusieurs casinos grace à une faille informatique

En une seule nuit, une centaine d'Allemands ont pillé une série de machines à sous grâce à une faiblesse de logiciel qui leur a permis de décrocher le gros lot à chaque fois. Imaginez la scène: Vous mettez une pièce dans une machine à sous, vous appuyez sur deux ou trois boutons et, à chaque fois... jackpot! C'est ce qu'ont pu vivre plusieurs Allemands bien informés, qui ont pu profiter d'une faille sur un jeu de roulette pour empocher quelque 10 millions d'euros en une seule nuit. Selon le magazine allemand Der Spiegel , plusieurs centaines d'initiés ont profité d'une faille dans les 100.000 machines permettant de jouer à la roulette de la société Paul Gauselmann. En appuyant sur différentes touches à un moment précis, les machines affirmaient que le joueur avait gagné une somme importante, et ce, à chaque tentative. [quote]Si bien que devant la hauteur des montants cumulés certaines salles de jeux se sont trouvées dans l'impossibilité de verser les sommes aux gagnants, rien qu'à Düsseldorf, la facture s'élève à 70.000 € pour neuf machines à sous, précise le Berliner Kurier.[/quote] Des complicités en interne ? Cerise sur le gâteau pour les arnaqueurs, ils ne devraient pas être inquiétés par la justice, ils n'ont en effet pas installé de système malveillant sur les machines, ils se sont simplement servis d'une faille dans le logiciel de jeu. Le magot s'est élevé à 10 millions d'euros. La police n'est donc pas sûre de pouvoir les poursuivre. Les casinos floués par l'arnaque demandent réparation. C'est la société Gauselmann qui devra rembourser puisqu'elle a fourni un logiciel défaillant. [quote]"Cette faille était impossible à déceler, même avec des programmes de simulation avancée", se défend la firme, qui se dit victime d'une structure mafieuse.[/quote] La compagnie avait en effet repéré la faille quelques jours avant la nuit d'action des arnaqueurs, mais n'avait pas eu le temps de régler le problème. [quote]"Nous partons du principe que la faille était un accident", a annoncé le groupe, mais des complicités en interne sont évoquées pour expliquer l'ampleur de la fraude."[/quote] Un salarié aurait-il pu ébruiter la faille ? Quelques jours avant les fraudes, une vidéo aurait circulé sur Internet (retirée depuis) avec la méthode pour utiliser la faille. Les enquêteurs devront déterminer qui l'a mise en ligne, un chanceux qui a trouvé l'astuce seul et a voulu en faire profiter d'autres ou un salarié de Gauselmann qui aurait pu tenter de cacher ses gains en les noyant au milieu de beaucoup d'autres.

16 Apr 2014 LIRE L'ACTU
US Airways tweete une image pornographique en réponse à une cliente Archives Secunews SECUNEWS

US Airways tweete une image pornographique en réponse à une cliente

La compagnie américaine US Airways a publié lundi 14 avril 2014 sur Twitter une photo pornographique d’une femme utilisant sexuellement un avion miniature, avant de supprimer la photo et de s’excuser, déclenchant un déluge de plaisanteries scabreuses sur la plateforme. La compagnie a plaidé l’erreur de manipulation. Dans un communiqué, elle a expliqué que l’image avait été tweetée plus tôt par un autre utilisateur dans un message mentionnant le compte d’American Airlines, une compagnie qui a récemment fusionné avec US Airways. [quote]Nous avons capturé le tweet pour le signaler comme indécent, malheureusement l’image a été incluse par inadvertance dans une réponse à un client, écrit la compagnie, sans clairement expliquer ce qu’elle entendait par le terme capturer, qui ne correspond à aucune fonction précise sur Twitter. Nous nous sommes immédiatement rendu compte de l’erreur et avons supprimé le tweet. Nous regrettons profondément l’erreur et sommes en train d’examiner nos procédures pour empêcher de telles erreurs à l’avenir, poursuit US Airways.[/quote] Interrogée par l’AFP, une porte-parole n’a pas expliqué la manipulation exacte ayant conduit à la publication de la photo. Selon plusieurs sites, la photo serait en fait restée environ une heure sur le compte d’US Airways, lundi dans l’après-midi, en illustration d’une réponse envoyée à une utilisatrice qui se plaignait du retard de l’un de ses vols. US Airways écrivait dans ce tweet: [quote]Merci de votre retour. Si votre voyage est terminé, vous pouvez le détailler ici pour examen, avec le lien de la photo.[/quote] L’image en question circulait sur Internet depuis des années.

15 Apr 2014 LIRE L'ACTU
L'étonnante reprise d'Hallelujah de Leonard Cohen  par un prêtre irlandais Archives Secunews SECUNEWS

L'étonnante reprise d'Hallelujah de Leonard Cohen par un prêtre irlandais

Voici le père Ray Kelly, un prêtre irlandais qui fait le tour de la Toile par sa superbe interprétation du tube de Leonard Cohen en plein mariage qu'il célébrait. Cela s'est passé samedi 5 avril 2014 dans une église d'Oldcastle, petit village au coeur de l'Irlande. Après un chant de la chorale, le prêtre se lève, se poste devant l'assemblée et entonne durant près de quatre minutes sa version de l'"Hallelujah" de Leonard Cohen. Une superbe interprétation qui a conquis l'assistance, au premier rang de laquelle les jeunes mariés ont été émus. [quote]"C’est un excellent chanteur, il a chanté toute sa vie, il adore cela, et nous sommes tous très heureux du succès inattendu de cette vidéo", commente la secrétaire de la paroisse d’Oldcastle sur La Croix.[/quote] Le père Kelly se serait en effet déjà produit sur scène dans son pays mais aussi aux USA avec le groupe The All Priests Show. L'étonnante reprise d'Hallelujah" de Leonard Cohen par un prêtre irlandais Leonard Cohen - Hallelujah (live at the Montreal Jazz Festival 2008)
11 Apr 2014 LIRE L'ACTU
Sony demande d’arrêter d’utiliser les PC portables Vaio Fit 11A Archives Secunews SECUNEWS

Sony demande d’arrêter d’utiliser les PC portables Vaio Fit 11A

La firme pointe du doigt un risque de surchauffe de la batterie… Le géant japonais de l'électronique Sony a appelé ce vendredi les possesseurs de nouveaux PC portables de la série Vaio Fit 11A à cesser immédiatement de les utiliser, en raison d'un problème de batterie. [quote]Il existe un risque de surchauffe de la batterie qui pourrait endommager une partie de l'ordinateur, a indiqué le groupe dans un communiqué.[/quote] [quote]Nous demandons aux clients d'éteindre immédiatement leur PC, de débrancher le câble du PC et de la prise de courant et de cesser de l'utiliser, a écrit Sony dans le communiqué. Nous sommes en train d'étudier le contrôle et la réparation gratuite des produits affectés, a encore expliqué le groupe qui est en train de recenser les numéros de série potentiellement concernés. De nouvelles informations détaillées seront fournies dans les deux semaines à venir, a-t-il précisé.[/quote] Des batteries fournies par Panasonic-Sanyo D'après un porte-parole, les batteries incriminées ne sont pas des modèles Sony mais ont été fournies par le compatriote Panasonic-Sanyo, un des deux plus gros fabricants mondiaux d'accumulateurs lithium-ion. Les Vaio Fit 11A sont des nouveaux PC portables dit multi-flip dont la particularité est de se transformer en tablette grâce à l'écran qui vient se superposer au clavier.

11 Apr 2014 LIRE L'ACTU
Une faille de sécurité affecte l'iPhone, l'iPad, l'iPod et le Mac Archives Secunews SECUNEWS

Une faille de sécurité affecte l'iPhone, l'iPad, l'iPod et le Mac

Le groupe informatique Apple a découvert une faille informatique que les experts jugent importante et qui peut affecter tous ses types d'appareils, le téléphone iPhone et la tablette iPad comme les ordinateurs Mac. Apple a sorti vendredi soir une mise à jour de sécurité pour iOS 7, la dernière version de son système d'exploitation mobile iOS , pour mettre fin à cette brèche dans la sécurité. La mise à jour (iOS 7.0.6) est téléchargeable sur les iPhone 4 et suivants, l'iPad 2 et les modèles plus récents, ainsi que le baladeur iPod Touch (5e génération). Un porte-parole du groupe a dit lundi à l'AFP que le groupe était conscient que la faille touchait aussi son système d'exploitation pour les ordinateurs Mac, OS X. [quote]"Nous sommes conscients de ce problème et avons une mise à jour de réparation qui sera publiée très bientôt", a-t-il dit.[/quote] [quote]Dans la fiche accompagnant la mise à jour mobile, Apple indique qu'"un attaquant ayant une position privilégiée dans un réseau peut capturer ou modifier des données" lors de connexions qui étaient censées être protégées.[/quote] [quote]Sans donner trop de détails "pour ne pas faciliter la vie des pirates", la société de sécurité Crowdstrike explique sur un blog que cela permet à un pirate, s'il est connecté au même réseau que sa victime, de tromper les systèmes de vérification et d'intercepter l'intégralité des communications avec un service en ligne, comme une messagerie par exemple.[/quote] [quote]"C'est plutôt une grosse affaire", relève le site d'analyses 247wallst.com. "Disons que l'attaquant a accès au même réseau via une connexion non sécurisée dans un café ou un restaurant. Il pourrait se faire passer pour un site protégé comme Facebook ou Gmail et altérer n'importe quelle donnée transmise entre l'iPhone et le site." Il regrette l'approche discrète d'Apple étant donné la gravité des dommages potentiels, soulignant notamment que la mise à jour ne donne aucun sens de l'urgence à installer le patch de sécurité.[/quote] [quote]Nous vous conseillons d'effectuer les mises à jour disponibles le plus vite possible, et dans l'intervalle de ne pas utiliser de réseaux à la sécurité non garantie (spécialement wifi) lors de ses déplacements.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

26 Feb 2014 LIRE L'ACTU
La Belgique aura son Centre de cybersécurité Archives Secunews SECUNEWS

La Belgique aura son Centre de cybersécurité

La Belgique est à la traîne en matière de cybersécurité. Le gouvernement fédéral a, certes, dégagé des moyens pour renforcer la sécurité électronique du pays mais la Belgique n'en fait pas encore assez, ont souligné mardi plusieurs parlementaires lors d'un échange de vues en Commission de la Chambre avec le premier ministre Elio Di Rupo. Ces derniers mois, la Chancellerie, les Affaires étrangères et Belgacom ont été victimes d'attaques informatiques. Parallèlement, les révélations d'Edward Snowden ont mis au grand jour l'espionnage auquel se livrent les Etats-Unis, y compris vis-à-vis de pays alliés. Depuis 2005, le gouvernement fédéral développe une stratégie de sécurité électronique. Au mois de décembre 2013, il a décidé de l'amplifier malgré les difficultés budgétaires. Dix millions d'euros ont été dégagés, notamment pour créer un Centre belge de cybersécurité. Cinquante personnes seront bientôt engagées dans les différents services chargés de cette politique (police, Sûreté de l'Etat, renseignements militaires, etc.). Une législature perdue Et si la Belgique a été victime d'attaques électroniques, elles n'ont rien de comparable à celles qui ont frappé l'Estonie en 2007 ou les Pays Bas l'an passé (10 millions de Néerlandais ont été privés de signature électronique). Tant dans la majorité que dans l'opposition, ces efforts, s'ils sont réels, ont semblé insuffisants au regard de l'importance de l'enjeu. [quote]"Nous sommes en deçà de la réponse que nous devons apporter à un problème aussi grave", estime Georges Dallemagne (cdH). "Je me demande si nous n'avons pas perdu une législature dans ce dossier", a renchéri Denis Ducarme (MR).[/quote] [quote]Le nouveau Centre de la Cyber-sécurité en Belgique (CCB) aura pour mission de contrôler la sécurité internet des utilisateurs et sera chargé de la gestion de crise en cas de cyber-incidents, il devra aussi développer les standards et les normes de sécurité des systèmes d’information des autorités. En outre, le CCB servira de plate-forme de concertation pour tous les partenaires concernés - le gouvernement, le monde scientifique et le secteur privé - et d’organe de coordination quant à la présence de notre pays dans des forums internationaux sur la cyber-sécurité. Le CCB, créé au sein du SPF Chancellerie du premier ministre, qui s’occupera du support administratif et logistique du centre, se composera d’une dizaine de collaborateurs dépendant d’un directeur et d’un directeur adjoint. La proposition de l’arrêté royal sera présentée à des fins de négociations syndicales et de conseils de la part du Conseil d’Etat. Le premier ministre Elio Di Rupo espère rendre le centre opérationnel dans le courant de 2014.[/quote] Voir aussi: Un siècle de sécurité informatique, radio, télécommunication

05 Feb 2014 LIRE L'ACTU
La Cnil inflige une amende de 150.000 euros à Google Archives Secunews SECUNEWS

La Cnil inflige une amende de 150.000 euros à Google

La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.

09 Jan 2014 LIRE L'ACTU
The Pirate Bay change une nouvelle fois de nom de domaine Archives Secunews SECUNEWS

The Pirate Bay change une nouvelle fois de nom de domaine

Le site de fichiers .Torrent, The Pirate Bay (TPB) est devenu un spécialiste du déménagement. Le site, cible constante des ayants droit dont il diffuserait les oeuvres, a une nouvelle fois changé d'adresse internet. Le site est ainsi passé de thepiratebay.sx (.sx étant l'extension des sites de l'île de Saint-Martin, comme le .be des sites belges) à thepiratebay.ac (île de l'Ascension, dans l'Atlantique Sud). Le domaine thepiratebay.sx aurait été saisi entre mercredi 10 décembre 2013 et jeudi 11 décembre 2013, selon l'équipe du site, citée par TorrentFreak. Le bureau d'enregistrement des domaines en .sx serait à l'origine de la saisie. Comme lors de ses précédents changements, TPB attribue son déménagement à des pressions des ayants droit de différents pays qui, à défaut de pouvoir fermer le site, provoquent la saisie du nom de domaine. Le changement est le quatrième qu'a connu The Pirate Bay en 2013. Le site est passé du .se (Suède) au .gl (Groenland), puis au .is (Islande), suivi du .sx et maintenant du .ac. L'association anti-piratage hollandaise "BREIN" a revendiqué la saisie du .sx. Chaque nouvelle adresse est, par contre, toujours accessible par l'adresse historique du site, thepiratebay.se. Le prochain changement est d'ailleurs déjà prévu. [quote]"Nous sommes maintenant sur thepiratebay.ac mais ça ne durera pas longtemps, nous irons bientôt vers le prochain", explique l'équipe du site sur son blog, sans plus de précisions. [/quote] Le nouveau domaine est sous contrôle du bureau d'enregistrement britannique, qui inspirerait peu confiance à l'équipe du site, les fournisseurs d'accès britanniques bloquent TPB. [quote]"Le domaine .ac est directement connecté au Royaume-Uni, c'est un court arrêt", a expliqué un proche de TPB à TorrentFreak. [/quote] Le site compte poursuivre son périple vers le Pérou, avec un nom de domaine .pe. Clic pour lire toutes les actus sur The Pirate Bay

13 Dec 2013 LIRE L'ACTU
Un Français condamné à plus d’un million d’euros de dommages pour piratage de films Archives Secunews SECUNEWS

Un Français condamné à plus d’un million d’euros de dommages pour piratage de films

Le jeune homme de 21 ans avait créé une plateforme de téléchargements illégaux sur InternetLe créateur d'une importante plateforme de téléchargements illégaux sur Internet, un jeune homme de 21 ans, a été condamné ce mardi 12 novembre 2013 à 10 mois de prison avec sursis et plus d'un million d'euros de dommages et intérêts. Le tribunal correctionnel est allé au-delà des réquisitions du parquet, qui avait réclamé 6 mois de prison avec sursis, et il a suivi toutes les demandes de dommages et intérêts des nombreuses parties civiles. Warner, 20th Century Fox, Disney, Columbia Pictures Ce jeune homme sans emploi, qui vit encore au domicile de ses parents en Moselle (France) près de la frontière luxembourgeoise, doit théoriquement: [info_error]- près de 270.000 euros à la Société civile des producteurs phonographiques (SCPP) - Plus de 200.000 euros à Warner - 165.000 euros à la 20th Century Fox - Environ 154.000 euros à la Société des auteurs, compositeurs et éditeurs de musique (Sacem) - 143.000 euros à Disney - Près de 100.000 euros à Columbia Pictures...[/info_error] [quote]"Cependant, généralement ce sont des sommes qui ne sont pas recouvertes", a précisé à l'AFP l'avocat du jeune, Me Nicolas Rebbot. "Mon client ne s'est pas enrichi du tout avec ce site, il est incapable de payer, et les parties civiles seraient perdantes à le poursuivre à vie", a-t-il assuré. "C'était un truc de gamin. Il faisait ça par esprit libertaire, la culture du partage et pour une certaine notoriété", a estimé Me Nicolas Rebbot."Mais il a reconnu ses torts et veut désormais tourner la page".[/quote] [quote]"C'est une décision satisfaisante. L'important était de faire reconnaître notre préjudice", a déclaré de son côté Me Yvan Diringer, l'avocat de la Sacem dans ce dossier. "Nous avons bien évidemment conscience de sa situation financière, aussi nous allons tenter un recouvrement de nos dommages et intérêts au vu de ses capacités", a poursuivi Me Yvan Diringer.[/quote] Plus de 100.000 membres inscrits sur le site Forumddl [quote]"Au moment où les faits avaient été découverts en 2011, son site Forum-ddl comptait plus de 100.000 membres, accueillait plus de 4.700 visiteurs par jour et totalisait plus de 3 millions de téléchargements de films et de chansons d'un catalogue référencé supérieur à 50.000 oeuvres", a rappelé l'avocat de la Sacem, selon lequel c'était un site vraiment bien fait".[/quote] Malgré une première garde à vue en 2011, le pirate avait poursuivi son activité, avant d'être de nouveau rattrapé par la justice début 2013.

14 Nov 2013 LIRE L'ACTU
Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle Archives Secunews SECUNEWS

Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle

Une fillette philippine virtuelle que l'ONG Terre des Hommes a annoncé lundi avoir créée et que plus de 20.000 "pédophiles", dont une dizaine de Belges, ont contactée, prêts à payer pour voir cette enfant de dix ans se livrer à des actes sexuels par webcam. "Nous avons créé une fille virtuelle de 10 ans, une Philippine" sur Internet, a déclaré le directeur de la branche néerlandaise de Terre des Hommes, Albert Jaap Van Santbrink, au cours d'une conférence de presse à La Haye. Une image virtuelle de l'enfant a même été conçue. Dix semaines durant, le temps de l'enquête, plus de 20.000 prédateurs issus de 71 pays différents ont pris contact avec cette "fillette", baptisée "Sweetie", sur des forums publics de discussions. D'après le rapport de l'ONG, un homme identifié en tant qu'"Older4Young" assurant avoir 35 ans et être le père de deux enfants, originaire d'Atlanta, aux États-Unis, propose 10 dollars américains à Sweetie, écrivant, "Allume ta webcam, je suis excité." Parmi ces prédateurs, plus de 1.000 ont été "facilement" identifiés. L'ONG a pu retrouver leurs adresses, leurs numéros de téléphone et des photos d'eux, et a transmis leur identité aux autorités compétentes, en particulier à Interpol. "Vu que tout cela a lieu sur Internet, ils pensent que personne ne les observe, il a donc été facile de collecter des informations à leur sujet", a déclaré Hans Guyt, responsable de l'enquête. L'ONG souhaite sensibiliser l'opinion publique et les autorités au phénomène de la prostitution des enfants sur Internet et s'est indignée du nombre réduit de personnes interpellées pour ce qu'elle qualifie de "tourisme du sexe avec enfant par webcam", seules six dans le monde ces dernières années, selon elle. Plus de 1.000 prédateurs identifiés Albert Jaap Van Santbrink a soutenu que si Terre des Hommes avait été capable d'identifier plus de 1 000 "prédateurs", les autorités du monde entier devraient être en mesure d'en identifier beaucoup plus. "Avec plus de ressources, nous aurions facilement pu en identifier 10.000", a également affirmé M. Guyt. "Il y avait de tout, des hommes de 30 ans, 35 ans, 45 ans, 50 ans, des pères de famille, un musicien, un architecte, etc..", a-t-il expliqué à l'AFP à l'issue de la conférence de presse.Hans Guyt a ajouté que les prédateurs étaient "issus du monde entier, d'Amérique, d'Europe, mais aussi de pays tels que l'Inde, le Japon, la Corée du Sud". Terre des Hommes, qui a fait circuler une pétition au niveau mondial, a expliqué avoir transmis son modus operandi aux autorités de différents pays. "Nous avons suivi les procédures utilisées par les forces de police", a soutenu M. Guyt, expliquant avoir procédé de la sorte pour obtenir des preuves qui pourraient être utilisables, mais bon, nous ne sommes ni des procureurs, ni des juges, ce sera à eux de décider quoi faire avec les éléments que nous avons transmis." Jamais rien n'a été proposé L'équipe d'enquêteurs de l'ONG était constituée de quatre personnes, dont l'identité a été tenue secrète. "Se mettre dans la peau d'une fillette philippine de dix ans et voir ce que certains hommes veulent de vous a été une expérience choquante pour elles. Il y avait des demandes et des gestes vraiment obscènes", a-t-il précisé, expliquant que des images vidéos des pédophiles ont été prises pendant les séances de "chat". M. Guyt a également assuré que les enquêteurs de l'ONG n'avaient jamais proposé quoi que ce soit aux personnes piégées, mais avaient attendu que les demandes soient formulées spontanément, sans être provoquées, de même, ils n'entamaient pas les conversations, ils attendaient d'être contactés. L'ONG a précisé que les conversations étaient systématiquement arrêtées une fois que les prédateurs proposaient de payer pour voir des actes sexuels. "Il est évident que nous n'avons montré aucun acte sexuel à ces gens, on s'arrêtait avant", selon M. Van Santbrink. [info_warning]L'ONG a en outre déclaré, citant des chiffres de l'ONU, que quelque 750.000 pédophiles pouvaient être, simultanément, en ligne sur Internet et que, rien qu'aux Philippines, des dizaines de milliers d'enfants étaient victimes de tels prédateurs sur Internet[/info_warning] Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs

05 Nov 2013 LIRE L'ACTU
Facebook construit un complexe immobilier pour héberger ses salariés Archives Secunews SECUNEWS

Facebook construit un complexe immobilier pour héberger ses salariés

Facebook, une entreprise déjà renommée pour sa qualité de vie au travail, prépare une extension de son campus pour loger ses employés de Menlo Park. Le Wall Street Journal a révélé que la société travaillait sur un projet immobilier de 630.000 mètres carrés, comprenant 394 logements (soit une capacité d'hébergement pour environ 10% de ses employés), qui lui coûtera la bagatelle de 120 millions de dollars, le tout à cinq minutes en vélo de son siège californien. Après la " soucoupe volante " écologique d'Apple à 5 milliards de dollars, c'est le dernier projet immobilier fou des mastodontes de la Silicon Valley. Le complexe inclura une piscine, des magasins de proximité, une terrasse panoramique, un studio de yoga... Les prix de l'immobilier résidentiel ont augmenté de 24% dans le secteur au quatrième trimestre 2012, rappelle le Wall Street Journal. Facebook, comme Google, offre mille services à ses collaborateurs, du transport à la blanchisserie, en passant par un coiffeur et des boissons gratuites. Selon la direction, des employés auraient donc fait part de leurs difficultés à se loger. La solution a peut-être été trouvée avec ce vaste projet immobilier réalisé avec un promoteur local, il a eu pour consigne de "créer un environnement qui reflète l'atmosphère du campus, où les employés soient encouragés à se mélanger et à échanger des idées", explique le Wall Street Journal. "Nous sommes évidemment ravis d'avoir plus de possibilités de logement à proximité du campus, explique une porte-parole de Facebook.Mais nous croyons aussi que les personnes travaillent chez Facebook parce qu'on leur montre de la reconnaissance et qu'elles croient en notre rôle." Une partie des lots sera au prix du marché, d'autres à destination des résidents à faible budget. Il ne faudra donc pas plus de cinq minutes de balade à vélo pour rejoindre le campus via un chemin dédié qui longe la baie de San Francisco. "Vous n'aurez même pas à utiliser les freins", s'amuse John Tenanes, responsable du projet chez Facebook. Pas d'inquiétude si vous n'êtes pas salarié de Facebook, 15 unités seront disponibles pour des personnes extérieures. Tous les services et loisirs à portée de main Un projet qui ne sera pas sans rappeler les villes ouvrières de la fin XIXe-début XXe siècle en France et même aux Etats-Unis (de type corons), mais en version modernisée. L'employeur fournira ainsi un toit, des moyens de transport (vélo ou bus) et de nombreux avantages (pressing, coiffeur, boutiques, etc..) dans le but de s'assurer que tout va bien dans la vie de son employé. Nombreuses sont déjà les grosses entreprises du secteur technologique qui rivalisent d'ingéniosité pour offrir les meilleures conditions de travail à leurs employés (crèche, salle de cinéma ou terrasse pour bronzer, soirées, concours journaliers, café gratuit, etc..). Facebook prolonge cela jusqu'au domicile. Une façon de s'assurer que ses salariés restent fidèles à l'entreprise alors que la tendance est plutôt à butiner d'une société à une autre tout en restant dans un même secteur géographique, la Silicon Valley. Pour une entreprise qui se veut ultra-connectée et innovante, c'est une nouvelle pierre à l'édifice Facebook, mais aussi une façon de ne jamais réellement déconnecter de son travail. Welcome to Facebook City

08 Oct 2013 LIRE L'ACTU
GTA V, le jeu vidéo le plus cher de l'histoire Archives Secunews SECUNEWS

GTA V, le jeu vidéo le plus cher de l'histoire

C'est une vague qui s'apprête à déferler sur le monde de l'industrie du jeu vidéo. Ce nouvel opus de la célèbre saga de jeux vidéo devrait générer 1,5 milliard de dollars de recettes en un an. Le jeu d'action Grand Theft Auto V, plus connu sous le sigle de GTA V, sort ce mardi 17 septembre 2013 dans les magasins du monde entier, titre de jeu vidéo le plus cher de l'histoire. Attendue depuis cinq ans, la suite de la saga sulfureuse des studios Rockstar a coûté la bagatelle de 270 millions de dollars (200 millions d'euros), partagés à égalité entre frais de production et dépenses marketing. C'est plus que le précédent record établi par le jeu en ligne Star Wars: The Old Republic, estimé à 200 millions de dollars (150 millions d'euros), dont une majeure partie fut dédiée au coût de la licence Star Wars et au cachet des doubleurs. Ces chiffres faramineux sont comparables aux sommes dépensées par Hollywood pour ses block­busters. Avec un coût de production estimé à 135 millions de dollars (100 millions d'euros), le budget de GTA V est supérieur à celui de Wolverine, le combat de l'immortel (120 millions de dollars hors marketing) ou Elysium (115 millions de dollars), pour citer les sorties cinéma les plus récentes, il reste toutefois en deçà des coûts de production de The Avengers (165 millions de dollars) ou de Batman: The Dark Knight Rises (186 millions de dollars), qui détiennent le record de films les plus chers du cinéma. Contrairement à la saga de jeux de tirs Call of Duty, qui abreuve ses fans d'un épisode annuel, tout nouvel opus de Grand Theft Auto se fait désirer entre quatre et cinq années depuis le passage de la saga sur les consoles PlayStation 3 et Xbox 360. La pression est donc forte sur Rockstar et son éditeur Take-Two, qui n'ont pas le droit à l'erreur, ces derniers ont contrôlé au millimètre la communication autour du jeu ces douze derniers mois. Images et vidéos distillées au compte-gouttes dans la presse, séquences de jeux révélées à des ­médias sélectionnés, interviews exclusives des concepteurs du jeu…, de quoi créer une aura de mystère autour du titre et faire monter l'excitation chez les fans. Près de 3 millions d'exemplaires du jeu auraient déjà été pré-commandés aux États-Unis, parfois plusieurs mois avant la sortie officielle du jeu. Démarrage en trombe Confiants, les analystes du secteur estiment que GTA V devrait s'écouler à 25 millions d'exemplaires dans le monde lors de sa première année de commercialisation et générer 1,5 milliard de dollars de chiffre d'affaires (1,1 milliard d'euros) en une seule année. Des chiffres qui donnent le tournis, mais à remettre en perspective. L'autre mastodonte du marché, Call of Duty, édité par Activison Blizzard, avait récolté 1 milliard de dollars de recette en seulement deux semaines avec son opus Black Ops 2, sorti a Noël 2012. GTA V devrait toutefois dépasser les scores établis par la version précédente, GTA IV, sorti en avril 2008. 25 millions d'exemplaires de ce jeu se sont écoulés en cinq ans, dont 3,6 millions le seul jour de sa sortie, en générant en vingt-quatre heures 310 millions de dollars de recettes (230 millions d'euros), GTA IV était entré dans le Livre des records en tant que "meilleur démarrage d'un produit culturel".

17 Sep 2013 LIRE L'ACTU
Le fabricant du futur iPhone low-cost accusé d'employer des enfants Archives Secunews SECUNEWS

Le fabricant du futur iPhone low-cost accusé d'employer des enfants

Nouveau revers pour Apple, la société californienne est à nouveau dans le viseur des associations humanitaires en raison d'une de ses sociétés sous-traitantes. Après le taïwanais Foxconn, dont les usines chinoises ont été accusées de mettre la pression sur leurs salariés jusqu'à les pousser au suicide, c'est au tour d'un autre fournisseur basé dans l'île de Formose, Pegatron (C'est elle qui est chargée de fabriquer ce nouvel iPhone, dont la sortie devrait avoir lieu cet automne), d'être dans l'oeil du cyclone. Selon l'ONG américaine China Labor Watch, cette société viole les conditions de travail de ses employés et aurait même recours à des mineurs. Dans un communiqué, elle indique que les règles de sécurité élémentaires ne sont pas respectées par cette firme qui emploie quelque 70.000 personnes dans trois usines, dont deux sont situées dans la région de Shanghai et une autre à Suzhou. Citation: "Les conditions de travail dans les usines de Pegatron sont bien pires que celle des usines Foxconn ", précise Li Qian, directeur de China Labor Watch 86 violations différentes des droits du travail Pas moins de 86 violations différentes des droits du travail (36 légales et 50 éthiques) ont été répertoriées lors d'une inspection. Non seulement Pegatron ne respecte pas nombre de lois chinoises et internationales sur les conditions de travail mais le sous-traitant n'applique pas non plus le code édité par Apple et que la marque à la pomme a juré de faire appliquer. China Labor Watch (CLW) liste plusieurs problèmes telles que le non-respect des horaires hebdomadaires. Apple s'est engagé à ce que ses fournisseurs ( charte de responsabilité des fournisseurs ) ne fassent pas travailler plus de 60 heures par semaine (alors que maximum horaire officiel en Chine est de 49 heures) leurs employés, or, CLW a noté que les ouvriers travaillaient entre 66 et 69 heures dans les trois usines de Pegatron visitées. En outre, les conditions générales de travail sont tellement mauvaises que le turnover est particulièrement élevé. Des papiers d'identité confisqués On parle de la confiscation des papiers d'identité et même des cartes bancaires pour motiver les ouvriers à travailler d'arrache-pied, a cela s'ajoute le recours au travail de "nombreux" mineurs, dont certains sont employés comme stagiaires, sans doute pour mieux faire passer la pilule. Interrogé sur ce rapport épineux, Apple tombe des nues et affirme découvrir "des problèmes qui lui étaient jusqu'ici inconnus". Selon la société de Tom Cook, Pegatron a été auditionné "plus de 15 fois au cours des six dernières années". La firme américaine compte interroger son sous-traitant "sur le champ" mais lui laisse, pour l'heure, le bénéfice du doute. Citation: "Nous sommes fiers du travail que nous effectuons avec nos fournisseurs afin de révéler les problèmes et d'améliorer les conditions de travail des travailleurs", a ajouté le géant californien. Apple veut montrer qu'il a tiré les leçons de ces événements tragiques. Il ne lui aura fallu que quelques heures pour répondre à ce rapport accablant, sous forme d'un communiqué avec des airs de mea culpa . Malgré la bonne volonté d'Apple, cette nouvelle affaire pourrait relancer le débat autour des délocalisations de l'activité des grandes entreprises en Chine. Exception notoire, Motorola a déjà décidé de prendre le contre-pied de ces polémiques. La filiale de Google doit présenter jeudi son Moto X, un smartphone intégralement assemblé aux États-Unis. Un patriotisme économique qui vise avant tout Apple, dont les produits sont presque tous fabriqués en Chine.

27 Jul 2013 LIRE L'ACTU
Thom Yorke le leader de Radiohead, retire ses chansons du site Spotify Archives Secunews SECUNEWS

Thom Yorke le leader de Radiohead, retire ses chansons du site Spotify

Le leader de Radiohead a lancé un pavé dans la mare, en décidant d'enlever ses titres en solo de la plateforme d'écoute de musique en ligne, Spotify. Il rouvre ainsi le débat sur la rémunération des artistes à l'ère du numérique. Il fallait qu'un grand artiste en parle pour briser l'illusion d'une alliance parfaite entre biens culturels et consommation sur Internet. En retirant toutes ses chansons solo, ainsi que celles de son groupe "Atoms For Peacede" la plateforme d'écoute de musique en ligne Spotify, le chanteur de Radiohead, Thom Yorke a mis le doigt sur un problème important à l'ère du numérique, "la rémunération des artistes". Citation: "Ne vous leurrez pas, les nouveaux artistes que vous découvrez sur Spotify ne seront pas payés. Pendant ce temps, les actionnaires vont bientôt se rouler dans l'oseille", a-t-il lancé sur Twitter, dimanche. En effet, Spootify fait des heureux... mais surtout parmi les consommateurs, payer de 5 à 10 euros par mois pour pouvoir savourer toute sorte de musique de manière illimitée est un rêve pour les six millions d'internautes qui ont souscrit à ce service. Mais cette offre, qui cède à la tentation du "tout illimité", défavorise les jeunes artistes. En moyenne, Spotify donne 0,004 livres sterling (environ 0,0045 euros) par écoute. Aussi, si un titre est streamé un million de fois, il ne génèrera que 3800£ (4400€) de revenus à son producteur, et peu de chansons sont écoutées autant de fois! Vu l'ampleur qu'a pris la polémique autour des déclarations de Thom Yorke, Spotify a réagi sans tarder. Dans un communiqué, un porte-parole de l'entreprise a expliqué: Citation: "Le but de Spotify est de faire grandir un service que les gens aiment, pour lequel ils veulent payer, et qui fournit une aide financière nécessaire à l'industrie de la musique pour investir dans les nouveaux talents. Pour l'instant, nous en sommes encore aux débuts d'un projet au long terme qui a déjà eu un impact positif énorme sur les artistes et la nouvelle musique. Nous avons déjà payé 500 millions de dollars de droits d'auteur et avant la fin 2013 ce chiffre devrait avoir doublé. La majorité de cet argent est investi pour soutenir des nouveaux talents.» À la suite de ces déclarations, le sang du producteur de Thom Yorke, Nigel Godrich, n'a fait qu'un tour. Il s'est alors lui aussi lancé dans un monologue sur le réseau social, pour expliquer comment fonctionne réellement, d'après lui, la rémunération des artistes par les plateformes de streaming. Citation: "Spotify marche comme ça: L'argent reçu est divisé en pourcentage du nombre total de chansons streamées. Les gros labels ont de grands catalogues, du coup les CD enregistrés il y a quarante ans par des artistes décédés leur rapportent autant qu'un nouveau titre enregistré par un nouveau chanteur. Grâce à leur pouvoir de négociation, ces labels ont passé un marché secret avec Spotify qui leur garantit d'obtenir la plus grosse part du gâteau (ce sont les 500 millions de dollars dont parle Spotify). Les autres petits producteurs, quant à eux, n'ont que des clopinettes par rapport à, comparativement, leur peu de chansons streamées." À l'heure où, en France, le rapport Lescure a proposé récemment des solutions pour améliorer la consommation de biens culturels à l'ère du numérique, les déclarations de Thom Yorke viennent confirmer ce dont on se doutait déjà: L'industrie de la culture a désespérément besoin d'un nouveau modèle économique, et la mode du "tout illimité / tout bradé ne pourra perdurer indéfiniment".

17 Jul 2013 LIRE L'ACTU
PayPal veut créer une monnaie de l'espace Archives Secunews SECUNEWS

PayPal veut créer une monnaie de l'espace

Paypal réfléchit à la conception d'une monnaie intergalactique, cette devise servirait aux astronautes mais aussi aux futurs touristes de l'espace. Pour PayPal, il est déjà temps de réfléchir au futur. Le service de paiement en ligne a annoncé mercredi 26 juin 2013 qu'il lançait des recherches pour concevoir une monnaie intergalactique qui pourrait être utilisée par les voyageurs de l'espace. Citation: "Il est temps à présent de planifier l'avenir, notre vision terrestre doit se transposer dans l'espace", a indiqué très sérieusement le président de Paypal, David Marcus. De l'argent pour payer ses factures depuis l'espace L'initiative galactique de PayPal a été dévoilée à l'Institut SETI à Mountain View, en Californie, avec la participation de l'astronome américaine Jill Tarter, spécialisée dans la recherche de la vie extraterrestre, et de l'ancien astronaute Buzz Aldrin. Son but: Réfléchir à la commercialisation de l'espace et la conception d'un système financier intergalactique. Citation: "Nous sommes arrivés au point aujourd'hui où tout cela semble tout à fait normal aux scientifiques, aux différents gouvernements et à tout le monde", a expliqué Anuh Najar, direction de la communication de PayPal. Les astronautes qui vivent dans la Station spatiale internationale doivent payer des factures, même s'il ne s'agit que de livres ou de musique numérique. En outre, des opérations comme Space X, ou Virgin Galactic (dont l'ambition est de faire voler des touristes à la frontière de l'espace au moyen de vaisseaux spatiaux) concrètisent l'idée d'un besoin d'argent dans l'espace. Un hôtel spatial faisant le tour de la planète sera proposé dans trois ans, et il faudra bien payer les pourboires et les différents services. Citation: "Dans la mesure où on commence à envisager d'habiter d'autres planètes, il faudra s'intéresser aux réalités pratiques de la vie", a déclaré David Marcus. Une idée ancienne Citation: "Le service en ligne PayPal a été créé il y a quinze ans, dans l'objectif de devenir une monnaie globale", a indiqué Hill Ferguson, le vice-Président de Global Product chez PayPal. "Au début on rigole et on pense que c'est dingue", a-t-il continué. "mais l'exploration de l'espace et l'idée de le commercialiser est beaucoup plus proche qu'on ne croit". Néanmoins, ce n'est pas la première fois que l'idée d'une devise intergalactique est exprimée. En 2007, des scientifiques anglais avaient déjà mis au moins le "Quid", monnaie prévue exclusivement pour les astronautes, a l'époque, un Quid valait un peu plus de sept euros.

27 Jun 2013 LIRE L'ACTU
Projet Loon de Google, un accès internet via des ballons dans la stratosphère Archives Secunews SECUNEWS

Projet Loon de Google, un accès internet via des ballons dans la stratosphère

Google a annoncé samedi le lancement expérimental de trente ballons dans la stratosphère afin de relayer une connexion internet vers des zones difficiles d'accès. Après ses lunettes futuristes baptisées Google Glass, le géant américain expérimente un accès internet via des ballons dans la stratosphère. Trente ballons gonflables ont ainsi été lancés en Nouvelle-Zélande, dans la région de Canterbury, et la connexion qu'ils devraient délivrer va être testée par cinquante volontaires au sol grâce à une antenne installée sur le toit de leur habitation. [quote]Deux tiers de la population mondiale n'ont toujours pas accès à une connexion rapide et bon marché, et il reste beaucoup de chemin à parcourir dans ce domaine", indique le groupe américain dans son communiqué.[/quote] Un projet baptisé "Loon" Le projet "Loon" (raccourci de "balloon" (ballon en anglais) mais qui signifie aussi "fou" ou "dingue") propose de recourir à des flottes de ballons dérivant au niveau de la stratosphère afin de fournir un accès internet aux zones survolées. [quote]Nous n'en sommes qu'aux balbutiements du projet, mais nous avons d'ores et déjà conçu un système qui utilise des ballons, transportés par le vent à des altitudes deux fois supérieures à celles des vols commerciaux, pour fournir un accès à internet à des vitesses comparables, voire supérieures à celles des réseaux 3G actuels", explique le groupe.[/quote][quote]Cette idée peut sembler farfelue, mais elle repose sur des bases scientifiques solides, argumente Google, qui s'est également associé à un opérateur télécoms néo-zélandais pour fournir la connexion internet localement.[/quote] Projet Loon de Google, un accès internet via des ballons dans la stratosphère Le contrôle des ballons Le groupe indique avoir élaboré un système pouvant contrôler la trajectoire des ballons. [quote]"Grâce aux énergies solaire et éolienne, nous pouvons modifier leur altitude pour qu'ils utilisent les vents que nous souhaitons". Google dit également avoir mis au point "des algorithmes et des systèmes informatiques complexes" pour que chaque ballon "soit positionné dans la zone souhaitée au moment voulu".[/quote] Après la Nouvelle-Zélande, Google souhaite étendre l'expérimentation dans des pays à la même latitude, comme l'Afrique du sud, l'Uruguay, l'Australie ou encore le Chili. Ce projet "Loon" est issu du centre de recherches spécial GoogleX Lab à Mountain View en Californie, placé sous la direction de Sergey Brin, l'un des co-fondateurs de Google, ce laboratoire a déjà développé le projet Google Glass (les lunettes connectées à internet) ou encore des modèles de voitures sans conducteur.

16 Jun 2013 LIRE L'ACTU
Hotmail est mort, place désormais à Outlook.com Archives Secunews SECUNEWS

Hotmail est mort, place désormais à Outlook.com

Hotmail, la messagerie électronique gratuite Microsoft, utilisée par des centaines de millions de gens dans le monde, a terminé sa mue vendredi 3 mai 2013, et s'appelle désormais Outlook.com. Citation: "Nous sommes heureux d'annoncer que nous avons fini de transférer tous les clients de Hotmail vers Outlook.com", a annoncé Dick Craddock, un responsable de Microsoft, dans un message sur son blog. Citation: "En plus de l'enthousiasme croissant" des internautes pour Outlook, cette migration "nous a fait passer le cap des 400 millions de comptes actifs Outlook.com", a-t-il ajouté. La transition a commencé en février 2013, quand Microsoft a commencé à tester le passage d'utilisateurs d'Hotmail.com vers Outlook. Citation: "Hotmail était encore l'un des services les plus utilisés, avec plus de 300 millions de comptes actifs", a souligné M. Craddock. Cela fait de (la migration vers Outlook) un processus d'une magnitude incroyable, peut-être sans précédent. Citation: "Il a fallu communiquer avec des centaines de millions de gens, mettre à jour leurs boîtes aux lettres électroniques, soit plus de 150 millions de gigaoctets de données, et s'assurer que les messages, calendriers, contacts, dossiers et préférences de chaque personne étaient préservés". Microsoft affirme que les adresses Outlook.com seront mieux synchronisées avec les autres services de Microsoft, comme le moteur de recherche Bing ou Skydrive, son système de stockage de données dématérialisé.

04 May 2013 LIRE L'ACTU
Un Taïwanais est décède après avoir joué 40h à Diablo III Archives Secunews SECUNEWS

Un Taïwanais est décède après avoir joué 40h à Diablo III

Un jeune joueur originaire de Taïwan est décédé après avoir joué durant 40 heures au jeu vidéo "Diablo III". Chuang, âgé de 18 ans, s'est rendu entre le 13 et le 15 juillet 2012 dans une salle privée d'un cybercafé, le jeune homme a joué durant 40 heures sans manger. Citation: "Le dimanche matin, un employé du cybercafé l'a retrouvé sur une table et l'a réveillé, Chuang s'est levé, a fait quelques pas et s'est effondré à nouveau, il a été déclaré mort peu après son arrivée à l'hôpital local" indiquent nos confrères. A l'heure actuelle, les causes de son décès ne sont pas connues. L'éditeur du jeu, Blizzard, a réagi en apprenant ce décès: : "Nous sommes attristés d’apprendre cette nouvelle, et nos pensées vont à sa famille et à ses amis en cette période difficile. Nous trouvons inapproprié de détailler encore plus sans connaître toutes les circonstances impliquées". Ce n'est pas la première fois cette année qu'un jeune accro aux jeux vidéos décéde à Taïwan. En février 2012, un homme avait été trouvé mort devant son ordinateur, à New Taipei, après avoir joué à un jeu vidéo durant 23 heures.

22 Dec 2012 LIRE L'ACTU
Bitdefender lance 60-Second Virus Scanner Archives Secunews SECUNEWS

Bitdefender lance 60-Second Virus Scanner

Bitdefender, éditeur de solutions de sécurité, lance 60-Second Virus Scanner, une application gratuite fournissant un niveau de protection supplémentaire à tous les utilisateurs PC, afin de détecter rapidement des malwares . Bitdefender 60-Second Virus Scanner fournit aux utilisateurs une technologie de pointe d’analyse proactive "in the cloud", primée par de nombreux organismes de tests indépendants, qui signale les menaces actives sur les ordinateurs. Compatible avec toutes les versions des OS Microsoft, de Windows XP à Windows 8, 60-Second Virus Scanner est accessible gratuitement, à tout moment, par un simple clic sur l’icône dans la barre des tâches ou dans Modern UI (Windows 8). Citation: "Avec Bitdefender 60-Second Virus Scanner, notre objectif est de faire découvrir notre technologie de pointe et faire profiter de notre expertise à un maximum d’utilisateurs de PC y compris ceux qui utilisent d’autres solutions" déclare Fabrice Le Page, Chef de ProduitsBitdefender. "Nous sommes convaincus que notre technologie, disponible gratuitement, impressionnera les utilisateurs par son efficacité et sa discrétion. Nous pensons que de nombreuses personnes utiliseront notre scanner afin d’obtenir une couche de protection supplémentaire sur leur PC". 60-Second Virus scanner fonctionne en complément de tout logiciel antivirus et permet aux utilisateurs de vérifier que leur logiciel de sécurité remplit bien son rôle. 60-second Virus Scanner agit de façon silencieuse, en protégeant les systèmes en arrière-plan, et en affichant des alertes en temps réel lorsqu’une menace apparaît. La technologie cloud n’a quasiment aucun impact sur le système des utilisateurs.

22 Dec 2012 LIRE L'ACTU
John McAfee pionnier des antivirus recherché pour meurtre Archives Secunews SECUNEWS

John McAfee pionnier des antivirus recherché pour meurtre

L'un des pionniers des logiciels antivirus, John McAfee, est-il coupable de meurtre ? Non, a-t-il assuré dans une interview au magazine Wired, c'est lui qui était la cible d'un assassinat, affirme-t-il, commandité par les autorités du petit paradis fiscal d'Amérique centrale où il réside, le Belize. John McAfee, 67 ans, est recherché par la police locale, qui souhaite l'interroger à propos du meurtre de son voisin, un expatrié américain de 52 ans, l'homme a été retrouvé baignant dans son sang, abattu d'une balle dans la tête, une douille de pistolet Luger a été retrouvée sur la scène du crime. Enterré dans le sable pour échapper à la police John McAfee est persuadé que les policiers bélizéens le tueront s'ils le trouvent, il s'est donc enfui avant que ceux-ci ne perquisitionnent sa maisoni. Il n'est pas allé très loin, expliquant s'être enterré dans le sable, la tête dans une boîte en carton pour pouvoir respirer, avant d'aller se cacher dans un coin reculé du Belize, selon Wired. Quel grief cet informaticien richissime pourrait-il nourrir contre son voisin ? Ce dernier, comme d'autres voisins, avait porté plainte contre McAfee, propriétaire d'une demi-douzaine de chiens qu'il a l'habitude de laisser gambader sur la plage. Ces chiens, assure McAfee, ont été empoisonnés La police aurait empoisonné ses chiens Plutôt que d'incriminer son voisin, John McAfee s'en prend aux autorités locales, avec qui il est en conflit depuis plusieurs mois. En avril dernier, déjà, une unité spéciale de la police a perquisitionné son domicile, l'accusant de fabriquer de la métamphétamine et de posséder des armes à feu non déclarées. Les charges ont été abandonnées mais McAfee reste persuadé que les autorités du Belize ont une dent contre lui. Citation: "Les gardes-côtes ont déposé une douzaine de gorilles en costume noir sur le quai à côté de chez moi, ils se sont dispersés sur la plage et, une demi-heure plus tard, mes chiens étaient morts empoisonnés", écrivait-il dans un courriel à Wired. Au-delà de ses chiens qui, d'après le journaliste du magazine, aboyaient sur tous ceux qui passaient devant la maison de leur maître, John McAfee est convaincu que c'est bien lui qui était visé par le ou les tueurs Citation: "Je ne sais pas qui a tué Gregory Faull (son voisin) mais je crains que c'était moi la véritable cible, ils se sont trompés de maison", assure-t-il. Un personnage plus trouble qu'il n'y paraît Du côté de la police bélizéenne, le chef de l'unité spéciale Marco Vidal confirme que l'ancien informaticien est le suspect principal et réfute toutes ses accusations. Citation: "Ce mec m'étonne chaque jour un peu plus, nous n'avons rien de personnel contre lui, nous n'avons pas besoin d'empoisonner ses chiens", réplique le policier. Quoi qu'il en soit, John McAfee ne se rendra jamais de son plein gré. Citation: "Vous pouvez penser que je suis parano mais ils me tueront si je me rends, ca ne fait aucun dout, cela fait des mois qu'ils essaient de m'avoir, ils veulent me faire taire. Le Premier ministre ne m'aime pas beaucoup, Je suis une épine dans le pied de beaucoup de gens". Qu'entend-il par là ? Il ne s'étend pas davantage. A-t-il quelquechose à se reprocher ? Sa nouvelle vie au Belize a de quoi éveiller les soupçons. Sa propriété était entièrement grillagée et constamment surveillée par des gardes armés de fusils à pompe... Il a également ouvert un laboratoire en pleine jungle qu'il utilise pour développer des antibiotiques à partir de plantes. Mais le site Gizmodo affirme qu'à la suite de mauvais investissements, sa fortune a fondu à 4 ou 5 millions de dollars, contre une centaine de millions à son départ de l'entreprise qu'il avait fondée en 1994. Il aurait alors tenté de se refaire en se lançant dans la fabrication de drogues de synthèse... John McAfee continue de raconter sa fuite sur son blog, The Hinterland. Le fondateur et ex-patron américain de la société de sécurité informatique recherché par le Belize pour un meurtre présumé, se trouvait hier mardi 4 décembre 2012 au Guatemala, pays auquel il souhaite demander l'asile politique, a annoncé son avocat guatémaltèque. Citation: "Je suis chargé de déposer sa demande d'asile politique. Nous nous sommes rencontrés tôt ce mardi matin dans un hôtel de Guatemala City", a déclaré à l'AFP cet avocat, Telesforo Guerra. Citation: "J. McAfee est poursuivi au Belize, poursuivi politiquement parce qu'il a arrêté de donner de l'argent au gouvernement, les autorités du Belize l'accusent d'un crime de droit commun, je dois donc obtenir l'octroi d'un asile", a ajouté l'avocat. Sur son blog, John MacAfee confirme être au Guatemala, en compagnie de journalistes de Vice Magazine. Le fuyard semble en effet craindre pour sa vie, il est recherché depuis le 10 novembre 2012 par la police du Belize dans le cadre d'une affaire de meurtre.

05 Dec 2012 LIRE L'ACTU
40 millions d'utilisateurs pour Windows 8 Archives Secunews SECUNEWS

40 millions d'utilisateurs pour Windows 8

Microsoft annonce que depuis la sortie de Windows 8, 40 millions d'ordinateurs utilisent désormais le nouveau système d'Exploitation. Nous sommes heureux d'annoncer que Microsoft a, à ce jour vendu 40 millions licences Windows 8. Tami Reller a Windows 8 dépasse Windows 7 en ce qui concerne les mises à niveau. Nous avons créé Windows 8 pour qu'il permette la mise à niveau facile depuis Windows 7. Le lancement de Windows 8 à la fin d'octobre a également vu l'inauguration du Store Windows. Beaucoup d'excellentes nouvelles applications ont été ajoutés dans le storeWindows depuis le lancement comme CBS, ABC News, ABC Family, Engadget, Flixster, OWN (Oprah Winfrey Network), Vimeo et mon préféré (en cours) - Top Gear.

30 Nov 2012 LIRE L'ACTU
Google rachète VirusTotal, le service de scan antivirus en ligne gratuit Archives Secunews SECUNEWS

Google rachète VirusTotal, le service de scan antivirus en ligne gratuit

Google a officialisé le rachat d’un populaire service en ligne de sécurité, VirusTotal, le système de scan antivirus en ligne et gratuit, VirusTotal, est désormais une filiale indépendante de Google. Ce dernier propose gratuitement aux internautes de scanner (via plus de 40 moteurs antivirus) des fichiers et des URL afin de détecter des programmes malveillants. Google n’a pas justifié l’acquisition de ce petit acteur de la sécurité, ni précisé si oui, et comment, elle pourrait intégrer la technologie de VirusTotal à ses produits Web existants, comme son moteur de recherche. Citation: "VirusTotal a également une solide expérience dans la sécurité du Web, et nous sommes ravis de pouvoir leur fournir l’infrastructure dont ils ont besoin pour s’assurer que leur service continue d’être amélioré" a commenté un porte-parole de Google auprès de The Register. Google a par ailleurs assuré qu’il continuerait de partager les informations collectées par le service VirusTotal avec les autres industriels de la sécurité antivirale. Le site Virustotal ne remplace évidement pas votre antivirus, le site est juste un complément a votre antivirus Accéder au site virustotal.com (anglais)

10 Sep 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Un Taiwanais est décéde aprés avoir joué 40h à Diablo III Archives Secunews SECUNEWS

Un Taiwanais est décéde aprés avoir joué 40h à Diablo III

Un jeune joueur originaire de Taiwan est décédé aprés avoir joué durant 40 heures au jeu vidéo "Diablo III". Chuang, agé de 18 ans, s'est rendu entre le 13 et le 15 juillet 2012 dans une salle privée d'un cybercafé, le jeune homme a joué durant 40 heures sans manger. Citation:"Le dimanche matin, un employé du cybercafé l'a retrouvé sur une table et l'a réveillé, Chuang s'est levé, a fait quelques pas et s'est effondré à nouveau, il a été déclaré mort peu aprés son arrivée à l'hôpital local" indiquent nos confréres. A l'heure actuelle, les causes de son décés ne sont pas connues. L'éditeur du jeu, Blizzard, a réagi en apprenant ce décés: :"Nous sommes attristés d'apprendre cette nouvelle, et nos pensées vont à sa famille et à ses amis en cette période difficile. Nous trouvons inapproprié de détailler encore plus sans connaitre toutes les circonstances impliquées". En février 2012, un homme avait été trouvé mort devant son ordinateur, à New Taipei, aprés avoir joué à un jeu vidéo durant 23 heures.

22 Jul 2012 LIRE L'ACTU
Des sanctions pour les tricheurs de Max Payne III Archives Secunews SECUNEWS

Des sanctions pour les tricheurs de Max Payne III

Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ

01 Jul 2012 LIRE L'ACTU
(vidéo) Crainte au sujet du projet de loi INDECT Archives Secunews SECUNEWS

(vidéo) Crainte au sujet du projet de loi INDECT

Le projet "Indect", un systéme de sécurité publique numérique ou une collecte de données qui va porter atteinte à notre vie privée ? Depuis quelques heures, une vidéo revient sur le projet INDECT, elle est signée par les Anonymous, cette vidéo explique les dangers dêIndect (Intelligent Information System Supporting Observation, Searching and Detection for Security Citizens in Urban Environnement). Un systéme numérique qui, sur le papier, ne serait qu'un outil de plus, pour nous protéger du monde mauvais, dans notre éco systéme devenu l'anti chambre de Big Brother. Anonymous indique que Indect "n'est pas uniquement la collecte des données qui porte atteinte à la vie privée. En réalité, c'est seulement une société de contrôle de nos vies qui est en préparation, en toute logique, le contrôle général de notre vie privée par des autorités nationales et internationales provoquera à long terme, la disparition de notre société. Les termes " ACTA ", " SOPA ", PIPA ", " INDECT " ou "IPRED" ne sont que des mots, les passeports, les données de comptes, profils de déplacement et de communication en sont déjà les instruments. Le déclin des valeurs fondamentales, dont l'Europe se réclame à bon compte, n'est pas seulement renforcé par le développement d'une politique de sécurité ces derniéres années, la véritable volonté des politiciens de l'Union Européenne, à l'extérieur comme à l'intérieur de ses frontiéres, démontre que ses valeurs sont largement orientées vers l'avidité du profit et du pouvoir." Le groupe de cybers citoyens termine son propos par un appel à réaction: Citation:"Comme vos ancêtres avant vous, engagez-vous pour vos droits! Citoyens de l'Union Européenne, avant de plonger dans de sinistres temps o? nos gouvernements n'auront plus besoin de nos consentements pour tout savoir de nous, de nos familles, de nos fréquentations et de nos habitudes, montrons leur qui nous sommes en réalité."

30 Jun 2012 LIRE L'ACTU
Anonymous trahi par un de ses membres Archives Secunews SECUNEWS

Anonymous trahi par un de ses membres

Mardi, cinq membres influents du groupe LulzSec, une cellule importante d'Anonymous, ont été arrêtés au Royaume-Uni et aux …tats-Unis. Ce coup de filet serait le résultat d'une longue coopération du FBI avec le pirate Sabu, connu pour être un des chefs de LulzSec, qui serait en vérité Hector Xavier Monsegur (alias Sabu), un pére new-yorkais de 28 ans. Selon la Fox News, Sabu collaborerait avec le FBI depuis l'été 2011, moment o? la police fédérale américaine l'aurait arrêté. En ao?t dernier, il aurait plaidé coupable à douze accusations de piratage et aurait, depuis, aidé quotidiennement les autorités à miner Anonymous de l'intérieur. Selon une source de Fox News qui serait prés de Sabu, celui-ci aurait accepté de collaborer pour être en mesure de continuer à voir ses enfants. Le journaliste Sam Biddle, du site Gizmodo, ne semble pas surpris d'apprendre que Sabu était en fait une taupe, selon lui, ses conversations avec Sabu étaient de plus en plus distantes et il devenait difficile à joindre. Le pirate "Virus" lui aurait révélé, en ao?t dernier, avoir des soupçons sur Sabu, ce dernier lui ayant offert de l'argent pour qu'il accéde aux mails de la firme Backtrace Security et Laurelai, un pirate qui a aussi été soupçonné d'être une taupe. Les pirates arrêtés seraient: - Ryan Ackroyd (alias Kayla 23 ans) - Jake Davis (Alias Topiary 29 ans) - Darren Martyn (alias pwnsauce 25 ans) - Donncha O'Cearrbhail (Alias palladium 19 ans) - Jeremy Hammond (alias Anarchaos). Ce dernier serait suspecté d'être responsable du piratage de la firme Stratford, dont les courriels ont été coulés à Wikileaks. Sur le site de micromessages Twitter, le compte @youranonnews réagit: Citation:"Ne l'oubliez pas: nous sommes légion. Nous n'avons pas de leader, et nous n'en aurons pas." Comme a chaque fois ils font les kings et ce prennent pour de grand hackers, mais se font avoir a chaque fois je suis plier de rire!!. Voir aussi: Panda Security piraté en représailles des arrestations d'anonymous

07 Mar 2012 LIRE L'ACTU
La police bavaroise à l'origine d'un logiciel espion Archives Secunews SECUNEWS

La police bavaroise à l'origine d'un logiciel espion

Les autorités bavaroises ont reconnu, lundi 10 octobre 2011, être à l'origine d'un virus informatique, de type "cheval de Troie", permettant d'espionner un ordinateur infecté. Samedi, le collectif de hackers allemand, le "Chaos Computer Club" (CCC), a mis au jour ce programme malveillant. Le gouvernement fédéral s'était abstenu, dans un premier temps, de confirmer l'origine du virus, mais le ministère de l'intérieur de Bavière a reconnu dans la soirée qu'il avait été mis au point en 2009 pour sa police régionale. "Ozapftis", "Bundestrojaner","R2D2, etc..., le programme dispose de plusieurs noms de code. [quote]Une fois installé, ce troyen (cheval de Troie) est non seulement capable "de collecter des données privées, mais permet un accés à distance, afin de télécharger et d'exécuter des programmes", assure le CCC.[/quote] [quote]"Ce Troyen peut contrôler de nombreuses applications liées à la communication, comme Skype, MSN Messenger et Yahoo Messenger", explique Graham Cluley. Il peut également "faire des copies de ce qui apparait à l'écran des utilisateurs et enregistrer les appels sur Skype", poursuit-il.[/quote] [quote]"Nous prenons les informations liées aux recherches du Chaos Computer Club trés au sérieux", avait déclaré lundi le porte-parole du gouvernement allemand, Steffen Seibert, au cours d'un point de presse régulier, cité par l'Agence France-Presse.[/quote] [quote]"A notre connaissance, le programme mis en évidence par le CCC est vieux de trois ans et en l'état actuel de nos recherches, il n'a jamais été utilisé", a pour sa part précisé le porte-parole adjoint du ministère de l'intérieur, Markus Beyer.[/quote] Polémique en Allemagne, aux États-Unis et en France Après une longue bataille juridique, en février 2008, l'utilisation de logiciels espions par la police, ou "Bundestrojan" a été autorisée, mais dans des conditions bien précises. Mais pour le CCC, de "gros défauts de conception du programme" rendent cette fonction disponible "à n'importe qui sur Internet". [quote]"Nous sommes surpris et choqués par le manque de sécurité du code", déplore le Chaos Computer Club.[/quote] Ce n'est pas la première fois que l'utilisation de ce type de logiciels par les autorités fait polémique. En 2001, la police fédérale américaine, le FBI, avait essayé d'introduire un programme similaire, baptisé "Magic Lantern", le FBI avait même demandé aux éditeurs d'antivirus de ne pas intégrer ce programme dans la base de données à effacer. Dans le cadre de l'examen Lopsi 2 , un article prévoit que les forces de l'ordre peuvent, sous l'autorité d'un juge, utiliser des logiciels espions installés sur les ordinateurs de suspects. Une mesure qui avait été trés critiquée par les associations de défense de la vie privée.

13 Oct 2011 LIRE L'ACTU
Les virements par PC banking massivement piratés Archives Secunews SECUNEWS

Les virements par PC banking massivement piratés

Un cheval de Troie , sévit depuis une dizaine de jours sur les PC bankings liés aux grandes banques belges, plusieurs clients auraient vu leur compte vidé à 90%. L'intrusion de ce logiciel malveillant dans les systémes PC bankings concernerait KBC, Dexia, Fortis et ING Seule ING accepte de confirmer du bout des lévres qu'elle est au courant d'un probléme Les clients auraient vu s'afficher une fenêtre pop-up inhabituelle leur demandant de confirmer un virement et auraient vu peu aprés leurs comptes se vider de 90% de l'argent qu'ils renfermaient. Le malware serait particuliérement virulent et réactif, mutant rapidement à chaque tentative des banques de le contrer. Le montant de l'argent détourné pourrait s'élever à des dizaines, voire des centaines de milliers d'euros. Citation:La Federal Computer Crime Unit ( FFCU ) ne confirme pas l'invasion actuelle, ni le fait qu'elle soit commune aux quatre grandes banques belges, le commissaire Laurent Bounameau explique néanmoins que “des dossiers sont en cours chez nous, pour des activités anciennes et actuelles” . Plus largement, “nous ne sommes pas dans le déni complet. Nous savons qu'il existe des problémes de sécurité. Et nous restons trés vigilants. En étroite collaboration avec les banques et l'autorité des services et marchés financiers (ASMF).” Nous savons, de source s?re, que six clients ont été illégalement débités le samedi 13 ao?t 2011, plusieurs dizaines ces dix derniers jours., d'environ 90% du total de leur compte bancaire, toujours d'aprés nos informations. Le préjudice atteindrait ainsi plusieurs dizaines, voire centaines de milliers d'euros, sur ces dix derniers jours. Hier matin, BNP Paribas Fortis a d'ailleurs fermé son application home-banking pour ne la rouvrir qu'en début d'aprés-midi, “simple entretien de routine” , nous explique le service presse. Ben voyons… Citation:“Les clients pouvaient toujours accéder à l'interface homebanking,” faux, selon une utilisatrice qui n'a jamais réussi à effectuer ses virements hier matin. La banque franco-belge (Bnp Paribas Fortis) confirme néanmoins que les tentatives de fraude sur Internet via PC banking arrivent parfois. Citation:“Certains clients nous rapportent des bizarreries sur leurs écrans mais nous n'avons, récemment, pas encore enregistré la moindre perte d'argent parmi notre clientéle, nous continuons bien évidemment à avertir nos clients des précautions à prendre.” ING, par contre, reconnaÓt avoir rencontré quelques soucis la semaine passée. Citation:“Quelques clients nous ont informés avoir remarqué que leurs écrans affichaient des anomalies lorsqu'ils utilisaient longtemps leur home-banking. Cela n'a rien à voir avec la sécurité d'Internet ou de notre interface home-banking et nous avons publié un avis de vigilance sur notre site web”, explique la porte-parole de la banque.

18 Aug 2011 LIRE L'ACTU
Le groupe LulzSec annonce la fin de ses activités Archives Secunews SECUNEWS

Le groupe LulzSec annonce la fin de ses activités

Le groupe de pirates informatiques Lulz Security, ou LulzSec, a annoncé samedi 27 juin 2011 qu'il mettait fin à ses activités. 50 jours aprés avoir lancé une campagne de piratage informatique durant laquelle il a notamment revendiqué des attaques contre la CIA et le FBI. Citation:"Nous sommes Lulz Security, et ceci est notre message final", a annoncé le groupe dans un message d'une demi-douzaine de paragraphes, auquel il renvoyait depuis son compte Twitter. "Notre croisiére prévue de 50 jours s'est terminée, et nous devons maintenant voguer au loin, laissant derriére, nous l'espérons, une inspiration, de la peur, du déni, du bonheur, de l'approbation, de la désapprobation, de la moquerie, de l'embarras, de la réflexion, de la jalousie, de la haine, même du bonheur. Au moins nous espérons avoir eu un impact microscopique sur quelqu'un, quelque part", a annoncé "l'équipage de six personnes" du groupe. Ces derniers 50 jours nous avons perturbé et mis au jour des entreprises, des gouvernements, souvent la population générale elle-même, juste parce que nous le pouvions", a précisé le groupe, évoquant "l'excitation pure, ininterrompue, chaotique, de l'amusement et de l'anarchie". Cette annonce intervient deux jours aprés qu'un jeune Britannique de 19 ans, interpellé lundi et soupçonné d'appartenir au groupe, eut été placé en détention provisoire jeudi, à l'issue d'une premiére audition devant un juge londonien. Lulz Security, qui a nié que le jeune homme soit l'un de ses membres, a toujours affirmé agir pour se "divertir" en se défendant de poursuivre tout but crapuleux. Voir le communiqué de Lulzsec (traduction approximative par Google) Voir aussi: Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec

27 Jun 2011 LIRE L'ACTU
La CIA attaquée par les pirates LulzSec Archives Secunews SECUNEWS

La CIA attaquée par les pirates LulzSec

Le site internet de la CIA, l'agence centrale du renseignement américain, resté inaccessible plusieurs heures mercredi soir, une action revendiquée par des pirates informatiques regroupés sous le nom de "Lulz Security" ont annoncé l'avoir piraté. Pas s?r que le gouvernement américain apprécie l'esprit taquin des hackers de LulzSec. Dans les minutes qui ont suivi la revendication, diffusée via Twitter vers 18h00 (23h en France), l'accés au site a été rompu, plus tard dans la soirée, les connexions étaient sporadiques. Citation:"Nous vérifions ces informations", a déclaré une porte-parole de l'agence. Les hakers de Lulz Security sont déjà parvenus ce week-end à s'introduire sur le site du Sénat et ont diffusé des données récupérées sur les serveurs de l'assemblée, le même groupe avait réussi à pirater les systémes informatiques de Sony et de la chaÓne publique de télévision américaine PBS. Les spécialistes de la sécurité informatique relativisent cependant la portée de ces intrusions. Les hackers de Lulz Security chercheraient avant tout à se faire remarquer et ne poseraient pas véritablement un danger direct. Hackers old-school Citation:"Tout ce qu'ils font revient à dire: regardez comme nous sommes doués. Tout ce qu'ils cherchent, c'est provoquer littéralement de l'embarras, dire: votre sécurité est nulle", analyse Jeffrey Carr, auteur d'Inside Cyber Warfare: Mapping the Cyber Underworld. Dans le cas précis de l'attaque contre la CIA , souligne-t-il, les hackers, en piratant le site public de l'agence, n'ont aucun moyen d'accéder à des données sensibles. Quant à leur opération lancée en mai 2011 contre PBS, ils l'ont utilisée pour poster un faux article annonçant que le rappeur Tupac, assassiné en 1996, était vivant et installé en Nouvelle-Zélande. Il n'en allait sans doute pas de même avec la tentative d'intrusion sur les systémes du Fonds monétaire international (FMI), ou bien encore avec l'attaque déjouée fin mai 2011 par le groupe d'armement et de technologie Lockheed Martin, premier fournisseur du Pentagone. Le groupe a également revendiqué des attaques contre des sites de Sony (mais pas la principale contre le Playstation Network). LulzSec s'ouvre une ligne téléphonique LulzSec continue de faire parler de lui, sa derniére lubie en date, la mise en place d'une ligne téléphonique permettant de laisser un message pour proposer une nouvelle cible au groupe, les personnes qui appellent le numéro, tombent sur un répondeur qui invite à laisser un message. L'indicatif régional indique que le numéro est situé dans l'Ohio mais il serait étonnant que LulzSec soit là-bas, les appels doivent donc être redirigés ailleurs. Pour la seule journée du mardi 14 juin 2011, le groupe revendiquait 2.500 messages et 5.000 appels manqués. "a en fait des cibles au choix! Ce choix de faire des attaques "pour le plaisir" est assez étonnant puisque le message précédent du groupe était qu'ils attaquaient les sites pour leur propre bien, afin de démontrer les failles, or cette fois il ne s'agit que d'amusement...

16 Jun 2011 LIRE L'ACTU
Internet teste son nouveau protocole, l'IPv6 Archives Secunews SECUNEWS

Internet teste son nouveau protocole, l'IPv6

Plusieurs grandes entreprises du Web, comme Google, Facebook et Akamai, ont participer, mercredi 8 juin 2011, à la "Journée de l'IPv6", pendant 24 heures, ces groupes, mais également plus de 400 autres participants, testent, en conditions réelles, cette nouvelle version du protocole Internet (IP), qui permet aux ordinateurs de communiquer entre eux sur Internet. Trente ans aprés la création des premiéres adresses Internet, le stock d'adresses IP disponibles a été officiellement épuisé au mois de février 2011, et l'IPv6, doit permettre d'y remédier. Avec la multiplication des appareils connectables, des appareils photo aux tablettes multimédias en passant par les consoles de jeux vidéo, le monde s'est heurté au plafond des quatre milliards d'adresses disponibles sous le protocole IPv4. Transition lente La transition vers l'IPV6, que la plupart des internautes ne devraient même pas remarquer, met à disposition 340 sextillions d'adresses, soit 340 que multiplie 10 à la puissance 36. L'effort et l'investissement nécessaires pour basculer vers l'IPv6 reposent surtout sur les fournisseurs d'accés, qui doivent faire en sorte que leurs réseaux puissent gérer ces nouvelles adresses et router le trafic. Mais selon une étude de l'OCDE (.pdf anglais), publiée en avril 2010, le chemin est encore long pour que le nouveau protocole soit adopté massivement. Selon l'Organisation de coopération et de développement économiques, l'an dernier, seulement 1% des sites géraient l'IPv6. Craintes sur les cyberattaques Ainsi, s'il n'est possible d'attribuer que" 4,3 milliards d'adresses en IPv4, l'IPv6 permettra théoriquement d'atteindre le nombre imprononçable de 340 282 367 000 000 000 000 000 000 000 000 000 000 adresses, bien plus qu'il n'en faudrait pour couvrir la planéte entiére (océans inclus) d'ordinateurs, de smartphones et d'autres objets connectés. Le monde est donc tranquille jusqu'à la prochaine conquête spatiale... Les ingénieurs réseau ne sont dans l'ensemble pas inquiets pour la transition, qui se fera "forcément avant la catastrophe", nous explique l'un d'eux. Mais "c'est le hacking qui nous inquiéte avec l'IPv6", nous confie-t-il. En termes de sécurité informatique et de cyberattaques notamment, la force de frappe des pirates serait tout aussi décuplée que le nombre d'adresses IP disponibles. Une situation qui n'inquiéte guére Patrick Pailloux, directeur général de l'ANSSI: Citation:"Nous sommes totalement pour l'IPv6", affirme-t-il. Il y a de bonnes et de mauvaises façons de l'utiliser, et rien ne sert de se battre contre la technologie", explique encore le patron de la cyberdéfense française. Cohabitation difficile. Autre inquiétude exprimée par les techniciens, la cohabitation entre IPv4 et IPv6, le basculement ne pourra pas se faire d'un seul coup, et les deux normes vont devoir coexister. Citation:"Il y a deux principaux obstacles techniques: - La transition en elle-même - La gestion de la continuité de service IPv4 Car certaines structures resteront en IPv4, explique Christian Jacquenet, responsable du programme IPv6 chez Orange. Nous sommes dans la derniére ligne droite avant le déploiement effectif d'IPv6", poursuit-il, évoquant "une transition effective à l'horizon 2014 pour la France". La transition vers l'IPv6, bien qu'urgente, n'en est qu'à ses balbutiements. Les retours d'expérience du 8 juin 2011, devraient permettre de valider les protocoles, mais on est encore loin d'un basculement.

09 Jun 2011 LIRE L'ACTU
Anonymous dément être à l'origine des cyberattaques contre Sony Archives Secunews SECUNEWS

Anonymous dément être à l'origine des cyberattaques contre Sony

Le collectif Anonymous a démenti, jeudi 5 mai, être à l'origine des attaques contre plusieurs plates-formes de jeu en ligne de Sony. "Soyons clairs, nous sommes légion, mais ce n'était pas nous. Citation:Vous êtes incompétent Sony, écrit Anonymous sur son blog. On ne gagne pas le soutien de l'opinion en volant des informations liées aux cartes de crédit et des identités personnelles." "Nous essayons de combattre les activités criminelles commises par des entreprises et des gouvernements, pas de voler des cartes de crédit", poursuit le collectif d'hacktivistes. Un porte-parole de Sony n'a pas souhaité commenter les propos d'Anonymous, expliquant qu'une enquête était en cours. Ce démenti intervient au lendemain de la mise en cause d'Anonymous par Sony, qui a jugé le groupe indirectement responsable de l'attaque contre la plate-forme de jeux massivement multijoueurs Sony Online Entertainment (SOE). Citation:"Quand Sony Online Entertainment a découvert dimanche dernier dans l'aprés-midi que des données de ses serveurs avaient été volées, il a aussi découvert que les intrus avaient installé un dossier sur l'un de ces serveurs au titre 'Anonymous' avec les mots 'Nous sommes légion'", avait noté un responsable. Sony n'avait pas indiqué si la revendication apparente lui semblait véridique ou non. Anonymous s'est fait connaÓtre par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Tois plates-formes attaquées A la mi-avril, Sony a d? faire face à plusieurs attaques contre ses plates-formes de jeux en ligne. Outre SOE, le Playstation Network, qui compte 77 millions d'utilisateurs, et le service multimédia Qriocity ont aussi été visés, l'attaque a abouti au vol des données personnelles de plusieurs millions de clients de Sony. Mais selon certains experts en piratage qui ont été auditionnés au Congrés américain, comme Gene Spafford, ces failles dans la sécurité des serveurs de Sony étaient prévisibles, car l'entreprise utilisait des versions non mises à jour de ses logiciels. Sony est actuellement en train de finaliser des tests en interne, pour relancer prochainement ses services en ligne. Citation:Le groupe a également annoncé que les clients américains vont bénéficier "d'une police d'assurance d'un milliard de dollars [688 millions d'euros] contre l'usurpation d'identité". "Pour l'instant, rien ne confirme qu'aucune carte de crédit ou information personnelle n'ait été utilisée de façon malveillante, a tenté de rassurer Howard Stringer de Sony. Des annonces pour les autres régions suivront bientôt."

06 May 2011 LIRE L'ACTU
Attention phishing ciblant les clients de Free !! Archives Secunews SECUNEWS

Attention phishing ciblant les clients de Free !!

Alerte phishing Citation:Cher membre Free, II a été porté à notre attention que vos informations de facturation Freebox dossiers ne sont plus à jour. Cela vous oblige à mettre à jour vos informations. Veuillez bien vérifier vos informations, sinon sa se traduira à une suspension immédiate du compte. Cliquez sur le lien ci-dessous et entrez vos informations de connexion sur la page suivante pour confirmer vos informations de facturation Freebox. https://subscribe.free.fr/login/connexion.pl?hid=kC2H.MWVhOGIM&id=12104605 Note: Ceci est un troisiéme et dernier rappel vous invitant a accéder à votre formulaire de sécurité dés que possible, dans le cas contraire nous ne sommes pas responsables des débits inhabituels sur votre compte ou des utilisations inhabituelles des fonds du compte bancaire. Cordialement, L'équipe Free Adsl (Freebox) Nous Contacter Le phishing c'est quoi ? old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

29 Apr 2011 LIRE L'ACTU
Suspension, au Canada, d'une mesure mettant fin aux forfaits Internet illimités Archives Secunews SECUNEWS

Suspension, au Canada, d'une mesure mettant fin aux forfaits Internet illimités

L'organisme régulateur canadien qui avait décidé de mettre fin aux forfaits d'accés illimités à Internet a annoncé, la suspension pour deux mois de cette mesure. L'initiative avait été vertement critiquée par le gouvernement et les consommateurs. Une pétition recueillant 300.000 signatures Joignant sa voix à celle des 300.000 signataires d'une pétition demandant l'annulation de la mesure, le premier ministre Stephen Harper s'était dit mercredi trés préoccupé, demandant sa révision. Sa demande a été exécutée dés jeudi. Devant un comité parlementaire, le président du CRTC, Konrad von Finckenstein, a dit avoir entendu les "préoccupations évidentes" de ses concitoyens et décidé la suspension pour soixante jours de la décision qui devait entrer en vigueur le 1er mars 2011. Le ministre de l'industrie Tony Clement a aussitôt fait part de la satisfaction de son gouvernement. Citation:"Cette politique ne défendait pas ce que nous pensons être important pour l'économie canadienne", a-t-il déclaré lors d'une conférence de presse à la Chambre des communes. Citation:"Nous avons besoin de donner du choix aux consommateurs. Nous avons besoin d'un espace sur Internet pour nos créateurs et nous sommes impatients de voir le CRTC retourner à la table de travail", a ajouté M. Clement. Voir aussi: (Pétition) Fini les forfaits Internet illimités au Canada (source:lemonde)

05 Feb 2011 LIRE L'ACTU
Ronald McDonald a été enlevé à Helsinki Archives Secunews SECUNEWS

Ronald McDonald a été enlevé à Helsinki

Le célèbre mannequin de la chaîne de restauration rapide éponyme, Ronald McDonald, est entre les mains d'un groupuscule se faisant appeler Front de libération alimentaire (FLA). Le FLA a revendiqué jeudi 3.2.2011 le "kidnapping" à Helsinki de Ronald McDonald. Il menace d'"exécuter" l'otage si ses revendications n'étaient pas entendues. [quote]"Nous sommes le Front de libération alimentaire et nous espérons que cette action extrême nous assurera un futur meilleur et plus sûr", annonce le groupuscule dans un message au restaurateur publié sur le site internet www.freeronald.org. "Nous avons kidnappé Ronald McDonald. Si vous ne répondez pas à toutes nos questions, nous exécuterons Ronald le vendredi 11 février 2011 à 18h30", ajoute le FLA sur le site où une photo montre le mannequin avec un sac sur la tête et entouré de militants encagoulés. "Vos hamburgers sont devenus presque immangeables"[/quote] Dans une vidéo le FLA demande à ce que la chaîne de restauration américaine réponde aux questions qu'il énumère et qui concernent sa responsabilité dans la qualité de la nourriture qu'elle sert. [quote]"Nous adorons les hamburgers, les frites et les McDonald's, mais nous ne pouvons pas rester là sans rien faire alors que la nourriture que nous aimons est en train d'être détruite et traînée dans la fange par indifférence et cupidité. A cause de votre vision à court terme, vos hamburgers sont devenus presque immangeables", déclare en finlandais un membre du FLA avant de conclure par une "Bonne journée".[/quote]

04 Feb 2011 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU
La pratique commerciale de Voo critiquée Archives Secunews SECUNEWS

La pratique commerciale de Voo critiquée

Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.

27 Nov 2010 LIRE L'ACTU
Les clients Belgacom énérvés lancent une pétition Archives Secunews SECUNEWS

Les clients Belgacom énérvés lancent une pétition

La tension monte entre de nombreux clients Belgacom et la société. La plupart des critiques concernent la vitesse de téléchargement sur internet en dehors des zones urbaines. En outre, de nombreux clients s'étonnent de ne pas bénéficier de la HD (Haute Définition) qui est pourtant comprise dans le prix de leur abonnement, enfin, lorsqu'ils prennent contact avec la société, ils estiment que leurs remarques ne sont pas prises en compte et qu'ils sont baladés d'un service à l'autre. Le forum de Belgacom déborde donc de protestations. Exemples: Citation:"Les promesses faites dans les publicités ne sont pas tenues et quand le client se plaint, on lui répond de façon agressive ou dédaigneuse". Citation:"Une société comme Belgacom aurait-elle tous les droits ?" Citation:"Belgacom fait payer le prix fort pour une connexion qui n'en vaut pas le prix. Les plaintes se succédent sur le forum mais Belgacom fait la sourde oreille ou donne des réponses farfelues par le biais de son helpdesk. Le client est une simple vache à lait que Belgacom trait sans s'occuper de ses problémes". Citation:"Nous payons une vitesse de 30mo/s et avons au mieux du 5mo/s" Citation:"Cela fait des années que nous sommes clients chez Belgacom. Nous payons le prix fort pour téléphone-tv-internet intense, seulement nous ne bénificions pas de la HD (compris dans l'abonnement) et pour internet nous payons pour une vitesse théorique de 30mo/s alors que nous arrivons au plus fort de la vitesse à du 5mo/s" Citation:"Nous payons le prix fort et nous bénificions d'à peine un quart des services promis. Honteux ! Vous achéteriez une 2 chevaux au prix d'une Mercedes ?" Face à ce mouvement de grogne entamé par plusieurs clients, une pétition a été mise sur pied pour tenter de contraindre Belgacom à respecter ses engagements. Clic pour signer la pétition

17 Nov 2010 LIRE L'ACTU
Foxconn reconnait avoir employé des mineurs dans ses usines Archives Secunews SECUNEWS

Foxconn reconnait avoir employé des mineurs dans ses usines

Foxconn, une entreprise qui fabrique notamment les iPhones d'Apple, a reconnu mardi 16 octobre 2012, employé des mineurs parfois âgés de 14 ans dans une de ses entreprises en Chine, révèle l'agence SIPA. Les mineurs (dont le nombre n'a pas été communiqué), qui étaient des stagiaires de l'usine de Yantai (est), ont été renvoyés à l'école,ils ont été découverts lors d'une enquête menée par l'entreprise. a déclaré le groupe Foxconn Technology, qui fabrique les célèbres smartphones d'Apple. En Chine, l'âge légal pour travailler est fixé à 16 ans. Citation: "Nous reconnaissons notre responsabilité pour ces violations et nous nous sommes excusés auprès de chacun des étudiants pour notre implication", a déclaré Foxconn dans un communiqué. "Chaque employé responsable de ces violations découvertes lors d'une enquête menée par Foxconn sera immédiatement licencié", précise le communiqué. L'entreprise Foxconn fabrique les iPhones et les iPads de la marque Apple et assemble également des produits de Microsoft et Hewlett-Packard, l'entreprise n'a pas précisé quels produits étaient fabriqués dans l'usine concernée. Citation: Un groupe de protection des droits des travailleurs, China Labor Watch, a considéré que la responsabilité incombait en premier lieu aux écoles concernées, mais "Foxconn est également coupable de ne pas confirmer l'âge de ses employés". Les conditions de travail en Chine sont un sujet sensible pour les marques étrangères qui sous-traitent leur production dans ce pays. Le mois dernier, Foxconn a suspendu sa production durant une journée dans une usine de Taiyuan, dans la province de Shanxi, à la suite d'un soulèvement d'au moins 2.000 employés qui a fait 40 blessés. L'entreprise Foxconn a un programme de stages qui propose aux étudiants des filières professionnelles de travailler durant trois à six mois dans ses usines en étant supervisés par des professeurs. En août 2012, une plainte a été déposée contre Foxconn par des étudiants qui affirmaient être contraints par leur école à travailler pour la compagnie. Foxconn avait répondu que les étudiants étaient libres de partir à tout moment. En mars 2012, la Fair Labor Association (Association du travail équitable), engagée par Apple, devait enquêter sur les conditions de travail au sein des usines de Foxconn. L'association avait alors observé en août que les recommandations formulées en mars étaient appliquées, ces recommandations comprenaient la vérification de l'âge des stagiaires. Foxconn est un des plus gros employeurs en Chine, avec 1,2 million d'employés dans les usines de plusieurs pays.

11 Oct 2010 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU
L'Etat francais envisage de taxer davantage les offres triple play Archives Secunews SECUNEWS

L'Etat francais envisage de taxer davantage les offres triple play

Dans le cadre de la loi de finances 2011, le gouvernement francais envisage de taxer davantage les offres alliant Internet, téléphone et télévision, affirme le quotidien Les Echos. Alors que 50% de la facture des abonnés français profitent aujourd'hui d'une TVA à taux réduit de 5,5 %, cette part pourrait passer à 40%, voire 30%, indique le journal, qui précise que la décision n'a pas encore été prise. Cette mesure permettrait à l'Etat de réduire un manque à gagner de plusieurs centaines de millions d'euros et de répondre à une exigence de Bruxelles, ajoute-t-il, d'autres solutions sont envisagées, mais c'est cette derniére qui tient la corde, selon le quotidien. La Commission européenne estime que le taux réduit ne devrait pas être appliqué systématiquement sur la moitié de la facture et ce d'autant que certains clients n'utilisent pas l'offre de télévision. Selon elle, la législation européenne ne permet d'appliquer ce taux réduit qu'aux services de diffusion de télévision et non sur l'accés à Internet et sur le téléphone. Citation:"Aucune solution ne tient la corde, nous sommes dans une phase d'expertise technique", nuance toutefois le cabinet de Christine Lagarde, ministre de l'économie. Citation:"On peut envisager une solution plus ou moins radicale, comme mettre toute la facture à 19,6% ou bien passer 40% de la facture à 5,5 %, mais on peut aussi faire du sur mesure, en fonction des opérateurs et de la réalité de l'utilisation de l'offre télévision", ajoute Bercy. Vers une augmentation des forfaits ? On s'en doute, les opérateurs ne sont pas du même avis. Les opérateurs de télécommunications, les auteurs et éditeurs de vidéos à la demande ont réclamé en mai 2010 le maintien de la TVA à 5,5% (contre 19,6 % pour le taux normal) sur le triple play, jugeant que sa remise en cause affecterait à la fois le consommateur et la création audiovisuelle. Prés de 20 millions de foyers français utilisent ces offres, selon la Fédération française des télécoms, qui rappelle que la TVA à taux réduit a été accordée en contre-partie du paiement par les opérateurs d'une taxe au bénéfice du compte de soutien à l'industrie de programmes (Cosip). Le secteur de la création audiovisuelle et cinématographique (film, fiction télévisée, documentaire, spectacle vivant) a perçu entre 60 et 100 millions d'euros en 2009 gr‚ce à ce systéme.

24 Aug 2010 LIRE L'ACTU
Des cartes bancaires d'Arlon piratées jusqu'aux USA Archives Secunews SECUNEWS

Des cartes bancaires d'Arlon piratées jusqu'aux USA

Des dizaines de personnes à Arlon (Belgique) ont eu leurs cartes bancaires piratées, on leur a prélevé des fonds aux Philippines mais aussi à New York et Los Angeles ! Plusieurs clients d'agences bancaires d'Arlon mais aussi de Virton viennent d'être victimes d'une vaste opération de piratage ou " skimming " à partir de distributeurs automatiques Bancontact ou Mistercash. L'escroquerie, menée durant le dernier week-end de juin 2010 et le premier de juillet 2010, est prise très au sérieux par les autorités judiciaires d'Arlon qui ont confié l'enquête à leurs fins limiers de la section financière de la police judiciaire fédérale (SPJF d'Arlon). Citation: "Mais nos moyens pour contrer ce nouveau type de délinquance sont très limités. Les auteurs des escroqueries semblent des gens des pays de l'Est qui ont disparu dans la nature dès la fin des week-ends concernés" , dit Serge Lipszyc, le procureur du Roi d'Arlon. Certains ont perdu 1.800 euros Mme Gathy, une Arlonaise, raconte la mésaventure survenue à ses enfants. Citation: "Le 25 juin 2010, ils ont prélevé de l'argent au Bancontact en façade de la banque BNP Paribas/Fortis à Arlon, leur carte a été scannée à leur insu, les malfrats ont pu lire le code secret et 10 transactions ont été effectuées aussi vite aux Philippines". Des dizaines d'autres Arlonais ont été victimes du même préjudice, à l'agence Fortis d'Arlon, mais aussi à Dexia, CBC, à la banque de la Poste, toujours à Arlon. Fin juin et début juillet, d'autres personnes auraient vu aussi leur carte bancaire piratée à Virton. Les enquêteurs du SPJF d'Arlon ont enregistré des plaintes de personnes ayant été débitées de sommes de 1.800 euros (10 retraits de 180 euros) ou 700 euros (10 retraits de 70 euros). Tous ces clients luxembourgeois ont vu leur compte se faire ainsi débiter non seulement aux Philippines, mais aussi à New York et Los Angeles, aux États-Unis, là où les escrocs européens possèdent apparemment des complices. Des réseaux bien organisés À la direction de BNP/Paribas-Fortis à Arlon, on se veut pourtant rassurant vis-à-vis des clients et on s'engage à ce que chaque client escroqué retouchera le moindre cent débité.

17 Jul 2010 LIRE L'ACTU
Le créateur de l'ordinateur est mort Archives Secunews SECUNEWS

Le créateur de l'ordinateur est mort

Le créateur de l'ordinateur individuel, le docteur Henry Edward (Ed) Roberts, est mort jeudi aprés-midi à l'‚ge de 68 ans d'une pneumonie, son fils a déclaré à l'AP qu'Ed Roberts combattait cette maladie depuis plusieurs mois. C'est Ed Roberts qui a créé en 1975 le "MITS Altair 8800", considéré comme le premier micro-ordinateur personnel de l'histoire. (Le MITS Altair 8800) Cet ordinateur sans moniteur à monter soi-même était vendu 360$, un changement important comparé aux autres modéles vendus des milliers de dollars à l'époque. Il est également célébre pour avoir attiré l'attention de Bill Gates et Paul Allen, qui ont proposé à Roberts de développer un langage pour la machine, cet Altair BASIC sera adopté et les deux étudiants créeront la société Microsoft qui vendra une licence d'utilisation de 35$ avec chaque appareil vendu. (Docteur Henry Edward (Ed) Roberts) C'est comme ça que le modéle économique de Micro-Soft et de toute l'industrie du logiciel est né. ¿ l'annonce de la nouvelle, Bill Gates et Paul Allen ont publié une déclaration sur le site thegatesnotes.com: Citation:"Nous sommes profondément attristés par la mort de notre ami et premier mentor, Ed Roberts. Nos pensées et priéres accompagnent sa famille. Ed a pris le risque de croire en nous (deux jeunes gars intéressés par les ordinateurs longtemps avant qu'ils soient communs) et nous lui en avons toujours été reconnaissants." Ils rajoutent aussi: Citation:"Que ce qu'ils retiendront de cet homme est combien il avait de compassion. "a n'a jamais été aussi vrai que quand il a choisi de passer la deuxiéme moitié de sa vie à étudier dans une faculté de médecine puis à exercer comme médecin de campagne travaillant à domicile. Il nous manquera beaucoup, et nous avons eu beaucoup de chance de le connaitre.." Voir aussi: Un siécle de sécurité informatique, radio, télécommuniucation (source:pcinpact)

02 Apr 2010 LIRE L'ACTU
2025 Exmachina, un jeu qui sensibilise aux risques du Net Archives Secunews SECUNEWS

2025 Exmachina, un jeu qui sensibilise aux risques du Net

Ce jeu apprend à mieux protéger sa vie privée et ses données personnelles. 2025 Exmachina, un jeu sérieux: c'est ainsi qu'on peut qualifier ce nouveau programme qui forme de façon ludique les adolescents. Son but ?: Encourager les jeunes "à porter un regard critique sur leurs usages d'Internet fixe et mobile". [quote]Nous sommes en 2025 et un nouveau moteur de recherche permet de retrouver toutes les données personnelles. Toutes les informations publiées sur le Net durant les deux dernières décennies peuvent resurgir. Dans le premier épisode, un jeune homme, Fred, fait ainsi les frais d'une photo louche postée quand il avait 16 ans. Le joueur est dans la peau d'un "net-détective" qui a la possibilité de remonter le temps pour retrouver et effacer la photo compromettante.[/quote] 2025 Exmachina, un jeu qui sensibilise aux risques du Net Le joueur fait le tri entre vie privée et vie publique. Accéder au jeu (français) Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet..

20 Mar 2010 LIRE L'ACTU