Moteur de recherche

Résultats pour : "dépense"

Facturation électronique : Shine s’offre Libeo pour bâtir son outil tout-en-un, ce que ça change Presse-Citron Général

Facturation électronique : Shine s’offre Libeo pour bâtir son outil tout-en-un, ce que ça change

Afin de créer un géant tout-en-un de la gestion financière pour les PME, la fintech française Shine annonce l’acquisition de Libeo, spécialiste de la gestion des dépenses. Une opération stratégique qui tombe à pic pour permettre aux entreprises d’anticiper sans stress le virage de la facturation éle

28 Sep 2026 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars Archives Secunews SECUNEWS

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars

Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.

18 Nov 2025 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge Archives Secunews SECUNEWS

Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge

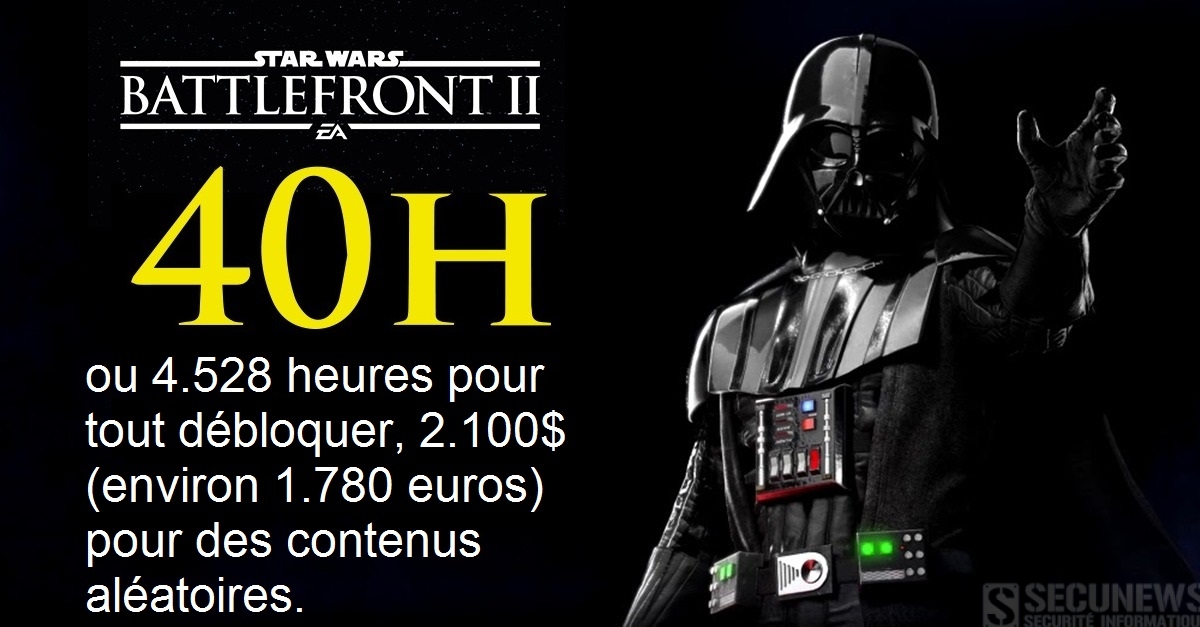
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.

19 Nov 2017 LIRE L'ACTU
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

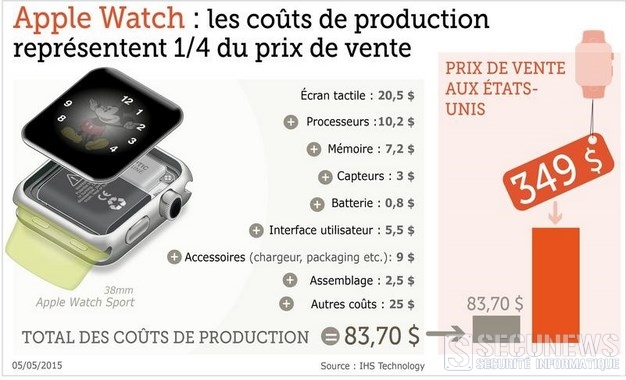
Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Nov 2014 LIRE L'ACTU
GTA V, le jeu vidéo le plus cher de l'histoire Archives Secunews SECUNEWS

GTA V, le jeu vidéo le plus cher de l'histoire

C'est une vague qui s'apprête à déferler sur le monde de l'industrie du jeu vidéo. Ce nouvel opus de la célèbre saga de jeux vidéo devrait générer 1,5 milliard de dollars de recettes en un an. Le jeu d'action Grand Theft Auto V, plus connu sous le sigle de GTA V, sort ce mardi 17 septembre 2013 dans les magasins du monde entier, titre de jeu vidéo le plus cher de l'histoire. Attendue depuis cinq ans, la suite de la saga sulfureuse des studios Rockstar a coûté la bagatelle de 270 millions de dollars (200 millions d'euros), partagés à égalité entre frais de production et dépenses marketing. C'est plus que le précédent record établi par le jeu en ligne Star Wars: The Old Republic, estimé à 200 millions de dollars (150 millions d'euros), dont une majeure partie fut dédiée au coût de la licence Star Wars et au cachet des doubleurs. Ces chiffres faramineux sont comparables aux sommes dépensées par Hollywood pour ses block­busters. Avec un coût de production estimé à 135 millions de dollars (100 millions d'euros), le budget de GTA V est supérieur à celui de Wolverine, le combat de l'immortel (120 millions de dollars hors marketing) ou Elysium (115 millions de dollars), pour citer les sorties cinéma les plus récentes, il reste toutefois en deçà des coûts de production de The Avengers (165 millions de dollars) ou de Batman: The Dark Knight Rises (186 millions de dollars), qui détiennent le record de films les plus chers du cinéma. Contrairement à la saga de jeux de tirs Call of Duty, qui abreuve ses fans d'un épisode annuel, tout nouvel opus de Grand Theft Auto se fait désirer entre quatre et cinq années depuis le passage de la saga sur les consoles PlayStation 3 et Xbox 360. La pression est donc forte sur Rockstar et son éditeur Take-Two, qui n'ont pas le droit à l'erreur, ces derniers ont contrôlé au millimètre la communication autour du jeu ces douze derniers mois. Images et vidéos distillées au compte-gouttes dans la presse, séquences de jeux révélées à des ­médias sélectionnés, interviews exclusives des concepteurs du jeu…, de quoi créer une aura de mystère autour du titre et faire monter l'excitation chez les fans. Près de 3 millions d'exemplaires du jeu auraient déjà été pré-commandés aux États-Unis, parfois plusieurs mois avant la sortie officielle du jeu. Démarrage en trombe Confiants, les analystes du secteur estiment que GTA V devrait s'écouler à 25 millions d'exemplaires dans le monde lors de sa première année de commercialisation et générer 1,5 milliard de dollars de chiffre d'affaires (1,1 milliard d'euros) en une seule année. Des chiffres qui donnent le tournis, mais à remettre en perspective. L'autre mastodonte du marché, Call of Duty, édité par Activison Blizzard, avait récolté 1 milliard de dollars de recette en seulement deux semaines avec son opus Black Ops 2, sorti a Noël 2012. GTA V devrait toutefois dépasser les scores établis par la version précédente, GTA IV, sorti en avril 2008. 25 millions d'exemplaires de ce jeu se sont écoulés en cinq ans, dont 3,6 millions le seul jour de sa sortie, en générant en vingt-quatre heures 310 millions de dollars de recettes (230 millions d'euros), GTA IV était entré dans le Livre des records en tant que "meilleur démarrage d'un produit culturel".

17 Sep 2013 LIRE L'ACTU
La prochaine version d'Android s'appellera KitKat Archives Secunews SECUNEWS

La prochaine version d'Android s'appellera KitKat

Google a annoncé mardi que la prochaine version de son système d'exploitation pour mobiles prendrait le nom de Kitkat, comme la barre chocolatée produite par le groupe agroalimentaire suisse Nestlé.. Parce que tout le monde aime le chocolat et on ne peut s'en passer a précisé la firme. (clic sur l'image pour agrandir) Au fil des ans, Google a toujours accolé au nom de son système d'exploitation pour mobile, le nom d'une sucrerie "Ces logiciels nous rendent la vie si douce que chaque version d'Android reçoit le nom d'une sucrerie", a résumé le groupe californien sur son blog. "Comme tout le monde semble avoir du mal à se passer de chocolat, nous avons choisi d'appeler la prochaine version d'Android du nom d'une de nos friandises au chocolat favorites". Cette annonce est accompagnée par une opération promotionnelle permettant de gagner des tablettes ou de l'argent à dépenser en applications pour mobiles Android. Pour marquer le lancement du système Android KitKat, plus de 50 millions de barres Kit Kat spécialement identifiées seront offertes dans 19 marchés, dont le Canada, l'Australie, le Brésil, l'Allemagne, l'Inde, le Japon, le Moyen-Orient, la Russie, le Royaume-Uni et les États-Unis. Selon Google, Android équipe plus d'un milliard de smartphones ou de tablettes dans le monde. Selon des chiffres publiés le mois dernier par le cabinet IDC, Android avait capté au deuxième trimestre 79,3% du marché des logiciels d'exploitation pour mobiles, loin devant le logiciel équipant l'iPhone d'Apple (13,2%).

04 Sep 2013 LIRE L'ACTU
LA NSA appelle les hackers à coopérér Archives Secunews SECUNEWS

LA NSA appelle les hackers à coopérér

L'Agence de sécurité nationale (NSA), l'un des organismes les plus secrets du renseignement américain, a proposé vendredi 27 juillet 2012 à la communauté des pirates informatiques de coopérer avec l'administration pour rendre Internet plus sûr. Citation: "Vous allez devoir vous impliquer et nous aider", a déclaré le général Alexander dans un discours prononcé au 20e Def Con, la convention annuelle des hackers à Las Vegas. Le patron de la NSA , qui s'exprime rarement en public, a également plaidé en faveur de l'adoption d'une loi sur la cybersécurité, actuellement devant le Sénat, pour faciliter la collaboration entre les autorités et les entreprises cibles d'attaques informatiques et permettre d'établir des normes en matière de sécurité des réseaux. L'officier a par ailleurs démenti catégoriquement que la NSA dispose de dossiers sur des millions d'Américains. Citation: "Ceux qui disent cela devraient améliorer leurs connaissances. C'est totalement ridicule". Les participants du Def Con l'ont poliment écouté, mais son offre de coopération n'a pas convaincu. Citation: "Les Américains paient des impôts pour que les agences fédérales les défendent. Il me semble difficile de demander à une entité privée de dépenser de l'argent pour le bien commun", a réagi un chercheur en informatique sous couvert d'anonymat.

28 Jul 2012 LIRE L'ACTU
Megaupload et Cogent s'attaquent à Orange Archives Secunews SECUNEWS

Megaupload et Cogent s'attaquent à Orange

C'est un nouveau rebondissement dans la bataille des opérateurs autour des services de streaming et de téléchargement direct. Cogent, un fournisseur de bande passante établi dans de nombreux pays, a porté plainte contre Orange auprés de l'Autorité de la concurrence. Cogent accuse le groupe français de ne pas fournir à ses clients (des sites clients, notamment) le service pour lequel ils payent. La plainte de l'opérateur ne le mentionne pas, mais ce sont les services proposés par les sites Megavideo (streaming) et Megaupload (téléchargement direct) qui sont à l'origine du conflit. Ces deux services trés populaires sont notamment utilisés pour télécharger illégalement disques, films ou séries télévisées, d'aprés un comparatif du site spécialisé TorrentFreak, Megaupload est le deuxiéme service de téléchargement direct le plus utilisé au monde. Or, ces sites sont trés gourmands en bande passante, un poste de dépense important pour les fournisseurs d'accés à Internet ( FAI ). Megaupload et Megavideo disposent d'un contrat avec Cogent. Les utilisateurs de ces services consomment également de la bande passante, fournie par leur FAI, pour gérer au mieux leurs co?ts, les FAI, comme Orange, SFR, Free ou Bouygues, disposent le plus souvent d'accords dits "de peering" avec les autres fournisseurs d'accés. Les opérateurs mesurent la quantité de bande passante consommée par leurs abonnés auprés de services hébergés par d'autres FAI, si les flux sont équilibrés, les deux opérateurs ne se refacturent pas de frais, si les flux sont déséquilibrés, le FAI qui consomme davantage de bande passante verse une compensation à son homologue. Début janvier 2011, Megaupload et Cogent s'attaquent à Orange, en l'accusant de brider intentionellement l'accés aux services de téléchargement et de streaming. Megaupload et Megavidéo affichent alors des messages incitant les utilisateurs à se plaindre auprés d'Orange, mais pour le FAI français, au contraire, Cogent et ses clients sont eux-mêmes responsables du blocage, le volume de trafic renvoyé par Cogent est plus de quatre fois supérieur à celui renvoyé par Orange. Depuis, les deux opérateurs semblaient avoir trouvé un compromis Menacés d'un procés en diffamation, Megaupload et Megavidéo avaient retiré les messages incriminés, et concédent que le débit pour les clients Orange a légérement augmenté, mais ce lundi 29 ao?t 2011, Cogent a relancé les hostilités, en confirmant avoir porté plainte contre Orange auprés de l'Autorité de la concurrence, et en affirmant envisager également des poursuites au niveau européen. Citation:Pour Cogent, "l'opérateur français veut nous faire payer pour atteindre ses clients et ce n'est pas normal, il profite de sa position dominante pour cela, c'est injuste et c'est un viol des régles de la concurrence", estime le PDG de la société, Dave Schaeffer, dans une interview à La Tribune. L'entreprise reconnaÓt que son trafic avec Orange n'est pas équilibré, mais pour M. Schaeffer, ce n'est pas anormal: "Aucun opérateur international ne peut avoir un trafic équilibré avec seulement les utilisateurs d'Orange", juge-t-il.

30 Aug 2011 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU
Chéques-repas électroniques mode d'emploi d'une nouveauté Archives Secunews SECUNEWS

Chéques-repas électroniques mode d'emploi d'une nouveauté

Les chéques-repas électroniques débarquent dans moins de 3 mois en Belgique. Une nouveauté à laquelle les employés devront s'habituer... Si comme 1,3 million de travailleurs vous recevez des chéques-repas, attendez-vous à de sérieux changements dans les prochains mois. Dés le 1er avril 2011 (et c'est pas un poisson), l'avantage extralégal préféré des employés belges se transformera petit à petit en carte de paiement électronique. Fini donc le format papier traditionnel. Un changement qui devrait générer moins de déchets et qui simplifiera la t‚che administrative des employeurs, des travailleurs et des commerçants. Citation:"Au vu du nombre élevé de demandes qui nous ont été formulées jusqu'à maintenant par les entreprises, ce nouveau projet semble leur plaire", confie Marie Cordiez, porte-parole d'Edenred - anciennement Accor. Pas de doute, le nouveau systéme est en marche, mais au fait, comment ça fonctionne ? 1. Comme une carte bancaire Les chéques-repas électroniques se présenteront sous la forme d'une carte de paiement fonctionnant avec un code PIN. Entiérement gratuite pour les salariés, elle sera créditée (à la demande de l'employeur bien s?r) par l'éditeur des titres-repas, à savoir: - Sodexo - Edenred - Eve - Monizze "C'est comme un compte virtuel en quelque sorte", précise Marie Cordiez. Chacun pourra utiliser l'argent de ses chéques-repas pour faire ses achats via notamment les terminaux de paiement électronique déjà existants style Bancontact. Et pour les commerçants qui n'en posséderaient pas, nous leur proposerons des terminaux qui permettront à chacun de leurs clients d'utiliser leurs chéques-repas." Une initiative que ménera également Sodexo. 2. Deux nouvelles spécificités En plus du fait que chaque paiement électronique respectera le modéle du "first-in-first-out", à savoir l'utilisation prioritaire des titres-repas dont la validité est la plus courte, une autre nouveauté permettra aux salariés de fractionner leurs dépenses. Pour simplifier, le solde d'un titre entamé restera à disposition sur le compte. "En fait, l'employé qui utilisera ses chéques-repas électroniques ne devra pas veiller pour autant à les dépenser par tranche de 7 euros", explique Cathy Schoels, porte-parole de Sodexo. Dans le cas o? il ne dépensera que 5 des 7 euros qui lui sont octroyés avec chaque titres-repas, les 2 euros qui restent lui seront directement reversés sur son compte virtuel. Plus question de revenir chez soi les poches pleines de piéces rendues par la caissiére". 3. Merci les nouvelles technologies et que les plus distraits se rassurent... Les nouvelles technologies leur viendront en aide puisque chaque utilisateur sera averti de l'expiration prochaine de ses titres-repas par mail. Une situation qui ne devrait pas arriver trop souvent étant donné que les travailleurs pourront consulter quotidiennement le solde et le nombre de chéques-repas valables encore disponibles sur leur compte via un terminal Bancontact. Un peu à la maniére de ce qui existe déjà avec la carte Proton. 4. Plus de sécurité Quant à la sécurité de ce nouveau systéme, tout a été pensé. En principe, " Card Stop (tel: 070-344-344)" permettra de bloquer le compte de chaque salarié dont la carte aura été volée ou perdue, de quoi convaincre les plus sceptiques. Dans tous les cas, une chose est s?re, les 250 millions de chéques-repas papier sont destinés à disparaÓtre dans les 3 ans.

08 Jan 2011 LIRE L'ACTU
Les 10 pièges à éviter sur les réseaux sociaux Archives Secunews SECUNEWS

Les 10 pièges à éviter sur les réseaux sociaux

Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Oct 2010 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU