Moteur de recherche

Résultats pour : "profit"

Vous réfléchirez à deux fois avant d’acheter une Apple Watch : voici le tout nouveau gadget qui pourrait arriver Presse-Citron Général

Vous réfléchirez à deux fois avant d’acheter une Apple Watch : voici le tout nouveau gadget qui pourrait arriver

Apple pourrait lancer un bracelet connecté sans écran, similaire aux bracelets Whoop, au Fitbit Air et au Cirqa de Garmin. L’avantage de ce format est qu’il permet de profiter de toutes les fonctions de suivi de la santé, du bien-être et de l’activité physique, mais sans la distraction de l’écran au

23 Sep 2026 LIRE L'ACTU
Alexa+ arrive enfin en France : voici comment l'activer! Archives Secunews SECUNEWS

Alexa+ arrive enfin en France : voici comment l'activer!

Amazon lance officiellement Alexa+ en France depuis ce mardi 26 mai 2026 à 14h. Lancé il y a plus d'un an aux États-Unis, cet assistant vocal dopé à l'IA générative arrive enfin en accès anticipé. Il sera déployé progressivement auprès de tous les abonnés Prime dans les semaines à venir. 🆕 Qu'est-ce qu'Alexa+ ? Les différences avec Alexa classique FonctionnalitéAlexa classiqueAlexa+ Conversations Commandes simples, doit répéter "Alexa" à chaque phrase Dialogues naturels, contexte mémorisé, pas besoin de répéter "Alexa" Intelligence Exécute des commandes scriptées IA générative, gère des tâches complexes et multi-étapes Compréhension Requêtes précises, robotiques Formulations approximatives, langage naturel Tâches Minuteur, météo, musique, domotique basique Résumer des emails, analyser documents, créer quiz, planifier voyages, réserver restaurants Personnalisation Limitée Mémorise préférences, allergies, habitudes, numéros de voyageur Domotique Routines manuelles Routines complexes, s'adapte automatiquement au contexte Alexa+ est véritablement un assistant IA agentique capable d'utiliser des services tiers et d'interagir avec plusieurs membres du foyer. 💰 Prix et accès gratuit pour les abonnés Prime OptionPrix en France Abonnement Alexa+ seul 22,99 € / mois Avec Amazon Prime GRATUIT (inclus dans l'abonnement Prime) Phase bêta Gratuit au moins jusqu'au 15 septembre 2026 C'est la bonne nouvelle : si vous avez déjà Amazon Prime, vous n'aurez rien à payer de plus pour utiliser Alexa+. 📱 Comment s'inscrire à Alexa+ en France ? Amazon a changé son dispositif d'inscription. Voici la procédure actuelle : Option 1 : Via l'app Alexa (mode classique) Ouvrez l'application Alexa sur votre smartphone (Android ou iOS) Allez dans Plus (menu en bas à droite) → Alexa Labs Cliquez sur Alexa+ Activez le bouton Alexa+ Suivez les instructions pour valider votre inscription Option 2 : Via le site web (BEA+) Rendez-vous sur la page d'inscription amazon.fr Connectez-vous à votre compte Amazon via ce lien Cliquez sur Rejoindre le programme bêta Validez l'inscription Option 3 : Sur enceinte Echo Faites la phrase clé : « Alexa, veux-tu être Alexa+ ? » Suivez les instructions à l'écran (Echo Show) Important : Amazon opère toujours une sélection drastique pour l'accès à Alexa+ en France. Inutile de contacter le support 🔊 Appareils compatibles Alexa+ Compatibles (majorité des appareils Echo récents) : ✅ Echo Dot Max (nouveau modèle) ✅ Echo Show 8, 10, 11, 15, 21 ✅ Tous les appareils Echo commercialisés depuis moins de 8 ans ✅ Application mobile Alexa (Android et iOS) ✅ Version navigateur web (fin été 2026) Non compatibles (resteront sur Alexa classique) : ❌ Echo Dot 1ère génération ❌ Echo 1ère génération ❌ Echo Plus 1ère génération ❌ Echo Show 1ère et 2ème génération ❌ Amazon Tap Les appareils incompatibles continueront d'utiliser Alexa classique, mais c'est le début de l'obsolescence fonctionnelle. 🇧🇪🇨🇭 Situation pour la Belgique et la Suisse Pour la Belgique et la Suisse, rien n'est encore officiel. PaysStatut Alexa+ France ✅ Lancé le 26 mai 2026 (accès anticipé) Belgique ❌ Pas encore disponible, date inconnue Suisse ❌ Pas encore disponible, date inconnue Royaume-Uni ✅ Accès anticipé depuis mars 2026 États-Unis ✅ Déployé depuis mars 2025 (phase bêta terminée) Alexa Voice Service existe bien en Belgique et en Suisse, mais pour Alexa+, Amazon n'a donné aucune date de déploiement. Prévision : selon le rythme de déploiement, la Belgique et la Suisse pourraient attendre plusieurs mois, voire plus d'un an avant l'arrivée officielle d'Alexa+. 🇫🇷 Alexa+ parle vraiment français Amazon a travaillé avec Mistral AI pour adapter Alexa+ à la langue et culture françaises : Expressions naturelles françaises Ton proche du langage réel Partenariats avec des services français (Deezer, Somfy) Médias nationaux (Le Figaro, RTL) Peut dire qu'il pleut « comme vache qui pisse » Amazon s'appuie sur son IA Amazon Nova et 70 autres LLM pour effectuer toutes les tâches. 📋 En résumé InfoDétail Disponibilité France : 26 mai 2026 (accès anticipé) Prix 22,99 €/mois ou gratuit avec Prime Inscription App Alexa → Plus → Alexa Labs → Alexa+ OU alexa.com Appareils Echo récents (< 8 ans) + mobile + web Belgique/Suisse Pas encore disponible, date inconnue Besoin d'Amazon Prime pour profiter d'Alexa+ gratuitement ? Si vous n'avez pas encore Prime, vous pouvez tester l'essai gratuit de 30 jours sur le site d'Amazon.

31 May 2026 LIRE L'ACTU
Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992 Archives Secunews SECUNEWS

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992

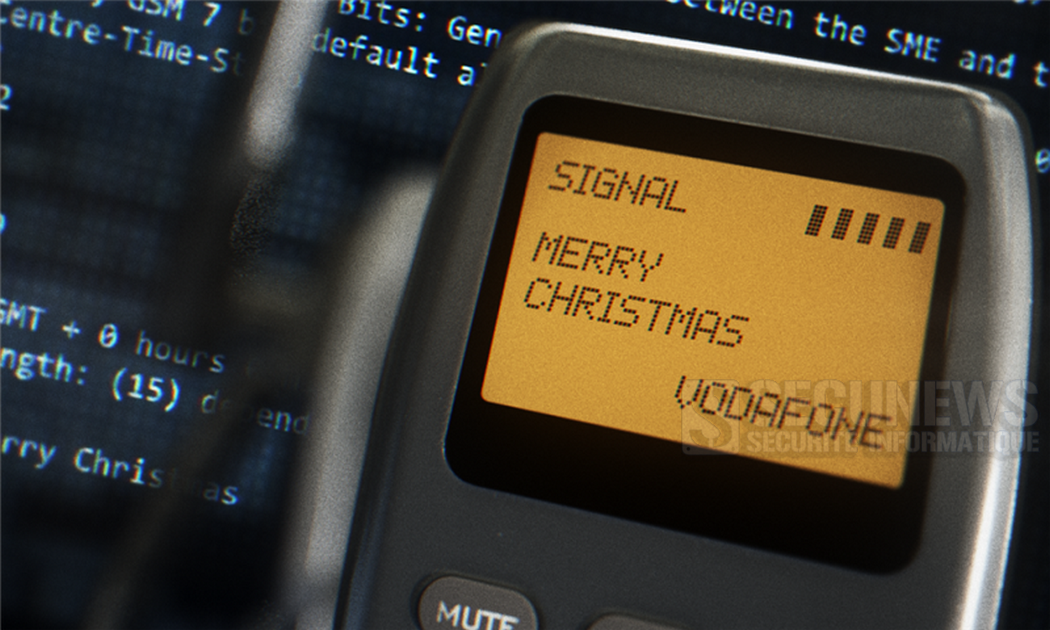
Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.

03 Dec 2025 LIRE L'ACTU
Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
l'IA et Coca-Cola, les fans crient au scandale! Archives Secunews SECUNEWS

l'IA et Coca-Cola, les fans crient au scandale!

Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production.​ Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup.​ Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux.​ La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat.​ Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale.​ Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.​

11 Nov 2025 LIRE L'ACTU
Fin de partie pour l’IPTV sauvage en Europe Archives Secunews SECUNEWS

Fin de partie pour l’IPTV sauvage en Europe

La lutte contre les services IPTV illégaux s’intensifie à travers l’Europe. Diffusion massive de chaînes piratées, reventes d’abonnements “low cost” et serveurs dissimulés à l’étranger : les autorités européennes redoublent d’efforts pour mettre fin à un marché parallèle qui représente des centaines de millions d’euros de pertes pour le secteur audiovisuel. Une coordination européenne inédite Sous l’impulsion de la Commission européenne, une série d’opérations coordonnées vient de cibler les principaux réseaux de diffusion pirate. Avec le soutien d’Europol et d’Eurojust, l’initiative “Block Piracy” permet désormais de couper en urgence les flux IPTV identifiés et de saisir les serveurs à la source. Plusieurs plateformes, hébergées dans différents pays membres, ont ainsi été démantelées au cours des derniers mois. Bruxelles veut faire de cette stratégie commune un modèle de référence pour l’ensemble du marché numérique européen. La France muscle son arsenal contre les revendeurs En France, l’Arcom veut frapper vite et fort. Grâce à un cadre légal renforcé, les autorités peuvent désormais ordonner le blocage immédiat des sites et applications diffusant des chaînes sans autorisation. Les forces de l’ordre s’attaquent aussi au commerce parallèle des abonnements IPTV, souvent relayés sur les réseaux sociaux ou via des box illégales. Les enquêteurs observent une professionnalisation croissante de ces réseaux, capables de générer d’importants profits en toute discrétion. Plusieurs interpellations récentes illustrent cette nouvelle approche plus offensive. En Belgique, la justice durcit le ton La Belgique, elle aussi, multiplie les coups de filet. Sous la coordination de la police fédérale et de la SABAM, des opérations conjointes ont conduit à la fermeture de plateformes frauduleuses et à l’arrestation de distributeurs locaux. Le gouvernement mise sur la répression judiciaire : les peines encourues peuvent atteindre cinq ans de prison et plusieurs dizaines de milliers d’euros d’amende. En parallèle, une campagne d’information vise à rappeler que l’usage d’un service IPTV non autorisé reste illégal, même pour l’utilisateur final. Course contre la montre technologique Face à ces mesures, les acteurs du piratage s’adaptent en permanence : serveurs déplacés à l’étranger, flux chiffrés, paiements anonymes… Les autorités misent sur de nouveaux outils de détection automatisée basés sur l’intelligence artificielle et l’analyse des réseaux. La bataille contre l’IPTV illégale s’annonce longue, mais l’Europe semble décidée à ne plus laisser ce marché souterrain prospérer

07 Nov 2025 LIRE L'ACTU
Bon plan : profitez de jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe (à vie) Leptidigital Cybersécurité

Bon plan : profitez de jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe (à vie)

Et si vous pouviez sécuriser à vie vos fichiers et mots de passe sans jamais payer d’abonnement ? C’est exactement ce que propose pCloud à l’occasion de la Fête Nationale, avec une remise allant jusqu’à -70 %. Jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe à vie À l’occasio

03 Jul 2025 LIRE L'ACTU
Des robots aspirateurs piraté, insultent leur propriétaire Archives Secunews SECUNEWS

Des robots aspirateurs piraté, insultent leur propriétaire

Aux États-Unis, des robots aspirateurs de la marque Ecovacs ont été piratés à quelques jours d’intervalle et ont terrorisé leurs propriétaires. Certains racontent avoir entendu des insultes racistes, observé l’aspirateur fonctionner tout seul ou encore attaquer les animaux de compagnie ou ce moquer. L’entreprise avait déjà été alertée sur des failles de sécurité sur ses modèles et l’application qui les contrôle. Les robots concernés sont tous des Ecovacs Deebot X2 fabriqués en Chine. « J’ai eu l’impression que c’était un enfant, peut-être un adolescent qui parlait », a déclaré au média australien ABC Daniel Swenson, un avocat résidant dans le Minnesota qui s’est fait pirater son robot aspirateur et a reçu des insultes racistes. « Peut-être qu’ils sautaient simplement d’un appareil à l’autre pour embêter les familles. » Les robots étaient pilotés de loin. Les malfaiteurs ont très certainement profité d’une « faille dans le connecteur Bluetooth » qui permet un accès complet à l’Ecovacs X2 à une distance de plus de 100 mètres. Six mois plus tôt, des chercheurs en sécurité avaient déjà alerté Ecovacs au sujet d’importantes failles de sécurité dans ses aspirateurs robots et dans l’application qui les contrôle. Le système de code PIN protégeant le flux vidéo du robot et la fonction de contrôle à distance était également connu pour être défectueux. « Le son d’avertissement censé être émis lorsque la caméra est surveillée a pu être désactivé à distance », souligne ABC qui s’est essayé au piratage pour prouver que le système de sécurité était bien défectueux. Une mise à jour de sécurité en novembre 2024 Un porte-parole d’Ecovacs a déclaré que cette faille avait été corrigée, mais M. Giese, un des chercheurs en sécurité qui avait lancé l’alerte, a déclaré que la correction apportée par l’entreprise était « insuffisante pour combler la faille de sécurité ». Le porte-parole a également déclaré que l’entreprise avait « envoyé un e-mail rapide » demandant aux clients de modifier leurs mots de passe à la suite de l’incident. Ecovacs a déclaré qu’elle publierait une mise à jour de sécurité pour les propriétaires de sa série X2 au mois de novembre 2024. A savoir: En théorie, l’incident est des plus crédibles. Tous les objets connectés comportent des capteurs comme des caméras, des micros et des haut-parleurs qui peuvent être détournés et dont la cybersécurité est historiquement pauvre »

20 Oct 2024 LIRE L'ACTU
"The Freestyle", le mini projecteur Samsung de 2022! Archives Secunews SECUNEWS

"The Freestyle", le mini projecteur Samsung de 2022!

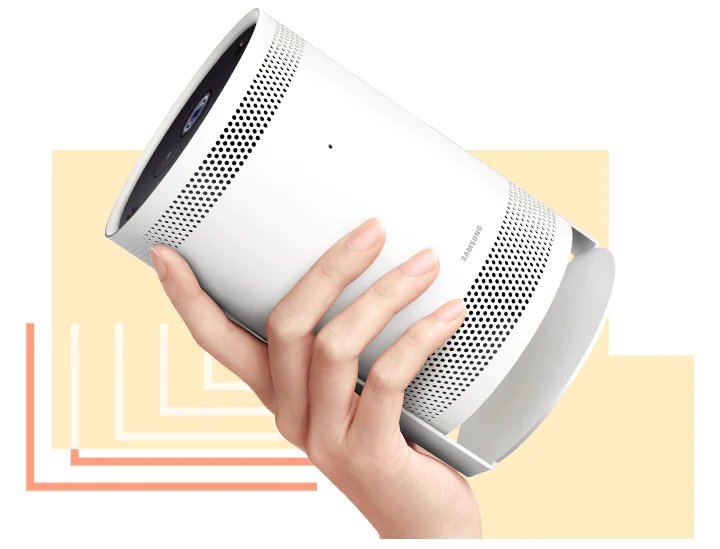
Samsung a annoncé le lancement d'un tout nouveau projecteur de divertissement portable, The Freestyle. Le dernier-né est doté d'une technologie et d'une flexibilité jamais vues auparavant, qui lui permettent d'offrir des images optimales et un divertissement illimité aux consommateurs qui souhaitent emporter partout avec eux leurs contenus audio-vidéo préférés. The Freestyle s'adresse aux générations Gen Z et Millennials et intègre un projecteur, des haut-parleurs intelligents et un système d'éclairage ambiant dans un seul appareil portable léger. Le nouveau projecteur portable ne pèse que 830 grammes et transforme facilement n'importe quelle pièce en salle de cinéma. Contrairement aux projecteurs compacts traditionnels, le nouveau né pivote jusqu'à 180° grâce au support polyvalent et permet toujours une lecture vidéo de haute qualité : sur une table, au sol, sur les murs ou même au plafond, sans avoir besoin d'écrans supplémentaires. « Le Freestyle est un projecteur unique en son genre, qui met l'accent sur une extrême polyvalence et flexibilité pour s'adapter à l'évolution du mode de vie des consommateurs. Surmontant les limitations d'espace et de taille, il s'avère être un appareil ludique et polyvalent, qui s'adapte à tous les modes de visualisation préférés par le consommateur ». Le Freestyle dispose de capacités de correction trapézoïdale entièrement automatiques et de mise à niveau automatique, rendues possibles par une technologie de pointe. L'appareil est donc capable d'ajuster automatiquement l'écran pour chaque surface et à n'importe quel angle, garantissant des proportions optimales pour chaque utilisation. De plus, l'autofocus permet à The Freestyle de projeter des images d'une clarté cristalline sur n'importe quelle surface, sous n'importe quel angle et jusqu'à 100 pouces de taille. The Freestyle dispose d'un double radiateur passif pour des basses nettes et plus profondes sans distorsion et une diffusion à 360 ° qui permet au public de profiter d'un son de qualité cinéma depuis n'importe quelle position. Au niveau de l'alimentation, The Freestyle est compatible avec des batteries externes prenant en charge la charge USB-PD et une sortie d'au moins 50W/20V, et peut donc accompagner l'utilisateur partout, dans tous les déplacements, même en camping. Lorsqu'il n'est pas utilisé pour la lecture de contenu, The Freestyle génère des effets d'éclairage ambiant grâce à la fonctionnalité du mode ambiant et au capuchon d'objectif semi-transparent. The Freestyle est également un haut-parleur intelligennt, capable d'analyser la musique et d'associer des effets visuels à projeter sur le mur, le plafond ou n'importe où ailleurs. The Freestyle offre des capacités d'interface avec les téléviseurs intelligents Samsung pour des services de streaming intégrés et des capacités de mise en miroir et de diffusion compatibles avec les appareils mobiles Android et iOS. Il s'agit du premier projecteur portable du secteur à obtenir la certification des principaux partenaires OTT mondiaux, garantissant aux utilisateurs la meilleure expérience de visionnage de contenu. Il est également le premier à inclure une commande vocale étendue, qui permet à l'utilisateur de choisir ses assistants vocaux préférés pour une utilisation mains libres de l'appareil.

13 Jan 2022 LIRE L'ACTU
Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte. Archives Secunews SECUNEWS

Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte.

Spotify part en guerre contre les abonnés qui utilisent un adblocker pour faire des économies. Dans ses nouvelles conditions générales d’utilisation (CGU), le géant suédois du streaming mentionne explicitement l’interdiction d’utiliser un bloqueur de publicité sur son site. À partir du 1er mars 2019, les abonnés qui choisiraient malgré tout de braver cette interdiction risquent la fermeture immédiate de leur compte, Et sans le moindre avertissement préalable, assure le site The Verge. Un moyen d’échapper aux pubs intempestives Pour profiter des services de la plate-forme, les utilisateurs de Spotify ont le choix entre deux options. La première consiste en une version payante, qui donne accès à l’intégralité du contenu du site. La seconde est totalement gratuite, mais elle oblige l’utilisateur à écouter des publicités entre deux morceaux. Pour contourner ce désagrément, de nombreux adeptes de Spotify ont recours à un adblocker qui leur permet de profiter des avantages de la version payante, sans avoir à s’acquitter de l’abonnement. Deux millions de fraudeurs potentiels Avec ces nouvelles restrictions, Spotify espère mettre un terme à ces pratiques coûteuses pour la firme, et qui concerneraient près de deux millions d’abonnés à travers le monde. Spotify possède plusieurs outils de détection pour surveiller la façon dont est utilisé le service. "Nous allons continuer à investir énormément pour corriger ces procédés et améliorer les méthodes de détection", déclarait un porte-parole du groupe en août 2018 dans une interview à Digiday La firme suédoise entend ainsi réduire l’impact inacceptable de ces pratiques sur les détenteurs de droits, annonceurs et utilisateurs du site.

15 Feb 2019 LIRE L'ACTU
Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros Archives Secunews SECUNEWS

Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros

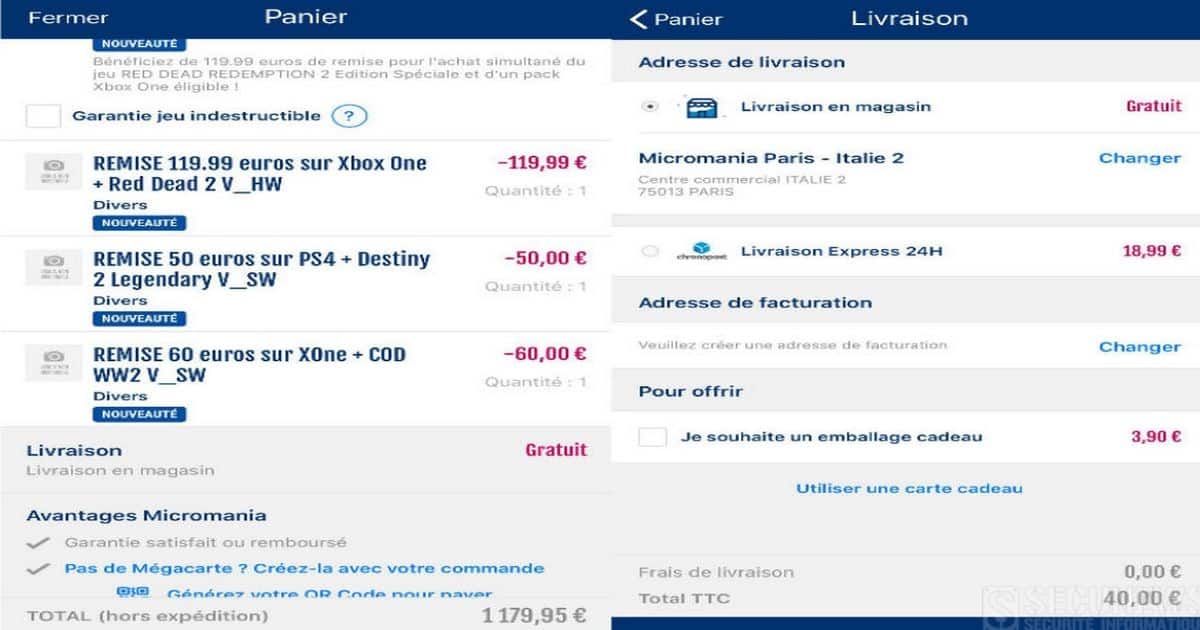
Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.

05 Nov 2018 LIRE L'ACTU
VOO passe à la vitesse 400 Mbps Archives Secunews SECUNEWS

VOO passe à la vitesse 400 Mbps

Dès décembre 2018, ce boost de vitesse sera accessible pour tous les clients VOO, en Wallonie comme à Bruxelles, mais cela ne sera (vraisemblablement) pas gratuit. Telenet fut le premier à s'y mettre. VOO, qui fonctionne sur le même technologie (le câble coaxial, et non la paire cuivrée/VDSL comme Proximus) que son cousin du Nord du pays, embraye : le câblo-opérateur wallon annonce, l'arrivée d'une connexion internet ultra-rapide, à 400 Mbps (au lieu du plafond actuel de 200 Mbps) sur son réseau. Tous les clients wallons et bruxellois sont éligibles à ce changement, dont les premiers effets entreront en vigueur des décembre 2018. - Si vous disposez d’un modem Technicolor, vous pourrez atteindre ce débit sans problème. - Si vous disposez d’un Netgear, alors la vitesse sera plutôt autour des 360Mbps. (Si la vitesse venait à être insuffisante pour vos besoins, le modem pourra être échangé gratuitement.) Avec des vitesses allant très prochainement jusqu'à 400 Mbps, vous pourrez télécharger: - 1h de musique en moins de 5 secondes - un film en 4K en moins de 5 minutes - profiter de votre jeu vidéo en ligne sans saccades Saviez-vous que regarder vos séries préférées en 4K deux heures par jour consomme près de 500Go sur le mois ? Et une caméra de sécurité jusqu'à 300Go ? L'objectif ? "Répondre aux futurs usages qui ne cessent de croître en termes de consommation de bande passante", détaille l'opérateur. "Au sein du parc de nos clients, on constate un doublement de la consommation de bande passante tous les 18 mois." Les Spotify, Netflix, et l'essor de la 4K n'y sont bien sûr pas étrangers. "Le nombre d’appareils connectés au sein d’un même foyer a considérablement augmenté : plus de 3 appareils connectés par personne en moyenne", précise encore l'entreprise. Concernant la commercialisation, VOO précise, sur son site, encore peaufiner l'offre commerciale. Les chances que le 400 Mpbs soit offert gratuitement aux clients actuels sont assez minces (à titre d'exemple, Telenet réclame un surcoût pour déverrouiller cette vitesse). Plus d'infos voir le site Voo (fr)

23 Oct 2018 LIRE L'ACTU
Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch Archives Secunews SECUNEWS

Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, aujourd'hui, les hackers vont plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Pas de chance pour Nintendo, 13 mois après sa sortie, la Switch a cédé face aux 'hackers'. Plus précisément, c'est la puce 'Nvidia Tegra X1' qui est ici en cause, sa vulnérabilité aurait fourni un accès privilégié aux pirates, qu'il sera difficile de bloquer. En effet, la faille étant matérielle, Nintendo est totalement impuissant. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Seule une nouvelle version de la console permettra de combler la faille. Mais d'ici là, les hackers se mobilisent pour en profiter. Actuellement, la faille est "tethered", c'est-à-dire qu'il faut recommencer le piratage à zéro à chaque démarrage de la console (comme les derniers jailbreak d'iPhone), mais une fois installé, il est en théorie possible de faire tourner des jeux et des applications de façon illégale. La faille a été découverte par deux personnes quasiment en même temps, 'fail0verflow' d'un côté, et 'Kate Temik' de l'autre. Les deux hackers ont notifié Nintendo en février dernier, tout comme le fabricant de la puce, Nvidia, et également Google, qui utilise la même puce sur une de ses tablettes. Il est évidemment déconseillé de pirater la Switch. C'est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

27 Apr 2018 LIRE L'ACTU
Swype, le très populaire clavier sur Android, ne sera plus mis à jour Archives Secunews SECUNEWS

Swype, le très populaire clavier sur Android, ne sera plus mis à jour

Nuance, l'éditeur du 'Swype' Keyboard, a annoncé l'arrêt du développement de son application, l'entreprise souhaite se concentrer sur ses solutions d'intelligence artificielle. Rachetée en 2011 par Nuance (100 millions de dollars), Swype a connu un très joli succès sur Android, contrairement à sa version iOS, plateforme où les claviers développés par des tiers sont souvent moins pratiques que le clavier d'Apple. Contactés par un utilisateur de Reddit qui faisait face à un bug, les développeurs ont profité de l'occasion pour annoncer l'arrêt de l'application. "Nuance ne mettra plus à jour le clavier Swype+Dragon pour Android. Nous sommes désolés de quitter le business du clavier pour les consommateurs, mais ce changement est nécessaire pour nous permettre de nous concentrer sur le développement de solutions d’Intelligence artificielle pour les entreprises". La dernière mise à jour, datant du 18 janvier 2018, sera donc la dernière. L'application reste pour l'instant dans le Play Store mais pourra, à terme, disparaitre. Quant à la version iOS, elle n'est déjà plus disponible. Il faudra donc se tourner vers d'autres solutions. Comme le 'Gboard' de Google, qui s'améliore à chaque mise à jour, ou 'Swiftkey', principal concurrent de Swype.

26 Feb 2018 LIRE L'ACTU
Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse Archives Secunews SECUNEWS

Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse

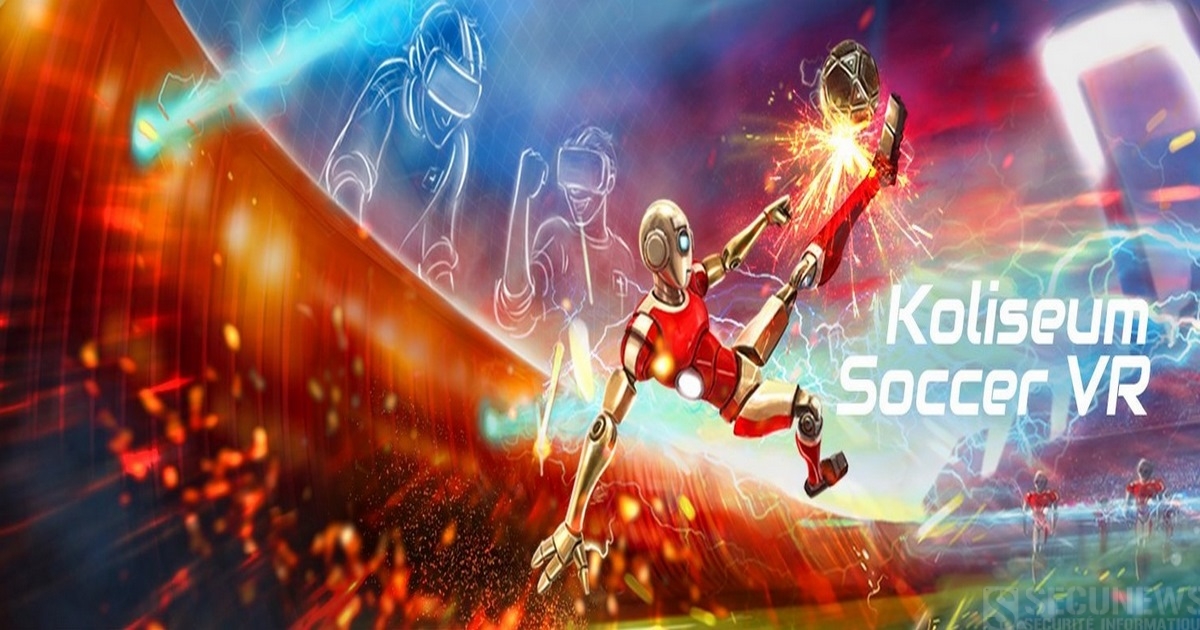
Kynoa, l'entreprise genevoise (suisse) qui l'a développé, vise les centres commerciaux, des arcades de jeux et à terme les bateaux de croisière, il est testé auprès du public suisse depuis ce vendredi. Seul point commun avec un kicker classique, la taille et les poignées qui en sortent, mais la comparaison s'arrête là. Baptisé Koliseum Soccer VR, il se présente de fait comme une grosse caisse fermée en bois posée sur quatre pieds, décorée de scènes de sport futuristes et à l'intérieur de laquelle sont installés quatre ordinateurs. Pour commencer une partie opposant la France à la Suisse (seule option disponible actuellement), les joueurs ne doivent pas lancer la traditionnelle balle en liège mais enfiler un casque de réalité virtuelle Occulus Rift. Ils sont alors projetés au coeur d'un stade bondé qui semble flotter au-dessus d'une mégalopole colorée et futuriste. Effets spéciaux et bonus Les joueurs n'ont alors plus leur physique traditionnellement statique mais ressemblent plutôt à des robots. Ils sont baptisés des 'Titans' car, expliquent avec lyrisme leurs concepteurs, 'à l'échelle réelle, un petit joueur de Baby-foot mesurerait au moins 10 mètres de haut si on le comparait à la taille d'un vrai terrain. Nos joueurs sont donc de grands robots qui, tels des gladiateurs, surgissent des vastes sous-terrains du stade pour se disputer le ballon.' S'ils sont toujours attachés à leur barre, ces joueurs nouvelle génération s'animent et peuvent même se féliciter ou se rabrouer en fonction des performances réalisées. Quant aux poignées, elles permettent toujours de contrôler le jeu, elles s'apparentent plus à des manettes de jeux vidéo puisque des boutons permettent de produire des effets spéciaux ou de débloquer des bonus en fonction des scores : - Bouclier qui protège le but pendant plusieurs secondes - Un ressort qui modifie les rebonds de la balle - Un mode 'multiballe', qui permet d'avoir plusieurs ballons en même temps sur le terrain. Cerise sur le gâteau, les parties peuvent être enregistrées et donc partagées sur les réseaux sociaux par exemple. A l'origine de ce projet, une jeune entreprise suisse. Kynao, créée à l'automne 2016 qui regroupe l'équipe d'un studio d'animation créé un an plus tôt. Les responsables de Kynao ne cachent pas leurs ambitions commerciales pour ces machines qui sont destinées à évoluer dans le temps. Et visent, avec ces machines proposées au prix de 95.000 francs suisses (un peu moins de 82.000 euros, la clientèle des centres commerciaux, des arcades de jeux ou la réalité virtuelle se développe et à terme les bateaux de croisière. Avec en tête d'écouler une vingtaine de ces machines cette année en profitant notamment de l'effet Coupe du monde 2018 Après ces deux jours de démonstration, qui permettront d'engranger les remarques d'utilisateurs qui ne sont pas forcément des habitués de la réalité augmentée, le Koliseum Soccer VR sera officiellement lancé à la mi-mars 2018 puis présenté courant avril à Dubaï lors du salon de l'industrie du divertissement et du jeu (DEAL). Plus d'infos page twitter Koliseum Soccer.

02 Feb 2018 LIRE L'ACTU
Des publicités malveillantes sur Youtube détournent des ordinateurs pour miner de la crypto-monnaie Archives Secunews SECUNEWS

Des publicités malveillantes sur Youtube détournent des ordinateurs pour miner de la crypto-monnaie

Le système a été découvert par Trend Micro, une entreprise japonaise spécialisée dans la cybersécurité. Double Click, la régie publicitaire de Google (propriétaire de YouTube), a d’ores et déjà repéré et bloqué certaines des publicités-virus et exclu les hackers qui en étaient à l’origine. La France, le Japon, l’Italie, l’Espagne et Taïwan, tous ces pays seraient visés depuis le 18 janvier 2018 par une attaque informatique de 'malvertising' véhiculée par certaines publicités diffusées sur YouTube. Ces dernières contiendraient en effet un virus caché qui infecte l’ordinateur des utilisateurs touchés et met à profit les machines pour miner les crypto-monnaies (le minage est l’utilisation de la puissance de calcul informatique afin de traiter des transactions, sécuriser le réseau et permettre à tous les utilisateurs du système de rester synchronisés). De la crypto-monnaie minée discrètement L’opération a pour but de faire tourner CoinHive, un programme de minage de 'Monero' (une monnaie virtuelle), chez des internautes ignorant la manœuvre. Dans les six jours qui ont suivi l’arrivée du virus, le nombre de mineurs sur la plateforme avait augmenté de 285 %. CoinHive victime aussi Les attaques se seraient apparemment déroulées à l’insu de la plateforme CoinHive, habituellement, les utilisateurs du service mettent volontairement une partie de leur puissance informatique au service du cryptage en échange d’une rémunération. Par une manœuvre de 'cryptojacking', les hackers auraient réussi à outrepasser le consentement des utilisateurs et à miner de la monnaie via CoinHive sans que personne n’en soit informé. Voir aussi: Un cheval de Troie sur Facebook pour miner des bitcoins.

30 Jan 2018 LIRE L'ACTU
Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute Archives Secunews SECUNEWS

Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute

La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.

14 Jan 2018 LIRE L'ACTU
/!\ Attention /!\  Des escrocs profitent de la grosse panne dont a été victime Proximus Archives Secunews SECUNEWS

/!\ Attention /!\ Des escrocs profitent de la grosse panne dont a été victime Proximus

Des escrocs se faisant passer pour Proximus contacte actuellement les clients afin de leur demander leurs coordonnées !!bancaires. Proximus ne vous contactera jamais afin de vous demander vos données bancaires via téléphone ou email. Nous vous conseillons donc vivement de ne jamais communiquer à qui que ce soit, par téléphone ou autre, le moindre renseignement relatif à vos comptes et cartes de banque, ni à vos cartes de crédit, si vous êtes victime d’une tentative d’escroquerie, contactez directement la police !

12 Jan 2018 LIRE L'ACTU
Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu Archives Secunews SECUNEWS

Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu

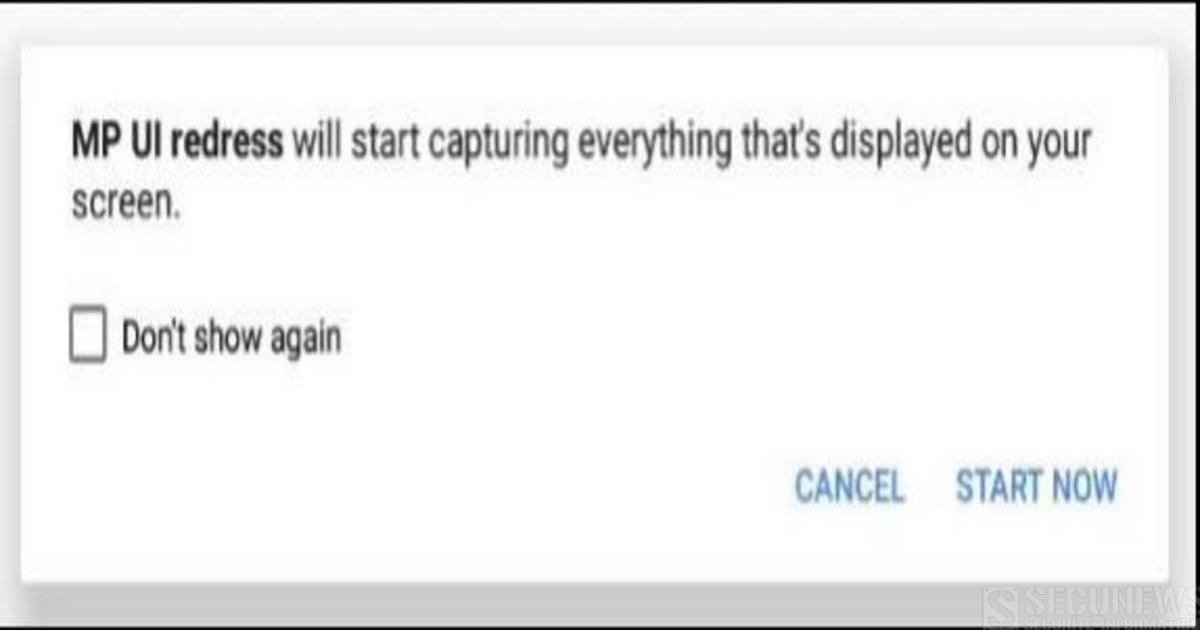
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....

24 Nov 2017 LIRE L'ACTU
Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi Archives Secunews SECUNEWS

Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi

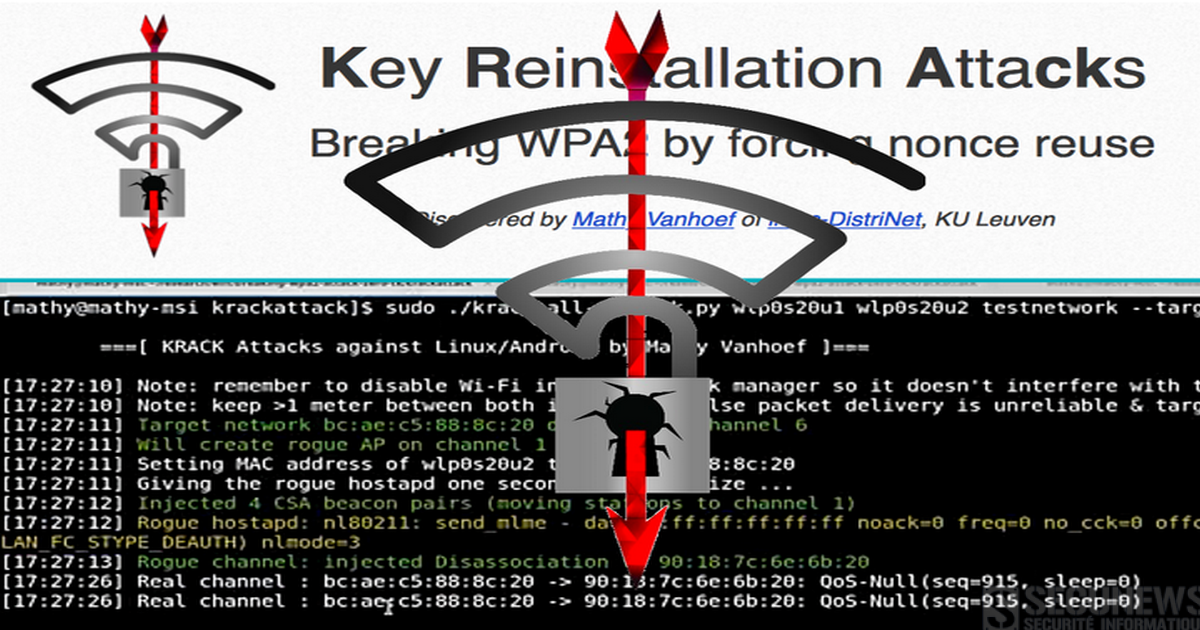
La plupart des vulnérabilités sont inconnues de la majorité de la population mondiale même si elles affectent des millions de personnes, cependant, cette information publiée aujourd’hui est probablement encore plus bouleversante que la faille de Yahoo récemment révélée et touche plusieurs milliards de personnes à travers le monde. Des chercheurs ont découvert plusieurs vulnérabilités qui touchent à la sécurité de tous les réseaux 'Wi-Fi'. N’importe quel réseau Wi-Fi basé sur le chiffrement 'WPA' ou 'WPA2' peut être compromis. Si l’on tient compte du fait que WPA est la norme du Wi-Fi moderne, cela veut dire qu’en gros, presque tous les réseaux de Wi-Fi au monde sont vulnérables. Les recherches sont plutôt compliquées, nous n’entrerons donc pas dans les détails et nous contenterons de souligner les découvertes principales. Comment fonctionne KRACK: Les chercheurs ont découvert que les appareils basés sur 'Android, iOS, Linux, macOS, Windows et certains autres systèmes opératifs' sont vulnérables à des variations de cette attaque ; n’importe quel appareil peut donc être compromis. Ils ont appelé ce type d’attaque key reinstallation attack (attaque de réinstallation de clé), ou KRACK en plus court. Ils décrivent en particulier comment une attaque sur les appareils Android 6 fonctionne. Pour l’exécuter, l’attaquant doit paramétrer un réseau Wi-Fi avec le même nom (SSID) que celui d’un réseau existant et cibler un réseau spécifique. Quand l’attaquant détecte que l’utilisateur est sur le point de se connecter au réseau d’origine, il peut envoyer des paquets spéciaux qui font passer l’appareil à un autre canal et le connectent au faux réseau du même nom. Après cela, en utilisant une faille dans l’implantation des protocoles de chiffrement, ils peuvent changer la clé de chiffrement que l’utilisateur utilisait à une suite de zéros et accéder à toutes les informations que l’utilisateur télécharge ou met en ligne. On pourrait affirmer qu’il y a une autre couche de sécurité (la connexion chiffrée à un site comme 'SSL' ou 'HTTPS'). Cependant, un simple utilitaire appelé 'SSLtrip' établi sur le faux point d’accès suffit pour forcer le navigateur à communiquer avec des versions 'HTTP' non chiffrées de sites internet au lieu de celles chiffrées, les versions HTTPS, dans les cas où le chiffrement n’est pas correctement implanté sur un site (et cela s’applique à une bonne quantité de sites internet, et pas des moindres). Ainsi donc, en utilisant cet utilitaire dans son faux réseau, l’attaquant peut accéder aux identifiants et aux mots de passe en texte brut, et donc les voler. D'après un expert en sécurité belge, si un hacker lançait une attaque en profitant de cette vulnérabilité, il pourrait cibler de très nombreux terminaux : smartphone, PC, objets connectés, etc., ainsi que tous les systèmes d'exploitation (MacOS, Windows, iOS et Android). Selon le site américain The Verge, 41% des terminaux Android seraient vulnérables à la faille 'Krack Attacks'. Le principal danger réside dans les lieux qui proposent un Wi-Fi public, comme les halls d'aéroport ou de gare, mais aussi les cafés, ces derniers sont des cibles de choix pour les pirates informatiques, car ils regroupent un grand nombre de personnes sur un seul et même réseau. En attendant le déploiement de solutions pour sécuriser votre connexion Wi-Fi, il est recommandé de privilégier la 4G. Que pouvez-vous faire pour sécuriser vos données ? Le fait que presque tous les dispositifs de presque tous les réseaux Wi-Fi soient vulnérables à KRACK est effrayant, mais cette attaque (comme toutes les autres) ne sonne pas le glas de la fin du monde. Voici quelques conseils pour vous protéger des attaques KRACK si quelqu’un décide de les utiliser contre vous. - Vérifiez qu’il y a toujours une icône vert de cadenas dans la barre d’adresse de votre navigateur, ce cadenas indique qu’une connexion HTTPS (chiffrée et donc sûre) à ce site particulier est utilisée. Si quelqu’un essaie d’utiliser SSLstrip contre vous, le navigateur sera forcé d’utiliser des versions HTTP de sites internet et le cadenas disparaîtra, s’il est bien là, c’est que votre connexion est encore sûre. - Les chercheurs ont averti certains fabricants d’applications réseau (y compris 'Wi-Fi Alliance', qui est responsable de la normalisation des protocoles) en avance avant de publier leur article et ceux-ci doivent donc être en train de publier des mises à jour du micrologiciel qui règlent le problème de la réinstallation de clé. Vérifiez donc s’il y a des mises à jour du micrologiciel récentes pour vos appareils et installez-les aussi vite que possible. - Vous pouvez sécuriser votre connexion en utilisant un 'VPN' qui ajoute une autre couche de chiffrement aux données transférées par votre appareil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Oct 2017 LIRE L'ACTU
'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android Archives Secunews SECUNEWS

'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android

Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.

25 Aug 2017 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
Twitter ferme son bureau en Belgique et renonce à son service de vidéos Vine Archives Secunews SECUNEWS

Twitter ferme son bureau en Belgique et renonce à son service de vidéos Vine

On savait déjà que les bureaux en Allemagne et aux Pays-Bas allaient mettre la clé sous la porte Le réseau social Twitter va fermer son bureau belge situé à Bruxelles, cette fermeture suit l'annonce faite dernièrement par Twitter de se séparer de 350 travailleurs. Les employés ont reçu un mail du groupe les informant de cette décision. Cinq personnes qui devaient principalement attirer des annonceurs belges en ligne y travaillent depuis moins de deux ans. L'entreprise américaine Twitter est toujours déficitaire et doit dès lors faire des choix pour travailler plus efficacement, faire affaire au Benelux n'est donc plus une priorité. Twitter a commencé une vaste restructuration. Il compte supprimer 9% de ses effectifs, soit environ 350 personnes dans l'objectif de dégager des profits en 2017 pour la première fois depuis sa création en réduisant ses coûts. [quote]'Des revenus publicitaires décevants et les rumeurs non confirmées de rachat par Google, Salesforce et Disney poussent le réseau social a prendre le taureau par les cornes pour redresser ses résultats.'[/quote] Le groupe a également renoncé à son service de vidéos Vine. Clap de fin pour Vine, l’application mobile qui permet d’enregistrer et de partager de courtes vidéos va fermer ses portes au cours des prochains mois, a annoncé Twitter, vendredi 28 octobre 2016. Elle fait les frais des difficultés de Twitter, sa maison-mère, qui cherche à devenir rentable, mais elle paie aussi son incapacité à conserver ses utilisateurs les plus actifs face à la concurrence de YouTube, Facebook, Instagram ou encore Snapchat. Vine a été créée en juin 2012.

01 Nov 2016 LIRE L'ACTU
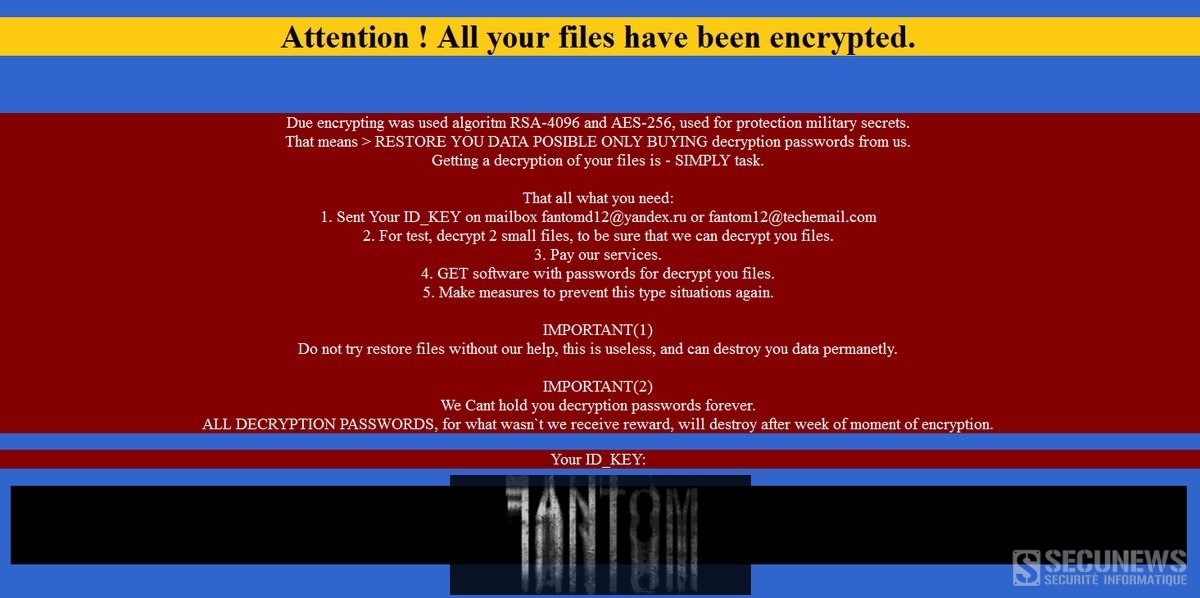
Fantom le ransomware qui se fait passer pour Windows Update Archives Secunews SECUNEWS

Fantom le ransomware qui se fait passer pour Windows Update

Nous vous conseillons souvent de mettre à jour votre système d’exploitation et votre logiciel régulièrement, les vulnérabilités, bien que corrigées à temps, peuvent être infectées par un 'malware'. Eh bien, il s’avère qu’un 'ransomware' nommé 'Fantom' profite de l’idée même de ces mises à jour. D’un point de vue technique, le ransomware 'Fantom' est quasiment identique à ses semblables. Il est basé sur le code de ransomware de l’open source 'EDA2', qui a été développé par 'Utku Sen' dans le cadre d’une expérience ratée. Il fait partie en réalité des nombreux ransomwares à chiffrement basés sur EDA2, mais dans sa tentative de camoufler son activité, Fantom va un peu plus loin. Nous ne connaissons pas encore les méthodes de distribution de Fantom. Après s’être infiltré sur un ordinateur, il commence sa routine habituelle de ransomware: [quote]Il crée une clé de chiffrement, la chiffre, et l’enregistre sur un serveur de commande et contrôle afin de l’utiliser ultérieurement. Ensuite, le cheval de Troie analyse l’ordinateur, à la recherche de fichiers qu’il pourrait chiffrer (plus de 350, y compris des formats populaires de documents Office, des audio et images). .001, .1cd, .3d, .3d4, .3df8, .3fr, .3g2, .3gp, .3gp2, .3mm, .7z, .aac, .abk, .abw, .ac3, .accdb, .ace, .act, .ade, .adi, .adpb, .adr, .adt, .ai, .aim, .aip, .ais, .amf, .amr, .amu, .amx, .amxx, .ans, .ap, .ape, .api, .apk, .arc, .arch00, .ari, .arj, .aro, .arr, .arw, .asa, .asc, .ascx, .ase, .asf, .ashx, .asmx, .asp, .aspx, .asr, .asset, .avi, .avs, .bak, .bar, .bay, .bc6, .bc7, .bck, .bdp, .bdr, .bib, .bic, .big, .bik, .bkf, .bkp, .blob, .blp, .bmc, .bmf, .bml, .bmp, .boc, .bp2, .bp3, .bpl, .bsa, .bsp, .cag, .cam, .cap, .car, .cas, .cbr, .cbz, .cc, .ccd, .cch, .cd, .cdr, .cer, .cfg, .cfr, .cgf, .chk, .clr, .cms, .cod, .col, .cp, .cpp, .cr2, .crd, .crt, .crw, .cs, .csi, .cso, .css, .csv, .ctt, .cty, .cwf, .d3dbsp, .dal, .dap, .das, .dayzprofile, .dazip, .db0, .dbb, .dbf, .dbfv, .dbx, .dcp, .dcr, .dcu, .ddc, .ddcx, .dem, .der, .desc, .dev, .dex, .dic, .dif, .dii, .dir, .disk, .divx, .diz, .djvu, .dmg, .dmp, .dng, .dob, .doc, .docm, .docx, .dot, .dotm, .dotx, .dox, .dpk, .dpl, .dpr, .dsk, .dsp, .dvd, .dvi, .dvx, .dwg, .dxe, .dxf, .dxg, .elf, .epk, .eps, .eql, .erf, .err, .esm, .euc, .evo, .ex, .exif , .f90, .faq, .fcd, .fdr, .fds, .ff, .fla, .flac, .flp, .flv, .for, .forge, .fos, .fpk, .fpp, .fsh, .gam, .gdb, .gho, .gif, .grf, .gthr, .gz, .gzig, .gzip, .h3m, .h4r, .hkdb, .hkx, .hplg, .htm, .html, .hvpl, .ibank, .icxs, .idx, .ifo, .img, .indd, .ink, .ipa, .isu, .isz, .itdb, .itl, .itm, .iwd, .iwi, .jar, .jav, .java, .jc, .jfif, .jgz, .jif, .jiff, .jpc, .jpe, .jpeg, .jpf, .jpg, .jpw, .js, .json, .kdb, .kdc, .kf, .kmz, .kwd, .kwm, .layout, .lbf, .lbi, .lcd, .lcf, .ldb, .lgp, .litemod, .log, .lp2, .lrf, .ltm, .ltr, .ltx, .lvl, .m2, .m2v, .m3u, .m4a, .mag, .man, .map, .max, .mbox, .mbx, .mcd, .mcgame, .mcmeta, .md, .md3, .mdb, .mdbackup, .mddata, .mdf, .mdl, .mdn, .mds, .mef, .menu, .mic, .mip, .mkv, .mlx, .mod, .mov, .moz, .mp3, .mp4, .mpeg, .mpg, .mpqge, .mrw, .mrwref, .msg, .msp, .mxp, .nav, .ncd, .ncf, .nds, .nef, .nfo, .now, .nrg, .nri, .nrw, .ntl, .odb, .odc, .odf, .odi, .odm, .odp, .ods, .odt, .odtb .oft, .oga, .ogg, .opf, .orf, .owl, .oxt, .p12, .p7b, .p7c, .pab, .pak, .pbf, .pbp, .pbs, .pcv, .pdd, .pdf, .pef, .pem, .pfx, .php, .pkb, .pkh, .pkpass, .pl, .plc, .pli, .pm, .png, .pot, .potm, .potx, .ppd, .ppf, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prc, .prt, .psa, .psd, .psk, .pst, .ptx, .puz, .pwf, .pwi, .pwm, .pxp, .py, .qbb, .qdf, .qel, .qic, .qif, .qpx, .qtq, .qtr, .r3d, .ra, .raf, .rar, .raw, .rb, .re4, .res, .rev, .rgn, .rgss3a, .rim, .rng, .rofl, .rrt, .rsrc, .rsw, .rte, .rtf, .rts, .rtx, .rum, .run, .rv, .rw2, .rwl, .sad, .saf, .sav, .sb, .sc2save, .scm, .scn, .scx, .sdb, .sdc, .sdn, .sds, .sdt, .sen, .sfs, .sfx, .sh, .shar, .shr, .shw, .sid, .sidd, .sidn, .sie, .sis, .slm, .sln, .slt, .snp, .snx, .so, .spr, .sql, .sqx, .sr2, .srf, .srt, .srw, .ssa, .std, .stt, .stx, .sud, .sum, .svg, .svi, .svr, .swd, .swf, .syncdb, .t12, .t13, .tar, .tax, .tax2015, .tax2016, .tbz2, .tch, .tcx, .text, .tg, .thmx, .tif, .tlz, .tor, .tpu, .tpx, .trp, .tu, .tur, .txd, .txf, .txt, .uax, .udf, .umx, .unity3d, .unr, .unx, .uop, .upk, .upoi, .url, .usa, .usx, .ut2, .ut3, .utc, .utx, .uvx, .uxx, .val, .vc, .vcd, .vdf, .vdo, .ver, .vfs0, .vhd, .vmf, .vmt, .vob, .vpk, .vpp_pc, .vsi, .vtf, .w3g, .w3x, .wad, .war, .wav, .wave, .waw, .wb2, .wbk, .wdgt, .wks, .wm, .wma, .wmd, .wmdb, .wmmp, .wmo, .wmv, .wmx, .wotreplay, .wow, .wpd, .wpk, .wpl, .wps, .wsh, .wtd, .wtf, .wvx, .x3f, .xf, .xl, .xla, .xlam, .xlc, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsm, .xlsx, .xltx, .xlv, .xlwx, .xml, .xpi, .xpt, .xvid, .xwd, .xxx, .yab, .yps, .z02, .z04, .zap, .zip, .zipx, .zoo, .ztmp Il utilise la clé en question pour les chiffrer et ajoute l’extension .fantom aux noms des fichiers.[/quote] En dépit de tous ces procédés déployés en arrière-plan, la partie la plus intéressante se produit sous les yeux de la victime. Avant d’aborder cette partie, il est important de noter que ce ransomware exécutable se fait passer pour une mise à jour critique de Windows Update. Et lorsque le malware se met au travail, il n’exécute non pas un, mais deux programmes: [quote]- Le chiffrement lui-même - Un petit programme d’apparence inoffensive nommé WindowsUpdate.exe. Ce dernier est utilisé dans le but de contrefaire un véritable écran de Windows Update (un écran bleu vous informant que Windows est en cours d’actualisation). Tandis que Fantom chiffre les fichiers des utilisateurs, le message sur l’écran affiche que 'la mise à jour (en réalité, le chiffrement) progresse'.[/quote] Ce piège est conçu pour distraire l’attention des victimes, de façon à ce qu’elles ne se rendent pas compte qu’il y a une activité suspecte sur leurs ordinateurs. Le faux Windows Update s’exécute en mode plein écran, et bloque visuellement l’accès à d’autres programmes. [quote]Si les utilisateurs commencent à se méfier, ils peuvent réduire le faux écran en appuyant sur Ctrl+F4, mais malheureusement cela n’empêchera pas à Fantom de chiffrer leurs fichiers.[/quote] Une fois qu’il a terminé son processus de chiffrement, Fantom efface ses traces (il supprime les exécutables), créer une demande de rançon .html, la copie dans chaque fichier, et remplace le fond d’écran de l’ordinateur par une notification. L’hacker fournit une adresse mail afin que la victime puisse le contacter, discuter des modalités de paiement, et recevoir des instructions supplémentaires. Le fait de laisser des informations de contact est typique des hackers russes. D’autres signes indiquent que les coupables sont de cette nationalité: L’adresse mail 'Yandex.ru' et leur très mauvais anglais. [quote]Comme l’a signalé le site 'Bleeping Computer' 'c’est probablement la pire grammaire et la plus mauvaise expression écrite que j’aie jamais vues dans une demande de rançon'.[/quote] La mauvaise nouvelle est qu’à ce jour, il n’y a pas de façon de déchiffrer des fichiers chiffrés sans payer la rançon (non recommandée). Par conséquent, la meilleure approche à adopter est celle d’éviter d’en être la victime. Voici quelques conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

08 Sep 2016 LIRE L'ACTU
Comment limiter le partage des données de WhatsApp vers Facebook Archives Secunews SECUNEWS

Comment limiter le partage des données de WhatsApp vers Facebook

'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.

29 Aug 2016 LIRE L'ACTU
(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming Archives Secunews SECUNEWS

(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming

Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.

29 Aug 2016 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
Satana est à la fois un ransomware à chiffrement et un bootlocker Archives Secunews SECUNEWS

Satana est à la fois un ransomware à chiffrement et un bootlocker

Après Locky, Mischa et Petya, Satana marque une nouvelle évolution dans les ransomwares Récemment, un autre échantillon sophistiqué de ransomware a été découvert. Le malware en question a été surnommé 'Satana' (Satan), dont l’origine serait russe. Le cheval de Troie fait deux choses: - Chiffre les fichiers - Altère le Master Boot Record (MBR), bloquant ainsi le processus de démarrage de Windows. Nous avions déjà abordé le thème des chevaux de Troie semant le désordre du MBR, dont le fameux ransomware 'Petya'. D’une certaine façon, 'Satana' agit de la même manière, en injectant par exemple son propre code dans le MBR'. Alors que Petya chiffre la 'Master File Table' (MFT), Satana chiffre cependant le MBR. Pour crypter les fichiers de l’ordinateur, Petya comptait sur l’aide d’un cheval de Troie appelé Mischa. Satana gère quant à lui ces deux tâches à lui tout seul. Le MBR fait partie du disque dur. Il contient des informations sur le système de fichiers utilisé par diverses partitions du disque, ainsi que la partition stockée sur le système d’exploitation. Si le MBR est altéré, ou chiffré, l’ordinateur perd l’accès à un élément essentiel d’informations 'la partition qui contient le système d’exploitation'. Si l’ordinateur ne peut pas trouver le système d’exploitation, il ne peut démarrer. Les malfaiteurs à l’origine du ransomware Satana profitent de cette disposition pour améliorer leur ransomware à chiffrement avec des aptitudes du 'bootlocker'. Les hackers changent le MBR, en le remplaçant par le code de la demande de rançon, puis chiffre et déplace le MBR autre part. Le ransomware demande 0.5 bitcoins (à peu près 340$) pour déchiffrer le MBR et fournir la clé de déchiffrement des fichiers affectés. Une fois la rançon payée, les créateurs de Satana promettent qu’ils rétabliront l’accès au système d’exploitation et de remettre les choses dans l’ordre. Du moins, c’est ce qu’ils prétendent. Une fois à l’intérieur du système, Satana analyse tous les lecteurs et réseaux, à la recherche de fichiers de type: [quote]'.bak, .doc, .jpg, .jpe, .txt, .tex, .dbf, .db, .xls, .cry, .xml, .vsd, .pdf, .csv, .bmp, .tif, .1cd, .tax, .gif, .gbr, .png, .mdb, .mdf, .sdf, .dwg, .dxf, .dgn, .stl, .gho, .v2i, .3ds, .ma, .ppt, .acc, .vpd, .odt, .ods, .rar, .zip, .7z, .cpp, .pas, et .asm et commence à les chiffrer. Il ajoute également une adresse e-mail et trois tirets du bas au début du nom du document (par exemple, test.jpg deviendrait [email protected]___test.jpg)'.[quote] Les adresses e-mail servent d’informations de contacts pour les victimes, qui sont censées écrire à l’adresse indiquée pour obtenir les instructions de paiement et ensuite récupérer la clé de déchiffrement. Jusqu’à présent, les chercheurs ont constaté six adresses e-mail utilisées dans cette campagne. Une seul bonne nouvelle, il est possible de contourner partiellement le verrouillage, avec certaines connaissances, le MBR peut être réparé. Des experts du blog de The Windows Club ont 'livré des instructions détaillées' sur la façon de réparer le MBR en utilisant la fonction de restauration sur Windows. Toutefois, cette dernière est conçue pour des utilisateurs expérimentés qui sont à l’aise au moment de travailler avec l’invite de commande et la fonctionnalité bootrec.exe. Il est peu probable qu’un utilisateur ordinaire prenne le coup de main immédiatement pour ce genre de méthode compliquée et qu’il ne se sente pas à l’aise. La mauvaise nouvelle est que même si Windows est débloqué avec succès, l’autre moitié du problème, celui des fichiers chiffrés, demeure. Aucune solution n’est disponible le concernant. A ce stade, 'Satana' semble avoir juste commencé sa carrière de ransomware, il n’est pas répandu et les chercheurs ont repéré quelques failles dans son code. Cependant, il y a de fortes chances pour qu’il s’améliore au fil du temps et évolue en une menace très sérieuse. Notre premier conseil pour les utilisateurs est qu’ils soient vigilants en permanence. Nos recommandations simples vous aideront à minimiser les risques d’infection et vous épargneront d’un bon nombre de soucis: Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d’adapter leur technique. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
14 Jul 2016 LIRE L'ACTU
L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows Archives Secunews SECUNEWS

L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows

Une équipe de sécurité informatique du ministère américain de la sécurité intérieure (CERT) conseille de désinstaller le logiciel de lecture de fichiers audio et vidéo QuickTime des ordinateurs opérant sous Windows, afin d'éviter un risque de piratage. Le CERT a publié une alerte après un article de la société de sécurité informatique Trend Micro indiquant qu'Apple, qui a développé ce logiciel, n'allait plus mettre à jour les défenses de QuickTime et que le programme présentait deux vulnérabilités ( ZDI-16-241 et ZDI-16-242) qui pourraient être exploitées par des pirates informatique. [quote]'L'exploitation de vulnérabilités de QuickTime pour Windows pourrait permettre à des pirates de prendre le contrôle à distance des systèmes informatiques affectés', indique l'alerte du CERT. La seule solution pour réduire les risques disponible est de désinstaller QuickTime pour Windows.[/quote] Voici quelques infos techniques: Ces deux vulnérabilités permettent d’exécuter à distance un dépassement de tas. Une de ces vulnérabilités permet à un assaillant d’injecter des données hors de la zone tampon de mémoire allouée. L’autre est liée au stco atom: En proposant un index non valide, un pirate peut injecter des données hors de la zone tampon de mémoire allouée. Pour exploiter ces vulnérabilités, l’utilisateur doit soit avoir visité un site web malveillant ou ouvert un fichier malveillant, et ces deux vulnérabilités exécutent un code logiciel dans le contexte de sécurité de QuickTime player, qui est aussi, dans la plupart des cas, celui de l’utilisateur connecté. Le conseil ne s'applique pas aux versions de QuickTime fonctionnant sur des ordinateurs Apple. Trend Micro dit n'avoir connaissance d'aucune attaque ayant profité d'une vulnérabilité de QuickTime, mais estime également sur son site que la meilleure défense est de désinstaller QuickTime pour Windows aussi vite que possible. Contacté par l'AFP, Apple n'a pas répondu dans l'immédiat. QuickTime pour Windows rejoint ainsi 'Microsoft Windows XP' et 'Oracle Java 6' au cimetière des logiciels dont les vulnérabilités ne sont plus restaurées. Des logiciels qui sont soumis à des risques toujours plus importants compte tenu d’un nombre toujours plus important de vulnérabilités (non-patchées) à avoir été découvertes.

18 Apr 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois Archives Secunews SECUNEWS

Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois

Le secteur du jeu en ligne, qui représente un marché estimé à plus de 100 milliards de dollars, n’est pas seulement juteux pour les développeurs et les fabricants, il l’est aussi pour les cybercriminels. 'Steam Stealer' fait partie de ces malwares en constante évolution, responsable du piratage de comptes utilisateurs sur la célèbre plate-forme de jeu Steam. Il a pour objectif de dérober des objets dans les jeux en ligne et des identifiants de comptes afin de les revendre ensuite au marché noir, ce malware est distribué à des cybercriminels selon le modèle MaaS (Malware as a Service) avec des tarifs extrêmement bas débutant à 30 dollars. Steam est aujourd’hui l’une des plates-formes de divertissement multi-systèmes d’exploitation parmi les plus populaires. Exploitée par Valve, elle compte plus de 100 millions d’utilisateurs inscrits à travers le monde et propose en téléchargement plusieurs milliers de jeux disponibles. Son succès en fait donc une cible de choix pour les groupes de cyberescrocs, qui peuvent revendre les identifiants d’utilisateurs Steam pour 15 dollars pièce au marché noir. Selon les chiffres officiels récemment publiés par la plate-forme, 77.000 comptes Steam sont piratés et pillés tous les mois. [quote]Selon Santiago Pontiroli, chercheur chez Kaspersky, et son confrère indépendant Bart P., un nouveau type de malware, connu sous le nom de 'Steam Stealer', est le principal suspect du piratage de nombreux comptes utilisateurs de la plate-forme de Valve.[/quote] Tous deux pensent que ce malware a été développé à l’origine par des cybercriminels russophones car ils ont découvert, sur plusieurs forums clandestins consacrés aux programmes malveillants, de nombreux indices linguistiques qui le laissent penser. 'Steam Stealer' opère selon le modèle MaaS (Malware as a Service): Il est proposé à la vente dans différentes versions, bénéficiant de fonctionnalités distinctes, de mises à jour gratuites, de manuels d’utilisation, de conseils personnalisés pour la distribution, etc... Alors que le prix de base des solutions pour ces types de campagnes malveillantes est habituellement de l’ordre de 500 dollars, les programmes 'Steam Stealer' sont ridiculement bon marché, pouvant couramment s’acheter pour à peine 30 dollars, ce qui les rend extrêmement attrayants pour les cybercriminels en herbe du monde entier. La propagation des malwares 'Steam Stealer' passe principalement, mais pas exclusivement, par des sites Web contrefaits qui les diffusent ou encore par des techniques d’ingénierie sociale consistant à envoyer directement des messages aux victimes. Une fois le malware implanté dans le système d’un utilisateur: - Il subtilise l’ensemble des fichiers de configuration de Steam - Il localise ensuite le fichier spécifique Steam KeyValue qui contient les identifiants de l’utilisateur, ainsi que les informations relatives à sa session. - Forts de ces informations, les cybercriminels peuvent alors prendre le contrôle de son compte. Au départ, le piratage de comptes de joueurs était un moyen simple pour les scripts kiddies de faire rapidement des profits en les revendant sur des forums occultes. Aujourd’hui, cependant, les criminels ont réalisé la véritable valeur marchante de ces comptes. Leurs opportunités résident désormais dans le vol et la vente d’objets acquis par les utilisateurs dans les jeux et pouvant valoir des milliers de dollars, les cyberbandes organisées n’entendent tout simplement pas laisser passer un tel pactole. Les experts de Kaspersky ont dénombré près de 1.200 échantillons de malwares Steam Stealer différents, responsables d’attaques contre des dizaines de milliers d’utilisateurs à travers le monde. C’est particulièrement le cas en Russie et dans d’autres pays d’Europe de l’Est où la plate-forme Steam est très fréquentée. La communauté des joueurs est devenue une cible très prisée des cybercriminels. Une évolution claire des techniques d’infection et de propagation ainsi que la complexité croissante des malwares eux-mêmes ont conduit à une recrudescence de ce type d’activité. Alors que les consoles sont toujours plus puissantes et que l’Internet des objets est à notre porte, ce scénario va se développer et gagner en complexité. Kaspersky détecte les groupes de chevaux de Troie Steam Stealer sous les appellations: - Trojan.Downloader.Msil.Steamilik - Trojan.Msil.Steamilik - Trojan-psw.Msil.Steam - Et autres. Leurs cibles sont largement réparties à travers le monde, notamment en Russie, aux Etats-Unis, en Europe (France, Allemagne), en Inde et au Brésil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
21 Mar 2016 LIRE L'ACTU
(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin

A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Lire l'article complet: Mise en garde contre les virus et pirates de la Saint Valentin. Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer et partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

11 Feb 2016 LIRE L'ACTU
La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis Archives Secunews SECUNEWS

La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis

Le créateur de Megaupload, Kim Dotcom, de son vrai nom Kim Schmitz, célèbre plateforme de téléchargement en ligne fermée en 2012, encourt jusqu'à 20 ans de prison. Trois ans après la fermeture de Megaupload, le sort de Kim Dotcom pourrait enfin être décidé. Il a annoncé qu'il fera appel de la décision de la justice néozélandaise. La justice néo-zélandaise a estimé mercredi 23 décembre 2015 que le fondateur du célèbre site de téléchargement pouvait être extradé vers les États-Unis. Après un procès qui a duré neuf semaines, le juge Nevin Dawson a souligné qu'il existait des preuves accablantes justifiant cette extradition ainsi que celle des trois autres fondateurs de Megaupload. La ministre néo-zélandaise de la Justice Amy Adams, qui devra donner son feu vert à toute mesure d'extradition, n'a pas voulu commenter la décision de justice. [quote]'Comme ce jugement est susceptible d'être frappé d'appel, il ne serait pas approprié pour moi de faire davantage de commentaires', a-t-elle dit. [/quote] En cas d'extradition et de procès aux États-Unis, Kim Dotcom encourt 20 ans de prison. Une mafia du piratage Le département américain de la Justice et le FBI accusent l'entrepreneur allemand d'être l'architecte d'un pillage en ligne à grande échelle grâce à Megaupload, son emblématique plateforme de téléchargement direct, fermée par la justice américaine début 2012. Le domicile de son fondateur avait été la cible d'un raid spectaculaire organisé par la police néo-zélandaise, avec le soutien des renseignements américains. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d'avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du Net. [quote[Selon lui, son site faisait de son mieux pour éviter les violations de droits d'auteurs, mais avait 50 millions d'utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] [quote]De son côté, le juge a 'estimé que les éléments à charge pesant contre lui n'étaient pas 'de nature triviale'. Ils pointent de graves fautes en relation avec environ 175 millions de dollars de droits d'auteurs, qui sont dits perdus par leurs détenteurs. Il est approprié que ces détenteurs de droits d'auteur puissent être entendus lors d'un procès.'[/quote] Kim Dotcom semble décidé à se battre. Dans une interview au journal NZ Herald, il a expliqué disposer désormais des financements nécessaires à sa défense en Nouvelle-Zélande suite à une décision récente lui donnant accès à 50 millions de dollars qui avaient été gelés à Hong Kong. Il entend saisir la justice hongkongaise afin de réclamer plus de deux milliards de dollars de dommages et intérêts pour la fermeture du site. C'est là-bas qu'il avait créé Megaupload en 2005. [quote]'J'en ai assez d'être sur la défensive. Je veux passer à l'attaque et 2016, a-t-il prévenu, visiblement confiant. Mon équipe et moi avons bien relu la décision de la cour. Elle est faible, presque un cadeau de Noël déguisé. Wouhou! #appel', annonçait-t-il sur son compte Twitter, avant de publier une vidéo de lui en train de rire aux éclats.[/quote] https://twitter.com/KimDotcom/status/679574306565705728 Clic pour lire toutes les actus sur megaupload. Clic pour lire toutes les actus sur Kim Dotcom.

28 Dec 2015 LIRE L'ACTU
Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël Archives Secunews SECUNEWS

Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël

Cette année encore, la fête de Noël pourrait bien être gâchée pour des millions de fans de jeux vidéo. En effet, un groupe de pirates baptisé 'Phantom Squad' a annoncé qu’il allait profiter des fêtes de fin d’année pour pilonner le PlayStation Network et le Xbox Live à coup d’attaques par déni de service distribué (DDoS), ce qui dans l'absolu n'a rien de vraiment sophistiqué.. Les hackers ont diffusé leurs menaces via deux comptes Twitter Souvenez-vous, il y a un an, alors que des millions d'utilisateurs étrennaient leurs consoles toute neuve, le 'PSN' et le Xbox Live étaient inaccessibles, rendant impossible toute utilisation de la machine. L'attaque et la paralysie avaient été mondiales et massives. Si on avait d'abord cru à des problèmes de surcharge sur les serveurs des deux géants, il était apparu assez vite que les deux services avaient été attaqués par des pirates, précisément la 'Lizard Squad', qui avait menacé de faire tomber les deux services quelques semaines plus tôt. Menaces mises à exécution. Étant donné l'ampleur de l'attaque en 2014, on peut s'attendre encore au pire cette année, à moins que Microsoft et Sony aient mis en place de solides protections contre les attaques distribuées. Ce qui est très étrange, c'est que ces grandes firmes ont l'habitude de ce type d'attaques et je ne comprends pas pourquoi elles ne se protègent pas! Les pirates ont néanmoins toujours un coup d'avance et si on y ajoute les défis que se lancent les groupes de hackers, les deux géants du jeu vidéo peuvent commencer à angoisser. Faut-il prendre ces menaces au sérieux ? A priori oui. Malheureusement, créer des attaques DDoS n’est pas difficile. Par ailleurs, il semblerait que les pirates de 'Phantom Squad' soient déjà en train de réaliser quelques tours de chauffe, en prévision de Noël. Lizard Squad se prépare aussi Mais Phantom Squad ne sera peut-être pas tout seul. Un groupe concurrent qui fait référence à Lizard Squad annonce lui aussi le piratage de PSN et Xbox Live pendant Noël. Visiblement, le piratage de Noël est en train de devenir un challenge officiel et récurrent. De même qu'il ne requiert pas vraiment d'expertise technique, il est inutile. Les groupes de hacker ne le motivent en tout cas par aucune revendication, on peut craindre que leur seule motivation soit d'embêter le monde. Il est, hélas, fort possible qu'ils y arrivent. Chers joueurs, il faudra être patients... secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
18 Dec 2015 LIRE L'ACTU
Tous ensemble pour un Noël magique pour les enfants à l’hôpital (BE-FR-Lux), 1 vote = 1 euro de jouets Archives Secunews SECUNEWS

Tous ensemble pour un Noël magique pour les enfants à l’hôpital (BE-FR-Lux), 1 vote = 1 euro de jouets

Comme chaque année, la société liégeoise Good-4you organise son opération 'Noël magique à l’hôpital' en Belgique, en France, et au Luxembourg L’année dernière, plus de 25.000 euros de cadeaux ont été offerts aux enfants hospitalisés grâce à vous. Chaque année des centaines d’enfants passent les fêtes de Noël à l’hôpital, afin d ‘adoucir leur peine, la société liégeoise Good-4you a créé, il y a 7 ans, l’opération un 'Noël magique à l’hôpital'. Via son site internet, elle offre des jouets aux enfants hospitalisés le soir de Noël. Grâce à de nombreuses entreprises partenaires, la société a récolté de l’argent afin d’alimenter la hotte du Père Noël qu’elle va ensuite répartir dans différents hôpitaux qui soignent les enfants en Belgique, en France, et aussi au Luxembourg (5 hôpitaux belges, 1 luxembourgeois et 29 français). Pour vous, c'est gratuit, 1 vote = 1 euro de jouets Et c’est ici, que l’internaute entre en action. C’est lui qui choisit, à quel hôpital il offre son don, en sachant qu’un clic vaut 1 euro. On l’a compris, il faut donc se bouger et mobiliser un maximum d’amis pour offrir un maximum d’argent à l’hôpital de son choix et ce jusqu’au 24 décembre. En prime, l’internaute poste via le site de l’opération un message de sympathie aux enfants hospitalisés mais aussi aux personnels qui passent les fêtes à leur côté. Les plus beaux messages seront imprimés sur des cartes postales à destination des hôpitaux. 5 hôpitaux belges L’année dernière, 25.000 euros de cadeaux ont été distribués aux enfants grâce aux votes de 100.000 internautes. Si la majorité des entreprises se situent en France, en Belgique, 5 hôpitaux profitent de cette action dont 3 hôpitaux liégeois: – CHC Espérance – CHR de la Citadelle – CHU de Liège – CH Reine Fabiola – Saint Luc: Bruxelles Pour les autres pays voir la liste des hôpitaux sur le site officiel (voir lien fin d'article) L’année dernière, plus de 25.000€ leur avaient été alloués. Un dernier détail, cette action est totalement gratuite pour l’internaute, alors pourquoi se priver de faire une bonne action ? après tout c’est bientôt Noël! Nous avons jusqu’au 24 décembre pour rassembler 25.000 votes. Clic sur le liens pour choisir votre hôpital et voté. Clic pour voir les précédents bilan.

03 Dec 2015 LIRE L'ACTU
Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique Archives Secunews SECUNEWS

Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique

Comme d'habitude, Apple a profité du lancement de son nouvel iPhone 6S pour offrir une nouvelle version de son système d’exploitation à ses utilisateurs, ainsi, si vous possédez un iPhone 4S, 5, 6, 6S ou 6S Plus, il vous est possible de mettre à jour votre appareil et de passer sous IOS9. Il est cependant utile de rester attentif à une des nouvelles fonctionnalités présentes dans le nouveau système d'exploitation, 'l'assistance WI-FI', cette dernière, activée par défaut, a pour but d'utiliser les données cellulaires, et donc la 3G ou la 4G, en lieu et place de votre WIFI... si le signal de ce dernier est insuffisant, et ainsi d'éviter les coupures intempestives. Les possesseurs de gros volumes data ne devraient pas vraiment être impactés par la chose. Celles et ceux qui ne possèdent par contre qu'un petit forfait dans leur abonnement feraient mieux de désactiver cette option. Pour ne pas prendre de risque, voici la procédure à suivre: [quote]'Rendez-vous dans Réglages/Données cellulaires. Dans la page des Données Cellulaires, cherchez la fonction "Assistance Wi-Fi" pour la décocher. Cette option, activée par défaut, est cachée tout en bas de la page, sous la liste des applications. '[/quote] Précisons encore que lors de la proposition de télécharger la nouvelle version iOS9, Apple évoque quelques améliorations, mais pas la fameuse fonction d’assistance Wi-Fi. Bien sûr, cette surconsommation cachée bénéficiera surtout aux opérateurs, mais nul ne connaît les accords qu’Apple peut avoir avec ces opérateurs. D'autant qu'aux USA, Apple voudrait devenir un opérateur à part entière. Les opérateurs belges sont-ils impliqués ? Chez Proximus on assure n’avoir aucun accord avec les constructeurs de smartphones, basé sur la rémunération de la consommation de données. [quote]'Au contraire, explique Haroun Fenaux, porte-parole de l’opérateur, notre service Proximus Wi-Fi (basé sur le service international Fon) transfère automatiquement une connexion cellulaire vers une connexion wi-fi lorsqu'un hotspot Fon se trouve à proximité.'[/quote] Un conseil, n'hésitez pas à désactiver ladite fonctionnalité si vous souhaitez préserver votre forfait data...

30 Sep 2015 LIRE L'ACTU
Des hackers s'inspirent d'"Ocean's eleven" pour piller des coffre-forts Archives Secunews SECUNEWS

Des hackers s'inspirent d'"Ocean's eleven" pour piller des coffre-forts

La réalité a fini par dépasser la fiction. Eric Van Albert et Zach Banks, deux chercheurs en informatique, ont fait dans la vraie vie ce que Hollywood a déjà accompli à moult reprises. Ils ont détourné le flux vidéo de caméras de sécurité pour injecter à la place leurs propres images et ainsi tromper la vigilance des surveillants en leur faisant croire que tout était normal. En général, au cinéma, c'est là que les cambrioleurs en profitent pour amasser leur butin et s'enfuir ni vu ni connu. Dans les faits, il ne s'agit que d'une simple démonstration, réalisée à l'occasion du Black Hat, un célèbre salon de hackers à Las Vegas. [quote]'Nous avons mis sur pied notre dispositif en restant le plus fidèle possible à ce qui se fait dans les films', a déclaré Eric Van Albert. 'Nous voulions voir à quel point ce type d'attaque était plausible', a-t-il ajouté.[/quote] Lui et son acolyte ont dépensé environ 500 dollars pour fabriquer l'outil qui permet de pénétrer le câble reliant les caméras aux écrans des gardiens. Le flux est ensuite passé à la moulinette d'un programme informatique qui restitue des images inoffensives. Ouvrir un coffre-fort avec une clef USB Les deux chercheurs pourraient s'associer avec Daniel Petro et Oscar Salazar de Bishop Fox, une entreprise de sécurité informatique qui a réussi à ouvrir un coffre-fort avec une clé USB. Le coffre n'était pas une boîte en métal épais toute bête, mais était équipé pour compter les billets et créditer les comptes de dépositaires par internet. Les deux hommes ont indiqué qu'ils avaient choisi la prise USB parce qu'elle leur permettait d'utiliser un ordinateur plus puissant pour ouvrir le coffre. [quote]Daniel Petro a souligné que, de toute façon, il fallait accéder physiquement au coffre pour pouvoir en retirer l'argent.[/quote] Pour éviter que ce scénario hollywoodien ne se répète, les deux hommes ont prévenu la compagnie qui fabrique les coffres-forts, et qui a déjà trouvé une parade à ce type d'attaque. Voir aussi: Ils font sauter la banque de plusieurs casinos grace à une faille informatique.

11 Aug 2015 LIRE L'ACTU
La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms Archives Secunews SECUNEWS

La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms

Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)

29 Jul 2015 LIRE L'ACTU
Non, il n’y aura pas de deuxième Tour Eiffel à Paris Archives Secunews SECUNEWS

Non, il n’y aura pas de deuxième Tour Eiffel à Paris

Un site et une page Facebook annoncent soudainement la construction 'd’une seconde tour, identique à la première', sur le Champ-de-Mars. [quote]Sous l'impulsion de NeedFund, un fonds d'investissement belge, une seconde tour, identique à la première et 100% belge sera construite sur le Champ-de-Mars à Paris. La Tour B se dressera en hommage aux nombreuses personnalités belges qui ont oeuvré à la grandeur de la France. Une passerelle reliant les deux tours représentera le symbole de la fraternité qui unit les deux nations depuis toujours. Le début des travaux est attendu courant 2015 afin d'être prêt pour les 130 ans de la Tour A.[/quote] Une Tour Eiffel bis à Paris ? Ne rêvez pas!! Il s’agit en réalité d’une campagne lancée par l’agence 'Wonder&Wonder' de Louvain-la-Neuve, dont le but est de construire une histoire en vue de la promotion du film d’animation français 'Avril et le Monde Truqué' qui sortira en novembre 2015. [quote]L’objectif est de vraiment créer une expérience pour le consommateur, en lui proposant une aventure imaginaire. Nous travaillons régulièrement avec des start-ups sur ce type de projets', explique Alexandre Guenet, co-fondateur de l’agence.[/quote] Si le film ne sortira que dans plusieurs mois, sa société entend profiter des fêtes nationales du 14 et 21 juillet pour faire décoller son projet dont le coût est estimé entre 10.000 et 20.000 euros. Le site de lancement ne fait jamais mention à la Tour Eiffel mais utilise bien son image… de jour. Seule l’utilisation de photos de la Tour éclairée est soumise aux droits d’auteur. L’opération se déclinera encore au cours des prochaines semaines avec pour idée d’essayer de confronter Belges et Français. Les internautes auront aussi la possibilité de suivre l’évolution de la construction de la seconde Tour en 3D. En attendant, des pétitions sont déjà fictivement lancées pour soutenir ou non le projet … Accéder au site tour-b.be. Accéder a la page Facebook officiel.

16 Jul 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
La mise à niveau vers Windows 10 gratuite aussi pour les utilisateurs illégaux Archives Secunews SECUNEWS

La mise à niveau vers Windows 10 gratuite aussi pour les utilisateurs illégaux

Microsoft sortira Windows 10 cet été 2015 dans 190 pays et dans 111 langues différentes, les utilisateurs légaux, mais aussi illégaux, recevront une mise niveau gratuite. Voilà ce qu'a annoncé l'entreprise lors du congrès Windows Hardware Engineering Community (WinHEC). Précédemment déjà, il était clair que les utilisateurs de Windows recevraient une mise à jour gratuite vers Windows 10, jusqu'à présent, il s'agissait des utilisateurs de Windows 7 et suivants. A l'agence de presse Reuters, Terry Myerson de Microsoft déclare à présent que les utilisateurs de versions illégales de Windows pourront également obtenir une mise à niveau gratuite, l'entreprise légalisera ainsi des centaines de millions d'utilisateurs, essentiellement en Chine. Dans ce pays, l'on estime en effet que trois quarts des utilisateurs emploient une version illégale de Windows. Microsoft annonce que la mise à jour gratuite vers Windows 10 n'est pas une légalisation des versions illégales. [quote]L'objectif est d'amener tous les utilisateurs sur la même plate-forme technologique, cela offrira aussi l'avantage que ces appareils seront moins vulnérables au malware et ne collaboreront donc pas à leur propagation, ce qui devrait profiter à l'ensemble des utilisateurs.[/quote] Voir aussi: La prochaine version de windows ne sera pas windows 9 mais Windows 10

19 Mar 2015 LIRE L'ACTU
Un bug informatique dans une prison belge a permis a des détenus de téléphoner gratuitement Archives Secunews SECUNEWS

Un bug informatique dans une prison belge a permis a des détenus de téléphoner gratuitement

Un problème technique qui pourrait coûter cher à la prison de Leuze-en-Hainaut (Belgique) Un bug du système informatique ultra-sécurisé 'PrisonCloud' a permis aux détenus de la prison de Leuze-en-Hainaut de téléphoner gratuitement, de manière illimitée, pendant 24 heures, de lundi matin à mardi matin, révèle mercredi La Dernière Heure. PrisonCloud joue un rôle majeur dans la réinsertion sociale des détenus, le système permet à l’administration pénitentiaire de laisser les détenus se familiariser en toute sécurité avec de nouvelles technologies. [quote]'PrisonCloud' permet aux détenus des nouvelles prisons de Belgique de téléphoner (moyennant des crédits d'appel payants), louer des films, passer des commandes à la cantine et d'envoyer des demandes à la direction.[/quote] La nouvelle a rapidement fait le tour de l'établissement pénitentiaire, une quantité importante d'appels a alors été passée à travers le monde, vers l'Afrique notamment. La facture s'annonce particulièrement salée pour la prison. Mais la direction compte bien faire supporter la note aux détenus qui ont profité de ce problème technique. En prison, les appels sont enregistrés. Il sera dès lors facile de retracer chaque appel.

11 Feb 2015 LIRE L'ACTU
(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin

A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin. Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Feb 2015 LIRE L'ACTU
Google Earth Pro devient gratuit pour tout le monde Archives Secunews SECUNEWS

Google Earth Pro devient gratuit pour tout le monde

Jusque-là payant (un peu plus de 300 euros) et essentiellement destiné aux professionnels, Google Earth Pro est désormais gratuit pour n'importe qui. Partez pour un tour du monde virtuel. Visualisez des bâtiments 3D, des images et des reliefs. Localisez des villes, des adresses et des établissements à proximité. Après avoir téléchargé le logiciel, il n'y a plus besoin de s'enregistrer et de payer, il suffit maintenant d'entrer la clé "GEPFREE" pour pouvoir en profiter gratuitement. Rien ne change pour les actuels clients et leur clé continuera de fonctionner comme avant. Comparé à la version de base, Google Earth Pro s'avère beaucoup plus puissant. Le programme permet notamment: - D'imprimer (4.800 x 3.200 pixels) - Réaliser des séquences vidéo (1.920 x 1.080 pixels) en haute définition - D'importer des feuilles de calcul - De profiter de calques de données (démographie, trafic) - Bénéficier d'un outil de mesures avancées (polygones, cercles). Google Earth pro est disponible sous Windows et Mac OS. Clic pour télécharger Google Earth pro (gratuit)(désactivez la case 'Aidez-nous à améliorer Google Earth et Google Chrome en nous autorisant à recueillir des statistiques d'utilisation anonymes')

05 Feb 2015 LIRE L'ACTU
Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations Archives Secunews SECUNEWS

Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations

Les fameuses nouvelles conditions d'utilisation de Facebook entrent en vigueur. Qu'est-ce qui va changer ? Les nouvelles conditions d'utilisation de Facebook s'appliquent dès aujourd'hui, c'est du moins ce qui est prévu. Facebook tiendra évidemment de près vos activités à l'oeil Ce que vous postez, ce que vous aimez, partagez, envoyez dans vos messages privés et ce que vous pensez des autres, tout cela sera donc tenu à jour (tant sur le site que dans les applis Facebook et Messenger) Des informations que vous ne partagez pas vous-même, mais d'autres bien en vous taguant par exemple, tomberont également entre les mains de Facebook. Tout comme votre comportement de navigation, qui pourra être 'suivi' par Facebook sur base de ce que vous aimez sur les sites web. En outre, le réseau social saura quels appareils vous utiliserez, type, numéro de téléphone, fournisseur,etc.. Si vous en tant qu'utilisateur acceptez les nouvelles conditions d'utilisation, vous autorisez Facebook à utiliser votre GPS, Bluetooth et wifi pour déterminer votre emplacement, à tout moment et sans demander votre permission. Le site social pourra non seulement demander votre emplacement, mais en profiter aussi à des fins commerciales, il n'y aura pas d'option pour garder votre emplacement secret. Et puis, il y a encore WhatsApp, Instagram, Oculus, l'appli de 'fitness-tracking' Moves, le service publicitaire vidéo LiveRail,etc.., toutes des entreprises que Facebook a englouties et dont il collecte par conséquent aussi les données des utilisateurs. C'est ainsi que WhatsApp transmettrait par exemple à qui et quand vous envoyez des messages. Facebook se réserve le droit d'utiliser toutes ces données pour vous proposer des publicités sur mesure, mais aussi pour transférer des renseignements (à l'exception de vos nom, adresse et e-mail) à des annonceurs ou les partager avec des applis telles Spotify. Les critiques La nouvelle politique de Facebook a déjà fait l'objet de pas mal de critiques. C'est ainsi que l'entreprise a déjà dû postposer l'application de ses conditions d'utilisation, qui initialement auraient dû entrer en vigueur au 1er janvier 2015. Nos parlementaires notamment ont exprimé leur préoccupation à l'égard de cette politique, décrite par Egbert Lachaert (Open VLD) comme 'un hold-up sur notre vie privée'. La commission vie privée belge voit également des manquements dans les nouvelles règles de Facebook et envisage de se tourner vers la Justice. De plus, l'on plaide dans notre pays en faveur d'un contrôleur européen du respect de la vie privée, capable de s'opposer à une entreprise technologique de la taille de Facebook, Google et Microsoft. La Commission Vie privée envisage d'attaquer Facebook: il y aurait des infractions à la législation belge dans ses nouvelles conditions générales La Commission de protection de la vie privée envisage d’attaquer le réseau social Facebook en justice à défaut d’initiative européenne et en l’absence de réponse du géant américain à une demande de postposer l’application de ses nouvelles conditions générales dans lesquelles elle croit déceler un certain nombre d’infractions à la législation belge. La plate-forme européenne 'groupe de travail 29', qui rassemble les représentants des autorités nationales chargées de la protection des données, se réunira mardi prochain à Bruxelles pour tenter de dégager une solution commune. La France, qui préside actuellement ses travaux, joue un rôle actif mais il n’est pas aisé d’engager un plan d’attaque global, et l’interlocuteur de Facebook est généralement la Commission de la vie privée irlandaise, Facebook ayant son siège européen à Dublin. De son côté, la Commission belge de protection de la vie privée a écrit à Facebook pour lui demander de postposer l’entrée en vigueur de ses nouvelles conditions générales d’utilisation du réseau afin de pouvoir étudier son contenu de manière précise. Jusqu’ici, Facebook n’a pas répondu à la demande. A défaut de consensus au niveau du groupe de travail 29 et en l’absence de réponse de Facebook, la Commission pourrait envisager une action judiciaire qui prendrait la forme d’une mise en demeure du géant américain, a indiqué mercredi le président de la Commission de la protection de la vie privée Willem De Beuckelaere, en commission de la Justice de la Chambre. Voir aussi: Facebook remet à jour sa politique d’enregistrement des données utilisateurs (novembre 2014)

30 Jan 2015 LIRE L'ACTU
YouTube abandonne Flash Player pour le HTML5 Archives Secunews SECUNEWS

YouTube abandonne Flash Player pour le HTML5

Quasiment cinq ans jour pour jour après avoir lancé les premiers tests sur la balise vidéo HTML5, Google vient d'annoncer que YouTube utilisait désormais cette technologie par défaut, à la place de Flash. Parmi les avantages de cette bascule, il est question de la prise en charge de VP9, des EME et de WebRTC. Google a annoncé, que YouTube utilisera désormais la technologie HTML5 par défaut pour l'affichage des vidéos, en remplacement de Flash, ce dernier est de moins en moins utilisé sur Internet et cette annonce ne risque pas d'arranger les choses. Il y a cinq ans, YouTube avait déjà entrepris des tests avec le HTML5, des essais concluants puisque ce format sera généralisé progressivement à toute la plateforme. Flash, technologie développée par l'éditeur Adobe, permet notamment aux navigateurs d'afficher des animations et des vidéos. [quote]Au cours des quatre dernières années, nous avons travaillé avec les éditeurs de navigateurs et la plus grande communauté pour combler ces lacunes, et maintenant, YouTube utilise HTML5 par défaut dans Chrome, IE 11, Safari 8 et dans les versions bêta de Firefox, a annoncé YouTube sur son blog de développeurs.[/quote] Depuis 2007 et l'émergence de l'Internet mobile, son avenir est remis en cause. Lors de l'annonce du premier iPhone, l'absence de la gestion du Flash était interprétée comme un défaut, tant il était omniprésent sur le Web, avec le succès des smartphones et un peu plus tard des tablettes, les sites web ont progressivement dû se tourner vers une alternative, le HTML5. Flash, incompatible avec la mobilité Flash est principalement critiqué à cause de la puissance nécessaire à son fonctionnement. Le processeur est très utilisé, faisant directement chuter l'autonomie de la batterie des ordinateurs portables, mais aussi les performances des machines, c'est ce problème qui a limité son développement sur les mobiles et les tablettes, des appareils aux caractéristiques moins avancées que les ordinateurs, et aux batteries plus petites. HTML5 permet de profiter du codec VP9, qui vous donne une meilleure qualité de résolution vidéo avec une réduction moyenne de la bande passante de 35%, cela permet aux vidéos de commencer de 15% à 80% de fois plus vite. En 2012, le développement de Flash a été arrêté par Adobe, il n'y aura que des mises à jour de sécurité jusqu'à 2017.

30 Jan 2015 LIRE L'ACTU
Un virus utilise le hashtag #JeSuisCharlie Archives Secunews SECUNEWS

Un virus utilise le hashtag #JeSuisCharlie

Certains pirates ont profité de l’ampleur du phénomène 'Je suis Charlie', pour essayer de duper des internautes, ils ont développé un virus qui utilise le hashtag, utilisé plus de 5 millions de fois ces derniers jours. Son vrai nom est "DarkComet RAT" et il permet de prendre le contrôle à distance d'un ordinateur et peut même installer un cheval de Troie permettant de créer une porte d'accès au(x) pirate(s). Créé en 2012, ce logiciel malveillant (malware) revient sous le thème "Je suis Charlie" Comment se propage-t-il ? [quote]- Vous pouvez recevoir par mail ou être amené sur le Net sur un lien qui mène à un fichier prénommé "svchost.exeet". - En apparence, il se contente de lancer une sorte de vidéo qui est en fait une image d'un nouveau-né portant un bracelet d'identification où est écrit "Je suis Charlie". - Un faux message de mise à jour de Windows Movie Maker Lorsqu'on clique et que l'image s'affiche, un faux message d'alerte issue du logiciel de Microsoft, Windows Movie Maker, apparaît alors[/quote] Selon des spécialistes, les pirates pourraient utiliser un lien vérolé dans des tweets ou des messages sur facebook, portant le hashtag #JeSuisCharlie. Ceux qui cliqueraient sur ce lien, subiraient le téléchargement du virus connu sous le nom de DarkComet, une fois installé sur le système, il leur donne un accès à distance à votre ordinateur. Évidemment, c'est un leurre qui permet d'installer le fichier du malware sur votre ordinateur. Gare donc, si jamais vous êtes confrontés à ce genre de fichier ou à d'autres éléments (vidéos, diaporamas, etc...) liés aux actualités de ces deux dernières semaines. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer, ces images et vidéos peuvent potentiellement se révéler dangereuses. Clic pour lire le communiqué de Blue COat (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Jan 2015 LIRE L'ACTU
(Bon Plan) Lisez 'Bob et Bobette: Tante Biotique' en ligne ou commander le Gratuitement Archives Secunews SECUNEWS

(Bon Plan) Lisez 'Bob et Bobette: Tante Biotique' en ligne ou commander le Gratuitement

La bande dessinée “Tante Biotique” est une édition spéciale de Bob et Bobette très éducative. Réalisée pour vous initier à un usage responsable des antibiotiques, elle expose d’une façon ludique les modes d’utilisation des antibiotiques Lisez l’album en ligne ou commandez un exemplaire gratuit, qui vous serra envoyé par la poste.(jusqu’à épuisement du stock). Dépêchez-vous d’en profiter ! - Clic pour lire Bob et Bobette: Tante Biotique en ligne - Clic pour Commandez votre exemplaire gratuit (Il vous suffis de remplir correctement le formulaire de commande disponible en ligne. L’offre est valable dans la limite des stocks disponibles.)

14 Jan 2015 LIRE L'ACTU
(MAJ) Offrez un Noël magique pour les enfants hospitalisés, 1 vote = 1 euro de jouets Archives Secunews SECUNEWS

(MAJ) Offrez un Noël magique pour les enfants hospitalisés, 1 vote = 1 euro de jouets

Pour la 6e année consécutive, la société liégeoise Good-4you organise son opération " Noël magique à l'hôpital" en Belgique, en France, et au Luxembourg L'année dernière, plus de 25.000 euros de cadeaux ont été offerts aux enfants hospitalisés grâce à vous. Chaque année des centaines d'enfants passent les fêtes de Noël à l'hôpital, afin d 'adoucir leur peine, la société liégeoise Good-4you a créé, il y a 6 ans, l'opération un "Noël magique à l'hôpital". Via son site internet, elle offre des jouets aux enfants hospitalisés le soir de Noël. Grâce à de nombreuses entreprises partenaires, la société a récolté de l'argent afin d'alimenter la hotte du Père Noël qu'elle va ensuite répartir dans différents hôpitaux qui soignent les enfants en Belgique, en France, et aussi au Luxembourg (5 hôpitaux belges, 1 luxembourgeois et 29 français). 1 vote = 1 euro de jouets Et c'est ici, que l'internaute entre en action. C'est lui qui choisit, à quel hôpital il offre son don, en sachant qu'un clic vaut 1 euro. On l'a compris, il faut donc se bouger et mobiliser un maximum d'amis pour offrir un maximum d'argent à l'hôpital de son choix et ce jusqu'au 24 décembre 2014. En prime, l'internaute poste via le site de l’opération un message de sympathie aux enfants hospitalisés mais aussi aux personnels qui passent les fêtes à leur côté. Les plus beaux messages seront imprimés sur des cartes postales à destination des hôpitaux. 5 hôpitaux belges L'année dernière, 25.000 euros de cadeaux ont été distribués aux enfants grâce aux votes de 100.000 internautes. Si la majorité des entreprises se situent en France, en Belgique, 5 hôpitaux profitent de cette action dont 3 hôpitaux liégeois: - CHC Espérance - CHR de la Citadelle - CHU de Liège - CH Reine Fabiola - Saint Luc: Bruxelles L'année dernière, près de 15.000 euros leur avaient été alloués. Un dernier détail, cette action est totalement gratuite pour l'internaute, alors pourquoi se priver de faire une bonne action ? après tout c'est bientôt Noël! Nous avons jusqu'au 24 décembre pour rassembler 25.000 votes. Clic sur le liens pour choisir votre hôpital et voté MAJ le 6.1.2015: Le bilan par hôpital est disponible sur http://www.pour-un-noel-magique.net/avec/good-4you/bilan , C'est le bilan de VOTRE mobilisation. (clic sur l'image pour l'agrandir)Vous y trouverez les premières photos, vidéos et témoignages des équipes de pédiatrie qui ont reçu vos mots doux et les joujoux de nos partenaires, ainsi que la liste des hôpitaux et les montants récolter pour chaque hôpitaux .

11 Dec 2014 LIRE L'ACTU
Kim Dotcom fondateur de Megaupload, se dit ruiné et craint l'extradition Archives Secunews SECUNEWS

Kim Dotcom fondateur de Megaupload, se dit ruiné et craint l'extradition

Le fondateur de Megaupload.com, Kim Dotcom, de son vrai nom Kim Schmitz, accusé par les Etats-Unis d’avoir empoché des dizaines de millions de dollars grâce au piratage, a affirmé mercredi être ruiné et ne plus pouvoir payer la caution l’empêchant d’aller en prison en vue de son extradition. Dotcom, combat depuis près de trois ans l’examen par la justice en Nouvelle-Zélande, où il réside, d’une demande d’extradition des Etats-Unis. Arrêté en janvier 2012 dans sa luxueuse propriété d’Auckland à la demande du département de la Justice américain et du FBI, il avait été remis en liberté sous caution. Sa défense lui a coûté 10 millions de dollars US et il prétend aujourd’hui ne plus avoir assez de fonds pour payer une nouvelle caution si la justice néo-zélandaise l’exigeait lors de la prochaine audience jeudi 27 novembre 2014. [quote]Je suis sans défense et ils (les juges) veulent profiter de la situation pour révoquer ma caution, a-t-il lancé depuis sa somptueuse demeure lors d’un lien vidéo avec une conférence numérique en Grande-Bretagne. Ils m’ont vidé les poches. Ceci pourrait être ma dernière apparition publique et si je retourne en prison, vous pourrez le dire à tout le monde, a-t-il dit.[/quote] Dotcom, récemment lâché par ses avocats néo-zélandais et séparé de sa femme depuis quelques mois, accuse le gouvernement de l’avoir torpillé après qu’il a annoncé la création, à grands frais, du 'Parti de l’internet' qui a fait un flop complet aux législatives de septembre. [quote]Avant de me lancer en politique, j’étais populaire en Nouvelle-Zélande, tout le monde me soutenait. Mais le Premier ministre et son parti m’ont attaqué de manière odieuse, me faisant passer pour un nazi et affirmant que je m’engageais uniquement pour empêcher mon extradition, a-t-il plaidé. Maintenant je suis un paria[/quote] La justice américaine l’accuse d’avoir frauduleusement amassé 175 millions de dollars américains (140 millions d’euros) en proposant des copies piratées de films de cinéma, de programmes télévisés et d’autres contenus, via son site de partage de fichiers Megaupload. L’homme d’affaires est réputé pour son style de vie extravagant. Il vit dans son 'Dotcom mansion' (manoir Dotcom) près d’Auckland où la police a saisi entre autres une Cadillac rose de 1959 et une Rolls Royce Phantom, ainsi que des oeuvres d’art de prix. Il a reconnu que son train de vie avait pu finir par déplaire. [quote]Voyager en jet privé et rouler dans des voitures immatriculées "DIEU", "DEFONCE" et "MAFIA" n’est certainement pas le meilleur moyen de faire profil bas, a reconnu Kim DoTcom de nationalité allemande.[/quote] Voir aussi: Clic pour lire toutes les actus sur Megaupload. Clic pour lire toutes les actus sur Kim DoTcom

26 Nov 2014 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
06 Nov 2014 LIRE L'ACTU
Les escrocs du Web surf sur la psychose Ebola Archives Secunews SECUNEWS

Les escrocs du Web surf sur la psychose Ebola

Mails indésirables, rumeurs sur les réseaux sociaux ou sites de fausse information, de nouvelles arnaques en ligne profitent de la paranoïa des internautes occidentaux sur la propagation du virus Ebola. Emily Quiwonkpa est malade, riche et a besoin d'aide. Dans un long mail, cette femme nigériane explique qu'elle souffre du virus Ebola. Proche de la mort, elle souhaite transférer près d'1,5 million de dollars à son correspondant. [quote]'Ce don n'est pas pour votre utilisation personnelle', précise-t-elle. Trouvez des associations caritatives dans votre ville, elle suggère, tout de même, d'utiliser un peu de son argent pour ériger un monument en son honneur.'[/quote] Des sommes alléchantes Cette riche Libérienne est la nouvelle invention des escrocs du Web pour profiter de la crédulité, et de l'argent, des internautes. D'après une étude réalisée par l'entreprise Kaspersky Lab, le virus Ebola a inspiré une nouvelle vague d'arnaques nigérianes ( scam ou fraude 4-1-9), nom donné à un type d'emails envoyés pour récupérer les données personnelles voire bancaires de leurs destinataires. Le mail d'Emily Quiwonkpa est très long et détaillé: [quote]Elle explique qu'elle ne peut plus se servir de ses téléphones portables mais qu'elle a encore espoir que quelqu'un, en Europe ou en Amérique, veuille bien lui venir en aide.[/quote] Ce niveau de détails est peu courant dans une lettre nigériane, mais cette longue histoire est un moyen de gagner la confiance du destinataire et de l'amener à correspondre avec ses arnaqueurs. Un autre mail étudié par Kaspersky invite les internautes à une conférence internationale sur Ebola contre une récompense de 350.000 euros. Les spammeurs essaient généralement d'exploiter les sujets d'actualité. Les escrocs laissent rarement passer l'occasion de se servir d'événements très médiatisés par capter l'attention des internautes et les convaincre de l'authenticité de leurs messages. [quote]D'autres emails frauduleux, officiellement de la part de l'Organisation Mondiale de la Santé, proposent à leurs destinataires de télécharger un document contenant des fausses informations de prévention contre Ebola: Il s'agit en fait d'un virus conçu pour voler les données personnelles de sa victime.[/quote] Des sites gonflent leur audience Les arnaques en ligne inspirées d'Ebola ne se cantonnent pas à nos boîtes mails. Des sites Internet profitent également de la psychose du virus chez les Occidentaux, notamment en Amérique du nord et en Europe, pour gonfler leur audience et récolter de l'argent grâce à la publicité. Certains ont des visées satiriques, mais d'autres ont pour but de répandre des rumeurs, notamment grâce aux réseaux sociaux. Par exemple, un article du site National Report intitulé 'le virus Ebola est désormais transmissible par l'air' a été partagé presque 9.000 fois sur Facebook.

05 Nov 2014 LIRE L'ACTU
Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares Archives Secunews SECUNEWS

Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares

Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2014 LIRE L'ACTU
L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique Archives Secunews SECUNEWS

L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique

La société américaine FreedomPop a annoncé qu’elle débarquerait bientôt en Belgique grâce à un accord passé avec l’opérateur Base. Cette start-up, présente sur le marché américain depuis 2012, est basée à Los Angeles propose un modèle "freemium" de téléphonie mobile. Environ la moitié de ses utilisateurs ne paie pas d'abonnement, tandis que l'autre moitié souscrit à des services payants. [quote]Par exemple, les utilisateurs américains reçoivent gratuitement 200 minutes d’appels, 500 SMS et 500 MB de données mobiles. Pour en avoir plus, il faut évidemment payer. Un plan à 6,67 dollars par mois comprend des appels et SMS illimités ainsi que 500 MB de données.[/quote] FreedomPop est un opérateur virtuel un peu particulier, aux Etats-Unis, la start-up est associée à l’opérateur Sprint auquel elle achète des données 3 et 4G, les appels téléphoniques passent par cet accès Internet mobile, un peu comme Skype utilise la connexion résidentielle. FreedomPop a donc choisi la Belgique comme marché test avant de s'attaquer au reste de l'Europe. [quote]La Belgique est un marché test, explique Stephen Stokols, CEO de la société. C'est un petit marché, en bonne santé et où tout le monde a une carte de crédit, c’est un bon moyen avant d’arriver en Europe. [/quote] Si l'expérience est concluante, FreedomPop se lancera prioritairement au Royaume-Uni, en Allemagne et en Espagne. Par ailleurs, on ne sait pas exactement ce que contiendra le plan gratuit en Belgique, la société espère lancer ses services cette année ou début 2015. Les critiques les plus courantes face à cet opérateur gratuit sont la facturation automatique du dépassement et l’obligation d’utiliser les applications maison afin de profiter du forfait. Le communiqué envoyé comporte également une conclusion quelque peu étrange: [quote]FreedomPop ne proposera pas seulement des cartes SIM internationales aux résidents belges, mais aussi aux utilisateurs américains qui envisagent de se rendre sur des marchés comme la Belgique.[/quote]. Les opérations du MVNO seront-elles exclusivement pilotées depuis Los Angeles ? Contrairement aux Etats-Unis, FreedomPop ne commercialisera pas de terminaux en Belgique, et se contentera en premier lieu de vendre des cartes SIM Clic pour accéder au site FreedomPop (anglais)

14 Jul 2014 LIRE L'ACTU
Attention aux spams et aux arnaques du Mondial Archives Secunews SECUNEWS

Attention aux spams et aux arnaques du Mondial

Les événements sportifs majeurs attirent souvent l’attention des cybercriminels et la coupe du monde de football qui aura lieu cet été 2014 au Brésil ne devrait pas échapper à la règle. Avec les premiers matchs de poules début juin 2014, l’événement a déjà attiré l’attention des hameçonneurs qui essaient de tirer parti de l’effervescence qui entoure le championnat et de profiter des fans à la recherche de tickets en ligne. Attention aux malwares Ils font cela en envoyant des e-mails contenant des pièces jointes ou des liens malveillants, ceux qui cliquent sur ces liens sont alors infectés par un malware ou redirigés vers un faux site Web (phishing) qui leur demandera de rentrer leurs données personnelles ou même leurs informations bancaires. [quote]Kaspersky Lab bloque actuellement entre 40 et 50 sites frauduleux par jour et ce, uniquement au Brésil, la plupart des attaques que nous bloquons sont de l’hameçonnage, de faux cadeaux publicitaires et des sites frauduleux vendant des billets.[/quote] Le Phishing c’est quoi et comment s’en protéger ?. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

05 May 2014 LIRE L'ACTU
Microsoft corrige la faille d'Internet Explorer en urgence, même sous Windows XP Archives Secunews SECUNEWS

Microsoft corrige la faille d'Internet Explorer en urgence, même sous Windows XP

Devant l'urgence, Microsoft n'a pas traîné, dès le lendemain, l'éditeur a débuté le déploiement d'une mise à jour de sécurité pour Internet Explorer, d'abord sur les versions récentes de Windows. Ceux qui utilisent les mises à jour automatiques de Windows Update devraient d'ailleurs l'avoir déjà reçue. Ce jeudi 1 mai 2014, il a confirmé par l'intermédiaire d'un billet de blog que Windows XP serait également couvert par ce correctif. Une nouvelle quelque peu surprenante, dans la mesure où ce système, lancé en 2001, n'est officiellement plus pris en charge par le support technique depuis le 8 avril 2014. En ira-t-il de même à la prochaine faille critique découverte ? D'après NetMarketshare, Windows XP comptait encore pour près de 27% de parts sur le marché des ordinateurs connectés à Internet en avril. [quote]Cette mise à jour ne signifie pas que vous devriez cesser de penser à quitter Windows XP au profit d'une version plus récente de Windows et à la dernière version d'Internet Explorer, prend soin d'ajouter Adrienne Hall.[/quote] Voir aussi: Une faille zero-day dans Internet Explorer 6 et 11 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

02 May 2014 LIRE L'ACTU
Ils font sauter la banque de plusieurs casinos grace à une faille informatique Archives Secunews SECUNEWS

Ils font sauter la banque de plusieurs casinos grace à une faille informatique

En une seule nuit, une centaine d'Allemands ont pillé une série de machines à sous grâce à une faiblesse de logiciel qui leur a permis de décrocher le gros lot à chaque fois. Imaginez la scène: Vous mettez une pièce dans une machine à sous, vous appuyez sur deux ou trois boutons et, à chaque fois... jackpot! C'est ce qu'ont pu vivre plusieurs Allemands bien informés, qui ont pu profiter d'une faille sur un jeu de roulette pour empocher quelque 10 millions d'euros en une seule nuit. Selon le magazine allemand Der Spiegel , plusieurs centaines d'initiés ont profité d'une faille dans les 100.000 machines permettant de jouer à la roulette de la société Paul Gauselmann. En appuyant sur différentes touches à un moment précis, les machines affirmaient que le joueur avait gagné une somme importante, et ce, à chaque tentative. [quote]Si bien que devant la hauteur des montants cumulés certaines salles de jeux se sont trouvées dans l'impossibilité de verser les sommes aux gagnants, rien qu'à Düsseldorf, la facture s'élève à 70.000 € pour neuf machines à sous, précise le Berliner Kurier.[/quote] Des complicités en interne ? Cerise sur le gâteau pour les arnaqueurs, ils ne devraient pas être inquiétés par la justice, ils n'ont en effet pas installé de système malveillant sur les machines, ils se sont simplement servis d'une faille dans le logiciel de jeu. Le magot s'est élevé à 10 millions d'euros. La police n'est donc pas sûre de pouvoir les poursuivre. Les casinos floués par l'arnaque demandent réparation. C'est la société Gauselmann qui devra rembourser puisqu'elle a fourni un logiciel défaillant. [quote]"Cette faille était impossible à déceler, même avec des programmes de simulation avancée", se défend la firme, qui se dit victime d'une structure mafieuse.[/quote] La compagnie avait en effet repéré la faille quelques jours avant la nuit d'action des arnaqueurs, mais n'avait pas eu le temps de régler le problème. [quote]"Nous partons du principe que la faille était un accident", a annoncé le groupe, mais des complicités en interne sont évoquées pour expliquer l'ampleur de la fraude."[/quote] Un salarié aurait-il pu ébruiter la faille ? Quelques jours avant les fraudes, une vidéo aurait circulé sur Internet (retirée depuis) avec la méthode pour utiliser la faille. Les enquêteurs devront déterminer qui l'a mise en ligne, un chanceux qui a trouvé l'astuce seul et a voulu en faire profiter d'autres ou un salarié de Gauselmann qui aurait pu tenter de cacher ses gains en les noyant au milieu de beaucoup d'autres.

16 Apr 2014 LIRE L'ACTU
Des arnaqueurs se font passer pour des préposés de Microsoft ou de Windows au téléphone Archives Secunews SECUNEWS

Des arnaqueurs se font passer pour des préposés de Microsoft ou de Windows au téléphone

La Gendarmerie royale du Canada (GRC) avertit des résidents des régions de Saint-Georges et de Blacks Harbour, au Nouveau-Brunswick, qu'ils pourraient être les cibles d'une arnaque téléphonique. [quote]La police a découvert que des malfaiteurs se faisant passer pour des préposés de Microsoft ou de Windows affirment aux interlocuteurs que leur ordinateur est infecté par un virus et qu'il doit être réinitialisé. Ils demandent donc aux victimes de leur permettre un accès à distance à leur ordinateur. Au lieu de retirer les virus, ils en injectent dans l'ordinateur, profitant de l'occasion pour s'accaparer d'informations personnelles. Par la suite, ils réclament d'être payés et pour ce faire, demandent aux victimes des informations sur leur carte de crédit ou de débit.[/quote] Non, Microsoft ne vous appellera pas pour vous informer que votre ordinateur est infecté ou que vous téléchargez un virus, c’est une arnaque, raccrochez!!. Les prétendus techniciens qui appellent ne parlent souvent qu’anglais éveille les soupçons. Imaginez s’ils se mettaient à parler français... Ce qui attriste, c’est que si les pirates continuent d’appeler, c’est qu’il y a assez de gens qui se font prendre pour que l’opération soit rentable, ne vous faites pas avoir. Ne jamais livrer d'informations personnelles ou financières au téléphone ou par courrier électronique.

21 Mar 2014 LIRE L'ACTU
Attention aux fausses informations et vidéos sur le vol MH370 Archives Secunews SECUNEWS

Attention aux fausses informations et vidéos sur le vol MH370

Nous conseillons aux utilisateurs des réseaux sociaux d'être prudents avant de cliquer sur un message dont la source est inconnue, et relatif au "Boeing 777 de Malaysia Airlines" disparu le 8 mars 2014, et toujours introuvable. Au milieu des informations, vidéos, et articles qui sont relayés sur Facebook, Twitter, par mail, etc... sur l'enquête pour retrouver le vol MH370, dont les recherches mobilisent toujours près d'une vingtaine de pays, se cachent de nombreux spams et arnaques. [quote]Les messages repérés par Wired sont régulièrement porteurs d'une mention "Breaking news" ou "Shocking", ils proposent, la plupart du temps, de regarder une vidéo "exclusive" des restes de l'avion ou de passagers qui auraient été retrouvés vivants. Pour regarder ces vidéos, l'utilisateur doit tout d'abord la partager sur son profil, ou s'inscrire au site sur lequel elle s'affiche, qui reproduit parfois l'habillage de plateformes grand public. Ce faisant, l'internaute fournit de nombreuses informations personnelles (qui peuvent être ensuite revendues à des annonceurs publicitaires), relaye la fausse information, voire pire, accepte l'installation d'un logiciel malveillant. [/quote] Ce qui fait beaucoup pour un fake. Par ailleurs, plusieurs pages censées recueillir des prières pour les passagers du vol MH370 ou récolter de l'argent pour les familles des disparus, ont été identifiées par un expert en sécurité en informatique, elles servent seulement à récolter des adresses email, ou à détourner de l'argent. Tout ce qui touche à une catastrophe représente beaucoup d'argent pour les 'scammers', qui profitent des personnes qui ne vont pas hésiter à cliquer sur un lien pour regarder des choses un peu morbides, et celles qui veulent simplement savoir s'il y a du nouveau. Au-delà des simples précautions liées au bon sens, plusieurs sites s'attachent à réfuter toutes les fausses informations, ce qui peut aider à ne pas cliquer sur un spam. Concernant le vol MH370, Snopes signale ainsi que: [quote]- Non, la vidéo qui se présente avec l'image ci-dessous ne montre pas le Boeing 777 disparu, d'autant plus qu'elle indique que l'avion aurait traversé le triangle des Bermudes... - Non, le Mossad n'a pas fait exploser le Boeing pour le compte d'Israël, il s'agit d'un article publié à l'origine par un site parodique, spécialisé dans les fausses informations sur le thème des théories du complot.[/quote] Parmi d'autres fausses informations, moins dangereuses et non liées à des opérations de spam, le site Daily Dot a repéré une petite annonce parue sur la version vietnamienne de Craigslist : "vends Boeing à peine servi, pour 15 million de dollars", l'annonce est depuis inaccessible, au moins par simple respect pour les familles. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

18 Mar 2014 LIRE L'ACTU
Nouvelle loi européenne sur la protection des données personnelles Archives Secunews SECUNEWS

Nouvelle loi européenne sur la protection des données personnelles

La nouvelle loi prévoit des amendes plus élevées contre les entreprises qui sont sujettes à des vols de données personnelles au sein de l’Union Européenne, les amendes, qui peuvent aller jusqu’à 5% du chiffre d’affaires de l’entreprise, ou 70 millions d’euros, seront envoyées par les cyber-autorités de chaque pays membre. Dans le cas avéré d’une brèche de sécurité, l’entreprise aura 24 heures pour informer les clients ou les utilisateurs potentiellement affectés. Il sera également possible pour les citoyens de faire effacer leurs données, à moins que pour des raisons légitimes, celles-ci doivent être conservées. Ils pourront aussi demander à voir toutes les données collectées sur eux. Les établissements qui collectent des données personnelles devront demander leur consentement explicite aux internautes et fournir des informations sur les méthodes employées pour traiter ces données. La nouvelle loi s’applique à toutes les entreprises récoltant des informations d’internautes européens, quelle que soit leur situation géographique. [quote]Une forte régulation dans le contrôle de la collecte de données doit être le sceau de l’Europe », déclare Vivane Reding, Commissaire à la Justice.[/quote] Après les scandales américains d’espionnage, la protection de données est plus que jamais un avantage compétitif. La décision a été appréciée par les associations de consommateurs, mais les représentants de l’industrie IT Européens sont moins enthousiastes car ils envisagent que cela pourrait devenir un désavantage commercial. [quote]La loi va empêcher l’Europe de mettre à profit les nouveaux usages possibles de ces données, rétorque un porte-parole de DigitalEurope dans un communiqué. Cela mettra l’Europe en position de retrait envers d’autres pays et continents du monde qui se développent au rythme des nouvelles technologies.[/quote] Dans une autre mesure, le Parlement Européen a adopté une résolution visant à arrêter de partager des données avec les Etats-Unis, à moins qu’ils ne respectent les droits européens fondamentaux.

18 Mar 2014 LIRE L'ACTU
Popcorn Time le futur cauchemar d'Hollywood ? Archives Secunews SECUNEWS

Popcorn Time le futur cauchemar d'Hollywood ?

Voici le nouveau cauchemar d'Hollywood, son nom, Popcorn Time (l'heure du pop-corn) Cette dernière fonctionne comme une plateforme de vidéos à la demande (VOD), problème elle repose sur un partage illégal des contenus. A tel point qu'elle a été rebaptisée "le Netflix (service de streaming payant américain) des pirates". Gratuit, "facile"… Pour regarder American Bluff, Gravity ou encore 12 Years A Slave, plusieurs options s'offrent à vous: Aller au cinéma, attendre la sortie en DVD ou, si vous êtes du genre warez, les regarder via des plateformes illégales, en streaming (en continu, sans téléchargement) ou via un "torrent" (un logiciel qui permet de télécharger un film ou une série et de le regarder ensuite). [quote]"Or avec Popcorn Time, inutile d'attendre la fin du téléchargement pour profiter de votre film, celui-ci se télécharge en même temps que vous appréciez votre film (et votre pop-corn, donc)", explique le site Konbini. [/quote] La seule chose à faire au préalable est de télécharger l’application qui pèse environ 40 Mo (Windows, Linux, Mac), elle est notamment disponible sur le site Mega, fondé par Kim Dotcom, le fantasque inventeur de la plateforme Megaupload. [quote]"J'ai beaucoup d'amis qui ne comprennent par les torrents, je voulais rendre cette technologie facile et accessible à tous", a expliqué au site TorrentFreak, l'un de ses créateurs, identifié par le prénom Sebastian.[/quote] ILLÉGAL [quote]"Nous ne prévoyons pas d’avoir de problèmes juridiques, assure Sebastian à TorrentFreak? Nous n’hébergeons rien et aucun des développeurs ne gagne d’argent. Il n’y a pas de publicité, pas de compte premium et aucun frais d’abonnement ou quoi que ce soit de ce genre."[/quote] Mais comme le note Vice.com, "ce n'est que du torrent avec une meilleure présentation". De quoi concurrencer l'offre légale de Netflix, laquelle avait considérablement fait chuter les téléchargements illégaux, rappelle le site, en particulier dans les pays qui ne disposent pas d'un service de VOD aussi puissant que Netflix. Accéder au site Popcorn Time (anglais) Edit le 17.3.2014: Popcorn Time c'est déjà fini
12 Mar 2014 LIRE L'ACTU
Un judoka belge réinvente la neknomination avec des pompes et des abdos Archives Secunews SECUNEWS

Un judoka belge réinvente la neknomination avec des pompes et des abdos

Le judoka liégeois Frédéric Georgery, interpellé par le phénomène de la neknomination, a créé un groupe sur Facebook qui reprend le même principe, mais avec des défis sportifs. Quelque 800 personnes y ont adhéré en quelques jours! [quote]Comme de nombreux internautes, confie le judoka liégeois Frédéric Georgery, 'j’ai vu des connaissances qui publiaient leurs vidéos sur Facebook, dans lesquelles ont les voit afonner un demi-litre de bières. Ca m’a interpellé'.[/quote] En tant que sportif de haute volée, il a donc opté pour une réaction sympathique au phénomène de la neknomination, voici une dizaine de jours. [quote]'J’ai pratiqué le judo à un haut niveau et je suis aujourd’hui préparateur physique pour la Fédération francophone de judo. Sur un coup de tête, j’ai eu envie de proposer un défi sportif sur Facebook et de nominer trois autres personnes. Personne n’est obligé d’accomplir tout le défi. L’essayer, c’est déjà la réussir. Et celui qui le rate ne doit pas payer un casier de bière, mais plutôt une pizza', sourit-il.[/quote] Il a donc créé le groupe 'Challenge accepted' sur Facebook, pour publier ses défis et permettre aux autres personnes de poster à leur tour leur vidéo. On y voit des séances d’abdominaux, de pompages et d’autres exercices physiques. [quote]'L’idée, c’est de proposer à chaque fois un niveau 1 pour les sportifs moins avertis et un niveau 2 pour les sportifs plus aguerris. J’en profite pour donner quelques conseils aux personnes qui sont membres du groupe: boire de l’eau, pratiquer de l’exercice, etc.'[/quote] Un judoka belge réinvente la neknomination avec des pompes et des abdosBientôt 1.000 membres ? Rapidement, les internautes de Belgique et d’autres pays ont rejoint le groupe Facebook de l’habitant de la commune de Modave (Liège-Belgique). [quote]'J’avais dit au départ qu’à 200 membres, je lancerais un nouveau défi, puis à 500 et le prochain, ce sera à 1.000. Des personnes m’ont dit qu’elles s’étaient remises à faire des pompages, qu’elles appréciaient l’initiative. Cela me fait très plaisir, même si je ne m’attendais pas à un tel engouement', témoigne Frédéric Georgery.[/quote] Pour la suite, le judoka espère pouvoir se servir du groupe 'Challenge accepted' pour promouvoir l’exercice physique, plutôt que les à-fond. [quote]'J’envisage par exemple de proposer des défis par deux: pour les papas et leur enfant, les couples, etc... Le groupe a beaucoup touché le milieu sportif jusqu’à présent, mais je vois que d’autres personnes y entrent progressivement.[/quote] L’initiative née sur un coup de tête commence donc à prendre de l’ampleur, dans un esprit positif. Elle n’a pas encore atteint le niveau de viralité de la neknomination, mais c’est tout le mal qu’on peut lui souhaiter...!!! Voir aussi: Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux

26 Feb 2014 LIRE L'ACTU
Facebook change sa politique vis-à-vis des utilisateurs décédés Archives Secunews SECUNEWS

Facebook change sa politique vis-à-vis des utilisateurs décédés

Facebook change sa politique de confidentialité pour mieux correspondre à la volonté du défunt. Le géant américain passe outre la volonté des familles et laissera le compte des morts en l’état, y compris toutes les informations accessibles aux publics. Après le décès d’un utilisateur, la famille avait la possibilité de demander au réseau social soit de supprimer le compte, soit de le transformer en 'page mémorial', il lui fallait pour cela remplir un formulaire comprenant le nom et le prénom du défunt, préciser le lien de parenté avec celui-ci et donner une preuve du décès (certificat). Le profil subissait alors les modifications suivantes. La barre de statut était effacée, la personne était retirée des groupes auxquels elle appartenait, il n’était plus possible de lui envoyer une demande d’amitié ou la trouver dans la barre de recherche et certaines de ses informations personnelles étaient masquées. Par contre, si le décès n’est pas signalé, le compte continuait d’exister tel quel. En prétextant la volonté de correspondre mieux aux désirs du défunt, Facebook a désormais décidé de passer outre la volonté de la famille et de ne plus offrir l’opportunité de transformer la page en 'mémorial'. Toutes les informations que le défunt avait laissées d’accès 'public' de son vivant le resteront même après sa mort. Contrairement à Google, par exemple, qui offre la possibilité à ses utilisateurs de décider ce qui restera de leur compte après leur mort. Cette énième modification des paramètres de confidentialités relance la question de la conservation des données personnelles par Facebook. Autre nouveauté vis-à-vis des défunts: Suite à l’anniversaire des dix ans de Facebook, le réseau social offre la possibilité à la famille de demander la création d’une vidéo rétrospective de la vie du parent décédé reprenant ses photos, les messages qui lui ont été envoyés et ses statuts les plus commentés. Un choix critiqué Facebook explique avoir pris cette décision après avoir consulté sa communauté et cite l'exemple de John Berlin, un père de famille qui a perdu son fils Jesse en 2012 et qui a demandé au réseau social s'il pouvait avoir accès à une vidéo 'Look Back' de ce dernier sur son compte. [quote]'Nous n'avions pas initialement prévu de réaliser des vidéos pour commémorer les comptes, mais la demande de John est allée droit au coeur de toutes les personnes l'ayant entendue, y compris les nôtres' explique le service.[/quote] Néanmoins, cette démarche s'avère déjà très critiquée, certains n'hésitant pas y voir une manière de conserver les données des utilisateurs décédés. Le site Gawker exprime ce point de vue sans équivoque [quote]Ce changement ressemble à ça: 'Respectons la volonté du défunt, mais en réalité, c'est plus "Profitons du fait que nos paramètres de confidentialité sont toujours extrêmement incohérents et confus. Personne ne peut se plaindre de ça une fois mort !'[/quote] Le réseau social précise qu'il compte encore travailler sur l'optimisation de l'accès aux comptes des personnes décédées. On imagine que Facebook va devoir s'expliquer davantage et rassurer la communauté rapidement avant que les autorités de défense de la vie privée ne décident de s'en mêler.

25 Feb 2014 LIRE L'ACTU
Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook Archives Secunews SECUNEWS

Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook

Nouvelle arnaque en vue sur les réseaux sociaux. Depuis plusieurs semaines, un article proposant de gagner 200 euros de courses gratuites dans les magasins Carrefour circule sur Facebook. Il s’agit bien évidemment d’une fausse proposition et un clic sur cette page peut vous apporter… un virus sur votre ordinateur. Evitez de cliquer sur ces propositions de bons gratuits de la part de grands magasins, comme Carrefour. Il s’agit souvent d’arnaques ou de spams, créés par des anonymes pour gagner de l’argent sur votre dos. Si vous cliquez sur le dernier article en vue, vous proposant de gagner 200 euros de courses gratuites dans un supermarché, vous serez notamment victime d’un virus mettant à mal votre ordinateur. Il est pourtant très rapide de voir que ces articles sont totalement faux [info_warning]A part le logo, aucune mention légale et aucune autre information ne confirment qu’il s’agit bien du supermarché en question. Les adresses des sites n’ont rien à voir avec les sites officiels des magasins, ici, voucher-campaign.com ramène vers… carrefour5.eu. De plus, on peut découvrir sur les pages Facebook de ces arnaqueurs qu’ils profitent ensuite des likes des arnaqués pour alimenter leur fil de publicités en tout genre. [/info_warning] Cela leur permet ainsi de faire fructifier leurs gains, en toute tranquillité, pendant que les fans Facebook espèrent toujours leur bon de 200 euros… [info_warning]Et cette arnaque ne concerne pas seulement Carrefour. Des articles concernant Lidl ou Auchan ont déjà été aperçus en Belgique et en France, toujours avec la même technique.[/info_warning] Donc, soyez vigilants ! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

28 Jan 2014 LIRE L'ACTU
Microsoft pourrait sortir Windows 9 dès le mois d'avril 2015 Archives Secunews SECUNEWS

Microsoft pourrait sortir Windows 9 dès le mois d'avril 2015

La prochaine version de Windows va être annoncée à la conférence Build de Microsoft en avril 2014. Le nouveau système d'exploitation, de son nom de code Threshold (le seuil), devra faire mieux que Windows 8. Microsoft souhaite passer rapidement à autre chose. Dans seulement un an, Windows 9 viendra déjà remplacer la version 8, selon un billet de blog de Paul Thurrot, spécialiste de la société. Microsoft devrait détailler son calendrier lors de sa conférence annuelle, qui aura lieu du 2 au 4 avril 2014 à San Francisco, le développement de Windows 9 sera lancé quelques mois après cette conférence. Windows 8 devait relancer les ventes de PC et permettre à Microsoft de percer sur le marché des tablettes. Mais le système a été beaucoup critiqué en raison de la complexité de son fonctionnement, qui mélange une interface tactile et le bureau classique de Windows. [quote]Valve, studio de développement de jeux vidéo, avait déclaré lors du lancement du nouveau système fin 2012 "que Windows 8 était une catastrophe pour tous ceux qui évoluent dans la sphère PC", depuis, Windows 8 n'a pas rencontré son public. [/quote] Les ventes mondiales d'ordinateurs ont encore chuté de 10% en 2013 selon IDC et Gartner. Seulement 25 millions de PC ont effectué la mise à jour Windows 8.1, un désastre selon Paul Thurrot. Quant aux tablettes Windows, elles occupent seulement 3,4% du marché en 2013 toujours selon IDC. Windows 9 changera son aspect et ses fondations Microsoft veut marquer une rupture en appelant cette nouvelle version Windows 9 au lieu de Windows 8.2 Selon Paul Thurrot. Windows 9 sera l'occasion de changements à la fois sur la forme et sur le fond. La nouvelle interface de Windows 8, connue sous le nom de Metro, apparaîtra dans une nouvelle version, "Metro 2.0". Les applications Metro pourront être lancées dans des fenêtres flottantes sur le bureau. Le menu Démarrer, qui a déjà fait son retour dans le bureau de Windows 8.1, apparaîtra aussi dans la nouvelle interface. Au-delà, Microsoft veut continuer de rapprocher Windows, Windows Phone et Xbox One selon la spécialiste de Microsoft Mary Jo Foley, sur ZDnet. La sortie de Windows 9 sera accompagnée de mises à jour majeures sur les différents supports. Ce rapprochement correspond à la vision du tout-en-un développée en juillet 2013 par le PDG de Microsoft Steve Ballmer, actuellement sur le départ. Dans la même logique, Julie Larson-Green, responsable des terminaux chez Microsoft, a déclaré qu'il n'y aurait plus trois OS différents (Windows, Windows RT et Windows Phone). Microsoft veut fusionner les systèmes d'exploitation des ordinateurs, tablettes et téléphones. Android, un possible concurrent Le marché évolue rapidement et Microsoft doit aussi réagir à l'émergence des ordinateurs sous Android et Chrome OS. L'explosion des ventes de smartphones profite au système d'exploitation Android, leader en la matière. Le marché des tablettes est également acquis à la cause Android, suivi de près par Apple. Plusieurs constructeurs de PC comme Acer sont séduits par l'OS mobile de Google. L'entreprise HP est la première à se lancer avec une gamme de PC tout en un tournant sur Android. Le marché des ordinateurs semble le dernier secteur à conquérir pour Android et Google.

20 Jan 2014 LIRE L'ACTU
Une vidéo de la chute de Schumacher cache un virus Archives Secunews SECUNEWS

Une vidéo de la chute de Schumacher cache un virus

Un film sur l'accident de Michael Schumacher à ski circule sur les réseaux sociaux. Attention, il s'agit d'un virus. Une vidéo intitulée "moment de l'accident de Michael Schumacher. Exclusif" circule actuellement sur les réseaux sociaux, particulièrement sur Facebook, si vous la rencontrez, surtout ne cliquez pas! Des hackers profitent de l'actualité pour exciter la curiosité des internautes. La vidéo renvoie vers un site de buzz et, une fois activée, incruste un virus dans votre PC. Une autre vidéo La caméra installée sur le casque de l'ancien pilote de F1 tournait au moment de son accident à Méribel (Savoie) le 29 décembre 2013, elle a été transmise à la justice par sa famille et les images ont bien été exploitées pour les besoins de l'enquête, elles n'ont par contre pas été rendues publiques. Il existerait un autre film, réalisé par hasard par un stewart allemand présent dans la station, a révélé la semaine dernière le magazine Der Spiegel. Hier mercredi 8 janvier 2014, le procureur de la République français a déclaré lors d'une conférence de presse à Albertville qu'il n'avait pas, à ce jour, reçu de vidéo ou de témoignage de cette personne. Michael Schumacher se trouve toujours dans le coma à l'hôpital universitaire de Grenoble depuis sa chute. Il est dans un état stable mais critique. L'enquête est toujours en cours et aucune plainte n'a pour l'heure été déposée. Voir aussi: Attention aux fausses vidéos de la mort de Paul Walker secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Jan 2014 LIRE L'ACTU
Promo: 1 an de Skype Premium Gratuit! Archives Secunews SECUNEWS

Promo: 1 an de Skype Premium Gratuit!

Depuis Hier, circule sur Internet une page Skype, vous proposant de vous inscrire et de recevoir un compte Skype Premium gratuit pendant 1 an d'une valeur de 71 euros. Pour profiter de cette opportunité, il vous suffit de vous rendre sur cette page, d'y inscrire votre adresse e-mail, et d'attendre quelques minutes ou quelques jours, pour recevoir le code d'activation par mail et d'ensuite l'activer via cette page. PS: Pas besoin de carte bancaire/crédit, seule votre adresse email vous est demandée.

19 Dec 2013 LIRE L'ACTU
Adobe victime d'un piratage massif 2.9 millions de comptes compromis Archives Secunews SECUNEWS

Adobe victime d'un piratage massif 2.9 millions de comptes compromis

La société de logiciels informatiques Adobe, qui vend notamment les programmes Photoshop et Adobe Acrobat, a indiqué hier jeudi 3 octobre 2013 avoir été victime de pirates informatiques, qui ont dérobé les données et détails de cartes de crédit de 2,9 millions de clients. L’attaque a été confirmée , sur le blog d’Adobe, par son directeur de la sécurité Brad Arkin. Et il s’agit d’une intrusion d’envergure puisque celle-ci a affecté à la fois le code source de nombreux produits Adobe, mais compromis également les données personnelles et sensibles d’un grand nombre de ses clients. Numéros de carte bancaire dérobés Les pirates auraient vraisemblablement copié des données liées aux 2,9 millions de clients d’Adobe, dont les noms, les numéros de carte de crédit ou de débit (chiffrés) et leur date d’expiration, en clair, toutes les informations nécessaires pour tirer profit de ces coordonnées bancaires, à condition encore de pouvoir casser le chiffrement rendant illisible les numéros de cartes – et dont Adobe ne précise pas la nature et la robustesse. Enfin, le code source de différents produits de l’éditeur a également été compromis, dont Adobe Acrobat, ColdFusion, et ColdFusion Builder. Cela pourrait permettre à des attaquants de détecter plus facilement des vulnérabilités dans les applications. Citation: "Le service de sécurité d’Adobe a récemment découvert la trace d’une attaque très sophistiquée de notre réseau, impliquant l’accès illégal aux informations des clients ainsi qu’au code source de plusieurs produits Adobe", a indiqué l’entreprise, qui ajoute avoir contacté les clients concernés par email, Adobe a contacté certains établissements bancaires pour les informer de risques éventuels de transactions non désirées La firme recommande par ailleurs à tous les possesseurs d'un compte sur sa plateforme de modifier, par mesure de précaution leur mot de passe via la page dédiée. Concernant l'intrusion dans le code source de certains produits, Adobe n'a constaté, pour l'heure, aucune augmentation de risques vis-à-vis des clients suite à cet incident. Une enquête est en cours, en collaboration avec les autorités fédérales américaines. Clic pour accéder au communiqué officiel (anglais)

04 Oct 2013 LIRE L'ACTU
Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone Archives Secunews SECUNEWS

Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone

Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.

26 Sep 2013 LIRE L'ACTU
Les célébrités les plus dangereuses du net en 2013 Archives Secunews SECUNEWS

Les célébrités les plus dangereuses du net en 2013

Pour la 7ème année consécutive, McAfee a passé au crible différentes personnes célèbres, parmi de nombreux sportifs, musiciens, politiciens, comédiens ou encore stars d’Hollywood et a étudié leurs taux de dangerosité sur Internet Alain Delon et Gad Elmaleh arrivent en tête des célébrités sur lesquelles il ne fait pas toujours bon cliquer en France. (Classement des stars Françaises: clic sur l'image pour agrandir) Le classement 2013 fait apparaitre, pour la France, un niveau de risque plus élevé chez les comédiens, puisque 8 personnalités sur 10 dans le classement font partie de la grande famille du cinéma français! Les cybercriminels profitent de la hausse de la cote de popularité d’une célébrité (due notamment à une actualité riche, nouveau film, interviews récentes à la télévision, etc..) pour détourner plus facilement l’attention des internautes fascinés vers des sites truffés de logiciels malveillants. En visionnant simplement les dernières photos ou vidéos de leurs célébrités préférées, les internautes peuvent se retrouver avec un ordinateur infecté à défaut d’avoir le contenu attendu! Pire, les internautes peuvent se voir voler leurs mots de passe et leurs informations personnelles. 1 chance sur 7 d’arriver sur un site malveillant en recherchant "Alain Delon" sur Internet! Alain Delon remporte cette année la première place du classement des personnalités les plus dangereuses du web, avec un taux de dangerosité de 14,8 %. Gad Elmaleh, qui entame actuellement une tournée mondiale pour présenter son nouveau spectacle, arrive en 2ème position de ce classement (14 %) Suivi de très près par Yannick Noah, le seul (ancien) sportif du classement (13,9 %) Place ensuite aux femmes: Avec Vanessa Paradis (13 %), qui prend la 4ème place du classement Sophie Marceau (12,5 %) qui était 2ème du classement l’an dernier, est cette année à égalité avec Johnny Hallyday (12,5 %) Au niveau international, Lily Collins au top du classement (Classement International: Clic sur l'image pour agrandir)[/lightbox] En ce qui concerne le classement des stars de notoriété internationale, l’actrice, mannequin et journaliste britannique Lily Collins, fille de Phil Collins, succède à Emma Watson, une autre britannique qui avait été élue célébrité la plus dangereuse du Net en 2012. Lily Collins prend ainsi la tête de ce classement avec 14.5 % de risques Quivie par Avril Lavigne (12.7 %) Sandra Bullock (10.8 %) Kathy Griffin (10.6 %) Zoe Saldana (10.5 %). Le risque pour les internautes est encore plus grand lorsque la recherche inclut notamment les termes "app gratuite" ou "photos nue".

26 Sep 2013 LIRE L'ACTU
Skype fête ses 10 ans Archives Secunews SECUNEWS

Skype fête ses 10 ans

Skype à célèbré hier son dixième anniversaire. Le 29 août 2003, sa première version bêta était rendue publique. 10 ans plus tard, ce logiciel de visioconférence gratuit est devenu incontournable pour 300 millions d’utilisateurs dans le monde. Ce sont sa disponibilité sur de multiples environnements informatiques ainsi que son ouverture à tout type de population qui ont fait sa force. L’entreprise a su profiter de la mondialisation ainsi que des déplacements de plus en plus fréquents des hommes qu’elle engendre, le logiciel est utilisé aussi bien pour des entretiens d’embauche que pour des cours magistraux ou des réunions de famille. Selon les statistiques publiées récemment sur son site officiel, Skype génère chaque jour environ deux milliards de minutes de communication. Son histoire est une success story planétaire: Des appels Skype ont été passés du monde entier, y compris depuis le sommet du Mont Everest et des laboratoires de recherches en Antarctique. Pourtant, sa conquête du marché, hautement concurrentiel, n’a pas été parmi les plus faciles. Fondé par Niklas Zennström et Janus Friis en Estonie, Skype a connu plusieurs versions avant de devenir le logiciel que nous connaissons aujourd’hui. Microsoft rachè§te Skype en mai 2011 pour 8,5 milliards de dollars Depuis cette date-là, le logiciel a été intégré à la plupart des services de Microsoft jusqu‘à remplacer sa mythique messagerie instantanée MSN. Son avenir ? Il semble qu’elle qu’il soit lié au développement de la technologie 3D. Mark Gillett, le vice-président en charge de Skype chez Microsoft, a confié à la BBC que son entreprise travaillait autour des concepts de visioconférences en 3D, mais, selon lui, le projet pourrait prendre plusieurs années…

30 Aug 2013 LIRE L'ACTU
Les publicités vidéo arrivent sur Facebook Archives Secunews SECUNEWS

Les publicités vidéo arrivent sur Facebook

La rumeur circule déjà depuis le printemps 2012, mais se précise, d'après une source anonyme reprise par Bloomberg, les utilisateurs de Facebook seront bientôt mitraillés de publicités de quinze secondes sur leur fil d'actualité. Les vidéos, type publicités télévisées, qui apparaîtront dans les nouvelles sur Facebook seront basées sur l'âge et le sexe de l'utilisateur et seront diffusées trois fois par jour maximum, indique l'article. Facebook est parfaitement conscient de l'effet polarisant de la publicité et de son impact négatif sur les 1,1 milliard d'utilisateurs, c'est pourquoi ce nouveau contenu ne sera pas diffusé avant que sa qualité et sa prestation soient finalisées. Plusieurs analystes et investisseurs ont expliqué que la seule façon de garantir la survie à long terme du réseau social est de saturer le site avec des publicités, et de donner aux utilisateurs la possibilité de payer pour une version sans pub. Il est certain que les membres seront mécontents de ce dernier développement, mais tant que Facebook reste gratuit, il lui faudra trouver d'autres moyens de faire du profit.

05 Aug 2013 LIRE L'ACTU
EBay rachète 2ememain.be Archives Secunews SECUNEWS

EBay rachète 2ememain.be

Le site internet belge 2ememain.be, spécialisé dans la vente et l'achat d'articles de seconde main, est racheté par le site de vente aux enchères américain eBay, géant du secteur, annonce le site belge dans un communiqué. Le montant de la transaction n'a pas été précisé. Cette acquisition permettra à 2ememain.be de profiter de l'expertise d'eBay et des technologies nécessaires pour continuer à améliorer le site et garantir à la fois sa qualité et sa vitesse, même avec un nombre croissant de visiteurs et de recherches, souligne 2ememain.be, tout en précisant qu'il restera gratuit. Le site et la marque continueront à exister de façon indépendante par rapport à eBay et le fondateur et PDG Michiel van Deursen restera aux commandes. eBay aidera les deux sites à poursuivre leur développement, en particulier sur le mobile.

08 Jul 2013 LIRE L'ACTU
Intégration de Skype au Webmail Outlook.com Archives Secunews SECUNEWS

Intégration de Skype au Webmail Outlook.com

Profiter de Skype sans avoir à installer le logiciel sur son ordinateur, c'est désormais possible via la messagerie en ligne Outlook.com, sous réserve d'avoir déjà un compte ouvert sur le service de VoiP . C'est le Royaume-Uni qui a la primeur de cette nouvelle fonctionnalité, avant que celle-ci ne soit étendue, d'ici l'été 2013, au monde entier. Il faut installer une extension, compatible avec l'ensemble des navigateurs du marché, pour pouvoir se servir de Skype tout en étant connecté à Outlook.com, de cette manière, il devient possible de converser ou d'ouvrir une vidéoconférence avec ses contacts connectés au même moment. Outlook.com est une nouvelle génération de Webmail, remplaçant Hotmail. Il se veut plus ergonomique et davantage adapté aux réseaux sociaux, en présentant notamment une nouvelle interface, plus sobre et intuitive, identique quel que soit le terminal utilisé (ordinateur, smartphone, tablette).

02 May 2013 LIRE L'ACTU
Accros à internet ? Offrez-vous une cure de désintoxication numérique Archives Secunews SECUNEWS

Accros à internet ? Offrez-vous une cure de désintoxication numérique

Une société californienne propose des retraites pour geeks, il s'agit de séjours dans la nature, téléphones et ordinateurs éteints, pour retrouver le "vrai bonheur" On nous le répète tous les jours.., notre connexion quasi-permanente au numérique est mauvaise pour notre santé, troubles du sommeil, lésions cérébrales, risques de cancer, aux Etats-Unis, l'addiction à Internet est même considérée comme une maladie mentale. (Clic sur l'image pour agrandir) Et pourtant, qui passe une journée sans consulter ses mails ? Qui éteint son ordinateur minimum deux heures avant d'aller se coucher ? Le quotidien The Guardian rapporte l'existence du " California's Camp Grounded " qui propose des retraites pour geeks. Pour 305 dollars (environ 240 euros incluant nourriture, couchette et ateliers), les campeurs sont invités à troquer ordinateurs, téléphones et tablettes au profit de relations réelles dans le but, selon le site, de "retrouver les vrais bonheurs de la vie" et de "retrouver les joies de l'enfance". California's Camp Grounded se présente comme un grand camp scout, qui semble tout droit sorti des années 70's, à voir le design utilisé pour le site. Durant cette cure de désintoxication pas comme les autres, on joue à actions/vérité, on fait griller des marshmallows sur un feu de bois ou on pousse la chansonnette. La société de bien-être "Digital Detox" ("désintoxication numérique") basée à Oakland est à l'origine de ce concept, forte de son succès, elle compte élargir son offre de séjour pour stressés 2.0 au Nicaragua, au Costa Rica ou au Cambodge. Réunis dans les lieux isolés du monde, yoga et méditation, ateliers d'écriture et récoltes de mangues rythmeront le quotidien des participants. Un marché en pleine expansion Si la société californienne domine pour l'instant sur le marché de l'e-désintox, les tours opérateurs et agences de voyages ont bien compris qu'il y avait un business à saisir. Ainsi, un hôtel de Dublin ( the westin dublin ) suggère une formule de ce type à ses clients. Ceux-ci doivent enfermer dans un coffre-fort leurs gadgets pour la durée de leur séjour. En échange, ils reçoivent un kit de survie composé d'un jeu de société et de guides en format papier pour découvrir la ville de Dublin. Plus haut-de-gamme, le groupe hôtelier Elite Island Resorts propose des séjours détox sur les îles grenadines, prix ? 3.000 dollars... Il y a plus démocratique. La journaliste américaine Susan Maushart a décidé d'infliger une cure de désintoxication numérique à sa famille durant six mois. Elle a relaté son expérience dans un livre intitulé Pause. Si cette initiative est radicale (et peu réalisable pour beaucoup d'entre nous) elle vient nous rappeler qu'il est bon de se mettre de temps en temps en veille...

05 Apr 2013 LIRE L'ACTU
Bitdefender lance 60-Second Virus Scanner Archives Secunews SECUNEWS

Bitdefender lance 60-Second Virus Scanner

Bitdefender, éditeur de solutions de sécurité, lance 60-Second Virus Scanner, une application gratuite fournissant un niveau de protection supplémentaire à tous les utilisateurs PC, afin de détecter rapidement des malwares . Bitdefender 60-Second Virus Scanner fournit aux utilisateurs une technologie de pointe d’analyse proactive "in the cloud", primée par de nombreux organismes de tests indépendants, qui signale les menaces actives sur les ordinateurs. Compatible avec toutes les versions des OS Microsoft, de Windows XP à Windows 8, 60-Second Virus Scanner est accessible gratuitement, à tout moment, par un simple clic sur l’icône dans la barre des tâches ou dans Modern UI (Windows 8). Citation: "Avec Bitdefender 60-Second Virus Scanner, notre objectif est de faire découvrir notre technologie de pointe et faire profiter de notre expertise à un maximum d’utilisateurs de PC y compris ceux qui utilisent d’autres solutions" déclare Fabrice Le Page, Chef de ProduitsBitdefender. "Nous sommes convaincus que notre technologie, disponible gratuitement, impressionnera les utilisateurs par son efficacité et sa discrétion. Nous pensons que de nombreuses personnes utiliseront notre scanner afin d’obtenir une couche de protection supplémentaire sur leur PC". 60-Second Virus scanner fonctionne en complément de tout logiciel antivirus et permet aux utilisateurs de vérifier que leur logiciel de sécurité remplit bien son rôle. 60-second Virus Scanner agit de façon silencieuse, en protégeant les systèmes en arrière-plan, et en affichant des alertes en temps réel lorsqu’une menace apparaît. La technologie cloud n’a quasiment aucun impact sur le système des utilisateurs.

22 Dec 2012 LIRE L'ACTU