Pourquoi Profit, annulée en 1996, aurait une vraie place en 2026
Trop noire pour la télévision des années 90, Profit a été annulée après quatre épisodes. En 2026, son antihéros passerait sans doute autrement.
Renouvelée puis annulée en quelques mois, Stumptown reste un cas cruel de timing raté. Et un rappel de ce que la télé a perdu en pleine pandémie.
Face à la menace russe, une rumeur virale accuse Emmanuel Macron de vouloir déclencher une guerre pour annuler la présidentielle de 2027 et rester au pouvoir. Mais le chef de l'État peut-il vraiment suspendre la démocratie ?
En 2006, Marvel a tenté de prolonger Blade à la télévision sans Wesley Snipes. Une série annulée après 13 épisodes, révélatrice des limites de la licence.
Annulée trop vite, Better Off Ted anticipait déjà les biais algorithmiques et les absurdités du management moderne. Le plus troublant, c’est à quel point elle sonne juste aujourd’hui.
La série n’est pas annulée, mais elle se retrouve sans showrunner, sans Docteur et avec une pile d’intrigues suspendues. Et ça change tout.
Annulée après 13 épisodes, Debris avait pourtant une idée de SF rare, entre mystère feuilletonnant et horreur. Et un vrai potentiel perdu.
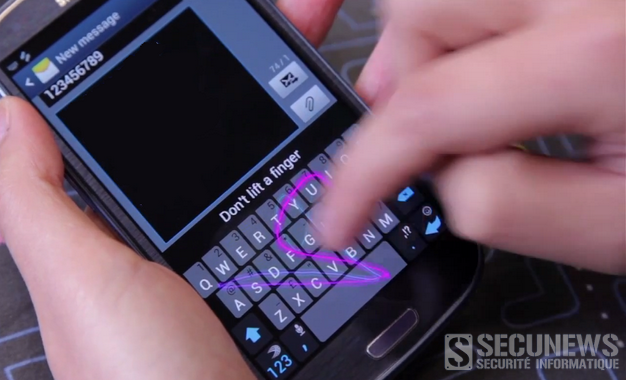
Une faille dans le clavier Swift de la plupart des Samsung Galaxy génère un risque sécuritaire important pour les 600 millions d'utilisateurs du téléphone, selon Ryan Welton, spécialiste de la sécurité chez NowSecure. [quote]Ce qui accroît d'autant le problème, c'est que le clavier est installé par défaut et que cette installation ne peut être annulée. Même désactivée, il reste vulnérable, exposant donc les utilisateurs à une possible attaque déclare-t-il.[/quote] Via cette brèche, des pirates peuvent abuser des applis Android, qui tournent sur le Samsung Galaxy. Il leur est possible aussi de procéder à ce qu'on appelle de la 'remote code execution', par laquelle ils peuvent, à l'insu de l'utilisateur, installer des applis mal intentionnées, écouter les communications et dérober des données personnelles. NowSecure avait fin 2014 déjà alerté Samsung à ce sujet, le CERT et l'équipe de sécurité d'Android en ont également été informés. Cela s'est traduit par la sortie d'un patch à destination des fournisseurs wifi au début de cette année, mais cela signifie que chaque fournisseur doit faire suivre le patch vers ses abonnés via son propre réseau. Lors de tests, NowSecure a observé la semaine dernière que le Galaxy S6 était encore et toujours vulnérable à cette faille sur les réseaux de fournisseurs en vue tels Verizon, Sprint, AT&T et T-Mobile. Selon Welton, cette brèche touche à coup sûr les Galaxy S6, S5, S4 et S4 Mini, mais il insiste sur le fait qu'il ne s'agit pas là d'une liste exhaustive. L’attaque nécessite néanmoins que l’attaquant soit sur le même réseau local que sa cible, la société recommande donc d’éviter les WiFi publics en attendant que les opérateurs diffusent le correctif proposé par Samsung en mars 2015. Clic pour lire le communiqué (anglais)