Moteur de recherche

Résultats pour : "polémique"

En pleine polémique autour de Thélyson Orélien, cette autrice assume ses 371 livres écrits avec l’IA

Coral Hart publie plus d’un roman d’amour tous les deux jours depuis février 2025, en confiant l’écriture de ses premiers jets à plusieurs IA. La romancière sud-africaine annonce 371 titres et défend ouvertement sa méthode, alors que l’éditeur québécois de Thélyson Orélien vient de rompre avec lui e

25 Oct 2026 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
l'IA et Coca-Cola, les fans crient au scandale! Archives Secunews SECUNEWS

l'IA et Coca-Cola, les fans crient au scandale!

Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production.​ Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup.​ Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux.​ La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat.​ Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale.​ Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.​

11 Nov 2025 LIRE L'ACTU
Instagram fait la chasse aux faux abonnés Archives Secunews SECUNEWS

Instagram fait la chasse aux faux abonnés

Instagram, l'application de partage de photos détenue par Facebook, a annoncé lundi qu'elle allait supprimer de certains comptes, les faux abonnés et commentaires destinés à les faire apparaître plus populaires qu'ils ne le sont vraiment. 'Nous avons récemment constaté que des comptes utilisaient des applications tierces pour artificiellement gonfler leur audience', explique Instagram, sur son blog. 'A partir d'aujourd'hui, nous allons commencer à retirer les 'likes', les abonnements et les commentaires des comptes qui utilisent des applications tierces pour améliorer leur popularité', ajoute l'entreprise. Instagram a développé des technologies d'apprentissage automatique pour l'aider à identifier les comptes utilisant de telles applications, en infraction avec les règles d'utilisation. La société enverra des messages aux abonnés concernés pour les prévenir de la suppression des commentaires ou des "likes" artificiels. Les utilisateurs auront simplement besoin de changer de mot de passe pour interrompre leur lien avec ces applications tierces, indique Instagram. Mais ceux qui continueraient à les utiliser pourraient voir "leur expérience affectée", ajoute la société sans préciser comment. Ce coup de vis intervient au moment où la maison mère d'Instagram, Facebook, fait face à de nombreuses polémiques (données personnelles, manipulations politiques, piratage, etc..). Voir le communiqué d'Instagram (anglais)

22 Nov 2018 LIRE L'ACTU
De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook Archives Secunews SECUNEWS

De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook

Facebook a annoncé ce mercredi 28 mars 2018, qu'il prenait des "mesures supplémentaires" pour mieux protéger les données personnelles de ses utilisateurs après le scandale Cambridge Analytica (CA) qui secoue le réseau social. En plus des annonces faites la semaine dernière par Mark Zuckerberg, "nous prendrons des mesures supplémentaires dans les prochaines semaines pour donner plus de contrôle aux gens sur leurs données personnelles", écrit le réseau dans une note de blog. "Notre constat est le suivant: nous devons rendre nos paramètres de confidentialité plus faciles à comprendre, à trouver et à utiliser", poursuit Facebook dans cette note, intitulée dans sa version française: "De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook". "La plupart de ces mises à jour sont prévues depuis un certain temps et les événements de ces derniers jours ne font que souligner leur importance", affirme Facebook. Le réseau donne plusieurs exemples des modifications à venir, notamment: 1 : un menu unique pour trouver et gérer l’ensemble de vos paramètres de confidentialité 2 : une section dédiée à la confidentialité, la sécurité et les préférences publicitaires : « Raccourcis de confidentialité » 3: des outils pour trouver, télécharger et supprimer toutes vos données Facebook : « Accès à vos informations » Malgré les excuses formulées le 21 mars 2018, Facebook n'a pas réussi à faire retomber la polémique sur la protection défaillante des données personnelles: selon des lanceurs d'alertes, les données de 50 millions d'utilisateurs collectées par Facebook ont fuité vers l'entreprise britannique Cambridge Analytica. La semaine dernière, le patron de Facebook Mark Zuckerberg a expliqué avoir en 2014 "modifié entièrement la plate-forme pour limiter de façon très importante la quantité de données auxquelles pouvaient accéder ces applications" tierces. Voir le communiqué de Facebook (fr)

28 Mar 2018 LIRE L'ACTU
Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge Archives Secunews SECUNEWS

Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge

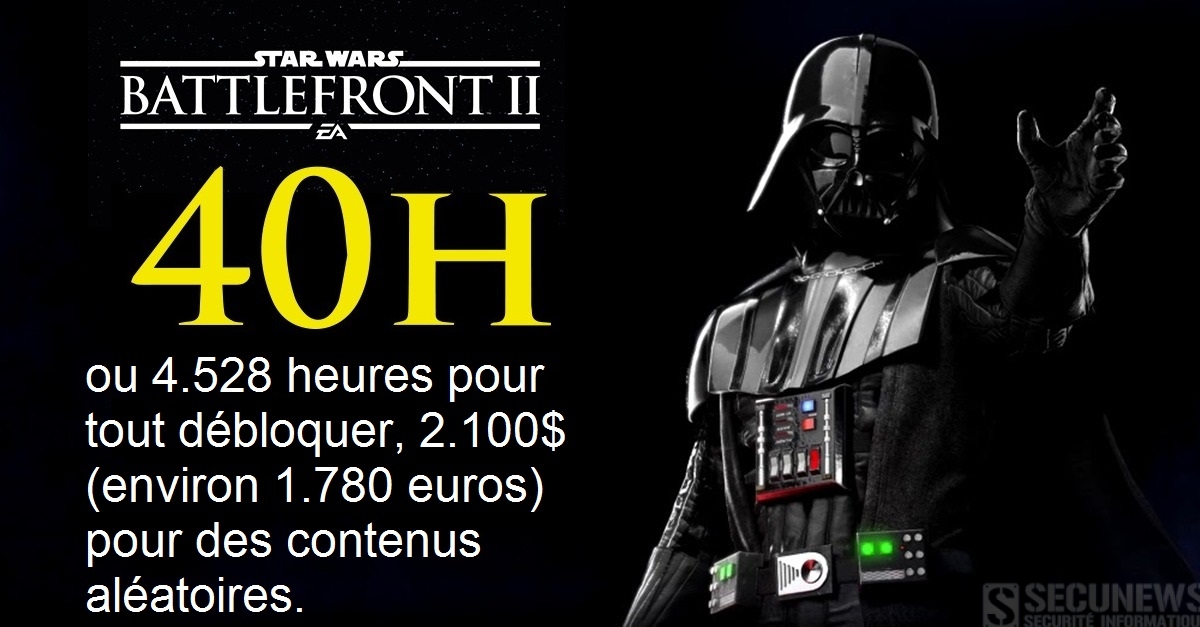
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.

19 Nov 2017 LIRE L'ACTU
Facebook ajoute la fonction Community Help à son Safety Check Archives Secunews SECUNEWS

Facebook ajoute la fonction Community Help à son Safety Check

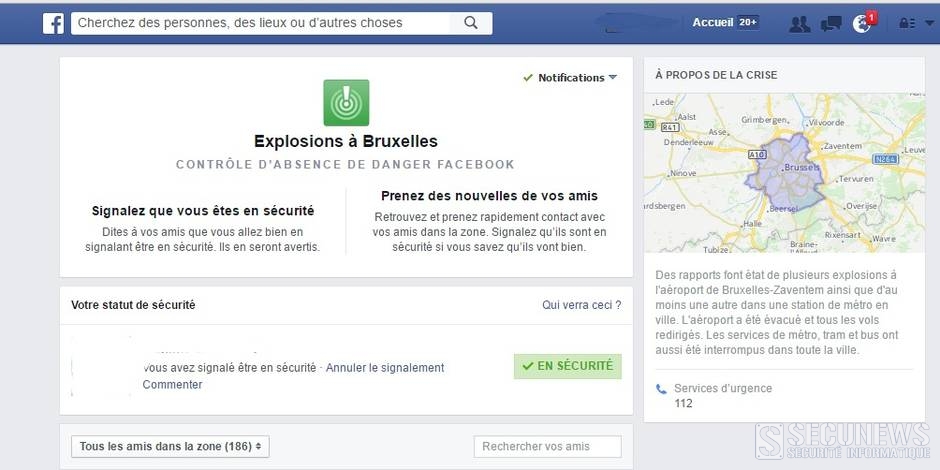
Facebook a mis à jour sa fonction de sécurité Safety Check. Ce nouvel outil, appelé Community Help, offre la possibilité aux utilisateurs de demander de l'aide ou de prêter main forte pendant une catastrophe. Elle permet par exemple de trouver de la nourriture, un abri ou un moyen de transport, pendant une crise. Facebook a lancé son 'Safety Check', en 2014, pour permettre aux membres du réseau social d'indiquer à leur famille ou leurs amis qu'ils sont en sécurité lors d'événements dramatiques. Les Français l'ont découvert le soir du 13 novembre 2015. Depuis novembre 2016, il peut être activé par les internautes eux-même sans attendre l'initiative du réseau social. Ce nouvel outil évoque le hashtag #PortesOuvertes utilisé sur Facebook et Twitter par les internautes lors des attentats de Paris et de Nice. Comment cela se présentera ? [quote]'La fonction ouvre un forum sur lequel les victimes d'inondations, de tremblements de terre, d'incendies ou tout autre type de catastrophes, peuvent demander de l'aide', a expliqué la vice-présidente de Facebook, Naomi Gleit. 'En temps de crise, être connecté est plus important que jamais', dit-elle. 'Safety Check a été activée des centaines de fois, mais nous savons que nous pouvons faire plus pour donner à la communauté les moyens de s'entraider', ajoute Naomi Gleit. [/quote] Cette nouvelle fonction a été inspirée par les membres de Facebook qui utilisaient le réseau social pour organiser l'aide aux personnes après des catastrophes telles que les inondations à Chennai, en Inde, à la fin 2015. Quand sera-il activé ? Le 'Community Help' ne fonctionne que lorsque 'Safety Check' est activé. Facebook active son 'Safety Check' après avoir reçu des alertes des agences mondiales de signalement de crise et un volume important des messages concernant un incident sur le réseau social. [quote]Dans l'hypothèse d'une catastrophe naturelle ou accidentelle, l'outil d'aide communautaire sera également déclenché, assure Naomi Gleit.[/quote] Concrètement, dans cette nouvelle version, le safety check peut être enclenché après que plusieurs utilisateurs ont publié un statut à propos d'un événement difficile autour d'eux. Facebook n'a pas expliqué comment il comptait se prémunir des 'trolls', ces internautes qui aiment provoquer la polémique en ligne, ou d'éventuelles utilisations frauduleuses de ce nouveau Safety Check, par exemple en signalant massivement un danger qui n'existe pas. Pour les premières semaines, Facebook lançe son 'Community Help' dans les pays suivants: Etats-Unis, Canada, Australie, Nouvelle Zélande, Inde et Arabie Saoudite. [quote]A mesure que nous le déploierons et l’améliorerons, nous pourrons le rendre disponible dans l’ensemble des pays, précise Facebook.[/quote]

15 Feb 2017 LIRE L'ACTU
Facebook va scanner les visages dans les photos sur votre smartphone Archives Secunews SECUNEWS

Facebook va scanner les visages dans les photos sur votre smartphone

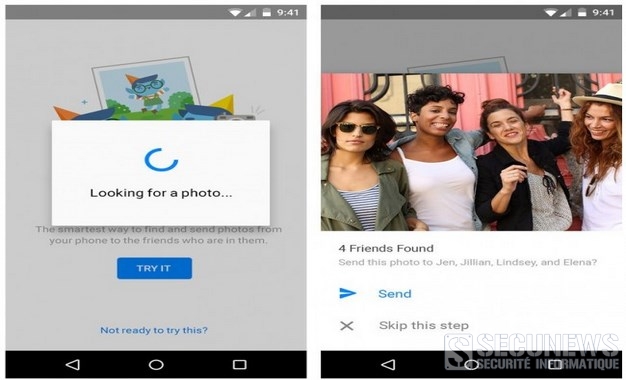
Voici certainement une nouvelle fonctionnalité du réseau social Facebook qui risque de faire grincer des dents! Le site de Mark Zuckerberg a dévoilé une nouvelle technologie de reconnaissance faciale destinée à son application 'Facebook Messenger'. Désormais, Facebook pourra fouiller les photos de votre smartphone… alors qu’elles ne sont pas partagées sur le réseau social ou sur tout autre site web. Cette fonctionnalité, nommée "Photo Magic", apparaîtra sur les prochaines versions de Facebook Messenger, l’application mobile destinée à discuter entre vos différents contacts Facebook. Ainsi, l’application ira scanner l’ensemble de vos photos sur votre smartphone et vous enverra une notification dès qu’elle découvrira une photo avec un de vos amis, grâce à la reconnaissance facile. Vous recevrez ainsi des avertissements lorsque vous prendrez une photo de vous et votre ami en soirée... Une nouvelle incursion dans la vie privée qui annonce certainement une prochaine polémique pour le réseau social déjà accusé d’être omniprésent entre Facebook, Facebook Messenger, Instagram, Whats App, et bien d’autres applications du groupe. Quiconque validera l’utilisation de 'Photo Magic', verra toutes les photos de son téléphone être envoyées sur les serveurs de Facebook. Et cela alors que le réseau social est souvent accusé de conserver des informations confidentielles sur les usagers. Cela ne fera que quelques informations de plus glanées sur vous et vos amis. La fonctionnalité 'Photo Magic' est actuellement testée en Australie mais aucune date de mise à jour n’est annoncée pour les Etats-Unis ou l’Europe. Bref, à l’avenir, faites attention à vos photos, même si vous ne souhaitez pas les partager sur Facebook. Ou désinstallez Facebook Messenger... Reste toutefois un point rassurant pour les Européens. L’Union européenne interdit en effet toute utilisation de logiciels de reconnaissance faciale qui ne sont pas explicitement valider par les consommateurs, 'Facebook Moments' est par exemple interdite en Europe.

11 Nov 2015 LIRE L'ACTU
"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux Archives Secunews SECUNEWS

"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux

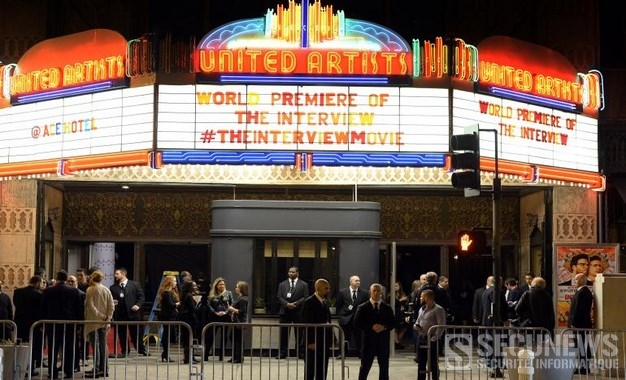
Après de nombreux rebondissements, L'Interview qui tue est enfin visible en salles aux Etats-Unis, et sur Internet où le film a été sorti quasi simultanément. La comédie cartonne sur les plateformes de téléchargement légales... et illégales. Après de multiples péripéties, le public américain a enfin pu découvrir le film qui a tant fait parler depuis quelques semaines, L'interview qui tue ! de Seth Rogen et Evan Goldberg. Malgré les menaces, Sony a en effet décidé de sortir la comédie dans les cinémas US, et parallèlement sur Internet en VOD (pour le territoire américain uniquement), sur Google Play, YouTube Movies, Xbox et sur le site officiel du film. [quote]You wanna watch The Interview?? You can RIGHT FUCKING NOW!! Go to http://t.co/IRhW7juZWn. Thanks Sony for making it happen. Booyah. — Seth Rogen (@Sethrogen) 24 Décembre 2014[/quote] La polémique qui a entouré la sortie du film a manifestement suscité un fort engouement pour L'Interview qui tue. La sortie salles a généré plus d'un million de dollars pour sa première journée d'exploitation. selon Variety, la comédie emmenée par James Franco et Seth Rogen se classe en tête des films les plus vus sur les plateformes qui ont mis le film en vente et en location, devant Les Gardiens de la galaxie et Le Labyrinthe. Le magazine professionnel affirme que le film est devenu le best-seller du moment sur Google Play et Youtube notamment. Revers de la médaille, le succès du film sur Internet se joue également sur les plateformes de téléchargement... illégal. En une journée, le film a été téléchargé illégalement par plus de 900.000 internautes dans le monde sur des sites de torrents, d'après le magazine américain Variety. À titre de comparaison, le dernier épisode de la saison 4 de Game of Thrones, la série télévisée la plus piratée au monde, a été téléchargé près de 3 millions de fois en 24 heures. Clic pour accéder au site officiel du film (anglais) Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage. (MAJ) Face aux menaces d’attentat par des pirates, Sony annule la sortie américaine du film The Interview.

27 Dec 2014 LIRE L'ACTU
Les messages des nouveaux membres sur Facebook ne seront plus publics par défaut Archives Secunews SECUNEWS

Les messages des nouveaux membres sur Facebook ne seront plus publics par défaut

Les publications des nouveaux membres de Facebook ne seront plus publiques par défaut, mais restreintes à leur cercle d'amis, a annoncé jeudi le réseau social. Les utilisateurs de Facebook peuvent déterminer pour chacune de leur publication sur le site (statut, commentaire, photo...) avec qui ils veulent la partager, et éventuellement se limiter à quelques uns de leurs contacts (appelés "amis" sur le site). Le réglage par défaut était toutefois jusqu'ici "public", c'est-à-dire visible par l'ensemble des 1,28 milliard de membres du réseau social, à l'exception des mineurs pour lesquels le public était par défaut limité aux "amis". [quote]"Nous reconnaissons qu'il est pire pour quelqu'un de partager accidentellement (une information) avec tout le monde quand il pensait en fait le partager seulement avec des amis, plutôt que le contraire", relève Facebook jeudi dans un message publié sur son site internet.[/quote] Le groupe dit aussi avoir eu des retours de certains membres actuels inquiets d'avoir dans le passé partagé des informations involontairement avec les mauvaises personnes. Il veut donc commencer "dans les prochaines semaines" à mettre en place "un nouvel outil étendu pour vérifier la protection des informations privées" publiées sur son réseau. Il permettra aux utilisateurs de vérifier qui peut voir leurs publications et certaines informations sensibles, ou de faire le point sur les applications qu'ils utilisent. [quote]"Le nouvel outil est conçu pour aider les gens à s'assurer qu'ils partagent bien (leurs informations) avec seulement le public qu'ils désirent", commente le groupe.[/quote] Facebook s'est retrouvé à plusieurs reprises ces dernières années au coeur de polémiques sur sa protection jugée insuffisante des données privées de ses membres. Mais il a annoncé récemment une série de nouveaux outils de confidentialité, visant entre autres à améliorer ses chances de s'imposer dans l'univers en plein essor des applications pour smartphones. Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux Facebook limite l’accès aux publications des mineurs Clic pour lire toutes les actus Facebook

26 May 2014 LIRE L'ACTU
Le fabricant du futur iPhone low-cost accusé d'employer des enfants Archives Secunews SECUNEWS

Le fabricant du futur iPhone low-cost accusé d'employer des enfants

Nouveau revers pour Apple, la société californienne est à nouveau dans le viseur des associations humanitaires en raison d'une de ses sociétés sous-traitantes. Après le taïwanais Foxconn, dont les usines chinoises ont été accusées de mettre la pression sur leurs salariés jusqu'à les pousser au suicide, c'est au tour d'un autre fournisseur basé dans l'île de Formose, Pegatron (C'est elle qui est chargée de fabriquer ce nouvel iPhone, dont la sortie devrait avoir lieu cet automne), d'être dans l'oeil du cyclone. Selon l'ONG américaine China Labor Watch, cette société viole les conditions de travail de ses employés et aurait même recours à des mineurs. Dans un communiqué, elle indique que les règles de sécurité élémentaires ne sont pas respectées par cette firme qui emploie quelque 70.000 personnes dans trois usines, dont deux sont situées dans la région de Shanghai et une autre à Suzhou. Citation: "Les conditions de travail dans les usines de Pegatron sont bien pires que celle des usines Foxconn ", précise Li Qian, directeur de China Labor Watch 86 violations différentes des droits du travail Pas moins de 86 violations différentes des droits du travail (36 légales et 50 éthiques) ont été répertoriées lors d'une inspection. Non seulement Pegatron ne respecte pas nombre de lois chinoises et internationales sur les conditions de travail mais le sous-traitant n'applique pas non plus le code édité par Apple et que la marque à la pomme a juré de faire appliquer. China Labor Watch (CLW) liste plusieurs problèmes telles que le non-respect des horaires hebdomadaires. Apple s'est engagé à ce que ses fournisseurs ( charte de responsabilité des fournisseurs ) ne fassent pas travailler plus de 60 heures par semaine (alors que maximum horaire officiel en Chine est de 49 heures) leurs employés, or, CLW a noté que les ouvriers travaillaient entre 66 et 69 heures dans les trois usines de Pegatron visitées. En outre, les conditions générales de travail sont tellement mauvaises que le turnover est particulièrement élevé. Des papiers d'identité confisqués On parle de la confiscation des papiers d'identité et même des cartes bancaires pour motiver les ouvriers à travailler d'arrache-pied, a cela s'ajoute le recours au travail de "nombreux" mineurs, dont certains sont employés comme stagiaires, sans doute pour mieux faire passer la pilule. Interrogé sur ce rapport épineux, Apple tombe des nues et affirme découvrir "des problèmes qui lui étaient jusqu'ici inconnus". Selon la société de Tom Cook, Pegatron a été auditionné "plus de 15 fois au cours des six dernières années". La firme américaine compte interroger son sous-traitant "sur le champ" mais lui laisse, pour l'heure, le bénéfice du doute. Citation: "Nous sommes fiers du travail que nous effectuons avec nos fournisseurs afin de révéler les problèmes et d'améliorer les conditions de travail des travailleurs", a ajouté le géant californien. Apple veut montrer qu'il a tiré les leçons de ces événements tragiques. Il ne lui aura fallu que quelques heures pour répondre à ce rapport accablant, sous forme d'un communiqué avec des airs de mea culpa . Malgré la bonne volonté d'Apple, cette nouvelle affaire pourrait relancer le débat autour des délocalisations de l'activité des grandes entreprises en Chine. Exception notoire, Motorola a déjà décidé de prendre le contre-pied de ces polémiques. La filiale de Google doit présenter jeudi son Moto X, un smartphone intégralement assemblé aux États-Unis. Un patriotisme économique qui vise avant tout Apple, dont les produits sont presque tous fabriqués en Chine.

27 Jul 2013 LIRE L'ACTU
Thom Yorke le leader de Radiohead, retire ses chansons du site Spotify Archives Secunews SECUNEWS

Thom Yorke le leader de Radiohead, retire ses chansons du site Spotify

Le leader de Radiohead a lancé un pavé dans la mare, en décidant d'enlever ses titres en solo de la plateforme d'écoute de musique en ligne, Spotify. Il rouvre ainsi le débat sur la rémunération des artistes à l'ère du numérique. Il fallait qu'un grand artiste en parle pour briser l'illusion d'une alliance parfaite entre biens culturels et consommation sur Internet. En retirant toutes ses chansons solo, ainsi que celles de son groupe "Atoms For Peacede" la plateforme d'écoute de musique en ligne Spotify, le chanteur de Radiohead, Thom Yorke a mis le doigt sur un problème important à l'ère du numérique, "la rémunération des artistes". Citation: "Ne vous leurrez pas, les nouveaux artistes que vous découvrez sur Spotify ne seront pas payés. Pendant ce temps, les actionnaires vont bientôt se rouler dans l'oseille", a-t-il lancé sur Twitter, dimanche. En effet, Spootify fait des heureux... mais surtout parmi les consommateurs, payer de 5 à 10 euros par mois pour pouvoir savourer toute sorte de musique de manière illimitée est un rêve pour les six millions d'internautes qui ont souscrit à ce service. Mais cette offre, qui cède à la tentation du "tout illimité", défavorise les jeunes artistes. En moyenne, Spotify donne 0,004 livres sterling (environ 0,0045 euros) par écoute. Aussi, si un titre est streamé un million de fois, il ne génèrera que 3800£ (4400€) de revenus à son producteur, et peu de chansons sont écoutées autant de fois! Vu l'ampleur qu'a pris la polémique autour des déclarations de Thom Yorke, Spotify a réagi sans tarder. Dans un communiqué, un porte-parole de l'entreprise a expliqué: Citation: "Le but de Spotify est de faire grandir un service que les gens aiment, pour lequel ils veulent payer, et qui fournit une aide financière nécessaire à l'industrie de la musique pour investir dans les nouveaux talents. Pour l'instant, nous en sommes encore aux débuts d'un projet au long terme qui a déjà eu un impact positif énorme sur les artistes et la nouvelle musique. Nous avons déjà payé 500 millions de dollars de droits d'auteur et avant la fin 2013 ce chiffre devrait avoir doublé. La majorité de cet argent est investi pour soutenir des nouveaux talents.» À la suite de ces déclarations, le sang du producteur de Thom Yorke, Nigel Godrich, n'a fait qu'un tour. Il s'est alors lui aussi lancé dans un monologue sur le réseau social, pour expliquer comment fonctionne réellement, d'après lui, la rémunération des artistes par les plateformes de streaming. Citation: "Spotify marche comme ça: L'argent reçu est divisé en pourcentage du nombre total de chansons streamées. Les gros labels ont de grands catalogues, du coup les CD enregistrés il y a quarante ans par des artistes décédés leur rapportent autant qu'un nouveau titre enregistré par un nouveau chanteur. Grâce à leur pouvoir de négociation, ces labels ont passé un marché secret avec Spotify qui leur garantit d'obtenir la plus grosse part du gâteau (ce sont les 500 millions de dollars dont parle Spotify). Les autres petits producteurs, quant à eux, n'ont que des clopinettes par rapport à, comparativement, leur peu de chansons streamées." À l'heure où, en France, le rapport Lescure a proposé récemment des solutions pour améliorer la consommation de biens culturels à l'ère du numérique, les déclarations de Thom Yorke viennent confirmer ce dont on se doutait déjà: L'industrie de la culture a désespérément besoin d'un nouveau modèle économique, et la mode du "tout illimité / tout bradé ne pourra perdurer indéfiniment".

17 Jul 2013 LIRE L'ACTU
Facebook cède à la pression des internautes et retirer une vidéo de décapitation Archives Secunews SECUNEWS

Facebook cède à la pression des internautes et retirer une vidéo de décapitation

Cette vidéo attribuée à un cartel mexicain circulait librement sur le réseau social depuis plusieurs jours, Facebook, qui refusait dans un premier temps de la censurer, fait machine arrière... Un homme cagoulé tranche la gorge d’une femme, agenouillée à ses pieds, les mains liées dans le dos, avant de brandir sa tête à bout de bras. Cette scène d’horreur a circulé plusieurs jours sur Facebook, sous la forme d’une vidéo, diffusée sans commentaire ni date. Pourquoi le réseau social très prude, qui d’ordinaire redouble de réactivité pour censurer le moindre poil ou téton sur le site, a laissé cette vidéo choc circuler, malgré les signalements d’internautes horrifiés ? Attirer l'attention sur les injustices Citation: "Notre décision de ne pas supprimer ce contenu est basée sur le fait que les gens ont le droit de décrire le monde dans lequel nous vivons, de présenter et de commenter les actions", s’était justifié Facebook le 29 avril 2013, via son agence de relations publiques allemande. Le réseau social "estimait être un endroit où il est possible d'attirer l'attention sur les injustices en postant un contenu dramatique ou inquiétant". Pourtant, le point 3.7 des conditions générales d’utilisation de Facebook demande aux utilisateurs de ne pas publier "De contenus incitant à la haine ou à la violence, menaçants, à caractère pornographique ou contenant de la nudité ou de la violence gratuite". Gêné par une importante polémique, le site a décidé de faire marche arrière mercredi. Citation: Soucieux de préserver son image, Facebook a indiqué qu’il supprimerait finalement les vidéos de décapitations qui ont circulé sur son site, mais pas seulement. Le réseau social explique qu’il va repenser "sa politique et son approche vis-à-vis de ce type de contenus". Pour information les législations Belge, Française, Suisse, punissent la diffusion de ce genre de document !

03 May 2013 LIRE L'ACTU
Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes. Archives Secunews SECUNEWS

Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes.

YouTube a donné un sérieux coup de corne aux amateurs de corrida. Jeudi 21 mars 2013, la plate-forme vidéo de Google a fermé sans préavis un compte populaire dédié à la tauromachie. En 5 ans, Pablo Lopez Riobo, avait chargé 1.500 vidéos sur le sujet et totalisé 18 millions de visites. Citation: "Je savais que ce moment arriverait, a écrit le Sévillan sur Twitter. Il y avait de nombreux messages antitaurins sur ma chaîne. Tout ce travail de cinq ans à la poubelle, quel dommage." La mésaventure de Pablo Lopez Riobo a suscité une vague d’indignation en Espagne, où la tauromachie est tout à fait légale dans la plupart des provinces. Dans un billet d’humeur, cité par le Huffington Post, le chroniqueur taurin d'El Mundo José Luis Vadillo a dénoncé l’hypocrisie de Google. Citation: "YouTube ment et cache derrière des arguments éthiques une censure sans pareil contre les vidéos en relation avec la tauromachie", écrit le journaliste, qui publie au passage une liste de vidéos violentes en ligne sur le portail, comme des combats de rues, le coup de boule de Zidane ou un combat de coqs. Car le portail vidéo a motivé la suppression de la chaîne taurine par la violation de ses conditions d’utilisation. Un article stipule clairement: "Ne publiez pas de vidéos représentant des actes répréhensibles, tels que les mauvais traitements infligés à des animaux, la consommation de drogues ou la fabrication de bombes". Citation: Et YouTube de préciser en lien avec cette polémique que le site accepte les vidéos de toréadors, mais pas les banderilles ou les mises à mort. Citation: "Des corridas sans le sang", commente le journal espagnol El Mundo. Une pétition en ligne demandant la réhabilitation des vidéos censurées a récolté pour l’instant un peu plus de 4.200 signatures. secunews: Je mettrais pas le lien vers la pétition, étant moi même contre la corrida

27 Mar 2013 LIRE L'ACTU
Kim Dotcom lance un défi aux pirates, 10.000 Euros à qui piratera Mega Archives Secunews SECUNEWS

Kim Dotcom lance un défi aux pirates, 10.000 Euros à qui piratera Mega

Vendredi, le créateur de la plateforme de téléchargement MEGA a lancé un défi aux hackers du monde entier, il offrira une récompense de 10.000 euros à qui parviendra à percer le système de sécurité de sa plateforme de téléchargement. Une réponse pour clore la polémique. Une nouvelle provocation de celui qui a, une nouvelle fois, samedi, soutenu n'avoir rien d'un pirate de l'informatique, mais aussi une bonne manière de faire du buzz, de clouer le bec aux critiques concernant la sécurité de MEGA et de l'améliorer. En effet, quelques heures seulement après son lancement, des défaillances concernant le système de sécurité de MEGA avaient été pointés par les internautes, obligeant Kim Dotcom à s'excuser. Citation: "Nous avons au final assez peu de paramètres pour une génération aléatoire sérieuse des clés privées RSA, on en déduit que la séquence de prédiction de génération de ces clés est cassable", avait mis en garde le blogueur spécialisé Bluetouff, décrivant "un mécanisme cryptographique d’ailleurs assez effrayant" et soulignant "de multiples grossières erreurs (qui) peuvent avoir un impact important sur la sécurité globale des utilisateurs de Mega". Les objectifs fixés par Kim DOtcom: - Accéder aux codes d'un de nos serveurs - Accéder à la clé d'un client de la plateforme - Trouver un moyen de briser le système de cryptage, permettant ainsi de manipuler les clés des utilisateurs de la plateforme - Trouver un moyen d'outrepasser le contrôle d'accès de la plateforme, permettant d'écraser ou de détruire les clés et les données de l'utilisateur - Trouver un moyen de pirater un compte via une boîte mail piratée Clic pourvoir le règlement en entier (anglais). Relayée par Anonymous, l'annonce a envahi les réseaux sociaux, retweetée par les internautes du monde entier. Elle a aussi soulevé le scepticisme de plusieurs observateurs: Citation: "Difficile de dire qu’il prend un risque fou en mettant en jeu cette somme, n’aurait-il pas promis un montant beaucoup plus important s’il était si convaincu de la sûreté de Mega ?".

03 Feb 2013 LIRE L'ACTU
Filippetti fait bondir la Sacem et les producteurs, en critiquant Hadopi Archives Secunews SECUNEWS

Filippetti fait bondir la Sacem et les producteurs, en critiquant Hadopi

Les critiques émises par la ministre de la Culture sur l'Hadopi et l'insuffisance de l'offre légale de musique en ligne font réagir. La Sacem a fait part de sa stupeur tandis que les producteurs jugent les propos de la ministre faux à double titre. Cette polémique intervient au lendemain de " la toute première condamnation d'un internaute pour téléchargement illégal " dans le cadre de la Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet. C'est en commentant cette condamnation que la ministre a réitéré plusieurs de ses critiques récurrentes à l'égard de l'institution. Citation: "La solution, c'est l'offre légale, par abonnement, avec un choix large, des catalogues variés, or, là-dessus, Hadopi n'a pas fait son travail, n'a pas rempli sa mission, c'est-à-dire contribuer au développement de l'offre légale", a déclaré Aurélie Filippetti. Citation: "J'ai lu avec stupeur les propos prêtés à la ministre de la Culture. Personne n'a le droit d'ignorer qu'on dispose de plus de 14 millions de morceaux de musique en écoute légale sur internet que ce soit par téléchargement ou en écoute gratuite. Quand on parle de ces sujets, parlons de la réalité, on n'est plus en 2005!", a rétorqué le directeur général de la Sacem, Jean-Noël Tronc. Citation: La ministre a également estimé qu'il y avait une "légère disproportion entre les moyens énormes qui ont été déployés pour Hadopi, tout le débat qui a présidé à la constitution de cette autorité, et le résultat concret". Citation: "Ce que dit la ministre est faux à double titre», a jugé le directeur général du Snep (principal syndicat de producteurs de disque) David El Sayegh. "Cette première condamnation est la preuve que le système fonctionne et qu'on a une sanction proportionnée», a-t-il déclaré. S'il n'y avait pas eu Hadopi, cette personne risquait la correctionnelle pour contrefaçon", a-t-il rappelé, soulignant qu'avec 150 euros, soit le montant de l'amende, "il aurait pu s'abonner à Deezer ou Spotify et bénéficier de 10 millions de titres pendant deux ans". "L'offre légale existe, ce n'est pas à l'Hadopi de la créer, son rôle c'est de créer une régulation pour qu'elle puisse se développer et c'est ce qu'elle fait", a-t-il ajouté. En début de semaine, la ministre de la Culture avait déjà suscité la colère de la filière musicale en annonçant que la création d'un Centre national de la musique (CNM) sous forme d'établissement public n'était pas possible actuellement. Promis par le précédent gouvernement, ce CNM devait être le réceptacle de nouveaux financements pour la filière. Aurélie Filippetti a ensuite assuré que le gouvernement allait trouver les moyens d'aider le secteur musical.

17 Sep 2012 LIRE L'ACTU
La publicité ciblée sur Internet pourra bientôt être désactivé Archives Secunews SECUNEWS

La publicité ciblée sur Internet pourra bientôt être désactivé

Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".

25 Feb 2012 LIRE L'ACTU
La page Facebook qui choque, un bon poney est un poney mort Archives Secunews SECUNEWS

La page Facebook qui choque, un bon poney est un poney mort

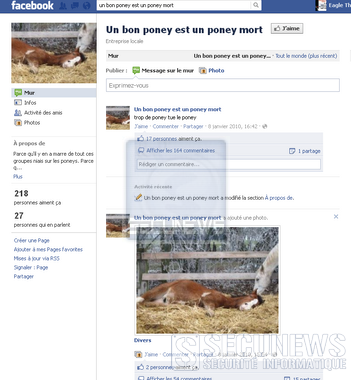
Créée en janvier 2010, la page Facebook "Un bon poney est un poney mort" souléve soudainement l'indignation sur le Net. Face aux récents faits divers, les internautes font part de leur rage. Citation:"Vous n'avez rien de génial dans votre vie au lieu de faire de tels groupes ? !" D'autres, beaucoup plus violents, rencontrent d'importants échos sur la Toile. Véritable exutoire pour les amis des chevaux, les internautes se l‚chent et n'hésitent pas à massacrer la page Facebook qui fait polémique. Pourtant créée en 2010, bien avant les horribles faits divers de ces derniers mois, "Un bon poney est un poney mort" connaÓt une deuxiéme vie peu enviable. Déjà signalée par les internautes, la page ne devrait pas rester trés longtemps active.

04 Dec 2011 LIRE L'ACTU
La police bavaroise à l'origine d'un logiciel espion Archives Secunews SECUNEWS

La police bavaroise à l'origine d'un logiciel espion

Les autorités bavaroises ont reconnu, lundi 10 octobre 2011, être à l'origine d'un virus informatique, de type "cheval de Troie", permettant d'espionner un ordinateur infecté. Samedi, le collectif de hackers allemand, le "Chaos Computer Club" (CCC), a mis au jour ce programme malveillant. Le gouvernement fédéral s'était abstenu, dans un premier temps, de confirmer l'origine du virus, mais le ministère de l'intérieur de Bavière a reconnu dans la soirée qu'il avait été mis au point en 2009 pour sa police régionale. "Ozapftis", "Bundestrojaner","R2D2, etc..., le programme dispose de plusieurs noms de code. [quote]Une fois installé, ce troyen (cheval de Troie) est non seulement capable "de collecter des données privées, mais permet un accés à distance, afin de télécharger et d'exécuter des programmes", assure le CCC.[/quote] [quote]"Ce Troyen peut contrôler de nombreuses applications liées à la communication, comme Skype, MSN Messenger et Yahoo Messenger", explique Graham Cluley. Il peut également "faire des copies de ce qui apparait à l'écran des utilisateurs et enregistrer les appels sur Skype", poursuit-il.[/quote] [quote]"Nous prenons les informations liées aux recherches du Chaos Computer Club trés au sérieux", avait déclaré lundi le porte-parole du gouvernement allemand, Steffen Seibert, au cours d'un point de presse régulier, cité par l'Agence France-Presse.[/quote] [quote]"A notre connaissance, le programme mis en évidence par le CCC est vieux de trois ans et en l'état actuel de nos recherches, il n'a jamais été utilisé", a pour sa part précisé le porte-parole adjoint du ministère de l'intérieur, Markus Beyer.[/quote] Polémique en Allemagne, aux États-Unis et en France Après une longue bataille juridique, en février 2008, l'utilisation de logiciels espions par la police, ou "Bundestrojan" a été autorisée, mais dans des conditions bien précises. Mais pour le CCC, de "gros défauts de conception du programme" rendent cette fonction disponible "à n'importe qui sur Internet". [quote]"Nous sommes surpris et choqués par le manque de sécurité du code", déplore le Chaos Computer Club.[/quote] Ce n'est pas la première fois que l'utilisation de ce type de logiciels par les autorités fait polémique. En 2001, la police fédérale américaine, le FBI, avait essayé d'introduire un programme similaire, baptisé "Magic Lantern", le FBI avait même demandé aux éditeurs d'antivirus de ne pas intégrer ce programme dans la base de données à effacer. Dans le cadre de l'examen Lopsi 2 , un article prévoit que les forces de l'ordre peuvent, sous l'autorité d'un juge, utiliser des logiciels espions installés sur les ordinateurs de suspects. Une mesure qui avait été trés critiquée par les associations de défense de la vie privée.

13 Oct 2011 LIRE L'ACTU
Scandale dans un jeu télé américain Archives Secunews SECUNEWS

Scandale dans un jeu télé américain

Dans les jeux télévisés, les candidats ne sont jamais à l'abri d'une erreur et visiblement, les producteurs non plus, ce couple d'Américains devraient se souvenir encore très longtemps de son passage dans le jeu "Million Dollar Money Drop".. Alors que le présentateur leur demande lequel des objets parmi l'ordinateur Macintosh, la walkman Sony ou encore le Post-it a été vendu en premier dans les magasins, les deux candidats hésitent, mais décident finalement de miser 800.000 dollars sur la troisième réponse, à savoir le Post-it. Le chrono s'arrête et la décision tombe, la réponse donnée par les candidats n'est pas la bonne, bye bye les 800 000 dollars. L'histoire peut paraître banale jusque-là si ce n'est que le "Post-it" est arrivé sur le marché en 1977, soit deux ans avant le walkman de Sony, les candidats avaient donc bel et bien raison. Aux Etats-Unis, le pays du jeu, cette affaire a suscité une telle polémique que le couple lésé a été invité sur plusieurs shows pour raconter son histoire, une mauvaise pub pour la production du jeu "Million Dollar Money Drop" qui a décidé de réinviter les deux candidats pour leur offrir une deuxième chance. Scandale dans un jeu télé américain

29 Dec 2010 LIRE L'ACTU
Le compte Twitter de la diplomatie française piraté Archives Secunews SECUNEWS

Le compte Twitter de la diplomatie française piraté

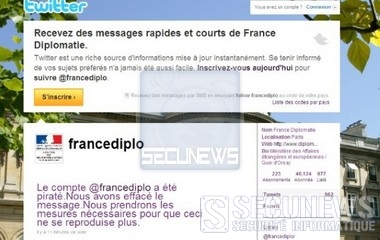
Le compte Twitter du ministére des affaires étrangéres français a été piraté jeudi soir. Des insultes envers le peuple roumain ont notamment été publiées alors que le débat sur les expulsions de Roms fait polémique dans l'Union européenne. Citation:"Fuck you Romanian people! I hate you all and i want destroy EU!" ("Allez-vous faire f.... les Roumains! Je vous hais tous et je veux détruire l'Union européenne!") C'est le message affiché sur le compte Twitter officiel de la diplomatie française. Le "tweet" serait apparu vers 19h40 sur le site de microblogging avant de disparaÓtre une grosse demi-heure plus tard. Le ministére a rapidement fait savoir qu'il s'agissait d'un piratage. Citation:"Le compte @francediplo a été piraté, nous avons effacé le message, nous prendrons les mesures nécessaires pour que ceci ne se reproduise plus", pouvait-ton lire jeudi soir sur ce compte officiel. Cette usurpation d'identité intervient alors que l'Union européenne et la France sont en conflit ouvert sur la question des expulsions de Roms, le président français Nicolas Sarkozy et son homologue de la Commission européenne Jose Manuel Barroso ont d'ailleurs eu, sur ce sujet, un échange qualifié de trés animé ce jeudi aprés-midi au sommet européen à Bruxelles. Ce genre de piratage n'est pas nouveau, chez nous, Paul Magnette, par exemple, en avait fait l'amére expérience en février dernier.

17 Sep 2010 LIRE L'ACTU
Le compte Twitter de la diplomatie française piraté Archives Secunews SECUNEWS

Le compte Twitter de la diplomatie française piraté

Le compte Twitter du ministère des affaires étrangères français a été piraté jeudi soir. Des insultes envers le peuple roumain ont notamment été publiées alors que le débat sur les expulsions de Roms fait polémique dans l'Union européenne. Citation: "Fuck you Romanian people! I hate you all and i want destroy EU!" ("Allez-vous faire f.... les Roumains! Je vous hais tous et je veux détruire l'Union européenne!") C'est le message affiché sur le compte Twitter officiel de la diplomatie française. Le "tweet" serait apparu vers 19h40 sur le site de microblogging avant de disparaître une grosse demi-heure plus tard. Le ministère a rapidement fait savoir qu'il s'agissait d'un piratage. Citation: "Le compte @francediplo a été piraté, nous avons effacé le message, nous prendrons les mesures nécessaires pour que ceci ne se reproduise plus", pouvait-ton lire jeudi soir sur ce compte officiel. Cette usurpation d'identité intervient alors que l'Union européenne et la France sont en conflit ouvert sur la question des expulsions de Roms, le président français Nicolas Sarkozy et son homologue de la Commission européenne Jose Manuel Barroso ont d'ailleurs eu, sur ce sujet, un échange qualifié de très animé ce jeudi après-midi au sommet européen à Bruxelles. Ce genre de piratage n'est pas nouveau, chez nous, Paul Magnette, par exemple, en avait fait l'amère expérience en février dernier.

17 Sep 2010 LIRE L'ACTU