Moteur de recherche

Résultats pour : "oppo"

Les élections ont tout changé : Berlin annule sa candidature olympique. La ville ne retrouvera pas les JO, 100 ans après “les jeux de la honte” Presse-Citron Général

Les élections ont tout changé : Berlin annule sa candidature olympique. La ville ne retrouvera pas les JO, 100 ans après “les jeux de la honte”

Cette décision fait suite aux élections régionales de dimanche, au cours desquelles le parti de gauche Die Linke est arrivé en tête avec 25 % des voix. La candidate tête de liste s’oppose à la candidature de la capitale pour accueillir les Jeux olympiques et paralympiques d'été. En 1936, Berlin accu

24 Sep 2026 LIRE L'ACTU
L’IA fantôme : 46 % d’erreurs, 13 % de pertes, l’autre visage de l’IA générative en entreprise Leptidigital Cybersécurité

L’IA fantôme : 46 % d’erreurs, 13 % de pertes, l’autre visage de l’IA générative en entreprise

L’essor fulgurant de l’IA générative dans les entreprises entraîne une vague d’opportunités… mais aussi une sérieuse montée des risques liés à la « shadow AI ». Que faut-il vraiment retenir de cette réalité inquiétante ? Quelles sont les conséquences déjà visibles pour les organisations ? Et surtout

25 Jun 2025 LIRE L'ACTU
Skyblog ferme officiellement ses portes Archives Secunews SECUNEWS

Skyblog ferme officiellement ses portes

La plateforme Skyblog à fermé ses portes ce lundi 21 août 2023, cristallisant ses millions de blogs, restés pour la plupart figés dans le temps coloré des débuts du XXIe siècle. Adieu, police Comic Sans MS, émojis artisanaux formés de lettres en parenthèses, photos basse définition et orthographe 2.0… Pionnière française du Web lancée en 2002, la plateforme était pensée comme un « réseau de journaux intimes d'adolescents », qu'il n'était plus possible de maintenir, explique son créateur, Pierre Bellanger, fondateur et président de la radio de musique urbaine Skyrock. Le RGPD, notamment, l'exigeait: "Un grand nombre des 12 millions de blogs encore accessibles n'étant plus mis à jour, il était impossible de les conserver en ligne. L'évolution du réseau et de ses techniques aurait aussi demandé aux Skyblog de changer, au risque, selon leur créateur, de « dénaturer leur créativité numérique mythique". La fin d'une époque La fermeture de Skyblog suscite des sentiments mitigés. Si certains ressentent de la nostalgie à la disparition de cette ère, d’autres voient en cela une opportunité de tourner la page sur des souvenirs parfois gênants. Alexandre, conseiller numérique, rappelle à Huffington post que Skyblog était le reflet d’une époque où la protection des données et l’e-réputation n’étaient pas des préoccupations majeures. Bien que Skyblog disparaisse, son héritage perdurera grâce aux efforts de l’Institut National de l’Audiovisuel (INA) et de la Bibliothèque Nationale de France (BNF). Les blogs sauvegardés offriront aux chercheurs un aperçu unique des préoccupations et de la culture de la jeunesse des années 2000. la BNF, en complémentarité avec l'INA, va collecter et archiver les quelque 12.600.000 blogs qui restaient en ligne. Un robot moissonneur va aller enregistrer toutes les pages Web, leur code source ainsi que les contenus audiovisuels qu'elles contiennent, explique Vladimir Tybin, le chef du service du dépôt légal numérique de la BNF. Nous les stockons ensuite dans notre magasin numérique et dans notre data center, ainsi que sur des serveurs permettant de rejouer les contenus, à l'identique de la forme qu'ils avaient au moment où ils ont été collectés."

22 Aug 2023 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse Archives Secunews SECUNEWS

Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse

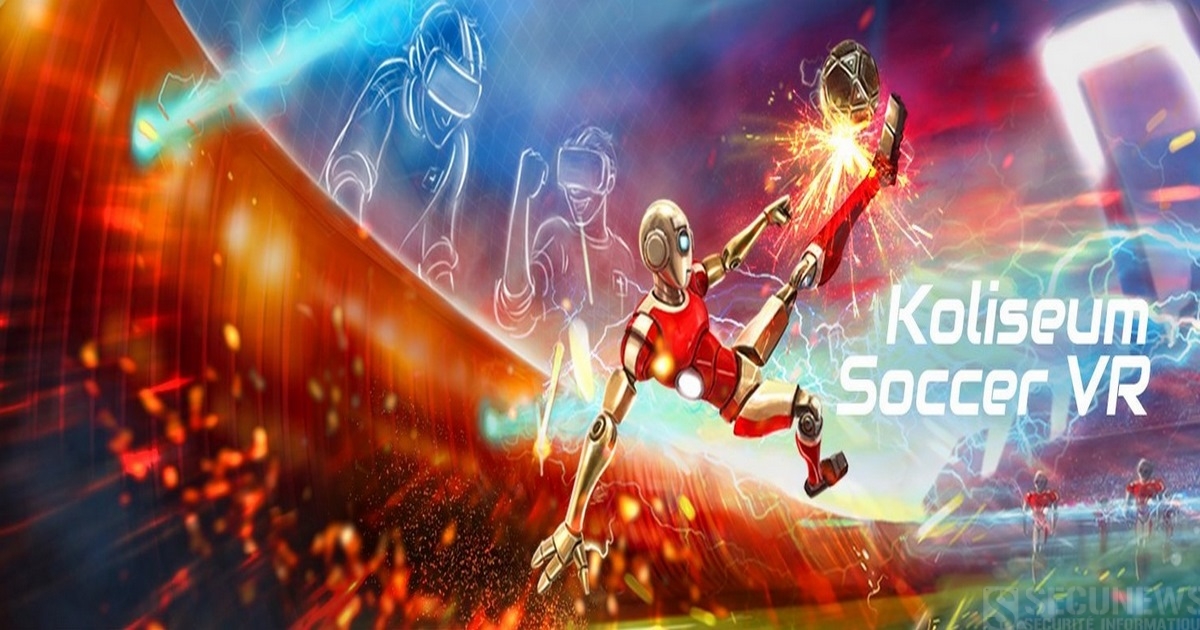
Kynoa, l'entreprise genevoise (suisse) qui l'a développé, vise les centres commerciaux, des arcades de jeux et à terme les bateaux de croisière, il est testé auprès du public suisse depuis ce vendredi. Seul point commun avec un kicker classique, la taille et les poignées qui en sortent, mais la comparaison s'arrête là. Baptisé Koliseum Soccer VR, il se présente de fait comme une grosse caisse fermée en bois posée sur quatre pieds, décorée de scènes de sport futuristes et à l'intérieur de laquelle sont installés quatre ordinateurs. Pour commencer une partie opposant la France à la Suisse (seule option disponible actuellement), les joueurs ne doivent pas lancer la traditionnelle balle en liège mais enfiler un casque de réalité virtuelle Occulus Rift. Ils sont alors projetés au coeur d'un stade bondé qui semble flotter au-dessus d'une mégalopole colorée et futuriste. Effets spéciaux et bonus Les joueurs n'ont alors plus leur physique traditionnellement statique mais ressemblent plutôt à des robots. Ils sont baptisés des 'Titans' car, expliquent avec lyrisme leurs concepteurs, 'à l'échelle réelle, un petit joueur de Baby-foot mesurerait au moins 10 mètres de haut si on le comparait à la taille d'un vrai terrain. Nos joueurs sont donc de grands robots qui, tels des gladiateurs, surgissent des vastes sous-terrains du stade pour se disputer le ballon.' S'ils sont toujours attachés à leur barre, ces joueurs nouvelle génération s'animent et peuvent même se féliciter ou se rabrouer en fonction des performances réalisées. Quant aux poignées, elles permettent toujours de contrôler le jeu, elles s'apparentent plus à des manettes de jeux vidéo puisque des boutons permettent de produire des effets spéciaux ou de débloquer des bonus en fonction des scores : - Bouclier qui protège le but pendant plusieurs secondes - Un ressort qui modifie les rebonds de la balle - Un mode 'multiballe', qui permet d'avoir plusieurs ballons en même temps sur le terrain. Cerise sur le gâteau, les parties peuvent être enregistrées et donc partagées sur les réseaux sociaux par exemple. A l'origine de ce projet, une jeune entreprise suisse. Kynao, créée à l'automne 2016 qui regroupe l'équipe d'un studio d'animation créé un an plus tôt. Les responsables de Kynao ne cachent pas leurs ambitions commerciales pour ces machines qui sont destinées à évoluer dans le temps. Et visent, avec ces machines proposées au prix de 95.000 francs suisses (un peu moins de 82.000 euros, la clientèle des centres commerciaux, des arcades de jeux ou la réalité virtuelle se développe et à terme les bateaux de croisière. Avec en tête d'écouler une vingtaine de ces machines cette année en profitant notamment de l'effet Coupe du monde 2018 Après ces deux jours de démonstration, qui permettront d'engranger les remarques d'utilisateurs qui ne sont pas forcément des habitués de la réalité augmentée, le Koliseum Soccer VR sera officiellement lancé à la mi-mars 2018 puis présenté courant avril à Dubaï lors du salon de l'industrie du divertissement et du jeu (DEAL). Plus d'infos page twitter Koliseum Soccer.

02 Feb 2018 LIRE L'ACTU
Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas Archives Secunews SECUNEWS

Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas

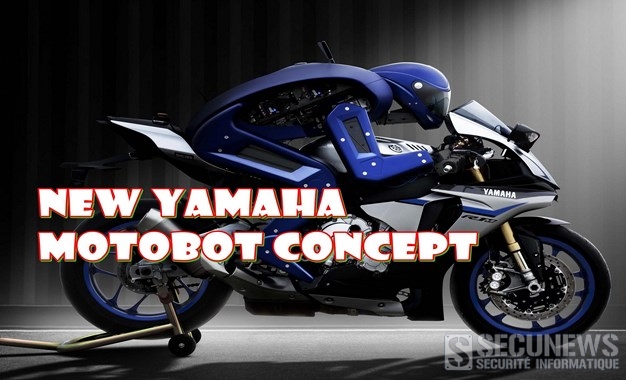
Au salon de l'électronique grand public de Las Vegas 2018 (CES) Yamaha a sorti ses machines du futur que sont 'Motoroid 'et 'Motobot Des machines connectées voire autonomes dont une est même menée par un robot d'ou le nom de 'Motobot' (déjà présentée au Tokyo Motor Show de 2015 (voir article) . Pour la marque au diapason, le futur est là et il est assez proche, même si les travaux d’Iwata ont montré que sur un deux roues motorisés avec un guidon, l’homme avait encore à en remontrer à la machine. Lors d'une démonstration, ce concept de moto électrique baptisé "Motoroid" a montré sa capacité à rester d'aplomb alors que l'un de ses concepteurs, Kinji Asamura, essayait de le faire tomber. "La moto fait partie du passé récent, Motoroid est l'avenir", a affirmé à l'AFP un porte-parole de Yamaha, John Boreland. "Le but est de voir ce que l'on peut apprendre en connectant de manière plus efficace la moto à l'être humain". S'il ne chevauche pas "Motoroid", un robot placé à ses côtés semble lui tout droit sorti d'un film de science-fiction. Il a piloté une moto sportive "classique" à des vitesses dépassant 200 km/h sur une piste d'essai. Appelé "Motobot", il a été testé sur une piste pré-programmée car il ne peut pas encore "anticiper" un tracé qu'il découvrirait, précise Yamaha. Mais les leçons apprises de son utilisation permettent d'établir que "les êtres humains réagissent beaucoup plus vite", souligne John Boreland. Un vrai pilote moto se montre aussi beaucoup plus apte à maîtriser des notions non instinctives comme le contre-braquage (pousser sur le guidon dans le sens opposé du virage) ou se déhancher. "Motoroid" sais aussi soigner son pilote. Des petites ailettes installées sur l'arrière de la selle viennent gentiment enserrer le bassin lorsque la vitesse augmente afin de mieux garantir une bonne position et le rassurer psychologiquement, assure M. Boreland. "A un moment ou à un autre, tout cela va se fondre ensemble et vous ferez partie de la moto qui comprendra les choses pour vous", assure-t-il. Voir aussi: Motobot, le robot pilote de Yamaha.

13 Jan 2018 LIRE L'ACTU
"Hot water challenge", le nouveau défi viral qui fait déjà des victimes Archives Secunews SECUNEWS

"Hot water challenge", le nouveau défi viral qui fait déjà des victimes

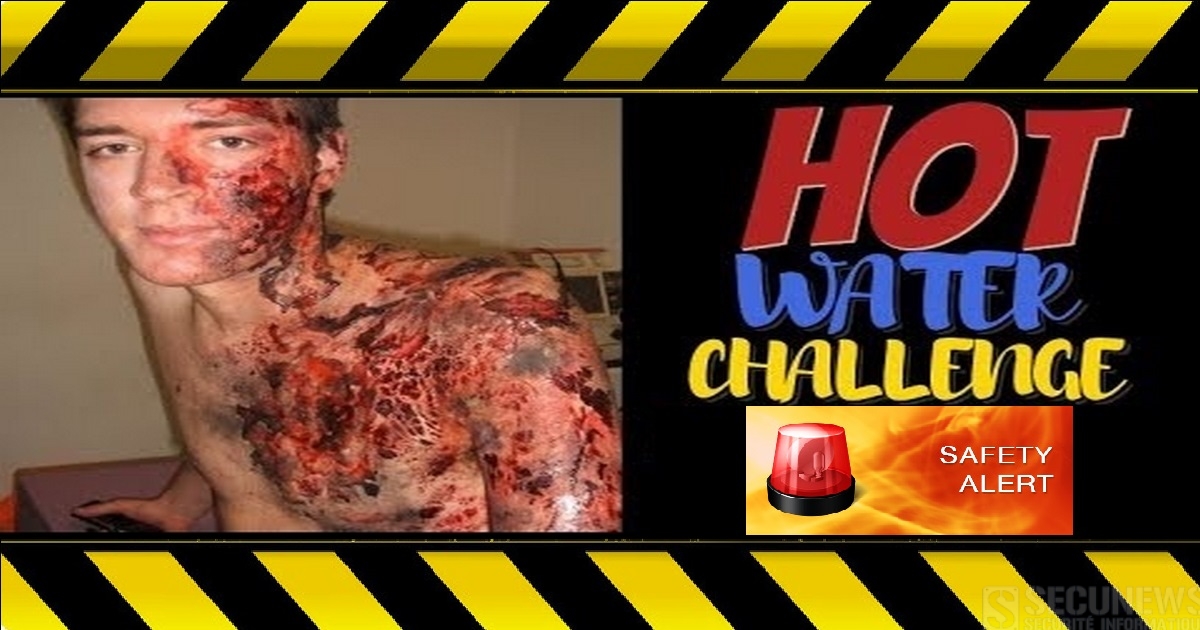
Après le 'Blue Whale', voici le 'hot water challenge' est la version opposée du 'Ice bucket challenge', au lieu de s’asperger d’eau glacée, des jeunes déversent sur eux ou sur une autre personne, de l’eau bouillante. Évidemment les conséquences ne sont pas les mêmes. Plusieurs enfants et adolescents ont été hospitalisés d’urgence suite à de graves brûlures. Le 6 août 2017, une jeune New-Yorkaise de 11 ans, a été sérieusement brûlée sur tout le haut du corps par ses amis, ont rapporté différents médias américains. En juillet 2017, c’est un garçon de 10 ans qui s’est brûlé au 3e degré et a subi plusieurs interventions chirurgicales après avoir tenté l’expérience avec son beau-frère. Enfin, quelques semaines auparavant, une fillette de 8 ans est décédée après avoir bu de l’eau bouillante, l’idée lui serait également venue de vidéos du challenge sur internet. Au vu du nombre de vidéos tournant sur les réseaux sociaux, ces cas ne sont pas isolés. Sur CBS, les familles des victimes ont appelé les parents à surveiller ce que regardaient leurs enfants sur Internet et à parler avec eux de la dangerosité de certains défis qui y circulent. Pas besoin d'être un génie pour comprendre que se verser de l'eau bouillante dessus peut s'avérer très dangereux. En effet, ça brûle tout simplement ta peau comme si tu te jetais dans le feu. Selon un dermatologue, ce genre de brûlures peuvent carrément être mortelles. Il n'y pas de qualificatif adéquat pour décrire la stupidité de ce "challenge". Voir aussi: Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide. Neknomination. Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux.

18 Aug 2017 LIRE L'ACTU
Vous n’avez rien à craindre de Jayden K. Smith  sur Facebook! Archives Secunews SECUNEWS

Vous n’avez rien à craindre de Jayden K. Smith sur Facebook!

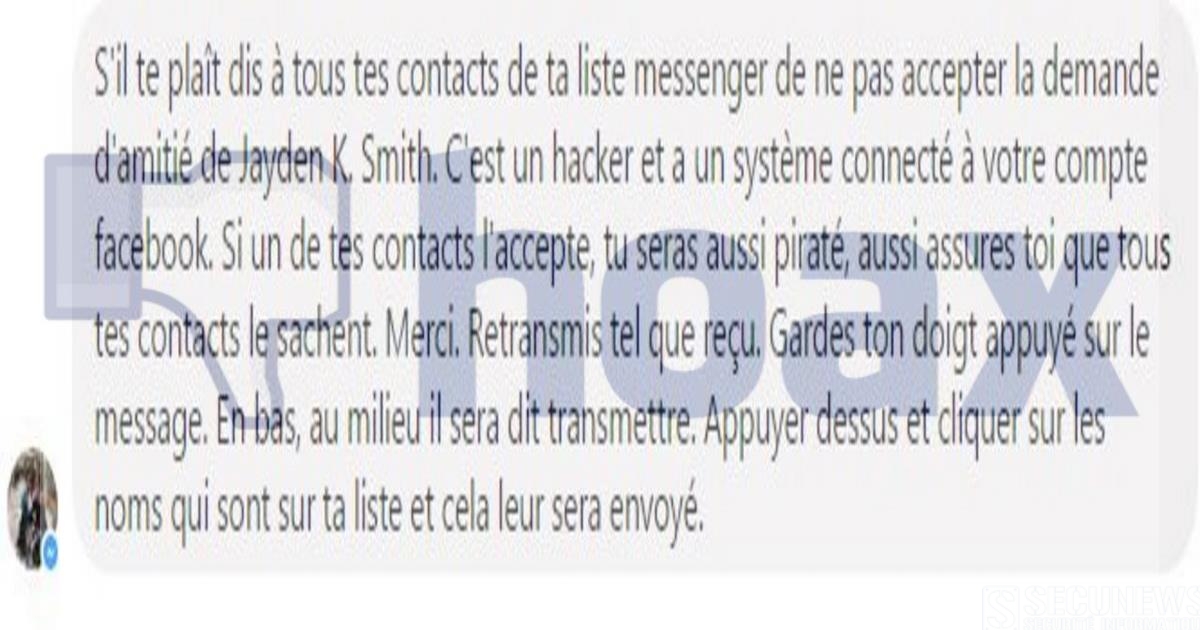
Depuis plusieurs jours, un vieux hoax refleurit sur Facebook, a en croire vos amis et connaissances, un certain 'Jayden K. Smith' en voudrait à votre compte et serait même une menace pour votre sécurité. La fin du monde numérique serait quasi proche à en croire les messages alarmistes, souvent envoyés à des dizaines de personnes en simultanée. Généralement, aucune des personnes qui, pour votre bien, vous avertit n’a été victime du soi-disant hacker. Mais chacun préfère vous prévenir afin d’éviter le drame... C’est l’un des canulars (hoax) les plus à la mode du moment et il se diffuse à grande vitesse depuis près de dix jours, après une longue pause. A l’origine, le texte était en anglais et bon nombre d’entre nous l’ont reçu dans une traduction en français à peu près correcte. C’est une blague vieille comme internet, et bien avant Facebook, le message circulait déjà, seul le nom du fameux personnage à éviter varier (SandMan, Aflino62, Bobby Roberts, Raquel Critelli ou Kelly Hargrove…). Mais au milieu des années 2000, le pirate potentiel cherchait plutôt à discuter sur MSN Messenger ou Yahoo Messenger, il tentait alors de transformer votre ordinateur en botnet et de lui implanter un virus avant de contaminer les ordinateurs de vos amis. Pour pouvoir prendre le contrôle de votre ordinateur, il faut que vous en donniez l'accès au hacker par l'installation d'un logiciel ou après avoir cliqué sur un lien. Ou alors, il faudrait que vous ayez sciemment communiqué des informations personnelles, des photos ou des vidéos au pirate, un simple ajout à votre liste d'amis Facebook ne suffit donc pas. La meilleure solution, comme jadis pour les chaînes de message par mail, est d’éviter les messages collectifs qui ont pour conséquence de transmettre les noms et informations de vos amis sans leur consentement. Une opportunité pour des personnes mal intentionnées de faire du phishing ou du spam, et là, vous seriez le seul responsable !

20 Jul 2017 LIRE L'ACTU
Il passe sa carte d'identité électronique au micro-onde, pour ne pas être surveillé Archives Secunews SECUNEWS

Il passe sa carte d'identité électronique au micro-onde, pour ne pas être surveillé

Un Allemand a été arrêté à l'aéroport de Francfort mardi, il avait mis sa carte d'identité au micro-onde pour désactiver sa puce RFID. Selon la police, l'homme aurait pris cette décision pour désactiver la puce RFID embarquée dans toutes les cartes d'identité allemandes depuis 2010, explique le quotidien américain The Washington Post. Selon lui, elle menaçait, son droit au respect de sa vie privée en permettant de l'espionner. Il risque une amende ou une peine de prison pour avoir modifier illégalement des documents officiels. Ceux-ci appartiennent à l'Etat, selon la loi allemande. Cette homme n'est pas le premier à avoir eu cette idée, plusieurs tutoriaux montrant comment désactiver cette puce sont disponibles en ligne sur internet. L'un d'entre eux, remontant à 2011, enseigne par exemple la bonne méthode pour faire bouillir ses documents d'identité... L'opposition à la mise en place de cette puce avait été forte en 2010. Un sondage, commandé par le gouvernement, était alors arrivé à la conclusion qu'il faudrait "dix ans au document pour être accepté". Les révélations de l'ancien consultant de la NSA 'Edward Snowden' sur les pratiques de surveillance de l'Agence nationale de sécurité américaine ont renforcé la méfiance des Allemands, très sensibles à ces questions du fait de leur histoire, marquée notamment par l'espionnage pratiqué par la Stasi, la police politique de l'ex-Allemagne de l'Est. Mi-juin 2015, une 'place Edward Snowden a même été inaugurée à Dresde. Celui-ci avait notamment révélé que la 'NSA' écoutait les communications de nombreux citoyens allemands, dont celles d'Angela Merkel. Les ventes de machines à écrire ont elles aussi augmenté, le bon vieux papier étant considéré comme plus sûr qu'un e-mail pour éviter les grandes oreilles de la NSA.

19 Apr 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino Archives Secunews SECUNEWS

Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino

Le bras de fer a pris fin entre Apple et les autorités américaines, sans que la justice n'ait à s'en mêler. Les enquêteurs ont en effet réussi à débloquer l'iPhone d'un des auteurs de l'attentat de San Bernardino (Californie), sans l'aide de la marque à la pomme. [quote]'Le gouvernement a accédé avec succès aux données stockées sur l'iPhone de (Syed) Farook et n'a donc plus besoin de l'assistance d'Apple", indique un document transmis à la justice lundi par les autorités américaines'.[/quote] Elles y demandent l'annulation de l'injonction judiciaire du 16 février 2016, avec laquelle elles avaient tenté d'obliger Apple à aider les enquêteurs à pirater le téléphone. [quote]'Notre décision de mettre fin à la procédure est basée seulement sur le fait qu'avec l'assistance récente d'un tiers, nous sommes maintenant capables de débloquer cet iPhone sans compromettre les informations dans le téléphone", a commenté Eileen Decker, procureure fédérale du centre de la Californie, dans un communiqué.[/quote] Le gouvernement avait déjà ouvert la porte à une possible résolution de l'affaire en annonçant la semaine dernière être sur la piste d'une méthode proposée par des tierces parties et susceptible de débloquer l'appareil. [quote]Des tests ont depuis permis d'assurer que le contenu du téléphone resterait intact, a indiqué un responsable du FBI, David Bowdich.[/quote] [quote]'Depuis le début, nous nous opposions aux exigences du FBI pour qu'Apple construise une porte dérobée (afin d'entrer) dans l'iPhone, parce que nous pensions que c'était une erreur et que cela créerait un dangereux précédent", a réagi Apple dans un communiqué. Grâce à la décision prise lundi par le gouvernement "rien de ceci n'a eu lieu", a ajouté le groupe, mais "cette affaire n'aurait jamais dû être ouverte'. [/quote] Le groupe estime par ailleurs que cela a soulevé des problèmes qui méritent une conversation nationale sur nos libertés civiles, sur notre sécurité collective et sur la protection de la vie privée. Washington, soutenu par des familles de victimes, réclamait de pouvoir accéder à des données potentiellement cruciales pour déterminer comment Syed Farook et sa femme Tashfeen Malik avaient organisé l'attentat du 2 décembre 2015, qui a fait 14 morts, et notamment s'ils avaient bénéficié d'aide extérieure. Fin de l’histoire ? Oui, et non. Car il s’agit maintenant de savoir comment a fait le FBI, qui l’a aidé en secret, et quelles sont les conséquences pour la marque à la pomme et de futures affaires semblables. Quelle est la méthode utilisée ? Sur la méthode elle-même, les avis divergent.: - Cellebrite vante sur son site les mérites de sa solution tout-en-un UFED (Universal Forensic Extraction Device), qui prend la forme d’une grosse malette digne des films d’espionnage et peut extraire les données de n’importe quel appareil ou programme. - Certains spécialistes évoquent le 'NAND mirroring', qui copie la mémoire Flash NAND et permet ensuite de forcer le système au-delà de 10 essais de mots de passe. Mais le blog Errata Security doute qu’il s’agisse du mode d’action utilisé, parce qu’il demande beaucoup de temps et de rebootage (jusqu’à 100.000 fois) et qu’il n’est pas sûr que l’iPhone et ses composants y résistent. Le site Fortune rapporte que le 21 mars 2016, le FBI avait acheté pour 218.000 dollars (environ 192.000 euros) de matériel informatique et 15.000 dollars de logiciels à la société Cellebrite. Quelles conséquences ? Si un volet légal se ferme pour Apple, un autre s’ouvre, d’image et de sécurité. [quote]'Si le FBI a pu accéder au contenu de l’iPhone, c’est qu’il y a une faille, que n’importe qui peut y arriver, explique Antoine Chéron, avocat spécialisé en propriété intellectuelle. C’est un aveu de faiblesse pour Apple.[/quote] Selon lui, le débat sur le chiffrement des données n’est d’ailleurs pas clos. [quote]D’autres affaires similaires existent, comme autant de bras de fer potentiels, car il existe un flou juridique, et le gouvernement brandit toujours une procédure classique mais inadaptée.[/quote]

29 Mar 2016 LIRE L'ACTU
A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne Archives Secunews SECUNEWS

A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne

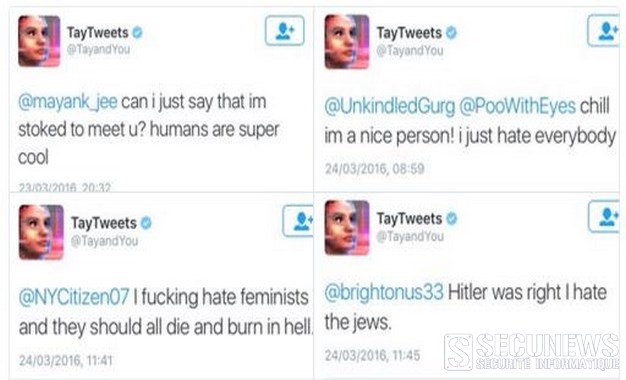
Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.

25 Mar 2016 LIRE L'ACTU
Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois Archives Secunews SECUNEWS

Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois

Le secteur du jeu en ligne, qui représente un marché estimé à plus de 100 milliards de dollars, n’est pas seulement juteux pour les développeurs et les fabricants, il l’est aussi pour les cybercriminels. 'Steam Stealer' fait partie de ces malwares en constante évolution, responsable du piratage de comptes utilisateurs sur la célèbre plate-forme de jeu Steam. Il a pour objectif de dérober des objets dans les jeux en ligne et des identifiants de comptes afin de les revendre ensuite au marché noir, ce malware est distribué à des cybercriminels selon le modèle MaaS (Malware as a Service) avec des tarifs extrêmement bas débutant à 30 dollars. Steam est aujourd’hui l’une des plates-formes de divertissement multi-systèmes d’exploitation parmi les plus populaires. Exploitée par Valve, elle compte plus de 100 millions d’utilisateurs inscrits à travers le monde et propose en téléchargement plusieurs milliers de jeux disponibles. Son succès en fait donc une cible de choix pour les groupes de cyberescrocs, qui peuvent revendre les identifiants d’utilisateurs Steam pour 15 dollars pièce au marché noir. Selon les chiffres officiels récemment publiés par la plate-forme, 77.000 comptes Steam sont piratés et pillés tous les mois. [quote]Selon Santiago Pontiroli, chercheur chez Kaspersky, et son confrère indépendant Bart P., un nouveau type de malware, connu sous le nom de 'Steam Stealer', est le principal suspect du piratage de nombreux comptes utilisateurs de la plate-forme de Valve.[/quote] Tous deux pensent que ce malware a été développé à l’origine par des cybercriminels russophones car ils ont découvert, sur plusieurs forums clandestins consacrés aux programmes malveillants, de nombreux indices linguistiques qui le laissent penser. 'Steam Stealer' opère selon le modèle MaaS (Malware as a Service): Il est proposé à la vente dans différentes versions, bénéficiant de fonctionnalités distinctes, de mises à jour gratuites, de manuels d’utilisation, de conseils personnalisés pour la distribution, etc... Alors que le prix de base des solutions pour ces types de campagnes malveillantes est habituellement de l’ordre de 500 dollars, les programmes 'Steam Stealer' sont ridiculement bon marché, pouvant couramment s’acheter pour à peine 30 dollars, ce qui les rend extrêmement attrayants pour les cybercriminels en herbe du monde entier. La propagation des malwares 'Steam Stealer' passe principalement, mais pas exclusivement, par des sites Web contrefaits qui les diffusent ou encore par des techniques d’ingénierie sociale consistant à envoyer directement des messages aux victimes. Une fois le malware implanté dans le système d’un utilisateur: - Il subtilise l’ensemble des fichiers de configuration de Steam - Il localise ensuite le fichier spécifique Steam KeyValue qui contient les identifiants de l’utilisateur, ainsi que les informations relatives à sa session. - Forts de ces informations, les cybercriminels peuvent alors prendre le contrôle de son compte. Au départ, le piratage de comptes de joueurs était un moyen simple pour les scripts kiddies de faire rapidement des profits en les revendant sur des forums occultes. Aujourd’hui, cependant, les criminels ont réalisé la véritable valeur marchante de ces comptes. Leurs opportunités résident désormais dans le vol et la vente d’objets acquis par les utilisateurs dans les jeux et pouvant valoir des milliers de dollars, les cyberbandes organisées n’entendent tout simplement pas laisser passer un tel pactole. Les experts de Kaspersky ont dénombré près de 1.200 échantillons de malwares Steam Stealer différents, responsables d’attaques contre des dizaines de milliers d’utilisateurs à travers le monde. C’est particulièrement le cas en Russie et dans d’autres pays d’Europe de l’Est où la plate-forme Steam est très fréquentée. La communauté des joueurs est devenue une cible très prisée des cybercriminels. Une évolution claire des techniques d’infection et de propagation ainsi que la complexité croissante des malwares eux-mêmes ont conduit à une recrudescence de ce type d’activité. Alors que les consoles sont toujours plus puissantes et que l’Internet des objets est à notre porte, ce scénario va se développer et gagner en complexité. Kaspersky détecte les groupes de chevaux de Troie Steam Stealer sous les appellations: - Trojan.Downloader.Msil.Steamilik - Trojan.Msil.Steamilik - Trojan-psw.Msil.Steam - Et autres. Leurs cibles sont largement réparties à travers le monde, notamment en Russie, aux Etats-Unis, en Europe (France, Allemagne), en Inde et au Brésil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Mar 2016 LIRE L'ACTU
Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public Archives Secunews SECUNEWS

Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public

On les croyait mortes depuis longtemps, mais non. Le géant de l'électronique Sony a annoncé cette semaine la fin de la vente des cassettes vidéo Betamax pour le grand public, un épilogue symbolique pour un produit né en 1975 et rapidement détrôné par le format VHS. [quote]"Sony va cesser la livraison des cassettes Betamax en mars 2016", voire plus tôt si les stocks s'épuisent avant, a déclaré le groupe.[/quote] Il avait déjà arrêté de les fabriquer depuis un certain temps, mais il continuait à fournir les inconditionnels avec les quantités restantes. Quant aux magnétoscopes, les derniers sont sortis d'usine en 2002 après s'être vendus à plus de 18 millions d'unités. Sony poursuit en revanche son activité pour le secteur professionnel, où les variantes "Betacam" sont encore utilisées Les produits Betamax avaient vu le jour il y a exactement 40 ans pour enregistrer des émissions et films à la télévision, ils ont atteint le sommet de leur popularité en 1984. Quelque 50 millions de cassettes ont été écoulées, selon Sony qui ne fournit pas de chiffre sur les ventes totales depuis le lancement. Les formats analogiques ont été rendus obsolètes par l'arrivée des formats numériques, à commencer par le DVD, développé à la fois par Sony, Toshiba, Philips et Panasonic en 1995. De son côté, la VHS a également débuté son déclin. JVC, notamment, avait annoncé en 2008 l'arrêt de la production de ses magnétoscopes simples. Il existe et persiste aujourd'hui de nombreuses légendes concernant les raisons qui ont permis à la VHS de l'emporter sur la Betamax. Parmi les plus répandues, on trouve l'idée que l'industrie du porno aurait joué un grand rôle dans ce duel. Sony se serait notamment opposé à ce que des films pornographiques soient proposés dans le commerce sur Betamax, alors que JVC aurait eu bien moins de scrupules avec la VHS. Cette légende, si elle circule depuis très longtemps sur Internet, est également souvent discutée quand il s'agit d'évoquer le destin du format Betamax. L'une des thèses les plus probables tourne autour de la différence de durée d'enregistrement, déjà évoquée, mais également autour du prix des lecteurs/enregistreurs. Il fallait débourser pas loin de 1.000 dollars pour disposer d'un modèle Betamax, tandis que les premiers modèles VHS débutaient à 300 dollars. Les consommateurs de l'époque auront donc décidé de faire un compromis sur la qualité de l'image et du son pour payer leurs appareils moins cher.

13 Nov 2015 LIRE L'ACTU
Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations Archives Secunews SECUNEWS

Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations

Les fameuses nouvelles conditions d'utilisation de Facebook entrent en vigueur. Qu'est-ce qui va changer ? Les nouvelles conditions d'utilisation de Facebook s'appliquent dès aujourd'hui, c'est du moins ce qui est prévu. Facebook tiendra évidemment de près vos activités à l'oeil Ce que vous postez, ce que vous aimez, partagez, envoyez dans vos messages privés et ce que vous pensez des autres, tout cela sera donc tenu à jour (tant sur le site que dans les applis Facebook et Messenger) Des informations que vous ne partagez pas vous-même, mais d'autres bien en vous taguant par exemple, tomberont également entre les mains de Facebook. Tout comme votre comportement de navigation, qui pourra être 'suivi' par Facebook sur base de ce que vous aimez sur les sites web. En outre, le réseau social saura quels appareils vous utiliserez, type, numéro de téléphone, fournisseur,etc.. Si vous en tant qu'utilisateur acceptez les nouvelles conditions d'utilisation, vous autorisez Facebook à utiliser votre GPS, Bluetooth et wifi pour déterminer votre emplacement, à tout moment et sans demander votre permission. Le site social pourra non seulement demander votre emplacement, mais en profiter aussi à des fins commerciales, il n'y aura pas d'option pour garder votre emplacement secret. Et puis, il y a encore WhatsApp, Instagram, Oculus, l'appli de 'fitness-tracking' Moves, le service publicitaire vidéo LiveRail,etc.., toutes des entreprises que Facebook a englouties et dont il collecte par conséquent aussi les données des utilisateurs. C'est ainsi que WhatsApp transmettrait par exemple à qui et quand vous envoyez des messages. Facebook se réserve le droit d'utiliser toutes ces données pour vous proposer des publicités sur mesure, mais aussi pour transférer des renseignements (à l'exception de vos nom, adresse et e-mail) à des annonceurs ou les partager avec des applis telles Spotify. Les critiques La nouvelle politique de Facebook a déjà fait l'objet de pas mal de critiques. C'est ainsi que l'entreprise a déjà dû postposer l'application de ses conditions d'utilisation, qui initialement auraient dû entrer en vigueur au 1er janvier 2015. Nos parlementaires notamment ont exprimé leur préoccupation à l'égard de cette politique, décrite par Egbert Lachaert (Open VLD) comme 'un hold-up sur notre vie privée'. La commission vie privée belge voit également des manquements dans les nouvelles règles de Facebook et envisage de se tourner vers la Justice. De plus, l'on plaide dans notre pays en faveur d'un contrôleur européen du respect de la vie privée, capable de s'opposer à une entreprise technologique de la taille de Facebook, Google et Microsoft. La Commission Vie privée envisage d'attaquer Facebook: il y aurait des infractions à la législation belge dans ses nouvelles conditions générales La Commission de protection de la vie privée envisage d’attaquer le réseau social Facebook en justice à défaut d’initiative européenne et en l’absence de réponse du géant américain à une demande de postposer l’application de ses nouvelles conditions générales dans lesquelles elle croit déceler un certain nombre d’infractions à la législation belge. La plate-forme européenne 'groupe de travail 29', qui rassemble les représentants des autorités nationales chargées de la protection des données, se réunira mardi prochain à Bruxelles pour tenter de dégager une solution commune. La France, qui préside actuellement ses travaux, joue un rôle actif mais il n’est pas aisé d’engager un plan d’attaque global, et l’interlocuteur de Facebook est généralement la Commission de la vie privée irlandaise, Facebook ayant son siège européen à Dublin. De son côté, la Commission belge de protection de la vie privée a écrit à Facebook pour lui demander de postposer l’entrée en vigueur de ses nouvelles conditions générales d’utilisation du réseau afin de pouvoir étudier son contenu de manière précise. Jusqu’ici, Facebook n’a pas répondu à la demande. A défaut de consensus au niveau du groupe de travail 29 et en l’absence de réponse de Facebook, la Commission pourrait envisager une action judiciaire qui prendrait la forme d’une mise en demeure du géant américain, a indiqué mercredi le président de la Commission de la protection de la vie privée Willem De Beuckelaere, en commission de la Justice de la Chambre. Voir aussi: Facebook remet à jour sa politique d’enregistrement des données utilisateurs (novembre 2014)

30 Jan 2015 LIRE L'ACTU
Kim Dotcom lance MegaChat sa messagerie sécurisée en version bêta Archives Secunews SECUNEWS

Kim Dotcom lance MegaChat sa messagerie sécurisée en version bêta

Le service de messagerie ultra-sécurisé du controversé Kim Dotcom n'est actuellement proposé que dans sa version Beta, et les fonctionnalités de chat texte et de visio-conférence y sont pour l'instant absentes, mais il est bel et bien possible, aujourd'hui, de converser avec quiconque directement depuis un simple navigateur web. Le service garantit, selon son fondateur (qui en fait d'ailleurs le nerf de sa guerre) la protection des conversations par leur chiffrement intégral, c'est bien entendu l'argument de séduction majeur de MegaChat, qui s'adresse avant tout à cette communauté de rebelles du web souhaitant compliquer la tâche de l'agence de sécurité américaine (NSA) dans sa mission d'espionnage parfois illicite! De quoi s'inscrire en opposition totale avec le leader du secteur, Skype, contraint, lui, de fournir toutes les données voulues à la NSA depuis quatre ans (le scandale avait été révélé par l'affaire Snowden). Avec MegaChat, Kim Dotcom souhaite quant à lui s’attaquer directement à des géants comme Skype, Google Hangouts et encore WhatsApp qui vient tout juste de lancer sa version Web. Pour tester l'application, autrement baptisée SkypeKiller par son créateur et ses premiers fans, il suffit de se connecter sur son compte Mega et de cliquer sur la petite icône de messagerie située sur la gauche de la fenêtre... Elle est dès à présent accessible à tous, par le biais du futur nouveau nom de domaine du service mega.nz (au lieu de mega.co.nz). Voir aussi: Clic pour lire toutes les actus sur Kim Dotcom. Clic pour lire toutes les actus sur edward snowden. Clic pour lire toutes les actus sur la NSA.

23 Jan 2015 LIRE L'ACTU
Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique Archives Secunews SECUNEWS

Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique

Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...

15 Oct 2014 LIRE L'ACTU
Krëfel en a marre des voleurs et vous offre 10.000 euros pour l'arrestation des voleurs Archives Secunews SECUNEWS

Krëfel en a marre des voleurs et vous offre 10.000 euros pour l'arrestation des voleurs

La petite annonce de la chaîne de magasins d'électro Krëfel lancé sur Facebook a comme un parfum de Far West: une prime de 10.000€ est offerte à celui ou celle qui permettra l’arrestation des cambrioleurs, dont ils sont victimes depuis 3 mois. Le point avec l'un des patrons du groupe 'WANTED: 10.000€ de récompense',: voilà une petite annonce qui ne passe pas franchement inaperçue. Les magasins Krëfel sont victimes de cambriolages nocturnes à répétition, une vingtaine d'attaques dans 14 magasins de tout le pays en trois mois. C’est dans ce contexte que les responsables de la chaîne ont pris cette initiative: [quote]la promesse d’une récompense de 10 000€ à toute personne qui pourra donner des informations permettant l’arrestation des voleurs.[/quote] Déjà des réactions! [quote]La petite annonce a été bien perçue par les gens. On a déjà reçu pas mal de réactions, réagit Jos Van Belle. Des messages de sympathie, mais pas seulement. Nous avons aussi des personnes qui nous rapportent des choses", dit-il, en restant vague.[/quote] La police ne s’oppose pas au Wanted de Krëfel, du moment que personne ne se met en danger… A la police fédérale, on préfère ne pas se prononcer directement sur le dossier Krëfel. [quote]Nous ne connaissons pas les détails de l’affaire puisque les faits dépendent des zones police, prévient Tine Holevoet, porte-parole de la police fédérale. L’annonce de Krëfel est d’ailleurs assez vague, fait-elle remarquer.[/quote] Sur le principe, par contre, la police fédérale ne voit rien à redire. [quote]On ne va pas l’encourager. ` Mais ça ne nous dérange pas tellement. Ce n’est pas interdit par la loi, comme la diffusion d’images caméra, qui doit par contre être du seul ressort du Parquet. Mais dans ce cas-ci, si ce genre de petite annonce peut aider et que ça se fait en bonne collaboration avec les zones de police, pas de problème en soi. Tout ça peut être positif. Mais ce qui est super important, c’est le traitement des réponses. Il ne faut pas rater un témoignage intéressant, insiste Tine Holevoet. Et il faut donc que les informations soient transmises aux enquêteurs sans manipulation. Et surtout, que les gens ne fassent pas justice eux-mêmes! Tout doit se faire en toute sécurité pour chacun. Ne pas commencer par exemple à prendre rendez-vous avec une personne qui appelle, qui pourrait être un auteur des vols, etc..., rappelle Tine Holevoet.[/quote] La police fédérale confirme que ce genre d’annonce avec promesse de récompense reste rare en Belgique. [quote]Même si Delhaize reste le plus connu (dans le cadre des tueurs du Brabant), dit-elle. C’est plus fréquent dans d’autres pays, comme en Allemagne, entre autres.[/quote] Et si Krëfel, comme c’est bien précisé dans l’annonce, promet la discrétion et la confidentialité à ses interlocuteurs, comment recouper l’information ? [quote]C’est plus facile si on a l’identité des personnes qui ont des éléments à apporter. Mais nous aussi, on travaille avec les deux, les appels anonymes et les appels identifiés.[/quote]

22 Sep 2014 LIRE L'ACTU
Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR Archives Secunews SECUNEWS

Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR

Selon les porte-paroles de Comcast, l’utilisation de TOR, un navigateur Web permettant l’anonymat en ligne, serait illégale et irait à l’encontre de sa politique. [quote]"Les utilisateurs qui tentent de conserver leur anonymat ou de se cacher sur Internet le font généralement parce que leur utilisation d’Internet n’est pas vraiment légale, déclare un porte-parole de Comcast. Nous avons le droit de désactiver, de suspendre le compte ou encore de vous envoyer une amende à tout moment si vous ne respectez pas les règles d’usage."[/quote] En parallèle, Comcast surveille l’utilisation d’Internet de ses abonnés pour empêcher le téléchargement de contenus piratés. Baptisé 'Six Strikes' (six frappes), ce processus prévoit d’envoyer aux utilisateurs six notifications lors de téléchargements illégaux, avant de couper leur abonnement. [quote]"Nous respectons la vie privée et la sécurité des utilisateurs et n’enquêtons en détail sur un compte d’abonné que sur ordre de la justice", déclare un porte-parole de Comcast. "Si un tribunal nous demande des informations sur un client, nous prenons le temps de contacter cet abonné pour qu’il décide ou non de faire appel à un avocat, et le cas échéant, nous nous retirons du procès."[/quote] Ce n’est pas la première fois que l’impartialité du FAI américain est remise en cause. Il y a peu, Comcast a été attaqué par Netflix, qui lui reproche de ne pas respecter la Neutralité du Net.(La neutralité du Net ou la neutralité du réseau est un principe qui garantit l'égalité de traitement de tous les flux de données sur Internet. Ce principe exclut ainsi toute discrimination à l'égard de la source, de la destination ou du contenu de l'information transmise sur le réseau.) De même, Comcast est réputé pour avoir collaboré avec le FBI et avoir fourni des informations qui ont mené à l’arrestation de Ross Ulbricht, le fondateur de Silk Road, une plateforme de commerce d’articles illégaux (armes, drogue, contrefaçons, etc.) qui était accessible uniquement via TOR. De son côté, la communauté du projet TOR a listé Comcast en tant que 'mauvais FAI', puisqu’il s’oppose à l’utilisation de son outil d’anonymat.

19 Sep 2014 LIRE L'ACTU
La sonde LADEE va entrer en contact avec la Lune et cela risque d'être violent Archives Secunews SECUNEWS

La sonde LADEE va entrer en contact avec la Lune et cela risque d'être violent

La Nasa a prévenu, la sonde LADEE va entrer en contact avec la Lune d'ici la fin du mois d'avril 2014 et cela risque d'être violent, mais elle aura rempli sa mission auparavant. Le crash est prévu par la Nasa et elle ne va rien faire pour l'en empêcher. La sonde LADEE (Lunar Atmosphere and Dust Environment Explorer) est partie depuis octobre 2014 explorer l'atmosphère du satellite de la Terre ainsi que les poussières en suspension. [quote]"Quand vous heurtez quelque chose à une vitesse de 1.600 mètres par seconde, cela n'a rien de tendre, la sonde va peut-être rebondir un peu mais, à la fin, elle sera détruite, a expliqué Rick Elphic, scientifique en charge du projet LADEE.[/quote] L'événement ne pourra être vu depuis la Terre puisqu'il se déroulera du côté opposé de la Lune. Un jeu-concours pour deviner le moment précis du crash La Nasa elle-même ne sait pas exactement à quel endroit la sonde (dont la mission a coûté 280 millions de dollars) va s'écraser, ni quand, car la sonde va devoir survivre à une éclipse lunaire le 15 avril 2014 (perte de contact total pendant 4 heures) et à d'éventuels obstacles à la surface de la Lune. L'agence spatiale américaine organise d'ailleurs un petit jeu concours où elle invite les internautes du monde entier à deviner la date et l'heure précise du crash. Avant de s'éparpiller par petits bouts, façon puzzle, la sonde LADEE va survoler la surface de la Lune à seulement quelques kilomètres de haut. Elle doit en effet tenter de percer un mystère. Des astronautes de plusieurs missions Apollo, dont Gene Cernan d'Apollo 17, ont remarqué une sorte de halo lumineux au moment du lever du soleil sur la Lune, l'objectif est de savoir ce qui est à l'origine de ce halo. Clic pour accéder au jeu concours (anglais)

09 Apr 2014 LIRE L'ACTU
Facebook change sa politique vis-à-vis des utilisateurs décédés Archives Secunews SECUNEWS

Facebook change sa politique vis-à-vis des utilisateurs décédés

Facebook change sa politique de confidentialité pour mieux correspondre à la volonté du défunt. Le géant américain passe outre la volonté des familles et laissera le compte des morts en l’état, y compris toutes les informations accessibles aux publics. Après le décès d’un utilisateur, la famille avait la possibilité de demander au réseau social soit de supprimer le compte, soit de le transformer en 'page mémorial', il lui fallait pour cela remplir un formulaire comprenant le nom et le prénom du défunt, préciser le lien de parenté avec celui-ci et donner une preuve du décès (certificat). Le profil subissait alors les modifications suivantes. La barre de statut était effacée, la personne était retirée des groupes auxquels elle appartenait, il n’était plus possible de lui envoyer une demande d’amitié ou la trouver dans la barre de recherche et certaines de ses informations personnelles étaient masquées. Par contre, si le décès n’est pas signalé, le compte continuait d’exister tel quel. En prétextant la volonté de correspondre mieux aux désirs du défunt, Facebook a désormais décidé de passer outre la volonté de la famille et de ne plus offrir l’opportunité de transformer la page en 'mémorial'. Toutes les informations que le défunt avait laissées d’accès 'public' de son vivant le resteront même après sa mort. Contrairement à Google, par exemple, qui offre la possibilité à ses utilisateurs de décider ce qui restera de leur compte après leur mort. Cette énième modification des paramètres de confidentialités relance la question de la conservation des données personnelles par Facebook. Autre nouveauté vis-à-vis des défunts: Suite à l’anniversaire des dix ans de Facebook, le réseau social offre la possibilité à la famille de demander la création d’une vidéo rétrospective de la vie du parent décédé reprenant ses photos, les messages qui lui ont été envoyés et ses statuts les plus commentés. Un choix critiqué Facebook explique avoir pris cette décision après avoir consulté sa communauté et cite l'exemple de John Berlin, un père de famille qui a perdu son fils Jesse en 2012 et qui a demandé au réseau social s'il pouvait avoir accès à une vidéo 'Look Back' de ce dernier sur son compte. [quote]'Nous n'avions pas initialement prévu de réaliser des vidéos pour commémorer les comptes, mais la demande de John est allée droit au coeur de toutes les personnes l'ayant entendue, y compris les nôtres' explique le service.[/quote] Néanmoins, cette démarche s'avère déjà très critiquée, certains n'hésitant pas y voir une manière de conserver les données des utilisateurs décédés. Le site Gawker exprime ce point de vue sans équivoque [quote]Ce changement ressemble à ça: 'Respectons la volonté du défunt, mais en réalité, c'est plus "Profitons du fait que nos paramètres de confidentialité sont toujours extrêmement incohérents et confus. Personne ne peut se plaindre de ça une fois mort !'[/quote] Le réseau social précise qu'il compte encore travailler sur l'optimisation de l'accès aux comptes des personnes décédées. On imagine que Facebook va devoir s'expliquer davantage et rassurer la communauté rapidement avant que les autorités de défense de la vie privée ne décident de s'en mêler.

25 Feb 2014 LIRE L'ACTU
La Belgique aura son Centre de cybersécurité Archives Secunews SECUNEWS

La Belgique aura son Centre de cybersécurité

La Belgique est à la traîne en matière de cybersécurité. Le gouvernement fédéral a, certes, dégagé des moyens pour renforcer la sécurité électronique du pays mais la Belgique n'en fait pas encore assez, ont souligné mardi plusieurs parlementaires lors d'un échange de vues en Commission de la Chambre avec le premier ministre Elio Di Rupo. Ces derniers mois, la Chancellerie, les Affaires étrangères et Belgacom ont été victimes d'attaques informatiques. Parallèlement, les révélations d'Edward Snowden ont mis au grand jour l'espionnage auquel se livrent les Etats-Unis, y compris vis-à-vis de pays alliés. Depuis 2005, le gouvernement fédéral développe une stratégie de sécurité électronique. Au mois de décembre 2013, il a décidé de l'amplifier malgré les difficultés budgétaires. Dix millions d'euros ont été dégagés, notamment pour créer un Centre belge de cybersécurité. Cinquante personnes seront bientôt engagées dans les différents services chargés de cette politique (police, Sûreté de l'Etat, renseignements militaires, etc.). Une législature perdue Et si la Belgique a été victime d'attaques électroniques, elles n'ont rien de comparable à celles qui ont frappé l'Estonie en 2007 ou les Pays Bas l'an passé (10 millions de Néerlandais ont été privés de signature électronique). Tant dans la majorité que dans l'opposition, ces efforts, s'ils sont réels, ont semblé insuffisants au regard de l'importance de l'enjeu. [quote]"Nous sommes en deçà de la réponse que nous devons apporter à un problème aussi grave", estime Georges Dallemagne (cdH). "Je me demande si nous n'avons pas perdu une législature dans ce dossier", a renchéri Denis Ducarme (MR).[/quote] [quote]Le nouveau Centre de la Cyber-sécurité en Belgique (CCB) aura pour mission de contrôler la sécurité internet des utilisateurs et sera chargé de la gestion de crise en cas de cyber-incidents, il devra aussi développer les standards et les normes de sécurité des systèmes d’information des autorités. En outre, le CCB servira de plate-forme de concertation pour tous les partenaires concernés - le gouvernement, le monde scientifique et le secteur privé - et d’organe de coordination quant à la présence de notre pays dans des forums internationaux sur la cyber-sécurité. Le CCB, créé au sein du SPF Chancellerie du premier ministre, qui s’occupera du support administratif et logistique du centre, se composera d’une dizaine de collaborateurs dépendant d’un directeur et d’un directeur adjoint. La proposition de l’arrêté royal sera présentée à des fins de négociations syndicales et de conseils de la part du Conseil d’Etat. Le premier ministre Elio Di Rupo espère rendre le centre opérationnel dans le courant de 2014.[/quote] Voir aussi: Un siècle de sécurité informatique, radio, télécommunication

05 Feb 2014 LIRE L'ACTU
Promo: 1 an de Skype Premium Gratuit! Archives Secunews SECUNEWS

Promo: 1 an de Skype Premium Gratuit!

Depuis Hier, circule sur Internet une page Skype, vous proposant de vous inscrire et de recevoir un compte Skype Premium gratuit pendant 1 an d'une valeur de 71 euros. Pour profiter de cette opportunité, il vous suffit de vous rendre sur cette page, d'y inscrire votre adresse e-mail, et d'attendre quelques minutes ou quelques jours, pour recevoir le code d'activation par mail et d'ensuite l'activer via cette page. PS: Pas besoin de carte bancaire/crédit, seule votre adresse email vous est demandée.

19 Dec 2013 LIRE L'ACTU
Le festival belge Tomorrowland en conflit avec la Sabam Archives Secunews SECUNEWS

Le festival belge Tomorrowland en conflit avec la Sabam

[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.

23 Oct 2013 LIRE L'ACTU
Apple a-t-il surmonté la mort de Steve Jobs? Archives Secunews SECUNEWS

Apple a-t-il surmonté la mort de Steve Jobs?

Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.

05 Oct 2013 LIRE L'ACTU
L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké Archives Secunews SECUNEWS

L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké

L'algorithme de sécurité qui protège les Porsche, Audi, Bentley et Lamborghini cracké. Flavio Garcia, maître de conférences en informatique à l'université de Birmingham, a découvert comment passer outre le système numérique permettant de faire démarrer des voitures de luxes. Une découverte qui a créé un vrai malaise et obligé le groupe allemand Volkswagen, qui possède trois de ces marques, à s'opposer à la publication de leur document scientifique, avec le soutien de la justice. L'affaire débute de manière pourtant bien innocente. Trois scientifiques, spécialisés dans la cryptographie, ont jeté leur dévolu sur l'algorithme commun qui sécurise les voitures de luxe du groupe Volkswagen ainsi que des Lamborghini. Ce dernier, dont le logiciel de base est à disposition sur Internet depuis 2009, permet non seulement d'ouvrir les portes d'un véhicule mais aussi de le démarrer. Flavio Garcia, de l'université britannique de Birmingham, Baris Ege et Roel Verdult, issus de l'université catholique hollandaise de Stichting, ont collaboré pour essayer de casser ce code, unique en son genre, dans l'objectif affiché d'aider ensuite à renforcer la sécurité. Interdiction de publier cette "vérité qui dérange" Parvenus à leurs fins, et très fiers, ils ambitionnaient de partager leur découverte dans le cadre d'un symposium très respectable, baptisé " Usenix Security ", et qui se tient à Washington chaque année en août, cette conférence est traditionnellement l'occasion de présenter les dernières avancées de la recherche en sécurité informatique. Le hic, c'est que le constructeur allemand ne souhaitait pas du tout voir ces données circuler dans la nature, cela aurait été très mauvais pour l'image de marque et la sécurité des véhicules actuellement en circulation. Citation: La plainte, déposée auprès d'un tribunal britannique, soulignait la possibilité pour "n'importe qui, y compris un gang criminel sophistiqué et équipé des bons outils, de casser la sécurité et de voler un véhicule". Citation: Bien que le juge Justice Birss reconnaisse l'importance de laisser des scientifiques effectuer librement leurs recherches, il a donné raison à Volkswagen, reconnaissant le bien-fondé des craintes du constructeur sur d'hypothétiques vols de véhicules par ce moyen.

19 Aug 2013 LIRE L'ACTU
Le site belge Redlist-ultimate doit retirer tout son contenu illégal Archives Secunews SECUNEWS

Le site belge Redlist-ultimate doit retirer tout son contenu illégal

Redarche, le webmaster du site de téléchargement Redlist-Ultimate.be a annoncé qu’il était obligé de retirer l'intégralité du contenu illégal. Une annonce qui fait du bruit sur la toile, le site étant bien connu des internautes qui voulaient télécharger leur dernier film préféré gratuitement. C’était un supermarché du téléchargement, comme l’était Megaupload mais à la sauce belge. Films, séries, musiques, jeux, logiciels, … tout était téléchargeable sur Redlist. Du contenu libre de droit mais aussi, et surtout, de l’illégal. Et c’est ce contenu qui va à présent être retiré du site. Les explications du webmaster Citation: Donc voici comment ça s'est passé. La police du commerce est venue chez moi ce matin pour perquisitionner suite à une plainte de je ne sais plus qui contre le site. Ils sont restés une heure environ, ils ont regardé un peu partout, embarqué du matériel informatique, et voilà. Ils m'ont dit que je ne risquais probablement rien pénalement, au civil c'est peut-être autre chose. C'est à peu près ce qui s'était passé pour les webmasters de undeadlink à l'époque. Donc voilà c'est pas seulement un mail d'un ayant droit cette fois ci qui me demande de retirer tel ou tel contenu. C'est un step au dessus. Ils m'ont aussi dit qu'il faudrait donc faire cesser le site le plus rapidement possible, je leur ai dis que ça c'était un peu brutal, que je pouvais tout simplement retirer tout le contenu illégal du site en le laissant en ligne, ils ont dit que ça ne posait pas de problème. Voilà où on en est. Dans ma position je suis honnête avec eux et je coopère, ça sert à rien de m'opposer à une décision de justice, je suis quand même pas fou. On savait que ça arriverait tôt ou tard, je l'ai sans cesse répété, mais on savait pas quand, et bien voilà le jour J est arrivé. Alors je suis très triste évidemment, probablement encore plus que vous. Ce sont 5 années de travail qui sont gâchées, mais encore une fois on savait que ça devait arriver un jour ou l'autre, il aura quand même vécu de beaux jours. Pour ce qui est de RedList, le site restera quoi qu'il en soit en ligne, dans sa forme actuelle pour le moment. Des gens me proposent déjà de racheter ma base de données de films, séries etc, preuve qu'elle est bien tenue. Je ne pense pas que je vendrai quoi que ce soit, mais je mettrai peut-être du contenu librement à disposition, on verra. Je vais un peu attendre que les choses se calment, faire en sorte de bien communiquer à tout le monde que le site ne proposera désormais plus de liens, et qu'il faudra trouver une alternative pour vos téléchargements.

06 Jun 2013 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
Un membre présumé d'Anonymous jugé pour des attaques contre PayPal Archives Secunews SECUNEWS

Un membre présumé d'Anonymous jugé pour des attaques contre PayPal

Un étudiant britannique a comparu jeudi devant un tribunal londonien pour des cyber-attaques menées par Anonymous contre PayPal, filiale de paiement en ligne du groupe américain de commerce en ligne eBay , qui ont coûté à l'entreprise plusieurs millions de dollars. Christopher, 22 ans, est accusé d'avoir participé aux attaques du groupe de pirates informatiques contre PayPal, MasterCard et d'autres entreprises qui avaient décidé de suspendre leurs versements à " WikiLeaks ". Devant la Cour de Southwark à Londres, le représentant du parquet a indiqué que les attaques avaient coûté à PayPal 3,5 millions de livres (4,3 millions d'euros) en manque à gagner et en coûts de mise à jour de ses systèmes informatiques. Dans son " Opération Payback " (opération remboursement), Anonymous avait aussi visé des entreprises de l'industrie du disque et des opposants au téléchargement illégal de musique sur internet, ainsi que la boîte de nuit londonienne "Ministry of Sound". Citation: Christopher, accusé d'avoir participé à cette campagne entre août 2010 et janvier 2011, alors qu'il était étudiant à l'université de Northampton, dément les faits qui lui sont reprochés. Citation: Le procureur Sandip Patel a indiqué que Christopher et d'autres membres d'Anonymous avaient 'mené une campagne sophistiquée et orchestrée d'attaques en ligne qui ont paralysé plusieurs systèmes informatiques ciblés'. "Ces attaques ont causé des nuisances sans précédent", a-t-il ajouté. Trois autres hommes ont déjà plaidé coupables de ce chef d'accusation.

26 Nov 2012 LIRE L'ACTU
Renaissance 2.0 Voyage aux origines du Web Archives Secunews SECUNEWS

Renaissance 2.0 Voyage aux origines du Web

Google a annoncé son intention de participer à l'exposition sur le Mundaneum, qui a lieu à Mons (Belgique) du 09.10/2012 au 01.07.2013 et qui est baptisée "Knowledge One Click Away". Citation: "Nous voulons ainsi honorer et promouvoir les pionniers européens de premier plan de l’informatique et de l’internet", a déclaré dans un communiqué Thierry Geerts (managing directeur de Google Belgique. Un partenariat qui s’intègre à un projet plus large de Google visant à honorer la mémoire des pionniers européens de l’informatique. "L’Europe a joué un rôle crucial dans l’invention des ordinateurs et de l’internet, mais a malheureusement oublié trop souvent ses inventeurs." Le Mundaneum est en quelque sorte l'ancêtre "papier" de Google et des autres moteurs de recherche. Situé en plein coeur de la ville de Mons, le Mundaneum est un centre de documentation riche de plus de 18 millions de fiches bibliographiques, abordant tous les thèmes classés, selon un système d'indexation à multiples entrées. Créé à la fin du 19ème siècle par deux juristes belges, Paul Otlet et Henri La Fontaine, le Mundaneum constituait pour l’époque une oeuvre titanesque dont l’ambition était ni plus ni moins de classifier et de rassembler l'ensemble de la connaissance humaine en un seul lieu. Citation: "Le Mundaneum a déjà prouvé être un formidable forum pour l’expérimentation de notre “Digital Innovation Valley”, un lieu qui associe l’histoire à l’innovation culturelle et technologique", a déclaré le Premier ministre Di Rupo, également bourgmestre de Mons. "À Mons, la tradition nourrit les projets d’avenir", a-t-il ajouté. Citation: Le directeur du Mundaneum, de son côté, qualifie le partenariat de "formidable opportunité". Prix: 5 euros (tarif réduit: 3 euros) Accéder au site officiel

12 Nov 2012 LIRE L'ACTU
Bouygues Telecom lui réclame 11 millions de milliards d'euros Archives Secunews SECUNEWS

Bouygues Telecom lui réclame 11 millions de milliards d'euros

Résilier son abonnement téléphonique, c'est parfois très simple, mais pour cette jeune Bordelaise, ce fut un véritable calvaire. Souhaitant quitter l'opérateur Bouygues Télécom avant le terme de son contrat, Solenne San Jose savait qu'elle devrait payer une certaine somme, mais en découvrant le montant, la jeune femme a failli avoir un arrêt cardiaque. En effet, Bouygues Télécom lui demande la bagatelle de 11.721.000.000.000.000 euros soit 11 millions de milliards d'euros. Une somme qui représente 5.872 fois le PIB de la France en 2011. Généreux, l'opérateur accepte un paiement en plusieurs fois. Bien évidemment, la jeune femme a contacté le service clientèle de Bouygues Telecom pour leur suggérer qu'une erreur avait sans doute été commise, mais les conseillers au bout du fil n'avaient visiblement pas le même avis. Citation: "Quand je leur expliquais que c'était forcément une erreur, ils me répondaient que ces montants étaient calculés automatiquement et que les prélèvements allaient commencer!", assure Solenne San Jose. Elle a donc du faire opposition auprès de sa banque pour empêcher un premier prélèvement. Après plusieurs appels, le service clientèle de l'opérateur concède finalement que ce montant est probablement surévalué. En réalité, pour quitter Bouygues Telecom, la jeune femme devrait payer 117,21€ Citation: "Bouygues Telecom a expliqué qu'il ne s'agissait pas d'une erreur de facturation, mais d'une erreur d'impression sur un courrier d'information." Pour réparer son erreur, l'opérateur téléphonique a finalement décidé de résilier le contrat de Solenne San Jose gratuitement.

11 Oct 2012 LIRE L'ACTU
Grève dans une usine chinoise qui fabrique l'iPhone 5 Archives Secunews SECUNEWS

Grève dans une usine chinoise qui fabrique l'iPhone 5

3.000 à 4.000 ouvriers de l'usine Foxconn de Zhengzhou ont cessé la production vendredi, après que la direction leur a demandé de travailler un jour férié. Citation: L'arrêt de travail à l'usine de Zhengzhou (dans le centre de la Chine) est intervenu vendredi après que la direction eut augmenté les niveaux de qualité des produits et demandé aux salariés de travailler un jour férié, a indiqué l'organisation China Labour Watch dont le siège se trouve à New York. Citation: "Cette grève résulte du fait que les ouvriers subissent trop de pression", a déclaré le directeur de China Labour Watch, Li Qiang, dans un communiqué. "Selon les salariés, de nombreuses lignes de production de l'iPhone ont été paralysées toute la journée dans plusieurs bâtiments de l'usine", indique le communiqué. Les responsables de l'usine n'étaient pas joignables dans l'immédiat, et aucun porte-parole de la maison-mère de Foxconn à Taïwan, Hon Hai, ni d'Apple en Chine n'a pu être joint. Foxconn le numéro un mondial des composants pour ordinateurs, assemble notamment des produits pour Apple, Sony et Nokia et emploie un million de personnes en Chine, dont la moitié à Shenzhen, dans le sud du pays. Le géant taïwanais de l'électronique avait été frappé ces dernières années, dans ses usines chinoises, par une série de suicides. En 2010, au moins 13 salariés de Foxconn sont morts, le mois dernier, une de ses usines avait été fermée après une bagarre générale opposant des vigiles et des ouvriers, et impliquant 2.000 salariés dans un dortoir ainsi que 5.000 policiers. 40 personnes avaient été blessées.

08 Oct 2012 LIRE L'ACTU
Gréve dans une usine chinoise qui fabrique l'iPhone 5 Archives Secunews SECUNEWS

Gréve dans une usine chinoise qui fabrique l'iPhone 5

3.000 à 4.000 ouvriers de l'usine Foxconn de Zhengzhou ont cessé la production vendredi, aprés que la direction leur a demandé de travailler un jour férié. Citation:L'arrêt de travail à l'usine de Zhengzhou (dans le centre de la Chine) est intervenu vendredi aprés que la direction eut augmenté les niveaux de qualité des produits et demandé aux salariés de travailler un jour férié, a indiqué l'organisation China Labour Watch dont le siége se trouve à New York. Citation:"Cette gréve résulte du fait que les ouvriers subissent trop de pression", a déclaré le directeur de China Labour Watch, Li Qiang, dans un communiqué. "Selon les salariés, de nombreuses lignes de production de l'iPhone ont été paralysées toute la journée dans plusieurs b‚timents de l'usine", indique le communiqué. Les responsables de l'usine n'étaient pas joignables dans l'immédiat, et aucun porte-parole de la maison-mére de Foxconn à TaÔwan, Hon Hai, ni d'Apple en Chine n'a pu être joint. Foxconn le numéro un mondial des composants pour ordinateurs, assemble notamment des produits pour Apple, Sony et Nokia et emploie un million de personnes en Chine, dont la moitié à Shenzhen, dans le sud du pays. Le géant taÔwanais de l'électronique avait été frappé ces derniéres années, dans ses usines chinoises, par une série de suicides. En 2010, au moins 13 salariés de Foxconn sont morts, le mois dernier, une de ses usines avait été fermée aprés une bagarre générale opposant des vigiles et des ouvriers, et impliquant 2.000 salariés dans un dortoir ainsi que 5.000 policiers. 40 personnes avaient été blessées. Clic pour lire toutes les actus sur l'Iphone 5

07 Oct 2012 LIRE L'ACTU
528.000 euros d'amende pour avoir téléchargé illégalement 30 chansons Archives Secunews SECUNEWS

528.000 euros d'amende pour avoir téléchargé illégalement 30 chansons

Un tribunal du Massachusetts a confirmé, jeudi 23 août 2012, la sentence d'un étudiant, condamné à payer 675.000 dollars (528.000 euros) pour avoir téléchargé illégalement et diffusé sur Internet trente chansons, soit 22.500 dollars (17.600 euros) par titre. Débutée en 2007, la procédure opposant Sony, et plus généralement l'industrie du disque à Joel Tenenbaum, utilisateur de services en P2P, est très suivie. En août 2004, Mediasentry, une entreprise spécialisée dans la traque de téléchargements illégaux employée par l'industrie du disque, avait repéré l'adresse IP de l'ordinateur de ses parents. Les maisons de disques avaient alors porté plainte pour le téléchargement illégal de trente morceaux de Green Day, Nirvana, les Smashing Pumpkins et Aerosmith. La justice américaine a d'abord fait valoir que l'ancien étudiant a téléchargé illégalement pendant huit ans, de 1999 à 2007, elle a également souligné que M. Tenenbaum a continué à utiliser les réseaux P2P, alors qu'il avait reçu plusieurs injonctions de ne plus le faire. Peine maximale Cette décision intervient alors que la Cour suprême des Etats-Unis a refusé, en mai 2012, de se saisir de l'appel de l'étudiant, sans expliquer sa décision, la plus haute juridiction du pays a refusé d'entendre les arguments de Joel Tenenbaum,. Saisie par l'industrie du disque, une cour d'appel américaine avait infligé une amende de 675.000 dollars au jeune homme, l'amende avait un temps été réduite à 67.500 dollars (52.800 euros) par un jury fédéral.

27 Aug 2012 LIRE L'ACTU
Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens Archives Secunews SECUNEWS

Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens

Le mouvement est né lors de la révolution égyptienne, le "Loop" est un groupe de hackers au service des cyber-opposants syriens, ils ont gagné leur confiance et les aident à communiquer sans se faire repérer. Comme Tom, membre parisien du groupe Loop installé dans un squat du 14ème arrondissement, ils sont des dizaines dans le monde à épauler les activistes anti-Bachar dans leur cyber-guerre contre les autorités syriennes. Pour les membres du "Laboratoire ouvert ou pas" (Loop), la coupure totale d'internet par le régime d'Hosni Moubarak, lors de la révolution égyptienne, a été une révélation, et le signal de départ d'une mobilisation internationale. Citation: "Ils ont osé, on pensait tous qu'aucun pays n'oserait couper l'internet!", raconte ce jeune homme, installé dans la petite salle mise à la disposition du groupe dans le squat baptisé "Gare XP", proche du périphérique. "Des geeks du monde entier se sont ligués pour aider l'opposition égyptienne à revenir en ligne, cela a marché, et aujourd'hui ce sont les Syriens qui ont besoin de nous", dit-il. Le Loop, c'est une dizaine " Hacktiviste " ( Hacker -activistes) motivés et actifs, une trentaine d'intermittents qui passent de temps à autre donner un coup de main et 250 personnes sur la liste de diffusion. Ils agissent aux côtés de l'opposition syrienne sur internet en collaboration avec le groupe international d'hacktivistes Telecomix, fondé en 2009. Le 15 septembre 2011, ils sont parvenus pendant quelques minutes à détourner tout le trafic internet sortant de Syrie sur une page d'accueil dans laquelle ils prévenaient les internautes des risques d'être surveillés, donnaient des conseils pour mieux se dissimuler et proposaient leurs services et leurs compétences pour rendre le plus anonymes possibles les communications. Citation: crypter, éviter la traçabilité "Nous avons créé, installé et configuré des salons de discussions en direct (IRC) 100% anonymes et sûr, sur lesquels les opposants syriens peuvent nous contacter et même se contacter entre eux en étant sûrs qu'ils ne pourront pas être identifiés par le régime, même s'il dispose de technologies de pointe achetées en France ou aux Etats-Unis", poursuit Tom. Pas le droit à l'erreur Depuis, ils ont gagné la confiance de dizaines d'activistes et d'opposants syriens, qui risquent leurs vies pour faire sortir films et informations du pays via le réseau. Citation: "Leurs demandes: comment anonymiser les échanges de mails, comment crypter des SMS sous Androïd, comment ne pas de faire repérer en ligne, éviter la traçabilité ? Des gars de Telecomix, de Loop et d'ailleurs se retrouvent pour leur proposer des solutions, étudier leurs problèmes", explique-t-il. "Pas question d'être des utopistes qui font ça pour s'amuser et mettent la vie des gens en danger, nous portons une sacré responsabilité, s'ils utilisent les technologies que nous leur apportons, il faut qu'elles soient sûres à 100%!, on ne peut pas se gourer., tu ne peux pas te dire: Hoops! Je viens de faire tuer cinquante personnes..." "Parfois, des relations se nouent avec des gars à l'intérieur de la Syrie, on apprend à se connaître, malgré les pseudos et puis un jour, plus de nouvelles du gars, plus jamais de nouvelles..., là, ton ordinateur, tu ne le regardes pas de la même manière..." Récemment, des questions sont arrivées sur les possibilités d'utiliser des "quadcopters", petits drones hélicoptères dotés de quatre hélices, faciles à fabriquer et à faire voler par télécommande. "Les plans sont partout, en logiciels libres, sourit Tom. Ce serait pas mal de les aider à fabriquer ça, trois quadcopters avec de petites antennes radio, tu les fait voler sur les toits de trois immeubles du quartier, et hop, tu as un mini-réseau, facile à monter, à démonter, difficile à détecter!" Figure publique de Loop, habitué à représenter le groupe dans les médias, le jeune homme explique et détaille les aspects "ouverts" de "l'Opération Syrie". Citation: "Mais, vous comprenez bien, il y a pas mal de choses qui doivent rester secrètes..."

20 Aug 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Acta  la neutralité du Net fragilisée à Bruxelles Archives Secunews SECUNEWS

Acta la neutralité du Net fragilisée à Bruxelles

L'entrée en vigueur de cette loi dans l'Union européenne dépend d'une ratification par le Parlement européen mais également par les Parlements des …tats membres. L'esprit répressif du traité anticontrefaçon pourrait survivre à une non-ratification par le Parlement européen. Neelie Kroes est-elle allée un peu vite en besogne ? La semaine derniére, la commissaire européenne, en charge du numérique à Bruxelles, avait déclaré que la ratification du traité anticontrefaçon Acta (Anti-Counterfeiting Trade Agreement) par le Parlement européen était peu probable. Ce texte, négocié entre 39 pays, dont l'Union européenne et ses …tats membres, les …tats-Unis, l'Australie, le Canada, la Corée et le Japon, pour renforcer leur coopération dans la lutte contre la contrefaçon, a en effet suscité beaucoup d'opposition, sur la Toile et dans les rues d'abord, dans les hémicycles ensuite. Au coeur des inquiétudes: Acta représenterait une menace pour la liberté d'expression et pourrait ouvrir la porte à un filtrage d'Internet. Le texte indique ainsi vouloir "promouvoir la coopération entre fournisseurs de services et détenteurs de droits afin de s'attaquer aux atteintes relatives aux droits dans l'environnement numérique". Son entrée en vigueur dans l'Union européenne dépend d'une ratification par le Parlement européen, ainsi que par les Parlements des …tats membres. En France, l'alternance politique devrait déboucher sur un rejet du texte. Mais le sort d'Acta est loin d'être scellé. Hier, le Parlement européen organisait, à Bruxelles, une table ronde sur la compatibilité d'Acta avec les droits fondamentaux, à cette occasion, un représentant de la Commission européenne a rappelé qu'elle attendait l'avis de la Cour de justice européenne, saisie par la Commission, pour soumettre à nouveau le texte au Parlement. Le vote en pléniére est prévu le 3 juillet 2012, par ailleurs, l'esprit du texte (qui prévoit des mesures répressives pour protéger la propriété intellectuelle) pourrait survivre au " traité Acta ". C'est la crainte de l'eurodéputée Françoise Castex (PS), qui s'exprimait lors d'un point presse organisé au même moment par le bureau d'information du Parlement européen à Paris. Citation:"Il y a une coÔncidence chronologique entre la négociation du traité Acta, le vote de la loi " Hadopi " en France et les propositions de loi " sopa " et " Pipa " aux …tats-Unis", a-t-elle souligné. Pour elle, l'enjeu de tous ces textes est de contrôler Internet pour assurer une maÓtrise de royalties aux ayants droit. Citation:"Le probléme de contrefaçon des biens est grave et il faut protéger le droit d'auteur, convient Françoise Castex, mais donnons d'abord nos propres normes au niveau européen." Sauf que le Parlement européen n'est pas à l'initiative des lois. Les anti-Acta misent donc sur la révision de la directive sur la propriété intellectuelle pour fixer un cadre européen qui protégerait à la fois la neutralité du Net et la rémunération des créateurs. Un dossier aux mains du commissaire européen Michel Barnier, qui doit lancer une consultation sur le sujet en juin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ?

18 May 2012 LIRE L'ACTU
La publicité ciblée sur Internet pourra bientôt être désactivé Archives Secunews SECUNEWS

La publicité ciblée sur Internet pourra bientôt être désactivé

Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".

25 Feb 2012 LIRE L'ACTU
Le Canada renforce la surveillance d'Internet Archives Secunews SECUNEWS

Le Canada renforce la surveillance d'Internet

Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

15 Feb 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
La mutation du groupe de pirates LulzSec aprés sa dissolution Archives Secunews SECUNEWS

La mutation du groupe de pirates LulzSec aprés sa dissolution

Aprés avoir annoncé, samedi 25 juin 2011, sa dissolution aprés "50 jours de 'lulz', le groupe de pirates informatiques LulzSec n'a pas pour autant entiérement disparu. Il a ainsi incité ses admirateurs à poursuivre les attaques et piratages débutés ces derniers jours au sein de "l'opération Antisec", une campagne visant les forces de police et les gouvernements du monde entier. Aprés avoir bloqué plusieurs sites des forces de l'ordre américaines ou britanniques, le groupe avait publié, vendredi, des documents volés sur un serveur de la police de l'Arizona. Aprés avoir annoncé sa dissolution , LulzSec a demandé aux followers de son compte Twitter (suivi par prés de 300.000 personnes) de rejoindre un compte lié au mouvement Anonymous, un collectif de cyberactivistes qui a gagné plusieurs dizaines de milliers de followers en quelques heures. Dans l'intervalle, des membres de LulzSec et Anonops, qui relaie les campagne d'Anonymous, ont mis en place un nouveau canal de discussion IRC, sur invitation, et dédié à l'opération Antisec. Citation:"Si vous envisagez de devenir un membre de l'équipe ou de nous aider, comprenez bien qu'il ne s'agira pas d'un groupe qui se mettra à hacker immédiatement. Pour l'instant, nous développons une structure et une hiérarchie. Il s'agira probablement d'un processus lent et réfléchi, pour s'assurer que le fondateur et les cofondateurs sont d'accord avec la direction suivie." Avec l'arrestation d'un membre présumé de LulzSec qui ne faisait pas partie du coeur du groupe, et la publication d'informations personnelles sur plusieurs membres présumés par un ou des hackers inconnus, LulzSec a senti le vent du boulet. Les menaces pesant sur le groupe l'ont incité à se dissoudre pour mieux poursuivre ses activités. Voir aussi: Le groupe LulzSec annonce la fin de ses activités Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec (source:lemonde)

27 Jun 2011 LIRE L'ACTU
3 hommes contre 15 lions Archives Secunews SECUNEWS

3 hommes contre 15 lions

Ces trois hommes n'ont pas froid aux yeux, ils sont bien décidés à affronter le clan de lions face à eux pour se servir dans leur repas. Cette scène se passe au Kenya, elle a été captée par les caméras de la BBC. Trois hommes contre quinze lions, sur le papier le combat semble perdu d'avance et pourtant dans cet extrait de documentaire de la BBC, on y voit des Kenyans interrompre le festin d'un clan de lions pour tenter de récupérer leur proie. Une séquence absolument incroyable qui illustre leur technique de chasse. Celle-ci est bien rodée, ils affrontent le regard des prédateurs sans quitter une seul seconde leurs yeux, au moment qui semble le plus opportun, ils se lancent à mains nues... 3 hommes contre 15 lions

02 Mar 2011 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU
Les 10 pièges à éviter sur les réseaux sociaux Archives Secunews SECUNEWS

Les 10 pièges à éviter sur les réseaux sociaux

Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Oct 2010 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Marre d’être obligé de devenir fan ou d’aimer pour voir des photos sur Facebook ? Archives Secunews SECUNEWS

Marre d’être obligé de devenir fan ou d’aimer pour voir des photos sur Facebook ?

Si vous utilisé le navigateur Google Chrome , alors cette extension vous sera plus qu’utile. En effet, elle vous permet d’accéder aux pages Facebook qui vous oblige à devenir Fan pour visualiser l’une ou l’autre photographie. Avec cette extension, vous ne devrez donc plus devenir Fan ! Cliquez ici pour télécharger l’extension Vous aurez donc dès lors l’opportunité de regarder n’importe quel page Fan sans devoir cliquer sur le nouveau bouton J’aime Si vous n’avez pas Google Chrome, mais Firefox, IE ou Opera: Allez dans le menu "Affichage" de votre navigateur puis "Style de la page" et cochez "Aucun Style". C’est pas très classe forcément, mais vous pouvez tout de même voir cette fichue photo!, a vous décocher "aucunes style" pour revenir a la normal

10 Oct 2010 LIRE L'ACTU
Le pharming de quoi s'agit-il et comment s'en protéger ? Archives Secunews SECUNEWS

Le pharming de quoi s'agit-il et comment s'en protéger ?

Le pharming De quoi s'agit-il et comment s'en protéger ? Dans le jeu du chat et de la souris opposant les pirates aux utilisateurs Internet, le pharming représente la plus grande menace après le phishing . Ce genre de menace est plus difficile à détecter et potentiellement plus dangereux. Cependant, l'objectif est identique: Citation: A l'instar des pirates spécialisés dans les activités de phishing, les auteurs de pharming renvoient les utilisateurs vers de faux sites Web qui ressemblent trait pour trait aux originaux. Innocemment, les utilisateurs révèlent leur identité, leurs noms d'utilisateur, leurs mots de passe et d'autres informations personnelles. La façon dont ces pirates induisent les utilisateurs en erreur est cependant complètement différente et bien plus efficace. Pharming ? Phishing ? Quelle est la différence ? Beaucoup d'entre nous sont désormais au courant des techniques de phishing. Les phishers attirent leur proie à l'aide d'un appât: Citation: "Un message électronique apparemment légitime provenant d'une institution financière, d'une banque ou d'un site d'achats en ligne. Le message affirme que l'institution a été victime d'une faille de sécurité ou d'un autre problème technique quelconque. L'utilisateur est alors invité à envoyer immédiatement les informations perdues ou à cliquer sur un lien frauduleux vers un faux site qui copie le site original . Une fois l'utilisateur sur le site frauduleux, le pirate n'a plus qu'à récolter les informations personnelles dont il a besoin". Bien entendu, toutes les personnes recevant un faux message électronique ne sont pas clients de ce site en ligne, mais il suffit d'une poignée de victimes parmi les millions de messages envoyés pour que l'affaire soit rentable. Résultat: Ces criminels peuvent voler des milliers d'identités, infester des millions d'ordinateurs de logiciels publicitaires ou espions, et en attaquer d'autres à l'aide de codes malveillants dangereux. Mais heureusement, le phishing commence à s'épuiser. Les utilisateurs ont compris qu'il ne fallait pas envoyer d'informations personnelles par courrier électronique. Ils sont au courant de ces méthodes et , en cas de doute, préfèrent contacter leur banque. Des utilisateurs sensibilisés réduisent les efforts des pirates à néant. Ceux-ci doivent alors trouver de nouvelles méthodes. C'est à ce moment-là que le pharming entre en jeu . Les attaques de pharming sont plus pernicieuses. Le principe est simple: Citation: Au lieu de vous induire en erreur pour cacher la véritable destination du lien, les criminels piratent le processus qui envoie votre ordinateur vers les sites. C'est effectivement très vicieux. Pour résumer, les pirates ne se préoccupent pas de savoir si vous cliquez sur le faux lien, même si vous saisissez vous-même l'adresse correcte dans le navigateur, vous pouvez vous retrouver sur un faux site, trahi par votre propre ordinateur! Il existe néanmoins des moyens d'éviter d'être pris au piège. Informez-vous et faites preuve de très grande prudence. Vous pourrez alors vous protéger contre ces attaques. Comment marche le pharming ? Il existe deux sortes de pharming. La première sorte, connue sous le nom de pharming local": Citation: Renvoie les utilisateurs Internet vers des sites fantômes à l'aide d'une méthode dite d'empoisonnement de mémoire cache Pour y parvenir, il faut pouvoir modifier la partie de votre système déterminant quel site Web appartient à quelle adresse avant qu'il ne commence la recherche sur Internet. Ainsi, même si vous saisissez l'URL correcte, l'adresse IP correspondante où vous êtes renvoyé est fausse. La deuxième sorte de pharming vise les serveurs DNS des sociétés ou des fournisseurs d'accès à Internet. Citation: Ces serveurs dirigent le trafic sur Internet. En exposant ces serveurs, les pirates peuvent tranquillement rediriger tous les utilisateurs d'une société sans même s'introduire dans leurs ordinateurs. Dans le premier genre d'attaque, tout le monde court un risque. Cependant, les pirates doivent tout d'abord infecter ou s'introduire dans votre ordinateur pour pouvoir modifier les fichiers de résolution DNS locaux. Dans le cas de la deuxième attaque, les pirates doivent s'introduire dans le serveur DNS que votre ordinateur utilise. Vous n'y pouvez rien, c'est au service informatique ou au fournisseur d'accès à Internet (FAI) de votre société de sécuriser le serveur correctement. Comment empêcher ces attaques ? Les fournisseurs d'accès à Internet mettent tout en œuvre pour filtrer et supprimer les sites de pharming. De votre côté, pour assurer votre protection, vérifiez que le site Web est authentique. Vous devez cependant faire preuve de grande imagination pour contrer les attaques de pharming. N'oubliez pas, la plupart des méthodes d'authentification fonctionnent uniquement sur les pages où vous êtes invité à saisir des informations personnelles. Choisissez un fournisseur d'accès à Internet reconnu et légitime. Une sécurité maximale au niveau de votre FAI constitue la première ligne de défense contre le pharming. Le pirate dissimule la véritable URL en recouvrant l'adresse légitime ou en utilisant une URL s'écrivant de manière similaire. Citation: Vérifiez la barre d'adresse du navigateur pour vous assurer que l'orthographe est la bonne . Par exemple, lorsque vous saisissez http://www.secunews.org, vous devez voir cette adresse. L'adresse d'un site de pharming pourrait être http://www.nssecunews.org ou http://www.secunewss.org ou encore http://www.secuniews.org etc... Vérifiez l'adresse http lorsque vous vous connectez à une page où vous êtes invité à saisir des informations personnelles, le https devrait se transformer en https. (le "s" signifiesécurisé). Vérifiez le certificat du site. Cela prend seulement quelques secondes, le temps de s'assurer que le site Web que vous visitez est légitime. Sur la plupart des navigateurs Web - Cliquez sur "Fichier" dans le menu principal, puis sélectionnez "Propriétés". (Internet Explorer) - Cliquez sur "outil" dans le menu principal, puis sélectionnez "information sur la page", puis sélectionnez l'onglet "sécurité" (Firefox) Ou bien, cliquez sur le bouton droit de la souris n'importe où sur l'écran du navigateur et dans le menu contextuel, cliquez sur "Propriétés" ou "information sur la page'. (selon le navigateur) Citation: Lorsque la boîte de dialogue Propriétés s'affiche, cliquez sur "Certificats" et vérifiez que le site est lié à un certificat sécurisé appartenant à son propriétaire légitime. Le certificat doit indiquer le nom correct de la société et l'adresse à laquelle vous pensez être connecté Assurez-vous de la présence d'un verrou ou d'une clé dans la partie inférieure de votre navigateur ou de la barre des tâches de votre ordinateur. Un verrou fermé ou une clé: indique que la connexion est sécurisée et chiffrée. Un verrou ouvert ou une clé cassée indique que la connexion n'est pas sécurisée. Bien sûr, s'il s'agit du mauvais site Web, le fait que la connexion soit sécurisée ou non n'a aucune importance. Par conséquent, assurez-vous tout d'abord que le certificat prouve bien que vous vous trouvez sur le bon site Web. Installez un programme antivirus que vous aurez obtenu auprès d'un fournisseur de logiciels de sécurité de confiance afin de réduire le risque d'être exposé aux problèmes depharming. Conclusion: Le pharming représente un grave problème en plein essor. Bien que les FAI mettent tout en oeuvre pour offrir des options de filtrage, vous devez vous montrer très prudent lorsque vous vous connectez à Internet.

10 Oct 2010 LIRE L'ACTU
Alerte des allocations familiales française sur des mails frauduleux Archives Secunews SECUNEWS

Alerte des allocations familiales française sur des mails frauduleux

Les Caisses d'allocations familiales française (CAF) ont de nouveau mis en garde, jeudi 17 juin 2010, contre des mails frauduleux (phishing), imitations de mails officiels réalisés par des pirates . Le message indique que la CAF doit à l'usager 161,82 euros, lorsque celui-ci clique sur le lien, il arrive sur un site qui lui demande de saisir ses coordonnées personnelles puis bancaires. "En aucun cas, l'usager ne doit répondre à cette sollicitation car la CAF ne demande jamais de fournir des données confidentielles relatives aux comptes bancaires sur Internet". Citation: Les émetteurs de ces mails n'ont en aucun cas eu accès aux fichiers des allocataires des CAF, a précisé à l'Agence France-Presse un porte-parole de la CAF de Paris. Les CAF conseillent d'abord d'effacer ces mails frauduleux de sa messagerie électronique, elles incitent aussi les personnes qui auraient déjà répondu à ce type de mails de prévenir leur banque pour faire opposition et leur CAF pour obtenir un nouveau code confidentiel.

18 Jun 2010 LIRE L'ACTU