Moteur de recherche

Résultats pour : "administration"

Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU

[MàJ] Multiples vulnérabilités sur l'interface d'administration des équipements Palo Alto Networks (15 novembre 2024)

Le 8 novembre 2024, Palo Alto Networks a publié un avis de sécurité relatif à une vulnérabilité critique dans certains pare-feux Palo Alto Networks. Elle permet à un attaquant non authentifié d'exécuter du code arbitraire à distance sur l'interface d'administration des équipements. L'éditeur...

15 Nov 2024 LIRE L'ACTU
Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute Archives Secunews SECUNEWS

Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute

La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.

14 Jan 2018 LIRE L'ACTU
Une machine de cryptage nazi vendue sur eBay pour 12,50 euros Archives Secunews SECUNEWS

Une machine de cryptage nazi vendue sur eBay pour 12,50 euros

On trouve décidément de tout sur eBay. Cette fois-ci une machine de cryptage nazi qui a été découvert sur le site de vente en ligne. Du même modèle que celle utilisée par Hitler pendant la Seconde Guerre mondiale, la machine dénichée sur le site d’enchères eBay, permet d’envoyer des messages secrets à ses généraux comme le rapporte la BBC dimanche. L’appareil, baptisé 'machine de Lorenz', a été repéré par des bénévoles du Musée national de l’informatique britannique. Présentée sur eBay comme 'un simple télégraphe', la machine était mise en vente 9,50 livres (environ 12,50 euros) par une habitante de l’Essex, dans le sud-est de l’Angleterre. Dépêchés sur place pour acquérir l’appareil, des bénévoles du musée ont trouvé ce dernier dans un cabanon, recouvert d’ordures et estampillé d’un numéro de série utilisé pendant la Seconde Guerre mondiale par l’armée allemande. Le musée a lancé un appel pour retrouver le moteur manquant de la machine. L’engin, réputé plus robuste que la machine 'Enigma', également utilisée par le Troisième Reich pour crypter ses messages, ressemble à une grosse machine à écrire. Les messages tapés sur le clavier étaient ensuite chiffrés grâce à douze rotors tournant de manière indépendante. [quote]'Les 'machines de Lorenz' étaient gardées dans des lieux sûrs car elles étaient bien plus grosses que les célèbres machines Enigma, plus facilement transportables', a expliqué à la BBC le président du conseil d’administration du Musée national de l’informatique, Andy Clark. Moins connue, 'la machine de Lorenz' était utilisée pour les communications les plus stratégiques, a-t-il souligné[/quote]. Voir aussi: Un siècle de sécurité informatique, radio, télécommunication.

31 May 2016 LIRE L'ACTU
Vers la fin du clavier AZERTY Français ? Archives Secunews SECUNEWS

Vers la fin du clavier AZERTY Français ?

Le ministère de la Culture et de la Communication en France a commandé à l'Association française de normalisation un nouveau type de clavier d'ordinateur plus en phase avec les particularités linguistiques et typographiques du français. Qu’a fait de mal le bon vieux clavier Azerty Français ? [quote]'Il est vieux et il n’est pas bon', résume Philippe Magnabosco, chef de projet au sein de l’Association française de normalisation (Afnor).[/quote] Cette organisation a été chargée par le ministère français de la Culture et de la Communication de créer un nouveau clavier d'ordinateur tenant compte des spécificités du français. Dans sa forme actuelle, le clavier Azerty n'est pas exempt de défauts pour écrire dans la langue de Molière. Cédilles, guillemets, et majuscules accentuées en question. Les caractères accentués en majuscule, les "c" cédille majuscule ou encore les doubles chevrons, aussi connus sous le nom de "guillemets français", en cause également le placement des touches "@" ou "€" assez différent selon les marques, or ces touches sont bien utiles. Un clavier inadapté, 2017 en ligne de mire [quote]'Il est presque impossible d’écrire en français correctement avec un clavier commercialisé en France', affirme le ministère de la Culture dans son document de travail.[/quote] [quote]'Actuellement, les seules possibilités sont les raccourcis claviers et la correction automatique de certains logiciels, mais ce ne sont que des palliatifs', se désole l’expert de l’Afnor. Pour faire mieux que ces expédients, nous organisons actuellement une succession de tours de table avec les différents acteurs, explique Philippe Magnabosco. Nous réunissons le demandeur, c’est-à-dire le ministère de la Culture, avec des associations de consommateurs, des experts du sujet, des linguistes et bien évidemment les constructeurs de clavier.[/quote] Au fil des réunions, le futur clavier doit s’esquisser. [quote]Un premier projet devrait être rendu public à l’été 2016. Une enquête publique de six semaines débutera alors durant laquelle tout le monde pourra émettre son avis. Les contributions seront ensuite dépouillées et un projet final de norme homologué par Afnor pourra être présenté. L’objectif est que la norme soit prête pour début 2017', affirme Philippe Magnabosco.[/quote] Une nouvelle norme non contraignante [quote]'La norme aura un caractère volontaire, les fabricants de claviers ne seront pas dans l’obligation de l’adopter', précise le chef de projet d’Afnor. Et quid des claviers dématérialisés de nos smartphones ? Notre réflexion est centrée sur les claviers physiques, si les constructeurs veulent l’adapter en dématérialisé, libre à eux.'[/quote] Mais alors ce nouveau clavier adapté à la langue française ne risque-t-il pas de ne devenir qu’un accessoire réservé à quelques initiés ? C'est le risque. Mais le ministère de la Culture précise dans son document de travail que la nouvelle norme pourrait être exigée dans le cadre des marchés publics de l’administration, espérant ainsi un effet incitatif sur l'offre de claviers, cantonée au traditionnel Azerty dans l'Hexagone. Quoiqu'il en soit, à l'heure du tactile, où la plupart de ces caractères spéciaux sont disponibles, le ministère semble s’intéresser au problème avec un léger retard. Plus d'infos voir: Communiqué du Ministère de la culture et de la communication Français. Communiqué de l'Afnor.

21 Jan 2016 LIRE L'ACTU
Le FBI et Europol ferment le forum de hackers, Darkode Archives Secunews SECUNEWS

Le FBI et Europol ferment le forum de hackers, Darkode

Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)

19 Jul 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
Un bug informatique dans une prison belge a permis a des détenus de téléphoner gratuitement Archives Secunews SECUNEWS

Un bug informatique dans une prison belge a permis a des détenus de téléphoner gratuitement

Un problème technique qui pourrait coûter cher à la prison de Leuze-en-Hainaut (Belgique) Un bug du système informatique ultra-sécurisé 'PrisonCloud' a permis aux détenus de la prison de Leuze-en-Hainaut de téléphoner gratuitement, de manière illimitée, pendant 24 heures, de lundi matin à mardi matin, révèle mercredi La Dernière Heure. PrisonCloud joue un rôle majeur dans la réinsertion sociale des détenus, le système permet à l’administration pénitentiaire de laisser les détenus se familiariser en toute sécurité avec de nouvelles technologies. [quote]'PrisonCloud' permet aux détenus des nouvelles prisons de Belgique de téléphoner (moyennant des crédits d'appel payants), louer des films, passer des commandes à la cantine et d'envoyer des demandes à la direction.[/quote] La nouvelle a rapidement fait le tour de l'établissement pénitentiaire, une quantité importante d'appels a alors été passée à travers le monde, vers l'Afrique notamment. La facture s'annonce particulièrement salée pour la prison. Mais la direction compte bien faire supporter la note aux détenus qui ont profité de ce problème technique. En prison, les appels sont enregistrés. Il sera dès lors facile de retracer chaque appel.

11 Feb 2015 LIRE L'ACTU
Le créateur présumé du site Silk Road 2.0, a été arrêté Archives Secunews SECUNEWS

Le créateur présumé du site Silk Road 2.0, a été arrêté

Un homme de 26 ans, suspecté d'être l'administrateur du site de vente de drogue sur Internet Silk Road 2.0, a été arrêté par le FBI à San Francisco, ont annoncé les procureurs américains le 6 novembre 2014. Blake Benthall, 26 ans, est accusé de: - Conspiration en vue de faire du trafic de drogue - Conspiration à des fins de piratage informatique - Conspiration dans le but de faire du trafic de faux documents - Conspiration de blanchiment d'argent. Il devait comparaître jeudi devant un juge d'un tribunal fédéral à San Francisco, en Californie. Il risque la prison à vie. Ce site était censé ressusciter Silk Road, célèbre site de vente de biens illégaux (drogues, armes, etc...) dont le fondateur présumé, Ross Ulbricht, avait été arrêté en octobre 2013. Ce dernier attend son jugement après avoir plaidé non coupable en février 2014. La deuxième version du site, créée quelques semaines après cette arrestation, avait un chiffre d'affaires mensuel de 8 millions de dollars. Les procureurs ont estimé qu'elle a été utilisée pour distribuer des centaines de kilos de drogues et de marchandises à environ 100.000 utilisateurs dans le monde entier, ce qui aurait généré 8 millions de dollars par mois. Le site avait plus de 13.000 annonces de vente de substances contrôlées, dont 1.707 pour du cannabis, et proposait ouvertement de faux documents d'identité, des dispositifs de piratage informatique et même des services de hacking. Tout comme son prédécesseur, le site opérait sur le réseau anonyme 'TOR', ce qui rend l'identification de son tenancier en théorie impossible. Les transactions financières entre acheteurs et vendeurs s'opéraient en bitcoins, pour des raisons similaires. Attrapé grâce à une infiltration Dans leur communiqué, les autorités expliquent qu'un enquêteur a infiltré le groupe chargé de l'administration du site, il a pu ainsi accéder à des parties réservées à ce groupe et a pu remonter jusqu'au suspect. Les autorités judiciaires du Royaume-Uni, de France, d'Allemagne, de Lituanie et des Pays-Bas ont également pris part à cette enquête. Trois autres personnes ont également été inculpées dans cette affaire, en plus de Benthall et Ulbricht. Edit 30.5.2015: Prison à vie pour le créateur du site de vente de drogues Silk Road.

12 Nov 2014 LIRE L'ACTU
Le cofondateur du site Pirate Bay arrêté en Suède Archives Secunews SECUNEWS

Le cofondateur du site Pirate Bay arrêté en Suède

Peter Sunde, 35 ans, a été arrêté samedi dans la région de Skaane (Suède). Il a été condamné en 2010 en appel à une peine de prison pour avoir violé les lois sur le copyright. Une amende de plus de 5,3 millions d'euros Peter Sunde ainsi que trois autres hommes liés au site The Pirate Bay (Carl Lundstroem, Fredrik Neij et Gottfrid Svartholm Wargà ont été condamnés à des peines de prison allant de quatre à dix mois et à une amende de 46 millions de couronnes (environs 5,36 millions d'euros) pour les dommages qu'ils ont fait subir à l'industrie de la musique et du film. Peter Sunde était recherché par Interpol depuis près de deux ans. La Cour suprême de Suède a rejeté sa demande en appel le mois dernier. Son camarade cofondateur du site, Gottfrid Svartholm Warg, a été arrêté au Cambodge en 2012 à la demande de la Suède et a été livré au Danemark qui le poursuivait également pour des faits de piraterie de l'administration fiscale. Fredrik Neij se cacherait au Laos. Quant au financier du site, Carl Lundstroem, il a déjà purgé sa peine de prison et vit actuellement en Suisse.

02 Jun 2014 LIRE L'ACTU
(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Archives Secunews SECUNEWS

(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014

Le 8 avril 2014, Microsoft stoppera le support technique de Windows XP, cette version du système d'exploitation a été l'une des plus populaires et aura vécu pendant pratiquement 13 ans. L'heure de la retraite a sonné pour Windows XP. Microsoft cessera de proposer des mises à jour pour son système d'exploitation, y compris pour combler d'éventuelles failles de sécurité. Après treize ans de bons et loyaux services, Windows XP tombe en effet sous le coup de la politique de support technique de l'éditeur américain, qui assure des mises à jour de ses logiciels durant au moins dix ans. Il s'agit en effet de l'une des créations les plus populaires de Microsoft, encore présent sur 20 à 25% des PC en France et près d'un tiers des PC dans le monde. [quote]Windows XP a été conçu il y a bien longtemps avec les technologies de l'époque. Aujourd'hui il est arrivé en fin de course, justifie Bernard Ourghanlian, directeur technique et sécurité chez Microsoft France.[/quote] [info_error]Il sera toujours possible d'utiliser Windows XP après le 8 avril 2014, cependant, Microsoft encourage fortement tous les utilisateurs à se séparer du logiciel, en raison de risques pour la sécurité informatique.[/info_error] Windows XP, qui avait déjà un taux d'infection deux fois supérieur à celui de Windows 7, ne bénéficiera plus d'aucun correctif, il sera davantage exposé à des vols d'informations sensibles et à la propagation de virus, les pirates vont avoir des informations sur l'endroit précis où ils pourraient lancer des attaques Trois scénarios sont envisageables face à ces risques. [quote]1. D'abord, rester sur Windows XP, installer un bon logiciel anti-virus et remplacer le navigateur Internet Explorer par un autre plus sûr comme Firefox ou Chrome. [/quote] [quote]2. Ensuite, changer de système d'exploitation: soit Windows 7, soit Windows 8, pour cela, il faut s'assurer que l'ordinateur ait la configuration requise. Sur un ordinateur tournant sur XP il fallait par exemple un processeur de 300 MHz contre 1 GHz aujourd'hui et au moins 64 Mo de mémoire RAM contre 1 Go pour un ordinateur tournant actuellement sur Windows 8.[/quote] [quote]3. La dernière solution mais la plus radicale est de changer d'ordinateur s'il n'est pas assez puissant pour supporter Windows 7 ou 8. [/quote] Il devient de plus en plus difficile de trouver des PC neufs vendus avec Windows 7, presque tous les constructeurs installent désormais Windows 8 sur les nouvelles machines. Microsoft veut faciliter ce remplacement et propose aux anciens utilisateurs de Windows XP une remise de 100 dollars (environs 72 euros) sur certains ordinateurs fonctionnant avec Windows 8. L'éditeur américain a également mis à disposition un logiciel 'PCmover Express for Windows XP' qui facilitera la migration des données présentes sur XP vers un nouveau PC tournant sur Windows 7 ou 8. Un délai supplémentaire souhaité par des sociétés Les entreprises travaillant encore avec Windows XP pourraient devenir une cible de choix pour les pirates, leur migration est plus compliquée car leur parc informatique est plus étendu que pour les particuliers. L'administration britannique compte par exemple un million de PC sous Windows XP, selon The Register, elle serait d'ailleurs en négociation avec Microsoft pour obtenir une extension du support pour un an. [quote]"Des entreprises françaises nous demandent aussi des délais et on pourra encore développer des rustines pour le logiciel mais on ne les encourage pas à aller dans cette logique", explique Bernard Ourghanlian. "Tous nos grands clients sont suivis et accompagnés dans la démarche de migration, on met également des outils à leur disposition», ajoute-t-il.[/quote] Selon un rapport de Tech Pro Research détaillé par ZDnet, 37% des entreprises américaines n'ont pas du tout l'intention de changer de logiciel après le 8 avril, 38% passeront sous Windows 7 et uniquement 5% comptent migrer sur Windows 8. Voir aussi: Microsoft prépare la fin du systéme d’exploitation Windows XP

31 Mar 2014 LIRE L'ACTU
Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker) Archives Secunews SECUNEWS

Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker)

Les activistes de l'alliance pour la sécurité Malware Must Die (MMD) signalent la sortie prochaine sur le marché noir d'un programme d'escroquerie présenté sous le nom de Prison Locker et Power Locker. Ces chasseurs de menaces sur Internet traquent ce programme depuis le mois de novembre 2013 et selon eux, l'auteur de ce programme et son associé sont dans la phase de finition de l'interface utilisateur du toolkit et ils font beaucoup appel aux membres des forums de pirates pour les tests. L'auteur du programme malveillant a déjà fixé le montant de la licence à 100 dollars et il a l'intention d'accepter les paiements en bitcoins. [quote]"D'après les données de MMD, le nouveau ransomware a été programmé en C/C++ et se charge dans le dossier de fichiers temporaires de la victime à l'aide d'un cheval de Troie de type dropper. Une fois installé, Prison Locker chiffre toutes les données sur le disque dur et les disques partagés, à l'exception des fichiers système (.exe, .dll, .sys, etc.) D'après une déclaration publiée en décembre sur Pastebin.com, la version finale du programme malveillant utilisera l'algorithme de chiffrement Blowfish en créant une clé unique pour chaque fichier chiffré, cette clé est ensuite chiffrée à l'aide d'une clé RSA de 2 048 bits, unique pour l'ordinateur infecté et enregistrée avec le fichier chiffré. Prison Locker crée également un Bureau et quand le chiffrement est terminé, il y affiche en plein écran une message sur la nécessité de payer une rançon. Un module spécial bloque les touches Windows et Escape et arrête de nombreux processus Windows, dont explorer.exe, regedit.exe, taskmgr.exe et cmd.exe, le passage d'une application à l'autre à l'aide de Alt+Tab devient également impossible. De plus, le programme malveillant vérifie toutes les quelques millisecondes si l'utilisateur n'a pas quitté le nouveau Bureau. Si c'est le cas, il l'active à nouveau."[/quote] A l'instar de CryptoLocker, ce nouveau programme d'escroquerie exige le paiement d'une rançon dans le délai imparti, sans quoi la clé de déchiffrement sera détruite. L'opérateur du programme malveillant a la possibilité de modifier ce délai, d'arrêter le compte-à-rebours ou de le réinitialiser, il peut même fixer lui-même le montant de la rançon, il peut également renommer le fichier malveillant et désigner un autre dossier pour son téléchargement. L'accès au tableau d'administration s'opère à l'aide des données par défaut admin/admin, mais là aussi il existe des possibilités de personnalisation. D'après l'auteur, Prison Locker est doté de toute une série de moyens de protection. Il est en mesure de détecter son exécution sur une machine virtuelle de base, dans un bac à sable ou avec un débogueur. A l'heure actuelle, les enquêteurs connaissent le pseudo sur les réseaux de l'auteur du programme malveillant, gyx. Ils connaissent également son numéro ICQ, son ID sur Jabber, son adresse Gmail ainsi que son surnom sur Twitter et l'adresse de sa page personnelle sur blogspot.in. Il est intéressant de voir que l'auteur de Prison Locker se décrit dans son profil Twitter comme un "défenseur de la sécurité sur Internet, un analyste de virus débutant" et même "un programmeur C/C++ qui apprend MASM" (Microsoft Macro Assembler). Les membres de MMD ont déjà transmis les informations en leur possession à leurs collègues et partenaires dans les services de police et la situation est contrôlée. Clic pour plus d'infos (anglais)

21 Jan 2014 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
La NSA a tenté de casser l'anonymat du réseau TOR Archives Secunews SECUNEWS

La NSA a tenté de casser l'anonymat du réseau TOR

L'Agence de sécurité nationale états-unienne ( NSA ) a multiplié les efforts technologiques pour briser les défenses du réseau TOR, un système principalement financé par les Etats-Unis, permettant de naviguer de façon anonyme sur Internet, selon de nouveaux documents confidentiels révélés vendredi 4 octobre 2013 par The Guardian. Les documents fournis par l'ancien consultant de la NSA Edward Snowden suggèrent que l'agence n'a jamais réussi à défaire le "coeur" du réseau The Onion Router (TOR, "le routeur oignon"), ni à démasquer en masse les utilisateurs de ce qu'elle présente comme "le roi de l'Internet anonyme". Citation: "Nous n'arriverons jamais à désanonymiser tous les utilisateurs de TOR en même temps", se résigne l'agence dans l'un de ces documents, elle a toutefois réussi à quelques reprises à identifier une "très petite fraction" d'entre eux, grâce à des méthodes de contournement au cas par cas. Des techniques de détournerment TOR est largement soutenu par les Etats-Unis comme un outil de contournement de la censure et de la répression dans les Etats autoritaires, il est financé à 60% par l'administration américaine, notamment pour aider les dissidents dans des pays comme l'Iran ou la Chine. C'est sur lui que se reposent de nombreux journalistes et militants pour assurer la confidentialité de leurs activités en ligne. Mais dans un des documents, le Government Communications Headquarters (GCHQ, "quartier général des communications du gouvernement"), équivalent britannique et partenaire de la NSA, explique être "intéressé par les mauvaises personnes qui utilisent TOR". La palette des techniques essayées par la NSA et le GCHQ contre le réseau semble très vaste: - Opérer elles-mêmes un grand nombre de "noeuds" du réseau (c'est-à-dire d'ordinateurs individuels) pour contrôler une part importante du trafic, et en déduire l'identité des utilisateurs. - Influencer les futurs développements de l'outil de façon à y intégrer des vulnérabilités qui pourront être exploitées par la suite, comme elles l'ont fait pour le chiffrement. - Installer des scripts espions sur les ordinateurs des utilisateurs de TOR qui visitent certains sites sensibles (comme des forums de discussion criminels). - Attaquer des logiciels tiers utilisés par les utilisateurs de TOR. Ainsi, le navigateur Mozilla Firefox contenait jusqu'à la fin de 2012 une faille que la NSA a exploitée pour identifier des utilisateurs Roger Dingledine, le président du projet TOR, a réagi plutôt positivement à ces révélations. Citation: Selon lui, le recours à des techniques de contournement montre qu'il est toujours impossible d'attaquer de front le réseau, mais il a rappelé que l'utilisation de son logiciel n'était pas une garantie suffisante pour assurer son anonymat en ligne.

07 Oct 2013 LIRE L'ACTU
Steve Ballmer quitte ses fonctions chez Microsoft en 2014 Archives Secunews SECUNEWS

Steve Ballmer quitte ses fonctions chez Microsoft en 2014

Le directeur général du géant américain Microsoft, Steve Ballmer, va "quitter ses fonctions" d'ici un an (2014). Il restera aux commandes du groupe pendant le processus de recherche de son successeur. Citation: "Il n'y a jamais de moment parfait pour ce type de transition, mais le moment est venu", a commenté Steve Ballmer. Après cette annonce, l'action Microsoft bondissait de 8% à 35,02 dollars lors des échanges électroniques précédant l'ouverture de la séance officielle, à New York. Citation: "Nous avons adopté une nouvelle stratégie avec une nouvelle organisation et nous avons une équipe dirigeante épatante", a indiqué Steve Ballmer . Au moment où Microsoft "se transforme en une entreprise d'appareils électroniques et de services, nous avons besoin de quelqu'un qui sera là à long terme, pour la mener dans cette direction." Distancé sur le marché des smartphones Le conseil d'administration a nommé un comité spécial chargé de mener la recherche d'un nouveau directeur général, il comprend notamment le président du conseil d'administration et cofondateur de Microsoft, Bill Gates . Microsoft, numéro un mondial des logiciels fondé en 1975, a raté le tournant sectoriel vers les appareils mobiles et peine à rattraper son retard. Sa tablette électronique Surface a pour l’instant du mal à trouver son public et le groupe s'est résolu récemment à baisser son prix, la mesure s'est traduite par de lourdes charges de dépréciation évaluées à 900 millions de dollars. Il pâtit aussi fortement du déclin des ordinateurs PC et de son impact sur les ventes de son dernier système d'exploitation, Windows 8 .

03 Sep 2013 LIRE L'ACTU
Un nouveau site pour se plaindre des lois mal conçues en Belgique Archives Secunews SECUNEWS

Un nouveau site pour se plaindre des lois mal conçues en Belgique

Le parlement fédéral a présenté ce lundi 29 avril 2013 un nouveau site internet, qui permettra aux citoyens, aux personnes morales et aux administrations de se plaindre de lois désuètes, trop complexes, lacunaires ou mal conçues. Ces requêtes seront examinées par un comité parlementaire de suivi législatif. Institué par une loi de 2007, ce comité pouvait déjà se baser sur les rapports du ministère public et des arrêts de la cour constitutionnelle. Cette procédure a déjà permis de corriger certaines aberrations dans la loi, comme un article de la version néerlandaise du code civil qui intervertissait "créancier" et "débiteur". Désormais, chaque citoyen, entreprise ou service public pourra faire part de problèmes. Citation: Toutes les demandes ne donneront pas lieu à des aménagements, a précisé lundi le président du comité, Patrick Dewael (Open Vld). Les requêtes de nature politique ne seront pas traitées, pas plus que les problèmes d’application des lois par les administrations. Citation: Il est nécessaire de simplifier, voire de réduire la taille de la législation, a-t-il souligné lors d’une conférence de presse. "Tous les députés rêvent de donner leur nom à une loi. Mais maintenant il faudrait peut-être être fier d’avoir réussi à simplifier", a-t-il dit. Le site est accessible à l’adresse http://www.comitesuivilegislatif.be

29 Apr 2013 LIRE L'ACTU
LA NSA appelle les hackers à coopérér Archives Secunews SECUNEWS

LA NSA appelle les hackers à coopérér

L'Agence de sécurité nationale (NSA), l'un des organismes les plus secrets du renseignement américain, a proposé vendredi 27 juillet 2012 à la communauté des pirates informatiques de coopérer avec l'administration pour rendre Internet plus sûr. Citation: "Vous allez devoir vous impliquer et nous aider", a déclaré le général Alexander dans un discours prononcé au 20e Def Con, la convention annuelle des hackers à Las Vegas. Le patron de la NSA , qui s'exprime rarement en public, a également plaidé en faveur de l'adoption d'une loi sur la cybersécurité, actuellement devant le Sénat, pour faciliter la collaboration entre les autorités et les entreprises cibles d'attaques informatiques et permettre d'établir des normes en matière de sécurité des réseaux. L'officier a par ailleurs démenti catégoriquement que la NSA dispose de dossiers sur des millions d'Américains. Citation: "Ceux qui disent cela devraient améliorer leurs connaissances. C'est totalement ridicule". Les participants du Def Con l'ont poliment écouté, mais son offre de coopération n'a pas convaincu. Citation: "Les Américains paient des impôts pour que les agences fédérales les défendent. Il me semble difficile de demander à une entité privée de dépenser de l'argent pour le bien commun", a réagi un chercheur en informatique sous couvert d'anonymat.

28 Jul 2012 LIRE L'ACTU
Phishing autour des Ethylotests Archives Secunews SECUNEWS

Phishing autour des Ethylotests

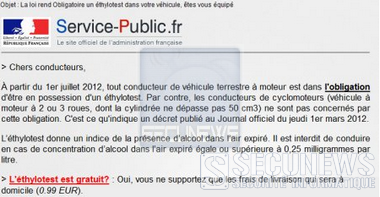
Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.

17 Jul 2012 LIRE L'ACTU
Alerte phishing concernant le SPF Finances Archives Secunews SECUNEWS

Alerte phishing concernant le SPF Finances

Alerte Phishing Une tentative assez sophistiquée d'escroquerie par phishing est en cours en Belgique, un mail semblant émaner du SPF Finances et vous annonçant un remboursement circule depuis ce week-end sur les boÓtes mails belges. Le formulaire à cliquer ouvre une page web qui vous invite à fournir vos informations personnelles et celles de votre carte de crédit afin de recevoir votre remboursement. L'e-mail envoyé par les escrocs enjoint le destinataire à exécuter les actions suivantes: "Pour accéder à votre remboursement d'impôt, s'il vous plaÓt suivez les étapes ci-dessous: -Télécharger le formulaire de remboursement de la taxe fixé à cet e-mail - Ouvrez-le dans le navigateur - Suivre les instructions sur votre écran". Le formulaire en question vous demande alors d'entrer vos données personnelles et les données relatives à votre carte de crédit, une fois en possession de ces données, les pirates sont par exemple en mesure d'effectuer n'importe quel achat en ligne via votre carte. Le SPF Finances ne procéde jamais de la sorte Pour tromper le visiteur, les escrocs ont fait en sorte que lorsque l'on clique sur le lien "Envoyer" de leur formulaire frauduleux, celui-ci vous redirige vers le site authentique du service public fédéral des Finances, cela rend l'arnaque encore plus crédible. Cependant, les autorités fédérales ne procédent évidemment jamais de la sorte, pour un remboursement, l'administration des Finances passe par un courrier postal classique et effectue le remboursement via un virement sur un compte bancaire. Le type d'escroquerie pratiqué ici est appelé " Phishing " (hameçonnage) Il ne faut évidemment en aucun cas répondre à ce type de mail, une chose a faire le supprimer. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

10 Apr 2012 LIRE L'ACTU
La publicité ciblée sur Internet pourra bientôt être désactivé Archives Secunews SECUNEWS

La publicité ciblée sur Internet pourra bientôt être désactivé

Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".

25 Feb 2012 LIRE L'ACTU
Les géants du Web envisagent une coupure pour protester contre la loi SOPA Archives Secunews SECUNEWS

Les géants du Web envisagent une coupure pour protester contre la loi SOPA

Pour protester contre le projet de loi américain antipiratage SOPA et alerter les internautes, les grands services en ligne, dont Google, Facebook et Twitter, envisagent une interruption coordonnée, un "blackout". Le projet de loi américain SOPA envisage d'accorder à l'administration américaine le pouvoir d'imposer aux intermédiaires techniques (FAI, moteurs de recherche, régies publicitaires… ) des mesures de rétorsion à l'encontre de sites considérés comme facilitant le téléchargement illégal. Les grands noms des services en ligne: - Google - Facebook - Yahoo - Yahoo - Twitter - LinkedIn - Mozilla - Autres... y sont hostiles. Pour protester contre cette initiative législative soutenue par les Majors et les studios hollywoodiens ( lobby ), et illustrer les risques de l'adoption d'un tel dispositif, le fondateur de Wikipedia Jimmy Wales suggérait une coupure de l'encyclopédie en ligne, un blackout. Une menace risquée à mettre en oeuvre D'autres sites, dont Google, Facebook, Twitter et Amazone , rassemblés dans la NetCoalition , envisagent désormais eux aussi de couper leurs services pour alerter les internautes sur les possibles conséquences de la loi SOPA. Cette hypothése est confirmée par le responsable de la NetCoalition, Markham Erickson. Citation:"Ce genre de chose ne se fait habituellement pas, les entreprises ne souhaitant pas mettre leurs utilisateurs dans une telle situation. Mais la différence est que ces lois changent fondamentalement le fonctionnement d'Internet, les gens doivent comprendre l'impact qu'une telle législation aura sur ceux qui utilisent Internet" commente-t-il. Mais cette option apparaÓt néanmoins comme un dernier recours en raison des conséquences, lourdes, qu'elle aurait à la fois pour les internautes et les services en ligne participant au blackout (mécontentement, pertes de revenus, etc...). Clic pour plus d'infos sur la loi SOPA

05 Jan 2012 LIRE L'ACTU
Une vague de cyber-attaques pour fêter le Nouvel an ? Archives Secunews SECUNEWS

Une vague de cyber-attaques pour fêter le Nouvel an ?

Pas de trêve pour les fêtes, le collectif de pirates informatiques "Anonymous" a menacé de lancer de nouvelles attaques informatiques pour le Nouvel An. Dans un communiqué publié jeudi sur internet, des membres d'Anonymous se faisant appeler " AntiSec " annoncent qu'ils lanceront pour le 31 décembre 2011 des attaques visant de multiples cibles au sein des forces de l'ordre (américaines) d'un bout à l'autre du pays. Le groupe de pirates avait revendiqué dimanche une attaque contre Stratfor et publié un lien vers ce qui serait la liste des clients du cabinet de renseignement, comprenant le ministére américain de la Défense, des sous-traitants du secteur de la sécurité et des géants des hautes technologies, tels qu'Apple ou Microsoft. Dans son communiqué publié jeudi, Anonymous publie des liens renvoyant vers quelque 75.000 noms, numéros de carte de crédit et mots de passe, qui appartiendraient à ces mêmes clients. Les pirates ont aussi diffusé des liens donnant accés à des informations personnelles de quelque 860.000 personnes inscrites sur le site de Stratfor, et notamment 50.000 adresses électroniques de membres de l'administration américaine. 1 million de dollars distribué... Voir aussi: Anonymous a-t-il joué les Pére NoÎl ?

31 Dec 2011 LIRE L'ACTU
Les prisonniers ne pourront plus se connecté sur Facebook Archives Secunews SECUNEWS

Les prisonniers ne pourront plus se connecté sur Facebook

Privé de liberté, c'est aussi privé de Facebook, le réseau social a accepté de désactiver les comptes des prisonniers californiens qui continuent à se connecter au réseau social pendant qu'ils purgent leur peine, a annoncé mardi l'administration pénitentiaire californienne. Citation:"L'accés aux médias sociaux permet aux prisonniers de contourner nos méthodes de surveillance et de poursuivre leurs activités criminelles", explique Matthew Cate, secrétaire de l'administration pénitentiaire de l'Etat (CDCR). Citation:"Cette nouvelle coopération entre les forces de l'ordre et Facebook aidera à protéger la population et évitera de nouvelles victimes", ajoute-t-il. Citation:"La CDCR précise que les détenus peuvent conserver un compte Facebook dormant, s'il a été créé avant leur incarcération. Mais si l'on découvre que le compte a été utilisé dans l'enceinte de la prison, Facebook Security le désactivera", souligne le communiqué. Des milliers de téléphones portables. La CDCR affirme qu'à "de nombreuses reprises, des détenus utilisant leur compte Facebook ont menacé des victimes ou fait des avances sexuelles. Citation:"Les prisonniers mettent à jour leur profil en utilisant des téléphones portables entrés frauduleusement en prison ou à travers un complice extérieur agissant en leur nom', poursuit la CDCR. Elle souligne l'augmentation massive du nombre de téléphones portables retrouvés sur des détenus, pas moins de 7.284 appareils ont été confisqués sur les six premiers mois de l'année 2011, contre 261 sur toute l'année 2006.

26 Aug 2011 LIRE L'ACTU
Aprés la warner, Miramax test la location de films sur Facebook Archives Secunews SECUNEWS

Aprés la warner, Miramax test la location de films sur Facebook

Warner était devenu en mars 2011, la premiére compagnie hollywoodienne à distribuer des films via Facebook aux Etats-Unis Certains films des studios américains Miramax sont depuis lundi 22 ao?t 2011 disponibles à la location sur le site de réseau social Facebook aux Etats-Unis, en Grande-Bretagne et en Turquie. L'arrivée de ce nouveau service de Miramax, qui prévoit de l'étendre progressivement à d'autres pays, permet au réseau communautaire d'affirmer son statut de fournisseur de divertissements, au-delà de l'échange d'informations entre amis. Une premiére version de l'application permet le visionnage de films sans téléchargement ( streaming ) mais le logiciel pourra évoluer en fonction des commentaires des utilisateurs, a indiqué Miramax sur son blog. Les films pourront être loués pour "3 dollars (2.08 euros), les versements pouvant s'effectuer sous la forme de crédits sur le plateforme de paiement de Facebook ( plus d'infos sur les crédits facebook ). Citation:"Notre but final est d'offrir aux clients la possibilité d'acheter des films et de les conserver" avec leurs propres moyens de stockage "pour qu'ils puissent ensuite y accéder par n'importe quel outil", a indiqué Miramax. Parmi les films proposés par les studios figurent: - Pulp Fiction - Trainspotting - Kill Bill - Will Hunting - et d'autres... Le PDG du loueur américain de vidéos sur internet Netflix est entré au conseil d'administration de Facebook en juin 2011. Citation:Il avait alors déclaré que "le site de réseau social était à l'origine d'une évolution fondamentale dans la façon dont les gens communiquent entre eux et de partager toutes sortes de contenus". Warner était devenu en mars 2011, ,la premiére compagnie hollywoodienne à distribuer des films via Facebook aux Etats-Unis . Les studios américains ont déjà fait plusieurs tentatives de distribution en ligne, que ce soit à travers Amazon, le video-club Netflix ou l'iTunes d'Apple. Accéder a Miramax sur Facebook Accéder au site officiel de Miramax

23 Aug 2011 LIRE L'ACTU
Il est impossible de savoir qui a consulté votre profil Facebook Archives Secunews SECUNEWS

Il est impossible de savoir qui a consulté votre profil Facebook

Depuis plusieurs jours, des mentions intriguantes fleurissent sur les murs Facebook français, un court message d'un ami, signalant une application qui permet de "voir qui a vu votre profil". Il s'agit en réalité d'un message non sollicité, envoyé à l'insu de l'ami Facebook et qui se propage à trés grande vitesse sur le réseau. Si l'internaute clique sur le lien et suit la procédure qui lui est proposée, son compte sera à son tour infecté et ses "amis" commenceront à leur tour à voir ce message sur leurs murs. Par ailleurs, l'internaute qui suit les directives de ce pourriel en sera pour ses frais. Il n'existe pas de moyen de savoir qui a consulté un profil et outre le fait d'infecter le compte de l'utilisateur aventureux, ce dernier n'aura pas accés à la liste promise. Proche d'un précédent spam diffusé en anglais, ce message semble lié à un deuxiéme type de message non sollicité, investissant cette fois-ci la messagerie instantanée de Facebook et promettant de révéler "qui te bloque sur Hotmail en application Facebook". Une fois infecté, l'utilisateur d'un compte peut se débarrasser du probléme en se rendant dans le menu Profil, identifier la page de pourriel et cliquer sur "Retirer la page". Par contre, si votre mur Facebook est envahi de ces publications, vous n'aurez d'autre choix que de les signaler une à une comme spam, en attendant que vos "amis" bloquent la page ou qu'un correctif soit apporté. Arrête d'être aussi crédule et croire tout et n'importe quoi, ne cliqué pas sur tout ce que vous voyez sur facebook idem pour les sites de de soit disant buzz avec les boutons j'aime cacher un jour un site sera créer et sa sera plus un bouton j'aime cacher mais un lien vers un virus qui pourrais être mis Voir aussi: Arnaque facebook: les fausses notifications dêadministration de page Nouveau virus Facebook le suicide d'une jeune fille face a sa webcam La nouvelle mode sur Facebook les boutons j'aime invisibles sur les vidéos.

18 May 2011 LIRE L'ACTU
Sony rétablit lêessentiel des services PSN, Qriocity et Sony Online Entertainment Archives Secunews SECUNEWS

Sony rétablit lêessentiel des services PSN, Qriocity et Sony Online Entertainment

Aprés quasiment un mois de fermeture suite au piratage de ses serveurs, Sony a annoncé samedi soir le rétablissement d'une partie de ses services PSN, Qriocity et Sony Online Entertainment. Dans une allocution vidéo, Kazua Hirai, le N?2 de Sony a renouvelé ses excuses aux clients et détaillé le programme de reprise progressif. Un firmware à télécharger Depuis dimanche, les usagers PSN et Qriocity peuvent se connecter à leur compte depuis leur PlayStation 3, mais il leur faudra préalablement télécharger la mise à jour 3.61 du firmware pour ensuite modifier leur mot de passe à partir de la PS3 sur laquelle le compte utilisateur a été activé à l'origine ou à partir d'une adresse de courriel authentifiée. Clic ici pour savoir comment modifier votre mot de passe de votre compte playstation network Une fois cette étape achevée, les abonnés auront accés aux jeux en ligne sur PS3 et PSP, aux fonctions de chat, aux trophées, aux listes d'amis, au PlayStation Home et pour les abonnés de Qriocity au service de musique illimitée. Le Playstation Store ainsi que le service de vente sur Qriocity seront rétablis ultérieurement. Le Sony Online Entertainment a également été partiellement restauré en commençant par la quasi-totalité du catalogue de jeux en ligne ainsi que les forums et les sites web dédiés. Kazuo Hirai a par ailleurs répété les mesures de sécurité qui ont été prises: - Nouvelles technologies de protection des serveurs - Un cryptage renforcé - Ajout de plusieurs pare-feu et d'un systéme d'alerte. Les compensations offertes aux clients ainsi que les polices d'assurance et services de protection contre l'usurpation d'identité disponibles seront détaillés pays par pays. Le piratage mené depuis des serveurs Amazon ? Citation:"J'aimerais pouvoir vous dire qu'il existe des technologies pour complétement protéger n'importe quelle compagnie contre les cyber attaques, mais malheureusement, le cyber crime et l'usurpation d'identité vont pour le moment encore continuer à affecter les réseaux, les entreprises, les administrations et les consommateurs à travers le monde", a-t-il prudemment ajouté. Selon les derniéres informations obtenues par Bloomberg, le piratage des services en ligne de Sony aurait été mené depuis le service cloud Amazon EC2. Le ou les pirates auraient tout simplement ouvert un compte sous une fausse identité puis lancé leur attaque. Ni Amazon ni Sony n'ont commenté l'information, Kazuo Hirai a indiqué que l'enquête sur les circonstances de cette attaque se poursuivait. MAJ Le gouvernement japonais bloque le retour du service Alors que les joueurs américains et européens renouent avec les joies du jeu en ligne sur PS3, leurs copains japonais sont eux toujours dans les choux. Le Ministére Japonais de l'Economie, des Finances et de l'Industrie interdit la remise en ligne du service tant que Sony ne lui aura pas communiqué l'ensemble des nouvelles mesures prises pour garantir la sécurité des utilisateurs. Si le ministére admet que Sony en a dévoilé une partie lors de sa conférence d'urgence le 1er mai, il précise toutefois que la firme a refusé d'en fournir tous les détails. (sourcejeuxvideo.com)

16 May 2011 LIRE L'ACTU
Bercy victime d'une vaste opération de piratage informatique Archives Secunews SECUNEWS

Bercy victime d'une vaste opération de piratage informatique

Il s'agirait de la plus importante attaque informatique jamais menée contre l'Etat français, selon des informations diffusées ce lundi 7 mars 2011 sur le site Internet du magazine Paris-Match, et confirmées dans la matinée par Bercy. Le ministére de l'économie et des finances a été l'objet d'un piratage sans précédent. Selon une source proche du dossier citée par le magazine, la direction du Trésor aurait été la principale cible des "hackers" entre le mois de décembre et ce week-end. François Baroin a confirmé ces informations lundi matin sur Europe 1, tout en soulignant qu'une vaste opération de maintenance avait été menée ce week-end sur le réseau informatique du ministére. Il a également ajouté que la France avait des pistes sur l'identité des pirates, sans plus de précision. Citation:Selon un haut fonctionnaire cité de maniére anonyme par Paris-Match, "un certain nombre d'informations étaient redirigées vers des sites chinois, mais cela ne veut pas dire grand-chose". Citation:M. Baroin a assuré que seules les informations "autour du G20 intéressaient les hackers". "Les particuliers, à ma connaissance, ne sont pas concernés. Les dossiers personnels, les dossiers individuels, les dossiers fiscaux ne sont pas concernés. Ce qui était ciblé, c'est l'organisation du G20", a-t-il assuré. Bercy a porté plainte contre X... auprés du parquet de Paris, la DCRI (services de renseignement français) a été saisie. Cent cinquante ordinateurs attaqués Au total, plus de cent cinquante ordinateurs du ministére ont été infiltrés et de nombreux documents piratés, aucun, cependant, ne concernerait des particuliers, de même, les dossiers fiscaux n'ont pas été visés. La méthode des espions est classique A partir d'une adresse e-mail piratée, le "hacker" prend le contrôle de l'ordinateur de sa cible grace à un cheval de Troie, en l'occurrence une piéce jointe. Dés que celle-ci est ouverte, un "mouchard" pénétre le poste de travail de la cible, chacun de ses correspondants au sein de l'administration peut à son tour être infiltré, selon le site de l'hebdomadaire. Chargée de la sécurité des systémes informatiques, l''ANSSI", qui dépend du secrétariat général de la défense et de la sécurité nationale, a procédé à de nombreuses vérifications, notamment à l'Elysée et à Matignon, afin de s'assurer que l'attaque ne s'était pas propagée au-delà de Bercy, selon Paris-Match. "Depuis deux mois, entre vingt et trente personnes de l'Anssi travaillent jour et nuit sur cette affaire. A ma connaissance, seul Bercy a été touché", estime Patrick Pailloux, directeur général de l'Anssi, cité par Paris-Match. Il faudra néanmoins plusieurs semaines aux autorités pour identifier les 150 fonctionnaires ciblés par les espions et sécuriser le systéme informatique de Bercy.

07 Mar 2011 LIRE L'ACTU
Un chat convoqué comme juré dans un procès aux Etats-Unis Archives Secunews SECUNEWS

Un chat convoqué comme juré dans un procès aux Etats-Unis

A Boston doit se tenir un procès en mars 2011, pour l'occasion, Sal fera partie des jurés. Problème, c'est un chat! Sal a été convoqué comme juré pour un procès qui doit avoir lieu à Boston le 23 mars 2011, aux États-Unis. Rien d'anormal pour un pays où les jurés populaires sont très courants, sauf que Sal... est un chat! Cette convocation étrange serait due à une erreur de recensement. Face à cette bizarrerie de l'administration, les maîtres de la bête, Anna et Guy Esposito, ont fait valoir tous les arguments possibles pour éviter que leur chat se retrouve à ce procès: [quote]"Il n'est pas citoyen américain" "Il est âgé de moins de 18 ans" "Il est un ancien criminel"[/quote] Seulement, la commission qui gère la nomination des jurés n'en démord pas, et insiste pour que Sal assiste au procès. Selon le site CBS news, le chat du couple Esposito va donc être forcé de se présenter au tribunal le 23 mars 2011, avec ou sans ses propriétaires.

14 Jan 2011 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU
Manoeuvres grandeur nature d'une attaque cybernétiques aux Etats-Unis Archives Secunews SECUNEWS

Manoeuvres grandeur nature d'une attaque cybernétiques aux Etats-Unis

Les guerriers cybernetiques américains se sont lancés ce mardi 28 septembre 2010 dans une bataille cybernétique virtuelle, lors d'un exercice destiné à tester la résistance du pays à une attaque massive qui viserait l'infrastructure informatique. L'exercice biennal, baptisé "Cyber Storm III", implique des employés de sept ministéres américains, y compris le Pentagone, onze Etats, soixante sociétés privées et douze partenaires internationaux (Australie, Canada, France, Allemagne, Hongrie, Italie, Japon, Pays-Bas, Nouvelle-Zélande, Suéde, Suisse et Royaume-Uni). Organisé par le ministére de la sécurité intérieure, il représente la premiére occasion de tester le nouveau Centre national d'intégration de la cybersécurité et des communications, lancé en octobre 2009, qui coordonne des experts des secteurs privé et public. Le directeur de l'exercice "Cyber Storm III", Brett Lambo, a expliqué qu'il s'agissait uniquement d'une simulation. Citation:"Nous n'attaquons aucun réseau réel, a-t-il dit lors d'une présentation à des journalistes avant le début de l'exercice, nous n'injectons pas de virus ." Les participants à l'exercice, d'une durée de trois à quatre jours, recevront plus de mille cinq cents attaques simulées, qu'ils devront combattre comme s'il s'agissait d'adversaires d'origine inconnue. Les attaques viseront "des fonctions essentielles de l'administration et du secteur privé", selon le ministére, mais aussi le systéme de gestion des noms de domaine. L'exercice, conçu par le Pentagone et la NSA , l'une des composantes les plus secrétes du systéme de renseignement américain, est contrôlé au siége du service de protection des personnalités, le Secret Service, à Washington. A la mi-septembre 2010, le numéro deux du Pentagone, William Lynn, avait plaidé pour l'organisation d'une cyberdéfense commune, dans le cadre de l'OTAN, similaire au bouclier antimissile de la guerre froide. Voir aussi: Un siécle de sécurité informatique, radio, télécommuniucation Les Etats-Unis vont simuler une cyber-guerre

28 Sep 2010 LIRE L'ACTU
Mise en garde de la DGFIP contre des mails frauduleux Archives Secunews SECUNEWS

Mise en garde de la DGFIP contre des mails frauduleux

Alerte phishing L'administration fiscale francaise (DGFIP) a averti, mercredi 1er septembre 2010, que des mails frauduleux ( phishing ), promettant un remboursement d'impôt à certains contribuables en échange de leur numéro de carte bancaire, étaient actuellement en circulation. L'expéditeur utilisant la signature de l'administration fiscale et l'entête du Ministére du Budget ou de la DGFIP, déclare-t-elle. Interrogée par l'Agence France-Presse, la DGFIP n'a pas été en mesure de préciser le nombre d'e-mails frauduleux en circulation. Citation:"Nous avons eu quelques alertes mardi et nous avons préféré prendre les devants", a-t-on expliqué. Demande d'informations personnelles Citation:"Ces courriers, accompagnés d'un formulaire, invitent les contribuables à communiquer des informations personnelles (nom, adresse, date de naissance, numéro de téléphone) ainsi qu'un numéro de carte bancaire en vue d'obtenir un remboursement d'impôt", ajoute cette direction de Bercy, annonçant avoir déposé plainte pour qu'une enquête judiciaire soit engagée. La DGFIP appelle donc les usagers "à ne pas répondre à ces messages et les supprimer". Elle rappelle à cette occasion qu'elle "ne fait jamais d'envois sous cette forme" et que "le numéro de carte bancaire n'est jamais exigé pour le paiement d'un impôt ou le remboursement d'un crédit d'impôt". Le phishing c'est quoi ? old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

02 Sep 2010 LIRE L'ACTU
Les clauses sont trompeuses pour les connections illimitées en Belgique Archives Secunews SECUNEWS

Les clauses sont trompeuses pour les connections illimitées en Belgique

Le ministre belge de la Protection des consommateurs fustige les "clauses trompeuses" "Lorsque vous vous rendez au restaurant et optez pour une formule buffet à volonté, le patron de l'établissement ne vient pas vous voir en vous disant, vous avez déjà trop mangé, rendez vos couverts!" Pourtant, cette pratique pour le moins douteuse, c'est exactement celle qu'appliquent les trois opérateurs télécoms majeurs de notre royaume (Belgacom, Voo et Telenet) depuis ce 1er mars 2010. Date qui correspond, pour deux d'entre eux (Belgacom et Telenet, à savoir, mis ensemble, 90% des connexions belges), au lancement d'une offre Internet totalement remaniée, introduisant dans leur gamme le surf illimité. Enfin, illimité, c'est trés relatif… le ministre Paul Magnette s'explique: Citation:"Alors que ces opérateurs communiquent au moyen de publicités trés agressives sur l'aspect illimité de leurs accés Internet, il y a bel et bien une limite. Aprés avoir demandé à mon administration de se pencher sur ces offres, nous avons constaté qu'un astérisque renvoyait à une mention, bien évidemment trés discréte, qui réserve à l'opérateur la possibilité de sanctionner les utilisateurs qui téléchargeraient un trop gros volume de données. Or, illimité, cela veut dire illimité !" Publicité mensongére, donc ? Le ministre Magnette répond: Citation:"Je n'irais pas jusque-là. Il y a toutefois, clairement, utilisation de "clauses trompeuses". Ces clauses sont tout à fait contraires aux lois du commerce en vigueur. Je rappelle donc les opérateurs visés à l'ordre…" Et concernant Billi, dernier arrivant indépendant sur le marché des télécoms, qui casse véritablement les prix de l'Internet illimité ? Citation:"Au moment d'examiner ces offres, Billi n'avait pas encore fait son apparition sur le marché, je veillerai à ce que ce cas soit, lui aussi, scruté de prés". Dommage collatéral de cette révision des offres, certains opérateurs comme Belgacom ont, certes, augmenté les capacités techniques (plus de vitesse, plus de volume) de leurs formules d'abonnement, mais ceci au prix, pour certains contrats (notamment le Go, devenu Start), d'une hausse de tarif de 1,15 € par mois. Sans que le client n'ait son mot à dire! Bien légal ? Citation:"Sous certaines conditions, oui, il faudrait analyser les contrats. C'est une autre question sur laquelle nous nous penchons actuellement. Par ailleurs, nous étudions la possibilité d'inviter chaque opérateur à offrir une sorte de service de base, plus accessible financiérement à la population. Internet, aujourd'hui, n'a plus rien d'un luxe, mais tend à devenir un besoin. C'est donc une mesure qui pourrait prendre forme à plus au moins court terme". Voir aussi: Un nouvel opérateur belge propose le Triple Play illimité Belgacom revoit son offre internet et propose enfin de l'illimité (source: dhnet )

08 Mar 2010 LIRE L'ACTU