Moteur de recherche

Résultats pour : "informé"

“La CIA n’a pas informé les services secrets français” : Emmanuel Macron dément une attaque aux drones de la Russie sur la France Presse-Citron Général

“La CIA n’a pas informé les services secrets français” : Emmanuel Macron dément une attaque aux drones de la Russie sur la France

Selon la CIA, la Russie serait prête à passer à l’offensive contre les pays occidentaux. Une source auprès du ministère de la Défense lituanien a confié au journal El Mundo les détails de la menace de Moscou sur la France, l'Italie et l'Espagne et l'explication du changement de ton des politiques ce

24 Sep 2026 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
Des publicités malveillantes sur Youtube détournent des ordinateurs pour miner de la crypto-monnaie Archives Secunews SECUNEWS

Des publicités malveillantes sur Youtube détournent des ordinateurs pour miner de la crypto-monnaie

Le système a été découvert par Trend Micro, une entreprise japonaise spécialisée dans la cybersécurité. Double Click, la régie publicitaire de Google (propriétaire de YouTube), a d’ores et déjà repéré et bloqué certaines des publicités-virus et exclu les hackers qui en étaient à l’origine. La France, le Japon, l’Italie, l’Espagne et Taïwan, tous ces pays seraient visés depuis le 18 janvier 2018 par une attaque informatique de 'malvertising' véhiculée par certaines publicités diffusées sur YouTube. Ces dernières contiendraient en effet un virus caché qui infecte l’ordinateur des utilisateurs touchés et met à profit les machines pour miner les crypto-monnaies (le minage est l’utilisation de la puissance de calcul informatique afin de traiter des transactions, sécuriser le réseau et permettre à tous les utilisateurs du système de rester synchronisés). De la crypto-monnaie minée discrètement L’opération a pour but de faire tourner CoinHive, un programme de minage de 'Monero' (une monnaie virtuelle), chez des internautes ignorant la manœuvre. Dans les six jours qui ont suivi l’arrivée du virus, le nombre de mineurs sur la plateforme avait augmenté de 285 %. CoinHive victime aussi Les attaques se seraient apparemment déroulées à l’insu de la plateforme CoinHive, habituellement, les utilisateurs du service mettent volontairement une partie de leur puissance informatique au service du cryptage en échange d’une rémunération. Par une manœuvre de 'cryptojacking', les hackers auraient réussi à outrepasser le consentement des utilisateurs et à miner de la monnaie via CoinHive sans que personne n’en soit informé. Voir aussi: Un cheval de Troie sur Facebook pour miner des bitcoins.

30 Jan 2018 LIRE L'ACTU
Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans Archives Secunews SECUNEWS

Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans

S’il faut avoir 13 ans pour obtenir le droit de s’inscrire sur Facebook, le premier réseau social au monde vient de lancer, lundi 4 décembre 2017, une application destinée aux plus jeunes, 'Messenger Kids'. L'application Messenger Kids est une version "light" de la messagerie de Facebook. L’application doit être installée par les parents eux-mêmes, qui sont les seuls à pouvoir approuver les personnes pouvant communiquer avec leur enfant. Impossible donc, en principe, qu’un inconnu aborde un enfant. Pour rassurer les parents, l’entreprise explique également que les enfants n’ont pas besoin de disposer de compte Facebook pour utiliser Messenger Kids, ni d’un numéro de téléphone. Le réseau social assure aussi que les enfants ne se verront pas automatiquement migrer vers Facebook une fois leurs 13 ans révolus. Le service est disponible pour l'instant uniquement pour les utilisateurs d'iOS (Apple), et seulement aux États-Unis. Au niveau de l'interface, la principale différence réside dans le fait qu'elle intègre tout un tas de nouvelles options permettant aux parents de contrôler son usage. Tout comme sur la version classique, les enfants peuvent échanger des messages, lancer des appels vidéo, publier des selfies, des GIF ou encore des stickers avec des personnes figurant sur leur liste d'amis, une fois celle-ci validée par les parents. Nouvelle offensive contre Snapchat Facebook promet aussi qu’aucune publicité n’est diffusée sur Messenger Kids et que les données des enfants 'ne sont pas utilisées pour les publicités'. Facebook explique avoir passé les 18 derniers mois à discuter avec des experts en développement de l'enfance et en sécurité afin de proposer un ensemble de garanties pour satisfaire la plupart des préoccupations des parents Des filtres automatiques censés empêcher le partage de certains contenus, comme la violence ou la pornographie, doivent être déployés et une équipe spéciale sera censée analyser tous les contenus signalés comme problématiques par les utilisateurs. Le site spécialisé TechCrunch, qui a échangé avec Facebook, explique aussi que l’application ne permet pas aux parents de lire en secret les conversations de leurs enfants, ils seront toutefois informés si leurs enfants signalent un contenu problématique, sans pour autant pouvoir le consulter. L’application permet d’échanger par messages écrits, mais aussi par vidéos, qu’il est possible de personnaliser en affichant des filtres sur l’image. Une fonctionnalité qui rappelle fortement Snapchat, application phare des jeunes utilisateurs, dont Facebook copie depuis des mois les fonctionnalités. L’arrivée de Messenger Kids ressemble à une nouvelle offensive contre Snapchat. Avec cette application, Facebook peut fidéliser très tôt, avec l’aval des parents, de jeunes utilisateurs, qui se créeront leur cercle d’amis en ligne avant même d’arriver sur le réseau social aux 2 milliards d’utilisateurs, et peut-être regagner un peu d’avance sur Snapchat, qui vampirise les jeunes internautes ? Accéder au site officiel Messenger Kids. (Anglais) https://www.youtube.com/watch?v=nkkgKWa2wpg

08 Dec 2017 LIRE L'ACTU
La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants Archives Secunews SECUNEWS

La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants

À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.

05 Dec 2017 LIRE L'ACTU
Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée Archives Secunews SECUNEWS

Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée

Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352

02 Oct 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité Archives Secunews SECUNEWS

Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité

Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.

12 Dec 2016 LIRE L'ACTU
Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn Archives Secunews SECUNEWS

Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn

Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Nov 2016 LIRE L'ACTU
68 millions d'identifiants Dropbox volés et mis en ligne Archives Secunews SECUNEWS

68 millions d'identifiants Dropbox volés et mis en ligne

La plateforme américaine de stockage de documents en ligne Dropbox a indiqué jeudi que les noms d'utilisateurs et mots de passe d'environ 68 millions de ses clients avaient été volés il y a quatre ans et récemment publiés sur internet. [quote]'La liste d'adresses email avec les mots de passe est réelle, toutefois nous n'avons pas d'indications qu'il y ait eu des accès irréguliers à des comptes d'utilisateurs Dropbox', a indiqué l'entreprise dans un communiqué envoyé par mail.[/quote] Un vol qui remonte à 4 ans Dropbox estime que le vol des informations remonte à 2012, mais n'en a eu connaissance qu'il y a seulement deux semaines, quand la liste de 68 millions d'identifiants a été mise en ligne. La société affirme ne pas savoir qui sont les pirates et la méthode utilisée. Changement de mot de passe recommandé L'entreprise explique avoir informé ses utilisateurs, et avoir demandé à tous ceux qui n'avaient pas changé leur mot de passe depuis mi-2012 de le faire. [quote]'Cette réinitialisation garantit que même si ces mots de passe sont découverts, ils ne peuvent pas être utilisés pour accéder à des comptes Dropbox', ajoute-t-elle.[/quote] Dropbox prévient aussi ses utilisateurs que, s'ils ont utilisé le même mot de passe sur d'autres services, il est prudent de le changer là aussi, et de rester vigilant face à d'éventuels 'spams' ou attaques par 'hameçonnage' étant donné que des adresses emails ont été rendues publiques. Dropbox, lancé en 2007, revendique plus de 500 millions d'utilisateurs qui utilisent son service pour stocker et échanger en ligne des documents, des photos, des vidéos, et toutes sortes d'autres données.

02 Sep 2016 LIRE L'ACTU
Facebook déclenche son Safety Check pour les attentats de Paris Archives Secunews SECUNEWS

Facebook déclenche son Safety Check pour les attentats de Paris

Ce vendredi soir, suites aux attentats de Paris, Facebook a activé son service 'Safety Check', ce service récent permet de signaler à vos amis que vous allez bien. Les utilisateurs de Facebook peuvent se servir de cette fonction, qui utilise la géolocalisation. Facebook vous envoie un message si vous êtes dans une des zones touchées par les attentats, vous demandant si tout va bien. Si vous répondez 'oui', tous vos amis en sont informés. Clic pour plus d'infos sur Safety Check de Facebook.

14 Nov 2015 LIRE L'ACTU
Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs Archives Secunews SECUNEWS

Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs

Une faille dans le clavier Swift de la plupart des Samsung Galaxy génère un risque sécuritaire important pour les 600 millions d'utilisateurs du téléphone, selon Ryan Welton, spécialiste de la sécurité chez NowSecure. [quote]Ce qui accroît d'autant le problème, c'est que le clavier est installé par défaut et que cette installation ne peut être annulée. Même désactivée, il reste vulnérable, exposant donc les utilisateurs à une possible attaque déclare-t-il.[/quote] Via cette brèche, des pirates peuvent abuser des applis Android, qui tournent sur le Samsung Galaxy. Il leur est possible aussi de procéder à ce qu'on appelle de la 'remote code execution', par laquelle ils peuvent, à l'insu de l'utilisateur, installer des applis mal intentionnées, écouter les communications et dérober des données personnelles. NowSecure avait fin 2014 déjà alerté Samsung à ce sujet, le CERT et l'équipe de sécurité d'Android en ont également été informés. Cela s'est traduit par la sortie d'un patch à destination des fournisseurs wifi au début de cette année, mais cela signifie que chaque fournisseur doit faire suivre le patch vers ses abonnés via son propre réseau. Lors de tests, NowSecure a observé la semaine dernière que le Galaxy S6 était encore et toujours vulnérable à cette faille sur les réseaux de fournisseurs en vue tels Verizon, Sprint, AT&T et T-Mobile. Selon Welton, cette brèche touche à coup sûr les Galaxy S6, S5, S4 et S4 Mini, mais il insiste sur le fait qu'il ne s'agit pas là d'une liste exhaustive. L’attaque nécessite néanmoins que l’attaquant soit sur le même réseau local que sa cible, la société recommande donc d’éviter les WiFi publics en attendant que les opérateurs diffusent le correctif proposé par Samsung en mars 2015. Clic pour lire le communiqué (anglais)

17 Jun 2015 LIRE L'ACTU
Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle Archives Secunews SECUNEWS

Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle

Dès le 17 avril 2015 et après des mois de préparation, les fonctionnalités de Railtime seront en effet intégrées dans le site www.sncb.be et l'application SNCB, annonce la compagnie de chemins de fer belge. [quote]Les voyageurs qui ont l'habitude d'utiliser Railtime seront informés via les différents canaux de communication, a précisé la société en soulignant qu'après le 17 avril 2015, seuls l'application SNCB et le site web SNCB.be subsisteront. "L'avantage pour les utilisateurs est qu'à partir de cette date, un seul portail subsistera pour le service de train en temps réel de la SNCB, avec la possibilité également d'acheter des billets tant via Internet que smartphone", indique encore la société.[/quote] Lancé en janvier 2009, Railtime fournissait au départ un module de recherche et un bandeau d'information des perturbations majeures, le site avait ensuite évolué et s'était enrichi d'informations plus détaillées et d'une plus grande interactivité. Fin 2013, il enregistrait quelque 70.000 visites quotidiennes. Le 1er janvier 2014, Railtime était passé, dans le cadre de la réforme des chemins de fer, des mains d'Infrabel à celles de la SNCB. Vous retrouverez toutes les fonctionnalités du planificateur Railtime dans le planificateur SNCB: -Horaires en temps réel -Recherche sur numéro de train -Changements de voie en temps réel -Travaux sur le réseau -Perturbations sur le réseau -Attestations de retard Mais également des fonctionnalités qui n'étaient pas disponibles sur Railtime: -Planificateur de voyages de porte à porte incluant les horaires de la STIB, De Lijn et des TEC -Achat de billets -Brochure horaire personnalisée Le 17 avril 2015, les applications iOS, Android, Windows Phone ainsi que le site web de Railtime, pourtant appréciés et très utilisés, disparaîtront, le site railtime.be dirigera automatiquement ses visiteurs vers sncb.be [quote]Les collaborateurs d’Infrabel qui ont développé puis enrichi Railtime (et ses déclinaisons) remercient les utilisateurs, pour leur confiance, d’abord, mais aussi pour leur constante contribution à l’amélioration de cet outil au service du public.[/quote] Clic pour lire le communiqué de le SNCB.

07 Apr 2015 LIRE L'ACTU
Un changement de statut sur Facebook alors qu'elle était au volant lui coûte la vie Archives Secunews SECUNEWS

Un changement de statut sur Facebook alors qu'elle était au volant lui coûte la vie

Courtney Sanford se trouvait au volant de sa voiture sur une route de High Point, en Caroline du Nord aux Etats-Unis, lorsqu'elle a voulu partager son amour pour la chanson "Happy" de Pharrell Williams sur le réseau social Facebook. "Cette chanson Happy me rend Happy", voilà le statut que la jeune automobiliste a partagé, une minute avant de mourir, comme le rapportent les médias américains. C'est à 8h34 que les secours ont été alertés après que la jeune femme a foncé dans un camion, le conducteur du camion, qui a été projeté contre un arbre suite au choc, s'en est quant à lui sorti indemne. Selon les premiers éléments de l'enquête, il semblerait que ce soit bien l'utilisation de Facebook au volant qui soit à l'origine de cette mort tragique, la jeune femme, qui avait les yeux rivés sur son téléphone portable, n'aurait malheureusement pas vu le camion. Courtney Sanford était très active sur les réseaux sociaux. En scrutant son profil, les enquêteurs ont découvert que la jeune femme avait l'habitude de poster des "selfies" lorsqu'elle était au volant. [quote]"En quelques secondes, une vie s'est arrêtée après qu'elle a informé ses amis de son bonheur", a déploré le lieutenant de police, Chris Weisner qui est intervenu sur les lieux du drame.[/quote] Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

07 May 2014 LIRE L'ACTU
Nouveau vol de données chez Orange, 1,3 million de clients touchées Archives Secunews SECUNEWS

Nouveau vol de données chez Orange, 1,3 million de clients touchées

L'opérateur prévient que des pirates informatiques ont volé des informations sur ses abonnés, mais aussi sur des clients d'autres opérateurs. C'est le second piratage d'importance en trois mois. Trois mois après un vol massif de données personnelles qui avait touché environ 800.000 clients, l'opérateur a été à nouveau victime d'une intrusion informatique. Dans un message posté sur son site Internet, il reconnaît avoir "constaté un accès illégitime sur une plateforme technique d'envoi de courriers électroniques et de SMS qu'elle utilise pour ses campagnes commerciales. Cet accès a entraîné la copie d'un nombre limité de données personnelles" par les pirates. Pas moins de 1,3 million de personnes auraient été touchées, cette fois, ses abonnés ne sont pas les seuls touchés. La base de données attaquée comprenait aussi des informations de clients d'autres opérateurs, consignés à des fins de prospection. [quote]"Par souci de transparence, nous avons informé l'ensemble des personnes concernées de l'existence et de la résolution de ce fait", dit Orange.[/quote] Les informations bancaires épargnées [quote]Les données personnelles concernées sont au minimum, le nom et le prénom des Français dont les coordonnées figuraient dans les bases d'Orange, mais aussi, parfois, leur adresse mail, leurs numéros de mobile et de téléphone fixe, le nom de leur opérateur mobile et Internet, ainsi que leur date de naissance, les informations bancaires n'ont en revanche pas été touchées.[/quote] Les données volées, parfois publiques, sont précieuses pour les pirates informatiques. Ils peuvent s'en servir pour adresser des messages personnalisés à leurs victimes, en se faisant passer pour un opérateur téléphonique ou une banque, et ainsi récupérer des mots de passe de messagerie ou des identifiants de connexion à un compte bancaire. C'est ce que l'on appelle la technique du "phishing" (hameçonnage). Utiliser plusieurs mots de passe L'opérateur télécom affirme que les actions nécessaires ont été mises en oeuvre afin de corriger les dysfonctionnements techniques et empêcher tout nouvel accès illégitime à ces données. Il n'est pas seul concerné. Des grands groupes traditionnels, comme des grands acteurs du Web, sont régulièrement touchés par ce type d'intrusions et par le phishing. La France figure dans les dix pays les plus ciblés par ces attaques, selon un rapport du spécialiste en sécurité informatique Kaspersky. EDF avait reçu 40.000 signalements de courriels suspects durant le seul mois de janvier 2013. [quote]Face à ces menaces, il est recommandé de vérifier que les liens contenus dans des messages électroniques envoyés par une banque, un opérateur télécom ou un réseau social renvoient bien vers leurs adresses Internet, et non vers des sites frauduleux. Pour limiter les dégâts en cas de piratage, il aussi conseillé d'utiliser des mots de passe différents et complexes sur les services les plus sensibles, cela permet d'éviter que des identifiants de messagerie servent ensuite à acheter sur des site d'e-commerce ou à vider un compte en banque.[/quote] Clic pour lire toutes les actus sur le Phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

07 May 2014 LIRE L'ACTU
Ils font sauter la banque de plusieurs casinos grace à une faille informatique Archives Secunews SECUNEWS

Ils font sauter la banque de plusieurs casinos grace à une faille informatique

En une seule nuit, une centaine d'Allemands ont pillé une série de machines à sous grâce à une faiblesse de logiciel qui leur a permis de décrocher le gros lot à chaque fois. Imaginez la scène: Vous mettez une pièce dans une machine à sous, vous appuyez sur deux ou trois boutons et, à chaque fois... jackpot! C'est ce qu'ont pu vivre plusieurs Allemands bien informés, qui ont pu profiter d'une faille sur un jeu de roulette pour empocher quelque 10 millions d'euros en une seule nuit. Selon le magazine allemand Der Spiegel , plusieurs centaines d'initiés ont profité d'une faille dans les 100.000 machines permettant de jouer à la roulette de la société Paul Gauselmann. En appuyant sur différentes touches à un moment précis, les machines affirmaient que le joueur avait gagné une somme importante, et ce, à chaque tentative. [quote]Si bien que devant la hauteur des montants cumulés certaines salles de jeux se sont trouvées dans l'impossibilité de verser les sommes aux gagnants, rien qu'à Düsseldorf, la facture s'élève à 70.000 € pour neuf machines à sous, précise le Berliner Kurier.[/quote] Des complicités en interne ? Cerise sur le gâteau pour les arnaqueurs, ils ne devraient pas être inquiétés par la justice, ils n'ont en effet pas installé de système malveillant sur les machines, ils se sont simplement servis d'une faille dans le logiciel de jeu. Le magot s'est élevé à 10 millions d'euros. La police n'est donc pas sûre de pouvoir les poursuivre. Les casinos floués par l'arnaque demandent réparation. C'est la société Gauselmann qui devra rembourser puisqu'elle a fourni un logiciel défaillant. [quote]"Cette faille était impossible à déceler, même avec des programmes de simulation avancée", se défend la firme, qui se dit victime d'une structure mafieuse.[/quote] La compagnie avait en effet repéré la faille quelques jours avant la nuit d'action des arnaqueurs, mais n'avait pas eu le temps de régler le problème. [quote]"Nous partons du principe que la faille était un accident", a annoncé le groupe, mais des complicités en interne sont évoquées pour expliquer l'ampleur de la fraude."[/quote] Un salarié aurait-il pu ébruiter la faille ? Quelques jours avant les fraudes, une vidéo aurait circulé sur Internet (retirée depuis) avec la méthode pour utiliser la faille. Les enquêteurs devront déterminer qui l'a mise en ligne, un chanceux qui a trouvé l'astuce seul et a voulu en faire profiter d'autres ou un salarié de Gauselmann qui aurait pu tenter de cacher ses gains en les noyant au milieu de beaucoup d'autres.

16 Apr 2014 LIRE L'ACTU
Le site Kickstarter visité par des pirates Archives Secunews SECUNEWS

Le site Kickstarter visité par des pirates

La plateforme de financement participatif recommande à ses utilisateurs de changer de mot de passe… Dans une note de blog publiée samedi, Kickstarter a fait part d’une intrusion dans son système. Mercredi soir, les autorités ont informé la plateforme de financement participatif que des pirates informatiques avaient eu accès à des données de leurs utilisateurs. 'Dès que nous en avons pris connaissance, nous avons aussitôt fermé la faille de sécurité et avons commencé à renforcer nos mesures de sécurité.' Au moins deux comptes touchés Selon le site, les hackers n’ont pas eu accès aux données de cartes de crédit de leurs utilisateurs, toutefois, des mots de passe, des adresses e-mail et des numéros de téléphone auraient pu être subtilisés, au moins sur deux comptes, assure Kickstarter. [quote]'Les mots de passe n’ont pas été révélés, mais il est possible qu’une personne mal intentionnée, avec assez de puissance informatique, ait la capacité de deviner un mot de passe encrypté, surtout s’il est facile.'[/quote] Le site recommande donc à ses utilisateurs de créer un nouveau mot de passe à titre préventif. Depuis sa création en 2009, Kickstarter a vu 5,6 millions de personnes mettre la main à la poche pour soutenir plus de 50.000 projets. Clic pour lire le communiqué de Kickstarter (anglais)

17 Feb 2014 LIRE L'ACTU
Le pirate du compte Facebook de Mark Zuckerberg se voir offrir 10.000 dollars par des donateurs Archives Secunews SECUNEWS

Le pirate du compte Facebook de Mark Zuckerberg se voir offrir 10.000 dollars par des donateurs

Il avait piraté la page du patron de Facebook, mais n'avait pas touché la récompense due en cas de signalement de bug. Des hackers ont décidé de se cotiser et viennent de rassembler 10.000 dollars. Facebook ne voulait pas le rémunérer pour son bug décelé ? Qu'à cela ne tienne, la communauté des hackers s'en est chargé. Le spécialiste en sécurité informatique Khalil Shreateh avait informé Facebook de l'existence d'un bug en publiant directement un message sur le profil de Mark Zuckerberg, une manière comme une autre de mettre la faille en application. Le hacker avait précisé sur son blog qu'il avait tenté d'avertir le réseau social de manière traditionnelle, mais que celui-ci avait nié l'existence du bug et donc refusé de lui verser la récompense de 500 dollars habituelle pour un tel signalement. Pourtant le dysfonctionnement avait finalement été corrigé, prouvant bel et bien son existence. Peu importe, à l'initiative du hacker Marc Maiffret, figure reconnue dans le milieu, une levée de fond a été mise en place sur le site de crowdfunding GoFundMe, Le succès a été fulgurant puisqu'en 24 heures, 9.000 dollars ont été collectés, et la somme vient de dépasser l'objectif des 10 000 dollars. Citation: "Tous les fonds seront envoyés à Khalil Shreateh pour l'aider à mener ses futures recherches en sécurité", précise Marc Maiffret sur la page de GoFundMe. "J'espère que cela a montré l'importance des chercheurs indépendants", explique-t-il également.

21 Aug 2013 LIRE L'ACTU
La Timeline Facebook de Zuckerberg piratée par un expert palestinien Archives Secunews SECUNEWS

La Timeline Facebook de Zuckerberg piratée par un expert palestinien

La page personnelle du PDG du réseau social en ligne Facebook, Mark Zuckerberg, a été piratée par expert en sécurité, qui voulait démontrer une faille dans la sécurité informatique du groupe. Ce pirate n'a pas hésité à s'en prendre directement à Marck Zuckerberg Objectif: démontrer une faille dans la sécurité informatique du groupe et en tirer une rémunération. (clic sur l'image pour agrandir) En effet, Facebook rémunère régulièrement les experts qui l'avertissent sur des failles de sécurité, mais le chercheur palestinien Khalil Shreateh, qui voulait attirer l'attention du groupe après que de précédentes prises de contact eurent été ignorées, a passé la ligne rouge en s'en prenant à la page de M. Zuckerberg. M. Shreateh a dit sur son blog qu'il avait trouvé une manière de contourner la sécurité informatique du groupe et de modifier les éléments postés sur la page d'un utilisateur du réseau social. Il montre qu'il a d'abord posté une vidéo d'Enrique Iglesias sur le mur de Sarah Goodin, une amie d'université de Mark Zuckerberg, après avoir informé le groupe de cette manipulation, et après avoir vu ses remarques ignorées par les équipes de sécurité du groupe, il a posté directement un message sur la page de Mark Zuckerberg. (clic sur l'image pour agrandir) Citation: "Cher Mark Zuckerberg, je suis désolé d'avoir enfreint la confidentialité de votre page et d'avoir affiché un message sur votre mur, mais je n'avais d'autre choix après tous les rapports (pour signaler une faille de sécurité) que j'ai envoyés à l'équipe de Facebook", a écrit M. Shreateh. "Je m'appelle Khalil, je viens de Palestine", ajoute-t-il. En réaction, Facebook a immédiatement désactivé le compte de l'individu et lui a envoyé un message l'informant que le groupe ne pourrait le rémunérer pour avoir exposé une faille informatique, lui reprochant d'avoir "violé les termes et services" du groupe en piratant des pages du réseau. Sa page a depuis été réouverte et inondée de messages de soutien. Citation: Dimanche, un ingénieur de sécurité de Facebook, Matt Jones, a écrit sur un forum de sécurité informatique que le problème décrit par M. Shreateh avait été "réglé jeudi", admettant toutefois que son équipe aurait dû "demander (à l'expert palestinien) plus de détails plus vite". Citation: Un porte-parole de Facebook a ajouté auprès de l'AFP que Facebook n'avait "pas ignoré les rapports" de M. Shreateh mais que ce dernier n'avait pas fourni "assez de détails" et que la politique du groupe est claire sur le fait que "ce n'est jamais acceptable de démontrer des bugs sur les pages d'utilisateurs non-consentants" du réseau.

20 Aug 2013 LIRE L'ACTU
Skype serait dans l'illégalité en France Archives Secunews SECUNEWS

Skype serait dans l'illégalité en France

Skype, c'est pratique, c'est la plupart du temps gratuit, mais c'est aussi illégal en France. L'Autorité des postes et télécoms, l'Arcep, a annoncé mardi avoir informé la justice d'un "manquement possible" de Skype "à son obligation de se déclarer en tant qu'opérateur de communications en France". A plusieurs reprises, l'Acerp a demandé à la société de téléphonie sur internet de se déclarer auprès d'elle, sans effet. Le Procureur de la République de Paris a été informé de ces faits, qui sont susceptibles de recevoir une qualification pénale, a indiqué le régulateur dans un communiqué. Si tous les services fournis par Skype, propriété de Microsoft, ne constituent pas des services de communications électroniques, "tel paraît en revanche être le cas du service permettant aux internautes situés en France d'appeler, depuis leur ordinateur ou leur smartphone, des numéros fixes et mobiles, situés en France ou ailleurs dans le monde", note l'Arcep. L'autorité rappelle que l'exercice en France d'une activité d'opérateur de communications électroniques ne requiert pas d'autorisation administrative, seulement une déclaration préalable, mais que s'y soustraire constitue cependant une infraction pénale. Citation: "Le fait d'exercer une activité d'opérateur de communications électroniques, en particulier le fait de fournir un service téléphonique au public, implique également le respect de certaines obligations, parmi lesquelles figurent notamment l'acheminement des appels d'urgence (impossible sur skype, pour le moment..) et la mise en oeuvre des moyens nécessaires à la réalisation des interceptions judiciaires (impossible sur skype pour le moment...)", rappelle l'Arcep. Les utilisateurs de Skype peuvent passer des appels audio ou vidéo gratuits ou à bas coût via internet en utilisant leur ordinateur, un smartphone ou encore une tablette, sans passer par les réseaux de téléphonie fixe. Skype souligne également un autre danger potentiel sur le marché français mais également dans d’autres pays comme l’Italie, l’Espagne, le Canada… En tant qu’opérateur, la société pourrait devoir financer le service universel. Ce service prévoit trois obligations: - Le raccordement à un réseau téléphonique fixe pour un prix abordable - L’annuaire universel - La distribution d’un annuaire imprimé - L’installation et l’entretien de cabines téléphoniques sur le domaine public. Ce système est financé par une contribution de tous les opérateurs de télécommunication mais Skype n’y participe pas. Citation: Enfin, le groupe souligne qu’en France SFR et Bouygues Telecom bloquent l’utilisation de son logiciel sur les mobiles ainsi que sur la tablette tactile d’Apple, l’iPad sans que "les consommateurs en soient conscients".

18 Mar 2013 LIRE L'ACTU
N'afficher que du contenu intéressant sur Facebook Archives Secunews SECUNEWS

N'afficher que du contenu intéressant sur Facebook

Facebook propose une petite option bien sympatique permetant de "filtrer" les contacts avec lesquels on parle et les autres.... en créant des listes de contacts. Vous n’avez pas communiqué avec ces amis récemment. Voulez-vous les ajouter à votre liste Connaissances ? (vous les verrez moins souvent dans votre fil d’actualité). Voilà ce que vous propose cette page Facebook, en vous y indiquant la liste des contacts rarement contactés. Et voici un peu d'aide sur les listes d'amis: Comment dois-je utiliser les listes pour organiser mes amis ? Pour vous aider à démarrer, les listes suivantes sont mises à disposition : Amis proches : vous pouvez ajouter vos meilleurs amis à cette liste pour afficher tous leurs messages dans votre fil d’actualité et être informé dès lors qu’ils publient des informations. Vous avez également la possibilité de désactiver ces notifications supplémentaires . Connaissances : cette liste est destinée aux amis avec lesquels vous n’avez pas besoin de rester en contact étroit. Les personnes appartenant à la liste des connaissances apparaissent rarement dans le fil d’actualité. Vous pouvez également choisir d’exclure ces personnes lors de vos publications, en sélectionnant Amis sauf connaissances dans le sélecteur d’audience . Restreint : cette liste est destinée aux personnes que vous avez ajoutées en tant qu’amis mais avec lesquelles vous ne souhaitez pas partager certaines informations (votre supérieur hiérarchique, par exemple). Lorsque vous ajoutez une personne à votre liste Restreint, celle-ci peut uniquement consulter votre contenu public ou les publications dans lesquelles vous l’identifiez. Remarque : vos amis ne seront pas avertis lorsque vous les ajoutez à ces listes. Des listes intelligentes et des listes personnalisées sont également proposées. http://www.facebook.com/help/?faq=200538509990389

11 Nov 2012 LIRE L'ACTU
Windows Live Profil Archives Secunews SECUNEWS

Windows Live Profil

Invitez vos amis sur votre Windows Live Profil Votre profil se met à jour automatiquement en fonction de votre activité sur le web (ajout de photos, adhésion à un nouveau groupe, changement du message perso Messenger, envoi d'un message Twitter, nouveau billet sur votre blog, ...) Décidez qui peut accéder aux infos sur votre profil : quelques personnes, vos amis Windows Live Messenger ou tout le monde Si vous le souhaitez, vos amis Windows Live Messenger sont automatiquement informés des mises à jour de votre profil http://profile.live.com

21 Oct 2012 LIRE L'ACTU
Windows Live Contrôle Parental Archives Secunews SECUNEWS

Windows Live Contrôle Parental

Avec le controle parental Windows Live, décidez de la façon dont vos enfants utilisent Internet. Protégez-les avec le controle parental internet MSN. Avec Windows Live Contrôle Parental, contrôlez les personnes autorisées à parler à vos enfants sur Windows Live Messenger, sur Windows Live Hotmail ou sur leur blog Windows Live Spaces Contrôlez les sites web que vos enfants peuvent consulter Restez informé de leur utilisation d'Internet depuis n'importe quel PC. Le contrôle parental Windows Live est gratuit! http://www.windowslive.fr/controleparental/

21 Oct 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Des pirates usurpent le nom de la SABAM Archives Secunews SECUNEWS

Des pirates usurpent le nom de la SABAM

Des pirates informatiques usurpent actuellement le nom de la SABAM pour escroquer des utilisateurs sur internet, a indiqué ce mercredi la société belge des auteurs, compositeurs et éditeurs dans un communiqué. Celle-ci en a informé les autorités compétentes et a décidé de porter plainte contre cette utilisation abusive. Plusieurs personnes ont rapporté à la SABAM avoir vu "apparaÓtre sur l'écran de leur ordinateur un faux message de la SABAM leur indiquant que leur ordinateur était bloqué suite à des téléchargements illégaux qu'elles auraient effectués". Ces utilisateurs se sont alors vus dans l'obligation de payer 50 euros, au moyen d'une carte prépayée, "afin de débloquer leur ordinateur et d'éviter des amendes lourdes". Cette forme d'escroquerie baptisée "ransomware" s'est récemment répandue en Europe et prend de plus en plus d'ampleur. Aux Pays-Bas, le nom de la BUMA/STEMRA (la SABAM hollandaise) a également été usurpé à des fins similaires en février dernier. La SABAM encourage les victimes de l'escroquerie à porter plainte également.

16 May 2012 LIRE L'ACTU
Ramnit, le virus qui dévore les mots de passe sur Facebook Archives Secunews SECUNEWS

Ramnit, le virus qui dévore les mots de passe sur Facebook

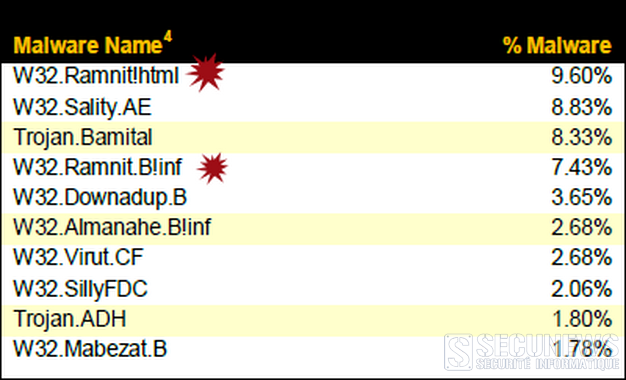
Des chercheurs en sécurité ont découvert une base de données de 45.000 mots de passe et identifiants d’accès à Facebook dérobée grace à une variante du ver "Ramnit". Selon Facebook, ces données sont majoritairement périmées, les utilisateurs concernés ont été invités à changer de mot de passe. "Ramnit" est un programme malveillant apparu il y a déjà prés de deux ans. Différentes variantes se sont depuis propagées sur Internet, dont une ciblant spécifiquement les mots de passe et identifiants Facebook. Selon la société de sécurité Securlert, qui a détecté cette nouvelle variante de Ramnit en janvier 2012, la finalité des pirates est d'utiliser les comptes Facebook compromis afin de propager, auprès de leurs amis, des liens piégés, assurant ainsi la propagation du ver. 20.000 utilisateurs seraient réellement exposés ? Les cybercriminels tirent profit du fait que les utilisateurs tendent à utiliser le même mot de passe sur différents services Web (Facebook, Gmail, Corporate SSL VPN, Outlook Web Access, etc...) pour obtenir un accés distant à des réseaux d'entreprise Pour l'heure, "Ramnit" aurait déjà permis à ses auteurs de collecter environ 45.000 identifiants et mots de passe de comptes Facebook. Contacté, le réseau social confirme en avoir été informé par des chercheurs en sécurité la semaine dernière. Cette base de données d’accès a été transmise à Facebook, qui précise à ZDNet que dans la majorité des cas ces informations n'étaient plus valides, les mots de passe ayant été changés par les utilisateurs depuis. Ces données d’accès pourraient donc avoir été dérobées plusieurs mois plus tôt. Des données déjà anciennes Selon Facebook, ce ne sont donc pas 45.000 utilisateurs de sa plate-forme dont le compte serait exposé, le chiffre devrait être réduit de moitié, même si Facebook n'a pas souhaité communiquer précisément sur le nombre exact. Le service précise par ailleurs, suite à l'alerte de Securlert, avoir pris contact avec les utilisateurs exposés afin qu'ils modifient le mot de passe de leur compte Facebook. [quote]"A ce stade, nous n'avons pas constaté de propagation du virus sur Facebook lui-même, mais nous avons commencé à travailler avec nos partenaires extérieurs pour ajouter des protections à nos systèmes antivirus afin d'aider les utilisateurs à sécuriser leurs terminaux" ajoute encore le porte-parole de Facebook.[/quote] Comment se débarrasser de RAMNIT Il n'est pas simple de désinfecter un PC touché par RAMNIT et dans certains cas, le formatage est obligatoire si l'infection a pris trop d'ampleur. Autrement, certains live CD peuvent venir à bout des fichiers infectés, le live CD DR WEB semble par exemple pouvoir venir à bout de cette infection, lorsqu'elle n'est pas trop développée sur le pc. Kaspersky Removal Tools Avant de lancer le scan, régler les actions en automatique (sinon vous serez submerger de popups) Pour cela, cliquez à droite sur l'icône roue dentée puis à gauche Actions et cochez Exécuter action Il faut impérativement faire un scan complet sinon des exécutables infectés peuvent rester. Toujours dans le menu de paramétrage, à gauche, cliquez sur Zone d'analyse Cochez le poste de travail. Lancer le scan ensuite à partir de l'onglet analyse automatique Kaspersky Removal Tool devrait avoir besoin de redémarrer pour désactiver Ramnit. Kaspersky Removal Tool va alors se relancer au démarrage, terminer bien le scan. Téléchargez et installez Kaspersky Removal Tool secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

10 Jan 2012 LIRE L'ACTU
Arnaque par SMS, 3.700 Ä en 2 jours Archives Secunews SECUNEWS

Arnaque par SMS, 3.700 Ä en 2 jours

Alors que de nombreuses publicités ont récemment vanté le plaisir de recevoir un forfait téléphonique sous le sapin, une famille de lessine (Belgique), victime d'une arnaque par SMS, a pour sa part reçu un cadeau empoisonné pour son nouvel an, une facture de 3.700 € de la part de Mobistar. La mauvaise blague a débuté le mercredi 28 décembre 2011, lorsque le fils, ‚gé de 14 ans, reçoit un SMS l'invitant à envoyer son nom et son prénom en vue de bénéficier de SMS gratuits, voire de gagner un GSM. Inconscient du danger, il répond à l'offre alléchante et voit par la suite sa boÓte de réception inondée de centaines de messages à caractére pornographique de la part du numéro "7071". Le lendemain matin, sa maman est avisée par Mobistar d'un dépassement inhabituel du forfait de 15 €, la facture atteint déjà plus de 2.500 €, dans la soirée, elle s'éléve à 3.700 €, alors que le numéro de téléphone du fils a en principe été bloqué le matin. Citation:"Maintenant, Mobistar nous réclame cette somme, ce qui n'est pas trés correct, explique la maman. Comment la facture a-t-elle encore pu augmenter de 1.200€ en l'espace d'une journée alors que l'abonnement était bloqué ? Comment se fait-il que l'opérateur n'ait pas réagi plus rapidement alors que dans mon contrat, mon fils n'a qu'un forfait de 15 € ?" Contacté, le préposé au helpdesk de Mobistar explique qu'aucune formule d'abonnement plafonné n'est proposée par l'opérateur, mais que le client est informé par SMS du dépassement de son forfait. La cliente lésée affirme n'avoir jamais reçu ce type d'avertissement : Citation:"J'en suis certaine parce que l'abonnement est à mon nom, donc ces informations devraient m'être envoyées directement, il nous est déjà arrivé par le passé de dépasser le budget fixé, mais nous le découvrons seulement lorsque la facture arrive dans notre boÓte aux lettres". La famille lessinoise a porté plainte et attend de voir la suite réservée à son dossier par la justice. Citation:"Notre fils mineur a reçu ces SMS trés choquants sans même qu'un accord parental soit demandé. Nous espérons que les arnaqueurs seront démasqués pour que ça n'arrive à personne d'autre. ¿ propos de Mobistar, si la justice dit que nous devons payer la facture, nous le ferons, mais nous regrettons leur attitude et surtout le ton de la personne au téléphone, qui nous a intimé l'ordre de payer directement si nous ne voulions pas avoir un huissier à notre porte." ¿ noter que l'interlocuteur au helpdesk de Mobistar a précisé qu'un geste commercial était envisageable lorsque l'arnaque était avérée. Voir aussi: Le smishing, phishing via votre téléphone

04 Jan 2012 LIRE L'ACTU
Arrêtés aprés avoir publié leur butin sur Facebook Archives Secunews SECUNEWS

Arrêtés aprés avoir publié leur butin sur Facebook

La fierté est un vilain défaut pour ces quatre jeunes, une heure aprés avoir braqué une supérette, ils postent des photos d'eux avec leur butin sur... Facebook... Il n'a donc pas été super difficile de les retrouver pour la police. Aprés avoir braqué une supérette de Pittsburgh, aux …tats-Unis, et emporté 8.000 dollars en liquide, des boÓtes de bonbons, des cartouches de cigarettes et des chéques, quatre jeunes se sont pris en photos avec l'argent pour les poster sur Facebook. Citation:Le sergent Kevin Gasiorowski a expliqué "nous avons été informés, le jour suivant le braquage, que ces photos étaient sur Facebook". C'est en réalité un membre de la famille d'un des adolescents qui est tombé sur les fameuses photographies et qui a alerté la police. "Elle a trouvé ça trés inquiétant et a fait son devoir de citoyenne en appelant la police", rajoute le sergent. Seuls trois des braqueurs, tous mineurs, ont été interpellés et accusés de cambriolage et association de malfaiteurs devant le tribunal pour mineur, puis confiés à leur parents. Le quatriéme, est encore recherché, mais risque plus que ses camarades puisqu'il est majeur, mais selon, CBS Pittsburgh, ce n'est qu'une question de temps et toute personne ayant des informations est invitée à joindre la police. Citation:De son côté, le Sergent Gasiorowski ironise et trouve que " cela rend les choses beaucoup plus faciles quand ils postent ce qui est censé être une confession sur un site o? tout le monde peut le voir..."

01 Jan 2012 LIRE L'ACTU
Les virements par PC banking massivement piratés Archives Secunews SECUNEWS

Les virements par PC banking massivement piratés

Un cheval de Troie , sévit depuis une dizaine de jours sur les PC bankings liés aux grandes banques belges, plusieurs clients auraient vu leur compte vidé à 90%. L'intrusion de ce logiciel malveillant dans les systémes PC bankings concernerait KBC, Dexia, Fortis et ING Seule ING accepte de confirmer du bout des lévres qu'elle est au courant d'un probléme Les clients auraient vu s'afficher une fenêtre pop-up inhabituelle leur demandant de confirmer un virement et auraient vu peu aprés leurs comptes se vider de 90% de l'argent qu'ils renfermaient. Le malware serait particuliérement virulent et réactif, mutant rapidement à chaque tentative des banques de le contrer. Le montant de l'argent détourné pourrait s'élever à des dizaines, voire des centaines de milliers d'euros. Citation:La Federal Computer Crime Unit ( FFCU ) ne confirme pas l'invasion actuelle, ni le fait qu'elle soit commune aux quatre grandes banques belges, le commissaire Laurent Bounameau explique néanmoins que “des dossiers sont en cours chez nous, pour des activités anciennes et actuelles” . Plus largement, “nous ne sommes pas dans le déni complet. Nous savons qu'il existe des problémes de sécurité. Et nous restons trés vigilants. En étroite collaboration avec les banques et l'autorité des services et marchés financiers (ASMF).” Nous savons, de source s?re, que six clients ont été illégalement débités le samedi 13 ao?t 2011, plusieurs dizaines ces dix derniers jours., d'environ 90% du total de leur compte bancaire, toujours d'aprés nos informations. Le préjudice atteindrait ainsi plusieurs dizaines, voire centaines de milliers d'euros, sur ces dix derniers jours. Hier matin, BNP Paribas Fortis a d'ailleurs fermé son application home-banking pour ne la rouvrir qu'en début d'aprés-midi, “simple entretien de routine” , nous explique le service presse. Ben voyons… Citation:“Les clients pouvaient toujours accéder à l'interface homebanking,” faux, selon une utilisatrice qui n'a jamais réussi à effectuer ses virements hier matin. La banque franco-belge (Bnp Paribas Fortis) confirme néanmoins que les tentatives de fraude sur Internet via PC banking arrivent parfois. Citation:“Certains clients nous rapportent des bizarreries sur leurs écrans mais nous n'avons, récemment, pas encore enregistré la moindre perte d'argent parmi notre clientéle, nous continuons bien évidemment à avertir nos clients des précautions à prendre.” ING, par contre, reconnaÓt avoir rencontré quelques soucis la semaine passée. Citation:“Quelques clients nous ont informés avoir remarqué que leurs écrans affichaient des anomalies lorsqu'ils utilisaient longtemps leur home-banking. Cela n'a rien à voir avec la sécurité d'Internet ou de notre interface home-banking et nous avons publié un avis de vigilance sur notre site web”, explique la porte-parole de la banque.

18 Aug 2011 LIRE L'ACTU
Le site du dancing H2O victime d'un piratage Archives Secunews SECUNEWS

Le site du dancing H2O victime d'un piratage

Selon son site web consulté dimanche soir, le dancing pecquois (Belgique) L'"H2O" aurait notamment recruté deux nouveaux dj's de renom: "G. Bush et Nicolas Sarkozy" Les internautes qui ont surfé sur le site internet du dancing pecquois l'H2O, ont eu la surprise de découvrir une page d'accueil entiérement remaniée mettant en scéne l'un des nouveaux dj de la boÓte, Nicolas Sarkozy. Le texte d'introduction a quant à lui été entiérement réécrit avec des propos que les responsables du dancing peuvent considérer comme injurieux. Citation:"On y invite notamment les jeunes à venir se droguer et s'alcooliser sur le site avant de prendre le volant pour avoir un super accident...." Une littérature de mauvais gout qui a été rayée de la toile dés lundi matin. Tout comme les différents onglets qui renvoyaient vers certaines images particuliérement osées ou la présentation d'autres DJ tout aussi imaginaires que celui cité plus haut, Georges Bush, Ben Laden, etc... Remettre le site en route et trouver le pirate La patronne de l'établissement festif, Muriel Frimand, était en déplacement ce lundi mais était néanmoins informée de la situation par sa fille. Citation:"La premiére chose était de ne plus permettre aux gens d'avoir accés à notre site internet. On met actuellement tout en oeuvre pour le remettre en route le plus vite possible tout en renforçant sa sécurité même si elle était déjà pas mal. Notre volonté est aussi de retrouver l'auteur des faits pour qu'il évite de recommencer de maniére encore plus agressive sur notre site ou sur celui d'une autre personne. Nous faisons donc le nécessaire. Ce qu'il a fait n'est pas trés agréable, c'est trés déplacé, il faut vraiment ne rien avoir d'autre à faire qu'embêter les gens, c'est tellement petit et inutile de jouer sur notre réputation avec de la diffamation" explique la dame.

01 Dec 2010 LIRE L'ACTU
Un malware spamme Facebook grâce à la fonction j'aime Archives Secunews SECUNEWS

Un malware spamme Facebook grâce à la fonction j'aime

Alerte Virale Une forme de pages est actuellement en pleine explosion sur Facebook, celles qui proposent de découvrir une photo insolite, à condition d'"aimer" la page sur laquelle elle se trouve. Les groupes qui proposent de tels contenus ont généralement des noms qui aguichent la curiosité des utilisateurs, et les poussent d'autant plus à cliquer sur des liens pas toujours clairement identifiables. Si certains se contentent d'envoyer les internautes sur des publicités, d'autres ont trouvé une nouvelle façon de tirer profit de cette mode, en s'en servant pour propager un ver sur le réseau social, via la technique du " clickjacking " (détournement de clic). Sophos a identifié le malware , sous le nom de Troj/Iframe-ET . L'éditeur met en garde contre une page blanche, sur laquelle est écrit "Click here to continue". Une fois cliqué, le ver spamme les profils de tous les amis du membre, affichant sur leur page qu'ils aiment eux aussi le groupe vérolé. En somme, le malware n'a aucun autre but que celui de se propager en spammant massivement les pages des utilisateurs du réseau social, un développement que l'on peut imaginer sans fin dans la mesure o? la technique attise la curiosité des utilisateurs, qui ne sont pas toujours informés des dangers du clickjacking . Sophos, qui cite quelques-unes des pages anglophones hébergeant le malware, recommande aux adeptes de Facebook de vérifier leur liste de groupes "aimés" et de supprimer les liens douteux, l'éditeur recommande également la plus grande prudence envers ce type de page, dans la mesure o? Troj/Iframe-ET n'est pas le premier malware et sans doute pas le dernier à s'emparer du phénoméne Voir aussi: Le clicjacking c'est quoi ? Le ClickJacking, nouvelle arme des hackers (source:clubic)

01 Jun 2010 LIRE L'ACTU