Moteur de recherche

Résultats pour : "fest"

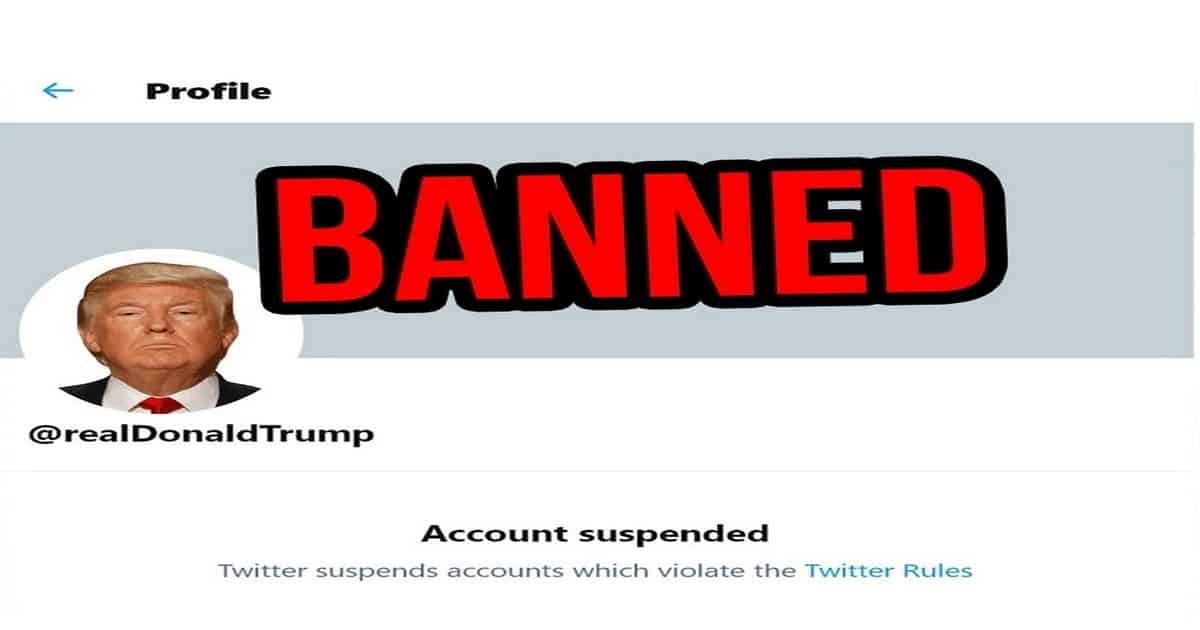
Twitter suspend définitivement le compte personnel de Donald Trump Archives Secunews SECUNEWS

Twitter suspend définitivement le compte personnel de Donald Trump

Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.

09 Jan 2021 LIRE L'ACTU
L’Europe passera à l’heure d’été dans la nuit de samedi 30 à dimanche 31 mars 2019 Archives Secunews SECUNEWS

L’Europe passera à l’heure d’été dans la nuit de samedi 30 à dimanche 31 mars 2019

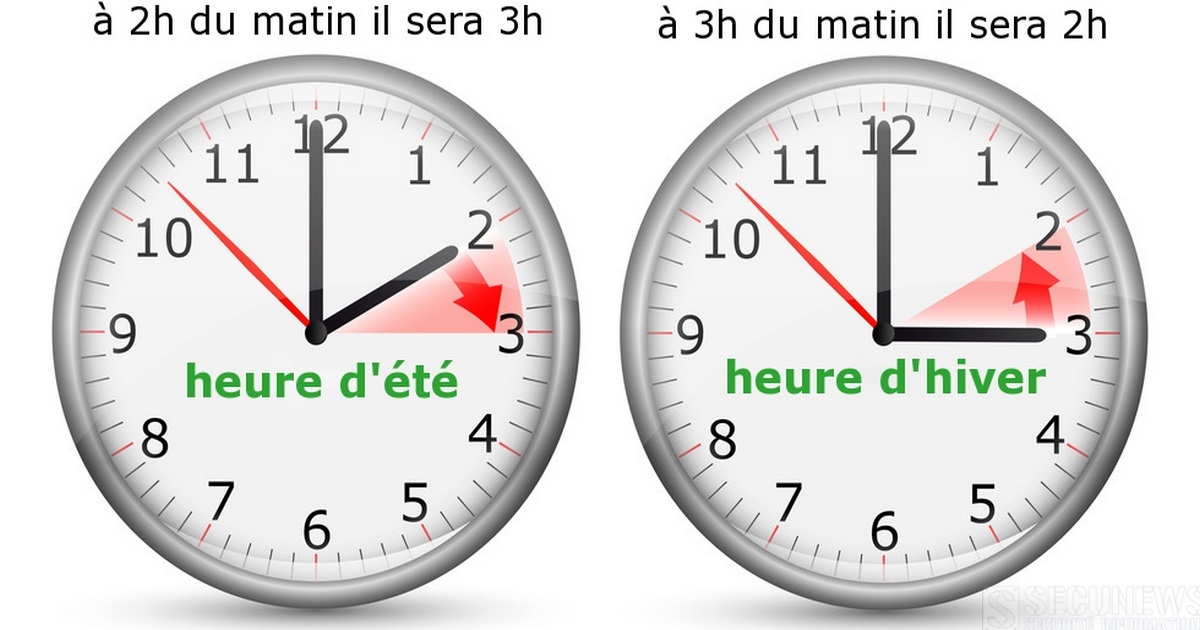
On change d'heure ce week-end, et ce n'est pas la dernière fois Dans la nuit du samedi 30 mars 2019 au dimanche 31 mars 2019, l’Europe passera à l’heure d’été, à 2h, il sera donc déjà 3h. Les dormeurs perdront donc une heure de sommeil, pour gagner en clarté le soir. L’heure d’hiver prévaudra de nouveau dans la nuit du 26 au 27 octobre 2019. Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure « on avance ou on recule ? » Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure (hiver) En AVRIL: débute par AV donc on AVance l’heure (été) La fin du changement d'heure en 2021… ou pas En effet, le dossier est à présent entre les mains du Parlement européen et des Etats membres, lesquels ont manifestement toutes les peines du monde pour se mettre d'accord. A titre d'exemple, les Pays-Bas sont plutôt favorables au maintien définitif de l'heure d'hiver, tandis que les Français ont plébiscité l'heure d'été. En Belgique, c'est également l'heure d'été qui aurait les faveurs des citoyens. Bref, c'est un bel imbroglio à l'européenne qui s'annonce. Le changement d'heure de ce week-end est peut-être loin d'être le dernier…

30 Mar 2019 LIRE L'ACTU
Apple vous remboursera 60 euros, si vous avez changé votre batterie en 2017 Archives Secunews SECUNEWS

Apple vous remboursera 60 euros, si vous avez changé votre batterie en 2017

Les propriétaires d’iPhones 6 ou de modèles plus récents pourront recevoir un remboursement de 60 euros de la part d’ Apple s’ils ont remplacé la batterie de leur smartphone l’an dernier (2017). La marque à la pomme a annoncé qu’elle enverrait aux personnes éligibles un mail entre le 23 mai 2018 et le 27 juillet 2018. Le géant américain entend ainsi dédommager les victimes du 'scandale des iPhones ralentis'. Le mail d’Apple indiquera aux utilisateurs concernés comment procéder. On sait déjà que pour en bénéficier, il faudra avoir effectué le changement de batterie entre le 1er janvier et le 28 décembre 2017 dans un Apple Store ou un magasin agréé par la marque, et surtout en dehors de la période de garantie de l’appareil. Les personnes qui estiment pouvoir bénéficier de l’offre mais qui n’auront pas reçu d’email pourront se manifester via le service client de l’entreprise jusqu’à la fin de l’année 2018. Pour indemniser les utilisateurs qui avaient vu le fonctionnement de leur iPhone sciemment ralenti par le système afin d’économiser l’alimentation, la firme avait déjà consenti plusieurs gestes. L’entreprise avait fait passer le prix officiel des nouvelles batteries de 89 à 29 euros et proposé un remboursement de la différence, mais sur demande seulement. Voir le communiqué d'Apple (fr) Contactez l'assistance d'Apple. Voir aussi: Votre iPhone 6s s’éteint subitement ? Apple remplacera la batterie gratuitement.

26 May 2018 LIRE L'ACTU
Journée mondiale des geeks, ce 25 mai Archives Secunews SECUNEWS

Journée mondiale des geeks, ce 25 mai

Le 'Geek Pride Day' est une manifestation humoristique annuelle organisée tous les 25 mai depuis 2006, revendiquant le droit d'être un geek. Cette fête a été célébrée pour la première fois en Espagne (Día del Orgullo Friki) mais elle a gagné reconnaissance à travers Internet et est maintenant célébrée par les geeks de plusieurs pays. La date du 25 mai a été choisie en référence à différents évènements emblématiques de la culture geek qui se sont déroulés ce jour-là : - La première projection de Star Wars en 1977 - La Journée de la Serviette en hommage à Douglas Adams - Le 'Glorieux 25 mai' de Terry Pratchett.

25 May 2018 LIRE L'ACTU
Une nouvelle variante de 'Spectre' et 'Meltdown' découverte Archives Secunews SECUNEWS

Une nouvelle variante de 'Spectre' et 'Meltdown' découverte

Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

24 May 2018 LIRE L'ACTU
85.000 personnes ce sont déjà inscrites sur le site BE-Alert Archives Secunews SECUNEWS

85.000 personnes ce sont déjà inscrites sur le site BE-Alert

be-alert, est un système permettant aux autorités de diffuser rapidement un message à la population en cas de situation d'urgence. "Cela répond aux attentes", confiait mercredi Yves Stevens, du Centre de crise. Une intense campagne sera encore menée durant l'été afin de faire connaître BE-Alert à la population. Ces 15.000 nouvelles inscriptions s'ajoutent au 70.000 autres comptabilisées avant le lancement de la campagne de mardi, ce qui porte à 85.000 le nombre de personnes abonnées au service. Selon Yves Stevens, "cela s'explique par un projet-pilote que nous avons mené ces deux dernières années dans 33 communes. Leurs habitants ont dès lors déjà pu s'inscrire". Tous les citoyens qui s'inscrivent à BE-Alert sont avertis par mail, SMS, téléphone ou via les réseaux sociaux en cas de situation d'urgence dans leur environnement proche. Ils reçoivent également des instructions très concrètes de mesures de précaution à prendre. Le système informatique permet normalement à 500 personnes de s'inscrire simultanément au service mais a connu quelques problèmes de capacité mardi pour suivre le flot de nouvelles inscriptions, ceux-ci ont toutefois rapidement été résolus. BE-Alert dispose de capacité suffisante pour alerter simultanément un grand nombre de citoyens, via différents canaux: - 100 SMS par seconde - 600 appels téléphoniques simultanés - 10.000 mails par seconde Le Centre de crise fédéral s'attend encore à des milliers de nouvelles souscriptions à BE-Alert dans les semaines et mois à venir. "Des spots radio seront diffusés cet été", explique Yves Stevens. Un jeu de réalité virtuelle sera par ailleurs utilisé durant les festivals musicaux pour en faire la promotion, de même que des clips vidéo sur les réseaux sociaux. Un incendie dans votre rue ? Une inondation dans votre commune ? Un accident chimique dans la province ? Un Attentat ? Aidez les autorités à vous alerter en vous inscrivant à BE-ALERT. Accéder au site be-alert.be .

18 Jun 2017 LIRE L'ACTU
Facebook va lancer 6 emojis comme alternative au bouton j’aime Archives Secunews SECUNEWS

Facebook va lancer 6 emojis comme alternative au bouton j’aime

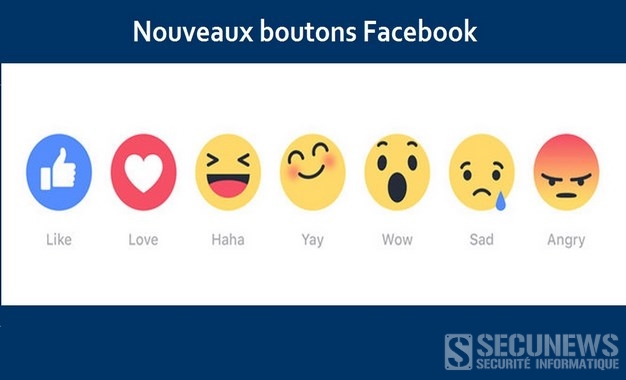
C'était dans l'air depuis un certain temps et désormais officialisé, le réseau social de Mark Zuckerberg va instaurer une série de nouvelles options en plus du bouton 'Like'. Mark Zuckerberg n'est toujours pas favorable à un bouton 'Je n'aime pas', cela apporterait trop de négativité selon le PDG. Au final, six nouveaux emojis ont été désignés au terme d'un processus élaboré avec des sociologues afin de retranscrire au mieux les envies des utilisateurs. Facebook a enregistré de très nombreuses plaintes qui portaient sur le manque de réactions possibles. Il est même parfois délicat d'indiquer que l'on aime une publication évoquant une rupture ou un décès. [quote]Désormais, en plus du fameux 'like', les internautes pourront exprimer: - Leur amour - Leur surprise - Leur tristesse - Leur colère - Leur joie - Leur humour.[/quote] Cela fait sept ans que les utilisateurs de Facebook doivent choisir entre deux types de réponses à un message: apposer un commentaire ou cliquer sur le bouton 'J'aime'. Ce pouce levé, ajouté en 2009, est l'une des clés du succès de Facebook, en particulier sur le mobile, puisqu'il permet de manifester un intérêt pour une publication sans s'appesantir à rédiger de texte. Pour les membres du réseau social, comme pour les marques, le nombre de 'likes' est devenu un indicateur de popularité à bon compte. Il permet aussi à Facebook de jauger l'intérêt des publications pour mettre en avant les plus populaires dans les flux d'actualités. Plus de 6 milliards de 'J'aime' sont distribués chaque jour Après une série de tests, Facebook envisage de lancer ces nouveaux émoticônes "dans les prochaines semaines", selon le site Bloomberg. Avec ce lot d’emoji, Facebook donne donc la possibilité aux internautes de partager d’un clic une émotion négative. Les cinq réactions ne seront pas immédiatement visibles dans l'application de Facebook, elles apparaîtront en appuyant longuement sur le bouton 'J'aime' et s'animeront au passage du doigt. Le nombre de coeurs, de smileys tristes ou rieurs figurera ensuite sous les messages, aux côtés des commentaires et des 'j'aime'. Même s'ils en ont l'apparence, ces petits icones ne sont pas techniquement des emojis, qui appartiennent à un langage de caractères, compatible entre différents sites et applications Après des tests effectués, en Espagne, en Irlande ou encore en Colombie, Facebook devrait lancer sa nouvelle fonction aux États-Unis et dans le reste du monde dans les prochaines semaines, toujours selon Bloomberg. Voir aussi: Facebook se prépare à tester un bouton ‘je n’aime pas’.

02 Feb 2016 LIRE L'ACTU
La foudre efface des données du datacenter de Google en Belgique Archives Secunews SECUNEWS

La foudre efface des données du datacenter de Google en Belgique

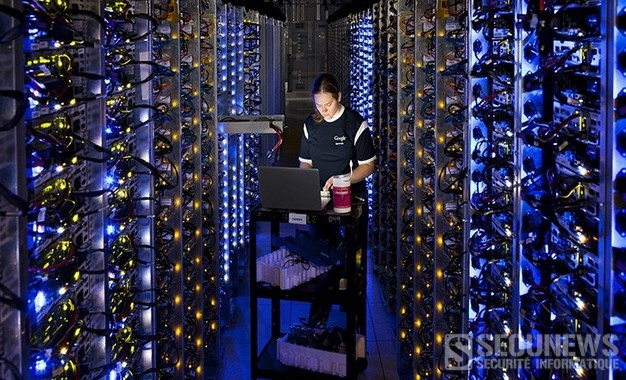
L'incident c'est produit jeudi passé, la foudre a frappé le réseau électrique alimentant l'unité "europe-west1-b zone", soit le datacenter de Saint-Ghislain (Belgique), ce qui a provoqué des problèmes de sauvegarde des données de certains utilisateurs. Les ingénieurs de Google sont parvenus à récupérer la majorité des données compromises, mais, selon l'entreprise, 0,000001% de l'espace de sauvegarde est irrémédiablement perdu. [quote]'La pérennité des données est notre première priorité", souligne Google.[/quote] Google conserve les données de centaines de millions d'internautes via son serveur de messagerie électronique et son système de cloud. [quote]'Nous nous excusons auprès de nos clients qui ont été touchés par cet incident exceptionnel.' 'Cette perturbation relève totalement de la responsabilité de Google", insiste l'entreprise, qui ajoute mettre tout en oeuvre pour éviter que le problème ne se reproduise. Dupliquer toutes les données est irréaliste. Par ailleurs, "les moyens qu'il faudrait mettre en place pour dupliquer l'ensemble des données contenues dans les data center seraient énormes", explique Georges Ataya, professeur en IT Governance à la Solvay Business School. 'Cela ne se justifie pas économiquement', ajoute le professeur, en réaction à la perte de données enregistrée par Google.[/quote] Google stocke une quantité inimaginable d'informations dans des serveurs énormes. [quote]Le Pr Ataya prévient du fait que 'si l'on se contente d'utiliser des services gratuits, il ne faut pas s'attendre à obtenir un service garanti". Il rappelle que plusieurs sociétés, dont Google et Amazon, proposent des services plus performants, mais payants. "Les entreprises qui doivent stocker des données devraient s'interroger systématiquement sur la manière dont celles-ci sont stockées.[/quote] La plupart d'entre elles négligent cela. Elles devraient pourtant s'interroger sur la sécurité de ces données ainsi que sur leur confidentialité. [quote]Dans le cas de Google, seul un client en possession d'un contrat peut se manifester, selon le professeur.[/quote]

20 Aug 2015 LIRE L'ACTU
Les demandes de réductions GSM et Internet pour les bas revenus ne se bousculent pas en Belgique Archives Secunews SECUNEWS

Les demandes de réductions GSM et Internet pour les bas revenus ne se bousculent pas en Belgique

Les seniors, les personnes handicapées à faible revenu et les allocataires sociaux peuvent solliciter des ristournes en matière de téléphonie ou d'internet, mais manifestement, ils trouvent toujours plus difficilement la voie leur permettant de bénéficier de ce genre de tarif social. Une majorité demande une réduction sur le téléphone fixe Le nombre de personnes qui recourent au tarif social, a de nouveau nettement régressé en 2014. La grande majorité des demandeurs (283.652 personnes, soit 92%) a sollicité une réduction pour le téléphone fixe. Pour le mobile et internet, les demandes ne se bousculent pas - 18.000 utilisateurs ont bénéficié d'un tarif social pour la téléphonie mobile - 1.807 uniquement pour internet - 2.542 pour internet et la téléphonie mobile. Le système ne fonctionne pas comme il doit. [quote]Selon le parlementaire CD&V Roel Deseyn, 'il est clair que le système ne fonctionne pas comme il doit. La réduction sociale n'aboutit ainsi pas chez les personnes qui en ont vraiment besoin'.[/quote] De Croo promet de moderniser le système. Le ministre des Télécommunications Alexander De Croo (Open VLD) promet de moderniser le système, mais attend encore un jugement de la Cour européenne de Justice. Si celle-ci décide que la téléphonie mobile n'est pas 'un service universel', le gouvernement fédéral devra lui-même prendre en charge le financement du système, alors que ce sont les opérateurs qui doivent pour l'instant en supporter les coûts. Pour plus d'infos contactez votre fournisseur de services. Demande Tarif Social chez Voo. Demande Tarif Social chez Proximus. Demande Tarif Social chez Base.

31 May 2015 LIRE L'ACTU
Les fausses offres d'iPhone à 1 euro se multiplient sur le web Archives Secunews SECUNEWS

Les fausses offres d'iPhone à 1 euro se multiplient sur le web

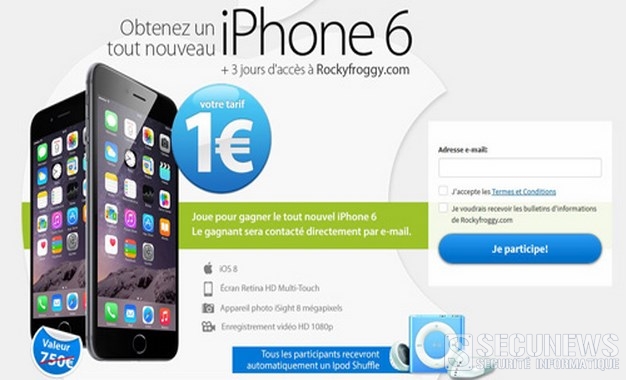
Depuis quelques jours, une offre imbattable fait le tour de la Toile et envahit les réseaux sociaux, elle promet un iPhone 6 pour la modique somme de 1 euro, rappelons que le smartphone d’Apple coûte 709 euros dans sa version la moins chère. Évidemment, cette fausse bonne affaire vous mènera tout droit vers des sites payants de jeux en ligne ou des clubs d’achat, auxquels vous aurez souscrit un abonnement facturé jusqu’à 89 €/mois. Ces offres sentent le roussi à plein nez et pourtant, à en croire les messages qui arrivent sur différents forums Internet, leurs victimes se comptent par centaines. Toutes ont été piégées par une promesse incroyable, celle d’obtenir un iPhone 6 neuf pour 1 €. En creusant, nous avons repéré des dizaines de variantes, pour le tout nouveau Samsung Galaxy S6 Edge, la montre connectée Apple Watch (promise, elle, à 5 €), un appareil photo Nikon Coolpix L29, et même du parfum Armani. Une vraie loterie. Chaque fois, le procédé est le même. [quote]La page promotionnelle, au design et à la rhétorique soignés, invite l’internaute à saisir son adresse e-mail et à accepter les conditions générales. Elles sont d’ailleurs détaillées en toute transparence juste en dessous de l’offre. À l’étape suivante, il doit saisir ses coordonnées bancaires, et, quelques jours plus tard, il constate qu’une somme rondelette, de 49 à 89 € selon les offres, a été débitée de son compte, en plus de l’euro prélevé initialement. Pire, ce prélèvement se répétera puisque l’internaute s’est en fait abonné à un site Internet de jeux en ligne, comme Rockyfroggy.com, un site de musique, comme Radioplanets.com, ou un club d’achat comme DealsOfToday.eu ou Wonkabonka.com. [/quote] En réalité, recevoir le produit promis n’est même pas garanti, il s’agit de lots que le nouvel inscrit peut potentiellement gagner, un gagnant étant le plus souvent sélectionné tous les 500 participants. L’euro payé par l’internaute lui ouvre en fait droit à une période d’essai de quelques jours aux services du site. Heureusement, d’après les témoignages lus sur les forums, ni la rétractation ni le désabonnement ne se semblent poser trop de problèmes. Propagation à vitesse grand V Ces pages aux promesses alléchantes se diffusent sur la Toile à une allure et dans des proportions impressionnantes, il faut dire que Rockyfroggy, DealsOfToday et les autres usent de subterfuges variés et savent manifestement créer le buzz. Pour attirer les internautes à eux, ils arborent plusieurs déguisements dans lesquels ils glissent un lien vers leur page d’abonnement. Il peut s’agir d’une enquête de satisfaction émanant soi-disant de votre opérateur mobile, d’un jeu concours organisé par votre fournisseur d’accès à Internet, d’une note de blog imaginaire… La plus fréquente des parades prend la forme d’un faux article de presse aux couleurs et à la charte graphique d’un site reconnu ou crédible. Les sites web du 'Monde' et de 'La Tribune' en ont fait les frais. Mais depuis quelques jours, 'l’iPhone 6 à 1 euro' ressurgit sur les réseaux sociaux, notamment Twitter et Facebook. Le fil de nombreux utilisateurs est inondé de tweets 'sponsorisés', c’est-à-dire diffusés automatiquement par le réseau social (de la publicité, en somme), relayant les offres. Voir aussi: Attention aux faux iPhones 5 à gagner sur facebook. Une arnaque sur Facebook propose L’iphone 5 à 69 ou 50 euros. Conseil secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

18 May 2015 LIRE L'ACTU
"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux Archives Secunews SECUNEWS

"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux

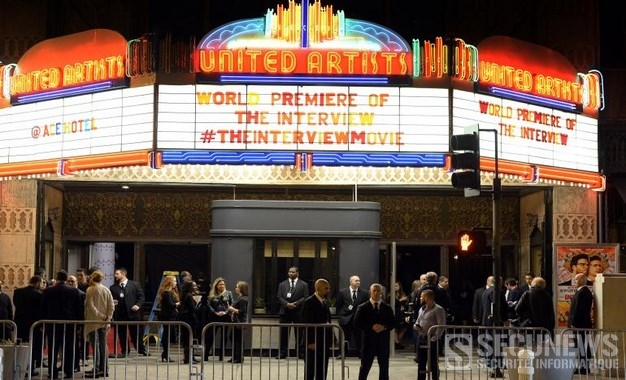
Après de nombreux rebondissements, L'Interview qui tue est enfin visible en salles aux Etats-Unis, et sur Internet où le film a été sorti quasi simultanément. La comédie cartonne sur les plateformes de téléchargement légales... et illégales. Après de multiples péripéties, le public américain a enfin pu découvrir le film qui a tant fait parler depuis quelques semaines, L'interview qui tue ! de Seth Rogen et Evan Goldberg. Malgré les menaces, Sony a en effet décidé de sortir la comédie dans les cinémas US, et parallèlement sur Internet en VOD (pour le territoire américain uniquement), sur Google Play, YouTube Movies, Xbox et sur le site officiel du film. [quote]You wanna watch The Interview?? You can RIGHT FUCKING NOW!! Go to http://t.co/IRhW7juZWn. Thanks Sony for making it happen. Booyah. — Seth Rogen (@Sethrogen) 24 Décembre 2014[/quote] La polémique qui a entouré la sortie du film a manifestement suscité un fort engouement pour L'Interview qui tue. La sortie salles a généré plus d'un million de dollars pour sa première journée d'exploitation. selon Variety, la comédie emmenée par James Franco et Seth Rogen se classe en tête des films les plus vus sur les plateformes qui ont mis le film en vente et en location, devant Les Gardiens de la galaxie et Le Labyrinthe. Le magazine professionnel affirme que le film est devenu le best-seller du moment sur Google Play et Youtube notamment. Revers de la médaille, le succès du film sur Internet se joue également sur les plateformes de téléchargement... illégal. En une journée, le film a été téléchargé illégalement par plus de 900.000 internautes dans le monde sur des sites de torrents, d'après le magazine américain Variety. À titre de comparaison, le dernier épisode de la saison 4 de Game of Thrones, la série télévisée la plus piratée au monde, a été téléchargé près de 3 millions de fois en 24 heures. Clic pour accéder au site officiel du film (anglais) Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage. (MAJ) Face aux menaces d’attentat par des pirates, Sony annule la sortie américaine du film The Interview.

27 Dec 2014 LIRE L'ACTU
Le chien fidèle d'un sdf poursuit sans relâche l’ambulance qui transporte son maître Archives Secunews SECUNEWS

Le chien fidèle d'un sdf poursuit sans relâche l’ambulance qui transporte son maître

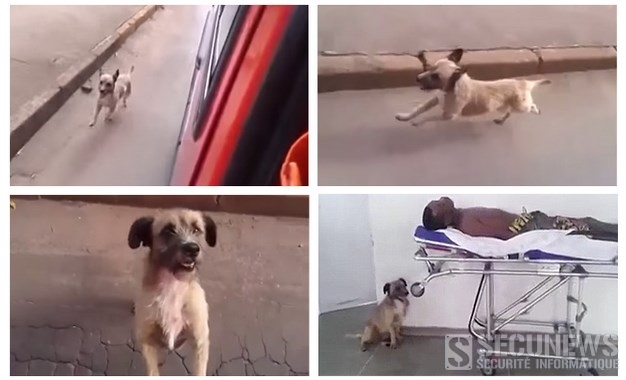
Si la fidélité des chiens envers leur maître n'est plus à prouver, elle n'en reste pas moins émouvante à chaque fois qu'elle se manifeste. C'est notamment le cas avec cette vidéo mise en ligne le 22 décembre 2014 dans laquelle on peut voir un petit chien courir sans relâche après l'ambulance qui transporte son maître à l'hôpital. [quote]Celiomar Ferreira do Couto, l'un des ambulanciers qui a tourné le clip, raconte que la scène a eu lieu dans les rues de Goiânia au Brésil, après qu'un SDF a fait une crise d’épilepsie et que les secours sont venus le récupérer, rapporte le Daily Mail.[/quote] Son chien a alors refusé de le laisser partir et s'est mis à suivre le véhicule. Couto explique qu'après plusieurs minutes le chien a dû ralentir, trop fatigué pour garder le même rythme que l'ambulance, mais a continué sa poursuite. Touchés, son collègue et lui ont décidé de s'arrêter un court instant pour le laisser grimper à bord et rejoindre son maître. Le chien fidèle d'un sdf poursuit sans relâche l’ambulance transportant son maître.

26 Dec 2014 LIRE L'ACTU
Facebook va lance un bouton "Je suis en sécurité" pour les catastrophes naturelles Archives Secunews SECUNEWS

Facebook va lance un bouton "Je suis en sécurité" pour les catastrophes naturelles

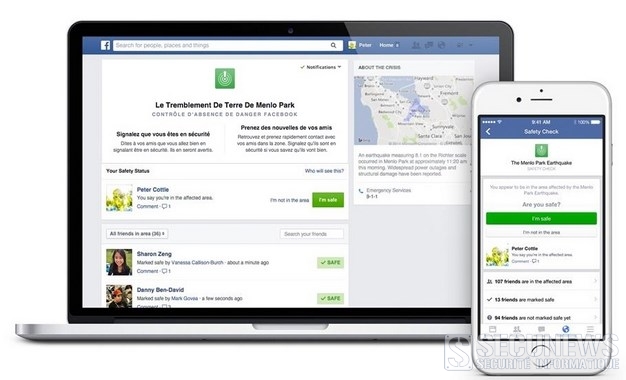
En cas de catastrophe naturelle ou d’accident de grande ampleur, Facebook enverra un message aux utilisateurs concernés pour savoir s’ils vont bien… Un tremblement de terre, un incendie, un accident nucléaire, une invasion extraterrestre, une apocalypse zombie…, on ne compte plus les événements qui nous font nous demander si des proches vont bien, Facebook a trouvé la parade avec 'Safety Check.' Les responsables de Facebook sont partis d'un constat assez simple. Lorsqu'un désastre ou une crise majeure se déroule sur une partie du globe, le réseau social est largement utilisé, tant par les personnes touchées directement que par leurs familles et leurs proches. Les uns le font dans un but de rassurer les autres, ces derniers essayant de savoir si leur parent ou ami proche est bien en sécurité. Ils ont donc créé un bouton et toute une procédure de "contrôle d'absence de danger" qui sera axé sur trois piliers principaux: 1. De par votre localisation, Facebook vous enverra des notifications pour vous demander si vous êtes bien en sécurité. 2. Il vous sera alors possible de cliquer sur le bouton "Je suis en sécurité" afin de rassurer vos proches et parents. 3. Vous aurez également, que vous soyez ou non dans la zone de crise, la possibilité de savoir rapidement si vos proches sont à l'abris en lieu sûr. D'office, l'application sera paramétrée pour que seuls vous et vos amis puissent voir ces statuts de sécurité. C'est le tsunami qui a eu lieu au Japon en 2011 qui a fait prendre conscience à Mark Zuckerberg et son équipe qu'il était important de proposer une telle solution. A l'époque, tant les victimes que leurs proches avaient utilisé les nouvelles technologies et les médias sociaux pour se manifester ou venir aux nouvelles. Les utilisateurs de Facebook auront le choix d’utiliser ou non cette fonction qui utilise la géolocalisation. En cas de 'Big One' en Californie, Facebook peut aussi s'inquiéter de votre sort si vous êtes un habitant de San Francisco ou si votre adresse IP le laisse croire, ou même si vous avez posté un statut indiquant 'En route pour L.A.! Yeah, ça va secouer!' Cette nouvelle application s’annonce surtout pratique pour les régions les plus touchées par des catastrophes naturelles, comme le Japon (tsunamis, tremblements de terre…), la côte ouest des Etats-Unis (séismes…), etc.. Comment signaler que je suis en sécurité en cas de catastrophe, ou signaler que quelqu’un d’autre est en sécurité ? [quote]Lorsque vous recevez un message de Facebook vous demandant si vous allez bien, cliquez sur 'Je suis en sécurité' - Accédez à la page du contrôle d’absence de danger. - Sur la page du contrôle d’absence de danger, recherchez un ami à l’aide de son nom ou d’informations sur son profil. Gardez à l'esprit que vous pouvez signaler qu'une personne est en sécurité uniquement si elle fait partie de votre réseau d'amis. - Cliquez sur Signaler comme en sécurité en regard du nom de la personne. - Vous pouvez également, cliquer sur 'Commenter sous son nom' pour lui faire part de vos opinions ou préoccupations. Une fois que quelqu'un a été signalé en sécurité, nous le faisons savoir à ses amis par le biais du fil d'actualité et de notifications. Vous pouvez régler les types de notifications que vous recevez sur la page du contrôle d’absence de danger. [/quote] (Introduction Safety Check)Facebook va lance Un bouton "Je suis en sécurité" pour les catastrophes naturelles

17 Oct 2014 LIRE L'ACTU
Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique Archives Secunews SECUNEWS

Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique

Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...

15 Oct 2014 LIRE L'ACTU
Top10 des stars de foot les plus dangereuses sur internet pour le mondial 2014 Archives Secunews SECUNEWS

Top10 des stars de foot les plus dangereuses sur internet pour le mondial 2014

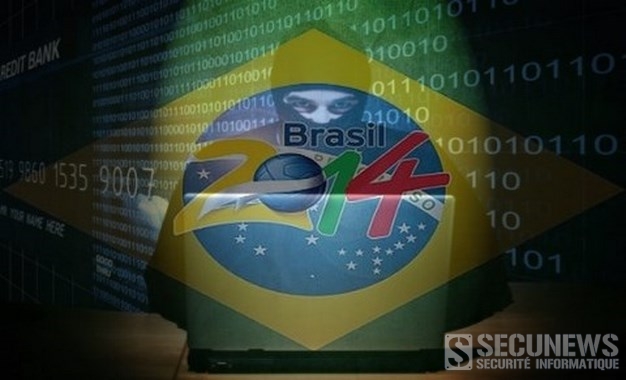
Comme tous les grands événements, le Mondial brésilien est l’occasion rêvée pour les hackers d’infester votre ordinateur avec des virus malveillants. Faites attention Eden Hazard, Lionel Messi et Cristiano Ronaldo! Les pirates informatiques ne vont pas chômer durant la Coupe du monde, aux internautes à prendre leurs précautions! Menée par les chercheurs de McAfee SiteAdvisor, l’étude se base sur de savants calculs mêlant la viralité et la dangerosité des sites Web afin de déterminer les couples mots/footballeurs recherchés les plus dangereux. Ainsi, d’après McAfee, les recherches concernant Cristiano Ronaldo et Lionel Messi sont celles qui présentent le plus de risques pour les internautes. En tapant Cristiano Ronaldo sur les principaux moteurs de recherche, les fans de foot auraient par exemple 3,7% de chances de tomber sur un site infesté par des virus et autres spams. Dans le top 10 des noms les plus dangereux, Eden Hazard constitue le plus grand risque belge de contamination sur le Net. Ne pas faire attention aux sites consultés peut donc conduire les fans à télécharger du contenu numérique à partir de pages Web corrompues, compromettant ainsi la sécurité de leurs données personnelles. Voir aussi: Attention aux spams et aux arnaques du Mondial.

09 Jun 2014 LIRE L'ACTU
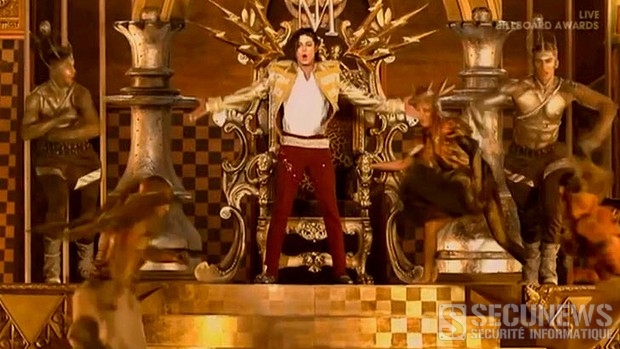
L'hologramme de Michael Jackson aux Billboard Music Awards (18.5.2014) Archives Secunews SECUNEWS

L'hologramme de Michael Jackson aux Billboard Music Awards (18.5.2014)

Michael Jackson n'était pas mort sur les planches du MGM Grand Garden Arena à Las Vegas! Un hologramme du roi de la pop était sur la scène, accompagné de plusieurs danseurs, pour interpréter la chanson Slave To The Rhythm, cette pièce est tirée de son nouvel album posthume XSCAPE qui a été lancé lundi dernier. L'hologramme de Michael Jackson aux Billboard Music Awards (18.5.2014) Voir aussi: Tupac ressuscité lors d’un festival de musique

19 May 2014 LIRE L'ACTU
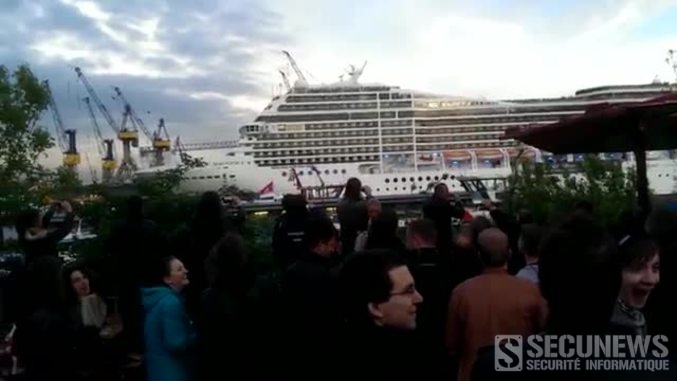
Un bateau de croisière joue l'intro de Seven Nation Army à la corne de Brume Archives Secunews SECUNEWS

Un bateau de croisière joue l'intro de Seven Nation Army à la corne de Brume

A l’occasion des festivités célébrant l’anniversaire du port de Hambourg, le 9 mai, le paquebot MSC Magnifica avait préparé une surprise pour le public massé sur les quais. Au moment de son arrivée en escale, la corne de brume du navire s’est mise à jouer l'intro de Seven Nation Army, la célèbre chanson du groupe de rock américain The White Stripes, un clin d’oeil qui a été semble-t-il très apprécié par le public. Construit par STX France à Saint-Nazaire et livré en 2010 à la compagnie italo-suisse MSC Cruises, le MSC Magnifica, un navire de 93.330 GT de jauge et 1275 cabines, rejoint ainsi le club des paquebots à la corne de brume insolite. Un bateau de croisière joue l'intro de Seven Nation Army.Dans cette catégorie, on compte évidemment la flotte de Disney Cruise Line, dont les bateaux jouent la musique d’introduction des films du cinéaste américain. Coups de corne de brume entre le Disney Magic et le Disney Fantasy.Et puis il y a aussi le Royal Princess, de Princess Cruises, qui depuis sa livraison l’an dernier fait retentir lors de ses escales l’air de la série télé La Croisières d’amuse. Le Royal Princess jouant la Croisière s'amuse

17 May 2014 LIRE L'ACTU
L'étonnante reprise d'Hallelujah de Leonard Cohen  par un prêtre irlandais Archives Secunews SECUNEWS

L'étonnante reprise d'Hallelujah de Leonard Cohen par un prêtre irlandais

Voici le père Ray Kelly, un prêtre irlandais qui fait le tour de la Toile par sa superbe interprétation du tube de Leonard Cohen en plein mariage qu'il célébrait. Cela s'est passé samedi 5 avril 2014 dans une église d'Oldcastle, petit village au coeur de l'Irlande. Après un chant de la chorale, le prêtre se lève, se poste devant l'assemblée et entonne durant près de quatre minutes sa version de l'"Hallelujah" de Leonard Cohen. Une superbe interprétation qui a conquis l'assistance, au premier rang de laquelle les jeunes mariés ont été émus. [quote]"C’est un excellent chanteur, il a chanté toute sa vie, il adore cela, et nous sommes tous très heureux du succès inattendu de cette vidéo", commente la secrétaire de la paroisse d’Oldcastle sur La Croix.[/quote] Le père Kelly se serait en effet déjà produit sur scène dans son pays mais aussi aux USA avec le groupe The All Priests Show. L'étonnante reprise d'Hallelujah" de Leonard Cohen par un prêtre irlandais Leonard Cohen - Hallelujah (live at the Montreal Jazz Festival 2008)

11 Apr 2014 LIRE L'ACTU
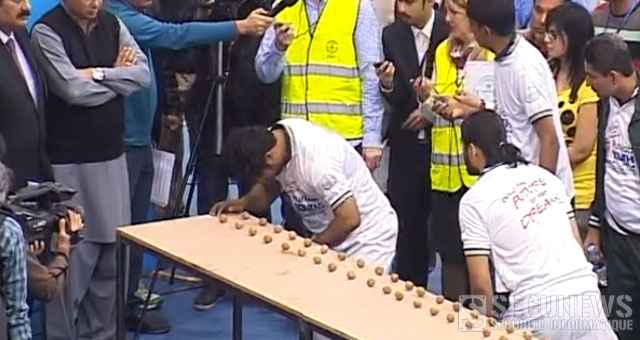
Il casse 155 noix avec sa tête en une minute Archives Secunews SECUNEWS

Il casse 155 noix avec sa tête en une minute

Voilà un record à la noix, un vrai. Lors du festival de la jeunesse du Punjab 2014 au qui s'est tenu tout au long du mois de février à Lahore (Pakistan), un homme, Mohammad Rashid, a réussi un véritable tour de force avec sa tête. Il a relevé, avec succès, le défi de briser le plus de noix possibles avec sa tête en une minute. Un record précédemment détenu par Ashrita Furman, un Américain, qui en avait écrasé 44 lors d'un tournoi en janvier 2013 organisé à New York. Un record qu'il a littéralement explosé, parvenant à casser pas moins de 155 noix en 60 secondes. Entouré de spectateurs, l'homme disposait d'un très large nombre de noix posées en deux lignes sur une longue table, il ne lui restait plus ensuite qu'à écraser ces noix avec sa tête le plus vite possible et espère-t-on, sans se faire trop mal. Du moins, s'il ne semblait pas sonné, il s'est relevé avec du sang au niveau du front, preuve que ce sport bien particulier n'est pas totalement anodin. Mais, à trop casser les noix, on espère qu'il ne prendra pas le melon... NE FAITES PAS CA CHEZ VOUS! Il casse 155 noix avec sa tête en une minute

17 Mar 2014 LIRE L'ACTU
Les sites de l'OTAN visés par une cyberattaque Archives Secunews SECUNEWS

Les sites de l'OTAN visés par une cyberattaque

Plusieurs sites internet de l'OTAN ont été visés par une cyberattaque dans la nuit du samedi au dimanche 16 mars 2014. [quote]Ces sites ont été la cible d'une attaque importante par déni de service (DDoS), a précisé une porte-parole de l'organisation transatlantique, Oana Lungescu.[/quote] A 1 h 15 du matin, il était par exemple impossible d'accéder à la page d'accueil du site nato.int, outre le portail principal de l'organisation, le site internet d'une société de cybersécurité affiliée à l'Alliance et basée en Estonie a également été visé. Alors que les techniciens de l'Alliance travaillaient pour rétablir le fonctionnement normal des sites, Oana Lungescu indiquait que l'attaque n'avait pas affecté l'intégrité des systèmes de l'OTAN, et n'avait pas eu d'impact opérationnel. Revendication des Cyber Berkut [quote]Le site d'un mouvement ukrainien appelé les "Cyber Berkut" a néanmoins revendiqué cette action en tant que patriotes ukrainiens, indiquant ne pas tolérer que les troupes de l'OTAN puissent occuper la patrie ukrainienne.[/quote] Leur nom est inspiré de celui de l'ancienne police antiémeute ukrainienne, aujourd'hui dissoute, accusée d'avoir tué par balle des dizaines de manifestants lors des journées ayant conduit à la destitution du président Viktor Ianoukovitch le 22 février 2014. Des groupes se faisant appeler Cyber Berkut avaient déjà attaqué plusieurs sites internet ukrainiens et russes ces dernières semaines, selon des experts en sécurité informatique. Cette cyberattaque survient dans un contexte de fortes tensions entre la Russie et les Occidentaux au sujet de l'Ukraine. Ces dernières années, des hackers russes ont été soupçonnés d'avoir mené en 2007 une cyberattaque par déni de service contre plusieurs sites internet en Estonie durant une querelle entre Moscou et Tallinn. Une attaque similaire avait été signalée en 2008 durant le conflit entre la Russie et la Géorgie. La Russie a toujours démenti orchestrer de telles attaques, qui seraient le fait selon elle de "patriotes indépendants".

17 Mar 2014 LIRE L'ACTU
A 12 ans il crée Tech is social, un Facebook grec Archives Secunews SECUNEWS

A 12 ans il crée Tech is social, un Facebook grec

Google suit d'un oeil attentif le créateur de "Tech is social". La scène se passe en septembre 2013, à Thessalonique, dans le nord de la Grèce, pendant la foire internationale des industriels. Les programmeurs de Google, installés sur leur stand, sont interpellés par un garçon de 12 ans. Nikos Adam se présente dans un anglais parfait et leur parle de technologie, de nouveaux drivers et leur explique qu'il s'apprête à lancer un Facebook grec, nommé "Tech is social" (la technologie est sociale). Les mentors de l'informatique sont immédiatement impressionnés tant par son jeune âge que par ses projets. Deux mois plus tard, le jeune prodige et ses projets figurent parmi les invités d'honneur du festival des programmeurs de Google, au même titre que les nouvelles Google Glasses, les lunettes du célèbre moteur de recherche. Les quelque 600 personnes présentes sont sous le charme. Le jeune garçon n'en est pas à son premier fait d'armes. Il a déjà créé "Tech is game" (la technologie est un jeu), un site sur lequel les enfants de son âge peuvent jouer en ligne tout en étant protégés des hackers et autres indésirables. C'est en surfant sur ce concept qu'il a développé Tech is social. [quote]"Tout comme Facebook, les amis seront connectés comme les maillons d'une chaîne. Mais en plus des “like” (j'aime), j'ai ajouté des “dislike” (je n'aime pas) et il y aura une meilleure qualité d'image et de son dans les appels vidéo", explique Nikos Adam.[/quote] Si ce collégien garde la tête sur les épaules, c'est qu'il n'a pas un cursus commun. Il n'est pas né un ordinateur à la main, comme la plupart de ses amis, et à Thessalonique, dans cette ville du Nord, isolée technologiquement, il n'a pas suivi de cours, mais curieux et avide de découverte, il s'est pris au jeu à l'âge de 9 ans. Il développe vite MSP (Minecraft Server Platform) et en facilite l'accès pour les joueurs de Minecraft. Il explique: [quote]"Pour jouer en ligne, il faut fabriquer un serveur, ce qui demande de la constance et du temps. Avec MSP, on le réalise en une seconde en appuyant simplement sur un bouton." Il a également développé le programme anti-hacking DTD (Down The DDOS), "pour mieux cibler, mettre en quarantaine puis exclure les utilisateurs ayant de mauvaises intentions", précise-t-il. [/quote] Pour le lancement de son nouveau réseau social, il a déjà le soutien entier des professeurs et spécialistes de l'université de Macédoine de Thessalonique. Nikos Adam pourrait en revanche très bien être une future recrue de choix pour Google qui cherche constamment à s'attirer les développeurs les plus talentueux. Réponse en 2014 avec l'ouverture de Tech Is Social.

06 Jan 2014 LIRE L'ACTU
Le festival belge Tomorrowland en conflit avec la Sabam Archives Secunews SECUNEWS

Le festival belge Tomorrowland en conflit avec la Sabam

[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.

23 Oct 2013 LIRE L'ACTU
Une photo d'une ado qui s'est suicidée dans une pub sur Facebook Archives Secunews SECUNEWS

Une photo d'une ado qui s'est suicidée dans une pub sur Facebook

Les parents d’une adolescente canadienne qui s’est suicidée au printemps après avoir été harcelée sur internet, ont manifesté leur écoeurement ce mercredi 18 septembre 2013, après avoir découvert la photo de leur enfant en promotion d’un site de rencontres sur Facebook. La jeune fille de 17 ans, Rehtaeh Parsons, s’est suicidée en avril 2013. Elle avait été agressée sexuellement au cours d’une soirée arrosée et des photos avaient été postées sur internet, cette affaire a provoqué un grand émoi au Canada et deux jeunes poursuivis pour ces faits doivent comparaître ce jeudi au tribunal d’Halifax (Canada). Il y a quelques jours, le site ionechat a mis en ligne des photos de la jeune fille pour faire la promotion de ses services de rencontres. Le site a été fermé depuis. Citation: "Quand je m’en suis aperçu, au début j’ai pensé Vous vous moquez de moi?", a déclaré Glen Canning, le père de Rehtaeh."Ma fille a eu tellement à faire face au harcèlement sur internet que cela l’a poussée à se suicider, et maintenant vous avez une publicité sur Facebook avec sa photo pour un site de rencontres, ça me dégoûte", a-t-il déclaré. Glen Canning ne sait pas si les deux photographies ont été récupérées sur internet et utilisées sans connaître l’histoire tragique de l’adolescente, ou si au contraire le site les a intentionnellement reprises pour créer du trafic. Le réseau social Facebook a supprimé rapidement de ses pages cette publicité et a présenté ses excuses à la famille de Rehtaeh Parsons. Citation: "C’est un exemple extrêmement malheureux d’un annonceur récupérant une photo sur internet pour l’utiliser pour une campagne publicitaire. Nous nous excusons pour le préjudice que cela a pu causer", a indiqué un porte-parole de Facebook dans un mail. Le compte de cet annonceur a été définitivement supprimé de Facebook. MAJ 21.9.2013: Citation: Dans un mail, Anh Dung a précisé que la photo avait été obtenue au hasard grâce à une fonction de recherche d'images de Google. M. Dung a indiqué qu'il n'était pas au courant de l'histoire de Rehtaeh Parsons avant d'utiliser sa photo et affirme qu'il se sent coupable de ce qui s'est produit.

26 Sep 2013 LIRE L'ACTU
200 millions de dollars générés par le spam sur Facebook Archives Secunews SECUNEWS

200 millions de dollars générés par le spam sur Facebook

Selon une étude d'une équipe de chercheurs italiens, ce sont plus de 200 millions de dollars par an qui sont captés par les spammeurs via le réseau social. Pour y parvenir, le principe est simple. Les escrocs créent de fausses pages en lien avec un sujet qui intéresse les internautes. Ils attendent ensuite que la page rassemble un nombre conséquent de "fans". Une fois la base d'utilisateurs suffisante, ils y publient des liens vers des sites de " scam ", des faux sites d'arnaques qui étaient jusqu'à présent surtout envoyées par e-mail. Jusqu'à 58 dollars de bénéfices pour un post Carlo De Micheli, le responsable de l'équipe de recherche, explique ainsi qu'une fausse page de 30.000 fans peut rapporter entre 13 et 58 dollars à chaque publication. Un " spammeur " a d'ailleurs révélé aux chercheurs que Facebook ne cherchait même pas à les bannir, car il générait malgré tout du contenu sur le réseau social. Un point de vue comme un autre. De son côté, Facebook précise au site américain Ubergizmo qu'il a mis en place des processus automatisés pour identifier les arnaques du genre. D'après le réseau social, aucune tolérance n'est concédée aux spammeurs. Manifestement, son système de détection n'est pas très efficace. Le spam sur Facebook, un business qui rapporte.

30 Aug 2013 LIRE L'ACTU
Les anonymous viennent en aide a un SDF à Nottingham Archives Secunews SECUNEWS

Les anonymous viennent en aide a un SDF à Nottingham

Le 23 Février dernier lors d'une manifestation des Anonymous dans une rue de Nottingham en Angleterre, un beau geste d'humanité a été réalisé par les manifestants. Lors d'une manifestation à Nottingham en Angleterre, un groupe d'Anonymous va croiser un sans abri dans la rue, ils vont alors s'arrêter pour lui parler, le réconforter et lui donner un peu d'argent. Une réaction qui ne manquera pas de faire pleurer le vieil homme. Eagle1: Enfin une action utile des Anonymous

18 Jun 2013 LIRE L'ACTU
Les robots envahissent la télé-réalité avec Robot Combat League Archives Secunews SECUNEWS

Les robots envahissent la télé-réalité avec Robot Combat League

La chaîne américaine Syfy, manifestement inspirée par le blockbuster Real Steal, a lancé en février 2013 la première émission de télé-réalité mettant en scène des combats de robots géants. Les humains participant au show, répartis en 12 équipes de deux, se voient attribués une carcasse d’acier haute de 2,50 mètres et pesant 450kg conçue par Mark Setrakian (Hellboy, Men in Black). Les combats se déroulent en deux rounds de deux minutes séparés par une pause réparations de 20 minutes. Tous les coûts sont permis, et la règle est de taper fort (quitte à rajouter quelques étincelles pour rendre le tout un brin épique). Pour augmenter l’intérêt du jeu, chaque robot disposera de forces et de faiblesses qui lui seront propres. Citation: Mark Stern, président de SyFy, explique que "Setrakian a créé des systèmes robotiques qui peuvent reproduire les actions et mouvements des humains. Nous avons des robots décapités, nous avons des robots coupés en deux. C’est vraiment spectaculaire ". (Commander Vs Scorpio)

21 Mar 2013 LIRE L'ACTU
Une alliance internationale contre la pédopornographie sur le Web Archives Secunews SECUNEWS

Une alliance internationale contre la pédopornographie sur le Web

Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".

04 Dec 2012 LIRE L'ACTU
Le milking nouvelle tendance débile du web Archives Secunews SECUNEWS

Le milking nouvelle tendance débile du web

Après le "planking", le "tebowing", le "owling" ou le "batmanning", voici le "milking"! Nouvelle tendance absurde d'un web sans cesse à la recherche de nouvelles expériences, la discipline consiste à se verser une bouteille de lait sur la tronche dans un lieu public avant de partager la performance artistique sur les réseaux sociaux. Ceci nous vient du Nord de l'Angleterre et plus précisément de la ville de Newcastle. Connue dans tout le pays pour sa vie nocturne riche et animée, le fief des "Geordies" (surnom des habitants) accueille chaque année des milliers d'étudiants britanniques et étrangers, attirés aussi bien par l'aspect exotique de la destination (500 km de Londres) que par la douce folie qui y règne du lundi au dimanche. Souvent considérée comme la ville universitaire britannique la plus festive du royaume, Newcastle jouit malgré tout d'une bonne réputation sur le plan éducatif également. Plus généralement connue pour les exploits footballistiques de Kevin Keegan, Alan Shearer ou Philippe Albert, Newcastle fait désormais parler d'elle par l'intermédiaire d'un groupe d'étudiants farfelus en manque de défis. Inventé par hasard à l'issue d'une soirée arrosée, le "Milking" consiste à se déverser une bouteille de lait sur la tête dans un lieu public avant de partager l'exploit sur le web. Lancée à Newcastle, la discipline rencontre un certain succès et mobilise de nouveaux volontaires à travers le pays.

26 Nov 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Belgacom, dindon de la farce de OnLive Archives Secunews SECUNEWS

Belgacom, dindon de la farce de OnLive

Il y a peu, nous annoncions l’arrivée d’un nouvel acteur vidéoludique en Belgique, OnLive, l’un des deux grands noms du jeu vidéo dématérialisé (avec Gaikai) permettant de jouer sans posséder ni console ni jeu, un écran connecté au web, une manette et un abonnement OnLive suffisant à cette fin. L’opérateur belge Belgacom, peut y perdre jusqu’à 23 millions d’euros Une arrivée longuement mitonnée par Belgacom, qui a conclu il y a deux ans un partenariat avec la firme, au sein de laquelle elle a investi près de 23 millions (soit une participation de 2,6 %). Le hic, c’est que , manifestement, le jeu vidéo dans les nuages (Cloud Gaming) n’est pas encore assez rentable pour combler ses investissements, les dernières nouvelles concernant OnLive se sont chevauchées, plus ou moins inquiétantes. On a d’abord évoqué des difficultés, puis une faillite, et enfin un rachat. Finalement, un complexe montage financier permettra à OnLive de continuer à vivre sous son appellation, mais sous une tout autre structure, avec d’autres actionnaires, les anciens investisseurs d’OnLive, eux, y perdraient quasiment tous leurs billes. Belgacom, encore en train de constater les dégâts hier, expliquait ainsi laconiquement qu’il est “possible” que les 23 millions investis “fassent l’objet d’une réduction de valeur partielle ou totale”, on voit mal comment il pourrait en être autrement. Le service OnLive, hébergé par les serveurs Belgacom en Belgique, reste bien entendu accessible. Moralité 1: L’heure du cloud gaming n’a pas encore sonné. Moralité 2: vouloir diversifier ses activités n’a pas que des avantages

22 Aug 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook Archives Secunews SECUNEWS

Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook

Une nouvelle attaque propageant un malware se sert de Facebook comme vecteur. Repérée par l'éditeur Sophos, cette attaque malveillante se manifeste sous la forme d'un faux mail faisant croire à un membre Facebook qu'il a été identifié par une autre personne sur une photo afin de l'inciter à cliquer sur un lien piégé. Cela commence par un faux mail adressé par Facebook pour avertir un membre quêil a été identifié (taggué) sur une photo mise en ligne. Le message contient un lien permettant de voir le soi-disant cliché qui pointe en réalité vers un site qui déclenche lêexécution dêun script iFrame provenant de la boÓte à outil de pirates. Pour parfaire le piège, au bout de quelques secondes, le navigateur de la victime redirige vers une page Facebook anodine. secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

18 Jul 2012 LIRE L'ACTU
Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook Archives Secunews SECUNEWS

Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook

Une nouvelle attaque propageant un malware se sert de Facebook comme vecteur. Repérée par l’éditeur Sophos, cette attaque malveillante se manifeste sous la forme d’un faux mail faisant croire à un membre Facebook qu’il a été identifié par une autre personne sur une photo afin de l’inciter à cliquer sur un lien piégé. Cela commence par un faux mail adressé par Facebook pour avertir un membre qu’il a été identifié (taggué) sur une photo mise en ligne. Le message contient un lien permettant de voir le soi-disant cliché qui pointe en réalité vers un site qui déclenche l’exécution d’un script iFrame provenant de la boîte à outil de pirates. Pour parfaire le piège, au bout de quelques secondes, le navigateur de la victime redirige vers une page Facebook anodine. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

18 Jul 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Une soirée projet X qui dérape Archives Secunews SECUNEWS

Une soirée projet X qui dérape

Une soirée Facebook vire au saccage de villa à Draguignan. 80.000Ä de dég‚ts. La justice française a condamné à six mois de prison ferme les organisateurs d'une soirée "Projet X", une orgie festive relayée sur Facebook au cours de laquelle un millier de jeunes ont investi, puis saccagé, une villa inoccupée du sud de la France. Le tribunal de Draguignan (sud-est) a opté pour la sévérité, en condamnant les deux organisateurs pour "complicité de destruction" à un an de prison dont six mois ferme, ils devront en outre indemniser les victimes à hauteur de 20.000 euros, une somme qui sera réévaluée lors d'une nouvelle audience en décembre 2012. Vitres brisées, sanitaires descellés, canalisations arrachées, mobilier jeté dans la piscine: c'est une vision d'apocalypse qui attendait il y a un mois deux couples de Hollandais, propriétaires d'une résidence dans le Var (sud-est de la France). Les dég‚ts sont évalués à quelque 80.000 euros. Citation:"C'était effrayant, incroyable", "ils ont tout cassé", s'est souvenue Hanneke Sprong, l'une des propriétaires de la villa, "Au début, on n'y croit pas, on se croit dans un film o? on joue le rôle principal", a-t-elle dit devant le tribunal. Les organisateurs de la fête du 19 mai 2012, Allan Brooks et Alexandre Fleury, 21 ans, ont reconnu lundi s'être inspirés du film américain "Projet X". La fiction raconte l'histoire de trois lycéens qui préparent la plus grande soirée jamais organisée, drogue, violence, sexe, la soirée tourne au désastre. Depuis sa sortie le 14 mars, des adolescents en ont reproduit le scénario, causant d'importants dég‚ts dans des maisons inoccupées, un jeune en est même mort aux Etats-Unis. Début mai apparaÓt sur Facebook une page-événement concernant une "soirée Projet X", dans la marge, l'affiche du film éponyme, le flyer invite les internautes à une fête qui "rentrera dans l'histoire", "comme dans le film, c'est No Limit". Les organisateurs promettent du "gros son", des "stripteaseuses" et des "DJ en folie". "Seule obligation: emmener une bouteille d'alcool par personne". Résultat: entre 600 et 1.200 jeunes de 16 à 20 ans répondent à l'appel. Certains viennent des environs, d'autres ont fait le déplacement de Marseille, Nice, Lyon et même Paris, ce sont des riverains, excédés par le bruit et inquiets pour leur sécurité, qui alertent les gendarmes. Allan Brooks a nié s'être rendu "complice de dégradations". Citation:"Ce n'était pas du tout le but" de la soirée, s'est défendu le jeune homme, affirmant avoir voulu "organiser une soirée-test pour se lancer dans l'événementiel". Il assure que les dégradations n'ont pas été le fait des "invités" à proprement parler de la soirée, mais de casseurs venus "détruire la baraque" alors que la soirée était finie. Citation:"Je n'ai en aucun cas pensé qu'on allait reproduire ce qui se passait dans le film", a-t-il déclaré, "On n'a pas demandé à 1.200 personnes de venir et de tout casser dans la maison!" Faux, a rétorqué le procureur Pierre Arpaia: Citation:"Ils savaient que la soirée allait dégénérer. Le but était de parvenir à un état de "défonce", qui par l'alcool, qui par d'autres substances, et à la fin de la soirée, tout devait être détruit." Entre la fiction et la réalité, il y a un pas que parfois il ne faut pas franchir

27 Jun 2012 LIRE L'ACTU
L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles Archives Secunews SECUNEWS

L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles

Les lois de contrôle d'Internet, adoptées ou en cours de discussion dans les principales démocraties du monde, inquiétent le créateur du Web. Le Britannique Sir Tim Berners-Lee a en effet dénoncé ces textes, au cours de la conférence mondiale du Web, www2012, qui se tenait à Lyon du 16 au 20 avril 2012. L'ancien chercheur de l'organisation européenne pour la recherche nucléaire ( CERN ) a regretté le "nombre impressionnant de textes à l'étude" sur le contrôle de l'Internet dans les démocraties, notamment en Grande-Bretagne, aux …tats-Unis et en France, sous couvert de la lutte antiterroriste et antipédophile. Une problématique aussi abordée le lendemain par la commissaire européenne Neelie Kroes, devant le même auditoire. Citation:"Les gens descendent dans la rue pour manifester afin de défendre leurs droits et libertés sur Internet, c'est un phénoméne nouveau", a-t-il affirmé, en référence au mouvement de protestation contre l'accord commercial anti-contrefaçon ( Acta ) en cours d'adoption à l'échelle mondiale. "Nous ne pourrons pas continuer à inventer si le Web est verrouillé, bloqué" par les autorités, a-t-il prévenu, devant un parterre de spécialistes du Web venant du monde entier. Le combat douteux des Anonymous Cela ne l'a pas empêché de prendre ses distances vis-à-vis de l'action de hackers autoproclamés justiciers, tels les Anonymous. Citation:"Se battent-ils contre certaines choses en particulier, ou contre tout ce qui leur apparaÓt comme mauvais ?" s'est-il interrogé. Veulent-ils la fin de la corruption, ou attaquent-ils toute forme de gouvernement dans le monde ?" a-t-il ajouté, perplexe. Il est vrai que les attaques des Anonymous ne suivent pas toujours une logique claire, s'ils essaient souvent de se présenter comme des justiciers, pourfendeurs des inégalités et des injustices, ils s'attaquent parfois gratuitement à des internautes simplement imprudents ou indélicats. Tim Berners-Lee n'est pas convaincu par l'intérêt de telles actions pour l'avenir du Web. Le créateur du Web, du protocole HTTP et du langage HTML s'est aussi inquiété des dérives possibles dans le domaine politique. Selon lui, des gouvernements au pouvoir dans les démocraties pourraient utiliser les données collectées par les services de police, dans le cadre de la surveillance d'Internet, afin d'être réélus. Citation:"Ne croyez pas que les gens impliqués dans des élections seront plus scrupuleux que ceux qui gérent la publicité sur Internet, ils vont analyser ce que vous aimez, gr‚ce à vos données en ligne, et vont essayer de vous convaincre que leur candidat va vous apporter exactement ce que vous cherchez", a-t-il en effet averti. Il s'inquiéte également des applis mobiles Le Web est le symbole d'un monde ouvert, gr‚ce auquel chacun peut communiquer avec n'importe quel point de la planéte. Mais le Britannique Tim Berners-Lee, qui a inventé le World Wide Web en 1989 alors qu'il travaillait au Cern, est trés préoccupé par l'évolution de l'Internet mobile et notamment par les applications dédiées aux appareils nomades. Le monde des applis mobiles est en effet cloisonné, du fait des fabricants de matériel et des éditeurs de logiciels, qui mettent en avant les magasins d'applications (App Store d'Apple, Google Play, etc...), non compatibles entre eux. Une appli conçue pour iPhone ou iPad (Apple) ne peut être utilisée telle quelle sur Android (Google), Windows Phone (Microsoft) ou BlackBerry (RIM) et doit être réécrite sous une forme différente pour être compatible. La solution proposée par le World Wide Web Consortium ( W3C ), présidé par Tim Berners-Lee, est un systéme d'applications web ouvertes (open web apps) utilisant le standard HTML5, utilisé aussi par les ordinateurs classiques et compatible avec les navigateurs de tous les smartphones. Longtemps limité, le langage HTML est désormais capable de prouesses multimédias. Citation:"Le HTML5, c'est "tout aussi sexy" Vous devez aider à la construction d'un monde ouvert pour les applications mobiles", a-t-il scandé à l'adresse des centaines de spécialistes du Web réunis à Lyon, pour la 21e Conférence mondiale du Web. Si quelqu'un vous demande de développer une appli mobile, dites-lui qu'une application web ouverte peut être tout aussi bonne, tout aussi sexy", a-t-il ajouté. Si vous utilisez HTML5, vous n'avez pas besoin de réécrire une application pour chaque systéme", a-t-il poursuivi, sans citer aucun des géants du Web qui lui mettent des b‚tons dans les roues (Apple notamment). Le Web, ce sont des standards, et chaque internaute doit pouvoir accéder au même contenu", a ajouté Tim Berners-Lee, reconnaissant, "Cela implique beaucoup de travail." Accéder au site du www2012 ( anglais)
24 Apr 2012 LIRE L'ACTU
Tupac ressuscité lors d'un festival de musique Archives Secunews SECUNEWS

Tupac ressuscité lors d'un festival de musique

Tupac Shakur, le rappeur phare des années 1990 qui avait été assassiné, est apparu sur la scène d'un festival de musique en forme d'hologramme, surprenant les spectateurs de cette réincarnation. De la peur et de l’émotion se sont fait ressentir dimanche, lors du festival de musique Coachella en Californie. Alors que Snoop Dogg et Dr Dre étaient sur scène en train de rapper, quelque chose de magique s’est produit avec l’apparition de Tupac Shakur. Ressuscité ? Non, un hologramme a été utilisé, bien que le procédé ne soit pas nouveau, jamais l’hologramme n’avait été aussi réaliste, les spectateurs qui ont crû que le regretté Tupac était sur la scène avec ces anciens acolytes du groupe Death Row. La semaine dernière, Dr Dre et Snoop Dogg confiaient leurs désirs de s’entourer des plus grands noms à l’occasion de leur passage au Coachella Festival. Ils annonçaient même des hologrammes de Tupac Shakur et Nate Dogg pour les accompagner. Pas de Nate Dogg, mais un fantôme du rappeur présent pour reprendre le classique "Hail Mary" et offrir un moment inoubliable aux festivaliers. Entre 100 et 400.000 dollars pour quatre minutes de performance L’impact de ce surprenant événement a laissé une impression mémorable sur les spectateurs. Les gens ont alors pensé à l’anticipation d’une nouvelle vague de spectacles de projection d'images dans un avenir proche. Bien que les étiquettes et les sociétés de médias se soient intéressés à ce projet, en raison des coûts, on devra peut-être attendre un certain temps avant que la technologie recommence cet hologramme. "Nous avons travaillé avec Dr. Dre sur la vision qu’il avait de le ramener à la vie sur scène", a déclaré Nick Smith, président de Concepts AV, la société de San Diego qui a créé l'hologramme. "C'était son idée dès le début et nous avons travaillé avec lui et son camp, d'utiliser la technologie pour le faire venir à la vie, vous pouvez prendre leurs ressemblances et de la voix, prendre des gens qui n'ont pas fait de concerts avant, ou jouer de la musique qu'ils n'ont pas chanté, et numériquement le recréer." Le battage médiatique du Tupac holographique ne pouvait pas être plus grand. Selon le Wall Street Journal, Dr Dre et Snoop Dogg pourraient amener Tupac sur la route pour d’autres concerts. Une source proche de Dr Dre a déclaré que le producteur et Snoop Dogg, envisagent une tournée qui les verrait jouer aux côtés du Tupac virtuel. En outre, des discussions sur l'inclusion d'une tournée aux Etats-Unis aux côtés de Eminem, 50 Cent et Wiz Khalifa, et une petite tournée plus limitée, qui mettraient en vedette que Dre, Snoop Dogg et l’hologramme de Tupac. Tupac ressuscité lors d'un festival de musique Voir aussi: L’hologramme de Michael Jackson aux Billboard Music Awards (18.5.2014)

19 Apr 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook Archives Secunews SECUNEWS

TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook

Face à cette nouvelle gréve au sein du TEC Liége-Verviers, des milliers d'étudiants ont lancé un grand mouvement sur Facebook. Son nom ? TEC'on ou quoi de faire tout le temps gréve ? C'est un jeune étudiant, Julien Delaunois, fatigué des gréves à répétition, qui a décidé de faire bouger les choses et rapidement, son mouvement a pris de l'ampleur. Si bien qu'hier, aprés 24h d'activité, son événement atteignait les 5.487 participants en début de soirée. Citation:"Le but est de toucher tous les usagers du TEC Liége-Verviers", explique-t-il. Mercredi, aprés une longue marche pour rentrer chez moi, je me suis dit que ce n'était plus possible et j'ai créé un groupe symbolique sur Facebook. J'ai été rejoint par un second étudiant, Maxime Bourlet et les choses se sont mises en place, je ne pensais pas avoir un tel succés. Les gens réagissent par centaines et partagent leurs revendications. C'est trés intéressant". Et dans ce groupe, pas question d'appeler à la violence, ni de critiquer le droit de gréve. Citation:"Les travailleurs du TEC ont évidemment le droit d'être entendus mais nous aussi, poursuit Julien Delaunois. Nous avons trois revendications principales: - L'assurance d'un service minimum d'un bus sur trois - tre prévenu des mouvements de gréve au moins trois jours avant pour que chacun puisse se retourner - Et que les TEC changent de cible en privilégiant des actions tournées vers la direction plutôt que vers les usagers. Vu le succés du groupe sur la toile, ses créateurs sont en train de rédiger des courriers adressés au ministre wallon compétent, à la direction du TEC Liége-Verviers et aux syndicats. Ils ont aussi décidé de rallier la manifestation prévue le samedi 25 juin 2011, à 14 heures, devant la maison de la TEC sur la place Saint-Lambert à Liége. Citation:"Une manif est organisée le samedi 25 juin dés 14 heures devant le bureau des TEC de Liége Place Saint Lambert. Nous pourrons dire a quel point on en a marre et réclamer des indemnités pour les abonnements payés et non utilisables. Toute la presse sera là, faites passer ce message car il faut que nous réagissions nombreux !!! 13 JOURS DE GREVE DEPUIS LE 01/01/11 et ce n'est pas fini !!! MANIF SAMEDI 25!!!!!!!! 14h devant la maison des TEC, place Saint-Lambert à Liége (Belgique) Accéder a la page de lêévénement (6.977 participents)

17 Jun 2011 LIRE L'ACTU
Le trafic Internet a fortement chuté en Syrie vendredi Archives Secunews SECUNEWS

Le trafic Internet a fortement chuté en Syrie vendredi

Alors que des dizaines de milliers de manifestants sont descendus dans la rue pour protester contre le régime, de nombreux internautes ont témoigné sur les réseaux sociaux et les sites de micromessagerie, comme Twitter, des difficultés qu'ils éprouvaient à se connecter. Selon l'Agence France Presse, Internet ne fonctionnait pas vendredi 3 juin 2011 au matin, ni à Damas ni à Lattaquié, dans le nord-ouest du pays. Mais d'aprés l'agence de presse russe Ria Novosti, qui cite une source de la Compagnie syrienne de télécommunications, c'est bien toute la Syrie qui aurait été "coupée d'Internet". Les données qui apparaissent dans le Transparency Report, un service mis en place par Google, qui montrent également une importante chute de trafic dans la journée du 3 juin 2011, semblent donc confirmer les témoignages sur place. Certains sites officiels inaccessibles Renesys, entreprise spécialisée dans la gestion de trafic sur Internet, note également que de nombreux sites en ".sy" étaient inaccessibles, à l'exception des sites administratifs et gouvernementaux, mais fait également remarquer que certains sites Web officiels, comme celui de l'éducation, est indisponible. Renesys se garde toutefois de dire si cette panne était le fruit d'une action "coordonnée" et renonce, pour l'instant, à comparer la situation de la Syrie avec celle de l'Egypte, fin janvier 2011. Le réseau syrien avait déjà été coupé une journée début avril 2011, en raison d'une panne provoquée par une surcharge de connexions, selon la compagnie syrienne de télécommunications. En Syrie, l'accés à Internet dépend essentiellement d'un fournisseur, "SyriaTel", propriété de l'Etat. Citation:"Alors que l'accés à Internet s'est beaucoup développé en dix ans, les infrastructures restent peu évoluées, provoquant des problémes d'engorgement, des ralentissements de connexion et des coupures fréquentes", note par ailleurs Reporters sans frontiéres (RSF). Selon Internet World Stats, la Syrie compte environ 4 millions d'internautes, soit 18% de la population. Citation:"Le gouvernement, qui a longtemps minimisé sa présence sur le Web, a fait volte-face, notamment sous l'influence de Bachar Al-Assad. Les sites de propagande ou ceux défendant la position du pouvoir se multiplient", souligne RSF. (source:lemonde)

04 Jun 2011 LIRE L'ACTU
3 hommes contre 15 lions Archives Secunews SECUNEWS

3 hommes contre 15 lions

Ces trois hommes n'ont pas froid aux yeux, ils sont bien décidés à affronter le clan de lions face à eux pour se servir dans leur repas. Cette scène se passe au Kenya, elle a été captée par les caméras de la BBC. Trois hommes contre quinze lions, sur le papier le combat semble perdu d'avance et pourtant dans cet extrait de documentaire de la BBC, on y voit des Kenyans interrompre le festin d'un clan de lions pour tenter de récupérer leur proie. Une séquence absolument incroyable qui illustre leur technique de chasse. Celle-ci est bien rodée, ils affrontent le regard des prédateurs sans quitter une seul seconde leurs yeux, au moment qui semble le plus opportun, ils se lancent à mains nues... 3 hommes contre 15 lions

02 Mar 2011 LIRE L'ACTU
La page Facebook de Nicolas Sarkozy de nouveau piratée Archives Secunews SECUNEWS

La page Facebook de Nicolas Sarkozy de nouveau piratée

Comme dimanche soir, la page Facebook du président de la République a été briévement de nouveau piratée mardi matin, le message posté peu avant 8 heures affirmait que le président a décidé de ne pas se représenter en 2012 Citation:"compte tenu des circonstances exceptionnelles que connaÓt notre pays". L'auteur du piratage de renvoyer vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Vers 9 heures, le message pirate avait été effacé. Jamais deux sans trois, pour l'instant, le page officielle du président de la République totalise deux piratages en l'espace de seulement quelques jours. Le premier détournement du compte de Nicolas Sarkozy remonte à dimanche 23 janvier2011. Celui-ci fut bref, il avait permis à un tiers de poster un message sur la page Facebook laissant entendre que le patron de l'UMP n'entendait pas se représenter en 2012. Un mot de passe trop faible en cause ? La présidence française n'a manifestement pas pris avec suffisamment de sérieux ce piratage, par exemple en sécurisant mieux l'accés au compte. Le scénario est identique puisque l'auteur a publié un message annonçant que l'actuel président ne serait pas candidat à sa propre succession et renvoyant les internautes vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Le message indésirable, pour l'Elysée, a été supprimé environ une heure aprés avoir été mis en ligne, vers 9 heures. Mot de passe fort : 10 caractéres d'au moins trois catégories différentes Nicolas Sarkozy n'est pas le premier à faire l'objet d'une telle mésaventure, son homologue américain Obama, notamment, l'ayant précédé en 2010, mais sur Twitter (comme d'autres personnalités). Il est indispensable d'employer des mots de passe s?rs, le nom de votre femme est facile à craquer pour les cybercriminels ! Un bon mot de passe doit comporter au moins 10 caractéres et être constitué de minuscules, de majuscules, de caractéres spéciaux et de chiffres (au moins trois de ces quatre catégories), il est donc largement préférable d'utiliser p@$$w0rd plutôt que password. Voir aussi: Le compte Facebook de Sarkozy briévement piraté

26 Jan 2011 LIRE L'ACTU
Un film entièrement réalisé avec des scènes de GTA IV Archives Secunews SECUNEWS

Un film entièrement réalisé avec des scènes de GTA IV

Il aura fallu plus de deux ans pour mener ce projet à terme, mais le résultat en valait la chandelle Le film "The trashmaster" a été réalisé grâce à un éditeur de vidéo disponible avec la version PC du jeu vidéo Grand Theft Auto IV. Histoire réalisé par Mathieu Weschler, Niko Bellic tout au long des 90 minutes. A noter que ce long-métrage a été récompensé au festival Atopic de Paris. Le film parle d'un éboueur new-yorkais qui rêve de devenir policier, mais qui n'a jamais réussi à passer les épreuves du concours. Alors il partage son temps entre le travail officiel et le ramassage des ordures officieux : dealers, tueurs, violeurs etc... Justicier sauvage, il se retrouve en difficulté quand un tueur en série s'attaque aux danseuses du club de strip-tease qu'il fréquente... (attention, ce film n'est pas un montage des cinématiques du jeu mais une réalisation originale ;) Ce film dure 1h28 The trashmaster

13 Jan 2011 LIRE L'ACTU
Le site du dancing H2O victime d'un piratage Archives Secunews SECUNEWS

Le site du dancing H2O victime d'un piratage

Selon son site web consulté dimanche soir, le dancing pecquois (Belgique) L'"H2O" aurait notamment recruté deux nouveaux dj's de renom: "G. Bush et Nicolas Sarkozy" Les internautes qui ont surfé sur le site internet du dancing pecquois l'H2O, ont eu la surprise de découvrir une page d'accueil entiérement remaniée mettant en scéne l'un des nouveaux dj de la boÓte, Nicolas Sarkozy. Le texte d'introduction a quant à lui été entiérement réécrit avec des propos que les responsables du dancing peuvent considérer comme injurieux. Citation:"On y invite notamment les jeunes à venir se droguer et s'alcooliser sur le site avant de prendre le volant pour avoir un super accident...." Une littérature de mauvais gout qui a été rayée de la toile dés lundi matin. Tout comme les différents onglets qui renvoyaient vers certaines images particuliérement osées ou la présentation d'autres DJ tout aussi imaginaires que celui cité plus haut, Georges Bush, Ben Laden, etc... Remettre le site en route et trouver le pirate La patronne de l'établissement festif, Muriel Frimand, était en déplacement ce lundi mais était néanmoins informée de la situation par sa fille. Citation:"La premiére chose était de ne plus permettre aux gens d'avoir accés à notre site internet. On met actuellement tout en oeuvre pour le remettre en route le plus vite possible tout en renforçant sa sécurité même si elle était déjà pas mal. Notre volonté est aussi de retrouver l'auteur des faits pour qu'il évite de recommencer de maniére encore plus agressive sur notre site ou sur celui d'une autre personne. Nous faisons donc le nécessaire. Ce qu'il a fait n'est pas trés agréable, c'est trés déplacé, il faut vraiment ne rien avoir d'autre à faire qu'embêter les gens, c'est tellement petit et inutile de jouer sur notre réputation avec de la diffamation" explique la dame.
01 Dec 2010 LIRE L'ACTU
Le pharming de quoi s'agit-il et comment s'en protéger ? Archives Secunews SECUNEWS

Le pharming de quoi s'agit-il et comment s'en protéger ?

Le pharming De quoi s'agit-il et comment s'en protéger ? Dans le jeu du chat et de la souris opposant les pirates aux utilisateurs Internet, le pharming représente la plus grande menace après le phishing . Ce genre de menace est plus difficile à détecter et potentiellement plus dangereux. Cependant, l'objectif est identique: Citation: A l'instar des pirates spécialisés dans les activités de phishing, les auteurs de pharming renvoient les utilisateurs vers de faux sites Web qui ressemblent trait pour trait aux originaux. Innocemment, les utilisateurs révèlent leur identité, leurs noms d'utilisateur, leurs mots de passe et d'autres informations personnelles. La façon dont ces pirates induisent les utilisateurs en erreur est cependant complètement différente et bien plus efficace. Pharming ? Phishing ? Quelle est la différence ? Beaucoup d'entre nous sont désormais au courant des techniques de phishing. Les phishers attirent leur proie à l'aide d'un appât: Citation: "Un message électronique apparemment légitime provenant d'une institution financière, d'une banque ou d'un site d'achats en ligne. Le message affirme que l'institution a été victime d'une faille de sécurité ou d'un autre problème technique quelconque. L'utilisateur est alors invité à envoyer immédiatement les informations perdues ou à cliquer sur un lien frauduleux vers un faux site qui copie le site original . Une fois l'utilisateur sur le site frauduleux, le pirate n'a plus qu'à récolter les informations personnelles dont il a besoin". Bien entendu, toutes les personnes recevant un faux message électronique ne sont pas clients de ce site en ligne, mais il suffit d'une poignée de victimes parmi les millions de messages envoyés pour que l'affaire soit rentable. Résultat: Ces criminels peuvent voler des milliers d'identités, infester des millions d'ordinateurs de logiciels publicitaires ou espions, et en attaquer d'autres à l'aide de codes malveillants dangereux. Mais heureusement, le phishing commence à s'épuiser. Les utilisateurs ont compris qu'il ne fallait pas envoyer d'informations personnelles par courrier électronique. Ils sont au courant de ces méthodes et , en cas de doute, préfèrent contacter leur banque. Des utilisateurs sensibilisés réduisent les efforts des pirates à néant. Ceux-ci doivent alors trouver de nouvelles méthodes. C'est à ce moment-là que le pharming entre en jeu . Les attaques de pharming sont plus pernicieuses. Le principe est simple: Citation: Au lieu de vous induire en erreur pour cacher la véritable destination du lien, les criminels piratent le processus qui envoie votre ordinateur vers les sites. C'est effectivement très vicieux. Pour résumer, les pirates ne se préoccupent pas de savoir si vous cliquez sur le faux lien, même si vous saisissez vous-même l'adresse correcte dans le navigateur, vous pouvez vous retrouver sur un faux site, trahi par votre propre ordinateur! Il existe néanmoins des moyens d'éviter d'être pris au piège. Informez-vous et faites preuve de très grande prudence. Vous pourrez alors vous protéger contre ces attaques. Comment marche le pharming ? Il existe deux sortes de pharming. La première sorte, connue sous le nom de pharming local": Citation: Renvoie les utilisateurs Internet vers des sites fantômes à l'aide d'une méthode dite d'empoisonnement de mémoire cache Pour y parvenir, il faut pouvoir modifier la partie de votre système déterminant quel site Web appartient à quelle adresse avant qu'il ne commence la recherche sur Internet. Ainsi, même si vous saisissez l'URL correcte, l'adresse IP correspondante où vous êtes renvoyé est fausse. La deuxième sorte de pharming vise les serveurs DNS des sociétés ou des fournisseurs d'accès à Internet. Citation: Ces serveurs dirigent le trafic sur Internet. En exposant ces serveurs, les pirates peuvent tranquillement rediriger tous les utilisateurs d'une société sans même s'introduire dans leurs ordinateurs. Dans le premier genre d'attaque, tout le monde court un risque. Cependant, les pirates doivent tout d'abord infecter ou s'introduire dans votre ordinateur pour pouvoir modifier les fichiers de résolution DNS locaux. Dans le cas de la deuxième attaque, les pirates doivent s'introduire dans le serveur DNS que votre ordinateur utilise. Vous n'y pouvez rien, c'est au service informatique ou au fournisseur d'accès à Internet (FAI) de votre société de sécuriser le serveur correctement. Comment empêcher ces attaques ? Les fournisseurs d'accès à Internet mettent tout en œuvre pour filtrer et supprimer les sites de pharming. De votre côté, pour assurer votre protection, vérifiez que le site Web est authentique. Vous devez cependant faire preuve de grande imagination pour contrer les attaques de pharming. N'oubliez pas, la plupart des méthodes d'authentification fonctionnent uniquement sur les pages où vous êtes invité à saisir des informations personnelles. Choisissez un fournisseur d'accès à Internet reconnu et légitime. Une sécurité maximale au niveau de votre FAI constitue la première ligne de défense contre le pharming. Le pirate dissimule la véritable URL en recouvrant l'adresse légitime ou en utilisant une URL s'écrivant de manière similaire. Citation: Vérifiez la barre d'adresse du navigateur pour vous assurer que l'orthographe est la bonne . Par exemple, lorsque vous saisissez http://www.secunews.org, vous devez voir cette adresse. L'adresse d'un site de pharming pourrait être http://www.nssecunews.org ou http://www.secunewss.org ou encore http://www.secuniews.org etc... Vérifiez l'adresse http lorsque vous vous connectez à une page où vous êtes invité à saisir des informations personnelles, le https devrait se transformer en https. (le "s" signifiesécurisé). Vérifiez le certificat du site. Cela prend seulement quelques secondes, le temps de s'assurer que le site Web que vous visitez est légitime. Sur la plupart des navigateurs Web - Cliquez sur "Fichier" dans le menu principal, puis sélectionnez "Propriétés". (Internet Explorer) - Cliquez sur "outil" dans le menu principal, puis sélectionnez "information sur la page", puis sélectionnez l'onglet "sécurité" (Firefox) Ou bien, cliquez sur le bouton droit de la souris n'importe où sur l'écran du navigateur et dans le menu contextuel, cliquez sur "Propriétés" ou "information sur la page'. (selon le navigateur) Citation: Lorsque la boîte de dialogue Propriétés s'affiche, cliquez sur "Certificats" et vérifiez que le site est lié à un certificat sécurisé appartenant à son propriétaire légitime. Le certificat doit indiquer le nom correct de la société et l'adresse à laquelle vous pensez être connecté Assurez-vous de la présence d'un verrou ou d'une clé dans la partie inférieure de votre navigateur ou de la barre des tâches de votre ordinateur. Un verrou fermé ou une clé: indique que la connexion est sécurisée et chiffrée. Un verrou ouvert ou une clé cassée indique que la connexion n'est pas sécurisée. Bien sûr, s'il s'agit du mauvais site Web, le fait que la connexion soit sécurisée ou non n'a aucune importance. Par conséquent, assurez-vous tout d'abord que le certificat prouve bien que vous vous trouvez sur le bon site Web. Installez un programme antivirus que vous aurez obtenu auprès d'un fournisseur de logiciels de sécurité de confiance afin de réduire le risque d'être exposé aux problèmes depharming. Conclusion: Le pharming représente un grave problème en plein essor. Bien que les FAI mettent tout en oeuvre pour offrir des options de filtrage, vous devez vous montrer très prudent lorsque vous vous connectez à Internet.
10 Oct 2010 LIRE L'ACTU
Rencontre insolite entre l'homme et une pieuvre géante Archives Secunews SECUNEWS

Rencontre insolite entre l'homme et une pieuvre géante

Avez-vous déjà observé une pieuvre géante nager élégamment à cent mille lieux sous les mers? Plongez avec Steve Leonard, journaliste à la BBC. Là où la vie se fait rare, aux plus grandes profondeur du Pacifique Nord, le journaliste de la BBC Steve Leonard a plongé avec sa caméra marine. Alors qu'il ne croyait pouvoir filmer que de petites algues, il tombe sur les restes du festin de ce qui pourrait être la pieuvre géante du Pacifique, on voit alors apparaître la bête d'une crevasse entre deux immenses rochers et nager langoureusement. C'est alors qu'on assiste aux superbes images de ce face à face invraisemblabe de l'homme avec l'un des plus gros mollusques de la planète. Le plongeur est invité malgré lui à danser avec elle, la pieuvre géante, sans aucun doute intriguée par cet être noir et palmé des plus bizarroïdes dans ces grandes profondeurs. Ressentant toute l'intensité de cette rencontre, de cet apprivoisement, le plongeur s'évite la fameuse arme redoutable de la dame rouge, le jet d'encre. C'est donc mission accomplie! [quote]La pieuvre géante du Pacifique est l'une des rares bêtes à aimer se balader des les eaux glaciales des profondeurs océaniques, pour cause, ces eaux sont très riches en oxygène. De fait, cette pieuvre a une petite faiblesse, elle manque rapidement d'oxygène. C'est pourquoi elle possède trois coeurs, ce qui lui permet de pomper son sang bleu pâle, qui transporte assez mal ce gaz.[/quote] Rencontre insolite entre l'homme et une pieuvre géante

26 Aug 2010 LIRE L'ACTU