Moteur de recherche

Résultats pour : "installe"

La désinstallation d’un logiciel sous Windows laisse traîner des fichiers inutiles : cet outil les efface

Supprimer un programme de Windows paraît simplissime : on lance la désinstallation et on passe à autre chose. Pourtant, certains fichiers, dossiers ou entrées de la base de registre peuvent être toujours présents après cette opération. Revo Uninstaller propose d'aller plus loin : désinstaller le log

16 Sep 2026 LIRE L'ACTU
L'intelligence artificielle débarque dans la barre des tâches de Windows 11 Archives Secunews SECUNEWS

L'intelligence artificielle débarque dans la barre des tâches de Windows 11

Microsoft ajoute une nouvelle fonctionnalité intelligente dans Windows 11 : une zone dédiée aux agents IA directement dans la barre des tâches. Qu'est-ce qu'un agent IA ? Un agent IA est un programme automatique qui peut faire des tâches pour vous, comme : Rechercher des informations sur Internet Analyser des documents Préparer des rapports Répondre à des questions complexes Exemple : Microsoft 365 Copilot Researcher est un agent IA qui peut faire des recherches approfondies pour vous. Comment ça marche ? La nouvelle zone de surveillance des agents IA apparaît dans la barre des tâches (en bas de l'écran). Elle fonctionne comme les applications normales : Vous voyez quels agents tournent en ce moment Vous pouvez les ouvrir, les fermer ou voir leur progression C'est comme avoir plusieurs assistants qui travaillent en parallèle Ce que ça prépare pour le futur Microsoft prépare Windows 11 à devenir « agentic ready » en 2026, c'est-à-dire un système où l'IA fait beaucoup de choses automatiquement pour vous, sans que vous ayez à tout commander. L'Explorateur de fichiers s'améliore aussi Dans cette même mise à jour, l'Explorateur de fichiers (là où vous voyez vos dossiers) devient : Plus rapide à s'ouvrir Capable de lire plus de formats d'archives (UU, CPIO, XAR, NuGet) Mieux organisé : vos préférences de tri restent sauvegardées Avec un bouton « Prévisualiser de toute façon » pour les fichiers douteux Astuce pour les dessinateurs Si vous avez un stylet compatible (Surface Slim Pen 2, ASUS Pen 3.0, MSI Pen 2), vous aurez maintenant un retour haptique (vibration) quand vous redimensionnez une fenêtre avec le stylet. Besoin d'aide pour installer ces mises à jour ? Allez simplement dans Paramètres > Windows Update et cliquez sur « Rechercher les mises à jour ». Tout se fait automatiquement !

31 May 2026 LIRE L'ACTU
120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite Archives Secunews SECUNEWS

120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite

Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.

31 May 2026 LIRE L'ACTU
SmartTube a disparu de votre téléviseur? Voici comment le réinstaller. Archives Secunews SECUNEWS

SmartTube a disparu de votre téléviseur? Voici comment le réinstaller.

L'application SmartTube a disparu de votre téléviseur ? Voici pourquoi et comment le réinstaller facilement ! Il y a quelques jours, Google a peut être retiré l’application SmartTube de votre téléviseur Android TV à cause d’un problème de sécurité lié à la signature numérique de l’ancienne version. Ce retrait a entraîné la disparition de SmartTube sur de nombreux téléviseurs connectés, privant les utilisateurs de leur YouTube sans publicité préféré. La bonne nouvelle, c’est qu’une nouvelle version officielle (version 30.56) vient de sortir. Cette mise à jour corrige les problèmes de sécurité, s’installe de façon indépendante de l’ancienne version, et inclut toutes les fonctionnalités premium gratuitement : lecture en 8K, blocage des sponsors avec SponsorBlock, player vidéo optimisé et personnalisable. Comment réinstaller SmartTube sur votre Smart TV ? Avant tout, désinstaller la version précédente si elle est encore installée, la mise à jour via le menu habituel ne fonctionnera pas, la signature numérique étant différente. Activez les sources inconnues dans les paramètres de sécurité de votre télévision pour permettre l'installation d’applications hors Google Play. Téléchargez la dernière version APK officielle de SmartTube Next depuis le site officiel https://smarttubeapp.github.io/ ou un dépôt fiable, via votre TV, smartphone ou ordinateur. Installez l’application : Par clé USB, en branchant la clé sur la TV et lançant l’installation, ou Directement sur la TV via une application de téléchargement, ou Par transfert réseau via des apps comme “Send Files to TV”. Lancez la nouvelle version SmartTube qui fonctionne indépendamment de l’ancienne installation. En suivant ces étapes, vous retrouvez une expérience YouTube fluide et sans pubs sur votre Smart TV, avec une application à jour et sécurisée.

30 Nov 2025 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Android Novembre 2025 : mise à jour sécurité urgente Archives Secunews SECUNEWS

Android Novembre 2025 : mise à jour sécurité urgente

Google a publié début novembre une mise à jour importante pour Android, corrigeant deux failles, dont une critique pouvant permettre l’exécution de code à distance sans action de l’utilisateur. Cette mise à jour concerne les versions Android 13 à 16. Cette actualisation marque une nouvelle étape dans la stratégie d’Android visant à déployer des mises à jour de sécurité mensuelles plus ciblées et rapides, afin de protéger au mieux ses centaines de millions d’utilisateurs dans le monde. Samsung a aussi déployé son patch couvrant 25 vulnérabilités, dont deux critiques, pour ses appareils. Nous recommandons vivement à tous nos lecteurs de vérifier régulièrement les mises à jour de leurs appareils et d’installer ces correctifs rapidement pour se protéger des cyberattaques.

07 Nov 2025 LIRE L'ACTU
Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein Archives Secunews SECUNEWS

Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein

La DGCCRF a alerté le parquet de Paris après avoir découvert que le géant chinois de l’e-commerce vendait des produits pédopornographiques. Elles ont depuis été retirées de la plateforme, selon Shein. « Leur description et leur catégorisation sur le site permettent difficilement de douter du caractère pédopornographique des contenus », affirme la DGCCRF. Shein a indiqué après la publication du communiqué que les poupées à caractère pédopornographique avaient été retirées de la plateforme, et qu’une enquête interne était en cours. Jusqu’à 7 ans d’emprisonnement. La Répression des fraudes a également signalé l’absence de mesure de filtrage empêchant efficacement l’accès pour les mineurs à des contenus commercialisant des poupées sexuelles d’apparence adulte. "Ces signalements portent sur un site et une marque Shein pour lesquels des pratiques commerciales trompeuses et des allégations mensongères ainsi que plusieurs non-conformités ont déjà été largement constatées et sanctionnées précédemment", souligne le communiqué. La Répression des fraudes rappelle que la diffusion, via un réseau de communications électroniques, de représentations à caractère pédopornographique, est passible de peines pouvant aller jusqu’à 7 ans d’emprisonnement et 100.000 euros d’amende ». L’absence de mesure de filtrage est passible jusqu’à trois ans de prison et 75.000 euros d’amende. Entreprise aux racines chinoises qui a conquis le marché mondial de la mode éphémère (fast-fashion), Shein est régulièrement accusé de concurrence déloyale et de pollution environnementale. Cette affaire intervient alors que Shein doit s’installer dans les jours qui viennent au BHV puis dans cinq magasins Galeries Lafayette en province.

03 Nov 2025 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Apple et Google n'installent pas StopCovid à votre insu sur votre téléphone Archives Secunews SECUNEWS

Apple et Google n'installent pas StopCovid à votre insu sur votre téléphone

Si toutes les captures d'écran sont vraies et que cette mention Covid-19 est bel et bien apparue sur certains appareils, il ne s'agit en aucun cas d'un module qui permettrait l'installation de l'application StopCovid. Ces mentions: - Journalisation des expositions" au Covid-19 dans le menu "santé" sur iOS". - Notifications d'exposition au Covid-19" sur Android. Correspondent à un outil développé conjointement par Google et Apple, au niveau international, pour aider à la lutte contre la propagation du virus. Les deux fabricants ont adapté leur technologie Bluetooth pour faciliter le traçage des cas contacts de Covid-19, mais cet outil n'est pas une application en soi, c'est une API, une sorte de "kit de développement" à destination des États qui le souhaitent, pour offrir une technologie de traçage clés en main. Autrement dit, ces fonctions sont une simple "base" utilisable par les applications, mais chez un utilisateur qui n'installe aucune application de "contact tracing", elles restent totalement inactives. Oui, il y a bien des dispositifs de traçage du Covid-19 installés par défaut sur les iPhone et téléphones Android, mais ils sont incapables de fonctionner sans une application qui exploite leur technologie, or 'StopCovid', n'exploite pas cette technologie-là.

04 Jun 2020 LIRE L'ACTU
Une faille de 19 ans découvert dans WinRAR Archives Secunews SECUNEWS

Une faille de 19 ans découvert dans WinRAR

Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.

29 Mar 2019 LIRE L'ACTU
Mise à jour Windows 10 défectueuse: un patch corrige en partie les bugs pour les PC équipés de SSD Archives Secunews SECUNEWS

Mise à jour Windows 10 défectueuse: un patch corrige en partie les bugs pour les PC équipés de SSD

Plusieurs ordinateurs tournant sous le système d'exploitation Windows 10 ont rencontré des problèmes lors d'une mise à jour récente, indique Microsoft Belgique Une importante mise à jour de Windows 10, disponible depuis avril 2018, a causé des problèmes sur certains types de PC, notamment ceux équipés d'un SSD 'Toshiba' ou 'Intel'. Écran bleu au redémarrage, autonomie plus faible, de nombreux utilisateurs ont du faire face à ces problèmes majeurs les empêchant d'utiliser leur pc. Dans un premier temps, Windows a annulé le déploiement de cette mise à jour pour les PC possédant une configuration posant problème, et invité les utilisateurs à désinstaller la mise à jour 1803. Elle invite également les personnes touchées à prendre contact avec le service à la clientèle de Microsoft, soit 'via Internet', soit via le numéro 02/503.31.13. "Il est là pour les aider. Il y a certaines procédures à suivre et le problème est facile à résoudre", assure la porte-parole. Depuis le 24 mai 2018, 'un patch a été déployé' afin de régler en partie les problèmes de cette mise à jour. Il est recommandé d'installer ce patch, via les paramètres -> Mise à jour et sécurité -> Mise à jour Windows et chercher de nouvelles mises à jour, si Windows ne le trouve pas automatiquement de cette manière, 'le patch' est également disponible dans le catalogue des mises à jour Windows. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

29 May 2018 LIRE L'ACTU
N'ouvrez pas ce lien vidéo envoyé par Messenger ! Archives Secunews SECUNEWS

N'ouvrez pas ce lien vidéo envoyé par Messenger !

"(nom d'utilisateur) Video", avec un petit smiley: si vous recevez ce message avec un lien de la part d'un de vos contacts Messenger, ne cliquez surtout pas! Il s'agit en effet d'un 'virus', qui avait fait son apparition à la fin 2017, mais qui est en train de connaître une nouvelle vie chez nous, et se répand à toute vitesse sur Messenger. Deux fonctionnaires de 'Hainaut Développement' ont ainsi été infectés ces derniers jours, tout comme de nombreux autres Belge. Si vous cliquez vous êtes renvoyé vers un portail vidéo, qui vous dit que vous avez besoin d'un plug-in pour la lire... En cliquant, vous installer en fait le virus, qui va effectuer deux actions: - Envoyer cette fausse vidéo à tous vos contacts Messenger - Miner de la cryptomonnaie pour enrichir les criminels. Cette action demande de plus beaucoup de ressources et pourrait sévèrement endommager les ordinateurs aux configurations les plus faibles. Repéré pour la première fois en Corée du Sud, ce virus a été créé par des cybercriminels pour s'enrichir en crypto-monnaies, il se retrouve désormais dans plusieurs pays et ne cesse de se propager. Ce virus ne fonctionne pour l’instant que sur les ordinateurs utilisant Facebook Messenger sur le navigateur Google Chrome, mais il n'est pas exclus qu'il puisse évoluer bref, méfiance... Plus d'infos voir le communiqué de Trend Micro (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 May 2018 LIRE L'ACTU
Integral présente une carte microSD de 512 Go, un nouveau record Archives Secunews SECUNEWS

Integral présente une carte microSD de 512 Go, un nouveau record

Le constructeur britannique Integral Memory annonce la sortie prochaine de la toute première carte microSD d'une capacité de 512Go, un nouveau record ! Cette nouvelle carte n’est toutefois pas une foudre de guerre quand on s’intéresse à sa vitesse. Il s’agit d’une carte de classe 10 (ou U1), ce qui signifie que sa vitesse d’écriture est au minimum de 10 Mo/s, c’est deux fois moins que les cartes mémoires de classe U3 Avec une telle capacité de mémoire, ces cartes, principalement destinées à être utilisées dans des smartphones et des tablettes fonctionnant sous Android, vont pouvoir facilement stocker de la vidéo en haute définition, mais qui se révèlera un peu lente pour de la vidéo en 4K, pour installer des applications Android via la fonction 'adoptable storage' ou pour installer des jeux sur la Switch. Le constructeur garantit une vitesse de transfert de 80 Mo/s. Cette carte microSD est attendue en février 2018 en Grande-Bretagne, sans plus d'information pour le moment quand à sa disponibilité ailleurs et son prix. Jusqu’à présent c’était SanDisk (propriété de Western Digital) qui détenait le record. Western Digital avait présenté à l'IFA 2017 une carte SanDisk Ultra microSDXC UHS-I d'une capacité alors record de 400 Go, avec un débit plus important, de l'ordre de 100Mo/s. Elle est aujourd'hui disponible pour plus de 250 euros. Voir aussi: SanDisk dévoile un prototype de carte SDXC de 1 To.

26 Jan 2018 LIRE L'ACTU
Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi Archives Secunews SECUNEWS

Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi

La plupart des vulnérabilités sont inconnues de la majorité de la population mondiale même si elles affectent des millions de personnes, cependant, cette information publiée aujourd’hui est probablement encore plus bouleversante que la faille de Yahoo récemment révélée et touche plusieurs milliards de personnes à travers le monde. Des chercheurs ont découvert plusieurs vulnérabilités qui touchent à la sécurité de tous les réseaux 'Wi-Fi'. N’importe quel réseau Wi-Fi basé sur le chiffrement 'WPA' ou 'WPA2' peut être compromis. Si l’on tient compte du fait que WPA est la norme du Wi-Fi moderne, cela veut dire qu’en gros, presque tous les réseaux de Wi-Fi au monde sont vulnérables. Les recherches sont plutôt compliquées, nous n’entrerons donc pas dans les détails et nous contenterons de souligner les découvertes principales. Comment fonctionne KRACK: Les chercheurs ont découvert que les appareils basés sur 'Android, iOS, Linux, macOS, Windows et certains autres systèmes opératifs' sont vulnérables à des variations de cette attaque ; n’importe quel appareil peut donc être compromis. Ils ont appelé ce type d’attaque key reinstallation attack (attaque de réinstallation de clé), ou KRACK en plus court. Ils décrivent en particulier comment une attaque sur les appareils Android 6 fonctionne. Pour l’exécuter, l’attaquant doit paramétrer un réseau Wi-Fi avec le même nom (SSID) que celui d’un réseau existant et cibler un réseau spécifique. Quand l’attaquant détecte que l’utilisateur est sur le point de se connecter au réseau d’origine, il peut envoyer des paquets spéciaux qui font passer l’appareil à un autre canal et le connectent au faux réseau du même nom. Après cela, en utilisant une faille dans l’implantation des protocoles de chiffrement, ils peuvent changer la clé de chiffrement que l’utilisateur utilisait à une suite de zéros et accéder à toutes les informations que l’utilisateur télécharge ou met en ligne. On pourrait affirmer qu’il y a une autre couche de sécurité (la connexion chiffrée à un site comme 'SSL' ou 'HTTPS'). Cependant, un simple utilitaire appelé 'SSLtrip' établi sur le faux point d’accès suffit pour forcer le navigateur à communiquer avec des versions 'HTTP' non chiffrées de sites internet au lieu de celles chiffrées, les versions HTTPS, dans les cas où le chiffrement n’est pas correctement implanté sur un site (et cela s’applique à une bonne quantité de sites internet, et pas des moindres). Ainsi donc, en utilisant cet utilitaire dans son faux réseau, l’attaquant peut accéder aux identifiants et aux mots de passe en texte brut, et donc les voler. D'après un expert en sécurité belge, si un hacker lançait une attaque en profitant de cette vulnérabilité, il pourrait cibler de très nombreux terminaux : smartphone, PC, objets connectés, etc., ainsi que tous les systèmes d'exploitation (MacOS, Windows, iOS et Android). Selon le site américain The Verge, 41% des terminaux Android seraient vulnérables à la faille 'Krack Attacks'. Le principal danger réside dans les lieux qui proposent un Wi-Fi public, comme les halls d'aéroport ou de gare, mais aussi les cafés, ces derniers sont des cibles de choix pour les pirates informatiques, car ils regroupent un grand nombre de personnes sur un seul et même réseau. En attendant le déploiement de solutions pour sécuriser votre connexion Wi-Fi, il est recommandé de privilégier la 4G. Que pouvez-vous faire pour sécuriser vos données ? Le fait que presque tous les dispositifs de presque tous les réseaux Wi-Fi soient vulnérables à KRACK est effrayant, mais cette attaque (comme toutes les autres) ne sonne pas le glas de la fin du monde. Voici quelques conseils pour vous protéger des attaques KRACK si quelqu’un décide de les utiliser contre vous. - Vérifiez qu’il y a toujours une icône vert de cadenas dans la barre d’adresse de votre navigateur, ce cadenas indique qu’une connexion HTTPS (chiffrée et donc sûre) à ce site particulier est utilisée. Si quelqu’un essaie d’utiliser SSLstrip contre vous, le navigateur sera forcé d’utiliser des versions HTTP de sites internet et le cadenas disparaîtra, s’il est bien là, c’est que votre connexion est encore sûre. - Les chercheurs ont averti certains fabricants d’applications réseau (y compris 'Wi-Fi Alliance', qui est responsable de la normalisation des protocoles) en avance avant de publier leur article et ceux-ci doivent donc être en train de publier des mises à jour du micrologiciel qui règlent le problème de la réinstallation de clé. Vérifiez donc s’il y a des mises à jour du micrologiciel récentes pour vos appareils et installez-les aussi vite que possible. - Vous pouvez sécuriser votre connexion en utilisant un 'VPN' qui ajoute une autre couche de chiffrement aux données transférées par votre appareil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Oct 2017 LIRE L'ACTU
Kovter, infecte des millions d'utilisateurs de Pornhub Archives Secunews SECUNEWS

Kovter, infecte des millions d'utilisateurs de Pornhub

Depuis plus d'un an, un logiciel malveillant 'Kovter' (adware) a infecté les machines de plusieurs millions d'internautes, utilisateurs du service de vidéos pornographiques. Un piratage de grande envergure. Le site de vidéos pornographiques Pornhub, leader mondial du secteur, a été victime d'un logiciel malveillant, ayant touché plusieurs millions d'utilisateurs dans le monde, l'attaque a été révélée par la firme de sécurité Proofpoint. Des clics automatiques Et elle ne date pas d'hier. Concrètement, depuis plus d'un an, les machines des internautes ont été infiltrées par le biais d'une fausse publicité, les invitant à mettre leurs navigateurs internet ou leurs systèmes d'exploitation à jour. Et en cas de clic, les victimes installaient en réalité un malware capable de générer des clics sur des publicités, pour générer des revenus publicitaires pour les pirates. D'autres risques potentiels sont à craindre. Car le malware 'Kovter', une fois installé, est capable de commettre d'autre méfaits, comme installer d'autres logiciels malveillants, ou subtiliser des données privées. Compte tenu du trafic de Pornhub, plusieurs centaines de millions de visiteurs chaque mois, ce sont des millions d'internautes qui ont été potentiellement touchés par cette attaque. C'est cet énorme délai entre la mise en oeuvre de l'attaque et sa découverte qui a permis de toucher autant de monde. Pornhub, dans la foulée, a assuré avoir stoppé sa propagation. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

12 Oct 2017 LIRE L'ACTU
Un malware se répand via Facebook Messenger Archives Secunews SECUNEWS

Un malware se répand via Facebook Messenger

Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Aug 2017 LIRE L'ACTU
'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android Archives Secunews SECUNEWS

'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android

Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.

25 Aug 2017 LIRE L'ACTU
Kaspersky lance son Antivirus gratuit: Kaspersky Free Archives Secunews SECUNEWS

Kaspersky lance son Antivirus gratuit: Kaspersky Free

Kaspersky annonce la sortie mondiale de 'Kaspersky Free', qui, comme vous l’aurez deviné de par son titre, est complètement gratuit ! Kaspersky à travaillé sur son lancement pendant plus d’un an et demi, avec des versions pilotes dans quelques régions L’antivirus ne sera pas en concurrence avec les versions payantes. Dans nos versions payantes, il y a plusieurs fonctionnalités extra, telles que le Contrôle Parental, la Protection du paiement en ligne, et la Connexion Sécurisée (VPN). Il y a plein d’utilisateurs qui ne disposent pas des 50€ nécessaires pour la protection premium, par conséquent, ils installent des logiciels gratuits traditionnels (qui ont tellement plus de trous que le gruyère, que les malwares s’y faufilent) ou ils comptent lourdement sur Windows Defender ! En 2016, le produit a été mis à l’essai dans la région de la Russie-Ukraine-Biélorussie, en Chine, ainsi que dans les pays nordiques (le Danemark, la Norvège, la Suède, et la Finlande). Pour le 20ème anniversaire, qui est le 25 juillet, le produit sera officiellement lancé ! Sa sortie ne se fera pas en même temps à travers le monde, elle mettra jusqu’à quatre mois selon les différentes régions. - La première vague sera aux Etats-Unis, au Canada et dans plusieurs pays de l’Asie Pacifique. - En août 2017, ce sera au tour de Taiwan. - Septembre 2017 : Inde, Hong Kong, Moyen-Orient, Afrique, Turquie et Amérique Latine. - Octobre 2017 : Europe, Japon et Corée du Sud. - Novembre 2017: Vietnam et Thaïlande. Explication brève Il s’agit d’une version dotée du strict nécessaire, antivirus des fichiers, e-mails et du web, mises à jour automatiques, autoprotection ; quarantaine, etc.. Cet arsenal assure une navigation sur Internet pratique et sécurisée tout en travaillant sur des clés USB et d’autres supports de stockage portables, ainsi qu’une protection contre l’hameçonnage (phishing) et les fichiers infectés exécutés. En résumé, ce sont les bases indispensables dont personne ne devrait se passer. Kaspersky Free est également plus léger en matière de ressources système et va plus vite que ses grands frères, il est basé sur les mêmes technologies que ces derniers. La même protection sans compromis Kaspersky Free détecte n’importe quelle cybermenace indépendamment de son origine ou intention, même si certains n’aiment pas ça. Parallèlement, Kaspersky Free n’est pas lié à toutes ces absurdités habituelles telles que les atteintes à la vie privée et le suivi des habitudes publicitaires des utilisateurs, dont les antivirus gratuits abusent en général dans le but de les rendre intéressants financièrement parlant aux yeux de leurs fabricants ! MAJ le logiciel en français est maintenant disponible Télécharger Kaspersky Free (Fr) il n’est pas encore disponible officiellement partout, l’entreprise prévoyant un déploiement pour quelques pays seulement, avant de passer au reste du monde (voir date ci-dessus). Il est toutefois possible de récupérer le logiciel en anglais.

31 Jul 2017 LIRE L'ACTU
Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes Archives Secunews SECUNEWS

Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes

C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.

22 Jun 2017 LIRE L'ACTU
Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données Archives Secunews SECUNEWS

Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données

Un nouveau logiciel malveillant, baptisé 'Popcorn Time' du nom du 'logiciel pirate de streaming vidéo', se propage depuis plusieurs jours sur Internet. Ce virus de type 'ransomware' (ou rançongiciel) est utilisé par des pirates informatiques pour extorquer de l'argent, et l'arnaque est plutôt bien ficelée. [quote]Pour faire simple, cela commence par la réception d'un mail contenant une pièce jointe piégée qui, une fois qu'elle est consultée, déclenche automatiquement le téléchargement du logiciel malveillant. Le virus s'exécute en chiffrant les fichiers personnels de l'utilisateur afin de les rendre illisibles, s'il veut les récupérer, la victime doit procéder au paiement d'une rançon d'un montant de "1 Bitcoin" (environ 740 euros) sous sept jours.[/quote] Cette monnaie électronique a l'avantage de rendre la transaction quasiment intraçable. Mais pour multiplier le nombre de victimes potentielles, les hackers ont poussé le vice encore plus loin. [quote]Au lieu de verser la somme demandée, les hackers vous proposent d’'infecter deux de vos contacts en leur envoyant un lien vers une page web hébergée sur le réseau Tor (un internet caché).[/quote] Payer une rançon pour aider le peuple syrien... [quote]'Si au moins deux personnes installent et payent, nous déchiffrerons vos fichiers gratuitement', écrivent les pirates informatiques. Plus culottés encore, ils jouent sur la corde sensible en indiquant être un groupe d’étudiants syriens en informatique. Ils parlent de la guerre, de la perte de proches, etc... "Soyez certains que l’argent que nous récoltons sert à acheter la nourriture, des médicaments afin de mettre notre peuple à l’abri. Nous sommes sincèrement désolés de vous forcer à payer mais c’est le seul moyen pour que nous continuions à vivre"[/quote] Ne cédez pas au chantage. Nous vous recommandons de ne pas céder au chantage et de faire nettoyer l'ordinateur, si besoin avec l'aide d'un spécialiste, afin de tenter de récupérer les fichiers qui peuvent l'être. En France, le nombre de victimes de ces virus, qui touchent aussi bien les entreprises que les particuliers, ne cesse d'augmenter. Derrière ces attaques informatiques se cachent de véritables cybercriminels, dont la seule et unique motivation est l'argent. Alors, soyez vigilants, un internaute avertis en vaut dix!. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Dec 2016 LIRE L'ACTU
Le logiciel malveillant 'Gooligan' a déjà infecté plus d'un million de comptes Google à travers le monde Archives Secunews SECUNEWS

Le logiciel malveillant 'Gooligan' a déjà infecté plus d'un million de comptes Google à travers le monde

Du jamais-vu dans l'histoire de l'internet mobile. Pas moins d’un million de smartphones et de tablettes auraient déjà été infectés par un nouveau logiciel malveillant baptisé "Gooligan" savant mélange de 'Google' et 'Hooligan'. Ce virus, qui se répand comme une traînée de poudre via la boutique d’applications en ligne de Google, ferait plus de 13.000 nouvelles victimes chaque jour, selon la société de sécurité informatique Check Point. Son mode d’action diffère de celui d’un malware classique. Et pour cause: 'Gooligan' a pour effet de "rooter" les appareils mobiles tournant sous Android 4 (Jelly Bean et KitKat) et 5 (Lollipop). [quote]Autrement dit, une fois que votre smartphone ou votre tablette a été infecté par ce virus, les piratent en deviennent l'administrateur, ils peuvent ainsi modifier le logiciel qui permet de gèrer votre appareil mobile et accéder à tous vos fichiers, prévient Check Point.[/quote] 30.000 applications vérolées sont installées chaque jour. Plus concrètement, Gooligan installe automatiquement sur votre appareil des applications vérolées, qui se trouvent sur le PlayStore. Il permet aussi aux pirates de poster de faux commentaires pour améliorer le référencement des applications vérolées dans lequel le virus se niche en toute discrétion, ce qui lui permet de se propager encore plus rapidement. 'La liste de ces dernières est fournie' par la société Check Point. [quote]Depuis son apparition, près de 30.000 applications sont installées quotidiennement sans l'accord des personnes visées, soit 2 millions d'applications depuis le début de la campagne, précise la société Check Point. [/quote] But de l’opération ? Générer des revenus frauduleux. Plus inquiétant encore, ce virus permet aussi aux hackers de collecter vos identifiants Google, pour accéder aux données qui sont stockées sur les services Gmail, Google Photos, Google Docs, etc... [quote]Nous assistons à un tournant dans la stratégie des hackersMichael Shaulov, responsable des produits mobiles chez Check Point "Ce vol de données liées à plus d'un million de comptes Google est alarmant et laisse envisager de nouvelles formes de cyberattaques Nous assistons à un tournant dans la stratégie des hackers, qui ciblent désormais directement les appareils mobiles pour obtenir les informations sensibles qui y sont stockées.[/quote] L'entreprise de sécurité informatique a immédiatement prévenu Google de la faille de sécurité. En attendant qu'une solution soit trouvée, une page a été mise en place par Check Point afin de 'vérifier que votre appareil n'est pas concerné': pour le savoir, il suffit d'entrer l'adresse mail Google associée à votre téléphone. Pour vous prémunir de ce virus, vous devez installer un nouveau système d'exploitation sur votre téléphone et ensuite modifier vos mots de passe sur tous les services de Google. Heureusement pour les Belge et les Français, il semblerait que 57% des smartphones infectés se trouvent en Asie et seulement 9% en Europe. Google serait en train de travailler avec CheckPoint pour trouver une solution. Vérifier que votre appareil n’est pas concerné.(anglais)

01 Dec 2016 LIRE L'ACTU
Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn Archives Secunews SECUNEWS

Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn

Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Nov 2016 LIRE L'ACTU
Comment limiter le partage des données de WhatsApp vers Facebook Archives Secunews SECUNEWS

Comment limiter le partage des données de WhatsApp vers Facebook

'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.

29 Aug 2016 LIRE L'ACTU
(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming Archives Secunews SECUNEWS

(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming

Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.

29 Aug 2016 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
La moitié des publicités sur les sites de streaming gratuits renvoient à des virus Archives Secunews SECUNEWS

La moitié des publicités sur les sites de streaming gratuits renvoient à des virus

Les publicités qui apparaissent sur les sites de streaming gratuits mènent, lors de leur fermeture, dans la moitié des cas à des pages web contenant des virus qui installent des logiciels permettant des fraudes, ressort-il d'une étude de l'université de Louvain (KUL) (Belgique). Plus de 23.000 pages de streaming gratuit ont été analysées. Celles-ci provenaient de 5.600 domaines, dont plus de 20% appartiennent aux 100.000 sites les plus visités selon la société spécialisée Alexa. Ceux-ci permettent ensuite à des fraudeurs de dérober des données confidentielles. A cet égard, les navigateurs Chrome et Safari été les plus vulnérables. Lire le communiqué (anglais)

23 Jun 2016 LIRE L'ACTU
Le Bluetooth 5 verra sa portée doublée et sa rapidité quadruplée Archives Secunews SECUNEWS

Le Bluetooth 5 verra sa portée doublée et sa rapidité quadruplée

La prochaine version du système Bluetooth sera bientôt présentée officiellement, mais les grands axes du système sans fil standardisé sont déjà connus. Bluetooth 5 sera bientôt parmi nous et devrait représenter une considérable mise à jour technique par rapport à son prédecesseur. En plus d'une portée plus conséquente et d'une vitesse largement augmentée, ses besoins en énergie devraient être moins importants. Mark Powell, le directeur exécutif de 'Bluetooth Special Interest Group' a également laissé entendre que le système proposera davantage de services. Un service de balise pourrait par exemple permettre aux employés de se rendre plus facilement dans les grands bâtiments et ses alentours. L'annonce sera faite officiellement à Londres le 16 juin 2016. La nouvelle version du système a été mise au point par des techniciens d'Apple, d'Intel ou encore de Microsoft. Le nom de 'Bluetooth 5' a été choisi pour faciliter le marketing et son acceptation par les utilisateurs. Il devrait selon le groupe rendre 'les habitations plus intelligentes et plus connectées' avec des objets électroniques qui communiquent encore plus entre eux. Mais l'apport le plus notable sera d'un autre ordre. Le Bluetooth 5 apportera d'importantes nouvelles fonctionnalités pour les services sans connexion, tel que pour les informations localisées et la navigation. Depuis quelques temps, le Bluetooth est utilisé à des fins marketing. Cette technologie sans fil d'une portée d'une dizaine de mètres permet de remplacer la géolocalisation par satellite (GPS) en magasin. Les commerces installent des balises (aussi appelés beacon) qui portent un identifiant unique et qui sont détectées par l'application du commerçant. Une chaîne de supermarché peut ainsi vous solliciter via votre mobile lorsque vous approchez d'un rayon en promotion, ou retracer votre parcours et vos habitudes pour vous envoyer dans un second temps les coupons de réduction qui ont le plus de chance de vous influencer. Le Bluetooth 5 ajoutera bien plus de possibilités aux transmissions publicitaires. Il devrait ainsi propulser le déploiement de balises et de services localisés dans le monde. Cette nouvelle version sera le Bluetooth 5. Mais contrairement à ce qu'on pourrait penser, il ne s'agira pas de l'évolution majeure que la numérotation laisse entendre.Adoptant la tendance initiée par Google pour son navigateur internet, le Bluetooth SIG passe à des numéros de version entiers, pour simplifier la communication auprès du grand public. Mais le Bluetooth 5 n'en demeure pas moins qu'une mise à jour du Bluetooth 4.2.

14 Jun 2016 LIRE L'ACTU
Comment supprimer le Ransomware Jigsaw Archives Secunews SECUNEWS

Comment supprimer le Ransomware Jigsaw

Nouveau né dans la famille des logiciels de rançon (ransomware), Jigsaw menace de supprimer définitivement les fichiers de ses victimes. Des solutions permettent néanmoins de rendre inopérant ce ransomware sadique. Il porte le nom d'un personnage de film d'horreur, et ce n'est pas sans raison. Récemment découvert par plusieurs éditeurs informatiques, le ransomware Jigsaw ne se contente pas de chiffrer les données. Diffusé à travers des sites de téléchargement ou des sites pornographiques, il menace aussi de supprimer définitivement les fichiers si la victime refuse de payer une rançon. Ce logiciel malveillant commence par supprimer un fichier au bout d'une heure et augmente le nombre de suppressions toutes les heures. Le montant de la rançon initialement fixé, équivalent à 150 dollars en bitcoin, augmente également au fur et à mesure, en l'absence de paiement, les fichiers chiffrés sont supprimés au bout de 72 heures. Si la victime éteint son ordinateur, elle prend le risque de perdre ses fichiers. [quote]'Essayez de tenter quelque chose d'amusant et l'ordinateur appliquera des mesures de sécurité pour détruire vos fichiers', avertit le message.[/quote] Aussi terrifiant qu'il puisse être, Jigsaw repose sur une structure très simple. Des chercheurs ont d'ores et déjà trouvé la solution pour contrer ce nouveau logiciel: [quote] 1. Il faut ouvrir le gestionnaire de tâches de Windows et de fermer les processus 'firefox.exe' et 'drpbx.exe' créés par le ransomware. 2. Il faut ensuite ouvrir Windows MSConfig (menu démarrer et taper msconfig) et supprimer l'entrée de démarrage %UserProfile%AppDataRoamingFrfxfirefox.exe, qui stoppera le processus de destruction. 3. Dernière étape: installer 'Jigsaw Decrypter', un logiciel gratuit proposé par 'BleedingComputers.com' et permettant de déchiffrer les données.[/quote] Jigsaw rejoint la famille des ransomwares, très actif ces derniers mois et est partit pour être la principale menace informatique de cette année. Outre Locky, qui a pris pour cible l'Agence France Presse et les abonnés de Free Mobile, cette famille a vu l'arrivée début avril 2016 de Petya, logiciel capable de bloquer totalement un ordinateur en plus de prendre en otage les données. Alors que ces ransomwares se diffusent habituellement à travers des mails frauduleux, on ignore encore de quelle manière est installé Jigsaw. Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d'adapter leur technique. Clic pour lire le communiqué de TrendMicro. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Apr 2016 LIRE L'ACTU
L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows Archives Secunews SECUNEWS

L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows

Une équipe de sécurité informatique du ministère américain de la sécurité intérieure (CERT) conseille de désinstaller le logiciel de lecture de fichiers audio et vidéo QuickTime des ordinateurs opérant sous Windows, afin d'éviter un risque de piratage. Le CERT a publié une alerte après un article de la société de sécurité informatique Trend Micro indiquant qu'Apple, qui a développé ce logiciel, n'allait plus mettre à jour les défenses de QuickTime et que le programme présentait deux vulnérabilités ( ZDI-16-241 et ZDI-16-242) qui pourraient être exploitées par des pirates informatique. [quote]'L'exploitation de vulnérabilités de QuickTime pour Windows pourrait permettre à des pirates de prendre le contrôle à distance des systèmes informatiques affectés', indique l'alerte du CERT. La seule solution pour réduire les risques disponible est de désinstaller QuickTime pour Windows.[/quote] Voici quelques infos techniques: Ces deux vulnérabilités permettent d’exécuter à distance un dépassement de tas. Une de ces vulnérabilités permet à un assaillant d’injecter des données hors de la zone tampon de mémoire allouée. L’autre est liée au stco atom: En proposant un index non valide, un pirate peut injecter des données hors de la zone tampon de mémoire allouée. Pour exploiter ces vulnérabilités, l’utilisateur doit soit avoir visité un site web malveillant ou ouvert un fichier malveillant, et ces deux vulnérabilités exécutent un code logiciel dans le contexte de sécurité de QuickTime player, qui est aussi, dans la plupart des cas, celui de l’utilisateur connecté. Le conseil ne s'applique pas aux versions de QuickTime fonctionnant sur des ordinateurs Apple. Trend Micro dit n'avoir connaissance d'aucune attaque ayant profité d'une vulnérabilité de QuickTime, mais estime également sur son site que la meilleure défense est de désinstaller QuickTime pour Windows aussi vite que possible. Contacté par l'AFP, Apple n'a pas répondu dans l'immédiat. QuickTime pour Windows rejoint ainsi 'Microsoft Windows XP' et 'Oracle Java 6' au cimetière des logiciels dont les vulnérabilités ne sont plus restaurées. Des logiciels qui sont soumis à des risques toujours plus importants compte tenu d’un nombre toujours plus important de vulnérabilités (non-patchées) à avoir été découvertes.

18 Apr 2016 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Mazar Bot, un malware qui affecte les smartphones sous Android Archives Secunews SECUNEWS

Mazar Bot, un malware qui affecte les smartphones sous Android

Le code malveillant (malware) 'Mazar Bot' se cache sous la forme d’une banale application MMS, une fois installé, il prend le contrôle total du terminal. Ce sont des spécialistes de la société de sécurité danoise de Heimdal, qui ont découvert le message susceptible de constituer une menace pour le smartphone. Ce message s'accompagne d'un lien, si on clique sur ce dernier, des pirates ont aussitôt accès à l'appareil. Des SMS peuvent en être envoyés par exemple ou des coups de téléphone effectués. Le message contient le texte suivant: [quote]'You have received a multimedia message from +[country code] [sender number] Follow the link http:www.mmsforyou [.] Net /mms.apk to view the message.'[/quote] Mais pour le lire, il vous incite à installer l'application 'MMS Messaging', ce qu'il ne faut absolument pas faire. Si vous cliquez sur le lien, Tor est aussitôt installé sur votre appareil, et un message automatisé est envoyé en Iran avec les mots 'Thank you'. Derrière cette application en apparence inoffensive se cache un redoutable cheval de Troie (Trojan) qui, une fois installé, s’attribue les privilèges administrateur Root, ce qui lui permet de faire à peu près tout et n’importe quoi avec votre téléphone. Heimdal a indiqué que les pirates ont accès à une porte dérobée des smartphones Android, ils peuvent alors le contrôler et faire ce qu'ils veulent. Il peut également effacer tout le contenu du téléphone.... bref, il est le maître absolu à bord. Pour éviter au pirate d’être pisté, ce malware, que les chercheurs ont appelé 'Mazar Bot' intègre également un navigateur Tor. [quote]Ainsi, le malware peut contacter des serveurs de commande et contrôle cachés dans le Dark Web (adresse en .oignon) en toute tranquillité.[/quote] Ce malware est jugé particulièrement dangereux et efficace car il peut prendre le contrôle de votre smartphone et disposer automatiquement des droits administrateurs. Enfin, soulignons que ce malware peut infecter n’importe quel smartphone Android, sauf ceux configurés en langue russe. Une précaution qui laisse assez peu de doute sur l'origine des auteurs. Les cybercriminels ne sont pas trop embêtés par les forces de l’ordre à condition qu’ils ne ciblent pas les citoyens russes. Ces messages ne doivent pas être ouverts. Ne cliquez JAMAIS sur des liens contenus dans des SMS et MMS sur votre téléphone. Les smartphones Android sont sensibles, et le logiciel de sécurité qui y est intégré, est encore loin d'être aussi efficace que celui équipant votre ordinateur. Lire le communiqué de heimdal. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Feb 2016 LIRE L'ACTU
Un scam partage du porno sur vos groupes Facebook Archives Secunews SECUNEWS

Un scam partage du porno sur vos groupes Facebook

Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jan 2016 LIRE L'ACTU
Facebook va scanner les visages dans les photos sur votre smartphone Archives Secunews SECUNEWS

Facebook va scanner les visages dans les photos sur votre smartphone

Voici certainement une nouvelle fonctionnalité du réseau social Facebook qui risque de faire grincer des dents! Le site de Mark Zuckerberg a dévoilé une nouvelle technologie de reconnaissance faciale destinée à son application 'Facebook Messenger'. Désormais, Facebook pourra fouiller les photos de votre smartphone… alors qu’elles ne sont pas partagées sur le réseau social ou sur tout autre site web. Cette fonctionnalité, nommée "Photo Magic", apparaîtra sur les prochaines versions de Facebook Messenger, l’application mobile destinée à discuter entre vos différents contacts Facebook. Ainsi, l’application ira scanner l’ensemble de vos photos sur votre smartphone et vous enverra une notification dès qu’elle découvrira une photo avec un de vos amis, grâce à la reconnaissance facile. Vous recevrez ainsi des avertissements lorsque vous prendrez une photo de vous et votre ami en soirée... Une nouvelle incursion dans la vie privée qui annonce certainement une prochaine polémique pour le réseau social déjà accusé d’être omniprésent entre Facebook, Facebook Messenger, Instagram, Whats App, et bien d’autres applications du groupe. Quiconque validera l’utilisation de 'Photo Magic', verra toutes les photos de son téléphone être envoyées sur les serveurs de Facebook. Et cela alors que le réseau social est souvent accusé de conserver des informations confidentielles sur les usagers. Cela ne fera que quelques informations de plus glanées sur vous et vos amis. La fonctionnalité 'Photo Magic' est actuellement testée en Australie mais aucune date de mise à jour n’est annoncée pour les Etats-Unis ou l’Europe. Bref, à l’avenir, faites attention à vos photos, même si vous ne souhaitez pas les partager sur Facebook. Ou désinstallez Facebook Messenger... Reste toutefois un point rassurant pour les Européens. L’Union européenne interdit en effet toute utilisation de logiciels de reconnaissance faciale qui ne sont pas explicitement valider par les consommateurs, 'Facebook Moments' est par exemple interdite en Europe.

11 Nov 2015 LIRE L'ACTU
KeyRaider, le virus cible les iPhone et iPad déverrouillés Archives Secunews SECUNEWS

KeyRaider, le virus cible les iPhone et iPad déverrouillés

Des chercheurs en sécurité informatique disent avoir identifié une nouvelle famille de virus baptisée 'KeyRaider' qui s’attaque à des iPhone et des iPad déverrouillés pour pouvoir y installer des applications non approuvées par Apple. [quote]'Il s’agit du plus grand vol connu de comptes Apple causé par un virus', indique la société de sécurité informatique américaine Palo Alto Networks sur son site internet, où elle résume les résultats d’une enquête réalisée avec WeipTech, un groupe technique amateur réunissant des fans d’Apple en Chine. ''KeyRaider' a ainsi déjà réussi à voler plus de 225.000 comptes Apple valides avec leurs mots de passe, qui ont été retrouvés stockés sur un serveur, ainsi que des milliers de certificats, de clés privées, et de tickets d’achats', précise Palo Alto Networks.[/quote] Le virus fonctionne en interceptant les communications de l’appareil avec iTunes, la boutique de musique en ligne d’Apple. Il vole et partage des informations d’achats à l’intérieur d’applications, et désactive la fonction de déverrouillage locale ou à distance de l’iPhone ou de l’iPad. [quote]Certaines des victimes ont constaté des achats anormaux, d’autres ont vu leur appareil bloqué par des pirates qui leur ont demandé une rançon, indique encore la société de sécurité informatique.[/quote] 'KeyRaider' s’attaque aux appareils utilisant iOS, le système d’exploitation mobile d’Apple, qui ont été déverrouillés, et s’est répandu en Chine par l’intermédiaire de Cydia, une application non officielle pour iOS donnant accès à des applications non validées par Apple. Palo Alto Research estime au total que des consommateurs de 18 pays ont été touchés, dont: - La France - La Chine - La Russie - Le Japon - Le Royaume-Uni - Les États-Unis - Le Canada - L’Allemagne - L’Australie - Israël - L’Italie - L’Espagne - Singapour - La Corée du Sud. Contacté par l’AFP, Apple n’a pas fait de commentaire dans l’immédiat. Voir aussi: Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces

03 Sep 2015 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.

30 Jul 2015 LIRE L'ACTU
La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms Archives Secunews SECUNEWS

La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms

Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)

29 Jul 2015 LIRE L'ACTU
Voici quelques règles avant d'installer une caméra de surveillance Archives Secunews SECUNEWS

Voici quelques règles avant d'installer une caméra de surveillance

Vous partez en vacances et un stress vous envahit: la peur d’une habitation vide, à la merci des cambrioleurs, la caméra de surveillance peut-être un moyen de se rassurer, mais il y a des règles à suivre. Pour autant, tout n’est pas permis dans l’installation de ces yeux intelligents. Rappel de quelques règles d’utilisation et d’installation. Dois-je déclarer une caméra de surveillance ? [quote]En principe, l’installation d’une caméra de surveillance implique automatiquement la déclaration de celle-ci auprès de la Commission Vie Privée. Mais la loi du 21 mars 2007, dite 'loi caméra', y ajoute une exception: La caméra de surveillance qui est installée et utilisée par une personne physique à des fins personnelles ou domestiques ne doit pas être déclarée.[/quote] Comment faire ? [quote]La déclaration thématique doit être effectuée au plus tard le dernier jour avant la mise en service et s'effectue uniquement via le guichet électronique de la Commission à l'adresse eloket.privacycommission.be .[/quote] Combien cela coûte-t-il ? [quote]25 euros payable en une seule fois quel que soit le nombre de caméras.[/quote] Durée de la procédure de déclaration ? [quote]La confirmation de la déclaration thématique intervient 21 jours après son introduction.[/quote] Puis-je filmer n’importe où, par exemple à l’extérieur de ma maison ? [quote]La loi est claire sur ce point: En cas de surveillance d’une entrée privée, les caméras de surveillance sont orientées de manière à limiter la prise d’images de ce lieu à son strict minimum. Vous ne devez filmer que chez vous, de manière générale. Les images collectées ne doivent pas non plus porter atteinte à l’intimité d’une personne.[/quote] Combien de temps puis-je conserver les images filmées ? [quote]Le législateur a fixé un maximum de 30 jours pour la conservation des images. Ici encore, une exception: Si les images peuvent apporter la preuve d’une infraction, d’un dommage ou d’une nuisance ou peuvent permettre d’identifier un auteur des faits, un perturbateur de l’ordre public, un témoin ou une victime, elles peuvent alors être conservées plus d’un mois.[/quote] Combien de caméras puis-je installer ? [quote]On s’en référera ici au principe de proportionnalité. Il doit ainsi y avoir un équilibre entre votre intérêt et le droit à la protection de la vie privée de la personne filmée. L’appréciation reste donc ouverte, mais un médecin qui installe une ou plusieurs caméras de surveillance dans sa salle d’attente sera probablement en tort. Deux questions à se poser: Est-ce vraiment utile ? Et n’y a-t-il pas un autre moyen de contrôler qui soit moins intrusif ?[/quote] Dois-je apposer un logo signalant la présence d’une caméra ? [quote]Toute utilisation cachée de caméras de surveillance est interdite, précise la loi. Est considérée comme utilisation cachée, toute utilisation de caméras de surveillance qui n’a pas été autorisée au préalable par la personne filmée. Le fait de pénétrer dans un lieu contenant le pictogramme vaut comme autorisation préalable. Voici le pictogramme officiel : [/quote] J’ai été filmé, quels sont mes droits ? [quote]Toute personne filmée a un droit d’accès aux images. Une simple demande écrite (datée et signée) au responsable de ladite caméra suffit, en précisant les raisons de votre demande. La personne responsable et ses coordonnées doivent normalement être signalées sur le pictogramme annonçant aux personnes qu’elles sont filmées.[/quote] Formulaire déclaration de caméra de surveillance. (Belgique)

15 Jul 2015 LIRE L'ACTU
Facebook présente un nouvel outil de sécurité pour aider ses utilisateurs Archives Secunews SECUNEWS

Facebook présente un nouvel outil de sécurité pour aider ses utilisateurs

Facebook a présenté mardi 23 juin 2015, un nouvel outil de sécurité pour aider ses utilisateurs à détecter et à se débarrasser des logiciels malveillants (malwares). En collaboration avec des sociétés de sécurité informatique comme Kaspersky, ESET, F-Secure et Trend Micro, le réseau social a indiqué être parvenu à détecter la présence de ces logiciels sur les ordinateurs de deux millions de personnes. [quote]'Pour ces personnes là, nous proposons un outil de nettoyage qui fonctionne pendant que vous continuez à utiliser Facebook, et qui vous informe de la fin de l'analyse et vous montre ce qui a été trouvé. Le programme utilise une combinaison de signaux pour trouver les endroits infectés et enlever le logiciel de l'ordinateur, même s'il n'envoie pas activement de spams ou des liens nuisibles, explique Trevor Pottinger, ingénieur de Facebook chargé de la sécurité..[/quote] [quote]Les utilisateurs de Facebook sont très souvent victimes de "hameçonnage" (phishing) par des emails semblant provenir d'un contact connu, a rappelé Kate Kochetkova, de Kaspersky.[/quote] (si vous etes infecté, un petit téléchargement fera apparaître une fenêtre d’analyse comme celle-ci :) Lorsque vous recevez des emails qui semblent venir de Facebook ils peuvent être faux! Il y a beaucoup de chevaux de Troie (Trojan) aussi qui visent des utilisateurs de Facebook. Les escrocs peuvent aussi utiliser Facebook pour que vous appuyiez sur le bouton 'j'aime' de produits ou de services que vous ne souhaitez pas promouvoir. [info_warning]Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Quand un message se termine par: "Merci d'envoyer ceci à toutes vos connaissances" (ou autres message du genre) C'est bon pour la poubelle, depuis la naissance d'internet c'est toujours le même scénario.. N’installez aucune application de source inconnue. (Android bloque par défaut l’installation depuis des sources inconnues, mais certains stores tiers nécessitent la désactivation de cette option), prenez garde à ce que vous installez depuis un store non-officiel! Réalisez des sauvegardes régulières sur un support externe.[/info_warning] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jun 2015 LIRE L'ACTU
Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs Archives Secunews SECUNEWS

Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs

Une faille dans le clavier Swift de la plupart des Samsung Galaxy génère un risque sécuritaire important pour les 600 millions d'utilisateurs du téléphone, selon Ryan Welton, spécialiste de la sécurité chez NowSecure. [quote]Ce qui accroît d'autant le problème, c'est que le clavier est installé par défaut et que cette installation ne peut être annulée. Même désactivée, il reste vulnérable, exposant donc les utilisateurs à une possible attaque déclare-t-il.[/quote] Via cette brèche, des pirates peuvent abuser des applis Android, qui tournent sur le Samsung Galaxy. Il leur est possible aussi de procéder à ce qu'on appelle de la 'remote code execution', par laquelle ils peuvent, à l'insu de l'utilisateur, installer des applis mal intentionnées, écouter les communications et dérober des données personnelles. NowSecure avait fin 2014 déjà alerté Samsung à ce sujet, le CERT et l'équipe de sécurité d'Android en ont également été informés. Cela s'est traduit par la sortie d'un patch à destination des fournisseurs wifi au début de cette année, mais cela signifie que chaque fournisseur doit faire suivre le patch vers ses abonnés via son propre réseau. Lors de tests, NowSecure a observé la semaine dernière que le Galaxy S6 était encore et toujours vulnérable à cette faille sur les réseaux de fournisseurs en vue tels Verizon, Sprint, AT&T et T-Mobile. Selon Welton, cette brèche touche à coup sûr les Galaxy S6, S5, S4 et S4 Mini, mais il insiste sur le fait qu'il ne s'agit pas là d'une liste exhaustive. L’attaque nécessite néanmoins que l’attaquant soit sur le même réseau local que sa cible, la société recommande donc d’éviter les WiFi publics en attendant que les opérateurs diffusent le correctif proposé par Samsung en mars 2015. Clic pour lire le communiqué (anglais)

17 Jun 2015 LIRE L'ACTU
Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android Archives Secunews SECUNEWS

Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android

Deux ans après 'Koler', un nouveau ransomware fait surface sur Android et menace des milliers d’utilisateurs Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender, plus de 15.000 e-mails de spam incluant ce ransomware ont été recensés. Les adresses d’envoi utilisées peuvent inclure des domaines en .edu, .com, .org et .net. Ressemblant à une notification du FBI suite à la consultation de pornographie illégale ce ransomware vous réclame 450 euros pour retrouver l’accès à votre téléphone. Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player. A l’exécution, le malware télécharge et installe un lecteur vidéo, en apparence totalement sain, mais si l’utilisateur lance l’application, un message d’erreur apparait. En appuyant sur 'Ok', le message est remplacé par un faux avertissement du FBI qui bloquera l’écran. Le message indique que votre appareil est bloqué pour consultation de pornographie illégale, pour justifier le blocage, l’écran affiche une soi-disant capture d’écran de votre historique. Le message est d’autant plus alarmant car il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, de plus il mentionne le fait d’avertir vos proches et votre réseau professionnel sur vos activités illégales. Sauf, bien sûr, si vous payez la rançon de 450 euros (environs 500 dollars) via PayPal ou Money Pak, afin de faire disparaitre l’écran de blocage et reprendre possession de votre appareil. L’avertissement précise également que si vous tentez de reprendre possession de votre appareil d’une autre manière qu’en réglant l’amende demandée, la tentative échouera et le montant s’élèvera alors à 1.350 euros (1.500 dollars). Bitdefender détecte ce ransomware en tant que Android.Trojan.SLocker.DZ, c’est l’une des familles de ransomwares Android les plus redoutables car les auteurs créent régulièrement de nouvelles versions. Malheureusement, une fois infecté, il n’y a pas grand-chose à faire, en particulier si la variante du ransomware chiffre vos données (on parle alors d’un cryptoware). Les boutons du smartphone deviennent inopérants, et redémarrer l’appareil ne sert à rien puisque le ransomware se lance au démarrage. Dans certaines circonstances, les utilisateurs Android peuvent parvenir à désinstaller le ransomware si l’outil ADB (Android Debug Bridge) est installé. Si l’appareil permet le 'Safe Boot' (l’équivalent du Mode Sans Echec de Windows), c’est également une chance pour l’utilisateur de reprendre possession de l’appareil, puisque le système démarre alors avec le minimum requis, ce qui permet de désinstaller le malware. Dans tous les cas, la prévention est la meilleure défense contre les ransomwares Android. Voir aussi: Koler, un ransomware Android qui extorque 200 euros à ses victimes. Voici quelques recommandations: secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

15 Jun 2015 LIRE L'ACTU
Microsoft annonce la sortie de la version web bêta  de skype aux usa et au Royaume-Uni Archives Secunews SECUNEWS

Microsoft annonce la sortie de la version web bêta de skype aux usa et au Royaume-Uni

Microsoft annonce que la version pour le Web de son célèbre logiciel de messagerie est désormais accessible en version bêta en anglais, aux États-Unis et au Royaume-Uni. Elle devrait très vite être accessible à d’autres pays, y compris la Belgique et la France. Son utilisation nécessite juste un petit plugin à installer sur Firefox, Chrome, Safari ou Internet Explorer. L’ensemble des contacts et des conversations est synchronisé entre les différents terminaux utilisés par un même compte. C’est en 2014 que Microsoft a annoncé tester une version Web de sa messagerie, accessible depuis n’importe quel navigateur et ne requérant pas de programme spécifique comme cela est le cas aujourd’hui. L’idée est aussi de permettre d’intégrer à terme de nouveaux usages. Skype suit les exemples des Hangouts de Google, de WhatsApp ou de Facebook Messenger, tous d’ores et déjà disponibles depuis un navigateur, ce qui simplifie encore plus leur utilisation. Racheté par Microsoft en 2011 pour 8,5 milliards de dollars, Skype compterait plus de 600 millions d’utilisateurs dans le monde. MAJ le 17 Juin 2015. Skype sur le Web désormais disponible dans le monde entier.

08 Jun 2015 LIRE L'ACTU
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Mar 2015 LIRE L'ACTU
Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces Archives Secunews SECUNEWS

Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces

Selon une étude réalisée par Kaspersky Lab et B2B International, les utilisateurs de Mac sont confrontés à des cybermenaces tout aussi souvent que ceux d’autres appareils et font même face à une plus grande diversité de menaces. Bien que les experts en sécurité ont observé plus de malwares sur les systèmes d’exploitation Windows cela ne signifie pas que les données de Mac soient à l’abri de tout risque comme en témoignent les résultats de l'enquête: [quote]24% des sondés utilisant un Mac comme principal moyen d’accès à Internet indiquent avoir été confrontés à des malwares au cours de l’année 2014 contre 32% pour les utilisateurs de PC. 13% des utilisateurs de Mac ont été visés par un ransomware, contre 9% de leurs homologues Windows.[/quote] La situation est similaire si l’on compare les menaces ciblant les données financières: [quote]Des incidents ont été signalés par 51% des utilisateurs d’OS X contre 43 % des utilisateurs de Windows.[/quote] Toujours selon l’enquête, les utilisateurs de Mac sont généralement moins conscients des cybermenaces que ceux de Windows: [quote]39 % des utilisateurs de MacBook n’ont jamais, ou que très rarement entendu parler de ransomware et 30% ignorent l’existence de programmes malveillants susceptibles d’exploiter les vulnérabilités des logiciels. A titre de comparaison, sur l’ensemble des personnes interrogées, 33% n’ont pas une bonne connaissance des ransomwares et 28% ne sont pas au courant des exploitations de vulnérabilités.[/quote] L’enquête révèle également que la moitié des utilisateurs de Mac ne voient pas toujours la nécessité d’installer des logiciels pour naviguer en toute sécurité sur Internet: [quote]seuls 47% des ordinateurs portables MacBook et 59% des Mac sont protégés.[/quote] En outre, lorsque les utilisateurs d’ordinateurs Apple choisissent une solution de sécurité pour leur équipement, ils sont: [quote]41 % à faire du prix leur priorité, 36 % à privilégier la qualité de détection, 33% à considérer l’impact du logiciel sur les performances de l’ordinateur.[/quote] En comparaison, les utilisateurs de Windows donnent la priorité à: [quote]L’efficacité de la détection des malwares (47%) Du coût de la solution (42%) De sa capacité à lutter contre les cybermenaces (31%).[/quote] Ayant longtemps été à l’écart des dangers d’Internet, les utilisateurs d’OS X se sentent invulnérables et représentent des proies très faciles pour les hackers. De plus, à l’heure où les cybermenaces touchent de plus en plus de monde au moyen de malwares de plus en plus intrusifs et nocifs, la question n’est pas de savoir s’il faut se protéger, mais comment se protéger. Nous recommandons vivement aux utilisateurs de Mac non seulement d’installer des solutions de sécurité mais aussi de garder en tête des réflexes en matière de sécurité sur le web. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Mar 2015 LIRE L'ACTU
Il reste des enfants à écraser, vous pouvez accélérer, la campagne choc d'un Maire français Archives Secunews SECUNEWS

Il reste des enfants à écraser, vous pouvez accélérer, la campagne choc d'un Maire français

Dans le genre campagne choc, force est de constater que le maire de Bretenières, dans le département français de la Côte-d’Or, n’a de leçon à recevoir de personne... Dans le souci d’envoyer un message fort aux automobilistes qui ont le pied lourd, Hervé Bruyère a fait installer un panneau [quote]Il reste encore des enfants à écraser vous pouvez accélérer.[/quote] De l’humour noir, forcément. [quote]Nous avons choisi la communication plutôt que l’information, a précisé Bruyère à France TV Info. C’est de l’humour, oui, certains diraient de l’humour noir, d’ailleurs, certains administrés m’ont demandé des explications.[/quote] Excédé de voir des automobilistes emprunter son village traversé par une longue ligne droite à 70 80 km/h, le maire a donc adopté la méthode forte. [quote]Le slogan nous a été suggéré par un adjoint qui travaille dans la communication, avant d’être adopté après un débat informel au conseil municipal... Certains étaient contre, car ils craignaient que les gens ne soient incités à accélérer, mais franchement, il faudrait faire preuve de bêtise pour prendre ça au premier degré![/quote] Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

06 Mar 2015 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
Un virus utilise le hashtag #JeSuisCharlie Archives Secunews SECUNEWS

Un virus utilise le hashtag #JeSuisCharlie

Certains pirates ont profité de l’ampleur du phénomène 'Je suis Charlie', pour essayer de duper des internautes, ils ont développé un virus qui utilise le hashtag, utilisé plus de 5 millions de fois ces derniers jours. Son vrai nom est "DarkComet RAT" et il permet de prendre le contrôle à distance d'un ordinateur et peut même installer un cheval de Troie permettant de créer une porte d'accès au(x) pirate(s). Créé en 2012, ce logiciel malveillant (malware) revient sous le thème "Je suis Charlie" Comment se propage-t-il ? [quote]- Vous pouvez recevoir par mail ou être amené sur le Net sur un lien qui mène à un fichier prénommé "svchost.exeet". - En apparence, il se contente de lancer une sorte de vidéo qui est en fait une image d'un nouveau-né portant un bracelet d'identification où est écrit "Je suis Charlie". - Un faux message de mise à jour de Windows Movie Maker Lorsqu'on clique et que l'image s'affiche, un faux message d'alerte issue du logiciel de Microsoft, Windows Movie Maker, apparaît alors[/quote] Selon des spécialistes, les pirates pourraient utiliser un lien vérolé dans des tweets ou des messages sur facebook, portant le hashtag #JeSuisCharlie. Ceux qui cliqueraient sur ce lien, subiraient le téléchargement du virus connu sous le nom de DarkComet, une fois installé sur le système, il leur donne un accès à distance à votre ordinateur. Évidemment, c'est un leurre qui permet d'installer le fichier du malware sur votre ordinateur. Gare donc, si jamais vous êtes confrontés à ce genre de fichier ou à d'autres éléments (vidéos, diaporamas, etc...) liés aux actualités de ces deux dernières semaines. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer, ces images et vidéos peuvent potentiellement se révéler dangereuses. Clic pour lire le communiqué de Blue COat (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Jan 2015 LIRE L'ACTU
Fin du Support standard de windows Seven le 13.1.2015 Archives Secunews SECUNEWS

Fin du Support standard de windows Seven le 13.1.2015

A l'heure de la fin du support standard de Windows 7, petit zoom sur les prochaines dates clés des différentes versions de Windows utilisées, mais aussi d'autres produits comme Office. C'est le début de la fin pour Windows 7. Depuis ce 13 janvier 2015, le système d'exploitation de Microsoft ne bénéficiera plus du support gratuit, désormais, Windows 7 bascule en support étendu, jusqu'au 14 janvier 2020. Seules les mises à jour de sécurité restent gratuites Malgré son nom, ce support étendu est bien plus limité que celui qui courrait jusqu'à présent, seule les mises à jour de sécurité sont téléchargeables gratuitement par l'utilisateur, tous les autres patchs incluant de nouvelles fonctionnalités seront quant à eux payants. Tout comme le support en cas d'incident. Sorti en octobre 2009, Windows 7 reste la version de Windows la plus populaire, elle est installée sur plus de 50% des PC dans le monde. Selon les chiffres de NetMarketShare portant sur le mois décembre 2014, Windows 7 détiendrait toujours une part de marché de 56,26% devant Windows XP dont le support a été stoppé le 8 avril 2014 à 18,26%. Cumulés, Windows 8 et 8.1 ne compteraient que pour 13,52% du marché. Notons que la part de Windows 7 a tendance à progresser puisqu'au mois de novembre celle-ci était de 53,71%. Les dates clés concernant le support des différentes versions utilisées de Windows : Windows 7 pas le seul concerné D'autres produits Microsoft sont concernés. [quote]- Windows Server 2008 et 2008 R2 - Windows Storage Server 2008 - Dynamics C5 2010 - NAV 2009 - NAV 2009 R2 [/quote] Autant de produits qui ne bénéficieront plus du support standard après ce 13 janvier 2015. En outre, plus tard en 2015, un autre produit phare va atteindre la fin de son support standard: - Office 2010. Toutes les versions (Professionnel, Standard, etc.) et briques associées (Excel 2010, Outlook, OneNote...) sont concernées. SharePoint 2010 ou Project 2010 aussi. Fin de vente La fin de vente correspond à la date à laquelle une version spécifique de Windows n'est plus fournie aux revendeurs ou aux fabricants OEM (Original Equipment Manufacturers). Dell et Toshiba sont des exemples d'OEM. Ce sont des fabricants de PC qui préinstallent souvent le logiciel Windows. Lorsqu'une version de Windows atteint sa date de fin de vente, c'est le moment de penser à effectuer une mise à jour. Ce tableau vous donne les dates de fin de vente des systèmes d'exploitation Windows spécifiques.

14 Jan 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Un enfant de cinq ans réussi le test informatique de Microsoft Archives Secunews SECUNEWS

Un enfant de cinq ans réussi le test informatique de Microsoft

Ayan Qureshi, est un enfant de cinq ans et vient de décroché le diplôme très pointu créé par Microsoft pour valider l'expertise des professionnels de l'informatique et des développeurs techniques. A cinq ans et onze mois, le Britannique est devenu le plus jeune candidat à obtenir le 'Microsoft Certified Professional', rapporte l'entreprise sur son site, Cet examen complexe, conçu par la firme de Redmond, est normalement réservé aux universitaires afin de valider leur expérience en informatique. Originaire de Coventry, le petit génie, bat le précédent record de précocité jusqu'ici détenu par un enfant pakistanais de six ans et demi. [quote]L'enfant a déclaré à la BBC que le test était difficile mais agréable, l'unique obstacle a été la compréhension des questions.[/quote] Deux heures d'informatique par jour Le garçonnet doit ses compétences informatiques à son père. Consultant en informatique, il lui fait découvrir l'informatique à trois ans à raison de deux heures par jour, le petit Ayan y prend rapidement goût et grâce à une mémoire exceptionnelle, il assimile très vite les informations. Le petit génie est aujourd'hui capable de comprendre le fonctionnement des systèmes d'exploitation, il peut installer seul des programmes sur un ordinateur et mettre en place son propre réseau dans sa maison. [quote]"Je suis très heureuse et très fière, je ne veux pas le voir battre un record du monde tous les jours, mais je veux qu'il donne le meilleur de lui-même quel que soit ce qu'il fera dans la vie", a confié sa mère à la BBC.[/quote] L'enfant a déjà une idée précise de ce qu'il veut faire plus tard. Il veut créer la e-Valley au Royaume-Uni [quote]Il souhaite créer son entreprise dans un premier temps avant de développer un équivalent de la Silicon Valley au Royaume-Uni, qu'il baptisera E-Valley, a-t-il dévoilé à la BBC.[/quote] Un avenir prometteur.

21 Nov 2014 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares Archives Secunews SECUNEWS

Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares

Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2014 LIRE L'ACTU
Un faux Flappy Bird pour voler vos photos sur Android Archives Secunews SECUNEWS

Un faux Flappy Bird pour voler vos photos sur Android

Selon un chercheur en sécurité, le pirate qui a récemment collecté les photos de plus de 100 célébrités nues avait déjà collaboré sur d’autres projets du même acabit. Cette annonce fait suite à un tweet du chercheur en sécurité Nik Cubrilovic, qui dévoile une capture d’écran issue du forum AnonIB, où une personne qui s’autoproclame 'génie', propose une manière de dérober les photos personnelles des utilisateurs Android : Le pirate explique qu’il a mis au point un clone du célèbre jeu Flappy Bird, en modifiant l’application sur Android pour qu’elle transfère les photos stockées vers son serveur, à l’insu de l’utilisateur. Afin de mener à bien son projet, il a fait un appel aux dons pour créer un autre compte développeur, afin de ne pas utiliser le sien, le montant de la licence pour distribuer son application sur Google Play s’élève à 15€ (20$) pour les développeurs. On ne sait pas si l’application a été finalisée, mais si elle l’est, elle représente un risque énorme pour la vie privée puisqu’elle peut transférer toutes les photos des utilisateurs, le but étant bien sûr de récolter des photos de jeunes filles, célébrités ou pas. Google n’est pas toujours votre ami Flappy Bird a été un gros succès, et malheureusement pour les utilisateurs, la politique d’acceptation des applications est moins stricte chez Google que chez Apple par exemple. Ainsi, Google Play se retrouve avec des dizaines de copies d’applications dotées de 'fonctionnalités avancées' comme l’envoi de vos coordonnées GPS, de SMS surtaxés ou encore la possibilité de fouiller dans vos documents privés. Mais Google n’est pas le seul à blâmer! [quote]Il en revient également à l’utilisateur de bien vérifier les permissions qu’il accorde aux applications, après tout, pourquoi un jeu comme Flappy Bird aurait besoin d’accéder à vos photos ? Soyez attentifs à ce que vous installez, utilisez Bitdefender Clueful (gratuit) pour surveiller à quoi ont accès vos applications, et si une permission ne vous plait pas, n’installez pas l’application.[/quote]

12 Sep 2014 LIRE L'ACTU
Koler, un ransomware Android qui extorque 200 euros à ses victimes Archives Secunews SECUNEWS

Koler, un ransomware Android qui extorque 200 euros à ses victimes

Le nom de Reveton (ou IcePol) continue de faire frémir les utilisateurs PC. [quote]Ce fameux ransomware bloque depuis des années les ordinateurs d’internautes insuffisamment protégés et affiche un message provenant prétendument des services de police (d‘où son nom IcePol), ce dernier vous demande de payer une amende pour avoir onsulté de la pornographie illégale (pédopornographie, zoophilie, ou encore avoir téléchargé des programmes illégalement, etc...[/quote] Il y a quelques jours, les analystes des Laboratoires Bitdefender ont découvert une version de Reveton sur Android. Baptisé Koler, le procédé est le même que sur ordinateur, et demande le paiement d’une rançon d’un montant de 200€ (300$) afin de vous rendre la main sur votre appareil. Un ransomware que vous installez délibérément! La particularité de Koler est qu’il n’exploite pas de vulnérabilité présente sur votre Android pour s’installer en drive-by download (c’est-à-dire à l’insu de l’utilisateur lors de sa navigation Web). Il s’agit d’une application que vous installez de votre plein gré! Lors de la campagne interceptée par Bitdefender, le ransomware a usurpé BaDoink, une (vraie) application qui permet de visionner et de télécharger facilement des vidéos au contenu pornographique. Heureusement, cette fausse version de l’application n’est pas présente sur Google Play. Pour se faire infecter il faudra alors que vous autorisiez le téléchargement et l’installation d’applications de sources inconnues. Cette astuce est redoutable puisqu’elle cible les utilisateurs de sites pornographiques, donc lorsque le message de la police s’affichera en reprochant à l’utilisateur d’avoir consulté des sites pornographiques illégaux, celui-ci sera plus à même de penser qu’il est en effet hors-la-loi. (Clic sur l'image pour agrandir) L’écran de blocage diffère selon la localisation Une fois la fausse application installée, son centre de commande envoie une requête pour connaître le numéro IMEI (identifiant unique d’appareil mobile) et afficher l’écran de blocage dans la langue de l’utilisateur local. Les utilisateurs Belges, français sont visés par ce ransomware, ainsi que 30 autres pays dont les Etats-Unis, l’Angleterre, l’Allemagne et l’Espagne. J’ai été infecté, que faire ? Contrairement à ce que le message de l’écran de blocage indique, vos données n’ont pas été cryptées. [quote]Bien que Koler bloque la touche 'précédent', vous pourrez vous débarrasser du malware via le menu principal, (un délai de quelques secondes est accordé avant que l’écran de blocage ne réapparaisse) ou simplement en démarrant votre appareil en mode sans échec.[/quote] Koler n’est certainement pas le ransomware le plus sophistiqué du monde, mais il est tout de même le deuxième ransomware pour Android découvert en quelques mois, et il ne fait aucun doute qu’il ne sera pas le dernier. Voir aussi: Un ransomware c'est quoi ?. Reveton un virus faussement signé du FBI réclame des amendes en ligne. Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker). Clic pour lire toutes les actus sur les ransomwares secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

21 May 2014 LIRE L'ACTU
Plusieurs pays dont la Belgique visés par un code malveillant dédié aux SMS Archives Secunews SECUNEWS

Plusieurs pays dont la Belgique visés par un code malveillant dédié aux SMS

Depuis peu, les Trojans SMS ont commencé à s’installer dans un nombre croissant de pays, représentant une menace mobile de plus en plus importante. Dernier exemple en date, le Trojan-SMS.AndroidOS.Stealer.a. Récemment identifié par Kaspersky Lab, il a immédiatement fait son entrée dans le TOP 20 des malwares mobiles. Son mode opératoire ? Il envoie des SMS à des numéros surtaxés dans 14 pays à travers le monde. Un autre Trojan, appelé Trojan-SMS.AndroidOS.FakeInst.ef, cible quant à lui les mobinautes dans plus de 66 pays, y compris la Belgique et la France. FakeInst a été détecté pour la première fois par Kaspersky Lab en février 2013, depuis, 14 variations ont vu le jour. Quelques faits à propos de FakeInst ; [info_warning]- Pour infecter ses victime, leTrojan se déguise en application permettant de regarder des vidéos pornographiques - Envoie des SMS avec un contenu spécifique à un numéro listé dans le centre de commandement et de contrôle - Peut intercepter des SMS entrants pour les voler, les supprimer ou y répondre - FakeInst aurait été créé par des cyber criminels parlant le russe[/info_warning] Les premières versions se contentaient d’envoyer des SMS surtaxés en Russie, mais la liste des pays s’est progressivement agrandie pour toucher : [quote] Belgique France Suisse Pays-Bas Canada Italie Kazakhstan Lettonie République tchèque Etats-Unis Allemagne Ukraine Espagne Géorgie Grèce Lituanie Biélorussie Pologne Luxembourg Venezuela Australie Moldovie Estonie Slovénie Albanie Tadjikistan Royaume-Uni Kirghizistan Nouvelle-Zélande Finlande Malaisie Israël Mexique Chine Hong Kong Suède Danemark Serbie Bolivie Azerbaïdjan Arménie Chili Bosnie Équateur Nigéria Hongrie Macédoine Portugal Slovaquie Colombie Norvège Afrique du sud Egypte Brésil Indonésie Monténégro Cambodge Irelande Viêt Nam Maroc Pérou Argentine[/quote] Clic pour lire toutes les actus sur Android

01 May 2014 LIRE L'ACTU
(MAJ) Une faille zero-day dans Internet Explorer 6 et 11 Archives Secunews SECUNEWS

(MAJ) Une faille zero-day dans Internet Explorer 6 et 11

Microsoft s'emploie à corriger une faille zéro-day dans son navigateur Internet Explorer dévoilée au cours du week-end par un fabricant de logiciels de sécurité informatique, qui a indiqué que des hackers l'avaient déjà exploitée pour attaquer certaines entreprises américaines. [quote]Les PC fonctionnant sous Windows XP ne recevront aucune mise à jour car Microsoft a mis fin depuis le 8 avril 2014 à l'assistance technique de ce système d'exploitation lancé il y a treize ans. Entre 15 et 25 % des PC dans le monde fonctionnent toujours sous XP.[/quote] Microsoft a adressé ce samedi 26 abril 2014, un avertissement à ses clients pour corriger cette faille affectant les versions 6 à 11 d'Internet Explorer, ces versions représentent 55 % du marché de la navigation internet sur PC, d'après le cabinet de recherche NetMarketShare. Le groupe déclare que cette vulnérabilité pourrait permettre à un hacker de prendre le contrôle d'un système affecté pour par exemple installer des virus, créer des comptes ou effacer des données. Selon le fabricant de logiciels de cybersécurité FireEye, un groupe de pirates informatiques a exploité ce bug dans une campagne d'attaques ciblées baptisée 'Operation Clandestine Fox'. Interrogé par e-mail par Reuters, un porte-parole de FireEye n'a pas dit quelles entreprises avaient été visées ni identifié le groupe de hackers, précisant seulement que les sociétés étaient liées aux secteurs de la défense et de la finance. De nombreux pirates seraient déjà en train d’exploiter massivement cette faille. MAj le 2 mai 2014: Microsoft corrige la faille d’Internet Explorer en urgence, même sous Windows XP secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet Voir aussi: Clic pour lire le communiqué de FireEye (anglais) Microsoft prépare la fin du systéme d’exploitation Windows XP (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Clic pour lire toutes les actus sur Windows Xp

28 Apr 2014 LIRE L'ACTU
Twitter change son interface, pour ressembler à Facebook Archives Secunews SECUNEWS

Twitter change son interface, pour ressembler à Facebook

Twitter présente une nouvelle interface, similaire à Facebook. Une image de profil plus grande, placée légèrement à gauche, une photo de couverture énorme, qui couvre la largeur de l’écran, trois colonnes pour afficher les tweets, photos, vidéos, suggestions et tendances. Des tweets bien séparés et plus grands, tout ça est bien beau, mais donne une impression de déjà-vu. Des réseaux qui s’inspirent mutuellement Sans aller jusqu’à dire que Twitter copie Facebook, il est clair que la nouvelle interface mise en ligne partage plusieurs ressemblances avec le réseau social de Facebook, mais c’est de bonne guerre, car cela fait longtemps que les deux réseaux sociaux n’hésitent pas à s’inspirer mutuellement l’un de l’autre. Facebook a déjà adopté le @ et le # de Twitter, tout comme les systèmes d’abonnements et de comptes certifiés. De son côté, l’oiseau bleu avait déjà emprunté le système de tag pour les photos, la grande image de couverture pour la présentation des profils, ainsi que l’affichage des photos sous forme de grille. [quote]À partir d’aujourd’hui, ce sera encore plus facile (et, nous pensons, plus drôle) de vous exprimer à travers une nouvelle page de profil améliorée, a indiqué Twitter sur son site.[/quote] L’objectif est de fournir une interface plus épurée et plus agréable à utiliser, le but est aussi de permettre à Twitter de reprendre son envol. Car le réseau social a un besoin criant de nouveaux utilisateurs. Fin 2013, le site ne comptait "que" 250 millions de tweetos réguliers, soit un quart du nombre d’inscrits sur Facebook. Pire, la croissance des nouveaux utilisateurs a chuté, elle est passée de 140% début 2011 à 40% fin 2013. Le problème ? Twitter serait trop compliqué et difficile à appréhender pour les nouveaux inscrits. Le but avoué est donc de rendre le site plus facile d’utilisation. [quote]Nous devons simplement rendre Twitter meilleur, rendre la plateforme plus facile à comprendre pour les nouveaux arrivants, a expliqué le PDG Dick Costolo en février.[/quote] D’autres modifications en vue Twitter souhaite également renforcer l’aspect communication du réseau, à l’image de Facebook qui permet de discuter facilement entre amis. [quote]- Le terme "retweet" pourrait être remplacé par "partage" pour être plus compréhensible. - Et les tweets pourraient ne plus être organisés de façon chronologique, mais plutôt par sujets de discussion. - Les dirigeants de Twitter veulent aussi rendre leur site beaucoup plus rentable. Selon le Wall Street Journal, le site pourrait introduire 15 nouveaux formats publicitaires. [/quote] Première piste ? Imiter Facebook et proposer aux utilisateurs d’installer des applications sur leurs smartphones. Suivez nous sur Twiitter Suivez nous sur Facebook Voir aussi: Facebook copie Twitter et introduit les hashtags

14 Apr 2014 LIRE L'ACTU
L'histoire du fond d'écran de Windows XP Archives Secunews SECUNEWS

L'histoire du fond d'écran de Windows XP

Microsoft a révélé les secrets de son célèbre fond d'écran Windows XP alors que l'entreprise met fin aux mises à jour de son système d'exploitation, Microsoft publie une vidéo qui révèle les secrets de ce cliché, l’une des photos les plus vues à travers le monde. Une colline verdoyante parsemée de petites fleurs jaunes sous un ciel bleu nuageux. Des milliards de personnes sur la planète ont vu cette photo, baptisée "Bliss", elle est utilisée comme fond d’écran par défaut sur Windows XP. Mais d’où vient ce cliché ? Qui l’a pris et où ? Mais surtout, a-t-il été Photoshopé ? Alors que Microsoft a annoncé lundi la fin des mises à jour de son système d’exploitation, la firme de Redmond a posté une interview de l’auteur de la célèbre photographie, qui revient sur son histoire. Chuck O’Rear, qui a longtemps travaillé pour National Geographic, confie avoir pris ce cliché en janvier 1995 dans la Napa Valley, au nord de la baie de San Francisco en Californie, l’une des principales régions viticoles des Etats-Unis. [quote]"J’ai pris cette photo à une époque de l’année où l’herbe est très verte après la pluie. Ce jour-là, l’herbe était parfaite, le soleil était de sortie, il n’y avait pas de nuages dans le ciel, mais le temps que je me gare et que j’installe mon appareil, ils étaient là", raconte le photographe, qui précise n’avoir réalisé que quatre prises ce jour-là, et surtout que ces images n’ont pas été retouchées.[/quote] Ces photographies n’étaient pas une commande de Microsoft. Ce jour de janvier 1995, comme tous les vendredis après-midi, il allait rendre visite à sa petite amie, au détour de sa route, il est frappé par la lumière qui tombe sur les collines et l’herbe et décide de s’arrêter. Chuck O’Rear a ensuite vendu ses clichés à la banque d’images Corbis. Microsoft, qui était à la recherche à l’époque d’une image zen a contacté l’agence, qui a appelé le photographe pour lui demander l’originale, il a ensuite contacté lui-même l’entreprise pour décider du montant (qu’il ne révèle pas). A l’époque, il ne savait pas du tout ce que la firme de Redmond comptait en faire. [quote]Je n’imaginais pas l’impact qu’elle aurait. Les gens qui ont 15 ans aujourd’hui ont été marqués à vie par cette image.[/quote] L'histoire du fond d'écran de Windows XPVoir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014

12 Apr 2014 LIRE L'ACTU
Attention au faux antivirus Bitdefender 2015 Archives Secunews SECUNEWS

Attention au faux antivirus Bitdefender 2015

Il semblerait que les fans de Bitdefender ne soient pas les seuls à être impatients de la sortie de la nouvelle version de l'antivirus, des escrocs ont lancé des campagnes de promotion de liens frauduleux sur Youtube et Facebook promettant le téléchargement de l’édition 2015 de Bitdefender. Les liens de téléchargement du faux antivirus Bitdefender mènent vers des faux sondages et des pièges au SMS surtaxé. La vidéo affiche plusieurs centaines de vues pour améliorer sa crédibilité, mais de nombreux utilisateurs français ont déjà publié des mises en garde contre cette arnaque. [quote]Bitdefender Antivirus Plus 2015 est sorti", peut-on lire dans la description Youtube. Bitdefender Antivirus Plus dispose de nombreuses options avancées qui en font un des meilleurs antivirus du marché.[/quote] Les escrocs vous incitent donc à cliquer sur un lien raccourci qui dissimule un site malveillant. [quote]Le Bitdefender que vous téléchargez est bloqué en cours de route par une demande de vérification humaine (notez au passage que les escrocs ont quelques problèmes d’expression en français). Afin de prouver que vous êtes 'un humain et un robot pas', il vous faut cliquer sur un lien de téléchargement direct, un jeu ou un questionnaire pour déterminer comment êtes-vous intelligent.[/quote] Quel que soit votre choix, il n’y aura aucun téléchargement de Bitdefender Antivirus Plus 2015 mais des redirections vers des pages Web d’arnaques de type SMS surtaxé qui copient le design de Facebook en vous faisant croire que vous installez une application sur le réseau social. Bitdefender a demandé le retrait de la vidéo sur Youtube et met en garde ses utilisateurs pour qu’ils soient le plus vigilant possible avant de se lancer dans le téléchargement des logiciels via des plateformes tierces. La véritable nouvelle version de Bitdefender, elle sortira cet été 2014, comme chaque année. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
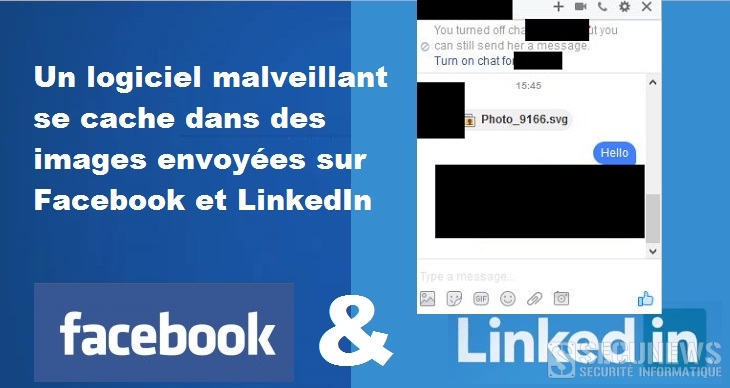
08 Apr 2014 LIRE L'ACTU
(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Archives Secunews SECUNEWS

(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014

Le 8 avril 2014, Microsoft stoppera le support technique de Windows XP, cette version du système d'exploitation a été l'une des plus populaires et aura vécu pendant pratiquement 13 ans. L'heure de la retraite a sonné pour Windows XP. Microsoft cessera de proposer des mises à jour pour son système d'exploitation, y compris pour combler d'éventuelles failles de sécurité. Après treize ans de bons et loyaux services, Windows XP tombe en effet sous le coup de la politique de support technique de l'éditeur américain, qui assure des mises à jour de ses logiciels durant au moins dix ans. Il s'agit en effet de l'une des créations les plus populaires de Microsoft, encore présent sur 20 à 25% des PC en France et près d'un tiers des PC dans le monde. [quote]Windows XP a été conçu il y a bien longtemps avec les technologies de l'époque. Aujourd'hui il est arrivé en fin de course, justifie Bernard Ourghanlian, directeur technique et sécurité chez Microsoft France.[/quote] [info_error]Il sera toujours possible d'utiliser Windows XP après le 8 avril 2014, cependant, Microsoft encourage fortement tous les utilisateurs à se séparer du logiciel, en raison de risques pour la sécurité informatique.[/info_error] Windows XP, qui avait déjà un taux d'infection deux fois supérieur à celui de Windows 7, ne bénéficiera plus d'aucun correctif, il sera davantage exposé à des vols d'informations sensibles et à la propagation de virus, les pirates vont avoir des informations sur l'endroit précis où ils pourraient lancer des attaques Trois scénarios sont envisageables face à ces risques. [quote]1. D'abord, rester sur Windows XP, installer un bon logiciel anti-virus et remplacer le navigateur Internet Explorer par un autre plus sûr comme Firefox ou Chrome. [/quote] [quote]2. Ensuite, changer de système d'exploitation: soit Windows 7, soit Windows 8, pour cela, il faut s'assurer que l'ordinateur ait la configuration requise. Sur un ordinateur tournant sur XP il fallait par exemple un processeur de 300 MHz contre 1 GHz aujourd'hui et au moins 64 Mo de mémoire RAM contre 1 Go pour un ordinateur tournant actuellement sur Windows 8.[/quote] [quote]3. La dernière solution mais la plus radicale est de changer d'ordinateur s'il n'est pas assez puissant pour supporter Windows 7 ou 8. [/quote] Il devient de plus en plus difficile de trouver des PC neufs vendus avec Windows 7, presque tous les constructeurs installent désormais Windows 8 sur les nouvelles machines. Microsoft veut faciliter ce remplacement et propose aux anciens utilisateurs de Windows XP une remise de 100 dollars (environs 72 euros) sur certains ordinateurs fonctionnant avec Windows 8. L'éditeur américain a également mis à disposition un logiciel 'PCmover Express for Windows XP' qui facilitera la migration des données présentes sur XP vers un nouveau PC tournant sur Windows 7 ou 8. Un délai supplémentaire souhaité par des sociétés Les entreprises travaillant encore avec Windows XP pourraient devenir une cible de choix pour les pirates, leur migration est plus compliquée car leur parc informatique est plus étendu que pour les particuliers. L'administration britannique compte par exemple un million de PC sous Windows XP, selon The Register, elle serait d'ailleurs en négociation avec Microsoft pour obtenir une extension du support pour un an. [quote]"Des entreprises françaises nous demandent aussi des délais et on pourra encore développer des rustines pour le logiciel mais on ne les encourage pas à aller dans cette logique", explique Bernard Ourghanlian. "Tous nos grands clients sont suivis et accompagnés dans la démarche de migration, on met également des outils à leur disposition», ajoute-t-il.[/quote] Selon un rapport de Tech Pro Research détaillé par ZDnet, 37% des entreprises américaines n'ont pas du tout l'intention de changer de logiciel après le 8 avril, 38% passeront sous Windows 7 et uniquement 5% comptent migrer sur Windows 8. Voir aussi: Microsoft prépare la fin du systéme d’exploitation Windows XP

31 Mar 2014 LIRE L'ACTU
Attaque contre un site d'ea games pour voler les identifiants Apple Archives Secunews SECUNEWS

Attaque contre un site d'ea games pour voler les identifiants Apple

Des pirates ont réussi à s'introduire sur un serveur d'Electronic Arts Games cette semaine et à modifier un de ses sites afin qu'il ressemble à une page de connexion Apple afin d'organiser des attaques de phishing. La société spécialisée en sécurité Netcraft établie au Royaume-Uni a découvert le site piraté mardi et l'a signalé à EA qui a bloqué le site mercredi. D'après les hypothèses des chercheurs, le vecteur de l'attaque aurait été une vulnérabilité dans une version dépassée de l'application PHP WebCalendar qui était également hébergée sur ce serveur. Cette vulnérabilité permet aux attaquants de modifier les paramètres et d'exécuter un code arbitraire dans la version 2008 (1.2.0) du calendrier. Paul Mutton, testeur de sécurité chez Netcraft, écrivait mercredi: [quote]Dans ce cas-ci, l'attaquant a réussi à installer et à exécuter des scripts PHP arbitraires sur le serveur d'EA, de là, il pouvait voir le contenu du calendrier, son code source et n'importe quelles autres données sur le serveur.[/quote] Le fait que l'application de calendrier était dépassée a fait du système d'EA une cible naturelle. La seule présence d'un ancien logiciel suffit souvent à motiver un pirate à cibler un système au lieu d'un autre et à consacrer plus de temps à la recherche de vulnérabilités complémentaires ou à explorer d'avantage le réseau interne." Les victimes qui tombaient sur le site étaient invitées à saisir: [quote]- Leur identifiant Apple et leur mot de passe - Leur nom complet - Leur numéro de carte de crédit et sa date d'expiration - Le code de vérification - La date de naissance - Etc... [/quote] Ce n'est qu'après avoir saisi toutes ces informations que la victime était redirigée vers le site légitime d'Apple à l'adresse BitSight, un service d'évaluation de la sécurité établi à Cambridge (Massachusetts), affirme que le système d'EA contenait ces vulnérabilités depuis un an, le directeur technique de cette société affirme avoir vu plusieurs serveurs associés à EA sous contrôle au cours des 12 derniers mois. [quote]Ces machines, probablement sous le contrôle d'un adversaire externe, permettaient de communiquer avec les serveurs de commande du réseau de zombies, distribuaient des programmes malveillants et participaient à des attaques DDoS, a déclaré jeudi Stephen Boyer, fondateur et directeur technique de la société.[/quote] Il s'agit du deuxième problème qui touche EA au cours de ces sept derniers jours. Netcraft, dans son compte rendu, a également évoqué un site de phishing qui ciblait les utilisateurs de la plateforme Origin de la société qui avait fait son apparition en ligne il y a une semaine. Ce site, même s'il n'est pas hébergé sur un serveur d'EA, tente malgré tout d'obtenir les informations d'identification des utilisateurs d'EA, dont les "adresses de messagerie électronique, les mots de passe et les questions secrètes et leurs réponses". Alors qu'EA aurait bloqué le site de phishing d'Apple, rien n'indique si elle est au courant du site de phishing Origin. Les questions envoyées par courrier à ce sujet à la société n'avaient pas reçu de réponses jeudi. D'autres vulnérabilités sur la plateforme Origin d'EA avaient été identifiées aux alentours de la même période l'année dernière. [quote]Luigi Auriemma et Donato Ferrante, chercheurs chez ReVuln, ont publié en mars dernier un article dans lequel ils expliquaient à quel point il était facile d'exécuter à distance un code malveillant sur les ordinateurs des utilisateurs via Origin et Crysis 3, un des jeux de la société.[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le Smishing, phishing via votre téléphone Clic pour lire toutes les actus sur le phishing

28 Mar 2014 LIRE L'ACTU
Google lance Chromecast en Europe, sauf en Belgique Archives Secunews SECUNEWS

Google lance Chromecast en Europe, sauf en Belgique

Huit mois après les Etats-Unis, Google lance mercredi en Europe et au Canada Chromecast, un petit adaptateur qui transfère vers la TV des contenus vidéo en ligne depuis des appareils portables. La Belgique n'est, pour le moment, pas concernée par ce lancement. Une télévision dotée d'un port HDMI, un réseau wifi et quelques minutes d'installation suffisent pour mettre en route cet appareil de la taille d'une clé USB, une fois configuré, Chromecast communique avec un smartphone, une tablette ou un ordinateur portable. Vidéos, musiques, programmes TV et pages web En quelques minutes, la clé HDMI est raccordée au réseau domestique en Wifi, il suffit alors de choisir l’entrée auxiliaire du téléviseur sur laquelle elle est branchée pour accéder à son contenu. Mais dans l’état, Chromecast ne propose rien, car le petit accessoire sert de pont avec des applications compatibles. Pour son lancement en France (ainsi que dans 11 autres pays), il en existe plusieurs: [quote]- YouTube; Pluzz: l’appli de Replay de France Télévisions - CanalPlay: la plateforme de vidéo à la demande de Canal Plus - SFR TV pour les abonnés à l’opérateur - Google Play Musique - Google Play Films - Chrome (les services maison). [/quote] Une fois lancée l’application désirée sur son smartphone ou sa tablette, il suffit d’appuyer sur le petit icône Chromecast pour que le contenu désiré s’affiche sur le téléviseur. Chez Google on dit Caster en parlant de cette manipulation. Avec Chromescast, il est donc possible de Caster des vidéos, des émissions de télévision, de la musique, mais aussi des pages web par l’entremise de Chrome. Le smartphone ou la tablette utilisés ne sert que de télécommande. C’est le dongle qui se charge d’aller sur le réseau chercher le contenu sélectionné et de le diffuser, dès lors il est donc possible d’utiliser son terminal mobile pour tout autre chose. Plusieurs terminaux peuvent piloter Chromecast, et l’on peut en installer sur chaque écran de la maison. En soi, Chromecast n’a rien de révolutionnaire. Mais son prix, 35 euros et sa simplicité d’usage pourraient néanmoins en faire un gadget incontournable. Selon Google, le petit dongle s’est déjà vendu à plusieurs millions d’exemplaires aux Etats-Unis. Clic pour accéder au site Chromcast (en français)

19 Mar 2014 LIRE L'ACTU
Chameleon, le virus qui se déplace grâce au Wifi Archives Secunews SECUNEWS

Chameleon, le virus qui se déplace grâce au Wifi

Des chercheurs britanniques ont, pour la première fois, mis au point un logiciel malveillant (malware) qui se propage automatiquement d’un point d’accès Wifi à un autre. Une prouesse qui était considéré jusqu’à présent comme impossible. Le virus Chameleon attaque les points d’accès Wifi mal sécurisés, dont le mot de passe d’origine n’a jamais été changé, c’est le premier logiciel malveillant capable de se propager automatiquement d'un relais de connexion Internet sans fil à l’autre, sans intervention humaine. Jusqu’à présent, aucun virus connu n’avait été conçu pour permettre de prendre le contrôle des "hotspots" Wifi et autres routeurs sans fil utilisés par les cafés ou les particuliers pour se connecter à l’Internet. [quote]"La totalité des logiciels malveillants prennent pour cible les ordinateurs ou téléphones portables et s’installent par le biais de mails, clés USB ou sites internet infectés", explique Alan Marshall, coordinateur de l’équipe à l’origine du virus "Chameleon" et directeur de recherche spécialisé dans les réseaux de communication à l’université de Liverpool. [/quote] Pour ce spécialiste, prendre pour cible le point d’accès Wifi était d’autant plus intéressant qu’aucun logiciel antivirus ne contrôle ce qui se passe au niveau du routeur, mais réussir à infecter un routeur sans fil avec un virus qui se propage automatiquement était généralement considéré comme impossible. Ses recherches, débutées il y a environ 18 mois, ont prouvé le contraire. Il refuse, en revanche, d’expliquer comment ses équipes ont réussi à créer un virus particulièrement infectieux dont l’hôte naturel est la borne Wifi, pas la peine de mettre une bonne idée entre les mauvaises mains. Armée de routeurs zombies "Chameleon" s’est révélé très efficace. Il est capable, d’après les tests effectués, d’infecter en quelques mois entre 5 et 10% des connexions internet individuelles dans des villes comme Belfast ou Londres. [quote]"Ce sont les estimations les plus prudentes faites à partir des résultats obtenus en laboratoire sur des parcs de routeurs de différentes marques", raconte Alan Marshall. Surtout, "Chameleon" permet au cyber-assaillant de prendre le contrôle de tous les routeurs infectés et à partir de là, "de faire à peu près tout ce qu’il est possible de faire avec un virus traditionnel en étant à l’abri des antivirus", note l’universitaire britannique. [/quote] Tout le trafic Internet (comme les mails, les pages internet) passent, en effet, par les routeurs où il peut être intercepté, il est donc, théoriquement, facile de récupérer les mots de passe et identifiants des personnes connectées à un point d’accès Wifi. La perspective de voir un cybercriminel à la tête d’un réseau fort de 5 à 10% des routeurs "zombies" d’une grande ville très peuplée comme Londres, Paris ou New York peut avoir de quoi inquiéter les experts en sécurité informatiques. [quote]"Nous avons reçu des appels de sociétés du secteur de la défense qui s’intéressaient à ce que nous avions trouvé", souligne ainsi Alan Marshall. [/quote] Il existe pourtant une parade simple à "Chameleon" Changer le mot de passe administrateur du routeur (différent de celui qui permet de se connecter à l’Internet). [quote]"Mais ça signifie qu’on fait confiance à l’homme pour ne pas oublier d’entrer un nouveau mot de passe", souligne Alan Marshall.[/quote] Le chercheur semble peu convaincu de l'aptitude des utilisateurs à assurer leur propre cyber-protection, ce qui a éveillé chez lui un certain intérêt commercial. L'homme a de la suite dans les idées virales Il a fondé une start-up qui a développé une solution de sécurité informatique adapté aux routeurs Wifi. Pour l’instant, elle ne sert pas à grand chose si ce à n’est protéger les routeurs de son propre virus, mais maintenant qu’il a démontré que la création d'un tel virus était possible, d’autres pirates informatiques vont sûrement s'attacher à vouloir percer le secret du "Chameleon". Plus d'infos ICI (anglais) ou ICI (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Mar 2014 LIRE L'ACTU
Attention aux fausses vidéos de vos contacts Facebook nus Archives Secunews SECUNEWS

Attention aux fausses vidéos de vos contacts Facebook nus

Plus de 1.000 personnes ont installé un cheval de Troie (trojan) après être tombées dans un nouveau piège mis en place par des cyber-criminels sur Facebook, qui promettait de pouvoir visualiser des vidéos de leurs contacts en tenue d’Eve ou d’Adam. Selon Bitdefender, les pays où l’on a détecté le plus d’infections sont la France, le Royaume-Uni, la Roumanie et l’Allemagne. Ce scam se déploie à grande vitesse sur le réseau social et se propage en taggant tous les contacts des utilisateurs. Plus de 6.000 sites en .tk ont été enregistrés pour relayer ces actions malveillantes. Pour éviter d’être détectés, les cyber-criminels utilisent plusieurs variantes de leur message. Ainsi, on trouve: [quote][nom de l’utilisateur] private video [nom de l’utilisateur] naked video XXX private video.[/quote] Les pirates redirigent également vers de faux sondages, de fausses barres d’outils ou de faux convertisseurs de vidéos. [quote]En cliquant sur le lien qui promet de vous montrer vos contacts nus, les internautes sont redirigés vers un faux site Youtube où l’exécutable FlashPlayer.exe dissimule en fait un cheval de Troie. Le malware installe une extension sur le navigateur Internet capable de poster à nouveau le scam sur Facebook au nom de l’utilisateur et de dérober ses photos.[/quote] Adobe Flash Player a crashé, mettez à jour votre produit vers la nouvelle version”, peut-on lire sur la page Web. Pour augmenter le taux d’infection, le malware dispose de plusieurs moyens pour s’installer, en plus du traditionnel téléchargement automatique sur l’ordinateur ou l’appareil mobile, il se multiplie quand l’utilisateur exécute la fausse mise à jour. (Clic sur l'image pour agrandir) Afin de rendre le scam encore plus crédible, les cyber-criminels affichent un nombre de vues de vidéo impressionnant, plus de 2 millions de personnes auraient en effet en apparence cliqué sur le lien Youtube piégé. Enfin, pour ajouter encore une touche de réalisme, les créateurs du piège ont également ajouté un message annonçant que la vidéo est réservée aux personnes majeures. Quant à la date de la fausse vidéo, celle-ci est automatiquement mise à jour lors de votre visite. Cette menace est détectée par l’antivirus Bitdefender sous le nom Trojan.FakeFlash.A (Trojan.GenericKD.1571215), tandis que le faux lien vers Youtube est noté comme malveillant par le module Bitdefender Search Advisor. Pour une protection maximale, nous vous recommandons également l’utilisation de Bitdefender Safego, l’antivirus gratuit pour Facebook. Clic pour lire toutes les actus sur le scams

07 Mar 2014 LIRE L'ACTU
Une faille de sécurité affecte l'iPhone, l'iPad, l'iPod et le Mac Archives Secunews SECUNEWS

Une faille de sécurité affecte l'iPhone, l'iPad, l'iPod et le Mac

Le groupe informatique Apple a découvert une faille informatique que les experts jugent importante et qui peut affecter tous ses types d'appareils, le téléphone iPhone et la tablette iPad comme les ordinateurs Mac. Apple a sorti vendredi soir une mise à jour de sécurité pour iOS 7, la dernière version de son système d'exploitation mobile iOS , pour mettre fin à cette brèche dans la sécurité. La mise à jour (iOS 7.0.6) est téléchargeable sur les iPhone 4 et suivants, l'iPad 2 et les modèles plus récents, ainsi que le baladeur iPod Touch (5e génération). Un porte-parole du groupe a dit lundi à l'AFP que le groupe était conscient que la faille touchait aussi son système d'exploitation pour les ordinateurs Mac, OS X. [quote]"Nous sommes conscients de ce problème et avons une mise à jour de réparation qui sera publiée très bientôt", a-t-il dit.[/quote] [quote]Dans la fiche accompagnant la mise à jour mobile, Apple indique qu'"un attaquant ayant une position privilégiée dans un réseau peut capturer ou modifier des données" lors de connexions qui étaient censées être protégées.[/quote] [quote]Sans donner trop de détails "pour ne pas faciliter la vie des pirates", la société de sécurité Crowdstrike explique sur un blog que cela permet à un pirate, s'il est connecté au même réseau que sa victime, de tromper les systèmes de vérification et d'intercepter l'intégralité des communications avec un service en ligne, comme une messagerie par exemple.[/quote] [quote]"C'est plutôt une grosse affaire", relève le site d'analyses 247wallst.com. "Disons que l'attaquant a accès au même réseau via une connexion non sécurisée dans un café ou un restaurant. Il pourrait se faire passer pour un site protégé comme Facebook ou Gmail et altérer n'importe quelle donnée transmise entre l'iPhone et le site." Il regrette l'approche discrète d'Apple étant donné la gravité des dommages potentiels, soulignant notamment que la mise à jour ne donne aucun sens de l'urgence à installer le patch de sécurité.[/quote] [quote]Nous vous conseillons d'effectuer les mises à jour disponibles le plus vite possible, et dans l'intervalle de ne pas utiliser de réseaux à la sécurité non garantie (spécialement wifi) lors de ses déplacements.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

26 Feb 2014 LIRE L'ACTU
La Cnil inflige une amende de 150.000 euros à Google Archives Secunews SECUNEWS

La Cnil inflige une amende de 150.000 euros à Google

La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.

09 Jan 2014 LIRE L'ACTU
Caméra cachée avec Chucky dans un abris bus Archives Secunews SECUNEWS

Caméra cachée avec Chucky dans un abris bus

Chucky, cette poupée possédée par l'esprit d'un tueur en série qui effraie des gens depuis plus de 25 ans, a récidivé une fois de plus. Une équipe de télévision du Brésil a voulu souligner la sortie en salles d'un nouveau film mettant en vedette la poupée en créant une expérience horrifiante plus vraie que nature. On peut voir un acteur se costumer comme la poupée avant de s'installer derrière le panneau de verre d'un abribus avec une affiche du film. Il attend patiemment ses prochaines victimes et éventuellement, il finit par briser le panneau de verre avant de se mettre à courir derrière les gens armé d'un couteau. Caméra cachée avec Chucky dans un abris busVoir aussi: Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014) Caméra cachée avec Chucky dans un abris bus Camera cachée pour le lancement du film Carrie (2013) Camera cachée cercueil dans un ascenseur Camera cachée zombie dans un ascenseur

23 Nov 2013 LIRE L'ACTU
Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin Archives Secunews SECUNEWS

Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin

Les services secrets britanniques "GCHQ" utilisaient de faux profils créés sur le site LinkedIn pour espionner Belgacom, écrit ce dimanche le journal allemand Der Spiegel, sur base de documents d’Edward Snowden. Le piratage de la société belge Belgacom par le GCHQ avait été révélé en septembre. Der Spiegel précise désormais que la cyberattaque a été menée grâce à des copies de sites internet (phishing), dont notamment celui de LinkedIn, en attirant des collaborateurs de Belgacom sur ces faux sites, le GCHQ a réussi à installer des espions (spyware) sur leur ordinateur. Selon le document consulté par le journal, GCHQ a utilisé le même procédé intitulé "Quantum Insert", pour espionner le siège de l’organisation des pays exportateurs de pétrole (Opec) à Vienne. LinkedIn a d’ores et déjà condamné l’opération dans une réaction accordée à Der Spiegel. "Pour être clairs: nous n’approuverons jamais de telles activités, peu importe l’objectif poursuivi, et nous n’étions pas au courant de la manoeuvre", a indiqué un porte-parole. Le réseau professionnel LinkedIn compte 259 millions de membres dans le monde.

10 Nov 2013 LIRE L'ACTU
Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook Archives Secunews SECUNEWS

Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook

Plus de 135.000 comptes utilisateurs Facebook ont été confrontés à une arnaque de grande envergure mettant en péril leurs données personnelles ces derniers jours.Ce SCAM touche les utilisateurs ayant cliqué sur le bouton "J’aime" d’un site Web pirate proposant prétendument une technique de triche pour le jeu Social Empires, cette application est l’un des jeux de stratégie les plus populaires sur Facebook, avec plus de 6 millions de joueurs actifs tous les mois. (clic sur l'image pour agrandir) La page Web frauduleuse a été créée récemment sur un domaine Blogspot et se diffuse massivement sur Facebook. Le mécanisme de cette arnaque est assez connu et se sert des utilisateurs de Facebook, qui diffusent à leurs dépens l’information auprès de leur réseau d’amis. Après les avoir invité à cliquer sur un bouton "J’aime", il est ensuite demandé aux utilisateurs pris au piège de poster un message donné sur 5 fan pages ayant pour thème les techniques de triche dans les jeux. [info_error]“Awesome! Social Empires Cheat GOT 9999999 GOLD,FOOD,WOOD,STONE and 10000 Cash 100% Working try now! here http://[liencaché]/ (y) (y) (y),”affiche le message de l’arnaque. Après avoir aimé la page dans le but d’obtenir des codes de triche et donc avoir diffusé l’arnaque à leur insu, les fans du jeu sont amenés à cliquer sur un bouton de téléchargement qui affiche une fausse barre de progression, après avoir cliqué sur celui-ci, l’utilisateur est redirigé vers des questionnaires en ligne sur le thème de l’horoscope ou des tests de QI divers et variés. [/info_error] Pour s’assurer de la meilleure diffusion possible de ce scam, les cyber-escrocs sont capable de lire l’ adresses IP des ordinateurs et d’afficher des messages relativement personnalisés dans la langue des utilisateurs. (clic sur l'image pour agrandir) [info_error]Les cyber-escrocs vont aussi jusqu’à afficher des logos de société d’antivirus, dont celui de Bitdefender (qui n’a d’ailleurs pas été mis à jour par les pirates, comme vous l’aurez remarqué) afin de rassurer les visiteurs quant à la dangerosité présumée du site en question.[/info_error] En cliquant sur les questionnaires, l’utilisateur est amené sur différentes pages Web qui n’auront pour but que de récupérer ses informations bancaires et personnelles, ces sites Web ne font d’ailleurs même plus référence au jeu Social Empires et ne fournissent aucun résultat aux questionnaires mentionnés précédemment. Nous recommandons aux utilisateurs d’éviter de rechercher des techniques de triche de ce genre sur les moteurs de recherche car les techniques des hackers peuvent facilement les rediriger vers des résultats de recherche malveillants. [info_error]Le faux site Web Social Empires découvert semble ainsi proposer d’autres techniques de triches,pour d’autres jeux (notamment pour GTA V et Diablo 3) ou encore des codes d’abonnement gratuits pour le Xbox Live de Microsoft.[/info_error] En septembre 2013 les pirates ont particulièrement visé les joueurs de GTA V et c’est pourquoi nous vous conseillons de faire abstraction des copies de jeux qui débarquent accidentellement sur Internet, de même que des numéros de série ou des codes de triche, car ils sont généralement des appâts pour tromper les joueurs. [info_success]Pour vous tenir écarté des escroqueries sur Facebook, vous pouvez également installer l'application gratuite Bitdefender Safego qui vous alerte en temps réel si vos données personnelles sont en danger.[/info_success] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet ) TEST POUR EAGLE

29 Oct 2013 LIRE L'ACTU
La NSA a tenté de casser l'anonymat du réseau TOR Archives Secunews SECUNEWS

La NSA a tenté de casser l'anonymat du réseau TOR

L'Agence de sécurité nationale états-unienne ( NSA ) a multiplié les efforts technologiques pour briser les défenses du réseau TOR, un système principalement financé par les Etats-Unis, permettant de naviguer de façon anonyme sur Internet, selon de nouveaux documents confidentiels révélés vendredi 4 octobre 2013 par The Guardian. Les documents fournis par l'ancien consultant de la NSA Edward Snowden suggèrent que l'agence n'a jamais réussi à défaire le "coeur" du réseau The Onion Router (TOR, "le routeur oignon"), ni à démasquer en masse les utilisateurs de ce qu'elle présente comme "le roi de l'Internet anonyme". Citation: "Nous n'arriverons jamais à désanonymiser tous les utilisateurs de TOR en même temps", se résigne l'agence dans l'un de ces documents, elle a toutefois réussi à quelques reprises à identifier une "très petite fraction" d'entre eux, grâce à des méthodes de contournement au cas par cas. Des techniques de détournerment TOR est largement soutenu par les Etats-Unis comme un outil de contournement de la censure et de la répression dans les Etats autoritaires, il est financé à 60% par l'administration américaine, notamment pour aider les dissidents dans des pays comme l'Iran ou la Chine. C'est sur lui que se reposent de nombreux journalistes et militants pour assurer la confidentialité de leurs activités en ligne. Mais dans un des documents, le Government Communications Headquarters (GCHQ, "quartier général des communications du gouvernement"), équivalent britannique et partenaire de la NSA, explique être "intéressé par les mauvaises personnes qui utilisent TOR". La palette des techniques essayées par la NSA et le GCHQ contre le réseau semble très vaste: - Opérer elles-mêmes un grand nombre de "noeuds" du réseau (c'est-à-dire d'ordinateurs individuels) pour contrôler une part importante du trafic, et en déduire l'identité des utilisateurs. - Influencer les futurs développements de l'outil de façon à y intégrer des vulnérabilités qui pourront être exploitées par la suite, comme elles l'ont fait pour le chiffrement. - Installer des scripts espions sur les ordinateurs des utilisateurs de TOR qui visitent certains sites sensibles (comme des forums de discussion criminels). - Attaquer des logiciels tiers utilisés par les utilisateurs de TOR. Ainsi, le navigateur Mozilla Firefox contenait jusqu'à la fin de 2012 une faille que la NSA a exploitée pour identifier des utilisateurs Roger Dingledine, le président du projet TOR, a réagi plutôt positivement à ces révélations. Citation: Selon lui, le recours à des techniques de contournement montre qu'il est toujours impossible d'attaquer de front le réseau, mais il a rappelé que l'utilisation de son logiciel n'était pas une garantie suffisante pour assurer son anonymat en ligne.

07 Oct 2013 LIRE L'ACTU
750 millions de cartes SIM seraient en danger Archives Secunews SECUNEWS

750 millions de cartes SIM seraient en danger

Les cartes SIM seraient vulnérables à l'interception de SMS, à l'écoute d'appels et à l'usurpation d'identité, selon les révélations d'un chercheur en sécurité au New York Times. Après trois années de recherche et 1.000 cartes SIM testées, Karsten Nohl, fondateur du Security Research Labs à Berlin, a découvert qu'il était possible d'infecter à distance certaines cartes SIM avec un virus. Il a révélé dimanche au New York Times avoir découvert une faille dans le chiffrement de certaines cartes SIM, selon lui, 750 millions de téléphones seraient ainsi vulnérables dans le monde. L'ingénieur en sécurité indique en effet que certaines cartes SIM peuvent être compromises en raison d'une mauvaise configuration du logiciel Java et de la possibilité de déchiffrer la clé de chiffrement "DES" (Data Encryption Standard) dont l'algorithme date des années 1970. Citation: "Nous pouvons ainsi installer des logiciels sur le téléphone. Nous pouvons aussi vous espionner, lire vos SMS, dérober vos données personnelles ou gonfler votre facture, entre autres abus", a affirmé le chercheur. Karsten Nohl présentera sa découverte le 31 juillet 2013 à Las Vegas, lors de la conférence de la " Black Hat ", société fournissant des points de vue nouveaux et exclusifs sur la sécurité de l'information.

23 Jul 2013 LIRE L'ACTU
Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook Archives Secunews SECUNEWS

Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook

Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.

05 Jun 2013 LIRE L'ACTU
Intégration de Skype au Webmail Outlook.com Archives Secunews SECUNEWS

Intégration de Skype au Webmail Outlook.com

Profiter de Skype sans avoir à installer le logiciel sur son ordinateur, c'est désormais possible via la messagerie en ligne Outlook.com, sous réserve d'avoir déjà un compte ouvert sur le service de VoiP . C'est le Royaume-Uni qui a la primeur de cette nouvelle fonctionnalité, avant que celle-ci ne soit étendue, d'ici l'été 2013, au monde entier. Il faut installer une extension, compatible avec l'ensemble des navigateurs du marché, pour pouvoir se servir de Skype tout en étant connecté à Outlook.com, de cette manière, il devient possible de converser ou d'ouvrir une vidéoconférence avec ses contacts connectés au même moment. Outlook.com est une nouvelle génération de Webmail, remplaçant Hotmail. Il se veut plus ergonomique et davantage adapté aux réseaux sociaux, en présentant notamment une nouvelle interface, plus sobre et intuitive, identique quel que soit le terminal utilisé (ordinateur, smartphone, tablette).

02 May 2013 LIRE L'ACTU
Après le virus de la police , voici le premier virus ransomware Hadopi Archives Secunews SECUNEWS

Après le virus de la police , voici le premier virus ransomware Hadopi

La Hadopi prévient que plusieurs internautes sont actuellement victimes d'un logiciel malveillant, prétextant le piratage d'oeuvres, il demande une somme d'argent pour autoriser le déblocage de l'ordinateur. Payer une somme d'argent pour débloquer son ordinateur, c'est le fonctionnement classique des " Ransomware ", ces logiciels malveillants qui s'installent à l'insu de l'utilisateur trouvent toutes sortes de raisons pour demander une rançon. (screenshot du message - clic sur l'image pour agrandir) Ce mercredi 6 mars 2013, la Haute autorité pour la diffusion des oeuvres et de protection des droits sur Internet ( Hadopi ) prévient que celui prétextant le piratage d'oeuvres n'est pas de son initiative et qu'il faut s'en méfier. En effet, l'un d'eux se fait passer pour Hadopi, accuse l'utilisateur de l'ordinateur d'avoir téléchargé illégalement et lui demande de payer pour pouvoir continuer à utiliser normalement l'ordinateur. Des ransomwares qui rapportent gros "Dans le cadre de la procédure de réponse graduée, SEUL LE JUGE peut prononcer une amende au titre de la négligence caractérisée, dans l’hypothèse où, au terme de la procédure de réponse graduée, la Commission de protection des droits décide une transmission du dossier au parquet", précise la Hadopi dans un communiqué publié sur son site. L'autorité incite également les victimes de ce ransomware à déposer plainte. En 2011, un virus de ce genre circulait déjà. Il affichait l'entête de la gendarmerie et demandait un paiement de 200 euros pour débloquer son PC, sous peine de confiscation sous trois jours. Les revenus générés par ce genre de pratiques se monteraient à plus d'un million d'euros par jour. Voici un exemple de copie des mails que l’Hadopi peuvent vous envoyer. Ces mails sont nominatifs, aucune somme d’argent n’est réclamé et bien entendu le PC n’est pas bloqué (Courrier Hadopi officiel - Clic sur l'image pour agrandir) Conseil: Faire rapidement un backup de toutes les données et les conserver sur un disque dur qui sera déconnecté de l’ordinateur après la réalisation du backup, mais surtout, de s’équiper d’un antivirus mis à jour. Et bien sûr de ne rien payer.

06 Mar 2013 LIRE L'ACTU
Il est temps de passer de Messenger à Skype ! Archives Secunews SECUNEWS

Il est temps de passer de Messenger à Skype !

Si comme moi vous utilisez Messenger, vous avez déjà dû recevoir le mail de Microsoft vous demandant de passer de Messenger à Skype mais bon je le met quand même ici au cas où vous seriez passé à coté. Cher. Nous allons retirer le service Messenger de tous les pays (sauf la Chine continentale où Messenger restera disponible) et fusionner les meilleures fonctionnalités de Messenger et de Skype. Passez à Skype, connectez-vous à l'aide d'un compte Microsoft (identique à votre ID Messenger) et retrouvez tous vos contacts Messenger à portée de main. Tout comme avant, vous pourrez leur envoyer des messages instantanés et avoir des conversations vidéo avec eux. Vous découvrirez également comment rester en contact avec Skype sur votre appareil mobile et votre tablette. Procédez à la mise à jour dès maintenant Cordialement, L'équipe Messenger Vous n'avez jamais utilisé Skype ? 1. Téléchargez la dernière version de Skype. 2. Connectez-vous à Skype avec votre compte Microsoft. Vous utilisez déjà Skype ? 1. Procédez à la mise à jour vers la dernière version de Skype. 2. Connectez-vous avec votre compte Microsoft. 3. Fusionnez votre compte Skype actuel avec votre compte Microsoft. Voici juste un aperçu des grandes fonctionnalités à utiliser avec Skype : - Messagerie instantanée, appel vidéo et appel vers des téléphones à partir de votre PC, Mac, Windows Phone, iPhone, iPad, Android mobile, Kindle Fire et autres appareils - Partage de votre écran avec vos amis et votre famille - Appel vidéo et messagerie instantanée avec vos amis Facebook - Appel vidéo de groupe jusqu'à 10 amis en même temps* - Et ce n'est qu'un début ! Vous avez tant de choses à explorer sur Skype Procédez à la mise à jour dès maintenant Que va-t-il se passer entre maintenant et le retrait de Messenger ? Messenger va continuer à fonctionner exactement comme aujourd'hui. Si vous êtes connecté à Messenger sur votre ordinateur de bureau**, une notification sous forme de bannière s'affichera pour vous inviter à procéder à la mise à jour. Lorsque vous cliquerez sur la bannière, une fenêtre d'installation s'ouvrira et vous invitera à effectuer la mise à jour. Vous serez alors guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger. Que va-t-il se passer après le retrait de Messenger ? Les utilisateurs Messenger sur ordinateur de bureau** ne seront plus en mesure de se connecter. Ils pourront uniquement effectuer la mise à jour vers Skype. Si vous essayez de vous connecter, une notification s'affichera. Si vous choisissez de poursuivre, vous serez guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger en même temps. Puis-je effectuer la mise à jour vers Skype sur mon appareil mobile ? Oui ! Skype est disponible sur iPhone, Android et bientôt sur Windows Phone 8. Nous vous encourageons à télécharger la dernière application Skype sur votre appareil mobile et à désinstaller Messenger. Vous aurez la possibilité de vous connecter à Skype sur vos applications mobiles iPhone, Android et Windows Phone 8 avec votre compte Microsoft au cours des prochaines semaines. Si vous utilisez un autre téléphone où Messenger est installé, il continuera de fonctionner pendant un petit moment. Où puis-je obtenir plus d'informations ? Pour obtenir plus d'informations sur la mise à jour vers Skype, visitez le site du support de Skype. * Pour utiliser la conversation vidéo en groupe, vous devrez disposer de l'abonnement Skype Premium. ** Les versions plus récentes de Messenger recevront des notifications de mise à jour facultatives. Les versions plus anciennes ne recevront aucune notification et vous devrez télécharger Skype manuellement.

22 Jan 2013 LIRE L'ACTU
Les smartphones Samsung menacés par une faille de sécurité Archives Secunews SECUNEWS

Les smartphones Samsung menacés par une faille de sécurité

Selon plusieurs sites spécialisés, trois smartphones de Samsung seraient vulnérables via leur processeur. N'importe quel pirate pourrait en prendre possession en installant une application tierce.+ - Galaxy S3 - Galaxy S2 - Galaxy Note 2 - Les tablettes Galaxy Note Trois smartphones de Samsung qui se vendent comme des petits pains à l'approche de Noël, mais des smartphones potentiellement concernés par une faille de sécurité. Plusieurs sites spécialisés dans les nouvelles technologies avertissent lundi qu'un développeur a découvert ce week-end que ces téléphones pouvaient être piratés via leur processeur (Exynos 4210 et 4412). Cette faille de sécurité permettrait d'accéder à toute la mémoire physique disponible au sein du terminal Il suffirait au pirate d'installer une application pour prendre le contrôle du smartphone. Selon un membre du forum qui a découvert cette faille, Samsung a été averti mais n'a pas encore réagi. Un correctif temporaire pour protéger votre machine est proposé par des développeurs Des développeurs indépendants ont commencé à travailler sur le problème et proposent dès à présent un correctif. Celui-ci bouche la faille de sécurité, mais peut altérer quelques fonctionnalités comme les capteurs photo / vidéo ou encore l'utilisation de la sortie micro HDMI (disponible au travers du port micro USB 2.0). Pour utiliser ce patch, il est nécessaire d'avoir activé l'installation d'applications depuis des Sources Inconnues dans la partie Sécurité des Paramètres. Dès qu'il est installé sur votre terminal, il vous indique si vous êtes touché ou pas par le problème. Ensuite, il vous suffit de cocher les deux cases

18 Dec 2012 LIRE L'ACTU
Du changement chez Yahoo! Archives Secunews SECUNEWS

Du changement chez Yahoo!

Yahoo! annonce via son blog officiel différents changements plutôt négatifs pour ses utilisateurs puisque la fermeture de plusieurs services est annoncée afin de se recentrer sur la modernisation de leurs produits. - Salons de chat publiques Yahoo! Messenger : Fermeture le 14 Décembre 2012. - Yahoo! Messenger Pingbox : À partir du 14 Décembre 14 2012, Pingbox ne sera plus disponible sur Yahoo! Messenger. Si vous avez installé Pingbox sur votre blog ou réseaux sociaux, vous pouvez vous rendre sur cette page afin de connaître la marche à suivre pour le désinstaller. - Yahoo! Messenger interopérabilité avec Microsoft Windows Live Messenger : À partir du 14 décembre 2012, les comptes Yahoo! Messenger ne pourront plus dialoguer avec les comptes MSN Messenger. À cette date, les utilisateurs de Yahoo! Messenger pourront également constater que leurs contacts MSN Messenger ne sont plus opérationnels. Si vous utilisez MSN Messenger et que vous souhaitez échanger (envoyer/recevoir) des messages avec des utilisateurs Yahoo! Messenger, il vous suffit de télécharger la dernière version de Yahoo! Messenger. - Arrêt des services Appels entrants/Appels sortants : À compter du 30 janvier 2013, Yahoo! ne proposera plus les services Appels entrants/Appels sortants. Toutefois, les appels gratuits entre comptes Messenger resteront disponibles. Jusqu’au 30 janvier 2013, vous pouvez continuer à appeler les téléphones fixes et mobiles en utilisant votre solde Appels sortants, et votre compte Appels entrants peut rester actif pendant cette période. Toutefois, à compter du 30 novembre 2012, vous ne pourrez plus alimenter votre compte Yahoo! Voix. Vous pouvez demander le remboursement du solde de votre compte en envoyant une demande à la société Jajah jusqu’au 30 janvier 2013. À réception de cette demande, votre compte sera clôturé et, sous 30 jours, Jajah effectuera jusqu’à trois tentatives pour créditer ce remboursement sur le mode de règlement que vous avez utilisé en dernier avec votre compte Yahoo! Voix. Si vous ne recevez pas ce remboursement, n’hésitez pas à contacter Jajah à l’adresse suivante : [email protected] avant le 28 février 2013. Si nécessaire, vous aurez la possibilité de spécifier un nouveau mode de règlement (carte de crédit, PayPal ou autre) pour permettre à Jajah de créditer ce remboursement. En dehors des dispositions ci-dessus, Jajah et Yahoo! déclinent toutes responsabilités quant au remboursement qui vous serait dû.

04 Dec 2012 LIRE L'ACTU
La PS3 définitivement piratée Archives Secunews SECUNEWS

La PS3 définitivement piratée

Entre Sony et les " hackers " qui cherchent à ouvrir la PS3, le jeu du chat et de la souris dure depuis un moment. On sort un firmware pirate d'un côté, on patche de l'autre, au final aujourd'hui, pour faire tourner des copies illégales d'un jeu sur PS3, on doit tout faire pour éviter de voir la console être upgradée à un firmware supérieur au 3.55 et se passer de l'accès au PSN. Ca, c'était avant la diffusion d'une clef de cryptage qui va poser un sérieux problème à Sony. Un groupe de hackers est parvenu à casser les clefs de cryptage qui permettent de "lire" les firmwares de PS3 et donc de les modifier rapidement et sans difficultés sur un PC à partir du fameux 3.55 puis de réinstaller le tout sur une PS3 qui pourra alors non seulement faire tourner les copies pirates mais également se connecter au PSN. Même si Sony change la passphrase qui permet de s'authentifier sur le PSN, la clef LV0 permettra de la décoder et donc de se connecter ni vu ni connu. C'est donc l'arrivée des customs firmware supérieurs au 4.00 qui s'annonce. Si ce hack est réputé impossible à patcher, c'est parce que Sony ne peut pas changer ces fameuses clefs LV0 qui doivent être communes à toutes les consoles, faute de quoi une "vieille" PS3 ne pourrait plus être mise à jour, ce qui place le constructeur dans une impasse, en tout cas pour l'heure. L'aspect le plus étonnant dans cette histoire, c'est que les groupes de hackers "The Three Muskateers" (les Trois Mousquetaires) ayant craqué ce système l'ont fait depuis un bon moment et ne comptaient absolument pas rendre la chose publique. Mais à trop partager sa découverte avec le reste de la scène des hackers, elle a fini par tomber entre les mains d'un groupe chinois qui s’apprêtait à vendre les clefs sur le Net. N'ayant pas apprécié la marchandisation de sa trouvaille, The Three Muskateers a choisi de leur couper l'herbe sous le pied et tout a été rendu public. Du vrai Dallas.

05 Nov 2012 LIRE L'ACTU
Dysfonctionnements du nouveau système de cartographie sur l'Iphone5 Archives Secunews SECUNEWS

Dysfonctionnements du nouveau système de cartographie sur l'Iphone5

Des usagers irlandais, anglais, américains, chinois, français et japonais d'Apple se sont plaints d'erreurs dans la nouvelle application de cartographie du géant américain, mise en vente mercredi et qui est pré-installée sur le nouvel iPhone 5. Des utilisateurs britanniques ont fait part à la BBC de l'absence de certaines villes dans ce programme, notamment "Stratford-upon-Avon" la ville de naissance de William Shakespeare dans le centre de l'Angleterre. Citation: Au Royaume-Uni, "le nom de nombreuses villes est erroné, certaines manquent, les routes ont toutes la même couleur, la qualité des images satellites n'est pas aussi bonne qu'avant", a écrit sur un forum d'aide aux utilisateurs d'Apple, un acheteur mécontent du nouveau programme. Citation: "Horrible aussi en Australie", écrit un autre. "La version d'Apple est mauvaise à tellement de niveaux qu'il est difficile d'imaginer qu'il y ait une version qui marche avant au moins une année ou deux", estime-t-il. En juin, le groupe informatique américain avait annoncé que son nouveau système d'exploitation iOS6 contiendrait ce programme de localisation maison au lieu de l'application Google Maps. Toute personne qui installe iOS6 sur un iPhone, un iPad ou un iPad Touch doit utiliser désormais ce nouveau programme de cartographie, qui est en revanche déjà pré-installé sur le iPhone 5, mis en vente dans de nombreux pays (États-Unis, Canada, Royaume-Uni, France, Allemagne, Australie, Hong Kong, Japon, Singapour..) à partir de vendredi. Parmi les autres bugs rapportés par les usagers, la recherche du club de football de Manchester United les dirige vers le club de football Sale United, réunissant des footballeurs âgés de cinq ans et plus. Des écoles manquent également sur ces cartes ou sont mal placées, et un musée est localisé dans une rivière. Citation: En Irlande, le ministre de la Justice Alan Shatter a écrit à Apple pour demander la correction d'une erreur de localisation qui situe un aéroport là où il n'y a qu'une ferme dont le nom est "Airfield" (Aérodrome en anglais), a-t-il indiqué dans un communiqué. Une application Google Maps séparée n'est actuellement pas disponible à la vente auprès d'Apple, mais elle peut encore être utilisée via le navigateur web de l'iPhone. Apple n'a pour l'heure fait aucun commentaire sur ces dysfonctionnements. Citation: La société néerlandaise de navigation par satellite Tom Tom, qui a travaillé avec Apple sur le programme, a déclaré à la BBC "qu'elle n'avait fourni que les données pour les cartes et n'était pas responsable de la façon dont le programme fonctionnait".

21 Sep 2012 LIRE L'ACTU
Les utilisateurs de Windows 8 déjà menacés par un faux antivirus Archives Secunews SECUNEWS

Les utilisateurs de Windows 8 déjà menacés par un faux antivirus

Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.

16 Sep 2012 LIRE L'ACTU
Top10 des stars les plus dangereuses sur le net en 2012 Archives Secunews SECUNEWS

Top10 des stars les plus dangereuses sur le net en 2012

L'actrice anglaise Emma Watson, qui joue l'apprentie sorcière dans les films "Harry Potter", est devenue la cyber-célébrité la plus dangereuse d'internet. La jeune actrice a pris la place du mannequin " Heidi Klum " au sommet d'une liste d'acteurs, musiciens, comédiens, hommes politiques et autres personnalités utilisées comme appâts par les pirates informatiques pour installer des virus dans les ordinateurs de fans. (La liste des dix cyber-stars les plus dangereuses sont d'ailleurs toutes des femmes) La technique de ces "hackers" est toujours la même: Prétendre orienter des utilisateurs vers des sites internet comportant des articles, photos ou vidéos de leurs stars préférées pour qu'ils cliquent sur des liens contenant des logiciels malicieux. Toutes des femmes Les " Virus " ainsi installés permettent ensuite d'avoir accès aux commandes de contrôle de l'ordinateur, ou de voler des mots de passe et codes de sécurité. "Les consommateurs veulent pouvoir aller sur internet pour suivre les dernières photos, vidéos, tweets, et histoires sur leurs stars préférées, mais avec le nombre d'informations disponibles et la très forte interaction créée, la plupart du temps les utilisateurs oublient les risques qu'ils prennent en cliquant sur des liens". Les liens les plus dangereux sont souvent générés par des recherches associant des célébrités avec des téléchargements gratuits ou des photos nues, précise McAfee.

11 Sep 2012 LIRE L'ACTU
Diablo 3 en bêta ouverte tout le week-end Archives Secunews SECUNEWS

Diablo 3 en bêta ouverte tout le week-end

Vous voulez essayer Diablo 3 avant sa sortie le 15 mai 2012 mais vous n'avez pas eu accés à la bêta fermée ? Eh bien Blizzard a pensé à vous car le hack'n slash sera en bêta ouverte à partir de ce vendredi 20 avril 2012 à 21h (heure de Paris) jusqu'à lundi 23 avril 2012 à 19h. Vous pourrez y découvrir gratuitement les 5 classes du jeu jouables jusqu'au niveau 13 ainsi que la premiére partie de l'acte1 Pour y participer, il vous suffit de vous rendre sur Le site eu.battle.net et de créer un compte (ou d'utiliser le votre si vous en avez déjà un). Vous verrez alors apparaÓtre une licence pour la bêta de Diablo III dans la liste des jeux associés à votre compte, c'est à partir de là que vous pourrez télécharger et installer le client du jeu. Une fois terminé, vous n'aurez plus qu'à vous connecter en utilisant votre nom de compte Battle.net (c'est-à-dire votre adresse e-mail) et votre mot de passe pour commencer à massacrer les engeances du démon qui vous feront l'affront de se mettre en travers de votre chemin! Configuration minimale: - Win XP, Vista, 7 - 1,5 Go de RAM - Pentium D 2,8 GHz ou Athlon 64x2 4400+ - GeForce 7800GT ou Radeon X1950 Pro - Connexion internet requise pour jouer Configuration recommandée: - Win XP, Vista, 7 - 2 Go de RAM - Core 2 Duo 2,4 GHz ou Athlon 64x2 5600+ - GeForce 260 ou Radeon HD 4870 - Connexion internet requise pour jouer D'autres questions rendez-vous sur le site officiel de Diablo 3 Accéder a la page facebook de Diablo FR

20 Apr 2012 LIRE L'ACTU
Apple lance un outil de désinfection contre le malware Archives Secunews SECUNEWS

Apple lance un outil de désinfection contre le malware

Depuis deux semaines, les risques associés à une machine virtuelle Java roulant sous l'environnement Mac ont été soulignés par une vaste infection par le malware Flashback. La semaine dernière, on estimait que plus d'un demi million d'ordinateurs Mac étaient infectés. Des 600.000 machines touchées dans le monde, par ce malware ont y trouve - 0.6% en France - 56,6% étaient aux États-Unis - 19,8% au Canada - 12,8% au Royaume-Uni. Flashback espionnait les faits et gestes des utilisateurs qui visitaient certains sites. Apple a mis un peu de temps avant de réagir mais il faut dire que Java ne fait pas partie de Lion, le systéme d'opération des Mac. Les utilisateurs doivent l'installer à part. Après avoir publié un patch pour les utilisateurs ayant Java la semaine dernière, Apple publie maintenant un outil de désinfection pour les utilisateurs n'ayant pas Java sur leur machine. Oui, il existe tout de même un risque pour ces utilisateurs, donc en principe, toutes les machines roulant sous Lion ont maintenant de la protection contre Flashback. Vous pouvez Télécharger l'outil d'Apple via ce lien S jamais vous avez Java et n'avez pas encore installé le patch, nous vous invitons à mettre à jour votre OS, certains sites suggèrent également de désinstaller Java si vous n'en avez plus besoin. Voir aussi: Le malware Flashback infecte 600.000 Mac secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

16 Apr 2012 LIRE L'ACTU
Tentative de phishing concernant les clients de Belfius Archives Secunews SECUNEWS

Tentative de phishing concernant les clients de Belfius

Alerte phishing Belfius Banque a constaté que certains de ses clients ont reçu un e-mail (jusqu'à présent uniquement en néerlandais) dont l'apparence laissait à penser qu'il émanait de "Dexia Banque" et indiquant que la banque était occupée à installer un "nouveau logiciel de protection". Cet e-mail n'a pas été envoyé par Belfius Banque et la banque n'enverra jamais ce type d'e-mail, a prévenu vendredi Belfius (anciennement dexia banque). Dans ce mail douteux, il est demandé au client de Belfius de fournir des données personnelles comme le numéro de carte, la date de naissance ou le code postal via le lien "dexiaonlineplc.ultimatefreehosting.com". Ne pas cliquer sur l'hyperlien et ne pas communiquer vos données personnelles, il s'agit en fait d'une tentative de phising "Les clients qui auraient malgré tout introduit leurs données n'ont pas de soucis à se faire car ces renseignements ne constituent, en tant que tels, aucune menace pour l'internet banking, précise Belfius. Seul celui qui suit la procédure normale a accés au systéme et est en mesure d'effectuer des virements", précise la banque. Les clients qui ont introduit des données via la site douteux peuvent toutefois contacter la banque au: 02/222.82.50 (pour les francophones) 02/222.82.70 (pour les néerlandophones) Le phishing c'est quoi et comment s'en proteger ? Le Whaling ou Spearphishing, le phishing pour riche Le smishing, phishing via votre téléphone old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

09 Mar 2012 LIRE L'ACTU
La publicité ciblée sur Internet pourra bientôt être désactivé Archives Secunews SECUNEWS

La publicité ciblée sur Internet pourra bientôt être désactivé

Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".

25 Feb 2012 LIRE L'ACTU
Le Canada renforce la surveillance d'Internet Archives Secunews SECUNEWS

Le Canada renforce la surveillance d'Internet

Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

15 Feb 2012 LIRE L'ACTU
Ramnit, le virus qui dévore les mots de passe sur Facebook Archives Secunews SECUNEWS

Ramnit, le virus qui dévore les mots de passe sur Facebook

Des chercheurs en sécurité ont découvert une base de données de 45.000 mots de passe et identifiants d’accès à Facebook dérobée grace à une variante du ver "Ramnit". Selon Facebook, ces données sont majoritairement périmées, les utilisateurs concernés ont été invités à changer de mot de passe. "Ramnit" est un programme malveillant apparu il y a déjà prés de deux ans. Différentes variantes se sont depuis propagées sur Internet, dont une ciblant spécifiquement les mots de passe et identifiants Facebook. Selon la société de sécurité Securlert, qui a détecté cette nouvelle variante de Ramnit en janvier 2012, la finalité des pirates est d'utiliser les comptes Facebook compromis afin de propager, auprès de leurs amis, des liens piégés, assurant ainsi la propagation du ver. 20.000 utilisateurs seraient réellement exposés ? Les cybercriminels tirent profit du fait que les utilisateurs tendent à utiliser le même mot de passe sur différents services Web (Facebook, Gmail, Corporate SSL VPN, Outlook Web Access, etc...) pour obtenir un accés distant à des réseaux d'entreprise Pour l'heure, "Ramnit" aurait déjà permis à ses auteurs de collecter environ 45.000 identifiants et mots de passe de comptes Facebook. Contacté, le réseau social confirme en avoir été informé par des chercheurs en sécurité la semaine dernière. Cette base de données d’accès a été transmise à Facebook, qui précise à ZDNet que dans la majorité des cas ces informations n'étaient plus valides, les mots de passe ayant été changés par les utilisateurs depuis. Ces données d’accès pourraient donc avoir été dérobées plusieurs mois plus tôt. Des données déjà anciennes Selon Facebook, ce ne sont donc pas 45.000 utilisateurs de sa plate-forme dont le compte serait exposé, le chiffre devrait être réduit de moitié, même si Facebook n'a pas souhaité communiquer précisément sur le nombre exact. Le service précise par ailleurs, suite à l'alerte de Securlert, avoir pris contact avec les utilisateurs exposés afin qu'ils modifient le mot de passe de leur compte Facebook. [quote]"A ce stade, nous n'avons pas constaté de propagation du virus sur Facebook lui-même, mais nous avons commencé à travailler avec nos partenaires extérieurs pour ajouter des protections à nos systèmes antivirus afin d'aider les utilisateurs à sécuriser leurs terminaux" ajoute encore le porte-parole de Facebook.[/quote] Comment se débarrasser de RAMNIT Il n'est pas simple de désinfecter un PC touché par RAMNIT et dans certains cas, le formatage est obligatoire si l'infection a pris trop d'ampleur. Autrement, certains live CD peuvent venir à bout des fichiers infectés, le live CD DR WEB semble par exemple pouvoir venir à bout de cette infection, lorsqu'elle n'est pas trop développée sur le pc. Kaspersky Removal Tools Avant de lancer le scan, régler les actions en automatique (sinon vous serez submerger de popups) Pour cela, cliquez à droite sur l'icône roue dentée puis à gauche Actions et cochez Exécuter action Il faut impérativement faire un scan complet sinon des exécutables infectés peuvent rester. Toujours dans le menu de paramétrage, à gauche, cliquez sur Zone d'analyse Cochez le poste de travail. Lancer le scan ensuite à partir de l'onglet analyse automatique Kaspersky Removal Tool devrait avoir besoin de redémarrer pour désactiver Ramnit. Kaspersky Removal Tool va alors se relancer au démarrage, terminer bien le scan. Téléchargez et installez Kaspersky Removal Tool secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

10 Jan 2012 LIRE L'ACTU
La pub s'installe dans le fil dêactualité de Facebook Archives Secunews SECUNEWS

La pub s'installe dans le fil dêactualité de Facebook

Identifiées comme des "actualités sponsorisées", ces publicités proviendront de l'activité des amis d'un membre avec les pages des marques. Entrée en vigueur au compte-gouttes en 2012. Il s'agira de messages indirectement poussés par les amis Facebook d'une personne lorsque ceux-ci aiment par exemple la Page Facebook d'une marque ou un post. Les annonceurs pourront ainsi exploiter les liens qu'ils entretiennent avec des membres du réseau social en faisant état de leurs activités sous la forme "votre ami x a aimé cette page ou vient de se localiser dans l'un de nos magasins". Une recommandation virale qui se veut moins intrusive car elle n'émanera que des amis Facebook et seulement à propos d'activités sur lesquelles l'annonceur veut communiquer. Il sera cependant impossible de refuser le systéme (opt-out), la seule option étant de fermer le message lorsqu'il apparaÓtra dans le flux ou de modifier ses paramétres de confidentialité, l'expérience va commencer début 2012 avec au départ un seul message sponsorisé par jour.

22 Dec 2011 LIRE L'ACTU
Duqu, un virus dérivé de stuxnet menace des entreprises en europe Archives Secunews SECUNEWS

Duqu, un virus dérivé de stuxnet menace des entreprises en europe

Dérivé de "Stuxnet", le virus "Duqu" (dy¸-ky¸) permet de collecter des informations confidentielles permettant de mener par la suite des opérations de sabotage industriel. En 2010, une nouvelle arme de guerre électronique était découverte, Stuxnet, ce virus capable d'espionner et de reprogrammer des systémes industriels Scada fournis par Siemens, avait surtout semé la panique en Iran. Aujourd'hui, une nouvelle menace plane avec la découverte par Symantec de son successeur, "Duqu". La société spécialisée dans les logiciels informatiques précise que ce nouveau logiciel malveillant est basé sur un code similaire et qu'il a été conçu soit par les créateurs de "Stuxnet" soit par quelqu'un qui a eu accés à son code source. Des entreprises européennes en ligne de mire Ce "ver" s'en prend pour le moment aux systèmes informatiques d'une poignée d'entreprises situées en Europe, dont les identités n'ont pas été révélées. Il permet à son ou ses concepteurs d'espionner ces firmes en récupérant des données confidentielles (des plans d'usines par exemple) afin de pouvoir cibler au mieux des attaques sur leurs infrastructures prévues ultérieurement. Duqu est également capable d'enregistrer les frappes au clavier pour obtenir des mots de passe ou des informations supplémentaires, précise Symantec. Il se présente ainsi comme un "cheval de Troie" qui permet de contrôler à distance un PC infecté. En revanche, ce logiciel malveillant n'a pas été conçu pour saboter les systémes informatiques et n'est pas capable de se reproduire Symantec indique que pour laisser le moins de traces possible, le ver est programmé pour se désinstaller au bout de 36 jours aprés l'infection du systéme. Clic pour accéder a la fiche de Duqu (anglais) MAJ le 3.11.2011 Le virus Duqu infecte Windows en exploitant une faille zero-day secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

21 Oct 2011 LIRE L'ACTU
Morto un virus qui se propage via la fonction bureau a distance Archives Secunews SECUNEWS

Morto un virus qui se propage via la fonction bureau a distance

Morto est un "ver" qui se propage via la fonction de Bureau à distance de Windows (Remote Desktop Protocol). Si une machine connectée à Internet ou à un réseau local n'est pas suffisamment sécurisée, Morto l'infecte sans intervention de l'utilisateur, puis balaie le réseau à la recherche de nouvelles machines à infecter. Systèmes concernés: - Windows Alias: Win-Trojan/Helpagent.7184 (AhnLab) Trojan horse Generic24.OJQ (AVG) Trojan.DownLoader4.48720 (Dr.Web) Backdoor:W32/Morto.A (F-Secure) Worm:W32/Morto.B (F-Secure) Worm:Win32/Morto.A (Microsoft) Troj/Agent-TEE (Sophos) Morto est un ver, c'est-à-dire un "virus" qui se propage automatiquement via le réseau informatique, iIl utilise pour cela la fonction de Bureau à distance de Windows ou Remote Desktop Protocol (RDP) : Morto balaie automatiquement le réseau informatique et tente d'établir une connexion sur le port "TCP/3389" (correspondant au Bureau à distance) en tant qu'administrateur, en essayant les mots de passe suivants: "*1234 0 111 123 369 1111 12345 111111 123123 123321 123456 168168 520520 654321 666666 888888 1234567 12345678 123456789 1234567890 !@#$%^ %u% %u%12 1234qwer 1q2w3e 1qaz2wsx aaa abc123 abcd1234 admin admin123 letmein pass password server test user" Si la connexion est établie, "Morto" infecte alors la machine. Il se copie dans plusieurs répertoires sous divers noms, modifie le Registre de Windows pour s'exécuter à chaque démarrage, tente de désactiver les antivirus et logiciels de sécurité les plus populaires, tente de télécharger et d'installer d'autres programmes malicieux depuis des sites web distants, puis balaye le réseau informatique à la recherche de nouvelles machines à infecter. Il peut également recevoir des instructions et être utilisé pour lancer des attaques par déni de service (DoS). Les utilisateurs n'ayant pas l'utilité du Bureau à distance peuvent désactiver temporairement ou définitivement cette fonction: Pour Windows XP: menu Démarrer > Panneau de configuration > Système > onglet Utilisation à distance > décocher la case "Autoriser les utilisateurs à se connecter à distance à cet ordinateur". Pour Windows 7: Menu Démarrer > Panneau de configuration > Système et sécurité > Système > Paramètres système avancés > onglet Utilisation à distance > cocher "Ne pas autoriser les connexions à cet ordinateur".. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

29 Aug 2011 LIRE L'ACTU