Moteur de recherche

Résultats pour : "bord"

Le Mode Xbox arrive enfin sur tous les PC Windows 11 Archives Secunews SECUNEWS

Le Mode Xbox arrive enfin sur tous les PC Windows 11

Microsoft a enfin lancé le Mode Xbox sur tous les ordinateurs sous Windows 11, pas seulement sur les consoles portables. Comment l'activer ? C'est très simple : Ouvrez Paramètres (la roue crantée) Allez dans Jeux puis Mode Xbox Ou appuyez sur Windows + F11 Ce que le Mode Xbox fait pour vous Quand vous l'activez, votre PC se transforme en véritable machine de jeu : Un tableau de bord jeu en plein écran apparaît La manette est prioritaire sur la souris et le clavier Les services inutiles sont désactivés pour libérer de la puissance Les ressources sont maximisées pour votre jeu C'est parfait si vous jouez souvent sur votre PC. Le Mode Xbox rend votre expérience plus fluide et plus réactive.

31 May 2026 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

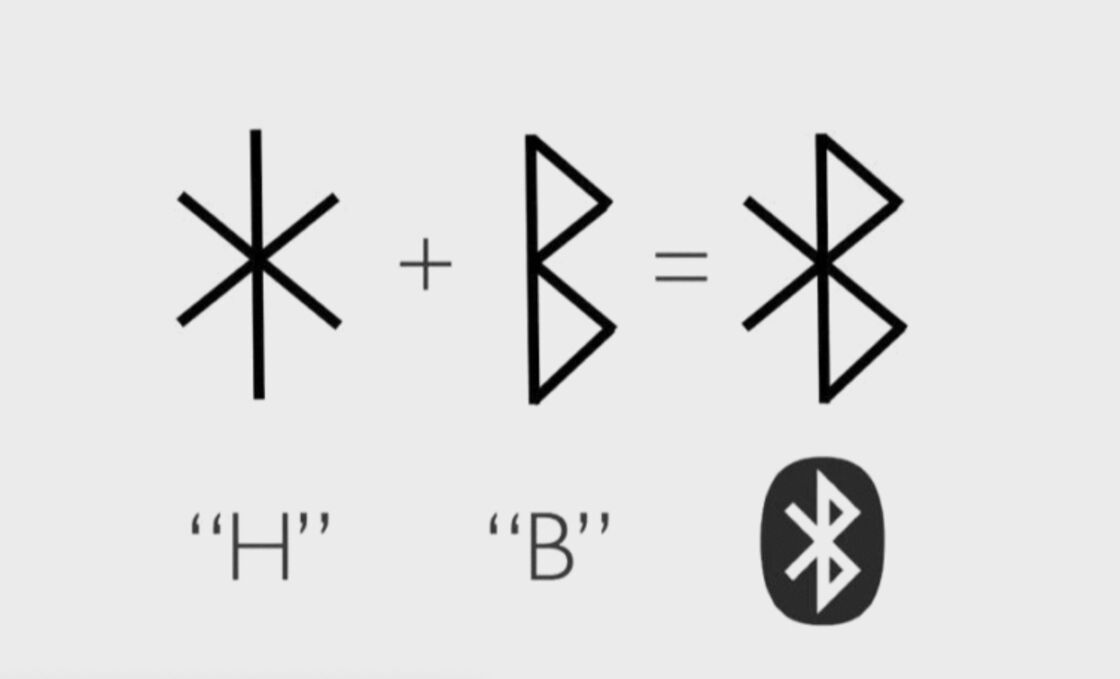
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée. Archives Secunews SECUNEWS

Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée.

Selon le journal hongrois Media1, l’Hungarian Communications Association aurait entamé des discussions avec le législateur, des fournisseurs d’accès à Internet et plusieurs défenseurs des droits des éditeurs de contenus en vue d’étudier la piste d’attaques coordonnées sur les plates-formes d’IPTV illégales. L’association entend combattre le piratage non pas avec des poursuites en justice mais des attaques DDOS (Déni de service) qui cibleraient spécifiquement les plates-formes d’IPTV. Geeko signaler qu'elle doit toutefois d’abord définir dans quelle mesure ces attaques DDOS pourraient être considérées comme “légales” dans le cadre d’une lutte contre le piratage. Les attaques DDOS permettraient théoriquement de couper de nombreux signaux et de rendre inaccessibles des bouquets entiers de chaines aux abonnés.En répétant ces attaques plusieurs fois, il serait possible dans une période de temps assez courte de pousser les abonnés à stopper leurs abonnements en raison de la qualité médiocre du service. Les fournisseurs d’IPTV verraient alors leurs revenus baisser” explique l’organisation. Ces attaques pourraient toutefois faire des dommages collatéraux. Du côté des serveurs loués aux services en question. Mais aussi de nombreux revendeurs, qui se retrouveraient noyés sous les demandes de remboursements des consommateurs. Tout ceci reste toutefois pour le moment de l’ordre du théorique puisque dans la pratique, rien n’a encore été validé. Si cela devait être le cas toutefois, un véritable Armageddon pourrait frapper le secteur, partout en Europe.

26 Sep 2022 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Twitter suspend définitivement le compte personnel de Donald Trump Archives Secunews SECUNEWS

Twitter suspend définitivement le compte personnel de Donald Trump

Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.

09 Jan 2021 LIRE L'ACTU
Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet Archives Secunews SECUNEWS

Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet

Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Feb 2020 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
La NASA vous donne la possibilité d’associer votre nom à une mission inédite vers le Soleil ! Archives Secunews SECUNEWS

La NASA vous donne la possibilité d’associer votre nom à une mission inédite vers le Soleil !

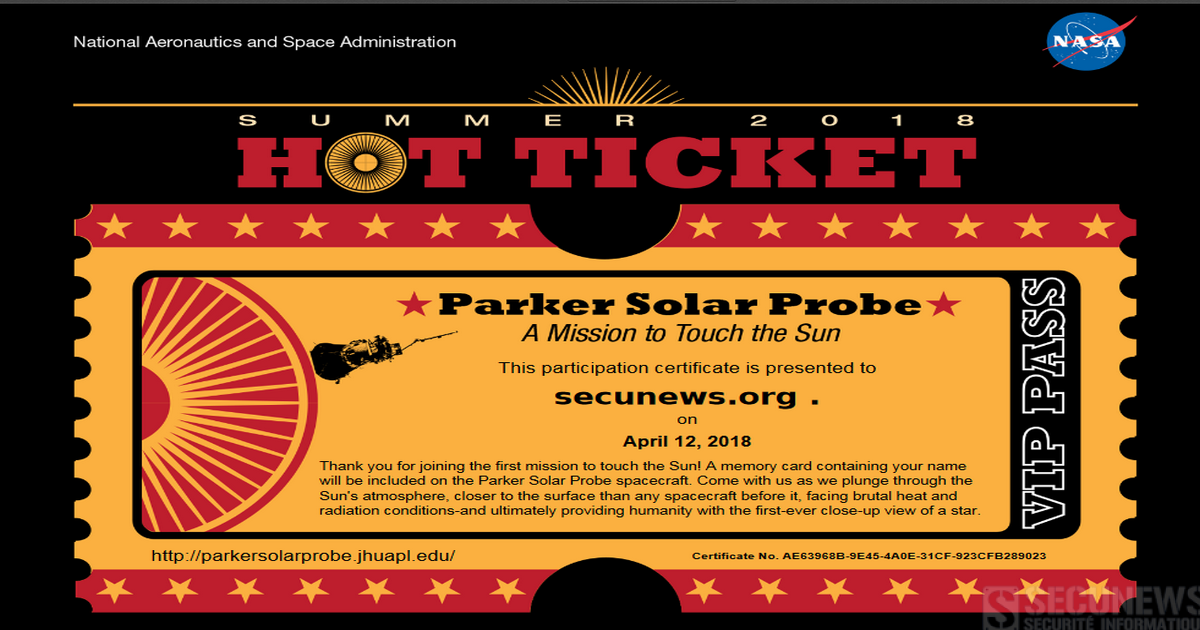
Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket

12 Apr 2018 LIRE L'ACTU
Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans Archives Secunews SECUNEWS

Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans

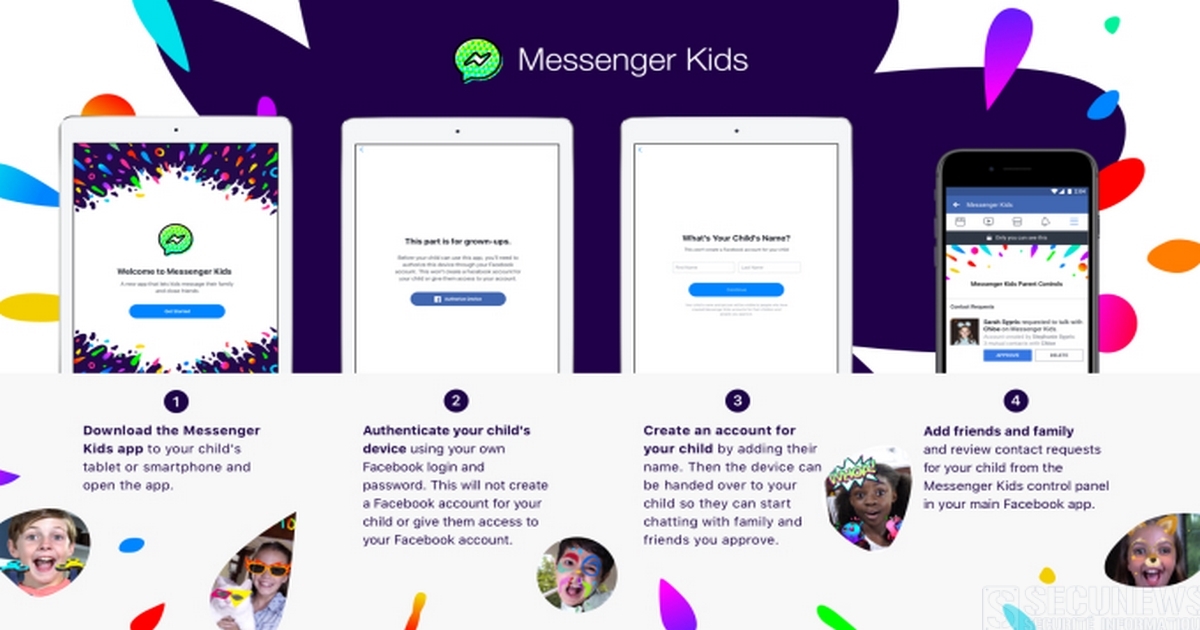
S’il faut avoir 13 ans pour obtenir le droit de s’inscrire sur Facebook, le premier réseau social au monde vient de lancer, lundi 4 décembre 2017, une application destinée aux plus jeunes, 'Messenger Kids'. L'application Messenger Kids est une version "light" de la messagerie de Facebook. L’application doit être installée par les parents eux-mêmes, qui sont les seuls à pouvoir approuver les personnes pouvant communiquer avec leur enfant. Impossible donc, en principe, qu’un inconnu aborde un enfant. Pour rassurer les parents, l’entreprise explique également que les enfants n’ont pas besoin de disposer de compte Facebook pour utiliser Messenger Kids, ni d’un numéro de téléphone. Le réseau social assure aussi que les enfants ne se verront pas automatiquement migrer vers Facebook une fois leurs 13 ans révolus. Le service est disponible pour l'instant uniquement pour les utilisateurs d'iOS (Apple), et seulement aux États-Unis. Au niveau de l'interface, la principale différence réside dans le fait qu'elle intègre tout un tas de nouvelles options permettant aux parents de contrôler son usage. Tout comme sur la version classique, les enfants peuvent échanger des messages, lancer des appels vidéo, publier des selfies, des GIF ou encore des stickers avec des personnes figurant sur leur liste d'amis, une fois celle-ci validée par les parents. Nouvelle offensive contre Snapchat Facebook promet aussi qu’aucune publicité n’est diffusée sur Messenger Kids et que les données des enfants 'ne sont pas utilisées pour les publicités'. Facebook explique avoir passé les 18 derniers mois à discuter avec des experts en développement de l'enfance et en sécurité afin de proposer un ensemble de garanties pour satisfaire la plupart des préoccupations des parents Des filtres automatiques censés empêcher le partage de certains contenus, comme la violence ou la pornographie, doivent être déployés et une équipe spéciale sera censée analyser tous les contenus signalés comme problématiques par les utilisateurs. Le site spécialisé TechCrunch, qui a échangé avec Facebook, explique aussi que l’application ne permet pas aux parents de lire en secret les conversations de leurs enfants, ils seront toutefois informés si leurs enfants signalent un contenu problématique, sans pour autant pouvoir le consulter. L’application permet d’échanger par messages écrits, mais aussi par vidéos, qu’il est possible de personnaliser en affichant des filtres sur l’image. Une fonctionnalité qui rappelle fortement Snapchat, application phare des jeunes utilisateurs, dont Facebook copie depuis des mois les fonctionnalités. L’arrivée de Messenger Kids ressemble à une nouvelle offensive contre Snapchat. Avec cette application, Facebook peut fidéliser très tôt, avec l’aval des parents, de jeunes utilisateurs, qui se créeront leur cercle d’amis en ligne avant même d’arriver sur le réseau social aux 2 milliards d’utilisateurs, et peut-être regagner un peu d’avance sur Snapchat, qui vampirise les jeunes internautes ? Accéder au site officiel Messenger Kids. (Anglais) https://www.youtube.com/watch?v=nkkgKWa2wpg

08 Dec 2017 LIRE L'ACTU
Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu Archives Secunews SECUNEWS

Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu

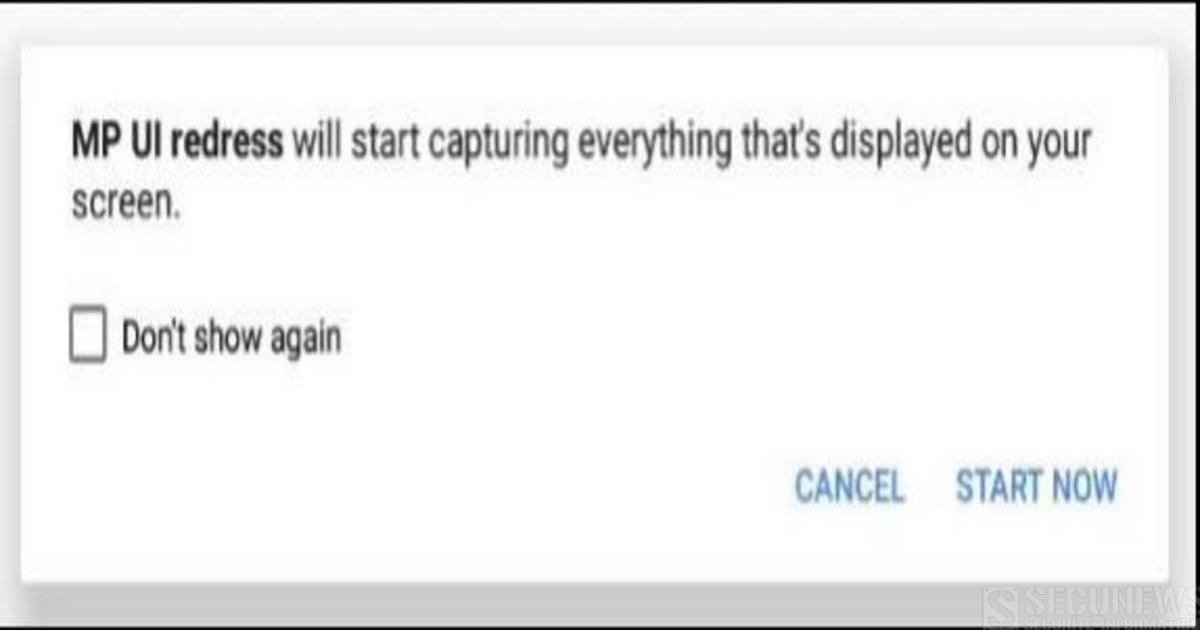
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....

24 Nov 2017 LIRE L'ACTU
Facebook ferme la page de Firerank Archives Secunews SECUNEWS

Facebook ferme la page de Firerank

Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.

20 Nov 2017 LIRE L'ACTU
Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook Archives Secunews SECUNEWS

Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook

Neuf personnes ont été arrêtées le 11 septembre 2017 dans la région de Dunkerque (France), elles sont soupçonnées d'avoir dérobé des marchandises pendant deux ans dans un dépôt utilisé par les douanes, pour ensuite les revendre sur Internet. Un détournement à l'échelle industrielle! De fastueuses vacances. C'est le train de vie d'un Dunkerquois qui a d'abord alerté la police judiciaire de Lille. L'homme de 28 ans, pourtant employé au SMIC, s'offrait des voyages particulièrement luxueux, le Sri Lanka pour 4.000 euros ou encore un voyage de noces en Polynésie à 24.000 euros, le tout payé en liquide. Les enquêteurs ont fini par se rendre compte que le jeune homme avait mis en place un véritable système mafieux depuis deux ans. il détournait des produits contrefaits, confisqués par les douanes, et stockés par une société de logistique à Dunkerque. Des marchandises dérobées en plain jour. Aidé de quelques salariés complices, l'individu volait des palettes complètes en plein jour, juste avant la destruction des marchandises, avec un utilitaire de location. Il revendait ensuite parfums, maillots de foot, cigarettes et alcools via des groupes Facebook. Les neuf personnes interpellées dans ce trafic ont été mises en examen pour recel et vol en bande organisée, le chiffre d'affaires de l'équipe est estimé à 40.000 euros par mois, certains ont même pu s'acheter une maison sur cette période.

18 Sep 2017 LIRE L'ACTU
Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique Archives Secunews SECUNEWS

Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique

Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.

10 Jul 2017 LIRE L'ACTU
80 faucons d'un prince saoudien à bord d’un avion de ligne Archives Secunews SECUNEWS

80 faucons d'un prince saoudien à bord d’un avion de ligne

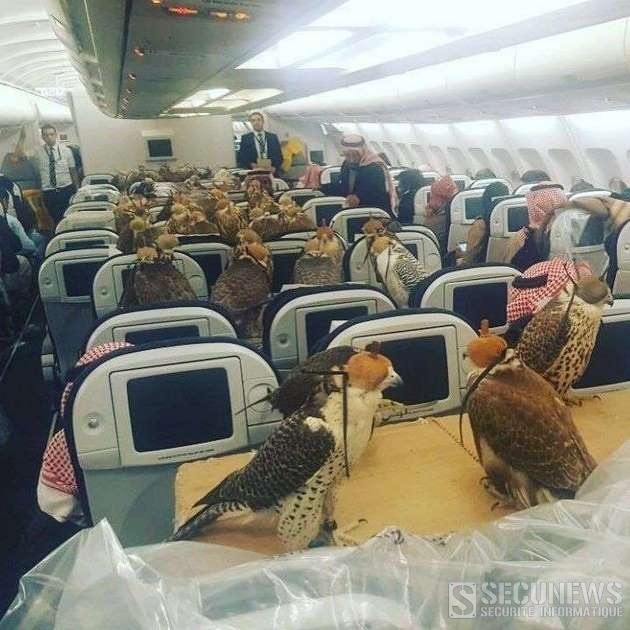
La fauconnerie est, avec les courses de chameaux, le sport favori des Emiratis. Les faucons sont également devenus des signes distinctifs de richesse. Aux Emirats arabes unis, il n’est donc pas rare de croiser de tels rapaces installés au milieu des passagers à bord de vols réguliers. Sur son site Internet, la compagnie Qatar Airways consacre d’ailleurs un paragraphe au transport de faucons en cabine. Vous êtes autorisé à transporter un faucon dans la classe économique d’un avion et un maximum de six faucons sont autorisés à bord de la classe économique", indique la compagnie en précisant que ce règlement peut varier selon les pays.

01 Feb 2017 LIRE L'ACTU
Des ransomwares infectent plus de 40 écoles françaises Archives Secunews SECUNEWS

Des ransomwares infectent plus de 40 écoles françaises

Le ‘ransomware‘ est un ‘malware‘ redoutable qui est capable de chiffrer en un instant la totalité des documents et fichiers présents sur un ordinateur, y compris ceux du réseau d’une entreprise. Ce type de menace, très lucratif pour les pirates, vise aussi bien les particuliers que les entreprises. Après avoir infecté de nombreuses entreprises privées, le secteur public ne semble pas épargné, notamment les domaines de la santé et de l’éducation. Une vague de ransomwares datant de septembre 2016 a commencé à cibler quelques établissements scolaires situés à Bordeaux. La propagation s’est accélérée en fin d’année 2016 et le ransomware en question a réussi à infecter environ 40 écoles sur une centaine. 2017 sera une année mouvementée du côté des attaques de type ransomware, ils seront plus virulents que jamais, n’épargnant aucun système d’exploitation ni aucune plateforme. Grâce aux gains considérables réalisés en 2016, les cybercriminels consacreront en 2017 certainement davantage de ressources à l’automatisation du ciblage, afin de mieux distinguer les particuliers des entreprises et ainsi extorquer des sommes plus élevées à ces dernières. Malgré plusieurs campagnes de sensibilisation dans les écoles et universités, dans le but d’informer les membres du personnel sur les risques potentiels, il semble que les problèmes persistent. Un audit a été lancé afin de déterminer la famille du ransomware ainsi que la méthode d’infection. La plupart du temps, la faute incombe à la personne qui, sur son ordinateur, a cliqué sur n’importe quel lien web ou un message présentant un quelconque intérêt. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Jan 2017 LIRE L'ACTU
Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité Archives Secunews SECUNEWS

Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité

Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.

12 Dec 2016 LIRE L'ACTU
Fantom le ransomware qui se fait passer pour Windows Update Archives Secunews SECUNEWS

Fantom le ransomware qui se fait passer pour Windows Update

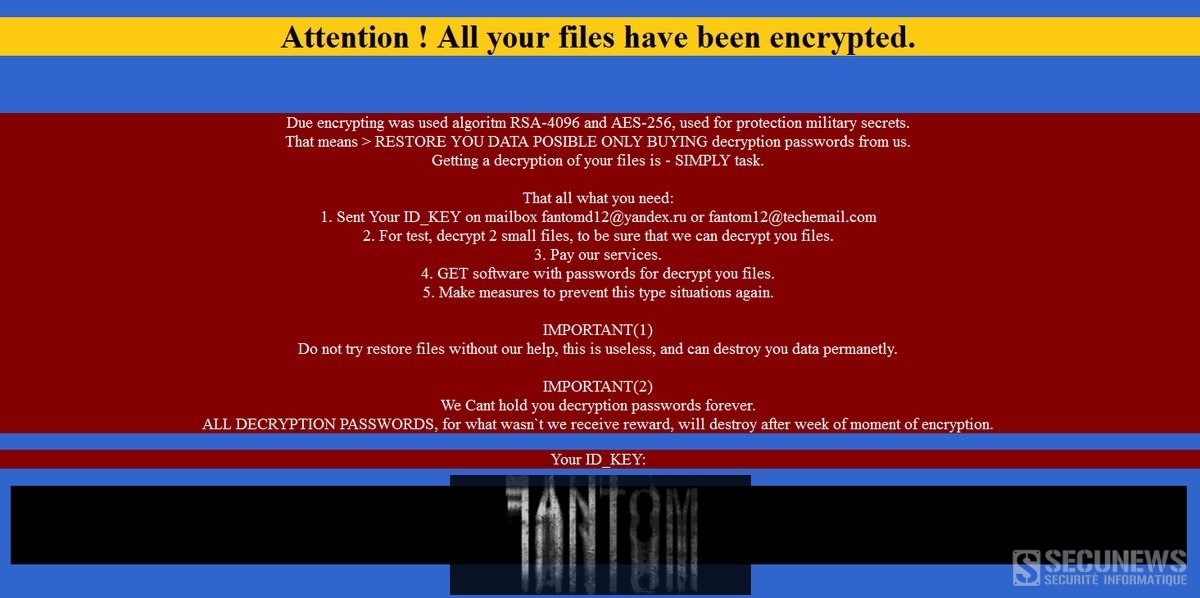
Nous vous conseillons souvent de mettre à jour votre système d’exploitation et votre logiciel régulièrement, les vulnérabilités, bien que corrigées à temps, peuvent être infectées par un 'malware'. Eh bien, il s’avère qu’un 'ransomware' nommé 'Fantom' profite de l’idée même de ces mises à jour. D’un point de vue technique, le ransomware 'Fantom' est quasiment identique à ses semblables. Il est basé sur le code de ransomware de l’open source 'EDA2', qui a été développé par 'Utku Sen' dans le cadre d’une expérience ratée. Il fait partie en réalité des nombreux ransomwares à chiffrement basés sur EDA2, mais dans sa tentative de camoufler son activité, Fantom va un peu plus loin. Nous ne connaissons pas encore les méthodes de distribution de Fantom. Après s’être infiltré sur un ordinateur, il commence sa routine habituelle de ransomware: [quote]Il crée une clé de chiffrement, la chiffre, et l’enregistre sur un serveur de commande et contrôle afin de l’utiliser ultérieurement. Ensuite, le cheval de Troie analyse l’ordinateur, à la recherche de fichiers qu’il pourrait chiffrer (plus de 350, y compris des formats populaires de documents Office, des audio et images). .001, .1cd, .3d, .3d4, .3df8, .3fr, .3g2, .3gp, .3gp2, .3mm, .7z, .aac, .abk, .abw, .ac3, .accdb, .ace, .act, .ade, .adi, .adpb, .adr, .adt, .ai, .aim, .aip, .ais, .amf, .amr, .amu, .amx, .amxx, .ans, .ap, .ape, .api, .apk, .arc, .arch00, .ari, .arj, .aro, .arr, .arw, .asa, .asc, .ascx, .ase, .asf, .ashx, .asmx, .asp, .aspx, .asr, .asset, .avi, .avs, .bak, .bar, .bay, .bc6, .bc7, .bck, .bdp, .bdr, .bib, .bic, .big, .bik, .bkf, .bkp, .blob, .blp, .bmc, .bmf, .bml, .bmp, .boc, .bp2, .bp3, .bpl, .bsa, .bsp, .cag, .cam, .cap, .car, .cas, .cbr, .cbz, .cc, .ccd, .cch, .cd, .cdr, .cer, .cfg, .cfr, .cgf, .chk, .clr, .cms, .cod, .col, .cp, .cpp, .cr2, .crd, .crt, .crw, .cs, .csi, .cso, .css, .csv, .ctt, .cty, .cwf, .d3dbsp, .dal, .dap, .das, .dayzprofile, .dazip, .db0, .dbb, .dbf, .dbfv, .dbx, .dcp, .dcr, .dcu, .ddc, .ddcx, .dem, .der, .desc, .dev, .dex, .dic, .dif, .dii, .dir, .disk, .divx, .diz, .djvu, .dmg, .dmp, .dng, .dob, .doc, .docm, .docx, .dot, .dotm, .dotx, .dox, .dpk, .dpl, .dpr, .dsk, .dsp, .dvd, .dvi, .dvx, .dwg, .dxe, .dxf, .dxg, .elf, .epk, .eps, .eql, .erf, .err, .esm, .euc, .evo, .ex, .exif , .f90, .faq, .fcd, .fdr, .fds, .ff, .fla, .flac, .flp, .flv, .for, .forge, .fos, .fpk, .fpp, .fsh, .gam, .gdb, .gho, .gif, .grf, .gthr, .gz, .gzig, .gzip, .h3m, .h4r, .hkdb, .hkx, .hplg, .htm, .html, .hvpl, .ibank, .icxs, .idx, .ifo, .img, .indd, .ink, .ipa, .isu, .isz, .itdb, .itl, .itm, .iwd, .iwi, .jar, .jav, .java, .jc, .jfif, .jgz, .jif, .jiff, .jpc, .jpe, .jpeg, .jpf, .jpg, .jpw, .js, .json, .kdb, .kdc, .kf, .kmz, .kwd, .kwm, .layout, .lbf, .lbi, .lcd, .lcf, .ldb, .lgp, .litemod, .log, .lp2, .lrf, .ltm, .ltr, .ltx, .lvl, .m2, .m2v, .m3u, .m4a, .mag, .man, .map, .max, .mbox, .mbx, .mcd, .mcgame, .mcmeta, .md, .md3, .mdb, .mdbackup, .mddata, .mdf, .mdl, .mdn, .mds, .mef, .menu, .mic, .mip, .mkv, .mlx, .mod, .mov, .moz, .mp3, .mp4, .mpeg, .mpg, .mpqge, .mrw, .mrwref, .msg, .msp, .mxp, .nav, .ncd, .ncf, .nds, .nef, .nfo, .now, .nrg, .nri, .nrw, .ntl, .odb, .odc, .odf, .odi, .odm, .odp, .ods, .odt, .odtb .oft, .oga, .ogg, .opf, .orf, .owl, .oxt, .p12, .p7b, .p7c, .pab, .pak, .pbf, .pbp, .pbs, .pcv, .pdd, .pdf, .pef, .pem, .pfx, .php, .pkb, .pkh, .pkpass, .pl, .plc, .pli, .pm, .png, .pot, .potm, .potx, .ppd, .ppf, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prc, .prt, .psa, .psd, .psk, .pst, .ptx, .puz, .pwf, .pwi, .pwm, .pxp, .py, .qbb, .qdf, .qel, .qic, .qif, .qpx, .qtq, .qtr, .r3d, .ra, .raf, .rar, .raw, .rb, .re4, .res, .rev, .rgn, .rgss3a, .rim, .rng, .rofl, .rrt, .rsrc, .rsw, .rte, .rtf, .rts, .rtx, .rum, .run, .rv, .rw2, .rwl, .sad, .saf, .sav, .sb, .sc2save, .scm, .scn, .scx, .sdb, .sdc, .sdn, .sds, .sdt, .sen, .sfs, .sfx, .sh, .shar, .shr, .shw, .sid, .sidd, .sidn, .sie, .sis, .slm, .sln, .slt, .snp, .snx, .so, .spr, .sql, .sqx, .sr2, .srf, .srt, .srw, .ssa, .std, .stt, .stx, .sud, .sum, .svg, .svi, .svr, .swd, .swf, .syncdb, .t12, .t13, .tar, .tax, .tax2015, .tax2016, .tbz2, .tch, .tcx, .text, .tg, .thmx, .tif, .tlz, .tor, .tpu, .tpx, .trp, .tu, .tur, .txd, .txf, .txt, .uax, .udf, .umx, .unity3d, .unr, .unx, .uop, .upk, .upoi, .url, .usa, .usx, .ut2, .ut3, .utc, .utx, .uvx, .uxx, .val, .vc, .vcd, .vdf, .vdo, .ver, .vfs0, .vhd, .vmf, .vmt, .vob, .vpk, .vpp_pc, .vsi, .vtf, .w3g, .w3x, .wad, .war, .wav, .wave, .waw, .wb2, .wbk, .wdgt, .wks, .wm, .wma, .wmd, .wmdb, .wmmp, .wmo, .wmv, .wmx, .wotreplay, .wow, .wpd, .wpk, .wpl, .wps, .wsh, .wtd, .wtf, .wvx, .x3f, .xf, .xl, .xla, .xlam, .xlc, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsm, .xlsx, .xltx, .xlv, .xlwx, .xml, .xpi, .xpt, .xvid, .xwd, .xxx, .yab, .yps, .z02, .z04, .zap, .zip, .zipx, .zoo, .ztmp Il utilise la clé en question pour les chiffrer et ajoute l’extension .fantom aux noms des fichiers.[/quote] En dépit de tous ces procédés déployés en arrière-plan, la partie la plus intéressante se produit sous les yeux de la victime. Avant d’aborder cette partie, il est important de noter que ce ransomware exécutable se fait passer pour une mise à jour critique de Windows Update. Et lorsque le malware se met au travail, il n’exécute non pas un, mais deux programmes: [quote]- Le chiffrement lui-même - Un petit programme d’apparence inoffensive nommé WindowsUpdate.exe. Ce dernier est utilisé dans le but de contrefaire un véritable écran de Windows Update (un écran bleu vous informant que Windows est en cours d’actualisation). Tandis que Fantom chiffre les fichiers des utilisateurs, le message sur l’écran affiche que 'la mise à jour (en réalité, le chiffrement) progresse'.[/quote] Ce piège est conçu pour distraire l’attention des victimes, de façon à ce qu’elles ne se rendent pas compte qu’il y a une activité suspecte sur leurs ordinateurs. Le faux Windows Update s’exécute en mode plein écran, et bloque visuellement l’accès à d’autres programmes. [quote]Si les utilisateurs commencent à se méfier, ils peuvent réduire le faux écran en appuyant sur Ctrl+F4, mais malheureusement cela n’empêchera pas à Fantom de chiffrer leurs fichiers.[/quote] Une fois qu’il a terminé son processus de chiffrement, Fantom efface ses traces (il supprime les exécutables), créer une demande de rançon .html, la copie dans chaque fichier, et remplace le fond d’écran de l’ordinateur par une notification. L’hacker fournit une adresse mail afin que la victime puisse le contacter, discuter des modalités de paiement, et recevoir des instructions supplémentaires. Le fait de laisser des informations de contact est typique des hackers russes. D’autres signes indiquent que les coupables sont de cette nationalité: L’adresse mail 'Yandex.ru' et leur très mauvais anglais. [quote]Comme l’a signalé le site 'Bleeping Computer' 'c’est probablement la pire grammaire et la plus mauvaise expression écrite que j’aie jamais vues dans une demande de rançon'.[/quote] La mauvaise nouvelle est qu’à ce jour, il n’y a pas de façon de déchiffrer des fichiers chiffrés sans payer la rançon (non recommandée). Par conséquent, la meilleure approche à adopter est celle d’éviter d’en être la victime. Voici quelques conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
08 Sep 2016 LIRE L'ACTU
Satana est à la fois un ransomware à chiffrement et un bootlocker Archives Secunews SECUNEWS

Satana est à la fois un ransomware à chiffrement et un bootlocker

Après Locky, Mischa et Petya, Satana marque une nouvelle évolution dans les ransomwares Récemment, un autre échantillon sophistiqué de ransomware a été découvert. Le malware en question a été surnommé 'Satana' (Satan), dont l’origine serait russe. Le cheval de Troie fait deux choses: - Chiffre les fichiers - Altère le Master Boot Record (MBR), bloquant ainsi le processus de démarrage de Windows. Nous avions déjà abordé le thème des chevaux de Troie semant le désordre du MBR, dont le fameux ransomware 'Petya'. D’une certaine façon, 'Satana' agit de la même manière, en injectant par exemple son propre code dans le MBR'. Alors que Petya chiffre la 'Master File Table' (MFT), Satana chiffre cependant le MBR. Pour crypter les fichiers de l’ordinateur, Petya comptait sur l’aide d’un cheval de Troie appelé Mischa. Satana gère quant à lui ces deux tâches à lui tout seul. Le MBR fait partie du disque dur. Il contient des informations sur le système de fichiers utilisé par diverses partitions du disque, ainsi que la partition stockée sur le système d’exploitation. Si le MBR est altéré, ou chiffré, l’ordinateur perd l’accès à un élément essentiel d’informations 'la partition qui contient le système d’exploitation'. Si l’ordinateur ne peut pas trouver le système d’exploitation, il ne peut démarrer. Les malfaiteurs à l’origine du ransomware Satana profitent de cette disposition pour améliorer leur ransomware à chiffrement avec des aptitudes du 'bootlocker'. Les hackers changent le MBR, en le remplaçant par le code de la demande de rançon, puis chiffre et déplace le MBR autre part. Le ransomware demande 0.5 bitcoins (à peu près 340$) pour déchiffrer le MBR et fournir la clé de déchiffrement des fichiers affectés. Une fois la rançon payée, les créateurs de Satana promettent qu’ils rétabliront l’accès au système d’exploitation et de remettre les choses dans l’ordre. Du moins, c’est ce qu’ils prétendent. Une fois à l’intérieur du système, Satana analyse tous les lecteurs et réseaux, à la recherche de fichiers de type: [quote]'.bak, .doc, .jpg, .jpe, .txt, .tex, .dbf, .db, .xls, .cry, .xml, .vsd, .pdf, .csv, .bmp, .tif, .1cd, .tax, .gif, .gbr, .png, .mdb, .mdf, .sdf, .dwg, .dxf, .dgn, .stl, .gho, .v2i, .3ds, .ma, .ppt, .acc, .vpd, .odt, .ods, .rar, .zip, .7z, .cpp, .pas, et .asm et commence à les chiffrer. Il ajoute également une adresse e-mail et trois tirets du bas au début du nom du document (par exemple, test.jpg deviendrait [email protected]___test.jpg)'.[quote] Les adresses e-mail servent d’informations de contacts pour les victimes, qui sont censées écrire à l’adresse indiquée pour obtenir les instructions de paiement et ensuite récupérer la clé de déchiffrement. Jusqu’à présent, les chercheurs ont constaté six adresses e-mail utilisées dans cette campagne. Une seul bonne nouvelle, il est possible de contourner partiellement le verrouillage, avec certaines connaissances, le MBR peut être réparé. Des experts du blog de The Windows Club ont 'livré des instructions détaillées' sur la façon de réparer le MBR en utilisant la fonction de restauration sur Windows. Toutefois, cette dernière est conçue pour des utilisateurs expérimentés qui sont à l’aise au moment de travailler avec l’invite de commande et la fonctionnalité bootrec.exe. Il est peu probable qu’un utilisateur ordinaire prenne le coup de main immédiatement pour ce genre de méthode compliquée et qu’il ne se sente pas à l’aise. La mauvaise nouvelle est que même si Windows est débloqué avec succès, l’autre moitié du problème, celui des fichiers chiffrés, demeure. Aucune solution n’est disponible le concernant. A ce stade, 'Satana' semble avoir juste commencé sa carrière de ransomware, il n’est pas répandu et les chercheurs ont repéré quelques failles dans son code. Cependant, il y a de fortes chances pour qu’il s’améliore au fil du temps et évolue en une menace très sérieuse. Notre premier conseil pour les utilisateurs est qu’ils soient vigilants en permanence. Nos recommandations simples vous aideront à minimiser les risques d’infection et vous épargneront d’un bon nombre de soucis: Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d’adapter leur technique. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

14 Jul 2016 LIRE L'ACTU
Kim Dotcom annonce la sortie d’un nouveau Megaupload Archives Secunews SECUNEWS

Kim Dotcom annonce la sortie d’un nouveau Megaupload

Recherché pour fraude, racket et blanchiment, désormais sous la menace d'une extradition vers les Etats-Unis où il encourt 20 ans de prison, 'Kim Dotcom', de son vrai nom Kim Schmitz, refait parler de lui. Il promet un nouveau site de téléchargement dont il révèle les détails au compte gouttes depuis quelques jours. Et comme d'habitude, c'est via Tweeter qu'il a annoncé la nouvelle. [quote]'Un nouveau site est en préparation" a-t-il tout d'abord indiqué le 5 juillet 2016 en précisant qu'il permettra d'obtenir 100 giga de stockage gratuit, un chiffrement des données transférées et aucune limite de vitesse de transfert des fichiers.[/quote] https://twitter.com/KimDotcom/status/750453272331169793 Depuis, il alimente régulièrement un vrai teasing et distille par la même voie un peu plus de détails sur ce futur site qui, affirme-t-il sera "bien meilleur que 'Mega'", lancé en 2013 après la fermeture de Megaupload par le 'FBI'. Aucun serveur aux Etats-Unis. [quote]Dans ses tout derniers tweets il explique que ce nouveau site, qui sera tout simplement baptisé "Megaupload 2.0", ne sera pas hébergé sur des serveurs situés aux États-Unis afin d'éviter la surveillance par les agences gouvernementales telles que le FBI. De même, explique-t-il, le nouveau Megaupload 2.0 servira de plateforme de lancement pour MegaNet, son projet d'Internet décentralisé qui, affirmait-il en février 2015 ne pourrait être "ni contrôlé, ni censuré ou détruit par des gouvernements".[/quote] Cerise sur le gâteau, non seulement Kim Dotcom se dit près à accueillir ses anciens collaborateurs et ceux travaillant actuellement pour Mega, mais il promet aussi que la plupart des comptes de l'ancien Megaupload seront réinstallés avec un statut de "compte premium". https://twitter.com/KimDotcom/status/751166185215930368 Pour l'heure, la date de sortie n'est pas connue. Mais sur la base du hashtag #5thRaidAnniversary, plusieurs sites spécialisés en sont arrivés à conclure que la nouvelle plateforme pourrait être lancée en janvier 2017. Soit pour le cinquième anniversaire de la fermeture de Megaupload par les autorités américaines. [quote]Kim Dotcom fixé sur son sort avant la fin de l'année Kim Dotcom sera-t-il extradé vers les Etats-Unis où il encourt 20 ans de prison ? Fin décembre 2015, la justice néozélandaise avait donné son feu vert à cette extradition. Kim Dotcom a fait appel de cette décision et l'audience d'appel a été fixée au 29 août prochain. Pour autant, si l'on en croit le site spécialisé Torrent Freak, la décision ne devrait pas tomber avant fin 2016.[/quote] En délicatesse avec le site "Mega". 'Vous allez l'adorer', résume Kim Dotcom qui a récemment pris ses distances avec le site Mega, le site destiné à succéder à Megaupload ayant apporté plus de tracas que prévus à son fondateur. [quote]'Je ne fais plus confiance à Mega. Je ne pense pas non plus que vos données soient en sécurité sur Mega", expliquait-il le 30 juillet 2015 dans une interview accordée au site d'actualités spécialisé Slashdot , en laissant entendre que "le gouvernement néo-zélandais a désormais le contrôle". Et d'ajouter qu'il n'était "plus du tout investi dans Mega.[/quote]

09 Jul 2016 LIRE L'ACTU
Le parlement européen veut imposer 'des droits et des obligations' aux robots Archives Secunews SECUNEWS

Le parlement européen veut imposer 'des droits et des obligations' aux robots

Les robots auront-ils bientôt une existence juridique ? Partant du constat selon lequel les ventes de robots dans l’UE ont augmenté de 29 % en 2014, marquant leur plus forte progression jamais enregistrée, la Commission des affaires juridiques du Parlement européen propose de leur attribuer le qualificatif de 'personnes électroniques'. Dans un projet de motion publié en mai 2016, les robots seraient dotés de 'droits et d'obligations' bien précis. Les machines qui auraient la capacité de 'prendre des décisions autonomes de manière intelligente ou celle d’interagir de manière indépendante avec les tiers' seraient concernées par ce texte. La 'personne électronique' pourra être jugée responsable Il s’agit donc des robots humanoïdes, mais également des voitures sans conducteur. Parmi les mesures concrètes évoquées par le rapport figure par exemple la possibilité de se retourner contre sa voiture sans conducteur en cas d’accident. La 'personne électronique' pourrait ainsi être déclarée responsable. Et pour payer la facture, les experts européens prévoient d’instaurer un fonds, qui serait alimenté par des taxes prélevées auprès des constructeurs et des utilisateurs. Les rapporteurs préconisent également d’exiger le paiement de cotisations sociales par les employeurs de ' personnes électroniques'. Une charte éthique pour les concepteurs Le rapport imagine aussi une 'charte éthique' respectée par les concepteurs de robots. Les ingénieurs devraient concevoir des robots bienfaisants et les industriels les vendre à un prix abordable dans certains domaines comme la santé. L'Union européenne veut s'aligner sur les pays étrangers qui envisagent déjà des mesures réglementaires en matière de robotique et d'intelligence artificielle. [quote]'L'humanité se trouve à l'aube d'une ère où les robots, les algorithmes intelligents, les androïdes et les autres formes d'intelligence artificielle, de plus en plus sophistiqués, semblent être sur le point de déclencher une nouvelle révolution industrielle', explique la rapporteure du texte, l'eurodéputée luxembourgeoise Mady Delvaux.[/quote] En filigrane de ce rapport, on devine les trois «Lois de la robotique» énoncées par Isaac Asimov, dont l'œuvre accorde une très grande place aux robots: [quote]'- Première Loi: un robot ne peut porter atteinte à un être humain ni, restant passif, laisser cet être humain exposé au danger - Deuxième Loi: un robot doit obéir aux ordres donnés par les êtres humains, sauf si de tels ordres sont en contradiction avec la Première Loi. - Troisième Loi: un robot doit protéger son existence dans la mesure où cette protection n'est pas en contradiction avec la Première ou la Deuxième Loi'. Plus d'infos voir: 'Trois lois de la robotique' (Wikipedia)[/quote] Voir aussi: Les robots pourraient détruire 5 millions d’emplois d’ici 2020.

27 Jun 2016 LIRE L'ACTU
Un superordinateur made in China est le plus puissant au monde Archives Secunews SECUNEWS

Un superordinateur made in China est le plus puissant au monde

Avec plus de 93 pétaflop/s (93 millions de milliards d’opérations par seconde), 'Sunway TaihuLight', un super-ordinateur chinois, est devenu le plus rapide de la planète. Doté de 10,65 millions de cœurs, il figure en tête du classement biannuel des 500 ordinateurs les plus puissants du monde, devant un autre concurrent chinois, le 'Tianhe-2', affichant 33 pétaflop/s au compteur. Si le précédent super-ordinateur avait été fabriqué sur la base de processeurs Intel, les Etats-Unis avaient ensuite instauré un embargo sur la technologie américaine, contraignant les Chinois à ne compter que sur leur savoir faire. La Chine avait alors lancé le 'programme 863', destiné à limiter la dépendance aux technologies étrangères. Le Taihulight est le symbole évident ce cette nouvelle stratégie technologique. Ce nouveau super-ordinateur est donc 100% chinois. Et ces derniers semblent avoir plusieurs coups d’avance, car avec 6 gigaflops/watt, sa consommation est qualifiée d'excellente. La machine surpuissante a été installée dans la ville de Wuxi et sera au service de recherches sur la biologie, le climat, la météo ou encore des procédés industriels et l’analyse des données. Pour trouver une machine occidentale, il faut scruter la troisième place occupée par 'Titan', le super-ordinateur américain. Quant aux Français, ils échouent aux abords du Top 10 avec 'Pangea', la machine appartenant à Total. Accéder a liste complète. (Top100) (anglais)

20 Jun 2016 LIRE L'ACTU
Mazar Bot, un malware qui affecte les smartphones sous Android Archives Secunews SECUNEWS

Mazar Bot, un malware qui affecte les smartphones sous Android

Le code malveillant (malware) 'Mazar Bot' se cache sous la forme d’une banale application MMS, une fois installé, il prend le contrôle total du terminal. Ce sont des spécialistes de la société de sécurité danoise de Heimdal, qui ont découvert le message susceptible de constituer une menace pour le smartphone. Ce message s'accompagne d'un lien, si on clique sur ce dernier, des pirates ont aussitôt accès à l'appareil. Des SMS peuvent en être envoyés par exemple ou des coups de téléphone effectués. Le message contient le texte suivant: [quote]'You have received a multimedia message from +[country code] [sender number] Follow the link http:www.mmsforyou [.] Net /mms.apk to view the message.'[/quote] Mais pour le lire, il vous incite à installer l'application 'MMS Messaging', ce qu'il ne faut absolument pas faire. Si vous cliquez sur le lien, Tor est aussitôt installé sur votre appareil, et un message automatisé est envoyé en Iran avec les mots 'Thank you'. Derrière cette application en apparence inoffensive se cache un redoutable cheval de Troie (Trojan) qui, une fois installé, s’attribue les privilèges administrateur Root, ce qui lui permet de faire à peu près tout et n’importe quoi avec votre téléphone. Heimdal a indiqué que les pirates ont accès à une porte dérobée des smartphones Android, ils peuvent alors le contrôler et faire ce qu'ils veulent. Il peut également effacer tout le contenu du téléphone.... bref, il est le maître absolu à bord. Pour éviter au pirate d’être pisté, ce malware, que les chercheurs ont appelé 'Mazar Bot' intègre également un navigateur Tor. [quote]Ainsi, le malware peut contacter des serveurs de commande et contrôle cachés dans le Dark Web (adresse en .oignon) en toute tranquillité.[/quote] Ce malware est jugé particulièrement dangereux et efficace car il peut prendre le contrôle de votre smartphone et disposer automatiquement des droits administrateurs. Enfin, soulignons que ce malware peut infecter n’importe quel smartphone Android, sauf ceux configurés en langue russe. Une précaution qui laisse assez peu de doute sur l'origine des auteurs. Les cybercriminels ne sont pas trop embêtés par les forces de l’ordre à condition qu’ils ne ciblent pas les citoyens russes. Ces messages ne doivent pas être ouverts. Ne cliquez JAMAIS sur des liens contenus dans des SMS et MMS sur votre téléphone. Les smartphones Android sont sensibles, et le logiciel de sécurité qui y est intégré, est encore loin d'être aussi efficace que celui équipant votre ordinateur. Lire le communiqué de heimdal. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
17 Feb 2016 LIRE L'ACTU
Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël Archives Secunews SECUNEWS

Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël

Cette année encore, la fête de Noël pourrait bien être gâchée pour des millions de fans de jeux vidéo. En effet, un groupe de pirates baptisé 'Phantom Squad' a annoncé qu’il allait profiter des fêtes de fin d’année pour pilonner le PlayStation Network et le Xbox Live à coup d’attaques par déni de service distribué (DDoS), ce qui dans l'absolu n'a rien de vraiment sophistiqué.. Les hackers ont diffusé leurs menaces via deux comptes Twitter Souvenez-vous, il y a un an, alors que des millions d'utilisateurs étrennaient leurs consoles toute neuve, le 'PSN' et le Xbox Live étaient inaccessibles, rendant impossible toute utilisation de la machine. L'attaque et la paralysie avaient été mondiales et massives. Si on avait d'abord cru à des problèmes de surcharge sur les serveurs des deux géants, il était apparu assez vite que les deux services avaient été attaqués par des pirates, précisément la 'Lizard Squad', qui avait menacé de faire tomber les deux services quelques semaines plus tôt. Menaces mises à exécution. Étant donné l'ampleur de l'attaque en 2014, on peut s'attendre encore au pire cette année, à moins que Microsoft et Sony aient mis en place de solides protections contre les attaques distribuées. Ce qui est très étrange, c'est que ces grandes firmes ont l'habitude de ce type d'attaques et je ne comprends pas pourquoi elles ne se protègent pas! Les pirates ont néanmoins toujours un coup d'avance et si on y ajoute les défis que se lancent les groupes de hackers, les deux géants du jeu vidéo peuvent commencer à angoisser. Faut-il prendre ces menaces au sérieux ? A priori oui. Malheureusement, créer des attaques DDoS n’est pas difficile. Par ailleurs, il semblerait que les pirates de 'Phantom Squad' soient déjà en train de réaliser quelques tours de chauffe, en prévision de Noël. Lizard Squad se prépare aussi Mais Phantom Squad ne sera peut-être pas tout seul. Un groupe concurrent qui fait référence à Lizard Squad annonce lui aussi le piratage de PSN et Xbox Live pendant Noël. Visiblement, le piratage de Noël est en train de devenir un challenge officiel et récurrent. De même qu'il ne requiert pas vraiment d'expertise technique, il est inutile. Les groupes de hacker ne le motivent en tout cas par aucune revendication, on peut craindre que leur seule motivation soit d'embêter le monde. Il est, hélas, fort possible qu'ils y arrivent. Chers joueurs, il faudra être patients... secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
18 Dec 2015 LIRE L'ACTU
Ne marchez jamais sur les voies (campagne contre le trespassing) Archives Secunews SECUNEWS

Ne marchez jamais sur les voies (campagne contre le trespassing)

Le gestionnaire du réseau ferroviaire belge, Infrabel a lancé mercredi, en collaboration avec Securail, la SNCB et la police fédérale, une campagne pour sensibiliser au danger lié à la présence de personnes sur les voies. Plus de 330 cas de 'trespassing' ont été dénombrés durant le premier semestre 2015, soit une augmentation de 18% si l’on compare avec la même période en 2014. Outre la sensibilisation, des caméras et des clôtures sont installées aux abords des voies ferrées, des tapis anti-trespassing seront par ailleurs prochainement installés dans 70 gares du pays. Ne marchez jamais sur les voies Voici ce que cela fait lorsqu’on est percuté par un train lancé à 80 km/h! Ne marchez jamais sur les voies - campagne contre le trespassing (version courte) . Ne marchez jamais sur les voies - campagne contre le trespassing (version courte). Ne marchez jamais sur les voies - campagne contre le trespassing (version longue) . Ne marchez jamais sur les voies - campagne contre le trespassing (version longue)

16 Oct 2015 LIRE L'ACTU
Au Brésil l'application Waze de Google vous guide vers la mort Archives Secunews SECUNEWS

Au Brésil l'application Waze de Google vous guide vers la mort

Un couple de Brésiliens a été guidé par erreur par l'application Waze de Google vers une favela où des narcotrafiquants ont tiré sur sa voiture. En prenant une mauvaise route sur les conseils de l'application GPS sur mobile Waze, Francisco et Régina sont allés droit vers la mort. Ce couple carioca (de Rio) est arrivé aux abords d'un bidonville de Niteroi, en face de la ville de Rio, où des trafiquants de drogue ont tiré une vingtaine de balles sur sa voiture, Régina, une journaliste de 70 ans, est morte d'une balle dans le dos, son mari a été blessé. [quote]'Ils ont cru que j'étais un policier', a expliqué le veuf, lors d'une cérémonie de recueillement et de protestation contre la violence urbaine.[/quote] Marié depuis près de cinquante ans, le couple partait dîner à la pizzeria avec sa fille. Téléphone en main avec Waze, racheté en 2013 par Google, Francisco a guidé Régina sur le chemin, mais l'application gratuite GPS a confondu 'l'avenue Quintino Bocaiúva', située près de la plage, avec 'la rue'Quintino Bocaiuva' qui menait au bidonville de Caramujo, gangrené par la violence. 'Le piège Waze' Ce n'est pas la première fois que des personnes tombent dans 'le piège Waze', comme certains médias brésiliens l'ont appelé. Il y a deux mois, une actrice de telenovela avait fini près de la même favela, connue pour être l'une des plus dangereuses de la région, avec plus d'une vingtaine d'homicides depuis le début de l'année. Waze a réagi en se disant attristé par l'incident. Des dirigeants du groupe doivent rencontrer cette semaine les autorités de Rio afin de voir comment éviter un tel risque de conduite à l'avenir, mais il n'existe visiblement pas de solution miracle au problème. [quote]Il est difficile d'empêcher un conducteur de se rendre dans une région dangereuse s'il a choisi cette destination, notamment car beaucoup de gens vivent dans ces zones, a commenté un porte-parole de la société.[/quote] Plus d'un million d'habitants vivent dans les favelas de la région de Rio. Les applications GPS comme Waze sont très souvent utilisées au Brésil, notamment à Rio et à São Paulo, des mégapoles aux embouteillages fréquents. À l'heure actuelle, personne n'a été arrêté dans cette affaire. La sécurité est le principal défi que doit affronter Rio de Janeiro, à dix mois de l'ouverture des JO.

08 Oct 2015 LIRE L'ACTU
De simples URLs font planter Chrome et Opera Archives Secunews SECUNEWS

De simples URLs font planter Chrome et Opera

La version de Google Chrome (45.0.2454.93) et Opera (32.0) contiendrait une erreur de programmation capable de faire planter l'application en cas de saisie de certaines URL. Le simple fait de passer la souris sur l'adresse dans une page Web ou de cliquer sur le lien depuis une autre application suffit pour provoquer la fermeture du navigateur ou de l'onglet actif. Andris Atteka, qui a découvert le problème la semaine dernière, a abordé le sujet dans son blog et a rempli un rapport de débogage. [quote]'Je n'ai malheureusement pas été récompensé car il s'agit seulement d'une vulnérabilité de déni de service' a écrit Andris Atteka. 'Mais produire un logiciel protégé est bien plus compliqué que de trouver les erreurs qu'il contient. Merci Google.'[/quote] L'élément intéressant est que ce bogue provoque une erreur irrécupérable (SIGTRAP) et non pas l'erreur normale d'accès à la mémoire provoquée via un débordement de tampon (buffer overflow), une corruption du 'tas' ou d'autres problèmes similaires. Cela signifie qu'une partie du fichier exécutable n'aurait jamais du être exécutée dans des conditions normales. La séquence "%%300" en fin d'URL se convertit en %00, car 0x30 est le code ASCII du caractère "0", c'est pour cette raison que %%300 se transforme en une ligne qui contient le "%", le "0" converti et le "0" initial. Par conséquent, un octet NULL apparaît en fin d'adresse. L'adresse obtenue est envoyée à la fonction 'GURLToDatabaseURL()' qui appelle 'ReplaceComponents()'. L'URL est à nouveau traitée, mais cette fois avec l'octet NULL, la fonction en déduit que l'adresse n'est pas correcte et marque l'URL. L'exécution revient à la fonction 'GURLToDatabaseURL()' qui s'attend à ce que l'URL soit toujours valide et la transmet à la fonction 'spec()', mais vu que l'URL n'est pas valide, l'application provoque une erreur lors de l'appel 'DCHECK()', même dans la version publiée. Lorsqu'une URL de ce type est saisie d'une manière ou d'une autre, le navigateur envoie une adresse considérée comme invalide à un composant qui attend uniquement des adresses valides. À titre d'exemple: https://www.google.fr/%%300. Le problème se trouve dans le système de suivi des bogues Chromium et les développeurs planchent sur son élimination.

28 Sep 2015 LIRE L'ACTU
Un cycliste percute une voiture de plein fouet, lors du Tour de l'Utah Archives Secunews SECUNEWS

Un cycliste percute une voiture de plein fouet, lors du Tour de l'Utah

Les images sont impressionnantes, elles montrent les coureurs engagés dans la 6e étape du Tour de l'Utah samedi aborder un virage en épingle déserté par des signaleurs qui auraient pu s'avérer précieux. Plusieurs cyclistes le passent tant bien que mal. Des voitures de course sont bizarrement intercalées un peu partout entre les différentes grappes de coureurs. Puis vient l'accident. Matthew Brammeier fonce tout droit et percute violemment une voiture. Suite a cet accident deux autres cyclistes percutent une moto. Un cycliste percute une voiture de plein fouet, lors du Tour de l’Utah.

10 Aug 2015 LIRE L'ACTU
Rares sont ceux qui arriveront a lire cette vidéo en 8K Archives Secunews SECUNEWS

Rares sont ceux qui arriveront a lire cette vidéo en 8K

La 4K n'ayant même pas encore été démocratisée auprès du grand public que youtube est déjà passé à la vitesse supérieure. La plateforme vidéo YouTube a en effet mis à disposition une séquence en ultra haute définition 8K d'environ 2 minutes, celle-ci correspond à un rendu de 7.680 x 4.320 pixels au format 16:9, ce qui représente environ 33,17 millions de pixels par image. Or, rares sont ceux qui vont pouvoir apprécier la ultra haute définition de cette vidéo baptisée 'Ghost Towns'. [quote]L'utilisateur doit en effet tout d'abord disposer d'une connexion internet et d'un ordinateur suffisamment puissants pour pouvoir la lancer. Ils doivent en outre surtout disposer d'un écran 8K, qui pour l'heure se comptent sur les doigts d'une main et dont le prix n'est de loin pas à la portée de toutes les bourses.[/quote] Il s'agit donc plus d'une expérience de la part de Google que d'une offre accessible au plus grand nombre. Le court-métrage, qui comme son nom l'indique présente une ville fantôme, peut toutefois être visionné avec une plus basse résolution (à partir de 196 x 144 pixels). Mise en ligne le 7 juin 2015 sur la chaîne Neumannfilms, la vidéo a été filmée avec une caméra RED Epic Dragon 6K (un modèle commercialisé autour de 30.000 dollars (26.000 euros), mais cette caméra ne filmant qu’au format 6K, l’image a alors été upscalée de 125 % grâce au logiciel Adobe After Effects, pour obtenir le résultat final. En mars 2015, YouTube annonçait la prise en charge des vidéos Ultra HD (4K), mais la société a précisé que la définition 8K est techniquement supportée depuis 2010. Une fonctionnalité pour l’instant très peu utile au grand public et donc jamais annoncée officiellement. Clic pour lire toutes les actus youtube. [youtube url="http://www.youtube.com/watch?v=sLprVF6d7Ug" width="560" height="315"]

13 Jun 2015 LIRE L'ACTU
Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle Archives Secunews SECUNEWS

Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle

Dès le 17 avril 2015 et après des mois de préparation, les fonctionnalités de Railtime seront en effet intégrées dans le site www.sncb.be et l'application SNCB, annonce la compagnie de chemins de fer belge. [quote]Les voyageurs qui ont l'habitude d'utiliser Railtime seront informés via les différents canaux de communication, a précisé la société en soulignant qu'après le 17 avril 2015, seuls l'application SNCB et le site web SNCB.be subsisteront. "L'avantage pour les utilisateurs est qu'à partir de cette date, un seul portail subsistera pour le service de train en temps réel de la SNCB, avec la possibilité également d'acheter des billets tant via Internet que smartphone", indique encore la société.[/quote] Lancé en janvier 2009, Railtime fournissait au départ un module de recherche et un bandeau d'information des perturbations majeures, le site avait ensuite évolué et s'était enrichi d'informations plus détaillées et d'une plus grande interactivité. Fin 2013, il enregistrait quelque 70.000 visites quotidiennes. Le 1er janvier 2014, Railtime était passé, dans le cadre de la réforme des chemins de fer, des mains d'Infrabel à celles de la SNCB. Vous retrouverez toutes les fonctionnalités du planificateur Railtime dans le planificateur SNCB: -Horaires en temps réel -Recherche sur numéro de train -Changements de voie en temps réel -Travaux sur le réseau -Perturbations sur le réseau -Attestations de retard Mais également des fonctionnalités qui n'étaient pas disponibles sur Railtime: -Planificateur de voyages de porte à porte incluant les horaires de la STIB, De Lijn et des TEC -Achat de billets -Brochure horaire personnalisée Le 17 avril 2015, les applications iOS, Android, Windows Phone ainsi que le site web de Railtime, pourtant appréciés et très utilisés, disparaîtront, le site railtime.be dirigera automatiquement ses visiteurs vers sncb.be [quote]Les collaborateurs d’Infrabel qui ont développé puis enrichi Railtime (et ses déclinaisons) remercient les utilisateurs, pour leur confiance, d’abord, mais aussi pour leur constante contribution à l’amélioration de cet outil au service du public.[/quote] Clic pour lire le communiqué de le SNCB.

07 Apr 2015 LIRE L'ACTU
Aucune tentative d'enlèvement n'a eu lieu à Wavre Archives Secunews SECUNEWS

Aucune tentative d'enlèvement n'a eu lieu à Wavre

Aucune tentative d'enlèvement n'a eu lieu à Wavre (Belgique) mardi 31 mars 2015 après-midi, c'est une histoire montée de toutes pièces qui illustre parfaitement les dangers de Facebook. Un message posté sur Facebook ce mardi après-midi avait suscité l'inquiétude dans l'entité de Wavre. [quote]Selon celui-ci, une jeune fille avait été enlevée mardi aux abords de son école (le collège de Basse-Wavre), par deux hommes encagoulés à bord d'une camionnette noire, et relâchée quelques kilomètres plus loin, à Grez-Doiceau, à proximité du lieu de travail de sa mère.[/quote] Voilà ce qu'a déclaré ce mercredi Jean-Claude Elslander, procureur du roi de Nivelles qui avait pris l'enquête en main: [quote]"Des vérifications ont été faites entre ce qui a été rapporté par la jeune fille de 12 ans, entendue par vidéo en compagnie d'une psychologue, et la chronologie des faits. Nous avons notamment examiné les enregistrements des caméras de surveillance de la ville et procédé à une enquête de voisinage, précise-t-il. À l'issue de ces devoirs d'enquête, nous avons pu en conclure qu'il s'agissait d'une histoire montée de toutes pièces dans un contexte familial difficile. Les éléments de l'enquête ne corroboraient pas ceux que la jeune fille nous a rapportés. Il n'y a pas eu d'enlèvement, ni même de camionnette noire", conclut-il.[/quote] Le message posté sur Facebook, partagé à plus de 2.000 reprises en moins de 24 heures, avait suscité l'inquiétude chez certains parents de l'école qui ont souhaité obtenir des informations auprès de la police de Wavre. [quote]"Ce message posté quelques minutes après la fausse tentative d'enlèvement nous avait déjà alertés, ajoute Jean-Claude Elslander. On prévient généralement d'abord les services de police.[/quote] Un HOAX c'est quoi ?

02 Apr 2015 LIRE L'ACTU
TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne Archives Secunews SECUNEWS

TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne

TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
26 Mar 2015 LIRE L'ACTU
Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche Archives Secunews SECUNEWS

Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche

Ushuaïa TV célèbre ses dix ans avec un ambitieux docu-fiction animalier, derrière ces somptueuses images, un grand projet de réintroduction du pygargue à queue blanche, un aigle disparu de nos ciels. Préparez vous à un grand voyage, Visuel, d'abord. Ecrit à la manière d'un conte, le docu-fiction Freedom, l'envol de l'aigle s'ouvre sur le quotidien de 'Roï', un majestueux mâle pygargue à queue blanche convaincu d'être le dernier de son espèce. Filmé à l'aide de drones et de petites caméras fixées sur son dos, 'Roï' (trois aigles captifs se sont en fait relayés pour jouer son rôle) nous embarque dans ses pérégrinations imaginaires au coeur d'une nature sauvage splendide, sur le site de l'Aiguille du Midi, dans les Pyrénées orientales ou en Haute-Savoie. Images spectaculaires garanties et inédites, puisque le pygargue à queue blanche (ou aigle pêcheur) a disparu des ciels hexagonaux depuis 1959. [quote]Son extinction n'est pas du tout liée à la disparition de son milieu naturel ou au changement climatique, mais directement à l'homme, qui l'a décimé puis complètement oublié, explique Jacques-Olivier Travers, fauconnier et co-réalisateur du film avec Muriel Barra, productrice chez Lato Sensu.[/quote] Objectif de Freedom ? Donner un aperçu aux téléspectateurs de ce que serait la vie d'un pygargue à queue blanche dans nos montagnes, s'il y était réintroduit un jour, c'est le grand projet de Jacques-Olivier Travers, amoureux inconditionnel de cet oiseau. [quote]Il a disparu par notre faute, et c'est notre devoir de faire en sorte qu'il revienne, plaide-t-il.[/quote] En 2006, ce fondu de rapaces a créé 'Les Ailes de la liberté', un programme d'apprentissage du vol pour aigles captifs. Jacques-Olivier Travers fait voler ces oiseaux à la vie tristounette au grand air et les accompagne, en parapente ou en ski, une méthode novatrice qu'il a élaborée pour permettre un jour à ces aigles de vivre à l'état sauvage. Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche .Freedom, l'envol d'un aigle, prochaine diffusion le vendredi 20 mars 2014 6h du matin , visible sur Ushuaïa TV: voo (canal 80),Proximus Tv (ancien belgacom Tv) (canal 122), les box Orange (canal 116), SFR (canal 200), Free (canal 129), Numericable (canal 131). Voir aussi: Un Aigle impérial vient d’établir un nouveau record mondial a Dubai. Attack Eagle Vs Couleuvre.

19 Mar 2015 LIRE L'ACTU
100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde Archives Secunews SECUNEWS

100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde

Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)

15 Mar 2015 LIRE L'ACTU
"La SNCB vous emmerde", le message étonnant découvert à bord d'un train Archives Secunews SECUNEWS

"La SNCB vous emmerde", le message étonnant découvert à bord d'un train

Les voyageurs de la SNCB ont pu apercevoir un message d’accueil un peu particulier ce dimanche matin. C’est lors de son trajet sur la ligne Bruxelles-Liège que la styliste Valentine Avoh a eu la surprise de voir apparaître [quote]La SNCB vous emmerde'[/quote] Défiler sur le panneau du wagon. Un message qu’elle a directement partagé sur les réseaux sociaux afin de faire part de son étonnement. [quote]'La SNCB sait y faire avec ses messages de bienvenue…!'[/quote] Une phrase étonnante notamment lorsque l’on sait que les messages sont commandés de façon automatique. [quote]Mais une modification peut être néanmoins réalisée manuellement par l’accompagnateur de train, Nathalie Pierard, porte-parole de la SNCB.[/quote] La société nationale des chemins de fer belges estiment pourtant qu’il est peu probable que l’accompagnateur de train en soit le responsable. [quote]Il n’avait aucun intérêt à le faire. L’hypothèse la plus probable, c’est que l’auteur de la plaisanterie a réussi à ouvrir le boîtier, peut-être pas bien fermé, assurant qu’il s’agit sûrement de l’oeuvre d’un petit plaisantin.[/quote] A ce stade, la personne qui a encodé ce message n'a pas été retrouvée. [quote]"Tout dépendra du rapport de l'accompagnateur. Celui-ci doit être transmis à son chef direct qui, à son tour, le transmettra le plus rapidement possible à la police des chemins de fer", détaille le porte-parole. "On ne rigole pas avec le système d'information à la clientèle", ajoute-t-il, signalant que l'abus du système de messagerie est considéré comme un délit par la police des chemins de fer. "L'auteur de cette annonce s'expose à des poursuites pénales et, si la personne est identifiée, la SNCB se réserve également le droit de porter plainte."[/quote] Une enquête a néanmoins été ouverte afin d’identifier l’auteur du message.

16 Feb 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
Le chien fidèle d'un sdf poursuit sans relâche l’ambulance qui transporte son maître Archives Secunews SECUNEWS

Le chien fidèle d'un sdf poursuit sans relâche l’ambulance qui transporte son maître

Si la fidélité des chiens envers leur maître n'est plus à prouver, elle n'en reste pas moins émouvante à chaque fois qu'elle se manifeste. C'est notamment le cas avec cette vidéo mise en ligne le 22 décembre 2014 dans laquelle on peut voir un petit chien courir sans relâche après l'ambulance qui transporte son maître à l'hôpital. [quote]Celiomar Ferreira do Couto, l'un des ambulanciers qui a tourné le clip, raconte que la scène a eu lieu dans les rues de Goiânia au Brésil, après qu'un SDF a fait une crise d’épilepsie et que les secours sont venus le récupérer, rapporte le Daily Mail.[/quote] Son chien a alors refusé de le laisser partir et s'est mis à suivre le véhicule. Couto explique qu'après plusieurs minutes le chien a dû ralentir, trop fatigué pour garder le même rythme que l'ambulance, mais a continué sa poursuite. Touchés, son collègue et lui ont décidé de s'arrêter un court instant pour le laisser grimper à bord et rejoindre son maître. Le chien fidèle d'un sdf poursuit sans relâche l’ambulance transportant son maître.

26 Dec 2014 LIRE L'ACTU
Facebook préparerait une application autonome pour communiquer de façon anonyme Archives Secunews SECUNEWS

Facebook préparerait une application autonome pour communiquer de façon anonyme

D'après le New York Times , Facebook s'apprête à dévoiler une nouvelle application mobile autonome , permettant des échanges anonymes, grâce à ce programme, les utilisateurs de Facebook pourront utiliser des pseudonymes afin de discuter de sujets qu'ils ne souhaitent pas aborder sous leur vrai nom. Le projet est piloté par Josh Milller, ancien PDG de Branch, une start-up rachetée en janvier 2014 par Facebook spécialisée dans les discussions de groupe en ligne. Cette nouvelle application sortira dans les prochaines semaines. Contacté par le New York Times, Facebook n'a pas souhaité commenter ces informations. Quelques heures après la publication de l'article, Josh Miller a néanmoins distillé quelques indices sur ce nouveau projet. [quote]Il est difficile de construire une communauté dans laquelle on a envie de revenir si elle n'est pas fréquentée par des habitués, on a besoin d'une identité récurrente, estime Josh Miller[/quote]. Ce qui laisse supposer que l'application utilisera des pseudonymes. Par ces indications vagues, l'ancien PDG de Branch souhaite prendre ses distances avec des applications reposant sur l'anonymat. C'est le cas de 'Secret', un programme pour mobile qui permet à ses utilisateurs de partager des messages non signés avec leurs contacts et qui a déjà été accusé de favoriser le cyberharcèlement. [quote]Les applications d'anonymat entre amis ou camarades de classe encouragent les ragots, affirme Josh Miller. Nous devons encourager des utilisations plus positives grâce au design du produit.[/quote] Ce n'est pas la première fois que Facebook s'intéresse à l'anonymat ou le pseudonymat en ligne. Malgré une ligne officielle qui encourage l'utilisation de l'identité réelle, l'entreprise a déjà fait quelques entorses à ses règles, Slingshot, son application de partage de photos éphémères pour mobile, permettait à ses utilisateurs d'utiliser un pseudonyme. Cette dernière était largement inspirée de Snapchat, une autre application que Facebook avait tenté de racheter à grands frais sans succès, après cet échec, Mark Zuckerberg avait salué le capacité de Snapchat d'avoir su créer un endroit où les gens peuvent partager certaines choses qu'ils ne pouvaient pas partager auparavant. Les sources du quotidien, qui sont également anonymes pour le coup, n’ont pas livré beaucoup plus d’informations sur cette application. Difficile donc de savoir si cette application sera totalement autonome, ou si elle sera liée à un compte Facebook officiel et de quelle façon, le cas échéant.

10 Oct 2014 LIRE L'ACTU
Il met un chien dans une machine à laver et poste les photos sur Facebook Archives Secunews SECUNEWS

Il met un chien dans une machine à laver et poste les photos sur Facebook

La police de Hong Kong (Chine) a ouvert une enquête pour cruauté envers les animaux après qu'un homme eut posté sur Facebook des photos montrant un chien piégé dans une machine à laver en marche. Sur les photos rendues publiques par le propriétaire du chien, Jacky Lo, on voit un petit chien blanc s'agrippant au rebord de la machine à laver, tentant désespérément d'en sortir et de garder la tête hors de l'eau d'une machine marchant à plein régime. La police a indiqué qu'une enquête avait été ouverte sur ce cas présumé de cruauté envers animaux. "Lo" a indiqué qu'il avait publié les photos pour montrer "une façon super-rapide de laver un chien". Une petite discution entre Jacky Lo et une internaute: [quote]Agnes: Est-ce que le chien est mort ? Lo: Oui ! Tu veux voir ? Agnes: OK ! Tu vas certainement devenir célèbre ! Lo: Peu importe. Je n’ai pas à avoir peur de quoi que ce soit. Agnes: N’EFFACE PAS les données de ton compte Facebook !!! Y compris cet album ! Lo: Je m’en fiche de ce que vous allez faire ! Est-ce que j’ai l’air d’avoir peur ? Agnes: Cela signifie-t-il que tu penses que la cruauté envers les animaux n’est pas un problème ? Lo: Je ne pense même pas que la cruauté envers les êtres humains soit un problème, sans parler des chats et des chiens ![/quote] Une pétition en ligne exhortant les autorités à agir contre ces photos publiées le mois dernier et qui se sont propagées rapidement sur la Toile, a réuni près de 20.000 signatures. En dépit de l'exiguïté des logements dans cette ville très densément peuplée, de nombreux Hongkongais sont très attachés à leur chien de compagnie.

08 Sep 2014 LIRE L'ACTU
Sony visé par une cyber-attaque, un dirigeant menacé Archives Secunews SECUNEWS

Sony visé par une cyber-attaque, un dirigeant menacé

Playstation, filiale du géant japonais de l'électronique Sony a rapporté lundi 25 Août 2014 avoir été victime durant le week-end d'une attaque informatique, et un avion dans lequel se trouvait un dirigeant américain a fait l'objet d'une menace faisant état d'explosifs à bord. [quote]"Les réseaux PlayStation Network et Sony Entertainment Network ont été touchés par une attaque par déni de service (DoS) visant à les saturer avec un trafic artificiellement volumineux", a expliqué le site officiel PlayStation. "Nous n'avons vu aucune preuve d'intrusion dans le réseau et aucune preuve d'accès non autorisés à des données personnelles d'utilisateurs, précise le communiqué, pour rassurer les quelque 150 millions d'inscrits de Sony Entertainment. [/quote] Playstation a annoncé lundi (anglais) que les services concernés étaient de nouveau accessibles. Une revendication de l'Etat islamique ? Sony soupçonne le groupe ou individu se présentant sous le nom 'Lizard Squad' d'être à l'origine de cette attaque ainsi que de menaces à l'encontre de l'avion dans lequel se trouvait John Smedley, président de la filiale américaine Sony Online Entertainment. Lizard Squad a revendiqué ces faits sur Twitter. [quote]@AmericanAir We have been receiving reports that @j_smedley's plane #362 from DFW to SAN has explosives on-board, please look into this. — Lizard Squad (@LizardSquad) 24 Août 2014 Aujourd'hui, nous plantons le drapeau EIIL sur les serveurs de Sony», a déclaré ce groupe (ou individu) en accompagnant son message d'une photo d'un homme portant le drapeau de l'Etat islamique. EEIL désigne le groupe islamiste «Etat islamique en Irak et au Levant (EIIL)», qui se fait désormais appeler Etat islamique (EI).[/quote] C'est par Twitter aussi que John Smedley a confirmé que l'appareil dans lequel il se trouvait avait changé de direction. [quote]"Oui mon avion a dévié sa trajectoire. Je n'en dirai pas plus. La justice va trouver ces gars", a-t-il déclaré.[/quote] L'avion d'American Airlines en question, parti de Dallas à destination de San Diego, a finalement atterri à Phoenix, selon Sony. Un porte-parole de Playstation a affirmé que le FBI enquêtait sur ce détournement [quote]"Yes. My plane was diverted. Not going to discuss more than that. Justice will find these guys. — John Smedley (@j_smedley) 24 Août 2014[/quote] Plusieurs cyber-attaques revendiquées Outre l'attaque des réseaux Sony, le compte Lizard Squad a affirmé lundi, sur Twitter, avoir également attaqué le site du Vatican, a 9h30, le site était inaccessible. [quote]"Just took Vatican City offline, all kuffar shall die. #ISIS #Jihad #ISIL #IS — Lizard Squad (@LizardSquad) 25 Août 2014[/quote] Ils ont également menacé le réseau Xbox de Microsoft, qui connaissait quelques perturbations vendredi dernier.

25 Aug 2014 LIRE L'ACTU
Une fusée de SpaceX explose pendant un vol d'essai Archives Secunews SECUNEWS

Une fusée de SpaceX explose pendant un vol d'essai

Une fusée de SpaceX s'autodétruit durant un vol d'essai vendredi 22 août 2014 au Texas, a indiqué la société américaine, qui cherche à développer un appareil qui puisse retourner sur Terre et être réutilisé. [quote]Durant le vol, une anomalie a été détectée à bord de l'appareil et le système d'autodestruction a automatiquement mis fin à la mission.[/quote] La fusée était une version à trois moteurs de l'appareil en développement F9R, qui succède au prototype de SpaceX Grasshopper. SpaceX est l'une des quatre sociétés sélectionnées par la NASA avec Boeing, Sierra Nevada et Blue Origin pour mettre au point un vaisseau capable de transporter des astronautes à l'ISS dans le cadre d'un partenariat entre le secteur privé et public. La pression pour faire voler aussi rapidement que possible un vaisseau spatial américain capable d'acheminer des astronautes à l'ISS s'est accrue avec les fortes tensions entre Moscou et Washington créés par la crise en Ukraine. SpaceX a également conclu un contrat de 1,6 milliard de dollars (1,2 milliard d'euros) avec la NASA, pour effectuer au total 12 missions de fret vers la Station spatiale internationale, dont trois ont déjà été exécutées avec succès. Une fusée de SpaceX explose pendant un vol d'essai (22.8.2014)

23 Aug 2014 LIRE L'ACTU
Il jette un écureuil dans le Grand Canyon, PETA offre une récompense de 12.500 euros pour trouver les auteurs Archives Secunews SECUNEWS

Il jette un écureuil dans le Grand Canyon, PETA offre une récompense de 12.500 euros pour trouver les auteurs

L’organisation de défense des animaux PETA offre une récompense allant jusqu’à 12.500 euros pour toute information sur l’individu, présumé français, qui a lancé un écureuil du haut du Grand Canyon dans le Colorado, comme on le voit dans une vidéo circulant sur internet. [quote]Il est impératif que toute communauté faisant face à un acte sadique et violent tel que celui-ci prenne des mesures pour trouver le coupable ou les coupables et les traduise en justice, a estimé Daphné Lacroix, porte-parole de PETA France, dans un communiqué publié mercredi.[/quote] Selon PETA France et ses affiliées américaine et britannique, la récompense est destinée à toute personne ayant des informations permettant l’arrestation et la condamnation de l’individu sans pitié, présumé français, qui a lancé l’écureuil dans le vide. Ils sont un danger pour tous [quote]Ceux qui agressent les animaux sont un danger pour tous, ils peuvent se défouler sur quiconque se trouvant sur leur chemin, humain ou non-humain, et doivent être interceptés avant qu’ils n’agissent de nouveau, a ajouté Mme Lacroix.[/quote] Une vidéo mise en ligne au début du mois montre deux touristes, parlant français selon le témoin qui a enregistré la scène, attirant des écureuils avec de la nourriture au bord du précipice et l’un d’eux envoyer un de ces animaux dans le vide d’un coup de pied. Toute personne ayant des informations sur cette affaire est priée de contacter Bill Wright, garde forestier en chef du Grand Canyon, au 001 928 638 7888. Il jette un écureuil dans le Grand Canyon, PETA offre une récompense de 12.500 euros pour trouver les auteursClic pour lire le communiqué officiel de PETA France

08 Aug 2014 LIRE L'ACTU
Le Parti Pirate à l’abordage des élections européennes 2014 Archives Secunews SECUNEWS

Le Parti Pirate à l’abordage des élections européennes 2014

Comme beaucoup de bonnes idées, l’histoire du Parti Pirate commence comme une blague sans conséquences. Un soir du 31 décembre 2005, après un réveillon probablement bien arrosé, un programmeur suédois du nom de Rick Falkvinge lance à ses amis [quote]Quand je pense que, nous autres citoyens qui ne demandons qu’à partager le savoir et la culture, les puissants et politiciens de tous poils ne cessent de nous traiter de Pirates ! Eh bien, soit, créons notre propre parti, ce sera le Parti Pirate !.[/quote] Aussitôt dit, aussitôt fait, une simple page web, fortement parodique, fera l’affaire. Une fois la blague menée à bien, le lien envoyé à quelques amis, et la soirée terminée, il oublie peu ou prou son coup d’éclat, quelques jours passent..,il découvre que sa modeste page a déjà reçu des centaines de milliers de visites! L’enthousiasme va au-delà de l’anecdote, la blague n’en est plus une, le Parti Pirate est né. Cependant le phénomène ne s’arrête pas à la Suède. Partout ailleurs en Europe puis dans le monde, des citoyens se rassemblent, des jeunes, des moins jeunes, des internautes, des artistes, des universitaires, des retraités, des mères de famille (et sûrement quelques ratons laveurs ^^). Créé en France le 21 juin 2006 et en Belgique le 28 juin 2009, le Parti Pirate est ce qu'on appelle un parti de niche, il rassemble surtout des militants de la libre circulation de l'information. Clip de campagne du parti pirate pour les élections européen Voir aussi: Programme Commun des Partis Pirates Européens pour les Élections du Parlement Européen en mai 2014 Accéder au site du parti pirate section Belgique. Accéder au site du parti pirate section France.

21 May 2014 LIRE L'ACTU
Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone Archives Secunews SECUNEWS

Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone

Appareil cylindrique reposant sur un dock, l'oPhone diffuse 32 odeurs originales, le petit boîtier blanc crée par Vapor Communications sera commercialisé début 2015. L'ophone recèle un potentiel important, selon l'initiateur du projet, David Edward, professeur franco-américain qui a son labo à Paris. [quote]"Il y a un grand intérêt de la part de la Silicon Valley, car il s'agit concrètement de pouvoir changer la communication globale d'aujourd'hui", a-t-il expliqué.[/quote] Appareil de forme cylindrique reposant sur un dock, l'oPhone est un petit boîtier blanc qui génère des signaux aromatiques complexes en succession rapide de petites émissions de vapeurs, comme un téléphone standard transmet des informations audio. Il fonctionne grâce à la manipulation technologique de particules, d'une manière similaire à la technologie d'aérosols médicaux. 300.000 combinaisons possibles D'abord réservé aux utilisateurs de l'iPhone par le biais d'une application gratuite appelée oSnap, téléchargeable à partir du 17 juin, l'oPhone dispose pour l'instant de 32 odeurs originales, afin de créer sa propre odeur, l'utilisateur peut en combiner jusqu'à huit, ce qui représente d'ores et déjà 300.000 combinaisons possibles. L'éventail des senteurs étant très large dans le monde réel, un choix de fragrances était nécessaire pour débuter les expérimentations. Une fois le système opérationnel, un promeneur pourra par exemple prendre une photo lors d'une balade en forêt, à laquelle il ajoutera ensuite une ou plusieurs odeurs restituant l'ambiance olfactive l'entourant. Il enverra ensuite un "oNote", un fichier transmis par SMS, à un ami, qui en visualisera d'abord la composition sur le site dédié, puis, s'il dispose lui aussi d'un iPhone, le téléchargera vers l'oPhone pour le sentir. L'odeur en elle-même sera produite par des mini-capsules baptisées oChips. Un champ d'applications presque infini Le champ d'applications s'annonce quasiment infini que ce soit dans la médecine ou l'industrie mais, après les simples SMS, le commerce en ligne apparaît comme le secteur le plus porteur. [quote]"Depuis des mois on a des conversations avec des représentants du monde alimentaire, du cinéma, des parfums, des voyages et des voitures", confirme David Edwards.[/quote] S'il n'est pas encore possible aujourd'hui d'imaginer un dispositif analysant une odeur pour la retranscrire fidèlement (trop compliqué pour l'instant selon le chimiste à l'origine du projet), l'émergence du message olfactif pourrait bien avoir un impact équivalent à celui de l'impression 3D. Des démonstrations ouvertes au public du 19 au 31 juin 2014 Le public aura l’occasion de se rendre à son laboratoire parisien du 19 au 31 juin pour une démonstration de l’appareil. Parallèlement une campagne de financement participatif se déroulera sur le site Indiegogo du 17 juin au 31 juillet 2014, les contributeurs pourront bénéficier du produit en avant-première à un prix préférentiel de 149 euros, contre 199 euros lors de sa mise en vente. Accéder au site officiel (anglais)

19 May 2014 LIRE L'ACTU
Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014 Archives Secunews SECUNEWS

Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014

Les 16 et 17 mai, les éditions Casterman, Dargaud, Dupuis, Fluide Glacial, Grand Angle, Jungle, Le Lombard et Urban Comics vous proposent de découvrir gratuitement l’un des 8 albums suivants: - Alix Senator - Aldebaran - Louca - Fluide Glacial fait la révolution - Une nuit à Rome - Mes pychos BD « moi débordée ? jamais ! » - Louve - Batman – Les portes de Gotham Pour recevoir gratuitement votre bande dessinée, cliquez sur le lien en bas de l'article et retrouvez le libraire le plus proche de chez vous, ou vous devez vous rendre L'événement, fruit d'une coopération entre les éditeurs, se déroulera ces vendredi 16 et samedi 17 mai 2014, pour la première fois en Belgique Parmi les librairies indépendantes participantes, 2 sont situées à Wavre, 2 à LLN, 14 à Bruxelles, 3 à Liège et 2 dans les villes de Charleroi, Mons et Namur. Clic pour connaitre les libraires participants (Belgique, France Pour les autres régions rentrer votre code postal via le lien) Clic pour découvrez la liste des régions et des auteurs en dédicace pendant les 48hBD (Belgique, France) (Liste non exhaustive, mise à jour quotidiennement.) Sachez que la librairie de BD numériques Izneo, propose cette même opération à savoir 8 BD gratuites (avec certains titres différents), mais cette fois-ci pour lire sur votre tablette et/ou ordinateur. Clique pour Lire le communiqué de Izneo Accéder au site officiel Izneo

15 May 2014 LIRE L'ACTU
Microsoft corrige la faille d'Internet Explorer en urgence, même sous Windows XP Archives Secunews SECUNEWS

Microsoft corrige la faille d'Internet Explorer en urgence, même sous Windows XP

Devant l'urgence, Microsoft n'a pas traîné, dès le lendemain, l'éditeur a débuté le déploiement d'une mise à jour de sécurité pour Internet Explorer, d'abord sur les versions récentes de Windows. Ceux qui utilisent les mises à jour automatiques de Windows Update devraient d'ailleurs l'avoir déjà reçue. Ce jeudi 1 mai 2014, il a confirmé par l'intermédiaire d'un billet de blog que Windows XP serait également couvert par ce correctif. Une nouvelle quelque peu surprenante, dans la mesure où ce système, lancé en 2001, n'est officiellement plus pris en charge par le support technique depuis le 8 avril 2014. En ira-t-il de même à la prochaine faille critique découverte ? D'après NetMarketshare, Windows XP comptait encore pour près de 27% de parts sur le marché des ordinateurs connectés à Internet en avril. [quote]Cette mise à jour ne signifie pas que vous devriez cesser de penser à quitter Windows XP au profit d'une version plus récente de Windows et à la dernière version d'Internet Explorer, prend soin d'ajouter Adrienne Hall.[/quote] Voir aussi: Une faille zero-day dans Internet Explorer 6 et 11 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

02 May 2014 LIRE L'ACTU
Il perd à Call of Duty et envoie le Swat chez son adversaire Archives Secunews SECUNEWS

Il perd à Call of Duty et envoie le Swat chez son adversaire

Mardi 22 avril 2014, dans un quartier tranquille de Long Beach, dans l'Etat de New York aux Etats-Unis, subitement, débarquent une soixantaine de policiers lourdement armés, dont des membres du célèbre SWAT (pour "Special Weapons And Tactics", unité d'élite américaine), appuyés d'hélicoptères. Leur cible ? Une maison d'où Rafael, un jeune homme de 17 ans, a appelé les forces de l'ordre, affirmant avoir "tué sa mère et son frère" et être "prêt à tuer d'autres gens". Mais pendant que la police encercle la maison, ledit frère de Rafael, Jose, revient aux abords de la maison familiale et croit à un incendie en voyant des camions de pompiers prêts à intervenir. [quote]"J'ai couru vers la maison et vu ma mère sortir en courant de la maison, témoignera-t-il ensuite au New York Post, qui relate la scène. Un des officiers de police m'a ensuite dit que quelqu'un avait appelé et dit avoir tué sa mère et son frère dans cette maison, j'ai répondu, 'comment c'est possible puisqu'elle est juste là et que je suis là aussi ?'"[/quote] Les forces de l'ordre ont vite réalisé avoir à faire à un canular. Il perd à Call of Duty et envoie le Swat chez son adversairePendant l'intervention, elles ont tenté d'appeler Rafael pendant vingt minutes mais celui-ci n'a pas répondu, et pour cause, il jouait sur son ordinateur au jeu "Call of Duty", casque sur les oreilles. Visiblement avec succès, car c'est en réalité un des joueurs qu'il venait de battre qui s'est fait passer pour lui au cours d'un appel Skype. Selon des sources policières, il aurait ensuite réussi à retrouver l'adresse IP de Rafael, puis son adresse postale, avant d'envoyer les forces de l'ordre. [quote]"Ce n'était probablement qu'un petit gamin méchant", s'est désolé un officier. [/quote] Un canular à 100.000 dollars (72.500 euros) qui pourrait lui coûter cher d'une autre manière, le FBI s'est associé à l'enquête pour retrouver l'auteur de ce "crime sérieux". Mais les autorités s'inquiètent de la recrudescence de ces canulars, baptisés "Swatting", et même devenus un véritable jeu pour certains. [quote]"Dans ce monde... bizarre qu'est le Swatting, vous obtenez des points pour l'hélicoptère, pour les voitures de police, pour l'équipe SWAT, pour les motifs d'intervention, a expliqué le commissaire de police de Long Beach, Michael Tangney, à CBS. [/quote] C'est très sophistiqué, malheureusement, c'est surtout très dangereux."

25 Apr 2014 LIRE L'ACTU
Un Belge va tenter de battre le record du monde du plus long séjour à bord d'une attraction a Bellewaerde Archives Secunews SECUNEWS

Un Belge va tenter de battre le record du monde du plus long séjour à bord d'une attraction a Bellewaerde

Sam, un Belge de 28 ans, va tenter de rester plus de 50 heures sur le bateau pirate du parc Bellewaerde de Ypres, un record du monde pour sensibiliser au sort des léopards et.. faire une bonne pub au parc ! Plus de deux jours dans un bateau pirate, c'est le défi que s'est lancé Sam, un des webmasters du site internet de Bellewaerde. [quote]"En tant que fan de Bellewaerde, je me suis mis en tête de chercher un défi à relever qui soit autre chose qu’une simple visite à Bellewaerde, raconte-t-il sur le site du parc. C’est alors que la participation à une tentative de record du monde est sortie du lot. Une tentative de record du monde qui pour beaucoup semble inaccessible, 50 heures à bord du bateau-pirate, sans s’arrêter, avec de fortes chances d’avoir à lutter contre un mal de mer."[/quote] Cette tentative aura lieu les 29, 30 avril et 1er mai 2014. Bon, Sam aura quand même le droit de manger sur le bateau et d’avoir cinq minutes de pause toutes les heures pour aller aux toilettes ou se reposer, mais pas de dormir. L’actuel record, validé par Guinness book des records, est détenu par un Américain, il a passé 48h 8 min et 25 sec à bord d’une grande roue à Chicago. Le défi sera filmé. Au delà du coup de pub, c'est un moyen selon Bellewaerde de réunir des fonds pour sauver les léopards de l’amour. Des animaux de cette espèce devraient être prochainement accueillis au parc Bellewaerde (il n'en reste qu'une trentaine dans le monde à l’état sauvage). C'est l'entreprise yproise R.T.S. Voice Data Video Communication qui assurera l'enregistrement de la tentative de record avec les caméras de surveillance. MAj: Sam Clauw a battu jeudi 1 mais 2014 au sein du parc d’attractions Bellewaerde le record du monde du plus long séjour à bord d’une attraction d’un parc de loisirs, Il est resté pendant près de 50 heures dans le bateau pirate, a indiqué le parc. Clic pour plus d'infos sur cet appel au don sur le site du parc.

24 Apr 2014 LIRE L'ACTU
(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Archives Secunews SECUNEWS

(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014

Le 8 avril 2014, Microsoft stoppera le support technique de Windows XP, cette version du système d'exploitation a été l'une des plus populaires et aura vécu pendant pratiquement 13 ans. L'heure de la retraite a sonné pour Windows XP. Microsoft cessera de proposer des mises à jour pour son système d'exploitation, y compris pour combler d'éventuelles failles de sécurité. Après treize ans de bons et loyaux services, Windows XP tombe en effet sous le coup de la politique de support technique de l'éditeur américain, qui assure des mises à jour de ses logiciels durant au moins dix ans. Il s'agit en effet de l'une des créations les plus populaires de Microsoft, encore présent sur 20 à 25% des PC en France et près d'un tiers des PC dans le monde. [quote]Windows XP a été conçu il y a bien longtemps avec les technologies de l'époque. Aujourd'hui il est arrivé en fin de course, justifie Bernard Ourghanlian, directeur technique et sécurité chez Microsoft France.[/quote] [info_error]Il sera toujours possible d'utiliser Windows XP après le 8 avril 2014, cependant, Microsoft encourage fortement tous les utilisateurs à se séparer du logiciel, en raison de risques pour la sécurité informatique.[/info_error] Windows XP, qui avait déjà un taux d'infection deux fois supérieur à celui de Windows 7, ne bénéficiera plus d'aucun correctif, il sera davantage exposé à des vols d'informations sensibles et à la propagation de virus, les pirates vont avoir des informations sur l'endroit précis où ils pourraient lancer des attaques Trois scénarios sont envisageables face à ces risques. [quote]1. D'abord, rester sur Windows XP, installer un bon logiciel anti-virus et remplacer le navigateur Internet Explorer par un autre plus sûr comme Firefox ou Chrome. [/quote] [quote]2. Ensuite, changer de système d'exploitation: soit Windows 7, soit Windows 8, pour cela, il faut s'assurer que l'ordinateur ait la configuration requise. Sur un ordinateur tournant sur XP il fallait par exemple un processeur de 300 MHz contre 1 GHz aujourd'hui et au moins 64 Mo de mémoire RAM contre 1 Go pour un ordinateur tournant actuellement sur Windows 8.[/quote] [quote]3. La dernière solution mais la plus radicale est de changer d'ordinateur s'il n'est pas assez puissant pour supporter Windows 7 ou 8. [/quote] Il devient de plus en plus difficile de trouver des PC neufs vendus avec Windows 7, presque tous les constructeurs installent désormais Windows 8 sur les nouvelles machines. Microsoft veut faciliter ce remplacement et propose aux anciens utilisateurs de Windows XP une remise de 100 dollars (environs 72 euros) sur certains ordinateurs fonctionnant avec Windows 8. L'éditeur américain a également mis à disposition un logiciel 'PCmover Express for Windows XP' qui facilitera la migration des données présentes sur XP vers un nouveau PC tournant sur Windows 7 ou 8. Un délai supplémentaire souhaité par des sociétés Les entreprises travaillant encore avec Windows XP pourraient devenir une cible de choix pour les pirates, leur migration est plus compliquée car leur parc informatique est plus étendu que pour les particuliers. L'administration britannique compte par exemple un million de PC sous Windows XP, selon The Register, elle serait d'ailleurs en négociation avec Microsoft pour obtenir une extension du support pour un an. [quote]"Des entreprises françaises nous demandent aussi des délais et on pourra encore développer des rustines pour le logiciel mais on ne les encourage pas à aller dans cette logique", explique Bernard Ourghanlian. "Tous nos grands clients sont suivis et accompagnés dans la démarche de migration, on met également des outils à leur disposition», ajoute-t-il.[/quote] Selon un rapport de Tech Pro Research détaillé par ZDnet, 37% des entreprises américaines n'ont pas du tout l'intention de changer de logiciel après le 8 avril, 38% passeront sous Windows 7 et uniquement 5% comptent migrer sur Windows 8. Voir aussi: Microsoft prépare la fin du systéme d’exploitation Windows XP

31 Mar 2014 LIRE L'ACTU
Attention aux fausses informations et vidéos sur le vol MH370 Archives Secunews SECUNEWS

Attention aux fausses informations et vidéos sur le vol MH370

Nous conseillons aux utilisateurs des réseaux sociaux d'être prudents avant de cliquer sur un message dont la source est inconnue, et relatif au "Boeing 777 de Malaysia Airlines" disparu le 8 mars 2014, et toujours introuvable. Au milieu des informations, vidéos, et articles qui sont relayés sur Facebook, Twitter, par mail, etc... sur l'enquête pour retrouver le vol MH370, dont les recherches mobilisent toujours près d'une vingtaine de pays, se cachent de nombreux spams et arnaques. [quote]Les messages repérés par Wired sont régulièrement porteurs d'une mention "Breaking news" ou "Shocking", ils proposent, la plupart du temps, de regarder une vidéo "exclusive" des restes de l'avion ou de passagers qui auraient été retrouvés vivants. Pour regarder ces vidéos, l'utilisateur doit tout d'abord la partager sur son profil, ou s'inscrire au site sur lequel elle s'affiche, qui reproduit parfois l'habillage de plateformes grand public. Ce faisant, l'internaute fournit de nombreuses informations personnelles (qui peuvent être ensuite revendues à des annonceurs publicitaires), relaye la fausse information, voire pire, accepte l'installation d'un logiciel malveillant. [/quote] Ce qui fait beaucoup pour un fake. Par ailleurs, plusieurs pages censées recueillir des prières pour les passagers du vol MH370 ou récolter de l'argent pour les familles des disparus, ont été identifiées par un expert en sécurité en informatique, elles servent seulement à récolter des adresses email, ou à détourner de l'argent. Tout ce qui touche à une catastrophe représente beaucoup d'argent pour les 'scammers', qui profitent des personnes qui ne vont pas hésiter à cliquer sur un lien pour regarder des choses un peu morbides, et celles qui veulent simplement savoir s'il y a du nouveau. Au-delà des simples précautions liées au bon sens, plusieurs sites s'attachent à réfuter toutes les fausses informations, ce qui peut aider à ne pas cliquer sur un spam. Concernant le vol MH370, Snopes signale ainsi que: [quote]- Non, la vidéo qui se présente avec l'image ci-dessous ne montre pas le Boeing 777 disparu, d'autant plus qu'elle indique que l'avion aurait traversé le triangle des Bermudes... - Non, le Mossad n'a pas fait exploser le Boeing pour le compte d'Israël, il s'agit d'un article publié à l'origine par un site parodique, spécialisé dans les fausses informations sur le thème des théories du complot.[/quote] Parmi d'autres fausses informations, moins dangereuses et non liées à des opérations de spam, le site Daily Dot a repéré une petite annonce parue sur la version vietnamienne de Craigslist : "vends Boeing à peine servi, pour 15 million de dollars", l'annonce est depuis inaccessible, au moins par simple respect pour les familles. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

18 Mar 2014 LIRE L'ACTU
Watch Dogs, c’est pour le 27 Mai 2014 Archives Secunews SECUNEWS

Watch Dogs, c’est pour le 27 Mai 2014

L'éditeur de jeux vidéos Ubisoft a annoncé jeudi qu'il allait lancer le 27 mai 2014 son très attendu jeu "Watch Dogs" sur les aventures d'un pirate informatique, une sortie longtemps repoussée. Le report de la sortie mondiale de ce jeu, initialement programmée en novembre 2013, avait provoqué une grosse chute de l'action Ubisoft à la bourse, Toutefois, la sortie du titre avant les fêtes aurait mis "Watch Dogs" en concurrence directe avec "Call of Duty", un autre jeu vidéo star. Mais après avoir peaufiné son produit, sortir l'un des titres les plus attendus de l'année en mai va permettre à l'éditeur français de toucher les joueurs des consoles de dernière génération Playstation 4 et Xbox One, avides de nouveaux jeux. "Watch Dogs" sera disponible pour les dernières versions, ainsi que pour les modèles précédents des consoles Playstation et Xbox, ainsi qu'en version pour PC pour les appareils fonctionnant sous Windows. Le prix du jeu n'a pas été communiqué. Une version spéciale destinée à la console Wii U doit sortir dans les mois à venir. [quote]Ce jeu d'action-aventure place le joueur dans la peau d'un brillant hacker, Aiden Pearce, qui se transforme en voyou pour venger sa famille, victime d'un drame. Le héros s'attaque également à de nombreuses missions secondaires, peut s'asseoir jouer à des tables de poker, résoudre des casse-tête ou participer à des courses sauvages en pleine ville. Basé à Chicago, Aiden peut pirater à peu près tout, des téléphones portables des passants qu'il croise jusqu'au terminaux qui contrôlent les feux de circulation ou l'électricité dans certains quartiers, sans parler des comptes en banque.[/quote] [quote]Dans "Watch Dogs", le personnage est d'abord motivé par son désir de vengeance, mais au fur et à mesure de ses découvertes concernant les autorités de la ville, ses convictions évoluent, note Ubisoft.[/quote] A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Ce genre d'action n'est pas sans rappeler les récentes révélations du consultant en informatique Edward Snowden concernant les pratiques d'espionnage des agences du renseignement américain. De plus amples informations sur Watch Dogs sont disponibles sur le site officiel (en français) Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

17 Mar 2014 LIRE L'ACTU
Kartvader le Ghost Rider version karting (version full 44min) Archives Secunews SECUNEWS

Kartvader le Ghost Rider version karting (version full 44min)

Kartvader, un fou qui risque sa vie et celle des autres en roulant de nuit à tombeau ouvert (160 km/h) dans les rues de Québec à bord d’un kart de compétition… Une course folle de 67,8 km au volant de son petit bolide (Du Vallon, Charest, chemin Saint-Louis, Grande Allée, boulevard Laurier ainsi que le parc des Champs-de-Batailles…). Detail: 67.8 Km parcouru Vitesse maximal de 164 km/h Kart F-125 Shifter 6 Vitesses Quebec - Canada 44 minutes de pure Adrénaline Kartvader le Ghost Rider version karting (version full 44min).

14 Mar 2014 LIRE L'ACTU
Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge Archives Secunews SECUNEWS

Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge

La commission Justice du Sénat s'est penchée sur deux propositions de loi visant à punir la cyberprédation des enfants et les manoeuvres pour en obtenir des faveurs, notamment sexuelles. [quote]- Les sénateurs ont d'abord voté une proposition de loi punissant le 'grooming online', c'est-à-dire des techniques d'approche pour gagner la confiance de l'enfant et l'amener à poser des actes de nature sexuelle. - L'autre proposition, portée par Gérard Deprez, Christine Defraigne et Jacques Brotchi, concerne la cyberprédation et le leurre ou la manipulation d'enfant sur internet à des fins criminelles ou délictueuses.[/quote] Les deux propositions, bien que proches, ont été votées distinctement parce qu'elles visent à modifier des parties différentes du Code pénal. [quote]Selon les propositions, le fait pour un adulte de communiquer avec un enfant sur internet en mentant sur son âge ou sur son identité, pour commettre des délits ou des crimes (agression physique ou sexuelle, recrutement terroriste ou sectaire, enlèvement, etc..), serait passible d'une peine de prison allant jusqu'à cinq ans.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

23 Feb 2014 LIRE L'ACTU
La police arrête un homme s'étant vanté sur Facebook d'être recherché Archives Secunews SECUNEWS

La police arrête un homme s'étant vanté sur Facebook d'être recherché

Les policiers d'une ville de Pennsylvanie (Etats-unis) ont vraiment beaucoup aimé une publication sur Facebook. Le journal Time Leader a rapporté que des policiers avaient arrêté un homme de 35 ans, Anthony Lescowitch, moins de deux heures après qu'il eut partagé sur Facebook la photo accompagnant un avis de recherche à son sujet et indiqué que la police n'arrivait pas à le retrouver. La police de la ville de Freeland a précisé que Lescowitch avait partagé l'image quelques minutes après qu'elle eut été publiée sur la page Facebook du service de police, lundi soir. Il était recherché en lien avec des accusations de voies de fait. Un agent se faisant passer pour une jolie femme a envoyé un message à Lescowitch, qui aurait d'abord refusé d'aller prendre un verre avec elle avant d'accepter de la rencontrer pour fumer une cigarette. Il a été cueilli par les policiers au lieu de rencontre.

24 Jan 2014 LIRE L'ACTU
FIFA / LFP Manager c'est fini! Archives Secunews SECUNEWS

FIFA / LFP Manager c'est fini!

Disponible depuis le 24 octobre 2013, FIFA/LFP Manager 14 (pas confondre avec Football Manager), sera vraisemblablement le dernier opus de l'autre franchise dédiée à la gestion de clubs de football. Electronic Arts a décidé de siffler le coup de sifflet final pour reprendre l'expression de Gerald Köhler, le fondateur de la série. Au travers d'une lettre ouverte publiée sur le site officiel du jeu, M. Köhler est revenu sur cette décision expliquant tout d'abord que: [quote]"Le marché de ces jeux de niche se partage essentiellement entre deux pays, l'Allemagne et le Royaume-Uni, or, il se trouve que depuis quelques années, c'est Football Manager 2014 qui se taille la part du lion en termes de ventes alors que l'effritement du marché et son orientation de plus en plus mobile n'ont pas arrangé les choses."[/quote] Pour Gerald Köhler: [quote]"La solution aurait pu venir d'une refonte profonde de la franchise LFP Manager et la mise en place d'un nouveau moteur aurait pu donner un boost à la série. Suite à ces constations, M. Köhler explique que la décision de mettre un terme à la franchise a été préférée... "[/quote] Football Manager est maintenant seul en lice, espérons que Sports Interactive ne se repose pas trop sur ses lauriers. Eagle1: [quote=Eagle1]Dommage, je préférais FIFA/LFP Manager au lieu de Football Manager qui est pas mal non plus, mais plus pousser dans la technique.[/quote] Clic pour lire la lettre ouverte (anglais)

30 Nov 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
La Timeline Facebook de Zuckerberg piratée par un expert palestinien Archives Secunews SECUNEWS

La Timeline Facebook de Zuckerberg piratée par un expert palestinien

La page personnelle du PDG du réseau social en ligne Facebook, Mark Zuckerberg, a été piratée par expert en sécurité, qui voulait démontrer une faille dans la sécurité informatique du groupe. Ce pirate n'a pas hésité à s'en prendre directement à Marck Zuckerberg Objectif: démontrer une faille dans la sécurité informatique du groupe et en tirer une rémunération. (clic sur l'image pour agrandir) En effet, Facebook rémunère régulièrement les experts qui l'avertissent sur des failles de sécurité, mais le chercheur palestinien Khalil Shreateh, qui voulait attirer l'attention du groupe après que de précédentes prises de contact eurent été ignorées, a passé la ligne rouge en s'en prenant à la page de M. Zuckerberg. M. Shreateh a dit sur son blog qu'il avait trouvé une manière de contourner la sécurité informatique du groupe et de modifier les éléments postés sur la page d'un utilisateur du réseau social. Il montre qu'il a d'abord posté une vidéo d'Enrique Iglesias sur le mur de Sarah Goodin, une amie d'université de Mark Zuckerberg, après avoir informé le groupe de cette manipulation, et après avoir vu ses remarques ignorées par les équipes de sécurité du groupe, il a posté directement un message sur la page de Mark Zuckerberg. (clic sur l'image pour agrandir) Citation: "Cher Mark Zuckerberg, je suis désolé d'avoir enfreint la confidentialité de votre page et d'avoir affiché un message sur votre mur, mais je n'avais d'autre choix après tous les rapports (pour signaler une faille de sécurité) que j'ai envoyés à l'équipe de Facebook", a écrit M. Shreateh. "Je m'appelle Khalil, je viens de Palestine", ajoute-t-il. En réaction, Facebook a immédiatement désactivé le compte de l'individu et lui a envoyé un message l'informant que le groupe ne pourrait le rémunérer pour avoir exposé une faille informatique, lui reprochant d'avoir "violé les termes et services" du groupe en piratant des pages du réseau. Sa page a depuis été réouverte et inondée de messages de soutien. Citation: Dimanche, un ingénieur de sécurité de Facebook, Matt Jones, a écrit sur un forum de sécurité informatique que le problème décrit par M. Shreateh avait été "réglé jeudi", admettant toutefois que son équipe aurait dû "demander (à l'expert palestinien) plus de détails plus vite". Citation: Un porte-parole de Facebook a ajouté auprès de l'AFP que Facebook n'avait "pas ignoré les rapports" de M. Shreateh mais que ce dernier n'avait pas fourni "assez de détails" et que la politique du groupe est claire sur le fait que "ce n'est jamais acceptable de démontrer des bugs sur les pages d'utilisateurs non-consentants" du réseau.

20 Aug 2013 LIRE L'ACTU
Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook Archives Secunews SECUNEWS

Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook

Pour fêter le seuil de 5 millions de fans atteint en janvier 2013, Porsche leur avait proposé de concevoir un modèle unique. Six mois plus tard, la voiture existe et pourra être conduite par l'un d'entre eux. Un bon moyen pour le constructeur de capitaliser sur sa marque. Le résultat, une 911 couleur "aqua" (ou "bleu Facebook") décorée de bandes noires et blanches. Dotée d'un aileron arrière, la voiture arbore des jantes 20 pouces en alliage et ses portières comportent l'inscription "5m Porsche Fans" (5 millions d'admirateurs Porsche). À l'intérieur, sur l'encadrement illuminé des portières et sur le tableau de bord aluminium, on peut lire la mention "imaginé par les 5 millions de fans Porsche". Porsche affirme que 54.000 fans Facebook ont pris part à la conception du modèle. La phase de création étant terminée, le constructeur lance une nouvelle compétition. Son gagnant conduira la fameuse Porsche sur le circuit de Silverstone en Angleterre. Il s'agira de l'amateur qui recensera le plus grand nombre d'amis admirateurs de la page officielle du constructeur. Les résultats seront à découvrir le 18 août 2013. Les participants classés entre la 2e à la 10e place recevront un modèle réduit de la 911 Carrera 4S "5m Porsche Fans". Cette campagne montre également comment une marque de luxe élitiste arrive à rassembler autour d'elle un public aussi vaste, preuve qu'il ne suffit pas d'avoir les moyens pour rêver devant un objet que la grande majorité de ces fans ne pourront jamais s'offrir.

08 Aug 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Des hackers dérobent 45 millions de dollars à des banques Archives Secunews SECUNEWS

Des hackers dérobent 45 millions de dollars à des banques

Des pirates informatiques du monde entier ont retiré fin décembre 2012 et fin février 2013 environ 45 millions de dollars au total, après avoir détourné des comptes bancaires dont ils supprimaient la limite des retraits possibles, a indiqué la justice américaine jeudi. Huit d'entre eux ont été interpellés. Ils avaient trouvé "LA faille" Citation: "Les vols se produisaient en l'espace de quelques heures", a précisé le bureau de la procureure de New York Loretta Lynch. Huit personnes ont été inculpées à New York mais le complot s'étendrait au total à vingt-six pays, sept de ces personnes ont été arrêtées à New York, où elles auraient retiré 2,8 millions de dollars, pour avoir usurpé des dispositifs (bancaires) et blanchi de l'argent. La huitième personne, Alberto Yusi Lajud-Pena, surnommé "Prime" ou  "Albertico", aurait été tuée le 27 avril 2013, selon le bureau de la procureure. Citation: Les prévenus et leurs complices "ont participé à un énorme braquage de banque du XXIe siècle par l'intermédiaire d'internet, qui concerne le monde entier", a souligné Mme Lynch dans un communiqué. "Au lieu d'utiliser des armes et des masques, cette organisation criminelle informatique a utilisé des ordinateurs et internet", a-t-elle insisté. Une précision chirurgicale Les membres du gang new-yorkais ont d'abord piraté les réseaux informatiques de grands groupes, puis ils sont venus dans le quartier de Manhattan pour retirer "en l'espace de quelques heures" des millions de dollars, à partir de centaines de distributeurs automatiques. Plusieurs opérations similaires se sont produites dans le monde, le 22 décembre 2012 et les 19 ou 20 février 2013. Le bureau de la procureure a relevé "la précision chirurgicale" avec laquelle les pirates ont opéré et la "vitesse et la coordination de leurs opérations sur le terrain". Ces attaques relèvent d'un piratage hautement sophistiqué et de cellules criminelles organisées, dont le rôle était de retirer de l'argent aussi vite que possible. Dans un premier temps, les pirates détournaient les cartes prépayées de comptes bancaires, sur lesquelles ils supprimaient la limite des retraits possibles, pis, avec l'aide de complices, ils venaient retirer l'argent aux  distributeurs. Qui a été touché ? Lors de la première opération, les malfaiteurs ont piraté la banque Rakabank, basée aux Emirats, quelque 4.500 débits ont été effectués à travers 20 pays pour un total de 5 millions de dollars. Lors de la seconde attaque, les pirates ont braqué le système informatique de la Bank of Muscat, basée à Oman, en l'espace de dix heures, des acolytes répartis sur 24 pays ont fait 36.000 retraits pour un total de 40 millions de dollars. La cellule de New York, elle, a retiré 400.000 dollars le 22 décembre 2012, puis 2,4 millions en février 2013, en 3.000 retraits, selon l'acte d'accusation. Le groupe aurait ensuite rapidement déplacé les fonds sur un compte à Miami, en Floride, aux Etats-Unis, et blanchi l'argent en s'achetant des voitures et des montres luxueuses. Le bureau de la procureure n'a pas fourni plus de détails sur les autres opérations conduites à l'étranger. La procureure a néanmoins remercié les autorités d'une quinzaine de pays pour leur coopération dont la France.

11 May 2013 LIRE L'ACTU
Facebook dévoile "home", sa vision du mobile sur android Archives Secunews SECUNEWS

Facebook dévoile "home", sa vision du mobile sur android

Mark Zuckerberg a mis au jour, jeudi, ce qu'il a appelé "la meilleure expérience possible, pour tous les portables", un logiciel sur Android. Facebook avance ses pions pour se retrouver au coeur de votre vie mobile. Les fans du réseau social attendaient un smartphone, capable de rivaliser avec Apple, Samsung et Microsoft? mais c'est toute autre chose que Facebook a présenté, jeudi 4 Avril 2013: Une nouvelle version mobile de Facebook, plus ambitieuse, pour tenir une place centrale dans les téléphones portables. Comme d'habitude, c'est Mark Zuckerberg, PDG du groupe qu'il a créé, qui a pris la parole sur son campus à Menlo Park, en Californie. Citation: Une invitation "Venez voir notre nouveau chez nous sur Android" avait été envoyée à la presse, et c'est bien avec Android (un système d'exploitation développé par Google et adopté notamment par Samsung et HTC) que fonctionne cette nouvelle expérience Facebook sur mobile qui rassemble un lot d'applications sociales. Centrer les portables autour des gens Citation: "On passe tellement de temps sur nos téléphones, alors pourquoi ne pas simplifier tout ça?", a expliqué Mark Zuckerberg. Son objectif: Citation: "Centrer les portables autour des gens, non autour des applications". "Avant d'avoir un newsfeed sur Facebook, on avait juste une page avec des applications. Cela a changé la manière dont on intéragit. Nous voulons apporter cette expérience directement sur votre téléphone, et amener cette expérience à autant de monde que possible. Pour tout le monde, pour tous les téléphones. Nous ne construisons pas un téléphone ni un système", a-t-il poursuivi. Elément clé du portable version Facebook ? L'écran d'accueil. Citation: "C'est l'âme de votre téléphone, cela devrait être profondément personnel, nous appelons ça "Home", la maison, et nous allons vous la montrer. Citation: "Home", "c'est la meilleure version de Facebook qui existe", selon Mark Zuckerberg. "On vous amène tout devant vous, vous n'avez pas besoin d'appuyer sur une application pour voir tout ce que vous voulez voir de vos amis", a-t-il ajouté, images à l'appui. Grâce au "Coverfeed", les dernières informations postées par vos amis Facebook apparaissent sur la page d'accueil, mais aussi sur l'écran de veille. Citation: "Coverfeed est pour ces moments d'entre-deux, quand vous faites la queue au supermarché ou entre deux cours, et que vous voulez savoir ce qui se passe dans votre monde", explique Facebook. D'un glissement de doigt, "vous pouvez passer d'une histoire à une autre si vous voulez", poursuit Zuckerberg. En tapant deux fois sur l'écran, vous likez. Le commentaire est aussi possible. Chaque message reçu s'affiche sur la page d'accueil, avec une photo de l'expéditeur. Autre nouveauté: Le "chat heads". Dès que vous recevez un message, que ce soit un sms ou une notificiation Facebook, de vos contacts, son visage apparaîtra dans un coin. Des mises à jour seront apportées tous les mois, mais les applications ne disparaissent pas pour autant, en un glissement de doigt, l'utilisateur peut y avoir accès. "Home" sera disponible en téléchargement dès la semaine prochaine, le 12 avril 2013, mais ne sera d’abord compatible qu’avec 5 modèles de smartphones, tous très récents voire même pas encore disponibles: - Samsung Galaxy Note II - S3 et S4 - HTC One et One X. Un programme Facebook Home est mis à disposition des constructeurs pour les aider à adapter leurs terminaux Android. Cnet précisent que l’application ne sera pas compatible avec Android Gingerbread. Facebook a indiqué qu’une version optimisée pour les tablettes arrivera d’ici quelques mois. Le réseau social a par ailleurs promis qu’il proposera chaque mois une mise à jour pour Home avec de nouvelles fonctions. Aux Etats-Unis, le HTC First, le premier avec "Home" intégré, sera disponible en exclusivité chez l'opérateur AT&T pour 99.99 dollars. Le second opérateur choisi est Orange. Encore une grosse connerie, comme souvent dans les nouveautés facebook, pour mieux s'incruster dans la vie privée des gens

05 Apr 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Skype serait dans l'illégalité en France Archives Secunews SECUNEWS

Skype serait dans l'illégalité en France

Skype, c'est pratique, c'est la plupart du temps gratuit, mais c'est aussi illégal en France. L'Autorité des postes et télécoms, l'Arcep, a annoncé mardi avoir informé la justice d'un "manquement possible" de Skype "à son obligation de se déclarer en tant qu'opérateur de communications en France". A plusieurs reprises, l'Acerp a demandé à la société de téléphonie sur internet de se déclarer auprès d'elle, sans effet. Le Procureur de la République de Paris a été informé de ces faits, qui sont susceptibles de recevoir une qualification pénale, a indiqué le régulateur dans un communiqué. Si tous les services fournis par Skype, propriété de Microsoft, ne constituent pas des services de communications électroniques, "tel paraît en revanche être le cas du service permettant aux internautes situés en France d'appeler, depuis leur ordinateur ou leur smartphone, des numéros fixes et mobiles, situés en France ou ailleurs dans le monde", note l'Arcep. L'autorité rappelle que l'exercice en France d'une activité d'opérateur de communications électroniques ne requiert pas d'autorisation administrative, seulement une déclaration préalable, mais que s'y soustraire constitue cependant une infraction pénale. Citation: "Le fait d'exercer une activité d'opérateur de communications électroniques, en particulier le fait de fournir un service téléphonique au public, implique également le respect de certaines obligations, parmi lesquelles figurent notamment l'acheminement des appels d'urgence (impossible sur skype, pour le moment..) et la mise en oeuvre des moyens nécessaires à la réalisation des interceptions judiciaires (impossible sur skype pour le moment...)", rappelle l'Arcep. Les utilisateurs de Skype peuvent passer des appels audio ou vidéo gratuits ou à bas coût via internet en utilisant leur ordinateur, un smartphone ou encore une tablette, sans passer par les réseaux de téléphonie fixe. Skype souligne également un autre danger potentiel sur le marché français mais également dans d’autres pays comme l’Italie, l’Espagne, le Canada… En tant qu’opérateur, la société pourrait devoir financer le service universel. Ce service prévoit trois obligations: - Le raccordement à un réseau téléphonique fixe pour un prix abordable - L’annuaire universel - La distribution d’un annuaire imprimé - L’installation et l’entretien de cabines téléphoniques sur le domaine public. Ce système est financé par une contribution de tous les opérateurs de télécommunication mais Skype n’y participe pas. Citation: Enfin, le groupe souligne qu’en France SFR et Bouygues Telecom bloquent l’utilisation de son logiciel sur les mobiles ainsi que sur la tablette tactile d’Apple, l’iPad sans que "les consommateurs en soient conscients".

18 Mar 2013 LIRE L'ACTU
Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco Archives Secunews SECUNEWS

Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco

Tout était réuni pour un lancement en fanfare mais celui du nouveau Sim City a tourné jeudi au fiasco, de l'aveu même d'un de ses créateurs, les serveurs de son éditeur, Electronic Arts, n'ont pas tenu la charge. C'est un des jeux les plus célèbres de l'histoire du jeu vidéo et son retour était attendu depuis dix ans. On peut comprendre la colère des joueurs, il est tout simplement impossible d'y jouer car les serveurs de son éditeur, l'américain Electronic Arts (EA), ont littéralement sauté, ils ne parviennent pas à suivre le nombre de connections. Le plus grave est que cela ne concerne pas les seuls joueurs voulant faire une partie en réseau via Internet. Pour lutter contre le piratage, EA force les joueurs ayant fait l'acquisition de son jeu à se connecter sur ses serveurs de son réseau Origin pour s'assurer qu'ils n'utilisent pas une copie pirate, mais les serveurs ne répondent plus... et personne ne peut jouer. La colère des fans du célèbre simulateur de ville n'a eu de cesse de monter depuis, elle était au paroxysme ce vendredi 8 mars 2013 soir. "Une première journée catastrophique", résument le site Gameblog. Alors que certains joueurs bataillent encore avec Origin pour télécharger les 3,80 Go du jeu, d'autres désespèrent d'accéder à l'un des quatre serveurs européens. Citation: Parfois c'est une file d'attente virtuellement infinie, parfois un refus pur et simple, parfois encore le jeu se lance avant de vous interdire la création d'une nouvelle cité ou de vous imposer à nouveau un didacticiel que vous aviez déjà terminé", détaille leur testeur Gautoz. Citation: "J'ai pu y jouer une demi-heure avant d'être brutalement déconnecté!", témoigne pour sa part un internaute. Pas de remboursement En quelques heures, Sim City est devenu un des "trending topics" sur Twitter, c'est à dire un des sujets les plus débattus sur le réseau social. Citation: "On m'a volé 50 dollar", lance un twitto. "On m'a volé 36 pounds", lui répond, comme en écho, un autre de l'autre côté de l'atlantique. Tous regrettent la décision d'EA pour l'instant de ne pas rembourser les clients qui en font la demande. Citation: "Nous continuons à améliorer nos serveurs pour que plus de monde puisse jouer. Merci de votre patience", a simplement répondu EA sur le compte Twitter officiel du jeu. Plus franc, le créateur de ce Sim City, répond lui-même à un internaute furieux sur son propre Twitter: Citation: "Crois-moi, je said, cela a été un fiasco", reconnait-il. En coulisses, cela sent la panique. Selon le site Polygon, Electronic Arts a demandé à tous ses partenaires marketing de stopper la campagne massive de promotion du jeu jusqu'à nouvel ordre. (clic sur l'image pour agrandir) L'an dernier, c'est le concurrent Blizzard qui avait connu d'énormes difficultés de serveurs pour le lancement de son titre Diablo 3. En quelques semaines, tout avait fini par rentrer dans l'ordre. Colère aussi sur Amazon Le numéro un mondial du e-commerce Amazon a aussi été forcé de suspendre les ventes du jeu sur son site. Et comme tous les lieux sont bons pour se plaindre, les joueurs qui l'ont déjà acheté s'amusent à lui mettre la note la plus basse possible. Citation: "Comment vous sentiriez-vous si vous aviez attendu la sortie de la dernière Corvette, vous l'avez réservée.... Et au moment de la conduire pour rentrer à la maison le tableau de bord affiche, réservoir non connecté, échec", commente, désabusé, l'un d'entre eux. La controverse dépasse les seuls sites de jeu vidéo. Wired, CNET et même le Wall Street Journal. Citation: "Un jeu auquel, on ne peut pas jouer est-il toujours un jeu?", se demande, ironique, le New York Times sur un de ses blogs. Une bonne nouvelle malgré tous LA grande nouvelle vient directement de Lucy Bradshaw qui est à la tête de Maxis, le développeur de SimCity. En effet cette dernière tente de rassurer les joueurs en leur précisant que tous les moyens sont déployés pour que les différents problèmes de connexion soient résolus au plus vite. Un mot d'excuse ne vous suffit pas ? Ca tombe bien puisqu'elle annonce que les acheteurs de SimCity se verront tous offrir un jeu EA en téléchargement. Les détails de cette offre de compensation seront directement envoyés par mail le 18 mars 2013 aux joueurs qui ont activé le jeu. Clic pour lire le communiqué (anglais)

09 Mar 2013 LIRE L'ACTU
Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros Archives Secunews SECUNEWS

Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros

n Charentais de 23 ans accusé d'avoir hébergé des référencements de liens vers des sites de téléchargement illégal, a été condamné vendredi 8 mars 2013 en appel à verser un peu plus de 9.000 euros. Il est condamné mais a échappé à une amende colossale. Il avait été arrêté en 2010 à Cognac (Charente) et poursuivi pour avoir créé et alimenté "ledivx.com", un annuaire de référencement de plusieurs centaines de liens qui renvoyaient vers des sites de téléchargement illégal de films. Le site avait été ouvert de 2006 à 2010 et il a été établi qu'il avait généré au moins 6.000 euros de recettes, via la publicité, à son créateur. En première instance, le 7 septembre 2011, le jeune homme avait été condamné par le tribunal correctionnel d'Angoulême à deux mois de prison avec sursis et un euro de dommages et intérêts pour chaque partie civile. "On a plaidé sur des mathématiques", explique sont avocat Le Syndicat de l'édition vidéo numérique, la Fédération nationale de distributeurs de films et six majors hollywoodiennes (Columbia, Disney, Paramount, Tristar, Twentieth Century Fox et Warner) qui s'étaient portées partie civile, avaient fait appel. Elles réclamaient 972.943 euros de dommages et intérêt pour contrefaçon. Vendredi 8 mars 2013, la Cour d'appel de Bordeaux a donc condamné le jeune homme à leur verser un total de 9.304,84 euros, répartis entre les parties civiles. L'avocate du prévenu, Me Anne-Sophie Arbellot de Rouffignac, a qualifié la décision de "satisfaisante", mais s'est interrogée sur le calcul du montant des dommages et intérêts. Citation: "On sait qu'il y a eu des téléchargements et que cela génère des préjudices, mais est-ce que cela vaut 9.304 euros?". "On attend la motivation de la Cour d'appel pour avoir la méthode de calcul mais la Cour a botté en touche. On est au milieu et on ne sait pas pourquoi", a-t-elle ajouté. A l'audience, "on a plaidé sur des mathématiques", a expliqué l'avocate. Elle a indiqué que l'avocat des parties civiles estimait que le jeune homme avait touché tous les trois mois 6.000 euros de bénéfices publicitaires et calculé un nombre de visiteurs et de téléchargements, alors que selon elle, "il n'existe pas d'éléments complémentaires prouvant qu'il ait touché plus de 6.000 euros et qui permettent de démontrer s'il y a déjà eu un téléchargement".

09 Mar 2013 LIRE L'ACTU
Un programmeur sous-traitait son travail en Chine pour 20% de son salaire Archives Secunews SECUNEWS

Un programmeur sous-traitait son travail en Chine pour 20% de son salaire

Un programmeur qui avait conçu un payant stratagème afin d’alléger ses heures de travail s’est retrouvé sans emploi une fois la tactique mise au jour par une équipe de Verizon. En effet, l'homme payait une firme chinoise 50.000$ par année pour faire un travail pour lequel il était payé plus de 250.000 $ annuellement. L’affaire a été ébruitée lundi par Andrew Valentine, un enquêteur de l’entreprise de communication et de sécurité Verizon, sur son blogue, elle s’est répandue rapidement sur les différents blogues et sites de technologie, de même que dans les médias internationaux. La ruse a été rendue possible notamment parce que le programmeur fautif, Bob (nom fictif), travaillait à domicile et se connectait donc au réseau de son entreprise à distance. L'homme dans la quarantaine était alors considéré parmi les meilleurs de son entreprise. Son employeur, une entreprise d'infrastructure américaine d'importance, a d’abord pensé qu’il était victime de piratage après avoir vu l’empreinte de la firme chinoise dans son système. Quelqu’un basé en Chine, dans la ville de Shenyang, utilisait les accès de Bob pour entrer dans le système. Les enquêteurs de Verizon, appelés en renfort, se sont mis à la recherche d’un espiogiciel sur le poste de travail de Bob. Ils ont plutôt découvert son stratagème, en plus de constater que Bob passait le plus clair de son temps à se balader sur les réseaux sociaux et à regarder des vidéos de chats… L'ingénieur, qui visiblement ne devait pas travailler en open-space, avait une journée bien remplie comme en témoigne son collègue Andrew Valentine: Citation: 9h : arriver au bureau et surfer sur Reddit pendant près de deux heures. Regarder des vidéos de chats 11h30 : déjeuner 13h : faire un peu de shopping sur eBay 14h : mettre à jour son profil Facebook et Linkedin 16h30 : fin de la journée. Envoi d'un mail à ses superviseurs pour faire le bilan du travail abattu 17h : Rentrer chez soi Tout cela aurait pu durer encore longtemps si le service informatique de sa firme, qui traitait des données sensibles, n'avait pas mis le nez dans les sources de connexion au réseau interne., c'est là qu'ils ont constaté de fréquentes connexions depuis la Chine. Le pot-aux-roses était découvert. Bob a fait ses valises et licencié sur le champ. Le plus beau, Bob était également employé en télétravail par plusieurs autres entreprises et rééditait l'entourloupe à chaque fois, il gagnait plusieurs centaines de milliers de dollars par an pour regarder des vidéos de chats. Toutes les bonnes choses ont une fin

18 Jan 2013 LIRE L'ACTU
FlyVIZ un casque permettant de voir à 360 degrés Archives Secunews SECUNEWS

FlyVIZ un casque permettant de voir à 360 degrés

Un jeune français a inventé un casque permettant de voir à 360 degrés, il pourrait être utilisé dans le domaine de la surveillance, du jeu vidéo et de la neurologie. Plus fort que les lunettes d’agent secret à rétroviseurs intégrés, mais un peux moin discret. Ce prototype, baptisé "FlyViz" a été présenté ce mardi à l’Institut national de recherche en informatique et en automatique (Inria) Citation: "Pour la première fois une vision panoramique instantanée, à la fois sur les côtés et le dos, comme une mouche ou un caméléon", résume Anatole Lécuyer, directeur du projet à l’INRIA."Il ne s’agit pas de réalité virtuelle mais bien "d’augmenter le champ de vision naturel de l’être humain à 360 degrés latéralement", souligne-t-il. Comme filmer une boule de Noël Breveté, le système s’appuie pour l’instant sur des éléments disponibles dans le commerce: - Une caméra numérique classique. - Un ordinateur portable. - Un visiocasque grand public. Fixée au sommet du casque, la caméra est braquée en l’air, vers un miroir hémisphérique qui lui permet d’acquérir des images sur 360 degrés. Citation: "C’est comme filmer une boule de Noël, l’observateur voit tout ce qui se passe autour de lui mais l’image est déformée", explique Jérôme Ardouin, enseignant à l’ESIEA, à l’origine du prototype dans le cadre de sa thèse de doctorat. L’image doit donc être traitée pour la rendre intelligible et utilisable. Le procédé retenu par les chercheurs est une simple projection sphérique, similaire à celle utilisée par les cartographes pour restituer à plat le globe terrestre. Suffisant pour franchir une porte à reculons La scène n’a alors plus qu’à être retransmise sur l’écran du casque: Ce qui fait face à l’utilisateur figure au centre de l’écran, sa périphérie s’étalant progressivement vers la gauche et la droite, la scène située immédiatement derrière lui est quant à elle projetée sur les bords externes de l’image. Le visage d’un individu se tenant dans le dos du porteur du casque est ainsi divisé en deux, moitié gauche sur le bord gauche de l’écran, moitié droite à l’extrémité droite. Les angles morts disparaissent totalement, avec un délai de transmission de seulement 83 millisecondes, largement suffisant pour permettre à Jérôme Ardouin de franchir une porte à reculons. Un apprentissage nécessaire Citation: "L’image est assez curieuse, il y a évidemment un apprentissage nécessaire pour l’utilisateur", précise Anatole Lécuyer, qui souhaite s’associer à des laboratoires de neurosciences et de psychologie pour tester ce système, avant de développer d’éventuelles applications. Il pourrait certes être utile dans les domaines de la surveillance ou de la sécurité, permettant par exemple à des sauveteurs de localiser des dangers potentielsou dans les jeux vidéo. Mais FlyViz est avant tout conçu comme un outil de recherche sur la perception humaine. "Il faut apprendre à s’en servir, intégrer de nouveaux points de repère, le temps de réaction du porteur est inconnu, il faut être prudent sur ces applications-là", insiste le chercheur.

06 Dec 2012 LIRE L'ACTU
Facebook : Synchronisation des photos sur iOS et Android Archives Secunews SECUNEWS

Facebook : Synchronisation des photos sur iOS et Android

Facebook a mis en ligne une nouvelle fonction de synchronisation de photos pour iOS et Android qui permet comme son nom l'indique de synchroniser instantanément les photos prises depuis votre smartphone ou tablette vers un dossier privé accessible depuis la rubrique photos de votre profil. Comment la synchronisation de photos fonctionne-t-elle ? : Lorsque vous activez la synchronisation de photos, chaque photo que vous prenez avec votre téléphone mobile est stockée dans une section privée du dossier Photos de Facebook. Vous pouvez facilement partager vos photos synchronisées sur votre journal à partir de votre ordinateur, de votre mobile ou d'un autre appareil. Comment puis-je synchroniser mes photos ? : Vous pouvez prévisualiser la synchronisation des photos en vérifiant tout d'abord que la dernière version de l'application Facebook est installée sur votre téléphone. Si vous possédez un iPhone, vous devez utiliser iOS 6. - À partir de l’application : Accédez à votre application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchroniser en bas de la section des photos. Suivez les instructions détaillées. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la section des photos. Suivez les instructions détaillées. La section Synchronisé à partir du téléphone peut contenir jusqu'à 2 Go de photos. Qui peut voir les photos que j’ai synchronisées depuis mon téléphone ? : Vous seul(e) pouvez voir les photos que vous avez synchronisées depuis votre téléphone. Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. Lorsque vous consultez les photos que vous avez synchronisées, vous pouvez sélectionner les vues que vous souhaitez partager ou envoyer dans un message privé. Où puis-je trouver mes photos synchronisées ? : Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. À partir de là, vous pouvez sélectionner les clichés à partager ou les envoyer dans un message privé. - Sur votre téléphone : Accédez à l'application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchronisé en bas de la page des photos. - Sur votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page des photos. Comment partager des photos synchronisées ? : Vous pouvez sélectionner les photos que vous souhaitez publier ou envoyer dans un message privé. - À partir de votre ordinateur : Cochez les photos que vous souhaitez partager. Vous pouvez cliquer et déplacer le pointeur de la souris sur un groupe de photos pour en choisir plusieurs. Sélectionnez Créer une publication pour publier les photos dans votre journal ou Envoyer dans un message pour les envoyer dans un message privé. Comment puis-je supprimer une photo synchronisée depuis mon téléphone ? : - À partir de l'application Facebook mobile : Accédez à l'application photos à gauche de l'écran. Appuyez sur Synchronisé en bas de la page. Appuyez sur la photo à supprimer. Appuyez sur Supprimer la photo synchronisée. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page. Cliquez sur la photo à supprimer. Cliquez sur Supprimer en bas à gauche de la page. Lorsque vous accédez à l'onglet Synchronisé sur votre téléphone, les photos que vous avez supprimées peuvent apparaître temporairement. Remarque : les photos synchronisées supprimées apparaissent toujours dans la galerie de votre téléphone. À quelle fréquence les photos sont-elles synchronisées ? : Nous essayons généralement de synchroniser vos photos dès que vous les prenez. Nous prenons cependant également en compte un certain nombre de facteurs, tels que le niveau de la batterie et les paramètres de synchronisation. Les nouvelles photos seront synchronisées de manière privée lorsque vous les prendrez. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment la synchronisation des photos s’intègre-t-elle dans mon forfait de données ? : Si vous utilisez un réseau cellulaire comme le réseau 3G ou 4G, nous synchroniserons les photos en utilisant une taille plus petite (environ 100K chacune). Il est donc peu probable que les photos utilisent une grande partie de votre forfait de données. N’oubliez pas que le téléchargement via un réseau cellulaire fait appel au forfait de données et peut vous coûter de l’argent. Nous synchroniserons une version plus grande de vos photos via les connexions Wi-Fi. Dans ce cas, votre forfait de données ne sera pas utilisé. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Les photos ne seront pas synchronisées si le niveau de la batterie est faible. Comment modifier mes paramètres pour la synchronisation des photos ? : Vous pouvez modifier vos paramètres de synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenage. À partir de là, activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment désactiver la synchronisation des photos ? : Vous pouvez désactiver la synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Sélectionnez Ne pas synchroniser mes photos. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenageet choisissez Ne pas synchroniser mes photos. Note : Comme vous le pourrez le remarquer, lors de la première utilisation, il y'a toutes les photos se trouvant dans le dossier photos de votre appareil. Je conseille donc de faire le ménage dans les photos apparaissant dans l'onglet "synchronisé" de l'application Facebook en touchant chacune d'entre elles et en les supprimant si vous ne voulez pas les voir arriver sur Facebook et même si celles-ci se retrouvent dans un dossier privé on n'a pas forcément envie qu'elles se retrouvent sur les serveurs Facebook . En espérant qu'avec une prochaine mise à jour, on pourra sélectionner celles que l'on veut synchroniser même si au fond ça revient à diminuer l'intérêt de cette fonction.Bref il faut mieux désactiver la fonction de synchronisation et utiliser l'onglet "Albums" afin de les ajouter manuellement. Enfin tout ça c'est à vous de voir.

04 Dec 2012 LIRE L'ACTU
Renaissance 2.0 Voyage aux origines du Web Archives Secunews SECUNEWS

Renaissance 2.0 Voyage aux origines du Web

Google a annoncé son intention de participer à l'exposition sur le Mundaneum, qui a lieu à Mons (Belgique) du 09.10/2012 au 01.07.2013 et qui est baptisée "Knowledge One Click Away". Citation: "Nous voulons ainsi honorer et promouvoir les pionniers européens de premier plan de l’informatique et de l’internet", a déclaré dans un communiqué Thierry Geerts (managing directeur de Google Belgique. Un partenariat qui s’intègre à un projet plus large de Google visant à honorer la mémoire des pionniers européens de l’informatique. "L’Europe a joué un rôle crucial dans l’invention des ordinateurs et de l’internet, mais a malheureusement oublié trop souvent ses inventeurs." Le Mundaneum est en quelque sorte l'ancêtre "papier" de Google et des autres moteurs de recherche. Situé en plein coeur de la ville de Mons, le Mundaneum est un centre de documentation riche de plus de 18 millions de fiches bibliographiques, abordant tous les thèmes classés, selon un système d'indexation à multiples entrées. Créé à la fin du 19ème siècle par deux juristes belges, Paul Otlet et Henri La Fontaine, le Mundaneum constituait pour l’époque une oeuvre titanesque dont l’ambition était ni plus ni moins de classifier et de rassembler l'ensemble de la connaissance humaine en un seul lieu. Citation: "Le Mundaneum a déjà prouvé être un formidable forum pour l’expérimentation de notre “Digital Innovation Valley”, un lieu qui associe l’histoire à l’innovation culturelle et technologique", a déclaré le Premier ministre Di Rupo, également bourgmestre de Mons. "À Mons, la tradition nourrit les projets d’avenir", a-t-il ajouté. Citation: Le directeur du Mundaneum, de son côté, qualifie le partenariat de "formidable opportunité". Prix: 5 euros (tarif réduit: 3 euros) Accéder au site officiel

12 Nov 2012 LIRE L'ACTU
Google News Archives Secunews SECUNEWS

Google News

Google News ou Google Actualité de son nom français, est un site d'actualités généré par ordinateur qui recueille les grands titres provenant de plus de 500 sources d'actualités en langue française dans le monde entier, regroupe les articles par thème et les affiche en fonction des intérêts de chaque utilisateur. En règle générale, les lecteurs choisissent d'abord une publication, puis recherchent les titres qui les intéressent. Google Actualités procède de façon légèrement différente. En effet, notre objectif est d'offrir à nos lecteurs un plus grand éventail de choix et des options plus personnalisées. Sur Google Actualités, nous proposons des liens vers plusieurs articles relatifs au même sujet. Vous pouvez donc choisir d'abord le sujet qui vous intéresse, puis sélectionner l'éditeur de votre choix. Cliquez sur le titre qui vous et vous accéderez directement au site qui a publié l’article correspondant. http://news.google.com/

21 Oct 2012 LIRE L'ACTU
Bouygues Telecom lui réclame 11 millions de milliards d'euros Archives Secunews SECUNEWS

Bouygues Telecom lui réclame 11 millions de milliards d'euros

Résilier son abonnement téléphonique, c'est parfois très simple, mais pour cette jeune Bordelaise, ce fut un véritable calvaire. Souhaitant quitter l'opérateur Bouygues Télécom avant le terme de son contrat, Solenne San Jose savait qu'elle devrait payer une certaine somme, mais en découvrant le montant, la jeune femme a failli avoir un arrêt cardiaque. En effet, Bouygues Télécom lui demande la bagatelle de 11.721.000.000.000.000 euros soit 11 millions de milliards d'euros. Une somme qui représente 5.872 fois le PIB de la France en 2011. Généreux, l'opérateur accepte un paiement en plusieurs fois. Bien évidemment, la jeune femme a contacté le service clientèle de Bouygues Telecom pour leur suggérer qu'une erreur avait sans doute été commise, mais les conseillers au bout du fil n'avaient visiblement pas le même avis. Citation: "Quand je leur expliquais que c'était forcément une erreur, ils me répondaient que ces montants étaient calculés automatiquement et que les prélèvements allaient commencer!", assure Solenne San Jose. Elle a donc du faire opposition auprès de sa banque pour empêcher un premier prélèvement. Après plusieurs appels, le service clientèle de l'opérateur concède finalement que ce montant est probablement surévalué. En réalité, pour quitter Bouygues Telecom, la jeune femme devrait payer 117,21€ Citation: "Bouygues Telecom a expliqué qu'il ne s'agissait pas d'une erreur de facturation, mais d'une erreur d'impression sur un courrier d'information." Pour réparer son erreur, l'opérateur téléphonique a finalement décidé de résilier le contrat de Solenne San Jose gratuitement.

11 Oct 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
528.000 euros d'amende pour avoir téléchargé illégalement 30 chansons Archives Secunews SECUNEWS

528.000 euros d'amende pour avoir téléchargé illégalement 30 chansons

Un tribunal du Massachusetts a confirmé, jeudi 23 août 2012, la sentence d'un étudiant, condamné à payer 675.000 dollars (528.000 euros) pour avoir téléchargé illégalement et diffusé sur Internet trente chansons, soit 22.500 dollars (17.600 euros) par titre. Débutée en 2007, la procédure opposant Sony, et plus généralement l'industrie du disque à Joel Tenenbaum, utilisateur de services en P2P, est très suivie. En août 2004, Mediasentry, une entreprise spécialisée dans la traque de téléchargements illégaux employée par l'industrie du disque, avait repéré l'adresse IP de l'ordinateur de ses parents. Les maisons de disques avaient alors porté plainte pour le téléchargement illégal de trente morceaux de Green Day, Nirvana, les Smashing Pumpkins et Aerosmith. La justice américaine a d'abord fait valoir que l'ancien étudiant a téléchargé illégalement pendant huit ans, de 1999 à 2007, elle a également souligné que M. Tenenbaum a continué à utiliser les réseaux P2P, alors qu'il avait reçu plusieurs injonctions de ne plus le faire. Peine maximale Cette décision intervient alors que la Cour suprême des Etats-Unis a refusé, en mai 2012, de se saisir de l'appel de l'étudiant, sans expliquer sa décision, la plus haute juridiction du pays a refusé d'entendre les arguments de Joel Tenenbaum,. Saisie par l'industrie du disque, une cour d'appel américaine avait infligé une amende de 675.000 dollars au jeune homme, l'amende avait un temps été réduite à 67.500 dollars (52.800 euros) par un jury fédéral.

27 Aug 2012 LIRE L'ACTU
Belgacom, dindon de la farce de OnLive Archives Secunews SECUNEWS

Belgacom, dindon de la farce de OnLive

Il y a peu, nous annoncions l’arrivée d’un nouvel acteur vidéoludique en Belgique, OnLive, l’un des deux grands noms du jeu vidéo dématérialisé (avec Gaikai) permettant de jouer sans posséder ni console ni jeu, un écran connecté au web, une manette et un abonnement OnLive suffisant à cette fin. L’opérateur belge Belgacom, peut y perdre jusqu’à 23 millions d’euros Une arrivée longuement mitonnée par Belgacom, qui a conclu il y a deux ans un partenariat avec la firme, au sein de laquelle elle a investi près de 23 millions (soit une participation de 2,6 %). Le hic, c’est que , manifestement, le jeu vidéo dans les nuages (Cloud Gaming) n’est pas encore assez rentable pour combler ses investissements, les dernières nouvelles concernant OnLive se sont chevauchées, plus ou moins inquiétantes. On a d’abord évoqué des difficultés, puis une faillite, et enfin un rachat. Finalement, un complexe montage financier permettra à OnLive de continuer à vivre sous son appellation, mais sous une tout autre structure, avec d’autres actionnaires, les anciens investisseurs d’OnLive, eux, y perdraient quasiment tous leurs billes. Belgacom, encore en train de constater les dégâts hier, expliquait ainsi laconiquement qu’il est “possible” que les 23 millions investis “fassent l’objet d’une réduction de valeur partielle ou totale”, on voit mal comment il pourrait en être autrement. Le service OnLive, hébergé par les serveurs Belgacom en Belgique, reste bien entendu accessible. Moralité 1: L’heure du cloud gaming n’a pas encore sonné. Moralité 2: vouloir diversifier ses activités n’a pas que des avantages

22 Aug 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT
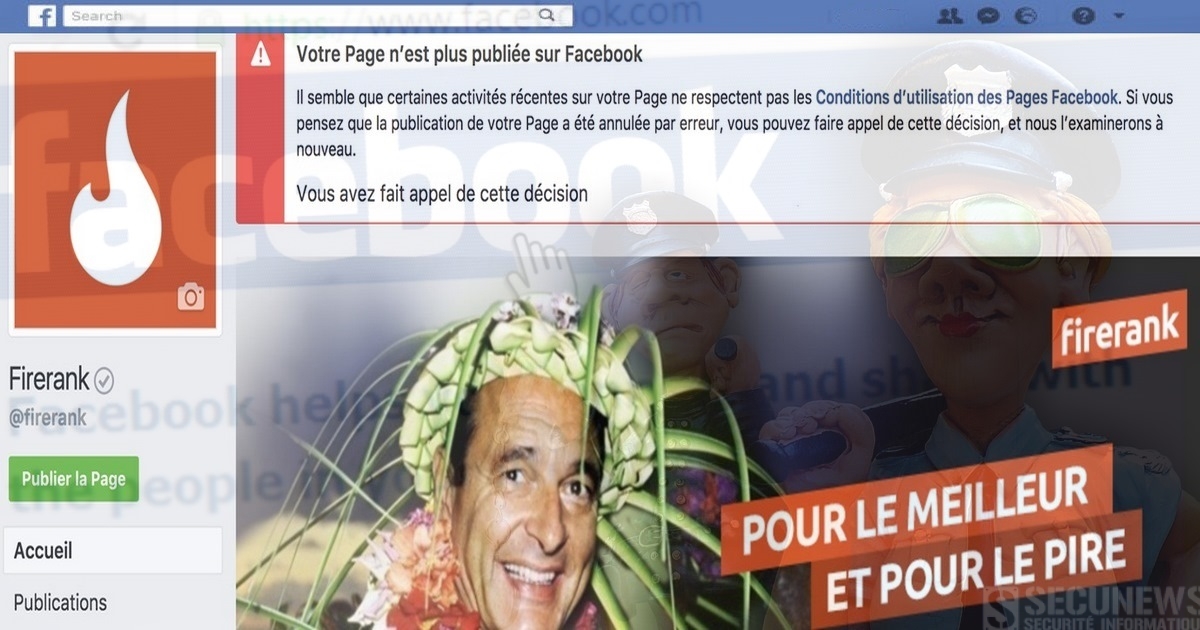
04 Jul 2012 LIRE L'ACTU