Moteur de recherche

Résultats pour : "techniques"

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992 Archives Secunews SECUNEWS

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992

Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.

03 Dec 2025 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Panne informatique mondiale chez Microsoft Archives Secunews SECUNEWS

Panne informatique mondiale chez Microsoft

Plusieurs services de Microsoft sont indisponibles dans le monde entier, ce mercredi 25 janvier 2024 à cause de pannes qui touchent le monde entier. Parmi les outils perturbés, la fameuse messagerie de travail collaboratif "Teams" et "la boite mail Outlook". La raison de ces pannes était encore en cours d'examen ce mercredi matin, a précisé le groupe américain sur Twitter. En Belgique la SNCB connaît ce vendredi divers problèmes techniques, empêchant notamment les voyageurs d’acheter des billets en ligne. Les données relatives aux retards des trains et aux changements de voies peuvent également ne pas être mises à jour. La cause est un problème mondial chez Microsoft, a indiqué la société ferroviaire belge. La panne est mondiale "Nous enquêtons sur des problèmes qui touchent plusieurs services Microsoft 365", a écrit l'un des comptes de services de Microsoft sur Twitter à 8h31 (heure française). "Nous avons identifié un problème potentiel de réseau et nous examinons la télémétrie pour déterminer les prochaines étapes de dépannage", a ajouté l'entreprise. Pire, aux États-Unis, le numéro d’appel d’urgence 911 s’est retrouvé inaccessible dans certaines zones, soulevant de sérieuses inquiétudes. Dans l’Hexagone aussi l’impact se fait sentir, plusieurs médias comme RTL, TF1 ou CNEWS faisant état de soucis techniques entravant leurs activités. UNE PANNE PAS LIÉE À UNE CYBERATTAQUE L'Agence nationale de la sécurité des systèmes d'information, l'ANSSI, a évoqué ce vendredi matin panne informatique mondiale qui touche une multitude d'entreprises et d'organisations. "Aucun élément en l'état" ne laisse penser à une "cyberattaque", fait ainsi savoir l'institution. Cette panne affecte les transports et les télécommunications dans de nombreuses parties du monde : elle frappe les systèmes informatiques d’entreprises en Australie, a annoncé la plus haute autorité de cybersécurité du pays, affectant notamment la TV australienne ABC, l’aéroport de Sydney et une grande chaîne de supermarchés. Cette "panne technique à grande échelle" est causée par un problème avec une "plate-forme logicielle tierce utilisée par les entreprises touchées", a déclaré le bureau du coordinateur national australien de la cybersécurité dans un communiqué. L'enquête continue...

19 Jul 2024 LIRE L'ACTU
Plusieurs services de l'Etat francais, ciblés par une CyberAttaque Archives Secunews SECUNEWS

Plusieurs services de l'Etat francais, ciblés par une CyberAttaque

Depuis ce dimanche 10 mars 2024 en soirée, plusieurs services de l’État font l’objet d’attaques informatiques dont les modalités techniques sont classiques, mais l’intensité inédite, ont révélé les services du Premier ministre. De nombreux services ministériels auraient ainsi été ciblés (Matignon, etc..). La plupart des services déjà rétablis Une cellule de crise a été activée immédiatement, "pour déployer des contre-mesures et garantir la continuité des services informatiques", poursuit le communiqué de Matignon. L’impact de ces attaques aurait été "réduit pour la plupart des services" et l’accès aux sites de l’État rétabli rapidement. Les équipes de la " DINUM " (Direction interministérielle du numérique) et de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) mettent "en oeuvre des mesures de filtrage jusqu’à la fin de ces attaques". En fin d'après-midi ce lundi, il était impossible d'accéder au site internet du ministère de la Culture.

11 Mar 2024 LIRE L'ACTU
Skyblog ferme officiellement ses portes Archives Secunews SECUNEWS

Skyblog ferme officiellement ses portes

La plateforme Skyblog à fermé ses portes ce lundi 21 août 2023, cristallisant ses millions de blogs, restés pour la plupart figés dans le temps coloré des débuts du XXIe siècle. Adieu, police Comic Sans MS, émojis artisanaux formés de lettres en parenthèses, photos basse définition et orthographe 2.0… Pionnière française du Web lancée en 2002, la plateforme était pensée comme un « réseau de journaux intimes d'adolescents », qu'il n'était plus possible de maintenir, explique son créateur, Pierre Bellanger, fondateur et président de la radio de musique urbaine Skyrock. Le RGPD, notamment, l'exigeait: "Un grand nombre des 12 millions de blogs encore accessibles n'étant plus mis à jour, il était impossible de les conserver en ligne. L'évolution du réseau et de ses techniques aurait aussi demandé aux Skyblog de changer, au risque, selon leur créateur, de « dénaturer leur créativité numérique mythique". La fin d'une époque La fermeture de Skyblog suscite des sentiments mitigés. Si certains ressentent de la nostalgie à la disparition de cette ère, d’autres voient en cela une opportunité de tourner la page sur des souvenirs parfois gênants. Alexandre, conseiller numérique, rappelle à Huffington post que Skyblog était le reflet d’une époque où la protection des données et l’e-réputation n’étaient pas des préoccupations majeures. Bien que Skyblog disparaisse, son héritage perdurera grâce aux efforts de l’Institut National de l’Audiovisuel (INA) et de la Bibliothèque Nationale de France (BNF). Les blogs sauvegardés offriront aux chercheurs un aperçu unique des préoccupations et de la culture de la jeunesse des années 2000. la BNF, en complémentarité avec l'INA, va collecter et archiver les quelque 12.600.000 blogs qui restaient en ligne. Un robot moissonneur va aller enregistrer toutes les pages Web, leur code source ainsi que les contenus audiovisuels qu'elles contiennent, explique Vladimir Tybin, le chef du service du dépôt légal numérique de la BNF. Nous les stockons ensuite dans notre magasin numérique et dans notre data center, ainsi que sur des serveurs permettant de rejouer les contenus, à l'identique de la forme qu'ils avaient au moment où ils ont été collectés."

22 Aug 2023 LIRE L'ACTU
Baptisée HV-001, cette super-car a été imaginée par un ordinateur Archives Secunews SECUNEWS

Baptisée HV-001, cette super-car a été imaginée par un ordinateur

Baptisée "HV-001", cette super-car conçue par le designer Ayoub Ahmad utilise des techniques de design génératif qui permettent à des algorithmes de générer automatiquement plusieurs alternatives du même projet. Cette supercar est une hybride. Elle est équipée d’un moteur V8 biturbo combiné à deux moteurs électriques sur l’essieu avant, soutenus par des super condensateurs pour améliorer l’efficacité et maintenir des performances élevées », peut-on lire sur le site du "concours Car Render Challenge 2021 for 3D Artists" auquel Ayoub Ahmad a participé. Si HV-001 est encore loin de devenir une vraie voiture qui roule (elle risque d’ailleurs de ne jamais voir le jour) ce type de concept permet d’entrevoir un futur pas si lointain. Surtout, elles montrent les champs des possibles ouverts par les IA (Intelligence Artificiel) dans le design automobile. Face à la machine, l’homme a quand même un peu de souci à se faire. Plus d’infos sur le site officiel.(anglais)

16 Mar 2022 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Une faille de 19 ans découvert dans WinRAR Archives Secunews SECUNEWS

Une faille de 19 ans découvert dans WinRAR

Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.

29 Mar 2019 LIRE L'ACTU
Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur Archives Secunews SECUNEWS

Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur

Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)

07 Jan 2019 LIRE L'ACTU
1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet Archives Secunews SECUNEWS

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet

Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.

09 Apr 2018 LIRE L'ACTU
Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données Archives Secunews SECUNEWS

Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données

La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Jan 2018 LIRE L'ACTU
La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants Archives Secunews SECUNEWS

La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants

À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.

05 Dec 2017 LIRE L'ACTU
'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android Archives Secunews SECUNEWS

'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android

Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.

25 Aug 2017 LIRE L'ACTU
L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows Archives Secunews SECUNEWS

L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows

Une équipe de sécurité informatique du ministère américain de la sécurité intérieure (CERT) conseille de désinstaller le logiciel de lecture de fichiers audio et vidéo QuickTime des ordinateurs opérant sous Windows, afin d'éviter un risque de piratage. Le CERT a publié une alerte après un article de la société de sécurité informatique Trend Micro indiquant qu'Apple, qui a développé ce logiciel, n'allait plus mettre à jour les défenses de QuickTime et que le programme présentait deux vulnérabilités ( ZDI-16-241 et ZDI-16-242) qui pourraient être exploitées par des pirates informatique. [quote]'L'exploitation de vulnérabilités de QuickTime pour Windows pourrait permettre à des pirates de prendre le contrôle à distance des systèmes informatiques affectés', indique l'alerte du CERT. La seule solution pour réduire les risques disponible est de désinstaller QuickTime pour Windows.[/quote] Voici quelques infos techniques: Ces deux vulnérabilités permettent d’exécuter à distance un dépassement de tas. Une de ces vulnérabilités permet à un assaillant d’injecter des données hors de la zone tampon de mémoire allouée. L’autre est liée au stco atom: En proposant un index non valide, un pirate peut injecter des données hors de la zone tampon de mémoire allouée. Pour exploiter ces vulnérabilités, l’utilisateur doit soit avoir visité un site web malveillant ou ouvert un fichier malveillant, et ces deux vulnérabilités exécutent un code logiciel dans le contexte de sécurité de QuickTime player, qui est aussi, dans la plupart des cas, celui de l’utilisateur connecté. Le conseil ne s'applique pas aux versions de QuickTime fonctionnant sur des ordinateurs Apple. Trend Micro dit n'avoir connaissance d'aucune attaque ayant profité d'une vulnérabilité de QuickTime, mais estime également sur son site que la meilleure défense est de désinstaller QuickTime pour Windows aussi vite que possible. Contacté par l'AFP, Apple n'a pas répondu dans l'immédiat. QuickTime pour Windows rejoint ainsi 'Microsoft Windows XP' et 'Oracle Java 6' au cimetière des logiciels dont les vulnérabilités ne sont plus restaurées. Des logiciels qui sont soumis à des risques toujours plus importants compte tenu d’un nombre toujours plus important de vulnérabilités (non-patchées) à avoir été découvertes.

18 Apr 2016 LIRE L'ACTU
Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois Archives Secunews SECUNEWS

Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois

Le secteur du jeu en ligne, qui représente un marché estimé à plus de 100 milliards de dollars, n’est pas seulement juteux pour les développeurs et les fabricants, il l’est aussi pour les cybercriminels. 'Steam Stealer' fait partie de ces malwares en constante évolution, responsable du piratage de comptes utilisateurs sur la célèbre plate-forme de jeu Steam. Il a pour objectif de dérober des objets dans les jeux en ligne et des identifiants de comptes afin de les revendre ensuite au marché noir, ce malware est distribué à des cybercriminels selon le modèle MaaS (Malware as a Service) avec des tarifs extrêmement bas débutant à 30 dollars. Steam est aujourd’hui l’une des plates-formes de divertissement multi-systèmes d’exploitation parmi les plus populaires. Exploitée par Valve, elle compte plus de 100 millions d’utilisateurs inscrits à travers le monde et propose en téléchargement plusieurs milliers de jeux disponibles. Son succès en fait donc une cible de choix pour les groupes de cyberescrocs, qui peuvent revendre les identifiants d’utilisateurs Steam pour 15 dollars pièce au marché noir. Selon les chiffres officiels récemment publiés par la plate-forme, 77.000 comptes Steam sont piratés et pillés tous les mois. [quote]Selon Santiago Pontiroli, chercheur chez Kaspersky, et son confrère indépendant Bart P., un nouveau type de malware, connu sous le nom de 'Steam Stealer', est le principal suspect du piratage de nombreux comptes utilisateurs de la plate-forme de Valve.[/quote] Tous deux pensent que ce malware a été développé à l’origine par des cybercriminels russophones car ils ont découvert, sur plusieurs forums clandestins consacrés aux programmes malveillants, de nombreux indices linguistiques qui le laissent penser. 'Steam Stealer' opère selon le modèle MaaS (Malware as a Service): Il est proposé à la vente dans différentes versions, bénéficiant de fonctionnalités distinctes, de mises à jour gratuites, de manuels d’utilisation, de conseils personnalisés pour la distribution, etc... Alors que le prix de base des solutions pour ces types de campagnes malveillantes est habituellement de l’ordre de 500 dollars, les programmes 'Steam Stealer' sont ridiculement bon marché, pouvant couramment s’acheter pour à peine 30 dollars, ce qui les rend extrêmement attrayants pour les cybercriminels en herbe du monde entier. La propagation des malwares 'Steam Stealer' passe principalement, mais pas exclusivement, par des sites Web contrefaits qui les diffusent ou encore par des techniques d’ingénierie sociale consistant à envoyer directement des messages aux victimes. Une fois le malware implanté dans le système d’un utilisateur: - Il subtilise l’ensemble des fichiers de configuration de Steam - Il localise ensuite le fichier spécifique Steam KeyValue qui contient les identifiants de l’utilisateur, ainsi que les informations relatives à sa session. - Forts de ces informations, les cybercriminels peuvent alors prendre le contrôle de son compte. Au départ, le piratage de comptes de joueurs était un moyen simple pour les scripts kiddies de faire rapidement des profits en les revendant sur des forums occultes. Aujourd’hui, cependant, les criminels ont réalisé la véritable valeur marchante de ces comptes. Leurs opportunités résident désormais dans le vol et la vente d’objets acquis par les utilisateurs dans les jeux et pouvant valoir des milliers de dollars, les cyberbandes organisées n’entendent tout simplement pas laisser passer un tel pactole. Les experts de Kaspersky ont dénombré près de 1.200 échantillons de malwares Steam Stealer différents, responsables d’attaques contre des dizaines de milliers d’utilisateurs à travers le monde. C’est particulièrement le cas en Russie et dans d’autres pays d’Europe de l’Est où la plate-forme Steam est très fréquentée. La communauté des joueurs est devenue une cible très prisée des cybercriminels. Une évolution claire des techniques d’infection et de propagation ainsi que la complexité croissante des malwares eux-mêmes ont conduit à une recrudescence de ce type d’activité. Alors que les consoles sont toujours plus puissantes et que l’Internet des objets est à notre porte, ce scénario va se développer et gagner en complexité. Kaspersky détecte les groupes de chevaux de Troie Steam Stealer sous les appellations: - Trojan.Downloader.Msil.Steamilik - Trojan.Msil.Steamilik - Trojan-psw.Msil.Steam - Et autres. Leurs cibles sont largement réparties à travers le monde, notamment en Russie, aux Etats-Unis, en Europe (France, Allemagne), en Inde et au Brésil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Mar 2016 LIRE L'ACTU
Un hôpital de Los Angeles paralysé par un ransomware Archives Secunews SECUNEWS

Un hôpital de Los Angeles paralysé par un ransomware

Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Feb 2016 LIRE L'ACTU
Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie Archives Secunews SECUNEWS

Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie

Un des plus grand site caché de pédopornographie a été piraté par le FBI, qui a ainsi pu piéger plus d’un millier de ses visiteurs, pourtant censés être protégés par TOR, un réseau permettant de rendre anonyme une connexion internet. En février 2015, le FBI identifie les hébergeurs de Playpen, un site d'images pédopornographiques situé sur le dark web (le web caché), rapporte le site Motherboard. Mais les enquêteurs décident de ne pas fermer le site tout en le déployant depuis ses propres serveurs. En même temps, le FBI lance un outil de piratage déjà utilisé dans d'autres opérations de surveillance, qu’il appelle 'Network Investigating Technique' (NIT) Un programme malveillant (malware) pour identifier les visiteurs. Pendant deux semaines, l’outil de piratage déploie un programme malveillant sur les ordinateurs qui se connectent au site Playpen via TOR. Ce programme permet au FBI d’identifier les utilisateurs grâce à leur adresse IP. Près de 1.500 utilisateurs de ce site, qui recensait 11.000 visiteurs uniques chaque semaine, sont alors identifiés. En 2011, l’opération 'Torpedo', proche de celle menée contre Playpen, avait permis de collecter 25 adresses IP concernant les visiteurs de trois sites pédopornographiques. Elle avait mené à une dizaine de procès. En juillet 2015, cinq Français avaient été interpellés et mis en examen à Fort-de-France pour détention, transmission et diffusion d'images et vidéos pédopornographiques. Ils avaient été identifiés grâce à un logiciel espion américain qui avait repéré leur adresse IP. Mais pour Christopher Soghoian, un défenseur de la protection de la vie privée sur Internet, cité par Motherboard, cette technique utilisée par le FBI est alarmante car l’agence n’avait qu’un seul mandat et a pourtant procédé à plus de 1.000 identifications. [quote]C’est une nouvelle frontière effrayante de la surveillance, et nous ne devrions pas partir dans cette direction sans débat public et sans que le Congrès évalue avec attention si ces techniques devraient être utilisées par les forces de l’ordre.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

10 Jan 2016 LIRE L'ACTU
Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

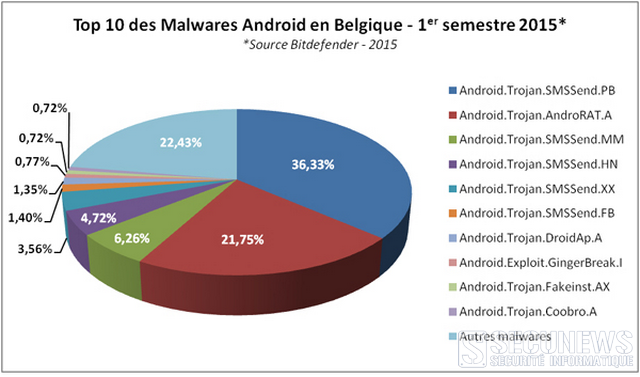
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés Archives Secunews SECUNEWS

Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés

En collaboration avec Kaspersky, la Police néerlandaise a arrêté lundi 14 septembre dernier deux hommes (18 et 22 ans) d’Amersfoort (Pays Bas), soupçonnés d’être impliqués dans des attaques ransomware CoinVault. Les attaques des cybercriminels avaient débuté en mai 2014 et s’étaient poursuivies jusqu’à aujourd’hui, prenant pour cibles des utilisateurs dans plus de 20 pays. Kaspersky a réalisé d’importants efforts de recherches afin d’aider la 'National High Tech Crime Unit' (NHTCU) de la Police néerlandaise à dépister et identifier les pirates présumés. Panda Security a également contribué à l’enquête de police en indiquant des versions de malware associées. Les cybercriminels de CoinVault ont tenté d’infecter des dizaines des milliers d’ordinateurs dans le monde dont la plupart des victimes se trouvaient aux Pays-Bas, en Allemagne, aux Etats-Unis, en France et au Royaume-Uni. Les pirates sont parvenus à verrouiller au moins 1.500 ordinateurs fonctionnant sous Windows, avant de réclamer une rançon sous la forme de 'bitcoins' en échange du décryptage des fichiers. Les cybercriminels responsables de cette campagne d’extorsion en ligne ont tenté d’adapter leurs techniques d’approches à différentes reprises, afin de pouvoir continuer à toucher de nouvelles victimes. Le premier rapport d’enquête de Kaspersky sur CoinVault a été publié en novembre 2014, après que les premiers incidents du programme malveillant ont été rapportés, la campagne s’est ensuite interrompue jusqu’avril 2015, date à laquelle un nouveau cas a été découvert. Pendant ce même mois, Kaspersky et la National High Tech Crime Unit (NHTCU) de la Police néerlandaise ont lancé le site web 'noransom.kaspersky.com', une base de données avec des clés de décryptage. 'Une application de décryptage' a en outre été mise à disposition en ligne afin de permettre aux victimes de CoinVault de récupérer leurs données sans devoir verser de rançons aux criminels. Kaspersky a ensuite été approché par Panda Security qui avait trouvé des informations sur des versions de malware associées et dont les recherches de Kaspersky ont révélé que celles-ci étaient effectivement liées à CoinVault. Une analyse approfondie de tous les malwares apparentés a ensuite été réalisée et transmise à la Police néerlandaise. [quote]'Kaspersky a joué un rôle important dans cette enquête en nous aidant à identifier et localiser les pirates Coinvault. Cela montre une fois de plus l’importance de la collaboration entre les pouvoirs publics et les sociétés privées pour pouvoir conduire à l’arrestation de davantage de criminels", précise Thomas Aling, porte-parole de l’Unité nationale de la Police néerlandaise.[/quote] En avril 2015, lorsqu’une nouvelle version de CoinVault avait été observée, un élément intéressant avait été observé, le malware comportait des phrases sans fautes en néerlandais. [quote]Le néerlandais est une langue relativement difficile à écrire sans fautes, de sorte que nous soupçonnions, depuis le début de notre enquête, qu’il existait une connexion néerlandaise avec les auteurs présumés du malware.[/quote] Ce qui s’est avéré être le cas par la suite. [quote]Le combat remporté contre CoinVault a été le fruit d’efforts communs entre des autorités responsables de l’application des lois et des entreprises privées. Nous avons atteint un formidable résultat: l’arrestation de deux suspects", indique Jornt van der Wiel, Security Researcher chez Kaspersky.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Sep 2015 LIRE L'ACTU
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne Archives Secunews SECUNEWS

TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne

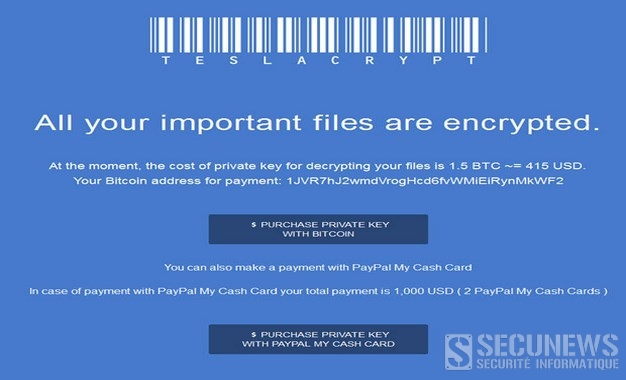
TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 Mar 2015 LIRE L'ACTU
La NSA et le GCHQ pirate des millions de cartes SIM Archives Secunews SECUNEWS

La NSA et le GCHQ pirate des millions de cartes SIM

La NSA , l'Agence nationale de sécurité américaine, et son homologue britannique le GCHQ ont pu intercepter des quantités massives de communications en volant des clés de cryptage de cartes SIM. C'est ce qu'affirme, jeudi 19 février 2015, The Intercept, site américain, en s'appuyant sur des documents confidentiels fournis par le lanceur d'alerte Edward Snowden. Cette clé permet de chiffrer et déchiffrer toutes les communications de l'utilisateur du téléphone, sans que la compagnie de téléphone et les autorités du pays soient au courant. Avoir ces clés permet aussi d'éviter de demander un mandat pour mettre quelqu'un sur écoute, et ne laisse aucune trace sur le réseau qui révélerait l'interception de la communication. Selon les informations de The Intercept, l'agence de renseignement américain a aidé le GCHQ à s'introduire dans les réseaux informatiques du principal fabricant de carte SIM pour dérober ces clés, chez Gemalto. Cette société de droit néerlandais cotée au CAC40 est le leader mondial des cartes SIM, qu'elle fournit à 450 opérateurs dans 85 pays, grâce à 40 usines de fabrication. Mais l'activité de Gemalto ne s'arrête pas là, cette société de sécurité informatique conçoit et commercialise également des puces sécurisées pour cartes bancaires, pour les cartes d'identité et permis de conduire de plusieurs pays, dont l'Afrique du Sud et les Pays-Bas, ou encore les passeports biométriques de la Belgique. Dans un communiqué, Gemalto a indiqué qu'elle prenait très au sérieux les affirmations de The Intercept. [quote]Nous allons consacrer toutes les ressources nécessaires pour comprendre la portée de ces techniques sophistiquées utilisées pour intercepter les données sur les cartes SIM, a indiqué l'entreprise, qui estime dans un communiqué, que la cible de l'attaque décrite par The Intercept n'était pas Gemalto en tant que telle, il s'agirait d'une tentative pour atteindre le plus grand nombre de téléphones portables possible dans le but de surveiller les communications mobiles sans l'accord des opérateurs et des usagers. [/quote] A l'ouverture de la Bourse, l'action Gemalto perdait 8%, ce vendredi matin. Comment la NSA a-t-elle fait ? [quote]Pour réussir leur coup, la NSA et le GCHQ ont travaillé de consort pour cibler des employés de Gemalto, mais aussi de nombreuses grandes entreprises télécoms et de fabricants de cartes SIM, précise le site. Le programme 'HIGHLAND FLING' visait spécifiquement le QG français de l'entreprise, centre névralgique des opérations internationales du groupe. Big Brother a espionné les emails et les comptes Facebook de nombreux employés, notamment grâce au programme de surveillance Xkeyscore, qui pouvait intercepter le trafic Web (qui n'était pas crypté à l'époque) à l'entrée des réseaux de Google, Facebook ou Yahoo.[/quote] Les documents rendus publics par The Intercept mentionnent à titre d'exemple un employé de la société dont le GCHQ a détecté qu'il transmettait des fichiers chiffrés par le protocole PGP depuis la Thaïlande Les clés de chiffrement convoitées par les services britanniques et américains sont en effet souvent transmises aux clients de Gemalto par le biais de courriels sécurisés par ce protocole. [quote]Le GCHQ, avec le support de la NSA, a puisé dans les communications privées d'ingénieurs et d'autres salariés du groupe dans de multiples pays, pour parvenir à dérober ces clés, écrit The Intercept. Il est impossible de savoir combien ont été volées par la NSA et le GCHQ, mais le nombre est sidérant », ajoute-t-il.[/quote] La NSA, par exemple, était déjà capable en 2009 de traiter entre 12 et 22 millions de clés par seconde, pour pouvoir les utiliser plus tard au besoin afin d'écouter des conversations ou intercepter des mails. Carte SIM, clé de cryptage, comment ça marche. ? [quote]Parce que les ondes radio, qui voyagent par les airs, sont faciles à intercepter, un système de cryptage a été mis en place. Une clé est stockée sur la carte SIM, et l'opérateur dispose de l'unique copie. Lors d'un appel, une authentification a lieu avec la tour voisine, et l'échange est alors sécurisé. En théorie.[/quote] Combien de téléphones sont concernés. ? Quels autres fabricants ont été touchés. ? Dans tous les cas, c'est game over pour la vie privée, estime le professeur de cryptographie Matthew Green, un rappel de centaines de millions, voire plus, de cartes SIM serait une opération coûteuse et dantesque. L'Electronic Frontier Foundation rappelle cependant qu'il existe méthodes alternatives de cryptage déjà disponible sur iOS et Android, comme Signal, RedPhone et TextSecure, en espérant que la NSA n'ait pas déjà volé leurs clés Et Gemalto ne savait rien. ? Pour envoyer les clés aux opérateurs, Gemalto procède par courrier, ou, plus souvent, par email ou FTP. Selon les documents fournis par l'ex-consultant de la NSA, Edward Snowden, les agences américaines et britanniques ont réussi à s'introduire dans le réseau interne de Gemalto. Elles ont vraisemblablement prélevé les précieux sésames à la source et pouvait décrypter les communications sans laisser de trace. L'entreprise jure qu'elle n'était au courant de rien et juge ces révélations inquiétantes et perturbantes. Voir aussi: Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

21 Feb 2015 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
Un enfant de cinq ans réussi le test informatique de Microsoft Archives Secunews SECUNEWS

Un enfant de cinq ans réussi le test informatique de Microsoft

Ayan Qureshi, est un enfant de cinq ans et vient de décroché le diplôme très pointu créé par Microsoft pour valider l'expertise des professionnels de l'informatique et des développeurs techniques. A cinq ans et onze mois, le Britannique est devenu le plus jeune candidat à obtenir le 'Microsoft Certified Professional', rapporte l'entreprise sur son site, Cet examen complexe, conçu par la firme de Redmond, est normalement réservé aux universitaires afin de valider leur expérience en informatique. Originaire de Coventry, le petit génie, bat le précédent record de précocité jusqu'ici détenu par un enfant pakistanais de six ans et demi. [quote]L'enfant a déclaré à la BBC que le test était difficile mais agréable, l'unique obstacle a été la compréhension des questions.[/quote] Deux heures d'informatique par jour Le garçonnet doit ses compétences informatiques à son père. Consultant en informatique, il lui fait découvrir l'informatique à trois ans à raison de deux heures par jour, le petit Ayan y prend rapidement goût et grâce à une mémoire exceptionnelle, il assimile très vite les informations. Le petit génie est aujourd'hui capable de comprendre le fonctionnement des systèmes d'exploitation, il peut installer seul des programmes sur un ordinateur et mettre en place son propre réseau dans sa maison. [quote]"Je suis très heureuse et très fière, je ne veux pas le voir battre un record du monde tous les jours, mais je veux qu'il donne le meilleur de lui-même quel que soit ce qu'il fera dans la vie", a confié sa mère à la BBC.[/quote] L'enfant a déjà une idée précise de ce qu'il veut faire plus tard. Il veut créer la e-Valley au Royaume-Uni [quote]Il souhaite créer son entreprise dans un premier temps avant de développer un équivalent de la Silicon Valley au Royaume-Uni, qu'il baptisera E-Valley, a-t-il dévoilé à la BBC.[/quote] Un avenir prometteur.

21 Nov 2014 LIRE L'ACTU
La prochaine version de windows ne sera pas windows 9 mais Windows 10 Archives Secunews SECUNEWS

La prochaine version de windows ne sera pas windows 9 mais Windows 10

Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)

01 Oct 2014 LIRE L'ACTU
Bug Gigantesque dans le jeu vidéo Madden 15 Archives Secunews SECUNEWS

Bug Gigantesque dans le jeu vidéo Madden 15

Les programmateurs ont commis une grosse erreur (ou réussi un énorme coup de pub) dans la modélisation d'un joueur qui apparaît avec une taille ridicule dans le jeu. Si Christian Kirksey achète dans les prochains jours le jeu Madden NFL 15, il risque d'être déçu de voir quel sort lui ont réservé les équipes de programmateurs. Le joueur des Cleveland Browns qui mesure dans la réalité 1,89 m apparaît bien dans l'effectif de la franchise nord-américaine. Sauf que sur le terrain, son avatar ne mesure que… 35 centimètres!, un Lilliputien au pays des géants en quelque sorte. Le passage à la machine à laver s'avère probablement efficace pour passer entre les jambes des mastodontes de la NFL mais s'avère problématique pour aller plaquer un autre joueur. Alors, vrai bug ou coup de publicité pour le lancement du jeu? Rassurez-vous, sa taille n'affecte pas ses capacités techniques puisque malgré son physique de lilliputien, Christian Kirksey parvient quand même à tacler ses adversaires et même à partager des "high-fives" avec ses coéquipiers. Si Electronic Arts, le développeur du jeu, est coutumier de ce genre d'erreurs, il est vrai que même les plus grands titres du jeu vidéo ont souvent de légers problèmes techniques.

08 Sep 2014 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
Nouveau vol de données chez Orange, 1,3 million de clients touchées Archives Secunews SECUNEWS

Nouveau vol de données chez Orange, 1,3 million de clients touchées

L'opérateur prévient que des pirates informatiques ont volé des informations sur ses abonnés, mais aussi sur des clients d'autres opérateurs. C'est le second piratage d'importance en trois mois. Trois mois après un vol massif de données personnelles qui avait touché environ 800.000 clients, l'opérateur a été à nouveau victime d'une intrusion informatique. Dans un message posté sur son site Internet, il reconnaît avoir "constaté un accès illégitime sur une plateforme technique d'envoi de courriers électroniques et de SMS qu'elle utilise pour ses campagnes commerciales. Cet accès a entraîné la copie d'un nombre limité de données personnelles" par les pirates. Pas moins de 1,3 million de personnes auraient été touchées, cette fois, ses abonnés ne sont pas les seuls touchés. La base de données attaquée comprenait aussi des informations de clients d'autres opérateurs, consignés à des fins de prospection. [quote]"Par souci de transparence, nous avons informé l'ensemble des personnes concernées de l'existence et de la résolution de ce fait", dit Orange.[/quote] Les informations bancaires épargnées [quote]Les données personnelles concernées sont au minimum, le nom et le prénom des Français dont les coordonnées figuraient dans les bases d'Orange, mais aussi, parfois, leur adresse mail, leurs numéros de mobile et de téléphone fixe, le nom de leur opérateur mobile et Internet, ainsi que leur date de naissance, les informations bancaires n'ont en revanche pas été touchées.[/quote] Les données volées, parfois publiques, sont précieuses pour les pirates informatiques. Ils peuvent s'en servir pour adresser des messages personnalisés à leurs victimes, en se faisant passer pour un opérateur téléphonique ou une banque, et ainsi récupérer des mots de passe de messagerie ou des identifiants de connexion à un compte bancaire. C'est ce que l'on appelle la technique du "phishing" (hameçonnage). Utiliser plusieurs mots de passe L'opérateur télécom affirme que les actions nécessaires ont été mises en oeuvre afin de corriger les dysfonctionnements techniques et empêcher tout nouvel accès illégitime à ces données. Il n'est pas seul concerné. Des grands groupes traditionnels, comme des grands acteurs du Web, sont régulièrement touchés par ce type d'intrusions et par le phishing. La France figure dans les dix pays les plus ciblés par ces attaques, selon un rapport du spécialiste en sécurité informatique Kaspersky. EDF avait reçu 40.000 signalements de courriels suspects durant le seul mois de janvier 2013. [quote]Face à ces menaces, il est recommandé de vérifier que les liens contenus dans des messages électroniques envoyés par une banque, un opérateur télécom ou un réseau social renvoient bien vers leurs adresses Internet, et non vers des sites frauduleux. Pour limiter les dégâts en cas de piratage, il aussi conseillé d'utiliser des mots de passe différents et complexes sur les services les plus sensibles, cela permet d'éviter que des identifiants de messagerie servent ensuite à acheter sur des site d'e-commerce ou à vider un compte en banque.[/quote] Clic pour lire toutes les actus sur le Phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

07 May 2014 LIRE L'ACTU
Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge Archives Secunews SECUNEWS

Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge

La commission Justice du Sénat s'est penchée sur deux propositions de loi visant à punir la cyberprédation des enfants et les manoeuvres pour en obtenir des faveurs, notamment sexuelles. [quote]- Les sénateurs ont d'abord voté une proposition de loi punissant le 'grooming online', c'est-à-dire des techniques d'approche pour gagner la confiance de l'enfant et l'amener à poser des actes de nature sexuelle. - L'autre proposition, portée par Gérard Deprez, Christine Defraigne et Jacques Brotchi, concerne la cyberprédation et le leurre ou la manipulation d'enfant sur internet à des fins criminelles ou délictueuses.[/quote] Les deux propositions, bien que proches, ont été votées distinctement parce qu'elles visent à modifier des parties différentes du Code pénal. [quote]Selon les propositions, le fait pour un adulte de communiquer avec un enfant sur internet en mentant sur son âge ou sur son identité, pour commettre des délits ou des crimes (agression physique ou sexuelle, recrutement terroriste ou sectaire, enlèvement, etc..), serait passible d'une peine de prison allant jusqu'à cinq ans.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

23 Feb 2014 LIRE L'ACTU
La NSA a utilisé Angry Birds pour espionner les smartphones Archives Secunews SECUNEWS

La NSA a utilisé Angry Birds pour espionner les smartphones

Des dizaines d’applications, dont Google Maps, Facebook ou Angry Birds, sont concernées. L’Agence nationale de sécurité (NSA) et son homologue britannique (GCHQ) ont lancé en 2007 un programme conjoint visant à collecter un maximum de données personnelles via les applications mobiles, indiquent le New York Times, le Guardian et ProPublica sur base de documents récents fournis par l’ex-agent de la NSA Edward Snowden. Les agences de renseignements s’intéressent particulièrement aux données de géolocalisation, au carnet d’adresses, à l’âge et au sexe des utilisateurs, aux sites internet visités. Cette surveillance des applications est décrite comme une mine d’or dans un document de la NSA datant de 2010. Les agences de renseignements se sont notamment servi de la publicité pour collecter des données. [quote]Par exemple l’agence de publicité Millennial Media, qui travaille pour Angry Birds, collectait de nombreuses informations personnelles concernant les joueurs à chaque lancement de l’application, des données qui étaient ensuite récupérées et recoupées par les agences de renseignement. [/quote] [quote]Autre exemple, à chaque mise à jour du système d’exploitation Android, la NSA et GCHQ récupéraient les 500 lignes de données sur l’historique du smartphone et son utilisation.[/quote] La NSA affirme respecter la loi La NSA s’est retranchée derrière sa ligne de défense désormais habituelle en affirmant que "les communications des personnes qui ne sont pas des cibles étrangères valides n’intéressent pas la NSA. L’agence ne dresse pas le profil des Américains ordinaires. Nous collectons seulement les communications qui sont autorisées par la loi pour des raisons de surveillance et de contre-espionnage de cibles étrangères, quels que soient les moyens techniques utilisés par les cibles", a affirmé une porte-parole de la NSA, Vanne Vines. Face au scandale sur l’ampleur de la surveillance de la NSA, le président Barack Obama a annoncé un encadrement plus strict de ses activités de collecte des métadonnées téléphoniques (les informations concernant la durée des appels et les numéros appelés sur un téléphone). Rien n’a cependant été dit sur la surveillance des programmes informatiques susceptibles de laisser un accès aux données personnelles.

28 Jan 2014 LIRE L'ACTU
La justice française porte un coup aux sites de streaming illégaux Archives Secunews SECUNEWS

La justice française porte un coup aux sites de streaming illégaux

La justice ordonne aux fournisseurs d'accès à Internet d'empêcher la consultation de plusieurs sites qui diffusent illégalement des films et des séries télévisées, dont DPStream. Les professionnels du cinéma français ont patienté deux ans, mais fini par obtenir largement gain de cause. Jeudi 28 octobre 2013, le tribunal de grande instance de Paris a ordonné aux principaux fournisseurs d'accès à Internet et moteurs de recherche en France d'appliquer une série de mesures pour faire disparaître seize sites de streaming pour les internautes français, dont le très populaire DPStream. L'offensive judiciaire du cinéma contre les sites de streaming a été lancée en décembre 2011. Elle a été portée dès l'origine par: - L'Association des producteurs de cinéma (APF) - La Fédération nationale des distributeurs de films (FNDF) - Le Syndicat des éditeurs de vidéo numérique (SEVN) - Rejoints par l'Union des producteurs de films (UPF) - Et le Syndicat des producteurs indépendants (SPI). Deux sites toujours actifs Concrètement, le tribunal a estimé que les professionnels du cinéma avaient apporté suffisamment de preuves que les sites de streaming attaqués en justice étaient entièrement dédiés ou quasiment dédiés à la représentation d'oeuvres audiovisuelles sans le consentement des auteurs et qu'ils portaient donc atteinte à leurs droits. Les sites concernés appartiennent à la galaxie " Allo " (Allostreaming, Alloshowtv?€?), qui régnait sur le streaming en France il y a deux ans, entre-temps, la plupart de ces sites ont stoppé leur activité, en raison de leur déréférencement dans les moteurs de recherche. Mais les ayants droit ont aussi ciblé deux réincarnations d'AlloStreaming encore actives, " Fifostream ' et ' Dpstream '. Ce dernier a attiré à lui seul plus de 2 millions de visiteurs uniques en France en septembre 2013. [quote] Dans le détail, le jugement ordonne aux fournisseurs d'accès : - Orange - Bouygues Télécom - Numericable - Free - SFR - Darty Télécom De mettre en oeuvre (et/ou) faire mettre en oeuvre toutes mesures propres à empêcher, à partir du territoire français l'accès par tout moyen efficace et notamment par le blocage des seize sites de streaming de films et de séries télévisées concernés. Les moteurs de recherche de Google, de Microsoft, de Yahoo! et d'Orange devront de leur côté: Prendre ou faire prendre toute mesure utile en vue d'empêcher sur leurs services l'apparition de toute réponse et tout résultat renvoyant vers l'une des pages de ces différents sites. [/quote] Le blocage entrera en vigueur d'ici deux semaines et durera un an. Lors des audiences, les moteurs de recherche et les fournisseurs d'accès à Internet ont contesté ces mesures, les coûts techniques seront pris en charge par les ayants droit. [quote]"Le coût des mesures ordonnées ne peut être mis à la charge des défendeurs, qui ont l'obligation de les mettre en oeuvre", indique ainsi la décision.[/quote] Les réincarnations de ces sites ne pourront pas être automatiquement bloquées, mais devront faire l'objet d'une nouvelle assignation en référé afin que l'actualisation des mesures soit ordonnée.

29 Nov 2013 LIRE L'ACTU
Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook Archives Secunews SECUNEWS

Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook

Plus de 135.000 comptes utilisateurs Facebook ont été confrontés à une arnaque de grande envergure mettant en péril leurs données personnelles ces derniers jours.Ce SCAM touche les utilisateurs ayant cliqué sur le bouton "J’aime" d’un site Web pirate proposant prétendument une technique de triche pour le jeu Social Empires, cette application est l’un des jeux de stratégie les plus populaires sur Facebook, avec plus de 6 millions de joueurs actifs tous les mois. (clic sur l'image pour agrandir) La page Web frauduleuse a été créée récemment sur un domaine Blogspot et se diffuse massivement sur Facebook. Le mécanisme de cette arnaque est assez connu et se sert des utilisateurs de Facebook, qui diffusent à leurs dépens l’information auprès de leur réseau d’amis. Après les avoir invité à cliquer sur un bouton "J’aime", il est ensuite demandé aux utilisateurs pris au piège de poster un message donné sur 5 fan pages ayant pour thème les techniques de triche dans les jeux. [info_error]“Awesome! Social Empires Cheat GOT 9999999 GOLD,FOOD,WOOD,STONE and 10000 Cash 100% Working try now! here http://[liencaché]/ (y) (y) (y),”affiche le message de l’arnaque. Après avoir aimé la page dans le but d’obtenir des codes de triche et donc avoir diffusé l’arnaque à leur insu, les fans du jeu sont amenés à cliquer sur un bouton de téléchargement qui affiche une fausse barre de progression, après avoir cliqué sur celui-ci, l’utilisateur est redirigé vers des questionnaires en ligne sur le thème de l’horoscope ou des tests de QI divers et variés. [/info_error] Pour s’assurer de la meilleure diffusion possible de ce scam, les cyber-escrocs sont capable de lire l’ adresses IP des ordinateurs et d’afficher des messages relativement personnalisés dans la langue des utilisateurs. (clic sur l'image pour agrandir) [info_error]Les cyber-escrocs vont aussi jusqu’à afficher des logos de société d’antivirus, dont celui de Bitdefender (qui n’a d’ailleurs pas été mis à jour par les pirates, comme vous l’aurez remarqué) afin de rassurer les visiteurs quant à la dangerosité présumée du site en question.[/info_error] En cliquant sur les questionnaires, l’utilisateur est amené sur différentes pages Web qui n’auront pour but que de récupérer ses informations bancaires et personnelles, ces sites Web ne font d’ailleurs même plus référence au jeu Social Empires et ne fournissent aucun résultat aux questionnaires mentionnés précédemment. Nous recommandons aux utilisateurs d’éviter de rechercher des techniques de triche de ce genre sur les moteurs de recherche car les techniques des hackers peuvent facilement les rediriger vers des résultats de recherche malveillants. [info_error]Le faux site Web Social Empires découvert semble ainsi proposer d’autres techniques de triches,pour d’autres jeux (notamment pour GTA V et Diablo 3) ou encore des codes d’abonnement gratuits pour le Xbox Live de Microsoft.[/info_error] En septembre 2013 les pirates ont particulièrement visé les joueurs de GTA V et c’est pourquoi nous vous conseillons de faire abstraction des copies de jeux qui débarquent accidentellement sur Internet, de même que des numéros de série ou des codes de triche, car ils sont généralement des appâts pour tromper les joueurs. [info_success]Pour vous tenir écarté des escroqueries sur Facebook, vous pouvez également installer l'application gratuite Bitdefender Safego qui vous alerte en temps réel si vos données personnelles sont en danger.[/info_success] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet ) TEST POUR EAGLE

29 Oct 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
La NSA a tenté de casser l'anonymat du réseau TOR Archives Secunews SECUNEWS

La NSA a tenté de casser l'anonymat du réseau TOR

L'Agence de sécurité nationale états-unienne ( NSA ) a multiplié les efforts technologiques pour briser les défenses du réseau TOR, un système principalement financé par les Etats-Unis, permettant de naviguer de façon anonyme sur Internet, selon de nouveaux documents confidentiels révélés vendredi 4 octobre 2013 par The Guardian. Les documents fournis par l'ancien consultant de la NSA Edward Snowden suggèrent que l'agence n'a jamais réussi à défaire le "coeur" du réseau The Onion Router (TOR, "le routeur oignon"), ni à démasquer en masse les utilisateurs de ce qu'elle présente comme "le roi de l'Internet anonyme". Citation: "Nous n'arriverons jamais à désanonymiser tous les utilisateurs de TOR en même temps", se résigne l'agence dans l'un de ces documents, elle a toutefois réussi à quelques reprises à identifier une "très petite fraction" d'entre eux, grâce à des méthodes de contournement au cas par cas. Des techniques de détournerment TOR est largement soutenu par les Etats-Unis comme un outil de contournement de la censure et de la répression dans les Etats autoritaires, il est financé à 60% par l'administration américaine, notamment pour aider les dissidents dans des pays comme l'Iran ou la Chine. C'est sur lui que se reposent de nombreux journalistes et militants pour assurer la confidentialité de leurs activités en ligne. Mais dans un des documents, le Government Communications Headquarters (GCHQ, "quartier général des communications du gouvernement"), équivalent britannique et partenaire de la NSA, explique être "intéressé par les mauvaises personnes qui utilisent TOR". La palette des techniques essayées par la NSA et le GCHQ contre le réseau semble très vaste: - Opérer elles-mêmes un grand nombre de "noeuds" du réseau (c'est-à-dire d'ordinateurs individuels) pour contrôler une part importante du trafic, et en déduire l'identité des utilisateurs. - Influencer les futurs développements de l'outil de façon à y intégrer des vulnérabilités qui pourront être exploitées par la suite, comme elles l'ont fait pour le chiffrement. - Installer des scripts espions sur les ordinateurs des utilisateurs de TOR qui visitent certains sites sensibles (comme des forums de discussion criminels). - Attaquer des logiciels tiers utilisés par les utilisateurs de TOR. Ainsi, le navigateur Mozilla Firefox contenait jusqu'à la fin de 2012 une faille que la NSA a exploitée pour identifier des utilisateurs Roger Dingledine, le président du projet TOR, a réagi plutôt positivement à ces révélations. Citation: Selon lui, le recours à des techniques de contournement montre qu'il est toujours impossible d'attaquer de front le réseau, mais il a rappelé que l'utilisation de son logiciel n'était pas une garantie suffisante pour assurer son anonymat en ligne.

07 Oct 2013 LIRE L'ACTU
Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone Archives Secunews SECUNEWS

Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone

Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.

26 Sep 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA Archives Secunews SECUNEWS

Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA

Après "PRISM", voici "XKeyscore", selon une nouvelle salve de documents fournis par Edward Snowden au Guardian, ce programme secret de surveillance d'Internet permet au renseignement américain de suivre "à peu près tout ce qu'un utilisateur lambda" fait sur le réseau. 500 serveurs dans le monde. (clic sur l'image pour agrandir) XKeyscore donne la possibilité de surveiller en temps réel les mails, les recherches ou l'utilisation des réseaux communautaires effectuée par une cible donnée, le programme repose sur l'utilisation de quelque 500 serveurs disséminés dans le monde, y compris en Russie, en Chine ou au Venezuela. Remonter jusqu’à l’utilisateur facilement. Contrairement aux autres systèmes de surveillance dont l'existence a déjà été révélée, il offre la possibilité de travailler sans connaître un identifiant "fort" d'une cible, son adresse mail par exemple. XKeyscore permet par exemple de remonter jusqu'à une personne à partir d'une simple recherche effectuée sur internet, selon les documents, le logiciel a permis aux agents américains de capturer "plus de 300 terroristes", affirme le Guardian. Que des cibles étrangères légitimes. Citation: Réagissant dans un communiqué mercredi 31 juillet 2013, la NSA a réaffirmé que ses activités étaient dirigées "seulement" contre des "cibles étrangères légitimes", et a jugé que "la divulgation publique de données classifiées sur les systèmes de collecte de la NSA, sans mise en contexte, ne fait rien de plus que mettre en danger ses sources et ses méthodes tout en ajoutant à la confusion sur une question très importante pour le pays"."Les révélations continues et sélectives de techniques et d'outils spécifiques utilisés par la NSA sont préjudiciables à la sécurité nationale", ajoute encore l'agence. La Direction américaine du renseignement déclassifie des documents. Ces révélations surviennent au moment où, confrontée à une pression croissante du Congrès, la Direction américaine du renseignement (ODNI) a déclassifié mercredi des documents secrets. En rendant publics quelques documents peu avant une audition de responsables de la Justice et du Renseignement devant la commission judiciaire du Sénat, son directeur James Clapper affirme agir dans "l'intérêt d'une transparence accrue", justifie l'ODNI dans un communiqué. Le document qui a fait connaître Snowden. L'un des documents est l'autorisation de la Cour de surveillance du renseignement étranger (FISC) délivrée le 25 avril 2013 et obligeant l'opérateur téléphonique Verizon à livrer chaque jour pendant trois mois l'ensemble des métadonnées (numéro appelé, durée des appels) à la NSA, c'est en révélant l'existence de ce document le 5 juin 2013 dans le Guardian que Edward Snowden s'est fait connaître. La NSA veut renouveler ses programmes. Un autre document déclassifié date de 2011 et présente ces programmes de surveillance dans une sorte de plaidoyer pour le renouvellement de leur autorisation, le programme de collecte des métadonnées a été renouvelé jusqu'en 2015. Lors de l'audition mercredi matin devant la commission sénatoriale, le numéro deux du département de la Justice, James Cole, s'y est référé pour expliquer ce que le gouvernement faisait de cette collecte massive. Citation: Il a ainsi plaidé que "le gouvernement pouvait rechercher les données seulement s'il soupçonnait de façon argumentée que le numéro de téléphone recherché était associé avec certaines organisations terroristes"."Cela doit être documenté, si ça ne l'est pas, vous ne pouvez y accéder", a-t-il assuré . En 2012, sur les milliards de données stockées, des recherches n'ont été effectuées que sur "300 identifiants uniques" qui ont abouti à 12 rapports au FBI. Pendant ce temps-là, l'ex-consultant Edward Snowden est toujours bloqué depuis le 23 juin 2013 dans la zone de transit de l'aéroport de Moscou-Cheremetievo, en attendant que la Russie donne sa réponde à sa demande d'asile.

01 Aug 2013 LIRE L'ACTU
Le hacker Jack Barnaby est décédé Archives Secunews SECUNEWS

Le hacker Jack Barnaby est décédé

L'un des plus célèbres hackers de ces dernières années, Barnaby Jack, 35 ans, a été retrouvé sans vie, jeudi 25 juillet 2013, dans son appartement de San Fransisco. Les cause de sa mort sont encore inconnues. Fer de lance du mouvement des White Hats , l'informaticien de génie s'était fait remarquer en 2010, lors de la célèbre conférence annuelle sur la sécurité informatique, Black Hat, à Las Vegas. Sur scène, il était parvenu à montrer en direct comment vider le contenu de distributeurs automatiques sans débiter aucun compte client. Le hacker avait même montré deux techniques différentes pour cette même opération: - L'une impliquant un déplacement physique jusqu'au distributeur - L'autre se faisant depuis un ordinateur à distance. Une technique de piratage qui a depuis été surnommé le "jackpotting". Pour parvenir à ce résultat, l'homme, d'origine néo-zélandaise, avait acheté deux distributeurs sur Internet (à 2.000 dollars l'unité) qu'il avait installés chez lui, il en avait alors étudié le fonctionnement pendant près de deux ans. Citation: Dans une interview à la chaîne néo-zélandaise TV3, Barnaby Jack expliquait être "un bon garçon" qui avait mené ces recherches "simplement pour prouver la faiblesse des dispositifs électroniques du quotidien". Matériel médical et homeland Expert en sécurité des données, Barnaby Jack s'était ensuite particulièrement intéressé aux faiblesses des dispositifs électroniques dans le domaine médical. Le hacker avait ainsi démontré la dangerosité des injecteurs à insuline, qu'il était parvenu à programmer à une distance de 100 mètres de l'appareil pour injecter une dose mortelle au patient. A la suite de ces révélations, certaines entreprises spécialisées dans le domaine médical avaient modifié la composition de leur matériel. Cette année encore, la présence de Barnaby Jack était très attendue à la conférence Black Hat, où il devait présenter ses dernières recherches sur les faiblesses des pacemakers . Inspiré par une scène de la série Homeland, il devait en effet fournir la preuve qu'il est possible de tuer quelqu'un en désactivant son pacemaker à une distance de 10 mètres ou moins. Notre pirate bien-aimé Citation: Dans un communiqué, les organisateurs de la conférence ont déploré la mort d'un homme "de légende qui restera irremplaçable", le communiqué annonce également qu'un hommage lui sera rendu par la communauté des hackers, en lieu et temps où il était supposé tenir sa conférence. Citation: "Nous avons perdu mais n'oublierons jamais notre pirate bien-aimé, Barnaby Jack nous a quittés. Il était un maître du hacking et un grand ami", a écrit, pour sa part, sur Twitter l'entreprise IOActive, pour laquelle Barnaby Jack était chargé des questions de sécurité. D'autres membres éminents de la communauté des hackers n'ont pas manqué de témoigner de leur affection, notamment Dino Dino Dai Zovi, qui a décelé de nombreuses failles d'Apple.

29 Jul 2013 LIRE L'ACTU
L'hébergeur français OVH victime d'un piratage, les données de ses clients européens ont été volées Archives Secunews SECUNEWS

L'hébergeur français OVH victime d'un piratage, les données de ses clients européens ont été volées

La société française, qui héberge de nombreux sites Internet à travers le monde, a été la victime d'un pirate, les données de ses clients européens ont été volées, OVH demande à ses clients de modifier leur mot de passe. Les annonces de piratage s'enchaînent. Après Apple et Ubuntu, c'est au tour de l'hébergeur de sites OVH d'annoncer que les données de ses centaines de milliers de clients en Europe, particuliers comme professionnels, ont été dérobées par une personne mal intentionnée. Octave Klaba, le fondateur de la société basée à Roubaix, s'est fendu d'un message sur le site d'OVH afin d'expliquer l'origine de l'incident. Citation: Un pirate a réussi à obtenir le mot de passe d'un employé de la société. De là, il a réussi à s'introduire dans le réseau privé virtuel (système permettant d'accéder au système informatique d'une société depuis l'extérieur) d'OVH et à dénicher les codes d'accès permettant d'accéder aux dossiers internes. Il a alors pu copier les données des clients européens de la société, qui compte 700.000 clients à travers le monde. Pas de données bancaires volées OVH se veut rassurant, aucune donnée bancaire n'a été volée lors de ce piratage. Citation: "Aucune information sur les cartes bancaires n'est stockée chez OVH. Les informations sur les cartes bancaires n'ont été ni consultées ni copiées", insiste Octave Klaba. Les données volées sont: - Le nom et le prénom - L'adresse - La ville - Le pays - Le numéro de téléphone - Le numéro de fax - L'identifiant et le mot de passe du compte (ce dernier est protégé, mais pas pour autant à l'abri). Citation: "Il faut beaucoup de moyens techniques pour retrouver le mot de passe. Mais c'est possible", reconnaît Octave Klaba. Par précaution, tous les clients OVH vont recevoir un e-mail les invitant à modifier ce dernier. Les internautes ont en effet souvent tendance à utiliser le même mot de passe pour leurs e-mails et leurs divers comptes (réseaux sociaux, impôts, etc…), si ce mot de passe est découvert, c'est potentiellement toute leur vie numérique qui est menacée. Citation: "Nous n'avons pas été assez paranos et on passe désormais en mode parano supérieur", écrit Octave Klaba. Les employés d'OVH seront dorénavant équipés d'un token, une clé physique prouvant qu'ils sont bien employés de la société. À chaque fois qu'ils se connecteront au réseau de l'entreprise, ils devront entrer un code généré par cette clé. Cette couche supplémentaire de sécurité devrait fortement limiter les intrusions extérieures. Octave Klaba a également annoncé qu'il déposait une plainte au pénal auprès des autorités judiciaires. Citation: "Afin de ne pas perturber le travail des enquêteurs, nous n'allons pas donner d'autres détails avant d'avoir les conclusions finales, explique Octave Klaba".

24 Jul 2013 LIRE L'ACTU
La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal Archives Secunews SECUNEWS

La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal

Pour la première fois en France, un abonné a été condamné à une suspension de ligne, si la mesure sera difficile à appliquer techniquement, ce pourrait également être l'unique fois où elle le sera. Quinze jours de suspension de connexion Internet et 600 euros d'amende, c'est la peine dont a écopé un internaute pour cause de téléchargement illégal. C'est la première fois qu'un tribunal d'instance, celui de Seine Saint-Denis, applique la coupure de la ligne d'un abonné. Selon un site spécialisé, le jugement a été rendu fin mai 2013 et ne concerne qu'une ou deux oeuvres. L'abonné n'avait auparavant pas donné suite aux multiples avertissements de la Hadopi, la haute autorité en charge d'appliquer la fameuse riposte graduée, il ne s'est d'ailleurs pas présenté à l'audience du tribunal. Le jugement doit toutefois être rédigé par le parquet pour être signifié à la personne condamnée, elle aura ainsi dix jours pour en faire appel. (clic sur l'image pour agrandir) Première et dernière condamnation du genre ? Si la peine est confirmée en deuxième instance, elle sera toutefois difficile à appliquer, selon les textes de la loi Hadopi, seuls "les services de communication au public en ligne" doivent être suspendus. Concrètement, l'abonné doit pouvoir encore accéder à ses e-mails, téléphoner grâce à sa box ou encore recevoir les services TV. Or, tous les opérateurs ne peuvent techniquement pas le faire. L'ancien président de la Commission national de l'informatique et des libertés, Alex Türk, avait lui-même émis des doutes sur cette possibilité. Citation: "Tous les opérateurs ne disposent pas des capacités techniques pour effectuer une telle suspension sélective", déclarait-il alors dans un avis sur le texte de loi. La suspension de ligne est l'un des grands débats autour de la loi Hadopi et de l'évolution qui doit lui être donnée, suite à la remise du rapport de Pierre Lescure à Aurélie Filippetti, ministre de la Culture, en mai 2013, cette dernière voudrait la voir disparaître. Le décret l'appliquant doit désormais recueillir l'avis du Conseil d’Etat. Cette condamnation pourrait donc être la première, mais aussi la dernière du genre.

14 Jun 2013 LIRE L'ACTU
La carte d’identité électronique belge, trop peu utilisée sur le net Archives Secunews SECUNEWS

La carte d’identité électronique belge, trop peu utilisée sur le net

Utiliser sa carte d’identité électronique (eID) en ligne est loin d’être un réflexe aujourd’hui. Or, des centaines d’applications sont disponibles pour vous faciliter la vie. Tax-on-web, Police-on-web, e-guichet, Mypension… autant de services en ligne disponibles via votre carte d’identité électronique. En quelques clics seulement, vous pouvez remplir votre déclaration fiscale, déposer plainte à la police, télécharger un document administratif, avoir accès à votre dossier pension… des opérations qui demandaient auparavant plusieurs démarches administratives longues et fastidieuses. Des services en ligne qui, excepté certains comme Tax-on-web, restent malheureusement trop peu connus et utilisés par les citoyens. Ainsi, selon des chiffres publiés en 2012, seul un citoyen sur 7 s’est identifié sur des sites administratifs via sa carte d’identité électronique. Citation: Pourtant, "rien de plus facile pour communiquer avec les services publics, explique Peter Grouwels de la direction Institution et population du SPF Intérieur. En quelques clics, vous téléchargez le document communal qu’il vous faut, sans tenir compte des horaires de guichet, sans devoir vous déplacer ou faire la file." Rien de plus facile ? Bien sûr il faut acheter un lecteur de carte à 10 € et avoir de légères connaissances informatiques. Et c’est là que le bât blesse. Citation: En effet, d’après Peter Grouwels, "il est important d’avoir une certaine affinité pour le web, ce qui n’est pas toujours le cas, notamment pour les personnes âgées". Citation: Selon Nathalie Hardat, experte en statistiques à l’Agence wallonne des télécommunications, "Nous n’utilisons pas souvent notre carte d’identité électronique sur le web car les applications proposées sont peu connues du public. Il y a également pas mal de problèmes techniques et certains sites administratifs manquent d’ergonomie." De plus, Nathalie Hardat estime que notre carte d’identité est liée à des usages peu fréquents: - Certificat de mariage - Acte de naissance - Etc... Ce qui n’incite pas les citoyens à changer leurs habitudes. Mais Peter Grouwels est confiant. Citation: "Ces différents services sont assez récents. Il y a cinq ans, tout le monde ne possédait pas encore sa carte d’identité électronique. C’est quelque chose de digital, on doit y aller petit à petit. Mais ça va encore changer avec les nouvelles générations." Clic pour accédé au site eID Belgique (français)

06 May 2013 LIRE L'ACTU
La Belgique prête à riposter contre les cyberattaques Archives Secunews SECUNEWS

La Belgique prête à riposter contre les cyberattaques

La cyberdéfense belge dépasse désormais le stade du seul texte de loi, l'armée belge dispose en effet d'une capacité offensive de cyberattaques qui lui permet de riposter en cas d'agression à l'encontre de son système informatique ou de communication. La riposte militaire belge doit s'inscrire dans le droit international des conflits armés, et doit notamment être proportionnée, nécessaire et immédiate. Une cellule de gestion de la cyberdéfense existe désormais au sein du service de renseignement militaire SGRS. Elle a recruté ces dernières années des experts techniques. Citation: "Ce sont nos hackers", explique le patron du départment Infosec & Cyber Defence, le lieutenant-colonel Miguel De Bruycker. "Il n'y a jusqu'ici jamais eu de cyberoffensive belge dans le cadre d'une opération militaire", précise-t-il néanmoins. Citation: Selon le général Eddy Testelmans, chef du Service Général de Renseignement et de Sécurité (SGRS), l'un des arguments en faveur d'une capacité en matière de cyberguerre est qu'elle est peu coûteuse. Acheter une flotte modeste de 20 avion de combat JSF peut coûter jusqu'à 5 milliards d'euros. Construire une cyberarmée devrait coûter un milliard d'euros", dit-il. Il insiste toutefois sur le nécessaire débat sur le fondement juridique d'une cyberattaque préventive notamment. Les cyber-incidents coûteraient à la Belgique de 1 à 3 milliards d'euros par an. Au niveau national, le conseiller en sécurité du Premier ministre, Pascal Petry, annonce la création, début 2013, d'un centre belge de cybersécurité qui serait centralisé autour d'un organe unique coordonnant l'action de tous les intervenants, les services de renseignement, la police, l'armée, etc...

20 Nov 2012 LIRE L'ACTU
Anonymous ne soutient plus WikiLeaks Archives Secunews SECUNEWS

Anonymous ne soutient plus WikiLeaks

Le collectif d'" hacktiviste " a mal pris la nouvelle méthode d'appel aux dons de Julian Assange, qui oblige les internautes à partager une vidéo ou à faire une donation pour accéder aux documents publiés sur le site. Sur internet, ils s'en prennent au fondateur avec véhémence. L'histoire d'amour entre les Anonymous et WikiLeaks, c'est de l'histoire ancienne, le collectif digère mal la dernière vidéo de Julian Assange, qui s'affiche désormais lorsqu'on veut consulter certains documents sur le site de WikiLeaks. Cette vidéo oblige les internautes, soit à la partager sur Twitter ou Facebook, soit à effectuer une donation, afin d'accéder aux documents désirés. Dans cette vidéo, le fondateur de WikiLeaks fustige aussi Barack Obama. Pour Anonymous, "WikiLeaks s'est perdu, et c'est la faute de son fondateur, rongé par ses démêlés avec la justice (il est toujours réfugié dans l'ambassade d'Equateur à Londres) et son égo surdimensionné". Citation: Sur Pastebin, Anonymous déclare "nous ne pouvons plus soutenir ce que WikiLeaks est devenu, le one man show de Julian Assange." Par le passé, Anonymous a mené des attaques informatiques dirigées contre ce qu'il considérait être les ennemis de WikiLeaks. Le collectif d'hacktivistes a également collaboré avec Assange pour publier des documents que les pirates avaient eux-mêmes obtenus, tels que des emails volés sur les serveurs de la société de renseignement privée Stratfor. WikiLeaks a lancé sa dernière campagne d'appel aux dons le 3 octobre 2012, et elle s'étendra jusqu'au 6 novembre 2012. Citation: Le site indique avoir gagné tous ses procès contre le bloquage de ses flux financiers par des intermédiaires (Visa, PayPal, Western Union, Mastercard...), mais ajoute que tous ont fait appel. Ce qui le place dans une situation difficile, bien qu'il ait trouvé quelques moyens détournés d'enregistrer des dons par carte bancaire, notamment en passant par le système français Carte Bleue. Sur Twitter, Anonymous a immédiatement protesté contre cette nouvelle manière de faire. Après deux heures de discussion avec WikiLeaks, le paywall a été retiré... avant de faire son retour quelques heures plus tard. Citation: "La majorité des internautes n'ont pas les connaissances techniques nécessaires pour enlever ce paywall [sans faire de don ou de partage sur les réseaux sociaux. Il est clair que WikiLeaks veut forcer les donations en empêchant l'accès aux informations. C'est une manière de faire infecte, immonde et totalement non éthique", estime Anonymous dans un communiqué . Ce document fait comprendre que les relations entre les deux organisations étaient de plus en plus tendues. Anonymous reproche notamment à WikiLeaks de lui avoir fait prendre de grands risques, sans aucune reconnaissance. "Citation: À ce jour, aucun membre de WikiLeaks n'est inquiété par la justice, de notre côté, 14 de nos membres risquent 15 ans de prison pour avoir défendu en ligne WikiLeaks, et l'un d'entre nous, Jeremy Hammond, est actuellement en prison et est passible de 20 ans de détention pour avoir supposément livré des documents sur Stratfor. Ne parlons même pas de l'héroïque Bradley Manning qui risque la peine de mort", note Anonymous. Anonymous ne risquera plus la prison pour défendre Julian Assange.»

16 Oct 2012 LIRE L'ACTU
Microsoft verse 162.350 euros à un expert en sécurité informatique Archives Secunews SECUNEWS

Microsoft verse 162.350 euros à un expert en sécurité informatique

Le groupe informatique a attribué 200.000 dollars (162,350 euros) à Vasilis Pappas. La somme a été remise à l'issue d'un concours destiné à distinguer les meilleures façons de déjouer les techniques de piratage. Citation: Nous avions lancé un défi à la communauté des chercheurs. Nous leur avons demandé de ne plus juste identifier et révéler des failles, mais de s'investir dans des types de recherche pouvant atténuer des catégories entières d'attaques", a expliqué samedi Mike Reavey, directeur des activités anti-piratage de Microsoft. Vingt personnes ont pris part à ce concours organisé à l'occasion de la conférence de spécialistes de la sécurité informatique à Las Vegas, un chèque de 50.000 dollars (40.587 euros) et des logiciels ont en outre été distribués.

30 Jul 2012 LIRE L'ACTU
La Nuit du Hack 2012 le 23 Juin à Paris Archives Secunews SECUNEWS

La Nuit du Hack 2012 le 23 Juin à Paris

Depuis plusieurs années, Sysdream organise la "Nuit du Hack", événement dont la derniére édition (2011) a connu un grand succés avec plus de 950 personnes présentes. 2012 marquera les 10 ans de la Nuit Du Hack. La Nuit du Hack a connu ses débuts en 2003, initié par l'équipe "HackerzVoice", et inspiré par la célébre conférence Def Con (qui fêtera ses 20 ans du 26 au 29 juillet 2012), la "Nuit du Hack" est l'une des plus anciennes conférences de hacking underground francophone. Autour de conférences, d'ateliers et de challenges, la Nuit du Hack vise à rassembler les professionnels de la sécurité informatique et les hackers , peu importe leurs niveaux de qualification. Ils viennent y découvrir les derniéres avancées techniques dans ce domaine et évaluer leurs compétences. Depuis 2010 afin d'améliorer la qualité et l'accessibilité de cet événement, des conférences et des ateliers en anglais sont possibles. La 10éme édition de la Nuit Du Hack se déroulera le 23 juin 2012 au centre de conférence de Disneyland Paris. Clic pour accéder a toutes les infos d'accés [b]1.200 participants sont attendu sur une surface de 2.000 m2.

27 May 2012 LIRE L'ACTU
Les géants du Web envisagent une coupure pour protester contre la loi SOPA Archives Secunews SECUNEWS

Les géants du Web envisagent une coupure pour protester contre la loi SOPA

Pour protester contre le projet de loi américain antipiratage SOPA et alerter les internautes, les grands services en ligne, dont Google, Facebook et Twitter, envisagent une interruption coordonnée, un "blackout". Le projet de loi américain SOPA envisage d'accorder à l'administration américaine le pouvoir d'imposer aux intermédiaires techniques (FAI, moteurs de recherche, régies publicitaires… ) des mesures de rétorsion à l'encontre de sites considérés comme facilitant le téléchargement illégal. Les grands noms des services en ligne: - Google - Facebook - Yahoo - Yahoo - Twitter - LinkedIn - Mozilla - Autres... y sont hostiles. Pour protester contre cette initiative législative soutenue par les Majors et les studios hollywoodiens ( lobby ), et illustrer les risques de l'adoption d'un tel dispositif, le fondateur de Wikipedia Jimmy Wales suggérait une coupure de l'encyclopédie en ligne, un blackout. Une menace risquée à mettre en oeuvre D'autres sites, dont Google, Facebook, Twitter et Amazone , rassemblés dans la NetCoalition , envisagent désormais eux aussi de couper leurs services pour alerter les internautes sur les possibles conséquences de la loi SOPA. Cette hypothése est confirmée par le responsable de la NetCoalition, Markham Erickson. Citation:"Ce genre de chose ne se fait habituellement pas, les entreprises ne souhaitant pas mettre leurs utilisateurs dans une telle situation. Mais la différence est que ces lois changent fondamentalement le fonctionnement d'Internet, les gens doivent comprendre l'impact qu'une telle législation aura sur ceux qui utilisent Internet" commente-t-il. Mais cette option apparaÓt néanmoins comme un dernier recours en raison des conséquences, lourdes, qu'elle aurait à la fois pour les internautes et les services en ligne participant au blackout (mécontentement, pertes de revenus, etc...). Clic pour plus d'infos sur la loi SOPA

05 Jan 2012 LIRE L'ACTU
Des pirates dans l'espace pour combattre la censure Archives Secunews SECUNEWS

Des pirates dans l'espace pour combattre la censure

Les initiatives légales de nombreux pays commencent à faire craindre le pire aux utilisateurs du Web qui tiennent à leur liberté. ¿ un point tel que le Chaos Computer Club ( CCC ), un cercle de pirates cherchant à préserver la liberté de l'information située à Berlin, a mis sur pied un projet pour lancer leur propre satellite dans l'espace et créer un réseau alternatif qui pourrait contourner les législations nationales. Le projet "Hackerspace Global Grid" fonctionnerait à partir de stations terrestres permettant de suivre le satellite dans l'espace tout en lui facilitant la t‚che dans la redistribution de l'information sur terre, un peu à la maniére d'un GPS inversé. Pour un co?t d'environ 100 Euros, un prix que les gens intéressés seraient prêts à payer selon les responsables, on pourra se procurer ces petites stations et permettre ainsi le déploiement de ce réseau alternatif. L'équipe espére être en mesure de présenter des modéles fonctionnels d'ici la fin de 2012. En ce qui concerne le satellite, de nombreux problémes techniques se posent, mais le projet serait faisable, selon certains spécialistes interviewés par la BBC. Déjà quelques amateurs ont lancé des satellites par le biais de ballons.

03 Jan 2012 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
Internet teste son nouveau protocole, l'IPv6 Archives Secunews SECUNEWS

Internet teste son nouveau protocole, l'IPv6

Plusieurs grandes entreprises du Web, comme Google, Facebook et Akamai, ont participer, mercredi 8 juin 2011, à la "Journée de l'IPv6", pendant 24 heures, ces groupes, mais également plus de 400 autres participants, testent, en conditions réelles, cette nouvelle version du protocole Internet (IP), qui permet aux ordinateurs de communiquer entre eux sur Internet. Trente ans aprés la création des premiéres adresses Internet, le stock d'adresses IP disponibles a été officiellement épuisé au mois de février 2011, et l'IPv6, doit permettre d'y remédier. Avec la multiplication des appareils connectables, des appareils photo aux tablettes multimédias en passant par les consoles de jeux vidéo, le monde s'est heurté au plafond des quatre milliards d'adresses disponibles sous le protocole IPv4. Transition lente La transition vers l'IPV6, que la plupart des internautes ne devraient même pas remarquer, met à disposition 340 sextillions d'adresses, soit 340 que multiplie 10 à la puissance 36. L'effort et l'investissement nécessaires pour basculer vers l'IPv6 reposent surtout sur les fournisseurs d'accés, qui doivent faire en sorte que leurs réseaux puissent gérer ces nouvelles adresses et router le trafic. Mais selon une étude de l'OCDE (.pdf anglais), publiée en avril 2010, le chemin est encore long pour que le nouveau protocole soit adopté massivement. Selon l'Organisation de coopération et de développement économiques, l'an dernier, seulement 1% des sites géraient l'IPv6. Craintes sur les cyberattaques Ainsi, s'il n'est possible d'attribuer que" 4,3 milliards d'adresses en IPv4, l'IPv6 permettra théoriquement d'atteindre le nombre imprononçable de 340 282 367 000 000 000 000 000 000 000 000 000 000 adresses, bien plus qu'il n'en faudrait pour couvrir la planéte entiére (océans inclus) d'ordinateurs, de smartphones et d'autres objets connectés. Le monde est donc tranquille jusqu'à la prochaine conquête spatiale... Les ingénieurs réseau ne sont dans l'ensemble pas inquiets pour la transition, qui se fera "forcément avant la catastrophe", nous explique l'un d'eux. Mais "c'est le hacking qui nous inquiéte avec l'IPv6", nous confie-t-il. En termes de sécurité informatique et de cyberattaques notamment, la force de frappe des pirates serait tout aussi décuplée que le nombre d'adresses IP disponibles. Une situation qui n'inquiéte guére Patrick Pailloux, directeur général de l'ANSSI: Citation:"Nous sommes totalement pour l'IPv6", affirme-t-il. Il y a de bonnes et de mauvaises façons de l'utiliser, et rien ne sert de se battre contre la technologie", explique encore le patron de la cyberdéfense française. Cohabitation difficile. Autre inquiétude exprimée par les techniciens, la cohabitation entre IPv4 et IPv6, le basculement ne pourra pas se faire d'un seul coup, et les deux normes vont devoir coexister. Citation:"Il y a deux principaux obstacles techniques: - La transition en elle-même - La gestion de la continuité de service IPv4 Car certaines structures resteront en IPv4, explique Christian Jacquenet, responsable du programme IPv6 chez Orange. Nous sommes dans la derniére ligne droite avant le déploiement effectif d'IPv6", poursuit-il, évoquant "une transition effective à l'horizon 2014 pour la France". La transition vers l'IPv6, bien qu'urgente, n'en est qu'à ses balbutiements. Les retours d'expérience du 8 juin 2011, devraient permettre de valider les protocoles, mais on est encore loin d'un basculement.

09 Jun 2011 LIRE L'ACTU
La pratique commerciale de Voo critiquée Archives Secunews SECUNEWS

La pratique commerciale de Voo critiquée

Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.

27 Nov 2010 LIRE L'ACTU
Une nouvelle méthode d'attaque indétectable se propage mondialement Archives Secunews SECUNEWS

Une nouvelle méthode d'attaque indétectable se propage mondialement

L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

19 Oct 2010 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le shouldersurfing c'est quoi et comment s'en protéger ?

De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU
Le pharming de quoi s'agit-il et comment s'en protéger ? Archives Secunews SECUNEWS

Le pharming de quoi s'agit-il et comment s'en protéger ?

Le pharming De quoi s'agit-il et comment s'en protéger ? Dans le jeu du chat et de la souris opposant les pirates aux utilisateurs Internet, le pharming représente la plus grande menace après le phishing . Ce genre de menace est plus difficile à détecter et potentiellement plus dangereux. Cependant, l'objectif est identique: Citation: A l'instar des pirates spécialisés dans les activités de phishing, les auteurs de pharming renvoient les utilisateurs vers de faux sites Web qui ressemblent trait pour trait aux originaux. Innocemment, les utilisateurs révèlent leur identité, leurs noms d'utilisateur, leurs mots de passe et d'autres informations personnelles. La façon dont ces pirates induisent les utilisateurs en erreur est cependant complètement différente et bien plus efficace. Pharming ? Phishing ? Quelle est la différence ? Beaucoup d'entre nous sont désormais au courant des techniques de phishing. Les phishers attirent leur proie à l'aide d'un appât: Citation: "Un message électronique apparemment légitime provenant d'une institution financière, d'une banque ou d'un site d'achats en ligne. Le message affirme que l'institution a été victime d'une faille de sécurité ou d'un autre problème technique quelconque. L'utilisateur est alors invité à envoyer immédiatement les informations perdues ou à cliquer sur un lien frauduleux vers un faux site qui copie le site original . Une fois l'utilisateur sur le site frauduleux, le pirate n'a plus qu'à récolter les informations personnelles dont il a besoin". Bien entendu, toutes les personnes recevant un faux message électronique ne sont pas clients de ce site en ligne, mais il suffit d'une poignée de victimes parmi les millions de messages envoyés pour que l'affaire soit rentable. Résultat: Ces criminels peuvent voler des milliers d'identités, infester des millions d'ordinateurs de logiciels publicitaires ou espions, et en attaquer d'autres à l'aide de codes malveillants dangereux. Mais heureusement, le phishing commence à s'épuiser. Les utilisateurs ont compris qu'il ne fallait pas envoyer d'informations personnelles par courrier électronique. Ils sont au courant de ces méthodes et , en cas de doute, préfèrent contacter leur banque. Des utilisateurs sensibilisés réduisent les efforts des pirates à néant. Ceux-ci doivent alors trouver de nouvelles méthodes. C'est à ce moment-là que le pharming entre en jeu . Les attaques de pharming sont plus pernicieuses. Le principe est simple: Citation: Au lieu de vous induire en erreur pour cacher la véritable destination du lien, les criminels piratent le processus qui envoie votre ordinateur vers les sites. C'est effectivement très vicieux. Pour résumer, les pirates ne se préoccupent pas de savoir si vous cliquez sur le faux lien, même si vous saisissez vous-même l'adresse correcte dans le navigateur, vous pouvez vous retrouver sur un faux site, trahi par votre propre ordinateur! Il existe néanmoins des moyens d'éviter d'être pris au piège. Informez-vous et faites preuve de très grande prudence. Vous pourrez alors vous protéger contre ces attaques. Comment marche le pharming ? Il existe deux sortes de pharming. La première sorte, connue sous le nom de pharming local": Citation: Renvoie les utilisateurs Internet vers des sites fantômes à l'aide d'une méthode dite d'empoisonnement de mémoire cache Pour y parvenir, il faut pouvoir modifier la partie de votre système déterminant quel site Web appartient à quelle adresse avant qu'il ne commence la recherche sur Internet. Ainsi, même si vous saisissez l'URL correcte, l'adresse IP correspondante où vous êtes renvoyé est fausse. La deuxième sorte de pharming vise les serveurs DNS des sociétés ou des fournisseurs d'accès à Internet. Citation: Ces serveurs dirigent le trafic sur Internet. En exposant ces serveurs, les pirates peuvent tranquillement rediriger tous les utilisateurs d'une société sans même s'introduire dans leurs ordinateurs. Dans le premier genre d'attaque, tout le monde court un risque. Cependant, les pirates doivent tout d'abord infecter ou s'introduire dans votre ordinateur pour pouvoir modifier les fichiers de résolution DNS locaux. Dans le cas de la deuxième attaque, les pirates doivent s'introduire dans le serveur DNS que votre ordinateur utilise. Vous n'y pouvez rien, c'est au service informatique ou au fournisseur d'accès à Internet (FAI) de votre société de sécuriser le serveur correctement. Comment empêcher ces attaques ? Les fournisseurs d'accès à Internet mettent tout en œuvre pour filtrer et supprimer les sites de pharming. De votre côté, pour assurer votre protection, vérifiez que le site Web est authentique. Vous devez cependant faire preuve de grande imagination pour contrer les attaques de pharming. N'oubliez pas, la plupart des méthodes d'authentification fonctionnent uniquement sur les pages où vous êtes invité à saisir des informations personnelles. Choisissez un fournisseur d'accès à Internet reconnu et légitime. Une sécurité maximale au niveau de votre FAI constitue la première ligne de défense contre le pharming. Le pirate dissimule la véritable URL en recouvrant l'adresse légitime ou en utilisant une URL s'écrivant de manière similaire. Citation: Vérifiez la barre d'adresse du navigateur pour vous assurer que l'orthographe est la bonne . Par exemple, lorsque vous saisissez http://www.secunews.org, vous devez voir cette adresse. L'adresse d'un site de pharming pourrait être http://www.nssecunews.org ou http://www.secunewss.org ou encore http://www.secuniews.org etc... Vérifiez l'adresse http lorsque vous vous connectez à une page où vous êtes invité à saisir des informations personnelles, le https devrait se transformer en https. (le "s" signifiesécurisé). Vérifiez le certificat du site. Cela prend seulement quelques secondes, le temps de s'assurer que le site Web que vous visitez est légitime. Sur la plupart des navigateurs Web - Cliquez sur "Fichier" dans le menu principal, puis sélectionnez "Propriétés". (Internet Explorer) - Cliquez sur "outil" dans le menu principal, puis sélectionnez "information sur la page", puis sélectionnez l'onglet "sécurité" (Firefox) Ou bien, cliquez sur le bouton droit de la souris n'importe où sur l'écran du navigateur et dans le menu contextuel, cliquez sur "Propriétés" ou "information sur la page'. (selon le navigateur) Citation: Lorsque la boîte de dialogue Propriétés s'affiche, cliquez sur "Certificats" et vérifiez que le site est lié à un certificat sécurisé appartenant à son propriétaire légitime. Le certificat doit indiquer le nom correct de la société et l'adresse à laquelle vous pensez être connecté Assurez-vous de la présence d'un verrou ou d'une clé dans la partie inférieure de votre navigateur ou de la barre des tâches de votre ordinateur. Un verrou fermé ou une clé: indique que la connexion est sécurisée et chiffrée. Un verrou ouvert ou une clé cassée indique que la connexion n'est pas sécurisée. Bien sûr, s'il s'agit du mauvais site Web, le fait que la connexion soit sécurisée ou non n'a aucune importance. Par conséquent, assurez-vous tout d'abord que le certificat prouve bien que vous vous trouvez sur le bon site Web. Installez un programme antivirus que vous aurez obtenu auprès d'un fournisseur de logiciels de sécurité de confiance afin de réduire le risque d'être exposé aux problèmes depharming. Conclusion: Le pharming représente un grave problème en plein essor. Bien que les FAI mettent tout en oeuvre pour offrir des options de filtrage, vous devez vous montrer très prudent lorsque vous vous connectez à Internet.

10 Oct 2010 LIRE L'ACTU
Micro-USB, le chargeur universel pour vos portables! Archives Secunews SECUNEWS

Micro-USB, le chargeur universel pour vos portables!

Les téléphones portables vendus dans l'UE à partir de début 2011 devraient tous être rechargeable via une connexion micro-USB. L'objectif: Avoir un seul et unique type de chargeur pour téléphone portable dès 2011 est en bonne voie selon la Commission européenne, celle-ci se montre confiante envers une adaptation des équipementiers à la connexion micro-USB pour leurs nouveaux modèles qui sortiront l'année prochaine. Citation: "Le développement des normes techniques pour assurer la compatibilité et la sécurité des nouveaux chargeurs universels avance bien", on s'attend à ce que les consommateurs puissent utiliser le même chargeur unique pour les téléphones portables vendus dans l'UE à partir de début 2011", a indiqué un porte-parole de la Commission. Actuellement, il existe une grande variété de chargeurs pour téléphones portables au sein de l'UE, y compris au sein d'une même marque, beaucoup ne peuvent être utilisés qu'avec un type d'appareil spécifique, ce qui complique la vie des consommateurs et crée une grande quantité de déchets électroniques. Les principaux équipementiers, parmi lesquels: - Nokia - Sony-Ericsson - Samsung Avaient toutefois signé un protocole d'accord l'an dernier, dans lequel ils s'engageaient à définir une nouvelle norme pour standardiser leurs chargeurs, l'objectif était alors que cette norme soit disponible cette année. Les nouveaux chargeurs concerneront des marques différentes mais seront utilisables indifféremment pour tous les téléphones, via une connexion micro-USB présente sur les nouvelles générations de téléphones (smartphones), les appareils plus anciens auront en revanche toujours besoin d'un adaptateur. Le régulateur des télécoms dénonce le manque de concurrence dans le mobile et le fixe Le régulateur des télécoms, l' Arcep , a estimé que la loi Chatel n'avait pas permis de développer la concurrence dans le mobile et le fixe et a proposé de nouvelles mesures en faveur du consommateur, par exemple pour les frais de résiliation. Pour toute offre d'une durée d'engagement de plus de 12 mois, les opérateurs mobiles doivent par exemple, depuis cette loi, proposer la même offre avec un engagement de 12 mois maximum, selon des modalités commerciales non disqualifiantes. Or, si l'Autorité constate que les opérateurs proposent bien leurs offres selon deux versions, sur 12 ou 24 mois, elle relève que l'écart de prix entre les deux types d'offres est souvent particulièrement élevé. Concernant les frais de résiliation pour l'internet, ces derniers doivent désormais correspondre aux coûts effectivement subis par l'opérateur au titre de la résiliation, être explicitement prévus par le contrat et dûment justifiés, même si les fournisseurs d'accès à internet prévoient bien ces frais, aucun d'entre eux n'apporte précisément la preuve que les frais facturés correspondent bien aux coûts effectivement supportés, dénonce l'Autorité. Il préconise enfin que la procédure et le code de déverrouillage du téléphone mobile soient mentionnés dès le sixième mois sur la facture afin de permettre aux usagers de continuer à l'utiliser en cas de changement d'opérateur.

14 Aug 2010 LIRE L'ACTU
Les clauses sont trompeuses pour les connections illimitées en Belgique Archives Secunews SECUNEWS

Les clauses sont trompeuses pour les connections illimitées en Belgique

Le ministre belge de la Protection des consommateurs fustige les "clauses trompeuses" "Lorsque vous vous rendez au restaurant et optez pour une formule buffet à volonté, le patron de l'établissement ne vient pas vous voir en vous disant, vous avez déjà trop mangé, rendez vos couverts!" Pourtant, cette pratique pour le moins douteuse, c'est exactement celle qu'appliquent les trois opérateurs télécoms majeurs de notre royaume (Belgacom, Voo et Telenet) depuis ce 1er mars 2010. Date qui correspond, pour deux d'entre eux (Belgacom et Telenet, à savoir, mis ensemble, 90% des connexions belges), au lancement d'une offre Internet totalement remaniée, introduisant dans leur gamme le surf illimité. Enfin, illimité, c'est trés relatif… le ministre Paul Magnette s'explique: Citation:"Alors que ces opérateurs communiquent au moyen de publicités trés agressives sur l'aspect illimité de leurs accés Internet, il y a bel et bien une limite. Aprés avoir demandé à mon administration de se pencher sur ces offres, nous avons constaté qu'un astérisque renvoyait à une mention, bien évidemment trés discréte, qui réserve à l'opérateur la possibilité de sanctionner les utilisateurs qui téléchargeraient un trop gros volume de données. Or, illimité, cela veut dire illimité !" Publicité mensongére, donc ? Le ministre Magnette répond: Citation:"Je n'irais pas jusque-là. Il y a toutefois, clairement, utilisation de "clauses trompeuses". Ces clauses sont tout à fait contraires aux lois du commerce en vigueur. Je rappelle donc les opérateurs visés à l'ordre…" Et concernant Billi, dernier arrivant indépendant sur le marché des télécoms, qui casse véritablement les prix de l'Internet illimité ? Citation:"Au moment d'examiner ces offres, Billi n'avait pas encore fait son apparition sur le marché, je veillerai à ce que ce cas soit, lui aussi, scruté de prés". Dommage collatéral de cette révision des offres, certains opérateurs comme Belgacom ont, certes, augmenté les capacités techniques (plus de vitesse, plus de volume) de leurs formules d'abonnement, mais ceci au prix, pour certains contrats (notamment le Go, devenu Start), d'une hausse de tarif de 1,15 € par mois. Sans que le client n'ait son mot à dire! Bien légal ? Citation:"Sous certaines conditions, oui, il faudrait analyser les contrats. C'est une autre question sur laquelle nous nous penchons actuellement. Par ailleurs, nous étudions la possibilité d'inviter chaque opérateur à offrir une sorte de service de base, plus accessible financiérement à la population. Internet, aujourd'hui, n'a plus rien d'un luxe, mais tend à devenir un besoin. C'est donc une mesure qui pourrait prendre forme à plus au moins court terme". Voir aussi: Un nouvel opérateur belge propose le Triple Play illimité Belgacom revoit son offre internet et propose enfin de l'illimité (source: dhnet )

08 Mar 2010 LIRE L'ACTU
Belgacom revoit son offre internet et propose enfin de l'illimité Archives Secunews SECUNEWS

Belgacom revoit son offre internet et propose enfin de l'illimité

Belgacom renouvelle son offre internet à partir du 1er mars 2010 en proposant des formules combinant des volumes et des vitesses plus importants, l'une des nouvelles formules permettra même un surf illimité sur le web. Jusqu'ici, l'entreprise proposait quatre offres internet baptisées: - Internet Budget - Light - Go - Plus. A partir du 1er mars 2010, ces formules seront remplacées par d'autres, marquées par des volumes, des downloads et des uploads améliorés. Ne vous réjouissez pas trop vite il y a des inconvénients. "Internet Start", la formule d'entrée de gamme, proposera un volume de 2 GB, jusqu'à 2 MBps en download et jusqu'à 256 kbps en upload. La formule standard présentée par Belgacom "Internet Comfort", aura un volume de 8 GB, jusqu'à 12 MBps pour le download et jusqu'à 1 MBps pour l'upload. Dans son communiqué de presse, belgacom évoque un triplement de la connexion Light. Mais une comparaison avec l'abonement Go, qui était la formule standard pour le plus grand nombre, a aussi du sens. Par rapport à cette derniére, on observe une baisse appréciable du tarif d'une dizaine d'euros (de 41,75€ à 32,50€ pour Internet Confort). Mais il faut surtout remarquer que la capacité de téléchargement s'effondre de 25 GB à 8GB. L'offre standard, pour Belgacom, n'offre donc que trés peu de possibilité de téléchargement, mais l'opérateur a pensé a tout, en cas de dépassement des limites, il en co?tera 1€ pour télécharger 1GB... Au niveau tarifaire, le successeur de l'abonement Go est "Internet Favorite", légére hausse du prix (42,9€ contre 41,75€ ) mais triplement de l'offre de téléchargement (de 25 GB à 75 GB). Pour les actuels utilisateurs de l'offre Go, c'est une bonne nouvelle. Le passage de "Go" à "Internet Favorite" se fera automatiquement (comme pour toutes les autres offres, d'ailleurs) L'illimité, enfin La grande nouveauté du remaniement des offres concerne le surf illimité proposé via "Internet Intense". Le download de cette formule atteindra jusqu'à 20 MBps et l'upload jusqu'à 2 MBps. Cette formule illimitée co?tera 56€ par mois et était attendue depuis longtemps par de nombreux internautes frustrés par les limites de téléchargement. On se souviendra que c'était la principale demande du hacker Vendetta , qui avait defrayé la chronique il y a plusieurs mois... Par ailleurs, à partir de mai 2010, le volume de la messagerie électronique sera portée de 50 MB à 1 GB. Test-Achats: "Le prix est trop élevé" Citation:"Cette formule est intéressante et présente des améliorations du point de vue des capacités techniques mais le prix déboursé pour "Internet Intense" reste trop élevé pour le consommateur", estime David Wiame, spécialiste télécom chez Test-Achats. "Il faudrait que toutes les formules des fournisseurs d'accés à internet proposent un surf illimité", a-t-il ajouté. L'organisation de défense des consommateurs plaide depuis longtemps pour des tarifs plus abordables pour les connexions internet. Test-Achats a remis une pétition dans ce sens, forte de plus de 65.000 signatures, au ministre de l'Entreprise et des Télécommunications, Vincent Van Quickenborne. Voir aussi: Internet trop cher en Belgique signez la pétition en ligne

05 Feb 2010 LIRE L'ACTU