Moteur de recherche

Résultats pour : "fiches"

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet Archives Secunews SECUNEWS

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet

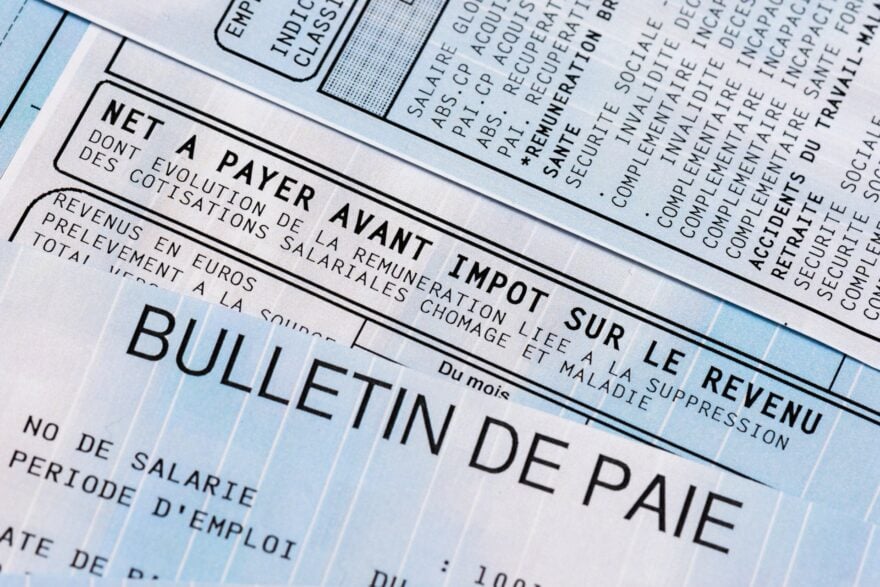
Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.

09 Apr 2018 LIRE L'ACTU
Un hôpital de Los Angeles paralysé par un ransomware Archives Secunews SECUNEWS

Un hôpital de Los Angeles paralysé par un ransomware

Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Feb 2016 LIRE L'ACTU
Angela Merkel a désormais son propre emoticon Archives Secunews SECUNEWS

Angela Merkel a désormais son propre emoticon

Connaissez-vous le 'Merkel-Raute' ? L'expression allemande, qu'on peut traduire par le losange de Merkel, fait référence à la position des mains de la chancelière lorsqu'elle s'exprime. La chancelière allemande Angela Merkel a désormais son "emoticon" sur internet, une figure représentant une émotion et symbolisée à l'aide de signes de ponctuation. (-_-) -<>- Les internautes pourront donc maintenant symboliser Angela Merkel, lorsque celle-ci joint les mains en formant un triangle. Ce geste si distinctif avait notamment été utilisé sur les affiches du parti de la dirigeante lors de la dernière campagne électorale allemande, les internautes ne s'étaient d'ailleurs pas privés de détourner l'image, en associant les mains de la chancelière à divers personnages.

03 Nov 2014 LIRE L'ACTU
Les connecteurs USB vont changer et seront plus petits et réversibles Archives Secunews SECUNEWS

Les connecteurs USB vont changer et seront plus petits et réversibles

La prise USB en vigueur depuis 1996 devrait changer de forme d'ici fin de l'année 2014 et rendre obsolète tous les connecteurs et ports USB actuels. Selon un document diffusé par le USB 3.0 Promoter Group (mené par Intel, HP, Microsoft et Texas Instruments) annonce que le développement de la prochaine génération de connecteur USB a commencé. Mise au point d'un connecteur réversible. Le nouvel USB, appelé Type-C, sera réversible, il pourra être branché dans un sens ou dans l'autre, sans risque d'abîmer la fiche à force de tâtonner pour l'arrimer à son ordinateur. Testée par l'industrie dès le premier trimestre 2014, l'innovation devrait équiper des produits dans le courant de l'année prochaine (2014). (Type de fiches USB) Obsolescence programmée des produits actuels Mais qui dit connecteur réversible, dit forme différente, d'ailleurs, la fiche sera plus petite, et donc source de branchement différente, cela suppose donc que tous les appareils que nous avons (ordinateurs, chargeurs de téléphones, tablettes), ne seront plus compatibles avec les futurs connecteurs. Bien sûr, les fabricants proposeront des adaptateurs... Seront-ils vendus à prix d'or ? L'histoire n'est pas sans rappeler celle du connecteur *Lightning* d'Apple, présent sur l'iPhone 5. Plus petit et pratique que les connecteurs existant jusqu'alors, il avait été salué par les spécialistes mais avait suscité la grogne des consommateurs. Sa transformation a de quoi étonner, alors que l’union européenne se bat pour uniformiser les standards électroniques, et imposer par exemple un seul format de chargeur pour téléphone mobile. Et pour cause ? Il n'est pas compatible avec les ports pour l'instant installés sur la plupart des appareils. En tout cas, pour les constructeurs informatiques, le Type-C est une occasion rêvée de renouveler leur catalogue, l'obsolescence de la plupart des produits actuels dopera certainement la créativité des entreprises, qui devront redoubler d'efforts pour séduire les consommateurs. Clic pour lire le communiqué (.PDF - anglais)

09 Dec 2013 LIRE L'ACTU
Renaissance 2.0 Voyage aux origines du Web Archives Secunews SECUNEWS

Renaissance 2.0 Voyage aux origines du Web

Google a annoncé son intention de participer à l'exposition sur le Mundaneum, qui a lieu à Mons (Belgique) du 09.10/2012 au 01.07.2013 et qui est baptisée "Knowledge One Click Away". Citation: "Nous voulons ainsi honorer et promouvoir les pionniers européens de premier plan de l’informatique et de l’internet", a déclaré dans un communiqué Thierry Geerts (managing directeur de Google Belgique. Un partenariat qui s’intègre à un projet plus large de Google visant à honorer la mémoire des pionniers européens de l’informatique. "L’Europe a joué un rôle crucial dans l’invention des ordinateurs et de l’internet, mais a malheureusement oublié trop souvent ses inventeurs." Le Mundaneum est en quelque sorte l'ancêtre "papier" de Google et des autres moteurs de recherche. Situé en plein coeur de la ville de Mons, le Mundaneum est un centre de documentation riche de plus de 18 millions de fiches bibliographiques, abordant tous les thèmes classés, selon un système d'indexation à multiples entrées. Créé à la fin du 19ème siècle par deux juristes belges, Paul Otlet et Henri La Fontaine, le Mundaneum constituait pour l’époque une oeuvre titanesque dont l’ambition était ni plus ni moins de classifier et de rassembler l'ensemble de la connaissance humaine en un seul lieu. Citation: "Le Mundaneum a déjà prouvé être un formidable forum pour l’expérimentation de notre “Digital Innovation Valley”, un lieu qui associe l’histoire à l’innovation culturelle et technologique", a déclaré le Premier ministre Di Rupo, également bourgmestre de Mons. "À Mons, la tradition nourrit les projets d’avenir", a-t-il ajouté. Citation: Le directeur du Mundaneum, de son côté, qualifie le partenariat de "formidable opportunité". Prix: 5 euros (tarif réduit: 3 euros) Accéder au site officiel

12 Nov 2012 LIRE L'ACTU
Le Paiement mobile n'est pas sûr! Archives Secunews SECUNEWS

Le Paiement mobile n'est pas sûr!

Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.

30 Jul 2012 LIRE L'ACTU