Moteur de recherche

Résultats pour : "prévue"

Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
Le lecteur MP3 Winamp fera son grand retour en 2019 Archives Secunews SECUNEWS

Le lecteur MP3 Winamp fera son grand retour en 2019

Le célèbre lecteur mp3 gratuit, très populaire aux débuts des années 2000, revient notamment sous la forme d’une application mobile. Winamp, créé en 1997, a connu différents propriétaires au fil des années. En 2002, l’application est rachetée par AOL, avant d'être revendue à Radionomy en 2014, et c’est cette dernière société qui est en charge de ce retour inespéré. " Il y aura une toute nouvelle version l'année prochaine (2019), qui conservera tout l'héritage de Winamp, mais proposera une expérience d'écoute plus complète. Vous pourrez écouter les fichiers MP3 que vous possédez chez vous, mais également dans le cloud, ainsi que des podcasts et des stations de radio en streaming ", explique Alexandre Saboundjian, PDG de Radionomy au site TechCrunch. Sur ordinateur comme sur mobile, la nouvelle version de Winamp sera donc un hub qui centralisera toutes vos sources audio. Reste à savoir si des plateformes de streaming telles que Spotify ou Apple Music seront également prises en compte. Et si le lecteur mp3 complètement customisable de l’époque peut à nouveau séduire, alors que notre consommation de la musique est loin de ce qu’elle a pu être au début des années 2000. Radionomy publiera une petite mise à jour (version 5.8, la première depuis 2013) dans les semaines qui arrivent. La version 6, qui verra l’arrivée en complément d’une application mobile, est donc prévue pour 2019. Lire toutes les actus sur winamp Clic pour plus d'infos (anglais)

18 Oct 2018 LIRE L'ACTU
Yahoo Messenger fermera ses portes le 17 juillet 2018 Archives Secunews SECUNEWS

Yahoo Messenger fermera ses portes le 17 juillet 2018

Après 20 ans de bons et loyaux services, la messagerie de Yahoo cessera d’exister dès le 17 juillet 2018. Malgré un retour en force en 2015, la messagerie de Yahoo n’a pas su faire face aux nombreuses alternatives massivement adoptées par le public (WhatsApp et Facebook Messenger en tête). C’est pourquoi l’entreprise, qui survit par on ne sait quel miracle, a décidé d’abandonner le service. Les applications iOS et Android, ainsi que les versions desktop ou mobiles cesseront donc de fonctionner. " Nous savons que nous avons de nombreux fans fidèles qui ont utilisé Yahoo Messenger depuis ses débuts comme l'une des premières applications de chat de son genre ", explique le communiqué de Yahoo. Alors que le paysage des applications de communication continue de changer, nous nous concentrons désormais sur la création et l'introduction de nouveaux outils de communication qui répondent mieux aux besoins des consommateurs. " Pour autant, Yahoo tient à préciser que le Yahoo ID sera toujours d’actualité pour se connecter aux autres outils, notamment Yahoo Mail. Aucune alternative officielle à Messenger n’est prévue, mais Yahoo invite ses clients à tester 'Yahoo Squirrel', une messagerie sécurisée qui fait la part belle aux groupes. Squirell est disponible en version bêta et vous pouvez demander une invitation. Yahoo propose également un moyen simple de 'télécharger votre historique de chat' pendant les six prochains mois à cette adresse.

18 Jun 2018 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook Archives Secunews SECUNEWS

De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook

Facebook a annoncé ce mercredi 28 mars 2018, qu'il prenait des "mesures supplémentaires" pour mieux protéger les données personnelles de ses utilisateurs après le scandale Cambridge Analytica (CA) qui secoue le réseau social. En plus des annonces faites la semaine dernière par Mark Zuckerberg, "nous prendrons des mesures supplémentaires dans les prochaines semaines pour donner plus de contrôle aux gens sur leurs données personnelles", écrit le réseau dans une note de blog. "Notre constat est le suivant: nous devons rendre nos paramètres de confidentialité plus faciles à comprendre, à trouver et à utiliser", poursuit Facebook dans cette note, intitulée dans sa version française: "De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook". "La plupart de ces mises à jour sont prévues depuis un certain temps et les événements de ces derniers jours ne font que souligner leur importance", affirme Facebook. Le réseau donne plusieurs exemples des modifications à venir, notamment: 1 : un menu unique pour trouver et gérer l’ensemble de vos paramètres de confidentialité 2 : une section dédiée à la confidentialité, la sécurité et les préférences publicitaires : « Raccourcis de confidentialité » 3: des outils pour trouver, télécharger et supprimer toutes vos données Facebook : « Accès à vos informations » Malgré les excuses formulées le 21 mars 2018, Facebook n'a pas réussi à faire retomber la polémique sur la protection défaillante des données personnelles: selon des lanceurs d'alertes, les données de 50 millions d'utilisateurs collectées par Facebook ont fuité vers l'entreprise britannique Cambridge Analytica. La semaine dernière, le patron de Facebook Mark Zuckerberg a expliqué avoir en 2014 "modifié entièrement la plate-forme pour limiter de façon très importante la quantité de données auxquelles pouvaient accéder ces applications" tierces. Voir le communiqué de Facebook (fr)

28 Mar 2018 LIRE L'ACTU
Sorti en 1996, la mort d'Adobe Flash Player est prévue pour 2020 Archives Secunews SECUNEWS

Sorti en 1996, la mort d'Adobe Flash Player est prévue pour 2020

Le concepteur de logiciels Adobe ne distribuera plus et ne mettra plus à jour Flash Player à partir de la fin de l’année 2020, a-t-il annoncé mardi. Le programme est utilisé pour afficher des animations, des jeux et des vidéos dans les navigateurs web. Très répandu, il est devenu une cible de choix pour les 'hackers'. Des failles de sécurité importantes sont régulièrement découvertes, raison pour laquelle Apple a décidé, dès 2010, de ne plus permettre l’utilisation du programme sur ses tablettes et iPhones. Flash Player avait déjà perdu une partie de son marché, il est devenu plus facile de s’en passer pour intégrer des vidéos sur une page web. Adobe a accepté que son programme soit arrivé en fin de vie, mais laisse quelques années aux créateurs pour développer des alternatives. Doucement mais sûrement les géants de l'industrie ont réfléchi à de nouvelles manières d'afficher animations et vidéos. Cette réflexion a donné lieu à la dernière version du langage Html, Html 5, sortie en 2014, Adobe Flash Player est totalement devenu obsolète à ce moment-là. 2 ans et demi pour procéder à la transition Depuis 2014 Adobe Flash Player est mal aimé et le conseil donné aux internautes est de le désactiver pour des raisons de sécurité, les failles critiques se multipliant. Finalement, le message est passé, 94 % des sites Internet ont abandonné Flash Player pour des solutions plus légères et, surtout, 'mobile-friendly'. Reste le cas des 6 % qui utilisent encore Flash Player, ils ont jusqu'à 2020 pour évoluer, cette année-là, selon le plan d'Adobe, plus aucune mise à jour de Flash Player ne sera distribuée, laissant les sites et les utilisateurs à la merci des hackers et des problèmes de compatibilité.

26 Jul 2017 LIRE L'ACTU
Le plus grand procès de phishing débute en Belgique Archives Secunews SECUNEWS

Le plus grand procès de phishing débute en Belgique

Le plus important procès en matière de phishing (hameçonnage) à ce jour s'ouvre aujourd'hui en Belgique, à Malines, la bande, surtout des Nigérians, aurait escroqué plus de 1.000 victimes pour une somme totale de 7.190.418,61 euros. Les victimes ont été remboursées par leur banque. A présent, ce sont les banques, à savoir ING, KBC, BNP Paribas et Belfius, qui exigent le remboursement de ces sommes de la part des escrocs. [quote]Ils envoyaient des mails au look professionnel avec le logo de différentes banques à leurs victimes, leur demandant de prendre contact avec elles. Les personnes qui le faisaient, transféraient ainsi leurs données et viraient de l'argent, sans le savoir.[/quote] La bande travaillait de manière très professionnelle et persuasive, justement du fait que ses membres parlaient et écrivaient le néerlandais sans accent et ce, tant dans leurs mails que dans leurs communications téléphoniques, les clients ne se méfiaient donc pas. Les enquêteurs ont donc suspecté que la bande habitait aux Pays-Bas. Après une collaboration avec la Justice néerlandaise, la bande put être localisée. Elle opérait en fait à partir de quatre endroits centraux aux Pays-Bas: Hoofddorp, Amsterdam Sud-Est, Rotterdam et Hilversum. Cette bande a été responsable de 85% des attaques d'hameçonnage en Belgique. Il y a déjà eu plusieurs procès de ce genre, mais cette fois, il s'agit non seulement de petits exécutants, mais aussi et surtout des têtes pensantes. 9 ans de prison pour le principal accusé. Le principal accusé (contre qui 9 ans de prison sont réclamés) est un Nigérian de 26 ans qui avait été expulsé des Pays-Bas en 2013. [quote]A partir du Nigeria, il continua cependant de diriger sa bande en s'assurant que les mails soient bien envoyés, que le suivi téléphonique se fasse et qu'il y ait suffisamment de 'money mules' pour rapatrier l'argent aussi vite que possible, le transférer ou le blanchir par des achats coûteux, a témoigné l'un des accusés.[/quote] Ces 'money mules' (mules financières) n'étaient que peu rétribuées pour ce travail, ils devaient simplement mettre à disposition leur numéro de compte bancaire et transférer l'argent. Ceux qui appelaient par contre, assumaient une plus grande responsabilité, ils devaient en effet surtout gagner la confiance des victimes et les convaincre de décliner leurs données bancaires, ces 'vishers' (pêcheurs) recevaient 10% du montant escroqué. Suite à des descentes de la police aux différentes adresses aux Pays-Bas, le 30 janvier 2014, l'activité de la bande fut interrompue. Il y avait suffisamment de liens entre les quatre cellules pour que l'on puisse parler d'une véritable organisation, plusieurs petits exécutants pouvant être reliés à différentes cellules. Projets d'extension Des examens des téléphones et du trafic WhatsApp entre les suspects, il s'est avéré qu'ils avaient des projets d'extension de leur activité vers la partie francophone du pays car ils recherchaient un complice parlant le français. Le marché des pays germanophones était également ciblé, alors qu'en Irlande, quelques clients de la banque Ulster ont aussi été approchés. 4 ou 5 ans d'emprisonnement ont été réclamés pour sept figures-clés de la bande, mais d'autres accusés encourent également des peines de prison avec ou sans sursis. Les grandes banques ING, BNP Paribas Fortis, Belfius et KBC se sont portées partie civile, leurs réclamations seront traitées lors de la poursuite du procès prévue en automne 2015. Le jugement n'est pas attendu avant la fin novembre 2015. Le scam c'est quoi ?. Le Phishing c'est quoi ?. Le Vishing c'est quoi ?. Le Smishing c'est quoi ?. Clic pour lire toutes les actus sur le Phishing. Clic pour lire toutes les actus sur le Scan. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Jun 2015 LIRE L'ACTU
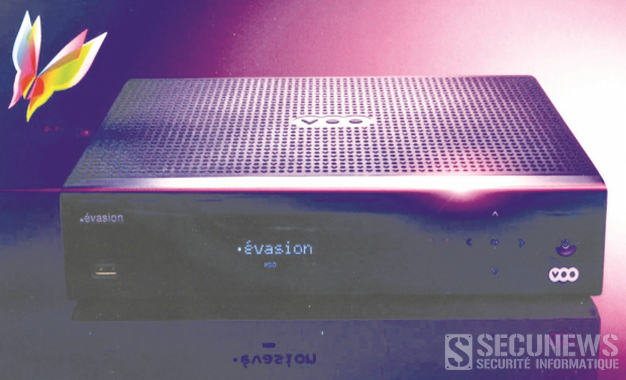
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde Archives Secunews SECUNEWS

100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde

Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)

15 Mar 2015 LIRE L'ACTU
À Tournai, une injure sur Facebook pourrait vous coûter 350€ Archives Secunews SECUNEWS

À Tournai, une injure sur Facebook pourrait vous coûter 350€

Dans le cadre d’un protocole d’accord établi entre le procureur du Roi de l’arrondissement judiciaire de Mons-Tournai et la Ville de Tournai (Belgique), cette dernière pourra poursuivre tout internaute qui, sur la toile, aura tenu des propos injurieux à l’encontre de la Ville, à savoir les mandataires publics mais aussi le personnel communal. [quote]Ce protocole est un engagement réciproque pour faciliter le travail des policiers et des agents sanctionnateurs. A ce jour, la mesure prise par la Ville de Tournai à l’encontre des internautes est une première au sein des 40 communes du parquet de Mons-Tournai. Après Tournai, ce sont les autres communes de la zone de police du Tournaisis (Antoing, Rumes et Brunehaut) qui devraient adhérer à ce protocole d’accord, indique Christian Henry, procureur du Roi de Mons-Tournai.[/quote] [quote]Il y a toute une série d’incivilités. Pour les tags, le parquet poursuivra directement. Pour les injures sur les réseaux sociaux, ce sera notre agent sanctionnateur qui interviendra. Ces amendes, de 50 à 350 euros, sont prévues dans le règlement général de police, voté en novembre 2014 par le conseil communal. A titre personnel, cela m’importe peu. Cependant, je serai intransigeant pour toute injure touchant les agents communaux. Terminé de dire que les ouvriers communaux sont des fainéants, a expliqué Paul-Olivier Delannois, bourgmestre ff de Tournai.[/quote]

03 Jan 2015 LIRE L'ACTU
Le célèbre lecteur Winamp  ressuscite en HTML Archives Secunews SECUNEWS

Le célèbre lecteur Winamp ressuscite en HTML

Le développeur Jordan Eldredge a recréé une version fonctionnelle et classique de Winamp, le célèbre lecteur de musique qui a connu son pic de popularité dans les années 2000. La mort de Winamp date du 20 décembre 2013. Whipping the lama's ass. Clic pour accéder au Winamp en version HTML (clic sur le bouton pour éjecter le cd pour sélectionner votre musique sur votre ordinateur) Voir aussi: La mort du lecteur Winamp prévue le 20 décembre 2013

14 Nov 2014 LIRE L'ACTU
Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique Archives Secunews SECUNEWS

Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique

Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...

15 Oct 2014 LIRE L'ACTU
(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live) Archives Secunews SECUNEWS

(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live)

La Revue d’Aptitude au Lancement (RAL) s’est déroulée le mercredi 20 août 2014 au Centre Spatial Guyanais et a autorisé les opérations de chronologie pour le Vol Soyuz ST-B – Galileo Sat 5-6. Pour son neuvième lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace poursuit le déploiement de la constellation Galileo. Les satellites 5 et 6, les premiers satellites de la série FOC (Full Operationnal Capacity) ont été réalisés par OHB Systems, la plateforme étant fournie par Surrey Satellite Technology Ltd pour le compte de l’ESA. Avec Soyuz, Ariane 5 et Vega au Centre Spatial Guyanais, Arianespace est le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale (ISS). Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) en Guyane française, à un instant précis le jeudi 21 août 2014: (Annulé voir nouvelle date MAJ2 in d'article) 09h31:14 (Heure de Guyane) 08h31:14 (Heure de Washington, DC) 12h31:14 (UTC) 14h31:14 (Heure de Paris) 16h31:14 (Heure de Moscou) Clic pour suivre le lancement en direct en français (21.8.2014 14h31:14), commentaires depuis Kourou en français et en anglais à partir de H-20 mn). [quote]MAJ1 le 21.8.2014, 12h05 Les conditions météorologiques étant actuellement défavorables au-dessus de la base de lancement du Centre spatial guyanais, Arianespace a décidé de reporter le lancement du Vol Soyuz ST-B qui doit mettre en orbite les deux satellites opérationnels de la constellation Galileo. Une nouvelle date de lancement sera fixée en fonction de l’évolution des conditions météorologiques à Kourou.[/quote] [quote]MAJ2 le 22 Août 2014, 06h30 Une amélioration des conditions météorologiques locales étant prévue pour aujourdf'hui, Arianespace a décidé de reprendre les opérations de la chronologie de lancement du Vol Soyouz ST-B VS09 qui doit mettre en orbite les deux premiers satellites opérationnels de la constellation Galileo.[/quote] Le décollage du lanceur est désormais prévu dans la journée du 22 août 2014, à un Heure fixe : 09h27:11 (Heure de Guyane) 08h27:11 (Heure de Washington, DC) 12h27:11 (UTC) 14h27:11 (Heure de Paris) 16h27:11 (Heure de Moscou)

21 Aug 2014 LIRE L'ACTU
BadUSb, une Faille découverte dans le firmware des périphériques USB Archives Secunews SECUNEWS

BadUSb, une Faille découverte dans le firmware des périphériques USB

Les conférences 'Black Hat' et 'Defcon' n’ont pas encore donné leur coup d’envoi mais les premières vulnérabilités qui seront présentées en détail lors de ces événements se dévoilent en avant première. Les chercheurs allemands Karsten Nohl et Jakob Lell ont découvert un vecteur d’attaque bien plus fourb, le firmware des périphériques USB. Les deux chercheurs en sécurité comptent mettre en avant les risques potentiels liés à la connectique USB, ils sont parvenus à créer un logiciel malveillant (malware) capable d'infecter le firmware du contrôleur USB USB: Usual Suspect Bus ? Si les périphériques USB étaient déjà considérés comme une menace dés lors qu’ils pouvaient servir au stockage et à la diffusion de malwares, une attaque via un firmware modifié est beaucoup plus inquiétante. En effet, si la plupart des antivirus sont capables de détecter un malware classique tentant d’infecter l’ordinateur via une clef USB branchée, rares sont ceux capables de détecter une attaque venant du firmware de ce même matériel. De la même façon, ce type de malware semble plus difficile à éliminer puisqu’un reformatage du périphérique en question ne supprime pas le firmware, qui reste donc toujours dangereux. Wired rappelle également que la plupart des périphériques USB ne disposent pas de protection au niveau du firmware et acceptent sans broncher un firmware venant d’une source autre que son constructeur. Effets d’annonce Cette vulnérabilité, qui répond à la délicate appellation de 'BadUSB', sera présentée plus en avant lors de la conférence Black Hat qui aura lieu à Las Vegas du 2 au 7 août 2014. Selon Ars Technica, plusieurs démonstrations sont annoncées par les chercheurs. L’une d’entre elle permettra de montrer comment une clef USB peut se faire passer pour un clavier aux yeux de l’ordinateur et ensuite taper automatiquement des portions de code dans une invite de commande. Une autre démontrera comment une simple clef peut se faire passer pour une carte réseau et forcer l’utilisateur à avoir recours à un DNS spécifique qui le redirige vers des sites malveillants. Le spectre de Bad Bios Seule solution ? Refuser en bloc tous les périphériques USB. Un peu extrême certes, mais pour l’instant le peu de détails révélés autour de cette vulnérabilité empêche de réfléchir à des pistes pour se prémunir. Il faudra également voir comment cette attaque peut être exploitée dans un scenario réel, il y a en effet un écart entre une faille théorique mais impraticable en réalité et un exploit viable. Ars Technica rappelle ainsi le cas BadBios, une vulnérabilité identifiée par le consultant en sécurité Dragos Ruiu. Le nom donné à Bad USB fait évidemment référence à cette étude de Dragos Ruiu dont les conclusions n’ont toujours pas été vérifiées par d’autres équipes de chercheurs, mais qui restent théoriquement plausibles selon certains chercheurs. Le site Wired, qui a eu la primeur de l'information, s'interroge sur l'éventuel utilisation de cette faille. [quote]Matt Blaze, un professeur d'informatique de l'université de Pennsylvanie, n'hésite pas à évoquer la possibilité que la faille soit déjà exploitée par la NSA, il rappelle l'existence de Cottonmouth, un programme de piratage de l'agence, dévoilé par Edward Snowden fin 2013.[/quote] L'une des caractéristiques de ce dernier est d'utiliser un câble USB dont la connectique est modifiée par la NSA, mais le fonctionnement précis du système n'est pas détaillé. [quote]Je ne serais pas surpris si certaines des découvertes de Nohl et Lell se trouvaient déjà dans le catalogue de la NSA, conclut Matt Blaze.[/quote] Alerté par les deux chercheurs, l'USB Implementers Forum, le consortium qui gère le développement l'USB, a tiré une conclusion assez évidente de cette situation. Il faut se méfier, en premier lieu, de la machine à laquelle on connecte un périphérique externe pour éviter toute infection. Un constat valable en théorie, mais en pratique, la faille relevée ici sème le doute auprès de l'utilisateur, qui ne peut jamais vraiment savoir si son appareil a été infecté, et cela demande une réflexion différente. [quote]Dans cette nouvelle façon de penser, vous ne pouvez plus faire confiance à un appareil USB , même s'il ne contient pas de virus. La confiance doit venir du fait qu'il n'a jamais été en contact avec quoi que ce soit de malveillant, explique Karsten Nohl. Vous devez donc considérer qu'un périphérique USB est infecté dès qu'il entre en contact avec un ordinateur potentiellement dangereux, et le jeter. C'est une démarche incompatible avec la façon dont nous utilisons les périphériques USB aujourd'hui. [/quote] Paranoïa ou malware ultra sophistiqué ? Les paris restent ouverts. La présentation prévue par les chercheurs allemands semble en tout cas être en mesure de présenter un proof of concept de l'attaque. Si les conclusions de l’étude menée par Karsten Nohl et Jakob Lell se confirment, alors la balle sera dans le camp des constructeurs, qui devront sécuriser leurs firmwares face à ce type de menaces. Clic pour accéder au site officiel du Black Hat 2014 (anglais)

01 Aug 2014 LIRE L'ACTU
Pétition contre la mort de Winamp Archives Secunews SECUNEWS

Pétition contre la mort de Winamp

La fin du lecteur audio décrétée par son propriétaire AOL n'est pas du goût de tout le monde. Des développeurs appellent à signer une pétition pour qu'il devienne open source et continue ainsi à exister. Winamp ne doit pas mourir, c'est le cri du coeur adressé par la communauté open source à l'éditeur du lecteur audio. Par une pétition publiée sur le site Change.org, un groupe de développeurs se dit prêt à assurer la maintenance et même le développement futur du logiciel. Le 20 novembre 2013, AOL, propriétaire de Winamp, annonçait la fin du support du lecteur dès le 20 décembre 2013. La pétition intitulée "AOL: Keep Winamp alive or let it go open source" ("AOL : gardez Winamp en vie ou laissez-le devenir open source") a déjà recueilli ce mercredi 27 novembre 2013 plus de 28 000 signatures. [quote]"Si AOL l'autorise à devenir open source, il vivra pour toujours et sera placé entre les mains de ceux qui l'aiment et l'utilisent tous les jours", précise le texte écrit par un développeur australien.[/quote] Microsoft également intéressé ? En attendant la remise de la pétition à AOL, une rumeur indiquait la semaine dernière l'intérêt possible de Microsoft pour le rachat du logiciel. Le site spécialisé TechCrunch affirme que Microsoft serait en négociation afin de racheter Winamp et Shoutcast, un autre logiciel développé par Nullsoft et possédé par AOL. Le prix de l'opération n'a en revanche pas encore été fixé. Voir aussi: La mort du lecteur Winamp prévue le 20 décembre 2013 Signez la pétition (anglais) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)

27 Nov 2013 LIRE L'ACTU
La mort du lecteur Winamp prévue le 20 décembre 2013 Archives Secunews SECUNEWS

La mort du lecteur Winamp prévue le 20 décembre 2013

Après Caramail, MSN ou Altavista c'est un nouvel ancêtre du net qui va passer l'arme à gauche prochainement: Winamp. Emblématique de la fin des années 90 et de la culture MP3, le lecteur multimédia Winamp ne passera pas l’hiver, son propriétaire, AOL, fermera le site Winamp.com le 20 décembre 2013. Il y a des logiciels qui marquent leur époque et finissent par devenir des icônes, apparu en 1997, le lecteur Winamp de la société Nullsof en fait clairement partie. C’est sur ce petit logiciel que nombre d’internautes ont joué les premiers MP3 téléchargés… sur Napster, Les nostalgeeks gardent en mémoire les innombrables skins permettant de personnaliser à l’infini l’apparence du lecteur avec toujours cette inimitable touche PC. Les temps ont changé, et Winamp, racheté entre-temps par le géant AOL, n’a pas su s’adapter à l’usage mobile ni au streaming. Conséquence logique pour le lecteur en perte de vitesse, le 20 décembre 2013, AOL fermera le site winamp.com, coupant du coup la principale source de téléchargement du logiciel. Clic pour télécharger Winamp 5.66 (dernière version ne sera plus mis à jour) Télécharger Média Player Classic (en remplacement de Winamp léger et gratuit) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)

21 Nov 2013 LIRE L'ACTU
Ken Block Gymkhana Six (NFS revals nov 2013) Archives Secunews SECUNEWS

Ken Block Gymkhana Six (NFS revals nov 2013)

Regardez la vidéo du Gymkhana 6 de Ken Block, dévoilée ce 11 novembre 2013! Le pilote de la Ford Fiesta ST RX43 2013 nous offre six minutes de drift dans ce nouvel edit en partenariat avec Need For Speed et baptisé the Ultimate Gymkhana Grid Course. Certaines scènes sont de toute beauté Ken Block Gymkhana Six (NFS revals nov 2013) Ken Block, le conseiller technique de Need for Speed, a décidé de créer un parcours compact de Gymkhana d'une intensité visuelle encore plus folle que jamais. Avec notamment des obstacles inédits pour compliquer la tâche de Ken. Des Lamborghini Aventador de police tout droit sorties de NFS Rivals, des boules de démolition en mouvement, des portes étroites gênent les flancs des conteneurs maritimes et empêchent d'effectuer des glissades complètes, ne parlons même pas des deux flics de Redview County en Segway. Pour un peu, on sentirait presque l'odeur de la gomme brûlée qu'il dégage pendant sur cet incroyable parcours Need For Speed revals sortie prévue le 21 nov 2013

14 Nov 2013 LIRE L'ACTU
Un cheval de Troie dans des kits GTA V Archives Secunews SECUNEWS

Un cheval de Troie dans des kits GTA V

Les experts de Bitdefender ont découvert un " un scam " concernant le jeu vidéo Grand Theft Auto 5, un des titres les plus attendus de l’année 2013 par la communauté des fans de la série. Les joueurs ne doivent pas se fier aux copies de GTA 5 qui auraient fuité accidentellement et qui sont disponibles sur Internet depuis quelques semaines. Ces copies ne sont que de fausses versions infectées par un " malware ", conduisant les utilisateurs imprudents tout droit dans un piège. Le mécanisme est bien rôdé Les faux kits sont promus sur les sites Web de torrents par des "J’aime" et commentaires positifs issus de faux comptes pour améliorer la crédibilité des téléchargements, ainsi les joueurs impatients se fient aux kits, sans se soucier de ce qu’ils téléchargent… L’installation est elle-même crédible puisque les cyber-criminels ont inclus les illustrations officielles du jeu, mais en pleine installation, le joueur est appelé à entrer un numéro de série qu’il peut obtenir en remplissant un questionnaire, et d’envoyer un SMS surtaxé pour le valider. Le SMS coûtera 1€ par jour jusqu’à ce que le service soit arrêté. Vous l’aurez deviné, même en suivant le processus, il n’y a pas de GTA 5 à la clé, les fichiers ISO ont été copiés d’un autre jeu, "The Cave". Rappelle aux joueurs impatients le jeu serait uniquement disponible sur console XBOX 360 et Playstation 3 dans un premier temps, l’annonce de la date de sortie sur PC étant prévue plus tard, Ce faux kit d’installation est détecté par Bitdefender sous le nom de "Trojan.GenericKDV.1134859", et bloqué dès son téléchargement pour éviter toute infection. Gare aux torrents

17 Sep 2013 LIRE L'ACTU
Kim Dotcom le fondateur de Megaupload accepte l'extradition aux Etats-Unis Archives Secunews SECUNEWS

Kim Dotcom le fondateur de Megaupload accepte l'extradition aux Etats-Unis

Le fondateur du site internet Megaupload.com a proposé de quitter de son plein gré la Nouvelle-Zélande pour les Etats-Unis, qui le réclament, mais il demande que la justice libère ses avoirs afin qu'il puisse se défendre. Kim Schmitz, alias "Kim Dotcom", en liberté surveillée dans son pays d'adoption, est réclamé par les Etats-Unis qui l'accusent d'escroqueries et de violations massives de droits d'auteur. Le milliardaire qui n'a plus accès à une grande partie de sa fortune depuis son arrestation a émis sa proposition sur Twitter, qu'il utilise régulièrement pour donner son opinion ou émettre ses doléances. Citation: "Hey DoJ (Département de la Justice), on va aller aux US, a-t-il lancé. Pas besoin d'extradition, on veut la liberté sous caution, la libération des fonds pour les avocats et pour les frais de vie quotidienne", a-t-il ajouté. Autres inculpés L'audience d'extradition de Kim Schmitz et de trois de ses collègues, eux aussi inculpés, initialement prévue pour le 6 août 2012, a été repoussée au 23 mars 2013, avaient indiqué mardi les avocats de la défense. Dans un entretien au New Zealand Herald, Kim Schmitz souligne avoir accumulé une ardoise de plusieurs millions de dollars pour sa défense, sans pouvoir payer un seul cent. Citation: "Ils veulent me pendre haut et court", affirme-t-il. Kim Schmitz, un Allemand de 38 ans, doute toutefois de voir sa proposition acceptée. Citation: "Ils ne seront jamais d'accord car ils savent qu'ils ne peuvent pas gagner, ils le savent déjà", déclare-t-il au quotidien. Il risque jusqu'à 20 ans de prison Le FBI et le Département de la Justice estiment eux que le site Megaupload a tiré 175 millions de dollars d'activités criminelles et causé un préjudice de 500 millions de dollars aux détenteurs des droits, en proposant des copies piratées de films de cinéma, de programmes télévisés et d'autres contenus. Pour la justice américaine, cette affaire judiciaire est la plus importante au monde en matière de violation de droits d'auteurs, s'il est jugé aux Etats-Unis, Kim Schmitz encourt jusqu'à 20 ans de prison.

20 Jul 2013 LIRE L'ACTU
PayPal veut créer une monnaie de l'espace Archives Secunews SECUNEWS

PayPal veut créer une monnaie de l'espace

Paypal réfléchit à la conception d'une monnaie intergalactique, cette devise servirait aux astronautes mais aussi aux futurs touristes de l'espace. Pour PayPal, il est déjà temps de réfléchir au futur. Le service de paiement en ligne a annoncé mercredi 26 juin 2013 qu'il lançait des recherches pour concevoir une monnaie intergalactique qui pourrait être utilisée par les voyageurs de l'espace. Citation: "Il est temps à présent de planifier l'avenir, notre vision terrestre doit se transposer dans l'espace", a indiqué très sérieusement le président de Paypal, David Marcus. De l'argent pour payer ses factures depuis l'espace L'initiative galactique de PayPal a été dévoilée à l'Institut SETI à Mountain View, en Californie, avec la participation de l'astronome américaine Jill Tarter, spécialisée dans la recherche de la vie extraterrestre, et de l'ancien astronaute Buzz Aldrin. Son but: Réfléchir à la commercialisation de l'espace et la conception d'un système financier intergalactique. Citation: "Nous sommes arrivés au point aujourd'hui où tout cela semble tout à fait normal aux scientifiques, aux différents gouvernements et à tout le monde", a expliqué Anuh Najar, direction de la communication de PayPal. Les astronautes qui vivent dans la Station spatiale internationale doivent payer des factures, même s'il ne s'agit que de livres ou de musique numérique. En outre, des opérations comme Space X, ou Virgin Galactic (dont l'ambition est de faire voler des touristes à la frontière de l'espace au moyen de vaisseaux spatiaux) concrètisent l'idée d'un besoin d'argent dans l'espace. Un hôtel spatial faisant le tour de la planète sera proposé dans trois ans, et il faudra bien payer les pourboires et les différents services. Citation: "Dans la mesure où on commence à envisager d'habiter d'autres planètes, il faudra s'intéresser aux réalités pratiques de la vie", a déclaré David Marcus. Une idée ancienne Citation: "Le service en ligne PayPal a été créé il y a quinze ans, dans l'objectif de devenir une monnaie globale", a indiqué Hill Ferguson, le vice-Président de Global Product chez PayPal. "Au début on rigole et on pense que c'est dingue", a-t-il continué. "mais l'exploration de l'espace et l'idée de le commercialiser est beaucoup plus proche qu'on ne croit". Néanmoins, ce n'est pas la première fois que l'idée d'une devise intergalactique est exprimée. En 2007, des scientifiques anglais avaient déjà mis au moins le "Quid", monnaie prévue exclusivement pour les astronautes, a l'époque, un Quid valait un peu plus de sept euros.

27 Jun 2013 LIRE L'ACTU
Le robot Curiosity connaît sa première avarie marsienne Archives Secunews SECUNEWS

Le robot Curiosity connaît sa première avarie marsienne

Hallo Houston on a un problème! Le robot Curiosity connait actuellement sa première grosse avarie, une panne informatique a obligé les ingénieurs a interrompre les expériences scientifiques. Mais le robot n'a pas coupé le contact avec la Terre. (Clic sur l'image pour agrandir) Hallo Houston on a un problème! Le robot Curiosity connait actuellement sa première grosse avarie, une panne informatique a obligé les ingénieurs a interrompre les expériences scientifiques. Mais le robot n'a pas coupé le contact avec la Terre. Citation: Il fonctionne en mode "sans échec" depuis le 27 février, indique la Nasa qui espère que ces ingénieurs pourront résoudre l'avarie dans les prochains jours. Citation: Celui-ci dispose de serveurs de secours sur lesquels pourraient être transférées les données collectées par le robot avant de "restaurer le système", a résumé ainsi Richard Cook, chef de projet Mars Science Laboratory à la Nasa. Après un voyage de huit mois dans l'espace, le robot Curiosity s'est posé en août 2012 sur la planète mars et explore depuis la surface de la planète rouge et notamment le cratère Gale. Il a récemment recueilli son premier échantillon de roche. Durant sa mission d'exploration prévue pour durer deux années terrestres (une année martienne) ce robot, alimenté par un générateur nucléaire, va tenter de découvrir si l'environnement martien a pu être propice dans le passé au développement de la vie microbienne.

03 Mar 2013 LIRE L'ACTU
Android : Une nouvelle méthode pour se connecter à Facebook Messenger Archives Secunews SECUNEWS

Android : Une nouvelle méthode pour se connecter à Facebook Messenger

Facebook vient d'annoncer une nouveauté concernant la connexion à sa Messagerie pour les possesseurs d'Android. En effet la mise à jour de l'application Facebook Messenger disponible depuis Mardi permettra lorsque que le service sera actif de se connecter directement via son numéro de mobile accompagné d'un mot de passe. Une fois connecté, l'application détectera vos contacts pour peu qu'eux même se connectent avec leur numéro de téléphone et que ces mêmes contacts fassent partie du carnet d'adresse de votre mobile afin de pouvoir communiquer, partager des photos et plus encore. Pour le moment prévue dans quelques pays (l'Inde, l'Indonésie, l'Australie, le Venezuela et l'Afrique du Sud) cette nouvelle fonction devrait être entendue aux autres pays dans un avenir proche. Sans aucun doute l'iOS devrait également accueillir cette nouveauté dans son application Facebook Messenger même si rien de tel n'a été communiqué pour le moment. Affaire à suivre comme dirait l'autre.. Sources : clubic.com, newsroom.fb.com

05 Dec 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
Les utilisateurs de Windows 8 déjà menacés par un faux antivirus Archives Secunews SECUNEWS

Les utilisateurs de Windows 8 déjà menacés par un faux antivirus

Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.

16 Sep 2012 LIRE L'ACTU
Un clavier entièrement lavable Archives Secunews SECUNEWS

Un clavier entièrement lavable

Le Logitech Washable Keyboard K310 a été conçu pour être facile à nettoyer puis à sécher. Il peut par exemple être entièrement immergé, à l'exception du câble USB, dans 28 cm d'eau au maximum. Les ouvertures de drainage situées à l'arrière du clavier en simplifient le séchage. Les caractères des touches sont imprimés au laser et protégés par un revêtement repoussant leur usure, chaque touche a par exemple été conçue pour résister jusqu'à cinq millions de frappes. Compatible avec Windows (XP, Vista et 7), il inclut un pavé numérique et une douzaine de touches de raccourci pour un accès rapide à internet, à sa messagerie, au réglage du volume, etc... La sortie du clavier Logitech Washable Keyboard K310 est prévue en Europe pour le mois d'octobre 2012, au prix de 39,99 euros.

24 Aug 2012 LIRE L'ACTU
Aurélie Filippetti va réduire les finances d'Hadopi Archives Secunews SECUNEWS

Aurélie Filippetti va réduire les finances d'Hadopi

La ministre de la Culture et de la Communication Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale" et annonce la réduction des crédits alloués à cette institution. Avertissement avec conséquence immédiate pour Hadopi. Dans un entretien, la ministre de la Culture et de la Communication en France, Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale". Citation:"Sur le plan financier, 12 millions d'euros annuels et 60 agents, c'est cher pour envoyer un million d'e-mails. Enfin, la suspension de l'accés à internet me semble une sanction disproportionnée face au but recherché. Mais tout cela sera examiné par la mission Lescure", indique la ministre. Le gouvernement a chargé Pierre Lescure, ancien PDG de Canal+ et directeur du Thé‚tre Marigny, d'une mission de concertation sur la culture face aux enjeux du numérique, pour notamment réfléchir à l'avenir d'Hadopi. En attendant les conclusions de cette mission prévues en mars, "dans le cadre d'efforts budgétaires, je vais demander que les crédits de fonctionnement de l'Hadopi soient largement réduits pour l'année 2012", indique Aurélie Filippetti. Citation:"Je préfére réduire le financement de choses dont l'utilité n'est pas avérée. J'annoncerai en septembre le détail de ces décisions budgétaires", ajoute la ministre. La Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet ( Hadopi ) est chargée à la fois d'encourager l'offre légale de biens culturels sur le web (musique, livre, jeux vidéo, films, séries TV...) et de lutter contre le téléchargement illégal avec un systéme de réponse graduée. A la premiére infraction constatée, l'internaute reçoit un mail d'avertissement, puis un deuxiéme accompagné d'une lettre recommandée s'il récidive dans les six mois, a la troisiéme infraction, il encourt une amende et la suspension d'un mois maximum de son abonnement internet. Voir aussi: Clic pour lire tous les articles Hadopi

02 Aug 2012 LIRE L'ACTU
Aurélie Filippetti va réduire les finances d'Hadopi Archives Secunews SECUNEWS

Aurélie Filippetti va réduire les finances d'Hadopi

La ministre de la Culture et de la Communication Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale" et annonce la réduction des crédits alloués à cette institution. Avertissement avec conséquence immédiate pour Hadopi. Dans un entretien, la ministre de la Culture et de la Communication en France, Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale". Citation: "Sur le plan financier, 12 millions d'euros annuels et 60 agents, c'est cher pour envoyer un million d'e-mails. Enfin, la suspension de l'accès à internet me semble une sanction disproportionnée face au but recherché. Mais tout cela sera examiné par la mission Lescure", indique la ministre. Le gouvernement a chargé Pierre Lescure, ancien PDG de Canal+ et directeur du Théâtre Marigny, d'une mission de concertation sur la culture face aux enjeux du numérique, pour notamment réfléchir à l'avenir d'Hadopi. En attendant les conclusions de cette mission prévues en mars, "dans le cadre d'efforts budgétaires, je vais demander que les crédits de fonctionnement de l'Hadopi soient largement réduits pour l'année 2012", indique Aurélie Filippetti. Citation: "Je préfère réduire le financement de choses dont l'utilité n'est pas avérée. J'annoncerai en septembre le détail de ces décisions budgétaires", ajoute la ministre. La Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet ( Hadopi ) est chargée à la fois d'encourager l'offre légale de biens culturels sur le web (musique, livre, jeux vidéo, films, séries TV...) et de lutter contre le téléchargement illégal avec un système de réponse graduée. A la première infraction constatée, l'internaute reçoit un mail d'avertissement, puis un deuxième accompagné d'une lettre recommandée s'il récidive dans les six mois, a la troisième infraction, il encourt une amende et la suspension d'un mois maximum de son abonnement internet.

02 Aug 2012 LIRE L'ACTU
Plus de 18 pourcent des FAI brident le P2P en Europe Archives Secunews SECUNEWS

Plus de 18 pourcent des FAI brident le P2P en Europe

La vice-présidente de la Commission européenne en charge de la stratégie numérique plaide pour plus de transparence vis-à-vis des consommateurs. 18,4% des fournisseurs d'accés à Internet fixe en Europe avouent restreindre les échanges directs entre utilisateurs, c'est ce qui ressort d'une étude que vient de publier l'Office des régulateurs européens des communications électroniques (BEREC) sur les pratiques de bridages d'Internet fixe et mobile en Europe. La Commission souhaitait obtenir un état des lieux précis des diverses limitations imposées au consommateur par les fournisseurs d'accés à Internet (FAI), pas toujours bien compréhensibles pour le consommateur. Le partage de pair à pair bridé par prés d'un fournisseur sur quatre Et le constat de cette étude est sans appel: de leurs propres aveux, 49 des 266 fournisseurs d'accés à Internet fixe interrogés brident l'utilisation des protocoles peer-to-peer (P2P ou d'échanges de pair à pair), soit prés d'un opérateur sur cinq. Plusieurs niveaux de restrictions sont à noter, puisque certains FAI brident tous leurs utilisateurs, d'autres seulement quelques-uns, de même, la limitation peut être permanente ou ponctuelle, en particulier lors des pics d'utilisation, en heures de pointe par exemple. Toujours selon cette étude, plus de 20% des FAI mobile (28 sur 115) restreignent la voix sur IP (VoIP), qui permet de communiquer vocalement via le réseau internet. Citation:Comme le fait remarquer un site spécialisé, "si [ces mesures de bridages] paraissent légitimes lorsqu'il s'agit par exemple de lutter contre le SPAM ou de bloquer la diffusion d'unvirus, elles sont en revanche plus mal reçues lorsqu'elles visent, comme souvent, à bloquer ou brider les applications VOIP ou P2P". Une logique économique Aux Etats-Unis, le groupe Comcast avait par exemple réalisé de telles restrictions de trafic en 2007, pour améliorer la navigation de tous ses utilisateurs. Il y a quelques mois, Free a été condamné pour avoir proposé une offre Internet illimité… bridée. Côté mobile, Orange n'a, par exemple, autorisé les appels VoIP sur son réseau mobile qu'en 2010, et sous conditions. Ces divers bridages s'expliquent en particulier par la volonté de distribuer la bande passante disponible de la maniére la plus équitable, et non à quelques utilisateurs en particulier, de maniére à éviter une saturation générale du réseau. L'aspect financier est lui aussi à prendre en compte puisque les utilisateurs les plus gourmands en bande passante sont ceux qui co?tent le plus aux fournisseurs, et selon eux, ils seraient minoritaires. En France, six FAI fixe et huit FAI mobile ont répondu au questionnaire de la BEREC, parmi eux, Bouygues Telecom, Darty et Orange, les réponses individuelles ou par pays n'ont pas été rendues publiques. Interrogés par lefigaro, aucun d'entre eux n'a pour l'instant voulu réagir à ce rapport. Pour une information plus transparente sur les offres proposées. Si ces bridages remettent en question le principe de neutralité du réseau, qui suppose l'égalité de traitement de n'importe quel flux de données, sans discrimination, ils ne sont néanmoins pas illégaux. La plupart de ces restrictions, qu'elles soient sur l'Internet fixe ou mobile, sont prévues au sein des contrats signés par le consommateur,ce qui été a vivement critiqué par certaines associations. Neelie Kroes, la vice-présidente de la Commission européenne en charge de la stratégie numérique, a rappelé sur son blog que 85 % des FAI fixe et 76 % des FAI mobile proposent des offres sans restrictions, dans la quasi-totalité des pays membres L'objectif affiché est désormais de proposer une information plus transparente sur les capacités et les limites de chaque contrat, pour que le consommateur puisse s'orienter au mieux et choisir en connaissance de cause. Citation:Savoir s'ils obtiendront du champagne ou du vin mousseux" selon la formule de Neelie Kroes.

01 Jun 2012 LIRE L'ACTU
Duqu, un virus dérivé de stuxnet menace des entreprises en europe Archives Secunews SECUNEWS

Duqu, un virus dérivé de stuxnet menace des entreprises en europe

Dérivé de "Stuxnet", le virus "Duqu" (dy¸-ky¸) permet de collecter des informations confidentielles permettant de mener par la suite des opérations de sabotage industriel. En 2010, une nouvelle arme de guerre électronique était découverte, Stuxnet, ce virus capable d'espionner et de reprogrammer des systémes industriels Scada fournis par Siemens, avait surtout semé la panique en Iran. Aujourd'hui, une nouvelle menace plane avec la découverte par Symantec de son successeur, "Duqu". La société spécialisée dans les logiciels informatiques précise que ce nouveau logiciel malveillant est basé sur un code similaire et qu'il a été conçu soit par les créateurs de "Stuxnet" soit par quelqu'un qui a eu accés à son code source. Des entreprises européennes en ligne de mire Ce "ver" s'en prend pour le moment aux systèmes informatiques d'une poignée d'entreprises situées en Europe, dont les identités n'ont pas été révélées. Il permet à son ou ses concepteurs d'espionner ces firmes en récupérant des données confidentielles (des plans d'usines par exemple) afin de pouvoir cibler au mieux des attaques sur leurs infrastructures prévues ultérieurement. Duqu est également capable d'enregistrer les frappes au clavier pour obtenir des mots de passe ou des informations supplémentaires, précise Symantec. Il se présente ainsi comme un "cheval de Troie" qui permet de contrôler à distance un PC infecté. En revanche, ce logiciel malveillant n'a pas été conçu pour saboter les systémes informatiques et n'est pas capable de se reproduire Symantec indique que pour laisser le moins de traces possible, le ver est programmé pour se désinstaller au bout de 36 jours aprés l'infection du systéme. Clic pour accéder a la fiche de Duqu (anglais) MAJ le 3.11.2011 Le virus Duqu infecte Windows en exploitant une faille zero-day secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

21 Oct 2011 LIRE L'ACTU
Le groupe LulzSec annonce la fin de ses activités Archives Secunews SECUNEWS

Le groupe LulzSec annonce la fin de ses activités

Le groupe de pirates informatiques Lulz Security, ou LulzSec, a annoncé samedi 27 juin 2011 qu'il mettait fin à ses activités. 50 jours aprés avoir lancé une campagne de piratage informatique durant laquelle il a notamment revendiqué des attaques contre la CIA et le FBI. Citation:"Nous sommes Lulz Security, et ceci est notre message final", a annoncé le groupe dans un message d'une demi-douzaine de paragraphes, auquel il renvoyait depuis son compte Twitter. "Notre croisiére prévue de 50 jours s'est terminée, et nous devons maintenant voguer au loin, laissant derriére, nous l'espérons, une inspiration, de la peur, du déni, du bonheur, de l'approbation, de la désapprobation, de la moquerie, de l'embarras, de la réflexion, de la jalousie, de la haine, même du bonheur. Au moins nous espérons avoir eu un impact microscopique sur quelqu'un, quelque part", a annoncé "l'équipage de six personnes" du groupe. Ces derniers 50 jours nous avons perturbé et mis au jour des entreprises, des gouvernements, souvent la population générale elle-même, juste parce que nous le pouvions", a précisé le groupe, évoquant "l'excitation pure, ininterrompue, chaotique, de l'amusement et de l'anarchie". Cette annonce intervient deux jours aprés qu'un jeune Britannique de 19 ans, interpellé lundi et soupçonné d'appartenir au groupe, eut été placé en détention provisoire jeudi, à l'issue d'une premiére audition devant un juge londonien. Lulz Security, qui a nié que le jeune homme soit l'un de ses membres, a toujours affirmé agir pour se "divertir" en se défendant de poursuivre tout but crapuleux. Voir le communiqué de Lulzsec (traduction approximative par Google) Voir aussi: Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec

27 Jun 2011 LIRE L'ACTU
TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook Archives Secunews SECUNEWS

TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook

Face à cette nouvelle gréve au sein du TEC Liége-Verviers, des milliers d'étudiants ont lancé un grand mouvement sur Facebook. Son nom ? TEC'on ou quoi de faire tout le temps gréve ? C'est un jeune étudiant, Julien Delaunois, fatigué des gréves à répétition, qui a décidé de faire bouger les choses et rapidement, son mouvement a pris de l'ampleur. Si bien qu'hier, aprés 24h d'activité, son événement atteignait les 5.487 participants en début de soirée. Citation:"Le but est de toucher tous les usagers du TEC Liége-Verviers", explique-t-il. Mercredi, aprés une longue marche pour rentrer chez moi, je me suis dit que ce n'était plus possible et j'ai créé un groupe symbolique sur Facebook. J'ai été rejoint par un second étudiant, Maxime Bourlet et les choses se sont mises en place, je ne pensais pas avoir un tel succés. Les gens réagissent par centaines et partagent leurs revendications. C'est trés intéressant". Et dans ce groupe, pas question d'appeler à la violence, ni de critiquer le droit de gréve. Citation:"Les travailleurs du TEC ont évidemment le droit d'être entendus mais nous aussi, poursuit Julien Delaunois. Nous avons trois revendications principales: - L'assurance d'un service minimum d'un bus sur trois - tre prévenu des mouvements de gréve au moins trois jours avant pour que chacun puisse se retourner - Et que les TEC changent de cible en privilégiant des actions tournées vers la direction plutôt que vers les usagers. Vu le succés du groupe sur la toile, ses créateurs sont en train de rédiger des courriers adressés au ministre wallon compétent, à la direction du TEC Liége-Verviers et aux syndicats. Ils ont aussi décidé de rallier la manifestation prévue le samedi 25 juin 2011, à 14 heures, devant la maison de la TEC sur la place Saint-Lambert à Liége. Citation:"Une manif est organisée le samedi 25 juin dés 14 heures devant le bureau des TEC de Liége Place Saint Lambert. Nous pourrons dire a quel point on en a marre et réclamer des indemnités pour les abonnements payés et non utilisables. Toute la presse sera là, faites passer ce message car il faut que nous réagissions nombreux !!! 13 JOURS DE GREVE DEPUIS LE 01/01/11 et ce n'est pas fini !!! MANIF SAMEDI 25!!!!!!!! 14h devant la maison des TEC, place Saint-Lambert à Liége (Belgique) Accéder a la page de lêévénement (6.977 participents)

17 Jun 2011 LIRE L'ACTU
40 personnes jugées a Colmar pour possesion d'images pédopornographique Archives Secunews SECUNEWS

40 personnes jugées a Colmar pour possesion d'images pédopornographique

Le procés de 40 personnes soupçonnées d'avoir téléchargé et diffusé des images pédophiles sur internet a débuté aujourd'hui devant le tribunal correctionnel de Colmar (France). Les prévenus, des hommes domiciliés dans toute la France, de tous ‚ges et issus de divers milieux sociaux (professions libérales, ouvriers...), encourent jusqu'à 7 ans de prison. Ils sont soupçonnés d'avoir échangé via des forums internet et par des sites de "peer to peer", des photos et des vidéos mettant en scéne des adolescents ainsi que des enfants dont l'‚ge oscillait entre 18 mois et 5 ans. Citation:"On ne peut pas parler de réseau car ces personnes ne se connaissaient pas", a souligné la présidente du tribunal, Martine al-Kanje, à l'ouverture du procés. La plupart des prévenus géraient des forums et certains avaient créé des sites qui allaient d'une dizaine de fichiers à 115.000 photos pour l'un d'entre eux. L'audience, prévue pour durer trois jours, pourrait être prolongée d'une journée en raison du grand nombre de prévenus, a averti Mme al-Kanje. La majorité des prévenus ont reconnu entiérement ou partiellement les faits à l'audience, certains se montrant trés perturbés par l'affaire. Voir aussi: Vaincre les réseaux pédophile (Vidéo) Parents, prudence ! Les dangers d¥Internet pour les mineurs Quelque sites utiles

06 Apr 2011 LIRE L'ACTU
Greenpeace sollicite les internautes pour meubler son nouveau bateau Archives Secunews SECUNEWS

Greenpeace sollicite les internautes pour meubler son nouveau bateau

L'organisation de protection de l'environnement Greenpeace propose aux internautes de participer à la construction de son nouveau bateau, le Rainbow Warrior III. En échange, les donateurs reçoivent un certificat de propriété symbolique et leur nom inscrit à bord du bateau. Vous souhaitez aider Greenpeace mais vous ne savez pas comment ? L'organisation environnementale se construit un nouveau bateau, le "Rainbow Warrior III" et cherche des internautes prêts à investir dans celui-ci en achetant des articles nécessaires à son aménagement. Comme Greenpeace l'explique sur son site internet, ce bateau "sera une des piéces maÓtresse des campagnes menées par Greenpeace" (lutte contre le déréglement climatique, défense des forêts, protection des océans, etc.). Trés concrétement, pour acheter une piéce du bateau, il suffit de se rendre sur le site web du Rainbow Warrior III et de choisir le morceau voulu. Du stylo ou des boulons à 1 euro, en passant par un canot de sauvetage à 1200 euros ou des combinaisons de survie à 800 euros, il y en a pour tous les go?ts (et pour toutes les bourses). Une fois la piéce achetée, vous recevrez un certificat de propriété symbolique du bateau et verrez également votre nom inscrit, avec ceux des autres donateurs, à bord du bateau. Pour l'instant, le bateau est construit à plus de 33%, sa mise à flot est prévue pour octobre 2011... Citation:Trois Rainbow Warrior Le Rainbow Warrior III sera le successeur du Rainbow Warrior II, un bateau utilisé par Greenpeace pendant environ 50 ans. Le Rainbow Warrior I avait été coulé par les services secrets français, alors qu'il faisait route vers Mururoa dans le Pacifique, le photographe Fernando Pereira y avait trouvé la mort. Accéder au site Rainbow Warrior III (français)

04 Apr 2011 LIRE L'ACTU
La trouvaille de Free pour échapper à la hausse de la TVA Archives Secunews SECUNEWS

La trouvaille de Free pour échapper à la hausse de la TVA

Le fournisseur d'accés à internet Free a trouvé une parade pour échapper à la hausse de la TVA qui doit toucher les box à compter du 1er janvier 2011, elle présentera une facture en trois parties. En octobre, les députés votaient le passage de 5,5% à 19,6% du taux de la TVA sur les offres "triple play" dés janvier 2011, créant un tollé chez les opérateurs. Xavier Niel, le PDG de Free, avait alors prévenu qu'il répercuterait cette taxe à l'euro prés sur la facture des abonnés pour que cela ne co?te pas 50 millions d'euros par an au groupe, il avait néanmoins prévenu que cela ne l'empêcherait pas "d'avoir des idées intelligentes, un peu casse-pieds" pour contourner le nouveau dispositif. La riposte serait bel et bien en marche. Selon le Parisien, Free compte limiter la hausse de la TVA aux abonnements sur les box internet, en saucissonnant la facture. "Au lieu de sa facture habituelle à 29,90 euros par mois, l'opérateur pourrait présenter un document en trois parties de 9 euros chacune environ", correspondant aux trois prestations offertes par les box (l'accés à l'internet, la télévision et le téléphone fixe). Ce stratagéme devrait lui permettre d'appliquer la hausse de la TVA, de 5,5% aujourd'hui à 19,6%, uniquement sur le volet télévision. Contacté par l'AFP, Free n'a pas souhaité commenter cette information. Pour les abonnés, la hausse serait limitée à 0,70 euro par mois au lieu de 2 euros, selon les calculs du quotidien, qui évoque plusieurs sources sans les identifier. Jusqu'à présent, la moitié de la facture des offres "triple play" était assujettie à une TVA à 19,6% et l'autre à un taux réduit de 5,5% en échange d'une participation des fournisseurs d'accés au fonds de soutien au cinéma. C'est aprés une mise en demeure de la Commission européenne qui estimait que la télévision ne représentait que le tiers de la facture des abonnés que la France avait décidé d'appliquer une TVA à 19,6% sur la totalité de la facture, ce qui permettra à l'Etat de récupérer prés de 1,1 milliard d'euros. Autre idée pour échapper à la taxe sur les disques durs Ni Bercy, ni le régulateur des télécommunications, l'Arcep, n'étaient joignables dans l'immédiat pour commenter le dispositif. Citation:Par ailleurs, toujours selon le Parisien, le changement de place du disque dur annoncé lors du lancement de la nouvelle "FreeBox" le 14 décembre 2010, qui passera du décodeur TV au modem, permettra à Free d'échapper à la taxe sur les disques durs. Citation:"En déplaçant son disque dur, Free espére que sa box sera assimilée à un serveur autonome de fichier et pourra ainsi échapper à la taxe sur les disques durs, une économie de 17,5 millions d'euros si Free séduit 500.000 abonnés", estime le Parisien, qui ajoute que cette trouvaille permet à l'opérateur de maintenir sa facture à 29,90 euros par mois. Citation:"Nous payons toutes les redevances prévues par la loi", a commenté à l'AFP une porte-parole de Free, avec le disque dur de 250 Go que posséde sa nouvelle box, l'opérateur devrait payer 35 euros par modem livré au titre de la taxe sur les copies. Free ne peut pas s'exonérer du respect de la loi, a réagi Bercy lundi. Citation:"Lorsque Free facture une offre composite à 29,90 euros par mois, cette offre ne pourra plus être soumise au taux réduit même s'il existe des modalités spécifiques de facturation (par exemple en distinguant artificiellement le co?t de chaque prestation)", a-t-on réagi dans l'entourage de la ministre de l'Economie, Christine Lagarde. Les "modalités de facturation n'exercent pas d'influence sur la nature des offres et les services" que les opérateurs peuvent offrir à leurs clients, a-t-on indiqué de même source et "les services de la Direction générale des finances publiques (DGFIP) pourront s'assurer du respect des nouvelles régles par les opérateurs", a-t-on ajouté. En revanche, si Free offre effectivement trois prestations distinctes (TV ou internet ou téléphone) qui ne sont pas proposées dans le cadre d'une offre globale, alors le taux réduit de TVA s'appliquera à l'abonnement relatif aux services de télévisions, a-t-on souligné à Bercy.

28 Dec 2010 LIRE L'ACTU
Il construit des bombes pour protéger sa famille après avoir vu 2012 Archives Secunews SECUNEWS

Il construit des bombes pour protéger sa famille après avoir vu 2012

Un homme a récemment été jugé aux États-Unis pour avoir fabriqué des bombes dans le but de protéger sa famille de l'apocalypse, et ce après avoir vu le film 2012. James Byron Birkhead, un Américain vivant dans le Kentucky, est récemment passé en jugement pour possession et fabrication de matériels explosifs sans permis, au mois de mars 2010, cet homme a en effet été arrêté chez lui avec plusieurs bombes artisanales. Plaidant coupable, il a expliqué avoir conçu ces engins... pour protéger sa famille de l'apocalypse prévue en 2012 ! C'est en effet après avoir vu le film 2012, qui présente une série de cataclysmes engendrés par une augmentation massive de la température du noyau de la Terre, que l'homme, apeuré, a décidé de se protéger. Selon le Courier-Journal, quotidien du Kentucky, James Byron Birkhead craignait que, comme dans le film, le gouvernement ne puisse pas faire face à la situation, et a donc pris la décision de protéger sa famille avec ses moyens, il devrait être condamné en début d'année prochaine.
15 Dec 2010 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Diaspora miné par de nombreuses failles de sécurité Archives Secunews SECUNEWS

Diaspora miné par de nombreuses failles de sécurité

Des hackers tirent la sonnette d'alarme sur les nombreuses vulnérabilités découvertes dans le code du réseau social open source qui le rendent peu s?r. Rendu public la semaine derniére, le code source du réseau social "Diaspora" a rapidement suscité des inquiétudes sur son niveau de sécurité alors qu'une version alpha est censée arriver en octobre 2010. Plus d'images Des hackers qui se sont penchés sur le code affirment que les failles de sécurité découvertes permettraient d'accomplir de trés vilaines choses, à peu prés n'importe quel type d'intrusion et de prise de contrôle seraient réalisables, notamment sous forme de cross-site scripting ( XSS ), détournement de compte utilisateur, suppression des photos, recrutement de nouveaux"amis" sans leur consentement. Il ne s'agit pour le moment que de menaces potentielles et les vulnérabilités les plus sérieuses n'ont pas été rendue publiques mais communiquées directement aux créateurs du projet Diaspora afin qu'ils prennent les mesures nécessaires. Reste que le site est déjà utilisé par les plus fervents supporters du projet et que des serveurs publics sont déjà en service. Rappelons que le principe de Diaspora consiste à faire des membres du réseau social les propres hébergeurs de leurs données personnelles. En publiant le code source jeudi dernier, les initiateurs du projet invitaient les volontaires à le tester tout en prévenant qu'il y avait des bugs et des failles de sécurité, il semblerait qu'ils n'aient pas mesuré l'ampleur et l'importance de ces vulnérabilités. La sortie de la version alpha de Diaspora, prévue en octobre 2010, sera peut être différée le temps de fiabiliser la sécurité du code source.

19 Sep 2010 LIRE L'ACTU