Moteur de recherche

Résultats pour : "sanctionné"

GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

GTA 6, une date de sortie encore repoussée!

Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein Archives Secunews SECUNEWS

Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein

La DGCCRF a alerté le parquet de Paris après avoir découvert que le géant chinois de l’e-commerce vendait des produits pédopornographiques. Elles ont depuis été retirées de la plateforme, selon Shein. « Leur description et leur catégorisation sur le site permettent difficilement de douter du caractère pédopornographique des contenus », affirme la DGCCRF. Shein a indiqué après la publication du communiqué que les poupées à caractère pédopornographique avaient été retirées de la plateforme, et qu’une enquête interne était en cours. Jusqu’à 7 ans d’emprisonnement. La Répression des fraudes a également signalé l’absence de mesure de filtrage empêchant efficacement l’accès pour les mineurs à des contenus commercialisant des poupées sexuelles d’apparence adulte. "Ces signalements portent sur un site et une marque Shein pour lesquels des pratiques commerciales trompeuses et des allégations mensongères ainsi que plusieurs non-conformités ont déjà été largement constatées et sanctionnées précédemment", souligne le communiqué. La Répression des fraudes rappelle que la diffusion, via un réseau de communications électroniques, de représentations à caractère pédopornographique, est passible de peines pouvant aller jusqu’à 7 ans d’emprisonnement et 100.000 euros d’amende ». L’absence de mesure de filtrage est passible jusqu’à trois ans de prison et 75.000 euros d’amende. Entreprise aux racines chinoises qui a conquis le marché mondial de la mode éphémère (fast-fashion), Shein est régulièrement accusé de concurrence déloyale et de pollution environnementale. Cette affaire intervient alors que Shein doit s’installer dans les jours qui viennent au BHV puis dans cinq magasins Galeries Lafayette en province.

03 Nov 2025 LIRE L'ACTU
Facebook ferme la page de Firerank Archives Secunews SECUNEWS

Facebook ferme la page de Firerank

Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.

20 Nov 2017 LIRE L'ACTU
La police belge va verbaliser les chasseurs de Pokemon distraits, 55 euros d'amende Archives Secunews SECUNEWS

La police belge va verbaliser les chasseurs de Pokemon distraits, 55 euros d'amende

La police belge compte dès à présent verbaliser les piétons distraits par leur smartphone, à la suite du succès du jeu Pokémon-Go. Certains chasseurs se mettent en effet en danger sur la voie publique, l’amende s’élève à 55 euros. La police se base sur l’article 7.2 du code de la route qui stipule que: [quote]Les usagers doivent se comporter sur la voie publique de manière telle qu’ils ne causent aucune gêne ou danger pour les autres usagers.[/quote] De cette manière, toute personne qui traverse la rue les yeux rivés sur son smartphone sans regarder la circulation risque de recevoir une amende. Dans son procès verbal, l’agent doit décrire en détail le danger occasionné. Celui qui envoie un simple sms ou surfe sur internet en marchant sur le trottoir ne risque pas d’être sanctionné.

08 Aug 2016 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Nov 2014 LIRE L'ACTU
Des sanctions pour les tricheurs de Max Payne III Archives Secunews SECUNEWS

Des sanctions pour les tricheurs de Max Payne III

Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ

01 Jul 2012 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Attention aux faux email Hadopi Archives Secunews SECUNEWS

Attention aux faux email Hadopi

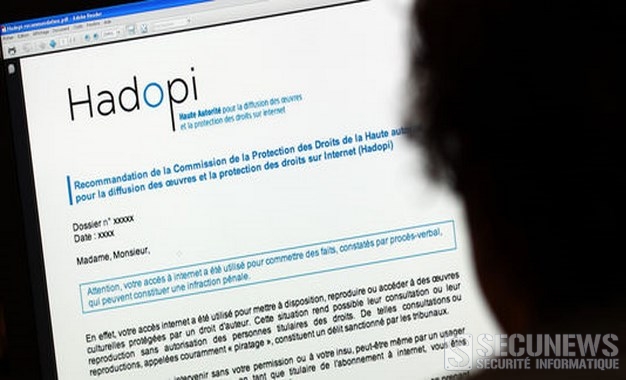
Les premiers mails signés HADOPI arrivent dans les boites emails d´internautes Français. Le Ministère de la Culture, et la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur Internet viennent de débuter l'envoi de leur courrier "d'avertissement" à destination des internautes copieurs. C'est du moins ce que prétend les mails reçue (depuis lundi 08 juin 2010) [quote]"HADOPI - [mailto:[email protected]] Objet : Téléchargement illicite détecté par la HADOPI : premier avertissement Ceci est un message du Ministère de la Culture.Madame, monsieur, en application de la loi n°2009-669 du 12 juin 2009 favorisant la diffusion et la protection de la création sur internet, la Haute Autorité HADOPI vous envoie cet avertissement. Cet e-mail vous a été envoyé par la Commission de Surveillance des Échanges Numériques, suite à la détection de connexions et de transferts de données protégées par les droits d'auteur et droits voisins sans autorisation ni licence associée. L’acte frauduleux a été commis le 24 avril 2010 à 20h38 environ par l'adresse IP 60.111.160.130. Ceci est votre PREMIER avertissement, vous ne serez donc aucunement sanctionné pour cet acte de fraude. Attention cependant, en cas de récidive et de nouveau partage non-autorisé d'œuvres ou de données protégées, le Comité d’Application de Sanction de la Haute Autorité HADOPI se verra dans l’obligation de vous adresser un SECOND avertissement avant de possibles poursuites judicières. Vous n’avez pas la possibilité de contester le PREMIER avertissement. ------------- Si vous pensez que cet avertissement est une erreur, veuillez contacter le Ministère de la Culture au plus vite à cette adresse : [email protected]. La Haute Autorité pour la diffusion des oeuvres et la protection des droits sur Internet, HADOPI."[/quote] Autant le dire tout de suite, plusieurs détails dans ce courriel ont rapidement mis le doute. D'abord, les vrais courriers devraient être nominatifs. Ensuite, le Ministère de la Culture ne se charge plus de ce dossier, c'est la Haute Autorité.(fait confirmé par l'équipe de Fabien Durand, au service communication du Ministére de la Culture.) Bref, l'email proposé en fin de message ([email protected]) aura surtout pour mission de noyer ce compte électronique de messages. Concernant l'adresse IP fournis dans le mail [quote]IP address: 60.111.160.130 Reverse DNS: softbank060111160130.bbtec.net. role: SoftbankBB ABUSE address: Tokyo Shiodome bldg., 1-9-1, Higashi-Shimbashi, Minatoku,Tokyo country: JP (Japon)[/quote] L'Hadopi c'est en France Ce courrier "HADOPI" est donc un faux, Clémence Fournier, du service presse d'HADOPI, a confirmé ce message usurpateur sans pour autantpréciser le départ des premiers vrais mails et ce n'est pas le site HADOPI.FR qui nous en dira plus. Comment je peux connaitre mon Ip ? Cela est tout simple rendez-vous sur ce site http://whatismyipaddress.com et vous verrez que votre adresse Ip correspond pas à l'adresse Ip fournie dans le mail Voir aussi: Voici le mail qu’Hadopi envoie aux pirates

18 Jun 2010 LIRE L'ACTU