Ces sagas SF réussissent un exploit rare, finir mieux qu’elles n’ont commencé
Finir une trilogie en beauté est rare. Quatre franchises de science-fiction y arrivent pourtant, avec un troisième film jugé supérieur aux deux premiers.
Ivanti vient de publier les deux correctifs qui manquaient à ses passerelles VPN Connect Secure, prises pour cible depuis début octobre. La chaîne de vulnérabilités exploitée par les pirates est désormais entièrement corrigée.
Saviez-vous que le port USB de votre TV permet de faire bien plus que regarder des films depuis une clé ? Sous-exploité ou mal compris, il est capable de transformer votre expérience télévisuelle. Voici 4 façons d'utiliser le port USB de votre TV qui peuvent changer votre quotidien.
Des NAS Synology sont la cible d'une vague d'attaques par ransomware, qui chiffre les fichiers de leurs propriétaires et réclame plusieurs milliers de dollars pour leur restitution.
Une faille RCE (exécution de code à distance) du cœur de WordPress permet de prendre la main sur un serveur au moment précis d’une mise à jour. WordPress a publié la version 7.1.4 pour la corriger, et les tentatives d’exploitation ont déjà commencé. Voici ce qu’il faut savoir. L’essentiel en bref Wo
Anthropic affirme que son IA a découvert et exploité des failles critiques dans Chrome, Safari, Android, Windows et Linux. Toutes sont corrigées, mais l'annonce, quelques jours après PHP2Shell, confirme l'accélération de la cybersécurité boostée à l'intelligence artificielle.
Après plusieurs mois de restrictions, Disney+ commence à rétablir le HDR10 en France. Une bonne nouvelle pour les abonnés Premium, mais tous les appareils ne sont pas compatibles avec cette solution. Et le Dolby Vision reste absent.
Une entreprise israélienne est soupçonnée d’avoir exploité la publicité en ligne pour localiser et suivre des utilisateurs de Starlink. Des chercheurs ont repéré une activité inhabituelle jusque dans des pays où le service de SpaceX est interdit ou restreint.
Mozilla vient de mettre à jour Firefox pour corriger une série de vulnérabilités, dont certaines pouvaient permettre à du code malveillant de s'échapper des processus isolés du navigateur. Les correctifs sont disponibles sur ordinateur et Android, sans qu'aucune exploitation active ait été signalée.
Branle-bas de combat chez les principaux fournisseurs de firmwares UEFI. Une faille critique dans EDK II permet à un attaquant d'exécuter du code malveillant avant même le chargement du système d'exploitation. Le nombre de serveurs concernés demeure inconnu, mais la diffusion de ce code pourrait imp
Les failles critiques de PHP2Shell ne donnent plus seulement lieu à des tentatives d'exploitation. Des pirates sont parvenus à exécuter des commandes sur plusieurs serveurs vulnérables, confirmant que les attaques peuvent aboutir.
Déjà corrigée dans Node.js et .NET, la vulnérabilité CVE-2026-111497 est désormais exploitée par des pirates. La CISA appelle à appliquer les mises à jour disponibles sans attendre.
Après avoir traversé trois pays différents et dérouté deux fois, un avion opéré par la compagnie Ryanair est revenu sur le tarmac duquel il avait décollé. La première croisière low-cost aérienne de l'histoire ?
Des moddeurs ont réussi à lever une limitation qui empêche certaines GeForce RTX d’exploiter pleinement leur puissance de calcul en intelligence artificielle. Sur une RTX 4090, le débit théorique double. Mais les gains réels sont plus modestes, et la manipulation n’est pas sans risque.
Google a discrètement modifié sa politique de confidentialité pour autoriser, sous certaines conditions, l’utilisation de données issues de Gmail, Drive et Photos dans la personnalisation publicitaire. Une évolution liée notamment à ses services d’IA, même si l’entreprise assure ne pas exploiter dir
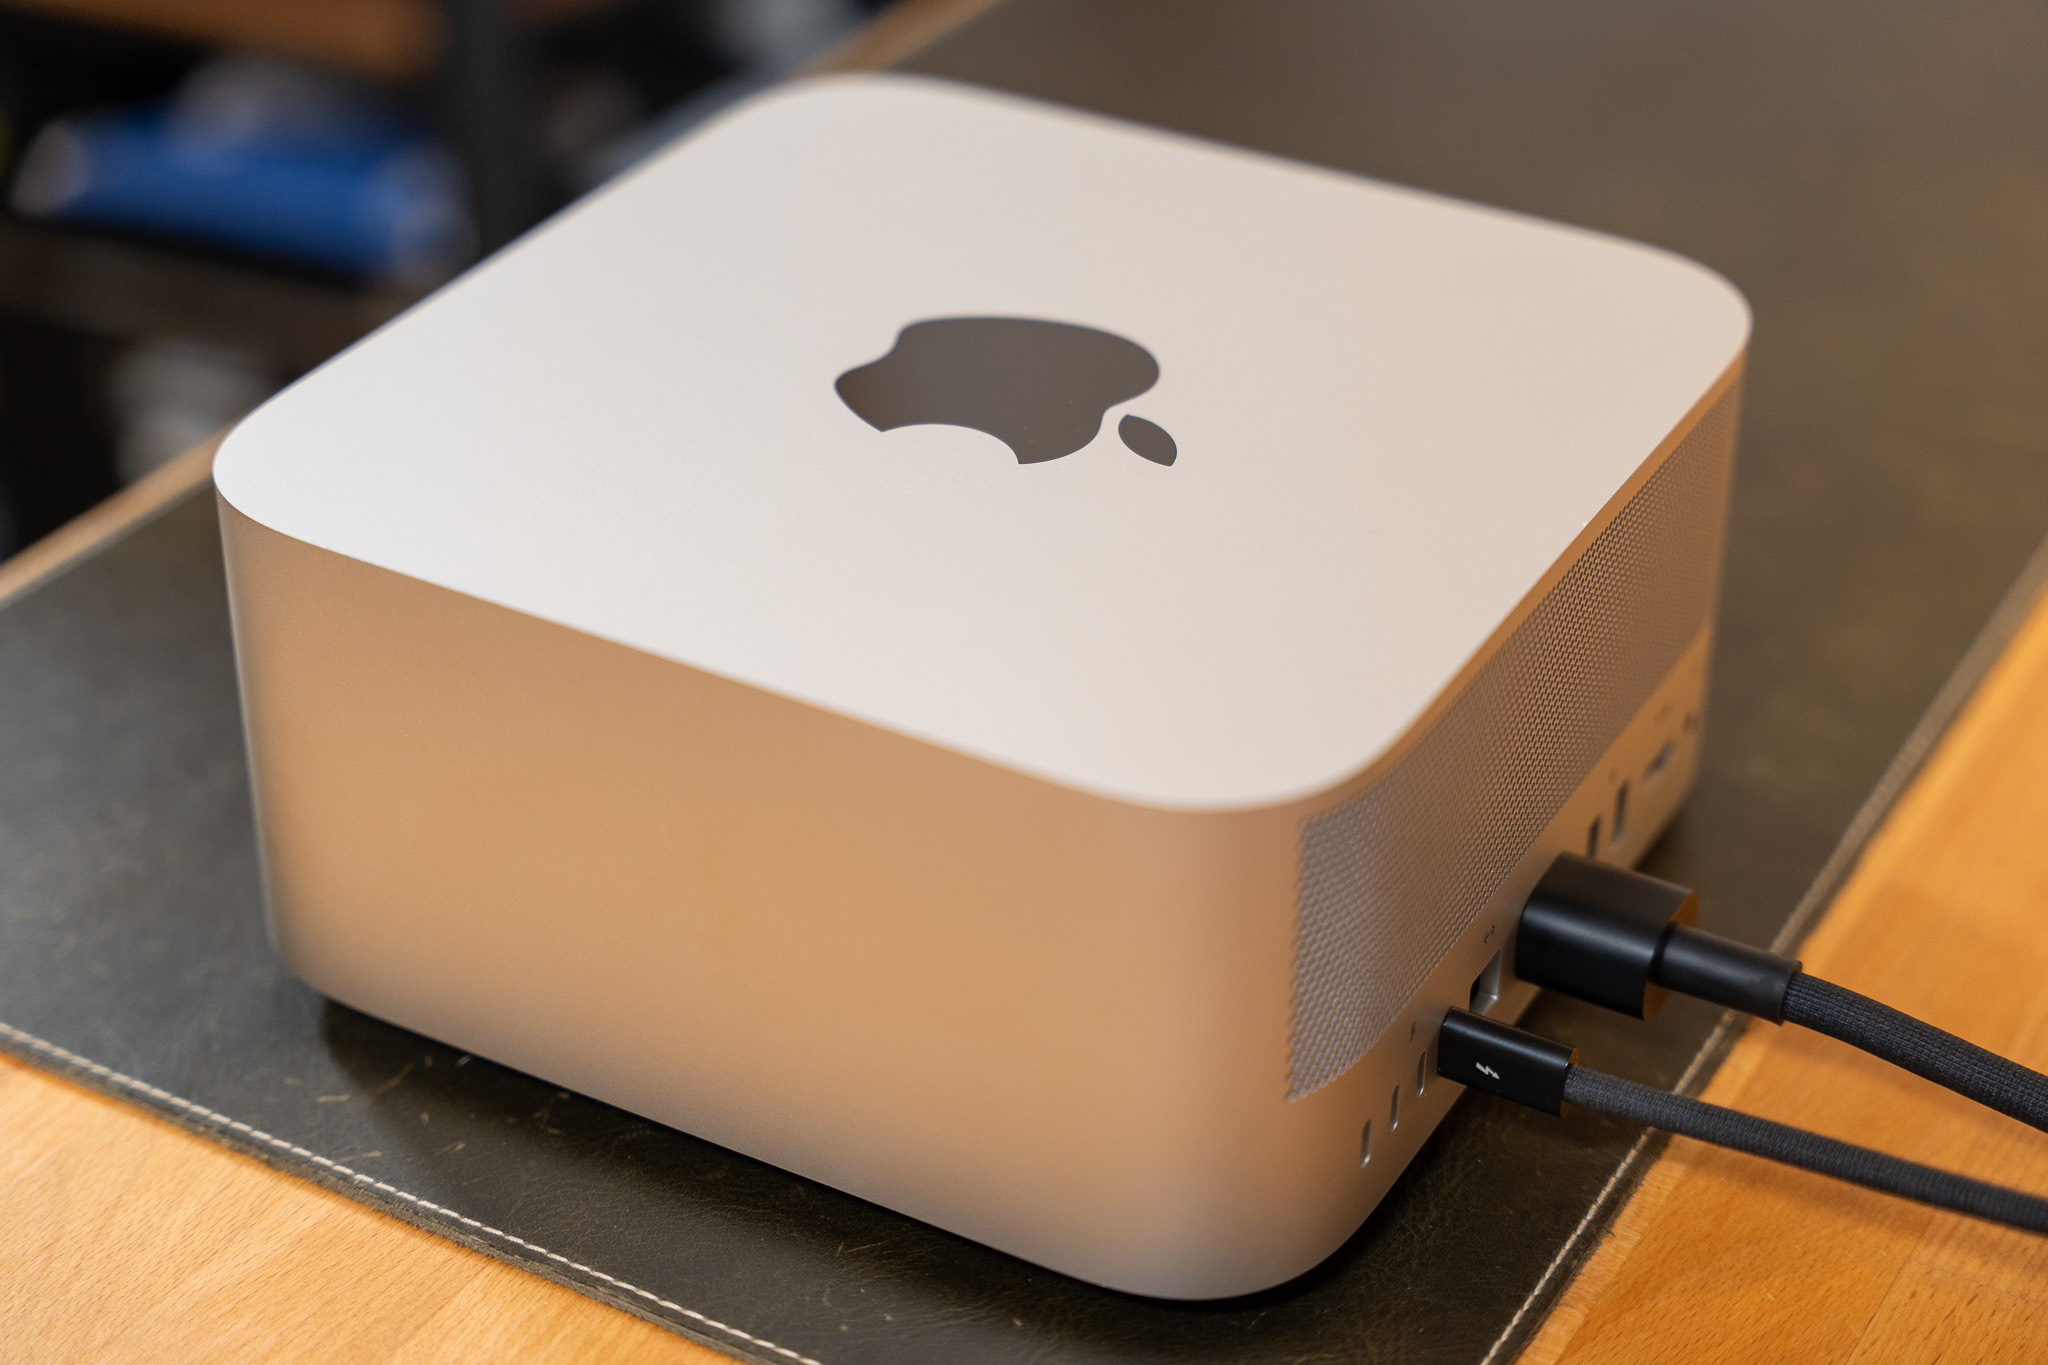
Annoncé fin août, en parallèle du petit Mac mini M6, le nouveau Mac Studio M5 Ultra est arrivé sur le marché avec les moyens d’en découdre. En exploitant 256 Go de mémoire unifiée, la mouture qui nous intéresse aujourd’hui veut s’en prendre aux DGX Spark pour la gestion locale des plus grands modèle
Netflix aurait proposé 500 millions de dollars pour exploiter les personnages les plus populaires de Xbox pendant sept ans, avec une exclusivité sur ses films et séries. Microsoft en aurait demandé 300 millions de plus, et les négociations auraient finalement échoué.
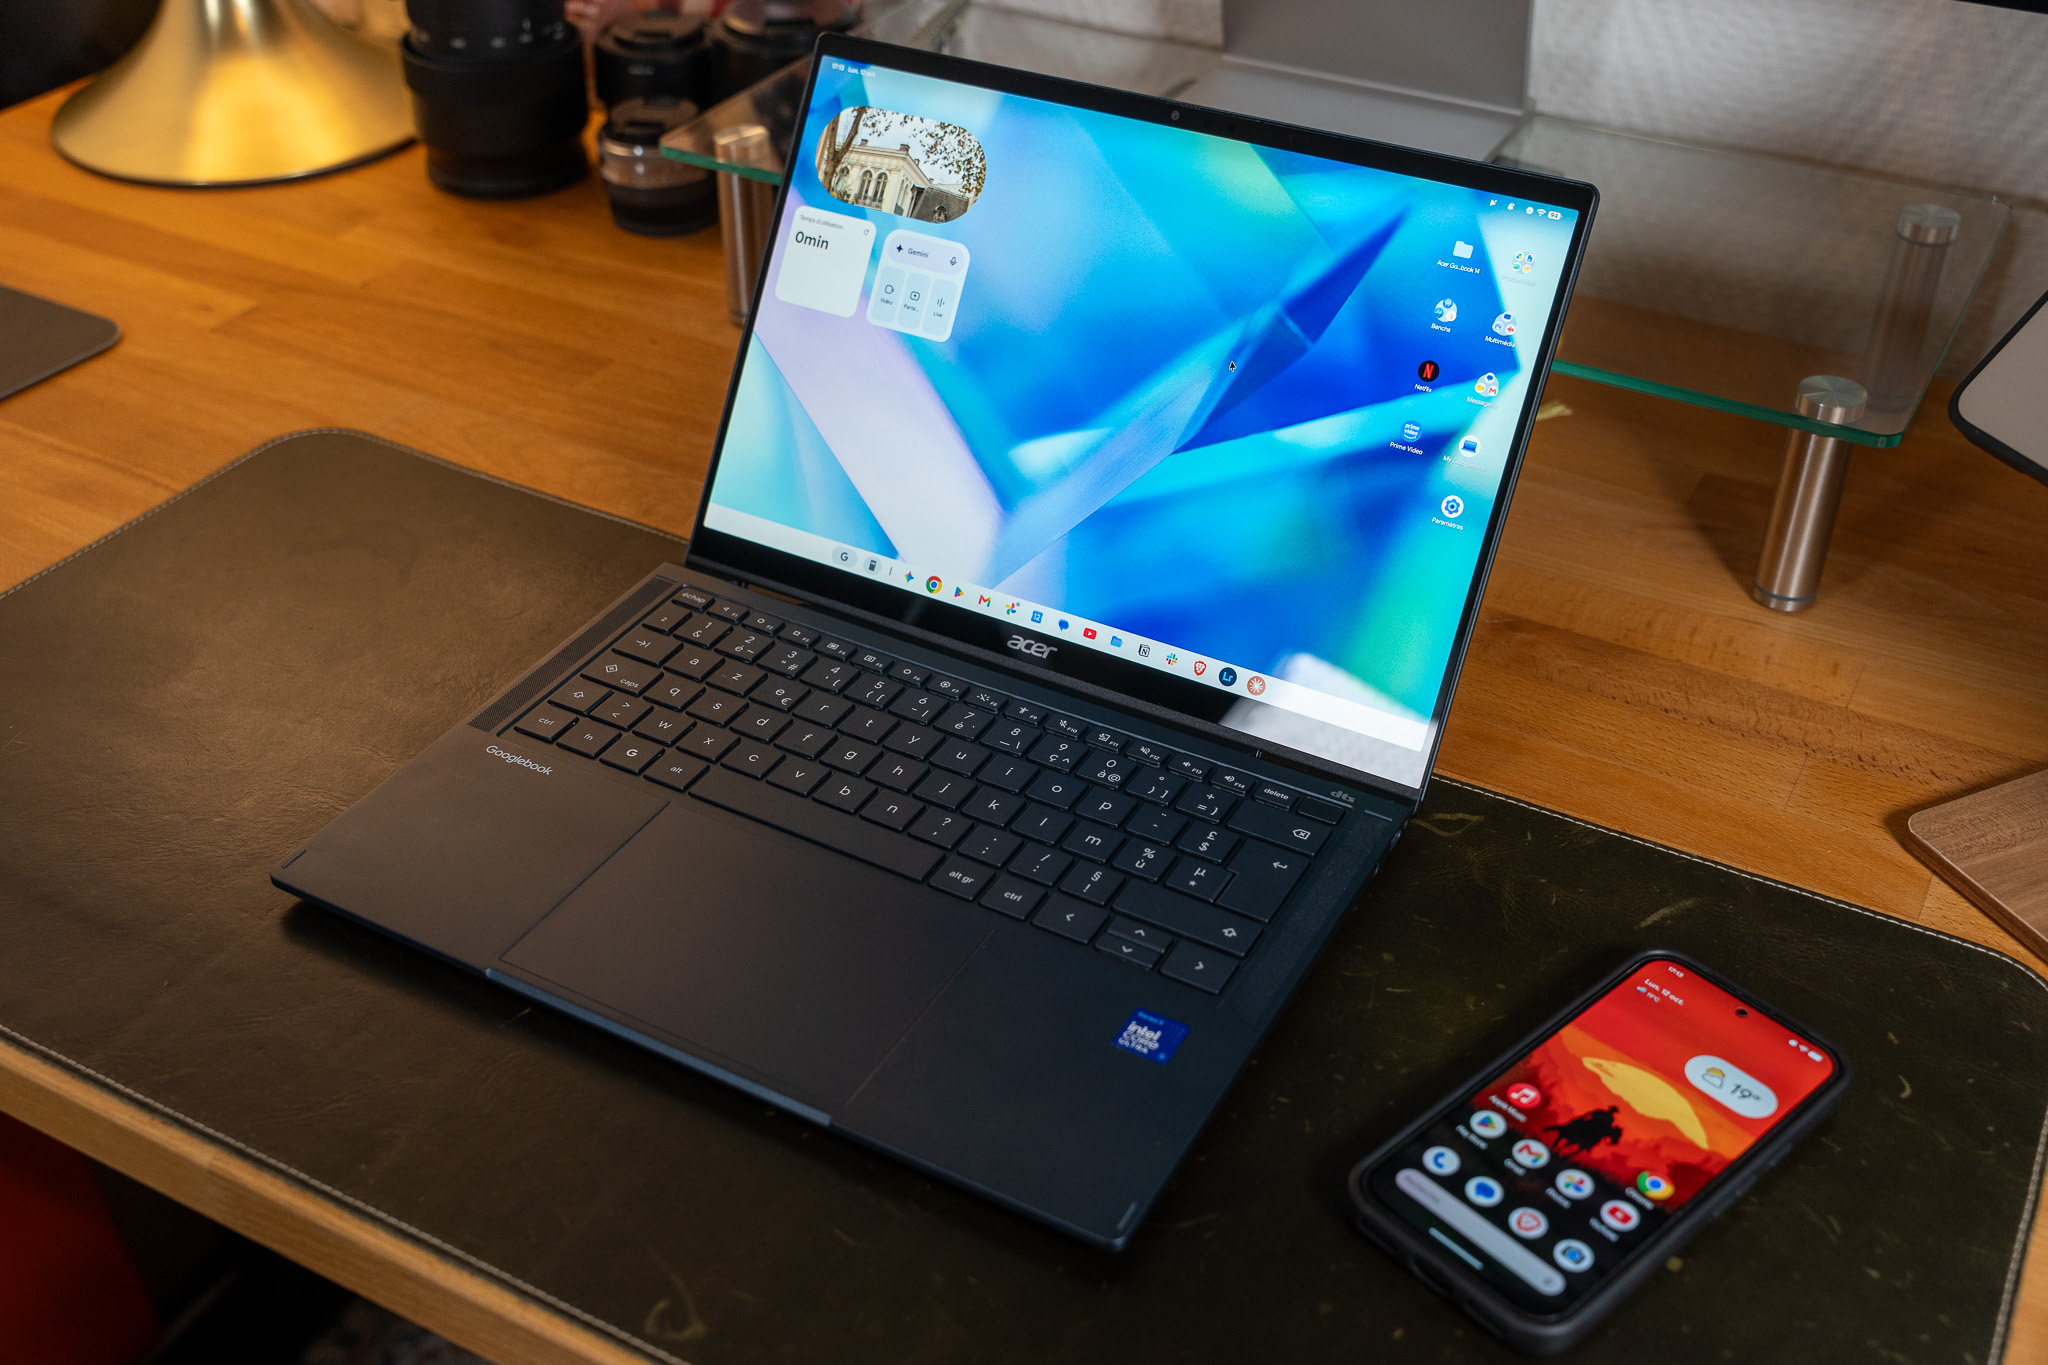
Annoncés au printemps et lancés le 5 octobre dernier, les Googlebook sont les nouveaux ordinateurs portables voulus par Google sur le haut de gamme. Pour l’occasion, la firme tourne le dos au système d’exploitation qu’on lui connaissait jusqu’à présent sur ce marché : adieu donc ChromeOS, place à Go
**[Mise à jour du 26 octobre 2026]** Le 23 octobre 2026, PHP a publié un avis de sécurité concernant la vulnérabilité CVE-2026-115560. Celle-ci permet une exécution de code arbitraire à distance. L'éditeur estime que les conditions d'exploitation exigent une combinaison d'options de configuration...
Un satellite russe s’est dangereusement rapproché d’un satellite exploité par l’armée ukrainienne. On ignore encore ses intentions.
L'année dernière, Amazon a déployé son millionième robot dans ses entrepôts.
ChatGPT, Claude, Gemini, Copilot et Grok exploitent vos échanges par défaut. Sauf chez Meta, où tout se complique.
**[Mise à jour du 05 octobre 2026]** Le 4 octobre 2026, Citrix a publié un avis concernant une nouvelle vulnérabilité (CVE-2026-88779) permettant un déni de service à distance. La CISA indique que cette vulnérabilité est activement exploitée. **[Mise à jour du 30 septembre 2026]** Dans un billet...
L’Académie couronne rarement un premier long métrage. Pourtant, six cinéastes ont décroché le meilleur film dès leurs débuts, un exploit minuscule.
Le 7 septembre, Adobe a publié un correctif d’urgence pour une faille notée 10 sur 10 affectant Adobe Commerce et Magento Open Source. Elle permet d’exécuter du code à distance sans aucune authentification, et elle était déjà exploitée avant la publication du patch. Mais pour les agences, l’enjeu ne
Depuis le 11 septembre 2026, tout fabricant d’un produit comportant des éléments numériques est tenu de signaler, dans un délai de 24 heures, toute vulnérabilité activement exploitée. Un délai particulièrement court, via une plateforme unique, pour un champ d’application bien plus large qu’on ne pou
OpenAI a annoncé le 7 août 2026 qu’il ne pouvait plus exclure qu’Astra, son prochain grand modèle, ait franchi le seuil de risque cybersécurité le plus élevé de son propre cadre d’évaluation. Trois jours plus tard, l’entreprise lançait GPT-5.6-Cyber, un modèle entraîné pour développer des exploits.
WordPress a publié le 17 juillet 2026 des correctifs d’urgence contre wp2shell, un enchaînement de deux failles qui donne accès à l’exécution de code à distance par un assaillant sans qu’il n’ait besoin du moindre compte ou mot de passe. Des exploits publics circulent déjà et des tentatives d’exploi
Le 17 juillet 2026, WordPress a publié un correctif pour deux vulnérabilités : CVE-2026-60137 : une injection SQL (SQLi) ; CVE-2026-63030 : celle-ci permet un contournement de la politique de sécurité. Un attaquant peut exploiter ces deux vulnérabilités, de manière combinée, pour obtenir une...
Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.
Sans conteste l’un des leaders de solutions de messagerie électronique, avec plus de 1,8 milliard d’utilisateurs à travers le monde, Gmail est certes gratuit, mais se rémunère grâce à la publicité qui exploite en partie vos données personnelles. Si vous êtes soucieux du respect de votre vie privée s
Le 15 octobre 2025, F5 a publié un avis de sécurité concernant entre autres la vulnérabilité CVE-2025-53521. Celle-ci affecte BIG-IP APM et permet à un attaquant non authentifié d'exécuter du code à distance. Le 29 mars 2026, l'éditeur indique que cette vulnérabilité est exploitée activement. Le...
Shannon, un pentester open source, pousse l’audit de sécurité bien plus loin que les outils classiques : il ne se contente pas de scanner les failles d’une application web, il est capable de les exploiter pour en prouver la dangerosité. Une révolution, ou un danger ? Voici ce qu’il faut savoir sur c
Une vulnérabilité a été découverte dans Cisco Catalyst SD-WAN. Elle permet à un attaquant de provoquer un contournement de la politique de sécurité. Cisco indique que la vulnérabilité CVE-2026-20127 est activement exploitée.
**[Mise à jour du 11 décembre 2025]** Le CERT-FR a connaissance de multiples exploitations de la vulnérabilité CVE-2025-55182. Les serveurs avec une version vulnérable exposés après la publication des preuves de concept publiques du 5 décembre 2025 doivent être considérés comme compromis....
Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.
Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.
Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production. Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup. Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux. La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat. Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale. Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.
Sécurité : Windows et Linux en ligne de mire Cette semaine, deux failles critiques dans Windows sont activement exploitées, poussant Microsoft à diffuser un correctif d’urgence à appliquer sans délai pour éviter les cyberattaques. Par ailleurs, une faille Linux est également utilisée par des ransomwares pouvant affecter les environnements Windows via WSL. Saviez-vous qu'en Belgique, plus de la moitié des détaillants victimes de rançongiciels cèdent aux demandes des hackers, soulignant la menace toujours croissante du cybercrime? Logiciels : Adobe innove avec l’IA et nouvelles sorties Adobe enrichit sa suite GenStudio avec des outils basés sur l’intelligence artificielle pour faciliter la création de contenu et renforcer la lutte contre les deepfakes. De plus, plusieurs nouveaux logiciels utiles viennent compléter les catalogues de Nintendo et Microsoft Store, offrant des outils innovants pour les utilisateurs. Systèmes d’exploitation : Windows 11 26H1 en approche Microsoft prépare le déploiement d’une mise à jour majeure de Windows 11, la version 26H1, spécialement optimisée pour les processeurs nouvelle génération. Cette version est en phase de test avancée et promet des améliorations de performance et de sécurité. Jeux vidéo : Nouveautés très attendues Le shooter ARC Raiders débarque sur PC et consoles nouvelle génération avec l’ambition de bousculer le genre. Par ailleurs, les fans de Pokémon attendent avec impatience le DLC Z-A qui apporte de nouvelles méga-évolutions et surprises. Twitch dévoile également plusieurs nouveautés qui transformeront l’expérience des streamers et spectateurs.
Une fuite colossale de données vient d’ajouter 183 millions d’emails compromis à la base Have I Been Pwned. Ces données, déjà exploitées par des pirates, augmentent les risques de piratage et d’arnaques. Voici comment vérifier si vous êtes concerné et protéger vos comptes. 183 millions de comptes ex
Microsoft vient de publier en urgence un correctif critique pour SharePoint Server, actuellement exploité dans une campagne active de cyberattaques de grande ampleur. Que faut-il retenir de cette faille RCE jugée critique, et quels sont les impacts pour les entreprises ? Une faille critique RCE acti
Une mise à jour de sécurité urgente vient d’être déployée par Google pour Chrome. En cause : une faille critique activement exploitée sur le web. Que risque-t-on concrètement ? Faut-il s’inquiéter ? Et comment réagir ? Voici ce qu’il faut comprendre et faire. Chrome en alerte : une faille critique d
**[Mise à jour du 17 juillet 2025]** L'éditeur a publié un lien contenant une méthode d'évaluation permettant d'identifier des tentatives d'exploitation dans les journaux applicatifs et systèmes [12]. **[Mise à jour du 7 juillet 2025]** Le 17 juin 2025, Citrix a publié un bulletin de sécurité...
Le 13 mai 2025, Fortinet a publié un avis de sécurité concernant la vulnérabilité CVE-2025-32756. Celle-ci permet à un attaquant non authentifié d'exécuter du code arbitraire à distance. L'éditeur indique que cette vulnérabilité est activement exploitée. Les exploitations constatées jusqu'ici...
Fortinet a publié le 10 avril 2025 un billet de blogue [1] indiquant l'utilisation d'une technique de post-exploitation qui permet une atteinte à la confidentialité des données de l'ensemble du système des équipements Fortigate affectés. Cette technique repose sur l'utilisation d'un lien...
\[Mise à jour du 28 janvier 2025\] Une preuve de concept permettant l'exploitation de cette vulnérabilité est disponible publiquement. Le 14 janvier 2025, Fortinet a publié un avis de sécurité concernant la vulnérabilité critique CVE-2024-55591 affectant FortiOS et FortiProxy. Elle permet à un...
Ivanti a publié plusieurs avis de sécurité sur des vulnérabilités affectant CSA qui sont activement exploitées : * le 10 septembre 2024, Ivanti a publié un avis de sécurité concernant la vulnérabilité CVE-2024-8190 qui permet à un attaquant, authentifié en tant qu'administrateur, d'exécuter du...
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

Le 24 avril 2024, Cisco a publié trois avis de sécurité concernant des vulnérabilités affectant les équipements de sécurité ASA et FTD. Deux d'entre eux concernent les vulnérabilités CVE-2024-20353 et CVE-2024-20359 qui sont activement exploitées dans le cadre d'attaques ciblées. La vulnérabilité...
\[Mise à jour du 10 mai 2024\] Le CERT-FR est intervenu pour le traitement d'une compromission par rançongiciel au sein d'une entité française. Dans le cadre de cette attaque, la vulnérabilité a été exploitée pour ensuite réaliser une latéralisation dans le système d'information de la victime et...
\[Mise à jour du 19 mars 2024\] Le CERT-FR a connaissance de codes d'exploitation publics et de nouvelles tentatives d'exploitation. Le 8 février 2024, Fortinet a publié l'avis de sécurité concernant la vulnérabilité critique CVE-2024-21762 affectant le VPN SSL de FortiOS. Cette vulnérabilité...
\[Mise à jour du 02 novembre 2023\] La version 17.3.8a est disponible. \[Mise à jour du 31 octobre 2023\] Les détails techniques de la vulnérabilité CVE-2023-20198 sont désormais disponibles publiquement. Cette vulnérabilité était déjà massivement exploitée. Tous les équipements exposant...
La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application
La mise en garde s’adresse à tous les utilisateurs de Google Chrome, autant dire des milliards de personnes à travers le monde. Récemment, le célèbre navigateur a connu une petite défaillance, une vulnérabilité informatique qui pourrait avoir de lourdes conséquences. C’est pourquoi le géant informatique a publié la mise à jour 100.0.4896.127, corrigeant un problème critique… qui peut avoir été exploité par des pirates. Comme l’explique The Sun, une vulnérabilité « zero-day » -comprenez une faille informatique pour laquelle aucun correctif ou aucune information n’existe- avait été détectée. Nommée CVE-2022-1364, celle-ci pouvait représenter une porte ouverte pour les hackeurs. « Google est conscient que cette vulnérabilité existe », peut-on lire dans une annonce de sécurité récemment publiée. C’est pourquoi une mise à jour urgente a été déployée. Si celle-ci sera déployée dans les prochaines semaines de manière obligatoire, il est d’ores et déjà conseillé de mettre à jour manuellement le programme. Pour ce faire, rendez-vous dans les paramètres de Google Chrome, mettez-le à jour avec la dernière version et relancez l’application. la faille concernerait aussi bien les utilisateurs sur Windows, Mac ou Linux, mais pas les versions sur téléphone mobile. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Comment mettre a jour ? : une fois dans le navigateur, il faut cliquer sur les trois petits points en haut à droite de l'écran, puis "Aide" et "À propos de Google Chrome". Ensuite, bien vérifier que la version est la bonne. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Voir Bulletin d'info de Google (anglais)
Dès le 1er novembre 2021, tous les utilisateurs d’un smartphone tournant avec un système d’exploitation plus ancien que Android 4.1, iOS 10 ou KaiOS 2.5.1, se retrouveront dans l’impossibilité d’utiliser WhatsApp. À cette date, l’application de messagerie bénéficiera d’une mise à jour importante qui permettra de transférer ses données WhatsApp (messages, appels, etc…) d’un appareil Apple, vers un Samsung. Cette option sera ensuite étendue à d’autres appareils fonctionnant sous Android. Les utilisateurs de smartphones trop anciens seront dans l’incapacité de faire cette mise à jour et n’auront d’autre choix que de basculer vers une autre application de messagerie, comme Signal ou Telegram, ou de changer de téléphone s’ils désirent continuer à utiliser WhatsApp. Au total 43 modèles de smartphone sont concernés chez Samsung, Apple, Huawei, LG, ZTE, Sony et quelques autres. On retrouve les modèles suivants: Samsung : Galaxy Trend Lite, Galaxy Trend II, Galaxy S2, Galaxy S3 mini, Galaxy Xcover 2, Galaxy Core et Galaxy Ace 2 Huawei : Ascend G740, Ascend Mate, Ascend D Quad XL, Ascend D1 Quad XL, Ascend P1 S et Ascend D2 Sony : Xperia Miro, Sony Xperia Neo L et Xperia Arc S. ZTE : Grand S Flex, ZTE V956, Grand X Quad V987 et Memo Huawei : Ascend G740, Ascend Mate, Ascend D Quad XL, Ascend D1 Quad XL, Ascend P1 S et Ascend D2 LG : Lucid 2, Optimus F7, Optimus F5, Optimus L3 II Dual, Optimus F5, Optimus L5, Optimus L5 II, Optimus L5 Dual, Optimus L3 II, Optimus L7, Optimus L7 II Dual, Optimus L7 II, Optimus F6, Enact, Optimus L4 II Dual, Optimus F3, Optimus L4 II, Optimus L2 II, Optimus Nitro HD and 4X HD, et Optimus F3Q. Alcatel/HTX/Wiko : One Touch Evo 7, Archos 53 Platinum, HTC Desire 500, Caterpillar Cat B15, Wiko Cink Five, Wiko Darknight, Lenovo A820, UMi X2, Faea F1 et THL W8 Apple : iPhone 4S de 2011
Et si jeudi 30 septembre 2021, votre PS4, votre iPhone ou encore votre PC Windows ne se connectaient plus à internet ? Scénario de sciences-fictions ? Pas tant que ça ! En effet, un chercheur britannique, spécialisé dans la sécurité (informatique), Scott Helme, a publié un article sur la fin de connexion de millions d’appareils allant de l’ordinateur au téléphone portable en passant par la console de jeux. En cause ? Une licence, le certificat de sécurité IdentTrust DST Root CA X3, devrait expirer le 30 septembre 2021 à 16h01. Celle-ci permet la connexion des appareils à internet. Si ce phénomène de fin de licence n’est pas une première dans le monde informatique, il peut causer des pertes de données mais aussi causer définitivement la déconnexion. La solution ou solution de contournement ? Mettre à jour vos appareils Le fond du problème, précise le chercheur, est l’absence de mise à jour d’appareils commercialisés avant 2017, voire l’impossibilité d’opérer des mises à jour sur ces systèmes. Car sans ce certificat de sécurité, les sites internet ne peuvent pas « communiquer » en toute sécurité avec votre appareil et donc ne s’affichent pas. Une solution de contournement! pour continuer à se connecter à Internet : Firefox. Comme l'explique Let's Encrypt sur son site web officiel, le navigateur web de Mozilla ne s'appuie pas sur les certificats de sécurité exploités par le système d'exploitation. Firefox se base plutôt sur ses propres certificats numériques pour chiffrer les connexions Internet. Parmi les appareils concernés par cette fin de vie connectée, on compte: Les smartphones Android avec une version antérieure à Nougat 7.1.1 Les IPhone en-dessous iOS 10. Fini l’IPhone 4 ! Du côté des ordinateurs: PC fonctionnant sous Windows XP avec Service Pack 2 Les Mac fonctionnant sous macOS 10.12.1 Les vieilles PS4 qui n’ont pas connu de mise à jour de leur firmware depuis le 5.00 seront aussi déconnectées. Voici la liste complète des plateformes concernées par l'expiration du certificat de Let's Encrypt: Windows XP Service Pack 2 macOS 10.12.0 iOS 9 Android Gingerbread v2.3.6 Mozilla Firefox v2.0 Ubuntu 12.04 Debian squeeze / 6 Java 8 8u101 Java 7 7u111 NSS v3.11.9 Amazon FireOS (Silk Browser) Cyanogen v10 Jolla Sailfish OS v1.1.2.16 Kindle v3.4.1 Blackberry 10.3.3 PS4 avec firmware antérieure au 5.00 Plus d'info (anglais) https://scotthelme.co.uk/lets-encrypt-old-root-expiration/
Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)
Le site Cybernews a lancé l’alerte pour ce qui semble être “la plus grosse fuite de données de l’histoire de l’Internet.” 3,2 milliards de combinaisons d’adresses mails et de mots de passe ont été partagées sur la toile par des pirates sur l’un des plus gros forums de piratage du web. Comme l’explique le site, ce ne sont toutefois pas les boites mails en question qui ont été piratées. Les données exposées ont été récupérées au cours de différents piratages de sites web ces dernières années. LinkedIn, Netflix, Exploit.in plusieurs sites liés au Bitcoin sont cités. Les hackers ont en réalité collecté 3,2 milliards d’adresses emails et les identifiants liés sur différents sites. Un fichier plus impressionnant qu'inquiétant. Le point sur les 3,2 milliards d’e-mails et mots de passe piratés. selon Numerama, si le travail n'est pas "sans intérêt", il n'est pas non plus "dangereux", d'autant que la plupart des fuites étaient déjà connues. La base regroupe des adresses Gmail et Hotmail, mais également bien d'autres. En outre, le mot de passe associé à l'adresse email n'est pas forcément celui de l'adresse email en question. Les nombreuses approximations rapportées depuis par rapport à la source première, à savoir CyberNews, sont dues au fait que ce denier a mis en avant son moteur de recherche permettant, dit-il, de vérifier si son adresse email est concernée. Or selon Numerama, il ne regroupe pas encore les données du COMB Dans les faits, COMB n'a fait qu'agréger des données déjà connues depuis plus de cinq ans pour certaines d'entre elles. La base de données sort tout de même du lot de part ses chiffres : 4.000 fichiers ainsi que 3,28 milliards de paires emails/mots de passe. Le risque avec ce genre de base de données est que des hackers tentent d'exploiter les données regroupées, en tentant de voler des comptes. Mais selon Numerama, bien qu'il y ait énormément de paires, il n'y aurait que peu de risques. D'une part à cause de multiples données périmées ; d'autre part, parce que les données ont déjà été exploitées. Face à cela, il est nécessaire de vérifier tout de même si ses données personnelles ont été touchées, via l'outil de référence gratuit "Have I Been Pwned". En cas de fuite, il est recommandé de changer ses mots de passe et ne pas utiliser d'éléments trop basiques. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel "pare-feu", éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Si toutes les captures d'écran sont vraies et que cette mention Covid-19 est bel et bien apparue sur certains appareils, il ne s'agit en aucun cas d'un module qui permettrait l'installation de l'application StopCovid. Ces mentions: - Journalisation des expositions" au Covid-19 dans le menu "santé" sur iOS". - Notifications d'exposition au Covid-19" sur Android. Correspondent à un outil développé conjointement par Google et Apple, au niveau international, pour aider à la lutte contre la propagation du virus. Les deux fabricants ont adapté leur technologie Bluetooth pour faciliter le traçage des cas contacts de Covid-19, mais cet outil n'est pas une application en soi, c'est une API, une sorte de "kit de développement" à destination des États qui le souhaitent, pour offrir une technologie de traçage clés en main. Autrement dit, ces fonctions sont une simple "base" utilisable par les applications, mais chez un utilisateur qui n'installe aucune application de "contact tracing", elles restent totalement inactives. Oui, il y a bien des dispositifs de traçage du Covid-19 installés par défaut sur les iPhone et téléphones Android, mais ils sont incapables de fonctionner sans une application qui exploite leur technologie, or 'StopCovid', n'exploite pas cette technologie-là.
Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.
Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.
YouTube, la plate-forme de divertissement vidéo appartenant à Google, prend des mesures urgentes pour assurer la sécurité des jeunes membres de son public. Un nouvel algorithme d’apprentissage automatique (machine learning) aidera à classer les commentaires plus efficacement pour filtrer le contenu qui inclut des enfants de 13 ans et moins, écrit le New York Times. Une des mesures critiques de YouTube consiste à limiter les commentaires de vidéos d’enfants qui “attirent un comportement prédateur”. L’algorithme sera utilisé pour “des dizaines de millions” de vidéos, mais les chaînes moins risquées seront autorisées avec des modérateurs. “Nous avons récemment rencontré des incidents concernant la sécurité des enfants sur YouTube”, a tweeté Susan Wojcicki, directrice générale de YouTube. “Rien n’est plus important pour nous que d’assurer la sécurité des jeunes sur la plate-forme. Voici plus d’informations sur les mesures que nous prenons pour mieux protéger les enfants et les familles.” “La semaine dernière, nous avons désactivé les commentaires de dizaines de millions de vidéos susceptibles de faire l’objet de comportements prédateurs”, lit-on dans une déclaration de la société. “Ces efforts sont concentrés sur des vidéos mettant en scène de jeunes mineurs et nous continuerons d’identifier les vidéos à risque au cours des prochains mois. Au cours des prochains mois, nous élargirons cette action afin de suspendre les commentaires sur les vidéos mettant en scène de jeunes mineurs et celles mettant en scène des mineurs plus âgés susceptibles de susciter un comportement prédateur.” Des mesures visant à assurer la sécurité de la communauté et à apaiser les préoccupations relatives à l’exploitation des enfants ont été prises après qu’une vidéo “documentant comment des pédophiles ont utilisé des commentaires sur des vidéos d’enfants pour guider d’autres prédateurs” est devenue virale. En outre, un certain nombre d’annonceurs de premier plan, tels que AT & T, Disney, Nestlé et Epic Games, ont cessé de travailler avec YouTube après la diffusion de leurs publicités sur des vidéos suscitant des messages à caractère pédocriminel ou des émoticônes explicites dans les commentaires. D’autres commentaires incluaient des horodatages sur des poses jugées “suggestives” au sein des vidéos. Une vidéos de “Matts WhatItIs - Youtube is Facilitating the Sexual Exploitation of Children, and it's Being Monetized (2019)”, publiée le 17 février 2019, dénonçant le phénomène . Voir aussi: - Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet
Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)
Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.
Plusieurs ordinateurs tournant sous le système d'exploitation Windows 10 ont rencontré des problèmes lors d'une mise à jour récente, indique Microsoft Belgique Une importante mise à jour de Windows 10, disponible depuis avril 2018, a causé des problèmes sur certains types de PC, notamment ceux équipés d'un SSD 'Toshiba' ou 'Intel'. Écran bleu au redémarrage, autonomie plus faible, de nombreux utilisateurs ont du faire face à ces problèmes majeurs les empêchant d'utiliser leur pc. Dans un premier temps, Windows a annulé le déploiement de cette mise à jour pour les PC possédant une configuration posant problème, et invité les utilisateurs à désinstaller la mise à jour 1803. Elle invite également les personnes touchées à prendre contact avec le service à la clientèle de Microsoft, soit 'via Internet', soit via le numéro 02/503.31.13. "Il est là pour les aider. Il y a certaines procédures à suivre et le problème est facile à résoudre", assure la porte-parole. Depuis le 24 mai 2018, 'un patch a été déployé' afin de régler en partie les problèmes de cette mise à jour. Il est recommandé d'installer ce patch, via les paramètres -> Mise à jour et sécurité -> Mise à jour Windows et chercher de nouvelles mises à jour, si Windows ne le trouve pas automatiquement de cette manière, 'le patch' est également disponible dans le catalogue des mises à jour Windows. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.
Google préparerait une nouvelle mesure de sécurité qui serait intégrée à Android P, la nouvelle version (9.0) du célèbre système d'exploitation pour smartphone. Le site XDA a en effet trouvé dans le code (disponible grâce à l'Android Open Source Project), des traces d'un blocage de la caméra et du micro, pour les applications en arrière-plan. Après analyse, Android P déterminera si une application est au repos ou pas, et empêchera l'accès au cas par cas, une fois repassée au premier plan, c'est-à-dire activement utilisée par l'utilisateur, le micro et la caméra seront de nouveau disponibles. C'est en tout cas ce que des fonctions comme, ' No camera for idle uids ' (anglais) et ' Don't record audio if UID is idle ' (anglais) laissent entendre. Une bonne nouvelle, sachant qu'avant 'Oreo' (soit la version actuelle),Android a connu quelques problèmes de ce genre, avec des applications un peu trop curieuses. 250 jeux avaient été repérés, et tous utilisaient 'Alphonso', un logiciel qui espionnait les habitudes télé des américains à des fin marketing grâce à un accès au microphone non contrôlé. Depuis Oreo (version 8.0), une notification prévient l'utilisateur qu'une application fonctionne en arrière-plan ou qu'elle s'affiche au-dessus d'autres applications, mais certains utilisateurs désactivent ces notifications qui concernent des utilisations légitimes, comme pour les bulles de Facebook Messenger. Cette nouveauté aura également un effet bénéfique sur la batterie, puisque les applications en arrière-plan n'auront plus d'informations à traiter. Certes, on peut se dire qu'à partir du moment où l'utilisateur n'a pas donné le droit à une application d'avoir accès à la caméra ou au micro, il n'y a pas de quoi verser dans une crise d'espionnite, sauf que certaines autorisations accordées peuvent tomber dans l'oubli et se retourner contre l'utilisateur. Sans compter la possibilité d'applications malveillantes. Quant aux autres nouveautés apportées par Android P, il faudra attendre le mois de mai 2018 et l'annuelle présentation Google I/O.
Comme à chaque fois, c’est devenu en quelques heures le dernier jeu à la mode, faire planter, à distance, l’iPhone d’un de ses contacts. Un nouveau texto maléfique, semble-t-il relativement facile à exploiter, a fait son apparition ces derniers jours., le bug a été signalé mercredi 14 février 2018 par le blog italien MobileWorld, et testé par le site américain The Verge. Lorsqu’un utilisateur a le malheur d’ouvrir le message contenant le caractère en question (non inclus dans l'article pour des raisons évidentes) sur un iPhone tournant avec la version 11.2.5 d’iOS, l’application native Messages, ainsi que d’autres applications tierces, comme WhatsApp, Messenger, Outlook ou encore Gmail, se bloquent instantanément. Ledit message doit simplement contenir un caractère en télougou (une langue indienne) et permet de faire planter partiellement ou complément iOS, le système d’exploitation des iPhone et iPad. Dans certains cas, l’iPhone retournera simplement à son écran de démarrage et vous demandera de saisir à nouveau votre code PIN. D'après le blogueur italien à l'origine de la découverte de ce nouveau bug, certains appareils seraient même totalement bloqués. Comment faire pour récupérer l'accès à ses messages ? - Apparemment, la seule manière pour l'utilisateur de récupérer l'accès à ses messages serait de s'envoyer un texto depuis un autre appareil et de supprimer le message maléfique aussi vite que possible, et ce dès sa réception, indique The Verge. - Le plus simple est d'accéder à l'application Messages depuis un ordinateur Mac pour supprimer le fil de la discussion. En revanche, si vous avez ouvert le message en question depuis une autre application de messagerie, il faudra procéder de la même manière en accédant au service depuis un naviagteur web. Une autre solution consiste à demander à Siri de répondre au message malveillant. Une fois que aurez répondu, vous pourrez normalement ouvrir l'application à nouveau. Ensuite, allez dans "Messages", puis glissez vers la gauche pour supprimer la conversation. Une solution artisanale, en attendant que la firme publie une mise à jour qui viendra définitivement régler le problème. Le dernier en date d'une longue liste de bugs Ce n’est pas la première fois qu’un tel bug touche les iPhone, c'est même le dernier en date d'une très longue liste. Un bug nommé "ChaiOs"pouvait ainsi faire freezer l’appareil et le redémarrer, quand un utilisateur cliquait sur un mystérieux lien contenu dans un message, Apple avait indiqué en janvier 2018 avoir corrigé la vulnérabilité. En 2017, un autre bug avait été découvert et permettait lui aussi de bloquer les iPhone, par le biais d'un message contenant une combinaison d'emoji. Plus d'infos voir le site d'infos TheVerge.com (anglais) Voir aussi: Lire toutes les actus sur l'iphone.
La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.
Apple n’échappe pas aux failles de sécurités détectées par les équipes de Google dans tous les processeurs produits depuis 10 ans. Même si elle produit ses propres processeurs, ils sont basés sur la même architecture que les puces concernées par les failles Spectre et Meltdown En cause, ses processeurs maison (Cortex-A8, A9 et A15) basés sur l’architecture ARM qui sont potentiellement exposés à des attaques à un niveau technique sophistiqué. La firme du Cupertino (Californie) l’a reconnu dans un communiqué. Apple précise qu’aucune exploitation de ces failles Spectre ou Meltdown ne leur a été rapportée. Pour éviter toute possibilité de piratage, Apple conseille de ne télécharger des applications que depuis des sites sûrs, comme l’App Store. L’Apple Watch épargnée Voici la liste non exhaustive des produits estampillés de pomme concernés: - iPhone 4 - iPhone 4S - iPhone 5 - iPhone 5C - iPad - iPad 2 - iPad (3e génération) - Apple TV (2e génération) - Apple TV (3e génération) - iPod Touch 4 et iPod Touch 5. Seule l’Apple Watch, toutes générations confondues, n’est pas concernée. Lire le communiqué d'Apple. (anglais) Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM.
La plupart des vulnérabilités sont inconnues de la majorité de la population mondiale même si elles affectent des millions de personnes, cependant, cette information publiée aujourd’hui est probablement encore plus bouleversante que la faille de Yahoo récemment révélée et touche plusieurs milliards de personnes à travers le monde. Des chercheurs ont découvert plusieurs vulnérabilités qui touchent à la sécurité de tous les réseaux 'Wi-Fi'. N’importe quel réseau Wi-Fi basé sur le chiffrement 'WPA' ou 'WPA2' peut être compromis. Si l’on tient compte du fait que WPA est la norme du Wi-Fi moderne, cela veut dire qu’en gros, presque tous les réseaux de Wi-Fi au monde sont vulnérables. Les recherches sont plutôt compliquées, nous n’entrerons donc pas dans les détails et nous contenterons de souligner les découvertes principales. Comment fonctionne KRACK: Les chercheurs ont découvert que les appareils basés sur 'Android, iOS, Linux, macOS, Windows et certains autres systèmes opératifs' sont vulnérables à des variations de cette attaque ; n’importe quel appareil peut donc être compromis. Ils ont appelé ce type d’attaque key reinstallation attack (attaque de réinstallation de clé), ou KRACK en plus court. Ils décrivent en particulier comment une attaque sur les appareils Android 6 fonctionne. Pour l’exécuter, l’attaquant doit paramétrer un réseau Wi-Fi avec le même nom (SSID) que celui d’un réseau existant et cibler un réseau spécifique. Quand l’attaquant détecte que l’utilisateur est sur le point de se connecter au réseau d’origine, il peut envoyer des paquets spéciaux qui font passer l’appareil à un autre canal et le connectent au faux réseau du même nom. Après cela, en utilisant une faille dans l’implantation des protocoles de chiffrement, ils peuvent changer la clé de chiffrement que l’utilisateur utilisait à une suite de zéros et accéder à toutes les informations que l’utilisateur télécharge ou met en ligne. On pourrait affirmer qu’il y a une autre couche de sécurité (la connexion chiffrée à un site comme 'SSL' ou 'HTTPS'). Cependant, un simple utilitaire appelé 'SSLtrip' établi sur le faux point d’accès suffit pour forcer le navigateur à communiquer avec des versions 'HTTP' non chiffrées de sites internet au lieu de celles chiffrées, les versions HTTPS, dans les cas où le chiffrement n’est pas correctement implanté sur un site (et cela s’applique à une bonne quantité de sites internet, et pas des moindres). Ainsi donc, en utilisant cet utilitaire dans son faux réseau, l’attaquant peut accéder aux identifiants et aux mots de passe en texte brut, et donc les voler. D'après un expert en sécurité belge, si un hacker lançait une attaque en profitant de cette vulnérabilité, il pourrait cibler de très nombreux terminaux : smartphone, PC, objets connectés, etc., ainsi que tous les systèmes d'exploitation (MacOS, Windows, iOS et Android). Selon le site américain The Verge, 41% des terminaux Android seraient vulnérables à la faille 'Krack Attacks'. Le principal danger réside dans les lieux qui proposent un Wi-Fi public, comme les halls d'aéroport ou de gare, mais aussi les cafés, ces derniers sont des cibles de choix pour les pirates informatiques, car ils regroupent un grand nombre de personnes sur un seul et même réseau. En attendant le déploiement de solutions pour sécuriser votre connexion Wi-Fi, il est recommandé de privilégier la 4G. Que pouvez-vous faire pour sécuriser vos données ? Le fait que presque tous les dispositifs de presque tous les réseaux Wi-Fi soient vulnérables à KRACK est effrayant, mais cette attaque (comme toutes les autres) ne sonne pas le glas de la fin du monde. Voici quelques conseils pour vous protéger des attaques KRACK si quelqu’un décide de les utiliser contre vous. - Vérifiez qu’il y a toujours une icône vert de cadenas dans la barre d’adresse de votre navigateur, ce cadenas indique qu’une connexion HTTPS (chiffrée et donc sûre) à ce site particulier est utilisée. Si quelqu’un essaie d’utiliser SSLstrip contre vous, le navigateur sera forcé d’utiliser des versions HTTP de sites internet et le cadenas disparaîtra, s’il est bien là, c’est que votre connexion est encore sûre. - Les chercheurs ont averti certains fabricants d’applications réseau (y compris 'Wi-Fi Alliance', qui est responsable de la normalisation des protocoles) en avance avant de publier leur article et ceux-ci doivent donc être en train de publier des mises à jour du micrologiciel qui règlent le problème de la réinstallation de clé. Vérifiez donc s’il y a des mises à jour du micrologiciel récentes pour vos appareils et installez-les aussi vite que possible. - Vous pouvez sécuriser votre connexion en utilisant un 'VPN' qui ajoute une autre couche de chiffrement aux données transférées par votre appareil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Depuis plus d'un an, un logiciel malveillant 'Kovter' (adware) a infecté les machines de plusieurs millions d'internautes, utilisateurs du service de vidéos pornographiques. Un piratage de grande envergure. Le site de vidéos pornographiques Pornhub, leader mondial du secteur, a été victime d'un logiciel malveillant, ayant touché plusieurs millions d'utilisateurs dans le monde, l'attaque a été révélée par la firme de sécurité Proofpoint. Des clics automatiques Et elle ne date pas d'hier. Concrètement, depuis plus d'un an, les machines des internautes ont été infiltrées par le biais d'une fausse publicité, les invitant à mettre leurs navigateurs internet ou leurs systèmes d'exploitation à jour. Et en cas de clic, les victimes installaient en réalité un malware capable de générer des clics sur des publicités, pour générer des revenus publicitaires pour les pirates. D'autres risques potentiels sont à craindre. Car le malware 'Kovter', une fois installé, est capable de commettre d'autre méfaits, comme installer d'autres logiciels malveillants, ou subtiliser des données privées. Compte tenu du trafic de Pornhub, plusieurs centaines de millions de visiteurs chaque mois, ce sont des millions d'internautes qui ont été potentiellement touchés par cette attaque. C'est cet énorme délai entre la mise en oeuvre de l'attaque et sa découverte qui a permis de toucher autant de monde. Pornhub, dans la foulée, a assuré avoir stoppé sa propagation. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.
Microsoft a annoncé qu'il n'y aura plus de mises à jour de sécurité, et de fonctionnalité, sur la dernière version de son système d'exploitation pour téléphones mobiles. Le système d'exploitation pour smartphones Windows Phone 8.1 n'aura donc vécu que quelques années. Trois ans après son lancement, Microsoft a en effet annoncé ce mardi la fin des mises à jour de cette dernière version. Concrètement, cela signe l'arrêt du système Windows Phone. C'est en 2000 que Microsoft s'est lancé dans la création d'un "Windows mobile. Il aura ensuite fallu attendre 2010 pour que naisse le Windows Phone 7, le premier à avoir véritablement fait entrer Microsoft dans la compétition face aux systèmes de Google et Apple. En 2014, la version 8 est sortie. Sur Twitter, une grande majorité des internautes ne semble pas vraiment regretter cette disparition. 'Le Windows Phone souffre de limites certaines, c'est le téléphone sur lequel il n'y a toujours pas Snapchat, ni Pokémon Go. Certains utilisateurs y voient un avantage: au moins, la batterie tient facilement plusieurs jours sans avoir besoin d'être rechargée, écrit un internaute" Parmi les défenseurs du Windows Phone (oui, il en existe), certains ont regretté que les développeurs n'aient pas suffisamment soutenu le système d'exploitation. "Windows Phone était un excellent OS, fluide et dynamique. Le hic, oui, son store qui n'a jamais eu de soutien de la part des développeurs, écrit un autre internaute" Windows 10, OS à tout faire… vraiment ? En abandonnant son dernier OS Mobile, Microsoft ne se retire pas tout à fait du marché des smartphones, l’entreprise de Redmond dispose toujours de Windows 10. Le système de bureau de Microsoft peut en effet fonctionner sur des téléphones mobiles et se transformer en PC quand on le relie à un écran, comme le HP Elite X3. Les terminaux mobiles qui fonctionnent sous Windows 10 sont cependant rares, professionnels et chers, pas de quoi relancer l’entreprise dans le monde des smartphones. Et son retour est d’autant plus compromis que des spécialistes comme Samsung commencent à mettre au point des surcouches d’Android capables de transformer un smartphone en PC de bureau une fois branché à un écran.
Le fournisseur de messagerie Posteo a pu bloquer les adresses mail des personnes à l'origine de la nouvelle cyberattaque mondial par le ransomware 'Petrwrap/Petya/ NotPetya' survenue ce mardi 27 juin 2017. Celles-ci ne peuvent désormais plus se connecter ni envoyer de messages. "Nous ne permettons plus le moindre abus", selon Posteo. Les pirates informatiques avaient envoyé un message dans lequel il était mentionné que les personnes touchées devaient leur transférer 300 dollars en bitcoins. Elles devaient ensuite envoyer une preuve de ce paiement par mail à une adresse posteo.net avant de recevoir la clef permettant de récupérer leurs fichiers. On ignore si ces personnes sont encore en mesure de déverrouiller leur ordinateur maintenant que l'adresse email des pirates ne fonctionne plus. L'entreprise allemande Posteo est connue pour son respect des mesures de sécurité et de l'anonymat. La Federal Computer Crime Unit (FCCU) indique être "en train d'analyser des samples pour déterminer d'où provient ce virus" qui a frappé des entreprises dans le monde, dont le géant russe Rosneft, des banques ukrainiennes, le groupe de communication WPP, de courrier express TNT et l'armateur danois Maersk. Le directeur de la FCCU, Walter Coenraets conseille à toutes les entreprises touchées de prendre immédiatement contact avec la FCCU, qui leur indiquera la marche à suivre. Elle peut même envoyer des experts sur place si la situation l'exige. Les conseils sont les mêmes que pour toute attaque: ne jamais ouvrir de mail et d'annexe dont on n'est pas sûr de la provenance. Si le système est infecté, il faut le débrancher immédiatement et ne surtout pas le redémarrer. Selon les informations dont dispose la FCCU, la cyberattaque en cours pourrait également avoir comme origine les vulnérabilités que la NSA avait découvertes au sein du système d'exploitation Windows XP et qui ont fuité malgré elle. Ce type d'attaques va se multiplier à l'avenir!! La FCCU est à la recherche de samples du ransomware afin de pouvoir l'analyser. La cyberattaque qui a initialement visé la Russie et l'Ukraine se répand également ailleurs dans le monde dont la France et la Belgique. La cyberattaque a frappé dans un premier temps les autorités ukrainiennes et le géant énergétique russe Rosnef En Belgique, Maersk, via sa filiale APM, éprouve actuellement des difficultés à opérer sur ses terminaux à Zeebruges. "Le système informatique qui gère ces opérations est actuellement hors service. Nous devons tout faire manuellement", explique Joachim Coens, directeur du port brugeois. Le producteur de médicaments MSD rencontre également des problèmes, a confirmé son directeur de la communication. MSD est une filiale du géant Merck, qui a été la première atteinte par le virus sur le sol américain. L'entreprise alimentaire Mondelez est aussi confrontée à des problèmes informatiques. Nous vous recommandons toujours de ne pas payer les demandes de rançon et dans ce cas, il semblerait que cela soit de toute façon peine perdue. Mis à jour le 29 juin 2017: L’analyse d'experts indique qu’il y a peu d’espoir pour les victimes de récupérer leurs données. Des chercheurs de Kaspersky ont analysé le code de haut niveau de cryptage et ont déterminé qu’après le chiffrement du disque, l’auteur de la menace ne pouvait pas déchiffrer les disques des victimes. Pour décrypter, ils ont besoin de l’ID d’installation. Dans les versions antérieures des ransomware semblables tels que Petya / Mischa / GoldenEye, cette ID d’installation contenait les informations nécessaires à la récupération des clés de décryptage. ExPetr (aka NotPetya) n’a pas cet ID d’installation, ce qui signifie que l’auteur de la menace ne peut pas extraire les informations nécessaires pour le décryptage. Bref, les victimes ne pourraient pas récupérer leurs données. Voir aussi: - Après le ransomware Wannacry, voici le virus Adylkuzz - Une vaste cyberattaque par le ransomware ‘Wanna Cry’ frappe des pays du monde entier secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Selon plusieurs spécialistes, la Belgique, la France, l’Allemagne, l’Italie, mais aussi une partie de l'Amérique du Sud, les Etats-Unis ou l’Australie ont également été touchés. Au moins 74 pays (selon CNN) ont fait état ce vendredi 12 avril 2017 après-midi d’une vaste cyberattaque utilisant un "ransomware" (rançongiciel), un virus qui bloque les ordinateurs jusqu'au versement d'une rançon. En Europe, des hôpitaux britanniques se sont ainsi retrouvés pour partie paralysés, de même que des entreprises de télécommunications espagnoles et portugaises ou encore les services du renseignement roumains, pour ne citer qu'eux. Ce virus baptisé "Wanna Cry", "WannaCry", "Wcry" ou "Wanna Decryptor" (de nombreux alias apparaissent), exige de ses proies, dans le cas du Royaume-Uni, 300 dollars (à régler en bitcoin) en l’échange du déchiffrement des fichiers. Un journaliste britannique spécialisé a d’ailleurs partagé sur Twitter le message de menace s’affichant sur les ordinateurs touchés. "Oooups, vos fichiers ont été cryptés", peut-on lire à côté de deux comptes à rebours affichant le temps restant avant la perte définitive des données faute de paiement. De quoi légitimement suciter un certain stress. Menacé de la sorte au début de l’année 2016, un hôpital de Los Angeles avait accepté de verser une rançon de 17.000 dollars en monnaie virtuelle. Une responsabilité de la NSA ? Mieux vaut donc se méfier des emails aux pièces-jointes douteuses et vérolées ou aux liens étranges renvoyant prétendument vers des sites connus mais en fait faux. D'autant plus que, en cas d'infection et de paiement de la rançon, rien ne garantit le rétablissement de l'accès aux données piégées. Pour éviter de voir sa machine contaminée, il faut appliquer les mêmes précautions que contre le "phishing" . D’après les premières constatations des experts, ce logiciel malveillant tire partie d’une faille de sécurité informatique, dont l’existence a été révélée à la mi-avril 2017 par un mystérieux groupe se faisant appeler 'The Shadow Brokers', celui-ci avait rendu public une série d’outils de piratage présentés comme faisant partie de l’arsenal de la NSA. La faille en question a été depuis corrigée par Microsoft, mais les ordinateurs dont le système d’exploitation n’est pas à jour restent vulnérables. Edward Snowden, le lanceur d’alerte qui avait révélé l’existence des programmes secrets de surveillance du Web de la NSA, a estimé que l’agence américaine avait une importante part de responsabilité dans la diffusion de ce virus. « S’ils avaient révélé l’existence de cette faille de sécurité lorsqu’ils l’ont découverte, et non lorsqu’ils l’ont perdue, tout cela ne serait pas arrivé », écrit-il sur son compte Twitter. La NSA, comme d’autres agences de renseignement dans le monde, conserve généralement pour son propre usage les failles de sécurité que ses experts découvrent, ce qui lui permet de mener des piratages offensifs. Une pratique dénoncée par de nombreux experts en sécurité informatique, qui estiment que ces failles dites 'zero day' (qui n’ont encore jamais été découvertes) doivent être corrigées dès leur découverte, car elles sont une source de danger pour tous les utilisateurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
'Hasta la vista Windows Vista!', il n'y aura plus de mises à jour Le système d'exploitation 'Windows Vista', sorti en janvier 2007, ne bénéficie plus de mises à jour ni de correctifs depuis le 11 avril 2017. Risques de piratage Le support général pour Vista avait déjà été interrompu en avril 2012, mais Microsoft proposait encore un support étendu, comportant entre autres les mises à jour de sécurité. La disparition de ces mises à jour va mettre ce système à la merci des attaques informatiques, puisque les failles de sécurité ne seront plus corrigées. Microsoft précise qu’Internet Explorer 9, le navigateur web fourni avec Windows Vista, ne sera pas supporté non plus et que les utilisateurs feraient donc bien de migrer. L’antivirus Security Essentials continuera de recevoir des signatures de malware pendant quelque temps, sans que Microsoft ne précise la période exacte mais il ajoute qu’un antivirus sera bien plus efficace sur un OS à jour et qu’un OS obsolète reste insuffisant pour faire face aux menaces. Le mal aimé, sauf en entreprise. Pour ses utilisateurs, il va donc falloir migrer vers un autre OS plus récent comme windows 7 ou Windows 10. Le très populaire Windows 7 est l'autre possibilité, mais en sachant que le support prendra dans ce cas fin le 14 janvier 2020. Successeur de Windows XP qui compte encore 7% d'utilisateurs Windows (chiffres Spiceworks), Vista qui en compte environ 10 fois moins (1,1%) avait été critiqué à sa sortie, instabilité, interface Aero trop lourde, gourmande en puissance de calcul, multiplication des fenêtres d'alerte, pop ups, soucis de compatibilité et contrôle trop strict des droits des médias numériques. Certains n'ont pas hésité à parler des années Vista comme de la pire période de l'ère Steve Ballmer. Cela dit, Spiceworks note qu'au moins 9% des entreprises utilisant Windows tournent encore avec Vista dans le monde, sur au moins une machine, et ceci surtout dans les sociétés d'au moins 100 personnes... Dans le monde de l'entreprise, XP occupe 14% de parts de marché Windows, dominé par Windows 7 (69%). Lire le communiqué de Microsoft (fr).
Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.
La CIA (agence de renseignement américaine) peut transformer votre télévision en appareil d‘écoute, contourner les applications de cryptage et peut-être aussi contrôler votre véhicule, selon des documents publiés mardi par WikiLeaks et présentés comme internes à l’agence elle-même. Le site créé par l’Australien 'Julian Assange' affirme que ces documents prouvent que la CIA opère d’une manière similaire à la NSA (agence de sécurité nationale), principale entité de surveillance électronique des Etats-Unis, en matière d’espionnage informatique mais avec moins de supervision. WikiLeaks a publié près de 9.000 documents présentés comme provenant de la CIA, estimant qu’il s’agissait de la plus importante publication de matériels secrets du renseignement jamais réalisée. RELEASE: Vault 7 Part 1 "Year Zero": Inside the CIA's global hacking force https://t.co/h5wzfrReyy pic.twitter.com/N2lxyHH9jp — WikiLeaks (@wikileaks) 7 mars 2017 Un porte-parole de la CIA, Jonathan Liu, n’a ni confirmé ni démenti l’authenticité de ces documents, ni commenté leur contenu. Le site affirme qu’une grande quantité de documents de la CIA mettant au jour “la majorité de son arsenal de piratage informatique” a été diffusée auprès de la communauté de la cyber-sécurité, et en avoir reçu lui-même une partie qu’il a décidé de rendre publique. “Cette collection extraordinaire, qui représente plusieurs centaines de millions de lignes de codes, dévoile à son détenteur la totalité de la capacité de piratage informatique de la CIA”, avance-t-il. “Ces archives semblent avoir circulé parmi d’anciens pirates du gouvernement américain et sous-traitants de façon non autorisée, l’un d’entre eux ayant fourni à WikiLeaks une partie de ces archives”, poursuit-il. Selon le site, ces documents montrent que l’agence de renseignement a élaboré plus d’un millier de programmes malveillants, virus, cheval de Troie et autres logiciels pouvant infiltrer et prendre le contrôle d’appareils électroniques. Ces programmes ont pris pour cible en particulier des iPhone, des systèmes fonctionnant sous Android (Google), Microsoft ou encore les télévisions connectées de Samsung, pour les transformer en appareils d‘écoute à l’insu de leur utilisateur, affirme WikiLeaks. La CIA se serait également intéressée à la possibilité de prendre le contrôle de véhicules grâce à leurs instruments électroniques. En piratant les smartphones, relève le site, la CIA parviendrait ainsi à contourner les protections par cryptage d’applications à succès comme WhatsApp, Signal, Telegram, Weibo ou encore Confide, en capturant les communications avant qu’elles ne soient cryptées. “De nombreuses vulnérabilités exploitées par le cyber-arsenal de la CIA sont omniprésentes et certaines peuvent déjà avoir été découvertes par des agences de renseignement rivales ou par des cyber-criminels”, relève WikiLeaks. Dans un communiqué, Julian Assange a estimé que ces documents faisaient la preuve des “risques extrêmes” induits par la prolifération hors de toute supervision des instruments de cyberattaque. “On peut faire un parallèle entre la prolifération sans contrôle de telles ‘armes’, qui résultent d’une incapacité à les contenir associée à leur haute valeur marchande, et le commerce mondial des armes”, a-t-il relevé.
Le ‘ransomware‘ est un ‘malware‘ redoutable qui est capable de chiffrer en un instant la totalité des documents et fichiers présents sur un ordinateur, y compris ceux du réseau d’une entreprise. Ce type de menace, très lucratif pour les pirates, vise aussi bien les particuliers que les entreprises. Après avoir infecté de nombreuses entreprises privées, le secteur public ne semble pas épargné, notamment les domaines de la santé et de l’éducation. Une vague de ransomwares datant de septembre 2016 a commencé à cibler quelques établissements scolaires situés à Bordeaux. La propagation s’est accélérée en fin d’année 2016 et le ransomware en question a réussi à infecter environ 40 écoles sur une centaine. 2017 sera une année mouvementée du côté des attaques de type ransomware, ils seront plus virulents que jamais, n’épargnant aucun système d’exploitation ni aucune plateforme. Grâce aux gains considérables réalisés en 2016, les cybercriminels consacreront en 2017 certainement davantage de ressources à l’automatisation du ciblage, afin de mieux distinguer les particuliers des entreprises et ainsi extorquer des sommes plus élevées à ces dernières. Malgré plusieurs campagnes de sensibilisation dans les écoles et universités, dans le but d’informer les membres du personnel sur les risques potentiels, il semble que les problèmes persistent. Un audit a été lancé afin de déterminer la famille du ransomware ainsi que la méthode d’infection. La plupart du temps, la faute incombe à la personne qui, sur son ordinateur, a cliqué sur n’importe quel lien web ou un message présentant un quelconque intérêt. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Les plateformes de vidéos en ligne Dailymotion et leurs millions d’abonnés sont une cible rêvée pour les pirates, Plusieurs dizaines de millions de comptes d'utilisateurs de Dailymotion auraient été piratés en octobre 2016. Dailymotion a confirmé ces révélations: [quote]"Nous avons appris que suite à un problème de sécurité externe à Dailymotion, les mots de passe d’un certain nombre de comptes pourraient avoir été compromis. Le hack semble être limité et ne concernerait aucune donnée personnelle, explique la plateforme sur son blog. La sécurité de votre compte est extrêmement importante pour nous et nous prenons toutes les mesures nécessaires afin d’identifier les failles éventuelles et y remédier." [/quote] Petite précision , Dailymotion a été obligé de confirmer la fuite! Un site propose d’accéder aux données en question contre quelques bitcoins, ce site a racheté la BDD au pirate. Tous les mots de passe des profils visés n'ont pas été dérobés. Ceux qui l'ont été sont efficacement cryptés. Les mots de passe qui ont été récupérés par les pirates concernent uniquement un utilisateur sur cinq (environ 18,3 millions d’abonnés). De plus, les données étant chiffrées, elles ne seront pas exploitables dans l'état par les hackers. La plateforme de vidéos utilise, en outre, un système de protection baptisé 'bcrypt', ce qui ne facilitera pas la tâche des assaillants. Par précaution , il est donc fortement recommandé de modifier votre mot de passe. C'est directement sur le site Dailymotion, et non sur un portail tiers [quote] 1. Allez sur le site Dailymotion: https://www.dailymotion.com/fr. 2. Puis, connectez-vous à votre compte. 3. Utilisez ensuite le menu déroulant dans le coin supérieur droit pour accéder à vos paramètres. 4. Sélectionnez Paramètres du compte. 5. Enfin, entrez un nouveau mot de passe (utiliser au minimum huit caractères) et enregistrez les modifications. 6. Assurez-vous que les identifiants que vous utilisez pour vous connecter au site ne sont pas les mêmes que ceux d’autres sites. [/quote] Si c’est le cas, mieux vaut les modifier également. Après tout, on est jamais trop prudent. Accéder au communiqué de Dailymotion. La semaine dernière, 380.000 comptes du site porno xHamster avaient été mis en vente sur le DarkNet.
Du jamais-vu dans l'histoire de l'internet mobile. Pas moins d’un million de smartphones et de tablettes auraient déjà été infectés par un nouveau logiciel malveillant baptisé "Gooligan" savant mélange de 'Google' et 'Hooligan'. Ce virus, qui se répand comme une traînée de poudre via la boutique d’applications en ligne de Google, ferait plus de 13.000 nouvelles victimes chaque jour, selon la société de sécurité informatique Check Point. Son mode d’action diffère de celui d’un malware classique. Et pour cause: 'Gooligan' a pour effet de "rooter" les appareils mobiles tournant sous Android 4 (Jelly Bean et KitKat) et 5 (Lollipop). [quote]Autrement dit, une fois que votre smartphone ou votre tablette a été infecté par ce virus, les piratent en deviennent l'administrateur, ils peuvent ainsi modifier le logiciel qui permet de gèrer votre appareil mobile et accéder à tous vos fichiers, prévient Check Point.[/quote] 30.000 applications vérolées sont installées chaque jour. Plus concrètement, Gooligan installe automatiquement sur votre appareil des applications vérolées, qui se trouvent sur le PlayStore. Il permet aussi aux pirates de poster de faux commentaires pour améliorer le référencement des applications vérolées dans lequel le virus se niche en toute discrétion, ce qui lui permet de se propager encore plus rapidement. 'La liste de ces dernières est fournie' par la société Check Point. [quote]Depuis son apparition, près de 30.000 applications sont installées quotidiennement sans l'accord des personnes visées, soit 2 millions d'applications depuis le début de la campagne, précise la société Check Point. [/quote] But de l’opération ? Générer des revenus frauduleux. Plus inquiétant encore, ce virus permet aussi aux hackers de collecter vos identifiants Google, pour accéder aux données qui sont stockées sur les services Gmail, Google Photos, Google Docs, etc... [quote]Nous assistons à un tournant dans la stratégie des hackersMichael Shaulov, responsable des produits mobiles chez Check Point "Ce vol de données liées à plus d'un million de comptes Google est alarmant et laisse envisager de nouvelles formes de cyberattaques Nous assistons à un tournant dans la stratégie des hackers, qui ciblent désormais directement les appareils mobiles pour obtenir les informations sensibles qui y sont stockées.[/quote] L'entreprise de sécurité informatique a immédiatement prévenu Google de la faille de sécurité. En attendant qu'une solution soit trouvée, une page a été mise en place par Check Point afin de 'vérifier que votre appareil n'est pas concerné': pour le savoir, il suffit d'entrer l'adresse mail Google associée à votre téléphone. Pour vous prémunir de ce virus, vous devez installer un nouveau système d'exploitation sur votre téléphone et ensuite modifier vos mots de passe sur tous les services de Google. Heureusement pour les Belge et les Français, il semblerait que 57% des smartphones infectés se trouvent en Asie et seulement 9% en Europe. Google serait en train de travailler avec CheckPoint pour trouver une solution. Vérifier que votre appareil n’est pas concerné.(anglais)
Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…
Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)