Moteur de recherche

Résultats pour : "volés"

Binance victime d’un piratage Archives Secunews SECUNEWS

Binance victime d’un piratage

Binance, la plateforme d’achat, d’échange et de revente de cryptomonnaies, a annoncé, le vendredi 7 octobre 2022, avoir été victime d’une cyberattaque. Les hackers auraient ciblé le bridge Binance Smart Chain (BSC), une passerelle qui facilite les échanges entre deux blockchains, ils auraient réussi à subtiliser entre 100 et 110 millions de dollars en cryptomonnaies. Entre 100 et 110 millions de dollars de préjudice pour Binance. Au terme de l’attaque, un mystérieux hacker s’est emparé de 560 millions de dollars en cryptomonnaies. Le pirate a collecté deux millions de tokens BNB, la cryptomonnaie de Binance, par le biais de deux transactions. Une partie des fonds dérobés ont été rapidement transférés sur d’autres blockchains. Pour échapper aux équipes de Binance, l’attaquant a en effet converti les BNB en d’autres crypto-actifs, comme de l’Ether. Notez que le piratage repose une nouvelle fois sur la fragilité d’une passerelle de cryptomonnaies. La plupart des hacks de ces derniers mois concernent en effet des ponts entre blockchains. Citons notamment le hack d’Horizon Bridge en juin, qui s’est soldé par la disparition de 98 millions de dollars, du pont Nomad ou encore de Poly Network en 2021. Heureusement, le pirate a conservé 80 % des avoirs dérobés directement sur la Binance Smart Chain. Binance a donc été en mesure de geler une grande partie (430 millions de dollars) des fonds avant que le hacker ne disparaisse avec le butin. Afin de prévenir les prochaines tentatives de piratage, le FBI a appelé, fin août, les plateformes décentralisées à détecter en amont les éventuelles vulnérabilités au sein de leur système. D’après l'agence fédérale américaine, 1,3 milliard de dollars de crypto actifs qui auraient été volés au cours des trois premiers mois de l’année. Une somme colossale qui ne devrait qu’augmenter au fur et à mesure que de nouveaux projets crypto continuent d’émerger.

09 Oct 2022 LIRE L'ACTU
Les identifiants Apple se vendent pour une quinzaine de dollars sur le dark web Archives Secunews SECUNEWS

Les identifiants Apple se vendent pour une quinzaine de dollars sur le dark web

Si les récentes campagnes d'hameçonnage (phishing) se multiplient autour des produits Apple, c'est en partie à cause du Dark web, où la demande semble augmenter. 15,39 dollars. C'est la somme moyenne qu'il faut débourser sur le Dark web pour obtenir l'accès d'un compte Apple ID, c'est ce que révèle une enquête menée par le site top10vpn.com. Entre le 5 et le 11 février 2018, les équipes du site ont scruté les annonces publiées sur les plus grosses boutiques du Dark webt. Comme son nom l'indique, le Dark web est la face cachée d'internet, sorte de Far West virtuel où tout est permis. Alors que l'internet classique s'arrête aux téléchargements illégaux de films et de musiques, le Dark web propose de la drogue, des armes à feu et des comptes volés (données bancaires, informations de passeports, etc...) à qui sait où chercher. Quinze dollars n'est pas une somme énorme, mais les identifiants Apple, permettant d'acheter des films, de la musique ou des applications sur les différents appareils de la marque, se positionnent tout en haut du classement des données non bancaires les plus couteux. - Un compte Amazon ne coûte que 10 dollars. - Un compte eBay peut monter jusqu'à 12 dollars. - Les sites de rencontre tournent autour de 3,11 dollars. - Et des services de communications, comme Skype ou des données d'un opérateur mobile s'élèvent à 10 euros chacun. C'est évidemment les données bancaires qui se vendent à prix fort. - Des données de carte de crédit commencent à 50 dollars. - Quant à un compte PayPal, le prix peut monter jusqu'à 274 dollars, soit jusqu'à 10% du montant disponible sur le compte. Soyez donc vigilants et ne répondez pas systématiquement aux messages d'Apple, surtout si ceux-ci vous semblent louches. Apple propose une identification à deux facteurs, permettant d'accroitre la sécurité de votre compte. Identification à deux facteurs pour l’identifiant Apple (Fr)

09 Mar 2018 LIRE L'ACTU
68 millions d'identifiants Dropbox volés et mis en ligne Archives Secunews SECUNEWS

68 millions d'identifiants Dropbox volés et mis en ligne

La plateforme américaine de stockage de documents en ligne Dropbox a indiqué jeudi que les noms d'utilisateurs et mots de passe d'environ 68 millions de ses clients avaient été volés il y a quatre ans et récemment publiés sur internet. [quote]'La liste d'adresses email avec les mots de passe est réelle, toutefois nous n'avons pas d'indications qu'il y ait eu des accès irréguliers à des comptes d'utilisateurs Dropbox', a indiqué l'entreprise dans un communiqué envoyé par mail.[/quote] Un vol qui remonte à 4 ans Dropbox estime que le vol des informations remonte à 2012, mais n'en a eu connaissance qu'il y a seulement deux semaines, quand la liste de 68 millions d'identifiants a été mise en ligne. La société affirme ne pas savoir qui sont les pirates et la méthode utilisée. Changement de mot de passe recommandé L'entreprise explique avoir informé ses utilisateurs, et avoir demandé à tous ceux qui n'avaient pas changé leur mot de passe depuis mi-2012 de le faire. [quote]'Cette réinitialisation garantit que même si ces mots de passe sont découverts, ils ne peuvent pas être utilisés pour accéder à des comptes Dropbox', ajoute-t-elle.[/quote] Dropbox prévient aussi ses utilisateurs que, s'ils ont utilisé le même mot de passe sur d'autres services, il est prudent de le changer là aussi, et de rester vigilant face à d'éventuels 'spams' ou attaques par 'hameçonnage' étant donné que des adresses emails ont été rendues publiques. Dropbox, lancé en 2007, revendique plus de 500 millions d'utilisateurs qui utilisent son service pour stocker et échanger en ligne des documents, des photos, des vidéos, et toutes sortes d'autres données.

02 Sep 2016 LIRE L'ACTU
Des pirates volent 5 millions de dollars à Ryanair Archives Secunews SECUNEWS

Des pirates volent 5 millions de dollars à Ryanair

La plus grande compagnie aérienne low-cost d'Europe s'est fait siphonner le compte bancaire qui payait ses commandes de kéroséne. Ryanair a annoncé que près de 5 millions de dollars (4,7 millions d'euros) avaient été volés la semaine dernière sur l'un de ses comptes par des pirates informatiques via une banque chinoise. La compagnie aérienne irlandaise à bas coûts espère récupérer cette somme rapidement. [quote]'La compagnie travaille avec ses banques et les autorités compétentes et s'est vue signifier que les fonds (moins de 5 millions de dollars) avaient été bloqués', a-t-elle expliqué mercredi dans un communiqué.[/quote] La piste des hackers remontée Le deuxième plus gros employeur privé d'Irlande a pris des mesures pour éviter que ce type de transfert ne se reproduise, a ajouté Ryanair, qui n'a pas souhaité faire davantage de commentaires, l'affaire étant aux mains de la justice irlandaise. Fondée en 1985, Ryanair est basée à Dublin et assure des liaisons exclusivement en Europe, elle effectue donc la plupart de ses transactions en euros, mais la compagnie dispose aussi de comptes en dollars. D'après l'Irish Times, les fonds en dollars ciblés par les pirates informatiques étaient destinés à payer sa facture de kérosène. Le quotidien a ajouté que l'agence judiciaire chargée du dossier en Irlande, le Criminal Assets Bureau (CBA) de Dublin, avait pu identifier où les fonds volés avaient été transférés via une coopération internationales avec des agences jumelles en Asie.

30 Apr 2015 LIRE L'ACTU
L'ordinateur et des documents sensibles volés au premier ministre belge Elio Di Rupo Archives Secunews SECUNEWS

L'ordinateur et des documents sensibles volés au premier ministre belge Elio Di Rupo

L'ordinateur portable du Premier ministre Elio Di Rupo, contenant des données sensibles sur la famille royale, ainsi que des documents sur la politique intérieure belge, ont été volés lundi 18 Août 2014 dans sa voiture de fonction, révèlent jeudi les journaux de SudPresse ainsi que Het Nieuwsblad. Le vol a été perpétré alors que M. Di Rupo s'était rendu en fin de journée à une salle de fitness bruxelloise, en quittant le siège de la Commission européenne, son chauffeur avait quitté la voiture pour se rendre à une librairie voisine. Les voleurs ont fracturé une porte et brisé des vitres pour emporter le contenu du coffre de la voiture, M. Di Rupo et son chauffeur ont fait une déposition auprès de la police locale de Bruxelles capitale-Ixelles.

21 Aug 2014 LIRE L'ACTU
Des hackers néerlandais et marocain ont piraté iCloud d'Apple Archives Secunews SECUNEWS

Des hackers néerlandais et marocain ont piraté iCloud d'Apple

Des hackers néerlandais et marocains ont trouvé un moyen de pirater la sécurité de la société américaine Apple. Le dispositif de verrouillage des téléphones iPhones volés peut ainsi être désactivé. Ces derniers jours ce sont 30.000 iPhones volés qui ont été déverrouillés, indiquent les pirates informatiques, ces appareils sont alors vendus sur internet. Selon Mark Loman, expert en sécurité chez SurfRight, les pirates ont placé un ordinateur factice entre l'iPhone et les systèmes d'Apple au sein d'iCloud qui donnent l'autorisation de déverrouiller un appareil. iCloud c'est quoi ? iCloud est un service de cloud computing édité par Apple.

22 May 2014 LIRE L'ACTU
L'application Snapchat accusée d'avoir trompé ses utilisateurs Archives Secunews SECUNEWS

L'application Snapchat accusée d'avoir trompé ses utilisateurs

Votre message s'autodétruira dans 10 secondes… ou pas.., l'application Snapchat , censée permettre d'envoyer des messages, photos et vidéos éphémères, vient de se faire remonter les bretelles par la Federal Trade Commission (FTC), gendarme américain de la concurrence. Selon la FTC, l'entreprise, qui a annoncé il y a quelques jours qu'elle allait lancer un nouveau service de messagerie instantanée et de chat vidéo, ne garantirait pas à ses utilisateurs un niveau de sécurité et de confidentialité suffisant. En perpétuelle croissance depuis son lancement en septembre 2011, Snapchat inquiète de plus en plus les observateurs, notamment car le service donne aux adolescents, les principales cibles, une fausse impression de confidentialité. Elle aurait ainsi trompé les quelque 50 millions de "snapchateurs", négligeant notamment de préciser que les "snaps" pouvaient être sauvés indéfiniment, en utilisant d'autres applications. Noms et numéros de téléphone volés En termes de sécurité, l'entreprise américaine a aussi failli, le service "Find a Friend" aurait ainsi été piraté, permettant aux "hackers" de voler les noms et les numéros de téléphones de 4,6 millions d'utilisateurs. Autre accusation de la FTC, Snapchat aurait collecté, à leur insu, les contacts des carnets d'adresses de ses utilisateurs possédant un iPhone, un iPad ou un iPod. Pour l'heure, on ignore si une amende sera adressée à l'entreprise, mais elle pourrait bel et bien faire l'objet de sanctions financières, dans la mesure où elle ne semble pas avoir respecté les garanties qu'elle affirmait offrir. [quote]"Si une entreprise vend un service basé sur la sécurité et la confidentialité, c'est crucial qu'elle tienne ses promesses", a estimé la présidente de la FTC, Edith Ramirez, dans un communiqué.[/quote] Snapchat s'est tout de même fendu d'un communiqué dans lequel elle promet de répondre aux questions soulevées par la FTC et assure qu'elle va renforcer sa sécurité. Des promesses éphémères, elles aussi ?

12 May 2014 LIRE L'ACTU
La NSA demande à Snowden de rendre les documents volés Archives Secunews SECUNEWS

La NSA demande à Snowden de rendre les documents volés

Les chefs du renseignement américain ont appelé, mercredi 29 janvier 2014, l'ex-consultant Edward Snowden à rendre les documents de la NSA qu'il a subtilisés et dont une partie a été rendue publique, assurant que cela posait une menace grave à la sécurité nationale. [quote]"Snowden affirme qu'il a gagné et que sa mission est accomplie. Si c'est le cas, je lui demande, ainsi qu'à ses complices, de rendre les documents volés qui n'ont pas encore été rendus publics afin d'empêcher tout dommage supplémentaire à la sécurité des Etats-Unis", a déclaré pour la NSA le directeur national du renseignement, James Clapper, lors d'une audition devant les sénateurs de la commission du renseignement.[/quote] [quote]"Les agissements d'Edward Snowden, aujourd'hui réfugié en Russie, posent une menace grave pour notre sécurité nationale" , a abondé le directeur du renseignement militaire, le général Michael Flynn, également auditionné par les sénateurs.[/quote] Ancien consultant de la NSA, Edward Snowden est accusé d'avoir subtilisé quelque 58.000 documents de l'Agence de sécurité nationale, la NSA, dont environ un millier ont depuis juin été rendus publics dans la presse mondiale. Le jeune homme assure avoir agi pour dénoncer l'ampleur des programmes de collecte de renseignement de la NSA et ses empiétements sur la vie privée des Américains, il a toujours affirmé ne plus avoir accès aux documents qu'il a copiés sur les serveurs de l'agence de sécurité, après les avoir confiés à des journalistes. Snowden a servi l’intérêt public pour 45% des américains Mais pour James Clapper, les divulgations de Snowden vont bien au-delà de son inquiétude affirmée à l'égard des prétendus programmes de surveillance intérieure. [quote]Selon lui, "les Etats-Unis ont perdu des sources essentielles de collecte du renseignement à l'étranger. Les terroristes et les autres adversaires de notre pays vont à l'école des méthodes du renseignement américain et ce qu'ils en retirent rend notre travail beaucoup, beaucoup plus difficile", a-t-il expliqué, rappelant avoir observé des changements dans les modes de communication des groupes extrémistes violents.[/quote] Face à la levée de boucliers d'une partie de la population américaine et des alliés des Etats-Unis contre les agissements de la NSA, le président américain a annoncé le 17 janvier 2014 son intention de mieux encadrer les pouvoirs de l'agence de renseignement chargée des interceptions de communications. Le président a notamment annoncé que les Etats-Unis n'espionneraient plus les communications des dirigeants alliés et que le gouvernement continuerait de collecter les métadonnées téléphoniques mais ne les détiendrait plus. Près de la moitié (45%) des Américains considèrent qu'Edward Snowden a servi l'intérêt public en fournissant des documents de la NSA à la presse, selon un récent sondage du Pew Reseach Center. Cela n'empêche pas une majorité de sondés (56%) de considérer que le gouvernement devrait engager des poursuites criminelles à son encontre.

30 Jan 2014 LIRE L'ACTU
Classement des 25 mots de passe les plus utilisés en 2013 Archives Secunews SECUNEWS

Classement des 25 mots de passe les plus utilisés en 2013

Si vous envisagiez de changer votre mot de passe, il est temps d'être un peu plus original. L'entreprise SplashData a publié comme chaque année son palmarès des 25 mots de passe les plus utilisés en 2013. Et le titre revient cette année à "123456", qui détrône ainsi le tenant en titre "password", qui signifie évidemment mot de passe. On retrouve également dans le classement "12345678" (en 3e position), des suites de chiffres comme "111111" (en 7e position) ou encore l'ordre des positions des touches sur un ordinateur "qwerty" et "azerty", respectivement en 4e et 23e position. Afin de réaliser ce palmarès, l'entreprise américaine a compilé des fichiers contenant des millions de mots de passe volés ayant été postés sur la toile en 2013. SplashData s'est aussi penché sur une publication des 100 mots de passe les plus utilisés par les utilisateurs d'Adobe, fournie par l'agence de sécurité Stricture Consulting Group. Quelques conseils pour renforcer votre mot de passe Un code doit être facile à retenir, comporter 8 caractères ou plus et alterner chiffres, lettres et caractères spéciaux. Prendre pour mot de passe le nom du site où l'on s'inscrit présente des risques pour la sécurité informatique. Voir apparaître des mots de passe tels que "adobe123" ou "photoshop" pour la première fois sur cette liste donne l'occasion de rappeler qu'on ne doit pas prendre pour mot de passe le nom du site concerné. Comme d'autres experts, SplashData recommande d'utiliser des phrases secrètes faites de mots pris au hasard, de chiffres et de caractères, faciles à retenir mais difficiles à décoder. Voici la liste des 25 mots de passe les plus utilisés en 2013: [info_error] 1- 123456 2- password 3- 12345678 4- qwerty 5- abc123 6- 123456789 7- 111111 8- 1234567 9- iloveyou 10- adobe123 11- 123123 12- admin 13- 1234567890 14- letmein 15- photoshop 16- 1234 17- monkey 18- shadow 19- sunshine 20- 12345 21- password1 22- princess 23- azerty 24- trustno1 25- 000000[/info_error] Nous conseillons aux lecteurs de ce classement utilisant un de ces 25 mots de passe, de le changer immédiatement. Dernière recommandation, changez régulièrement votre mot de passe et ne le notez pas sur un bout de papier. Voir aussi: Top 10 des Hackers arrêtés en 2013

22 Jan 2014 LIRE L'ACTU
Anonymous ne soutient plus WikiLeaks Archives Secunews SECUNEWS

Anonymous ne soutient plus WikiLeaks

Le collectif d'" hacktiviste " a mal pris la nouvelle méthode d'appel aux dons de Julian Assange, qui oblige les internautes à partager une vidéo ou à faire une donation pour accéder aux documents publiés sur le site. Sur internet, ils s'en prennent au fondateur avec véhémence. L'histoire d'amour entre les Anonymous et WikiLeaks, c'est de l'histoire ancienne, le collectif digère mal la dernière vidéo de Julian Assange, qui s'affiche désormais lorsqu'on veut consulter certains documents sur le site de WikiLeaks. Cette vidéo oblige les internautes, soit à la partager sur Twitter ou Facebook, soit à effectuer une donation, afin d'accéder aux documents désirés. Dans cette vidéo, le fondateur de WikiLeaks fustige aussi Barack Obama. Pour Anonymous, "WikiLeaks s'est perdu, et c'est la faute de son fondateur, rongé par ses démêlés avec la justice (il est toujours réfugié dans l'ambassade d'Equateur à Londres) et son égo surdimensionné". Citation: Sur Pastebin, Anonymous déclare "nous ne pouvons plus soutenir ce que WikiLeaks est devenu, le one man show de Julian Assange." Par le passé, Anonymous a mené des attaques informatiques dirigées contre ce qu'il considérait être les ennemis de WikiLeaks. Le collectif d'hacktivistes a également collaboré avec Assange pour publier des documents que les pirates avaient eux-mêmes obtenus, tels que des emails volés sur les serveurs de la société de renseignement privée Stratfor. WikiLeaks a lancé sa dernière campagne d'appel aux dons le 3 octobre 2012, et elle s'étendra jusqu'au 6 novembre 2012. Citation: Le site indique avoir gagné tous ses procès contre le bloquage de ses flux financiers par des intermédiaires (Visa, PayPal, Western Union, Mastercard...), mais ajoute que tous ont fait appel. Ce qui le place dans une situation difficile, bien qu'il ait trouvé quelques moyens détournés d'enregistrer des dons par carte bancaire, notamment en passant par le système français Carte Bleue. Sur Twitter, Anonymous a immédiatement protesté contre cette nouvelle manière de faire. Après deux heures de discussion avec WikiLeaks, le paywall a été retiré... avant de faire son retour quelques heures plus tard. Citation: "La majorité des internautes n'ont pas les connaissances techniques nécessaires pour enlever ce paywall [sans faire de don ou de partage sur les réseaux sociaux. Il est clair que WikiLeaks veut forcer les donations en empêchant l'accès aux informations. C'est une manière de faire infecte, immonde et totalement non éthique", estime Anonymous dans un communiqué . Ce document fait comprendre que les relations entre les deux organisations étaient de plus en plus tendues. Anonymous reproche notamment à WikiLeaks de lui avoir fait prendre de grands risques, sans aucune reconnaissance. "Citation: À ce jour, aucun membre de WikiLeaks n'est inquiété par la justice, de notre côté, 14 de nos membres risquent 15 ans de prison pour avoir défendu en ligne WikiLeaks, et l'un d'entre nous, Jeremy Hammond, est actuellement en prison et est passible de 20 ans de détention pour avoir supposément livré des documents sur Stratfor. Ne parlons même pas de l'héroïque Bradley Manning qui risque la peine de mort", note Anonymous. Anonymous ne risquera plus la prison pour défendre Julian Assange.»

16 Oct 2012 LIRE L'ACTU
La mutation du groupe de pirates LulzSec aprés sa dissolution Archives Secunews SECUNEWS

La mutation du groupe de pirates LulzSec aprés sa dissolution

Aprés avoir annoncé, samedi 25 juin 2011, sa dissolution aprés "50 jours de 'lulz', le groupe de pirates informatiques LulzSec n'a pas pour autant entiérement disparu. Il a ainsi incité ses admirateurs à poursuivre les attaques et piratages débutés ces derniers jours au sein de "l'opération Antisec", une campagne visant les forces de police et les gouvernements du monde entier. Aprés avoir bloqué plusieurs sites des forces de l'ordre américaines ou britanniques, le groupe avait publié, vendredi, des documents volés sur un serveur de la police de l'Arizona. Aprés avoir annoncé sa dissolution , LulzSec a demandé aux followers de son compte Twitter (suivi par prés de 300.000 personnes) de rejoindre un compte lié au mouvement Anonymous, un collectif de cyberactivistes qui a gagné plusieurs dizaines de milliers de followers en quelques heures. Dans l'intervalle, des membres de LulzSec et Anonops, qui relaie les campagne d'Anonymous, ont mis en place un nouveau canal de discussion IRC, sur invitation, et dédié à l'opération Antisec. Citation:"Si vous envisagez de devenir un membre de l'équipe ou de nous aider, comprenez bien qu'il ne s'agira pas d'un groupe qui se mettra à hacker immédiatement. Pour l'instant, nous développons une structure et une hiérarchie. Il s'agira probablement d'un processus lent et réfléchi, pour s'assurer que le fondateur et les cofondateurs sont d'accord avec la direction suivie." Avec l'arrestation d'un membre présumé de LulzSec qui ne faisait pas partie du coeur du groupe, et la publication d'informations personnelles sur plusieurs membres présumés par un ou des hackers inconnus, LulzSec a senti le vent du boulet. Les menaces pesant sur le groupe l'ont incité à se dissoudre pour mieux poursuivre ses activités. Voir aussi: Le groupe LulzSec annonce la fin de ses activités Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec (source:lemonde)

27 Jun 2011 LIRE L'ACTU
Piratage sony: des numéros de carte bancaire d'internautes ont été volés Archives Secunews SECUNEWS

Piratage sony: des numéros de carte bancaire d'internautes ont été volés

Le géant de l'électronique Sony a annoncé lundi soir que son enquête sur le piratage de son réseau PlayStation lui avait permis de découvrir que des milliers d'utilisateurs de son systéme de jeux en ligne Sony Online Entertainment (SOE) avaient eu leurs coordonnées bancaires volées. Citation:"Des informations personnelles liées à environ 24,6 millions de comptes SOE pourraient avoir été volées, ainsi que certaines informations d'une ancienne base de données de 2007", a indiqué Sony dans un communiqué. Citation:"Les informations de la base de données ancienne qui pourraient avoir été volées comprennent les numéros de cartes et dates d'expiration (mais pas les codes de sécurité) d'environ 12.700 cartes de crédit ou de débit non américaines, et environ 10.700 relevés de débit direct de certains clients en Autriche, en Allemagne, aux Pays-Bas et en Espagne", a précisé Sony. Le groupe japonais, qui avait annoncé dimanche de nouvelles mesures de sécurité pour protéger ses dizaines de millions de clients du réseau PlayStation, a précisé que ses ingénieurs avaient passé en revue le systéme SOE à l'occasion de leur enquête "intense" sur le premier incident. Sony est sur le pied de guerre depuis l'attaque subie entre les 17 et 19 avril par son portail interactif reliant la PlayStation 3 (PS3) à des jeux ou des films en ligne, un systéme comptant pas moins de 77 millions de souscripteurs dans le monde. L'attaque sur le systéme SOE est datée par Sony les 16 et 17 avril 2011.

03 May 2011 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le shouldersurfing c'est quoi et comment s'en protéger ?

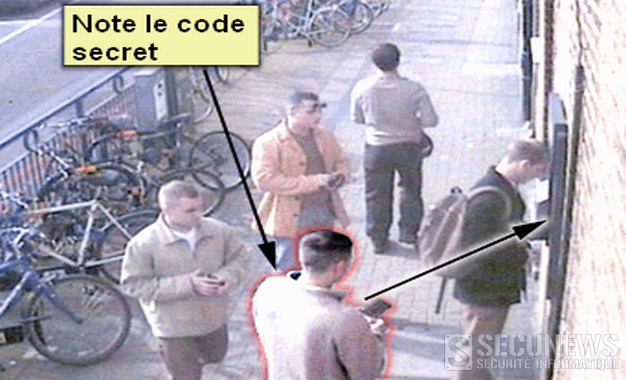
De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU