Rakuten France c’est fini, voici pourquoi le site d’e-commerce ferme ses portes dès jeudi
Une mauvaise nouvelle pour l’emploi et pour les habitués de la plateforme.
La Sacem et Deezer annoncent Sacem Play, un service de diffusion musicale pour les commerces indépendants. Il porte la marque de la Sacem et repose sur la technologie de Deezer. Son lancement progressif est prévu d'ici le début de l'année 2027.
Vous pouvez maintenant confier à un agent IA l’intégralité d’un achat sur une boutique Shopify, paiement compris. Ce lundi 28 septembre, la plateforme de commerce en ligne a ouvert son étape de paiement, Shop Pay inclus, aux assistants qui travaillent dans votre navigateur, alors qu’Amazon interdit
Waze accueille désormais la publicité des commerces en France sur sa carte. Avec les campagnes dites Performance Max de Google, les magasins et restaurants peuvent apparaître sous forme de repère sponsorisé pendant vos trajets.
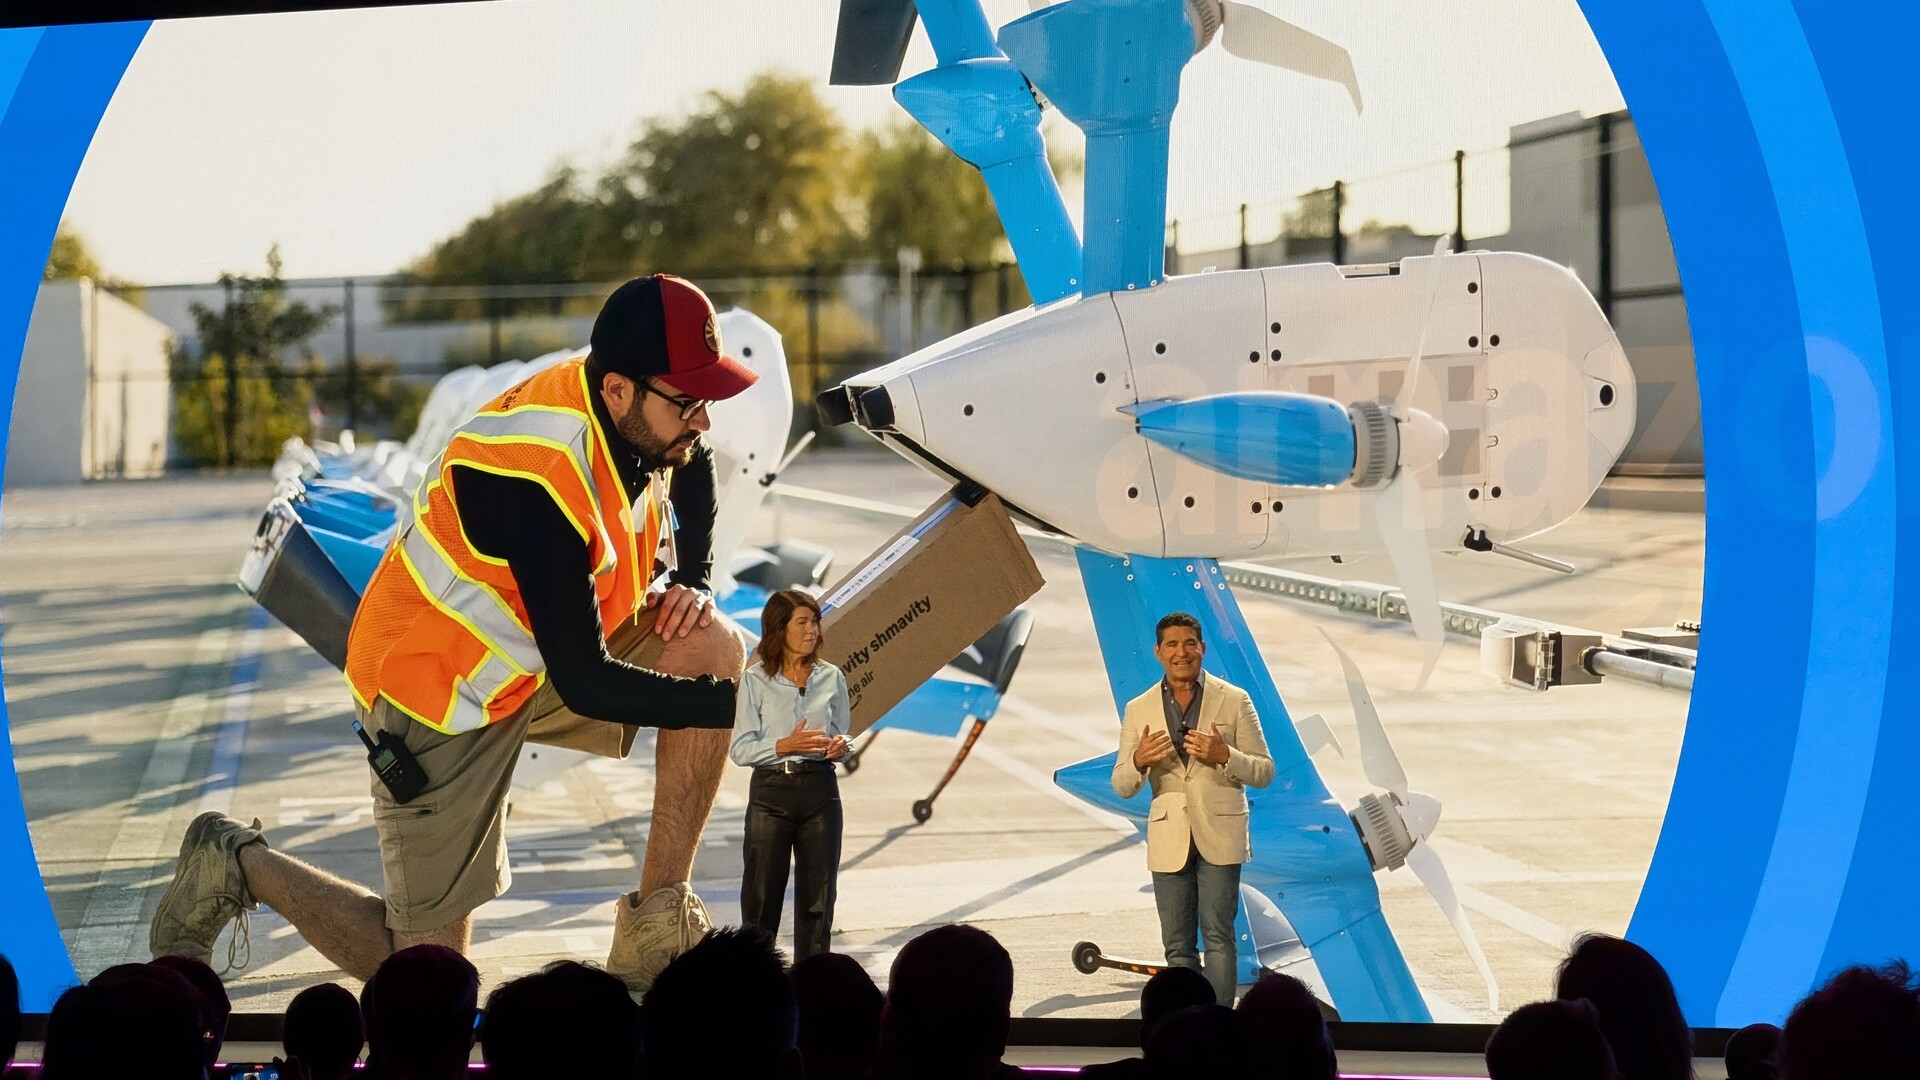
Lors d'Amazon Accelerate, le géant du e-commerce a dévoilé la vidéo d'un drone en train d'effectuer une livraison de colis à Phoenix, tout en assurant que l'arrivée du service en Europe se rapproche de plus en plus.
Le 7 septembre, Adobe a publié un correctif d’urgence pour une faille notée 10 sur 10 affectant Adobe Commerce et Magento Open Source. Elle permet d’exécuter du code à distance sans aucune authentification, et elle était déjà exploitée avant la publication du patch. Mais pour les agences, l’enjeu ne
La lutte contre les services IPTV illégaux s’intensifie à travers l’Europe. Diffusion massive de chaînes piratées, reventes d’abonnements “low cost” et serveurs dissimulés à l’étranger : les autorités européennes redoublent d’efforts pour mettre fin à un marché parallèle qui représente des centaines de millions d’euros de pertes pour le secteur audiovisuel. Une coordination européenne inédite Sous l’impulsion de la Commission européenne, une série d’opérations coordonnées vient de cibler les principaux réseaux de diffusion pirate. Avec le soutien d’Europol et d’Eurojust, l’initiative “Block Piracy” permet désormais de couper en urgence les flux IPTV identifiés et de saisir les serveurs à la source. Plusieurs plateformes, hébergées dans différents pays membres, ont ainsi été démantelées au cours des derniers mois. Bruxelles veut faire de cette stratégie commune un modèle de référence pour l’ensemble du marché numérique européen. La France muscle son arsenal contre les revendeurs En France, l’Arcom veut frapper vite et fort. Grâce à un cadre légal renforcé, les autorités peuvent désormais ordonner le blocage immédiat des sites et applications diffusant des chaînes sans autorisation. Les forces de l’ordre s’attaquent aussi au commerce parallèle des abonnements IPTV, souvent relayés sur les réseaux sociaux ou via des box illégales. Les enquêteurs observent une professionnalisation croissante de ces réseaux, capables de générer d’importants profits en toute discrétion. Plusieurs interpellations récentes illustrent cette nouvelle approche plus offensive. En Belgique, la justice durcit le ton La Belgique, elle aussi, multiplie les coups de filet. Sous la coordination de la police fédérale et de la SABAM, des opérations conjointes ont conduit à la fermeture de plateformes frauduleuses et à l’arrestation de distributeurs locaux. Le gouvernement mise sur la répression judiciaire : les peines encourues peuvent atteindre cinq ans de prison et plusieurs dizaines de milliers d’euros d’amende. En parallèle, une campagne d’information vise à rappeler que l’usage d’un service IPTV non autorisé reste illégal, même pour l’utilisateur final. Course contre la montre technologique Face à ces mesures, les acteurs du piratage s’adaptent en permanence : serveurs déplacés à l’étranger, flux chiffrés, paiements anonymes… Les autorités misent sur de nouveaux outils de détection automatisée basés sur l’intelligence artificielle et l’analyse des réseaux. La bataille contre l’IPTV illégale s’annonce longue, mais l’Europe semble décidée à ne plus laisser ce marché souterrain prospérer
La DGCCRF a alerté le parquet de Paris après avoir découvert que le géant chinois de l’e-commerce vendait des produits pédopornographiques. Elles ont depuis été retirées de la plateforme, selon Shein. « Leur description et leur catégorisation sur le site permettent difficilement de douter du caractère pédopornographique des contenus », affirme la DGCCRF. Shein a indiqué après la publication du communiqué que les poupées à caractère pédopornographique avaient été retirées de la plateforme, et qu’une enquête interne était en cours. Jusqu’à 7 ans d’emprisonnement. La Répression des fraudes a également signalé l’absence de mesure de filtrage empêchant efficacement l’accès pour les mineurs à des contenus commercialisant des poupées sexuelles d’apparence adulte. "Ces signalements portent sur un site et une marque Shein pour lesquels des pratiques commerciales trompeuses et des allégations mensongères ainsi que plusieurs non-conformités ont déjà été largement constatées et sanctionnées précédemment", souligne le communiqué. La Répression des fraudes rappelle que la diffusion, via un réseau de communications électroniques, de représentations à caractère pédopornographique, est passible de peines pouvant aller jusqu’à 7 ans d’emprisonnement et 100.000 euros d’amende ». L’absence de mesure de filtrage est passible jusqu’à trois ans de prison et 75.000 euros d’amende. Entreprise aux racines chinoises qui a conquis le marché mondial de la mode éphémère (fast-fashion), Shein est régulièrement accusé de concurrence déloyale et de pollution environnementale. Cette affaire intervient alors que Shein doit s’installer dans les jours qui viennent au BHV puis dans cinq magasins Galeries Lafayette en province.
Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.
Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.
Certains salariés du groupe Amazon tenteraient d'arrondir leurs fins de mois en revendant des informations confidentielles, selon les informations du Wall Street Journal. Ces employés, dont le nombre n'est pas précisé, auraient recours à des intermédiaires pour vendre des données internes et des informations confidentielles à des marchands qui commercialisent leurs produits sur le site d'Amazon, objectif : les aider à faire croître leurs ventes. Le géant du commerce en ligne américain a lui-même confirmé l'ouverture d'une enquête interne pour tirer au clair ces fuites rémunérées qui bénéficieraient à des entreprises tierces. "Nous menons une enquête complète sur ces allégations", a indiqué le groupe de Seattle dans une déclaration écrite à l'AFP. Amazon évoque une "politique de tolérance zéro" Une porte-parole a souligné que les employés étaient tenus de respecter des règles commerciales et déontologiques internes très strictes, et que le groupe disposait "de systèmes sophistiqués pour limiter et contrôler l'accès aux informations". Elle a également agité la menace de sanctions, "notamment de possibles suites judiciaires, pénales le cas échéant". D'après le Wall Street Journal, Amazon enquête sur ce sujet depuis plusieurs mois. Le groupe a également ciblé les marchands potentiellement concernés, en évoquant des fermetures de comptes, des suppressions d'avis les concernant, des blocages de fonds et d'éventuelles poursuites. "Nous avons une politique de tolérance zéro pour ce qui est du détournement de nos systèmes", a résumé la porte-parole. Cette pratique est particulièrement présente en Chine. Le quotidien économique cite l'exemple d'intermédiaires à Shenzhen œuvrant pour des employés du groupe. En échange de sommes allant de 80 à plus de 2 000 dollars, ils vendent des informations sur les volumes de ventes, les adresses électroniques des clients laissant des commentaires ou encore un service permettant d'effacer les avis négatifs et de restaurer des comptes Amazon fermés.
Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"
Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.
La CIA (agence de renseignement américaine) peut transformer votre télévision en appareil d‘écoute, contourner les applications de cryptage et peut-être aussi contrôler votre véhicule, selon des documents publiés mardi par WikiLeaks et présentés comme internes à l’agence elle-même. Le site créé par l’Australien 'Julian Assange' affirme que ces documents prouvent que la CIA opère d’une manière similaire à la NSA (agence de sécurité nationale), principale entité de surveillance électronique des Etats-Unis, en matière d’espionnage informatique mais avec moins de supervision. WikiLeaks a publié près de 9.000 documents présentés comme provenant de la CIA, estimant qu’il s’agissait de la plus importante publication de matériels secrets du renseignement jamais réalisée. RELEASE: Vault 7 Part 1 "Year Zero": Inside the CIA's global hacking force https://t.co/h5wzfrReyy pic.twitter.com/N2lxyHH9jp — WikiLeaks (@wikileaks) 7 mars 2017 Un porte-parole de la CIA, Jonathan Liu, n’a ni confirmé ni démenti l’authenticité de ces documents, ni commenté leur contenu. Le site affirme qu’une grande quantité de documents de la CIA mettant au jour “la majorité de son arsenal de piratage informatique” a été diffusée auprès de la communauté de la cyber-sécurité, et en avoir reçu lui-même une partie qu’il a décidé de rendre publique. “Cette collection extraordinaire, qui représente plusieurs centaines de millions de lignes de codes, dévoile à son détenteur la totalité de la capacité de piratage informatique de la CIA”, avance-t-il. “Ces archives semblent avoir circulé parmi d’anciens pirates du gouvernement américain et sous-traitants de façon non autorisée, l’un d’entre eux ayant fourni à WikiLeaks une partie de ces archives”, poursuit-il. Selon le site, ces documents montrent que l’agence de renseignement a élaboré plus d’un millier de programmes malveillants, virus, cheval de Troie et autres logiciels pouvant infiltrer et prendre le contrôle d’appareils électroniques. Ces programmes ont pris pour cible en particulier des iPhone, des systèmes fonctionnant sous Android (Google), Microsoft ou encore les télévisions connectées de Samsung, pour les transformer en appareils d‘écoute à l’insu de leur utilisateur, affirme WikiLeaks. La CIA se serait également intéressée à la possibilité de prendre le contrôle de véhicules grâce à leurs instruments électroniques. En piratant les smartphones, relève le site, la CIA parviendrait ainsi à contourner les protections par cryptage d’applications à succès comme WhatsApp, Signal, Telegram, Weibo ou encore Confide, en capturant les communications avant qu’elles ne soient cryptées. “De nombreuses vulnérabilités exploitées par le cyber-arsenal de la CIA sont omniprésentes et certaines peuvent déjà avoir été découvertes par des agences de renseignement rivales ou par des cyber-criminels”, relève WikiLeaks. Dans un communiqué, Julian Assange a estimé que ces documents faisaient la preuve des “risques extrêmes” induits par la prolifération hors de toute supervision des instruments de cyberattaque. “On peut faire un parallèle entre la prolifération sans contrôle de telles ‘armes’, qui résultent d’une incapacité à les contenir associée à leur haute valeur marchande, et le commerce mondial des armes”, a-t-il relevé.
La prochaine version du système Bluetooth sera bientôt présentée officiellement, mais les grands axes du système sans fil standardisé sont déjà connus. Bluetooth 5 sera bientôt parmi nous et devrait représenter une considérable mise à jour technique par rapport à son prédecesseur. En plus d'une portée plus conséquente et d'une vitesse largement augmentée, ses besoins en énergie devraient être moins importants. Mark Powell, le directeur exécutif de 'Bluetooth Special Interest Group' a également laissé entendre que le système proposera davantage de services. Un service de balise pourrait par exemple permettre aux employés de se rendre plus facilement dans les grands bâtiments et ses alentours. L'annonce sera faite officiellement à Londres le 16 juin 2016. La nouvelle version du système a été mise au point par des techniciens d'Apple, d'Intel ou encore de Microsoft. Le nom de 'Bluetooth 5' a été choisi pour faciliter le marketing et son acceptation par les utilisateurs. Il devrait selon le groupe rendre 'les habitations plus intelligentes et plus connectées' avec des objets électroniques qui communiquent encore plus entre eux. Mais l'apport le plus notable sera d'un autre ordre. Le Bluetooth 5 apportera d'importantes nouvelles fonctionnalités pour les services sans connexion, tel que pour les informations localisées et la navigation. Depuis quelques temps, le Bluetooth est utilisé à des fins marketing. Cette technologie sans fil d'une portée d'une dizaine de mètres permet de remplacer la géolocalisation par satellite (GPS) en magasin. Les commerces installent des balises (aussi appelés beacon) qui portent un identifiant unique et qui sont détectées par l'application du commerçant. Une chaîne de supermarché peut ainsi vous solliciter via votre mobile lorsque vous approchez d'un rayon en promotion, ou retracer votre parcours et vos habitudes pour vous envoyer dans un second temps les coupons de réduction qui ont le plus de chance de vous influencer. Le Bluetooth 5 ajoutera bien plus de possibilités aux transmissions publicitaires. Il devrait ainsi propulser le déploiement de balises et de services localisés dans le monde. Cette nouvelle version sera le Bluetooth 5. Mais contrairement à ce qu'on pourrait penser, il ne s'agira pas de l'évolution majeure que la numérotation laisse entendre.Adoptant la tendance initiée par Google pour son navigateur internet, le Bluetooth SIG passe à des numéros de version entiers, pour simplifier la communication auprès du grand public. Mais le Bluetooth 5 n'en demeure pas moins qu'une mise à jour du Bluetooth 4.2.
On les croyait mortes depuis longtemps, mais non. Le géant de l'électronique Sony a annoncé cette semaine la fin de la vente des cassettes vidéo Betamax pour le grand public, un épilogue symbolique pour un produit né en 1975 et rapidement détrôné par le format VHS. [quote]"Sony va cesser la livraison des cassettes Betamax en mars 2016", voire plus tôt si les stocks s'épuisent avant, a déclaré le groupe.[/quote] Il avait déjà arrêté de les fabriquer depuis un certain temps, mais il continuait à fournir les inconditionnels avec les quantités restantes. Quant aux magnétoscopes, les derniers sont sortis d'usine en 2002 après s'être vendus à plus de 18 millions d'unités. Sony poursuit en revanche son activité pour le secteur professionnel, où les variantes "Betacam" sont encore utilisées Les produits Betamax avaient vu le jour il y a exactement 40 ans pour enregistrer des émissions et films à la télévision, ils ont atteint le sommet de leur popularité en 1984. Quelque 50 millions de cassettes ont été écoulées, selon Sony qui ne fournit pas de chiffre sur les ventes totales depuis le lancement. Les formats analogiques ont été rendus obsolètes par l'arrivée des formats numériques, à commencer par le DVD, développé à la fois par Sony, Toshiba, Philips et Panasonic en 1995. De son côté, la VHS a également débuté son déclin. JVC, notamment, avait annoncé en 2008 l'arrêt de la production de ses magnétoscopes simples. Il existe et persiste aujourd'hui de nombreuses légendes concernant les raisons qui ont permis à la VHS de l'emporter sur la Betamax. Parmi les plus répandues, on trouve l'idée que l'industrie du porno aurait joué un grand rôle dans ce duel. Sony se serait notamment opposé à ce que des films pornographiques soient proposés dans le commerce sur Betamax, alors que JVC aurait eu bien moins de scrupules avec la VHS. Cette légende, si elle circule depuis très longtemps sur Internet, est également souvent discutée quand il s'agit d'évoquer le destin du format Betamax. L'une des thèses les plus probables tourne autour de la différence de durée d'enregistrement, déjà évoquée, mais également autour du prix des lecteurs/enregistreurs. Il fallait débourser pas loin de 1.000 dollars pour disposer d'un modèle Betamax, tandis que les premiers modèles VHS débutaient à 300 dollars. Les consommateurs de l'époque auront donc décidé de faire un compromis sur la qualité de l'image et du son pour payer leurs appareils moins cher.
Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

L'auteur de 'Heat' et de 'Collateral' se lance dans la cyber-traque planétaire avec Chris Hemsworth en hacker repenti. Paranoïa, conspiration, action, le tout filmé avec style, la première bande annonce est prometteuse. Six ans après 'Public Enemies', Michael Mann revient avec un techno-thriller centré sur le piratage informatique. [quote]Chris Hemsworth lâche le marteau de Thor pour se glisser dans la peau de Nicholas Hathaway, un hacker sous les verrous qui a écrit le code dont s'est servi un cyber-terroriste pour pirater la Bourse de commerce de Chicago. Celui-ci se voit promettre la liberté contre sa collaboration avec le FBI et le gouvernement chinois pour traquer ce dangereux criminel informatique. Son enquête l'embarque rapidement dans une folle course autour du monde.[/quote] Le premier trailer de Blackhat (qui signifie hacker mal intentionné) suggère un concentré de course-poursuites haletantes et de défis technologiques à relever. Image soignée, rythme effréné, fusillades, lignes de code et une reprise de Knockin' On Heaven's Door (Version originale : Bob Dylan, Reprise la plus célèbre: Guns'N'Roses) sont au programme du nouveau long-métrage du créateur de la série Miami Vice, qui jongle à merveille entre thriller d'action classique et film d'auteur stylisé. [quote]Dans le film, le méchant stoppe les pompes à eau pour entraîner la surchauffe du système de refroidissement d'une centrale nucléaire et sème le chaos, raconte l'acteur principal.[/quote] Le film promet d'être explosif. The BlackHAT, le film, sortira en salle le 16 janvier 2015. Petit clin d’oeil, le 16 janvier 2014 est aussi la date du piratage de 800.000 données de clients du géant des télécoms Orange, en France. En attendant, sur le web, ça commence mal. Le site du film a déjà son url légèrement squatté depuis janvier 2014, Bilan, le site officiel se visite via blackhatthemovie.com alors que blackhatmovie.com propose tout autre chose. Accéder au site au officiel Blackhat, le film, au cinema en janvier 2015
Selon les porte-paroles de Comcast, l’utilisation de TOR, un navigateur Web permettant l’anonymat en ligne, serait illégale et irait à l’encontre de sa politique. [quote]"Les utilisateurs qui tentent de conserver leur anonymat ou de se cacher sur Internet le font généralement parce que leur utilisation d’Internet n’est pas vraiment légale, déclare un porte-parole de Comcast. Nous avons le droit de désactiver, de suspendre le compte ou encore de vous envoyer une amende à tout moment si vous ne respectez pas les règles d’usage."[/quote] En parallèle, Comcast surveille l’utilisation d’Internet de ses abonnés pour empêcher le téléchargement de contenus piratés. Baptisé 'Six Strikes' (six frappes), ce processus prévoit d’envoyer aux utilisateurs six notifications lors de téléchargements illégaux, avant de couper leur abonnement. [quote]"Nous respectons la vie privée et la sécurité des utilisateurs et n’enquêtons en détail sur un compte d’abonné que sur ordre de la justice", déclare un porte-parole de Comcast. "Si un tribunal nous demande des informations sur un client, nous prenons le temps de contacter cet abonné pour qu’il décide ou non de faire appel à un avocat, et le cas échéant, nous nous retirons du procès."[/quote] Ce n’est pas la première fois que l’impartialité du FAI américain est remise en cause. Il y a peu, Comcast a été attaqué par Netflix, qui lui reproche de ne pas respecter la Neutralité du Net.(La neutralité du Net ou la neutralité du réseau est un principe qui garantit l'égalité de traitement de tous les flux de données sur Internet. Ce principe exclut ainsi toute discrimination à l'égard de la source, de la destination ou du contenu de l'information transmise sur le réseau.) De même, Comcast est réputé pour avoir collaboré avec le FBI et avoir fourni des informations qui ont mené à l’arrestation de Ross Ulbricht, le fondateur de Silk Road, une plateforme de commerce d’articles illégaux (armes, drogue, contrefaçons, etc.) qui était accessible uniquement via TOR. De son côté, la communauté du projet TOR a listé Comcast en tant que 'mauvais FAI', puisqu’il s’oppose à l’utilisation de son outil d’anonymat.
Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.
Appareil cylindrique reposant sur un dock, l'oPhone diffuse 32 odeurs originales, le petit boîtier blanc crée par Vapor Communications sera commercialisé début 2015. L'ophone recèle un potentiel important, selon l'initiateur du projet, David Edward, professeur franco-américain qui a son labo à Paris. [quote]"Il y a un grand intérêt de la part de la Silicon Valley, car il s'agit concrètement de pouvoir changer la communication globale d'aujourd'hui", a-t-il expliqué.[/quote] Appareil de forme cylindrique reposant sur un dock, l'oPhone est un petit boîtier blanc qui génère des signaux aromatiques complexes en succession rapide de petites émissions de vapeurs, comme un téléphone standard transmet des informations audio. Il fonctionne grâce à la manipulation technologique de particules, d'une manière similaire à la technologie d'aérosols médicaux. 300.000 combinaisons possibles D'abord réservé aux utilisateurs de l'iPhone par le biais d'une application gratuite appelée oSnap, téléchargeable à partir du 17 juin, l'oPhone dispose pour l'instant de 32 odeurs originales, afin de créer sa propre odeur, l'utilisateur peut en combiner jusqu'à huit, ce qui représente d'ores et déjà 300.000 combinaisons possibles. L'éventail des senteurs étant très large dans le monde réel, un choix de fragrances était nécessaire pour débuter les expérimentations. Une fois le système opérationnel, un promeneur pourra par exemple prendre une photo lors d'une balade en forêt, à laquelle il ajoutera ensuite une ou plusieurs odeurs restituant l'ambiance olfactive l'entourant. Il enverra ensuite un "oNote", un fichier transmis par SMS, à un ami, qui en visualisera d'abord la composition sur le site dédié, puis, s'il dispose lui aussi d'un iPhone, le téléchargera vers l'oPhone pour le sentir. L'odeur en elle-même sera produite par des mini-capsules baptisées oChips. Un champ d'applications presque infini Le champ d'applications s'annonce quasiment infini que ce soit dans la médecine ou l'industrie mais, après les simples SMS, le commerce en ligne apparaît comme le secteur le plus porteur. [quote]"Depuis des mois on a des conversations avec des représentants du monde alimentaire, du cinéma, des parfums, des voyages et des voitures", confirme David Edwards.[/quote] S'il n'est pas encore possible aujourd'hui d'imaginer un dispositif analysant une odeur pour la retranscrire fidèlement (trop compliqué pour l'instant selon le chimiste à l'origine du projet), l'émergence du message olfactif pourrait bien avoir un impact équivalent à celui de l'impression 3D. Des démonstrations ouvertes au public du 19 au 31 juin 2014 Le public aura l’occasion de se rendre à son laboratoire parisien du 19 au 31 juin pour une démonstration de l’appareil. Parallèlement une campagne de financement participatif se déroulera sur le site Indiegogo du 17 juin au 31 juillet 2014, les contributeurs pourront bénéficier du produit en avant-première à un prix préférentiel de 149 euros, contre 199 euros lors de sa mise en vente. Accéder au site officiel (anglais)
L'opérateur prévient que des pirates informatiques ont volé des informations sur ses abonnés, mais aussi sur des clients d'autres opérateurs. C'est le second piratage d'importance en trois mois. Trois mois après un vol massif de données personnelles qui avait touché environ 800.000 clients, l'opérateur a été à nouveau victime d'une intrusion informatique. Dans un message posté sur son site Internet, il reconnaît avoir "constaté un accès illégitime sur une plateforme technique d'envoi de courriers électroniques et de SMS qu'elle utilise pour ses campagnes commerciales. Cet accès a entraîné la copie d'un nombre limité de données personnelles" par les pirates. Pas moins de 1,3 million de personnes auraient été touchées, cette fois, ses abonnés ne sont pas les seuls touchés. La base de données attaquée comprenait aussi des informations de clients d'autres opérateurs, consignés à des fins de prospection. [quote]"Par souci de transparence, nous avons informé l'ensemble des personnes concernées de l'existence et de la résolution de ce fait", dit Orange.[/quote] Les informations bancaires épargnées [quote]Les données personnelles concernées sont au minimum, le nom et le prénom des Français dont les coordonnées figuraient dans les bases d'Orange, mais aussi, parfois, leur adresse mail, leurs numéros de mobile et de téléphone fixe, le nom de leur opérateur mobile et Internet, ainsi que leur date de naissance, les informations bancaires n'ont en revanche pas été touchées.[/quote] Les données volées, parfois publiques, sont précieuses pour les pirates informatiques. Ils peuvent s'en servir pour adresser des messages personnalisés à leurs victimes, en se faisant passer pour un opérateur téléphonique ou une banque, et ainsi récupérer des mots de passe de messagerie ou des identifiants de connexion à un compte bancaire. C'est ce que l'on appelle la technique du "phishing" (hameçonnage). Utiliser plusieurs mots de passe L'opérateur télécom affirme que les actions nécessaires ont été mises en oeuvre afin de corriger les dysfonctionnements techniques et empêcher tout nouvel accès illégitime à ces données. Il n'est pas seul concerné. Des grands groupes traditionnels, comme des grands acteurs du Web, sont régulièrement touchés par ce type d'intrusions et par le phishing. La France figure dans les dix pays les plus ciblés par ces attaques, selon un rapport du spécialiste en sécurité informatique Kaspersky. EDF avait reçu 40.000 signalements de courriels suspects durant le seul mois de janvier 2013. [quote]Face à ces menaces, il est recommandé de vérifier que les liens contenus dans des messages électroniques envoyés par une banque, un opérateur télécom ou un réseau social renvoient bien vers leurs adresses Internet, et non vers des sites frauduleux. Pour limiter les dégâts en cas de piratage, il aussi conseillé d'utiliser des mots de passe différents et complexes sur les services les plus sensibles, cela permet d'éviter que des identifiants de messagerie servent ensuite à acheter sur des site d'e-commerce ou à vider un compte en banque.[/quote] Clic pour lire toutes les actus sur le Phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
C'est un concept qui se développe de plus en plus en Europe, y compris chez nous en Belgique, c'est le mouvement napolitain des CAFÉS SUSPENDUS (caffè sospeso). [quote]L'action solidaire est née en 1993 à Naples pour venir en aide aux plus démunis et propose aux consommateurs de payer deux cafés, le sien et un autre en suspend qu'une personne dans le besoin pourra venir commander plus tard. Cela vaut pour le café, mais aussi pour la baguette, la couque, la frite, le coiffeur, etc..![/quote] [quote]Offrez des cafés suspendus dans les établissements qui le proposent ou incitez les cafés autour de vous à rejoindre cet élan de générosité. [/quote] Plus qu'un événement, c'est un mouvement qu'il faut soutenir! Comment localiser les commerces participants ? Sur le site Coffee Funders qui indique tout les endroits dans le monde sur une carte Retrouvez sur Facebook les différentes actions et groupes locaux: - Bruxelles - Liège - Charleroi - Enseignons.be organise désormais les cours suspendus !
Bitdefender Safepay est un navigateur sécurisé spécifiquement conçu pour assurer la confidentialité des données bancaires et financières lors d’achats ou de transactions sur Internet. Safepay protège l’utilisateur contre tous types de risques et d’e-menaces ciblant ses données bancaires comme: - Le hacking - Le phishing - L’analyse de paquets - Les attaques de type man-in-the-browser et man-in-the-middle - Les chevaux de Troie - Les modifications apportées aux systèmes - Etc. Ainsi, les internautes naviguant via Safepay ne prennent pas le risque d’être espionnés, de se voir dérober leurs identifiants et évitent que les cybercriminels n’enregistrent ce qui est saisi au clavier via des keyloggers. Safepay empêche également: - Les captures d’écran réalisées à des fins malveillantes - Détecte les sites Web frauduleux - Analyse le trafic Internet afin de bloquer les attaques furtives, avant même qu’elles n’atteignent le navigateur. Des millions d’internautes ont adopté les services bancaires en ligne en raison de leur simplicité d’utilisation, et ils sont devenus naturellement la cible des cybercriminels qui déploient un arsenal parfois impressionnant d’arnaques et de malwares pour tenter de pirater leurs comptes. [quote]Bitdefender Safepay à été conçu, pour protéger les utilisateurs de services bancaires et les adeptes de l’e-commerce contre tous les types de menaces du Web, déclare Catalin Cosoi, Responsable des stratégies de sécurité chez Bitdefender[/quote] Bitdefender Safepay est gratuit, et propose également une version premium, avec la Protection Hotspot qui permet de sécuriser ses données confidentielles y compris sur les réseaux Wifi publics, via la mise en place d’une connexion sécurisée VPN. Clic pour télécharger le navigateur Safepay (gratuit-Fr)
Le Parlement européen a approuvé un projet de directive sur les cyberattaques de grande envergure. D'après ce nouveau texte, l'accès non autorisé aux systèmes d'informations, la perturbation de leur fonctionnement et la prise contrôle de ceux-ci seront considérés comme des violations passibles de poursuites. Ce nouveau projet de loi prévoit également des peines plus sévères pour les criminels: La peine d'emprisonnement sera de cinq ans ou plus, contre deux ans dans la législation actuelle. Le nouveau projet de loi européen a vu le jour il y a plus de 2,5 ans et il a reçu le feu vert de la Commission du Parlement européen sur les libertés civiles au printemps 2012. Il repose sur la décision-cadre relative aux attaques visant les systèmes d'information (2005/222/JAI) adoptée en 2005 par le Conseil des ministres de l'Union européenne. Plusieurs dispositions de ce document ont été maintenues, de plus la responsabilité juridique pour l'accès non autorisé aux ressources informatiques, pour l'intervention non autorisée dans le fonctionnement des systèmes d'information et pour la manipulation des données a été renforcée. La nouvelle directive définit et criminalise de nouveaux types d'infraction : Le développement et l'utilisation d'outils pour la réalisation des attaques comme les réseaux zombies. Les outils de craquage de mot de passe ainsi que le détournement illégal des systèmes d'information. Les catégories de personnes dont la responsabilité juridique sera engagée dans ce genre d'incident ont également été élargies: Les Européens vont sanctionner non seulement le crime, mais également la personne qui l'a commandité, les personnes qui y ont contribué d'une manière ou d'une autre (commerce de programmes malveillants et d'outils de piratage) et la tentative de crime. La peine maximale pour l'infraction passe à 2 ans minimum et à 5 ans minimum pour les faits imputables à les groupes criminels. Le projet introduit également de nouvelles circonstances aggravantes qui alourdissent la peine : L'utilisation d'outils spécialisés (principalement des réseaux de zombies) contre un nombre important de systèmes d'information sera passible d'une peine de 3 ans minimum. Cette peine sera de cinq ans minimum en cas de dommages importants. Toute attaque contre des infrastructures critiques sera passible d'une peine de 5 ans minimum. La nouvelle directive vise également à renforcer la coopération transfrontalière pour les autorités judiciaires et policières. Les Etats membres de l'Union européenne devront activer l'utilisation d'un réseau pan-européen d'autorités judiciaires et policières disponible 24/7, ce réseau devra réagir dans les huit heures dans les cas d'urgence. Tous les Etats membres de l'Union européenne devront récolter des statistiques de base sur la cybercriminalité, ils devront également prévoir les canaux adéquats pour le transfert des rapports correspondants aux autorités compétentes. Les Etats membres disposeront de deux ans maximum à compter de l'entrée en vigueur (publication dans le Journal officiel de l'Union européenne) de la Directive pour traduire ses dispositions dans la législation nationale.
Redarche, le webmaster du site de téléchargement Redlist-Ultimate.be a annoncé qu’il était obligé de retirer l'intégralité du contenu illégal. Une annonce qui fait du bruit sur la toile, le site étant bien connu des internautes qui voulaient télécharger leur dernier film préféré gratuitement. C’était un supermarché du téléchargement, comme l’était Megaupload mais à la sauce belge. Films, séries, musiques, jeux, logiciels, … tout était téléchargeable sur Redlist. Du contenu libre de droit mais aussi, et surtout, de l’illégal. Et c’est ce contenu qui va à présent être retiré du site. Les explications du webmaster Citation: Donc voici comment ça s'est passé. La police du commerce est venue chez moi ce matin pour perquisitionner suite à une plainte de je ne sais plus qui contre le site. Ils sont restés une heure environ, ils ont regardé un peu partout, embarqué du matériel informatique, et voilà. Ils m'ont dit que je ne risquais probablement rien pénalement, au civil c'est peut-être autre chose. C'est à peu près ce qui s'était passé pour les webmasters de undeadlink à l'époque. Donc voilà c'est pas seulement un mail d'un ayant droit cette fois ci qui me demande de retirer tel ou tel contenu. C'est un step au dessus. Ils m'ont aussi dit qu'il faudrait donc faire cesser le site le plus rapidement possible, je leur ai dis que ça c'était un peu brutal, que je pouvais tout simplement retirer tout le contenu illégal du site en le laissant en ligne, ils ont dit que ça ne posait pas de problème. Voilà où on en est. Dans ma position je suis honnête avec eux et je coopère, ça sert à rien de m'opposer à une décision de justice, je suis quand même pas fou. On savait que ça arriverait tôt ou tard, je l'ai sans cesse répété, mais on savait pas quand, et bien voilà le jour J est arrivé. Alors je suis très triste évidemment, probablement encore plus que vous. Ce sont 5 années de travail qui sont gâchées, mais encore une fois on savait que ça devait arriver un jour ou l'autre, il aura quand même vécu de beaux jours. Pour ce qui est de RedList, le site restera quoi qu'il en soit en ligne, dans sa forme actuelle pour le moment. Des gens me proposent déjà de racheter ma base de données de films, séries etc, preuve qu'elle est bien tenue. Je ne pense pas que je vendrai quoi que ce soit, mais je mettrai peut-être du contenu librement à disposition, on verra. Je vais un peu attendre que les choses se calment, faire en sorte de bien communiquer à tout le monde que le site ne proposera désormais plus de liens, et qu'il faudra trouver une alternative pour vos téléchargements.
Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]
Tout était réuni pour un lancement en fanfare mais celui du nouveau Sim City a tourné jeudi au fiasco, de l'aveu même d'un de ses créateurs, les serveurs de son éditeur, Electronic Arts, n'ont pas tenu la charge. C'est un des jeux les plus célèbres de l'histoire du jeu vidéo et son retour était attendu depuis dix ans. On peut comprendre la colère des joueurs, il est tout simplement impossible d'y jouer car les serveurs de son éditeur, l'américain Electronic Arts (EA), ont littéralement sauté, ils ne parviennent pas à suivre le nombre de connections. Le plus grave est que cela ne concerne pas les seuls joueurs voulant faire une partie en réseau via Internet. Pour lutter contre le piratage, EA force les joueurs ayant fait l'acquisition de son jeu à se connecter sur ses serveurs de son réseau Origin pour s'assurer qu'ils n'utilisent pas une copie pirate, mais les serveurs ne répondent plus... et personne ne peut jouer. La colère des fans du célèbre simulateur de ville n'a eu de cesse de monter depuis, elle était au paroxysme ce vendredi 8 mars 2013 soir. "Une première journée catastrophique", résument le site Gameblog. Alors que certains joueurs bataillent encore avec Origin pour télécharger les 3,80 Go du jeu, d'autres désespèrent d'accéder à l'un des quatre serveurs européens. Citation: Parfois c'est une file d'attente virtuellement infinie, parfois un refus pur et simple, parfois encore le jeu se lance avant de vous interdire la création d'une nouvelle cité ou de vous imposer à nouveau un didacticiel que vous aviez déjà terminé", détaille leur testeur Gautoz. Citation: "J'ai pu y jouer une demi-heure avant d'être brutalement déconnecté!", témoigne pour sa part un internaute. Pas de remboursement En quelques heures, Sim City est devenu un des "trending topics" sur Twitter, c'est à dire un des sujets les plus débattus sur le réseau social. Citation: "On m'a volé 50 dollar", lance un twitto. "On m'a volé 36 pounds", lui répond, comme en écho, un autre de l'autre côté de l'atlantique. Tous regrettent la décision d'EA pour l'instant de ne pas rembourser les clients qui en font la demande. Citation: "Nous continuons à améliorer nos serveurs pour que plus de monde puisse jouer. Merci de votre patience", a simplement répondu EA sur le compte Twitter officiel du jeu. Plus franc, le créateur de ce Sim City, répond lui-même à un internaute furieux sur son propre Twitter: Citation: "Crois-moi, je said, cela a été un fiasco", reconnait-il. En coulisses, cela sent la panique. Selon le site Polygon, Electronic Arts a demandé à tous ses partenaires marketing de stopper la campagne massive de promotion du jeu jusqu'à nouvel ordre. (clic sur l'image pour agrandir) L'an dernier, c'est le concurrent Blizzard qui avait connu d'énormes difficultés de serveurs pour le lancement de son titre Diablo 3. En quelques semaines, tout avait fini par rentrer dans l'ordre. Colère aussi sur Amazon Le numéro un mondial du e-commerce Amazon a aussi été forcé de suspendre les ventes du jeu sur son site. Et comme tous les lieux sont bons pour se plaindre, les joueurs qui l'ont déjà acheté s'amusent à lui mettre la note la plus basse possible. Citation: "Comment vous sentiriez-vous si vous aviez attendu la sortie de la dernière Corvette, vous l'avez réservée.... Et au moment de la conduire pour rentrer à la maison le tableau de bord affiche, réservoir non connecté, échec", commente, désabusé, l'un d'entre eux. La controverse dépasse les seuls sites de jeu vidéo. Wired, CNET et même le Wall Street Journal. Citation: "Un jeu auquel, on ne peut pas jouer est-il toujours un jeu?", se demande, ironique, le New York Times sur un de ses blogs. Une bonne nouvelle malgré tous LA grande nouvelle vient directement de Lucy Bradshaw qui est à la tête de Maxis, le développeur de SimCity. En effet cette dernière tente de rassurer les joueurs en leur précisant que tous les moyens sont déployés pour que les différents problèmes de connexion soient résolus au plus vite. Un mot d'excuse ne vous suffit pas ? Ca tombe bien puisqu'elle annonce que les acheteurs de SimCity se verront tous offrir un jeu EA en téléchargement. Les détails de cette offre de compensation seront directement envoyés par mail le 18 mars 2013 aux joueurs qui ont activé le jeu. Clic pour lire le communiqué (anglais)
Un jeune français a inventé un casque permettant de voir à 360 degrés, il pourrait être utilisé dans le domaine de la surveillance, du jeu vidéo et de la neurologie. Plus fort que les lunettes d’agent secret à rétroviseurs intégrés, mais un peux moin discret. Ce prototype, baptisé "FlyViz" a été présenté ce mardi à l’Institut national de recherche en informatique et en automatique (Inria) Citation: "Pour la première fois une vision panoramique instantanée, à la fois sur les côtés et le dos, comme une mouche ou un caméléon", résume Anatole Lécuyer, directeur du projet à l’INRIA."Il ne s’agit pas de réalité virtuelle mais bien "d’augmenter le champ de vision naturel de l’être humain à 360 degrés latéralement", souligne-t-il. Comme filmer une boule de Noël Breveté, le système s’appuie pour l’instant sur des éléments disponibles dans le commerce: - Une caméra numérique classique. - Un ordinateur portable. - Un visiocasque grand public. Fixée au sommet du casque, la caméra est braquée en l’air, vers un miroir hémisphérique qui lui permet d’acquérir des images sur 360 degrés. Citation: "C’est comme filmer une boule de Noël, l’observateur voit tout ce qui se passe autour de lui mais l’image est déformée", explique Jérôme Ardouin, enseignant à l’ESIEA, à l’origine du prototype dans le cadre de sa thèse de doctorat. L’image doit donc être traitée pour la rendre intelligible et utilisable. Le procédé retenu par les chercheurs est une simple projection sphérique, similaire à celle utilisée par les cartographes pour restituer à plat le globe terrestre. Suffisant pour franchir une porte à reculons La scène n’a alors plus qu’à être retransmise sur l’écran du casque: Ce qui fait face à l’utilisateur figure au centre de l’écran, sa périphérie s’étalant progressivement vers la gauche et la droite, la scène située immédiatement derrière lui est quant à elle projetée sur les bords externes de l’image. Le visage d’un individu se tenant dans le dos du porteur du casque est ainsi divisé en deux, moitié gauche sur le bord gauche de l’écran, moitié droite à l’extrémité droite. Les angles morts disparaissent totalement, avec un délai de transmission de seulement 83 millisecondes, largement suffisant pour permettre à Jérôme Ardouin de franchir une porte à reculons. Un apprentissage nécessaire Citation: "L’image est assez curieuse, il y a évidemment un apprentissage nécessaire pour l’utilisateur", précise Anatole Lécuyer, qui souhaite s’associer à des laboratoires de neurosciences et de psychologie pour tester ce système, avant de développer d’éventuelles applications. Il pourrait certes être utile dans les domaines de la surveillance ou de la sécurité, permettant par exemple à des sauveteurs de localiser des dangers potentielsou dans les jeux vidéo. Mais FlyViz est avant tout conçu comme un outil de recherche sur la perception humaine. "Il faut apprendre à s’en servir, intégrer de nouveaux points de repère, le temps de réaction du porteur est inconnu, il faut être prudent sur ces applications-là", insiste le chercheur.
Un étudiant britannique a comparu jeudi devant un tribunal londonien pour des cyber-attaques menées par Anonymous contre PayPal, filiale de paiement en ligne du groupe américain de commerce en ligne eBay , qui ont coûté à l'entreprise plusieurs millions de dollars. Christopher, 22 ans, est accusé d'avoir participé aux attaques du groupe de pirates informatiques contre PayPal, MasterCard et d'autres entreprises qui avaient décidé de suspendre leurs versements à " WikiLeaks ". Devant la Cour de Southwark à Londres, le représentant du parquet a indiqué que les attaques avaient coûté à PayPal 3,5 millions de livres (4,3 millions d'euros) en manque à gagner et en coûts de mise à jour de ses systèmes informatiques. Dans son " Opération Payback " (opération remboursement), Anonymous avait aussi visé des entreprises de l'industrie du disque et des opposants au téléchargement illégal de musique sur internet, ainsi que la boîte de nuit londonienne "Ministry of Sound". Citation: Christopher, accusé d'avoir participé à cette campagne entre août 2010 et janvier 2011, alors qu'il était étudiant à l'université de Northampton, dément les faits qui lui sont reprochés. Citation: Le procureur Sandip Patel a indiqué que Christopher et d'autres membres d'Anonymous avaient 'mené une campagne sophistiquée et orchestrée d'attaques en ligne qui ont paralysé plusieurs systèmes informatiques ciblés'. "Ces attaques ont causé des nuisances sans précédent", a-t-il ajouté. Trois autres hommes ont déjà plaidé coupables de ce chef d'accusation.
Un anniversaire, une naissance, un nouveau travail, de plus en plus, les internautes passent par Facebook pour envoyer des messages de félicitations à leurs amis. Le réseau social incite à ce type de comportement en affichant sur le fil d'actualité les anniversaires du jour, suivi par un "laissez-lui un message sur son mur". L'entreprise américaine a décidé de pousser la logique plus loin en permettant aux utilisateurs du réseau social d'envoyer en un clic de véritables cadeaux à leurs contacts. À côté des mentions d'anniversaire, mais aussi lorsque l'on voudra écrire sur le mur d'un ami, apparaîtra une option "lui envoyer un cadeau". L'utilisateur pourra choisir parmi des peluches en tout genre, des cupcakes voire une paire de chaussettes, le coût maximum des cadeaux ne devrait pas dépasser les 50$ afin de faciliter les achats impulsifs. De son côté, le destinataire recevra une alerte lui indiquant qu'un ami lui a acheté quelque chose. Il pourra, dans le cas d'un vêtement, sélectionner la taille et la couleur, choisir les parfums des gâteaux sélectionnés… ou échanger son cadeau contre un autre. Évidemment, tout ceci apparaîtra sur le mur des deux personnes concernées. Une nouvelle source de monétisation Ce nouveau service de Facebook n'est pas vraiment une surprise, en mai 2012, Facebook avait acquis la start-up américaine Karma, dont l'application sur smartphone offrait les mêmes fonctionnalités que le nouveau "Facebook Gifts". L'ancien service Gifts, ouvert en 2007, permettait lui d'acheter des biens virtuels, comme un nounours ou un bouquet de fleurs en pixels, contre quelques dollars, mais concurrencé par des applications gratuites, Facebook fut contraint d'abandonner ce service en 2010. Le nouveau Gifts est disponible dès aujourd'hui aux États-Unis et sera déployé progressivement dans le reste du monde au cours des prochains mois. Reste à voir s'il rencontrera plus de succès que Facebook Bons Plans, la précédente tentative du réseau social dans le secteur du commerce.
La commission du commerce international du Parlement européen a recommandé jeudi le rejet du traité Acta, par 19 voix contre 12. Citation:"Je me félicite du résultat du vote d'aujourd'hui, je suis ravi que la commission parlementaire ait reconnu les problémes que j'ai identifiés dans mon rapport et qu'elle ait suivi ma recommandation de rejeter l'Acta", a déclaré le rapporteur David Martin aprés l'annonce des résultats. Quatre autres commissions du Parlement européen avaient déjà rejeté l'accord commercial anti-contrefaçon, Libertés civiles, Industrie, Affaires juridiques et Développement. Mais la commission du commerce international est la seule compétente sur le dossier et sa recommandation est un camouflet infligé à la Commission européenne, qui a saisi la Cour européenne de Justice pour avis et demandait de différer le vote en pléniére jusqu'à ce que la Cour se prononce. Les élus ont rejeté cette demande par également 19 voix contre 12. L'Acta a été signé le 26 janvier 2012 à Tokyo par 22 des 27 gouvernements de l'Union européenne et les Etats-Unis, le Japon, le Canada, l'Australie, la Nouvelle-Zélande, Singapour, la Corée du Sud, la Suisse, le Mexique et le Maroc. L'accord vise à lutter contre la contrefaçon au sens large, des médicaments et autres marchandises jusqu'au téléchargement illégal sur internet. Si tous les députés s'accordent sur la nécessité de lutter contre la contrefaçon et de protéger la propriété intellectuelle, certains craignent que le traité mette en danger les libertés individuelles des citoyens européens. Plusieurs pays, parmi lesquels l'Allemagne, l'Autriche, la Pologne, la République tchéque, la Roumanie ou la Slovénie, ont déjà gelé les travaux préparatoires en vue de la ratification de l'accord. Acta pose les bonnes questions mais apporte de mauvaises et dangereuses réponses. Citation:"Certes, il faut protéger la propriété intellectuelle et lutter contre le fléau de la contrefaçon, mais cela ne peut se faire sans concertation démocratique, ni sous la houlette de quelques grandes multinationales, et ce, au mépris des libertés individuelles de 500 millions de citoyens européens", a commenté l'eurodéputé socialiste belge Marc Tarabella, hostile au texte. Le vote final sur Acta aura lieu le 4 juillet 2012 au Parlement européen. L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA
Kogan.com, un e-commerçant australien, veut encourager les internautes à passer à une version plus récente du navigateur de Microsoft. Dorénavant, les clients qui réalisent leurs achats depuis Internet Explorer 7 sont menacés de payer une surtaxe de 6,8%, soit 0,1% pour chaque mois écoulé depuis la sortie du navigateur de Microsoft. [img][/img] Pour échapper à la taxe, il suffit de télécharger une version plus récente du logiciel. Le raisonnement des dirigeants de Kogan.com est simple. Citation:Développer un site compatible avec IE7 co?te cher, il a fallu autant de temps pour concevoir la version de base, compatible avec Safari, Firefox et Chrome, que pour l'optimiser afin qu'elle s'affiche convenablement sur Internet Explorer7, explique le PDG du site, Ruslan Kogan, interrogé par la BBC. Toutefois, la taxe disparaÓt lors du paiement de la commande, précise Mashable. Lancé en 2006, Internet Explorer 7 n'a jamais totalement respecté les standards du Web, ce n'est qu'à partir d'IE8, et surtout d'IE9, que le navigateur de Microsoft a grandement rattrapé son retard dans ce domaine, pressé par la concurrence de Firefox, puis de Chrome. La sortie de la version 10 est attendue cette automne, conjointement à celle de Windows 8. Selon les données de Net Applications, Internet Explorer 7 restait utilisé par 3,4% des internautes dans le monde, moins que la version 6 (6,1%), encore plus ancienne. L'an dernier, Microsoft avait lui-même monté un site Internet , pour encourager les internautes à "dire au revoir" à cette version de son navigateur, au profit d'IE 9.
Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".
Utilisant des faux profils, l'escroc belge, séduisait des dames pour s'introduire chez elles et les voler, il aurait environ 120 faits à son actif. Mercredi, le juge d'instruction Olivier Bontyés a de nouveau placé sous mandat d'arrêt Xavier Z., un escroc Bruxellois de 35 ans qui traquait ses victimes sur Facebook. Il a fallu plusieurs mois de travail pour que les enquêteurs du SER de la zone de police Lesse et Lhomme parviennent à identifier et interpeller ce cyber séducteur qui avait fait une victime à Houyet. Une jeune dame qui l'avait hébergé pendant trois semaines en octobre 2009. Le Casanova s'en était allé en emportant son portefeuille et ses bijoux, en possession des numéros des comptes bancaires de la jeune femme, il s'est empressé de prélever tous ses avoirs, le préjudice total s'éléve à 4.000 €. L'enquête fut ardue, car l'escroc utilisait des faux noms et faux profils sur Facebook, avec des photos d'autres hommes, il s'était organisé pour ne pas se faire pincer. Quatre autres victimes avait été recensées, mais il se pourrait que d'autres femmes n'aient pas déposé plainte. Autre spécialité du bruxellois, des achats par correspondance. Des achats qu'il ne payait pas, il commandait toutes sortes d'articles, notamment des GSM qu'il se faisait livrer par colis, dans des commerces de quartier, notamment chez un libraire d'Uccle, qui avait été averti de ses agissements et qui a alerté la police permettant ainsi l'interpellation de Xavier Z, le 20 avril 2010. Placé sous mandat d'arrêt, il fut libéré sous conditions aprés plusieurs semaines de détention préventive, le Bruxellois n'avait avoué que les faits pour lesquels il avait été questionné, la poursuite de l'enquête en a mis environ 120 autres a jour. Notamment une escroquerie au préjudice d'une dame ‚gée de Courcelles, dont les comptes bancaires ont été délestés de 12.000 €. Xavier Z. a aussi retiré de l'argent au moyen de cartes de banque volées ou trouvées. Tous ces méfaits sont antérieurs à son arrestation en avril 2010, il semblerait qu'il n'y a pas eu de récidives aprés sa libération. Le nouveau placement sous mandat d'arrêt de Xavier Z. a été motivé par les nécessité de l'enquête et le fait qu'il n'a pas de domicile fixe. Voir aussi: Banni de Facebook aprés avoir couché avec 300 utilisatrices Les 10 piéges à éviter sur les réseaux sociaux old.secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.
Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."
Le phishing (contraction des mots anglais fishing, en français pêche, et phreaking , désignant le piratage de lignes téléphoniques), traduit parfois en hameçonnage, est une technique frauduleuse utilisée par les pirates informatique pour récupérer des informations (généralement bancaires) auprès d'internautes. La technique du est une technique d' ingénierie sociale c'est à dire consistant à exploiter non pas une faille informatique mais la faille humaine en dupant les internautes par le biais d'un courrier électronique semblant provenir d'une entreprise de confiance, typiquement une banque ou un site de commerce. Le mail envoyé par ces pirates usurpe l'identité d'une entreprise (banque, site de commerce électronique, etc...) et les invite à se connecter en ligne par le biais d'un lien hypertexte et de mettre à jour des informations les concernant dans un formulaire d'une page web factice, copie conforme du site original, en prétextant par exemple une mise à jour du service, une intervention du support technique, etc... Dans la mesure où les adresses électroniques sont collectées au hasard sur Internet, le message a généralement peu de sens puisque l'internaute n'est pas client de la banque de laquelle le courrier semble provenir. Mais sur la quantité des messages envoyés il arrive que le destinataire soit effectivement client de la banque. Ainsi, par le biais du formulaire, les pirates réussissent à obtenir les identifiants et mots de passe (Login-password) des internautes ou bien des données personnelles ou bancaires(numéro de client, numéro de compte en banque, etc...). Grâce à ces données les pirates sont capables de transférer directement l'argent sur un autre compte ou bien d'obtenir ultérieurement les données nécessaires en utilisant intelligemment les données personnelles ainsi collectées. Comment se protéger du phishing Lorsque vous recevez un message provenant a priori d'un établissement bancaire ou d'un site de commerce électronique il est nécessaire de vous poser les questions suivantes: [quote]- Ai-je communiqué à cet établissement mon adresse de messagerie ? - Le courrier reçu possède-t-il des éléments personnalisés permettant d'identifier sa véracité (numéro de client, nom de l'agence, etc...) ?[/quote] Par ailleurs il est conseillé de suivre les conseils suivants: [quote]- Ne cliquez pas directement sur le lien contenu dans le mail, mais ouvrez votre navigateur et saisissez vous-même l'URL d'accès au service. - Méfiez-vous des formulaires demandant des informations bancaires.[/quote] Il est en effet impossible qu'une banque vous demande des renseignements aussi importants par un simple courrier électronique. Dans le doute contactez directement votre agence par téléphone! [quote]- Assurez-vous, lorsque vous saisissez des informations sensibles, que le navigateur est en mode sécurisé, c'est-à-dire que l'adresse dans la barre du navigateur commence par https et qu'un petit cadenas est affichée dans la barre d'état au bas de votre navigateur, et que le domaine du site dans l'adresse correspond bien à celui annoncé (gare à l'orthographe du domaine)[/quote] En 2009 le phishing a augmenter de 489% Voir aussi: Le Smishing, phishing via votre téléphone
Le jeune patron de Facebook, Mark Zuckerbeg, admet des mauvais choix, alors que le site s'apprête à modifier les options de confidentialité de ses utilisateurs à l'issue d'une grogne de plus en plus embarrassante. Citation: "Je sais que nous avons fait un paquet d'erreurs, mais mon espoir après tout ça c'est que notre service sera meilleur, et que les gens comprendront que nos intentions sont bien placées, et que nous réagissons aux réactions des gens pour qui nous travaillons", écrit Mark Zuckerberg dans un email adressé à un bloggeur influent de la Silicon Valley, Robert Scoble, qui dit l'avoir publié avec son accord. "Comment détruire votre page Facebook" Ce mea culpa du patron de 26 ans intervient alors que Facebook a annoncé samedi de prochains changements visant à proposer des options de confidentialités "plus simples et plus faciles d'usage" (les changements devant être annoncés dès cette semaine). Citation: "Nous avons écouté toutes les réactions et avons essayé de les distiller pour trouver les bonnes choses à améliorer. Je préfèrerais montrer un produit amélioré plutôt que de juste parler de ce que nous pourrions faire", ajoute Mark Zuckerberg, en promettant toutefois que l'équipe de Facebook sera "prête à parler de certaines nouvelles choses qui ont été construites cette semaine". Depuis l'introduction le mois dernier d'un nouveau réglage par défaut permettant aux utilisateurs de faire savoir les pages internet qu'ils apprécient, s'est développé un mouvement contre Facebook. Sur le site même, une page intitulée "Comment détruire définitivement votre page Facebook" réunissait presque 47.000 personnes et le site d'informations spécialisées SearchEngineLand a calculé que Facebook avait assisté à un ralentissement des nouvelles inscriptions sur le site, qui revendique plus de 400 millions d'utilisateurs dans le monde. Rester discret sur Facebook va devenir un peu plus simple... Impossible de vous y retrouver dans les options de confidentialité de Facebook ? Pas de panique, le site pointé du doigt pour ce défaut, annonce une simplification. Facebook fait face depuis longtemps à la grogne d'utilisateurs, qui pointent en premier lieu sa protection insuffisante des données personnelles et depuis plus récemment, qui soupçonnent le site de divulguer les informations sur leurs habitudes de consultation d'internet pour rendre le site plus attrayant pour les annonceurs publicitaires. L'arborescence des paramètres de confidentialité sur Facebook n'a cessé de devenir plus complexe depuis le lancement du site en 2004, les utilisateurs ont par exemple quatre options - Amis seulement - Amis et réseaux - Amis et amis d'amis - Personnaliser Pour faire savoir les liens internet qu'ils utilisent, autant pour faire connaître les événements où ils comptent se rendre etc... Aussi le site de socialisation le plus utilisé de la Toile s'apprête-t-il à simplifier les options de confidentialité que peuvent décider ses utilisateurs. Citation: "Nous savons que Facebook est bien connu pour ses innovations dans le partage des informations et nous voulons être connus de la même façon pour les innovations dans le contrôle que gardent les utilisateurs" a fait savoir, dans une belle démonstration de langue de bois, un porte-parole du site. Facebook précise qu'après deux semaines d'écoute attentive des utilisateurs et d'experts extérieurs, il a perçu "des messages assez clairs, "les utilisateurs apprécient d'avoir des options de sécurité précises et complètes, mais ils veulent qu'elles soient plus simples et plus faciles d'usages". Par contraste, le site concurrent et moins fréquenté MySpace (groupe News Corporation de Rupert Murdoch) a annoncé lundi qu'il allait réformer et simplifier dans les semaines à venir ses options de confidentialité, les membres du réseau pourront choisir de rendre publiques leurs données, de les réserver seulement à leurs amis, ou à tous les utilisateurs âgés de 18 ans et plus. L'option par défaut sera "pour les amis uniquement" pour tous ceux qui auront choisi cette option dans l'un de leurs réglages. Chez Facebook, les nouveaux réglages en préparation ne prévoient pas d'option de confidentialité absolue par défaut. Le mois dernier, l'influent sénateur démocrate de New York York Charles Schumer avait demandé l'intervention de la Commission fédérale du commerce pour réguler la politique de Facebook, ainsi que celles de ses concurrents MySpace et Twitter. "Facebook compte à lui seul 400 millions d'utilisateurs dans le monde et possède une pléthore d'informations personnelles stockées dans son réseau, mais il y a peu de règles sur ce que les sites de socialisation peuvent et ne peuvent pas faire avec cette information", avait-il fait valoir.
Le ministre belge de la Protection des consommateurs fustige les "clauses trompeuses" "Lorsque vous vous rendez au restaurant et optez pour une formule buffet à volonté, le patron de l'établissement ne vient pas vous voir en vous disant, vous avez déjà trop mangé, rendez vos couverts!" Pourtant, cette pratique pour le moins douteuse, c'est exactement celle qu'appliquent les trois opérateurs télécoms majeurs de notre royaume (Belgacom, Voo et Telenet) depuis ce 1er mars 2010. Date qui correspond, pour deux d'entre eux (Belgacom et Telenet, à savoir, mis ensemble, 90% des connexions belges), au lancement d'une offre Internet totalement remaniée, introduisant dans leur gamme le surf illimité. Enfin, illimité, c'est trés relatif… le ministre Paul Magnette s'explique: Citation:"Alors que ces opérateurs communiquent au moyen de publicités trés agressives sur l'aspect illimité de leurs accés Internet, il y a bel et bien une limite. Aprés avoir demandé à mon administration de se pencher sur ces offres, nous avons constaté qu'un astérisque renvoyait à une mention, bien évidemment trés discréte, qui réserve à l'opérateur la possibilité de sanctionner les utilisateurs qui téléchargeraient un trop gros volume de données. Or, illimité, cela veut dire illimité !" Publicité mensongére, donc ? Le ministre Magnette répond: Citation:"Je n'irais pas jusque-là. Il y a toutefois, clairement, utilisation de "clauses trompeuses". Ces clauses sont tout à fait contraires aux lois du commerce en vigueur. Je rappelle donc les opérateurs visés à l'ordre…" Et concernant Billi, dernier arrivant indépendant sur le marché des télécoms, qui casse véritablement les prix de l'Internet illimité ? Citation:"Au moment d'examiner ces offres, Billi n'avait pas encore fait son apparition sur le marché, je veillerai à ce que ce cas soit, lui aussi, scruté de prés". Dommage collatéral de cette révision des offres, certains opérateurs comme Belgacom ont, certes, augmenté les capacités techniques (plus de vitesse, plus de volume) de leurs formules d'abonnement, mais ceci au prix, pour certains contrats (notamment le Go, devenu Start), d'une hausse de tarif de 1,15 € par mois. Sans que le client n'ait son mot à dire! Bien légal ? Citation:"Sous certaines conditions, oui, il faudrait analyser les contrats. C'est une autre question sur laquelle nous nous penchons actuellement. Par ailleurs, nous étudions la possibilité d'inviter chaque opérateur à offrir une sorte de service de base, plus accessible financiérement à la population. Internet, aujourd'hui, n'a plus rien d'un luxe, mais tend à devenir un besoin. C'est donc une mesure qui pourrait prendre forme à plus au moins court terme". Voir aussi: Un nouvel opérateur belge propose le Triple Play illimité Belgacom revoit son offre internet et propose enfin de l'illimité (source: dhnet )