Amazon exploite plus d’un million de robots dans ses entrepôts : voici ce que cela change pour les travailleurs humains
L'année dernière, Amazon a déployé son millionième robot dans ses entrepôts.
ChatGPT, Claude, Gemini, Copilot et Grok exploitent vos échanges par défaut. Sauf chez Meta, où tout se complique.
Sur le dark web, des identifiants professionnels ou des documents internes de votre entreprise peuvent circuler dès qu’une fuite touche l’un de vos prestataires ou de vos salariés. Mais grâce à une surveillance régulière, vous pouvez repérer ces fuites avant qu’un cybercriminel ne les exploite contr
Même si le chocolat, consommé à l'excès, n'est pas spécialement le premier allié du régime des sportifs, il aurait tout de même une autre vertu intéressante que vous pouvez exploiter. Sans même dépasser votre quota calorique journalier.
Le 17 juillet 2026, WordPress a publié un correctif pour deux vulnérabilités : CVE-2026-60137 : une injection SQL (SQLi) ; CVE-2026-63030 : celle-ci permet un contournement de la politique de sécurité. Un attaquant peut exploiter ces deux vulnérabilités, de manière combinée, pour obtenir une...
Sans conteste l’un des leaders de solutions de messagerie électronique, avec plus de 1,8 milliard d’utilisateurs à travers le monde, Gmail est certes gratuit, mais se rémunère grâce à la publicité qui exploite en partie vos données personnelles. Si vous êtes soucieux du respect de votre vie privée s
Shannon, un pentester open source, pousse l’audit de sécurité bien plus loin que les outils classiques : il ne se contente pas de scanner les failles d’une application web, il est capable de les exploiter pour en prouver la dangerosité. Une révolution, ou un danger ? Voici ce qu’il faut savoir sur c
Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.
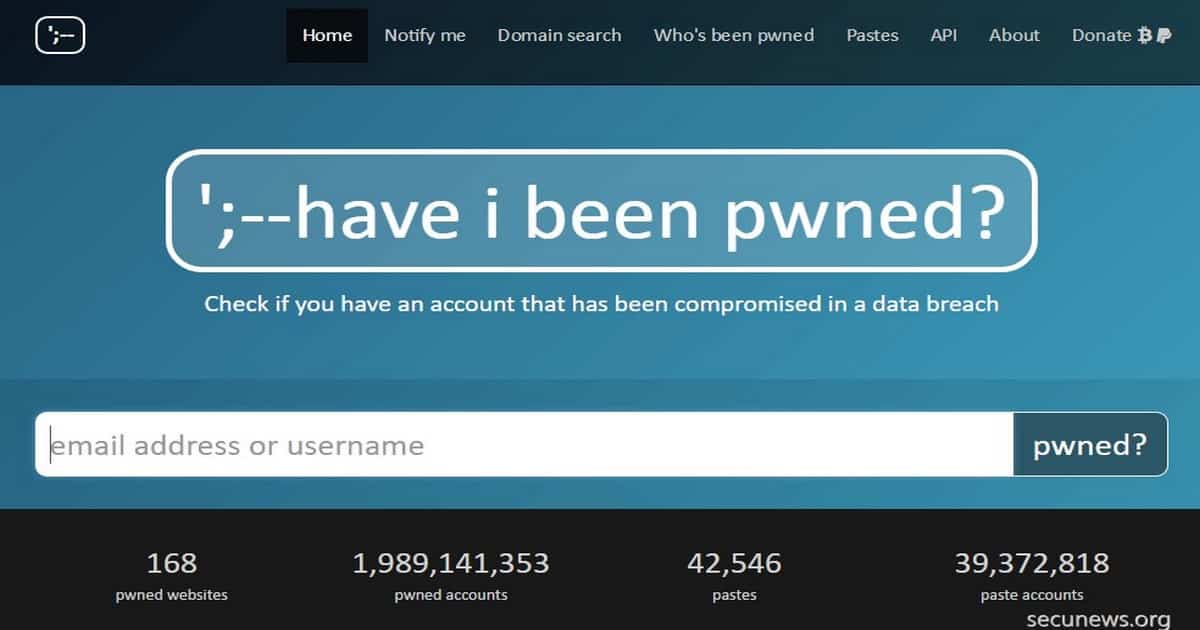
Le site Cybernews a lancé l’alerte pour ce qui semble être “la plus grosse fuite de données de l’histoire de l’Internet.” 3,2 milliards de combinaisons d’adresses mails et de mots de passe ont été partagées sur la toile par des pirates sur l’un des plus gros forums de piratage du web. Comme l’explique le site, ce ne sont toutefois pas les boites mails en question qui ont été piratées. Les données exposées ont été récupérées au cours de différents piratages de sites web ces dernières années. LinkedIn, Netflix, Exploit.in plusieurs sites liés au Bitcoin sont cités. Les hackers ont en réalité collecté 3,2 milliards d’adresses emails et les identifiants liés sur différents sites. Un fichier plus impressionnant qu'inquiétant. Le point sur les 3,2 milliards d’e-mails et mots de passe piratés. selon Numerama, si le travail n'est pas "sans intérêt", il n'est pas non plus "dangereux", d'autant que la plupart des fuites étaient déjà connues. La base regroupe des adresses Gmail et Hotmail, mais également bien d'autres. En outre, le mot de passe associé à l'adresse email n'est pas forcément celui de l'adresse email en question. Les nombreuses approximations rapportées depuis par rapport à la source première, à savoir CyberNews, sont dues au fait que ce denier a mis en avant son moteur de recherche permettant, dit-il, de vérifier si son adresse email est concernée. Or selon Numerama, il ne regroupe pas encore les données du COMB Dans les faits, COMB n'a fait qu'agréger des données déjà connues depuis plus de cinq ans pour certaines d'entre elles. La base de données sort tout de même du lot de part ses chiffres : 4.000 fichiers ainsi que 3,28 milliards de paires emails/mots de passe. Le risque avec ce genre de base de données est que des hackers tentent d'exploiter les données regroupées, en tentant de voler des comptes. Mais selon Numerama, bien qu'il y ait énormément de paires, il n'y aurait que peu de risques. D'une part à cause de multiples données périmées ; d'autre part, parce que les données ont déjà été exploitées. Face à cela, il est nécessaire de vérifier tout de même si ses données personnelles ont été touchées, via l'outil de référence gratuit "Have I Been Pwned". En cas de fuite, il est recommandé de changer ses mots de passe et ne pas utiliser d'éléments trop basiques. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel "pare-feu", éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Si toutes les captures d'écran sont vraies et que cette mention Covid-19 est bel et bien apparue sur certains appareils, il ne s'agit en aucun cas d'un module qui permettrait l'installation de l'application StopCovid. Ces mentions: - Journalisation des expositions" au Covid-19 dans le menu "santé" sur iOS". - Notifications d'exposition au Covid-19" sur Android. Correspondent à un outil développé conjointement par Google et Apple, au niveau international, pour aider à la lutte contre la propagation du virus. Les deux fabricants ont adapté leur technologie Bluetooth pour faciliter le traçage des cas contacts de Covid-19, mais cet outil n'est pas une application en soi, c'est une API, une sorte de "kit de développement" à destination des États qui le souhaitent, pour offrir une technologie de traçage clés en main. Autrement dit, ces fonctions sont une simple "base" utilisable par les applications, mais chez un utilisateur qui n'installe aucune application de "contact tracing", elles restent totalement inactives. Oui, il y a bien des dispositifs de traçage du Covid-19 installés par défaut sur les iPhone et téléphones Android, mais ils sont incapables de fonctionner sans une application qui exploite leur technologie, or 'StopCovid', n'exploite pas cette technologie-là.
Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.
Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)
Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Comme à chaque fois, c’est devenu en quelques heures le dernier jeu à la mode, faire planter, à distance, l’iPhone d’un de ses contacts. Un nouveau texto maléfique, semble-t-il relativement facile à exploiter, a fait son apparition ces derniers jours., le bug a été signalé mercredi 14 février 2018 par le blog italien MobileWorld, et testé par le site américain The Verge. Lorsqu’un utilisateur a le malheur d’ouvrir le message contenant le caractère en question (non inclus dans l'article pour des raisons évidentes) sur un iPhone tournant avec la version 11.2.5 d’iOS, l’application native Messages, ainsi que d’autres applications tierces, comme WhatsApp, Messenger, Outlook ou encore Gmail, se bloquent instantanément. Ledit message doit simplement contenir un caractère en télougou (une langue indienne) et permet de faire planter partiellement ou complément iOS, le système d’exploitation des iPhone et iPad. Dans certains cas, l’iPhone retournera simplement à son écran de démarrage et vous demandera de saisir à nouveau votre code PIN. D'après le blogueur italien à l'origine de la découverte de ce nouveau bug, certains appareils seraient même totalement bloqués. Comment faire pour récupérer l'accès à ses messages ? - Apparemment, la seule manière pour l'utilisateur de récupérer l'accès à ses messages serait de s'envoyer un texto depuis un autre appareil et de supprimer le message maléfique aussi vite que possible, et ce dès sa réception, indique The Verge. - Le plus simple est d'accéder à l'application Messages depuis un ordinateur Mac pour supprimer le fil de la discussion. En revanche, si vous avez ouvert le message en question depuis une autre application de messagerie, il faudra procéder de la même manière en accédant au service depuis un naviagteur web. Une autre solution consiste à demander à Siri de répondre au message malveillant. Une fois que aurez répondu, vous pourrez normalement ouvrir l'application à nouveau. Ensuite, allez dans "Messages", puis glissez vers la gauche pour supprimer la conversation. Une solution artisanale, en attendant que la firme publie une mise à jour qui viendra définitivement régler le problème. Le dernier en date d'une longue liste de bugs Ce n’est pas la première fois qu’un tel bug touche les iPhone, c'est même le dernier en date d'une très longue liste. Un bug nommé "ChaiOs"pouvait ainsi faire freezer l’appareil et le redémarrer, quand un utilisateur cliquait sur un mystérieux lien contenu dans un message, Apple avait indiqué en janvier 2018 avoir corrigé la vulnérabilité. En 2017, un autre bug avait été découvert et permettait lui aussi de bloquer les iPhone, par le biais d'un message contenant une combinaison d'emoji. Plus d'infos voir le site d'infos TheVerge.com (anglais) Voir aussi: Lire toutes les actus sur l'iphone.
La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.
Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.
L’annonce tombe au plus mauvais moment possible pour Yahoo!. Jeudi, 'Yahoo! a confirmé' qu’elle avait été victime d’un piratage massif 'fin 2014', qui a touché 500 millions de comptes utilisateurs. [quote] - Des Emails - Des mots de passe hasher - Des questions de sécurité et leur réponse - Numéros de téléphone - Dates de naissance - Etc..., de nombreuses données personnelles ont été compromises. [/quote] L'enquête ne prouve pas que des mots de passe en clair ou des informations bancaires auraient été dérobés. Alors que Yahoo se trouve dans la dernière ligne droite pour être racheté par Verizon, pour 4,8 milliards de dollars, fin juillet 2016 (qui doit encore être validé par les autorités de régulation) l’affaire pourrait bien avoir un impact sur le montant de la transaction. Dans la pratique, Yahoo a commencé d’envoyer des alertes pour une remise à zéro du mot de passe des comptes concernés. Comme d’habitude, si vous l’utilisez ailleurs (Facebook, Gmail etc..), il faut le changer partout, sous peine de courir de gros risques. Revendiqué par un hacker russe. Alors que Yahoo soupçonne 'une entité liée à un Etat', les doutes sont permis. En août 2016, le piratage avait été revendiqué par le hacker russe 'Peace', qui avait déjà volé des centaines de millions de mots de passe de MySpace et de LinkedIn. Ce dernier a mis les données en vente au marché noir alors que les Etats (Chine, Russie etc.. ?) préfèrent en général exploiter les informations en silence. Désormais, on attend surtout la réaction de Verizon. Selon les observateurs, le câblo-opérateur américain pourrait tenter d’obtenir une ristourne prenant en compte la réputation endommagée de Yahoo. Usurpation d'identité Le site Recode affirmait qu'un fichier, vendu 1.800 dollars au marché noir, contenait des identifiants, des mots de passe facilement déchiffrables et des informations personnelles. Le site Motherboard avait le premier évoquer ce piratage en août 2016, parlant alors de 200 millions de comptes compromis, mais Yahoo! ne s'était pas prononcé alors sur son authenticité. Ces données provenaient supposément d'un piratage commis en 2012, Yahoo! évoque un vol datant de fin 2014. Ce type de piratage, même s'il est ancien, peut laisser craindre d'importantes répercussions. Yahoo! demeure l'un des sites les plus visités au monde, notamment grâce à son service de messagerie électronique. Yahoo! n'obligeant pas à changer de mot de passe régulièrement, une bonne part des informations contenues dans ce fichier devraient toujours être valides et permettre de pénétrer dans les comptes, les pirates peuvent aussi tenter de s'introduire dans les comptes Facebook, Gmail ou Outlook des personnes qui utiliseraient le même mot de passe sur tous les sites. Ces intrusions permettent de mener des campagnes de 'phishing' en usurpant l'identité de la victime, de dérober des données de paiement ou d'autres informations confidentielles. Pour cette raison, il est recommandé de ne pas utiliser le même mot de passe sur tous les sites et de préférer des combinaisons longues, plus difficilement déchiffrables. LinkedIn, Dropbox, Last.fm et MySpace touchés Au cours de ces dernières années, plusieurs piratages massifs ont été confirmés. 2012 fut par exemple une année noire pour la sécurité informatique et le vol de données: - 117 millions de comptes LinkedIn - 68 millions de mots de passe Dropbox - 43 millions d'identifiants Last.fm ont ainsi été dérobés cette année-là. En 2013, ce sont 417 millions de comptes MySpace qui ont été compromis. Généralement, les fichiers sont exploités une première fois par les pirates avant d'être mis en vente. Clic pour lire toutes les actus Yahoo!.
Une équipe de sécurité informatique du ministère américain de la sécurité intérieure (CERT) conseille de désinstaller le logiciel de lecture de fichiers audio et vidéo QuickTime des ordinateurs opérant sous Windows, afin d'éviter un risque de piratage. Le CERT a publié une alerte après un article de la société de sécurité informatique Trend Micro indiquant qu'Apple, qui a développé ce logiciel, n'allait plus mettre à jour les défenses de QuickTime et que le programme présentait deux vulnérabilités ( ZDI-16-241 et ZDI-16-242) qui pourraient être exploitées par des pirates informatique. [quote]'L'exploitation de vulnérabilités de QuickTime pour Windows pourrait permettre à des pirates de prendre le contrôle à distance des systèmes informatiques affectés', indique l'alerte du CERT. La seule solution pour réduire les risques disponible est de désinstaller QuickTime pour Windows.[/quote] Voici quelques infos techniques: Ces deux vulnérabilités permettent d’exécuter à distance un dépassement de tas. Une de ces vulnérabilités permet à un assaillant d’injecter des données hors de la zone tampon de mémoire allouée. L’autre est liée au stco atom: En proposant un index non valide, un pirate peut injecter des données hors de la zone tampon de mémoire allouée. Pour exploiter ces vulnérabilités, l’utilisateur doit soit avoir visité un site web malveillant ou ouvert un fichier malveillant, et ces deux vulnérabilités exécutent un code logiciel dans le contexte de sécurité de QuickTime player, qui est aussi, dans la plupart des cas, celui de l’utilisateur connecté. Le conseil ne s'applique pas aux versions de QuickTime fonctionnant sur des ordinateurs Apple. Trend Micro dit n'avoir connaissance d'aucune attaque ayant profité d'une vulnérabilité de QuickTime, mais estime également sur son site que la meilleure défense est de désinstaller QuickTime pour Windows aussi vite que possible. Contacté par l'AFP, Apple n'a pas répondu dans l'immédiat. QuickTime pour Windows rejoint ainsi 'Microsoft Windows XP' et 'Oracle Java 6' au cimetière des logiciels dont les vulnérabilités ne sont plus restaurées. Des logiciels qui sont soumis à des risques toujours plus importants compte tenu d’un nombre toujours plus important de vulnérabilités (non-patchées) à avoir été découvertes.
C'est une somme record. Zerodium, start-up spécialisée dans la sécurité informatique, avait promis un million de dollars à ceux ou celles qui parviendraient à casser les protections (jailbreak) d'un appareil sous iOS 9.1, la dernière version du système d'exploitation mobile d'Apple. Le logiciel qui équipe les iPhone et iPad est réputé difficile à pirater. Il n'a pas résisté à une équipe de hackers qui est parvenue, grâce à une ou plusieurs failles informatiques, à développer une technique de piratage d'iOS 9.1 et se partagera donc le pactole promis. Zerodium avait fixé des règles strictes pour ce concours de piratage: [quote]L'attaque devait pouvoir être faite à distance, de façon fiable et silencieuse, sans d'interactions autres que la visite d'une page Web ou la lecture d'un SMS.[/quote] Ces failles, baptisées 'zero-day', se vendaient jusqu'alors pour plusieurs centaines de milliers d'euros, mais la barre du million n'avait pas encore été franchie publiquement. Il ne faut pas s'attendre à ce que ces failles soient immédiatement corrigées par Apple. Dans une interview au magazine Wired, le Français Chaouki Bekrar, fondateur de Zerodium, explique: [quote]L'entreprise ne transmettra pas les informations à Apple, tout en se réservant la possibilité de le faire 'plus tard'.[/quote] Zerodium compte parmi ses clients: - Des gouvernements - Des agences de renseignement - Des entreprises de défense et de finance. Ces organisations auront accès, en avant-première, aux détails du piratage. Certaines d'entre elles pourront s'en prémunir, mais d'autres seront vraisemblablement en mesure de l'exploiter à des fins d'espionnage. Toutefois, Chaouki Bekrar se défend de collaborer avec des régimes autoritaires, sans donner plus de précision. [quote]Il a aussi affirmé que la faille à un million de dollars ne serait vraisemblablement vendue qu'à des clients américains.[/quote] Le marché de la faille informatique. Le marché des failles 'zero-day', est encore une zone grise de la criminalité informatique. La vente d'informations sur les failles informatiques n'est que très rarement illégale, c'est leur exploitation qui l'est!!. L'entreprise 'Hacking Team', qui vendait des solutions de surveillance à de nombreux gouvernements, faisait usage de zero-day touchant Flash Player (sert à jouer de nombreuses animations sur le Web), eux aussi assuraient ne pas vendre leurs services à des régimes autoritaires. Pourtant, ils auraient été utilisés par des pays tels que l'Ouzbékistan ou le Soudan. Voir aussi: Une récompense d’un million de dollars à qui piratera l’iOS9 d’Apple.
Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)
Pour une expérience, deux chercheurs américains sont parvenus à pirater une Jeep à distance, tandis qu'elle roulait sur une autoroute. Dans la vidéo, on y voit un des journalistes du magazine Wired, Andy Greenberg, rouler à plus de 100 kilomètres par heure sur une autoroute du Missouri, dans une Jeep Cherokee récente. [quote]Sans qu'il n'actionne aucun bouton, les ventilateurs s'activent au niveau maximum. Il poursuit sa conduite, tandis que sa radio se met en route et diffuse du hip-hop à un niveau sonore dont il n'est pas coutumier. Une minute plus tard, son réservoir de liquide lave-vitres se vide et ses essuie-glaces battent la mesure, il ne voit plus grand-chose. Mais un problème plus important arrive. La transmission de son véhicule est coupée, la Jeep ralentit. Pendant une longue minute, durant laquelle il craint de se faire emboutir par un semi-remorque, Andy Greenberg ne peut rien faire.[/quote] Deux chercheurs en sécurité informatique, Charlie Miller et Chris Valasek, ont piraté à distance la Jeep Cherokee d'Andy Greenberg. Ils ont exploité une faille qui touche le système reliant la voiture à Internet, en l'occurrence, Uconnect. Il y a quelques décennies, une voiture n'était une machinerie de métal dans une carcasse de tôle. Aujourd'hui, c'est aussi un ordinateur. Les chercheurs sont en contact avec Chrysler depuis plus de neuf mois. Le groupe automobile a déployé un correctif pour cette faille, mais il doit être téléchargé et installé sur la voiture grâce à une clé USB. Il est donc probable qu'une bonne partie des 471.100 véhicules potentiellement concernés aux États-Unis restent vulnérables. D'un seul endroit, tous les véhicules vulnérables peuvent être piratés A priori, Charlie Miller et Chris Valasek sont les seuls à avoir découvert comment exploiter cette faille. Ils ont publié une partie du code de leur dispositif, en omettant volontairement des détails cruciaux, pour empêcher les pirates de s'en servir de façon malicieuse. Au cours de leurs travaux, les deux chercheurs américains ont découvert qu'ils pouvaient attaquer de la sorte n'importe quel véhicule vulnérable sur le territoire américain. Ils n'avaient même pas besoin d'être à proximité. Il leur était toutefois difficile de viser une voiture en particulier, mais ils n'excluent pas qu'un pirate chevronné puisse trouver un moyen de le faire. En 2013, le duo d'experts avait déjà démontré qu'il pouvait pirater une voiture, mais de l'intérieur. En connectant par voie filaire leurs ordinateurs aux systèmes de certaines voitures, ils étaient capables de réaliser des choses similaires. Mais à l'époque, ces prouesses avaient eu peu d'écho. Maintenant qu'ils les réalisent à distances, peut-être que les constructeurs automobiles leur accorderont plus d'attention. Deux sénateurs américains suivent en tout cas de près leurs travaux et travaillent sur une loi qui obligera les constructeurs automobiles à atteindre certains niveaux de protection informatique.
Gangnam Style et ses 2 milliards de vues, le clip de Baby de Justin Bieber, ou Charlie bit my finger, il aurait pu toutes les supprimer... Kamil Hismatullin, un hackeur russe, était à la recherche de vulnérabilités sur Youtube, quand il a découvert la faille, celle qui permet d’effacer n’importe quelle vidéo de la plate-forme vidéo de Google. Ce programmeur informatique et hacker testait la résistance des serveurs, comme beaucoup d’autres chasseurs de primes, que Youtube, Facebook ou d’autres géants de l’Internet paient pour trouver des failles de sécurité et les signaler. [quote]En tout j’ai passé six ou sept heures à chercher, en comptant les deux heures ou j’ai résisté pour ne pas nettoyer la chaîne de Justin Bieber haha, écrit le hacker sur son blog.[/quote] Finalement, il a signalé la faille, un samedi tôt le matin, et rapporte que Google a réagi très vite: [quote]Cette vulnérabilité aurait pu causer de sacrés dégâts en quelques minutes entre les mauvaises mains, raconte-t-il, quelqu’un aurait pu exploiter cette vulnérabilité pour extorquer de l’argent ou simplement perturber Youtube en supprimant de grandes quantités de vidéos en peu de temps. Au final, Google lui a versé 5.000 dollars et aucune vidéo de Bieber n’a été touchée, conclut-il. D’ailleurs, Kamil Hismatullin avoue avoir espéré une somme plus importante, plutôt entre 15.000 et 20.000 dollars. [/quote] Facebook, de son côté, se montre plus généreux. En février 2015, le hacker Laxman Muthiyah avait reçu 12.500 dollars pour avoir trouvé une faille permettant d’effacer n’importe quelle photo dans le réseau social, un mois après, rebelote, il a découvert une faille dans l’appli mobile Facebook et a empoché 10.000 dollars. La morale de l’histoire, il est plus lucratif de hacker Facebook que de pirater Google! Voir aussi: Facebook corrige rapidement une faille, permettant de supprimer toutes les photos.
Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Selon une étude réalisée par Kaspersky Lab et B2B International, les utilisateurs de Mac sont confrontés à des cybermenaces tout aussi souvent que ceux d’autres appareils et font même face à une plus grande diversité de menaces. Bien que les experts en sécurité ont observé plus de malwares sur les systèmes d’exploitation Windows cela ne signifie pas que les données de Mac soient à l’abri de tout risque comme en témoignent les résultats de l'enquête: [quote]24% des sondés utilisant un Mac comme principal moyen d’accès à Internet indiquent avoir été confrontés à des malwares au cours de l’année 2014 contre 32% pour les utilisateurs de PC. 13% des utilisateurs de Mac ont été visés par un ransomware, contre 9% de leurs homologues Windows.[/quote] La situation est similaire si l’on compare les menaces ciblant les données financières: [quote]Des incidents ont été signalés par 51% des utilisateurs d’OS X contre 43 % des utilisateurs de Windows.[/quote] Toujours selon l’enquête, les utilisateurs de Mac sont généralement moins conscients des cybermenaces que ceux de Windows: [quote]39 % des utilisateurs de MacBook n’ont jamais, ou que très rarement entendu parler de ransomware et 30% ignorent l’existence de programmes malveillants susceptibles d’exploiter les vulnérabilités des logiciels. A titre de comparaison, sur l’ensemble des personnes interrogées, 33% n’ont pas une bonne connaissance des ransomwares et 28% ne sont pas au courant des exploitations de vulnérabilités.[/quote] L’enquête révèle également que la moitié des utilisateurs de Mac ne voient pas toujours la nécessité d’installer des logiciels pour naviguer en toute sécurité sur Internet: [quote]seuls 47% des ordinateurs portables MacBook et 59% des Mac sont protégés.[/quote] En outre, lorsque les utilisateurs d’ordinateurs Apple choisissent une solution de sécurité pour leur équipement, ils sont: [quote]41 % à faire du prix leur priorité, 36 % à privilégier la qualité de détection, 33% à considérer l’impact du logiciel sur les performances de l’ordinateur.[/quote] En comparaison, les utilisateurs de Windows donnent la priorité à: [quote]L’efficacité de la détection des malwares (47%) Du coût de la solution (42%) De sa capacité à lutter contre les cybermenaces (31%).[/quote] Ayant longtemps été à l’écart des dangers d’Internet, les utilisateurs d’OS X se sentent invulnérables et représentent des proies très faciles pour les hackers. De plus, à l’heure où les cybermenaces touchent de plus en plus de monde au moyen de malwares de plus en plus intrusifs et nocifs, la question n’est pas de savoir s’il faut se protéger, mais comment se protéger. Nous recommandons vivement aux utilisateurs de Mac non seulement d’installer des solutions de sécurité mais aussi de garder en tête des réflexes en matière de sécurité sur le web. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Les criminels diffusant des abus sexuels d'enfants en direct sur internet utilisent de plus en plus des plateformes traditionnelles telles que Skype et la monnaie virtuelle bitcoin, rendant leur traque plus difficile, a averti mardi Europol (l'agence européenne de police). [quote]"Le criminels qui exploitent sexuellement les enfants sur internet se servent de plus en plus des développements technologiques et en tirent des bénéfices financiers", a soutenu Europol dans un rapport sur le sujet. La diffusion d'abus sexuels d'enfants via des plateformes traditionnelles de diffusion en direct sur internet (livestream) ou des plateformes de communication vidéo telles que Skype est plus difficilement traçable que si elle est effectuée sur un site internet, explique notamment Europol. [/quote] Le rapport a été compilé par le département cybercriminalité d'Europol, avec l'aide de son pendant judiciaire Eurojust, d'ONG ainsi que de géants des cartes de crédits ou de l'internet tels que Google et Microsoft. [quote]"La recherche montre que la diffusion en direct d'abus en échange de paiement n'est plus une tendance naissante, c'est une réalité établie", affirme le rapport d'Europol.[/quote] Les criminels utilisent des enfants sans-abris ou des enfants de leurs propres familles pour qu'ils soient abusés sexuellement en direct face à la caméra, et cela se passe dans l'Union européenne ou des pays émergents Lire le rapport d'Europol. (anglais) Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs .
Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Mails indésirables, rumeurs sur les réseaux sociaux ou sites de fausse information, de nouvelles arnaques en ligne profitent de la paranoïa des internautes occidentaux sur la propagation du virus Ebola. Emily Quiwonkpa est malade, riche et a besoin d'aide. Dans un long mail, cette femme nigériane explique qu'elle souffre du virus Ebola. Proche de la mort, elle souhaite transférer près d'1,5 million de dollars à son correspondant. [quote]'Ce don n'est pas pour votre utilisation personnelle', précise-t-elle. Trouvez des associations caritatives dans votre ville, elle suggère, tout de même, d'utiliser un peu de son argent pour ériger un monument en son honneur.'[/quote] Des sommes alléchantes Cette riche Libérienne est la nouvelle invention des escrocs du Web pour profiter de la crédulité, et de l'argent, des internautes. D'après une étude réalisée par l'entreprise Kaspersky Lab, le virus Ebola a inspiré une nouvelle vague d'arnaques nigérianes ( scam ou fraude 4-1-9), nom donné à un type d'emails envoyés pour récupérer les données personnelles voire bancaires de leurs destinataires. Le mail d'Emily Quiwonkpa est très long et détaillé: [quote]Elle explique qu'elle ne peut plus se servir de ses téléphones portables mais qu'elle a encore espoir que quelqu'un, en Europe ou en Amérique, veuille bien lui venir en aide.[/quote] Ce niveau de détails est peu courant dans une lettre nigériane, mais cette longue histoire est un moyen de gagner la confiance du destinataire et de l'amener à correspondre avec ses arnaqueurs. Un autre mail étudié par Kaspersky invite les internautes à une conférence internationale sur Ebola contre une récompense de 350.000 euros. Les spammeurs essaient généralement d'exploiter les sujets d'actualité. Les escrocs laissent rarement passer l'occasion de se servir d'événements très médiatisés par capter l'attention des internautes et les convaincre de l'authenticité de leurs messages. [quote]D'autres emails frauduleux, officiellement de la part de l'Organisation Mondiale de la Santé, proposent à leurs destinataires de télécharger un document contenant des fausses informations de prévention contre Ebola: Il s'agit en fait d'un virus conçu pour voler les données personnelles de sa victime.[/quote] Des sites gonflent leur audience Les arnaques en ligne inspirées d'Ebola ne se cantonnent pas à nos boîtes mails. Des sites Internet profitent également de la psychose du virus chez les Occidentaux, notamment en Amérique du nord et en Europe, pour gonfler leur audience et récolter de l'argent grâce à la publicité. Certains ont des visées satiriques, mais d'autres ont pour but de répandre des rumeurs, notamment grâce aux réseaux sociaux. Par exemple, un article du site National Report intitulé 'le virus Ebola est désormais transmissible par l'air' a été partagé presque 9.000 fois sur Facebook.
Les chercheurs de Looktout ont détecté un nouveau programme malveillant sous Android qui verrouille le périphérique et qui exige, au nom du FBI, le paiement d'une "amende" pour consultation de contenu interdit. A l'heure actuelle, ce programme, baptisé 'ScarePackage' par les chercheurs, n'attaque que les habitants des Etats-Unis. [quote]D'après les informations de Lookout, ce nouveau programme d'escroquerie se présente sous la forme d'Adobe Flash ou d'un logiciel antivirus très utilisé et ses fonctionnalités sont identiques à celles d'un autre programme malveillant de blocage détecté récemment, 'ColdBrother', connu également sous le nom de 'Svpeng'.[/quote] Une fois que ScarePackage est exécuté, il imite l'analyse du périphérique et affiche à l'issue de celle-ci une fausse notification reprenant la listes prétendus problèmes détectés. Il est impossible de quitter cette page, même si la victime parvient à éteindre son smartphone, le message apparaît à nouveau après le redémarrage du système, pour débloquer son téléphone, la victime doit payer la somme de 500 USD (environs 370 euros) sous la forme de bon MoneyPack. Quand le code est saisi, seule sa longueur est vérifiée et non pas sa validité. (Clic sur l'image pour agrandir) L'analyse a démontré que ScarePackage n'avait pas besoin de l'accès root pour bloquer complètement le téléphone, les privilèges d'administrateurs lui suffisent. Le programme malveillant exploite l'utilitaire 'Java TimeTask' toutes les 10 millisecondes pour arrêter tous les processus lancés par l'utilisateur, il utilise Android WakeLock pour empêcher le smartphone de passer en mode veille. Le nouveau programme malveillant est également capable de voler le code IMEI et de l'envoyer au serveur de commande ou de l'afficher dans les fausses notifications pour leur donner plus de poids. [quote]"D'après les indices linguistiques relevés dans l'application, les auteurs de ScarePackage sont probablement de nationalité russe ou originaires d'autres pays d'Europe de l'Est. Malheureusement, il est très difficile de supprimer ce programme malveillant si vous lui avez octroyé les privilèges d'administrateur" concluent les experts.[/quote]
Le nom de Reveton (ou IcePol) continue de faire frémir les utilisateurs PC. [quote]Ce fameux ransomware bloque depuis des années les ordinateurs d’internautes insuffisamment protégés et affiche un message provenant prétendument des services de police (d‘où son nom IcePol), ce dernier vous demande de payer une amende pour avoir onsulté de la pornographie illégale (pédopornographie, zoophilie, ou encore avoir téléchargé des programmes illégalement, etc...[/quote] Il y a quelques jours, les analystes des Laboratoires Bitdefender ont découvert une version de Reveton sur Android. Baptisé Koler, le procédé est le même que sur ordinateur, et demande le paiement d’une rançon d’un montant de 200€ (300$) afin de vous rendre la main sur votre appareil. Un ransomware que vous installez délibérément! La particularité de Koler est qu’il n’exploite pas de vulnérabilité présente sur votre Android pour s’installer en drive-by download (c’est-à-dire à l’insu de l’utilisateur lors de sa navigation Web). Il s’agit d’une application que vous installez de votre plein gré! Lors de la campagne interceptée par Bitdefender, le ransomware a usurpé BaDoink, une (vraie) application qui permet de visionner et de télécharger facilement des vidéos au contenu pornographique. Heureusement, cette fausse version de l’application n’est pas présente sur Google Play. Pour se faire infecter il faudra alors que vous autorisiez le téléchargement et l’installation d’applications de sources inconnues. Cette astuce est redoutable puisqu’elle cible les utilisateurs de sites pornographiques, donc lorsque le message de la police s’affichera en reprochant à l’utilisateur d’avoir consulté des sites pornographiques illégaux, celui-ci sera plus à même de penser qu’il est en effet hors-la-loi. (Clic sur l'image pour agrandir) L’écran de blocage diffère selon la localisation Une fois la fausse application installée, son centre de commande envoie une requête pour connaître le numéro IMEI (identifiant unique d’appareil mobile) et afficher l’écran de blocage dans la langue de l’utilisateur local. Les utilisateurs Belges, français sont visés par ce ransomware, ainsi que 30 autres pays dont les Etats-Unis, l’Angleterre, l’Allemagne et l’Espagne. J’ai été infecté, que faire ? Contrairement à ce que le message de l’écran de blocage indique, vos données n’ont pas été cryptées. [quote]Bien que Koler bloque la touche 'précédent', vous pourrez vous débarrasser du malware via le menu principal, (un délai de quelques secondes est accordé avant que l’écran de blocage ne réapparaisse) ou simplement en démarrant votre appareil en mode sans échec.[/quote] Koler n’est certainement pas le ransomware le plus sophistiqué du monde, mais il est tout de même le deuxième ransomware pour Android découvert en quelques mois, et il ne fait aucun doute qu’il ne sera pas le dernier. Voir aussi: Un ransomware c'est quoi ?. Reveton un virus faussement signé du FBI réclame des amendes en ligne. Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker). Clic pour lire toutes les actus sur les ransomwares secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Microsoft s'emploie à corriger une faille zéro-day dans son navigateur Internet Explorer dévoilée au cours du week-end par un fabricant de logiciels de sécurité informatique, qui a indiqué que des hackers l'avaient déjà exploitée pour attaquer certaines entreprises américaines. [quote]Les PC fonctionnant sous Windows XP ne recevront aucune mise à jour car Microsoft a mis fin depuis le 8 avril 2014 à l'assistance technique de ce système d'exploitation lancé il y a treize ans. Entre 15 et 25 % des PC dans le monde fonctionnent toujours sous XP.[/quote] Microsoft a adressé ce samedi 26 abril 2014, un avertissement à ses clients pour corriger cette faille affectant les versions 6 à 11 d'Internet Explorer, ces versions représentent 55 % du marché de la navigation internet sur PC, d'après le cabinet de recherche NetMarketShare. Le groupe déclare que cette vulnérabilité pourrait permettre à un hacker de prendre le contrôle d'un système affecté pour par exemple installer des virus, créer des comptes ou effacer des données. Selon le fabricant de logiciels de cybersécurité FireEye, un groupe de pirates informatiques a exploité ce bug dans une campagne d'attaques ciblées baptisée 'Operation Clandestine Fox'. Interrogé par e-mail par Reuters, un porte-parole de FireEye n'a pas dit quelles entreprises avaient été visées ni identifié le groupe de hackers, précisant seulement que les sociétés étaient liées aux secteurs de la défense et de la finance. De nombreux pirates seraient déjà en train d’exploiter massivement cette faille. MAj le 2 mai 2014: Microsoft corrige la faille d’Internet Explorer en urgence, même sous Windows XP secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet Voir aussi: Clic pour lire le communiqué de FireEye (anglais) Microsoft prépare la fin du systéme d’exploitation Windows XP (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Clic pour lire toutes les actus sur Windows Xp
Robin Seggelmann se confie et écarte toute théorie du complot... La faille a fait paniquer tous les experts Web, et l'étendue de ses conséquences ne sera sans doute pas connue avant un moment. Ce Jeudi, Robin Seggelmann, le programmeur allemand responsable du bug Heartbleed, s'est confié au Sydney Morning Herald. [quote]Et s'il affirme avoir fait une erreur triviale et malheureuse, il jure qu'elle était involontaire.[/quote] Seggelmann fait partie des quatre programmeurs européens de la fondation qui gère la technologie open source OpenSSL. Il explique avoir corrigé des bugs et ajouté de nouvelles fonctions, en 2011, dans l'une d'entre elles, baptisée "heartbeat" (battement de coeur), il a oublié de valider une variable. Conséquence, avec les bons paramètres, il était possible de faire cracher des informations à un serveur, notamment des mots de passe en clair, et pire, des clés de décryptage ouvrant les portes protégées du site. [quote]Normalement, dans les processus de codage open source, il y a toujours une personne qui relit un nouveau code écrit par un contributeur, manque de bol, cette erreur de programmation n’a pas non plus été remarquée par l’examinateur en question, un certain Dr Stephen Henson, également spécialiste en sécurité informatique d’origine britannique. L’erreur de codage est donc restée, pour être implémentée ensuite sur la plupart des serveurs web. [/quote] C’est un bel exemple de la fameuse loi de Murphy [quote]Quand un truc peut mal tourner, il va forcément mal tourner.[/quote] La NSA hors de cause A l'annonce de la découverte de la faille, lundi, certains yeux se sont tournés vers la NSA. [quote]Seggelmann jure que l'agence américaine n'a jamais été impliquée dans la conception ou la maintenance d'OpenSSL. Il n'écarte cependant pas qu'elle ait pu découvrir et exploiter la faille au cours des deux dernières années.[/quote] Au final, il semble donc qu'il s'agisse bien d'une erreur humaine! Certains estiment que la situation illustre les limites de la gestion d'un protocole open source utilisé par deux sites Web sur trois, qui ne dispose que d'un budget annuel d'un million de dollars. D'autres rappellent que la technologie de cryptage RSA, pourtant privée, a été affaiblie par du lobbying de... la NSA. Voir aussi: Importante faille dans un logiciel utilisé par la moitié des sites internet
Quelques jours seulement auront suffi pour que les escrocs exploitent le sujet de la mort tragique de l’acteur américain Paul Walker afin d’envahir les réseaux sociaux à coups d’arnaques et de malwares sous couvert de pseudo vidéos de son accident. Voilà déjà un peu plus d’une semaine que Paul Walker est décédé dans un accident de voiture, et les liens proposant de regarder la vidéo dudit accident se diffusent sur les réseaux sociaux. Bien évidemment, quel que soit le moyen proposé, le lien pour vous permettre de lire prétendument la vidéo ne vous mènera nulle part… si ce n’est au vol de vos coordonnées bancaires ou à une infection de votre ordinateur. Les Laboratoires Bitdefender ont relevé 2 types d’arnaques récurrentes. 1. L’adhésion gratuite… payante Une formulation bien étrange pour souscrire à un compte gratuit, il vous est demandé de renseigner vos coordonnées bancaires - jusqu’au code de sécurité situé au dos de la carte, il est bien stipulé que vous ne serez pas débité pour la validation de votre compte, alors pourquoi fournir toutes ces informations ? Ne vous laissez pas avoir, il s’agit d’un piège grossier, d’ailleurs, même une fois le compte validé, aucune vidéo n’est proposée. (Clic sur l'image pour agrandir) 2. Partager la vidéo pour la visionner Il vous est demandé de partager la vidéo sur les réseaux sociaux avant de pouvoir la lire. Celle-ci affiche un titre accrocheur qui ne passera pas inaperçu, incluant par exemple les mots "vidéo choc", "horrible accident" ou "la terrible vidéo". Vous partagez alors le lien, ce qui assure la propagation du scam. Une fois partagée, le bouton de lecture de la vidéo devient cliquable, surprise, aucune vidéo ne charge, mais le clic vous emmène vers un dédale de liens, de demandes de téléchargement de codecs vidéo plus ou moins malveillants ou d’extensions louches pour "améliorer votre navigateur Web." (Clic sur l'image pour agrandir) Nous voyons régulièrement ce genre d’arnaque se diffuser sur les réseaux sociaux et sur le Net, dès qu’une personnalité décède que ce soit une vraie information ou un hoax, comme les fausses morts de John Cena ou plus récemment Will Smith. Bien entendu il faut toujours se méfier des titres racoleurs et ne pas se laisser entraîner à relayer ce type de scoop. Nous vous recommandons de redoubler de vigilance car les cybercriminels n’ont jamais été aussi présents que ces derniers mois et font feu de tout bois pour augmenter leurs revenus. Paul Walker, connu pour avoir joué l’agent Brian O’Conner dans la saga des Fast & Furious, est décédé dans un accident de voiture, le 30 novembre 2013. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Chers possesseurs d'I-devices, vous pourrez désormais exploiter votre device au delà de ses capacités. Celç fait 5 mois que la plupart des utilisateurs Iphone-Ipad sous IOS 6 attendaient cette possibilité, elle est enfin là! « le jailbreak evasi0n » est de type « untethered » et est compatible avec tous les appareils sous iOS 6.x, à l’exception de l’Apple TV 3G. Les liens officiels de téléchargement : Windows : Ici et Ici Mac : Ici et Ici
Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".
Avec la recherche personnalisée Google, vous pouvez exploiter la puissance de Google et créer une expérience de recherche personnalisée pour votre propre site Web. Incluez un ou plusieurs sites, ou encore des pages Web spécifiques. Placez un champ de recherche et des résultats de recherche sur votre site Web. Personnalisez l'aspect des résultats pour qu'ils s'intègrent parfaitement à votre site. http://www.google.fr/cse/
Avec Google Desktop, les recherches sur votre ordinateur deviennent aussi faciles que les recherches sur le Web à l'aide de Google. Cette application de Bureau permet d'effectuer des recherches en texte intégral sur les e-mails, les fichiers, la musique, les photos, les chats, la messagerie électronique Gmail, les pages Web consultées et bien plus encore. En rendant votre ordinateur accessible aux recherches, Google Desktop vous permet d'exploiter facilement vos informations et vous évite d'avoir à organiser manuellement vos fichiers, e-mails et favoris. Google Desktop ne vous aide pas seulement à lancer des recherches sur votre ordinateur. Ce programme vous permet également de collecter de nouvelles informations sur le Web et de les organiser grâce aux gadgets et à la barre latérale. Google Gadgets peut être placé à l'endroit de votre choix sur votre Bureau pour vous permettre d'accéder à vos nouveaux messages, à la météo, à des photos, des actualités personnalisées et bien plus encore. La barre latérale est une barre verticale placée sur votre Bureau, qui facilite l'organisation des gadgets. http://desktop.google.com/fr/
On savait les cybercriminels capables d'exploiter n'importe quelle faille pour infecter les ordinateurs, mais peut-être pas à ce point. Dans un rapport, Microsoft a annoncé avoir découvert des machines infectées notamment par le virus "Nitol", alors qu'elles sortaient à peine de la chaîne de production dans des usines chinoises. Ce virus est capable de subtiliser des informations personnelles pour permettre aux criminels de récupérer des données bancaires. Les criminels auraient profité d'une faille de sécurité dans les chaînes d'approvisionnement pour infecter les machines en construction. Après avoir acheté dix PC de bureau et 10 ordinateurs portables, les enquêteurs de Microsoft ont ainsi découvert quatre machines infectées, par quatre malware différents. Elles sortaient tout juste de l'usine. Microsoft a annoncé avoir découvert des logiciels malveillants "capables d'allumer à distance le microphone et la webcam des machines infectées, ce qui pourrait donner à un cybercriminel des yeux et des oreilles dans la maison de la victime ou l'entreprise de la victime". Microsoft a identifié le domaine à partir duquel l'attaque a été exécutée, il a obtenu d'un tribunal américain l'autorisation d'en prendre le contrôle pour filtrer le trafic et bloquer les données éventuellement subtilisées par les malware. L'hébergeur chinois 3322.org est suspecté depuis 2008 d'être impliqué dans la cybercriminalité. Citation: Son propriétaire, Peng Yong, a affirmé ne rien savoir de l'action intentée par Microsoft, affirmant que son entreprise faisait preuve d'une "tolérance zéro" à l'égard des pratiques illégales, tout en reconnaissant ne pas pouvoir "exclure que les utilisateurs individuels utilisent des noms de domaine à des fins malveillantes".
Pour son propre concours de hacking consacré à Chrome, Google double le montant total des récompenses, le portant à deux millions de dollars, dont 60.000 dollars pour chaque faille identifiée et documentée dans le code du navigateur. Pour renforcer toujours plus la sécurité de son navigateur Chrome, Google n’hésite pas à mettre à contribution son porte-monnaie. Lors de la dernière édition du célèbre concours de hacking " Pwn2Own " , la firme proposait 20.000 dollars pour une attaque réussie. Pour inciter les chercheurs et experts en sécurité à se pencher sur Chrome et à consacrer plus de temps à la découverte de bug, Google a décidé de revaloriser ses primes. En outre, dans le cadre de son propre concours Pwnium, le montant total des récompenses a été doublé. Lors de la première édition, Google offrait 1 million de dollars, ce sera donc désormais 2 millions de dollars, dont 60.000 dollars pour un hacker parvenant à exploiter une faille dans le code de Chrome. Pour une attaque via un logiciel tiers, par exemple grâce à un bug du kernel Windows, la récompense est de 50.000 dollars.
Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.
Une nouvelle attaque propageant un malware se sert de Facebook comme vecteur. Repérée par l'éditeur Sophos, cette attaque malveillante se manifeste sous la forme d'un faux mail faisant croire à un membre Facebook qu'il a été identifié par une autre personne sur une photo afin de l'inciter à cliquer sur un lien piégé. Cela commence par un faux mail adressé par Facebook pour avertir un membre quêil a été identifié (taggué) sur une photo mise en ligne. Le message contient un lien permettant de voir le soi-disant cliché qui pointe en réalité vers un site qui déclenche lêexécution dêun script iFrame provenant de la boÓte à outil de pirates. Pour parfaire le piège, au bout de quelques secondes, le navigateur de la victime redirige vers une page Facebook anodine. secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
Une nouvelle attaque propageant un malware se sert de Facebook comme vecteur. Repérée par l’éditeur Sophos, cette attaque malveillante se manifeste sous la forme d’un faux mail faisant croire à un membre Facebook qu’il a été identifié par une autre personne sur une photo afin de l’inciter à cliquer sur un lien piégé. Cela commence par un faux mail adressé par Facebook pour avertir un membre qu’il a été identifié (taggué) sur une photo mise en ligne. Le message contient un lien permettant de voir le soi-disant cliché qui pointe en réalité vers un site qui déclenche l’exécution d’un script iFrame provenant de la boîte à outil de pirates. Pour parfaire le piège, au bout de quelques secondes, le navigateur de la victime redirige vers une page Facebook anodine. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )
Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.
Une nouvelle version du cheval de Troie Flashback datant de septembre 2011 exploite une faille de Java dans Mac OS X qui n'a pas encore été corrigée par Apple. Découvert en septembre dernier, le cheval de Troie "Flashback" fait son retour sur Mac OS X avec une variante nommée "Flashback.k". C'est l'éditeur de solutions de sécurité F-Secure qui l'a identifié il y a une dizaine de jours. Cette fois Flashback s'attaque à une faille de sécurité dans Java pour Mac qu'Apple n'a pas encore corrigée, le malware peut se propager via un site Internet piégé. Bonne nouvelle toutefois, les utilisateurs de Mac OS X 10.6 et 10.7 Lion n'ont rien à craindre car Java n'est plus pré-installé avec le systéme d'exploitation. Pour ceux qui utilisent une version moins récente de Mac OS X, la seule alternative en attendant une mise à jour de sécurité d'Apple est de désactiver Java à partir des paramètres du navigateur Safari ou directement dans les réglages du panneau de configuration de Java. De cette histoire, l'éditeur en veut pour preuve que le risque zéro en matière de sécurité n'existe pas sur Mac. Selon "des sources" de Dr Web, il y aurait des liens pointant vers Flashback sur plus de quatre millions de pages web. Rappelons que ce malware, une fois en place, récupére un code depuis un serveur distant et l'injecte dans Safari. Aprés cela, il peut modifier certaines pages web consultées par l'utilisateur. F-Secure propose une méthode pour éradiquer Flashback à l'aide du terminal dans le cas o? votre machine aurait été infectée. Accéder a la fiche technique du virus Flashback sur F-Secure (anglais) Accéder a la fiche technique du virus Flashback sur Dr Web (français) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
Au début de cette année 2012, les chercheurs d'ESET, société éditrice du célébre antivirus NOD32 et leader en matiére de protection proactive, avaient découvert un botnet ayant des fonctionnalités de communication uniques. En plus d'autres activités, le botnet en question tente de voler des documents et certificats, peut créer des enregistrements audio et vidéo et scanner tout un réseau local à la recherche d'informations. Une autre caractéristique surprenante est qu'il recherche des fichiers de configuration de "Bureau à distance", ce qui permet aux pirates de voler des informations sur des machines distantes sans exploiter de failles. Cette menace s'appuie sur un site gouvernemental Georgien pour mettre à jour ses informations de C&C (Command and Control), c'est pourquoi les chercheurs d'ESET pensent qu'initialement W32/Georbot ciblait les ordinateurs de ce pays. Comme l'a expliqué ESET à DataSecurityBreach, plus inquiétant encore, ce "malwares" est toujours en développement car ESET a d'ores et déjà identifié des variantes récentes, notamment une datant du 20 mars 2012 et qu'il commence à se répandre en dehors de la Georgie, en France notamment. W32/Georbot a la capacité de se mettre à jour pour se métamorphoser en une nouvelle version, ce qui lui permet de ne pas être détecté par les scanners anti-malware. Ce "botnet" peut également se mettre en repli s'il n'arrive pas à atteindre le serveur de commande et dés lors se connecter à une page Internet spéciale hébergée sur un serveur appartenant au gouvernement Georgien. [quote]"Ceci n'implique pas nécessairement que le gouvernement Georgien soit en cause. La plupart du temps, les propriétaires de sites web ne savent pas que leurs systémes sont compromis" indique Pierre-Marc Bureau, Manager d'ESET Security Intelligence.[/quote] [quote]Ce dernier ajoute "Il est également important de noter que le Ministére de la Justice Georgien et le CERT local sont au courant de la situation et collaborent avec ESET sur ce sujet".[/quote] Sur l'ensemble des infections recensées, 70% étaient localisées en Georgie, suivi par les Etats-Unis, l'Allemagne et la Russie, la France faisant également partie du top 7 des pays concernés. Les chercheurs d'ESET ont également réussi à accéder au panneau de contrôle du botnet, permettant ainsi d'obtenir beaucoup de détails sur le nombre d'ordinateurs touchés, leur localisation et les commandes possibles. L'information la plus intéressante trouvée est la liste des mots-clés ciblés dans les documents des systèmes infectés, parmi les nombreux termes anglais figuraient notamment: [quote]- ministère - service - secret - agent - USA - Russie - FBI - CIA - arme - FSB - KGB - téléphone - numéro[/quote] [quote]"La fonction d'enregistrement vidéo via la webcam, la prise de capture d'écrans et le lancement d'attaques DDoS (attaques par deni de service) ont été utilisés à plusieurs reprises" précise P-M Bureau à datasecuritybreach[/quote] Le fait que ce botnet utilise un site Georgien pour mettre à jour ses informations de contrôle et de commande, et qu'il utilise probablement le même site pour se répandre, indique que la population Georgienne est sa cible principale. Malgré son pouvoir de nuisance important, le niveau de sophistication de ce botnet n'est pas suffisant pour penser qu'il ait pu être à l'initiative d'un état, dans ce cas de figure, elle aurait été probablement plus professionnelle et plus discrète, selon les chercheurs d'ESET. L’hypothèse la plus probable est que "W32/Georbot" a été créé par un groupe de cybercriminels à la recherche d'informations sensibles afin de les revendre à d'autres organisations. "La cybercriminalité tend à se professionnaliser et à devenir plus ciblée. "W32/Stuxnet" et "W32/Duqu" sont de bons exemples de menaces de haut-niveau ayant des finalités bien précises. En revanche, même si ce malware semble moins sophistiqué, "W32/Georbot" intègre de nouvelles méthodes et fonctionnalités originales pour accéder au coeur de ce que recherchent ses créateurs. Dans le cas de "W32/Georbot", c'est la recherche d'informations spécifiques, d’accès aux systèmes et de fichiers de configuration de "Bureau à distance" conclu Righard Zwienenberg, Directeur de recherche chez ESET. (source:zataz) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
Identifiées comme des "actualités sponsorisées", ces publicités proviendront de l'activité des amis d'un membre avec les pages des marques. Entrée en vigueur au compte-gouttes en 2012. Il s'agira de messages indirectement poussés par les amis Facebook d'une personne lorsque ceux-ci aiment par exemple la Page Facebook d'une marque ou un post. Les annonceurs pourront ainsi exploiter les liens qu'ils entretiennent avec des membres du réseau social en faisant état de leurs activités sous la forme "votre ami x a aimé cette page ou vient de se localiser dans l'un de nos magasins". Une recommandation virale qui se veut moins intrusive car elle n'émanera que des amis Facebook et seulement à propos d'activités sur lesquelles l'annonceur veut communiquer. Il sera cependant impossible de refuser le systéme (opt-out), la seule option étant de fermer le message lorsqu'il apparaÓtra dans le flux ou de modifier ses paramétres de confidentialité, l'expérience va commencer début 2012 avec au départ un seul message sponsorisé par jour.
Les autorités américaines ont annoncé mercredi qu'elles avaient neutralisé un réseau d'ordinateurs zombies (botnet), contaminés par le virus "Coreflood" ("inondation du coeur") qui aurait permis à ses initiateurs de saisir des mots de passe et des informations bancaires. Treize personnes, dont plusieurs en Russie, sont poursuivies dans le cadre de cette enquête. Selon les documents de justice publiés mercredi, 2,34 millions d'ordinateurs dans le monde étaient infectés par le virus "Coreflood en février 2010, dont 1,85 million aux États-Unis. Cinq serveurs et 29 noms de domaine Internet ont été saisis dans le cadre de cette opération, décrite par le ministère de la justice comme "la plus complète jamais menée par les autorités américaines pour neutraliser un botnet international". Coreflood exploite une faille des ordinateurs fonctionnant sous le système Windows de Microsoft et a permis dans au moins un cas, de réaliser un virement bancaire frauduleux sur un compte à l'étranger. Les ordinateurs contaminés peuvent en effet être commandés à distance. "Les ordinateurs infectés dans le botnet Coreflood mémorisaient automatiquement les touches frappées par les internautes (keylogger) et leurs communications internet, à leur insu, y compris leurs identifications et mots de passe bancaires", précise la plainte. La faille exploitée par le virus avait été corrigée par Microsoft, mais de nombreux ordinateurs, déjà infectés ou n'ayant pas été mis à jour, restaient contaminés. L'ampleur totale des pertes financières occasionnées n'a pas été chiffrée, mais une entreprise immobilière du Michigan a ainsi perdu 115 771 de dollars de virements frauduleux, et un industriel du secteur de la défense installé au Tennessee 241 866 dollars. Un autre réseau botnet, baptisé Mariposa (papillon en espagnol) avait été démantelé l'an dernier par les autorités américaines, espagnoles et slovénes, il aurait concerné de 8 à 12 millions d'ordinateurs dans le monde. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Alerte Phishing Une nouvelle attaque par Phishing cible les clients du fournisseur d'accés Orange, elle se présente sous la forme d'un courrier électronique en français, envoyé en apparence par le FAI Sous prétexte d'une mise en conformité avec la réglementation, le message demande au destinataire de cliquer sur un lien hypertexte, de se connecter au site Orange.fr avec les nom d'utilisateur et mot de passe fournis dans le message, puis d'envoyer divers documents numérisés (RIB, carte d'identité, avis d'imposition, etc..) L'adresse figurant dans la barre d'adresse du navigateur est bien celle du site Orange.fr, mais la partie centrale de la page provient d'un autre site Internet contrôlé par un pirate . L'expéditeur exploite en effet un défaut de conception du site Orange.fr, semblable à une faille cross-site scripting ( XSS ). Le fournisseur d'accés ayant fait le choix d'afficher les pages traduites via son service de traduction dans un modéle de page Orange standard, il suffit à l'expéditeur de demander la traduction d'une page malicieuse, hébergée au sein d'un blog dont la sécurité a été préalablement compromise, pour obtenir la création d'une page semblable à une page Orange.fr normale, ayant comme adresse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé
Le phishing (contraction des mots anglais fishing, en français pêche, et phreaking , désignant le piratage de lignes téléphoniques), traduit parfois en hameçonnage, est une technique frauduleuse utilisée par les pirates informatique pour récupérer des informations (généralement bancaires) auprès d'internautes. La technique du est une technique d' ingénierie sociale c'est à dire consistant à exploiter non pas une faille informatique mais la faille humaine en dupant les internautes par le biais d'un courrier électronique semblant provenir d'une entreprise de confiance, typiquement une banque ou un site de commerce. Le mail envoyé par ces pirates usurpe l'identité d'une entreprise (banque, site de commerce électronique, etc...) et les invite à se connecter en ligne par le biais d'un lien hypertexte et de mettre à jour des informations les concernant dans un formulaire d'une page web factice, copie conforme du site original, en prétextant par exemple une mise à jour du service, une intervention du support technique, etc... Dans la mesure où les adresses électroniques sont collectées au hasard sur Internet, le message a généralement peu de sens puisque l'internaute n'est pas client de la banque de laquelle le courrier semble provenir. Mais sur la quantité des messages envoyés il arrive que le destinataire soit effectivement client de la banque. Ainsi, par le biais du formulaire, les pirates réussissent à obtenir les identifiants et mots de passe (Login-password) des internautes ou bien des données personnelles ou bancaires(numéro de client, numéro de compte en banque, etc...). Grâce à ces données les pirates sont capables de transférer directement l'argent sur un autre compte ou bien d'obtenir ultérieurement les données nécessaires en utilisant intelligemment les données personnelles ainsi collectées. Comment se protéger du phishing Lorsque vous recevez un message provenant a priori d'un établissement bancaire ou d'un site de commerce électronique il est nécessaire de vous poser les questions suivantes: [quote]- Ai-je communiqué à cet établissement mon adresse de messagerie ? - Le courrier reçu possède-t-il des éléments personnalisés permettant d'identifier sa véracité (numéro de client, nom de l'agence, etc...) ?[/quote] Par ailleurs il est conseillé de suivre les conseils suivants: [quote]- Ne cliquez pas directement sur le lien contenu dans le mail, mais ouvrez votre navigateur et saisissez vous-même l'URL d'accès au service. - Méfiez-vous des formulaires demandant des informations bancaires.[/quote] Il est en effet impossible qu'une banque vous demande des renseignements aussi importants par un simple courrier électronique. Dans le doute contactez directement votre agence par téléphone! [quote]- Assurez-vous, lorsque vous saisissez des informations sensibles, que le navigateur est en mode sécurisé, c'est-à-dire que l'adresse dans la barre du navigateur commence par https et qu'un petit cadenas est affichée dans la barre d'état au bas de votre navigateur, et que le domaine du site dans l'adresse correspond bien à celui annoncé (gare à l'orthographe du domaine)[/quote] En 2009 le phishing a augmenter de 489% Voir aussi: Le Smishing, phishing via votre téléphone
Les virus affectant l'univers du PC sont dans leur vingtième année d'existence, l'occasion de dresser une petite liste de ceux qui sont d'ores et déjà entrés dans l'Histoire de l'informatique de part leur action destructrice. Il y a 20 ans, ce que l'on peut considérer comme le premier véritable virus (auto-reproductible) pour PC faisait son apparition. Crée par deux programmeurs Pakistanais, le virus de boot dénommé Brain s'était peu répandu mais avait toutefois sévi sur les campus américains via des copies de logiciels infectés (sur disquettes) fournies à des touristes. Depuis, Brain a fait bien des émules qui sont apparus sous diverses formes dont les vers et la rédaction du site TechWeb profite de cette année anniversaire pour publier un petit état de l'art de ce qu'elle considère comme les 10 virus pour PC les plus marquants de tous les temps. 1- CIH: Année d'apparition : 1998 Dommages estimés : 20 à 80 millions de dollars à travers le monde et une quantité innombrable de données informatiques détruites Egalement connu sous le nom de virus Tchernobyl, CIH tire son nom initial de son inventeur taïwanais Cheng Ing-Hau. CIH a infecté les fichiers exécutables des systèmes d'exploitation Windows 95, 98, Me et se chargeait ainsi en mémoire pour infecter d'autres exécutables. Avec la venue des nouveaux OS de Microsoft et sa prise en charge par les anti-virus, son action est désormais caduque. 2- Melissa Année d'apparition : 1999 Dommages estimés : 300 à 600 millions de dollars Ce Macrovirus s'est répandu via Word 97 ou 2000 et Outlook 97 ou 98 avec une telle vitesse que des grandes entreprises comme microsoft ou Intel ont été contraintes de fermer leur système de messagerie Les documents infectés étaient envoyés à de multiples adresses pour le contenir. . 3- I love you Année d'apparition : 2000 Dommages estimés : 10 à 15 milliards de dollars Autrement baptisé Loveletter et The Love Bug, ce ver connut une diffusion massive grâce à Outlook sous la forme d'un message d'invitation à l'amour mais qui contenait en réalité un script Visual Basic permettant d'envoyer le virus à tout le carnet d'adresses. Il détruisait aussi: - Les scripts - Les fichiers HTML - Les images JPEG - Les fichiers MP3 - Etx... 4- Code Red Année d'apparition : 2001 Dommages estimés : 2,6 milliards de dollars, 1 millions d'ordinateurs infectés dont 400 000 en moins d'une semaine Ce ver était capable d'exploiter une faille présente dans Internet Information Server (IIS) Web server de microsoft afin de prendre le contrôle de ces machines et lancer une attaque par déni de service (DoS) avec notamment comme cible le serveur de la Maison Blanche. 5- SQL Slammer Année d'apparition : [i]2003 Dommages estimés : 500 000 serveurs touchés Ce ver qui a exploité une faille sur les serveurs microsoft SQL Server s'est propagé via Internet, aboutissant à un ralentissement notable du réseau à l'échelle mondiale. En 10 minutes, Slammer a corrompu 75.000 ordinateurs et a mis en exergue le laxisme de certains administrateurs réseaux alors qu'un correctif avait été publié 6 mois au préalable. 6- Blaster Année d'apparition : 2003 Dommages estimés : 2 à 10 milliards de dollars, des centaines de milliers de PC infectés[/b] Ce ver a exploité durant l'été 2003, une vulnérabilité présente dans le sous-système RPC (protocole de gestion client-serveur) de Windows XP2000. Il provoquait l'extinction de la machine infectée dans un délai d'une minute et certains l'ont rendu responsable du black out de New York qui a eu lieu cette année là. 7- Sobig.F Année d'apparition : 2003 Dommages estimés : 5 à 10 milliards de dollars, 1 million de PC infectés Dans les premières 24 heures de son existence, ce ver affectant les systèmes Windows depuis la version 95, s'est propagé par mail et via les dossiers partagés, et a généré près de 1 million de copies de lui-même. Sobig s'est désactivé tout seul le 10 septembre 2003 et microsoft a proposé de récompenser de 250 000 dollars toute personne qui permettrait l'arrestation de son auteur qui pour l'heure, court toujours. 8- Bagle Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars et la facture continue de gonfler D'un grand classicisme, ce ver s'est également propagé par mail mais le plus grand danger est venu du nombre pléthorique de variantes de ce dernier qui ont été crées. 9- MyDoom Année d'apparition : 2004 Dommages estimés : du temps de sa splendeur, MyDoom a réduit de 10 % les performances du réseau Internet et a augmenté de 50 % les temps de chargements au sein du Web Citation: La vitesse de propagation de ce ver a notamment été décuplée par l'utilisation du service Peer to Peer de KaZaA. 10- sasser Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars Contrairement à beaucoup de ses congénères, ce ver ne s'est pas répandu par maill mais a exploité une faille de sécurité non mise à jour dans Windows XP et 2000. Son auteur, un allemand âgé à l'époque de 18 ans, a été arrêté quelques jours à peine après la sortie du ver et condamné à de la prison avec sursis, lui qui travaille désormais pour une société de sécurité informatique.
Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.
Retarus lance une alerte au sujet d'une vague de demandes de contact frauduleuses via le réseau social LinkedIn, ces e-mails bien imités sont extrêmement dangereux pour les destinataires. Ces derniers peuvent prendre au sérieux ces messages et risquent d'infecter leur PC avec un programme malveillant susceptible d'espionner et d'exploiter leurs informations personnelles. Les spams sur les réseaux sociaux progressent rapidement, les analyses de Retarus montrent que 1 spam sur 3 simule la provenance d'un réseau social en ligne, ces e-mails, dont le volume ne cesse d'augmenter depuis le 27 septembre 2010, prétendent être une demande de contact issue du réseau LinkedIn. L'utilisateur qui clique sur le lien pour accepter le contact est dirigé vers une page intermédiaire se nommant tout simplement "Please waiting … 4 Seconds". De là, une redirection sur Google est effectuée. Durant ces quatre secondes, un malware appelé "ZeuS" est installé en arrière-plan dans le navigateur Web du PC, à l'insu bien-s?r de son utilisateur. Les cybercriminels utilisent cette nouvelle variante de spamming pour espionner des données personnelles telles que les données d’accès à leurs comptes bancaires par exemple. [quote]"Le social média spamming est dangereux parce qu'il est perçu comme contenu sérieux et parce que les e-mails sont si bien imités que la falsification est quasi indétectable pour un non-initié", met en garde Frédéric Brault, Directeur Commercial de Retarus France.[/quote] Les utilisateurs les plus touchés sont ceux qui ont enregistré les réseaux sociaux dans la liste blanche de leur filtre de spam". [quote]Il est recommandé donc de ne pas réagir aux demandes de contact, en particulier provenant d'expéditeurs inconnus et de les supprimer immédiatement, pour vérifier l'authenticité des demandes de contacts, il est conseillé de se connecter à son réseau social, sans cliquer sur le lien contenu dans le mail.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Un virus informatique se propage rapidement via des e.mails contenant un lien qui pointe vers un fichier infecté, le virus désactive les antivirus et utilise le carnet d'adresses de la victime pour s'autorépliquer. Les vieilles recettes sont les meilleures. L'adage se vérifie une fois encore avec une nouvelle attaque à grande échelle qui propage un virus via des mails piégés, il se présente sous la forme d'un message électronique intitulé "Here you Have" ou "Just for You" provenant d'un contact familier. Il propose un lien vers un document .PDF qui pointe en réalité vers un fichier exécutable infecté type ".scr" qui est utilisé par Windows pour afficher les écrans de veille. Si l'utilisateur clique sur le lien, il libére l'installation d'un logiciel malveillant (Malwares) qui va désactiver l'antivirus et se servir du carnet d'adresses de sa victime pour se propager. Les principaux éditeurs d'antivirus ont publié une alerte. Lié à un mouvement djihadiste ? Des milliers d'ordinateurs auraient déjà été touchés et notamment de grandes entreprises et institutions américaines comme ABC Google Coca-Cola Comcast Et la NASA. [quote]Sean-Paul Correll, chercheur pour Panda Security dit avoir remonté la source du ver dont la première occurrence daterait de mi-août.[/quote] Correll affirme qu'il a été initialement propagé par un hacker libyen opérant sous le nom d'"iraq_resistance" qui serait lié au mouvement djihadiste (Brigades of Tariq ibn Ziyad). Graham Cluley de chez Sophos rapporte sur son blog que des scammers exploitent déjà l'actualité autour de "Here you Have" pour poster de fausses vidéos sur YouTube, qui pointent en fait vers une page invitant à répondre à un sondage. [quote]Pour sa part, microsoft, sur son blog officiel, a confirmé que le ver s'est largement et prioritairement propagé dans le milieu des entreprises.[/quote] Le ver crée les fichiers suivants: [quote]/WINDOWS/autorun.inf /WINDOWS/autorun2.inf /WINDOWS/csrss.exe /WINDOWS/ff.exe /WINDOWS/gc.exe /WINDOWS/hst.iq /WINDOWS/ie.exe /WINDOWS/im.exe /WINDOWS/op.exe /WINDOWS/pspv.exe /WINDOWS/rd.exe /WINDOWS/re.exe /WINDOWS/re.iq /WINDOWS/system/Administrator CV 2010.exe /WINDOWS/system/updates.exe /WINDOWS/system32/SendEmail.dll /WINDOWS/system32/wbem/Logs/wbemcore.lo_ /WINDOWS/system32/wbem/Logs/wbemprox.log /WINDOWS/tryme1.exe /WINDOWS/vb.vbs /autorun.inf /open.exe[/quote] Se connecte à: [quote]members.multimania.co.uk/yahoophoto/tryme.iq members.multimania.co.uk/yahoophoto/ff.iq members.multimania.co.uk/yahoophoto/gc.iq members.multimania.co.uk/yahoophoto/ie.iq members.multimania.co.uk/yahoophoto/im.iq members.multimania.co.uk/yahoophoto/m.iq members.multimania.co.uk/yahoophoto/op.iq members.multimania.co.uk/yahoophoto/pspv.iq members.multimania.co.uk/yahoophoto/rd.iq members.multimania.co.uk/yahoophoto/w.iq members.multimania.co.uk/yahoophoto/SendEmail.iq members.multimania.co.uk/yahoophoto/hst.iq members.multimania.co.uk/yahoophoto/re.iq[/quote] Clic pour plus d'infos (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )