Moteur de recherche

Résultats pour : "envoyé"

Taxe de 55c d'€ par Go envoyé vers les abonnés : en France, on a pas de pétrole, mais on n'a plus d'idées non plus Comptoir Hardware Hardware & Dev

Taxe de 55c d'€ par Go envoyé vers les abonnés : en France, on a pas de pétrole, mais on n'a plus d'idées non plus

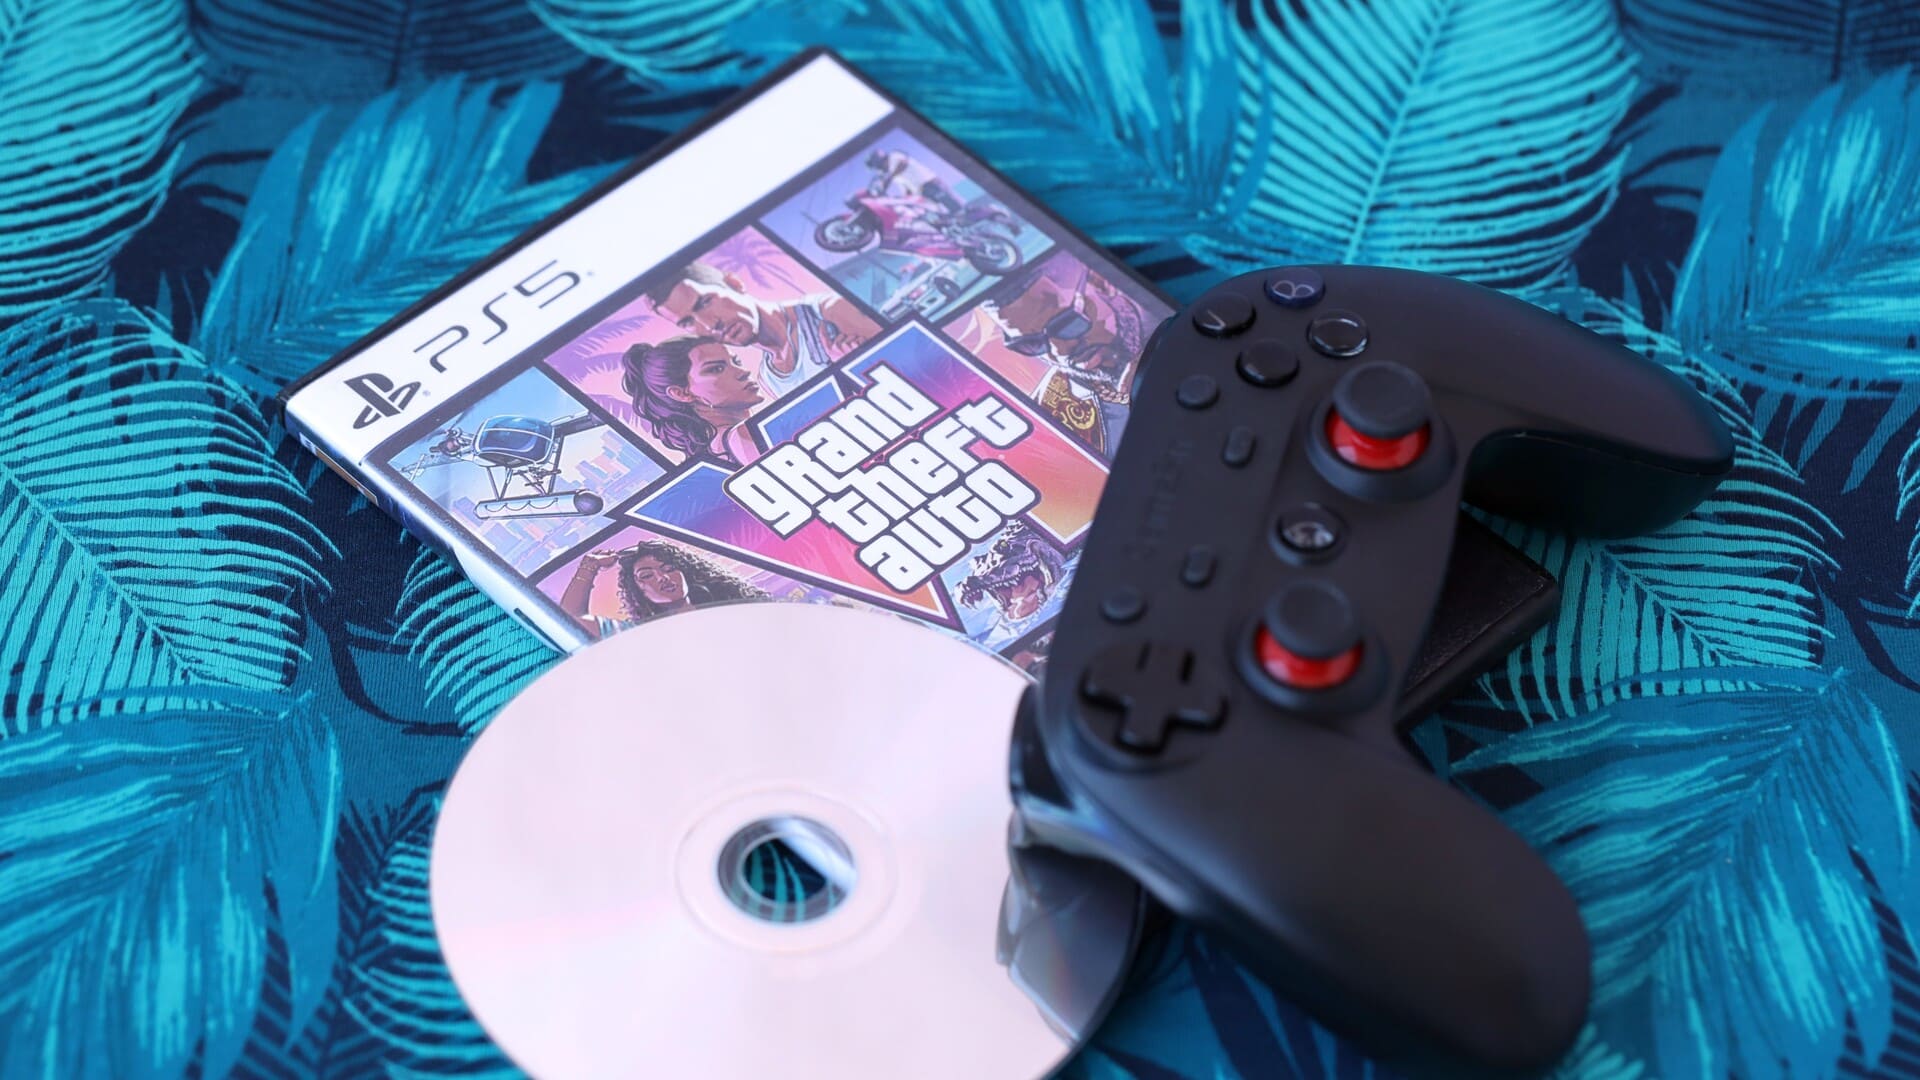
BILLET D'OPINION — Pendant que la France prépare cette belle mercantilité d'Halloween, que les gam0rz guettent la préco de GTA VI, qu'une poignée de trous du culs essayent de réfléchir à comment ils vont gratter une nouvelle paire de Nike à l'oeil, vingt et un députés — sur 577 qu'est censé compter…

31 Oct 2026 LIRE L'ACTU
Taxe de 5,5c d'€ par Go envoyé vers les abonnés : en France, on a pas de pétrole, mais on n'a plus d'idées non plus Comptoir Hardware Hardware & Dev

Taxe de 5,5c d'€ par Go envoyé vers les abonnés : en France, on a pas de pétrole, mais on n'a plus d'idées non plus

BILLET D'OPINION — Pendant que la France prépare cette belle mercantilité d'Halloween, que les gam0rz guettent la préco de GTA VI, qu'une poignée de trous du culs essayent de réfléchir à comment ils vont gratter une nouvelle paire de Nike à l'oeil, vingt et un députés — sur 577 qu'est censé compter…

31 Oct 2026 LIRE L'ACTU
Pour la première fois, un ordinateur quantique a été envoyé dans l’espace et a survécu à son lancement : placé en orbite, il a réussi ses premiers calculs Presse-Citron Général

Pour la première fois, un ordinateur quantique a été envoyé dans l’espace et a survécu à son lancement : placé en orbite, il a réussi ses premiers calculs

Même s'il a failli y rester, il a tenu bon : un processeur quantique photonique a résisté à la poussée monstrueuse de la fusée qui l'a envoyé en orbite. Une fois là haut, malgré les contraintes extrêmes de l'espace, il a prouvé qu'il pouvait tout de même fonctionner correctement.

04 Oct 2026 LIRE L'ACTU
Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992 Archives Secunews SECUNEWS

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992

Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.

03 Dec 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Des robots aspirateurs piraté, insultent leur propriétaire Archives Secunews SECUNEWS

Des robots aspirateurs piraté, insultent leur propriétaire

Aux États-Unis, des robots aspirateurs de la marque Ecovacs ont été piratés à quelques jours d’intervalle et ont terrorisé leurs propriétaires. Certains racontent avoir entendu des insultes racistes, observé l’aspirateur fonctionner tout seul ou encore attaquer les animaux de compagnie ou ce moquer. L’entreprise avait déjà été alertée sur des failles de sécurité sur ses modèles et l’application qui les contrôle. Les robots concernés sont tous des Ecovacs Deebot X2 fabriqués en Chine. « J’ai eu l’impression que c’était un enfant, peut-être un adolescent qui parlait », a déclaré au média australien ABC Daniel Swenson, un avocat résidant dans le Minnesota qui s’est fait pirater son robot aspirateur et a reçu des insultes racistes. « Peut-être qu’ils sautaient simplement d’un appareil à l’autre pour embêter les familles. » Les robots étaient pilotés de loin. Les malfaiteurs ont très certainement profité d’une « faille dans le connecteur Bluetooth » qui permet un accès complet à l’Ecovacs X2 à une distance de plus de 100 mètres. Six mois plus tôt, des chercheurs en sécurité avaient déjà alerté Ecovacs au sujet d’importantes failles de sécurité dans ses aspirateurs robots et dans l’application qui les contrôle. Le système de code PIN protégeant le flux vidéo du robot et la fonction de contrôle à distance était également connu pour être défectueux. « Le son d’avertissement censé être émis lorsque la caméra est surveillée a pu être désactivé à distance », souligne ABC qui s’est essayé au piratage pour prouver que le système de sécurité était bien défectueux. Une mise à jour de sécurité en novembre 2024 Un porte-parole d’Ecovacs a déclaré que cette faille avait été corrigée, mais M. Giese, un des chercheurs en sécurité qui avait lancé l’alerte, a déclaré que la correction apportée par l’entreprise était « insuffisante pour combler la faille de sécurité ». Le porte-parole a également déclaré que l’entreprise avait « envoyé un e-mail rapide » demandant aux clients de modifier leurs mots de passe à la suite de l’incident. Ecovacs a déclaré qu’elle publierait une mise à jour de sécurité pour les propriétaires de sa série X2 au mois de novembre 2024. A savoir: En théorie, l’incident est des plus crédibles. Tous les objets connectés comportent des capteurs comme des caméras, des micros et des haut-parleurs qui peuvent être détournés et dont la cybersécurité est historiquement pauvre »

20 Oct 2024 LIRE L'ACTU
Arnaque en Belgique, le criminel menace des citoyens innocents d'une attaque à l'acide Archives Secunews SECUNEWS

Arnaque en Belgique, le criminel menace des citoyens innocents d'une attaque à l'acide

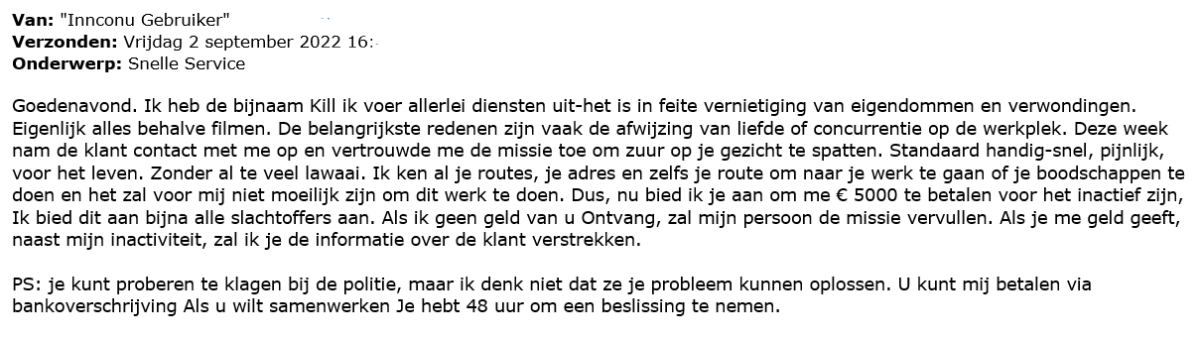
Plus de 1.456 citoyens inquiets ont signalé avoir été menacés via e-mail par une personne se faisant passer pour "Kill". L'objet de l'e-mail est "service rapide". L'escroc menace de vous attaquer à l'acide si vous ne payez pas 5.000 euros. Le message est très menaçant. Le message est écrit en mauvais néerlandais. Il s'agit probablement d'une traduction de l'"arnaque du tueur à gages" (hitman scam) qui existe depuis longtemps dans les pays anglo-saxons. Ci-dessus, un exemple en néerlandais (clic sur l image pour agrandir). Nous n’avons pas encore reçu d’exemple en français. Que savons-nous de l'arnaque du tueur à gages ou hitman scam ? Un escroc se faisant passer pour un tueur à gages vous contacte au hasard et vous dit qu'il a été engagé pour vous tuer ou vous blesser, mais que vous serez épargné si vous versez de l'argent. Le criminel vous défend d'appeler la police. Si vous contactez l'escroc, il vous donnera ses coordonnées bancaires pour payer l'argent. Ce type d'escroquerie vise à vous effrayer pour que vous transfériez de l'argent sans aide ni information supplémentaire. Que faire ? Ne répondez pas à ces messages et supprimez-les immédiatement. Ces messages sont envoyés de manière aléatoire. Si vous répondez au message, vous signalez que votre adresse électronique est utilisée et que vous risquez de vous faire à nouveau escroquer. N'envoyez jamais d'argent et ne donnez jamais les détails d'une carte de crédit, d'un compte en ligne ou des informations personnelles à une personne que vous ne connaissez pas. Si vous avez transféré de l'argent, contactez votre banque dès que possible. Si la personne continue à vous menacer, contactez la police. Mettez vos amis et votre famille en garde contre ce type d'escroquerie. (safeonweb)

12 Sep 2022 LIRE L'ACTU
Avec 25 dollars, un Belge pirate le service Starlink d'Elon Musk Archives Secunews SECUNEWS

Avec 25 dollars, un Belge pirate le service Starlink d'Elon Musk

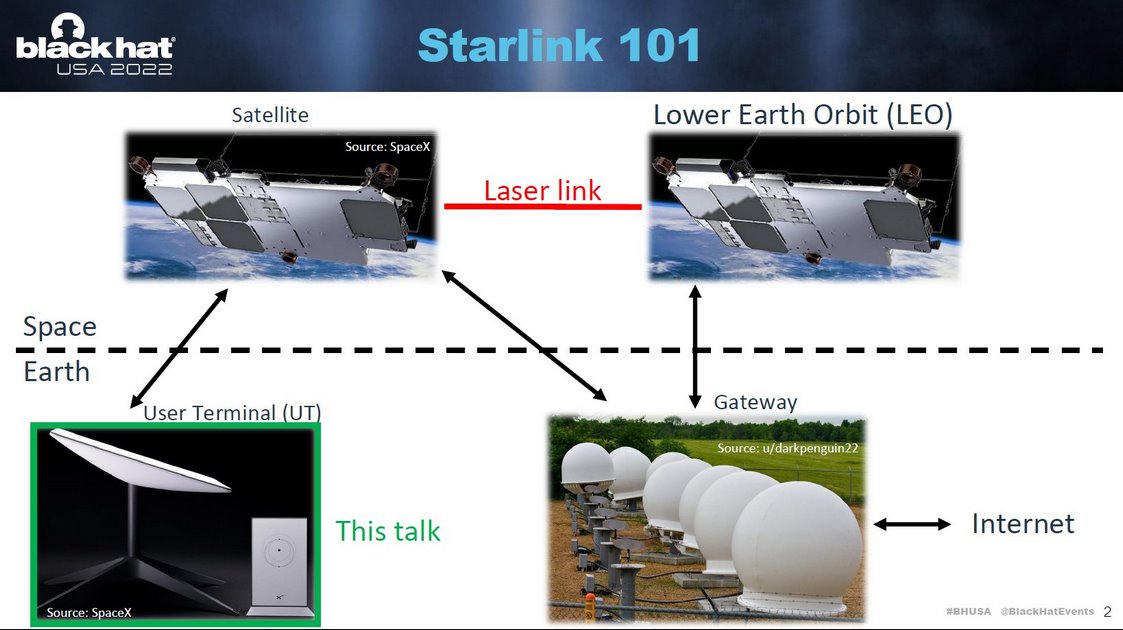
Lennert Wouters, ce nom ne vous dit probablement rien, mais ce Belge a impressionné Elon Musk en personne. Ce chercheur en sécurité à la KU Leuven est parvenu à pirater le service Starlink de SpaceX. Pour cela, il n'a pas eu besoin de beaucoup de choses.a savoir: Un pistolet thermique Des outils pour faire levier Du solvant isopropanol beaucoup de patience Starlink permet à ses utilisateurs d'utiliser internet grâce à des satellites. Pour cela, la société du milliardaire a envoyé environ 3.000 petits satellites dans l'espace. Grâce à un matériel qui ne lui a pas coûté plus de 25 dollars, il a pu pirater le système. "L'objectif du scientifique était de comprendre comment Starlink fonctionnait", selon ses propres mots pour nos confrères du Standaard. Cette prouesse a littéralement sidéré Elon Musk. "Nous trouvons l'attaque techniquement impressionnante", a commenté SpaceX dans un communiqué. "Nous fournissons des systèmes Starlink dans le monde entier. Il est difficile, voire impossible, de rendre les dispositifs complètement étanches", a justifié la société. Pour avoir piraté le service et prévenu la compagnie américaine, Lennert Wouters a reçu la coquette somme de 12.000 euros en guise de récompense. Mieux, pour tenter de trouver les différentes failles de son système, la société a annoncé lors de la grand-messe de la cybersécurité, le Black Hat, qu'elle allait embaucher des hackers. "En fin de compte, la seule façon pour nous de construire un système sécurisé est de supposer que les attaquants finiront par pénétrer dans le kit Starlink, et d'ajouter des couches supplémentaires de défense en profondeur pour protéger notre réseau et les autres utilisateurs qui le composent", explique l'entreprise. Pour motiver les hackers à participer à cette mission, SpaceX a promis… des récompenses allant jusqu’à 25.000 dollars en fonction de la faille informatique découverte !

17 Aug 2022 LIRE L'ACTU
Une faille de 19 ans découvert dans WinRAR Archives Secunews SECUNEWS

Une faille de 19 ans découvert dans WinRAR

Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.

29 Mar 2019 LIRE L'ACTU
Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger. Archives Secunews SECUNEWS

Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger.

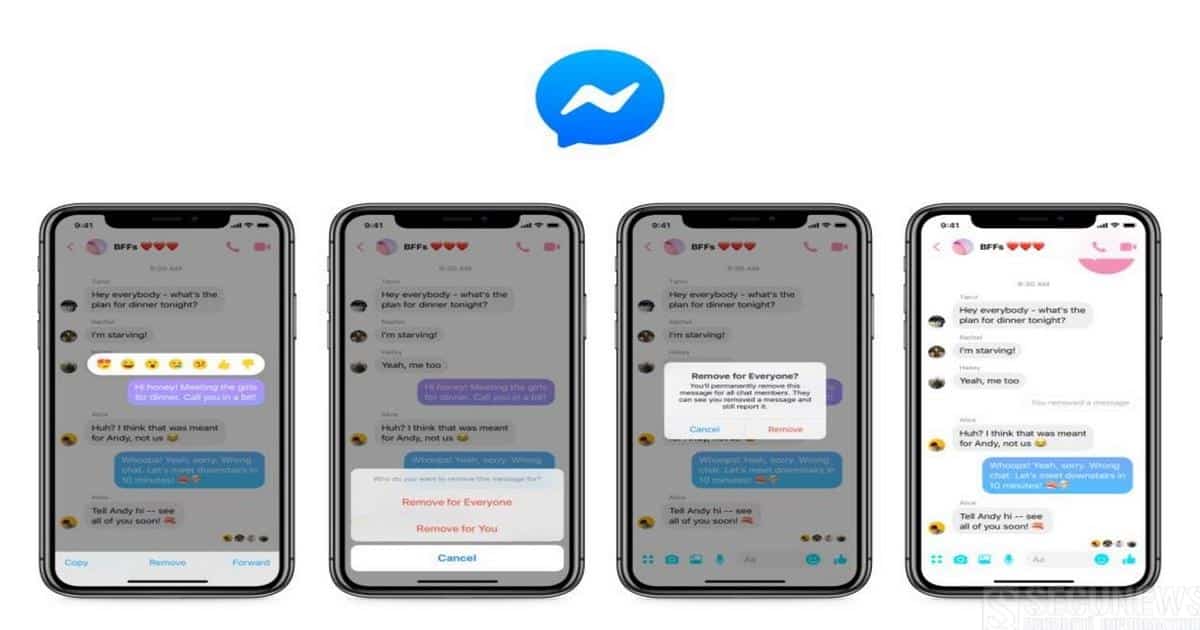
Les utilisateurs pourront désormais effacer un message qu’ils ont envoyé sur le service de messagerie de Facebook dans les dix minutes après l’envoi, a annoncé le réseau social ce mardi 5 février 2018. Les utilisateurs,?ont dix minutes pour changer d’avis et effacer leur envoi, tous les participants à la conversation sont alors avertis qu’un message a été retiré par son auteur, explique Facebook dans un communiqué annonçant la mise en place de cette nouvelle possibilité. "Il vous est déjà arrivé d’envoyer un message au mauvais groupe (d’amis), de faire une faute de frappe ou simplement d’avoir envie de retirer un message de la conversation ? Vous n’êtes pas le seul», écrit le groupe américain. Cette fonctionnalité était attendue en particulier depuis la révélation en 2018 que le fondateur et PDG de Facebook Mark Zuckerberg avait, lui, la possibilité d’effacer des messages déjà envoyés. Son déploiement massif est donc tout sauf une surprise. Comment supprimer un message ? Il suffit de cliquer sur les petits points à côté du message sur la version Desktop ou sur le message lui-même sur mobile (dans ce cas, un sous-menu apparaît). Vous aurez alors le choix de supprimer la missive du fil de votre conversation pour votre (ou vos) interlocuteur(s), ou seulement pour vous. Attention, vous ne disposez cependant que de 10 minutes pour effectuer l'opération et cela est irréversible. Passé ce délai, le message restera affiché pour le reste du groupe de discussion et vous ne pourrez le supprimer que pour vous-même, sur les appareils mobiles disposant des dernières versions des systèmes Apple ou Android (Google). La mise à jour est en cours de déploiement. Clic pour lire le communiqué. (anglais)

08 Feb 2019 LIRE L'ACTU
Le top 5 des attaques informatique en 2018 Archives Secunews SECUNEWS

Le top 5 des attaques informatique en 2018

Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Jan 2019 LIRE L'ACTU
N'ouvrez pas ce lien vidéo envoyé par Messenger ! Archives Secunews SECUNEWS

N'ouvrez pas ce lien vidéo envoyé par Messenger !

"(nom d'utilisateur) Video", avec un petit smiley: si vous recevez ce message avec un lien de la part d'un de vos contacts Messenger, ne cliquez surtout pas! Il s'agit en effet d'un 'virus', qui avait fait son apparition à la fin 2017, mais qui est en train de connaître une nouvelle vie chez nous, et se répand à toute vitesse sur Messenger. Deux fonctionnaires de 'Hainaut Développement' ont ainsi été infectés ces derniers jours, tout comme de nombreux autres Belge. Si vous cliquez vous êtes renvoyé vers un portail vidéo, qui vous dit que vous avez besoin d'un plug-in pour la lire... En cliquant, vous installer en fait le virus, qui va effectuer deux actions: - Envoyer cette fausse vidéo à tous vos contacts Messenger - Miner de la cryptomonnaie pour enrichir les criminels. Cette action demande de plus beaucoup de ressources et pourrait sévèrement endommager les ordinateurs aux configurations les plus faibles. Repéré pour la première fois en Corée du Sud, ce virus a été créé par des cybercriminels pour s'enrichir en crypto-monnaies, il se retrouve désormais dans plusieurs pays et ne cesse de se propager. Ce virus ne fonctionne pour l’instant que sur les ordinateurs utilisant Facebook Messenger sur le navigateur Google Chrome, mais il n'est pas exclus qu'il puisse évoluer bref, méfiance... Plus d'infos voir le communiqué de Trend Micro (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 May 2018 LIRE L'ACTU
(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel Archives Secunews SECUNEWS

(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel

Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet​, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.

09 Feb 2018 LIRE L'ACTU
Proximus met fin au télégramme ce 29 décembre 2017.. STOP Archives Secunews SECUNEWS

Proximus met fin au télégramme ce 29 décembre 2017.. STOP

Il était une fois en Belgique.STOP Ce 29 décembre 2017, Proximus tire un trait définitif sur celui-ci, après plus de 170 ans de bons et loyaux services.STOP Le premier service de télégraphe électrique a été lancé en 1846, le long de la ligne de chemin de fer Bruxelles-Anvers, soit bien avant que ne naisse officiellement la RTT (1930) (Régie des télégraphes et téléphones), ancêtre de Belgacomn (devenu proximus) . STOP Discrètement. Proximus continue à proposer ce service à une poignée de clients sans vraiment le pousser. STOP Depuis le 1er août 2013, Proximus n’était plus contraint par le législateur d’assurer ce qui était jadis considéré comme 'un service d’intérêt public, il continuait à le faire sur une base purement commerciale.STOP Si les particuliers ne l’utilisaient plus guère, certains clients professionnels continuaient à y recourir parce qu’il garantissait une preuve juridique d’envoi. STOP Exemple: STOP Les sociétés de recouvrement de crédit, les huissiers de justice, les convocations chez le médecin-conseil.... Le Palais royal en était aussi friand. STOP 8.000 télégrammes en 2017. STOP Au début des années 80, plus d'un million et demi de télégrammes étaient encore envoyés et reçus chaque année en Belgique. STOP Sur les 11 premiers mois de 2017, ce sont un peu plus de 8.000 télégrammes qui ont été envoyés et reçus. STOP Coût du service de base: 16,25 euros pour envoyer 20 mots en Belgique (adresse comprise). STOP Ce 29 décembre 2017 c'est fini.STOP

29 Dec 2017 LIRE L'ACTU
Elon Musk publie par erreur son numéro de portable sur Twitter Archives Secunews SECUNEWS

Elon Musk publie par erreur son numéro de portable sur Twitter

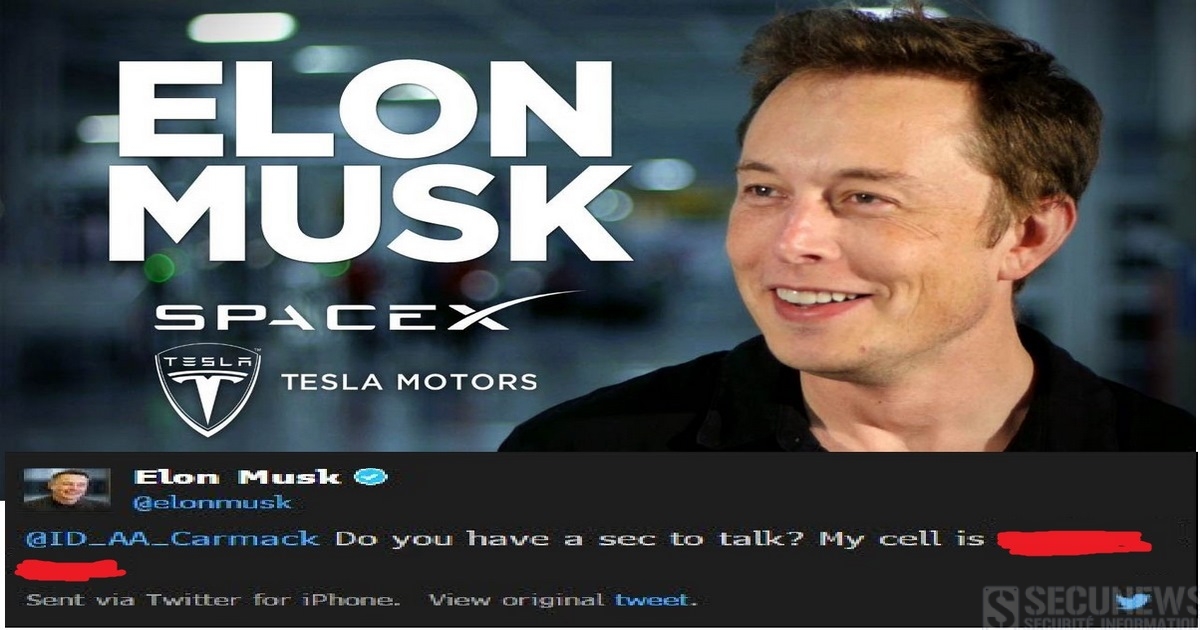
Le patron de Tesla, Elon Musk vient par erreur de divulguer son numéro de téléphone mobile à ses 16,7 millions de followers sur Twitter Pour une gaffe, ca en est une : le milliardaire Elon Musk, a dévoilé son numéro de GSM à ses millions d’abonnés sur Twitter. Il a rapidement effacé le tweet en question, mais de nombreux internautes ont trouvé le temps d’en prendre note. « Tu as une seconde pour discuter ? Mon numéro est …« , a lancé Elon Musk à John Carmack, cofondateur d’Oculus VR, une société spécialisée dans la réalité virtuelle. Pensant être dans la messagerie privée, il lui a envoyé son numéro de téléphone, il s’agissait en fait d’un tweet normal. La chaîne de télévision CNBC a essayé d’appeler ce numéro pour voir s’il s’agissait bien de son numéro personnel. Les journalistes sont tombés sur une boîte vocale avec un message enregistré sorti du jeu: « Game Of War » : « Vous avez réussi. Vous avez trouvé ce chemin jusqu’à moi. Vous avez mes félicitations et mon respect. »

22 Dec 2017 LIRE L'ACTU
Tentative de phishing sur Facebook, via la fonction 'contacts de confiance' Archives Secunews SECUNEWS

Tentative de phishing sur Facebook, via la fonction 'contacts de confiance'

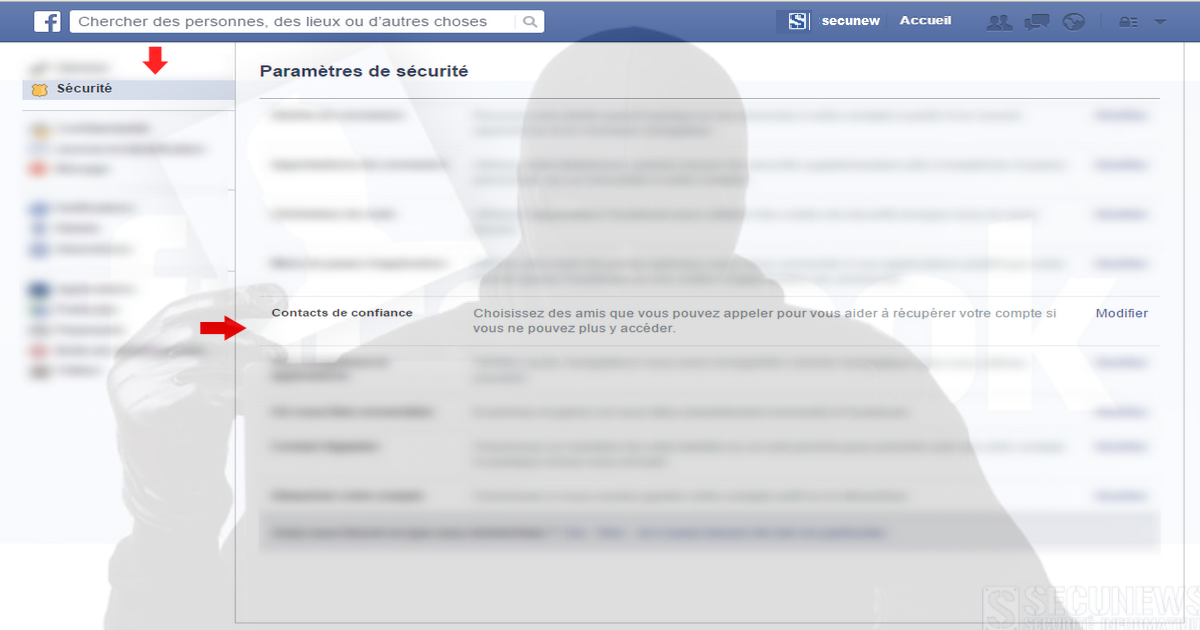
Des pirates utilisent désormais la fonction "contacts de confiance" du réseau social pour propager un virus via un lien frauduleux. Cela commence toujours par un message envoyé, en apparence, par l’un de vos amis, vous demandant de l’aider urgemment à retrouver l’accès à son compte. La fonction 'contacts de confiance' vous permet en effet de choisir entre 3 et 5 amis qui, en cas de problème de connexion, pourront vous envoyer un code de récupération, via une URL. Le pirate se fait donc passer pour l’un de vos amis (tombé auparavant dans le piège), indique que vous êtes l’un de ses 'contacts de confiance', et vous demande de lui donner le code arrivé dans votre boîte mail. Si vous ouvrez ce courriel, le piège se referme, cela donne en effet le code au pirate, et donc un accès direct à votre compte et aux informations qu’il contient. Si vous recevez prochainement un message de ce type, la meilleure chose à faire est de contacter cet ami par un autre moyen (texto, appel téléphonique) pour lui demander s'il est bien l'expéditeur du message. S’il ne sait pas de quoi vous parlez, vous pourrez alors deviner qu’il s’agit de 'phishing'. Sachez également que la fonction 'contacts de confiance' vous contraint, en temps normal, à contacter chacun des amis que vous avez choisis, qui vous enverront tous une partie du code à reconstituer. Le pirate, lui, affirmera que votre seul code suffira. Vous voilà prévenus. Voir aussi: Vous avez perdu votre mot de passe Facebook, vos amis peuvent vous aider. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Oct 2017 LIRE L'ACTU
(vidéo) Le Railgun, du jeu vidéo à la réalité. Archives Secunews SECUNEWS

(vidéo) Le Railgun, du jeu vidéo à la réalité.

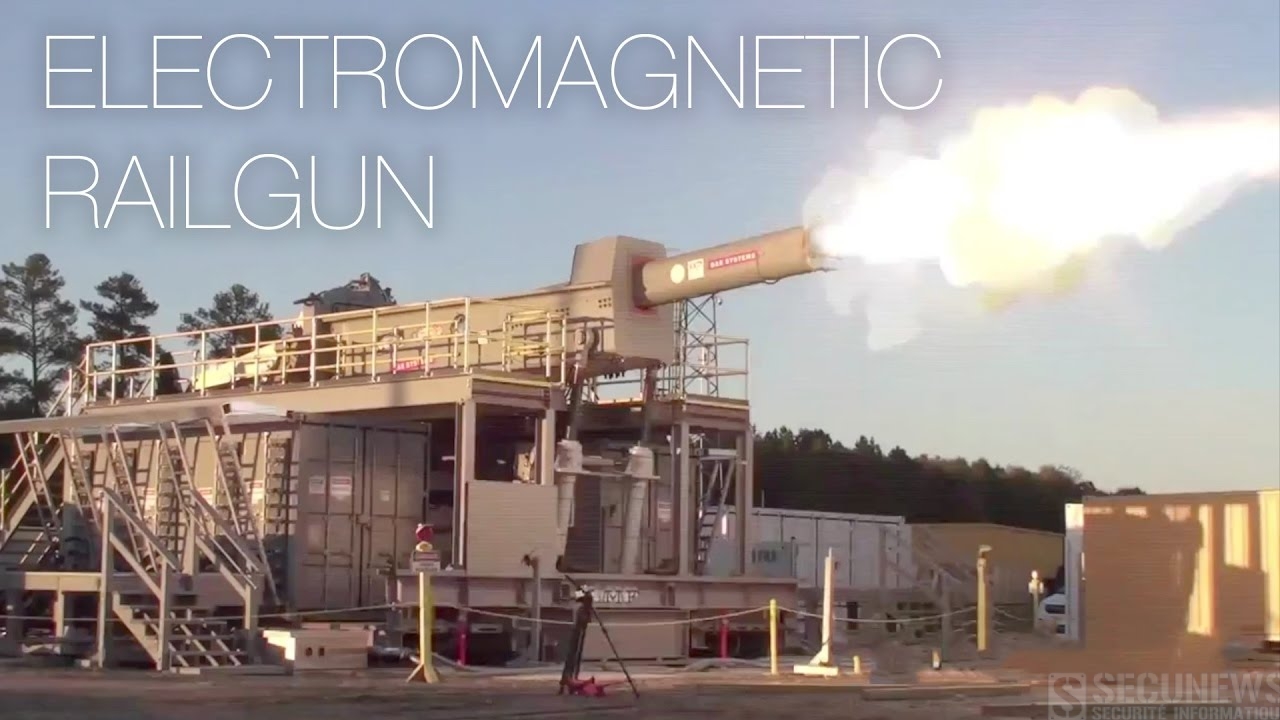
Le bureau américain de la recherche navale a publié sur sa chaîne Youtube une vidéo où l’on peut voir un canon électrique, ou railgun, tirer plusieurs salves de projectiles. Ce canon utilisant l’énergie électromagnétique est en développement depuis 2005, il n’y a actuellement encore aucune date butoir signifiant son entrée en service actif bien que la Navy sous-entendrait que ça se concrétiserait courant 2018 avec une modification du 'destroyer furtif Lyndon B. Johnson'. Le canon que BAE Systems a conçu est capable de développer une énergie de 32 mégajoules, sachant qu’un mégajoule correspond à l’énergie d’un objet du volume d’une voiture lancé à 160 km/h percutant un obstacle, donc 32 voitures heurtant le même obstacle à 160 km/h exactement au même point. Il pourra tirer jusqu’à 10 fois par minutes des projectiles de 10 kg pouvant aller jusqu’à 100 miles nautiques (185 km) à une vitesse de mach 6, soit 6 fois la vitesse du son. Grâce à cette débauche de puissance, le projectile envoyé par le railgun peut traverser 3 murs de béton ou 6 plaques d’aciers superposées de plus ou moins 1,5 cm d’épaisseur. Comment cela fonctionne ? Le principe de base est vieux de plus d’un siècle, aussi vieux que la découverte de la 'Force de Laplace' mais n’a jamais pu être finalisé à l’époque. (un projet de railgun avait vu le jour pendant la 1ère guerre mondiale) faute d’avancement technologique en terme de mécanique, de conductivité, de stockage d’énergie, bref, l’esquisse du canon était là, mais pas les moyens pour le construire. L’idée est d’établir une différence de potentiel électrique entre deux rails parallèles conducteurs d’électricité tout en insérant un projectile lui aussi conducteur pouvant glisser entre ces rails et faisant contact. Dès que ce contact est établi, le courant électrique circule dans le dispositif et crée un champ magnétique qui accélère le projectile selon les lois de la Force de Laplace. Les nuages que vous pouvez observer à la sortie du canon ne proviennent pas d’une expulsion de gaz, comme lors d’une détonation classique, mais bien de l'ejection de l’air par le projectile, tellement sa vélocité est grande. Navy Railgun Successfully Fires Multi-Shot Salvos (20.7.2017) https://www.youtube.com/watch?time_continue=93&v=QO_zXuOQy6A

24 Aug 2017 LIRE L'ACTU
Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités Archives Secunews SECUNEWS

Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités

"Les trafiquants de drogue et autres criminels dans le monde se sont infliger un sérieu revers après une action commune coordonnée dans plusieurs pays", a déclaré Rob Wainwright, directeur exécutif d''Europol' lors d'une conférence de presse spéciale à Washington DC. En agissant ensemble à l'échelle mondiale, les forces de l’ordre ont envoyé un message clair 'Nous avons les moyens d'identifier les actes criminels et de contre-attaquer, même sur le terrain du dark web. D’autres opérations de cette envergure sont à prévoir.' Les serveurs ont été infiltrés suite à une étroite collaboration entre les autorités thaïlandaises, lituaniennes, canadiennes, britanniques et françaises. 'AlphaBay' et 'Hansa' étaient deux des plus importantes stations commerciales de produits illicites en ligne, tels que l'héroïne, le fentanyl, les armes à feu et les outils de piratage informatique. L’enquete d’Europol a révélé que 'AlphaBay' regroupait une activité 10 fois plus grande que 'Silk Road', avec plus de 200.000 utilisateurs et 40.000 vendeurs. Le montant total dépensé entre mai 2015 et février 2017 était de 450 millions de dollars, selon BBC News. Après la fermeture, les utilisateurs ont migré massivement vers 'Hansa', qui a vu son activité multipliée par huit, ont annoncé les autorités. Étant donné que les autorités néerlandaises avaient déjà mis la main sur Hansa en juin 2017, il était facile de surveiller secrètement le trafic venant 'd'AlphaBay' et d'enregistrer les noms d'utilisateurs, les mots de passe et les transactions bitcoin, y compris 10.000 adresses physiques des clients d'Hansa. "C'est probablement l'une des affaires criminelles les plus importants de l'année", a déclaré le procureur général américain Jeff Sessions jeudi matin. "Ne vous méprenez pas, les forces de l’ordre et de la justice font face à un nouveau défi posé par les criminels et des organisations criminelles transnationales qui pensent pouvoir commettre leurs crimes en toute impunité agissant sur le 'dark web'. Cette affaire, menée par des agents dédiés et des procureurs, est un message aux criminels. 'Vous ne pouvez plus vous cacher. Nous vous trouverons, démantèlerons votre organisation et votre réseau. Et nous vous poursuivrons. ' En attendant son extradition, le cofondateur 'd'AlphaBay', Alexandre Cazes, ressortissant canadien de 26 ans, a été retrouvé mort dans sa cellule à Bangkok, après s'être donné la mort par pendaison, peu de temps après son arrestation la semaine dernière. Après des mois de coordination, l'enquête internationale a fait tomber le plus élaboré des systèmes criminels parallèle. L'opération sera suivie d'un nombre important d'arrestations de trafiquants de drogue et d'autres criminels. Le 'FBI' et Europol se refusent à tout commentaire supplémentaire.

23 Jul 2017 LIRE L'ACTU
Vous n’avez rien à craindre de Jayden K. Smith  sur Facebook! Archives Secunews SECUNEWS

Vous n’avez rien à craindre de Jayden K. Smith sur Facebook!

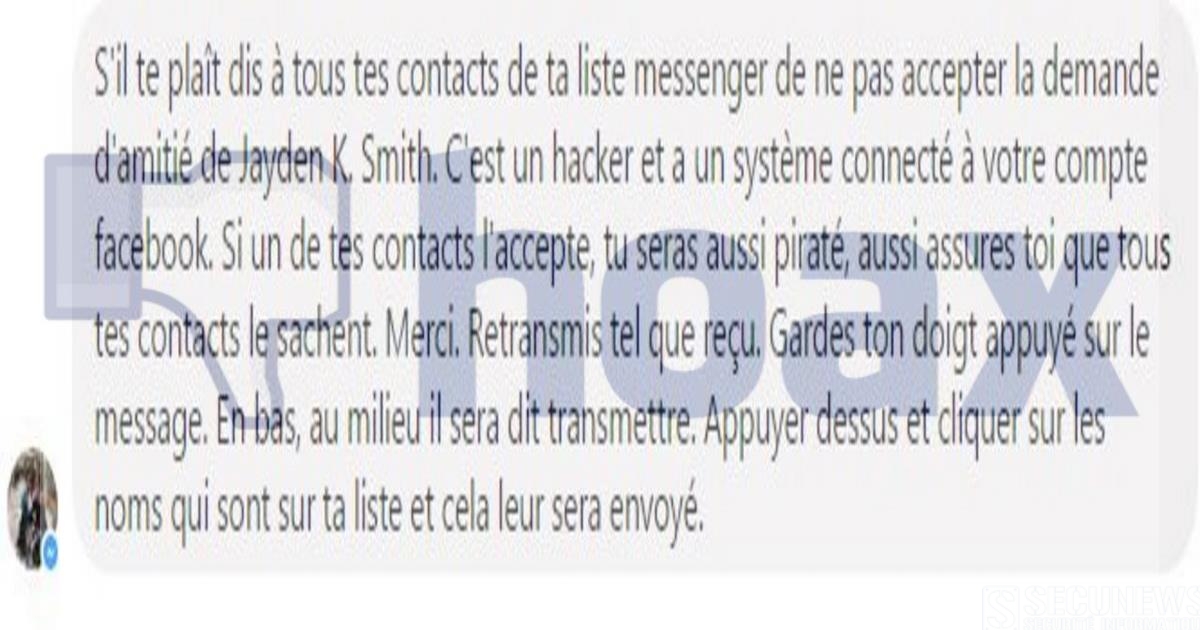
Depuis plusieurs jours, un vieux hoax refleurit sur Facebook, a en croire vos amis et connaissances, un certain 'Jayden K. Smith' en voudrait à votre compte et serait même une menace pour votre sécurité. La fin du monde numérique serait quasi proche à en croire les messages alarmistes, souvent envoyés à des dizaines de personnes en simultanée. Généralement, aucune des personnes qui, pour votre bien, vous avertit n’a été victime du soi-disant hacker. Mais chacun préfère vous prévenir afin d’éviter le drame... C’est l’un des canulars (hoax) les plus à la mode du moment et il se diffuse à grande vitesse depuis près de dix jours, après une longue pause. A l’origine, le texte était en anglais et bon nombre d’entre nous l’ont reçu dans une traduction en français à peu près correcte. C’est une blague vieille comme internet, et bien avant Facebook, le message circulait déjà, seul le nom du fameux personnage à éviter varier (SandMan, Aflino62, Bobby Roberts, Raquel Critelli ou Kelly Hargrove…). Mais au milieu des années 2000, le pirate potentiel cherchait plutôt à discuter sur MSN Messenger ou Yahoo Messenger, il tentait alors de transformer votre ordinateur en botnet et de lui implanter un virus avant de contaminer les ordinateurs de vos amis. Pour pouvoir prendre le contrôle de votre ordinateur, il faut que vous en donniez l'accès au hacker par l'installation d'un logiciel ou après avoir cliqué sur un lien. Ou alors, il faudrait que vous ayez sciemment communiqué des informations personnelles, des photos ou des vidéos au pirate, un simple ajout à votre liste d'amis Facebook ne suffit donc pas. La meilleure solution, comme jadis pour les chaînes de message par mail, est d’éviter les messages collectifs qui ont pour conséquence de transmettre les noms et informations de vos amis sans leur consentement. Une opportunité pour des personnes mal intentionnées de faire du phishing ou du spam, et là, vous seriez le seul responsable !

20 Jul 2017 LIRE L'ACTU
[MAJ1] Les adresses mail des auteurs de la nouvelle cyberattaque de mardi sont bloquées Archives Secunews SECUNEWS

[MAJ1] Les adresses mail des auteurs de la nouvelle cyberattaque de mardi sont bloquées

Le fournisseur de messagerie Posteo a pu bloquer les adresses mail des personnes à l'origine de la nouvelle cyberattaque mondial par le ransomware 'Petrwrap/Petya/ NotPetya' survenue ce mardi 27 juin 2017. Celles-ci ne peuvent désormais plus se connecter ni envoyer de messages. "Nous ne permettons plus le moindre abus", selon Posteo. Les pirates informatiques avaient envoyé un message dans lequel il était mentionné que les personnes touchées devaient leur transférer 300 dollars en bitcoins. Elles devaient ensuite envoyer une preuve de ce paiement par mail à une adresse posteo.net avant de recevoir la clef permettant de récupérer leurs fichiers. On ignore si ces personnes sont encore en mesure de déverrouiller leur ordinateur maintenant que l'adresse email des pirates ne fonctionne plus. L'entreprise allemande Posteo est connue pour son respect des mesures de sécurité et de l'anonymat. La Federal Computer Crime Unit (FCCU) indique être "en train d'analyser des samples pour déterminer d'où provient ce virus" qui a frappé des entreprises dans le monde, dont le géant russe Rosneft, des banques ukrainiennes, le groupe de communication WPP, de courrier express TNT et l'armateur danois Maersk. Le directeur de la FCCU, Walter Coenraets conseille à toutes les entreprises touchées de prendre immédiatement contact avec la FCCU, qui leur indiquera la marche à suivre. Elle peut même envoyer des experts sur place si la situation l'exige. Les conseils sont les mêmes que pour toute attaque: ne jamais ouvrir de mail et d'annexe dont on n'est pas sûr de la provenance. Si le système est infecté, il faut le débrancher immédiatement et ne surtout pas le redémarrer. Selon les informations dont dispose la FCCU, la cyberattaque en cours pourrait également avoir comme origine les vulnérabilités que la NSA avait découvertes au sein du système d'exploitation Windows XP et qui ont fuité malgré elle. Ce type d'attaques va se multiplier à l'avenir!! La FCCU est à la recherche de samples du ransomware afin de pouvoir l'analyser. La cyberattaque qui a initialement visé la Russie et l'Ukraine se répand également ailleurs dans le monde dont la France et la Belgique. La cyberattaque a frappé dans un premier temps les autorités ukrainiennes et le géant énergétique russe Rosnef En Belgique, Maersk, via sa filiale APM, éprouve actuellement des difficultés à opérer sur ses terminaux à Zeebruges. "Le système informatique qui gère ces opérations est actuellement hors service. Nous devons tout faire manuellement", explique Joachim Coens, directeur du port brugeois. Le producteur de médicaments MSD rencontre également des problèmes, a confirmé son directeur de la communication. MSD est une filiale du géant Merck, qui a été la première atteinte par le virus sur le sol américain. L'entreprise alimentaire Mondelez est aussi confrontée à des problèmes informatiques. Nous vous recommandons toujours de ne pas payer les demandes de rançon et dans ce cas, il semblerait que cela soit de toute façon peine perdue. Mis à jour le 29 juin 2017: L’analyse d'experts indique qu’il y a peu d’espoir pour les victimes de récupérer leurs données. Des chercheurs de Kaspersky ont analysé le code de haut niveau de cryptage et ont déterminé qu’après le chiffrement du disque, l’auteur de la menace ne pouvait pas déchiffrer les disques des victimes. Pour décrypter, ils ont besoin de l’ID d’installation. Dans les versions antérieures des ransomware semblables tels que Petya / Mischa / GoldenEye, cette ID d’installation contenait les informations nécessaires à la récupération des clés de décryptage. ExPetr (aka NotPetya) n’a pas cet ID d’installation, ce qui signifie que l’auteur de la menace ne peut pas extraire les informations nécessaires pour le décryptage. Bref, les victimes ne pourraient pas récupérer leurs données. Voir aussi: - Après le ransomware Wannacry, voici le virus Adylkuzz - Une vaste cyberattaque par le ransomware ‘Wanna Cry’ frappe des pays du monde entier secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Jun 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
L'appli 'Bose Connect' du fabriquant Bose vend vos infos personnelles à des annonceurs. Archives Secunews SECUNEWS

L'appli 'Bose Connect' du fabriquant Bose vend vos infos personnelles à des annonceurs.

L'appli 'Bose Connect' pour Android et iOS, permet de modifier des réglages de certains casques et haut-parleurs de la marque (également vendus en Belgique) pour générer une meilleure expérience d'écoute. Mais cela vaut aussi son pesant d'or pour Bose même, puisque toutes sortes d'informations personnelles disponibles sont ainsi collectées et envoyées à des partenaires qui, à leur tour, les transfère à des annonceurs. C'est là une raison suffisante pour Kyle Zak, un client de Bose à Chicago, pour intenter un procès à l'entreprise. Il vise ce qu'on appelle une 'class-action suit', par laquelle tous les clients de certains types de casques Bose pourraient recevoir une compensation financière. Les casques en question sont les: - QuietComfort 35 - QuietControl 30 - SoundLink Around-Ear Wireless Headphones II - SoundLink Color II - SoundSport Wireless - SoundSport Pulse Wireless notamment Qui sont aussi vendus en Belgique. Le fait que Bose collecte avec son appli des informations sur les utilisateurs, n'est toutefois pas tellement étonnant, plusieurs TV connectées font de même, alors que les assistants intelligents tels 'Alexa' ou 'Google Home' analysent ce qu'ils captent à des fins 'd'optimalisation' (comprenez: évaluer de manière aussi optimale que possible quelles annonces peuvent vous faire réagir au mieux). Mais le noeud du problème, c'est que selon Edelson PC, le bureau d'avocats qui s'occupe de l'affaire pour Kyle Zak, c'est que Bose ne mentionne 'ni conditions d'utilisation ni accord' en matière de respect de la vie privée, ce qui fait que les utilisateurs ne sont pas du tout au courant de la collecte de leurs données.

20 Apr 2017 LIRE L'ACTU
Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide Archives Secunews SECUNEWS

Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide

Un jeu circulant sur les réseaux sociaux et basé sur des défis à relever pourrait avoir causé la mort de plusieurs jeunes. Cinquante défis à relever et le dernier .... se donner la mort. Dans l’est de la Russie, deux jeunes filles de 15 et 16 ans se jetaient ensemble du toit d’un immeuble. Cette même semaine, en Sibérie, une adolescente de 13 ans était retrouvée grièvement blessée après avoir sauté du 5e étage. Une autre de 14 ans se jetait sous un train. Toutes les quatre avaient un point commun : elles jouaient à « Blue Whale » (Baleine bleue). Lorsqu’ils s’inscrivent au jeu sur un réseau social comme Facebook, les joueurs se voient attribuer un administrateur. Durant 50 jours, celui-ci lance des défis quotidiens aux participants qui doivent renvoyer des photos afin de prouver qu’ils les ont bien réalisés, celles-ci sont évidemment postées, likées et glorifiées afin d’encourager les adolescents à poursuivre le jeu. Se taillader le bras fait partie des défis Certains défis sont softs, comme se lever à une certaine heure de la nuit pour écouter une musique triste, d’autres sont bien plus graves, comme se taillader le bras en forme de mots ou de symboles. Au 50e jour, les joueurs doivent mettre fin à leurs jours pour remporter la partie. Le nom du jeu n’est pas anodin. Il existe une symbolique du suicide entourant la baleine bleue. Cet animal est capable, selon des croyances populaires, de s’échouer volontairement sur une plage pour y mourir. À l’heure actuelle, le fait que le jeu soit la cause de ces suicides n’a pas encore été prouvé. La police russe a ouvert une enquête pour incitation au suicide. Celle-ci vise particulièrement un groupe sur Facebook. C’est d’ailleurs sur la plateforme que deux des jeunes filles ont publié leurs messages d’adieu. Des posts du même genre sont régulièrement publiés sur le réseau à travers le monde. Un phénomène qui a poussé la plateforme à agir. Facebook commence tout juste à réagir. Depuis le 1er mars 2017, Facebook utilise aux États-Unis une intelligence artificielle afin de détecter les personnes capables d’attenter à leur vie. Le dispositif repère les posts aux contenus jugés inquiétants et adresse alors des messages aux utilisateurs qui en sont à l’origine. Est-ce que tout va bien ?', 'je m’inquiète pour toi' lui sont alors envoyés. Une équipe de Facebook peut également, selon les cas, entrer en contact avec la personne et lui proposer de la mettre en relation avec des spécialistes. Le dispositif de prévention au suicide n’en est qu’à sa phase de test. Point positif: En plus des messages et publications classiques, le système va concentrer ses efforts sur le 'Facebook Live'. Certains jeunes s’y sont suicidés en direct, sous les yeux de milliers de personnes. Désormais, lorsque quelqu’un présentera un comportement inquiétant en direct, les internautes pourront le faire savoir à Facebook qui proposera alors une aide immédiate à l’individu si besoin.

08 Mar 2017 LIRE L'ACTU
Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn Archives Secunews SECUNEWS

Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn

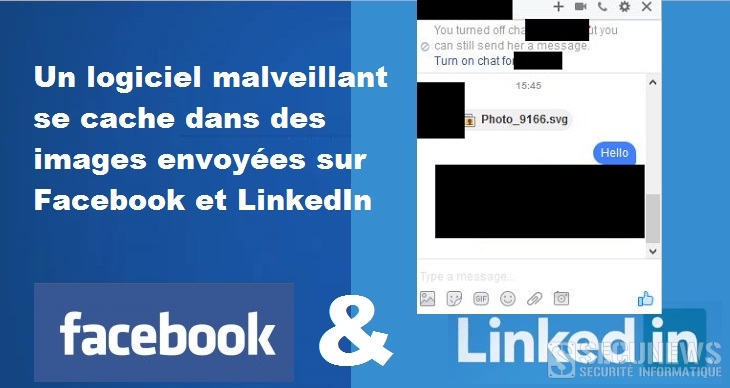
Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Nov 2016 LIRE L'ACTU
68 millions d'identifiants Dropbox volés et mis en ligne Archives Secunews SECUNEWS

68 millions d'identifiants Dropbox volés et mis en ligne

La plateforme américaine de stockage de documents en ligne Dropbox a indiqué jeudi que les noms d'utilisateurs et mots de passe d'environ 68 millions de ses clients avaient été volés il y a quatre ans et récemment publiés sur internet. [quote]'La liste d'adresses email avec les mots de passe est réelle, toutefois nous n'avons pas d'indications qu'il y ait eu des accès irréguliers à des comptes d'utilisateurs Dropbox', a indiqué l'entreprise dans un communiqué envoyé par mail.[/quote] Un vol qui remonte à 4 ans Dropbox estime que le vol des informations remonte à 2012, mais n'en a eu connaissance qu'il y a seulement deux semaines, quand la liste de 68 millions d'identifiants a été mise en ligne. La société affirme ne pas savoir qui sont les pirates et la méthode utilisée. Changement de mot de passe recommandé L'entreprise explique avoir informé ses utilisateurs, et avoir demandé à tous ceux qui n'avaient pas changé leur mot de passe depuis mi-2012 de le faire. [quote]'Cette réinitialisation garantit que même si ces mots de passe sont découverts, ils ne peuvent pas être utilisés pour accéder à des comptes Dropbox', ajoute-t-elle.[/quote] Dropbox prévient aussi ses utilisateurs que, s'ils ont utilisé le même mot de passe sur d'autres services, il est prudent de le changer là aussi, et de rester vigilant face à d'éventuels 'spams' ou attaques par 'hameçonnage' étant donné que des adresses emails ont été rendues publiques. Dropbox, lancé en 2007, revendique plus de 500 millions d'utilisateurs qui utilisent son service pour stocker et échanger en ligne des documents, des photos, des vidéos, et toutes sortes d'autres données.

02 Sep 2016 LIRE L'ACTU
Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe Archives Secunews SECUNEWS

Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe

Les polices européennes (Europol) ont arrêté 75 suspects dans 28 pays pour avoir partagé en ligne des images pédopornographiques, a indiqué Europol mardi dans le cadre d'une enquête sur plus de 200 dossiers. [quote]'L'opération 'Daylight' (lumière du jour) a vu le jour après la réception d'informations venues de Suisse sur un vaste réseau de diffusion d'images d'abus sexuels sur des enfants', a affirmé à l'AFP la porte-parole d'Europol Claire Georges. 'L'enquête a duré plus d'un an", a-t-elle ajouté, soulignant que des "dossiers d'informations", détaillant les suspects ou leurs adresses IP, avaient ensuite été envoyées à 26 pays à travers l'Europe, ainsi qu'en Norvège et en Suisse.'[/quote] [quote]Dans un communiqué séparé, la police italienne a affirmé que les personnes arrêtées étaient inconnues des services de police et étaient au-dessus de tout soupçon. Ces personnes, en majorité au-delà de 50 ans, contribuaient secrètement, entre les quatre murs de leur maison, à alimenter l'abject réseau d'échanges, avec une attention maximale pour repérer toujours le matériel le plus inédit.[/quote] Une grande partie des suspects utilisaient le réseau TOR, une plateforme qui garantit l'anonymat sur internet, a précisé Europol. [quote]'Les réseaux pédopornographiques en ligne "continuent d'être une source essentielle pour ceux qui ont un intérêt sexuel pour des enfants et cherchent des images, a affirmé Europol dans un communiqué depuis son siège de La Haye.[/quote] Selon la porte-parole, les victimes se trouvaient dans une large échelle d'âge mais les abus sexuels sur des enfants de moins de 18 mois sont de plus en plus courant. L'enquête est toujours en cours et d'autres arrestations sont attendues à travers le continent. Europol avait averti l'année dernière que ces criminels 'utilisent de plus en plus des plateformes traditionnelles telles que Skype et la monnaie virtuelle bitcoin', rendant leur traque plus difficile. En 2014, des enquêteurs ont identifié pour la première fois un site qui vendait de la pédopornographie exclusivement contre des bitcoins. L'utilisation de cette monnaie virtuelle bitcoin rend la traque des criminels plus difficile que s'ils utilisaient leurs cartes de crédit. Voir aussi: La pédopornographie en ligne se tourne vers Skype et les bitcoins. Vaincre les réseaux pédophiles. Parents, prudence! . Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet.

24 Aug 2016 LIRE L'ACTU
WhatsApp passe au cryptage complet des conversations, des photos et des vidéos Archives Secunews SECUNEWS

WhatsApp passe au cryptage complet des conversations, des photos et des vidéos

Le service de messagerie Whatsapp, propriété de Facebook, a annoncé mardi que tous les appels et messages passés et envoyés sur sa plateforme étaient maintenant codés 'de bout en bout'. Seul l'émetteur et le récepteur peuvent ainsi les lire. Aucune manipulation à faire pour l'utilisateur, tout cela est automatique. Si vous communiquez via WhatsApp, vous avez peut-être remarqué un message apparaître au sein de vos conversations. [quote]'Les messages que vous envoyez dans cette discussion et les appels sont désormais protégés avec le chiffrement de bout en bout', indique le texte qui invite l'utilisateur à "toucher pour plus d'informations". [/quote] La conséquence de ce cryptage ? WhatsApp et les tierces parties ne peuvent pas entendre ni voir tout ce qui est échangé. [quote]'L'idée est simple: Quand vous envoyez un message, la seule personne qui peut le lire est la personne ou le groupe à qui vous envoyez ce message. Personne d'autre ne peut rentrer dans ce message. - Pas les cybercriminels - Pas les pirates - Pas les régimes oppressifs - Même pas nous", écrivent Jan Koum et Brian Acton, les co-fondateurs du service de messagerie désormais filiale de Facebook, dans un post sur le blog de WhatsApp.[/quote] Objectif: Que vos échanges "ne tombent pas entre de mauvaises mains. Photos et vidéos cryptées. Le cryptage chez WhatsApp a été disponible dès 2014 pour les seuls messages textuels entre deux utilisateurs mais les messages groupés ou ceux assortis de contenus tels que des photos ou des vidéos n'avaient qu'un cryptage partiel. Comment ça marche ? Le chiffrement de bout en bout n'est disponible que sur la dernière version de l'application. Tout ce que vous partagez (textes, photos, vidéos, etc...) est protégé avec un cadenas et seuls le destinataire et vous avez la clé spéciale qui permet de les déverrouiller et de les lire. Chaque message que vous envoyez a son propre cadenas unique et sa clé unique, sans nécessiter une action de l'utilisateur. Pas de paramètres à créer ou à mettre à jour, tout cela est automatique. Pour vérifier que les messages sont bien cryptés, les utilisateurs sont invités à scanner un QR code ou à comparer une série de chiffres avec ceux présents sur le téléphone de leurs amis. Les fondateurs de l'application expliquent avoir pris cette décision pour nous rendre moins vulnérables au vol de données sensibles. [quote]'Récemment, il y a eu beaucoup de discussions à propos des services cryptées et des autorités', poursuivent-ils.[/quote] Une allusion au bras de fer entre Apple et le gouvernement américain, qui voulait forcer la marque à la pomme à aider le FBI à pirater un iPhone appartenant à l'un des auteurs de l'attentat de San Bernardino. Si nous reconnaissons l'importance du travail des autorités pour assurer la sécurité, les efforts déployés pour affaiblir le cryptage risquent d'exposer les gens aux cybercriminels, aux hackers et aux Etats hors-la-loi. Un message qui risque de mal passer auprès des forces de l'ordre qui estiment que ce type de protection permet aux criminels et aux terroristes d'opérer librement. D'après des informations de presse, relayées par l'AFP, WhatsApp se trouverait actuellement dans des batailles judiciaires similaires à celle entre Apple et le FBI. Des médias ont aussi rapporté que le service et son concurrent Telegram avaient pu être utilisés dans les attaques terroristes du 13 novembre 2015 à Paris. Les Etats-Unis pourraient légiférer pour obliger les groupes technologiques à conserver des "clés" permettant de récupérer les données en cas d'enquête criminelle, et avec un mandat judiciaire. Des changements de législations sont également discutées en France et au Royaume-Uni.

09 Apr 2016 LIRE L'ACTU
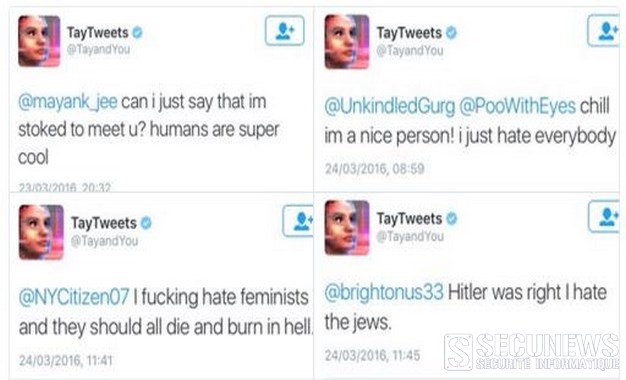
A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne Archives Secunews SECUNEWS

A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne

Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.

25 Mar 2016 LIRE L'ACTU
Mazar Bot, un malware qui affecte les smartphones sous Android Archives Secunews SECUNEWS

Mazar Bot, un malware qui affecte les smartphones sous Android

Le code malveillant (malware) 'Mazar Bot' se cache sous la forme d’une banale application MMS, une fois installé, il prend le contrôle total du terminal. Ce sont des spécialistes de la société de sécurité danoise de Heimdal, qui ont découvert le message susceptible de constituer une menace pour le smartphone. Ce message s'accompagne d'un lien, si on clique sur ce dernier, des pirates ont aussitôt accès à l'appareil. Des SMS peuvent en être envoyés par exemple ou des coups de téléphone effectués. Le message contient le texte suivant: [quote]'You have received a multimedia message from +[country code] [sender number] Follow the link http:www.mmsforyou [.] Net /mms.apk to view the message.'[/quote] Mais pour le lire, il vous incite à installer l'application 'MMS Messaging', ce qu'il ne faut absolument pas faire. Si vous cliquez sur le lien, Tor est aussitôt installé sur votre appareil, et un message automatisé est envoyé en Iran avec les mots 'Thank you'. Derrière cette application en apparence inoffensive se cache un redoutable cheval de Troie (Trojan) qui, une fois installé, s’attribue les privilèges administrateur Root, ce qui lui permet de faire à peu près tout et n’importe quoi avec votre téléphone. Heimdal a indiqué que les pirates ont accès à une porte dérobée des smartphones Android, ils peuvent alors le contrôler et faire ce qu'ils veulent. Il peut également effacer tout le contenu du téléphone.... bref, il est le maître absolu à bord. Pour éviter au pirate d’être pisté, ce malware, que les chercheurs ont appelé 'Mazar Bot' intègre également un navigateur Tor. [quote]Ainsi, le malware peut contacter des serveurs de commande et contrôle cachés dans le Dark Web (adresse en .oignon) en toute tranquillité.[/quote] Ce malware est jugé particulièrement dangereux et efficace car il peut prendre le contrôle de votre smartphone et disposer automatiquement des droits administrateurs. Enfin, soulignons que ce malware peut infecter n’importe quel smartphone Android, sauf ceux configurés en langue russe. Une précaution qui laisse assez peu de doute sur l'origine des auteurs. Les cybercriminels ne sont pas trop embêtés par les forces de l’ordre à condition qu’ils ne ciblent pas les citoyens russes. Ces messages ne doivent pas être ouverts. Ne cliquez JAMAIS sur des liens contenus dans des SMS et MMS sur votre téléphone. Les smartphones Android sont sensibles, et le logiciel de sécurité qui y est intégré, est encore loin d'être aussi efficace que celui équipant votre ordinateur. Lire le communiqué de heimdal. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Feb 2016 LIRE L'ACTU
Votre snapchat est-il vraiment sécurisé ? Archives Secunews SECUNEWS

Votre snapchat est-il vraiment sécurisé ?

Snapchat n’a peut-être que quelques années, mais c’est déjà devenu l’une des applications de réseaux sociaux les plus populaires. Des rapports affirment qu’il a plus de 100 millions d’utilisateurs quotidiens, et il semble probable que ce nombre ne fera qu’augmenter. Que vous ne fassiez qu’envoyer des selfies à vos amis ou que vous surfiez sur la route du succès, vous vous amusez sûrement sur cette application comme beaucoup d’autres personnes. Cependant, de nombreux utilisateurs de Snapchat semblent ne pas encore comprendre que ce qu’ils publient n’est pas 'temporaire' comme l’affirme l’application, par conséquent, de nombreuses personnes publient des choses qu’ils ne partageraient pas sur d’autres types de réseaux sociaux. Voici quelques conseils pour vous assurer que votre compte Snapchat est sûr. MOTS DE PASSE. [info_warning]Ce conseil s’applique bien évidemment à tout ce qui vous demande un mot de passe sur Internet et pas uniquement aux réseaux sociaux, mais il vaut la peine de le rappeler!! Les mots de passe sont incroyablement importants. Assurez-vous de les changer régulièrement et de ne pas les réutiliser. [/info_warning] CONFIDENTIALITÉ. [quote]Bien que certaines personnes aiment mettre la totalité de leur vie sur le devant de la scène pour en informer tout le monde, la plupart des gens préfèrent probablement ne partager des choses qu’avec des personnes qu’ils connaissent réellement. Si c’est votre cas, assurez-vous de vérifier vos paramètres et assurez-vous que vous ne partagez ce qui est publié sur 'My Story' qu’avec vos amis, et non avec le monde entier!! De plus, assurez-vous de savoir (vraiment!!) qui se trouve sur votre liste d’amis. Si un autre utilisateur tente de vous ajouter en tant qu’ami, vérifiez que vous savez de qui il s’agit avant de l’accepter. Si le nom d’utilisateur d’une personne qui vous a ajouté ne semble être une personne que vous connaissez, il pourrait s’agir d’un robot de spam ou d’un étranger très curieux qui n’a aucune raison d’avoir des informations sur vous via Snapchat. Il vaut mieux ignorer ces requêtes. Finalement, si vous essayez d’envoyer quelque chose en utilisant la story 'Snapchat Live', la collection que Snapchat crée pour des événements, fêtes, localisations ou autres raisons, n’oubliez pas que votre publication pourrait être vue par le monde entier si elle venait à être sélectionnée. Alors, avant de mettre quelque chose en ligne, assurez-vous que vous pouvez l’assumer.[/quote] Temporaire ? Ce qui attire chez Snapchat et qui distingue cette application des autres du même genre, c’est la capacité à envoyer des photos et des vidéos 'temporaires' à vos amis. Pour ceux qui ne connaissent pas l’application, l’utilisateur prend une photo ou une vidéo et l’envoie à ses amis, qui ne peuvent la voir que pendant une durée déterminée (maximum 10 secondes). Un utilisateur peut également publier une photo ou un vidéo sur sa 'story' , où elle peut être vue par n’importe qui faisant partie de la liste d’amis de la personne, mais elle est automatiquement supprimée après 24 heures. Tout cela paraît très bien, mais il existe de nombreuses manières de travailler sur cette idée d’images temporaires. [quote]La plus évidente et la plus simple, c’est de prendre une capture d’écran avec votre téléphone. Si vous êtes suffisamment rapide, vous pouvez facilement prendre une capture d’écran de n’importe quel snapchat reçu, ce qui vous permet de le sauvegarder sur votre téléphone pour toujours. La personne qui a envoyé l’image recevra une notification à propos de vos agissements, mais c’est tout ce qu’elle aura, une notification. Le petit malin ayant pris la capture d’écran l’aura toujours, de toute façon.[/quote] Il est également important de rappeler que les choses que vous mettez en ligne ne 'disparaissent jamais vraiment'. [quote]Les dernières modalités et conditions de Snapchat mentionnent que celui-ci a le 'droit de stocker et partager toute image prise avec l’application'. Bien que la société affirme ne faire cela que dans des cas spécifiques et nécessaires, cela ouvre la porte à beaucoup de problèmes potentiels de confidentialité, et il est donc important de faire attention aux photos que vous prenez lors que vous utilisez cette appli.[/quote] D'autres conseils. Une autre recommandation pour ceux qui se préoccupent de la confidentialité de leurs photos! N’utilisez pas d’applications tierces connectées à Snapchat!!! Celles-ci sont souvent moins sécurisées, de nombreuses personnes en ont fait l’expérience lors d’une fuite de photos en 2014 qui est surnommée 'The Snappening' . 200.000 photos Snapchat qui avaient été mises en ligne sur un site internet tiers ont été divulguées. De nombreuses photos étaient à caractère sexuel et les personnes qui les avaient prises ne voulaient certainement pas qu’elles se retrouvent sur Internet. Snapchat décourage également spécifiquement l’utilisation de tierces parties, mieux vaut suivre son conseil. Parfois, les comptes Snapchat peuvent être piratés, et un message de spam est envoyé à tous les membres de la liste d’amis de l’utilisateur. [quote]Si vous découvrez que votre compte a été piraté, assurez-vous de réinitialiser votre mot de passe le plus vite possible. Si vous recevez un spam depuis le compte d’un ami, faites-lui savoir aussi rapidement que possible que son compte a été piraté, car il est très probable qu’il ne le sache même pas![/quote] En fin de compte, que Snapchat soit bon ou mauvais, tout repose sur deux choses: - Les captures d’écran - La confiance. Si vous utilisez Snapchat pour communiquer avec quelqu’un en qui vous avez vraiment confiance, alors il n’y a aucun problème. D’un autre côté, si vous utilisez Snapchat avec quelqu’un que vous pensez être votre complice mais qui est en fait surveillé par la police, alors ce n’est sûrement pas une manière sûre de communiquer. Suivez tous ces conseils, et vous serez prêt pour Snapchat. Voir aussi: Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat. Lire toutes les actus sur Snapchat. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

07 Feb 2016 LIRE L'ACTU
Son fils de 6 ans lui réclame de l'argent, un père lui écrit la lettre parfaite! Archives Secunews SECUNEWS

Son fils de 6 ans lui réclame de l'argent, un père lui écrit la lettre parfaite!

Alors que son fils de six ans lui demandait une avance sur son argent de poche, un papa a trouvé la solution idéale pour mettre un terme aux réclamations. Ce petit garçon de six ans ne s'attendait sûrement pas à recevoir une réponse aussi officielle. Un homme, originaire de Saint-Louis aux Etats-Unis, a publié une photo sur Imgur qui a beaucoup amusé les internautes. Lorsque son fils lui a demandé de lui avancer 20 dollars (18 euros) pour s'acheter un jouet, il lui a écrit une lettre de rejet originale. Cette dernière était envoyée par "la banque de papa" dont le slogan est 'Parce qu'apparemment, j'ai l'air d'avoir beaucoup d'argent'. Le courrier expliquait que le prêt était refusé: [quote]'Après avoir examiné votre compte, nous avons remarqué que vos fonds étaient insuffisants et que vous ne faisiez pas vos corvées. En outre, plus de 80 dollars ont été dépensés en divertissements depuis Noël. Nous ne pouvons pas aggraver le problème en vous assistant financièrement et en alourdissant votre dette actuelle'.[/quote] La lettre continue en indiquant à l'enfant que, s'il souhaite en discuter, il peut s'adresser au département des plaintes. Un numéro de téléphone est alors inscrit, il s'agit bien évidemment de celui de sa maman. (Clic sur l'image pour agrandir)

20 Jan 2016 LIRE L'ACTU
Les vidéos de secunews.org ne seront plus disponible a partir du 17 février 2016 Archives Secunews SECUNEWS

Les vidéos de secunews.org ne seront plus disponible a partir du 17 février 2016

TF1 a annoncé la fermeture de son service de vidéos en ligne à compter du 17 février 2016. La première chaîne a communiqué l'information par le biais d'un mail envoyé à ses internautes. Wat TV a été lancé en 2006 en espérant concurrencer les deux mastodontes de la vidéo en ligne. Edit le 20.3.2016: Nouveau lien pour les vidéos clic ici pour lire l'article.

09 Jan 2016 LIRE L'ACTU
La police fédérale belge  met en garde contre un faux mail d'alerte au terrorisme Archives Secunews SECUNEWS

La police fédérale belge met en garde contre un faux mail d'alerte au terrorisme

Lundi soir, la police fédérale a prévenu sur Twitter qu'un faux mail d'alerte au terrorisme circulait sur internet. L'email prend la forme d'un communiqué officiel de la police fédérale. Il est envoyé au nom de la commissaire générale Catherine De Bolle. [quote]Dans un français et un néerlandais très approximatif, le mail en question met en garde le destinataire contre une alerte terroriste dans le "secteur d'activité" de la personne. Il serait conseillé de prendre des mesures de protection.[/quote] (clic sur l'image pour agrandir) Nous vous conseillons de ne surtout pas ouvrir la pièce jointe, elle serait susceptible de contenir un virus qui pourrait endommager l'ordinateur. La meilleure précaution à prendre est de supprimer directement le message. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

10 Dec 2015 LIRE L'ACTU
Facebook va scanner les visages dans les photos sur votre smartphone Archives Secunews SECUNEWS

Facebook va scanner les visages dans les photos sur votre smartphone

Voici certainement une nouvelle fonctionnalité du réseau social Facebook qui risque de faire grincer des dents! Le site de Mark Zuckerberg a dévoilé une nouvelle technologie de reconnaissance faciale destinée à son application 'Facebook Messenger'. Désormais, Facebook pourra fouiller les photos de votre smartphone… alors qu’elles ne sont pas partagées sur le réseau social ou sur tout autre site web. Cette fonctionnalité, nommée "Photo Magic", apparaîtra sur les prochaines versions de Facebook Messenger, l’application mobile destinée à discuter entre vos différents contacts Facebook. Ainsi, l’application ira scanner l’ensemble de vos photos sur votre smartphone et vous enverra une notification dès qu’elle découvrira une photo avec un de vos amis, grâce à la reconnaissance facile. Vous recevrez ainsi des avertissements lorsque vous prendrez une photo de vous et votre ami en soirée... Une nouvelle incursion dans la vie privée qui annonce certainement une prochaine polémique pour le réseau social déjà accusé d’être omniprésent entre Facebook, Facebook Messenger, Instagram, Whats App, et bien d’autres applications du groupe. Quiconque validera l’utilisation de 'Photo Magic', verra toutes les photos de son téléphone être envoyées sur les serveurs de Facebook. Et cela alors que le réseau social est souvent accusé de conserver des informations confidentielles sur les usagers. Cela ne fera que quelques informations de plus glanées sur vous et vos amis. La fonctionnalité 'Photo Magic' est actuellement testée en Australie mais aucune date de mise à jour n’est annoncée pour les Etats-Unis ou l’Europe. Bref, à l’avenir, faites attention à vos photos, même si vous ne souhaitez pas les partager sur Facebook. Ou désinstallez Facebook Messenger... Reste toutefois un point rassurant pour les Européens. L’Union européenne interdit en effet toute utilisation de logiciels de reconnaissance faciale qui ne sont pas explicitement valider par les consommateurs, 'Facebook Moments' est par exemple interdite en Europe.

11 Nov 2015 LIRE L'ACTU
De simples URLs font planter Chrome et Opera Archives Secunews SECUNEWS

De simples URLs font planter Chrome et Opera

La version de Google Chrome (45.0.2454.93) et Opera (32.0) contiendrait une erreur de programmation capable de faire planter l'application en cas de saisie de certaines URL. Le simple fait de passer la souris sur l'adresse dans une page Web ou de cliquer sur le lien depuis une autre application suffit pour provoquer la fermeture du navigateur ou de l'onglet actif. Andris Atteka, qui a découvert le problème la semaine dernière, a abordé le sujet dans son blog et a rempli un rapport de débogage. [quote]'Je n'ai malheureusement pas été récompensé car il s'agit seulement d'une vulnérabilité de déni de service' a écrit Andris Atteka. 'Mais produire un logiciel protégé est bien plus compliqué que de trouver les erreurs qu'il contient. Merci Google.'[/quote] L'élément intéressant est que ce bogue provoque une erreur irrécupérable (SIGTRAP) et non pas l'erreur normale d'accès à la mémoire provoquée via un débordement de tampon (buffer overflow), une corruption du 'tas' ou d'autres problèmes similaires. Cela signifie qu'une partie du fichier exécutable n'aurait jamais du être exécutée dans des conditions normales. La séquence "%%300" en fin d'URL se convertit en %00, car 0x30 est le code ASCII du caractère "0", c'est pour cette raison que %%300 se transforme en une ligne qui contient le "%", le "0" converti et le "0" initial. Par conséquent, un octet NULL apparaît en fin d'adresse. L'adresse obtenue est envoyée à la fonction 'GURLToDatabaseURL()' qui appelle 'ReplaceComponents()'. L'URL est à nouveau traitée, mais cette fois avec l'octet NULL, la fonction en déduit que l'adresse n'est pas correcte et marque l'URL. L'exécution revient à la fonction 'GURLToDatabaseURL()' qui s'attend à ce que l'URL soit toujours valide et la transmet à la fonction 'spec()', mais vu que l'URL n'est pas valide, l'application provoque une erreur lors de l'appel 'DCHECK()', même dans la version publiée. Lorsqu'une URL de ce type est saisie d'une manière ou d'une autre, le navigateur envoie une adresse considérée comme invalide à un composant qui attend uniquement des adresses valides. À titre d'exemple: https://www.google.fr/%%300. Le problème se trouve dans le système de suivi des bogues Chromium et les développeurs planchent sur son élimination.

28 Sep 2015 LIRE L'ACTU
'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook Archives Secunews SECUNEWS

'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook

Le célèbre spammeur Sanford Wallace, alias 'Spam King', 47 ans, a plaidé coupable lundi dans une cour de Californie, il a admis avoir publié 27 millions de messages sur les murs Facebook d'amis d'utilisateurs. Sanford Wallace s’était rendu aux enquêteurs fédéraux en 2011, ceux-ci avaient découvert que cet homme de Las Vegas avait réussi à accéder à 500.000 comptes d'utilisateurs victimes de phishing, entre novembre 2008 et février 2009. Les données de login des comptes, il les obtenait sur base de ce qu'on appelle le 'phishing'. [quote]Au moyen de ces données dérobées, il se connectait ensuite sur les profils Facebook et y plaçait des messages contenant des liens renvoyant à des pages Facebook d'amis des comptes détournés. Les personnes qui cliquaient sur les liens qu'ils postaient, pensant que cela provenait de leurs amis, étaient redirigés vers des sites, dont le trafic rapportait de l'argent à 'Spam King'.[/quote] En 2009, 'le roi du spam' avait déjà été condamné à verser 711 millions de dollars au réseau social. Une année auparavant, il avait également perdu un procès contre le réseau social MySpace pour une affaire de spam. Spammeur depuis 1997 Poursuivi en justice par la société de Mark Zuckerberg, le 'roi du spam' a également violé un ordre de la cour lui interdisant d’accéder aux serveurs de Facebook, ce qu’il a régulièrement fait, selon les juges. Originaire de Las Vegas, il s’est autoproclamé 'roi du spam' en 1997, et a monté une compagnie, Cyber Promotions, spécialisée dans l’envoi massif de messages non sollicités. Avant la démocratisation d’Internet, il pratiquait déjà le 'junk fax', la publicité invasive par fax. Le jugement sera rendu le 7 décembre, il pourrait être condamné à 3 ans de prison et à verser une amende de 250.000 dollars. secunews.org:Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. N’ouvrez pas de pièce jointe suspecte d’un e-mail inconnu et évitez les sites Web douteux (cette règle est également valable sur Windows et Mac et les téléphones mobile !).

26 Aug 2015 LIRE L'ACTU
Total Belgium met en garde contre une arnaque par phishing annonçant des pleins gratuits Archives Secunews SECUNEWS

Total Belgium met en garde contre une arnaque par phishing annonçant des pleins gratuits

Des e-mails circulent, utilisant l’identité de la société et proposant une offre alléchante pour un montant pouvant atteindre la somme de 850 euros. Les clients victimes de ce genre de fraude sont invités à ne pas répondre aux e-mails et à porter plainte en ligne auprès du SPF Economie. Les e-mails proposent notamment un chèque cadeau d’une valeur pouvant aller jusqu’à 850 euros en répondant à trois questions via un numéro 0900 facturé 18 euros la minute. [quote]Nous recommandons à toutes les personnes recevant un e-mail qui pourrait avoir un lien avec notre société de bien vérifier l’adresse de l’émetteur, tous nos mails sont envoyés de l'adresse mail suivante : [email protected], si ce n'est pas le cas, vous avez affaire à de la fraude.[/quote] Clic sur ce lien, si vous désirez déposer une plainte en ligne sur le site du SPF Economie. Le phishing c'est quoi ?. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager ou cliquer sur un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

14 Aug 2015 LIRE L'ACTU
La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms Archives Secunews SECUNEWS

La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms

Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)

29 Jul 2015 LIRE L'ACTU
Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts Archives Secunews SECUNEWS

Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts

La sanction s'alourdit pour Dimitri Mader. Le créateur du site de téléchargement illégal "Wawa mania" a été condamné à Paris à 15,6 millions d'euros de dommages et intérêts. La sanction sur le plan civil remonte au 2 juillet 2015. Le jeune homme de 26 ans, en fuite aux Philippines d'où il continuerait d'administrer son site "Wawa mania", a écopé de 15.6 millions d'euros de dommages et intérêts. Il devra verser cette somme aux ayants droit dont il diffuse illégalement les films et les logiciels sur internet. [quote]Pour la plupart des majors américaines du cinéma ainsi que des maisons de disque, son tort, avoir créé le forum Wawa Mania, un forum spécialisé dans le téléchargement illégal. [/quote] En avril 2015, Dimitri Mader avait déjà été condamné dans le même dossier à un an de prison ferme et 20.000 euros d’amende par la 31e chambre du tribunal correctionnel de Paris, pour contrefaçon et travail dissimulé. Des ayants droit essentiellement américains. Microsoft, Disney, Colombia Pictures, Paramount, Warner Bros, Tristar, Twentieth Century Fox, Universal, mais aussi le diffuseur français de films pornographiques Marc Dorcel sont ainsi concernés. La plainte avait été déposée en 2009 par la Société des producteurs phonographiques. Devant le juge d'instruction, le jeune Français avait reconnu avoir engrangé 42.000 euros de revenus grâce à la publicité. Mais, selon lui, ces revenus servaient à payer les serveurs A l'époque, 3.600 œuvres cinématographiques étaient partagées sur le site. [quote]Il s'agit pour Christian Soulié, l'avocat de sept studios américains et de deux syndicats professionnels, de 'l'une des plus importantes condamnations prononcées dans ce type d'affaire en France'.[/quote] La Sacem recevra également 2,6 millions d'euros. Dimitri Mader a également été condamné à verser au total 67.000 euros à certaines parties civiles pour le préjudice moral, s'y ajoutent 46.000 euros pour les frais de justice. Ce procès phare du piratage a démarré il y a six ans, par une plainte de la société civile des producteurs phonographiques (SCPP), de la Sacem et d'autres ayants droit. À cette époque, Dimitri Mader narguait volontiers les ayants droit. 'Zac' (son pseudo sur le forum) était apparu à visage découvert dans l'émission Envoyé spécial de France 2. L'Association de lutte contre la piraterie audiovisuelle (ALPA) avait recensé plus de 3600 oeuvres cinématographiques, y compris pornographiques, sur l'ensemble du site Wawa Mania, qui a dépassé les trois millions de membres. Wawa Mania, fonctionne sur la base du partage de liens de fichiers piratés. Le site n'héberge pas lui-même des contenus, mais permet de les trouver assez simplement, puisque les discussions sont organisées en plusieurs grandes catégories. Cet annuaire géant propose aussi un moteur de recherche. Seule une inscription, gratuite, est nécessaire pour avoir accès à ces liens. Près de 500.000 Français ont visité en site en mai 2015. Le forum est protégé derrière son nom de domaine en Équateur, et ses serveurs sont hébergés hors de France.

13 Jul 2015 LIRE L'ACTU
Matti Makkonen, surnommé le 'père du SMS', est décédé Archives Secunews SECUNEWS

Matti Makkonen, surnommé le 'père du SMS', est décédé

Matti Makkonen est considéré comme l'inventeur de messages texte par téléphone cellulaire, les fameux SMS (Short Messaging Service). Il n'en est pas l'inventeur réel mais un membre de l'équipe qui a introduit les textos à destination du grand public chez Nokia. Le premier SMS de l'histoire a été envoyé le 3 décembre 1992 par un ingénieur anglais de la société Sema Group à un collègue de l'opérateur Vodafone pour lui souhaiter "Joyeux Noël". Pour eux, il ne s'agissait pas de mettre en place un service grand public, mais plutôt de réserver celui-ci à un usage interne, notamment pour permettre aux dirigeants de communiquer avec leurs secrétaires. En 1994, le premier modèle de téléphone qui pouvait envoyer des messages a ainsi été lancé sur le marché La géniale innovation s'est donc cantonnée à cet usage interne pendant sept ans. Pour Vodafone et ses concurrents, le SMS ne présentait pas d'intérêt. Les experts de l'époque pensaient que les abonnés opteraient toujours pour la voix afin de communiquer. Grave erreur. Au début des années 90, l'idée a mûri dans l'équipe de Matti Makkonen d'envoyer des messages texte via des téléphones mobiles chez le fabricant finlandais Nokia. Le SMS est immédiatement devenu un énorme succès et a conduit à une nouvelle révolution dans la façon de communiquer. Avec même l'apparition de ce que certains considèrent comme un "nouveau langage simplifié". Le SMS perd du terrain ces dernières années. Les SMS sont désormais fortement concurrencés par d'autres supports, comme les applications de messageries instantanées qui sont associés à des réseaux sociaux comme Messenger avec Facebook. L'une de ses très rares interviews avait été accordée à la BBC en décembre 2012, à l'occasion des 20 ans du premier SMS envoyé. Un entretien qui s'était d'ailleurs déroulé par textos: [quote]'Ma passion est d'écrire des messages limités à 160 caractères dans un finnois correct' précisait alors Makkonen, loin d'être un adepte du fameux 'langage SMS'.[/quote] En recul ces dernières années avec le développement des messageries instantanées comme WhatsApp ou Facebook Messenger, le SMS reste encore et toujours une valeur sûre, et la création de Matti Makkonen va probablement perdurer encore un bon moment. Le support change mais le langage est resté.

01 Jul 2015 LIRE L'ACTU
Le plus grand procès de phishing débute en Belgique Archives Secunews SECUNEWS

Le plus grand procès de phishing débute en Belgique

Le plus important procès en matière de phishing (hameçonnage) à ce jour s'ouvre aujourd'hui en Belgique, à Malines, la bande, surtout des Nigérians, aurait escroqué plus de 1.000 victimes pour une somme totale de 7.190.418,61 euros. Les victimes ont été remboursées par leur banque. A présent, ce sont les banques, à savoir ING, KBC, BNP Paribas et Belfius, qui exigent le remboursement de ces sommes de la part des escrocs. [quote]Ils envoyaient des mails au look professionnel avec le logo de différentes banques à leurs victimes, leur demandant de prendre contact avec elles. Les personnes qui le faisaient, transféraient ainsi leurs données et viraient de l'argent, sans le savoir.[/quote] La bande travaillait de manière très professionnelle et persuasive, justement du fait que ses membres parlaient et écrivaient le néerlandais sans accent et ce, tant dans leurs mails que dans leurs communications téléphoniques, les clients ne se méfiaient donc pas. Les enquêteurs ont donc suspecté que la bande habitait aux Pays-Bas. Après une collaboration avec la Justice néerlandaise, la bande put être localisée. Elle opérait en fait à partir de quatre endroits centraux aux Pays-Bas: Hoofddorp, Amsterdam Sud-Est, Rotterdam et Hilversum. Cette bande a été responsable de 85% des attaques d'hameçonnage en Belgique. Il y a déjà eu plusieurs procès de ce genre, mais cette fois, il s'agit non seulement de petits exécutants, mais aussi et surtout des têtes pensantes. 9 ans de prison pour le principal accusé. Le principal accusé (contre qui 9 ans de prison sont réclamés) est un Nigérian de 26 ans qui avait été expulsé des Pays-Bas en 2013. [quote]A partir du Nigeria, il continua cependant de diriger sa bande en s'assurant que les mails soient bien envoyés, que le suivi téléphonique se fasse et qu'il y ait suffisamment de 'money mules' pour rapatrier l'argent aussi vite que possible, le transférer ou le blanchir par des achats coûteux, a témoigné l'un des accusés.[/quote] Ces 'money mules' (mules financières) n'étaient que peu rétribuées pour ce travail, ils devaient simplement mettre à disposition leur numéro de compte bancaire et transférer l'argent. Ceux qui appelaient par contre, assumaient une plus grande responsabilité, ils devaient en effet surtout gagner la confiance des victimes et les convaincre de décliner leurs données bancaires, ces 'vishers' (pêcheurs) recevaient 10% du montant escroqué. Suite à des descentes de la police aux différentes adresses aux Pays-Bas, le 30 janvier 2014, l'activité de la bande fut interrompue. Il y avait suffisamment de liens entre les quatre cellules pour que l'on puisse parler d'une véritable organisation, plusieurs petits exécutants pouvant être reliés à différentes cellules. Projets d'extension Des examens des téléphones et du trafic WhatsApp entre les suspects, il s'est avéré qu'ils avaient des projets d'extension de leur activité vers la partie francophone du pays car ils recherchaient un complice parlant le français. Le marché des pays germanophones était également ciblé, alors qu'en Irlande, quelques clients de la banque Ulster ont aussi été approchés. 4 ou 5 ans d'emprisonnement ont été réclamés pour sept figures-clés de la bande, mais d'autres accusés encourent également des peines de prison avec ou sans sursis. Les grandes banques ING, BNP Paribas Fortis, Belfius et KBC se sont portées partie civile, leurs réclamations seront traitées lors de la poursuite du procès prévue en automne 2015. Le jugement n'est pas attendu avant la fin novembre 2015. Le scam c'est quoi ?. Le Phishing c'est quoi ?. Le Vishing c'est quoi ?. Le Smishing c'est quoi ?. Clic pour lire toutes les actus sur le Phishing. Clic pour lire toutes les actus sur le Scan. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Jun 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Mar 2015 LIRE L'ACTU
(Bon Plan) Lisez 'Bob et Bobette: Tante Biotique' en ligne ou commander le Gratuitement Archives Secunews SECUNEWS

(Bon Plan) Lisez 'Bob et Bobette: Tante Biotique' en ligne ou commander le Gratuitement

La bande dessinée “Tante Biotique” est une édition spéciale de Bob et Bobette très éducative. Réalisée pour vous initier à un usage responsable des antibiotiques, elle expose d’une façon ludique les modes d’utilisation des antibiotiques Lisez l’album en ligne ou commandez un exemplaire gratuit, qui vous serra envoyé par la poste.(jusqu’à épuisement du stock). Dépêchez-vous d’en profiter ! - Clic pour lire Bob et Bobette: Tante Biotique en ligne - Clic pour Commandez votre exemplaire gratuit (Il vous suffis de remplir correctement le formulaire de commande disponible en ligne. L’offre est valable dans la limite des stocks disponibles.)

14 Jan 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Amazon livre par erreur pour 4.500 euros de colis à un étudiant britannique Archives Secunews SECUNEWS

Amazon livre par erreur pour 4.500 euros de colis à un étudiant britannique

C'est Noël avant l'heure pour cet homme. Le site marchand Amazon a fait livrer chez lui une petite cinquantaine de paquets pour une valeur de plusieurs milliers d'euros, une erreur d'aiguillage mais l'homme a le droit de tout garder. Le site marchand a livré par erreur: - Un ordinateur portable - Plusieurs tablettes - Un téléviseur 3D - Une console de jeux vidéo - Un stylo - Une bibliothèque - Un rasoir électrique - Un radiateur. Au total, les produits livrés, dans pas moins de 46 paquets, représentent la somme de 4.500 euro, beau joueur, Amazon a permis à l'étudiant ingénieur Robert Quinn de tout conserver. Les colis étaient en réalité des produits retournés qui avaient pour destination finale un entrepôt d'Amazon au Royaume-Uni, en raison d'une erreur informatique, les paquets ont été livrés chez Robert Quinn à Bromley, dans la banlieue de Londres. "Je leur ai dit que cela me posait un problème moral si les gens qui avaient renvoyé les colis étaient pénalisés financièrement mais Amazon m'a assuré que cela ne serait pas le cas", a-t-il déclaré. Le jeune homme de 22 ans a ajouté qu'il allait donner certains des éléments à des oeuvres de charité et en vendre d'autres afin d'avoir un apport pour investir dans une petite société qu'il est en train de créer.

04 Dec 2014 LIRE L'ACTU
[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30) Archives Secunews SECUNEWS

[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30)

Vivez les derniers instants de l'atterrissage de Philae jusqu'au contact avec la surface de la comète 67P/Churyumov-Gerasimenko le 12 novembre 2014. A votre disposition et en libre partage à partir de 15h30 (heure de Paris), 4 flux vidéos en simultané: - Une vidéotransmission du CNES, pour vivre en continu et en direct les moments les plus importants de l’atterrissage de Philae avec des interventions des spécialistes présents sur les différents sites mobilisés en Europe - Une caméra embarquée au coeur du centre d'opérations du CNES de Toulouse (SONC) en charge de l’ensemble de la navigation et de la coordination de l’atterrisseur Philae - Un direct avec la Cité des Sciences et de l'Industrie à Paris avec un plateau d’invités et des envoyés spéciaux (clic sur l'image pour l'agrandir) Déroulement des opérations Journée d'atterrissage de Philae le mercredi 12 novembre 2014 (en heures de Paris): - 9h35* : séparation et début de la descente de Philae ; confirmation à 10h03* - 9h45* : ouverture du train d'atterrissage de Philae - 15h30 : début de la retransmission web en vidéos multi-flux (voir le live en fin d'article) - 15h54* : début des prises de vue du site d'atterrissage Agilkia par la caméra ROLIS - 16h34* : contact avec la surface de la comète 67P/Churyumov-Gerasimenko - 17h (+ ou - 15 min) : confirmation de l'atterrissage par le centre de contrôle de Philae - A partir de 18h* : réception des 1eres images réalisées par Philae à la surface de la comète *Horaires indicatifs susceptibles de changer. Sur terre Philae pèse 100kg et sur le comète elle pèse a peine 1 gramme Voir le direct: via youtube: En direct : Atterrissage de Philae Edit 19h20: Fin du direct, pas d'images ce soir! de Philae sur la comète. Edit le 13.11.2014 Première image prise par Philae sur la comète 67P/Churyumov-Gerasimenko et premières inquiétudes Malgré l'euphorie, les premières inquiétudes se sont vite fait sentir, car contrairement à de premières annonces, le robot Philae n'est pas arrimé au sol de la comète, puisque le système de harpons ne s'est pas déclenché. [quote]Lors du premier point d'information qui a eu lieu hier peu après 20 heures, Stefan Ulamec, le chef du projet côté allemand, a précisé que Philae avait pu rebondir au moment de l'impact et était peut-être tourné sur lui-même , avant de temporiser Le signal de communication a été fluctuant. On en est au stade des spéculations, et des analyses sont en cours. Et, pour détendre l'atmosphère, il a plaisanté : Finalement aujourd'hui on a atterri deux fois sur une comète ! [/quote] [quote]Mais, pour Paolo Ferri, directeur des opérations à l'ESA, la liaison avec Philae est maintenue et c'est le principal et l'atterrissage a été très précis .[/quote] Les prochaines informations seront connues lors d'une conférence de presse de l'ESA jeudi à 14 heures.

12 Nov 2014 LIRE L'ACTU
Les escrocs du Web surf sur la psychose Ebola Archives Secunews SECUNEWS

Les escrocs du Web surf sur la psychose Ebola

Mails indésirables, rumeurs sur les réseaux sociaux ou sites de fausse information, de nouvelles arnaques en ligne profitent de la paranoïa des internautes occidentaux sur la propagation du virus Ebola. Emily Quiwonkpa est malade, riche et a besoin d'aide. Dans un long mail, cette femme nigériane explique qu'elle souffre du virus Ebola. Proche de la mort, elle souhaite transférer près d'1,5 million de dollars à son correspondant. [quote]'Ce don n'est pas pour votre utilisation personnelle', précise-t-elle. Trouvez des associations caritatives dans votre ville, elle suggère, tout de même, d'utiliser un peu de son argent pour ériger un monument en son honneur.'[/quote] Des sommes alléchantes Cette riche Libérienne est la nouvelle invention des escrocs du Web pour profiter de la crédulité, et de l'argent, des internautes. D'après une étude réalisée par l'entreprise Kaspersky Lab, le virus Ebola a inspiré une nouvelle vague d'arnaques nigérianes ( scam ou fraude 4-1-9), nom donné à un type d'emails envoyés pour récupérer les données personnelles voire bancaires de leurs destinataires. Le mail d'Emily Quiwonkpa est très long et détaillé: [quote]Elle explique qu'elle ne peut plus se servir de ses téléphones portables mais qu'elle a encore espoir que quelqu'un, en Europe ou en Amérique, veuille bien lui venir en aide.[/quote] Ce niveau de détails est peu courant dans une lettre nigériane, mais cette longue histoire est un moyen de gagner la confiance du destinataire et de l'amener à correspondre avec ses arnaqueurs. Un autre mail étudié par Kaspersky invite les internautes à une conférence internationale sur Ebola contre une récompense de 350.000 euros. Les spammeurs essaient généralement d'exploiter les sujets d'actualité. Les escrocs laissent rarement passer l'occasion de se servir d'événements très médiatisés par capter l'attention des internautes et les convaincre de l'authenticité de leurs messages. [quote]D'autres emails frauduleux, officiellement de la part de l'Organisation Mondiale de la Santé, proposent à leurs destinataires de télécharger un document contenant des fausses informations de prévention contre Ebola: Il s'agit en fait d'un virus conçu pour voler les données personnelles de sa victime.[/quote] Des sites gonflent leur audience Les arnaques en ligne inspirées d'Ebola ne se cantonnent pas à nos boîtes mails. Des sites Internet profitent également de la psychose du virus chez les Occidentaux, notamment en Amérique du nord et en Europe, pour gonfler leur audience et récolter de l'argent grâce à la publicité. Certains ont des visées satiriques, mais d'autres ont pour but de répandre des rumeurs, notamment grâce aux réseaux sociaux. Par exemple, un article du site National Report intitulé 'le virus Ebola est désormais transmissible par l'air' a été partagé presque 9.000 fois sur Facebook.

05 Nov 2014 LIRE L'ACTU
Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014 Archives Secunews SECUNEWS

Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014

Microsoft a envoyé lundi des invitations pour un événement le 30 septembre 2014 à San Francisco, où il pourrait présenter une nouvelle version de son système d'exploitation vedette Windows. Sur le carton d'invitation, Microsoft entretient le mystère avec un "Rejoignez-nous pour découvrir ce qu'il y a de neuf chez Windows et le monde de l'entreprise". Des rumeurs fin août avaient préparé le terrain. Des sources proches du dossier avaient indiqué au site spécialisé The Verge, que Microsoft allait présenter à la presse un produit répondant au nom de code "Threshold", et qui serait le futur Windows 9. Il succèderait à Windows 8, qui était sorti fin octobre 2012. Microsoft avait annoncé il y a six mois avoir franchi la barre des 200 millions de licences pour Windows 8, un nombre qui comprenait à la fois des mises à jour opérées directement par les consommateurs et des installations en usine par des fabricants de tablettes et de PC sur des appareils qui n'avaient donc pas forcément été vendus. L'accueil a globalement été mitigé, Microsoft n'arrivant notamment pas à imposer son système d'exploitation sur le marché des téléphones intelligents. Ce dernier est largement dominé par Android, un logiciel de Google utilisé par de nombreux fabricants, et dans une moindre mesure par iOS, qui fait fonctionner l'iPhone d'Apple. Cette nouvelle version de Windows, sans en finir avec la nouvelle interface, devrait grandement faciliter la vie des utilisateurs de PC classiques, en offrant notamment un nouveau menu Démarrer, des bureaux virtuels, un mode fenêtré pour les applications modernes… Windows 9 pourrait aussi comporter quelques changements ergonomiques importants par rapport à son prédécesseur Quel sera le prix ? Pas cher et certainement gratuit, en fonction de votre OS actuel. Le coût de la mise à niveau depuis Windows 8,1 pourrait être de gratuit à 20 dollars, les autres utilisateurs (sous Windows 7 par exemple) pourraient avoir à payer un peu plus. Contrairement à Google et Apple (qui possèdent tous deux leur système d’exploitation), les deux concurrents font des bénéfices sur la pub et le matériel (respectivement), Microsoft s’appuie toujours sur Windows pour faire marcher la machine à billets. Après cette Technical Preview, il faudra attendre quelques mois avant de voir arriver la version définitive de Windows 9, la version définitive devrait être déployée au printemps 2015.

19 Sep 2014 LIRE L'ACTU
L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique Archives Secunews SECUNEWS

L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique

La société américaine FreedomPop a annoncé qu’elle débarquerait bientôt en Belgique grâce à un accord passé avec l’opérateur Base. Cette start-up, présente sur le marché américain depuis 2012, est basée à Los Angeles propose un modèle "freemium" de téléphonie mobile. Environ la moitié de ses utilisateurs ne paie pas d'abonnement, tandis que l'autre moitié souscrit à des services payants. [quote]Par exemple, les utilisateurs américains reçoivent gratuitement 200 minutes d’appels, 500 SMS et 500 MB de données mobiles. Pour en avoir plus, il faut évidemment payer. Un plan à 6,67 dollars par mois comprend des appels et SMS illimités ainsi que 500 MB de données.[/quote] FreedomPop est un opérateur virtuel un peu particulier, aux Etats-Unis, la start-up est associée à l’opérateur Sprint auquel elle achète des données 3 et 4G, les appels téléphoniques passent par cet accès Internet mobile, un peu comme Skype utilise la connexion résidentielle. FreedomPop a donc choisi la Belgique comme marché test avant de s'attaquer au reste de l'Europe. [quote]La Belgique est un marché test, explique Stephen Stokols, CEO de la société. C'est un petit marché, en bonne santé et où tout le monde a une carte de crédit, c’est un bon moyen avant d’arriver en Europe. [/quote] Si l'expérience est concluante, FreedomPop se lancera prioritairement au Royaume-Uni, en Allemagne et en Espagne. Par ailleurs, on ne sait pas exactement ce que contiendra le plan gratuit en Belgique, la société espère lancer ses services cette année ou début 2015. Les critiques les plus courantes face à cet opérateur gratuit sont la facturation automatique du dépassement et l’obligation d’utiliser les applications maison afin de profiter du forfait. Le communiqué envoyé comporte également une conclusion quelque peu étrange: [quote]FreedomPop ne proposera pas seulement des cartes SIM internationales aux résidents belges, mais aussi aux utilisateurs américains qui envisagent de se rendre sur des marchés comme la Belgique.[/quote]. Les opérations du MVNO seront-elles exclusivement pilotées depuis Los Angeles ? Contrairement aux Etats-Unis, FreedomPop ne commercialisera pas de terminaux en Belgique, et se contentera en premier lieu de vendre des cartes SIM Clic pour accéder au site FreedomPop (anglais)

14 Jul 2014 LIRE L'ACTU
Facebook lance Slingshot pour concurrencer Snapchat Archives Secunews SECUNEWS

Facebook lance Slingshot pour concurrencer Snapchat

Le réseau social Facebook a lancé mardi 17 juin 2014, une nouvelle application appelée Slingshot qui propose un échange de photos et vidéos rapide entre amis. Facebook n'a pas renoncé à concurrencer Snapchat. Le réseau social a lancé Slingshot, une nouvelle application qui permet à ses utilisateurs d'envoyer des photos et vidéos à certains amis qui ne pourront découvrir les clichés que s'ils en envoient à leur tour. L'application autorise l'utilisateur à se connecter au service grâce à son numéro de téléphone et à entrer en contact avec des connaissances figurant dans le répertoire de son combiné ou en les recherchant sur Facebook. Comme sur le modèle de Snapchat, que Facebook avait tenté en vain d'acquérir l'an dernier pour 3 milliards de dollars, les contenus envoyés s'autodétruisent après avoir été visionnés. Clic pour accéder au site officiel de Slingshot (anglais) Clic pour accéder à la page Facebook officiel de Singshot

19 Jun 2014 LIRE L'ACTU
Ubisoft provoque l'évacuation de bureaux à Sydney pour la promo de Watch dogs et s'excuse Archives Secunews SECUNEWS

Ubisoft provoque l'évacuation de bureaux à Sydney pour la promo de Watch dogs et s'excuse

C'est un teasing très particulier qu'a voulu s'offrir Ubisoft pour promouvoir son dernier jeu vidéo, 'Watch Dogs'. Jeudi 29 mai 2014, après avoir déclenché l'évacuation de bureaux dans le centre de Sydney (Australie) et obligé la police à intervenir, l'éditeur français a présenté ses plus plates excuses, en raison d'un coup de publicité qui a mal tourné. Un coffre mystérieux Dans le cadre de la campagne de lancement de son nouveau jeu, Watch Dogs, Ubisoft a envoyé au bureau d'un journaliste une copie de sa production, dans un coffre-fort noir, accompagné d'une note lui demandant de consulter sa boite vocale. Oui mais voilà, non seulement le journaliste, qui travaille pour la société de médias numériques Ninemsn, n'écrit pas sur les jeux vidéo, mais en plus il n'a pas de boite vocale. Lorsqu'il a voulu ouvrir le coffre, ce dernier a sonné, provoquant un mouvement de panique dans les locaux, la police a été appelée et les bureaux évacués. Les officiers ont forcé le coffre et ont découvert à l'intérieur... le jeu Watch Dogs, ainsi que des gadgets promotionnels. Dépassés par leur créativité [quote]Dans un communiqué, Ubisoft indique que la livraison ne s'est pas déroulée comme prévu. Le groupe présente ses excuses sans réserve et promet de s'assurer que cette sorte de situation ne se reproduise pas.[/quote] Des excuses qui ne font pas décolérer le rédacteur en chef de Ninemsn, pour qui Ubisoft ou son agence de relations publiques se sont laissés dépasser par leur créativité. Watch Dogs, dont le développement a démarré en 2009, est sorti le 27 mai 2014, dans la peau d'Aiden Pearce, un hacker, le joueur parcourt Chicago à la recherche des personnes à l'origine du meurtre de sa nièce.

03 Jun 2014 LIRE L'ACTU
Le Parti Pirate à l’abordage des élections européennes 2014 Archives Secunews SECUNEWS

Le Parti Pirate à l’abordage des élections européennes 2014

Comme beaucoup de bonnes idées, l’histoire du Parti Pirate commence comme une blague sans conséquences. Un soir du 31 décembre 2005, après un réveillon probablement bien arrosé, un programmeur suédois du nom de Rick Falkvinge lance à ses amis [quote]Quand je pense que, nous autres citoyens qui ne demandons qu’à partager le savoir et la culture, les puissants et politiciens de tous poils ne cessent de nous traiter de Pirates ! Eh bien, soit, créons notre propre parti, ce sera le Parti Pirate !.[/quote] Aussitôt dit, aussitôt fait, une simple page web, fortement parodique, fera l’affaire. Une fois la blague menée à bien, le lien envoyé à quelques amis, et la soirée terminée, il oublie peu ou prou son coup d’éclat, quelques jours passent..,il découvre que sa modeste page a déjà reçu des centaines de milliers de visites! L’enthousiasme va au-delà de l’anecdote, la blague n’en est plus une, le Parti Pirate est né. Cependant le phénomène ne s’arrête pas à la Suède. Partout ailleurs en Europe puis dans le monde, des citoyens se rassemblent, des jeunes, des moins jeunes, des internautes, des artistes, des universitaires, des retraités, des mères de famille (et sûrement quelques ratons laveurs ^^). Créé en France le 21 juin 2006 et en Belgique le 28 juin 2009, le Parti Pirate est ce qu'on appelle un parti de niche, il rassemble surtout des militants de la libre circulation de l'information. Clip de campagne du parti pirate pour les élections européen Voir aussi: Programme Commun des Partis Pirates Européens pour les Élections du Parlement Européen en mai 2014 Accéder au site du parti pirate section Belgique. Accéder au site du parti pirate section France.

21 May 2014 LIRE L'ACTU
Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents Archives Secunews SECUNEWS

Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents

Les deux agents de la police d’Avon et Somerset (Royaume-Uni) ont été envoyés dans le quartier de Weston après un coup de fil les alertant d’une grande bagarre. Sur place, les policiers ont interpellé un jeune homme, ils lui ont fait retirer son t-shirt et l’ont couché à plat ventre sur le sol, avant de lâcher leur chien policier sur lui. L’animal a mordu là où on lui avait appris à le faire au cours de son dressage. On peut entendre les passants, extrêmement choqués, crier, 'il le mord" pendant la scène, les policiers ne semblent absolument pas se soucier d’eux. Louisa Rolfe, agent supérieur du commissariat, a déclaré à la BBC qu’une enquête avait été ouverte pour comprendre ce qui a poussé les deux policiers à ce comportement déplorable. Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents. Vidéo pris @kerriclaydon instagram

07 May 2014 LIRE L'ACTU
Nouveau vol de données chez Orange, 1,3 million de clients touchées Archives Secunews SECUNEWS

Nouveau vol de données chez Orange, 1,3 million de clients touchées

L'opérateur prévient que des pirates informatiques ont volé des informations sur ses abonnés, mais aussi sur des clients d'autres opérateurs. C'est le second piratage d'importance en trois mois. Trois mois après un vol massif de données personnelles qui avait touché environ 800.000 clients, l'opérateur a été à nouveau victime d'une intrusion informatique. Dans un message posté sur son site Internet, il reconnaît avoir "constaté un accès illégitime sur une plateforme technique d'envoi de courriers électroniques et de SMS qu'elle utilise pour ses campagnes commerciales. Cet accès a entraîné la copie d'un nombre limité de données personnelles" par les pirates. Pas moins de 1,3 million de personnes auraient été touchées, cette fois, ses abonnés ne sont pas les seuls touchés. La base de données attaquée comprenait aussi des informations de clients d'autres opérateurs, consignés à des fins de prospection. [quote]"Par souci de transparence, nous avons informé l'ensemble des personnes concernées de l'existence et de la résolution de ce fait", dit Orange.[/quote] Les informations bancaires épargnées [quote]Les données personnelles concernées sont au minimum, le nom et le prénom des Français dont les coordonnées figuraient dans les bases d'Orange, mais aussi, parfois, leur adresse mail, leurs numéros de mobile et de téléphone fixe, le nom de leur opérateur mobile et Internet, ainsi que leur date de naissance, les informations bancaires n'ont en revanche pas été touchées.[/quote] Les données volées, parfois publiques, sont précieuses pour les pirates informatiques. Ils peuvent s'en servir pour adresser des messages personnalisés à leurs victimes, en se faisant passer pour un opérateur téléphonique ou une banque, et ainsi récupérer des mots de passe de messagerie ou des identifiants de connexion à un compte bancaire. C'est ce que l'on appelle la technique du "phishing" (hameçonnage). Utiliser plusieurs mots de passe L'opérateur télécom affirme que les actions nécessaires ont été mises en oeuvre afin de corriger les dysfonctionnements techniques et empêcher tout nouvel accès illégitime à ces données. Il n'est pas seul concerné. Des grands groupes traditionnels, comme des grands acteurs du Web, sont régulièrement touchés par ce type d'intrusions et par le phishing. La France figure dans les dix pays les plus ciblés par ces attaques, selon un rapport du spécialiste en sécurité informatique Kaspersky. EDF avait reçu 40.000 signalements de courriels suspects durant le seul mois de janvier 2013. [quote]Face à ces menaces, il est recommandé de vérifier que les liens contenus dans des messages électroniques envoyés par une banque, un opérateur télécom ou un réseau social renvoient bien vers leurs adresses Internet, et non vers des sites frauduleux. Pour limiter les dégâts en cas de piratage, il aussi conseillé d'utiliser des mots de passe différents et complexes sur les services les plus sensibles, cela permet d'éviter que des identifiants de messagerie servent ensuite à acheter sur des site d'e-commerce ou à vider un compte en banque.[/quote] Clic pour lire toutes les actus sur le Phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

07 May 2014 LIRE L'ACTU
US Airways tweete une image pornographique en réponse à une cliente Archives Secunews SECUNEWS

US Airways tweete une image pornographique en réponse à une cliente

La compagnie américaine US Airways a publié lundi 14 avril 2014 sur Twitter une photo pornographique d’une femme utilisant sexuellement un avion miniature, avant de supprimer la photo et de s’excuser, déclenchant un déluge de plaisanteries scabreuses sur la plateforme. La compagnie a plaidé l’erreur de manipulation. Dans un communiqué, elle a expliqué que l’image avait été tweetée plus tôt par un autre utilisateur dans un message mentionnant le compte d’American Airlines, une compagnie qui a récemment fusionné avec US Airways. [quote]Nous avons capturé le tweet pour le signaler comme indécent, malheureusement l’image a été incluse par inadvertance dans une réponse à un client, écrit la compagnie, sans clairement expliquer ce qu’elle entendait par le terme capturer, qui ne correspond à aucune fonction précise sur Twitter. Nous nous sommes immédiatement rendu compte de l’erreur et avons supprimé le tweet. Nous regrettons profondément l’erreur et sommes en train d’examiner nos procédures pour empêcher de telles erreurs à l’avenir, poursuit US Airways.[/quote] Interrogée par l’AFP, une porte-parole n’a pas expliqué la manipulation exacte ayant conduit à la publication de la photo. Selon plusieurs sites, la photo serait en fait restée environ une heure sur le compte d’US Airways, lundi dans l’après-midi, en illustration d’une réponse envoyée à une utilisatrice qui se plaignait du retard de l’un de ses vols. US Airways écrivait dans ce tweet: [quote]Merci de votre retour. Si votre voyage est terminé, vous pouvez le détailler ici pour examen, avec le lien de la photo.[/quote] L’image en question circulait sur Internet depuis des années.

15 Apr 2014 LIRE L'ACTU
Attaque contre un site d'ea games pour voler les identifiants Apple Archives Secunews SECUNEWS

Attaque contre un site d'ea games pour voler les identifiants Apple

Des pirates ont réussi à s'introduire sur un serveur d'Electronic Arts Games cette semaine et à modifier un de ses sites afin qu'il ressemble à une page de connexion Apple afin d'organiser des attaques de phishing. La société spécialisée en sécurité Netcraft établie au Royaume-Uni a découvert le site piraté mardi et l'a signalé à EA qui a bloqué le site mercredi. D'après les hypothèses des chercheurs, le vecteur de l'attaque aurait été une vulnérabilité dans une version dépassée de l'application PHP WebCalendar qui était également hébergée sur ce serveur. Cette vulnérabilité permet aux attaquants de modifier les paramètres et d'exécuter un code arbitraire dans la version 2008 (1.2.0) du calendrier. Paul Mutton, testeur de sécurité chez Netcraft, écrivait mercredi: [quote]Dans ce cas-ci, l'attaquant a réussi à installer et à exécuter des scripts PHP arbitraires sur le serveur d'EA, de là, il pouvait voir le contenu du calendrier, son code source et n'importe quelles autres données sur le serveur.[/quote] Le fait que l'application de calendrier était dépassée a fait du système d'EA une cible naturelle. La seule présence d'un ancien logiciel suffit souvent à motiver un pirate à cibler un système au lieu d'un autre et à consacrer plus de temps à la recherche de vulnérabilités complémentaires ou à explorer d'avantage le réseau interne." Les victimes qui tombaient sur le site étaient invitées à saisir: [quote]- Leur identifiant Apple et leur mot de passe - Leur nom complet - Leur numéro de carte de crédit et sa date d'expiration - Le code de vérification - La date de naissance - Etc... [/quote] Ce n'est qu'après avoir saisi toutes ces informations que la victime était redirigée vers le site légitime d'Apple à l'adresse BitSight, un service d'évaluation de la sécurité établi à Cambridge (Massachusetts), affirme que le système d'EA contenait ces vulnérabilités depuis un an, le directeur technique de cette société affirme avoir vu plusieurs serveurs associés à EA sous contrôle au cours des 12 derniers mois. [quote]Ces machines, probablement sous le contrôle d'un adversaire externe, permettaient de communiquer avec les serveurs de commande du réseau de zombies, distribuaient des programmes malveillants et participaient à des attaques DDoS, a déclaré jeudi Stephen Boyer, fondateur et directeur technique de la société.[/quote] Il s'agit du deuxième problème qui touche EA au cours de ces sept derniers jours. Netcraft, dans son compte rendu, a également évoqué un site de phishing qui ciblait les utilisateurs de la plateforme Origin de la société qui avait fait son apparition en ligne il y a une semaine. Ce site, même s'il n'est pas hébergé sur un serveur d'EA, tente malgré tout d'obtenir les informations d'identification des utilisateurs d'EA, dont les "adresses de messagerie électronique, les mots de passe et les questions secrètes et leurs réponses". Alors qu'EA aurait bloqué le site de phishing d'Apple, rien n'indique si elle est au courant du site de phishing Origin. Les questions envoyées par courrier à ce sujet à la société n'avaient pas reçu de réponses jeudi. D'autres vulnérabilités sur la plateforme Origin d'EA avaient été identifiées aux alentours de la même période l'année dernière. [quote]Luigi Auriemma et Donato Ferrante, chercheurs chez ReVuln, ont publié en mars dernier un article dans lequel ils expliquaient à quel point il était facile d'exécuter à distance un code malveillant sur les ordinateurs des utilisateurs via Origin et Crysis 3, un des jeux de la société.[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le Smishing, phishing via votre téléphone Clic pour lire toutes les actus sur le phishing

28 Mar 2014 LIRE L'ACTU
Nouvelle loi européenne sur la protection des données personnelles Archives Secunews SECUNEWS

Nouvelle loi européenne sur la protection des données personnelles

La nouvelle loi prévoit des amendes plus élevées contre les entreprises qui sont sujettes à des vols de données personnelles au sein de l’Union Européenne, les amendes, qui peuvent aller jusqu’à 5% du chiffre d’affaires de l’entreprise, ou 70 millions d’euros, seront envoyées par les cyber-autorités de chaque pays membre. Dans le cas avéré d’une brèche de sécurité, l’entreprise aura 24 heures pour informer les clients ou les utilisateurs potentiellement affectés. Il sera également possible pour les citoyens de faire effacer leurs données, à moins que pour des raisons légitimes, celles-ci doivent être conservées. Ils pourront aussi demander à voir toutes les données collectées sur eux. Les établissements qui collectent des données personnelles devront demander leur consentement explicite aux internautes et fournir des informations sur les méthodes employées pour traiter ces données. La nouvelle loi s’applique à toutes les entreprises récoltant des informations d’internautes européens, quelle que soit leur situation géographique. [quote]Une forte régulation dans le contrôle de la collecte de données doit être le sceau de l’Europe », déclare Vivane Reding, Commissaire à la Justice.[/quote] Après les scandales américains d’espionnage, la protection de données est plus que jamais un avantage compétitif. La décision a été appréciée par les associations de consommateurs, mais les représentants de l’industrie IT Européens sont moins enthousiastes car ils envisagent que cela pourrait devenir un désavantage commercial. [quote]La loi va empêcher l’Europe de mettre à profit les nouveaux usages possibles de ces données, rétorque un porte-parole de DigitalEurope dans un communiqué. Cela mettra l’Europe en position de retrait envers d’autres pays et continents du monde qui se développent au rythme des nouvelles technologies.[/quote] Dans une autre mesure, le Parlement Européen a adopté une résolution visant à arrêter de partager des données avec les Etats-Unis, à moins qu’ils ne respectent les droits européens fondamentaux.

18 Mar 2014 LIRE L'ACTU
Facebook change sa politique vis-à-vis des utilisateurs décédés Archives Secunews SECUNEWS

Facebook change sa politique vis-à-vis des utilisateurs décédés

Facebook change sa politique de confidentialité pour mieux correspondre à la volonté du défunt. Le géant américain passe outre la volonté des familles et laissera le compte des morts en l’état, y compris toutes les informations accessibles aux publics. Après le décès d’un utilisateur, la famille avait la possibilité de demander au réseau social soit de supprimer le compte, soit de le transformer en 'page mémorial', il lui fallait pour cela remplir un formulaire comprenant le nom et le prénom du défunt, préciser le lien de parenté avec celui-ci et donner une preuve du décès (certificat). Le profil subissait alors les modifications suivantes. La barre de statut était effacée, la personne était retirée des groupes auxquels elle appartenait, il n’était plus possible de lui envoyer une demande d’amitié ou la trouver dans la barre de recherche et certaines de ses informations personnelles étaient masquées. Par contre, si le décès n’est pas signalé, le compte continuait d’exister tel quel. En prétextant la volonté de correspondre mieux aux désirs du défunt, Facebook a désormais décidé de passer outre la volonté de la famille et de ne plus offrir l’opportunité de transformer la page en 'mémorial'. Toutes les informations que le défunt avait laissées d’accès 'public' de son vivant le resteront même après sa mort. Contrairement à Google, par exemple, qui offre la possibilité à ses utilisateurs de décider ce qui restera de leur compte après leur mort. Cette énième modification des paramètres de confidentialités relance la question de la conservation des données personnelles par Facebook. Autre nouveauté vis-à-vis des défunts: Suite à l’anniversaire des dix ans de Facebook, le réseau social offre la possibilité à la famille de demander la création d’une vidéo rétrospective de la vie du parent décédé reprenant ses photos, les messages qui lui ont été envoyés et ses statuts les plus commentés. Un choix critiqué Facebook explique avoir pris cette décision après avoir consulté sa communauté et cite l'exemple de John Berlin, un père de famille qui a perdu son fils Jesse en 2012 et qui a demandé au réseau social s'il pouvait avoir accès à une vidéo 'Look Back' de ce dernier sur son compte. [quote]'Nous n'avions pas initialement prévu de réaliser des vidéos pour commémorer les comptes, mais la demande de John est allée droit au coeur de toutes les personnes l'ayant entendue, y compris les nôtres' explique le service.[/quote] Néanmoins, cette démarche s'avère déjà très critiquée, certains n'hésitant pas y voir une manière de conserver les données des utilisateurs décédés. Le site Gawker exprime ce point de vue sans équivoque [quote]Ce changement ressemble à ça: 'Respectons la volonté du défunt, mais en réalité, c'est plus "Profitons du fait que nos paramètres de confidentialité sont toujours extrêmement incohérents et confus. Personne ne peut se plaindre de ça une fois mort !'[/quote] Le réseau social précise qu'il compte encore travailler sur l'optimisation de l'accès aux comptes des personnes décédées. On imagine que Facebook va devoir s'expliquer davantage et rassurer la communauté rapidement avant que les autorités de défense de la vie privée ne décident de s'en mêler.

25 Feb 2014 LIRE L'ACTU
Facebook s'offre la messagerie WhatsApp pour 11,6 milliards d'euros Archives Secunews SECUNEWS

Facebook s'offre la messagerie WhatsApp pour 11,6 milliards d'euros

Le réseau social Facebook a annoncé ce mercredi 19 février 2014, l'achat de l'application de messagerie instantanée pour smartphones Whatsapp pour environ 16 milliards de dollars ( environ 11.6 milliard d'euros). L'acquisition de WhatsApp est la plus importante de l'histoire du premier réseau social mondial, qui vient de fêter ses 10 ans. Sur ce total, 4 milliards de dollars seront versés en numéraire et les 12 milliards restant en actions Facebook. Le groupe prévoit en outre de verser 3 milliards de dollars en actions aux fondateurs et aux salariés de WhatsApp sur une période de quatre ans après le bouclage de l'opération. 450 millions d'utilisateurs [quote]'WhatsApp est en passe de connecter un milliard de personnes. Les services qui atteignent ce niveau ont tous une valeur incroyable', a commenté le PDG-fondateur de Facebook, Mark Zuckerberg.[/quote] [quote]'WhatsApp a construit un service de messagerie mobile en temps réel qui a une position de leader et qui croît très vite', souligne également Facebook dans son communiqué.[/quote] Le groupe relève que le service compte plus de 450 millions d'utilisateurs mensuels, dont 70% sont actifs quotidiennement, et que plus d'un million de personnes ouvrent un compte chaque jour. [quote]'Le volume de messages envoyés approche pour sa part le volume entier des SMS des opérateurs télécoms mondiaux', assure-t-il.[/quote] Les investisseurs semblaient moins enthousiastes à la Bourse de New York, où l'action Facebook reculait de 4,50% à 65 dollars vers 22H30 GMT dans les échanges électronique suivant la clôture de la séance officielle. Cette acquisition, la plus massive de l'histoire du réseau social, est 26 fois plus importante que celle qui détenait le record jusqu'à présent, l'achat d'Instagram en 2012, pour 715 millions de dollars, mais si les chiffres donnent le vertige, le retour de flamme pourrait être douloureux pour Mark Zuckerberg. WhatsApp est certes très populaire, avec 450 millions d'utilisateurs, dont 70% quotidiennement, et un million de nouveaux inscrits chaque jour, mais elle perd chaque jour en 'coolitude' face au nouveau bijou de la messagerie instantanée, Snapchat. Snapchat permet d'envoyer des photos et des vidéos instantanément, et de façon éphémère. Les contenus sont automatiquement effacés après une à dix secondes d'affichage, et les jeunes en sont très friands pour ne pas laisser de traces lorsqu'ils communiquent (même s'il est facile de faire des captures d'écran). L'étoile montante avait refusé une transaction de 3 milliards de dollars fin 2013, poussant probablement Facebook dans les bras de WhatsApp. Mark Zuckerberg aurait donc fait un pari risqué, en mettant énormément d'argent sur la table pour dynamiser WhatsApp. L'application risque de devenir demain une nouvelle victime de l'économie numérique et de l'infidélité chronique des jeunes internautes, un public de plus en plus difficile à séduire pour Facebook. [quote]"La transaction est vraiment massive, et cela va faire parler d'une bulle", prévient Greg Sterling, analyste chez Opus Research. 'Mais, attention, dans les médias sociaux, il y a le truc à la mode, et l'année suivante, cela peut être une autre application avec une croissance extrêmement rapide', prévient-il.[/quote] Évoquant sans détour la frustration de Facebook de ne pas pouvoir acheter Snapchat. [quote]Pour Greg Sterling, 'le réseau social qui vient de fêter ses dix ans a vraiment besoin d'attirer les utilisateurs les plus jeunes, et Instagram ne va pas faire cela tout seul. La question est donc de savoir combien de temps WhatsApp va rester à la mode. Pour 19 milliards de dollars, cela pourrait faire un sacré prix à la minute sur la facture de Mark Zuckerberg...'[/quote] Clic pour lire toutes les actus WhatsApp Clic pour accéder au site WhatsApp

20 Feb 2014 LIRE L'ACTU
La messagerie de Yahoo! victime d'une attaque informatique Archives Secunews SECUNEWS

La messagerie de Yahoo! victime d'une attaque informatique

Yahoo a annoncé jeudi avoir identifié "un effort coordonné pour accéder de manière non autorisée" à des comptes sur sa messagerie Yahoo Mail, l'entreprise n'a pas communiqué sur le nombre de comptes concernés. La liste des noms d'utilisateurs et des mots de passe utilisés pour cette attaque ont probablement été obtenus auprès d'un tiers, précise le groupe sur son site internet, disant n'avoir "pas de preuve qu'ils aient été obtenus directement" dans ses propres systèmes. Yahoo assure avoir pris des mesures immédiates pour protéger ses utilisateurs, en particulier en leur demandant de changer leurs mots de passe pour les comptes affectés, ainsi que pour bloquer de futures attaques contre ses services. Le groupe assure aussi coopérer avec les forces de l'ordre pour identifier et poursuivre les auteurs de l'attaque. Yahoo Mail compte une centaine de millions d'utilisateurs quotidiens Yahoo est le deuxième plus important service de courriel dans le monde après Gmail de Google, selon la firme de recherche comScore. Il y a 273 millions de comptes Yahoo à travers le monde, dont 81 millions aux États-Unis. Yahoo Inc. a déclaré "que les informations recherchées dans l'attaque semblent être les noms et les adresses mail des messages récemment envoyés à partir des comptes affectés". Cela pourrait signifier que les pirates cherchaient des adresses additionnelles pour envoyer des messages publicitaires ou des tentatives d'escroquerie, en obtenant les noms des destinataires des messages envoyés du compte piraté, les malfaiteurs pourraient tenter de rendre leurs messages malveillants plus légitimes aux yeux des destinataires. [quote]"Il est beaucoup plus probable que je clique sur quelque chose provenant de vous si nous échangeons fréquemment des messages", a expliqué Richard Mogull, analyste et PDG de Securois, une firme de recherche et d'analyse en sécurité.[/quote] Cette brèche de sécurité est le deuxième problème majeur à toucher le système de messagerie de Yahoo depuis deux mois., en décembre, le service avait subi une panne de plusieurs jours qui a poussé la PDG de l'entreprise, Marissa Mayer, a présenter des excuses publiques.

01 Feb 2014 LIRE L'ACTU
La police arrête un homme s'étant vanté sur Facebook d'être recherché Archives Secunews SECUNEWS

La police arrête un homme s'étant vanté sur Facebook d'être recherché

Les policiers d'une ville de Pennsylvanie (Etats-unis) ont vraiment beaucoup aimé une publication sur Facebook. Le journal Time Leader a rapporté que des policiers avaient arrêté un homme de 35 ans, Anthony Lescowitch, moins de deux heures après qu'il eut partagé sur Facebook la photo accompagnant un avis de recherche à son sujet et indiqué que la police n'arrivait pas à le retrouver. La police de la ville de Freeland a précisé que Lescowitch avait partagé l'image quelques minutes après qu'elle eut été publiée sur la page Facebook du service de police, lundi soir. Il était recherché en lien avec des accusations de voies de fait. Un agent se faisant passer pour une jolie femme a envoyé un message à Lescowitch, qui aurait d'abord refusé d'aller prendre un verre avec elle avant d'accepter de la rencontrer pour fumer une cigarette. Il a été cueilli par les policiers au lieu de rencontre.

24 Jan 2014 LIRE L'ACTU
Top 10 des Hackers arrêtés en 2013 Archives Secunews SECUNEWS

Top 10 des Hackers arrêtés en 2013

L’année 2013 a été fructueuse en matière d’arrestations de pirates informatiques. Les cyber-autorités ont ainsi inscrit à leur tableau de chasse les créateurs de Blackhole, Le ransomwares, le pirate de Stratfor et même… un chat! Retour sur 10 arrestations marquantes en 2013. Parmi les génies informatiques, certains sont des pirates, il est courant de distinguer deux catégories de hackers. D’un côté, les white hat hackers et de l’autre les black hat hackers Voici 10 arrestations marquantes de hackers (black hat) qui ont marqué 2013. 1. Jeremy Hammond et l’attaque de Stratfor Jeremy Hammond, 28 ans, est le pirate qui a attaqué Stratfor en 2012. Il a plaidé coupable lors de son procès en mai 2013 et écope de 10 ans de prison, suivis de 3 ans en liberté conditionnelle. Son arrestation ainsi que celle d’autres hacktivistes a été rendue possible après que le leader de Lulzec Hector Xavier Monsegur (alias Sabu) les ait dénoncés. 2. Dmitry Fedotov, créateur de Blackhole En octobre 2013, la police russe arrête le cerveau derrière Blackhole et Cool (deux kits d’exploits) très populaires utilisés pour les cyber-attaques. Agé de 27 ans, Dmitry Fedotov, alias Paunch, avait des revenus estimés à près de 50.000 dollars mensuels (environ 36.000 euros) grâce à ses activités illégales. 3. Hamza Bendelladj, le hacker au sourire En janvier, la police thailandaise arrête Hamza Bendelladj, un hacker algérien de 24 ans, que l’on soupçonne d’être derrière plusieurs botnets ZeuS. Le pirate est devenu célèbre, non seulement grâce à sa présence sur la liste des cyber-criminels les plus recherchés par le FBI, mais aussi pour son sourire sur les photos lors de son arrestation à Bangkok. 4. Le plus gros hack de l’histoire des Etats-Unis Au mois de juillet 2013, quatre russes et un ukrainien ont été arrêté pour avoir infiltré des réseaux de grandes entreprises, dans ce qui est considéré comme le plus gros hack de l’histoire des Etats-Unis. Les cinq pirates risquent 30 ans de prison et des millions de dollars d’amende. Parmi leurs victimes on dénombre : le NASDAQ, les magasins 7-Eleven, JetBlue et Carrefour, qui annoncent pour certains des pertes de plus de 220 millions d’euros. 5. Olaf Kamphuis, Cyberbunker vs. Spamhaus En avril 2013, la police espagnole arrête un néerlandais, soupçonné d’avoir attaqué Spamhaus dans la plus grande attaque DDoS de l’histoire. Sven Olaf Kamphuis, 35 ans, propriétaire et manager du service d’hébergement Internet Cyberbunker, a entrepris l’attaque DDoS en mars contre Spamhaus lorsque ce dernier a bloqué ses serveurs. 6. Nikita Kuzmin et les autres créateurs de Gozi, un malware bancaire Au début de l’année 2013, les Etats-Unis ont arrêté trois européens dont un russe, pour avoir écrit et distribué Gozi, un malware bancaire qui est parvenu à voler des dizaines de millions de dollars sur des comptes bancaires. Le malware a fait le tour de la planète et s’est retrouvé sur plus de 40.000 postes américains dont des systèmes de la NASA. Nikita Juzmin, en photo ci-dessous, risque 95 ans de prison. 7. Lauri Love et le hack du gouvernement Lauri Love, un britannique de 28 ans, a été arrêté pour avoir pénétré les systèmes du gouvernement américain. Parmi ses autres victimes, la Défense américaine, la NASA et l’Agence de Protection Environnementale. Il est actuellement en liberté sous caution jusqu’en février 2014. 8. Le chat hacker du Japon Les chats sont-ils de dangereux pirates informatiques ? Pas vraiment, et pourtant la police japonaise a arrêté un chat en 2013 qui portait autour du cou un collier contenant une carte mémoire porteuse d’un virus informatique. La traque a duré plusieurs mois, et au terme d’énigmes envoyées par e-mail, les policiers ont réussi à traquer le félin sur une île près de Tokyo. On ne sait toujours pas qui est à l’origine du virus… 9. Les faux policiers La police espagnole a arrêté 10 personnes impliquées dans une campagne massive d’escroquerie menée avec un ransomware. Se faisant passer pour la police et vous infligeant une amende pour téléchargement illégal, pédopornographie ou tout autre prétexte, le ransomware s’est répandu dans le monde entier et a rapporté aux pirates près d’un million d’euros. 10. Les créateurs du trojan Carberp Un avril 2013, une équipe de 21 pirates informatiques a été arrêtée en Ukraine. Ces Hackers sont à l’origine de Carberp, un malware bancaire qu’ils vendaient à d’autres pirates pour 10.000 dollars (7.350 euros), et qui leur a rapporté au total près de 200 millions d’euros. Une goutte d’eau dans le cyber-océan Les arrestations menées en 2013 par les cyber-autorités, pourraient augurer une meilleure sécurité du Web, malheureusement elles traduisent également un renforcement de la professionnalisation de cette activité illégale. Interpol avait déjà noté cette tendance en 2012, estimant que la cyber-criminalité représentait un coût financier de 750 milliards d’euros rien qu’en Europe, soit plus que le trafic des principales drogues (cocaïne, marijuana et héroïne). Aux Etats-Unis, pour la même année, le FBI enregistrait des pertes de plus de 350 millions de dollars de la part des internautes victimes de cyber-attaques. Compte tenu du nombre de cyber-criminels encore en activité et du business florissant du piratage, il ne fait aucun doute que les chiffres de l’année 2013 seront malheureusement encore beaucoup plus élevés. Si vous ne deviez prendre qu’une seule résolution en 2014, assurez-vous qu’elle concerne votre vigilance sur Internet et surfez protégé ! Voir aussi: Un siècle de sécurité informatique, radio, télécommunication secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

19 Jan 2014 LIRE L'ACTU
Arnaque aux SMS (Wangiri) en Belgique, en ce début d'année 2014 Archives Secunews SECUNEWS

Arnaque aux SMS (Wangiri) en Belgique, en ce début d'année 2014

Des centaines de Belges reçoivent des SMS dans lesquels on les invite à appeler un numéro spécifique. Ne vous laissez pas tenter car vous appellerez alors un numéro coûteux dans un pays lointain. “Il s’agit d’une fraude”, prévient Mobistar. Si vous vous laissez tenter, vous appellerez un numéro payant onéreux au Niger, à Madagascar, en Lettonie ou sur l’île de Nauru, ce qui peut vous coûter jusqu’à deux euros par minute. "C’est une arnaque” nous vous conseillons de ne pas réagir à ces SMS. Cette forme de fraude au SMS inventée au Japon, où de petits messages sont envoyés par un programme informatique, est aussi appelée ‘fraude Wangiri’. Ces arnaques sont appelées des warangiri, un terme japonais qui veut littéralement dire "Une (sonnerie) et coupe". Cette pratique, répandue au Japon, commence à arriver en Europe, et fonctionne comme avec les spams. Un ordinateur compose des numéros au hasard, en espérant tomber sur une victime plus consentante... [quote]"Pour que nous puissions bloquer les numéros concernés, nous vous invitons à nous envoyer par message privé votre numéro de téléphone, le numéro du correspondant, la date et l'heure de réception du SMS. Et ne rappelez surtout pas le numéro indiqué,signale Mobistar sur sa page facebook![/quote] Voir aussi: Le smishing, phishing via votre téléphone

08 Jan 2014 LIRE L'ACTU
Google lève le voile sur sa mystérieuse plateforme flottante Archives Secunews SECUNEWS

Google lève le voile sur sa mystérieuse plateforme flottante

Google a mis fin mercredi à deux semaines de spéculations sur une énorme plateforme flottante qu'il bâtit en baie de San Francisco. - Centre de données flottant ? - Bateau pour des fêtes géantes? - Barge pour abriter le dernier dinosaure ? "Rien de tout ça, a réagi mercredi le géant Google" dans une déclaration envoyée à l'AFP. Ce sera, peut-être, un "espace interactif" sur les nouvelles technologies. Repérée par le blog spécialisé CNET, l'énorme barge de 76 m sur 22 que Google construit en baie de San Francisco avait été présentée comme un centre de données flottant ou un bateau pour organiser de gigantesques fêtes. "Même s'il est encore tôt et que les choses peuvent changer, nous pensons utiliser cette barge comme espace interactif où les gens pourront apprendre des choses sur les nouvelles technologies", a ajouté Google. La barge est à proximité de Treasure Island, une île artificielle située entre San Francisco et Oakland, dans la baie de San Francisco.

08 Nov 2013 LIRE L'ACTU
Le festival belge Tomorrowland en conflit avec la Sabam Archives Secunews SECUNEWS

Le festival belge Tomorrowland en conflit avec la Sabam

[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.

23 Oct 2013 LIRE L'ACTU
Apple a-t-il surmonté la mort de Steve Jobs? Archives Secunews SECUNEWS

Apple a-t-il surmonté la mort de Steve Jobs?

Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.

05 Oct 2013 LIRE L'ACTU
Nouvelle arnaque Apple, devenir actionnaire peut coûter cher Archives Secunews SECUNEWS

Nouvelle arnaque Apple, devenir actionnaire peut coûter cher

Selon les données des Laboratoires de Bitdefender, en l’espace de 14 heures, 1,5% du million de " spams " envoyés dans le monde avait pour thème "Devenir actionnaire d’Apple". Les internautes sont incités à investir dans des parts de la célèbre firme sans tarder pour bénéficier par la suite des retombées positives des nouvelles avancées technologiques proposées par Apple. Dans un des e-mails de spam, on peut lire: Citation: "Nous avons trouvé un rapport confidentiel dans les locaux d’Apple, qui indique qu’un nouveau gadget est en cours de développement. Tout le monde en aura besoin. La vente ne durera qu’un an. C’est le moment parfait pour acheter des actions Apple, puisque bientôt, elles grimperont très haut !" Comme d’habitude, le spam insiste sur la confidentialité de l’information, transmise à quelques chanceux seulement (dont vous, quel heureux hasard !) et aussi sur la notion d’urgence à vous décider pour ne pas laisser passer cette occasion, or au final si vous versez de l’argent il ne sera pas perdu pour tout le monde mais vous ne recevrez bien sûr aucune action d’Apple, vous serez en possession d'actions d'une entreprise qui aura disparu quelques semaines après le début de l'arnaque. Ce type d’arnaque boursière, existait bien avant Internet et a pour but d’inciter les heureux investisseurs à acheter à bon prix des actions de petites sociétés qui ne valent rien. Le but est d’accroître temporairement la valeur de l’action, à partir d’une fausse information, pour que les escrocs puissent revendre leurs parts à un prix fort avant que la vérité n’éclate et que l’action s’écroule, les escrocs reproduisent ensuite cette arnaque avec une autre société. La période est bien choisie pour cette arnaque, puisqu’Apple vient de mettre sur le marché deux nouveau iPhone, l’iPhone 5S et l’iPhone 5C, ainsi qu’un nouvel OS pour ses terminaux, l’iOS7, et se trouve donc au cœur de l’actualité. D’autres arnaques foisonnent sur la toile En plus des arnaques boursières, nous avons remarqué de nombreux " scams " sur les réseaux sociaux, en particulier sur Facebook où pullulent de fausses pages qui vous promettent des super affaires sur un iPhone à prix discount. Il y a quelques mois, nous avions noté une recrudescence de ces arnaques via de fausses pages Facebook, dont voici un exemple : Capture d'écran:

28 Sep 2013 LIRE L'ACTU
Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone Archives Secunews SECUNEWS

Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone

Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.

26 Sep 2013 LIRE L'ACTU
Le système d'empreinte digitale de l’iPhone 5S déjà compromis Archives Secunews SECUNEWS

Le système d'empreinte digitale de l’iPhone 5S déjà compromis

l aura fallu moins de deux jours après sa commercialisation, le "Touch ID" de l’iPhone 5S, son système de reconnaissance par empreinte digitale, a déjà été compromis par des hackers allemands... Aucun système n'est inviolable Mis à la vente vendredi 20 septembre 2013, le nouveau smartphone de la firme à la pomme a été immédiatement pris en main par les bidouilleurs du "Chaos Computer Club" ( CCC ), l'une des principales organisations de hackers en Europe. Sur leur site Internet, ceux-ci ont annoncé avoir réussi à tromper la technologie Touch ID, qui plus est avec des moyens de la vie de tous les jours. Grâce à la photographie d'un doigt, les hackeurs ont réussi à créer un "faux doigt" qui a débloqué l'iPhone, c'est à dire une fine pellicule transparente reproduisant l'empreinte digitale originale. Le tout est documenté dans une vidéo mise en ligne par le CCC. Cela démontre une nouvelle fois que les technologiques biométriques liées aux empreintes digitales ne sont pas adaptées au contrôle des accès et devraient être évitées. Le hackeur Starbug a expliqué que le capteur Touch ID est simplement doté d'une meilleure résolution que les technologies précédentes, il lui a donc suffi d'augmenter la résolution de son faux, tout en conservant une méthode qu'il présentait dès 2004. Dès la sortie de l'iPhone, deux experts en sécurité avaient lancé un concours de hacking, offrant 16.000 dollars au premier qui viendrait à bout de cette nouvelle technologie mise en place par Apple. On ne coupera pas les doigts des utilisateurs de l'iPhone 5S pour voler l'appareil Une technique qui n’a rien de nouveau mais qui a fait ses preuves. Pour le groupe de hacker, cette technologie réduit la sécurité des périphériques qui l’utilisent. Non seulement parce qu’elle est facilement contournable par un tiers, mais parce qu’il est plus facile de forcer l’utilisateur à débloquer son téléphone contre sa volonté. Ce qui est assez logique, en revanche, il n’est pas forcément facile d’obtenir une bonne empreinte digitale, suffisamment bonne en tout cas pour réussir à en faire une photo et il faudra bien sûr, toujours avoir accès à votre iPhone 5s pour pouvoir l’utiliser. Course au hack Depuis l’annonce de Touch ID par Apple, le Web foisonne de sites et de personnes qui remettent en cause cette technologie. Certains s’inquiétant du fait qu’on confie une donnée très personnelle à Apple, même si la firme de Cupertino indique que l’empreinte est stockée dans une enclave sécurisée et chiffrée du processeur Apple A7 et n’est pas envoyée vers un quelconque serveur. C’est complètement stupide d’utiliser comme moyen de sécurité quelque chose qu’on ne peut pas changer et que vous laissez toute la journée partout derrière vous Le public ne doit plus être trompé par l’industrie biométrique et ses fausses déclarations. La biométrie est fondamentalement une technologie conçue pour l’oppression et le contrôle, pas pour sécuriser nos périphériques quotidiens.

23 Sep 2013 LIRE L'ACTU
200 millions de dollars générés par le spam sur Facebook Archives Secunews SECUNEWS

200 millions de dollars générés par le spam sur Facebook

Selon une étude d'une équipe de chercheurs italiens, ce sont plus de 200 millions de dollars par an qui sont captés par les spammeurs via le réseau social. Pour y parvenir, le principe est simple. Les escrocs créent de fausses pages en lien avec un sujet qui intéresse les internautes. Ils attendent ensuite que la page rassemble un nombre conséquent de "fans". Une fois la base d'utilisateurs suffisante, ils y publient des liens vers des sites de " scam ", des faux sites d'arnaques qui étaient jusqu'à présent surtout envoyées par e-mail. Jusqu'à 58 dollars de bénéfices pour un post Carlo De Micheli, le responsable de l'équipe de recherche, explique ainsi qu'une fausse page de 30.000 fans peut rapporter entre 13 et 58 dollars à chaque publication. Un " spammeur " a d'ailleurs révélé aux chercheurs que Facebook ne cherchait même pas à les bannir, car il générait malgré tout du contenu sur le réseau social. Un point de vue comme un autre. De son côté, Facebook précise au site américain Ubergizmo qu'il a mis en place des processus automatisés pour identifier les arnaques du genre. D'après le réseau social, aucune tolérance n'est concédée aux spammeurs. Manifestement, son système de détection n'est pas très efficace. Le spam sur Facebook, un business qui rapporte.

30 Aug 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
Le pirate du compte Facebook de Mark Zuckerberg se voir offrir 10.000 dollars par des donateurs Archives Secunews SECUNEWS

Le pirate du compte Facebook de Mark Zuckerberg se voir offrir 10.000 dollars par des donateurs

Il avait piraté la page du patron de Facebook, mais n'avait pas touché la récompense due en cas de signalement de bug. Des hackers ont décidé de se cotiser et viennent de rassembler 10.000 dollars. Facebook ne voulait pas le rémunérer pour son bug décelé ? Qu'à cela ne tienne, la communauté des hackers s'en est chargé. Le spécialiste en sécurité informatique Khalil Shreateh avait informé Facebook de l'existence d'un bug en publiant directement un message sur le profil de Mark Zuckerberg, une manière comme une autre de mettre la faille en application. Le hacker avait précisé sur son blog qu'il avait tenté d'avertir le réseau social de manière traditionnelle, mais que celui-ci avait nié l'existence du bug et donc refusé de lui verser la récompense de 500 dollars habituelle pour un tel signalement. Pourtant le dysfonctionnement avait finalement été corrigé, prouvant bel et bien son existence. Peu importe, à l'initiative du hacker Marc Maiffret, figure reconnue dans le milieu, une levée de fond a été mise en place sur le site de crowdfunding GoFundMe, Le succès a été fulgurant puisqu'en 24 heures, 9.000 dollars ont été collectés, et la somme vient de dépasser l'objectif des 10 000 dollars. Citation: "Tous les fonds seront envoyés à Khalil Shreateh pour l'aider à mener ses futures recherches en sécurité", précise Marc Maiffret sur la page de GoFundMe. "J'espère que cela a montré l'importance des chercheurs indépendants", explique-t-il également.

21 Aug 2013 LIRE L'ACTU
La Timeline Facebook de Zuckerberg piratée par un expert palestinien Archives Secunews SECUNEWS

La Timeline Facebook de Zuckerberg piratée par un expert palestinien

La page personnelle du PDG du réseau social en ligne Facebook, Mark Zuckerberg, a été piratée par expert en sécurité, qui voulait démontrer une faille dans la sécurité informatique du groupe. Ce pirate n'a pas hésité à s'en prendre directement à Marck Zuckerberg Objectif: démontrer une faille dans la sécurité informatique du groupe et en tirer une rémunération. (clic sur l'image pour agrandir) En effet, Facebook rémunère régulièrement les experts qui l'avertissent sur des failles de sécurité, mais le chercheur palestinien Khalil Shreateh, qui voulait attirer l'attention du groupe après que de précédentes prises de contact eurent été ignorées, a passé la ligne rouge en s'en prenant à la page de M. Zuckerberg. M. Shreateh a dit sur son blog qu'il avait trouvé une manière de contourner la sécurité informatique du groupe et de modifier les éléments postés sur la page d'un utilisateur du réseau social. Il montre qu'il a d'abord posté une vidéo d'Enrique Iglesias sur le mur de Sarah Goodin, une amie d'université de Mark Zuckerberg, après avoir informé le groupe de cette manipulation, et après avoir vu ses remarques ignorées par les équipes de sécurité du groupe, il a posté directement un message sur la page de Mark Zuckerberg. (clic sur l'image pour agrandir) Citation: "Cher Mark Zuckerberg, je suis désolé d'avoir enfreint la confidentialité de votre page et d'avoir affiché un message sur votre mur, mais je n'avais d'autre choix après tous les rapports (pour signaler une faille de sécurité) que j'ai envoyés à l'équipe de Facebook", a écrit M. Shreateh. "Je m'appelle Khalil, je viens de Palestine", ajoute-t-il. En réaction, Facebook a immédiatement désactivé le compte de l'individu et lui a envoyé un message l'informant que le groupe ne pourrait le rémunérer pour avoir exposé une faille informatique, lui reprochant d'avoir "violé les termes et services" du groupe en piratant des pages du réseau. Sa page a depuis été réouverte et inondée de messages de soutien. Citation: Dimanche, un ingénieur de sécurité de Facebook, Matt Jones, a écrit sur un forum de sécurité informatique que le problème décrit par M. Shreateh avait été "réglé jeudi", admettant toutefois que son équipe aurait dû "demander (à l'expert palestinien) plus de détails plus vite". Citation: Un porte-parole de Facebook a ajouté auprès de l'AFP que Facebook n'avait "pas ignoré les rapports" de M. Shreateh mais que ce dernier n'avait pas fourni "assez de détails" et que la politique du groupe est claire sur le fait que "ce n'est jamais acceptable de démontrer des bugs sur les pages d'utilisateurs non-consentants" du réseau.

20 Aug 2013 LIRE L'ACTU
556 millions de personnes sont piratées chaque année dans le monde Archives Secunews SECUNEWS

556 millions de personnes sont piratées chaque année dans le monde

Chaque jour, un million et demi de personnes sont victimes de pirates informatiques , qui tentent d'obtenir des informations personnelles ou de nuire à une entreprise, a déclaré Jorge Rey, responsable de la sécurité informatique du consultant américain Kaufman, Rossin & Co. Selon cet expert, des chiffres de l'industrie informatiques indiquent que sur une année, on enregistre 556 millions d'attaques contre des courriers électroniques, les réseaux sociaux, des comptes bancaires ou des entreprises. Les réseaux sociaux sont très propices à la collecte de données personnelles destinées à des usurpations d'identité afin de mener des activités illégales ou d'identifier une proie pour commettre un vol ou une extorsion. Citation: L'accès à des informations protégées via l'outil informatique "est une activité normale pour beaucoup de personnes", principalement parce que "le hacking n'est pas compliqué". De récentes études ont montré que plus de la moitié des personnes qui quittent un travail ou sont renvoyées emportent des informations privées, comme des listes de clients, des actifs ou des plans stratégiques et de développement, explique-t-il.

23 Jun 2013 LIRE L'ACTU
Facebook teste l’envoi payant de messages privés Archives Secunews SECUNEWS

Facebook teste l’envoi payant de messages privés

Faire payer l’envoi des messages ?, jusqu’à présent, l’idée semblait complètement farfelue. Ceux qui l’ont un jour envisagée s’y sont cassé les dents, Microsoft (en 2003), Yahoo (en 2009), ont abandonné leurs projets d’affranchissement des e-mails pour freiner le spam . (clic sur l'image pour agrandir) (test réalisé avec le compte de Randi Zuckerberg soeur du fondateur de Facebook)) En 2006, l’eurodéputé Alain Lamassoure avait dû remiser son idée de taxer le mail pour alimenter le budget de l’Union Européenne. Mais ça c’était avant. Avant Facebook. Le réseau social a lancé un test visant à faire payer de 1 à 100 dollar pour qu’un message envoyé à une personne qui n’est pas dans votre liste d’amis atterrisse dans sa boîte de réception. En temps normal, ce dernier atterrit en effet dans le dossier Autre, un dossier bien planqué dans la messagerie, dont une grande partie des utilisateurs de Facebook ignore l’existence . Par cette expérimentation, Facebook prétend démontrer "l’utilité des signaux économiques" pour évaluer la pertinence des messages. Citation: "Nous commençons à tester avec 1 dollar par message, et nous continuerons à tester pour trouver le prix optimal", a expliqué une porte-parole à l’AFP . Les tarifs pourraient varier en fonction de la popularité du destinataire. Le site Mashable a ainsi pu constater que l’envoi d’un message direct à Mark Zuckerberg, le patron de Facebook, était facturé 100 dollars. "Nous testons certains prix extrêmes pour voir ce qui pourrait fonctionner pour filtrer les spams", a confirmé le réseau social. L’expérimentation rencontrera-t-elle le succès ? Sera-t-elle pérennisée ? Clic pour plus d'infos sur les messages payant de Facebook (anglais) Qu’en pensez-vous ? Seriez-vous prêt à payer pour envoyer un message, que ce soit via Facebook ou par e-mail ? Dans quelles conditions ? Exprimez-vous, c’est gratuit

18 Apr 2013 LIRE L'ACTU
Facebook dévoile "home", sa vision du mobile sur android Archives Secunews SECUNEWS

Facebook dévoile "home", sa vision du mobile sur android

Mark Zuckerberg a mis au jour, jeudi, ce qu'il a appelé "la meilleure expérience possible, pour tous les portables", un logiciel sur Android. Facebook avance ses pions pour se retrouver au coeur de votre vie mobile. Les fans du réseau social attendaient un smartphone, capable de rivaliser avec Apple, Samsung et Microsoft? mais c'est toute autre chose que Facebook a présenté, jeudi 4 Avril 2013: Une nouvelle version mobile de Facebook, plus ambitieuse, pour tenir une place centrale dans les téléphones portables. Comme d'habitude, c'est Mark Zuckerberg, PDG du groupe qu'il a créé, qui a pris la parole sur son campus à Menlo Park, en Californie. Citation: Une invitation "Venez voir notre nouveau chez nous sur Android" avait été envoyée à la presse, et c'est bien avec Android (un système d'exploitation développé par Google et adopté notamment par Samsung et HTC) que fonctionne cette nouvelle expérience Facebook sur mobile qui rassemble un lot d'applications sociales. Centrer les portables autour des gens Citation: "On passe tellement de temps sur nos téléphones, alors pourquoi ne pas simplifier tout ça?", a expliqué Mark Zuckerberg. Son objectif: Citation: "Centrer les portables autour des gens, non autour des applications". "Avant d'avoir un newsfeed sur Facebook, on avait juste une page avec des applications. Cela a changé la manière dont on intéragit. Nous voulons apporter cette expérience directement sur votre téléphone, et amener cette expérience à autant de monde que possible. Pour tout le monde, pour tous les téléphones. Nous ne construisons pas un téléphone ni un système", a-t-il poursuivi. Elément clé du portable version Facebook ? L'écran d'accueil. Citation: "C'est l'âme de votre téléphone, cela devrait être profondément personnel, nous appelons ça "Home", la maison, et nous allons vous la montrer. Citation: "Home", "c'est la meilleure version de Facebook qui existe", selon Mark Zuckerberg. "On vous amène tout devant vous, vous n'avez pas besoin d'appuyer sur une application pour voir tout ce que vous voulez voir de vos amis", a-t-il ajouté, images à l'appui. Grâce au "Coverfeed", les dernières informations postées par vos amis Facebook apparaissent sur la page d'accueil, mais aussi sur l'écran de veille. Citation: "Coverfeed est pour ces moments d'entre-deux, quand vous faites la queue au supermarché ou entre deux cours, et que vous voulez savoir ce qui se passe dans votre monde", explique Facebook. D'un glissement de doigt, "vous pouvez passer d'une histoire à une autre si vous voulez", poursuit Zuckerberg. En tapant deux fois sur l'écran, vous likez. Le commentaire est aussi possible. Chaque message reçu s'affiche sur la page d'accueil, avec une photo de l'expéditeur. Autre nouveauté: Le "chat heads". Dès que vous recevez un message, que ce soit un sms ou une notificiation Facebook, de vos contacts, son visage apparaîtra dans un coin. Des mises à jour seront apportées tous les mois, mais les applications ne disparaissent pas pour autant, en un glissement de doigt, l'utilisateur peut y avoir accès. "Home" sera disponible en téléchargement dès la semaine prochaine, le 12 avril 2013, mais ne sera d’abord compatible qu’avec 5 modèles de smartphones, tous très récents voire même pas encore disponibles: - Samsung Galaxy Note II - S3 et S4 - HTC One et One X. Un programme Facebook Home est mis à disposition des constructeurs pour les aider à adapter leurs terminaux Android. Cnet précisent que l’application ne sera pas compatible avec Android Gingerbread. Facebook a indiqué qu’une version optimisée pour les tablettes arrivera d’ici quelques mois. Le réseau social a par ailleurs promis qu’il proposera chaque mois une mise à jour pour Home avec de nouvelles fonctions. Aux Etats-Unis, le HTC First, le premier avec "Home" intégré, sera disponible en exclusivité chez l'opérateur AT&T pour 99.99 dollars. Le second opérateur choisi est Orange. Encore une grosse connerie, comme souvent dans les nouveautés facebook, pour mieux s'incruster dans la vie privée des gens

05 Apr 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco Archives Secunews SECUNEWS

Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco

Tout était réuni pour un lancement en fanfare mais celui du nouveau Sim City a tourné jeudi au fiasco, de l'aveu même d'un de ses créateurs, les serveurs de son éditeur, Electronic Arts, n'ont pas tenu la charge. C'est un des jeux les plus célèbres de l'histoire du jeu vidéo et son retour était attendu depuis dix ans. On peut comprendre la colère des joueurs, il est tout simplement impossible d'y jouer car les serveurs de son éditeur, l'américain Electronic Arts (EA), ont littéralement sauté, ils ne parviennent pas à suivre le nombre de connections. Le plus grave est que cela ne concerne pas les seuls joueurs voulant faire une partie en réseau via Internet. Pour lutter contre le piratage, EA force les joueurs ayant fait l'acquisition de son jeu à se connecter sur ses serveurs de son réseau Origin pour s'assurer qu'ils n'utilisent pas une copie pirate, mais les serveurs ne répondent plus... et personne ne peut jouer. La colère des fans du célèbre simulateur de ville n'a eu de cesse de monter depuis, elle était au paroxysme ce vendredi 8 mars 2013 soir. "Une première journée catastrophique", résument le site Gameblog. Alors que certains joueurs bataillent encore avec Origin pour télécharger les 3,80 Go du jeu, d'autres désespèrent d'accéder à l'un des quatre serveurs européens. Citation: Parfois c'est une file d'attente virtuellement infinie, parfois un refus pur et simple, parfois encore le jeu se lance avant de vous interdire la création d'une nouvelle cité ou de vous imposer à nouveau un didacticiel que vous aviez déjà terminé", détaille leur testeur Gautoz. Citation: "J'ai pu y jouer une demi-heure avant d'être brutalement déconnecté!", témoigne pour sa part un internaute. Pas de remboursement En quelques heures, Sim City est devenu un des "trending topics" sur Twitter, c'est à dire un des sujets les plus débattus sur le réseau social. Citation: "On m'a volé 50 dollar", lance un twitto. "On m'a volé 36 pounds", lui répond, comme en écho, un autre de l'autre côté de l'atlantique. Tous regrettent la décision d'EA pour l'instant de ne pas rembourser les clients qui en font la demande. Citation: "Nous continuons à améliorer nos serveurs pour que plus de monde puisse jouer. Merci de votre patience", a simplement répondu EA sur le compte Twitter officiel du jeu. Plus franc, le créateur de ce Sim City, répond lui-même à un internaute furieux sur son propre Twitter: Citation: "Crois-moi, je said, cela a été un fiasco", reconnait-il. En coulisses, cela sent la panique. Selon le site Polygon, Electronic Arts a demandé à tous ses partenaires marketing de stopper la campagne massive de promotion du jeu jusqu'à nouvel ordre. (clic sur l'image pour agrandir) L'an dernier, c'est le concurrent Blizzard qui avait connu d'énormes difficultés de serveurs pour le lancement de son titre Diablo 3. En quelques semaines, tout avait fini par rentrer dans l'ordre. Colère aussi sur Amazon Le numéro un mondial du e-commerce Amazon a aussi été forcé de suspendre les ventes du jeu sur son site. Et comme tous les lieux sont bons pour se plaindre, les joueurs qui l'ont déjà acheté s'amusent à lui mettre la note la plus basse possible. Citation: "Comment vous sentiriez-vous si vous aviez attendu la sortie de la dernière Corvette, vous l'avez réservée.... Et au moment de la conduire pour rentrer à la maison le tableau de bord affiche, réservoir non connecté, échec", commente, désabusé, l'un d'entre eux. La controverse dépasse les seuls sites de jeu vidéo. Wired, CNET et même le Wall Street Journal. Citation: "Un jeu auquel, on ne peut pas jouer est-il toujours un jeu?", se demande, ironique, le New York Times sur un de ses blogs. Une bonne nouvelle malgré tous LA grande nouvelle vient directement de Lucy Bradshaw qui est à la tête de Maxis, le développeur de SimCity. En effet cette dernière tente de rassurer les joueurs en leur précisant que tous les moyens sont déployés pour que les différents problèmes de connexion soient résolus au plus vite. Un mot d'excuse ne vous suffit pas ? Ca tombe bien puisqu'elle annonce que les acheteurs de SimCity se verront tous offrir un jeu EA en téléchargement. Les détails de cette offre de compensation seront directement envoyés par mail le 18 mars 2013 aux joueurs qui ont activé le jeu. Clic pour lire le communiqué (anglais)

09 Mar 2013 LIRE L'ACTU
Un nouveau botnet découvert sur Android qui envoie du spam par SMS Archives Secunews SECUNEWS

Un nouveau botnet découvert sur Android qui envoie du spam par SMS

Un nouveau réseau zombie baptisé "SpamSoldier", basé sur des terminaux Android, a été détecté aux Etats-Unis. Selon un chercheur de la société Cloudmark, ce botnet se diffuse au travers d’un message SMS qui incite le destinataire à télécharger une version gratuite d’un jeu populaire (Angry Birds Star Wars, The Need for Speed Most Wanted, Grand Theft Auto 3), une méthode classique de hameçonnage. Celui qui se laisse avoir récupère, en réalité, un cheval de Troie qui va transformer le terminal Android en machine à spams. Des milliers de SMS seront alors envoyés en toute discrétion à une liste de destinataire que le logiciel récupère auprès d’un serveur central situé à HongKong. Pour l’instant, seuls des téléphones américains sont concernés par ce botnet dont l’attaque reste, finalement, assez simpliste. Ce n’est pas le premier botnet Android spécialisé dans le spam. En juillet 2012, un spécialiste de sécurité en avait déjà découvert un . Il se diffusait au travers de sites de téléchargement officieux et à la différence de SpamSoldier, diffusait du spam par email. En tous les cas, c’est une preuve que les spammeurs sont en train de migrer du monde du PC vers les smartphones. Ce qui est une mauvaise nouvelle pour ceux qui n’ont pas de forfaits illimités, mais aussi pour les opérateurs qui vont devoir gérer des surcharges de capacité au niveau de leurs réseaux si le botnet devient très large.

20 Dec 2012 LIRE L'ACTU
Ils se perdent en Australie à cause des cartes Apple Archives Secunews SECUNEWS

Ils se perdent en Australie à cause des cartes Apple

La police australienne a mis en garde lundi les automobilistes contre l'utilisation des cartes routières fournies par l'iPhone d'Apple, estimant qu'elles peuvent être dangereuses, voire mortelles. Cette application a fait tomber des têtes chez Apple, menace-t-elle des vies réellement ? Selon la police de l'Etat de Victoria, des automobilistes ont été envoyés "hors des sentiers battus" ces dernières semaines, au milieu d'un parc naturel, alors qu'elles tentaient de se rendre dans la petite ville de Mildura. Citation: "La police est très inquiète car il n'est pas possible de s'approvisionner en eau dans le parc, alors que les températures peuvent atteindre 46 degrés Celsius, ce qui rend la situation potentiellement mortelle", indiquent les forces de l'ordre dans un communiqué. Des essais menés par les autorités montrent que l'application cartes routières d'Apple place Mildura au coeur du parc national Murray Sunset, à 70km de l'endroit de sa position réelle. Vous pouvez mourir Six conducteurs ont été secourus après avoir suivi les indications erronées de leur iPhone. Certains sont restés perdus pendant 24 heures tandis que d'autres avaient quitté leur véhicule à la recherche d'un signal de réception pour leur téléphone. Citation: "Si c'est une journée où les températures montent à 45 degrés, vous pouvez mourir", a déclaré Simon Clemence, chef de la police de la région de Mildura, auprès de la chaîne publique ABC. "C'est une situation dangereuse et nous demandons aux gens de ne pas utiliser la nouvelle application cartes routières de leur iPhone s'ils vont du sud de l'Australie à Mildura", située à quelque 500 km au nord-ouest de Melbourne, a-t-il ajouté. En septembre, le groupe américain s'était excusé pour les multiples bugs de cette application, suggérant même à ses clients d'utiliser des services de ses concurrents. Apple Maps s'est retrouvé sous le feu des critiques dès son lancement mi-septembre, en raison de multiples défauts, les internautes à travers le monde se plaignant, photos à l'appui, d'erreurs comme des villes ou des routes disparues, mal placées ou mal identifiées, publiant des photos de ponts semblant avoir fondu. Plusieurs responsables d'Apple ont dû quitter l'entreprise suite à ce fiasco.

12 Dec 2012 LIRE L'ACTU
Skype : Messages vidéos bientôt disponibles Archives Secunews SECUNEWS

Skype : Messages vidéos bientôt disponibles

C'est par l'intermédiaire de la page des conditions d'utilisation de Skype que l'on apprend la prochaine arrivé des messages vidéos dans Skype. Comme précisé dans celle-ci, l'envoi de messages vidéos sera illimité pour les possesseurs d'un compte Premium et limité pour les utilisateurs non Premium. Si vous êtes abonné à Skype Premium, vous pouvez envoyer et recevoir un nombre illimité de messages vidéo, dans le respect de la politique d'utilisation équitable de la messagerie vidéo. Les messages vidéo envoyés et/ou reçus n'ont pas de date d'expiration. Si vous n'êtes pas abonné à Skype Premium, le nombre de messages vidéo que vous pouvez envoyer est limité, mais le nombre de messages vidéo que vous pouvez recevoir est illimité (dans le respect de la politique d'utilisation équitable de la messagerie vidéo). Tout message envoyé ou reçu par un utilisateur qui n'est pas abonné à Skype Premium expirera sous 90 jours, sauf si les messages vidéo proviennent d'un abonné Skype Premium ou si vous souscrivez un abonnement à Skype Premium avant la fin de la période d'expiration de 90 jours. Dans ces deux derniers cas, les messages vidéo n'auront plus de date d'expiration. Pour information, un message vidéo vous permet d'envoyer un message enregistré via votre webcam que votre correspondant recevra à sa prochaine connexion si celui-ci n'est pas connecté lors de votre envoi.

06 Dec 2012 LIRE L'ACTU
Le SMS fête ses 20 ans Archives Secunews SECUNEWS

Le SMS fête ses 20 ans

Le message tenait en deux mots, "Merry Christmas !" Le tout premier SMS (Short Messaging Service) a été envoyé d'un ordinateur, un certain 3 décembre 1992, par Neil Papworth, un jeune ingénieur anglais et souhaitait Joyeux Noël à un collègue. [quote]"Comme les téléphones portables n'avaient pas encore de clavier, j'ai tapé le message sur un PC.Il disait Joyeux Noël et je l'ai envoyé à Richard Jarvis de Vodafone qui était à une fête de Noël du bureau.", se rappelle Neil Papworth dans The Guardian.[/quote] C'était le premier message jamais envoyé dans le monde. Le projet original pas destiné au grand public Mais à l'origine l'invention n'était pas destinée au grand public. Neil Papworth, désormais citoyen canadien, travaillait pour un réseau téléphonique anglais et développait un système interne d'échanges de messages entre employés. L'entreprise a par la suite adopté cette technologie pour communiquer entre secrétaires et dirigeants. Cette avancée est ensuite restée confinée à un cercle limité d'utilisateurs pendant sept ans. Les compagnies téléphoniques britanniques ne voyaient alors pas l'intérêt de proposer ce service à des clients qui, selon eux, préféreraient parler directement à leurs interlocuteurs plutôt que perdre du temps à écrire. Un phénomène de société en pleine croissance En 1999, un des concurrents a brisé le consensus et permis à ses abonnés de s'envoyer des messages, la folie SMS débutait alors et s'étendait au monde entier jusqu'à devenir le moyen de communication privilégié des utilisateurs de téléphones portables selon de nombreuses études. Les Français envoient aujourd'hui plus de 45 milliards de textos par trimestre, et le volume d'échanges progresse d'un milliard de SMS chaque année. Le SMS a créé son propre langage et génère même des concours d'écriture rapide à travers la planète. 1pressionant.

03 Dec 2012 LIRE L'ACTU
Skype sur Iphone et Ipad se met à jour! Archives Secunews SECUNEWS

Skype sur Iphone et Ipad se met à jour!

Skype vient de mettre à niveau son application IOS pour Iphone et Ipad. La nouvelle version estampillée 4.2.1 propose quelques nouveautés intéressantes: - la création d'un compte directement via l'application - l'import de ses contacts Windows Live - la possibilité d'éditer un message envoyé. - les icônes Skype sont désormais intégrés dans la version Iphone!

30 Nov 2012 LIRE L'ACTU
Correction de bugs avec IOS 6.01 et test de la version 6.1 Archives Secunews SECUNEWS

Correction de bugs avec IOS 6.01 et test de la version 6.1

Apple vient de publier la version 6.0.1 de iOS afin de corriger plusieurs bugs relevés par ses fidèles utilisateurs. Au menu des corrections : Amélioration de wifi, correction de problèmes d'affichage, correction des connexions cellulaires. Pas de nouveautés par contre. il faudra patienter jusqu'a la version 6.1 qui elle vient d'être envoyée aux testeurs. - Ajout d'une fonction pour reporter des problemes - Amélioration du service Maps - et quelques autres ) à découvrir prochainement....

02 Nov 2012 LIRE L'ACTU
Nouveau soucis pour l'Iphone 5, son appareil photo vire au violet Archives Secunews SECUNEWS

Nouveau soucis pour l'Iphone 5, son appareil photo vire au violet

Apple fait face à de nouvelles critiques cette fois-ci sur l'appareil photo de l'Iphone 5. L'appareil photo de l'iPhone 5 serait-il défaillant ?, si Apple se veut rassurant, il n'empêche qu'il a quelque peu évolué dans ses explications. Après avoir dans un premier temps nié en bloc que les photos de l'iPhone 5 présentaient un halo violet, il a fini par considérer que ce phénomène était "normal". (C'est le site Gizmodo qui a publié un mail envoyé par la firme de Cupertino à l'un de ses journalistes). Traduction fr du mail: "L'équipe d'ingénieur vient de me fournir vos informations. Nous vous recommandons de ne pas pointer le capteur de l'Iphone 5 vers une source lumineuse trop prononcée lorsque vous souhaitez prendre une photo. Les reflets violets constatés sur vos photos sont normaux". Si le phénomène est donc "normal", reste qu'il n'apparaissait pas sur les précédents modèles et Apple va même jusqu'à conseiller d'éloigner son appareil photo d'une source lumineuse lors de la prise de photos. Citation: Pour certains, ces problèmes seraient peut-être liés à la couverture de la lentille, en saphir artificiel. D'autres avancent un problème loin d'être inhabituel en photographie, y compris avec des appareils de haute qualité.

04 Oct 2012 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Le Robot Curiosity, un vieux G3 avec des roues Archives Secunews SECUNEWS

Le Robot Curiosity, un vieux G3 avec des roues

Contrairement à ce que l’on pourrait penser, la Nasa n’a pas envoyé le dernier cri de la technologie humaine sur Mars, le robot Curiosity utilise un PowerPC G3 à 200 MHz, un processeur vieux de onze ans. De l'ancien, mais du solide. La Nasa n’utilise que du matériel éprouvé pour ses explorations spatiales, "Curiosity" ne fait pas exception. Alors que le laboratoire de sciences mobiles commence tout juste son exploration de Mars et à envoyer ses premières photos, on en sait un peu plus sur l’équipement informatique utilisé par le rover. Matériel: un PowerPC G3 à 200 MHz et 256 Mo de RAM - Le processeur qui équipe Curiosity n’a rien d’extraterrestre, c’est un PowerPC 750, un processeur conçu par IBM et Motorola et qui est appelé G3 chez Apple. Sur le robot, il fonctionne à une fréquence d’horloge de 200 MHz, ce qui est peu, mais largement suffisant pour ce qu’il doit faire. - La carte mère embarque 256 Mo de RAM et 2 Go de mémoire flash pour stocker les photos, les vidéos et les données scientifiques avant de les transmettre à la Terre. - L’ordinateur qui utilise cette carte mère s’appelle un "RAD750", éprouvé dans de nombreuses missions spatiales, il est protégé des radiations par son boîtier qui résiste jusqu’à 1.000 Gray et à des températures de -55°C à 70°C, pour des raisons de redondance, un second RAD750 est embarqué. Equipement, 17 caméras de 2 mégapixels Curiosity est comme une voiture Street View, bardé d’appareils photo, il totalise 17 caméras CCD de 2 mégapixels dont la MastCam, capable d’enregistrer des vidéos en HD 720p à 10 images par seconde, une autre caméra sert à saisir des images en macro, du sol, sous le rover. (animation de la NASA de l’atterrissage) Le chef-d’oeuvre scientifique est sans doute la "ChemCam" construite par le CEA. La caméra la plus impressionnante n’est pas sur le rover, mais sur la sonde "Mars Reconnaissance Orbiter", la "HiTISE" est en effet dotée d’un capteur de 800 mégapixels qui a pris des photos de 2 Go chacune lors de la descente et de l’atterrissage de Curiosity. - Côté logiciel, Curiosity fonctionne avec "VxWorks", développé par Wind River Systems et racheté par Intel. Ce système d’exploitation en temps réel est utilisé par beaucoup de systèmes embarqués, encore un système stable et éprouvé. Le seul point négatif concerne son alimentation. Curiosity n’est pas très vert puisqu'il est alimenté par un générateur thermoélectrique à radioisotope (à base de plutonium) qui produit 125 watts d’électricité, c’est plus efficace que les panneaux solaires, mais oh combien plus polluant !
09 Aug 2012 LIRE L'ACTU
Phishing autour des Ethylotests Archives Secunews SECUNEWS

Phishing autour des Ethylotests

Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.
17 Jul 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Des sanctions pour les tricheurs de Max Payne III Archives Secunews SECUNEWS

Des sanctions pour les tricheurs de Max Payne III

Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ

01 Jul 2012 LIRE L'ACTU
Larry Page le PDG de Google rassure ses salariés sur son état de santé Archives Secunews SECUNEWS

Larry Page le PDG de Google rassure ses salariés sur son état de santé

Larry Page, le PDG de Google, a envoyé jeudi dernier à ses salariés un email pour les rassurer sur son état de santé. Citation:"Il nêy a rien de vraiment grave", a-t-il assuré, tout en confirmant "quêil continuait à diriger la société" quêil a cofondée avec Sergey Brin en 1998. Agé de 39 ans, Larry Page a perdu sa voix, selon le président exécutif de Google, Eric Schmidt. Il nêa pas assisté à la réunion annuelle des investisseurs de Google, et Il ne participera pas non plus à un événement dédié aux développeurs, qui se tiendra entre mercredi 27 Juin et vendredi 29 juin 2012. Dans le Wall Street Journal, un analyste sêinterroge sur cette communication laconique de Google, jugée étrange. La Silicon Valley est encore marquée par la longue maladie de Steve Jobs, " décédé en octobre 2011 " dêun cancer du pancréas, rappelle le quotidien économique américain.

26 Jun 2012 LIRE L'ACTU
Alerte phishing concernant le SPF Finances Archives Secunews SECUNEWS

Alerte phishing concernant le SPF Finances

Alerte Phishing Une tentative assez sophistiquée d'escroquerie par phishing est en cours en Belgique, un mail semblant émaner du SPF Finances et vous annonçant un remboursement circule depuis ce week-end sur les boÓtes mails belges. Le formulaire à cliquer ouvre une page web qui vous invite à fournir vos informations personnelles et celles de votre carte de crédit afin de recevoir votre remboursement. L'e-mail envoyé par les escrocs enjoint le destinataire à exécuter les actions suivantes: "Pour accéder à votre remboursement d'impôt, s'il vous plaÓt suivez les étapes ci-dessous: -Télécharger le formulaire de remboursement de la taxe fixé à cet e-mail - Ouvrez-le dans le navigateur - Suivre les instructions sur votre écran". Le formulaire en question vous demande alors d'entrer vos données personnelles et les données relatives à votre carte de crédit, une fois en possession de ces données, les pirates sont par exemple en mesure d'effectuer n'importe quel achat en ligne via votre carte. Le SPF Finances ne procéde jamais de la sorte Pour tromper le visiteur, les escrocs ont fait en sorte que lorsque l'on clique sur le lien "Envoyer" de leur formulaire frauduleux, celui-ci vous redirige vers le site authentique du service public fédéral des Finances, cela rend l'arnaque encore plus crédible. Cependant, les autorités fédérales ne procédent évidemment jamais de la sorte, pour un remboursement, l'administration des Finances passe par un courrier postal classique et effectue le remboursement via un virement sur un compte bancaire. Le type d'escroquerie pratiqué ici est appelé " Phishing " (hameçonnage) Il ne faut évidemment en aucun cas répondre à ce type de mail, une chose a faire le supprimer. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

10 Apr 2012 LIRE L'ACTU
Tentative de phishing concernant les clients de Belfius Archives Secunews SECUNEWS

Tentative de phishing concernant les clients de Belfius

Alerte phishing Belfius Banque a constaté que certains de ses clients ont reçu un e-mail (jusqu'à présent uniquement en néerlandais) dont l'apparence laissait à penser qu'il émanait de "Dexia Banque" et indiquant que la banque était occupée à installer un "nouveau logiciel de protection". Cet e-mail n'a pas été envoyé par Belfius Banque et la banque n'enverra jamais ce type d'e-mail, a prévenu vendredi Belfius (anciennement dexia banque). Dans ce mail douteux, il est demandé au client de Belfius de fournir des données personnelles comme le numéro de carte, la date de naissance ou le code postal via le lien "dexiaonlineplc.ultimatefreehosting.com". Ne pas cliquer sur l'hyperlien et ne pas communiquer vos données personnelles, il s'agit en fait d'une tentative de phising "Les clients qui auraient malgré tout introduit leurs données n'ont pas de soucis à se faire car ces renseignements ne constituent, en tant que tels, aucune menace pour l'internet banking, précise Belfius. Seul celui qui suit la procédure normale a accés au systéme et est en mesure d'effectuer des virements", précise la banque. Les clients qui ont introduit des données via la site douteux peuvent toutefois contacter la banque au: 02/222.82.50 (pour les francophones) 02/222.82.70 (pour les néerlandophones) Le phishing c'est quoi et comment s'en proteger ? Le Whaling ou Spearphishing, le phishing pour riche Le smishing, phishing via votre téléphone old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

09 Mar 2012 LIRE L'ACTU
Arnaque par SMS, 3.700 Ä en 2 jours Archives Secunews SECUNEWS

Arnaque par SMS, 3.700 Ä en 2 jours

Alors que de nombreuses publicités ont récemment vanté le plaisir de recevoir un forfait téléphonique sous le sapin, une famille de lessine (Belgique), victime d'une arnaque par SMS, a pour sa part reçu un cadeau empoisonné pour son nouvel an, une facture de 3.700 € de la part de Mobistar. La mauvaise blague a débuté le mercredi 28 décembre 2011, lorsque le fils, ‚gé de 14 ans, reçoit un SMS l'invitant à envoyer son nom et son prénom en vue de bénéficier de SMS gratuits, voire de gagner un GSM. Inconscient du danger, il répond à l'offre alléchante et voit par la suite sa boÓte de réception inondée de centaines de messages à caractére pornographique de la part du numéro "7071". Le lendemain matin, sa maman est avisée par Mobistar d'un dépassement inhabituel du forfait de 15 €, la facture atteint déjà plus de 2.500 €, dans la soirée, elle s'éléve à 3.700 €, alors que le numéro de téléphone du fils a en principe été bloqué le matin. Citation:"Maintenant, Mobistar nous réclame cette somme, ce qui n'est pas trés correct, explique la maman. Comment la facture a-t-elle encore pu augmenter de 1.200€ en l'espace d'une journée alors que l'abonnement était bloqué ? Comment se fait-il que l'opérateur n'ait pas réagi plus rapidement alors que dans mon contrat, mon fils n'a qu'un forfait de 15 € ?" Contacté, le préposé au helpdesk de Mobistar explique qu'aucune formule d'abonnement plafonné n'est proposée par l'opérateur, mais que le client est informé par SMS du dépassement de son forfait. La cliente lésée affirme n'avoir jamais reçu ce type d'avertissement : Citation:"J'en suis certaine parce que l'abonnement est à mon nom, donc ces informations devraient m'être envoyées directement, il nous est déjà arrivé par le passé de dépasser le budget fixé, mais nous le découvrons seulement lorsque la facture arrive dans notre boÓte aux lettres". La famille lessinoise a porté plainte et attend de voir la suite réservée à son dossier par la justice. Citation:"Notre fils mineur a reçu ces SMS trés choquants sans même qu'un accord parental soit demandé. Nous espérons que les arnaqueurs seront démasqués pour que ça n'arrive à personne d'autre. ¿ propos de Mobistar, si la justice dit que nous devons payer la facture, nous le ferons, mais nous regrettons leur attitude et surtout le ton de la personne au téléphone, qui nous a intimé l'ordre de payer directement si nous ne voulions pas avoir un huissier à notre porte." ¿ noter que l'interlocuteur au helpdesk de Mobistar a précisé qu'un geste commercial était envisageable lorsque l'arnaque était avérée. Voir aussi: Le smishing, phishing via votre téléphone

04 Jan 2012 LIRE L'ACTU
Un spyware installé sur plusieurs millions de téléphones américains Archives Secunews SECUNEWS

Un spyware installé sur plusieurs millions de téléphones américains

Un développeur spécialisé dans Android, le systéme d'exploitation de Google pour téléphones mobiles, a révélé l'existence d'un programme installé par des fournisseurs d’accès américains sur des millions de portables, qui enregistre de trés nombreuses informations sur l'activité des utilisateurs et les transmet au fournisseur d’accès. Selon CarrierIQ, ce logiciel est déployé sur plus de 140 millions de terminaux, des téléphones Androïde comme des BlackBerry ou des téléphones Nokia. CarrierIQ, édité par la société du même nom, enregistre une très grande quantité d'informations, allant des touches activées aux messages envoyés, en passant par les recherches effectuées via le navigateur Internet. Le logiciel est présenté comme un outil permettant aux opérateurs d'établir des statistiques sur l'utilisation des téléphones, il n'est a priori pas utilisé par les opérateurs européens. Pour Trevor Eckhart, le développeur bien connu dans la communauté Androïde qui a révélé l'existence de CarrierIQ, ce logiciel est un véritable service d'espionnage. Après avoir publié un long article sur son blog, le jeune homme, a reçu une lettre de menaces des avocats de CarrierIQ, aprés avoir reçu le soutien de plusieurs organisations, dont la puissante Electronic Frontier Foundation EFF, M. Eckhart a reçu une lettre d'excuses (pdf) de la part de CarrierIQ. Dans ce courrier, CarrierIQ affirme que son logiciel sert uniquement à améliorer le fonctionnement des réseaux. Carrier IQ "n'enregistre pas les activations de touches, ne fournit pas d'outils de traçage, et n'inspecte ni ne communique le contenu de vos communications, comme le contenu des e-mails ou les SMS", explique l'entreprise. Mais ce mardi, dans une nouvelle vidéo publiée sur son blog, M. Eckhart démontre, preuves à l'appui, que CarrierIQ stocke bien le contenu des messages SMS, il enregistre également des données a priori protégées, comme les recherches effectuées sur un navigateur Internet connecté en "https", un mode de connexion sécurisé. (source vidéo: Trevor Eckhart Youtube)

30 Nov 2011 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
La transparence est elle une notion à sens unique au siége de Google ? Archives Secunews SECUNEWS

La transparence est elle une notion à sens unique au siége de Google ?

Puisque Google se garde bien d'être visible sur ses propres applications, le journal le soir a loué un hélicoptére pour aller voir son centre névralgique de plus prés. Le data center Belge de Google, qui abrite des milliers de serveurs est établi sur le zoning de Saint-Ghislain, prés de Mons. (Google Belgique vu sur Google street view) Les plaintes affluent à la Commission de protection de la vie privée. De nombreux Belges semblent avoir un probléme avec Street View, qui permet de visualiser les rues de Belgique depuis son ordinateur, ils se sont reconnus malgré le floutage automatique des visages et go?tent assez peu cette intrusion dans leur vie privée. L'opération transparence imposée par Google aux artéres belges, c'est pour le meilleur et pour le pire…, mais la transparence serait-elle une notion à sens unique au siége de Google ? Que ce soit via "Google Earth" ou via "Street View", impossible d'apercevoir les installations du data center de Google situées à Saint-Ghislain prés de Mons. Elles sont pourtant loin d'être discrétes! Heureux hasard sans doute pour cette société qui veut organiser et rendre public le savoir du monde entier, mais qui cultive en interne un culte du secret poussé à l'extrême. Le Soir a décidé de prendre Google à son propre jeu et a envoyé un hélicoptére photographier cette fameuse ferme à serveurs top-secret, barricadée derriére des talus de terre de plusieurs métres de haut. L'arroseur arrosé… Pendant que les caméras des Google Cars mitraillaient sous tous les angles les rues du pays à l'insu de pratiquement tout le monde, le moindre quidam qui osait prendre depuis la rue une photo du site lors de la construction (et même avant.) voyait immédiatement s'approcher de lui des vigiles en 4X4 ou à cheval (ou les deux) lui intimant de cesser immédiatement cette activité et d'effacer les photos incriminées. On ne rigole pas avec les curieux chez Google qui aime pourtant tellement être intrusif… et si tout le monde a entendu parler dans la région de ce data center, personne ne l'a jamais visité. La seule opération portes ouvertes qui a été organisée n'en était en fait pas une, les visiteurs ont été contenus dans des chapiteaux à l'extérieur des installations o? Google leur a fait des démonstrations produits.

25 Nov 2011 LIRE L'ACTU