Moteur de recherche

Résultats pour : "distance"

Des pirates pourraient éteindre des milliers de panneaux solaires à distance, et l’Europe prend la menace au sérieux

Un rapport d’experts européens alerte sur la cybersécurité des panneaux solaires connectés. Selon eux, des pirates capables de prendre le contrôle d’un grand nombre d’onduleurs pourraient déstabiliser le réseau électrique, un scénario qui résonne forcément, après l’attaque des frigos Danfoss.

19 Oct 2026 LIRE L'ACTU
Adobe Commerce (Magento) : une faille critique notée 10/10 déjà exploitée, pourquoi le patch ne suffit pas ? Leptidigital Cybersécurité

Adobe Commerce (Magento) : une faille critique notée 10/10 déjà exploitée, pourquoi le patch ne suffit pas ?

Le 7 septembre, Adobe a publié un correctif d’urgence pour une faille notée 10 sur 10 affectant Adobe Commerce et Magento Open Source. Elle permet d’exécuter du code à distance sans aucune authentification, et elle était déjà exploitée avant la publication du patch. Mais pour les agences, l’enjeu ne

16 Sep 2026 LIRE L'ACTU
Faille de WordPress majeure : la mise à jour automatique n’a pas protégé tous les sites, voici pourquoi (et ce qu’il faut faire) Leptidigital Cybersécurité

Faille de WordPress majeure : la mise à jour automatique n’a pas protégé tous les sites, voici pourquoi (et ce qu’il faut faire)

WordPress a publié le 17 juillet 2026 des correctifs d’urgence contre wp2shell, un enchaînement de deux failles qui donne accès à l’exécution de code à distance par un assaillant sans qu’il n’ait besoin du moindre compte ou mot de passe. Des exploits publics circulent déjà et des tentatives d’exploi

21 Jul 2026 LIRE L'ACTU
120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite Archives Secunews SECUNEWS

120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite

Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.

31 May 2026 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Utilisation de drones? Que dit la loi? Archives Secunews SECUNEWS

Utilisation de drones? Que dit la loi?

Depuis 2021, une loi européenne harmonisée régule l’usage des drones pour assurer la sécurité et protéger la vie privée. En 2025, ces règles sont encore plus strictes et uniformes dans toute l’Europe. Règles générales à connaître Tout utilisateur doit s’enregistrer comme pilote si son drone pèse plus de 250 grammes. Les drones doivent porter une identification électronique. L’altitude maximale de vol est limitée à 120 mètres. Le survol de foules est interdit, et le survol de personnes isolées est limité selon la catégorie du drone. Vol dans les zones sensibles (aéroports, sites protégés, zones urbaines denses) interdit sans autorisation. Situation en France La France suit la réglementation européenne avec des règles adaptées pour les zones urbaines et une application stricte sur la hauteur et les distances à respecter autour des personnes. L’enregistrement est obligatoire, tout comme une formation pour certains poids de drones. Situation en Belgique La Belgique applique la législation européenne avec des règles précises pour les drones légers (<250g). Les drones jouets sont autorisés uniquement s’ils pèsent moins de 1 kg, ils doivent voler à une hauteur maximale de 10 mètres et uniquement sur des terrains privés. Aucun enregistrement ni formation n’est exigé pour les drones jouets, mais leur usage dans les lieux publics est interdit pour des raisons de sécurité. Situation en Suisse La Suisse applique la réglementation européenne avec des classes de drones (A1, A2, A3) selon leur poids. Les drones jusqu’à 500 g peuvent voler en catégorie A1 avec certaines restrictions, et les survols pour la photographie aérienne sont soumis à des règles particulières. Ce cadre garantit que tous les utilisateurs comprennent les limites pour voler légalement et en sécurité avec leur drone ou drone jouet en Europe, notamment en Belgique qui a récemment précisé ses règles pour les drones jouets.

10 Nov 2025 LIRE L'ACTU
Android Novembre 2025 : mise à jour sécurité urgente Archives Secunews SECUNEWS

Android Novembre 2025 : mise à jour sécurité urgente

Google a publié début novembre une mise à jour importante pour Android, corrigeant deux failles, dont une critique pouvant permettre l’exécution de code à distance sans action de l’utilisateur. Cette mise à jour concerne les versions Android 13 à 16. Cette actualisation marque une nouvelle étape dans la stratégie d’Android visant à déployer des mises à jour de sécurité mensuelles plus ciblées et rapides, afin de protéger au mieux ses centaines de millions d’utilisateurs dans le monde. Samsung a aussi déployé son patch couvrant 25 vulnérabilités, dont deux critiques, pour ses appareils. Nous recommandons vivement à tous nos lecteurs de vérifier régulièrement les mises à jour de leurs appareils et d’installer ces correctifs rapidement pour se protéger des cyberattaques.

07 Nov 2025 LIRE L'ACTU

[MàJ] Multiples vulnérabilités sur l'interface d'administration des équipements Palo Alto Networks (15 novembre 2024)

Le 8 novembre 2024, Palo Alto Networks a publié un avis de sécurité relatif à une vulnérabilité critique dans certains pare-feux Palo Alto Networks. Elle permet à un attaquant non authentifié d'exécuter du code arbitraire à distance sur l'interface d'administration des équipements. L'éditeur...

15 Nov 2024 LIRE L'ACTU
Des robots aspirateurs piraté, insultent leur propriétaire Archives Secunews SECUNEWS

Des robots aspirateurs piraté, insultent leur propriétaire

Aux États-Unis, des robots aspirateurs de la marque Ecovacs ont été piratés à quelques jours d’intervalle et ont terrorisé leurs propriétaires. Certains racontent avoir entendu des insultes racistes, observé l’aspirateur fonctionner tout seul ou encore attaquer les animaux de compagnie ou ce moquer. L’entreprise avait déjà été alertée sur des failles de sécurité sur ses modèles et l’application qui les contrôle. Les robots concernés sont tous des Ecovacs Deebot X2 fabriqués en Chine. « J’ai eu l’impression que c’était un enfant, peut-être un adolescent qui parlait », a déclaré au média australien ABC Daniel Swenson, un avocat résidant dans le Minnesota qui s’est fait pirater son robot aspirateur et a reçu des insultes racistes. « Peut-être qu’ils sautaient simplement d’un appareil à l’autre pour embêter les familles. » Les robots étaient pilotés de loin. Les malfaiteurs ont très certainement profité d’une « faille dans le connecteur Bluetooth » qui permet un accès complet à l’Ecovacs X2 à une distance de plus de 100 mètres. Six mois plus tôt, des chercheurs en sécurité avaient déjà alerté Ecovacs au sujet d’importantes failles de sécurité dans ses aspirateurs robots et dans l’application qui les contrôle. Le système de code PIN protégeant le flux vidéo du robot et la fonction de contrôle à distance était également connu pour être défectueux. « Le son d’avertissement censé être émis lorsque la caméra est surveillée a pu être désactivé à distance », souligne ABC qui s’est essayé au piratage pour prouver que le système de sécurité était bien défectueux. Une mise à jour de sécurité en novembre 2024 Un porte-parole d’Ecovacs a déclaré que cette faille avait été corrigée, mais M. Giese, un des chercheurs en sécurité qui avait lancé l’alerte, a déclaré que la correction apportée par l’entreprise était « insuffisante pour combler la faille de sécurité ». Le porte-parole a également déclaré que l’entreprise avait « envoyé un e-mail rapide » demandant aux clients de modifier leurs mots de passe à la suite de l’incident. Ecovacs a déclaré qu’elle publierait une mise à jour de sécurité pour les propriétaires de sa série X2 au mois de novembre 2024. A savoir: En théorie, l’incident est des plus crédibles. Tous les objets connectés comportent des capteurs comme des caméras, des micros et des haut-parleurs qui peuvent être détournés et dont la cybersécurité est historiquement pauvre »

20 Oct 2024 LIRE L'ACTU
Une faille de 19 ans découvert dans WinRAR Archives Secunews SECUNEWS

Une faille de 19 ans découvert dans WinRAR

Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.

29 Mar 2019 LIRE L'ACTU
Nintendo contre-attaque, suite au piratage de sa Nintendo Switch Archives Secunews SECUNEWS

Nintendo contre-attaque, suite au piratage de sa Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, mais depuis, les hackers sont allés plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Mais Nintendo ne compte pas en rester là et commence à bloquer certaines fonctions de la console à distance. La Switch a cédé face aux 'hackers', 13 mois après sa sortie. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Pour autant, si Nintendo ne peut empêcher le piratage de la console, il lui reste malgré tout un moyen de contre-attaquer. C'est là qu'entre en jeu le 'message d'erreur 2124-4007'. Un code énigmatique, mais qui signifie tout simplement que la Switch ne peut plus se connecter aux services en ligne de la console. Au revoir donc les parties en ligne (qui deviendront payantes à la rentrée), mais également l'accès à l'eShop et aux nombreux jeux dématérialisés vendus uniquement sur la boutique, ainsi qu'aux messages et autres partages de photos et vidéos sur Twitter et Facebook. Une sanction qui serait, selon le site Nintendo Everything, définitive; l'entreprise jugeant que le piratage de la console constitue une infraction aux conditions générales d'utilisation. La guerre n'est donc pas encore totalement perdue pour Nintendo. Reste un détail à régler, ne pas envoyer le message d'erreur (et donc bloquer la console) aux joueurs qui n'ont pas piraté leur console, comme c'est arrivé à plusieurs internautes... Voir aussi: Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch. Il est évidemment déconseillé de pirater la Switch. C’est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

31 May 2018 LIRE L'ACTU
Un mystérieux message contenant un caractère indien fait planté les iPhone et ses applications Archives Secunews SECUNEWS

Un mystérieux message contenant un caractère indien fait planté les iPhone et ses applications

Comme à chaque fois, c’est devenu en quelques heures le dernier jeu à la mode, faire planter, à distance, l’iPhone d’un de ses contacts. Un nouveau texto maléfique, semble-t-il relativement facile à exploiter, a fait son apparition ces derniers jours., le bug a été signalé mercredi 14 février 2018 par le blog italien MobileWorld, et testé par le site américain The Verge. Lorsqu’un utilisateur a le malheur d’ouvrir le message contenant le caractère en question (non inclus dans l'article pour des raisons évidentes) sur un iPhone tournant avec la version 11.2.5 d’iOS, l’application native Messages, ainsi que d’autres applications tierces, comme WhatsApp, Messenger, Outlook ou encore Gmail, se bloquent instantanément. Ledit message doit simplement contenir un caractère en télougou (une langue indienne) et permet de faire planter partiellement ou complément iOS, le système d’exploitation des iPhone et iPad. Dans certains cas, l’iPhone retournera simplement à son écran de démarrage et vous demandera de saisir à nouveau votre code PIN. D'après le blogueur italien à l'origine de la découverte de ce nouveau bug, certains appareils seraient même totalement bloqués. Comment faire pour récupérer l'accès à ses messages ? - Apparemment, la seule manière pour l'utilisateur de récupérer l'accès à ses messages serait de s'envoyer un texto depuis un autre appareil et de supprimer le message maléfique aussi vite que possible, et ce dès sa réception, indique The Verge. - Le plus simple est d'accéder à l'application Messages depuis un ordinateur Mac pour supprimer le fil de la discussion. En revanche, si vous avez ouvert le message en question depuis une autre application de messagerie, il faudra procéder de la même manière en accédant au service depuis un naviagteur web. Une autre solution consiste à demander à Siri de répondre au message malveillant. Une fois que aurez répondu, vous pourrez normalement ouvrir l'application à nouveau. Ensuite, allez dans "Messages", puis glissez vers la gauche pour supprimer la conversation. Une solution artisanale, en attendant que la firme publie une mise à jour qui viendra définitivement régler le problème. Le dernier en date d'une longue liste de bugs Ce n’est pas la première fois qu’un tel bug touche les iPhone, c'est même le dernier en date d'une très longue liste. Un bug nommé "ChaiOs"pouvait ainsi faire freezer l’appareil et le redémarrer, quand un utilisateur cliquait sur un mystérieux lien contenu dans un message, Apple avait indiqué en janvier 2018 avoir corrigé la vulnérabilité. En 2017, un autre bug avait été découvert et permettait lui aussi de bloquer les iPhone, par le biais d'un message contenant une combinaison d'emoji. Plus d'infos voir le site d'infos TheVerge.com (anglais) Voir aussi: Lire toutes les actus sur l'iphone.

16 Feb 2018 LIRE L'ACTU
Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute Archives Secunews SECUNEWS

Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute

La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.

14 Jan 2018 LIRE L'ACTU
La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants Archives Secunews SECUNEWS

La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants

À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.

05 Dec 2017 LIRE L'ACTU
Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu Archives Secunews SECUNEWS

Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu

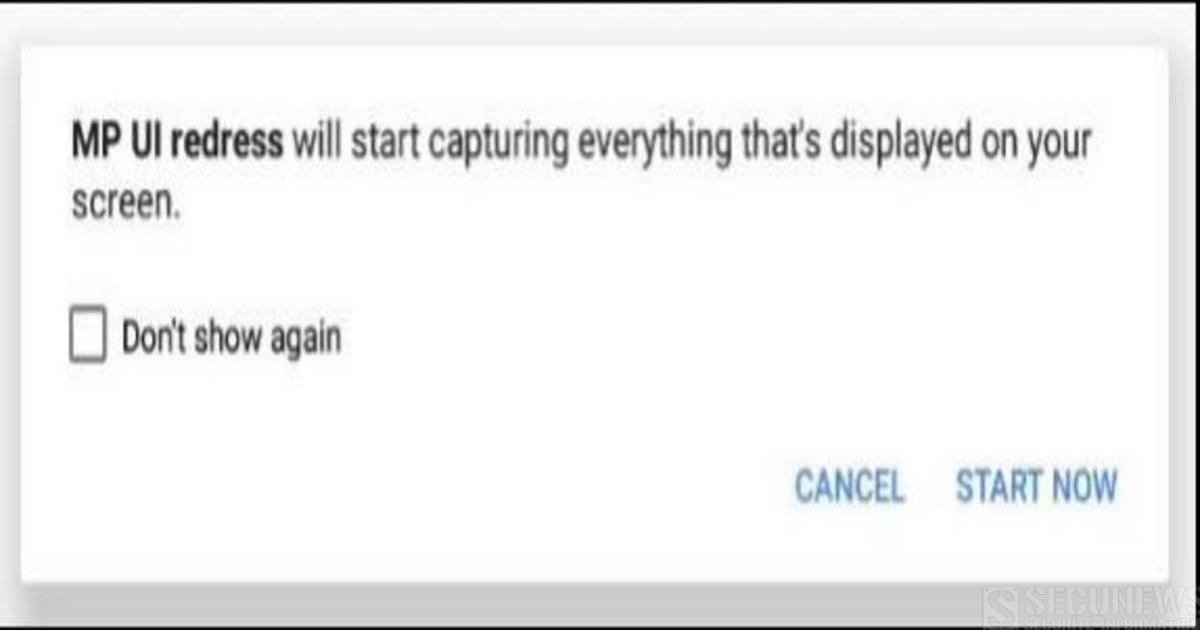
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....

24 Nov 2017 LIRE L'ACTU
100 millions de voitures concernées par une faille de sécurité Archives Secunews SECUNEWS

100 millions de voitures concernées par une faille de sécurité

Des chercheurs ont découvert une faille de sécurité, permettant de déverrouiller les portes à distance, qui pourrait toucher plus de 100 millions de véhicules à travers le monde, notamment chez Volkswagen (Seat, Audi et Skoda), mais aussi Renault, Peugeot, Citroën, Fiat, Nissan, Opel, Ford. C’est un nouveau coup dur pour Volkswagen, déjà fortement impacté par le scandale du 'Dieselgate' de l’année dernière et qui peine à voir le bout du tunnel. En effet, le constructeur est désormais concerné par une importante faille permettant à des voleurs de contourner les systèmes de sécurité d’anciennes clés afin d’ouvrir des véhicules à distance. En cause, un nombre insuffisant de mots de passe différents, ce qui rendrait les clés plus simple à pirater. Une enquête serait actuellement en cours à propos d’un vol de voiture, le procédé utilisé pouvant laisser penser à l’exploitation de cette faille dans le système de sécurité. Selon une source proche des forces de l’ordre allemandes, les vols de voitures sont nettement moins nombreux que par le passé. Selon un chiffre de la fédération allemande des assureurs GDV, qu'il cite, 18.000 vols de véhicules assurés sont actuellement recensés en Allemagne, contre 105.000 il y a 23 ans. Les constructeurs français également touchés Si Volkswagen est le plus concerné par cette faille de sécurité, ainsi que les autres marques du groupe, notamment Seat, Audi et Skoda, d’autres constructeurs seraient également touchés. Parmi les français, aucun n’est épargné: - Citroën: Nemo, Jumper - Peugeot: 207 - Renault: Clio, Twingo, etc... A l’étranger, on peut citer: - L'italien Fiat: Punto, Panda, etc.. - L'allemand Opel: Astra, Corsa, etc... - Le japonais Nissan: Qashqai notamment - L'américain Ford: Ka selon ces médias. Déjà sous le feu des critiques en raison du scandale des véhicules truqués, Volkswagen, interrogé par les médias a admis que 'les systèmes de sécurité des véhicules âgés de jusqu'à 15 ans ne présentent pas le même niveau de sécurité que ceux des véhicules actuels". Pour l’instant, le groupe n’a pas annoncé de quelconque stratégie pour lutter contre cette faille, qui risque de créer la panique chez les propriétaires des véhicules concernés. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

21 Aug 2016 LIRE L'ACTU
Premier vol réussi pour le drone géant de Facebook Archives Secunews SECUNEWS

Premier vol réussi pour le drone géant de Facebook

'Aquila', le modèle de drone développé par Facebook, a réussi son premier vol à longue distance jeudi 21 juillet 2016. L’idée de Mark Zuckerberg ? Mettre sur pied une flotte de ces drones afin d’y connecter les habitants de zones reculées. Aquila: grand, léger et solaire Avec son ossature en fibre de carbone, Aquila ne pèse que 450 kilos malgré sa taille imposante (celle d’une Boeing 737). Le drone a la particularité de fonctionner grâce à l’énergie solaire. Son baptême de l’air a duré 96 minutes, soit le triple de ce que Facebook avait prévu initialement. A l’avenir, l’entreprise ambitionne de rendre ses drones effectifs pour des vols pouvant durer jusqu’à 3 mois. Facebook à la conquête du monde Avec cet essai concluant, Facebook a pris bonne note des performances d’Aquila. Ce vol est un pas de plus vers l’ambition affichée de Facebook de connecter le monde entier. [quote]Facebook explique que, 'pour nos prochains vols, nous ferons voler Aquila plus vite, plus haut et plus longtemps, à terme il volera entre 18.000 et 27.000 mètres d’altitude, tout en diffusant la connectivité aux personnes'.[/quote] Pour cela, Facebook utilisera un système maison un laser capable de délivrer des données à des dizaines de Gb par seconde vers une cible de la taille d'une pièce de 1 cent, à une distance de 16 km. Dans tous les cas, Jay Parikh ajoute qu'il reste encore beaucoup de travail pour y arriver. Les prochains mois seront dédiés à l'analyse des données récoltées pendant ce vol et à lancer d'autres expérimentations. Aucune date n'a été évoquée pour un lancement à grande échelle. On estime qu’il y a aujourd’hui 3,5 milliards de personnes qui ont un accès à Internet, soit 40 % de la population mondiale, Mark Zuckerberg veut intégrer les 60 % restants. En plus de ses drones, le géant américain a déjà lancé 'Free Basics'. Ce programme permet à des pays, dont l’Inde et Madagascar, d’accéder gratuitement à des versions allégées de sites web. Un projet controversé qui irait à l’encontre du principe d’égalité numérique. Voir aussi: Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet. Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

25 Jul 2016 LIRE L'ACTU
Kim Dotcom annonce la sortie d’un nouveau Megaupload Archives Secunews SECUNEWS

Kim Dotcom annonce la sortie d’un nouveau Megaupload

Recherché pour fraude, racket et blanchiment, désormais sous la menace d'une extradition vers les Etats-Unis où il encourt 20 ans de prison, 'Kim Dotcom', de son vrai nom Kim Schmitz, refait parler de lui. Il promet un nouveau site de téléchargement dont il révèle les détails au compte gouttes depuis quelques jours. Et comme d'habitude, c'est via Tweeter qu'il a annoncé la nouvelle. [quote]'Un nouveau site est en préparation" a-t-il tout d'abord indiqué le 5 juillet 2016 en précisant qu'il permettra d'obtenir 100 giga de stockage gratuit, un chiffrement des données transférées et aucune limite de vitesse de transfert des fichiers.[/quote] https://twitter.com/KimDotcom/status/750453272331169793 Depuis, il alimente régulièrement un vrai teasing et distille par la même voie un peu plus de détails sur ce futur site qui, affirme-t-il sera "bien meilleur que 'Mega'", lancé en 2013 après la fermeture de Megaupload par le 'FBI'. Aucun serveur aux Etats-Unis. [quote]Dans ses tout derniers tweets il explique que ce nouveau site, qui sera tout simplement baptisé "Megaupload 2.0", ne sera pas hébergé sur des serveurs situés aux États-Unis afin d'éviter la surveillance par les agences gouvernementales telles que le FBI. De même, explique-t-il, le nouveau Megaupload 2.0 servira de plateforme de lancement pour MegaNet, son projet d'Internet décentralisé qui, affirmait-il en février 2015 ne pourrait être "ni contrôlé, ni censuré ou détruit par des gouvernements".[/quote] Cerise sur le gâteau, non seulement Kim Dotcom se dit près à accueillir ses anciens collaborateurs et ceux travaillant actuellement pour Mega, mais il promet aussi que la plupart des comptes de l'ancien Megaupload seront réinstallés avec un statut de "compte premium". https://twitter.com/KimDotcom/status/751166185215930368 Pour l'heure, la date de sortie n'est pas connue. Mais sur la base du hashtag #5thRaidAnniversary, plusieurs sites spécialisés en sont arrivés à conclure que la nouvelle plateforme pourrait être lancée en janvier 2017. Soit pour le cinquième anniversaire de la fermeture de Megaupload par les autorités américaines. [quote]Kim Dotcom fixé sur son sort avant la fin de l'année Kim Dotcom sera-t-il extradé vers les Etats-Unis où il encourt 20 ans de prison ? Fin décembre 2015, la justice néozélandaise avait donné son feu vert à cette extradition. Kim Dotcom a fait appel de cette décision et l'audience d'appel a été fixée au 29 août prochain. Pour autant, si l'on en croit le site spécialisé Torrent Freak, la décision ne devrait pas tomber avant fin 2016.[/quote] En délicatesse avec le site "Mega". 'Vous allez l'adorer', résume Kim Dotcom qui a récemment pris ses distances avec le site Mega, le site destiné à succéder à Megaupload ayant apporté plus de tracas que prévus à son fondateur. [quote]'Je ne fais plus confiance à Mega. Je ne pense pas non plus que vos données soient en sécurité sur Mega", expliquait-il le 30 juillet 2015 dans une interview accordée au site d'actualités spécialisé Slashdot , en laissant entendre que "le gouvernement néo-zélandais a désormais le contrôle". Et d'ajouter qu'il n'était "plus du tout investi dans Mega.[/quote]

09 Jul 2016 LIRE L'ACTU
L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows Archives Secunews SECUNEWS

L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows

Une équipe de sécurité informatique du ministère américain de la sécurité intérieure (CERT) conseille de désinstaller le logiciel de lecture de fichiers audio et vidéo QuickTime des ordinateurs opérant sous Windows, afin d'éviter un risque de piratage. Le CERT a publié une alerte après un article de la société de sécurité informatique Trend Micro indiquant qu'Apple, qui a développé ce logiciel, n'allait plus mettre à jour les défenses de QuickTime et que le programme présentait deux vulnérabilités ( ZDI-16-241 et ZDI-16-242) qui pourraient être exploitées par des pirates informatique. [quote]'L'exploitation de vulnérabilités de QuickTime pour Windows pourrait permettre à des pirates de prendre le contrôle à distance des systèmes informatiques affectés', indique l'alerte du CERT. La seule solution pour réduire les risques disponible est de désinstaller QuickTime pour Windows.[/quote] Voici quelques infos techniques: Ces deux vulnérabilités permettent d’exécuter à distance un dépassement de tas. Une de ces vulnérabilités permet à un assaillant d’injecter des données hors de la zone tampon de mémoire allouée. L’autre est liée au stco atom: En proposant un index non valide, un pirate peut injecter des données hors de la zone tampon de mémoire allouée. Pour exploiter ces vulnérabilités, l’utilisateur doit soit avoir visité un site web malveillant ou ouvert un fichier malveillant, et ces deux vulnérabilités exécutent un code logiciel dans le contexte de sécurité de QuickTime player, qui est aussi, dans la plupart des cas, celui de l’utilisateur connecté. Le conseil ne s'applique pas aux versions de QuickTime fonctionnant sur des ordinateurs Apple. Trend Micro dit n'avoir connaissance d'aucune attaque ayant profité d'une vulnérabilité de QuickTime, mais estime également sur son site que la meilleure défense est de désinstaller QuickTime pour Windows aussi vite que possible. Contacté par l'AFP, Apple n'a pas répondu dans l'immédiat. QuickTime pour Windows rejoint ainsi 'Microsoft Windows XP' et 'Oracle Java 6' au cimetière des logiciels dont les vulnérabilités ne sont plus restaurées. Des logiciels qui sont soumis à des risques toujours plus importants compte tenu d’un nombre toujours plus important de vulnérabilités (non-patchées) à avoir été découvertes.

18 Apr 2016 LIRE L'ACTU
Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine Archives Secunews SECUNEWS

Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine

C'est une première mondiale Un piratage informatique visant le réseau électrique ukrainien a provoqué une importante coupure d'électricité dans l'ouest de l'Ukraine fin décembre 2015, ont indiqué ce mardi à l'AFP la société de sécurité informatique ESET et plusieurs sources locales. [quote]'Le virus a été implanté grâce à une importante campagne de 'phishing' (hameçonnage) contenant un document Excel infecté', a expliqué ESET, qui a détecté l'attaque alors que ses équipes surveillaient le virus depuis plusieurs mois.[/quote] Le 23 décembre, une grande partie de la région d'Ivano-Frankivsk, dans l'ouest de l'Ukraine, a été plongée dans le noir pendant plusieurs heures, avait alors indiqué la compagnie d'électricité locale Prikarpattiaoblenergo. Cette panne avait été causée par "l'intervention de personnes non autorisées dans le système de commande à distance" et les techniciens avaient alors dû rétablir le courant "manuellement", avait ajouté la société. [quote]Peu après, les services spéciaux ukrainiens (SBU) ont fait état de la découverte de "logiciels malveillants sur les réseaux de plusieurs compagnies d'électricité régionales", selon un communiqué. Un virus, que nous n'avions jamais rencontré auparavant, a été détecté. Ce virus a causé des dommages. Le système automatique a cessé de fonctionner, les ordinateurs se sont éteints', a confirmé mardi à l'AFP une source ukrainienne proche du dossier. 'Nous continuons à éclaircir cette affaire. Pour l'instant nous ne pouvons pas dire qui l'a fait et dans quel but", a précisé à l'AFP Maria Rymar, représentante de l'antenne du SBU dans la région d'Ivano-Frankivsk.[/quote] [quote]Selon les chercheurs d'ESET, les attaquants ont utilisé un programme dénommé 'BlackEnergy' afin d'introduire un logiciel malveillant (malware), 'KillDisk', qui "contient des fonctionnalités pour saboter des systèmes industriels".[/quote] Les experts ont à plusieurs reprises fait état de la vulnérabilité des systèmes informatiques gérant de grandes infrastructures aux cyberattaques. Cette attaque ne fait qu'affirmer les craintes des professionnels, les cybercriminels sont de plus en plus puissants et les cyberattaques vont être de plus en plus nombreuses en 2016.

05 Jan 2016 LIRE L'ACTU
Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

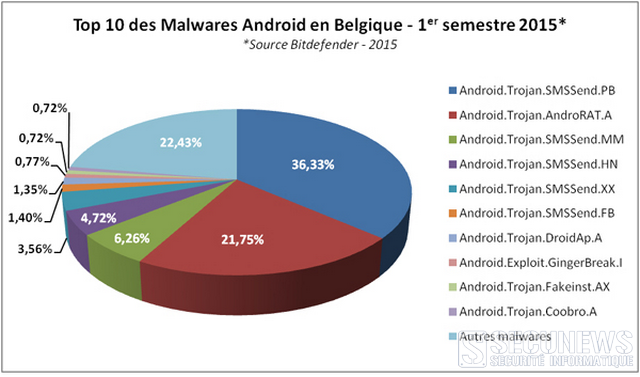
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
Ils piratent L'iOS9 d'apple et remportent un million de dollars Archives Secunews SECUNEWS

Ils piratent L'iOS9 d'apple et remportent un million de dollars

C'est une somme record. Zerodium, start-up spécialisée dans la sécurité informatique, avait promis un million de dollars à ceux ou celles qui parviendraient à casser les protections (jailbreak) d'un appareil sous iOS 9.1, la dernière version du système d'exploitation mobile d'Apple. Le logiciel qui équipe les iPhone et iPad est réputé difficile à pirater. Il n'a pas résisté à une équipe de hackers qui est parvenue, grâce à une ou plusieurs failles informatiques, à développer une technique de piratage d'iOS 9.1 et se partagera donc le pactole promis. Zerodium avait fixé des règles strictes pour ce concours de piratage: [quote]L'attaque devait pouvoir être faite à distance, de façon fiable et silencieuse, sans d'interactions autres que la visite d'une page Web ou la lecture d'un SMS.[/quote] Ces failles, baptisées 'zero-day', se vendaient jusqu'alors pour plusieurs centaines de milliers d'euros, mais la barre du million n'avait pas encore été franchie publiquement. Il ne faut pas s'attendre à ce que ces failles soient immédiatement corrigées par Apple. Dans une interview au magazine Wired, le Français Chaouki Bekrar, fondateur de Zerodium, explique: [quote]L'entreprise ne transmettra pas les informations à Apple, tout en se réservant la possibilité de le faire 'plus tard'.[/quote] Zerodium compte parmi ses clients: - Des gouvernements - Des agences de renseignement - Des entreprises de défense et de finance. Ces organisations auront accès, en avant-première, aux détails du piratage. Certaines d'entre elles pourront s'en prémunir, mais d'autres seront vraisemblablement en mesure de l'exploiter à des fins d'espionnage. Toutefois, Chaouki Bekrar se défend de collaborer avec des régimes autoritaires, sans donner plus de précision. [quote]Il a aussi affirmé que la faille à un million de dollars ne serait vraisemblablement vendue qu'à des clients américains.[/quote] Le marché de la faille informatique. Le marché des failles 'zero-day', est encore une zone grise de la criminalité informatique. La vente d'informations sur les failles informatiques n'est que très rarement illégale, c'est leur exploitation qui l'est!!. L'entreprise 'Hacking Team', qui vendait des solutions de surveillance à de nombreux gouvernements, faisait usage de zero-day touchant Flash Player (sert à jouer de nombreuses animations sur le Web), eux aussi assuraient ne pas vendre leurs services à des régimes autoritaires. Pourtant, ils auraient été utilisés par des pays tels que l'Ouzbékistan ou le Soudan. Voir aussi: Une récompense d’un million de dollars à qui piratera l’iOS9 d’Apple.

04 Nov 2015 LIRE L'ACTU
KeyRaider, le virus cible les iPhone et iPad déverrouillés Archives Secunews SECUNEWS

KeyRaider, le virus cible les iPhone et iPad déverrouillés

Des chercheurs en sécurité informatique disent avoir identifié une nouvelle famille de virus baptisée 'KeyRaider' qui s’attaque à des iPhone et des iPad déverrouillés pour pouvoir y installer des applications non approuvées par Apple. [quote]'Il s’agit du plus grand vol connu de comptes Apple causé par un virus', indique la société de sécurité informatique américaine Palo Alto Networks sur son site internet, où elle résume les résultats d’une enquête réalisée avec WeipTech, un groupe technique amateur réunissant des fans d’Apple en Chine. ''KeyRaider' a ainsi déjà réussi à voler plus de 225.000 comptes Apple valides avec leurs mots de passe, qui ont été retrouvés stockés sur un serveur, ainsi que des milliers de certificats, de clés privées, et de tickets d’achats', précise Palo Alto Networks.[/quote] Le virus fonctionne en interceptant les communications de l’appareil avec iTunes, la boutique de musique en ligne d’Apple. Il vole et partage des informations d’achats à l’intérieur d’applications, et désactive la fonction de déverrouillage locale ou à distance de l’iPhone ou de l’iPad. [quote]Certaines des victimes ont constaté des achats anormaux, d’autres ont vu leur appareil bloqué par des pirates qui leur ont demandé une rançon, indique encore la société de sécurité informatique.[/quote] 'KeyRaider' s’attaque aux appareils utilisant iOS, le système d’exploitation mobile d’Apple, qui ont été déverrouillés, et s’est répandu en Chine par l’intermédiaire de Cydia, une application non officielle pour iOS donnant accès à des applications non validées par Apple. Palo Alto Research estime au total que des consommateurs de 18 pays ont été touchés, dont: - La France - La Chine - La Russie - Le Japon - Le Royaume-Uni - Les États-Unis - Le Canada - L’Allemagne - L’Australie - Israël - L’Italie - L’Espagne - Singapour - La Corée du Sud. Contacté par l’AFP, Apple n’a pas fait de commentaire dans l’immédiat. Voir aussi: Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces

03 Sep 2015 LIRE L'ACTU
Certifi-gate, nouveau problème de sécurité sur android Archives Secunews SECUNEWS

Certifi-gate, nouveau problème de sécurité sur android

Décidément, les utilisateurs d'Android mènent une vie particulièrement dangereuse. Check Point Software Technologies, spécialiste en cybersécurité, a révélé lors de la conférence Black Hat usa 2015, qui c'est tenu à Las Vegas une nouvelle faille de sécurité qui menace les smartphones fonctionnant sous Android. 'Certifi-gate' permet à des logiciels malveillants d'accéder aux données personnelles des utilisateurs via les applications d'aide à distance installées par les constructeurs. 'Certifi-gate', comme l'ont nommée ceux qui l'ont découverte, provient des applications d'aide à distance, utilisées lorsque l'utilisateur rencontre un problème et qui permet de le dépanner via un accès privilégié à son smartphone. [quote]'Si elle est exploitée, Certifi-gate permettrait à des applications malveillantes d'accéder discrètement à des données personnelles', indique un billet dédié à la question sur le blog de Check Point. Les hackers pourraient ainsi localiser le téléphone piraté ou enregistrer des conversations téléphoniques.[/quote] Des applications pré-installées. Problème, les applications mises en cause sont le plus souvent pré-installées sur les smartphones par les fabricants. Android n'a donc aucun moyen de restreindre les autorisations délivrées aux applications potentiellement malveillantes. [quote]'Sans correctif, les modèles sont exposés dès leur première utilisation', précise Check Point, qui indique que des appareils LG, Samsung ou HTC pourraient être vulnérables sans toutefois évoquer de modèle précis.[/quote] Seul moyen de régler le problème, une mise à jour d'Android. Google et Samsung ont déjà annoncé un correctif de sécurité et HTC plancherait lui aussi sur la question. Mais ces procédures avaient été annoncées lorsqu'une précédente faille avait été découverte, 'Stagefright', qui permet de prendre le contrôle d'un téléphone à distance en envoyant un simple MMS. Elle concernait alors 95% des téléphones Android. Quelques heures seulement après sa découverte, une autre anomalie avait été mise au jour. 'Fake ID' fait passer des applications malveillantes pour des applications authentiques afin d'accéder là encore aux données personnelles de l'utilisateur, ses messages, ses photos mais aussi ses informations financières s'il utilise une solution de paiement mobile développée par Google, Google Wallet. Pour ne pas mettre en danger les 80% d'utilisateurs Android concernés, les constructeurs avaient déjà dû revoir leur programme de mise à jour. Celui-ci risque donc d'être une fois encore bousculé. Alors, Android est-il moins sécurisé que d'autres systèmes d'exploitation ? Pas sûr. Certes Android est un système ouvert, contrairement à iOS (apple), qui a tout de même été pointé du doigt comme plus vulnérable par Symantec. Mais Android est surtout la cible préférée des pirates, ce qui explique le nombre d'attaques informatiques sur l'OS de Google. Rien de bien étonnant quand on connaît la domination d'Android sur le marché des smartphones, un succès qui attire les consommateurs autant que les mauvaises intentions.

14 Aug 2015 LIRE L'ACTU
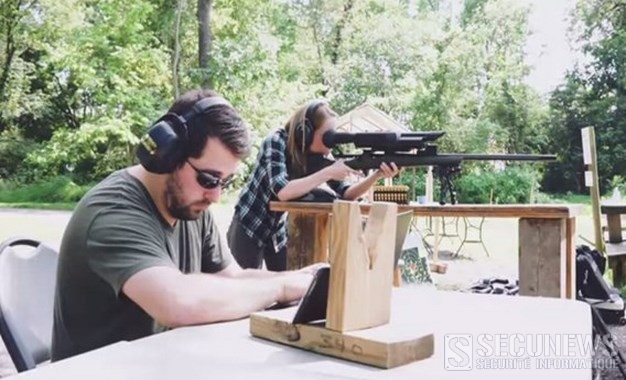
Des chercheurs en sécurité informatique pirate un fusil sniper connecté Archives Secunews SECUNEWS

Des chercheurs en sécurité informatique pirate un fusil sniper connecté

Après les voitures, les robots chirurgicaux, des chercheurs en sécurité informatique américains sont parvenus à pirater un fusil sniper. L’armement n’est pas resté en marge de cette tendance, et un fabricant américain propose par exemple des fusils de chasse à assistance informatique pour la visée. L'entreprise Tracking Point commercialise des modèles munis d’un système de précision guidée, la ligne de mire se fixe sur la cible et le point d’impact le plus précis souhaité, le logiciel prend en compte des aléas comme le vent, la température et le poids des munitions pour ajuster le tir. Environ un millier de ces fusils, vendus environs13.000 dollars, sont en circulation. Équipée d’un ordinateur et du wifi, l’arme connectée peut transformer le novice en tireur confirmé. Après l’achat de deux fusils (le tout représente environ 30.000 dollars) et une année de travail, Runa Sandvic et Michael Auger ont effectué une démo au média américain Wired. En connectant un ordinateur au wifi du fusil, ils parviennent à bloquer la détente, ou assez inquiétant, dévier le tir de quelques centimètres à plusieurs mètres. Rappelons qu’en ce moment, de par le monde, des chercheurs en intelligence artificielle signent une lettre ouverte pour interdire le développement des armes autonomes (et qui dit autonomes dit ordinateurs embarqués, comme sur le fusil ci-dessus). Rappelons aussi que la Darpa, l’Agence de recherche et de développement de l’armée américaine, développe, dans ses labos, un prototype de balle intelligente. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

31 Jul 2015 LIRE L'ACTU
La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms Archives Secunews SECUNEWS

La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms

Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)

29 Jul 2015 LIRE L'ACTU
Deux hackers prennent le contrôle à distance d’une Jeep connectée Archives Secunews SECUNEWS

Deux hackers prennent le contrôle à distance d’une Jeep connectée

Pour une expérience, deux chercheurs américains sont parvenus à pirater une Jeep à distance, tandis qu'elle roulait sur une autoroute. Dans la vidéo, on y voit un des journalistes du magazine Wired, Andy Greenberg, rouler à plus de 100 kilomètres par heure sur une autoroute du Missouri, dans une Jeep Cherokee récente. [quote]Sans qu'il n'actionne aucun bouton, les ventilateurs s'activent au niveau maximum. Il poursuit sa conduite, tandis que sa radio se met en route et diffuse du hip-hop à un niveau sonore dont il n'est pas coutumier. Une minute plus tard, son réservoir de liquide lave-vitres se vide et ses essuie-glaces battent la mesure, il ne voit plus grand-chose. Mais un problème plus important arrive. La transmission de son véhicule est coupée, la Jeep ralentit. Pendant une longue minute, durant laquelle il craint de se faire emboutir par un semi-remorque, Andy Greenberg ne peut rien faire.[/quote] Deux chercheurs en sécurité informatique, Charlie Miller et Chris Valasek, ont piraté à distance la Jeep Cherokee d'Andy Greenberg. Ils ont exploité une faille qui touche le système reliant la voiture à Internet, en l'occurrence, Uconnect. Il y a quelques décennies, une voiture n'était une machinerie de métal dans une carcasse de tôle. Aujourd'hui, c'est aussi un ordinateur. Les chercheurs sont en contact avec Chrysler depuis plus de neuf mois. Le groupe automobile a déployé un correctif pour cette faille, mais il doit être téléchargé et installé sur la voiture grâce à une clé USB. Il est donc probable qu'une bonne partie des 471.100 véhicules potentiellement concernés aux États-Unis restent vulnérables. D'un seul endroit, tous les véhicules vulnérables peuvent être piratés A priori, Charlie Miller et Chris Valasek sont les seuls à avoir découvert comment exploiter cette faille. Ils ont publié une partie du code de leur dispositif, en omettant volontairement des détails cruciaux, pour empêcher les pirates de s'en servir de façon malicieuse. Au cours de leurs travaux, les deux chercheurs américains ont découvert qu'ils pouvaient attaquer de la sorte n'importe quel véhicule vulnérable sur le territoire américain. Ils n'avaient même pas besoin d'être à proximité. Il leur était toutefois difficile de viser une voiture en particulier, mais ils n'excluent pas qu'un pirate chevronné puisse trouver un moyen de le faire. En 2013, le duo d'experts avait déjà démontré qu'il pouvait pirater une voiture, mais de l'intérieur. En connectant par voie filaire leurs ordinateurs aux systèmes de certaines voitures, ils étaient capables de réaliser des choses similaires. Mais à l'époque, ces prouesses avaient eu peu d'écho. Maintenant qu'ils les réalisent à distances, peut-être que les constructeurs automobiles leur accorderont plus d'attention. Deux sénateurs américains suivent en tout cas de près leurs travaux et travaillent sur une loi qui obligera les constructeurs automobiles à atteindre certains niveaux de protection informatique.

24 Jul 2015 LIRE L'ACTU
(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015) Archives Secunews SECUNEWS

(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015)

Un nouveau défaut de sécurité a encore été identifié dans le lecteur Flash, un plug-in intégré à la plupart des navigateurs web qui permet de visualiser les animations et vidéos du même nom. Son exploitation permet à un individu malveillant ou à un virus d'exécuter à distance du code malicieux sur l'ordinateur de sa victime à l'ouverture d'une page web ou d'une animation Flash piégée. Logiciels Concernés: [quote]- Adobe Flash Player 16.0.0.296 et versions inférieures - Adobe Flash Player 13.0.0.264 et versions inférieures - Adobe Flash Player pour Google Chrome - vAdobe Flash Player pour Microsoft Internet Explorer 11 - Adobe Flash Player pour Microsoft Internet Explorer 10[/quote] Systèmes: - Windows XP à Windows 8 - Le dernier OS de Microsoft, Windows 8.1, étant plus épargné. Risque: Critique Correctif: Aucun MAJ: un correctif est disponible pour les utilisateurs ayant activé la mise à jour automatique, il est disponible en téléchargement manuel, ainsi que pour les navigateurs Internet Explorer et Google Chrome. Il est possible de vérifier la présence du lecteur Flash et d'en déterminer le numéro de version sur cette page de test. Si plusieurs navigateurs sont installés sur votre ordinateur, il est nécessaire de recommencer la vérification et le cas échéant l'installation pour chacun des navigateurs. Si le numéro de version ne change pas après l'installation, fermez le navigateur, rouvrez-le puis affichez à nouveau la page de test, voire redémarrez l'ordinateur puis affichez à nouveau la page de test. Si Adobe est au courant et promet un correctif dans la semaine, Trend Micro préconise tout de même la désactivation du module Flash (anglais). D'après l'éditeur, cette faille a surtout touché les utilisateurs de Dailymotion. Les près de 3.300 utilisateurs abusés se sont vus redirigés, via des bannières publicitaires, vers diverses URL utilisant la faille, dès lors, les personnes l'exploitant ont pu tout à fait s'introduire sur la machine infectée, jusqu'à en prendre le contrôle. Cette série de mésaventures s'ajoute à l'annonce de Google, qui passe désormais les vidéos de Youtube en HTML 5, une bien mauvaise passe pour le lecteur d'Adobe. Comment activer ou désactiver le module flash player dans firefox [quote]Menu Outils > Modules complémentaires > onglet "plugins" > Shockwave Flash > cliquer sur le bouton "Désactiver". Pour réactivé flash refaire la manip, et là cliquez sur toujours activer.[/quote] Comment activer ou désactiver Adobe Flash Player dans Google Chrome [quote]Tapez chrome:plugins dans la barre d’adresse pour ouvrir la page Plug-ins et repérez l’élément « Flash » dans la liste. Pour activer Adobe Flash Player, cliquez sur le lien Activer en dessous du nom du plug-in. Pour désactiver complètement Adobe Flash Player, cliquez sur le lien Désactiver se trouvant sous ce même nom.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

04 Feb 2015 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

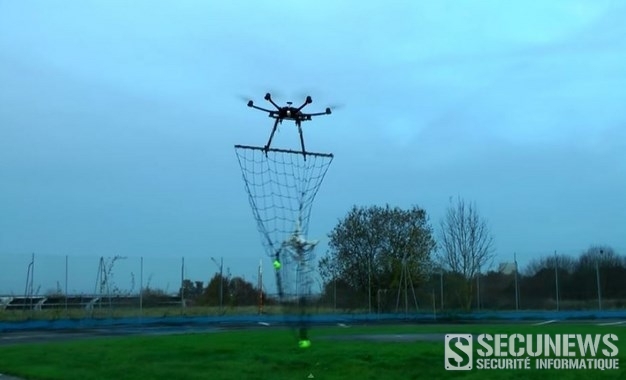
La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
Un virus utilise le hashtag #JeSuisCharlie Archives Secunews SECUNEWS

Un virus utilise le hashtag #JeSuisCharlie

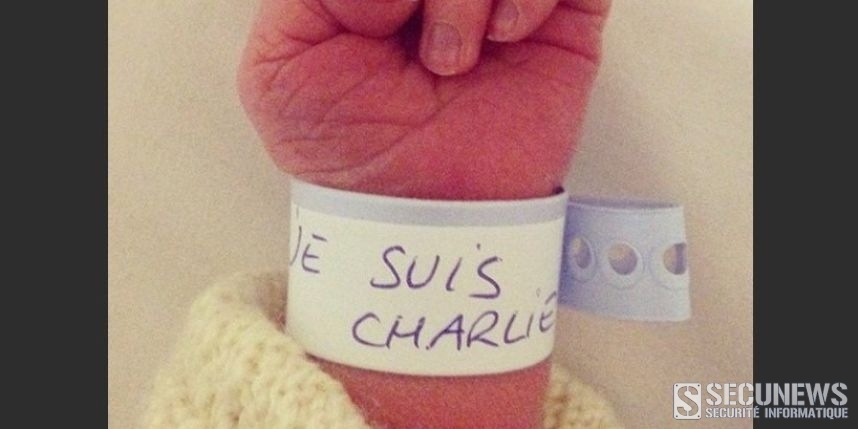
Certains pirates ont profité de l’ampleur du phénomène 'Je suis Charlie', pour essayer de duper des internautes, ils ont développé un virus qui utilise le hashtag, utilisé plus de 5 millions de fois ces derniers jours. Son vrai nom est "DarkComet RAT" et il permet de prendre le contrôle à distance d'un ordinateur et peut même installer un cheval de Troie permettant de créer une porte d'accès au(x) pirate(s). Créé en 2012, ce logiciel malveillant (malware) revient sous le thème "Je suis Charlie" Comment se propage-t-il ? [quote]- Vous pouvez recevoir par mail ou être amené sur le Net sur un lien qui mène à un fichier prénommé "svchost.exeet". - En apparence, il se contente de lancer une sorte de vidéo qui est en fait une image d'un nouveau-né portant un bracelet d'identification où est écrit "Je suis Charlie". - Un faux message de mise à jour de Windows Movie Maker Lorsqu'on clique et que l'image s'affiche, un faux message d'alerte issue du logiciel de Microsoft, Windows Movie Maker, apparaît alors[/quote] Selon des spécialistes, les pirates pourraient utiliser un lien vérolé dans des tweets ou des messages sur facebook, portant le hashtag #JeSuisCharlie. Ceux qui cliqueraient sur ce lien, subiraient le téléchargement du virus connu sous le nom de DarkComet, une fois installé sur le système, il leur donne un accès à distance à votre ordinateur. Évidemment, c'est un leurre qui permet d'installer le fichier du malware sur votre ordinateur. Gare donc, si jamais vous êtes confrontés à ce genre de fichier ou à d'autres éléments (vidéos, diaporamas, etc...) liés aux actualités de ces deux dernières semaines. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer, ces images et vidéos peuvent potentiellement se révéler dangereuses. Clic pour lire le communiqué de Blue COat (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Jan 2015 LIRE L'ACTU
(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview Archives Secunews SECUNEWS

(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview

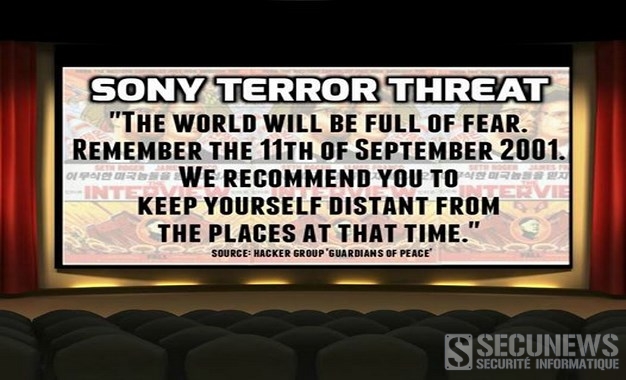
Les pirates informatiques qui ont frappé Sony Pictures ont adressé de nouvelles menaces mardi à ceux qui voudraient aller voir le film "L'interview qui tue!", produit par le studio poids lourd d'Hollywood, évoquant même les attentats du 11 septembre 2001. Ces menaces interviennent alors que d'anciens salariés de Sony Pictures Entertainment (SPE) ont annoncé avoir déposé une plainte en nom collectif contre le studio de cinéma et de télévision qu'ils accusent de ne pas avoir protégé leurs informations personnelles lors de l'attaque informatique survenue fin novembre. Dans un nouveau communiqué, le groupe GOP (Les gardiens de la paix), qui a revendiqué 'le piratage du 24 novembre 2014', annonce le début d'un "cadeau de Noël", avec la mise en ligne de nouveaux extraits de mails personnels du directeur général de SPE, Michael Lynton. Les pirates informatiques menacent en particulier les cinéphiles désireux d'aller voir le film "L'interview qui tue!", une comédie sur un complot fictif de la CIA pour assassiner le leader nord-coréen Kim Jong-un, produit par Sony. [quote]"Nous allons vous montrer clairement dans tous les lieux où "L'interview qui tue!" sera diffusé, notamment lors de l'avant-première, à quel destin tragique sont voués ceux qui cherchent à se moquer de la terreur", dit ainsi dans un mauvais anglais le communiqué de GOP reproduit par plusieurs médias américains, dont le Los Angeles Times. "Rappelez-vous le 11 septembre 2001. Nous vous recommandons de vous tenir à distance de ces endroits (où le film sera montré), et si votre maison est à proximité, vous devriez partir. Tout ce qui va se passer dans les prochains jours sera dû à la cupidité de SPE. Le monde entier dénoncera Sony", écrit le groupe Guardians of Peace, qui pourrait être affilié à la Corée du nord malgré le démenti de Pyongyang. [/quote] Sony a officiellement annoncé qu'il renonçait à sortir son film The Interview aux Etats-Unis. Un peu plus tôt, plusieurs grandes chaînes de cinéma avaient décidé de ne pas programmer ce film dans lequel Seth Rogen et James Franco sont recrutés par la CIA pour tenter d'assassiner le leader nord-coréen Kim Jong-un. Les 1.800 hackers du Bureau 121 Avec un code en partie écrit en coréen, le malware utilisé pour pénétrer les défenses de Sony est similaire à un virus employé dans des attaques contre la Corée du Sud l'an dernier, selon plusieurs experts. Si la Corée du Nord vit encore à l'âge de pierre d'Internet, le gouvernement a constitué une unité d'élite de 1.800 hackers, baptisée le ''Bureau 121''. Peu d'informations sont disponibles. [quote]Jang Se-yul, un dissident passé au Sud, raconte à Reuters que les candidats les plus prometteurs sont parfois recrutés à 17 ans, principalement parmi les étudiants en informatique de l'université militaire nationale. Ils bénéficient souvent d'un luxueux logement de fonction. C'est un grand honneur, conclut Jang.[/quote] MAJ le 24.12.2014: 'L'interview qui tue' sortira finalement au cinéma Sony Pictures a finalement autorisé la diffusion du film "The Interview" le 25 décembre 2014, une semaine après avoir dit renoncer à la sortie de cette comédie à la suite d'une cyberattaque, a indiqué mardi un exploitant de salles de Dallas. Une information confirmée par Michael Lynton, le patron de Sony Pictures. Le film sortira donc le jour de Noël comme le studio l'avait initialement prévu, mais il ne sera projeté que dans un nombre limité de salles, au lieu d'une sortie nationale envisagée à l'origine. [quote]"Nous n'avons jamais abandonné l'idée de sortir 'L'interview qui tue!' et nous sommes heureux que notre film sorte dans quelques cinémas le jour de Noël", a déclaré Michael Lynton dans son communiqué. Il a précisé que la division cinéma de Sony poursuivait ses efforts pour rendre le film visible dans plus de salles et sur différentes plates-formes de diffusion. [/quote] Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage

18 Dec 2014 LIRE L'ACTU
Microsoft corrige une faille de Windows vieille de 19 ans dans son Patch Tuesday du 11 novembre 2014 Archives Secunews SECUNEWS

Microsoft corrige une faille de Windows vieille de 19 ans dans son Patch Tuesday du 11 novembre 2014

Il aura fallu attendre 19 ans pour que Windows corrige une faille de sécurité présente dans tous les Windows. Présentée comme "critique" cette faille (CVE-2014-6332) permettait à des pirates d'accéder à distance aux ordinateurs utilisant Internet Explorer. Mieux vaut tard que jamais ! Microsoft qualifie la faille de "critique" dans un bulletin de sécurité où il explique qu'elle peut permettre à des pirates d'accéder à distance à un ordinateur par le biais de sites internet conçus à cet effet et auxquels l'utilisateur accède avec son navigateur Internet Explorer. [quote]"Les utilisateurs ayant activé les mises à jour automatique n'ont pas besoin de prendre des mesures, car ils seront automatiquement protégés", a assuré un porte-parole de Microsoft. [/quote] Le patch de sécurité corrige la faille dans plusieurs éditions de Windows: - Server 2003, 2008 et 2012 - Vista - RT - 7 - 8 - 8.1 Clic pour lire le bulletin de sécurtié de Microsoft. (MS14-064) L'équipe de chercheurs d'IBM qui avait identifié la faille estime toutefois dans un blog que "toutes les versions de Windows depuis Windows 95" sont affectées et que le morceau de programme incriminé "est au moins vieux de 19 ans et exploitable à distance depuis 18 ans". Les éditions les plus anciennes du système d'exploitation ne sont plus commercialisées et Microsoft n'assure plus de soutien technique pour elles, certaines d'entre elles, comme Windows XP, restent malgré tout très utilisées. Windows fait fonctionner environ 90% des ordinateurs dans le monde. Voir aussi: La plus grande faille de l’histoire dans la sécurité d’Internet corrigée. Un siècle de sécurité informatique, radio, télécommunication. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Nov 2014 LIRE L'ACTU
Facebook préparerait une application autonome pour communiquer de façon anonyme Archives Secunews SECUNEWS

Facebook préparerait une application autonome pour communiquer de façon anonyme

D'après le New York Times , Facebook s'apprête à dévoiler une nouvelle application mobile autonome , permettant des échanges anonymes, grâce à ce programme, les utilisateurs de Facebook pourront utiliser des pseudonymes afin de discuter de sujets qu'ils ne souhaitent pas aborder sous leur vrai nom. Le projet est piloté par Josh Milller, ancien PDG de Branch, une start-up rachetée en janvier 2014 par Facebook spécialisée dans les discussions de groupe en ligne. Cette nouvelle application sortira dans les prochaines semaines. Contacté par le New York Times, Facebook n'a pas souhaité commenter ces informations. Quelques heures après la publication de l'article, Josh Miller a néanmoins distillé quelques indices sur ce nouveau projet. [quote]Il est difficile de construire une communauté dans laquelle on a envie de revenir si elle n'est pas fréquentée par des habitués, on a besoin d'une identité récurrente, estime Josh Miller[/quote]. Ce qui laisse supposer que l'application utilisera des pseudonymes. Par ces indications vagues, l'ancien PDG de Branch souhaite prendre ses distances avec des applications reposant sur l'anonymat. C'est le cas de 'Secret', un programme pour mobile qui permet à ses utilisateurs de partager des messages non signés avec leurs contacts et qui a déjà été accusé de favoriser le cyberharcèlement. [quote]Les applications d'anonymat entre amis ou camarades de classe encouragent les ragots, affirme Josh Miller. Nous devons encourager des utilisations plus positives grâce au design du produit.[/quote] Ce n'est pas la première fois que Facebook s'intéresse à l'anonymat ou le pseudonymat en ligne. Malgré une ligne officielle qui encourage l'utilisation de l'identité réelle, l'entreprise a déjà fait quelques entorses à ses règles, Slingshot, son application de partage de photos éphémères pour mobile, permettait à ses utilisateurs d'utiliser un pseudonyme. Cette dernière était largement inspirée de Snapchat, une autre application que Facebook avait tenté de racheter à grands frais sans succès, après cet échec, Mark Zuckerberg avait salué le capacité de Snapchat d'avoir su créer un endroit où les gens peuvent partager certaines choses qu'ils ne pouvaient pas partager auparavant. Les sources du quotidien, qui sont également anonymes pour le coup, n’ont pas livré beaucoup plus d’informations sur cette application. Difficile donc de savoir si cette application sera totalement autonome, ou si elle sera liée à un compte Facebook officiel et de quelle façon, le cas échéant.

10 Oct 2014 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende Archives Secunews SECUNEWS

Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende

Avis aux propriétaires de drones, ce cas pourrait faire jurisprudence tant la règlementation est stricte. Un lycéen de 18 ans a été condamné ce mardi 20 mlai 2014 à Nancy à 400 euros d'amende pour mise en danger de la vie d'autrui et non-respect de la réglementation aérienne, après avoir utilisé un drone équipé d'une caméra pour survoler la ville. Le jeune homme avait exploité les images réaliser un clip posté sur des réseaux sociaux. Le jeune homme, le premier en France à être poursuivi pour avoir utilisé un drone sans autorisation, avait accepté le principe d'une comparution sur reconnaissance préalable de culpabilité, dite procédure de «plaider-coupable». La peine, proposée par le parquet et validée par un juge, se décompose en 100 euros d'amende pour non-respect de la réglementation et 300 euros pour mise en danger de la vie d'autrui. L'affaire avait fait grand bruit Le jeune vidéaste avait fait des prises de vues aériennes de Nancy fin janvier 2014, notamment de la place Stanislas et des monuments les plus célèbres de la ville lorraine. Son clip, posté sur différentes plateformes de partage de vidéos, a été vu plusieurs dizaines de milliers de fois par les internautes, mais son succès a alerté les autorités, dont la Direction de l'aviation civile qui a rappelé à l'auteur de la vidéo les règles relatives aux drones civils. [quote]J'ai l'impression d'avoir été traité comme un méchant délinquant. Cette affaire m'a parfois dépassé au niveau médiatique, mais je suis resté humble, grâce à ma famille, a indiqué le jeune homme.[/quote] Ses images montraient le drone frôlant monuments, façades et clochers, au-dessus de groupes de personnes. [quote]Or, les utilisateurs de ces engins doivent passer une formation similaire à celle des pilotes d'ULM et obtenir une autorisation particulière lorsqu'ils souhaitent faire voler un drone au-dessus d'un espace urbain.[/quote] Une page de soutien Facebook a recueilli plus de 13.000 adhésions. A contrario, sur Twitter, de nombreux professionnels de l'aéronautique avaient souligné les risques inhérents aux drones civils quant à une possible perte de leur contrôle, notamment lorsqu'ils atteignent une certaine altitude. Interrogé sur ses projets après sa condamnation, le jeune homme a dit déplorer une législation trop contraignante en France et réfléchir à une implantation en Espagne ou au Portugal, où c'est plus relax. [quote]En Belgique, lorsqu’il est utilisé à des fins purement récréatives, un drone est considéré comme un aéronef téléguidé au sens de l’aviation civile, et est donc soumis à la réglementation qui s’applique aux aéromodèles, à savoir la circulaire CIR/GDF-01 (disponible ici) (.pdf). Les drones sont ainsi contraints de rester au sol, à moins de répondre à des règles très strictes limitant leur utilisation. Ils doivent obligatoirement partir d’un terrain d’aéromodélisme officiellement agréé par la Direction Générale Transport Aérien (DGTA), et ne peuvent voler qu’à une hauteur maximale de 200 mètres et dans un rayon de 400 mètres, ils doivent par ailleurs toujours se tenir à une distance de 200 mètres des habitations, sauf autorisation du propriétaire ou du locataire. Cela étant, il est toujours possible de demander des autorisations spéciales à la DGTA, qu’elle décerne au cas par cas. A priori, il est donc interdit de faire décoller son engin depuis son jardin pour aller filmer ou photographier le quartier et ses habitants, rien n’empêche par contre d’utiliser des drones à l’intérieur d’un bâtiment, dès lors qu’il n’y a pas d’insertion dans l’espace aérien.[/quote]

21 May 2014 LIRE L'ACTU
Facebook veut connecter le monde à Internet grâce à des drones Archives Secunews SECUNEWS

Facebook veut connecter le monde à Internet grâce à des drones

Facebook a officiellement annoncé jeudi 27 mars la mise en place de son Connectivity Lab , une appellation qui désigne une équipe de recherche dont le but est de trouver des nouveaux moyens d'apporter une connexion Internet aux régions qui n'y ont pas encore accès. [quote]L'équipe du Connectivity Lab a travaillé sur différentes plateformes pour fournir du réseau depuis le sol, les airs, et l'espace, peut-on lire dans un communiqué publié sur Internet.org, une initiative lancée en août 2013 par Mark Zuckerberg, dont le but est de fournir un accès à Internet aux deux tiers de la population mondiale qui n'y ont pas encore accès.[/quote] L'équipe du Connectivity Lab de Facebook comprend, entre autres, des experts de la NASA et les cinq salariés de l'entreprise britannique Ascenta, spécialisée dans les avions solaires capables de parcourir de longue distance. Facebook veut connecter le monde à Internet grâce à des dronesParmi les projets envisagés, détaillés sur Internet.org, est évoquée l'utilisation de satellites et de drones solaires. Ces derniers seraient capables de se maintenir un mois en vol à 20.000 mètres d'altitude et de servir de relais Internet. Les équipes de Facebook expliquent travailler également sur un système laser infrarouge permettant de transmettre des données à ces engins. Ces détails font suite à plusieurs informations parues dans la presse spécialisée début mars, selon lesquelles Facebook avait en vue le rachat du fabricant de drones solaires Titan Aerospace. Le géant de l'Internet Google a un projet un peu similaire pour lequel il a déjà effectué des tests, des montgolfières sont testées pour fournir un accès à Internet aux zones peu densément peuplées. Clic pour plus d'infos sur le projet (en français)

29 Mar 2014 LIRE L'ACTU
Attaque contre un site d'ea games pour voler les identifiants Apple Archives Secunews SECUNEWS

Attaque contre un site d'ea games pour voler les identifiants Apple

Des pirates ont réussi à s'introduire sur un serveur d'Electronic Arts Games cette semaine et à modifier un de ses sites afin qu'il ressemble à une page de connexion Apple afin d'organiser des attaques de phishing. La société spécialisée en sécurité Netcraft établie au Royaume-Uni a découvert le site piraté mardi et l'a signalé à EA qui a bloqué le site mercredi. D'après les hypothèses des chercheurs, le vecteur de l'attaque aurait été une vulnérabilité dans une version dépassée de l'application PHP WebCalendar qui était également hébergée sur ce serveur. Cette vulnérabilité permet aux attaquants de modifier les paramètres et d'exécuter un code arbitraire dans la version 2008 (1.2.0) du calendrier. Paul Mutton, testeur de sécurité chez Netcraft, écrivait mercredi: [quote]Dans ce cas-ci, l'attaquant a réussi à installer et à exécuter des scripts PHP arbitraires sur le serveur d'EA, de là, il pouvait voir le contenu du calendrier, son code source et n'importe quelles autres données sur le serveur.[/quote] Le fait que l'application de calendrier était dépassée a fait du système d'EA une cible naturelle. La seule présence d'un ancien logiciel suffit souvent à motiver un pirate à cibler un système au lieu d'un autre et à consacrer plus de temps à la recherche de vulnérabilités complémentaires ou à explorer d'avantage le réseau interne." Les victimes qui tombaient sur le site étaient invitées à saisir: [quote]- Leur identifiant Apple et leur mot de passe - Leur nom complet - Leur numéro de carte de crédit et sa date d'expiration - Le code de vérification - La date de naissance - Etc... [/quote] Ce n'est qu'après avoir saisi toutes ces informations que la victime était redirigée vers le site légitime d'Apple à l'adresse BitSight, un service d'évaluation de la sécurité établi à Cambridge (Massachusetts), affirme que le système d'EA contenait ces vulnérabilités depuis un an, le directeur technique de cette société affirme avoir vu plusieurs serveurs associés à EA sous contrôle au cours des 12 derniers mois. [quote]Ces machines, probablement sous le contrôle d'un adversaire externe, permettaient de communiquer avec les serveurs de commande du réseau de zombies, distribuaient des programmes malveillants et participaient à des attaques DDoS, a déclaré jeudi Stephen Boyer, fondateur et directeur technique de la société.[/quote] Il s'agit du deuxième problème qui touche EA au cours de ces sept derniers jours. Netcraft, dans son compte rendu, a également évoqué un site de phishing qui ciblait les utilisateurs de la plateforme Origin de la société qui avait fait son apparition en ligne il y a une semaine. Ce site, même s'il n'est pas hébergé sur un serveur d'EA, tente malgré tout d'obtenir les informations d'identification des utilisateurs d'EA, dont les "adresses de messagerie électronique, les mots de passe et les questions secrètes et leurs réponses". Alors qu'EA aurait bloqué le site de phishing d'Apple, rien n'indique si elle est au courant du site de phishing Origin. Les questions envoyées par courrier à ce sujet à la société n'avaient pas reçu de réponses jeudi. D'autres vulnérabilités sur la plateforme Origin d'EA avaient été identifiées aux alentours de la même période l'année dernière. [quote]Luigi Auriemma et Donato Ferrante, chercheurs chez ReVuln, ont publié en mars dernier un article dans lequel ils expliquaient à quel point il était facile d'exécuter à distance un code malveillant sur les ordinateurs des utilisateurs via Origin et Crysis 3, un des jeux de la société.[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le Smishing, phishing via votre téléphone Clic pour lire toutes les actus sur le phishing

28 Mar 2014 LIRE L'ACTU
Des arnaqueurs se font passer pour des préposés de Microsoft ou de Windows au téléphone Archives Secunews SECUNEWS

Des arnaqueurs se font passer pour des préposés de Microsoft ou de Windows au téléphone

La Gendarmerie royale du Canada (GRC) avertit des résidents des régions de Saint-Georges et de Blacks Harbour, au Nouveau-Brunswick, qu'ils pourraient être les cibles d'une arnaque téléphonique. [quote]La police a découvert que des malfaiteurs se faisant passer pour des préposés de Microsoft ou de Windows affirment aux interlocuteurs que leur ordinateur est infecté par un virus et qu'il doit être réinitialisé. Ils demandent donc aux victimes de leur permettre un accès à distance à leur ordinateur. Au lieu de retirer les virus, ils en injectent dans l'ordinateur, profitant de l'occasion pour s'accaparer d'informations personnelles. Par la suite, ils réclament d'être payés et pour ce faire, demandent aux victimes des informations sur leur carte de crédit ou de débit.[/quote] Non, Microsoft ne vous appellera pas pour vous informer que votre ordinateur est infecté ou que vous téléchargez un virus, c’est une arnaque, raccrochez!!. Les prétendus techniciens qui appellent ne parlent souvent qu’anglais éveille les soupçons. Imaginez s’ils se mettaient à parler français... Ce qui attriste, c’est que si les pirates continuent d’appeler, c’est qu’il y a assez de gens qui se font prendre pour que l’opération soit rentable, ne vous faites pas avoir. Ne jamais livrer d'informations personnelles ou financières au téléphone ou par courrier électronique.

21 Mar 2014 LIRE L'ACTU
Une invention belge pour ne plus oublier d'enfant dans la voiture Archives Secunews SECUNEWS

Une invention belge pour ne plus oublier d'enfant dans la voiture

Un père de famille belge, sensibilisé par les décès d'enfants oubliés dans des voitures en plein soleil, a mis au point un système d'alerte qui permettrait d'éviter de tels drames s'il parvient à passer du stade du prototype à la commercialisation de masse. Le dispositif, adaptable à tout type de voiture, est composé d'un tapis sensible à la pression que l'on place sous le siège de l'enfant et qui est connecté à distance au porte-clés du conducteur, selon un communiqué commun du constructeur automobile Opel et de l'agence de publicité LDV United. Lorsque le moteur est coupé et que l'usager du véhicule s'éloigne, laissant derrière lui un enfant dans son siège, un premier signal d'alerte retentit sur le porte-clé, les capteurs du tapis mesurent ensuite la température: si celle-ci dépasse les 28 degrés, une alarme plus forte se déclenche, signifiant qu'il faut immédiatement retourner à la voiture. L'idée a germé dans l'esprit de Kenny Devlieger, un Flamand de 29 ans père de deux enfants, qui avait été ému par la mort d'un bambin laissé toute une journée dans la voiture par son père, un militaire de la région de Bruxelles, qui avait oublié de le conduire à la crèche avant de se rendre au travail. Il l'a soumise dans le cadre d'un concours organisé par le constructeur automobile allemand et l'agence de publicité et destiné à imaginer de nouvelles "options" pour améliorer la sécurité des voitures et de leurs passagers. Une invention belge pour ne plus oublier d'enfant dans la voitureAu départ, Kenny Devlieger avait imaginé que le système déclencherait la climatisation de la voiture lorsqu'un enfant reste dans une voiture immobile et surchauffée, a-t-il confié au quotidien flamand De Morgen. Son projet, sélectionné parmi plus de 1.300 autres, a toutefois été jugé irréalisable puisque la climatisation ne fonctionne efficacement que lorsque le moteur tourne. Le concept a donc été retravaillé avec l'aide d'un bureau d'étude, pour déboucher sur le système de double alarme. Il a été baptisé "Gabriel", du nom de l'archange messager de Dieu pour les juifs, les chrétiens et les musulmans. Toujours au stade du prototype, il équipera la voiture personnelle de son inventeur. Les organisateurs du concours n'ont pas précisé de calendrier par sa production à grande échelle. Clic pour accéder au site OpelGabriel (Fr)

13 Jan 2014 LIRE L'ACTU
Un adware agressif et vulnérable découvert dans une application Android populaire Archives Secunews SECUNEWS

Un adware agressif et vulnérable découvert dans une application Android populaire

Vulna est une version du framework du serveur publicitaire AppLovin, qui se permet de collecter des informations privées, en plus d’être agressif et intrusif. Bitdefender à réalisé il y a quelques semaines un proof of concept qui démontre la vulnérabilité de Vulna. Un pirate a ainsi la possibilité d’exécuter du code à distance, de façon arbitraire. Malgré les risques potentiels de détournement, les développeurs de l’application GTA V PC Compte à Rebours ont choisi d'intégrer le fameux SDK mis en cause. En utilisant le logo du jeu le plus attendu sur PC pour l’année 2014, les développeurs ont sans doute voulu appâter les fans de la série, bien leur en a pris, puisque l’application a déjà été téléchargée plus de 50.000 fois depuis moins d'un mois. L’application comprend deux frameworks publicitaires, "AppLovin" et "Airpush". En l’installant, vous l’autorisez à accéder entre autres à vos: [info_error]- Données de géolocalisation. - Aux connections réseaux et Wi-Fi. - A l’état et informations du téléphone. - Aux favoris Web et historique. - A la modification ou la suppression de vos documents.[/info_error] [info_error]On peut légitimement s’interroger sur la pertinence de donner un accès à toutes ces informations pour une application qui n'affiche qu'un simple compte à rebours et un fond d’écran. Les utilisateurs de smartphones doivent apprendre à être méfiants à propos des permissions d’applications sur Google Play, et ne pas oublier que de nombreuses copies d’applications recompilées se diffusent sur les plateformes de téléchargement, même sur le store officiel. Lisez bien les permissions que vous accordez, et utilisez Clueful pour contrôler ce à quoi ont vraiment accès vos applications ou ce qu’elles impliquent, comme Vulna.[/info_error] Enfin, pour plus de sécurité, utilisez un antivirus pour Android. Télécharger Bitdefender Clueful secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

27 Dec 2013 LIRE L'ACTU
Deux millions de mots de passe localisés sur un serveur aux Pays-Bas Archives Secunews SECUNEWS

Deux millions de mots de passe localisés sur un serveur aux Pays-Bas

Quelque deux millions de mots de passe piratés ont été localisés sur un serveur aux Pays-Bas, a averti une société spécialisée dans la sécurité informatique. Ces mots de passe pour des comptes Facebook, Google ou Yahoo! étaient pour beaucoup considérés comme "faibles" et comptaient pour certains moins de quatre caractères, seuls 5% de ces sésames étaient composés de huit caractères ou plus. [quote]"Malheureusement, il y avait plus de mots de passe très mauvais que d'excellents", pointe la société Trustwave. [/quote] Les comptes piratés ont été reliés à un logiciel malveillant dit "botnet" baptisé "Pony", qui a permis aux pirates d'accéder à distance aux ordinateurs en question. Les ordinateurs visés ont été recensés dans plus de 100 pays. Des cybercriminels peuvent également voler des mots de passe quand des utilisateurs consultent leurs emails ou leur compte Facebook depuis un ordinateur public. [quote]"C'est très désagréable en soi, mais le problème peut encore empirer si vous avez pour habitude d'utiliser le même mot de passe pour plusieurs comptes en ligne", relève-t-il.[/quote] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )

06 Dec 2013 LIRE L'ACTU
Désormais, Facebook peut utiliser vos photos à des fins commerciales Archives Secunews SECUNEWS

Désormais, Facebook peut utiliser vos photos à des fins commerciales

Depuis ce 5 septembre 2013, Facebook modifie encore une fois certaines règles de confidentialité. Désormais, vos photos peuvent être utilisées par le réseau social pour faire de la publicité. Régulièrement critiqué sur les questions de vie privée, Facebook vient une fois de plus de modifier sa politique d'utilisation des données et sa déclaration des droits et responsabilités. Le réseau social explique qu'il a surtout voulu clarifier des règles déjà existantes. Des règles qui restent toutefois pléthoriques et renvoient vers de multiples autres pages, si bien qu'il est toujours aussi difficile de s'y retrouver. Ce qu'il faut savoir depuis 5 septembre 2013, lorsque l'on est propriétaire d'un compte Facebook: Vos informations Facebook enregistre et utilise toutes les informations que vous choisissez de communiquer sur son réseau, c'est bien connu. Mais saviez-vous qu'il était également attentif aux informations que d'autres personnes peuvent communiquer à votre propos, lorsqu'elles publient une photo de vous par exemple ou vous identifient dans un lieu ? Par ailleurs, tout ce que vous faites sur le site, Facebook le sait: comme consulter le profil de votre voisin, rechercher le profil d'un(e) ex ou faire un achat, le site sait aussi quand vous vous êtes connecté et à partir de quel navigateur. Même si vous verrouillez votre profil en vous rendant dans les paramètres, sachez aussi que certaines informations restent toujours publiques (consultables par tous les internautes du monde entier): votre nom votre photo de profil votre photo de couverture votre sexe Votre nom d'utilisateur. Si vous décidez de vous désinscrire du site, notez qu'un délai d'environ un mois est nécessaire pour supprimer un compte et que certaines informations peuvent rester dans des copies de sauvegarde et dans des journaux d'activité jusqu'à 90 jours. En outre, certaines de vos actions sur Facebook, comme lorsque vous publiez dans un groupe ou envoyez un message à quelqu'un, ne sont pas enregistrées dans votre compte» et persistent même après la suppression de votre compte. Ce que Facebook en fait Le réseau social ne fait pas que fournir à ses annonceurs des informations permettant de connaître vos goûts et votre mode de vie pour cibler les pubs qui s'affichent sur votre page. Grande nouveauté Facebook écrit désormais noir sur blanc qu'il n'hésite pas à utiliser vos photos à des fins publicitaires. Citation: "Vous nous autorisez à utiliser vos nom, photo de profil, contenu et informations dans le cadre d'un contenu commercial, sponsorisé ou associé (par exemple une marque que vous aimez) que nous diffusons ou améliorons", indique le chapitre 10 de sa déclaration des droits et responsabilités. "Vous n'avez pas le choix car votre utilisation de Facebook ou votre accès à Facebook indique votre acceptation de cette déclaration." A propos de vos photos, Facebook les utilise également pour suggérer à votre ami(e) de vous identifier dans une photo. Citation: "Nous utilisons un logiciel de reconnaissance faciale pour calculer un chiffre unique basé sur le visage d'une personne, comme la distance séparant les yeux, le nez et les oreilles. Ce modèle est basé sur les photos dans lesquelles vous avez été identifié(e) sur Facebook", indique le site. Par ailleurs, en créant un compte sur le réseau social, vous acceptez que vos informations soient transférées et traitées aux Etats-Unis. Outre-Atlantique, les entreprises sont soumises au «Patriot Act», cela signifie qu'elles doivent communiquer les informations qui leur sont confiées sur demande des agences de renseignement américaines. Un changement inquiétant Aux Etats-Unis, six organisations de protection des libertés et de la vie privée viennent de saisir la Federal Trade Commission (FTC), l'autorité américaine de la concurrence. Pour elles, la nouvelle politique de Facebook permet plus facilement au réseau social d'utiliser les données personnelles de ses utilisateurs, y compris des mineurs, pour faire de la publicité sur le site. L'ancienne politique de confidentialité permettait aux utilisateurs d'avoir leur mot à dire concernant l'utilisation de leur nom et de leur photo à des fins commerciales, aujourd'hui, Facebook considère que vous êtes consentant à partir du moment où vous avez un compte sur le réseau social, à moins que vous ne montiez au créneau pour lui dire qu'il n'a pas votre permission. Chose quasi-impossible, car le lien qui permet de le faire a été supprimé du site... Exemple, si vous cliquez "like - "j'aime" sur une marque de caleçons, vous pouvez très bien retrouver votre tête dans une publicité pour ces caleçons. Aux Etats-Unis, il y a récemment eu une plainte de la part d’un groupe d’utilisateurs de Facebook. A leur insu, ils étaient devenus les porte-parole d’une marque après avoir cliqué like sur le nom de cette marque, Facebook se faisait payer pour générer des clics au départ de ces clics. Reuter a enquêté et s’est rendu compte qu’entre 2011 et 2012, Facebook avait ainsi gagné 234 millions de dollars en utilisant le profil de ses utilisateurs.

09 Sep 2013 LIRE L'ACTU
Les toilettes high-tech peuvent aussi être piratées Archives Secunews SECUNEWS

Les toilettes high-tech peuvent aussi être piratées

Imaginez-vous tranquillement installé sur le trône quand tout à coup la chasse d'eau se déclenche toute seule, cette scène absurde pourrait bien arriver si vous disposez de toilettes high-tech fabriquées par la société japonaise Satis. Selon le spécialiste en sécurité informatique Trustwave, les modèles qu'elles conçoit peuvent facilement être piratés par le premier venu. Ces "toilettes connectées" peuvent en effet être commandées à distance par le biais d'une application pour smartphone reliée en Bluetooth. On peut ainsi déclencher à l'envi la chasse d'eau, la fonctionnalité chauffante ou encore le petit jet qui vient vous chatouiller l'entrejambe. Le code PIN par défaut: 0000 Problème, toute le monde peut relier son application à n'importe quelles toilettes du genre en saisissant tout simplement le code par défaut "0000", la personne connectée à vos commodités pourrait donc déclencher toutes ces fonctions à distance, mais aussi fermer l'abattant ou diffuser du déodorant. Reste à savoir qui pourrait bien avoir envie de pirater des toilettes. Certainement plus un petit plaisantin qu'un groupe d'Anonymous voulant se venger de la politique gouvernementale japonaise.

12 Aug 2013 LIRE L'ACTU
Arnaque Microsoft par téléphone en Belgique Archives Secunews SECUNEWS

Arnaque Microsoft par téléphone en Belgique

Romain, 17 ans, n'en revient toujours pas, ce jeune homme originaire de Merchtem, au Nord de Bruxelles (Belgique), était au domicile familial le lundi 22 juillet 2013 quand le téléphone a retenti, au bout du fil, une voix en anglais, se faisant passer pour Microsoft, lui explique que la famille utilise un ordinateur dont la version de Windows n'est pas à jour. Méfiance face à cette nouvelle arnaque. [quote]"On nous a téléphoné en anglais sur notre téléphone fixe", nous confie le jeune homme. "À mon avis, ils ont choisi le numéro au hasard dans un bottin téléphonique. On ne sait pas d'où vient l'appel."[/quote] À l'autre bout du fil, le scénario des pirates informatiques semble bien rôdé. [quote]"Ils ont dit que notre version de Windows était défaillante et qu'il fallait qu'on allume notre ordinateur."[/quote] Sur le moment, ni Romain, ni sa soeur, Amandine, 26 ans, ne se posent de questions. [quote]"On essayait de comprendre ce qu'ils nous racontaient. Ils avaient l'air de bien s'y connaître, ils ont baissé notre garde en parlant en anglais. Ils nous ont demandé de télécharger un programme de prise de contrôle à distance du PC."[/quote] Débloquage au prix fort [quote]"Ensuite, ils ont été dans les paramètres de Windows, en allant chipoter, ils ont changé la configuration de l'ordinateur, on ne savait plus y accéder. Ils voulaient qu'on renouvelle notre licence."[/quote] Et là, les prix réclamés sont salés: - 139 euros pour 3 ans - 259 euros pour 4 ans - et jusqu'à 349 euros pour 6 ans. Les jeunes hésitent, les prix correspondent au coût d'une licence Windows selon eux, et leurs interlocuteurs semblent crédible, leurs parents sont absents, ils n'osent pas prendre seuls une décision. "Ils insistaient pour demander si on prenait une décision, ils nous ont mis la pression." À ce moment-là, le ton devient menaçant. [quote]"On a raccroché, l'ordi s'est rallumé, depuis, la machine est inaccessible."[/quote] Plusieurs personnes crédule pourrait se faire avoir Heureusement, Romain et Amandine n'ont pas cédé. Sans quoi les pirates auraient eu à disposition leurs coordonnées bancaires. Depuis, leur père a signalé l'affaire à la Computer Crime Unit ( FCCU ) de la police fédérale. Pour l'heure, l'ordinateur est toujours hors service. Les pirates ne le débloqueront que contre monnaie sonnante et trébuchante. Seule solution, le formater, en d'autres termes le "remettre à zéro"... ce qui entraînera au passage une perte de toute les données inscrites sur le disque dur. Pour information Microsoft ne vous contacteras jamais par téléphone, concernant la validité de votre windows Une autre personne plus agée c'est fait avoir! Une habitante de Heverlee (Belgique) a perdu 350 euros après avoir été dupée par des imposteurs se faisant passer pour des travailleurs de Microsoft et lui faisant croire qu’un logiciel malveillant endommageait son ordinateur. Une fraude constatée partout en Belgique. La sexagénaire a alors reçu un coup de téléphone d’une dame anglophone, lui affirmant que son ordinateur avait un problème et lui demandant de l’allumer. Après avoir refusé et raccroché, la victime a reçu un second appel quelques heures plus tard. Un homme, se présentant comme un collaborateur de Microsoft, l’a convaincue que son ordinateur devait être pris en main car un logiciel malveillant s’y était installé. La dame lui a alors permis d’accéder à distance à son ordinateur, et a versé les 350 euros demandés sur un compte bancaire inconnu, via PC-Banking. C'est arriver en Belgique, mais cela peux très bien arriver dans d'autres pays également. Un internaute avertis en vaut dix. Voir aussi: Le smishing, phishing via votre téléphone.

01 Aug 2013 LIRE L'ACTU
Un pirate pénètre la chambre d’une petite fille à travers son baby monitor Archives Secunews SECUNEWS

Un pirate pénètre la chambre d’une petite fille à travers son baby monitor

L'histoire qui suit, contée par la chaîne américaine ABC News, s'est déroulée à Houston, au Texas, dans l'appartement d'un jeune couple, ou plus exactement dans la chambre d'Alysson, leur petite fille de deux ans. Un jour, Marc Gilbert et son épouse entendent distinctement une voix tenant des propos à caractère sexuel à leur fille. La voix vient de la chambre de l'enfant. Pris de panique, le couple bondit dans la pièce. Citation: "Réveille-toi, Allyson, espèce de petite (censuré)", lui intime la voix. Les parents se rendent vite compte que les mots proviennent du baby monitor, qui est équipé d'une caméra. Citation: "J'ai vu la caméra se tourner vers nous", raconte le père, quelqu'un était parvenu à le piraté pour pénétrer à distance dans l'appartement familial. Pendant deux ans, le couple avait accordé une entière confiance à ce baby monitor. Citation: "On ne pouvait pas vivre sans", explique le père. Ce qu'il ignorait, c'est que quelqu'un d'autre regardait aussi dans la chambre de la petite, et avait pu lire le prénom d'Allyson, écrit au-dessus de son lit. Citation: "C'est comme s'il avait pénétré par effraction dans notre maison", lâche Marc Gilbert. Il y a un rebondissement inattendu à ce fait divers Alysson n'a jamais rien entendu des insanités proférées par son visiteur, la petite fille est née... sourde. Citation: "Elle a des implants cochléaires, et heureusement, nous les lui enlevons avant de la mettre au lit", explique Marc Gilbert, qui a médiatisé son histoire afin de sensibiliser d'autres parents et éviter que cette inquiétante mésaventure ne se reproduise.

01 Aug 2013 LIRE L'ACTU
Le hacker Jack Barnaby est décédé Archives Secunews SECUNEWS

Le hacker Jack Barnaby est décédé

L'un des plus célèbres hackers de ces dernières années, Barnaby Jack, 35 ans, a été retrouvé sans vie, jeudi 25 juillet 2013, dans son appartement de San Fransisco. Les cause de sa mort sont encore inconnues. Fer de lance du mouvement des White Hats , l'informaticien de génie s'était fait remarquer en 2010, lors de la célèbre conférence annuelle sur la sécurité informatique, Black Hat, à Las Vegas. Sur scène, il était parvenu à montrer en direct comment vider le contenu de distributeurs automatiques sans débiter aucun compte client. Le hacker avait même montré deux techniques différentes pour cette même opération: - L'une impliquant un déplacement physique jusqu'au distributeur - L'autre se faisant depuis un ordinateur à distance. Une technique de piratage qui a depuis été surnommé le "jackpotting". Pour parvenir à ce résultat, l'homme, d'origine néo-zélandaise, avait acheté deux distributeurs sur Internet (à 2.000 dollars l'unité) qu'il avait installés chez lui, il en avait alors étudié le fonctionnement pendant près de deux ans. Citation: Dans une interview à la chaîne néo-zélandaise TV3, Barnaby Jack expliquait être "un bon garçon" qui avait mené ces recherches "simplement pour prouver la faiblesse des dispositifs électroniques du quotidien". Matériel médical et homeland Expert en sécurité des données, Barnaby Jack s'était ensuite particulièrement intéressé aux faiblesses des dispositifs électroniques dans le domaine médical. Le hacker avait ainsi démontré la dangerosité des injecteurs à insuline, qu'il était parvenu à programmer à une distance de 100 mètres de l'appareil pour injecter une dose mortelle au patient. A la suite de ces révélations, certaines entreprises spécialisées dans le domaine médical avaient modifié la composition de leur matériel. Cette année encore, la présence de Barnaby Jack était très attendue à la conférence Black Hat, où il devait présenter ses dernières recherches sur les faiblesses des pacemakers . Inspiré par une scène de la série Homeland, il devait en effet fournir la preuve qu'il est possible de tuer quelqu'un en désactivant son pacemaker à une distance de 10 mètres ou moins. Notre pirate bien-aimé Citation: Dans un communiqué, les organisateurs de la conférence ont déploré la mort d'un homme "de légende qui restera irremplaçable", le communiqué annonce également qu'un hommage lui sera rendu par la communauté des hackers, en lieu et temps où il était supposé tenir sa conférence. Citation: "Nous avons perdu mais n'oublierons jamais notre pirate bien-aimé, Barnaby Jack nous a quittés. Il était un maître du hacking et un grand ami", a écrit, pour sa part, sur Twitter l'entreprise IOActive, pour laquelle Barnaby Jack était chargé des questions de sécurité. D'autres membres éminents de la communauté des hackers n'ont pas manqué de témoigner de leur affection, notamment Dino Dino Dai Zovi, qui a décelé de nombreuses failles d'Apple.

29 Jul 2013 LIRE L'ACTU
750 millions de cartes SIM seraient en danger Archives Secunews SECUNEWS

750 millions de cartes SIM seraient en danger

Les cartes SIM seraient vulnérables à l'interception de SMS, à l'écoute d'appels et à l'usurpation d'identité, selon les révélations d'un chercheur en sécurité au New York Times. Après trois années de recherche et 1.000 cartes SIM testées, Karsten Nohl, fondateur du Security Research Labs à Berlin, a découvert qu'il était possible d'infecter à distance certaines cartes SIM avec un virus. Il a révélé dimanche au New York Times avoir découvert une faille dans le chiffrement de certaines cartes SIM, selon lui, 750 millions de téléphones seraient ainsi vulnérables dans le monde. L'ingénieur en sécurité indique en effet que certaines cartes SIM peuvent être compromises en raison d'une mauvaise configuration du logiciel Java et de la possibilité de déchiffrer la clé de chiffrement "DES" (Data Encryption Standard) dont l'algorithme date des années 1970. Citation: "Nous pouvons ainsi installer des logiciels sur le téléphone. Nous pouvons aussi vous espionner, lire vos SMS, dérober vos données personnelles ou gonfler votre facture, entre autres abus", a affirmé le chercheur. Karsten Nohl présentera sa découverte le 31 juillet 2013 à Las Vegas, lors de la conférence de la " Black Hat ", société fournissant des points de vue nouveaux et exclusifs sur la sécurité de l'information.

23 Jul 2013 LIRE L'ACTU
99% des smartphones Android menacés Archives Secunews SECUNEWS

99% des smartphones Android menacés

Une faille de sécurité permettrait à une personne mal intentionnée de prendre en main un smartphone à distance. Le cabinet de sécurité Bluebox explique avoir découvert une vulnérabilité majeure au sein du système Android, laquelle serait susceptible d'affecter l'ensemble des smartphones à l'exception du Samsung Galaxy S4. La société de sécurité américaine Bluebox affirme avoir découvert, mardi 2 juillet 2013, une vulnérabilité dans le système d'exploitation mobile de Google, Android. Cette menace toucherait la grande majorité des utilisateurs et permettrait par exemple de récupérer des données personnelles, mais également de prendre le contrôle d'un smartphone à distance. La porte d'entrée ? Les applications. Les ingénieurs de la société Bluebox sont parvenus à hacker le code informatique d'Android afin de modifier n'importe quelle application. Une fois qu'une personne mal intentionnée est "entrée" dans l'application, il est alors possible d'accéder aux informations de l'utilisateur: - SMS - E.mails - Réseaux sociaux - Historique d'appels - Pire, certains hackers pourraient même passer des appels, envoyer des SMS ou des emails à l'insu de l'utilisateur. - Etc.. Qui est concerné ? Selon l'équipe de Bluebox, toutes les versions d'Android à partir de la version 1.6 sont concernées par cette vulnérabilité, potentiellement, cela correspond à 900 millions de smartphones susceptibles d'êtres touchés. Peut-on s'en prémunir ? Le point positif de cette nouvelle vient du fait que le problème de sécurité a été découvert par une équipe de chercheurs en sécurité et non des personnes mal intentionnées. Pour le moment, il n'y a pas de solution ultime pour réparer cette faille, mais le constructeur Samsung a déclaré au site spécialisé ComputerWorld avoir déjà proposé un correctif pour son dernier modèle phare, le Galaxy S4. Pour les autres utilisateurs, mieux vaut se méfier des applications méconnues ou non officielles, en attendant la publication d'une correction par les équipes de Google.

05 Jul 2013 LIRE L'ACTU
Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook Archives Secunews SECUNEWS

Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook

Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.

05 Jun 2013 LIRE L'ACTU
Un programmeur sous-traitait son travail en Chine pour 20% de son salaire Archives Secunews SECUNEWS

Un programmeur sous-traitait son travail en Chine pour 20% de son salaire

Un programmeur qui avait conçu un payant stratagème afin d’alléger ses heures de travail s’est retrouvé sans emploi une fois la tactique mise au jour par une équipe de Verizon. En effet, l'homme payait une firme chinoise 50.000$ par année pour faire un travail pour lequel il était payé plus de 250.000 $ annuellement. L’affaire a été ébruitée lundi par Andrew Valentine, un enquêteur de l’entreprise de communication et de sécurité Verizon, sur son blogue, elle s’est répandue rapidement sur les différents blogues et sites de technologie, de même que dans les médias internationaux. La ruse a été rendue possible notamment parce que le programmeur fautif, Bob (nom fictif), travaillait à domicile et se connectait donc au réseau de son entreprise à distance. L'homme dans la quarantaine était alors considéré parmi les meilleurs de son entreprise. Son employeur, une entreprise d'infrastructure américaine d'importance, a d’abord pensé qu’il était victime de piratage après avoir vu l’empreinte de la firme chinoise dans son système. Quelqu’un basé en Chine, dans la ville de Shenyang, utilisait les accès de Bob pour entrer dans le système. Les enquêteurs de Verizon, appelés en renfort, se sont mis à la recherche d’un espiogiciel sur le poste de travail de Bob. Ils ont plutôt découvert son stratagème, en plus de constater que Bob passait le plus clair de son temps à se balader sur les réseaux sociaux et à regarder des vidéos de chats… L'ingénieur, qui visiblement ne devait pas travailler en open-space, avait une journée bien remplie comme en témoigne son collègue Andrew Valentine: Citation: 9h : arriver au bureau et surfer sur Reddit pendant près de deux heures. Regarder des vidéos de chats 11h30 : déjeuner 13h : faire un peu de shopping sur eBay 14h : mettre à jour son profil Facebook et Linkedin 16h30 : fin de la journée. Envoi d'un mail à ses superviseurs pour faire le bilan du travail abattu 17h : Rentrer chez soi Tout cela aurait pu durer encore longtemps si le service informatique de sa firme, qui traitait des données sensibles, n'avait pas mis le nez dans les sources de connexion au réseau interne., c'est là qu'ils ont constaté de fréquentes connexions depuis la Chine. Le pot-aux-roses était découvert. Bob a fait ses valises et licencié sur le champ. Le plus beau, Bob était également employé en télétravail par plusieurs autres entreprises et rééditait l'entourloupe à chaque fois, il gagnait plusieurs centaines de milliers de dollars par an pour regarder des vidéos de chats. Toutes les bonnes choses ont une fin

18 Jan 2013 LIRE L'ACTU
Microsoft arrive sur Linux avec Skype + Mises à jour Archives Secunews SECUNEWS

Microsoft arrive sur Linux avec Skype + Mises à jour

Après un soucis de sécurité lié au processus de réinitialisation des mots de passe qui ne datait pourtant pas d'hier puisque découvert par des hackers Russes depuis quelques mois et fixé hier après une désactivation temporaire de la fonction de réinitialisation des mots de passe et bien que ça n'ai aucun rapport, Skype annonce aujourd'hui la sortie de Skype 4.1 pour Linux. Cette mise à jour vous permettra de vous connecter via votre compte Microsoft comme ça l'ai déjà possible pour la version Windows. On retrouve également : Ajout d'un racourci via la touche "d" pour afficher le clavier numérique pendant une conversation ou un appel La touche "échappe" permet de quitter le mode plein écran Notification des messages non lus lors d'un appel Faire la différence entre un appel local et à distance Lancer plus instance de Skype en rajoutant la commande "-- secondary" Support des Urls Skype D'un autre coté Skype publie une mise à jour 6.0.0.126 pour la version Windows afin de corriger quelques bugs ainsi qu'une version preview de la version Windows Phone 8 où vous retrouvez toutes les fonctions de base de Skype dans un moderne avec en plus un grand nombre de nouvelles fonctionnalités telles que l'intégration avec le "People Hub" et une liste de contacts combinée avec celle de Windows Messenger. De son coté Yuna Software publie une mise à jour 1.5.0.120 de son plug-in Messenger Plus! pour Skype sur Windows.

15 Nov 2012 LIRE L'ACTU
Microsoft découvre des PC infectés sur une chaine d'approvisionnement en chine Archives Secunews SECUNEWS

Microsoft découvre des PC infectés sur une chaine d'approvisionnement en chine

On savait les cybercriminels capables d'exploiter n'importe quelle faille pour infecter les ordinateurs, mais peut-être pas à ce point. Dans un rapport, Microsoft a annoncé avoir découvert des machines infectées notamment par le virus "Nitol", alors qu'elles sortaient à peine de la chaîne de production dans des usines chinoises. Ce virus est capable de subtiliser des informations personnelles pour permettre aux criminels de récupérer des données bancaires. Les criminels auraient profité d'une faille de sécurité dans les chaînes d'approvisionnement pour infecter les machines en construction. Après avoir acheté dix PC de bureau et 10 ordinateurs portables, les enquêteurs de Microsoft ont ainsi découvert quatre machines infectées, par quatre malware différents. Elles sortaient tout juste de l'usine. Microsoft a annoncé avoir découvert des logiciels malveillants "capables d'allumer à distance le microphone et la webcam des machines infectées, ce qui pourrait donner à un cybercriminel des yeux et des oreilles dans la maison de la victime ou l'entreprise de la victime". Microsoft a identifié le domaine à partir duquel l'attaque a été exécutée, il a obtenu d'un tribunal américain l'autorisation d'en prendre le contrôle pour filtrer le trafic et bloquer les données éventuellement subtilisées par les malware. L'hébergeur chinois 3322.org est suspecté depuis 2008 d'être impliqué dans la cybercriminalité. Citation: Son propriétaire, Peng Yong, a affirmé ne rien savoir de l'action intentée par Microsoft, affirmant que son entreprise faisait preuve d'une "tolérance zéro" à l'égard des pratiques illégales, tout en reconnaissant ne pas pouvoir "exclure que les utilisateurs individuels utilisent des noms de domaine à des fins malveillantes".

15 Sep 2012 LIRE L'ACTU
L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles Archives Secunews SECUNEWS

L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles

Les lois de contrôle d'Internet, adoptées ou en cours de discussion dans les principales démocraties du monde, inquiétent le créateur du Web. Le Britannique Sir Tim Berners-Lee a en effet dénoncé ces textes, au cours de la conférence mondiale du Web, www2012, qui se tenait à Lyon du 16 au 20 avril 2012. L'ancien chercheur de l'organisation européenne pour la recherche nucléaire ( CERN ) a regretté le "nombre impressionnant de textes à l'étude" sur le contrôle de l'Internet dans les démocraties, notamment en Grande-Bretagne, aux …tats-Unis et en France, sous couvert de la lutte antiterroriste et antipédophile. Une problématique aussi abordée le lendemain par la commissaire européenne Neelie Kroes, devant le même auditoire. Citation:"Les gens descendent dans la rue pour manifester afin de défendre leurs droits et libertés sur Internet, c'est un phénoméne nouveau", a-t-il affirmé, en référence au mouvement de protestation contre l'accord commercial anti-contrefaçon ( Acta ) en cours d'adoption à l'échelle mondiale. "Nous ne pourrons pas continuer à inventer si le Web est verrouillé, bloqué" par les autorités, a-t-il prévenu, devant un parterre de spécialistes du Web venant du monde entier. Le combat douteux des Anonymous Cela ne l'a pas empêché de prendre ses distances vis-à-vis de l'action de hackers autoproclamés justiciers, tels les Anonymous. Citation:"Se battent-ils contre certaines choses en particulier, ou contre tout ce qui leur apparaÓt comme mauvais ?" s'est-il interrogé. Veulent-ils la fin de la corruption, ou attaquent-ils toute forme de gouvernement dans le monde ?" a-t-il ajouté, perplexe. Il est vrai que les attaques des Anonymous ne suivent pas toujours une logique claire, s'ils essaient souvent de se présenter comme des justiciers, pourfendeurs des inégalités et des injustices, ils s'attaquent parfois gratuitement à des internautes simplement imprudents ou indélicats. Tim Berners-Lee n'est pas convaincu par l'intérêt de telles actions pour l'avenir du Web. Le créateur du Web, du protocole HTTP et du langage HTML s'est aussi inquiété des dérives possibles dans le domaine politique. Selon lui, des gouvernements au pouvoir dans les démocraties pourraient utiliser les données collectées par les services de police, dans le cadre de la surveillance d'Internet, afin d'être réélus. Citation:"Ne croyez pas que les gens impliqués dans des élections seront plus scrupuleux que ceux qui gérent la publicité sur Internet, ils vont analyser ce que vous aimez, gr‚ce à vos données en ligne, et vont essayer de vous convaincre que leur candidat va vous apporter exactement ce que vous cherchez", a-t-il en effet averti. Il s'inquiéte également des applis mobiles Le Web est le symbole d'un monde ouvert, gr‚ce auquel chacun peut communiquer avec n'importe quel point de la planéte. Mais le Britannique Tim Berners-Lee, qui a inventé le World Wide Web en 1989 alors qu'il travaillait au Cern, est trés préoccupé par l'évolution de l'Internet mobile et notamment par les applications dédiées aux appareils nomades. Le monde des applis mobiles est en effet cloisonné, du fait des fabricants de matériel et des éditeurs de logiciels, qui mettent en avant les magasins d'applications (App Store d'Apple, Google Play, etc...), non compatibles entre eux. Une appli conçue pour iPhone ou iPad (Apple) ne peut être utilisée telle quelle sur Android (Google), Windows Phone (Microsoft) ou BlackBerry (RIM) et doit être réécrite sous une forme différente pour être compatible. La solution proposée par le World Wide Web Consortium ( W3C ), présidé par Tim Berners-Lee, est un systéme d'applications web ouvertes (open web apps) utilisant le standard HTML5, utilisé aussi par les ordinateurs classiques et compatible avec les navigateurs de tous les smartphones. Longtemps limité, le langage HTML est désormais capable de prouesses multimédias. Citation:"Le HTML5, c'est "tout aussi sexy" Vous devez aider à la construction d'un monde ouvert pour les applications mobiles", a-t-il scandé à l'adresse des centaines de spécialistes du Web réunis à Lyon, pour la 21e Conférence mondiale du Web. Si quelqu'un vous demande de développer une appli mobile, dites-lui qu'une application web ouverte peut être tout aussi bonne, tout aussi sexy", a-t-il ajouté. Si vous utilisez HTML5, vous n'avez pas besoin de réécrire une application pour chaque systéme", a-t-il poursuivi, sans citer aucun des géants du Web qui lui mettent des b‚tons dans les roues (Apple notamment). Le Web, ce sont des standards, et chaque internaute doit pouvoir accéder au même contenu", a ajouté Tim Berners-Lee, reconnaissant, "Cela implique beaucoup de travail." Accéder au site du www2012 ( anglais)

24 Apr 2012 LIRE L'ACTU
W32/Georbot un botnet trés élaboré venu de Géorgie Archives Secunews SECUNEWS

W32/Georbot un botnet trés élaboré venu de Géorgie

Au début de cette année 2012, les chercheurs d'ESET, société éditrice du célébre antivirus NOD32 et leader en matiére de protection proactive, avaient découvert un botnet ayant des fonctionnalités de communication uniques. En plus d'autres activités, le botnet en question tente de voler des documents et certificats, peut créer des enregistrements audio et vidéo et scanner tout un réseau local à la recherche d'informations. Une autre caractéristique surprenante est qu'il recherche des fichiers de configuration de "Bureau à distance", ce qui permet aux pirates de voler des informations sur des machines distantes sans exploiter de failles. Cette menace s'appuie sur un site gouvernemental Georgien pour mettre à jour ses informations de C&C (Command and Control), c'est pourquoi les chercheurs d'ESET pensent qu'initialement W32/Georbot ciblait les ordinateurs de ce pays. Comme l'a expliqué ESET à DataSecurityBreach, plus inquiétant encore, ce "malwares" est toujours en développement car ESET a d'ores et déjà identifié des variantes récentes, notamment une datant du 20 mars 2012 et qu'il commence à se répandre en dehors de la Georgie, en France notamment. W32/Georbot a la capacité de se mettre à jour pour se métamorphoser en une nouvelle version, ce qui lui permet de ne pas être détecté par les scanners anti-malware. Ce "botnet" peut également se mettre en repli s'il n'arrive pas à atteindre le serveur de commande et dés lors se connecter à une page Internet spéciale hébergée sur un serveur appartenant au gouvernement Georgien. [quote]"Ceci n'implique pas nécessairement que le gouvernement Georgien soit en cause. La plupart du temps, les propriétaires de sites web ne savent pas que leurs systémes sont compromis" indique Pierre-Marc Bureau, Manager d'ESET Security Intelligence.[/quote] [quote]Ce dernier ajoute "Il est également important de noter que le Ministére de la Justice Georgien et le CERT local sont au courant de la situation et collaborent avec ESET sur ce sujet".[/quote] Sur l'ensemble des infections recensées, 70% étaient localisées en Georgie, suivi par les Etats-Unis, l'Allemagne et la Russie, la France faisant également partie du top 7 des pays concernés. Les chercheurs d'ESET ont également réussi à accéder au panneau de contrôle du botnet, permettant ainsi d'obtenir beaucoup de détails sur le nombre d'ordinateurs touchés, leur localisation et les commandes possibles. L'information la plus intéressante trouvée est la liste des mots-clés ciblés dans les documents des systèmes infectés, parmi les nombreux termes anglais figuraient notamment: [quote]- ministère - service - secret - agent - USA - Russie - FBI - CIA - arme - FSB - KGB - téléphone - numéro[/quote] [quote]"La fonction d'enregistrement vidéo via la webcam, la prise de capture d'écrans et le lancement d'attaques DDoS (attaques par deni de service) ont été utilisés à plusieurs reprises" précise P-M Bureau à datasecuritybreach[/quote] Le fait que ce botnet utilise un site Georgien pour mettre à jour ses informations de contrôle et de commande, et qu'il utilise probablement le même site pour se répandre, indique que la population Georgienne est sa cible principale. Malgré son pouvoir de nuisance important, le niveau de sophistication de ce botnet n'est pas suffisant pour penser qu'il ait pu être à l'initiative d'un état, dans ce cas de figure, elle aurait été probablement plus professionnelle et plus discrète, selon les chercheurs d'ESET. L’hypothèse la plus probable est que "W32/Georbot" a été créé par un groupe de cybercriminels à la recherche d'informations sensibles afin de les revendre à d'autres organisations. "La cybercriminalité tend à se professionnaliser et à devenir plus ciblée. "W32/Stuxnet" et "W32/Duqu" sont de bons exemples de menaces de haut-niveau ayant des finalités bien précises. En revanche, même si ce malware semble moins sophistiqué, "W32/Georbot" intègre de nouvelles méthodes et fonctionnalités originales pour accéder au coeur de ce que recherchent ses créateurs. Dans le cas de "W32/Georbot", c'est la recherche d'informations spécifiques, d’accès aux systèmes et de fichiers de configuration de "Bureau à distance" conclu Righard Zwienenberg, Directeur de recherche chez ESET. (source:zataz) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

23 Mar 2012 LIRE L'ACTU
Symantec victime d'un piratage Archives Secunews SECUNEWS

Symantec victime d'un piratage

L'éditeur de logiciels de protection Symantec Corp a recommandé de désactiver son logiciel PCAnywhere, évoquant pour la premiére fois un risque accru d'intrusion aprés le vol en 2006 du code source de cette application. PCAnywhere est un logiciel permettant d'accéder à distance à un autre ordinateur utilisant le même logiciel, et est principalement utilisé dans le monde de l'entreprise. L'entreprise a annoncé fin semaine derniére s'être aperçue récemment qu'en 2006, le code source de ce logiciel avait été dérobé, sans qu'elle s'en rende compte à l'époque. Le code source d'autres logiciels, dont l'antivirus Norton, avait également été dérobé, l'entreprise aurait découvert le piratage aprés la publication sur Internet du code source de l'un de ses programmes. Aprés avoir, dans un premier temps, estimé que ce vol ne pouvait pas avoir d'impact sur ses antivirus, et que seules les versions anciennes de PCAnywhere pouvaient présenter un risque potentiel. Elle a recommandé jeudi à ses utilisateurs de désactiver temporairement le programme, dans l'attente de la publication d'un correctif. Les professionnels qui ne peuvent se passer de PCAnywhere doivent s'assurer qu'ils sont équipés de la version la plus récente , et être conscients des risques, prévient Symantec, évoquant la possibilité que des données soient dérobées. La démarche consistant à demander à ses utilisateurs de désactiver un programme, le temps de corriger un bogue est trés inhabituelle pour un éditeur de logiciels et encore plus rare pour un éditeur par ailleurs spécialisé dans les logiciels anti-virus et autres programmes de sécurité informatique. Généralement, ils recommandent simplement quelques mesures pour diminuer le risque d'attaque. Voir aussi: Trois victimes de cybercriminalité chaque minute en Belgique old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

30 Jan 2012 LIRE L'ACTU
Des millions d'imprimantes exposées au piratage Archives Secunews SECUNEWS

Des millions d'imprimantes exposées au piratage

Des chercheurs américains ont découvert une faille de sécurité gr‚ce à laquelle des pirates pourraient prendre le contrôle d'une imprimante pour infiltrer un réseau informatique, voler des données et même causer des dég‚ts matériels. HP reconnaÓt le risque. Les imprimantes connectées à Internet sont-elles un véritable talon d'Achille pour la sécurité ? C'est ce qu'affirment deux chercheurs de l'université de Columbia qui ont mis à jour une faille de sécurité susceptible de permettre à un pirate de prendre le contrôle à distance d'une imprimante connectée pour pouvoir voler des données, pénétrer un réseau ou carrément enflammer l'appareil en provoquant sa surchauffe. Un Cheval de Troie dans un firmware Les tests ont été menés sur des imprimantes laser de la gamme LaserJet d'HP. La vulnérabilité se situe au niveau du systéme de mise à jour automatique du firmware de l'imprimante, lors de chaque demande d'impression, il vérifie la présence d'une mise à jour mais n'utilise pas de certificat numérique pour en authentifier la provenance. Dans le cas d'une imprimante connectée à Internet, il serait donc trés facile pour un pirate de diffuser une mise à jour piégée contenant un cheval de Troie, car, même si depuis 2009 les imprimantes connectées utilisent des certificats numériques, cela laisse encore des millions d'imprimantes potentiellement vulnérables, et pas uniquement celles vendues par HP. Les chercheurs soulignent qu'il serait trés difficile de détecter une intrusion par ce biais dans la mesure o? les logiciels de sécurité n'analysent pas les imprimantes. HP n'a pas franchement apprécié cette mise en cause mais a tout de même admis l'existence d'une "faille de sécurité potentielle sur certaines imprimantes LaserJet". HP reconnaÓt le risque avec des accés internet publics Dans son communiqué, le constructeur reconnaÓt que le risque existe pour ce modéle d'imprimante s'il est utilisé sur un point d'accés Internet public qui n'est pas sécurisé par un pare-feu. Citation:"Dans certains environnements Linux ou Mac, il se peut qu'une t‚che d'impression corrompue spécialement formatée puisse déclencher une mise à jour du firmware", précise HP tout en insistant sur le fait qu'à ce jour, aucun client n'a fait état d'une intrusion". HP conteste aussi formellement le fait que l'imprimante puisse être enflammée aprés avoir été mise en surchauffe car elle est équipée d'un disjoncteur thermique qui coupe l'alimentation dans un tel cas de figure. Cependant, un correctif est tout de même en cours de développement. HP recommande d'utiliser un pare-feu et de désactiver la fonction de mise à jour automatique du firmware sur les imprimantes concernées. Clic pour lire le communiqué de HP (anglais)

01 Dec 2011 LIRE L'ACTU
Duqu, un virus dérivé de stuxnet menace des entreprises en europe Archives Secunews SECUNEWS

Duqu, un virus dérivé de stuxnet menace des entreprises en europe

Dérivé de "Stuxnet", le virus "Duqu" (dy¸-ky¸) permet de collecter des informations confidentielles permettant de mener par la suite des opérations de sabotage industriel. En 2010, une nouvelle arme de guerre électronique était découverte, Stuxnet, ce virus capable d'espionner et de reprogrammer des systémes industriels Scada fournis par Siemens, avait surtout semé la panique en Iran. Aujourd'hui, une nouvelle menace plane avec la découverte par Symantec de son successeur, "Duqu". La société spécialisée dans les logiciels informatiques précise que ce nouveau logiciel malveillant est basé sur un code similaire et qu'il a été conçu soit par les créateurs de "Stuxnet" soit par quelqu'un qui a eu accés à son code source. Des entreprises européennes en ligne de mire Ce "ver" s'en prend pour le moment aux systèmes informatiques d'une poignée d'entreprises situées en Europe, dont les identités n'ont pas été révélées. Il permet à son ou ses concepteurs d'espionner ces firmes en récupérant des données confidentielles (des plans d'usines par exemple) afin de pouvoir cibler au mieux des attaques sur leurs infrastructures prévues ultérieurement. Duqu est également capable d'enregistrer les frappes au clavier pour obtenir des mots de passe ou des informations supplémentaires, précise Symantec. Il se présente ainsi comme un "cheval de Troie" qui permet de contrôler à distance un PC infecté. En revanche, ce logiciel malveillant n'a pas été conçu pour saboter les systémes informatiques et n'est pas capable de se reproduire Symantec indique que pour laisser le moins de traces possible, le ver est programmé pour se désinstaller au bout de 36 jours aprés l'infection du systéme. Clic pour accéder a la fiche de Duqu (anglais) MAJ le 3.11.2011 Le virus Duqu infecte Windows en exploitant une faille zero-day secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
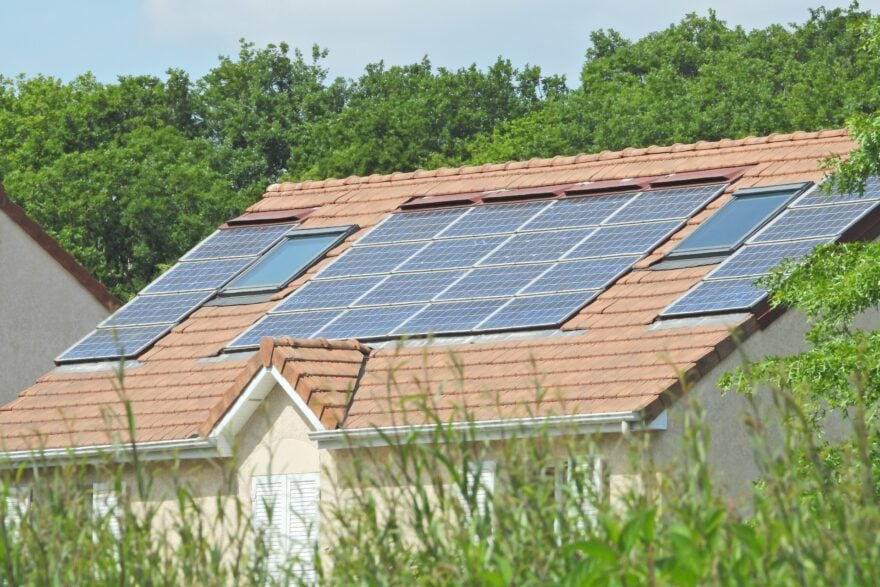
21 Oct 2011 LIRE L'ACTU
La police bavaroise à l'origine d'un logiciel espion Archives Secunews SECUNEWS

La police bavaroise à l'origine d'un logiciel espion

Les autorités bavaroises ont reconnu, lundi 10 octobre 2011, être à l'origine d'un virus informatique, de type "cheval de Troie", permettant d'espionner un ordinateur infecté. Samedi, le collectif de hackers allemand, le "Chaos Computer Club" (CCC), a mis au jour ce programme malveillant. Le gouvernement fédéral s'était abstenu, dans un premier temps, de confirmer l'origine du virus, mais le ministère de l'intérieur de Bavière a reconnu dans la soirée qu'il avait été mis au point en 2009 pour sa police régionale. "Ozapftis", "Bundestrojaner","R2D2, etc..., le programme dispose de plusieurs noms de code. [quote]Une fois installé, ce troyen (cheval de Troie) est non seulement capable "de collecter des données privées, mais permet un accés à distance, afin de télécharger et d'exécuter des programmes", assure le CCC.[/quote] [quote]"Ce Troyen peut contrôler de nombreuses applications liées à la communication, comme Skype, MSN Messenger et Yahoo Messenger", explique Graham Cluley. Il peut également "faire des copies de ce qui apparait à l'écran des utilisateurs et enregistrer les appels sur Skype", poursuit-il.[/quote] [quote]"Nous prenons les informations liées aux recherches du Chaos Computer Club trés au sérieux", avait déclaré lundi le porte-parole du gouvernement allemand, Steffen Seibert, au cours d'un point de presse régulier, cité par l'Agence France-Presse.[/quote] [quote]"A notre connaissance, le programme mis en évidence par le CCC est vieux de trois ans et en l'état actuel de nos recherches, il n'a jamais été utilisé", a pour sa part précisé le porte-parole adjoint du ministère de l'intérieur, Markus Beyer.[/quote] Polémique en Allemagne, aux États-Unis et en France Après une longue bataille juridique, en février 2008, l'utilisation de logiciels espions par la police, ou "Bundestrojan" a été autorisée, mais dans des conditions bien précises. Mais pour le CCC, de "gros défauts de conception du programme" rendent cette fonction disponible "à n'importe qui sur Internet". [quote]"Nous sommes surpris et choqués par le manque de sécurité du code", déplore le Chaos Computer Club.[/quote] Ce n'est pas la première fois que l'utilisation de ce type de logiciels par les autorités fait polémique. En 2001, la police fédérale américaine, le FBI, avait essayé d'introduire un programme similaire, baptisé "Magic Lantern", le FBI avait même demandé aux éditeurs d'antivirus de ne pas intégrer ce programme dans la base de données à effacer. Dans le cadre de l'examen Lopsi 2 , un article prévoit que les forces de l'ordre peuvent, sous l'autorité d'un juge, utiliser des logiciels espions installés sur les ordinateurs de suspects. Une mesure qui avait été trés critiquée par les associations de défense de la vie privée.

13 Oct 2011 LIRE L'ACTU
Un virus infecte des drones de l'armée américaine Archives Secunews SECUNEWS

Un virus infecte des drones de l'armée américaine

Selon le magazine Wired, les postes de commande à distance de drones américains effectuant des missions en Afghanistan ou dans d'autres zones de conflits ont été infectés par un virus. [quote]"Un virus informatique a infecté les cockpits des drones américains "Predator" et "Reaper", enregistrant toutes les commandes des pilotes quand ils effectuent à distance des missions", écrit le magazine, citant trois sources anonymes.[/quote] Il n'y a eu officiellement aucune diffusion d'informations confidentielles à l'extérieur de la base de Creech, dans le Nevada, le virus n'aurait pas non plus empêché les pilotes d'effectuer leurs missions, précise le magazine, mais les militaires américains n'arriveraient toujours pas à se débarrasser de ce virus, détecté il y a deux semaines. [quote]Nous l'éliminons, mais il revient à chaque fois, nous pensons qu'il n'est pas très dangereux, mais en fait nous n'en savons rien", a résumé un des interlocuteurs anonymes de Wired.[/quote] Les autorités américaines cherchent également à savoir comment le virus a pu s'introduire dans un parc informatique a priori très sécurisé. Les spécialistes militaires ne savent pas si le virus à été introduit volontairement ou accidentellement. Ils soupçonnent que des disques durs externes, que les pilotes utilisent pour transférer des informations d'un poste à un autre, soient à l'origine de l'infection. Les drones sont devenus une des principales armes utilisées par les États-Unis ces dernières années. Le Washington Post rappelle que depuis l'investiture de Barack Obama, les États-Unis ont utilisé une trentaine de drones pour mener plus de 230 missions uniquement sur le sol du Pakistan, tuant prés de 2.000 personnes. En 2009, l'armée de l'air y consacrait 36% de son budget. Les défauts de sécurisation des drones, notamment l'absence de cryptage, sont un de ses points faibles.

09 Oct 2011 LIRE L'ACTU
Morto un virus qui se propage via la fonction bureau a distance Archives Secunews SECUNEWS

Morto un virus qui se propage via la fonction bureau a distance

Morto est un "ver" qui se propage via la fonction de Bureau à distance de Windows (Remote Desktop Protocol). Si une machine connectée à Internet ou à un réseau local n'est pas suffisamment sécurisée, Morto l'infecte sans intervention de l'utilisateur, puis balaie le réseau à la recherche de nouvelles machines à infecter. Systèmes concernés: - Windows Alias: Win-Trojan/Helpagent.7184 (AhnLab) Trojan horse Generic24.OJQ (AVG) Trojan.DownLoader4.48720 (Dr.Web) Backdoor:W32/Morto.A (F-Secure) Worm:W32/Morto.B (F-Secure) Worm:Win32/Morto.A (Microsoft) Troj/Agent-TEE (Sophos) Morto est un ver, c'est-à-dire un "virus" qui se propage automatiquement via le réseau informatique, iIl utilise pour cela la fonction de Bureau à distance de Windows ou Remote Desktop Protocol (RDP) : Morto balaie automatiquement le réseau informatique et tente d'établir une connexion sur le port "TCP/3389" (correspondant au Bureau à distance) en tant qu'administrateur, en essayant les mots de passe suivants: "*1234 0 111 123 369 1111 12345 111111 123123 123321 123456 168168 520520 654321 666666 888888 1234567 12345678 123456789 1234567890 !@#$%^ %u% %u%12 1234qwer 1q2w3e 1qaz2wsx aaa abc123 abcd1234 admin admin123 letmein pass password server test user" Si la connexion est établie, "Morto" infecte alors la machine. Il se copie dans plusieurs répertoires sous divers noms, modifie le Registre de Windows pour s'exécuter à chaque démarrage, tente de désactiver les antivirus et logiciels de sécurité les plus populaires, tente de télécharger et d'installer d'autres programmes malicieux depuis des sites web distants, puis balaye le réseau informatique à la recherche de nouvelles machines à infecter. Il peut également recevoir des instructions et être utilisé pour lancer des attaques par déni de service (DoS). Les utilisateurs n'ayant pas l'utilité du Bureau à distance peuvent désactiver temporairement ou définitivement cette fonction: Pour Windows XP: menu Démarrer > Panneau de configuration > Système > onglet Utilisation à distance > décocher la case "Autoriser les utilisateurs à se connecter à distance à cet ordinateur". Pour Windows 7: Menu Démarrer > Panneau de configuration > Système et sécurité > Système > Paramètres système avancés > onglet Utilisation à distance > cocher "Ne pas autoriser les connexions à cet ordinateur".. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
29 Aug 2011 LIRE L'ACTU
16 correctifs pour le Patch Tuesday de microsoft de Juin 2011 Archives Secunews SECUNEWS

16 correctifs pour le Patch Tuesday de microsoft de Juin 2011

Microsoft a publié le bulletin de sécurité du prochain patch Tuesday, qui comprendra pas moins de 16 correctifs comblant un total de 34 vulnérabilités. La quasi-totalité implique Windows, Office, Internet Explorer, .NET Framework et Silverlight. Neuf de ces correctifs sont classés critiques car ils ouvrent la voie à l'exécution de code à distance, les sept autres étant classés importants car ils permettent une attaque par déni de service , une fuite d'information ou une élévation de privilége. Les utilisateurs de l'un de ces produits Microsoft seront donc vivement invités à lancer Windows Update le 14 juin 2011, pour procéder à leur installation. Certains d'entrent eux requerront un redémarrage du systéme d'exploitation. Accéder au bulletin de securité de juin 2011 (français) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Jun 2011 LIRE L'ACTU
Le botnet Coreflood démentelé Archives Secunews SECUNEWS

Le botnet Coreflood démentelé

Les autorités américaines ont annoncé mercredi qu'elles avaient neutralisé un réseau d'ordinateurs zombies (botnet), contaminés par le virus "Coreflood" ("inondation du coeur") qui aurait permis à ses initiateurs de saisir des mots de passe et des informations bancaires. Treize personnes, dont plusieurs en Russie, sont poursuivies dans le cadre de cette enquête. Selon les documents de justice publiés mercredi, 2,34 millions d'ordinateurs dans le monde étaient infectés par le virus "Coreflood en février 2010, dont 1,85 million aux États-Unis. Cinq serveurs et 29 noms de domaine Internet ont été saisis dans le cadre de cette opération, décrite par le ministère de la justice comme "la plus complète jamais menée par les autorités américaines pour neutraliser un botnet international". Coreflood exploite une faille des ordinateurs fonctionnant sous le système Windows de Microsoft et a permis dans au moins un cas, de réaliser un virement bancaire frauduleux sur un compte à l'étranger. Les ordinateurs contaminés peuvent en effet être commandés à distance. "Les ordinateurs infectés dans le botnet Coreflood mémorisaient automatiquement les touches frappées par les internautes (keylogger) et leurs communications internet, à leur insu, y compris leurs identifications et mots de passe bancaires", précise la plainte. La faille exploitée par le virus avait été corrigée par Microsoft, mais de nombreux ordinateurs, déjà infectés ou n'ayant pas été mis à jour, restaient contaminés. L'ampleur totale des pertes financières occasionnées n'a pas été chiffrée, mais une entreprise immobilière du Michigan a ainsi perdu 115 771 de dollars de virements frauduleux, et un industriel du secteur de la défense installé au Tennessee 241 866 dollars. Un autre réseau botnet, baptisé Mariposa (papillon en espagnol) avait été démantelé l'an dernier par les autorités américaines, espagnoles et slovénes, il aurait concerné de 8 à 12 millions d'ordinateurs dans le monde. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
15 Apr 2011 LIRE L'ACTU
Le service de location de DVD Zediva, dérange Hollywood Archives Secunews SECUNEWS

Le service de location de DVD Zediva, dérange Hollywood

Avant de pouvoir louer un film en vidéo à la demande, il faut attendre plusieurs semaines, voire plusieurs mois, aprés sa sortie en DVD. Aux Etats-Unis, une start-up a trouvé un moyen de contourner cette difficulté, mais fait aujourd'hui l'objet d'une plainte de la Motion Picture Association of America ( MPAA ), le syndicat des studios de cinéma. L'astuce mise en place par le site Zediva est à la fois simple et complexe. Se présentant comme un classique loueur de DVD, l'entreprise dispose de puissants serveurs reliés à des lecteurs de DVD, lorsqu'un internaute loue une diffusion, le film est lu par le lecteur de DVD et diffusé sur l'écran du client. Un artifice qui nécessite d'importants moyens, et qui comporte donc des limites, les inscriptions au site sont actuellement suspendues, le temps que Zediva augmente ses capacités. Pour la MPAA, le site Zediva se présente frauduleusement comme un loueur de DVD pour éviter de payer des droits de diffusion. Citation:"Ce statut de loueur de DVD est une escroquerie", estime l'organisation dans un communiqué. "Zediva est en réalité un service de vidéo à la demande qui diffuse des films en streaming, en violation des droits des studios." Aux Etats-Unis comme dans la quasi-totalité des pays, les droits que doivent acquitter les loueurs de DVD sont différents des autorisations que doivent avoir les sites de streaming, les premiers étant bien moins onéreux. La différence entre Zediva et un loueur de DVD classique est cependant trés ténue, juge le site TorrentFreak, trés critique des pratiques de la MPAA. Citation:"En quoi se rendre dans un magasin physique pour y louer un DVD est-il différent de le lire à distance ? La deuxiéme solution est certainement plus écologique et meilleur marché pour tout le monde, surtout, du point de vue du droit d'auteur, c'est exactement la même chose", juge le site. (source:lemonde)

06 Apr 2011 LIRE L'ACTU
Microsoft démantèle Rustock un réseau de spams Archives Secunews SECUNEWS

Microsoft démantèle Rustock un réseau de spams

Le groupe informatique Microsoft a annoncé le démantèlement d'un réseau "complexe" d'envoi de milliards de pourriels ( spams ) quotidiens, portant sur des offres d'achat de faux médicaments. Le réseau "Rustock" reposait sur l'utilisation d'environ un million ordinateurs infectés, organisés en " Botnet " et commandés à distance par des pirates, a indiqué jeudi Microsoft. [quote]Dans ce genre d'attaque, les propriétaires ignorent que leurs ordinateurs sont infectés et utilisés à des fins illégales, le virus se loge dans l'ordinateur par exemple "quand un internaute visite un site piégé et clique sur une fausse publicité ou quand il ouvre une pièce jointe infectée dans son courriel", a expliqué un des juristes de Microsoft.[/quote] Dès lors l'ordinateur peut intégrer un réseau d'ordinateurs zombies commandés à distance, dit "botnet". Le réseau "Rustock" était considéré comme l'un des plus gros au monde, avec la capacité d'envoyer jusqu'à 30 milliards de pourriels par jour (la plupart pour proposer à la vente des versions contrefaites de médicaments comme le Viagra, prescrit contre les troubles de l'érection, ou pour adresser de fausses annonces de loterie). Microsoft a travaillé durant plusieurs mois avec le fabricant du Viagra, le laboratoire américain Pfizer et la société de sécurité informatique FireEye pour démanteler ce réseau. L'enquête a culminé avec l'intervention des autorités, qui ont pu prendre le contrôle de serveurs informatiques localisés dans l'Etat de Washington, mercredi, la connexion entre ces serveurs et les ordinateurs infectés a été rompue. Tandis que des matériels ont été saisis pour terminer la procédure, Microsoft proposait son aide aux propriétaires d'ordinateurs infectés sur la page support.microsoft.com/botnets . Voir aussi: Un Botnet c'est quoi ? Votre ordinateur est-il un zombi ? secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

30 Mar 2011 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le shouldersurfing c'est quoi et comment s'en protéger ?

De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Comment votre PC peut-il être piraté sur Internet ? Archives Secunews SECUNEWS
Comment votre PC peut-il être piraté sur Internet ?
Toujours le fait de personnes malveillantes, les risques inhérents à la sécurité informatique sont nuisibles à différents degrés. Votre ordinateur est exposé à une multitude de risques de piratage via Internet qu'il est possible de regrouper selon deux catégories principales : - La prise de contrôle à distance de votre ordinateur: Bien souvent, un pirate prend le contrôle de votre PC (sans qu'aucun signe ne vous alerte) et l'utilise pour lancer une attaque beaucoup plus sévère contre un autre ordinateur connecté comme vous au réseau Internet. Son identité restera donc secrète puisque son méfait aura été lancé à partir de votre ordinateur. - Le détournement d'informations vous concernant: Dans ce cas, le pirate est capable de lire l'ensemble des fichiers enregistrés sur votre disque dur (courrier, documents personnels, liste d'adresses postales ou e-mails, etc...) Outre la violation de votre vie privée, l'intrus peut récupérer des données beaucoup plus sensibles telles que des numéros de compte en banque, de cartes bancairesou, dans le cas des entreprises, des informations confidentielles. Le piratage nous concerne tous Depuis l'avènement de l'ère Internet à la fin de années 90, le nombre d'ordinateurs connectés à Internet ne cesse d'augmenter. Internet étant un réseau mondial, libre de tout contrôle, il présente de nombreux avantages échange gratuit d'information en temps réel, communication instantanée par e-mails, messagers ou par visioconférence, etc... Malgré ses nombreux avantages, le plus grand des réseaux présente néanmoins des risques avérés en matière de sécurité informatique dont vous avez déjà probablement entendu parler. Ainsi, certaines personnes malveillantes n'hésitent pas à utiliser certaines failles logicielles et matérielles pour s'approprier des données personnelles ou confidentielles à votre insu. C'est également en utilisant cette voie que les pirates du net diffusent virus et autres logiciels informatiques nuisibles quelques fois destinés à prendre le contrôle de votre ordinateur (malwares ). Un ordinateur connecté à Internet sans aucune précautions s'expose donc à l'attaque de ses données. - Quel est le risque d'une connexion ADSL ou d'un modem câble ? Si vous disposez d'une connexion haut débit ADSL ou via le câble active en permanence, les risques sont plus grands car votre ordinateur n'est pas une cible mouvante. Ainsi, lorsque vous utilisez une connexion d'accès à distance, l'adresse réseau de votre ordinateur est différente à chaque fois avec une connexion ADSL ou câble, en revanche, l'adresse réseau est inchangée pendant de longues périodes de temps (24 h. maximum). Si cette connexion permanente est un avantage, l'adresse de votre ordinateur est encore plus exposée aux pirates. - Il existe également un risque lié au partage de la connexion: Les personnes qui dans votre entourage, partagent le même service de câble, peuvent potentiellement accéder à votre ordinateur si vous ne disposez d'aucune protection par pare-feu (firewall ). - Que peut faire un pirate qui s'est introduit dans mon ordinateur ? Non seulement les pirates cherchent à accéder à des informations privées, telles que des enregistrements financiers ou des fichiers de mots de passe, mais ils se servent aussi des ordinateurs aux fins suivantes: - Lancer des attaques de Déni de service (DoS - Denial of Service) contre un site Web en vue. Après en avoir pris le contrôle, le pirate peut contraindre votre ordinateur ainsi que des centaines, voire des milliers d'autres zombies à agir simultanément, cequi surcharge un site populaire et provoque son indisponibilité. - Distribuer des logiciels de façon illicite. Après s'être approprié l'espace sur votre disque dur, ils permettent à d'autres d'accéder à votre ordinateur en tant que site warez et de télécharger des divertissements ou des applications piratées.

10 Oct 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU