Moteur de recherche

Résultats pour : "anne"

Panne informatique mondiale chez Microsoft Archives Secunews SECUNEWS

Panne informatique mondiale chez Microsoft

Plusieurs services de Microsoft sont indisponibles dans le monde entier, ce mercredi 25 janvier 2024 à cause de pannes qui touchent le monde entier. Parmi les outils perturbés, la fameuse messagerie de travail collaboratif "Teams" et "la boite mail Outlook". La raison de ces pannes était encore en cours d'examen ce mercredi matin, a précisé le groupe américain sur Twitter. En Belgique la SNCB connaît ce vendredi divers problèmes techniques, empêchant notamment les voyageurs d’acheter des billets en ligne. Les données relatives aux retards des trains et aux changements de voies peuvent également ne pas être mises à jour. La cause est un problème mondial chez Microsoft, a indiqué la société ferroviaire belge. La panne est mondiale "Nous enquêtons sur des problèmes qui touchent plusieurs services Microsoft 365", a écrit l'un des comptes de services de Microsoft sur Twitter à 8h31 (heure française). "Nous avons identifié un problème potentiel de réseau et nous examinons la télémétrie pour déterminer les prochaines étapes de dépannage", a ajouté l'entreprise. Pire, aux États-Unis, le numéro d’appel d’urgence 911 s’est retrouvé inaccessible dans certaines zones, soulevant de sérieuses inquiétudes. Dans l’Hexagone aussi l’impact se fait sentir, plusieurs médias comme RTL, TF1 ou CNEWS faisant état de soucis techniques entravant leurs activités. UNE PANNE PAS LIÉE À UNE CYBERATTAQUE L'Agence nationale de la sécurité des systèmes d'information, l'ANSSI, a évoqué ce vendredi matin panne informatique mondiale qui touche une multitude d'entreprises et d'organisations. "Aucun élément en l'état" ne laisse penser à une "cyberattaque", fait ainsi savoir l'institution. Cette panne affecte les transports et les télécommunications dans de nombreuses parties du monde : elle frappe les systèmes informatiques d’entreprises en Australie, a annoncé la plus haute autorité de cybersécurité du pays, affectant notamment la TV australienne ABC, l’aéroport de Sydney et une grande chaîne de supermarchés. Cette "panne technique à grande échelle" est causée par un problème avec une "plate-forme logicielle tierce utilisée par les entreprises touchées", a déclaré le bureau du coordinateur national australien de la cybersécurité dans un communiqué. L'enquête continue...

19 Jul 2024 LIRE L'ACTU
Que risquent les personnes qui partagent les vidéos de l'attaque au couteau à Annecy ? Archives Secunews SECUNEWS

Que risquent les personnes qui partagent les vidéos de l'attaque au couteau à Annecy ?

Ce jeudi 8 juin 2023, de nombreuses vidéos de l’attaque au couteau survenue à Annecy (Haute-Savoie/France) et qui a fait plusieurs blessés ont circulé sur les réseaux sociaux. Une pratique qui engendre des risques sur le plan légal. Des images insoutenables qui tournent sur les réseaux sociaux, d'un individu qui s’en est pris à plusieurs enfants et personnes âgées dans un parc situé à proximité du lac d’Annecy, en Haute-Savoie. La gendarmerie a tenu à effectuer un rappel sur les réseaux sociaux à ce sujet. "Les internautes qui diffusent et partagent des vidéos montrant des violences aux personnes s’exposent à des sanctions pénales", rappelle le compte Twitter. Dans le cas de Twitter, la diffusion et le partage de la vidéo de l’agression décrit le like ainsi que le retweet. En cas de partage de ce genre de contenu sur les réseaux sociaux, les individus risquent de lourdes sanctions. Des peines de prison et de lourdes amendes possibles Selon l’article 222-33-3 du Code Pénal, la diffusion ou l’enregistrement d’images d’actes de barbarie ou de violence est passible de cinq ans de prison et de 75.000 euros d’amendes. Les journalistes et professionnels du droit ne sont pas concernés. Il est également possible d’être poursuivi pour atteinte à la dignité d’une victime, comme le rappelle l’article 35 quater de la loi du 29 juillet 1881 sur la liberté de la presse. Cette dernière indique que "la diffusion, par quelque moyen que ce soit et quel qu'en soit le support, de la reproduction des circonstances d'un crime ou d'un délit, lorsque cette reproduction porte gravement atteinte à la dignité d'une victime et qu'elle est réalisée sans l'accord de cette dernière, est punie de 15.000 euros d'amende". Les internautes sont invités par les autorités à signaler les publications contenant ces vidéos sur la plate-forme officielle Pharos, qui permettra aux officiers de police de traiter les demandes de suppression de contenu. Accédez a la plateforme Pharos

09 Jun 2023 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières Archives Secunews SECUNEWS

Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières

Se servir de citoyens en situation précaire pour effectuer des transferts d'argent illégaux, telle est la méthode de "la mule financière" qu'utilisent des escrocs à des fins de blanchiment d'argent. Ces escrocs d'un nouveau genre, attirent des particuliers 'baptisés les "mules' via les réseaux sociaux. En règle générale, les fraudeurs se font passer pour des jeunes qui vivent une réussite fulgurante, ils persuadent leurs victimes, souvent des jeunes ou des allocataires sociaux, d'ouvrir un compte auprès d'une autre banque que la leur et de leur transmettre ensuite leur carte bancaire (ou leur numéro de compte) afin que de l'argent, provenant la plupart du temps de l'étranger, y soit transféré. Dès réception des fonds, le titulaire du compte doit assez rapidement retirer ceux-ci en espèces et les transférer à l'étranger via le système de paiement Western Union. Cette transaction frauduleuse se fait en échange d'une compensation financière. Ces procédures appelées mules financière (ou money mules) peuvent, bien entendu, mener les intermédiaires à des poursuites pénales. Depuis quelques mois, on constate que le phénomène de "money mules" a subi une forte augmentation du nombre de cas déclarés. Pour s'en protéger, la Fédération du secteur financier Febelfin conseille aux particuliers de ne pas prêter leur compte bancaire à des tiers, de ne jamais effectuer de transactions pour le compte d'autrui et de ne pas confier sa carte bancaire ou ses codes. Une mule n'a souvent pas conscience de commettre des faits délictueux", souligne la fédération, or, elle représente "un maillon important dans le cadre d'activités criminelles comme le trafic de drogue, le trafic d'êtres humains et la fraude par internet. Les personnes qui pensent être tombées dans le panneau sont invités à prendre contact avec leur banque ainsi qu'avec la police.

26 Mar 2018 LIRE L'ACTU
/!\ Attention /!\  Des escrocs profitent de la grosse panne dont a été victime Proximus Archives Secunews SECUNEWS

/!\ Attention /!\ Des escrocs profitent de la grosse panne dont a été victime Proximus

Des escrocs se faisant passer pour Proximus contacte actuellement les clients afin de leur demander leurs coordonnées !!bancaires. Proximus ne vous contactera jamais afin de vous demander vos données bancaires via téléphone ou email. Nous vous conseillons donc vivement de ne jamais communiquer à qui que ce soit, par téléphone ou autre, le moindre renseignement relatif à vos comptes et cartes de banque, ni à vos cartes de crédit, si vous êtes victime d’une tentative d’escroquerie, contactez directement la police !

12 Jan 2018 LIRE L'ACTU
'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android Archives Secunews SECUNEWS

'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android

Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.

25 Aug 2017 LIRE L'ACTU
[MAJ1] Les adresses mail des auteurs de la nouvelle cyberattaque de mardi sont bloquées Archives Secunews SECUNEWS

[MAJ1] Les adresses mail des auteurs de la nouvelle cyberattaque de mardi sont bloquées

Le fournisseur de messagerie Posteo a pu bloquer les adresses mail des personnes à l'origine de la nouvelle cyberattaque mondial par le ransomware 'Petrwrap/Petya/ NotPetya' survenue ce mardi 27 juin 2017. Celles-ci ne peuvent désormais plus se connecter ni envoyer de messages. "Nous ne permettons plus le moindre abus", selon Posteo. Les pirates informatiques avaient envoyé un message dans lequel il était mentionné que les personnes touchées devaient leur transférer 300 dollars en bitcoins. Elles devaient ensuite envoyer une preuve de ce paiement par mail à une adresse posteo.net avant de recevoir la clef permettant de récupérer leurs fichiers. On ignore si ces personnes sont encore en mesure de déverrouiller leur ordinateur maintenant que l'adresse email des pirates ne fonctionne plus. L'entreprise allemande Posteo est connue pour son respect des mesures de sécurité et de l'anonymat. La Federal Computer Crime Unit (FCCU) indique être "en train d'analyser des samples pour déterminer d'où provient ce virus" qui a frappé des entreprises dans le monde, dont le géant russe Rosneft, des banques ukrainiennes, le groupe de communication WPP, de courrier express TNT et l'armateur danois Maersk. Le directeur de la FCCU, Walter Coenraets conseille à toutes les entreprises touchées de prendre immédiatement contact avec la FCCU, qui leur indiquera la marche à suivre. Elle peut même envoyer des experts sur place si la situation l'exige. Les conseils sont les mêmes que pour toute attaque: ne jamais ouvrir de mail et d'annexe dont on n'est pas sûr de la provenance. Si le système est infecté, il faut le débrancher immédiatement et ne surtout pas le redémarrer. Selon les informations dont dispose la FCCU, la cyberattaque en cours pourrait également avoir comme origine les vulnérabilités que la NSA avait découvertes au sein du système d'exploitation Windows XP et qui ont fuité malgré elle. Ce type d'attaques va se multiplier à l'avenir!! La FCCU est à la recherche de samples du ransomware afin de pouvoir l'analyser. La cyberattaque qui a initialement visé la Russie et l'Ukraine se répand également ailleurs dans le monde dont la France et la Belgique. La cyberattaque a frappé dans un premier temps les autorités ukrainiennes et le géant énergétique russe Rosnef En Belgique, Maersk, via sa filiale APM, éprouve actuellement des difficultés à opérer sur ses terminaux à Zeebruges. "Le système informatique qui gère ces opérations est actuellement hors service. Nous devons tout faire manuellement", explique Joachim Coens, directeur du port brugeois. Le producteur de médicaments MSD rencontre également des problèmes, a confirmé son directeur de la communication. MSD est une filiale du géant Merck, qui a été la première atteinte par le virus sur le sol américain. L'entreprise alimentaire Mondelez est aussi confrontée à des problèmes informatiques. Nous vous recommandons toujours de ne pas payer les demandes de rançon et dans ce cas, il semblerait que cela soit de toute façon peine perdue. Mis à jour le 29 juin 2017: L’analyse d'experts indique qu’il y a peu d’espoir pour les victimes de récupérer leurs données. Des chercheurs de Kaspersky ont analysé le code de haut niveau de cryptage et ont déterminé qu’après le chiffrement du disque, l’auteur de la menace ne pouvait pas déchiffrer les disques des victimes. Pour décrypter, ils ont besoin de l’ID d’installation. Dans les versions antérieures des ransomware semblables tels que Petya / Mischa / GoldenEye, cette ID d’installation contenait les informations nécessaires à la récupération des clés de décryptage. ExPetr (aka NotPetya) n’a pas cet ID d’installation, ce qui signifie que l’auteur de la menace ne peut pas extraire les informations nécessaires pour le décryptage. Bref, les victimes ne pourraient pas récupérer leurs données. Voir aussi: - Après le ransomware Wannacry, voici le virus Adylkuzz - Une vaste cyberattaque par le ransomware ‘Wanna Cry’ frappe des pays du monde entier secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Jun 2017 LIRE L'ACTU
Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique Archives Secunews SECUNEWS

Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique

Des pirates informatiques ont développé un puissant logiciel malveillant pouvant provoquer la défaillance de réseaux de distribution d'électricité, ont annoncé deux sociétés de cyber-sécurité lundi, dont l'une évoque la responsabilité de hackers russes. Le virus a probablement été impliqué dans une cyber-attaque en décembre 2016 sur le réseau ukrainien qui avait privé une partie de la capitale Kiev d'électricité pendant plus d'une heure, selon les deux sociétés. L'une des deux sociétés à avoir identifié le virus, la société slovaque ESET, a affirmé qu'il était la menace la plus puissante pour les systèmes de contrôle industriels depuis 'Stuxnet', le virus visant les installations nucléaires de l'Iran qui était probablement d'origine américaine et israélienne. Dragos, une société de cyber-sécurité américaine qui a travaillé sur le même virus, l'a relié de son côté à un groupe de hackers russes nommé 'Sandworm', réputé lié au gouvernement russe. Le logiciel malveillant, que Dragos a nommé de son côté 'Crashoverride', peut être immédiatement adapté pour attaquer également des réseaux en Europe et dans une partie du Moyen-Orient et de l'Asie, a averti Dragos. Et il pourrait être adapté rapidement pour attaquer des réseaux nord-américains, a indiqué la société. Le virus utilise des protocoles de communication entre différentes installations d'un réseau, qui ont été conçus il y a des décennies et sont donc plus vulnérables. Il permet par exemple à des hackers de prendre le contrôle de sous-stations et de fermer des parties du réseau électrique, pour le déstabiliser et provoquer des pannes géantes. L'opération est la seconde en deux ans visant le réseau électrique ukrainien, a la même époque de l'année en 2015 Pas un scénario catastrophe Dans son rapport, Dragos se veut néanmoins rassurant: Ils concèdent que ces attaques ne sont pas représentatives de l’ensemble des capacités de Crash Override, mais rappellent également que les réseaux électriques ont été conçus avec la résilience en ligne de mire. Les équipes chargées de les opérer sont entraînées et préparées pour faire face à des problèmes allant de la catastrophe naturelle au piratage informatique. Au final, Dragos estime qu’un groupe d’attaquant qui déciderait de s’en prendre à un réseau électrique avec un outil tel que Crash Override pourrait causer des perturbations pendant plusieurs jours, mais que les opérateurs du réseau finiraient par reprendre la main. Clic pour lire le rapport de la societé Dragos (.pdf /anglais)

13 Jun 2017 LIRE L'ACTU
Les émoticons 'à la belge', avec Phenomenap, mais une appli dangereuse Archives Secunews SECUNEWS

Les émoticons 'à la belge', avec Phenomenap, mais une appli dangereuse

Difficile de passer à côté: depuis ce mardi, l'Etat fédéral belge a lancé une campagne de promotion de la Belgique, articulée autour des "99 raisons de visiter la Belgique et d'y investir". Outre la campagne médiatique, et un site internet dédié, la chancellerie du premier ministre annonce "un clavier d'une cinquantaine d'émoticônes spécialement conçu pour la campagne, à l'effigie des personnages, lieux et objets emblématiques du pays", qui doivent permettre à chacun de "communiquer belge". On y retrouve par exemple gaufres, bière, moules, dragon du Doudou, saxophone, chicons, Manneken Pis et choux de Bruxelles. Le HIC, c'est que quand on veut télécharger l'application 'Phenomenapp' renseignée, sur Android en tout cas, la mise en place du clavier en question fait apparaître un inquiétant message. "Voulez-vous VRAIMENT l'activer?" demande votre téléphone. En sachant que l'on pourra copier vos mots de passe et vos numéros de compte ? Mais ce n'est pas tout: Les plus courageux qui ont franchi l'étape sont ensuite confrontés à une cruelle déception..., cela ne fonctionne pas, comme en témoignent les commentaires laissés sur le Google Playstore, qui donnent une note moyenne de 1 sur 5, la plus basse possible. Superbe perte de temps ... à la belge! Si l'on voulait redorer l'image de notre pays via l'application, il y a encore du travail!!! Liste complète des nouveaux émoticônes à la Belge.

21 Apr 2017 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
Le transfert de données entre Facebook et Whatsapp interdit en Allemagne Archives Secunews SECUNEWS

Le transfert de données entre Facebook et Whatsapp interdit en Allemagne

Une autorité allemande a interdit mardi à Facebook de 'rassembler et enregistrer' les données des utilisateurs allemands de l'application de messagerie WhatsApp, rachetée par le réseau social américain en 2014. [quote]L'Autorité de protection des données de la ville de Hambourg, où est installé le siège allemand de Facebook et dont les décisions valent pour l'ensemble du territoire, a émis une injonction administrative interdisant "dès maintenant à Facebook de rassembler et d'enregistrer les données des utilisateurs allemands de WhatsApp". L'autorité a également demandé à Facebook d''effacer les données déjà transmises à l'entreprise via WhatsApp', a-t-elle indiqué dans un communiqué.[/quote] L'application de messagerie WhatsApp 'a annoncé fin août 2016' qu'elle avait modifié sa politique de confidentialité pour partager les données de ses utilisateurs avec sa maison mère, le géant Facebook, pour un meilleur ciblage des messages publicitaires. L'injonction protège les données des quelque 35 millions utilisateurs de WhatsApp en Allemagne. Cela doit être leur décision s'ils souhaitent que leurs comptes soient liés à Facebook. [quote]Facebook doit pour cela leur demander au préalable l'autorisation, cela n'est pas arrivé", explique le chef de l'office Johannes Caspar, cité dans le communiqué.[/quote] [quote]"Facebook respecte la loi de protection des données de l'UE. Nous sommes ouverts à une collaboration avec l'autorité de Hambourg afin de répondre à leurs questions et lever toute inquiétude", a réagi une porte-parole de Facebook, sollicitée par l'AFP.[/quote] L'annonce du partage des données de WhatsApp avait été critiquée en Allemagne, très attachée pour des raisons historiques au respect de la vie privée. Avec cette stratégie, le réseau social cherche à rentabiliser ce service de messagerie gratuit (Quand quelque chose est gratuit c'est le client le produit), racheté au prix fort pour plus de 17.5 milliards de dollars en 2014. L'office de protection des données de la ville s'est déjà illustré dans le passé en demandant à Google, dont le siège est également situé à Hambourg, de modifier ses pratiques de divulgation des informations personnelles. Clic pour lire toutes les actus sur WhatsApp.

27 Sep 2016 LIRE L'ACTU
Comment limiter le partage des données de WhatsApp vers Facebook Archives Secunews SECUNEWS

Comment limiter le partage des données de WhatsApp vers Facebook

'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.

29 Aug 2016 LIRE L'ACTU
WhatsApp passe au cryptage complet des conversations, des photos et des vidéos Archives Secunews SECUNEWS

WhatsApp passe au cryptage complet des conversations, des photos et des vidéos

Le service de messagerie Whatsapp, propriété de Facebook, a annoncé mardi que tous les appels et messages passés et envoyés sur sa plateforme étaient maintenant codés 'de bout en bout'. Seul l'émetteur et le récepteur peuvent ainsi les lire. Aucune manipulation à faire pour l'utilisateur, tout cela est automatique. Si vous communiquez via WhatsApp, vous avez peut-être remarqué un message apparaître au sein de vos conversations. [quote]'Les messages que vous envoyez dans cette discussion et les appels sont désormais protégés avec le chiffrement de bout en bout', indique le texte qui invite l'utilisateur à "toucher pour plus d'informations". [/quote] La conséquence de ce cryptage ? WhatsApp et les tierces parties ne peuvent pas entendre ni voir tout ce qui est échangé. [quote]'L'idée est simple: Quand vous envoyez un message, la seule personne qui peut le lire est la personne ou le groupe à qui vous envoyez ce message. Personne d'autre ne peut rentrer dans ce message. - Pas les cybercriminels - Pas les pirates - Pas les régimes oppressifs - Même pas nous", écrivent Jan Koum et Brian Acton, les co-fondateurs du service de messagerie désormais filiale de Facebook, dans un post sur le blog de WhatsApp.[/quote] Objectif: Que vos échanges "ne tombent pas entre de mauvaises mains. Photos et vidéos cryptées. Le cryptage chez WhatsApp a été disponible dès 2014 pour les seuls messages textuels entre deux utilisateurs mais les messages groupés ou ceux assortis de contenus tels que des photos ou des vidéos n'avaient qu'un cryptage partiel. Comment ça marche ? Le chiffrement de bout en bout n'est disponible que sur la dernière version de l'application. Tout ce que vous partagez (textes, photos, vidéos, etc...) est protégé avec un cadenas et seuls le destinataire et vous avez la clé spéciale qui permet de les déverrouiller et de les lire. Chaque message que vous envoyez a son propre cadenas unique et sa clé unique, sans nécessiter une action de l'utilisateur. Pas de paramètres à créer ou à mettre à jour, tout cela est automatique. Pour vérifier que les messages sont bien cryptés, les utilisateurs sont invités à scanner un QR code ou à comparer une série de chiffres avec ceux présents sur le téléphone de leurs amis. Les fondateurs de l'application expliquent avoir pris cette décision pour nous rendre moins vulnérables au vol de données sensibles. [quote]'Récemment, il y a eu beaucoup de discussions à propos des services cryptées et des autorités', poursuivent-ils.[/quote] Une allusion au bras de fer entre Apple et le gouvernement américain, qui voulait forcer la marque à la pomme à aider le FBI à pirater un iPhone appartenant à l'un des auteurs de l'attentat de San Bernardino. Si nous reconnaissons l'importance du travail des autorités pour assurer la sécurité, les efforts déployés pour affaiblir le cryptage risquent d'exposer les gens aux cybercriminels, aux hackers et aux Etats hors-la-loi. Un message qui risque de mal passer auprès des forces de l'ordre qui estiment que ce type de protection permet aux criminels et aux terroristes d'opérer librement. D'après des informations de presse, relayées par l'AFP, WhatsApp se trouverait actuellement dans des batailles judiciaires similaires à celle entre Apple et le FBI. Des médias ont aussi rapporté que le service et son concurrent Telegram avaient pu être utilisés dans les attaques terroristes du 13 novembre 2015 à Paris. Les Etats-Unis pourraient légiférer pour obliger les groupes technologiques à conserver des "clés" permettant de récupérer les données en cas d'enquête criminelle, et avec un mandat judiciaire. Des changements de législations sont également discutées en France et au Royaume-Uni.

09 Apr 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Un hôpital de Los Angeles paralysé par un ransomware Archives Secunews SECUNEWS

Un hôpital de Los Angeles paralysé par un ransomware

Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Feb 2016 LIRE L'ACTU
Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine Archives Secunews SECUNEWS

Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine

C'est une première mondiale Un piratage informatique visant le réseau électrique ukrainien a provoqué une importante coupure d'électricité dans l'ouest de l'Ukraine fin décembre 2015, ont indiqué ce mardi à l'AFP la société de sécurité informatique ESET et plusieurs sources locales. [quote]'Le virus a été implanté grâce à une importante campagne de 'phishing' (hameçonnage) contenant un document Excel infecté', a expliqué ESET, qui a détecté l'attaque alors que ses équipes surveillaient le virus depuis plusieurs mois.[/quote] Le 23 décembre, une grande partie de la région d'Ivano-Frankivsk, dans l'ouest de l'Ukraine, a été plongée dans le noir pendant plusieurs heures, avait alors indiqué la compagnie d'électricité locale Prikarpattiaoblenergo. Cette panne avait été causée par "l'intervention de personnes non autorisées dans le système de commande à distance" et les techniciens avaient alors dû rétablir le courant "manuellement", avait ajouté la société. [quote]Peu après, les services spéciaux ukrainiens (SBU) ont fait état de la découverte de "logiciels malveillants sur les réseaux de plusieurs compagnies d'électricité régionales", selon un communiqué. Un virus, que nous n'avions jamais rencontré auparavant, a été détecté. Ce virus a causé des dommages. Le système automatique a cessé de fonctionner, les ordinateurs se sont éteints', a confirmé mardi à l'AFP une source ukrainienne proche du dossier. 'Nous continuons à éclaircir cette affaire. Pour l'instant nous ne pouvons pas dire qui l'a fait et dans quel but", a précisé à l'AFP Maria Rymar, représentante de l'antenne du SBU dans la région d'Ivano-Frankivsk.[/quote] [quote]Selon les chercheurs d'ESET, les attaquants ont utilisé un programme dénommé 'BlackEnergy' afin d'introduire un logiciel malveillant (malware), 'KillDisk', qui "contient des fonctionnalités pour saboter des systèmes industriels".[/quote] Les experts ont à plusieurs reprises fait état de la vulnérabilité des systèmes informatiques gérant de grandes infrastructures aux cyberattaques. Cette attaque ne fait qu'affirmer les craintes des professionnels, les cybercriminels sont de plus en plus puissants et les cyberattaques vont être de plus en plus nombreuses en 2016.

05 Jan 2016 LIRE L'ACTU
Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

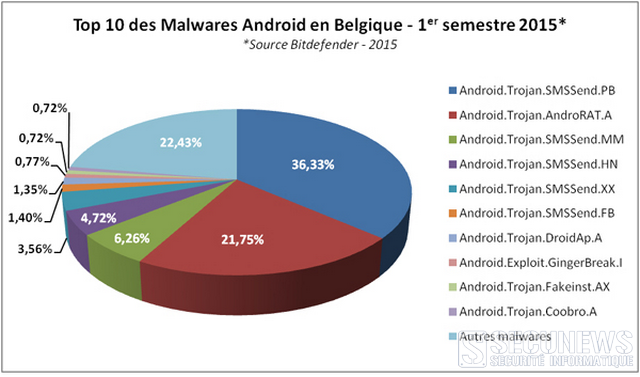
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
Facebook va scanner les visages dans les photos sur votre smartphone Archives Secunews SECUNEWS

Facebook va scanner les visages dans les photos sur votre smartphone

Voici certainement une nouvelle fonctionnalité du réseau social Facebook qui risque de faire grincer des dents! Le site de Mark Zuckerberg a dévoilé une nouvelle technologie de reconnaissance faciale destinée à son application 'Facebook Messenger'. Désormais, Facebook pourra fouiller les photos de votre smartphone… alors qu’elles ne sont pas partagées sur le réseau social ou sur tout autre site web. Cette fonctionnalité, nommée "Photo Magic", apparaîtra sur les prochaines versions de Facebook Messenger, l’application mobile destinée à discuter entre vos différents contacts Facebook. Ainsi, l’application ira scanner l’ensemble de vos photos sur votre smartphone et vous enverra une notification dès qu’elle découvrira une photo avec un de vos amis, grâce à la reconnaissance facile. Vous recevrez ainsi des avertissements lorsque vous prendrez une photo de vous et votre ami en soirée... Une nouvelle incursion dans la vie privée qui annonce certainement une prochaine polémique pour le réseau social déjà accusé d’être omniprésent entre Facebook, Facebook Messenger, Instagram, Whats App, et bien d’autres applications du groupe. Quiconque validera l’utilisation de 'Photo Magic', verra toutes les photos de son téléphone être envoyées sur les serveurs de Facebook. Et cela alors que le réseau social est souvent accusé de conserver des informations confidentielles sur les usagers. Cela ne fera que quelques informations de plus glanées sur vous et vos amis. La fonctionnalité 'Photo Magic' est actuellement testée en Australie mais aucune date de mise à jour n’est annoncée pour les Etats-Unis ou l’Europe. Bref, à l’avenir, faites attention à vos photos, même si vous ne souhaitez pas les partager sur Facebook. Ou désinstallez Facebook Messenger... Reste toutefois un point rassurant pour les Européens. L’Union européenne interdit en effet toute utilisation de logiciels de reconnaissance faciale qui ne sont pas explicitement valider par les consommateurs, 'Facebook Moments' est par exemple interdite en Europe.

11 Nov 2015 LIRE L'ACTU
Certifi-gate, nouveau problème de sécurité sur android Archives Secunews SECUNEWS

Certifi-gate, nouveau problème de sécurité sur android

Décidément, les utilisateurs d'Android mènent une vie particulièrement dangereuse. Check Point Software Technologies, spécialiste en cybersécurité, a révélé lors de la conférence Black Hat usa 2015, qui c'est tenu à Las Vegas une nouvelle faille de sécurité qui menace les smartphones fonctionnant sous Android. 'Certifi-gate' permet à des logiciels malveillants d'accéder aux données personnelles des utilisateurs via les applications d'aide à distance installées par les constructeurs. 'Certifi-gate', comme l'ont nommée ceux qui l'ont découverte, provient des applications d'aide à distance, utilisées lorsque l'utilisateur rencontre un problème et qui permet de le dépanner via un accès privilégié à son smartphone. [quote]'Si elle est exploitée, Certifi-gate permettrait à des applications malveillantes d'accéder discrètement à des données personnelles', indique un billet dédié à la question sur le blog de Check Point. Les hackers pourraient ainsi localiser le téléphone piraté ou enregistrer des conversations téléphoniques.[/quote] Des applications pré-installées. Problème, les applications mises en cause sont le plus souvent pré-installées sur les smartphones par les fabricants. Android n'a donc aucun moyen de restreindre les autorisations délivrées aux applications potentiellement malveillantes. [quote]'Sans correctif, les modèles sont exposés dès leur première utilisation', précise Check Point, qui indique que des appareils LG, Samsung ou HTC pourraient être vulnérables sans toutefois évoquer de modèle précis.[/quote] Seul moyen de régler le problème, une mise à jour d'Android. Google et Samsung ont déjà annoncé un correctif de sécurité et HTC plancherait lui aussi sur la question. Mais ces procédures avaient été annoncées lorsqu'une précédente faille avait été découverte, 'Stagefright', qui permet de prendre le contrôle d'un téléphone à distance en envoyant un simple MMS. Elle concernait alors 95% des téléphones Android. Quelques heures seulement après sa découverte, une autre anomalie avait été mise au jour. 'Fake ID' fait passer des applications malveillantes pour des applications authentiques afin d'accéder là encore aux données personnelles de l'utilisateur, ses messages, ses photos mais aussi ses informations financières s'il utilise une solution de paiement mobile développée par Google, Google Wallet. Pour ne pas mettre en danger les 80% d'utilisateurs Android concernés, les constructeurs avaient déjà dû revoir leur programme de mise à jour. Celui-ci risque donc d'être une fois encore bousculé. Alors, Android est-il moins sécurisé que d'autres systèmes d'exploitation ? Pas sûr. Certes Android est un système ouvert, contrairement à iOS (apple), qui a tout de même été pointé du doigt comme plus vulnérable par Symantec. Mais Android est surtout la cible préférée des pirates, ce qui explique le nombre d'attaques informatiques sur l'OS de Google. Rien de bien étonnant quand on connaît la domination d'Android sur le marché des smartphones, un succès qui attire les consommateurs autant que les mauvaises intentions.

14 Aug 2015 LIRE L'ACTU
Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet Archives Secunews SECUNEWS

Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet

Dans le cadre du projet internet.org visant à apporter une connexion Internet dans des régions défavorisées, Facebook a choisi une solution de drones solaires, le premier prototype à taille réelle va bientôt être testé en conditions réelles. Cette avancée représente pour Facebook la première étape vers la concrétisation d'un projet vieux d'un an, relier les parties les plus reculées de la planète à Internet au cours des prochaines années. 'Aquila', le nom de l'engin conçu à Londres, est une aile de carbone d'une envergure similaire à celle d'un Boeing 737, qui ne pèse pas plus de 450 kilos, les premiers essais en vol doivent avoir lieu dans la seconde moitié de l'année. [quote]Dans la mythologie grecque, 'Aquila' était un aigle de Zeus. C’est également le nom d’une constellation d’étoiles. Aujourd’hui, il s’agit d’un drone solaire.[/quote] Avec Aquila, Facebook ambitionne d'apporter un débit Internet équivalent à une connexion 3G, à l'aide d'une antenne fixée sur l'appareil. Lancés à une vingtaine de kilomètres au-dessus du sol par une montgolfière, les drones de Facebook seront alimenté à l'énergie solaire, grâce à des panneaux fixés sur leurs ailes. Pour maintenir une connexion efficace, c'est grâce à un réseau de lasers que les drones communiqueront entre eux et avec la terre ferme. 90 jours d'autonomie Alimenté par l’énergie solaire, Aquila est fabriqué principalement à base de fibre de carbone et pèse moins de 500 kg et doit voler à une altitude située entre 18 et 27.000 mètres avec une autonomie de 90 jours. Chaque drone Aquila devrait être capable de couvrir une surface au sol d’environ 50-80 km de diamètre et les différents drones pourront être connectés entre eux grâce à un système laser baptisé 'free-space optics'. Le système de communication est situé dans le ventre de l’appareil. Yael Maguire, ingénieur à la tête du Connectivity Lab' de Facebook, affirme avoir franchi une étape importante avec la conception en laboratoire d'un système de communications laser qui peuvent atteindre des dizaines de gigaoctets par seconde, dix fois mieux que le plus avancé actuellement. Connecter le monde entier par le ciel Ces nouvelles avancées s'inscrivent dans la stratégie de Facebook d'étendre la couverture Internet mondiale, au moyen de l'initiative Internet.org. L'été dernier, l'entreprise lançait dans le cadre de ce projet une application mobile proposant un accès à un Internet allégé, sur lequel n'étaient disponibles que les services jugés nécessaires, et dont la Zambie a été le premier pays à bénéficier. Avec ses drones, Facebook espère pouvoir donner accès à l'intégralité du Web aux 10% qui en sont encore privés. Aquila fait écho au 'projet Loon' de Google, avec lequel l'entreprise de Moutain View compte couvrir 100% du territoire sri-lankais de son réseau 3G d'ici à l'année prochaine, à l'aide de ballons-antennes gonflés à l'hélium. Comme Google, Facebook a prévu de mettre sa technologie, encore en plein développement, à la disposition d'opérateurs de communication ou de gouvernements. Les deux entreprises s'investissent depuis plusieurs années dans la recherche sur des nouveaux moyens d'accéder à Internet, et à raison. En plus d'asseoir leur position sur le marché des technologies, le pari de l'internet pour tous, à travers le monde, pourrait bien leur assurer des millions de nouveaux clients potentiels. Facebook devrait prochainement dépasser la barre du milliard d'utilisateurs actifs quotidiennement. En test dans le ciel américain à l'automne 2015 Les premiers tests en grandeur réelle devraient démarrer dans les prochains mois aux Etats-Unis, le drone sera positionné à une altitude de 70.000 pieds (21.000 mètres) par un ballon. Le principe de fonctionnement est de le faire voler à une altitude de 90.000 pieds durant la journée pendant que les batteries sont en charge et de le faire descendre à 60.000 pieds durant la nuit. Voir aussi: Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

03 Aug 2015 LIRE L'ACTU
Avec keepzelink ajoutez un qr code personnalisé a vos objets précieux Archives Secunews SECUNEWS

Avec keepzelink ajoutez un qr code personnalisé a vos objets précieux

Smartphone, Tablette, Passeport, ordinateur, sac de voyage, etc..., à l’approche des grands départs demeure toujours une petite angoisse, 'et si je venais à perdre mes affaires ?' A défaut d’étiqueter à l’ancienne ses précieux objets, deux web entrepreneurs français, proposent une solution toute bête, les assortir d’un QR code. Un vrai pied de nez aux petits objets connectés à accrocher à nos affaires pour les géolocaliser depuis un smartphone. Budget: Une dizaine d’euros. Ainsi, le service KeepZeLink veut faire simple, il suffit de se créer un compte en ligne pour qu’un QR code unique nous soit attribué. Ensuite, on passe par la boutique internet pour commander des QR codes imprimés sur des étiquettes autocollantes indéchirables, sur des cartes en PVC perforées, à partir de 4,90 euros les 7 étiquettes, plus 2,50 euros de frais de port. Chaque étiquette est anonyme et mentionne outre le QR code les phrases 'Contactez le propriétaire/Reach the Owner'. Une invitation pour quiconque trouverait l’objet flanqué de son code à le flasher avec son smartphone.. Il existe des dizaines d’applications pour cela et selon KeepZeLink, 60% des possesseurs de smartphones en disposent Être alerté tout en préservant son anonymat et gratuitement Totalement anonyme, ce QR Code permet d’être alerté sans pour autant divulguer ses informations personnelles, c’est KeepZeLink qui alerte le propriétaire par SMS et email, dès qu’une personne ayant trouvé un objet estampillé du QR Code le scanne. Cette alerte est gratuite pour le propriétaire et la personne à l’origine de l’alerte. Le propriétaire décide par la suite d’être mis en relation (ou pas) afin de retrouver son bien, en aucune circonstance son nom ni ses coordonnées ne sont dévoilées. Reste à espérer que quiconque trouvera un objet avec son QR code vous appartenant aura la réaction espérée.. Accéder au site officiel.

30 Jun 2015 LIRE L'ACTU
Opération Strike Week, la police britannique arrête 57 hackers présumés Archives Secunews SECUNEWS

Opération Strike Week, la police britannique arrête 57 hackers présumés

L’agence contre le crime britannique (NCA) a lancé une opération d’envergure contre des pirates informatiques suspectés d’attaques contre Yahoo, PlayStation ou le Département d’Etat des Etats-Unis. Dans le monde du hacking, une attaque par brute force consiste à tester une à une et en peu de temps, toutes les combinaisons possibles afin de trouver le mot de passe d’un ou plusieurs utilisateurs. Chez la National Crime Agency (NCA), pendant britannique du FBI, on pourrait utiliser le terme pour décrire les raids menés cette semaine contre des hackers menant à l’arrestation de personnes suspectées de vols de données, ou de création de virus informatiques. L’opération est d’envergure. Baptisée 'Strike Week', elle a mené à l’arrestation de 57 personnes, notamment des hackers suspectés d’être à l’origine du piratage de Yahoo, du Département de la Défense des Etats-Unis ou encore de PlayStation. Parmi ces suspects, on trouve un jeune homme de 21 ans, accusé de faire partie du collectif D33Ds , qui a piraté Yahoo en 2012 et publié 453.492 mots de passe sur Internet. Un autre suspect a été arrêté à Leeds, il serait membre du groupe Lizard Squad ayant revendiqué l’attaque simultanée des services en ligne de Xbox Live et PlayStation Network, le jour de Noël (2014). Lizard Squad, sous pression policière. Fin janvier 2015, le site de la Malaysia Airline était victime d’un piratage par 'défacement', s’affichait alors sur la page d’accueil de la compagnie aérienne, un logo présentant un lézard muni d’une pipe et d’un chapeau melon. Lizard Squad se faisait ainsi une petite célébrité dans la catégorie des hackers 'black hat', ces pirates aux intentions malveillantes à différencier des white hat, ou grey hat. Pareil lorsqu’en ce début d’année 2015 Facebook tombe en panne pendant une heure, le groupe revendique l’attaque malgré le démenti du réseau social. Il faut dire que les oeuvres du groupe ne sont pas très pointues. Mais, c’est en se revendiquant comme 'le cyber-caliphat officiel', qu’ils ont attiré l’attention en pleine coalition contre l’Etat-Islamique. En août 2014, des membres étaient déjà arrêtés. Puis en janvier, la police interpellait un membre en Finlande et deux autres déjà au Royaume-Uni, donnant l’impression que l’étau se resserre pour le gang des lézards.

09 Mar 2015 LIRE L'ACTU
Il reste des enfants à écraser, vous pouvez accélérer, la campagne choc d'un Maire français Archives Secunews SECUNEWS

Il reste des enfants à écraser, vous pouvez accélérer, la campagne choc d'un Maire français

Dans le genre campagne choc, force est de constater que le maire de Bretenières, dans le département français de la Côte-d’Or, n’a de leçon à recevoir de personne... Dans le souci d’envoyer un message fort aux automobilistes qui ont le pied lourd, Hervé Bruyère a fait installer un panneau [quote]Il reste encore des enfants à écraser vous pouvez accélérer.[/quote] De l’humour noir, forcément. [quote]Nous avons choisi la communication plutôt que l’information, a précisé Bruyère à France TV Info. C’est de l’humour, oui, certains diraient de l’humour noir, d’ailleurs, certains administrés m’ont demandé des explications.[/quote] Excédé de voir des automobilistes emprunter son village traversé par une longue ligne droite à 70 80 km/h, le maire a donc adopté la méthode forte. [quote]Le slogan nous a été suggéré par un adjoint qui travaille dans la communication, avant d’être adopté après un débat informel au conseil municipal... Certains étaient contre, car ils craignaient que les gens ne soient incités à accélérer, mais franchement, il faudrait faire preuve de bêtise pour prendre ça au premier degré![/quote] Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

06 Mar 2015 LIRE L'ACTU
"La SNCB vous emmerde", le message étonnant découvert à bord d'un train Archives Secunews SECUNEWS

"La SNCB vous emmerde", le message étonnant découvert à bord d'un train

Les voyageurs de la SNCB ont pu apercevoir un message d’accueil un peu particulier ce dimanche matin. C’est lors de son trajet sur la ligne Bruxelles-Liège que la styliste Valentine Avoh a eu la surprise de voir apparaître [quote]La SNCB vous emmerde'[/quote] Défiler sur le panneau du wagon. Un message qu’elle a directement partagé sur les réseaux sociaux afin de faire part de son étonnement. [quote]'La SNCB sait y faire avec ses messages de bienvenue…!'[/quote] Une phrase étonnante notamment lorsque l’on sait que les messages sont commandés de façon automatique. [quote]Mais une modification peut être néanmoins réalisée manuellement par l’accompagnateur de train, Nathalie Pierard, porte-parole de la SNCB.[/quote] La société nationale des chemins de fer belges estiment pourtant qu’il est peu probable que l’accompagnateur de train en soit le responsable. [quote]Il n’avait aucun intérêt à le faire. L’hypothèse la plus probable, c’est que l’auteur de la plaisanterie a réussi à ouvrir le boîtier, peut-être pas bien fermé, assurant qu’il s’agit sûrement de l’oeuvre d’un petit plaisantin.[/quote] A ce stade, la personne qui a encodé ce message n'a pas été retrouvée. [quote]"Tout dépendra du rapport de l'accompagnateur. Celui-ci doit être transmis à son chef direct qui, à son tour, le transmettra le plus rapidement possible à la police des chemins de fer", détaille le porte-parole. "On ne rigole pas avec le système d'information à la clientèle", ajoute-t-il, signalant que l'abus du système de messagerie est considéré comme un délit par la police des chemins de fer. "L'auteur de cette annonce s'expose à des poursuites pénales et, si la personne est identifiée, la SNCB se réserve également le droit de porter plainte."[/quote] Une enquête a néanmoins été ouverte afin d’identifier l’auteur du message.

16 Feb 2015 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
Le plus Grand panneau publicitaire louer par Google sur Times Square Archives Secunews SECUNEWS

Le plus Grand panneau publicitaire louer par Google sur Times Square

La célèbre place de Times Square à New York a inauguré en ce début de semaine, le plus grand écran numérique haute définition du monde. Installé sur la façade d'un hôtel, l'écran fait l'équivalent de huit étages de haut (23,74 mètres) et 100,5 mètres de long, couvrant tout l'espace entre la 45e et la 46e rue, au coeur de Times Square. Les premières images y ont été diffusées dans la soirée sous forme d'un film numérique et musical montrant tour à tour des montagnes, un oiseau, des gratte-ciels stylisés multicolores, ou encore des points lumineux. [quote]L'écran géant compte 24 millions de pixels, une densité inégalée au monde pour une telle surface, selon Mitsubishi Electric Power Products Inc, qui l'a fabriqué. [/quote] La technologie Real Black LED utilisée permet aux promeneurs d'avoir une vision précise, même de près. Il est également associé à des caméras haute définition pour éventuellement filmer la foule et diffuser des images en direct, en interaction avec les réseaux sociaux. En dépit de températures glaciales, des centaines de touristes et New-Yorkais fascinés ont immortalisé le moment mardi soir sur leur téléphone portable, alors que l'écran de plus de 2.300 m2 passait en boucle le film produit par le studio Universal Everything. Google devrait en être le premier annonceur publicitaire à compter du 24 novembre 2014. [quote]L'écran est vendu à un annonceur jusqu'en janvier, a précisé Clear Channel Spectacolor, qui loue l'espace publicitaire, il a ajouté que l'écran géant, qui écrase les dizaines d'autres panneaux lumineux de Times square, avait généré avant son lancement un énorme intérêt.[/quote] Son prix à la location n'a pas été communiqué mais dépasserait plus de 2,5 millions de dollars pour quatre semaines selon le New York Times. Google a fait savoir qu’en plus de la promotion de ses propres produits, ce panneau servira également offrir de la visibilité à des associations à but non lucratif, comme Charity Water ou encore le WWF. Le plus Grand panneau publicitaire louer par Google sur Times Square.

25 Nov 2014 LIRE L'ACTU
(bon plan) Télécharger le logiciel d'animation 3D RenderMan développé par Pixar gratuitement Archives Secunews SECUNEWS

(bon plan) Télécharger le logiciel d'animation 3D RenderMan développé par Pixar gratuitement

Avis aux amateurs de l'univers Pixar, il vous est désormais possible de vous lancer dans l'aventure 3D sans déboursser un centime. La société d'animation fait un beau geste en rendant l'accès gratuit à son logiciel phare d'animation 3D, RenderMan. Depuis la création de Toy Story en 1995, on peut dire que les studios Pixar en ont fait du chemin, avec un succès grandissant dû en partie à la qualité des images 3D développées par un outil informatique complexe mais novateur, RenderMan. Le logiciel, comprenant un moteur de rendu photoréaliste et un modeleur de 3D, a permis la création et l'animation de nombreux personnages vedettes des studios Pixar: - Buzz l'Éclair - Némo - Wall-E - Ratatouille - Etc.. La réputation du logiciel est telle qu'il est désormais utilisé par d'autres studios de films d'animation de 3D pour réaliser des publicités voire les effets spéciaux de films et séries: - Le Seigneur des Anneaux - Harry Potter - Games of Thrones - Etc.. RenderMan est gratuit pour un usage non commercial. Comment télécharger Renderman gratuitement ? Clic pour lire la Faq (anglais) Clic pour accéder directement au formulaire (anglais)

20 Nov 2014 LIRE L'ACTU
La NASA met ses archives sonores sur SoundCloud Archives Secunews SECUNEWS

La NASA met ses archives sonores sur SoundCloud

L'agence spatiale américaine a mis à disposition plusieurs fichiers audio emblématiques de l'histoire de la conquête de l'espace sur son compte Soundcloud ouvert le 14 octobre 2014. En plusieurs décennies d’existence, la NASA a accumulé des archives sonores impressionnantes. Certaines sont entrées dans l’Histoire, comme le célébrissime "un petit pas pour l’homme, un grand pas pour l’humanité". D’autres sons font presque partie du langage courant comme "Houston we have a problem" prononcé lors de la mission Appolo 13. Mais on trouve encore bien d’autres choses. Archiconnues comme le fameux décompte avant le décollage des fusées, ou obscures comme la version sonore des ondes émises par des astres. Une mine de sons pour les musiciens, les producteurs, les illustrateurs sonores, mais aussi pour tous les curieux, ils peuvent être utilisés librement pour la plupart en respectant certaines obligations comme la mention de la source. Il faut dire que l’agence américaine est très active sur les réseaux sociaux, elle a même été jusqu’à créer un compte Twitter où le petit robot Curiosity raconte son exploration de la planète Mars. https://twitter.com/MarsCuriosity Mais c’est aussi un beau coup de pouce pour SoundCloud qui s’enrichit ainsi d’un catalogue d’archives sonores originales et se diversifie un peu plus. Les radios l’utilisent aussi de plus en plus souvent comme plateforme de podcasts. Une évolution vers d’autres contenus sonores qui touche aussi les services de streaming. Le français Deezer, rival de Spotify, vient ainsi d’acquérir Stitcher, une plateforme américaine de podcasts. Aujourd’hui, si la musique reste le coeur de cible de tous ces services, on voit bien qu’ils cherchent à s’envoler vers d’autres univers. Voici une sélection d'extraits: - "The Eagle has landed" ("l’Eagle a atterri") : c’est ce que dit Armstrong lorsqu’Apollo 11 arrive sur la lune. La réponse ? "On a un paquet de mecs qui sont sur le point de virer au bleu. Nous respirons à nouveau !" [soundcloud url="https://api.soundcloud.com/tracks/172374183" params="color=ff5500" width="100%" height="166" iframe="true" /] - "One small step for a man" ("un petit pas pour l’homme…") : les premiers mots de Neil Armstrong lorsqu’il a touché la surface de la lune le 21 juillet 1969 constituent le premier extrait que l’agence a posté sur son compte Soundcloud. [soundcloud url="https://api.soundcloud.com/tracks/172034745" params="color=ff5500" width="100%" height="166" iframe="true" /] - "Houston, we’ve had a problem" ("Houston, on a eu un problème") : c’est ce qu’annonce avec le plus grand calme Jack Swigert pour annoncer la panne du vaisseau de la mission Apollo 13. La formule a été déformée en "Houston, we have a problem" ("Houston, on a un problème") [soundcloud url="https://api.soundcloud.com/tracks/172374191" params="color=ff5500" width="100%" height="166" iframe="true" /] - "We have a lift off" ("on décolle") : le décollage d’Apollo 11. [soundcloud url="https://api.soundcloud.com/tracks/172374177" params="color=ff5500" width="100%" height="166" iframe="true" /] - La Nasa propose une playlist de sons divers, allant du "bip" produit par un satellite Spoutnik au bruit du plasma interstellaire hors de notre système solaire capturé par la sonde Voyager. [soundcloud url="https://api.soundcloud.com/tracks/172374713" params="color=ff5500" width="100%" height="166" iframe="true" /] Clic pour accéder au compte soundcloud officiel de la Nasa

28 Oct 2014 LIRE L'ACTU
Attention à la vidéo d’une femme battue à mort sur Facebook Archives Secunews SECUNEWS

Attention à la vidéo d’une femme battue à mort sur Facebook

L’arnaque n’est pas originale, mais elle réussit néanmoins à se propager largement sur Facebook et reste un moyen efficace pour les pirates de générer des revenus. Le principe est simple: Un de vos amis partage un lien sur son compte vers ce qui semble être une vidéo macabre, avec en guise d’extrait deux femmes en train de se battre, et le texte qui l’accompagne, '[Vidéo triste] Frappée à la tête, elle meurt pendant l’altercation.' [caption id="attachment_7571" align="aligncenter" width="626"] facebook,scam,video,arnaque,[/caption] La vidéo a été partagée par un de vos amis, et l’adresse indique qu’il s’agit d’une vidéo du site d’information 'Fox News' (vous ne prenez aucun risque, a priori.) Après avoir cliqué, vous vous rendez donc sur Fox News. Mais l’imitation du fameux groupe médiatique ne repose que dans le nom du site, visuellement, la page a l’apparence de Facebook, de plus, l’image qui présente la vidéo est différente de celle aperçue juste auparavant. Peu importe, vous êtes décidé maintenant que vous avez franchi le premier pas, vous voulez regarder la vidéo. Vous devez partager la vidéo pour pouvoir la regarder, une pratique classique concernant les arnaques sur Facebook. Notez que pour une fois, il vous est demandé explicitement de partager la vidéo, l’arnaque ne fait pas appel à du clickjacking. Intrigué, vous partagez donc la vidéo (avant de l’avoir vue, donc) sans tenir compte du fait que ce procédé devrait vous mettre la puce à l’oreille… et enfin, vous allez pouvoir la regarder ! C’est le déclenchement de l’arnaque et à ce stade que les escrocs vont commencer à gagner de l’argent. En effet, pour vérifier votre âge le site qui ressemble à Youtube vous demande de remplir un questionnaire en ligne. Le vrai Youtube, évidemment, ne vous demandera jamais de remplir un quelconque sondage pour regarder une vidéo (au pire, la restriction d’âge vous empêchera d’accéder à un contenu.) En redirigeant les internautes sur des plateformes de sondages en ligne, les escrocs passent par l’affiliation pour être rémunérés (plus les internautes répondent aux questionnaires, plus les escrocs gagnent d’argent.) Si vous êtes tombé dans le panneau, pas de panique, commencez par supprimer ce que vous venez de partager et prévenez vos amis de l’arnaque. Les précautions de base sont les remparts à la diffusion de ce type de liens malveillants. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

27 Jun 2014 LIRE L'ACTU
Une femme décède après s’être baignée, probablement suite à un défi Facebook Archives Secunews SECUNEWS

Une femme décède après s’être baignée, probablement suite à un défi Facebook

Encore un décès dans le cadre du défi Facebook ?, tout porte à le croire, ce dimanche 22 juin 2014, après le décès d'une jeune femme. Âgée de 29 ans, elle a succombé, dans la nuit de samedi à dimanche, après être entrée dans l'eau de l'étang de Chaumont-d'Anjou (Maine-et-Loire). Selon les premiers éléments de l'enquête, confiée à la gendarmerie, elle est à peine entrée dans l'étendue d'eau de la base de loisirs. Après être entrée jusqu'à mi-cuisse, elle est revenue vers la berge, c'est à ce moment qu'elle a fait un malaise. Son petit ami, qui aurait filmé la scène avec un téléphone mobile, a prévenu les secours à 21h A leur arrivée sur place, les pompiers de Jarzé et une équipe du Smur, accompagnés par les gendarmes, ont trouvé la jeune femme en arrêt cardio-respiratoire, ils l'ont ranimée et transférée, aux alentours de 23h, vers le centre hospitalier d'Angers, dans un état désespéré. Le décès a été constaté vers 4h du matin La jeune femme aurait répondu à un défi Facebook. Depuis quelques jours, ce jeu se répand sur la toile sous la forme d'une chaîne. Elle invite à se baigner tout habillé ou à offrir le restaurant à la personne qui a lancé le défi. Plusieurs accidents sont déjà à déplorer. Comme à Béganne, près de Vannes, où un jeune de 19 ans est mort après s'être jeté à vélo dans la Vilaine. Voir aussi: Le défi Facebook intitulé ‘À l’eau ou un resto’ vire au drame La police belge demande d’arrêter de publier des images de délit sur le net Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux Un judoka belge réinvente la neknomination avec des pompes et des abdos

23 Jun 2014 LIRE L'ACTU
Panne mondiale de WhatsApp, quelques jours après son rachat par Facebook Archives Secunews SECUNEWS

Panne mondiale de WhatsApp, quelques jours après son rachat par Facebook

La célèbre application semble avoir été victime de la publicité faite autour de son rachat par Facebook mercredi. Facebook a déboursé 19 milliards de dollars pour racheter l'application mobile de service de messagerie WhatsApp, la transaction a été opérée mercredi mais trois jours plus tard voilà qu'une panne mondiale a affecté le service pendant plusieurs heures. Une panne de serveur a empêché son utilisation pendant plusieurs heures samedi. [quote]'Les services de WhatsApp ont été rétablis. Désolé pour le temps d'arrêt', pouvait-on lire samedi vers minuit, sur le compte Twitter de l'application mobile. [/quote] Un peu plus tôt, un autre message annonçait que le service de messagerie connaissait des problèmes de serveur sans davantage d'explications. [quote]'Désolé nous avons actuellement des problèmes de serveur. Nous espérons que tout va repartir sous peu', écrivait le groupe.[/quote] En lançant l'application WhatsApp de son smartphone, il était impossible aux utilisateurs de se connecter et d'accéder à leurs conversations, ils ne pouvaient ni envoyer ni recevoir de messages également. WhatsApp n'a pas indiqué quand la panne a commencé, ni quelle en avait été la cause. Il n'a pas communiqué non plus le nombre de pays affectés. D'après les spéculations relayées sur son propre compte Twitter, l'une des explications avancées était que l'application était victime de son succès depuis son rachat spectaculaire, les serveurs n'auraient pas été préparés pour une grande affluence, selon le site spécialisé techcrunch.com. Facebook a racheté mercredi WhatsApp dans l'espoir de voir doubler le nombre d'utilisateurs de WhatsApp, actuellement de 450 millions dans le monde. Voir aussi: Facebook s’offre la messagerie WhatsApp pour 11,6 milliards d’euros

23 Feb 2014 LIRE L'ACTU
Une Google car se photographie en excès de vitesse Archives Secunews SECUNEWS

Une Google car se photographie en excès de vitesse

Une voiture qui prenait des vues des routes d'Islande pour Google Maps s'est photographiée elle-même en flagrant délit d'excès de vitesse, pouvait-on voir lundi sur le site internet de Street View, un cliché pris en août sur la route 1 dans le hameau de Laugar, dans le nord du pays, montre un radar qui informe le véhicule qu'il roule à 69 km/h. Or à cet endroit, la vitesse est limitée à 50 km/h, indique le marquage au sol sur la même image. Le premier panneau de limitation à 50 a été dépassé d'une centaine de mètres. Le cliché est visible à cette adresse: http://goo.gl/maps/86RKw En septembre, un conducteur indonésien de voiture Google avait fait pire en se rendant coupable de délit de fuite après avoir été impliqué dans un accident. Et en janvier 2013, Google avait démenti avoir causé la mort d'un âne sur une route du Botswana, animal qu'on voyait debout sur une prise de vue et couché sur une autre. Clic pour lire toutes les actus Google

11 Feb 2014 LIRE L'ACTU
La messagerie de Yahoo! victime d'une attaque informatique Archives Secunews SECUNEWS

La messagerie de Yahoo! victime d'une attaque informatique

Yahoo a annoncé jeudi avoir identifié "un effort coordonné pour accéder de manière non autorisée" à des comptes sur sa messagerie Yahoo Mail, l'entreprise n'a pas communiqué sur le nombre de comptes concernés. La liste des noms d'utilisateurs et des mots de passe utilisés pour cette attaque ont probablement été obtenus auprès d'un tiers, précise le groupe sur son site internet, disant n'avoir "pas de preuve qu'ils aient été obtenus directement" dans ses propres systèmes. Yahoo assure avoir pris des mesures immédiates pour protéger ses utilisateurs, en particulier en leur demandant de changer leurs mots de passe pour les comptes affectés, ainsi que pour bloquer de futures attaques contre ses services. Le groupe assure aussi coopérer avec les forces de l'ordre pour identifier et poursuivre les auteurs de l'attaque. Yahoo Mail compte une centaine de millions d'utilisateurs quotidiens Yahoo est le deuxième plus important service de courriel dans le monde après Gmail de Google, selon la firme de recherche comScore. Il y a 273 millions de comptes Yahoo à travers le monde, dont 81 millions aux États-Unis. Yahoo Inc. a déclaré "que les informations recherchées dans l'attaque semblent être les noms et les adresses mail des messages récemment envoyés à partir des comptes affectés". Cela pourrait signifier que les pirates cherchaient des adresses additionnelles pour envoyer des messages publicitaires ou des tentatives d'escroquerie, en obtenant les noms des destinataires des messages envoyés du compte piraté, les malfaiteurs pourraient tenter de rendre leurs messages malveillants plus légitimes aux yeux des destinataires. [quote]"Il est beaucoup plus probable que je clique sur quelque chose provenant de vous si nous échangeons fréquemment des messages", a expliqué Richard Mogull, analyste et PDG de Securois, une firme de recherche et d'analyse en sécurité.[/quote] Cette brèche de sécurité est le deuxième problème majeur à toucher le système de messagerie de Yahoo depuis deux mois., en décembre, le service avait subi une panne de plusieurs jours qui a poussé la PDG de l'entreprise, Marissa Mayer, a présenter des excuses publiques.

01 Feb 2014 LIRE L'ACTU
La NSA a utilisé Angry Birds pour espionner les smartphones Archives Secunews SECUNEWS

La NSA a utilisé Angry Birds pour espionner les smartphones

Des dizaines d’applications, dont Google Maps, Facebook ou Angry Birds, sont concernées. L’Agence nationale de sécurité (NSA) et son homologue britannique (GCHQ) ont lancé en 2007 un programme conjoint visant à collecter un maximum de données personnelles via les applications mobiles, indiquent le New York Times, le Guardian et ProPublica sur base de documents récents fournis par l’ex-agent de la NSA Edward Snowden. Les agences de renseignements s’intéressent particulièrement aux données de géolocalisation, au carnet d’adresses, à l’âge et au sexe des utilisateurs, aux sites internet visités. Cette surveillance des applications est décrite comme une mine d’or dans un document de la NSA datant de 2010. Les agences de renseignements se sont notamment servi de la publicité pour collecter des données. [quote]Par exemple l’agence de publicité Millennial Media, qui travaille pour Angry Birds, collectait de nombreuses informations personnelles concernant les joueurs à chaque lancement de l’application, des données qui étaient ensuite récupérées et recoupées par les agences de renseignement. [/quote] [quote]Autre exemple, à chaque mise à jour du système d’exploitation Android, la NSA et GCHQ récupéraient les 500 lignes de données sur l’historique du smartphone et son utilisation.[/quote] La NSA affirme respecter la loi La NSA s’est retranchée derrière sa ligne de défense désormais habituelle en affirmant que "les communications des personnes qui ne sont pas des cibles étrangères valides n’intéressent pas la NSA. L’agence ne dresse pas le profil des Américains ordinaires. Nous collectons seulement les communications qui sont autorisées par la loi pour des raisons de surveillance et de contre-espionnage de cibles étrangères, quels que soient les moyens techniques utilisés par les cibles", a affirmé une porte-parole de la NSA, Vanne Vines. Face au scandale sur l’ampleur de la surveillance de la NSA, le président Barack Obama a annoncé un encadrement plus strict de ses activités de collecte des métadonnées téléphoniques (les informations concernant la durée des appels et les numéros appelés sur un téléphone). Rien n’a cependant été dit sur la surveillance des programmes informatiques susceptibles de laisser un accès aux données personnelles.

28 Jan 2014 LIRE L'ACTU
Il jette son disque dur et perd 6 millions d'euros en bitcoins Archives Secunews SECUNEWS

Il jette son disque dur et perd 6 millions d'euros en bitcoins

James Howels, un Britannique de 28 ans, a jeté le disque dur contenant son porte-monnaie virtuel de 7.500 bitcoins. Sans ce fichier "wallet.dat", impossible pour lui de récupérer son argent. James Howels a commencé à collectionner les bitcoins en 2009. Au bout d'un an, ce Britannique de 28 ans a déjà cumulé quelque 7.500 unités de cette monnaie virtuelle, à l'époque, la somme ne représente pas grand-chose, cependant, le bitcoin est une valeur très volatile, aujourd'hui, la devise est devenue très prisée. Son taux de change a dépassé mercredi 27 novembre 2013, la barre symbolique de 1.000 dollars. Le jeune homme pourrait donc être multimillionnaire seulement, James Howels a jeté le disque dur où était stocké tout cet argent et, ce faisant, il a mis à la poubelle une somme avoisinant les 5,5 millions d'euros. En 2010, l'ordinateur de James Howels tombe en panne, néanmoins, le jeune homme, informaticien, conserve le disque dur qu'il range dans un tiroir. Entre la vie de famille et un déménagement, il oublie complètement l'existence de ses bitcoins. L'été dernier, il décide de faire un peu de rangement dans son bureau. [quote]"Je n'avais pas utilisé ce disque dur depuis trois ans. Tous les fichiers dont j'avais besoin se trouvaient déjà dans mon nouvel ordinateur", raconte James Howels sur la BBC. [/quote] Tous sauf un fichier wallet.dat, le porte-monnaie virtuel où est conservé l'argent. Sans celui-ci, aucun moyen de mettre la main sur les précieux bitcoins. Le Britannique explique avoir hésité un moment avant de placer l'équipement dans un carton qu'il emmènera ensuite à la déchetterie. James Howels ne réalisera son erreur que trop tard. [quote]"J'ai entendu parler d'un type en Norvège qui avait acheté des bitcoins à un prix très bas et les avait ensuite revendus beaucoup plus cher, c'est à ce moment que j'ai réalisé ce que j'avais fait", relate le jeune homme. [/quote] Le butin du Britannique est aujourd'hui enfoui dans un terrain situé à Newport, au Pays de Galles. [quote]"Quand je suis arrivé sur le site hier, ma première pensée a été de me dire: “Il n'y a aucune chance”, Le manager a confirmé mes pires craintes lorsqu'il m'a expliqué que les déchets qui ont été déposés ici il y a trois ou quatre mois croupissent aujourd'hui sous un mètre voire un mètre et demi de détritus", explique James Howels.[/quote] Le site s'étend sur l'équivalent d'un terrain de football. Un maigre espoir subsiste pour le Britannique. [quote]"Des fouilles ont déjà été organisées dans le cadre d'investigations policières, mais ils sont alors entre 15 et 20 à s'y mettre, équipés de combinaisons spéciales et avec tractopelles et chiens. Je n'ai pas les moyens de financer une telle opération, sans avoir l'assurance de toucher mon chèque à la fin", avoue James Howels. [/quote] Et même s'il retrouvait le disque dur, encore faut-il qu'il soit en état de fonctionner.

29 Nov 2013 LIRE L'ACTU
Caméra cachée avec Chucky dans un abris bus Archives Secunews SECUNEWS

Caméra cachée avec Chucky dans un abris bus

Chucky, cette poupée possédée par l'esprit d'un tueur en série qui effraie des gens depuis plus de 25 ans, a récidivé une fois de plus. Une équipe de télévision du Brésil a voulu souligner la sortie en salles d'un nouveau film mettant en vedette la poupée en créant une expérience horrifiante plus vraie que nature. On peut voir un acteur se costumer comme la poupée avant de s'installer derrière le panneau de verre d'un abribus avec une affiche du film. Il attend patiemment ses prochaines victimes et éventuellement, il finit par briser le panneau de verre avant de se mettre à courir derrière les gens armé d'un couteau. Caméra cachée avec Chucky dans un abris busVoir aussi: Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014) Caméra cachée avec Chucky dans un abris bus Camera cachée pour le lancement du film Carrie (2013) Camera cachée cercueil dans un ascenseur Camera cachée zombie dans un ascenseur

23 Nov 2013 LIRE L'ACTU
Les sites internet de la police et de la banque centrale d'Australie piratés Archives Secunews SECUNEWS

Les sites internet de la police et de la banque centrale d'Australie piratés

Les sites internet de la police fédérale et de la banque centrale australiennes ont été victimes d'un piratage informatique, des attaques menées, avancela presse jeudi 21 novembre 2013 , par des hackers indonésiens, en pleine crise diplomatique entre Sydney et Jakarta. Dans un communiqué, la police australienne fédérale a qualifié cette attaque d'irresponsable. [info_error]"Les activités telles que le piratage, la création ou la propagation de virus ne sont pas innocentes. Elles peuvent avoir des conséquences sérieuses pour ceux qui les ont commises, telles que des condamnations et de la prison".[/info_error] Le site de la police fédérale, qui ne contient pas d'informations confidentielles, était en panne jeudi matin, a indiqué la police, alors qu'il fonctionnait parfaitement la veille. Le site de la banque centrale du pays a également été visé, par une attaque par déni de service ( DDOS ) depuis mardi minuit, a indiqué un porte-parole de l'institution. Mais un système de protection garantit la bonne marche du site, même s'il fonctionne plus lentement que d'habitude. Ces attaques surviennent en pleine crise diplomatique entre Sydney et Jakarta, après des allégations selon lesquelles l'Australie aurait écouté le téléphone du président indonésien et placé plusieurs de ses proches sous surveillance. Jakarta a cette semaine rappelé son ambassadeur à Canberra et annoncé qu'il "rétrogradait" ses relations avec l'Australie. L'Indonésie a également annoncé la suspension de sa coopération avec son voisin dans la lutte contre le trafic de boat-people, cette collaboration étant un maillon essentiel dans la relation entre les deux pays. Selon The Guardian Australia, un membre du groupe de pirates informatiques Anonymous Indonesia, utilisant le hashtag #IndonesianCyberArmy, a revendiqué les attaques de cette semaine. [quote]"Je suis prêt pour cette guerre!", a écrit le pirate sur son compte Twitter, selon le site du Guardian.[/quote] La télévision et radio nationale, Australian Broadcasting Corporation (ABC), a contacté le pirate qui a déclaré avoir agi en raison de l'espionnage conduit par l'Australie. Il a ciblé la police et la banque centrale car il estime que ce sont les deux sites les plus importants d'institutions publiques dans le pays. [quote]"Nous frapperons de nouveau à moins que 'Australie s'excuse auprès du peuple indonésien, a-t-il ajouté."[/quote] Les Anonymous ont déjà attaqué au début du mois novembre 2013 Au début du mois de novembre, des hackers liés aux Anonymous avaient déjà attaqué plus d’une centaine de sites de petites entreprises australiennes, toujours pour protester contre l’implication de l’Australie dans l’espionnage de l’Indonésie.

22 Nov 2013 LIRE L'ACTU
Le site de la NSA inaccessible pendant plusieurs heures ce vendredi Archives Secunews SECUNEWS

Le site de la NSA inaccessible pendant plusieurs heures ce vendredi

En plein scandale sur l'espionnage américain, sujet brûlant qui s'est invité dans les débats des dirigeants européens réunis jeudi 24 et vendredi 25 ocotobre 2013 à Bruxelles, le site internet de la NSA est resté inaccessible plusieurs heures ce vendredi.Alimentant les rumeurs d'une cyberattaque. Vendredi après-midi, une porte-parole a indiqué que l'agence enquêtait pour trouver la raison de la panne présumée, avant qu'un autre porte-parole démente toute attaque. [icons icon_name="icon-comment-alt" icon_size="22px"] NSA.gov n'a pas été accessible pendant plusieurs heures cette nuit à cause d'une erreur interne survenue lors d'une opération de mise à jour programmée", a assuré vendredi soir le porte-parole de l'agence de renseignement américaine (réputée notamment pour s'introduire dans des ordinateurs pour y piocher des informations). Il a ajouté que "les affirmations circulant sur les réseaux sociaux selon lesquelles il s'agirait d'une attaque informatique ne sont pas vraies". Le site internet était à nouveau opérationnel vers 22h30 (02H30 GMT samedi). Sur Twitter, les spéculations se sont multipliées sur l'origine du blackout touchant le site de l'Agence de sécurité nationale, au coeur de l'actualité mondiale depuis plusieurs mois à cause des révélations de son ex-consultant Edward Snowden sur l'ampleur de ses programmes de surveillance des communications, aux Etats-Unis comme à l'étranger. Pour certains, la panne du site aurait été la conséquence d'une attaque du groupe de pirates Anonymous, dont les membres n'ont cependant pas revendiqué clairement une quelconque action.

26 Oct 2013 LIRE L'ACTU
Les célébrités les plus dangereuses du net en 2013 Archives Secunews SECUNEWS

Les célébrités les plus dangereuses du net en 2013

Pour la 7ème année consécutive, McAfee a passé au crible différentes personnes célèbres, parmi de nombreux sportifs, musiciens, politiciens, comédiens ou encore stars d’Hollywood et a étudié leurs taux de dangerosité sur Internet Alain Delon et Gad Elmaleh arrivent en tête des célébrités sur lesquelles il ne fait pas toujours bon cliquer en France. (Classement des stars Françaises: clic sur l'image pour agrandir) Le classement 2013 fait apparaitre, pour la France, un niveau de risque plus élevé chez les comédiens, puisque 8 personnalités sur 10 dans le classement font partie de la grande famille du cinéma français! Les cybercriminels profitent de la hausse de la cote de popularité d’une célébrité (due notamment à une actualité riche, nouveau film, interviews récentes à la télévision, etc..) pour détourner plus facilement l’attention des internautes fascinés vers des sites truffés de logiciels malveillants. En visionnant simplement les dernières photos ou vidéos de leurs célébrités préférées, les internautes peuvent se retrouver avec un ordinateur infecté à défaut d’avoir le contenu attendu! Pire, les internautes peuvent se voir voler leurs mots de passe et leurs informations personnelles. 1 chance sur 7 d’arriver sur un site malveillant en recherchant "Alain Delon" sur Internet! Alain Delon remporte cette année la première place du classement des personnalités les plus dangereuses du web, avec un taux de dangerosité de 14,8 %. Gad Elmaleh, qui entame actuellement une tournée mondiale pour présenter son nouveau spectacle, arrive en 2ème position de ce classement (14 %) Suivi de très près par Yannick Noah, le seul (ancien) sportif du classement (13,9 %) Place ensuite aux femmes: Avec Vanessa Paradis (13 %), qui prend la 4ème place du classement Sophie Marceau (12,5 %) qui était 2ème du classement l’an dernier, est cette année à égalité avec Johnny Hallyday (12,5 %) Au niveau international, Lily Collins au top du classement (Classement International: Clic sur l'image pour agrandir)[/lightbox] En ce qui concerne le classement des stars de notoriété internationale, l’actrice, mannequin et journaliste britannique Lily Collins, fille de Phil Collins, succède à Emma Watson, une autre britannique qui avait été élue célébrité la plus dangereuse du Net en 2012. Lily Collins prend ainsi la tête de ce classement avec 14.5 % de risques Quivie par Avril Lavigne (12.7 %) Sandra Bullock (10.8 %) Kathy Griffin (10.6 %) Zoe Saldana (10.5 %). Le risque pour les internautes est encore plus grand lorsque la recherche inclut notamment les termes "app gratuite" ou "photos nue".

26 Sep 2013 LIRE L'ACTU
Phonebloks, un smartphone en pièces détachées Archives Secunews SECUNEWS

Phonebloks, un smartphone en pièces détachées

Un designer hollandais a imaginé un concept de téléphone à la durée de vie presque illimitée, il cherche maintenant des partenaires afin de concrétiser son idée. L'idée est simple, mais il fallait y penser. Dave Hakkens, un designer hollandais, a publié mardi une vidéo détaillant le concept d'un smartphone un peu particulier, le Phonebloks. Particularité: Grâce à ses pièces facilement interchangeables, cet appareil pourrait avoir une durée de vie bien plus élevée que celle des autres smartphones du marché. Un smartphone sur mesure Citation: "Un téléphone ne marche que quelques années avant qu'il ne casse ou devienne obsolète", explique Dave Hakkens. "C'est souvent la faute d'une seule petite pièce. Mais on jette quand même l'appareil tout entier car il est presque impossible de le réparer." En partant de ce constat, il a imaginé un téléphone dont les composants (batteries, mémoire, WIFI, haut-parleur) sont fixés à une base électrique, une fois que l'un d'entre eux tombe en panne, il est alors facile de changer la pièce faisant défaut, et ainsi garder son smartphone plus longtemps. Autre utilité de Phonebloks: L'appareil est entièrement personnalisable. En le commandant sur Internet, ses utilisateurs peuvent choisir la marque et la qualité de ses composants. Par exemple, une photographe en herbe pourra demander un téléphone avec un plus gros objectif et, en échange, une plus petite batterie. À chaque utilisateur son propre smartphone et au prix qui lui convient, selon les composants qu'il choisit. Un projet difficile à réaliser Sur le papier, Phonebloks a tout du smartphone idéal, mais dans la pratique, cet appareil n'existe pas, ou tout du moins, pas encore, il cherche à présent à relayer son message sur les réseaux sociaux. Cette campagne doit l'aider à trouver des partenaires avec qui construire un prototype de son appareil, en vue d'une commercialisation. Aussi séduisante soit-elle, l'idée de Dave Hakkens semble aussi très utopique. De nombreuses voix s'élèvent déjà pour contredire le designer, qui assure que son appareil pourra fonctionner comme n'importe quel smartphone, mais ce dernier n'apporte aucun détail technique permettant d'appuyer ses propos. "C'est une idée complètement folle, mais des idées encore plus folles se sont déjà réalisées, résume le site spécialisé Engadget.. L'obsolescence programmée (la fabrication de produits volontairement promis à une usure rapide, afin de pousser à la consommation) est pourtant un sujet qui touche les consommateurs. En France, un groupe de parlementaires écologistes a " déposé devant le Sénat un amendement " visant à lutter contre cette pratique. Parmi les entreprises pointées du doigt, on retrouve par exemple l'américain Apple. Hasard du calendrier, le projet Phonebloks a été dévoilé mardi soir, jour de la présentation des nouveaux iPhone.

13 Sep 2013 LIRE L'ACTU
Ne partagez aucunes information personnelle ou bancaire Archives Secunews SECUNEWS

Ne partagez aucunes information personnelle ou bancaire

Au premier semestre, 838 cas de fraude impliquant des opérations de banque en ligne ont été recensés, représentant un total de 2,7 millions d’euros. La fédération sectorielle rappelle, au travers d’une vidéo, de ne jamais communiquer de données bancaires par téléphone. Sur l’ensemble de 2012, 1.003 cas de fraude, comme le hameçonnage (phishing), avaient été enregistrés, pour un total de 3 millions d’euros. La Fédération du secteur financier (Febelfin) met en garde contre la multiplication de ce type de fraude. Si le phénomène est récent (94 cas recensés en 2011), il semble s’accentuer ces derniers mois. Cette année, à l’issue du premier trimestre, 473 cas avaient déjà été relevés. La majorité de ces fraudes utilise la technique du hameçonnage ( Phishing ). Les fraudeurs commencent par adresser des mails aux clients (soi-disant au nom de la banque) afin de leur demander une série de données, et les invitent à communiquer notamment leur numéro de téléphone sur un site internet ou en complétant une annexe. Ils téléphonent ensuite à leur victime, se prétendant de la banque, et leur demandent le "reponse code" apparaissant sur l’écran du lecteur de carte. Avec cette information, ils peuvent alors virer illégalement de l’argent au départ du compte du client.

01 Aug 2013 LIRE L'ACTU
Facebook partage par erreur les données de 6 millions d'utilisateurs Archives Secunews SECUNEWS

Facebook partage par erreur les données de 6 millions d'utilisateurs

Citation: "Nous prenons la vie privée des gens au sérieux et nous faisons tout notre possible pour protéger (leurs) informations", s'est aussitôt défendu Facebook, tout en ajoutant que "même avec une équipe forte, aucune entreprise ne peut prévenir les pannes à 100 %". Un bug dans un logiciel au sein du réseau social a provoqué le partage involontaire des numéros de téléphone et des adresses mails de 6 millions d'utilisateurs, a reconnu le groupe ce vendredi 21 juin 2013. Citation: Aucune information financière ou d'autre nature n'a été partagée entre les comptes, et il n'y a "pas de preuve que cette panne ait été utilisée malignement", a précisé Facebook dans une note de sécurité, ajoutant être "irrité et embarrassé" par ce problème. Les utilisateurs concernés ont été prévenus par mail de la mésaventure, dont l'impact sera probablement "minimal" d'après Facebook, parce que le partage de ces données se sera fait seulement entre des utilisateurs ayant déjà des connexions. Citation: Ce partage non voulu a pu se produire quand un utilisateur Facebook s'est mis à enregistrer une archive de son compte Facebook via l'outil du réseau Download Your Information (DYI), a expliqué Facebook. Cette panne a pu permettre que "certaines informations de contact d'une personne (son adresse mail ou son numéro de téléphone) soient devenues accessibles à des gens qui avaient soit des informations de contact sur elle ou bien des connexions avec elle", précise Facebook. "Ils ont peut-être reçu davantage d'adresses mails ou de numéros de téléphone de leurs contacts ou de gens avec lesquels ils ont des connexions", poursuit le réseau. "Nous en avons conclu que les numéros de téléphone et les adresses mauils d'environ 6 millions d'utilisateurs Facebook avaient été partagés", affirme-t-il. Toutefois, "nous n'avons pas de preuve que cette panne ait été exploitée malignement, et nous n'avons pas reçu de plaintes d'utilisateurs ou constaté de comportement anormal sur cet outil ou sur le site" suggérant un acte malveillant, ajoute le réseau.

27 Jun 2013 LIRE L'ACTU
Un drone hélicoptère controlé par la pensée Archives Secunews SECUNEWS

Un drone hélicoptère controlé par la pensée

Des chercheurs américains ont réussi à télécommander un petit drone grâce à un casque enregistrant les ondes cérébrales. Avec un simple casque sur la tête, Brad Edelman réussit un exploit dont rêveraient beaucoup de prestidigitateurs: il fait léviter un objet au-dessus du sol par la seule force de son esprit. La démonstration réalisée dans un gymnase de l'université du Minnesota avec un petit drone hélicoptère n'est bien sûr pas de la télékinésie mais une application spectaculaire d'un nouveau champ de recherche, qui relie directement un ordinateur au cerveau humain. Grâce au casque muni de 64 électrodes qu'il porte sur la tête et qui enregistre son activité neuronale, l'étudiant américain réussit à contrôler le drone à quatre rotors, à le faire monter, descendre et tourner à gauche puis à droite. Pour faire tourner l'engin à droite, il doit penser à fermer son poing droit, et de même pour la gauche. Pour monter, il imagine fermer les deux poings. Le casque enregistre en continu l'encéphalogramme du "pilote", et l'ordinateur interprète ensuite les motifs de l'activité cérébrale qui correspondent aux différents mouvements, les commandes sont ensuite transmises au drone par des ondes Wi-Fi. Ce n'est pas la première fois qu'un objet est contrôlé par la pensée, mais la technique mise au point par l'équipe du professeur Bin He à l'université du Minnesota impressionne par le contrôle fin qu'elle permet sur le pilotage du drone, dans les trois dimensions. L'engin peut ainsi passer au travers d'anneaux placés les uns à la suite des autres à différentes altitudes dans le gymnase. Les chercheurs affirment qu'ils arrivent à éviter 90% des obstacles placés sur sa trajectoire. L'année dernière, une équipe chinoise de l'université de Zhejiang avait elle aussi réussi à piloter un AR, drone de la société Parrot, mais avec un contrôle qui paraissait plus grossier, et quelques chocs contre des obstacles. Dans toutes ces études, le principal intérêt est de mettre au point des dispositifs de télécommande pour des personnes handicapées. Certains dispositifs, pour piloter des bras robotiques ou des fauteuils roulants, présentent l'inconvénient de nécessiter des implants greffés directement sur les circuits nerveux. Le casque muni d'électrodes a l'avantage de pouvoir être porté très simplement, sans aucune opération invasive.

06 Jun 2013 LIRE L'ACTU
Un escroc arrêté après s'être vanté d'escroquer des internautes dans une émission télé Archives Secunews SECUNEWS

Un escroc arrêté après s'être vanté d'escroquer des internautes dans une émission télé

Un escroc sur internet a été interpellé mercredi 22 mai 2013 à Villeurbanne, près de Lyon, à la suite de son témoignage dans une émission de M6, "66 minutes". Le jeune homme âgé de 18 ans, domicilié à Bron (Rhône), avait raconté, le visage flouté, dans un sujet consacré "aux bonnes affaires et aux escroqueries sur le site internet Le Bon Coin", les arnaques lucratives auxquelles il se livrait, en toute impunité. Celui qui se baptisait Kevin sur le net, passait depuis un an et demi de fausses annonces pour vendre divers objets, dont des coffrets Blu-Ray, des CD, des jeux pour enfants et des smartphones, qu'il illustrait avec de fausses photos. Les clients intéressés étaient invités à payer par mandats-cash dont ils devaient adresser les références à une boîte postale, située à Villeurbanne et ouverte sous un faux nom, a précisé la direction départementale de la sécurité publique (DDSP) du Rhône. Il a été interpellé par la police au moment où il venait relever le courrier. L'enquête ouverte après son apparition à la télévision a permis de lui imputer 88 faits, dont 28 commis avec la complicité de ses frères, a précisé la police, le préjudice n'a pas encore été évalué, a indiqué la police, le jeune homme a été présenté vendredi au parquet de Lyon.

25 May 2013 LIRE L'ACTU
Google s'intéresse de très près à vos e-mails professionnels Archives Secunews SECUNEWS

Google s'intéresse de très près à vos e-mails professionnels

Google ne s’en cache pas, il scanne le contenu des mails qui transitent par sa messagerie Gmail afin d’afficher des publicités ciblées. Le géant du Net va plus loin encore. La semaine dernière, il a obtenu un brevet pour analyser les e-mails et les documents à la recherche de "phrases problématiques". Officiellement, l’outil sert à avertir un employé qu’il est en train d’écrire une information susceptible d’avoir des conséquences juridiques ou violer la politique de son entreprise. Concrètement, son texte est comparé à une banque de données de phrases et d’expressions délicates. La nature du destinataire (courrier interne, collègue, client) entre également en compte dans l’équation. Eviter les dérapages "En cas de dérapage", un message avertit la personne de la situation, l’invitant à reconsidérer ses formulations. Pratique à première vue contre les maladresses verbales, l’outil vise avant tout à protéger les secrets d’entreprise. Il n’est pas compliqué d’imaginer le potentiel de flicage et de censure que représente cette technologie si elle devait tomber entre des mains malintentionnées, en attendant, les services secrets américains doivent se frotter les mains.

07 May 2013 LIRE L'ACTU
Une photo d'un koala fait le tour du web Archives Secunews SECUNEWS

Une photo d'un koala fait le tour du web

En Australie, une forêt d'eucalyptus où vivaient de nombreuses familles de koalas a été sauvagement détruite. L'un des animaux est revenu sur les lieux, perdu et inconsolable sur un tas de copeaux de bois, autrement dit les restes de son espace vital, ce koala suscite l'émoi sur internet. (Clic sur l'image pour agrandir) Il est là, assis, le regard hagard et tellement perdu au beau milieu des débris de bois d'une forêt entière d'eucalyptus sauvagement détruite. Quelques semaines auparavant, ce koala y vivait paisiblement avec les siens. Une information rapportée par le site Treehugger. Visiblement très attaché à son espace vital réduit en miettes et malgré la présence des hommes, le marsupial est revenu sur les lieux pour constater les dégâts. Les koalas en voie de disparition en Australie. Citation: "Les koalas ont été déplacés de leurs habitats pour préparer ces projets d'exploitation", ajoute la directrice générale de WIRES, Leanne Taylor, au site internet du Courrier Mail. "Une fois déplacés, les koalas reviennent couramment à leur espace vital. Ils sont alors très perturbés de ne pas retrouver leurs arbres." A noter que les koalas sont en voie de disparition en Australie et leur population a diminué de 90% en moins de 15 ans.

02 May 2013 LIRE L'ACTU
Un responsable du groupe de pirates LulzSec a été arrêté en Australie Archives Secunews SECUNEWS

Un responsable du groupe de pirates LulzSec a été arrêté en Australie

La police australienne a annoncé, mercredi 24 avril 2013, l'arrestation d'un homme qui se dit le chef de LulzSec, un groupe de hackers qui s'est attaqué en 2011 à plusieurs grandes entreprises, dont Sony. Matt Flannery, âgé de 24 ans, a été inculpé mardi pour l'attaque d'un site gouvernemental survenue courant avril 2013. Expert en sécurité informatique connu sur le Net sous l'identité "AushOk", il a été inculpé pour intrusion frauduleuse dans un système informatique protégé et modification illégale de données à des fins criminelles. Il encourt un maximum de douze ans de prison, libéré sous caution, il sera jugé le 15 mai 2013. Connu des services de police étrangers, il affirme être un des leaders du groupe Lulz Security (LulzSec) qui a notamment revendiqué en 2011 des attaques contre des sites de Sony, Nintendo, du FBI et de la CIA. Il aurait succédé à Hector Xavier Monsegur, dit Sabu, arrêté fin 2011. LulzSec, groupe probablement issu du mouvement Anonymous, s'est rendu célèbre en lançant une série d'attaques retentissantes dans le contexte de la mobilisation des autorités américaines contre WikiLeaks. Le groupe, qui se présente comme "une petite équipe de personnes aimant s'amuser", mêle engagement politique et recherche de l'exploit informatique dans un esprit "lulz" (rire moqueur), acronyme dont est dérivé le nom du groupe. Ceux qui envisagent de se lancer dans de telles actions doivent savoir que le piratage, la fabrication ou la propagation de virus ou la participation à des attaques de déni de service ne sont pas en jeu sans de risques.

25 Apr 2013 LIRE L'ACTU
Le nouveau campus d'Apple coûtera 5 milliards de dollars Archives Secunews SECUNEWS

Le nouveau campus d'Apple coûtera 5 milliards de dollars

Une année et deux milliards de dollars, c'est ce qu'il faudra en plus à Apple pour finaliser son gigantesque projet de campus. Le nouveau bâtiment, imaginé par Steve Jobs et annoncé len 2011, coûtera au total 5 milliards de dollars et ne sera pas livré avant 2016, selon le magazine Businessweek , qui se fonde sur cinq sources différentes. Le nouveau campus d'Apple est un projet pharaonique, réalisé par le célèbre architecte Norman Foster. Le bâtiment est un énorme anneau, rappelant l'esthétique d'un vaisseau spatial, sensé accueillir 12.000 employés. Situé à proximité du premier campus de Cupertino, en Californie, il s'étalera sur 26 hectares. La préparation du terrain devrait prendre six mois en flux tendus de poids lourds. Le montant du projet s'explique par l'important souci du détail souhaité à l'époque par Steve Jobs. L'usage de vitres courbées, directement importées d'Europe, pèse par exemple dans l'addition. [quote]"On parle d'environ 6 kilomètres de vitres", explique Peter Arbour, architecte de Seele, fournisseur d'infrastructures transparentes pour Apple.[/quote] Ces vitres, intelligentes, pourraient réguler la température et injecter une ambiance particulière au bâtiment selon la météo. [quote]Businessweek explique que "Jobs aurait poussé le vice jusqu'à exiger une variété d'arbres chers à importer".[/quote] Au total, 6.000 arbres seront plantés sur le campus. Le bâtiment demandera aussi une alimentation sophistiquée. 8 mégawatts sont nécessaires et 65.000 mètres carrés de panneaux solaires sont prévus, entre autres énergies naturelles (dont éoliennes). Le bâtiment doit prendre forme grâce à des briques préfabriquées, réduisant quelque peu les coûts. Plus cher que le Le nouveau World Trace Center et la tours Burj Khalifa La facture aurait pu être encore plus lourde. [quote]Apple a négocié avec le cabinet Fosters + Partners une coupe d'un milliard de dollars, rapporte encore Businessweek.[/quote] Avec 40 milliards de dollars de bénéfices en 2012, le groupe américain peut se permettre une telle construction, qui inquiète cependant les investisseurs dont les actions ont baissé de 38% depuis septembre 2012. À titre de comparaison, le Burj Khalifa, plus haute tour du monde à Dubaï, a couté 1,5 milliard de dollars. Le nouveau World Trace Center, lui, est évalué à 3,9 milliards.

08 Apr 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros Archives Secunews SECUNEWS

Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros

n Charentais de 23 ans accusé d'avoir hébergé des référencements de liens vers des sites de téléchargement illégal, a été condamné vendredi 8 mars 2013 en appel à verser un peu plus de 9.000 euros. Il est condamné mais a échappé à une amende colossale. Il avait été arrêté en 2010 à Cognac (Charente) et poursuivi pour avoir créé et alimenté "ledivx.com", un annuaire de référencement de plusieurs centaines de liens qui renvoyaient vers des sites de téléchargement illégal de films. Le site avait été ouvert de 2006 à 2010 et il a été établi qu'il avait généré au moins 6.000 euros de recettes, via la publicité, à son créateur. En première instance, le 7 septembre 2011, le jeune homme avait été condamné par le tribunal correctionnel d'Angoulême à deux mois de prison avec sursis et un euro de dommages et intérêts pour chaque partie civile. "On a plaidé sur des mathématiques", explique sont avocat Le Syndicat de l'édition vidéo numérique, la Fédération nationale de distributeurs de films et six majors hollywoodiennes (Columbia, Disney, Paramount, Tristar, Twentieth Century Fox et Warner) qui s'étaient portées partie civile, avaient fait appel. Elles réclamaient 972.943 euros de dommages et intérêt pour contrefaçon. Vendredi 8 mars 2013, la Cour d'appel de Bordeaux a donc condamné le jeune homme à leur verser un total de 9.304,84 euros, répartis entre les parties civiles. L'avocate du prévenu, Me Anne-Sophie Arbellot de Rouffignac, a qualifié la décision de "satisfaisante", mais s'est interrogée sur le calcul du montant des dommages et intérêts. Citation: "On sait qu'il y a eu des téléchargements et que cela génère des préjudices, mais est-ce que cela vaut 9.304 euros?". "On attend la motivation de la Cour d'appel pour avoir la méthode de calcul mais la Cour a botté en touche. On est au milieu et on ne sait pas pourquoi", a-t-elle ajouté. A l'audience, "on a plaidé sur des mathématiques", a expliqué l'avocate. Elle a indiqué que l'avocat des parties civiles estimait que le jeune homme avait touché tous les trois mois 6.000 euros de bénéfices publicitaires et calculé un nombre de visiteurs et de téléchargements, alors que selon elle, "il n'existe pas d'éléments complémentaires prouvant qu'il ait touché plus de 6.000 euros et qui permettent de démontrer s'il y a déjà eu un téléchargement".

09 Mar 2013 LIRE L'ACTU
Le robot Curiosity connaît sa première avarie marsienne Archives Secunews SECUNEWS

Le robot Curiosity connaît sa première avarie marsienne

Hallo Houston on a un problème! Le robot Curiosity connait actuellement sa première grosse avarie, une panne informatique a obligé les ingénieurs a interrompre les expériences scientifiques. Mais le robot n'a pas coupé le contact avec la Terre. (Clic sur l'image pour agrandir) Hallo Houston on a un problème! Le robot Curiosity connait actuellement sa première grosse avarie, une panne informatique a obligé les ingénieurs a interrompre les expériences scientifiques. Mais le robot n'a pas coupé le contact avec la Terre. Citation: Il fonctionne en mode "sans échec" depuis le 27 février, indique la Nasa qui espère que ces ingénieurs pourront résoudre l'avarie dans les prochains jours. Citation: Celui-ci dispose de serveurs de secours sur lesquels pourraient être transférées les données collectées par le robot avant de "restaurer le système", a résumé ainsi Richard Cook, chef de projet Mars Science Laboratory à la Nasa. Après un voyage de huit mois dans l'espace, le robot Curiosity s'est posé en août 2012 sur la planète mars et explore depuis la surface de la planète rouge et notamment le cratère Gale. Il a récemment recueilli son premier échantillon de roche. Durant sa mission d'exploration prévue pour durer deux années terrestres (une année martienne) ce robot, alimenté par un générateur nucléaire, va tenter de découvrir si l'environnement martien a pu être propice dans le passé au développement de la vie microbienne.

03 Mar 2013 LIRE L'ACTU
Bitdefender lance 60-Second Virus Scanner Archives Secunews SECUNEWS

Bitdefender lance 60-Second Virus Scanner

Bitdefender, éditeur de solutions de sécurité, lance 60-Second Virus Scanner, une application gratuite fournissant un niveau de protection supplémentaire à tous les utilisateurs PC, afin de détecter rapidement des malwares . Bitdefender 60-Second Virus Scanner fournit aux utilisateurs une technologie de pointe d’analyse proactive "in the cloud", primée par de nombreux organismes de tests indépendants, qui signale les menaces actives sur les ordinateurs. Compatible avec toutes les versions des OS Microsoft, de Windows XP à Windows 8, 60-Second Virus Scanner est accessible gratuitement, à tout moment, par un simple clic sur l’icône dans la barre des tâches ou dans Modern UI (Windows 8). Citation: "Avec Bitdefender 60-Second Virus Scanner, notre objectif est de faire découvrir notre technologie de pointe et faire profiter de notre expertise à un maximum d’utilisateurs de PC y compris ceux qui utilisent d’autres solutions" déclare Fabrice Le Page, Chef de ProduitsBitdefender. "Nous sommes convaincus que notre technologie, disponible gratuitement, impressionnera les utilisateurs par son efficacité et sa discrétion. Nous pensons que de nombreuses personnes utiliseront notre scanner afin d’obtenir une couche de protection supplémentaire sur leur PC". 60-Second Virus scanner fonctionne en complément de tout logiciel antivirus et permet aux utilisateurs de vérifier que leur logiciel de sécurité remplit bien son rôle. 60-second Virus Scanner agit de façon silencieuse, en protégeant les systèmes en arrière-plan, et en affichant des alertes en temps réel lorsqu’une menace apparaît. La technologie cloud n’a quasiment aucun impact sur le système des utilisateurs.

22 Dec 2012 LIRE L'ACTU
Mise à jour de Google Chrome Archives Secunews SECUNEWS

Mise à jour de Google Chrome

Google a mis en ligne la version 23 dite stable de son navigateur pour Windows, Mac, Linux et Chrome Frame. Cette mise à jour corrige de nombreux bugs comme toujours mais ce n'est pas tout puisque elle apporte également : Une accélération matérielle pour le décodage des vidéos permettant ainsi une économie d'énergie allant jusqu'à 25%. Un nouveau panneau de contrôle pour les pages HTTPS est accessible via l'icone cadenas de la barre d'adresse et vous permettra d'autoriser ou non l'accès aux images, à javascript , aux plug-ins, aux fenêtres pop-up, à la géolocalisation, aux notifications, au plein écran, au verrouillage de la souris ou encore à la webcam et au microphone. Une autre nouveauté, la possibilité d'envoyer une requête "Do Not Track" aux sites et services internet. Plus d'infos en activant la fonction "Envoyer une requête "Interdire le suivi" avec votre trafic de navigation" dans les "Paramètres" puis "Afficher les paramètres avancés..." et enfin dans la section "Confidentialité". Mise à jour du plug-in Flash Player. Gestionnaire de favoris plus aéré. Comme toujours la mise à jour se fera automatiquement et prendra effet au redémarrage du navigateur. Télécharger Google Chrome 23

07 Nov 2012 LIRE L'ACTU
La police anti-émeute intervient dans une soirée anniversaire aux Pays-Bas organisée via facebook Archives Secunews SECUNEWS

La police anti-émeute intervient dans une soirée anniversaire aux Pays-Bas organisée via facebook

La police anti-émeute est intervenue vendredi soir aux Pays-Bas pour tenir plusieurs centaines personnes à l'écart de la rue où habite une adolescente ayant lancé une invitation, via Facebook, à fêter son anniversaire, ont rapporté les médias néerlandais, certains évoquant une soirée "Projet X", en allusion à un film américain éponyme. Citation: "La situation à Haren dérape ce vendredi soir", assure l'agence de presse néerlandaise ANP, citant un de ses journalistes présent sur place, qui assure que "plusieurs milliers de personnes se sont rassemblées" dans cette petite ville du nord des Pays-Bas. La télévision publique néerlandaise parle de 2.000 personnes. La jeune fille avait récemment invité quelques amis à fêter son 16e anniversaire vendredi soir dans sa maison familiale, située dans le centre de la petite ville, mais avait oublié de rendre l'invitation privée. Plus de 20.000 personnes avaient ensuite indiqué via Facebook qu'elles participeraient à l'événement. L'invitation s'est répandue comme une traînée de poudre ces derniers jours plusieurs sites internet ont été créés et sont consacrés à la soirée baptisée "Project X Haren", une allusion à "Projet X", un film américain qui raconte une soirée, organisée par trois adolescents, qui dérape. Le nombre total est donc loin de celui annoncé sur internet mais la police a tout de même dû intervenir, une partie des jeunes rassemblés ayant lancé des bouteilles sur les policiers bloquant l'accès, par sécurité, à la rue où habite la jeune fille, les médias néerlandais font également état de fumigènes. La police anti-émeute a chargé à plusieurs reprises, notamment pour repousser des centaines de jeunes ayant tenté de pénétrer, vers 21H00 (19H00 GMT) dans la rue où habite la jeune fille. Cette dernière avait quitté, par sécurité, la maison familiale plus tôt dans la journée. Selon la télévision NOS, un supermarché aurait été pillé. Redoutant le pire, les autorités municipales de Haren avaient pris des mesures exceptionnelles pour la soirée, comme l'interdiction de boire de l'alcool à proximité de l'endroit concerné. Des lampadaires et des panneaux de signalisation ont été détruits, selon les médias néerlandais, qui indiquent que des autobus ont progressivement emmené une partie des personnes rassemblées vers Groningen, un ville plus importante située à proximité. D'autres soirées organisées via Facebook avaient dérapé, notamment en Allemagne où une liaison ferroviaire avait été partiellement interrompue en août après que près de 350 personnes se furent invitées à une fête organisée par des jumeaux de 15 ans.

22 Sep 2012 LIRE L'ACTU
Top10 des stars les plus dangereuses sur le net en 2012 Archives Secunews SECUNEWS

Top10 des stars les plus dangereuses sur le net en 2012

L'actrice anglaise Emma Watson, qui joue l'apprentie sorcière dans les films "Harry Potter", est devenue la cyber-célébrité la plus dangereuse d'internet. La jeune actrice a pris la place du mannequin " Heidi Klum " au sommet d'une liste d'acteurs, musiciens, comédiens, hommes politiques et autres personnalités utilisées comme appâts par les pirates informatiques pour installer des virus dans les ordinateurs de fans. (La liste des dix cyber-stars les plus dangereuses sont d'ailleurs toutes des femmes) La technique de ces "hackers" est toujours la même: Prétendre orienter des utilisateurs vers des sites internet comportant des articles, photos ou vidéos de leurs stars préférées pour qu'ils cliquent sur des liens contenant des logiciels malicieux. Toutes des femmes Les " Virus " ainsi installés permettent ensuite d'avoir accès aux commandes de contrôle de l'ordinateur, ou de voler des mots de passe et codes de sécurité. "Les consommateurs veulent pouvoir aller sur internet pour suivre les dernières photos, vidéos, tweets, et histoires sur leurs stars préférées, mais avec le nombre d'informations disponibles et la très forte interaction créée, la plupart du temps les utilisateurs oublient les risques qu'ils prennent en cliquant sur des liens". Les liens les plus dangereux sont souvent générés par des recherches associant des célébrités avec des téléchargements gratuits ou des photos nues, précise McAfee.

11 Sep 2012 LIRE L'ACTU
Google rachète VirusTotal, le service de scan antivirus en ligne gratuit Archives Secunews SECUNEWS

Google rachète VirusTotal, le service de scan antivirus en ligne gratuit

Google a officialisé le rachat d’un populaire service en ligne de sécurité, VirusTotal, le système de scan antivirus en ligne et gratuit, VirusTotal, est désormais une filiale indépendante de Google. Ce dernier propose gratuitement aux internautes de scanner (via plus de 40 moteurs antivirus) des fichiers et des URL afin de détecter des programmes malveillants. Google n’a pas justifié l’acquisition de ce petit acteur de la sécurité, ni précisé si oui, et comment, elle pourrait intégrer la technologie de VirusTotal à ses produits Web existants, comme son moteur de recherche. Citation: "VirusTotal a également une solide expérience dans la sécurité du Web, et nous sommes ravis de pouvoir leur fournir l’infrastructure dont ils ont besoin pour s’assurer que leur service continue d’être amélioré" a commenté un porte-parole de Google auprès de The Register. Google a par ailleurs assuré qu’il continuerait de partager les informations collectées par le service VirusTotal avec les autres industriels de la sécurité antivirale. Le site Virustotal ne remplace évidement pas votre antivirus, le site est juste un complément a votre antivirus Accéder au site virustotal.com (anglais)

10 Sep 2012 LIRE L'ACTU
Le Robot Curiosity, un vieux G3 avec des roues Archives Secunews SECUNEWS

Le Robot Curiosity, un vieux G3 avec des roues

Contrairement à ce que l’on pourrait penser, la Nasa n’a pas envoyé le dernier cri de la technologie humaine sur Mars, le robot Curiosity utilise un PowerPC G3 à 200 MHz, un processeur vieux de onze ans. De l'ancien, mais du solide. La Nasa n’utilise que du matériel éprouvé pour ses explorations spatiales, "Curiosity" ne fait pas exception. Alors que le laboratoire de sciences mobiles commence tout juste son exploration de Mars et à envoyer ses premières photos, on en sait un peu plus sur l’équipement informatique utilisé par le rover. Matériel: un PowerPC G3 à 200 MHz et 256 Mo de RAM - Le processeur qui équipe Curiosity n’a rien d’extraterrestre, c’est un PowerPC 750, un processeur conçu par IBM et Motorola et qui est appelé G3 chez Apple. Sur le robot, il fonctionne à une fréquence d’horloge de 200 MHz, ce qui est peu, mais largement suffisant pour ce qu’il doit faire. - La carte mère embarque 256 Mo de RAM et 2 Go de mémoire flash pour stocker les photos, les vidéos et les données scientifiques avant de les transmettre à la Terre. - L’ordinateur qui utilise cette carte mère s’appelle un "RAD750", éprouvé dans de nombreuses missions spatiales, il est protégé des radiations par son boîtier qui résiste jusqu’à 1.000 Gray et à des températures de -55°C à 70°C, pour des raisons de redondance, un second RAD750 est embarqué. Equipement, 17 caméras de 2 mégapixels Curiosity est comme une voiture Street View, bardé d’appareils photo, il totalise 17 caméras CCD de 2 mégapixels dont la MastCam, capable d’enregistrer des vidéos en HD 720p à 10 images par seconde, une autre caméra sert à saisir des images en macro, du sol, sous le rover. (animation de la NASA de l’atterrissage) Le chef-d’oeuvre scientifique est sans doute la "ChemCam" construite par le CEA. La caméra la plus impressionnante n’est pas sur le rover, mais sur la sonde "Mars Reconnaissance Orbiter", la "HiTISE" est en effet dotée d’un capteur de 800 mégapixels qui a pris des photos de 2 Go chacune lors de la descente et de l’atterrissage de Curiosity. - Côté logiciel, Curiosity fonctionne avec "VxWorks", développé par Wind River Systems et racheté par Intel. Ce système d’exploitation en temps réel est utilisé par beaucoup de systèmes embarqués, encore un système stable et éprouvé. Le seul point négatif concerne son alimentation. Curiosity n’est pas très vert puisqu'il est alimenté par un générateur thermoélectrique à radioisotope (à base de plutonium) qui produit 125 watts d’électricité, c’est plus efficace que les panneaux solaires, mais oh combien plus polluant !

09 Aug 2012 LIRE L'ACTU
Le Paiement mobile n'est pas sûr! Archives Secunews SECUNEWS

Le Paiement mobile n'est pas sûr!

Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.

30 Jul 2012 LIRE L'ACTU
Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger Archives Secunews SECUNEWS

Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger

Plus de peur que de mal pour des milliers d'ordinateurs, prés de 300.000 dont quelque 10.000 en France, étaient potentiellement menacés, lundi passer, par la perte de leur connexion internet. En cause ? L'expiration d'un programme de protection mis au point par le FBI contre un virus ayant sévi entre 2007 et 2011 Dans l'aprés-midi néanmoins, aucune coupure importante liée au virus "DNS Changer" n'était signalée par les entreprises de sécurité sur internet. Beaucoup de fournisseurs d’accès avaient pris les devants en améliorant la sécurité de leurs systèmes et en contactant leurs clients pour leur permettre d'anticiper d'éventuels problèmes. La menace pesait sur tous les ordinateurs encore infectés par ce virus et qui étaient susceptibles de subir une panne totale d'internet à l'expiration de l'autorisation judiciaire obtenue par le FBI. Cette autorisation servait à mettre au point des serveurs de remplacement qui permettaient jusque-là aux machines infectées d'avoir un trafic normal. DNS Changer a été véhiculé par des cybercriminels (six Estoniens et un Russe inculpés en novembre) sous forme d'arnaque publicitaire visant à rediriger les usagers de certains sites vers d'autres noms de domaine. Il aurait pu toucher 4 millions d'ordinateurs dans le monde, et 300.000 seraient toujours infectés. Voir aussi: Clic pour lire les articles sur DNSchanger

16 Jul 2012 LIRE L'ACTU
Une soirée projet X qui dérape Archives Secunews SECUNEWS

Une soirée projet X qui dérape

Une soirée Facebook vire au saccage de villa à Draguignan. 80.000Ä de dég‚ts. La justice française a condamné à six mois de prison ferme les organisateurs d'une soirée "Projet X", une orgie festive relayée sur Facebook au cours de laquelle un millier de jeunes ont investi, puis saccagé, une villa inoccupée du sud de la France. Le tribunal de Draguignan (sud-est) a opté pour la sévérité, en condamnant les deux organisateurs pour "complicité de destruction" à un an de prison dont six mois ferme, ils devront en outre indemniser les victimes à hauteur de 20.000 euros, une somme qui sera réévaluée lors d'une nouvelle audience en décembre 2012. Vitres brisées, sanitaires descellés, canalisations arrachées, mobilier jeté dans la piscine: c'est une vision d'apocalypse qui attendait il y a un mois deux couples de Hollandais, propriétaires d'une résidence dans le Var (sud-est de la France). Les dég‚ts sont évalués à quelque 80.000 euros. Citation:"C'était effrayant, incroyable", "ils ont tout cassé", s'est souvenue Hanneke Sprong, l'une des propriétaires de la villa, "Au début, on n'y croit pas, on se croit dans un film o? on joue le rôle principal", a-t-elle dit devant le tribunal. Les organisateurs de la fête du 19 mai 2012, Allan Brooks et Alexandre Fleury, 21 ans, ont reconnu lundi s'être inspirés du film américain "Projet X". La fiction raconte l'histoire de trois lycéens qui préparent la plus grande soirée jamais organisée, drogue, violence, sexe, la soirée tourne au désastre. Depuis sa sortie le 14 mars, des adolescents en ont reproduit le scénario, causant d'importants dég‚ts dans des maisons inoccupées, un jeune en est même mort aux Etats-Unis. Début mai apparaÓt sur Facebook une page-événement concernant une "soirée Projet X", dans la marge, l'affiche du film éponyme, le flyer invite les internautes à une fête qui "rentrera dans l'histoire", "comme dans le film, c'est No Limit". Les organisateurs promettent du "gros son", des "stripteaseuses" et des "DJ en folie". "Seule obligation: emmener une bouteille d'alcool par personne". Résultat: entre 600 et 1.200 jeunes de 16 à 20 ans répondent à l'appel. Certains viennent des environs, d'autres ont fait le déplacement de Marseille, Nice, Lyon et même Paris, ce sont des riverains, excédés par le bruit et inquiets pour leur sécurité, qui alertent les gendarmes. Allan Brooks a nié s'être rendu "complice de dégradations". Citation:"Ce n'était pas du tout le but" de la soirée, s'est défendu le jeune homme, affirmant avoir voulu "organiser une soirée-test pour se lancer dans l'événementiel". Il assure que les dégradations n'ont pas été le fait des "invités" à proprement parler de la soirée, mais de casseurs venus "détruire la baraque" alors que la soirée était finie. Citation:"Je n'ai en aucun cas pensé qu'on allait reproduire ce qui se passait dans le film", a-t-il déclaré, "On n'a pas demandé à 1.200 personnes de venir et de tout casser dans la maison!" Faux, a rétorqué le procureur Pierre Arpaia: Citation:"Ils savaient que la soirée allait dégénérer. Le but était de parvenir à un état de "défonce", qui par l'alcool, qui par d'autres substances, et à la fin de la soirée, tout devait être détruit." Entre la fiction et la réalité, il y a un pas que parfois il ne faut pas franchir

27 Jun 2012 LIRE L'ACTU
Twitter, paralysé par une panne géante, dément toute attaque pirate Archives Secunews SECUNEWS

Twitter, paralysé par une panne géante, dément toute attaque pirate

Le réseau de microblogging Twitter, affirme avoir été victime, jeudi entre 16h et 18h, d'un bogue en cascade qui a duré plus de deux heures. Un groupe de hackers a pourtant revendiqué une attaque informatique. Il n'y avait aucun moyen d'accéder au site, toute tentative renvoyant vers une page d'erreur. Citation:"Il se pourrait que des utilisateurs aient des problémes pour se connecter à Twitter, nos ingénieurs sont au travail pour résoudre le probléme", avait alors indiqué une porte-parole. Globalement, aucun nouveau message ne s'est affiché sur Twitter jusqu'à 19h, heure de Paris. Plus tard dans la soirée, le site de microblogs a expliqué les raisons de la panne: Citation:"Elle est due à un bogue en cascade dans un des composants de notre infrastructure." Aucune précision n'a été fournie sur l'ampleur de la panne, sa localisation ni le nombre de comptes touchés, dans le même temps, un groupe de hackers donnait une tout autre explication, revendiquant une attaque informatique. Le compte militant UGNazi a ainsi écrit, dés que Twitter est redevenu opérationnel: "Nous venons de mettre ìTango Downî twitter.com pendant 40 minutes dans le monde entier!" Dans le jargon militaire des forces spéciales, "tango down" signifie qu'un ennemi a été abattu. S'abritant derriére une imagerie nazie par provocation, UGNazi serait vaguement affilié à LulzSec (un groupe de hackers militants qui agit pour le lulz), la plaisanterie, UGNazi s'en serait déjà pris à "Google" et, plus récemment, à "WHMCS", un service de facturation en ligne, le groupe pirate aurait récupéré des éléments confidentiels reliés à 500.000 clients (mots de passe, numéros de cartes de crédit). Un effet domino Twitter a-t-il réellement été piraté ? Johannes Ullrich, directeur technique de la société de sécurité informatique "SANS Internet Storm Center", ne cachait pas ses doutes quant à la possibilité d'une attaque par déni de service ( Déni de service ). Citation:"Il est peu probable qu'il s'agisse d'une attaque DDOS, puisque le site est toujours réactif. Il est plus probable qu'il s'agisse d'une panne de logiciel ou d'équipement", remarquait-il. L'expert en sécurité informatique penche volontiers vers l'explication de Twitter, le bogue en cascade, autrement dit un probléme affectant un appareil, qui en révéle d'autres, par effet domino. Citation:"Il est probable que Twitter ait de nombreuses bases de données et serveurs. Le systéme permet en général qu'un serveur tombe en panne sans que cela touche les autres, mais il peut arriver qu'en raison d'un bogue dans le systéme un autre serveur soit touché, s'arrête, et que cela provoque des problémes sur un troisiéme", a expliqué Johannes Ullrich . Jeudi soir, Twitter a donc publié un billet confirmant "un bogue en cascade". Twitter n'en révéle pas la nature, mais précise "qu'il ne s'agissait pas d'une vulnérabilité logicielle unique, mais plutôt d'un effet en cascade impactant d'autres éléments", ce qui a pu avoir un effet sur les utilisateurs du monde entier. Pour régler le probléme, Twitter est revenu à une version précédente, stable, du systéme.

25 Jun 2012 LIRE L'ACTU
L'UFC-Que Choisir met Blizzard en demeure pour Diablo 3 Archives Secunews SECUNEWS

L'UFC-Que Choisir met Blizzard en demeure pour Diablo 3

Pannes de serveurs à répétition, connexions lentes, le lancement de Diablo 3, suite d'un titre mythique des années 2000 et l'un des blockbusters de l'année, a connu une série de perturbations importantes et frustrantes pour les joueurs. Saisie par de nombreux consommateurs, l'UFC-Que choisir a réuni en quelques jours 1 500 témoignages de joueurs. Et met en demeure Activision-Blizzard, l'éditeur du jeu, de s'expliquer et de dédommager ses clients lésés. Citation:"L'association condamne le manque de transparence de l'éditeur qui, un mois aprés la sortie du jeu et alors que les dysfonctionnements perdurent, reste avare en explications", écrit l'Union fédérale des consommateurs dans un communiqué. "Compte tenu du temps écoulé depuis la sortie du jeu et la nature des problémes, le préjudice des consommateurs est important et les joueurs ayant subi ces désagréments doivent être dédommagés." Les mesures anticopie en ligne de mire Citation:Pour l'association, les problémes rencontrés par les joueurs de Diablo 3 ne sont pas les conséquences d'un dysfonctionnement temporaire, mais sont symptomatiques d'une tendance lourde de l'industrie du jeu vidéo. Les éditeurs de jeux sur PC recourent de plus en plus à des mesures de protection anticopie (DRM) trés contraignantes, qui nécessitent une connexion permanente à Internet pour pouvoir faire fonctionner le jeu, y compris en mode solo. Citation:"Les DRM altérent trés significativement les usages, puisque le consommateur ne peut jouir de ce jeu comme bon lui semble (par exemple chez un ami, dans un lieu public, etc...), tout en étant soumis à des dysfonctionnements trés gênants (une coupure de réseau qui fait perdre le bénéfice de la partie) et cela sans aucune contrepartie tarifaire (les prix ne baissent pas). Il n'est pas acceptable que les consommateurs ne puissent pas jouer à un jeu payé entre 50 et 60 euros dans de bonnes conditions", s'alarme l'association. Ce n'est pas la premiére fois que l'UFC-Que chosir s'en prend aux éditeurs de jeux. En novembre dernier, l'association avait porté plainte contre quatre éditeurs pour "pratiques commerciales trompeuses". La plainte visait aussi bien les systémes de DRM que la pratique des codes d'activation, qui empêche la revente de jeux d'occasion ou la vente jugée abusive de contenus additionnels (DLC). L'association n'a pas porté plainte contre Activision-Blizzard, mais met en demeure le géant du jeu de régler les problémes de connexion d'ici à quinze jours, et de fournir une explication et un dédommagement à ses clients. Elle demande également à la DGCCRF (Direction générale de la concurrence, de la consommation et de la répression des fraudes), plus largement, de se saisir du dossier.

13 Jun 2012 LIRE L'ACTU
Internet devrait subir une mise à jour cruciale mercredi Archives Secunews SECUNEWS

Internet devrait subir une mise à jour cruciale mercredi

Internet devrait subir une mise à jour importante cette semaine sans que ses usagers s'en rendent compte... si tout se passe comme prévu. Le changement est prévu pour 00H01 GMT mercredi, et permettra aux numéros "IP", sorte d'adresse sur la toile, d'augmenter pour atteindre des milliers de millions, contre seulement 4 milliards disponibles actuellement. Pour les fous de l'informatique, l'opération est connue sous le doux nom de "lancement IPv6 mondial", quand les opérateurs de l'internet et d'autres vont passer de maniére permanente à ce nouveau systéme, quittant l'environnement précédant qui était connu sous l'appellation "IPv4". Ces nouvelles normes sont introduites car le nombre d'adresses IP existant est épuisé. La transition compléte prendra plusieurs années, et les anciens appareils et réseaux IPv4 devraient continuer à fonctionner comme d'habitude. Citation:La plupart des utilisateurs ne devraient se rendre compte de rien, estime Leo Vegoda, de l'association Internet Corporation for Assigned Names and Numbers (ICANN), qui gére le systéme d'adresses internet. Mais il souligne que les utilisateurs pourraient avoir à faire face à quelques ´énervementsª. Le protocole IPv4 ne garantit plus assez d'adresses IP pour que chaque appareil ait la sienne. Cela veut dire que des utilisateurs doivent partager une même adresse, au risque de voir leurs activités sur leurs ordinateurs ou appareils portables considérablement ralenties. Mais tant que les systémes IPv4 et IPv6 vont coexister, les connexions vont devoir trouver un chemin compatible entre les systémes, ce qui pourrait occasionner des va-et-vient qui ralentiront la connexion sur une page. Citation:M. Vegoda se dit toutefois optimiste et n'attend que de légers problémes. Johannes Ullrich, de l'Institut Technologique SANS, estime que dans certains cas, ´on pourrait constater une perte de vitesse et de fiabilitéª en restant sur le systéme IPv4". ´Mais à terme, cela devrait dire un internet plus fluideª, a-t-il ajouté. A terme, certains utilisateurs pourraient devoir acquérir de nouveaux modems ou routeurs pour leur équipement, mais la plupart des fournisseurs internet sont préparés pour la transition. Les grandes firmes de l'internet, comme Google et Facebook et les équipementiers comme Cisco, encouragent les entreprises et les particuliers à faire la transition, affirmant que cela rendra la communication entre les différents appareils d'un réseau domestique ou professionnel plus efficace. Citation: "Votre réseau actuel fonctionnant sur le systéme IPv4 ne sera pas obsoléte avant longtemps", assure Sampa Choudhuri, une responsable de Cisco. Mais "si par exemple vous faites des affaires avec d'autres qui sont déjà sur le systéme IPv6, vous avez intérêt à faire la transition le plus tôt possible", ajoute-t-elle.

05 Jun 2012 LIRE L'ACTU
Le malware Flashback infecte 600.000 Mac Archives Secunews SECUNEWS

Le malware Flashback infecte 600.000 Mac

Une nouvelle version du cheval de Troie Flashback datant de septembre 2011 exploite une faille de Java dans Mac OS X qui n'a pas encore été corrigée par Apple. Découvert en septembre dernier, le cheval de Troie "Flashback" fait son retour sur Mac OS X avec une variante nommée "Flashback.k". C'est l'éditeur de solutions de sécurité F-Secure qui l'a identifié il y a une dizaine de jours. Cette fois Flashback s'attaque à une faille de sécurité dans Java pour Mac qu'Apple n'a pas encore corrigée, le malware peut se propager via un site Internet piégé. Bonne nouvelle toutefois, les utilisateurs de Mac OS X 10.6 et 10.7 Lion n'ont rien à craindre car Java n'est plus pré-installé avec le systéme d'exploitation. Pour ceux qui utilisent une version moins récente de Mac OS X, la seule alternative en attendant une mise à jour de sécurité d'Apple est de désactiver Java à partir des paramètres du navigateur Safari ou directement dans les réglages du panneau de configuration de Java. De cette histoire, l'éditeur en veut pour preuve que le risque zéro en matière de sécurité n'existe pas sur Mac. Selon "des sources" de Dr Web, il y aurait des liens pointant vers Flashback sur plus de quatre millions de pages web. Rappelons que ce malware, une fois en place, récupére un code depuis un serveur distant et l'injecte dans Safari. Aprés cela, il peut modifier certaines pages web consultées par l'utilisateur. F-Secure propose une méthode pour éradiquer Flashback à l'aide du terminal dans le cas o? votre machine aurait été infectée. Accéder a la fiche technique du virus Flashback sur F-Secure (anglais) Accéder a la fiche technique du virus Flashback sur Dr Web (français) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

05 Apr 2012 LIRE L'ACTU
W32/Georbot un botnet trés élaboré venu de Géorgie Archives Secunews SECUNEWS

W32/Georbot un botnet trés élaboré venu de Géorgie

Au début de cette année 2012, les chercheurs d'ESET, société éditrice du célébre antivirus NOD32 et leader en matiére de protection proactive, avaient découvert un botnet ayant des fonctionnalités de communication uniques. En plus d'autres activités, le botnet en question tente de voler des documents et certificats, peut créer des enregistrements audio et vidéo et scanner tout un réseau local à la recherche d'informations. Une autre caractéristique surprenante est qu'il recherche des fichiers de configuration de "Bureau à distance", ce qui permet aux pirates de voler des informations sur des machines distantes sans exploiter de failles. Cette menace s'appuie sur un site gouvernemental Georgien pour mettre à jour ses informations de C&C (Command and Control), c'est pourquoi les chercheurs d'ESET pensent qu'initialement W32/Georbot ciblait les ordinateurs de ce pays. Comme l'a expliqué ESET à DataSecurityBreach, plus inquiétant encore, ce "malwares" est toujours en développement car ESET a d'ores et déjà identifié des variantes récentes, notamment une datant du 20 mars 2012 et qu'il commence à se répandre en dehors de la Georgie, en France notamment. W32/Georbot a la capacité de se mettre à jour pour se métamorphoser en une nouvelle version, ce qui lui permet de ne pas être détecté par les scanners anti-malware. Ce "botnet" peut également se mettre en repli s'il n'arrive pas à atteindre le serveur de commande et dés lors se connecter à une page Internet spéciale hébergée sur un serveur appartenant au gouvernement Georgien. [quote]"Ceci n'implique pas nécessairement que le gouvernement Georgien soit en cause. La plupart du temps, les propriétaires de sites web ne savent pas que leurs systémes sont compromis" indique Pierre-Marc Bureau, Manager d'ESET Security Intelligence.[/quote] [quote]Ce dernier ajoute "Il est également important de noter que le Ministére de la Justice Georgien et le CERT local sont au courant de la situation et collaborent avec ESET sur ce sujet".[/quote] Sur l'ensemble des infections recensées, 70% étaient localisées en Georgie, suivi par les Etats-Unis, l'Allemagne et la Russie, la France faisant également partie du top 7 des pays concernés. Les chercheurs d'ESET ont également réussi à accéder au panneau de contrôle du botnet, permettant ainsi d'obtenir beaucoup de détails sur le nombre d'ordinateurs touchés, leur localisation et les commandes possibles. L'information la plus intéressante trouvée est la liste des mots-clés ciblés dans les documents des systèmes infectés, parmi les nombreux termes anglais figuraient notamment: [quote]- ministère - service - secret - agent - USA - Russie - FBI - CIA - arme - FSB - KGB - téléphone - numéro[/quote] [quote]"La fonction d'enregistrement vidéo via la webcam, la prise de capture d'écrans et le lancement d'attaques DDoS (attaques par deni de service) ont été utilisés à plusieurs reprises" précise P-M Bureau à datasecuritybreach[/quote] Le fait que ce botnet utilise un site Georgien pour mettre à jour ses informations de contrôle et de commande, et qu'il utilise probablement le même site pour se répandre, indique que la population Georgienne est sa cible principale. Malgré son pouvoir de nuisance important, le niveau de sophistication de ce botnet n'est pas suffisant pour penser qu'il ait pu être à l'initiative d'un état, dans ce cas de figure, elle aurait été probablement plus professionnelle et plus discrète, selon les chercheurs d'ESET. L’hypothèse la plus probable est que "W32/Georbot" a été créé par un groupe de cybercriminels à la recherche d'informations sensibles afin de les revendre à d'autres organisations. "La cybercriminalité tend à se professionnaliser et à devenir plus ciblée. "W32/Stuxnet" et "W32/Duqu" sont de bons exemples de menaces de haut-niveau ayant des finalités bien précises. En revanche, même si ce malware semble moins sophistiqué, "W32/Georbot" intègre de nouvelles méthodes et fonctionnalités originales pour accéder au coeur de ce que recherchent ses créateurs. Dans le cas de "W32/Georbot", c'est la recherche d'informations spécifiques, d’accès aux systèmes et de fichiers de configuration de "Bureau à distance" conclu Righard Zwienenberg, Directeur de recherche chez ESET. (source:zataz) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

23 Mar 2012 LIRE L'ACTU
Un virus utilisant l'image de la police du web sévit en Belgique Archives Secunews SECUNEWS

Un virus utilisant l'image de la police du web sévit en Belgique

La mise en garde provient de la fédérale Computer Crime Unit belge (FCCU), un nouveau logiciel malveillant bloque les ordinateurs. Il semble provenir d'eCops, Surtout, ne payez pas! Voici le message qui s'affiche une fois votre ordinateur bloqué (1/2) Ce ransomware bloque les ordinateurs et vous réclame entre 100 et 200 euros, et affichent le message suivant: Votre ordinateur a été bloqué pour violation de la loi Belgique. Violation de la loi ?, c'est là, justement, le problème. [quote]"Bien que l'écran laisse croire que l'ordinateur est bloqué par eCops pour des infractions à la législation belge, ce n'est pas le cas, explique la police fédérale."[/quote] Derrière, se trouvent des cybercriminels qui veulent vous amener à leur verser de l'argent, via les jeux, les mails, les réseaux Bref, les personnes qui voient un tel écran apparaitre sur leur PC sont victimes d'une infection. Voici le message qui s'affiche une fois votre ordinateur bloqué Comment ce virus informatique se propage-t-il ? "Il est notamment diffusé via des sites de jeux en ligne. Les personnes téléchargent à leur insu le logiciel malveillant et lors du redémarrage de leur ordinateur, ces écrans apparaissent. " Mais la police pointe également d'autres voies de propagation: - Via l'annexe d'un e-mail - Des copies illégales de softwares dans les réseaux de peer-to-peer - Des messages dans les réseaux sociaux comme Facebook qui vous redirigent vers des sites webs afin de regarder des vidéos. "Ces sites signalent qu'un plugin vidéo doit être installé pour voir la vidéo en question et un popup d'installation apparait" Conséquence du virus ? L'ordinateur est bloqué et seul l'écran pour effectuer le paiement est donc encore accessible. Backup préventif souhaité Quoi qu'il en soit, la victime n'a plus du tout d’accès à ses données. [quote]"Si à ce moment, l'utilisateur n'avait pas de backup de ses données, alors cela se complique fortement pour lui, relate encore la police.[/quote] L'expérience de cas similaires à l'étranger nous apprend que les victimes qui ont payé n'ont souvent pas reçu de code pour débloquer ou décrypter leur système." Que faire si vous n'êtes pas encore victime ? Faites un backup de vos données sur un support externe et conservez-le en dehors de votre système actuel. Ne pas payer et porter plainte. Si malheureusement, votre ordinateur est déjà atteint - Prenez une photo de votre écran et conservez-la pour la rajouter à votre dossier - Notez les derniéres actions entreprises sur votre systéme ainsi que les heures correspondantes. - Et surtout, ne payez pas... En tant que victime de ce logiciel malveillant, vous pouvez aussi déposer plainte à la police locale et demander à en informer la FCCU (Federal Computer Crime Unit). Solution possible: Suppression du ransomware eCops, FCCU ou autres services de police étrangers Accessoires: - Un ordinateur connecté à Internet et non infecté. - Une clé USB Via l'adresse suivante il vous est possible de télécharger gratuitement le logiciel Windows Defender Offline : http://windows.microsoft.com/en-US/windows/what-is-windows-defender-offline?SignedIn=1. Ce logiciel permet de démarrer un ordinateur infecté au moyen d'une clé USB, le logiciel va alors analyser l'ordinateur à la recherche de virus et logiciels malveillants (malwares). Si vous avez déjà payé ? Allez déposer plainte avec toutes les informations concernant le destinataire du paiement et la réaction des cybercriminels. Si vous avez payé, prenez contact le plus rapidement possible avec: Ukash: Blocage de code PIN via les numéros de tel : - 00 800 000 85274 ou - 00 800 247 85274 avec le code PIN et le montant du ticket PaysafeCard: blocage de code PIN via les numéros de tel : - 078/ 158 157 (hotline figurant sur le ticket) ou - 00 800 0729 7233 avec le code PIN et le montant du ticket. Voir aussi: Mise en garde contre une nouvelle version du virus de la Police (2013) secunews.org:: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ou vos appareils mobile ne deviennent un élément d'un réseau de zombie (botnet)

22 Feb 2012 LIRE L'ACTU
Cyberattaque contre une station de pompage d'eau aux Etats-Unis Archives Secunews SECUNEWS

Cyberattaque contre une station de pompage d'eau aux Etats-Unis

Un pirate informatique , dont l'adresse IP a été retracé jusqu'en Russie (cela ne veut pas toutefois dire qu'il est originaire de ce pays), a réussi à mettre la main sur le contrôle de la gestion de l'eau de Springfield, une ville de l'…tat de l'Illinois. L'information a été annoncée par Joe Weiss, co-auteur du "Applied Control Solutions report". Il indique que l'intrus a piraté le fabricant du logiciel "SCADA" (Supervisory Control and Data Acquisition = télésurveillance et acquisition de données) de gestion de l'eau. Le pirate a mis la main sur les données clients, avec identifiants et mots de passe. L'attaque a été détectée le 8 novembre 2011, lorsqu'un employé a remarqué certains problémes dans le contrôle SCADA géré par la ville. Le systéme tournait à vide, ce qui a mis en panne une pompe à eau. Dans une note datée du 10 novembre 2011, de l'Illinois Statewide Terrorism and Intelligence Center Daily Intelligence Notes indique que le service des eaux avait remarqué de petits problémes dans l'accés au SCADA depuis 2-3 mois. Cette attaque est similaire à une autre plus ancienne dans la région du Queensland en Australie en l'an 2000. Un consultant qui n'avait pas eu un travail à propos d'une défaillance dans le systéme d'une centrale, avait pris le contrôle du systéme pour l‚cher dans la nature un million de litres d'eaux usées, tuant une bonne partie de la vie marine et provoquant un déferlement d'eau noire. Citation:"A ce stade, nous ne disposons d'aucune information crédible et confirmée signalant un risque contre des infrastructures clefs ou une menace contre la sécurité publique", a déclaré un porte-parole du département de la sécurité intérieure, Peter Boogard.

21 Nov 2011 LIRE L'ACTU
Hotmail va être revu de fond en comble Archives Secunews SECUNEWS

Hotmail va être revu de fond en comble

Microsoft a convié la presse le 3 octobre 2011 pour dévoiler une version "réinventée de son webmail" (hotmail). Citation:"Oubliez tout ce que vous pensiez savoir à propos d'Hotmail. Mais n'oubliez pas cette date" Voici comment Microsoft harangue la presse américaine pour la convier à la présentation d'une nouvelle version de son webmail qui se tiendra le 3 octobre 2011. Il s'agirait d'une mise à jour majeure avec de grandes améliorations dans le domaine: - Du spam - De la sécurité - Des performances Citation:"Nous avons écouté, nous avons appris, nous avons réinventé Hotmail à partir de zéro", promet la firme de Redmond. Pour autant, on n'en sait pas plus pour le moment sur les nouveautés à venir. La semaine derniére, Hotmail ainsi que plusieurs services cloud de Microsoft (Skydrive, Office 365) ont connu une panne majeure qui a touché 365 millions d'utilisateurs à travers le monde.

12 Sep 2011 LIRE L'ACTU
Morto un virus qui se propage via la fonction bureau a distance Archives Secunews SECUNEWS

Morto un virus qui se propage via la fonction bureau a distance

Morto est un "ver" qui se propage via la fonction de Bureau à distance de Windows (Remote Desktop Protocol). Si une machine connectée à Internet ou à un réseau local n'est pas suffisamment sécurisée, Morto l'infecte sans intervention de l'utilisateur, puis balaie le réseau à la recherche de nouvelles machines à infecter. Systèmes concernés: - Windows Alias: Win-Trojan/Helpagent.7184 (AhnLab) Trojan horse Generic24.OJQ (AVG) Trojan.DownLoader4.48720 (Dr.Web) Backdoor:W32/Morto.A (F-Secure) Worm:W32/Morto.B (F-Secure) Worm:Win32/Morto.A (Microsoft) Troj/Agent-TEE (Sophos) Morto est un ver, c'est-à-dire un "virus" qui se propage automatiquement via le réseau informatique, iIl utilise pour cela la fonction de Bureau à distance de Windows ou Remote Desktop Protocol (RDP) : Morto balaie automatiquement le réseau informatique et tente d'établir une connexion sur le port "TCP/3389" (correspondant au Bureau à distance) en tant qu'administrateur, en essayant les mots de passe suivants: "*1234 0 111 123 369 1111 12345 111111 123123 123321 123456 168168 520520 654321 666666 888888 1234567 12345678 123456789 1234567890 !@#$%^ %u% %u%12 1234qwer 1q2w3e 1qaz2wsx aaa abc123 abcd1234 admin admin123 letmein pass password server test user" Si la connexion est établie, "Morto" infecte alors la machine. Il se copie dans plusieurs répertoires sous divers noms, modifie le Registre de Windows pour s'exécuter à chaque démarrage, tente de désactiver les antivirus et logiciels de sécurité les plus populaires, tente de télécharger et d'installer d'autres programmes malicieux depuis des sites web distants, puis balaye le réseau informatique à la recherche de nouvelles machines à infecter. Il peut également recevoir des instructions et être utilisé pour lancer des attaques par déni de service (DoS). Les utilisateurs n'ayant pas l'utilité du Bureau à distance peuvent désactiver temporairement ou définitivement cette fonction: Pour Windows XP: menu Démarrer > Panneau de configuration > Système > onglet Utilisation à distance > décocher la case "Autoriser les utilisateurs à se connecter à distance à cet ordinateur". Pour Windows 7: Menu Démarrer > Panneau de configuration > Système et sécurité > Système > Paramètres système avancés > onglet Utilisation à distance > cocher "Ne pas autoriser les connexions à cet ordinateur".. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

29 Aug 2011 LIRE L'ACTU
Un compte Twitter de Fox News piraté, annonce la mort d'Obama Archives Secunews SECUNEWS

Un compte Twitter de Fox News piraté, annonce la mort d'Obama

Le compte Twitter de la chaÓne télévisée américaine Fox News consacré à la politique, @foxnewspolitics, a été victime d'un piratage, ce lundi 4 juillet 2011, jour de la fête nationale américaine. Depuis ce matin, ce compte annexe de la chaÓne conservatrice appartenant à Rupert Murdoch annonce la mort du président Barack Obama. Citation:"Le président Barack Obama a été assassiné, deux blessures par balle l'ont emporté. C'est un triste 4 juillet pour l'Amérique", annonce l'un des messages. Citation:D'autres tweets annoncent que le président a été abattu par un tireur inconnu dans un restaurant dans l'Iowa, alors qu'il faisait campagne dans l'Etat. Sauf qu'il s'est rapidement avéré que le compte Twitter de Fox avait été piraté par un hacker voulant faire une plaisanterie d'un go?t douteux en ce jour de fête nationale. Les tweets se sont malgré tout répandus comme une traÓnée de poudre avec le hashtag "#Obamadead", créant l'émoi chez des milliers d'internautes. Le piratage n'a pas été revendiqué. Il y a un mois, des pirates appartenant au groupe LulzSec ( dissous depuis ) avaient détourné le site Internet de la chaÓne américaine PBS, y publiant un article annonçant que le rappeur Tupac Shakur, assassiné en 1996, était toujours vivant.

04 Jul 2011 LIRE L'ACTU
Le trafic Internet a fortement chuté en Syrie vendredi Archives Secunews SECUNEWS

Le trafic Internet a fortement chuté en Syrie vendredi

Alors que des dizaines de milliers de manifestants sont descendus dans la rue pour protester contre le régime, de nombreux internautes ont témoigné sur les réseaux sociaux et les sites de micromessagerie, comme Twitter, des difficultés qu'ils éprouvaient à se connecter. Selon l'Agence France Presse, Internet ne fonctionnait pas vendredi 3 juin 2011 au matin, ni à Damas ni à Lattaquié, dans le nord-ouest du pays. Mais d'aprés l'agence de presse russe Ria Novosti, qui cite une source de la Compagnie syrienne de télécommunications, c'est bien toute la Syrie qui aurait été "coupée d'Internet". Les données qui apparaissent dans le Transparency Report, un service mis en place par Google, qui montrent également une importante chute de trafic dans la journée du 3 juin 2011, semblent donc confirmer les témoignages sur place. Certains sites officiels inaccessibles Renesys, entreprise spécialisée dans la gestion de trafic sur Internet, note également que de nombreux sites en ".sy" étaient inaccessibles, à l'exception des sites administratifs et gouvernementaux, mais fait également remarquer que certains sites Web officiels, comme celui de l'éducation, est indisponible. Renesys se garde toutefois de dire si cette panne était le fruit d'une action "coordonnée" et renonce, pour l'instant, à comparer la situation de la Syrie avec celle de l'Egypte, fin janvier 2011. Le réseau syrien avait déjà été coupé une journée début avril 2011, en raison d'une panne provoquée par une surcharge de connexions, selon la compagnie syrienne de télécommunications. En Syrie, l'accés à Internet dépend essentiellement d'un fournisseur, "SyriaTel", propriété de l'Etat. Citation:"Alors que l'accés à Internet s'est beaucoup développé en dix ans, les infrastructures restent peu évoluées, provoquant des problémes d'engorgement, des ralentissements de connexion et des coupures fréquentes", note par ailleurs Reporters sans frontiéres (RSF). Selon Internet World Stats, la Syrie compte environ 4 millions d'internautes, soit 18% de la population. Citation:"Le gouvernement, qui a longtemps minimisé sa présence sur le Web, a fait volte-face, notamment sous l'influence de Bachar Al-Assad. Les sites de propagande ou ceux défendant la position du pouvoir se multiplient", souligne RSF. (source:lemonde)

04 Jun 2011 LIRE L'ACTU
Mac Protector une menace pour les utilisateurs Mac Archives Secunews SECUNEWS

Mac Protector une menace pour les utilisateurs Mac

Nettement plus rares que leurs équivalents PC, les virus visant Mac OS, le système d'exploitation d'Apple, existent cependant. Depuis début mai 2011, un malware appelé "Mac Defender" ou "Mac Protector" se faisant passer pour un antivirus se déploie sur Mac, provoquant un engorgement au service clients d'Apple, rapporte ZDNet, qui cite un responsable anonyme: Beaucoup de gens tombent dans le panneau. Le fonctionnement du logiciel est relativement classique Après avoir cliqué sur un lien vérolé, l'utilisateur voit s'afficher une fausse "analyse antivirus" sur son écran, qui "trouve" bien évidemment une grande quantité de problèmes (inexistants) et propose de les résoudre en installant Mac Defender. Si l'utilisateur accepte, des fenêtres intempestives s'afficheront très régulièrement jusqu'à ce que l'utilisateur entre son numéro de carte de crédit (à éviter) ou utilise un logiciel dédié pour supprimer ce malware. Certaines variantes du programme vont plus loin, affichant automatiquement des pop-ups pornographiques pour contraindre l'utilisateur à payer. Si Mac OS est traditionnellement peu visé par les créateurs de malwares, sa progression en termes de parts de marché en fait une cible de plus en plus intéressante pour les escrocs. Mac Defender est un malwarel assez efficace. Pour vous débarrasser de Mac Defender, il suffit de vous rendre sur cette page (anglais) ou sur cette page (traduite +- en français par Google) et de suivre les instructions. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

20 May 2011 LIRE L'ACTU
(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011 Archives Secunews SECUNEWS

(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011

Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.

26 Apr 2011 LIRE L'ACTU
Ronald McDonald a été enlevé à Helsinki Archives Secunews SECUNEWS

Ronald McDonald a été enlevé à Helsinki

Le célèbre mannequin de la chaîne de restauration rapide éponyme, Ronald McDonald, est entre les mains d'un groupuscule se faisant appeler Front de libération alimentaire (FLA). Le FLA a revendiqué jeudi 3.2.2011 le "kidnapping" à Helsinki de Ronald McDonald. Il menace d'"exécuter" l'otage si ses revendications n'étaient pas entendues. [quote]"Nous sommes le Front de libération alimentaire et nous espérons que cette action extrême nous assurera un futur meilleur et plus sûr", annonce le groupuscule dans un message au restaurateur publié sur le site internet www.freeronald.org. "Nous avons kidnappé Ronald McDonald. Si vous ne répondez pas à toutes nos questions, nous exécuterons Ronald le vendredi 11 février 2011 à 18h30", ajoute le FLA sur le site où une photo montre le mannequin avec un sac sur la tête et entouré de militants encagoulés. "Vos hamburgers sont devenus presque immangeables"[/quote] Dans une vidéo le FLA demande à ce que la chaîne de restauration américaine réponde aux questions qu'il énumère et qui concernent sa responsabilité dans la qualité de la nourriture qu'elle sert. [quote]"Nous adorons les hamburgers, les frites et les McDonald's, mais nous ne pouvons pas rester là sans rien faire alors que la nourriture que nous aimons est en train d'être détruite et traînée dans la fange par indifférence et cupidité. A cause de votre vision à court terme, vos hamburgers sont devenus presque immangeables", déclare en finlandais un membre du FLA avant de conclure par une "Bonne journée".[/quote]

04 Feb 2011 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Les Dupecheckers Archives Secunews SECUNEWS

Les Dupecheckers

Un dupechecker est un site sur lequel sont regroupées la totalité des nouvelles réalisations, les rlz, émergeants des teams de la scène mondiale warez. Cependant un dupechecker ne vit pas uniquement de son site mais aussi de son channel irc. C'est sur un des chans irc dédiés que se retrouvent tous les membres du milieu pour être tenus au courant des nouvelles parutions sur la scène du warez. Découverte de ce milieu pas comme les autres. Un dupe,c'est quoi ? Le dupechecker prend vie grâce à ses administrateurs, les admins. Leur tache faire vivre un site web qui regroupe les réalisations pirates du moment. - Films - jeux pour ordinateurs, consoles -etc.. Pour qu'un dupechecker vive et soit mis à jour, les admins s'entourent alors de ADDERS. Ces derniers sont chargés d'ajouter le plus régulièrement, et rapidement, possible les nouvelles réalisations, releases, diffusées. Pour cela ils sont sélectionnés, la position qu'ils ont dans la scène est primordiale. Les adders sont souvent très bien placés ou ayant accès à des ftp particuliers, les H.Q., leur permettant de connaître les nouveautés avant tout le monde. Puisque la release voit le jour chez le releaser, il l'upload, la télécharge, lui même sur un serveur légal, legit, donc pas piraté, qui a souvent une très grosse bande passante (300mb/sec). Cela permet alors de diffuser la release sur tout le réseau. Ainsi les adders interceptent la nouveauté et l'ajoute à leur dupechecker. Un dupechecker est, à la base, fondé pour annoncer les releases acceptées par la scène. Par accepter il faut comprendre que seul les " releases " reconnues par les responsables des teams warez de pre-release, ou siteop de topsite, sont acceptées. Les règles au sujet des réalisations sont très strictes et le moindre défaut entraîne la production à finir à la poubelle. Cette décision est prise par les admins des plus grandes teams de pre-release (Ulysse, Mojito, ...) ou des dupecheckers privés. Les dupecheckers publics, comme French-force, ne décident en rien de l'acceptation d'une release pour la scène francophone. Ils s'alignent aux décisions et les appliquent pour leurs ajouts de releases sur leur dupechecker. Privé, public les aspects privés, publics sont très présents dans le monde du warez. Il existe donc des dupecheckers publics mais aussi des privés. La majeur partie de la scène se retrouve sur dupe public. Cependant l'élite préfèrent rester discrète et fréquenter des personnes correspondantes a leurs exigences, ils préfèrent se regrouper en petit comité, sur des chans irc privés avec mot de passeet des dupecheckers privés où une identification est nécessaire. Cela permet aux teams de travailler avec ces dupecheckers privés et de prendre des décisions pour les releases. Une façon de la jouer élitiste et protéger un maximum le groupe de la police. Les dupecheckers privés sont en cours de croissance à cause de la dérivation du warez. L'élite cherche à se démarquer d'une grande partie des personnes fréquentant le milieu et qui cherchent uniquement la reconnaissance, ou à faire parler d'eux. C'est sûrement pour cela qu'on a assisté à des conflits entre dupecheckers publics. Jusqu'à présent la plupart des dupecheckers se concentraient sur les nouveautés de la scène francophone : les releases '0day'. Cependant certains travaillaient sur les releases 'Internal' émergeant des board warez, souvent des releases anciennes ou remasterisées par une team précise. Légal ou pas ? Un dupechecker au premier abord n'a rien d'illégal ! Il ne fait que mettre en avant des informations liées à des contrefaçons de logiciels, films, ? Aucune diffusion, ni recel ! faits important qui protègent quelque peu ces sites pas comme les autres. Mais comment vivent les sites ? Par la publicité et/ou par la vente de produits dédiés aux consoles de jeux. Un cas qui d'ailleurs à coûté pas mal d'argent au webmaster du site Isonews en avril 2003. Le site Isonews était connu pour être une sorte de bibliothèque d'informations liées aux contrefaçons sorties dans le milieu warez. Son webmaster, David Rocci, n'avait rien à se reprocher à donner ce genre d'actualité. Seulement l'appât du gain ayant été le plus fort il a voulu gagner quelques dollars en commercialisant des puces pour consoles de jeux. Il n'y a pas été de main morte en important pas moins de 450 puces pour XBox. Il a été condamné à 10 mois de prison, dont 5 fermes avec un bracelet électronique qu'il devra porter chez ses parents et à 28 500 dollars d'amende. Il risquait 5 ans de prison et 500 000 dollars d'amende. On va dire qu'il s'en sort plutôt bien.

10 Oct 2010 LIRE L'ACTU
Windows 95, c'était il y a plus de 15 ans! Archives Secunews SECUNEWS

Windows 95, c'était il y a plus de 15 ans!

C'est le premier succès commercial de Microsoft. C’était il y a déjà 15 ans, le 24 août 1995 très précisément, Microsoft lançait Windows 95. Bill Gates, n’a certainement pas oublié cette date, le succès commercial de Windows 95 lui a permis de construire sa fortune. Nombre d'utilisateurs se souviennent probablement encore du système d’exploitation, avec nostalgie ou non. Pour les plus jeunes, Windows 95 semblera arraché d’un autre âge avec ces prérequis: - Processeur 386DX (un 486 étant recommandé) - 4 Mo de mémoire - 40 Mo d’espace disque En 15 ans, l’informatique a en effet beaucoup évolué. Internet Explorer a d’abord été diffusé sous forme d’une option du pack plus! payant de Windows 95, il a ensuite été intégré à Windows NT 4, quelques mois plus tard, toujours en 1995. La version 3.0 d’IE sera elle directement livrée avec l’OS en 1996. Netscape Navigator y perdra sa suprématie. Bienvenu sur le bureau Windows 95 après l’installation. Le bouton "Start", c’est-à-dire "Démarrer" a pris du service avec Windows 95. Pour illustrer cette évolution (l’arrivée d’une véritable interface graphique), Microsoft s’est même offert une campagne publicitaire d’envergure. La bande son ? "Start me up" des Rolling Stones. Des fenêtres, des fenêtres, des fenêtres… quoi de plus normal comme interface pour un logiciel baptisé "Windows". Sommaires, les options de la barre de tâches ont quelque peu évolué depuis, même si les deux onglets (barres des tâches et menu démarrer) seront toujours présents dans Windows XP. Les plaisirs de la base de registre. L’explorateur Windows du système d’exploitation de Microsoft en 1995, la fonctionnalité indispensable pour naviguer dans les répertoires. Compte tenu du faible niveau de développement d'Internet en 1995 de l’Internet, IE présente une interface pour le moins rugueuse. Paramétrer un réseau n’était pas aussi simple que cela peut l’être avec un OS moderne, même si Windows 95 gérait déjà le DHCP. Quel utilisateur de Windows ne se souvient pas de sa première partie de démineur ou de Dame de pique ? Dans Windows 7, ces deux jeux sont d’ailleurs toujours bien présents, aux côtés de différents autres petits divertissements. Le panneau de configuration de Windows 95, avec des menus devenus des classiques. Avec Windows 95 et les versions suivantes, les utilisateurs ont également pu apprendre à haïr "l’écran bleu de la mort" ou "Blue Screen of Death", la conséquence d’une erreur fatale, surgissant toujours de manière impromptue.

10 Oct 2010 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.

10 Oct 2010 LIRE L'ACTU
Quand un antivirus hargneux s'attaque à votre PC Archives Secunews SECUNEWS

Quand un antivirus hargneux s'attaque à votre PC

Attention Pour cause de mauvaise mise à jour, des antivirus de McAfee s'en sont pris à un dossier Windows valide pris à tort pour un virus. Résultat, des ordinateurs condamnés à redémarrer sans fin, McAfee diffuse en urgence une nouvelle mise à jour. Aveu difficile mais nécessaire pour McAfee, si incroyable que cela paraisse, la société de sécurité informatique a annoncé qu'elle avait fait une erreur mercredi dans la mise à jour de ses logiciels antivirus, prenant un dossier Windows valide pour un virus. Une erreur qui a entraÓné des pannes sur des trés nombreux ordinateurs à travers le monde, McAfee a indiqué avoir aussitôt diffusé une nouvelle mise à jour mettant fin à ce phénoméne de "fausse détection" de virus, et a demandé à ses clients de la télécharger sans tarder. Les entreprises équipées de PC et dont les ordinateurs tournent sous Windows XP Service Pack 3 ont du souci à se faire. Citation:"Elles sont devenues des cibles privilégiées pour cet antivirus devenu hargneux. L'organisation de sécurité informatique Internet Storm Center a indiqué qu'elle avait déjà reçu une centaine de signalements de ce probléme. Selon elle, cette fausse manoeuvre conduit les ordinateurs touchés à se réinitialiser sans fin "Certains font part de réseaux de milliers d'ordinateurs hors service, et d'entreprises qui ont d? arrêter de travailler le temps que ce soit réparé". Twitter inondé de messages se plaignant de McAfee Le nombre d'ordinateurs touchés n'est pas connu, mais pourrait se compter en dizaines de milliers. Citation:"Nous pensons que cet incident a touché moins de un demi pour cent de notre base de clients particuliers et entreprises dans le monde", temporise pour sa part la société McAfee. Mais Twitter s'est retrouvé inondé de messages se plaignant de McAfee, l'une des plus gros fournisseurs au monde d'antivirus. Plusieurs universités américaines ont été touchées, dont celle du Michigan à Ann Arbor. Selon le site AnnArbor.com, 8.000 des 25.000 ordinateurs de la faculté de médecine et du systéme de santé de l'université étaient paralysés. A Syracuse, dans le nord de l'Etat de New York, l'hôpital Upstate University Hospital a vu 2.500 de ses 6.000 ordinateurs touchés, selon une porte-parole de l'hôpital citée sur le site Syracuse.com. Citation:McAfee a indiqué que "l'actualisation défectueuse a rapidement été retirée de tous les serveurs de McAfee, afin d'empêcher tout impact supplémentaire sur les clients" et que la société "prenait des mesures" pour éviter toute répétition de cet incident. "Nous présentons de sincéres excuses pour les difficultés que cela a provoqué pour nos clients", a indiqué la société dans un communiqué. La page de son site internet réservée aux discussions sur les problémes de sécurité était inaccessible. "La communauté McAfee connaÓt un trafic inhabituellement élevé, ce qui peut ralentir le téléchargement de pages, nous nous excusons pour la gêne occasionnée", lisait-on seulement. L'éditeur invite les utilisateurs touchés par le probléme à lancer une recherche de mise à jour au sein de l'antivirus, de façon à ce que la mise à jour fautive soit écrasée par la précédente liste de définition. Si la mise à jour n'était pas possible, il propose également une méthode manuelle permettant de régler le probléme . (anglais). old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

22 Apr 2010 LIRE L'ACTU
Faux Positifs sur les systémes 64 bits avec BitDefender 2010 et 2009 Archives Secunews SECUNEWS

Faux Positifs sur les systémes 64 bits avec BitDefender 2010 et 2009

Une mise à jour de BitDefender considérait des éléments de Windows version 64 bits comme suspects. L'éditeur de solution de sécurité IT corrige le tir. Les solutions grand public et professionnelles (BitDefender Business Security et BitDefender Security for File Servers) ont été affectées. Citation:Samedi matin autour de 8:20 PST, une mise à jour sur laquelle nous travaillions a été téléchargée prématurément par nos serveurs, cette mise à jour n'a affecté que des produits fonctionnant avec les systémes Windows 64 bit, cette mise à jour a affecté notre gamme de produits grand public ainsi que les solutions entreprise BitDefender Business Security et BitDefender Security for File Servers. Certaines versions de BitDefender et des fichiers Windows ont été détectés comme Trojan.FakeAlert.5 et ont été déplacé en quarantaine, seuls les fichiers .exe, .dll et d'autres fichiers binaires ont été mis en quarantaine (aucunes images ou documents). Par conséquent, sur certaines machines, BitDefender n'a pas fonctionné, les applications n'ont pas pu se lancer ou Windows n'a pas pu démarrer, a 11h, notre équipe a retiré la mise à jour défectueuse, de ce fait aucun autre utilisateur ne pas pu être affecté depuis lors. Néanmoins pour ceux qui ont été touchés, nous pensons que seulement une fraction n'a pas pu appliquer la nouvelle mise à jour et parmi eux beaucoup ont déjà été dépannés. Nous continuons à dépanner ceux de nos utilisateurs qui ont actuellement besoin d'une assistance. Nos équipes travaillent 24h/24 pour réduire au minimum l'impact de cette mise à jour et apporter une assistance personnalisée à ceux qui en ont besoin pour résoudre le probléme aussi rapidement que possible. Nous avons fourni des informations à nos utilisateurs via les articles d'assistance mis à jour réguliérement, comme nous mettons à disposition des solutions pour les diverses configurations de nos clients auxquelles nous prêtons une attention particuliére. - Les utilisateurs des solutions pour particuliers trouveront les solutions disponibles en cliquant sur ce lien : http://www.bitdefender.fr/site/KnowledgeBase/consumer/#638 - Les utilisateurs des solutions BitDefender Business Client trouveront les solutions disponibles en cliquant sur ce lien: http://www.bitdefender.fr/site/KnowledgeBase/consumer/#643 - Les utilisateurs des solutions BitDefender Security for File Servers trouveront les solutions à leur probléme en cliquant sur ce lien: http://www.bitdefender.fr/site/KnowledgeBase/consumer/#642 Pour les clients qui n'ont pas été en mesure de trouver une solution dans les informations d'assistance, nous vous recommandons de contacter notre équipe d'assistance directement via email, chat, téléphone ou sur le forum à l'adresse suivante: http://www.bitdefender.fr/site/Main/nousContacter pour les utilisateurs particuliers (grand public) et les utilisateurs des solutions professionnelles : http://www.bitdefender.fr/site/Main/nousContacter Nous conseillons fortement aux utilisateurs de suivre les directives publiées par les représentants de BitDefender, qui ont l'expertise nécessaire pour aborder les problémes liés à toutes les configurations. Nous présentons nos excuses pour le probléme intervenu sur une mise à jour de BitDefender pour les systémes Windows 64 bit. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

22 Mar 2010 LIRE L'ACTU
Attaque d'un Renne au zoo d'Anvers (Belgique) Archives Secunews SECUNEWS

Attaque d'un Renne au zoo d'Anvers (Belgique)

La vidéo circule sur internet, tantôt la scène choque au vu des blessures de la soigneuse du zoo, tantôt Gaia monte au créneau pour dénoncer la réplique des soigneurs. En effet, son collègue s’empare d’une pelle pour frapper le museau de l’animal et une fois dégagée, la soigneuse va elle-même continuer à frapper le renne. La scène a été filmée par un spectateur présent au zoo d’Anvers,. On y voit une soigneuse se faire charger par un renne alors qu’elle finissait de nettoyer son enclos. Blessée au cou, elle se retrouve ensuite clouée au sol par l’animal et doit lui maintenir les bois pour ne pas risquer de nouveaux coups, un autre employé du zoo arrive alors à la rescousse armé d’une pelle. Il frappe 2 fois plutôt doucement sur le museau de l’animal pour le faire lâcher prise, les coups n’ayant aucun effet il prend alors en main les bois du renne pendant que sa collègue se dégage, mais le cervidé continue de charger les deux employés. La soigneuse tente alors de le frapper au museau avec une clé en métal mais l’animal ne se calme toujours pas, un troisième collègue vient ensuite relayer l’homme à bout de forces et maintient le renne… pendant que la soigneuse lui assène des coups de pelle sur la nuque et le museau., rien n’y fait, l’animal continue de charger. Ils finiront par le maitriser en s’y mettant à deux et en parvenant à s’asseoir sur lui après avoir réussi à le coucher au sol. Inacceptable selon GAIA [quote]Ces images laissent évidemment libre cours à l’interprétation. Peu d’entre-nous connaissent la force d’un renne et sa capacité à réagir vite. Les soigneurs auraient-ils pu lâcher les bois de l’animal pour courir en vitesse se mettre à l’abri ? Pas sûr ! [/quote]GAIA, eux, condamnent fermement ce qu’ils qualifient de situation disproportionnée et inacceptable dans les médias flamands. Des vidéos confisquées Selon GAIA, le spectateur qui a posté sa vidéo sur internet n’était pas le seul à avoir filmé la scène, mais la direction du zoo d’Anvers aurait confisqué la plupart des images pour éviter toute fuite. [quote]"Ils auraient dû mettre un drap sur la tête du renne"[/quote] La direction du zoo a à moitié avoué sa faute dans le quotidien flamand Gazet van Antwerpen et dit regretter l’incident. [quote]"Nos soigneurs ont été pris de panique. Il aurait fallu mettre un drap sur la tête de l'animal mais ils ont d'abord pensé au risque qu'ils couraient. C'était un moyen de défense naturel", peut-on y lire.[/quote] La soigneuse veut se venger GAIA n’en démord pas: [quote]"Lorsque l'on regarde les images, on sent bien que la soigneuse veut se venger, corriger l'animal Sa réaction est disproportionnée. Ce sont des professionnels, ils travaillent tous les jours avec des animaux sauvages, ils ne peuvent perdre leur sang-froid., c'est une faute grave, la direction doit prendre une mesure pour sanctionner un tel comportement", affirme Anne Degreef, qui rappelle que GAIA a déjà critiqué le zoo.[/quote] Cette fois, il s'agit de maltraitance directe. L'été dernier, nous avons fait notre rapport annuel sur les zoos en Belgique et c'est vrai qu'Anvers n'est pas adapté pour des animaux sauvages. Les espaces sont trop petits, les animaux se trouvent à côté de la gare...Il ne faut pas s'étonner qu'ils connaissent des problèmes de comportement. Et qu'un animal s'en prenne aux soigneurs", a conclu Mme Degreef.[/quote] Réaction de peur disproportionnée ? [quote]Je pense qu'il faut être dans la situation pour savoir ce qu'ont ferait , ont appel ca l'instinct de survie, mais je suis d'accord sur le faite que ce sont des logiquement des professionnel et qu'il doivent logiquement savoir ce qu'il faut faire "mettre le drap sur la tête" ou bien un vétérinaire aurais pu intervenir avec une fléchette de calmants[/quote] Attaque d'un Renne au zoo d'Anvers (Belgique)

13 Mar 2010 LIRE L'ACTU
Attention aux faux Microsoft Security Essentials 2010 Archives Secunews SECUNEWS

Attention aux faux Microsoft Security Essentials 2010

Alerte Virale Dans le domaine de l'imagination, on peut dire que les pirates ne sont jamais en reste, ni les auteurs de malwares . Comment amener une sale bête à infecter votre machine ? Il existe de nombreuses méthodes, mais l'une des plus courantes est de prendre l'apparence d'un contenu inoffensif, et quoi de plus anodin qu'un logiciel censé justement vous protéger ? Microsoft prévient qu'une fausse version de son logiciel "Security Essentiels" est en train de circuler sur la toile, elle est estampillée "2010" et présente l'interface suivante: (Faux logiciel) Pour comparaison, voici la véritable interface du logiciel actuellement: (Vrai logiciel) Le logiciel installe en fait le cheval de Troie "Win32/Fakeinit" et présente un faux scanner qui va passer en revue vos fichiers. Il va repérer certains processus clés pour tenter de les arrêter puis va avertir l'utilisateur que sa machine est bien entendu infectée, pendant ce temps il va modifier des clés dans le registre et changer le fond d'écran pour le remplacer par celui-là: Assez grossier il est vrai, mais probablement efficace chez une bonne partie des utilisateurs lambda qui ne connaissent pas l'informatique. David Woods, sur le site officiel microsoft Security , indique que ce genre de chose était à prévoir. La méthode est l'une des plus anciennes "Se caler sur un logiciel connu ou un composant important du systéme pour faire passer la pilule, il indique par exemple que nombre de malwares ont copié l'interface du Centre de Sécurité, présent dans Windows depuis le Service Pack 2 de Windows XP". Attention donc aux piéges innombrables de la toile, on ne le répétera jamais assez. Le véritable Microsoft Security Essentials détecte et supprime "Win32/Fakeinit", et on peut le télécharger depuis son site officiel . old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source: pcinpact )

26 Feb 2010 LIRE L'ACTU