Moteur de recherche

Résultats pour : "provoqué"

GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

GTA 6, une date de sortie encore repoussée!

Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros Archives Secunews SECUNEWS

Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros

Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.

05 Nov 2018 LIRE L'ACTU
1722, le numéro qui remplace le 112 pour les appels non urgents en Belgique Archives Secunews SECUNEWS

1722, le numéro qui remplace le 112 pour les appels non urgents en Belgique

Le SPF Intérieur belge active ce mardi 1 aout 2017 un nouveau numéro pour les appels non-urgents: le 1722. L'idée est de désengorger le 112 quand il n'y a pas d'alerte vitale, mais que l'intervention des pompiers est requise (caves inondées, arbre tombé, etc..). Durant des orages et des inondations, les centres doivent traiter jusqu’à cinq fois plus d’appels que d’habitude. Il est donc clair qu’ils sont demandeurs d’un nouveau numéro qui déchargerait le 112… , le 112 surchargé a déjà provoqué un décès. Le 1722 ne sera activé pour l'instant qu'en cas de tempête ou d'inondation. L'activation du 1722 sera décidé par le SPF Intérieur sur base d'un code orange ou rouge déclenché par l'Institut Royal Météorologique (IRM), une heure avant l'arrivée de l'intempérie et jusqu'à quatre heures après la fin de l'alerte. Le déclenchement du numéro sera par ailleurs toujours annoncé dans les médias. Les syndicats restent sceptiques face à l’introduction du nouveau numéro. Si les gens appellent les services d’urgence, c’est toujours urgent, même s’il ne s’agit ‘que’ de l’inondation de leur cave. Tout le monde continuera à appeler le 112' Voir aussi: La nouvelle App 112 est disponible en Belgique et pourra vous sauver la vie.

01 Aug 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine Archives Secunews SECUNEWS

Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine

C'est une première mondiale Un piratage informatique visant le réseau électrique ukrainien a provoqué une importante coupure d'électricité dans l'ouest de l'Ukraine fin décembre 2015, ont indiqué ce mardi à l'AFP la société de sécurité informatique ESET et plusieurs sources locales. [quote]'Le virus a été implanté grâce à une importante campagne de 'phishing' (hameçonnage) contenant un document Excel infecté', a expliqué ESET, qui a détecté l'attaque alors que ses équipes surveillaient le virus depuis plusieurs mois.[/quote] Le 23 décembre, une grande partie de la région d'Ivano-Frankivsk, dans l'ouest de l'Ukraine, a été plongée dans le noir pendant plusieurs heures, avait alors indiqué la compagnie d'électricité locale Prikarpattiaoblenergo. Cette panne avait été causée par "l'intervention de personnes non autorisées dans le système de commande à distance" et les techniciens avaient alors dû rétablir le courant "manuellement", avait ajouté la société. [quote]Peu après, les services spéciaux ukrainiens (SBU) ont fait état de la découverte de "logiciels malveillants sur les réseaux de plusieurs compagnies d'électricité régionales", selon un communiqué. Un virus, que nous n'avions jamais rencontré auparavant, a été détecté. Ce virus a causé des dommages. Le système automatique a cessé de fonctionner, les ordinateurs se sont éteints', a confirmé mardi à l'AFP une source ukrainienne proche du dossier. 'Nous continuons à éclaircir cette affaire. Pour l'instant nous ne pouvons pas dire qui l'a fait et dans quel but", a précisé à l'AFP Maria Rymar, représentante de l'antenne du SBU dans la région d'Ivano-Frankivsk.[/quote] [quote]Selon les chercheurs d'ESET, les attaquants ont utilisé un programme dénommé 'BlackEnergy' afin d'introduire un logiciel malveillant (malware), 'KillDisk', qui "contient des fonctionnalités pour saboter des systèmes industriels".[/quote] Les experts ont à plusieurs reprises fait état de la vulnérabilité des systèmes informatiques gérant de grandes infrastructures aux cyberattaques. Cette attaque ne fait qu'affirmer les craintes des professionnels, les cybercriminels sont de plus en plus puissants et les cyberattaques vont être de plus en plus nombreuses en 2016.

05 Jan 2016 LIRE L'ACTU
De simples URLs font planter Chrome et Opera Archives Secunews SECUNEWS

De simples URLs font planter Chrome et Opera

La version de Google Chrome (45.0.2454.93) et Opera (32.0) contiendrait une erreur de programmation capable de faire planter l'application en cas de saisie de certaines URL. Le simple fait de passer la souris sur l'adresse dans une page Web ou de cliquer sur le lien depuis une autre application suffit pour provoquer la fermeture du navigateur ou de l'onglet actif. Andris Atteka, qui a découvert le problème la semaine dernière, a abordé le sujet dans son blog et a rempli un rapport de débogage. [quote]'Je n'ai malheureusement pas été récompensé car il s'agit seulement d'une vulnérabilité de déni de service' a écrit Andris Atteka. 'Mais produire un logiciel protégé est bien plus compliqué que de trouver les erreurs qu'il contient. Merci Google.'[/quote] L'élément intéressant est que ce bogue provoque une erreur irrécupérable (SIGTRAP) et non pas l'erreur normale d'accès à la mémoire provoquée via un débordement de tampon (buffer overflow), une corruption du 'tas' ou d'autres problèmes similaires. Cela signifie qu'une partie du fichier exécutable n'aurait jamais du être exécutée dans des conditions normales. La séquence "%%300" en fin d'URL se convertit en %00, car 0x30 est le code ASCII du caractère "0", c'est pour cette raison que %%300 se transforme en une ligne qui contient le "%", le "0" converti et le "0" initial. Par conséquent, un octet NULL apparaît en fin d'adresse. L'adresse obtenue est envoyée à la fonction 'GURLToDatabaseURL()' qui appelle 'ReplaceComponents()'. L'URL est à nouveau traitée, mais cette fois avec l'octet NULL, la fonction en déduit que l'adresse n'est pas correcte et marque l'URL. L'exécution revient à la fonction 'GURLToDatabaseURL()' qui s'attend à ce que l'URL soit toujours valide et la transmet à la fonction 'spec()', mais vu que l'URL n'est pas valide, l'application provoque une erreur lors de l'appel 'DCHECK()', même dans la version publiée. Lorsqu'une URL de ce type est saisie d'une manière ou d'une autre, le navigateur envoie une adresse considérée comme invalide à un composant qui attend uniquement des adresses valides. À titre d'exemple: https://www.google.fr/%%300. Le problème se trouve dans le système de suivi des bogues Chromium et les développeurs planchent sur son élimination.

28 Sep 2015 LIRE L'ACTU
La foudre efface des données du datacenter de Google en Belgique Archives Secunews SECUNEWS

La foudre efface des données du datacenter de Google en Belgique

L'incident c'est produit jeudi passé, la foudre a frappé le réseau électrique alimentant l'unité "europe-west1-b zone", soit le datacenter de Saint-Ghislain (Belgique), ce qui a provoqué des problèmes de sauvegarde des données de certains utilisateurs. Les ingénieurs de Google sont parvenus à récupérer la majorité des données compromises, mais, selon l'entreprise, 0,000001% de l'espace de sauvegarde est irrémédiablement perdu. [quote]'La pérennité des données est notre première priorité", souligne Google.[/quote] Google conserve les données de centaines de millions d'internautes via son serveur de messagerie électronique et son système de cloud. [quote]'Nous nous excusons auprès de nos clients qui ont été touchés par cet incident exceptionnel.' 'Cette perturbation relève totalement de la responsabilité de Google", insiste l'entreprise, qui ajoute mettre tout en oeuvre pour éviter que le problème ne se reproduise. Dupliquer toutes les données est irréaliste. Par ailleurs, "les moyens qu'il faudrait mettre en place pour dupliquer l'ensemble des données contenues dans les data center seraient énormes", explique Georges Ataya, professeur en IT Governance à la Solvay Business School. 'Cela ne se justifie pas économiquement', ajoute le professeur, en réaction à la perte de données enregistrée par Google.[/quote] Google stocke une quantité inimaginable d'informations dans des serveurs énormes. [quote]Le Pr Ataya prévient du fait que 'si l'on se contente d'utiliser des services gratuits, il ne faut pas s'attendre à obtenir un service garanti". Il rappelle que plusieurs sociétés, dont Google et Amazon, proposent des services plus performants, mais payants. "Les entreprises qui doivent stocker des données devraient s'interroger systématiquement sur la manière dont celles-ci sont stockées.[/quote] La plupart d'entre elles négligent cela. Elles devraient pourtant s'interroger sur la sécurité de ces données ainsi que sur leur confidentialité. [quote]Dans le cas de Google, seul un client en possession d'un contrat peut se manifester, selon le professeur.[/quote]

20 Aug 2015 LIRE L'ACTU
Les plus grandes cyber-attaques sont à venir Archives Secunews SECUNEWS

Les plus grandes cyber-attaques sont à venir

Les plus grandes attaques informatiques sont à venir dans les dix prochaines années, estime la majorité des 1642 spécialistes de la sécurité sur internet interrogés par l'institut américain 'Pew Research Center'. [quote]'D'ici 2025, une cyberattaque majeure pourra-t-elle provoquer des dommages étendus pour la sécurité d'un pays et à sa capacité à se défendre et à défendre sa population ?', leur a demandé l'institut. 61% de ces spécialistes ont répondu 'oui'.[/quote] Des dommages étendus signifient des morts ou des dégâts matériels, et le vol de dizaines de milliards de dollars. [quote]'Les individus seraient plus vulnérables et les entreprises attaquées en permanence', affirme Lee Rainie, co-auteur de l'étude et directeur du projet internet du Pew Research Center. Selon ces spécialistes en cybersécurité, les fournisseurs de services essentiels sont une cible vulnérable, et le vol et les perturbations économiques peuvent être substantielles.[/quote] En revanche, 39% de ces spécialistes considèrent que les dommages provoqués par une cyberattaque pourraient être évités. [quote]'Certains ont relevé en privé que la menace d'une cyberattaque pourrait dissuader d'une attaque encore pire', estime Janna Anderson du centre internet Elon University's Imagining, qui a conduit ce sondage avec Pew. Beaucoup ont utilisé la Guerre froide comme métaphore, affirmant que des dommages graves avaient moins de chance de survenir compte tenu des menaces mutuelles de perturbations (entre les pays). Certains disent que les menaces d'attaques informatiques sont exagérées par les gens qui pourraient tirer des bénéfices d'une atmosphère de peur.[/quote] Certains experts affirment que les menaces de piratage sont déjà là. [quote]Une Chine belliqueuse peut procéder à une 'cyber-invasion' des capacités militaires du Japon et de la Corée du Sud dans le cadre de leur conflit autour des mers de Chine, qui pourraient les obliger à reconfigurer leur informatique, à un coût élevé', a estimé Stowe Boyd, de Gigaom Research.[/quote] Israël et les États-Unis ont déjà conçu le virus Stuxnet pour endommager les centrifugeuses des installations nucléaires iraniennes.

30 Oct 2014 LIRE L'ACTU
Watch Dogs, c’est pour le 27 Mai 2014 Archives Secunews SECUNEWS

Watch Dogs, c’est pour le 27 Mai 2014

L'éditeur de jeux vidéos Ubisoft a annoncé jeudi qu'il allait lancer le 27 mai 2014 son très attendu jeu "Watch Dogs" sur les aventures d'un pirate informatique, une sortie longtemps repoussée. Le report de la sortie mondiale de ce jeu, initialement programmée en novembre 2013, avait provoqué une grosse chute de l'action Ubisoft à la bourse, Toutefois, la sortie du titre avant les fêtes aurait mis "Watch Dogs" en concurrence directe avec "Call of Duty", un autre jeu vidéo star. Mais après avoir peaufiné son produit, sortir l'un des titres les plus attendus de l'année en mai va permettre à l'éditeur français de toucher les joueurs des consoles de dernière génération Playstation 4 et Xbox One, avides de nouveaux jeux. "Watch Dogs" sera disponible pour les dernières versions, ainsi que pour les modèles précédents des consoles Playstation et Xbox, ainsi qu'en version pour PC pour les appareils fonctionnant sous Windows. Le prix du jeu n'a pas été communiqué. Une version spéciale destinée à la console Wii U doit sortir dans les mois à venir. [quote]Ce jeu d'action-aventure place le joueur dans la peau d'un brillant hacker, Aiden Pearce, qui se transforme en voyou pour venger sa famille, victime d'un drame. Le héros s'attaque également à de nombreuses missions secondaires, peut s'asseoir jouer à des tables de poker, résoudre des casse-tête ou participer à des courses sauvages en pleine ville. Basé à Chicago, Aiden peut pirater à peu près tout, des téléphones portables des passants qu'il croise jusqu'au terminaux qui contrôlent les feux de circulation ou l'électricité dans certains quartiers, sans parler des comptes en banque.[/quote] [quote]Dans "Watch Dogs", le personnage est d'abord motivé par son désir de vengeance, mais au fur et à mesure de ses découvertes concernant les autorités de la ville, ses convictions évoluent, note Ubisoft.[/quote] A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Ce genre d'action n'est pas sans rappeler les récentes révélations du consultant en informatique Edward Snowden concernant les pratiques d'espionnage des agences du renseignement américain. De plus amples informations sur Watch Dogs sont disponibles sur le site officiel (en français) Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

17 Mar 2014 LIRE L'ACTU
Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle Archives Secunews SECUNEWS

Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle

Une fillette philippine virtuelle que l'ONG Terre des Hommes a annoncé lundi avoir créée et que plus de 20.000 "pédophiles", dont une dizaine de Belges, ont contactée, prêts à payer pour voir cette enfant de dix ans se livrer à des actes sexuels par webcam. "Nous avons créé une fille virtuelle de 10 ans, une Philippine" sur Internet, a déclaré le directeur de la branche néerlandaise de Terre des Hommes, Albert Jaap Van Santbrink, au cours d'une conférence de presse à La Haye. Une image virtuelle de l'enfant a même été conçue. Dix semaines durant, le temps de l'enquête, plus de 20.000 prédateurs issus de 71 pays différents ont pris contact avec cette "fillette", baptisée "Sweetie", sur des forums publics de discussions. D'après le rapport de l'ONG, un homme identifié en tant qu'"Older4Young" assurant avoir 35 ans et être le père de deux enfants, originaire d'Atlanta, aux États-Unis, propose 10 dollars américains à Sweetie, écrivant, "Allume ta webcam, je suis excité." Parmi ces prédateurs, plus de 1.000 ont été "facilement" identifiés. L'ONG a pu retrouver leurs adresses, leurs numéros de téléphone et des photos d'eux, et a transmis leur identité aux autorités compétentes, en particulier à Interpol. "Vu que tout cela a lieu sur Internet, ils pensent que personne ne les observe, il a donc été facile de collecter des informations à leur sujet", a déclaré Hans Guyt, responsable de l'enquête. L'ONG souhaite sensibiliser l'opinion publique et les autorités au phénomène de la prostitution des enfants sur Internet et s'est indignée du nombre réduit de personnes interpellées pour ce qu'elle qualifie de "tourisme du sexe avec enfant par webcam", seules six dans le monde ces dernières années, selon elle. Plus de 1.000 prédateurs identifiés Albert Jaap Van Santbrink a soutenu que si Terre des Hommes avait été capable d'identifier plus de 1 000 "prédateurs", les autorités du monde entier devraient être en mesure d'en identifier beaucoup plus. "Avec plus de ressources, nous aurions facilement pu en identifier 10.000", a également affirmé M. Guyt. "Il y avait de tout, des hommes de 30 ans, 35 ans, 45 ans, 50 ans, des pères de famille, un musicien, un architecte, etc..", a-t-il expliqué à l'AFP à l'issue de la conférence de presse.Hans Guyt a ajouté que les prédateurs étaient "issus du monde entier, d'Amérique, d'Europe, mais aussi de pays tels que l'Inde, le Japon, la Corée du Sud". Terre des Hommes, qui a fait circuler une pétition au niveau mondial, a expliqué avoir transmis son modus operandi aux autorités de différents pays. "Nous avons suivi les procédures utilisées par les forces de police", a soutenu M. Guyt, expliquant avoir procédé de la sorte pour obtenir des preuves qui pourraient être utilisables, mais bon, nous ne sommes ni des procureurs, ni des juges, ce sera à eux de décider quoi faire avec les éléments que nous avons transmis." Jamais rien n'a été proposé L'équipe d'enquêteurs de l'ONG était constituée de quatre personnes, dont l'identité a été tenue secrète. "Se mettre dans la peau d'une fillette philippine de dix ans et voir ce que certains hommes veulent de vous a été une expérience choquante pour elles. Il y avait des demandes et des gestes vraiment obscènes", a-t-il précisé, expliquant que des images vidéos des pédophiles ont été prises pendant les séances de "chat". M. Guyt a également assuré que les enquêteurs de l'ONG n'avaient jamais proposé quoi que ce soit aux personnes piégées, mais avaient attendu que les demandes soient formulées spontanément, sans être provoquées, de même, ils n'entamaient pas les conversations, ils attendaient d'être contactés. L'ONG a précisé que les conversations étaient systématiquement arrêtées une fois que les prédateurs proposaient de payer pour voir des actes sexuels. "Il est évident que nous n'avons montré aucun acte sexuel à ces gens, on s'arrêtait avant", selon M. Van Santbrink. [info_warning]L'ONG a en outre déclaré, citant des chiffres de l'ONU, que quelque 750.000 pédophiles pouvaient être, simultanément, en ligne sur Internet et que, rien qu'aux Philippines, des dizaines de milliers d'enfants étaient victimes de tels prédateurs sur Internet[/info_warning] Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs

05 Nov 2013 LIRE L'ACTU
Une photo d'une ado qui s'est suicidée dans une pub sur Facebook Archives Secunews SECUNEWS

Une photo d'une ado qui s'est suicidée dans une pub sur Facebook

Les parents d’une adolescente canadienne qui s’est suicidée au printemps après avoir été harcelée sur internet, ont manifesté leur écoeurement ce mercredi 18 septembre 2013, après avoir découvert la photo de leur enfant en promotion d’un site de rencontres sur Facebook. La jeune fille de 17 ans, Rehtaeh Parsons, s’est suicidée en avril 2013. Elle avait été agressée sexuellement au cours d’une soirée arrosée et des photos avaient été postées sur internet, cette affaire a provoqué un grand émoi au Canada et deux jeunes poursuivis pour ces faits doivent comparaître ce jeudi au tribunal d’Halifax (Canada). Il y a quelques jours, le site ionechat a mis en ligne des photos de la jeune fille pour faire la promotion de ses services de rencontres. Le site a été fermé depuis. Citation: "Quand je m’en suis aperçu, au début j’ai pensé Vous vous moquez de moi?", a déclaré Glen Canning, le père de Rehtaeh."Ma fille a eu tellement à faire face au harcèlement sur internet que cela l’a poussée à se suicider, et maintenant vous avez une publicité sur Facebook avec sa photo pour un site de rencontres, ça me dégoûte", a-t-il déclaré. Glen Canning ne sait pas si les deux photographies ont été récupérées sur internet et utilisées sans connaître l’histoire tragique de l’adolescente, ou si au contraire le site les a intentionnellement reprises pour créer du trafic. Le réseau social Facebook a supprimé rapidement de ses pages cette publicité et a présenté ses excuses à la famille de Rehtaeh Parsons. Citation: "C’est un exemple extrêmement malheureux d’un annonceur récupérant une photo sur internet pour l’utiliser pour une campagne publicitaire. Nous nous excusons pour le préjudice que cela a pu causer", a indiqué un porte-parole de Facebook dans un mail. Le compte de cet annonceur a été définitivement supprimé de Facebook. MAJ 21.9.2013: Citation: Dans un mail, Anh Dung a précisé que la photo avait été obtenue au hasard grâce à une fonction de recherche d'images de Google. M. Dung a indiqué qu'il n'était pas au courant de l'histoire de Rehtaeh Parsons avant d'utiliser sa photo et affirme qu'il se sent coupable de ce qui s'est produit.

26 Sep 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
Facebook partage par erreur les données de 6 millions d'utilisateurs Archives Secunews SECUNEWS

Facebook partage par erreur les données de 6 millions d'utilisateurs

Citation: "Nous prenons la vie privée des gens au sérieux et nous faisons tout notre possible pour protéger (leurs) informations", s'est aussitôt défendu Facebook, tout en ajoutant que "même avec une équipe forte, aucune entreprise ne peut prévenir les pannes à 100 %". Un bug dans un logiciel au sein du réseau social a provoqué le partage involontaire des numéros de téléphone et des adresses mails de 6 millions d'utilisateurs, a reconnu le groupe ce vendredi 21 juin 2013. Citation: Aucune information financière ou d'autre nature n'a été partagée entre les comptes, et il n'y a "pas de preuve que cette panne ait été utilisée malignement", a précisé Facebook dans une note de sécurité, ajoutant être "irrité et embarrassé" par ce problème. Les utilisateurs concernés ont été prévenus par mail de la mésaventure, dont l'impact sera probablement "minimal" d'après Facebook, parce que le partage de ces données se sera fait seulement entre des utilisateurs ayant déjà des connexions. Citation: Ce partage non voulu a pu se produire quand un utilisateur Facebook s'est mis à enregistrer une archive de son compte Facebook via l'outil du réseau Download Your Information (DYI), a expliqué Facebook. Cette panne a pu permettre que "certaines informations de contact d'une personne (son adresse mail ou son numéro de téléphone) soient devenues accessibles à des gens qui avaient soit des informations de contact sur elle ou bien des connexions avec elle", précise Facebook. "Ils ont peut-être reçu davantage d'adresses mails ou de numéros de téléphone de leurs contacts ou de gens avec lesquels ils ont des connexions", poursuit le réseau. "Nous en avons conclu que les numéros de téléphone et les adresses mauils d'environ 6 millions d'utilisateurs Facebook avaient été partagés", affirme-t-il. Toutefois, "nous n'avons pas de preuve que cette panne ait été exploitée malignement, et nous n'avons pas reçu de plaintes d'utilisateurs ou constaté de comportement anormal sur cet outil ou sur le site" suggérant un acte malveillant, ajoute le réseau.

27 Jun 2013 LIRE L'ACTU
Twitter renforce sa sécurité Archives Secunews SECUNEWS

Twitter renforce sa sécurité

Face aux multiples attaques dont il a été victime, le site vient de mettre en place une double vérification. Le compte Twitter sera désormais lié à un numéro de téléphone précis pour vérification. (clic sur l'image pour agrandir) Twitter verrouille sa sécurité. Le site de microblogging a annoncé comme prévu une double vérification de la connexion à son profil, il s'agit d'"une seconde vérification pour être sûrs qu'il s'agit bien de vous", a expliqué le réseau social à ses utilisateurs dans une note publiée sur son blog. Citation: "Vous aurez besoin d'une adresse e-mail et d'un numéro de téléphone valides. Après un rapide test pour voir si votre téléphone peut recevoir des messages de Twitter, vous pouvez vous lancer", a précisé Jim O'Leary en charge de la sécurité chez Twitter. Une mesure nécessaire face au piratage Ce nouveau système de sécurité enverra un message sur le téléphone de l'abonné avec un code de vérification à entrer pour se connecter, en plus du mot de passe traditionnel. Citation: "Bien sûr, même avec cette option de sécurité activée, il est important que les abonnés utilisent un mot de passe sûr et qu'ils suivent le reste de nos recommandations pour que leur compte reste sécurisé", a ajouté Jim O'Leary. Cette mesure fait suite au piratage de comptes de grands groupes de presse comme le Financial Times, Associated Press ou l'un de ceux de l'Agence France-Presse. Un faux tweet publié fin avril 2013 sur le compte de l'agence AP annonçait un attentat à la Maison-Blanche, il avait ainsi provoqué une forte réaction à la Bourse de New York, même si les choses étaient par la suite rentrées dans l'ordre. Un groupe baptisé Syrian Electronic Army ("Armée électronique syrienne", SEA), visiblement affilié au régime de Bachar el-Assad, avait revendiqué ces piratages des comptes de l'AFP, d'AP et d'autres médias. Twitter, qui est devenu un acteur majeur des réseaux sociaux, a régulièrement vu sa sécurité pointée du doigt ces derniers mois. Le site avait ainsi rapporté en février 2013 avoir été touché par une attaque informatique "sophistiquée" au cours de laquelle les mots de passe de 250.000 utilisateurs avaient été dérobés.

27 May 2013 LIRE L'ACTU
Une voiture de police fonce sur un avion Archives Secunews SECUNEWS

Une voiture de police fonce sur un avion

Parfois la réalité dépasse la fiction, des policiers brésiliens ont provoqué un accident avec un avion qui tentait de décoller afin d'arrêter des malfrats. Si vous l'aviez vu à la télé, vous auriez dit "il faut toujours qu'ils en fassent trop, ça n'arrive jamais ce genre de choses". Pourtant, il semble que, parfois, la réalité soit digne des meilleures séries policiéres. Armés, les policiers pourchassent un avion sur le point de décoller, emportant avec lui les trafiquants, mais il en faut plus pour les impressionner. Ils décident de provoquer un accident avec le petit avion, brisant l'une de ses ailes. Une opération spectaculaire qui a permis à la police de Ribeir„o Preto d'arrêter cinq suspects, mettant un terme à une enquête d'un mois. Une voiture de police fonce sur un avion

03 Nov 2011 LIRE L'ACTU
Une caissiére de Cora évite le licenciement gr‚ce aux réseaux sociaux Archives Secunews SECUNEWS

Une caissiére de Cora évite le licenciement gr‚ce aux réseaux sociaux

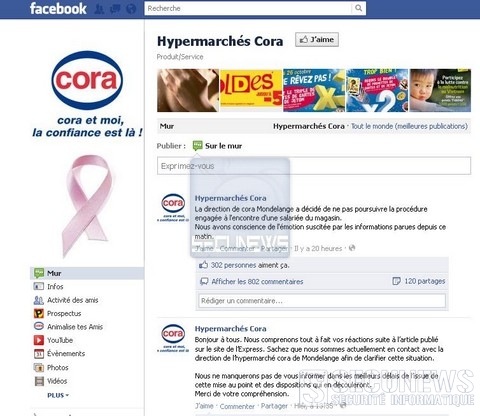
Menacée de licenciement pour avoir osé ramasser un ticket de caisse, une caissiére de Cora a finalement été sauvée par les réseaux sociaux du web. L'histoire de cette caissiére de Cora a fait du bruit en France. Elle qui risquait d'être licenciée pour avoir osé ramasser un ticket de caisse contenant une réduction pour un fast-food, qui trainait sur son tapis de caisse. Suite à quoi la direction du magasin n'hésita pas à porter plainte pour vol, avec, dans la foulée, une convocation à la gendarmerie. Seulement, vu l'émoi provoqué par l'affaire sur les réseaux sociaux, Cora a décidé de revenir sur sa décision de virer son employée, par ailleurs déléguée syndicale. Citation:"La direction de Cora Mondelange a décidé de ne pas poursuivre la procédure engagée à l'encontre d'une salariée du magasin. Nous avons conscience de l'émotion suscitée par les informations parues depuis ce (mercredi) matin", a communiqué la direction du magasin sur sa page Facebook . Ce revirement de situation n'a toutefois pas calmé les internautes, dont les réactions indignées continuent de fuser sur le web.

27 Oct 2011 LIRE L'ACTU
Google +, le concurrent direct de Facebook, débarque Archives Secunews SECUNEWS

Google +, le concurrent direct de Facebook, débarque

Google a annoncé, mardi 28 juin 2011 au soir, le lancement de Google +, un nouveau réseau social qui se pose en concurrent direct de Facebook. L'inscription au service se fait, pour l'instant, uniquement sur invitation, une pratique classique du moteur de recherche pour le lancement de nouveaux produits. Il ne s'agit pas de la premiére incursion de Google dans le domaine, en février 2010, il avait lancé Buzz, une combinaison de sa messagerie instantanée avec des éléments de réseau social. Le service avait été un échec! Une mauvaise gestion des paramétres de protection de la vie privée avait provoqué un scandale, et l'ouverture d'enquêtes par les autorités de régulation de plusieurs pays. Calqué sur le monde réel Pour Google +, le moteur de recherche a choisi une approche "réaliste". Citation:"Aujourd'hui, les contacts entre personnes se passent de plus en plus en ligne et pourtant, la subtilité et la réalité des interactions du monde réel se perdent dans la rigidité des outils Web", estime l'entreprise sur son blog officiel. "L'échange en ligne est étrange. Cassé, même et nous voulons le réparer." Pour ce faire, Google s'est inspiré, dans la structure de son réseau social, de lieux et de situations du monde réel, les "vidéobulles", des conversations par Webcam à plusieurs, sont par exemple censées fonctionner comme un café virtuel o? l'on passe discuter avec des amis lorsqu'on a un peu de temps. Mais la principale innovation de Google + est la maniére dont il tente de résoudre le probléme, soulevé notamment par le spécialiste du Web Cory Doctorow, des croisements de cercles sociaux. Citation:Dans la vie quotidienne, explique-t-il, nous faisons partie de différents cercles, amis, collégues, association sportive, famille... et ces diverses sphéres n'ont pas vocation à se croiser ou à interagir. Or, les réseaux sociaux comme Facebook ou Twitter ne font pas la distinction entre elles, lorsque l'on s'y exprime, on s'adresse le plus souvent à l'ensemble de ses "amis" ou "followers". Le réseau de Google introduit un nouvel outil, baptisé "cercles", qui simplifie la gestion de ces différents groupes de connaissances. Google + reste, malgré tout, proche du fonctionnement de Facebook, avec un fil d'informations et la plupart des options classiques d'un réseau social. Mais, comme le note avec ironie le blogueur américain XKCD, un service qui ressemble à Facebook mais qui n'est pas Facebook pourrait trouver son public auprés des déçus du plus grand réseau social au monde. Edit le 6.7.2011 Voir aussi: Une premiére faille de sécurité corrigée dans Google+ (source:lemonde)

29 Jun 2011 LIRE L'ACTU
Le trafic Internet a fortement chuté en Syrie vendredi Archives Secunews SECUNEWS

Le trafic Internet a fortement chuté en Syrie vendredi

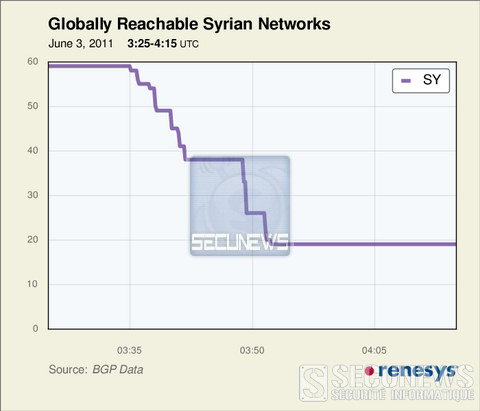
Alors que des dizaines de milliers de manifestants sont descendus dans la rue pour protester contre le régime, de nombreux internautes ont témoigné sur les réseaux sociaux et les sites de micromessagerie, comme Twitter, des difficultés qu'ils éprouvaient à se connecter. Selon l'Agence France Presse, Internet ne fonctionnait pas vendredi 3 juin 2011 au matin, ni à Damas ni à Lattaquié, dans le nord-ouest du pays. Mais d'aprés l'agence de presse russe Ria Novosti, qui cite une source de la Compagnie syrienne de télécommunications, c'est bien toute la Syrie qui aurait été "coupée d'Internet". Les données qui apparaissent dans le Transparency Report, un service mis en place par Google, qui montrent également une importante chute de trafic dans la journée du 3 juin 2011, semblent donc confirmer les témoignages sur place. Certains sites officiels inaccessibles Renesys, entreprise spécialisée dans la gestion de trafic sur Internet, note également que de nombreux sites en ".sy" étaient inaccessibles, à l'exception des sites administratifs et gouvernementaux, mais fait également remarquer que certains sites Web officiels, comme celui de l'éducation, est indisponible. Renesys se garde toutefois de dire si cette panne était le fruit d'une action "coordonnée" et renonce, pour l'instant, à comparer la situation de la Syrie avec celle de l'Egypte, fin janvier 2011. Le réseau syrien avait déjà été coupé une journée début avril 2011, en raison d'une panne provoquée par une surcharge de connexions, selon la compagnie syrienne de télécommunications. En Syrie, l'accés à Internet dépend essentiellement d'un fournisseur, "SyriaTel", propriété de l'Etat. Citation:"Alors que l'accés à Internet s'est beaucoup développé en dix ans, les infrastructures restent peu évoluées, provoquant des problémes d'engorgement, des ralentissements de connexion et des coupures fréquentes", note par ailleurs Reporters sans frontiéres (RSF). Selon Internet World Stats, la Syrie compte environ 4 millions d'internautes, soit 18% de la population. Citation:"Le gouvernement, qui a longtemps minimisé sa présence sur le Web, a fait volte-face, notamment sous l'influence de Bachar Al-Assad. Les sites de propagande ou ceux défendant la position du pouvoir se multiplient", souligne RSF. (source:lemonde)

04 Jun 2011 LIRE L'ACTU
Garmin rappelle 1,25 million de GPS pour des risques de surchauffe Archives Secunews SECUNEWS

Garmin rappelle 1,25 million de GPS pour des risques de surchauffe

Le groupe Garmin a annoncé, mercredi 25 août 2010, le rappel de près de 1,25 million d'instruments de navigation par GPS susceptibles de prendre feu en raison de la surchauffe des batteries. Le numéro un américain du secteur a précisé que la procédure concernait sa gamme "Nüvi", équipée de batteries fabriquées par un fournisseur tiers. Concurrence accrue des smartphones. Ces rappels constituent un nouveau revers pour un groupe qui accuse déjà une forte baisse des ventes de ses instruments de navigation, affectés par la multiplication des applications GPS sur les smartphones, les téléphones portables avec accès à Internet haut débit. Au dernier trimestre, leurs ventes représentaient près de la moitié du chiffre d'affaires de Garmin. Les cas de surchauffe de batteries, identifiés sur moins d'une dizaine d'appareils, n'ont jamais provoqué de blessure. Les modèles concernés: - 200W - 250W - 260W - 7xx - 7xxT Vous pouvez déterminer si votre exemplaire est sujet au risque en entrant son numéro de série sur cette page ou en appelant le +44 870 850 1242.

26 Aug 2010 LIRE L'ACTU
Quand un antivirus hargneux s'attaque à votre PC Archives Secunews SECUNEWS

Quand un antivirus hargneux s'attaque à votre PC

Attention Pour cause de mauvaise mise à jour, des antivirus de McAfee s'en sont pris à un dossier Windows valide pris à tort pour un virus. Résultat, des ordinateurs condamnés à redémarrer sans fin, McAfee diffuse en urgence une nouvelle mise à jour. Aveu difficile mais nécessaire pour McAfee, si incroyable que cela paraisse, la société de sécurité informatique a annoncé qu'elle avait fait une erreur mercredi dans la mise à jour de ses logiciels antivirus, prenant un dossier Windows valide pour un virus. Une erreur qui a entraÓné des pannes sur des trés nombreux ordinateurs à travers le monde, McAfee a indiqué avoir aussitôt diffusé une nouvelle mise à jour mettant fin à ce phénoméne de "fausse détection" de virus, et a demandé à ses clients de la télécharger sans tarder. Les entreprises équipées de PC et dont les ordinateurs tournent sous Windows XP Service Pack 3 ont du souci à se faire. Citation:"Elles sont devenues des cibles privilégiées pour cet antivirus devenu hargneux. L'organisation de sécurité informatique Internet Storm Center a indiqué qu'elle avait déjà reçu une centaine de signalements de ce probléme. Selon elle, cette fausse manoeuvre conduit les ordinateurs touchés à se réinitialiser sans fin "Certains font part de réseaux de milliers d'ordinateurs hors service, et d'entreprises qui ont d? arrêter de travailler le temps que ce soit réparé". Twitter inondé de messages se plaignant de McAfee Le nombre d'ordinateurs touchés n'est pas connu, mais pourrait se compter en dizaines de milliers. Citation:"Nous pensons que cet incident a touché moins de un demi pour cent de notre base de clients particuliers et entreprises dans le monde", temporise pour sa part la société McAfee. Mais Twitter s'est retrouvé inondé de messages se plaignant de McAfee, l'une des plus gros fournisseurs au monde d'antivirus. Plusieurs universités américaines ont été touchées, dont celle du Michigan à Ann Arbor. Selon le site AnnArbor.com, 8.000 des 25.000 ordinateurs de la faculté de médecine et du systéme de santé de l'université étaient paralysés. A Syracuse, dans le nord de l'Etat de New York, l'hôpital Upstate University Hospital a vu 2.500 de ses 6.000 ordinateurs touchés, selon une porte-parole de l'hôpital citée sur le site Syracuse.com. Citation:McAfee a indiqué que "l'actualisation défectueuse a rapidement été retirée de tous les serveurs de McAfee, afin d'empêcher tout impact supplémentaire sur les clients" et que la société "prenait des mesures" pour éviter toute répétition de cet incident. "Nous présentons de sincéres excuses pour les difficultés que cela a provoqué pour nos clients", a indiqué la société dans un communiqué. La page de son site internet réservée aux discussions sur les problémes de sécurité était inaccessible. "La communauté McAfee connaÓt un trafic inhabituellement élevé, ce qui peut ralentir le téléchargement de pages, nous nous excusons pour la gêne occasionnée", lisait-on seulement. L'éditeur invite les utilisateurs touchés par le probléme à lancer une recherche de mise à jour au sein de l'antivirus, de façon à ce que la mise à jour fautive soit écrasée par la précédente liste de définition. Si la mise à jour n'était pas possible, il propose également une méthode manuelle permettant de régler le probléme . (anglais). old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

22 Apr 2010 LIRE L'ACTU