Vingt ans après, Chambre 1408 prépare sa suite et ça divise déjà
Le film d’horreur culte 1408 pourrait revenir avec une suite, vingt ans après. Retour du réalisateur, casting pressenti, mais gros flou sur l’histoire.
Vous avez sans doute classé le Zero Trust dans les sujets réservés aux grands groupes, avec leurs équipes de sécurité dédiées. Et c'est bien logique quand votre entreprise compte vingt salariés et personne à plein temps sur la cybersécurité.
Si la plupart des ministères paient chaque année leurs licences Microsoft, la gendarmerie et le fisc ont remplacé la suite Office par des logiciels libres il y a une vingtaine d'années déjà. Un choix que la Cour des comptes cite en exemple, sans en cacher les limites.
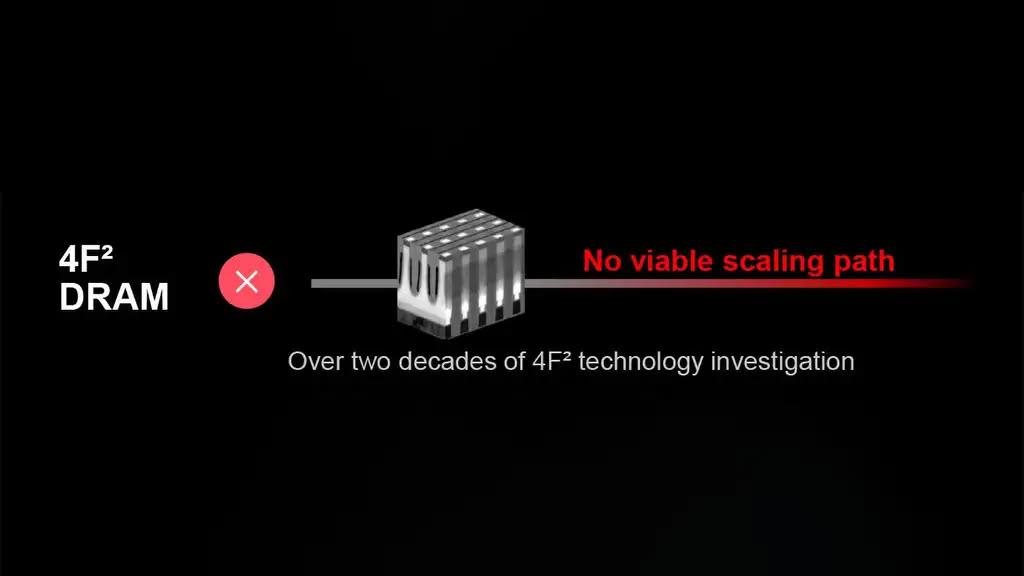
Il y a une dizaine de jours, le fabricant chinois CXMT a attiré l’attention en annonçant son intention de commercialiser des modules de mémoire DDR5 reposant sur une architecture de cellules DRAM 4F² avant la fin de l’année 2026. Une échéance ambitieuse, qui placerait l'entreprise devant
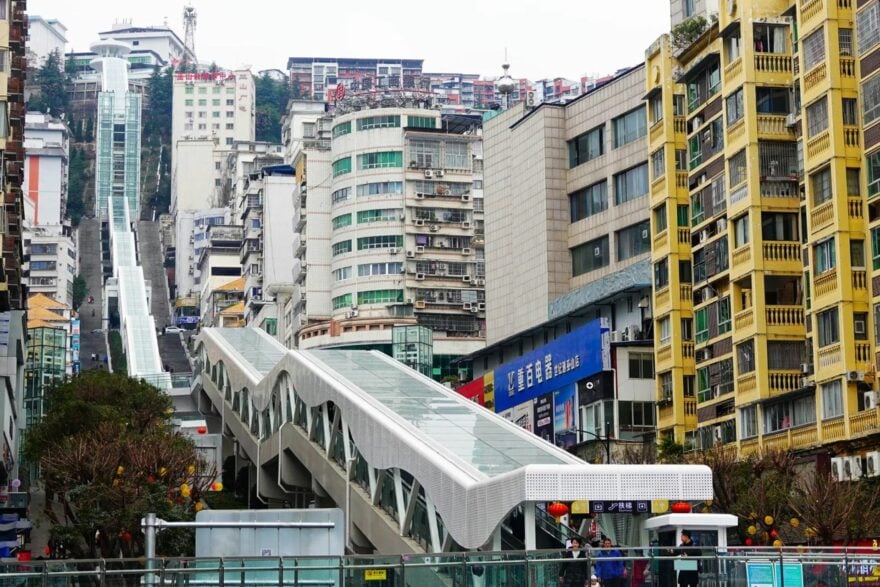
Le plus grand escalator du monde a récemment été construit en Chine. Il fait un kilomètre de long et permet de gravir une montagne en vingt minutes seulement.
Si vous êtes surpris avec votre smartphone à la main au volant, vous pourrez perdre votre permis pendant plusieurs semaines, même si vous n’avez commis aucune autre infraction. Le ministère de l’Intérieur demande maintenant à tous les préfets d’appliquer cette sanction, alors qu’une vingtaine de dép
Vingt ans après son lancement, Dexter reste une anomalie télé rare. La série a imposé un anti-héros tueur que le public continue, contre toute logique, à suivre.
Vingt ans après le retour du gang au complet, Ocean’s 14 prend forme. Brad Pitt confirme un script signé George Clooney, avec un vrai enjeu pour la saga.
Relancée en 1985 après plus de vingt ans d’absence, The Twilight Zone a aussi servi d’école télé à un certain George R. R. Martin.
Vingt-six ans après, la première de la saison 5 de Buffy reste un cas d’école. Duel attendu, humour envahissant, et un twist final qui a tout changé.
Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
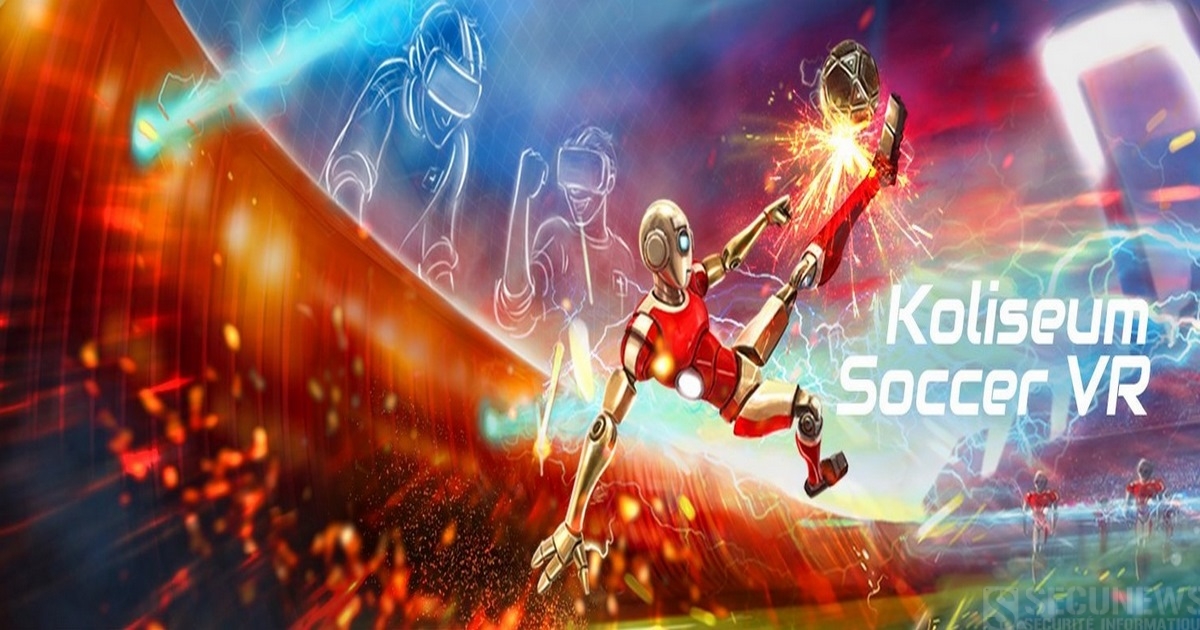
Kynoa, l'entreprise genevoise (suisse) qui l'a développé, vise les centres commerciaux, des arcades de jeux et à terme les bateaux de croisière, il est testé auprès du public suisse depuis ce vendredi. Seul point commun avec un kicker classique, la taille et les poignées qui en sortent, mais la comparaison s'arrête là. Baptisé Koliseum Soccer VR, il se présente de fait comme une grosse caisse fermée en bois posée sur quatre pieds, décorée de scènes de sport futuristes et à l'intérieur de laquelle sont installés quatre ordinateurs. Pour commencer une partie opposant la France à la Suisse (seule option disponible actuellement), les joueurs ne doivent pas lancer la traditionnelle balle en liège mais enfiler un casque de réalité virtuelle Occulus Rift. Ils sont alors projetés au coeur d'un stade bondé qui semble flotter au-dessus d'une mégalopole colorée et futuriste. Effets spéciaux et bonus Les joueurs n'ont alors plus leur physique traditionnellement statique mais ressemblent plutôt à des robots. Ils sont baptisés des 'Titans' car, expliquent avec lyrisme leurs concepteurs, 'à l'échelle réelle, un petit joueur de Baby-foot mesurerait au moins 10 mètres de haut si on le comparait à la taille d'un vrai terrain. Nos joueurs sont donc de grands robots qui, tels des gladiateurs, surgissent des vastes sous-terrains du stade pour se disputer le ballon.' S'ils sont toujours attachés à leur barre, ces joueurs nouvelle génération s'animent et peuvent même se féliciter ou se rabrouer en fonction des performances réalisées. Quant aux poignées, elles permettent toujours de contrôler le jeu, elles s'apparentent plus à des manettes de jeux vidéo puisque des boutons permettent de produire des effets spéciaux ou de débloquer des bonus en fonction des scores : - Bouclier qui protège le but pendant plusieurs secondes - Un ressort qui modifie les rebonds de la balle - Un mode 'multiballe', qui permet d'avoir plusieurs ballons en même temps sur le terrain. Cerise sur le gâteau, les parties peuvent être enregistrées et donc partagées sur les réseaux sociaux par exemple. A l'origine de ce projet, une jeune entreprise suisse. Kynao, créée à l'automne 2016 qui regroupe l'équipe d'un studio d'animation créé un an plus tôt. Les responsables de Kynao ne cachent pas leurs ambitions commerciales pour ces machines qui sont destinées à évoluer dans le temps. Et visent, avec ces machines proposées au prix de 95.000 francs suisses (un peu moins de 82.000 euros, la clientèle des centres commerciaux, des arcades de jeux ou la réalité virtuelle se développe et à terme les bateaux de croisière. Avec en tête d'écouler une vingtaine de ces machines cette année en profitant notamment de l'effet Coupe du monde 2018 Après ces deux jours de démonstration, qui permettront d'engranger les remarques d'utilisateurs qui ne sont pas forcément des habitués de la réalité augmentée, le Koliseum Soccer VR sera officiellement lancé à la mi-mars 2018 puis présenté courant avril à Dubaï lors du salon de l'industrie du divertissement et du jeu (DEAL). Plus d'infos page twitter Koliseum Soccer.
C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.
Le scandale avait éclaté en novembre 2014, dévoilant au grand jour les pratiques de firmes comme Apple, Ikea et Pepsi pour économiser des milliards de dollars d'impôts à l'époque où le président de la Commission européenne Jean-Claude Juncker était Premier ministre du Luxembourg (1995-2013). Le procès, qui doit durer jusqu'au 4 mai 20106 et sera suivi de près par les ONG anti-corruption, tombe mal pour ce petit Etat de l'UE qui peine à se départir de son image de 'havre fiscal' pour les entreprises, sur fond de forte sensibilisation de l'opinion à ces sujets en plein scandale des 'Panama papers'. Antoine Deltour, ancien salarié d’un des leaders mondiaux de l’audit, comparaît ce mardi devant un tribunal luxembourgeois, il est la principale source du scandale des 'LuxLeaks'. Ce mardi 26 avril 2016, Antoine Deltour et Raphaël Halet, comparaît devant un tribunal luxembourgeois pour vol, blanchiment, accès frauduleux dans un système informatique, violation du secret des affaires et du secret professionnel. Il risque jusqu’à cinq ans de prison et 1,25 million d’euros d’amende. Pourtant, tous ces chefs d’accusation ne semblent pas effrayer la communauté internationale qui le soutient, car Antoine Deltour est un lanceur d’alerte. Il est à l’origine du scandale des LuxLeaks. Et comme nombre des ces 'whistleblower' (on pense à 'Edward Snowden', Hervé Falciani ou encore Julien Assange,...), il a rassemblé autour de lui de nombreuses personnalités contre les dérives de la finance mondiale. Il peut ainsi compter sur un comité de soutien, une pétition lancée par Snowden lui-même, une vingtaine d’ONG et le journaliste Denis Robert, qui a lui-même connu les affres de la justice dans l’affaire 'Clearstream'. Accéder au site support-antoine.org. Signez la pétition.
Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.
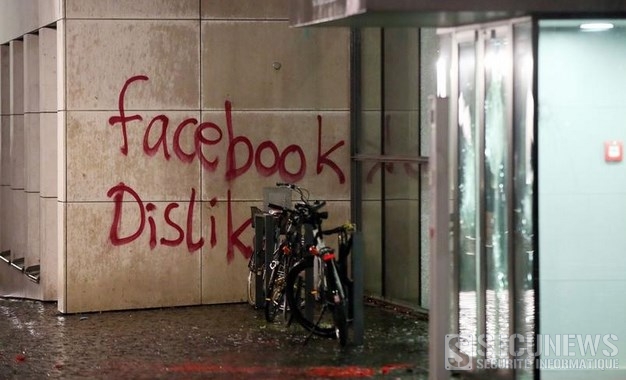
Samedi vers 21 heures, un groupe de quinze à vingt personnes masquées et habillées en noir a lancé sur le bâtiment des récipients remplis de peinture ainsi que des pierres et des fumigènes, endommageant des murs, des vitres ainsi que la porte d'entrée. À l'encre rouge, ils ont apposé sur un mur le slogan 'Facebook Dislike', allusion à la fonctionnalité 'Je n'aime pas' du réseau social. Les auteurs, dont les motivations précises sont inconnues, ont ensuite pris la fuite, a ajouté la police. Un porte-parole de Facebook a indiqué qu'aucune personne n'avait été blessée, et refusé de livrer tout commentaire sur les motivations de cette action. Régulièrement critiqué par les groupes de défense de la vie privée, Facebook a aussi été pointé du doigt en Allemagne pour les nombreux commentaires hostiles aux réfugiés postés sur le réseau social, alors que le pays s'attend à accueillir un million de demandeurs d'asile en 2015. Le ministre de la Justice, Heiko Maas, a mis en garde Facebook, l'enjoignant à ne pas 'devenir une scène pour l'extrême-droite'.
Un couple de Brésiliens a été guidé par erreur par l'application Waze de Google vers une favela où des narcotrafiquants ont tiré sur sa voiture. En prenant une mauvaise route sur les conseils de l'application GPS sur mobile Waze, Francisco et Régina sont allés droit vers la mort. Ce couple carioca (de Rio) est arrivé aux abords d'un bidonville de Niteroi, en face de la ville de Rio, où des trafiquants de drogue ont tiré une vingtaine de balles sur sa voiture, Régina, une journaliste de 70 ans, est morte d'une balle dans le dos, son mari a été blessé. [quote]'Ils ont cru que j'étais un policier', a expliqué le veuf, lors d'une cérémonie de recueillement et de protestation contre la violence urbaine.[/quote] Marié depuis près de cinquante ans, le couple partait dîner à la pizzeria avec sa fille. Téléphone en main avec Waze, racheté en 2013 par Google, Francisco a guidé Régina sur le chemin, mais l'application gratuite GPS a confondu 'l'avenue Quintino Bocaiúva', située près de la plage, avec 'la rue'Quintino Bocaiuva' qui menait au bidonville de Caramujo, gangrené par la violence. 'Le piège Waze' Ce n'est pas la première fois que des personnes tombent dans 'le piège Waze', comme certains médias brésiliens l'ont appelé. Il y a deux mois, une actrice de telenovela avait fini près de la même favela, connue pour être l'une des plus dangereuses de la région, avec plus d'une vingtaine d'homicides depuis le début de l'année. Waze a réagi en se disant attristé par l'incident. Des dirigeants du groupe doivent rencontrer cette semaine les autorités de Rio afin de voir comment éviter un tel risque de conduite à l'avenir, mais il n'existe visiblement pas de solution miracle au problème. [quote]Il est difficile d'empêcher un conducteur de se rendre dans une région dangereuse s'il a choisi cette destination, notamment car beaucoup de gens vivent dans ces zones, a commenté un porte-parole de la société.[/quote] Plus d'un million d'habitants vivent dans les favelas de la région de Rio. Les applications GPS comme Waze sont très souvent utilisées au Brésil, notamment à Rio et à São Paulo, des mégapoles aux embouteillages fréquents. À l'heure actuelle, personne n'a été arrêté dans cette affaire. La sécurité est le principal défi que doit affronter Rio de Janeiro, à dix mois de l'ouverture des JO.
Dans le cadre du projet internet.org visant à apporter une connexion Internet dans des régions défavorisées, Facebook a choisi une solution de drones solaires, le premier prototype à taille réelle va bientôt être testé en conditions réelles. Cette avancée représente pour Facebook la première étape vers la concrétisation d'un projet vieux d'un an, relier les parties les plus reculées de la planète à Internet au cours des prochaines années. 'Aquila', le nom de l'engin conçu à Londres, est une aile de carbone d'une envergure similaire à celle d'un Boeing 737, qui ne pèse pas plus de 450 kilos, les premiers essais en vol doivent avoir lieu dans la seconde moitié de l'année. [quote]Dans la mythologie grecque, 'Aquila' était un aigle de Zeus. C’est également le nom d’une constellation d’étoiles. Aujourd’hui, il s’agit d’un drone solaire.[/quote] Avec Aquila, Facebook ambitionne d'apporter un débit Internet équivalent à une connexion 3G, à l'aide d'une antenne fixée sur l'appareil. Lancés à une vingtaine de kilomètres au-dessus du sol par une montgolfière, les drones de Facebook seront alimenté à l'énergie solaire, grâce à des panneaux fixés sur leurs ailes. Pour maintenir une connexion efficace, c'est grâce à un réseau de lasers que les drones communiqueront entre eux et avec la terre ferme. 90 jours d'autonomie Alimenté par l’énergie solaire, Aquila est fabriqué principalement à base de fibre de carbone et pèse moins de 500 kg et doit voler à une altitude située entre 18 et 27.000 mètres avec une autonomie de 90 jours. Chaque drone Aquila devrait être capable de couvrir une surface au sol d’environ 50-80 km de diamètre et les différents drones pourront être connectés entre eux grâce à un système laser baptisé 'free-space optics'. Le système de communication est situé dans le ventre de l’appareil. Yael Maguire, ingénieur à la tête du Connectivity Lab' de Facebook, affirme avoir franchi une étape importante avec la conception en laboratoire d'un système de communications laser qui peuvent atteindre des dizaines de gigaoctets par seconde, dix fois mieux que le plus avancé actuellement. Connecter le monde entier par le ciel Ces nouvelles avancées s'inscrivent dans la stratégie de Facebook d'étendre la couverture Internet mondiale, au moyen de l'initiative Internet.org. L'été dernier, l'entreprise lançait dans le cadre de ce projet une application mobile proposant un accès à un Internet allégé, sur lequel n'étaient disponibles que les services jugés nécessaires, et dont la Zambie a été le premier pays à bénéficier. Avec ses drones, Facebook espère pouvoir donner accès à l'intégralité du Web aux 10% qui en sont encore privés. Aquila fait écho au 'projet Loon' de Google, avec lequel l'entreprise de Moutain View compte couvrir 100% du territoire sri-lankais de son réseau 3G d'ici à l'année prochaine, à l'aide de ballons-antennes gonflés à l'hélium. Comme Google, Facebook a prévu de mettre sa technologie, encore en plein développement, à la disposition d'opérateurs de communication ou de gouvernements. Les deux entreprises s'investissent depuis plusieurs années dans la recherche sur des nouveaux moyens d'accéder à Internet, et à raison. En plus d'asseoir leur position sur le marché des technologies, le pari de l'internet pour tous, à travers le monde, pourrait bien leur assurer des millions de nouveaux clients potentiels. Facebook devrait prochainement dépasser la barre du milliard d'utilisateurs actifs quotidiennement. En test dans le ciel américain à l'automne 2015 Les premiers tests en grandeur réelle devraient démarrer dans les prochains mois aux Etats-Unis, le drone sera positionné à une altitude de 70.000 pieds (21.000 mètres) par un ballon. Le principe de fonctionnement est de le faire voler à une altitude de 90.000 pieds durant la journée pendant que les batteries sont en charge et de le faire descendre à 60.000 pieds durant la nuit. Voir aussi: Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.
Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)
C'est pas Sorcier est une légende du PAF. Pendant vingt ans, sur France 3, le duo formé par Fred et Jamy a expliqué la science, aux jeunes comme aux adultes. En 560 émissions, ils ont marqué plusieurs générations, et les premières notes du générique ou leur énorme camion. Deux ans après son départ douloureux de France 3, l'ex-animateur et rédacteur en chef de C'est pas sorcier, Frédéric Courant, a décidé de relancer l'émission sur le Web. Le projet s'appelle 'L'Esprit sorcier' et s'adaptera à son nouveau support. [quote]L'Esprit Sorcier incarnera dès septembre 2015 ce "C'est pas Sorcier 2.0" pour devenir "le nouveau site de la science et de la découverte", promet l'équipe. "Gratuit et participatif", le site sera complété en 2016 par une école de formation, celle-ci permettra aux jeunes des quartiers prioritaires de se former aux métiers de l'information et de la médiation scientifiques".[/quote] Jamy sera-t-il de la partie ? Le retour de Jamy dans le nouveau projet est incertain, il glisse une tête dans la vidéo de présentation pour marquer son soutien, mais ne semble pas impliqué. [quote]'Jamy va venir collaborer sur la plateforme, mais il est très occupé", nous confie Fred, qui reconnaît que tout dépendra de "sa disponibilité'. Il faut dire que Jamy anime depuis 2014 l'émission Le Monde de Jamy, il est tout le temps autour du monde !" s'amuse Fred.[/quote] Malgré les tensions lors de son départ de France 3, Fred a gardé des contacts avec le service public. [quote]D'ailleurs, 'L'Esprit Sorcier' va peut-être s'appeler 'C'est pas sorcier', je suis en discussion avec France Télévisions sur ce sujet", explique-t-il.'[/quote] Financement participatif Sur KissKissBankBank, le projet fait appel aux dons des internautes, et ça a démarré très fort, se félicite Fred. Lancée jeudi 4 juin 2015, la collecte avait déjà dépassé mercredi matin son objectif initial de 50.000 euros, grâce aux contributions de près de 1.800 internautes. Le reste du financement pourra venir de partenariats, avec des collectivités locales notamment. Mais Fred n'est pas dupe. [quote]'Il faudra aussi que l'on trouve des sponsors ou des mécènes. Nous avons toujours été indépendants parce que nous avions l'argent du service public, mais là, sauf s'ils reviennent dans le projet, il faudra que nous trouvions ailleurs", explique-t-il, évoquant "des mutuelles ou de grosses fondations". "Mais nous voulons garder notre crédibilité, donc nous ferons attention aux sources de financement", promet-il.[/quote] Clic pour accéder au site officiel.
Microsoft annonce la fin d'Internet Explorer, le navigateur que l'on aimait détester, lui qui fêtera, en juin 2015, ses vingt printemps. Le directeur marketing de la firme, Chris Capossela, a en effet annoncé que le navigateur livré avec Windows 10, pour l'instant désigné par le nom de code 'Project Spartan', ne s'appellera pas Internet Explorer. L'honorable navigateur au logo bleu restera en arrière-plan pour des raisons de compatibilité, mais il ne se tiendra plus, fièrement, parmi les icônes du bureau, entre la corbeille et le poste de travail. (Project Spartan) Un monopole énervant Pourquoi déteste-t-on tant Internet Explorer ? Le navigateur fut un prince vaniteux puis un roi paresseux. [quote]En 1997, l'explorateur d'Internet était un petit logiciel qui montait et qui grapillait des parts de marché au géant d'alors, Netscape. Au terme d'une soirée célébrant une nouvelle version du navigateur dans les locaux de Microsoft, quelques plaisantins se sont amusés à poser un logo géant d'Internet Explorer devant les bureaux de Netscape. La farce, relatée à l'époque par SFGate, est contrée par les employés de Netscape. Une mascotte de plusieurs mètres de haut, ressemblant à un dinosaure, écrase alors le logo, son nom... Mozilla. C'est le nom que prendra la fondation à l'origine du navigateur Firefox, née des cendres de Netscape Communicator. Au début des années 2000, Internet Explorer étouffe la concurrence. Netscape est mort et Mozilla Firefox se lance à peine. Les chiffres concernant les parts de marché sont très fluctuants d'une étude à l'autre, mais tous illustrent le règne sans partage du navigateur mal-aimé. Le logiciel de Microsoft est préinstallé dans toutes les versions de Windows, jusqu'à devenir un synonyme d'Internet. Ce monopole a été plusieurs fois attaqué sur le terrain légal et judiciaire. En 2000, un juge fédéral américain a déclaré illégale l'impossibilité, pour les utilisateurs de Windows, de supprimer Internet Explorer de leurs ordinateurs. En 2009, la Commission européenne parvient à faire plier Microsoft, la firme accepte de donner le choix à ses utilisateurs européens entre Internet Explorer, Firefox, Chrome et Opera. Si le monopole gênait autant, c'est aussi parce qu'Internet Explorer a longtemps été considéré comme pétri de failles. Dans un classement de 2006, le magazine PC World avait classé Internet Explorer 6 parmi les dix pires produits technologiques de tous les temps. Microsoft mettait alors un temps fou pour corriger ses vulnérabilités, parfois béantes. Fort de son monopole, Microsoft s'est reposé sur ses lauriers pendant cinq ans, c'est le temps qu'il a fallu pour passer de la version 6 à la version 7 du logiciel. Le navigateur est alors devenu la proie des moquerie, il est devenu 'Internet Exploder' et sa lenteur a fait l'objet de nombreuses blagues chez les connaisseurs.[/quote] À quoi sert Internet Explorer ? À télécharger un autre navigateur. Dépassé par Google Chrome, lancé en 2009 et désormais leader, au coude-à-coude avec Firefox qui jouit d'une bien meilleure réputation, Internet Explorer joue de son statut de vilain petit canard du Web. Aujourd'hui, avec ses versions 10 et 11 Internet Explorer n'est pas un mauvais navigateur. Ce n'est pas le plus rapide, il utilise toujours Bing, le moteur de recherche de Microsoft, par défaut, mais il n'est pas mauvais, et malgré tous les efforts de Microsoft pour regagner le coeur des internautes, le navigateur poursuit sa longue descente aux oubliettes. Satya Nadella, successeur de Steve Ballmer et de Bill Gates à la tête de l'entreprise, doit donc se résoudre à enterrer un pan de son histoire, le nom d'Internet Explorer.

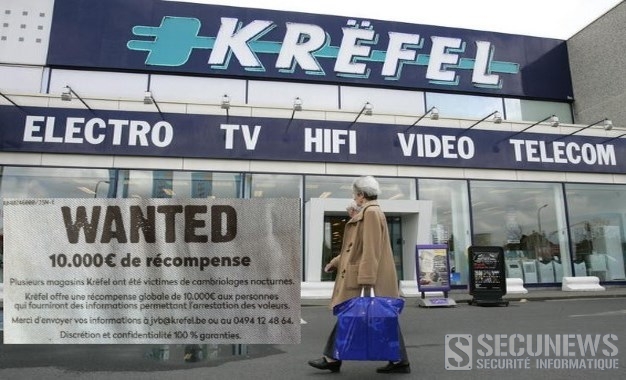
La petite annonce de la chaîne de magasins d'électro Krëfel lancé sur Facebook a comme un parfum de Far West: une prime de 10.000€ est offerte à celui ou celle qui permettra l’arrestation des cambrioleurs, dont ils sont victimes depuis 3 mois. Le point avec l'un des patrons du groupe 'WANTED: 10.000€ de récompense',: voilà une petite annonce qui ne passe pas franchement inaperçue. Les magasins Krëfel sont victimes de cambriolages nocturnes à répétition, une vingtaine d'attaques dans 14 magasins de tout le pays en trois mois. C’est dans ce contexte que les responsables de la chaîne ont pris cette initiative: [quote]la promesse d’une récompense de 10 000€ à toute personne qui pourra donner des informations permettant l’arrestation des voleurs.[/quote] Déjà des réactions! [quote]La petite annonce a été bien perçue par les gens. On a déjà reçu pas mal de réactions, réagit Jos Van Belle. Des messages de sympathie, mais pas seulement. Nous avons aussi des personnes qui nous rapportent des choses", dit-il, en restant vague.[/quote] La police ne s’oppose pas au Wanted de Krëfel, du moment que personne ne se met en danger… A la police fédérale, on préfère ne pas se prononcer directement sur le dossier Krëfel. [quote]Nous ne connaissons pas les détails de l’affaire puisque les faits dépendent des zones police, prévient Tine Holevoet, porte-parole de la police fédérale. L’annonce de Krëfel est d’ailleurs assez vague, fait-elle remarquer.[/quote] Sur le principe, par contre, la police fédérale ne voit rien à redire. [quote]On ne va pas l’encourager. ` Mais ça ne nous dérange pas tellement. Ce n’est pas interdit par la loi, comme la diffusion d’images caméra, qui doit par contre être du seul ressort du Parquet. Mais dans ce cas-ci, si ce genre de petite annonce peut aider et que ça se fait en bonne collaboration avec les zones de police, pas de problème en soi. Tout ça peut être positif. Mais ce qui est super important, c’est le traitement des réponses. Il ne faut pas rater un témoignage intéressant, insiste Tine Holevoet. Et il faut donc que les informations soient transmises aux enquêteurs sans manipulation. Et surtout, que les gens ne fassent pas justice eux-mêmes! Tout doit se faire en toute sécurité pour chacun. Ne pas commencer par exemple à prendre rendez-vous avec une personne qui appelle, qui pourrait être un auteur des vols, etc..., rappelle Tine Holevoet.[/quote] La police fédérale confirme que ce genre d’annonce avec promesse de récompense reste rare en Belgique. [quote]Même si Delhaize reste le plus connu (dans le cadre des tueurs du Brabant), dit-elle. C’est plus fréquent dans d’autres pays, comme en Allemagne, entre autres.[/quote] Et si Krëfel, comme c’est bien précisé dans l’annonce, promet la discrétion et la confidentialité à ses interlocuteurs, comment recouper l’information ? [quote]C’est plus facile si on a l’identité des personnes qui ont des éléments à apporter. Mais nous aussi, on travaille avec les deux, les appels anonymes et les appels identifiés.[/quote]
Selon le New York Times, un groupe de pirates informatiques russes a réussi à mettre la main sur 1,2 milliard de mots de passe appartenant à des sociétés américaines et étrangères. C'est la plus vaste intrusion jamais réalisée à travers la planète. C'est un vol virtuel qui pourrait coûter très cher à certaines sociétés. Un groupe d'une dizaine de hackers russes, âgés d'une vingtaine d'années, a réussi à s'emparer de 1,2 milliard mots de passe de sociétés étrangères à travers le monde, ces vols de codes concernent de grandes enseignes jusqu'au plus petit site internet. Le New York Times, tire ses informations de chercheurs de la société de sécurité informatique Hold Security. A l'en croire, les pirates ont également réussi à avoir accès à quelque 500 millions de comptes e-mail. [quote]"Tous ces sites sont toujours vulnérables", précise la société de sécurité qui ne donne donc aucun nom précis.[/quote] On ignore si des entreprises belges ou françaises sont concernées. Selon l'entreprise Hold Security, il n'y aurait pas de connexion entre ces hackers et le gouvernement russe, puisque des sites internet basés dans le pays ont été visés par ce vol des données. Cette intrusion, qui pourrait être la plus vaste jamais réalisée, est partie d'un groupe de pirates basés quelque part entre le Kazakhstan et la Mongolie.
Xavier Degraux, consultant en médias sociaux, trouvait qu'il manquait cruellement de statistiques concernant l'utilisation de Facebook par les Belges. Qui sont-ils et que font-ils ?, s'interroge-t-il sur son blog. Il y compile plusieurs statistiques dénichées sur le net. Si cela vous intéresse, sachez donc que 5,6 millions de comptes ont été créés depuis la Belgique, parmi ceux-ci, il y a 50% de comptes féminins et 50% de comptes masculins. Une égalité parfaite entre les sexes, donc. Si vous allez chaque jour sur Facebook, vous n'êtes définitivement pas le seul 66% des utilisateurs belges consultent le réseau social quotidiennement, en moyenne, un utilisateur y passe moins de vingt minutes par jour (18 minutes 42 secondes très précisément). Les Belges qui possèdent un compte sur Facebook se connectent environ 20 fois par semaine, ils restent par ailleurs généralement assez discrets sur leur situation amoureuse. Petites particularités En Belgique, les utilisateurs de Facebook sont plus âgés qu'au niveau mondial, 44% d'entre eux ont en effet plus de 35 ans. Les Belges n'hésitent pas non plus à afficher dans leur profil des centres d'intérêt plutôt surprenants: Le sexe (280.000 profils) Les drogues (126.000 profils) Voici une infographie sur les belges et Facebook
Mardi 22 avril 2014, dans un quartier tranquille de Long Beach, dans l'Etat de New York aux Etats-Unis, subitement, débarquent une soixantaine de policiers lourdement armés, dont des membres du célèbre SWAT (pour "Special Weapons And Tactics", unité d'élite américaine), appuyés d'hélicoptères. Leur cible ? Une maison d'où Rafael, un jeune homme de 17 ans, a appelé les forces de l'ordre, affirmant avoir "tué sa mère et son frère" et être "prêt à tuer d'autres gens". Mais pendant que la police encercle la maison, ledit frère de Rafael, Jose, revient aux abords de la maison familiale et croit à un incendie en voyant des camions de pompiers prêts à intervenir. [quote]"J'ai couru vers la maison et vu ma mère sortir en courant de la maison, témoignera-t-il ensuite au New York Post, qui relate la scène. Un des officiers de police m'a ensuite dit que quelqu'un avait appelé et dit avoir tué sa mère et son frère dans cette maison, j'ai répondu, 'comment c'est possible puisqu'elle est juste là et que je suis là aussi ?'"[/quote] Les forces de l'ordre ont vite réalisé avoir à faire à un canular. Il perd à Call of Duty et envoie le Swat chez son adversairePendant l'intervention, elles ont tenté d'appeler Rafael pendant vingt minutes mais celui-ci n'a pas répondu, et pour cause, il jouait sur son ordinateur au jeu "Call of Duty", casque sur les oreilles. Visiblement avec succès, car c'est en réalité un des joueurs qu'il venait de battre qui s'est fait passer pour lui au cours d'un appel Skype. Selon des sources policières, il aurait ensuite réussi à retrouver l'adresse IP de Rafael, puis son adresse postale, avant d'envoyer les forces de l'ordre. [quote]"Ce n'était probablement qu'un petit gamin méchant", s'est désolé un officier. [/quote] Un canular à 100.000 dollars (72.500 euros) qui pourrait lui coûter cher d'une autre manière, le FBI s'est associé à l'enquête pour retrouver l'auteur de ce "crime sérieux". Mais les autorités s'inquiètent de la recrudescence de ces canulars, baptisés "Swatting", et même devenus un véritable jeu pour certains. [quote]"Dans ce monde... bizarre qu'est le Swatting, vous obtenez des points pour l'hélicoptère, pour les voitures de police, pour l'équipe SWAT, pour les motifs d'intervention, a expliqué le commissaire de police de Long Beach, Michael Tangney, à CBS. [/quote] C'est très sophistiqué, malheureusement, c'est surtout très dangereux."
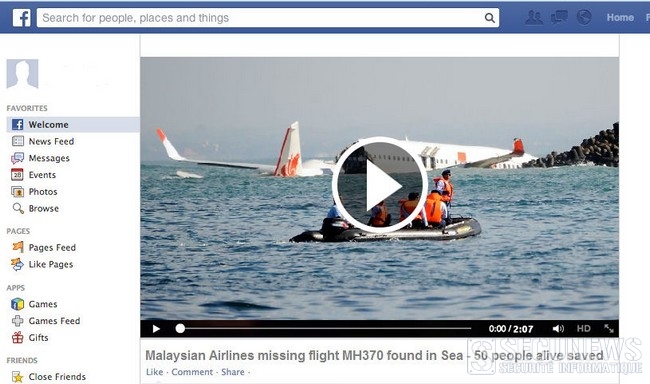
Nous conseillons aux utilisateurs des réseaux sociaux d'être prudents avant de cliquer sur un message dont la source est inconnue, et relatif au "Boeing 777 de Malaysia Airlines" disparu le 8 mars 2014, et toujours introuvable. Au milieu des informations, vidéos, et articles qui sont relayés sur Facebook, Twitter, par mail, etc... sur l'enquête pour retrouver le vol MH370, dont les recherches mobilisent toujours près d'une vingtaine de pays, se cachent de nombreux spams et arnaques. [quote]Les messages repérés par Wired sont régulièrement porteurs d'une mention "Breaking news" ou "Shocking", ils proposent, la plupart du temps, de regarder une vidéo "exclusive" des restes de l'avion ou de passagers qui auraient été retrouvés vivants. Pour regarder ces vidéos, l'utilisateur doit tout d'abord la partager sur son profil, ou s'inscrire au site sur lequel elle s'affiche, qui reproduit parfois l'habillage de plateformes grand public. Ce faisant, l'internaute fournit de nombreuses informations personnelles (qui peuvent être ensuite revendues à des annonceurs publicitaires), relaye la fausse information, voire pire, accepte l'installation d'un logiciel malveillant. [/quote] Ce qui fait beaucoup pour un fake. Par ailleurs, plusieurs pages censées recueillir des prières pour les passagers du vol MH370 ou récolter de l'argent pour les familles des disparus, ont été identifiées par un expert en sécurité en informatique, elles servent seulement à récolter des adresses email, ou à détourner de l'argent. Tout ce qui touche à une catastrophe représente beaucoup d'argent pour les 'scammers', qui profitent des personnes qui ne vont pas hésiter à cliquer sur un lien pour regarder des choses un peu morbides, et celles qui veulent simplement savoir s'il y a du nouveau. Au-delà des simples précautions liées au bon sens, plusieurs sites s'attachent à réfuter toutes les fausses informations, ce qui peut aider à ne pas cliquer sur un spam. Concernant le vol MH370, Snopes signale ainsi que: [quote]- Non, la vidéo qui se présente avec l'image ci-dessous ne montre pas le Boeing 777 disparu, d'autant plus qu'elle indique que l'avion aurait traversé le triangle des Bermudes... - Non, le Mossad n'a pas fait exploser le Boeing pour le compte d'Israël, il s'agit d'un article publié à l'origine par un site parodique, spécialisé dans les fausses informations sur le thème des théories du complot.[/quote] Parmi d'autres fausses informations, moins dangereuses et non liées à des opérations de spam, le site Daily Dot a repéré une petite annonce parue sur la version vietnamienne de Craigslist : "vends Boeing à peine servi, pour 15 million de dollars", l'annonce est depuis inaccessible, au moins par simple respect pour les familles. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.
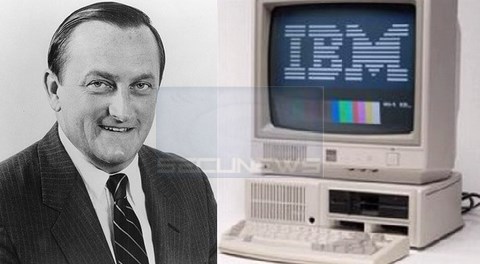
Après Steve Jobs en 2011, la sphère informatique vient de perdre un autre de ses pionniers, l’américain William C. Lowe, directeur du projet qui a donné naissance au premier ordinateur personnel (Personal computer) chez IBM au début des années 80 , est décédé d’une crise cardiaque le 19 octobre 2013, rapporte le New York Times, il était âgé de 72 ans. En 1980, William Lowe entré chez Big Blue, en 1962, lance une idée jugée alors improbable, développer un micro-ordinateur personnel en un an seulement. Pour relever le défi, l’équipe de Lowe remet à plat les procédures habituelles d’IBM, a commencer par se fournir en composants et logiciel sur le marché extérieur et se contenter d’assembler l’ordinateur, pour se faire, Lowe va utiliser un système d’exploitation appelé MS-DOS 1.0, fait par une entreprise alors peu connue de Seattle, nommée Microsoft. Le 12 août 1981, IBM présente son premier ordinateur individuel, le 5150 PC qui sera produit à partir de 1981 à plusieurs millions d’exemplaires à la différence des précedents ordinateurs de Big Blue. [quote]"Le 5150 PC a établi une norme de l’informatique personnelle dans le monde entier et a aidé à établir une industrie de plusieurs milliards de dollars" indique IBM sur son site.[/quote] [quote]"Le nouveau PC d’IBM pouvait non seulement traiter l’information plus rapidement que les machines précédentes, mais il pouvait aussi être branché sur l’ordinateur de la maison, faire tourner des jeux, un traitement de texte et contenu plus de mots qu’un livre de cuisine".[/quote] L’autre révolution de ce premier PC réside dans son prix: 1.565 dollars, sans l’écran. Alors que vingt ans plus tôt, le prix d’un ordinateur IBM pouvait atteindre jusqu’à 9 millions de dollars et son fonctionnement nécessitait un important espace climatisé, ainsi qu’une soixantaine de personnes. Le boom du PC a grandement bénéficié à Microsoft, Intel et d’autres entreprises dont les produits ont été utilisés pour la fabrication du premier PC d’IBM, dont la fabrication a conduit à une collaboration accrue dans le secteur de l’informatique. Son succès commercial a également donné naissance à des clones, vendus et commercialisés par des sociétés comme Dell, et a permis de démocratiser l’usage de l’informatique en faisant entrer le PC dans des millions de foyers à travers le monde. Après avoir travaillé plusieurs années sur cette nouvelle branche de l’activité d’IBM, William Lowe reçu le prix de la "Machine de l’année 1982" décerné par le Time en 1983. En 1988, William Lowe a quitté IBM pour rejoindre Xerox. En 1991, il est devenu président de Gulfstream Aerospace, un fabricant de jets d’affaires. Voir aussi: Un siècle de sécurité informatique, radio, télécommunication
C'est une vague qui s'apprête à déferler sur le monde de l'industrie du jeu vidéo. Ce nouvel opus de la célèbre saga de jeux vidéo devrait générer 1,5 milliard de dollars de recettes en un an. Le jeu d'action Grand Theft Auto V, plus connu sous le sigle de GTA V, sort ce mardi 17 septembre 2013 dans les magasins du monde entier, titre de jeu vidéo le plus cher de l'histoire. Attendue depuis cinq ans, la suite de la saga sulfureuse des studios Rockstar a coûté la bagatelle de 270 millions de dollars (200 millions d'euros), partagés à égalité entre frais de production et dépenses marketing. C'est plus que le précédent record établi par le jeu en ligne Star Wars: The Old Republic, estimé à 200 millions de dollars (150 millions d'euros), dont une majeure partie fut dédiée au coût de la licence Star Wars et au cachet des doubleurs. Ces chiffres faramineux sont comparables aux sommes dépensées par Hollywood pour ses blockbusters. Avec un coût de production estimé à 135 millions de dollars (100 millions d'euros), le budget de GTA V est supérieur à celui de Wolverine, le combat de l'immortel (120 millions de dollars hors marketing) ou Elysium (115 millions de dollars), pour citer les sorties cinéma les plus récentes, il reste toutefois en deçà des coûts de production de The Avengers (165 millions de dollars) ou de Batman: The Dark Knight Rises (186 millions de dollars), qui détiennent le record de films les plus chers du cinéma. Contrairement à la saga de jeux de tirs Call of Duty, qui abreuve ses fans d'un épisode annuel, tout nouvel opus de Grand Theft Auto se fait désirer entre quatre et cinq années depuis le passage de la saga sur les consoles PlayStation 3 et Xbox 360. La pression est donc forte sur Rockstar et son éditeur Take-Two, qui n'ont pas le droit à l'erreur, ces derniers ont contrôlé au millimètre la communication autour du jeu ces douze derniers mois. Images et vidéos distillées au compte-gouttes dans la presse, séquences de jeux révélées à des médias sélectionnés, interviews exclusives des concepteurs du jeu…, de quoi créer une aura de mystère autour du titre et faire monter l'excitation chez les fans. Près de 3 millions d'exemplaires du jeu auraient déjà été pré-commandés aux États-Unis, parfois plusieurs mois avant la sortie officielle du jeu. Démarrage en trombe Confiants, les analystes du secteur estiment que GTA V devrait s'écouler à 25 millions d'exemplaires dans le monde lors de sa première année de commercialisation et générer 1,5 milliard de dollars de chiffre d'affaires (1,1 milliard d'euros) en une seule année. Des chiffres qui donnent le tournis, mais à remettre en perspective. L'autre mastodonte du marché, Call of Duty, édité par Activison Blizzard, avait récolté 1 milliard de dollars de recette en seulement deux semaines avec son opus Black Ops 2, sorti a Noël 2012. GTA V devrait toutefois dépasser les scores établis par la version précédente, GTA IV, sorti en avril 2008. 25 millions d'exemplaires de ce jeu se sont écoulés en cinq ans, dont 3,6 millions le seul jour de sa sortie, en générant en vingt-quatre heures 310 millions de dollars de recettes (230 millions d'euros), GTA IV était entré dans le Livre des records en tant que "meilleur démarrage d'un produit culturel".
Des pirates informatiques du monde entier ont retiré fin décembre 2012 et fin février 2013 environ 45 millions de dollars au total, après avoir détourné des comptes bancaires dont ils supprimaient la limite des retraits possibles, a indiqué la justice américaine jeudi. Huit d'entre eux ont été interpellés. Ils avaient trouvé "LA faille" Citation: "Les vols se produisaient en l'espace de quelques heures", a précisé le bureau de la procureure de New York Loretta Lynch. Huit personnes ont été inculpées à New York mais le complot s'étendrait au total à vingt-six pays, sept de ces personnes ont été arrêtées à New York, où elles auraient retiré 2,8 millions de dollars, pour avoir usurpé des dispositifs (bancaires) et blanchi de l'argent. La huitième personne, Alberto Yusi Lajud-Pena, surnommé "Prime" ou "Albertico", aurait été tuée le 27 avril 2013, selon le bureau de la procureure. Citation: Les prévenus et leurs complices "ont participé à un énorme braquage de banque du XXIe siècle par l'intermédiaire d'internet, qui concerne le monde entier", a souligné Mme Lynch dans un communiqué. "Au lieu d'utiliser des armes et des masques, cette organisation criminelle informatique a utilisé des ordinateurs et internet", a-t-elle insisté. Une précision chirurgicale Les membres du gang new-yorkais ont d'abord piraté les réseaux informatiques de grands groupes, puis ils sont venus dans le quartier de Manhattan pour retirer "en l'espace de quelques heures" des millions de dollars, à partir de centaines de distributeurs automatiques. Plusieurs opérations similaires se sont produites dans le monde, le 22 décembre 2012 et les 19 ou 20 février 2013. Le bureau de la procureure a relevé "la précision chirurgicale" avec laquelle les pirates ont opéré et la "vitesse et la coordination de leurs opérations sur le terrain". Ces attaques relèvent d'un piratage hautement sophistiqué et de cellules criminelles organisées, dont le rôle était de retirer de l'argent aussi vite que possible. Dans un premier temps, les pirates détournaient les cartes prépayées de comptes bancaires, sur lesquelles ils supprimaient la limite des retraits possibles, pis, avec l'aide de complices, ils venaient retirer l'argent aux distributeurs. Qui a été touché ? Lors de la première opération, les malfaiteurs ont piraté la banque Rakabank, basée aux Emirats, quelque 4.500 débits ont été effectués à travers 20 pays pour un total de 5 millions de dollars. Lors de la seconde attaque, les pirates ont braqué le système informatique de la Bank of Muscat, basée à Oman, en l'espace de dix heures, des acolytes répartis sur 24 pays ont fait 36.000 retraits pour un total de 40 millions de dollars. La cellule de New York, elle, a retiré 400.000 dollars le 22 décembre 2012, puis 2,4 millions en février 2013, en 3.000 retraits, selon l'acte d'accusation. Le groupe aurait ensuite rapidement déplacé les fonds sur un compte à Miami, en Floride, aux Etats-Unis, et blanchi l'argent en s'achetant des voitures et des montres luxueuses. Le bureau de la procureure n'a pas fourni plus de détails sur les autres opérations conduites à l'étranger. La procureure a néanmoins remercié les autorités d'une quinzaine de pays pour leur coopération dont la France.
Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.
Jeramiah Perkins, le responsable de la team "Imagine", a été condamné, jeudi 3 janvier 2013, à une peine de cinq ans de prison. En plus de cette peine, il a été condamné à trois ans de liberté surveillée, l'homme de 40 ans doit, en outre, restituer 15.000 dollars (11.500 euros) aux ayants droit. En tout, cinq administrateurs du groupe sont jugés individuellement pour la captation et la diffusion illégale de films sur Internet. En août 2012, Jeramiah Perkins a reconnu la violation de droit d'auteur en bande organisée, trois autres administrateurs du groupe, M. Lovelady, Willie O. Lambert et Gregory A. Cherwonik, ont reconnu les mêmes faits. Ils ont été condamnés en novembre 2012 à des peines de vingt-trois à quarante mois de prison, le cinquième membre, Javier E. Ferrer, sera lui jugé en mars 2013. Imagine est considéré par le lobby du cinéma américain, la MPAA , comme le groupe de publication de films pirates le plus prolifique ayant opéré entre 2009 et septembre 2011. Le responsable s'occupait de la logistique du groupe, louant ses serveurs Internet en France et opérant l'adresse email et le compte Paypal destiné aux dons et paiements. En France, cinq pirates français diffusant des films sur Internet ont été condamnés en septembre 2012 à payer plus d'un million d'euros aux ayants droit.
Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".
Le groupe informatique a attribué 200.000 dollars (162,350 euros) à Vasilis Pappas. La somme a été remise à l'issue d'un concours destiné à distinguer les meilleures façons de déjouer les techniques de piratage. Citation: Nous avions lancé un défi à la communauté des chercheurs. Nous leur avons demandé de ne plus juste identifier et révéler des failles, mais de s'investir dans des types de recherche pouvant atténuer des catégories entières d'attaques", a expliqué samedi Mike Reavey, directeur des activités anti-piratage de Microsoft. Vingt personnes ont pris part à ce concours organisé à l'occasion de la conférence de spécialistes de la sécurité informatique à Las Vegas, un chèque de 50.000 dollars (40.587 euros) et des logiciels ont en outre été distribués.
Du Wifi gratuit dans le métro parisien "dés la semaine prochaine", la rumeur a fait le tour des réseaux sociaux à trés grande vitesse, lundi 18 juin 2012. Car l'accés à Internet dans le métro est trés difficile, dans les stations comme dans les rames, hormis en extérieur, les réseaux 3G ou Edge sont quasi inexistants, la promesse d'un accés Wifi stable a donc fait saliver plus d'un Parisien... A l'origine de la rumeur, un mystérieux communiqué annonçant une démonstration et l'inauguration d'un réseau Wifi dans le métro, signé d'un "opérateur" affirmant qu'il n'était pas l'un des fournisseurs d'accés français habituels. Il s'agit en réalité de la société espagnole Gowex, révélait lundi La Tribune, spécialisée dans la fourniture de couverture Wifi pour les municipalités, Gowex a signé fin 2011 son premier contrat en France, pour fournir une couverture Wifi sur les quais de Bordeaux. Pour fournir un réseau, Gowex devra passer par Naxos, qui gére un réseau de fibre optique, et propose aux sociétés qui le désirent un accés à son réseau contre rémunération. C'est en utilisant les points d'accés Wifi de Naxos que SFR, par exemple, tente de développer un accés Wifi pour ses clients dans le métro parisien. Couverture trés limitée Surtout, notent Les Echos, la couverture proposée sera trés loin d'être compléte, seuls vingt et un points d'accés existent dans les stations souterraines, ce qui limite l'accés au Wifi à... six stations de métro et quinze gares RER. Le Wifi ne sera pas non plus disponible dans les wagons, les points d'accés étant exclusivement implantés en station pour l'instant. La gratuité de l'accés Wifi pourrait également être à relativiser. Le modéle habituel de Gowex est mixte, accés sur abonnement ou gratuit, en contrepartie d'affichages publicitaires dans une application dédiée, les utilisateurs de la version gratuite ont accés à un débit bridé. L'accés généralisé au Wifi dans le métro parisien n'est donc pas pour demain, mais Gowex s'est offert, à peu de frais, une publicité à grande échelle dans un pays que l'entreprise considére comme "une priorité en termes de développement".
L'Icann, organe chargé des noms de domaine, a mis fin, mercredi 30 mai 2012, à la période de candidature pour les nouvelles extensions Internet, permettant d'aller au-delà du .com ou .org. Si la liste des extensions sera connue ultérieurement, le groupe du moteur de recherche Google a indiqué pour quelles extensions il postulait. Google a d'abord fait des demandes liées à ses marques, comme ".google" ou ".youtube", mais aussi pour des extensions plus génériques, comme ".docs". Mais le groupe a aussi fait sa candidature pour un ".lol", "domaine qui a un potentiel intéressant et créatif", selon le blog officiel du groupe. Extensions co?teuses L'Icann, a lancé en janvier 2012, le processus par lequel des demandeurs peuvent déposer des requêtes pour de nouvelles extensions. Les noms de domaine génériques ("gTlds" en anglais, pour "generic top-level domain names") sont actuellement au nombre d'une vingtaine (.com, .org,.net, etc...), auxquels s'ajoutent environ 250 extensions correspondant chacune à un pays (.fr, .de...). Que ce soit pour obtenir le suffixe de leur marque (".apple", ".toyota" ou ".nutella"), d'un produit (".caméra", ".vélo", ".chaussure"), ou d'un autre mot de leur choix, il en co?te au moins 185.000 dollars (environs 148.000 euros) pour demander un nouveau suffixe, puis 25.000 dollars (environs 20.000 euros) de frais annuels. Mais les experts estiment que les co?ts réels pour obtenir l'extension sont en réalité de 300.000 dollars (environs 40,177 euros) à 500.000 dollars (environs 400.00 euros)). L'Icann doit révéler le 13 juin 2012 les propositions de nouveaux suffixes Internet.
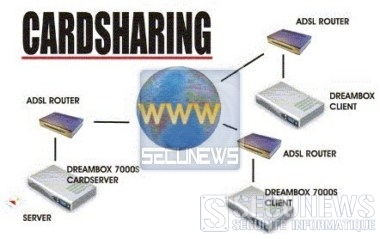
Le webmasteur, fondateur, administrateur du site "cccampremium" (fermé depuis juin 2011) vient d'être arrêté par les gendarmes de l'Est de la France. Le pirate, un habitant de Charleville-Méziéres vendait des codes via un site internet à une clientéle de particuliers à travers l'Europe, les enquêteurs ont recensé au moins 1.700 clients, le préjudice pour le groupe Canal Plus atteindrait un montant de 2,5 millions d'euros Avec ce code, les clients du pirate pouvait décoder notamment les chaines cryptées des groupes Canal Plus et Orange (CardSharing). Le systéme, trés élaboré, utilisait des décodeurs de type "Dreambox". Les prix affichés défiaient toute concurrence, vingt euros pour un mois ou cent euros pour un an, avec un accés illimité à de nombreuses chaines. Selon le Procureur de la République Daniel Bourriaud, ce sont des investigations trés poussées des gendarmes de la section de recherche de Reims qui ont permis de démasquer le fraudeur. L'homme, un repris de justice et habitant du quartier de la Ronde-Couture devrait être prochainement mis en examen, il est défendu par l'avocat Pierre Blocquaux qui pour l'instant ne souhaite pas s'exprimer sur cette affaire. Selon des informations, au contraire du groupe Canal Plus, Orange n'a pas pour l'instant souhaiter poursuivre le pirate ardennais.
La communauté Linux, fête le vingtiéme anniversaire de Linux, un noyau open source qui sert de base à de multiples systémes d'exploitation (les distributions ou distro dans le jargon du milieu). L'‚ge de ce projet est toutefois trompeur, Linux restant une des technologies les plus récentes du marché dans le monde des OS, la plupart des autres offres étant bien plus anciennes, voire antiques d'un point de vue informatique. Linus Torvalds a créé le noyau du systéme d'exploitation libre en 1991, depuis, Linux ne s'est pas imposé chez les particuliers, mais est trés présent dans les grandes entreprises du Web et dans la recherche scientifique. Il serait également faux de croire que Linux n'a jamais su percer sur le marché, s'il n'arrive pas à s'imposer sur le marché desktop, habitué aux solutions microsoft, Linux est aujourd'hui le leader incontesté dans des secteurs à bien plus gros volumes. Il est ainsi massivement utilisé dans le monde de l'électronique embarquée (industrielle ou grand public) et dans celui des infrastructures réseau (routeurs, box internet et autres). (source:silicon)
Il s'agirait de la plus importante attaque informatique jamais menée contre l'Etat français, selon des informations diffusées ce lundi 7 mars 2011 sur le site Internet du magazine Paris-Match, et confirmées dans la matinée par Bercy. Le ministére de l'économie et des finances a été l'objet d'un piratage sans précédent. Selon une source proche du dossier citée par le magazine, la direction du Trésor aurait été la principale cible des "hackers" entre le mois de décembre et ce week-end. François Baroin a confirmé ces informations lundi matin sur Europe 1, tout en soulignant qu'une vaste opération de maintenance avait été menée ce week-end sur le réseau informatique du ministére. Il a également ajouté que la France avait des pistes sur l'identité des pirates, sans plus de précision. Citation:Selon un haut fonctionnaire cité de maniére anonyme par Paris-Match, "un certain nombre d'informations étaient redirigées vers des sites chinois, mais cela ne veut pas dire grand-chose". Citation:M. Baroin a assuré que seules les informations "autour du G20 intéressaient les hackers". "Les particuliers, à ma connaissance, ne sont pas concernés. Les dossiers personnels, les dossiers individuels, les dossiers fiscaux ne sont pas concernés. Ce qui était ciblé, c'est l'organisation du G20", a-t-il assuré. Bercy a porté plainte contre X... auprés du parquet de Paris, la DCRI (services de renseignement français) a été saisie. Cent cinquante ordinateurs attaqués Au total, plus de cent cinquante ordinateurs du ministére ont été infiltrés et de nombreux documents piratés, aucun, cependant, ne concernerait des particuliers, de même, les dossiers fiscaux n'ont pas été visés. La méthode des espions est classique A partir d'une adresse e-mail piratée, le "hacker" prend le contrôle de l'ordinateur de sa cible grace à un cheval de Troie, en l'occurrence une piéce jointe. Dés que celle-ci est ouverte, un "mouchard" pénétre le poste de travail de la cible, chacun de ses correspondants au sein de l'administration peut à son tour être infiltré, selon le site de l'hebdomadaire. Chargée de la sécurité des systémes informatiques, l''ANSSI", qui dépend du secrétariat général de la défense et de la sécurité nationale, a procédé à de nombreuses vérifications, notamment à l'Elysée et à Matignon, afin de s'assurer que l'attaque ne s'était pas propagée au-delà de Bercy, selon Paris-Match. "Depuis deux mois, entre vingt et trente personnes de l'Anssi travaillent jour et nuit sur cette affaire. A ma connaissance, seul Bercy a été touché", estime Patrick Pailloux, directeur général de l'Anssi, cité par Paris-Match. Il faudra néanmoins plusieurs semaines aux autorités pour identifier les 150 fonctionnaires ciblés par les espions et sécuriser le systéme informatique de Bercy.
Une grande marque de chips lay's invite les internautes à inventer un nouveau goût, ce qui inspire certains plaisantins. Deux gagnants verront leur création apparaître en édition limitée dans les magasins (25.000€ + 1% des ventes de votre création), les projets des participants au concours sont visibles "en live" sur le site, Chips camembert, poulet coco, piment d'espelette etc. Pour éviter que des petits rigolos ne s'amusent, il y a évidemment des modérateurs qui tiennent ça à l'oeil, pas de chips à au caca ,au cholestérol, etc... ni de paquet 'René est un sale con. Il y a malgré tout l'un ou l'autre essai qui passe entre les mailles du filets, ainsi, depuis une vingtaine de jours, on peut admirer un paquet de chips... à la viande humaine! La créatrice, une certaine Muriel,ne risque pas de gagner le concours. Par contre, le prix "spécial cannibalisme et autre déviance alimentaire" reste ouvert. Créer votre goût de chips Lay's et essayer de gagner 25.000€ + 1% des ventes de votre création rendez vous sur http://lays.be
Tournée il y a une grosse vingtaine d'années pendant un séjour sur l'archipel norvégien du Svalbard (Spitzberg) à un millier de kilomètres du pôle Nord, la vidéo a été mise en ligne mercredi Cette vidéo permet également de sensibiliser le grand public sur la disparition progressive de cette espèce, qui subit de plein fouet le réchauffement climatique. Espèce protégée, l'ours polaire est gravement menacé par le recul de la banquise sous l'effet du réchauffement climatique, d'après les scientifiques américains de l'US Geological Survey, les deux tiers des 20.000 à 25.000 ours blancs vivant aujourd'hui risquent de disparaître à l'horizon 2050. Il pique-nique avec un ours polaire
Vingt personnes ont été inculpées en Belgique, en France, aux Etats-Unis, en Allemagne, en Nouvelle-Zélande aprés le démantélement d'un réseau pédopornographique sur internet. "Lost Boy" (garçon perdu) est le nom du forum qui était utilisé par une trentaine de membres qui échangeaient des "images et vidéos de pornographie enfantine montrant de jeunes garçons dans des situations sexuellement explicites", parfois réalisées par les membres du réseau, selon les autorités américaines. Les membres accédaient à des images pornographiques de centaines de garçons persécutés à des fins sexuelles, selon les autorités. Le forum a été fermé il y a deux ans mais l'enquête a continué et les autorités ont retrouvé la trace d'individus qui ont abusé d'enfants, ont fabriqué leur propre pornographie infantile et l'ont diffusée sur internet. Ces personnes avaient aussi mis eu point un manuel pour attirer les enfants. Pour démanteler ce réseau, le FBI a coopéré avec Eurojust , une organisation européenne de coopération judiciaire dont le siége est à La Haye. Les inculpés parmi les inculpés, figurent: - Un Belge de 34 ans - Un Français de 50 ans - Un Allemand de 46 ans - Un Néo-Zélandais de 29 ans - Les seize autres inculpés vivent aux Etats-Unis. Cinq des suspects ont déjà plaidé coupable aux Etats-Unis pour production de pornographie infantile et exploitation d'enfant. Huit suspects qui n'ont pas plaidé coupable vont être jugés en avril 2011 aux Etats-Unis et sont passibles de vingt ans de prison. Le volet belge traité à Huy Le parquet s'est cependant refusé à confirmer l'identité de l'inculpé, arguant de la présomption d'innocence, le dossier a été transmis "il y a quelques mois" par le parquet fédéral et une instruction est ouverte. Nous devons lutter pour que cette choses n'arrive plus a nos enfants Nous devons condamner c'est personne pour qu'il ne puisse plus approchez nos enfants c'est l'histoire de beaucoup de petits enfants ou d'adolescents, alors combattons car nous fesons pas des enfants pour les voir souffrir. Non aux plaisirs d'adultes sans scrupules a utilisés des enfants comme des objets sexuels Voir aussi: Vaincre les réseaux pédophile (Vidéo) Parents, prudence ! Clip stop a la pédophilie (action innocence) Les dangers d¥Internet pour les mineurs Quelque sites utiles
Les virus affectant l'univers du PC sont dans leur vingtième année d'existence, l'occasion de dresser une petite liste de ceux qui sont d'ores et déjà entrés dans l'Histoire de l'informatique de part leur action destructrice. Il y a 20 ans, ce que l'on peut considérer comme le premier véritable virus (auto-reproductible) pour PC faisait son apparition. Crée par deux programmeurs Pakistanais, le virus de boot dénommé Brain s'était peu répandu mais avait toutefois sévi sur les campus américains via des copies de logiciels infectés (sur disquettes) fournies à des touristes. Depuis, Brain a fait bien des émules qui sont apparus sous diverses formes dont les vers et la rédaction du site TechWeb profite de cette année anniversaire pour publier un petit état de l'art de ce qu'elle considère comme les 10 virus pour PC les plus marquants de tous les temps. 1- CIH: Année d'apparition : 1998 Dommages estimés : 20 à 80 millions de dollars à travers le monde et une quantité innombrable de données informatiques détruites Egalement connu sous le nom de virus Tchernobyl, CIH tire son nom initial de son inventeur taïwanais Cheng Ing-Hau. CIH a infecté les fichiers exécutables des systèmes d'exploitation Windows 95, 98, Me et se chargeait ainsi en mémoire pour infecter d'autres exécutables. Avec la venue des nouveaux OS de Microsoft et sa prise en charge par les anti-virus, son action est désormais caduque. 2- Melissa Année d'apparition : 1999 Dommages estimés : 300 à 600 millions de dollars Ce Macrovirus s'est répandu via Word 97 ou 2000 et Outlook 97 ou 98 avec une telle vitesse que des grandes entreprises comme microsoft ou Intel ont été contraintes de fermer leur système de messagerie Les documents infectés étaient envoyés à de multiples adresses pour le contenir. . 3- I love you Année d'apparition : 2000 Dommages estimés : 10 à 15 milliards de dollars Autrement baptisé Loveletter et The Love Bug, ce ver connut une diffusion massive grâce à Outlook sous la forme d'un message d'invitation à l'amour mais qui contenait en réalité un script Visual Basic permettant d'envoyer le virus à tout le carnet d'adresses. Il détruisait aussi: - Les scripts - Les fichiers HTML - Les images JPEG - Les fichiers MP3 - Etx... 4- Code Red Année d'apparition : 2001 Dommages estimés : 2,6 milliards de dollars, 1 millions d'ordinateurs infectés dont 400 000 en moins d'une semaine Ce ver était capable d'exploiter une faille présente dans Internet Information Server (IIS) Web server de microsoft afin de prendre le contrôle de ces machines et lancer une attaque par déni de service (DoS) avec notamment comme cible le serveur de la Maison Blanche. 5- SQL Slammer Année d'apparition : [i]2003 Dommages estimés : 500 000 serveurs touchés Ce ver qui a exploité une faille sur les serveurs microsoft SQL Server s'est propagé via Internet, aboutissant à un ralentissement notable du réseau à l'échelle mondiale. En 10 minutes, Slammer a corrompu 75.000 ordinateurs et a mis en exergue le laxisme de certains administrateurs réseaux alors qu'un correctif avait été publié 6 mois au préalable. 6- Blaster Année d'apparition : 2003 Dommages estimés : 2 à 10 milliards de dollars, des centaines de milliers de PC infectés[/b] Ce ver a exploité durant l'été 2003, une vulnérabilité présente dans le sous-système RPC (protocole de gestion client-serveur) de Windows XP2000. Il provoquait l'extinction de la machine infectée dans un délai d'une minute et certains l'ont rendu responsable du black out de New York qui a eu lieu cette année là. 7- Sobig.F Année d'apparition : 2003 Dommages estimés : 5 à 10 milliards de dollars, 1 million de PC infectés Dans les premières 24 heures de son existence, ce ver affectant les systèmes Windows depuis la version 95, s'est propagé par mail et via les dossiers partagés, et a généré près de 1 million de copies de lui-même. Sobig s'est désactivé tout seul le 10 septembre 2003 et microsoft a proposé de récompenser de 250 000 dollars toute personne qui permettrait l'arrestation de son auteur qui pour l'heure, court toujours. 8- Bagle Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars et la facture continue de gonfler D'un grand classicisme, ce ver s'est également propagé par mail mais le plus grand danger est venu du nombre pléthorique de variantes de ce dernier qui ont été crées. 9- MyDoom Année d'apparition : 2004 Dommages estimés : du temps de sa splendeur, MyDoom a réduit de 10 % les performances du réseau Internet et a augmenté de 50 % les temps de chargements au sein du Web Citation: La vitesse de propagation de ce ver a notamment été décuplée par l'utilisation du service Peer to Peer de KaZaA. 10- sasser Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars Contrairement à beaucoup de ses congénères, ce ver ne s'est pas répandu par maill mais a exploité une faille de sécurité non mise à jour dans Windows XP et 2000. Son auteur, un allemand âgé à l'époque de 18 ans, a été arrêté quelques jours à peine après la sortie du ver et condamné à de la prison avec sursis, lui qui travaille désormais pour une société de sécurité informatique.
Non, il ne s'agit pas d'une nouvelle forme de radar, mais de la nouvelle arme judiciaire pour repérer les voitures volées. La gendarmerie du Nord de la France a présenté à la presse une nouvelle technologie permettant de suivre, à la trace la moindre plaque d'immatriculation lui passant sous le nez. La technologie sans fil employée a été baptisée le "LAPI" (traduisez par lecture automatisée des plaques d'immatriculations), est embarqué dans une voiture banalisée. La police traque votre plaque dêimmatriculation Des Citroens C4 équipées de cinq caméras. Les cerbéres films les plaques et font bipper l'ordinateur de bord en cas de détection d'une plaque recherchée (vol, Etc… ). "LAPI" fait le boulot de 108 gendarmes sur une période de 48h. Les premiers testes affichent 11.000 véhicules contrôlés en vingt heures, dernier détail, de taille, les vidéos des plaques sont gardées en mémoire durant 8 jours, histoire de remonter le temps en cas d'infraction! Le systéme a été autorisé et sévérement cadré, indique la Gendarmerie, par la Commission Natioale de l'Informatique et des Libertés ( CNIL ). En 2007, la police nationale parlait déjà de 70.000 plaques contrôlées par mois gr‚ce à ce systéme monté sur certains de leurs véhicules. Pour autant, si sa vocation est louable, il fait également de chaque automobiliste un suspect potentiel. Citation:Selon Auto-plus, ce systéme n'est pas totalement au point car il ne fait pas la différence entre les plaques françaises et les italiennes ... et en test, de nombreux français auraient été arrêtés car leurs plaques autos françaises correspondaient à une plaque auto italienne volée (une histoire de point ou de tiré pas lu par LAPi !!)
Un phénomène d'une extrême rareté a été filmé au Brésil, une tornade de feu! C'est dans l'État de Sao Paulo, près de la ville d'Araçatuba, que ce phénomène rare a été filmé. Nécessitant un air très sec et des vents violents pour naître, elle a sévi pendant une vingtaine de minutes avant de se dissiper. Une Tornade de feu au Brésil
La société Vivos souhaite édifier une vingtaine d’abris souterrains dans le but d’offrir à ses acquéreurs la survie à l’Apocalypse. Le coût d’une place dans ce genre d’abri ? 50.000 dollars (36.600 euros). Si on en croit plusieurs prophéties et légendes, la fin du monde devrait avoir lieu le 21 décembre 2012, soit dans moins de 1.000 jours. Plusieurs scénarios sont avancés, de la guerre nucléaire à la tempête solaire. Un film sur le sujet a même déjà été diffusé, sobrement intitulé "2012". Ainsi, si la fin de chacun semble alors certaine dans chacun des scénarios avancés, la société américaine Vivos a annoncé avoir pour projet de construire vingt abris souterrains pouvant abriter 200 privilégiés. Les abris devraient contenir assez de nourriture et de vivres pour une année. Chaque place pourra être réservée en échange de 50.000 dollars et certains médias outre-Atlantique explique que près de 1.000 personnes se seraient déjà renseignées. Un prototype devrait être construit d’ici l’automne, voici la maquette de cet abri anti-Apocalypse, en vidéo.
Vingt millions de cartes bancaires allemandes inutilisables, un casse-tête que les informaticiens des banques allemandes n'arrivent pas à résoudre depuis le 1er janvier 2010. On l'attendait en l'an 2000, mais le bug tant redouté semble avoir pris patience pour se déclarer à l'aube de 2010... Plus de 20 millions de cartes bancaires eurochéques (EC), soit prés de la moitié de celles distribuées par les caisses d'épargne et banques régionales allemandes, étaient toujours hors d'usage ce mardi en raison d'un bug de l'an 2010, selon la fédération du secteur. Citation:La panne provient d'un probléme retardé de l'an 2000, certaines puces électroniques de cartes ne reconnaissant pas la nouvelle année 2010]", explique le communiqué, précisant que cela ne cause toutefois aucun probléme de sécurité. Il est également impossible de payer dans de nombreux magasins avec les cartes concernées, ajoute la DSGV, qui espére un rétablissement total du paiement en magasin pour les cartes EC d'ici lundi prochain. La veille, la commission bancaire ZKA avait déjà annoncé que de nombreux instituts étaient concernés par la panne, dont des banques privées comme Postbank et Commerzbank, sans pouvoir indiquer l'ampleur du probléme. (source:afp)