Moteur de recherche

Résultats pour : "trust"

Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021 Archives Secunews SECUNEWS

Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021

Et si jeudi 30 septembre 2021, votre PS4, votre iPhone ou encore votre PC Windows ne se connectaient plus à internet ? Scénario de sciences-fictions ? Pas tant que ça ! En effet, un chercheur britannique, spécialisé dans la sécurité (informatique), Scott Helme, a publié un article sur la fin de connexion de millions d’appareils allant de l’ordinateur au téléphone portable en passant par la console de jeux. En cause ? Une licence, le certificat de sécurité IdentTrust DST Root CA X3, devrait expirer le 30 septembre 2021 à 16h01. Celle-ci permet la connexion des appareils à internet. Si ce phénomène de fin de licence n’est pas une première dans le monde informatique, il peut causer des pertes de données mais aussi causer définitivement la déconnexion. La solution ou solution de contournement ? Mettre à jour vos appareils Le fond du problème, précise le chercheur, est l’absence de mise à jour d’appareils commercialisés avant 2017, voire l’impossibilité d’opérer des mises à jour sur ces systèmes. Car sans ce certificat de sécurité, les sites internet ne peuvent pas « communiquer » en toute sécurité avec votre appareil et donc ne s’affichent pas. Une solution de contournement! pour continuer à se connecter à Internet : Firefox. Comme l'explique Let's Encrypt sur son site web officiel, le navigateur web de Mozilla ne s'appuie pas sur les certificats de sécurité exploités par le système d'exploitation. Firefox se base plutôt sur ses propres certificats numériques pour chiffrer les connexions Internet. Parmi les appareils concernés par cette fin de vie connectée, on compte: Les smartphones Android avec une version antérieure à Nougat 7.1.1 Les IPhone en-dessous iOS 10. Fini l’IPhone 4 ! Du côté des ordinateurs: PC fonctionnant sous Windows XP avec Service Pack 2 Les Mac fonctionnant sous macOS 10.12.1 Les vieilles PS4 qui n’ont pas connu de mise à jour de leur firmware depuis le 5.00 seront aussi déconnectées. Voici la liste complète des plateformes concernées par l'expiration du certificat de Let's Encrypt: Windows XP Service Pack 2 macOS 10.12.0 iOS 9 Android Gingerbread v2.3.6 Mozilla Firefox v2.0 Ubuntu 12.04 Debian squeeze / 6 Java 8 8u101 Java 7 7u111 NSS v3.11.9 Amazon FireOS (Silk Browser) Cyanogen v10 Jolla Sailfish OS v1.1.2.16 Kindle v3.4.1 Blackberry 10.3.3 PS4 avec firmware antérieure au 5.00 Plus d'info (anglais) https://scotthelme.co.uk/lets-encrypt-old-root-expiration/

28 Sep 2021 LIRE L'ACTU
(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
Le palmarès des 100 plus mauvais mots de passe en 2017, 'starwars' rejoint le top 20 Archives Secunews SECUNEWS

Le palmarès des 100 plus mauvais mots de passe en 2017, 'starwars' rejoint le top 20

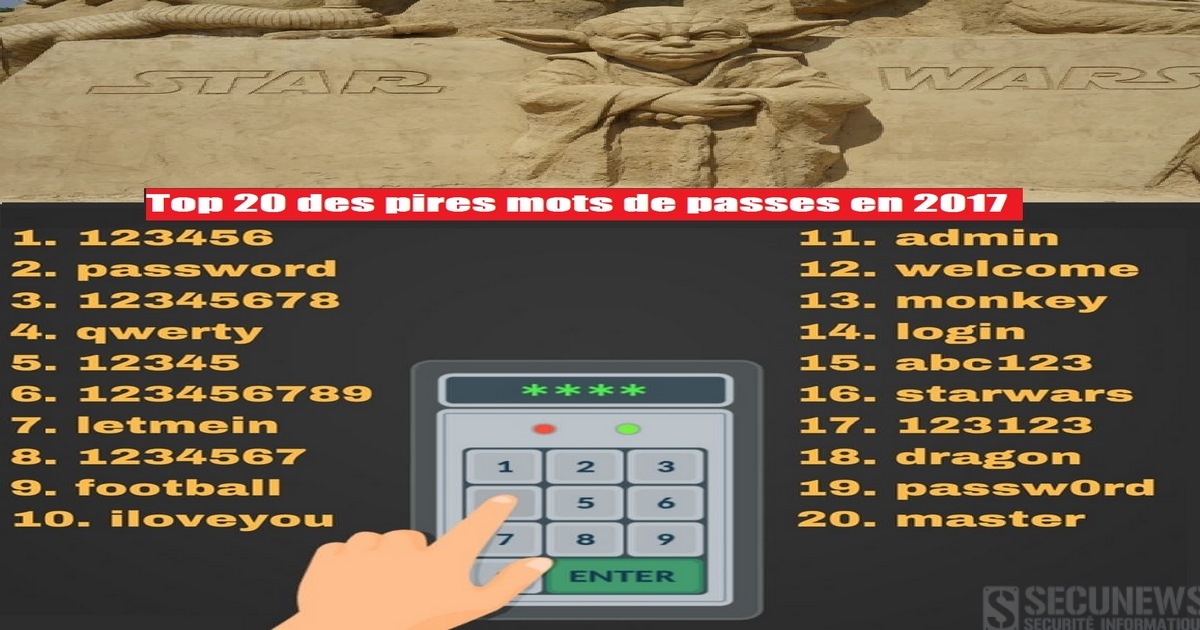
2017 restera dans les mémoires pour avoir vu défiler les pires piratages et fuites de données. Equifax, WannaCry, Goldeneye ainsi que la dissimulation par Uber de la fuite de 57 millions de données d’utilisateurs n’ont apparemment pas servi de leçon à certains internautes. Après avoir analysé plus de 5 millions d’informations d’identification divulguées, les conclusions du fournisseur de solutions de gestion de mot de passe SplashData sont sans appel : Les utilisateurs n’ont toujours pas compris l’importance des mots de passe uniques et complexes. Selon leur liste des 100 plus mauvais mots de passe en 2017, ‘123456‘ et ‘motdepasse‘ sont toujours les mots de passe les plus utilisés. Cette année, dans le sillage des campagnes promotionnelles intenses du dernier épisode de Star Wars, ‘starwars‘ figure parmi l’un des mots de passe les plus utilisés en 2017. « Alors que l’épisode VIII devait être le nouvel opus de la fantastique franchise, ‘starwars‘ est quant à lui un mot de passe dangereux à utiliser », a déclaré Morgan Slain, PDG de SplashData, Inc. Les pirates utilisent des termes communs de la culture pop et du sport pour accéder aux comptes en ligne, car ils savent que beaucoup de gens utilisent ces mots faciles à retenir. D’autres mots de passe incluent des termes sportifs tels que ‘baseball‘, ‘football‘, ‘Lakers‘, ‘jordan23‘, ‘Ferrari‘ et ‘corvette‘, et des mots tels que ‘welcome‘, ‘monkey‘, ‘cheese‘, et ‘trustno1‘. ‘Selon la liste, de nombreux utilisateurs choisissent des prénoms comme mots de passe, y compris ‘Joshua‘, ‘Maggie‘ et ‘Phoenix‘. Les hackers connaissent vos astuces, et le simple fait d’agrémenter un mot de passe facile à deviner ne le sécurise pas. Nous espérons que cette liste des plus mauvais mots de passe de l’année 2017 incitera les gens à prendre des mesures pour protéger leur navigation et leur présence en ligne. Accéder au top 100 des plus mauvais mots de passe en 2017. (PDF)

04 Jan 2018 LIRE L'ACTU
Classement des 25 mots de passe les plus utilisés en 2013 Archives Secunews SECUNEWS

Classement des 25 mots de passe les plus utilisés en 2013

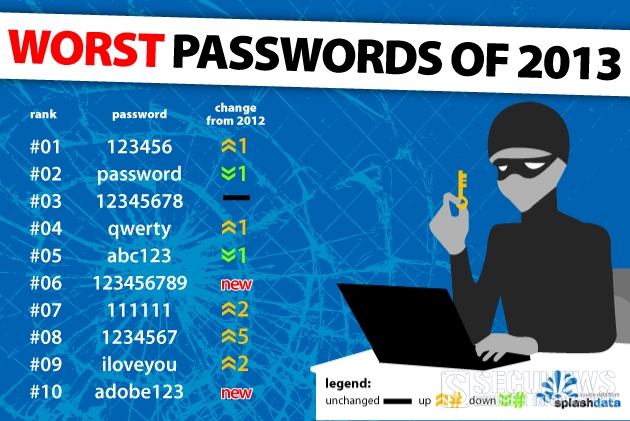
Si vous envisagiez de changer votre mot de passe, il est temps d'être un peu plus original. L'entreprise SplashData a publié comme chaque année son palmarès des 25 mots de passe les plus utilisés en 2013. Et le titre revient cette année à "123456", qui détrône ainsi le tenant en titre "password", qui signifie évidemment mot de passe. On retrouve également dans le classement "12345678" (en 3e position), des suites de chiffres comme "111111" (en 7e position) ou encore l'ordre des positions des touches sur un ordinateur "qwerty" et "azerty", respectivement en 4e et 23e position. Afin de réaliser ce palmarès, l'entreprise américaine a compilé des fichiers contenant des millions de mots de passe volés ayant été postés sur la toile en 2013. SplashData s'est aussi penché sur une publication des 100 mots de passe les plus utilisés par les utilisateurs d'Adobe, fournie par l'agence de sécurité Stricture Consulting Group. Quelques conseils pour renforcer votre mot de passe Un code doit être facile à retenir, comporter 8 caractères ou plus et alterner chiffres, lettres et caractères spéciaux. Prendre pour mot de passe le nom du site où l'on s'inscrit présente des risques pour la sécurité informatique. Voir apparaître des mots de passe tels que "adobe123" ou "photoshop" pour la première fois sur cette liste donne l'occasion de rappeler qu'on ne doit pas prendre pour mot de passe le nom du site concerné. Comme d'autres experts, SplashData recommande d'utiliser des phrases secrètes faites de mots pris au hasard, de chiffres et de caractères, faciles à retenir mais difficiles à décoder. Voici la liste des 25 mots de passe les plus utilisés en 2013: [info_error] 1- 123456 2- password 3- 12345678 4- qwerty 5- abc123 6- 123456789 7- 111111 8- 1234567 9- iloveyou 10- adobe123 11- 123123 12- admin 13- 1234567890 14- letmein 15- photoshop 16- 1234 17- monkey 18- shadow 19- sunshine 20- 12345 21- password1 22- princess 23- azerty 24- trustno1 25- 000000[/info_error] Nous conseillons aux lecteurs de ce classement utilisant un de ces 25 mots de passe, de le changer immédiatement. Dernière recommandation, changez régulièrement votre mot de passe et ne le notez pas sur un bout de papier. Voir aussi: Top 10 des Hackers arrêtés en 2013

22 Jan 2014 LIRE L'ACTU
Deux millions de mots de passe localisés sur un serveur aux Pays-Bas Archives Secunews SECUNEWS

Deux millions de mots de passe localisés sur un serveur aux Pays-Bas

Quelque deux millions de mots de passe piratés ont été localisés sur un serveur aux Pays-Bas, a averti une société spécialisée dans la sécurité informatique. Ces mots de passe pour des comptes Facebook, Google ou Yahoo! étaient pour beaucoup considérés comme "faibles" et comptaient pour certains moins de quatre caractères, seuls 5% de ces sésames étaient composés de huit caractères ou plus. [quote]"Malheureusement, il y avait plus de mots de passe très mauvais que d'excellents", pointe la société Trustwave. [/quote] Les comptes piratés ont été reliés à un logiciel malveillant dit "botnet" baptisé "Pony", qui a permis aux pirates d'accéder à distance aux ordinateurs en question. Les ordinateurs visés ont été recensés dans plus de 100 pays. Des cybercriminels peuvent également voler des mots de passe quand des utilisateurs consultent leurs emails ou leur compte Facebook depuis un ordinateur public. [quote]"C'est très désagréable en soi, mais le problème peut encore empirer si vous avez pour habitude d'utiliser le même mot de passe pour plusieurs comptes en ligne", relève-t-il.[/quote] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )

06 Dec 2013 LIRE L'ACTU
Les toilettes high-tech peuvent aussi être piratées Archives Secunews SECUNEWS

Les toilettes high-tech peuvent aussi être piratées

Imaginez-vous tranquillement installé sur le trône quand tout à coup la chasse d'eau se déclenche toute seule, cette scène absurde pourrait bien arriver si vous disposez de toilettes high-tech fabriquées par la société japonaise Satis. Selon le spécialiste en sécurité informatique Trustwave, les modèles qu'elles conçoit peuvent facilement être piratés par le premier venu. Ces "toilettes connectées" peuvent en effet être commandées à distance par le biais d'une application pour smartphone reliée en Bluetooth. On peut ainsi déclencher à l'envi la chasse d'eau, la fonctionnalité chauffante ou encore le petit jet qui vient vous chatouiller l'entrejambe. Le code PIN par défaut: 0000 Problème, toute le monde peut relier son application à n'importe quelles toilettes du genre en saisissant tout simplement le code par défaut "0000", la personne connectée à vos commodités pourrait donc déclencher toutes ces fonctions à distance, mais aussi fermer l'abattant ou diffuser du déodorant. Reste à savoir qui pourrait bien avoir envie de pirater des toilettes. Certainement plus un petit plaisantin qu'un groupe d'Anonymous voulant se venger de la politique gouvernementale japonaise.

12 Aug 2013 LIRE L'ACTU