Moteur de recherche

Résultats pour : "téléchargé"

Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants Archives Secunews SECUNEWS

Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants

"KidFlix", une vaste plateforme de streaming pédopornographique rassemblant 1,8 million d’utilisateurs à travers le monde a été démantelée au terme de trois ans d’enquête ayant conduit à des perquisitions dans 31 pays. Après trois ans d’enquête et des perquisitions dans 31 pays, près de 1.400 suspects ont été identifiés. Retour sur cette opération d’envergure, l’une des plus importantes jamais menées contre la criminalité en ligne. "Il s’agit d’actes de violences sexuelles terribles, imaginables et malheureusement inimaginables, commis sur des enfants, de très jeunes enfants, voire des bébés et mis à disposition sur des vidéos avec une très bonne qualité d’image", a déclaré M. Limmer. La plateforme hébergée sur le darknet Le démantèlement de la plateforme "KidFlix", créée en 2021, est "le plus grand coup de filet" dans le domaine de la pédopornographie depuis la création en 1999 d’Europol, l’agence européenne de coordination policière, a déclaré Guido Limmer, directeur adjoint de la police criminelle bavaroise, lors d’une conférence de presse à Munich (sud). Près de 1.400 suspects ont été identifiés. Au total, 1,8 million personnes dans le monde se seraient connectés, depuis avril 2022, à la plateforme hébergée sur le darknet pour y consulter les vidéos. Après avoir réglé leur inscription en cryptomonnaies, les utilisateurs avaient accès à plus de 91 000 vidéos d’une durée totale de 6 288 heures. En moyenne, environ trois nouvelles vidéos et demie étaient téléchargées toutes les heures sur la plateforme aujourd’hui désactivée. Enquête commencée depuis 2022 Commencée dès 2022, l’enquête a débouché sur une opération policière d’ampleur en mars, soutenue par Europol. Elle a impliqué les autorités de 38 pays au total, la plupart en Europe, mais aussi aux USA, au Canada, en Colombie, en Australie et en Nouvelle-Zélande. "L’identification d’enfants victimes d’abus a constitué un élément essentiel du travail : des enfants victimes d’abus sexuels ont notamment pu être mis à l’abri en Rhénanie-du-Nord-Westphalie (nord ouest de l’Allemagne) et identifiés dans le Brandebourg (est)", ont précisé les autorités bavaroises. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet

08 Apr 2025 LIRE L'ACTU
Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France Archives Secunews SECUNEWS

Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France

La police a placé en garde à vue 48 hommes soupçonnés d'avoir téléchargé et consulté des photos et vidéos pédopornographiques. Les interpellations ont eu lieu partout en France entre lundi 14 novembre 2022 et ce mercredi 16 novembre 2022. Parmi les suspects figurent des élus locaux, le plus jeune a 26 ans, le plus âgé a 79 ans. Un vaste coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France avec les interpellations de 48 hommes soupçonnés d’avoir consulté des images et vidéos pornographiques mettant en scène des enfants. Et d’en avoir conservé des centaines, voire des milliers sur leurs ordinateurs. L'opération, coordonnée par l'Office central pour la répression des violences aux personnes (OCRVP), a mobilisé plusieurs services de police judiciaire en métropole depuis lundi, a expliqué une source proche du dossier, qui précise que ces 48 personnes n’ont pas de lien entre elles (il ne s’agit donc pas d’un réseau). C’est la 3e année qu'une telle opération est menée par l'OCRVP. A l'automne 2020, 61 personnes avaient été interpellées. Et l'année dernière : 49". "Les personnes placées en garde à vue sont "Monsieur Tout-le-Monde". Il n'y a pas de profil-type, ce sont des chômeurs, des retraités, des ouvriers, des cadres et même un fonctionnaire de l'Éducation nationale, et ce sont massivement des quadragénaires, voire des quinquagénaires. Par ailleurs, aucune région ne se démarque particulièrement; ces interpellations ont eu lieu dans des grandes villes comme dans des petites communes" Des élus locaux figurent également parmi les interpellés. Pour l'heure, ces hommes sont soupçonnés de consommation de "contenus illégaux de mineurs" mais les gardes à vue, menées sous l'autorité de plusieurs parquets, devront déterminer s'ils ont commis "des choses plus graves", comme des agressions sexuelles ou des viols, précise-t-on. De nombreux supports numériques ont été saisis : clés USB, ordinateurs, disques durs… et sont en cours d'analyse. Voir aussi: (vidéo) Les prédateurs du Net.

17 Nov 2022 LIRE L'ACTU
Google Chrome détient le record de vulnérabilités en 2022 Archives Secunews SECUNEWS

Google Chrome détient le record de vulnérabilités en 2022

Le navigateur Chrome compte plus de 300 failles de sécurité pour l'année 2022, loin devant Firefox, Microsoft Edge et Safari. Il a beau être le plus populaire, cela ne fait pas de lui le plus sécurisé. Le logiciel Chrome de Google vient en effet de se voir décerner le titre de "pire navigateur web de l’année 2022". En s’appuyant sur "la base de données de VulDB", qui recense les failles de sécurité, une équipe de l'entreprise "Atlas VPN" a recensé pas moins de 303 vulnérabilités cette année ayant pu exposer les utilisateurs du navigateur de Google à un risque de piratage. C’est presque trois fois plus que celles découvertes dans Firefox (117), Microsoft Edge (103) ou Safari (26). Selon le dernier rapport de StatCounter paru en septembre 2022, le logiciel Chrome de Google reste de loin le plus utilisé avec 65,7 % des utilisateurs, devant Safari d'Apple (18,7%), Microsoft Edge (4,3%), Mozilla Firefox (3,1%). Rien d'étonnant donc à ce qu'il soit aussi le plus ciblé par les pirates informatiques. Par ailleurs, sachez qu'il est plus facile de débusquer une faille de sécurité sur un navigateur web très utilisé. Le plus souvent, ce sont les utilisateurs qui les signalent directement. Soyez rassurés, elles ont toutes été corrigées par Google après leur découverte. Comment mettre Chrome a jour ? Pour s’assurer que vous avez bien téléchargé les dernières mises à jour, allez dans le menu "Paramètres" de Chrome, en cliquant sur les trois points à la verticale en haut à droite de la fenêtre. Ensuite, sélectionnez "À propos de Chrome" en bas du menu sur le côté gauche de l’écran. Si vous n’utilisez pas la dernière version, il faudra la télécharger et cliquer ensuite sur le bouton "Relancer". Sans cela, vos données seront exposées à un risque de piratage. Télécharger la dernière version de Google Chrome (site officiel)

14 Oct 2022 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu Archives Secunews SECUNEWS

Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu

Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....

24 Nov 2017 LIRE L'ACTU
200 millions d’internautes, victimes potentielles d’un piratage via des fichiers de sous-titres de vidéos Archives Secunews SECUNEWS

200 millions d’internautes, victimes potentielles d’un piratage via des fichiers de sous-titres de vidéos

Encore méconnue, jusqu’à maintenant, cette faille béante, repérée par l'entreprise américaine Checkpoint, pourrait potentiellement compromettre la sécurité de plus 200 millions d’ordinateurs dans le monde. D’après l’entreprise de sécurité informatique, des 'hackers' utilisent actuellement une vulnérabilité touchant la plupart des lecteurs multimédias, de VLC à PopcornTime, en passant par Stremio, en implantant un code malveillant au sein de fichiers de sous-titres. Une fois chargés par l’utilisateur, ceux-ci permettent aux pirates de prendre entièrement le contrôle de n’importe quelle machine. Ce modus operandi permet aux hackers de berner les utilisateurs et les experts en sécurité informatique, en tirant parti du caractère inoffensif des fichiers sous-titres (en ".srt"), considérés comme de simples fichiers textes. C’est d’ailleurs ce qui rend cette menace aussi dangereuse! Autrement dit, si vous utilisez un lecteur multimédia pour regarder un film ou une série, en utilisant le fichier sous-titre fourni avec le média, vous n’avez probablement aucun souci à vous faire. En revanche, s’il vous est déjà arrivé de vous rendre sur un des nombreux sites web qui proposent qui télécharger des sous-titres en plusieurs langues, il est possible que votre ordinateur soit infecté. Les sous-titres au rabais, porte d'entrée des hackers Soit parce que les sous-titres ne sont pas bien synchronisés avec l'image, ou tout simplement parce qu'ils ne sont pas proposés, beaucoup de fans de séries, notamment ceux qui utilisent des contenus piratés, ont pris l' habitude de se rendre sur un des nombreux sites web qui proposent des sous-titres au rabais fabriqués en une nuit (fautes d'orthographe comprises) par une communauté de traducteurs amateurs, aussi appelés les "fansubbers" (subbers, ou tout simplement sous-titreurs). Heureusement, il existe une parade pour se prémunir. Voici les lecteurs multimédias qui sont touchés: - VLC La version corrigée est disponible en téléchargement sur notre site? Pour la téléchargée, cliquez ici. - PopcornTime - La version corrigée a été développée, cependant, elle n'est pas encore disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici. - Kodi - La version corrigée a été développée, cependant, elle n'est pas encore disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici. - Stremio - La version corrigée est disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici.

26 May 2017 LIRE L'ACTU
(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement Archives Secunews SECUNEWS

(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement

Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…

28 Nov 2016 LIRE L'ACTU
PEGI, le système qui veut protéger vos enfants Archives Secunews SECUNEWS

PEGI, le système qui veut protéger vos enfants

'Non, tu ne peux pas jouer à ce jeu, il est trop violent', autant de phrases que tout parent de jeunes joueurs (ou même joueur) a déjà eu à prononcer face à la console de jeux vidéo. Pourtant, il suffit simplement de se pencher sur le boîtier pour savoir si ledit jeu et bientôt l'application mobile est adapté à votre enfant grâce au système de classification élaboré par PEGI. Le Syndicat des Editeurs de Logiciels de Loisirs (SELL) a donné le coup d'envoi d'une campagne de sensibilisation à la signalétique à travers deux vidéos et un slogan: [quote]'Il y a un âge pour tout. Il y a un jeu vidéo pour tous les âges.[/quote] Une façon de montrer que l'industrie du jeu vidéo se mobiliser pour vulgariser et sensibiliser à la classification PEGI. Car une même phrase, sortie dans des contextes différents, peut mener à une classification différente. PEGI, qu'est-ce que c'est ? Derrière ces quatre lettres se cache une classification par âge lancée en 2003 pour les jeux vidéo: [quote]La "Pan-European Game Information" (système d'information pan-européen sur les jeux), créée et propriété de la Fédération européenne des logiciels de loisirs. Elle devait permettre d'unifier les différents systèmes nationaux existant en Europe. Le pictogramme doit apparaître à l'avant et à l'arrière des boîtiers. Elle permet aux parents d'avoir un premier regard sur le caractère du jeu qu'ils s'apprêtent à acheter ou offrir. En aucun cas, la norme PEGI ne représente un niveau de difficulté du jeu ou d'aptitudes requises.[/quote] Le système est présent dans 31 pays, adopté par 600 entreprises. En tout plus de 20.000 jeux ont ainsi été "classés" en près de 12 ans, avec l'appui des principaux fabricants (Sony, Microsoft, Nintendo notamment), éditeurs et développeurs, ainsi que de la Commission européenne qui estime qu'il entre dans le cadre de la protection de l'enfance. Il est généralisé en Europe, mais l'Asie ou le continent américain bénéficient de leur propre système de classification. Il arrive qu'un jeu ne soit pas réservé aux mêmes classes d'âge selon les pays. Qui est concerné ? La norme PEGI s'adresse à tous les joueurs mineurs. Elle définit cinq classes d'âge et autant de pictogrammes pour les différencier (3, 7, 12, 16 et 18 ans). Le PEGI indique que le jeu convient à des joueurs ayant au moins l'âge requis. Les jeux PEGI 18 ne sont donc à prévoir que pour les adultes Comment attribue-t-on les pictogrammes ? [quote]"C'est le résultat d'un processus très encadré", explique Simon Little, directeur général de PEGI SA. Chaque société éditrice compte dans ses rangs un référent PEGI qui doit remplir un questionnaire détaillé sur chaque aspect du jeu qui va être soumis à l'organisme. Le jeu reçoit alors une classification provisoire. Son contenu est ensuite vérifié. Après validation, il reçoit sa classification définitive.[/quote] Les éléments pris en compte pour la classification sont: - Violence - Langage grossier - Peur - Drogue - Sexe - Discrimination - Jeux de hasard - Jeux en ligne avec d'autres personnes. De là découle une répartition par âge très définie: - PEGI 3: [quote]jeu adapté à tous les âges. Le jeune enfant ne doit pas pouvoir assimiler le personnage à l'écran à un personnage réel. Celui-ci doit être totalement imaginaire (ex : personnes des cartoons type Bugs Bunny). La violence n'est tolérée que dans un contexte comique et aucun bruit ni aucune image ne doivent pouvoir effrayer le joueur. Aucun langage grossier n'est toléré.[/quote] - PEGI 7: [quote]certaines scènes ou sons potentiellement effrayants sont tolérés[/quote] - PEGI 12: [quote]sont autorisées les scènes de nudité légèrement plus graphiques, la grossièreté légère sans insulte à caractère sexuel, une violence plus graphique envers des personnages imaginaires et/ou non graphique envers des personnages à visage humain/des animaux identifiables.[/quote] - PEGI 16: [quote]la représentation de la violence ou d'un contact sexuel se rapproche de la réalité. Un langage grossier plus extrême, le concept d'utilisation de la drogue ou du tabac, la représentation d'activités criminelles peuvent être gérés par les joueurs de cette classe d'âge.[/quote] - PEGI 18: [quote]tout est toléré. La violence atteint une représentation crue et/ou inclut des éléments spécifiques, et peuvent donner un sentiment de dégoût à certains joueurs.[/quote] Qui valide ? Deux organismes indépendants sont chargés du contrôle. Le 'NICAM', basé aux Pays-Bas, est en charge de la certification des jeux PEGI 3 et 7. Le 'Video Standards Council' (Royaume-Uni) s'occupe des jeux PEGI 12, 16 et 18. Des experts internationaux, des spécialistes, des universitaires spécialisés dans les médias, la psychologie ou encore le droit et les technologies sont souvent sollicités pour ajuster les évolutions. Les éditeurs de jeux vidéo ont démontré en créant le système PEGI leur volonté d'être responsable et de garantir au public une information transparente et un accompagnement sur notre environnement. [quote]Cette expertise s'étend aujourd'hui à l'univers du mobile et à tous les types d'applications, prouvant la qualité et la légitimité de la démarche PEGI. L'organisation IARC est l'expression de la maturité d'un secteur du jeu vidéo à la pointe pour informer et sensibiliser les consommateurs", explique Jean-Claude Ghinozzi, président du Syndicat des Editeurs de Logiciels de Loisirs (SELL).[/quote] Le jeu doit-il obligatoirement avoir une certification PEGI ? Si les jeux des plus grandes consoles, des plus grands éditeurs ou sur PC et Mac bénéficient tous d'une classification PEGI, il peut arriver à de très rares occasions de voir des jeux sans certification. Mais ce sont avant tout les revendeurs qui exigent la certification pour se protéger. Et les jeux mobiles et Internet ? Pour les petits jeux internet et services en ligne, PEGI avait créé un label PEGI OK pour signifier qu'ils sont accessibles à des joueurs de tous âges. Il doit pour cela ne contenir aucun des huit éléments nécessitant une classification (violence, langage grossier, peur, drogue, sexe, discrimination, jeux de hasard et jeux en ligne). Depuis mars 2015, la certification PEGI s'applique aux jeux mobiles téléchargés depuis Google Play. La plateforme des applications Google va intégrer d'autres systèmes tels que: - L'ESRB (Amérique du Nord) - Le ClassInd (Brésil) - L'USK (Allemagne) - La Classification Board (Australie). Tous ses systèmes sont regroupés au sein de l'IARC (International Age Rating Coalition) qui définit une classification pour tous les produits de divertissements interactifs, jeux et applications. D'autres plateformes numériques devraient adopter cette démarche, notamment le Nintendo eShop, le PlayStationStore de Sony et le Xbox Live de Microsoft. De son côté, Apple a développé sa propre classification (4+, 9+, 12+, 17+) qui suit néanmoins les critères de PEGI et de l'ESRB.

20 Oct 2016 LIRE L'ACTU
Attention a l'arnaque WhatsApp Gold Archives Secunews SECUNEWS

Attention a l'arnaque WhatsApp Gold

Plusieurs milliers d’utilisateurs crédules de WhatsApp ont été bernés après avoir téléchargé sa version "Gold", une extension prétendument "exclusive" de l’application de messagerie derrière laquelle se cache, en réalité, un logiciel malveillant qui infecte les smartphones. Nombre d’entre eux ont rapporté avoir reçu un message en anglais via l’application, qui vous propose via un lien de vous rendre sur le site "goldenversion.com" pour activer ce nouveau service, soi-disant "premium". Histoire de vous pousser à cliquer, les hackers font miroiter aux utilisateurs tout un tas de nouvelles fonctionnalités, comme "envoyer plusieurs centaines de messages en un clic, bénéficier de nouveaux emojis, ajouter la fonction appels vidéo ou bien encore des améliorations en matière de sécurité". Avant d’expliquer dans le message que seules des célébrités y avaient accès, jusqu'à présent. Pour l’heure, aucune victime en Belgique, ni en France. Il semble, que les hackers aient choisi de cibler en priorité la Grande-Bretagne, mais rien ne dit que cette escroquerie ne va pas s’exporter d’outre-Manche dans les jours qui viennent. Lorsque l’utilisateur clique sur le lien pour activer ce nouveau service et télécharger cette fausse mise à jour, un logiciel malveillant (malware) se niche automatiquement dans son mobile. Ce dernier pourrait notamment permettre aux hackers qui se cachent derrière cette escroquerie de dérober vos données ou bien encore être utilisé pour vous suivre grâce à la géolocalisation de votre smartphone. Ce n’est pas la première fois que l’application de messagerie WhatsApp est détournée à des fins frauduleuses. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 May 2016 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

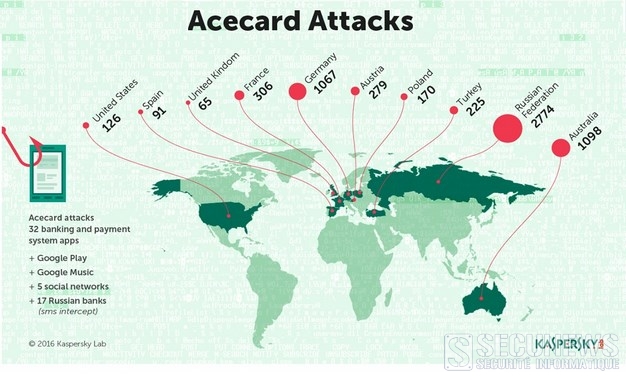
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Un scam partage du porno sur vos groupes Facebook Archives Secunews SECUNEWS

Un scam partage du porno sur vos groupes Facebook

Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jan 2016 LIRE L'ACTU
Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

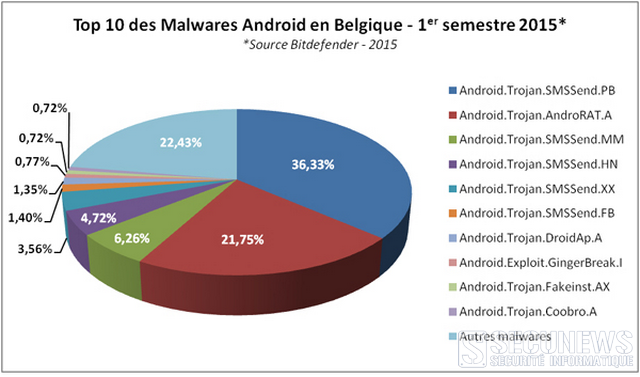
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
La Sony Playstation 4, un des moyens de communication des terroristes Archives Secunews SECUNEWS

La Sony Playstation 4, un des moyens de communication des terroristes

Pour le ministre de l’Intérieur belge, Jan Jambon, les consoles de jeux vidéo constitue un moyen de communication qui permet aux terroristes de discuter via une plateforme difficile à surveiller. Au lendemain des attaques de Paris, les investigations ont rapidement permis de suivre des pistes jusqu’en dehors des frontières françaises, en l’occurrence en Belgique, faisant ainsi référence à ce qu'on a coutume d'appeler "la piste belge". Lors d'un récent débat, le ministre de l’Intérieur belge, a notamment évoqué la possibilité que les terroristes utilisent de plus en plus les consoles PlayStation 4 pour communiquer. Le ministre belge a pointé du doigt la complexité de contrôler de tels outils de communication [quote]Il est encore plus difficile de conserver des traces de ce qui se dit via la PlayStation 4 que sur WhatsApp.[/quote] Les consoles de jeux vidéo et leur outils de communication difficiles à surveiller sont régulièrement pointés du doigt dans ce genre de situation. En mai 2015, selon Reuters, un adolescent Australien était condamné à deux ans de prison pour avoir téléchargé les plans d’une bombe via sa PlayStation.

16 Nov 2015 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.

30 Jul 2015 LIRE L'ACTU
Deux hackers prennent le contrôle à distance d’une Jeep connectée Archives Secunews SECUNEWS

Deux hackers prennent le contrôle à distance d’une Jeep connectée

Pour une expérience, deux chercheurs américains sont parvenus à pirater une Jeep à distance, tandis qu'elle roulait sur une autoroute. Dans la vidéo, on y voit un des journalistes du magazine Wired, Andy Greenberg, rouler à plus de 100 kilomètres par heure sur une autoroute du Missouri, dans une Jeep Cherokee récente. [quote]Sans qu'il n'actionne aucun bouton, les ventilateurs s'activent au niveau maximum. Il poursuit sa conduite, tandis que sa radio se met en route et diffuse du hip-hop à un niveau sonore dont il n'est pas coutumier. Une minute plus tard, son réservoir de liquide lave-vitres se vide et ses essuie-glaces battent la mesure, il ne voit plus grand-chose. Mais un problème plus important arrive. La transmission de son véhicule est coupée, la Jeep ralentit. Pendant une longue minute, durant laquelle il craint de se faire emboutir par un semi-remorque, Andy Greenberg ne peut rien faire.[/quote] Deux chercheurs en sécurité informatique, Charlie Miller et Chris Valasek, ont piraté à distance la Jeep Cherokee d'Andy Greenberg. Ils ont exploité une faille qui touche le système reliant la voiture à Internet, en l'occurrence, Uconnect. Il y a quelques décennies, une voiture n'était une machinerie de métal dans une carcasse de tôle. Aujourd'hui, c'est aussi un ordinateur. Les chercheurs sont en contact avec Chrysler depuis plus de neuf mois. Le groupe automobile a déployé un correctif pour cette faille, mais il doit être téléchargé et installé sur la voiture grâce à une clé USB. Il est donc probable qu'une bonne partie des 471.100 véhicules potentiellement concernés aux États-Unis restent vulnérables. D'un seul endroit, tous les véhicules vulnérables peuvent être piratés A priori, Charlie Miller et Chris Valasek sont les seuls à avoir découvert comment exploiter cette faille. Ils ont publié une partie du code de leur dispositif, en omettant volontairement des détails cruciaux, pour empêcher les pirates de s'en servir de façon malicieuse. Au cours de leurs travaux, les deux chercheurs américains ont découvert qu'ils pouvaient attaquer de la sorte n'importe quel véhicule vulnérable sur le territoire américain. Ils n'avaient même pas besoin d'être à proximité. Il leur était toutefois difficile de viser une voiture en particulier, mais ils n'excluent pas qu'un pirate chevronné puisse trouver un moyen de le faire. En 2013, le duo d'experts avait déjà démontré qu'il pouvait pirater une voiture, mais de l'intérieur. En connectant par voie filaire leurs ordinateurs aux systèmes de certaines voitures, ils étaient capables de réaliser des choses similaires. Mais à l'époque, ces prouesses avaient eu peu d'écho. Maintenant qu'ils les réalisent à distances, peut-être que les constructeurs automobiles leur accorderont plus d'attention. Deux sénateurs américains suivent en tout cas de près leurs travaux et travaillent sur une loi qui obligera les constructeurs automobiles à atteindre certains niveaux de protection informatique.

24 Jul 2015 LIRE L'ACTU
Cryptowall, le ransomware qui se cache dans des fichiers d’aide Archives Secunews SECUNEWS

Cryptowall, le ransomware qui se cache dans des fichiers d’aide

Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Mar 2015 LIRE L'ACTU
Google Earth Pro devient gratuit pour tout le monde Archives Secunews SECUNEWS

Google Earth Pro devient gratuit pour tout le monde

Jusque-là payant (un peu plus de 300 euros) et essentiellement destiné aux professionnels, Google Earth Pro est désormais gratuit pour n'importe qui. Partez pour un tour du monde virtuel. Visualisez des bâtiments 3D, des images et des reliefs. Localisez des villes, des adresses et des établissements à proximité. Après avoir téléchargé le logiciel, il n'y a plus besoin de s'enregistrer et de payer, il suffit maintenant d'entrer la clé "GEPFREE" pour pouvoir en profiter gratuitement. Rien ne change pour les actuels clients et leur clé continuera de fonctionner comme avant. Comparé à la version de base, Google Earth Pro s'avère beaucoup plus puissant. Le programme permet notamment: - D'imprimer (4.800 x 3.200 pixels) - Réaliser des séquences vidéo (1.920 x 1.080 pixels) en haute définition - D'importer des feuilles de calcul - De profiter de calques de données (démographie, trafic) - Bénéficier d'un outil de mesures avancées (polygones, cercles). Google Earth pro est disponible sous Windows et Mac OS. Clic pour télécharger Google Earth pro (gratuit)(désactivez la case 'Aidez-nous à améliorer Google Earth et Google Chrome en nous autorisant à recueillir des statistiques d'utilisation anonymes')

05 Feb 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux Archives Secunews SECUNEWS

"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux

Après de nombreux rebondissements, L'Interview qui tue est enfin visible en salles aux Etats-Unis, et sur Internet où le film a été sorti quasi simultanément. La comédie cartonne sur les plateformes de téléchargement légales... et illégales. Après de multiples péripéties, le public américain a enfin pu découvrir le film qui a tant fait parler depuis quelques semaines, L'interview qui tue ! de Seth Rogen et Evan Goldberg. Malgré les menaces, Sony a en effet décidé de sortir la comédie dans les cinémas US, et parallèlement sur Internet en VOD (pour le territoire américain uniquement), sur Google Play, YouTube Movies, Xbox et sur le site officiel du film. [quote]You wanna watch The Interview?? You can RIGHT FUCKING NOW!! Go to http://t.co/IRhW7juZWn. Thanks Sony for making it happen. Booyah. — Seth Rogen (@Sethrogen) 24 Décembre 2014[/quote] La polémique qui a entouré la sortie du film a manifestement suscité un fort engouement pour L'Interview qui tue. La sortie salles a généré plus d'un million de dollars pour sa première journée d'exploitation. selon Variety, la comédie emmenée par James Franco et Seth Rogen se classe en tête des films les plus vus sur les plateformes qui ont mis le film en vente et en location, devant Les Gardiens de la galaxie et Le Labyrinthe. Le magazine professionnel affirme que le film est devenu le best-seller du moment sur Google Play et Youtube notamment. Revers de la médaille, le succès du film sur Internet se joue également sur les plateformes de téléchargement... illégal. En une journée, le film a été téléchargé illégalement par plus de 900.000 internautes dans le monde sur des sites de torrents, d'après le magazine américain Variety. À titre de comparaison, le dernier épisode de la saison 4 de Game of Thrones, la série télévisée la plus piratée au monde, a été téléchargé près de 3 millions de fois en 24 heures. Clic pour accéder au site officiel du film (anglais) Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage. (MAJ) Face aux menaces d’attentat par des pirates, Sony annule la sortie américaine du film The Interview.

27 Dec 2014 LIRE L'ACTU
Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares Archives Secunews SECUNEWS

Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares

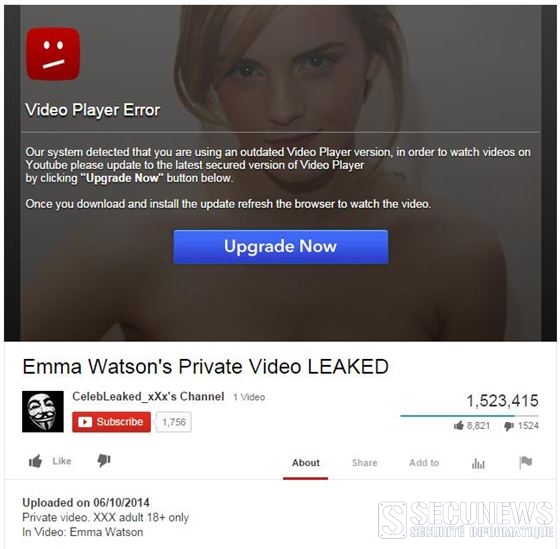
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2014 LIRE L'ACTU
Un cheval de Troie sur Facebook pour miner des bitcoins Archives Secunews SECUNEWS

Un cheval de Troie sur Facebook pour miner des bitcoins

Des centaines d’utilisateurs Facebook dont des belges, sont infectés depuis la semaine dernière par un nouveau cheval de Troie (trojan) qui utilise leur système à leur insu pour générer des bitcoins, la monnaie virtuelle très en vogue qui suscite l’avidité de nombreux pirates. Le virus se propage sur Facebook via message privé, la victime reçoit le message comme provenant de l’un de ses amis connu. Le message affiché est simpliste, 'hahaha', il est accompagné d’une pièce jointe au format archive intitulée IMAG00953.zip, le fichier à l’intérieur de l’archive semble être une image JPG valide, mais elle contient en fait un fichier Java malveillant qui s’exécute sur la machine quand l’utilisateur l’ouvre. A ce stade, le code Java télécharge des DLL depuis un compte Dropbox prédéfini. Une fois les DLL téléchargées, le malware se connecte à un serveur de commande et de contrôle, qui renvoie une charge utile (shellcode) encodée en 64Bits. [quote]Un message explique également à ceux qui tenteraient d’analyser son code, entre deux formules de politesse parsemées d’injures, qu’il n’est 'pas un bot Zeus ou Skynet', qu’il n’est 'pas là pour de la fraude mais juste du minage [de Bitcoin]'. “Hello people.. :) but am not the f*****g zeus bot/skynet bot or whatever piece of s**t.. no fraud here.. only a bit of mining. Stop breaking my b***z[/quote] La charge utile est injectée dans l’explorateur Windows et exécutée. Cela déclenche le téléchargement d’une autre DLL, qui servira à lancer le processus de minage de bitcoin dans le but de faire gagner de l’argent aux pirates, en parallèle, le malware se propage sur Facebook en usurpant l’identité de la victime et en envoyant des messages à ses amis. Mais le minage de bitcoin n’est pas la seule fonction du malware. Les cyber-criminels peuvent modifier le code du cheval de Troie à tout moment, et pousser ainsi d’autres malwares sur l’ordinateur à l’insu de la victime pour lancer d’autres actions malveillantes comme envoyer des spams, lui dérober des informations personnelles, des mots de passe ou des identifiants bancaires. Le malware a été détecté pour le moment en Belgique, au Portugal, en Roumanie et en Serbie. Clic pour lire toutes les actus sur les Bitcoins

23 Jun 2014 LIRE L'ACTU
Koler, un ransomware Android qui extorque 200 euros à ses victimes Archives Secunews SECUNEWS

Koler, un ransomware Android qui extorque 200 euros à ses victimes

Le nom de Reveton (ou IcePol) continue de faire frémir les utilisateurs PC. [quote]Ce fameux ransomware bloque depuis des années les ordinateurs d’internautes insuffisamment protégés et affiche un message provenant prétendument des services de police (d‘où son nom IcePol), ce dernier vous demande de payer une amende pour avoir onsulté de la pornographie illégale (pédopornographie, zoophilie, ou encore avoir téléchargé des programmes illégalement, etc...[/quote] Il y a quelques jours, les analystes des Laboratoires Bitdefender ont découvert une version de Reveton sur Android. Baptisé Koler, le procédé est le même que sur ordinateur, et demande le paiement d’une rançon d’un montant de 200€ (300$) afin de vous rendre la main sur votre appareil. Un ransomware que vous installez délibérément! La particularité de Koler est qu’il n’exploite pas de vulnérabilité présente sur votre Android pour s’installer en drive-by download (c’est-à-dire à l’insu de l’utilisateur lors de sa navigation Web). Il s’agit d’une application que vous installez de votre plein gré! Lors de la campagne interceptée par Bitdefender, le ransomware a usurpé BaDoink, une (vraie) application qui permet de visionner et de télécharger facilement des vidéos au contenu pornographique. Heureusement, cette fausse version de l’application n’est pas présente sur Google Play. Pour se faire infecter il faudra alors que vous autorisiez le téléchargement et l’installation d’applications de sources inconnues. Cette astuce est redoutable puisqu’elle cible les utilisateurs de sites pornographiques, donc lorsque le message de la police s’affichera en reprochant à l’utilisateur d’avoir consulté des sites pornographiques illégaux, celui-ci sera plus à même de penser qu’il est en effet hors-la-loi. (Clic sur l'image pour agrandir) L’écran de blocage diffère selon la localisation Une fois la fausse application installée, son centre de commande envoie une requête pour connaître le numéro IMEI (identifiant unique d’appareil mobile) et afficher l’écran de blocage dans la langue de l’utilisateur local. Les utilisateurs Belges, français sont visés par ce ransomware, ainsi que 30 autres pays dont les Etats-Unis, l’Angleterre, l’Allemagne et l’Espagne. J’ai été infecté, que faire ? Contrairement à ce que le message de l’écran de blocage indique, vos données n’ont pas été cryptées. [quote]Bien que Koler bloque la touche 'précédent', vous pourrez vous débarrasser du malware via le menu principal, (un délai de quelques secondes est accordé avant que l’écran de blocage ne réapparaisse) ou simplement en démarrant votre appareil en mode sans échec.[/quote] Koler n’est certainement pas le ransomware le plus sophistiqué du monde, mais il est tout de même le deuxième ransomware pour Android découvert en quelques mois, et il ne fait aucun doute qu’il ne sera pas le dernier. Voir aussi: Un ransomware c'est quoi ?. Reveton un virus faussement signé du FBI réclame des amendes en ligne. Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker). Clic pour lire toutes les actus sur les ransomwares secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

21 May 2014 LIRE L'ACTU
La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films Archives Secunews SECUNEWS

La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films

La Belgian Anti-piracy Federation (BAF) réclame 40.000 euros à un père de famille pour avoir diffusé et téléchargé illégalement des films. Il l'aurait fait pour ses enfants, mais serait impliqué dans le fonctionnement d'un site illégal. Chauffeur de bus et père de 3 enfants, l’homme originaire de Putte, en province d’Anvers, a expliqué qu'il pensait ne pas risquer grand-chose étant donné que les films qu’il avait téléchargés pour ses enfants se trouvaient également sur YouTube, explique De Standaard. C'est en tout cas ce qu'il a déclaré devant la cour. Il s’agit d’une enquête effectuée sur deux forums, dont Belgian-Scene, où des liens de téléchargement de films, musique, e-livres, jeux, etc... ont été diffusés, les deux sites comptaient, selon BAF, respectivement 4.610 et 9.700 membres et ont été mis hors ligne en mars 2014. Il comparaissait avec 5 autres personnes, dont le fondateur et les administrateurs d'un site illégal belge, devant la cour correctionnelle de Gand, quatre personnes ont négocié un arrangement préalable avec la BAF et devront s'acquitter d'amendes entre 10.000 et 25.000 euros. Le père et un membre du site ont refusé l’arrangement et attendent d'être jugés. La justice se prononcera en juin 2014 sur ce dossier. La BAF a tenu à nuancer l'histoire et a expliqué au journal De Morgen que c'était surtout ceux qui diffusent les oeuvres illégalement qui sont poursuivis. Le cas du père semble donc plus compliqué que de simples téléchargements illégaux, comme évoqué devant la cour, et il serait impliqué dans le fonctionnement du forum incriminé en ayant lui-même diffusé des liens pour télécharger illégalement des oeuvres. [quote]Nous avons déposé une plainte contre les gestionnaires, fondateurs et uploaders des forums, comme c’est toujours le cas, explique Olivier Maeterlinck, directeur de BEA, la fédération des producteurs et distributeurs de films, jeux et musique en Belgique. Nous ne déposons jamais de plaintes contre ceux qui téléchargent, mais uniquement contre ceux qui diffusent du contenu, affirme Maeterlinck.[/quote] Clic pour lire toutes les actus sur le Warez

07 May 2014 LIRE L'ACTU
Un adware agressif et vulnérable découvert dans une application Android populaire Archives Secunews SECUNEWS

Un adware agressif et vulnérable découvert dans une application Android populaire

Vulna est une version du framework du serveur publicitaire AppLovin, qui se permet de collecter des informations privées, en plus d’être agressif et intrusif. Bitdefender à réalisé il y a quelques semaines un proof of concept qui démontre la vulnérabilité de Vulna. Un pirate a ainsi la possibilité d’exécuter du code à distance, de façon arbitraire. Malgré les risques potentiels de détournement, les développeurs de l’application GTA V PC Compte à Rebours ont choisi d'intégrer le fameux SDK mis en cause. En utilisant le logo du jeu le plus attendu sur PC pour l’année 2014, les développeurs ont sans doute voulu appâter les fans de la série, bien leur en a pris, puisque l’application a déjà été téléchargée plus de 50.000 fois depuis moins d'un mois. L’application comprend deux frameworks publicitaires, "AppLovin" et "Airpush". En l’installant, vous l’autorisez à accéder entre autres à vos: [info_error]- Données de géolocalisation. - Aux connections réseaux et Wi-Fi. - A l’état et informations du téléphone. - Aux favoris Web et historique. - A la modification ou la suppression de vos documents.[/info_error] [info_error]On peut légitimement s’interroger sur la pertinence de donner un accès à toutes ces informations pour une application qui n'affiche qu'un simple compte à rebours et un fond d’écran. Les utilisateurs de smartphones doivent apprendre à être méfiants à propos des permissions d’applications sur Google Play, et ne pas oublier que de nombreuses copies d’applications recompilées se diffusent sur les plateformes de téléchargement, même sur le store officiel. Lisez bien les permissions que vous accordez, et utilisez Clueful pour contrôler ce à quoi ont vraiment accès vos applications ou ce qu’elles impliquent, comme Vulna.[/info_error] Enfin, pour plus de sécurité, utilisez un antivirus pour Android. Télécharger Bitdefender Clueful secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

27 Dec 2013 LIRE L'ACTU
La mort du lecteur Winamp prévue le 20 décembre 2013 Archives Secunews SECUNEWS

La mort du lecteur Winamp prévue le 20 décembre 2013

Après Caramail, MSN ou Altavista c'est un nouvel ancêtre du net qui va passer l'arme à gauche prochainement: Winamp. Emblématique de la fin des années 90 et de la culture MP3, le lecteur multimédia Winamp ne passera pas l’hiver, son propriétaire, AOL, fermera le site Winamp.com le 20 décembre 2013. Il y a des logiciels qui marquent leur époque et finissent par devenir des icônes, apparu en 1997, le lecteur Winamp de la société Nullsof en fait clairement partie. C’est sur ce petit logiciel que nombre d’internautes ont joué les premiers MP3 téléchargés… sur Napster, Les nostalgeeks gardent en mémoire les innombrables skins permettant de personnaliser à l’infini l’apparence du lecteur avec toujours cette inimitable touche PC. Les temps ont changé, et Winamp, racheté entre-temps par le géant AOL, n’a pas su s’adapter à l’usage mobile ni au streaming. Conséquence logique pour le lecteur en perte de vitesse, le 20 décembre 2013, AOL fermera le site winamp.com, coupant du coup la principale source de téléchargement du logiciel. Clic pour télécharger Winamp 5.66 (dernière version ne sera plus mis à jour) Télécharger Média Player Classic (en remplacement de Winamp léger et gratuit) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)

21 Nov 2013 LIRE L'ACTU
Une ado se suicide après avoir été harcelée sur internet Archives Secunews SECUNEWS

Une ado se suicide après avoir été harcelée sur internet

Rebecca Sedwick, 12 ans, s’est tuée lundi 9 septembre 2013 sur le chemin de l’école, en se jetant d’un étage d’une usine désaffectée à Lakeland près de Tampa; elle avait laissé son téléphone dans sa chambre et dit adieu à deux amies en signant "Cette fille morte", sur l’application Kik Messenger. La police a ouvert une enquête sur la possible implication d’une quinzaine de collégiennes. Ce suicide, selon le New York Times de ce samedi, illustre un nouveau phénomène chez les jeunes harcelés sur internet via des messageries de textos ou de photos. Messages haineux Citation: "On terrorisait totalement Rebecca sur les médias sociaux", a déclaré le shérif Grady Judd. La police, qui a ouvert une enquête, a déterminé que l’adolescente était harcelée depuis plus d’un an. Citation: Des messages haineux comme "peux-tu mourir s’il te plaît?", "tu es tellement laide", ou encore "pourquoi es-tu encore en vie?" , ont été retrouvés sur les applications Kik, Voxer et ask.fm, téléchargées sur son portable. Sa mère, Tricia Norman, avait été alertée, il y a plusieurs mois, par le poignet lacéré de Rebecca, et avait réagi en l’hospitalisant, avait confisqué son téléphone portable, fermé sa page Facebook et l’avait retirée de l’école. Elle semblait aller mieux Mais à sa rentrée en 5e dans une nouvelle école, tout semblait être rentré dans l’ordre, sa mère a même expliqué qu’elle "n’avait aucune raison de penser que quelque chose n’allait pas". Rebecca qui avait changé de numéro de portable, semblait à nouveau épanouie, chantait dans une chorale et envisageait de recommencer la danse des pom-pom girls, pourtant, le harcèlement avait repris au sujet d’un ancien petit ami de Rebecca. Citation: "Peut-être qu’elle pensait pouvoir gérer ça toute seule", a déclaré sa mère, appelant les autres parents à être vigilants même quand leurs enfants «semblent aller bien». Selon les enquêteurs, Rebecca s’était renseignée sur internet sur les moyens pour se suicider. "Combien d’Advil faut-il avaler pour mourir?" , avait-elle tapé, avant de finalement passer à l’acte dans cette usine abandonnée, où elle aimait aller pour s’évader.

15 Sep 2013 LIRE L'ACTU
Fakedefender, un ransomware qui s’attaque aux smartphones et tablettes Android Archives Secunews SECUNEWS

Fakedefender, un ransomware qui s’attaque aux smartphones et tablettes Android

Un logiciel malveillant s’attaquant aux appareils Android a été détecté par la société Symantec, annonce-t-elle dans un communiqué mardi. La particularité de ce logiciel est qu’il bloque l’appareil jusqu’au versement d’une "rançon". (Aperçu de Fakedefender) Ce logiciel se présente sous la forme d’un faux antivirus surnommé "Fakedefender" que la victime télécharge sur son appareil mobile et qui bloque, une fois installé, toutes les applications et les services du téléphone ou de la tablette. Il faut payer pour récupérer la maîtrise de son appareil. (chose a jamais faire) Ces logiciels, déjà connus pour les ordinateurs, s’appellent des " ransomware " ou, en français, des "rançongiciels". L'application n'est pas disponible sur Google Play. Citation: Le ransomware a été téléchargé seulement une centaine de fois, de sorte que le niveau d'infection est très faible, souligne Vikram Thakur, chercheur du Security Reponse de Symantec. Fakedefender est une application qui fait semblant de trouver des " malwares " sur le terminal et demande à la victime d'acheter une version premium pour les supprimer. Ce procédé a été utilisé contre les utilisateurs de PC il y déjà quelques années, mais c'est la première fois sur les mobiles. On ignore à l’heure actuelle combien de tablettes et smartphones ont été infectés. Supprimer le malware à la main ou par un hard reset Aujourd'hui, cette application peut être particulièrement agaçante pour l'utilisateur. En raison de son instabilité le malware peut entraîner des plantages d'Android ou il peut verrouiller le smartphone. Citation: "Même dans sa forme actuelle, elle est assez malveillante pour causer des migraines aux personnes qui sont infectées", déclare Vikram Thakur. Pour supprimer cette application, il existe deux options: - soit brancher son smartphone à l'ordinateur et éliminer le logiciel manuellement - soit faire un hard reset pour rétablir les paramètres d'usine du terminal.

26 Jun 2013 LIRE L'ACTU
Google plus sévère contre les applications anti-pub Archives Secunews SECUNEWS

Google plus sévère contre les applications anti-pub

Des applications pour bloquer les publicités ont été retirées de Google Play, la boutique de téléchargement d'Android, pour violation de conditions d'utilisations. Google hausse le ton contre les applications qui bloquent les publicités, les développeurs d' Adblock Plus , AdAway et AdFree ont reçu un message d'avertissement signalant le retrait de leurs logiciels de Google Play, la plate-forme de téléchargement pour Android . La manoeuvre est inhabituelle de la part de Google qui, à la différence d'Apple sur son système iOS, permettait jusqu'alors le téléchargement d'applications de ce genre, du moment qu'elles n'étaient pas malveillantes. Le motif invoqué ? Ces logiciels dérogent en fait aux conditions d'utilisation acceptées par les développeurs; dans le texte rédigé par Google se trouve en effet cet avertissement: "4.4 Usages interdits. Vous convenez que vous n'exercerez aucune activité via l'Android Market (y compris le développement ou la distribution de Produits) qui entrave, interrompt, endommage ou implique un accès non autorisé à des appareils, serveurs, réseaux ou autres propriétés appartenant à un tiers, y compris, sans s'y limiter, les utilisateurs d'Android, de Google ou de tout opérateur de réseau mobile." Une série de mesures contre Adblock Or, ces applications ont le même objectif, bloquer la publicité intégrée aux applications. Elles altèrent donc le fonctionnement d'origine souhaité par les développeurs. Elles peuvent au passage entraîner un manque à gagner pour Google, qui tire l'essentiel de ses revenus de la publicité et possède sa propre régie publicitaire pour applications mobiles, AdMob. Cette mise au ban intervient après une série de mesures contre Adblock, le bloqueur de pub le plus prisé. En décembre 2012, l'extension a été masquée des résultats de recherche du Chrome Web Store, la boutique d'applications pour le navigateur Chrome. Depuis fin février 2013, les utilisateurs Android doivent effectuer un réglage technique pour continuer à utiliser l'application. Citation: "J'ai conscience que les revenus publicitaires sont importants pour Google, mais Adblock Plus ne bloque pas toutes les publicités automatiquement. Nous donnons simplement aux utilisateurs le choix de les bloquer ou de les autoriser", déclare Till Faida, co-fondateur d'Adblock Plus. Les utilisateurs d'Adblock Plus pourront toujours utiliser l'application mais les mises à jour ne seront plus relayées par Google Play, elles devront être téléchargées via le site de l'application.

13 Mar 2013 LIRE L'ACTU
Après le virus de la police , voici le premier virus ransomware Hadopi Archives Secunews SECUNEWS

Après le virus de la police , voici le premier virus ransomware Hadopi

La Hadopi prévient que plusieurs internautes sont actuellement victimes d'un logiciel malveillant, prétextant le piratage d'oeuvres, il demande une somme d'argent pour autoriser le déblocage de l'ordinateur. Payer une somme d'argent pour débloquer son ordinateur, c'est le fonctionnement classique des " Ransomware ", ces logiciels malveillants qui s'installent à l'insu de l'utilisateur trouvent toutes sortes de raisons pour demander une rançon. (screenshot du message - clic sur l'image pour agrandir) Ce mercredi 6 mars 2013, la Haute autorité pour la diffusion des oeuvres et de protection des droits sur Internet ( Hadopi ) prévient que celui prétextant le piratage d'oeuvres n'est pas de son initiative et qu'il faut s'en méfier. En effet, l'un d'eux se fait passer pour Hadopi, accuse l'utilisateur de l'ordinateur d'avoir téléchargé illégalement et lui demande de payer pour pouvoir continuer à utiliser normalement l'ordinateur. Des ransomwares qui rapportent gros "Dans le cadre de la procédure de réponse graduée, SEUL LE JUGE peut prononcer une amende au titre de la négligence caractérisée, dans l’hypothèse où, au terme de la procédure de réponse graduée, la Commission de protection des droits décide une transmission du dossier au parquet", précise la Hadopi dans un communiqué publié sur son site. L'autorité incite également les victimes de ce ransomware à déposer plainte. En 2011, un virus de ce genre circulait déjà. Il affichait l'entête de la gendarmerie et demandait un paiement de 200 euros pour débloquer son PC, sous peine de confiscation sous trois jours. Les revenus générés par ce genre de pratiques se monteraient à plus d'un million d'euros par jour. Voici un exemple de copie des mails que l’Hadopi peuvent vous envoyer. Ces mails sont nominatifs, aucune somme d’argent n’est réclamé et bien entendu le PC n’est pas bloqué (Courrier Hadopi officiel - Clic sur l'image pour agrandir) Conseil: Faire rapidement un backup de toutes les données et les conserver sur un disque dur qui sera déconnecté de l’ordinateur après la réalisation du backup, mais surtout, de s’équiper d’un antivirus mis à jour. Et bien sûr de ne rien payer.

06 Mar 2013 LIRE L'ACTU
Projet X, le film le plus piraté de 2012 Archives Secunews SECUNEWS

Projet X, le film le plus piraté de 2012

Après le classement des séries les plus téléchargées de manière illégales, voici aujourd'hui celui des films les plus piratés sur le Net. Avec plus de 8,7 millions de téléchargements illicites via BitTorrent, c'est le film "Projet X" qui arrive en tête du classement. Une première place qui n'étonne guère quand on sait que la cible de ce film est prioritairement le public adolescent. Produit par Todd Phillips, le réalisateur de "Very Bad Trip", il raconte comment trois lycéens décident de sortir de l'anonymat en organisant une fête mémorable qui va tourner à l'émeute dans le pavillon familiale. Bénéficiant d'un petit budget, "Projet X" avait terminé son exploitation mondiale à 100 millions de dollars de recettes dont plus de la moitié uniquement aux Etats-Unis, loin derrière la plupart des autres titres présents dans le Top 10. La deuxième place est occupée par "Mission : Impossible - Protocole fantôme" avec 8,5 millions de téléchargements Les suivants figurent parmi les plus gros succès de l'année: - The Dark Knight Rises: 8,2 millions de copies pirates - Avengers: 8,1 millions. Ces deux derniers ont générés des recettes mondiales dépassant le milliard de dollars. Dans le reste du classement, tous les genres sont représentés: - Sherlock Holmes Jeux d'ombres - 21 Jump Street - Millénium - Les hommes qui n'aimaient pas les femmes - The Dictator - L'Age de glace 3 la dérive des continents - Twilight - Chapitre 4 : Révélation (1ère partie)

28 Dec 2012 LIRE L'ACTU
Game of Thrones, série la plus piratée dans le monde en 2012 Archives Secunews SECUNEWS

Game of Thrones, série la plus piratée dans le monde en 2012

Le drama heroic fantasy de HBO "Game of Thrones" vole la vedette à "Dexter", devenant la série la plus téléchargée illégalement à travers le monde, selon un classement établi par le site spécialisé Torrentfreak. Premier de ce classement en 2011, le tueur en série de Showtime lègue sa place à "Game of Thrones", dont chaque épisode a été piraté en moyenne par 4,28 millions d'internautes. "Dexter" descend en deuxième position avec 3,85 millions de téléchargements non autorisés par épisode. "The Big Bang Theory" conserve sa médaille de bronze avec 3,2 millions de clics. Les adeptes du téléchargement illégal ont également sollicité: - La comédie How I Met Your Mother (2,96M) - Breaking Bad (2,58M) - The Walking Dead (2,55M) - Homeland qui fait sa première apparition avec 2,4 millions de téléchargements. - Dr House (2,34M) - Fringe (2,28M) - Revolution (2,13M), unique nouveauté de la rentrée présente dans le classement, clôturent ce palmarès 2012.

26 Dec 2012 LIRE L'ACTU
Une appli de l'iPhone5 dévoile une base militaire secrète de Taiwan Archives Secunews SECUNEWS

Une appli de l'iPhone5 dévoile une base militaire secrète de Taiwan

Taïwan a annoncé mardi qu'il allait demander à Apple de dissimuler les images satellites d'une base militaire sensible qui est accessible gratuitement à tous les détenteurs d'iPhone5. Le ministère de la défense taïwanais a réagi après la publication par le journal taïwanais Liberty Times d'une photo satellite téléchargée depuis un iPhone5 dévoilant une base top secrète. Citation: "Légalement, on ne peut rien faire car il s'agit d'"images prises par un satellite commercial" a déploré le porte-parole du ministre David Lo. Mais nous allons demander à Apple de réduire la résolution de ces images, comme nous l'avions demandé à Google" a-t-il précisé, en faisant référence au programme Google Earth. La base en question, située dans le comté de Hsinchu au nord de Taïwan, héberge un radar longue portée fourni par les Etats-Unis en 2003, d'une valeur de 1.23 milliard de dollars, il doit permettre une meilleure surveillance et doit pouvoir apporter quelques minutes d'avance à l'île en cas d'attaque. L'engin serait capable de détecter des missiles lancés depuis le nord-est de la Chine. Au mois de septembre, le programme de localisation du géant américain avait déjà été fortement critiqué.

12 Oct 2012 LIRE L'ACTU
Bad Piggies, la suite de Angry Birds, débarque Archives Secunews SECUNEWS

Bad Piggies, la suite de Angry Birds, débarque

Si l'ambiance du jeu a été conservée, dans Bad Piggies, l'enjeu est d'aider des porcs à l'air ahuri à subtiliser les oeufs en leur construisant des moyens de transport adaptés. La société finlandaise Rovio a dévoilé jeudi à Taïwan l'application mobile la plus téléchargée au monde, consiste à se servir d'un lance-pierre pour jeter des oiseaux sur des cochons verts qui cherchent à s'emparer de leurs oeufs. Bad Piggies est disponible à depuis jeudi 27 septembre 2012 sur les systèmes d'exploitation iOS et Mac d'Apple, et Android de Google au prix de 0,79 euros, puis, à une date non précisée, sur Windows Phone, Windows 8 et PC . 120 millions d'utilisateurs de Angry Birds L'éditeur finlandais a lancé Angry Birds en application iPhone en 2009 et le jeu, devenu depuis un énorme succès, est désormais disponible sur d'autres supports, comme les smartphones fonctionnant avec Android, mais aussi l'iPad, la Playstation 3 de Sony, ou encore le navigateur Google Chrome. Angry Birds comptait fin juillet 2012, 120 millions d'utilisateurs actifs sur appareils mobiles. Selon les analystes, Bad Piggies est destinée à étoffer l'univers de Angry Birds et entretenir l'intérêt des passionnés. Citation: "Bad Piggies fera de Angry Birds autre chose qu'un simple jeu. Il va créer des histoires pour les fans et donner de l'amplitude à l'application", assure I.C. Jan, un responsable de la société de capital-risque taïwanaise appWorks Venture. Télécharger Bad Piggies depuis Google play Télécharger Bad Piggies depuis itunes (0.79 euros)

02 Oct 2012 LIRE L'ACTU
Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films Archives Secunews SECUNEWS

Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films

Cinq hommes ont été condamnés ce mercredi 26 septembre 2012, par le tribunal correctionnel de Paris à des peines de trois à six mois de prison avec sursis et plus d'1,1 million d'euros de dommages et intérêts pour avoir diffusé sur internet des films contrefaits. Les cinq hommes faisaient partie de deux "équipes" ("team") différentes, sur les dix qui existeraient en France, qui mettaient en ligne des centaines voire des milliers de films via de puissants serveurs, aux importantes capacités de bande passante. Les trois membres de la team "Cinefox" ont été condamnés à une même peine de six mois de prison avec sursis, et à verser solidairement plus de 710.000 euros de dommages et intérêts aux sociétés d'auteurs et de production parties civiles dans ce dossier, comme Disney, Universal ou la Warner Bros. Les deux membres de la team "Carnage", ont quant à eux été condamnés à trois et quatre mois de prison avec sursis et plus de 410.000 euros de dommages et intérêts. L'audience du 12 septembre 2012 avait mis en évidence que les cinq prévenus se trouvaient au sommet de la pyramide de la piraterie et étaient à l'origine de la diffusion massive d'oeuvres contrefaites. Lors des débats, il a été pris l'exemple du film "Transformers", qui a été téléchargé plus d'1,7 million de fois après sa mise en ligne. Au sein d'une équipe, certains avaient le rôle de "producteur manager" en administrant les "top sites". D'autres récupéraient les images à l'aide de caméscopes dans les salles de cinéma ou à partir de DVD non encore sortis en France. D'autres encore captaient la bande son des films grâce à la boucle magnétique destinée aux spectateurs malentendants, pour restituer une meilleure qualité sonore. "Tous les coups sont permis", tant à l'égard des ayants droit que des autres équipes, avait souligné dans son réquisitoire le procureur Alexandra Savie. L'affaire avait été portée à la connaissance de la gendarmerie par un renseignement anonyme en mai 2007. Le seul prévenu qui s'était présenté à l'audience, membre de la team "Carnage", avait expliqué que ces piratages étaient "comme un jeu" mais qu'il n'en avait tiré aucun bénéfice financier.

26 Sep 2012 LIRE L'ACTU
Les utilisateurs de Windows 8 déjà menacés par un faux antivirus Archives Secunews SECUNEWS

Les utilisateurs de Windows 8 déjà menacés par un faux antivirus

Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.

16 Sep 2012 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
528.000 euros d'amende pour avoir téléchargé illégalement 30 chansons Archives Secunews SECUNEWS

528.000 euros d'amende pour avoir téléchargé illégalement 30 chansons

Un tribunal du Massachusetts a confirmé, jeudi 23 août 2012, la sentence d'un étudiant, condamné à payer 675.000 dollars (528.000 euros) pour avoir téléchargé illégalement et diffusé sur Internet trente chansons, soit 22.500 dollars (17.600 euros) par titre. Débutée en 2007, la procédure opposant Sony, et plus généralement l'industrie du disque à Joel Tenenbaum, utilisateur de services en P2P, est très suivie. En août 2004, Mediasentry, une entreprise spécialisée dans la traque de téléchargements illégaux employée par l'industrie du disque, avait repéré l'adresse IP de l'ordinateur de ses parents. Les maisons de disques avaient alors porté plainte pour le téléchargement illégal de trente morceaux de Green Day, Nirvana, les Smashing Pumpkins et Aerosmith. La justice américaine a d'abord fait valoir que l'ancien étudiant a téléchargé illégalement pendant huit ans, de 1999 à 2007, elle a également souligné que M. Tenenbaum a continué à utiliser les réseaux P2P, alors qu'il avait reçu plusieurs injonctions de ne plus le faire. Peine maximale Cette décision intervient alors que la Cour suprême des Etats-Unis a refusé, en mai 2012, de se saisir de l'appel de l'étudiant, sans expliquer sa décision, la plus haute juridiction du pays a refusé d'entendre les arguments de Joel Tenenbaum,. Saisie par l'industrie du disque, une cour d'appel américaine avait infligé une amende de 675.000 dollars au jeune homme, l'amende avait un temps été réduite à 67.500 dollars (52.800 euros) par un jury fédéral.

27 Aug 2012 LIRE L'ACTU
Déjà 1.500 plaintes pour le virus utilisant l'image de la police belge Archives Secunews SECUNEWS

Déjà 1.500 plaintes pour le virus utilisant l'image de la police belge

Plus de 1.500 plaintes ont été enregistrées en Belgique depuis le mois mars 2012, à la suite de l'apparition d'un logiciel malveillant qui se fait passer pour la police, bloque l'ordinateur de la victime et réclame le paiement d'une somme de 100 a 200 eurospour le débloquer. Ce virus de type " ransomware " est apparu sur notre territoire entre février- mars 2012. Une fois téléchargé, ce petit programme bloque l'ordinateur de la victime. S'affiche alors un message provenant soi-disant de la FCCU , accusant l'utilisateur d'avoir surfé sur des sites illégaux et l'invitant à payer une somme de 100a 200 euros pour débloquer sa machine. Un nombre important de personnes ont ainsi déjà été escroquées à travers le pays, des cas ont encore récemment été signalés à Bruxelles, à Liége ou à Huy. Il ne faut surtout pas payer, le paiement de cette somme ne débloquera pas l'ordinateur. La seule façon d'agir est de retirer le virus de la machine à l'aide d'un programme. Les personnes qui seraient victimes de ce logiciel sont invitées à réaliser un cliché de leur écran et à porter plainte auprés de la police locale ou via ecops.be. . Citation:"Chaque jour, la FCCU reçoit entre 10 et 20 appels à ce sujet", indique M. Beirens, précisant qu'il s'agit d'une escroquerie provenant de l'étranger. voir aussi: Un virus utilisant l'image de la police du web sévit en Belgique (vous avez aussi, les informations de désinfection dans cet article) old.secunews.org : Conseille à tous les utilisateurs de sêassurer quêils disposent sur leur ordinateur dêun antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,dêun logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin dêempêcher que vos PC ne deviennent un élément dêun réseau de zombie ( botnet )

18 Jul 2012 LIRE L'ACTU
Déjà 1500 plaintes pour le virus utilisant l'image de la police belge Archives Secunews SECUNEWS

Déjà 1500 plaintes pour le virus utilisant l'image de la police belge

Plus de 1.500 plaintes ont été enregistrées en Belgique depuis le mois mars 2012, à la suite de l'apparition d'un logiciel malveillant qui se fait passer pour la police, bloque l'ordinateur de la victime et réclame le paiement d'une somme de 100 a 200 euros pour le débloquer. Ce virus de type " ransomware " est apparu sur notre territoire entre février- mars 2012. Une fois téléchargé, ce petit programme bloque l'ordinateur de la victime. S'affiche alors un message provenant soi-disant de la FCCU , accusant l'utilisateur d'avoir surfé sur des sites illégaux et l'invitant à payer une somme de 100a 200 euros pour débloquer sa machine. Un nombre important de personnes ont ainsi déjà été escroquées à travers le pays, des cas ont encore récemment été signalés à Bruxelles, à Liège ou à Huy. Il ne faut surtout pas payer, le paiement de cette somme ne débloquera pas l'ordinateur. La seule façon d'agir est de retirer le virus de la machine à l'aide d'un programme. Les personnes qui seraient victimes de ce logiciel sont invitées à réaliser un cliché de leur écran et à porter plainte auprès de la police locale ou via www.ecops.be [quote]"Chaque jour, la FCCU reçoit entre 10 et 20 appels à ce sujet", indique M. Beirens, précisant qu'il s'agit d'une escroquerie provenant de l'étranger.[/quote] voir aussi: Un virus utilisant l'image de la police du web sévit en Belgique (vous avez aussi, les informations de désinfection dans cet article) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

02 Jul 2012 LIRE L'ACTU
Le site Internet de la boutique d'Orange.fr à été piraté Archives Secunews SECUNEWS

Le site Internet de la boutique d'Orange.fr à été piraté

Le site Internet de la boutique d'Orange.fr a été victime d'un piratage en fin de semaine derniére, a confirmé ce lundi l'opérateur. Le piratage avait originellement été annoncé par un compte Twitter lié au mouvement informel Anonymous, qui ne l'a toutefois pas revendiqué. D'aprés un document publié sur Internet par le pirate présumé, ce dernier a pu avoir accés à de nombreuses informations du site, notamment au mot de passe administrateur de la boutique, fermée par précaution par l'opérateur vendredi, la boutique a rouvert lundi matin. Interrogé par Zataz, l'auteur présumé du piratage "affirme avoir téléchargé des informations personnelles concernant les clients de l'opérateur et qu'il les rendra publiques si Orange ne céde pas à une future demande" dont la nature n'a pas été précisée. Dans un langage confus, il explique avoir découvert les problémes des Français: "Je respecte le peuple, je parle avec des Français, je découvre leurs avis. J'ai pris une décision, me mettre du côté du peuple, un peuple de plus en plus opprimé, comme le mien, j'ai aidé des Allemands, des Espagnols, des Russes, maintenant je vais aider les Français face à leur gouvernement." Plusieurs interrogations surviennent dans les têtes de la rédaction de zataz. L'hacktiviste écrit dans un anglais trés "professionnel", trés "Wall Street English"., son action intervient alors que les opérateurs réfléchiraient à "stopper" l'Internet illimité sur le territoire hexagonale. Pour rappel, la faille a été découverte en avril 2011. Dernier point trés intriguant, le hacker a utilisé la version professionnelle, donc commerciale, du logiciel de piratage iranien, un outil informatique qui existe pourtant dans de nombreuses versions gratuites, bref, payer 350 dollars pour se lancer dans l'hacktivisme, voilà qui peut paraitre étonnant. Les nouvelles armes des pirates informatiques à l'assaut des secrets des entreprises Des pirates informatiques iraniens ont inventé un logiciel qui ne laisse aucune chance aux serveurs Internet. En quelques clics de souris, les données privées et sensibles sauvegardées sur les serveurs d'entreprises Françaises et étrangéres sont accessibles aux flibustiers du web. (Cette enquête a été publiée dans le magazine Capital - Ao?t 2010)

30 Aug 2011 LIRE L'ACTU
Que représente 1 minute sur internet ? Archives Secunews SECUNEWS

Que représente 1 minute sur internet ?

Que se passe-t-il sur Internet en 60 secondes ? C'est ce que présente une infographie réalisée par le site Go-Globe.com, dont le but est de rendre compte de la vitesse de l'information en ligne aujourd'hui. Infographic by- Shanghai Web Designers C'est ce que présente une infographie réalisée par le site Go-Globe.com, dont le but est de rendre compte de la vitesse de l'information en ligne aujourd'hui: - 600 nouvelles vidéos sur YouTube - 168 millions d'emails envoyés - 694.445 recherches sur Google - 1.700 téléchargements de Firefox - 13.000 applications iPhone téléchargées. voici quelques exemples des statistiques présentées sur ce graphique, qui indique précisément ce qui se passe en soixante secondes d'une journée moyenne sur Internet. On y apprendra également que: - 370.000 appels sont passés via Skype dans ce laps de temps - 98.000 messages sont postés sur Twitter - 6.600 photos sont postées sur Flickr - 695.000 nouveaux statuts sont écrits sur Facebook (source:tom'sguide)

23 Jun 2011 LIRE L'ACTU
Sony active le programme de dédommagement des abonnés PSN Archives Secunews SECUNEWS

Sony active le programme de dédommagement des abonnés PSN

Sony a lancé depuis vendredi 3 juin 2011, le programme "Welcome back" destiné à dédommager les abonnés de son PlayStation Network (PSN) lésés par le piratage du service. Tout possesseur d'une PlayStation 3 et/ou d'une PSP abonné du PSN avant le 21 avril 2011, a 30 jours pour activer le programme en se connectant au PlayStation Store. Il pourra choisir deux jeux PS3 et deux jeux PSP dans une liste de cinq titres par console qui pourront être téléchargés gratuitement, les personnes possédant une PS3 et une PSP ont donc droit à quatre jeux. Deux jeux PS3 de la liste suivante: - LittleBigPlanet - inFamous (Sur le marché allemand, inFamous et Dead Nation seront remplacés par Super Stardust HD et Hustle Kings dans la sélection de jeux PS3) - WipEout HD/Fury - Ratchet & Clank : Quest for Booty - Dead Nation* …galement deux jeux PSP dans la liste suivante: - LittleBigPlanet (PSP) - ModNation Racers (PSP) - Pursuit Force - Killzone : Liberation (Killzone : Liberation ne comportera pas de fonctionnalités de jeu en ligne, en Allemagne, Killzone : Liberation sera remplacé par Everybody's Golf 2 dans la sélection de jeux PSP, . Ces jeux sont acquis définitivement 30 jours d'accés gratuits au service premium PlayStation Plus Sony offre également 30 jours d'accés à son service premium PlayStation Plus à tous les membres PSN, les clients déjà abonnés au PlayStation Plus se verront octroyer 60 jours gratuits, dix jours supplémentaires leur seront accordés ultérieurement. Les personnes ayant souscrit à l'offre d'essai gratuite du service Music illimitée de Qriocity ont droit à 30 jours tandis que les membres payant du forfait premium bénéficient de 60 jours d'abonnement supplémentaire.

06 Jun 2011 LIRE L'ACTU
40 personnes jugées a Colmar pour possesion d'images pédopornographique Archives Secunews SECUNEWS

40 personnes jugées a Colmar pour possesion d'images pédopornographique

Le procés de 40 personnes soupçonnées d'avoir téléchargé et diffusé des images pédophiles sur internet a débuté aujourd'hui devant le tribunal correctionnel de Colmar (France). Les prévenus, des hommes domiciliés dans toute la France, de tous ‚ges et issus de divers milieux sociaux (professions libérales, ouvriers...), encourent jusqu'à 7 ans de prison. Ils sont soupçonnés d'avoir échangé via des forums internet et par des sites de "peer to peer", des photos et des vidéos mettant en scéne des adolescents ainsi que des enfants dont l'‚ge oscillait entre 18 mois et 5 ans. Citation:"On ne peut pas parler de réseau car ces personnes ne se connaissaient pas", a souligné la présidente du tribunal, Martine al-Kanje, à l'ouverture du procés. La plupart des prévenus géraient des forums et certains avaient créé des sites qui allaient d'une dizaine de fichiers à 115.000 photos pour l'un d'entre eux. L'audience, prévue pour durer trois jours, pourrait être prolongée d'une journée en raison du grand nombre de prévenus, a averti Mme al-Kanje. La majorité des prévenus ont reconnu entiérement ou partiellement les faits à l'audience, certains se montrant trés perturbés par l'affaire. Voir aussi: Vaincre les réseaux pédophile (Vidéo) Parents, prudence ! Les dangers d¥Internet pour les mineurs Quelque sites utiles

06 Apr 2011 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé
10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....
10 Oct 2010 LIRE L'ACTU
Les sites de la MPAA et RIAA victimes d'attaque DDoS Archives Secunews SECUNEWS

Les sites de la MPAA et RIAA victimes d'attaque DDoS

Ce weekend les sites Internet de la MPAA et de la RIAA ont été la cible d'attaques par déni de service organisées par des hackers au travers des forums de 4chan. Le blog TorrentFreak rapporte ainsi que des dizaines de milliers d'utilisateurs anonymes ont téléchargé un logiciel de piratage puis entré l'adresse IP des victimes afin de générer des requêtes permanentes jusqu'à saturation des serveurs. Dans la nuit de vendredi à samedi, le site de la Motion Picture Association of America (MPAA), ne fut pas la seule victime. Leshackers se sont d'abord échauffés sur les serveurs de la société indienne "AirPlex Software" luttant contre le piratage, cette derniére avait admis avoir procédé à des attaques similaires contre les sites de téléchargement de fichiers torrents. Selon un message publié au sein des forums de 4chan AirPlex Software avait notamment saturé les serveurs de The Pirate Bay. Dimanche, c'est au tour du site de la Recording Industry Association of America d'essuyer les assaults de cette Operation "Payback". (source:clubic)

20 Sep 2010 LIRE L'ACTU
Facebook introduit la reconnaissance faciale pour les photos Archives Secunews SECUNEWS

Facebook introduit la reconnaissance faciale pour les photos

Le réseau social Facebook a annoncé, jeudi 1er juillet 2010, la mise en place d'un nouveau système de reconnaissance faciale, destiné à simplifier le classement des images publiées sur le site. Citation: "Cela va sans doute vous surprendre, mais concernant les photos, les gens prennent le plus gros de leur temps à télécharger, naviguer et taguer leurs photos, nous cherchons donc à améliorer notre expérience dans ce domaine", explique Sam Odio, responsable de Facebook, sur le blog officiel du groupe. L'objectif du nouveau dispositif est en effet de simplifier l'identification des personnes présentes sur les images. Sur chaque photographie, dès qu'un visage est reconnu automatiquement par le programme, une fenêtre apparaît, invitant l'utilisateur du réseau social à inscrire le nom et le prénom de la personne, ou tout autre mot-clé, il y a deux mois, l'entreprise avait déjà acquis la jeune pousse Divvyshot, spécialisée dans la reconnaissance faciale. Vers de nouvelles fonctions plus intrusives ? D'après Facebook, le réseau social, qui dispose d'une communauté de près de 500 millions d'inscrits, compte environ 100 millions de photographies téléchargées chaque jour. Citation: "99 % des utilisateurs de Facebook ont téléchargé au moins une photo", souligne aussi le groupe. "La possibilité de taguer ses photos n'est qu'un début", poursuit M. Odio. Si le responsable de Facebook est encore peu disert l'une des pistes pourrait être un système de reconnaissance faciale et de tags automatiques. Avec des milliards de photos en ligne, la question de la protection de la vie privée, qui a déjà agité Facebook à de nombreuses reprises, risque de se reposer.

09 Jul 2010 LIRE L'ACTU
Faux Positifs sur les systémes 64 bits avec BitDefender 2010 et 2009 Archives Secunews SECUNEWS

Faux Positifs sur les systémes 64 bits avec BitDefender 2010 et 2009

Une mise à jour de BitDefender considérait des éléments de Windows version 64 bits comme suspects. L'éditeur de solution de sécurité IT corrige le tir. Les solutions grand public et professionnelles (BitDefender Business Security et BitDefender Security for File Servers) ont été affectées. Citation:Samedi matin autour de 8:20 PST, une mise à jour sur laquelle nous travaillions a été téléchargée prématurément par nos serveurs, cette mise à jour n'a affecté que des produits fonctionnant avec les systémes Windows 64 bit, cette mise à jour a affecté notre gamme de produits grand public ainsi que les solutions entreprise BitDefender Business Security et BitDefender Security for File Servers. Certaines versions de BitDefender et des fichiers Windows ont été détectés comme Trojan.FakeAlert.5 et ont été déplacé en quarantaine, seuls les fichiers .exe, .dll et d'autres fichiers binaires ont été mis en quarantaine (aucunes images ou documents). Par conséquent, sur certaines machines, BitDefender n'a pas fonctionné, les applications n'ont pas pu se lancer ou Windows n'a pas pu démarrer, a 11h, notre équipe a retiré la mise à jour défectueuse, de ce fait aucun autre utilisateur ne pas pu être affecté depuis lors. Néanmoins pour ceux qui ont été touchés, nous pensons que seulement une fraction n'a pas pu appliquer la nouvelle mise à jour et parmi eux beaucoup ont déjà été dépannés. Nous continuons à dépanner ceux de nos utilisateurs qui ont actuellement besoin d'une assistance. Nos équipes travaillent 24h/24 pour réduire au minimum l'impact de cette mise à jour et apporter une assistance personnalisée à ceux qui en ont besoin pour résoudre le probléme aussi rapidement que possible. Nous avons fourni des informations à nos utilisateurs via les articles d'assistance mis à jour réguliérement, comme nous mettons à disposition des solutions pour les diverses configurations de nos clients auxquelles nous prêtons une attention particuliére. - Les utilisateurs des solutions pour particuliers trouveront les solutions disponibles en cliquant sur ce lien : http://www.bitdefender.fr/site/KnowledgeBase/consumer/#638 - Les utilisateurs des solutions BitDefender Business Client trouveront les solutions disponibles en cliquant sur ce lien: http://www.bitdefender.fr/site/KnowledgeBase/consumer/#643 - Les utilisateurs des solutions BitDefender Security for File Servers trouveront les solutions à leur probléme en cliquant sur ce lien: http://www.bitdefender.fr/site/KnowledgeBase/consumer/#642 Pour les clients qui n'ont pas été en mesure de trouver une solution dans les informations d'assistance, nous vous recommandons de contacter notre équipe d'assistance directement via email, chat, téléphone ou sur le forum à l'adresse suivante: http://www.bitdefender.fr/site/Main/nousContacter pour les utilisateurs particuliers (grand public) et les utilisateurs des solutions professionnelles : http://www.bitdefender.fr/site/Main/nousContacter Nous conseillons fortement aux utilisateurs de suivre les directives publiées par les représentants de BitDefender, qui ont l'expertise nécessaire pour aborder les problémes liés à toutes les configurations. Nous présentons nos excuses pour le probléme intervenu sur une mise à jour de BitDefender pour les systémes Windows 64 bit. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

22 Mar 2010 LIRE L'ACTU
Le cheval de troie  ZeuS est de retour Archives Secunews SECUNEWS

Le cheval de troie ZeuS est de retour

Alerte Virale La société Websense spécialiste dans les solutions de filtrage pour Internet a découvert une nouvelle vague d'attaques visant des collaborateurs de gouvernements et des militaires. Le cheval de Troie "Zeus" en serait responsable. Websense,a récemment émis une nouvelle alerte de sécurité IT. Elle porte sur le cheval de Troie (trojan) baptisé " Zeus " qui serait utilisé pour voler des informations confidentielles des personnels travaillant pour les gouvernements et les départements militaires. Début février, ce logiciel malveillant, qui a été initialement conçu et utilisé pour voler des données bancaires, a été utilisé dans une campagne ciblant des collaborateurs de gouvernement étrangers (…tats-Unis et Royaume-Uni principalement). Cette menace se présente sous la forme d'un faux mail qui serait émis par un responsable de l'Agence centrale de renseignement ( CIA ), avec pour sujet: Citation:"Russian spear phishing attack against .mil and .gov employees" (une attaque phishing russe cible les adresses de collaborateurs portant des extensions .mil et .gov). "Ces e-mails falsifiés capitalisent sur la derniére attaque Zeus, et prétendent que l'utilisation de Windows Update via les liens fournis aidera à la protection contre les attaques de Zeus", explique une alerte publiée par Websense. Citation:"Le fichier binaire téléchargé à partir de ces liens est identifié comme un bot Zeus et le taux de détection par les antivirus est est de 35%". Le bulletin note que une fois de plus, les URL dans les e-mails conduisent à un fichier malicieux hébergé sur une machine compromise, mais aussi, sur un service connu d'hébergement de fichiers. Enfin, le mode opérationnel du malware est assez simple. Selon Websense, aprés l'installation du composant rootkit Zeus, le serveur de commande et de contrôle (C&C) est contacté pour télécharger un fichier de configuration crypté. Un autre composant est chargé du vol de données aprés avoir été téléchargé et installé à partir du même C&C. Ensuite, le bot établit une connexion avec un serveur FTP pour envoyer les données volées. Voir aussi: La loterie nationale danoise victime d'une attaque old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source: itespresso )

16 Feb 2010 LIRE L'ACTU
W32.DatCrypt un nouveau cheval de Troie qui exige une rançon contre vos fichiers Archives Secunews SECUNEWS

W32.DatCrypt un nouveau cheval de Troie qui exige une rançon contre vos fichiers

Alerte Virale Prendre des données en otage est un procédé connu dans le domaine de la cybercriminalité, cependant, un nouveau cheval de Troie infecte actuellement les ordinateurs sans même que les victimes puissent s'apercevoir qu'elles ont été escroquées. Lorsque le cheval de Troie W32/DatCrypt infecte un ordinateur, certains fichiers comme des documents microsoft, de la musique ou des images, semblent avoir été infectés alors qu'en réalité, les fichiers ont été chiffrés par DatCrypt. "Lorsque le cheval de Troie W32/DatCrypt infecte un ordinateur, certains fichiers comme des documents microsoft, de la musique ou des images, semblent avoir été infectés alors qu'en réalité, les fichiers ont été chiffrés par DatCrypt. Ensuite, le cheval de Troie crée un message semblable à une authentique boÓte de dialogue provenant de Windows conseillant à l'utilisateur de télécharger et d'exécuter le logiciel de réparation conseillé appelé "Data Doctor 2010", déclare Mikko Hypponen, directeur des laboratoires chez F-Secure. Si ce fichier est téléchargé puis exécuté, l'utilisateur reçoit un message expliquant que ce dernier "ne peut réparer qu'un seul fichier avec la version gratuite", afin de nettoyer (ou plus précisément déchiffrer) davantage de fichiers, l'utilisateur doit acheter la solution au prix de 89,95$, une fois le montant payé, l'utilisateur a de nouveau accés à ses fichiers. Ce cheval de Troie fonctionne d'une maniére tout-à-fait vicieuse. L'utilisateur sera trés probablement heureux de pouvoir à nouveau accéder à ses fichiers sans réaliser qu'il a d? payer une rançon pour récupérer ses propres données, l'utilisateur ira peut-être même jusqu'à recommander à ses amis ce qu'il pense être une excellente solution de restauration de données. Citation:"On a pu observer des procédés similaires de demande de rançon l'année derniére, ils concernaient notamment le logiciel "File Fix Pro"", poursuit Mikko Hypponen . Ce type d'arnaque n'est viable que si l'utilisateur n'a pas sauvegardé ses données sensibles à un autre emplacement. F-Secure recommande à tous de sauvegarder réguliérement les données de valeur sur un CD, un DVD, une clé USB ou bien en ligne via une solution telle que Online Backup de F-Secure. Plus d'infos voir la fiche de Trojan:W32/DatCrypt anglais) old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

28 Jan 2010 LIRE L'ACTU