Moteur de recherche

Résultats pour : "allons"

Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte. Archives Secunews SECUNEWS

Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte.

Spotify part en guerre contre les abonnés qui utilisent un adblocker pour faire des économies. Dans ses nouvelles conditions générales d’utilisation (CGU), le géant suédois du streaming mentionne explicitement l’interdiction d’utiliser un bloqueur de publicité sur son site. À partir du 1er mars 2019, les abonnés qui choisiraient malgré tout de braver cette interdiction risquent la fermeture immédiate de leur compte, Et sans le moindre avertissement préalable, assure le site The Verge. Un moyen d’échapper aux pubs intempestives Pour profiter des services de la plate-forme, les utilisateurs de Spotify ont le choix entre deux options. La première consiste en une version payante, qui donne accès à l’intégralité du contenu du site. La seconde est totalement gratuite, mais elle oblige l’utilisateur à écouter des publicités entre deux morceaux. Pour contourner ce désagrément, de nombreux adeptes de Spotify ont recours à un adblocker qui leur permet de profiter des avantages de la version payante, sans avoir à s’acquitter de l’abonnement. Deux millions de fraudeurs potentiels Avec ces nouvelles restrictions, Spotify espère mettre un terme à ces pratiques coûteuses pour la firme, et qui concerneraient près de deux millions d’abonnés à travers le monde. Spotify possède plusieurs outils de détection pour surveiller la façon dont est utilisé le service. "Nous allons continuer à investir énormément pour corriger ces procédés et améliorer les méthodes de détection", déclarait un porte-parole du groupe en août 2018 dans une interview à Digiday La firme suédoise entend ainsi réduire l’impact inacceptable de ces pratiques sur les détenteurs de droits, annonceurs et utilisateurs du site.

15 Feb 2019 LIRE L'ACTU
Instagram fait la chasse aux faux abonnés Archives Secunews SECUNEWS

Instagram fait la chasse aux faux abonnés

Instagram, l'application de partage de photos détenue par Facebook, a annoncé lundi qu'elle allait supprimer de certains comptes, les faux abonnés et commentaires destinés à les faire apparaître plus populaires qu'ils ne le sont vraiment. 'Nous avons récemment constaté que des comptes utilisaient des applications tierces pour artificiellement gonfler leur audience', explique Instagram, sur son blog. 'A partir d'aujourd'hui, nous allons commencer à retirer les 'likes', les abonnements et les commentaires des comptes qui utilisent des applications tierces pour améliorer leur popularité', ajoute l'entreprise. Instagram a développé des technologies d'apprentissage automatique pour l'aider à identifier les comptes utilisant de telles applications, en infraction avec les règles d'utilisation. La société enverra des messages aux abonnés concernés pour les prévenir de la suppression des commentaires ou des "likes" artificiels. Les utilisateurs auront simplement besoin de changer de mot de passe pour interrompre leur lien avec ces applications tierces, indique Instagram. Mais ceux qui continueraient à les utiliser pourraient voir "leur expérience affectée", ajoute la société sans préciser comment. Ce coup de vis intervient au moment où la maison mère d'Instagram, Facebook, fait face à de nombreuses polémiques (données personnelles, manipulations politiques, piratage, etc..). Voir le communiqué d'Instagram (anglais)

22 Nov 2018 LIRE L'ACTU
VOO passe à la vitesse 400 Mbps Archives Secunews SECUNEWS

VOO passe à la vitesse 400 Mbps

Dès décembre 2018, ce boost de vitesse sera accessible pour tous les clients VOO, en Wallonie comme à Bruxelles, mais cela ne sera (vraisemblablement) pas gratuit. Telenet fut le premier à s'y mettre. VOO, qui fonctionne sur le même technologie (le câble coaxial, et non la paire cuivrée/VDSL comme Proximus) que son cousin du Nord du pays, embraye : le câblo-opérateur wallon annonce, l'arrivée d'une connexion internet ultra-rapide, à 400 Mbps (au lieu du plafond actuel de 200 Mbps) sur son réseau. Tous les clients wallons et bruxellois sont éligibles à ce changement, dont les premiers effets entreront en vigueur des décembre 2018. - Si vous disposez d’un modem Technicolor, vous pourrez atteindre ce débit sans problème. - Si vous disposez d’un Netgear, alors la vitesse sera plutôt autour des 360Mbps. (Si la vitesse venait à être insuffisante pour vos besoins, le modem pourra être échangé gratuitement.) Avec des vitesses allant très prochainement jusqu'à 400 Mbps, vous pourrez télécharger: - 1h de musique en moins de 5 secondes - un film en 4K en moins de 5 minutes - profiter de votre jeu vidéo en ligne sans saccades Saviez-vous que regarder vos séries préférées en 4K deux heures par jour consomme près de 500Go sur le mois ? Et une caméra de sécurité jusqu'à 300Go ? L'objectif ? "Répondre aux futurs usages qui ne cessent de croître en termes de consommation de bande passante", détaille l'opérateur. "Au sein du parc de nos clients, on constate un doublement de la consommation de bande passante tous les 18 mois." Les Spotify, Netflix, et l'essor de la 4K n'y sont bien sûr pas étrangers. "Le nombre d’appareils connectés au sein d’un même foyer a considérablement augmenté : plus de 3 appareils connectés par personne en moyenne", précise encore l'entreprise. Concernant la commercialisation, VOO précise, sur son site, encore peaufiner l'offre commerciale. Les chances que le 400 Mpbs soit offert gratuitement aux clients actuels sont assez minces (à titre d'exemple, Telenet réclame un surcoût pour déverrouiller cette vitesse). Plus d'infos voir le site Voo (fr)

23 Oct 2018 LIRE L'ACTU
Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse Archives Secunews SECUNEWS

Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse

Kynoa, l'entreprise genevoise (suisse) qui l'a développé, vise les centres commerciaux, des arcades de jeux et à terme les bateaux de croisière, il est testé auprès du public suisse depuis ce vendredi. Seul point commun avec un kicker classique, la taille et les poignées qui en sortent, mais la comparaison s'arrête là. Baptisé Koliseum Soccer VR, il se présente de fait comme une grosse caisse fermée en bois posée sur quatre pieds, décorée de scènes de sport futuristes et à l'intérieur de laquelle sont installés quatre ordinateurs. Pour commencer une partie opposant la France à la Suisse (seule option disponible actuellement), les joueurs ne doivent pas lancer la traditionnelle balle en liège mais enfiler un casque de réalité virtuelle Occulus Rift. Ils sont alors projetés au coeur d'un stade bondé qui semble flotter au-dessus d'une mégalopole colorée et futuriste. Effets spéciaux et bonus Les joueurs n'ont alors plus leur physique traditionnellement statique mais ressemblent plutôt à des robots. Ils sont baptisés des 'Titans' car, expliquent avec lyrisme leurs concepteurs, 'à l'échelle réelle, un petit joueur de Baby-foot mesurerait au moins 10 mètres de haut si on le comparait à la taille d'un vrai terrain. Nos joueurs sont donc de grands robots qui, tels des gladiateurs, surgissent des vastes sous-terrains du stade pour se disputer le ballon.' S'ils sont toujours attachés à leur barre, ces joueurs nouvelle génération s'animent et peuvent même se féliciter ou se rabrouer en fonction des performances réalisées. Quant aux poignées, elles permettent toujours de contrôler le jeu, elles s'apparentent plus à des manettes de jeux vidéo puisque des boutons permettent de produire des effets spéciaux ou de débloquer des bonus en fonction des scores : - Bouclier qui protège le but pendant plusieurs secondes - Un ressort qui modifie les rebonds de la balle - Un mode 'multiballe', qui permet d'avoir plusieurs ballons en même temps sur le terrain. Cerise sur le gâteau, les parties peuvent être enregistrées et donc partagées sur les réseaux sociaux par exemple. A l'origine de ce projet, une jeune entreprise suisse. Kynao, créée à l'automne 2016 qui regroupe l'équipe d'un studio d'animation créé un an plus tôt. Les responsables de Kynao ne cachent pas leurs ambitions commerciales pour ces machines qui sont destinées à évoluer dans le temps. Et visent, avec ces machines proposées au prix de 95.000 francs suisses (un peu moins de 82.000 euros, la clientèle des centres commerciaux, des arcades de jeux ou la réalité virtuelle se développe et à terme les bateaux de croisière. Avec en tête d'écouler une vingtaine de ces machines cette année en profitant notamment de l'effet Coupe du monde 2018 Après ces deux jours de démonstration, qui permettront d'engranger les remarques d'utilisateurs qui ne sont pas forcément des habitués de la réalité augmentée, le Koliseum Soccer VR sera officiellement lancé à la mi-mars 2018 puis présenté courant avril à Dubaï lors du salon de l'industrie du divertissement et du jeu (DEAL). Plus d'infos page twitter Koliseum Soccer.

02 Feb 2018 LIRE L'ACTU
Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis Archives Secunews SECUNEWS

Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis

Facebook a annoncé jeudi 11 janvier 2018, une refonte majeure du fil d'actualité sur lequel naviguent ses plus de deux milliards d'utilisateurs, priorité sera désormais donnée aux contenus partagés par la famille et les amis, au détriment des marques et autres pages. Il s'agit de la plus importante refonte stratégique des contenus effectuée ces dernières années par le réseau social, qui entend mettre l'accent sur le bien-être des internautes. La façon dont Facebook classera les publications dans les prochaines semaines, en mettant en avant les photos, vidéos et statuts publiés par des proches, doit permettre de favoriser les interactions et les relations personnelles entre les utilisateurs, explique à l'AFP John Hegeman, responsable des fils d'actualité au sein du groupe. C'est un grand changement, souligne-t-il. "Les gens vont en fait passer moins de temps sur Facebook mais cela nous convient parce que cela rendra le temps qu'ils y passent plus précieux et, au bout du compte, cela sera bon pour notre activité." Facebook estime par exemple qu'une photo de famille a plus de valeur pour un utilisateur que le clip d'une star ou la publicité d'une marque de vêtements. "Nous pensons que l'interaction entre les personnes est plus importante que la consommation passive de contenus", insiste M. Hegeman, ajoutant qu'il s'agit d'"une des plus importantes mises à jour" que Facebook ait réalisée. Le co-fondateur et PDG du groupe, Mark Zuckerberg, a défini comme priorité de rassembler les personnes utilisant son réseau dans la vraie vie. "Lorsque nous allons déployer cela, vous verrez moins de contenus publics comme des publications d'entreprises, de marques et de médias", a écrit M. Zuckerberg sur sa propre page jeudi. "Facebook a été bâti pour rapprocher les gens", abonde M. Hegeman. "Cette mise à jour doit aider à améliorer cela." Le responsable a notamment cité plusieurs études ayant montré que les interactions avec des proches favorisent le bien-être, bien plus par exemple que le fait de lire des articles de presse. D'autant que le réseau social, tout comme Twitter, a été critiqué récemment pour avoir laissé fleurir sur son site de fausses informations, à l'instar des contenus publiés par les Russes durant la campagne présidentielle américaine de 2016. Mark Zuckerberg, lors de ses voeux pour 2018, a d'ailleurs promis de "réparer" ces "erreurs". "L'une de nos grandes priorités pour 2018", a-t-il ajouté jeudi, "est de nous assurer que le temps passé sur Facebook soit du temps bien dépensé". Lire le communique de facebook. (anglais).

12 Jan 2018 LIRE L'ACTU
"Tague un ami qui": Facebook va ENFIN sévir contre les pièges à clics Archives Secunews SECUNEWS

"Tague un ami qui": Facebook va ENFIN sévir contre les pièges à clics

Si vous êtes un utilisateur de Facebook, les publications de type "piège à clics" (clickbait) ne vous sont probablement pas étrangères. Ce sont par exemple les gifs sous lesquels il faut "taguer un ami qui fait pareil", les photos à "aimer si on est d'accord", ou les autres "identifie un pote qui te fera un gâteau au chocolat". L'objectif est à chaque fois le même: obtenir le plus de "j'aime", partages ou commentaires. Les pages qui postent ce type de publications dans le but d'obtenir des "j'aime", des partages ou des commentaires seront "dévalorisées". Le réseau social de Mark Zuckerberg a annoncé lundi qu'il allait (ENFIN!!) sévir contre ces posts. Dans un communiqué, Facebook reconnaît: "Des gens nous ont dit qu'ils n'aimaient pas ces messages de spam". Il détaille ensuite les méthodes qui seront mises en place: "nous avons entraîné une machine d'apprentissage automatique pour qu'elle puisse détecter [ces] contenus. On les verra moins dans le fil d'actualité", promet Facebook. Quelques semaines pour changer de stratégie. "Aussi, ces prochaines semaines, nous allons dévaloriser sur le fil d'actualité les pages qui recourent de manière répétée et systématique à cet 'engagement-bait' [piège à clics] pour gagner en visibilité." Ces pages auront plusieurs semaines pour se mettre à jour et "s'adapter" à ce changement, elles devraient ensuite voir leur "reach" (terme marketing qui désigne le pourcentage d'internautes ayant été exposés à un message diffusé par une marque) baisser. Cette décision, si elle est efficace dans sa mise en pratique, pourrait bien faire changer la donne. Le "reach" est justement ce que cherchent la plupart des pages qui publient ces contenus: plus il est élevé, et plus le média ou site qui a posté le "tague un ami qui" peut revendre cher ses espaces publicitaires, et plus cela lui rapporte de l'argent. Sans cette perspective, il y a fort à parier que beaucoup arrêteront de vous demander de taguer vos amis un peu partout. Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

19 Dec 2017 LIRE L'ACTU
Premier vol réussi pour le drone géant de Facebook Archives Secunews SECUNEWS

Premier vol réussi pour le drone géant de Facebook

'Aquila', le modèle de drone développé par Facebook, a réussi son premier vol à longue distance jeudi 21 juillet 2016. L’idée de Mark Zuckerberg ? Mettre sur pied une flotte de ces drones afin d’y connecter les habitants de zones reculées. Aquila: grand, léger et solaire Avec son ossature en fibre de carbone, Aquila ne pèse que 450 kilos malgré sa taille imposante (celle d’une Boeing 737). Le drone a la particularité de fonctionner grâce à l’énergie solaire. Son baptême de l’air a duré 96 minutes, soit le triple de ce que Facebook avait prévu initialement. A l’avenir, l’entreprise ambitionne de rendre ses drones effectifs pour des vols pouvant durer jusqu’à 3 mois. Facebook à la conquête du monde Avec cet essai concluant, Facebook a pris bonne note des performances d’Aquila. Ce vol est un pas de plus vers l’ambition affichée de Facebook de connecter le monde entier. [quote]Facebook explique que, 'pour nos prochains vols, nous ferons voler Aquila plus vite, plus haut et plus longtemps, à terme il volera entre 18.000 et 27.000 mètres d’altitude, tout en diffusant la connectivité aux personnes'.[/quote] Pour cela, Facebook utilisera un système maison un laser capable de délivrer des données à des dizaines de Gb par seconde vers une cible de la taille d'une pièce de 1 cent, à une distance de 16 km. Dans tous les cas, Jay Parikh ajoute qu'il reste encore beaucoup de travail pour y arriver. Les prochains mois seront dédiés à l'analyse des données récoltées pendant ce vol et à lancer d'autres expérimentations. Aucune date n'a été évoquée pour un lancement à grande échelle. On estime qu’il y a aujourd’hui 3,5 milliards de personnes qui ont un accès à Internet, soit 40 % de la population mondiale, Mark Zuckerberg veut intégrer les 60 % restants. En plus de ses drones, le géant américain a déjà lancé 'Free Basics'. Ce programme permet à des pays, dont l’Inde et Madagascar, d’accéder gratuitement à des versions allégées de sites web. Un projet controversé qui irait à l’encontre du principe d’égalité numérique. Voir aussi: Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet. Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

25 Jul 2016 LIRE L'ACTU
Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet Archives Secunews SECUNEWS

Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet

Dans le cadre du projet internet.org visant à apporter une connexion Internet dans des régions défavorisées, Facebook a choisi une solution de drones solaires, le premier prototype à taille réelle va bientôt être testé en conditions réelles. Cette avancée représente pour Facebook la première étape vers la concrétisation d'un projet vieux d'un an, relier les parties les plus reculées de la planète à Internet au cours des prochaines années. 'Aquila', le nom de l'engin conçu à Londres, est une aile de carbone d'une envergure similaire à celle d'un Boeing 737, qui ne pèse pas plus de 450 kilos, les premiers essais en vol doivent avoir lieu dans la seconde moitié de l'année. [quote]Dans la mythologie grecque, 'Aquila' était un aigle de Zeus. C’est également le nom d’une constellation d’étoiles. Aujourd’hui, il s’agit d’un drone solaire.[/quote] Avec Aquila, Facebook ambitionne d'apporter un débit Internet équivalent à une connexion 3G, à l'aide d'une antenne fixée sur l'appareil. Lancés à une vingtaine de kilomètres au-dessus du sol par une montgolfière, les drones de Facebook seront alimenté à l'énergie solaire, grâce à des panneaux fixés sur leurs ailes. Pour maintenir une connexion efficace, c'est grâce à un réseau de lasers que les drones communiqueront entre eux et avec la terre ferme. 90 jours d'autonomie Alimenté par l’énergie solaire, Aquila est fabriqué principalement à base de fibre de carbone et pèse moins de 500 kg et doit voler à une altitude située entre 18 et 27.000 mètres avec une autonomie de 90 jours. Chaque drone Aquila devrait être capable de couvrir une surface au sol d’environ 50-80 km de diamètre et les différents drones pourront être connectés entre eux grâce à un système laser baptisé 'free-space optics'. Le système de communication est situé dans le ventre de l’appareil. Yael Maguire, ingénieur à la tête du Connectivity Lab' de Facebook, affirme avoir franchi une étape importante avec la conception en laboratoire d'un système de communications laser qui peuvent atteindre des dizaines de gigaoctets par seconde, dix fois mieux que le plus avancé actuellement. Connecter le monde entier par le ciel Ces nouvelles avancées s'inscrivent dans la stratégie de Facebook d'étendre la couverture Internet mondiale, au moyen de l'initiative Internet.org. L'été dernier, l'entreprise lançait dans le cadre de ce projet une application mobile proposant un accès à un Internet allégé, sur lequel n'étaient disponibles que les services jugés nécessaires, et dont la Zambie a été le premier pays à bénéficier. Avec ses drones, Facebook espère pouvoir donner accès à l'intégralité du Web aux 10% qui en sont encore privés. Aquila fait écho au 'projet Loon' de Google, avec lequel l'entreprise de Moutain View compte couvrir 100% du territoire sri-lankais de son réseau 3G d'ici à l'année prochaine, à l'aide de ballons-antennes gonflés à l'hélium. Comme Google, Facebook a prévu de mettre sa technologie, encore en plein développement, à la disposition d'opérateurs de communication ou de gouvernements. Les deux entreprises s'investissent depuis plusieurs années dans la recherche sur des nouveaux moyens d'accéder à Internet, et à raison. En plus d'asseoir leur position sur le marché des technologies, le pari de l'internet pour tous, à travers le monde, pourrait bien leur assurer des millions de nouveaux clients potentiels. Facebook devrait prochainement dépasser la barre du milliard d'utilisateurs actifs quotidiennement. En test dans le ciel américain à l'automne 2015 Les premiers tests en grandeur réelle devraient démarrer dans les prochains mois aux Etats-Unis, le drone sera positionné à une altitude de 70.000 pieds (21.000 mètres) par un ballon. Le principe de fonctionnement est de le faire voler à une altitude de 90.000 pieds durant la journée pendant que les batteries sont en charge et de le faire descendre à 60.000 pieds durant la nuit. Voir aussi: Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

03 Aug 2015 LIRE L'ACTU
La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation Archives Secunews SECUNEWS

La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation

À la demande de la Commission vie privée belge, une analyse approfondie a été menée par un groupe de sese echerche inter-universitaire EMSOC/SPION sur la manière dont Facebook traite les données à caractère personnel de ses utilisateurs, ainsi que des citoyens qui n’utilisent pas Facebook ou qui ont expressément pris du recul par rapport à Facebook, a-t-elle annoncé vendredi. Facebook bafoue les législations européennes [quote]'Selon la commission, les résultats de cette analyse sont déconcertants. Facebook bafoue les législations européennes et belges en matière de vie privée, et ce à différents niveaux. De nombreux points problématiques sont dévoilés en 10 chapitres'.[/quote] Le président Willem Debeuckelaere déclare même: [quote]'Facebook est le réseau social par excellence sur lequel figurent plus de la moitié des belges. La manière dont la vie privée de ces membres et également celle de tous les internautes est méprisée nécessite des mesures. Avec cette première recommandation, nous faisons un premier pas vers Facebook et tous les acteurs d’Internet qui utilisent Facebook afin de leur permettre de fonctionner tout en respectant réellement la vie privée. Ça passe ou ça casse.[/quote] La Commission vie privée belge a pour ambition d’analyser en profondeur chacune de ces problématiques. Aujourd'hui, toute l’attention se porte sur le huitième chapitre intitulé 'Facebook Tracking Through Social Plug-ins': 'Traçage via les modules sociaux' Ceci ne concerne pas uniquement les utilisateurs de Facebook, mais quasi tous les internautes de Belgique et d'Europe. Les commissions vie privée des Pays-Bas (précurseur en la matière), d'Allemagne (Hambourg) et de Belgique coopèrent depuis janvier 2015 dans un groupe d’initiative. La France et l’Espagne ont récemment rejoint ce groupe de contact. Ces derniers se concertent régulièrement avec les autres organisations soeurs européennes, ces différents pays ont entamé une analyse et suivi la procédure nationale propre. Jusqu'à ce jour, Facebook refuse de reconnaître l’application de la législation belge ainsi que la Commission vie privée belge. Les constatations du rapport de recherche EMSOC/SPION ont jusqu’à présent été contestées, elles n’ont cependant pas été réfutées concrètement. Au contraire, Facebook a reconnu que de petites erreurs, des “bugs” ont été découverts. [quote]'Le dossier a déjà été transmis au procureur du Roi et nous n'excluons pas l'éventualité d'une plainte pénale', précise la Commission, qui souhaite avancer rapidement dans ce dossier et engranger des résultats pour la fin de l'année. Facebook a obtenu de notre part quatre fois plus de temps que celui qu'il a donné à ses membres pour accepter ses nouvelles règles d'utilisation. Nous allons maintenant réagir rapidement, c'est une question de semaines', assure-t-on.[/quote] Facebook n'accepte pas d'être contraint par les législations de protection de la vie privée belge, néerlandaise et allemande, ne reconnaissant que la commission irlandaise compétente en la matière. [quote]Dans sa recommandation, la Commission belge exige une transparence totale sur l'utilisation des cookies. Le réseau social ne peut en outre pas collecter de données de non-utilisateurs via des modules sociaux (sauf autorisation expresse). Une collecte de données des utilisateurs doit se limiter au strict nécessaire pour un service demandé et il faut en demander la permission. Les modules sociaux doivent, de plus, être respectueux de la protection de la vie privée. Enfin, Facebook doit préalablement obtenir l'autorisation de ses utilisateurs avant d'afficher de la publicité ciblée. Il est, par ailleurs, recommandé aux propriétaires de sites internet d'obtenir le consentement éclairé de leurs visiteurs pour l'utilisation de modules sociaux. Ils sont conjointement responsables, met en garde la Commission, qui leur demande aussi de donner des informations sur la gestion des cookies et d'obtenir le consentement de l'internaute.[/quote]

17 May 2015 LIRE L'ACTU
La NSA et le GCHQ pirate des millions de cartes SIM Archives Secunews SECUNEWS

La NSA et le GCHQ pirate des millions de cartes SIM

La NSA , l'Agence nationale de sécurité américaine, et son homologue britannique le GCHQ ont pu intercepter des quantités massives de communications en volant des clés de cryptage de cartes SIM. C'est ce qu'affirme, jeudi 19 février 2015, The Intercept, site américain, en s'appuyant sur des documents confidentiels fournis par le lanceur d'alerte Edward Snowden. Cette clé permet de chiffrer et déchiffrer toutes les communications de l'utilisateur du téléphone, sans que la compagnie de téléphone et les autorités du pays soient au courant. Avoir ces clés permet aussi d'éviter de demander un mandat pour mettre quelqu'un sur écoute, et ne laisse aucune trace sur le réseau qui révélerait l'interception de la communication. Selon les informations de The Intercept, l'agence de renseignement américain a aidé le GCHQ à s'introduire dans les réseaux informatiques du principal fabricant de carte SIM pour dérober ces clés, chez Gemalto. Cette société de droit néerlandais cotée au CAC40 est le leader mondial des cartes SIM, qu'elle fournit à 450 opérateurs dans 85 pays, grâce à 40 usines de fabrication. Mais l'activité de Gemalto ne s'arrête pas là, cette société de sécurité informatique conçoit et commercialise également des puces sécurisées pour cartes bancaires, pour les cartes d'identité et permis de conduire de plusieurs pays, dont l'Afrique du Sud et les Pays-Bas, ou encore les passeports biométriques de la Belgique. Dans un communiqué, Gemalto a indiqué qu'elle prenait très au sérieux les affirmations de The Intercept. [quote]Nous allons consacrer toutes les ressources nécessaires pour comprendre la portée de ces techniques sophistiquées utilisées pour intercepter les données sur les cartes SIM, a indiqué l'entreprise, qui estime dans un communiqué, que la cible de l'attaque décrite par The Intercept n'était pas Gemalto en tant que telle, il s'agirait d'une tentative pour atteindre le plus grand nombre de téléphones portables possible dans le but de surveiller les communications mobiles sans l'accord des opérateurs et des usagers. [/quote] A l'ouverture de la Bourse, l'action Gemalto perdait 8%, ce vendredi matin. Comment la NSA a-t-elle fait ? [quote]Pour réussir leur coup, la NSA et le GCHQ ont travaillé de consort pour cibler des employés de Gemalto, mais aussi de nombreuses grandes entreprises télécoms et de fabricants de cartes SIM, précise le site. Le programme 'HIGHLAND FLING' visait spécifiquement le QG français de l'entreprise, centre névralgique des opérations internationales du groupe. Big Brother a espionné les emails et les comptes Facebook de nombreux employés, notamment grâce au programme de surveillance Xkeyscore, qui pouvait intercepter le trafic Web (qui n'était pas crypté à l'époque) à l'entrée des réseaux de Google, Facebook ou Yahoo.[/quote] Les documents rendus publics par The Intercept mentionnent à titre d'exemple un employé de la société dont le GCHQ a détecté qu'il transmettait des fichiers chiffrés par le protocole PGP depuis la Thaïlande Les clés de chiffrement convoitées par les services britanniques et américains sont en effet souvent transmises aux clients de Gemalto par le biais de courriels sécurisés par ce protocole. [quote]Le GCHQ, avec le support de la NSA, a puisé dans les communications privées d'ingénieurs et d'autres salariés du groupe dans de multiples pays, pour parvenir à dérober ces clés, écrit The Intercept. Il est impossible de savoir combien ont été volées par la NSA et le GCHQ, mais le nombre est sidérant », ajoute-t-il.[/quote] La NSA, par exemple, était déjà capable en 2009 de traiter entre 12 et 22 millions de clés par seconde, pour pouvoir les utiliser plus tard au besoin afin d'écouter des conversations ou intercepter des mails. Carte SIM, clé de cryptage, comment ça marche. ? [quote]Parce que les ondes radio, qui voyagent par les airs, sont faciles à intercepter, un système de cryptage a été mis en place. Une clé est stockée sur la carte SIM, et l'opérateur dispose de l'unique copie. Lors d'un appel, une authentification a lieu avec la tour voisine, et l'échange est alors sécurisé. En théorie.[/quote] Combien de téléphones sont concernés. ? Quels autres fabricants ont été touchés. ? Dans tous les cas, c'est game over pour la vie privée, estime le professeur de cryptographie Matthew Green, un rappel de centaines de millions, voire plus, de cartes SIM serait une opération coûteuse et dantesque. L'Electronic Frontier Foundation rappelle cependant qu'il existe méthodes alternatives de cryptage déjà disponible sur iOS et Android, comme Signal, RedPhone et TextSecure, en espérant que la NSA n'ait pas déjà volé leurs clés Et Gemalto ne savait rien. ? Pour envoyer les clés aux opérateurs, Gemalto procède par courrier, ou, plus souvent, par email ou FTP. Selon les documents fournis par l'ex-consultant de la NSA, Edward Snowden, les agences américaines et britanniques ont réussi à s'introduire dans le réseau interne de Gemalto. Elles ont vraisemblablement prélevé les précieux sésames à la source et pouvait décrypter les communications sans laisser de trace. L'entreprise jure qu'elle n'était au courant de rien et juge ces révélations inquiétantes et perturbantes. Voir aussi: Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

21 Feb 2015 LIRE L'ACTU
(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview Archives Secunews SECUNEWS

(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview

Les pirates informatiques qui ont frappé Sony Pictures ont adressé de nouvelles menaces mardi à ceux qui voudraient aller voir le film "L'interview qui tue!", produit par le studio poids lourd d'Hollywood, évoquant même les attentats du 11 septembre 2001. Ces menaces interviennent alors que d'anciens salariés de Sony Pictures Entertainment (SPE) ont annoncé avoir déposé une plainte en nom collectif contre le studio de cinéma et de télévision qu'ils accusent de ne pas avoir protégé leurs informations personnelles lors de l'attaque informatique survenue fin novembre. Dans un nouveau communiqué, le groupe GOP (Les gardiens de la paix), qui a revendiqué 'le piratage du 24 novembre 2014', annonce le début d'un "cadeau de Noël", avec la mise en ligne de nouveaux extraits de mails personnels du directeur général de SPE, Michael Lynton. Les pirates informatiques menacent en particulier les cinéphiles désireux d'aller voir le film "L'interview qui tue!", une comédie sur un complot fictif de la CIA pour assassiner le leader nord-coréen Kim Jong-un, produit par Sony. [quote]"Nous allons vous montrer clairement dans tous les lieux où "L'interview qui tue!" sera diffusé, notamment lors de l'avant-première, à quel destin tragique sont voués ceux qui cherchent à se moquer de la terreur", dit ainsi dans un mauvais anglais le communiqué de GOP reproduit par plusieurs médias américains, dont le Los Angeles Times. "Rappelez-vous le 11 septembre 2001. Nous vous recommandons de vous tenir à distance de ces endroits (où le film sera montré), et si votre maison est à proximité, vous devriez partir. Tout ce qui va se passer dans les prochains jours sera dû à la cupidité de SPE. Le monde entier dénoncera Sony", écrit le groupe Guardians of Peace, qui pourrait être affilié à la Corée du nord malgré le démenti de Pyongyang. [/quote] Sony a officiellement annoncé qu'il renonçait à sortir son film The Interview aux Etats-Unis. Un peu plus tôt, plusieurs grandes chaînes de cinéma avaient décidé de ne pas programmer ce film dans lequel Seth Rogen et James Franco sont recrutés par la CIA pour tenter d'assassiner le leader nord-coréen Kim Jong-un. Les 1.800 hackers du Bureau 121 Avec un code en partie écrit en coréen, le malware utilisé pour pénétrer les défenses de Sony est similaire à un virus employé dans des attaques contre la Corée du Sud l'an dernier, selon plusieurs experts. Si la Corée du Nord vit encore à l'âge de pierre d'Internet, le gouvernement a constitué une unité d'élite de 1.800 hackers, baptisée le ''Bureau 121''. Peu d'informations sont disponibles. [quote]Jang Se-yul, un dissident passé au Sud, raconte à Reuters que les candidats les plus prometteurs sont parfois recrutés à 17 ans, principalement parmi les étudiants en informatique de l'université militaire nationale. Ils bénéficient souvent d'un luxueux logement de fonction. C'est un grand honneur, conclut Jang.[/quote] MAJ le 24.12.2014: 'L'interview qui tue' sortira finalement au cinéma Sony Pictures a finalement autorisé la diffusion du film "The Interview" le 25 décembre 2014, une semaine après avoir dit renoncer à la sortie de cette comédie à la suite d'une cyberattaque, a indiqué mardi un exploitant de salles de Dallas. Une information confirmée par Michael Lynton, le patron de Sony Pictures. Le film sortira donc le jour de Noël comme le studio l'avait initialement prévu, mais il ne sera projeté que dans un nombre limité de salles, au lieu d'une sortie nationale envisagée à l'origine. [quote]"Nous n'avons jamais abandonné l'idée de sortir 'L'interview qui tue!' et nous sommes heureux que notre film sorte dans quelques cinémas le jour de Noël", a déclaré Michael Lynton dans son communiqué. Il a précisé que la division cinéma de Sony poursuivait ses efforts pour rendre le film visible dans plus de salles et sur différentes plates-formes de diffusion. [/quote] Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage

18 Dec 2014 LIRE L'ACTU
Un cofondateur du site Pirate Bay interpellé à la frontière du Laos et de la Thaïlande Archives Secunews SECUNEWS

Un cofondateur du site Pirate Bay interpellé à la frontière du Laos et de la Thaïlande

Fredrik Neij, l'un des cofondateurs du site The Pirate Bay (TPB), a été appréhendé mardi 4 novembre 2014 avec sa femme dans un poste-frontière thaïlandais le long de la frontière avec le Laos, selon The Nation. Il avait fui son pays après sa condamnation par la justice, en 2010. [quote]'Nous allons annuler son visa et l'extrader vers la Suède' dès mercredi, a déclaré le colonel Panlop Suriyakul na Ayutthaya. Il a été arrêté hier soir alors qu'il franchissait le pont de l'Amitié lao-thaïlandaise pour entrer en Thaïlande.[/quote] L'avocat de M. Neij a confirmé son arrestation auprès de médias suédois. Agé de 36 ans, il a été condamné en appel en 2010 pour avoir facilité, grâce au site The Pirate Bay, le partage illégal de fichiers (films, musique, logiciels,etc...). The Pirate Bay est un tracker de fichiers BitTorrent qui servent, notamment, à la diffusion de ce type de documents. Trois autres personnes avaient été condamnées dans cette affaire. - Gottfrid Svartholm Warg:avait été arrêté au Cambodge en 2012 à la demande de la Suède et a été livré au Danemark qui le poursuivait également pour des faits de piraterie. - Peter Sunde:avait été arrêté en Suède en juillet après deux ans de cavale. - Le quatrième homme, Carl Lundstroem: a déjà purgé sa peine de prison, et a déménagé en Suisse Voir aussi: Le cofondateur du site Pirate Bay arrêté en Suède Clic pour lire toutes les actus de The Pirate Bay

05 Nov 2014 LIRE L'ACTU
La police belge demande d'arrêter de publier des images de délit sur le net Archives Secunews SECUNEWS

La police belge demande d'arrêter de publier des images de délit sur le net

La police belge lance un appel aux citoyens en leur demandant de cesser de publier des photos ou des vidéos de faits criminels sur les réseaux sociaux. Selon les policiers, il faut les laisser faire leur métier. "Pas la peine d'alerter la police, allons plutôt sur Facebook", voilà la tendance du moment. Les vidéos de chauffards, d'agression, ou les photos de personnes suspectées d'avoir commis des délits affluent désormais sur la toile. Une nouvelle mode qui fatigue d'ores et déjà les policiers. Ceux-ci lancent aujourd'hui un appel aux citoyens pour qu'ils cessent de mener leur propre enquête en publiant ce genre d'images sur les réseaux sociaux. Une pratique illégale de surcroît car elle viole la vie privée et le droit à la présomption d'innocence, comme le rappelle Marc Hellinckx, vice-président de la Police locale. [quote]"Si tout le monde commence à mener ses enquêtes, nous serons à la limite du socialement acceptable", explique-t-il en invitant les victimes ou autres témoins de délit à plutôt se présenter à la police qui est plus à même de décortiquer ces vidéos car "ils ont plus de ressources qu'un simple citoyen".[/quote] Un argument qui peine cependant à convaincre de nombreuses victimes qui restent persuadées que les réseaux sociaux permettent de retrouver plus vite et plus facilement les auteurs de certains délits qui, du reste, ne sont pas une priorité pour la police.

14 May 2014 LIRE L'ACTU
Le nombre croissant d'objets connectés pose des problèmes de sécurité Archives Secunews SECUNEWS

Le nombre croissant d'objets connectés pose des problèmes de sécurité

Voiture, vêtements, réfrigérateur ou même brosse à dents, les objets du quotidien sont de plus en plus souvent connectés à un smartphone ou à internet, multipliant d'autant les risques en termes de sécurité. Si un objet est connecté à internet, on peut le trouver, et s'il a un système d'exploitation, on peut le pirater. Les cas avérés sont encore rares, mais je ne crois pas que les malfaiteurs aient encore compris les avantages pour eux d'utiliser de tels objets, il y a des tas d'informations à recueillir. Catalin Cosoi, directeur de recherche chez le roumain BitDefender, prédit qu'une première grosse affaire de piratage devrait intervenir dès cette année 2014. Du côté des concepteurs d'objets intelligents, la sécurité est une préoccupation dans les secteurs d'activité sensibles. [quote]La société américaine Unikey, qui fournit des technologies pour des serrures intelligentes, utilise "un cryptage de qualité militaire", affirme Alex Colcernian, chargé du développement de produits.[/quote] [quote]Le serveur de santé est "très sécurisé", assure aussi Léo Herlin, ingénieur d'études chez l'entreprise française Medissimo qui présente au CES un pilulier intelligent, où les cachets sont rangés dans de petites cases qui s'allument individuellement au jour et à l'heure où le patient doit prendre ses médicaments.[/quote] [quote]Les démonstrateurs du groupe LG Electronics, qui expose au CES un frigo communicant, auquel on peut demander par SMS en faisant ses courses s'il faut racheter du lait, ne voient pas bien en revanche l'intérêt de pirater la liste de son contenu.[/quote] Sécurité à plusieurs niveaux [quote]"En un an (sur le marché américain), nous n'avons entendu parler d'aucun problème", affirme Randy Overton, qui forme des revendeurs sur le produit. [/quote] Mais c'est aussi à l'utilisateur de décider ou non de laisser l'application fonctionner sans mot de passe sur son smartphone. [quote]"On doit être un consommateur intelligent quand on utilise un appareil intelligent. "Au moment où nous commençons à faire rentrer toutes ces choses dans nos maisons, nous allons devoir prendre nos responsabilités", par exemple en se renseignant sur la sécurité de l'objet, juge aussi Kevin Haley. En cas de problème, les consommateurs devront se faire entendre et forcer les fabricants à prendre des mesures. Il plaide aussi pour "une sécurité à plusieurs niveaux", soulignant par exemple que la serrure la plus sûre combine une bonne vieille clé et une identification biométrique.[/quote] Selon un livre blanc de l'équipementier américain Cisco, 50 milliards d'objets seront connectés en 2020. [quote]"Il est impossible de mettre un logiciel de sécurité sur chaque objet", souligne David Orain, un responsable marketing du groupe. La solution pour lui "consiste à identifier un comportement anormal. Par exemple si un compteur électronique se met soudain à télécharger des mégaoctets de données".[/quote] Cisco a des produits à cet effet, toutefois surtout destinés aux professionnels, même si certaines de ses technologies servent dans les portails de protection domestiques proposés par des opérateurs télécoms à leurs clients. [quote]Car même si les objets quotidiens connectés font beaucoup parler d'eux, le vrai enjeu reste dans le monde industriel, où d'ailleurs "la communication de machine à machine existe depuis 40 ans" dans les transports pour suivre la trace des containers, ou pour des processus automatisés sur les plateformes pétrolières par exemple, relève Andreas Haegele, du spécialiste français de la sécurité numérique Gemalto.[/quote] "Les menaces suivront l'argent", prévient Kevin Haley. Pour lui, le piratage médiatisé l'an dernier aux Etats-Unis d'un système de surveillance pour bébé, qui s'était mis à débiter des injures, "voulait juste prouver quelque chose", mais ce sera différent "si je peux entrer dans les caméras de sécurité des usines de mon concurrent", pour de l'espionnage industriel par exemple, ajoute-t-il. Voir aussi: Un pirate pénètre la chambre d’une petite fille à travers son baby monitor Un hacker transforme des pacemakers en bombes mortelles

13 Jan 2014 LIRE L'ACTU
Google bloque les recherches de pornographie d'enfants Archives Secunews SECUNEWS

Google bloque les recherches de pornographie d'enfants

Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)

21 Nov 2013 LIRE L'ACTU
Un Français condamné à plus d’un million d’euros de dommages pour piratage de films Archives Secunews SECUNEWS

Un Français condamné à plus d’un million d’euros de dommages pour piratage de films

Le jeune homme de 21 ans avait créé une plateforme de téléchargements illégaux sur InternetLe créateur d'une importante plateforme de téléchargements illégaux sur Internet, un jeune homme de 21 ans, a été condamné ce mardi 12 novembre 2013 à 10 mois de prison avec sursis et plus d'un million d'euros de dommages et intérêts. Le tribunal correctionnel est allé au-delà des réquisitions du parquet, qui avait réclamé 6 mois de prison avec sursis, et il a suivi toutes les demandes de dommages et intérêts des nombreuses parties civiles. Warner, 20th Century Fox, Disney, Columbia Pictures Ce jeune homme sans emploi, qui vit encore au domicile de ses parents en Moselle (France) près de la frontière luxembourgeoise, doit théoriquement: [info_error]- près de 270.000 euros à la Société civile des producteurs phonographiques (SCPP) - Plus de 200.000 euros à Warner - 165.000 euros à la 20th Century Fox - Environ 154.000 euros à la Société des auteurs, compositeurs et éditeurs de musique (Sacem) - 143.000 euros à Disney - Près de 100.000 euros à Columbia Pictures...[/info_error] [quote]"Cependant, généralement ce sont des sommes qui ne sont pas recouvertes", a précisé à l'AFP l'avocat du jeune, Me Nicolas Rebbot. "Mon client ne s'est pas enrichi du tout avec ce site, il est incapable de payer, et les parties civiles seraient perdantes à le poursuivre à vie", a-t-il assuré. "C'était un truc de gamin. Il faisait ça par esprit libertaire, la culture du partage et pour une certaine notoriété", a estimé Me Nicolas Rebbot."Mais il a reconnu ses torts et veut désormais tourner la page".[/quote] [quote]"C'est une décision satisfaisante. L'important était de faire reconnaître notre préjudice", a déclaré de son côté Me Yvan Diringer, l'avocat de la Sacem dans ce dossier. "Nous avons bien évidemment conscience de sa situation financière, aussi nous allons tenter un recouvrement de nos dommages et intérêts au vu de ses capacités", a poursuivi Me Yvan Diringer.[/quote] Plus de 100.000 membres inscrits sur le site Forumddl [quote]"Au moment où les faits avaient été découverts en 2011, son site Forum-ddl comptait plus de 100.000 membres, accueillait plus de 4.700 visiteurs par jour et totalisait plus de 3 millions de téléchargements de films et de chansons d'un catalogue référencé supérieur à 50.000 oeuvres", a rappelé l'avocat de la Sacem, selon lequel c'était un site vraiment bien fait".[/quote] Malgré une première garde à vue en 2011, le pirate avait poursuivi son activité, avant d'être de nouveau rattrapé par la justice début 2013.

14 Nov 2013 LIRE L'ACTU
L'hébergeur français OVH victime d'un piratage, les données de ses clients européens ont été volées Archives Secunews SECUNEWS

L'hébergeur français OVH victime d'un piratage, les données de ses clients européens ont été volées

La société française, qui héberge de nombreux sites Internet à travers le monde, a été la victime d'un pirate, les données de ses clients européens ont été volées, OVH demande à ses clients de modifier leur mot de passe. Les annonces de piratage s'enchaînent. Après Apple et Ubuntu, c'est au tour de l'hébergeur de sites OVH d'annoncer que les données de ses centaines de milliers de clients en Europe, particuliers comme professionnels, ont été dérobées par une personne mal intentionnée. Octave Klaba, le fondateur de la société basée à Roubaix, s'est fendu d'un message sur le site d'OVH afin d'expliquer l'origine de l'incident. Citation: Un pirate a réussi à obtenir le mot de passe d'un employé de la société. De là, il a réussi à s'introduire dans le réseau privé virtuel (système permettant d'accéder au système informatique d'une société depuis l'extérieur) d'OVH et à dénicher les codes d'accès permettant d'accéder aux dossiers internes. Il a alors pu copier les données des clients européens de la société, qui compte 700.000 clients à travers le monde. Pas de données bancaires volées OVH se veut rassurant, aucune donnée bancaire n'a été volée lors de ce piratage. Citation: "Aucune information sur les cartes bancaires n'est stockée chez OVH. Les informations sur les cartes bancaires n'ont été ni consultées ni copiées", insiste Octave Klaba. Les données volées sont: - Le nom et le prénom - L'adresse - La ville - Le pays - Le numéro de téléphone - Le numéro de fax - L'identifiant et le mot de passe du compte (ce dernier est protégé, mais pas pour autant à l'abri). Citation: "Il faut beaucoup de moyens techniques pour retrouver le mot de passe. Mais c'est possible", reconnaît Octave Klaba. Par précaution, tous les clients OVH vont recevoir un e-mail les invitant à modifier ce dernier. Les internautes ont en effet souvent tendance à utiliser le même mot de passe pour leurs e-mails et leurs divers comptes (réseaux sociaux, impôts, etc…), si ce mot de passe est découvert, c'est potentiellement toute leur vie numérique qui est menacée. Citation: "Nous n'avons pas été assez paranos et on passe désormais en mode parano supérieur", écrit Octave Klaba. Les employés d'OVH seront dorénavant équipés d'un token, une clé physique prouvant qu'ils sont bien employés de la société. À chaque fois qu'ils se connecteront au réseau de l'entreprise, ils devront entrer un code généré par cette clé. Cette couche supplémentaire de sécurité devrait fortement limiter les intrusions extérieures. Octave Klaba a également annoncé qu'il déposait une plainte au pénal auprès des autorités judiciaires. Citation: "Afin de ne pas perturber le travail des enquêteurs, nous n'allons pas donner d'autres détails avant d'avoir les conclusions finales, explique Octave Klaba".

24 Jul 2013 LIRE L'ACTU
Projet Loon de Google, un accès internet via des ballons dans la stratosphère Archives Secunews SECUNEWS

Projet Loon de Google, un accès internet via des ballons dans la stratosphère

Google a annoncé samedi le lancement expérimental de trente ballons dans la stratosphère afin de relayer une connexion internet vers des zones difficiles d'accès. Après ses lunettes futuristes baptisées Google Glass, le géant américain expérimente un accès internet via des ballons dans la stratosphère. Trente ballons gonflables ont ainsi été lancés en Nouvelle-Zélande, dans la région de Canterbury, et la connexion qu'ils devraient délivrer va être testée par cinquante volontaires au sol grâce à une antenne installée sur le toit de leur habitation. [quote]Deux tiers de la population mondiale n'ont toujours pas accès à une connexion rapide et bon marché, et il reste beaucoup de chemin à parcourir dans ce domaine", indique le groupe américain dans son communiqué.[/quote] Un projet baptisé "Loon" Le projet "Loon" (raccourci de "balloon" (ballon en anglais) mais qui signifie aussi "fou" ou "dingue") propose de recourir à des flottes de ballons dérivant au niveau de la stratosphère afin de fournir un accès internet aux zones survolées. [quote]Nous n'en sommes qu'aux balbutiements du projet, mais nous avons d'ores et déjà conçu un système qui utilise des ballons, transportés par le vent à des altitudes deux fois supérieures à celles des vols commerciaux, pour fournir un accès à internet à des vitesses comparables, voire supérieures à celles des réseaux 3G actuels", explique le groupe.[/quote][quote]Cette idée peut sembler farfelue, mais elle repose sur des bases scientifiques solides, argumente Google, qui s'est également associé à un opérateur télécoms néo-zélandais pour fournir la connexion internet localement.[/quote] Projet Loon de Google, un accès internet via des ballons dans la stratosphère Le contrôle des ballons Le groupe indique avoir élaboré un système pouvant contrôler la trajectoire des ballons. [quote]"Grâce aux énergies solaire et éolienne, nous pouvons modifier leur altitude pour qu'ils utilisent les vents que nous souhaitons". Google dit également avoir mis au point "des algorithmes et des systèmes informatiques complexes" pour que chaque ballon "soit positionné dans la zone souhaitée au moment voulu".[/quote] Après la Nouvelle-Zélande, Google souhaite étendre l'expérimentation dans des pays à la même latitude, comme l'Afrique du sud, l'Uruguay, l'Australie ou encore le Chili. Ce projet "Loon" est issu du centre de recherches spécial GoogleX Lab à Mountain View en Californie, placé sous la direction de Sergey Brin, l'un des co-fondateurs de Google, ce laboratoire a déjà développé le projet Google Glass (les lunettes connectées à internet) ou encore des modèles de voitures sans conducteur.

16 Jun 2013 LIRE L'ACTU
Un grand-père vend son petit-fils sur Facebook Archives Secunews SECUNEWS

Un grand-père vend son petit-fils sur Facebook

Affaire sordide dans le Nord de l'Inde, un homme de 47 ans a été interpellé pour avoir vendu, sur Facebook, son petit-fils, un nourrisson, à un homme d'affaires, pour 640 euros. Feroz Khan, un habitant de Ludhiana, dans l'Etat du Pendjab, est accusé d'avoir enlevé son petit-fils peu après l'accouchement de sa fille. Il a ensuite demandé l'aide de deux intérimaires, travaillant à la maternité, qui ont contacté l'acheteur sur Facebook et conclu la vente. Citation: "Tous les trois ont été arrêtés et nous allons interroger l'homme d'affaires qui a payé pour acheter le nourrisson", a déclaré un responsable de la police de Ludhiana, Satish Malhotra. Cette ville est située à 300 km de Delhi. Le bébé rendu à sa mère La police a retrouvé le bébé et l'a rendu à sa mère, une femme divorcée, qui avait déposé plainte contre son propre père. Les trois accusés sont poursuivis pour enlèvement, ils comparaîssent en justice ce mercredi et s'ils sont déclarés coupables, ils encourent une peine d'emprisonnement de sept ans. En 2011, la police fédérale indienne avait indiqué à la justice que 815 bandes organisées, fortes de plus de 5.000 membres, étaient impliquées dans des enlèvements d'enfants en Inde pour servir les réseaux de prostitution et de mendicité.

24 Apr 2013 LIRE L'ACTU
Facebook dévoile "home", sa vision du mobile sur android Archives Secunews SECUNEWS

Facebook dévoile "home", sa vision du mobile sur android

Mark Zuckerberg a mis au jour, jeudi, ce qu'il a appelé "la meilleure expérience possible, pour tous les portables", un logiciel sur Android. Facebook avance ses pions pour se retrouver au coeur de votre vie mobile. Les fans du réseau social attendaient un smartphone, capable de rivaliser avec Apple, Samsung et Microsoft? mais c'est toute autre chose que Facebook a présenté, jeudi 4 Avril 2013: Une nouvelle version mobile de Facebook, plus ambitieuse, pour tenir une place centrale dans les téléphones portables. Comme d'habitude, c'est Mark Zuckerberg, PDG du groupe qu'il a créé, qui a pris la parole sur son campus à Menlo Park, en Californie. Citation: Une invitation "Venez voir notre nouveau chez nous sur Android" avait été envoyée à la presse, et c'est bien avec Android (un système d'exploitation développé par Google et adopté notamment par Samsung et HTC) que fonctionne cette nouvelle expérience Facebook sur mobile qui rassemble un lot d'applications sociales. Centrer les portables autour des gens Citation: "On passe tellement de temps sur nos téléphones, alors pourquoi ne pas simplifier tout ça?", a expliqué Mark Zuckerberg. Son objectif: Citation: "Centrer les portables autour des gens, non autour des applications". "Avant d'avoir un newsfeed sur Facebook, on avait juste une page avec des applications. Cela a changé la manière dont on intéragit. Nous voulons apporter cette expérience directement sur votre téléphone, et amener cette expérience à autant de monde que possible. Pour tout le monde, pour tous les téléphones. Nous ne construisons pas un téléphone ni un système", a-t-il poursuivi. Elément clé du portable version Facebook ? L'écran d'accueil. Citation: "C'est l'âme de votre téléphone, cela devrait être profondément personnel, nous appelons ça "Home", la maison, et nous allons vous la montrer. Citation: "Home", "c'est la meilleure version de Facebook qui existe", selon Mark Zuckerberg. "On vous amène tout devant vous, vous n'avez pas besoin d'appuyer sur une application pour voir tout ce que vous voulez voir de vos amis", a-t-il ajouté, images à l'appui. Grâce au "Coverfeed", les dernières informations postées par vos amis Facebook apparaissent sur la page d'accueil, mais aussi sur l'écran de veille. Citation: "Coverfeed est pour ces moments d'entre-deux, quand vous faites la queue au supermarché ou entre deux cours, et que vous voulez savoir ce qui se passe dans votre monde", explique Facebook. D'un glissement de doigt, "vous pouvez passer d'une histoire à une autre si vous voulez", poursuit Zuckerberg. En tapant deux fois sur l'écran, vous likez. Le commentaire est aussi possible. Chaque message reçu s'affiche sur la page d'accueil, avec une photo de l'expéditeur. Autre nouveauté: Le "chat heads". Dès que vous recevez un message, que ce soit un sms ou une notificiation Facebook, de vos contacts, son visage apparaîtra dans un coin. Des mises à jour seront apportées tous les mois, mais les applications ne disparaissent pas pour autant, en un glissement de doigt, l'utilisateur peut y avoir accès. "Home" sera disponible en téléchargement dès la semaine prochaine, le 12 avril 2013, mais ne sera d’abord compatible qu’avec 5 modèles de smartphones, tous très récents voire même pas encore disponibles: - Samsung Galaxy Note II - S3 et S4 - HTC One et One X. Un programme Facebook Home est mis à disposition des constructeurs pour les aider à adapter leurs terminaux Android. Cnet précisent que l’application ne sera pas compatible avec Android Gingerbread. Facebook a indiqué qu’une version optimisée pour les tablettes arrivera d’ici quelques mois. Le réseau social a par ailleurs promis qu’il proposera chaque mois une mise à jour pour Home avec de nouvelles fonctions. Aux Etats-Unis, le HTC First, le premier avec "Home" intégré, sera disponible en exclusivité chez l'opérateur AT&T pour 99.99 dollars. Le second opérateur choisi est Orange. Encore une grosse connerie, comme souvent dans les nouveautés facebook, pour mieux s'incruster dans la vie privée des gens

05 Apr 2013 LIRE L'ACTU
Il est temps de passer de Messenger à Skype ! Archives Secunews SECUNEWS

Il est temps de passer de Messenger à Skype !

Si comme moi vous utilisez Messenger, vous avez déjà dû recevoir le mail de Microsoft vous demandant de passer de Messenger à Skype mais bon je le met quand même ici au cas où vous seriez passé à coté. Cher. Nous allons retirer le service Messenger de tous les pays (sauf la Chine continentale où Messenger restera disponible) et fusionner les meilleures fonctionnalités de Messenger et de Skype. Passez à Skype, connectez-vous à l'aide d'un compte Microsoft (identique à votre ID Messenger) et retrouvez tous vos contacts Messenger à portée de main. Tout comme avant, vous pourrez leur envoyer des messages instantanés et avoir des conversations vidéo avec eux. Vous découvrirez également comment rester en contact avec Skype sur votre appareil mobile et votre tablette. Procédez à la mise à jour dès maintenant Cordialement, L'équipe Messenger Vous n'avez jamais utilisé Skype ? 1. Téléchargez la dernière version de Skype. 2. Connectez-vous à Skype avec votre compte Microsoft. Vous utilisez déjà Skype ? 1. Procédez à la mise à jour vers la dernière version de Skype. 2. Connectez-vous avec votre compte Microsoft. 3. Fusionnez votre compte Skype actuel avec votre compte Microsoft. Voici juste un aperçu des grandes fonctionnalités à utiliser avec Skype : - Messagerie instantanée, appel vidéo et appel vers des téléphones à partir de votre PC, Mac, Windows Phone, iPhone, iPad, Android mobile, Kindle Fire et autres appareils - Partage de votre écran avec vos amis et votre famille - Appel vidéo et messagerie instantanée avec vos amis Facebook - Appel vidéo de groupe jusqu'à 10 amis en même temps* - Et ce n'est qu'un début ! Vous avez tant de choses à explorer sur Skype Procédez à la mise à jour dès maintenant Que va-t-il se passer entre maintenant et le retrait de Messenger ? Messenger va continuer à fonctionner exactement comme aujourd'hui. Si vous êtes connecté à Messenger sur votre ordinateur de bureau**, une notification sous forme de bannière s'affichera pour vous inviter à procéder à la mise à jour. Lorsque vous cliquerez sur la bannière, une fenêtre d'installation s'ouvrira et vous invitera à effectuer la mise à jour. Vous serez alors guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger. Que va-t-il se passer après le retrait de Messenger ? Les utilisateurs Messenger sur ordinateur de bureau** ne seront plus en mesure de se connecter. Ils pourront uniquement effectuer la mise à jour vers Skype. Si vous essayez de vous connecter, une notification s'affichera. Si vous choisissez de poursuivre, vous serez guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger en même temps. Puis-je effectuer la mise à jour vers Skype sur mon appareil mobile ? Oui ! Skype est disponible sur iPhone, Android et bientôt sur Windows Phone 8. Nous vous encourageons à télécharger la dernière application Skype sur votre appareil mobile et à désinstaller Messenger. Vous aurez la possibilité de vous connecter à Skype sur vos applications mobiles iPhone, Android et Windows Phone 8 avec votre compte Microsoft au cours des prochaines semaines. Si vous utilisez un autre téléphone où Messenger est installé, il continuera de fonctionner pendant un petit moment. Où puis-je obtenir plus d'informations ? Pour obtenir plus d'informations sur la mise à jour vers Skype, visitez le site du support de Skype. * Pour utiliser la conversation vidéo en groupe, vous devrez disposer de l'abonnement Skype Premium. ** Les versions plus récentes de Messenger recevront des notifications de mise à jour facultatives. Les versions plus anciennes ne recevront aucune notification et vous devrez télécharger Skype manuellement.

22 Jan 2013 LIRE L'ACTU
Une appli de l'iPhone5 dévoile une base militaire secrète de Taiwan Archives Secunews SECUNEWS

Une appli de l'iPhone5 dévoile une base militaire secrète de Taiwan

Taïwan a annoncé mardi qu'il allait demander à Apple de dissimuler les images satellites d'une base militaire sensible qui est accessible gratuitement à tous les détenteurs d'iPhone5. Le ministère de la défense taïwanais a réagi après la publication par le journal taïwanais Liberty Times d'une photo satellite téléchargée depuis un iPhone5 dévoilant une base top secrète. Citation: "Légalement, on ne peut rien faire car il s'agit d'"images prises par un satellite commercial" a déploré le porte-parole du ministre David Lo. Mais nous allons demander à Apple de réduire la résolution de ces images, comme nous l'avions demandé à Google" a-t-il précisé, en faisant référence au programme Google Earth. La base en question, située dans le comté de Hsinchu au nord de Taïwan, héberge un radar longue portée fourni par les Etats-Unis en 2003, d'une valeur de 1.23 milliard de dollars, il doit permettre une meilleure surveillance et doit pouvoir apporter quelques minutes d'avance à l'île en cas d'attaque. L'engin serait capable de détecter des missiles lancés depuis le nord-est de la Chine. Au mois de septembre, le programme de localisation du géant américain avait déjà été fortement critiqué.

12 Oct 2012 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Un Brésilien de 11 ans né sans pieds joue à Barcelone Archives Secunews SECUNEWS

Un Brésilien de 11 ans né sans pieds joue à Barcelone

Gabriel Ferreira est un petit Brésilien de 11 ans qui adore le football, intégré dans une des filiales du FC Barcelone, il se différencie des autres joueurs de son âge, Gabriel n'a pas de pieds. Né sans pieds, Gabriel Ferreira n'est pas du style à renoncer à ses rêves, fan de foot depuis tout petit, il passe ses journées à dribbler ses copains sur les terrains de foot du coin. Et même s'il ne parvient pas encore à lever correctement ses ballons, sa technique impressionnante pour son âge lui ont ouvert les portes dêun des centres de formation du FC Barcelone. Devenu une mini-star dans son pays, Gabriel ne sait pas encore sêil pourra un jour jouer dans les plus grands championnats européens. Malgré tout, une chose est certaine, il réalisera prochainement un de ses rêves, à savoir rencontrer son idole Lionel Messi. Un Brésilien de 11 ans né sans pieds joue à Barcelone

30 Aug 2012 LIRE L'ACTU
Phishing autour des Ethylotests Archives Secunews SECUNEWS

Phishing autour des Ethylotests

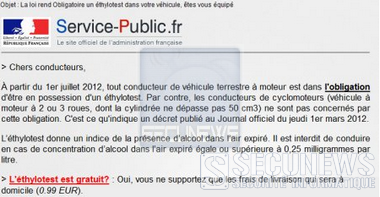
Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.

17 Jul 2012 LIRE L'ACTU
Des pirates dans l'espace pour combattre la censure Archives Secunews SECUNEWS

Des pirates dans l'espace pour combattre la censure

Les initiatives légales de nombreux pays commencent à faire craindre le pire aux utilisateurs du Web qui tiennent à leur liberté. ¿ un point tel que le Chaos Computer Club ( CCC ), un cercle de pirates cherchant à préserver la liberté de l'information située à Berlin, a mis sur pied un projet pour lancer leur propre satellite dans l'espace et créer un réseau alternatif qui pourrait contourner les législations nationales. Le projet "Hackerspace Global Grid" fonctionnerait à partir de stations terrestres permettant de suivre le satellite dans l'espace tout en lui facilitant la t‚che dans la redistribution de l'information sur terre, un peu à la maniére d'un GPS inversé. Pour un co?t d'environ 100 Euros, un prix que les gens intéressés seraient prêts à payer selon les responsables, on pourra se procurer ces petites stations et permettre ainsi le déploiement de ce réseau alternatif. L'équipe espére être en mesure de présenter des modéles fonctionnels d'ici la fin de 2012. En ce qui concerne le satellite, de nombreux problémes techniques se posent, mais le projet serait faisable, selon certains spécialistes interviewés par la BBC. Déjà quelques amateurs ont lancé des satellites par le biais de ballons.

03 Jan 2012 LIRE L'ACTU
A 12 ans il remet en cause la théorie d'Einstein Archives Secunews SECUNEWS

A 12 ans il remet en cause la théorie d'Einstein

Un jeune prodige américain fait actuellement parler de lui sur la toile, à 12 ans, Jacob Barnett a un QI évalué à 170. Dans une vidéo il remet en cause la 'théorie de la relativité d'Einstein', son mentor. Démonstration. Étrange disent certains, génial disent d'autres. Jacob Barnett n'est certes un enfant pas tout à fait comme les autres, à 12 ans, ce jeune américain n'est pas intéressé par les consoles de jeux et les ballons de foot mais plutôt passionné de trigonométrie, d’algèbre et de géométrie. [quote]"Je veux écrire un livre qui vulgariserait les mathématiques, même les plus complexes ou alors j'aimerais devenir chercheur dans le domaine de l'astrophysique" déclarait-il il y a deux semaines sur le plateau d'une émission de la chaÓne Fox News.[/quote] Le jeune garçon explique avoir sauté 7 classes à l'école et être capable de réfléchir en 4 ou 5 dimensions... On le voit également écrire à l'envers ou résoudre une équation mathématique incompréhensible pour la plupart d'entre-nous. Diagnostiqué d'une certaine forme d'autisme à 2 ans, les médecins annoncent à ses parents qu'il ne parlera peut-être plus jamais, mais Jacob évolue malgré tout, doté de capacités intellectuelles hors du commun, son QI est évalué à 170, soit plus élevé que celui d'Einstein. Dés qu'il est en âge de communiquer (14 mois), "Jake" calcule le volume des boîtes de céréales au petit-déjeuner. A 1 ans, il écrit en braille A 2 ans, il joue Beethoven au piano A 3, il construit des puzzles de 5.000 pièces. A 8 ans, il étudie l’astrophysique à l’université d’Indiana. Aujourd’hui, il est chercheur et enseigne différentes théories à ses camarades dans cette même université. Le jeune garçon a publié plusieurs vidéos sur Youtube. La dernière en date a été vue plus d'un 1.300.000 fois. Elle montre Jacob remettre en cause la célèbre théorie de la relativité d'Albert Einstein. Elle est un peu longue mais vaut vraiment le détour. A 12 ans il remet en cause la théorie d'Einstein Sa mère a envoyé les calculs effectués par son fils à l’université de Princeton, spécialisée en physique et astrophysique. Au vu de ses travaux, le professeur Scott Tremaine a admis par voie d'e-mail que le jeune garçon était sur la piste d’une nouvelle théorie de la relativité. [quote]"La théorie sur laquelle il travaille implique plusieurs problémes des plus complexes en astrophysique. Quiconque parviendrait à les résoudre sera un vrai candidat pour recevoir un Prix Nobel" a-t-til expliqué.[/quote] Il doit bien s'emmerder en cours de math a son école!! ^^

13 Apr 2011 LIRE L'ACTU
Un nouvel opérateur belge propose le Triple Play illimité Archives Secunews SECUNEWS

Un nouvel opérateur belge propose le Triple Play illimité

Billi, nouvel opérateur belge, "alternatif et indépendant", a présenté ses offres de "triple play". Dans un premier temps, "Billi" s'adressera essentiellement aux clients "bruxellois" et "wallons". "Billi" une filiale d'"Alpha Networks", a présenté jeudi ses offres triple play (téléphone, internet, télévision numérique) illimitées, les services internet et de téléphonie seront toutefois également disponibles dans le "Limbourg". Selon ses promoteurs, il s'agit du "premier opérateur non historique à lancer le triple play", Belgacom, Telenet, Numericable et VOO étant des opérateurs anciens (ex-intercommunales ou ex-RTT). Concrétement le pack Tout illimité: 44,99 euros propose l'internet avec: - Une vitesse jusqu'à 24 Mbps en téléchargement - une vitesse d'envoi de 3 Mbps - Un volume de trafic illimité - Une téléphonie nationale fixe 24h/24 - 50 chaÓnes numériques. - L'installation est facturée au tarif unique de 44 euros. Il est aussi possible de faire son choix "à la carte", pour un ou deux des trois services: - L'internet: 19,99 euros - L'internet + le téléphone: 29,99 euros - L'internet + la TV: 29,99 euros. Pour les amateurs de télévision numérique, Billi propose un décodeur HD extrafin avec disque dur de 250 gigas, soit quelque 230 heures d'enregistrement (249 euros à l'achat ou 6 euros/mois en location). Une telle offre était attendue par le public. Alpha Networks, la maison-mére de Billi, est spécialisée dans la mise en place de réseaux de nouvelle génération, elle fournit déjà des services télécoms à une dizaine d'opérateurs alternatifs qui ont décidé de ne pas passer par les réseaux des opérateurs historiques. Conclusion: Oui, Billi est intéressant, même trés intéressant si vous prenez le triple play: 51 euros pas mois pour le téléphone fixe à fixe illimité, l'internet illimité et la TV numérique 50 chaÓnes. C'est globalement la meilleure offre sur le papier, mais la concurrence avancera certainement. D'aprés les observations de Mathieu Tamigniau (auteur du bog Tendances numériques) Citation:C'est environ 64 euros chez Voo et 70 chez Belgacom pour des offres équivalentes, seul Numéricable, limité à Bruxelles, se rapproche plus ou moins de Billie (45 euros + 10 pour le net illimité). Dernier détail, d'importance: La liste des communes concernées, Plutôt maigre: Citation:- Uccle - Forest - Etterbeek - Schaerbeek - Saint Gilles - Ixelles - Bruxelles Centre - Drogenbos - Woluwe-Saint-Lamber - Waterloo - Wavre - Namur - Liége (juin 2010) - Louvain-la-Neuve (juin 2010) - Huy - La Louviére - Mons - Courcelles - Braine l'Alleud. Les opérateurs vont devoir s'aligner, ou proposer autre chose, la concurrence est le seul moyen pour améliorer les offres… Accéder à Billie

27 Feb 2010 LIRE L'ACTU