Moteur de recherche

Résultats pour : "respecte"

Bentley dévoile son premier véhicule 100% électrique, le Torcal, un SUV qui « imite » le ressenti d’un moteur V8 Presse-Citron Général

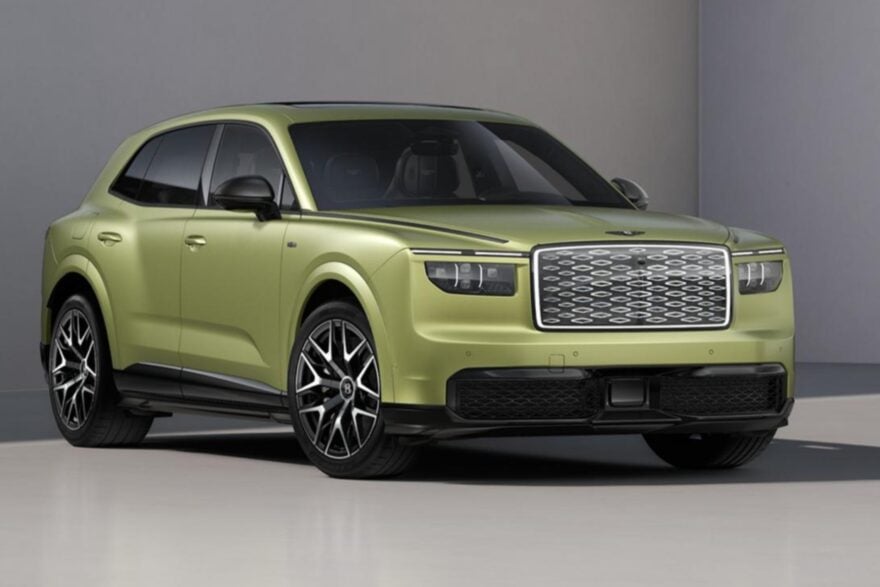
Bentley dévoile son premier véhicule 100% électrique, le Torcal, un SUV qui « imite » le ressenti d’un moteur V8

Le constructeur britannique tente de jouer la carte de la nostalgie et souhaite à tout prix respecter son ADN avec son nouveau (et seul) SUV électrique : le Bentley Torcal. Son gros bloc V8 n'occupe plus le dessous du capot mais pour éviter de décontenancer sa clientèle, son grondement sourd a été r

25 Sep 2026 LIRE L'ACTU
Utilisation de drones? Que dit la loi? Archives Secunews SECUNEWS

Utilisation de drones? Que dit la loi?

Depuis 2021, une loi européenne harmonisée régule l’usage des drones pour assurer la sécurité et protéger la vie privée. En 2025, ces règles sont encore plus strictes et uniformes dans toute l’Europe. Règles générales à connaître Tout utilisateur doit s’enregistrer comme pilote si son drone pèse plus de 250 grammes. Les drones doivent porter une identification électronique. L’altitude maximale de vol est limitée à 120 mètres. Le survol de foules est interdit, et le survol de personnes isolées est limité selon la catégorie du drone. Vol dans les zones sensibles (aéroports, sites protégés, zones urbaines denses) interdit sans autorisation. Situation en France La France suit la réglementation européenne avec des règles adaptées pour les zones urbaines et une application stricte sur la hauteur et les distances à respecter autour des personnes. L’enregistrement est obligatoire, tout comme une formation pour certains poids de drones. Situation en Belgique La Belgique applique la législation européenne avec des règles précises pour les drones légers (<250g). Les drones jouets sont autorisés uniquement s’ils pèsent moins de 1 kg, ils doivent voler à une hauteur maximale de 10 mètres et uniquement sur des terrains privés. Aucun enregistrement ni formation n’est exigé pour les drones jouets, mais leur usage dans les lieux publics est interdit pour des raisons de sécurité. Situation en Suisse La Suisse applique la réglementation européenne avec des classes de drones (A1, A2, A3) selon leur poids. Les drones jusqu’à 500 g peuvent voler en catégorie A1 avec certaines restrictions, et les survols pour la photographie aérienne sont soumis à des règles particulières. Ce cadre garantit que tous les utilisateurs comprennent les limites pour voler légalement et en sécurité avec leur drone ou drone jouet en Europe, notamment en Belgique qui a récemment précisé ses règles pour les drones jouets.

10 Nov 2025 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Twitter suspend définitivement le compte personnel de Donald Trump Archives Secunews SECUNEWS

Twitter suspend définitivement le compte personnel de Donald Trump

Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.

09 Jan 2021 LIRE L'ACTU
Amazon enquête sur des employés qui auraient revendu des données confidentielles Archives Secunews SECUNEWS

Amazon enquête sur des employés qui auraient revendu des données confidentielles

Certains salariés du groupe Amazon tenteraient d'arrondir leurs fins de mois en revendant des informations confidentielles, selon les informations du Wall Street Journal. Ces employés, dont le nombre n'est pas précisé, auraient recours à des intermédiaires pour vendre des données internes et des informations confidentielles à des marchands qui commercialisent leurs produits sur le site d'Amazon, objectif : les aider à faire croître leurs ventes. Le géant du commerce en ligne américain a lui-même confirmé l'ouverture d'une enquête interne pour tirer au clair ces fuites rémunérées qui bénéficieraient à des entreprises tierces. "Nous menons une enquête complète sur ces allégations", a indiqué le groupe de Seattle dans une déclaration écrite à l'AFP. Amazon évoque une "politique de tolérance zéro" Une porte-parole a souligné que les employés étaient tenus de respecter des règles commerciales et déontologiques internes très strictes, et que le groupe disposait "de systèmes sophistiqués pour limiter et contrôler l'accès aux informations". Elle a également agité la menace de sanctions, "notamment de possibles suites judiciaires, pénales le cas échéant". D'après le Wall Street Journal, Amazon enquête sur ce sujet depuis plusieurs mois. Le groupe a également ciblé les marchands potentiellement concernés, en évoquant des fermetures de comptes, des suppressions d'avis les concernant, des blocages de fonds et d'éventuelles poursuites. "Nous avons une politique de tolérance zéro pour ce qui est du détournement de nos systèmes", a résumé la porte-parole. Cette pratique est particulièrement présente en Chine. Le quotidien économique cite l'exemple d'intermédiaires à Shenzhen œuvrant pour des employés du groupe. En échange de sommes allant de 80 à plus de 2 000 dollars, ils vendent des informations sur les volumes de ventes, les adresses électroniques des clients laissant des commentaires ou encore un service permettant d'effacer les avis négatifs et de restaurer des comptes Amazon fermés.

17 Sep 2018 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
WhatsApp est désormais réservé aux plus de 16 ans Archives Secunews SECUNEWS

WhatsApp est désormais réservé aux plus de 16 ans

Whatsapp, ce n'est plus pour les enfants. L'application de messagerie instantanée a annoncé ce mardi 24 avril 2018 sur son site qu'elle relevait de 13 ans à 16 ans l'âge minimum d'utilisation de son service dans l'Union européenne, en dehors, cet âge minimum reste de 13 ans. Cette annonce est justifiée par l'entrée en vigueur, le 25 mai 2018, du règlement européen sur la protection des données personnelles (RGPD). Ce règlement, qui s'applique à tous les ressortissants européens, fixe à 16 ans l'âge auquel un mineur peut consentir seul au traitement de ses données à caractère personnel, et donc accéder à des services qui demandent de donner accès à ces données, comme WhatsApp. 'Le mois prochain, l'Union européenne met à jour ses lois concernant le respect de la vie privée pour exiger plus de transparence quant à la façon dont les données des internautes sont utilisées en ligne', indique WhatsApp. 'WhatsApp met à jour ses conditions d'utilisation et sa politique de confidentialité là où le RGPD prend effet', précise la compagnie, dont la maison-mère est Facebook. WhatsApp a également annoncé qu'il a établi une entité au sein de l'Union européenne afin d'y offrir ses services et de respecter les nouvelles normes strictes de transparence quant à la façon dont elle protège la confidentialité de ses utilisateurs. En décembre 2017, la Cnil avait ordonné à WhatsApp de mieux encadrer le transfert des données personnelles qu'elle recueille vers sa maison mère Facebook. Plus d'infos voir le communiqué de WhatsApp (Fr)

25 Apr 2018 LIRE L'ACTU
Le créateur de Popcorn Time lance son YouTube décentralisé Archives Secunews SECUNEWS

Le créateur de Popcorn Time lance son YouTube décentralisé

Après avoir effrayé tous les studios hollywoodiens avec son " Netflix pirate ", le créateur de Popcorn Time s’attaque à YouTube avec une plateforme basée sur la technologie 'BitTorrent'. Hello Flixxo... Sous ce nom étrange se cache le YouTube décentralisé de Sebastian, l’alias de Federico Abad, le développeur argentin qui, en 2015, révolutionnait le streaming de films et de séries avec 'Popcorn Time'. Cette application, aussi illégale que bien pensée, permettait un accès facile à des milliers de films et de séries, d’un simple clic, un véritable Netflix où le catalogue était constitué de films souvent en salles. Mais face aux soucis juridiques qu’il encourait, Abad a très vite délaissé son projet, sans pour autant le faire disparaître totalement puisque dès le départ, Popcorn Time a été prévu comme une application open source, autrement dit modifiable par tous. Deux ans plus tard, le développeur est de retour, au sein d’une équipe cette fois, avec Flixxo. Une version alternative de YouTube où les vidéos sont hébergées chez les utilisateurs, à la manière du système de partage BitTorrent, éliminant par la même occasion le besoin de payer pour des serveurs souvent très coûteux. Flixxo devrait débarquer en 2018. Mais une question reste en suspens: Flixxo deviendra-t-elle la nouvelle plateforme idéale pour regarder du contenu illégal ? L’équipe à l’origine du projet promet que non, mais seul l’avenir nous dira s’ils respecteront leur engagement. Les développeurs de Flixxo promettent de bloquer les contenus sensibles pour les enfants, mais dans un autre temps, explique que des créateurs tiers ne pourront pas censurer une vidéo disponible sur le service. Bref, Flixxo devrait faire parler de lui l’année prochaine.... Accéder à Flixxo.

30 Oct 2017 LIRE L'ACTU
Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411 Archives Secunews SECUNEWS

Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411

Le site T411 est inaccessible depuis dimanche 25 juin 2017, à la suite d’une opération de la police suédoise, selon le quotidien de référence suédois Dagens Nyheter. L’API du site est le seul service encore accessible. En parallèle, une copie du site est apparue à l’adresse t411.as, ATTENTION car cette nouvelle adresse semble être un site de phishing, il est vivement déconseillé de s’y rendre. T411 qui proposait un catalogue de liens permettant de télécharger films, jeux et musiques, sans héberger lui-même les fichiers a été visé par des plaintes de la Société des auteurs, compositeurs et éditeurs de musique (Sacem) et de plusieurs membres de l’Association de lutte contre la piraterie audiovisuelle (ALPA). L’enquête, menée par la juridiction interrégionale spécialisée (JIRS) de Rennes, a été confiée à la section de recherche de Rennes et dure depuis plusieurs mois. Les enquêteurs français ont sollicité l’aide de la police suédoise. Cette dernière a arrêté deux personnes, soupçonnées d’être les administrateurs du site. Ce ne sont pas des Français. Selon Dagens Nyheter, il s’agirait de deux citoyens ukrainiens disposant d’un permis de séjour en Suède. Ils devraient être mis en examen pour violation de la loi sur le droit d’auteur et blanchiment d’argent. Le procureur suédois chargé de l’affaire a refusé de commenter le dossier, se bornant à affirmer que l’opération avait été menée en collaboration avec la police française. T411, qui annonce généralement ses maintenances à l’avance, avait tout à coup quasiment disparu, ce dimanche, donnant naissance à une rumeur selon laquelle les administrateurs avaient été arrêtés par la police canadienne. Ouvert uniquement sur invitation, T411 oblige ses utilisateurs à respecter un ratio de partage (pour pouvoir télécharger des fichiers volumineux, il faut également laisser à disposition ses propres fichiers, sous peine d’être banni du site). Dans les heures qui ont suivi la fermeture du site, plusieurs clones de T411 ont été mis en ligne, mais semblent être de simples copies conçues pour dérober les mots de passe des personnes s’y inscrivant. La Suède n'est plus cette "baie des pirates" où les amoureux du partage pouvaient trouver refuge.

27 Jun 2017 LIRE L'ACTU
80.000 cartes SIM prépayées ont déjà été coupées par Proximus Archives Secunews SECUNEWS

80.000 cartes SIM prépayées ont déjà été coupées par Proximus

Les opérateurs mobiles belges n’ont plus que quelques jours pour identifier les détenteurs de cartes GSM prépayées. Ils multiplient les appels à se mettre en ordre. Cette fois, les choses sérieuses ont commencé, chez les opérateurs de téléphonie mobile, d’ici huit jours, ils doivent avoir identifié tous les détenteurs de cartes GSM prépayées en circulation en Belgique. À défaut, elles devront être suspendues. La décision en revient au gouvernement, qui entend ainsi lutter contre l’anonymat actuel des cartes en question, dont se servent les terroristes pour accomplir leurs tristes oeuvres. Leader du marché, Proximus prend, comme les autres, les choses au sérieux. La loi est en effet stricte: Le 8 juin 2017 à 0h01, les cartes non identifiées doivent avoir été désactivées. 'Nous respecterons bien entendu ce prescrit légal, et pour éviter tout problème de dernière minute, nous avons commencé à suspendre des cartes, ce lundi', explique son porte-parole, Haroun Fenaux. Pour éviter la désactivation de votre carte SIM, rendez vous dans une boutique de votre opérateur ou contacter votre opérateur mobile avant le 8 juin 2017. Voir aussi: La Belgique supprime l’anonymat des cartes de téléphone prépayées.

31 May 2017 LIRE L'ACTU
Après le ransomware Wannacry, voici le virus Adylkuzz Archives Secunews SECUNEWS

Après le ransomware Wannacry, voici le virus Adylkuzz

Après le ransomware 'Wannacry', c’est 'Adylkuzz' qui prend la relève. Adylkuzz est le petit nom d’une attaque en cours, qui utilise la même faille que le célèbre Wannacry, mais contrairement à ce dernier, Adylkuzz agit en 'tâche de fond' sur les ordinateurs infectés et crée de la monnaie virtuelle pour l’envoyer ensuite aux pirates auteurs de l’attaque. C’est ce que l’on appelle le 'cryptomining'. Est-ce dangereux et que faut il faire pour s’en protéger ? Vers 11 heures (heure belge) ce mercredi 17 mai 2017, l’entreprise de sécurité Symantec (Norton) lançait une alerte contre le cheval de Troie 'Adylkuzz' en précisant qu’il s’agit d’un risque de niveau 1 'very low', donc peu dangereux en principe. Microsoft estime lui le risque sévère. Dans l’après-midi, le centre de cybercriminalité (CCB), par la voix de son directeur général Miguel De Bruycker, indiquait pour sa part qu’en Belgique, "aucune infection n’est signalée.". Le CCB essaie d’avoir une image de l’impact sur notre pays ". Du côté des développeurs d’antivirus, tous ont déjà mis en oeuvre des protections contre cette attaque spécifique, et quelques contacts semblent indiquer qu’ils ne sont guère inquiets. La même recette que Wannacry La faille utilisée par 'Adylkuzz' est la même que celle déjà patchée (corrigée) par Microsoft en mars 2017. Les victimes devraient donc être les mêmes que pour Wannacry, essentiellement des particuliers et des entreprises mal protégées. Concrètement, ce logiciel malveillant s'introduit dans des ordinateurs vulnérables grâce à la même faille de Windows utilisée par WannaCry, une faille détectée par la NSA (l'agence de sécurité nationale américaine) mais qui avait fuité sur le net en avril. Le problème majeur est que ce virus attaque toutes les versions de Windows (Vista, 7, 8, 10) mais surtout la vieille version XP commercialisée entre en 2001 et 2010 à une époque où les attaques sur le net n’avaient pas l’amplitude actuelle. Or, cette version XP ne bénéficie plus des patches de sécurité depuis que Microsoft a cessé de supporter cet antique OS en 2014. Le Cryptomining c’est quoi? Dans un système de monnaie virtuelle (cryptomonnaie), il n’existe pas de banque centrale chargée d’imprimer de la monnaie. Pour vérifier les transactions est mis en place une 'blockchain' (chaîne de blocs) qui vérifie qu’une somme payée à un vendeur quitte bien le portefeuille de l’acheteur pour se retrouver sur le compte créditeur du vendeur. Les banques commencent d’ailleurs a envisager d’utiliser la technique de la Blockcahain. C’est ce bon fonctionnement des transactions qui constitue le " mining ". Dans ce cas-ci, les pirates parviennent à transgresser le système en créant de l’argent qui sera, ensuite, versé sur leur compte. Dans le cas présent, la monnaie utilisée n’est pourtant pas le bitcoin, mais le 'Monero'. C’est l’usage de cette monnaie moins connue qui pourrait désigner des pirates coréens, ceux-ci ayant déjà utilisé cette monnaie dans le passé. Le choix du Monero viendrait de sa plus grande vulnérabilité à ce genre d’attaque, alors que le Bitcoin la rend bien plus difficile. Les 4 conseils majeurs Il n’existe donc pas de conseil spécifique au nouvel ennemi, mais des précautions de bon sens à respecter en toutes circonstances. Selon Proofpoint , "Le premier symptôme de l’attaque est un ralentissement des performances de l'ordinateur", mais tant de PC sont lents sans pour autant être infectés par un virus… Selon la société de sécurité Eset (Nod32), plusieurs centaines de milliers de PC infectés par ce virus permettraient de générer plus d'un millier d'euros, mais l'opération coûterait cher à l'économie globale, ne serait-ce qu'en consommation électrique des ordinateurs infectés.

17 May 2017 LIRE L'ACTU
Plusieurs millions de sites de téléchargements illégaux dans le collimateur de Google Archives Secunews SECUNEWS

Plusieurs millions de sites de téléchargements illégaux dans le collimateur de Google

Dans sa quête pour nettoyer les eaux troubles d’Internet, Google doit passer au crible des centaines de millions de pages web, dans le but notamment de faire respecter le droit d’auteur. Dans son dernier rapport de transparence, le géant américain de l’Internet a annoncé que plus d’un million de site web font actuellement l’objet d’une demande de suppression de contenus pour atteinte présumée aux droits d’auteur. Parmi eux, on retrouve notamment quelques grands noms de la piraterie, comme les sites web d’hébergement de fichiers: - 4shared.com - mp3toys.xyz - rapidgator.net - uploaded.net - chomikuj.pl - Etc... En effet, le moteur de recherche semble concentrer son action principalement sur les sites de piratage permettant aux internautes de consommer des contenus sans avoir à payer pour cela. Depuis mars 2011, le moteur de recherche a déjà procédé à la suppression de 2,1 milliards de liens pirates, précise le rapport. Google revendique un taux de suppression de 91%. Si le nombre de demandes de suppression d’URL a considérablement augmenté depuis fin 2015, c’est en partie grâce à l’utilisation d’algorithmes qui informent automatiquement le moteur de recherche de la présence d’un contenu illégal. Toutes les demandes n’aboutissent pas, mais Google revendique néanmoins un taux de suppression de 91%. Fin novembre 2016, un mois après sa fermeture, Zone Téléchargement renaissait de ses cendres. Lutter contre le piratage, un combat sans fin !?

15 Feb 2017 LIRE L'ACTU
Le transfert de données entre Facebook et Whatsapp interdit en Allemagne Archives Secunews SECUNEWS

Le transfert de données entre Facebook et Whatsapp interdit en Allemagne

Une autorité allemande a interdit mardi à Facebook de 'rassembler et enregistrer' les données des utilisateurs allemands de l'application de messagerie WhatsApp, rachetée par le réseau social américain en 2014. [quote]L'Autorité de protection des données de la ville de Hambourg, où est installé le siège allemand de Facebook et dont les décisions valent pour l'ensemble du territoire, a émis une injonction administrative interdisant "dès maintenant à Facebook de rassembler et d'enregistrer les données des utilisateurs allemands de WhatsApp". L'autorité a également demandé à Facebook d''effacer les données déjà transmises à l'entreprise via WhatsApp', a-t-elle indiqué dans un communiqué.[/quote] L'application de messagerie WhatsApp 'a annoncé fin août 2016' qu'elle avait modifié sa politique de confidentialité pour partager les données de ses utilisateurs avec sa maison mère, le géant Facebook, pour un meilleur ciblage des messages publicitaires. L'injonction protège les données des quelque 35 millions utilisateurs de WhatsApp en Allemagne. Cela doit être leur décision s'ils souhaitent que leurs comptes soient liés à Facebook. [quote]Facebook doit pour cela leur demander au préalable l'autorisation, cela n'est pas arrivé", explique le chef de l'office Johannes Caspar, cité dans le communiqué.[/quote] [quote]"Facebook respecte la loi de protection des données de l'UE. Nous sommes ouverts à une collaboration avec l'autorité de Hambourg afin de répondre à leurs questions et lever toute inquiétude", a réagi une porte-parole de Facebook, sollicitée par l'AFP.[/quote] L'annonce du partage des données de WhatsApp avait été critiquée en Allemagne, très attachée pour des raisons historiques au respect de la vie privée. Avec cette stratégie, le réseau social cherche à rentabiliser ce service de messagerie gratuit (Quand quelque chose est gratuit c'est le client le produit), racheté au prix fort pour plus de 17.5 milliards de dollars en 2014. L'office de protection des données de la ville s'est déjà illustré dans le passé en demandant à Google, dont le siège est également situé à Hambourg, de modifier ses pratiques de divulgation des informations personnelles. Clic pour lire toutes les actus sur WhatsApp.

27 Sep 2016 LIRE L'ACTU
Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR Archives Secunews SECUNEWS

Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR

Selon les porte-paroles de Comcast, l’utilisation de TOR, un navigateur Web permettant l’anonymat en ligne, serait illégale et irait à l’encontre de sa politique. [quote]"Les utilisateurs qui tentent de conserver leur anonymat ou de se cacher sur Internet le font généralement parce que leur utilisation d’Internet n’est pas vraiment légale, déclare un porte-parole de Comcast. Nous avons le droit de désactiver, de suspendre le compte ou encore de vous envoyer une amende à tout moment si vous ne respectez pas les règles d’usage."[/quote] En parallèle, Comcast surveille l’utilisation d’Internet de ses abonnés pour empêcher le téléchargement de contenus piratés. Baptisé 'Six Strikes' (six frappes), ce processus prévoit d’envoyer aux utilisateurs six notifications lors de téléchargements illégaux, avant de couper leur abonnement. [quote]"Nous respectons la vie privée et la sécurité des utilisateurs et n’enquêtons en détail sur un compte d’abonné que sur ordre de la justice", déclare un porte-parole de Comcast. "Si un tribunal nous demande des informations sur un client, nous prenons le temps de contacter cet abonné pour qu’il décide ou non de faire appel à un avocat, et le cas échéant, nous nous retirons du procès."[/quote] Ce n’est pas la première fois que l’impartialité du FAI américain est remise en cause. Il y a peu, Comcast a été attaqué par Netflix, qui lui reproche de ne pas respecter la Neutralité du Net.(La neutralité du Net ou la neutralité du réseau est un principe qui garantit l'égalité de traitement de tous les flux de données sur Internet. Ce principe exclut ainsi toute discrimination à l'égard de la source, de la destination ou du contenu de l'information transmise sur le réseau.) De même, Comcast est réputé pour avoir collaboré avec le FBI et avoir fourni des informations qui ont mené à l’arrestation de Ross Ulbricht, le fondateur de Silk Road, une plateforme de commerce d’articles illégaux (armes, drogue, contrefaçons, etc.) qui était accessible uniquement via TOR. De son côté, la communauté du projet TOR a listé Comcast en tant que 'mauvais FAI', puisqu’il s’oppose à l’utilisation de son outil d’anonymat.

19 Sep 2014 LIRE L'ACTU
Nouvelle loi européenne sur la protection des données personnelles Archives Secunews SECUNEWS

Nouvelle loi européenne sur la protection des données personnelles

La nouvelle loi prévoit des amendes plus élevées contre les entreprises qui sont sujettes à des vols de données personnelles au sein de l’Union Européenne, les amendes, qui peuvent aller jusqu’à 5% du chiffre d’affaires de l’entreprise, ou 70 millions d’euros, seront envoyées par les cyber-autorités de chaque pays membre. Dans le cas avéré d’une brèche de sécurité, l’entreprise aura 24 heures pour informer les clients ou les utilisateurs potentiellement affectés. Il sera également possible pour les citoyens de faire effacer leurs données, à moins que pour des raisons légitimes, celles-ci doivent être conservées. Ils pourront aussi demander à voir toutes les données collectées sur eux. Les établissements qui collectent des données personnelles devront demander leur consentement explicite aux internautes et fournir des informations sur les méthodes employées pour traiter ces données. La nouvelle loi s’applique à toutes les entreprises récoltant des informations d’internautes européens, quelle que soit leur situation géographique. [quote]Une forte régulation dans le contrôle de la collecte de données doit être le sceau de l’Europe », déclare Vivane Reding, Commissaire à la Justice.[/quote] Après les scandales américains d’espionnage, la protection de données est plus que jamais un avantage compétitif. La décision a été appréciée par les associations de consommateurs, mais les représentants de l’industrie IT Européens sont moins enthousiastes car ils envisagent que cela pourrait devenir un désavantage commercial. [quote]La loi va empêcher l’Europe de mettre à profit les nouveaux usages possibles de ces données, rétorque un porte-parole de DigitalEurope dans un communiqué. Cela mettra l’Europe en position de retrait envers d’autres pays et continents du monde qui se développent au rythme des nouvelles technologies.[/quote] Dans une autre mesure, le Parlement Européen a adopté une résolution visant à arrêter de partager des données avec les Etats-Unis, à moins qu’ils ne respectent les droits européens fondamentaux.

18 Mar 2014 LIRE L'ACTU
La NSA a utilisé Angry Birds pour espionner les smartphones Archives Secunews SECUNEWS

La NSA a utilisé Angry Birds pour espionner les smartphones

Des dizaines d’applications, dont Google Maps, Facebook ou Angry Birds, sont concernées. L’Agence nationale de sécurité (NSA) et son homologue britannique (GCHQ) ont lancé en 2007 un programme conjoint visant à collecter un maximum de données personnelles via les applications mobiles, indiquent le New York Times, le Guardian et ProPublica sur base de documents récents fournis par l’ex-agent de la NSA Edward Snowden. Les agences de renseignements s’intéressent particulièrement aux données de géolocalisation, au carnet d’adresses, à l’âge et au sexe des utilisateurs, aux sites internet visités. Cette surveillance des applications est décrite comme une mine d’or dans un document de la NSA datant de 2010. Les agences de renseignements se sont notamment servi de la publicité pour collecter des données. [quote]Par exemple l’agence de publicité Millennial Media, qui travaille pour Angry Birds, collectait de nombreuses informations personnelles concernant les joueurs à chaque lancement de l’application, des données qui étaient ensuite récupérées et recoupées par les agences de renseignement. [/quote] [quote]Autre exemple, à chaque mise à jour du système d’exploitation Android, la NSA et GCHQ récupéraient les 500 lignes de données sur l’historique du smartphone et son utilisation.[/quote] La NSA affirme respecter la loi La NSA s’est retranchée derrière sa ligne de défense désormais habituelle en affirmant que "les communications des personnes qui ne sont pas des cibles étrangères valides n’intéressent pas la NSA. L’agence ne dresse pas le profil des Américains ordinaires. Nous collectons seulement les communications qui sont autorisées par la loi pour des raisons de surveillance et de contre-espionnage de cibles étrangères, quels que soient les moyens techniques utilisés par les cibles", a affirmé une porte-parole de la NSA, Vanne Vines. Face au scandale sur l’ampleur de la surveillance de la NSA, le président Barack Obama a annoncé un encadrement plus strict de ses activités de collecte des métadonnées téléphoniques (les informations concernant la durée des appels et les numéros appelés sur un téléphone). Rien n’a cependant été dit sur la surveillance des programmes informatiques susceptibles de laisser un accès aux données personnelles.

28 Jan 2014 LIRE L'ACTU
La Cnil inflige une amende de 150.000 euros à Google Archives Secunews SECUNEWS

La Cnil inflige une amende de 150.000 euros à Google

La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.

09 Jan 2014 LIRE L'ACTU
Le compte bancaire d'une belge délesté de 990 euros par des pirates Archives Secunews SECUNEWS

Le compte bancaire d'une belge délesté de 990 euros par des pirates

Le samedi 2 novembre 2013, la dame à voulu aller voir ses comptes via mon PC Banking, là,elle a rencontré des difficultés pour se connecter,elle a essayé une fois, deux fois puis à renoncé. En attendant, elle avait encodé les fameux chiffres secrets. [quote]"C’est le mardi, quand j’ai réutilisé mon PC banking que j’ai remarqué que mon compte avait été débité de 990 € le dimanche à 10h20."[/quote] Ni elle, ni son mari n’avaient effectué une telle opération. La personne débarque dans son agence pour faire part de sa mésaventure. [quote]"On m’a juste donné un numéro de téléphone général de la banque à Bruxelles. Dans la foulée, j’ai été déposé plainte à la police, pour me couvrir."[/quote] Carte de crédit prépayée Finalement, c’est elle-même qui téléphonait à la société qui avait bénéficié de son argent. Une société de Malines qui a pignon sur rue, "CardWise", et qui est active dans les cartes de débit (style MasterCard) prépayées. C’est une de ses cartes qui a été utilisée par les pirates pour tenter d’utiliser l’argent Bram Troch, customer service manager, confirme [quote]"Madame a été la victime de hackers qui ont pratiqué ce que l’on appelle du phishing , la personne croit qu’elle est sur le site de la banque mais la page d’accueil n’est pas l’officielle. Ici, c’était très très bien imité."[/quote] Elle y a introduit tous les codes et a donc donné les clefs d’accès. Grâce à ses données, les hackers ont pu charger l’argent sur une carte prépayée pour tenter ensuite de l’utiliser. Il semble qu’ils n’ont pu aller jusqu’au bout de l’opération et que la carte en question a été bloquée. Mais le compte de la personne, lui, est toujours bien débité de 990 euros et cette dame attend avec une impatience, le remboursement de cette somme. Augmentation du nombre de cas de phishing en Belgique [info_error]Au cours des trois premiers trimestres de l'année 2013, 1.467 cas de fraude à la banque par internet ont été enregistrés, un chiffre qui dépasse déjà le nombre total de cas de fraude sur 2012. Pratiquement tous les cas sont liés au phishing (hameçonnage), une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires, indique mercredi Febelfin, la fédération belge du secteur financier. Les 1.467 cas de fraude dénombrés lors des neuf premiers mois de 2013 ont permis à leurs auteurs de dérober un total net de 4,54 millions d'euros. Sur l'ensemble de l'année 2012, 1.003 fraudes par phishing avaient été recensées, représentant un butin d'un peu moins de 3 millions d'euros.[/info_error] [info_warning]Febelfin souligne toutefois que la banque par internet demeure une méthode sûre pour effectuer des opérations bancaires, à condition de l'utiliser correctement et de respecter une "règle d'or" qui est de ne jamais communiquer ses codes bancaires par courriel ou téléphone.[/info_warning] En 2012, on comptabilisait 9,1 millions d'abonnements à la banque d'internet et 434 millions de sessions en Belgique. "Si l'on compare avec le nombre de cas de fraude, le rapport est d'environ 1 cas pour 400 000 sessions. La banque par internet reste donc une manière sûre d'effectuer des opérations bancaires", souligne Febelfin. Clic pour plus d'infos sur phishing secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )

20 Nov 2013 LIRE L'ACTU
Le fabricant du futur iPhone low-cost accusé d'employer des enfants Archives Secunews SECUNEWS

Le fabricant du futur iPhone low-cost accusé d'employer des enfants

Nouveau revers pour Apple, la société californienne est à nouveau dans le viseur des associations humanitaires en raison d'une de ses sociétés sous-traitantes. Après le taïwanais Foxconn, dont les usines chinoises ont été accusées de mettre la pression sur leurs salariés jusqu'à les pousser au suicide, c'est au tour d'un autre fournisseur basé dans l'île de Formose, Pegatron (C'est elle qui est chargée de fabriquer ce nouvel iPhone, dont la sortie devrait avoir lieu cet automne), d'être dans l'oeil du cyclone. Selon l'ONG américaine China Labor Watch, cette société viole les conditions de travail de ses employés et aurait même recours à des mineurs. Dans un communiqué, elle indique que les règles de sécurité élémentaires ne sont pas respectées par cette firme qui emploie quelque 70.000 personnes dans trois usines, dont deux sont situées dans la région de Shanghai et une autre à Suzhou. Citation: "Les conditions de travail dans les usines de Pegatron sont bien pires que celle des usines Foxconn ", précise Li Qian, directeur de China Labor Watch 86 violations différentes des droits du travail Pas moins de 86 violations différentes des droits du travail (36 légales et 50 éthiques) ont été répertoriées lors d'une inspection. Non seulement Pegatron ne respecte pas nombre de lois chinoises et internationales sur les conditions de travail mais le sous-traitant n'applique pas non plus le code édité par Apple et que la marque à la pomme a juré de faire appliquer. China Labor Watch (CLW) liste plusieurs problèmes telles que le non-respect des horaires hebdomadaires. Apple s'est engagé à ce que ses fournisseurs ( charte de responsabilité des fournisseurs ) ne fassent pas travailler plus de 60 heures par semaine (alors que maximum horaire officiel en Chine est de 49 heures) leurs employés, or, CLW a noté que les ouvriers travaillaient entre 66 et 69 heures dans les trois usines de Pegatron visitées. En outre, les conditions générales de travail sont tellement mauvaises que le turnover est particulièrement élevé. Des papiers d'identité confisqués On parle de la confiscation des papiers d'identité et même des cartes bancaires pour motiver les ouvriers à travailler d'arrache-pied, a cela s'ajoute le recours au travail de "nombreux" mineurs, dont certains sont employés comme stagiaires, sans doute pour mieux faire passer la pilule. Interrogé sur ce rapport épineux, Apple tombe des nues et affirme découvrir "des problèmes qui lui étaient jusqu'ici inconnus". Selon la société de Tom Cook, Pegatron a été auditionné "plus de 15 fois au cours des six dernières années". La firme américaine compte interroger son sous-traitant "sur le champ" mais lui laisse, pour l'heure, le bénéfice du doute. Citation: "Nous sommes fiers du travail que nous effectuons avec nos fournisseurs afin de révéler les problèmes et d'améliorer les conditions de travail des travailleurs", a ajouté le géant californien. Apple veut montrer qu'il a tiré les leçons de ces événements tragiques. Il ne lui aura fallu que quelques heures pour répondre à ce rapport accablant, sous forme d'un communiqué avec des airs de mea culpa . Malgré la bonne volonté d'Apple, cette nouvelle affaire pourrait relancer le débat autour des délocalisations de l'activité des grandes entreprises en Chine. Exception notoire, Motorola a déjà décidé de prendre le contre-pied de ces polémiques. La filiale de Google doit présenter jeudi son Moto X, un smartphone intégralement assemblé aux États-Unis. Un patriotisme économique qui vise avant tout Apple, dont les produits sont presque tous fabriqués en Chine.

27 Jul 2013 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Google.be s'associe au deuil national belge Archives Secunews SECUNEWS

Google.be s'associe au deuil national belge

La page d'accueil de Google.be est en deuil également ce matin et affiche un sobre ruban noir. Pas de lien vers un site explicatif comme c'est généralement le cas: une simple date, désormais connue de tous les Belges... Deuil national La journée de deuil national sera respectée par les citoyens, les médias du Royaume, au nord comme au sud, côté francophone, une minute de silence sera observée sur la plupart des stations de radio et chaÓnes télévisées. Les 3 chaÓnes de télévision et les 5 stations radios de la RTBF observeront une minute de silence à 11h et adapteront leurs programmes aux circonstances, a indiqué le service public dans un communiqué de presse. Par ailleurs, tout au long de la journée, toutes les chaÓnes de la RTBF et RTL seront épurées de toutes publicités, autopromotions, concours, séquences décalées ou émissions d'humour. Outre sur les antennes du service public, la publicité sera également supprimée sur les chaÓnes Télébruxelles, BETV, NRJ, Twizz, indique la Régie média belge (RMB). La station Bel RTL et la chaÓne RTL TVI respecteront également une minute de silence à 11h, toutes les chaÓnes de la VMMa (Vlaamse Media Maatschappij) ne diffuseront également aucune publicité vendredi. Voir aussi: Accident dêun car belge en Suisse : 28 morts dont 22 enfants

16 Mar 2012 LIRE L'ACTU
La publicité ciblée sur Internet pourra bientôt être désactivé Archives Secunews SECUNEWS

La publicité ciblée sur Internet pourra bientôt être désactivé

Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".

25 Feb 2012 LIRE L'ACTU
Le site Internet de la boutique d'Orange.fr à été piraté Archives Secunews SECUNEWS

Le site Internet de la boutique d'Orange.fr à été piraté

Le site Internet de la boutique d'Orange.fr a été victime d'un piratage en fin de semaine derniére, a confirmé ce lundi l'opérateur. Le piratage avait originellement été annoncé par un compte Twitter lié au mouvement informel Anonymous, qui ne l'a toutefois pas revendiqué. D'aprés un document publié sur Internet par le pirate présumé, ce dernier a pu avoir accés à de nombreuses informations du site, notamment au mot de passe administrateur de la boutique, fermée par précaution par l'opérateur vendredi, la boutique a rouvert lundi matin. Interrogé par Zataz, l'auteur présumé du piratage "affirme avoir téléchargé des informations personnelles concernant les clients de l'opérateur et qu'il les rendra publiques si Orange ne céde pas à une future demande" dont la nature n'a pas été précisée. Dans un langage confus, il explique avoir découvert les problémes des Français: "Je respecte le peuple, je parle avec des Français, je découvre leurs avis. J'ai pris une décision, me mettre du côté du peuple, un peuple de plus en plus opprimé, comme le mien, j'ai aidé des Allemands, des Espagnols, des Russes, maintenant je vais aider les Français face à leur gouvernement." Plusieurs interrogations surviennent dans les têtes de la rédaction de zataz. L'hacktiviste écrit dans un anglais trés "professionnel", trés "Wall Street English"., son action intervient alors que les opérateurs réfléchiraient à "stopper" l'Internet illimité sur le territoire hexagonale. Pour rappel, la faille a été découverte en avril 2011. Dernier point trés intriguant, le hacker a utilisé la version professionnelle, donc commerciale, du logiciel de piratage iranien, un outil informatique qui existe pourtant dans de nombreuses versions gratuites, bref, payer 350 dollars pour se lancer dans l'hacktivisme, voilà qui peut paraitre étonnant. Les nouvelles armes des pirates informatiques à l'assaut des secrets des entreprises Des pirates informatiques iraniens ont inventé un logiciel qui ne laisse aucune chance aux serveurs Internet. En quelques clics de souris, les données privées et sensibles sauvegardées sur les serveurs d'entreprises Françaises et étrangéres sont accessibles aux flibustiers du web. (Cette enquête a été publiée dans le magazine Capital - Ao?t 2010)

30 Aug 2011 LIRE L'ACTU
Chéques-repas électroniques mode d'emploi d'une nouveauté Archives Secunews SECUNEWS

Chéques-repas électroniques mode d'emploi d'une nouveauté

Les chéques-repas électroniques débarquent dans moins de 3 mois en Belgique. Une nouveauté à laquelle les employés devront s'habituer... Si comme 1,3 million de travailleurs vous recevez des chéques-repas, attendez-vous à de sérieux changements dans les prochains mois. Dés le 1er avril 2011 (et c'est pas un poisson), l'avantage extralégal préféré des employés belges se transformera petit à petit en carte de paiement électronique. Fini donc le format papier traditionnel. Un changement qui devrait générer moins de déchets et qui simplifiera la t‚che administrative des employeurs, des travailleurs et des commerçants. Citation:"Au vu du nombre élevé de demandes qui nous ont été formulées jusqu'à maintenant par les entreprises, ce nouveau projet semble leur plaire", confie Marie Cordiez, porte-parole d'Edenred - anciennement Accor. Pas de doute, le nouveau systéme est en marche, mais au fait, comment ça fonctionne ? 1. Comme une carte bancaire Les chéques-repas électroniques se présenteront sous la forme d'une carte de paiement fonctionnant avec un code PIN. Entiérement gratuite pour les salariés, elle sera créditée (à la demande de l'employeur bien s?r) par l'éditeur des titres-repas, à savoir: - Sodexo - Edenred - Eve - Monizze "C'est comme un compte virtuel en quelque sorte", précise Marie Cordiez. Chacun pourra utiliser l'argent de ses chéques-repas pour faire ses achats via notamment les terminaux de paiement électronique déjà existants style Bancontact. Et pour les commerçants qui n'en posséderaient pas, nous leur proposerons des terminaux qui permettront à chacun de leurs clients d'utiliser leurs chéques-repas." Une initiative que ménera également Sodexo. 2. Deux nouvelles spécificités En plus du fait que chaque paiement électronique respectera le modéle du "first-in-first-out", à savoir l'utilisation prioritaire des titres-repas dont la validité est la plus courte, une autre nouveauté permettra aux salariés de fractionner leurs dépenses. Pour simplifier, le solde d'un titre entamé restera à disposition sur le compte. "En fait, l'employé qui utilisera ses chéques-repas électroniques ne devra pas veiller pour autant à les dépenser par tranche de 7 euros", explique Cathy Schoels, porte-parole de Sodexo. Dans le cas o? il ne dépensera que 5 des 7 euros qui lui sont octroyés avec chaque titres-repas, les 2 euros qui restent lui seront directement reversés sur son compte virtuel. Plus question de revenir chez soi les poches pleines de piéces rendues par la caissiére". 3. Merci les nouvelles technologies et que les plus distraits se rassurent... Les nouvelles technologies leur viendront en aide puisque chaque utilisateur sera averti de l'expiration prochaine de ses titres-repas par mail. Une situation qui ne devrait pas arriver trop souvent étant donné que les travailleurs pourront consulter quotidiennement le solde et le nombre de chéques-repas valables encore disponibles sur leur compte via un terminal Bancontact. Un peu à la maniére de ce qui existe déjà avec la carte Proton. 4. Plus de sécurité Quant à la sécurité de ce nouveau systéme, tout a été pensé. En principe, " Card Stop (tel: 070-344-344)" permettra de bloquer le compte de chaque salarié dont la carte aura été volée ou perdue, de quoi convaincre les plus sceptiques. Dans tous les cas, une chose est s?re, les 250 millions de chéques-repas papier sont destinés à disparaÓtre dans les 3 ans.

08 Jan 2011 LIRE L'ACTU
Les clients Belgacom énérvés lancent une pétition Archives Secunews SECUNEWS

Les clients Belgacom énérvés lancent une pétition

La tension monte entre de nombreux clients Belgacom et la société. La plupart des critiques concernent la vitesse de téléchargement sur internet en dehors des zones urbaines. En outre, de nombreux clients s'étonnent de ne pas bénéficier de la HD (Haute Définition) qui est pourtant comprise dans le prix de leur abonnement, enfin, lorsqu'ils prennent contact avec la société, ils estiment que leurs remarques ne sont pas prises en compte et qu'ils sont baladés d'un service à l'autre. Le forum de Belgacom déborde donc de protestations. Exemples: Citation:"Les promesses faites dans les publicités ne sont pas tenues et quand le client se plaint, on lui répond de façon agressive ou dédaigneuse". Citation:"Une société comme Belgacom aurait-elle tous les droits ?" Citation:"Belgacom fait payer le prix fort pour une connexion qui n'en vaut pas le prix. Les plaintes se succédent sur le forum mais Belgacom fait la sourde oreille ou donne des réponses farfelues par le biais de son helpdesk. Le client est une simple vache à lait que Belgacom trait sans s'occuper de ses problémes". Citation:"Nous payons une vitesse de 30mo/s et avons au mieux du 5mo/s" Citation:"Cela fait des années que nous sommes clients chez Belgacom. Nous payons le prix fort pour téléphone-tv-internet intense, seulement nous ne bénificions pas de la HD (compris dans l'abonnement) et pour internet nous payons pour une vitesse théorique de 30mo/s alors que nous arrivons au plus fort de la vitesse à du 5mo/s" Citation:"Nous payons le prix fort et nous bénificions d'à peine un quart des services promis. Honteux ! Vous achéteriez une 2 chevaux au prix d'une Mercedes ?" Face à ce mouvement de grogne entamé par plusieurs clients, une pétition a été mise sur pied pour tenter de contraindre Belgacom à respecter ses engagements. Clic pour signer la pétition

17 Nov 2010 LIRE L'ACTU
Les dangers d´Internet pour les mineurs Archives Secunews SECUNEWS

Les dangers d´Internet pour les mineurs

Il me paraissait important[ de parler du sujet d'internet et les mineurs... Internet est un formidable outil de communication et de culture qui ouvre l´accès à des millions de documents et d´innombrables contacts. Alors que le virtuel a pris une place croissante dans notre vie et celle de nos enfants, à l´école comme à la maison, son utilisation n´est pas sans danger. Derrière chaque document, chaque communication, il y a des personnes et les images comme les contacts correspondent à des réalités précises qui ne sont pas toujours bonnes pour les enfants, ni pour les adolescents. Que faire ? Comment réagir ?: Comment assumer notre rôle d´adultes face a de réels dangers lorsque les jeunes exercent normalement leur curiosité, s´approprient les outils plus vite et mieux que certains et risquent de se trouver confrontés aux documents les plus choquants et les plus extrêmes ? La complexité du réseau, comme les dangers réels qu´il présente en terme de contenus, d´absence de sécurité et de protection des données personnelles ne font pas d´Internet un média accueillant pour les enfants. La délinquance et la criminalité qui y trouvent une place grandissante, comme le manque d´éthique d´un grand nombre de sites, présentent de sérieux dangers pour les enfants comme pour les adolescents. -Pas d´Internet sans l´accompagnement des adultes Laisseriez-vous votre enfant se promener ou faire du vélo seul sur l´autoroute ? Non. Il en va de même pour ce qui concerne les autoroutes de l´information sur lesquelles le trafic est intense, parfois déroutant pour des adultes et jamais sans conséquence pour les enfants et les adolescents. -Internet un puissant média au service des hommes Souvent dominé par des forces économiques qui ne tiennent pas compte des utilisateurs, Internet est aussi le terrain d´action privilégié de toutes sortes d´expressions, des plus dignes aux plus délirantes. Avec une délinquance et une criminalité en croissance et sans véritable entrave, le réseau offre à côté de services du plus grand intérêt le triste spectacle des dangers auxquels sont exposés les enfants et les adolescents. Apprendre et ouvrir le dialogue éducatif, prévenir et diffuser le savoir représentent incontestablement les bases d´une bonne utilisation d´Internet auquel les jeunes sont sensibilisés en pratique, mais nullement dans une perspective éducative et de protection contre les dangers auxquels ils sont exposés Si vous avez du mal a comprendre ce document hésiter pas de faire appel a un adulte afin de vous aider a le comprendre. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune Ne laissez pas votre jeune enfant surfer seul sur Internet. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. MAJ le 11.8.2015: L’inconscience de jeunes internautes piégées par un inconnu . Un Youtuber américain a choisi la manière forte afin de révéler les risques qu’encourent les jeunes internautes sur les réseaux sociaux. Sur le web, Coby Persin fait partie de ces Youtubers qui publient des expériences sociétales. Cette fois, le jeune homme a choisi de mettre en lumière l’inconscience de certains internautes. Tout débute par un faux compte Facebook. Avec l’accord de leurs parents, Coby Persin ajoute trois jeunes filles dans ses contacts. Âgées respectivement de 12, 13 et 14 ans, ces dernières pensent parler à un adolescent qui vient de déménager en ville. Très vite, elles sympathisent avec ce nouvel arrivant et acceptent même de le rencontrer, sans rien connaître de lui. Chacune à leur tour, les filles vont donc tomber dans le piège tendu par Coby Persin sans se douter que leurs parents les attendent également pour les sermonner. Édifiant! Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

11 Feb 2006 LIRE L'ACTU
Parents, prudence ! Archives Secunews SECUNEWS

Parents, prudence !

Votre frère, votre soeur, votre enfant surfent comme des millions d'autres mômes. Ils jouent, découvrent et font des rencontres via des sites mais aussi des logiciels de messageries instantanées comme: - MSN - ICQ - AIM - IRC - Etc... De plus en plus d'outils qui allient le texte, le son et l'image. Seulement, une nouvelle variété de prédateurs débarquent dans la vie de certains adolescents grâce à ce genre de logiciels. Ils ont pour mission de s'infiltrer dans la vie numérique de jeunes victimes à qui ils soutirent des renseignements, voir dans le pire des cas, des faveurs sexuelles. L'histoire qui va suivre vient de trouver une fin heureuse. (seul les prénoms ont changé et les situations géographiques). Mon ennemi la webcam Mister X, nous l'appellerons ainsi est un jeune homme, il aime rencontrer sur internet des personnes, seulement, Mister X, aime abuser, virtuellement, de jeunes filles mineures. Le courant passe plutôt bien, charmeur, un peu dragueur, il a toujours le mot pour rire, pour s'attirer des rencontres virtuelles sympathiques. Ils débutent toujours sa chasse sur des forums, des chats Irc,... Une fois qu'il a ferré sa victime, il l'invite à discuter sur MSN. Cette fois là, sa cible se nomme Émilie. Mister X est un malin, il trouve toujours le moyen, durant les conversations avec Émilie, pour obtenir des informations personnelles. Rapidement, cette dernière, sans trop réfléchir, va donner son nom, son prénom ainsi que sa commune. Erreur grave!. Une fois les informations obtenues, Mister X va changer de ton, la discussion ne sera plus du tout cordiale. Fini les mêmes tracas scolaires, la même passion pour une chanteuse, la pratique d'un sport, les mêmes disputes avec les parents, les mêmes frustrations que peuvent avoir les adolescents. Le ton change, la jeune victime va s'en rendre rapidement compte. Menace de mort et viol virtuel "Dévoile moi tes seins sinon je viens chez toi et je te crève" va annoncer Mister X. La panique étreint la gamine qui s'exécute. Heureusement, mais peut-être un peu tard, les parents de l'adolescente vont s'apercevoir qu'elle ne tourne pas rond en ce moment. Émilie raconte son histoire, en pleure. Sa maman détruit la webcam, mais Mister X n'a pas dit son dernier mot. Quelques jours plus tard, Mister X reprend contact avec Émilie. "Déshabille toi, sinon je diffuse sur Internet les photos que j'ai déjà de toi". La webcam est détruite, Impossible de répondre à sa menace. Mister X va s'exécuter en diffusant, via un site ouvert chez un hébergeur gratuit, les clichers d'Émilie. Seulement, cette fois, Émilie va rapidement prévenir ses parents. Mister X a été interpellé il y a quelques semaines et placé en garde à vue. Mister X ne pouvait que reconnaître les faits, il a été pris en flagrant délit. Il a avoué avoir effectué les mêmes manoeuvres à l'encontre d'environ huit autres jeunes filles. Parent, prudence, il doit y a voir plus d'une Émilie dans ce cas. Parlez en à vos enfants, frères et soeurs, ... Ne pensez pas que ce genre d'individu ne risque rien. L'anonymat sur Internet n'est qu'un leurre facilement surmontable. Internet n'est pas une nounou, un garde chiot. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

15 Jan 2006 LIRE L'ACTU