Moteur de recherche

Résultats pour : "généré"

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans Archives Secunews SECUNEWS

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans

Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.

31 May 2026 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
l'IA et Coca-Cola, les fans crient au scandale! Archives Secunews SECUNEWS

l'IA et Coca-Cola, les fans crient au scandale!

Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production.​ Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup.​ Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux.​ La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat.​ Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale.​ Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.​

11 Nov 2025 LIRE L'ACTU
Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ? Archives Secunews SECUNEWS

Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ?

Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.

19 Feb 2025 LIRE L'ACTU
Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates Archives Secunews SECUNEWS

Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates

Comment lutter contre les IPTV illégales ? Cette question taraude les diffuseurs qui regardent avec angoisse ces plateformes prendre de l’ampleur. En la matière, le service de streaming sportif DAZN vient d’annoncer une mesure redoutable dans le cadre de la lutte contre le piratage. Ce qu’il fallait à DAZN, c’est un moyen de facilement et efficacement identifier son propre contenu. Et c’est exactement ce que le réseau a décidé de mettre en place. Tout comme le contenu généré par une IA est accompagné d’un filigrane permettant de facilement l’identifier, il en sera ainsi désormais de même pour les programmes diffusés par DAZN. Un filigrane imperceptible et invisible, mais qui sera bien présent et qui sera unique à la chaîne, lui permettant ainsi de pouvoir retrouver toute diffusion illégale de son propre contenu, et ainsi de pouvoir bloquer et appréhender les coupables. Pour obtenir ce résultat, DAZN n’est pas seul. En effet, c’est avec l’aide de la société néerlandaise "Irdeto", consacrée à la cybersécurité, que cette idée a pu se concrétiser. Irdeto est spécialisé sur la question de la protection du contenu diffusé sur les services de TV digitales et de Streaming, et dispose donc d’une grande expérience autour de l’IPTV et de la lutte contre celle-ci. Pour rappel, si les consommateurs d’IPTV ne risquent pour l’instant pas encore grand-chose, il n’en est pas du tout de même pour les diffuseurs qui encourent de lourdes peines d’amende et de prison. Et dans certains pays, comme l’Italie, qui est particulièrement acharnée dans sa lutte contre la pratique, la relative impunité du consommateur commence elle aussi à être mise en cause. Le pays a par ailleurs récemment voté une loi visant à mettre au point un système lui aussi particulièrement ambitieux de lutte contre ce qui est perçu comme un fléau. Théoriquement, en Belgique, le consommateur d’IPTV encourt une peine de 5 ans de prison et des amendes allant de 500 à 100.000 euros. Dans la pratique toutefois, aucune peine de ce type n’a été donnée à ce jour.

22 Oct 2023 LIRE L'ACTU
D'une simple idée à des milliards de partages: le #hashtag fête ses 10 ans Archives Secunews SECUNEWS

D'une simple idée à des milliards de partages: le #hashtag fête ses 10 ans

Il y a 10 ans, jour pour jour naissait le hashtag. Le 23 août 2007, Chris Messina (@chrismessina), un ingénieur américain, travaillant à l'époque chez Google, a initié ce symbole devenu au fil des années incontournable sur Internet, il constitue aujourd'hui l'un des caractères les plus utilisés de l'histoire d'Internet. Popularisé sur Twitter, mais désormais utilisé sur de nombreux autres réseaux sociaux (Facebook, Instagram, Tumblr...) Le 23 août 2007, cet utilisateur frénétique de Twitter (plus de 39 500 messages en 11 ans) propose dans un tweet d'utiliser le symbole dièse (#) pour regrouper des messages traitant du même sujet. Il lance alors le premier hashtag, "#barcamp", à propos des ateliers participatifs sur l'innovation web, dont il se présente comme l'un des premiers organisateurs à partir de 2005. Chaque jour, ce sont près de 125 millions de hashtags qui sont échangés en moyenne. Le hashtag. Constitué d'un dièse suivi d'un mot-clé, le hashtag est utilisé dans le but de partager un sujet, de lancer un appel lors d'une actualité particulière ou de créer des tendances. Au fil des années, l'utilisation du hashtag n'a cessé de croître. En 2007, le mot-dièse , le plus partagé comptait 9.000 Tweets, quand en 2017, les records atteignent 300 millions de retweets. Parmi les hashtags les plus marquants de ces dernières années, certains ont eu une grande influence sur les événements de l'époque tels que #BlackLivesMatter, après l’acquittement de George Zimmerman, qui avait tué l'adolescent noir Trayvon Martin en Floride. Après l'attentat visant la rédaction de Charlie Hebdo le 7 janvier 2015, où le hashtag #JeSuisCharlie, a fait le tour du monde Ou encore lors des attentats du 13 novembre 2015, où les hashtags #PrayForParis et #PorteOuverte ont émergé, des riverains proposant aux Parisiens de se mettre à l’abri et les aider à retrouver leurs proches. Le hashtag a également permis de lancer des modes ou des défis multiples comme le #IceBucketChallenge, qui consistait à se renverser ou se faire renverser un seau d’eau glacée sur la tête puis à inviter un ou plusieurs amis à reproduire ce geste. Parmi les hashtags les plus tweetés ces dernières années, celui intitulé #FollowFriday, également orthographié #FF a été repris plus d’un demi-milliard de fois depuis sa création le 16 janvier 2009. Pour fêter dignement ce dixième anniversaire, Twitter a mis en place un hashtag spécial nommé #Hashtag10, qui générera un émoji dédié pendant 24 heures. En 2016, les hashtags les plus populaires étaient #Rio2016, avec 187 millions de tweets et 75 milliards de vues, et l'Euro 2016 de football (4e), #Election2016, avec plus de 75 millions de messages publiés, ou encore #PokemonGo, en référence à la folie générée autour du jeu portable japonais, ou encore #RIP (Rest in peace - repose en paix) ponctue les décès de personnalités. #happybirtday - #Joyeuxanniversaire - #HBD

23 Aug 2017 LIRE L'ACTU
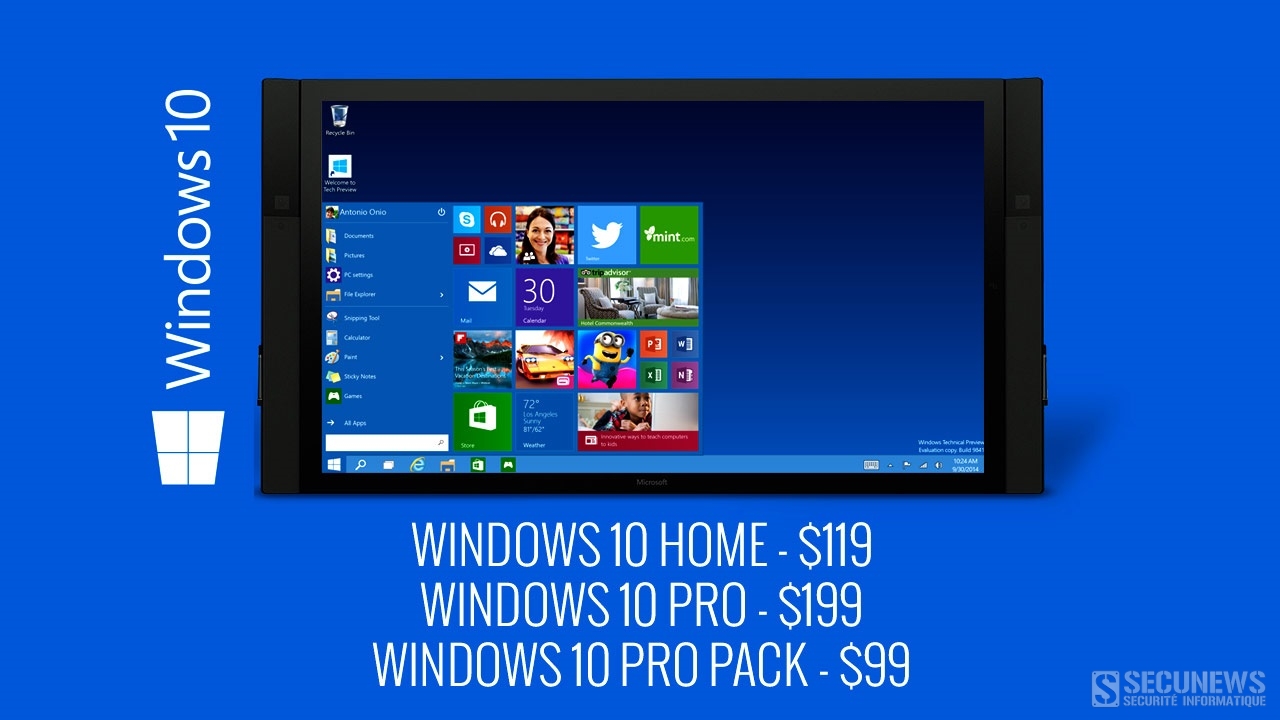
Windows 10 deviendra payant le 29 juillet 2016 Archives Secunews SECUNEWS

Windows 10 deviendra payant le 29 juillet 2016

Windows 10 a désormais passé le cap des 300 millions d'installations. Microsoft avertit que la période de mise à niveau gratuite vient tout doucement à expiration. Mais en même temps, l'on observe clairement que toutes les installations ne sont pas aussi volontaires qu'il n'y paraît. Le système d'exploitation a ainsi pu s'attirer un tas d'utilisateurs qui ont effectué une mise à niveau dès la première année. Il est probable que ce nombre va encore nettement augmenter au fur et à mesure que les entreprises, qui migrent généralement plus lentement, adopteront Windows 10. Microsoft saisit l'occasion pour insister sur le fait que la mise à jour gratuite se terminera le 29 juillet 2016. Entre-temps, les installations existantes de Windows 7 ou Windows 8 peuvent gratuitement se mettre à niveau vers Windows 10. Ensuite, le système d'exploitation reviendra à 135 euros. Il nous faut cependant apporter ici la nuance selon laquelle certains de ces 300 millions d'appareils ont reçu leur mise à niveau sous une... légère contrainte. C'est ainsi que Microsoft envoie régulièrement des fenêtres émergentes (pop-ups) pour inciter les utilisateurs à mettre à niveau. Cela a du reste déjà généré des situations gênantes, notamment lors d'un communiqué météorologique, où la mention est subitement apparue en direct à la TV. Ceux qui achèteront une nouvelle machine (sur laquelle Windows 10 sera déjà installé) ne devront bien sûr pas acheter de licence Windows 10. [quote]Dans le courant du mois d’août 2016, Microsoft devrait par ailleurs mettre à disposition des propriétaires de PC et tablettes Windows 10 une nouvelle mise à jour du système, qui apportera quelques petites améliorations, et introduira notamment l’assistant virtuel Cortana en Belgique. Cette première mise à jour majeure de Windows 10 sera bien entendu totalement gratuite, et sera suivie, courant 2017, par une seconde grosse mise à jour du système.[/quote]

10 May 2016 LIRE L'ACTU
Prison à vie pour le créateur du site de vente de drogues Silk Road Archives Secunews SECUNEWS

Prison à vie pour le créateur du site de vente de drogues Silk Road

Ross Ulbricht, un Californien de 31 ans né au Texas, qui avait créé le site en janvier 2011, a été reconnu coupable, notamment de blanchiment, trafic de stupéfiants, entreprise criminelle et piratage informatique. Son site de marché noir du Dark web, Silk Road, Silk Road, parfois surnommé 'l'Ebay de la drogue', permettait notamment d'acquérir héroïne, cocaïne, LSD et d'autres produits illégaux ou faux documents grâce à la monnaie virtuelle bitcoin, en garantissant l'anonymat de ses dizaines de milliers d'acheteurs à travers le monde. Il avait vendu 200 millions de dollars de drogue à des consommateurs du monde entier. Vêtu d'une tenue de prisonnier noir, Ross Ulbricht n'a pas montré d'émotion particulière à l'énoncé du verdict, le plus sévère possible. [quote]En plus des deux peines de réclusion à perpétuité pour trafic de stupéfiants et entreprise criminelle, la juge fédérale de Manhattan Katherine Forrest l'a aussi condamné à 5, 15 et 20 ans de prison, pour piratage, trafic de faux documents et blanchiment, les peines maximales pour ces délits. Elle a précisé au condamné qu'il ne pourrait jamais être libéré. "Ce que vous avez fait avec Silk Road était terriblement destructeur pour le tissu social", a-t-elle déclaré, à l'issue d'une audience de trois heures, en soulignant que l'éducation privilégiée de M. Ulbricht et ses études supérieures rendaient ses actions plus incompréhensibles que celles d'un trafiquant de drogue habituel. Elle a ajouté que les autorités réclamaient aussi la confiscation de 183,9 millions de dollars générés par les ventes de drogues sur Silk Road.[/quote] Les parents d'un Bostonien de 25 ans et d'un adolescent australien de 16 ans ont raconté leur drame, leurs fils étant décédés après avoir consommé des drogues achetées sur Silk Road. [quote]Ross Ulbricht , explique à la juge vouloir ui parler de lui, de sa perspective. Il a rejeté le portrait qu'a fait de lui l'accusation, le décrivant comme un homme vain et cupide avec des comportements de sociopathe. Si on me donnait une chance, je n'enfreindrais plus la loi", a-t-il promis. Je ne suis pas un sociopathe égocentrique. J'ai juste fait de très grosses erreurs'.[/quote] Sur son site de Silk Road ('route de la soie' en français), fermé par le FBI en octobre 2013, après son arrestation à San Francisco, on trouvait aussi des kits de piratage, des faux papiers, ou encore des services de tueurs à gage, d'après l'accusation qui soupçonnait également M. Ulbricht d'avoir commandité cinq assassinats dans son entourage, pour protéger le secret entourant les transactions du site. Rien n'a cependant établi que ces meurtres aient eu lieu. Le créateur du site avait amassé selon l'accusation une fortune de 18 millions de dollars grâce à Silk Road, qui avait enregistré plus d'un million de transactions de drogue. Voir aussi: Le créateur présumé du site Silk Road 2.0, a été arrêté.

30 May 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux Archives Secunews SECUNEWS

"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux

Après de nombreux rebondissements, L'Interview qui tue est enfin visible en salles aux Etats-Unis, et sur Internet où le film a été sorti quasi simultanément. La comédie cartonne sur les plateformes de téléchargement légales... et illégales. Après de multiples péripéties, le public américain a enfin pu découvrir le film qui a tant fait parler depuis quelques semaines, L'interview qui tue ! de Seth Rogen et Evan Goldberg. Malgré les menaces, Sony a en effet décidé de sortir la comédie dans les cinémas US, et parallèlement sur Internet en VOD (pour le territoire américain uniquement), sur Google Play, YouTube Movies, Xbox et sur le site officiel du film. [quote]You wanna watch The Interview?? You can RIGHT FUCKING NOW!! Go to http://t.co/IRhW7juZWn. Thanks Sony for making it happen. Booyah. — Seth Rogen (@Sethrogen) 24 Décembre 2014[/quote] La polémique qui a entouré la sortie du film a manifestement suscité un fort engouement pour L'Interview qui tue. La sortie salles a généré plus d'un million de dollars pour sa première journée d'exploitation. selon Variety, la comédie emmenée par James Franco et Seth Rogen se classe en tête des films les plus vus sur les plateformes qui ont mis le film en vente et en location, devant Les Gardiens de la galaxie et Le Labyrinthe. Le magazine professionnel affirme que le film est devenu le best-seller du moment sur Google Play et Youtube notamment. Revers de la médaille, le succès du film sur Internet se joue également sur les plateformes de téléchargement... illégal. En une journée, le film a été téléchargé illégalement par plus de 900.000 internautes dans le monde sur des sites de torrents, d'après le magazine américain Variety. À titre de comparaison, le dernier épisode de la saison 4 de Game of Thrones, la série télévisée la plus piratée au monde, a été téléchargé près de 3 millions de fois en 24 heures. Clic pour accéder au site officiel du film (anglais) Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage. (MAJ) Face aux menaces d’attentat par des pirates, Sony annule la sortie américaine du film The Interview.

27 Dec 2014 LIRE L'ACTU
Le plus Grand panneau publicitaire louer par Google sur Times Square Archives Secunews SECUNEWS

Le plus Grand panneau publicitaire louer par Google sur Times Square

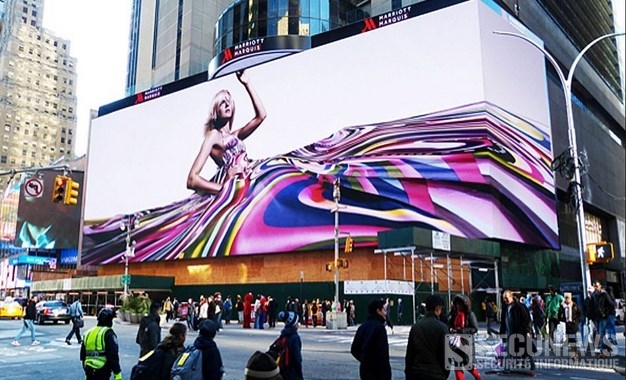
La célèbre place de Times Square à New York a inauguré en ce début de semaine, le plus grand écran numérique haute définition du monde. Installé sur la façade d'un hôtel, l'écran fait l'équivalent de huit étages de haut (23,74 mètres) et 100,5 mètres de long, couvrant tout l'espace entre la 45e et la 46e rue, au coeur de Times Square. Les premières images y ont été diffusées dans la soirée sous forme d'un film numérique et musical montrant tour à tour des montagnes, un oiseau, des gratte-ciels stylisés multicolores, ou encore des points lumineux. [quote]L'écran géant compte 24 millions de pixels, une densité inégalée au monde pour une telle surface, selon Mitsubishi Electric Power Products Inc, qui l'a fabriqué. [/quote] La technologie Real Black LED utilisée permet aux promeneurs d'avoir une vision précise, même de près. Il est également associé à des caméras haute définition pour éventuellement filmer la foule et diffuser des images en direct, en interaction avec les réseaux sociaux. En dépit de températures glaciales, des centaines de touristes et New-Yorkais fascinés ont immortalisé le moment mardi soir sur leur téléphone portable, alors que l'écran de plus de 2.300 m2 passait en boucle le film produit par le studio Universal Everything. Google devrait en être le premier annonceur publicitaire à compter du 24 novembre 2014. [quote]L'écran est vendu à un annonceur jusqu'en janvier, a précisé Clear Channel Spectacolor, qui loue l'espace publicitaire, il a ajouté que l'écran géant, qui écrase les dizaines d'autres panneaux lumineux de Times square, avait généré avant son lancement un énorme intérêt.[/quote] Son prix à la location n'a pas été communiqué mais dépasserait plus de 2,5 millions de dollars pour quatre semaines selon le New York Times. Google a fait savoir qu’en plus de la promotion de ses propres produits, ce panneau servira également offrir de la visibilité à des associations à but non lucratif, comme Charity Water ou encore le WWF. Le plus Grand panneau publicitaire louer par Google sur Times Square.

25 Nov 2014 LIRE L'ACTU
Le créateur présumé du site Silk Road 2.0, a été arrêté Archives Secunews SECUNEWS

Le créateur présumé du site Silk Road 2.0, a été arrêté

Un homme de 26 ans, suspecté d'être l'administrateur du site de vente de drogue sur Internet Silk Road 2.0, a été arrêté par le FBI à San Francisco, ont annoncé les procureurs américains le 6 novembre 2014. Blake Benthall, 26 ans, est accusé de: - Conspiration en vue de faire du trafic de drogue - Conspiration à des fins de piratage informatique - Conspiration dans le but de faire du trafic de faux documents - Conspiration de blanchiment d'argent. Il devait comparaître jeudi devant un juge d'un tribunal fédéral à San Francisco, en Californie. Il risque la prison à vie. Ce site était censé ressusciter Silk Road, célèbre site de vente de biens illégaux (drogues, armes, etc...) dont le fondateur présumé, Ross Ulbricht, avait été arrêté en octobre 2013. Ce dernier attend son jugement après avoir plaidé non coupable en février 2014. La deuxième version du site, créée quelques semaines après cette arrestation, avait un chiffre d'affaires mensuel de 8 millions de dollars. Les procureurs ont estimé qu'elle a été utilisée pour distribuer des centaines de kilos de drogues et de marchandises à environ 100.000 utilisateurs dans le monde entier, ce qui aurait généré 8 millions de dollars par mois. Le site avait plus de 13.000 annonces de vente de substances contrôlées, dont 1.707 pour du cannabis, et proposait ouvertement de faux documents d'identité, des dispositifs de piratage informatique et même des services de hacking. Tout comme son prédécesseur, le site opérait sur le réseau anonyme 'TOR', ce qui rend l'identification de son tenancier en théorie impossible. Les transactions financières entre acheteurs et vendeurs s'opéraient en bitcoins, pour des raisons similaires. Attrapé grâce à une infiltration Dans leur communiqué, les autorités expliquent qu'un enquêteur a infiltré le groupe chargé de l'administration du site, il a pu ainsi accéder à des parties réservées à ce groupe et a pu remonter jusqu'au suspect. Les autorités judiciaires du Royaume-Uni, de France, d'Allemagne, de Lituanie et des Pays-Bas ont également pris part à cette enquête. Trois autres personnes ont également été inculpées dans cette affaire, en plus de Benthall et Ulbricht. Edit 30.5.2015: Prison à vie pour le créateur du site de vente de drogues Silk Road.

12 Nov 2014 LIRE L'ACTU
AlertMe Code, le QR Code pour prévenir vos proches en cas d'urgence Archives Secunews SECUNEWS

AlertMe Code, le QR Code pour prévenir vos proches en cas d'urgence

C'est un concept 100% français, le site AlertMe Code vous permet de créer des Qr code contenant les coordonnées des personnes à contacter en cas d'urgence, et il est facilement déchiffrable par de nombreuses applis smartphones. Simple et efficace. C'est l'inquiétude de beaucoup, qu'il arrive quelque chose à un proche et que personne ne puisse vous prévenir. C'est la mésaventure qui est arrivé à Yannick Allibert, le créateur du concept "AlertMe Code". Il a alors l'idée de mettre au point un QR code qui contiendrait toutes les informations nécessaires et les coordonnées des personnes à prévenir en cas d'urgence. Le principe est simple et efficace: [info_success]vous créez un QR Code personnalisé en entrant vos coordonnées ainsi que trois numéros à contacter en cas de besoin, vous recevez votre code par mail et vous n'aurez plus qu'à l'imprimer autant de fois que vous le désirer pour le glisser dans votre portefeuille, dans le cartable de votre enfant ou ailleurs. Le créateur l'assure, aucune information personnelle n'est conservée sur le site totalement sécurisé.[/info_success] (résultat une fois votre QR code créer (ceci est qu'un exemple)) Un concept qui s'exporte à l'international Un simple scan du QR Code, via une appli smartphone comme FlashCode , QR Droid ou Mobile Tag , facilitera le travail des urgentistes qui auront ainsi toutes les coordonnées des membres de la famille d'une personne accidentée ou tout simplement égarée. Lancé en septembre 2013 en France sous le nom UrgentCode, le procédé a été rebaptisé AlertMe Code pour être mieux compris à l'étranger. [quote]"Le mot "urgent", ça ne veut rien dire pour un Anglais", explique Yannick Allibert qui voulait que le principe soit aussi bien utilisable pour un touriste français à l'étranger que par un résident étranger.[/quote] Car la Belgique, la Suisse ou encore le Canada ont montré de l'intérêt pour ce concept 100% français et gratuit. En France, l'association française des diabétiques a été la première à s'intéresser de près à AlertMe Code, près de 500 codes ont ainsi été générés depuis la page Facebook de l'association sur les plus de 2.000 déjà créés, plusieurs services d'urgence ont également commencé à essayer le concept. Clic pour accéder au site alertmecode.com (français)

21 Oct 2013 LIRE L'ACTU
200 millions de dollars générés par le spam sur Facebook Archives Secunews SECUNEWS

200 millions de dollars générés par le spam sur Facebook

Selon une étude d'une équipe de chercheurs italiens, ce sont plus de 200 millions de dollars par an qui sont captés par les spammeurs via le réseau social. Pour y parvenir, le principe est simple. Les escrocs créent de fausses pages en lien avec un sujet qui intéresse les internautes. Ils attendent ensuite que la page rassemble un nombre conséquent de "fans". Une fois la base d'utilisateurs suffisante, ils y publient des liens vers des sites de " scam ", des faux sites d'arnaques qui étaient jusqu'à présent surtout envoyées par e-mail. Jusqu'à 58 dollars de bénéfices pour un post Carlo De Micheli, le responsable de l'équipe de recherche, explique ainsi qu'une fausse page de 30.000 fans peut rapporter entre 13 et 58 dollars à chaque publication. Un " spammeur " a d'ailleurs révélé aux chercheurs que Facebook ne cherchait même pas à les bannir, car il générait malgré tout du contenu sur le réseau social. Un point de vue comme un autre. De son côté, Facebook précise au site américain Ubergizmo qu'il a mis en place des processus automatisés pour identifier les arnaques du genre. D'après le réseau social, aucune tolérance n'est concédée aux spammeurs. Manifestement, son système de détection n'est pas très efficace. Le spam sur Facebook, un business qui rapporte.

30 Aug 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
L'hébergeur français OVH victime d'un piratage, les données de ses clients européens ont été volées Archives Secunews SECUNEWS

L'hébergeur français OVH victime d'un piratage, les données de ses clients européens ont été volées

La société française, qui héberge de nombreux sites Internet à travers le monde, a été la victime d'un pirate, les données de ses clients européens ont été volées, OVH demande à ses clients de modifier leur mot de passe. Les annonces de piratage s'enchaînent. Après Apple et Ubuntu, c'est au tour de l'hébergeur de sites OVH d'annoncer que les données de ses centaines de milliers de clients en Europe, particuliers comme professionnels, ont été dérobées par une personne mal intentionnée. Octave Klaba, le fondateur de la société basée à Roubaix, s'est fendu d'un message sur le site d'OVH afin d'expliquer l'origine de l'incident. Citation: Un pirate a réussi à obtenir le mot de passe d'un employé de la société. De là, il a réussi à s'introduire dans le réseau privé virtuel (système permettant d'accéder au système informatique d'une société depuis l'extérieur) d'OVH et à dénicher les codes d'accès permettant d'accéder aux dossiers internes. Il a alors pu copier les données des clients européens de la société, qui compte 700.000 clients à travers le monde. Pas de données bancaires volées OVH se veut rassurant, aucune donnée bancaire n'a été volée lors de ce piratage. Citation: "Aucune information sur les cartes bancaires n'est stockée chez OVH. Les informations sur les cartes bancaires n'ont été ni consultées ni copiées", insiste Octave Klaba. Les données volées sont: - Le nom et le prénom - L'adresse - La ville - Le pays - Le numéro de téléphone - Le numéro de fax - L'identifiant et le mot de passe du compte (ce dernier est protégé, mais pas pour autant à l'abri). Citation: "Il faut beaucoup de moyens techniques pour retrouver le mot de passe. Mais c'est possible", reconnaît Octave Klaba. Par précaution, tous les clients OVH vont recevoir un e-mail les invitant à modifier ce dernier. Les internautes ont en effet souvent tendance à utiliser le même mot de passe pour leurs e-mails et leurs divers comptes (réseaux sociaux, impôts, etc…), si ce mot de passe est découvert, c'est potentiellement toute leur vie numérique qui est menacée. Citation: "Nous n'avons pas été assez paranos et on passe désormais en mode parano supérieur", écrit Octave Klaba. Les employés d'OVH seront dorénavant équipés d'un token, une clé physique prouvant qu'ils sont bien employés de la société. À chaque fois qu'ils se connecteront au réseau de l'entreprise, ils devront entrer un code généré par cette clé. Cette couche supplémentaire de sécurité devrait fortement limiter les intrusions extérieures. Octave Klaba a également annoncé qu'il déposait une plainte au pénal auprès des autorités judiciaires. Citation: "Afin de ne pas perturber le travail des enquêteurs, nous n'allons pas donner d'autres détails avant d'avoir les conclusions finales, explique Octave Klaba".

24 Jul 2013 LIRE L'ACTU
Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros Archives Secunews SECUNEWS

Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros

n Charentais de 23 ans accusé d'avoir hébergé des référencements de liens vers des sites de téléchargement illégal, a été condamné vendredi 8 mars 2013 en appel à verser un peu plus de 9.000 euros. Il est condamné mais a échappé à une amende colossale. Il avait été arrêté en 2010 à Cognac (Charente) et poursuivi pour avoir créé et alimenté "ledivx.com", un annuaire de référencement de plusieurs centaines de liens qui renvoyaient vers des sites de téléchargement illégal de films. Le site avait été ouvert de 2006 à 2010 et il a été établi qu'il avait généré au moins 6.000 euros de recettes, via la publicité, à son créateur. En première instance, le 7 septembre 2011, le jeune homme avait été condamné par le tribunal correctionnel d'Angoulême à deux mois de prison avec sursis et un euro de dommages et intérêts pour chaque partie civile. "On a plaidé sur des mathématiques", explique sont avocat Le Syndicat de l'édition vidéo numérique, la Fédération nationale de distributeurs de films et six majors hollywoodiennes (Columbia, Disney, Paramount, Tristar, Twentieth Century Fox et Warner) qui s'étaient portées partie civile, avaient fait appel. Elles réclamaient 972.943 euros de dommages et intérêt pour contrefaçon. Vendredi 8 mars 2013, la Cour d'appel de Bordeaux a donc condamné le jeune homme à leur verser un total de 9.304,84 euros, répartis entre les parties civiles. L'avocate du prévenu, Me Anne-Sophie Arbellot de Rouffignac, a qualifié la décision de "satisfaisante", mais s'est interrogée sur le calcul du montant des dommages et intérêts. Citation: "On sait qu'il y a eu des téléchargements et que cela génère des préjudices, mais est-ce que cela vaut 9.304 euros?". "On attend la motivation de la Cour d'appel pour avoir la méthode de calcul mais la Cour a botté en touche. On est au milieu et on ne sait pas pourquoi", a-t-elle ajouté. A l'audience, "on a plaidé sur des mathématiques", a expliqué l'avocate. Elle a indiqué que l'avocat des parties civiles estimait que le jeune homme avait touché tous les trois mois 6.000 euros de bénéfices publicitaires et calculé un nombre de visiteurs et de téléchargements, alors que selon elle, "il n'existe pas d'éléments complémentaires prouvant qu'il ait touché plus de 6.000 euros et qui permettent de démontrer s'il y a déjà eu un téléchargement".

09 Mar 2013 LIRE L'ACTU
Après le virus de la police , voici le premier virus ransomware Hadopi Archives Secunews SECUNEWS

Après le virus de la police , voici le premier virus ransomware Hadopi

La Hadopi prévient que plusieurs internautes sont actuellement victimes d'un logiciel malveillant, prétextant le piratage d'oeuvres, il demande une somme d'argent pour autoriser le déblocage de l'ordinateur. Payer une somme d'argent pour débloquer son ordinateur, c'est le fonctionnement classique des " Ransomware ", ces logiciels malveillants qui s'installent à l'insu de l'utilisateur trouvent toutes sortes de raisons pour demander une rançon. (screenshot du message - clic sur l'image pour agrandir) Ce mercredi 6 mars 2013, la Haute autorité pour la diffusion des oeuvres et de protection des droits sur Internet ( Hadopi ) prévient que celui prétextant le piratage d'oeuvres n'est pas de son initiative et qu'il faut s'en méfier. En effet, l'un d'eux se fait passer pour Hadopi, accuse l'utilisateur de l'ordinateur d'avoir téléchargé illégalement et lui demande de payer pour pouvoir continuer à utiliser normalement l'ordinateur. Des ransomwares qui rapportent gros "Dans le cadre de la procédure de réponse graduée, SEUL LE JUGE peut prononcer une amende au titre de la négligence caractérisée, dans l’hypothèse où, au terme de la procédure de réponse graduée, la Commission de protection des droits décide une transmission du dossier au parquet", précise la Hadopi dans un communiqué publié sur son site. L'autorité incite également les victimes de ce ransomware à déposer plainte. En 2011, un virus de ce genre circulait déjà. Il affichait l'entête de la gendarmerie et demandait un paiement de 200 euros pour débloquer son PC, sous peine de confiscation sous trois jours. Les revenus générés par ce genre de pratiques se monteraient à plus d'un million d'euros par jour. Voici un exemple de copie des mails que l’Hadopi peuvent vous envoyer. Ces mails sont nominatifs, aucune somme d’argent n’est réclamé et bien entendu le PC n’est pas bloqué (Courrier Hadopi officiel - Clic sur l'image pour agrandir) Conseil: Faire rapidement un backup de toutes les données et les conserver sur un disque dur qui sera déconnecté de l’ordinateur après la réalisation du backup, mais surtout, de s’équiper d’un antivirus mis à jour. Et bien sûr de ne rien payer.

06 Mar 2013 LIRE L'ACTU
Projet X, le film le plus piraté de 2012 Archives Secunews SECUNEWS

Projet X, le film le plus piraté de 2012

Après le classement des séries les plus téléchargées de manière illégales, voici aujourd'hui celui des films les plus piratés sur le Net. Avec plus de 8,7 millions de téléchargements illicites via BitTorrent, c'est le film "Projet X" qui arrive en tête du classement. Une première place qui n'étonne guère quand on sait que la cible de ce film est prioritairement le public adolescent. Produit par Todd Phillips, le réalisateur de "Very Bad Trip", il raconte comment trois lycéens décident de sortir de l'anonymat en organisant une fête mémorable qui va tourner à l'émeute dans le pavillon familiale. Bénéficiant d'un petit budget, "Projet X" avait terminé son exploitation mondiale à 100 millions de dollars de recettes dont plus de la moitié uniquement aux Etats-Unis, loin derrière la plupart des autres titres présents dans le Top 10. La deuxième place est occupée par "Mission : Impossible - Protocole fantôme" avec 8,5 millions de téléchargements Les suivants figurent parmi les plus gros succès de l'année: - The Dark Knight Rises: 8,2 millions de copies pirates - Avengers: 8,1 millions. Ces deux derniers ont générés des recettes mondiales dépassant le milliard de dollars. Dans le reste du classement, tous les genres sont représentés: - Sherlock Holmes Jeux d'ombres - 21 Jump Street - Millénium - Les hommes qui n'aimaient pas les femmes - The Dictator - L'Age de glace 3 la dérive des continents - Twilight - Chapitre 4 : Révélation (1ère partie)

28 Dec 2012 LIRE L'ACTU
Une alliance internationale contre la pédopornographie sur le Web Archives Secunews SECUNEWS

Une alliance internationale contre la pédopornographie sur le Web

Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".

04 Dec 2012 LIRE L'ACTU
Une arnaque sur Facebook propose L'iphone 5 à 69 ou 50 euros Archives Secunews SECUNEWS

Une arnaque sur Facebook propose L'iphone 5 à 69 ou 50 euros

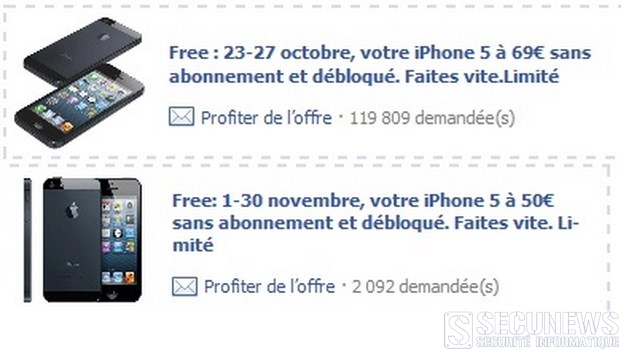
La fausse pub, mais vraie arnaque, pollue le réseau social Facebook depuis plusieurs jours. Une offre alléchante, attribuée frauduleusement à l'opérateur téléphonique Free, propose le nouveau produit Apple à un prix sans abonnement (50 ou 69 euros) défiant toute concurrence et pour cause, c'est une arnaque virale ou " Spam ". Plus de 90.000 utilisateurs auraient déjà cliqué sur la publicité fallacieuse qui mène à d'autres réclames puis finalement à une page d'erreur. Comme souvent sur Facebook, le membre est invité à presser le bouton "J'aime" afin de partager l'arnaque avec ses amis et ainsi poursuivre la contamination. Pour information, un iPhone 5 sans abonnement coûte au moins 679 euros Ces escroqueries à grande échelle profitent d'un nouveau service offert par le réseau social. Les offres promotionnelles Facebook. Un groupe avec plus de 400 "J'aime" peut gratuitement faire circuler sa première offre. Les faussaires 2.0 ont repéré cette faille du système et l'ont exploitée afin d'atteindre un maximum d'utilisateurs. Ils peuvent non seulement récupéré de l'argent via les publicités générées par l'arnaque mais aussi parfois des informations personnelles piochées dans les comptes des utilisateurs naïfs. Alertés rapidement par les réseaux sociaux, Free Mobile a réagi sur sa page Facebook: [quote]"Vous avez pu voir une publicité vous proposant un iPhone 5 pour 69€, il s’agit bien évidemment d’une fausse publicité ne venant pas de Free".[/quote] Vous pouvez la signaler en choisissant "signaler" dans le menu en haut à droite de la publication.

28 Oct 2012 LIRE L'ACTU
Google News Archives Secunews SECUNEWS

Google News

Google News ou Google Actualité de son nom français, est un site d'actualités généré par ordinateur qui recueille les grands titres provenant de plus de 500 sources d'actualités en langue française dans le monde entier, regroupe les articles par thème et les affiche en fonction des intérêts de chaque utilisateur. En règle générale, les lecteurs choisissent d'abord une publication, puis recherchent les titres qui les intéressent. Google Actualités procède de façon légèrement différente. En effet, notre objectif est d'offrir à nos lecteurs un plus grand éventail de choix et des options plus personnalisées. Sur Google Actualités, nous proposons des liens vers plusieurs articles relatifs au même sujet. Vous pouvez donc choisir d'abord le sujet qui vous intéresse, puis sélectionner l'éditeur de votre choix. Cliquez sur le titre qui vous et vous accéderez directement au site qui a publié l’article correspondant. http://news.google.com/

21 Oct 2012 LIRE L'ACTU
Top10 des stars les plus dangereuses sur le net en 2012 Archives Secunews SECUNEWS

Top10 des stars les plus dangereuses sur le net en 2012

L'actrice anglaise Emma Watson, qui joue l'apprentie sorcière dans les films "Harry Potter", est devenue la cyber-célébrité la plus dangereuse d'internet. La jeune actrice a pris la place du mannequin " Heidi Klum " au sommet d'une liste d'acteurs, musiciens, comédiens, hommes politiques et autres personnalités utilisées comme appâts par les pirates informatiques pour installer des virus dans les ordinateurs de fans. (La liste des dix cyber-stars les plus dangereuses sont d'ailleurs toutes des femmes) La technique de ces "hackers" est toujours la même: Prétendre orienter des utilisateurs vers des sites internet comportant des articles, photos ou vidéos de leurs stars préférées pour qu'ils cliquent sur des liens contenant des logiciels malicieux. Toutes des femmes Les " Virus " ainsi installés permettent ensuite d'avoir accès aux commandes de contrôle de l'ordinateur, ou de voler des mots de passe et codes de sécurité. "Les consommateurs veulent pouvoir aller sur internet pour suivre les dernières photos, vidéos, tweets, et histoires sur leurs stars préférées, mais avec le nombre d'informations disponibles et la très forte interaction créée, la plupart du temps les utilisateurs oublient les risques qu'ils prennent en cliquant sur des liens". Les liens les plus dangereux sont souvent générés par des recherches associant des célébrités avec des téléchargements gratuits ou des photos nues, précise McAfee.

11 Sep 2012 LIRE L'ACTU
Après GoogleMaps, Apple vire Youtube de ses iPhones Archives Secunews SECUNEWS

Après GoogleMaps, Apple vire Youtube de ses iPhones

Après s'être débarrassé du service de géolocalisation de Google, le nouveau système mobile d'Apple n'intégrera plus par défaut YouTube. Cette annonce apparaît comme une nouvelle étape dans la guerre que se mènent les deux géants de la technologie. En juin, le groupe de Cupertino avait déjà annoncé renoncer au logiciel de géolocalisation de Google pour un service de cartes maison. Google, numéro un des moteurs de recherche sur internet est également le fabricant du système d'exploitation mobile Android, devenu le premier du marché grâce au succès des modèles du leader mondial des smartphones Samsung. Citation: Dans un communiqué diffusé lundi, Apple précise que la licence d'installation de l'application YouTube sur iOS "a expiré" et souligne que "les clients peuvent accéder à YouTube avec le navigateur internet Safari et (que) Google travaille actuellement à une nouvelle version de son application YouTube qui sera disponible sur l'App store". Une porte-parole d'Apple s'est refusée à détailler les termes financiers de la licence et n'a pas dit si la marque à la pomme comptait remplacer l'application par celle d'un tiers partenaire. Citation: Google a de son côté assuré dans un communiqué travailler avec Apple pour "proposer la meilleure utilisation possible de YouTube aux utilisateurs d'iOS." Version finale d'iOS 6 en automne Les analystes estiment que l'impact financier sur Google devrait être limité mais que cette fin de partenariat pourrait compliquer les efforts de Google pour étendre ses services en ligne aux utilisateurs mobiles. Plus inquiétant serait l'impact de cette décision sur l'installation par défaut du moteur de recherche Google sur les appareils Apple. Citation: "Il est quasiment écrit qu'à l'heure de renouveler la licence du moteur de recherche, Google ne sera plus le choix par défaut", estime-t-on. Les analystes estiment en outre que Google tire un chiffre d'affaires substantiel du trafic généré par les utilisateurs de l'iPhone. L'annonce de la disparition de l'application YouTube intervient alors qu'Apple a lancé lundi une nouvelle version d'évaluation de son système iOS 6, sans l'application en question. La version finale d'iOS 6 est attendue à l'automne.

08 Aug 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Un groupe criminel ciblait les transactions bancaires belges via e.Banking Archives Secunews SECUNEWS

Un groupe criminel ciblait les transactions bancaires belges via e.Banking

Cêest un sacré coup de pied dans la fourmiliére qui a été donné hier par le juge dêinstruction bruxellois Michel Claise et ses enquêteurs, elle a ciblé les petites mains, avant de sêattaquer au coeur. Ce phénoméne criminel est en pleine explosion. La cible ? Les auteurs de hacking bancaire et, plus particuliérement leurs petites mains sans lesquels ces détournements ne seraient pas possibles. Ce phénoméne [b]criminel est en pleine explosion.[/b] Il ne sêagit pas des fraudes à la carte de paiement, comme le " skimming " ou de " Shoulder surfing ". Il sêagit ici des fraudes dans le domaine de lê[b]e-banking Elles avaient quasiment disparu en 2010, lêannée derniére, il y a eu une nouvelle augmentation du nombre dêattaques des systémes dêe-banking mis en place par les banques. Il y a eu une premiére vague en ao?t 2011 qui a visé les clients de lêex-Dexia (Belfius) et dêING. Début décembre 2011, ce sont les clients de BNP Paribas Fortis qui ont été les cibles de ces hackers Cette banque, rejointe par les autres principales banques du pays, sêest constituée partie civile au parquet de Bruxelles, lêinstruction a été confiée au juge Michel Claise, un des meilleurs spécialistes de la criminalité financiére. Ce nêétait là quêun premier galop dêessai, une sorte de phase de test avant dêengager la surmultipliée, craignaient les enquêteurs. Pour toute lêannée 2011, il nêy avait eu que 94 cas réussis de hacking pour 175.000 euros, ce qui peut paraÓtre peu par rapport aux 8 millions dêabonnements de banque par Internet auprés dêinstitutions [b]bancaires belges, on ne parlait alors que de petits transferts dêargent frauduleux. [align=center] [/align] Le rythme et lêampleur des fraudes ont augmenté de maniére vertigineuse cette année. Une des cinq grandes banques belges confrontées au phénoméne a signalé que 7.500 de ses clients avaient été infectés pour les cinq premiers mois de lêannée, avec des transactions frauduleuses sêélevant à 1.836 million dêeuros. Une autre a communiqué 4.900 intrusions dans les comptes de ses clients pour un total provisoire de 1.496 million dêeuros. Aucun chiffre précis nêa été communiqué par les trois autres cinq grands organismes bancaires touchés, mais le nombre de plaintes déposées partout en Belgique tend à démontrer un nombre similaire de faits pour celles-ci, indique le parquet fédéral. Citation:"Cêest un véritable danger, les banques sont en panique, cêest un phénoméne terrible, cêest véritablement la criminalité de demain", reléve ainsi une source proche de lêenquête. Les enquêtes sont extrêmement difficiles car les véritables commanditaires et les personnes qui ont mis en place ces fraudes sont dans le monde entier et il est trés difficile de les tracer. Lêorganisation criminelle qui sêattaque aux clients des banques belges serait basée en Ukraine, en Pologne et en Russie, plus particuliérement à Saint-Pétersbourg. Elle collecte les données confidentielles des clients aprés avoir infecté les ordinateurs par un logiciel malicieux ( malwares ), en sommeil, il entre en action quand il a détecté des transactions bancaires. Ces données subtilisées sont ensuite utilisées pour ouvrir une nouvelle session bancaire via Internet, à lêinsu du client, lêargent est alors transféré vers le compte dêautres clients de la banque, qui ont été recrutés préalablement. La raison en est simple: vu que leurs comptes sont logés dans la même institution financiére, le transfert est réalisé immédiatement, il est dés lors trés difficile pour les banques de bloquer les transactions. Ces complices ont un nom, ce sont les "mules [b]bancaires[/b]", en analogie avec les passeurs de drogue qui effectuent les passages de frontiéres, et cêest là que le juge dêinstruction a trouvé la faille. Il a visé hier ces mules qui mettent à disposition leurs comptes, a charge pour celles-ci de retirer lêargent en liquide, contre une commission, généralement comprise entre 5% et 10%, elles le remettent à lêorganisation. Cela peut-être via Western Union ou via une remise de la main à la main, à la sauvette, à un homme qui vient en voiture à un rendez-vous. Ce sont à chaque fois des montants, qui peuvent être modestes ou alors de 5.000 à 10.000 euros, mais qui peuvent devenir gigantesques par leur addition. Ces mules sont recrutées par mail ou par téléphone, ces appels étant bien souvent générés par Skype. Ces mules peuvent être des personnes qui tirent le diable par la queue, qui sont au CPAS, au chômage ou qui doivent travailler au noir, alléchées par un petit gain, elles entrent dans la combine. Des membres de communautés dêEurope de lêEst se passent le mot pour devenir mules, mais il y en a dêautres, qui le font de maniére plus systématique, en pleine connaissance de cause. Ce sont celles-ci qui ont été visées dans les perquisitions menées hier, quatre dêentre elles ont été placées sous mandat dêarrê, dDêautres pourraient connaÓtre le même sort dans les semaines à venir. Mais lêenquête ne sêarrête pas là. Il sêagira de viser les têtes de ce réseau mafieux, ce qui prendra davantage de temps car les identifications à lêétranger sont bien plus difficiles.

26 Jun 2012 LIRE L'ACTU
Google Street View, est lancé en Belgique Archives Secunews SECUNEWS

Google Street View, est lancé en Belgique

Aprés quelques mois de retard, Google Street View est lancé en Belgique, l'occasion d'aller voir sa ville, sa rue, sa maison sur cette carte interactive imaginée par Google. Retardé pour cause de protection de la vie privée, Google Street View est donc lancé en Belgique Google Street View a été lancé en 2007 pour compléter deux autres services: - Google Maps - Google Earth Le principe est simple même s'il reléve d'une technologie complexe. Les rues sont filmées sous plusieurs angles par une voiture équipée de plusieurs caméras, ensuite les images sont recomposées afin d'offrir des visions à 360, la fusion de toutes les images récoltées permet ensuite d'organiser de véritables visites virtuelles. La Belgique est donc désormais couverte par ce service. Dés 2008, Google Street View a été intégré à Google Maps. Protection de la vie privée Depuis son lancement, Google Street View aurait déjà généré plusieurs buzz sur le web. Ainsi, il y a trois ans, un site a réussi à capter, en utilisant ce service, des images exclusives de modéles de test du constructeur automobile Porsche. Le développement de Google Street View pose des problémes concernant la protection de la vie privée. Des images embarrassantes ont ainsi été diffusées (des personnes en maillot, des adultes rentrant dans des sex shops etc...), face aux critiques, des logiciels ont été élaborés pour flouter les visages et les plaques d'immatriculation. Aux Etats-Unis, Google retire aussi à la demande les maisons des personnes qui le souhaitent. Pour accéder au systéme c'est trés simple, voici le lien .

23 Nov 2011 LIRE L'ACTU
Google lance la version belge du site YouTube Archives Secunews SECUNEWS

Google lance la version belge du site YouTube

Le géant de l'Internet Google lance ce jeudi 17 novembre 2011, la version belge de la plate-forme de vidéos YouTube, un accord a été conclu entre la société belge des auteurs et compositeurs ( Sabam ) et la plate-forme en ligne. Les internautes peuvent accéder directement aux contenus en se rendant à l'adresse youtube.be. Les membres de la Sabam seront désormais payés lorsque leurs compositions seront écoutées sur YouTube, a indiqué Google, sur la page de garde de la version belge de YouTube, les visiteurs pourront voir les vidéos les plus populaires dans le pays. Google souhaite notamment donner la possibilité aux utilisateurs belges de proposer leurs vidéos à un public plus local et de cette maniére de susciter l'attention d'un plus grand nombre de personnes par rapport à leurs créations. Citation: Patrick Walker, senior director de YouTube en Europe, a également indiqué que le site belge pourrait permettre des partenariats commerciaux, une partie des recettes générées par les activités publicitaires du site seront distribuées aux auteurs belges via la Sabam. Accéder a la chaine youtube de secunews

17 Nov 2011 LIRE L'ACTU
Les 10 virus PC les plus destructeurs de tous les temps Archives Secunews SECUNEWS

Les 10 virus PC les plus destructeurs de tous les temps

Les virus affectant l'univers du PC sont dans leur vingtième année d'existence, l'occasion de dresser une petite liste de ceux qui sont d'ores et déjà entrés dans l'Histoire de l'informatique de part leur action destructrice. Il y a 20 ans, ce que l'on peut considérer comme le premier véritable virus (auto-reproductible) pour PC faisait son apparition. Crée par deux programmeurs Pakistanais, le virus de boot dénommé Brain s'était peu répandu mais avait toutefois sévi sur les campus américains via des copies de logiciels infectés (sur disquettes) fournies à des touristes. Depuis, Brain a fait bien des émules qui sont apparus sous diverses formes dont les vers et la rédaction du site TechWeb profite de cette année anniversaire pour publier un petit état de l'art de ce qu'elle considère comme les 10 virus pour PC les plus marquants de tous les temps. 1- CIH: Année d'apparition : 1998 Dommages estimés : 20 à 80 millions de dollars à travers le monde et une quantité innombrable de données informatiques détruites Egalement connu sous le nom de virus Tchernobyl, CIH tire son nom initial de son inventeur taïwanais Cheng Ing-Hau. CIH a infecté les fichiers exécutables des systèmes d'exploitation Windows 95, 98, Me et se chargeait ainsi en mémoire pour infecter d'autres exécutables. Avec la venue des nouveaux OS de Microsoft et sa prise en charge par les anti-virus, son action est désormais caduque. 2- Melissa Année d'apparition : 1999 Dommages estimés : 300 à 600 millions de dollars Ce Macrovirus s'est répandu via Word 97 ou 2000 et Outlook 97 ou 98 avec une telle vitesse que des grandes entreprises comme microsoft ou Intel ont été contraintes de fermer leur système de messagerie Les documents infectés étaient envoyés à de multiples adresses pour le contenir. . 3- I love you Année d'apparition : 2000 Dommages estimés : 10 à 15 milliards de dollars Autrement baptisé Loveletter et The Love Bug, ce ver connut une diffusion massive grâce à Outlook sous la forme d'un message d'invitation à l'amour mais qui contenait en réalité un script Visual Basic permettant d'envoyer le virus à tout le carnet d'adresses. Il détruisait aussi: - Les scripts - Les fichiers HTML - Les images JPEG - Les fichiers MP3 - Etx... 4- Code Red Année d'apparition : 2001 Dommages estimés : 2,6 milliards de dollars, 1 millions d'ordinateurs infectés dont 400 000 en moins d'une semaine Ce ver était capable d'exploiter une faille présente dans Internet Information Server (IIS) Web server de microsoft afin de prendre le contrôle de ces machines et lancer une attaque par déni de service (DoS) avec notamment comme cible le serveur de la Maison Blanche. 5- SQL Slammer Année d'apparition : [i]2003 Dommages estimés : 500 000 serveurs touchés Ce ver qui a exploité une faille sur les serveurs microsoft SQL Server s'est propagé via Internet, aboutissant à un ralentissement notable du réseau à l'échelle mondiale. En 10 minutes, Slammer a corrompu 75.000 ordinateurs et a mis en exergue le laxisme de certains administrateurs réseaux alors qu'un correctif avait été publié 6 mois au préalable. 6- Blaster Année d'apparition : 2003 Dommages estimés : 2 à 10 milliards de dollars, des centaines de milliers de PC infectés[/b] Ce ver a exploité durant l'été 2003, une vulnérabilité présente dans le sous-système RPC (protocole de gestion client-serveur) de Windows XP2000. Il provoquait l'extinction de la machine infectée dans un délai d'une minute et certains l'ont rendu responsable du black out de New York qui a eu lieu cette année là. 7- Sobig.F Année d'apparition : 2003 Dommages estimés : 5 à 10 milliards de dollars, 1 million de PC infectés Dans les premières 24 heures de son existence, ce ver affectant les systèmes Windows depuis la version 95, s'est propagé par mail et via les dossiers partagés, et a généré près de 1 million de copies de lui-même. Sobig s'est désactivé tout seul le 10 septembre 2003 et microsoft a proposé de récompenser de 250 000 dollars toute personne qui permettrait l'arrestation de son auteur qui pour l'heure, court toujours. 8- Bagle Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars et la facture continue de gonfler D'un grand classicisme, ce ver s'est également propagé par mail mais le plus grand danger est venu du nombre pléthorique de variantes de ce dernier qui ont été crées. 9- MyDoom Année d'apparition : 2004 Dommages estimés : du temps de sa splendeur, MyDoom a réduit de 10 % les performances du réseau Internet et a augmenté de 50 % les temps de chargements au sein du Web Citation: La vitesse de propagation de ce ver a notamment été décuplée par l'utilisation du service Peer to Peer de KaZaA. 10- sasser Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars Contrairement à beaucoup de ses congénères, ce ver ne s'est pas répandu par maill mais a exploité une faille de sécurité non mise à jour dans Windows XP et 2000. Son auteur, un allemand âgé à l'époque de 18 ans, a été arrêté quelques jours à peine après la sortie du ver et condamné à de la prison avec sursis, lui qui travaille désormais pour une société de sécurité informatique.

10 Oct 2010 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.

10 Oct 2010 LIRE L'ACTU
Un ver agressif ce propage par messagerie instantanée Archives Secunews SECUNEWS

Un ver agressif ce propage par messagerie instantanée

Alerte Virale Les firmes de sécurité BitDefender et Symantec sonnent l'alerte. La variante d'un ver informatique connu se propage par l'intermédiaire de pourriels via la messagerie instantanée. Les usagers devraient se méfier s'ils reçoivent un court message sur lequel apparaÓt un "happy face". Le dernier-né de la famille "Palevo" se diffuse ces jours-ci sous la forme d'une vague massive de spam de messagerie instantanée, générée de façon automatique. Le message non sollicité incite les destinataires à cliquer sur un lien accompagné d'un smiley souriant, censé les diriger vers une image ou une galerie de photos. Ce message est censé rediriger l'internaute vers une image. Le ver particuliérement agressif viserait Yahoo! Messenger et les ordinateurs roulant sous Windows. Palevo.DP est synonyme de ravage pour les systémes non protégés qui sont infectés. Il commence par créer plusieurs fichiers cachés dans le dossier Windows: - mds.sys - mdt.sys - winbrd.jpg - infocard.exe Il modifie certaines clés de registre pour qu'elles pointent vers ces fichiers afin de neutraliser le pare-feu du systéme d'exploitation. Comme les autres membres de sa famille, Palevo.DP dispose d'un composant de type backdoor qui permet aux pirates de prendre à distance le contrôle total de l'ordinateur compromis pour y installer d'autres malwares , voler des fichiers, lancer des campagnes de spam et des attaques de malwares sur d'autres systémes. La famille Palevo est également capable d'intercepter des mots de passe et d'autres données sensibles saisies dans les navigateurs web Mozilla Firefox et Microsoft Internet Explorer, ce qui la rend extrêmement dangereuse pour les internautes utilisant des services bancaires en ligne ou faisant des achats sur Internet. Le mécanisme de diffusion comprend également l'infection de partages réseau et de supports de stockage amovibles comme les clés USB, dans lesquels il crée des fichiers autorun.inf pointant vers sa copie, lorsqu'un disque amovible ou une carte mémoire sont insérés dans des ordinateurs dont la fonction d'exécution automatique (autorun) est activée ou qui ne sont pas protégés par une solution de sécurité avec analyse à l'accés, le systéme est automatiquement infecté. Lorsque l'usager clique sur le lien malveillant, il autorise plutôt le fichier (un faux JPG) ´Worm.P2P.Palevo.DPª à s'exécuter sur son ordinateur. Les vers Palevo affectent également les utilisateurs de plateformes de partage P2P telles que: - BearShare - iMesh - Shareza - Kazaa - DC++ - eMule - LimeWire En ajoutant leur code aux fichiers partagés. "Nous recommandons aux utilisateurs d'être extrêmement prudents et de ne cliquer sur aucun lien reçu via des clients de messagerie instantanée sans avoir vérifié auprés de l'expéditeur la validité des sites Web vers lesquels ces liens pointent. Citation:Cette offensive du ver Palevo est extrêmement agressive et nous avons assisté au début de cette attaque à des taux d'infection dépassant largement les 500% par heure pour des pays comme la Roumanie, la Mongolie ou l'Indonésie". déclare Catalin Cosoi, Chercheur des Laboratoires BitDefender. A ce jour, les pays les plus touchés sont les suivants: - France - Roumanie - Mongolie - Vietnam - Indonésie - Australie - Malaisie - ThaÔlande - Royaume-Uni - KoweÔt old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

04 May 2010 LIRE L'ACTU