Moteur de recherche

Résultats pour : "permettra"

Suncatcher est en orbite : ce projet Google pourrait nous éviter une crise énergétique causée par l’IA Presse-Citron Général

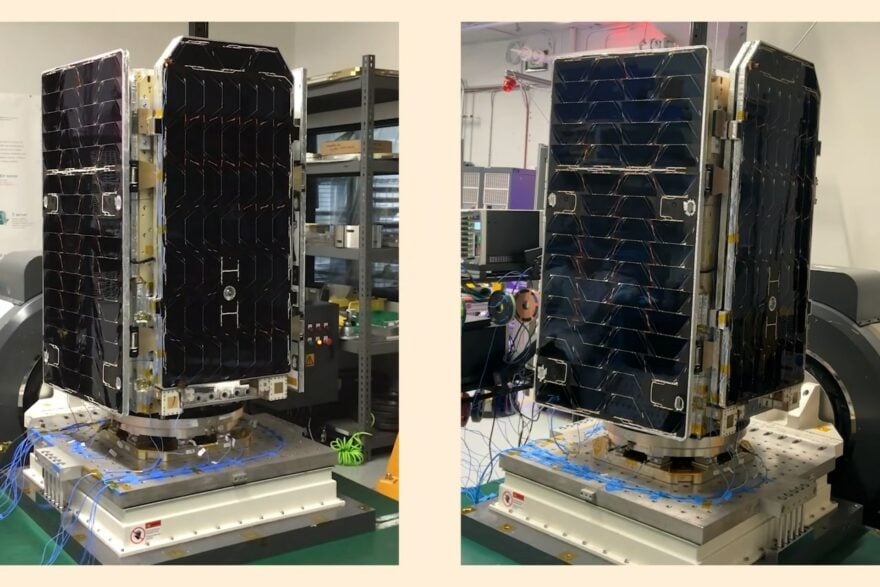
Suncatcher est en orbite : ce projet Google pourrait nous éviter une crise énergétique causée par l’IA

Google vient d’envoyer le premier satellite de son projet Suncatcher. Pour le moment, il s’agit d’un prototype qui permettra à celui-ci de savoir si ses puces TPU peuvent fonctionner correctement dans l’espace. Et l’envoi de deux autres satellites, toujours pour faire des tests, est déjà envisagé po

02 Oct 2026 LIRE L'ACTU
Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
Que risquent les personnes qui partagent les vidéos de l'attaque au couteau à Annecy ? Archives Secunews SECUNEWS

Que risquent les personnes qui partagent les vidéos de l'attaque au couteau à Annecy ?

Ce jeudi 8 juin 2023, de nombreuses vidéos de l’attaque au couteau survenue à Annecy (Haute-Savoie/France) et qui a fait plusieurs blessés ont circulé sur les réseaux sociaux. Une pratique qui engendre des risques sur le plan légal. Des images insoutenables qui tournent sur les réseaux sociaux, d'un individu qui s’en est pris à plusieurs enfants et personnes âgées dans un parc situé à proximité du lac d’Annecy, en Haute-Savoie. La gendarmerie a tenu à effectuer un rappel sur les réseaux sociaux à ce sujet. "Les internautes qui diffusent et partagent des vidéos montrant des violences aux personnes s’exposent à des sanctions pénales", rappelle le compte Twitter. Dans le cas de Twitter, la diffusion et le partage de la vidéo de l’agression décrit le like ainsi que le retweet. En cas de partage de ce genre de contenu sur les réseaux sociaux, les individus risquent de lourdes sanctions. Des peines de prison et de lourdes amendes possibles Selon l’article 222-33-3 du Code Pénal, la diffusion ou l’enregistrement d’images d’actes de barbarie ou de violence est passible de cinq ans de prison et de 75.000 euros d’amendes. Les journalistes et professionnels du droit ne sont pas concernés. Il est également possible d’être poursuivi pour atteinte à la dignité d’une victime, comme le rappelle l’article 35 quater de la loi du 29 juillet 1881 sur la liberté de la presse. Cette dernière indique que "la diffusion, par quelque moyen que ce soit et quel qu'en soit le support, de la reproduction des circonstances d'un crime ou d'un délit, lorsque cette reproduction porte gravement atteinte à la dignité d'une victime et qu'elle est réalisée sans l'accord de cette dernière, est punie de 15.000 euros d'amende". Les internautes sont invités par les autorités à signaler les publications contenant ces vidéos sur la plate-forme officielle Pharos, qui permettra aux officiers de police de traiter les demandes de suppression de contenu. Accédez a la plateforme Pharos

09 Jun 2023 LIRE L'ACTU
Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée. Archives Secunews SECUNEWS

Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée.

Selon le journal hongrois Media1, l’Hungarian Communications Association aurait entamé des discussions avec le législateur, des fournisseurs d’accès à Internet et plusieurs défenseurs des droits des éditeurs de contenus en vue d’étudier la piste d’attaques coordonnées sur les plates-formes d’IPTV illégales. L’association entend combattre le piratage non pas avec des poursuites en justice mais des attaques DDOS (Déni de service) qui cibleraient spécifiquement les plates-formes d’IPTV. Geeko signaler qu'elle doit toutefois d’abord définir dans quelle mesure ces attaques DDOS pourraient être considérées comme “légales” dans le cadre d’une lutte contre le piratage. Les attaques DDOS permettraient théoriquement de couper de nombreux signaux et de rendre inaccessibles des bouquets entiers de chaines aux abonnés.En répétant ces attaques plusieurs fois, il serait possible dans une période de temps assez courte de pousser les abonnés à stopper leurs abonnements en raison de la qualité médiocre du service. Les fournisseurs d’IPTV verraient alors leurs revenus baisser” explique l’organisation. Ces attaques pourraient toutefois faire des dommages collatéraux. Du côté des serveurs loués aux services en question. Mais aussi de nombreux revendeurs, qui se retrouveraient noyés sous les demandes de remboursements des consommateurs. Tout ceci reste toutefois pour le moment de l’ordre du théorique puisque dans la pratique, rien n’a encore été validé. Si cela devait être le cas toutefois, un véritable Armageddon pourrait frapper le secteur, partout en Europe.

26 Sep 2022 LIRE L'ACTU
Whatsapp va cesser de fonctionner sur certains appareils dès le 1er novembre 2021 Archives Secunews SECUNEWS

Whatsapp va cesser de fonctionner sur certains appareils dès le 1er novembre 2021

Dès le 1er novembre 2021, tous les utilisateurs d’un smartphone tournant avec un système d’exploitation plus ancien que Android 4.1, iOS 10 ou KaiOS 2.5.1, se retrouveront dans l’impossibilité d’utiliser WhatsApp. À cette date, l’application de messagerie bénéficiera d’une mise à jour importante qui permettra de transférer ses données WhatsApp (messages, appels, etc…) d’un appareil Apple, vers un Samsung. Cette option sera ensuite étendue à d’autres appareils fonctionnant sous Android. Les utilisateurs de smartphones trop anciens seront dans l’incapacité de faire cette mise à jour et n’auront d’autre choix que de basculer vers une autre application de messagerie, comme Signal ou Telegram, ou de changer de téléphone s’ils désirent continuer à utiliser WhatsApp. Au total 43 modèles de smartphone sont concernés chez Samsung, Apple, Huawei, LG, ZTE, Sony et quelques autres. On retrouve les modèles suivants: Samsung : Galaxy Trend Lite, Galaxy Trend II, Galaxy S2, Galaxy S3 mini, Galaxy Xcover 2, Galaxy Core et Galaxy Ace 2 Huawei : Ascend G740, Ascend Mate, Ascend D Quad XL, Ascend D1 Quad XL, Ascend P1 S et Ascend D2 Sony : Xperia Miro, Sony Xperia Neo L et Xperia Arc S. ZTE : Grand S Flex, ZTE V956, Grand X Quad V987 et Memo Huawei : Ascend G740, Ascend Mate, Ascend D Quad XL, Ascend D1 Quad XL, Ascend P1 S et Ascend D2 LG : Lucid 2, Optimus F7, Optimus F5, Optimus L3 II Dual, Optimus F5, Optimus L5, Optimus L5 II, Optimus L5 Dual, Optimus L3 II, Optimus L7, Optimus L7 II Dual, Optimus L7 II, Optimus F6, Enact, Optimus L4 II Dual, Optimus F3, Optimus L4 II, Optimus L2 II, Optimus Nitro HD and 4X HD, et Optimus F3Q. Alcatel/HTX/Wiko : One Touch Evo 7, Archos 53 Platinum, HTC Desire 500, Caterpillar Cat B15, Wiko Cink Five, Wiko Darknight, Lenovo A820, UMi X2, Faea F1 et THL W8 Apple : iPhone 4S de 2011

30 Oct 2021 LIRE L'ACTU
Apple et Google n'installent pas StopCovid à votre insu sur votre téléphone Archives Secunews SECUNEWS

Apple et Google n'installent pas StopCovid à votre insu sur votre téléphone

Si toutes les captures d'écran sont vraies et que cette mention Covid-19 est bel et bien apparue sur certains appareils, il ne s'agit en aucun cas d'un module qui permettrait l'installation de l'application StopCovid. Ces mentions: - Journalisation des expositions" au Covid-19 dans le menu "santé" sur iOS". - Notifications d'exposition au Covid-19" sur Android. Correspondent à un outil développé conjointement par Google et Apple, au niveau international, pour aider à la lutte contre la propagation du virus. Les deux fabricants ont adapté leur technologie Bluetooth pour faciliter le traçage des cas contacts de Covid-19, mais cet outil n'est pas une application en soi, c'est une API, une sorte de "kit de développement" à destination des États qui le souhaitent, pour offrir une technologie de traçage clés en main. Autrement dit, ces fonctions sont une simple "base" utilisable par les applications, mais chez un utilisateur qui n'installe aucune application de "contact tracing", elles restent totalement inactives. Oui, il y a bien des dispositifs de traçage du Covid-19 installés par défaut sur les iPhone et téléphones Android, mais ils sont incapables de fonctionner sans une application qui exploite leur technologie, or 'StopCovid', n'exploite pas cette technologie-là.

04 Jun 2020 LIRE L'ACTU
Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch Archives Secunews SECUNEWS

Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, aujourd'hui, les hackers vont plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Pas de chance pour Nintendo, 13 mois après sa sortie, la Switch a cédé face aux 'hackers'. Plus précisément, c'est la puce 'Nvidia Tegra X1' qui est ici en cause, sa vulnérabilité aurait fourni un accès privilégié aux pirates, qu'il sera difficile de bloquer. En effet, la faille étant matérielle, Nintendo est totalement impuissant. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Seule une nouvelle version de la console permettra de combler la faille. Mais d'ici là, les hackers se mobilisent pour en profiter. Actuellement, la faille est "tethered", c'est-à-dire qu'il faut recommencer le piratage à zéro à chaque démarrage de la console (comme les derniers jailbreak d'iPhone), mais une fois installé, il est en théorie possible de faire tourner des jeux et des applications de façon illégale. La faille a été découverte par deux personnes quasiment en même temps, 'fail0verflow' d'un côté, et 'Kate Temik' de l'autre. Les deux hackers ont notifié Nintendo en février dernier, tout comme le fabricant de la puce, Nvidia, et également Google, qui utilise la même puce sur une de ses tablettes. Il est évidemment déconseillé de pirater la Switch. C'est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

27 Apr 2018 LIRE L'ACTU
Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Archives Secunews SECUNEWS

Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM.

Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.

05 Jan 2018 LIRE L'ACTU
Samsung empoche au moins 110 dollars pour chaque iPhone X Archives Secunews SECUNEWS

Samsung empoche au moins 110 dollars pour chaque iPhone X

Avec ses composants, l'iPhone X devrait rapporter gros à Samsung Les modèles X, 8 et 8 Plus reposent en partie sur des innovations..... made in Samsung! Les derniers smartphones de la firme de Cupertino seront ainsi tous équipés d'écrans Oled Super Retina achetés au grand rival coréen. Les raisons de ce non-sens stratégique ? Le chaebol est aujourd'hui le seul fabricant capable de fournir massivement cette nouvelle technologie moins gourmande en énergie et offrant un meilleur contraste. Une situation de quasi-monopole que Samsung a d'ailleurs fait payer au prix fort à Apple. Selon les analystes coréens de KGI Securities, la marque à la pomme aurait déboursé entre 120 et 130 dollars par écran, ce qui expliquerait, en partie, le niveau de prix stratosphérique (de 800 à 1.300 euros) de l'iPhone nouveau. La filiale composants du coréen, Samsung Electro-Mechanics, équiperait également les appareils de ses condensateurs céramiques multicouches ainsi que de ses circuits imprimés. Au final, chaque fois qu'Apple produira un iPhone X, Samsung toucherait 110 dollars sur chaque iPhone X produit Les investisseurs ont d'ailleurs anticipé ces commandes et fait grimper le titre de la filiale de 211% depuis le début de l'année. Et si l'iPhone nouveau faisait un flop ? Samsung garderait le sourire puisque cela lui permettrait d'asseoir un peu plus sa place de n°1 mondial. Samsung croise donc certainement les doigts pour que les ventes soient à la hauteur et cela même si l’iPhone X est un concurrent direct du Galaxy S8 et du Galaxy Note 8, en attendant, l’engouement ne semble pas toucher les iPhone 8 et 8 Plus qui n’attirent pas les foules.

29 Nov 2017 LIRE L'ACTU
Après le ransomware Wannacry, voici le virus Adylkuzz Archives Secunews SECUNEWS

Après le ransomware Wannacry, voici le virus Adylkuzz

Après le ransomware 'Wannacry', c’est 'Adylkuzz' qui prend la relève. Adylkuzz est le petit nom d’une attaque en cours, qui utilise la même faille que le célèbre Wannacry, mais contrairement à ce dernier, Adylkuzz agit en 'tâche de fond' sur les ordinateurs infectés et crée de la monnaie virtuelle pour l’envoyer ensuite aux pirates auteurs de l’attaque. C’est ce que l’on appelle le 'cryptomining'. Est-ce dangereux et que faut il faire pour s’en protéger ? Vers 11 heures (heure belge) ce mercredi 17 mai 2017, l’entreprise de sécurité Symantec (Norton) lançait une alerte contre le cheval de Troie 'Adylkuzz' en précisant qu’il s’agit d’un risque de niveau 1 'very low', donc peu dangereux en principe. Microsoft estime lui le risque sévère. Dans l’après-midi, le centre de cybercriminalité (CCB), par la voix de son directeur général Miguel De Bruycker, indiquait pour sa part qu’en Belgique, "aucune infection n’est signalée.". Le CCB essaie d’avoir une image de l’impact sur notre pays ". Du côté des développeurs d’antivirus, tous ont déjà mis en oeuvre des protections contre cette attaque spécifique, et quelques contacts semblent indiquer qu’ils ne sont guère inquiets. La même recette que Wannacry La faille utilisée par 'Adylkuzz' est la même que celle déjà patchée (corrigée) par Microsoft en mars 2017. Les victimes devraient donc être les mêmes que pour Wannacry, essentiellement des particuliers et des entreprises mal protégées. Concrètement, ce logiciel malveillant s'introduit dans des ordinateurs vulnérables grâce à la même faille de Windows utilisée par WannaCry, une faille détectée par la NSA (l'agence de sécurité nationale américaine) mais qui avait fuité sur le net en avril. Le problème majeur est que ce virus attaque toutes les versions de Windows (Vista, 7, 8, 10) mais surtout la vieille version XP commercialisée entre en 2001 et 2010 à une époque où les attaques sur le net n’avaient pas l’amplitude actuelle. Or, cette version XP ne bénéficie plus des patches de sécurité depuis que Microsoft a cessé de supporter cet antique OS en 2014. Le Cryptomining c’est quoi? Dans un système de monnaie virtuelle (cryptomonnaie), il n’existe pas de banque centrale chargée d’imprimer de la monnaie. Pour vérifier les transactions est mis en place une 'blockchain' (chaîne de blocs) qui vérifie qu’une somme payée à un vendeur quitte bien le portefeuille de l’acheteur pour se retrouver sur le compte créditeur du vendeur. Les banques commencent d’ailleurs a envisager d’utiliser la technique de la Blockcahain. C’est ce bon fonctionnement des transactions qui constitue le " mining ". Dans ce cas-ci, les pirates parviennent à transgresser le système en créant de l’argent qui sera, ensuite, versé sur leur compte. Dans le cas présent, la monnaie utilisée n’est pourtant pas le bitcoin, mais le 'Monero'. C’est l’usage de cette monnaie moins connue qui pourrait désigner des pirates coréens, ceux-ci ayant déjà utilisé cette monnaie dans le passé. Le choix du Monero viendrait de sa plus grande vulnérabilité à ce genre d’attaque, alors que le Bitcoin la rend bien plus difficile. Les 4 conseils majeurs Il n’existe donc pas de conseil spécifique au nouvel ennemi, mais des précautions de bon sens à respecter en toutes circonstances. Selon Proofpoint , "Le premier symptôme de l’attaque est un ralentissement des performances de l'ordinateur", mais tant de PC sont lents sans pour autant être infectés par un virus… Selon la société de sécurité Eset (Nod32), plusieurs centaines de milliers de PC infectés par ce virus permettraient de générer plus d'un millier d'euros, mais l'opération coûterait cher à l'économie globale, ne serait-ce qu'en consommation électrique des ordinateurs infectés.

17 May 2017 LIRE L'ACTU
Kim Dotcom annonce la sortie d’un nouveau Megaupload Archives Secunews SECUNEWS

Kim Dotcom annonce la sortie d’un nouveau Megaupload

Recherché pour fraude, racket et blanchiment, désormais sous la menace d'une extradition vers les Etats-Unis où il encourt 20 ans de prison, 'Kim Dotcom', de son vrai nom Kim Schmitz, refait parler de lui. Il promet un nouveau site de téléchargement dont il révèle les détails au compte gouttes depuis quelques jours. Et comme d'habitude, c'est via Tweeter qu'il a annoncé la nouvelle. [quote]'Un nouveau site est en préparation" a-t-il tout d'abord indiqué le 5 juillet 2016 en précisant qu'il permettra d'obtenir 100 giga de stockage gratuit, un chiffrement des données transférées et aucune limite de vitesse de transfert des fichiers.[/quote] https://twitter.com/KimDotcom/status/750453272331169793 Depuis, il alimente régulièrement un vrai teasing et distille par la même voie un peu plus de détails sur ce futur site qui, affirme-t-il sera "bien meilleur que 'Mega'", lancé en 2013 après la fermeture de Megaupload par le 'FBI'. Aucun serveur aux Etats-Unis. [quote]Dans ses tout derniers tweets il explique que ce nouveau site, qui sera tout simplement baptisé "Megaupload 2.0", ne sera pas hébergé sur des serveurs situés aux États-Unis afin d'éviter la surveillance par les agences gouvernementales telles que le FBI. De même, explique-t-il, le nouveau Megaupload 2.0 servira de plateforme de lancement pour MegaNet, son projet d'Internet décentralisé qui, affirmait-il en février 2015 ne pourrait être "ni contrôlé, ni censuré ou détruit par des gouvernements".[/quote] Cerise sur le gâteau, non seulement Kim Dotcom se dit près à accueillir ses anciens collaborateurs et ceux travaillant actuellement pour Mega, mais il promet aussi que la plupart des comptes de l'ancien Megaupload seront réinstallés avec un statut de "compte premium". https://twitter.com/KimDotcom/status/751166185215930368 Pour l'heure, la date de sortie n'est pas connue. Mais sur la base du hashtag #5thRaidAnniversary, plusieurs sites spécialisés en sont arrivés à conclure que la nouvelle plateforme pourrait être lancée en janvier 2017. Soit pour le cinquième anniversaire de la fermeture de Megaupload par les autorités américaines. [quote]Kim Dotcom fixé sur son sort avant la fin de l'année Kim Dotcom sera-t-il extradé vers les Etats-Unis où il encourt 20 ans de prison ? Fin décembre 2015, la justice néozélandaise avait donné son feu vert à cette extradition. Kim Dotcom a fait appel de cette décision et l'audience d'appel a été fixée au 29 août prochain. Pour autant, si l'on en croit le site spécialisé Torrent Freak, la décision ne devrait pas tomber avant fin 2016.[/quote] En délicatesse avec le site "Mega". 'Vous allez l'adorer', résume Kim Dotcom qui a récemment pris ses distances avec le site Mega, le site destiné à succéder à Megaupload ayant apporté plus de tracas que prévus à son fondateur. [quote]'Je ne fais plus confiance à Mega. Je ne pense pas non plus que vos données soient en sécurité sur Mega", expliquait-il le 30 juillet 2015 dans une interview accordée au site d'actualités spécialisé Slashdot , en laissant entendre que "le gouvernement néo-zélandais a désormais le contrôle". Et d'ajouter qu'il n'était "plus du tout investi dans Mega.[/quote]

09 Jul 2016 LIRE L'ACTU
Avec 'mon activité' Google vous montre qu'il sait tout de vous Archives Secunews SECUNEWS

Avec 'mon activité' Google vous montre qu'il sait tout de vous

Le moteur de recherche Google, propose désormais une série d’outils pour laisser les utilisateurs voir ce que son service de suivi publicitaire apprend sur eux. Avec 'Mon Activité', Google permet aux internautes de voir tout ce que Google a détecté sur leurs pratiques en ligne (les recherches, les vidéos regardées sur YouTube, la navigation sur Chrome, l’activité effectuée grâce au système d’exploitation Android sur mobile...). Dans le menu paramètres, vous pouvez préciser les thèmes qui vous intéressent pour recevoir des publicités sur ces sujets. 'Mon Activité' (dans les paramétres de votre compte Google) vous permet de choisir si vous voulez ou non de la publicité, c’est le système du Opt-in. Autrement dit, si vous ne vous inscrivez pas, vous ne recevrez pas de pub ciblée. Si vous ne souhaitez pas être encore plus pisté en ligne que vous ne l’êtes déjà, vous avez tout intérêt à désactiver l’enregistrement de vos recherches et activités. Plus de contrôle mais plus exposé Mais cet équilibre pourrait bientôt changer. Selon des informations obtenues par Wired, vos traces vont désormais servir aussi pour les annonces des sites tiers... Attention toutefois il y a une condition de taille, qui semble quelque peu paradoxale à première vue. Pour que Google puisse agir de la sorte, il faut que vous souscriviez volontairement, à une nouvelle option qui apparaîtra dans les paramètres de sécurité. En contrepartie de cette autorisation, vous pourrez régler plus finement votre confidentialité et même supprimer définitivement une publicité qui vous poursuit importunément de site en site grâce à des fonctionnalités qui seront bientôt proposées dans Mon activité. Une option utile... mais pas seulement à vous, puisqu’elle permettra à Google et ses partenaires de savoir que cette publicité ne vous intéresse pas, précisant ainsi davantage votre profil. Dans tous les cas, il semble qu’une fois cette option activée, les services tiers pourront mieux cibler les annonces à votre endroit. Évidemment, c’est à vous de choisir donc si ce service publicitaire sur mesure vous tente. Mais, à première vue, les avantages sont plutôt à gagner du côté de Google que de ses utilisateurs. Accéder a 'Mon Activité'

04 Jul 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Le ministre belge, Kris Peeters veut enquêter sur l’obsolescence programmée Archives Secunews SECUNEWS

Le ministre belge, Kris Peeters veut enquêter sur l’obsolescence programmée

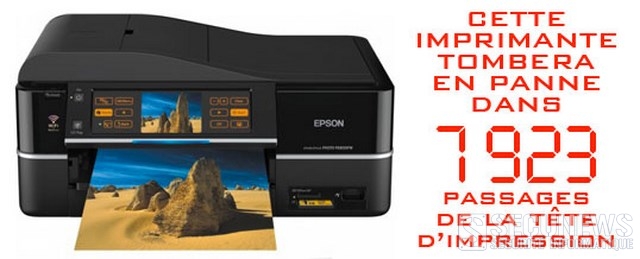
Le ministre fédéral des Consommateurs, Kris Peeters, veut examiner à quel point les fabricants programment le vieillissement de leurs appareils. Parallèlement, il souhaite également étudier quelles mesures permettraient d’allonger la durée de vie des appareils. Une imprimante qui cesse de fonctionner juste après l’échéance de la garantie, un smartphone qui devient plus lent après chaque mise à jour de logiciel…, on soupçonne depuis longtemps certains fabricants de faire consciemment en sorte que leurs appareils vieillissent rapidement, de manière à ce que les consommateurs doivent régulièrement s’en procurer de nouveaux. Kris Peeters voudrait savoir ce qu’il en est précisément. Le but de l’enquête est d’élargir la protection des consommateurs. Le ministre envisage par exemple d’étendre les périodes de garantie ou pendant lesquelles des pièces de rechange doivent être disponibles, mais aussi de contrôler les prétentions environnementales affichées.

26 Nov 2015 LIRE L'ACTU
Facebook va proposer trois nouveautés pour votre profil Archives Secunews SECUNEWS

Facebook va proposer trois nouveautés pour votre profil

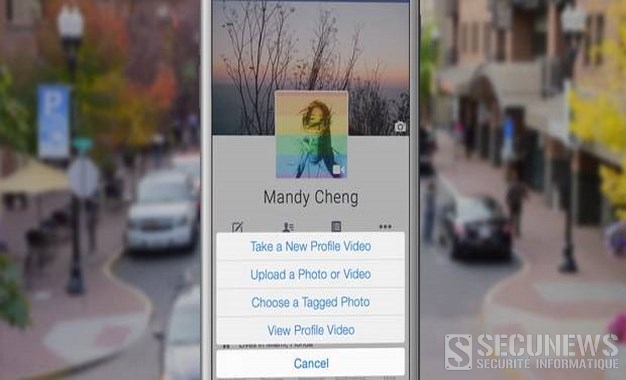
Facebook a annoncé mercredi une refonte majeure du profil de ses membres, lesquels pourront désormais remplacer la traditionnelle photo de profil par une “vidéo de profil”, et personnaliser davantage leur profil en sélectionnant les éléments à mettre en avant sur la page qui leur est dédiée. Pas encore officiellement disponible, la nouvelle page de profil des membres de Facebook permettra de personnaliser davantage les informations qui y sont affichées en choisissant quels éléments mettre en avant dans sa bio, et en sélectionnant les photos qui illustrent le mieux sa personnalité. Facebook va beaucoup plus loin encore en revoyant l’esthétique globale du profil. Sur mobiles, le design sera beaucoup plus épuré, avec une photo de profil centrée, et la possibilité de remplacer cette photo par une “image animée” (comprenez par là une courte vidéo) qui permettra de mieux définir votre personnalité. Le réseau social donnera aux membres de la communauté la possibilité de modifier temporairement leur photo de profil avec différents clichés dont ils sélectionneront la durée de l’affichage sur leur profil. L’idée semble être née suite à la publication du fameux filtre arc-en-ciel, publié à l’occasion de la reconnaissance du mariage gay aux Etats-Unis. Notons que si une poignée d’utilisateurs ont déjà accès à cette nouvelle interface (principalement des utilisateurs anglo-saxons triés sur le volet), Facebook ne déploiera la nouvelle page de profil que courant octobre 2015 auprès du plus grand nombre. clic pour voir la vidéo.

03 Oct 2015 LIRE L'ACTU
Certifi-gate, nouveau problème de sécurité sur android Archives Secunews SECUNEWS

Certifi-gate, nouveau problème de sécurité sur android

Décidément, les utilisateurs d'Android mènent une vie particulièrement dangereuse. Check Point Software Technologies, spécialiste en cybersécurité, a révélé lors de la conférence Black Hat usa 2015, qui c'est tenu à Las Vegas une nouvelle faille de sécurité qui menace les smartphones fonctionnant sous Android. 'Certifi-gate' permet à des logiciels malveillants d'accéder aux données personnelles des utilisateurs via les applications d'aide à distance installées par les constructeurs. 'Certifi-gate', comme l'ont nommée ceux qui l'ont découverte, provient des applications d'aide à distance, utilisées lorsque l'utilisateur rencontre un problème et qui permet de le dépanner via un accès privilégié à son smartphone. [quote]'Si elle est exploitée, Certifi-gate permettrait à des applications malveillantes d'accéder discrètement à des données personnelles', indique un billet dédié à la question sur le blog de Check Point. Les hackers pourraient ainsi localiser le téléphone piraté ou enregistrer des conversations téléphoniques.[/quote] Des applications pré-installées. Problème, les applications mises en cause sont le plus souvent pré-installées sur les smartphones par les fabricants. Android n'a donc aucun moyen de restreindre les autorisations délivrées aux applications potentiellement malveillantes. [quote]'Sans correctif, les modèles sont exposés dès leur première utilisation', précise Check Point, qui indique que des appareils LG, Samsung ou HTC pourraient être vulnérables sans toutefois évoquer de modèle précis.[/quote] Seul moyen de régler le problème, une mise à jour d'Android. Google et Samsung ont déjà annoncé un correctif de sécurité et HTC plancherait lui aussi sur la question. Mais ces procédures avaient été annoncées lorsqu'une précédente faille avait été découverte, 'Stagefright', qui permet de prendre le contrôle d'un téléphone à distance en envoyant un simple MMS. Elle concernait alors 95% des téléphones Android. Quelques heures seulement après sa découverte, une autre anomalie avait été mise au jour. 'Fake ID' fait passer des applications malveillantes pour des applications authentiques afin d'accéder là encore aux données personnelles de l'utilisateur, ses messages, ses photos mais aussi ses informations financières s'il utilise une solution de paiement mobile développée par Google, Google Wallet. Pour ne pas mettre en danger les 80% d'utilisateurs Android concernés, les constructeurs avaient déjà dû revoir leur programme de mise à jour. Celui-ci risque donc d'être une fois encore bousculé. Alors, Android est-il moins sécurisé que d'autres systèmes d'exploitation ? Pas sûr. Certes Android est un système ouvert, contrairement à iOS (apple), qui a tout de même été pointé du doigt comme plus vulnérable par Symantec. Mais Android est surtout la cible préférée des pirates, ce qui explique le nombre d'attaques informatiques sur l'OS de Google. Rien de bien étonnant quand on connaît la domination d'Android sur le marché des smartphones, un succès qui attire les consommateurs autant que les mauvaises intentions.

14 Aug 2015 LIRE L'ACTU
Les géants d’Internet s’unissent pour lutter contre la pédophilie Archives Secunews SECUNEWS

Les géants d’Internet s’unissent pour lutter contre la pédophilie

Les géants américains de l’internet se sont joints à un projet destiné à contrer la diffusion d’images pédopornographiques, a annoncé lundi une fondation de lutte contre les contenus pédophiles en ligne. [quote]'Facebook, Google, Microsoft, Twitter et Yahoo!, se sont accordés pour adopter un système permettant d’identifier et de bloquer les images pédopornographiques', a déclaré l’Internet Watch Foundation.[/quote] Des analystes de la fondation attribueront une 'marque digitale' aux images inappropriées, ce qui permettra aux entreprises associées au projet de les filtrer ou d’en bloquer l’accès pour leurs internautes, a expliqué le groupe basé au Royaume-Uni dans un communiqué. [quote]Cela veut dire que les images de victimes pourront être identifiées et supprimées plus vite, et nous pourrons empêcher des images déjà connues d’abus sexuels sur mineurs d’être mises en ligne tout court, a déclaré Susie Hargreaves, la présidente de IWF[/quote] Ce nouveau système pourrait changer la donne dans la lutte contre la pornographie infantile. Lire le communiqué de L'IWF. Lire toutes les actus sur la pédophilie. Voir aussi: Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs . L’arnaque à la webcam se propage sur internet.

11 Aug 2015 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.

30 Jul 2015 LIRE L'ACTU
C'est pas sorcier va renaître sur le Web Archives Secunews SECUNEWS

C'est pas sorcier va renaître sur le Web

C'est pas Sorcier est une légende du PAF. Pendant vingt ans, sur France 3, le duo formé par Fred et Jamy a expliqué la science, aux jeunes comme aux adultes. En 560 émissions, ils ont marqué plusieurs générations, et les premières notes du générique ou leur énorme camion. Deux ans après son départ douloureux de France 3, l'ex-animateur et rédacteur en chef de C'est pas sorcier, Frédéric Courant, a décidé de relancer l'émission sur le Web. Le projet s'appelle 'L'Esprit sorcier' et s'adaptera à son nouveau support. [quote]L'Esprit Sorcier incarnera dès septembre 2015 ce "C'est pas Sorcier 2.0" pour devenir "le nouveau site de la science et de la découverte", promet l'équipe. "Gratuit et participatif", le site sera complété en 2016 par une école de formation, celle-ci permettra aux jeunes des quartiers prioritaires de se former aux métiers de l'information et de la médiation scientifiques".[/quote] Jamy sera-t-il de la partie ? Le retour de Jamy dans le nouveau projet est incertain, il glisse une tête dans la vidéo de présentation pour marquer son soutien, mais ne semble pas impliqué. [quote]'Jamy va venir collaborer sur la plateforme, mais il est très occupé", nous confie Fred, qui reconnaît que tout dépendra de "sa disponibilité'. Il faut dire que Jamy anime depuis 2014 l'émission Le Monde de Jamy, il est tout le temps autour du monde !" s'amuse Fred.[/quote] Malgré les tensions lors de son départ de France 3, Fred a gardé des contacts avec le service public. [quote]D'ailleurs, 'L'Esprit Sorcier' va peut-être s'appeler 'C'est pas sorcier', je suis en discussion avec France Télévisions sur ce sujet", explique-t-il.'[/quote] Financement participatif Sur KissKissBankBank, le projet fait appel aux dons des internautes, et ça a démarré très fort, se félicite Fred. Lancée jeudi 4 juin 2015, la collecte avait déjà dépassé mercredi matin son objectif initial de 50.000 euros, grâce aux contributions de près de 1.800 internautes. Le reste du financement pourra venir de partenariats, avec des collectivités locales notamment. Mais Fred n'est pas dupe. [quote]'Il faudra aussi que l'on trouve des sponsors ou des mécènes. Nous avons toujours été indépendants parce que nous avions l'argent du service public, mais là, sauf s'ils reviennent dans le projet, il faudra que nous trouvions ailleurs", explique-t-il, évoquant "des mutuelles ou de grosses fondations". "Mais nous voulons garder notre crédibilité, donc nous ferons attention aux sources de financement", promet-il.[/quote] Clic pour accéder au site officiel.

12 Jun 2015 LIRE L'ACTU
Windows 10 se déclinera en sept éditions différentes Archives Secunews SECUNEWS

Windows 10 se déclinera en sept éditions différentes

Microsoft a dévoilé les sept éditions qui composeront Windows 10. Si l'entreprise a promis que son nouveau système d'exploitation serait identique sur tablettes, smartphones et ordinateurs, elle continue de proposer des éditions adaptées aux différents publics auxquels Windows s'adresse. Particuliers, entreprises, éducation, mobile, objets connectés..., les éditions de Windows 10 s'adaptent à différents publics et plateformes. Pour les particuliers: [quote]Ce sera les éditions 'Home' (ordinateurs, tablettes) et «Mobile». Windows met en avant leur interopérabilité: Les joueurs sur PC auront accès au Xbox Live, la plateforme de jeu en ligne de la Xbox One et pourront faire des parties avec les utilisateurs de la console, et les jeux achetés sur Xbox seront disponibles gratuitement sur PC. Quant aux mobiles, ils pourront se transformer en mini ordinateurs une fois connectés à un écran, clavier et souris.[/quote] Trois déclinaisons de Windows 10 s'adressent aux professionnels: [quote]La version 'Pro' est destinée aux petites entreprises La version 'Entreprise' aux plus grosses structures. Ces deux éditions disposeront de Windows Update for Business, qui donne un accès plus rapide aux mises à jour de sécurité. Signe de l'importance prise par les smartphones dans les entreprises, elles ont droit à leur propre édition mobile, 'Mobile Entreprise'.[/quote] Microsoft a également prévu une édition dédiée à l'éducation et pensée pour s'adapter aux besoin des écoles, mais ne détaille pas en quoi elle sera différente des autres. Enfin, l'édition 'Iot Core' permettra à Windows de s'ouvrir aux objets connectés. Mise à jour vers Windows 10 gratuite pendant un an. Les utilisateurs des versions 7 et 8.1 de Windows, même piratées, pourront mettre à jour gratuitement leurs ordinateurs vers les éditions Home et Pro de Windows 10 durant l'année suivant son lancement, passé ce délai, ils devront payer. A noter que le système de licence gratuite accordée par Microsoft pour utiliser Windows 10 ne sera valable que pour les trois premières éditions citées. Microsoft n'a pas encore annoncé la date de sortie officielle de son dernier système d'exploitation, se contentant d'un vague 'cet été'. Cet afflux d'utilisateurs de Windows 7 et 8 devrait aider Microsoft à atteindre l'ambitieux objectif fixé par Terry Myerson, son vice-président des systèmes d'exploitation, 1 milliard de machines équipées de Windows 10 trois ans après son lancement. Clic pour lire le communiqué officiel de Microsoft (anglais) Voir aussi: Windows 10 sera la dernière version de windows. Clic pour lire toutes les actus sur Windows 10.

25 May 2015 LIRE L'ACTU
Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile Archives Secunews SECUNEWS

Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile

Le 6 février est la première des 3 Journées Mondiales sans Téléphone Mobile (6, 7 et 8 février). Mises en place par l’écrivain français Phil Marso, ces journées symboliques cherchent à nous faire réfléchir sur la relation que l’on entretient avec notre téléphone. Dépendance, indifférence, c’est à vous de voir! Le but étant de sensibiliser les quatre milliards d’utilisateurs du monde à l’impact de cette technologie sur notre quotidien, sur nos relations humaines, sur notre santé, sur l’environnement et de nous apprendre à vivre, pendant trois jours, comme l’ont toujours fait les générations précédentes! La prolifération des téléphones "intelligents" a considérablement changé la donne et les nouvelles générations d'appareils remplissent de multiples tâches, il serait dés lors inadapté de demander à tout un chacun de ne plus utiliser du tout son smartphone. Mais, se poser la question de la relation que l'on entretient avec son matériel et toujours bénéfique. Chaque année, la journée sans téléphone potable propose un thème de réflexion. En 2015, il s'agit de l'environnement avec 5 pistes de réflexions: [quote]De nombreux métaux lourds et des polluants organiques sont utilisés pour fabriquer votre smartphone, ces substances entraînent une course folle à l’extraction, des dégradations de l’environnement et même des guerres (comme en République du Congo). Les employés des usines de production sont exposés aux poisons au moment de leur fabrication. De nombreux enfants sont exploités pour le compte de multinationales peu scrupuleuses qui vous vendront (à prix d'or) ces fabuleux joujoux. Le cycle de vie des smartphones n'est pas correctement maîtrisé et de nombreux composants polluants échappent au recyclage. La prolifération des ondes électromagnétiques venant des smartphones aura-t-elle une incidence sur le climat ?[/quote] Pour le moment, le ministère de l'écologie n'a pas encore inventé la vignette verte qui vous permettra d'utiliser votre téléphone portable dans les grandes villes... Et vous arriverez vous a vous passez de votre smartphone pendant 3 jours ?

06 Feb 2015 LIRE L'ACTU
The Pirate Bay hors-ligne après un raid des autorités suédoises Archives Secunews SECUNEWS

The Pirate Bay hors-ligne après un raid des autorités suédoises

Ce n'est pas la première fois que ça arrive, mais l'événement est plutôt rare, le répertoire de liens bitTorrent The Pirate Bay était hors-ligne, mardi, suite à un raid des autorités suédoises. Le forum et plusieurs autres sites affiliés sont également HS. [quote]Une opération a été menée à un centre de serveurs à Stockholm en lien avec une infraction sur le droit d'auteur, a indiqué le monsieur propriété intellectuelle de la police suédoise, Paul Pinter.[/quote] [quote]Plusieurs serveurs ont été saisis, précise le procureur Frederick Inglbad.[/quote] Le Parti pirate français a réagi via un communiqué publié à 20h00 dénonçant le «tout répressif des ayants droit» et «une action coordonnée» contre The Pirate Bay. Blocage en France En France, le tribunal de grande instance de Paris vient d'ordonner aux quatre principaux FAI de bloquer The Pirate Bay (pdf), ainsi que ses redirections, mais la mesure a déjà été contournée. Google qui a retiré de sa boutique Play toute les apps associée au site suédois. En 2012, The Pirate Bay avait changé son approche, passant à un système de liens magnet. Il affirmait alors qu'une nouvelle architecture décentralisée lui permettrait de restaurer son annuaire de liens en cas de raid des autorités. Affaire à suivre dans les prochaines heures... Attention aux faux site The Pirate Bay qui apparaissent D'autres sites de partage de fichiers tels que Zoink, EZTV ou Torrage étaient également hors service, tout comme Suprbay, le forum de Pirate Bay, on ignore pour l'heure si cette initiative est liée ou non à la présence sur ces serveurs de films dérobés lors du piratage dont les studios Sony Pictures Entertainment ont été victimes fin novembre. Clic pour lire toutes les actus sur The Pirate Bay.

10 Dec 2014 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Krëfel en a marre des voleurs et vous offre 10.000 euros pour l'arrestation des voleurs Archives Secunews SECUNEWS

Krëfel en a marre des voleurs et vous offre 10.000 euros pour l'arrestation des voleurs

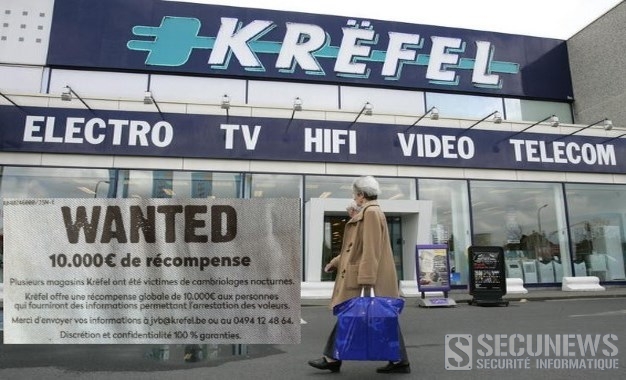
La petite annonce de la chaîne de magasins d'électro Krëfel lancé sur Facebook a comme un parfum de Far West: une prime de 10.000€ est offerte à celui ou celle qui permettra l’arrestation des cambrioleurs, dont ils sont victimes depuis 3 mois. Le point avec l'un des patrons du groupe 'WANTED: 10.000€ de récompense',: voilà une petite annonce qui ne passe pas franchement inaperçue. Les magasins Krëfel sont victimes de cambriolages nocturnes à répétition, une vingtaine d'attaques dans 14 magasins de tout le pays en trois mois. C’est dans ce contexte que les responsables de la chaîne ont pris cette initiative: [quote]la promesse d’une récompense de 10 000€ à toute personne qui pourra donner des informations permettant l’arrestation des voleurs.[/quote] Déjà des réactions! [quote]La petite annonce a été bien perçue par les gens. On a déjà reçu pas mal de réactions, réagit Jos Van Belle. Des messages de sympathie, mais pas seulement. Nous avons aussi des personnes qui nous rapportent des choses", dit-il, en restant vague.[/quote] La police ne s’oppose pas au Wanted de Krëfel, du moment que personne ne se met en danger… A la police fédérale, on préfère ne pas se prononcer directement sur le dossier Krëfel. [quote]Nous ne connaissons pas les détails de l’affaire puisque les faits dépendent des zones police, prévient Tine Holevoet, porte-parole de la police fédérale. L’annonce de Krëfel est d’ailleurs assez vague, fait-elle remarquer.[/quote] Sur le principe, par contre, la police fédérale ne voit rien à redire. [quote]On ne va pas l’encourager. ` Mais ça ne nous dérange pas tellement. Ce n’est pas interdit par la loi, comme la diffusion d’images caméra, qui doit par contre être du seul ressort du Parquet. Mais dans ce cas-ci, si ce genre de petite annonce peut aider et que ça se fait en bonne collaboration avec les zones de police, pas de problème en soi. Tout ça peut être positif. Mais ce qui est super important, c’est le traitement des réponses. Il ne faut pas rater un témoignage intéressant, insiste Tine Holevoet. Et il faut donc que les informations soient transmises aux enquêteurs sans manipulation. Et surtout, que les gens ne fassent pas justice eux-mêmes! Tout doit se faire en toute sécurité pour chacun. Ne pas commencer par exemple à prendre rendez-vous avec une personne qui appelle, qui pourrait être un auteur des vols, etc..., rappelle Tine Holevoet.[/quote] La police fédérale confirme que ce genre d’annonce avec promesse de récompense reste rare en Belgique. [quote]Même si Delhaize reste le plus connu (dans le cadre des tueurs du Brabant), dit-elle. C’est plus fréquent dans d’autres pays, comme en Allemagne, entre autres.[/quote] Et si Krëfel, comme c’est bien précisé dans l’annonce, promet la discrétion et la confidentialité à ses interlocuteurs, comment recouper l’information ? [quote]C’est plus facile si on a l’identité des personnes qui ont des éléments à apporter. Mais nous aussi, on travaille avec les deux, les appels anonymes et les appels identifiés.[/quote]

22 Sep 2014 LIRE L'ACTU
Les images d'un accident de moto publiées pour une campagne de sécurité routière Archives Secunews SECUNEWS

Les images d'un accident de moto publiées pour une campagne de sécurité routière

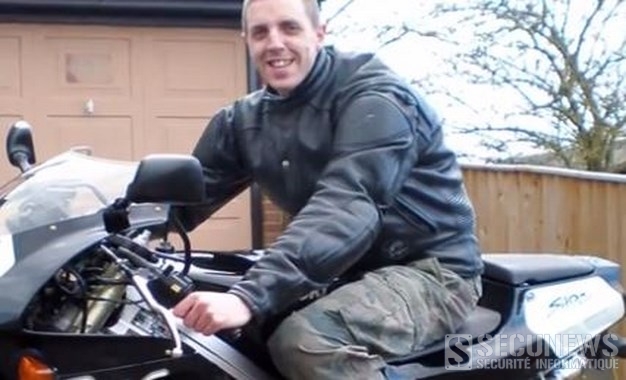
Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

05 Sep 2014 LIRE L'ACTU
BadUSb, une Faille découverte dans le firmware des périphériques USB Archives Secunews SECUNEWS

BadUSb, une Faille découverte dans le firmware des périphériques USB

Les conférences 'Black Hat' et 'Defcon' n’ont pas encore donné leur coup d’envoi mais les premières vulnérabilités qui seront présentées en détail lors de ces événements se dévoilent en avant première. Les chercheurs allemands Karsten Nohl et Jakob Lell ont découvert un vecteur d’attaque bien plus fourb, le firmware des périphériques USB. Les deux chercheurs en sécurité comptent mettre en avant les risques potentiels liés à la connectique USB, ils sont parvenus à créer un logiciel malveillant (malware) capable d'infecter le firmware du contrôleur USB USB: Usual Suspect Bus ? Si les périphériques USB étaient déjà considérés comme une menace dés lors qu’ils pouvaient servir au stockage et à la diffusion de malwares, une attaque via un firmware modifié est beaucoup plus inquiétante. En effet, si la plupart des antivirus sont capables de détecter un malware classique tentant d’infecter l’ordinateur via une clef USB branchée, rares sont ceux capables de détecter une attaque venant du firmware de ce même matériel. De la même façon, ce type de malware semble plus difficile à éliminer puisqu’un reformatage du périphérique en question ne supprime pas le firmware, qui reste donc toujours dangereux. Wired rappelle également que la plupart des périphériques USB ne disposent pas de protection au niveau du firmware et acceptent sans broncher un firmware venant d’une source autre que son constructeur. Effets d’annonce Cette vulnérabilité, qui répond à la délicate appellation de 'BadUSB', sera présentée plus en avant lors de la conférence Black Hat qui aura lieu à Las Vegas du 2 au 7 août 2014. Selon Ars Technica, plusieurs démonstrations sont annoncées par les chercheurs. L’une d’entre elle permettra de montrer comment une clef USB peut se faire passer pour un clavier aux yeux de l’ordinateur et ensuite taper automatiquement des portions de code dans une invite de commande. Une autre démontrera comment une simple clef peut se faire passer pour une carte réseau et forcer l’utilisateur à avoir recours à un DNS spécifique qui le redirige vers des sites malveillants. Le spectre de Bad Bios Seule solution ? Refuser en bloc tous les périphériques USB. Un peu extrême certes, mais pour l’instant le peu de détails révélés autour de cette vulnérabilité empêche de réfléchir à des pistes pour se prémunir. Il faudra également voir comment cette attaque peut être exploitée dans un scenario réel, il y a en effet un écart entre une faille théorique mais impraticable en réalité et un exploit viable. Ars Technica rappelle ainsi le cas BadBios, une vulnérabilité identifiée par le consultant en sécurité Dragos Ruiu. Le nom donné à Bad USB fait évidemment référence à cette étude de Dragos Ruiu dont les conclusions n’ont toujours pas été vérifiées par d’autres équipes de chercheurs, mais qui restent théoriquement plausibles selon certains chercheurs. Le site Wired, qui a eu la primeur de l'information, s'interroge sur l'éventuel utilisation de cette faille. [quote]Matt Blaze, un professeur d'informatique de l'université de Pennsylvanie, n'hésite pas à évoquer la possibilité que la faille soit déjà exploitée par la NSA, il rappelle l'existence de Cottonmouth, un programme de piratage de l'agence, dévoilé par Edward Snowden fin 2013.[/quote] L'une des caractéristiques de ce dernier est d'utiliser un câble USB dont la connectique est modifiée par la NSA, mais le fonctionnement précis du système n'est pas détaillé. [quote]Je ne serais pas surpris si certaines des découvertes de Nohl et Lell se trouvaient déjà dans le catalogue de la NSA, conclut Matt Blaze.[/quote] Alerté par les deux chercheurs, l'USB Implementers Forum, le consortium qui gère le développement l'USB, a tiré une conclusion assez évidente de cette situation. Il faut se méfier, en premier lieu, de la machine à laquelle on connecte un périphérique externe pour éviter toute infection. Un constat valable en théorie, mais en pratique, la faille relevée ici sème le doute auprès de l'utilisateur, qui ne peut jamais vraiment savoir si son appareil a été infecté, et cela demande une réflexion différente. [quote]Dans cette nouvelle façon de penser, vous ne pouvez plus faire confiance à un appareil USB , même s'il ne contient pas de virus. La confiance doit venir du fait qu'il n'a jamais été en contact avec quoi que ce soit de malveillant, explique Karsten Nohl. Vous devez donc considérer qu'un périphérique USB est infecté dès qu'il entre en contact avec un ordinateur potentiellement dangereux, et le jeter. C'est une démarche incompatible avec la façon dont nous utilisons les périphériques USB aujourd'hui. [/quote] Paranoïa ou malware ultra sophistiqué ? Les paris restent ouverts. La présentation prévue par les chercheurs allemands semble en tout cas être en mesure de présenter un proof of concept de l'attaque. Si les conclusions de l’étude menée par Karsten Nohl et Jakob Lell se confirment, alors la balle sera dans le camp des constructeurs, qui devront sécuriser leurs firmwares face à ce type de menaces. Clic pour accéder au site officiel du Black Hat 2014 (anglais)

01 Aug 2014 LIRE L'ACTU
Les messages des nouveaux membres sur Facebook ne seront plus publics par défaut Archives Secunews SECUNEWS

Les messages des nouveaux membres sur Facebook ne seront plus publics par défaut

Les publications des nouveaux membres de Facebook ne seront plus publiques par défaut, mais restreintes à leur cercle d'amis, a annoncé jeudi le réseau social. Les utilisateurs de Facebook peuvent déterminer pour chacune de leur publication sur le site (statut, commentaire, photo...) avec qui ils veulent la partager, et éventuellement se limiter à quelques uns de leurs contacts (appelés "amis" sur le site). Le réglage par défaut était toutefois jusqu'ici "public", c'est-à-dire visible par l'ensemble des 1,28 milliard de membres du réseau social, à l'exception des mineurs pour lesquels le public était par défaut limité aux "amis". [quote]"Nous reconnaissons qu'il est pire pour quelqu'un de partager accidentellement (une information) avec tout le monde quand il pensait en fait le partager seulement avec des amis, plutôt que le contraire", relève Facebook jeudi dans un message publié sur son site internet.[/quote] Le groupe dit aussi avoir eu des retours de certains membres actuels inquiets d'avoir dans le passé partagé des informations involontairement avec les mauvaises personnes. Il veut donc commencer "dans les prochaines semaines" à mettre en place "un nouvel outil étendu pour vérifier la protection des informations privées" publiées sur son réseau. Il permettra aux utilisateurs de vérifier qui peut voir leurs publications et certaines informations sensibles, ou de faire le point sur les applications qu'ils utilisent. [quote]"Le nouvel outil est conçu pour aider les gens à s'assurer qu'ils partagent bien (leurs informations) avec seulement le public qu'ils désirent", commente le groupe.[/quote] Facebook s'est retrouvé à plusieurs reprises ces dernières années au coeur de polémiques sur sa protection jugée insuffisante des données privées de ses membres. Mais il a annoncé récemment une série de nouveaux outils de confidentialité, visant entre autres à améliorer ses chances de s'imposer dans l'univers en plein essor des applications pour smartphones. Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux Facebook limite l’accès aux publications des mineurs Clic pour lire toutes les actus Facebook

26 May 2014 LIRE L'ACTU
Voo, Mobistar et Base intéresse Numericable Archives Secunews SECUNEWS

Voo, Mobistar et Base intéresse Numericable

Le câblo-opérateur français Numericable aurait des vues, via sa maison-mère Altice, sur Voo ainsi que sur un opérateur mobile belge. Le groupe français veut ainsi devenir un acteur important du secteur télécoms en Belgique en faisant jouer les synergies entre les réseaux fixes et mobiles. [quote]Numericable a récemment racheté en France la société SFR pour le montant de 13,5 milliards d'euros, la direction du groupe estime que cette acquisition crédibilise leur entreprise. [/quote] La prochaine cible d'Altice serait dès lors la Belgique, via une entrée dans le capital de Nethys (filiale de Tecteo) et une reprise des activités de Brutélé, ce qui lui permettrait de prendre le contrôle de Voo, Altice tenterait ensuite de mettre la main sur Mobistar ou Base afin de jouer sur les synergies entre les réseaux fixes et mobiles. [quote]Les associés belges de Altice se contentent pour l'instant d'indiquer que des discussions sont en cours avec plusieurs acteurs. [/quote] Numericable attendrait néanmoins le déroulement des élections du 25 mai 2014 pour se lancer dans ces opérations, probablement vers le mois de septembre ou octobre 2014.

10 May 2014 LIRE L'ACTU
Attention à la diffusion indésirée de vidéos sur Facebook et Twitter venant de Buzzatomic ou Humour adulte 18+ Archives Secunews SECUNEWS

Attention à la diffusion indésirée de vidéos sur Facebook et Twitter venant de Buzzatomic ou Humour adulte 18+

Les arnaques au clic existent depuis l’arrivée de Facebook mais sont de plus en plus nombreux sur les pages, restez prudents… L’objet du délit ? [quote]Buzzatomic, un site qui est à peine référencé sur Google mais qui propose des vidéos racoleuses, souvent à connotations sexuelles, le but est évidemment d’appâter le lecteur et de lui faire regarder une de ces vidéos pour ensuite obtenir des mentions "j’aime" automatiques sur d’autres pages Facebook. En cliquant sur le bouton "Regarder" de ces vidéos, vous cliquez sans le savoir sur un bouton "j’aime" caché, du coup, chaque clic vous oblige à aimer une page alors que vous ne le souhaitiez pas à la base. Cela permet ainsi à Buzzatomic d’obtenir des mentions "j’aime" très aisément sur ses pages Facebook comme "Humour adulte 18+", qui compte déjà plus de 170.000 fans au moment où nous écrivons ces lignes, sans montrer une seule publication originale.[/quote] Ainsi, le code source d'une page du site Buzzatomic contient presque 60 occurrences du mot Facebook, pour un nombre quasiment équivalent de balises dissimulées dans des iframes. (Clic sur l'image pour agrandir) Autant de pièges pour l'internaute un peu trop curieux qui se retrouve, au passage, abonné à des pages Facebook Grâce à ces spams, les personnes derrière Buzzatomic peuvent revendre la page Facebook à prix d’or pour d’éventuelles publicités, de l’argent facile en quelques clics. Un simple WHOIS effectué sur ce nom de domaine, hébergé au Panama, permet d'associé les serveurs à d'autres sites au fonctionnement similaire. Bref, avant de voir ce genre de vidéos racoleuses sur des sites que vous ne connaissez pas, le mieux est d’éviter de cliquer, cela vous permettra de ne pas distribuer des liens malveillants sur Facebook. Si la vague de spam actuelle se concentre sur le site Buzzatomic, il faut cependant préciser qu'il est loin d'être le premier à intégrer ce genre de manipulations indésirables. Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

25 Mar 2014 LIRE L'ACTU
Une invention belge pour ne plus oublier d'enfant dans la voiture Archives Secunews SECUNEWS

Une invention belge pour ne plus oublier d'enfant dans la voiture

Un père de famille belge, sensibilisé par les décès d'enfants oubliés dans des voitures en plein soleil, a mis au point un système d'alerte qui permettrait d'éviter de tels drames s'il parvient à passer du stade du prototype à la commercialisation de masse. Le dispositif, adaptable à tout type de voiture, est composé d'un tapis sensible à la pression que l'on place sous le siège de l'enfant et qui est connecté à distance au porte-clés du conducteur, selon un communiqué commun du constructeur automobile Opel et de l'agence de publicité LDV United. Lorsque le moteur est coupé et que l'usager du véhicule s'éloigne, laissant derrière lui un enfant dans son siège, un premier signal d'alerte retentit sur le porte-clé, les capteurs du tapis mesurent ensuite la température: si celle-ci dépasse les 28 degrés, une alarme plus forte se déclenche, signifiant qu'il faut immédiatement retourner à la voiture. L'idée a germé dans l'esprit de Kenny Devlieger, un Flamand de 29 ans père de deux enfants, qui avait été ému par la mort d'un bambin laissé toute une journée dans la voiture par son père, un militaire de la région de Bruxelles, qui avait oublié de le conduire à la crèche avant de se rendre au travail. Il l'a soumise dans le cadre d'un concours organisé par le constructeur automobile allemand et l'agence de publicité et destiné à imaginer de nouvelles "options" pour améliorer la sécurité des voitures et de leurs passagers. Une invention belge pour ne plus oublier d'enfant dans la voitureAu départ, Kenny Devlieger avait imaginé que le système déclencherait la climatisation de la voiture lorsqu'un enfant reste dans une voiture immobile et surchauffée, a-t-il confié au quotidien flamand De Morgen. Son projet, sélectionné parmi plus de 1.300 autres, a toutefois été jugé irréalisable puisque la climatisation ne fonctionne efficacement que lorsque le moteur tourne. Le concept a donc été retravaillé avec l'aide d'un bureau d'étude, pour déboucher sur le système de double alarme. Il a été baptisé "Gabriel", du nom de l'archange messager de Dieu pour les juifs, les chrétiens et les musulmans. Toujours au stade du prototype, il équipera la voiture personnelle de son inventeur. Les organisateurs du concours n'ont pas précisé de calendrier par sa production à grande échelle. Clic pour accéder au site OpelGabriel (Fr)

13 Jan 2014 LIRE L'ACTU
Google bloque les recherches de pornographie d'enfants Archives Secunews SECUNEWS

Google bloque les recherches de pornographie d'enfants

Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)

21 Nov 2013 LIRE L'ACTU
Microsoft inaugure un nouveau centre de lutte contre le cybercrime Archives Secunews SECUNEWS

Microsoft inaugure un nouveau centre de lutte contre le cybercrime

Microsoft a annoncé jeudi avoir lancé un centre destiné à "faire avancer le combat mondial contre la cyber-criminalité". Ce centre "permettra d'associer l'expertise légale et technique de Microsoft ainsi que des outils et technologies innovants à l'expertise déjà développée" pour lutter entre autres contre les virus, les atteintes à la propriété intellectuelle ou la pédophilie, a précisé la société dans un communiqué. Le centre sera situé au siège de Microsoft, à Redmond dans l'Etat de Washington et comprendra un espace réservé à des personnes extérieures à l'entreprise, "afin de permettre à des spécialistes de la cyber-sécurité du monde entier de travailler avec les experts de Microsoft pour un temps indéterminé". [quote]"En combinant des outils et technologies sophistiqués avec les bonnes personnes et de nouvelles perspectives, on peut rendre l'internet plus sûr", a assuré David Finn, responsable de l'unité de Microsoft en charge de la criminalité en ligne, cité dans le communique.[/quote] Il s'agit donc pour Microsoft de mieux mettre en avant son travail en matière de sécurité. De nombreux hackers ont en effet déjà foulé le sol de Redmond pour y expliciter en détails leurs travaux et collaborer avec les ingénieurs de la firme à la rédaction de correctifs de sécurité. On se rappellera ainsi de la présence de Dan Kaminsky chez Microsoft suite à ses publications concernant la faille DNS de 2008 . Microsoft met à cette occasion un site sur lequel il est ainsi possible d'en savoir un peu plus sur le travail effectué par ses équipes.

15 Nov 2013 LIRE L'ACTU
EBay rachète 2ememain.be Archives Secunews SECUNEWS

EBay rachète 2ememain.be

Le site internet belge 2ememain.be, spécialisé dans la vente et l'achat d'articles de seconde main, est racheté par le site de vente aux enchères américain eBay, géant du secteur, annonce le site belge dans un communiqué. Le montant de la transaction n'a pas été précisé. Cette acquisition permettra à 2ememain.be de profiter de l'expertise d'eBay et des technologies nécessaires pour continuer à améliorer le site et garantir à la fois sa qualité et sa vitesse, même avec un nombre croissant de visiteurs et de recherches, souligne 2ememain.be, tout en précisant qu'il restera gratuit. Le site et la marque continueront à exister de façon indépendante par rapport à eBay et le fondateur et PDG Michiel van Deursen restera aux commandes. eBay aidera les deux sites à poursuivre leur développement, en particulier sur le mobile.

08 Jul 2013 LIRE L'ACTU
99% des smartphones Android menacés Archives Secunews SECUNEWS

99% des smartphones Android menacés

Une faille de sécurité permettrait à une personne mal intentionnée de prendre en main un smartphone à distance. Le cabinet de sécurité Bluebox explique avoir découvert une vulnérabilité majeure au sein du système Android, laquelle serait susceptible d'affecter l'ensemble des smartphones à l'exception du Samsung Galaxy S4. La société de sécurité américaine Bluebox affirme avoir découvert, mardi 2 juillet 2013, une vulnérabilité dans le système d'exploitation mobile de Google, Android. Cette menace toucherait la grande majorité des utilisateurs et permettrait par exemple de récupérer des données personnelles, mais également de prendre le contrôle d'un smartphone à distance. La porte d'entrée ? Les applications. Les ingénieurs de la société Bluebox sont parvenus à hacker le code informatique d'Android afin de modifier n'importe quelle application. Une fois qu'une personne mal intentionnée est "entrée" dans l'application, il est alors possible d'accéder aux informations de l'utilisateur: - SMS - E.mails - Réseaux sociaux - Historique d'appels - Pire, certains hackers pourraient même passer des appels, envoyer des SMS ou des emails à l'insu de l'utilisateur. - Etc.. Qui est concerné ? Selon l'équipe de Bluebox, toutes les versions d'Android à partir de la version 1.6 sont concernées par cette vulnérabilité, potentiellement, cela correspond à 900 millions de smartphones susceptibles d'êtres touchés. Peut-on s'en prémunir ? Le point positif de cette nouvelle vient du fait que le problème de sécurité a été découvert par une équipe de chercheurs en sécurité et non des personnes mal intentionnées. Pour le moment, il n'y a pas de solution ultime pour réparer cette faille, mais le constructeur Samsung a déclaré au site spécialisé ComputerWorld avoir déjà proposé un correctif pour son dernier modèle phare, le Galaxy S4. Pour les autres utilisateurs, mieux vaut se méfier des applications méconnues ou non officielles, en attendant la publication d'une correction par les équipes de Google.

05 Jul 2013 LIRE L'ACTU
Facebook copie Twitter et introduit les hashtags Archives Secunews SECUNEWS

Facebook copie Twitter et introduit les hashtags

Le réseau social Facebook a commencé mercredi à intégrer à son service des mots-clés précédés d'un signe dièse (hashtags out mots-clics), qui constituent l'une des marques de fabrique de son rival Twitter. Citation: "A partir d'aujourd'hui, on pourra cliquer sur des mots-clés sur Facebook", a annoncé le groupe. Citation: "Comme pour d'autres services comme Instagram, Twitter, Tumblr ou Pinterest, les mots-clés sur Facebook permettent de remettre en contexte une publication ou d'indiquer qu'elle fait partie d'une discussion plus large", ajoute-t-il. Cliquer sur un de ces mots-clés permettra d'accéder aux publications d'autres personnes sur le même sujet. Facebook précise toutefois que ses membres pourront toujours décider qui peut lire leurs publications, qu'elles soient ou non assorties d'un mot-clé. Facebook relève qu'un récent épisode de la série télévisée Game of Thrones (Le Trône de fer) a été mentionné plus de 1,5 million de fois sur le réseau, "ce qui représente une portion importante des 5,2 millions de personnes qui l'ont regardé", ou que la dernière cérémonie des Oscars a suscité plus de 66,5 millions de réactions. Citation: Le réseau social dit vouloir "mettre davantage ces conversations (sur des événements publics) en avant". Il précise que l'introduction des mots-clés est "seulement le premier pas" et que d'autres fonctions seront ajoutées "dans les semaines et mois à venir", comme par exemple la publication des mots-clés les plus populaires, déjà pratiquée par Twitter. Facebook a annoncé ces derniers mois plusieurs remaniements de ses produits phares afin de conserver son attractivité. Certains experts évoquent une lassitude des membres de Facebook, en particulier les plus jeunes qui préfèreraient se tourner vers d'autres réseaux en ligne, comme justement Twitter.

13 Jun 2013 LIRE L'ACTU
Motorola invente la pilule et le tatouage mot de passe Archives Secunews SECUNEWS

Motorola invente la pilule et le tatouage mot de passe

Lors de la conférence "All things digital" de San Francisco, Motorola a présenté deux prototypes, un tatouage et une pilule pour se connecter à ses appareils Un mot de passe pour les mails, un autre pour l'ordinateur du travail ou le compte sécurisé d'un site d'achat. (clic sur l'image pour agrandir) Un code pour la carte bleue, pour le digicode de la porte, débloquer le téléphone ou bien entrer la voiture dans le garage, quand il ne faut pas en retenir plusieurs pour accéder à un seul site, notre vie semble ne plus être qu'une succession de chiffres à mémoriser et source de multiples mots de crâne. Motorola a peut-être trouvé la solution, un mot de passe intégré dans le corps. Ce n'est ni la dernière promesse d'un film de science-fiction ni une idée farfelue lancée par un professeur Tournesol lambda, mais bel et bien une découverte sérieuse présentée lors de la conférence "All Things digital" de San Francisco. Il s'agit d'une pilule ronde et plate à avaler qui contient une puce miniature. Rien qui ne la différencie d'un cachet traditionnel, mais une fois ingérée, celle-ci va émettre un signal d'authentification qui permettra à n'importe quel appareil de vous identifier (ordinateur, tablettes, smartphones, etc...). Pas de danger pour votre corps, la puce ne contient aucune batterie. Baptisée "vitamine d'authentification", elle tirerait son énergie des acides contenues dans l'estomac pour transformer le corps en mot de passe géant, elle a même déjà été approuvée par l'agence américaine des produits alimentaires. Reste à savoir si sa prise serait quotidiennement ou unique. (clic sur l'image pour agrandir) Un tatouage code-barres pour s'identifier Mais ce n'est pas la seule innovation que Regina Duncan, chef des projets spéciaux chez Motorola, a présenté à son auditoire californien. La marque détenue par Google s'est également présentée avec un tatouage életronique très particulier sur l'avant-bras, une sorte de code-barres qui permettrait de ne plus oublier ses mots de passe grâce à un système de capteurs et d'antennes qui détectent votre smartphone, pour télécharger une application, il suffirait alors de l'approcher de l'appareil. Plus de risque de faute de frappe dans les codes les plus retors. Pas d'inquiétude, le prototype présenté ressemblait davantage à un sticker qu'à un tatouage à vie. Alors que les entreprises multiplient les tentatives pour protéger la vie privée et sécuriser les données sur Internet, la technologie continue de s'ancrer un peu plus dans nos vies et peut-être bientôt dans nos corps. Les plus réticents à cette invasion technique digne des romans futuristes, plus modernes que jamais, n'ont pas fini de s'inquiéter.

06 Jun 2013 LIRE L'ACTU
Un nouveau site pour se plaindre des lois mal conçues en Belgique Archives Secunews SECUNEWS

Un nouveau site pour se plaindre des lois mal conçues en Belgique

Le parlement fédéral a présenté ce lundi 29 avril 2013 un nouveau site internet, qui permettra aux citoyens, aux personnes morales et aux administrations de se plaindre de lois désuètes, trop complexes, lacunaires ou mal conçues. Ces requêtes seront examinées par un comité parlementaire de suivi législatif. Institué par une loi de 2007, ce comité pouvait déjà se baser sur les rapports du ministère public et des arrêts de la cour constitutionnelle. Cette procédure a déjà permis de corriger certaines aberrations dans la loi, comme un article de la version néerlandaise du code civil qui intervertissait "créancier" et "débiteur". Désormais, chaque citoyen, entreprise ou service public pourra faire part de problèmes. Citation: Toutes les demandes ne donneront pas lieu à des aménagements, a précisé lundi le président du comité, Patrick Dewael (Open Vld). Les requêtes de nature politique ne seront pas traitées, pas plus que les problèmes d’application des lois par les administrations. Citation: Il est nécessaire de simplifier, voire de réduire la taille de la législation, a-t-il souligné lors d’une conférence de presse. "Tous les députés rêvent de donner leur nom à une loi. Mais maintenant il faudrait peut-être être fier d’avoir réussi à simplifier", a-t-il dit. Le site est accessible à l’adresse http://www.comitesuivilegislatif.be

29 Apr 2013 LIRE L'ACTU
Certains Pc, imprimantes ou TV connectées par Internet sont vulnérables Archives Secunews SECUNEWS

Certains Pc, imprimantes ou TV connectées par Internet sont vulnérables

La connexion simple entre un PC et une imprimante pourrait bien rendre les deux appareils vulnérables par Internet. Le système de détection automatique de ces appareils (PC, routeurs, imprimantes, serveurs multimédia, TV connectées,etc...) peut les rendre accessibles à des pirates par Internet. Selon les chercheurs en sécurité de Rapid7, dans un livre blanc publié mardi 29 janvier 2013, des dizaines de millions d'appareils seraient accessibles à cause d'erreurs d'intégration de cette détection automatique. En cause, "l'Universal Plug and Play" (UPnP), une technologie standard qui permet aux appareils de se détecter et se comprendre une fois connectés à un même réseau. Ce protocole permet ainsi de lire un film sur un PC sur une TV connectée sans configuration. La recherche est censée être limitée au réseau local, souvent celui d'une maison, donc ne pas permettre d'atteindre les terminaux par Internet. Pourtant, selon les analyses menées entre juin 2012 et novembre 2012, 80 millions d'adresses auraient répondu à des requêtes d'association par Internet. Ces objets permettraient donc l'accès au réseau local à des personnes extérieures, voire la prise de contrôle d'appareils normalement inaccessibles. Peu de chances de mise a jour Ainsi, 20% des adresses concernées, soit 17 millions d'appareils, laisseraient le service UPnP SOAP (Simple Object Access Protocol) accessibles par Internet au lieu du réseau local seul. Ce service ouvre une porte, passant outre le pare feu de la box Internet par exemple, qui permettrait d'accéder directement à des informations contenues sur le réseau local. Les chercheurs ont déterminé que 6.900 modèles de 1.500 constructeurs étaient concernés par ce problème. En outre, 23 millions des appareils trouvés permettent la détection automatique par la bibliothèque logicielle "Portable UPnP SDK", dont les vulnérabilités ont été officiellement corrigées ce mardi 29 janvier 2013 par leurs créateurs, mais pas encore par les constructeurs. Une autre bibliothèque, "Mini UPnP", a également été détectée comme vulnérable et n'a pas encore été corrigée par ses développeurs, donc pas par les constructeurs.. Citation: Pour un des spécialistes de Rapid7, HD Moore, les appareils concernés qui ont été retirés de la vente ne seront pas mis à jour et risquent de conserver cette vulnérabilité jusqu'à ce qu'ils soient remplacés. De même, les utilisateurs pourraient eux-mêmes ignorer les mises à jour développées par le constructeur, la démarche étant généralement considérée comme complexe. En parade, les chercheurs ont émis des recommandations aux fournisseurs d'accès Internet pour limiter la vulnérabilité de certains objets et proposent un outil pour détecter si le réseau local est bien accessible en UPnP par Internet.

05 Feb 2013 LIRE L'ACTU
Les smartphones Samsung menacés par une faille de sécurité Archives Secunews SECUNEWS

Les smartphones Samsung menacés par une faille de sécurité

Selon plusieurs sites spécialisés, trois smartphones de Samsung seraient vulnérables via leur processeur. N'importe quel pirate pourrait en prendre possession en installant une application tierce.+ - Galaxy S3 - Galaxy S2 - Galaxy Note 2 - Les tablettes Galaxy Note Trois smartphones de Samsung qui se vendent comme des petits pains à l'approche de Noël, mais des smartphones potentiellement concernés par une faille de sécurité. Plusieurs sites spécialisés dans les nouvelles technologies avertissent lundi qu'un développeur a découvert ce week-end que ces téléphones pouvaient être piratés via leur processeur (Exynos 4210 et 4412). Cette faille de sécurité permettrait d'accéder à toute la mémoire physique disponible au sein du terminal Il suffirait au pirate d'installer une application pour prendre le contrôle du smartphone. Selon un membre du forum qui a découvert cette faille, Samsung a été averti mais n'a pas encore réagi. Un correctif temporaire pour protéger votre machine est proposé par des développeurs Des développeurs indépendants ont commencé à travailler sur le problème et proposent dès à présent un correctif. Celui-ci bouche la faille de sécurité, mais peut altérer quelques fonctionnalités comme les capteurs photo / vidéo ou encore l'utilisation de la sortie micro HDMI (disponible au travers du port micro USB 2.0). Pour utiliser ce patch, il est nécessaire d'avoir activé l'installation d'applications depuis des Sources Inconnues dans la partie Sécurité des Paramètres. Dès qu'il est installé sur votre terminal, il vous indique si vous êtes touché ou pas par le problème. Ensuite, il vous suffit de cocher les deux cases

18 Dec 2012 LIRE L'ACTU
Android : Une nouvelle méthode pour se connecter à Facebook Messenger Archives Secunews SECUNEWS

Android : Une nouvelle méthode pour se connecter à Facebook Messenger

Facebook vient d'annoncer une nouveauté concernant la connexion à sa Messagerie pour les possesseurs d'Android. En effet la mise à jour de l'application Facebook Messenger disponible depuis Mardi permettra lorsque que le service sera actif de se connecter directement via son numéro de mobile accompagné d'un mot de passe. Une fois connecté, l'application détectera vos contacts pour peu qu'eux même se connectent avec leur numéro de téléphone et que ces mêmes contacts fassent partie du carnet d'adresse de votre mobile afin de pouvoir communiquer, partager des photos et plus encore. Pour le moment prévue dans quelques pays (l'Inde, l'Indonésie, l'Australie, le Venezuela et l'Afrique du Sud) cette nouvelle fonction devrait être entendue aux autres pays dans un avenir proche. Sans aucun doute l'iOS devrait également accueillir cette nouveauté dans son application Facebook Messenger même si rien de tel n'a été communiqué pour le moment. Affaire à suivre comme dirait l'autre.. Sources : clubic.com, newsroom.fb.com

05 Dec 2012 LIRE L'ACTU
Firefox 17 disponible sur Windows et Android Archives Secunews SECUNEWS

Firefox 17 disponible sur Windows et Android

Mozilla a mis en ligne la version 17 de son navigateur internet Firefox qui permet dorénavant d'utiliser Facebook Messenger directement depuis le navigateur via une nouvelle API dite Sociale. Cette nouvelle API permettra donc d'intégrer les services des grands noms des réseaux sociaux si ceux-ci se laisse tenter par l'aventure. Cette nouvelle fonction étant totalement optionnelle, vous devrez vous rendre sur cette page afin de l'activer. On retrouve également d'autres nouveautés comme : Ajout de la fonction "click to play" permettant d'activer manuellement les plugins que l'on veut utiliser, cela dans un soucis de sécurité Ajout d'une sandbox pour les iframes pour plus de sécurité Si vous êtes possesseur d'un Mac OS X 10.5 sachez que Mozilla abandonne la prise en charge de ce dernier.. Concernant la version Android, Firefox introduit le support de plusieurs autres téléphones, y compris ceux utilisant le statut HTC, HTC ChaCha, Samsung Galaxy Ace, Motorola Fire XT et LG Optimus Q Jusqu'à ce jour, Firefox pour Android était compatible avec les téléphones fonctionnant sous les versions d'Android 2.2 et supérieur, mais uniquement sur les téléphones équipés de processeurs ARMv7. Maintenant, Firefox pour Android prend en charge un certain nombre de téléphones utilisant ARMv6 processeurs. - Télécharger Firefox 17 pour Windows - Télécharger Firefox 17 pour Android

20 Nov 2012 LIRE L'ACTU
Microsoft arrive sur Linux avec Skype + Mises à jour Archives Secunews SECUNEWS

Microsoft arrive sur Linux avec Skype + Mises à jour

Après un soucis de sécurité lié au processus de réinitialisation des mots de passe qui ne datait pourtant pas d'hier puisque découvert par des hackers Russes depuis quelques mois et fixé hier après une désactivation temporaire de la fonction de réinitialisation des mots de passe et bien que ça n'ai aucun rapport, Skype annonce aujourd'hui la sortie de Skype 4.1 pour Linux. Cette mise à jour vous permettra de vous connecter via votre compte Microsoft comme ça l'ai déjà possible pour la version Windows. On retrouve également : Ajout d'un racourci via la touche "d" pour afficher le clavier numérique pendant une conversation ou un appel La touche "échappe" permet de quitter le mode plein écran Notification des messages non lus lors d'un appel Faire la différence entre un appel local et à distance Lancer plus instance de Skype en rajoutant la commande "-- secondary" Support des Urls Skype D'un autre coté Skype publie une mise à jour 6.0.0.126 pour la version Windows afin de corriger quelques bugs ainsi qu'une version preview de la version Windows Phone 8 où vous retrouvez toutes les fonctions de base de Skype dans un moderne avec en plus un grand nombre de nouvelles fonctionnalités telles que l'intégration avec le "People Hub" et une liste de contacts combinée avec celle de Windows Messenger. De son coté Yuna Software publie une mise à jour 1.5.0.120 de son plug-in Messenger Plus! pour Skype sur Windows.

15 Nov 2012 LIRE L'ACTU
Mise à jour de Google Chrome Archives Secunews SECUNEWS

Mise à jour de Google Chrome

Google a mis en ligne la version 23 dite stable de son navigateur pour Windows, Mac, Linux et Chrome Frame. Cette mise à jour corrige de nombreux bugs comme toujours mais ce n'est pas tout puisque elle apporte également : Une accélération matérielle pour le décodage des vidéos permettant ainsi une économie d'énergie allant jusqu'à 25%. Un nouveau panneau de contrôle pour les pages HTTPS est accessible via l'icone cadenas de la barre d'adresse et vous permettra d'autoriser ou non l'accès aux images, à javascript , aux plug-ins, aux fenêtres pop-up, à la géolocalisation, aux notifications, au plein écran, au verrouillage de la souris ou encore à la webcam et au microphone. Une autre nouveauté, la possibilité d'envoyer une requête "Do Not Track" aux sites et services internet. Plus d'infos en activant la fonction "Envoyer une requête "Interdire le suivi" avec votre trafic de navigation" dans les "Paramètres" puis "Afficher les paramètres avancés..." et enfin dans la section "Confidentialité". Mise à jour du plug-in Flash Player. Gestionnaire de favoris plus aéré. Comme toujours la mise à jour se fera automatiquement et prendra effet au redémarrage du navigateur. Télécharger Google Chrome 23

07 Nov 2012 LIRE L'ACTU
La PS3 définitivement piratée Archives Secunews SECUNEWS

La PS3 définitivement piratée

Entre Sony et les " hackers " qui cherchent à ouvrir la PS3, le jeu du chat et de la souris dure depuis un moment. On sort un firmware pirate d'un côté, on patche de l'autre, au final aujourd'hui, pour faire tourner des copies illégales d'un jeu sur PS3, on doit tout faire pour éviter de voir la console être upgradée à un firmware supérieur au 3.55 et se passer de l'accès au PSN. Ca, c'était avant la diffusion d'une clef de cryptage qui va poser un sérieux problème à Sony. Un groupe de hackers est parvenu à casser les clefs de cryptage qui permettent de "lire" les firmwares de PS3 et donc de les modifier rapidement et sans difficultés sur un PC à partir du fameux 3.55 puis de réinstaller le tout sur une PS3 qui pourra alors non seulement faire tourner les copies pirates mais également se connecter au PSN. Même si Sony change la passphrase qui permet de s'authentifier sur le PSN, la clef LV0 permettra de la décoder et donc de se connecter ni vu ni connu. C'est donc l'arrivée des customs firmware supérieurs au 4.00 qui s'annonce. Si ce hack est réputé impossible à patcher, c'est parce que Sony ne peut pas changer ces fameuses clefs LV0 qui doivent être communes à toutes les consoles, faute de quoi une "vieille" PS3 ne pourrait plus être mise à jour, ce qui place le constructeur dans une impasse, en tout cas pour l'heure. L'aspect le plus étonnant dans cette histoire, c'est que les groupes de hackers "The Three Muskateers" (les Trois Mousquetaires) ayant craqué ce système l'ont fait depuis un bon moment et ne comptaient absolument pas rendre la chose publique. Mais à trop partager sa découverte avec le reste de la scène des hackers, elle a fini par tomber entre les mains d'un groupe chinois qui s’apprêtait à vendre les clefs sur le Net. N'ayant pas apprécié la marchandisation de sa trouvaille, The Three Muskateers a choisi de leur couper l'herbe sous le pied et tout a été rendu public. Du vrai Dallas.

05 Nov 2012 LIRE L'ACTU
Google Health Archives Secunews SECUNEWS

Google Health

Google Health est un service Internet d'archivage de dossiers médicaux pour les internautes américains, mis en place par Google en mars 2008, permettant d'améliorer le suivi médical de certains patients. D'après plusieurs analystes (médecins et internautes) cela permettrait une avancée scientifique majeure dans la recherche médicale. Les internautes peuvent ainsi mettre en ligne leurs pathologies, leurs antécédents médicaux, les derniers résultats d'analyses et leurs traitements en cours. Mais l'avantage reste celui de laisser le pouvoir à son pharmacien de mettre à jour automatiquement les traitements ou encore de trouver un spécialiste proche de son domicile pour traiter des maladies adaptées. https://www.google.com/health

21 Oct 2012 LIRE L'ACTU
Facebook traque les likes frauduleux Archives Secunews SECUNEWS

Facebook traque les likes frauduleux

Facebook a annoncé vendredi 31 Août 212, qu'il allait faire la chasse aux mentions "J'aime" suspectes, qui ne viennent pas de personnes réellement intéressées pour soutenir des pages sur le réseau social. Cette amélioration permettra aux pages de produire des contenus plus pertinents et intéressants Citation: "Nous avons amélioré les efforts de nos serveurs pour retirer les mentions 'J'aime' qui auraient été gagnées par des moyens violant notre politique de service", a indiqué l'équipe chargée de la sécurité chez Facebook. "Ces efforts visent à retirer les 'J'aime' gagnés par le biais de faux comptes ou de tromperies", ajoutent les ingénieurs de Facebook qui font aussi référence à des achats en gros de mentions "J'aime". Le réseau social permet depuis longtemps à ses utilisateurs de soutenir des pages en cliquant sur un onglet "J'aime". Un grand nombre de "J'aime" permet de voir combien de fans une page rassemble, notamment pour les pages de marques commerciales. Citation: "Cette amélioration permettra aux pages de produire des contenus plus pertinents et intéressants, et les marques auront une meilleure idée du soutien qu'elles rassemblent autour de leurs contenus", a encore précisé l'équipe de sécurité de Facebook. Le réseau social, basé en Californie, espère réduire à moins de 1% la part des mentions "J'aime" suspectes grâce à ses efforts en la matière.

03 Sep 2012 LIRE L'ACTU
Belgacom, dindon de la farce de OnLive Archives Secunews SECUNEWS

Belgacom, dindon de la farce de OnLive

Il y a peu, nous annoncions l’arrivée d’un nouvel acteur vidéoludique en Belgique, OnLive, l’un des deux grands noms du jeu vidéo dématérialisé (avec Gaikai) permettant de jouer sans posséder ni console ni jeu, un écran connecté au web, une manette et un abonnement OnLive suffisant à cette fin. L’opérateur belge Belgacom, peut y perdre jusqu’à 23 millions d’euros Une arrivée longuement mitonnée par Belgacom, qui a conclu il y a deux ans un partenariat avec la firme, au sein de laquelle elle a investi près de 23 millions (soit une participation de 2,6 %). Le hic, c’est que , manifestement, le jeu vidéo dans les nuages (Cloud Gaming) n’est pas encore assez rentable pour combler ses investissements, les dernières nouvelles concernant OnLive se sont chevauchées, plus ou moins inquiétantes. On a d’abord évoqué des difficultés, puis une faillite, et enfin un rachat. Finalement, un complexe montage financier permettra à OnLive de continuer à vivre sous son appellation, mais sous une tout autre structure, avec d’autres actionnaires, les anciens investisseurs d’OnLive, eux, y perdraient quasiment tous leurs billes. Belgacom, encore en train de constater les dégâts hier, expliquait ainsi laconiquement qu’il est “possible” que les 23 millions investis “fassent l’objet d’une réduction de valeur partielle ou totale”, on voit mal comment il pourrait en être autrement. Le service OnLive, hébergé par les serveurs Belgacom en Belgique, reste bien entendu accessible. Moralité 1: L’heure du cloud gaming n’a pas encore sonné. Moralité 2: vouloir diversifier ses activités n’a pas que des avantages

22 Aug 2012 LIRE L'ACTU
Internet devrait subir une mise à jour cruciale mercredi Archives Secunews SECUNEWS

Internet devrait subir une mise à jour cruciale mercredi

Internet devrait subir une mise à jour importante cette semaine sans que ses usagers s'en rendent compte... si tout se passe comme prévu. Le changement est prévu pour 00H01 GMT mercredi, et permettra aux numéros "IP", sorte d'adresse sur la toile, d'augmenter pour atteindre des milliers de millions, contre seulement 4 milliards disponibles actuellement. Pour les fous de l'informatique, l'opération est connue sous le doux nom de "lancement IPv6 mondial", quand les opérateurs de l'internet et d'autres vont passer de maniére permanente à ce nouveau systéme, quittant l'environnement précédant qui était connu sous l'appellation "IPv4". Ces nouvelles normes sont introduites car le nombre d'adresses IP existant est épuisé. La transition compléte prendra plusieurs années, et les anciens appareils et réseaux IPv4 devraient continuer à fonctionner comme d'habitude. Citation:La plupart des utilisateurs ne devraient se rendre compte de rien, estime Leo Vegoda, de l'association Internet Corporation for Assigned Names and Numbers (ICANN), qui gére le systéme d'adresses internet. Mais il souligne que les utilisateurs pourraient avoir à faire face à quelques ´énervementsª. Le protocole IPv4 ne garantit plus assez d'adresses IP pour que chaque appareil ait la sienne. Cela veut dire que des utilisateurs doivent partager une même adresse, au risque de voir leurs activités sur leurs ordinateurs ou appareils portables considérablement ralenties. Mais tant que les systémes IPv4 et IPv6 vont coexister, les connexions vont devoir trouver un chemin compatible entre les systémes, ce qui pourrait occasionner des va-et-vient qui ralentiront la connexion sur une page. Citation:M. Vegoda se dit toutefois optimiste et n'attend que de légers problémes. Johannes Ullrich, de l'Institut Technologique SANS, estime que dans certains cas, ´on pourrait constater une perte de vitesse et de fiabilitéª en restant sur le systéme IPv4". ´Mais à terme, cela devrait dire un internet plus fluideª, a-t-il ajouté. A terme, certains utilisateurs pourraient devoir acquérir de nouveaux modems ou routeurs pour leur équipement, mais la plupart des fournisseurs internet sont préparés pour la transition. Les grandes firmes de l'internet, comme Google et Facebook et les équipementiers comme Cisco, encouragent les entreprises et les particuliers à faire la transition, affirmant que cela rendra la communication entre les différents appareils d'un réseau domestique ou professionnel plus efficace. Citation: "Votre réseau actuel fonctionnant sur le systéme IPv4 ne sera pas obsoléte avant longtemps", assure Sampa Choudhuri, une responsable de Cisco. Mais "si par exemple vous faites des affaires avec d'autres qui sont déjà sur le systéme IPv6, vous avez intérêt à faire la transition le plus tôt possible", ajoute-t-elle.

05 Jun 2012 LIRE L'ACTU
Le Canada renforce la surveillance d'Internet Archives Secunews SECUNEWS

Le Canada renforce la surveillance d'Internet

Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

15 Feb 2012 LIRE L'ACTU
MsgPlus! pour Skype Archives Secunews SECUNEWS

MsgPlus! pour Skype

Yuna Software a mis en ligne un nouvel Msg Plus! pour Skype. Cette version en anglais uniquement pour le moment vous permettra d'ajouter quelques fonctions intéressantes à Skype (Version 5.0 Minimum). Fonctionnalités : - Une barre d'accès rapide aux fonctions : - Enregistrement audio et vidéo : - Gestionnaire d'historique de conversations : - Clins d'oeil : Télécharger Msg Plus! pour Skype

27 Jan 2012 LIRE L'ACTU
Bras de fer entre Megaupload et Universal Music Archives Secunews SECUNEWS

Bras de fer entre Megaupload et Universal Music

En général, ce sont les ayants droits de l'industrie de la musique ou du cinéma qui portent plainte contre les sites de téléchargement, accusés de favoriser le piratage. Mais ici c'est bien Megaupload, l'un des sites d'hébergement de fichiers les plus populaires, qui envisage de porter plainte contre Universal Music aux Etats-Unis, annonce le site spécialisé TorrentFreak, lundi 12 décembre 2011. La semaine derniére, Megaupload a organisé une campagne de publicité, sous forme de clip musical. Plusieurs artistes, comme P. Diddy, Will.I.Am, ou Snoop Dogg, contribuent à cette campagne de communication, expliquant qu'ils utilisent réguliérement le service. Une vidéo, intitulée The Mega Song, a été mise en ligne sur YouTube et largement diffusée sur les réseaux sociaux. Vifs débats sur le piratage Citation:Mais le clip a été bloqué sur la plate-forme de vidéos en ligne, à la demande des ayants droit. "Rien, dans notre chanson ou dans la vidéo n'appartient au groupe Universal Music. Nous avons signé des accords avec tous ces artistes", dénonce un responsable de Megaupload, sur TorrentFreak. Les artistes sous contrat n'ont pas le droit de faire la promotion d'une tierce partie sans le consentement de leur label, si Megaupload possédait bien les autorisations nécessaires, une telle entorse pourrait mettre les intéressés en porte-à-faux avec leur maison de disques. Cette affaire intervient alors que les autorités américaines examinent le projet de loi SOPA (Stop Online Piracy Act), un texte qui permettrait notamment le blocage direct des sites suspectés de faciliter le piratage. Clic pour voir la plainte de Megaupload (fichier .PDF - anglais)

14 Dec 2011 LIRE L'ACTU
Les appels vidéos disponibles sur Facebook Archives Secunews SECUNEWS

Les appels vidéos disponibles sur Facebook

Suite au partenariat entre Skype et Facebook, ce dernier vient de commencer de mettre à disposition de ses utilisateurs un nouveau bouton permettant les appels vidéo. Ce nouveau service vous permettra donc de communiquer via votre webcam et votre directement depuis Facebook et ce sans avoir besoin d'installer un logiciel tiers. Seul un plugin et le flash player seront nécessaires au bon fonctionnement du service. J'imagine que tout cela sera expliqué lors de la première utilisation.. Voici toujours une vidéo de promotion du service en attendant qu'il arrive chez vous d'ici à quelques semaines, et oui il y'a plus 750 000 000 de personnes sur Facebook. http://www.facebook.com/videocalling

07 Jul 2011 LIRE L'ACTU
Facebook intégre les fonctionnalités de Skype Archives Secunews SECUNEWS

Facebook intégre les fonctionnalités de Skype

Facebook, a confirmé mercredi 6 juillet 2011 l'intégration du systéme de téléphonie et de visioconférence de Skype directement dans son réseau social. "Nous utilisons la meilleure technologie sur le meilleur réseau social", a estimé M. Zuckerberg. Skype, qui revendique plus de 700 millions d'utilisateurs dans le monde, a été racheté le 10 mai 2011 par Microsoft pour 8,5 milliards de dollars, Microsoft posséde également un peu moins de 2% de Facebook. Les utilisateurs de Facebook devront installer une application complémentaire à l'intérieur du réseau social pour pouvoir passer des appels vidéo. Mark Zuckerberg a également annoncé la création de chats pour les groupes, ainsi qu'une refonte graphique de son service. La fonctionnalité est loin d'être nouvelle, MSN ou Google proposent depuis longtemps de discuter en visioconférence, mais sa mise en place pour les 750 millions d'utilisateurs de Facebook dans le monde représente une évolution importante. Contrer Google Selon la presse américaine, le déploiement de cette fonctionnalité ne devait être annoncé par le réseau social que plus tard dans l'année. Le lancement de Google + , réseau social qui vise à concurrencer directement Facebook, a changé la donne, Google + propose en effet un chat vidéo, ainsi qu'un chat multi-utilisateurs. Lancé il y a une semaine et uniquement sur invitation, le réseau social de Google est encore trés loin de rivaliser avec Facebook par son nombre d'utilisateurs. En revanche, le moteur de recherche, qui mise sur une interface épurée et une gestion plus poussée des contacts, représente une menace sérieuse pour Facebook. Les deux entreprises se sont livrées ces derniers mois à une bataille concernant l'accés aux carnets de contact de leurs utilisateurs respectifs. Une application permettant d'importer ses contacts Facebook directement dans Google +, créée par un développeur indépendant il y a une semaine, a été bloquée par Facebook. Comment procéder ? Connexion à Facebook en utilisant votre adresse email et mot de passe, et vous serez redirigé vers votre page d'accueil. Tapez les mots " Skype me " dans la barre de recherche et de sélectionner le résultat qui montre que la catégorie app. Vous allez être redirigé vers la page d'autorisation d'accés, o? il vous sera demandé la permission de partager les données personnelles comme le nom, photo de profil, le sexe, les réseaux, l'ID utilisateur, et la liste d'amis. Cliquez sur le bouton Autoriser pour accorder l'autorisation de l'app. Vous sera présenté avec une boÓte de dialogue qui vous demandera de confirmer si Skype est déjà installé sur votre PC, si Skype est installé sur votre PC Cliquez sur le bouton Oui, sinon cliquez sur le bouton Non. Cliquez sur le bouton Non vous améne à une page o? vous serez invité à télécharger et installer Skype, cliquez sur le bouton Suivant pour permettre le téléchargement et l'installation. Vous serez dirigé vers une page qui vous demandera de fournir les informations d'identification pour accéder à Skype, si vous êtes déjà un utilisateur de Skype enregistrés, de fournir vos détails pour télécharger l'application. Mais si vous êtes nouveau dans le soft, il vous sera nécessaire de vous inscrire pour accéder à Skype. Maintenant, vous pouvez télécharger et installer les paramétres requis Skype sur le disque local de votre ordinateur portable ou PC. Cliquez sur le bouton "Sauvegarder" pour obtenir et installer l'application sur votre ordinateur, le téléchargement peut prendre un certain temps et que vous avez pour laisser le temps de télécharger et d'installer les paramétres. Suivez les instructions étant affichés pendant le processus d'installation et d'obtenir le logiciel installé de la maniére exacte et appropriée. Une fois que vous ajoutez "Skype me app" à votre profil Facebook, vous pouvez voir Skype "Appelez-moi" bouton ajouté à votre page de profil. Chaque fois que vous vous connectez à Facebook, vous pouvez également afficher vos amis utilisent Skype actuellement et cliquez sur le bouton affiché à les appeler sur leurs appareils. En outre, elle permettra à vos amis de voir votre statut Skype actuel, chaque fois que vous vous connectez à Facebook aprés l'ajout du Skype me app.

07 Jul 2011 LIRE L'ACTU
Internet teste son nouveau protocole, l'IPv6 Archives Secunews SECUNEWS

Internet teste son nouveau protocole, l'IPv6

Plusieurs grandes entreprises du Web, comme Google, Facebook et Akamai, ont participer, mercredi 8 juin 2011, à la "Journée de l'IPv6", pendant 24 heures, ces groupes, mais également plus de 400 autres participants, testent, en conditions réelles, cette nouvelle version du protocole Internet (IP), qui permet aux ordinateurs de communiquer entre eux sur Internet. Trente ans aprés la création des premiéres adresses Internet, le stock d'adresses IP disponibles a été officiellement épuisé au mois de février 2011, et l'IPv6, doit permettre d'y remédier. Avec la multiplication des appareils connectables, des appareils photo aux tablettes multimédias en passant par les consoles de jeux vidéo, le monde s'est heurté au plafond des quatre milliards d'adresses disponibles sous le protocole IPv4. Transition lente La transition vers l'IPV6, que la plupart des internautes ne devraient même pas remarquer, met à disposition 340 sextillions d'adresses, soit 340 que multiplie 10 à la puissance 36. L'effort et l'investissement nécessaires pour basculer vers l'IPv6 reposent surtout sur les fournisseurs d'accés, qui doivent faire en sorte que leurs réseaux puissent gérer ces nouvelles adresses et router le trafic. Mais selon une étude de l'OCDE (.pdf anglais), publiée en avril 2010, le chemin est encore long pour que le nouveau protocole soit adopté massivement. Selon l'Organisation de coopération et de développement économiques, l'an dernier, seulement 1% des sites géraient l'IPv6. Craintes sur les cyberattaques Ainsi, s'il n'est possible d'attribuer que" 4,3 milliards d'adresses en IPv4, l'IPv6 permettra théoriquement d'atteindre le nombre imprononçable de 340 282 367 000 000 000 000 000 000 000 000 000 000 adresses, bien plus qu'il n'en faudrait pour couvrir la planéte entiére (océans inclus) d'ordinateurs, de smartphones et d'autres objets connectés. Le monde est donc tranquille jusqu'à la prochaine conquête spatiale... Les ingénieurs réseau ne sont dans l'ensemble pas inquiets pour la transition, qui se fera "forcément avant la catastrophe", nous explique l'un d'eux. Mais "c'est le hacking qui nous inquiéte avec l'IPv6", nous confie-t-il. En termes de sécurité informatique et de cyberattaques notamment, la force de frappe des pirates serait tout aussi décuplée que le nombre d'adresses IP disponibles. Une situation qui n'inquiéte guére Patrick Pailloux, directeur général de l'ANSSI: Citation:"Nous sommes totalement pour l'IPv6", affirme-t-il. Il y a de bonnes et de mauvaises façons de l'utiliser, et rien ne sert de se battre contre la technologie", explique encore le patron de la cyberdéfense française. Cohabitation difficile. Autre inquiétude exprimée par les techniciens, la cohabitation entre IPv4 et IPv6, le basculement ne pourra pas se faire d'un seul coup, et les deux normes vont devoir coexister. Citation:"Il y a deux principaux obstacles techniques: - La transition en elle-même - La gestion de la continuité de service IPv4 Car certaines structures resteront en IPv4, explique Christian Jacquenet, responsable du programme IPv6 chez Orange. Nous sommes dans la derniére ligne droite avant le déploiement effectif d'IPv6", poursuit-il, évoquant "une transition effective à l'horizon 2014 pour la France". La transition vers l'IPv6, bien qu'urgente, n'en est qu'à ses balbutiements. Les retours d'expérience du 8 juin 2011, devraient permettre de valider les protocoles, mais on est encore loin d'un basculement.

09 Jun 2011 LIRE L'ACTU
Microsoft recrute un hacker de 14 ans Archives Secunews SECUNEWS

Microsoft recrute un hacker de 14 ans

Paul Rellis, le directeur de Microsoft Irlande, rapporte en effet que la société travaille avec l'adolescent. Ce dernier a réussi à craquer le jeu Call of Duty: Modern Warfare, une tentative qui ne serait pas passée inaperçue puisque celle-ci résulta en l'envoi d'une alerte auprés de millions de joueurs. Microsoft explique alors être actuellement en train d'aider l'enfant, originaire de Tallaght à Dublin, "à développer son talent pour la bonne cause". Selon le site irishCentral.com, la direction de la firme de Redmond aurait également eu peur que des informations confidentielles aient été mises en danger. Au total 77 millions d'utilisateurs auraient pu être concernés par cette intrusion, l'annonce de cette embauche a été formulée lors d'une conférence tenue par la Bank of Ireland . Certains estiment que Sony aurait d? suivre cette stratégie avec le hacker George Hotz et lui proposer une place au sein de son équipe dédiée à la sécurité plutôt que de le trainer en justice... Reste à savoir si cette décision permettra à Microsoft de mieux sécuriser son systéme XBox Live et d'éviter une éventuelle menace de plus grosse ampleur. (source:clubic)

31 May 2011 LIRE L'ACTU
Microsoft recrute un hacker de 14 ans Archives Secunews SECUNEWS

Microsoft recrute un hacker de 14 ans

Paul Rellis, le directeur de Microsoft Irlande, rapporte en effet que la société travaille avec l'adolescent. Ce dernier a réussi à craquer le jeu Call of Duty: Modern Warfare, une tentative qui ne serait pas passée inaperçue puisque celle-ci résulta en l'envoi d'une alerte auprés de millions de joueurs. [quote] Microsoft explique alors être actuellement en train d'aider l'enfant, originaire de Tallaght à Dublin, "à développer son talent pour la bonne cause".[/quote] Selon le site irishCentral.com, la direction de la firme de Redmond aurait également eu peur que des informations confidentielles aient été mises en danger. Au total 77 millions d'utilisateurs auraient pu être concernés par cette intrusion, l'annonce de cette embauche a été formulée lors d'une conférence tenue par la Bank of Ireland . Certains estiment que Sony aurait d? suivre cette stratégie avec le hacker George Hotz et lui proposer une place au sein de son équipe dédiée à la sécurité plutôt que de le trainer en justice... Reste à savoir si cette décision permettra à Microsoft de mieux sécuriser son systéme XBox Live et d'éviter une éventuelle menace de plus grosse ampleur.

31 May 2011 LIRE L'ACTU
Les chiens publieront seuls sur Twitter Archives Secunews SECUNEWS

Les chiens publieront seuls sur Twitter

Mattel lancera cet automne aux Etats-Unis un jouet qui permettra aux chiens de s'exprimer sur Twitter en l'absence de toute intervention humaine. Si l'application rencontre le succès, elle sera commercialisée en Belgique au printemps 2011. Concrètement, un boîtier en plastique qui s'attache comme une médaille au collier de l'animal, contient une puce reliée à une clé USB avec une antenne connectée en permanence à un ordinateur. Ainsi, à chaque mouvement ou bruit émis par l'animal, le détecteur enverra un "tweet" sur le célèbre réseau social. Cinq cents messages pré-engeristrés seront diffusés de manière plus ou moins aléatoire et correspondront, paraît-il, à l'attitude du chien.

23 Apr 2011 LIRE L'ACTU
Une planche de surf high tech Archives Secunews SECUNEWS

Une planche de surf high tech

Deux constructeurs de planches de surf en ont développé une truffée de technologies. Gyroscope, accéléromètre, GPS ou boussole sont ainsi compris dans l'équipement de ce surf dernier cri. Si vous voulez être un surfeur à la pointe de la mode et de la technologie, n'hésitez plus. La planche créée par les sociétés Pukas surf et Tecnalia est faite pour vous. Celle-ci se distingue d'abord par un design sympa mais surtout par tout un ensemble d'instruments high tech. A peine plus lourde qu'une planche classique, comptez environ 650 grammes de plus en raison de l'installation de nombreux capteurs, elle permettra aux surfeurs de comparer leurs sessions de façon un peu plus "scientifique". Sa conception étant un projet ouvert, il vous est même possible de participer à son élaboration afin de la personnaliser. Une planche de surf high tech

27 Feb 2011 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU
La UNO 3 la moto du futur Archives Secunews SECUNEWS

La UNO 3 la moto du futur

Ben J. Poss Gulak ,un jeune inventeur a créé une moto dont la roue avant peut se replier dans le carénage, pratique, légère et mobile, elle pourrait à terme devenir la moto du futur. Après avoir inventé le principe d'une moto électrique à une seule roue arrière, dont la vitesse dépend de l'inclinaison vers l'avant que vous prenez, ce jeune ingénieur a récidivé dans la création d'une machine révolutionnaire, "l'UNO 3." Reprenant le principe de sa première moto, le créateur de la marque "UBP" y a ajouté une roue avant qui peut se piler et déplier à volonté. Sur les deux roues fixées à l'arrière, vous vous sentirez comme sur un Segway avec l'avantage de pouvoir passer escaliers et escalators. L'encombrement minimum de l'engin vous permettra également de le ranger n'importe où et si l'envie de prendre les grands espaces vous démange, il vous suffira de déplier la roue avant, l'engin deviendra alors une véritable moto, petite mais très maniable. La UNO 3 la moto du futur

23 Jan 2011 LIRE L'ACTU
Chéques-repas électroniques mode d'emploi d'une nouveauté Archives Secunews SECUNEWS

Chéques-repas électroniques mode d'emploi d'une nouveauté

Les chéques-repas électroniques débarquent dans moins de 3 mois en Belgique. Une nouveauté à laquelle les employés devront s'habituer... Si comme 1,3 million de travailleurs vous recevez des chéques-repas, attendez-vous à de sérieux changements dans les prochains mois. Dés le 1er avril 2011 (et c'est pas un poisson), l'avantage extralégal préféré des employés belges se transformera petit à petit en carte de paiement électronique. Fini donc le format papier traditionnel. Un changement qui devrait générer moins de déchets et qui simplifiera la t‚che administrative des employeurs, des travailleurs et des commerçants. Citation:"Au vu du nombre élevé de demandes qui nous ont été formulées jusqu'à maintenant par les entreprises, ce nouveau projet semble leur plaire", confie Marie Cordiez, porte-parole d'Edenred - anciennement Accor. Pas de doute, le nouveau systéme est en marche, mais au fait, comment ça fonctionne ? 1. Comme une carte bancaire Les chéques-repas électroniques se présenteront sous la forme d'une carte de paiement fonctionnant avec un code PIN. Entiérement gratuite pour les salariés, elle sera créditée (à la demande de l'employeur bien s?r) par l'éditeur des titres-repas, à savoir: - Sodexo - Edenred - Eve - Monizze "C'est comme un compte virtuel en quelque sorte", précise Marie Cordiez. Chacun pourra utiliser l'argent de ses chéques-repas pour faire ses achats via notamment les terminaux de paiement électronique déjà existants style Bancontact. Et pour les commerçants qui n'en posséderaient pas, nous leur proposerons des terminaux qui permettront à chacun de leurs clients d'utiliser leurs chéques-repas." Une initiative que ménera également Sodexo. 2. Deux nouvelles spécificités En plus du fait que chaque paiement électronique respectera le modéle du "first-in-first-out", à savoir l'utilisation prioritaire des titres-repas dont la validité est la plus courte, une autre nouveauté permettra aux salariés de fractionner leurs dépenses. Pour simplifier, le solde d'un titre entamé restera à disposition sur le compte. "En fait, l'employé qui utilisera ses chéques-repas électroniques ne devra pas veiller pour autant à les dépenser par tranche de 7 euros", explique Cathy Schoels, porte-parole de Sodexo. Dans le cas o? il ne dépensera que 5 des 7 euros qui lui sont octroyés avec chaque titres-repas, les 2 euros qui restent lui seront directement reversés sur son compte virtuel. Plus question de revenir chez soi les poches pleines de piéces rendues par la caissiére". 3. Merci les nouvelles technologies et que les plus distraits se rassurent... Les nouvelles technologies leur viendront en aide puisque chaque utilisateur sera averti de l'expiration prochaine de ses titres-repas par mail. Une situation qui ne devrait pas arriver trop souvent étant donné que les travailleurs pourront consulter quotidiennement le solde et le nombre de chéques-repas valables encore disponibles sur leur compte via un terminal Bancontact. Un peu à la maniére de ce qui existe déjà avec la carte Proton. 4. Plus de sécurité Quant à la sécurité de ce nouveau systéme, tout a été pensé. En principe, " Card Stop (tel: 070-344-344)" permettra de bloquer le compte de chaque salarié dont la carte aura été volée ou perdue, de quoi convaincre les plus sceptiques. Dans tous les cas, une chose est s?re, les 250 millions de chéques-repas papier sont destinés à disparaÓtre dans les 3 ans.

08 Jan 2011 LIRE L'ACTU
Le Disc-Rotor de Boeing Archives Secunews SECUNEWS

Le Disc-Rotor de Boeing

Hybride et ingénieux, ce système d'avion combine la puissance d'un jet avec la maniabilité d'un hélicoptère pour en faire un engin du troisième millénaire. On doit ce concept étonnant à la DARPA (Defense Advanced Research Projects Agency), créatrice entre autre... d'Internet ! (Clic sur l'image pour agrandir) Cet avion, baptisé "DiscRotor", permettra des vols stationnaires ainsi que des atterrissages et décollages verticaux afin de faciliter la récupération de troupes militaires lors de missions. Le Disc-Rotor de Boeing

05 Jan 2011 LIRE L'ACTU
La trouvaille de Free pour échapper à la hausse de la TVA Archives Secunews SECUNEWS

La trouvaille de Free pour échapper à la hausse de la TVA

Le fournisseur d'accés à internet Free a trouvé une parade pour échapper à la hausse de la TVA qui doit toucher les box à compter du 1er janvier 2011, elle présentera une facture en trois parties. En octobre, les députés votaient le passage de 5,5% à 19,6% du taux de la TVA sur les offres "triple play" dés janvier 2011, créant un tollé chez les opérateurs. Xavier Niel, le PDG de Free, avait alors prévenu qu'il répercuterait cette taxe à l'euro prés sur la facture des abonnés pour que cela ne co?te pas 50 millions d'euros par an au groupe, il avait néanmoins prévenu que cela ne l'empêcherait pas "d'avoir des idées intelligentes, un peu casse-pieds" pour contourner le nouveau dispositif. La riposte serait bel et bien en marche. Selon le Parisien, Free compte limiter la hausse de la TVA aux abonnements sur les box internet, en saucissonnant la facture. "Au lieu de sa facture habituelle à 29,90 euros par mois, l'opérateur pourrait présenter un document en trois parties de 9 euros chacune environ", correspondant aux trois prestations offertes par les box (l'accés à l'internet, la télévision et le téléphone fixe). Ce stratagéme devrait lui permettre d'appliquer la hausse de la TVA, de 5,5% aujourd'hui à 19,6%, uniquement sur le volet télévision. Contacté par l'AFP, Free n'a pas souhaité commenter cette information. Pour les abonnés, la hausse serait limitée à 0,70 euro par mois au lieu de 2 euros, selon les calculs du quotidien, qui évoque plusieurs sources sans les identifier. Jusqu'à présent, la moitié de la facture des offres "triple play" était assujettie à une TVA à 19,6% et l'autre à un taux réduit de 5,5% en échange d'une participation des fournisseurs d'accés au fonds de soutien au cinéma. C'est aprés une mise en demeure de la Commission européenne qui estimait que la télévision ne représentait que le tiers de la facture des abonnés que la France avait décidé d'appliquer une TVA à 19,6% sur la totalité de la facture, ce qui permettra à l'Etat de récupérer prés de 1,1 milliard d'euros. Autre idée pour échapper à la taxe sur les disques durs Ni Bercy, ni le régulateur des télécommunications, l'Arcep, n'étaient joignables dans l'immédiat pour commenter le dispositif. Citation:Par ailleurs, toujours selon le Parisien, le changement de place du disque dur annoncé lors du lancement de la nouvelle "FreeBox" le 14 décembre 2010, qui passera du décodeur TV au modem, permettra à Free d'échapper à la taxe sur les disques durs. Citation:"En déplaçant son disque dur, Free espére que sa box sera assimilée à un serveur autonome de fichier et pourra ainsi échapper à la taxe sur les disques durs, une économie de 17,5 millions d'euros si Free séduit 500.000 abonnés", estime le Parisien, qui ajoute que cette trouvaille permet à l'opérateur de maintenir sa facture à 29,90 euros par mois. Citation:"Nous payons toutes les redevances prévues par la loi", a commenté à l'AFP une porte-parole de Free, avec le disque dur de 250 Go que posséde sa nouvelle box, l'opérateur devrait payer 35 euros par modem livré au titre de la taxe sur les copies. Free ne peut pas s'exonérer du respect de la loi, a réagi Bercy lundi. Citation:"Lorsque Free facture une offre composite à 29,90 euros par mois, cette offre ne pourra plus être soumise au taux réduit même s'il existe des modalités spécifiques de facturation (par exemple en distinguant artificiellement le co?t de chaque prestation)", a-t-on réagi dans l'entourage de la ministre de l'Economie, Christine Lagarde. Les "modalités de facturation n'exercent pas d'influence sur la nature des offres et les services" que les opérateurs peuvent offrir à leurs clients, a-t-on indiqué de même source et "les services de la Direction générale des finances publiques (DGFIP) pourront s'assurer du respect des nouvelles régles par les opérateurs", a-t-on ajouté. En revanche, si Free offre effectivement trois prestations distinctes (TV ou internet ou téléphone) qui ne sont pas proposées dans le cadre d'une offre globale, alors le taux réduit de TVA s'appliquera à l'abonnement relatif aux services de télévisions, a-t-on souligné à Bercy.

28 Dec 2010 LIRE L'ACTU
Free présente sa nouvelle Box internet "Révolution" Archives Secunews SECUNEWS

Free présente sa nouvelle Box internet "Révolution"

Free lance la grande offensive, l'opérateur a présenté ce mardi sa nouvelle Box internet "Revolution", dont le design a été confié à Philippe Starck. La FreeBox intégre désormais un disque dur de 250 giga processeur d'Intel ainsi qu'un lecteur Blu-Ray, elle est compatible ADSL et fibre et permet une naviguation sur internet via la télévision à partir de votre compte e.mail Free. D'autre part, un magasin en ligne similaire à l'AppStore d'Apple va proposer des jeux en partenariat avec Gameloft. Mais la grande nouveauté est ailleurs. Cette FreeBox nouvelle génération permettra de téléphoner gratuitement et en illimité vers tous les opérateurs mobiles. Citation:"On s'est dit qu'il y avait un truc qu'on pouvait faire pour vous faire faire des économies, c'est d'inclure les appels vers tous les mobiles de tous les opérateurs. Un forfait illimité aujourd'hui ça vaut 100 euros", a souligné Xavier Niel, précisant que cette box était "disponible dés aujourd'hui". Citation:"Vous voulez faire des économies, vous réduisez d'une heure vos abonnements mobiles et vous passez vos appels depuis vos téléphones fixes", a lancé Xavier Niel. L'abonnement de base est à 29.99 euros par mois, soit le même tarif que pour l'abonnement actuel, mais, puisqu'il y a un MAIS, la facture va augmenter puisque le dégroupage total par rapport au réseau France Télécom sera désormais facturé 5,99 euros par mois. Conscient par ailleurs des vives critiques du service aprés-vente de la FreeBox, Xavier Niel a annoncé un renforcement de l'assistance téléphonique, affimant que si le probléme n'a pu être réglé par téléphone, "on s'engage à envoyer quelqu'un chez vous en dix heures". Le lancement de ce nouveau boÓtier constitue un enjeu majeur pour le fournisseur d'accés à internet, qui fera ses débuts dans la téléphonie mobile en 2012. Free doit en effet réagir rapidement aux offres multiservices de type "quadruple play" 5fixe, mobile, internet et télévision? de ses concurrents. Plus d'infos et vidéos sur ce site

14 Dec 2010 LIRE L'ACTU
Canicule: votre PC aussi réclame de l'air et de l'ombre Archives Secunews SECUNEWS

Canicule: votre PC aussi réclame de l'air et de l'ombre

En période estivale, le matériel informatique souffre autant de la chaleur que ses utilisateurs. Pour protéger ses postes de travail, le respect de quelques bonnes pratiques s'impose. Qui ne s'en est pas aperçu ? Les chaleurs caniculaires ont envahi la Belgique et la France depuis maintenant quelques semaines. Des températures qui dépassent les 36°C. Vos serveurs sont bien à l'abri dans une salle climatisée à 20°C. Et vos postes de travail ? Observez bien vos collaborateurs : Leur état dans un environnement de travail non climatisé vous donnera une idée de ce que peut subir votre parc machines dans un tel environnement . ]Les symptômes les plus courants étant: - Une absence de réponse de la souris ou du clavier - L'arrêt intempestif du moniteur - Dans des cas plus graves, des messages d'erreurs d'opérations non autorisées voire une erreur fatale. Bien sûr, l'augmentation du niveau du mercure n'est pas seule en cause. Les taux d'humidité élevés et les orages, souvent en fin de journée, sont autant de facteurs de risques pour les stations de travail. Quelques recommandations simples permettent de s'en prémunir. La première de toute est la plus évidente : protéger son ordinateur de la chaleur. Comment ? En évitant de l'installer derrière une baie vitrée en plein soleil et en laissant le plus d'espace possible autour de l'unité centrale afin que les ventilateurs puissent faire correctement leur travail. Evident mais pas forcément inutile à rappeler : ne pas obstruer les aérations et pourquoi pas leur accorder un petit nettoyage de printemps après un hiver passé à se poussiérer. Pour les plus inquiets, de petits logiciels permettent même une surveillance constante de la température des éléments internes de l'unité centrale à l'aide des sondes intégrées aux composants. Elles sont souvent gratuites ou en licence open source et permettent d'établir des alertes en cas de: - Dépassement d'un seuil de température du processeur ( CPU ) - De vitesse de rotation des ventilateurs - De tension d'alimentation. A l'instar des téléviseurs, des magnétoscopes et des téléphones, les ordinateurs sont très sensibles à l'orage. Là aussi, quelques précautions suffisent pour éviter les catastrophes en cas de surtension ou de micro-coupures. A commencer par ne pas brancher plusieurs machines sur une même multiprise. En cas de surtension, toutes les machines risqueraint le coup de jus, parfois fatal au disque dur. Il est d'ailleurs conseillé d'arrêter et de débrancher tout l'équipement informatique en cas d'orage. Dispositif pas toujours évident à mettre en place ! Les portables plus exposés que les postes fixes. Dans tous les cas, la présence d'un onduleur et d'un parasurtenseur est fortement recommandée, il permettra de se prémunir des variations et des interruptions subites de tension, nuisibles à la fois au travail des collaborateurs (perte de données) comme au matériel, immédiatement ou à terme, en cas de répétition régulière du problème. Les portables sont de leur côté moins exposés à ce risque : S'il est relié au réseau électrique, les surtensions seront subies par le transformateur et en cas de coupure courant, la batterie prend aussitôt le relais, évitant ainsi tout arrêt intempestif. Pour autant, les machines nomades ne sont pas moins sensibles aux variations de températures que leurs homologues de bureau, bien au contraire. Leur conception compacte les y expose même davantage, leurs composants ayant naturellement une forte tendance à la surchauffe. Afin de leur assurer la meilleure ventilation possible, il est donc recommandé de les utiliser sur une surface plane et rigide. Cette précaution évite ainsi le risque d'obstruction des grilles d'aération et laisse circuler l'air autour de la coque qui, été comme hiver, présente une température déjà élevée. Outre le risque de vol, il est également déconseillé de laisser traîner son portable sur le siège arrière de sa voiture garée en plein soleil. Dans ce cas, la température à l'intérieur de l'habitacle peut approcher les 50°C l'électronique des composants risque de ne pas apprécier ! Enfin, pour les acharnés de travail, le portable à la plage n'est pas non plus une bonne idée. L'exposition prolongée au soleil, le sable et les projections d'eau auront vite raison de votre outil de travail. Voir aussi: Un centre de données de Belgacom victime de la canicule.

10 Oct 2010 LIRE L'ACTU
Les 10 virus PC les plus destructeurs de tous les temps Archives Secunews SECUNEWS

Les 10 virus PC les plus destructeurs de tous les temps

Les virus affectant l'univers du PC sont dans leur vingtième année d'existence, l'occasion de dresser une petite liste de ceux qui sont d'ores et déjà entrés dans l'Histoire de l'informatique de part leur action destructrice. Il y a 20 ans, ce que l'on peut considérer comme le premier véritable virus (auto-reproductible) pour PC faisait son apparition. Crée par deux programmeurs Pakistanais, le virus de boot dénommé Brain s'était peu répandu mais avait toutefois sévi sur les campus américains via des copies de logiciels infectés (sur disquettes) fournies à des touristes. Depuis, Brain a fait bien des émules qui sont apparus sous diverses formes dont les vers et la rédaction du site TechWeb profite de cette année anniversaire pour publier un petit état de l'art de ce qu'elle considère comme les 10 virus pour PC les plus marquants de tous les temps. 1- CIH: Année d'apparition : 1998 Dommages estimés : 20 à 80 millions de dollars à travers le monde et une quantité innombrable de données informatiques détruites Egalement connu sous le nom de virus Tchernobyl, CIH tire son nom initial de son inventeur taïwanais Cheng Ing-Hau. CIH a infecté les fichiers exécutables des systèmes d'exploitation Windows 95, 98, Me et se chargeait ainsi en mémoire pour infecter d'autres exécutables. Avec la venue des nouveaux OS de Microsoft et sa prise en charge par les anti-virus, son action est désormais caduque. 2- Melissa Année d'apparition : 1999 Dommages estimés : 300 à 600 millions de dollars Ce Macrovirus s'est répandu via Word 97 ou 2000 et Outlook 97 ou 98 avec une telle vitesse que des grandes entreprises comme microsoft ou Intel ont été contraintes de fermer leur système de messagerie Les documents infectés étaient envoyés à de multiples adresses pour le contenir. . 3- I love you Année d'apparition : 2000 Dommages estimés : 10 à 15 milliards de dollars Autrement baptisé Loveletter et The Love Bug, ce ver connut une diffusion massive grâce à Outlook sous la forme d'un message d'invitation à l'amour mais qui contenait en réalité un script Visual Basic permettant d'envoyer le virus à tout le carnet d'adresses. Il détruisait aussi: - Les scripts - Les fichiers HTML - Les images JPEG - Les fichiers MP3 - Etx... 4- Code Red Année d'apparition : 2001 Dommages estimés : 2,6 milliards de dollars, 1 millions d'ordinateurs infectés dont 400 000 en moins d'une semaine Ce ver était capable d'exploiter une faille présente dans Internet Information Server (IIS) Web server de microsoft afin de prendre le contrôle de ces machines et lancer une attaque par déni de service (DoS) avec notamment comme cible le serveur de la Maison Blanche. 5- SQL Slammer Année d'apparition : [i]2003 Dommages estimés : 500 000 serveurs touchés Ce ver qui a exploité une faille sur les serveurs microsoft SQL Server s'est propagé via Internet, aboutissant à un ralentissement notable du réseau à l'échelle mondiale. En 10 minutes, Slammer a corrompu 75.000 ordinateurs et a mis en exergue le laxisme de certains administrateurs réseaux alors qu'un correctif avait été publié 6 mois au préalable. 6- Blaster Année d'apparition : 2003 Dommages estimés : 2 à 10 milliards de dollars, des centaines de milliers de PC infectés[/b] Ce ver a exploité durant l'été 2003, une vulnérabilité présente dans le sous-système RPC (protocole de gestion client-serveur) de Windows XP2000. Il provoquait l'extinction de la machine infectée dans un délai d'une minute et certains l'ont rendu responsable du black out de New York qui a eu lieu cette année là. 7- Sobig.F Année d'apparition : 2003 Dommages estimés : 5 à 10 milliards de dollars, 1 million de PC infectés Dans les premières 24 heures de son existence, ce ver affectant les systèmes Windows depuis la version 95, s'est propagé par mail et via les dossiers partagés, et a généré près de 1 million de copies de lui-même. Sobig s'est désactivé tout seul le 10 septembre 2003 et microsoft a proposé de récompenser de 250 000 dollars toute personne qui permettrait l'arrestation de son auteur qui pour l'heure, court toujours. 8- Bagle Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars et la facture continue de gonfler D'un grand classicisme, ce ver s'est également propagé par mail mais le plus grand danger est venu du nombre pléthorique de variantes de ce dernier qui ont été crées. 9- MyDoom Année d'apparition : 2004 Dommages estimés : du temps de sa splendeur, MyDoom a réduit de 10 % les performances du réseau Internet et a augmenté de 50 % les temps de chargements au sein du Web Citation: La vitesse de propagation de ce ver a notamment été décuplée par l'utilisation du service Peer to Peer de KaZaA. 10- sasser Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars Contrairement à beaucoup de ses congénères, ce ver ne s'est pas répandu par maill mais a exploité une faille de sécurité non mise à jour dans Windows XP et 2000. Son auteur, un allemand âgé à l'époque de 18 ans, a été arrêté quelques jours à peine après la sortie du ver et condamné à de la prison avec sursis, lui qui travaille désormais pour une société de sécurité informatique.

10 Oct 2010 LIRE L'ACTU
Diaspora miné par de nombreuses failles de sécurité Archives Secunews SECUNEWS

Diaspora miné par de nombreuses failles de sécurité

Des hackers tirent la sonnette d'alarme sur les nombreuses vulnérabilités découvertes dans le code du réseau social open source qui le rendent peu s?r. Rendu public la semaine derniére, le code source du réseau social "Diaspora" a rapidement suscité des inquiétudes sur son niveau de sécurité alors qu'une version alpha est censée arriver en octobre 2010. Plus d'images Des hackers qui se sont penchés sur le code affirment que les failles de sécurité découvertes permettraient d'accomplir de trés vilaines choses, à peu prés n'importe quel type d'intrusion et de prise de contrôle seraient réalisables, notamment sous forme de cross-site scripting ( XSS ), détournement de compte utilisateur, suppression des photos, recrutement de nouveaux"amis" sans leur consentement. Il ne s'agit pour le moment que de menaces potentielles et les vulnérabilités les plus sérieuses n'ont pas été rendue publiques mais communiquées directement aux créateurs du projet Diaspora afin qu'ils prennent les mesures nécessaires. Reste que le site est déjà utilisé par les plus fervents supporters du projet et que des serveurs publics sont déjà en service. Rappelons que le principe de Diaspora consiste à faire des membres du réseau social les propres hébergeurs de leurs données personnelles. En publiant le code source jeudi dernier, les initiateurs du projet invitaient les volontaires à le tester tout en prévenant qu'il y avait des bugs et des failles de sécurité, il semblerait qu'ils n'aient pas mesuré l'ampleur et l'importance de ces vulnérabilités. La sortie de la version alpha de Diaspora, prévue en octobre 2010, sera peut être différée le temps de fiabiliser la sécurité du code source.

19 Sep 2010 LIRE L'ACTU
L'Etat francais envisage de taxer davantage les offres triple play Archives Secunews SECUNEWS

L'Etat francais envisage de taxer davantage les offres triple play

Dans le cadre de la loi de finances 2011, le gouvernement francais envisage de taxer davantage les offres alliant Internet, téléphone et télévision, affirme le quotidien Les Echos. Alors que 50% de la facture des abonnés français profitent aujourd'hui d'une TVA à taux réduit de 5,5 %, cette part pourrait passer à 40%, voire 30%, indique le journal, qui précise que la décision n'a pas encore été prise. Cette mesure permettrait à l'Etat de réduire un manque à gagner de plusieurs centaines de millions d'euros et de répondre à une exigence de Bruxelles, ajoute-t-il, d'autres solutions sont envisagées, mais c'est cette derniére qui tient la corde, selon le quotidien. La Commission européenne estime que le taux réduit ne devrait pas être appliqué systématiquement sur la moitié de la facture et ce d'autant que certains clients n'utilisent pas l'offre de télévision. Selon elle, la législation européenne ne permet d'appliquer ce taux réduit qu'aux services de diffusion de télévision et non sur l'accés à Internet et sur le téléphone. Citation:"Aucune solution ne tient la corde, nous sommes dans une phase d'expertise technique", nuance toutefois le cabinet de Christine Lagarde, ministre de l'économie. Citation:"On peut envisager une solution plus ou moins radicale, comme mettre toute la facture à 19,6% ou bien passer 40% de la facture à 5,5 %, mais on peut aussi faire du sur mesure, en fonction des opérateurs et de la réalité de l'utilisation de l'offre télévision", ajoute Bercy. Vers une augmentation des forfaits ? On s'en doute, les opérateurs ne sont pas du même avis. Les opérateurs de télécommunications, les auteurs et éditeurs de vidéos à la demande ont réclamé en mai 2010 le maintien de la TVA à 5,5% (contre 19,6 % pour le taux normal) sur le triple play, jugeant que sa remise en cause affecterait à la fois le consommateur et la création audiovisuelle. Prés de 20 millions de foyers français utilisent ces offres, selon la Fédération française des télécoms, qui rappelle que la TVA à taux réduit a été accordée en contre-partie du paiement par les opérateurs d'une taxe au bénéfice du compte de soutien à l'industrie de programmes (Cosip). Le secteur de la création audiovisuelle et cinématographique (film, fiction télévisée, documentaire, spectacle vivant) a perçu entre 60 et 100 millions d'euros en 2009 gr‚ce à ce systéme.

24 Aug 2010 LIRE L'ACTU
Intel s'introduit dans la sécurité informatique en rachetant McAfee Archives Secunews SECUNEWS

Intel s'introduit dans la sécurité informatique en rachetant McAfee

"Intel" a créé la surprise, jeudi 19 août 2010 en dévoilant une offre de 7,68 milliards de dollars (6 milliards d'euros) en cash pour s'emparer de l'éditeur de logiciel de sécurité informatique McAfee. Cette opération qui s'inscrit dans un mouvement de fusions-acquisitions, confirme que la sécurité informatique est devenue un enjeu majeur au moment où les craintes relatives à la cybercriminalité prennent de l'ampleur. Victime d'une faille sécuritaire dans ses antivirus au printemps, McAfee (1,9 milliard de dollars de chiffre d'affaires en 2009) a vu son cours de Bourse plonger, l'entreprise est alors devenue une cible et Intel a su en profiter. L'arrivée du premier fabricant mondial de microprocesseurs sur ce marché jusqu'à présent plutôt réservé à des spécialistes, suscite des interrogations. Intel, qui a réalisé, en 2009, un chiffre d'affaires de 35,1 milliards de dollars et un bénéfice de 4,3 milliards de dollars, équipe près de 80 % des ordinateurs vendus dans le monde. Son seul concurrent sur le marché est un autre américain, "AMD". La machine tourne à plein régime, puisque la société californienne a dévoilé, en juillet 2010, des résultats semestriels qu'elle a qualifié d'historiques (chiffre d'affaires en hausse de 34 % (à 10,7 milliards de dollars) et bénéfice net de 2,88 milliards de dollars, en progression de 51 % sur la période. Mais pour Paul Otellini, patron d'Intel, ce n'est pas assez. Citation: "Nous voulons être le cerveau de toutes les machines connectées à Internet", prévenait-il dans un entretien au Monde (daté 19 février 2010). Il ajoutait que la course à la plus puissance n'était plus une fin en soi et que l'objectif, aujourd'hui, était plutôt d'intégrer plus de fonctionnalités, dont le cryptage des données, directement dans le microprocesseur. Relais de croissance L'ambition est donc de trouver des relais de croissance et d'imposer les puces Intel n'ont plus uniquement dans les PC, mais aussi dans les mobiles, les téléviseurs ou tout autre terminal connecté au Web. Citation: En outre, "à chaque fois que nous vendons un microprocesseur, il y a une occasion de vendre de la sécurité informatique", expliquait encore M. Otellini. McAfee permettra à Intel d'ajouter cette "couche logicielle de sécurité" directement sur la puce. Un signe que la sécurité devient un impératif pour l'informatique connectée. En particulier pour les téléphones mobiles, dont la vulnérabilité aux attaques malveillantes est de plus en plus dénoncée, Intel pourrait aussi se diversifier dans les services de sécurité aux entreprises.

12 Aug 2010 LIRE L'ACTU
Le projet Superbus le bus du futur Archives Secunews SECUNEWS

Le projet Superbus le bus du futur

voici le Superbus, c'est le nom de ce projet, qui se présente sous la forme d'une espèce de limousine super strech développée par l'université Delft University of Technology. Conçu pour être aussi à l'aise sur routes normales avec un chauffeur que sur routes dédiés "supertracks" en mode pilotage automatique, le Superbus serait capable d'atteindre 250 km/h en vitesse de pointe, il se présente donc en alternative aux trains traditionnels, aux tramways ou aux trains à lévitation magnétique, comme une nouvelle solution à la mobilité future. Question dimensions, on sait que le Superbus fait 1.7 m de haut, rendant impossible la position debout pour pas mal d'usagers à son bord, mais gage d'aérodynamique 15 mètre de long, mais il semblerait que chacun des 23 passagers dispose d'une portière pour un accès aisé. Le projet Superbus prévoit: 23 places spacieuses et confortables pour le passager L’air conditionné 16 portières en papillon facilitent l’entrée et la sortie A l’arrière du véhicule, se trouvent quatre roues pour une conduite assistée, ainsi qu’un ensemble de batteries lithium polymère. Le Superbus devrait être capable d'accélérer de 0 à 100 km/h en 36 secondes grâce à une construction légère. D'un point de vue conceptuel, il semblerait que le Superbus ne dépose pas ses passagers à des arrêts prédéterminés mais aux lieux précis souhaités et sa durée de vie serait de seulement 3 ans au lieu de 13 ans pour un bus normal afin de permettre d'être en phase permanente avec les nouvelles technologies à disposition. De plus, le Superbus embarquerait divers capteurs et détecteurs d'obstacles jusqu'à 300 mètres pour plus de sécurité et les supertracks seraient composées d'une surface au sol emmagasinant l'énergie solaire nécessaire au fonctionnement de l'engin , mais elles permettraient aussi de faire chauffer la piste pour y éviter l'accumulation de neige ou de glace. Même si ce projet semble complètement fou sur le papier, sachez que Delft University of Technology travaille principalement dans l'ingénierie aéronautique, que l'ingénieur en charge du projet est Antonia Terzi qui a déjà oeuvré en F1 avec Ferrari et Williams-BMW et que le projet Superbus a déjà reçu 7 millions d'euros de la part du gouvernement hollandais ainsi que 1 million d'euros de la part de la compagnie locale de bus Connexxion. Accéder au projet Superbus (anglais) Accéder au projet Superbus (anglais)

26 Mar 2010 LIRE L'ACTU
Aircruise l'hotel volant Archives Secunews SECUNEWS

Aircruise l'hotel volant

Imaginez-vous au-dessus des nuages, confortablement installé dans un transat, sirotant un cocktail et profitant de la vue panoramique, c'est le rêve un peu fou que permettrait de réaliser "Aircruise", un projet présenté récemment et qui veut bouleversé le voyage de luxe. 260 mètres de haut, une capacité de transport de 396 tonnes et la possibilité de grimper jusqu'à 3.700 mètres d'altitude, ce sont les caractéristiques de ce vaisseau du futur qui est encore à construire. Aircruise a été conçu par le cabinet de design britannique "Seymour Powell". Déjà impliqué dans la construction de la "Burj Khalifa" (la plus haute tour du monde 828 mètres de hauteur à Dubai), Samsung est venu s'associer au projet qui vient d'être présenté il y a quelques semaines. " Le concept de l'Aircruise remet en cause l'avenir du voyage de luxe qui serait basé sur des transports aériens gourmands en énergie, à l'espace réduit, et trop souvent stressants ", argumente Nick Talbot, directeur du design chez SeymourPowell. L'aéronef géant serait composé: - D'une zone bar-lounge - Quatre appartements en duplex - Un grand appartement - Cinq plus petits. De l'hydrogène, comme l'Hindenburg... Le projet est cependant encore loin de se concrétiser et il existe plusieurs zones d'ombres. Les concepteurs se targuent ainsi de pouvoir faire entrer "330.000 mètres cube de gaz" dans l'Aircruise (contre 200.000 pour le Hindenburg, le fameux ballon dirigeable inauguré en 1936 et crashé un an plus tard suite à un incendie). ( le ballon dirigeable Hindenburg) Mais ce gaz serait de l'hydrogène. "Plus léger que l'hélium mais déraisonnablement inflammable et abandonné depuis la destruction du Hindenburg", relève le site futura-sciences. Ce dernier note aussi que les concepteurs parlent de moteurs électriques mais qu'aucun détail n'est donné sur leur utilisation, rien n'est communiqué non plus sur les mesures anti-pressurisation, quant à la vitesse de croisière, 140 km/h, elle "ramène aux balbutiements de l'aviation de ligne. Aircruise est bien un paquebot volant pour croisières aériennes. Bref, c'est sans doute avant tout un effet d'annonce mais si on peut donner un peu d'évasion...

02 Mar 2010 LIRE L'ACTU
Belgacom revoit son offre internet et propose enfin de l'illimité Archives Secunews SECUNEWS

Belgacom revoit son offre internet et propose enfin de l'illimité

Belgacom renouvelle son offre internet à partir du 1er mars 2010 en proposant des formules combinant des volumes et des vitesses plus importants, l'une des nouvelles formules permettra même un surf illimité sur le web. Jusqu'ici, l'entreprise proposait quatre offres internet baptisées: - Internet Budget - Light - Go - Plus. A partir du 1er mars 2010, ces formules seront remplacées par d'autres, marquées par des volumes, des downloads et des uploads améliorés. Ne vous réjouissez pas trop vite il y a des inconvénients. "Internet Start", la formule d'entrée de gamme, proposera un volume de 2 GB, jusqu'à 2 MBps en download et jusqu'à 256 kbps en upload. La formule standard présentée par Belgacom "Internet Comfort", aura un volume de 8 GB, jusqu'à 12 MBps pour le download et jusqu'à 1 MBps pour l'upload. Dans son communiqué de presse, belgacom évoque un triplement de la connexion Light. Mais une comparaison avec l'abonement Go, qui était la formule standard pour le plus grand nombre, a aussi du sens. Par rapport à cette derniére, on observe une baisse appréciable du tarif d'une dizaine d'euros (de 41,75€ à 32,50€ pour Internet Confort). Mais il faut surtout remarquer que la capacité de téléchargement s'effondre de 25 GB à 8GB. L'offre standard, pour Belgacom, n'offre donc que trés peu de possibilité de téléchargement, mais l'opérateur a pensé a tout, en cas de dépassement des limites, il en co?tera 1€ pour télécharger 1GB... Au niveau tarifaire, le successeur de l'abonement Go est "Internet Favorite", légére hausse du prix (42,9€ contre 41,75€ ) mais triplement de l'offre de téléchargement (de 25 GB à 75 GB). Pour les actuels utilisateurs de l'offre Go, c'est une bonne nouvelle. Le passage de "Go" à "Internet Favorite" se fera automatiquement (comme pour toutes les autres offres, d'ailleurs) L'illimité, enfin La grande nouveauté du remaniement des offres concerne le surf illimité proposé via "Internet Intense". Le download de cette formule atteindra jusqu'à 20 MBps et l'upload jusqu'à 2 MBps. Cette formule illimitée co?tera 56€ par mois et était attendue depuis longtemps par de nombreux internautes frustrés par les limites de téléchargement. On se souviendra que c'était la principale demande du hacker Vendetta , qui avait defrayé la chronique il y a plusieurs mois... Par ailleurs, à partir de mai 2010, le volume de la messagerie électronique sera portée de 50 MB à 1 GB. Test-Achats: "Le prix est trop élevé" Citation:"Cette formule est intéressante et présente des améliorations du point de vue des capacités techniques mais le prix déboursé pour "Internet Intense" reste trop élevé pour le consommateur", estime David Wiame, spécialiste télécom chez Test-Achats. "Il faudrait que toutes les formules des fournisseurs d'accés à internet proposent un surf illimité", a-t-il ajouté. L'organisation de défense des consommateurs plaide depuis longtemps pour des tarifs plus abordables pour les connexions internet. Test-Achats a remis une pétition dans ce sens, forte de plus de 65.000 signatures, au ministre de l'Entreprise et des Télécommunications, Vincent Van Quickenborne. Voir aussi: Internet trop cher en Belgique signez la pétition en ligne

05 Feb 2010 LIRE L'ACTU