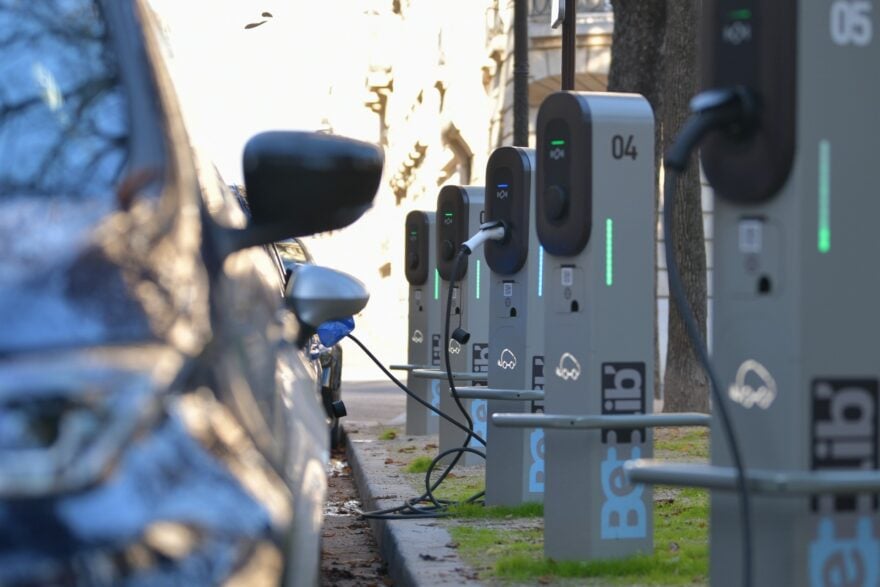
Bornes de recharge : leur taux de disponibilité ne cesse de reculer en France
Le moment actuel est clairement celui des voitures électriques, dont les ventes s'envolent. Malheureusement, les infrastructures suivent mal en France.
Il n’a même pas encore rejoint les mains de ses premiers acheteurs que l’iPhone Duo s’arrache déjà à prix d’or sur le marché de la revente. Aux États-Unis, deux exemplaires ont été vendus sur eBay pour plusieurs milliers de dollars.
Avec le X11L, TCL ne cherche plus seulement à proposer un téléviseur MiniLED très lumineux. La marque veut démontrer tout ce que sa technologie SQD-MiniLED peut apporter au très haut de gamme : un nombre de zones impressionnant, une couverture colorimétrique très large, une image HDR spectaculaire e
Bientôt Eurostar ne sera plus le seul opérateur sur la très convoitée liaison entre Paris et Londres. Virgin entend bien lui faire de l’ombre, et vient de commander ses premiers trains à Alstom.
À partir de 2027, l’horloge atomique ne rajoutera plus de seconde intercalaire afin d’éviter des bugs informatiques.
Depuis plusieurs mois, nous observons un drôle de renversement sur le marché des biens électroniques. mesure qu’ils vieillissent, ils coûtent de plus en plus cher ! Une prise de valeur à rebours de ce à quoi nous avons longtemps été habitués... [Tout lire]
Si vous aviez déjà commencé à cocher les dates de vos futures vacances estivales sur votre calendrier 2027, méfiez-vous des petits changements apportés en France l’année prochaine. Le ministère de l’Éducation nationale a dévoilé le calendrier officiel pour l’année scolaire 2027-2028 et il y a du nou
Les Jours Flash Prime d'Amazon se tiendront les 6 et 7 octobre et seront réservés aux abonnés Prime. Une partie des remises est pourtant déjà en ligne : nous avons retenu 30 offres, des liseuses Kindle aux batteries solaires, en regardant de près ce que valent réellement les pourcentages affichés.
Pendant son Local Day, AliExpress affiche la Xiaomi TV A 32 de 2025 à 103,81 € avec un code promo, expédiée depuis la Pologne par la boutique Xiaomi EU Store. Un téléviseur d’appoint sous Google TV, dont la définition HD et la mémoire comptée dessinent clairement le terrain de jeu.
Premier aspirateur laveur de Dyson, le V15s Detect Submarine associe le bloc moteur du V15 Detect à une tête qui lave les sols durs à l’eau claire. Chez Darty, il s’affiche 290 € sous son prix le plus bas des 30 derniers jours, de quoi rouvrir la question d’un appareil aux compromis bien réels.
Le TCL NXTPaper 70 Pro se positionne entre smartphone et liseuse avec un écran spécifiquement conçu pour réduire la fatigue oculaire. Mais est-ce un bon choix de smartphone pour ne pas acheter de liseuse ? La réponse dans notre test.
À l'aube des télécommunications, le réseau télégraphique britannique a découvert les joies des courants parasites solaires. Néanmoins, la première « victime » officielle de notre étoile n'est pas celle que les livres d'Histoire citent depuis plus d'un siècle : une petite coquille s'était glissée dan
La veille de la sortie de GTA 6, le Miami Heat jouera dans une arène relookée façon Vice City. Une collaboration aussi logique que franchement spectaculaire.
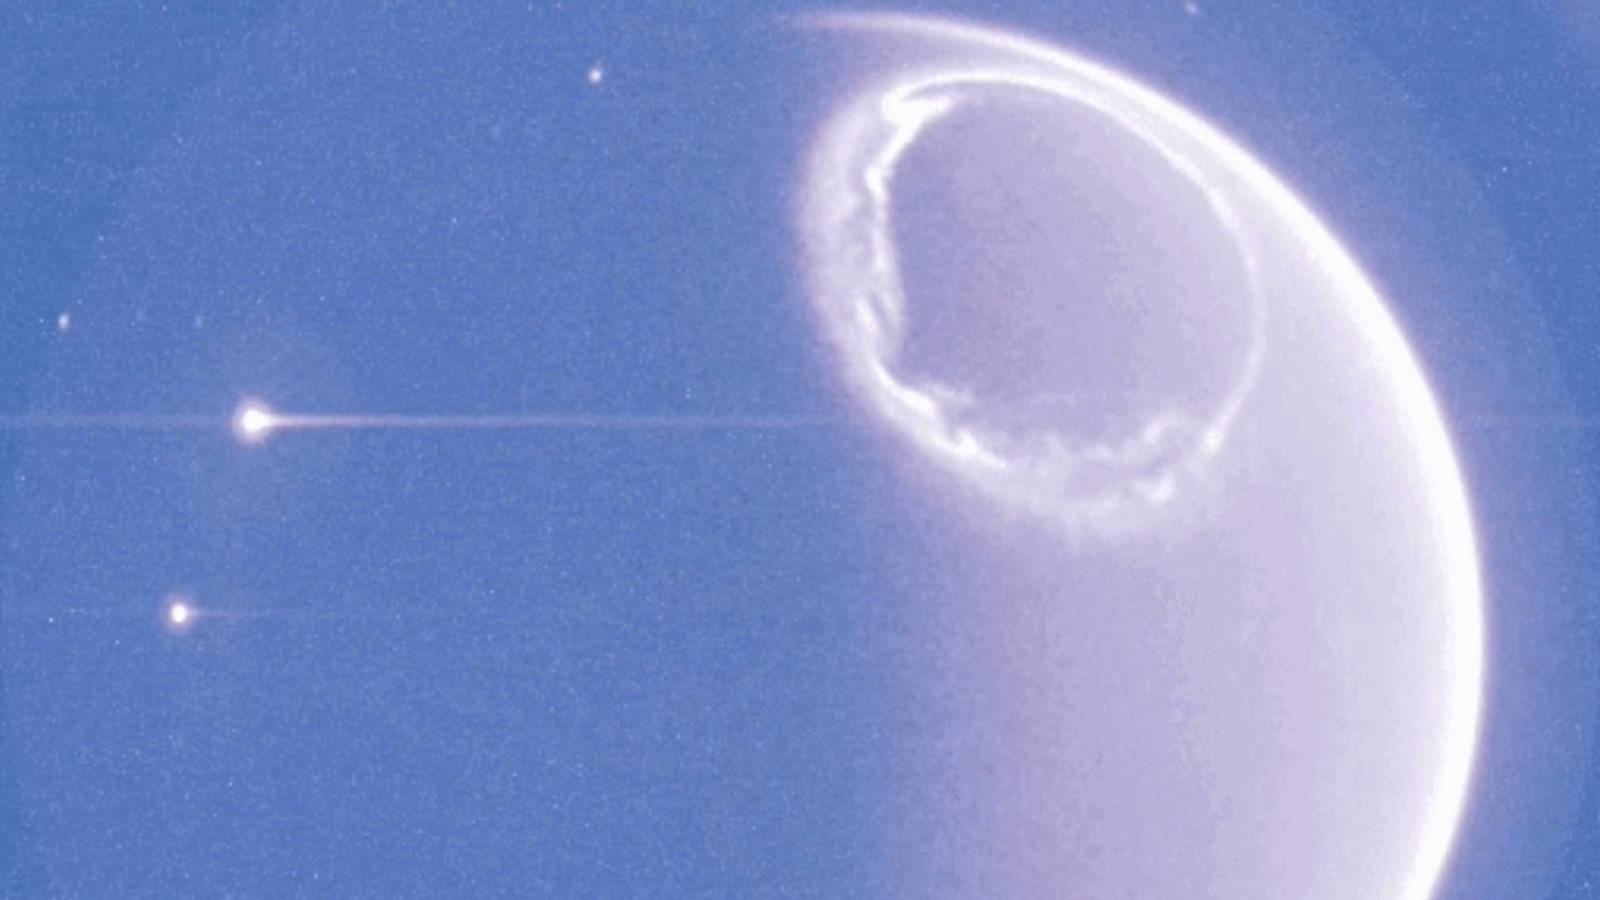
Quatre mois après son lancement, Smile, le satellite de l'Agence spatiale européenne et de l'Académie chinoise des sciences est officiellement prêt à étudier le vent solaire. Ses premières images d'aurores boréales en ultraviolet sont prometteuses.
Le patron du DCU dément la rumeur voyant Matthew Lillard en Flash. Surtout, cela éclaire la vraie nature de son rôle dans Man of Tomorrow.
Ils sont très populaires chez les ainés.
Il s’agit, pour une fois, d’une très bonne nouvelle pour les salariés concernés.
L’idée est clairement en train de faire son chemin.
Les Jours Flash Prime ne démarrent officiellement que le 6 octobre, mais Amazon a déjà baissé le prix d’une partie de son catalogue tech. Nous avons relevé 20 de ces offres anticipées, des aspirateurs robots Roborock et Dreame à la batterie solaire Anker, en distinguant les vraies baisses des remise
On parle beaucoup de financement circulaire dans le secteur de l'IA. Et celui que préparent Anthropic et Broadcom illustre à merveille ce phénomène !
Les propositions risquent de déplaire à de nombreux Français.
Qui ne connaît pas la crème Nivea ? Avec près de 4 millions de pots vendus chaque année, cette crème figure parmi les produits cosmétiques les plus populaires en France. Mais est-elle bonne ou mauvaise ? Les dermatologues ont enfin apporté une réponse, et ils sont unanimes.
Pendant près de deux mois, Adrien, Alexis, Olivier et Laurent, quatre lecteurs de Clubic, ont vécu au quotidien avec la Zendure SolarFlow 2400 AC+. Quatre logements, quatre installations solaires, quatre façons de consommer l'électricité : c'est cette diversité qui fait la richesse de ce test.
Un autre site de revente évoque une forte hausse des recherches pour les voitures électriques en France, alors que ce type de motorisation a aussi atteint une part de marché record au mois d’août sur les immatriculations.
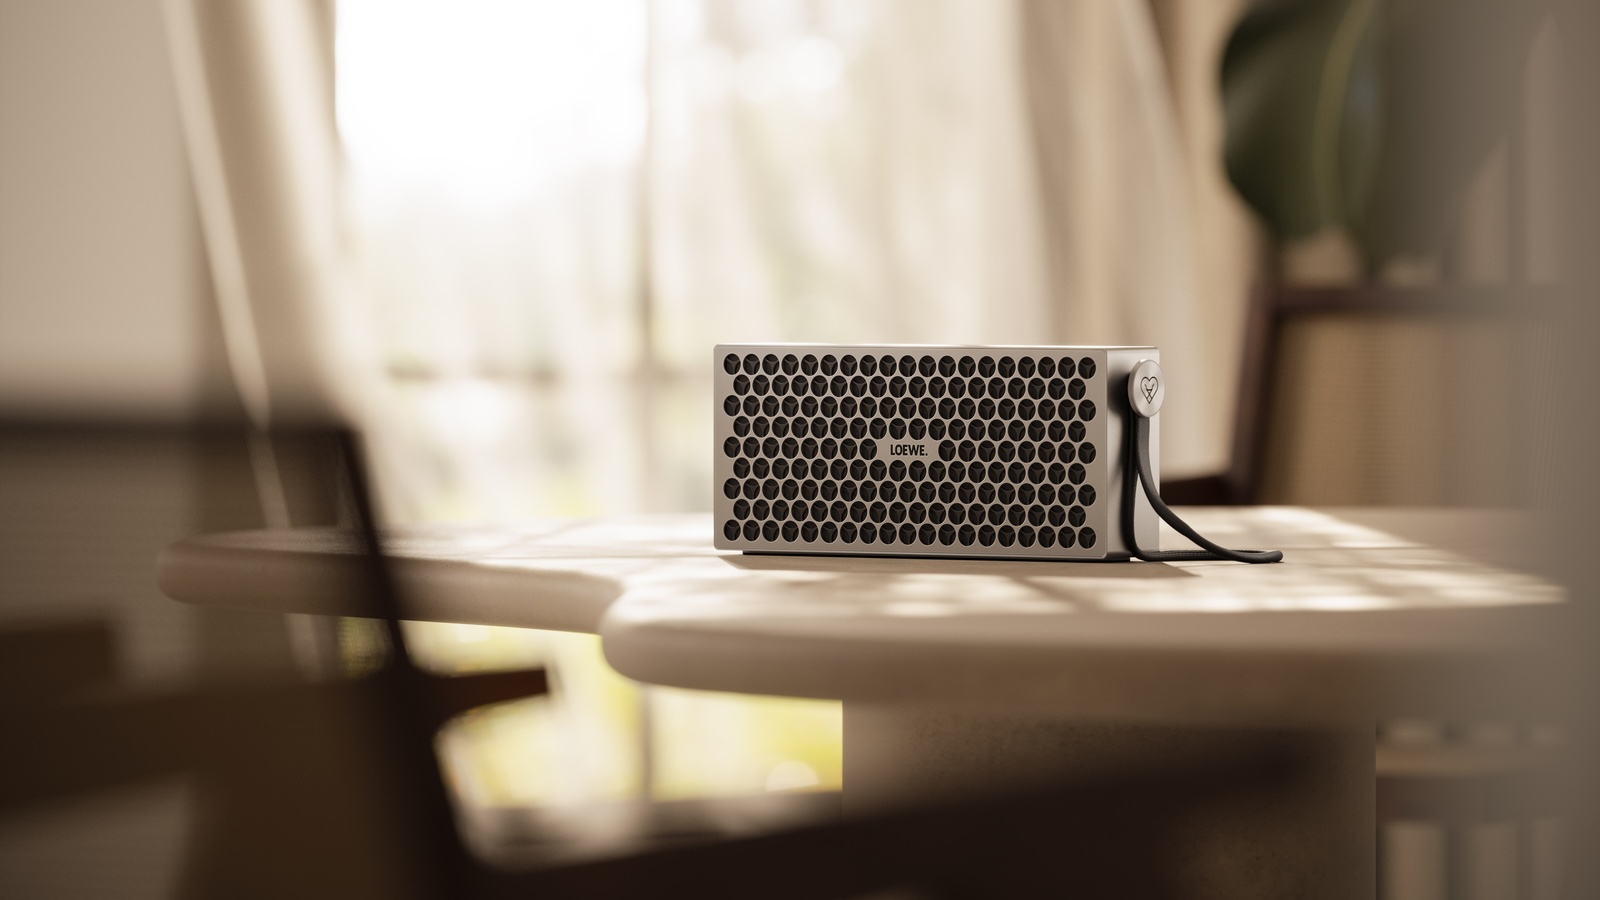
Une enceinte Bluetooth, oui, mais une enceinte haut de gamme, s'il vous plait. Loewe, habitué des enceintes de salon sobres et design, se lance dans une enceinte personnalisable et portable, toujours sur un segment tarifaire que l'on connaît au constructeur.
Nvidia lance une plateforme mêlant logiciel et matériel pour contenir les agents IA. L’enjeu est clair, éviter de nouveaux dérapages sans freiner la course.
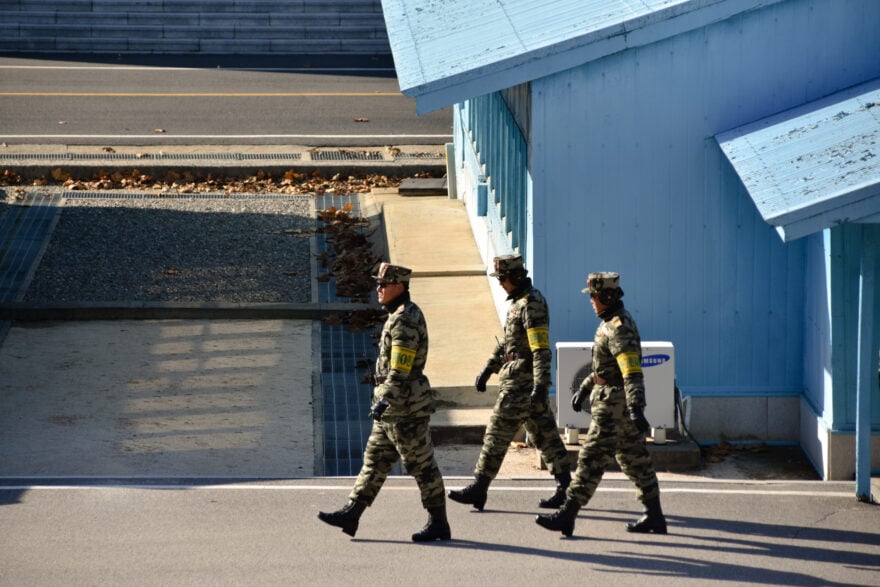
Après l'explosion de deux mines terrestres ayant blessé trois soldats sud-coréens, Séoul accuse ouvertement Pyongyang d'une grave provocation et promet une riposte.
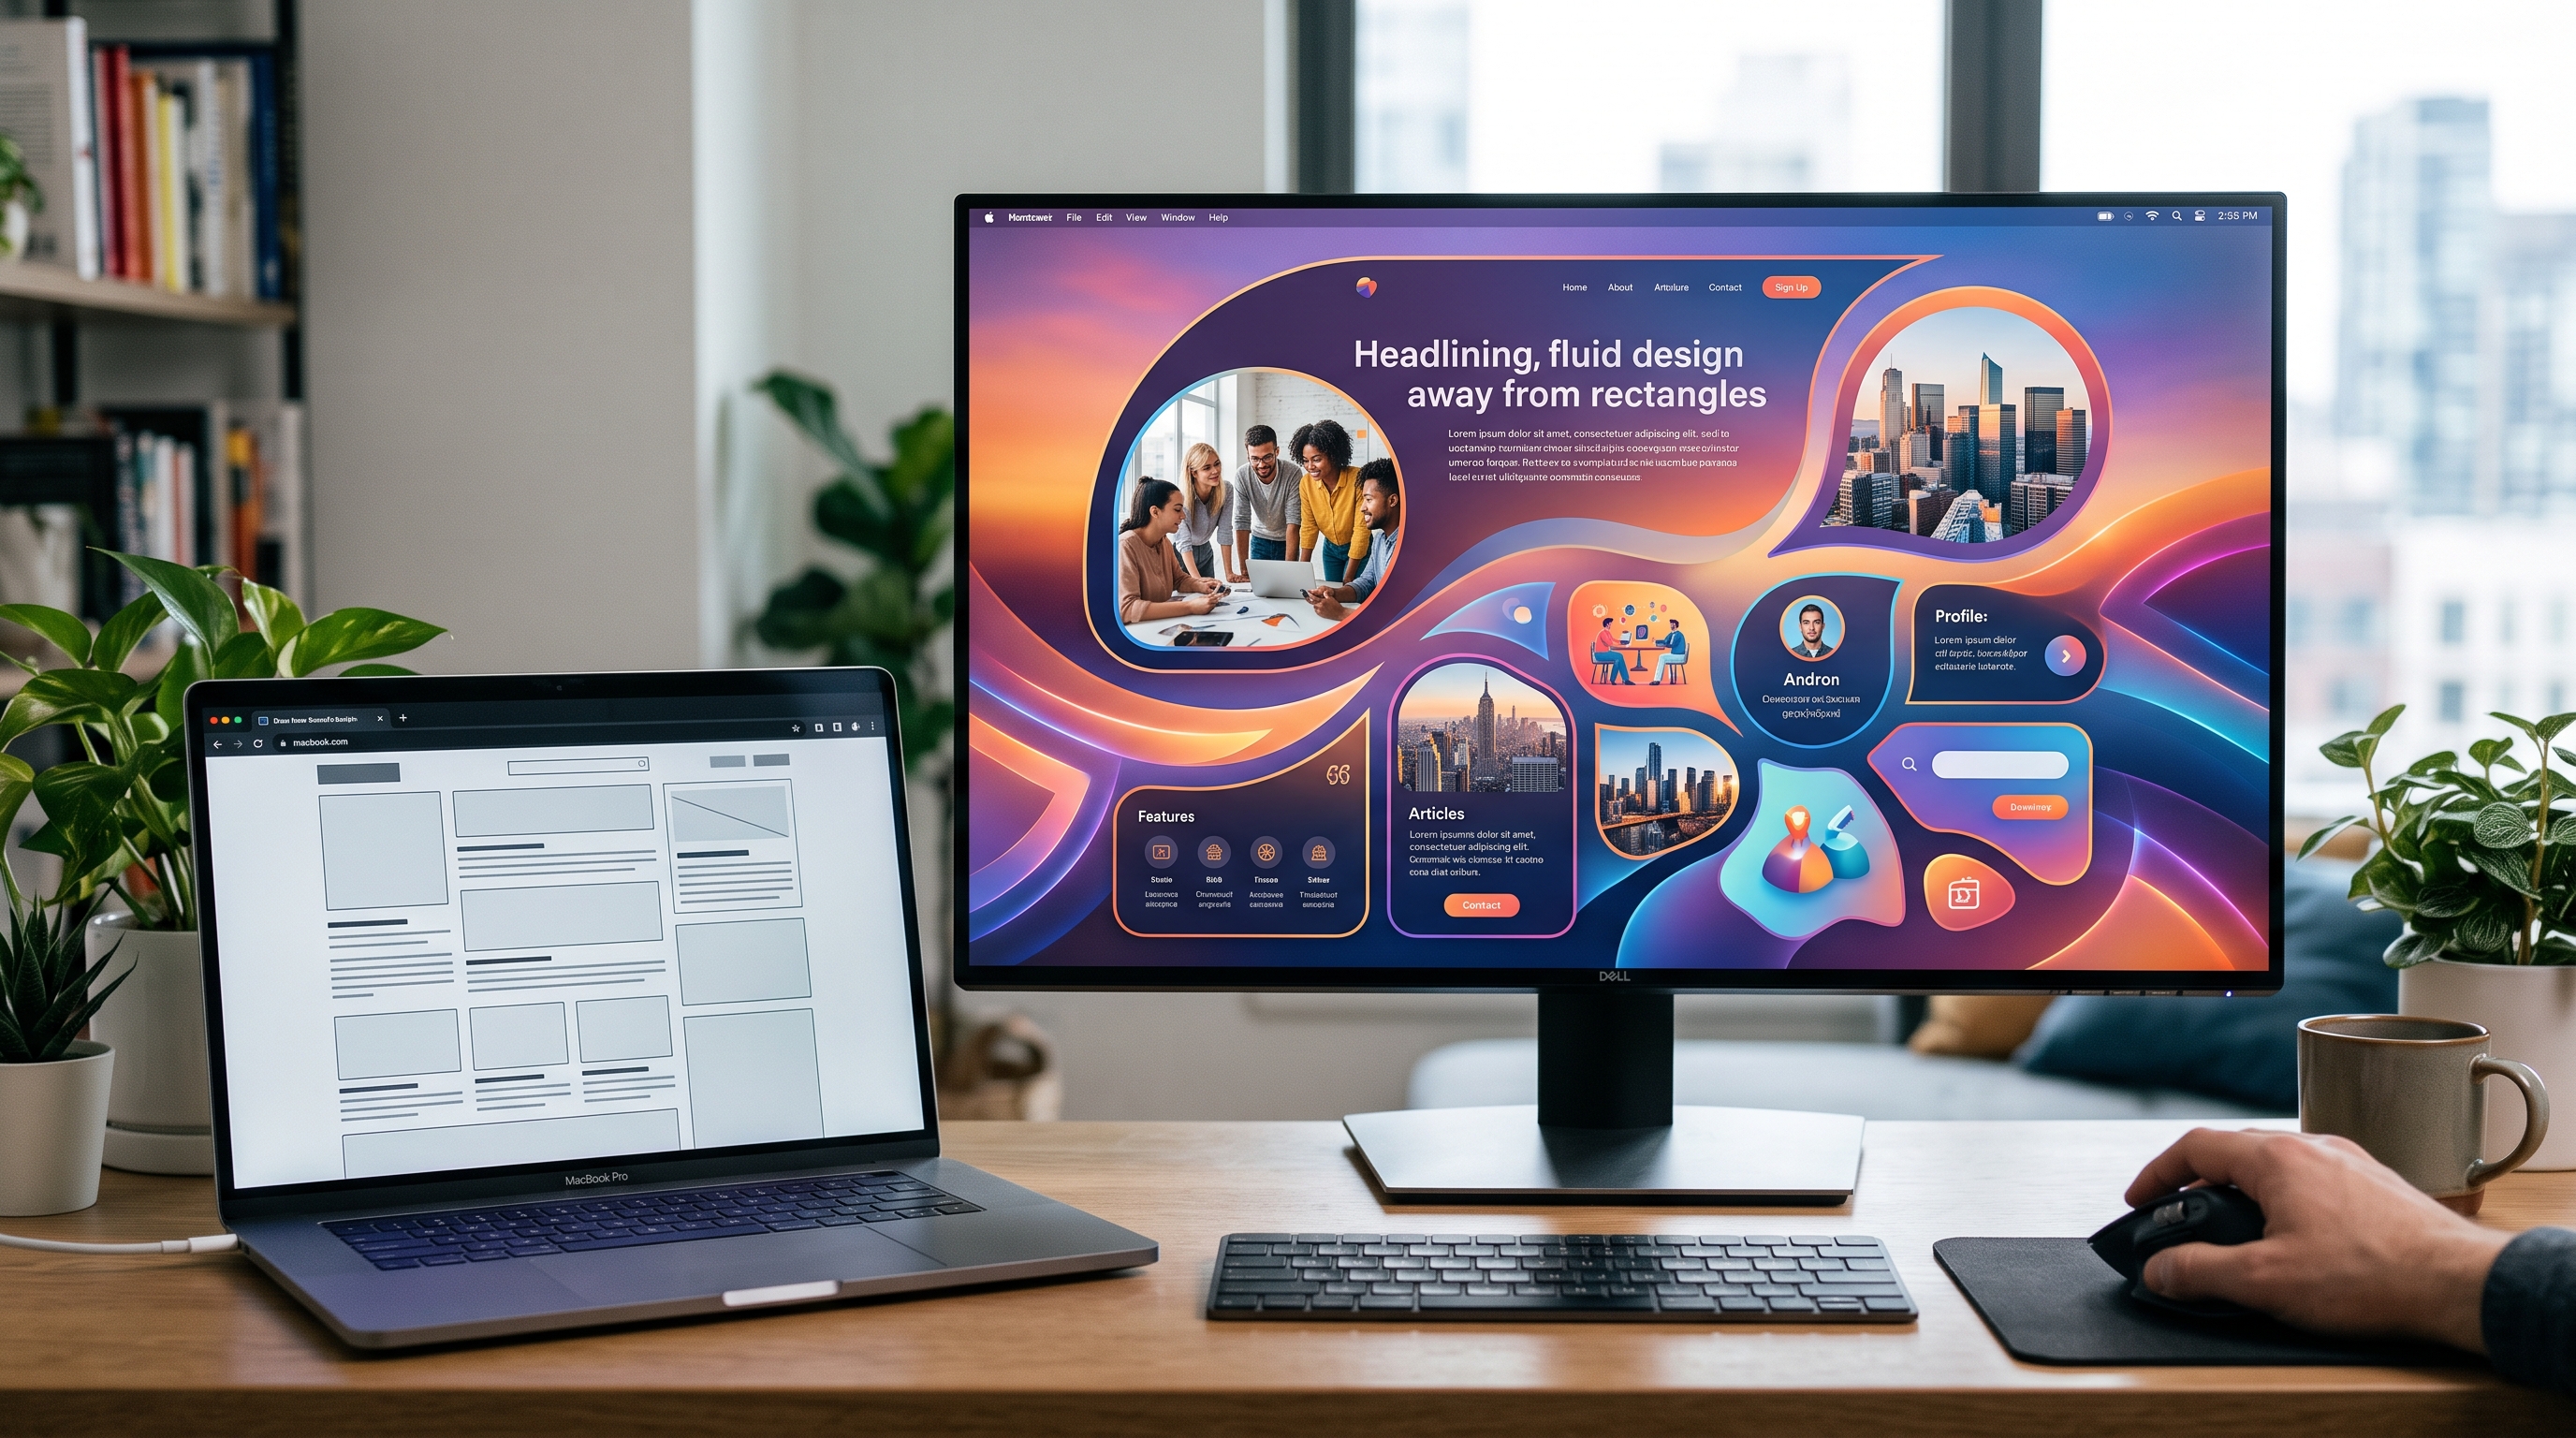
L'aspect des sites internet pourrait bientôt évoluer et se moderniser en abandonnant les éternelles grilles rectangulaires. De nouvelles propriétés de programmation visuelle offrent aux développeurs des solutions pour créer des conceptions fluides sans recourir à des artifices techniques complexes.
Le Create Windcalm S réunit un moteur DC, un éclairage LED à trois températures et un pilotage en Wi-Fi sur 112 cm d’envergure. Sa fonction hiver lui trouve un rôle dès l’allumage du chauffage, ce qui change la façon de juger un ventilateur acheté fin septembre.
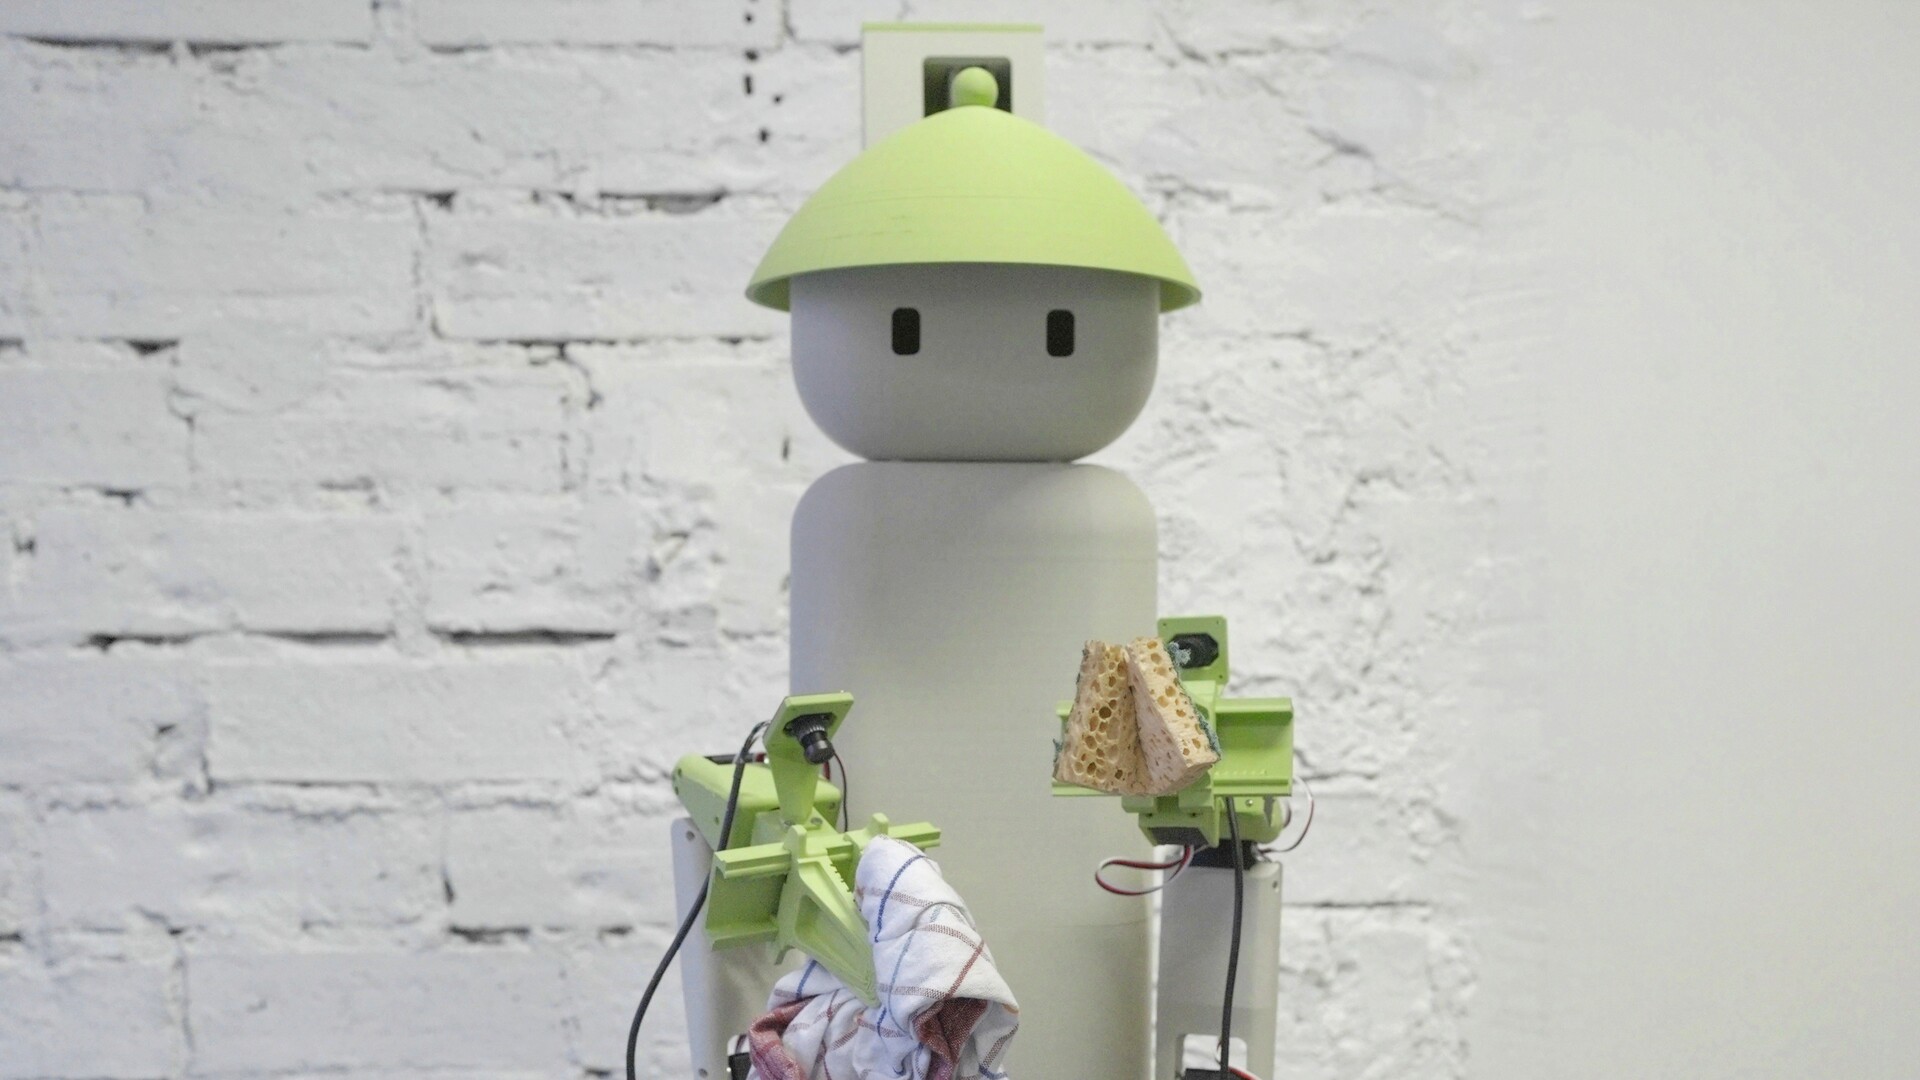
La start-up Flourish ouvre dès ce mardi les précommandes de Flourish 1, un robot domestique conçu et assemblé à Paris, vendu autour de 3 000 euros. Capable d'apprendre des tâches ménagères, il ne sera livré qu'à cinquante exemplaires, à partir de décembre.
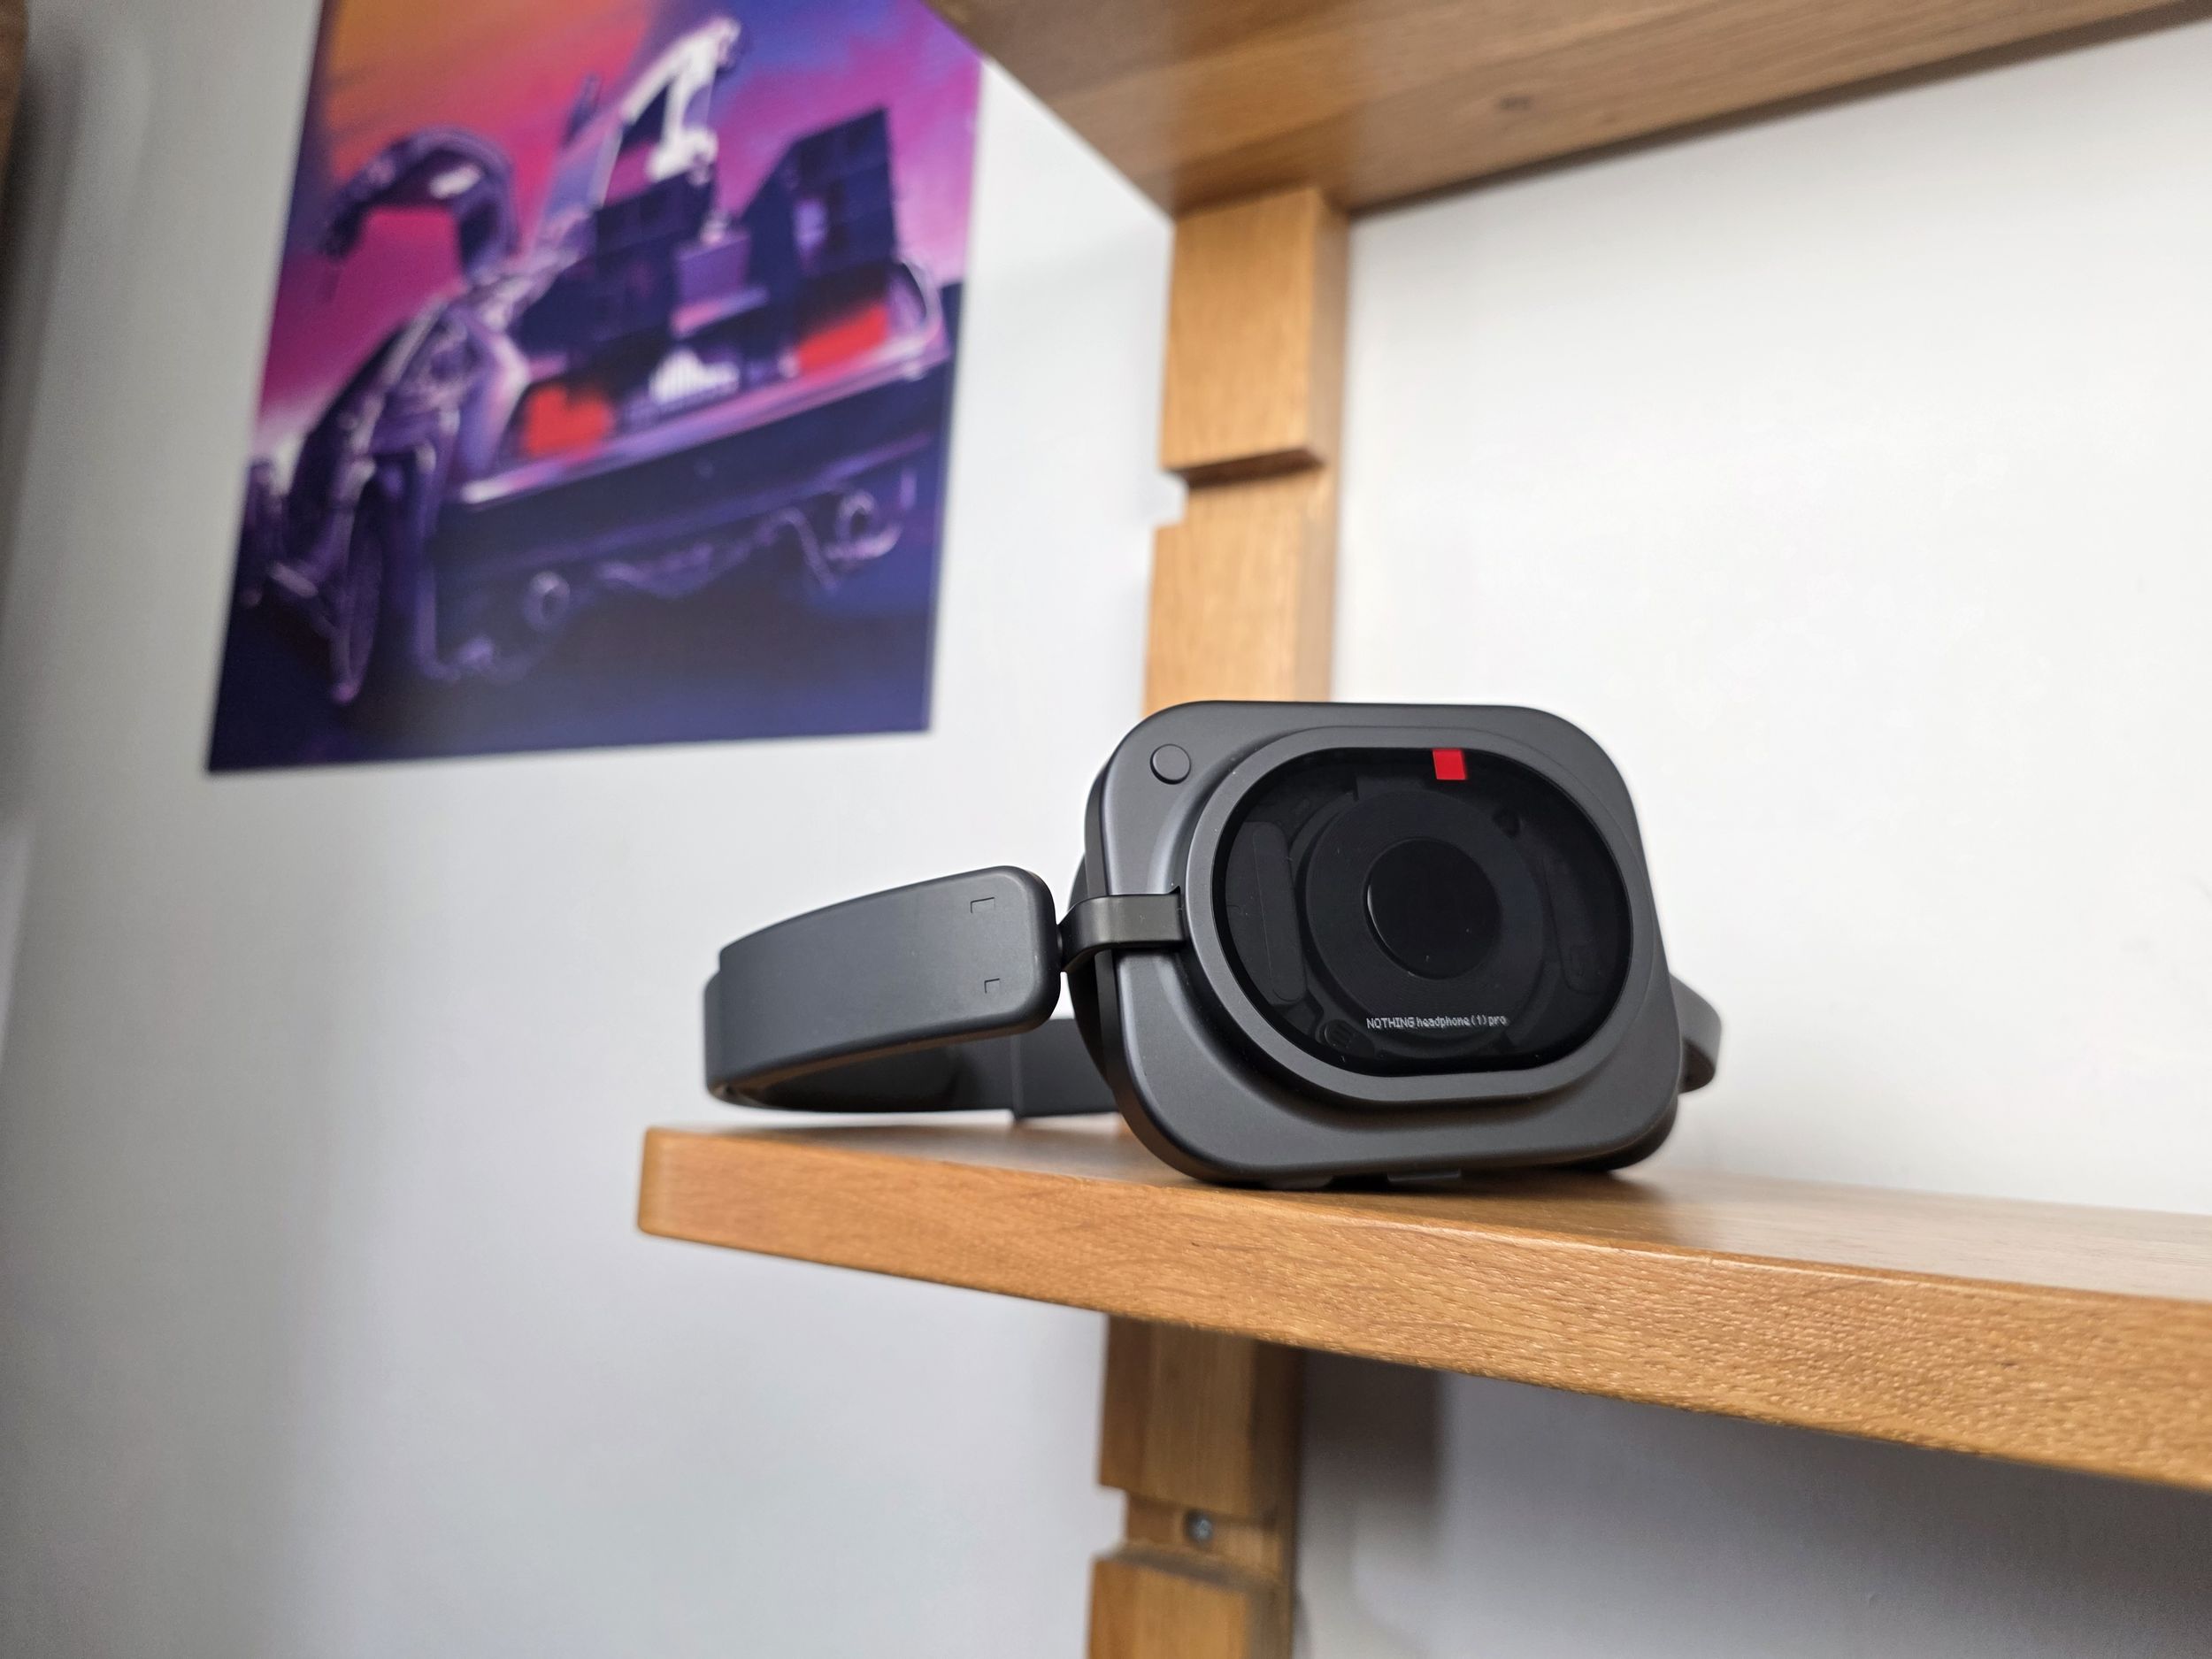
Nous ne nous attendions clairement pas à retrouver aussi rapidement Nothing sur le segment du casque audio, après un excellent Headphone (1) en 2025, et le Headphone (a) en mars, l’un des meilleurs rapports qualité-prix actuellement. Le Headphone (1) Pro est à ce titre une belle montée en gamme, sur
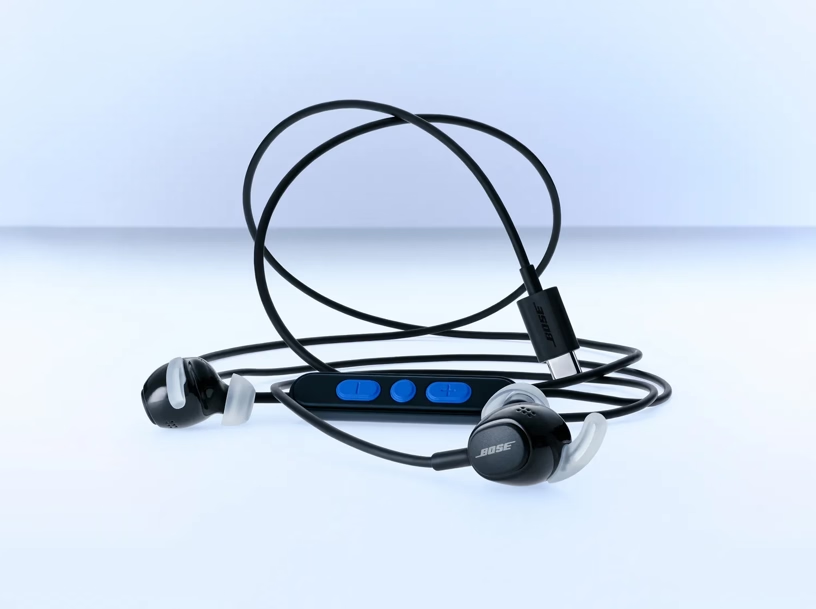
Bose présente des écouteurs filaires USB-C à réduction de bruit active, sans batterie embarquée. Vendus autour de 100 €, ils puisent leur énergie dans l’appareil auquel ils sont branchés. Une simplicité séduisante, à condition de disposer de la bonne prise.
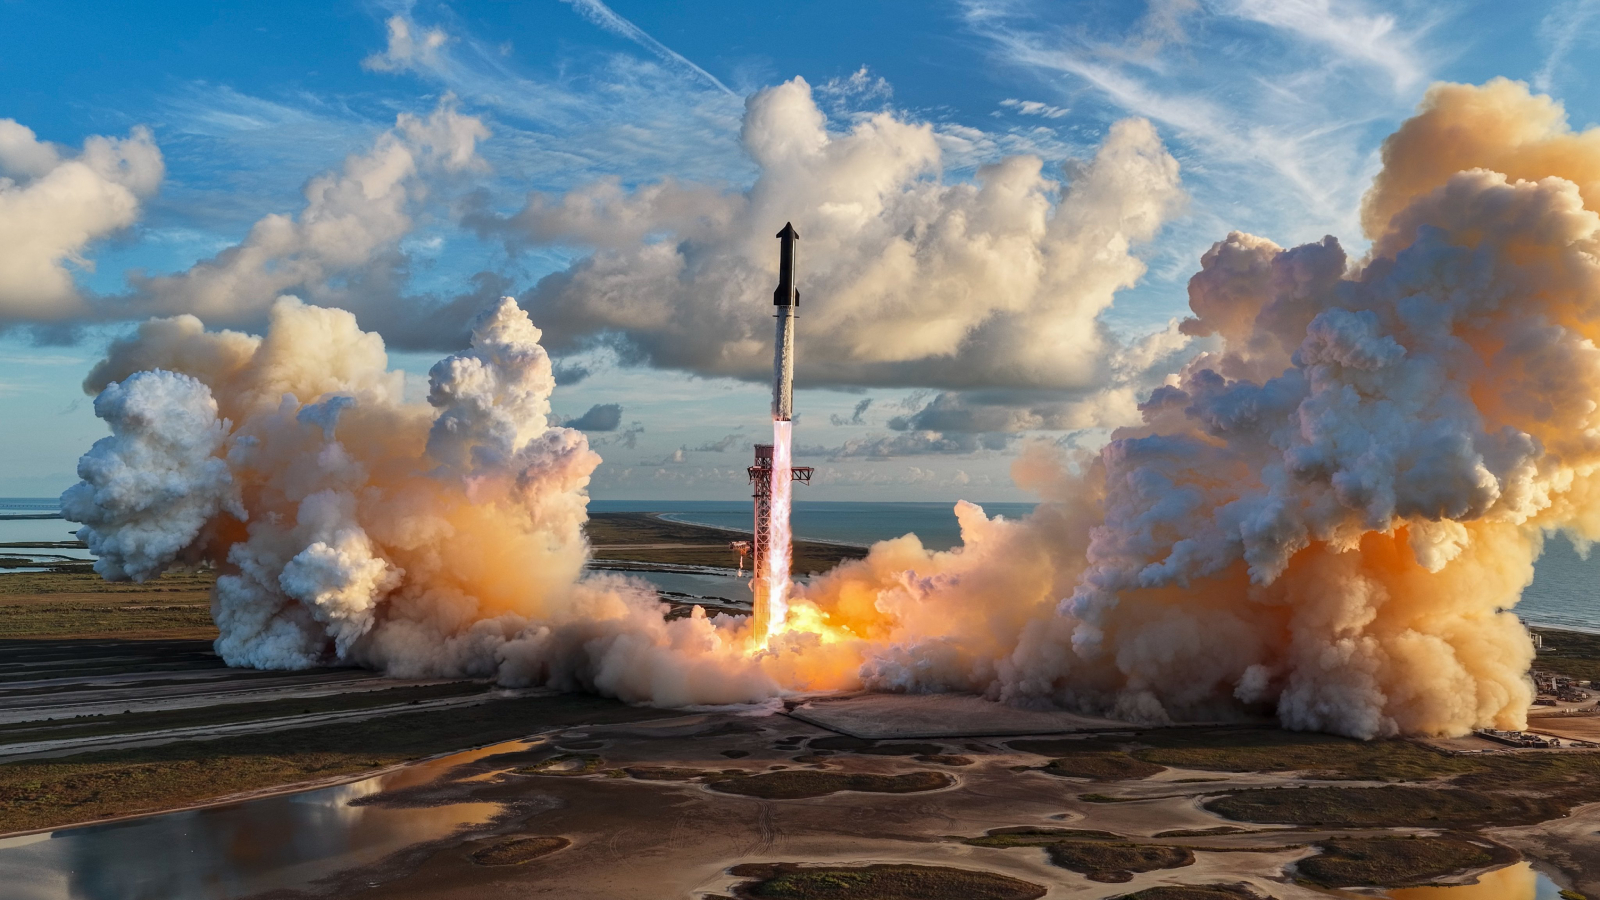
Après treize vols suborbitaux, Starship a enfin atteint l’orbite. Une première historique pour SpaceX, qui a pourtant bien failli y renoncer en plein vol.
Internxt ouvre sa messagerie chiffrée aux abonnés Ultimate. Le service revendique du chiffrement de bout en bout, mais celui-ci s'arrête aux portes d'Internxt : sans PGP, un message envoyé vers un autre fournisseur circule en clair.
Tout juste annoncé, le casque Beats 360 est probablement le plus intrigant de la marque depuis le début de l’ère Apple. La promesse d’un produit design et sportif qui ne lésine pas sur la technologie, compatible à la fois avec les écosystèmes Apple et Android, a de quoi plaire. J’ai pu l’avoir en ma
Vendue avec son panneau solaire, la Reolink Argus Eco filme en 3 MP et se passe de prise électrique comme d’abonnement obligatoire. Amazon l’affiche à 59,99 € au lieu de 84,99 €, l’occasion de regarder ce que ce modèle d’entrée de gamme sait faire, et ce qu’il ne fait pas.
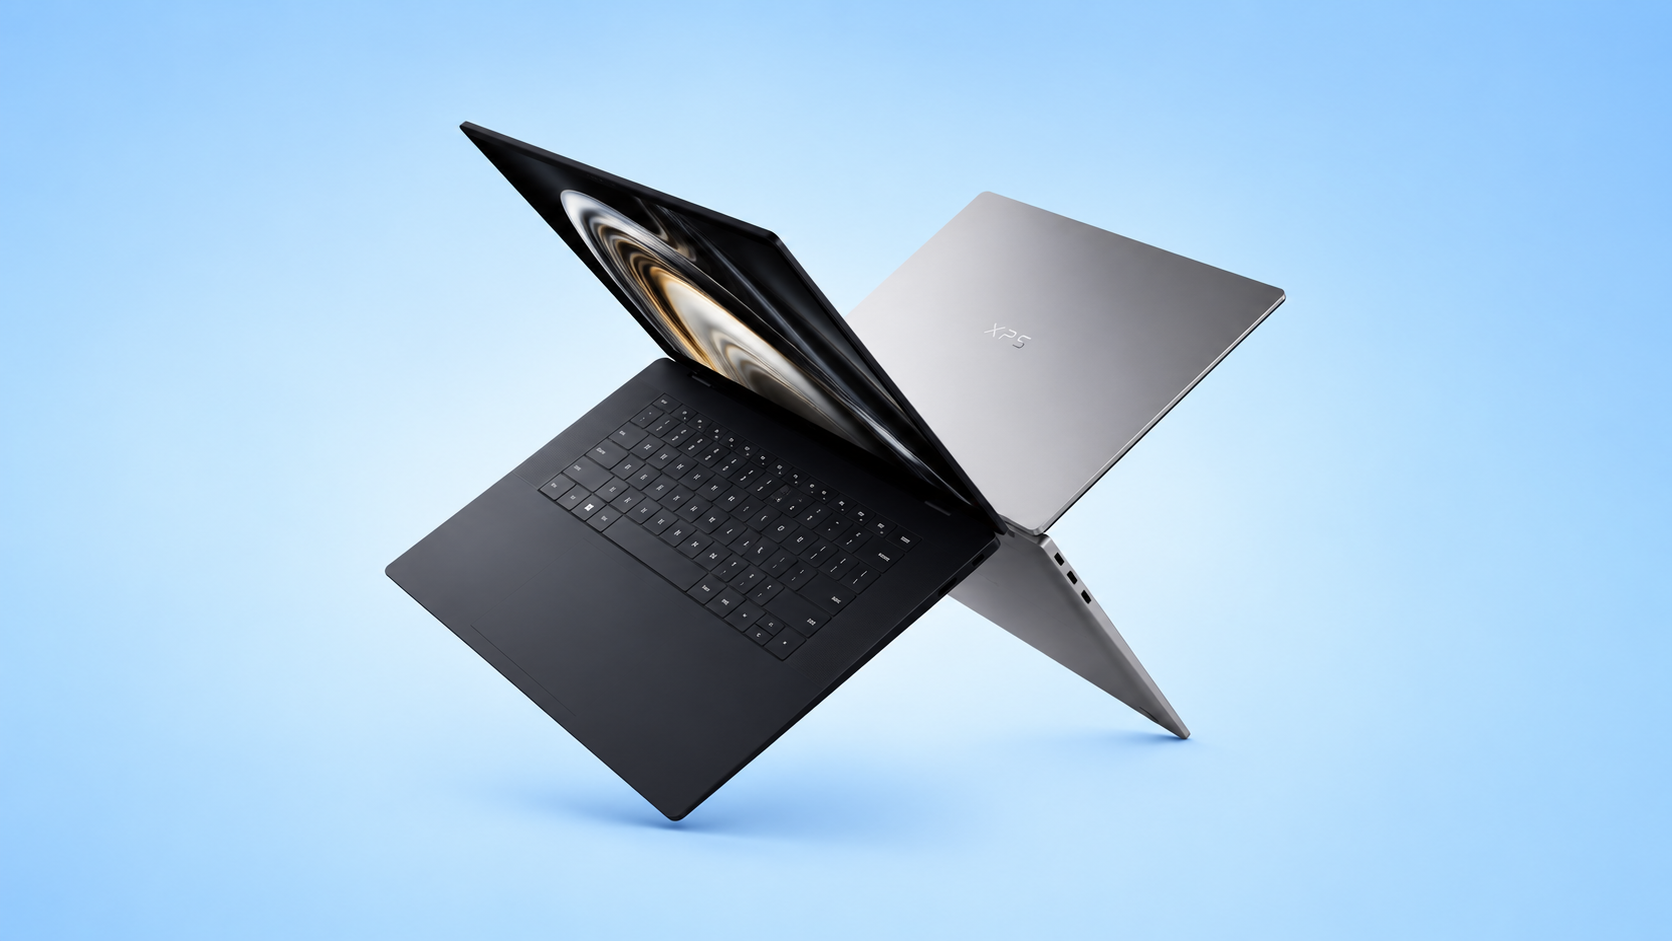
Vidéastes, photographes, monteurs vidéo et créateurs sur YouTube sont d’accord sur plusieurs points : un bon ordinateur de travail, c’est un écran riche en couleurs, une mémoire vive qui répond au quart de tour et une connectique rapide comme l’éclair. Dans ce contexte, les Dell XPS 16 et XPS 14 de
Victor Hugo a échoué à un test de détection d’IA, du moins dans l’expérience publiée par Jean-Jacques Dulin sur LinkedIn. Maupassant et Baudelaire ont en revanche obtenu un score de 100 % humain sur Pangram. C’est avec ce logiciel qu’un essayiste a mis en cause le roman de Thélyson Orélien, exclu ce
Choisir la plateforme musicale idéale peut représenter un véritable casse-tête, tant les offres des services les plus populaires semblent similaires. Cependant, en plus d’être français, Deezer a quelques petits trucs en plus qui peuvent faire pencher la balance de son côté… À commencer par trois moi
Qui aurait pu imaginer qu'une marque populaire comme Skoda devienne plus rentable que le mythique constructeur Porsche ? Comprenez comment une telle situation a pu se produire au sommet de l'automobile mondiale.
Kit Harington révèle avoir discuté très tôt pour incarner Batman. Un aveu qui éclaire le casting de Matt Reeves, finalement remporté par Robert Pattinson.
Hisense poursuit son offensive sur le RGB MiniLED avec deux nouvelles gammes destinées au marché chinois. Les U7T Pro et E7S Pro+ misent tous deux sur cette nouvelle génération de rétroéclairage, mais avec des positionnements assez différents : qualité d’image et audio d’un côté, démonstration de fo
Google veut envoyer des centres de données orbitaux pour faire les calculs pour l’IA dans l’espace, où ses satellites pourront obtenir jusqu’à 8 fois plus d’énergie solaire. Et un premier test, qui déterminera si les puces d’IA qui font tourner Gemini peuvent survivre au lancement et aux conditions
Cinq palais mobilisés et un budget de 4,5 millions d’euros : la 20e édition des Odoo Expérience s’est ouverte ce jeudi. Portée par une croissance estimée à 45 % cette année, l’entreprise wallonne de logiciels affiche une ambition claire pour ses trois jours de rassemblement : devenir le plus grand é
Avec l’électricité toujours chère en France, stocker son surplus solaire devient une solution de plus en plus intéressante, voire indispensable. Zendure profite de l’arrivée de l’automne pour proposer plusieurs offres sur ses batteries SolarFlow.
Meta admet que Muse doit beaucoup à OpenClaw, tout en jurant l’avoir développé de zéro. Un aveu qui éclaire son succès et relance le débat.
Anthropic indique qu'en utilisant Claude, il a identifié un nouveau système qui aurait des caractéristiques similaires à CRISPR et qui pourrait donc servir à modifier des gènes. De nouvelles recherches sont déjà en cours pour identifier la fonction de ce système.
Lors de sa grand-messe annuelle, YouTube a dévoilé mercredi une belle salve de nouveautés, beaucoup infusées à l'intelligence artificielle, du montage vidéo au shopping. Toutes ne débarqueront pas en France, en tout cas pas tout de suite.
Apple pourrait lancer un bracelet connecté sans écran, similaire aux bracelets Whoop, au Fitbit Air et au Cirqa de Garmin. L’avantage de ce format est qu’il permet de profiter de toutes les fonctions de suivi de la santé, du bien-être et de l’activité physique, mais sans la distraction de l’écran au
Un formulaire d'auto-évaluation sera aussi possible.
LG Display passe un nouveau cap dans la course aux écrans gaming ultrarapides. Sa nouvelle dalle OLED de 24,5 pouces atteint 720 Hz directement en Full HD, sans avoir besoin d'abaisser sa définition comme les précédents modèles. Une caractéristique qui la destine clairement à l'e-sport.
La série Harry Potter montre ses baguettes et le message est clair : HBO veut coller bien plus près aux livres que les films.
D’abord capitaine exemplaire, puis impératrice cannibale, Philippa Georgiou a fini dans l’orbite de Starfleet. C’est là que le vrai malaise commence.
Certaines marques tiennent la route bien mieux que d’autres. Et quand il s’agit de dépasser les 500 000 kilomètres sans broncher, une marque sort clairement du lot.
Moins populaire que Stranger Things, Dark pousse bien plus loin le mystère SF sur Netflix, avec une mécanique temporelle dense et une fin qui tient.
Google transforme son expérimentation CC en assistant familial partagé. Mails, calendrier, tâches et formulaires, avec des garde-fous côté vie privée.
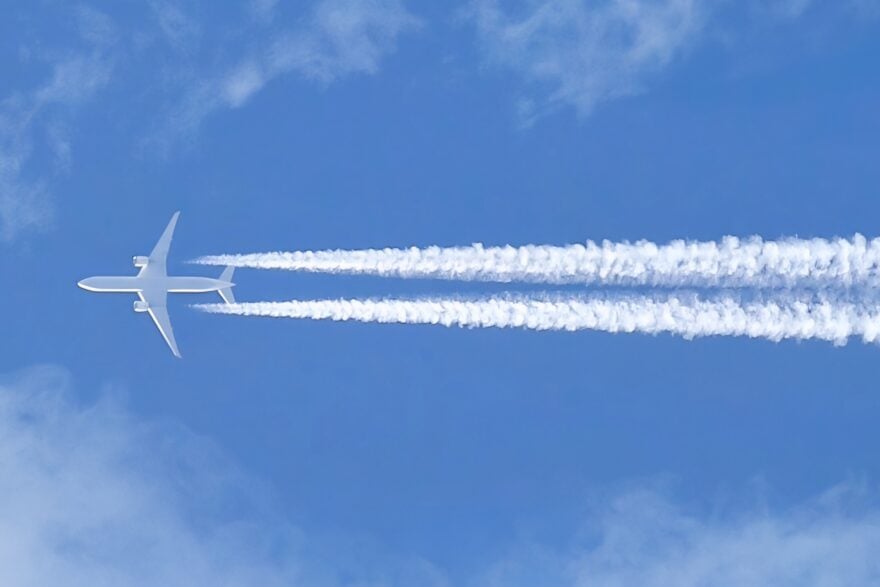
Face à l’impact sous-estimé des traînées de condensation, Air France a testé le déroutement de 130 vols pour contourner les zones météo les plus critiques. Résultat, une baisse spectaculaire de l'empreinte climatique globale. Et c’est très encourageant.
Parmi les importantes coupes budgétaires, France Télévisions pourrait renoncer aux droits de la Coupe de France, qu’elle diffuse en clair depuis 2006. La présidente du groupe Delphine Ernotte Cunci tire la sonnette d’alarme ce vendredi 18 septembre.
Bien avant Peacemaker, John Cena débutait au cinéma avec un film d’action presque effacé des mémoires. Et ce raté éclaire assez bien sa suite de carrière.
Le retour en grâce de Predator avec Prey relance les débats. Certaines théories tiennent debout, d’autres cassent complètement la logique de la franchise.
Le président de la République Emmanuel Macron organise vendredi des discussions à l'Élysée sur les conflits internationaux et leur impact sur la sécurité et l'énergie en France. Il invoque une « dégradation rapide de la situation internationale » qui mérite un éclaircissement pour la campagne présid
En analysant les imperfections de l'ADN, une équipe a mis le doigt sur un réseau encore inconnu en plein cœur de nos cellules, que la génétique avait classifié à tort comme des « bugs » de la réplication cellulaire.
La plus grande compilation de données satellitaires jamais réalisée sur les calottes polaires vient de paraître. Elles ne se sont jamais aussi mal portées et fondent à vitesse exponentielle depuis un demi-siècle, et rien n'indique que la courbe va s'inverser.
La série Harry Potter de HBO continue d’étoffer sa saison 2 avec trois rôles clés. Un signal clair sur le rythme de production et l’ambition du projet.
Christopher Nolan relie enfin le Joker de The Dark Knight à Dr. Mabuse. Une filiation qui éclaire aussi ce que le troisième film aurait pu devenir.
Un très grand écran, de 7 pouces, et une batterie de très grosse capacité (7700 mAh) sont les deux principaux atouts de ce Xiaomi Redmi Note 17 5G. Le reste de la fiche technique rappelle clairement le positionnement d’entrée de gamme du smartphone.
Des images du tournage de The Batman Part II pointent vers la Court of Owls. Un indice lourd, qui éclaire enfin le vrai terrain du sequel.
Sorti en 1993, Last Action Hero a dérouté le public d’Arnold Schwarzenegger. Avec le recul, son vrai pari paraît bien plus clair.
Apple officialise les iPhone 18 Pro et Pro Max. Design inchangé, prix en hausse, mais la photo récupère clairement le premier rôle.
Entre streaming, télétravail et jeu en ligne, viser la bonne vitesse Internet évite de payer trop cher. Le nouveau minimum est plus clair qu’avant.
Ultra-résistants, modulaires et taillés pour le terrain, les laptops durcis existent pour des métiers précis. Leur prix et leur poids expliquent le reste.
OpenAI a activé sur macOS une fonctionnalité qui enregistre vos clics, vos frappes clavier et vos changements d’application, puis transforme le tout en mémoire consultable par ChatGPT et Codex. Dans sa propre documentation, l’entreprise signale un risque accru d’injection de prompt et précise que le
Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.
Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET
Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr
En ce moment, des hackers parviennent à prendre le contrôle de comptes Instagram à grande échelle. Grâce aux DM (direct messages), des utilisateurs de la plateforme sont contactés par un prétendu ami ou une prétendue amie. Il s'agit là du compte d'une personne se faisant passer pour quelqu'un d'autre. L'expéditeur de ce message essaie de vous contacter afin d'obtenir votre numéro de téléphone. Une fois que le contact a été établi et que vous avez communiqué votre numéro, l'expéditeur vous envoie un lien via WhatsApp. Ce lien renvoie à l'option permettant de réinitialiser votre mot de passe Instagram. Si vous suivez ces démarches, l'expéditeur pourra prendre le contrôle de votre compte et adresser ensuite une demande similaire à vos followers. Si vous avez été victime d'un tel piratage, contactez Instagram dès que possible et informez également, dans la mesure du possible, vos followers par d'autres moyens.
Le navigateur Chrome compte plus de 300 failles de sécurité pour l'année 2022, loin devant Firefox, Microsoft Edge et Safari. Il a beau être le plus populaire, cela ne fait pas de lui le plus sécurisé. Le logiciel Chrome de Google vient en effet de se voir décerner le titre de "pire navigateur web de l’année 2022". En s’appuyant sur "la base de données de VulDB", qui recense les failles de sécurité, une équipe de l'entreprise "Atlas VPN" a recensé pas moins de 303 vulnérabilités cette année ayant pu exposer les utilisateurs du navigateur de Google à un risque de piratage. C’est presque trois fois plus que celles découvertes dans Firefox (117), Microsoft Edge (103) ou Safari (26). Selon le dernier rapport de StatCounter paru en septembre 2022, le logiciel Chrome de Google reste de loin le plus utilisé avec 65,7 % des utilisateurs, devant Safari d'Apple (18,7%), Microsoft Edge (4,3%), Mozilla Firefox (3,1%). Rien d'étonnant donc à ce qu'il soit aussi le plus ciblé par les pirates informatiques. Par ailleurs, sachez qu'il est plus facile de débusquer une faille de sécurité sur un navigateur web très utilisé. Le plus souvent, ce sont les utilisateurs qui les signalent directement. Soyez rassurés, elles ont toutes été corrigées par Google après leur découverte. Comment mettre Chrome a jour ? Pour s’assurer que vous avez bien téléchargé les dernières mises à jour, allez dans le menu "Paramètres" de Chrome, en cliquant sur les trois points à la verticale en haut à droite de la fenêtre. Ensuite, sélectionnez "À propos de Chrome" en bas du menu sur le côté gauche de l’écran. Si vous n’utilisez pas la dernière version, il faudra la télécharger et cliquer ensuite sur le bouton "Relancer". Sans cela, vos données seront exposées à un risque de piratage. Télécharger la dernière version de Google Chrome (site officiel)
Alors que FIFA 23 est prévu pour le 30 septembre 2022, certains internautes ont pu précommander l’Ultimate Édition du jeu, sur la version indienne de l’Epic Game Store à un prix défiant toute concurrence grâce à une erreur. En apprenant la nouvelle, des internautes du monde entier ont voulu tenter leur chance en essayant d’accéder à la plate-forme indienne, au moyen d’un VPN par exemple. Plutôt que d’annuler les commandes, EA Sports a décidé d’assumer son erreur et d’honorer tous les achats. "Il y a quelques semaines, nous avons marqué un but contre notre camp assez spectaculaire lorsque nous avons proposé par inadvertance la précommande de FIFA 23 sur l’Epic Games Store à un prix incorrect", s’est adressé l’éditeur aux acheteurs concernés. "C’était notre erreur, et nous voulions vous faire savoir que nous honorerons tous les achats effectués à ce prix", a-t-il ajouté. L'erreur a été rectifiée et le jeu a été remis en vente à son prix d’origine.
Samsung a annoncé le lancement d'un tout nouveau projecteur de divertissement portable, The Freestyle. Le dernier-né est doté d'une technologie et d'une flexibilité jamais vues auparavant, qui lui permettent d'offrir des images optimales et un divertissement illimité aux consommateurs qui souhaitent emporter partout avec eux leurs contenus audio-vidéo préférés. The Freestyle s'adresse aux générations Gen Z et Millennials et intègre un projecteur, des haut-parleurs intelligents et un système d'éclairage ambiant dans un seul appareil portable léger. Le nouveau projecteur portable ne pèse que 830 grammes et transforme facilement n'importe quelle pièce en salle de cinéma. Contrairement aux projecteurs compacts traditionnels, le nouveau né pivote jusqu'à 180° grâce au support polyvalent et permet toujours une lecture vidéo de haute qualité : sur une table, au sol, sur les murs ou même au plafond, sans avoir besoin d'écrans supplémentaires. « Le Freestyle est un projecteur unique en son genre, qui met l'accent sur une extrême polyvalence et flexibilité pour s'adapter à l'évolution du mode de vie des consommateurs. Surmontant les limitations d'espace et de taille, il s'avère être un appareil ludique et polyvalent, qui s'adapte à tous les modes de visualisation préférés par le consommateur ». Le Freestyle dispose de capacités de correction trapézoïdale entièrement automatiques et de mise à niveau automatique, rendues possibles par une technologie de pointe. L'appareil est donc capable d'ajuster automatiquement l'écran pour chaque surface et à n'importe quel angle, garantissant des proportions optimales pour chaque utilisation. De plus, l'autofocus permet à The Freestyle de projeter des images d'une clarté cristalline sur n'importe quelle surface, sous n'importe quel angle et jusqu'à 100 pouces de taille. The Freestyle dispose d'un double radiateur passif pour des basses nettes et plus profondes sans distorsion et une diffusion à 360 ° qui permet au public de profiter d'un son de qualité cinéma depuis n'importe quelle position. Au niveau de l'alimentation, The Freestyle est compatible avec des batteries externes prenant en charge la charge USB-PD et une sortie d'au moins 50W/20V, et peut donc accompagner l'utilisateur partout, dans tous les déplacements, même en camping. Lorsqu'il n'est pas utilisé pour la lecture de contenu, The Freestyle génère des effets d'éclairage ambiant grâce à la fonctionnalité du mode ambiant et au capuchon d'objectif semi-transparent. The Freestyle est également un haut-parleur intelligennt, capable d'analyser la musique et d'associer des effets visuels à projeter sur le mur, le plafond ou n'importe où ailleurs. The Freestyle offre des capacités d'interface avec les téléviseurs intelligents Samsung pour des services de streaming intégrés et des capacités de mise en miroir et de diffusion compatibles avec les appareils mobiles Android et iOS. Il s'agit du premier projecteur portable du secteur à obtenir la certification des principaux partenaires OTT mondiaux, garantissant aux utilisateurs la meilleure expérience de visionnage de contenu. Il est également le premier à inclure une commande vocale étendue, qui permet à l'utilisateur de choisir ses assistants vocaux préférés pour une utilisation mains libres de l'appareil.
Dans la mise à jour de son règlement destiné aux Belges (publiée le 29 septembre 2020), PayPal mentionne très clairement: "nous introduisons des frais d'inactivité pour les comptes qui restent inactifs pendant au moins 12 mois consécutifs." D’après PayPal, "’inactif’ signifie que vous ne vous êtes pas connecté à votre compte PayPal ou que vous n'avez pas utilisé votre compte PayPal pour envoyer, recevoir ou virer de l'argent." Une connexion par an Il vous suffira de vous connecter au moins une fois par an à votre compte pour être exempté de tels frais. Le risque de vous voir facturer des frais d’inactivité est donc relativement faible, à moins que vous ayez créé un compte il y a quelques années et dont vous n’avez plus du tout d’utilité. De quels frais est-il question ? Difficile de donner un montant rond et précis étant donné que PayPal indique "les frais d'inactivité seront inférieurs à 12 euros ou au solde restant sur votre compte". Ce que le nouveau règlement ne stipule pas, c'est que "les frais ne seront appliqués qu'aux comptes sur lesquels il y a de l'argent", d'après une déclaration officielle de PayPal. Cette modification de son contrat d’utilisation sera applicable à partir du 4 janvier 2021. La date du 16 décembre 2020 mentionnée dans certains médias belges concerne les utilisateurs français. Mise à jour règlement Paypal destiné aux Belges. (pdf)
Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
15 euros pour visionner un épisode d’une série, 25 euros pour un film…, une annonce vraiment trop belle pour être vraie ! Un post sponsorisé et abondamment relayée sur le réseau social vante les mérites d’un site qui rémunère ses utilisateurs pour regarder films et séries, sur une mystérieuse plateforme de streaming. Attention, arnaque ! « C’est ouvert à tout le monde, il faut juste être majeur (et kiffer regarder des films ou des séries bien évidemment !) Allez vous inscrire rapidement, c’est totalement gratuit », détaille le post qui redirige vers un article du portail « DemainFrance.com », histoire de rendre plus crédible cette offre. Le numéro de carte bleue demandé « N’importe qui peut s’inscrire et être payé pour visionner. L’accès à la plateforme coûte 9,99 euros par mois et le premier mois est gratuit (à la manière de Netflix), ce qui permet dès le premier mois de tester la plateforme et d’être rentable facilement », est-il cette fois écrit dans l’article publié sur le site « DemainFrance.com », qualifié de « faux site d’arnaque » par CheckNews. L’article prétend que la plateforme de streaming « née du fruit de l’imagination de ses créateurs, Mike Jefferson et Andy Edwards » a déjà enregistré « 4 millions d’utilisateurs aux États-Unis » et que les abonnés ont reçu un total de « 32 millions de dollars » (soit près de 29 millions d’euros). Comme l’a démontré CheckNews, tout est complètement faux. Cette mystérieuse plateforme n’est jamais nommée, et tous les liens cliquables de la page orientent vers un formulaire demandant de renseigner son numéro de carte bleue. Même les nombreux commentaires de clients disponibles en bas de page sont fakes. Bref, une belle arnaque ! Attention donc si vous voyez un post à ce sujet circuler sur votre fil d’actualité.
Un protocole conclu entre le SPF Economie et DNS Belgium, le gestionnaire des noms de domaine ".be" sur Internet, permet de bloquer dans les 24 heures les sites frauduleux à partir du 1er décembre 2018. Jusqu'ici, une telle possibilité n'était possible qu'en cas de problèmes d'identification du propriétaire du site internet. Au-delà, la saisie du Parquet était requise, une procédure de minimum 2 semaines laissant le temps aux escrocs d'arnaquer nombre de consommateurs. Le nouveau protocole permet de bloquer les noms de domaine ".be" qui ont été enregistrés de manière frauduleuse et qui sont utilisés pour des sites web frauduleux ou qui abritent des sites 'phishing' La nouvelle procédure sera uniquement appliquée en cas de délits sérieux. Le propriétaire dispose d'une période de deux semaines pour faire appel. Après une période de six mois, le nom de domaine bloqué expire. Dans tous les cas où le propriétaire du site internet peut être clairement identifié, il sera en outre fait appel au parquet. Pour la fermeture de site internet frauduleux avec une autre extension que .be (par exemple.com) l'intervention du parquet reste nécessaire. Pour ces sites internet, le parquet peut demander le blocage aux fournisseurs belges.
Instagram, l'application de partage de photos détenue par Facebook, a annoncé lundi qu'elle allait supprimer de certains comptes, les faux abonnés et commentaires destinés à les faire apparaître plus populaires qu'ils ne le sont vraiment. 'Nous avons récemment constaté que des comptes utilisaient des applications tierces pour artificiellement gonfler leur audience', explique Instagram, sur son blog. 'A partir d'aujourd'hui, nous allons commencer à retirer les 'likes', les abonnements et les commentaires des comptes qui utilisent des applications tierces pour améliorer leur popularité', ajoute l'entreprise. Instagram a développé des technologies d'apprentissage automatique pour l'aider à identifier les comptes utilisant de telles applications, en infraction avec les règles d'utilisation. La société enverra des messages aux abonnés concernés pour les prévenir de la suppression des commentaires ou des "likes" artificiels. Les utilisateurs auront simplement besoin de changer de mot de passe pour interrompre leur lien avec ces applications tierces, indique Instagram. Mais ceux qui continueraient à les utiliser pourraient voir "leur expérience affectée", ajoute la société sans préciser comment. Ce coup de vis intervient au moment où la maison mère d'Instagram, Facebook, fait face à de nombreuses polémiques (données personnelles, manipulations politiques, piratage, etc..). Voir le communiqué d'Instagram (anglais)
Dans la nuit du samedi 27 au dimanche 28 octobre 2018, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin, une bonne nouvelle pour les fans de grasse matinée: on gagnera une heure de sommeil.. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Mais pour ceux qui sont perturbés par ces changements d'heure, ils se féliciteront que ce passage à l'heure d'hiver sera peut-être... le tout dernier. Ou l'avant-dernier, du moins. La Commission européenne a en effet proposé de mettre fin à ce système de basculement dès 2019.... tout en laissant le choix aux états de conserver l'heure d'hiver ou celle d'été. Ceux-ci doivent en principe se prononcer pour avril 2019. "Les États membres qui souhaitent revenir de façon permanente à l'heure d'hiver auront la possibilité de procéder à un dernier changement d'heure saisonnier le dimanche 27 octobre 2019. À compter de cette date, les changements d'heure saisonniers ne seront plus possibles", a indiqué Violeta Bulc, commissaire chargée des transports. Les pays du Benelux ont indiqué qu'ils souhaitaient lancer une consultation populaire à ce propos, et associer les pays proches (France, Allemagne, Italie) dans la démarche, afin d'harmoniser la décision. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 30 au dimanche 31 mars 2019 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure
Le célèbre lecteur mp3 gratuit, très populaire aux débuts des années 2000, revient notamment sous la forme d’une application mobile. Winamp, créé en 1997, a connu différents propriétaires au fil des années. En 2002, l’application est rachetée par AOL, avant d'être revendue à Radionomy en 2014, et c’est cette dernière société qui est en charge de ce retour inespéré. " Il y aura une toute nouvelle version l'année prochaine (2019), qui conservera tout l'héritage de Winamp, mais proposera une expérience d'écoute plus complète. Vous pourrez écouter les fichiers MP3 que vous possédez chez vous, mais également dans le cloud, ainsi que des podcasts et des stations de radio en streaming ", explique Alexandre Saboundjian, PDG de Radionomy au site TechCrunch. Sur ordinateur comme sur mobile, la nouvelle version de Winamp sera donc un hub qui centralisera toutes vos sources audio. Reste à savoir si des plateformes de streaming telles que Spotify ou Apple Music seront également prises en compte. Et si le lecteur mp3 complètement customisable de l’époque peut à nouveau séduire, alors que notre consommation de la musique est loin de ce qu’elle a pu être au début des années 2000. Radionomy publiera une petite mise à jour (version 5.8, la première depuis 2013) dans les semaines qui arrivent. La version 6, qui verra l’arrivée en complément d’une application mobile, est donc prévue pour 2019. Lire toutes les actus sur winamp Clic pour plus d'infos (anglais)
Certains salariés du groupe Amazon tenteraient d'arrondir leurs fins de mois en revendant des informations confidentielles, selon les informations du Wall Street Journal. Ces employés, dont le nombre n'est pas précisé, auraient recours à des intermédiaires pour vendre des données internes et des informations confidentielles à des marchands qui commercialisent leurs produits sur le site d'Amazon, objectif : les aider à faire croître leurs ventes. Le géant du commerce en ligne américain a lui-même confirmé l'ouverture d'une enquête interne pour tirer au clair ces fuites rémunérées qui bénéficieraient à des entreprises tierces. "Nous menons une enquête complète sur ces allégations", a indiqué le groupe de Seattle dans une déclaration écrite à l'AFP. Amazon évoque une "politique de tolérance zéro" Une porte-parole a souligné que les employés étaient tenus de respecter des règles commerciales et déontologiques internes très strictes, et que le groupe disposait "de systèmes sophistiqués pour limiter et contrôler l'accès aux informations". Elle a également agité la menace de sanctions, "notamment de possibles suites judiciaires, pénales le cas échéant". D'après le Wall Street Journal, Amazon enquête sur ce sujet depuis plusieurs mois. Le groupe a également ciblé les marchands potentiellement concernés, en évoquant des fermetures de comptes, des suppressions d'avis les concernant, des blocages de fonds et d'éventuelles poursuites. "Nous avons une politique de tolérance zéro pour ce qui est du détournement de nos systèmes", a résumé la porte-parole. Cette pratique est particulièrement présente en Chine. Le quotidien économique cite l'exemple d'intermédiaires à Shenzhen œuvrant pour des employés du groupe. En échange de sommes allant de 80 à plus de 2 000 dollars, ils vendent des informations sur les volumes de ventes, les adresses électroniques des clients laissant des commentaires ou encore un service permettant d'effacer les avis négatifs et de restaurer des comptes Amazon fermés.
Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.
Une Tesla Model S aurait démarré toute seule et percuté cinq véhicules stationnés dans la rue de Bosnie, à Saint-Gilles (Bruxelles), ce mardi 29 mai 2018. 'Selon la police, le propriétaire du véhicule se trouvait en dehors de la voiture, occupé à fermer la grille de son agence alors que le moteur tournait. La Tesla s’est alors mise en route toute seule, fonçant sur d’autres voitures garées à proximité avant de finir sa course dans une Dacia Logan située de l’autre côté de la rue.' Après avoir fait des constats à l’amiable avec les propriétaires des voitures endommagées, le propriétaire de la Tesla a promis qu’il allait demander des comptes à la marque Tesla. Après avoir mené leur propre enquête, un porte-parole de la compagnie a néanmoins indiqué que le client était bien au volant, “conduisant lui-même le véhicule sans utiliser l’autopilote”, contestant ainsi ses dires. Affaire à suivre... Un accident de plus après la récente collision d’une Tesla avec une voiture de police, qui ne devrait en tous cas pas plaire à Elon Musk qui n’apprécie forcément guère l’attention démesurée portée par les médias à l’égard des accidents liés à ses véhicules. Voir aussi: La voiture autonome d’Uber qui a tué un piéton, a choisi de ne pas l’éviter!.
Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)
Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket
Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"

Se servir de citoyens en situation précaire pour effectuer des transferts d'argent illégaux, telle est la méthode de "la mule financière" qu'utilisent des escrocs à des fins de blanchiment d'argent. Ces escrocs d'un nouveau genre, attirent des particuliers 'baptisés les "mules' via les réseaux sociaux. En règle générale, les fraudeurs se font passer pour des jeunes qui vivent une réussite fulgurante, ils persuadent leurs victimes, souvent des jeunes ou des allocataires sociaux, d'ouvrir un compte auprès d'une autre banque que la leur et de leur transmettre ensuite leur carte bancaire (ou leur numéro de compte) afin que de l'argent, provenant la plupart du temps de l'étranger, y soit transféré. Dès réception des fonds, le titulaire du compte doit assez rapidement retirer ceux-ci en espèces et les transférer à l'étranger via le système de paiement Western Union. Cette transaction frauduleuse se fait en échange d'une compensation financière. Ces procédures appelées mules financière (ou money mules) peuvent, bien entendu, mener les intermédiaires à des poursuites pénales. Depuis quelques mois, on constate que le phénomène de "money mules" a subi une forte augmentation du nombre de cas déclarés. Pour s'en protéger, la Fédération du secteur financier Febelfin conseille aux particuliers de ne pas prêter leur compte bancaire à des tiers, de ne jamais effectuer de transactions pour le compte d'autrui et de ne pas confier sa carte bancaire ou ses codes. Une mule n'a souvent pas conscience de commettre des faits délictueux", souligne la fédération, or, elle représente "un maillon important dans le cadre d'activités criminelles comme le trafic de drogue, le trafic d'êtres humains et la fraude par internet. Les personnes qui pensent être tombées dans le panneau sont invités à prendre contact avec leur banque ainsi qu'avec la police.
Nuance, l'éditeur du 'Swype' Keyboard, a annoncé l'arrêt du développement de son application, l'entreprise souhaite se concentrer sur ses solutions d'intelligence artificielle. Rachetée en 2011 par Nuance (100 millions de dollars), Swype a connu un très joli succès sur Android, contrairement à sa version iOS, plateforme où les claviers développés par des tiers sont souvent moins pratiques que le clavier d'Apple. Contactés par un utilisateur de Reddit qui faisait face à un bug, les développeurs ont profité de l'occasion pour annoncer l'arrêt de l'application. "Nuance ne mettra plus à jour le clavier Swype+Dragon pour Android. Nous sommes désolés de quitter le business du clavier pour les consommateurs, mais ce changement est nécessaire pour nous permettre de nous concentrer sur le développement de solutions d’Intelligence artificielle pour les entreprises". La dernière mise à jour, datant du 18 janvier 2018, sera donc la dernière. L'application reste pour l'instant dans le Play Store mais pourra, à terme, disparaitre. Quant à la version iOS, elle n'est déjà plus disponible. Il faudra donc se tourner vers d'autres solutions. Comme le 'Gboard' de Google, qui s'améliore à chaque mise à jour, ou 'Swiftkey', principal concurrent de Swype.
Une idée folle et un gros coup de com'. En décembre 2017, Elon Musk avait promis sur Twitter que s'il vendait 50.000 casquettes portant le logo de 'The Boring Compagny', sa société de construction de tunnels, il mettrait en vente ses propres lance-flammes. Chose promise, chose due. L'homme sans limites, fondateur de Tesla et de SpaceX, a annoncé ce dimanche 28 janvier 2018 sur Twitter la commercialisation de ces nouveaux "goodies", limitée à 200 000 exemplaires. Et ce n'est pas une blague: ces armes sont actuellement déjà en pré-commandes sur le site de son entreprise, pour la modique somme de... 500 dollars (400 euros). L'arme, présentée comme un objet pouvant "enflammer n'importe quelle fête", est avant tout considérée comme étant le lance-flammes le moins dangereux du monde. Même si un extincteur est également proposé à la vente, pour 30 dollars. Une publication partagée par Elon Musk (@elonmusk) le 27 Janv. 2018 à 4 :53 PST (clic sur l'image pour lire la vidéo) L'arme ressemble à un paintball, dont l'intérieur a été modifié afin de pouvoir cracher du feu. Une arme "parfaite pour rôtir des noix", écrit-il sur Instagram. En seulement quelques heures, le site a déjà comptabilisé 2.000 commandes, dont les premières devraient être livrées dès le printemps prochain Accéder au site officiel (Ang)
La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.
YouTube, le portail vidéo de Google, vit des heures difficiles: de très gros opérateurs comme Amazon,eBay, Adidas, Lidl, Mars, HP, Deutsche Bank, ou encore Sky ont décidé de suspendre leurs campagnes de publicité sur le site, après la révélation par le Times que ces grandes marques apparaissent sur des vidéos montrant des enfants légèrement vêtus qui ont attiré les commentaires de centaines de pédophiles. "La plupart semblent avoir été postés par des enfants innocents" souligne l'enquête du Times Les pédophiles se ruent cependant sur un tel contenu, cependant, en cherchant certains mots-clés en russe qui peuvent faire apparaître des centaines de jeunes filles slaves Les algorithmes de YouTube suggèrent alors des clips similaires, explique le journal, dont un montrant des bambins nus dans un bain, par exemple. Les sections "commentaires" des vidéos sont utilisées par les pédophiles pour échanger des liens vers des abus d'enfants et pour faire des commentaires obscènes, et ce sans modération automatique de la plate-forme. Le "Times" donne pour exemple une petite fille allongée sur un lit parmi ses peluches, portant simplement un collant sous sa veste retroussée. La vidéo avait suscité des commentaires de nature clairement pédophile: "Je voudrais embrasser ta culotte parfumée", disait l'un d'entre eux. "En faisant de la publicité sur une vidéo, les marques ont peut-être financé le créateur de ces contenus", qui reçoit généralement 55% de tous les revenus, dénonce le Times. En réaction, des marques comme Adidas, Mars, HP, Diageo, Cadbury, Deutsche Bank et Lidl ont retiré leurs campagnes de YouTube à la veille du Black Friday, l'un des plus grands jours de vente en ligne de l'année! Adidas a déclaré que la situation était "complètement inacceptable" Tandis que Mars a déclaré que jusqu'à ce que les garanties soient en place, "nous ne ferons pas de publicité sur YouTube". YouTube ne vérifie pas de manière proactive les contenus inappropriés, mais s'appuie sur les algorithmes, les associations et les citoyens pour les signaler, de plus, le nombre de volontaires responsables de l'élimination des contenus inappropriés pour les enfants serait nettement insuffisant. Ronan Harris, managing director de Google Royaume-Uni et Irlande, a admis que "YouTube est un problème global pour Google". Google et sa filiale YouTube ont répliqué à ces critiques en s'engageant formellement à prendre des mesures pour renforcer le contrôle sur les vidéos diffusées. YouTube assure désormais avoir durci ses règles concernant les contenus impliquant des mineurs. Mais une enquête de la BBC a démontré que le système de signalement de contenu abusif de YouTube avait été inopérant pendant plus d'un an, permettant aux pédophiles de publier ces commentaires scabreux en toute impunité. Il pourrait y avoir selon la BBC jusqu'à 100.000 comptes laissant des commentaires inappropriés sur les vidéos concernant les enfants.... Lire le communiqué de la BBC (anglais) Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.
On vous parle d’un temps que les moins de 20 ans ne peuvent pas connaître... Sur Internet en ce temps-là, point de Google, de Facebook ou de YouTube, pour se parler, les internautes se connectaient (tant bien que mal ) sur des chats ou utilisaient... Aol Instant Messenger, "AIM" pour les intimes. Et si vous avez grandi dans les années 90, que vous avez connu les forfaits Internet à l'heure, le "56 k" et les déconnexions à répétition, alors il y'a de fortes chances pour que vos premières discussions en ligne se soient déroulées sur AIM, qui n'était autre que la première messagerie directe. Mais l’aventure se termine après 20 ans de bons et loyaux services. Lancée en 1997, la première messagerie du genre va définitivement clore ses portes le 15 décembre 2017. Difficile en effet pour AIM de se trouver une place sur les Internets de 2017, face au géant Facebook et à ses services de dialogue ultra-populaires Messenger et WhatsApp. Sur son site, AOL explique : 'Nous savons qu’il y a énormément de fidèles qui utilisent AIM depuis longtemps. Nous avons adoré mettre au point la première application de discussion de ce genre. Désormais, nous tous à AOL (Oath aujourd’hui, ndlr), sommes ravis de continuer à apporter des produits et expériences nouveaux et emblématiques.' Sur Twitter, les internautes n'ont pas tardé à déposer leurs hommages numériques. C'est notamment le cas de l'acteur Joseph Gordon-Levitt (Inception, The Dark Knight Rises) qui écrit : "Aujourd'hui, nous disons au revoir à AOL Instant Messenger. Nous devons maintenant révéler nos pseudonymes embarassants (mais je ne révèlerai pas le mien) !". En véritable symbole d'une époque désormais révolue, la fermeture d'AIM est, la preuve que les années 90 sont bien terminées Près de 10 millions de personnes se connectaient encore régulièrement à la messagerie.