Lanterns : ce que le final doit régler pour vraiment lancer le DCU
La série DC a convaincu bien au-delà des fans. Reste le plus dur : boucler son enquête, définir John Stewart et raccorder la suite.
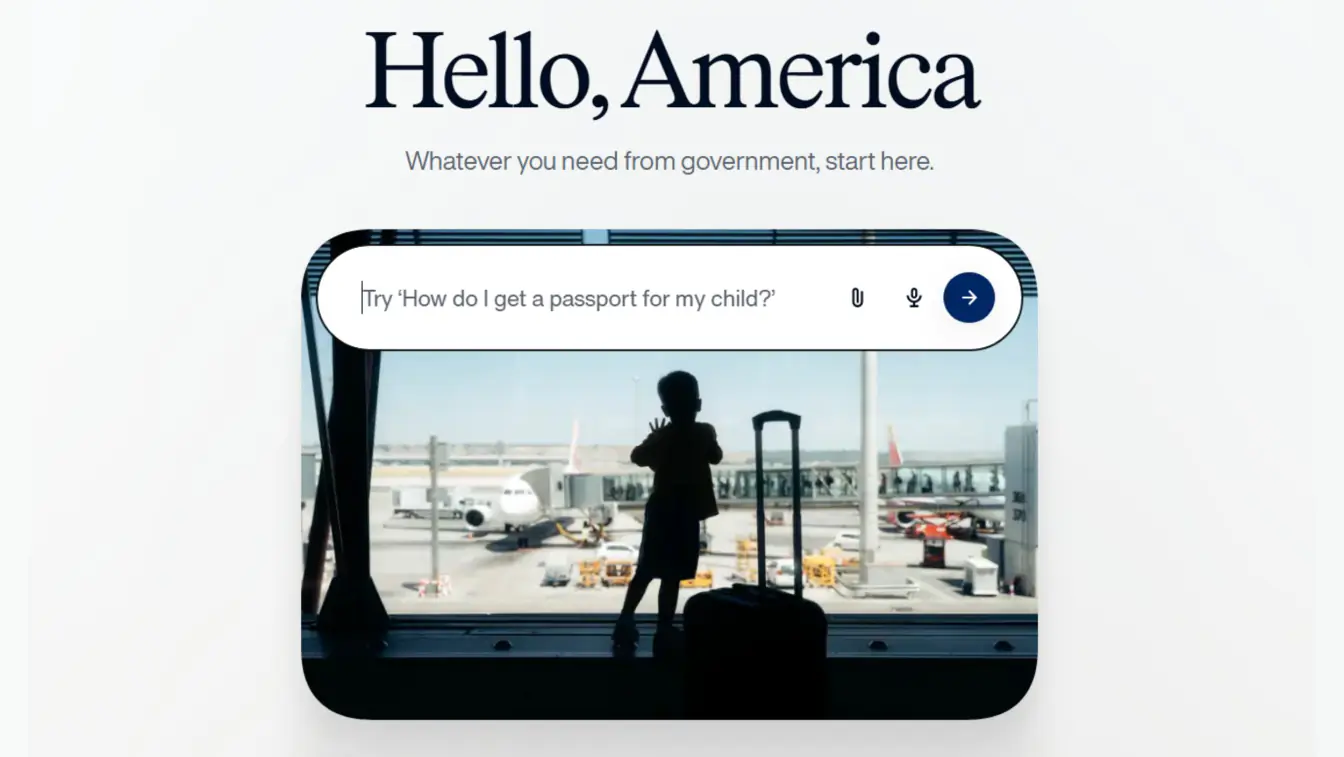
Le chatbot d’America.gov a recraché le poème final de Minecraft en version paperasse fédérale, avant de nier l’avoir écrit. Et là, ça pique.
Airbus annonce jeudi avoir finalisé le rachat de Quarkslab, entreprise française de cybersécurité connue pour sa solution QShield, qui protège les logiciels face à l'IA. L'opération, révélée en avril, renforce la stratégie cyber du groupe européen.
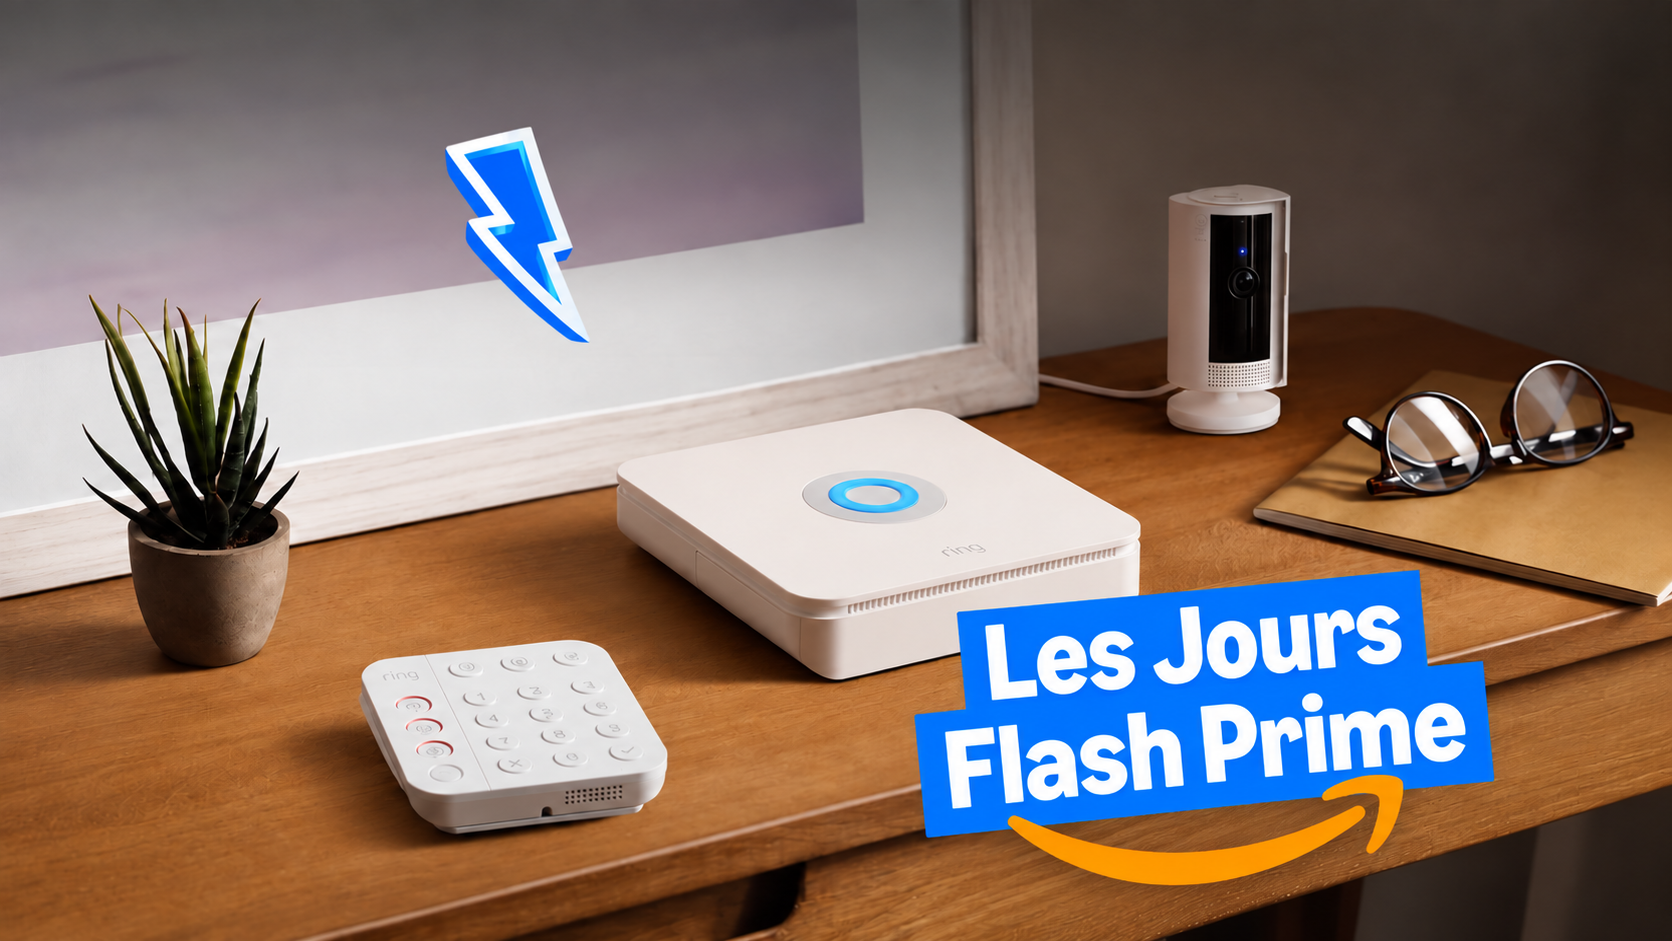
Le kit Ring Alarm S livré avec la caméra Indoor Cam de deuxième génération descend à 119,99 € sur Amazon, contre 239,97 € au plus bas des 30 derniers jours. L’offre est liée à un abonnement Ring Home Standard de 12 mois, qui pèse dans le calcul final.
Le final de la saison 4 de Strange New Worlds revisite un vieux totem de Star Trek, mais avec une mécanique temporelle bien plus instable.
Vingt-six ans après, la première de la saison 5 de Buffy reste un cas d’école. Duel attendu, humour envahissant, et un twist final qui a tout changé.
Apple travaillerait finalement sur un successeur à l’actuel Vision Pro, encore très en amont et dont la forme n’est pas arrêtée. Un lancement n'est envisagé que fin 2028 ou début 2029, et rien ne garantit qu’il aboutisse.
Kit Harington révèle avoir discuté très tôt pour incarner Batman. Un aveu qui éclaire le casting de Matt Reeves, finalement remporté par Robert Pattinson.
Selon le leaker Kepler_L2, les puces de la PlayStation 6 et de la future Xbox, connue sous le nom de Project Helix, ont toutes atteint le tape-out, c’est-à-dire la phase où leur conception est suffisamment finalisée pour passer à la fabrication. PS5 Pro Helix > PS6 ? Et puisque deux conso
Le final de la saison 3 de Lioness révèle enfin qui vise Joe. Et le retour d’un personnage oublié change toute la lecture de la saison.
LiveNetTV avait résisté aux contre-mesures d'Amazon et continuait de fonctionner malgré les blocages. Après près de dix ans d'existence, l'application IPTV pirate a cessé d'émettre à la suite d'une perquisition menée à Istanbul, avant qu'un accord avec l'ACE ne scelle son sort.
Selon Bloomberg, Apple développerait un bracelet de suivi santé dépourvu d’écran, actuellement en phase d’étude technologique précoce, mais ne serait probablement pas commercialisé avant 2028, si Apple décide finalement de le poursuivre.
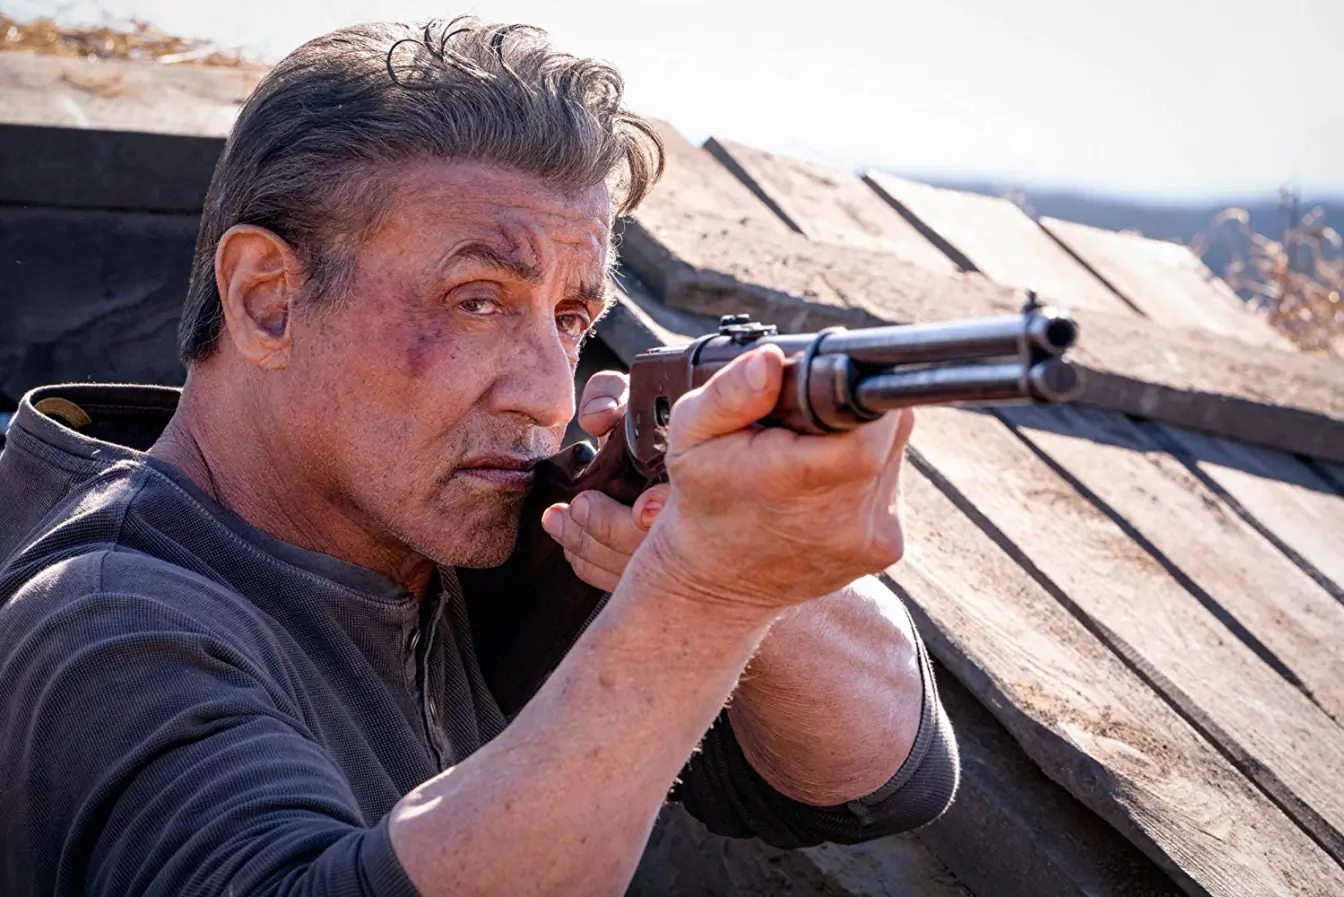
Présenté comme le point final en 2019, Rambo reviendra pourtant au cinéma en 2027. Mais pas avec Sylvester Stallone devant la caméra.
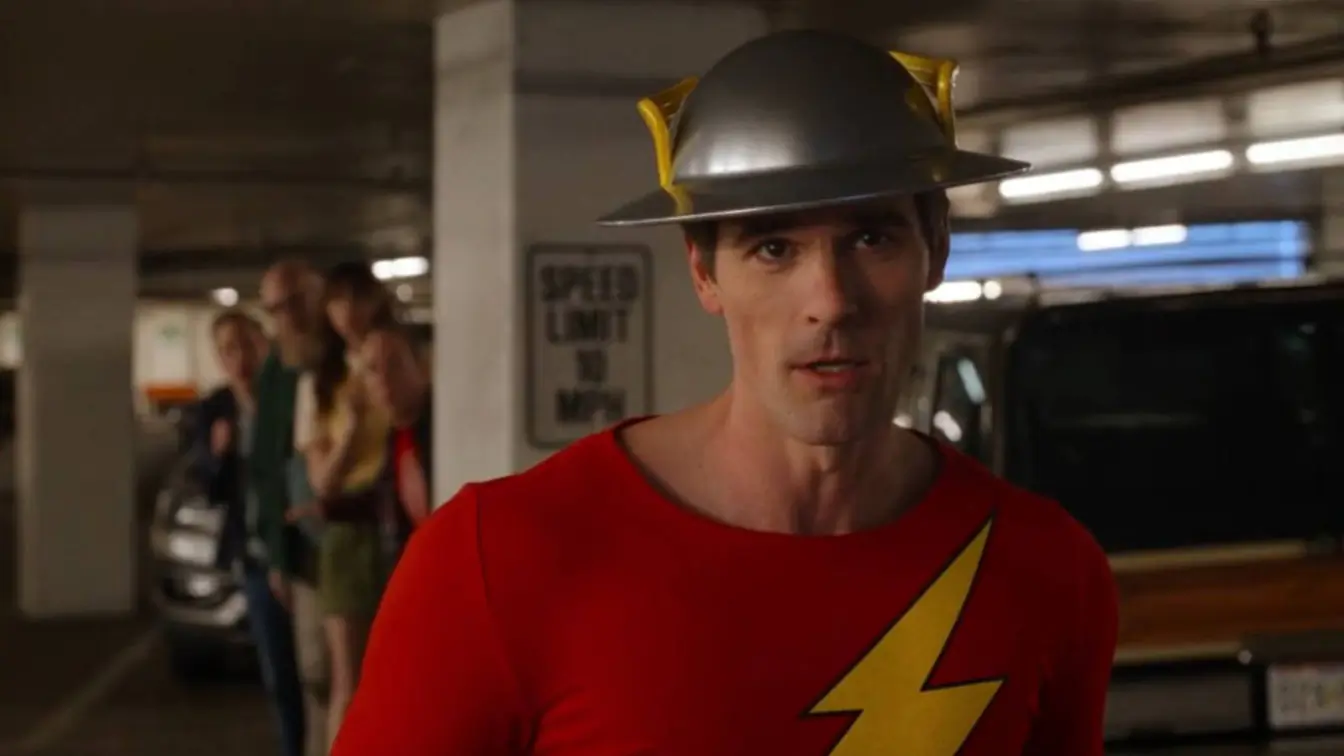
Le spin-off de Big Bang Theory a bien eu son caméo super-héroïque. Pas avec Green Lantern, bloqué ailleurs, mais avec un Flash finalement plus logique.
Le final de la saison 3 a rebattu presque toutes les cartes. Entre départ de David S. Goyer et grands arcs d’Isaac Asimov, la suite s’annonce très ouverte.
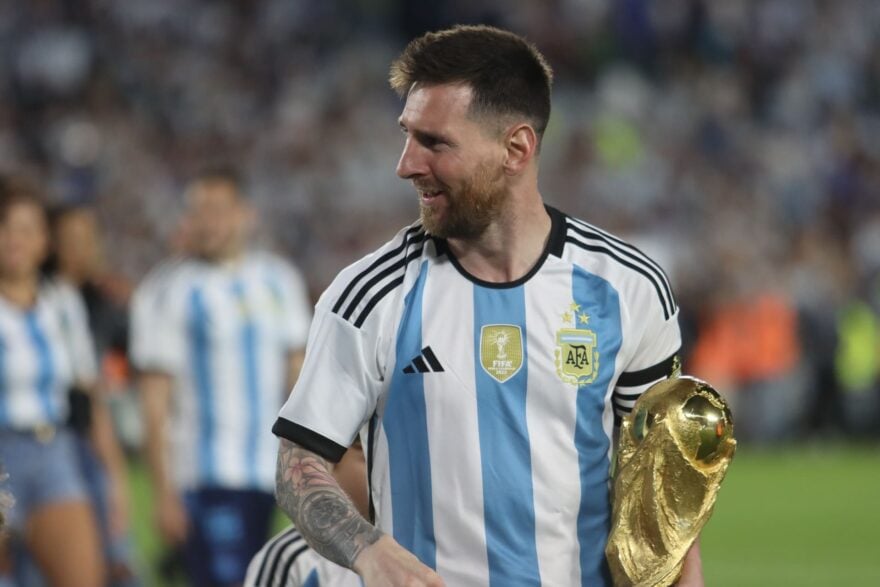
Lionel Messi a annoncé la fin de sa carrière internationale dans une publication sur Instagram, le 31 août. Mais, finalement, il jouera un dernier match avec la sélection argentine lors d’un match amical prévu pour le 6 octobre. L’Albiceleste affrontera la sélection du Bénin, à Buenos Aires.
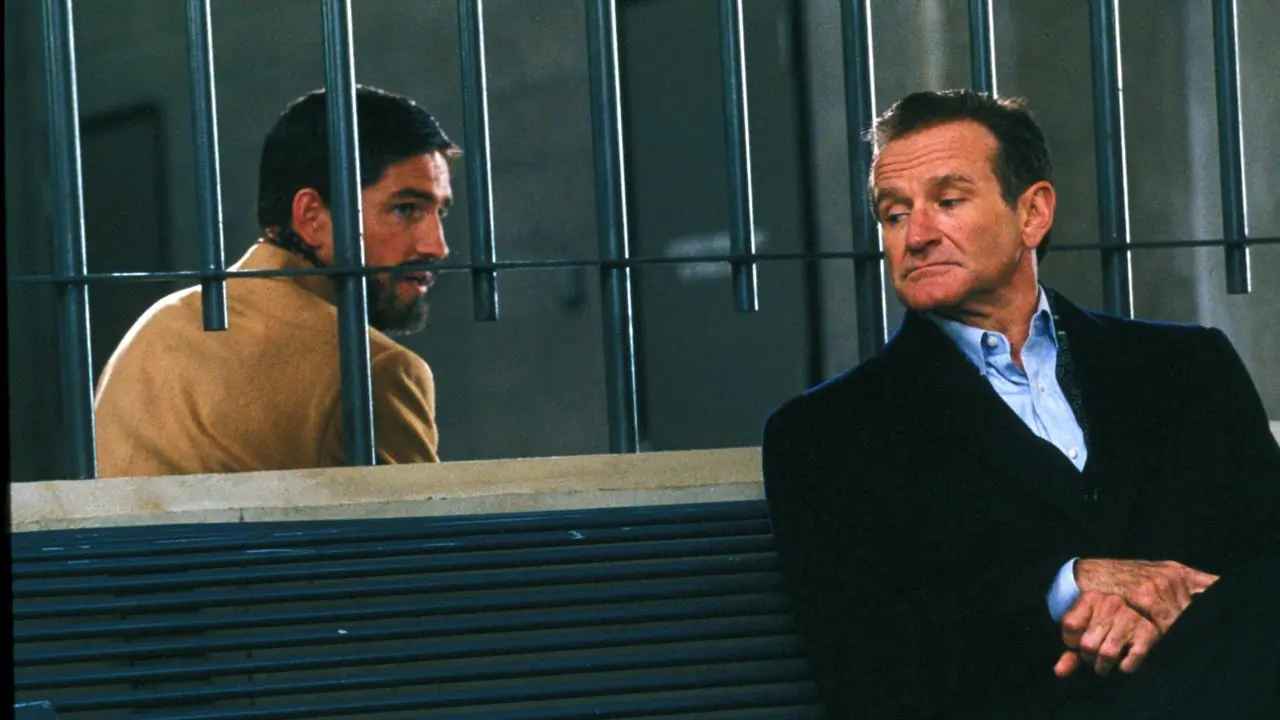
Sorti discrètement en 2004, The Final Cut montre Robin Williams dans un rôle froid et troublant. Un film imparfait, mais bien plus actuel qu’il n’en a l’air.
La saison 4 de Yellowjackets arrive le 20 novembre sur Paramount+ et s'attaque enfin au retour des survivantes, le chaînon manquant le plus attendu.
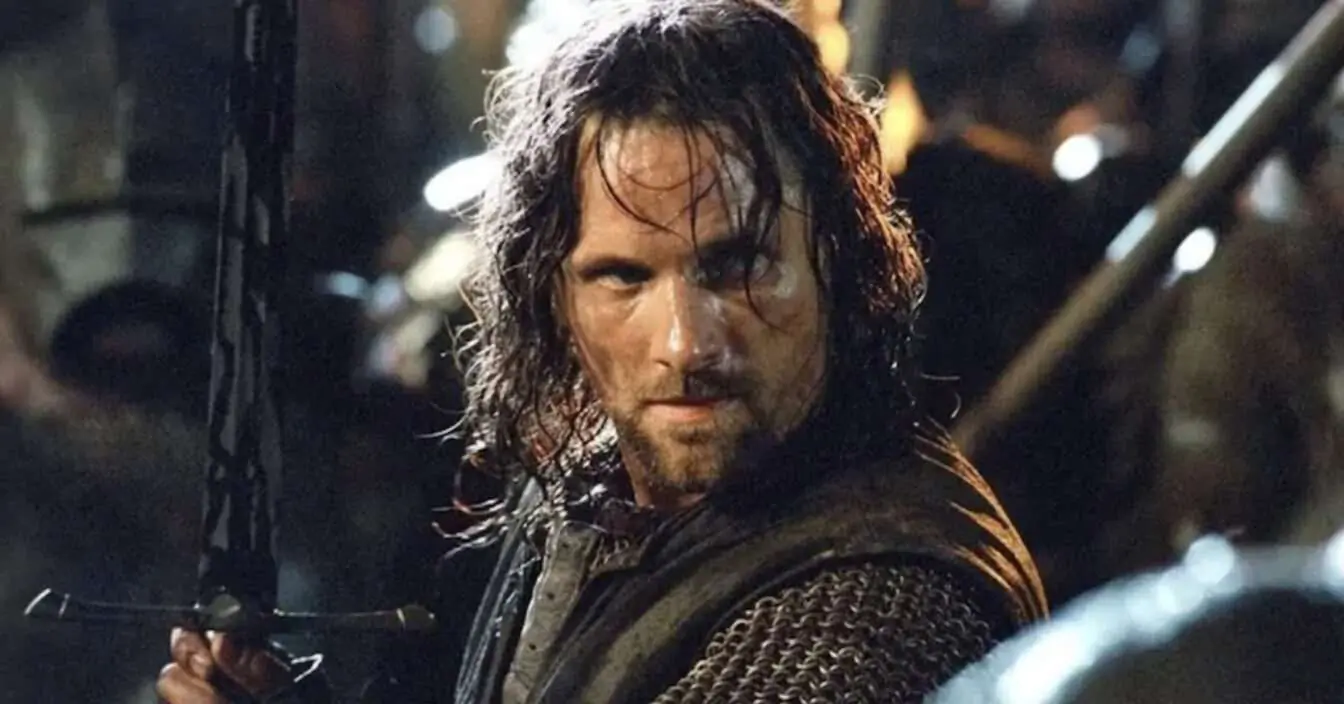
Le roi de Gondor a failli avoir un autre visage. Quatre acteurs ont été approchés ou castés, avec un choix final arrivé en plein chaos.
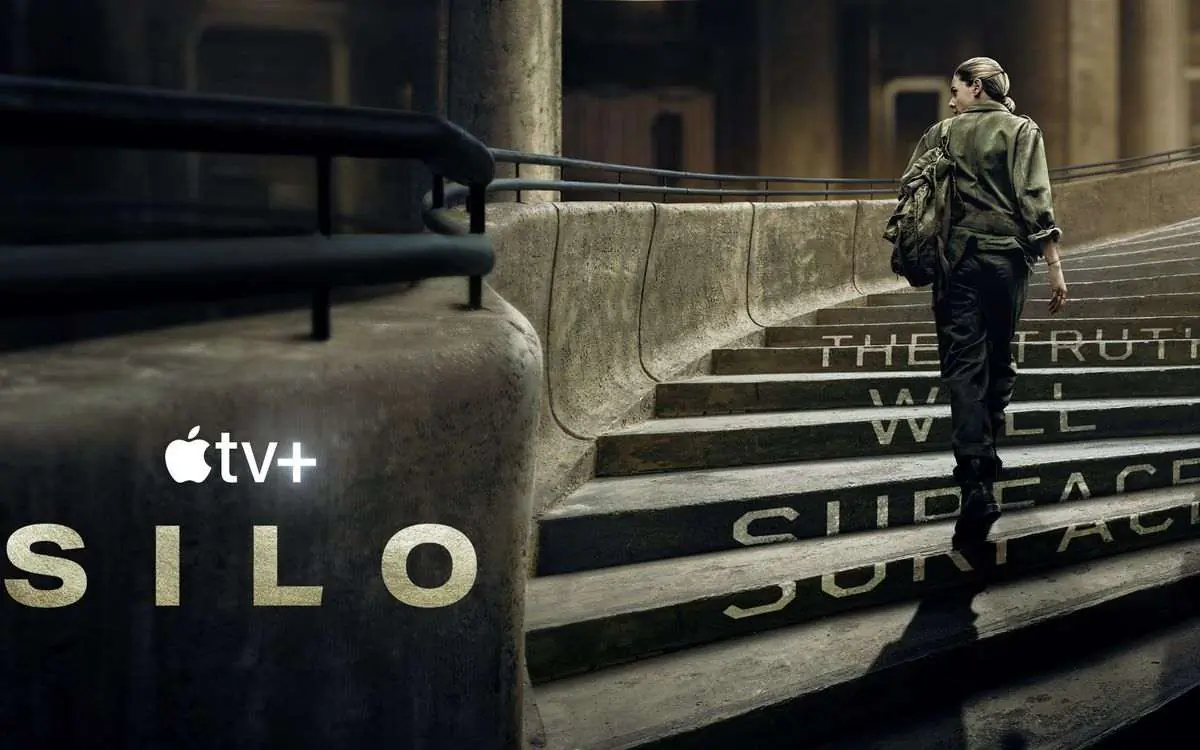
Le final de la saison 3 de Silo déplace la menace. L’Algorithme n’est peut-être qu’un outil, et un nom remonte soudain à la surface.
Le retour des frères Russo s’accompagne d’un aveu qui peut inquiéter: Avengers: Doomsday a commencé son tournage sans scénario finalisé.
Le final de Furious révèle un geste décisif d’Alice Black. Plus qu’un twist, c’est la vraie promesse de la saison 2.
Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.
Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.
La lutte contre les services IPTV illégaux s’intensifie à travers l’Europe. Diffusion massive de chaînes piratées, reventes d’abonnements “low cost” et serveurs dissimulés à l’étranger : les autorités européennes redoublent d’efforts pour mettre fin à un marché parallèle qui représente des centaines de millions d’euros de pertes pour le secteur audiovisuel. Une coordination européenne inédite Sous l’impulsion de la Commission européenne, une série d’opérations coordonnées vient de cibler les principaux réseaux de diffusion pirate. Avec le soutien d’Europol et d’Eurojust, l’initiative “Block Piracy” permet désormais de couper en urgence les flux IPTV identifiés et de saisir les serveurs à la source. Plusieurs plateformes, hébergées dans différents pays membres, ont ainsi été démantelées au cours des derniers mois. Bruxelles veut faire de cette stratégie commune un modèle de référence pour l’ensemble du marché numérique européen. La France muscle son arsenal contre les revendeurs En France, l’Arcom veut frapper vite et fort. Grâce à un cadre légal renforcé, les autorités peuvent désormais ordonner le blocage immédiat des sites et applications diffusant des chaînes sans autorisation. Les forces de l’ordre s’attaquent aussi au commerce parallèle des abonnements IPTV, souvent relayés sur les réseaux sociaux ou via des box illégales. Les enquêteurs observent une professionnalisation croissante de ces réseaux, capables de générer d’importants profits en toute discrétion. Plusieurs interpellations récentes illustrent cette nouvelle approche plus offensive. En Belgique, la justice durcit le ton La Belgique, elle aussi, multiplie les coups de filet. Sous la coordination de la police fédérale et de la SABAM, des opérations conjointes ont conduit à la fermeture de plateformes frauduleuses et à l’arrestation de distributeurs locaux. Le gouvernement mise sur la répression judiciaire : les peines encourues peuvent atteindre cinq ans de prison et plusieurs dizaines de milliers d’euros d’amende. En parallèle, une campagne d’information vise à rappeler que l’usage d’un service IPTV non autorisé reste illégal, même pour l’utilisateur final. Course contre la montre technologique Face à ces mesures, les acteurs du piratage s’adaptent en permanence : serveurs déplacés à l’étranger, flux chiffrés, paiements anonymes… Les autorités misent sur de nouveaux outils de détection automatisée basés sur l’intelligence artificielle et l’analyse des réseaux. La bataille contre l’IPTV illégale s’annonce longue, mais l’Europe semble décidée à ne plus laisser ce marché souterrain prospérer
Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.
Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.
Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)
Après Apple et Twitter, c'est au tour de Google, Facebook et Microsoft de passer de l'émoji arme à feu à l'émoji pistolet à eau. Une modification qui devrait apporter plus de cohérences entre les différentes plateformes. Après un mouvement lancé par Apple en 2016, d'autres entreprises ont pris leur temps mais ont finalement passé le cap, ça sera désormais pistolet à eau (vert ou orange selon les plateformes) et puis c'est tout. Entre les nombreuses fusillades aux États-Unis et les soucis de compatibilité entre les plateformes, il aura fallu attendre deux ans pour que WhatsApp, Facebook, Twitter, Samsung, Google et Microsoft (qui planche actuellement sur sa version du pistolet à eau) rejoignent Apple. Le site 'Emojipedia' a compilé l'évolution des émojis pour chaque plateforme dans l'infographie ci-dessous. On peut ainsi noter que Microsoft avait fait le chemin inverse en 2016, en remplaçant son pistolet laser par une arme à feu classique. Quant à la version du pistolet à eau par Facebook, elle n'est pas encore connue, mais elle aurait été confirmée au site Emojipedia : Un porte-parole de Facebook a confirmé à Emojipedia qu'un pistolet à eau remplacera l'arme à feu sur les plateformes Facebook. Cette décision a pour but de minimiser les problèmes de communication entre les différentes plateformes, en évitant un scénario où un utilisateur choisi un pistolet à eau sur son clavier émoji Apple, Google ou Samsung, et qu'il apparaisse comme une arme à feu sur Facebook.
Avec ses composants, l'iPhone X devrait rapporter gros à Samsung Les modèles X, 8 et 8 Plus reposent en partie sur des innovations..... made in Samsung! Les derniers smartphones de la firme de Cupertino seront ainsi tous équipés d'écrans Oled Super Retina achetés au grand rival coréen. Les raisons de ce non-sens stratégique ? Le chaebol est aujourd'hui le seul fabricant capable de fournir massivement cette nouvelle technologie moins gourmande en énergie et offrant un meilleur contraste. Une situation de quasi-monopole que Samsung a d'ailleurs fait payer au prix fort à Apple. Selon les analystes coréens de KGI Securities, la marque à la pomme aurait déboursé entre 120 et 130 dollars par écran, ce qui expliquerait, en partie, le niveau de prix stratosphérique (de 800 à 1.300 euros) de l'iPhone nouveau. La filiale composants du coréen, Samsung Electro-Mechanics, équiperait également les appareils de ses condensateurs céramiques multicouches ainsi que de ses circuits imprimés. Au final, chaque fois qu'Apple produira un iPhone X, Samsung toucherait 110 dollars sur chaque iPhone X produit Les investisseurs ont d'ailleurs anticipé ces commandes et fait grimper le titre de la filiale de 211% depuis le début de l'année. Et si l'iPhone nouveau faisait un flop ? Samsung garderait le sourire puisque cela lui permettrait d'asseoir un peu plus sa place de n°1 mondial. Samsung croise donc certainement les doigts pour que les ventes soient à la hauteur et cela même si l’iPhone X est un concurrent direct du Galaxy S8 et du Galaxy Note 8, en attendant, l’engouement ne semble pas toucher les iPhone 8 et 8 Plus qui n’attirent pas les foules.
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.
Les traductions en ligne sont souvent involontairement drôles, mais pour cet utilisateur palestinien, un simple message a failli virer au cauchemar. Le journal israélien Haaretz raconte l’histoire de cet utilisateur palestinien, qui posta innocemment une photo sur le célèbre réseau social. On le voyait poser sur un chantier, a coté d’un bulldozer. Le message était simple : "يصبحهم" ou "yusbihuhum", qui peut se traduire par “Bonjour” ou 'Bonne journée'. Malheureusement, Facebook n’a semble-t-il pas révisé son arabe, puisque la traduction affichait “Attaque-les” en Hébreux, et “blesse-les” en anglais. Très vite, la publication est partagée et arrive aux oreilles de la police israélienne, qui sans vérifier la véritable traduction, pense qu’il s’agit là d’une menace et que l’homme prépare une attaque au bulldozer. Il faudra quelques heures à la police pour comprendre leur erreur, et beaucoup plus à Facebook pour s’excuser auprès de cet homme. “Malheureusement, notre système de traduction a commis une erreur, en interprétant mal la publication d’un utilisateur. Nous lui présentons nos excuses ainsi qu’à sa famille pour cette erreur et les troubles engendrés”. Voilà la réponse officielle du réseau social, un peu légère, même si on explique que le problème est actuellement analysé par les équipes en charge de la traduction. Pour rappel, les traductions sur Facebook sont entièrement automatisées et gérées par une intelligence artificielle. Chaque jour, plus de 4,5 milliards de publications sont traduites sur le site. Des arabophones ont expliqué au quotidien que le problème venait de la transcription faite par Facebook qui ne correspondait à aucun mot arabe actuel mais pouvait s’approcher du verbe 'blesser', d’où son utilisation pour la traduction finale. Une autre source a indiqué à Times of Israel qu’il n’y avait qu’une lettre d’écart entre les expressions en arabe local 'bonne journée à tous' et 'blessez-les', ce qui pouvait aussi avoir induit l’algorithme de Facebook en erreur. Google Translate commet aussi des erreurs L’outil de traduction automatique de Facebook n’est pas le seul à avoir parfois du mal à faire du bon travail. Celui de Google repasse ainsi par l’anglais pour passer d’une langue à une autre. Du coup, pour traduire 'il pleut des cordes' du français vers l’italien, le programme fait un premier travail qui donne 'it's raining cats and dogs' avant de transformer la phrase en italien 'È pioggia i gatti', ce qui n'a pas de sens. Plus gênant, en janvier 2016, le service en ligne proposait une traduction entre le russe et l’ukrainien qui aurait pu causer un incident diplomatique : le terme «Fédération de Russie» était en effet remplacé par «Mordor», le pays peu accueillant dominé le Seigneur des Ténèbres dans l'univers de Tolkien. Quant au mot 'Russes' il avait été traduit par 'occupants'. Pour la firme de Mountain View, un bug informatique était à l’origine de ce couac. La traduction automatique, un champ de l’intelligence artificielle, a connu d’importantes avancées ces dernières années, notamment grâce aux progrès du 'deep learning', une méthode d’apprentissage profond. Malgré cela, le chemin reste encore considérable avant d’aboutir à des traductions de niveau humain et, surtout, de pouvoir s’y fier.
Le bureau américain de la recherche navale a publié sur sa chaîne Youtube une vidéo où l’on peut voir un canon électrique, ou railgun, tirer plusieurs salves de projectiles. Ce canon utilisant l’énergie électromagnétique est en développement depuis 2005, il n’y a actuellement encore aucune date butoir signifiant son entrée en service actif bien que la Navy sous-entendrait que ça se concrétiserait courant 2018 avec une modification du 'destroyer furtif Lyndon B. Johnson'. Le canon que BAE Systems a conçu est capable de développer une énergie de 32 mégajoules, sachant qu’un mégajoule correspond à l’énergie d’un objet du volume d’une voiture lancé à 160 km/h percutant un obstacle, donc 32 voitures heurtant le même obstacle à 160 km/h exactement au même point. Il pourra tirer jusqu’à 10 fois par minutes des projectiles de 10 kg pouvant aller jusqu’à 100 miles nautiques (185 km) à une vitesse de mach 6, soit 6 fois la vitesse du son. Grâce à cette débauche de puissance, le projectile envoyé par le railgun peut traverser 3 murs de béton ou 6 plaques d’aciers superposées de plus ou moins 1,5 cm d’épaisseur. Comment cela fonctionne ? Le principe de base est vieux de plus d’un siècle, aussi vieux que la découverte de la 'Force de Laplace' mais n’a jamais pu être finalisé à l’époque. (un projet de railgun avait vu le jour pendant la 1ère guerre mondiale) faute d’avancement technologique en terme de mécanique, de conductivité, de stockage d’énergie, bref, l’esquisse du canon était là, mais pas les moyens pour le construire. L’idée est d’établir une différence de potentiel électrique entre deux rails parallèles conducteurs d’électricité tout en insérant un projectile lui aussi conducteur pouvant glisser entre ces rails et faisant contact. Dès que ce contact est établi, le courant électrique circule dans le dispositif et crée un champ magnétique qui accélère le projectile selon les lois de la Force de Laplace. Les nuages que vous pouvez observer à la sortie du canon ne proviennent pas d’une expulsion de gaz, comme lors d’une détonation classique, mais bien de l'ejection de l’air par le projectile, tellement sa vélocité est grande. Navy Railgun Successfully Fires Multi-Shot Salvos (20.7.2017) https://www.youtube.com/watch?time_continue=93&v=QO_zXuOQy6A
Vous avez sans doute vu ce modèle, le Dodge Ram 350 (1989), dans un film policier des années 90, le FBI utilisait ce van lors de longues séquences de surveillance. Par rapport à son équivalent civil, ce véhicule appartenant à Ginter Senfeldas n’a pas l’air si différent que cela, vu de l’extérieur et dans l’habitacle. La cabine, par contre, n’a rien à voir, elle est équipée de téléviseurs et de magnétoscopes branchés aux caméras et micros cachés dans les phares, entre autres. Le propriétaire qui a décidé de le mettre sur Ebay affirme l’avoir acheté lors d’une vente en ligne organisée par le gouvernement américain, visiblement les autorités avaient oublié de faire le grand nettoyage avant de procéder à la vente et à la livraison du van puisque Ginter Senfeldas a découvert à l’intérieur un équipement digne des grands films d’espionnage.: radar, bandes d’enregistrement et CD (non vierges…), menottes, jumelles, etc..., il y a même des toilettes pour les longues veilles, ainsi que des batteries de rechange! Le compteur n’affiche que 23 500 miles et le tout est bien conservé. Cette annonce insolite n’est pas passée inaperçue sur Ebay, mais cela n’a pas vraiment fait décoller son prix de vente, finalement, après 47 enchères et surenchères, le van de surveillance a été adjugé pour 18.700 dollars, soit environ 16.000 euros. Reste à voir ce que son nouveau propriétaire fera avec tout ce matériel ! Clic pour lire l'annonce sur Ebay. (anglais)
Le concepteur de logiciels Adobe ne distribuera plus et ne mettra plus à jour Flash Player à partir de la fin de l’année 2020, a-t-il annoncé mardi. Le programme est utilisé pour afficher des animations, des jeux et des vidéos dans les navigateurs web. Très répandu, il est devenu une cible de choix pour les 'hackers'. Des failles de sécurité importantes sont régulièrement découvertes, raison pour laquelle Apple a décidé, dès 2010, de ne plus permettre l’utilisation du programme sur ses tablettes et iPhones. Flash Player avait déjà perdu une partie de son marché, il est devenu plus facile de s’en passer pour intégrer des vidéos sur une page web. Adobe a accepté que son programme soit arrivé en fin de vie, mais laisse quelques années aux créateurs pour développer des alternatives. Doucement mais sûrement les géants de l'industrie ont réfléchi à de nouvelles manières d'afficher animations et vidéos. Cette réflexion a donné lieu à la dernière version du langage Html, Html 5, sortie en 2014, Adobe Flash Player est totalement devenu obsolète à ce moment-là. 2 ans et demi pour procéder à la transition Depuis 2014 Adobe Flash Player est mal aimé et le conseil donné aux internautes est de le désactiver pour des raisons de sécurité, les failles critiques se multipliant. Finalement, le message est passé, 94 % des sites Internet ont abandonné Flash Player pour des solutions plus légères et, surtout, 'mobile-friendly'. Reste le cas des 6 % qui utilisent encore Flash Player, ils ont jusqu'à 2020 pour évoluer, cette année-là, selon le plan d'Adobe, plus aucune mise à jour de Flash Player ne sera distribuée, laissant les sites et les utilisateurs à la merci des hackers et des problèmes de compatibilité.
Des pirates informatiques ont développé un puissant logiciel malveillant pouvant provoquer la défaillance de réseaux de distribution d'électricité, ont annoncé deux sociétés de cyber-sécurité lundi, dont l'une évoque la responsabilité de hackers russes. Le virus a probablement été impliqué dans une cyber-attaque en décembre 2016 sur le réseau ukrainien qui avait privé une partie de la capitale Kiev d'électricité pendant plus d'une heure, selon les deux sociétés. L'une des deux sociétés à avoir identifié le virus, la société slovaque ESET, a affirmé qu'il était la menace la plus puissante pour les systèmes de contrôle industriels depuis 'Stuxnet', le virus visant les installations nucléaires de l'Iran qui était probablement d'origine américaine et israélienne. Dragos, une société de cyber-sécurité américaine qui a travaillé sur le même virus, l'a relié de son côté à un groupe de hackers russes nommé 'Sandworm', réputé lié au gouvernement russe. Le logiciel malveillant, que Dragos a nommé de son côté 'Crashoverride', peut être immédiatement adapté pour attaquer également des réseaux en Europe et dans une partie du Moyen-Orient et de l'Asie, a averti Dragos. Et il pourrait être adapté rapidement pour attaquer des réseaux nord-américains, a indiqué la société. Le virus utilise des protocoles de communication entre différentes installations d'un réseau, qui ont été conçus il y a des décennies et sont donc plus vulnérables. Il permet par exemple à des hackers de prendre le contrôle de sous-stations et de fermer des parties du réseau électrique, pour le déstabiliser et provoquer des pannes géantes. L'opération est la seconde en deux ans visant le réseau électrique ukrainien, a la même époque de l'année en 2015 Pas un scénario catastrophe Dans son rapport, Dragos se veut néanmoins rassurant: Ils concèdent que ces attaques ne sont pas représentatives de l’ensemble des capacités de Crash Override, mais rappellent également que les réseaux électriques ont été conçus avec la résilience en ligne de mire. Les équipes chargées de les opérer sont entraînées et préparées pour faire face à des problèmes allant de la catastrophe naturelle au piratage informatique. Au final, Dragos estime qu’un groupe d’attaquant qui déciderait de s’en prendre à un réseau électrique avec un outil tel que Crash Override pourrait causer des perturbations pendant plusieurs jours, mais que les opérateurs du réseau finiraient par reprendre la main. Clic pour lire le rapport de la societé Dragos (.pdf /anglais)
Quand ils quittent la UNE des médias, la plupart des piratages informatiques tombent dans l’oubli, et pourtant, dans les mois ou les années qui suivent, ils ont souvent des conséquences bien réelles, et parfois même tragiques. En pleine tourmente, Yahoo! a reconnu jeudi 22 septembre dans un communiqué que '500 millions de comptes appartenant à ses utilisateurs avaient été piratés en 2014'. Le groupe américain devrait prévenir les utilisateurs concernés rapidement. Le portail web a déjà commencé à envoyer des mails intitulés "notice of data breach" aux personnes dont les informations ont été volées. Tous les utilisateurs sont invités à changer leur mot de passe dès que possible, même si celui-ci a été changé après 2014. Mais le groupe américain est loin d’être le seul à être touché par ces attaques informatiques. Tumblr, MySpace, LinkedIn, Twitter, ou encore plus récemment LastFM et Dropbox ont fait eux-aussi la UNE de l’actualité à la suite d’une fuite massive de données appartenant à leurs utilisateurs. LinkedIn, MySpace, Tumblr : plusieurs millions de mots de passe dans la nature Fin mai 2016, le site LeakedSource fait savoir qu’un pirate informatique russe du nom de "peace_of_mind" (encore lui !) vient de mettre en vente 360 millions d’adresses mail et 427 millions de mots de passe appartenant à des utilisateurs de MySpace (une partie d’entre eux en possédant deux) sur le DarkNet. Ce même hackeur avait déjà revendiqué, deux semaines plus tôt, le piratage du réseau social LinkedIn et du site de microblogging Tumblr. Comme pour les 165 millions d'identifiants personnels du réseau social professionnel LinkedIn, le hackeur revend le tout (adresses mail, mots de passe, noms d'utilisateur) sur le DarkNet. Le prix de gros pour l'ensemble de la base de données s'élève à 3.000 euros (celles de Linkedin remontaient à l'année 2012 et étaient vendues pour l'équivalent de 2.000 euros). Au même moment, près de 65 millions d'identifiants appartenant à des utilisateurs de Tumblr, une plate-forme de micro-blogging, était mis en vente sur le DarkNet via la TheRealDeal, l'un des marchés noirs du Net, toujours par le fameux "peace_of_mind". Le site américain avait reconnu qu'un hackeur avait réussi à pirater ses services au début de l'année 2013. Le prix de vente, cette fois-ci, s'élevait alors à 200 euros. Adobe, une note salée d’un million de dollars pour indemniser les victimes. En 2013, Adobe a lui aussi été affecté par un piratage au cours duquel les données personnelles de 152 millions d'utilisateurs ont été dérobées. Les pirates auraient attaqué un serveur de secours sur lequel ils ont trouvé une base de données importante. En août 2015, Adobe aurait finalement décidé de verser aux victimes qui l’avaient attaqué en justice grâce à un recours collectif la somme de 1,2 million de dollars, selon le site américain The Register. Preuve que ces vols de données peuvent représenter pour les entreprises un coût colossal. Ashley Madison, suicides, démission, chantage, des conséquences parfois tragiques. Certains piratages informatiques peuvent aussi avoir des conséquences tragiques. Le cas du site de rencontres extraconjugales Ashley Madison, piraté en juin 2015, en est un parfait exemple. Le site américain Fusion a décompté au moins deux suicides, des démissions, des carrières ruinées et de nombreux cas de chantage. Les 10 plus gros piratages de données de tous les temps:vk 1. - 500 millions de comptes: le portail web Yahoo ! (2016). 2. - 359 millions de comptes: la plateforme MySpace (2016). 3. - 165 millions de comptes: le réseau social LinkedIn (2016). 4. - 122 millions de comptes: le site de rencontres Badoo (2016). 5. - 93 millions comptes: le réseau social russe VK (2016). 6. - 31 millions comptes: le site de rencontres extraconjugales Ashley Madison (2015). 7. - 69 millions comptes: le service de stockage de fichiers Dropbox (2014). 8. - 152 millions de comptes: l’éditeur de logiciels Adobe (2013). 9. - 65 millions comptes: la plate-forme de microblogging Tumblr (2013). 10. - 37 millions comptes: le service de streaming LastFM (2012). Retrouvez l'intégralité du classement des plus importantes fuites de données.(anglais) Voir aussi: Un siècle de sécurité informatique, radio, télécommunication.
KickAss Torrents (KAT), le site internet de contenus numériques piratés le plus visité au monde, a fermé dans la nuit du mercredi 20 juillet 2016 au jeudi 21 juillet 2016. Le département de la Justice américain a annoncé mercredi l'arrestation de l'Ukrainien Artem Vaulin, fondateur présumé de KickAss Torrents. Considéré comme l'une des plateformes de liens 'torrents' les plus visitées au monde, le site lancé en 2008 est accusé de la distribution illégale de plus d'un milliard de dollars d'oeuvres protégées par les droits d'auteur. Des films, jeux vidéo, morceaux de musique et autres contenus qui attirent chaque mois 50 millions de visiteurs. Vaulin est accusé d'avoir utilisé des serveurs localisés dans des pays partout dans le monde et d'avoir déplacé ses adresses Internet en raison de saisies et de plaintes au civil répétées. [quote]'Son arrestation en Pologne démontre toutefois, une fois encore, que les cybercriminels peuvent s'enfuir, mais qu'ils ne peuvent pas se cacher de la justice, se félicite Leslie Caldwell, procureure générale adjointe.[/quote] Le département de la Justice entend demander au plus vite son extradition, afin d'enclencher rapidement le procès. Un tribunal de Chicago a d'ores et déjà ordonné la saisie d'un compte bancaire et de sept adresses Internet. Les autorités américaines ont saisi les domaines suivants, mais comme le site / serveur principal a été saisi, toutes les adresses utilisées comme proxy sont aussi HS: [quote]kickasstorrents.com kastatic.com thekat.tv kat.cr kickass.cr kickass.to kat.ph[/quote] Le préjudice est estimé à 1 milliard de dollars. Toujours selon les autorités, le site rapportait entre 12.5 millions et 22.3 millions de dollars de recettes publicitaires annuellement. Une source de revenus qui est tarie. KAT est maintenant inaccessible. Une lutte sans merci contre le téléchargement illégal L'affaire rappelle la fermeture, en 2012, du site de téléchargement de fichiers Megaupload, également par les autorités américaines. Le site était à l'époque le 13e site le plus visité d'Internet, avec 50 millions d'utilisateurs quotidiens. À la différence de KickAss Torrents, qui se limite à un annuaire de liens échangés directement entre les internautes, MegaUpload gérait l'hébergement des fichiers piratés. Son propriétaire, Kim Dotcom, qui encourt 20 ans de prison, n'a pas encore été jugé. Début juillet 2016, il annonçait le lancement d'une nouvelle version de Megaupload, disponible le 20 janvier 2017 et basée sur le bitcoin. En France, il aura fallu cinq ans pour procéder au jugement de Vincent Valade, le fondateur d'eMule Paradise, ancienne place forte du piratage. [quote]Les réquisitions présentées contre le Français de 29 ans comprenaient une amende de 80.000 euros, une suspension d'un an de l'accès Internet, une confiscation de tous les biens saisis pendant l'affaire et huit millions d'euros de dommages et intérêts. Il avait finalement été condamné à 14 mois de prison avec sursis. [/quote] La fermeture d'eMule Paradise avait été suivie de celle du portail Dilandau. La liste de sites de téléchargement illégale reste longue: Extratorrent, Torrentz, Rarbg ou encore 1337X rassemblent encore des milliers d'utilisateurs. MAJ:24.7.2016: KickassTorrents: à peine fermé par les autorité et déjà de retour. Une copie vient en effet d’être mise en ligne par IsoHunt, tandis qu’une seconde, anonyme cette fois, a été repérée ailleurs, hébergée sur plusieurs serveurs dans le cloud et cachée derrière le rideau Cloudflare. Rien d’étonnant à ce que KAT revienne aussi rapidement, même si The Pirate Bay a fait l’objet de nombreuses attaques ces derniers temps, il reste encore et toujours accessible, grâce à ses clones, certains étant même listés par Google.
Les quelque 900 millions d'utilisateurs revendiqués de Messenger pourront désormais engager des 'conversations secrètes' qui ne pourront être lues que par leurs participants, a annoncé le géant américain des réseaux sociaux vendredi. 'WhatsApp avait déjà franchi le pas' avant d'être suivi par Google et Apple. Facebook a annoncé vendredi qu'il proposerait un cryptage total des communications sur sa messagerie électronique Messenger, confirmant le renforcement croissant des dispositifs anti-surveillance chez les grands groupes internet. [quote]'Fournir aux gens des moyens de communiquer en toute sécurité contribue de manière importante au fait de rendre le monde plus ouvert et plus connecté', a indiqué David Marcus, le vice-président du réseau social sur sa page Facebook.[/quote] Critiques des autorités. Selon ce responsable, cette option est notamment utile pour échanger des informations médicales avec un médecin ou partager des données personnelles et financières avec des proches. Des représentants des forces de l'ordre et des élus ont toutefois critiqué ces décisions, en relevant que le cryptage ou chiffrement des conversations peuvent être utilisés par des délinquants ou pour planifier des attaques terroristes. Les autorités américaines avaient d'ailleurs engagé un bras de fer judiciaire avec le géant Apple pour le contraindre à débloquer le téléphone d'un des auteurs de la fusillade de San Bernardino, en Californie, qui avait fait 14 morts en décembre 2015. Apple avait refusé de coopérer et 'le fbi avaient finalement réussi à trouver un moyen d'accéder aux données du téléphone'.
Ce jeune musicien égyptien, s'est amusé à faire du beatbox avec une flûte à bec. Ce n'est pas un inconnu puisqu'il s'était fait connaitre en atteignant les demi-finales à l'émission Arab's Got Talent en 2013. Fantastique Performance
Snapchat n’a peut-être que quelques années, mais c’est déjà devenu l’une des applications de réseaux sociaux les plus populaires. Des rapports affirment qu’il a plus de 100 millions d’utilisateurs quotidiens, et il semble probable que ce nombre ne fera qu’augmenter. Que vous ne fassiez qu’envoyer des selfies à vos amis ou que vous surfiez sur la route du succès, vous vous amusez sûrement sur cette application comme beaucoup d’autres personnes. Cependant, de nombreux utilisateurs de Snapchat semblent ne pas encore comprendre que ce qu’ils publient n’est pas 'temporaire' comme l’affirme l’application, par conséquent, de nombreuses personnes publient des choses qu’ils ne partageraient pas sur d’autres types de réseaux sociaux. Voici quelques conseils pour vous assurer que votre compte Snapchat est sûr. MOTS DE PASSE. [info_warning]Ce conseil s’applique bien évidemment à tout ce qui vous demande un mot de passe sur Internet et pas uniquement aux réseaux sociaux, mais il vaut la peine de le rappeler!! Les mots de passe sont incroyablement importants. Assurez-vous de les changer régulièrement et de ne pas les réutiliser. [/info_warning] CONFIDENTIALITÉ. [quote]Bien que certaines personnes aiment mettre la totalité de leur vie sur le devant de la scène pour en informer tout le monde, la plupart des gens préfèrent probablement ne partager des choses qu’avec des personnes qu’ils connaissent réellement. Si c’est votre cas, assurez-vous de vérifier vos paramètres et assurez-vous que vous ne partagez ce qui est publié sur 'My Story' qu’avec vos amis, et non avec le monde entier!! De plus, assurez-vous de savoir (vraiment!!) qui se trouve sur votre liste d’amis. Si un autre utilisateur tente de vous ajouter en tant qu’ami, vérifiez que vous savez de qui il s’agit avant de l’accepter. Si le nom d’utilisateur d’une personne qui vous a ajouté ne semble être une personne que vous connaissez, il pourrait s’agir d’un robot de spam ou d’un étranger très curieux qui n’a aucune raison d’avoir des informations sur vous via Snapchat. Il vaut mieux ignorer ces requêtes. Finalement, si vous essayez d’envoyer quelque chose en utilisant la story 'Snapchat Live', la collection que Snapchat crée pour des événements, fêtes, localisations ou autres raisons, n’oubliez pas que votre publication pourrait être vue par le monde entier si elle venait à être sélectionnée. Alors, avant de mettre quelque chose en ligne, assurez-vous que vous pouvez l’assumer.[/quote] Temporaire ? Ce qui attire chez Snapchat et qui distingue cette application des autres du même genre, c’est la capacité à envoyer des photos et des vidéos 'temporaires' à vos amis. Pour ceux qui ne connaissent pas l’application, l’utilisateur prend une photo ou une vidéo et l’envoie à ses amis, qui ne peuvent la voir que pendant une durée déterminée (maximum 10 secondes). Un utilisateur peut également publier une photo ou un vidéo sur sa 'story' , où elle peut être vue par n’importe qui faisant partie de la liste d’amis de la personne, mais elle est automatiquement supprimée après 24 heures. Tout cela paraît très bien, mais il existe de nombreuses manières de travailler sur cette idée d’images temporaires. [quote]La plus évidente et la plus simple, c’est de prendre une capture d’écran avec votre téléphone. Si vous êtes suffisamment rapide, vous pouvez facilement prendre une capture d’écran de n’importe quel snapchat reçu, ce qui vous permet de le sauvegarder sur votre téléphone pour toujours. La personne qui a envoyé l’image recevra une notification à propos de vos agissements, mais c’est tout ce qu’elle aura, une notification. Le petit malin ayant pris la capture d’écran l’aura toujours, de toute façon.[/quote] Il est également important de rappeler que les choses que vous mettez en ligne ne 'disparaissent jamais vraiment'. [quote]Les dernières modalités et conditions de Snapchat mentionnent que celui-ci a le 'droit de stocker et partager toute image prise avec l’application'. Bien que la société affirme ne faire cela que dans des cas spécifiques et nécessaires, cela ouvre la porte à beaucoup de problèmes potentiels de confidentialité, et il est donc important de faire attention aux photos que vous prenez lors que vous utilisez cette appli.[/quote] D'autres conseils. Une autre recommandation pour ceux qui se préoccupent de la confidentialité de leurs photos! N’utilisez pas d’applications tierces connectées à Snapchat!!! Celles-ci sont souvent moins sécurisées, de nombreuses personnes en ont fait l’expérience lors d’une fuite de photos en 2014 qui est surnommée 'The Snappening' . 200.000 photos Snapchat qui avaient été mises en ligne sur un site internet tiers ont été divulguées. De nombreuses photos étaient à caractère sexuel et les personnes qui les avaient prises ne voulaient certainement pas qu’elles se retrouvent sur Internet. Snapchat décourage également spécifiquement l’utilisation de tierces parties, mieux vaut suivre son conseil. Parfois, les comptes Snapchat peuvent être piratés, et un message de spam est envoyé à tous les membres de la liste d’amis de l’utilisateur. [quote]Si vous découvrez que votre compte a été piraté, assurez-vous de réinitialiser votre mot de passe le plus vite possible. Si vous recevez un spam depuis le compte d’un ami, faites-lui savoir aussi rapidement que possible que son compte a été piraté, car il est très probable qu’il ne le sache même pas![/quote] En fin de compte, que Snapchat soit bon ou mauvais, tout repose sur deux choses: - Les captures d’écran - La confiance. Si vous utilisez Snapchat pour communiquer avec quelqu’un en qui vous avez vraiment confiance, alors il n’y a aucun problème. D’un autre côté, si vous utilisez Snapchat avec quelqu’un que vous pensez être votre complice mais qui est en fait surveillé par la police, alors ce n’est sûrement pas une manière sûre de communiquer. Suivez tous ces conseils, et vous serez prêt pour Snapchat. Voir aussi: Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat. Lire toutes les actus sur Snapchat. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Comment abattre les drones de loisirs lorsqu'ils pénètrent dans une zone non autorisée ? La police Néerlandaise a peut-être trouvé une solution très "low-tech" mais efficace : des rapaces. L'affaire de drone au dessus de zones interdites s'est soldée avec plus de peur que de mal, mais a soulevé une véritable question. Comment contrôler efficacement les drones de loisir dans les espaces sensibles ou simplement interdits ? Plus clairement dit: comment les abattre, surtout en milieu urbain ? - Tirer dessus avec une arme ? Au risque de les manquer et de blesser quelqu'un. - Des solutions plus high-tech, comme un canon laser ? Très coûteux. Plusieurs pistes plus ou moins folles ont été évoquées, mais c'est peut-être finalement la police néerlandaise qui a trouvé la meilleure solution : des rapaces. La formation des oiseaux de proie par une entreprise spécialisée est en cours. Bien que le projet n'en est encore qu'à sa phase de test, l'utilisation de rapaces est une possibilité plus qu'envisagée, a fait savoir un porte-parole de la police néerlandaise. Les aigles sont ainsi formés à repérer les drones comme des proies, à les saisir et les ramener au sol. Une fois entraînés, ces rapaces sont capables de neutraliser un drone en quelques secondes. Ce sont après tout des chasseurs, dotés de serres puissantes... et surtout capables de voler. Plus de problème de balle perdue ou de précision avec un animal pouvant adapter sa trajectoire, c'est en plus une option relativement peu coûteuse et qui ne nécessitera pas un temps de développement trop important avant d'être mise en place. Dernier avantage et non des moindres, une fois neutralisé, le drone ne risque pas de tomber sur la foule se trouvant en dessous. La solution la plus low-tech n'est pas forcément la moins bonne. Les autorités se donnent encore quelques mois pour tester le dressage et s'assurer de la faisabilité de la chose. Le principal problème est en fait la sécurité des aigles!! Les pâles des drones, et surtout sur les plus costauds d'entre eux peuvent sérieusement blesser les animaux, il faut également s'assurer que les rapaces sont capables d'intercepter plusieurs types de drones. L'idée n'en reste pas moins très intéressante. Voir aussi: (Vidéo) Un drone pour capturer un autre drone invasif. Aux Pays-Bas, la police dresse des aigles pour intercepter des drones.
C'était dans l'air depuis un certain temps et désormais officialisé, le réseau social de Mark Zuckerberg va instaurer une série de nouvelles options en plus du bouton 'Like'. Mark Zuckerberg n'est toujours pas favorable à un bouton 'Je n'aime pas', cela apporterait trop de négativité selon le PDG. Au final, six nouveaux emojis ont été désignés au terme d'un processus élaboré avec des sociologues afin de retranscrire au mieux les envies des utilisateurs. Facebook a enregistré de très nombreuses plaintes qui portaient sur le manque de réactions possibles. Il est même parfois délicat d'indiquer que l'on aime une publication évoquant une rupture ou un décès. [quote]Désormais, en plus du fameux 'like', les internautes pourront exprimer: - Leur amour - Leur surprise - Leur tristesse - Leur colère - Leur joie - Leur humour.[/quote] Cela fait sept ans que les utilisateurs de Facebook doivent choisir entre deux types de réponses à un message: apposer un commentaire ou cliquer sur le bouton 'J'aime'. Ce pouce levé, ajouté en 2009, est l'une des clés du succès de Facebook, en particulier sur le mobile, puisqu'il permet de manifester un intérêt pour une publication sans s'appesantir à rédiger de texte. Pour les membres du réseau social, comme pour les marques, le nombre de 'likes' est devenu un indicateur de popularité à bon compte. Il permet aussi à Facebook de jauger l'intérêt des publications pour mettre en avant les plus populaires dans les flux d'actualités. Plus de 6 milliards de 'J'aime' sont distribués chaque jour Après une série de tests, Facebook envisage de lancer ces nouveaux émoticônes "dans les prochaines semaines", selon le site Bloomberg. Avec ce lot d’emoji, Facebook donne donc la possibilité aux internautes de partager d’un clic une émotion négative. Les cinq réactions ne seront pas immédiatement visibles dans l'application de Facebook, elles apparaîtront en appuyant longuement sur le bouton 'J'aime' et s'animeront au passage du doigt. Le nombre de coeurs, de smileys tristes ou rieurs figurera ensuite sous les messages, aux côtés des commentaires et des 'j'aime'. Même s'ils en ont l'apparence, ces petits icones ne sont pas techniquement des emojis, qui appartiennent à un langage de caractères, compatible entre différents sites et applications Après des tests effectués, en Espagne, en Irlande ou encore en Colombie, Facebook devrait lancer sa nouvelle fonction aux États-Unis et dans le reste du monde dans les prochaines semaines, toujours selon Bloomberg. Voir aussi: Facebook se prépare à tester un bouton ‘je n’aime pas’.
Le ministère de la Culture et de la Communication en France a commandé à l'Association française de normalisation un nouveau type de clavier d'ordinateur plus en phase avec les particularités linguistiques et typographiques du français. Qu’a fait de mal le bon vieux clavier Azerty Français ? [quote]'Il est vieux et il n’est pas bon', résume Philippe Magnabosco, chef de projet au sein de l’Association française de normalisation (Afnor).[/quote] Cette organisation a été chargée par le ministère français de la Culture et de la Communication de créer un nouveau clavier d'ordinateur tenant compte des spécificités du français. Dans sa forme actuelle, le clavier Azerty n'est pas exempt de défauts pour écrire dans la langue de Molière. Cédilles, guillemets, et majuscules accentuées en question. Les caractères accentués en majuscule, les "c" cédille majuscule ou encore les doubles chevrons, aussi connus sous le nom de "guillemets français", en cause également le placement des touches "@" ou "€" assez différent selon les marques, or ces touches sont bien utiles. Un clavier inadapté, 2017 en ligne de mire [quote]'Il est presque impossible d’écrire en français correctement avec un clavier commercialisé en France', affirme le ministère de la Culture dans son document de travail.[/quote] [quote]'Actuellement, les seules possibilités sont les raccourcis claviers et la correction automatique de certains logiciels, mais ce ne sont que des palliatifs', se désole l’expert de l’Afnor. Pour faire mieux que ces expédients, nous organisons actuellement une succession de tours de table avec les différents acteurs, explique Philippe Magnabosco. Nous réunissons le demandeur, c’est-à-dire le ministère de la Culture, avec des associations de consommateurs, des experts du sujet, des linguistes et bien évidemment les constructeurs de clavier.[/quote] Au fil des réunions, le futur clavier doit s’esquisser. [quote]Un premier projet devrait être rendu public à l’été 2016. Une enquête publique de six semaines débutera alors durant laquelle tout le monde pourra émettre son avis. Les contributions seront ensuite dépouillées et un projet final de norme homologué par Afnor pourra être présenté. L’objectif est que la norme soit prête pour début 2017', affirme Philippe Magnabosco.[/quote] Une nouvelle norme non contraignante [quote]'La norme aura un caractère volontaire, les fabricants de claviers ne seront pas dans l’obligation de l’adopter', précise le chef de projet d’Afnor. Et quid des claviers dématérialisés de nos smartphones ? Notre réflexion est centrée sur les claviers physiques, si les constructeurs veulent l’adapter en dématérialisé, libre à eux.'[/quote] Mais alors ce nouveau clavier adapté à la langue française ne risque-t-il pas de ne devenir qu’un accessoire réservé à quelques initiés ? C'est le risque. Mais le ministère de la Culture précise dans son document de travail que la nouvelle norme pourrait être exigée dans le cadre des marchés publics de l’administration, espérant ainsi un effet incitatif sur l'offre de claviers, cantonée au traditionnel Azerty dans l'Hexagone. Quoiqu'il en soit, à l'heure du tactile, où la plupart de ces caractères spéciaux sont disponibles, le ministère semble s’intéresser au problème avec un léger retard. Plus d'infos voir: Communiqué du Ministère de la culture et de la communication Français. Communiqué de l'Afnor.
Dévoilé mardi 27 octobre 2015 à l'occasion du Tokyo Motor Show, ce robot humanoïde a été conçu pour pouvoir conduire une moto tout à fait normale, non modifiée. Dans la vidéo (ci-dessus), Yamaha fait parler Motobot, expliquant qu'il n'est pas encore très performant, mais espère apprendre pour, à terme, nous surpasser, tout simplement. Reste à comprendre à quoi pourrait servir une moto conduite par un robot. Motobot peut aller jusqu'à 100 km/h, au vu de la vidéo, mais ne tourne que très peu, d'ailleurs, la moto a de petites roulettes, comme sur les vélos pour enfants, preuve que Motobot n'est pas tout à fait au point. Si l'idée d'un robot conduisant une moto peut sembler saugrenue, Yamaha affirme que ce défi cache bien plus qu'une simple prouesse insolite. [quote]'Le fait de contrôler les mouvements complexes d'une moto à une vitesse importante requiert une variété de systèmes de contrôle qui doivent fonctionner avec une grande précision", précise Yamaha. 'Nous voulons utiliser les connaissances acquises dans la création de cette technologie fondamentale pour créer des systèmes avancés d'aide au motard', explique la société.[/quote] Finalement, ce robot bizarre pourrait donc permettre de transposer aux deux roues les systèmes d'assistance semi-automatiques qui commencent déjà à exister sur les voitures. Motobot Ver.1, le robot pilote de Yamaha.
A 14 ans, Eliott Sarrey fait partie des 20 finalistes internationaux du Google Science Fair, un concours mondial qui récompense les jeunes inventeurs. Son "Bot2karot" s'occupe de votre potager à votre place Il est invité à venir présenter son projet au siège californien de Google, en septembre 2015. Les résultats sont tombés mardi soir et il n'y a pas cru tout de suite. Ce collégien de Maron, en Meurthe-et-Moselle, est donc invité à venir présenter son projet au siège californien de Google, en septembre prochain. Et peut-être gagner 50.000 dollars de bourse d'étude! Eliott Sarrey a inventé un robot, le Bot2karot. Vous aimeriez bien avoir un potager, mais vous n'avez pas le temps de vous en occuper ? Le robot le fait pour vous, et vous lui donnez des instructions grâce à une application sur votre smartphone. Le jeune homme explique tout dans ses vidéos: Bot2Karot: explication de l'idée Bot2Karot: prototypage Découvrez son projet Bot2karot en détails. Félicitation a ce jeune génie Voir une autre de ses inventions pour les apiculteurs contre les frelons: L'Happyculteur.
La 4K n'ayant même pas encore été démocratisée auprès du grand public que youtube est déjà passé à la vitesse supérieure. La plateforme vidéo YouTube a en effet mis à disposition une séquence en ultra haute définition 8K d'environ 2 minutes, celle-ci correspond à un rendu de 7.680 x 4.320 pixels au format 16:9, ce qui représente environ 33,17 millions de pixels par image. Or, rares sont ceux qui vont pouvoir apprécier la ultra haute définition de cette vidéo baptisée 'Ghost Towns'. [quote]L'utilisateur doit en effet tout d'abord disposer d'une connexion internet et d'un ordinateur suffisamment puissants pour pouvoir la lancer. Ils doivent en outre surtout disposer d'un écran 8K, qui pour l'heure se comptent sur les doigts d'une main et dont le prix n'est de loin pas à la portée de toutes les bourses.[/quote] Il s'agit donc plus d'une expérience de la part de Google que d'une offre accessible au plus grand nombre. Le court-métrage, qui comme son nom l'indique présente une ville fantôme, peut toutefois être visionné avec une plus basse résolution (à partir de 196 x 144 pixels). Mise en ligne le 7 juin 2015 sur la chaîne Neumannfilms, la vidéo a été filmée avec une caméra RED Epic Dragon 6K (un modèle commercialisé autour de 30.000 dollars (26.000 euros), mais cette caméra ne filmant qu’au format 6K, l’image a alors été upscalée de 125 % grâce au logiciel Adobe After Effects, pour obtenir le résultat final. En mars 2015, YouTube annonçait la prise en charge des vidéos Ultra HD (4K), mais la société a précisé que la définition 8K est techniquement supportée depuis 2010. Une fonctionnalité pour l’instant très peu utile au grand public et donc jamais annoncée officiellement. Clic pour lire toutes les actus youtube. [youtube url="http://www.youtube.com/watch?v=sLprVF6d7Ug" width="560" height="315"]
Gangnam Style et ses 2 milliards de vues, le clip de Baby de Justin Bieber, ou Charlie bit my finger, il aurait pu toutes les supprimer... Kamil Hismatullin, un hackeur russe, était à la recherche de vulnérabilités sur Youtube, quand il a découvert la faille, celle qui permet d’effacer n’importe quelle vidéo de la plate-forme vidéo de Google. Ce programmeur informatique et hacker testait la résistance des serveurs, comme beaucoup d’autres chasseurs de primes, que Youtube, Facebook ou d’autres géants de l’Internet paient pour trouver des failles de sécurité et les signaler. [quote]En tout j’ai passé six ou sept heures à chercher, en comptant les deux heures ou j’ai résisté pour ne pas nettoyer la chaîne de Justin Bieber haha, écrit le hacker sur son blog.[/quote] Finalement, il a signalé la faille, un samedi tôt le matin, et rapporte que Google a réagi très vite: [quote]Cette vulnérabilité aurait pu causer de sacrés dégâts en quelques minutes entre les mauvaises mains, raconte-t-il, quelqu’un aurait pu exploiter cette vulnérabilité pour extorquer de l’argent ou simplement perturber Youtube en supprimant de grandes quantités de vidéos en peu de temps. Au final, Google lui a versé 5.000 dollars et aucune vidéo de Bieber n’a été touchée, conclut-il. D’ailleurs, Kamil Hismatullin avoue avoir espéré une somme plus importante, plutôt entre 15.000 et 20.000 dollars. [/quote] Facebook, de son côté, se montre plus généreux. En février 2015, le hacker Laxman Muthiyah avait reçu 12.500 dollars pour avoir trouvé une faille permettant d’effacer n’importe quelle photo dans le réseau social, un mois après, rebelote, il a découvert une faille dans l’appli mobile Facebook et a empoché 10.000 dollars. La morale de l’histoire, il est plus lucratif de hacker Facebook que de pirater Google! Voir aussi: Facebook corrige rapidement une faille, permettant de supprimer toutes les photos.
Les opérateurs belges de télécommunications Proximus, Mobistar et Base sont client de Gemalto, le plus grand fabricant mondial de cartes SIM qui aurait été piraté par les services secrets américains (NSA) et britanniques (GCHQ), des conversations de clients ont vraisemblablement pu être écoutées. Proximus a confirmé qu'il est client de Gemalto. [quote]"Gemalto est un acteur mondial et un important fournisseur pour le secteur des télécommunications en Belgique, il est l'un de nos fournisseurs", explique un porte-parole. "Nous voyons avec eux quelles mesures nous pouvons prendre."[/quote] Mobistar a aussi confirmé être client de Gemalto et qu'environ la moitié des cartes SIM proviennent de cette entreprise. [quote]Le porte-parole de Mobistar souligne qu'il existe toutefois un niveau de sécurité supplémentaire: la clé de la carte SIM n'est jamais communiquée en totalité à Gemalto mais en deux parties, par des équipes qui ne sont pas en contact. "Nous sommes en contact direct avec eux. Nous examinons ce qu'il s'est passé et ce que nous pouvons faire s'il y a un réel problème", explique le porte-parole de Mobistar.[/quote] Base, troisième opérateur belge, est aussi client de Gemalto. [quote]"Nous étudions dans quelle mesure cela a pu toucher nos clients", explique un porte-parole. Base se concerte avec Gemalto, de même que la maison-mère KPN qui est aussi cliente.[/quote] Par ailleurs, ING Belgique est aussi un client de la firme qui a été piratée. Le lecteur de carte pour la banque en ligne provient de Gemalto. [quote]La banque précise que le lecteur de carte ne contient pas d'informations lisibles ou visibles, ING Belgique rappelle que la sécurité est sa première priorité et qu'il n'est pas encore question d'un rappel de lecteurs de carte. [/quote] Aux Pays-Bas, ABN Amro et ING sont aussi clients de Gemalto. Malgré la forte probabilité que les clés de chiffrement de la majorité des communications cellulaires à travers le globe soient entre les mains de la NSA et du GCHQ, Gemalto a déclaré que la sécurité de ses cartes SIM n’est pas compromise. Troublé par la nature de ces révélations, Gemalto s’est empressée d’enquêter sur la question. L’entreprise a publié 'un communiqué' hier dans lequel elle tente de rassurer ses utilisateurs [quote]Les conclusions initiales de notre enquête indiquent que les produits SIM de Gemalto (ainsi que les cartes bancaires, les passeports et d’autres produits et plateformes) sont sécurisés, et la société ne s’attend pas à subir un préjudice financier important.[/quote] Gemalto prévoit publier les conclusions de l’enquête finale mercredi 25 février 2015 à 8h00 HNE (14h00 HEC), une conférence de presse sur le sujet aura lieu la même journée à Paris à 10h30 HEC (4h30 HNE). Voir aussi: La NSA et le le GCHQ pirate des millions de cartes SIM. Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.
Les pirates informatiques qui ont frappé Sony Pictures ont adressé de nouvelles menaces mardi à ceux qui voudraient aller voir le film "L'interview qui tue!", produit par le studio poids lourd d'Hollywood, évoquant même les attentats du 11 septembre 2001. Ces menaces interviennent alors que d'anciens salariés de Sony Pictures Entertainment (SPE) ont annoncé avoir déposé une plainte en nom collectif contre le studio de cinéma et de télévision qu'ils accusent de ne pas avoir protégé leurs informations personnelles lors de l'attaque informatique survenue fin novembre. Dans un nouveau communiqué, le groupe GOP (Les gardiens de la paix), qui a revendiqué 'le piratage du 24 novembre 2014', annonce le début d'un "cadeau de Noël", avec la mise en ligne de nouveaux extraits de mails personnels du directeur général de SPE, Michael Lynton. Les pirates informatiques menacent en particulier les cinéphiles désireux d'aller voir le film "L'interview qui tue!", une comédie sur un complot fictif de la CIA pour assassiner le leader nord-coréen Kim Jong-un, produit par Sony. [quote]"Nous allons vous montrer clairement dans tous les lieux où "L'interview qui tue!" sera diffusé, notamment lors de l'avant-première, à quel destin tragique sont voués ceux qui cherchent à se moquer de la terreur", dit ainsi dans un mauvais anglais le communiqué de GOP reproduit par plusieurs médias américains, dont le Los Angeles Times. "Rappelez-vous le 11 septembre 2001. Nous vous recommandons de vous tenir à distance de ces endroits (où le film sera montré), et si votre maison est à proximité, vous devriez partir. Tout ce qui va se passer dans les prochains jours sera dû à la cupidité de SPE. Le monde entier dénoncera Sony", écrit le groupe Guardians of Peace, qui pourrait être affilié à la Corée du nord malgré le démenti de Pyongyang. [/quote] Sony a officiellement annoncé qu'il renonçait à sortir son film The Interview aux Etats-Unis. Un peu plus tôt, plusieurs grandes chaînes de cinéma avaient décidé de ne pas programmer ce film dans lequel Seth Rogen et James Franco sont recrutés par la CIA pour tenter d'assassiner le leader nord-coréen Kim Jong-un. Les 1.800 hackers du Bureau 121 Avec un code en partie écrit en coréen, le malware utilisé pour pénétrer les défenses de Sony est similaire à un virus employé dans des attaques contre la Corée du Sud l'an dernier, selon plusieurs experts. Si la Corée du Nord vit encore à l'âge de pierre d'Internet, le gouvernement a constitué une unité d'élite de 1.800 hackers, baptisée le ''Bureau 121''. Peu d'informations sont disponibles. [quote]Jang Se-yul, un dissident passé au Sud, raconte à Reuters que les candidats les plus prometteurs sont parfois recrutés à 17 ans, principalement parmi les étudiants en informatique de l'université militaire nationale. Ils bénéficient souvent d'un luxueux logement de fonction. C'est un grand honneur, conclut Jang.[/quote] MAJ le 24.12.2014: 'L'interview qui tue' sortira finalement au cinéma Sony Pictures a finalement autorisé la diffusion du film "The Interview" le 25 décembre 2014, une semaine après avoir dit renoncer à la sortie de cette comédie à la suite d'une cyberattaque, a indiqué mardi un exploitant de salles de Dallas. Une information confirmée par Michael Lynton, le patron de Sony Pictures. Le film sortira donc le jour de Noël comme le studio l'avait initialement prévu, mais il ne sera projeté que dans un nombre limité de salles, au lieu d'une sortie nationale envisagée à l'origine. [quote]"Nous n'avons jamais abandonné l'idée de sortir 'L'interview qui tue!' et nous sommes heureux que notre film sorte dans quelques cinémas le jour de Noël", a déclaré Michael Lynton dans son communiqué. Il a précisé que la division cinéma de Sony poursuivait ses efforts pour rendre le film visible dans plus de salles et sur différentes plates-formes de diffusion. [/quote] Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage
C'est Noël avant l'heure pour cet homme. Le site marchand Amazon a fait livrer chez lui une petite cinquantaine de paquets pour une valeur de plusieurs milliers d'euros, une erreur d'aiguillage mais l'homme a le droit de tout garder. Le site marchand a livré par erreur: - Un ordinateur portable - Plusieurs tablettes - Un téléviseur 3D - Une console de jeux vidéo - Un stylo - Une bibliothèque - Un rasoir électrique - Un radiateur. Au total, les produits livrés, dans pas moins de 46 paquets, représentent la somme de 4.500 euro, beau joueur, Amazon a permis à l'étudiant ingénieur Robert Quinn de tout conserver. Les colis étaient en réalité des produits retournés qui avaient pour destination finale un entrepôt d'Amazon au Royaume-Uni, en raison d'une erreur informatique, les paquets ont été livrés chez Robert Quinn à Bromley, dans la banlieue de Londres. "Je leur ai dit que cela me posait un problème moral si les gens qui avaient renvoyé les colis étaient pénalisés financièrement mais Amazon m'a assuré que cela ne serait pas le cas", a-t-il déclaré. Le jeune homme de 22 ans a ajouté qu'il allait donner certains des éléments à des oeuvres de charité et en vendre d'autres afin d'avoir un apport pour investir dans une petite société qu'il est en train de créer.
Les Youtubers de la chaîne Viralbrothers ont testé l’honnêteté des gens. Après six jours d’échec, c’est finalement un sans-abri qui s’est montré le plus honnête. Il a reçu 20.000 couronnes tchèque (environs 750 euros) en récompense. C’est toujours ceux qui en ont le plus qui en donnent le moins, entend-on souvent, cette fois, l’adage devrait plutôt être inversé, puisque c’est celui qui avait... le moins, qui a donné le plus. Une vidéo d’une expérience réalisée par deux Tchèques circule sur la toile. Le principe ? Faire tomber volontairement un portefeuille sous le regard des gens. Le but ? Voir quelle sera la personne la plus honnête, et la récompenser. L’expérience a bien failli prendre fin prématurément puisqu’au bout de six jours, les deux jeunes hommes n’avaient toujours pas trouvé une personne honnête, qui leur aurait rendu le portefeuille. Les personnes subtilisant discrètement l’objet étaient nombreuses, mais les deux Tchèques ont poursuivi l’expérience... jusqu’au moment où ils sont tombés sur un sans-abri leur rendant le portefeuille. [quote]'Monsieur, vous avez fait tomber votre portefeuille', crie-t-il.[/quote] Les deux jeunes hommes s’approchent donc du SDF et lui expliquent qu’il s’agissait d’un test et qu’il allait recevoir une récompense de 20.0000 couronnes tchèques. Le sans-abri n’en croit évidemment pas ses oreilles et remercie chaleureusement ses deux sauveurs. Émouvant!! Voir aussi: Quelques numéros utiles si vous voyez un SDF qui a besoin d’aide
Vivez les derniers instants de l'atterrissage de Philae jusqu'au contact avec la surface de la comète 67P/Churyumov-Gerasimenko le 12 novembre 2014. A votre disposition et en libre partage à partir de 15h30 (heure de Paris), 4 flux vidéos en simultané: - Une vidéotransmission du CNES, pour vivre en continu et en direct les moments les plus importants de l’atterrissage de Philae avec des interventions des spécialistes présents sur les différents sites mobilisés en Europe - Une caméra embarquée au coeur du centre d'opérations du CNES de Toulouse (SONC) en charge de l’ensemble de la navigation et de la coordination de l’atterrisseur Philae - Un direct avec la Cité des Sciences et de l'Industrie à Paris avec un plateau d’invités et des envoyés spéciaux (clic sur l'image pour l'agrandir) Déroulement des opérations Journée d'atterrissage de Philae le mercredi 12 novembre 2014 (en heures de Paris): - 9h35* : séparation et début de la descente de Philae ; confirmation à 10h03* - 9h45* : ouverture du train d'atterrissage de Philae - 15h30 : début de la retransmission web en vidéos multi-flux (voir le live en fin d'article) - 15h54* : début des prises de vue du site d'atterrissage Agilkia par la caméra ROLIS - 16h34* : contact avec la surface de la comète 67P/Churyumov-Gerasimenko - 17h (+ ou - 15 min) : confirmation de l'atterrissage par le centre de contrôle de Philae - A partir de 18h* : réception des 1eres images réalisées par Philae à la surface de la comète *Horaires indicatifs susceptibles de changer. Sur terre Philae pèse 100kg et sur le comète elle pèse a peine 1 gramme Voir le direct: via youtube: En direct : Atterrissage de Philae Edit 19h20: Fin du direct, pas d'images ce soir! de Philae sur la comète. Edit le 13.11.2014 Première image prise par Philae sur la comète 67P/Churyumov-Gerasimenko et premières inquiétudes Malgré l'euphorie, les premières inquiétudes se sont vite fait sentir, car contrairement à de premières annonces, le robot Philae n'est pas arrimé au sol de la comète, puisque le système de harpons ne s'est pas déclenché. [quote]Lors du premier point d'information qui a eu lieu hier peu après 20 heures, Stefan Ulamec, le chef du projet côté allemand, a précisé que Philae avait pu rebondir au moment de l'impact et était peut-être tourné sur lui-même , avant de temporiser Le signal de communication a été fluctuant. On en est au stade des spéculations, et des analyses sont en cours. Et, pour détendre l'atmosphère, il a plaisanté : Finalement aujourd'hui on a atterri deux fois sur une comète ! [/quote] [quote]Mais, pour Paolo Ferri, directeur des opérations à l'ESA, la liaison avec Philae est maintenue et c'est le principal et l'atterrissage a été très précis .[/quote] Les prochaines informations seront connues lors d'une conférence de presse de l'ESA jeudi à 14 heures.
Dans un nouveau rapport, Google explique sa volonté de déclasser, dans les recherches, les sites qui publient des liens de téléchargement ou de streaming illégaux, pour le moment, cette nouvelle directive est mise en place aux Etats-Unis uniquement, mais elle devrait rapidement être appliquée en Europe. Pour lutter contre le piratage et protéger les droits d'auteurs, la firme américaine met à jour son algorithme. L'objectif: Multiplier et améliorer les alternatives légales, couper les rentrées d’argent des sites pirates, se prémunir contre les abus et garantir la transparence des procédures, tels sont les nouvelles lignes de front que Google compte défendre sans pour autant endosser le rôle de censeur Il sera donc plus compliqué pour les accros aux séries d'espérer dénicher le tout dernier épisode gratuitement, les termes comme 'free', 'download', 'streaming' ou encore 'watch' seront déréférencés ou en tout cas rétrogradés dans le moteur de recherche. Pas question par contre pour Google de faire supprimer ces sites car: [quote]Même pour ceux où nous déréférençons le plus de pages, cela représente au final qu’une partie mineure des pages qu’ils comptent au total. Il serait donc inapproprié de supprimer entièrement ces sites de notre moteur de recherche dans de telles circonstances explique le groupe qui ne cherche pas non plus à se positionner en tant que censeur.[/quote] D'ailleurs, à l'avenir, le géant du Net compte divulguer les demandes de retrait d'informations reçues par des propriétaires de droits d'auteurs et les gouvernements. Cette politique est une aubaine pour le géant du Net qui développe actuellement sa propre offre légale (de films, musiques et livres), il est probable que la firme puisse jouir de nouvelles recettes publicitaires destinées à promouvoir cette offre légale. Rien qu’en 2013, le site affirme avoir reçu près de 224 millions de signalements de sites pirates, confessant qu’il comptabilise aujourd’hui plus de demandes en une semaine qu’au cours des douze années 1998 -> 2010 réunies.
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Facebook avait obtenu vendredi la dernière autorisation réglementaire qui lui manquait pour boucler l'opération, celle de la Commission européenne, gardienne de la concurrence en Europe, qui n'a imposé aucune condition. Facebook a finalement payé près de 22 milliards de dollars (17,5 milliards d'euros), plus que prévu initialement, pour l'application de la messagerie mobile WhatsApp, dont il a bouclé l'acquisition lundi. Facebook avait annoncé mi-février l'achat de WhatsApp pour un prix estimé à l'époque de quelque 11,6 milliards d’euros. Il prévoyait toutefois de payer la plus grande partie de la transaction avec ses propres actions, et le cours de Bourse de ces dernières a fortement grimpé depuis, de 14% environ. Au final, Facebook a versé 4,59 milliards de dollars en numéraire pour WhatsApp, auxquels s'ajoutent 223,7 millions d'actions (valorisées au cours de clôture de vendredi soir à environ 17,3 milliards de dollars), au final, le prix total est donc de 21,9 milliards. Les autorités américaines de la concurrence (FTC) avaient pour leur part autorisé l'opération dès avril, mais en mettant en garde contre tout mauvais usage des données personnelles des utilisateurs de WhatsApp, qui disposent jusqu'ici d'un degré de protection plus élevé que celles confiées à Facebook lui-même. Voir aussi: Facebook s’offre la messagerie WhatsApp pour 11,6 milliards d’euros
Selon un chercheur en sécurité, le pirate qui a récemment collecté les photos de plus de 100 célébrités nues avait déjà collaboré sur d’autres projets du même acabit. Cette annonce fait suite à un tweet du chercheur en sécurité Nik Cubrilovic, qui dévoile une capture d’écran issue du forum AnonIB, où une personne qui s’autoproclame 'génie', propose une manière de dérober les photos personnelles des utilisateurs Android : Le pirate explique qu’il a mis au point un clone du célèbre jeu Flappy Bird, en modifiant l’application sur Android pour qu’elle transfère les photos stockées vers son serveur, à l’insu de l’utilisateur. Afin de mener à bien son projet, il a fait un appel aux dons pour créer un autre compte développeur, afin de ne pas utiliser le sien, le montant de la licence pour distribuer son application sur Google Play s’élève à 15€ (20$) pour les développeurs. On ne sait pas si l’application a été finalisée, mais si elle l’est, elle représente un risque énorme pour la vie privée puisqu’elle peut transférer toutes les photos des utilisateurs, le but étant bien sûr de récolter des photos de jeunes filles, célébrités ou pas. Google n’est pas toujours votre ami Flappy Bird a été un gros succès, et malheureusement pour les utilisateurs, la politique d’acceptation des applications est moins stricte chez Google que chez Apple par exemple. Ainsi, Google Play se retrouve avec des dizaines de copies d’applications dotées de 'fonctionnalités avancées' comme l’envoi de vos coordonnées GPS, de SMS surtaxés ou encore la possibilité de fouiller dans vos documents privés. Mais Google n’est pas le seul à blâmer! [quote]Il en revient également à l’utilisateur de bien vérifier les permissions qu’il accorde aux applications, après tout, pourquoi un jeu comme Flappy Bird aurait besoin d’accéder à vos photos ? Soyez attentifs à ce que vous installez, utilisez Bitdefender Clueful (gratuit) pour surveiller à quoi ont accès vos applications, et si une permission ne vous plait pas, n’installez pas l’application.[/quote]
Playstation, filiale du géant japonais de l'électronique Sony a rapporté lundi 25 Août 2014 avoir été victime durant le week-end d'une attaque informatique, et un avion dans lequel se trouvait un dirigeant américain a fait l'objet d'une menace faisant état d'explosifs à bord. [quote]"Les réseaux PlayStation Network et Sony Entertainment Network ont été touchés par une attaque par déni de service (DoS) visant à les saturer avec un trafic artificiellement volumineux", a expliqué le site officiel PlayStation. "Nous n'avons vu aucune preuve d'intrusion dans le réseau et aucune preuve d'accès non autorisés à des données personnelles d'utilisateurs, précise le communiqué, pour rassurer les quelque 150 millions d'inscrits de Sony Entertainment. [/quote] Playstation a annoncé lundi (anglais) que les services concernés étaient de nouveau accessibles. Une revendication de l'Etat islamique ? Sony soupçonne le groupe ou individu se présentant sous le nom 'Lizard Squad' d'être à l'origine de cette attaque ainsi que de menaces à l'encontre de l'avion dans lequel se trouvait John Smedley, président de la filiale américaine Sony Online Entertainment. Lizard Squad a revendiqué ces faits sur Twitter. [quote]@AmericanAir We have been receiving reports that @j_smedley's plane #362 from DFW to SAN has explosives on-board, please look into this. — Lizard Squad (@LizardSquad) 24 Août 2014 Aujourd'hui, nous plantons le drapeau EIIL sur les serveurs de Sony», a déclaré ce groupe (ou individu) en accompagnant son message d'une photo d'un homme portant le drapeau de l'Etat islamique. EEIL désigne le groupe islamiste «Etat islamique en Irak et au Levant (EIIL)», qui se fait désormais appeler Etat islamique (EI).[/quote] C'est par Twitter aussi que John Smedley a confirmé que l'appareil dans lequel il se trouvait avait changé de direction. [quote]"Oui mon avion a dévié sa trajectoire. Je n'en dirai pas plus. La justice va trouver ces gars", a-t-il déclaré.[/quote] L'avion d'American Airlines en question, parti de Dallas à destination de San Diego, a finalement atterri à Phoenix, selon Sony. Un porte-parole de Playstation a affirmé que le FBI enquêtait sur ce détournement [quote]"Yes. My plane was diverted. Not going to discuss more than that. Justice will find these guys. — John Smedley (@j_smedley) 24 Août 2014[/quote] Plusieurs cyber-attaques revendiquées Outre l'attaque des réseaux Sony, le compte Lizard Squad a affirmé lundi, sur Twitter, avoir également attaqué le site du Vatican, a 9h30, le site était inaccessible. [quote]"Just took Vatican City offline, all kuffar shall die. #ISIS #Jihad #ISIL #IS — Lizard Squad (@LizardSquad) 25 Août 2014[/quote] Ils ont également menacé le réseau Xbox de Microsoft, qui connaissait quelques perturbations vendredi dernier.
500.000 euros, c'est l'amende qui attend les revendeurs de jeux vidéo qui mettraient en vente Watch Dogs avant la date de lancement officiel. Ubisoft, l'éditeur du jeu, a brandi la menace alors que de nombreux internautes ont réussi à se le procurer. Si à l'heure des réseaux sociaux, il devient quasiment impossible de maintenir le suspense et la surprise avant la sortie d'un produit, les éditeurs tiennent encore à garder la main sur la date de sortie de leur jeu vidéo. Après la folie GTA V qui s'était vendu à prix d'or, plus ou moins sous le manteau, dans de vraies boutiques quelques jours avant sa sortie, Ubisoft a tenu à anticiper le coup pour la sortie de Watch_Dogs. Selon le site Gameblog, Ubisoft a pris des mesures radicales pour s'assurer que sa dernière perle ne soit vendue qu'à partir du 27 mai 2014. Les revendeurs ont ainsi été prévenus qu'une vente avant le jour J serait lourde de conséquences aussi bien financières qu'économique, 500.000 euros d'amende et la non-réception des titres de fin d'année du géant français, à commencer par le prochain Assassin's Creed Unity. Entre les envois anticipés des marchands en ligne qui promettent à leurs clients le jeu le jour même de sa sortie et prennent de la sécurité sur les délais d'acheminement, et les petits revendeurs qui mettent en vente (et à régler en liquide à un prix supérieur) les jeux dès réception du stock pour faire du chiffre, les éditeurs n'arrivent plus à gérer. Si cette mesure n'est pas inédite, le montant annoncé de l'amende à de quoi refroidir. Seulement, Gameblog explique que ces menaces ne sont que rarement suivies d'effets et qu'elles ne pèsent finalement que sur les grandes enseignes qui sont en contact direct avec Ubisoft. Alors que le souci vient généralement des revendeurs individuels qui passent par des intermédiaires. Sur Twitter, certains affichent déjà clairement leur trophée qu'ils ont pu acquérir à Paris et en proche banlieue dans certaines boutiques indépendantes. De quoi faire fulminer Ubisoft car les fuites se sont multipliées sur le net, dévoilant des vidéos du jeu, le gameplay ou encore les spécificités (arbre de compétences et carte du monde ouvert). L'éditeur aurait même tenté de faire supprimer quelques vidéos sur YouTube afin de préserver le mystère jusqu'au 27 mai. Mais si les plus impatients, qui attendent le jeu depuis près de six mois (la sortie initiale était programmée pour novembre 2013), cela ne portera guère préjudice au jeu. Watch_Dogs a enregistré des précommandes record (sans toutefois dévoiler le chiffre). Ironie de l'histoire, le jeu figure également en tête des demandes... de piratage sur certains sites de téléchargement illégal. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Disponible le 27 mai 2014 sur PC, PS3, PS4, Xbox 360 et Xbox One Prix: de 45 à 59 euros Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Watch Dogs, c’est pour le 27 Mai 2014
Robin Seggelmann se confie et écarte toute théorie du complot... La faille a fait paniquer tous les experts Web, et l'étendue de ses conséquences ne sera sans doute pas connue avant un moment. Ce Jeudi, Robin Seggelmann, le programmeur allemand responsable du bug Heartbleed, s'est confié au Sydney Morning Herald. [quote]Et s'il affirme avoir fait une erreur triviale et malheureuse, il jure qu'elle était involontaire.[/quote] Seggelmann fait partie des quatre programmeurs européens de la fondation qui gère la technologie open source OpenSSL. Il explique avoir corrigé des bugs et ajouté de nouvelles fonctions, en 2011, dans l'une d'entre elles, baptisée "heartbeat" (battement de coeur), il a oublié de valider une variable. Conséquence, avec les bons paramètres, il était possible de faire cracher des informations à un serveur, notamment des mots de passe en clair, et pire, des clés de décryptage ouvrant les portes protégées du site. [quote]Normalement, dans les processus de codage open source, il y a toujours une personne qui relit un nouveau code écrit par un contributeur, manque de bol, cette erreur de programmation n’a pas non plus été remarquée par l’examinateur en question, un certain Dr Stephen Henson, également spécialiste en sécurité informatique d’origine britannique. L’erreur de codage est donc restée, pour être implémentée ensuite sur la plupart des serveurs web. [/quote] C’est un bel exemple de la fameuse loi de Murphy [quote]Quand un truc peut mal tourner, il va forcément mal tourner.[/quote] La NSA hors de cause A l'annonce de la découverte de la faille, lundi, certains yeux se sont tournés vers la NSA. [quote]Seggelmann jure que l'agence américaine n'a jamais été impliquée dans la conception ou la maintenance d'OpenSSL. Il n'écarte cependant pas qu'elle ait pu découvrir et exploiter la faille au cours des deux dernières années.[/quote] Au final, il semble donc qu'il s'agisse bien d'une erreur humaine! Certains estiment que la situation illustre les limites de la gestion d'un protocole open source utilisé par deux sites Web sur trois, qui ne dispose que d'un budget annuel d'un million de dollars. D'autres rappellent que la technologie de cryptage RSA, pourtant privée, a été affaiblie par du lobbying de... la NSA. Voir aussi: Importante faille dans un logiciel utilisé par la moitié des sites internet
Les activistes de l'alliance pour la sécurité Malware Must Die (MMD) signalent la sortie prochaine sur le marché noir d'un programme d'escroquerie présenté sous le nom de Prison Locker et Power Locker. Ces chasseurs de menaces sur Internet traquent ce programme depuis le mois de novembre 2013 et selon eux, l'auteur de ce programme et son associé sont dans la phase de finition de l'interface utilisateur du toolkit et ils font beaucoup appel aux membres des forums de pirates pour les tests. L'auteur du programme malveillant a déjà fixé le montant de la licence à 100 dollars et il a l'intention d'accepter les paiements en bitcoins. [quote]"D'après les données de MMD, le nouveau ransomware a été programmé en C/C++ et se charge dans le dossier de fichiers temporaires de la victime à l'aide d'un cheval de Troie de type dropper. Une fois installé, Prison Locker chiffre toutes les données sur le disque dur et les disques partagés, à l'exception des fichiers système (.exe, .dll, .sys, etc.) D'après une déclaration publiée en décembre sur Pastebin.com, la version finale du programme malveillant utilisera l'algorithme de chiffrement Blowfish en créant une clé unique pour chaque fichier chiffré, cette clé est ensuite chiffrée à l'aide d'une clé RSA de 2 048 bits, unique pour l'ordinateur infecté et enregistrée avec le fichier chiffré. Prison Locker crée également un Bureau et quand le chiffrement est terminé, il y affiche en plein écran une message sur la nécessité de payer une rançon. Un module spécial bloque les touches Windows et Escape et arrête de nombreux processus Windows, dont explorer.exe, regedit.exe, taskmgr.exe et cmd.exe, le passage d'une application à l'autre à l'aide de Alt+Tab devient également impossible. De plus, le programme malveillant vérifie toutes les quelques millisecondes si l'utilisateur n'a pas quitté le nouveau Bureau. Si c'est le cas, il l'active à nouveau."[/quote] A l'instar de CryptoLocker, ce nouveau programme d'escroquerie exige le paiement d'une rançon dans le délai imparti, sans quoi la clé de déchiffrement sera détruite. L'opérateur du programme malveillant a la possibilité de modifier ce délai, d'arrêter le compte-à-rebours ou de le réinitialiser, il peut même fixer lui-même le montant de la rançon, il peut également renommer le fichier malveillant et désigner un autre dossier pour son téléchargement. L'accès au tableau d'administration s'opère à l'aide des données par défaut admin/admin, mais là aussi il existe des possibilités de personnalisation. D'après l'auteur, Prison Locker est doté de toute une série de moyens de protection. Il est en mesure de détecter son exécution sur une machine virtuelle de base, dans un bac à sable ou avec un débogueur. A l'heure actuelle, les enquêteurs connaissent le pseudo sur les réseaux de l'auteur du programme malveillant, gyx. Ils connaissent également son numéro ICQ, son ID sur Jabber, son adresse Gmail ainsi que son surnom sur Twitter et l'adresse de sa page personnelle sur blogspot.in. Il est intéressant de voir que l'auteur de Prison Locker se décrit dans son profil Twitter comme un "défenseur de la sécurité sur Internet, un analyste de virus débutant" et même "un programmeur C/C++ qui apprend MASM" (Microsoft Macro Assembler). Les membres de MMD ont déjà transmis les informations en leur possession à leurs collègues et partenaires dans les services de police et la situation est contrôlée. Clic pour plus d'infos (anglais)
La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.
Disponible depuis le 24 octobre 2013, FIFA/LFP Manager 14 (pas confondre avec Football Manager), sera vraisemblablement le dernier opus de l'autre franchise dédiée à la gestion de clubs de football. Electronic Arts a décidé de siffler le coup de sifflet final pour reprendre l'expression de Gerald Köhler, le fondateur de la série. Au travers d'une lettre ouverte publiée sur le site officiel du jeu, M. Köhler est revenu sur cette décision expliquant tout d'abord que: [quote]"Le marché de ces jeux de niche se partage essentiellement entre deux pays, l'Allemagne et le Royaume-Uni, or, il se trouve que depuis quelques années, c'est Football Manager 2014 qui se taille la part du lion en termes de ventes alors que l'effritement du marché et son orientation de plus en plus mobile n'ont pas arrangé les choses."[/quote] Pour Gerald Köhler: [quote]"La solution aurait pu venir d'une refonte profonde de la franchise LFP Manager et la mise en place d'un nouveau moteur aurait pu donner un boost à la série. Suite à ces constations, M. Köhler explique que la décision de mettre un terme à la franchise a été préférée... "[/quote] Football Manager est maintenant seul en lice, espérons que Sports Interactive ne se repose pas trop sur ses lauriers. Eagle1: [quote=Eagle1]Dommage, je préférais FIFA/LFP Manager au lieu de Football Manager qui est pas mal non plus, mais plus pousser dans la technique.[/quote] Clic pour lire la lettre ouverte (anglais)
Le samedi 2 novembre 2013, la dame à voulu aller voir ses comptes via mon PC Banking, là,elle a rencontré des difficultés pour se connecter,elle a essayé une fois, deux fois puis à renoncé. En attendant, elle avait encodé les fameux chiffres secrets. [quote]"C’est le mardi, quand j’ai réutilisé mon PC banking que j’ai remarqué que mon compte avait été débité de 990 € le dimanche à 10h20."[/quote] Ni elle, ni son mari n’avaient effectué une telle opération. La personne débarque dans son agence pour faire part de sa mésaventure. [quote]"On m’a juste donné un numéro de téléphone général de la banque à Bruxelles. Dans la foulée, j’ai été déposé plainte à la police, pour me couvrir."[/quote] Carte de crédit prépayée Finalement, c’est elle-même qui téléphonait à la société qui avait bénéficié de son argent. Une société de Malines qui a pignon sur rue, "CardWise", et qui est active dans les cartes de débit (style MasterCard) prépayées. C’est une de ses cartes qui a été utilisée par les pirates pour tenter d’utiliser l’argent Bram Troch, customer service manager, confirme [quote]"Madame a été la victime de hackers qui ont pratiqué ce que l’on appelle du phishing , la personne croit qu’elle est sur le site de la banque mais la page d’accueil n’est pas l’officielle. Ici, c’était très très bien imité."[/quote] Elle y a introduit tous les codes et a donc donné les clefs d’accès. Grâce à ses données, les hackers ont pu charger l’argent sur une carte prépayée pour tenter ensuite de l’utiliser. Il semble qu’ils n’ont pu aller jusqu’au bout de l’opération et que la carte en question a été bloquée. Mais le compte de la personne, lui, est toujours bien débité de 990 euros et cette dame attend avec une impatience, le remboursement de cette somme. Augmentation du nombre de cas de phishing en Belgique [info_error]Au cours des trois premiers trimestres de l'année 2013, 1.467 cas de fraude à la banque par internet ont été enregistrés, un chiffre qui dépasse déjà le nombre total de cas de fraude sur 2012. Pratiquement tous les cas sont liés au phishing (hameçonnage), une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires, indique mercredi Febelfin, la fédération belge du secteur financier. Les 1.467 cas de fraude dénombrés lors des neuf premiers mois de 2013 ont permis à leurs auteurs de dérober un total net de 4,54 millions d'euros. Sur l'ensemble de l'année 2012, 1.003 fraudes par phishing avaient été recensées, représentant un butin d'un peu moins de 3 millions d'euros.[/info_error] [info_warning]Febelfin souligne toutefois que la banque par internet demeure une méthode sûre pour effectuer des opérations bancaires, à condition de l'utiliser correctement et de respecter une "règle d'or" qui est de ne jamais communiquer ses codes bancaires par courriel ou téléphone.[/info_warning] En 2012, on comptabilisait 9,1 millions d'abonnements à la banque d'internet et 434 millions de sessions en Belgique. "Si l'on compare avec le nombre de cas de fraude, le rapport est d'environ 1 cas pour 400 000 sessions. La banque par internet reste donc une manière sûre d'effectuer des opérations bancaires", souligne Febelfin. Clic pour plus d'infos sur phishing secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )
Selon les données des Laboratoires de Bitdefender, en l’espace de 14 heures, 1,5% du million de " spams " envoyés dans le monde avait pour thème "Devenir actionnaire d’Apple". Les internautes sont incités à investir dans des parts de la célèbre firme sans tarder pour bénéficier par la suite des retombées positives des nouvelles avancées technologiques proposées par Apple. Dans un des e-mails de spam, on peut lire: Citation: "Nous avons trouvé un rapport confidentiel dans les locaux d’Apple, qui indique qu’un nouveau gadget est en cours de développement. Tout le monde en aura besoin. La vente ne durera qu’un an. C’est le moment parfait pour acheter des actions Apple, puisque bientôt, elles grimperont très haut !" Comme d’habitude, le spam insiste sur la confidentialité de l’information, transmise à quelques chanceux seulement (dont vous, quel heureux hasard !) et aussi sur la notion d’urgence à vous décider pour ne pas laisser passer cette occasion, or au final si vous versez de l’argent il ne sera pas perdu pour tout le monde mais vous ne recevrez bien sûr aucune action d’Apple, vous serez en possession d'actions d'une entreprise qui aura disparu quelques semaines après le début de l'arnaque. Ce type d’arnaque boursière, existait bien avant Internet et a pour but d’inciter les heureux investisseurs à acheter à bon prix des actions de petites sociétés qui ne valent rien. Le but est d’accroître temporairement la valeur de l’action, à partir d’une fausse information, pour que les escrocs puissent revendre leurs parts à un prix fort avant que la vérité n’éclate et que l’action s’écroule, les escrocs reproduisent ensuite cette arnaque avec une autre société. La période est bien choisie pour cette arnaque, puisqu’Apple vient de mettre sur le marché deux nouveau iPhone, l’iPhone 5S et l’iPhone 5C, ainsi qu’un nouvel OS pour ses terminaux, l’iOS7, et se trouve donc au cœur de l’actualité. D’autres arnaques foisonnent sur la toile En plus des arnaques boursières, nous avons remarqué de nombreux " scams " sur les réseaux sociaux, en particulier sur Facebook où pullulent de fausses pages qui vous promettent des super affaires sur un iPhone à prix discount. Il y a quelques mois, nous avions noté une recrudescence de ces arnaques via de fausses pages Facebook, dont voici un exemple : Capture d'écran:
Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.
Rebecca Sedwick, 12 ans, s’est tuée lundi 9 septembre 2013 sur le chemin de l’école, en se jetant d’un étage d’une usine désaffectée à Lakeland près de Tampa; elle avait laissé son téléphone dans sa chambre et dit adieu à deux amies en signant "Cette fille morte", sur l’application Kik Messenger. La police a ouvert une enquête sur la possible implication d’une quinzaine de collégiennes. Ce suicide, selon le New York Times de ce samedi, illustre un nouveau phénomène chez les jeunes harcelés sur internet via des messageries de textos ou de photos. Messages haineux Citation: "On terrorisait totalement Rebecca sur les médias sociaux", a déclaré le shérif Grady Judd. La police, qui a ouvert une enquête, a déterminé que l’adolescente était harcelée depuis plus d’un an. Citation: Des messages haineux comme "peux-tu mourir s’il te plaît?", "tu es tellement laide", ou encore "pourquoi es-tu encore en vie?" , ont été retrouvés sur les applications Kik, Voxer et ask.fm, téléchargées sur son portable. Sa mère, Tricia Norman, avait été alertée, il y a plusieurs mois, par le poignet lacéré de Rebecca, et avait réagi en l’hospitalisant, avait confisqué son téléphone portable, fermé sa page Facebook et l’avait retirée de l’école. Elle semblait aller mieux Mais à sa rentrée en 5e dans une nouvelle école, tout semblait être rentré dans l’ordre, sa mère a même expliqué qu’elle "n’avait aucune raison de penser que quelque chose n’allait pas". Rebecca qui avait changé de numéro de portable, semblait à nouveau épanouie, chantait dans une chorale et envisageait de recommencer la danse des pom-pom girls, pourtant, le harcèlement avait repris au sujet d’un ancien petit ami de Rebecca. Citation: "Peut-être qu’elle pensait pouvoir gérer ça toute seule", a déclaré sa mère, appelant les autres parents à être vigilants même quand leurs enfants «semblent aller bien». Selon les enquêteurs, Rebecca s’était renseignée sur internet sur les moyens pour se suicider. "Combien d’Advil faut-il avaler pour mourir?" , avait-elle tapé, avant de finalement passer à l’acte dans cette usine abandonnée, où elle aimait aller pour s’évader.
L'équipementier en télécoms finlandais Nokia va céder son activité téléphones portables au groupe informatique américain Microsoft pour un prix total de 5,44 milliards d'euros, a-t-il annoncé ce mardi 2 septembre 2013. Nokia veut se recentrer sur les services et les réseaux L'ancien numéro un mondial des téléphones portables va concentrer désormais son activité sur les services, notamment de localisation, et les réseaux, une décision qualifiée de "meilleur chemin pour aller de l'avant, à la fois pour Nokia et ses actionnaires", selon le président de Nokia, Risto Siilasmaa, cité dans un communiqué. Nokia avait finalisé en août 2013 le rachat des 50% de Nokia Siemens Networks, spécialisé dans les réseaux haut-débit, détenus par l'industriel allemand Siemens, afin de développer cette activité, désormais considérée comme vitale. Le groupe finlandais a également annoncé le départ de son directeur général Stephen Elop, qui sera remplacé temporairement par Risto Siilasmaa. 5,44 milliards d'euros La transaction devrait être finalisée au premier trimestre de l'an prochain (2014), après accord des actionnaires et des autorités de régulation. Quelque 32.000 employés de Nokia passeront chez Microsoft, dont environ 4.700 pour la seule Finlande. La mainmise du groupe Microsoft, déjà associé à Nokia à qui il fournit le système d'exploitation de son dernier smartphone, le Lumia, concerne environ la moitié du chiffre d'affaires du groupe finlandais, soit près de 15 milliards d'euros. Accumulant les pertes, Nokia a pris du retard au moment où l'américain Apple lançait avec un succès retentissant l'iPhone, suivi par d'autres fabricants de smartphones comme le sud-coréen Samsung, depuis, la part de marché du finlandais n'a fait que s'éroder, au point que l'ancien numéro un mondial des téléphones portables a surtout dû compter sur des téléphones bas de gamme, sans connexion à internet, pour survivre.
Il avait piraté la page du patron de Facebook, mais n'avait pas touché la récompense due en cas de signalement de bug. Des hackers ont décidé de se cotiser et viennent de rassembler 10.000 dollars. Facebook ne voulait pas le rémunérer pour son bug décelé ? Qu'à cela ne tienne, la communauté des hackers s'en est chargé. Le spécialiste en sécurité informatique Khalil Shreateh avait informé Facebook de l'existence d'un bug en publiant directement un message sur le profil de Mark Zuckerberg, une manière comme une autre de mettre la faille en application. Le hacker avait précisé sur son blog qu'il avait tenté d'avertir le réseau social de manière traditionnelle, mais que celui-ci avait nié l'existence du bug et donc refusé de lui verser la récompense de 500 dollars habituelle pour un tel signalement. Pourtant le dysfonctionnement avait finalement été corrigé, prouvant bel et bien son existence. Peu importe, à l'initiative du hacker Marc Maiffret, figure reconnue dans le milieu, une levée de fond a été mise en place sur le site de crowdfunding GoFundMe, Le succès a été fulgurant puisqu'en 24 heures, 9.000 dollars ont été collectés, et la somme vient de dépasser l'objectif des 10 000 dollars. Citation: "Tous les fonds seront envoyés à Khalil Shreateh pour l'aider à mener ses futures recherches en sécurité", précise Marc Maiffret sur la page de GoFundMe. "J'espère que cela a montré l'importance des chercheurs indépendants", explique-t-il également.
La rumeur circule déjà depuis le printemps 2012, mais se précise, d'après une source anonyme reprise par Bloomberg, les utilisateurs de Facebook seront bientôt mitraillés de publicités de quinze secondes sur leur fil d'actualité. Les vidéos, type publicités télévisées, qui apparaîtront dans les nouvelles sur Facebook seront basées sur l'âge et le sexe de l'utilisateur et seront diffusées trois fois par jour maximum, indique l'article. Facebook est parfaitement conscient de l'effet polarisant de la publicité et de son impact négatif sur les 1,1 milliard d'utilisateurs, c'est pourquoi ce nouveau contenu ne sera pas diffusé avant que sa qualité et sa prestation soient finalisées. Plusieurs analystes et investisseurs ont expliqué que la seule façon de garantir la survie à long terme du réseau social est de saturer le site avec des publicités, et de donner aux utilisateurs la possibilité de payer pour une version sans pub. Il est certain que les membres seront mécontents de ce dernier développement, mais tant que Facebook reste gratuit, il lui faudra trouver d'autres moyens de faire du profit.
La société française, qui héberge de nombreux sites Internet à travers le monde, a été la victime d'un pirate, les données de ses clients européens ont été volées, OVH demande à ses clients de modifier leur mot de passe. Les annonces de piratage s'enchaînent. Après Apple et Ubuntu, c'est au tour de l'hébergeur de sites OVH d'annoncer que les données de ses centaines de milliers de clients en Europe, particuliers comme professionnels, ont été dérobées par une personne mal intentionnée. Octave Klaba, le fondateur de la société basée à Roubaix, s'est fendu d'un message sur le site d'OVH afin d'expliquer l'origine de l'incident. Citation: Un pirate a réussi à obtenir le mot de passe d'un employé de la société. De là, il a réussi à s'introduire dans le réseau privé virtuel (système permettant d'accéder au système informatique d'une société depuis l'extérieur) d'OVH et à dénicher les codes d'accès permettant d'accéder aux dossiers internes. Il a alors pu copier les données des clients européens de la société, qui compte 700.000 clients à travers le monde. Pas de données bancaires volées OVH se veut rassurant, aucune donnée bancaire n'a été volée lors de ce piratage. Citation: "Aucune information sur les cartes bancaires n'est stockée chez OVH. Les informations sur les cartes bancaires n'ont été ni consultées ni copiées", insiste Octave Klaba. Les données volées sont: - Le nom et le prénom - L'adresse - La ville - Le pays - Le numéro de téléphone - Le numéro de fax - L'identifiant et le mot de passe du compte (ce dernier est protégé, mais pas pour autant à l'abri). Citation: "Il faut beaucoup de moyens techniques pour retrouver le mot de passe. Mais c'est possible", reconnaît Octave Klaba. Par précaution, tous les clients OVH vont recevoir un e-mail les invitant à modifier ce dernier. Les internautes ont en effet souvent tendance à utiliser le même mot de passe pour leurs e-mails et leurs divers comptes (réseaux sociaux, impôts, etc…), si ce mot de passe est découvert, c'est potentiellement toute leur vie numérique qui est menacée. Citation: "Nous n'avons pas été assez paranos et on passe désormais en mode parano supérieur", écrit Octave Klaba. Les employés d'OVH seront dorénavant équipés d'un token, une clé physique prouvant qu'ils sont bien employés de la société. À chaque fois qu'ils se connecteront au réseau de l'entreprise, ils devront entrer un code généré par cette clé. Cette couche supplémentaire de sécurité devrait fortement limiter les intrusions extérieures. Octave Klaba a également annoncé qu'il déposait une plainte au pénal auprès des autorités judiciaires. Citation: "Afin de ne pas perturber le travail des enquêteurs, nous n'allons pas donner d'autres détails avant d'avoir les conclusions finales, explique Octave Klaba".
Cette vidéo attribuée à un cartel mexicain circulait librement sur le réseau social depuis plusieurs jours, Facebook, qui refusait dans un premier temps de la censurer, fait machine arrière... Un homme cagoulé tranche la gorge d’une femme, agenouillée à ses pieds, les mains liées dans le dos, avant de brandir sa tête à bout de bras. Cette scène d’horreur a circulé plusieurs jours sur Facebook, sous la forme d’une vidéo, diffusée sans commentaire ni date. Pourquoi le réseau social très prude, qui d’ordinaire redouble de réactivité pour censurer le moindre poil ou téton sur le site, a laissé cette vidéo choc circuler, malgré les signalements d’internautes horrifiés ? Attirer l'attention sur les injustices Citation: "Notre décision de ne pas supprimer ce contenu est basée sur le fait que les gens ont le droit de décrire le monde dans lequel nous vivons, de présenter et de commenter les actions", s’était justifié Facebook le 29 avril 2013, via son agence de relations publiques allemande. Le réseau social "estimait être un endroit où il est possible d'attirer l'attention sur les injustices en postant un contenu dramatique ou inquiétant". Pourtant, le point 3.7 des conditions générales d’utilisation de Facebook demande aux utilisateurs de ne pas publier "De contenus incitant à la haine ou à la violence, menaçants, à caractère pornographique ou contenant de la nudité ou de la violence gratuite". Gêné par une importante polémique, le site a décidé de faire marche arrière mercredi. Citation: Soucieux de préserver son image, Facebook a indiqué qu’il supprimerait finalement les vidéos de décapitations qui ont circulé sur son site, mais pas seulement. Le réseau social explique qu’il va repenser "sa politique et son approche vis-à-vis de ce type de contenus". Pour information les législations Belge, Française, Suisse, punissent la diffusion de ce genre de document !
La municipalité de Menlo Park vient de donner son feu vert, Facebook va pouvoir agrandir son siège social en Californie. Un projet confié à l'architecte Frank Gehry, connu, entre autres, pour le Musée Guggenheim à Bilbao. Facebook va pouvoir poursuivre son expansion, tout du moins géographique... (clic pour agrandir l'image) Citation: "Où est le bouton j'aime ?", a d'ailleurs plaisanté le maire de Menlo Park, Peter Ohtaki, en donnant son accord. Un projet conçu par l'architecte Frank Gehry, connu, entre autres, pour avoir conçu le Musée Guggenheim à Bilbao et le Walt Disney Concert Hall à Los Angeles. Mais c'est un projet plus sobre que la première version proposée qui a finalement été retenu, rapporte le site Arch Daily. Les deux ailes en formes de papillon, situées de part et d'autre du building, ont finalement été retirées au motif qu'elles étaient trop tape-à-l'œil. Citation: "Ils ont estimé que certaines choses étaient trop criardes et pas en adéquation avec l'esprit de la marque Facebook, donc ils nous ont demandé de rendre le bâtiment plus anonyme", rapporte Craig Webb, un associé de Gehry cité par Arch Daily, "Frank Gehry était tout à fait prêt à rendre le bâtiment moins extravagant", poursuit-il. (clic pour agrandir l'image) Citation: Pour le magazine américain Wired, "l'aversion de Facebook pour tout ce qui est trop tape-à-l'œil reflète l'esprit hacker de la marque, qui privilégie le fonctionnel à la forme ainsi que le travail studieux et zélé à la communication". "D'une certaine manière, poursuit le magazine, le nouveau bâtiment Facebook, très anonyme, ressemble aux tenues de Mark Zuckerberg (pull à capuche gris, jeans, baskets)... derrière une apparence banale, non assumée se cache de remarquables capacités"
Une année et deux milliards de dollars, c'est ce qu'il faudra en plus à Apple pour finaliser son gigantesque projet de campus. Le nouveau bâtiment, imaginé par Steve Jobs et annoncé len 2011, coûtera au total 5 milliards de dollars et ne sera pas livré avant 2016, selon le magazine Businessweek , qui se fonde sur cinq sources différentes. Le nouveau campus d'Apple est un projet pharaonique, réalisé par le célèbre architecte Norman Foster. Le bâtiment est un énorme anneau, rappelant l'esthétique d'un vaisseau spatial, sensé accueillir 12.000 employés. Situé à proximité du premier campus de Cupertino, en Californie, il s'étalera sur 26 hectares. La préparation du terrain devrait prendre six mois en flux tendus de poids lourds. Le montant du projet s'explique par l'important souci du détail souhaité à l'époque par Steve Jobs. L'usage de vitres courbées, directement importées d'Europe, pèse par exemple dans l'addition. [quote]"On parle d'environ 6 kilomètres de vitres", explique Peter Arbour, architecte de Seele, fournisseur d'infrastructures transparentes pour Apple.[/quote] Ces vitres, intelligentes, pourraient réguler la température et injecter une ambiance particulière au bâtiment selon la météo. [quote]Businessweek explique que "Jobs aurait poussé le vice jusqu'à exiger une variété d'arbres chers à importer".[/quote] Au total, 6.000 arbres seront plantés sur le campus. Le bâtiment demandera aussi une alimentation sophistiquée. 8 mégawatts sont nécessaires et 65.000 mètres carrés de panneaux solaires sont prévus, entre autres énergies naturelles (dont éoliennes). Le bâtiment doit prendre forme grâce à des briques préfabriquées, réduisant quelque peu les coûts. Plus cher que le Le nouveau World Trace Center et la tours Burj Khalifa La facture aurait pu être encore plus lourde. [quote]Apple a négocié avec le cabinet Fosters + Partners une coupe d'un milliard de dollars, rapporte encore Businessweek.[/quote] Avec 40 milliards de dollars de bénéfices en 2012, le groupe américain peut se permettre une telle construction, qui inquiète cependant les investisseurs dont les actions ont baissé de 38% depuis septembre 2012. À titre de comparaison, le Burj Khalifa, plus haute tour du monde à Dubaï, a couté 1,5 milliard de dollars. Le nouveau World Trace Center, lui, est évalué à 3,9 milliards.
Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]
Vendredi, le créateur de la plateforme de téléchargement MEGA a lancé un défi aux hackers du monde entier, il offrira une récompense de 10.000 euros à qui parviendra à percer le système de sécurité de sa plateforme de téléchargement. Une réponse pour clore la polémique. Une nouvelle provocation de celui qui a, une nouvelle fois, samedi, soutenu n'avoir rien d'un pirate de l'informatique, mais aussi une bonne manière de faire du buzz, de clouer le bec aux critiques concernant la sécurité de MEGA et de l'améliorer. En effet, quelques heures seulement après son lancement, des défaillances concernant le système de sécurité de MEGA avaient été pointés par les internautes, obligeant Kim Dotcom à s'excuser. Citation: "Nous avons au final assez peu de paramètres pour une génération aléatoire sérieuse des clés privées RSA, on en déduit que la séquence de prédiction de génération de ces clés est cassable", avait mis en garde le blogueur spécialisé Bluetouff, décrivant "un mécanisme cryptographique d’ailleurs assez effrayant" et soulignant "de multiples grossières erreurs (qui) peuvent avoir un impact important sur la sécurité globale des utilisateurs de Mega". Les objectifs fixés par Kim DOtcom: - Accéder aux codes d'un de nos serveurs - Accéder à la clé d'un client de la plateforme - Trouver un moyen de briser le système de cryptage, permettant ainsi de manipuler les clés des utilisateurs de la plateforme - Trouver un moyen d'outrepasser le contrôle d'accès de la plateforme, permettant d'écraser ou de détruire les clés et les données de l'utilisateur - Trouver un moyen de pirater un compte via une boîte mail piratée Clic pourvoir le règlement en entier (anglais). Relayée par Anonymous, l'annonce a envahi les réseaux sociaux, retweetée par les internautes du monde entier. Elle a aussi soulevé le scepticisme de plusieurs observateurs: Citation: "Difficile de dire qu’il prend un risque fou en mettant en jeu cette somme, n’aurait-il pas promis un montant beaucoup plus important s’il était si convaincu de la sûreté de Mega ?".
Un nouveau réseau zombie baptisé "SpamSoldier", basé sur des terminaux Android, a été détecté aux Etats-Unis. Selon un chercheur de la société Cloudmark, ce botnet se diffuse au travers d’un message SMS qui incite le destinataire à télécharger une version gratuite d’un jeu populaire (Angry Birds Star Wars, The Need for Speed Most Wanted, Grand Theft Auto 3), une méthode classique de hameçonnage. Celui qui se laisse avoir récupère, en réalité, un cheval de Troie qui va transformer le terminal Android en machine à spams. Des milliers de SMS seront alors envoyés en toute discrétion à une liste de destinataire que le logiciel récupère auprès d’un serveur central situé à HongKong. Pour l’instant, seuls des téléphones américains sont concernés par ce botnet dont l’attaque reste, finalement, assez simpliste. Ce n’est pas le premier botnet Android spécialisé dans le spam. En juillet 2012, un spécialiste de sécurité en avait déjà découvert un . Il se diffusait au travers de sites de téléchargement officieux et à la différence de SpamSoldier, diffusait du spam par email. En tous les cas, c’est une preuve que les spammeurs sont en train de migrer du monde du PC vers les smartphones. Ce qui est une mauvaise nouvelle pour ceux qui n’ont pas de forfaits illimités, mais aussi pour les opérateurs qui vont devoir gérer des surcharges de capacité au niveau de leurs réseaux si le botnet devient très large.
Après plusieurs semaines de cavale, il a finalement été arrêté au Guatemala. John McAfee, fondateur et ex-patron américain de la société éponyme de sécurité informatique recherché dans le cadre d'une enquête sur un meurtre, a été arrêté par la police guatémaltèque en raison de son entrée irrégulière dans le pays où il venait de solliciter l'asile politique. Des agents de la Police nationale civile ont conduit John David McAfee devant les autorités de l'Immigration. Citation: "Il est entré irrégulièrement dans notre pays et il a été mis à la disposition des autorités de l'Immigration", a déclaré un porte-parole de la police, Pablo Castillo. John McAfee était arrivé lundi au Guatemala et avait immédiatement requis l'asile politique. John McAfee a raconté depuis le début de sa fuite ses péripéties sur son blog et a encore posté, sans doute par l'entremise de son avocat, un message ce jeudi 6 décembre. Il indique que son avocat a obtenu que son cas soit examiné par un autre juge plus haut gradé et que donc son expulsion est mise entre parenthèse dans l'intervalle.
Entre Sony et les " hackers " qui cherchent à ouvrir la PS3, le jeu du chat et de la souris dure depuis un moment. On sort un firmware pirate d'un côté, on patche de l'autre, au final aujourd'hui, pour faire tourner des copies illégales d'un jeu sur PS3, on doit tout faire pour éviter de voir la console être upgradée à un firmware supérieur au 3.55 et se passer de l'accès au PSN. Ca, c'était avant la diffusion d'une clef de cryptage qui va poser un sérieux problème à Sony. Un groupe de hackers est parvenu à casser les clefs de cryptage qui permettent de "lire" les firmwares de PS3 et donc de les modifier rapidement et sans difficultés sur un PC à partir du fameux 3.55 puis de réinstaller le tout sur une PS3 qui pourra alors non seulement faire tourner les copies pirates mais également se connecter au PSN. Même si Sony change la passphrase qui permet de s'authentifier sur le PSN, la clef LV0 permettra de la décoder et donc de se connecter ni vu ni connu. C'est donc l'arrivée des customs firmware supérieurs au 4.00 qui s'annonce. Si ce hack est réputé impossible à patcher, c'est parce que Sony ne peut pas changer ces fameuses clefs LV0 qui doivent être communes à toutes les consoles, faute de quoi une "vieille" PS3 ne pourrait plus être mise à jour, ce qui place le constructeur dans une impasse, en tout cas pour l'heure. L'aspect le plus étonnant dans cette histoire, c'est que les groupes de hackers "The Three Muskateers" (les Trois Mousquetaires) ayant craqué ce système l'ont fait depuis un bon moment et ne comptaient absolument pas rendre la chose publique. Mais à trop partager sa découverte avec le reste de la scène des hackers, elle a fini par tomber entre les mains d'un groupe chinois qui s’apprêtait à vendre les clefs sur le Net. N'ayant pas apprécié la marchandisation de sa trouvaille, The Three Muskateers a choisi de leur couper l'herbe sous le pied et tout a été rendu public. Du vrai Dallas.
La fausse pub, mais vraie arnaque, pollue le réseau social Facebook depuis plusieurs jours. Une offre alléchante, attribuée frauduleusement à l'opérateur téléphonique Free, propose le nouveau produit Apple à un prix sans abonnement (50 ou 69 euros) défiant toute concurrence et pour cause, c'est une arnaque virale ou " Spam ". Plus de 90.000 utilisateurs auraient déjà cliqué sur la publicité fallacieuse qui mène à d'autres réclames puis finalement à une page d'erreur. Comme souvent sur Facebook, le membre est invité à presser le bouton "J'aime" afin de partager l'arnaque avec ses amis et ainsi poursuivre la contamination. Pour information, un iPhone 5 sans abonnement coûte au moins 679 euros Ces escroqueries à grande échelle profitent d'un nouveau service offert par le réseau social. Les offres promotionnelles Facebook. Un groupe avec plus de 400 "J'aime" peut gratuitement faire circuler sa première offre. Les faussaires 2.0 ont repéré cette faille du système et l'ont exploitée afin d'atteindre un maximum d'utilisateurs. Ils peuvent non seulement récupéré de l'argent via les publicités générées par l'arnaque mais aussi parfois des informations personnelles piochées dans les comptes des utilisateurs naïfs. Alertés rapidement par les réseaux sociaux, Free Mobile a réagi sur sa page Facebook: [quote]"Vous avez pu voir une publicité vous proposant un iPhone 5 pour 69€, il s’agit bien évidemment d’une fausse publicité ne venant pas de Free".[/quote] Vous pouvez la signaler en choisissant "signaler" dans le menu en haut à droite de la publication.
Résilier son abonnement téléphonique, c'est parfois très simple, mais pour cette jeune Bordelaise, ce fut un véritable calvaire. Souhaitant quitter l'opérateur Bouygues Télécom avant le terme de son contrat, Solenne San Jose savait qu'elle devrait payer une certaine somme, mais en découvrant le montant, la jeune femme a failli avoir un arrêt cardiaque. En effet, Bouygues Télécom lui demande la bagatelle de 11.721.000.000.000.000 euros soit 11 millions de milliards d'euros. Une somme qui représente 5.872 fois le PIB de la France en 2011. Généreux, l'opérateur accepte un paiement en plusieurs fois. Bien évidemment, la jeune femme a contacté le service clientèle de Bouygues Telecom pour leur suggérer qu'une erreur avait sans doute été commise, mais les conseillers au bout du fil n'avaient visiblement pas le même avis. Citation: "Quand je leur expliquais que c'était forcément une erreur, ils me répondaient que ces montants étaient calculés automatiquement et que les prélèvements allaient commencer!", assure Solenne San Jose. Elle a donc du faire opposition auprès de sa banque pour empêcher un premier prélèvement. Après plusieurs appels, le service clientèle de l'opérateur concède finalement que ce montant est probablement surévalué. En réalité, pour quitter Bouygues Telecom, la jeune femme devrait payer 117,21€ Citation: "Bouygues Telecom a expliqué qu'il ne s'agissait pas d'une erreur de facturation, mais d'une erreur d'impression sur un courrier d'information." Pour réparer son erreur, l'opérateur téléphonique a finalement décidé de résilier le contrat de Solenne San Jose gratuitement.
C'est il y a tout juste trente ans que pour la première fois, que deux-points, un tiret et une parenthèse fermée ont été mis côte à côte sur un écran d'ordinateur pour créer ce que tous les adolescents utilisent abondamment: le smiley. Aujourd'hui partout dans les SMS ou les conversations électroniques, il faut se plonger dans les archives de la prestigieuse université américaine Carnegie Mellon pour remonter aux origines des émoticones. Tout a commencé par une conversation sur la messagerie télématique (l'ancêtre du chat) de l'université. Alors qu'ils échangeaient sur des sujets aussi improbables que les pigeons, les ascenseurs ou le mercure, des employés se sont demandés comment signaler, sur ce fil d'infos au format austère, les blagues que ces derniers s'envoyaient les uns aux autres. Cette conversation, aujourd'hui dans les annales, débute le 17 septembre 1982. Les premiers suggèrent un astérisque, un pourcentage et même la dièse, remise au goût du jour par le réseau social Twitter qui préfère le terme anglais de hashtag. Finalement, c'est deux jours plus tard, le 19 juillet à 11 h 44, que Scott Fahlman a un éclair de génie et suggère à ses collègues ceci: :-) Et il ajoute que pour les blagues pas drôles, il suffit d'inverser la parenthèse: :-( C'est ainsi, au fil d'une conversation entre employés qui s'ennuient au bureau, que sont nés les émoticones ! Enfin, c'est comme ça qu'ils sont pour la première fois apparus sur un écran d'ordinateur, cependant, ils existaient déjà dans le monde réel. Leur première apparition officielle remonte à 1881 dans Puck, un journal satyrique américain. On y voit une série de visages dessinés avec des signes typographiques et qui représentent différentes expressions telles que la joie, la mélancolie ou la surprise. Beaucoup plus tard, en 1963, le dessinateur publicitaire Harvey Ball crée le célèbre smiley jaune, dont le succès sera planétaire. Enfin, le New York Times émettait en 2009 l'hypothèse selon laquelle l'inventeur du smiley ne serait autre que le président Abraham Lincoln! Un smiley faisant un clin d'oeil apparaît dans une transcription d'un discours datant de 1862! Abraham Lincoln était-il en avance sur son temps ? On peut raisonnablement penser qu'en fait, son secrétaire personnel était un peu fatigué et a réalisé une erreur typographique. Ce n'est donc pas le 150e anniversaire du smiley mais tout de même, le petit bonhomme qui peuple nos mails et autres commentaires sur Facebook, sur nos téléphone, dans des forums a déjà 30 ans!
BlueToad, une entreprise d'édition et de publication numériques installée en Floride, a admis avoir été " victime d'une cyberattaque " ayant entraîné le vol d'UDID (unique identity device, codes d'identification Apple) de ses systèmes. Ces déclarations viennent contredire les propos d'AntiSec, un groupe de pirates informatiques lié au collectif Anonymous, qui avait publié sur internet un million d'identifiants présumés, en précisant qu'ils faisaient partie d'un groupe plus large de 12 millions d'identifiants trouvés dans un ordinateur du FBI. Le FBI avait affirmé être "au courant" de ces informations mais souligné n'avoir " aucun élément attestant qu'un ordinateur portable du FBI ait été piraté ou que le FBI ait cherché ou obtenu ces données ". Peu de temps après, un groupe inconnu a publié ces identifiants sur internet, a ajouté son PDG, Paul DeHart, sur le blog de l'entreprise. Citation: "Quand nous avons découvert que nous étions la source probable de cette information, nous avons immédiatement prévenu la police pour les en informer et coopérer avec" les enquêteurs. Bien que chaque jour nous parvenions à nous défendre contre des milliers de cyberattaques, (celle-ci) a finalement trouvé une brèche dans une partie de nos systèmes", a-t-il expliqué. Présentant ses excuses pour la fuite, l'entreprise dit avoir remédié à la fragilité de son système de protection, précisant par ailleurs qu'elle ne collecte aucune donnée sensible tels que les numéros de carte bleue, et que les risques d'utilisation frauduleuse sont très faibles
Il y a peu, nous annoncions l’arrivée d’un nouvel acteur vidéoludique en Belgique, OnLive, l’un des deux grands noms du jeu vidéo dématérialisé (avec Gaikai) permettant de jouer sans posséder ni console ni jeu, un écran connecté au web, une manette et un abonnement OnLive suffisant à cette fin. L’opérateur belge Belgacom, peut y perdre jusqu’à 23 millions d’euros Une arrivée longuement mitonnée par Belgacom, qui a conclu il y a deux ans un partenariat avec la firme, au sein de laquelle elle a investi près de 23 millions (soit une participation de 2,6 %). Le hic, c’est que , manifestement, le jeu vidéo dans les nuages (Cloud Gaming) n’est pas encore assez rentable pour combler ses investissements, les dernières nouvelles concernant OnLive se sont chevauchées, plus ou moins inquiétantes. On a d’abord évoqué des difficultés, puis une faillite, et enfin un rachat. Finalement, un complexe montage financier permettra à OnLive de continuer à vivre sous son appellation, mais sous une tout autre structure, avec d’autres actionnaires, les anciens investisseurs d’OnLive, eux, y perdraient quasiment tous leurs billes. Belgacom, encore en train de constater les dégâts hier, expliquait ainsi laconiquement qu’il est “possible” que les 23 millions investis “fassent l’objet d’une réduction de valeur partielle ou totale”, on voit mal comment il pourrait en être autrement. Le service OnLive, hébergé par les serveurs Belgacom en Belgique, reste bien entendu accessible. Moralité 1: L’heure du cloud gaming n’a pas encore sonné. Moralité 2: vouloir diversifier ses activités n’a pas que des avantages
Après s'être débarrassé du service de géolocalisation de Google, le nouveau système mobile d'Apple n'intégrera plus par défaut YouTube. Cette annonce apparaît comme une nouvelle étape dans la guerre que se mènent les deux géants de la technologie. En juin, le groupe de Cupertino avait déjà annoncé renoncer au logiciel de géolocalisation de Google pour un service de cartes maison. Google, numéro un des moteurs de recherche sur internet est également le fabricant du système d'exploitation mobile Android, devenu le premier du marché grâce au succès des modèles du leader mondial des smartphones Samsung. Citation: Dans un communiqué diffusé lundi, Apple précise que la licence d'installation de l'application YouTube sur iOS "a expiré" et souligne que "les clients peuvent accéder à YouTube avec le navigateur internet Safari et (que) Google travaille actuellement à une nouvelle version de son application YouTube qui sera disponible sur l'App store". Une porte-parole d'Apple s'est refusée à détailler les termes financiers de la licence et n'a pas dit si la marque à la pomme comptait remplacer l'application par celle d'un tiers partenaire. Citation: Google a de son côté assuré dans un communiqué travailler avec Apple pour "proposer la meilleure utilisation possible de YouTube aux utilisateurs d'iOS." Version finale d'iOS 6 en automne Les analystes estiment que l'impact financier sur Google devrait être limité mais que cette fin de partenariat pourrait compliquer les efforts de Google pour étendre ses services en ligne aux utilisateurs mobiles. Plus inquiétant serait l'impact de cette décision sur l'installation par défaut du moteur de recherche Google sur les appareils Apple. Citation: "Il est quasiment écrit qu'à l'heure de renouveler la licence du moteur de recherche, Google ne sera plus le choix par défaut", estime-t-on. Les analystes estiment en outre que Google tire un chiffre d'affaires substantiel du trafic généré par les utilisateurs de l'iPhone. L'annonce de la disparition de l'application YouTube intervient alors qu'Apple a lancé lundi une nouvelle version d'évaluation de son système iOS 6, sans l'application en question. La version finale d'iOS 6 est attendue à l'automne.
Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ
La commission du commerce international du Parlement européen a recommandé jeudi le rejet du traité Acta, par 19 voix contre 12. Citation:"Je me félicite du résultat du vote d'aujourd'hui, je suis ravi que la commission parlementaire ait reconnu les problémes que j'ai identifiés dans mon rapport et qu'elle ait suivi ma recommandation de rejeter l'Acta", a déclaré le rapporteur David Martin aprés l'annonce des résultats. Quatre autres commissions du Parlement européen avaient déjà rejeté l'accord commercial anti-contrefaçon, Libertés civiles, Industrie, Affaires juridiques et Développement. Mais la commission du commerce international est la seule compétente sur le dossier et sa recommandation est un camouflet infligé à la Commission européenne, qui a saisi la Cour européenne de Justice pour avis et demandait de différer le vote en pléniére jusqu'à ce que la Cour se prononce. Les élus ont rejeté cette demande par également 19 voix contre 12. L'Acta a été signé le 26 janvier 2012 à Tokyo par 22 des 27 gouvernements de l'Union européenne et les Etats-Unis, le Japon, le Canada, l'Australie, la Nouvelle-Zélande, Singapour, la Corée du Sud, la Suisse, le Mexique et le Maroc. L'accord vise à lutter contre la contrefaçon au sens large, des médicaments et autres marchandises jusqu'au téléchargement illégal sur internet. Si tous les députés s'accordent sur la nécessité de lutter contre la contrefaçon et de protéger la propriété intellectuelle, certains craignent que le traité mette en danger les libertés individuelles des citoyens européens. Plusieurs pays, parmi lesquels l'Allemagne, l'Autriche, la Pologne, la République tchéque, la Roumanie ou la Slovénie, ont déjà gelé les travaux préparatoires en vue de la ratification de l'accord. Acta pose les bonnes questions mais apporte de mauvaises et dangereuses réponses. Citation:"Certes, il faut protéger la propriété intellectuelle et lutter contre le fléau de la contrefaçon, mais cela ne peut se faire sans concertation démocratique, ni sous la houlette de quelques grandes multinationales, et ce, au mépris des libertés individuelles de 500 millions de citoyens européens", a commenté l'eurodéputé socialiste belge Marc Tarabella, hostile au texte. Le vote final sur Acta aura lieu le 4 juillet 2012 au Parlement européen. L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA
Au début de cette année 2012, les chercheurs d'ESET, société éditrice du célébre antivirus NOD32 et leader en matiére de protection proactive, avaient découvert un botnet ayant des fonctionnalités de communication uniques. En plus d'autres activités, le botnet en question tente de voler des documents et certificats, peut créer des enregistrements audio et vidéo et scanner tout un réseau local à la recherche d'informations. Une autre caractéristique surprenante est qu'il recherche des fichiers de configuration de "Bureau à distance", ce qui permet aux pirates de voler des informations sur des machines distantes sans exploiter de failles. Cette menace s'appuie sur un site gouvernemental Georgien pour mettre à jour ses informations de C&C (Command and Control), c'est pourquoi les chercheurs d'ESET pensent qu'initialement W32/Georbot ciblait les ordinateurs de ce pays. Comme l'a expliqué ESET à DataSecurityBreach, plus inquiétant encore, ce "malwares" est toujours en développement car ESET a d'ores et déjà identifié des variantes récentes, notamment une datant du 20 mars 2012 et qu'il commence à se répandre en dehors de la Georgie, en France notamment. W32/Georbot a la capacité de se mettre à jour pour se métamorphoser en une nouvelle version, ce qui lui permet de ne pas être détecté par les scanners anti-malware. Ce "botnet" peut également se mettre en repli s'il n'arrive pas à atteindre le serveur de commande et dés lors se connecter à une page Internet spéciale hébergée sur un serveur appartenant au gouvernement Georgien. [quote]"Ceci n'implique pas nécessairement que le gouvernement Georgien soit en cause. La plupart du temps, les propriétaires de sites web ne savent pas que leurs systémes sont compromis" indique Pierre-Marc Bureau, Manager d'ESET Security Intelligence.[/quote] [quote]Ce dernier ajoute "Il est également important de noter que le Ministére de la Justice Georgien et le CERT local sont au courant de la situation et collaborent avec ESET sur ce sujet".[/quote] Sur l'ensemble des infections recensées, 70% étaient localisées en Georgie, suivi par les Etats-Unis, l'Allemagne et la Russie, la France faisant également partie du top 7 des pays concernés. Les chercheurs d'ESET ont également réussi à accéder au panneau de contrôle du botnet, permettant ainsi d'obtenir beaucoup de détails sur le nombre d'ordinateurs touchés, leur localisation et les commandes possibles. L'information la plus intéressante trouvée est la liste des mots-clés ciblés dans les documents des systèmes infectés, parmi les nombreux termes anglais figuraient notamment: [quote]- ministère - service - secret - agent - USA - Russie - FBI - CIA - arme - FSB - KGB - téléphone - numéro[/quote] [quote]"La fonction d'enregistrement vidéo via la webcam, la prise de capture d'écrans et le lancement d'attaques DDoS (attaques par deni de service) ont été utilisés à plusieurs reprises" précise P-M Bureau à datasecuritybreach[/quote] Le fait que ce botnet utilise un site Georgien pour mettre à jour ses informations de contrôle et de commande, et qu'il utilise probablement le même site pour se répandre, indique que la population Georgienne est sa cible principale. Malgré son pouvoir de nuisance important, le niveau de sophistication de ce botnet n'est pas suffisant pour penser qu'il ait pu être à l'initiative d'un état, dans ce cas de figure, elle aurait été probablement plus professionnelle et plus discrète, selon les chercheurs d'ESET. L’hypothèse la plus probable est que "W32/Georbot" a été créé par un groupe de cybercriminels à la recherche d'informations sensibles afin de les revendre à d'autres organisations. "La cybercriminalité tend à se professionnaliser et à devenir plus ciblée. "W32/Stuxnet" et "W32/Duqu" sont de bons exemples de menaces de haut-niveau ayant des finalités bien précises. En revanche, même si ce malware semble moins sophistiqué, "W32/Georbot" intègre de nouvelles méthodes et fonctionnalités originales pour accéder au coeur de ce que recherchent ses créateurs. Dans le cas de "W32/Georbot", c'est la recherche d'informations spécifiques, d’accès aux systèmes et de fichiers de configuration de "Bureau à distance" conclu Righard Zwienenberg, Directeur de recherche chez ESET. (source:zataz) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
Le tueur présumé aura finalement été trahi par internet, c'est l'adresse IP de la mére du tueur présumé qui a permis de remonter jusqu'à lui. Les cyber-policiers ont réussi à trouver l'e-mail donnant rendez-vous au parachutiste Imad Ibn Ziaten qui a été assassiné le 11 mars 2012 d'une balle dans la tête. Cet e-mail faisait suite à une petite annonce pour une moto postée sur le site LeBoncoin.fr. Selon le ministre de l'Intérieur Claude Guéant, environ 500 personnes ont visionné cette annonce, par recoupement, l'une de ces adresses correspondaient à la mére d'une personne déjà suspectée. Une adresse IP collectée et conservée par le site cible (LeBonCoin). Avec cet identifiant et l'heure de connexion, les forces de l'ordre peuvent remonter à l'identité du possesseur de l'abonnement internet avec l'aide du fournisseur d'accés (F.A.I) correspondant. Dans le cas présent, "l'adresse IP" a permis de remonter à la mére du tueur présumé. De plus, gr‚ce à l'adresse IP et donc la localisation de l'abonné, la police s'affaire à remonter l'activité des différentes bornes-relais téléphoniques du secteur pour obtenir des listes d'appels et de récupérer les images des caméras de surveillance des alentours afin d'établir le parcours du tueur présumé. L'assassin présumé a été mis sur écoute dés lundi aprés-midi. Citation:"Il était dans le collimateur de la DCRI (la Direction centrale du renseignement intérieur), comme d'autres, depuis les deux premiers attentats", selon une source proche de l'enquête qui s'est confié à l'AFP. Les cyber-policiers parisiens de la PJ à Nanterre ont prêté main forte aux équipes toulousaines pour remonter la piste numérique. Au moment de mettre cet article le présumé tueur est toujours retrancher chez lui depuis 30h
Des chercheurs en sécurité ont découvert une base de données de 45.000 mots de passe et identifiants d’accès à Facebook dérobée grace à une variante du ver "Ramnit". Selon Facebook, ces données sont majoritairement périmées, les utilisateurs concernés ont été invités à changer de mot de passe. "Ramnit" est un programme malveillant apparu il y a déjà prés de deux ans. Différentes variantes se sont depuis propagées sur Internet, dont une ciblant spécifiquement les mots de passe et identifiants Facebook. Selon la société de sécurité Securlert, qui a détecté cette nouvelle variante de Ramnit en janvier 2012, la finalité des pirates est d'utiliser les comptes Facebook compromis afin de propager, auprès de leurs amis, des liens piégés, assurant ainsi la propagation du ver. 20.000 utilisateurs seraient réellement exposés ? Les cybercriminels tirent profit du fait que les utilisateurs tendent à utiliser le même mot de passe sur différents services Web (Facebook, Gmail, Corporate SSL VPN, Outlook Web Access, etc...) pour obtenir un accés distant à des réseaux d'entreprise Pour l'heure, "Ramnit" aurait déjà permis à ses auteurs de collecter environ 45.000 identifiants et mots de passe de comptes Facebook. Contacté, le réseau social confirme en avoir été informé par des chercheurs en sécurité la semaine dernière. Cette base de données d’accès a été transmise à Facebook, qui précise à ZDNet que dans la majorité des cas ces informations n'étaient plus valides, les mots de passe ayant été changés par les utilisateurs depuis. Ces données d’accès pourraient donc avoir été dérobées plusieurs mois plus tôt. Des données déjà anciennes Selon Facebook, ce ne sont donc pas 45.000 utilisateurs de sa plate-forme dont le compte serait exposé, le chiffre devrait être réduit de moitié, même si Facebook n'a pas souhaité communiquer précisément sur le nombre exact. Le service précise par ailleurs, suite à l'alerte de Securlert, avoir pris contact avec les utilisateurs exposés afin qu'ils modifient le mot de passe de leur compte Facebook. [quote]"A ce stade, nous n'avons pas constaté de propagation du virus sur Facebook lui-même, mais nous avons commencé à travailler avec nos partenaires extérieurs pour ajouter des protections à nos systèmes antivirus afin d'aider les utilisateurs à sécuriser leurs terminaux" ajoute encore le porte-parole de Facebook.[/quote] Comment se débarrasser de RAMNIT Il n'est pas simple de désinfecter un PC touché par RAMNIT et dans certains cas, le formatage est obligatoire si l'infection a pris trop d'ampleur. Autrement, certains live CD peuvent venir à bout des fichiers infectés, le live CD DR WEB semble par exemple pouvoir venir à bout de cette infection, lorsqu'elle n'est pas trop développée sur le pc. Kaspersky Removal Tools Avant de lancer le scan, régler les actions en automatique (sinon vous serez submerger de popups) Pour cela, cliquez à droite sur l'icône roue dentée puis à gauche Actions et cochez Exécuter action Il faut impérativement faire un scan complet sinon des exécutables infectés peuvent rester. Toujours dans le menu de paramétrage, à gauche, cliquez sur Zone d'analyse Cochez le poste de travail. Lancer le scan ensuite à partir de l'onglet analyse automatique Kaspersky Removal Tool devrait avoir besoin de redémarrer pour désactiver Ramnit. Kaspersky Removal Tool va alors se relancer au démarrage, terminer bien le scan. Téléchargez et installez Kaspersky Removal Tool secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
Séquestrée depuis plus de quatre jours avec son fils de 17 mois, une femme a réussi à s'extirper momentanément de son ravisseur, s'est enfermée dans un placard avec un PC et a appelé à l'aide sur son mur Facebook. Elle disait notamment qu'elle "craignait d'être morte demain matin", un message qui a fait réagir ses amis qui ont alors appelé la police. Des agents se sont donc rendus sur les lieux. Une fois arrivés sur place, l'agresseur présumé a refusé de les laisser entrer dans la maison, mais a finalement autorisé la femme à discuter avec eux tout en restant à côté pour l'intimider et ainsi l'empêcher qu'elle le dénonce. Citation:"J'ai demandé à la femme si tout allait bien et elle secoua alors la tête pour me dire non", a déclaré l'un des policiers. Les agents ont alors procédé à l'interpellation du suspect, Troy Critchfield, un individu de 33 ans. Citation:La femme a expliqué à la police qu'elle avait été étranglée à chaque fois qu'elle avait tenté de quitter la maison et que le chien de la famille était affamé à l'extérieur depuis plusieurs jours. Elle a accusé son kidnappeur de l'avoir frappé et violé à maintes reprises, mais aussi d'avoir fait subir des maltraitances à l'enfant Clic pour lire toutes les actus Facebook
Menacée de licenciement pour avoir osé ramasser un ticket de caisse, une caissiére de Cora a finalement été sauvée par les réseaux sociaux du web. L'histoire de cette caissiére de Cora a fait du bruit en France. Elle qui risquait d'être licenciée pour avoir osé ramasser un ticket de caisse contenant une réduction pour un fast-food, qui trainait sur son tapis de caisse. Suite à quoi la direction du magasin n'hésita pas à porter plainte pour vol, avec, dans la foulée, une convocation à la gendarmerie. Seulement, vu l'émoi provoqué par l'affaire sur les réseaux sociaux, Cora a décidé de revenir sur sa décision de virer son employée, par ailleurs déléguée syndicale. Citation:"La direction de Cora Mondelange a décidé de ne pas poursuivre la procédure engagée à l'encontre d'une salariée du magasin. Nous avons conscience de l'émotion suscitée par les informations parues depuis ce (mercredi) matin", a communiqué la direction du magasin sur sa page Facebook . Ce revirement de situation n'a toutefois pas calmé les internautes, dont les réactions indignées continuent de fuser sur le web.
Warner était devenu en mars 2011, la premiére compagnie hollywoodienne à distribuer des films via Facebook aux Etats-Unis Certains films des studios américains Miramax sont depuis lundi 22 ao?t 2011 disponibles à la location sur le site de réseau social Facebook aux Etats-Unis, en Grande-Bretagne et en Turquie. L'arrivée de ce nouveau service de Miramax, qui prévoit de l'étendre progressivement à d'autres pays, permet au réseau communautaire d'affirmer son statut de fournisseur de divertissements, au-delà de l'échange d'informations entre amis. Une premiére version de l'application permet le visionnage de films sans téléchargement ( streaming ) mais le logiciel pourra évoluer en fonction des commentaires des utilisateurs, a indiqué Miramax sur son blog. Les films pourront être loués pour "3 dollars (2.08 euros), les versements pouvant s'effectuer sous la forme de crédits sur le plateforme de paiement de Facebook ( plus d'infos sur les crédits facebook ). Citation:"Notre but final est d'offrir aux clients la possibilité d'acheter des films et de les conserver" avec leurs propres moyens de stockage "pour qu'ils puissent ensuite y accéder par n'importe quel outil", a indiqué Miramax. Parmi les films proposés par les studios figurent: - Pulp Fiction - Trainspotting - Kill Bill - Will Hunting - et d'autres... Le PDG du loueur américain de vidéos sur internet Netflix est entré au conseil d'administration de Facebook en juin 2011. Citation:Il avait alors déclaré que "le site de réseau social était à l'origine d'une évolution fondamentale dans la façon dont les gens communiquent entre eux et de partager toutes sortes de contenus". Warner était devenu en mars 2011, ,la premiére compagnie hollywoodienne à distribuer des films via Facebook aux Etats-Unis . Les studios américains ont déjà fait plusieurs tentatives de distribution en ligne, que ce soit à travers Amazon, le video-club Netflix ou l'iTunes d'Apple. Accéder a Miramax sur Facebook Accéder au site officiel de Miramax
Une jeune anglaise de 15 ans a remporté le mercredi 8 Ao?t 2011, le championnat du monde de Microsoft Excel 2007, elle gagne un prix de 5.000 dollars en éliminant 228.000 candidats. 228.000 candidats, venants de 57 pays différents, se sont affrontés pour le championnat du monde de Microsoft Excel 2007. Cette compétition vise à déterminer les aptitudes des candidats à utiliser le tableur, avec des épreuves chronométrées o? ils doivent résoudre des problémes avec le logiciel. Le gagnant est en fait une gagnante car il s'agit de Rebecca Rickwood, une jeune anglaise de 15 ans venant du lycée de Sawtry Community College, spécialisé dans les mathématiques et l'informatique. Mercredi, la jeune fille s'est donc retrouvée en finale contre 78 autres compétiteurs avant de décrocher un prix de 5.000 dollars (3.518€ ). Son entraÓneur et professeur, Pam Kitchen, a d'ailleurs insisté que, contrairement aux autres, son poulain a effectué un parcours sans fautes. Rebecca, elle est ravie. Citation:"Je ne peux pas croire que j'ai gagné et que je suis championne du monde, c'est un jour que je n'oublierai jamais" dit-elle. http://www.youtube.com/embed/ArxhASh7Olo
Encore utilisé par prés de deux millions de personnes, le réseau qui fait fonctionner le Minitel s'éteindra définitivement le 30 juin 2012, soit 30 ans aprés son lancement en 1982, selon le témoignage d'un porte-parole d'Orange à l'AFP. Annoncé mort puis ressuscité à moult reprises, c'est finalement l'an prochain que le Minitel tirera sa révérence. Citation:"Nous avons décidé de repousser cet arrêt au 30 juin 2012 pour apporter plus de confort aux éditeurs qui doivent migrer (leurs services vers internet). Même si le Minitel fait toujours du chiffre d'affaires, les usages et le trafic sont en nette décroissance, il se dirige vers une mort naturelle" explique un porte-parole d'Orange. Orange propose aux derniers utilisateurs de ramener leur Minitel à l'agence la plus proche, il finira démantelé et recyclé. Environ 810.000 terminaux seraient toujours en circulation. Statistiquement, le Minitel a connu son apogée en 2002 lorsqu'il équipait neuf millions de foyers et entreprises. Vous êtes nostalgique de la disparition du Minitel pas de soucis nous avons trouvez la solution. Et si Google avait existé au temps du Minitel ?
Les faits remontent à la nuit du vendredi 17 au samedi 18 juin2011, la police se présente avec un mandat d'arrêt à l'hôtel de Jason Valdez pour une affaire de drogue, l'homme, qui ne s'est pas présenté au tribunal, refuse d'obéir aux policiers et s'enferme dans sa chambre, accompagné d'une femme. Rapidement, Valdez, muni d'un smartphone, poste un premier commentaire sur son profil. "Je suis actuellement en train de parlementer avec ces enfoirés, ça s'annonce mal mais je suis prêt à tout, je vous aime et si je ne m'en sors pas vivant, je serai dans un meilleur endroit et vous avez tous été des supers amis". Pendant 16 heures, Jason Valdez, 36 ans, a raconté sur Facebook la prise d'otage dont il est l'auteur, encerclé par la police dans une chambre d'hôtel de Salt Lake City (Utah). Ses amis et ses proches lui répondent: Citation:"on t'aime", "on prie pour toi", "sois fort et prends la bonne décision". D'autres lui communiquent même l'emplacement des forces de l'ordre autour de la chambre. Vers 2H30 du matin, il indique que sa batterie de téléphone est en train de l‚cher mais confirme sa détermination à aller jusqu'au bout: Citation:"Je vous tiens au courant pour vous dire que tout va bien jusqu'à ce que ces idiots fassent une connerie. DÓtes-leur que je sortirai QUAND JE SERAI PRET !!!" Un commando a finalement maÓtrisé l'individu mais n'a pu empêcher ce dernier de se tirer une balle dans la poitrine, griévement blessé, il est toujours à l'hôpital. Valdez devrait être poursuivi pour enlévement et tentative de meurtre.. Selon la police, interrogée par la chaÓne américaine ABC, les amis Facebook qui ont voulu lui donner un coup de main pourraient également être inquiétés par la justice.
Le groupe de pirates informatiques Lulz Security, ou LulzSec, a annoncé samedi 27 juin 2011 qu'il mettait fin à ses activités. 50 jours aprés avoir lancé une campagne de piratage informatique durant laquelle il a notamment revendiqué des attaques contre la CIA et le FBI. Citation:"Nous sommes Lulz Security, et ceci est notre message final", a annoncé le groupe dans un message d'une demi-douzaine de paragraphes, auquel il renvoyait depuis son compte Twitter. "Notre croisiére prévue de 50 jours s'est terminée, et nous devons maintenant voguer au loin, laissant derriére, nous l'espérons, une inspiration, de la peur, du déni, du bonheur, de l'approbation, de la désapprobation, de la moquerie, de l'embarras, de la réflexion, de la jalousie, de la haine, même du bonheur. Au moins nous espérons avoir eu un impact microscopique sur quelqu'un, quelque part", a annoncé "l'équipage de six personnes" du groupe. Ces derniers 50 jours nous avons perturbé et mis au jour des entreprises, des gouvernements, souvent la population générale elle-même, juste parce que nous le pouvions", a précisé le groupe, évoquant "l'excitation pure, ininterrompue, chaotique, de l'amusement et de l'anarchie". Cette annonce intervient deux jours aprés qu'un jeune Britannique de 19 ans, interpellé lundi et soupçonné d'appartenir au groupe, eut été placé en détention provisoire jeudi, à l'issue d'une premiére audition devant un juge londonien. Lulz Security, qui a nié que le jeune homme soit l'un de ses membres, a toujours affirmé agir pour se "divertir" en se défendant de poursuivre tout but crapuleux. Voir le communiqué de Lulzsec (traduction approximative par Google) Voir aussi: Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec
Un de ses derniers morceaux aurait été intercepté par des pirates sur un réseau Wi-Fi et mis en ligne, le compositeur a recruté un expert en sécurité informatique du Pentagone pour faire le clair sur cette affaire. Les musiciens vont-ils devoir protéger leur réseau informatique avec le même soin que le font les entreprises ou les établissements gérant des données sensibles ? Pour David Guetta, la question ne se pose plus, c'est oui. Le DJ vient en effet de voir l'une de ses derniéres compositions "Where Them Girls At", réalisée avec Flo Rida et Nicki Minaj, diffusée sur le Net alors qu'elle n'était même pas achevée. Pour l'obtenir, des pirates se seraient connectés sur le réseau Wi-Fi du studio d'enregistrement. Citation:"Habituellement, dans un studio, il y a une connexion Wi-Fi qui permet à l'ingénieur du son et à l'artiste de s'échanger les morceaux sur lesquels ils travaillent. Les hackers devaient être dehors, dans une voiture", confie David Guetta à la BBC. Un scénario digne d'un film, reléve le DJ, mais qui se révéle pourtant bien réel, il a embauché un expert en sécurité informatique qui a collaboré avec le Pentagone pour faire la lumiére sur cet incident. Les e-mails, une autre méthode de hacking Cette fuite aurait pu avoir de f‚cheuses conséquences pour sa réputation, le morceau diffusé n'étant pas encore finalisé, David Guetta craignait que ses fans ne soient déçus de sa qualité. Du coup la maison de disques a d? diffuser plus vite que prévu le morceau dans sa version définitive. Le musicien s'inquiéte car ce probléme de protection des oeuvres touche toute la profession, il cite l'exemple d'Akon, dont l'album a été piraté et diffusé sur le Net avant sa sortie, du coup, il a d? en reproduire un autre au pied levé. La menace ne vient pas que des réseaux sans fil. Citation:David Guetta explique, que les pirates ont aussi recours aux e-mails pour dérober les morceaux de musique. Il détaille même l'un de leurs scénarios "Un jour, alors que je travaillais avec Usher, j'ai recu un message de son ingénieur du son, c'est impossible pour une personne normale de connaÓtre le nom de l'ingénieur du son d'Usher. L'e-mail disait"“Hey c'est moi, j'ai besoin que tu télécharges les voix de ce morceau" et si l'on donne un code, ils hackent votre ordinateur", explique le DJ. Trés au fait des méthodes de hacking, il n'a pas donné suite à cette demande. Morialté: n'oubliez pas de sécuriser correctement votre connexion Wifi. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Le collectif Anonymous a démenti, jeudi 5 mai, être à l'origine des attaques contre plusieurs plates-formes de jeu en ligne de Sony. "Soyons clairs, nous sommes légion, mais ce n'était pas nous. Citation:Vous êtes incompétent Sony, écrit Anonymous sur son blog. On ne gagne pas le soutien de l'opinion en volant des informations liées aux cartes de crédit et des identités personnelles." "Nous essayons de combattre les activités criminelles commises par des entreprises et des gouvernements, pas de voler des cartes de crédit", poursuit le collectif d'hacktivistes. Un porte-parole de Sony n'a pas souhaité commenter les propos d'Anonymous, expliquant qu'une enquête était en cours. Ce démenti intervient au lendemain de la mise en cause d'Anonymous par Sony, qui a jugé le groupe indirectement responsable de l'attaque contre la plate-forme de jeux massivement multijoueurs Sony Online Entertainment (SOE). Citation:"Quand Sony Online Entertainment a découvert dimanche dernier dans l'aprés-midi que des données de ses serveurs avaient été volées, il a aussi découvert que les intrus avaient installé un dossier sur l'un de ces serveurs au titre 'Anonymous' avec les mots 'Nous sommes légion'", avait noté un responsable. Sony n'avait pas indiqué si la revendication apparente lui semblait véridique ou non. Anonymous s'est fait connaÓtre par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Tois plates-formes attaquées A la mi-avril, Sony a d? faire face à plusieurs attaques contre ses plates-formes de jeux en ligne. Outre SOE, le Playstation Network, qui compte 77 millions d'utilisateurs, et le service multimédia Qriocity ont aussi été visés, l'attaque a abouti au vol des données personnelles de plusieurs millions de clients de Sony. Mais selon certains experts en piratage qui ont été auditionnés au Congrés américain, comme Gene Spafford, ces failles dans la sécurité des serveurs de Sony étaient prévisibles, car l'entreprise utilisait des versions non mises à jour de ses logiciels. Sony est actuellement en train de finaliser des tests en interne, pour relancer prochainement ses services en ligne. Citation:Le groupe a également annoncé que les clients américains vont bénéficier "d'une police d'assurance d'un milliard de dollars [688 millions d'euros] contre l'usurpation d'identité". "Pour l'instant, rien ne confirme qu'aucune carte de crédit ou information personnelle n'ait été utilisée de façon malveillante, a tenté de rassurer Howard Stringer de Sony. Des annonces pour les autres régions suivront bientôt."