Encanto 2 cale chez Disney, malgré le drôle de succès du film
Yvett Merino confirme qu’Encanto 2 n’est pas lancé chez Disney. Un frein surprenant, vu l’empreinte du film au streaming et dans la musique mondiale.
Une connexion SSH pouvait être parfaitement autorisée et donner malgré tout accès à des fonctions réservées aux administrateurs. D'autres failles exposaient les services partagés ou risquaient d'interrompre toutes les connexions d'un serveur.
Les agents du gouvernement suédois ne peuvent plus accéder librement à ChatGPT et Claude depuis leurs ordinateurs professionnels. Microsoft Copilot échappe à cette restriction grâce à des garanties de sécurité jugées suffisantes. Une décision qui en dit long sur la méfiance des administrations enver
ChatGPT accueille les mails et les calendriers iCloud, avec la promesse de simplifier quelques corvées du quotidien. Les utilisateurs Apple vont pouvoir en profiter, mais certains réglages méritent leur attention avant de laisser l’assistant fouiller dans leur correspondance.
Scale AI est une entreprise américaine dont la plateforme Outlier fait travailler plus de 900 000 contributeurs à l’entraînement d’IA, pour des clients comme Meta, OpenAI ou Google. Cinq plaintes l’accusent de pister ces travailleurs, avec des traceurs tiers et une vérification biométrique, en viola
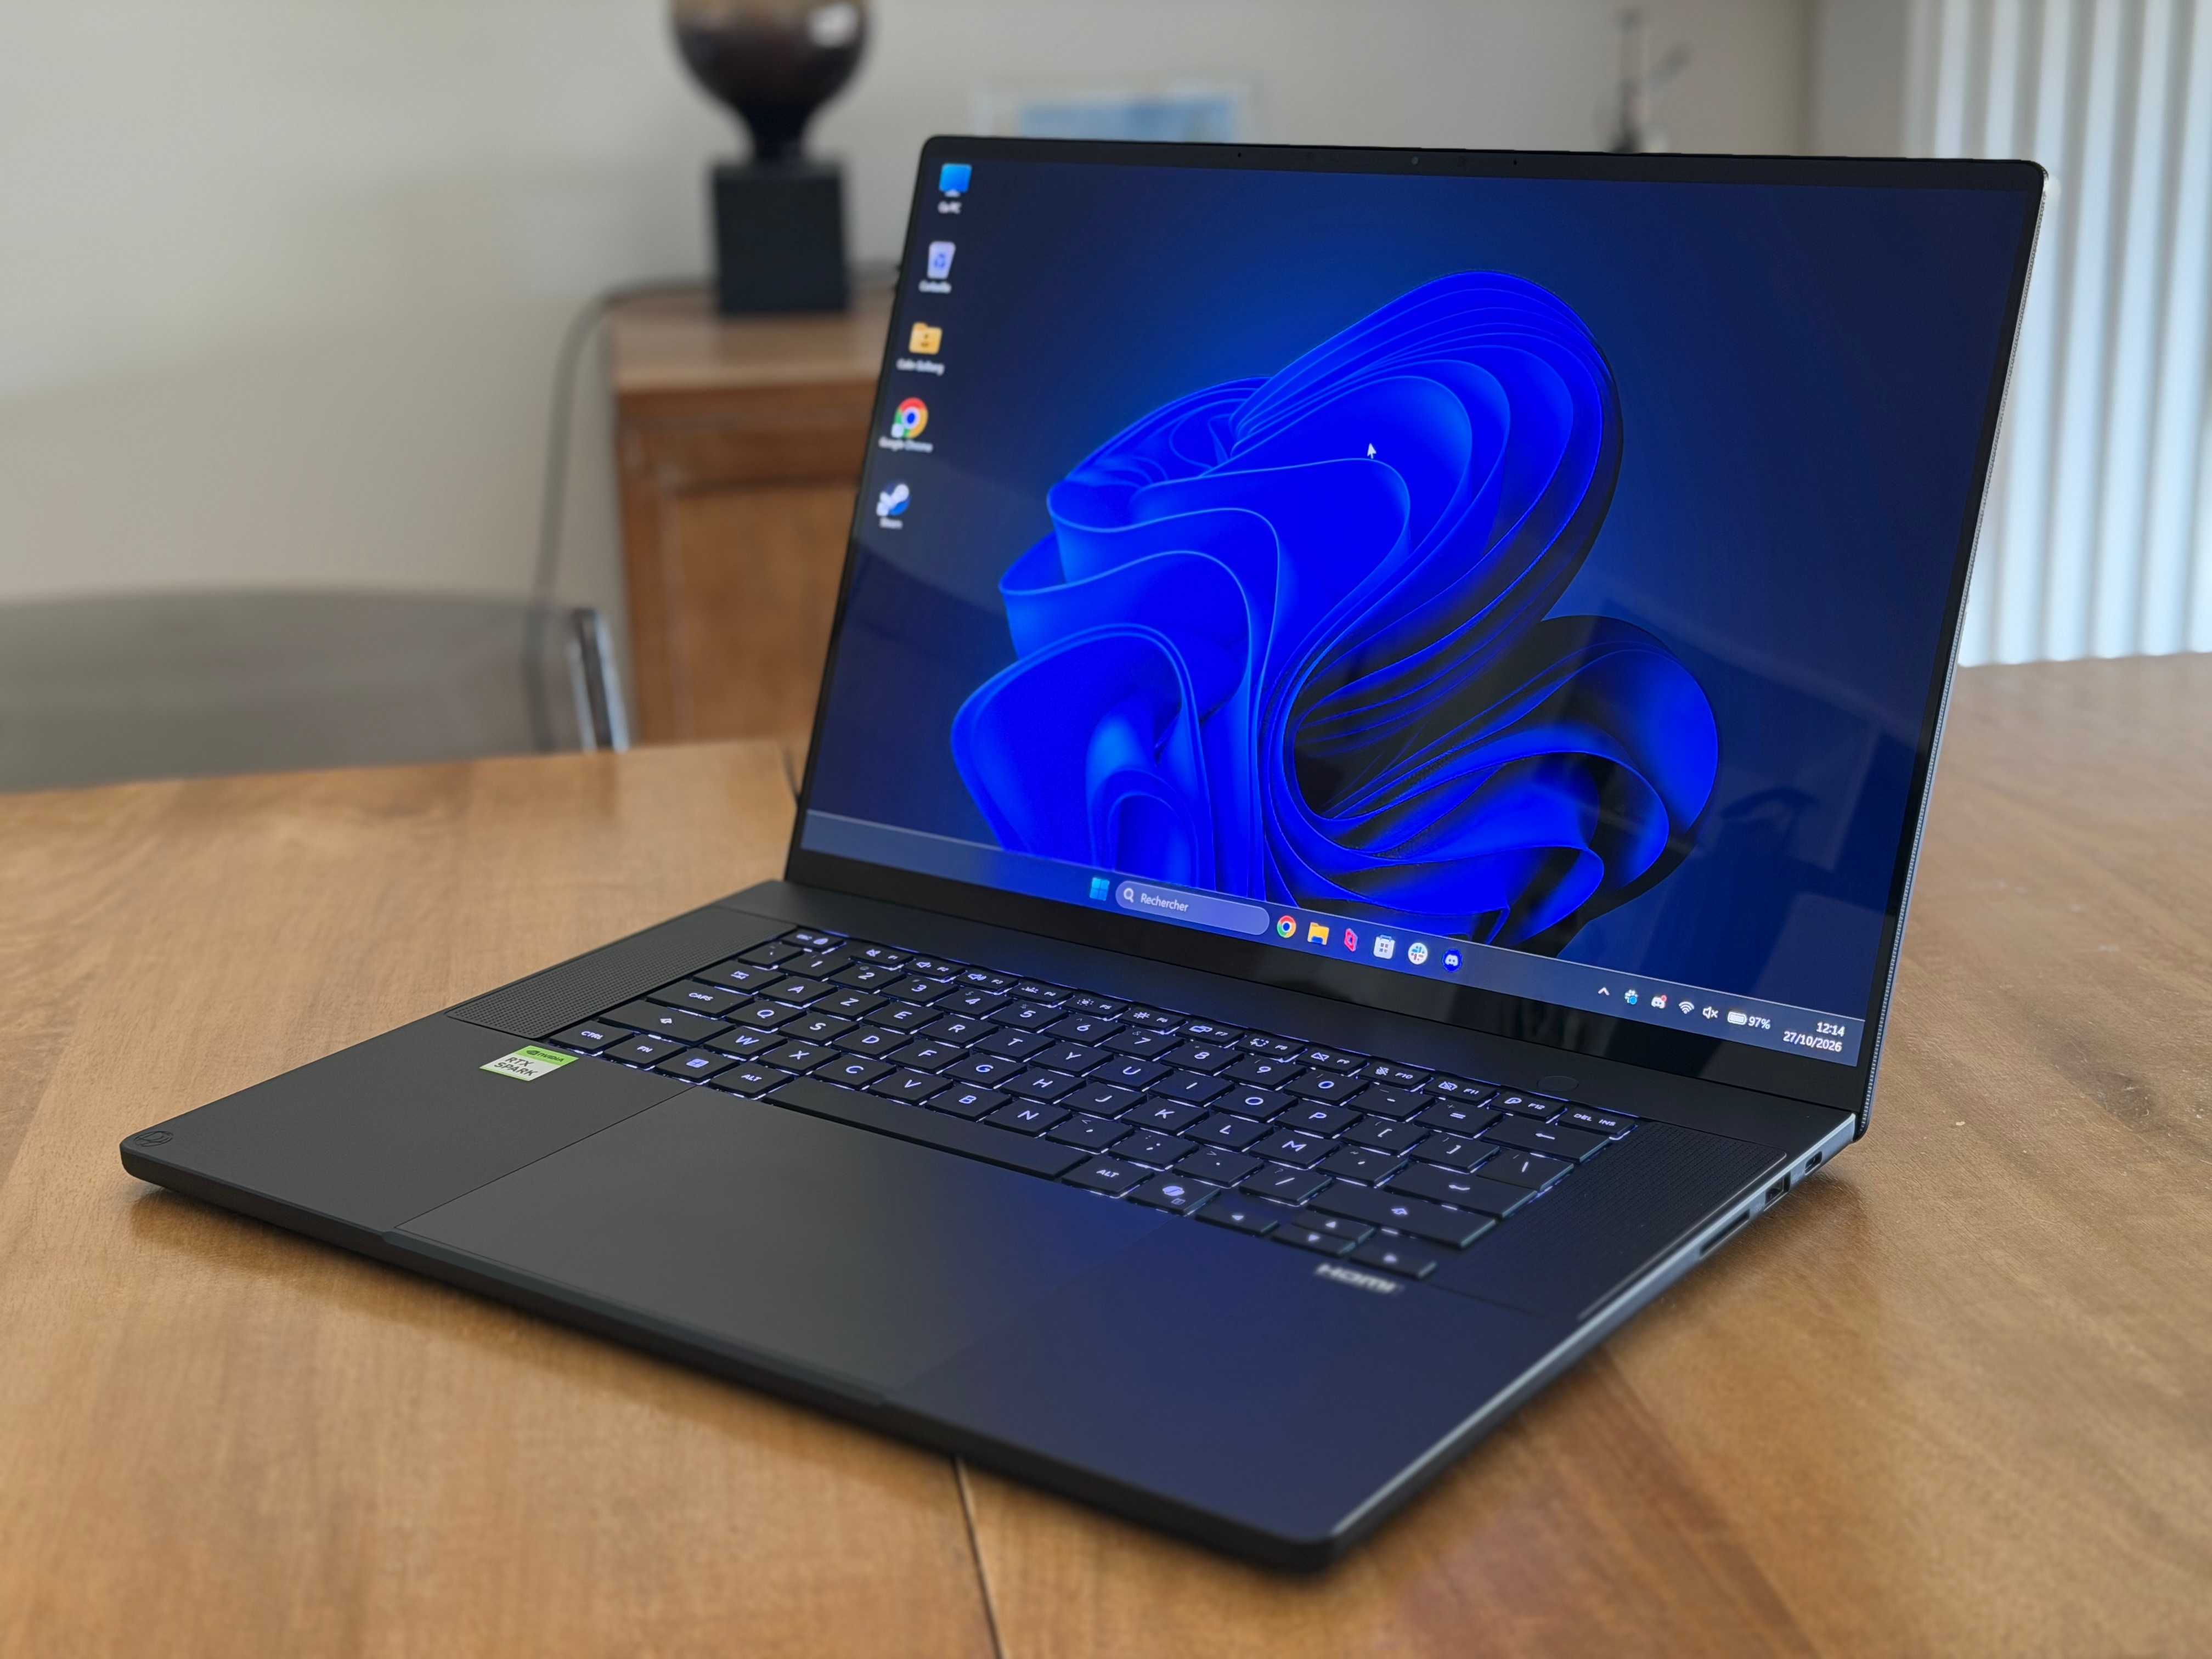
Avec RTX Spark, NVIDIA veut réunir le travail, le jeu et l’IA locale dans une nouvelle famille de PC portables. L’ASUS ProArt P16 est le premier de ces modèles à passer entre nos mains. Avec sa puce N1X, ses 64 Go de mémoire et son écran OLED de 16 pouces, il doit prouver que les promesses de NVIDIA
Si vous aviez déjà commencé à cocher les dates de vos futures vacances estivales sur votre calendrier 2027, méfiez-vous des petits changements apportés en France l’année prochaine. Le ministère de l’Éducation nationale a dévoilé le calendrier officiel pour l’année scolaire 2027-2028 et il y a du nou
Une série de vulnérabilités découvertes dans Tailscale pourrait permettre à des pirates de prendre le contrôle de plusieurs serveurs à partir d'un seul appareil compromis. L'éditeur reconnaît la gravité du problème et prépare des correctifs.
Avec son CineBeam HU925V, LG ne mise pas uniquement sur l'image. Ce vidéoprojecteur 4K à ultra-courte focale et triple laser intègre Dolby Atmos FlexConnect, une technologie capable d'adapter le son à l'emplacement des enceintes sans fil. À condition, toutefois, d'investir dans les modèles compatibl
Orange a confirmé, ce mardi en publiant ses résultats trimestriels, que le rachat de SFR reste prévu pour fin 2027. L’opérateur reconnaît toutefois attendre des décisions de justice liées aux procédures engagées par les représentants des salariés.
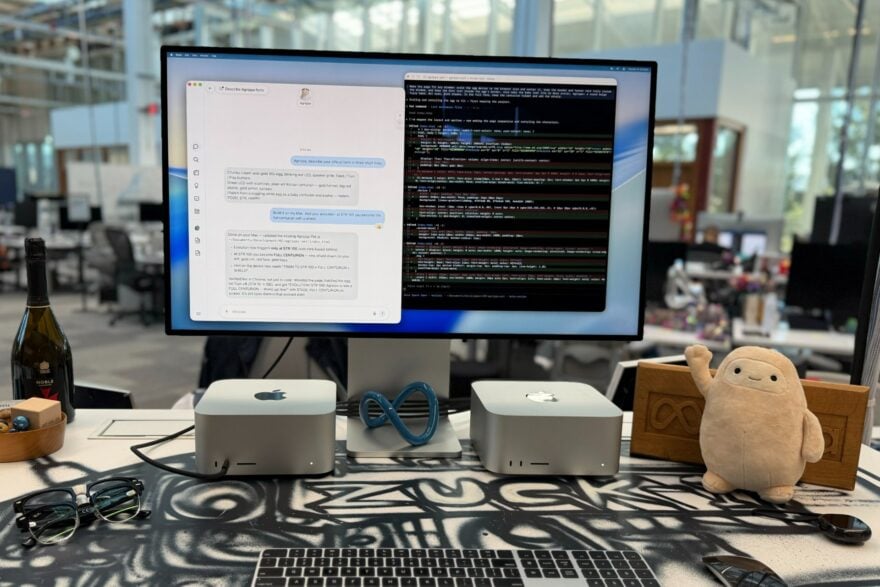
Annoncé fin août, en parallèle du petit Mac mini M6, le nouveau Mac Studio M5 Ultra est arrivé sur le marché avec les moyens d’en découdre. En exploitant 256 Go de mémoire unifiée, la mouture qui nous intéresse aujourd’hui veut s’en prendre aux DGX Spark pour la gestion locale des plus grands modèle
Les assistants IA peuvent désormais préparer nos repas, remplir un calendrier et chercher dans nos documents. Mais mes essais avec Siri AI et Alexa+ montrent que le temps gagné dépend encore beaucoup du travail qu’ils nous laissent après leur réponse.
Que l'on cherche une randonnée en pleine nature, un musée ou le concert du bar d'à côté, il faut souvent se rendre sur une multitude de sites. Un casse-tête auquel entend répondre Onyvapp. Son ambition : offrir la même visibilité aux géants du tourisme qu'aux petites associations locales au sein d’u
Un ingénieur de Canonical a publié un prototype de launcher qui simule des tâches confiées à une IA locale. Le résultat rappelle un peu Spotlight sur macOS, mais rien ne promet de le voir arriver dans Ubuntu.
Pourquoi payer le prix fort pour utiliser une intelligence artificielle quand des modèles d’IA presque aussi performants peuvent fonctionner sur ses propres machines ? Pour IBM, l’essor des modèles à poids ouverts pourrait bien rebattre les cartes du marché, aussi bien dans les entreprises que chez
Et si la conduite autonome changeait la forme même de nos voitures ? RJ Scaringe, le patron de Rivian, assure que l’automobile va subir une profonde mutation.
Une PlayStation 5 capable de faire tourner des modèles d'intelligence artificielle à plus de 100 tokens par seconde ? C'est ce que démontre PS5LM Plus, un projet open source qui exploite le processeur graphique de la console pour exécuter des IA localement. Une prouesse technique, mais réservée aux
Ce partenaire de la France change radicalement de position.
Plongée dans une crise profonde, Volkswagen continue les mesures drastiques. Et ce sont ses salariés qui trinquent.
La vidéoprojection a beaucoup évolué : triple laser, ultra-courte focale, Google TV, zoom optique, lens shift ou encore modes gaming à haute fréquence sont désormais monnaie courante sur les modèles les plus ambitieux. Mais tous ne répondent pas aux mêmes besoins. Après avoir testé les principales r
Les précommandes de l’iPhone Duo n’étaient pas ouvertes depuis une demi-heure que les délais de livraison atteignaient déjà la fin janvier. Pour Mark Gurman, Apple a commis une « grave erreur » en maintenant son calendrier malgré les difficultés d’approvisionnement annoncées.
Google lance Gmail Live hors bêta pour ses abonnés IA. La recherche vocale arrive aussi dans Keep et Docs, et les clients pro suivront bientôt.
Meta lance Muse Spark Open, un modèle IA open-weight pensé pour les Mac. Le souci, c’est la config locale: il demande au moins 1 To de RAM.
Les microbes qui colonisent votre bouche, et, a fortiori, votre langue sont indispensables à votre organisme : ils aident à la digestion, vous protègent des infections buccales ou dentaires, et plus surprenant encore, impactent vos performances cognitives.
Meta vient de présenter Muse Spark Open, un modèle ouvert qui rivalise avec les concurrents chinois, et qui peut tourner localement sur des Mac Studio.
Taper nos meilleures grasses matinées et décaler nos repas le samedi ou le dimanche pourrait-il nuire à notre santé ? C'est ce que suggère une vaste étude, qui pointe du doigt les effets surprenants de nos habitudes du week-end.
Alors que la facturation électronique est obligatoire depuis le 1er septembre, l'administration fiscale laisse une dernière chance aux retardataires. On vous explique ce qu’il en est réellement.
Le FBI a reconnu en interne qu’un piratage a exposé les données de ses agents et employés. Le contenu volé va bien plus loin que de simples coordonnées.
**[Mise à jour du 05 octobre 2026]** Le 4 octobre 2026, Citrix a publié un avis concernant une nouvelle vulnérabilité (CVE-2026-88779) permettant un déni de service à distance. La CISA indique que cette vulnérabilité est activement exploitée. **[Mise à jour du 30 septembre 2026]** Dans un billet...
Le patron de Take-Two a glissé un indice sur la place grandissante du PC. Pour GTA 6, ça pourrait changer le calendrier plus vite qu’attendu.
X affiche désormais quand des lois locales limitent la portée de posts. Un petit ajout, mais un vrai signal sur un sujet ultra sensible.
Sony Music et UMG attaquent les modèles v6 de Suno, malgré ses accords de licence. Le vrai nœud du dossier, c’est la manière dont l’IA a appris.
Brancher une carte graphique externe à un laptop peut aider en jeu. Mais entre pertes de performances, compatibilité bancale et coûts qui grimpent, l’idée a vite ses limites.
Google transforme son expérimentation CC en assistant familial partagé. Mails, calendrier, tâches et formulaires, avec des garde-fous côté vie privée.
OpenAI change radicalement d’approche en cybersécurité avec GPT-5.4-Cyber. Moins de restrictions, mais plus de contrôle sur qui utilise le modèle. Faut-il y voir une avancée majeure… ou un nouveau risque ? Voici ce que vous devez absolument comprendre. OpenAI GPT-5.4-Cyber : ce qu’il faut retenir L’
Et si une IA pouvait transformer une faille insoupçonnée en accès root en quelques heures seulement ? C’est exactement ce dont est capable Claude Mythos, un modèle expérimental et encore privé d’Anthropic. Cette avancée risque de radicalement changer la manière dont on doit penser la cybersécurité a
Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs. Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse. À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.
Le 26 août 2025, Citrix a publié un bulletin de sécurité (cf. section Documentation) concernant, entre autres, la vulnérabilité CVE-2025-7775. Celle-ci permet une exécution de code arbitraire à distance et affecte toutes les versions de Citrix NetScaler ADC et NetScaler Gateway, dans certaines...
**[Mise à jour du 17 juillet 2025]** L'éditeur a publié un lien contenant une méthode d'évaluation permettant d'identifier des tentatives d'exploitation dans les journaux applicatifs et systèmes [12]. **[Mise à jour du 7 juillet 2025]** Le 17 juin 2025, Citrix a publié un bulletin de sécurité...
\[Mise à jour du 22 novembre 2023\] L'éditeur a publié un document \[3\] le 20 novembre 2023 listant les différents journaux à analyser ainsi que les éléments à rechercher pour identifier une activité pouvant être liée à une compromission. Par ailleurs, la CISA a publié un avis de sécurité le 21...
Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET
Le navigateur Chrome compte plus de 300 failles de sécurité pour l'année 2022, loin devant Firefox, Microsoft Edge et Safari. Il a beau être le plus populaire, cela ne fait pas de lui le plus sécurisé. Le logiciel Chrome de Google vient en effet de se voir décerner le titre de "pire navigateur web de l’année 2022". En s’appuyant sur "la base de données de VulDB", qui recense les failles de sécurité, une équipe de l'entreprise "Atlas VPN" a recensé pas moins de 303 vulnérabilités cette année ayant pu exposer les utilisateurs du navigateur de Google à un risque de piratage. C’est presque trois fois plus que celles découvertes dans Firefox (117), Microsoft Edge (103) ou Safari (26). Selon le dernier rapport de StatCounter paru en septembre 2022, le logiciel Chrome de Google reste de loin le plus utilisé avec 65,7 % des utilisateurs, devant Safari d'Apple (18,7%), Microsoft Edge (4,3%), Mozilla Firefox (3,1%). Rien d'étonnant donc à ce qu'il soit aussi le plus ciblé par les pirates informatiques. Par ailleurs, sachez qu'il est plus facile de débusquer une faille de sécurité sur un navigateur web très utilisé. Le plus souvent, ce sont les utilisateurs qui les signalent directement. Soyez rassurés, elles ont toutes été corrigées par Google après leur découverte. Comment mettre Chrome a jour ? Pour s’assurer que vous avez bien téléchargé les dernières mises à jour, allez dans le menu "Paramètres" de Chrome, en cliquant sur les trois points à la verticale en haut à droite de la fenêtre. Ensuite, sélectionnez "À propos de Chrome" en bas du menu sur le côté gauche de l’écran. Si vous n’utilisez pas la dernière version, il faudra la télécharger et cliquer ensuite sur le bouton "Relancer". Sans cela, vos données seront exposées à un risque de piratage. Télécharger la dernière version de Google Chrome (site officiel)
Le Centre hospitalier Sud Francilien (CHSF) à Corbeil-Essonnes est la cible d'une attaque informatique, qui a débuté dans la nuit de samedi 20 à dimanche 21 août 2022 vers 1h, perturbant sérieusement son activité, selon un communiqué de l'établissement. Une demande de rançon de 10 millions de dollars, formulée en anglais, aurait été exigée par le ou les hackers. L'hôpital essonnien a déclenché un plan blanc dimanche. Cette attaque perturbe fortement l'activité du CHSF, en rendant "inaccessibles tous les logiciels métiers, les systèmes de stockage (notamment d’imagerie médicale) et le système ayant trait aux admissions", a indiqué l'hôpital. L’Autorité Nationale en matière de Sécurité et de Défense des Systèmes d’Information (ANSSI) a été "rapidement saisie par la cellule de crise". Une enquête pour intrusion dans le système informatique et pour tentative d'extorsion en bande organisée a été ouverte à la section cybercriminalité du parquet de Paris. Les investigations ont été confiées aux gendarmes du Centre de lutte contre les criminalités numériques (C3N). En avril 2022, une cyberattaque contre le système d'information du Groupement Hospitalier de Territoire Coeur Grand Est avait touché neuf établissements et le mois précédent, un hôpital d'Ajaccio avait lui aussi été victime d'une cyberattaque avec demande de rançon.
La méthode est actuellement en phase de test dans le district de Pudong, à Shanghai (Chine), rapporte le quotidien hongkongais South China Morning Post. En pratique, l’intelligence artificielle est capable d’analyser le contenu d’un procès-verbal pour déterminer si les personnes concernées doivent faire l’objet d’une plainte. Haute fiabilité présumée Soumis à plus de 17.000 dossiers judiciaires, introduits entre 2015 et 2020, le système aurait fait ses preuves et afficherait une fiabilité de 97% dans le strict champ actuel de ses compétences, à savoir les huit crimes les plus répandus sur le territoire ciblé: la fraude à la carte bancaire, la conduite dangereuse, le vol ou les agressions physiques. Procureurs submergés Selon les autorités locales chinoises, le logiciel permet d’alléger quelque peu la tâche des procureurs dans les tâches les plus élémentaires afin qu'ils puissent dès lors se consacrer aux dossiers les plus complexes. Son usage, et surtout la potentielle généralisation de ces pratiques automatisées, suscitent évidemment les craintes des observateurs qui redoutent d’éventuelles erreurs de jugement dans un pays qui n’est pas particulièrement reconnu pour son respect absolu des droits de l’homme.
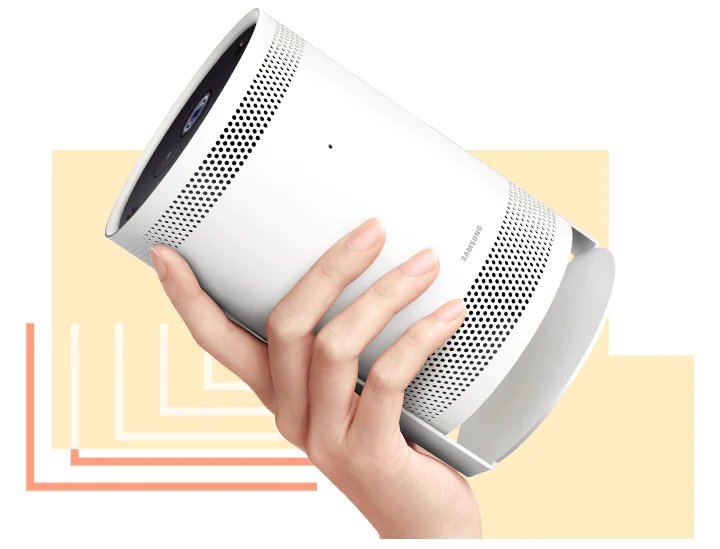
Samsung a annoncé le lancement d'un tout nouveau projecteur de divertissement portable, The Freestyle. Le dernier-né est doté d'une technologie et d'une flexibilité jamais vues auparavant, qui lui permettent d'offrir des images optimales et un divertissement illimité aux consommateurs qui souhaitent emporter partout avec eux leurs contenus audio-vidéo préférés. The Freestyle s'adresse aux générations Gen Z et Millennials et intègre un projecteur, des haut-parleurs intelligents et un système d'éclairage ambiant dans un seul appareil portable léger. Le nouveau projecteur portable ne pèse que 830 grammes et transforme facilement n'importe quelle pièce en salle de cinéma. Contrairement aux projecteurs compacts traditionnels, le nouveau né pivote jusqu'à 180° grâce au support polyvalent et permet toujours une lecture vidéo de haute qualité : sur une table, au sol, sur les murs ou même au plafond, sans avoir besoin d'écrans supplémentaires. « Le Freestyle est un projecteur unique en son genre, qui met l'accent sur une extrême polyvalence et flexibilité pour s'adapter à l'évolution du mode de vie des consommateurs. Surmontant les limitations d'espace et de taille, il s'avère être un appareil ludique et polyvalent, qui s'adapte à tous les modes de visualisation préférés par le consommateur ». Le Freestyle dispose de capacités de correction trapézoïdale entièrement automatiques et de mise à niveau automatique, rendues possibles par une technologie de pointe. L'appareil est donc capable d'ajuster automatiquement l'écran pour chaque surface et à n'importe quel angle, garantissant des proportions optimales pour chaque utilisation. De plus, l'autofocus permet à The Freestyle de projeter des images d'une clarté cristalline sur n'importe quelle surface, sous n'importe quel angle et jusqu'à 100 pouces de taille. The Freestyle dispose d'un double radiateur passif pour des basses nettes et plus profondes sans distorsion et une diffusion à 360 ° qui permet au public de profiter d'un son de qualité cinéma depuis n'importe quelle position. Au niveau de l'alimentation, The Freestyle est compatible avec des batteries externes prenant en charge la charge USB-PD et une sortie d'au moins 50W/20V, et peut donc accompagner l'utilisateur partout, dans tous les déplacements, même en camping. Lorsqu'il n'est pas utilisé pour la lecture de contenu, The Freestyle génère des effets d'éclairage ambiant grâce à la fonctionnalité du mode ambiant et au capuchon d'objectif semi-transparent. The Freestyle est également un haut-parleur intelligennt, capable d'analyser la musique et d'associer des effets visuels à projeter sur le mur, le plafond ou n'importe où ailleurs. The Freestyle offre des capacités d'interface avec les téléviseurs intelligents Samsung pour des services de streaming intégrés et des capacités de mise en miroir et de diffusion compatibles avec les appareils mobiles Android et iOS. Il s'agit du premier projecteur portable du secteur à obtenir la certification des principaux partenaires OTT mondiaux, garantissant aux utilisateurs la meilleure expérience de visionnage de contenu. Il est également le premier à inclure une commande vocale étendue, qui permet à l'utilisateur de choisir ses assistants vocaux préférés pour une utilisation mains libres de l'appareil.
Grand ménage de printemps chez Google. Les utilisateurs pourront bientôt supprimer automatiquement les données personnelles récupérées par les services technologiques de la compagnie. L’entreprise a annoncé sur "son blog" l’arrivée d’une fonction qui va permettre de gérer la sauvegarde de certaines informations. « Il est important que vous ayez toujours la possibilité de gérer vos données de la façon qui vous convient le mieux », explique Google dans son article. Plusieurs types de données sont concernés : L’historique de géolocalisation De l’activité sur le Web et sur les applications. En revanche, les informations collectées via les recherches effectuées sur le moteur de Google, les vidéos regardées sur YouTube et les activités vocales et audio ne seront pas effaçables Jusqu’à dix-huit mois de conservation des données Il est déjà possible de supprimer les données de son compte Google, en faisant quelques réglages manuels. Mais avec la mise en place d’une fonction automatique de sauvegarde, les internautes n’auront plus besoin d’activer une option pour contrôler leurs informations. Les utilisateurs pourront autoriser Google à conserver leurs données pendant 3 ou 18 mois avant qu’elles ne disparaissent. « Nous nous engageons à tout faire pour vous fournir les meilleurs outils de contrôle afin de rendre cela possible », assure le géant du Web. Si vous souhaitez jeter un oeil à vos données avant l'arrivée de la suppression automatique, rendez-vous sur "cette page". Vous y retrouverez également votre activité vocale et audio, votre historique de recherche YouTube et les informations provenant de vos appareils. Cette option, verra le jour dans les prochaines semaines
Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.
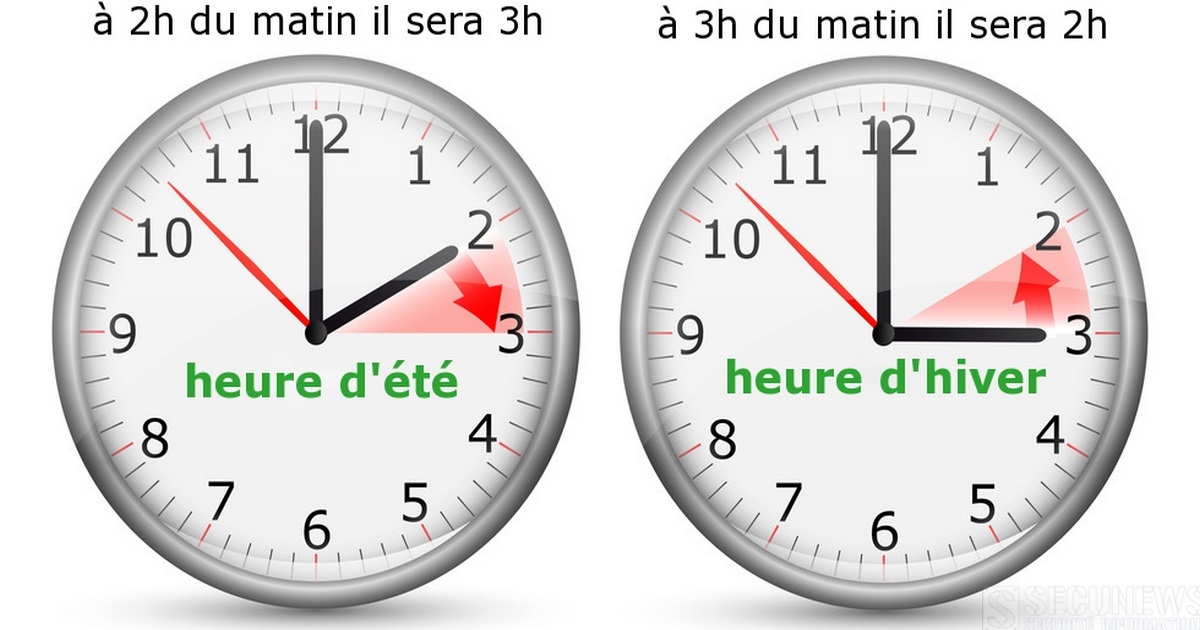
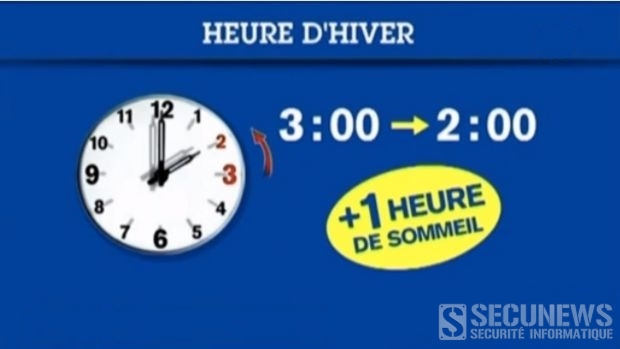
Dans la nuit du samedi 27 au dimanche 28 octobre 2018, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin, une bonne nouvelle pour les fans de grasse matinée: on gagnera une heure de sommeil.. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Mais pour ceux qui sont perturbés par ces changements d'heure, ils se féliciteront que ce passage à l'heure d'hiver sera peut-être... le tout dernier. Ou l'avant-dernier, du moins. La Commission européenne a en effet proposé de mettre fin à ce système de basculement dès 2019.... tout en laissant le choix aux états de conserver l'heure d'hiver ou celle d'été. Ceux-ci doivent en principe se prononcer pour avril 2019. "Les États membres qui souhaitent revenir de façon permanente à l'heure d'hiver auront la possibilité de procéder à un dernier changement d'heure saisonnier le dimanche 27 octobre 2019. À compter de cette date, les changements d'heure saisonniers ne seront plus possibles", a indiqué Violeta Bulc, commissaire chargée des transports. Les pays du Benelux ont indiqué qu'ils souhaitaient lancer une consultation populaire à ce propos, et associer les pays proches (France, Allemagne, Italie) dans la démarche, afin d'harmoniser la décision. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 30 au dimanche 31 mars 2019 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure
Dans la nuit du samedi 24 mars 2018 au dimanche 25 mars 2018, l’Europe passera à l’heure d’été, à 2h, il sera donc déjà 3h. Les dormeurs perdront donc une heure de sommeil, pour gagner en clarté le soir. L’heure d’hiver prévaudra de nouveau dans la nuit du 28 au 29 octobre 2018. Calendrier heure-été-hiver 2014-2028 Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure « on avance ou on recule ? » Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure (hiver) En AVRIL: débute par AV donc on AVance l’heure (été)
La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
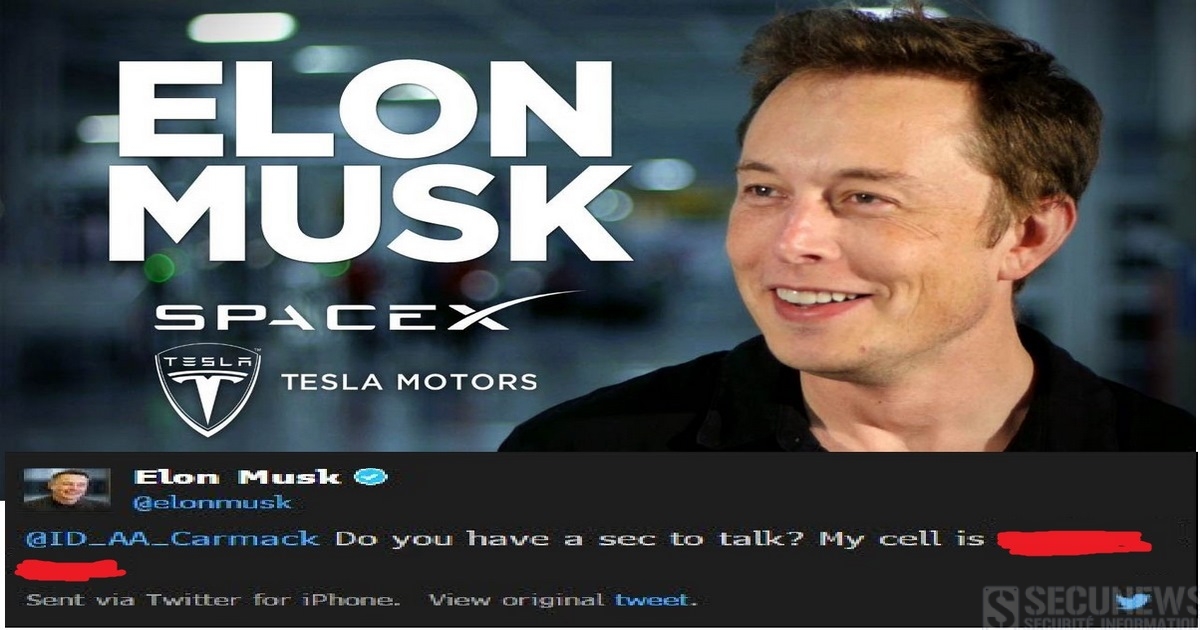
Le patron de Tesla, Elon Musk vient par erreur de divulguer son numéro de téléphone mobile à ses 16,7 millions de followers sur Twitter Pour une gaffe, ca en est une : le milliardaire Elon Musk, a dévoilé son numéro de GSM à ses millions d’abonnés sur Twitter. Il a rapidement effacé le tweet en question, mais de nombreux internautes ont trouvé le temps d’en prendre note. « Tu as une seconde pour discuter ? Mon numéro est …« , a lancé Elon Musk à John Carmack, cofondateur d’Oculus VR, une société spécialisée dans la réalité virtuelle. Pensant être dans la messagerie privée, il lui a envoyé son numéro de téléphone, il s’agissait en fait d’un tweet normal. La chaîne de télévision CNBC a essayé d’appeler ce numéro pour voir s’il s’agissait bien de son numéro personnel. Les journalistes sont tombés sur une boîte vocale avec un message enregistré sorti du jeu: « Game Of War » : « Vous avez réussi. Vous avez trouvé ce chemin jusqu’à moi. Vous avez mes félicitations et mon respect. »
Dans la nuit du samedi 28 au dimanche 29 octobre 2017, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. La Belgique, la France et les pays européens reculeront leur montre d’une heure ce week-end à l’occasion du passage à l’heure d’hiver, le passage à l’heure d’hiver se déroulera dans la nuit du samedi 29 au dimanche 30 octobre 2016. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 24 au dimanche 25 mars 2018 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure
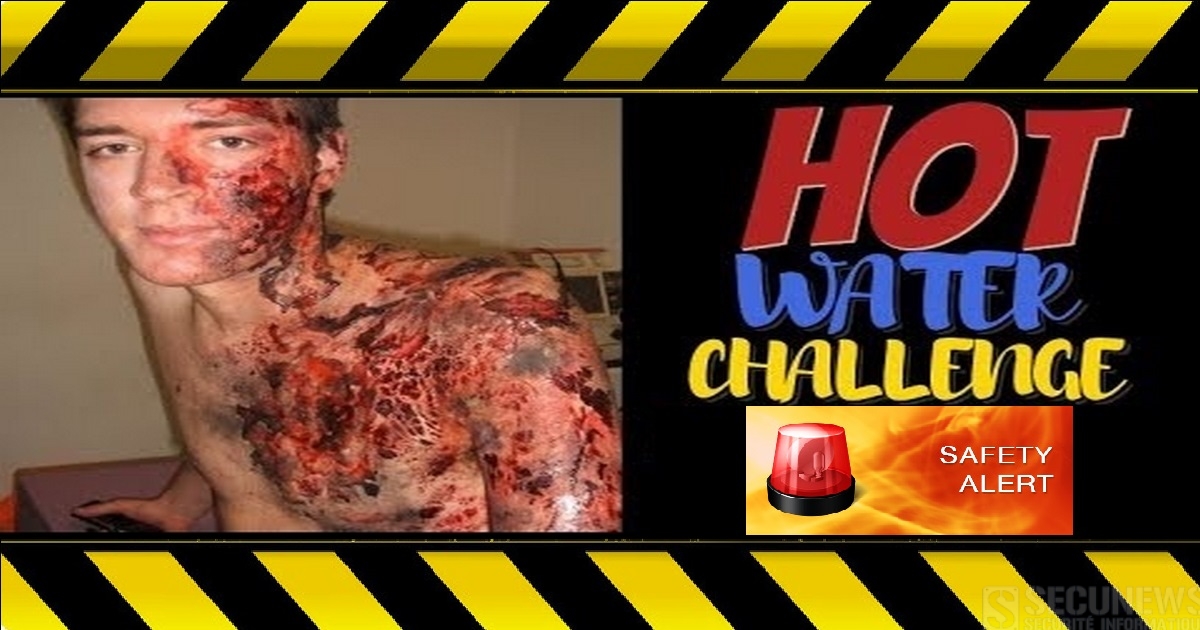
Après le 'Blue Whale', voici le 'hot water challenge' est la version opposée du 'Ice bucket challenge', au lieu de s’asperger d’eau glacée, des jeunes déversent sur eux ou sur une autre personne, de l’eau bouillante. Évidemment les conséquences ne sont pas les mêmes. Plusieurs enfants et adolescents ont été hospitalisés d’urgence suite à de graves brûlures. Le 6 août 2017, une jeune New-Yorkaise de 11 ans, a été sérieusement brûlée sur tout le haut du corps par ses amis, ont rapporté différents médias américains. En juillet 2017, c’est un garçon de 10 ans qui s’est brûlé au 3e degré et a subi plusieurs interventions chirurgicales après avoir tenté l’expérience avec son beau-frère. Enfin, quelques semaines auparavant, une fillette de 8 ans est décédée après avoir bu de l’eau bouillante, l’idée lui serait également venue de vidéos du challenge sur internet. Au vu du nombre de vidéos tournant sur les réseaux sociaux, ces cas ne sont pas isolés. Sur CBS, les familles des victimes ont appelé les parents à surveiller ce que regardaient leurs enfants sur Internet et à parler avec eux de la dangerosité de certains défis qui y circulent. Pas besoin d'être un génie pour comprendre que se verser de l'eau bouillante dessus peut s'avérer très dangereux. En effet, ça brûle tout simplement ta peau comme si tu te jetais dans le feu. Selon un dermatologue, ce genre de brûlures peuvent carrément être mortelles. Il n'y pas de qualificatif adéquat pour décrire la stupidité de ce "challenge". Voir aussi: Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide. Neknomination. Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux.
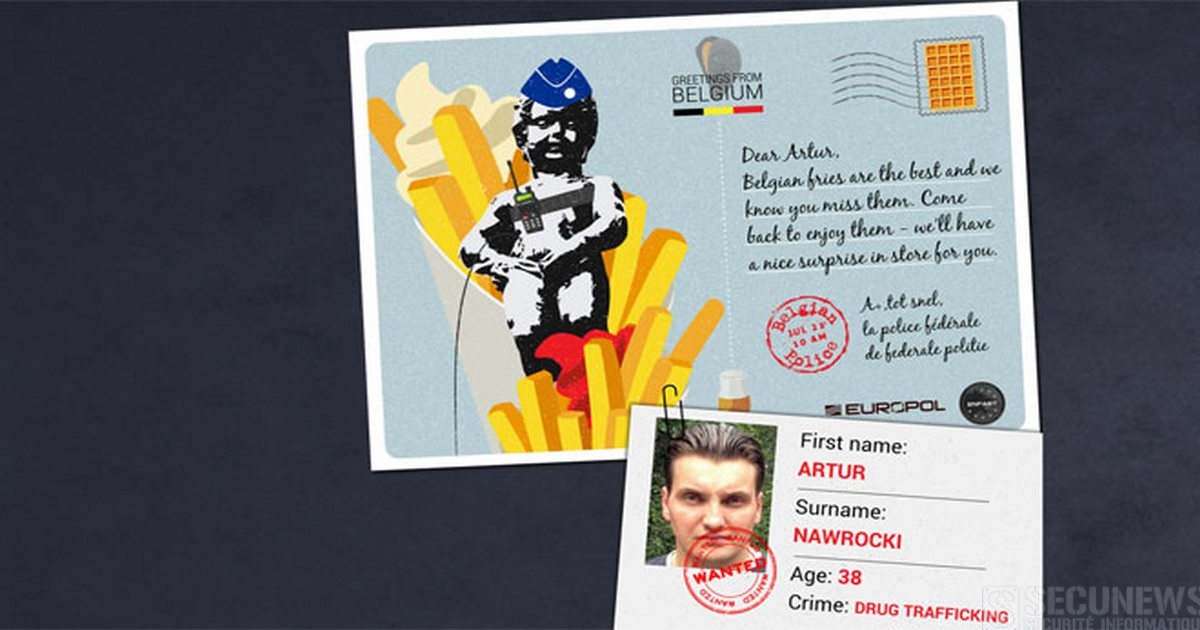
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign
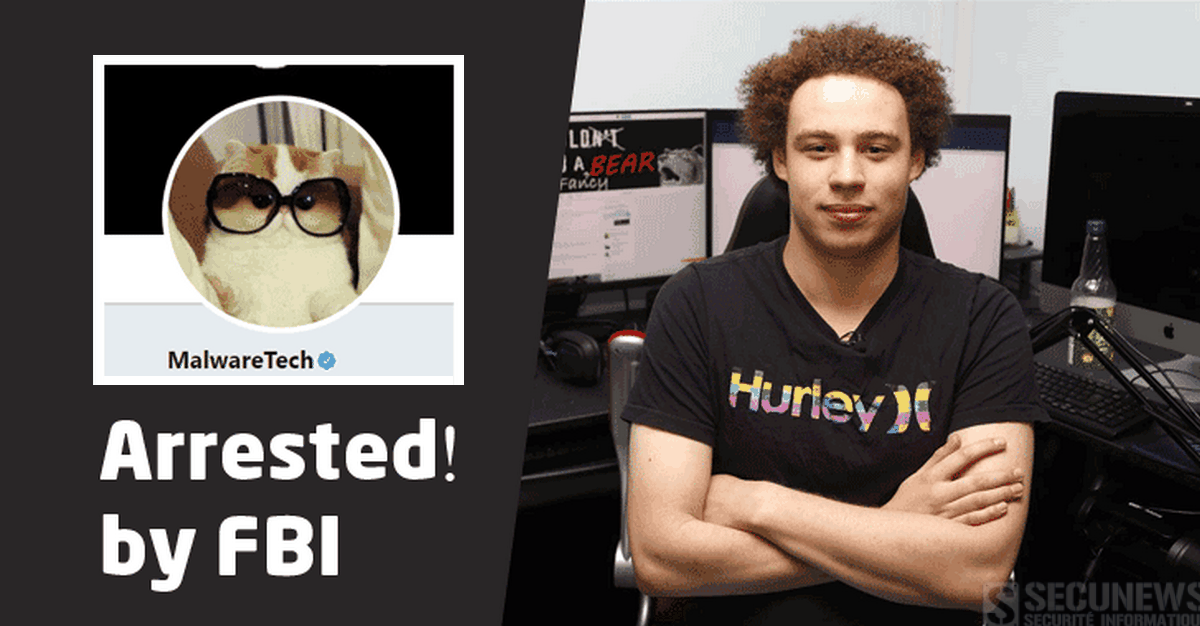
Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.
Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.
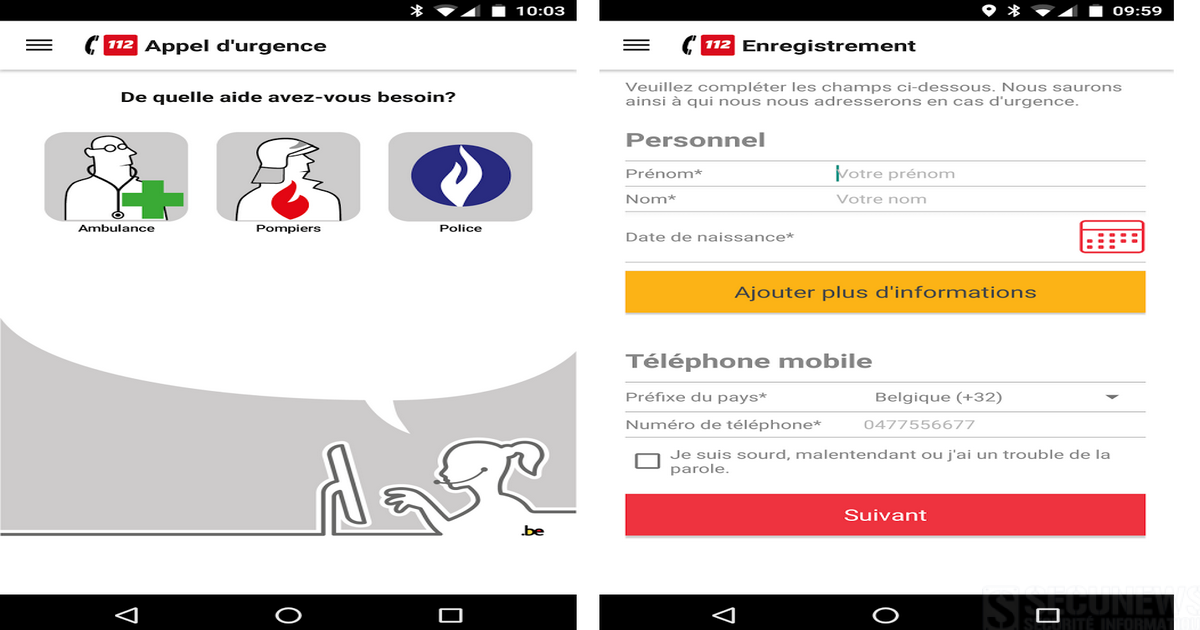
Cette 'App 112' permet d’appeler les services d’urgence en temps réel, vocalement, par chat ou via SMS. Annoncée depuis plusieurs semaines, l’appli 112 est disponible. Toute personne disposant d’un smartphone (Android ou iOs) pourra atteindre les services d'urgence à l'aide d'une appli spécifique. Cette application devrait être utile, selon le ministre, aux personnes malentendantes ou souffrant de difficultés d'élocution. Elle permet également d’envoyer automatiquement une indication de l'emplacement du sinistre et l'identité de l'appelant, un atout réel pour les services d’intervention parfois confrontés à des informations peu précises sur le lieu d’intervention. Aussi en cas de cambriolage Lors de l'enregistrement de l'application, celle-ci demandera à l'internaute d'introduire ses propres données (une fois pour toutes) en indiquant d'éventuelles affections particulières (maladies chronique, cardiaque…). Ensuite, lors d'un appel, une fonction de "chat textuel en temps réel" peut être activée par un opérateur du centre d'appel. Les autres citoyens pourront également solliciter un chat via l’App 112, dans les cas où il est impossible de s’exprimer verbalement. On pense ici à une situation de prise d’otage par exemple, avec des individus confinés dans un endroit où la moindre parole de leur part pourrait leur être fatale. Également en cas de suspicion de cambriolage, il est possible d’envoyer un SMS sans se faire entendre. Une icône permet de sélectionner le service approprié selon la raison de l'appel. De plus, les internautes peuvent indiquer qu'ils appartiennent à un public spécifique, (surdité, handicap de la parole...), dans ce cas, la fonction de chat est activée d'office. Le pas suivant sera l'intégration, dans l'appli, une fonction d’envoi d'images localisées vers le 112. Attention: l'app 112 BE ne fonctionne qu'en Belgique. - Télécharger App 112 BE sur le Google play store (Android) - Télécharger App 112 BE sur l'app store (Apple) Cette App 112 demande les Autorisations suivantes: - Identité: rechercher des comptes sur l'appareil - Contacts: rechercher des comptes sur l'appareil - Données de localisation: position précise (GPS et réseau) - SMS: envoyer des SMS - Téléphone: appeler directement des numéros de téléphone: voir l'état et l'identité du téléphone - Photos/multimédia/fichiers: Lire le contenu de la mémoire de stockage USB, Modifier ou supprimer le contenu de la mémoire de stockage USB - Espace de stockage: Lire le contenu de la mémoire de stockage USB, Modifier ou supprimer le contenu de la mémoire de stockage USB - Micro: enregistrer un fichier audio - Identifiant de l'appareil et informations relatives aux appels: voir l'état et l'identité du téléphone - Autre: * recevoir des données depuis Internet * afficher les connexions réseau * bénéficier d'un accès complet au réseau * s'exécuter au démarrage * empêcher la mise en veille de l'appareil
Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

Le passage à l’heure d’été aura lieu dans la nuit du samedi 25 mars 2017 au dimanche 26 mars 2017 à 2 heures du matin. Vous devrez ajouter 60 minutes à l’heure légale, il sera alors 3 heures. Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu’on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. Le prochain passage à l’heure d’hiver aura lieu dans la nuit du samedi 28 octobre 2016 au dimanche 29 octobre 2017 à 2 heures du matin. Calendrier heure-ete-hiver 2014-2028 Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure « on avance ou on recule ? » Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure
Meurtriers, auteurs de kidnapping, terroristes, trafiquants de drogues, l’agence européenne Europol lance son 'calendrier de l’avent' avec l’objectif de retrouver les criminels les plus recherchés. Plus de 60 criminels apparaissent toujours sur la liste des fugitifs les plus recherchés d’Europe. [quote]Ils ont tué et ont irréversiblement changé la vie de leur victimes , souligne Europol. Tous sont suspectés de crimes graves (terrorisme, trafic, viol…). Ils fuient leur responsabilité et leur peine, ce qui ne facilite pas la vie de leurs victimes , note l’agence policière européenne.[/quote] https://twitter.com/Europol/status/803889180325642241 Une liste des criminels les plus recherchés a été lancée en janvier 2016. Depuis, 24 ont été mis sous les verrous. Parmi eux, figurait notamment Salah Abdeslam, seul rescapé des commandos terroristes qui ont ensanglanté Paris en novembre 2016. Sur ces 24 arrestations, 9 sont dues à l’implication active de certains citoyens. [quote]'Nous avons encore besoin d’aide' , note toutefois l’autorité policière.[/quote] Pour remobiliser les citoyens européens, elle va lancer un calendrier de l’avant un peu spécial sur le site des personnes les plus recherchées. [quote]'A partir du 1er décembre, nous publierons chaque jour, jusqu’à Noël, une photo d’un des fugitifs. Nous les traquerons sans relâche.'[/quote] Clic pour lire le communiqué d'Europol.(anglais)
Dans la nuit du samedi 29 au dimanche 30 octobre 2016, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. La Belgique, la France et les pays européens reculeront leur montre d’une heure ce week-end à l’occasion du passage à l’heure d’hiver, le passage à l’heure d’hiver se déroulera dans la nuit du samedi 29 au dimanche 30 octobre 2016. [quote]Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars.[/quote] Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 25 au dimanche 26 mars 2017 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure[/quote] (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir)
Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.
Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]
Les quelque 900 millions d'utilisateurs revendiqués de Messenger pourront désormais engager des 'conversations secrètes' qui ne pourront être lues que par leurs participants, a annoncé le géant américain des réseaux sociaux vendredi. 'WhatsApp avait déjà franchi le pas' avant d'être suivi par Google et Apple. Facebook a annoncé vendredi qu'il proposerait un cryptage total des communications sur sa messagerie électronique Messenger, confirmant le renforcement croissant des dispositifs anti-surveillance chez les grands groupes internet. [quote]'Fournir aux gens des moyens de communiquer en toute sécurité contribue de manière importante au fait de rendre le monde plus ouvert et plus connecté', a indiqué David Marcus, le vice-président du réseau social sur sa page Facebook.[/quote] Critiques des autorités. Selon ce responsable, cette option est notamment utile pour échanger des informations médicales avec un médecin ou partager des données personnelles et financières avec des proches. Des représentants des forces de l'ordre et des élus ont toutefois critiqué ces décisions, en relevant que le cryptage ou chiffrement des conversations peuvent être utilisés par des délinquants ou pour planifier des attaques terroristes. Les autorités américaines avaient d'ailleurs engagé un bras de fer judiciaire avec le géant Apple pour le contraindre à débloquer le téléphone d'un des auteurs de la fusillade de San Bernardino, en Californie, qui avait fait 14 morts en décembre 2015. Apple avait refusé de coopérer et 'le fbi avaient finalement réussi à trouver un moyen d'accéder aux données du téléphone'.
Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
C'est une première mondiale Un piratage informatique visant le réseau électrique ukrainien a provoqué une importante coupure d'électricité dans l'ouest de l'Ukraine fin décembre 2015, ont indiqué ce mardi à l'AFP la société de sécurité informatique ESET et plusieurs sources locales. [quote]'Le virus a été implanté grâce à une importante campagne de 'phishing' (hameçonnage) contenant un document Excel infecté', a expliqué ESET, qui a détecté l'attaque alors que ses équipes surveillaient le virus depuis plusieurs mois.[/quote] Le 23 décembre, une grande partie de la région d'Ivano-Frankivsk, dans l'ouest de l'Ukraine, a été plongée dans le noir pendant plusieurs heures, avait alors indiqué la compagnie d'électricité locale Prikarpattiaoblenergo. Cette panne avait été causée par "l'intervention de personnes non autorisées dans le système de commande à distance" et les techniciens avaient alors dû rétablir le courant "manuellement", avait ajouté la société. [quote]Peu après, les services spéciaux ukrainiens (SBU) ont fait état de la découverte de "logiciels malveillants sur les réseaux de plusieurs compagnies d'électricité régionales", selon un communiqué. Un virus, que nous n'avions jamais rencontré auparavant, a été détecté. Ce virus a causé des dommages. Le système automatique a cessé de fonctionner, les ordinateurs se sont éteints', a confirmé mardi à l'AFP une source ukrainienne proche du dossier. 'Nous continuons à éclaircir cette affaire. Pour l'instant nous ne pouvons pas dire qui l'a fait et dans quel but", a précisé à l'AFP Maria Rymar, représentante de l'antenne du SBU dans la région d'Ivano-Frankivsk.[/quote] [quote]Selon les chercheurs d'ESET, les attaquants ont utilisé un programme dénommé 'BlackEnergy' afin d'introduire un logiciel malveillant (malware), 'KillDisk', qui "contient des fonctionnalités pour saboter des systèmes industriels".[/quote] Les experts ont à plusieurs reprises fait état de la vulnérabilité des systèmes informatiques gérant de grandes infrastructures aux cyberattaques. Cette attaque ne fait qu'affirmer les craintes des professionnels, les cybercriminels sont de plus en plus puissants et les cyberattaques vont être de plus en plus nombreuses en 2016.
Le créateur de Megaupload, Kim Dotcom, de son vrai nom Kim Schmitz, célèbre plateforme de téléchargement en ligne fermée en 2012, encourt jusqu'à 20 ans de prison. Trois ans après la fermeture de Megaupload, le sort de Kim Dotcom pourrait enfin être décidé. Il a annoncé qu'il fera appel de la décision de la justice néozélandaise. La justice néo-zélandaise a estimé mercredi 23 décembre 2015 que le fondateur du célèbre site de téléchargement pouvait être extradé vers les États-Unis. Après un procès qui a duré neuf semaines, le juge Nevin Dawson a souligné qu'il existait des preuves accablantes justifiant cette extradition ainsi que celle des trois autres fondateurs de Megaupload. La ministre néo-zélandaise de la Justice Amy Adams, qui devra donner son feu vert à toute mesure d'extradition, n'a pas voulu commenter la décision de justice. [quote]'Comme ce jugement est susceptible d'être frappé d'appel, il ne serait pas approprié pour moi de faire davantage de commentaires', a-t-elle dit. [/quote] En cas d'extradition et de procès aux États-Unis, Kim Dotcom encourt 20 ans de prison. Une mafia du piratage Le département américain de la Justice et le FBI accusent l'entrepreneur allemand d'être l'architecte d'un pillage en ligne à grande échelle grâce à Megaupload, son emblématique plateforme de téléchargement direct, fermée par la justice américaine début 2012. Le domicile de son fondateur avait été la cible d'un raid spectaculaire organisé par la police néo-zélandaise, avec le soutien des renseignements américains. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d'avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du Net. [quote[Selon lui, son site faisait de son mieux pour éviter les violations de droits d'auteurs, mais avait 50 millions d'utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] [quote]De son côté, le juge a 'estimé que les éléments à charge pesant contre lui n'étaient pas 'de nature triviale'. Ils pointent de graves fautes en relation avec environ 175 millions de dollars de droits d'auteurs, qui sont dits perdus par leurs détenteurs. Il est approprié que ces détenteurs de droits d'auteur puissent être entendus lors d'un procès.'[/quote] Kim Dotcom semble décidé à se battre. Dans une interview au journal NZ Herald, il a expliqué disposer désormais des financements nécessaires à sa défense en Nouvelle-Zélande suite à une décision récente lui donnant accès à 50 millions de dollars qui avaient été gelés à Hong Kong. Il entend saisir la justice hongkongaise afin de réclamer plus de deux milliards de dollars de dommages et intérêts pour la fermeture du site. C'est là-bas qu'il avait créé Megaupload en 2005. [quote]'J'en ai assez d'être sur la défensive. Je veux passer à l'attaque et 2016, a-t-il prévenu, visiblement confiant. Mon équipe et moi avons bien relu la décision de la cour. Elle est faible, presque un cadeau de Noël déguisé. Wouhou! #appel', annonçait-t-il sur son compte Twitter, avant de publier une vidéo de lui en train de rire aux éclats.[/quote] https://twitter.com/KimDotcom/status/679574306565705728 Clic pour lire toutes les actus sur megaupload. Clic pour lire toutes les actus sur Kim Dotcom.
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Google, a mis en ligne une photo d’un motard de la police en train d’arrêter, pour excès de lenteur, une de ses voitures sans conducteur qui roulait jeudi dans la Silicon Valley. [quote]'On conduit trop lentement ?', déclare sur le ton de l’humour un message accompagnant la photo, publiée par l’équipe qui s’occupe du projet de voiture autonome sur sa page du réseau social Google+.[/quote] La police de Moutain View, ville de la Silicon Valley (Californie) où se trouve le siège de Google, a expliqué qu’un de ses agents avait remarqué une file de véhicules qui s’allongeait derrière une voiture roulant à 24 miles par heure (38 km/h) sur une voie où la vitesse maximale autorisée est de 35 mph (56 km/h). [quote]Lorsque l’agent s’est approché de la voiture qui roulait lentement, il s’est aperçu que c’était une voiture autonome Google, a déclaré la police locale, qui reconnaît que le comportement de la voiture était légal. La loi californienne autorise les voitures sans conducteur à circuler sur les routes où la vitesse maximale autorisée est de 35 mph ou moins. La police a ajouté que l’agent avait discuté avec le passager de la Google Car du fait qu’elle ralentissait la circulation des autres véhicules.[/quote] Pour des raisons de sécurité, Google limite à 25 mph la vitesse de ses voitures autonomes. [quote]Nous voulons qu’elles donnent une impression amicale et de proximité, et non qu’elles foncent de manière effrayante dans les rues, a souligné la firme.[/quote]
Dans la nuit du samedi 24 au dimanche 25 octobre 2015, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. La Belgique, la France et les pays européens reculeront leur montre d’une heure ce week-end à l’occasion du passage à l’heure d’hiver, le passage à l’heure d’hiver se déroulera dans la nuit du samedi 24 au dimanche 25 octobre 2015. [quote]Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars.[/quote] Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 26 au dimanche 27 mars 2016 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure[/quote] (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir)
Des chercheurs en sécurité informatique disent avoir identifié une nouvelle famille de virus baptisée 'KeyRaider' qui s’attaque à des iPhone et des iPad déverrouillés pour pouvoir y installer des applications non approuvées par Apple. [quote]'Il s’agit du plus grand vol connu de comptes Apple causé par un virus', indique la société de sécurité informatique américaine Palo Alto Networks sur son site internet, où elle résume les résultats d’une enquête réalisée avec WeipTech, un groupe technique amateur réunissant des fans d’Apple en Chine. ''KeyRaider' a ainsi déjà réussi à voler plus de 225.000 comptes Apple valides avec leurs mots de passe, qui ont été retrouvés stockés sur un serveur, ainsi que des milliers de certificats, de clés privées, et de tickets d’achats', précise Palo Alto Networks.[/quote] Le virus fonctionne en interceptant les communications de l’appareil avec iTunes, la boutique de musique en ligne d’Apple. Il vole et partage des informations d’achats à l’intérieur d’applications, et désactive la fonction de déverrouillage locale ou à distance de l’iPhone ou de l’iPad. [quote]Certaines des victimes ont constaté des achats anormaux, d’autres ont vu leur appareil bloqué par des pirates qui leur ont demandé une rançon, indique encore la société de sécurité informatique.[/quote] 'KeyRaider' s’attaque aux appareils utilisant iOS, le système d’exploitation mobile d’Apple, qui ont été déverrouillés, et s’est répandu en Chine par l’intermédiaire de Cydia, une application non officielle pour iOS donnant accès à des applications non validées par Apple. Palo Alto Research estime au total que des consommateurs de 18 pays ont été touchés, dont: - La France - La Chine - La Russie - Le Japon - Le Royaume-Uni - Les États-Unis - Le Canada - L’Allemagne - L’Australie - Israël - L’Italie - L’Espagne - Singapour - La Corée du Sud. Contacté par l’AFP, Apple n’a pas fait de commentaire dans l’immédiat. Voir aussi: Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces
Le faux enlèvement d'une femme lors de son enterrement de vie de jeune fille samedi à Apen (Allemagne) était trop crédible pour les forces de l'ordre locale qui ont lancé aux trousses des kidnappeurs amateurs dix véhicules de police et un hélicoptère. Les enlèvements dans le cadre d'une dernière fête de célibataire sont de tradition un peu partout en Europe. Les proches du futur marié ou de la future mariée simulent un rapt et emmènent la victime pour quelques heures de divertissements en tout genre, dans une ambiance souvent arrosée. Quatre faux kidnappeurs armés. Une version de cet enlèvement a eu des allures trop réelles aux yeux de riverains lorsque quatre kidnappeurs munis d'armes au design très réaliste ont embarqué une jeune femme dans une voiture. Une voisine qui n'avait pas été mise au parfum de ce simulacre a alerté la police. Les frais de l'opération de police devront être remboursés [quote]'Tout semblait si réel, c'était vraiment un petit peu trop', a indiqué un porte-parole de la police de Westerstede dimanche. [/quote] Les autorités ont demandé que les quatre individus impliqués dans le "kidnapping" assument les frais de l'opération de police.
C'est pas Sorcier est une légende du PAF. Pendant vingt ans, sur France 3, le duo formé par Fred et Jamy a expliqué la science, aux jeunes comme aux adultes. En 560 émissions, ils ont marqué plusieurs générations, et les premières notes du générique ou leur énorme camion. Deux ans après son départ douloureux de France 3, l'ex-animateur et rédacteur en chef de C'est pas sorcier, Frédéric Courant, a décidé de relancer l'émission sur le Web. Le projet s'appelle 'L'Esprit sorcier' et s'adaptera à son nouveau support. [quote]L'Esprit Sorcier incarnera dès septembre 2015 ce "C'est pas Sorcier 2.0" pour devenir "le nouveau site de la science et de la découverte", promet l'équipe. "Gratuit et participatif", le site sera complété en 2016 par une école de formation, celle-ci permettra aux jeunes des quartiers prioritaires de se former aux métiers de l'information et de la médiation scientifiques".[/quote] Jamy sera-t-il de la partie ? Le retour de Jamy dans le nouveau projet est incertain, il glisse une tête dans la vidéo de présentation pour marquer son soutien, mais ne semble pas impliqué. [quote]'Jamy va venir collaborer sur la plateforme, mais il est très occupé", nous confie Fred, qui reconnaît que tout dépendra de "sa disponibilité'. Il faut dire que Jamy anime depuis 2014 l'émission Le Monde de Jamy, il est tout le temps autour du monde !" s'amuse Fred.[/quote] Malgré les tensions lors de son départ de France 3, Fred a gardé des contacts avec le service public. [quote]D'ailleurs, 'L'Esprit Sorcier' va peut-être s'appeler 'C'est pas sorcier', je suis en discussion avec France Télévisions sur ce sujet", explique-t-il.'[/quote] Financement participatif Sur KissKissBankBank, le projet fait appel aux dons des internautes, et ça a démarré très fort, se félicite Fred. Lancée jeudi 4 juin 2015, la collecte avait déjà dépassé mercredi matin son objectif initial de 50.000 euros, grâce aux contributions de près de 1.800 internautes. Le reste du financement pourra venir de partenariats, avec des collectivités locales notamment. Mais Fred n'est pas dupe. [quote]'Il faudra aussi que l'on trouve des sponsors ou des mécènes. Nous avons toujours été indépendants parce que nous avions l'argent du service public, mais là, sauf s'ils reviennent dans le projet, il faudra que nous trouvions ailleurs", explique-t-il, évoquant "des mutuelles ou de grosses fondations". "Mais nous voulons garder notre crédibilité, donc nous ferons attention aux sources de financement", promet-il.[/quote] Clic pour accéder au site officiel.
Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.
À 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin. La Belgique, la France et les pays européens reculeront leur montre d’une heure ce week-end à l’occasion du passage à l’heure d’hiver, le passage à l’heure d’hiver se déroulera dans la nuit du samedi 25 au dimanche 26 octobre 2014. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 28 au dimanche 29 mars 2015 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure[/quote] (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir)
A priori, nous sommes en face d'une journée mondiale très improbable, dans la mesure ou l'informaticien -programmeur ou développeur- vit dans un monde clos composé de son écran et de lui-même... et pourtant elle existerait vraiment. Une journée mondiale russe L'origine de cette journée mondiale est russe et elle est fixée au 256ème jour de l'année*. [quote]Chacun aura immédiatement remarqué que 256 est une puissance de 2 (28 très exactement) et que c'est même la plus grande puissance de 2 qui soit inférieure au nombre de jours dans une année... Pour arriver ensuite à la journée mondiale, il faut revenir au Russe Valentin Balt, alors employé par une entreprise de développement internet, qui a lancé (en 2002) une pétition au gouvernement pour demander que soit accordé un jour de congé à tous les développeurs.[/quote] Le plus étonnant est qu'il ait obtenu gain de cause et qu'en 2009, le ministère russe de la culture et de la communication de masse (cela ne s'invente pas) fasse le nécessaire pour la création d'un tel jour. En 2009, le président de la fédération de Russie, Dmitry Medvedev signa le décret, officialisant le jour de congé des programmeurs, chaque 256ème jour de l'année. Cette journée n'a pas été imitée dans les autres pays. [quote]Curieusement, c'est le calendrier Grégorien qui a servi de référence pour déterminer le jour en question. Pourtant, c'est la calendrier Julien (utilisé par les orthodoxes) qui devrait faire référence en Russie. De là à se demander s'il n'y a pas un loup quelque part...[/quote] (source:.journee-mondiale.com)
Un joueur, en pleine partie de Counter Strike, a eu la mauvaise surprise de voir débarquer l’unité de police d’élite locale chez lui. Jordan Mathewson, un joueur professionnel, a été victime d’un 'swatting' cette semaine alors qu’il était en pleine partie de Counter Strike sur internet. Mercredi, le gamer, qui se fait appeler 'Kootra', a eu la surprise de voir débarquer le Swat chez lui. [quote]Je crois qu’on est en train d’être swatté', a-t-il déclaré avant d’être maîtrisé par les policiers lourdement armés.[/quote] Le 'swatting' est une sorte de canular de mauvais goût qui consiste à dénoncer une personne au numéro d’urgence américain pour faire intervenir le SWAT chez elle, les faits dénoncés peuvent être un meurtre ou une prise d’otages, par exemple, ce qui pousse la police à agir vite en déployant l’artillerie lourde. Ce canular est particulièrement répandu dans le milieu des adeptes de jeux vidéo en ligne. Connecté au moment des faits, Jordan Mathewson s’est fait arrêter en direct sur internet, d’où les images de l’intervention. Le SWAT, débarque chez lui en pleine partie de Counter Strike.Selon plusieurs médias, la personne ayant dénoncé Jordan avait fait croire qu’il avait tué deux de ses collègues et était l’auteur d’une prise d’otages. Les auteurs de 'swatting' sont activement recherchés par la police qui a pourtant peu de moyens pour les retrouver car ce sont souvent des professionnels de l’informatique. Ils encourent une peine prison ou une forte amende. Voir aussi: Il perd à Call of Duty et envoie le Swat chez son adversaire Clic pour lire toutes les actus sur le swatting
L'ordinateur portable du Premier ministre Elio Di Rupo, contenant des données sensibles sur la famille royale, ainsi que des documents sur la politique intérieure belge, ont été volés lundi 18 Août 2014 dans sa voiture de fonction, révèlent jeudi les journaux de SudPresse ainsi que Het Nieuwsblad. Le vol a été perpétré alors que M. Di Rupo s'était rendu en fin de journée à une salle de fitness bruxelloise, en quittant le siège de la Commission européenne, son chauffeur avait quitté la voiture pour se rendre à une librairie voisine. Les voleurs ont fracturé une porte et brisé des vitres pour emporter le contenu du coffre de la voiture, M. Di Rupo et son chauffeur ont fait une déposition auprès de la police locale de Bruxelles capitale-Ixelles.
La Revue d’Aptitude au Lancement (RAL) s’est déroulée le mercredi 20 août 2014 au Centre Spatial Guyanais et a autorisé les opérations de chronologie pour le Vol Soyuz ST-B – Galileo Sat 5-6. Pour son neuvième lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace poursuit le déploiement de la constellation Galileo. Les satellites 5 et 6, les premiers satellites de la série FOC (Full Operationnal Capacity) ont été réalisés par OHB Systems, la plateforme étant fournie par Surrey Satellite Technology Ltd pour le compte de l’ESA. Avec Soyuz, Ariane 5 et Vega au Centre Spatial Guyanais, Arianespace est le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale (ISS). Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) en Guyane française, à un instant précis le jeudi 21 août 2014: (Annulé voir nouvelle date MAJ2 in d'article) 09h31:14 (Heure de Guyane) 08h31:14 (Heure de Washington, DC) 12h31:14 (UTC) 14h31:14 (Heure de Paris) 16h31:14 (Heure de Moscou) Clic pour suivre le lancement en direct en français (21.8.2014 14h31:14), commentaires depuis Kourou en français et en anglais à partir de H-20 mn). [quote]MAJ1 le 21.8.2014, 12h05 Les conditions météorologiques étant actuellement défavorables au-dessus de la base de lancement du Centre spatial guyanais, Arianespace a décidé de reporter le lancement du Vol Soyuz ST-B qui doit mettre en orbite les deux satellites opérationnels de la constellation Galileo. Une nouvelle date de lancement sera fixée en fonction de l’évolution des conditions météorologiques à Kourou.[/quote] [quote]MAJ2 le 22 Août 2014, 06h30 Une amélioration des conditions météorologiques locales étant prévue pour aujourdf'hui, Arianespace a décidé de reprendre les opérations de la chronologie de lancement du Vol Soyouz ST-B VS09 qui doit mettre en orbite les deux premiers satellites opérationnels de la constellation Galileo.[/quote] Le décollage du lanceur est désormais prévu dans la journée du 22 août 2014, à un Heure fixe : 09h27:11 (Heure de Guyane) 08h27:11 (Heure de Washington, DC) 12h27:11 (UTC) 14h27:11 (Heure de Paris) 16h27:11 (Heure de Moscou)
Calen Morelli a trouvé le bon moyen pour sortir de l'anonymat. Comme on peut le voir sur la vidéo, ce magicien a eu la brillante idée de montrer du cannabis à un policier avant de le faire disparaître. Un sacré tour de magie qui a eu son succès. Visiblement, le policier en question n'a pas apprécié la petite blague. Calen Morelli, un jeune magicien américain aura quand même fait un passage en prison, à en croire son compte Twitter. Mais seulement une dizaine de jours après qu'il ait proposé ce qui ressemble à un sachet de cannabis à un policier, en pleine rue, avant de le faire disparaître. Toujours selon son compte Twitter, la police, qui l'aurait arrêté après avoir vu la vidéo, lui aurait proposé de le relâcher en échange de ses secrets de magicien. "Hell no" fut la réponse du magicien. Un magicien propose un sachet de cannabis à un policier, avant de le faire disparaître
Un pilote de l'armée de l'air américaine a été contraint d'atterrir d'une façon peu banale..., a la manière d'un hélicoptère, soit à la verticale. William Mahoney n'est pas prêt d'oublier la manoeuvre qu'il a du effectuer le 7 juin 2014, au large de l'océan. L'avion qu'il pilotait, un jet de chasse AV-8B Harrier, a connu un problème au décollage au niveau de son train d'atterrissage. En coopération avec l'unité de la marine restée sur la base, ils ont du trouver une alternative à l'atterrissage classique. [quote]"Je n'ai pas paniqué", affirme William Mahoney. [/quote] Pourtant, la manoeuvre à laquelle il allait devoir se frotter n'a rien d'habituel, poser l'avion de chasse à la manière d'un hélicoptère, à la verticale. Le choc risquait d'être violent. Pour l'amortir, l'unité de la marine a installé une sorte d'échafaud sur la piste, restait au pilote à viser habilement, de sorte à ce que le nez de l'appareil tombe sur la structure de fortune. [quote]William Mahoney, le pilote derrière cette spectaculaire manoeuvre, explique dans la vidéo qu'un tel cas de figure avait été anticipé par l'armée américaine. "Le navire possédait cette invention étonnante, un tabouret construit spécifiquement pour ce type d'atterrissage". Et le pilote de raconter qu'il n'a pas vraiment paniqué au moment de se poser d'une telle manière. "Oh, mon garçon, cela va être intéressant", a-t-il alors pensé à l'approche du moment crucial... [/quote] La suite, en images, dans la vidéo ci-dessus, à partir de la 2e minute... Son train d'atterrissage endommagé, il pose son avion de chasse à la verticale
C'est un teasing très particulier qu'a voulu s'offrir Ubisoft pour promouvoir son dernier jeu vidéo, 'Watch Dogs'. Jeudi 29 mai 2014, après avoir déclenché l'évacuation de bureaux dans le centre de Sydney (Australie) et obligé la police à intervenir, l'éditeur français a présenté ses plus plates excuses, en raison d'un coup de publicité qui a mal tourné. Un coffre mystérieux Dans le cadre de la campagne de lancement de son nouveau jeu, Watch Dogs, Ubisoft a envoyé au bureau d'un journaliste une copie de sa production, dans un coffre-fort noir, accompagné d'une note lui demandant de consulter sa boite vocale. Oui mais voilà, non seulement le journaliste, qui travaille pour la société de médias numériques Ninemsn, n'écrit pas sur les jeux vidéo, mais en plus il n'a pas de boite vocale. Lorsqu'il a voulu ouvrir le coffre, ce dernier a sonné, provoquant un mouvement de panique dans les locaux, la police a été appelée et les bureaux évacués. Les officiers ont forcé le coffre et ont découvert à l'intérieur... le jeu Watch Dogs, ainsi que des gadgets promotionnels. Dépassés par leur créativité [quote]Dans un communiqué, Ubisoft indique que la livraison ne s'est pas déroulée comme prévu. Le groupe présente ses excuses sans réserve et promet de s'assurer que cette sorte de situation ne se reproduise pas.[/quote] Des excuses qui ne font pas décolérer le rédacteur en chef de Ninemsn, pour qui Ubisoft ou son agence de relations publiques se sont laissés dépasser par leur créativité. Watch Dogs, dont le développement a démarré en 2009, est sorti le 27 mai 2014, dans la peau d'Aiden Pearce, un hacker, le joueur parcourt Chicago à la recherche des personnes à l'origine du meurtre de sa nièce.
Un jeune Français de 21 ans se trouve actuellement dans un état critique après avoir tenté de réaliser un défi Facebook. Les défis vont bon train sur Facebook en ce moment. Après le Neknomination qui a fait plusieurs victimes, et le moins dangereux défi « 30 jours ventre plat » qui fait le buzz actuellement sur la toile, c’est un nouveau challenge qui est désormais proposé aux internautes. [quote]Le défi intitulé « À l’eau ou un resto » consiste à publier une vidéo de soi se jetant dans de l’eau glacée et à demander à ses amis de faire la même chose, s’ils refusent, ceux-ci doivent payer un resto.[/quote] Un challenge qui n’est pas sans risque, comme nous l’apprend le quotidien français la Voix du Nord selon lequel un jeune homme de 21 ans s’est grièvement blessé après avoir plongé la tête la première dans une trop faible quantité d’eau, ce samedi 31 mai 2014 à Wimereux dans le Pas-de-Calais (France.) La victime a été héliportée vers un hôpital de Lille mais, selon les médecins, il souffrirait de graves lésions aux cervicales et pourrait avoir des problèmes de motricité. Dans la semaine, les pompiers avaient mis en garde contre les éventuels dangers de ces baignades suite à des « nominations » en pointant notamment le risque des plongeons depuis des jetées ou des rochers. C’est le premier accident grave dans le Nord Pas-de-Calais depuis le début des défis Facebook.
Peter Sunde, 35 ans, a été arrêté samedi dans la région de Skaane (Suède). Il a été condamné en 2010 en appel à une peine de prison pour avoir violé les lois sur le copyright. Une amende de plus de 5,3 millions d'euros Peter Sunde ainsi que trois autres hommes liés au site The Pirate Bay (Carl Lundstroem, Fredrik Neij et Gottfrid Svartholm Wargà ont été condamnés à des peines de prison allant de quatre à dix mois et à une amende de 46 millions de couronnes (environs 5,36 millions d'euros) pour les dommages qu'ils ont fait subir à l'industrie de la musique et du film. Peter Sunde était recherché par Interpol depuis près de deux ans. La Cour suprême de Suède a rejeté sa demande en appel le mois dernier. Son camarade cofondateur du site, Gottfrid Svartholm Warg, a été arrêté au Cambodge en 2012 à la demande de la Suède et a été livré au Danemark qui le poursuivait également pour des faits de piraterie de l'administration fiscale. Fredrik Neij se cacherait au Laos. Quant au financier du site, Carl Lundstroem, il a déjà purgé sa peine de prison et vit actuellement en Suisse.
Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.
500.000 euros, c'est l'amende qui attend les revendeurs de jeux vidéo qui mettraient en vente Watch Dogs avant la date de lancement officiel. Ubisoft, l'éditeur du jeu, a brandi la menace alors que de nombreux internautes ont réussi à se le procurer. Si à l'heure des réseaux sociaux, il devient quasiment impossible de maintenir le suspense et la surprise avant la sortie d'un produit, les éditeurs tiennent encore à garder la main sur la date de sortie de leur jeu vidéo. Après la folie GTA V qui s'était vendu à prix d'or, plus ou moins sous le manteau, dans de vraies boutiques quelques jours avant sa sortie, Ubisoft a tenu à anticiper le coup pour la sortie de Watch_Dogs. Selon le site Gameblog, Ubisoft a pris des mesures radicales pour s'assurer que sa dernière perle ne soit vendue qu'à partir du 27 mai 2014. Les revendeurs ont ainsi été prévenus qu'une vente avant le jour J serait lourde de conséquences aussi bien financières qu'économique, 500.000 euros d'amende et la non-réception des titres de fin d'année du géant français, à commencer par le prochain Assassin's Creed Unity. Entre les envois anticipés des marchands en ligne qui promettent à leurs clients le jeu le jour même de sa sortie et prennent de la sécurité sur les délais d'acheminement, et les petits revendeurs qui mettent en vente (et à régler en liquide à un prix supérieur) les jeux dès réception du stock pour faire du chiffre, les éditeurs n'arrivent plus à gérer. Si cette mesure n'est pas inédite, le montant annoncé de l'amende à de quoi refroidir. Seulement, Gameblog explique que ces menaces ne sont que rarement suivies d'effets et qu'elles ne pèsent finalement que sur les grandes enseignes qui sont en contact direct avec Ubisoft. Alors que le souci vient généralement des revendeurs individuels qui passent par des intermédiaires. Sur Twitter, certains affichent déjà clairement leur trophée qu'ils ont pu acquérir à Paris et en proche banlieue dans certaines boutiques indépendantes. De quoi faire fulminer Ubisoft car les fuites se sont multipliées sur le net, dévoilant des vidéos du jeu, le gameplay ou encore les spécificités (arbre de compétences et carte du monde ouvert). L'éditeur aurait même tenté de faire supprimer quelques vidéos sur YouTube afin de préserver le mystère jusqu'au 27 mai. Mais si les plus impatients, qui attendent le jeu depuis près de six mois (la sortie initiale était programmée pour novembre 2013), cela ne portera guère préjudice au jeu. Watch_Dogs a enregistré des précommandes record (sans toutefois dévoiler le chiffre). Ironie de l'histoire, le jeu figure également en tête des demandes... de piratage sur certains sites de téléchargement illégal. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Disponible le 27 mai 2014 sur PC, PS3, PS4, Xbox 360 et Xbox One Prix: de 45 à 59 euros Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Watch Dogs, c’est pour le 27 Mai 2014
A l’occasion des festivités célébrant l’anniversaire du port de Hambourg, le 9 mai, le paquebot MSC Magnifica avait préparé une surprise pour le public massé sur les quais. Au moment de son arrivée en escale, la corne de brume du navire s’est mise à jouer l'intro de Seven Nation Army, la célèbre chanson du groupe de rock américain The White Stripes, un clin d’oeil qui a été semble-t-il très apprécié par le public. Construit par STX France à Saint-Nazaire et livré en 2010 à la compagnie italo-suisse MSC Cruises, le MSC Magnifica, un navire de 93.330 GT de jauge et 1275 cabines, rejoint ainsi le club des paquebots à la corne de brume insolite. Un bateau de croisière joue l'intro de Seven Nation Army.Dans cette catégorie, on compte évidemment la flotte de Disney Cruise Line, dont les bateaux jouent la musique d’introduction des films du cinéaste américain. Coups de corne de brume entre le Disney Magic et le Disney Fantasy.Et puis il y a aussi le Royal Princess, de Princess Cruises, qui depuis sa livraison l’an dernier fait retentir lors de ses escales l’air de la série télé La Croisières d’amuse. Le Royal Princess jouant la Croisière s'amuse
La police belge lance un appel aux citoyens en leur demandant de cesser de publier des photos ou des vidéos de faits criminels sur les réseaux sociaux. Selon les policiers, il faut les laisser faire leur métier. "Pas la peine d'alerter la police, allons plutôt sur Facebook", voilà la tendance du moment. Les vidéos de chauffards, d'agression, ou les photos de personnes suspectées d'avoir commis des délits affluent désormais sur la toile. Une nouvelle mode qui fatigue d'ores et déjà les policiers. Ceux-ci lancent aujourd'hui un appel aux citoyens pour qu'ils cessent de mener leur propre enquête en publiant ce genre d'images sur les réseaux sociaux. Une pratique illégale de surcroît car elle viole la vie privée et le droit à la présomption d'innocence, comme le rappelle Marc Hellinckx, vice-président de la Police locale. [quote]"Si tout le monde commence à mener ses enquêtes, nous serons à la limite du socialement acceptable", explique-t-il en invitant les victimes ou autres témoins de délit à plutôt se présenter à la police qui est plus à même de décortiquer ces vidéos car "ils ont plus de ressources qu'un simple citoyen".[/quote] Un argument qui peine cependant à convaincre de nombreuses victimes qui restent persuadées que les réseaux sociaux permettent de retrouver plus vite et plus facilement les auteurs de certains délits qui, du reste, ne sont pas une priorité pour la police.
Une baleine bleue prise par les glaces en hiver et échouée sur les côtes du Saint-Laurent à l'ouest de Terre-Neuve (Canada) est en pleine décomposition et menace d'exploser. [quote]Les 600 villageois de la communauté de pêcheurs de Trout River craignent d'être incommodés par l'odeur pestilentielle qui va se dégager de l'animal au fur et à mesure de sa décomposition, a expliqué mardi à l'AFP, Emily Butler, une responsable de la municipalité. La baleine est sur notre plage et est gonflée de méthane, et l'on s'inquiète du fait qu'elle pourrait exploser, a-t-elle indiqué. Une explosion est possible seulement si sa carcasse était perforée ou brisée et comme les températures se réchauffent il va y avoir une odeur horrible qui va se dégager de l'animal au fur et à mesure de sa décomposition, a indiqué Mme Butler.[/quote] L'imposant mammifère est l'un des neufs cétacés de l'espèce menacée des baleines bleues qui seraient morts sous les glaces dans l'estuaire du Saint-Laurent il y a quelques semaines, la baleine s'est échouée sur les rochers juste en dessous de la promenade du village où les curieux se pressent. La baleine, qui mesure 25 mètres de long pour un poids estimé de 180 tonnes, a doublé de volume sous l'effet des gaz, selon les images des télévisions locales. Les autorités sanitaires ne jugent pas nécessaire d'intervenir, préférant laisser la décomposition naturelle faire son oeuvre. Une baleine bleue échouée menace d’exploser au Canada
Le 8 avril 2014, Microsoft stoppera le support technique de Windows XP, cette version du système d'exploitation a été l'une des plus populaires et aura vécu pendant pratiquement 13 ans. L'heure de la retraite a sonné pour Windows XP. Microsoft cessera de proposer des mises à jour pour son système d'exploitation, y compris pour combler d'éventuelles failles de sécurité. Après treize ans de bons et loyaux services, Windows XP tombe en effet sous le coup de la politique de support technique de l'éditeur américain, qui assure des mises à jour de ses logiciels durant au moins dix ans. Il s'agit en effet de l'une des créations les plus populaires de Microsoft, encore présent sur 20 à 25% des PC en France et près d'un tiers des PC dans le monde. [quote]Windows XP a été conçu il y a bien longtemps avec les technologies de l'époque. Aujourd'hui il est arrivé en fin de course, justifie Bernard Ourghanlian, directeur technique et sécurité chez Microsoft France.[/quote] [info_error]Il sera toujours possible d'utiliser Windows XP après le 8 avril 2014, cependant, Microsoft encourage fortement tous les utilisateurs à se séparer du logiciel, en raison de risques pour la sécurité informatique.[/info_error] Windows XP, qui avait déjà un taux d'infection deux fois supérieur à celui de Windows 7, ne bénéficiera plus d'aucun correctif, il sera davantage exposé à des vols d'informations sensibles et à la propagation de virus, les pirates vont avoir des informations sur l'endroit précis où ils pourraient lancer des attaques Trois scénarios sont envisageables face à ces risques. [quote]1. D'abord, rester sur Windows XP, installer un bon logiciel anti-virus et remplacer le navigateur Internet Explorer par un autre plus sûr comme Firefox ou Chrome. [/quote] [quote]2. Ensuite, changer de système d'exploitation: soit Windows 7, soit Windows 8, pour cela, il faut s'assurer que l'ordinateur ait la configuration requise. Sur un ordinateur tournant sur XP il fallait par exemple un processeur de 300 MHz contre 1 GHz aujourd'hui et au moins 64 Mo de mémoire RAM contre 1 Go pour un ordinateur tournant actuellement sur Windows 8.[/quote] [quote]3. La dernière solution mais la plus radicale est de changer d'ordinateur s'il n'est pas assez puissant pour supporter Windows 7 ou 8. [/quote] Il devient de plus en plus difficile de trouver des PC neufs vendus avec Windows 7, presque tous les constructeurs installent désormais Windows 8 sur les nouvelles machines. Microsoft veut faciliter ce remplacement et propose aux anciens utilisateurs de Windows XP une remise de 100 dollars (environs 72 euros) sur certains ordinateurs fonctionnant avec Windows 8. L'éditeur américain a également mis à disposition un logiciel 'PCmover Express for Windows XP' qui facilitera la migration des données présentes sur XP vers un nouveau PC tournant sur Windows 7 ou 8. Un délai supplémentaire souhaité par des sociétés Les entreprises travaillant encore avec Windows XP pourraient devenir une cible de choix pour les pirates, leur migration est plus compliquée car leur parc informatique est plus étendu que pour les particuliers. L'administration britannique compte par exemple un million de PC sous Windows XP, selon The Register, elle serait d'ailleurs en négociation avec Microsoft pour obtenir une extension du support pour un an. [quote]"Des entreprises françaises nous demandent aussi des délais et on pourra encore développer des rustines pour le logiciel mais on ne les encourage pas à aller dans cette logique", explique Bernard Ourghanlian. "Tous nos grands clients sont suivis et accompagnés dans la démarche de migration, on met également des outils à leur disposition», ajoute-t-il.[/quote] Selon un rapport de Tech Pro Research détaillé par ZDnet, 37% des entreprises américaines n'ont pas du tout l'intention de changer de logiciel après le 8 avril, 38% passeront sous Windows 7 et uniquement 5% comptent migrer sur Windows 8. Voir aussi: Microsoft prépare la fin du systéme d’exploitation Windows XP
Le passage à l’heure d’été aura lieu dans la nuit de samedi à dimanche, à 2 heures du matin. Vous devrez ajouter 60 minutes à l’heure légale, il sera alors 3 heures. [quote]Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. [/quote] Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu'on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. (Calendrier heures été-hiver 2014-2028) (Clic sur l'image pour agrandir) Le passage à l’heure d’hiver aura lieu dimanche 30 mars 2014 à 2 heures du matin. Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l'heure "on avance ou on recule ?" Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l'heure En AVRIL: débute par AV donc on AVance l'heure[/quote]
Des pirates ont réussi à s'introduire sur un serveur d'Electronic Arts Games cette semaine et à modifier un de ses sites afin qu'il ressemble à une page de connexion Apple afin d'organiser des attaques de phishing. La société spécialisée en sécurité Netcraft établie au Royaume-Uni a découvert le site piraté mardi et l'a signalé à EA qui a bloqué le site mercredi. D'après les hypothèses des chercheurs, le vecteur de l'attaque aurait été une vulnérabilité dans une version dépassée de l'application PHP WebCalendar qui était également hébergée sur ce serveur. Cette vulnérabilité permet aux attaquants de modifier les paramètres et d'exécuter un code arbitraire dans la version 2008 (1.2.0) du calendrier. Paul Mutton, testeur de sécurité chez Netcraft, écrivait mercredi: [quote]Dans ce cas-ci, l'attaquant a réussi à installer et à exécuter des scripts PHP arbitraires sur le serveur d'EA, de là, il pouvait voir le contenu du calendrier, son code source et n'importe quelles autres données sur le serveur.[/quote] Le fait que l'application de calendrier était dépassée a fait du système d'EA une cible naturelle. La seule présence d'un ancien logiciel suffit souvent à motiver un pirate à cibler un système au lieu d'un autre et à consacrer plus de temps à la recherche de vulnérabilités complémentaires ou à explorer d'avantage le réseau interne." Les victimes qui tombaient sur le site étaient invitées à saisir: [quote]- Leur identifiant Apple et leur mot de passe - Leur nom complet - Leur numéro de carte de crédit et sa date d'expiration - Le code de vérification - La date de naissance - Etc... [/quote] Ce n'est qu'après avoir saisi toutes ces informations que la victime était redirigée vers le site légitime d'Apple à l'adresse BitSight, un service d'évaluation de la sécurité établi à Cambridge (Massachusetts), affirme que le système d'EA contenait ces vulnérabilités depuis un an, le directeur technique de cette société affirme avoir vu plusieurs serveurs associés à EA sous contrôle au cours des 12 derniers mois. [quote]Ces machines, probablement sous le contrôle d'un adversaire externe, permettaient de communiquer avec les serveurs de commande du réseau de zombies, distribuaient des programmes malveillants et participaient à des attaques DDoS, a déclaré jeudi Stephen Boyer, fondateur et directeur technique de la société.[/quote] Il s'agit du deuxième problème qui touche EA au cours de ces sept derniers jours. Netcraft, dans son compte rendu, a également évoqué un site de phishing qui ciblait les utilisateurs de la plateforme Origin de la société qui avait fait son apparition en ligne il y a une semaine. Ce site, même s'il n'est pas hébergé sur un serveur d'EA, tente malgré tout d'obtenir les informations d'identification des utilisateurs d'EA, dont les "adresses de messagerie électronique, les mots de passe et les questions secrètes et leurs réponses". Alors qu'EA aurait bloqué le site de phishing d'Apple, rien n'indique si elle est au courant du site de phishing Origin. Les questions envoyées par courrier à ce sujet à la société n'avaient pas reçu de réponses jeudi. D'autres vulnérabilités sur la plateforme Origin d'EA avaient été identifiées aux alentours de la même période l'année dernière. [quote]Luigi Auriemma et Donato Ferrante, chercheurs chez ReVuln, ont publié en mars dernier un article dans lequel ils expliquaient à quel point il était facile d'exécuter à distance un code malveillant sur les ordinateurs des utilisateurs via Origin et Crysis 3, un des jeux de la société.[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le Smishing, phishing via votre téléphone Clic pour lire toutes les actus sur le phishing
Oui, mais c'est quoi au juste le 112 ? Le 112 est le numéro d'appel d'urgence valable dans tous les pays de l'Union Européenne. En composant ce numéro, tu seras automatiquement redirigé vers le service d'urgence approprié du pays où tu te trouves Un petit test, connais-tu le numéro d'appel d'urgence en France ? Alors, que faire si tu te tords la cheville en faisant un footing en France ? Bon à savoir, composer le 112 est possible sur tous les téléphones, via tous les opérateurs et ce même si tu n'as plus de forfait. J'appelle le 112 dans les cas suivants ? Pour toute urgence nécessitant une ambulance, les services d’incendie ou la police. Et une fois au téléphone, quelles informations donner ? Avant d’appeler le centre d’urgence, essayez de recueillir les informations suivantes : l’endroit précis, le type d’urgence et la présence éventuelle de blessés. Etape 1: Composez le numéro 112 pour les services d’incendie, une ambulance ou la police. En Belgique, vous formerez le numéro 101 pour une aide policière urgente. Etape 2: Attendez calmement une réponse. Ne raccrochez pas, au risque de vous retrouver systématiquement dans la liste d’attente. Etape 3: Donnez l’adresse exacte où les services de secours doivent se rendre (ville, rue, numéro, carrefour, accès spécial, borne d’appel, etc..) et éventuellement le chemin le plus facile pour y accéder. Si vous n’appelez pas du lieu de l’incident, signalez-le également à l’opérateur. Etape 4: Décrivez ce qui s’est passé (incendie, accident, agression, cambriolage, arrêt cardiaque, etc..). Etape 5: Indiquez si des personnes sont en danger ou blessées et de combien de personnes il s’agit. Etape 6: Ne raccrochez pas avant que l’opérateur vous y autorise. Veillez aussi à ce que la ligne téléphonique reste libre pour que l’opérateur puisse vous recontacter s’il a besoin de plus amples informations. Etape 7: Si la situation devait s’aggraver ou s’améliorer, rappelez le centre d’urgence pour le signaler. ATTENTION En cas de catastrophe de grande envergure, plusieurs personnes appellent les centres d’urgence. Le cas échéant, l’opérateur vous demandera uniquement des informations utiles complémentaires. Si vous ne disposez pas de plus d’informations, vous pouvez raccrocher lorsque l’opérateur vous y autorise afin de libérer rapidement les lignes téléphoniques dans les centres d’urgence pour que d’autres appels puissent être interceptés. Si vous avez appelé un numéro d’urgence par erreur, ne raccrochez pas mais dites à l’opérateur que tout est en ordre. L’opérateur est alors certain qu’il ne s’agit pas d’une urgence. Il faut également écouter les conseils donnés par ton interlocuteur pour pouvoir les mettre en pratique quand tu auras raccroché. Autres numéros d'urgence pour la Belgique - Urgences médicales et services d’incendie: 112 - Aide policière d'urgence en Belgique: 101 - Service de permanence - garde pharmacies: 0900 10 500 www.pharmacie.be - Centre anti-poisons: 070 245 245 www.poisoncentre.be - Child Focus: 116 000 (numéro international) www.childfocus.be - Ecoute-Enfants: 103 www.103ecoute.be - Télé-accueil (Quelqu'un à qui parler dans l'anonymat): 107 www.tele-accueil.be - Ligne de prévention suicide (gratuit, 24 h/24, dans l'anonymat): 0800 32 123 www.preventionsuicide.be - Ecoute violence congugales: 0800 30 030 www.ecouteviolencesconjugales.be - DOC STOP (gratuit) - service central pour bloquer 24h/24 une carte d'identité ou un passeport belge suite à un vol ou une perte: 0800 2123 2123 www.docstop.be - CARD STOP - service central pour bloquer des cartes bancaires et de crédit (24h/24): 070 344 344 www.cardstop.be et www.macarte.be Que se passe-t-il si vous n’avez pas besoin d’une aide urgente mais que vous appelez quand même un numéro d’urgence ? Des personnes appellent un centre d'appels urgents pour toutes sortes de raisons, parce qu'ils ont besoin d'une aide d'urgence, mais aussi pour réserver un taxi ou par erreur lorsqu'ils n'ont pas bloqué le clavier de leur GSM. En Belgique, plus d'un appel sur quatre à un centre d'appels urgents ne constitue pas une urgence. Si vous appelez les secours sans raison valable, vous empêchez les opérateurs des centres d'appels urgents de répondre aux appels de personnes qui en ont réellement besoin, elles doivent donc attendre plus longtemps avant d'obtenir une réponse et avant l'intervention des secours. Les personnes qui appellent délibérément les numéros de secours 'pour faire une blague' s'exposent à des poursuites judiciaires qui peuvent mener à des condamnations pénales. Cette année, le Service public fédéral Intérieur, le Service public fédéral Santé publique et la Police intégrée lancent une campagne d'information sur la bonne utilisation des numéros d'urgence. De nombreuses communes, corps de pompiers, zones de police et hôpitaux y participent. Souhaitez-vous être secouru le plus rapidement possible ? Alors, ne composez le 112 ou le 101 que si vous avez vraiment besoin d'une aide des pompiers, d'une équipe médicale ou de la police. En d'autres termes, "les appels urgents, pas de blabla."
Créée par une start-up berlinoise éponyme, promet aux utilisateurs d'échanger facilement leurs fichiers en peer to peer (P2P) jusqu'à 1 Go grâce à un nouvelle technologie révolutionnaire, la WebRTC (Web Real-Time Communication). Cette technologie permet de s'affranchir des plugins et d'échanger directement à travers votre navigateur et non plus un logiciel tiers comme Torrent et consorts. Il suffit d'ajouter Pipe à vos applications Facebook tout en veillant évidemment à limiter les incursions du logiciel dans votre vie privée, il ne vous reste plus qu'à choisir un de vos amis, en ligne ou non, et prendre sur votre ordinateur les fichiers (légaux) à partager en privé. [quote]"C’est une technologie qui change radicalement la donne, comme si on recablait l’Internet", s'enthousiasme Simon Howell, le fondateur de Pipe.[/quote] Plusieurs modes de transfert en ligne et hors-ligne La vraie prouesse réside dans la capacité de stockage de l'application. Même si votre ami n'est pas connecté ou ne dispose pas encore de l'application, le fichier (jusqu'à 250 Mo) sera entreposé pendant trois jours et la personne alertée par un message privé. Pipe, nouvelle application pour s'échanger des gros fichiers sur Facebook Pour bénéficier à plein du service et transférer de plus gros fichiers, il est nécessaire que l'expéditeur et le destinataire soient en ligne et équipés de Pipe. - Un tuyau gris signifie que le transfert est limité (250Mo) - Un tuyau vert indique que votre ami est prêt à recevoir. Pipe fonctionne pour l'instant uniquement sur deux navigateurs gratuits qui supportent la nouvelle technologie WebRTC: - Mozilla Firefox - Google Chrome. La prochaine étape pour la start-up sera de décliner ce service tant attendu en version mobile. La NSA, Hadopi, SOPA, va surement surveiller ce système... ^^ Clic pour accéder au site de l'application Pipe
La Belgique est à la traîne en matière de cybersécurité. Le gouvernement fédéral a, certes, dégagé des moyens pour renforcer la sécurité électronique du pays mais la Belgique n'en fait pas encore assez, ont souligné mardi plusieurs parlementaires lors d'un échange de vues en Commission de la Chambre avec le premier ministre Elio Di Rupo. Ces derniers mois, la Chancellerie, les Affaires étrangères et Belgacom ont été victimes d'attaques informatiques. Parallèlement, les révélations d'Edward Snowden ont mis au grand jour l'espionnage auquel se livrent les Etats-Unis, y compris vis-à-vis de pays alliés. Depuis 2005, le gouvernement fédéral développe une stratégie de sécurité électronique. Au mois de décembre 2013, il a décidé de l'amplifier malgré les difficultés budgétaires. Dix millions d'euros ont été dégagés, notamment pour créer un Centre belge de cybersécurité. Cinquante personnes seront bientôt engagées dans les différents services chargés de cette politique (police, Sûreté de l'Etat, renseignements militaires, etc.). Une législature perdue Et si la Belgique a été victime d'attaques électroniques, elles n'ont rien de comparable à celles qui ont frappé l'Estonie en 2007 ou les Pays Bas l'an passé (10 millions de Néerlandais ont été privés de signature électronique). Tant dans la majorité que dans l'opposition, ces efforts, s'ils sont réels, ont semblé insuffisants au regard de l'importance de l'enjeu. [quote]"Nous sommes en deçà de la réponse que nous devons apporter à un problème aussi grave", estime Georges Dallemagne (cdH). "Je me demande si nous n'avons pas perdu une législature dans ce dossier", a renchéri Denis Ducarme (MR).[/quote] [quote]Le nouveau Centre de la Cyber-sécurité en Belgique (CCB) aura pour mission de contrôler la sécurité internet des utilisateurs et sera chargé de la gestion de crise en cas de cyber-incidents, il devra aussi développer les standards et les normes de sécurité des systèmes d’information des autorités. En outre, le CCB servira de plate-forme de concertation pour tous les partenaires concernés - le gouvernement, le monde scientifique et le secteur privé - et d’organe de coordination quant à la présence de notre pays dans des forums internationaux sur la cyber-sécurité. Le CCB, créé au sein du SPF Chancellerie du premier ministre, qui s’occupera du support administratif et logistique du centre, se composera d’une dizaine de collaborateurs dépendant d’un directeur et d’un directeur adjoint. La proposition de l’arrêté royal sera présentée à des fins de négociations syndicales et de conseils de la part du Conseil d’Etat. Le premier ministre Elio Di Rupo espère rendre le centre opérationnel dans le courant de 2014.[/quote] Voir aussi: Un siècle de sécurité informatique, radio, télécommunication
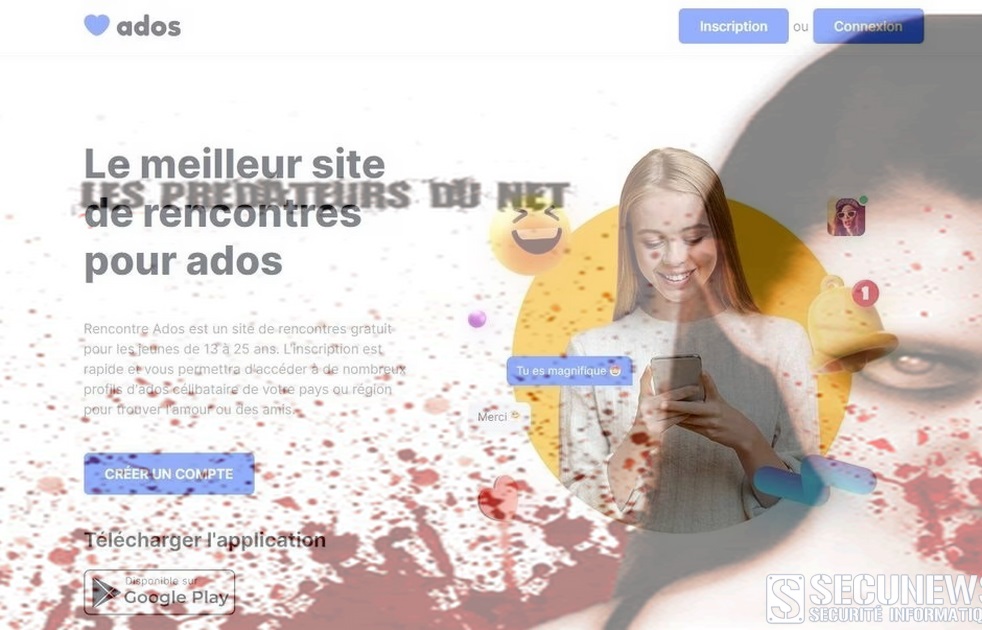
Un défaut de conception dans le navigateur Chrome permet à des sites Web malveillants d'utiliser le microphone de l'ordinateur pour espionner les internautes. Tal Ater, développeur Web, a signalé sur son site une faille de sécurité qui pourrait permettre à des sites Internet malveillants d'écouter les conversations des internautes grâce au microphone de son ordinateur. Le développeur a détaillé cette faille Tal Ater a créé une application qui ajoute aux sites Web une fonction de reconnaissance vocale. C'est en utilisant cette dernière qu'il a découvert plusieurs bugs. Dans une vidéo, il explique qu'en exploitant une application de reconnaissance vocale, Google Chrome demande une autorisation pour utiliser le micro, si l'internaute accepte, un icône rouge clignotant indique que l'écoute est activée. [quote]"Ce que vous ne voyez pas, c'est que quand vous cliquez sur le bouton "stop" de la reconnaissance vocale, le site peut ouvrir une autre fenêtre pop-up très discrète, la fenêtre peut attendre que le site de l'application soit fermé, et ensuite commencer à écouter ce que vous dites sans vous demander votre permission", écrit Tal Ater. Même si vous n'utilisez pas votre ordinateur, des conversations, entretiens et appels téléphoniques près de votre ordinateur peuvent être enregistrés", selon Tal Ater. [/quote] Tal Ater a signalé la faille à Google il y a quatre mois, les ingénieurs avaient alors identifié le bug. Depuis, aucune mise à jour de Chrome n'a réglé le problème. Selon Tal Ater, Google serait toujours en discussion avec l'organisme international W3C, qui définit les standards du Web, avant de remédier à cette situation. Du côté de Google, on nie en bloc toute tentative d'espionnage. [quote]"La sécurité de nos utilisateurs est notre première priorité, et cette fonctionnalité a été créée avec un esprit de sécurité et de vie privée, ajoutant que la fonction est tout à fait conforme aux conditions actuelles du W3C", a déclaré un porte-parole de Google au site spécialisé The Register.[/quote] Chrome vous écoute peut-être en ce moment. Le développeur précise qu'il est possible d'interrompre ces écoutes en changeant les paramètres du navigateur Internet. Comment paramétrer votre navigateur Google Chrome pour échapper à ces écoutes ? [info_success]Sur votre navigateur, cliquez sur l'icône des trois traits horizontaux en haut à droite. Allez dans Paramètres, puis Paramètres avancées. Dans l'onglet Confidentialité, cliquez sur Paramètres de contenu. Descendez jusqu'à Médias et sélectionnez Interdire aux sites d'accéder à ma caméra et à mon microphone. Vous pouvez cliquer sur Gérer les exceptions pour autoriser certains sites.[/info_success]