Moteur de recherche

Résultats pour : "confié"

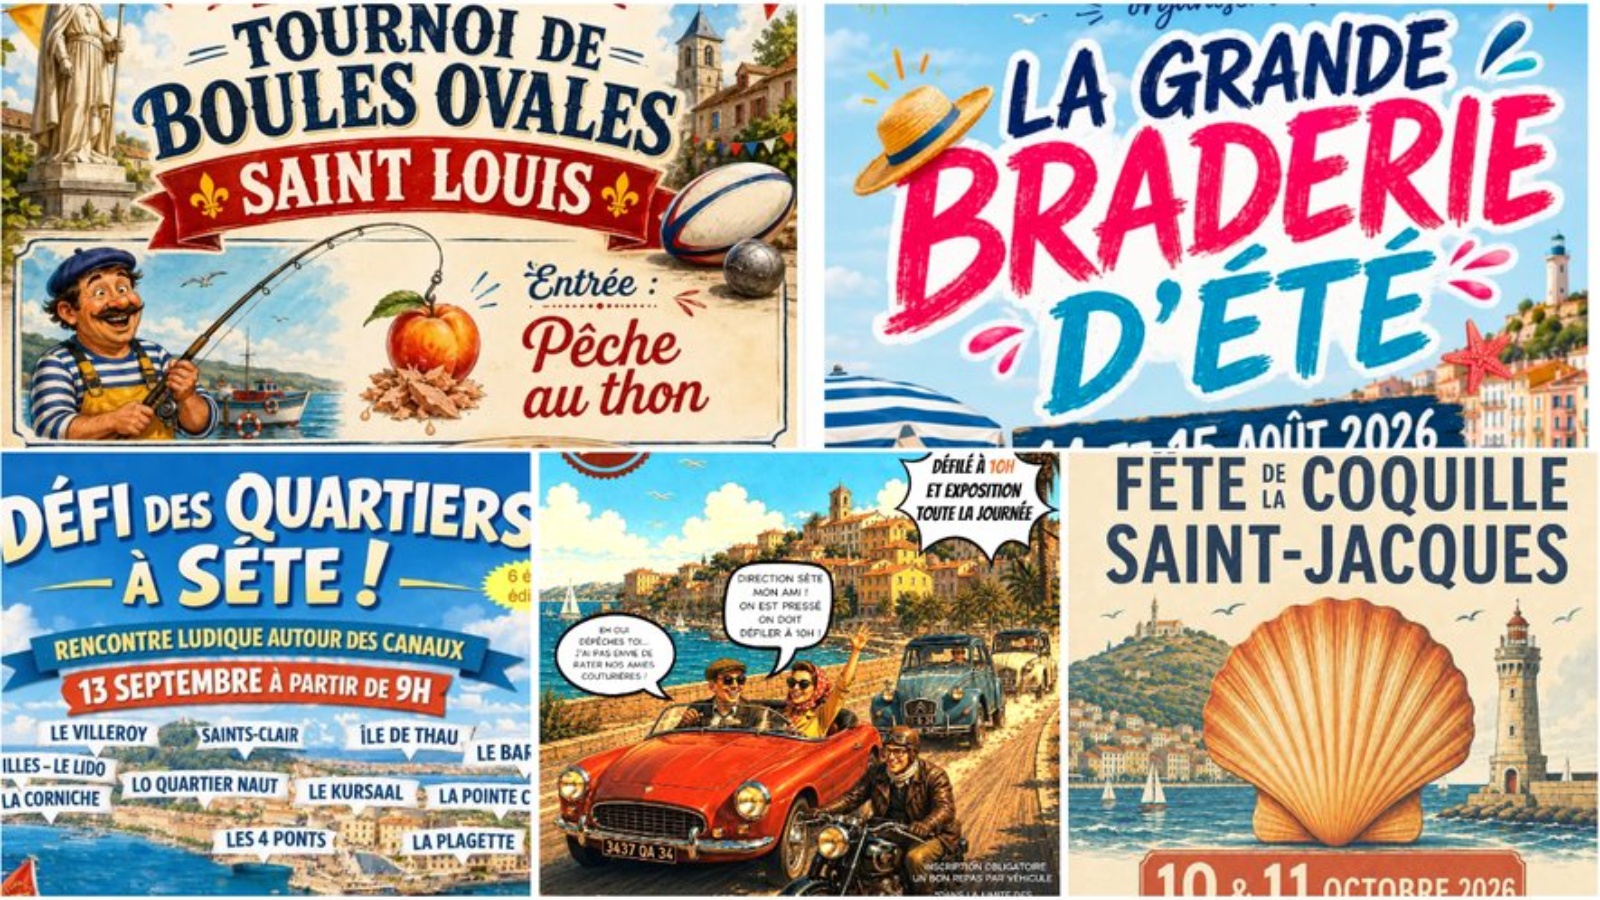
Après les réseaux sociaux, les affiches générées par IA envahissent nos villes et la riposte s’organise

Les comités des fêtes et les petits commerces ont confié cet été à des générateurs d’images leurs annonces de vide-greniers et leurs menus, reconnaissables entre mille par leurs ressemblances. Quelques mairies tentent maintenant de freiner le mouvement avec leurs panneaux d’affichage et l’argent qu’

24 Oct 2026 LIRE L'ACTU
“La CIA n’a pas informé les services secrets français” : Emmanuel Macron dément une attaque aux drones de la Russie sur la France Presse-Citron Général

“La CIA n’a pas informé les services secrets français” : Emmanuel Macron dément une attaque aux drones de la Russie sur la France

Selon la CIA, la Russie serait prête à passer à l’offensive contre les pays occidentaux. Une source auprès du ministère de la Défense lituanien a confié au journal El Mundo les détails de la menace de Moscou sur la France, l'Italie et l'Espagne et l'explication du changement de ton des politiques ce

24 Sep 2026 LIRE L'ACTU
Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes Archives Secunews SECUNEWS

Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes

Le Centre hospitalier Sud Francilien (CHSF) à Corbeil-Essonnes est la cible d'une attaque informatique, qui a débuté dans la nuit de samedi 20 à dimanche 21 août 2022 vers 1h, perturbant sérieusement son activité, selon un communiqué de l'établissement. Une demande de rançon de 10 millions de dollars, formulée en anglais, aurait été exigée par le ou les hackers. L'hôpital essonnien a déclenché un plan blanc dimanche. Cette attaque perturbe fortement l'activité du CHSF, en rendant "inaccessibles tous les logiciels métiers, les systèmes de stockage (notamment d’imagerie médicale) et le système ayant trait aux admissions", a indiqué l'hôpital. L’Autorité Nationale en matière de Sécurité et de Défense des Systèmes d’Information (ANSSI) a été "rapidement saisie par la cellule de crise". Une enquête pour intrusion dans le système informatique et pour tentative d'extorsion en bande organisée a été ouverte à la section cybercriminalité du parquet de Paris. Les investigations ont été confiées aux gendarmes du Centre de lutte contre les criminalités numériques (C3N). En avril 2022, une cyberattaque contre le système d'information du Groupement Hospitalier de Territoire Coeur Grand Est avait touché neuf établissements et le mois précédent, un hôpital d'Ajaccio avait lui aussi été victime d'une cyberattaque avec demande de rançon.

23 Aug 2022 LIRE L'ACTU
Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411 Archives Secunews SECUNEWS

Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411

Le site T411 est inaccessible depuis dimanche 25 juin 2017, à la suite d’une opération de la police suédoise, selon le quotidien de référence suédois Dagens Nyheter. L’API du site est le seul service encore accessible. En parallèle, une copie du site est apparue à l’adresse t411.as, ATTENTION car cette nouvelle adresse semble être un site de phishing, il est vivement déconseillé de s’y rendre. T411 qui proposait un catalogue de liens permettant de télécharger films, jeux et musiques, sans héberger lui-même les fichiers a été visé par des plaintes de la Société des auteurs, compositeurs et éditeurs de musique (Sacem) et de plusieurs membres de l’Association de lutte contre la piraterie audiovisuelle (ALPA). L’enquête, menée par la juridiction interrégionale spécialisée (JIRS) de Rennes, a été confiée à la section de recherche de Rennes et dure depuis plusieurs mois. Les enquêteurs français ont sollicité l’aide de la police suédoise. Cette dernière a arrêté deux personnes, soupçonnées d’être les administrateurs du site. Ce ne sont pas des Français. Selon Dagens Nyheter, il s’agirait de deux citoyens ukrainiens disposant d’un permis de séjour en Suède. Ils devraient être mis en examen pour violation de la loi sur le droit d’auteur et blanchiment d’argent. Le procureur suédois chargé de l’affaire a refusé de commenter le dossier, se bornant à affirmer que l’opération avait été menée en collaboration avec la police française. T411, qui annonce généralement ses maintenances à l’avance, avait tout à coup quasiment disparu, ce dimanche, donnant naissance à une rumeur selon laquelle les administrateurs avaient été arrêtés par la police canadienne. Ouvert uniquement sur invitation, T411 oblige ses utilisateurs à respecter un ratio de partage (pour pouvoir télécharger des fichiers volumineux, il faut également laisser à disposition ses propres fichiers, sous peine d’être banni du site). Dans les heures qui ont suivi la fermeture du site, plusieurs clones de T411 ont été mis en ligne, mais semblent être de simples copies conçues pour dérober les mots de passe des personnes s’y inscrivant. La Suède n'est plus cette "baie des pirates" où les amoureux du partage pouvaient trouver refuge.

27 Jun 2017 LIRE L'ACTU
Un enfant de cinq ans réussi le test informatique de Microsoft Archives Secunews SECUNEWS

Un enfant de cinq ans réussi le test informatique de Microsoft

Ayan Qureshi, est un enfant de cinq ans et vient de décroché le diplôme très pointu créé par Microsoft pour valider l'expertise des professionnels de l'informatique et des développeurs techniques. A cinq ans et onze mois, le Britannique est devenu le plus jeune candidat à obtenir le 'Microsoft Certified Professional', rapporte l'entreprise sur son site, Cet examen complexe, conçu par la firme de Redmond, est normalement réservé aux universitaires afin de valider leur expérience en informatique. Originaire de Coventry, le petit génie, bat le précédent record de précocité jusqu'ici détenu par un enfant pakistanais de six ans et demi. [quote]L'enfant a déclaré à la BBC que le test était difficile mais agréable, l'unique obstacle a été la compréhension des questions.[/quote] Deux heures d'informatique par jour Le garçonnet doit ses compétences informatiques à son père. Consultant en informatique, il lui fait découvrir l'informatique à trois ans à raison de deux heures par jour, le petit Ayan y prend rapidement goût et grâce à une mémoire exceptionnelle, il assimile très vite les informations. Le petit génie est aujourd'hui capable de comprendre le fonctionnement des systèmes d'exploitation, il peut installer seul des programmes sur un ordinateur et mettre en place son propre réseau dans sa maison. [quote]"Je suis très heureuse et très fière, je ne veux pas le voir battre un record du monde tous les jours, mais je veux qu'il donne le meilleur de lui-même quel que soit ce qu'il fera dans la vie", a confié sa mère à la BBC.[/quote] L'enfant a déjà une idée précise de ce qu'il veut faire plus tard. Il veut créer la e-Valley au Royaume-Uni [quote]Il souhaite créer son entreprise dans un premier temps avant de développer un équivalent de la Silicon Valley au Royaume-Uni, qu'il baptisera E-Valley, a-t-il dévoilé à la BBC.[/quote] Un avenir prometteur.

21 Nov 2014 LIRE L'ACTU
Facebook paye finalement 17,5 milliards d'euros pour le rachat de Whatsapp Archives Secunews SECUNEWS

Facebook paye finalement 17,5 milliards d'euros pour le rachat de Whatsapp

Facebook avait obtenu vendredi la dernière autorisation réglementaire qui lui manquait pour boucler l'opération, celle de la Commission européenne, gardienne de la concurrence en Europe, qui n'a imposé aucune condition. Facebook a finalement payé près de 22 milliards de dollars (17,5 milliards d'euros), plus que prévu initialement, pour l'application de la messagerie mobile WhatsApp, dont il a bouclé l'acquisition lundi. Facebook avait annoncé mi-février l'achat de WhatsApp pour un prix estimé à l'époque de quelque 11,6 milliards d’euros. Il prévoyait toutefois de payer la plus grande partie de la transaction avec ses propres actions, et le cours de Bourse de ces dernières a fortement grimpé depuis, de 14% environ. Au final, Facebook a versé 4,59 milliards de dollars en numéraire pour WhatsApp, auxquels s'ajoutent 223,7 millions d'actions (valorisées au cours de clôture de vendredi soir à environ 17,3 milliards de dollars), au final, le prix total est donc de 21,9 milliards. Les autorités américaines de la concurrence (FTC) avaient pour leur part autorisé l'opération dès avril, mais en mettant en garde contre tout mauvais usage des données personnelles des utilisateurs de WhatsApp, qui disposent jusqu'ici d'un degré de protection plus élevé que celles confiées à Facebook lui-même. Voir aussi: Facebook s’offre la messagerie WhatsApp pour 11,6 milliards d’euros

07 Oct 2014 LIRE L'ACTU
Une femme décède après s’être baignée, probablement suite à un défi Facebook Archives Secunews SECUNEWS

Une femme décède après s’être baignée, probablement suite à un défi Facebook

Encore un décès dans le cadre du défi Facebook ?, tout porte à le croire, ce dimanche 22 juin 2014, après le décès d'une jeune femme. Âgée de 29 ans, elle a succombé, dans la nuit de samedi à dimanche, après être entrée dans l'eau de l'étang de Chaumont-d'Anjou (Maine-et-Loire). Selon les premiers éléments de l'enquête, confiée à la gendarmerie, elle est à peine entrée dans l'étendue d'eau de la base de loisirs. Après être entrée jusqu'à mi-cuisse, elle est revenue vers la berge, c'est à ce moment qu'elle a fait un malaise. Son petit ami, qui aurait filmé la scène avec un téléphone mobile, a prévenu les secours à 21h A leur arrivée sur place, les pompiers de Jarzé et une équipe du Smur, accompagnés par les gendarmes, ont trouvé la jeune femme en arrêt cardio-respiratoire, ils l'ont ranimée et transférée, aux alentours de 23h, vers le centre hospitalier d'Angers, dans un état désespéré. Le décès a été constaté vers 4h du matin La jeune femme aurait répondu à un défi Facebook. Depuis quelques jours, ce jeu se répand sur la toile sous la forme d'une chaîne. Elle invite à se baigner tout habillé ou à offrir le restaurant à la personne qui a lancé le défi. Plusieurs accidents sont déjà à déplorer. Comme à Béganne, près de Vannes, où un jeune de 19 ans est mort après s'être jeté à vélo dans la Vilaine. Voir aussi: Le défi Facebook intitulé ‘À l’eau ou un resto’ vire au drame La police belge demande d’arrêter de publier des images de délit sur le net Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux Un judoka belge réinvente la neknomination avec des pompes et des abdos

23 Jun 2014 LIRE L'ACTU
Robin Seggelmann, l'homme par qui l'énorme faille Heartbleed est arrivée Archives Secunews SECUNEWS

Robin Seggelmann, l'homme par qui l'énorme faille Heartbleed est arrivée

Robin Seggelmann se confie et écarte toute théorie du complot... La faille a fait paniquer tous les experts Web, et l'étendue de ses conséquences ne sera sans doute pas connue avant un moment. Ce Jeudi, Robin Seggelmann, le programmeur allemand responsable du bug Heartbleed, s'est confié au Sydney Morning Herald. [quote]Et s'il affirme avoir fait une erreur triviale et malheureuse, il jure qu'elle était involontaire.[/quote] Seggelmann fait partie des quatre programmeurs européens de la fondation qui gère la technologie open source OpenSSL. Il explique avoir corrigé des bugs et ajouté de nouvelles fonctions, en 2011, dans l'une d'entre elles, baptisée "heartbeat" (battement de coeur), il a oublié de valider une variable. Conséquence, avec les bons paramètres, il était possible de faire cracher des informations à un serveur, notamment des mots de passe en clair, et pire, des clés de décryptage ouvrant les portes protégées du site. [quote]Normalement, dans les processus de codage open source, il y a toujours une personne qui relit un nouveau code écrit par un contributeur, manque de bol, cette erreur de programmation n’a pas non plus été remarquée par l’examinateur en question, un certain Dr Stephen Henson, également spécialiste en sécurité informatique d’origine britannique. L’erreur de codage est donc restée, pour être implémentée ensuite sur la plupart des serveurs web. [/quote] C’est un bel exemple de la fameuse loi de Murphy [quote]Quand un truc peut mal tourner, il va forcément mal tourner.[/quote] La NSA hors de cause A l'annonce de la découverte de la faille, lundi, certains yeux se sont tournés vers la NSA. [quote]Seggelmann jure que l'agence américaine n'a jamais été impliquée dans la conception ou la maintenance d'OpenSSL. Il n'écarte cependant pas qu'elle ait pu découvrir et exploiter la faille au cours des deux dernières années.[/quote] Au final, il semble donc qu'il s'agisse bien d'une erreur humaine! Certains estiment que la situation illustre les limites de la gestion d'un protocole open source utilisé par deux sites Web sur trois, qui ne dispose que d'un budget annuel d'un million de dollars. D'autres rappellent que la technologie de cryptage RSA, pourtant privée, a été affaiblie par du lobbying de... la NSA. Voir aussi: Importante faille dans un logiciel utilisé par la moitié des sites internet

11 Apr 2014 LIRE L'ACTU
La NSA demande à Snowden de rendre les documents volés Archives Secunews SECUNEWS

La NSA demande à Snowden de rendre les documents volés

Les chefs du renseignement américain ont appelé, mercredi 29 janvier 2014, l'ex-consultant Edward Snowden à rendre les documents de la NSA qu'il a subtilisés et dont une partie a été rendue publique, assurant que cela posait une menace grave à la sécurité nationale. [quote]"Snowden affirme qu'il a gagné et que sa mission est accomplie. Si c'est le cas, je lui demande, ainsi qu'à ses complices, de rendre les documents volés qui n'ont pas encore été rendus publics afin d'empêcher tout dommage supplémentaire à la sécurité des Etats-Unis", a déclaré pour la NSA le directeur national du renseignement, James Clapper, lors d'une audition devant les sénateurs de la commission du renseignement.[/quote] [quote]"Les agissements d'Edward Snowden, aujourd'hui réfugié en Russie, posent une menace grave pour notre sécurité nationale" , a abondé le directeur du renseignement militaire, le général Michael Flynn, également auditionné par les sénateurs.[/quote] Ancien consultant de la NSA, Edward Snowden est accusé d'avoir subtilisé quelque 58.000 documents de l'Agence de sécurité nationale, la NSA, dont environ un millier ont depuis juin été rendus publics dans la presse mondiale. Le jeune homme assure avoir agi pour dénoncer l'ampleur des programmes de collecte de renseignement de la NSA et ses empiétements sur la vie privée des Américains, il a toujours affirmé ne plus avoir accès aux documents qu'il a copiés sur les serveurs de l'agence de sécurité, après les avoir confiés à des journalistes. Snowden a servi l’intérêt public pour 45% des américains Mais pour James Clapper, les divulgations de Snowden vont bien au-delà de son inquiétude affirmée à l'égard des prétendus programmes de surveillance intérieure. [quote]Selon lui, "les Etats-Unis ont perdu des sources essentielles de collecte du renseignement à l'étranger. Les terroristes et les autres adversaires de notre pays vont à l'école des méthodes du renseignement américain et ce qu'ils en retirent rend notre travail beaucoup, beaucoup plus difficile", a-t-il expliqué, rappelant avoir observé des changements dans les modes de communication des groupes extrémistes violents.[/quote] Face à la levée de boucliers d'une partie de la population américaine et des alliés des Etats-Unis contre les agissements de la NSA, le président américain a annoncé le 17 janvier 2014 son intention de mieux encadrer les pouvoirs de l'agence de renseignement chargée des interceptions de communications. Le président a notamment annoncé que les Etats-Unis n'espionneraient plus les communications des dirigeants alliés et que le gouvernement continuerait de collecter les métadonnées téléphoniques mais ne les détiendrait plus. Près de la moitié (45%) des Américains considèrent qu'Edward Snowden a servi l'intérêt public en fournissant des documents de la NSA à la presse, selon un récent sondage du Pew Reseach Center. Cela n'empêche pas une majorité de sondés (56%) de considérer que le gouvernement devrait engager des poursuites criminelles à son encontre.

30 Jan 2014 LIRE L'ACTU
Une invention belge pour ne plus oublier d'enfant dans la voiture Archives Secunews SECUNEWS

Une invention belge pour ne plus oublier d'enfant dans la voiture

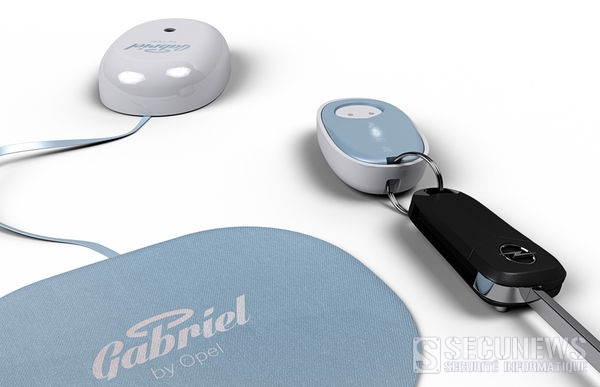
Un père de famille belge, sensibilisé par les décès d'enfants oubliés dans des voitures en plein soleil, a mis au point un système d'alerte qui permettrait d'éviter de tels drames s'il parvient à passer du stade du prototype à la commercialisation de masse. Le dispositif, adaptable à tout type de voiture, est composé d'un tapis sensible à la pression que l'on place sous le siège de l'enfant et qui est connecté à distance au porte-clés du conducteur, selon un communiqué commun du constructeur automobile Opel et de l'agence de publicité LDV United. Lorsque le moteur est coupé et que l'usager du véhicule s'éloigne, laissant derrière lui un enfant dans son siège, un premier signal d'alerte retentit sur le porte-clé, les capteurs du tapis mesurent ensuite la température: si celle-ci dépasse les 28 degrés, une alarme plus forte se déclenche, signifiant qu'il faut immédiatement retourner à la voiture. L'idée a germé dans l'esprit de Kenny Devlieger, un Flamand de 29 ans père de deux enfants, qui avait été ému par la mort d'un bambin laissé toute une journée dans la voiture par son père, un militaire de la région de Bruxelles, qui avait oublié de le conduire à la crèche avant de se rendre au travail. Il l'a soumise dans le cadre d'un concours organisé par le constructeur automobile allemand et l'agence de publicité et destiné à imaginer de nouvelles "options" pour améliorer la sécurité des voitures et de leurs passagers. Une invention belge pour ne plus oublier d'enfant dans la voitureAu départ, Kenny Devlieger avait imaginé que le système déclencherait la climatisation de la voiture lorsqu'un enfant reste dans une voiture immobile et surchauffée, a-t-il confié au quotidien flamand De Morgen. Son projet, sélectionné parmi plus de 1.300 autres, a toutefois été jugé irréalisable puisque la climatisation ne fonctionne efficacement que lorsque le moteur tourne. Le concept a donc été retravaillé avec l'aide d'un bureau d'étude, pour déboucher sur le système de double alarme. Il a été baptisé "Gabriel", du nom de l'archange messager de Dieu pour les juifs, les chrétiens et les musulmans. Toujours au stade du prototype, il équipera la voiture personnelle de son inventeur. Les organisateurs du concours n'ont pas précisé de calendrier par sa production à grande échelle. Clic pour accéder au site OpelGabriel (Fr)

13 Jan 2014 LIRE L'ACTU
Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur Archives Secunews SECUNEWS

Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur

C'est un code bien connu des utilisateurs d'ordinateur. Lors d'une conférence donnée à Harvard, Bill Gates a reconnu que la fonction Ctrl-Alt-Suppr des claviers n'aurait jamais dû exister. Il ne voulait qu'un seul bouton qu'un ingénieur d'IBM lui a refusé. Citation: "Nous n'aurions pu avoir qu'un seul bouton, mais le gars qui a fait le design du clavier IBM ne voulait pas nous donner notre touche unique, a confié l'ancien patron de Microsoft lors d'une conférence à l'université de Harvard pour une levée de fonds. La fameuse fonction nécessitant trois doigts ne trouve donc son origine que dans le bon vouloir d'un ingénieur. Citation: L'ancien patron de Microsoft a admis que "c'était une erreur" de conception qui a fini par coller à l'image du produit. Il voulait à l'origine juste une commande spécifique, codée en dur dans le système d'exploitation, pour "réveiller" l'ordinateur avant qu'elle ne soit étendue et serve à le relancer, le verrouiller ou encore ouvrir le gestionnaire de tâches sur les versions suivantes de Windows. Dans le milieu de l'informatique, il était de notoirement connu que David Bradley, l'homme derrière le clavier IBM, avait été le seul à porter l'idée de la commande à trois doigts au lieu d'une seule touche. Bill Gates a révélé à un auditoire hilare l'information pour la toute première fois. Lors du 20e anniversaire d'IBM, Bradley était revenu sur la conception du clavier en partageant les responsabilités de cette "invention". Citation: "Je l'ai peut-être inventé, mais Bill l'a rendu célèbre", avait-il confié. Devant son auditoire, Bill Gates n'a pas manqué de saluer les avancées de son clavier. Citation: "Nous avions fait quelque chose de très astucieux avec ce clavier. Il y a généralement 128 touches avec les minuscules et les majuscules. Nous y avons rajouté des symboles sur celles du haut, ce qui permettait de faire plus d'essais, davantage au niveau des logiciels que du matériel". Bill Gates n'avait pas obtenu son diplôme à Harvard, ayant abandonné son cursus en droit pour monter son entreprise. Près de trente ans plus tard, il a été fait docteur honoris causa.

27 Sep 2013 LIRE L'ACTU
Désormais, Facebook peut utiliser vos photos à des fins commerciales Archives Secunews SECUNEWS

Désormais, Facebook peut utiliser vos photos à des fins commerciales

Depuis ce 5 septembre 2013, Facebook modifie encore une fois certaines règles de confidentialité. Désormais, vos photos peuvent être utilisées par le réseau social pour faire de la publicité. Régulièrement critiqué sur les questions de vie privée, Facebook vient une fois de plus de modifier sa politique d'utilisation des données et sa déclaration des droits et responsabilités. Le réseau social explique qu'il a surtout voulu clarifier des règles déjà existantes. Des règles qui restent toutefois pléthoriques et renvoient vers de multiples autres pages, si bien qu'il est toujours aussi difficile de s'y retrouver. Ce qu'il faut savoir depuis 5 septembre 2013, lorsque l'on est propriétaire d'un compte Facebook: Vos informations Facebook enregistre et utilise toutes les informations que vous choisissez de communiquer sur son réseau, c'est bien connu. Mais saviez-vous qu'il était également attentif aux informations que d'autres personnes peuvent communiquer à votre propos, lorsqu'elles publient une photo de vous par exemple ou vous identifient dans un lieu ? Par ailleurs, tout ce que vous faites sur le site, Facebook le sait: comme consulter le profil de votre voisin, rechercher le profil d'un(e) ex ou faire un achat, le site sait aussi quand vous vous êtes connecté et à partir de quel navigateur. Même si vous verrouillez votre profil en vous rendant dans les paramètres, sachez aussi que certaines informations restent toujours publiques (consultables par tous les internautes du monde entier): votre nom votre photo de profil votre photo de couverture votre sexe Votre nom d'utilisateur. Si vous décidez de vous désinscrire du site, notez qu'un délai d'environ un mois est nécessaire pour supprimer un compte et que certaines informations peuvent rester dans des copies de sauvegarde et dans des journaux d'activité jusqu'à 90 jours. En outre, certaines de vos actions sur Facebook, comme lorsque vous publiez dans un groupe ou envoyez un message à quelqu'un, ne sont pas enregistrées dans votre compte» et persistent même après la suppression de votre compte. Ce que Facebook en fait Le réseau social ne fait pas que fournir à ses annonceurs des informations permettant de connaître vos goûts et votre mode de vie pour cibler les pubs qui s'affichent sur votre page. Grande nouveauté Facebook écrit désormais noir sur blanc qu'il n'hésite pas à utiliser vos photos à des fins publicitaires. Citation: "Vous nous autorisez à utiliser vos nom, photo de profil, contenu et informations dans le cadre d'un contenu commercial, sponsorisé ou associé (par exemple une marque que vous aimez) que nous diffusons ou améliorons", indique le chapitre 10 de sa déclaration des droits et responsabilités. "Vous n'avez pas le choix car votre utilisation de Facebook ou votre accès à Facebook indique votre acceptation de cette déclaration." A propos de vos photos, Facebook les utilise également pour suggérer à votre ami(e) de vous identifier dans une photo. Citation: "Nous utilisons un logiciel de reconnaissance faciale pour calculer un chiffre unique basé sur le visage d'une personne, comme la distance séparant les yeux, le nez et les oreilles. Ce modèle est basé sur les photos dans lesquelles vous avez été identifié(e) sur Facebook", indique le site. Par ailleurs, en créant un compte sur le réseau social, vous acceptez que vos informations soient transférées et traitées aux Etats-Unis. Outre-Atlantique, les entreprises sont soumises au «Patriot Act», cela signifie qu'elles doivent communiquer les informations qui leur sont confiées sur demande des agences de renseignement américaines. Un changement inquiétant Aux Etats-Unis, six organisations de protection des libertés et de la vie privée viennent de saisir la Federal Trade Commission (FTC), l'autorité américaine de la concurrence. Pour elles, la nouvelle politique de Facebook permet plus facilement au réseau social d'utiliser les données personnelles de ses utilisateurs, y compris des mineurs, pour faire de la publicité sur le site. L'ancienne politique de confidentialité permettait aux utilisateurs d'avoir leur mot à dire concernant l'utilisation de leur nom et de leur photo à des fins commerciales, aujourd'hui, Facebook considère que vous êtes consentant à partir du moment où vous avez un compte sur le réseau social, à moins que vous ne montiez au créneau pour lui dire qu'il n'a pas votre permission. Chose quasi-impossible, car le lien qui permet de le faire a été supprimé du site... Exemple, si vous cliquez "like - "j'aime" sur une marque de caleçons, vous pouvez très bien retrouver votre tête dans une publicité pour ces caleçons. Aux Etats-Unis, il y a récemment eu une plainte de la part d’un groupe d’utilisateurs de Facebook. A leur insu, ils étaient devenus les porte-parole d’une marque après avoir cliqué like sur le nom de cette marque, Facebook se faisait payer pour générer des clics au départ de ces clics. Reuter a enquêté et s’est rendu compte qu’entre 2011 et 2012, Facebook avait ainsi gagné 234 millions de dollars en utilisant le profil de ses utilisateurs.

09 Sep 2013 LIRE L'ACTU
Skype fête ses 10 ans Archives Secunews SECUNEWS

Skype fête ses 10 ans

Skype à célèbré hier son dixième anniversaire. Le 29 août 2003, sa première version bêta était rendue publique. 10 ans plus tard, ce logiciel de visioconférence gratuit est devenu incontournable pour 300 millions d’utilisateurs dans le monde. Ce sont sa disponibilité sur de multiples environnements informatiques ainsi que son ouverture à tout type de population qui ont fait sa force. L’entreprise a su profiter de la mondialisation ainsi que des déplacements de plus en plus fréquents des hommes qu’elle engendre, le logiciel est utilisé aussi bien pour des entretiens d’embauche que pour des cours magistraux ou des réunions de famille. Selon les statistiques publiées récemment sur son site officiel, Skype génère chaque jour environ deux milliards de minutes de communication. Son histoire est une success story planétaire: Des appels Skype ont été passés du monde entier, y compris depuis le sommet du Mont Everest et des laboratoires de recherches en Antarctique. Pourtant, sa conquête du marché, hautement concurrentiel, n’a pas été parmi les plus faciles. Fondé par Niklas Zennström et Janus Friis en Estonie, Skype a connu plusieurs versions avant de devenir le logiciel que nous connaissons aujourd’hui. Microsoft rachè§te Skype en mai 2011 pour 8,5 milliards de dollars Depuis cette date-là, le logiciel a été intégré à la plupart des services de Microsoft jusqu‘à remplacer sa mythique messagerie instantanée MSN. Son avenir ? Il semble qu’elle qu’il soit lié au développement de la technologie 3D. Mark Gillett, le vice-président en charge de Skype chez Microsoft, a confié à la BBC que son entreprise travaillait autour des concepts de visioconférences en 3D, mais, selon lui, le projet pourrait prendre plusieurs années…

30 Aug 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Voici le futur siège social de Facebook en Californie Archives Secunews SECUNEWS

Voici le futur siège social de Facebook en Californie

La municipalité de Menlo Park vient de donner son feu vert, Facebook va pouvoir agrandir son siège social en Californie. Un projet confié à l'architecte Frank Gehry, connu, entre autres, pour le Musée Guggenheim à Bilbao. Facebook va pouvoir poursuivre son expansion, tout du moins géographique... (clic pour agrandir l'image) Citation: "Où est le bouton j'aime ?", a d'ailleurs plaisanté le maire de Menlo Park, Peter Ohtaki, en donnant son accord. Un projet conçu par l'architecte Frank Gehry, connu, entre autres, pour avoir conçu le Musée Guggenheim à Bilbao et le Walt Disney Concert Hall à Los Angeles. Mais c'est un projet plus sobre que la première version proposée qui a finalement été retenu, rapporte le site Arch Daily. Les deux ailes en formes de papillon, situées de part et d'autre du building, ont finalement été retirées au motif qu'elles étaient trop tape-à-l'œil. Citation: "Ils ont estimé que certaines choses étaient trop criardes et pas en adéquation avec l'esprit de la marque Facebook, donc ils nous ont demandé de rendre le bâtiment plus anonyme", rapporte Craig Webb, un associé de Gehry cité par Arch Daily, "Frank Gehry était tout à fait prêt à rendre le bâtiment moins extravagant", poursuit-il. (clic pour agrandir l'image) Citation: Pour le magazine américain Wired, "l'aversion de Facebook pour tout ce qui est trop tape-à-l'œil reflète l'esprit hacker de la marque, qui privilégie le fonctionnel à la forme ainsi que le travail studieux et zélé à la communication". "D'une certaine manière, poursuit le magazine, le nouveau bâtiment Facebook, très anonyme, ressemble aux tenues de Mark Zuckerberg (pull à capuche gris, jeans, baskets)... derrière une apparence banale, non assumée se cache de remarquables capacités"

09 Apr 2013 LIRE L'ACTU
Une police spéciale réseaux sociaux pour lutter contre le crime en Belgique ? Archives Secunews SECUNEWS

Une police spéciale réseaux sociaux pour lutter contre le crime en Belgique ?

La mise en place de centres spécialisés dans la traque de criminels sur les réseaux sociaux n'est pas à l'ordre du jour en Belgique, a confié jeudi à l'Agence Belga la police fédérale, tandis que les corps de police néerlandais en seront bientôt tous équipés. Le corps de police de Noord-Nederland, qui rassemble trois provinces du nord-est des Pays-Bas, est désormais renforcé par une équipe d'agents spécialisés dans la recherche d'informations sur les réseaux sociaux. A terme, tous les corps de police néerlandais auront leur propre "Real Time Intelligence Centre". Citation: Selon le quotidien Dagblad, tout ce qu'on peut trouver à propos d'un suspect sur Twitter, Facebook ou encore Linkedin (y compris la photo de profil), sera associé aux données déjà connues par la police, comme les antécédents de la personne visée. Ces informations seront transmises aux agents de terrain. En Belgique, la création de centres d'expertise en recherche de criminels sur les réseaux sociaux n'est pas d'actualité. Citation: "Il nous faudrait davantage de personnel. C'est un projet qui pourrait être envisagé à l'avenir, mais à l'heure actuelle, ce n'est pas du tout à l'ordre du jour", a conclu une porte-parole de la police fédérale.

15 Jan 2013 LIRE L'ACTU
Un groupe criminel ciblait les transactions bancaires belges via e.Banking Archives Secunews SECUNEWS

Un groupe criminel ciblait les transactions bancaires belges via e.Banking

Cêest un sacré coup de pied dans la fourmiliére qui a été donné hier par le juge dêinstruction bruxellois Michel Claise et ses enquêteurs, elle a ciblé les petites mains, avant de sêattaquer au coeur. Ce phénoméne criminel est en pleine explosion. La cible ? Les auteurs de hacking bancaire et, plus particuliérement leurs petites mains sans lesquels ces détournements ne seraient pas possibles. Ce phénoméne [b]criminel est en pleine explosion.[/b] Il ne sêagit pas des fraudes à la carte de paiement, comme le " skimming " ou de " Shoulder surfing ". Il sêagit ici des fraudes dans le domaine de lê[b]e-banking Elles avaient quasiment disparu en 2010, lêannée derniére, il y a eu une nouvelle augmentation du nombre dêattaques des systémes dêe-banking mis en place par les banques. Il y a eu une premiére vague en ao?t 2011 qui a visé les clients de lêex-Dexia (Belfius) et dêING. Début décembre 2011, ce sont les clients de BNP Paribas Fortis qui ont été les cibles de ces hackers Cette banque, rejointe par les autres principales banques du pays, sêest constituée partie civile au parquet de Bruxelles, lêinstruction a été confiée au juge Michel Claise, un des meilleurs spécialistes de la criminalité financiére. Ce nêétait là quêun premier galop dêessai, une sorte de phase de test avant dêengager la surmultipliée, craignaient les enquêteurs. Pour toute lêannée 2011, il nêy avait eu que 94 cas réussis de hacking pour 175.000 euros, ce qui peut paraÓtre peu par rapport aux 8 millions dêabonnements de banque par Internet auprés dêinstitutions [b]bancaires belges, on ne parlait alors que de petits transferts dêargent frauduleux. [align=center] [/align] Le rythme et lêampleur des fraudes ont augmenté de maniére vertigineuse cette année. Une des cinq grandes banques belges confrontées au phénoméne a signalé que 7.500 de ses clients avaient été infectés pour les cinq premiers mois de lêannée, avec des transactions frauduleuses sêélevant à 1.836 million dêeuros. Une autre a communiqué 4.900 intrusions dans les comptes de ses clients pour un total provisoire de 1.496 million dêeuros. Aucun chiffre précis nêa été communiqué par les trois autres cinq grands organismes bancaires touchés, mais le nombre de plaintes déposées partout en Belgique tend à démontrer un nombre similaire de faits pour celles-ci, indique le parquet fédéral. Citation:"Cêest un véritable danger, les banques sont en panique, cêest un phénoméne terrible, cêest véritablement la criminalité de demain", reléve ainsi une source proche de lêenquête. Les enquêtes sont extrêmement difficiles car les véritables commanditaires et les personnes qui ont mis en place ces fraudes sont dans le monde entier et il est trés difficile de les tracer. Lêorganisation criminelle qui sêattaque aux clients des banques belges serait basée en Ukraine, en Pologne et en Russie, plus particuliérement à Saint-Pétersbourg. Elle collecte les données confidentielles des clients aprés avoir infecté les ordinateurs par un logiciel malicieux ( malwares ), en sommeil, il entre en action quand il a détecté des transactions bancaires. Ces données subtilisées sont ensuite utilisées pour ouvrir une nouvelle session bancaire via Internet, à lêinsu du client, lêargent est alors transféré vers le compte dêautres clients de la banque, qui ont été recrutés préalablement. La raison en est simple: vu que leurs comptes sont logés dans la même institution financiére, le transfert est réalisé immédiatement, il est dés lors trés difficile pour les banques de bloquer les transactions. Ces complices ont un nom, ce sont les "mules [b]bancaires[/b]", en analogie avec les passeurs de drogue qui effectuent les passages de frontiéres, et cêest là que le juge dêinstruction a trouvé la faille. Il a visé hier ces mules qui mettent à disposition leurs comptes, a charge pour celles-ci de retirer lêargent en liquide, contre une commission, généralement comprise entre 5% et 10%, elles le remettent à lêorganisation. Cela peut-être via Western Union ou via une remise de la main à la main, à la sauvette, à un homme qui vient en voiture à un rendez-vous. Ce sont à chaque fois des montants, qui peuvent être modestes ou alors de 5.000 à 10.000 euros, mais qui peuvent devenir gigantesques par leur addition. Ces mules sont recrutées par mail ou par téléphone, ces appels étant bien souvent générés par Skype. Ces mules peuvent être des personnes qui tirent le diable par la queue, qui sont au CPAS, au chômage ou qui doivent travailler au noir, alléchées par un petit gain, elles entrent dans la combine. Des membres de communautés dêEurope de lêEst se passent le mot pour devenir mules, mais il y en a dêautres, qui le font de maniére plus systématique, en pleine connaissance de cause. Ce sont celles-ci qui ont été visées dans les perquisitions menées hier, quatre dêentre elles ont été placées sous mandat dêarrê, dDêautres pourraient connaÓtre le même sort dans les semaines à venir. Mais lêenquête ne sêarrête pas là. Il sêagira de viser les têtes de ce réseau mafieux, ce qui prendra davantage de temps car les identifications à lêétranger sont bien plus difficiles.

26 Jun 2012 LIRE L'ACTU
Le tueur présumé de Toulouse traqué par son IP Archives Secunews SECUNEWS

Le tueur présumé de Toulouse traqué par son IP

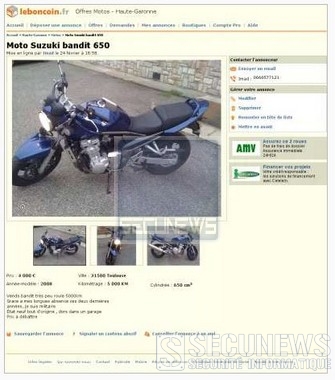
Le tueur présumé aura finalement été trahi par internet, c'est l'adresse IP de la mére du tueur présumé qui a permis de remonter jusqu'à lui. Les cyber-policiers ont réussi à trouver l'e-mail donnant rendez-vous au parachutiste Imad Ibn Ziaten qui a été assassiné le 11 mars 2012 d'une balle dans la tête. Cet e-mail faisait suite à une petite annonce pour une moto postée sur le site LeBoncoin.fr. Selon le ministre de l'Intérieur Claude Guéant, environ 500 personnes ont visionné cette annonce, par recoupement, l'une de ces adresses correspondaient à la mére d'une personne déjà suspectée. Une adresse IP collectée et conservée par le site cible (LeBonCoin). Avec cet identifiant et l'heure de connexion, les forces de l'ordre peuvent remonter à l'identité du possesseur de l'abonnement internet avec l'aide du fournisseur d'accés (F.A.I) correspondant. Dans le cas présent, "l'adresse IP" a permis de remonter à la mére du tueur présumé. De plus, gr‚ce à l'adresse IP et donc la localisation de l'abonné, la police s'affaire à remonter l'activité des différentes bornes-relais téléphoniques du secteur pour obtenir des listes d'appels et de récupérer les images des caméras de surveillance des alentours afin d'établir le parcours du tueur présumé. L'assassin présumé a été mis sur écoute dés lundi aprés-midi. Citation:"Il était dans le collimateur de la DCRI (la Direction centrale du renseignement intérieur), comme d'autres, depuis les deux premiers attentats", selon une source proche de l'enquête qui s'est confié à l'AFP. Les cyber-policiers parisiens de la PJ à Nanterre ont prêté main forte aux équipes toulousaines pour remonter la piste numérique. Au moment de mettre cet article le présumé tueur est toujours retrancher chez lui depuis 30h

22 Mar 2012 LIRE L'ACTU
Arrêtés aprés avoir publié leur butin sur Facebook Archives Secunews SECUNEWS

Arrêtés aprés avoir publié leur butin sur Facebook

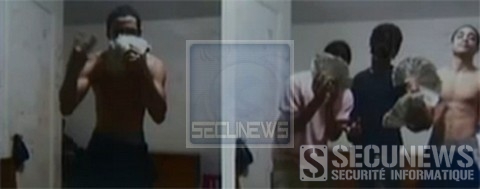
La fierté est un vilain défaut pour ces quatre jeunes, une heure aprés avoir braqué une supérette, ils postent des photos d'eux avec leur butin sur... Facebook... Il n'a donc pas été super difficile de les retrouver pour la police. Aprés avoir braqué une supérette de Pittsburgh, aux …tats-Unis, et emporté 8.000 dollars en liquide, des boÓtes de bonbons, des cartouches de cigarettes et des chéques, quatre jeunes se sont pris en photos avec l'argent pour les poster sur Facebook. Citation:Le sergent Kevin Gasiorowski a expliqué "nous avons été informés, le jour suivant le braquage, que ces photos étaient sur Facebook". C'est en réalité un membre de la famille d'un des adolescents qui est tombé sur les fameuses photographies et qui a alerté la police. "Elle a trouvé ça trés inquiétant et a fait son devoir de citoyenne en appelant la police", rajoute le sergent. Seuls trois des braqueurs, tous mineurs, ont été interpellés et accusés de cambriolage et association de malfaiteurs devant le tribunal pour mineur, puis confiés à leur parents. Le quatriéme, est encore recherché, mais risque plus que ses camarades puisqu'il est majeur, mais selon, CBS Pittsburgh, ce n'est qu'une question de temps et toute personne ayant des informations est invitée à joindre la police. Citation:De son côté, le Sergent Gasiorowski ironise et trouve que " cela rend les choses beaucoup plus faciles quand ils postent ce qui est censé être une confession sur un site o? tout le monde peut le voir..."

01 Jan 2012 LIRE L'ACTU
(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011) Archives Secunews SECUNEWS

(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011)

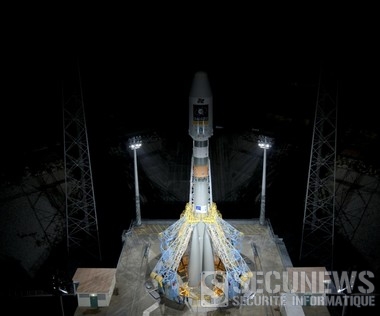
Pour son premier lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace mettra en orbite les deux premiers satellites de la constellation européenne Galiléo. Ce lancement Soyuz, qui sera suivi par celui du lanceur léger européen Vega en 2012, donne naissance à la plus vaste gamme de services de lancements commerciaux de l'histoire. Avec Soyuz au Centre Spatial Guyanais, Arianespace sera le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale. Le programme Soyuz au Centre Spatial Guyanais (CSG) s'inscrit dans la continuité de la coopération entre la France et la Russie, débutée en 1996 avec la création de Starsem pour l'exploitation du lanceur Soyuz à Baikonur. Ce partenariat stratégique permet à l'Europe de disposer d'un lanceur moyen et à la Russie d'augmenter le nombre de lancements. A ce jour, 23 lancements commerciaux ont été réalisés avec succés à Baikonur et 3 lancements restent encore à effectuer sur la période 2011-2012. Le lanceur Soyuz a déjà effectué 1.776 missions depuis la Russie et le Kazakhstan, toutes versions confondues. Les premiéres études sur Soyuz au Centre Spatial Guyanais remontent au début de 1998, ce qui a permis à l'Agence Spatiale Européenne (ESA) de démarrer le programme en 2004, les travaux en Guyane ont démarré en 2005 et l'arrivée des premiers éléments russes a débuté en 2008. L'ESA a confié au CNES la maÓtrise d'oeuvre du projet afin de conduire le développement et la qualification technique de l'Ensemble de Lancement Soyuz (ELS) en Guyane. L'Agence Spatiale Fédérale russe (Roscosmos), responsable de la réalisation de la partie russe du programme Soyuz au CSG, a coordonné l'ensemble des activités des entreprises russes impliquées dans ce programme. Arianespace a assuré la fourniture des systémes russes et coordonné les activités des entreprises russes pendant la phase de développement. Soyuz au CSG est d'ores et déjà un succés commercial, 14 lancements étant dans le carnet de commandes d'Arianespace avant même ce premier lancement. Les deux satellites de la constellation Galiléo "IOV-1 PFM" et "FM2" (du programme "IOV" (In Orbit Validation), prénommés Tiis et Natalia) seront placés sur une orbite circulaire à 23.000 km d'altitude, ils ont été construits par un consortium dirigé par Astrium Gmbh. Arianespace et sa filiale Starsem ont déjà mis en orbite les satellites précurseurs de Galileo, "Giove-A" et "Giove-B", qui ont permis de sécuriser les fréquences attribuées à la constellation. Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) à Sinnamary en Guyane française. Orbite visée: orbite circulaire intermédiaire Altitude: 23 222 km Inclinaison: 54.7 degrés Le décollage du lanceur est prévu le jeudi 20 octobre 2011, à un instant précis: 10:34:28 (UTC) 07:34:28 (Heure de Guyane) 12:34:28 (Heure de Paris) 06:34:28 (Heure de Washington, DC) 15:34:28 (Heure de Moscou) MAJ le 20.10.2011 Citation:A la suite d'une anomalie observée au cours de la fin du remplissage du troisiéme étage du lanceur Soyuz, la chronologie de lancement a été interrompue. Le lanceur, les deux satellites Galileo et l'ensemble de lancement ont été mis en conditions de sécurité maximale. Une nouvelle date de lancement sera annoncée dans la journée. MAJ2 le 21.10.2011 A l'issue des travaux effectués sur l'Ensemble de Lancement Soyuz et des vérifications complémentaires associées, Arianespace a décidé de reprendre les opérations de chronologie du lancement VS01, Soyuz STB – Galileo IOV-1. Le décollage du lanceur Soyuz est maintenant prévu le vendredi 21 octobre 2011, à exactement: 10:30:26 (UTC) le vendredi 21 octobre 2011 07:30:26 (Heure de Guyane) 12:30:26 (Heure de Paris) 06:30:26 (Heure de Washington DC) 14:30:26 (Heure de Moscou) Clic pour accéder au direct: (vendredi 21 octobre 2011 - 12:30:26 heure de Paris)

18 Oct 2011 LIRE L'ACTU
Free présente sa nouvelle Box internet "Révolution" Archives Secunews SECUNEWS

Free présente sa nouvelle Box internet "Révolution"

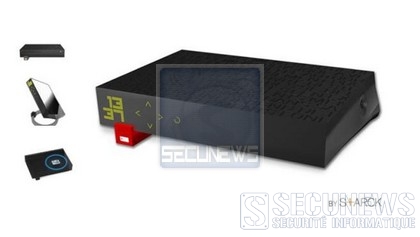
Free lance la grande offensive, l'opérateur a présenté ce mardi sa nouvelle Box internet "Revolution", dont le design a été confié à Philippe Starck. La FreeBox intégre désormais un disque dur de 250 giga processeur d'Intel ainsi qu'un lecteur Blu-Ray, elle est compatible ADSL et fibre et permet une naviguation sur internet via la télévision à partir de votre compte e.mail Free. D'autre part, un magasin en ligne similaire à l'AppStore d'Apple va proposer des jeux en partenariat avec Gameloft. Mais la grande nouveauté est ailleurs. Cette FreeBox nouvelle génération permettra de téléphoner gratuitement et en illimité vers tous les opérateurs mobiles. Citation:"On s'est dit qu'il y avait un truc qu'on pouvait faire pour vous faire faire des économies, c'est d'inclure les appels vers tous les mobiles de tous les opérateurs. Un forfait illimité aujourd'hui ça vaut 100 euros", a souligné Xavier Niel, précisant que cette box était "disponible dés aujourd'hui". Citation:"Vous voulez faire des économies, vous réduisez d'une heure vos abonnements mobiles et vous passez vos appels depuis vos téléphones fixes", a lancé Xavier Niel. L'abonnement de base est à 29.99 euros par mois, soit le même tarif que pour l'abonnement actuel, mais, puisqu'il y a un MAIS, la facture va augmenter puisque le dégroupage total par rapport au réseau France Télécom sera désormais facturé 5,99 euros par mois. Conscient par ailleurs des vives critiques du service aprés-vente de la FreeBox, Xavier Niel a annoncé un renforcement de l'assistance téléphonique, affimant que si le probléme n'a pu être réglé par téléphone, "on s'engage à envoyer quelqu'un chez vous en dix heures". Le lancement de ce nouveau boÓtier constitue un enjeu majeur pour le fournisseur d'accés à internet, qui fera ses débuts dans la téléphonie mobile en 2012. Free doit en effet réagir rapidement aux offres multiservices de type "quadruple play" 5fixe, mobile, internet et télévision? de ses concurrents. Plus d'infos et vidéos sur ce site

14 Dec 2010 LIRE L'ACTU
Des cartes bancaires d'Arlon piratées jusqu'aux USA Archives Secunews SECUNEWS

Des cartes bancaires d'Arlon piratées jusqu'aux USA

Des dizaines de personnes à Arlon (Belgique) ont eu leurs cartes bancaires piratées, on leur a prélevé des fonds aux Philippines mais aussi à New York et Los Angeles ! Plusieurs clients d'agences bancaires d'Arlon mais aussi de Virton viennent d'être victimes d'une vaste opération de piratage ou " skimming " à partir de distributeurs automatiques Bancontact ou Mistercash. L'escroquerie, menée durant le dernier week-end de juin 2010 et le premier de juillet 2010, est prise très au sérieux par les autorités judiciaires d'Arlon qui ont confié l'enquête à leurs fins limiers de la section financière de la police judiciaire fédérale (SPJF d'Arlon). Citation: "Mais nos moyens pour contrer ce nouveau type de délinquance sont très limités. Les auteurs des escroqueries semblent des gens des pays de l'Est qui ont disparu dans la nature dès la fin des week-ends concernés" , dit Serge Lipszyc, le procureur du Roi d'Arlon. Certains ont perdu 1.800 euros Mme Gathy, une Arlonaise, raconte la mésaventure survenue à ses enfants. Citation: "Le 25 juin 2010, ils ont prélevé de l'argent au Bancontact en façade de la banque BNP Paribas/Fortis à Arlon, leur carte a été scannée à leur insu, les malfrats ont pu lire le code secret et 10 transactions ont été effectuées aussi vite aux Philippines". Des dizaines d'autres Arlonais ont été victimes du même préjudice, à l'agence Fortis d'Arlon, mais aussi à Dexia, CBC, à la banque de la Poste, toujours à Arlon. Fin juin et début juillet, d'autres personnes auraient vu aussi leur carte bancaire piratée à Virton. Les enquêteurs du SPJF d'Arlon ont enregistré des plaintes de personnes ayant été débitées de sommes de 1.800 euros (10 retraits de 180 euros) ou 700 euros (10 retraits de 70 euros). Tous ces clients luxembourgeois ont vu leur compte se faire ainsi débiter non seulement aux Philippines, mais aussi à New York et Los Angeles, aux États-Unis, là où les escrocs européens possèdent apparemment des complices. Des réseaux bien organisés À la direction de BNP/Paribas-Fortis à Arlon, on se veut pourtant rassurant vis-à-vis des clients et on s'engage à ce que chaque client escroqué retouchera le moindre cent débité.

17 Jul 2010 LIRE L'ACTU
La Loppsi 2 adoptée à lêAssemblée nationale Archives Secunews SECUNEWS

La Loppsi 2 adoptée à lêAssemblée nationale

La loi de sécurité Loppsi 2 a été adoptée à la majorité par les députés français, 312 votes pour et 214 votes contre. "Loppsi 2" introduit le filtrage des sites pédophiles, un délit d'usurpation d'identité et les chevaux de Troie policiers. A l'issue d'un vote solennel, les députés ont adopté à la majorité la loi d'Orientation et de programmation pour la performance de la sécurité intérieure ( Loppsi 2 ). Dans le domaine des technologies de l'information, la Loppsi 2 introduit ainsi: - Le filtrage des sites identifiés comme hébergeant des contenus pédopornographiques - La condamnation de l'usurpation d'identité sur Internet - La possibilité pour la police d'effectuer de la captation de données à distance gr‚ce à des chevaux de Troie . L'installation de spyware par voies physiques ou logiques. Le blocage des sites pédophiles sera confié aux fournisseurs d'accés. En matiére d'usurpation d'identité, le texte de loi stipule que: "Le fait de faire usage, de maniére réitérée, sur un réseau de communications électroniques, de l'identité d'un tiers ou de données qui lui sont personnelles, en vue de troubler la tranquillité de cette personne ou d'autrui, est puni d'un an d'emprisonnement et de 15.000 € d'amende". Est également punies par la loi, de la même peine: Le fait de faire usage de ces données en vue de porter atteinte à son honneur ou à sa considération. En ce qui concerne la captation de données, le texte précise que les opérations ne peuvent s'effectuer que sous le contrôle et aprés l'accord d'un juge d'instruction. Dans ce cadre défini, les policiers, commis sur commission rogatoire, peuvent: "Mettre en place un dispositif technique ayant pour objet, sans le consentement des intéressés, d'accéder, en tous lieux, à des données informatiques, de les enregistrer, les conserver et les transmettre, telles qu'elles s'affichent sur un écran pour l'utilisateur d'un systéme de traitement automatisé de données ou telles qu'il les y introduit par saisie de caractéres'. L'installation de ce dispositif technique pourra se faire aussi bien physiquement (gr‚ce à l'introduction de la police dans un véhicule ou dans un lieu privé) que via la transmission par un réseau de communications électroniques (comme par exemple gr‚ce à un mail piégé avec un spyware). Le filtrage des sites amené à évoluer lors de l'examan au Sénat ? La Loppsi 2 va poursuivre son parcours et être examiné par les sénateurs. Il se murmure déjà qu'un amendement adopté en Commission des lois, contre l'avis du gouvernement, sera retiré par les sénateurs de la majorité UMP. Cet amendement avait introduit l'obligation de soumettre la liste des sites à bloquer à l'avis d'un juge. Le texte d'origine accordait au ministre de l'intérieur le pouvoir, par l'intermédiaire de l'OCLCTIC, d'imposer aux FAI un blocage de certains sites Web sans contrôle du juge.

16 Feb 2010 LIRE L'ACTU