Moteur de recherche

Résultats pour : "muse"

La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants Archives Secunews SECUNEWS

La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants

À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.

05 Dec 2017 LIRE L'ACTU
Votre snapchat est-il vraiment sécurisé ? Archives Secunews SECUNEWS

Votre snapchat est-il vraiment sécurisé ?

Snapchat n’a peut-être que quelques années, mais c’est déjà devenu l’une des applications de réseaux sociaux les plus populaires. Des rapports affirment qu’il a plus de 100 millions d’utilisateurs quotidiens, et il semble probable que ce nombre ne fera qu’augmenter. Que vous ne fassiez qu’envoyer des selfies à vos amis ou que vous surfiez sur la route du succès, vous vous amusez sûrement sur cette application comme beaucoup d’autres personnes. Cependant, de nombreux utilisateurs de Snapchat semblent ne pas encore comprendre que ce qu’ils publient n’est pas 'temporaire' comme l’affirme l’application, par conséquent, de nombreuses personnes publient des choses qu’ils ne partageraient pas sur d’autres types de réseaux sociaux. Voici quelques conseils pour vous assurer que votre compte Snapchat est sûr. MOTS DE PASSE. [info_warning]Ce conseil s’applique bien évidemment à tout ce qui vous demande un mot de passe sur Internet et pas uniquement aux réseaux sociaux, mais il vaut la peine de le rappeler!! Les mots de passe sont incroyablement importants. Assurez-vous de les changer régulièrement et de ne pas les réutiliser. [/info_warning] CONFIDENTIALITÉ. [quote]Bien que certaines personnes aiment mettre la totalité de leur vie sur le devant de la scène pour en informer tout le monde, la plupart des gens préfèrent probablement ne partager des choses qu’avec des personnes qu’ils connaissent réellement. Si c’est votre cas, assurez-vous de vérifier vos paramètres et assurez-vous que vous ne partagez ce qui est publié sur 'My Story' qu’avec vos amis, et non avec le monde entier!! De plus, assurez-vous de savoir (vraiment!!) qui se trouve sur votre liste d’amis. Si un autre utilisateur tente de vous ajouter en tant qu’ami, vérifiez que vous savez de qui il s’agit avant de l’accepter. Si le nom d’utilisateur d’une personne qui vous a ajouté ne semble être une personne que vous connaissez, il pourrait s’agir d’un robot de spam ou d’un étranger très curieux qui n’a aucune raison d’avoir des informations sur vous via Snapchat. Il vaut mieux ignorer ces requêtes. Finalement, si vous essayez d’envoyer quelque chose en utilisant la story 'Snapchat Live', la collection que Snapchat crée pour des événements, fêtes, localisations ou autres raisons, n’oubliez pas que votre publication pourrait être vue par le monde entier si elle venait à être sélectionnée. Alors, avant de mettre quelque chose en ligne, assurez-vous que vous pouvez l’assumer.[/quote] Temporaire ? Ce qui attire chez Snapchat et qui distingue cette application des autres du même genre, c’est la capacité à envoyer des photos et des vidéos 'temporaires' à vos amis. Pour ceux qui ne connaissent pas l’application, l’utilisateur prend une photo ou une vidéo et l’envoie à ses amis, qui ne peuvent la voir que pendant une durée déterminée (maximum 10 secondes). Un utilisateur peut également publier une photo ou un vidéo sur sa 'story' , où elle peut être vue par n’importe qui faisant partie de la liste d’amis de la personne, mais elle est automatiquement supprimée après 24 heures. Tout cela paraît très bien, mais il existe de nombreuses manières de travailler sur cette idée d’images temporaires. [quote]La plus évidente et la plus simple, c’est de prendre une capture d’écran avec votre téléphone. Si vous êtes suffisamment rapide, vous pouvez facilement prendre une capture d’écran de n’importe quel snapchat reçu, ce qui vous permet de le sauvegarder sur votre téléphone pour toujours. La personne qui a envoyé l’image recevra une notification à propos de vos agissements, mais c’est tout ce qu’elle aura, une notification. Le petit malin ayant pris la capture d’écran l’aura toujours, de toute façon.[/quote] Il est également important de rappeler que les choses que vous mettez en ligne ne 'disparaissent jamais vraiment'. [quote]Les dernières modalités et conditions de Snapchat mentionnent que celui-ci a le 'droit de stocker et partager toute image prise avec l’application'. Bien que la société affirme ne faire cela que dans des cas spécifiques et nécessaires, cela ouvre la porte à beaucoup de problèmes potentiels de confidentialité, et il est donc important de faire attention aux photos que vous prenez lors que vous utilisez cette appli.[/quote] D'autres conseils. Une autre recommandation pour ceux qui se préoccupent de la confidentialité de leurs photos! N’utilisez pas d’applications tierces connectées à Snapchat!!! Celles-ci sont souvent moins sécurisées, de nombreuses personnes en ont fait l’expérience lors d’une fuite de photos en 2014 qui est surnommée 'The Snappening' . 200.000 photos Snapchat qui avaient été mises en ligne sur un site internet tiers ont été divulguées. De nombreuses photos étaient à caractère sexuel et les personnes qui les avaient prises ne voulaient certainement pas qu’elles se retrouvent sur Internet. Snapchat décourage également spécifiquement l’utilisation de tierces parties, mieux vaut suivre son conseil. Parfois, les comptes Snapchat peuvent être piratés, et un message de spam est envoyé à tous les membres de la liste d’amis de l’utilisateur. [quote]Si vous découvrez que votre compte a été piraté, assurez-vous de réinitialiser votre mot de passe le plus vite possible. Si vous recevez un spam depuis le compte d’un ami, faites-lui savoir aussi rapidement que possible que son compte a été piraté, car il est très probable qu’il ne le sache même pas![/quote] En fin de compte, que Snapchat soit bon ou mauvais, tout repose sur deux choses: - Les captures d’écran - La confiance. Si vous utilisez Snapchat pour communiquer avec quelqu’un en qui vous avez vraiment confiance, alors il n’y a aucun problème. D’un autre côté, si vous utilisez Snapchat avec quelqu’un que vous pensez être votre complice mais qui est en fait surveillé par la police, alors ce n’est sûrement pas une manière sûre de communiquer. Suivez tous ces conseils, et vous serez prêt pour Snapchat. Voir aussi: Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat. Lire toutes les actus sur Snapchat. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

07 Feb 2016 LIRE L'ACTU
Crashsafari.com, le site qui fait planter les iPhones et iPad Archives Secunews SECUNEWS

Crashsafari.com, le site qui fait planter les iPhones et iPad

Attention à la mauvaise blague, Selon le Guardian, des internautes s’amusent à envoyer à leurs contacts des liens vers crashsafari.com. Ainsi que le laisse deviner son nom, ce site fait planter Safari sur iOS et Mac OS X. Résultat: Les utilisateurs du navigateur sur iPhone et iPad sont contraints de redémarrer le terminal. URL raccourcies Et pour que le mauvaise blague fonctionne à coup sûr, les plaisantins n’hésitent pas à recourir à des liens raccourcis (type bitly ou tinyURL…) qui permettent de dissimuler le nom du site et de ne pas éveiller la méfiance des destinataires. Si le nom de domaine évoque le navigateur d'Apple, le problème touche également Chrome et Firefox, toutefois, les utilisateurs d'iPhone et iPad sont ceux qui connaissent les désagréments les plus notables. En effet, la tentative d'accès au fameux site amène leur terminal à redémarrer. Sur Mac OS, point de redémarrage, mais un blocage pur et simple de Safari. Le journal britannique a repéré un tweet indiquant qu’une de ces URL raccourcies avait été cliquée plus de 100.000 fois rien que pour la journée de lundi 26 janvier 2016. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager et de cliquer sur un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

26 Jan 2016 LIRE L'ACTU
C'est pas sorcier va renaître sur le Web Archives Secunews SECUNEWS

C'est pas sorcier va renaître sur le Web

C'est pas Sorcier est une légende du PAF. Pendant vingt ans, sur France 3, le duo formé par Fred et Jamy a expliqué la science, aux jeunes comme aux adultes. En 560 émissions, ils ont marqué plusieurs générations, et les premières notes du générique ou leur énorme camion. Deux ans après son départ douloureux de France 3, l'ex-animateur et rédacteur en chef de C'est pas sorcier, Frédéric Courant, a décidé de relancer l'émission sur le Web. Le projet s'appelle 'L'Esprit sorcier' et s'adaptera à son nouveau support. [quote]L'Esprit Sorcier incarnera dès septembre 2015 ce "C'est pas Sorcier 2.0" pour devenir "le nouveau site de la science et de la découverte", promet l'équipe. "Gratuit et participatif", le site sera complété en 2016 par une école de formation, celle-ci permettra aux jeunes des quartiers prioritaires de se former aux métiers de l'information et de la médiation scientifiques".[/quote] Jamy sera-t-il de la partie ? Le retour de Jamy dans le nouveau projet est incertain, il glisse une tête dans la vidéo de présentation pour marquer son soutien, mais ne semble pas impliqué. [quote]'Jamy va venir collaborer sur la plateforme, mais il est très occupé", nous confie Fred, qui reconnaît que tout dépendra de "sa disponibilité'. Il faut dire que Jamy anime depuis 2014 l'émission Le Monde de Jamy, il est tout le temps autour du monde !" s'amuse Fred.[/quote] Malgré les tensions lors de son départ de France 3, Fred a gardé des contacts avec le service public. [quote]D'ailleurs, 'L'Esprit Sorcier' va peut-être s'appeler 'C'est pas sorcier', je suis en discussion avec France Télévisions sur ce sujet", explique-t-il.'[/quote] Financement participatif Sur KissKissBankBank, le projet fait appel aux dons des internautes, et ça a démarré très fort, se félicite Fred. Lancée jeudi 4 juin 2015, la collecte avait déjà dépassé mercredi matin son objectif initial de 50.000 euros, grâce aux contributions de près de 1.800 internautes. Le reste du financement pourra venir de partenariats, avec des collectivités locales notamment. Mais Fred n'est pas dupe. [quote]'Il faudra aussi que l'on trouve des sponsors ou des mécènes. Nous avons toujours été indépendants parce que nous avions l'argent du service public, mais là, sauf s'ils reviennent dans le projet, il faudra que nous trouvions ailleurs", explique-t-il, évoquant "des mutuelles ou de grosses fondations". "Mais nous voulons garder notre crédibilité, donc nous ferons attention aux sources de financement", promet-il.[/quote] Clic pour accéder au site officiel.

12 Jun 2015 LIRE L'ACTU
Le baby role playing, attention nouvelle dérive sur Facebook Archives Secunews SECUNEWS

Le baby role playing, attention nouvelle dérive sur Facebook

Imaginez l’horreur, la photo de votre bébé au parc, dans son bain ou en train de dormir, postée sur les réseaux sociaux par un autre, qui raconte une histoire fausse, parfois avec des allusions sexuelles. La mésaventure est souvent arrivée, ces derniers temps, c’est une nouvelle mode sur internet et elle est de très mauvais goût, des gens ayant posté des photos de leur bébé sur Facebook l’ont retrouvée utilisée par des inconnus qui inventent une histoire, parfois dramatique ou sordide, le concernant. Dans le cas du 'baby role-playing', il n’est pas question de danger, mais le principe n’en est pas moins de mauvais goût Vous avez fait une photo de votre petit dernier et vous n’avez pas résisté à la tentation de la poster sur un réseau social, et quelques jours ou semaines plus tard, vous retrouvez cette photo sur le web, mais cette fois, postée par un inconnu. Et elle est assortie d’une horrible histoire qui serait arrivée à cet enfant. Cela s’appelle le 'baby role playing'. La tendance a jusqu’à présent surtout été observée dans les pays anglo-saxons, sur Instagram, mais des cas commencent à arriver en Europe continentale. [quote]On est assez inquiets par rapport à ce problème', explique un spécialiste des médias suisse, René Longet. [/quote] Des allusions sexuelles Mais d’autres utilisateurs se sont montrés bien plus glauques, adjoignant aux photos des descriptions telles que: - J’aime les jeux de rôle avec viol et violences. Si vous n’aimez pas ça, ne perdez pas votre temps avec moi - Adoptez un enfant ici, si vous voulez vous amuser. Si vous n’aimez pas les jeux de rôle sexuels, ne suivez plus ce compte et ne commentez pas ma photo. Si à ce jour, aucun cas de bébé belge n’a été noté, il n’est pas impossible que ce jeu au goût très limite, ne finisse par se propager chez nous, quand on sait la vitesse de propagation des chaînes du genre sur le web. Certaines pages ont été fermées, mais le phénomène continue dans des groupes privés. Ce n’est ni éthique, ni légal. Il ne faut pas que les parents se culpabilisent, mais ils doivent distinguer le fait de prendre une photo et de la diffuser. Il faut être conscients que les images numériques sont très faciles à voler sur Internet. On a cette possibilité, on a envie de cliquer, mais il faut essayer de se protéger, par exemple, en créant des albums privés. Tout en regrettant que peu de gens soient éduqués à l’utilisation des nouvelles technologies, De son côté, Me Sébastien Fanti, avocat spécialisé dans les nouvelles technologies, souligne que les droits d’auteur et le droit à l’image existent aussi sur les réseaux sociaux. Ce n’est pas Internet qui crée le problème, le Web est un miroir sociologique qui rend visible les traumatismes des gens, quand ils se sentent protégés par leur écran, ils ont un comportement qu’ils n’auraient pas en pleine rue. Nous vous mettons en garde vous parents, en rappelant qu’une photo mise sur Instagram ou Facebook peut être vue de chacun et détournée de son premier usage.

11 Oct 2014 LIRE L'ACTU
Un bateau de croisière joue l'intro de Seven Nation Army à la corne de Brume Archives Secunews SECUNEWS

Un bateau de croisière joue l'intro de Seven Nation Army à la corne de Brume

A l’occasion des festivités célébrant l’anniversaire du port de Hambourg, le 9 mai, le paquebot MSC Magnifica avait préparé une surprise pour le public massé sur les quais. Au moment de son arrivée en escale, la corne de brume du navire s’est mise à jouer l'intro de Seven Nation Army, la célèbre chanson du groupe de rock américain The White Stripes, un clin d’oeil qui a été semble-t-il très apprécié par le public. Construit par STX France à Saint-Nazaire et livré en 2010 à la compagnie italo-suisse MSC Cruises, le MSC Magnifica, un navire de 93.330 GT de jauge et 1275 cabines, rejoint ainsi le club des paquebots à la corne de brume insolite. Un bateau de croisière joue l'intro de Seven Nation Army.Dans cette catégorie, on compte évidemment la flotte de Disney Cruise Line, dont les bateaux jouent la musique d’introduction des films du cinéaste américain. Coups de corne de brume entre le Disney Magic et le Disney Fantasy.Et puis il y a aussi le Royal Princess, de Princess Cruises, qui depuis sa livraison l’an dernier fait retentir lors de ses escales l’air de la série télé La Croisières d’amuse. Le Royal Princess jouant la Croisière s'amuse

17 May 2014 LIRE L'ACTU
Des parents s'amusent du selfie de leur fils Archives Secunews SECUNEWS

Des parents s'amusent du selfie de leur fils

[quote]"Nous avons eu envie de parodier la photo de profil de notre fils sur Facebook. Est-ce que c'est réussi?", a demandé Peri en postant sa photo sur Imgur. [/quote] Les internautes ont estimé que oui, car l'image est rapidement devenue virale sur Reddit, l'illusion est telle que certains ont pensé qu'il s'agissait des mêmes personnes, 20 ans après. Le papa a ensuite déclaré que son fils avait trouvé ça très marrant. [quote]"Il n'avait aucune raison de se fâcher, il connaît mon sens de l'humour et il sait que j'ai fait ça avec amour." [/quote]

23 Apr 2014 LIRE L'ACTU
Un gamin s’amuse à jouer les streakers en Argentine Archives Secunews SECUNEWS

Un gamin s’amuse à jouer les streakers en Argentine

Un gamin s’est invité, ce dimanche, sur la pelouse d’un match de D1, en Argentine, avec toutefois une attitude bien différente... Loin de chercher à rencontrer les footballeurs de River Plate ou de Lanus, le jeune streaker argentin s’est plutôt amusé à tourner les stewards en ridicule en courant d’un bout à l’autre de la pelouse. Un gamin s’amuse à jouer les streakers en Argentine

27 Mar 2014 LIRE L'ACTU
Facebook construit un complexe immobilier pour héberger ses salariés Archives Secunews SECUNEWS

Facebook construit un complexe immobilier pour héberger ses salariés

Facebook, une entreprise déjà renommée pour sa qualité de vie au travail, prépare une extension de son campus pour loger ses employés de Menlo Park. Le Wall Street Journal a révélé que la société travaillait sur un projet immobilier de 630.000 mètres carrés, comprenant 394 logements (soit une capacité d'hébergement pour environ 10% de ses employés), qui lui coûtera la bagatelle de 120 millions de dollars, le tout à cinq minutes en vélo de son siège californien. Après la " soucoupe volante " écologique d'Apple à 5 milliards de dollars, c'est le dernier projet immobilier fou des mastodontes de la Silicon Valley. Le complexe inclura une piscine, des magasins de proximité, une terrasse panoramique, un studio de yoga... Les prix de l'immobilier résidentiel ont augmenté de 24% dans le secteur au quatrième trimestre 2012, rappelle le Wall Street Journal. Facebook, comme Google, offre mille services à ses collaborateurs, du transport à la blanchisserie, en passant par un coiffeur et des boissons gratuites. Selon la direction, des employés auraient donc fait part de leurs difficultés à se loger. La solution a peut-être été trouvée avec ce vaste projet immobilier réalisé avec un promoteur local, il a eu pour consigne de "créer un environnement qui reflète l'atmosphère du campus, où les employés soient encouragés à se mélanger et à échanger des idées", explique le Wall Street Journal. "Nous sommes évidemment ravis d'avoir plus de possibilités de logement à proximité du campus, explique une porte-parole de Facebook.Mais nous croyons aussi que les personnes travaillent chez Facebook parce qu'on leur montre de la reconnaissance et qu'elles croient en notre rôle." Une partie des lots sera au prix du marché, d'autres à destination des résidents à faible budget. Il ne faudra donc pas plus de cinq minutes de balade à vélo pour rejoindre le campus via un chemin dédié qui longe la baie de San Francisco. "Vous n'aurez même pas à utiliser les freins", s'amuse John Tenanes, responsable du projet chez Facebook. Pas d'inquiétude si vous n'êtes pas salarié de Facebook, 15 unités seront disponibles pour des personnes extérieures. Tous les services et loisirs à portée de main Un projet qui ne sera pas sans rappeler les villes ouvrières de la fin XIXe-début XXe siècle en France et même aux Etats-Unis (de type corons), mais en version modernisée. L'employeur fournira ainsi un toit, des moyens de transport (vélo ou bus) et de nombreux avantages (pressing, coiffeur, boutiques, etc..) dans le but de s'assurer que tout va bien dans la vie de son employé. Nombreuses sont déjà les grosses entreprises du secteur technologique qui rivalisent d'ingéniosité pour offrir les meilleures conditions de travail à leurs employés (crèche, salle de cinéma ou terrasse pour bronzer, soirées, concours journaliers, café gratuit, etc..). Facebook prolonge cela jusqu'au domicile. Une façon de s'assurer que ses salariés restent fidèles à l'entreprise alors que la tendance est plutôt à butiner d'une société à une autre tout en restant dans un même secteur géographique, la Silicon Valley. Pour une entreprise qui se veut ultra-connectée et innovante, c'est une nouvelle pierre à l'édifice Facebook, mais aussi une façon de ne jamais réellement déconnecter de son travail. Welcome to Facebook City

08 Oct 2013 LIRE L'ACTU
Combien coûte un iphone 5s et 5c a fabriquer ? Archives Secunews SECUNEWS

Combien coûte un iphone 5s et 5c a fabriquer ?

L'iPhone 5s et l'iPhone 5c sont disponibles à la vente depuis le 20 septembre 2013, comme toujours, on aime bien savoir combien coûte les produits à produire afin de pouvoir estimer à peu les marges des constructeurs, pour les nouveaux iPhone, les chiffres viennent de tomber. Un cabinet d'étude s'est penché sur le coût de fabrication des iPhone 5S et 5C derniers nés de la gamme de smartphones d'Apple. (clic sur l'image pour agrandir) Verdict : La version 5S, en 16 Go, ne coûte que 141 euros et la 5C 123 euros, a comparer au prix du téléphone sans abonnement : 699 euros pour le 5S et 599 pour le 5C... L' iPhone 5S est vendu nu, c'est-à-dire sans abonnement, 699 euros. Son petit frère, l'iPhone 5C supposé être low-cost, n'est pas non plus à portée de toutes les bourses, 599 euros, et dans les deux cas, il s'agit de la version la moins puissante, à 16Go de mémoire. Des prix plutôt élevés qui font réfléchir à deux fois avant d'investir dans un smartphone siglé Apple. Le cabinet d'étude américain IHS, c'est amuser à décortiquer deux exemplaires d'iPhone et en évaluant le prix de chaque composant inclus dans leur fabrication... Différence de 25 dollars entre l'iPhone 5S et le 5C La conclusion de l'étude, dévoilée par le site high-tech AllthingsD, a de quoi faire bondir les chasseurs de marge excessive. L'iPhone 5S 16 Go coûterait, en sortie de chaîne d'assemblage, 191 dollars, soit 141 euros, ce qui n'est pas rien mais qui comparé aux 699 euros affichés en boutique, laisse songeur, il convient aussi d'ajouter à ce montant environ 8 dollars de frais d'assemblage (environ 6 euros), c'est assez peu, par rapport au montant du téléphone. Et surtout, c'est une somme qui laisse entrevoir le faible coût de revient de la main-d'oeuvre employée dans les usines asiatiques qui tournent pour Apple. Quant au petit frère, l'iPhone 5C, on arrive, selon la même méthode d'évaluation, à la somme de 166 dollars, soit 123 euros, l'appareil est vendu nu 549 euros dans sa version la moins puissante. La différence de 25 dollars entre les deux modèles (qui passe à 100 euros en France) est essentiellement liée à l'emploi de processeurs différents (A6 pour le C et A7 pour le S), ainsi qu'à l'ajout de fonctionnalités, telles que le lecteur d'empreinte digitales, sur l'iPhone 5S. L'an passé, le cabinet IHS avait évalué à 199 dollars, plus 8 dollars de frais d'assemblage, le prix des composants de l'iPhone 5 de base. En clair, Apple augmente un peu plus ses marges avec ses nouveaux iPhones. Nous rappelons que ces estimations ne prennent pas en comptes le coût de recherches, de développement et de marketing.

01 Oct 2013 LIRE L'ACTU
Un responsable du groupe de pirates LulzSec a été arrêté en Australie Archives Secunews SECUNEWS

Un responsable du groupe de pirates LulzSec a été arrêté en Australie

La police australienne a annoncé, mercredi 24 avril 2013, l'arrestation d'un homme qui se dit le chef de LulzSec, un groupe de hackers qui s'est attaqué en 2011 à plusieurs grandes entreprises, dont Sony. Matt Flannery, âgé de 24 ans, a été inculpé mardi pour l'attaque d'un site gouvernemental survenue courant avril 2013. Expert en sécurité informatique connu sur le Net sous l'identité "AushOk", il a été inculpé pour intrusion frauduleuse dans un système informatique protégé et modification illégale de données à des fins criminelles. Il encourt un maximum de douze ans de prison, libéré sous caution, il sera jugé le 15 mai 2013. Connu des services de police étrangers, il affirme être un des leaders du groupe Lulz Security (LulzSec) qui a notamment revendiqué en 2011 des attaques contre des sites de Sony, Nintendo, du FBI et de la CIA. Il aurait succédé à Hector Xavier Monsegur, dit Sabu, arrêté fin 2011. LulzSec, groupe probablement issu du mouvement Anonymous, s'est rendu célèbre en lançant une série d'attaques retentissantes dans le contexte de la mobilisation des autorités américaines contre WikiLeaks. Le groupe, qui se présente comme "une petite équipe de personnes aimant s'amuser", mêle engagement politique et recherche de l'exploit informatique dans un esprit "lulz" (rire moqueur), acronyme dont est dérivé le nom du groupe. Ceux qui envisagent de se lancer dans de telles actions doivent savoir que le piratage, la fabrication ou la propagation de virus ou la participation à des attaques de déni de service ne sont pas en jeu sans de risques.

25 Apr 2013 LIRE L'ACTU
Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco Archives Secunews SECUNEWS

Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco

Tout était réuni pour un lancement en fanfare mais celui du nouveau Sim City a tourné jeudi au fiasco, de l'aveu même d'un de ses créateurs, les serveurs de son éditeur, Electronic Arts, n'ont pas tenu la charge. C'est un des jeux les plus célèbres de l'histoire du jeu vidéo et son retour était attendu depuis dix ans. On peut comprendre la colère des joueurs, il est tout simplement impossible d'y jouer car les serveurs de son éditeur, l'américain Electronic Arts (EA), ont littéralement sauté, ils ne parviennent pas à suivre le nombre de connections. Le plus grave est que cela ne concerne pas les seuls joueurs voulant faire une partie en réseau via Internet. Pour lutter contre le piratage, EA force les joueurs ayant fait l'acquisition de son jeu à se connecter sur ses serveurs de son réseau Origin pour s'assurer qu'ils n'utilisent pas une copie pirate, mais les serveurs ne répondent plus... et personne ne peut jouer. La colère des fans du célèbre simulateur de ville n'a eu de cesse de monter depuis, elle était au paroxysme ce vendredi 8 mars 2013 soir. "Une première journée catastrophique", résument le site Gameblog. Alors que certains joueurs bataillent encore avec Origin pour télécharger les 3,80 Go du jeu, d'autres désespèrent d'accéder à l'un des quatre serveurs européens. Citation: Parfois c'est une file d'attente virtuellement infinie, parfois un refus pur et simple, parfois encore le jeu se lance avant de vous interdire la création d'une nouvelle cité ou de vous imposer à nouveau un didacticiel que vous aviez déjà terminé", détaille leur testeur Gautoz. Citation: "J'ai pu y jouer une demi-heure avant d'être brutalement déconnecté!", témoigne pour sa part un internaute. Pas de remboursement En quelques heures, Sim City est devenu un des "trending topics" sur Twitter, c'est à dire un des sujets les plus débattus sur le réseau social. Citation: "On m'a volé 50 dollar", lance un twitto. "On m'a volé 36 pounds", lui répond, comme en écho, un autre de l'autre côté de l'atlantique. Tous regrettent la décision d'EA pour l'instant de ne pas rembourser les clients qui en font la demande. Citation: "Nous continuons à améliorer nos serveurs pour que plus de monde puisse jouer. Merci de votre patience", a simplement répondu EA sur le compte Twitter officiel du jeu. Plus franc, le créateur de ce Sim City, répond lui-même à un internaute furieux sur son propre Twitter: Citation: "Crois-moi, je said, cela a été un fiasco", reconnait-il. En coulisses, cela sent la panique. Selon le site Polygon, Electronic Arts a demandé à tous ses partenaires marketing de stopper la campagne massive de promotion du jeu jusqu'à nouvel ordre. (clic sur l'image pour agrandir) L'an dernier, c'est le concurrent Blizzard qui avait connu d'énormes difficultés de serveurs pour le lancement de son titre Diablo 3. En quelques semaines, tout avait fini par rentrer dans l'ordre. Colère aussi sur Amazon Le numéro un mondial du e-commerce Amazon a aussi été forcé de suspendre les ventes du jeu sur son site. Et comme tous les lieux sont bons pour se plaindre, les joueurs qui l'ont déjà acheté s'amusent à lui mettre la note la plus basse possible. Citation: "Comment vous sentiriez-vous si vous aviez attendu la sortie de la dernière Corvette, vous l'avez réservée.... Et au moment de la conduire pour rentrer à la maison le tableau de bord affiche, réservoir non connecté, échec", commente, désabusé, l'un d'entre eux. La controverse dépasse les seuls sites de jeu vidéo. Wired, CNET et même le Wall Street Journal. Citation: "Un jeu auquel, on ne peut pas jouer est-il toujours un jeu?", se demande, ironique, le New York Times sur un de ses blogs. Une bonne nouvelle malgré tous LA grande nouvelle vient directement de Lucy Bradshaw qui est à la tête de Maxis, le développeur de SimCity. En effet cette dernière tente de rassurer les joueurs en leur précisant que tous les moyens sont déployés pour que les différents problèmes de connexion soient résolus au plus vite. Un mot d'excuse ne vous suffit pas ? Ca tombe bien puisqu'elle annonce que les acheteurs de SimCity se verront tous offrir un jeu EA en téléchargement. Les détails de cette offre de compensation seront directement envoyés par mail le 18 mars 2013 aux joueurs qui ont activé le jeu. Clic pour lire le communiqué (anglais)

09 Mar 2013 LIRE L'ACTU
Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens Archives Secunews SECUNEWS

Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens

Le mouvement est né lors de la révolution égyptienne, le "Loop" est un groupe de hackers au service des cyber-opposants syriens, ils ont gagné leur confiance et les aident à communiquer sans se faire repérer. Comme Tom, membre parisien du groupe Loop installé dans un squat du 14ème arrondissement, ils sont des dizaines dans le monde à épauler les activistes anti-Bachar dans leur cyber-guerre contre les autorités syriennes. Pour les membres du "Laboratoire ouvert ou pas" (Loop), la coupure totale d'internet par le régime d'Hosni Moubarak, lors de la révolution égyptienne, a été une révélation, et le signal de départ d'une mobilisation internationale. Citation: "Ils ont osé, on pensait tous qu'aucun pays n'oserait couper l'internet!", raconte ce jeune homme, installé dans la petite salle mise à la disposition du groupe dans le squat baptisé "Gare XP", proche du périphérique. "Des geeks du monde entier se sont ligués pour aider l'opposition égyptienne à revenir en ligne, cela a marché, et aujourd'hui ce sont les Syriens qui ont besoin de nous", dit-il. Le Loop, c'est une dizaine " Hacktiviste " ( Hacker -activistes) motivés et actifs, une trentaine d'intermittents qui passent de temps à autre donner un coup de main et 250 personnes sur la liste de diffusion. Ils agissent aux côtés de l'opposition syrienne sur internet en collaboration avec le groupe international d'hacktivistes Telecomix, fondé en 2009. Le 15 septembre 2011, ils sont parvenus pendant quelques minutes à détourner tout le trafic internet sortant de Syrie sur une page d'accueil dans laquelle ils prévenaient les internautes des risques d'être surveillés, donnaient des conseils pour mieux se dissimuler et proposaient leurs services et leurs compétences pour rendre le plus anonymes possibles les communications. Citation: crypter, éviter la traçabilité "Nous avons créé, installé et configuré des salons de discussions en direct (IRC) 100% anonymes et sûr, sur lesquels les opposants syriens peuvent nous contacter et même se contacter entre eux en étant sûrs qu'ils ne pourront pas être identifiés par le régime, même s'il dispose de technologies de pointe achetées en France ou aux Etats-Unis", poursuit Tom. Pas le droit à l'erreur Depuis, ils ont gagné la confiance de dizaines d'activistes et d'opposants syriens, qui risquent leurs vies pour faire sortir films et informations du pays via le réseau. Citation: "Leurs demandes: comment anonymiser les échanges de mails, comment crypter des SMS sous Androïd, comment ne pas de faire repérer en ligne, éviter la traçabilité ? Des gars de Telecomix, de Loop et d'ailleurs se retrouvent pour leur proposer des solutions, étudier leurs problèmes", explique-t-il. "Pas question d'être des utopistes qui font ça pour s'amuser et mettent la vie des gens en danger, nous portons une sacré responsabilité, s'ils utilisent les technologies que nous leur apportons, il faut qu'elles soient sûres à 100%!, on ne peut pas se gourer., tu ne peux pas te dire: Hoops! Je viens de faire tuer cinquante personnes..." "Parfois, des relations se nouent avec des gars à l'intérieur de la Syrie, on apprend à se connaître, malgré les pseudos et puis un jour, plus de nouvelles du gars, plus jamais de nouvelles..., là, ton ordinateur, tu ne le regardes pas de la même manière..." Récemment, des questions sont arrivées sur les possibilités d'utiliser des "quadcopters", petits drones hélicoptères dotés de quatre hélices, faciles à fabriquer et à faire voler par télécommande. "Les plans sont partout, en logiciels libres, sourit Tom. Ce serait pas mal de les aider à fabriquer ça, trois quadcopters avec de petites antennes radio, tu les fait voler sur les toits de trois immeubles du quartier, et hop, tu as un mini-réseau, facile à monter, à démonter, difficile à détecter!" Figure publique de Loop, habitué à représenter le groupe dans les médias, le jeune homme explique et détaille les aspects "ouverts" de "l'Opération Syrie". Citation: "Mais, vous comprenez bien, il y a pas mal de choses qui doivent rester secrètes..."

20 Aug 2012 LIRE L'ACTU
Des pirates confondent la bourse avec le club de rugby de Dax Archives Secunews SECUNEWS

Des pirates confondent la bourse avec le club de rugby de Dax

Un site de supporters de l'US Dax, club de rugby de Pro D2, a d? fermer pendant deux semaines, victime de hackers allemands qui semblent avoir confondu le club avec l'indice vedette de la Bourse de Francfort, le DAX. Les hackers en ont forcé la sécurité pour y introduire une photo qu'ils ont partagée via Facebook avec quelque 80.000 internautes, essentiellement allemands, qui se sont tous fait contaminer par le virus informatique. Ce brusque afflux de visiteurs sur le site a obligé infomaniak, l'hébergeur, à isoler allezdax.com sur un serveur de secours et à lui donner 15 jours pour assainir la situation. Allezdax.com, créé il y a onze ans et trés populaire chez les fans de l'US Dax, il revendique 700 connexions par jour, dont 1.200 les jours de match, a pu rouvrir la semaine derniére, à la veille du derby landais Mont de Marsan-Dax. Il est aujourd'hui rétabli à 90%. Citation:"Nos défenses étaient s?rement insuffisantes", a estimé sur France Bleu Gascogne Stéphane", l'un des administrateurs. Les pirates nous ont copieusement insultés en allemand sur Facebook en nous prenant pour une émanation du DAX, l'indice boursier allemand. Je n'ai qu'un message à leur adresser, qu'ils nous laissent tranquilles!", a-t-il lancé. Citation:Les organisateurs, qui n'ont pas porté plainte, ont pris le parti d'en sourire, mettant sur la page d'accueil un message d'excuses aprés "cette attaque de plein fouet par un jeune teuton boutonneux". Citation:Dans une autre partie, ils assurent que "les teutons ont essayé de faire capituler notre merveilleux site, mais que le retour de b‚ton est cruel pour ces fourbes, l'action allezdax.com étant au plus haut, à savoir, s'amusent-ils, deux fois plus chére que celle du site officiel du club, usdax.fr".

04 Nov 2011 LIRE L'ACTU
Le groupe LulzSec annonce la fin de ses activités Archives Secunews SECUNEWS

Le groupe LulzSec annonce la fin de ses activités

Le groupe de pirates informatiques Lulz Security, ou LulzSec, a annoncé samedi 27 juin 2011 qu'il mettait fin à ses activités. 50 jours aprés avoir lancé une campagne de piratage informatique durant laquelle il a notamment revendiqué des attaques contre la CIA et le FBI. Citation:"Nous sommes Lulz Security, et ceci est notre message final", a annoncé le groupe dans un message d'une demi-douzaine de paragraphes, auquel il renvoyait depuis son compte Twitter. "Notre croisiére prévue de 50 jours s'est terminée, et nous devons maintenant voguer au loin, laissant derriére, nous l'espérons, une inspiration, de la peur, du déni, du bonheur, de l'approbation, de la désapprobation, de la moquerie, de l'embarras, de la réflexion, de la jalousie, de la haine, même du bonheur. Au moins nous espérons avoir eu un impact microscopique sur quelqu'un, quelque part", a annoncé "l'équipage de six personnes" du groupe. Ces derniers 50 jours nous avons perturbé et mis au jour des entreprises, des gouvernements, souvent la population générale elle-même, juste parce que nous le pouvions", a précisé le groupe, évoquant "l'excitation pure, ininterrompue, chaotique, de l'amusement et de l'anarchie". Cette annonce intervient deux jours aprés qu'un jeune Britannique de 19 ans, interpellé lundi et soupçonné d'appartenir au groupe, eut été placé en détention provisoire jeudi, à l'issue d'une premiére audition devant un juge londonien. Lulz Security, qui a nié que le jeune homme soit l'un de ses membres, a toujours affirmé agir pour se "divertir" en se défendant de poursuivre tout but crapuleux. Voir le communiqué de Lulzsec (traduction approximative par Google) Voir aussi: Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec

27 Jun 2011 LIRE L'ACTU
Arrestation d'un membre présumé du groupe LulzSec Archives Secunews SECUNEWS

Arrestation d'un membre présumé du groupe LulzSec

Une opération conjointe du FBI et de Scotland Yard a permis d'arrêter un homme de 19 ans, soupçonné d'appartenir au groupe de pirates informatiques "Lulz Security", à l'origine de multiples attaques contre des sites Internet ces derniéres semaines. Le jeune homme a été interpellé dans l'Essex, au nord-est de Londres. Un matériel important a été saisi sur le lieu de l'arrestation et il a été placé en garde à vue à Londres. Citation:"L'arrestation est liée aux attaques de Lulz Security. Nous pensons qu'elle est trés significative", a précisé à l'AFP un porte-parole de la police. Lulz Security, un groupe inconnu il y a encore quelques semaines, a revendiqué depuis mi-mai 2011 des attaques contre les chaÓnes de télévision PBS et Fox, un important site pornographique, des sites liés à la CIA, auFBI et au gouvernement américain, à des éditeurs de jeux vidéo et à la police britannique. Dans une partie de ces attaques, le groupe a utilisé la technique dite de "déni de services" pour bloquer des sites officiels en les submergeant de requêtes. Dans d'autres cas, les pirates sont parvenus à pénétrer les réseaux de leurs cibles et à y voler des informations, qu'ils ont ensuite publiées sur leur site Internet. La base de données des utilisateurs de pron.com, un important site pornographique, a ainsi été publiée le 10 juin 2011. Le groupe de pirates se présente comme "une petite équipe de personnes aimant s'amuser et luttant contre l'ennui" qui pése selon eux sur la cybercommunauté. Plusieurs indices laissent croire que le groupe serait composé de personnes anciennement impliquées dans le mouvement Anonymous, un réseau informel beaucoup plus nombreux et qui, contrairement à Lulz Security, motive ses actions par la défense de la liberté d'expression et la défense d'organisations comme WikiLeaks. Le groupe, trés actif sur Twitter, a démenti l'annonce de la police britannique, affirmant que la personne arrêtée n'avait pas de lien avec eux. Ce lundi, Lulz Security avait lancé un appel général à ses admirateurs, leur demandant de s'attaquer à l'ensemble des sites gouvernementaux.

21 Jun 2011 LIRE L'ACTU
La CIA attaquée par les pirates LulzSec Archives Secunews SECUNEWS

La CIA attaquée par les pirates LulzSec

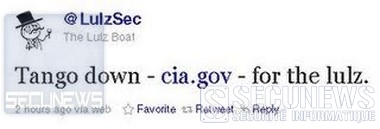
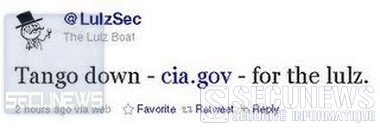
Le site internet de la CIA, l'agence centrale du renseignement américain, resté inaccessible plusieurs heures mercredi soir, une action revendiquée par des pirates informatiques regroupés sous le nom de "Lulz Security" ont annoncé l'avoir piraté. Pas s?r que le gouvernement américain apprécie l'esprit taquin des hackers de LulzSec. Dans les minutes qui ont suivi la revendication, diffusée via Twitter vers 18h00 (23h en France), l'accés au site a été rompu, plus tard dans la soirée, les connexions étaient sporadiques. Citation:"Nous vérifions ces informations", a déclaré une porte-parole de l'agence. Les hakers de Lulz Security sont déjà parvenus ce week-end à s'introduire sur le site du Sénat et ont diffusé des données récupérées sur les serveurs de l'assemblée, le même groupe avait réussi à pirater les systémes informatiques de Sony et de la chaÓne publique de télévision américaine PBS. Les spécialistes de la sécurité informatique relativisent cependant la portée de ces intrusions. Les hackers de Lulz Security chercheraient avant tout à se faire remarquer et ne poseraient pas véritablement un danger direct. Hackers old-school Citation:"Tout ce qu'ils font revient à dire: regardez comme nous sommes doués. Tout ce qu'ils cherchent, c'est provoquer littéralement de l'embarras, dire: votre sécurité est nulle", analyse Jeffrey Carr, auteur d'Inside Cyber Warfare: Mapping the Cyber Underworld. Dans le cas précis de l'attaque contre la CIA , souligne-t-il, les hackers, en piratant le site public de l'agence, n'ont aucun moyen d'accéder à des données sensibles. Quant à leur opération lancée en mai 2011 contre PBS, ils l'ont utilisée pour poster un faux article annonçant que le rappeur Tupac, assassiné en 1996, était vivant et installé en Nouvelle-Zélande. Il n'en allait sans doute pas de même avec la tentative d'intrusion sur les systémes du Fonds monétaire international (FMI), ou bien encore avec l'attaque déjouée fin mai 2011 par le groupe d'armement et de technologie Lockheed Martin, premier fournisseur du Pentagone. Le groupe a également revendiqué des attaques contre des sites de Sony (mais pas la principale contre le Playstation Network). LulzSec s'ouvre une ligne téléphonique LulzSec continue de faire parler de lui, sa derniére lubie en date, la mise en place d'une ligne téléphonique permettant de laisser un message pour proposer une nouvelle cible au groupe, les personnes qui appellent le numéro, tombent sur un répondeur qui invite à laisser un message. L'indicatif régional indique que le numéro est situé dans l'Ohio mais il serait étonnant que LulzSec soit là-bas, les appels doivent donc être redirigés ailleurs. Pour la seule journée du mardi 14 juin 2011, le groupe revendiquait 2.500 messages et 5.000 appels manqués. "a en fait des cibles au choix! Ce choix de faire des attaques "pour le plaisir" est assez étonnant puisque le message précédent du groupe était qu'ils attaquaient les sites pour leur propre bien, afin de démontrer les failles, or cette fois il ne s'agit que d'amusement...

16 Jun 2011 LIRE L'ACTU
Un jeu interactif dans la barre dêadresse de votre navigateur Archives Secunews SECUNEWS

Un jeu interactif dans la barre dêadresse de votre navigateur

Certains sites internet nous réservent parfois des surprises bien étonnantes, jouer à Pacman avec votre barre d'adresse de navigateur ça vous dit ? Des programmateurs ont réussi à créer un jeu interactif pour la barre d'adresse URL de votre navigateur Firefox ou Safari Ce jeu, intitulé "URL Hunter", s'inspire de Pacman et permet aux joueurs de contrôler une lettre "O" qui doit avaler des lettres "a" , en vous déplaçant gr‚ce aux touches fléchées de votre ordinateur, amusez-vous à capturer tous vos ennemis et à les détruire ensuite à l'aide de la barre espace. Un jeu somme toute assez sommaire, mais qui permet de mettre en avant l'étonnante prouesse technique de ces programmateurs qui arrivent à glisser de plus en plus souvent des mini-jeux un peu partout sur la toile! Accéder a URL Hunter

15 Apr 2011 LIRE L'ACTU
Des chips à la viande humaine ? Archives Secunews SECUNEWS

Des chips à la viande humaine ?

Une grande marque de chips lay's invite les internautes à inventer un nouveau goût, ce qui inspire certains plaisantins. Deux gagnants verront leur création apparaître en édition limitée dans les magasins (25.000€ + 1% des ventes de votre création), les projets des participants au concours sont visibles "en live" sur le site, Chips camembert, poulet coco, piment d'espelette etc. Pour éviter que des petits rigolos ne s'amusent, il y a évidemment des modérateurs qui tiennent ça à l'oeil, pas de chips à au caca ,au cholestérol, etc... ni de paquet 'René est un sale con. Il y a malgré tout l'un ou l'autre essai qui passe entre les mailles du filets, ainsi, depuis une vingtaine de jours, on peut admirer un paquet de chips... à la viande humaine! La créatrice, une certaine Muriel,ne risque pas de gagner le concours. Par contre, le prix "spécial cannibalisme et autre déviance alimentaire" reste ouvert. Créer votre goût de chips Lay's et essayer de gagner 25.000€ + 1% des ventes de votre création rendez vous sur http://lays.be

04 Feb 2011 LIRE L'ACTU
Un homme et un crocodile ensemble depuis 20 ans Archives Secunews SECUNEWS

Un homme et un crocodile ensemble depuis 20 ans

Voici l'histoire d'un couple assez inhabituel. Chito et Pocho le crocodile ne se sont presque jamais quittés depuis 20 ans, Pocho refuse de quitter Chito et ce dernier ne se sentirait pas bien sans Pocho. Quoi de plus normal pour un couple, mais c'est oublier que Chito est un pêcheur costaricain de 52 ans et que Pocho est un terrible crocodile de 5 mètres 18 de long. Le pêcheur est devenu l'ami de l'animal après l'avoir trouvé blessé par une balle sur les bords du fleuve de Parismina, il l'a ramené chez lui et s'en est occupé pendant des mois, mais quand Pocho était de nouveau en bonne santé, il n'a pas voulu partir. Maintenant le couple passe son temps à s'amuser et à divertir les visiteurs. Un homme et un crocodile ensemble depuis 20 ans

29 Sep 2010 LIRE L'ACTU
Attaque d'un Renne au zoo d'Anvers (Belgique) Archives Secunews SECUNEWS

Attaque d'un Renne au zoo d'Anvers (Belgique)

La vidéo circule sur internet, tantôt la scène choque au vu des blessures de la soigneuse du zoo, tantôt Gaia monte au créneau pour dénoncer la réplique des soigneurs. En effet, son collègue s’empare d’une pelle pour frapper le museau de l’animal et une fois dégagée, la soigneuse va elle-même continuer à frapper le renne. La scène a été filmée par un spectateur présent au zoo d’Anvers,. On y voit une soigneuse se faire charger par un renne alors qu’elle finissait de nettoyer son enclos. Blessée au cou, elle se retrouve ensuite clouée au sol par l’animal et doit lui maintenir les bois pour ne pas risquer de nouveaux coups, un autre employé du zoo arrive alors à la rescousse armé d’une pelle. Il frappe 2 fois plutôt doucement sur le museau de l’animal pour le faire lâcher prise, les coups n’ayant aucun effet il prend alors en main les bois du renne pendant que sa collègue se dégage, mais le cervidé continue de charger les deux employés. La soigneuse tente alors de le frapper au museau avec une clé en métal mais l’animal ne se calme toujours pas, un troisième collègue vient ensuite relayer l’homme à bout de forces et maintient le renne… pendant que la soigneuse lui assène des coups de pelle sur la nuque et le museau., rien n’y fait, l’animal continue de charger. Ils finiront par le maitriser en s’y mettant à deux et en parvenant à s’asseoir sur lui après avoir réussi à le coucher au sol. Inacceptable selon GAIA [quote]Ces images laissent évidemment libre cours à l’interprétation. Peu d’entre-nous connaissent la force d’un renne et sa capacité à réagir vite. Les soigneurs auraient-ils pu lâcher les bois de l’animal pour courir en vitesse se mettre à l’abri ? Pas sûr ! [/quote]GAIA, eux, condamnent fermement ce qu’ils qualifient de situation disproportionnée et inacceptable dans les médias flamands. Des vidéos confisquées Selon GAIA, le spectateur qui a posté sa vidéo sur internet n’était pas le seul à avoir filmé la scène, mais la direction du zoo d’Anvers aurait confisqué la plupart des images pour éviter toute fuite. [quote]"Ils auraient dû mettre un drap sur la tête du renne"[/quote] La direction du zoo a à moitié avoué sa faute dans le quotidien flamand Gazet van Antwerpen et dit regretter l’incident. [quote]"Nos soigneurs ont été pris de panique. Il aurait fallu mettre un drap sur la tête de l'animal mais ils ont d'abord pensé au risque qu'ils couraient. C'était un moyen de défense naturel", peut-on y lire.[/quote] La soigneuse veut se venger GAIA n’en démord pas: [quote]"Lorsque l'on regarde les images, on sent bien que la soigneuse veut se venger, corriger l'animal Sa réaction est disproportionnée. Ce sont des professionnels, ils travaillent tous les jours avec des animaux sauvages, ils ne peuvent perdre leur sang-froid., c'est une faute grave, la direction doit prendre une mesure pour sanctionner un tel comportement", affirme Anne Degreef, qui rappelle que GAIA a déjà critiqué le zoo.[/quote] Cette fois, il s'agit de maltraitance directe. L'été dernier, nous avons fait notre rapport annuel sur les zoos en Belgique et c'est vrai qu'Anvers n'est pas adapté pour des animaux sauvages. Les espaces sont trop petits, les animaux se trouvent à côté de la gare...Il ne faut pas s'étonner qu'ils connaissent des problèmes de comportement. Et qu'un animal s'en prenne aux soigneurs", a conclu Mme Degreef.[/quote] Réaction de peur disproportionnée ? [quote]Je pense qu'il faut être dans la situation pour savoir ce qu'ont ferait , ont appel ca l'instinct de survie, mais je suis d'accord sur le faite que ce sont des logiquement des professionnel et qu'il doivent logiquement savoir ce qu'il faut faire "mettre le drap sur la tête" ou bien un vétérinaire aurais pu intervenir avec une fléchette de calmants[/quote] Attaque d'un Renne au zoo d'Anvers (Belgique)

13 Mar 2010 LIRE L'ACTU
Win32.Worm.Zimuse un virus qui endommage votre disque dur Archives Secunews SECUNEWS

Win32.Worm.Zimuse un virus qui endommage votre disque dur

Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

31 Jan 2010 LIRE L'ACTU