Moteur de recherche

Résultats pour : "réserve"

Alexa+ arrive enfin en France : voici comment l'activer! Archives Secunews SECUNEWS

Alexa+ arrive enfin en France : voici comment l'activer!

Amazon lance officiellement Alexa+ en France depuis ce mardi 26 mai 2026 à 14h. Lancé il y a plus d'un an aux États-Unis, cet assistant vocal dopé à l'IA générative arrive enfin en accès anticipé. Il sera déployé progressivement auprès de tous les abonnés Prime dans les semaines à venir. 🆕 Qu'est-ce qu'Alexa+ ? Les différences avec Alexa classique FonctionnalitéAlexa classiqueAlexa+ Conversations Commandes simples, doit répéter "Alexa" à chaque phrase Dialogues naturels, contexte mémorisé, pas besoin de répéter "Alexa" Intelligence Exécute des commandes scriptées IA générative, gère des tâches complexes et multi-étapes Compréhension Requêtes précises, robotiques Formulations approximatives, langage naturel Tâches Minuteur, météo, musique, domotique basique Résumer des emails, analyser documents, créer quiz, planifier voyages, réserver restaurants Personnalisation Limitée Mémorise préférences, allergies, habitudes, numéros de voyageur Domotique Routines manuelles Routines complexes, s'adapte automatiquement au contexte Alexa+ est véritablement un assistant IA agentique capable d'utiliser des services tiers et d'interagir avec plusieurs membres du foyer. 💰 Prix et accès gratuit pour les abonnés Prime OptionPrix en France Abonnement Alexa+ seul 22,99 € / mois Avec Amazon Prime GRATUIT (inclus dans l'abonnement Prime) Phase bêta Gratuit au moins jusqu'au 15 septembre 2026 C'est la bonne nouvelle : si vous avez déjà Amazon Prime, vous n'aurez rien à payer de plus pour utiliser Alexa+. 📱 Comment s'inscrire à Alexa+ en France ? Amazon a changé son dispositif d'inscription. Voici la procédure actuelle : Option 1 : Via l'app Alexa (mode classique) Ouvrez l'application Alexa sur votre smartphone (Android ou iOS) Allez dans Plus (menu en bas à droite) → Alexa Labs Cliquez sur Alexa+ Activez le bouton Alexa+ Suivez les instructions pour valider votre inscription Option 2 : Via le site web (BEA+) Rendez-vous sur la page d'inscription amazon.fr Connectez-vous à votre compte Amazon via ce lien Cliquez sur Rejoindre le programme bêta Validez l'inscription Option 3 : Sur enceinte Echo Faites la phrase clé : « Alexa, veux-tu être Alexa+ ? » Suivez les instructions à l'écran (Echo Show) Important : Amazon opère toujours une sélection drastique pour l'accès à Alexa+ en France. Inutile de contacter le support 🔊 Appareils compatibles Alexa+ Compatibles (majorité des appareils Echo récents) : ✅ Echo Dot Max (nouveau modèle) ✅ Echo Show 8, 10, 11, 15, 21 ✅ Tous les appareils Echo commercialisés depuis moins de 8 ans ✅ Application mobile Alexa (Android et iOS) ✅ Version navigateur web (fin été 2026) Non compatibles (resteront sur Alexa classique) : ❌ Echo Dot 1ère génération ❌ Echo 1ère génération ❌ Echo Plus 1ère génération ❌ Echo Show 1ère et 2ème génération ❌ Amazon Tap Les appareils incompatibles continueront d'utiliser Alexa classique, mais c'est le début de l'obsolescence fonctionnelle. 🇧🇪🇨🇭 Situation pour la Belgique et la Suisse Pour la Belgique et la Suisse, rien n'est encore officiel. PaysStatut Alexa+ France ✅ Lancé le 26 mai 2026 (accès anticipé) Belgique ❌ Pas encore disponible, date inconnue Suisse ❌ Pas encore disponible, date inconnue Royaume-Uni ✅ Accès anticipé depuis mars 2026 États-Unis ✅ Déployé depuis mars 2025 (phase bêta terminée) Alexa Voice Service existe bien en Belgique et en Suisse, mais pour Alexa+, Amazon n'a donné aucune date de déploiement. Prévision : selon le rythme de déploiement, la Belgique et la Suisse pourraient attendre plusieurs mois, voire plus d'un an avant l'arrivée officielle d'Alexa+. 🇫🇷 Alexa+ parle vraiment français Amazon a travaillé avec Mistral AI pour adapter Alexa+ à la langue et culture françaises : Expressions naturelles françaises Ton proche du langage réel Partenariats avec des services français (Deezer, Somfy) Médias nationaux (Le Figaro, RTL) Peut dire qu'il pleut « comme vache qui pisse » Amazon s'appuie sur son IA Amazon Nova et 70 autres LLM pour effectuer toutes les tâches. 📋 En résumé InfoDétail Disponibilité France : 26 mai 2026 (accès anticipé) Prix 22,99 €/mois ou gratuit avec Prime Inscription App Alexa → Plus → Alexa Labs → Alexa+ OU alexa.com Appareils Echo récents (< 8 ans) + mobile + web Belgique/Suisse Pas encore disponible, date inconnue Besoin d'Amazon Prime pour profiter d'Alexa+ gratuitement ? Si vous n'avez pas encore Prime, vous pouvez tester l'essai gratuit de 30 jours sur le site d'Amazon.

31 May 2026 LIRE L'ACTU
Avec Firefox Monitor, découvrez si vos identifiants ont été piratés Archives Secunews SECUNEWS

Avec Firefox Monitor, découvrez si vos identifiants ont été piratés

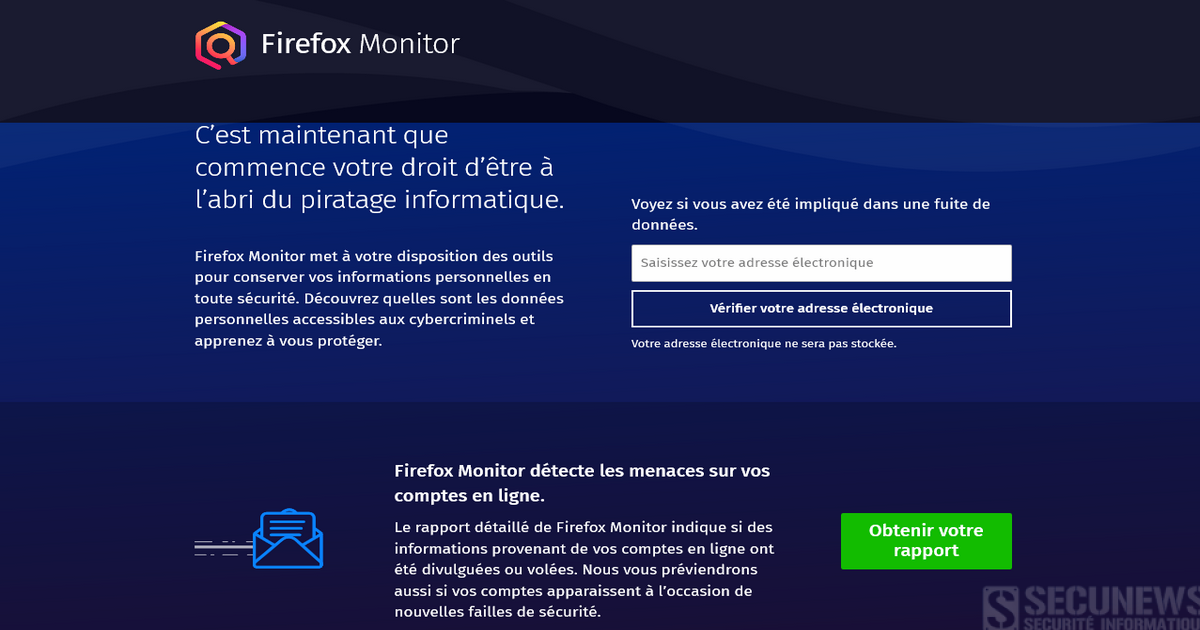
Parmi les solutions proposées pour vérifier que votre adresse mail n’avait pas été piratée, il existe le site 'Have I been pawned', mais les développeurs du navigateur Firefox publient un nouvel outil, baptisé 'Firefox Monitor'. Ce nouveau dispositif doit vous permettre de vérifier facilement si votre adresse mail figure dans une base de données qui aurait été piratée. Firefox Monitor est disponible en français vous pouvez désormais faire cette vérification très facilement. L’intérêt de ce nouvel outil, c’est que les développeurs ont mis en place un processus qui va préserver votre adresse. Lorsque vous allez l’introduire dans le champ de recherche, elle ne sera pas transmise à Firefox, le système s’appuie en effet sur un procédé qui est baptisé 'k-anonymity' et qui va limiter l’échange à une partie des contenus. Si votre adresse est signalée comme étant corrompue, vous recevez des informations concernant: la fuite: - Le service qui est concerné - Quelles sont les données qui ont été exposées comme votre adresse mais aussi, éventuellement, votre mot de passe ou d’autres informations personnelles. Dans ce cas, vous recevrez aussi des conseils vous permettant de prendre un certain nombre de mesures comme, par exemple, le changement du mot de passe pour le service associé à votre adresse. En plus de cet outil de base, Firefox vous propose d’activer une alerte automatique qui vous informera si votre adresse est concernée par une attaque qui pourrait intervenir dans le futur. Bien sûr, dans ce cas, vous devrez communiquer à Firefox l’adresse pour laquelle vous souhaitez être avisé, mais lorsque l’on voit l’ampleur des attaques actuelles, cette option sera certainement positive pour vous permettre de réagir rapidement et préserver vos données. Accéder au site Firefox Monitor.(fr) Accéder au site Have I been pawned. (eng)

28 Nov 2018 LIRE L'ACTU
Quelques conseils de sécurité pour la Coupe du Monde de football Archives Secunews SECUNEWS

Quelques conseils de sécurité pour la Coupe du Monde de football

Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.

11 Jun 2018 LIRE L'ACTU
Facebook ferme la page de Firerank Archives Secunews SECUNEWS

Facebook ferme la page de Firerank

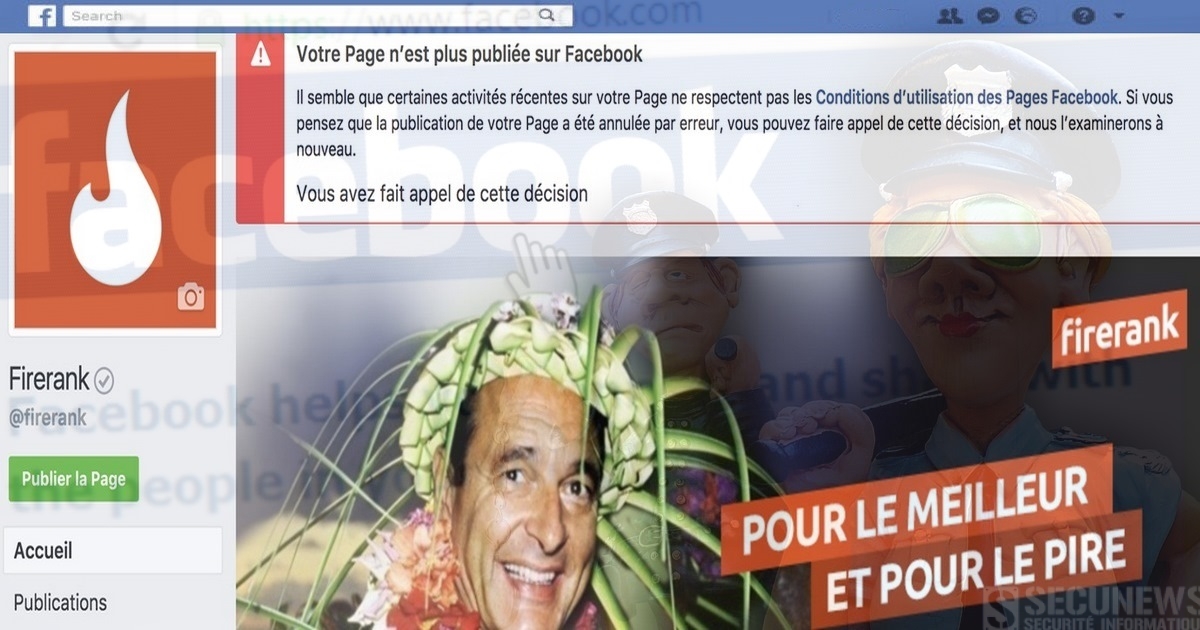
Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.

20 Nov 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
CryptoWall 4.0 prétend vous aider à améliorer votre sécurité Archives Secunews SECUNEWS

CryptoWall 4.0 prétend vous aider à améliorer votre sécurité

La tristement célèbre famille de ransomwares CryptoWall est de retour avec CryptoWall 4.0 qui prétend vouloir chiffrer des données pour tester l’aptitude des solutions antivirus à protéger vos données. Cette fois-ci, les pirates demandent aux victimes de payer la somme de 700$ en Bitcoins (1.83 BTC). Actif depuis avril 2014, agissant sous trois variantes connues, 'CryptoWall' est à l’origine de plus d’un million d’euros de pertes par mois selon les rapports fédéraux. Le comportement de CryptoWall 4.0 Les chercheurs en 'malwares' de Bitdefender ont analysé un échantillon de nouvelles souches du malware et ont observé de nettes différences entre CryptoWall 4.0 et ses prédécesseurs. En termes de propagation, CryptoWall semble utiliser les mêmes méthodes de distribution par e-mail que les versions précédentes, via des e-mails infectés. [quote]Le malware affiche une demande de rançon retravaillé et de nouveaux noms de fichiers, mais le changement le plus notable est que CryptoWall 4.0 encode désormais les noms des fichiers. Le nom de chaque fichier est modifié en une série de caractères aléatoires et tout le fichier est chiffré, ainsi, il est quasiment impossible pour l’utilisateur de différencier les fichiers ayant été chiffrés. Après avoir chiffré tous les fichiers, le malware affiche un message de rançon dans trois formats: - HTML - TXT - PNG[/quote] Le message est sensiblement différent des précédentes versions, plus long, moins alarmiste et avec une pointe d’ironie. (clic sur l'image pour agrandir) [quote]Après avoir ainsi éduqué les utilisateurs sur le chiffrement, les hackers précisent qu'ils sont les seuls à disposer du prétendu logiciel de déchiffrement que les utilisateurs doivent s’empresser de payer et aussi que "toute tentative de restaurer vos fichiers avec d’autres outils fournis par des tiers peuvent être fatales aux fichiers chiffrés.' [/quote] Métaphoriquement parlant, les fichiers endommagés sont autant de pièces manquantes du puzzle, l'image ne sera jamais de nouveau complète, si vous ne payez pas. Pour préserver l’anonymat, le ransomware demande aux utilisateurs de payer la rançon via une adresse Tor. Les pirates préviennent aussi leurs victimes que les solutions antivirus sont à blâmer si des informations sont supprimées en essayant de bloquer la menace. Le message recommande de payer sous 2-3 jours, au cas où les liens seraient désactivés. CryptoWall 4.0 continue d’utiliser le même site de service de déchiffrement que les versions précédentes. Sur ce site, la victime peut effectuer et valider l’état de ses paiements et même formuler une demande d’assistance. Les serveurs de spam de CryptoWall 4.0 sont situés en Russie et le malware écrit en Javascript télécharge le composant de ce ransomware depuis un serveur russe. Les investigations de révèlent aussi que l’algorithme de chiffrement utilisé est de l’AES 256, seule la clef est chiffrée en RSA 2048, qui est un algorithme impossible à déchiffrer de part sa complexité. Les pays ciblés jusqu’ici et identifiés: - La France - L’Italie - L’Allemagne - L’Inde - La Roumanie - L’Espagne - Les États-Unis - La Chine - Le Kenya - L'Afrique du Sud - Le Koweït - Les Philippines Les utilisateurs russes semblent être à ’abri, le malware ne poursuit pas le chiffrement s’il détecte que la langue du clavier est le russe. Comment se protéger de CryptoWall ? Dans la lignée de ses prédécesseurs, CryptoWall est rapidement devenu un succès financier pour ses créateurs, de récents chiffres montrent que les dommages liés à CryptoWall 3.0 s’élèvent à 325 millions de dollars, uniquement aux États-Unis. Ce succès a incité d'autres groupes de cybercriminels à écrire un nouveau code qui utilise des algorithmes de chiffrage plus sophistiqués. Par conséquent, il devient de plus en plus difficile pour les éditeurs d’antivirus de déchiffrer le code et de proposer une solution. Pour arrêter la propagation de cette menace, les experts antimalware de Bitdefender ont développé un antidote. Ce logiciel permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer les tentatives de chiffrement de fichiers. Rappelez-vous: [quote]Cet outil agit comme une couche supplémentaire de protection, en complément d’une solution anti-malware. Si l’ordinateur est déjà infecté par CryptoWall 4.0, ce vaccin n’aidera pas à désinfecter la machine. L’outil doit être installé et utilisé en tant que mesure proactive exclusivement contre cette variante spécifique de ransomware.[/quote] Téléchargez gratuitement le vaccin contre CryptoWall 4.0 de Bitdefender. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue, ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer et afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Nov 2015 LIRE L'ACTU
Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique Archives Secunews SECUNEWS

Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique

Comme d'habitude, Apple a profité du lancement de son nouvel iPhone 6S pour offrir une nouvelle version de son système d’exploitation à ses utilisateurs, ainsi, si vous possédez un iPhone 4S, 5, 6, 6S ou 6S Plus, il vous est possible de mettre à jour votre appareil et de passer sous IOS9. Il est cependant utile de rester attentif à une des nouvelles fonctionnalités présentes dans le nouveau système d'exploitation, 'l'assistance WI-FI', cette dernière, activée par défaut, a pour but d'utiliser les données cellulaires, et donc la 3G ou la 4G, en lieu et place de votre WIFI... si le signal de ce dernier est insuffisant, et ainsi d'éviter les coupures intempestives. Les possesseurs de gros volumes data ne devraient pas vraiment être impactés par la chose. Celles et ceux qui ne possèdent par contre qu'un petit forfait dans leur abonnement feraient mieux de désactiver cette option. Pour ne pas prendre de risque, voici la procédure à suivre: [quote]'Rendez-vous dans Réglages/Données cellulaires. Dans la page des Données Cellulaires, cherchez la fonction "Assistance Wi-Fi" pour la décocher. Cette option, activée par défaut, est cachée tout en bas de la page, sous la liste des applications. '[/quote] Précisons encore que lors de la proposition de télécharger la nouvelle version iOS9, Apple évoque quelques améliorations, mais pas la fameuse fonction d’assistance Wi-Fi. Bien sûr, cette surconsommation cachée bénéficiera surtout aux opérateurs, mais nul ne connaît les accords qu’Apple peut avoir avec ces opérateurs. D'autant qu'aux USA, Apple voudrait devenir un opérateur à part entière. Les opérateurs belges sont-ils impliqués ? Chez Proximus on assure n’avoir aucun accord avec les constructeurs de smartphones, basé sur la rémunération de la consommation de données. [quote]'Au contraire, explique Haroun Fenaux, porte-parole de l’opérateur, notre service Proximus Wi-Fi (basé sur le service international Fon) transfère automatiquement une connexion cellulaire vers une connexion wi-fi lorsqu'un hotspot Fon se trouve à proximité.'[/quote] Un conseil, n'hésitez pas à désactiver ladite fonctionnalité si vous souhaitez préserver votre forfait data...

30 Sep 2015 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.

30 Jul 2015 LIRE L'ACTU
Matti Makkonen, surnommé le 'père du SMS', est décédé Archives Secunews SECUNEWS

Matti Makkonen, surnommé le 'père du SMS', est décédé

Matti Makkonen est considéré comme l'inventeur de messages texte par téléphone cellulaire, les fameux SMS (Short Messaging Service). Il n'en est pas l'inventeur réel mais un membre de l'équipe qui a introduit les textos à destination du grand public chez Nokia. Le premier SMS de l'histoire a été envoyé le 3 décembre 1992 par un ingénieur anglais de la société Sema Group à un collègue de l'opérateur Vodafone pour lui souhaiter "Joyeux Noël". Pour eux, il ne s'agissait pas de mettre en place un service grand public, mais plutôt de réserver celui-ci à un usage interne, notamment pour permettre aux dirigeants de communiquer avec leurs secrétaires. En 1994, le premier modèle de téléphone qui pouvait envoyer des messages a ainsi été lancé sur le marché La géniale innovation s'est donc cantonnée à cet usage interne pendant sept ans. Pour Vodafone et ses concurrents, le SMS ne présentait pas d'intérêt. Les experts de l'époque pensaient que les abonnés opteraient toujours pour la voix afin de communiquer. Grave erreur. Au début des années 90, l'idée a mûri dans l'équipe de Matti Makkonen d'envoyer des messages texte via des téléphones mobiles chez le fabricant finlandais Nokia. Le SMS est immédiatement devenu un énorme succès et a conduit à une nouvelle révolution dans la façon de communiquer. Avec même l'apparition de ce que certains considèrent comme un "nouveau langage simplifié". Le SMS perd du terrain ces dernières années. Les SMS sont désormais fortement concurrencés par d'autres supports, comme les applications de messageries instantanées qui sont associés à des réseaux sociaux comme Messenger avec Facebook. L'une de ses très rares interviews avait été accordée à la BBC en décembre 2012, à l'occasion des 20 ans du premier SMS envoyé. Un entretien qui s'était d'ailleurs déroulé par textos: [quote]'Ma passion est d'écrire des messages limités à 160 caractères dans un finnois correct' précisait alors Makkonen, loin d'être un adepte du fameux 'langage SMS'.[/quote] En recul ces dernières années avec le développement des messageries instantanées comme WhatsApp ou Facebook Messenger, le SMS reste encore et toujours une valeur sûre, et la création de Matti Makkonen va probablement perdurer encore un bon moment. Le support change mais le langage est resté.

01 Jul 2015 LIRE L'ACTU
Cryptowall, le ransomware qui se cache dans des fichiers d’aide Archives Secunews SECUNEWS

Cryptowall, le ransomware qui se cache dans des fichiers d’aide

Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Mar 2015 LIRE L'ACTU
"La SNCB vous emmerde", le message étonnant découvert à bord d'un train Archives Secunews SECUNEWS

"La SNCB vous emmerde", le message étonnant découvert à bord d'un train

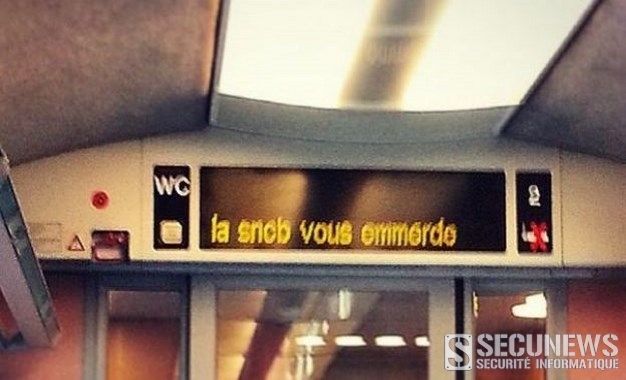
Les voyageurs de la SNCB ont pu apercevoir un message d’accueil un peu particulier ce dimanche matin. C’est lors de son trajet sur la ligne Bruxelles-Liège que la styliste Valentine Avoh a eu la surprise de voir apparaître [quote]La SNCB vous emmerde'[/quote] Défiler sur le panneau du wagon. Un message qu’elle a directement partagé sur les réseaux sociaux afin de faire part de son étonnement. [quote]'La SNCB sait y faire avec ses messages de bienvenue…!'[/quote] Une phrase étonnante notamment lorsque l’on sait que les messages sont commandés de façon automatique. [quote]Mais une modification peut être néanmoins réalisée manuellement par l’accompagnateur de train, Nathalie Pierard, porte-parole de la SNCB.[/quote] La société nationale des chemins de fer belges estiment pourtant qu’il est peu probable que l’accompagnateur de train en soit le responsable. [quote]Il n’avait aucun intérêt à le faire. L’hypothèse la plus probable, c’est que l’auteur de la plaisanterie a réussi à ouvrir le boîtier, peut-être pas bien fermé, assurant qu’il s’agit sûrement de l’oeuvre d’un petit plaisantin.[/quote] A ce stade, la personne qui a encodé ce message n'a pas été retrouvée. [quote]"Tout dépendra du rapport de l'accompagnateur. Celui-ci doit être transmis à son chef direct qui, à son tour, le transmettra le plus rapidement possible à la police des chemins de fer", détaille le porte-parole. "On ne rigole pas avec le système d'information à la clientèle", ajoute-t-il, signalant que l'abus du système de messagerie est considéré comme un délit par la police des chemins de fer. "L'auteur de cette annonce s'expose à des poursuites pénales et, si la personne est identifiée, la SNCB se réserve également le droit de porter plainte."[/quote] Une enquête a néanmoins été ouverte afin d’identifier l’auteur du message.

16 Feb 2015 LIRE L'ACTU
Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations Archives Secunews SECUNEWS

Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations

Les fameuses nouvelles conditions d'utilisation de Facebook entrent en vigueur. Qu'est-ce qui va changer ? Les nouvelles conditions d'utilisation de Facebook s'appliquent dès aujourd'hui, c'est du moins ce qui est prévu. Facebook tiendra évidemment de près vos activités à l'oeil Ce que vous postez, ce que vous aimez, partagez, envoyez dans vos messages privés et ce que vous pensez des autres, tout cela sera donc tenu à jour (tant sur le site que dans les applis Facebook et Messenger) Des informations que vous ne partagez pas vous-même, mais d'autres bien en vous taguant par exemple, tomberont également entre les mains de Facebook. Tout comme votre comportement de navigation, qui pourra être 'suivi' par Facebook sur base de ce que vous aimez sur les sites web. En outre, le réseau social saura quels appareils vous utiliserez, type, numéro de téléphone, fournisseur,etc.. Si vous en tant qu'utilisateur acceptez les nouvelles conditions d'utilisation, vous autorisez Facebook à utiliser votre GPS, Bluetooth et wifi pour déterminer votre emplacement, à tout moment et sans demander votre permission. Le site social pourra non seulement demander votre emplacement, mais en profiter aussi à des fins commerciales, il n'y aura pas d'option pour garder votre emplacement secret. Et puis, il y a encore WhatsApp, Instagram, Oculus, l'appli de 'fitness-tracking' Moves, le service publicitaire vidéo LiveRail,etc.., toutes des entreprises que Facebook a englouties et dont il collecte par conséquent aussi les données des utilisateurs. C'est ainsi que WhatsApp transmettrait par exemple à qui et quand vous envoyez des messages. Facebook se réserve le droit d'utiliser toutes ces données pour vous proposer des publicités sur mesure, mais aussi pour transférer des renseignements (à l'exception de vos nom, adresse et e-mail) à des annonceurs ou les partager avec des applis telles Spotify. Les critiques La nouvelle politique de Facebook a déjà fait l'objet de pas mal de critiques. C'est ainsi que l'entreprise a déjà dû postposer l'application de ses conditions d'utilisation, qui initialement auraient dû entrer en vigueur au 1er janvier 2015. Nos parlementaires notamment ont exprimé leur préoccupation à l'égard de cette politique, décrite par Egbert Lachaert (Open VLD) comme 'un hold-up sur notre vie privée'. La commission vie privée belge voit également des manquements dans les nouvelles règles de Facebook et envisage de se tourner vers la Justice. De plus, l'on plaide dans notre pays en faveur d'un contrôleur européen du respect de la vie privée, capable de s'opposer à une entreprise technologique de la taille de Facebook, Google et Microsoft. La Commission Vie privée envisage d'attaquer Facebook: il y aurait des infractions à la législation belge dans ses nouvelles conditions générales La Commission de protection de la vie privée envisage d’attaquer le réseau social Facebook en justice à défaut d’initiative européenne et en l’absence de réponse du géant américain à une demande de postposer l’application de ses nouvelles conditions générales dans lesquelles elle croit déceler un certain nombre d’infractions à la législation belge. La plate-forme européenne 'groupe de travail 29', qui rassemble les représentants des autorités nationales chargées de la protection des données, se réunira mardi prochain à Bruxelles pour tenter de dégager une solution commune. La France, qui préside actuellement ses travaux, joue un rôle actif mais il n’est pas aisé d’engager un plan d’attaque global, et l’interlocuteur de Facebook est généralement la Commission de la vie privée irlandaise, Facebook ayant son siège européen à Dublin. De son côté, la Commission belge de protection de la vie privée a écrit à Facebook pour lui demander de postposer l’entrée en vigueur de ses nouvelles conditions générales d’utilisation du réseau afin de pouvoir étudier son contenu de manière précise. Jusqu’ici, Facebook n’a pas répondu à la demande. A défaut de consensus au niveau du groupe de travail 29 et en l’absence de réponse de Facebook, la Commission pourrait envisager une action judiciaire qui prendrait la forme d’une mise en demeure du géant américain, a indiqué mercredi le président de la Commission de la protection de la vie privée Willem De Beuckelaere, en commission de la Justice de la Chambre. Voir aussi: Facebook remet à jour sa politique d’enregistrement des données utilisateurs (novembre 2014)

30 Jan 2015 LIRE L'ACTU
Ubisoft provoque l'évacuation de bureaux à Sydney pour la promo de Watch dogs et s'excuse Archives Secunews SECUNEWS

Ubisoft provoque l'évacuation de bureaux à Sydney pour la promo de Watch dogs et s'excuse

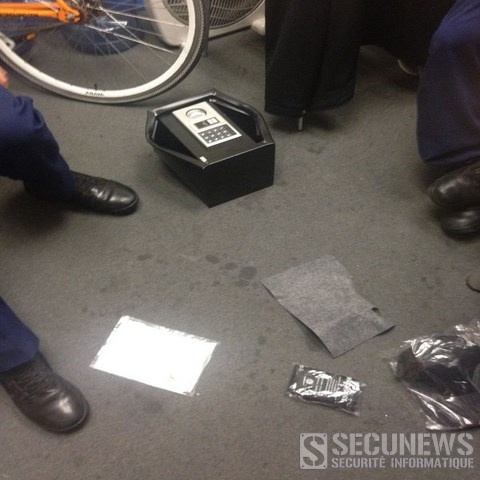
C'est un teasing très particulier qu'a voulu s'offrir Ubisoft pour promouvoir son dernier jeu vidéo, 'Watch Dogs'. Jeudi 29 mai 2014, après avoir déclenché l'évacuation de bureaux dans le centre de Sydney (Australie) et obligé la police à intervenir, l'éditeur français a présenté ses plus plates excuses, en raison d'un coup de publicité qui a mal tourné. Un coffre mystérieux Dans le cadre de la campagne de lancement de son nouveau jeu, Watch Dogs, Ubisoft a envoyé au bureau d'un journaliste une copie de sa production, dans un coffre-fort noir, accompagné d'une note lui demandant de consulter sa boite vocale. Oui mais voilà, non seulement le journaliste, qui travaille pour la société de médias numériques Ninemsn, n'écrit pas sur les jeux vidéo, mais en plus il n'a pas de boite vocale. Lorsqu'il a voulu ouvrir le coffre, ce dernier a sonné, provoquant un mouvement de panique dans les locaux, la police a été appelée et les bureaux évacués. Les officiers ont forcé le coffre et ont découvert à l'intérieur... le jeu Watch Dogs, ainsi que des gadgets promotionnels. Dépassés par leur créativité [quote]Dans un communiqué, Ubisoft indique que la livraison ne s'est pas déroulée comme prévu. Le groupe présente ses excuses sans réserve et promet de s'assurer que cette sorte de situation ne se reproduise pas.[/quote] Des excuses qui ne font pas décolérer le rédacteur en chef de Ninemsn, pour qui Ubisoft ou son agence de relations publiques se sont laissés dépasser par leur créativité. Watch Dogs, dont le développement a démarré en 2009, est sorti le 27 mai 2014, dans la peau d'Aiden Pearce, un hacker, le joueur parcourt Chicago à la recherche des personnes à l'origine du meurtre de sa nièce.

03 Jun 2014 LIRE L'ACTU
Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé Archives Secunews SECUNEWS

Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

500.000 euros, c'est l'amende qui attend les revendeurs de jeux vidéo qui mettraient en vente Watch Dogs avant la date de lancement officiel. Ubisoft, l'éditeur du jeu, a brandi la menace alors que de nombreux internautes ont réussi à se le procurer. Si à l'heure des réseaux sociaux, il devient quasiment impossible de maintenir le suspense et la surprise avant la sortie d'un produit, les éditeurs tiennent encore à garder la main sur la date de sortie de leur jeu vidéo. Après la folie GTA V qui s'était vendu à prix d'or, plus ou moins sous le manteau, dans de vraies boutiques quelques jours avant sa sortie, Ubisoft a tenu à anticiper le coup pour la sortie de Watch_Dogs. Selon le site Gameblog, Ubisoft a pris des mesures radicales pour s'assurer que sa dernière perle ne soit vendue qu'à partir du 27 mai 2014. Les revendeurs ont ainsi été prévenus qu'une vente avant le jour J serait lourde de conséquences aussi bien financières qu'économique, 500.000 euros d'amende et la non-réception des titres de fin d'année du géant français, à commencer par le prochain Assassin's Creed Unity. Entre les envois anticipés des marchands en ligne qui promettent à leurs clients le jeu le jour même de sa sortie et prennent de la sécurité sur les délais d'acheminement, et les petits revendeurs qui mettent en vente (et à régler en liquide à un prix supérieur) les jeux dès réception du stock pour faire du chiffre, les éditeurs n'arrivent plus à gérer. Si cette mesure n'est pas inédite, le montant annoncé de l'amende à de quoi refroidir. Seulement, Gameblog explique que ces menaces ne sont que rarement suivies d'effets et qu'elles ne pèsent finalement que sur les grandes enseignes qui sont en contact direct avec Ubisoft. Alors que le souci vient généralement des revendeurs individuels qui passent par des intermédiaires. Sur Twitter, certains affichent déjà clairement leur trophée qu'ils ont pu acquérir à Paris et en proche banlieue dans certaines boutiques indépendantes. De quoi faire fulminer Ubisoft car les fuites se sont multipliées sur le net, dévoilant des vidéos du jeu, le gameplay ou encore les spécificités (arbre de compétences et carte du monde ouvert). L'éditeur aurait même tenté de faire supprimer quelques vidéos sur YouTube afin de préserver le mystère jusqu'au 27 mai. Mais si les plus impatients, qui attendent le jeu depuis près de six mois (la sortie initiale était programmée pour novembre 2013), cela ne portera guère préjudice au jeu. Watch_Dogs a enregistré des précommandes record (sans toutefois dévoiler le chiffre). Ironie de l'histoire, le jeu figure également en tête des demandes... de piratage sur certains sites de téléchargement illégal. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Disponible le 27 mai 2014 sur PC, PS3, PS4, Xbox 360 et Xbox One Prix: de 45 à 59 euros Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Watch Dogs, c’est pour le 27 Mai 2014

26 May 2014 LIRE L'ACTU
11 Février, journée Européen du numéro d'Urgence 112 Archives Secunews SECUNEWS

11 Février, journée Européen du numéro d'Urgence 112

Oui, mais c'est quoi au juste le 112 ? Le 112 est le numéro d'appel d'urgence valable dans tous les pays de l'Union Européenne. En composant ce numéro, tu seras automatiquement redirigé vers le service d'urgence approprié du pays où tu te trouves Un petit test, connais-tu le numéro d'appel d'urgence en France ? Alors, que faire si tu te tords la cheville en faisant un footing en France ? Bon à savoir, composer le 112 est possible sur tous les téléphones, via tous les opérateurs et ce même si tu n'as plus de forfait. J'appelle le 112 dans les cas suivants ? Pour toute urgence nécessitant une ambulance, les services d’incendie ou la police. Et une fois au téléphone, quelles informations donner ? Avant d’appeler le centre d’urgence, essayez de recueillir les informations suivantes : l’endroit précis, le type d’urgence et la présence éventuelle de blessés. Etape 1: Composez le numéro 112 pour les services d’incendie, une ambulance ou la police. En Belgique, vous formerez le numéro 101 pour une aide policière urgente. Etape 2: Attendez calmement une réponse. Ne raccrochez pas, au risque de vous retrouver systématiquement dans la liste d’attente. Etape 3: Donnez l’adresse exacte où les services de secours doivent se rendre (ville, rue, numéro, carrefour, accès spécial, borne d’appel, etc..) et éventuellement le chemin le plus facile pour y accéder. Si vous n’appelez pas du lieu de l’incident, signalez-le également à l’opérateur. Etape 4: Décrivez ce qui s’est passé (incendie, accident, agression, cambriolage, arrêt cardiaque, etc..). Etape 5: Indiquez si des personnes sont en danger ou blessées et de combien de personnes il s’agit. Etape 6: Ne raccrochez pas avant que l’opérateur vous y autorise. Veillez aussi à ce que la ligne téléphonique reste libre pour que l’opérateur puisse vous recontacter s’il a besoin de plus amples informations. Etape 7: Si la situation devait s’aggraver ou s’améliorer, rappelez le centre d’urgence pour le signaler. ATTENTION En cas de catastrophe de grande envergure, plusieurs personnes appellent les centres d’urgence. Le cas échéant, l’opérateur vous demandera uniquement des informations utiles complémentaires. Si vous ne disposez pas de plus d’informations, vous pouvez raccrocher lorsque l’opérateur vous y autorise afin de libérer rapidement les lignes téléphoniques dans les centres d’urgence pour que d’autres appels puissent être interceptés. Si vous avez appelé un numéro d’urgence par erreur, ne raccrochez pas mais dites à l’opérateur que tout est en ordre. L’opérateur est alors certain qu’il ne s’agit pas d’une urgence. Il faut également écouter les conseils donnés par ton interlocuteur pour pouvoir les mettre en pratique quand tu auras raccroché. Autres numéros d'urgence pour la Belgique - Urgences médicales et services d’incendie: 112 - Aide policière d'urgence en Belgique: 101 - Service de permanence - garde pharmacies: 0900 10 500 www.pharmacie.be - Centre anti-poisons: 070 245 245 www.poisoncentre.be - Child Focus: 116 000 (numéro international) www.childfocus.be - Ecoute-Enfants: 103 www.103ecoute.be - Télé-accueil (Quelqu'un à qui parler dans l'anonymat): 107 www.tele-accueil.be - Ligne de prévention suicide (gratuit, 24 h/24, dans l'anonymat): 0800 32 123 www.preventionsuicide.be - Ecoute violence congugales: 0800 30 030 www.ecouteviolencesconjugales.be - DOC STOP (gratuit) - service central pour bloquer 24h/24 une carte d'identité ou un passeport belge suite à un vol ou une perte: 0800 2123 2123 www.docstop.be - CARD STOP - service central pour bloquer des cartes bancaires et de crédit (24h/24): 070 344 344 www.cardstop.be et www.macarte.be Que se passe-t-il si vous n’avez pas besoin d’une aide urgente mais que vous appelez quand même un numéro d’urgence ? Des personnes appellent un centre d'appels urgents pour toutes sortes de raisons, parce qu'ils ont besoin d'une aide d'urgence, mais aussi pour réserver un taxi ou par erreur lorsqu'ils n'ont pas bloqué le clavier de leur GSM. En Belgique, plus d'un appel sur quatre à un centre d'appels urgents ne constitue pas une urgence. Si vous appelez les secours sans raison valable, vous empêchez les opérateurs des centres d'appels urgents de répondre aux appels de personnes qui en ont réellement besoin, elles doivent donc attendre plus longtemps avant d'obtenir une réponse et avant l'intervention des secours. Les personnes qui appellent délibérément les numéros de secours 'pour faire une blague' s'exposent à des poursuites judiciaires qui peuvent mener à des condamnations pénales. Cette année, le Service public fédéral Intérieur, le Service public fédéral Santé publique et la Police intégrée lancent une campagne d'information sur la bonne utilisation des numéros d'urgence. De nombreuses communes, corps de pompiers, zones de police et hôpitaux y participent. Souhaitez-vous être secouru le plus rapidement possible ? Alors, ne composez le 112 ou le 101 que si vous avez vraiment besoin d'une aide des pompiers, d'une équipe médicale ou de la police. En d'autres termes, "les appels urgents, pas de blabla."

11 Feb 2014 LIRE L'ACTU
La puissance des attaques DDoS multipliée par 8 Archives Secunews SECUNEWS

La puissance des attaques DDoS multipliée par 8

D'après les statistiques de Prolexic Technologies, au cours de la période allant de janvier 2013 à mars 2013, la puissance moyenne des attaques DDos a augmenté de 718% pour atteindre 48,25 Gbits/s. De plus, les experts ont noté une tendance à l'augmentation de l'indice pps, au trimestre dernier, il a atteint 32,4 millions de paquets par seconde (PPS). D'habitude, cet indice n'est pas pris en compte dans les rapports statistiques, toutefois les attaques à pps élevé visent principalement à mettre hors service des éléments tels que les adaptateurs réseau et les routeurs périphériques. Seul le matériel cher est capable de traiter un tel flux de plusieurs millions de pps, le seuil de résistance des autres est bien plus bas. Près de 25% des attaques DDoS bloquées par Prolexic étaient des incidents d'une puissance inférieure à 1 Gbits/s et dans 11% des cas, cette valeur a dépassé 60 Gbits/s. L'attaque DDoS la plus puissante a été enregistrée en mars 2013, 130 Gbits/s. Au moment de résister à des attaques d'une telle puissance, de nombreux opérateurs de réseaux et fournisseurs d'accès Internet sont obligés de filtrer tout le trafic sur l'adresse IP attaquée afin de préserver le fonctionnement des autres hôtes du réseau. Cette technique est connue sous le nom de "null routing" ou "blackholing" et est loin d'être agréable pour le client bloqué. S'agissant du pps, il a dépassé 20 millions dans 22% des cas. Dans 26% des cas, il est passé en-dessous d'un million, ce qui est caractéristique des attaques au niveau applicatif. Le mois le plus "riche" en attaques aura été le mois de mars 2013 avec 44% des attaques du trimestre. D'après les statistiques de Prolexic, 76,54% des attaques ont été organisées à l'aide de protocoles de niveau 3 ou 4 tandis que les autres ont fonctionné au niveau applicatif. Les types d'attaque les plus répandus ont été les suivants: - SYN flood (25,83%) - HTTP GET flood (19,33%) - UDP flood (16,32%) - ICMP flood (15,53%). Les modifications trimestrielles et annuelles enregistrées par Prolexic sont les suivantes : par rapport au 4e trimestre 2012 - La puissance moyenne des attaques a augmenté de 718% et est passée de 5,9 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 7,14% et est passée de 32,2 à 34,5 heures - Le nombre d'attaques au niveau du réseau a augmenté de 3,65 % et a reculé de 3,85 % au niveau applicatif - Le nombre total d'incidents a augmenté de 1,75%. Par rapport au 1er trimestre 2012 - La puissance moyenne des attaques a augmenté de 691% et est passée de 6,1 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 21% et est passée de 28,5 à 34,5 heures - Le nombre d'attaques a augmenté de 26,75% au niveau du réseau et de 8% au niveau applicatif - Le nombre total d'incidents a augmenté de 21,75%. La liste des pays source du trafic DDoS est une fois de plus menée par - La Chine, mais avec un léger recul (40,68% des incidents). Ensuite par ordre décroissant: - Les Etats-Unis (21,88%) - L'Allemagne (10,59 %) - L'Iran (5,51 %) (nouveauté dans ce triste classement.)

08 May 2013 LIRE L'ACTU
Facebook cède à la pression des internautes et retirer une vidéo de décapitation Archives Secunews SECUNEWS

Facebook cède à la pression des internautes et retirer une vidéo de décapitation

Cette vidéo attribuée à un cartel mexicain circulait librement sur le réseau social depuis plusieurs jours, Facebook, qui refusait dans un premier temps de la censurer, fait machine arrière... Un homme cagoulé tranche la gorge d’une femme, agenouillée à ses pieds, les mains liées dans le dos, avant de brandir sa tête à bout de bras. Cette scène d’horreur a circulé plusieurs jours sur Facebook, sous la forme d’une vidéo, diffusée sans commentaire ni date. Pourquoi le réseau social très prude, qui d’ordinaire redouble de réactivité pour censurer le moindre poil ou téton sur le site, a laissé cette vidéo choc circuler, malgré les signalements d’internautes horrifiés ? Attirer l'attention sur les injustices Citation: "Notre décision de ne pas supprimer ce contenu est basée sur le fait que les gens ont le droit de décrire le monde dans lequel nous vivons, de présenter et de commenter les actions", s’était justifié Facebook le 29 avril 2013, via son agence de relations publiques allemande. Le réseau social "estimait être un endroit où il est possible d'attirer l'attention sur les injustices en postant un contenu dramatique ou inquiétant". Pourtant, le point 3.7 des conditions générales d’utilisation de Facebook demande aux utilisateurs de ne pas publier "De contenus incitant à la haine ou à la violence, menaçants, à caractère pornographique ou contenant de la nudité ou de la violence gratuite". Gêné par une importante polémique, le site a décidé de faire marche arrière mercredi. Citation: Soucieux de préserver son image, Facebook a indiqué qu’il supprimerait finalement les vidéos de décapitations qui ont circulé sur son site, mais pas seulement. Le réseau social explique qu’il va repenser "sa politique et son approche vis-à-vis de ce type de contenus". Pour information les législations Belge, Française, Suisse, punissent la diffusion de ce genre de document !

03 May 2013 LIRE L'ACTU
Intégration de Skype au Webmail Outlook.com Archives Secunews SECUNEWS

Intégration de Skype au Webmail Outlook.com

Profiter de Skype sans avoir à installer le logiciel sur son ordinateur, c'est désormais possible via la messagerie en ligne Outlook.com, sous réserve d'avoir déjà un compte ouvert sur le service de VoiP . C'est le Royaume-Uni qui a la primeur de cette nouvelle fonctionnalité, avant que celle-ci ne soit étendue, d'ici l'été 2013, au monde entier. Il faut installer une extension, compatible avec l'ensemble des navigateurs du marché, pour pouvoir se servir de Skype tout en étant connecté à Outlook.com, de cette manière, il devient possible de converser ou d'ouvrir une vidéoconférence avec ses contacts connectés au même moment. Outlook.com est une nouvelle génération de Webmail, remplaçant Hotmail. Il se veut plus ergonomique et davantage adapté aux réseaux sociaux, en présentant notamment une nouvelle interface, plus sobre et intuitive, identique quel que soit le terminal utilisé (ordinateur, smartphone, tablette).

02 May 2013 LIRE L'ACTU
3Doodler, le stylo pour dessiner en trois dimensions Archives Secunews SECUNEWS

3Doodler, le stylo pour dessiner en trois dimensions

3Doodler est le premier stylo permettant de dessiner en trois dimensions. Le 19 février 2013, l'entreprise a sollicité 30.000 dollars sur le site de financement collaboratif Kickstarter , afin de commercialiser le projet, le site affiche aujourd'hui plus deux millions de dollars. De la pointe d'un stylo, un peu plus gros que les stylos standards, jaillit une encre plastifiée qui, en fonction du mouvement de la main, peut s'élever du papier et permettre de dessiner la tour Eiffel, ou encore un chameau, en fonction de la dextérité du dessinateur. Le dessin ainsi formé est un objet en trois dimensions, que l'on peut toucher et déplacer. Ce stylo révolutionnaire a été inventé par la société Wobble Works, entreprise de jouets robotisés créée en 2011 par Maxwell Bogue et Peter Dilworth, diplômés en science informatique et en intelligence artificielle. Le stylo devrait coûter 75 dollars(environs 57.89 euros), mais les personnes ayant soutenu financièrement le projet peuvent le réserver pour 50 dollars (environs 38.59 euros).

13 Mar 2013 LIRE L'ACTU
Myo, le brassard télécommande Archives Secunews SECUNEWS

Myo, le brassard télécommande

Imaginez, claquer des doigts pour changer de musique sur un ordinateur, tourner le poignet pour passer à une autre application, contrôler un drone d’un geste de la main,etc.., tout ceci ne sera bientôt plus réserver aux films de science fiction. Le Myo, sorte de brassard se plaçant sur l’avant bras, quasiment au niveau du coude, devrait très prochainement permettre de réaliser ces prouesses. (Clic sur l'image pour agrandir) Le Myo fonctionne grâce à des capteurs hyper précis interprétant les mouvements de vos muscles, en ajoutant un gyroscope, comme ceux que l’on trouve dans un iPhone ou la manette de la Wii, l’ensemble sera en mesure de décoder l’intégralité des mouvements du bras et de la main. Il ne reste plus qu’à attribuer des fonctionnalités à ces derniers. La connexion entre vos appareils et le brassard se fera à l’aide du Bluetooth. [b]Contrôler tous vos appareils d’une main D’après son créateur, Myo est déjà compatible avec Windows, Mac OS, iOS et Android. Il sera disponible en quantité limitée avant la fin de 2013 pour 149 dollars ( environs 115 euros). Aucune précision n’a été apportée quant à une distribution en Belgique ou en France. Cette invention s’inscrit dans une tendance forte de contrôles tous azimuts caractérisée par, entre autres, le Kinect de Microsoft. (Il s’agit d’une caméra connectée à une Xbox 360 permettant d’intégrer directement les personnes filmées dans des jeux vidéo.)

06 Mar 2013 LIRE L'ACTU
Un ado gagne 46.000 euros pour une faille dans Google Chrome Archives Secunews SECUNEWS

Un ado gagne 46.000 euros pour une faille dans Google Chrome

60.000 dollars (46.000 euros), c'est le prix d'une faille de sécurité dans Chrome, le navigateur de Google, elle a été découverte par un adolescent surnommé "Pinkie Pie" durant le concours Hack in the Box. La compétition, organisée par Google, consistait à trouver une possible faille dans le navigateur en un temps limité. Elle a été découverte in extremis juste avant que le gong retentisse. Une réserve de deux millions de dollars Après avoir vérifié et confirmé la faille, Google a offert la récompense à l'adolescent. La société californienne dispose d'une réserve de 2 millions de dollars pour rétribuer quiconque trouve une faille dans son navigateur. Le prix de 60.000 dollars est le plus élevé de sa grille de rémunération. Ce prix avait déjà été remporté une première fois en mars 2012, une faille avait alors été découverte par un participant de la "Pwnium" Competition. La détails relatif au problème découverts par l'adolescent ont d'ores et déjà été publiés par Google sur le blog dédié à Chrome, la faille a été corrigée et une nouvelle version du navigateur a été déployée.

15 Oct 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
Des pirates dans l'espace pour combattre la censure Archives Secunews SECUNEWS

Des pirates dans l'espace pour combattre la censure

Les initiatives légales de nombreux pays commencent à faire craindre le pire aux utilisateurs du Web qui tiennent à leur liberté. ¿ un point tel que le Chaos Computer Club ( CCC ), un cercle de pirates cherchant à préserver la liberté de l'information située à Berlin, a mis sur pied un projet pour lancer leur propre satellite dans l'espace et créer un réseau alternatif qui pourrait contourner les législations nationales. Le projet "Hackerspace Global Grid" fonctionnerait à partir de stations terrestres permettant de suivre le satellite dans l'espace tout en lui facilitant la t‚che dans la redistribution de l'information sur terre, un peu à la maniére d'un GPS inversé. Pour un co?t d'environ 100 Euros, un prix que les gens intéressés seraient prêts à payer selon les responsables, on pourra se procurer ces petites stations et permettre ainsi le déploiement de ce réseau alternatif. L'équipe espére être en mesure de présenter des modéles fonctionnels d'ici la fin de 2012. En ce qui concerne le satellite, de nombreux problémes techniques se posent, mais le projet serait faisable, selon certains spécialistes interviewés par la BBC. Déjà quelques amateurs ont lancé des satellites par le biais de ballons.

03 Jan 2012 LIRE L'ACTU
(MAJ) Microsoft préparait il aussi un réseau social ? Archives Secunews SECUNEWS

(MAJ) Microsoft préparait il aussi un réseau social ?

Aprés Google et son réseau social Google+ , il semblerait que Microsoft veut lui aussi son propre réseau. Hier, jeudi 14 juillet 2011, plusieurs internautes ont pu lire par accident quelques informations sur le site socl.com, en faisant une petite recherche, le site socl.com appartient bien à Microsoft Corporation, ce site n'est donc pas un fake. Il serait destiné à accueillir le projet Tulalip, mais rapidement, microsoft a remplacé les informations présentes par un message d'excuse: Citation:"Thanks for stopping by. Socl.com is an internal design project from a team in Microsoft Research which was mistakenly published to the web. We didn't mean to, honest." "Merci de votre visite. Socl.com est un projet interne d'une équipe de Microsoft Research qui a été publié sur le Web par erreur. Nous n'en avions pas l'intention, honnêtement." Juste avant que Microsoft ne fasse ses excuses, le site ressemblait à ceci: Sur le fond vert du site on pouvait observer des photos de personnes et deux boutons pour pouvoir se connecter avec Facebook ou Twitter", si cela ne ressemble pas à un réseau social, alors qu'est ce que c'est ? Depuis, microsoft n'a toujours pas communiqué officiellement et les internautes doivent se contenter de la phrase d'excuse sur le site. D'o? peut venir ce nom de Tulalip ? Comme vous le savez, microsoft est basé à Redmond, dans l'Etat de Washington, a 100km des bureaux du géant américain se trouve une réserve indienne, dont ses habitants s'appellent: "les Tulalip!" Hasard? Twitter, Facebook, Google+, et maintenant Tulalip ? Accéder au site Voir aussi: Google +, le concurrent direct de Facebook, débarque MAJ le 20.7.2011 Suite à une fuite apparemment accidentelle, Microsoft a confirmé l'existence d'un projet interne qui a tout l'air d'un outil de réseautage. Un outil interopérable plutôt qu'un réseau social ? Microsoft a d'ailleurs souvent répété qu'il ne considére pas comme nécessaire de créer un réseau social de plus et qu'il était préférable au contraire travailler à l'interopérabilité de ses produits avec les services existants.

15 Jul 2011 LIRE L'ACTU
Un jeu interactif dans la barre dêadresse de votre navigateur Archives Secunews SECUNEWS

Un jeu interactif dans la barre dêadresse de votre navigateur

Certains sites internet nous réservent parfois des surprises bien étonnantes, jouer à Pacman avec votre barre d'adresse de navigateur ça vous dit ? Des programmateurs ont réussi à créer un jeu interactif pour la barre d'adresse URL de votre navigateur Firefox ou Safari Ce jeu, intitulé "URL Hunter", s'inspire de Pacman et permet aux joueurs de contrôler une lettre "O" qui doit avaler des lettres "a" , en vous déplaçant gr‚ce aux touches fléchées de votre ordinateur, amusez-vous à capturer tous vos ennemis et à les détruire ensuite à l'aide de la barre espace. Un jeu somme toute assez sommaire, mais qui permet de mettre en avant l'étonnante prouesse technique de ces programmateurs qui arrivent à glisser de plus en plus souvent des mini-jeux un peu partout sur la toile! Accéder a URL Hunter

15 Apr 2011 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU
Rester discret sur Facebook va devenir un peu plus simple Archives Secunews SECUNEWS

Rester discret sur Facebook va devenir un peu plus simple

Le jeune patron de Facebook, Mark Zuckerbeg, admet des mauvais choix, alors que le site s'apprête à modifier les options de confidentialité de ses utilisateurs à l'issue d'une grogne de plus en plus embarrassante. Citation: "Je sais que nous avons fait un paquet d'erreurs, mais mon espoir après tout ça c'est que notre service sera meilleur, et que les gens comprendront que nos intentions sont bien placées, et que nous réagissons aux réactions des gens pour qui nous travaillons", écrit Mark Zuckerberg dans un email adressé à un bloggeur influent de la Silicon Valley, Robert Scoble, qui dit l'avoir publié avec son accord. "Comment détruire votre page Facebook" Ce mea culpa du patron de 26 ans intervient alors que Facebook a annoncé samedi de prochains changements visant à proposer des options de confidentialités "plus simples et plus faciles d'usage" (les changements devant être annoncés dès cette semaine). Citation: "Nous avons écouté toutes les réactions et avons essayé de les distiller pour trouver les bonnes choses à améliorer. Je préfèrerais montrer un produit amélioré plutôt que de juste parler de ce que nous pourrions faire", ajoute Mark Zuckerberg, en promettant toutefois que l'équipe de Facebook sera "prête à parler de certaines nouvelles choses qui ont été construites cette semaine". Depuis l'introduction le mois dernier d'un nouveau réglage par défaut permettant aux utilisateurs de faire savoir les pages internet qu'ils apprécient, s'est développé un mouvement contre Facebook. Sur le site même, une page intitulée "Comment détruire définitivement votre page Facebook" réunissait presque 47.000 personnes et le site d'informations spécialisées SearchEngineLand a calculé que Facebook avait assisté à un ralentissement des nouvelles inscriptions sur le site, qui revendique plus de 400 millions d'utilisateurs dans le monde. Rester discret sur Facebook va devenir un peu plus simple... Impossible de vous y retrouver dans les options de confidentialité de Facebook ? Pas de panique, le site pointé du doigt pour ce défaut, annonce une simplification. Facebook fait face depuis longtemps à la grogne d'utilisateurs, qui pointent en premier lieu sa protection insuffisante des données personnelles et depuis plus récemment, qui soupçonnent le site de divulguer les informations sur leurs habitudes de consultation d'internet pour rendre le site plus attrayant pour les annonceurs publicitaires. L'arborescence des paramètres de confidentialité sur Facebook n'a cessé de devenir plus complexe depuis le lancement du site en 2004, les utilisateurs ont par exemple quatre options - Amis seulement - Amis et réseaux - Amis et amis d'amis - Personnaliser Pour faire savoir les liens internet qu'ils utilisent, autant pour faire connaître les événements où ils comptent se rendre etc... Aussi le site de socialisation le plus utilisé de la Toile s'apprête-t-il à simplifier les options de confidentialité que peuvent décider ses utilisateurs. Citation: "Nous savons que Facebook est bien connu pour ses innovations dans le partage des informations et nous voulons être connus de la même façon pour les innovations dans le contrôle que gardent les utilisateurs" a fait savoir, dans une belle démonstration de langue de bois, un porte-parole du site. Facebook précise qu'après deux semaines d'écoute attentive des utilisateurs et d'experts extérieurs, il a perçu "des messages assez clairs, "les utilisateurs apprécient d'avoir des options de sécurité précises et complètes, mais ils veulent qu'elles soient plus simples et plus faciles d'usages". Par contraste, le site concurrent et moins fréquenté MySpace (groupe News Corporation de Rupert Murdoch) a annoncé lundi qu'il allait réformer et simplifier dans les semaines à venir ses options de confidentialité, les membres du réseau pourront choisir de rendre publiques leurs données, de les réserver seulement à leurs amis, ou à tous les utilisateurs âgés de 18 ans et plus. L'option par défaut sera "pour les amis uniquement" pour tous ceux qui auront choisi cette option dans l'un de leurs réglages. Chez Facebook, les nouveaux réglages en préparation ne prévoient pas d'option de confidentialité absolue par défaut. Le mois dernier, l'influent sénateur démocrate de New York York Charles Schumer avait demandé l'intervention de la Commission fédérale du commerce pour réguler la politique de Facebook, ainsi que celles de ses concurrents MySpace et Twitter. "Facebook compte à lui seul 400 millions d'utilisateurs dans le monde et possède une pléthore d'informations personnelles stockées dans son réseau, mais il y a peu de règles sur ce que les sites de socialisation peuvent et ne peuvent pas faire avec cette information", avait-il fait valoir.

24 May 2010 LIRE L'ACTU
Les clauses sont trompeuses pour les connections illimitées en Belgique Archives Secunews SECUNEWS

Les clauses sont trompeuses pour les connections illimitées en Belgique

Le ministre belge de la Protection des consommateurs fustige les "clauses trompeuses" "Lorsque vous vous rendez au restaurant et optez pour une formule buffet à volonté, le patron de l'établissement ne vient pas vous voir en vous disant, vous avez déjà trop mangé, rendez vos couverts!" Pourtant, cette pratique pour le moins douteuse, c'est exactement celle qu'appliquent les trois opérateurs télécoms majeurs de notre royaume (Belgacom, Voo et Telenet) depuis ce 1er mars 2010. Date qui correspond, pour deux d'entre eux (Belgacom et Telenet, à savoir, mis ensemble, 90% des connexions belges), au lancement d'une offre Internet totalement remaniée, introduisant dans leur gamme le surf illimité. Enfin, illimité, c'est trés relatif… le ministre Paul Magnette s'explique: Citation:"Alors que ces opérateurs communiquent au moyen de publicités trés agressives sur l'aspect illimité de leurs accés Internet, il y a bel et bien une limite. Aprés avoir demandé à mon administration de se pencher sur ces offres, nous avons constaté qu'un astérisque renvoyait à une mention, bien évidemment trés discréte, qui réserve à l'opérateur la possibilité de sanctionner les utilisateurs qui téléchargeraient un trop gros volume de données. Or, illimité, cela veut dire illimité !" Publicité mensongére, donc ? Le ministre Magnette répond: Citation:"Je n'irais pas jusque-là. Il y a toutefois, clairement, utilisation de "clauses trompeuses". Ces clauses sont tout à fait contraires aux lois du commerce en vigueur. Je rappelle donc les opérateurs visés à l'ordre…" Et concernant Billi, dernier arrivant indépendant sur le marché des télécoms, qui casse véritablement les prix de l'Internet illimité ? Citation:"Au moment d'examiner ces offres, Billi n'avait pas encore fait son apparition sur le marché, je veillerai à ce que ce cas soit, lui aussi, scruté de prés". Dommage collatéral de cette révision des offres, certains opérateurs comme Belgacom ont, certes, augmenté les capacités techniques (plus de vitesse, plus de volume) de leurs formules d'abonnement, mais ceci au prix, pour certains contrats (notamment le Go, devenu Start), d'une hausse de tarif de 1,15 € par mois. Sans que le client n'ait son mot à dire! Bien légal ? Citation:"Sous certaines conditions, oui, il faudrait analyser les contrats. C'est une autre question sur laquelle nous nous penchons actuellement. Par ailleurs, nous étudions la possibilité d'inviter chaque opérateur à offrir une sorte de service de base, plus accessible financiérement à la population. Internet, aujourd'hui, n'a plus rien d'un luxe, mais tend à devenir un besoin. C'est donc une mesure qui pourrait prendre forme à plus au moins court terme". Voir aussi: Un nouvel opérateur belge propose le Triple Play illimité Belgacom revoit son offre internet et propose enfin de l'illimité (source: dhnet )

08 Mar 2010 LIRE L'ACTU
Le FBI enquête sur des webcams activées à lêinsu de lycéens Archives Secunews SECUNEWS

Le FBI enquête sur des webcams activées à lêinsu de lycéens

Tout débute lorsqu'un district académique situé en Pennsylvanie (Lower Merion School District) prête aux éléves du lycée Harriton (Harriton High School, regroupant des enfants de milieux aisés) des ordinateurs portables avec webcam intégrée. Cet accessoire vidéo est la source de tous les maux depuis qu'une famille a déposé une plainte. Motif: Le district académique aurait cherché à s'introduire dans la vie privée en surveillant discrétement leur enfant inscrit à ce lycée, en utilisant la caméra. L'école est notamment suspectée d'avoir installé par défaut un logiciel espion sur les ordinateurs pour activer à distance leur caméra afin de surveiller l'éléve et sa famille. L'affaire s'est emballée lorsque l'école a convoqué un éléve pour lui reprocher le mauvais comportement qui avait été observé devant son ordinateur… en étant connecté depuis son domicile. En guise de preuve, des responsables du lycée lui ont montré des captures d'images. Quand le FBI s'en mêle. Pister, écouter et espionner des éléves dans leur vie privée, un nouveau pas franchi par cette école ? Le FBI et le bureau du procureur fédéral ont déclenché une enquête pour déterminer les responsabilités et la légalité de cette opération. Les autorités n'ont pas souhaité faire de commentaires pour l'instant, mais Mike Walker, un consultant en sécurité chez intrepidus Group a indiqué sur son blog qu'il avait identifié l'administrateur du district académique soupçonné d'avoir supervisé la surveillance des éléves. Mike Walker porte également ses soupçons sur le logiciel utilisé qui permettait d'espionner les ordinateurs connectés à Internet et de capturer les images des éléves. Pour aller plus loin, le consultant donne le moyen de détecter si un logiciel de type "LANRev" est installé sur la machine et s'il transmet des données à l'insu de l'utilisateur. Mike Walker a demandé aux familles concernées Citation:"De retirer le disque dur des ordinateurs portables de leurs enfants et ne plus relier l'ordinateur à un réseau quelconque” et ce pour préserver les preuves numériques que l'équipe d'encadrement de l'école pourrait faire disparaÓtre avec un script LanREV”. Citation:Selon The Philadelphia Inquirer, un juge fédéral a interdit dans une ordonnance en date du 22 février 2010 que le district académique modifie le logiciel sur les ordinateurs portables et exige que toutes les preuves numériques soient préservées. Quoi qu'il en soit le mal est fait, car un représentant de l'école a déjà reconnu que les webcams avaient été activées à 42 reprises Petit conseil: Vous utilisez pas votre webcam ? A ce moment la inutile quelle soit connecté a votre ordinateur (source: itespresso )

24 Feb 2010 LIRE L'ACTU