Moteur de recherche

Résultats pour : "prévoit"

Votre téléviseur est-il déjà dépassé par l'AV2 ? Pourquoi une simple mise à jour ne suffira probablement pas

YouTube prévoit de diffuser ses premières vidéos en AV2 dès 2027. Ce nouveau codec promet une compression environ 30 % plus efficace que l'AV1, mais les téléviseurs et box actuels risquent de ne jamais pouvoir en profiter pleinement. En cause : un décodage particulièrement exigeant, qui nécessitera

27 Oct 2026 LIRE L'ACTU
Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars Archives Secunews SECUNEWS

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars

Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.

18 Nov 2025 LIRE L'ACTU
Une récompense d'un million de dollars à qui piratera l'iOS9 d'Apple Archives Secunews SECUNEWS

Une récompense d'un million de dollars à qui piratera l'iOS9 d'Apple

La start-up Zerodium, spécialisée dans la cyber-sécurité défensive, a lancé mardi 22 septembre 2015, un concours avec une récompense d'un million de dollars (environ 890.000 euros) et dont l'objectif est de hacker le système de sécurité du nouveau système d'exploitation mobile d'Apple, iOS9. Date limite: le 31 octobre 2015. Le concours, qui doit se terminer le 31 octobre 2015, prévoit de récompenser jusqu'à trois personnes ou équipes proposant des méthodes "exclusives et via navigateur de débridage complet du dernier iOS9", le système dont sont équipés les iPhones et iPads, explique la société sur son site. Évaluer la sécurité de la dernière mouture d'iOS Pour le fondateur français de Zerodium, Chaouki Bekrar, qui a lancé son entreprise aux Etats-Unis en début d'année, il s'agit avant tout d'"évaluer la sécurité de la dernière mouture d'iOS en attirant un maximum de chercheurs en sécurité". [quote]"La robustesse d'iOS est basée essentiellement sur une superposition de couches de sécurité qui sont vulnérables individuellement mais redoutablement efficaces collectivement. Il est néanmoins possible de s'attaquer à chacun de ces éléments, ce qui est assez long et coûteux", a détaillé à l'AFP M. Bekrar.[/quote] Le PDG de Zerodium, qui assure ne pas être en contact avec Apple, a par ailleurs précisé que sa société, qui "travaille avec des grandes entreprises et des agences gouvernementales", met "à disposition de (ses) clients" les informations qu'elle peut recueillir. Dans tous les cas, la proposition de Zerodium ne laisse pas indifférent, si l'on en croit son fondateur, qui assure avoir "été contacté par plusieurs chercheurs qui souhaitent participer au programme". Accéder au communiqué (anglais)

24 Sep 2015 LIRE L'ACTU
Proximus, Mobistar, Base et ING Belgique, sont des clients de Gemalto, piraté par la NSA et le GCHQ Archives Secunews SECUNEWS

Proximus, Mobistar, Base et ING Belgique, sont des clients de Gemalto, piraté par la NSA et le GCHQ

Les opérateurs belges de télécommunications Proximus, Mobistar et Base sont client de Gemalto, le plus grand fabricant mondial de cartes SIM qui aurait été piraté par les services secrets américains (NSA) et britanniques (GCHQ), des conversations de clients ont vraisemblablement pu être écoutées. Proximus a confirmé qu'il est client de Gemalto. [quote]"Gemalto est un acteur mondial et un important fournisseur pour le secteur des télécommunications en Belgique, il est l'un de nos fournisseurs", explique un porte-parole. "Nous voyons avec eux quelles mesures nous pouvons prendre."[/quote] Mobistar a aussi confirmé être client de Gemalto et qu'environ la moitié des cartes SIM proviennent de cette entreprise. [quote]Le porte-parole de Mobistar souligne qu'il existe toutefois un niveau de sécurité supplémentaire: la clé de la carte SIM n'est jamais communiquée en totalité à Gemalto mais en deux parties, par des équipes qui ne sont pas en contact. "Nous sommes en contact direct avec eux. Nous examinons ce qu'il s'est passé et ce que nous pouvons faire s'il y a un réel problème", explique le porte-parole de Mobistar.[/quote] Base, troisième opérateur belge, est aussi client de Gemalto. [quote]"Nous étudions dans quelle mesure cela a pu toucher nos clients", explique un porte-parole. Base se concerte avec Gemalto, de même que la maison-mère KPN qui est aussi cliente.[/quote] Par ailleurs, ING Belgique est aussi un client de la firme qui a été piratée. Le lecteur de carte pour la banque en ligne provient de Gemalto. [quote]La banque précise que le lecteur de carte ne contient pas d'informations lisibles ou visibles, ING Belgique rappelle que la sécurité est sa première priorité et qu'il n'est pas encore question d'un rappel de lecteurs de carte. [/quote] Aux Pays-Bas, ABN Amro et ING sont aussi clients de Gemalto. Malgré la forte probabilité que les clés de chiffrement de la majorité des communications cellulaires à travers le globe soient entre les mains de la NSA et du GCHQ, Gemalto a déclaré que la sécurité de ses cartes SIM n’est pas compromise. Troublé par la nature de ces révélations, Gemalto s’est empressée d’enquêter sur la question. L’entreprise a publié 'un communiqué' hier dans lequel elle tente de rassurer ses utilisateurs [quote]Les conclusions initiales de notre enquête indiquent que les produits SIM de Gemalto (ainsi que les cartes bancaires, les passeports et d’autres produits et plateformes) sont sécurisés, et la société ne s’attend pas à subir un préjudice financier important.[/quote] Gemalto prévoit publier les conclusions de l’enquête finale mercredi 25 février 2015 à 8h00 HNE (14h00 HEC), une conférence de presse sur le sujet aura lieu la même journée à Paris à 10h30 HEC (4h30 HNE). Voir aussi: La NSA et le le GCHQ pirate des millions de cartes SIM. Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

24 Feb 2015 LIRE L'ACTU
Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR Archives Secunews SECUNEWS

Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR

Selon les porte-paroles de Comcast, l’utilisation de TOR, un navigateur Web permettant l’anonymat en ligne, serait illégale et irait à l’encontre de sa politique. [quote]"Les utilisateurs qui tentent de conserver leur anonymat ou de se cacher sur Internet le font généralement parce que leur utilisation d’Internet n’est pas vraiment légale, déclare un porte-parole de Comcast. Nous avons le droit de désactiver, de suspendre le compte ou encore de vous envoyer une amende à tout moment si vous ne respectez pas les règles d’usage."[/quote] En parallèle, Comcast surveille l’utilisation d’Internet de ses abonnés pour empêcher le téléchargement de contenus piratés. Baptisé 'Six Strikes' (six frappes), ce processus prévoit d’envoyer aux utilisateurs six notifications lors de téléchargements illégaux, avant de couper leur abonnement. [quote]"Nous respectons la vie privée et la sécurité des utilisateurs et n’enquêtons en détail sur un compte d’abonné que sur ordre de la justice", déclare un porte-parole de Comcast. "Si un tribunal nous demande des informations sur un client, nous prenons le temps de contacter cet abonné pour qu’il décide ou non de faire appel à un avocat, et le cas échéant, nous nous retirons du procès."[/quote] Ce n’est pas la première fois que l’impartialité du FAI américain est remise en cause. Il y a peu, Comcast a été attaqué par Netflix, qui lui reproche de ne pas respecter la Neutralité du Net.(La neutralité du Net ou la neutralité du réseau est un principe qui garantit l'égalité de traitement de tous les flux de données sur Internet. Ce principe exclut ainsi toute discrimination à l'égard de la source, de la destination ou du contenu de l'information transmise sur le réseau.) De même, Comcast est réputé pour avoir collaboré avec le FBI et avoir fourni des informations qui ont mené à l’arrestation de Ross Ulbricht, le fondateur de Silk Road, une plateforme de commerce d’articles illégaux (armes, drogue, contrefaçons, etc.) qui était accessible uniquement via TOR. De son côté, la communauté du projet TOR a listé Comcast en tant que 'mauvais FAI', puisqu’il s’oppose à l’utilisation de son outil d’anonymat.

19 Sep 2014 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
Facebook s'offre Oculus pour 2 milliards de dollars et passe à la réalité virtuelle Archives Secunews SECUNEWS

Facebook s'offre Oculus pour 2 milliards de dollars et passe à la réalité virtuelle

Après s'être offert l'application WhatsApp pour 19 milliards de dollars, le réseau social Facebook s'apprête à acquérir l'entreprise américaine Oculus, qui développe depuis plusieurs années le Rift, un casque de réalité virtuelle. Coût de l'opération ? 2 milliards de dollars (environs 1,45 milliard d'euros). Mais Facebook ne sort pas vraiment deux milliards de dollars de ses poches, la société versera 400 millions en numéraire et attribuera 23,1 millions d'actions ordinaires, un versement supplémentaire de 300 millions de dollars sera fait en numéraire et en titres en fonction des performances. Oculus Rift le Casque de réalité virtuelleMark Zuckerberg compte boucler la transaction d'ici fin juin 2014. [quote]Oculus est un leader des technologies immersives, avec déjà plus de 75.000 kits de développement commandés pour son casque Oculus Rift, souligne Facebook dans son communiqué. "Alors que les applications pour les technologies virtuelles au-delà des jeux vidéo sont à un stade embryonnaire, plusieurs secteurs expérimentent déjà avec cette technologie, et Facebook prévoit d'étendre l'avantage existant d'Oculus à de nouveaux secteurs, incluant les communications, les médias, le divertissement, l'éducation et d'autres domaines", explique-t-il. "Nous nous préparons pour les plateformes de demain" "Le mobile est la plateforme d'aujourd'hui, et maintenant nous nous préparons pour les plateformes de demain", a commenté le PDG-fondateur du réseau social, Mark Zuckerberg. [/quote] Le Casque de réalité virtuelle Oculus Rift est vendu au prix de 350 dollars (environs 250 euros) Clic pour accéder au site officiel Des personnes ont tester l'oculus Rift, voici leurs réaction Des personnes ont tester l'oculus RiftMieux vaut ne pas être seul quand on l'utilise lol ^^

29 Mar 2014 LIRE L'ACTU
Nouvelle loi européenne sur la protection des données personnelles Archives Secunews SECUNEWS

Nouvelle loi européenne sur la protection des données personnelles

La nouvelle loi prévoit des amendes plus élevées contre les entreprises qui sont sujettes à des vols de données personnelles au sein de l’Union Européenne, les amendes, qui peuvent aller jusqu’à 5% du chiffre d’affaires de l’entreprise, ou 70 millions d’euros, seront envoyées par les cyber-autorités de chaque pays membre. Dans le cas avéré d’une brèche de sécurité, l’entreprise aura 24 heures pour informer les clients ou les utilisateurs potentiellement affectés. Il sera également possible pour les citoyens de faire effacer leurs données, à moins que pour des raisons légitimes, celles-ci doivent être conservées. Ils pourront aussi demander à voir toutes les données collectées sur eux. Les établissements qui collectent des données personnelles devront demander leur consentement explicite aux internautes et fournir des informations sur les méthodes employées pour traiter ces données. La nouvelle loi s’applique à toutes les entreprises récoltant des informations d’internautes européens, quelle que soit leur situation géographique. [quote]Une forte régulation dans le contrôle de la collecte de données doit être le sceau de l’Europe », déclare Vivane Reding, Commissaire à la Justice.[/quote] Après les scandales américains d’espionnage, la protection de données est plus que jamais un avantage compétitif. La décision a été appréciée par les associations de consommateurs, mais les représentants de l’industrie IT Européens sont moins enthousiastes car ils envisagent que cela pourrait devenir un désavantage commercial. [quote]La loi va empêcher l’Europe de mettre à profit les nouveaux usages possibles de ces données, rétorque un porte-parole de DigitalEurope dans un communiqué. Cela mettra l’Europe en position de retrait envers d’autres pays et continents du monde qui se développent au rythme des nouvelles technologies.[/quote] Dans une autre mesure, le Parlement Européen a adopté une résolution visant à arrêter de partager des données avec les Etats-Unis, à moins qu’ils ne respectent les droits européens fondamentaux.

18 Mar 2014 LIRE L'ACTU
Google achète spider.io pour lutter contre la fraude Archives Secunews SECUNEWS

Google achète spider.io pour lutter contre la fraude

Le géant de l'Internet Google a annoncé vendredi 21 février 2014 l'acquisition de la société britannique spider.io, spécialisée dans la détection et la lutte contre le piratage visant la publicité en ligne. [quote]'La publicité aide à financer le monde numérique', souligne Neal Mohan, un des responsables des services publicitaires de Google, dans un message sur le site de sa régie publicitaire DoubleClick. 'Cet écosystème ne peut s'épanouir que si les annonceurs peuvent acheter des espaces dans les médias en ligne en étant certains que leurs publicités touchent de vraies personnes, que les résultats qu'ils voient sont basés sur un intérêt réel', poursuit-il.[/quote] spider.io détecte les clics automatiques sur les pubs Les annonceurs payent généralement pour leurs publicités en ligne en fonction du nombre de clics qu'elles génèrent, censés refléter l'intérêt des internautes, certains pirates faussent ce système en déclenchant des clics automatiques en masse à partir d'ordinateurs infectés, ce que spider.io peut détecter. [quote]Google prévoit d'intégrer cette technologie à ses produits publicitaires fixes et vidéo, selon Neal Mohan. Le groupe Internet apportera ainsi une garantie supplémentaire à ses annonceurs sur la fiabilité de ses statistiques de fréquentation, et donc des factures dont ils s'acquittent. [/quote] Les modalités financières de la transaction ne sont pas divulguées.

24 Feb 2014 LIRE L'ACTU
Facebook s'offre la messagerie WhatsApp pour 11,6 milliards d'euros Archives Secunews SECUNEWS

Facebook s'offre la messagerie WhatsApp pour 11,6 milliards d'euros

Le réseau social Facebook a annoncé ce mercredi 19 février 2014, l'achat de l'application de messagerie instantanée pour smartphones Whatsapp pour environ 16 milliards de dollars ( environ 11.6 milliard d'euros). L'acquisition de WhatsApp est la plus importante de l'histoire du premier réseau social mondial, qui vient de fêter ses 10 ans. Sur ce total, 4 milliards de dollars seront versés en numéraire et les 12 milliards restant en actions Facebook. Le groupe prévoit en outre de verser 3 milliards de dollars en actions aux fondateurs et aux salariés de WhatsApp sur une période de quatre ans après le bouclage de l'opération. 450 millions d'utilisateurs [quote]'WhatsApp est en passe de connecter un milliard de personnes. Les services qui atteignent ce niveau ont tous une valeur incroyable', a commenté le PDG-fondateur de Facebook, Mark Zuckerberg.[/quote] [quote]'WhatsApp a construit un service de messagerie mobile en temps réel qui a une position de leader et qui croît très vite', souligne également Facebook dans son communiqué.[/quote] Le groupe relève que le service compte plus de 450 millions d'utilisateurs mensuels, dont 70% sont actifs quotidiennement, et que plus d'un million de personnes ouvrent un compte chaque jour. [quote]'Le volume de messages envoyés approche pour sa part le volume entier des SMS des opérateurs télécoms mondiaux', assure-t-il.[/quote] Les investisseurs semblaient moins enthousiastes à la Bourse de New York, où l'action Facebook reculait de 4,50% à 65 dollars vers 22H30 GMT dans les échanges électronique suivant la clôture de la séance officielle. Cette acquisition, la plus massive de l'histoire du réseau social, est 26 fois plus importante que celle qui détenait le record jusqu'à présent, l'achat d'Instagram en 2012, pour 715 millions de dollars, mais si les chiffres donnent le vertige, le retour de flamme pourrait être douloureux pour Mark Zuckerberg. WhatsApp est certes très populaire, avec 450 millions d'utilisateurs, dont 70% quotidiennement, et un million de nouveaux inscrits chaque jour, mais elle perd chaque jour en 'coolitude' face au nouveau bijou de la messagerie instantanée, Snapchat. Snapchat permet d'envoyer des photos et des vidéos instantanément, et de façon éphémère. Les contenus sont automatiquement effacés après une à dix secondes d'affichage, et les jeunes en sont très friands pour ne pas laisser de traces lorsqu'ils communiquent (même s'il est facile de faire des captures d'écran). L'étoile montante avait refusé une transaction de 3 milliards de dollars fin 2013, poussant probablement Facebook dans les bras de WhatsApp. Mark Zuckerberg aurait donc fait un pari risqué, en mettant énormément d'argent sur la table pour dynamiser WhatsApp. L'application risque de devenir demain une nouvelle victime de l'économie numérique et de l'infidélité chronique des jeunes internautes, un public de plus en plus difficile à séduire pour Facebook. [quote]"La transaction est vraiment massive, et cela va faire parler d'une bulle", prévient Greg Sterling, analyste chez Opus Research. 'Mais, attention, dans les médias sociaux, il y a le truc à la mode, et l'année suivante, cela peut être une autre application avec une croissance extrêmement rapide', prévient-il.[/quote] Évoquant sans détour la frustration de Facebook de ne pas pouvoir acheter Snapchat. [quote]Pour Greg Sterling, 'le réseau social qui vient de fêter ses dix ans a vraiment besoin d'attirer les utilisateurs les plus jeunes, et Instagram ne va pas faire cela tout seul. La question est donc de savoir combien de temps WhatsApp va rester à la mode. Pour 19 milliards de dollars, cela pourrait faire un sacré prix à la minute sur la facture de Mark Zuckerberg...'[/quote] Clic pour lire toutes les actus WhatsApp Clic pour accéder au site WhatsApp

20 Feb 2014 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Peines plus sévères pour les cybercriminels dans l'Union européenne Archives Secunews SECUNEWS

Peines plus sévères pour les cybercriminels dans l'Union européenne

Le Parlement européen a approuvé un projet de directive sur les cyberattaques de grande envergure. D'après ce nouveau texte, l'accès non autorisé aux systèmes d'informations, la perturbation de leur fonctionnement et la prise contrôle de ceux-ci seront considérés comme des violations passibles de poursuites. Ce nouveau projet de loi prévoit également des peines plus sévères pour les criminels: La peine d'emprisonnement sera de cinq ans ou plus, contre deux ans dans la législation actuelle. Le nouveau projet de loi européen a vu le jour il y a plus de 2,5 ans et il a reçu le feu vert de la Commission du Parlement européen sur les libertés civiles au printemps 2012. Il repose sur la décision-cadre relative aux attaques visant les systèmes d'information (2005/222/JAI) adoptée en 2005 par le Conseil des ministres de l'Union européenne. Plusieurs dispositions de ce document ont été maintenues, de plus la responsabilité juridique pour l'accès non autorisé aux ressources informatiques, pour l'intervention non autorisée dans le fonctionnement des systèmes d'information et pour la manipulation des données a été renforcée. La nouvelle directive définit et criminalise de nouveaux types d'infraction : Le développement et l'utilisation d'outils pour la réalisation des attaques comme les réseaux zombies. Les outils de craquage de mot de passe ainsi que le détournement illégal des systèmes d'information. Les catégories de personnes dont la responsabilité juridique sera engagée dans ce genre d'incident ont également été élargies: Les Européens vont sanctionner non seulement le crime, mais également la personne qui l'a commandité, les personnes qui y ont contribué d'une manière ou d'une autre (commerce de programmes malveillants et d'outils de piratage) et la tentative de crime. La peine maximale pour l'infraction passe à 2 ans minimum et à 5 ans minimum pour les faits imputables à les groupes criminels. Le projet introduit également de nouvelles circonstances aggravantes qui alourdissent la peine : L'utilisation d'outils spécialisés (principalement des réseaux de zombies) contre un nombre important de systèmes d'information sera passible d'une peine de 3 ans minimum. Cette peine sera de cinq ans minimum en cas de dommages importants. Toute attaque contre des infrastructures critiques sera passible d'une peine de 5 ans minimum. La nouvelle directive vise également à renforcer la coopération transfrontalière pour les autorités judiciaires et policières. Les Etats membres de l'Union européenne devront activer l'utilisation d'un réseau pan-européen d'autorités judiciaires et policières disponible 24/7, ce réseau devra réagir dans les huit heures dans les cas d'urgence. Tous les Etats membres de l'Union européenne devront récolter des statistiques de base sur la cybercriminalité, ils devront également prévoir les canaux adéquats pour le transfert des rapports correspondants aux autorités compétentes. Les Etats membres disposeront de deux ans maximum à compter de l'entrée en vigueur (publication dans le Journal officiel de l'Union européenne) de la Directive pour traduire ses dispositions dans la législation nationale.

08 Aug 2013 LIRE L'ACTU
Skype serait dans l'illégalité en France Archives Secunews SECUNEWS

Skype serait dans l'illégalité en France

Skype, c'est pratique, c'est la plupart du temps gratuit, mais c'est aussi illégal en France. L'Autorité des postes et télécoms, l'Arcep, a annoncé mardi avoir informé la justice d'un "manquement possible" de Skype "à son obligation de se déclarer en tant qu'opérateur de communications en France". A plusieurs reprises, l'Acerp a demandé à la société de téléphonie sur internet de se déclarer auprès d'elle, sans effet. Le Procureur de la République de Paris a été informé de ces faits, qui sont susceptibles de recevoir une qualification pénale, a indiqué le régulateur dans un communiqué. Si tous les services fournis par Skype, propriété de Microsoft, ne constituent pas des services de communications électroniques, "tel paraît en revanche être le cas du service permettant aux internautes situés en France d'appeler, depuis leur ordinateur ou leur smartphone, des numéros fixes et mobiles, situés en France ou ailleurs dans le monde", note l'Arcep. L'autorité rappelle que l'exercice en France d'une activité d'opérateur de communications électroniques ne requiert pas d'autorisation administrative, seulement une déclaration préalable, mais que s'y soustraire constitue cependant une infraction pénale. Citation: "Le fait d'exercer une activité d'opérateur de communications électroniques, en particulier le fait de fournir un service téléphonique au public, implique également le respect de certaines obligations, parmi lesquelles figurent notamment l'acheminement des appels d'urgence (impossible sur skype, pour le moment..) et la mise en oeuvre des moyens nécessaires à la réalisation des interceptions judiciaires (impossible sur skype pour le moment...)", rappelle l'Arcep. Les utilisateurs de Skype peuvent passer des appels audio ou vidéo gratuits ou à bas coût via internet en utilisant leur ordinateur, un smartphone ou encore une tablette, sans passer par les réseaux de téléphonie fixe. Skype souligne également un autre danger potentiel sur le marché français mais également dans d’autres pays comme l’Italie, l’Espagne, le Canada… En tant qu’opérateur, la société pourrait devoir financer le service universel. Ce service prévoit trois obligations: - Le raccordement à un réseau téléphonique fixe pour un prix abordable - L’annuaire universel - La distribution d’un annuaire imprimé - L’installation et l’entretien de cabines téléphoniques sur le domaine public. Ce système est financé par une contribution de tous les opérateurs de télécommunication mais Skype n’y participe pas. Citation: Enfin, le groupe souligne qu’en France SFR et Bouygues Telecom bloquent l’utilisation de son logiciel sur les mobiles ainsi que sur la tablette tactile d’Apple, l’iPad sans que "les consommateurs en soient conscients".

18 Mar 2013 LIRE L'ACTU
Acta  la neutralité du Net fragilisée à Bruxelles Archives Secunews SECUNEWS

Acta la neutralité du Net fragilisée à Bruxelles

L'entrée en vigueur de cette loi dans l'Union européenne dépend d'une ratification par le Parlement européen mais également par les Parlements des …tats membres. L'esprit répressif du traité anticontrefaçon pourrait survivre à une non-ratification par le Parlement européen. Neelie Kroes est-elle allée un peu vite en besogne ? La semaine derniére, la commissaire européenne, en charge du numérique à Bruxelles, avait déclaré que la ratification du traité anticontrefaçon Acta (Anti-Counterfeiting Trade Agreement) par le Parlement européen était peu probable. Ce texte, négocié entre 39 pays, dont l'Union européenne et ses …tats membres, les …tats-Unis, l'Australie, le Canada, la Corée et le Japon, pour renforcer leur coopération dans la lutte contre la contrefaçon, a en effet suscité beaucoup d'opposition, sur la Toile et dans les rues d'abord, dans les hémicycles ensuite. Au coeur des inquiétudes: Acta représenterait une menace pour la liberté d'expression et pourrait ouvrir la porte à un filtrage d'Internet. Le texte indique ainsi vouloir "promouvoir la coopération entre fournisseurs de services et détenteurs de droits afin de s'attaquer aux atteintes relatives aux droits dans l'environnement numérique". Son entrée en vigueur dans l'Union européenne dépend d'une ratification par le Parlement européen, ainsi que par les Parlements des …tats membres. En France, l'alternance politique devrait déboucher sur un rejet du texte. Mais le sort d'Acta est loin d'être scellé. Hier, le Parlement européen organisait, à Bruxelles, une table ronde sur la compatibilité d'Acta avec les droits fondamentaux, à cette occasion, un représentant de la Commission européenne a rappelé qu'elle attendait l'avis de la Cour de justice européenne, saisie par la Commission, pour soumettre à nouveau le texte au Parlement. Le vote en pléniére est prévu le 3 juillet 2012, par ailleurs, l'esprit du texte (qui prévoit des mesures répressives pour protéger la propriété intellectuelle) pourrait survivre au " traité Acta ". C'est la crainte de l'eurodéputée Françoise Castex (PS), qui s'exprimait lors d'un point presse organisé au même moment par le bureau d'information du Parlement européen à Paris. Citation:"Il y a une coÔncidence chronologique entre la négociation du traité Acta, le vote de la loi " Hadopi " en France et les propositions de loi " sopa " et " Pipa " aux …tats-Unis", a-t-elle souligné. Pour elle, l'enjeu de tous ces textes est de contrôler Internet pour assurer une maÓtrise de royalties aux ayants droit. Citation:"Le probléme de contrefaçon des biens est grave et il faut protéger le droit d'auteur, convient Françoise Castex, mais donnons d'abord nos propres normes au niveau européen." Sauf que le Parlement européen n'est pas à l'initiative des lois. Les anti-Acta misent donc sur la révision de la directive sur la propriété intellectuelle pour fixer un cadre européen qui protégerait à la fois la neutralité du Net et la rémunération des créateurs. Un dossier aux mains du commissaire européen Michel Barnier, qui doit lancer une consultation sur le sujet en juin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ?

18 May 2012 LIRE L'ACTU
La police bavaroise à l'origine d'un logiciel espion Archives Secunews SECUNEWS

La police bavaroise à l'origine d'un logiciel espion

Les autorités bavaroises ont reconnu, lundi 10 octobre 2011, être à l'origine d'un virus informatique, de type "cheval de Troie", permettant d'espionner un ordinateur infecté. Samedi, le collectif de hackers allemand, le "Chaos Computer Club" (CCC), a mis au jour ce programme malveillant. Le gouvernement fédéral s'était abstenu, dans un premier temps, de confirmer l'origine du virus, mais le ministère de l'intérieur de Bavière a reconnu dans la soirée qu'il avait été mis au point en 2009 pour sa police régionale. "Ozapftis", "Bundestrojaner","R2D2, etc..., le programme dispose de plusieurs noms de code. [quote]Une fois installé, ce troyen (cheval de Troie) est non seulement capable "de collecter des données privées, mais permet un accés à distance, afin de télécharger et d'exécuter des programmes", assure le CCC.[/quote] [quote]"Ce Troyen peut contrôler de nombreuses applications liées à la communication, comme Skype, MSN Messenger et Yahoo Messenger", explique Graham Cluley. Il peut également "faire des copies de ce qui apparait à l'écran des utilisateurs et enregistrer les appels sur Skype", poursuit-il.[/quote] [quote]"Nous prenons les informations liées aux recherches du Chaos Computer Club trés au sérieux", avait déclaré lundi le porte-parole du gouvernement allemand, Steffen Seibert, au cours d'un point de presse régulier, cité par l'Agence France-Presse.[/quote] [quote]"A notre connaissance, le programme mis en évidence par le CCC est vieux de trois ans et en l'état actuel de nos recherches, il n'a jamais été utilisé", a pour sa part précisé le porte-parole adjoint du ministère de l'intérieur, Markus Beyer.[/quote] Polémique en Allemagne, aux États-Unis et en France Après une longue bataille juridique, en février 2008, l'utilisation de logiciels espions par la police, ou "Bundestrojan" a été autorisée, mais dans des conditions bien précises. Mais pour le CCC, de "gros défauts de conception du programme" rendent cette fonction disponible "à n'importe qui sur Internet". [quote]"Nous sommes surpris et choqués par le manque de sécurité du code", déplore le Chaos Computer Club.[/quote] Ce n'est pas la première fois que l'utilisation de ce type de logiciels par les autorités fait polémique. En 2001, la police fédérale américaine, le FBI, avait essayé d'introduire un programme similaire, baptisé "Magic Lantern", le FBI avait même demandé aux éditeurs d'antivirus de ne pas intégrer ce programme dans la base de données à effacer. Dans le cadre de l'examen Lopsi 2 , un article prévoit que les forces de l'ordre peuvent, sous l'autorité d'un juge, utiliser des logiciels espions installés sur les ordinateurs de suspects. Une mesure qui avait été trés critiquée par les associations de défense de la vie privée.

13 Oct 2011 LIRE L'ACTU
Aprés la warner, Miramax test la location de films sur Facebook Archives Secunews SECUNEWS

Aprés la warner, Miramax test la location de films sur Facebook

Warner était devenu en mars 2011, la premiére compagnie hollywoodienne à distribuer des films via Facebook aux Etats-Unis Certains films des studios américains Miramax sont depuis lundi 22 ao?t 2011 disponibles à la location sur le site de réseau social Facebook aux Etats-Unis, en Grande-Bretagne et en Turquie. L'arrivée de ce nouveau service de Miramax, qui prévoit de l'étendre progressivement à d'autres pays, permet au réseau communautaire d'affirmer son statut de fournisseur de divertissements, au-delà de l'échange d'informations entre amis. Une premiére version de l'application permet le visionnage de films sans téléchargement ( streaming ) mais le logiciel pourra évoluer en fonction des commentaires des utilisateurs, a indiqué Miramax sur son blog. Les films pourront être loués pour "3 dollars (2.08 euros), les versements pouvant s'effectuer sous la forme de crédits sur le plateforme de paiement de Facebook ( plus d'infos sur les crédits facebook ). Citation:"Notre but final est d'offrir aux clients la possibilité d'acheter des films et de les conserver" avec leurs propres moyens de stockage "pour qu'ils puissent ensuite y accéder par n'importe quel outil", a indiqué Miramax. Parmi les films proposés par les studios figurent: - Pulp Fiction - Trainspotting - Kill Bill - Will Hunting - et d'autres... Le PDG du loueur américain de vidéos sur internet Netflix est entré au conseil d'administration de Facebook en juin 2011. Citation:Il avait alors déclaré que "le site de réseau social était à l'origine d'une évolution fondamentale dans la façon dont les gens communiquent entre eux et de partager toutes sortes de contenus". Warner était devenu en mars 2011, ,la premiére compagnie hollywoodienne à distribuer des films via Facebook aux Etats-Unis . Les studios américains ont déjà fait plusieurs tentatives de distribution en ligne, que ce soit à travers Amazon, le video-club Netflix ou l'iTunes d'Apple. Accéder a Miramax sur Facebook Accéder au site officiel de Miramax

23 Aug 2011 LIRE L'ACTU
Voici le futur nouveau siége social d'Apple Archives Secunews SECUNEWS

Voici le futur nouveau siége social d'Apple

Destiné à abriter le nouveau siége social d'Apple, ce complexe immobilier fait la part belle à une architecture futuriste que vient border un immense parc naturel. Actuellement en cours de réalisation, ce bâtiment imaginé par le bureau d'architectes Foster + Partners est conçu pour loger les futurs bureaux d'Apple. Fidéle à son image design et futuriste, la marque à la pomme prévoit ainsi d'accueillir dans ce nouvel édifice 12.000 employés et étudiants dés 2015 et coutera trois milliards dollars.

17 Aug 2011 LIRE L'ACTU
Un décret Français impose aux F.A.I et hébergeurs de conserver les mots de passe Archives Secunews SECUNEWS

Un décret Français impose aux F.A.I et hébergeurs de conserver les mots de passe

Un décret paru mardi 1er mars au Journal officiel impose aux hébergeurs et fournisseurs de services sur Internet francais de conserver pendant un an toute une série de données personnelles de l'internaute, comme ses codes confidentiels, ainsi que sa navigation sur la Toile. "La durée de conservation des données est d'un an", indique ce décret pris dans le cadre de la loi du 21 juin 2004 "pour la confiance dans l'économie numérique". Cette loi prévoit notamment que la police et gendarmerie nationale peuvent exiger ces données "afin de prévenir les actes de terrorisme". Citation:"Pour chaque connexion de leurs abonnés", les hébergeurs et fournisseurs de services sur Internet sont tenus de "conserver" des informations trés diverses et trés précises, selon ce décret. Ils doivent ainsi sauvegarder: - Les informations fournies lors de la souscription d'un contrat par un utilisateur ou lors de la création d'un compte (à savoir "les nom et prénom ou la raison sociale) - Les adresses postales associées - Les pseudonymes utilisés - Les adresses de courrier électronique ou de compte associées - Les numéros de téléphone - Le mot de passe ainsi que les données permettant de le vérifier ou de le modifier Conserver le moyen de paiement, sa référence, son montant Plus généralement, les hébergeurs doivent garder - L'identifiant de la connexion - L'identifiant du terminal utilisé pour la connexion - Les dates et heures de début et de fin de la connexion - Lles caractéristiques de la ligne de l'abonné. Citation:Pour chaque action d'un internaute sur la Toile, "la nature de l'opération" doit être consignée par ces prestataires, qu'il s'agisse d'écrire un e-mail ou de télécharger une image ou une vidéo, ainsi que "les date et heure", ordonne le texte. "Lorsque la souscription du contrat ou du compte est payante", les hébergeurs et fournisseurs de services sur la Toile doivent également conserver le moyen de paiement, sa référence, son montant ainsi que "la date et l'heure de la transaction", précise-t-il. La Commission nationale informatique et libertés, la CNIL, qui défend le respect de la vie privée sur la Toile, a indiqué avoir rendu, dés 2007, un avis sur le sujet, mais celui-ci n'est pas public. Clic pour lire le décret JORF n?0050 du 1 mars 2011 (source:lemonde)

03 Mar 2011 LIRE L'ACTU
78 satellites pour décongestionner le Web Archives Secunews SECUNEWS

78 satellites pour décongestionner le Web

L'entreprise canadienne MSCI (Microsat Systems Canada Inc.) planifie de mettre en orbite des micro-satellites afin de faciliter les communications et désengorger les réseaux. Ce projet, nommé "CommStellation", consiste en 78 satellites qui survoleront la planéte en basse orbite (à peine 1.000 kilométres du sol), facilitant de ce fait les lancements et réduisant substantiellement les co?ts d'opération. ¿ cette altitude, les appareils n'auront pas à souffrir des températures extrêmes et des radiations retrouvées dans l'espace. Chaque satellite peut transférer jusqu'à 12Go de données par seconde et posséde une durée de vie de 10 ans. " CommStellation " fera compétition au projet O3b auquel est associé Google, qui vise à faciliter l'accés à l'Internet aux 3 milliards de personnes qui vivent en dehors des grands centres. L'avantage de MSCI, selon la compagnie, repose sur le fait qu'elle base sa stratégie sur des technologies simples, ce qui lui permet de se lancer aisément dans le marché des communications via satellite. En raison de leur petite taille, ce sont 14 satellites qui peuvent être déployés par lancement, chaque satellite couvrira une région circulaire de 11 millions de kilométres carrés. MSCI prévoit que CommStellation sera complétement opérationnel en 2015. (Source: branchez-vous)

21 Jan 2011 LIRE L'ACTU
Dix conseils pour protéger vos données de votre smartphone Archives Secunews SECUNEWS

Dix conseils pour protéger vos données de votre smartphone

Une fois n'est pas coutume, les parents devraient prendre exemple sur leurs enfants, selon une étude Médiamétrie, publiée mardi par la Commission nationale informatique et liberté ( CNIL ), les adolescents se montrent un peu plus prudent que leurs aînés concernant le stockage de leurs données personnelles sur leur Smartphone. Ainsi, 82% des 15-17 ans estiment gênant d'enregistrer ses codes secrets (contre 76% en moyenne) et 37% utilisent un code de verrouillage spécifique (contre 31% en moyenne). Selon cette étude, menée par internet du 4 au 14 novembre 2011 auprès de 2.315 personnes, sept personnes sur 10 n'éteignent jamais leur smartphone et plus d'un quart l'éteignent seulement pour dormir. 89% stockent des données de contact ou des coordonnées 86% des données multimédia (photos/vidéos, agenda, notes...) 40% des données à caractère secret (coordonnées bancaires, codes secrets, codes d'accès aux immeubles...). 65% pensent que les données contenues dans leur téléphone ne sont pas bien protégées, mais 30% déclarent pourtant n'avoir aucun code de protection actif sur leur appareil. Dix conseils utiles: 1. N'enregistrez pas d'informations confidentielles (codes secrets, codes d'accès, coordonnées bancaires...) dans votre smartphone (vol, piratage, usurpation d'identité...). 2. Ne désactivez pas le code PIN et changez celui proposé par défaut, choisissez un code compliqué, pas votre date de naissance! 3. Mettez en place un délai de verrouillage automatique du téléphone, en plus du code PIN, il permet de rendre inactif (verrouiller) le téléphone au bout d'un certain temps, cela empêche la consultation des informations contenues dans le téléphone en cas de perte ou de vol. 4. Activez si possible le chiffrement des sauvegardes du téléphone, pour cela, utilisez les réglages de la plate-forme avec laquelle vous connectez le téléphone, cette manipulation garantira que personne ne sera en mesure d'utiliser vos données sans le mot de passe que vous avez défini. 5. Installez un antivirus quand cela est possible. 6. Notez le numéro "IMEI" du téléphone pour le bloquer en cas de perte ou de vol. 7. Ne téléchargez pas d'application de sources inconnues, privilégiez les plateformes officielles. 8. Vérifiez à quelles données contenues dans votre smartphone l'application que vous installez va avoir accès. 9. Lisez les conditions d'utilisation d'un service avant de l'installer. Les avis des autres utilisateurs peuvent également être utiles! 10. Réglez les paramètres au sein du téléphone ou dans les applications de géolocalisation (Twitter, Foursquare, Plyce...) afin de toujours contrôler quand et par qui vous voulez être géolocalisé. Désactivez le GPS ou le WiFI quand vous ne vous servez plus d'une application de géolocalisation. Citation: La présidente de la Cnil, Isabelle Falque-Pierrotin, prévient par ailleurs que la Commission a maintenant un plan d'action, qui prévoit une définition des "bonnes pratiques", la mise au point d'outils pédagogiques et "le développement des contrôles", "pour voir ce qui est stocké et transmis" entre opérateurs et développeurs de smartphone. Il y aura "éventuellement des sanctions", a-t-elle averti.

10 Oct 2010 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Le projet Superbus le bus du futur Archives Secunews SECUNEWS

Le projet Superbus le bus du futur

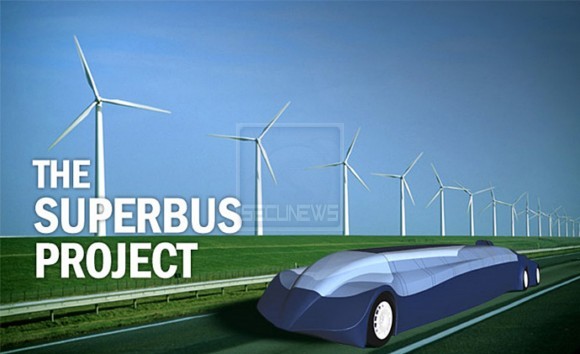
voici le Superbus, c'est le nom de ce projet, qui se présente sous la forme d'une espèce de limousine super strech développée par l'université Delft University of Technology. Conçu pour être aussi à l'aise sur routes normales avec un chauffeur que sur routes dédiés "supertracks" en mode pilotage automatique, le Superbus serait capable d'atteindre 250 km/h en vitesse de pointe, il se présente donc en alternative aux trains traditionnels, aux tramways ou aux trains à lévitation magnétique, comme une nouvelle solution à la mobilité future. Question dimensions, on sait que le Superbus fait 1.7 m de haut, rendant impossible la position debout pour pas mal d'usagers à son bord, mais gage d'aérodynamique 15 mètre de long, mais il semblerait que chacun des 23 passagers dispose d'une portière pour un accès aisé. Le projet Superbus prévoit: 23 places spacieuses et confortables pour le passager L’air conditionné 16 portières en papillon facilitent l’entrée et la sortie A l’arrière du véhicule, se trouvent quatre roues pour une conduite assistée, ainsi qu’un ensemble de batteries lithium polymère. Le Superbus devrait être capable d'accélérer de 0 à 100 km/h en 36 secondes grâce à une construction légère. D'un point de vue conceptuel, il semblerait que le Superbus ne dépose pas ses passagers à des arrêts prédéterminés mais aux lieux précis souhaités et sa durée de vie serait de seulement 3 ans au lieu de 13 ans pour un bus normal afin de permettre d'être en phase permanente avec les nouvelles technologies à disposition. De plus, le Superbus embarquerait divers capteurs et détecteurs d'obstacles jusqu'à 300 mètres pour plus de sécurité et les supertracks seraient composées d'une surface au sol emmagasinant l'énergie solaire nécessaire au fonctionnement de l'engin , mais elles permettraient aussi de faire chauffer la piste pour y éviter l'accumulation de neige ou de glace. Même si ce projet semble complètement fou sur le papier, sachez que Delft University of Technology travaille principalement dans l'ingénierie aéronautique, que l'ingénieur en charge du projet est Antonia Terzi qui a déjà oeuvré en F1 avec Ferrari et Williams-BMW et que le projet Superbus a déjà reçu 7 millions d'euros de la part du gouvernement hollandais ainsi que 1 million d'euros de la part de la compagnie locale de bus Connexxion. Accéder au projet Superbus (anglais) Accéder au projet Superbus (anglais)

26 Mar 2010 LIRE L'ACTU