Moteur de recherche

Résultats pour : "marqué"

Le premier câble de fibre optique transatlantique a été arraché dans l’océan : plongée dans une opération extraordinaire Presse-Citron Général

Le premier câble de fibre optique transatlantique a été arraché dans l’océan : plongée dans une opération extraordinaire

Installé à la fin des années 1980, le câble transatlantique TAT-8 a marqué un tournant dans l’histoire des télécommunications. Plus de trente ans après avoir transporté les premières données en fibre optique entre l’Europe et les États-Unis, cette infrastructure pionnière est aujourd’hui remontée de

22 Sep 2026 LIRE L'ACTU
Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ? Archives Secunews SECUNEWS

Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ?

Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.

19 Feb 2025 LIRE L'ACTU
Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

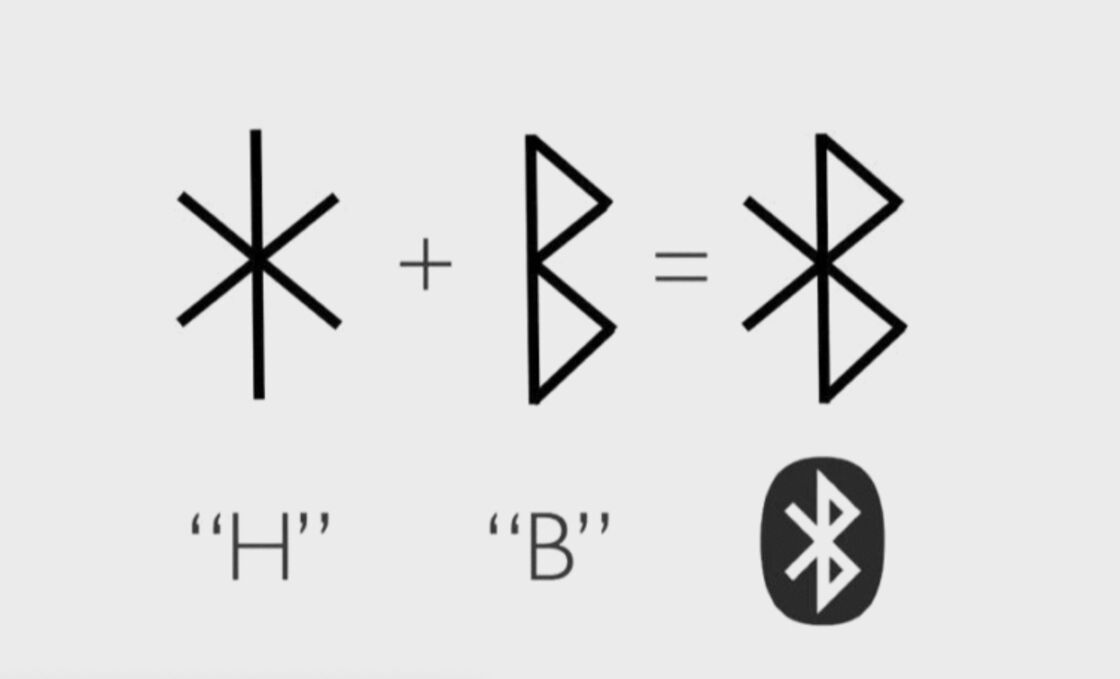
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur Archives Secunews SECUNEWS

FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur

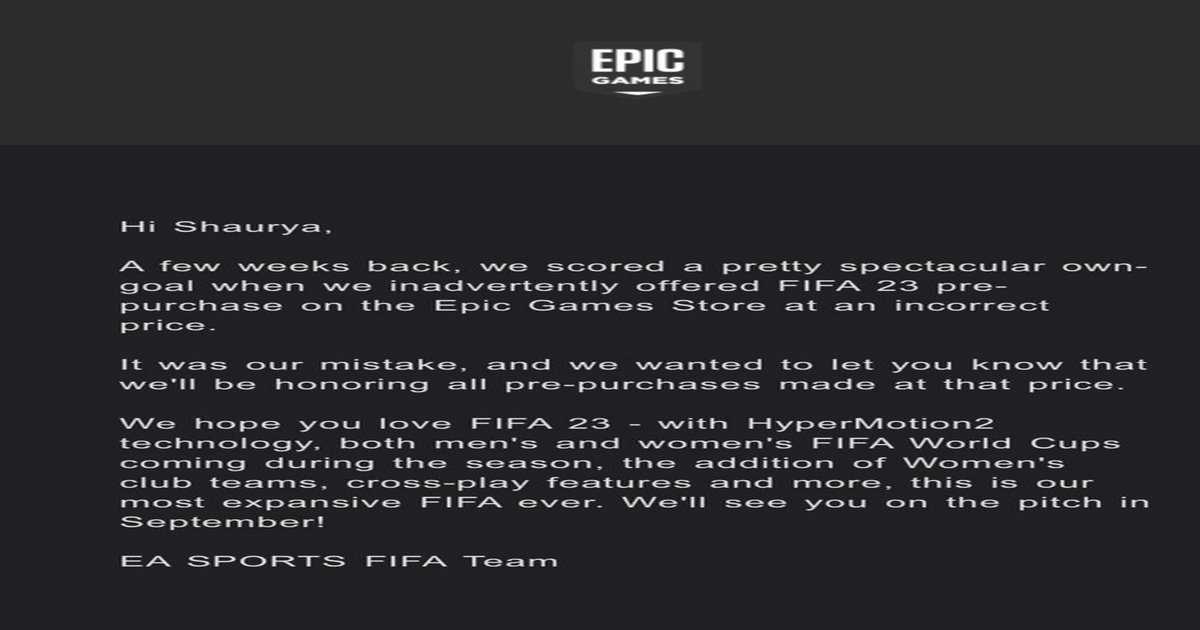
Alors que FIFA 23 est prévu pour le 30 septembre 2022, certains internautes ont pu précommander l’Ultimate Édition du jeu, sur la version indienne de l’Epic Game Store à un prix défiant toute concurrence grâce à une erreur. En apprenant la nouvelle, des internautes du monde entier ont voulu tenter leur chance en essayant d’accéder à la plate-forme indienne, au moyen d’un VPN par exemple. Plutôt que d’annuler les commandes, EA Sports a décidé d’assumer son erreur et d’honorer tous les achats. "Il y a quelques semaines, nous avons marqué un but contre notre camp assez spectaculaire lorsque nous avons proposé par inadvertance la précommande de FIFA 23 sur l’Epic Games Store à un prix incorrect", s’est adressé l’éditeur aux acheteurs concernés. "C’était notre erreur, et nous voulions vous faire savoir que nous honorerons tous les achats effectués à ce prix", a-t-il ajouté. L'erreur a été rectifiée et le jeu a été remis en vente à son prix d’origine.

20 Aug 2022 LIRE L'ACTU
(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel Archives Secunews SECUNEWS

(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel

Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet​, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.

09 Feb 2018 LIRE L'ACTU
Comment empêcher Sony d’afficher de la publicité sur l'interface de votre Playstation 4 Archives Secunews SECUNEWS

Comment empêcher Sony d’afficher de la publicité sur l'interface de votre Playstation 4

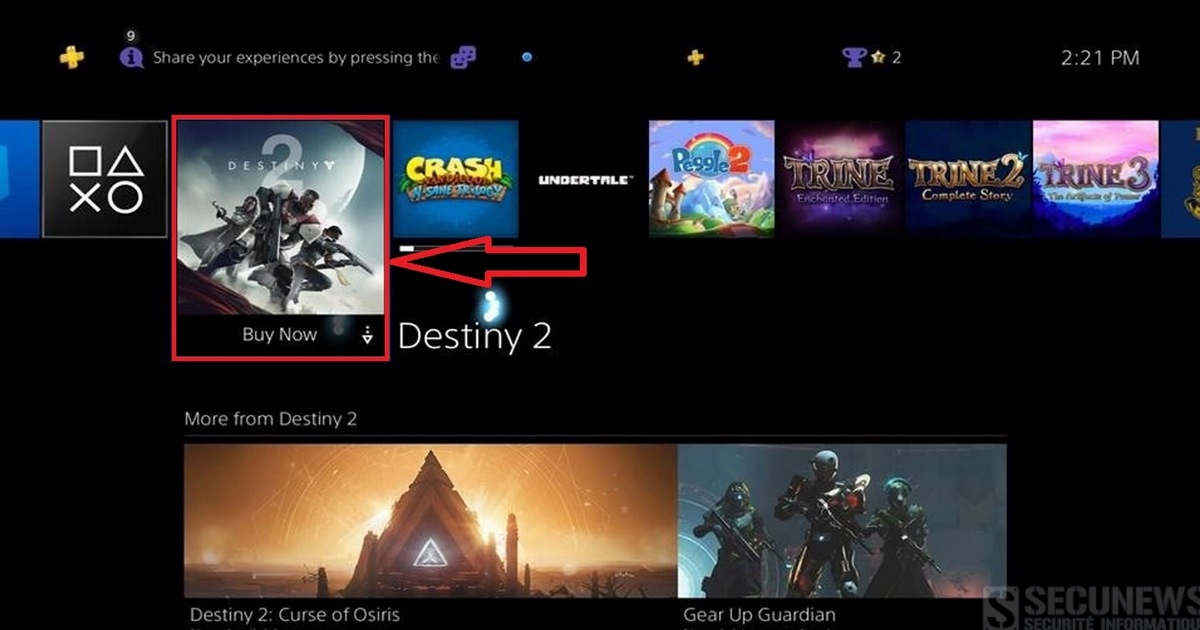
Certains joueurs l’auront sans doute remarqué, Sony utilise désormais le menu de la PlayStation 4 pour y afficher des partenariats, entre vos jeux achetés au prix fort se trouvent donc des icônes qui vous revoient directement sur le PlayStation Store. Que vous ayez craqué pour Destiny 2, un jeu de tir en vue à la première personne, ou pas, l’icône est bien là, placée en évidence dans la barre d’applications de la PS4. Le deal signé par le développeur Bungie, l’éditeur Activision et Sony doit être plutôt juteux, puisque non seulement la mise en avant est importante, mais le risque d’énerver les joueurs l’est tout autant. Alors si vous souhaitez faire disparaître cette publicité (ou l’empêcher d’arriver, si vous n’avez pas encore été ciblé), il existe heureusement une solution : - Rendez-vous dans les 'paramètres de la console'. - Puis dans le 'menu système'. - Ensuite, choisissez le sous-menu 'téléchargements automatiques' décochez la case 'Contenu proposé'. En suivant ces quelques étapes, vous serez à l’abri de ces promotions intempestives, et qui n’ont rien à faire sur une console et entre des jeux achetés au prix fort. Lire tous les articles sur la playstation.

01 Jan 2018 LIRE L'ACTU
Ivre, il vole deux poteaux d'éclairage et les emporte sur le toit de sa Twingo Archives Secunews SECUNEWS

Ivre, il vole deux poteaux d'éclairage et les emporte sur le toit de sa Twingo

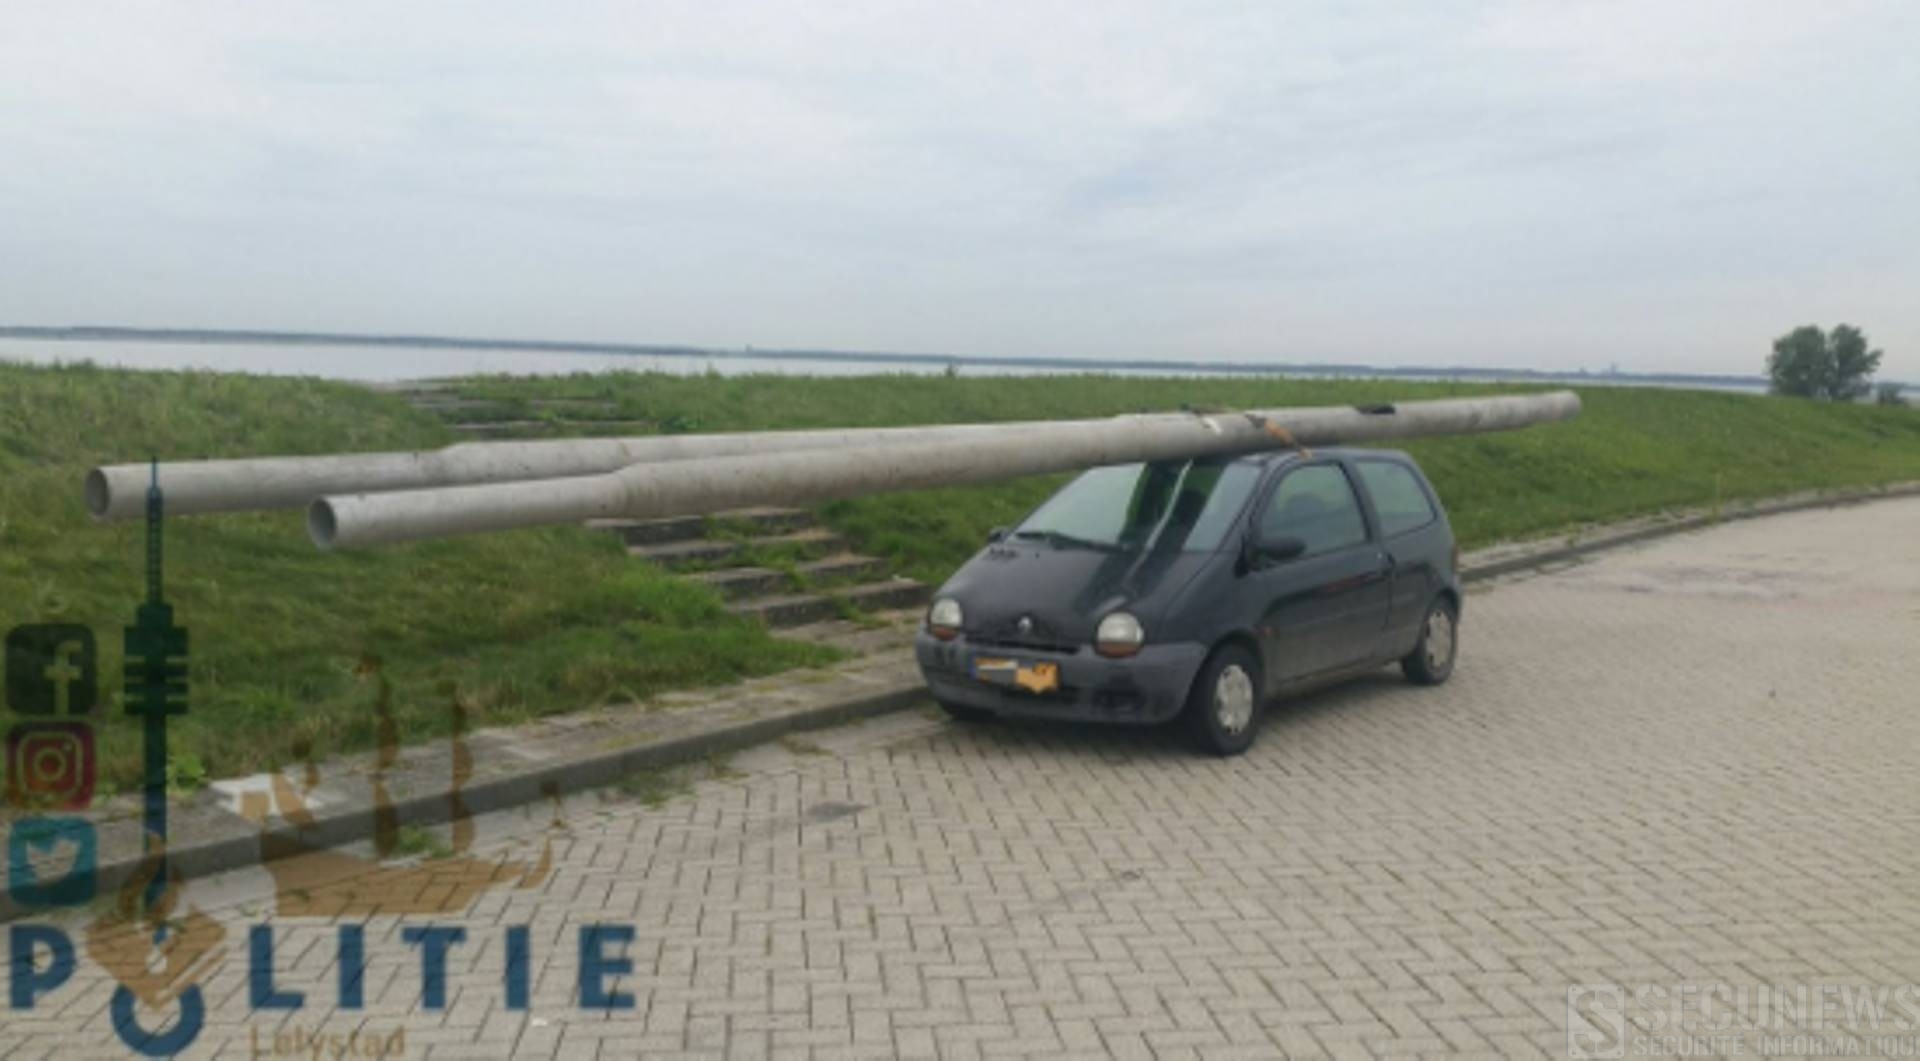
Un vol étonnant dans la ville néerlandaise de Lelystad, la police a arrêté le conducteur d'une renault twingo avec une cargaison très spéciale, deux énormes réverbères. La police a remarqué son état alcoolisé mais le conducteur a refusé l’alcootest, ce qui a conduit à son arrestation. Son véhicule n'était pas assuré et sans contrôle technique, l'automobiliste était en outre poursuivi pour un autre fait, vol de carburant sans payer, sa voiture a été mise en fourrière Elle est solide la twingo

03 Aug 2017 LIRE L'ACTU
(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement Archives Secunews SECUNEWS

(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement

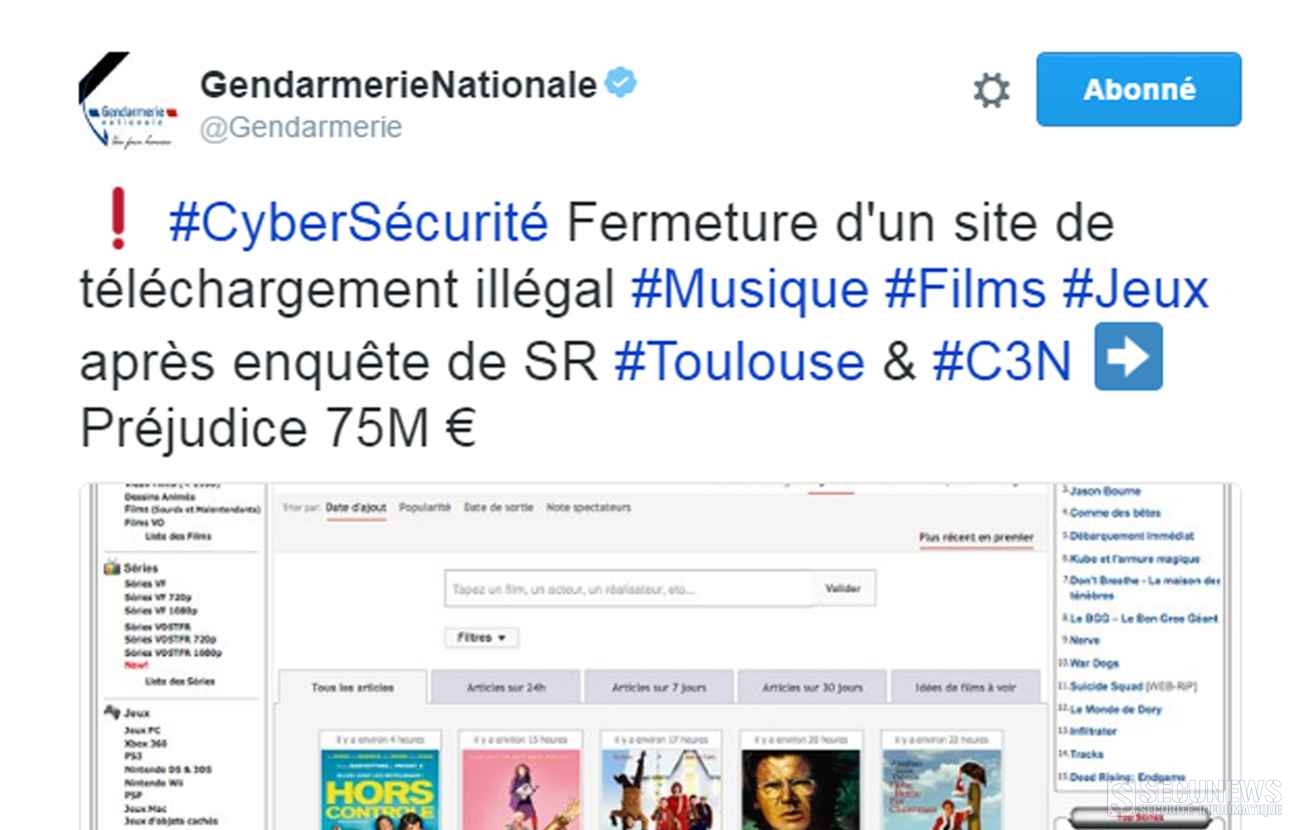
Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…

28 Nov 2016 LIRE L'ACTU
Microsoft va doubler le nombre de pubs sur le menu de Windows 10 Archives Secunews SECUNEWS

Microsoft va doubler le nombre de pubs sur le menu de Windows 10

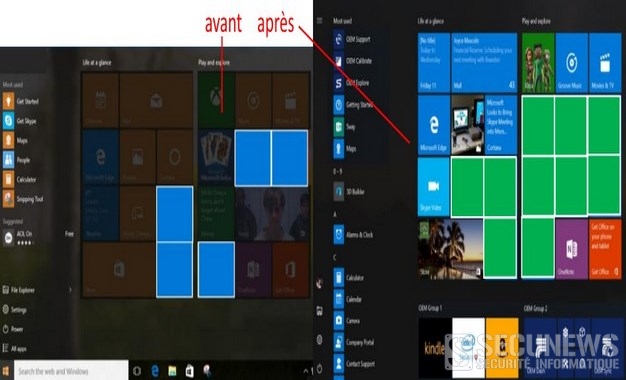
Microsoft a indiqué que lors de la mise à jour anniversaire de Windows 10 en juillet 2016, le nombre d'applications sponsorisées dans le menu passerait de 5 à 10. L'annonce a été faite en marge de la conférence WinHEC. Ces applications sponsorisées ou publicités sont utilisées sur les PC pour inciter les utilisateurs de Windows 10 à télécharger les magasins proposant des applications. Les différentes applications proposées diffèrent selon les pays. Si ces applications sont installées sur les ordinateurs, Microsoft explique qu'elles peuvent être totalement enlevées des machines et du menu de démarrage. La firme fondée par Paul Allen et Bill Gates n'a pas expliqué pourquoi cette présence doublait, mais il semblerait que ce soit un moyen de convaincre davantage de développeurs de venir sur le Windows Store. Des publicités indélogeables ? Dans sa documentation technique, l'éditeur souligne que les applications promues dans cet espace sont choisies selon des critères géographiques. "L'objectif annoncé est que les usagers découvrent des applications de haute qualité et pertinentes dans leur région. Microsoft indique toutefois que ces pubs pourront être totalement désinstallées... mais semble préciser que seules les entreprises pourront le faire." À ce jour, près de 300 millions d'appareils sont équipés de Windows 10. La mise à jour gratuite de juillet 2016 devrait apporter des améliorations et des nouveautés. Plus d'infos voir: Windows 10 deviendra payant le 29 juillet 2016. Comment supprimer les publicités du menu Démarrer de windows 10. Vous l'avez peut-être remarqué, le menu Démarrer affiche de temps à autre dans sa colonne de gauche des 'suggestions' qui ne sont rien d'autre que de la publicité pour du contenu en provenance du Windows Store. Voici comment faire: - Cliquez droit sur le bureau puis sur 'Personnaliser' - Sélectionnez dans la colonne de gauche l'élément 'Accueil' - Basculer le réglage 'Afficher occasionnellement les suggestions dans l'écran d'accueil' sur 'Désactivé'.

18 May 2016 LIRE L'ACTU
Il passe sa carte d'identité électronique au micro-onde, pour ne pas être surveillé Archives Secunews SECUNEWS

Il passe sa carte d'identité électronique au micro-onde, pour ne pas être surveillé

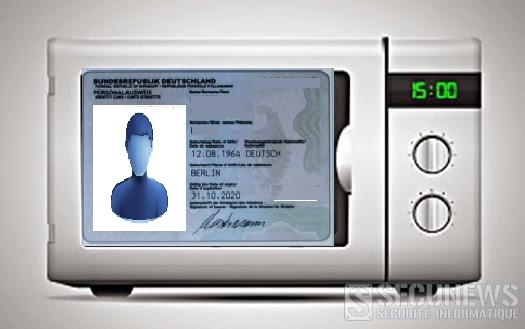
Un Allemand a été arrêté à l'aéroport de Francfort mardi, il avait mis sa carte d'identité au micro-onde pour désactiver sa puce RFID. Selon la police, l'homme aurait pris cette décision pour désactiver la puce RFID embarquée dans toutes les cartes d'identité allemandes depuis 2010, explique le quotidien américain The Washington Post. Selon lui, elle menaçait, son droit au respect de sa vie privée en permettant de l'espionner. Il risque une amende ou une peine de prison pour avoir modifier illégalement des documents officiels. Ceux-ci appartiennent à l'Etat, selon la loi allemande. Cette homme n'est pas le premier à avoir eu cette idée, plusieurs tutoriaux montrant comment désactiver cette puce sont disponibles en ligne sur internet. L'un d'entre eux, remontant à 2011, enseigne par exemple la bonne méthode pour faire bouillir ses documents d'identité... L'opposition à la mise en place de cette puce avait été forte en 2010. Un sondage, commandé par le gouvernement, était alors arrivé à la conclusion qu'il faudrait "dix ans au document pour être accepté". Les révélations de l'ancien consultant de la NSA 'Edward Snowden' sur les pratiques de surveillance de l'Agence nationale de sécurité américaine ont renforcé la méfiance des Allemands, très sensibles à ces questions du fait de leur histoire, marquée notamment par l'espionnage pratiqué par la Stasi, la police politique de l'ex-Allemagne de l'Est. Mi-juin 2015, une 'place Edward Snowden a même été inaugurée à Dresde. Celui-ci avait notamment révélé que la 'NSA' écoutait les communications de nombreux citoyens allemands, dont celles d'Angela Merkel. Les ventes de machines à écrire ont elles aussi augmenté, le bon vieux papier étant considéré comme plus sûr qu'un e-mail pour éviter les grandes oreilles de la NSA.

19 Apr 2016 LIRE L'ACTU
WhatsApp passe au cryptage complet des conversations, des photos et des vidéos Archives Secunews SECUNEWS

WhatsApp passe au cryptage complet des conversations, des photos et des vidéos

Le service de messagerie Whatsapp, propriété de Facebook, a annoncé mardi que tous les appels et messages passés et envoyés sur sa plateforme étaient maintenant codés 'de bout en bout'. Seul l'émetteur et le récepteur peuvent ainsi les lire. Aucune manipulation à faire pour l'utilisateur, tout cela est automatique. Si vous communiquez via WhatsApp, vous avez peut-être remarqué un message apparaître au sein de vos conversations. [quote]'Les messages que vous envoyez dans cette discussion et les appels sont désormais protégés avec le chiffrement de bout en bout', indique le texte qui invite l'utilisateur à "toucher pour plus d'informations". [/quote] La conséquence de ce cryptage ? WhatsApp et les tierces parties ne peuvent pas entendre ni voir tout ce qui est échangé. [quote]'L'idée est simple: Quand vous envoyez un message, la seule personne qui peut le lire est la personne ou le groupe à qui vous envoyez ce message. Personne d'autre ne peut rentrer dans ce message. - Pas les cybercriminels - Pas les pirates - Pas les régimes oppressifs - Même pas nous", écrivent Jan Koum et Brian Acton, les co-fondateurs du service de messagerie désormais filiale de Facebook, dans un post sur le blog de WhatsApp.[/quote] Objectif: Que vos échanges "ne tombent pas entre de mauvaises mains. Photos et vidéos cryptées. Le cryptage chez WhatsApp a été disponible dès 2014 pour les seuls messages textuels entre deux utilisateurs mais les messages groupés ou ceux assortis de contenus tels que des photos ou des vidéos n'avaient qu'un cryptage partiel. Comment ça marche ? Le chiffrement de bout en bout n'est disponible que sur la dernière version de l'application. Tout ce que vous partagez (textes, photos, vidéos, etc...) est protégé avec un cadenas et seuls le destinataire et vous avez la clé spéciale qui permet de les déverrouiller et de les lire. Chaque message que vous envoyez a son propre cadenas unique et sa clé unique, sans nécessiter une action de l'utilisateur. Pas de paramètres à créer ou à mettre à jour, tout cela est automatique. Pour vérifier que les messages sont bien cryptés, les utilisateurs sont invités à scanner un QR code ou à comparer une série de chiffres avec ceux présents sur le téléphone de leurs amis. Les fondateurs de l'application expliquent avoir pris cette décision pour nous rendre moins vulnérables au vol de données sensibles. [quote]'Récemment, il y a eu beaucoup de discussions à propos des services cryptées et des autorités', poursuivent-ils.[/quote] Une allusion au bras de fer entre Apple et le gouvernement américain, qui voulait forcer la marque à la pomme à aider le FBI à pirater un iPhone appartenant à l'un des auteurs de l'attentat de San Bernardino. Si nous reconnaissons l'importance du travail des autorités pour assurer la sécurité, les efforts déployés pour affaiblir le cryptage risquent d'exposer les gens aux cybercriminels, aux hackers et aux Etats hors-la-loi. Un message qui risque de mal passer auprès des forces de l'ordre qui estiment que ce type de protection permet aux criminels et aux terroristes d'opérer librement. D'après des informations de presse, relayées par l'AFP, WhatsApp se trouverait actuellement dans des batailles judiciaires similaires à celle entre Apple et le FBI. Des médias ont aussi rapporté que le service et son concurrent Telegram avaient pu être utilisés dans les attaques terroristes du 13 novembre 2015 à Paris. Les Etats-Unis pourraient légiférer pour obliger les groupes technologiques à conserver des "clés" permettant de récupérer les données en cas d'enquête criminelle, et avec un mandat judiciaire. Des changements de législations sont également discutées en France et au Royaume-Uni.

09 Apr 2016 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

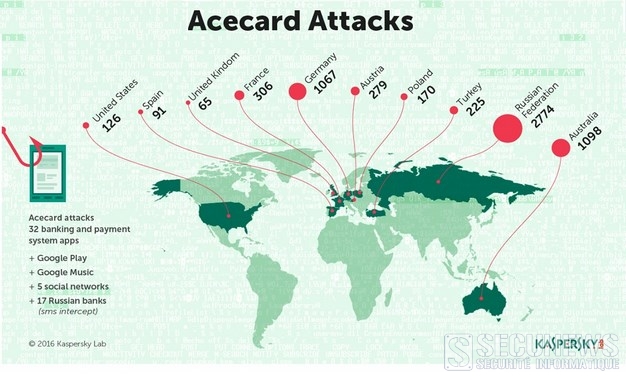
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Son fils de 6 ans lui réclame de l'argent, un père lui écrit la lettre parfaite! Archives Secunews SECUNEWS

Son fils de 6 ans lui réclame de l'argent, un père lui écrit la lettre parfaite!

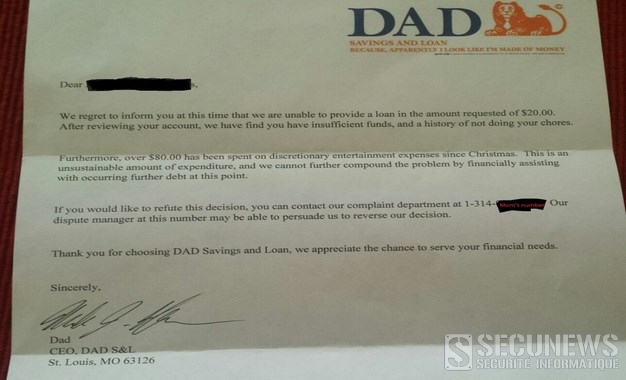
Alors que son fils de six ans lui demandait une avance sur son argent de poche, un papa a trouvé la solution idéale pour mettre un terme aux réclamations. Ce petit garçon de six ans ne s'attendait sûrement pas à recevoir une réponse aussi officielle. Un homme, originaire de Saint-Louis aux Etats-Unis, a publié une photo sur Imgur qui a beaucoup amusé les internautes. Lorsque son fils lui a demandé de lui avancer 20 dollars (18 euros) pour s'acheter un jouet, il lui a écrit une lettre de rejet originale. Cette dernière était envoyée par "la banque de papa" dont le slogan est 'Parce qu'apparemment, j'ai l'air d'avoir beaucoup d'argent'. Le courrier expliquait que le prêt était refusé: [quote]'Après avoir examiné votre compte, nous avons remarqué que vos fonds étaient insuffisants et que vous ne faisiez pas vos corvées. En outre, plus de 80 dollars ont été dépensés en divertissements depuis Noël. Nous ne pouvons pas aggraver le problème en vous assistant financièrement et en alourdissant votre dette actuelle'.[/quote] La lettre continue en indiquant à l'enfant que, s'il souhaite en discuter, il peut s'adresser au département des plaintes. Un numéro de téléphone est alors inscrit, il s'agit bien évidemment de celui de sa maman. (Clic sur l'image pour agrandir)

20 Jan 2016 LIRE L'ACTU
Une Google car arrêtée par la police pour excès de lenteur Archives Secunews SECUNEWS

Une Google car arrêtée par la police pour excès de lenteur

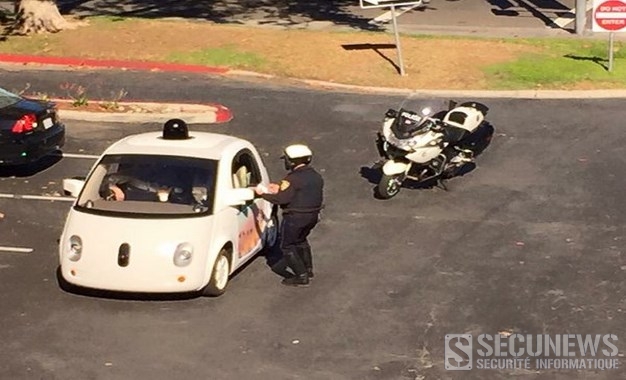
Google, a mis en ligne une photo d’un motard de la police en train d’arrêter, pour excès de lenteur, une de ses voitures sans conducteur qui roulait jeudi dans la Silicon Valley. [quote]'On conduit trop lentement ?', déclare sur le ton de l’humour un message accompagnant la photo, publiée par l’équipe qui s’occupe du projet de voiture autonome sur sa page du réseau social Google+.[/quote] La police de Moutain View, ville de la Silicon Valley (Californie) où se trouve le siège de Google, a expliqué qu’un de ses agents avait remarqué une file de véhicules qui s’allongeait derrière une voiture roulant à 24 miles par heure (38 km/h) sur une voie où la vitesse maximale autorisée est de 35 mph (56 km/h). [quote]Lorsque l’agent s’est approché de la voiture qui roulait lentement, il s’est aperçu que c’était une voiture autonome Google, a déclaré la police locale, qui reconnaît que le comportement de la voiture était légal. La loi californienne autorise les voitures sans conducteur à circuler sur les routes où la vitesse maximale autorisée est de 35 mph ou moins. La police a ajouté que l’agent avait discuté avec le passager de la Google Car du fait qu’elle ralentissait la circulation des autres véhicules.[/quote] Pour des raisons de sécurité, Google limite à 25 mph la vitesse de ses voitures autonomes. [quote]Nous voulons qu’elles donnent une impression amicale et de proximité, et non qu’elles foncent de manière effrayante dans les rues, a souligné la firme.[/quote]

16 Nov 2015 LIRE L'ACTU
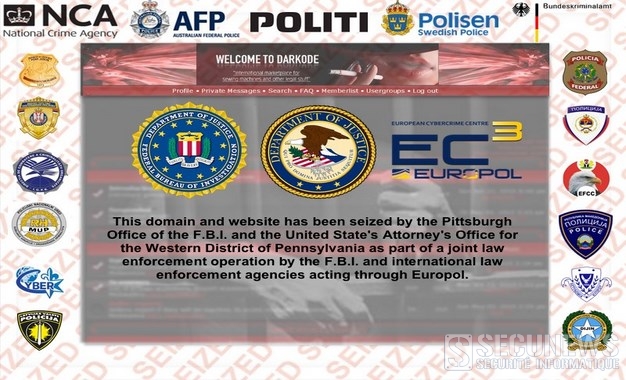
Le FBI et Europol ferment le forum de hackers, Darkode Archives Secunews SECUNEWS

Le FBI et Europol ferment le forum de hackers, Darkode

Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)

19 Jul 2015 LIRE L'ACTU
C'est pas sorcier va renaître sur le Web Archives Secunews SECUNEWS

C'est pas sorcier va renaître sur le Web

C'est pas Sorcier est une légende du PAF. Pendant vingt ans, sur France 3, le duo formé par Fred et Jamy a expliqué la science, aux jeunes comme aux adultes. En 560 émissions, ils ont marqué plusieurs générations, et les premières notes du générique ou leur énorme camion. Deux ans après son départ douloureux de France 3, l'ex-animateur et rédacteur en chef de C'est pas sorcier, Frédéric Courant, a décidé de relancer l'émission sur le Web. Le projet s'appelle 'L'Esprit sorcier' et s'adaptera à son nouveau support. [quote]L'Esprit Sorcier incarnera dès septembre 2015 ce "C'est pas Sorcier 2.0" pour devenir "le nouveau site de la science et de la découverte", promet l'équipe. "Gratuit et participatif", le site sera complété en 2016 par une école de formation, celle-ci permettra aux jeunes des quartiers prioritaires de se former aux métiers de l'information et de la médiation scientifiques".[/quote] Jamy sera-t-il de la partie ? Le retour de Jamy dans le nouveau projet est incertain, il glisse une tête dans la vidéo de présentation pour marquer son soutien, mais ne semble pas impliqué. [quote]'Jamy va venir collaborer sur la plateforme, mais il est très occupé", nous confie Fred, qui reconnaît que tout dépendra de "sa disponibilité'. Il faut dire que Jamy anime depuis 2014 l'émission Le Monde de Jamy, il est tout le temps autour du monde !" s'amuse Fred.[/quote] Malgré les tensions lors de son départ de France 3, Fred a gardé des contacts avec le service public. [quote]D'ailleurs, 'L'Esprit Sorcier' va peut-être s'appeler 'C'est pas sorcier', je suis en discussion avec France Télévisions sur ce sujet", explique-t-il.'[/quote] Financement participatif Sur KissKissBankBank, le projet fait appel aux dons des internautes, et ça a démarré très fort, se félicite Fred. Lancée jeudi 4 juin 2015, la collecte avait déjà dépassé mercredi matin son objectif initial de 50.000 euros, grâce aux contributions de près de 1.800 internautes. Le reste du financement pourra venir de partenariats, avec des collectivités locales notamment. Mais Fred n'est pas dupe. [quote]'Il faudra aussi que l'on trouve des sponsors ou des mécènes. Nous avons toujours été indépendants parce que nous avions l'argent du service public, mais là, sauf s'ils reviennent dans le projet, il faudra que nous trouvions ailleurs", explique-t-il, évoquant "des mutuelles ou de grosses fondations". "Mais nous voulons garder notre crédibilité, donc nous ferons attention aux sources de financement", promet-il.[/quote] Clic pour accéder au site officiel.

12 Jun 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde Archives Secunews SECUNEWS

100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde

Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)

15 Mar 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Journée Mondiale des programmeurs et développeurs Archives Secunews SECUNEWS

Journée Mondiale des programmeurs et développeurs

A priori, nous sommes en face d'une journée mondiale très improbable, dans la mesure ou l'informaticien -programmeur ou développeur- vit dans un monde clos composé de son écran et de lui-même... et pourtant elle existerait vraiment. Une journée mondiale russe L'origine de cette journée mondiale est russe et elle est fixée au 256ème jour de l'année*. [quote]Chacun aura immédiatement remarqué que 256 est une puissance de 2 (28 très exactement) et que c'est même la plus grande puissance de 2 qui soit inférieure au nombre de jours dans une année... Pour arriver ensuite à la journée mondiale, il faut revenir au Russe Valentin Balt, alors employé par une entreprise de développement internet, qui a lancé (en 2002) une pétition au gouvernement pour demander que soit accordé un jour de congé à tous les développeurs.[/quote] Le plus étonnant est qu'il ait obtenu gain de cause et qu'en 2009, le ministère russe de la culture et de la communication de masse (cela ne s'invente pas) fasse le nécessaire pour la création d'un tel jour. En 2009, le président de la fédération de Russie, Dmitry Medvedev signa le décret, officialisant le jour de congé des programmeurs, chaque 256ème jour de l'année. Cette journée n'a pas été imitée dans les autres pays. [quote]Curieusement, c'est le calendrier Grégorien qui a servi de référence pour déterminer le jour en question. Pourtant, c'est la calendrier Julien (utilisé par les orthodoxes) qui devrait faire référence en Russie. De là à se demander s'il n'y a pas un loup quelque part...[/quote] (source:.journee-mondiale.com)

13 Sep 2014 LIRE L'ACTU
L'histoire du fond d'écran de Windows XP Archives Secunews SECUNEWS

L'histoire du fond d'écran de Windows XP

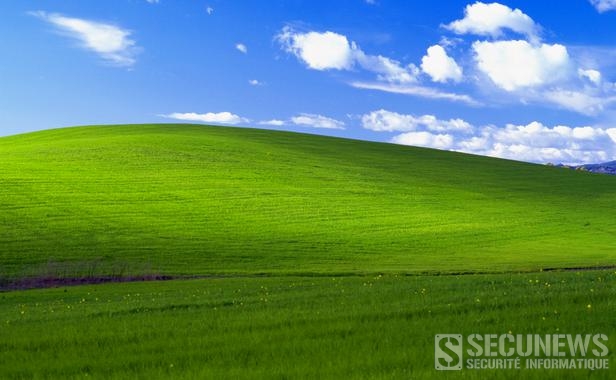
Microsoft a révélé les secrets de son célèbre fond d'écran Windows XP alors que l'entreprise met fin aux mises à jour de son système d'exploitation, Microsoft publie une vidéo qui révèle les secrets de ce cliché, l’une des photos les plus vues à travers le monde. Une colline verdoyante parsemée de petites fleurs jaunes sous un ciel bleu nuageux. Des milliards de personnes sur la planète ont vu cette photo, baptisée "Bliss", elle est utilisée comme fond d’écran par défaut sur Windows XP. Mais d’où vient ce cliché ? Qui l’a pris et où ? Mais surtout, a-t-il été Photoshopé ? Alors que Microsoft a annoncé lundi la fin des mises à jour de son système d’exploitation, la firme de Redmond a posté une interview de l’auteur de la célèbre photographie, qui revient sur son histoire. Chuck O’Rear, qui a longtemps travaillé pour National Geographic, confie avoir pris ce cliché en janvier 1995 dans la Napa Valley, au nord de la baie de San Francisco en Californie, l’une des principales régions viticoles des Etats-Unis. [quote]"J’ai pris cette photo à une époque de l’année où l’herbe est très verte après la pluie. Ce jour-là, l’herbe était parfaite, le soleil était de sortie, il n’y avait pas de nuages dans le ciel, mais le temps que je me gare et que j’installe mon appareil, ils étaient là", raconte le photographe, qui précise n’avoir réalisé que quatre prises ce jour-là, et surtout que ces images n’ont pas été retouchées.[/quote] Ces photographies n’étaient pas une commande de Microsoft. Ce jour de janvier 1995, comme tous les vendredis après-midi, il allait rendre visite à sa petite amie, au détour de sa route, il est frappé par la lumière qui tombe sur les collines et l’herbe et décide de s’arrêter. Chuck O’Rear a ensuite vendu ses clichés à la banque d’images Corbis. Microsoft, qui était à la recherche à l’époque d’une image zen a contacté l’agence, qui a appelé le photographe pour lui demander l’originale, il a ensuite contacté lui-même l’entreprise pour décider du montant (qu’il ne révèle pas). A l’époque, il ne savait pas du tout ce que la firme de Redmond comptait en faire. [quote]Je n’imaginais pas l’impact qu’elle aurait. Les gens qui ont 15 ans aujourd’hui ont été marqués à vie par cette image.[/quote] L'histoire du fond d'écran de Windows XPVoir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014
12 Apr 2014 LIRE L'ACTU
Robin Seggelmann, l'homme par qui l'énorme faille Heartbleed est arrivée Archives Secunews SECUNEWS

Robin Seggelmann, l'homme par qui l'énorme faille Heartbleed est arrivée

Robin Seggelmann se confie et écarte toute théorie du complot... La faille a fait paniquer tous les experts Web, et l'étendue de ses conséquences ne sera sans doute pas connue avant un moment. Ce Jeudi, Robin Seggelmann, le programmeur allemand responsable du bug Heartbleed, s'est confié au Sydney Morning Herald. [quote]Et s'il affirme avoir fait une erreur triviale et malheureuse, il jure qu'elle était involontaire.[/quote] Seggelmann fait partie des quatre programmeurs européens de la fondation qui gère la technologie open source OpenSSL. Il explique avoir corrigé des bugs et ajouté de nouvelles fonctions, en 2011, dans l'une d'entre elles, baptisée "heartbeat" (battement de coeur), il a oublié de valider une variable. Conséquence, avec les bons paramètres, il était possible de faire cracher des informations à un serveur, notamment des mots de passe en clair, et pire, des clés de décryptage ouvrant les portes protégées du site. [quote]Normalement, dans les processus de codage open source, il y a toujours une personne qui relit un nouveau code écrit par un contributeur, manque de bol, cette erreur de programmation n’a pas non plus été remarquée par l’examinateur en question, un certain Dr Stephen Henson, également spécialiste en sécurité informatique d’origine britannique. L’erreur de codage est donc restée, pour être implémentée ensuite sur la plupart des serveurs web. [/quote] C’est un bel exemple de la fameuse loi de Murphy [quote]Quand un truc peut mal tourner, il va forcément mal tourner.[/quote] La NSA hors de cause A l'annonce de la découverte de la faille, lundi, certains yeux se sont tournés vers la NSA. [quote]Seggelmann jure que l'agence américaine n'a jamais été impliquée dans la conception ou la maintenance d'OpenSSL. Il n'écarte cependant pas qu'elle ait pu découvrir et exploiter la faille au cours des deux dernières années.[/quote] Au final, il semble donc qu'il s'agisse bien d'une erreur humaine! Certains estiment que la situation illustre les limites de la gestion d'un protocole open source utilisé par deux sites Web sur trois, qui ne dispose que d'un budget annuel d'un million de dollars. D'autres rappellent que la technologie de cryptage RSA, pourtant privée, a été affaiblie par du lobbying de... la NSA. Voir aussi: Importante faille dans un logiciel utilisé par la moitié des sites internet

11 Apr 2014 LIRE L'ACTU
La sonde LADEE va entrer en contact avec la Lune et cela risque d'être violent Archives Secunews SECUNEWS

La sonde LADEE va entrer en contact avec la Lune et cela risque d'être violent

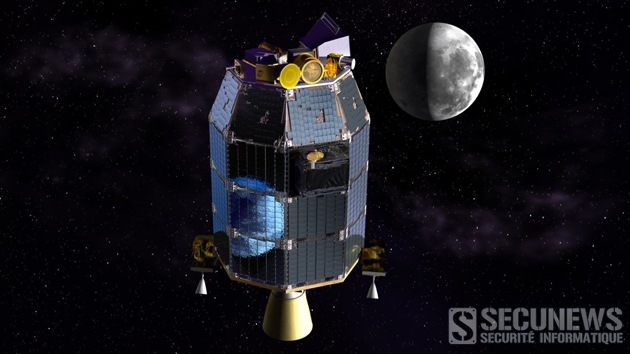
La Nasa a prévenu, la sonde LADEE va entrer en contact avec la Lune d'ici la fin du mois d'avril 2014 et cela risque d'être violent, mais elle aura rempli sa mission auparavant. Le crash est prévu par la Nasa et elle ne va rien faire pour l'en empêcher. La sonde LADEE (Lunar Atmosphere and Dust Environment Explorer) est partie depuis octobre 2014 explorer l'atmosphère du satellite de la Terre ainsi que les poussières en suspension. [quote]"Quand vous heurtez quelque chose à une vitesse de 1.600 mètres par seconde, cela n'a rien de tendre, la sonde va peut-être rebondir un peu mais, à la fin, elle sera détruite, a expliqué Rick Elphic, scientifique en charge du projet LADEE.[/quote] L'événement ne pourra être vu depuis la Terre puisqu'il se déroulera du côté opposé de la Lune. Un jeu-concours pour deviner le moment précis du crash La Nasa elle-même ne sait pas exactement à quel endroit la sonde (dont la mission a coûté 280 millions de dollars) va s'écraser, ni quand, car la sonde va devoir survivre à une éclipse lunaire le 15 avril 2014 (perte de contact total pendant 4 heures) et à d'éventuels obstacles à la surface de la Lune. L'agence spatiale américaine organise d'ailleurs un petit jeu concours où elle invite les internautes du monde entier à deviner la date et l'heure précise du crash. Avant de s'éparpiller par petits bouts, façon puzzle, la sonde LADEE va survoler la surface de la Lune à seulement quelques kilomètres de haut. Elle doit en effet tenter de percer un mystère. Des astronautes de plusieurs missions Apollo, dont Gene Cernan d'Apollo 17, ont remarqué une sorte de halo lumineux au moment du lever du soleil sur la Lune, l'objectif est de savoir ce qui est à l'origine de ce halo. Clic pour accéder au jeu concours (anglais)
09 Apr 2014 LIRE L'ACTU
Top 10 des Hackers arrêtés en 2013 Archives Secunews SECUNEWS

Top 10 des Hackers arrêtés en 2013

L’année 2013 a été fructueuse en matière d’arrestations de pirates informatiques. Les cyber-autorités ont ainsi inscrit à leur tableau de chasse les créateurs de Blackhole, Le ransomwares, le pirate de Stratfor et même… un chat! Retour sur 10 arrestations marquantes en 2013. Parmi les génies informatiques, certains sont des pirates, il est courant de distinguer deux catégories de hackers. D’un côté, les white hat hackers et de l’autre les black hat hackers Voici 10 arrestations marquantes de hackers (black hat) qui ont marqué 2013. 1. Jeremy Hammond et l’attaque de Stratfor Jeremy Hammond, 28 ans, est le pirate qui a attaqué Stratfor en 2012. Il a plaidé coupable lors de son procès en mai 2013 et écope de 10 ans de prison, suivis de 3 ans en liberté conditionnelle. Son arrestation ainsi que celle d’autres hacktivistes a été rendue possible après que le leader de Lulzec Hector Xavier Monsegur (alias Sabu) les ait dénoncés. 2. Dmitry Fedotov, créateur de Blackhole En octobre 2013, la police russe arrête le cerveau derrière Blackhole et Cool (deux kits d’exploits) très populaires utilisés pour les cyber-attaques. Agé de 27 ans, Dmitry Fedotov, alias Paunch, avait des revenus estimés à près de 50.000 dollars mensuels (environ 36.000 euros) grâce à ses activités illégales. 3. Hamza Bendelladj, le hacker au sourire En janvier, la police thailandaise arrête Hamza Bendelladj, un hacker algérien de 24 ans, que l’on soupçonne d’être derrière plusieurs botnets ZeuS. Le pirate est devenu célèbre, non seulement grâce à sa présence sur la liste des cyber-criminels les plus recherchés par le FBI, mais aussi pour son sourire sur les photos lors de son arrestation à Bangkok. 4. Le plus gros hack de l’histoire des Etats-Unis Au mois de juillet 2013, quatre russes et un ukrainien ont été arrêté pour avoir infiltré des réseaux de grandes entreprises, dans ce qui est considéré comme le plus gros hack de l’histoire des Etats-Unis. Les cinq pirates risquent 30 ans de prison et des millions de dollars d’amende. Parmi leurs victimes on dénombre : le NASDAQ, les magasins 7-Eleven, JetBlue et Carrefour, qui annoncent pour certains des pertes de plus de 220 millions d’euros. 5. Olaf Kamphuis, Cyberbunker vs. Spamhaus En avril 2013, la police espagnole arrête un néerlandais, soupçonné d’avoir attaqué Spamhaus dans la plus grande attaque DDoS de l’histoire. Sven Olaf Kamphuis, 35 ans, propriétaire et manager du service d’hébergement Internet Cyberbunker, a entrepris l’attaque DDoS en mars contre Spamhaus lorsque ce dernier a bloqué ses serveurs. 6. Nikita Kuzmin et les autres créateurs de Gozi, un malware bancaire Au début de l’année 2013, les Etats-Unis ont arrêté trois européens dont un russe, pour avoir écrit et distribué Gozi, un malware bancaire qui est parvenu à voler des dizaines de millions de dollars sur des comptes bancaires. Le malware a fait le tour de la planète et s’est retrouvé sur plus de 40.000 postes américains dont des systèmes de la NASA. Nikita Juzmin, en photo ci-dessous, risque 95 ans de prison. 7. Lauri Love et le hack du gouvernement Lauri Love, un britannique de 28 ans, a été arrêté pour avoir pénétré les systèmes du gouvernement américain. Parmi ses autres victimes, la Défense américaine, la NASA et l’Agence de Protection Environnementale. Il est actuellement en liberté sous caution jusqu’en février 2014. 8. Le chat hacker du Japon Les chats sont-ils de dangereux pirates informatiques ? Pas vraiment, et pourtant la police japonaise a arrêté un chat en 2013 qui portait autour du cou un collier contenant une carte mémoire porteuse d’un virus informatique. La traque a duré plusieurs mois, et au terme d’énigmes envoyées par e-mail, les policiers ont réussi à traquer le félin sur une île près de Tokyo. On ne sait toujours pas qui est à l’origine du virus… 9. Les faux policiers La police espagnole a arrêté 10 personnes impliquées dans une campagne massive d’escroquerie menée avec un ransomware. Se faisant passer pour la police et vous infligeant une amende pour téléchargement illégal, pédopornographie ou tout autre prétexte, le ransomware s’est répandu dans le monde entier et a rapporté aux pirates près d’un million d’euros. 10. Les créateurs du trojan Carberp Un avril 2013, une équipe de 21 pirates informatiques a été arrêtée en Ukraine. Ces Hackers sont à l’origine de Carberp, un malware bancaire qu’ils vendaient à d’autres pirates pour 10.000 dollars (7.350 euros), et qui leur a rapporté au total près de 200 millions d’euros. Une goutte d’eau dans le cyber-océan Les arrestations menées en 2013 par les cyber-autorités, pourraient augurer une meilleure sécurité du Web, malheureusement elles traduisent également un renforcement de la professionnalisation de cette activité illégale. Interpol avait déjà noté cette tendance en 2012, estimant que la cyber-criminalité représentait un coût financier de 750 milliards d’euros rien qu’en Europe, soit plus que le trafic des principales drogues (cocaïne, marijuana et héroïne). Aux Etats-Unis, pour la même année, le FBI enregistrait des pertes de plus de 350 millions de dollars de la part des internautes victimes de cyber-attaques. Compte tenu du nombre de cyber-criminels encore en activité et du business florissant du piratage, il ne fait aucun doute que les chiffres de l’année 2013 seront malheureusement encore beaucoup plus élevés. Si vous ne deviez prendre qu’une seule résolution en 2014, assurez-vous qu’elle concerne votre vigilance sur Internet et surfez protégé ! Voir aussi: Un siècle de sécurité informatique, radio, télécommunication secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

19 Jan 2014 LIRE L'ACTU
Pétition contre la mort de Winamp Archives Secunews SECUNEWS

Pétition contre la mort de Winamp

La fin du lecteur audio décrétée par son propriétaire AOL n'est pas du goût de tout le monde. Des développeurs appellent à signer une pétition pour qu'il devienne open source et continue ainsi à exister. Winamp ne doit pas mourir, c'est le cri du coeur adressé par la communauté open source à l'éditeur du lecteur audio. Par une pétition publiée sur le site Change.org, un groupe de développeurs se dit prêt à assurer la maintenance et même le développement futur du logiciel. Le 20 novembre 2013, AOL, propriétaire de Winamp, annonçait la fin du support du lecteur dès le 20 décembre 2013. La pétition intitulée "AOL: Keep Winamp alive or let it go open source" ("AOL : gardez Winamp en vie ou laissez-le devenir open source") a déjà recueilli ce mercredi 27 novembre 2013 plus de 28 000 signatures. [quote]"Si AOL l'autorise à devenir open source, il vivra pour toujours et sera placé entre les mains de ceux qui l'aiment et l'utilisent tous les jours", précise le texte écrit par un développeur australien.[/quote] Microsoft également intéressé ? En attendant la remise de la pétition à AOL, une rumeur indiquait la semaine dernière l'intérêt possible de Microsoft pour le rachat du logiciel. Le site spécialisé TechCrunch affirme que Microsoft serait en négociation afin de racheter Winamp et Shoutcast, un autre logiciel développé par Nullsoft et possédé par AOL. Le prix de l'opération n'a en revanche pas encore été fixé. Voir aussi: La mort du lecteur Winamp prévue le 20 décembre 2013 Signez la pétition (anglais) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)

27 Nov 2013 LIRE L'ACTU
La mort du lecteur Winamp prévue le 20 décembre 2013 Archives Secunews SECUNEWS

La mort du lecteur Winamp prévue le 20 décembre 2013

Après Caramail, MSN ou Altavista c'est un nouvel ancêtre du net qui va passer l'arme à gauche prochainement: Winamp. Emblématique de la fin des années 90 et de la culture MP3, le lecteur multimédia Winamp ne passera pas l’hiver, son propriétaire, AOL, fermera le site Winamp.com le 20 décembre 2013. Il y a des logiciels qui marquent leur époque et finissent par devenir des icônes, apparu en 1997, le lecteur Winamp de la société Nullsof en fait clairement partie. C’est sur ce petit logiciel que nombre d’internautes ont joué les premiers MP3 téléchargés… sur Napster, Les nostalgeeks gardent en mémoire les innombrables skins permettant de personnaliser à l’infini l’apparence du lecteur avec toujours cette inimitable touche PC. Les temps ont changé, et Winamp, racheté entre-temps par le géant AOL, n’a pas su s’adapter à l’usage mobile ni au streaming. Conséquence logique pour le lecteur en perte de vitesse, le 20 décembre 2013, AOL fermera le site winamp.com, coupant du coup la principale source de téléchargement du logiciel. Clic pour télécharger Winamp 5.66 (dernière version ne sera plus mis à jour) Télécharger Média Player Classic (en remplacement de Winamp léger et gratuit) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)

21 Nov 2013 LIRE L'ACTU
Le compte bancaire d'une belge délesté de 990 euros par des pirates Archives Secunews SECUNEWS

Le compte bancaire d'une belge délesté de 990 euros par des pirates

Le samedi 2 novembre 2013, la dame à voulu aller voir ses comptes via mon PC Banking, là,elle a rencontré des difficultés pour se connecter,elle a essayé une fois, deux fois puis à renoncé. En attendant, elle avait encodé les fameux chiffres secrets. [quote]"C’est le mardi, quand j’ai réutilisé mon PC banking que j’ai remarqué que mon compte avait été débité de 990 € le dimanche à 10h20."[/quote] Ni elle, ni son mari n’avaient effectué une telle opération. La personne débarque dans son agence pour faire part de sa mésaventure. [quote]"On m’a juste donné un numéro de téléphone général de la banque à Bruxelles. Dans la foulée, j’ai été déposé plainte à la police, pour me couvrir."[/quote] Carte de crédit prépayée Finalement, c’est elle-même qui téléphonait à la société qui avait bénéficié de son argent. Une société de Malines qui a pignon sur rue, "CardWise", et qui est active dans les cartes de débit (style MasterCard) prépayées. C’est une de ses cartes qui a été utilisée par les pirates pour tenter d’utiliser l’argent Bram Troch, customer service manager, confirme [quote]"Madame a été la victime de hackers qui ont pratiqué ce que l’on appelle du phishing , la personne croit qu’elle est sur le site de la banque mais la page d’accueil n’est pas l’officielle. Ici, c’était très très bien imité."[/quote] Elle y a introduit tous les codes et a donc donné les clefs d’accès. Grâce à ses données, les hackers ont pu charger l’argent sur une carte prépayée pour tenter ensuite de l’utiliser. Il semble qu’ils n’ont pu aller jusqu’au bout de l’opération et que la carte en question a été bloquée. Mais le compte de la personne, lui, est toujours bien débité de 990 euros et cette dame attend avec une impatience, le remboursement de cette somme. Augmentation du nombre de cas de phishing en Belgique [info_error]Au cours des trois premiers trimestres de l'année 2013, 1.467 cas de fraude à la banque par internet ont été enregistrés, un chiffre qui dépasse déjà le nombre total de cas de fraude sur 2012. Pratiquement tous les cas sont liés au phishing (hameçonnage), une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires, indique mercredi Febelfin, la fédération belge du secteur financier. Les 1.467 cas de fraude dénombrés lors des neuf premiers mois de 2013 ont permis à leurs auteurs de dérober un total net de 4,54 millions d'euros. Sur l'ensemble de l'année 2012, 1.003 fraudes par phishing avaient été recensées, représentant un butin d'un peu moins de 3 millions d'euros.[/info_error] [info_warning]Febelfin souligne toutefois que la banque par internet demeure une méthode sûre pour effectuer des opérations bancaires, à condition de l'utiliser correctement et de respecter une "règle d'or" qui est de ne jamais communiquer ses codes bancaires par courriel ou téléphone.[/info_warning] En 2012, on comptabilisait 9,1 millions d'abonnements à la banque d'internet et 434 millions de sessions en Belgique. "Si l'on compare avec le nombre de cas de fraude, le rapport est d'environ 1 cas pour 400 000 sessions. La banque par internet reste donc une manière sûre d'effectuer des opérations bancaires", souligne Febelfin. Clic pour plus d'infos sur phishing secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )

20 Nov 2013 LIRE L'ACTU
Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook Archives Secunews SECUNEWS

Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook

Plus de 135.000 comptes utilisateurs Facebook ont été confrontés à une arnaque de grande envergure mettant en péril leurs données personnelles ces derniers jours.Ce SCAM touche les utilisateurs ayant cliqué sur le bouton "J’aime" d’un site Web pirate proposant prétendument une technique de triche pour le jeu Social Empires, cette application est l’un des jeux de stratégie les plus populaires sur Facebook, avec plus de 6 millions de joueurs actifs tous les mois. (clic sur l'image pour agrandir) La page Web frauduleuse a été créée récemment sur un domaine Blogspot et se diffuse massivement sur Facebook. Le mécanisme de cette arnaque est assez connu et se sert des utilisateurs de Facebook, qui diffusent à leurs dépens l’information auprès de leur réseau d’amis. Après les avoir invité à cliquer sur un bouton "J’aime", il est ensuite demandé aux utilisateurs pris au piège de poster un message donné sur 5 fan pages ayant pour thème les techniques de triche dans les jeux. [info_error]“Awesome! Social Empires Cheat GOT 9999999 GOLD,FOOD,WOOD,STONE and 10000 Cash 100% Working try now! here http://[liencaché]/ (y) (y) (y),”affiche le message de l’arnaque. Après avoir aimé la page dans le but d’obtenir des codes de triche et donc avoir diffusé l’arnaque à leur insu, les fans du jeu sont amenés à cliquer sur un bouton de téléchargement qui affiche une fausse barre de progression, après avoir cliqué sur celui-ci, l’utilisateur est redirigé vers des questionnaires en ligne sur le thème de l’horoscope ou des tests de QI divers et variés. [/info_error] Pour s’assurer de la meilleure diffusion possible de ce scam, les cyber-escrocs sont capable de lire l’ adresses IP des ordinateurs et d’afficher des messages relativement personnalisés dans la langue des utilisateurs. (clic sur l'image pour agrandir) [info_error]Les cyber-escrocs vont aussi jusqu’à afficher des logos de société d’antivirus, dont celui de Bitdefender (qui n’a d’ailleurs pas été mis à jour par les pirates, comme vous l’aurez remarqué) afin de rassurer les visiteurs quant à la dangerosité présumée du site en question.[/info_error] En cliquant sur les questionnaires, l’utilisateur est amené sur différentes pages Web qui n’auront pour but que de récupérer ses informations bancaires et personnelles, ces sites Web ne font d’ailleurs même plus référence au jeu Social Empires et ne fournissent aucun résultat aux questionnaires mentionnés précédemment. Nous recommandons aux utilisateurs d’éviter de rechercher des techniques de triche de ce genre sur les moteurs de recherche car les techniques des hackers peuvent facilement les rediriger vers des résultats de recherche malveillants. [info_error]Le faux site Web Social Empires découvert semble ainsi proposer d’autres techniques de triches,pour d’autres jeux (notamment pour GTA V et Diablo 3) ou encore des codes d’abonnement gratuits pour le Xbox Live de Microsoft.[/info_error] En septembre 2013 les pirates ont particulièrement visé les joueurs de GTA V et c’est pourquoi nous vous conseillons de faire abstraction des copies de jeux qui débarquent accidentellement sur Internet, de même que des numéros de série ou des codes de triche, car ils sont généralement des appâts pour tromper les joueurs. [info_success]Pour vous tenir écarté des escroqueries sur Facebook, vous pouvez également installer l'application gratuite Bitdefender Safego qui vous alerte en temps réel si vos données personnelles sont en danger.[/info_success] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet ) TEST POUR EAGLE

29 Oct 2013 LIRE L'ACTU
Nouvelle arnaque Apple, devenir actionnaire peut coûter cher Archives Secunews SECUNEWS

Nouvelle arnaque Apple, devenir actionnaire peut coûter cher

Selon les données des Laboratoires de Bitdefender, en l’espace de 14 heures, 1,5% du million de " spams " envoyés dans le monde avait pour thème "Devenir actionnaire d’Apple". Les internautes sont incités à investir dans des parts de la célèbre firme sans tarder pour bénéficier par la suite des retombées positives des nouvelles avancées technologiques proposées par Apple. Dans un des e-mails de spam, on peut lire: Citation: "Nous avons trouvé un rapport confidentiel dans les locaux d’Apple, qui indique qu’un nouveau gadget est en cours de développement. Tout le monde en aura besoin. La vente ne durera qu’un an. C’est le moment parfait pour acheter des actions Apple, puisque bientôt, elles grimperont très haut !" Comme d’habitude, le spam insiste sur la confidentialité de l’information, transmise à quelques chanceux seulement (dont vous, quel heureux hasard !) et aussi sur la notion d’urgence à vous décider pour ne pas laisser passer cette occasion, or au final si vous versez de l’argent il ne sera pas perdu pour tout le monde mais vous ne recevrez bien sûr aucune action d’Apple, vous serez en possession d'actions d'une entreprise qui aura disparu quelques semaines après le début de l'arnaque. Ce type d’arnaque boursière, existait bien avant Internet et a pour but d’inciter les heureux investisseurs à acheter à bon prix des actions de petites sociétés qui ne valent rien. Le but est d’accroître temporairement la valeur de l’action, à partir d’une fausse information, pour que les escrocs puissent revendre leurs parts à un prix fort avant que la vérité n’éclate et que l’action s’écroule, les escrocs reproduisent ensuite cette arnaque avec une autre société. La période est bien choisie pour cette arnaque, puisqu’Apple vient de mettre sur le marché deux nouveau iPhone, l’iPhone 5S et l’iPhone 5C, ainsi qu’un nouvel OS pour ses terminaux, l’iOS7, et se trouve donc au cœur de l’actualité. D’autres arnaques foisonnent sur la toile En plus des arnaques boursières, nous avons remarqué de nombreux " scams " sur les réseaux sociaux, en particulier sur Facebook où pullulent de fausses pages qui vous promettent des super affaires sur un iPhone à prix discount. Il y a quelques mois, nous avions noté une recrudescence de ces arnaques via de fausses pages Facebook, dont voici un exemple : Capture d'écran:

28 Sep 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
Google Chrome 24.0.1312.56 Archives Secunews SECUNEWS

Google Chrome 24.0.1312.56

Nouvelle mise à jour pour Google Chrome qui corrige des failles de sécurité et les problèmes suivants : - Le défilement de page était très lent lorsque la molète était réglée sur "page précédente" ou "page suivante" dans Windows - Les liens cliqués n'étaient pas marqués comme «lu» au cours de la navigation - Un problème pouvait survenir lors d'une installation en mode admin Télécharger Google Chrome

22 Jan 2013 LIRE L'ACTU
Messenger + Skype = Skype Archives Secunews SECUNEWS

Messenger + Skype = Skype

Microsoft ayant racheté Skype et comme je pense beaucoup l'ont remarqué, Messenger est de moins en moins utilisé depuis le boom des réseaux sociaux, il fallait que Microsoft rebondissent pour ne pas se laisser enterrer dans le domaine de la communication en ligne. Ils ont donc décidé dernièrement de permettre à leurs utilisateurs Messenger de se connecter directement à Skype via leur compte Microsoft. La rumeur que Messenger allait disparaître sous peu courait depuis quelques jours sur la toile et voici que celle-ci se confirme avec l'annonce sur le blog officiel Skype de la fusion des deux afin de faciliter la vie aux utilisateurs. Une fusion est un bien grand mot puisque Windows Messenger disparaîtra dans tous les pays du monde au premier trimestre 2013, à l’exception de la Chine continentale où Messenger sera toujours disponible. En passant à Skype les utilisateur de Messenger pourront découvrir et profiter des fonctions suivantes : Un support étendu à plus d’appareils mobiles comme l’iPad et les tablettes Android La messagerie instantanée, la vidéo et les appels vers les fixes et les mobiles réunis au même endroit Le partage d’écrans Les appels vidéos sur téléphones mobiles Les appels vidéos avec les contacts Facebook Les appels vidéo groupés Le changement se fera en douceur puisque Skype promet de vous fournir toutes les informations nécessaires au bon déroulement de l'opération afin de vous permettre de découvrir toutes les fonctionnalités de Skype et prêtez attention aux offres spéciales qui seront lancées d'ici la fin de l'année. Si vous désirez passez dès maintenant à Skype, voici-ci dessous la marche à suivre proposée par le blog officiel Skype : Sur la page d'inscription, choisissez l'option "Se connecter avec son compte Microsoft". Il vous sera demandé si vous utilisez déjà Skype ou bien si vous êtes un nouvel utilisateur. Si vous utilisez déjà Skype et Messenger, vous pouvez fusionner vos comptes Skype et Messenger dans votre compte Microsoft. Dès l'installation terminée, vous serez accueillis dans Skype avec votre liste de contacts Messenger déjà synchronisée avec la liste de vos contacts Skype. Et vous pourrez commencer immédiatement à discuter ! Télécharger Skype

08 Nov 2012 LIRE L'ACTU
Larry Page le PDG de Google rassure ses salariés sur son état de santé Archives Secunews SECUNEWS

Larry Page le PDG de Google rassure ses salariés sur son état de santé

Larry Page, le PDG de Google, a envoyé jeudi dernier à ses salariés un email pour les rassurer sur son état de santé. Citation:"Il nêy a rien de vraiment grave", a-t-il assuré, tout en confirmant "quêil continuait à diriger la société" quêil a cofondée avec Sergey Brin en 1998. Agé de 39 ans, Larry Page a perdu sa voix, selon le président exécutif de Google, Eric Schmidt. Il nêa pas assisté à la réunion annuelle des investisseurs de Google, et Il ne participera pas non plus à un événement dédié aux développeurs, qui se tiendra entre mercredi 27 Juin et vendredi 29 juin 2012. Dans le Wall Street Journal, un analyste sêinterroge sur cette communication laconique de Google, jugée étrange. La Silicon Valley est encore marquée par la longue maladie de Steve Jobs, " décédé en octobre 2011 " dêun cancer du pancréas, rappelle le quotidien économique américain.

26 Jun 2012 LIRE L'ACTU
Cyberattaque contre une station de pompage d'eau aux Etats-Unis Archives Secunews SECUNEWS

Cyberattaque contre une station de pompage d'eau aux Etats-Unis

Un pirate informatique , dont l'adresse IP a été retracé jusqu'en Russie (cela ne veut pas toutefois dire qu'il est originaire de ce pays), a réussi à mettre la main sur le contrôle de la gestion de l'eau de Springfield, une ville de l'…tat de l'Illinois. L'information a été annoncée par Joe Weiss, co-auteur du "Applied Control Solutions report". Il indique que l'intrus a piraté le fabricant du logiciel "SCADA" (Supervisory Control and Data Acquisition = télésurveillance et acquisition de données) de gestion de l'eau. Le pirate a mis la main sur les données clients, avec identifiants et mots de passe. L'attaque a été détectée le 8 novembre 2011, lorsqu'un employé a remarqué certains problémes dans le contrôle SCADA géré par la ville. Le systéme tournait à vide, ce qui a mis en panne une pompe à eau. Dans une note datée du 10 novembre 2011, de l'Illinois Statewide Terrorism and Intelligence Center Daily Intelligence Notes indique que le service des eaux avait remarqué de petits problémes dans l'accés au SCADA depuis 2-3 mois. Cette attaque est similaire à une autre plus ancienne dans la région du Queensland en Australie en l'an 2000. Un consultant qui n'avait pas eu un travail à propos d'une défaillance dans le systéme d'une centrale, avait pris le contrôle du systéme pour l‚cher dans la nature un million de litres d'eaux usées, tuant une bonne partie de la vie marine et provoquant un déferlement d'eau noire. Citation:"A ce stade, nous ne disposons d'aucune information crédible et confirmée signalant un risque contre des infrastructures clefs ou une menace contre la sécurité publique", a déclaré un porte-parole du département de la sécurité intérieure, Peter Boogard.

21 Nov 2011 LIRE L'ACTU
Google rend hommage a Freddie Mercury (Queen) Archives Secunews SECUNEWS

Google rend hommage a Freddie Mercury (Queen)

Aprés avoir rendu hommage à Jorge Luis Borges le 24 ao?t, Google s'est surpassé ce lundi, pour marquer la naissance de Freddie Mercury, le moteur de recherche a imaginé un Google Doodle surprenant et musical. Quand on clique sur le logo Google sur la page d'accueil du site, on peut voir un clip en dessin animé et en chanson, c'est le titre "Don't stop me now" qui a été choisi. La vidéo compile des clips des plus grands tubes de Queen. Freddie Mercury est né le 5 septembre 1946 au Zanzibar (protectorat britannique situé en Tanzanie) et nous a quittés le 24 novembre 1991, terrassé par une pneumonie, elle-même conséquence de la maladie du Sida. A travers Queen, le groupe dont il est le chanteur, l'artiste a véritablement révolutionné la musique rock. La formation est fondée en 1970 dans la région de Londres et sort son premier album trois ans plus tard, Freddie Mercury est accompagné par Brian May, John Deacon et Roger Tayler. Queen est le groupe britannique qui a connu le plus gros succés commercial au cours de ces trente derniéres années. La formation a vendu 300 millions d'albums à travers le monde, dont 32,5 millions aux Etats-Unis. Un sondage réalisé en 2007 a désigné Queen "meilleur groupe britannique de tous les temps", devant les Beatles et les Rolling Stones. Freddie Mercury, par sa splendide voix, a largement contribué au succés du groupe, prestations scéniques trés spectaculaires et clips avant-gardistes, Queen a marqué à jamais l'histoire de la pop. En plus, pour celles et ceux qui ne connaÓtraient pas encore les paroles de Don't Stop Me Now, Google a eu la gentillesse de sous-titrer la vidéo, comme ça vous pouvez chanter bien fort, bien faux, mais avec les bonnes paroles.

05 Sep 2011 LIRE L'ACTU
Les virements par PC banking massivement piratés Archives Secunews SECUNEWS

Les virements par PC banking massivement piratés

Un cheval de Troie , sévit depuis une dizaine de jours sur les PC bankings liés aux grandes banques belges, plusieurs clients auraient vu leur compte vidé à 90%. L'intrusion de ce logiciel malveillant dans les systémes PC bankings concernerait KBC, Dexia, Fortis et ING Seule ING accepte de confirmer du bout des lévres qu'elle est au courant d'un probléme Les clients auraient vu s'afficher une fenêtre pop-up inhabituelle leur demandant de confirmer un virement et auraient vu peu aprés leurs comptes se vider de 90% de l'argent qu'ils renfermaient. Le malware serait particuliérement virulent et réactif, mutant rapidement à chaque tentative des banques de le contrer. Le montant de l'argent détourné pourrait s'élever à des dizaines, voire des centaines de milliers d'euros. Citation:La Federal Computer Crime Unit ( FFCU ) ne confirme pas l'invasion actuelle, ni le fait qu'elle soit commune aux quatre grandes banques belges, le commissaire Laurent Bounameau explique néanmoins que “des dossiers sont en cours chez nous, pour des activités anciennes et actuelles” . Plus largement, “nous ne sommes pas dans le déni complet. Nous savons qu'il existe des problémes de sécurité. Et nous restons trés vigilants. En étroite collaboration avec les banques et l'autorité des services et marchés financiers (ASMF).” Nous savons, de source s?re, que six clients ont été illégalement débités le samedi 13 ao?t 2011, plusieurs dizaines ces dix derniers jours., d'environ 90% du total de leur compte bancaire, toujours d'aprés nos informations. Le préjudice atteindrait ainsi plusieurs dizaines, voire centaines de milliers d'euros, sur ces dix derniers jours. Hier matin, BNP Paribas Fortis a d'ailleurs fermé son application home-banking pour ne la rouvrir qu'en début d'aprés-midi, “simple entretien de routine” , nous explique le service presse. Ben voyons… Citation:“Les clients pouvaient toujours accéder à l'interface homebanking,” faux, selon une utilisatrice qui n'a jamais réussi à effectuer ses virements hier matin. La banque franco-belge (Bnp Paribas Fortis) confirme néanmoins que les tentatives de fraude sur Internet via PC banking arrivent parfois. Citation:“Certains clients nous rapportent des bizarreries sur leurs écrans mais nous n'avons, récemment, pas encore enregistré la moindre perte d'argent parmi notre clientéle, nous continuons bien évidemment à avertir nos clients des précautions à prendre.” ING, par contre, reconnaÓt avoir rencontré quelques soucis la semaine passée. Citation:“Quelques clients nous ont informés avoir remarqué que leurs écrans affichaient des anomalies lorsqu'ils utilisaient longtemps leur home-banking. Cela n'a rien à voir avec la sécurité d'Internet ou de notre interface home-banking et nous avons publié un avis de vigilance sur notre site web”, explique la porte-parole de la banque.

18 Aug 2011 LIRE L'ACTU
Deux auteurs de skimming interpellés  à Bruxelles Archives Secunews SECUNEWS

Deux auteurs de skimming interpellés à Bruxelles

Une patrouille de la police locale de Bruxelles a interpellé samedi aprés-midi deux Bulgares auteurs de skimming, a annoncé dimanche le parquet de Bruxelles. Les suspects avaient installé deux boÓtiers de skimming sur des distributeurs de billets du centre de la capitale. Les policiers ont repéré les deux appareils, ils se sont planqués prés de l'un des distributeurs pour attendre les suspects, une femme s'est alors présentée pour retirer de l'argent mais elle a remarqué le boÓtier, qu'elle a arraché et jeté sur la chaussée. Les policiers ont alors repris leur planque prés de l'autre distributeur. Vers 13H30, ils ont vu deux hommes prendre l'objet et le cacher, ils les ont interpellés sur place. Pris en flagrant délit, les deux Bulgares n'ont pu que reconnaÓtre les faits. Ils doivent être présentés dimanche au juge d'instruction, le parquet a demandé leur arrestation. "Nous vous conseillons aussi quand vous tapez votre code secret, de le faire discrétement avec votre main libre que vous placez au-dessus de la main qui tapote le code" voir image ci-dessous). C'est déjà cela qu'une micro caméra ne pourra jamais voir. Plus d'info sur le skimming

24 Nov 2010 LIRE L'ACTU
Belgacom revoit son offre internet et propose enfin de l'illimité Archives Secunews SECUNEWS

Belgacom revoit son offre internet et propose enfin de l'illimité

Belgacom renouvelle son offre internet à partir du 1er mars 2010 en proposant des formules combinant des volumes et des vitesses plus importants, l'une des nouvelles formules permettra même un surf illimité sur le web. Jusqu'ici, l'entreprise proposait quatre offres internet baptisées: - Internet Budget - Light - Go - Plus. A partir du 1er mars 2010, ces formules seront remplacées par d'autres, marquées par des volumes, des downloads et des uploads améliorés. Ne vous réjouissez pas trop vite il y a des inconvénients. "Internet Start", la formule d'entrée de gamme, proposera un volume de 2 GB, jusqu'à 2 MBps en download et jusqu'à 256 kbps en upload. La formule standard présentée par Belgacom "Internet Comfort", aura un volume de 8 GB, jusqu'à 12 MBps pour le download et jusqu'à 1 MBps pour l'upload. Dans son communiqué de presse, belgacom évoque un triplement de la connexion Light. Mais une comparaison avec l'abonement Go, qui était la formule standard pour le plus grand nombre, a aussi du sens. Par rapport à cette derniére, on observe une baisse appréciable du tarif d'une dizaine d'euros (de 41,75€ à 32,50€ pour Internet Confort). Mais il faut surtout remarquer que la capacité de téléchargement s'effondre de 25 GB à 8GB. L'offre standard, pour Belgacom, n'offre donc que trés peu de possibilité de téléchargement, mais l'opérateur a pensé a tout, en cas de dépassement des limites, il en co?tera 1€ pour télécharger 1GB... Au niveau tarifaire, le successeur de l'abonement Go est "Internet Favorite", légére hausse du prix (42,9€ contre 41,75€ ) mais triplement de l'offre de téléchargement (de 25 GB à 75 GB). Pour les actuels utilisateurs de l'offre Go, c'est une bonne nouvelle. Le passage de "Go" à "Internet Favorite" se fera automatiquement (comme pour toutes les autres offres, d'ailleurs) L'illimité, enfin La grande nouveauté du remaniement des offres concerne le surf illimité proposé via "Internet Intense". Le download de cette formule atteindra jusqu'à 20 MBps et l'upload jusqu'à 2 MBps. Cette formule illimitée co?tera 56€ par mois et était attendue depuis longtemps par de nombreux internautes frustrés par les limites de téléchargement. On se souviendra que c'était la principale demande du hacker Vendetta , qui avait defrayé la chronique il y a plusieurs mois... Par ailleurs, à partir de mai 2010, le volume de la messagerie électronique sera portée de 50 MB à 1 GB. Test-Achats: "Le prix est trop élevé" Citation:"Cette formule est intéressante et présente des améliorations du point de vue des capacités techniques mais le prix déboursé pour "Internet Intense" reste trop élevé pour le consommateur", estime David Wiame, spécialiste télécom chez Test-Achats. "Il faudrait que toutes les formules des fournisseurs d'accés à internet proposent un surf illimité", a-t-il ajouté. L'organisation de défense des consommateurs plaide depuis longtemps pour des tarifs plus abordables pour les connexions internet. Test-Achats a remis une pétition dans ce sens, forte de plus de 65.000 signatures, au ministre de l'Entreprise et des Télécommunications, Vincent Van Quickenborne. Voir aussi: Internet trop cher en Belgique signez la pétition en ligne

05 Feb 2010 LIRE L'ACTU