Moteur de recherche

Résultats pour : "liens"

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans Archives Secunews SECUNEWS

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans

Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.

31 May 2026 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
La police anglaise démantèle un réseau IPTV, utilisé par de nombreux européen Archives Secunews SECUNEWS

La police anglaise démantèle un réseau IPTV, utilisé par de nombreux européen

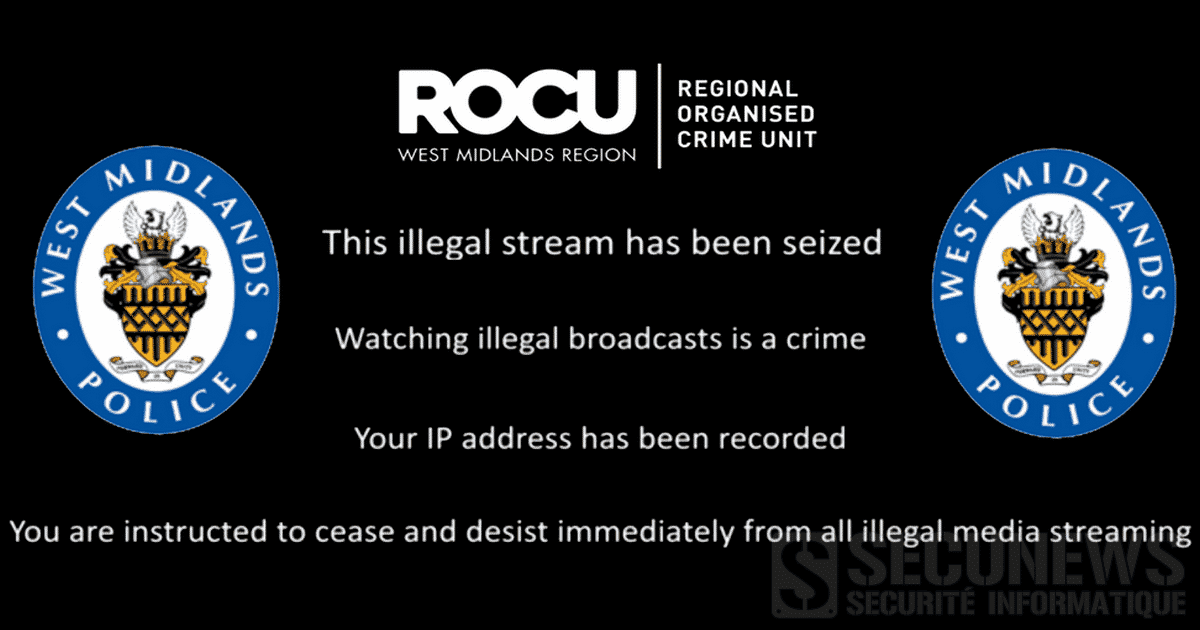
Une importante opération a été menée par la police du West Midlands et par l’organisation FACT pour fermer un service de streaming illégal au Royaume-Uni. De plus en plus de personnes utilisent la technologie IPTV pour accéder à du contenu audiovisuel. Contre une somme modique, ils peuvent accéder à un vaste catalogue de chaînes de télévision. Bien que ces services puissent sembler intéressants, ils sont malheureusement illégaux et de nombreux internautes en ont fait récemment les frais. Bien que la plateforme était située en Angleterre, elle disposait également d’utilisateurs en Europe. L’opération a été initiée par la FACT au nom d’entreprises d’audiovisuel comme « Sky », pour lutter contre les services pirates d’IPTV qui sévissent dans le pays. Un message d’avertissement accueille les utilisateurs Trois personnes ont été interpellées dans l’opération, deux hommes de 35 et 53 ans et une femme de 40 ans. Ils sont accusés de violation de droits d’auteur, de fraude et de complot en vue de commettre une fraude. Au total, la police indique que des centaines de milliers d’utilisateurs ont visionné du contenu via ces liens IPTV. Le nom de la plateforme n’a pas été communiqué, mais la FACT indique qu’il s’agissait d’une des plateformes les plus utilisées au Royaume-Uni. Elle offrait un accès illégal à du contenu premium de plus de 100 services de télévision différents. Le réseau est désormais fermé, les liens ont été désactivés et les utilisateurs de la plateforme reçoivent maintenant des messages sur leur téléviseur leur indiquant qu’ils utilisaient un service illégal et que celui-ci avait été interrompu.

24 Sep 2021 LIRE L'ACTU
Être payé pour regarder des films ou des séries»... La nouvelle arnaque qui sévit sur Facebook Archives Secunews SECUNEWS

Être payé pour regarder des films ou des séries»... La nouvelle arnaque qui sévit sur Facebook

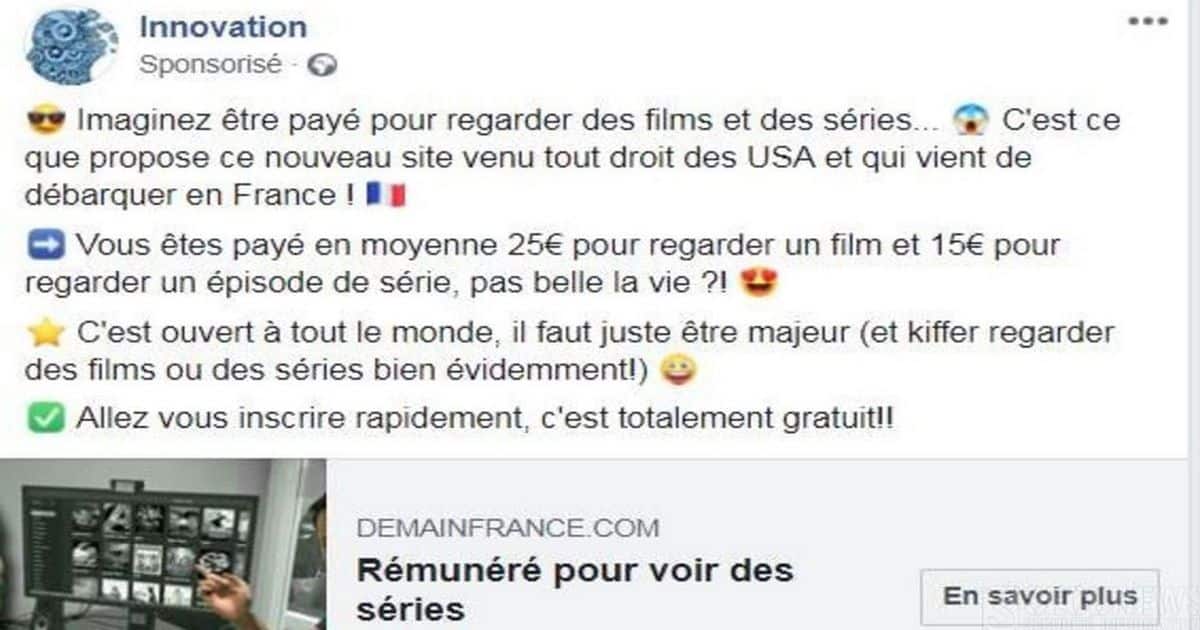
15 euros pour visionner un épisode d’une série, 25 euros pour un film…, une annonce vraiment trop belle pour être vraie ! Un post sponsorisé et abondamment relayée sur le réseau social vante les mérites d’un site qui rémunère ses utilisateurs pour regarder films et séries, sur une mystérieuse plateforme de streaming. Attention, arnaque ! « C’est ouvert à tout le monde, il faut juste être majeur (et kiffer regarder des films ou des séries bien évidemment !) Allez vous inscrire rapidement, c’est totalement gratuit », détaille le post qui redirige vers un article du portail « DemainFrance.com », histoire de rendre plus crédible cette offre. Le numéro de carte bleue demandé « N’importe qui peut s’inscrire et être payé pour visionner. L’accès à la plateforme coûte 9,99 euros par mois et le premier mois est gratuit (à la manière de Netflix), ce qui permet dès le premier mois de tester la plateforme et d’être rentable facilement », est-il cette fois écrit dans l’article publié sur le site « DemainFrance.com », qualifié de « faux site d’arnaque » par CheckNews. L’article prétend que la plateforme de streaming « née du fruit de l’imagination de ses créateurs, Mike Jefferson et Andy Edwards » a déjà enregistré « 4 millions d’utilisateurs aux États-Unis » et que les abonnés ont reçu un total de « 32 millions de dollars » (soit près de 29 millions d’euros). Comme l’a démontré CheckNews, tout est complètement faux. Cette mystérieuse plateforme n’est jamais nommée, et tous les liens cliquables de la page orientent vers un formulaire demandant de renseigner son numéro de carte bleue. Même les nombreux commentaires de clients disponibles en bas de page sont fakes. Bref, une belle arnaque ! Attention donc si vous voyez un post à ce sujet circuler sur votre fil d’actualité.

29 Jul 2019 LIRE L'ACTU
Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile Archives Secunews SECUNEWS

Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile

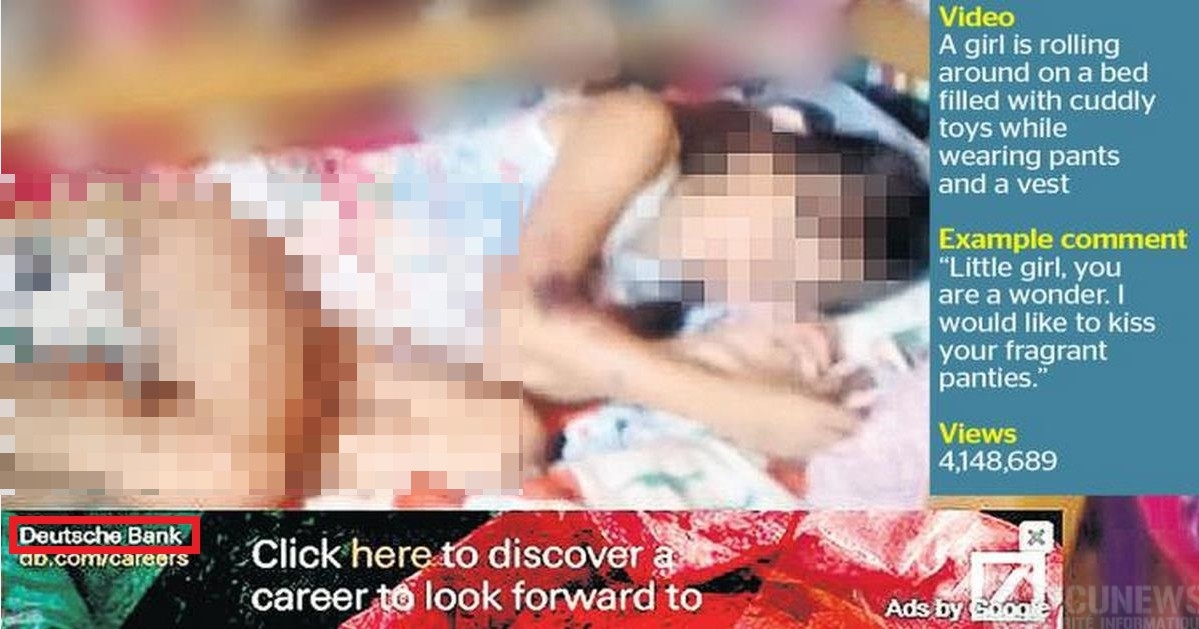
YouTube, le portail vidéo de Google, vit des heures difficiles: de très gros opérateurs comme Amazon,eBay, Adidas, Lidl, Mars, HP, Deutsche Bank, ou encore Sky ont décidé de suspendre leurs campagnes de publicité sur le site, après la révélation par le Times que ces grandes marques apparaissent sur des vidéos montrant des enfants légèrement vêtus qui ont attiré les commentaires de centaines de pédophiles. "La plupart semblent avoir été postés par des enfants innocents" souligne l'enquête du Times Les pédophiles se ruent cependant sur un tel contenu, cependant, en cherchant certains mots-clés en russe qui peuvent faire apparaître des centaines de jeunes filles slaves Les algorithmes de YouTube suggèrent alors des clips similaires, explique le journal, dont un montrant des bambins nus dans un bain, par exemple. Les sections "commentaires" des vidéos sont utilisées par les pédophiles pour échanger des liens vers des abus d'enfants et pour faire des commentaires obscènes, et ce sans modération automatique de la plate-forme. Le "Times" donne pour exemple une petite fille allongée sur un lit parmi ses peluches, portant simplement un collant sous sa veste retroussée. La vidéo avait suscité des commentaires de nature clairement pédophile: "Je voudrais embrasser ta culotte parfumée", disait l'un d'entre eux. "En faisant de la publicité sur une vidéo, les marques ont peut-être financé le créateur de ces contenus", qui reçoit généralement 55% de tous les revenus, dénonce le Times. En réaction, des marques comme Adidas, Mars, HP, Diageo, Cadbury, Deutsche Bank et Lidl ont retiré leurs campagnes de YouTube à la veille du Black Friday, l'un des plus grands jours de vente en ligne de l'année! Adidas a déclaré que la situation était "complètement inacceptable" Tandis que Mars a déclaré que jusqu'à ce que les garanties soient en place, "nous ne ferons pas de publicité sur YouTube". YouTube ne vérifie pas de manière proactive les contenus inappropriés, mais s'appuie sur les algorithmes, les associations et les citoyens pour les signaler, de plus, le nombre de volontaires responsables de l'élimination des contenus inappropriés pour les enfants serait nettement insuffisant. Ronan Harris, managing director de Google Royaume-Uni et Irlande, a admis que "YouTube est un problème global pour Google". Google et sa filiale YouTube ont répliqué à ces critiques en s'engageant formellement à prendre des mesures pour renforcer le contrôle sur les vidéos diffusées. YouTube assure désormais avoir durci ses règles concernant les contenus impliquant des mineurs. Mais une enquête de la BBC a démontré que le système de signalement de contenu abusif de YouTube avait été inopérant pendant plus d'un an, permettant aux pédophiles de publier ces commentaires scabreux en toute impunité. Il pourrait y avoir selon la BBC jusqu'à 100.000 comptes laissant des commentaires inappropriés sur les vidéos concernant les enfants.... Lire le communiqué de la BBC (anglais) Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

28 Nov 2017 LIRE L'ACTU
Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411 Archives Secunews SECUNEWS

Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411

Le site T411 est inaccessible depuis dimanche 25 juin 2017, à la suite d’une opération de la police suédoise, selon le quotidien de référence suédois Dagens Nyheter. L’API du site est le seul service encore accessible. En parallèle, une copie du site est apparue à l’adresse t411.as, ATTENTION car cette nouvelle adresse semble être un site de phishing, il est vivement déconseillé de s’y rendre. T411 qui proposait un catalogue de liens permettant de télécharger films, jeux et musiques, sans héberger lui-même les fichiers a été visé par des plaintes de la Société des auteurs, compositeurs et éditeurs de musique (Sacem) et de plusieurs membres de l’Association de lutte contre la piraterie audiovisuelle (ALPA). L’enquête, menée par la juridiction interrégionale spécialisée (JIRS) de Rennes, a été confiée à la section de recherche de Rennes et dure depuis plusieurs mois. Les enquêteurs français ont sollicité l’aide de la police suédoise. Cette dernière a arrêté deux personnes, soupçonnées d’être les administrateurs du site. Ce ne sont pas des Français. Selon Dagens Nyheter, il s’agirait de deux citoyens ukrainiens disposant d’un permis de séjour en Suède. Ils devraient être mis en examen pour violation de la loi sur le droit d’auteur et blanchiment d’argent. Le procureur suédois chargé de l’affaire a refusé de commenter le dossier, se bornant à affirmer que l’opération avait été menée en collaboration avec la police française. T411, qui annonce généralement ses maintenances à l’avance, avait tout à coup quasiment disparu, ce dimanche, donnant naissance à une rumeur selon laquelle les administrateurs avaient été arrêtés par la police canadienne. Ouvert uniquement sur invitation, T411 oblige ses utilisateurs à respecter un ratio de partage (pour pouvoir télécharger des fichiers volumineux, il faut également laisser à disposition ses propres fichiers, sous peine d’être banni du site). Dans les heures qui ont suivi la fermeture du site, plusieurs clones de T411 ont été mis en ligne, mais semblent être de simples copies conçues pour dérober les mots de passe des personnes s’y inscrivant. La Suède n'est plus cette "baie des pirates" où les amoureux du partage pouvaient trouver refuge.

27 Jun 2017 LIRE L'ACTU
Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier Archives Secunews SECUNEWS

Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier

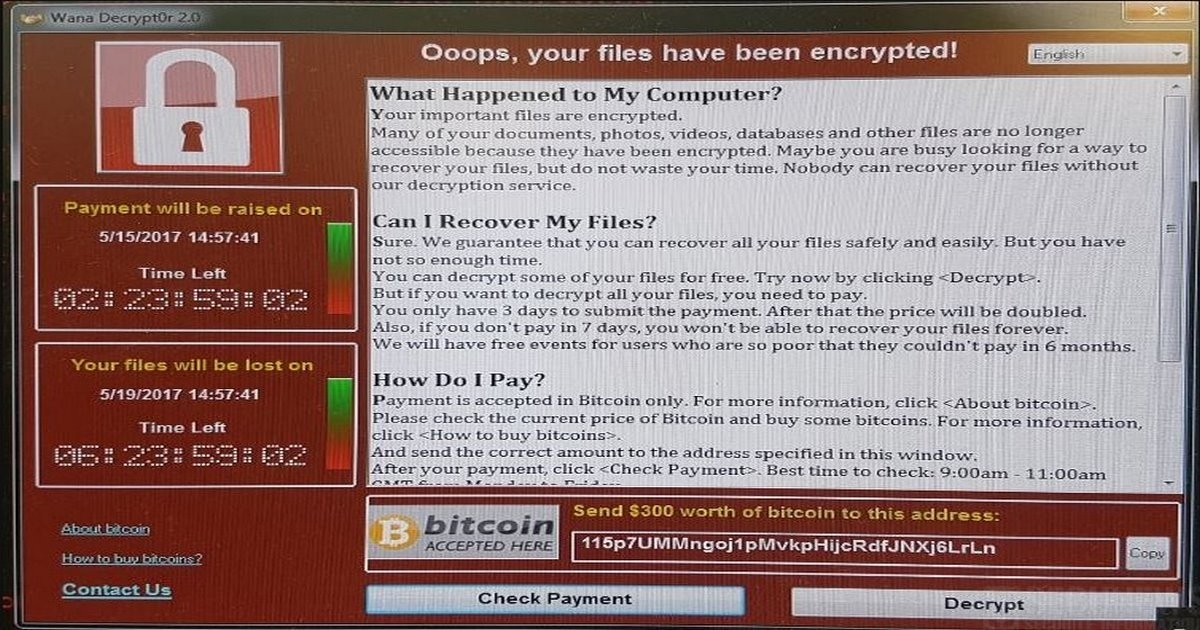
Selon plusieurs spécialistes, la Belgique, la France, l’Allemagne, l’Italie, mais aussi une partie de l'Amérique du Sud, les Etats-Unis ou l’Australie ont également été touchés. Au moins 74 pays (selon CNN) ont fait état ce vendredi 12 avril 2017 après-midi d’une vaste cyberattaque utilisant un "ransomware" (rançongiciel), un virus qui bloque les ordinateurs jusqu'au versement d'une rançon. En Europe, des hôpitaux britanniques se sont ainsi retrouvés pour partie paralysés, de même que des entreprises de télécommunications espagnoles et portugaises ou encore les services du renseignement roumains, pour ne citer qu'eux. Ce virus baptisé "Wanna Cry", "WannaCry", "Wcry" ou "Wanna Decryptor" (de nombreux alias apparaissent), exige de ses proies, dans le cas du Royaume-Uni, 300 dollars (à régler en bitcoin) en l’échange du déchiffrement des fichiers. Un journaliste britannique spécialisé a d’ailleurs partagé sur Twitter le message de menace s’affichant sur les ordinateurs touchés. "Oooups, vos fichiers ont été cryptés", peut-on lire à côté de deux comptes à rebours affichant le temps restant avant la perte définitive des données faute de paiement. De quoi légitimement suciter un certain stress. Menacé de la sorte au début de l’année 2016, un hôpital de Los Angeles avait accepté de verser une rançon de 17.000 dollars en monnaie virtuelle. Une responsabilité de la NSA ? Mieux vaut donc se méfier des emails aux pièces-jointes douteuses et vérolées ou aux liens étranges renvoyant prétendument vers des sites connus mais en fait faux. D'autant plus que, en cas d'infection et de paiement de la rançon, rien ne garantit le rétablissement de l'accès aux données piégées. Pour éviter de voir sa machine contaminée, il faut appliquer les mêmes précautions que contre le "phishing" . D’après les premières constatations des experts, ce logiciel malveillant tire partie d’une faille de sécurité informatique, dont l’existence a été révélée à la mi-avril 2017 par un mystérieux groupe se faisant appeler 'The Shadow Brokers', celui-ci avait rendu public une série d’outils de piratage présentés comme faisant partie de l’arsenal de la NSA. La faille en question a été depuis corrigée par Microsoft, mais les ordinateurs dont le système d’exploitation n’est pas à jour restent vulnérables. Edward Snowden, le lanceur d’alerte qui avait révélé l’existence des programmes secrets de surveillance du Web de la NSA, a estimé que l’agence américaine avait une importante part de responsabilité dans la diffusion de ce virus. « S’ils avaient révélé l’existence de cette faille de sécurité lorsqu’ils l’ont découverte, et non lorsqu’ils l’ont perdue, tout cela ne serait pas arrivé », écrit-il sur son compte Twitter. La NSA, comme d’autres agences de renseignement dans le monde, conserve généralement pour son propre usage les failles de sécurité que ses experts découvrent, ce qui lui permet de mener des piratages offensifs. Une pratique dénoncée par de nombreux experts en sécurité informatique, qui estiment que ces failles dites 'zero day' (qui n’ont encore jamais été découvertes) doivent être corrigées dès leur découverte, car elles sont une source de danger pour tous les utilisateurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 May 2017 LIRE L'ACTU
Plusieurs millions de sites de téléchargements illégaux dans le collimateur de Google Archives Secunews SECUNEWS

Plusieurs millions de sites de téléchargements illégaux dans le collimateur de Google

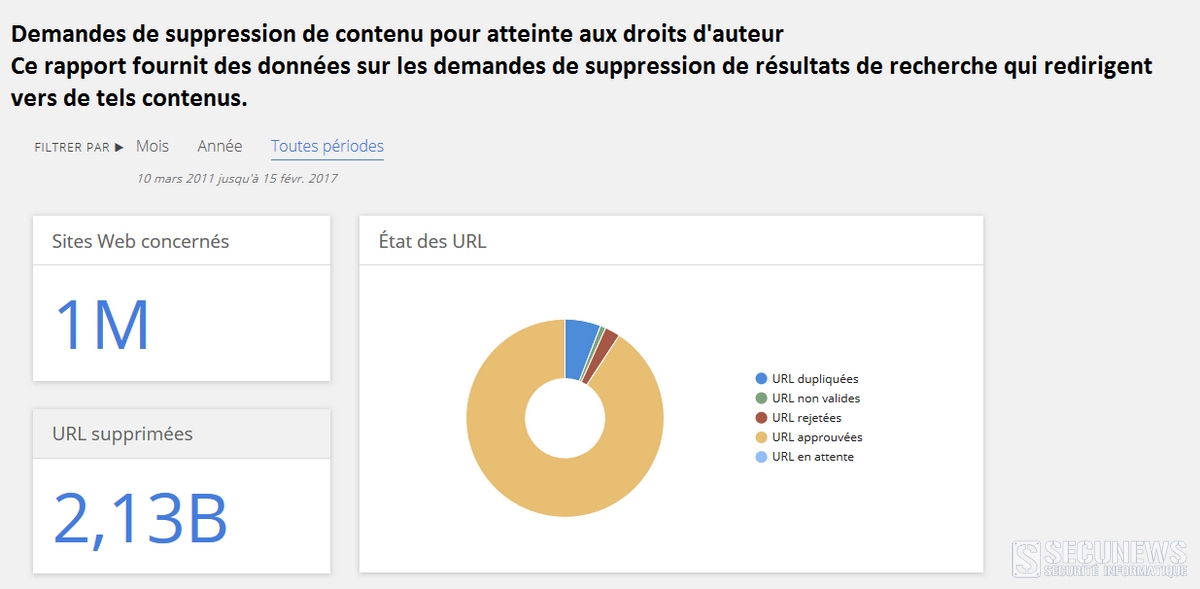
Dans sa quête pour nettoyer les eaux troubles d’Internet, Google doit passer au crible des centaines de millions de pages web, dans le but notamment de faire respecter le droit d’auteur. Dans son dernier rapport de transparence, le géant américain de l’Internet a annoncé que plus d’un million de site web font actuellement l’objet d’une demande de suppression de contenus pour atteinte présumée aux droits d’auteur. Parmi eux, on retrouve notamment quelques grands noms de la piraterie, comme les sites web d’hébergement de fichiers: - 4shared.com - mp3toys.xyz - rapidgator.net - uploaded.net - chomikuj.pl - Etc... En effet, le moteur de recherche semble concentrer son action principalement sur les sites de piratage permettant aux internautes de consommer des contenus sans avoir à payer pour cela. Depuis mars 2011, le moteur de recherche a déjà procédé à la suppression de 2,1 milliards de liens pirates, précise le rapport. Google revendique un taux de suppression de 91%. Si le nombre de demandes de suppression d’URL a considérablement augmenté depuis fin 2015, c’est en partie grâce à l’utilisation d’algorithmes qui informent automatiquement le moteur de recherche de la présence d’un contenu illégal. Toutes les demandes n’aboutissent pas, mais Google revendique néanmoins un taux de suppression de 91%. Fin novembre 2016, un mois après sa fermeture, Zone Téléchargement renaissait de ses cendres. Lutter contre le piratage, un combat sans fin !?

15 Feb 2017 LIRE L'ACTU
Un nouveau cas de phishing sur facebook frappe les utilisateurs Belges Archives Secunews SECUNEWS

Un nouveau cas de phishing sur facebook frappe les utilisateurs Belges

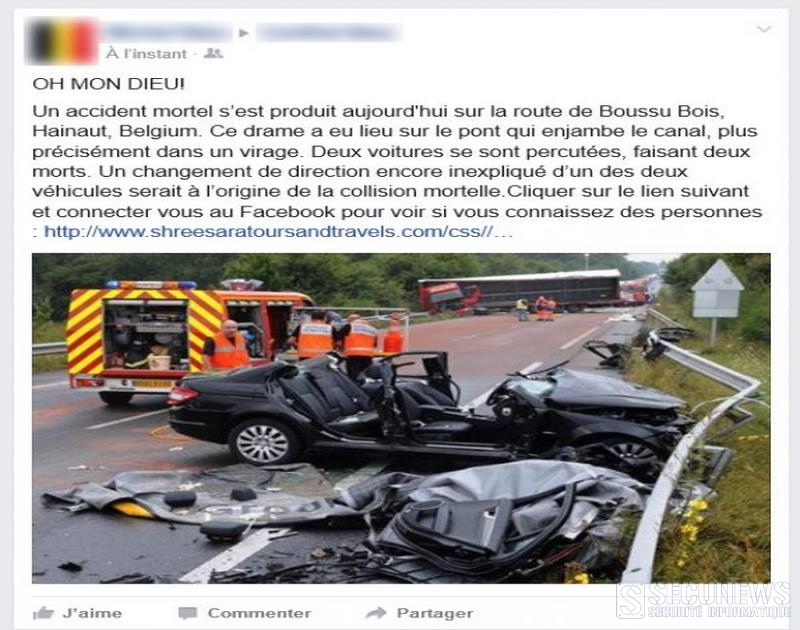
Si vous êtes un usager régulier de Facebook, méfiez-vous de ce nouveau cas de phishing (hameçonnage) utilisant des photos d’accidents graves. Accompagnant ces photos, un petit texte présentant les circonstances d’un faux drame de la route et, surtout, un lien à cliquer pour voir si les victimes ne font pas partie de vos connaissances. Ne pas cliquer!!. Il s’agit de phishing une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires. Si vous voyez ce type de statut ou des liens de type 'newmyaccount' ou 'muitotop', faites bien attention et ne cliquez pas!. Si un de vos amis est victime de ce type de virus, prévenez-le, supprimez ses messages et indiquez à Facebook qu’il s’agit de spams dont votre ami est victime. Ce dernier doit également regarder aux applications qu’il a autorisées sur son compte Facebook. Ce sont ces applications qui peuvent être à l’origine du virus. [quote]Pour ce faire, il vous suffit d’aller sur les paramètres de votre compte puis sur 'Applications'. Vous pourrez alors voir quelles applications sont connectées à votre compte.[/quote] Ce virus n’est pas neuf mais il réapparaît ces derniers jours, il faut donc rester prudent ! Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer et/ou partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

19 Jan 2017 LIRE L'ACTU
(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement Archives Secunews SECUNEWS

(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement

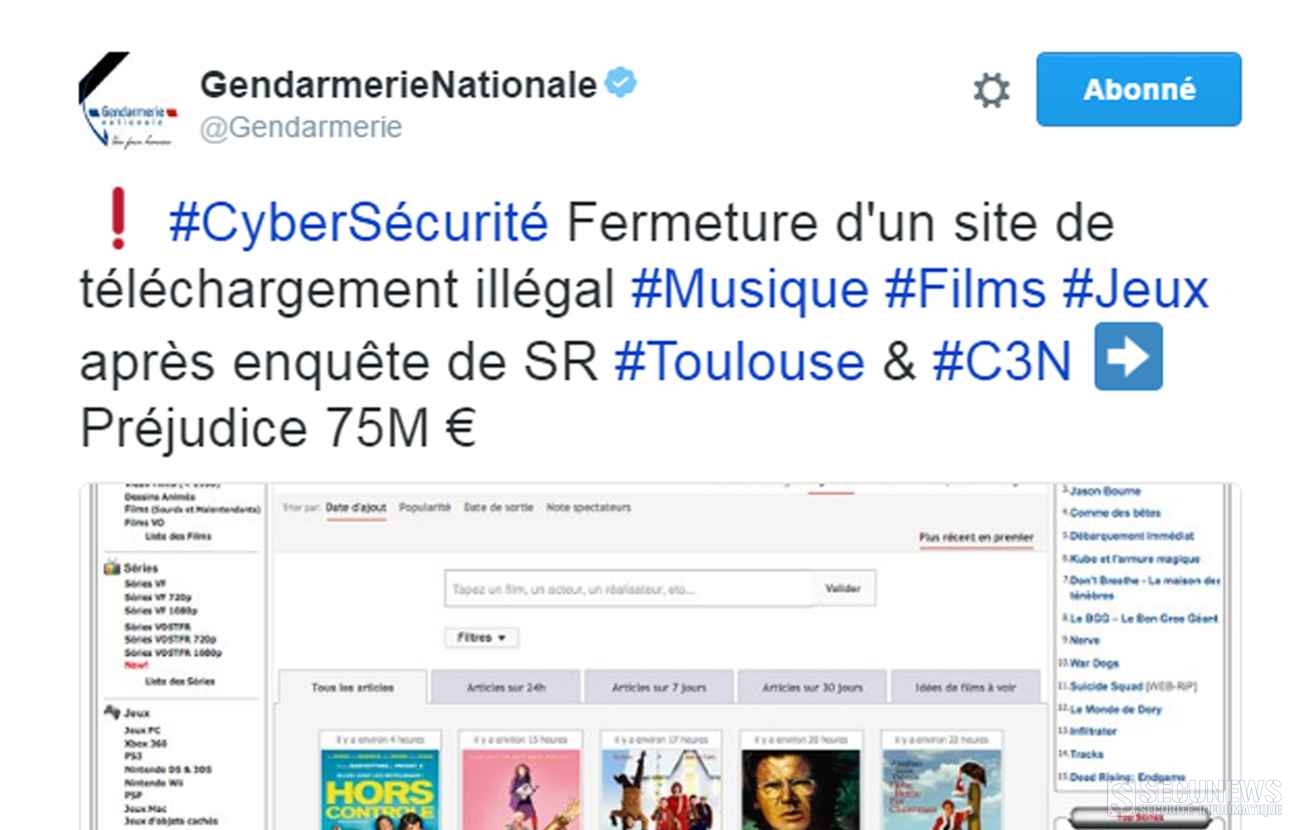
Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…

28 Nov 2016 LIRE L'ACTU
Après Kickass Torrents, Torrentz.eu ferme ses portes Archives Secunews SECUNEWS

Après Kickass Torrents, Torrentz.eu ferme ses portes

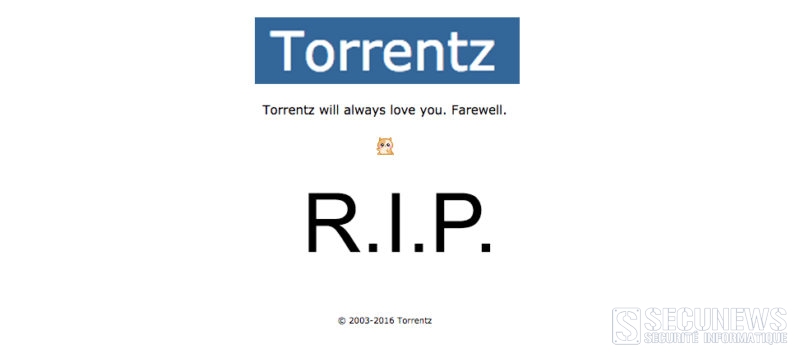
Après la chute de KickAssTorrents il y a quelques jours, c’est au tour de Torrentz de disparaître. TorrentZ, l’un des plus anciens sites consacrés au téléchargement par BitTorrent, a annoncé ce 5 août 2016 qu’il cessait ses activités. Ce moteur de recherche fondé en 2003 n’hébergeait aucun fichier, mais permettait d’effectuer des recherches sur plusieurs annuaires de liens BitTorrent simultanément dont KickAssTorrents. Pour le moment, les causes de l’arrêt du site ne sont pas connues. Contrairement au 'cas de KickAssTorrents', il ne semble pas y avoir eu d’arrestation par les autorités. Le nom de domaine étant toujours actif, la mise hors-service semble donc être une décision de l’équipe du site. Mais le moteur de recherche ne donne plus aucun résultat et la page d’accueil mentionne maintenant le site au passé. Les utilisateurs qui tentent de s’authentifier sur le site sont également confrontés à un message indiquant que le site cesse ses activités Sur l’année 2016, Torrentz se classait au quatrième rang des sites de torrents les plus visités. Il s’agissait d’un des vétérans du domaine. Sa chute est donc un coup dur pour des millions de pirates qui vont devoir basculer sur d’autres services. TorrentZ, avait été contraint à un changement de domaine vers Torrentz.eu en 2010 suite à la saisie du précédent nom de domaine Torrentz.com par les autorités. Alors que 'KickAss Torrents avait rapidement été cloné après sa fermeture', le moteur de recherche risque de ne pas pouvoir être dupliqué aussi facilement. Kickass à aussi fermé en l’espace d’un mois. L’administrateur présumé de Kickass, un Ukrainien de 30 ans, a été arrêté le 20 juillet 2016 lors d’un déplacement en Pologne, il est menacé d’une extradition vers les Etats-Unis, où de multiples plaintes ont été déposées.

05 Aug 2016 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S Archives Secunews SECUNEWS

(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S

KickAss Torrents (KAT), le site internet de contenus numériques piratés le plus visité au monde, a fermé dans la nuit du mercredi 20 juillet 2016 au jeudi 21 juillet 2016. Le département de la Justice américain a annoncé mercredi l'arrestation de l'Ukrainien Artem Vaulin, fondateur présumé de KickAss Torrents. Considéré comme l'une des plateformes de liens 'torrents' les plus visitées au monde, le site lancé en 2008 est accusé de la distribution illégale de plus d'un milliard de dollars d'oeuvres protégées par les droits d'auteur. Des films, jeux vidéo, morceaux de musique et autres contenus qui attirent chaque mois 50 millions de visiteurs. Vaulin est accusé d'avoir utilisé des serveurs localisés dans des pays partout dans le monde et d'avoir déplacé ses adresses Internet en raison de saisies et de plaintes au civil répétées. [quote]'Son arrestation en Pologne démontre toutefois, une fois encore, que les cybercriminels peuvent s'enfuir, mais qu'ils ne peuvent pas se cacher de la justice, se félicite Leslie Caldwell, procureure générale adjointe.[/quote] Le département de la Justice entend demander au plus vite son extradition, afin d'enclencher rapidement le procès. Un tribunal de Chicago a d'ores et déjà ordonné la saisie d'un compte bancaire et de sept adresses Internet. Les autorités américaines ont saisi les domaines suivants, mais comme le site / serveur principal a été saisi, toutes les adresses utilisées comme proxy sont aussi HS: [quote]kickasstorrents.com kastatic.com thekat.tv kat.cr kickass.cr kickass.to kat.ph[/quote] Le préjudice est estimé à 1 milliard de dollars. Toujours selon les autorités, le site rapportait entre 12.5 millions et 22.3 millions de dollars de recettes publicitaires annuellement. Une source de revenus qui est tarie. KAT est maintenant inaccessible. Une lutte sans merci contre le téléchargement illégal L'affaire rappelle la fermeture, en 2012, du site de téléchargement de fichiers Megaupload, également par les autorités américaines. Le site était à l'époque le 13e site le plus visité d'Internet, avec 50 millions d'utilisateurs quotidiens. À la différence de KickAss Torrents, qui se limite à un annuaire de liens échangés directement entre les internautes, MegaUpload gérait l'hébergement des fichiers piratés. Son propriétaire, Kim Dotcom, qui encourt 20 ans de prison, n'a pas encore été jugé. Début juillet 2016, il annonçait le lancement d'une nouvelle version de Megaupload, disponible le 20 janvier 2017 et basée sur le bitcoin. En France, il aura fallu cinq ans pour procéder au jugement de Vincent Valade, le fondateur d'eMule Paradise, ancienne place forte du piratage. [quote]Les réquisitions présentées contre le Français de 29 ans comprenaient une amende de 80.000 euros, une suspension d'un an de l'accès Internet, une confiscation de tous les biens saisis pendant l'affaire et huit millions d'euros de dommages et intérêts. Il avait finalement été condamné à 14 mois de prison avec sursis. [/quote] La fermeture d'eMule Paradise avait été suivie de celle du portail Dilandau. La liste de sites de téléchargement illégale reste longue: Extratorrent, Torrentz, Rarbg ou encore 1337X rassemblent encore des milliers d'utilisateurs. MAJ:24.7.2016: KickassTorrents: à peine fermé par les autorité et déjà de retour. Une copie vient en effet d’être mise en ligne par IsoHunt, tandis qu’une seconde, anonyme cette fois, a été repérée ailleurs, hébergée sur plusieurs serveurs dans le cloud et cachée derrière le rideau Cloudflare. Rien d’étonnant à ce que KAT revienne aussi rapidement, même si The Pirate Bay a fait l’objet de nombreuses attaques ces derniers temps, il reste encore et toujours accessible, grâce à ses clones, certains étant même listés par Google.

22 Jul 2016 LIRE L'ACTU
Mazar Bot, un malware qui affecte les smartphones sous Android Archives Secunews SECUNEWS

Mazar Bot, un malware qui affecte les smartphones sous Android

Le code malveillant (malware) 'Mazar Bot' se cache sous la forme d’une banale application MMS, une fois installé, il prend le contrôle total du terminal. Ce sont des spécialistes de la société de sécurité danoise de Heimdal, qui ont découvert le message susceptible de constituer une menace pour le smartphone. Ce message s'accompagne d'un lien, si on clique sur ce dernier, des pirates ont aussitôt accès à l'appareil. Des SMS peuvent en être envoyés par exemple ou des coups de téléphone effectués. Le message contient le texte suivant: [quote]'You have received a multimedia message from +[country code] [sender number] Follow the link http:www.mmsforyou [.] Net /mms.apk to view the message.'[/quote] Mais pour le lire, il vous incite à installer l'application 'MMS Messaging', ce qu'il ne faut absolument pas faire. Si vous cliquez sur le lien, Tor est aussitôt installé sur votre appareil, et un message automatisé est envoyé en Iran avec les mots 'Thank you'. Derrière cette application en apparence inoffensive se cache un redoutable cheval de Troie (Trojan) qui, une fois installé, s’attribue les privilèges administrateur Root, ce qui lui permet de faire à peu près tout et n’importe quoi avec votre téléphone. Heimdal a indiqué que les pirates ont accès à une porte dérobée des smartphones Android, ils peuvent alors le contrôler et faire ce qu'ils veulent. Il peut également effacer tout le contenu du téléphone.... bref, il est le maître absolu à bord. Pour éviter au pirate d’être pisté, ce malware, que les chercheurs ont appelé 'Mazar Bot' intègre également un navigateur Tor. [quote]Ainsi, le malware peut contacter des serveurs de commande et contrôle cachés dans le Dark Web (adresse en .oignon) en toute tranquillité.[/quote] Ce malware est jugé particulièrement dangereux et efficace car il peut prendre le contrôle de votre smartphone et disposer automatiquement des droits administrateurs. Enfin, soulignons que ce malware peut infecter n’importe quel smartphone Android, sauf ceux configurés en langue russe. Une précaution qui laisse assez peu de doute sur l'origine des auteurs. Les cybercriminels ne sont pas trop embêtés par les forces de l’ordre à condition qu’ils ne ciblent pas les citoyens russes. Ces messages ne doivent pas être ouverts. Ne cliquez JAMAIS sur des liens contenus dans des SMS et MMS sur votre téléphone. Les smartphones Android sont sensibles, et le logiciel de sécurité qui y est intégré, est encore loin d'être aussi efficace que celui équipant votre ordinateur. Lire le communiqué de heimdal. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Feb 2016 LIRE L'ACTU
Crashsafari.com, le site qui fait planter les iPhones et iPad Archives Secunews SECUNEWS

Crashsafari.com, le site qui fait planter les iPhones et iPad

Attention à la mauvaise blague, Selon le Guardian, des internautes s’amusent à envoyer à leurs contacts des liens vers crashsafari.com. Ainsi que le laisse deviner son nom, ce site fait planter Safari sur iOS et Mac OS X. Résultat: Les utilisateurs du navigateur sur iPhone et iPad sont contraints de redémarrer le terminal. URL raccourcies Et pour que le mauvaise blague fonctionne à coup sûr, les plaisantins n’hésitent pas à recourir à des liens raccourcis (type bitly ou tinyURL…) qui permettent de dissimuler le nom du site et de ne pas éveiller la méfiance des destinataires. Si le nom de domaine évoque le navigateur d'Apple, le problème touche également Chrome et Firefox, toutefois, les utilisateurs d'iPhone et iPad sont ceux qui connaissent les désagréments les plus notables. En effet, la tentative d'accès au fameux site amène leur terminal à redémarrer. Sur Mac OS, point de redémarrage, mais un blocage pur et simple de Safari. Le journal britannique a repéré un tweet indiquant qu’une de ces URL raccourcies avait été cliquée plus de 100.000 fois rien que pour la journée de lundi 26 janvier 2016. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager et de cliquer sur un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

26 Jan 2016 LIRE L'ACTU
Twitter envisage des tweets de 10.000 caractères au lieu de 140 Archives Secunews SECUNEWS

Twitter envisage des tweets de 10.000 caractères au lieu de 140

Le réseau social Twitter, qui a bâti sa réputation sur des messages de moins de 140 caractères, envisage de repousser cette limite à 10.000, d'après les informations du site Re/Code. Une date de mise en place ne serait pas encore décidée, Twitter travaillerait toujours sur ce projet parce qu’il ne serait pas terminé à ce jour. Le projet aurait pour nom de code 'Beyond 140' (Au-delà de 140) en interne, cette nouveauté pourrait être implantée dès la fin du premier trimestre 2016, autour du mois de mars. Pour un réseau social qui a fonctionné pendant dix ans avec de très courts messages, ce changement a de quoi poser quelques problèmes de design et de fonctionnement. Twitter compte néanmoins contourner ce problème en proposant à ses utilisateurs de cliquer sur les longs tweets, afin de les dérouler. De cette manière, les messages ne prendraient pas plus de place qu'auparavant, tout en contenant davantage de mots. Une révolution nécessaire Même s'il s'agit d'une petite révolution, elle n'est pas vraiment une surprise. Twitter joue depuis longtemps avec la limite des 140 caractères. Elle n'est déjà plus valable dans les messages privés, qui sont désormais limités à 10.000 caractères, ce depuis le mois d'août 2015. La règle a également été assouplie pour les tweets au fil du temps. Les liens hypertextes, souvent très long, y sont désormais réduits pour ne prendre qu'une dizaine de caractères. On peut aussi citer d'autres tweets à la manière d'une image, sans que cela n'affecte la limite des 140 signes. Le pari est risqué, mais nécessaire. En prenant la tête de Twitter, en octobre 2015, Jack Dorsey avait prévenu qu'il avait de nombreux projet pour redresser son entreprise, en proie à un grave ralentissement dans le recrutement de nouveaux utilisateurs. Trop complexe, Twitter cherche à se rendre plus utile et plus compréhensible pour les internautes extérieurs à son service. Suivez nous sur Twitter. Suivez nous sur Facebook. Suivez nous sur Google+.

05 Jan 2016 LIRE L'ACTU
Tous ensemble pour un Noël magique pour les enfants à l’hôpital (BE-FR-Lux), 1 vote = 1 euro de jouets Archives Secunews SECUNEWS

Tous ensemble pour un Noël magique pour les enfants à l’hôpital (BE-FR-Lux), 1 vote = 1 euro de jouets

Comme chaque année, la société liégeoise Good-4you organise son opération 'Noël magique à l’hôpital' en Belgique, en France, et au Luxembourg L’année dernière, plus de 25.000 euros de cadeaux ont été offerts aux enfants hospitalisés grâce à vous. Chaque année des centaines d’enfants passent les fêtes de Noël à l’hôpital, afin d ‘adoucir leur peine, la société liégeoise Good-4you a créé, il y a 7 ans, l’opération un 'Noël magique à l’hôpital'. Via son site internet, elle offre des jouets aux enfants hospitalisés le soir de Noël. Grâce à de nombreuses entreprises partenaires, la société a récolté de l’argent afin d’alimenter la hotte du Père Noël qu’elle va ensuite répartir dans différents hôpitaux qui soignent les enfants en Belgique, en France, et aussi au Luxembourg (5 hôpitaux belges, 1 luxembourgeois et 29 français). Pour vous, c'est gratuit, 1 vote = 1 euro de jouets Et c’est ici, que l’internaute entre en action. C’est lui qui choisit, à quel hôpital il offre son don, en sachant qu’un clic vaut 1 euro. On l’a compris, il faut donc se bouger et mobiliser un maximum d’amis pour offrir un maximum d’argent à l’hôpital de son choix et ce jusqu’au 24 décembre. En prime, l’internaute poste via le site de l’opération un message de sympathie aux enfants hospitalisés mais aussi aux personnels qui passent les fêtes à leur côté. Les plus beaux messages seront imprimés sur des cartes postales à destination des hôpitaux. 5 hôpitaux belges L’année dernière, 25.000 euros de cadeaux ont été distribués aux enfants grâce aux votes de 100.000 internautes. Si la majorité des entreprises se situent en France, en Belgique, 5 hôpitaux profitent de cette action dont 3 hôpitaux liégeois: – CHC Espérance – CHR de la Citadelle – CHU de Liège – CH Reine Fabiola – Saint Luc: Bruxelles Pour les autres pays voir la liste des hôpitaux sur le site officiel (voir lien fin d'article) L’année dernière, plus de 25.000€ leur avaient été alloués. Un dernier détail, cette action est totalement gratuite pour l’internaute, alors pourquoi se priver de faire une bonne action ? après tout c’est bientôt Noël! Nous avons jusqu’au 24 décembre pour rassembler 25.000 votes. Clic sur le liens pour choisir votre hôpital et voté. Clic pour voir les précédents bilan.

03 Dec 2015 LIRE L'ACTU
CryptoWall 4.0 prétend vous aider à améliorer votre sécurité Archives Secunews SECUNEWS

CryptoWall 4.0 prétend vous aider à améliorer votre sécurité

La tristement célèbre famille de ransomwares CryptoWall est de retour avec CryptoWall 4.0 qui prétend vouloir chiffrer des données pour tester l’aptitude des solutions antivirus à protéger vos données. Cette fois-ci, les pirates demandent aux victimes de payer la somme de 700$ en Bitcoins (1.83 BTC). Actif depuis avril 2014, agissant sous trois variantes connues, 'CryptoWall' est à l’origine de plus d’un million d’euros de pertes par mois selon les rapports fédéraux. Le comportement de CryptoWall 4.0 Les chercheurs en 'malwares' de Bitdefender ont analysé un échantillon de nouvelles souches du malware et ont observé de nettes différences entre CryptoWall 4.0 et ses prédécesseurs. En termes de propagation, CryptoWall semble utiliser les mêmes méthodes de distribution par e-mail que les versions précédentes, via des e-mails infectés. [quote]Le malware affiche une demande de rançon retravaillé et de nouveaux noms de fichiers, mais le changement le plus notable est que CryptoWall 4.0 encode désormais les noms des fichiers. Le nom de chaque fichier est modifié en une série de caractères aléatoires et tout le fichier est chiffré, ainsi, il est quasiment impossible pour l’utilisateur de différencier les fichiers ayant été chiffrés. Après avoir chiffré tous les fichiers, le malware affiche un message de rançon dans trois formats: - HTML - TXT - PNG[/quote] Le message est sensiblement différent des précédentes versions, plus long, moins alarmiste et avec une pointe d’ironie. (clic sur l'image pour agrandir) [quote]Après avoir ainsi éduqué les utilisateurs sur le chiffrement, les hackers précisent qu'ils sont les seuls à disposer du prétendu logiciel de déchiffrement que les utilisateurs doivent s’empresser de payer et aussi que "toute tentative de restaurer vos fichiers avec d’autres outils fournis par des tiers peuvent être fatales aux fichiers chiffrés.' [/quote] Métaphoriquement parlant, les fichiers endommagés sont autant de pièces manquantes du puzzle, l'image ne sera jamais de nouveau complète, si vous ne payez pas. Pour préserver l’anonymat, le ransomware demande aux utilisateurs de payer la rançon via une adresse Tor. Les pirates préviennent aussi leurs victimes que les solutions antivirus sont à blâmer si des informations sont supprimées en essayant de bloquer la menace. Le message recommande de payer sous 2-3 jours, au cas où les liens seraient désactivés. CryptoWall 4.0 continue d’utiliser le même site de service de déchiffrement que les versions précédentes. Sur ce site, la victime peut effectuer et valider l’état de ses paiements et même formuler une demande d’assistance. Les serveurs de spam de CryptoWall 4.0 sont situés en Russie et le malware écrit en Javascript télécharge le composant de ce ransomware depuis un serveur russe. Les investigations de révèlent aussi que l’algorithme de chiffrement utilisé est de l’AES 256, seule la clef est chiffrée en RSA 2048, qui est un algorithme impossible à déchiffrer de part sa complexité. Les pays ciblés jusqu’ici et identifiés: - La France - L’Italie - L’Allemagne - L’Inde - La Roumanie - L’Espagne - Les États-Unis - La Chine - Le Kenya - L'Afrique du Sud - Le Koweït - Les Philippines Les utilisateurs russes semblent être à ’abri, le malware ne poursuit pas le chiffrement s’il détecte que la langue du clavier est le russe. Comment se protéger de CryptoWall ? Dans la lignée de ses prédécesseurs, CryptoWall est rapidement devenu un succès financier pour ses créateurs, de récents chiffres montrent que les dommages liés à CryptoWall 3.0 s’élèvent à 325 millions de dollars, uniquement aux États-Unis. Ce succès a incité d'autres groupes de cybercriminels à écrire un nouveau code qui utilise des algorithmes de chiffrage plus sophistiqués. Par conséquent, il devient de plus en plus difficile pour les éditeurs d’antivirus de déchiffrer le code et de proposer une solution. Pour arrêter la propagation de cette menace, les experts antimalware de Bitdefender ont développé un antidote. Ce logiciel permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer les tentatives de chiffrement de fichiers. Rappelez-vous: [quote]Cet outil agit comme une couche supplémentaire de protection, en complément d’une solution anti-malware. Si l’ordinateur est déjà infecté par CryptoWall 4.0, ce vaccin n’aidera pas à désinfecter la machine. L’outil doit être installé et utilisé en tant que mesure proactive exclusivement contre cette variante spécifique de ransomware.[/quote] Téléchargez gratuitement le vaccin contre CryptoWall 4.0 de Bitdefender. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue, ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer et afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Nov 2015 LIRE L'ACTU
Au Brésil l'application Waze de Google vous guide vers la mort Archives Secunews SECUNEWS

Au Brésil l'application Waze de Google vous guide vers la mort

Un couple de Brésiliens a été guidé par erreur par l'application Waze de Google vers une favela où des narcotrafiquants ont tiré sur sa voiture. En prenant une mauvaise route sur les conseils de l'application GPS sur mobile Waze, Francisco et Régina sont allés droit vers la mort. Ce couple carioca (de Rio) est arrivé aux abords d'un bidonville de Niteroi, en face de la ville de Rio, où des trafiquants de drogue ont tiré une vingtaine de balles sur sa voiture, Régina, une journaliste de 70 ans, est morte d'une balle dans le dos, son mari a été blessé. [quote]'Ils ont cru que j'étais un policier', a expliqué le veuf, lors d'une cérémonie de recueillement et de protestation contre la violence urbaine.[/quote] Marié depuis près de cinquante ans, le couple partait dîner à la pizzeria avec sa fille. Téléphone en main avec Waze, racheté en 2013 par Google, Francisco a guidé Régina sur le chemin, mais l'application gratuite GPS a confondu 'l'avenue Quintino Bocaiúva', située près de la plage, avec 'la rue'Quintino Bocaiuva' qui menait au bidonville de Caramujo, gangrené par la violence. 'Le piège Waze' Ce n'est pas la première fois que des personnes tombent dans 'le piège Waze', comme certains médias brésiliens l'ont appelé. Il y a deux mois, une actrice de telenovela avait fini près de la même favela, connue pour être l'une des plus dangereuses de la région, avec plus d'une vingtaine d'homicides depuis le début de l'année. Waze a réagi en se disant attristé par l'incident. Des dirigeants du groupe doivent rencontrer cette semaine les autorités de Rio afin de voir comment éviter un tel risque de conduite à l'avenir, mais il n'existe visiblement pas de solution miracle au problème. [quote]Il est difficile d'empêcher un conducteur de se rendre dans une région dangereuse s'il a choisi cette destination, notamment car beaucoup de gens vivent dans ces zones, a commenté un porte-parole de la société.[/quote] Plus d'un million d'habitants vivent dans les favelas de la région de Rio. Les applications GPS comme Waze sont très souvent utilisées au Brésil, notamment à Rio et à São Paulo, des mégapoles aux embouteillages fréquents. À l'heure actuelle, personne n'a été arrêté dans cette affaire. La sécurité est le principal défi que doit affronter Rio de Janeiro, à dix mois de l'ouverture des JO.

08 Oct 2015 LIRE L'ACTU
'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook Archives Secunews SECUNEWS

'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook

Le célèbre spammeur Sanford Wallace, alias 'Spam King', 47 ans, a plaidé coupable lundi dans une cour de Californie, il a admis avoir publié 27 millions de messages sur les murs Facebook d'amis d'utilisateurs. Sanford Wallace s’était rendu aux enquêteurs fédéraux en 2011, ceux-ci avaient découvert que cet homme de Las Vegas avait réussi à accéder à 500.000 comptes d'utilisateurs victimes de phishing, entre novembre 2008 et février 2009. Les données de login des comptes, il les obtenait sur base de ce qu'on appelle le 'phishing'. [quote]Au moyen de ces données dérobées, il se connectait ensuite sur les profils Facebook et y plaçait des messages contenant des liens renvoyant à des pages Facebook d'amis des comptes détournés. Les personnes qui cliquaient sur les liens qu'ils postaient, pensant que cela provenait de leurs amis, étaient redirigés vers des sites, dont le trafic rapportait de l'argent à 'Spam King'.[/quote] En 2009, 'le roi du spam' avait déjà été condamné à verser 711 millions de dollars au réseau social. Une année auparavant, il avait également perdu un procès contre le réseau social MySpace pour une affaire de spam. Spammeur depuis 1997 Poursuivi en justice par la société de Mark Zuckerberg, le 'roi du spam' a également violé un ordre de la cour lui interdisant d’accéder aux serveurs de Facebook, ce qu’il a régulièrement fait, selon les juges. Originaire de Las Vegas, il s’est autoproclamé 'roi du spam' en 1997, et a monté une compagnie, Cyber Promotions, spécialisée dans l’envoi massif de messages non sollicités. Avant la démocratisation d’Internet, il pratiquait déjà le 'junk fax', la publicité invasive par fax. Le jugement sera rendu le 7 décembre, il pourrait être condamné à 3 ans de prison et à verser une amende de 250.000 dollars. secunews.org:Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. N’ouvrez pas de pièce jointe suspecte d’un e-mail inconnu et évitez les sites Web douteux (cette règle est également valable sur Windows et Mac et les téléphones mobile !).

26 Aug 2015 LIRE L'ACTU
Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts Archives Secunews SECUNEWS

Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts

La sanction s'alourdit pour Dimitri Mader. Le créateur du site de téléchargement illégal "Wawa mania" a été condamné à Paris à 15,6 millions d'euros de dommages et intérêts. La sanction sur le plan civil remonte au 2 juillet 2015. Le jeune homme de 26 ans, en fuite aux Philippines d'où il continuerait d'administrer son site "Wawa mania", a écopé de 15.6 millions d'euros de dommages et intérêts. Il devra verser cette somme aux ayants droit dont il diffuse illégalement les films et les logiciels sur internet. [quote]Pour la plupart des majors américaines du cinéma ainsi que des maisons de disque, son tort, avoir créé le forum Wawa Mania, un forum spécialisé dans le téléchargement illégal. [/quote] En avril 2015, Dimitri Mader avait déjà été condamné dans le même dossier à un an de prison ferme et 20.000 euros d’amende par la 31e chambre du tribunal correctionnel de Paris, pour contrefaçon et travail dissimulé. Des ayants droit essentiellement américains. Microsoft, Disney, Colombia Pictures, Paramount, Warner Bros, Tristar, Twentieth Century Fox, Universal, mais aussi le diffuseur français de films pornographiques Marc Dorcel sont ainsi concernés. La plainte avait été déposée en 2009 par la Société des producteurs phonographiques. Devant le juge d'instruction, le jeune Français avait reconnu avoir engrangé 42.000 euros de revenus grâce à la publicité. Mais, selon lui, ces revenus servaient à payer les serveurs A l'époque, 3.600 œuvres cinématographiques étaient partagées sur le site. [quote]Il s'agit pour Christian Soulié, l'avocat de sept studios américains et de deux syndicats professionnels, de 'l'une des plus importantes condamnations prononcées dans ce type d'affaire en France'.[/quote] La Sacem recevra également 2,6 millions d'euros. Dimitri Mader a également été condamné à verser au total 67.000 euros à certaines parties civiles pour le préjudice moral, s'y ajoutent 46.000 euros pour les frais de justice. Ce procès phare du piratage a démarré il y a six ans, par une plainte de la société civile des producteurs phonographiques (SCPP), de la Sacem et d'autres ayants droit. À cette époque, Dimitri Mader narguait volontiers les ayants droit. 'Zac' (son pseudo sur le forum) était apparu à visage découvert dans l'émission Envoyé spécial de France 2. L'Association de lutte contre la piraterie audiovisuelle (ALPA) avait recensé plus de 3600 oeuvres cinématographiques, y compris pornographiques, sur l'ensemble du site Wawa Mania, qui a dépassé les trois millions de membres. Wawa Mania, fonctionne sur la base du partage de liens de fichiers piratés. Le site n'héberge pas lui-même des contenus, mais permet de les trouver assez simplement, puisque les discussions sont organisées en plusieurs grandes catégories. Cet annuaire géant propose aussi un moteur de recherche. Seule une inscription, gratuite, est nécessaire pour avoir accès à ces liens. Près de 500.000 Français ont visité en site en mai 2015. Le forum est protégé derrière son nom de domaine en Équateur, et ses serveurs sont hébergés hors de France.

13 Jul 2015 LIRE L'ACTU
Facebook présente un nouvel outil de sécurité pour aider ses utilisateurs Archives Secunews SECUNEWS

Facebook présente un nouvel outil de sécurité pour aider ses utilisateurs

Facebook a présenté mardi 23 juin 2015, un nouvel outil de sécurité pour aider ses utilisateurs à détecter et à se débarrasser des logiciels malveillants (malwares). En collaboration avec des sociétés de sécurité informatique comme Kaspersky, ESET, F-Secure et Trend Micro, le réseau social a indiqué être parvenu à détecter la présence de ces logiciels sur les ordinateurs de deux millions de personnes. [quote]'Pour ces personnes là, nous proposons un outil de nettoyage qui fonctionne pendant que vous continuez à utiliser Facebook, et qui vous informe de la fin de l'analyse et vous montre ce qui a été trouvé. Le programme utilise une combinaison de signaux pour trouver les endroits infectés et enlever le logiciel de l'ordinateur, même s'il n'envoie pas activement de spams ou des liens nuisibles, explique Trevor Pottinger, ingénieur de Facebook chargé de la sécurité..[/quote] [quote]Les utilisateurs de Facebook sont très souvent victimes de "hameçonnage" (phishing) par des emails semblant provenir d'un contact connu, a rappelé Kate Kochetkova, de Kaspersky.[/quote] (si vous etes infecté, un petit téléchargement fera apparaître une fenêtre d’analyse comme celle-ci :) Lorsque vous recevez des emails qui semblent venir de Facebook ils peuvent être faux! Il y a beaucoup de chevaux de Troie (Trojan) aussi qui visent des utilisateurs de Facebook. Les escrocs peuvent aussi utiliser Facebook pour que vous appuyiez sur le bouton 'j'aime' de produits ou de services que vous ne souhaitez pas promouvoir. [info_warning]Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Quand un message se termine par: "Merci d'envoyer ceci à toutes vos connaissances" (ou autres message du genre) C'est bon pour la poubelle, depuis la naissance d'internet c'est toujours le même scénario.. N’installez aucune application de source inconnue. (Android bloque par défaut l’installation depuis des sources inconnues, mais certains stores tiers nécessitent la désactivation de cette option), prenez garde à ce que vous installez depuis un store non-officiel! Réalisez des sauvegardes régulières sur un support externe.[/info_warning] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jun 2015 LIRE L'ACTU
Le plus grand procès de phishing débute en Belgique Archives Secunews SECUNEWS

Le plus grand procès de phishing débute en Belgique

Le plus important procès en matière de phishing (hameçonnage) à ce jour s'ouvre aujourd'hui en Belgique, à Malines, la bande, surtout des Nigérians, aurait escroqué plus de 1.000 victimes pour une somme totale de 7.190.418,61 euros. Les victimes ont été remboursées par leur banque. A présent, ce sont les banques, à savoir ING, KBC, BNP Paribas et Belfius, qui exigent le remboursement de ces sommes de la part des escrocs. [quote]Ils envoyaient des mails au look professionnel avec le logo de différentes banques à leurs victimes, leur demandant de prendre contact avec elles. Les personnes qui le faisaient, transféraient ainsi leurs données et viraient de l'argent, sans le savoir.[/quote] La bande travaillait de manière très professionnelle et persuasive, justement du fait que ses membres parlaient et écrivaient le néerlandais sans accent et ce, tant dans leurs mails que dans leurs communications téléphoniques, les clients ne se méfiaient donc pas. Les enquêteurs ont donc suspecté que la bande habitait aux Pays-Bas. Après une collaboration avec la Justice néerlandaise, la bande put être localisée. Elle opérait en fait à partir de quatre endroits centraux aux Pays-Bas: Hoofddorp, Amsterdam Sud-Est, Rotterdam et Hilversum. Cette bande a été responsable de 85% des attaques d'hameçonnage en Belgique. Il y a déjà eu plusieurs procès de ce genre, mais cette fois, il s'agit non seulement de petits exécutants, mais aussi et surtout des têtes pensantes. 9 ans de prison pour le principal accusé. Le principal accusé (contre qui 9 ans de prison sont réclamés) est un Nigérian de 26 ans qui avait été expulsé des Pays-Bas en 2013. [quote]A partir du Nigeria, il continua cependant de diriger sa bande en s'assurant que les mails soient bien envoyés, que le suivi téléphonique se fasse et qu'il y ait suffisamment de 'money mules' pour rapatrier l'argent aussi vite que possible, le transférer ou le blanchir par des achats coûteux, a témoigné l'un des accusés.[/quote] Ces 'money mules' (mules financières) n'étaient que peu rétribuées pour ce travail, ils devaient simplement mettre à disposition leur numéro de compte bancaire et transférer l'argent. Ceux qui appelaient par contre, assumaient une plus grande responsabilité, ils devaient en effet surtout gagner la confiance des victimes et les convaincre de décliner leurs données bancaires, ces 'vishers' (pêcheurs) recevaient 10% du montant escroqué. Suite à des descentes de la police aux différentes adresses aux Pays-Bas, le 30 janvier 2014, l'activité de la bande fut interrompue. Il y avait suffisamment de liens entre les quatre cellules pour que l'on puisse parler d'une véritable organisation, plusieurs petits exécutants pouvant être reliés à différentes cellules. Projets d'extension Des examens des téléphones et du trafic WhatsApp entre les suspects, il s'est avéré qu'ils avaient des projets d'extension de leur activité vers la partie francophone du pays car ils recherchaient un complice parlant le français. Le marché des pays germanophones était également ciblé, alors qu'en Irlande, quelques clients de la banque Ulster ont aussi été approchés. 4 ou 5 ans d'emprisonnement ont été réclamés pour sept figures-clés de la bande, mais d'autres accusés encourent également des peines de prison avec ou sans sursis. Les grandes banques ING, BNP Paribas Fortis, Belfius et KBC se sont portées partie civile, leurs réclamations seront traitées lors de la poursuite du procès prévue en automne 2015. Le jugement n'est pas attendu avant la fin novembre 2015. Le scam c'est quoi ?. Le Phishing c'est quoi ?. Le Vishing c'est quoi ?. Le Smishing c'est quoi ?. Clic pour lire toutes les actus sur le Phishing. Clic pour lire toutes les actus sur le Scan. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Jun 2015 LIRE L'ACTU
Google va favoriser les sites 'mobile friendly' Archives Secunews SECUNEWS

Google va favoriser les sites 'mobile friendly'

Le moteur de recherches qui fait la loi sur la toile amorce un virage radical, dès le 21 avril 2015 Google va changer son algorithme afin de favoriser les sites "mobile friendly", en clair, les sites dont le design s'adapte à la taille d'écran et dont les liens sont faciles à cliquer seront nettement favorisés. Un changement majeur, annoncé en février dernier, qui pourrait affecter des milliers de sites non optimisés pour les mobiles, de fait beaucoup moins bien référencés. A chaque fois que le moteur de recherche touche à son algorithme, Internet prend peur. Lors du passage à la version 'Panda', en 2011, de nombreux sites avaient plongé dans le référencement Google, pour la plupart, c'était mérité (notamment pour les agrégateurs automatiques de contenus) mais il y avait eu quelques victimes collatérales, notamment des petites PME. Cette fois, la modification ne touche que la version smartphone de Google (site et app). Mais vu que 60% du trafic vient désormais du mobile, tout le monde est directement concerné. Que valorise Google ? Une taille de police adaptée à l'écran, un redimensionnement intelligent du texte ou encore des liens sur lesquels il est facile de cliquer. La bonne nouvelle, c'est que l'algorithme est en temps réel, ce qui signifie que toute amélioration devrait immédiatement être prise en compte. Clic pour faire un test de compatibilité mobile. Pensez également à vérifier les thèmes avec l'outil PageSpeed Insights, si cet outil vous donne un score élevé, le thème que vous avez choisi fonctionnera bien sur les appareils mobiles Clic pour faire le test PageSpeed Insights.

21 Apr 2015 LIRE L'ACTU
La Sabam n'apprécie pas le partage de ses vidéos youtube sur d'autres sites Archives Secunews SECUNEWS

La Sabam n'apprécie pas le partage de ses vidéos youtube sur d'autres sites

La Sabam (Société belge des auteurs, compositeurs et éditeurs) n'apprécie pas que les internautes partagent sur leurs propres sites web les oeuvres de son répertoire qui sont disponibles sur YouTube. Cette pratique est pourtant légale. Un arrêt rendu en 2014 par la Cour européenne de Justice le stipule, les liens hypertextes qui renvoient vers des oeuvres mises à disposition du public, comme les vidéos de la plate-forme YouTube, ne sont pas soumis aux droits d'auteur. [quote]Mais la Sabam estime que les vidéos qu'elle met à disposition du public sur le réseau social ne doivent faire l'objet que d'une "utilisation personnelle" et ne peuvent, par conséquent, être postées sur d'autres sites web par les internautes.[/quote] YouTube n'est toutefois pas du même avis. [quote]Le réseau social assure que le partage de ses vidéos fait partie intégrante de l'"utilisation personnelle" des internautes. Ce faisant, ils ne copient pas l’oeuvre, mais y font référence, précise-t-il.[/quote] Voir aussi: Clic pour lire toutes les actus sur la Sabam. Clic pour lire toutes les actus sur Youtube.

16 Apr 2015 LIRE L'ACTU
Cryptowall, le ransomware qui se cache dans des fichiers d’aide Archives Secunews SECUNEWS

Cryptowall, le ransomware qui se cache dans des fichiers d’aide

Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Mar 2015 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
(MAJ) Offrez un Noël magique pour les enfants hospitalisés, 1 vote = 1 euro de jouets Archives Secunews SECUNEWS

(MAJ) Offrez un Noël magique pour les enfants hospitalisés, 1 vote = 1 euro de jouets

Pour la 6e année consécutive, la société liégeoise Good-4you organise son opération " Noël magique à l'hôpital" en Belgique, en France, et au Luxembourg L'année dernière, plus de 25.000 euros de cadeaux ont été offerts aux enfants hospitalisés grâce à vous. Chaque année des centaines d'enfants passent les fêtes de Noël à l'hôpital, afin d 'adoucir leur peine, la société liégeoise Good-4you a créé, il y a 6 ans, l'opération un "Noël magique à l'hôpital". Via son site internet, elle offre des jouets aux enfants hospitalisés le soir de Noël. Grâce à de nombreuses entreprises partenaires, la société a récolté de l'argent afin d'alimenter la hotte du Père Noël qu'elle va ensuite répartir dans différents hôpitaux qui soignent les enfants en Belgique, en France, et aussi au Luxembourg (5 hôpitaux belges, 1 luxembourgeois et 29 français). 1 vote = 1 euro de jouets Et c'est ici, que l'internaute entre en action. C'est lui qui choisit, à quel hôpital il offre son don, en sachant qu'un clic vaut 1 euro. On l'a compris, il faut donc se bouger et mobiliser un maximum d'amis pour offrir un maximum d'argent à l'hôpital de son choix et ce jusqu'au 24 décembre 2014. En prime, l'internaute poste via le site de l’opération un message de sympathie aux enfants hospitalisés mais aussi aux personnels qui passent les fêtes à leur côté. Les plus beaux messages seront imprimés sur des cartes postales à destination des hôpitaux. 5 hôpitaux belges L'année dernière, 25.000 euros de cadeaux ont été distribués aux enfants grâce aux votes de 100.000 internautes. Si la majorité des entreprises se situent en France, en Belgique, 5 hôpitaux profitent de cette action dont 3 hôpitaux liégeois: - CHC Espérance - CHR de la Citadelle - CHU de Liège - CH Reine Fabiola - Saint Luc: Bruxelles L'année dernière, près de 15.000 euros leur avaient été alloués. Un dernier détail, cette action est totalement gratuite pour l'internaute, alors pourquoi se priver de faire une bonne action ? après tout c'est bientôt Noël! Nous avons jusqu'au 24 décembre pour rassembler 25.000 votes. Clic sur le liens pour choisir votre hôpital et voté MAJ le 6.1.2015: Le bilan par hôpital est disponible sur http://www.pour-un-noel-magique.net/avec/good-4you/bilan , C'est le bilan de VOTRE mobilisation. (clic sur l'image pour l'agrandir)Vous y trouverez les premières photos, vidéos et témoignages des équipes de pédiatrie qui ont reçu vos mots doux et les joujoux de nos partenaires, ainsi que la liste des hôpitaux et les montants récolter pour chaque hôpitaux .

11 Dec 2014 LIRE L'ACTU
The Pirate Bay hors-ligne après un raid des autorités suédoises Archives Secunews SECUNEWS

The Pirate Bay hors-ligne après un raid des autorités suédoises

Ce n'est pas la première fois que ça arrive, mais l'événement est plutôt rare, le répertoire de liens bitTorrent The Pirate Bay était hors-ligne, mardi, suite à un raid des autorités suédoises. Le forum et plusieurs autres sites affiliés sont également HS. [quote]Une opération a été menée à un centre de serveurs à Stockholm en lien avec une infraction sur le droit d'auteur, a indiqué le monsieur propriété intellectuelle de la police suédoise, Paul Pinter.[/quote] [quote]Plusieurs serveurs ont été saisis, précise le procureur Frederick Inglbad.[/quote] Le Parti pirate français a réagi via un communiqué publié à 20h00 dénonçant le «tout répressif des ayants droit» et «une action coordonnée» contre The Pirate Bay. Blocage en France En France, le tribunal de grande instance de Paris vient d'ordonner aux quatre principaux FAI de bloquer The Pirate Bay (pdf), ainsi que ses redirections, mais la mesure a déjà été contournée. Google qui a retiré de sa boutique Play toute les apps associée au site suédois. En 2012, The Pirate Bay avait changé son approche, passant à un système de liens magnet. Il affirmait alors qu'une nouvelle architecture décentralisée lui permettrait de restaurer son annuaire de liens en cas de raid des autorités. Affaire à suivre dans les prochaines heures... Attention aux faux site The Pirate Bay qui apparaissent D'autres sites de partage de fichiers tels que Zoink, EZTV ou Torrage étaient également hors service, tout comme Suprbay, le forum de Pirate Bay, on ignore pour l'heure si cette initiative est liée ou non à la présence sur ces serveurs de films dérobés lors du piratage dont les studios Sony Pictures Entertainment ont été victimes fin novembre. Clic pour lire toutes les actus sur The Pirate Bay.

10 Dec 2014 LIRE L'ACTU
Sony Pictures victime d'une attaque informatique et de chantage Archives Secunews SECUNEWS

Sony Pictures victime d'une attaque informatique et de chantage

Le groupe de hackers se fait appeler GOP pour «Guardian of Peace». Inconnu jusqu'à présent, il a semé la pagaille chez Sony Pictures, lundi, la plupart des ordinateurs des employés américains du studio de cinéma ont été piratés, selon Deadline. Le message suivant bloquait les machines: [quote]Nous avons obtenu toutes vos données internes incluant des secrets. Si vous n'obéissez pas, nous publierons ces données. Vous avez jusqu'au 24 novembre 2014 à 23h00 GMT pour décider.[/quote] Sony enquête Les demandes des hackers n'avaient pas été clarifiées après l'expiration de l'ultimatum, lundi soir, plusieurs liens vers des fichiers .zip étaient disponibles sur divers sites. Selon The Next Web, ils contiennent notamment des informations financières mais certains sont protégés par des mots de passe. Sony a indiqué qu'une enquête avait été ouverte. Selon Deadline, les ordinateurs des employés ont été immédiatement déconnectés d'Internet.

25 Nov 2014 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Nov 2014 LIRE L'ACTU
Google annonce avoir modifié son algorithme contre les sites illégaux Archives Secunews SECUNEWS

Google annonce avoir modifié son algorithme contre les sites illégaux

Dans un nouveau rapport, Google explique sa volonté de déclasser, dans les recherches, les sites qui publient des liens de téléchargement ou de streaming illégaux, pour le moment, cette nouvelle directive est mise en place aux Etats-Unis uniquement, mais elle devrait rapidement être appliquée en Europe. Pour lutter contre le piratage et protéger les droits d'auteurs, la firme américaine met à jour son algorithme. L'objectif: Multiplier et améliorer les alternatives légales, couper les rentrées d’argent des sites pirates, se prémunir contre les abus et garantir la transparence des procédures, tels sont les nouvelles lignes de front que Google compte défendre sans pour autant endosser le rôle de censeur Il sera donc plus compliqué pour les accros aux séries d'espérer dénicher le tout dernier épisode gratuitement, les termes comme 'free', 'download', 'streaming' ou encore 'watch' seront déréférencés ou en tout cas rétrogradés dans le moteur de recherche. Pas question par contre pour Google de faire supprimer ces sites car: [quote]Même pour ceux où nous déréférençons le plus de pages, cela représente au final qu’une partie mineure des pages qu’ils comptent au total. Il serait donc inapproprié de supprimer entièrement ces sites de notre moteur de recherche dans de telles circonstances explique le groupe qui ne cherche pas non plus à se positionner en tant que censeur.[/quote] D'ailleurs, à l'avenir, le géant du Net compte divulguer les demandes de retrait d'informations reçues par des propriétaires de droits d'auteurs et les gouvernements. Cette politique est une aubaine pour le géant du Net qui développe actuellement sa propre offre légale (de films, musiques et livres), il est probable que la firme puisse jouir de nouvelles recettes publicitaires destinées à promouvoir cette offre légale. Rien qu’en 2013, le site affirme avoir reçu près de 224 millions de signalements de sites pirates, confessant qu’il comptabilise aujourd’hui plus de demandes en une semaine qu’au cours des douze années 1998 -> 2010 réunies.

24 Oct 2014 LIRE L'ACTU
Vous êtes un internaute trop crédules ? Facebook envisage d'identifier les actus satiriques Archives Secunews SECUNEWS

Vous êtes un internaute trop crédules ? Facebook envisage d'identifier les actus satiriques

Facebook teste des manières d'indiquer à ses utilisateurs quand des articles publiés sur son site ne sont pas de vraies informations, mais des parodies. [quote]"C'est parce que nous avons des retours de gens qui veulent une manière plus claire de distinguer les articles satiriques des autres", a indiqué un porte-parole du groupe américain à l'AFP. [/quote] Facebook teste ainsi l'utilisation aux Etats-Unis d'une étiquette 'satire' devant les liens renvoyant à des sites qui, à l'image du Gorafi en France, de Nordpresse en Belgique ou de The Onion aux Etats-Unis, ont fait leur spécialité d'articles sur de fausses informations absurdes mais rédigées très sérieusement. L’arrivée de ce nouveau tag pourrait priver les sites parodiques d’une partie de leurs lecteurs, attirés par ses titres accrocheurs

20 Aug 2014 LIRE L'ACTU
Attention, une fausse vidéo sur Facebook dissimule un virus Archives Secunews SECUNEWS

Attention, une fausse vidéo sur Facebook dissimule un virus

Ne cliquez pas sur cette prétendue vidéo YouTube sur Facebook, semblant montrer une femme en train de retirer ses vêtements face à sa webcam, derrière, se cache en réalité un logiciel malveillant (malware), le Trojan.Agent.BDYV Il se propage via les membres Facebook qui partagent ce piège sans le savoir Il faut dire que la vidéo a de quoi attirer les plus curieux (un tantinet pervers). Le lien qui accompagne l’image redirige vers une imitation du site Youtube, puis demande de mettre à jour Adobe Flash pour pouvoir lire la vidéo. Bien entendu, il ne s’agit pas d’une vraie mise à jour mais d’un cheval de Troie. [quote]Baptisé Trojan.Agent.BDYV, ce malware fonctionne sur la majorité des navigateurs Web, dont Chrome et Firefox, et se permet de tagger des contacts Facebook sur des posts intégrant des liens malveillants et d’empêcher les utilisateurs infectés de supprimer ces contenus de leur mur Facebook. A partir de là, le cheval de Troie peut récupérer des données personnelles sur le poste de la victime, déployer d’autres malwares, prendre le contrôle du navigateur, etc...[/quote] Un piège crédible [quote]"Les cyber-criminels ont ainsi créé plus de 20 000 URL uniques redirigeant vers des sites malveillants, se faisant passer pour une vidéo Youtube qui montre une femme en train de se déshabiller devant la webcam," commente Catalin Cosoi, Responsable des Stratégies de Sécurité chez Bitdefender.[/quote] Pour s’assurer que les internautes tombent encore mieux dans le piège, la vidéo se lance même quelques secondes avant de proposer la mise à jour d’Adobe Flash ce qui permet d’attiser la curiosité des spectateurs masculins. De plus, le compteur affiche un nombre de vues qui dépasse le million pour renforcer le crédit de son contenu, déjà regardé par de nombreux internautes. Des liens raccourcis sont utilisés via le service Bit.ly pour dissimuler les sites malveillants permettant de relayer l’arnaque En parallèle Bitdefender confirme avoir prévenu le service Bit.ly des agissements de cyber-criminels sur leur plateforme. Ce n’est malheureusement pas la première ni la dernière fois qu’un malware se propage via le réseau Facebook qui compte désormais plus d’un milliard d’utilisateurs, Prévenez vos amis et surfez couverts! Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

23 Jul 2014 LIRE L'ACTU
Google a reçu 70.000 demandes de droit à l'oubli dont 2.300 de Belgique Archives Secunews SECUNEWS

Google a reçu 70.000 demandes de droit à l'oubli dont 2.300 de Belgique

Le moteur de recherche américain a commencé, depuis un mois (juin 2014), à appliquer le "droit à l'oubli" prescrit par la Cour européenne de Justice. Google a indiqué jeudi avoir reçu 70.000 demandes de retrait de liens concernant des internautes européens depuis le 30 mai 2014, date à laquelle le moteur de recherche américain a commencé à appliquer le "droit à l'oubli" prescrit par la Cour européenne de Justice. Un formulaire en ligne. Le géant américain a mis en ligne le 30 mai un formulaire accessible aux Européens pour demander la suppression de résultats de recherche, se conformant ainsi à la décision de la justice européenne, qui avait estimé que les particuliers avaient le droit de faire supprimer les liens vers des pages comportant des informations personnelles périmées ou inexactes. Environs 1.000 demandes par jour. Après un pic le premier jour, au cours duquel Google avait reçu plus de 12.000 demandes, le nombre de requêtes "s'est maintenant stabilisé à approximativement 1.000 en moyenne par jour à travers l'Europe", et a ainsi "dépassé les 70.000 demandes au total entre le 29 mai et le 30 juin 2014", assure le moteur de recherche. Google nous apprend que 2.300 d’entre elles proviennent de Belgique et ce, même si le nombre total d’URL à censurer est probablement encore largement supérieur du fait que l’on peut exiger plusieurs suppressions par demande. Les pays les plus représentés sont: La France avec 14.086 demandes L'Allemagne avec 12.678 demandes Le Royaume-Uni avec 8.497 demandes L'Espagne avec 6.176 demandes L'Italie avec 5.934) demandes. Au total, les requêtes portent sur le retrait de 267.550 liens, selon Google qui explique que chacun d'eux "doit être traité individuellement". Ajoutons cependant que c’est Google même qui décide de supprimer ou non les résultats des recherches. Clic pour accéder au formulaire en français.

11 Jul 2014 LIRE L'ACTU
Attention à la vidéo d’une femme battue à mort sur Facebook Archives Secunews SECUNEWS

Attention à la vidéo d’une femme battue à mort sur Facebook

L’arnaque n’est pas originale, mais elle réussit néanmoins à se propager largement sur Facebook et reste un moyen efficace pour les pirates de générer des revenus. Le principe est simple: Un de vos amis partage un lien sur son compte vers ce qui semble être une vidéo macabre, avec en guise d’extrait deux femmes en train de se battre, et le texte qui l’accompagne, '[Vidéo triste] Frappée à la tête, elle meurt pendant l’altercation.' [caption id="attachment_7571" align="aligncenter" width="626"] facebook,scam,video,arnaque,[/caption] La vidéo a été partagée par un de vos amis, et l’adresse indique qu’il s’agit d’une vidéo du site d’information 'Fox News' (vous ne prenez aucun risque, a priori.) Après avoir cliqué, vous vous rendez donc sur Fox News. Mais l’imitation du fameux groupe médiatique ne repose que dans le nom du site, visuellement, la page a l’apparence de Facebook, de plus, l’image qui présente la vidéo est différente de celle aperçue juste auparavant. Peu importe, vous êtes décidé maintenant que vous avez franchi le premier pas, vous voulez regarder la vidéo. Vous devez partager la vidéo pour pouvoir la regarder, une pratique classique concernant les arnaques sur Facebook. Notez que pour une fois, il vous est demandé explicitement de partager la vidéo, l’arnaque ne fait pas appel à du clickjacking. Intrigué, vous partagez donc la vidéo (avant de l’avoir vue, donc) sans tenir compte du fait que ce procédé devrait vous mettre la puce à l’oreille… et enfin, vous allez pouvoir la regarder ! C’est le déclenchement de l’arnaque et à ce stade que les escrocs vont commencer à gagner de l’argent. En effet, pour vérifier votre âge le site qui ressemble à Youtube vous demande de remplir un questionnaire en ligne. Le vrai Youtube, évidemment, ne vous demandera jamais de remplir un quelconque sondage pour regarder une vidéo (au pire, la restriction d’âge vous empêchera d’accéder à un contenu.) En redirigeant les internautes sur des plateformes de sondages en ligne, les escrocs passent par l’affiliation pour être rémunérés (plus les internautes répondent aux questionnaires, plus les escrocs gagnent d’argent.) Si vous êtes tombé dans le panneau, pas de panique, commencez par supprimer ce que vous venez de partager et prévenez vos amis de l’arnaque. Les précautions de base sont les remparts à la diffusion de ce type de liens malveillants. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

27 Jun 2014 LIRE L'ACTU
Comment fonctionne la Goal Line Technology ? Archives Secunews SECUNEWS

Comment fonctionne la Goal Line Technology ?

L'équipe de France est devenue, dimanche 15 juin 2014, la première sélection dans l'histoire du football à bénéficier d'un but validé en Coupe du monde par la technologie sur la ligne de but. Rappel des faits: [quote]A la 48e minute du match France-Honduras, Benzema envoie une balle qui touche le poteau avant de revenir sur le gardien Valladares en flottant au-dessus de cette fameuse ligne de but. Benzema lève les bras au ciel, pour le camp français il n'y a pas de doute, il y a but, les Honduriens protestent, mais la "goal line technology" donne très vite raison à l'équipe de France et l'arbitre brésilien accorde le but.[/quote] Comment fonctionne la "goal line technology" ? Ce système allemand développé par l'entreprise GoalControl GmbH permet de détecter en temps réel si la balle franchit ou non la ligne de but. Pour cela, chaque cage bénéficie de sept caméras à haute vitesse reliées à un logiciel. Ces caméras permettent d'obtenir un modèle 3D de la zone du but. [quote]Chaque caméra dispose d'une unité de détection de la balle dans l'image qu'elle capte", explique à Rolf Dittrich, porte-parole et codirigeant de la société GoalControl[/quote] Dès que le ballon franchit complètement la ligne de but, l'arbitre de la rencontre reçoit un signal vibrant sur sa montre-récepteur. Le message "goal" (but) s'affiche alors. Une première mondiale La technologie sur la ligne de but est utilisée pour la première fois lors d'une Coupe du Monde, le système avait toutefois été testé à plusieurs reprises, notamment en conditions réelles lors de la Coupe des Confédérations 2013, mais aucun cas n'avait alors nécessité son utilisation. Les douze stades brésiliens du Mondial ont ainsi été équipés de cette technologie. Selon la Fifa, la "goal line technology" doit permettre de résoudre des situations litigieuses en quelques secondes, évitant ainsi de suspendre ou de perturber le jeu trop longtemps. Comment fonctionne la Goal Line Technology ?

17 Jun 2014 LIRE L'ACTU
Bitly, le service de réduction d'URL encourage ses utilisateurs à changer de mot de passe Archives Secunews SECUNEWS

Bitly, le service de réduction d'URL encourage ses utilisateurs à changer de mot de passe

Les responsables du service de réduction d'URL Bitly ont signalé jeudi aux utilisateurs qu'ils pensaient que les informations d'identification (mots de passe, clés API et jetons OAuth) de ces derniers avaient été compromises. Alors que la société affirme que rien n'indique que des comptes aient été utilisés sans autorisation, elle signale sur son blog qu'elle a adopté des mesures de prévention pour garantir la sécurité de ses utilisateurs, notamment la déconnexion des comptes Facebook et Tweeter du service. Le service a rendu ces informations d'identification non valides peu de temps après avoir découvert le problème jeudi 8 mai 2014, ce qui signifie que si des utilisateurs partageaient des URL raccourcies via Tweeter ou Facebook, ils devront les connecter à nouveau la prochaine fois qu'ils ouvriront une session s'ils souhaitent réaliser des publications via ces comptes. Les utilisateurs devraient partir du principe que leurs adresses de messagerie, les mots de passe chiffrés, les clés API et les jetons OAuth ont tous été compromis. Ce billet a été rédigé par Mark Josephson, le P.D.G. de Bitly. Bien qu'avare sur les détails de l'attaque, il a encouragé les utilisateurs qui n'utilisent aucun des deux réseaux sociaux cités ci-dessus pour partager des liens de changer leur clé API héritée et leur jeton OAuth, puis de réinitialiser leur mot de passe. Le blog de la société fournit les instructions pour la procédure à suivre. On ne sait pas si le problème est lié aux failles de sécurité dans OpenID et OAuth 2.0 qui ont fait leur apparition la semaine dernière, mais nous supposons que des détails seront bientôt communiqués. Vendredi dernier, Wang Jing, un chercheur établi à Singapour, a divulgé une vulnérabilité qu'il a baptisée une "redirection masquée" et qui touchait certaines mises en oeuvre de OAuth et OpenID. L'attaquant qui parviendrait à utiliser cette faille correctement pourrait rediriger les utilisateurs vers des URL de son choix après autorisation et récupérer les informations d'identification.

14 May 2014 LIRE L'ACTU
La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films Archives Secunews SECUNEWS

La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films

La Belgian Anti-piracy Federation (BAF) réclame 40.000 euros à un père de famille pour avoir diffusé et téléchargé illégalement des films. Il l'aurait fait pour ses enfants, mais serait impliqué dans le fonctionnement d'un site illégal. Chauffeur de bus et père de 3 enfants, l’homme originaire de Putte, en province d’Anvers, a expliqué qu'il pensait ne pas risquer grand-chose étant donné que les films qu’il avait téléchargés pour ses enfants se trouvaient également sur YouTube, explique De Standaard. C'est en tout cas ce qu'il a déclaré devant la cour. Il s’agit d’une enquête effectuée sur deux forums, dont Belgian-Scene, où des liens de téléchargement de films, musique, e-livres, jeux, etc... ont été diffusés, les deux sites comptaient, selon BAF, respectivement 4.610 et 9.700 membres et ont été mis hors ligne en mars 2014. Il comparaissait avec 5 autres personnes, dont le fondateur et les administrateurs d'un site illégal belge, devant la cour correctionnelle de Gand, quatre personnes ont négocié un arrangement préalable avec la BAF et devront s'acquitter d'amendes entre 10.000 et 25.000 euros. Le père et un membre du site ont refusé l’arrangement et attendent d'être jugés. La justice se prononcera en juin 2014 sur ce dossier. La BAF a tenu à nuancer l'histoire et a expliqué au journal De Morgen que c'était surtout ceux qui diffusent les oeuvres illégalement qui sont poursuivis. Le cas du père semble donc plus compliqué que de simples téléchargements illégaux, comme évoqué devant la cour, et il serait impliqué dans le fonctionnement du forum incriminé en ayant lui-même diffusé des liens pour télécharger illégalement des oeuvres. [quote]Nous avons déposé une plainte contre les gestionnaires, fondateurs et uploaders des forums, comme c’est toujours le cas, explique Olivier Maeterlinck, directeur de BEA, la fédération des producteurs et distributeurs de films, jeux et musique en Belgique. Nous ne déposons jamais de plaintes contre ceux qui téléchargent, mais uniquement contre ceux qui diffusent du contenu, affirme Maeterlinck.[/quote] Clic pour lire toutes les actus sur le Warez

07 May 2014 LIRE L'ACTU
Nouveau vol de données chez Orange, 1,3 million de clients touchées Archives Secunews SECUNEWS

Nouveau vol de données chez Orange, 1,3 million de clients touchées

L'opérateur prévient que des pirates informatiques ont volé des informations sur ses abonnés, mais aussi sur des clients d'autres opérateurs. C'est le second piratage d'importance en trois mois. Trois mois après un vol massif de données personnelles qui avait touché environ 800.000 clients, l'opérateur a été à nouveau victime d'une intrusion informatique. Dans un message posté sur son site Internet, il reconnaît avoir "constaté un accès illégitime sur une plateforme technique d'envoi de courriers électroniques et de SMS qu'elle utilise pour ses campagnes commerciales. Cet accès a entraîné la copie d'un nombre limité de données personnelles" par les pirates. Pas moins de 1,3 million de personnes auraient été touchées, cette fois, ses abonnés ne sont pas les seuls touchés. La base de données attaquée comprenait aussi des informations de clients d'autres opérateurs, consignés à des fins de prospection. [quote]"Par souci de transparence, nous avons informé l'ensemble des personnes concernées de l'existence et de la résolution de ce fait", dit Orange.[/quote] Les informations bancaires épargnées [quote]Les données personnelles concernées sont au minimum, le nom et le prénom des Français dont les coordonnées figuraient dans les bases d'Orange, mais aussi, parfois, leur adresse mail, leurs numéros de mobile et de téléphone fixe, le nom de leur opérateur mobile et Internet, ainsi que leur date de naissance, les informations bancaires n'ont en revanche pas été touchées.[/quote] Les données volées, parfois publiques, sont précieuses pour les pirates informatiques. Ils peuvent s'en servir pour adresser des messages personnalisés à leurs victimes, en se faisant passer pour un opérateur téléphonique ou une banque, et ainsi récupérer des mots de passe de messagerie ou des identifiants de connexion à un compte bancaire. C'est ce que l'on appelle la technique du "phishing" (hameçonnage). Utiliser plusieurs mots de passe L'opérateur télécom affirme que les actions nécessaires ont été mises en oeuvre afin de corriger les dysfonctionnements techniques et empêcher tout nouvel accès illégitime à ces données. Il n'est pas seul concerné. Des grands groupes traditionnels, comme des grands acteurs du Web, sont régulièrement touchés par ce type d'intrusions et par le phishing. La France figure dans les dix pays les plus ciblés par ces attaques, selon un rapport du spécialiste en sécurité informatique Kaspersky. EDF avait reçu 40.000 signalements de courriels suspects durant le seul mois de janvier 2013. [quote]Face à ces menaces, il est recommandé de vérifier que les liens contenus dans des messages électroniques envoyés par une banque, un opérateur télécom ou un réseau social renvoient bien vers leurs adresses Internet, et non vers des sites frauduleux. Pour limiter les dégâts en cas de piratage, il aussi conseillé d'utiliser des mots de passe différents et complexes sur les services les plus sensibles, cela permet d'éviter que des identifiants de messagerie servent ensuite à acheter sur des site d'e-commerce ou à vider un compte en banque.[/quote] Clic pour lire toutes les actus sur le Phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

07 May 2014 LIRE L'ACTU
Attention aux spams et aux arnaques du Mondial Archives Secunews SECUNEWS

Attention aux spams et aux arnaques du Mondial

Les événements sportifs majeurs attirent souvent l’attention des cybercriminels et la coupe du monde de football qui aura lieu cet été 2014 au Brésil ne devrait pas échapper à la règle. Avec les premiers matchs de poules début juin 2014, l’événement a déjà attiré l’attention des hameçonneurs qui essaient de tirer parti de l’effervescence qui entoure le championnat et de profiter des fans à la recherche de tickets en ligne. Attention aux malwares Ils font cela en envoyant des e-mails contenant des pièces jointes ou des liens malveillants, ceux qui cliquent sur ces liens sont alors infectés par un malware ou redirigés vers un faux site Web (phishing) qui leur demandera de rentrer leurs données personnelles ou même leurs informations bancaires. [quote]Kaspersky Lab bloque actuellement entre 40 et 50 sites frauduleux par jour et ce, uniquement au Brésil, la plupart des attaques que nous bloquons sont de l’hameçonnage, de faux cadeaux publicitaires et des sites frauduleux vendant des billets.[/quote] Le Phishing c’est quoi et comment s’en protéger ?. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

05 May 2014 LIRE L'ACTU
Attention au faux antivirus Bitdefender 2015 Archives Secunews SECUNEWS

Attention au faux antivirus Bitdefender 2015

Il semblerait que les fans de Bitdefender ne soient pas les seuls à être impatients de la sortie de la nouvelle version de l'antivirus, des escrocs ont lancé des campagnes de promotion de liens frauduleux sur Youtube et Facebook promettant le téléchargement de l’édition 2015 de Bitdefender. Les liens de téléchargement du faux antivirus Bitdefender mènent vers des faux sondages et des pièges au SMS surtaxé. La vidéo affiche plusieurs centaines de vues pour améliorer sa crédibilité, mais de nombreux utilisateurs français ont déjà publié des mises en garde contre cette arnaque. [quote]Bitdefender Antivirus Plus 2015 est sorti", peut-on lire dans la description Youtube. Bitdefender Antivirus Plus dispose de nombreuses options avancées qui en font un des meilleurs antivirus du marché.[/quote] Les escrocs vous incitent donc à cliquer sur un lien raccourci qui dissimule un site malveillant. [quote]Le Bitdefender que vous téléchargez est bloqué en cours de route par une demande de vérification humaine (notez au passage que les escrocs ont quelques problèmes d’expression en français). Afin de prouver que vous êtes 'un humain et un robot pas', il vous faut cliquer sur un lien de téléchargement direct, un jeu ou un questionnaire pour déterminer comment êtes-vous intelligent.[/quote] Quel que soit votre choix, il n’y aura aucun téléchargement de Bitdefender Antivirus Plus 2015 mais des redirections vers des pages Web d’arnaques de type SMS surtaxé qui copient le design de Facebook en vous faisant croire que vous installez une application sur le réseau social. Bitdefender a demandé le retrait de la vidéo sur Youtube et met en garde ses utilisateurs pour qu’ils soient le plus vigilant possible avant de se lancer dans le téléchargement des logiciels via des plateformes tierces. La véritable nouvelle version de Bitdefender, elle sortira cet été 2014, comme chaque année. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

08 Apr 2014 LIRE L'ACTU
Attention à la diffusion indésirée de vidéos sur Facebook et Twitter venant de Buzzatomic ou Humour adulte 18+ Archives Secunews SECUNEWS

Attention à la diffusion indésirée de vidéos sur Facebook et Twitter venant de Buzzatomic ou Humour adulte 18+

Les arnaques au clic existent depuis l’arrivée de Facebook mais sont de plus en plus nombreux sur les pages, restez prudents… L’objet du délit ? [quote]Buzzatomic, un site qui est à peine référencé sur Google mais qui propose des vidéos racoleuses, souvent à connotations sexuelles, le but est évidemment d’appâter le lecteur et de lui faire regarder une de ces vidéos pour ensuite obtenir des mentions "j’aime" automatiques sur d’autres pages Facebook. En cliquant sur le bouton "Regarder" de ces vidéos, vous cliquez sans le savoir sur un bouton "j’aime" caché, du coup, chaque clic vous oblige à aimer une page alors que vous ne le souhaitiez pas à la base. Cela permet ainsi à Buzzatomic d’obtenir des mentions "j’aime" très aisément sur ses pages Facebook comme "Humour adulte 18+", qui compte déjà plus de 170.000 fans au moment où nous écrivons ces lignes, sans montrer une seule publication originale.[/quote] Ainsi, le code source d'une page du site Buzzatomic contient presque 60 occurrences du mot Facebook, pour un nombre quasiment équivalent de balises dissimulées dans des iframes. (Clic sur l'image pour agrandir) Autant de pièges pour l'internaute un peu trop curieux qui se retrouve, au passage, abonné à des pages Facebook Grâce à ces spams, les personnes derrière Buzzatomic peuvent revendre la page Facebook à prix d’or pour d’éventuelles publicités, de l’argent facile en quelques clics. Un simple WHOIS effectué sur ce nom de domaine, hébergé au Panama, permet d'associé les serveurs à d'autres sites au fonctionnement similaire. Bref, avant de voir ce genre de vidéos racoleuses sur des sites que vous ne connaissez pas, le mieux est d’éviter de cliquer, cela vous permettra de ne pas distribuer des liens malveillants sur Facebook. Si la vague de spam actuelle se concentre sur le site Buzzatomic, il faut cependant préciser qu'il est loin d'être le premier à intégrer ce genre de manipulations indésirables. Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

25 Mar 2014 LIRE L'ACTU
Arrestation de l'administrateur du site The Pirate Island Archives Secunews SECUNEWS

Arrestation de l'administrateur du site The Pirate Island

L'administrateur d'un site pirate français de téléchargement et de partage de films, de musiques et de jeux a été interpellé et mis en examen jeudi à Strasbourg. Selon le parquet, ce Strasbourgeois de 28 ans a été déféré devant un juge et mis en examen. Une information a été ouverte pour diffusion, sans autorisation, de fichiers protégés par le doit d'auteur, une infraction assimiliée à de la contrefaçon. L'enquête avait débutée il y a un an faisait suite à une plainte de la Sacem et de l'Association de lutte contre la piraterie audiovisuelle (Alpa). Le suspect qui se faisait appeler "Nightbird" (oiseau de nuit), animait un site dénommé "The Pirate Island". Il a annoncé lui-même son interpellation à ses usagers indiquant avoir fermé son site internet après son arrestation intervenue mercredi, le webmaster a affirmé avoir été victime d'une dénonciation. [quote]"En effet, j'ai aujourd'hui été interpellé par la DIPJ de Strasbourg suite à la plainte de la SACEM, de l'ALPA et suite à une dénonciation." indique le webmaster. Pour conclure, sachez que le site ferme définitivement ses portes et qu'aucune suite ne sera donnée à TPI. Attention donc aux arnaques si vous êtes contactés pour une soit disante "copie" ou "suite" à TPI."[/quote] Selon Zataz, "The Pirate Island" comptait plus de 50.000 membres qui pouvaient accéder à environ 9.400 films et plus de 13.000 séries télévisées ainsi qu'à des fichiers musicaux qui étaient mis à disposition par le biais de liens. Le site fonctionnait sur un système qui proposait aux adhérents, moyennant quelques euros de raccourcir leur temps de téléchargement à partir de banque de données, il aurait permis de générer un chiffre d'affaire de plus de 400.000 euros, dont la moitié aurait été pour le webmaster qui risque très gros aujourd'hui devant la justice. La police détient désormais les coordonnées des clients du site, répertoriant ceux qui ont payé pour avoir accès aux fichiers piratés, mais, selon Numerama, "il est très peu vraisemblable que les informations concernant les utilisateurs du site soient exploitées contre eux". En ce qui concerne la dénonciation annoncée par l'individu, une source proche du dossier a confirmé qu'un autre tracker avait eu la langue bien pendue pour voir disparaitre ce concurrent.

18 Mar 2014 LIRE L'ACTU
Attention aux fausses vidéos de la mort de Paul Walker Archives Secunews SECUNEWS

Attention aux fausses vidéos de la mort de Paul Walker

Quelques jours seulement auront suffi pour que les escrocs exploitent le sujet de la mort tragique de l’acteur américain Paul Walker afin d’envahir les réseaux sociaux à coups d’arnaques et de malwares sous couvert de pseudo vidéos de son accident. Voilà déjà un peu plus d’une semaine que Paul Walker est décédé dans un accident de voiture, et les liens proposant de regarder la vidéo dudit accident se diffusent sur les réseaux sociaux. Bien évidemment, quel que soit le moyen proposé, le lien pour vous permettre de lire prétendument la vidéo ne vous mènera nulle part… si ce n’est au vol de vos coordonnées bancaires ou à une infection de votre ordinateur. Les Laboratoires Bitdefender ont relevé 2 types d’arnaques récurrentes. 1. L’adhésion gratuite… payante Une formulation bien étrange pour souscrire à un compte gratuit, il vous est demandé de renseigner vos coordonnées bancaires - jusqu’au code de sécurité situé au dos de la carte, il est bien stipulé que vous ne serez pas débité pour la validation de votre compte, alors pourquoi fournir toutes ces informations ? Ne vous laissez pas avoir, il s’agit d’un piège grossier, d’ailleurs, même une fois le compte validé, aucune vidéo n’est proposée. (Clic sur l'image pour agrandir) 2. Partager la vidéo pour la visionner Il vous est demandé de partager la vidéo sur les réseaux sociaux avant de pouvoir la lire. Celle-ci affiche un titre accrocheur qui ne passera pas inaperçu, incluant par exemple les mots "vidéo choc", "horrible accident" ou "la terrible vidéo". Vous partagez alors le lien, ce qui assure la propagation du scam. Une fois partagée, le bouton de lecture de la vidéo devient cliquable, surprise, aucune vidéo ne charge, mais le clic vous emmène vers un dédale de liens, de demandes de téléchargement de codecs vidéo plus ou moins malveillants ou d’extensions louches pour "améliorer votre navigateur Web." (Clic sur l'image pour agrandir) Nous voyons régulièrement ce genre d’arnaque se diffuser sur les réseaux sociaux et sur le Net, dès qu’une personnalité décède que ce soit une vraie information ou un hoax, comme les fausses morts de John Cena ou plus récemment Will Smith. Bien entendu il faut toujours se méfier des titres racoleurs et ne pas se laisser entraîner à relayer ce type de scoop. Nous vous recommandons de redoubler de vigilance car les cybercriminels n’ont jamais été aussi présents que ces derniers mois et font feu de tout bois pour augmenter leurs revenus. Paul Walker, connu pour avoir joué l’agent Brian O’Conner dans la saga des Fast & Furious, est décédé dans un accident de voiture, le 30 novembre 2013. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

16 Dec 2013 LIRE L'ACTU
Information concernant les anciens articles Archives Secunews SECUNEWS

Information concernant les anciens articles

Bonjour à tous, Pour information, certains anciens articles ne sont pas encore transférés sur cette nouvelle version du site. Néanmoins, pas d’inquiétude, ils seront de retour très prochainement. Si vous partagez notre contenu, les anciens liens mènent vers une page d'erreur, il vous faudra les modifier sur votre site/page/blog/... . Si par le moindre des hasards, vous rencontreriez un problème sur cette nouvelle version de secunews.org, merci de nous en avertir. Au plaisir, l'équipe Secunews [yop_poll id="17"]

06 Dec 2013 LIRE L'ACTU
Google bloque les recherches de pornographie d'enfants Archives Secunews SECUNEWS

Google bloque les recherches de pornographie d'enfants

Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)

21 Nov 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
Passer incognito sur Facebook et Google sera mission quasi impossible Archives Secunews SECUNEWS

Passer incognito sur Facebook et Google sera mission quasi impossible

Quelques mois après le déploiement du puissant moteur de recherche Graph Search, Facebook a décidé de faire disparaître la fonctionnalité qui permettait à un utilisateur de ne pas voir son profil apparaître dans son moteur de recherche interne. Etre incognito sur le plus grand réseau social va désormais devenir mission quasi impossible. Facebook a annoncé, jeudi 10 octobre 2013, la suppression de la fonctionnalité qui permettait de ne pas apparaître lorsque quelqu'un tape votre nom sur le site, n'importe lequel du milliard d'individus inscrits peut désormais être débusqué d'un simple clic dans le moteur de recherche Graph Search du site. Facebook va contacter les utilisateurs qui avaient caché leur compte pour les avertir de cette modification des paramètres de confidentialité, selon la firme de Menlo Park, cela ne concernerait qu'un "petit pourcentage" des utilisateurs. Citation: "Nous achevons la suppression d'un vieil outil de configuration de recherche", titre Facebook sur son blog . Le réseau social explique que la possibilité de passer en masqué a disparu dès fin 2012 pour tous ceux qui ne l'avaient pas activée. Citation: "Nous retirons cette option parce qu'elle n'est pas aussi utile qu'avant et qu'il existe maintenant de meilleurs moyens de gérer sa vie privée en utilisant les raccourcis de confidentialité". Si vous ne voulez pas que l'on vous retrouve, il va désormais falloir vous armer de patience pour refuser ou bloquer les indésirables un par un, mais aussi gérer vos publications. Des profils devenus publics sans avertissement! Car si cette fois, Facebook prend la peine d'avertir les utilisateurs "masqués", il y a quelques mois, la modification de paramètres de confidentialités a entraîné le passage en public de très nombreux profils sans avertissement. Les statuts, photos et autres publications de bon nombre d'internautes sont désormais visibles et consultables par tous, et plus seulement par leurs amis, beaucoup ne s'en sont toujours pas aperçus... Cette annonce de Facebook intervient quelques mois après le déploiement du moteur Graph Search qui était gêné par le blocage opéré par certains utilisateurs. Ce serait les remontées d'autres inscrits, qui ne trouvaient pas les personnes qu'ils recherchaient et pensaient que le moteur était cassé, qui aurait incité Facebook à mettre fin à cette manipulation.. Initialement limitée à l'indexation des "likes" et photos, Facebook a décidé fin septembre 2013 d'étendre la recherche aux posts et statuts, "tout ce qui est public ou publié par ses amis", avait indiqué Facebook. La possibilité de mettre son profil en mode incognito réduisait les possibilités du moteur qui s'appuie sur toutes les informations publiées par un utilisateur au fil des années: - Photos - Données personnelles - Liens partagés - Lieux visités - Likes - Commentaires - Etc... Pour vous servir de Graph Search, il vous suffira de taper une phrase dans le moteur de recherche pour voir et tout savoir sur les goûts, voyages, photos ou lieux de vos amis. "Restaurants visités par mes amis à New York", "amis qui aiment les photos de chat", etc.., vous aurez alors toute une série de messages et/ou photos à disposition. Google a annoncé séparément ce vendredi qu'il allait commencer à utiliser dans des publicités les photos des membres de son réseau social Google+ et les marques ou endroits qu'ils disent aimer avec le bouton "+1". Citation: Il fait valoir que "des recommandations de personnes qu'on connaît peuvent vraiment aider" La vigilance dans ses publications va être encore plus de mises sur le réseau social pour conserver un minimum d'intimité...ou plutôt de confidentialité.

16 Oct 2013 LIRE L'ACTU
200 millions de dollars générés par le spam sur Facebook Archives Secunews SECUNEWS

200 millions de dollars générés par le spam sur Facebook

Selon une étude d'une équipe de chercheurs italiens, ce sont plus de 200 millions de dollars par an qui sont captés par les spammeurs via le réseau social. Pour y parvenir, le principe est simple. Les escrocs créent de fausses pages en lien avec un sujet qui intéresse les internautes. Ils attendent ensuite que la page rassemble un nombre conséquent de "fans". Une fois la base d'utilisateurs suffisante, ils y publient des liens vers des sites de " scam ", des faux sites d'arnaques qui étaient jusqu'à présent surtout envoyées par e-mail. Jusqu'à 58 dollars de bénéfices pour un post Carlo De Micheli, le responsable de l'équipe de recherche, explique ainsi qu'une fausse page de 30.000 fans peut rapporter entre 13 et 58 dollars à chaque publication. Un " spammeur " a d'ailleurs révélé aux chercheurs que Facebook ne cherchait même pas à les bannir, car il générait malgré tout du contenu sur le réseau social. Un point de vue comme un autre. De son côté, Facebook précise au site américain Ubergizmo qu'il a mis en place des processus automatisés pour identifier les arnaques du genre. D'après le réseau social, aucune tolérance n'est concédée aux spammeurs. Manifestement, son système de détection n'est pas très efficace. Le spam sur Facebook, un business qui rapporte.

30 Aug 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
Le site belge Redlist-ultimate doit retirer tout son contenu illégal Archives Secunews SECUNEWS

Le site belge Redlist-ultimate doit retirer tout son contenu illégal

Redarche, le webmaster du site de téléchargement Redlist-Ultimate.be a annoncé qu’il était obligé de retirer l'intégralité du contenu illégal. Une annonce qui fait du bruit sur la toile, le site étant bien connu des internautes qui voulaient télécharger leur dernier film préféré gratuitement. C’était un supermarché du téléchargement, comme l’était Megaupload mais à la sauce belge. Films, séries, musiques, jeux, logiciels, … tout était téléchargeable sur Redlist. Du contenu libre de droit mais aussi, et surtout, de l’illégal. Et c’est ce contenu qui va à présent être retiré du site. Les explications du webmaster Citation: Donc voici comment ça s'est passé. La police du commerce est venue chez moi ce matin pour perquisitionner suite à une plainte de je ne sais plus qui contre le site. Ils sont restés une heure environ, ils ont regardé un peu partout, embarqué du matériel informatique, et voilà. Ils m'ont dit que je ne risquais probablement rien pénalement, au civil c'est peut-être autre chose. C'est à peu près ce qui s'était passé pour les webmasters de undeadlink à l'époque. Donc voilà c'est pas seulement un mail d'un ayant droit cette fois ci qui me demande de retirer tel ou tel contenu. C'est un step au dessus. Ils m'ont aussi dit qu'il faudrait donc faire cesser le site le plus rapidement possible, je leur ai dis que ça c'était un peu brutal, que je pouvais tout simplement retirer tout le contenu illégal du site en le laissant en ligne, ils ont dit que ça ne posait pas de problème. Voilà où on en est. Dans ma position je suis honnête avec eux et je coopère, ça sert à rien de m'opposer à une décision de justice, je suis quand même pas fou. On savait que ça arriverait tôt ou tard, je l'ai sans cesse répété, mais on savait pas quand, et bien voilà le jour J est arrivé. Alors je suis très triste évidemment, probablement encore plus que vous. Ce sont 5 années de travail qui sont gâchées, mais encore une fois on savait que ça devait arriver un jour ou l'autre, il aura quand même vécu de beaux jours. Pour ce qui est de RedList, le site restera quoi qu'il en soit en ligne, dans sa forme actuelle pour le moment. Des gens me proposent déjà de racheter ma base de données de films, séries etc, preuve qu'elle est bien tenue. Je ne pense pas que je vendrai quoi que ce soit, mais je mettrai peut-être du contenu librement à disposition, on verra. Je vais un peu attendre que les choses se calment, faire en sorte de bien communiquer à tout le monde que le site ne proposera désormais plus de liens, et qu'il faudra trouver une alternative pour vos téléchargements.

06 Jun 2013 LIRE L'ACTU
Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook Archives Secunews SECUNEWS

Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook

Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.

05 Jun 2013 LIRE L'ACTU
Warner Bros et NBC demandent a Google de déréférencer Mega Archives Secunews SECUNEWS

Warner Bros et NBC demandent a Google de déréférencer Mega

Warner Bros et NBC ont demandé à Google de désindexer plusieurs URL de Mega, le site de partage de fichiers lancé le 20 janvier 2013 par Kim Dotcom... Selon le site spécialisé Torrent Freak, les géants d’Hollywood ont demandé à Google de désindexer plusieurs URL de Mega, ceux renvoyant aux téléchargements illégaux de deux films: (Clic sur l'image pour agrandir) - Mamà - Gangster Squad - L la requête porterait même sur l’URL de la page d’accueil. Google a refusé, les liens sont donc encore accessibles. Mais Kim Dotcom, qui ne cesse de rappeler qu’il ne contrôle pas les fichiers stockés sur son site, crie à la censure. A TorrentFreak, il déclare: Citation: "Warner Bros et NBC Universal demandent à Google de censurer toute notre page d'accueil. C'est en accord avec le comportement déraisonnable de cette industrie, à laquelle nous devons faire face depuis des années." Pour le fondateur de Megaupload , fermé en janvier 2012 par le FBI , ces requêtes traduisent un raisonnement arriéré d’Hollywood. Citation: "Nous y revoilà. Hollywood vs. l'innovation. Hier vs. demain. Ils enfreignent la loi et l'histoire se répète", écrit-il ce mardi sur Twitter. Kim Dotcom rappelle également que "certaines majors du disque avaient fait pression sur un annonceur pour que ce dernier ne diffuse plus de publicités pour Mega à la radio".

29 May 2013 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
La FCCU ferme le site warez Belgium-Scene, et enquête maintenant sur les utilisateurs Archives Secunews SECUNEWS

La FCCU ferme le site warez Belgium-Scene, et enquête maintenant sur les utilisateurs

L'un des administrateurs de Belgium Scene, un forum de partage de liens renvoyant sur des fichiers piratés (films, musiques, logiciels, ...) a été arrêté. Neuf perquisitions, et une arrestation. C'est une action menée par la Fédéral Computer Crime Unit ( FCCU ) de Gand, via neuf perquisitions, qui semble avoir mis fin au business monté par un homme d'une quarantaine d'années. Le site était surveillé depuis trois ans (par la police belge et d'autres pays dont la France. Les cyber-policiers belges sont intervenus dans la province d’Anvers, Hasselt et Alost, l'enquête a été lancée après une plainte de la Belgian Anti-piracy Federation ( BAF " ) L’enquête a démarré à la suite du dépôt d’une plainte de la BAF auprès du juge d’instruction de Gand. Depuis 2010, la Fédéral Computer Crime Unit de la police judiciaire fédérale a mené, en collaboration avec des services étrangers dont la France, une enquête concernant un site web belge qui proposait via un forum le partage de matériel protégé par les droits d’auteur. Citation: 'Durant l’enquête, un autre site similaire a aussi attiré l’attention et des investigations y ont aussi été menées', selon le porte-parole de la police judiciaire de Gand. Un second espace a été fermé après l'action de la justice belge, deux forums qui capitalisaient sur plus de 15.000 membres et plus de 165.000 liens renvoyant sur des téléchargements pirates. 45 disques durs et clés USB ont été saisis. Les instigateurs de ces forums risquent 550.000€ d'amende et 3 ans de prison, les membres diffuseurs, les spreaders importants, sont dans la ligne de mire de la BAF. Pourquoi ? L’association cherche à remonter la source de certaines diffusions. En Belgique plus de 17 millions de chansons, 100.000 e-books et e-strips, des milliers de films, de séries et de jeux sont disponible en ligne et via des applications et la télévision digitale.

02 Apr 2013 LIRE L'ACTU
Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros Archives Secunews SECUNEWS

Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros

n Charentais de 23 ans accusé d'avoir hébergé des référencements de liens vers des sites de téléchargement illégal, a été condamné vendredi 8 mars 2013 en appel à verser un peu plus de 9.000 euros. Il est condamné mais a échappé à une amende colossale. Il avait été arrêté en 2010 à Cognac (Charente) et poursuivi pour avoir créé et alimenté "ledivx.com", un annuaire de référencement de plusieurs centaines de liens qui renvoyaient vers des sites de téléchargement illégal de films. Le site avait été ouvert de 2006 à 2010 et il a été établi qu'il avait généré au moins 6.000 euros de recettes, via la publicité, à son créateur. En première instance, le 7 septembre 2011, le jeune homme avait été condamné par le tribunal correctionnel d'Angoulême à deux mois de prison avec sursis et un euro de dommages et intérêts pour chaque partie civile. "On a plaidé sur des mathématiques", explique sont avocat Le Syndicat de l'édition vidéo numérique, la Fédération nationale de distributeurs de films et six majors hollywoodiennes (Columbia, Disney, Paramount, Tristar, Twentieth Century Fox et Warner) qui s'étaient portées partie civile, avaient fait appel. Elles réclamaient 972.943 euros de dommages et intérêt pour contrefaçon. Vendredi 8 mars 2013, la Cour d'appel de Bordeaux a donc condamné le jeune homme à leur verser un total de 9.304,84 euros, répartis entre les parties civiles. L'avocate du prévenu, Me Anne-Sophie Arbellot de Rouffignac, a qualifié la décision de "satisfaisante", mais s'est interrogée sur le calcul du montant des dommages et intérêts. Citation: "On sait qu'il y a eu des téléchargements et que cela génère des préjudices, mais est-ce que cela vaut 9.304 euros?". "On attend la motivation de la Cour d'appel pour avoir la méthode de calcul mais la Cour a botté en touche. On est au milieu et on ne sait pas pourquoi", a-t-elle ajouté. A l'audience, "on a plaidé sur des mathématiques", a expliqué l'avocate. Elle a indiqué que l'avocat des parties civiles estimait que le jeune homme avait touché tous les trois mois 6.000 euros de bénéfices publicitaires et calculé un nombre de visiteurs et de téléchargements, alors que selon elle, "il n'existe pas d'éléments complémentaires prouvant qu'il ait touché plus de 6.000 euros et qui permettent de démontrer s'il y a déjà eu un téléchargement".

09 Mar 2013 LIRE L'ACTU
Qwant un nouveau concurrent français de Google Archives Secunews SECUNEWS

Qwant un nouveau concurrent français de Google

Le petit Poucet français face à l'ogre Google. Rares sont les nouveaux moteurs de recherche à oser se lancer sur un marché dominé par l'Américain, c'est pourtant le cas de Qwant, conçu par une société parisienne. Encore en version bêta, la page d'accueil du site est très classique. Le logo aux lettres multicolores n'est pas sans rappeler celui du géant du secteur. Seule réelle distinction, l'affichage des tendances de recherche du moment. Affichage par catégories Mais la différence de taille se joue plutôt du côté des résultats, au lieu de les catégoriser sur différentes pages selon leur type, Qwant à choisi de tous les présenter sur une seule page. En haut les photos et vidéos se déroulent sur toute la largeur de la page. En dessous, les liens vers les pages de résultats sont affichés en colonne selon leur catégorie. Les liens Web classiques, le "Live" qui regroupe les résultats d'actualité et le "Qnowledge Graph" résume les informations sur la recherche effectuées. Recherche sur les réseaux sociaux Une colonne "Shopping" regroupe les liens vers les boutiques en ligne proposant le produit recherché. Une autre catégorie compile les résultats sur les réseaux sociaux, Facebook , Twitter et Google+ . Une alternative réussie et intéressante aux ténors du marché que sont Google , Yahoo! et Bing .

13 Feb 2013 LIRE L'ACTU
Le jailbreak disponible sur IOS 6.1 Archives Secunews SECUNEWS

Le jailbreak disponible sur IOS 6.1

Chers possesseurs d'I-devices, vous pourrez désormais exploiter votre device au delà de ses capacités. Celç fait 5 mois que la plupart des utilisateurs Iphone-Ipad sous IOS 6 attendaient cette possibilité, elle est enfin là! « le jailbreak evasi0n » est de type « untethered » et est compatible avec tous les appareils sous iOS 6.x, à l’exception de l’Apple TV 3G. Les liens officiels de téléchargement : Windows : Ici et Ici Mac : Ici et Ici

05 Feb 2013 LIRE L'ACTU
Google Chrome 24.0.1312.56 Archives Secunews SECUNEWS

Google Chrome 24.0.1312.56

Nouvelle mise à jour pour Google Chrome qui corrige des failles de sécurité et les problèmes suivants : - Le défilement de page était très lent lorsque la molète était réglée sur "page précédente" ou "page suivante" dans Windows - Les liens cliqués n'étaient pas marqués comme «lu» au cours de la navigation - Un problème pouvait survenir lors d'une installation en mode admin Télécharger Google Chrome

22 Jan 2013 LIRE L'ACTU
Facebook dévoile son moteur de recherche, Graph Search Archives Secunews SECUNEWS

Facebook dévoile son moteur de recherche, Graph Search

Lors de sa première conférence de presse produit depuis son introduction en Bourse, Facebook a dévoilé un moteur de recherche, baptisé "Graph Search". Attendu au tournant, le réseau social a dévoilé à cette occasion un moteur de recherche, appelé "Graph Search", il s'agit du troisième pilier sur lequel repose Facebook, avec le profil (timeline) et le fil d'actualité (newsfeed), a expliqué Mark Zuckerberg. Citation: une nouvelle façon d'accéder à des contenus sur Facebook", a-t-il résumé. "Comme toutes les bases de données, vous devriez pouvoir faire une recherche dans Facebook", a expliqué Mark Zuckerberg. La montagne de données à balayer est colossale, le réseau social revendique 1 milliard d'utilisateurs, 240 milliards de photos et plusieurs milliards de liens entre tous ces contenus. Par ailleurs, chacun de ces contenus a sa propre audience, puisque les utilisateurs peuvent choisir avec qui ils partagent tout ce qu'ils mettent en ligne. Pour l'heure, Graph Search permet donc d'explorer toutes les connexions que Facebook a créées entre quatre types de contenus: - Des personnes - Des photos - Des lieux - Des centres d'intérêt. Par exemple, il permet de voir quels sont les restaurants préférés par ses amis dans une certaine localité, ou bien de voir toutes les photos de Paris prises par son entourage, ou encore si on cherche à recruter, quels sont les créateurs d'entreprise qui ont aussi été chefs de projet. Les recherches complétées par Bing Fort des millions de commentaires et like collectionnés au fil des ans, Facebook hiérarchise ces contenus par popularité, son algorithme intègre aussi les check-in (enregistrements dans des lieux) et le vocabulaire associé à certains contenus. Alors que Facebook est régulièrement sous le feu des critiques pour atteinte à la vie privée, le réseau social a insisté: "On ne peut que rechercher des contenus qui ont déjà été partagés avec vous." Les résultats des recherches seront complétés par des résultats dénichés sur le Web par Bing, le moteur de recherche de Microsoft. Ce dernier est le partenaire privilégié de Facebook depuis une prise de participation au capital fin 2007. Citation: "C'est mieux de voir des résultats de recherche Web que de voir rien du tout lorsqu'on fait une recherche", a justifié Mark Zuckerberg. Selon ce dernier, Facebook aurait aussi eu des conversations avec Google, le géant de la recherche en ligne, mais Microsoft s'est montré plus prompt à faire des ajustements nécessaires, notamment en matière de vie privée, a expliqué le jeune patron.

17 Jan 2013 LIRE L'ACTU
La police d'Argentine et Interpol démantèlent un réseau de pédophilie Archives Secunews SECUNEWS

La police d'Argentine et Interpol démantèlent un réseau de pédophilie

Les autorités policières de l'Argentine ont démantelé un réseau de pédophilie avec des liens internationaux qui utilisait les médias sociaux pour échanger des photos et vidéos pornographiques d'enfants. Des représentants du ministère de la Sécurité ont précisé que la police fédérale avait mené 61 descentes la semaine dernière pour démanteler le réseau, dans le cadre de "l'Opération Olivier". L'opération secrète s'est amorcée en février 2011 après que les autorités policières locales et celles d'Interpol, en Grande-Bretagne, aient détecté des sites à Londres publiant et échangeant des vidéos pornographiques par le biais de serveurs en Argentine. Selon des responsables, 64 personnes sont visées mais aucune arrestation n'avait encore été effectuée, vendredi. Les autorités ont saisi plusieurs ordinateurs dans lesquels se trouvaient des images de mineurs, dans neuf provinces de l'Argentine et à Buenos Aires, la capitale.

15 Jan 2013 LIRE L'ACTU
Comment les likes et les commentaires sur Facebook enrichissent les scammers Archives Secunews SECUNEWS

Comment les likes et les commentaires sur Facebook enrichissent les scammers

Sur Facebook, votre timeline a forcément déjà été inondée de liens du genre "regardez ce qui arrive quand on oublie d’éteindre sa webcam", et peut-être avez-vous fait, comme vos amis, l’erreur de cliquer sur le lien. Et bien sachez qu’en cliquant sur ces liens vous avez contribué à rendre plus riche un "Scammers" . 'Regardez ce qui arrive quand on oublie d’éteindre sa webcam', 'Un clic pour sauver l'Afrique', 'un j'aime pour nourrir des enfants', toutes ces pages Facebook ne sont en réalité qu'un leurre pour gagner de l'argent. Lorsque la page en question a atteint un certain nombre de like, elle est alors vendue à des gens ou des entreprises qui s’en servent pour promouvoir leur propre affaire. Les messages du style "Like si tu vois un dauphin dans cette image" ou encore "commente pour voir ce qui va se passer", sont utilisés pour créer et développer les pages, une fois que la page aura récolté des centaines de j’aime et des commentaires, sa visibilité augmentera sur le flux Facebook. En fait, ces like sont en quelque sorte l’argent du site. Les pages à 100.000 like peuvent se vendre 150 euros L’algorithme des like sur Facebook est la manière pour le réseau social de voir si le contenu a une quelconque valeur pour l’utilisateur. David Emm, un chercheur en sécurité qui travaille chez Kaspersky, explique: [quote]'Les réseaux sociaux comme Facebook et Twitter sont devenus la cible principale des cybercriminels, la raison est que les gens ne se méfient pas trop lorsqu’il s’agit de partager un lien qui a été vu ou posté par un ami'.[/quote] Ces dix dernières années, le nombre d’information que les gens partagent volontairement, a sérieusement augmenté et les " pirates informatiques " ont évidemment suivi le mouvement en créant des "Scams" plus élaborés. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Lire toutes les actus sur les scams.

28 Oct 2012 LIRE L'ACTU
Google Profil Archives Secunews SECUNEWS

Google Profil

Un profil Google vous permet tout simplement de vous présenter aux autres utilisateurs sur les produits Google. Grâce à lui, vous déterminez la manière dont vous apparaissez sur Google et en dites un peu plus sur vous. Avec un profil Google, vous pouvez facilement partager des contenus Web à partir d'un emplacement centralisé. En outre, vous pouvez y inclure des liens vers votre blog, des photos en ligne et d'autres profils tels que Facebook, LinkedIn et plus encore. Vous êtes libre de définir les informations à afficher. Vos informations personnelles ne s'afficheront pas dans votre profil, sauf si vous les avez explicitement ajoutées. Vous pouvez également activer la fonction de recherche par nom afin que les utilisateurs vous trouvent plus facilement. Il suffit de configurer votre profil pour que votre nom complet soit accessible publiquement. Vous devez déjà disposer d'un profil si vous avez donné votre avis sur Google Maps, rédigé des articles sur Google Knol, partagé des éléments sur Google Reader ou ajouté des livres à votre bibliothèque Google Recherche de Livres. http://www.google.com/s2/profiles/me?hl=fr

21 Oct 2012 LIRE L'ACTU
Google News Archives Secunews SECUNEWS

Google News

Google News ou Google Actualité de son nom français, est un site d'actualités généré par ordinateur qui recueille les grands titres provenant de plus de 500 sources d'actualités en langue française dans le monde entier, regroupe les articles par thème et les affiche en fonction des intérêts de chaque utilisateur. En règle générale, les lecteurs choisissent d'abord une publication, puis recherchent les titres qui les intéressent. Google Actualités procède de façon légèrement différente. En effet, notre objectif est d'offrir à nos lecteurs un plus grand éventail de choix et des options plus personnalisées. Sur Google Actualités, nous proposons des liens vers plusieurs articles relatifs au même sujet. Vous pouvez donc choisir d'abord le sujet qui vous intéresse, puis sélectionner l'éditeur de votre choix. Cliquez sur le titre qui vous et vous accéderez directement au site qui a publié l’article correspondant. http://news.google.com/

21 Oct 2012 LIRE L'ACTU
Google Maps Archives Secunews SECUNEWS

Google Maps

Google Maps est un service gratuit de carte géographique et de plan en ligne. Lancé en 2004 aux États-Unis et au Canada et en 2005 en Grande-Bretagne (sous le nom de Google Local), Google Maps a été lancé jeudi 27 avril 2006, simultanément en France, Allemagne, Espagne et Italie. Ce service permet, à partir de l'échelle d'un pays, de pouvoir zoomer jusqu'à l'échelle d'une rue. Trois types de plan sont disponibles : un plan classique, avec nom des rues, quartier, villes, un plan en image satellite, qui couvre aujourd'hui le monde entier, un plan relief Ce service n'est plus en version bêta depuis le 12 septembre 2007, et a été ajouté aux liens de la page d'accueil de Google. Aujourd'hui, nous pouvons même afficher dans els cartes des vidéos, des lieux, photos, annonces wikipedia, et le trafic en temps réel. http://maps.google.fr/

21 Oct 2012 LIRE L'ACTU
Google Bookmarks  Google Favoris Archives Secunews SECUNEWS

Google Bookmarks Google Favoris

Google Bookmarks ou en français Google Favoris, vous permet: Avec les favoris : Gagnez du temps grâce à des liens rapides vers vos sites Web favoris Utilisez l'historique Web pour retrouver les sites que vous visitez fréquemment et pour ajouter vos sites préférés aux favoris. Utilisez la barre d'outils Google pour accéder rapidement à vos favoris et pour en créer facilement de nouveaux. Accédez à vos favoris depuis n'importe quel ordinateur Quel que soit l'endroit d'où vous surfez sur le Web, il vous suffit de vous connecter pour accéder à vos favoris. Organisez vos favoris comme vous le souhaitez Ajoutez des libellés et des commentaires (pris en compte dans les recherches) à vos favoris afin de les retrouver facilement et de les organiser comme bon vous semble. http://www.google.com/bookmarks/

21 Oct 2012 LIRE L'ACTU
Top10 des stars les plus dangereuses sur le net en 2012 Archives Secunews SECUNEWS

Top10 des stars les plus dangereuses sur le net en 2012

L'actrice anglaise Emma Watson, qui joue l'apprentie sorcière dans les films "Harry Potter", est devenue la cyber-célébrité la plus dangereuse d'internet. La jeune actrice a pris la place du mannequin " Heidi Klum " au sommet d'une liste d'acteurs, musiciens, comédiens, hommes politiques et autres personnalités utilisées comme appâts par les pirates informatiques pour installer des virus dans les ordinateurs de fans. (La liste des dix cyber-stars les plus dangereuses sont d'ailleurs toutes des femmes) La technique de ces "hackers" est toujours la même: Prétendre orienter des utilisateurs vers des sites internet comportant des articles, photos ou vidéos de leurs stars préférées pour qu'ils cliquent sur des liens contenant des logiciels malicieux. Toutes des femmes Les " Virus " ainsi installés permettent ensuite d'avoir accès aux commandes de contrôle de l'ordinateur, ou de voler des mots de passe et codes de sécurité. "Les consommateurs veulent pouvoir aller sur internet pour suivre les dernières photos, vidéos, tweets, et histoires sur leurs stars préférées, mais avec le nombre d'informations disponibles et la très forte interaction créée, la plupart du temps les utilisateurs oublient les risques qu'ils prennent en cliquant sur des liens". Les liens les plus dangereux sont souvent générés par des recherches associant des célébrités avec des téléchargements gratuits ou des photos nues, précise McAfee.

11 Sep 2012 LIRE L'ACTU
Facebook assure la suppression définitive des photos Archives Secunews SECUNEWS

Facebook assure la suppression définitive des photos

Une photo ne pourra plus être conservée par Facebook au-delà d’un délai de 30 jours maximum, c’est le réseau social qui l’annonce, assurant ainsi pouvoir enfin garantir la suppression définitive des photos publiées sur son réseau social. Supprimer des photos sur Facebook ne signifiait pas que celles-ci avaient été effectivement supprimées des serveurs de la firme américaine. Le réseau social s’était engagé à corriger cette erreur. Et il lui aura fallu plusieurs années pour cela, c’est donc désormais chose faite assure Facebook, même si une précédente affirmation à ce sujet ne s’était dans les faits pas vérifiée… Pour rassurer sur ce point, Facebook précise qu’il a travaillé sur son système de stockage, et plus particulièrement son CDN (content delivery network) afin de garantir qu’une photo ne pourrait pas persister en cache au-delà de 30 jours. "Grâce à notre travail sur nos politiques et notre infrastructure, nous avons institué une règle de date maximum de 30 jours pour nos liens CDN" précise un porte-parole de Facebook, Frederic Wolens. Dans certains cas, l’expiration pourrait même intervenir avant cette échéance. Reste a voir si cela sera vraiment le cas!

18 Aug 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Le malware Flashback infecte 600.000 Mac Archives Secunews SECUNEWS

Le malware Flashback infecte 600.000 Mac

Une nouvelle version du cheval de Troie Flashback datant de septembre 2011 exploite une faille de Java dans Mac OS X qui n'a pas encore été corrigée par Apple. Découvert en septembre dernier, le cheval de Troie "Flashback" fait son retour sur Mac OS X avec une variante nommée "Flashback.k". C'est l'éditeur de solutions de sécurité F-Secure qui l'a identifié il y a une dizaine de jours. Cette fois Flashback s'attaque à une faille de sécurité dans Java pour Mac qu'Apple n'a pas encore corrigée, le malware peut se propager via un site Internet piégé. Bonne nouvelle toutefois, les utilisateurs de Mac OS X 10.6 et 10.7 Lion n'ont rien à craindre car Java n'est plus pré-installé avec le systéme d'exploitation. Pour ceux qui utilisent une version moins récente de Mac OS X, la seule alternative en attendant une mise à jour de sécurité d'Apple est de désactiver Java à partir des paramètres du navigateur Safari ou directement dans les réglages du panneau de configuration de Java. De cette histoire, l'éditeur en veut pour preuve que le risque zéro en matière de sécurité n'existe pas sur Mac. Selon "des sources" de Dr Web, il y aurait des liens pointant vers Flashback sur plus de quatre millions de pages web. Rappelons que ce malware, une fois en place, récupére un code depuis un serveur distant et l'injecte dans Safari. Aprés cela, il peut modifier certaines pages web consultées par l'utilisateur. F-Secure propose une méthode pour éradiquer Flashback à l'aide du terminal dans le cas o? votre machine aurait été infectée. Accéder a la fiche technique du virus Flashback sur F-Secure (anglais) Accéder a la fiche technique du virus Flashback sur Dr Web (français) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

05 Apr 2012 LIRE L'ACTU
Ramnit, le virus qui dévore les mots de passe sur Facebook Archives Secunews SECUNEWS

Ramnit, le virus qui dévore les mots de passe sur Facebook

Des chercheurs en sécurité ont découvert une base de données de 45.000 mots de passe et identifiants d’accès à Facebook dérobée grace à une variante du ver "Ramnit". Selon Facebook, ces données sont majoritairement périmées, les utilisateurs concernés ont été invités à changer de mot de passe. "Ramnit" est un programme malveillant apparu il y a déjà prés de deux ans. Différentes variantes se sont depuis propagées sur Internet, dont une ciblant spécifiquement les mots de passe et identifiants Facebook. Selon la société de sécurité Securlert, qui a détecté cette nouvelle variante de Ramnit en janvier 2012, la finalité des pirates est d'utiliser les comptes Facebook compromis afin de propager, auprès de leurs amis, des liens piégés, assurant ainsi la propagation du ver. 20.000 utilisateurs seraient réellement exposés ? Les cybercriminels tirent profit du fait que les utilisateurs tendent à utiliser le même mot de passe sur différents services Web (Facebook, Gmail, Corporate SSL VPN, Outlook Web Access, etc...) pour obtenir un accés distant à des réseaux d'entreprise Pour l'heure, "Ramnit" aurait déjà permis à ses auteurs de collecter environ 45.000 identifiants et mots de passe de comptes Facebook. Contacté, le réseau social confirme en avoir été informé par des chercheurs en sécurité la semaine dernière. Cette base de données d’accès a été transmise à Facebook, qui précise à ZDNet que dans la majorité des cas ces informations n'étaient plus valides, les mots de passe ayant été changés par les utilisateurs depuis. Ces données d’accès pourraient donc avoir été dérobées plusieurs mois plus tôt. Des données déjà anciennes Selon Facebook, ce ne sont donc pas 45.000 utilisateurs de sa plate-forme dont le compte serait exposé, le chiffre devrait être réduit de moitié, même si Facebook n'a pas souhaité communiquer précisément sur le nombre exact. Le service précise par ailleurs, suite à l'alerte de Securlert, avoir pris contact avec les utilisateurs exposés afin qu'ils modifient le mot de passe de leur compte Facebook. [quote]"A ce stade, nous n'avons pas constaté de propagation du virus sur Facebook lui-même, mais nous avons commencé à travailler avec nos partenaires extérieurs pour ajouter des protections à nos systèmes antivirus afin d'aider les utilisateurs à sécuriser leurs terminaux" ajoute encore le porte-parole de Facebook.[/quote] Comment se débarrasser de RAMNIT Il n'est pas simple de désinfecter un PC touché par RAMNIT et dans certains cas, le formatage est obligatoire si l'infection a pris trop d'ampleur. Autrement, certains live CD peuvent venir à bout des fichiers infectés, le live CD DR WEB semble par exemple pouvoir venir à bout de cette infection, lorsqu'elle n'est pas trop développée sur le pc. Kaspersky Removal Tools Avant de lancer le scan, régler les actions en automatique (sinon vous serez submerger de popups) Pour cela, cliquez à droite sur l'icône roue dentée puis à gauche Actions et cochez Exécuter action Il faut impérativement faire un scan complet sinon des exécutables infectés peuvent rester. Toujours dans le menu de paramétrage, à gauche, cliquez sur Zone d'analyse Cochez le poste de travail. Lancer le scan ensuite à partir de l'onglet analyse automatique Kaspersky Removal Tool devrait avoir besoin de redémarrer pour désactiver Ramnit. Kaspersky Removal Tool va alors se relancer au démarrage, terminer bien le scan. Téléchargez et installez Kaspersky Removal Tool secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

10 Jan 2012 LIRE L'ACTU
Une vague de cyber-attaques pour fêter le Nouvel an ? Archives Secunews SECUNEWS

Une vague de cyber-attaques pour fêter le Nouvel an ?

Pas de trêve pour les fêtes, le collectif de pirates informatiques "Anonymous" a menacé de lancer de nouvelles attaques informatiques pour le Nouvel An. Dans un communiqué publié jeudi sur internet, des membres d'Anonymous se faisant appeler " AntiSec " annoncent qu'ils lanceront pour le 31 décembre 2011 des attaques visant de multiples cibles au sein des forces de l'ordre (américaines) d'un bout à l'autre du pays. Le groupe de pirates avait revendiqué dimanche une attaque contre Stratfor et publié un lien vers ce qui serait la liste des clients du cabinet de renseignement, comprenant le ministére américain de la Défense, des sous-traitants du secteur de la sécurité et des géants des hautes technologies, tels qu'Apple ou Microsoft. Dans son communiqué publié jeudi, Anonymous publie des liens renvoyant vers quelque 75.000 noms, numéros de carte de crédit et mots de passe, qui appartiendraient à ces mêmes clients. Les pirates ont aussi diffusé des liens donnant accés à des informations personnelles de quelque 860.000 personnes inscrites sur le site de Stratfor, et notamment 50.000 adresses électroniques de membres de l'administration américaine. 1 million de dollars distribué... Voir aussi: Anonymous a-t-il joué les Pére NoÎl ?

31 Dec 2011 LIRE L'ACTU
La pub s'installe dans le fil dêactualité de Facebook Archives Secunews SECUNEWS

La pub s'installe dans le fil dêactualité de Facebook

Identifiées comme des "actualités sponsorisées", ces publicités proviendront de l'activité des amis d'un membre avec les pages des marques. Entrée en vigueur au compte-gouttes en 2012. Il s'agira de messages indirectement poussés par les amis Facebook d'une personne lorsque ceux-ci aiment par exemple la Page Facebook d'une marque ou un post. Les annonceurs pourront ainsi exploiter les liens qu'ils entretiennent avec des membres du réseau social en faisant état de leurs activités sous la forme "votre ami x a aimé cette page ou vient de se localiser dans l'un de nos magasins". Une recommandation virale qui se veut moins intrusive car elle n'émanera que des amis Facebook et seulement à propos d'activités sur lesquelles l'annonceur veut communiquer. Il sera cependant impossible de refuser le systéme (opt-out), la seule option étant de fermer le message lorsqu'il apparaÓtra dans le flux ou de modifier ses paramétres de confidentialité, l'expérience va commencer début 2012 avec au départ un seul message sponsorisé par jour.

22 Dec 2011 LIRE L'ACTU
Plusieurs milliers de comptes X-Box Live victime de phishing Archives Secunews SECUNEWS

Plusieurs milliers de comptes X-Box Live victime de phishing

Microsoft diffuse un message d'alerte à tous les membres et rembourse les victimes en assurant que l'intégrité de son service n'a pas été compromise. Microsoft s'emploie à rassurer les clients de son service Xbox Live alors que plusieurs milliers de personnes, notamment en Angleterre, ont constaté que leur compte avait été détourné pour effectuer des achats de Points Microsoft (la devise virtuelle qui sert à acheter du contenu) Les Points achetés frauduleusement auraient notamment servis à acquérir des packs de contenus additionnels pour les jeux Electronic Arts FIFA 12, Madden et NBA. L'information est partie du tabloÔd britannique The Sun qui a affirmé que le Xbox Live a été hacké et que Microsoft cherchait à étouffer l'affaire. La firme de Redmond a bien reconnu le probléme mais indiqué qu'il n'y avait aucune intrusion. Il s'agirait d'une attaque par phishing dont les victimes ont reçu des courriels frauduleux et cliqué sur des liens piégés qui ont permis aux pirates d'obtenir les identifiants d'accés à leurs comptes Xbox Live. Attaque par " phishing " sans intrusion, selon Microsoft Citation:"Microsoft peux confirmer qu'il n'y a eu aucune bréche dans la sécurité de notre service Xbox Live. Nous collaborons étroitement avec les membres qui ont été affectés, afin de combattre et stopper les changements non autorisés sur les comptes suite à des phishing", a déclaré le géant américain dans un communiqué. Un message d'alerte à été diffusé pour inviter les utilisateurs à changer leur mot de passe. Des pirates basés en Russie et en Chine sont soupçonnés d'être derriére cette attaque. Microsoft n'a en revanche pas révélé le nombre de comptes ainsi compromis, on ignore également si les données personnelles des victimes ont pu être dérobées. Microsoft reste vigilant à tout moment concernant la sécurité des clients Xbox LIVE. Comme toujours, les clients Xbox LIVE qui ont des questions ou des préoccupations peuvent communiquer avec le Service à la clientéle Xbox LIVE . communiquer avec le Service à la clientéle Xbox LIVE (source:zdnet)

29 Nov 2011 LIRE L'ACTU
Une voiture de police fonce sur un avion Archives Secunews SECUNEWS

Une voiture de police fonce sur un avion

Parfois la réalité dépasse la fiction, des policiers brésiliens ont provoqué un accident avec un avion qui tentait de décoller afin d'arrêter des malfrats. Si vous l'aviez vu à la télé, vous auriez dit "il faut toujours qu'ils en fassent trop, ça n'arrive jamais ce genre de choses". Pourtant, il semble que, parfois, la réalité soit digne des meilleures séries policiéres. Armés, les policiers pourchassent un avion sur le point de décoller, emportant avec lui les trafiquants, mais il en faut plus pour les impressionner. Ils décident de provoquer un accident avec le petit avion, brisant l'une de ses ailes. Une opération spectaculaire qui a permis à la police de Ribeir„o Preto d'arrêter cinq suspects, mettant un terme à une enquête d'un mois. Une voiture de police fonce sur un avion

03 Nov 2011 LIRE L'ACTU
Plus de 600.000 tentatives de piratage de comptes Facebook par jour Archives Secunews SECUNEWS

Plus de 600.000 tentatives de piratage de comptes Facebook par jour

En fin de semaine derniére, Facebook dévoilait sur son blog sécurité deux nouvelles fonctionnalités permettant aux utilisateurs de surfer l'esprit plus tranquille sur le réseau social et de prévenir d'éventuelles intrusions sur leurs comptes. La possibilité de donner ´une cléª à ses amis de confiance et d'ajouter un mot de passe aux applications. Afin d'illustrer ses propos et de montrer aux internautes comment le réseau social est sécurisé, Facebook a agrémenté ses explications d'une infographie assez compléte, contenant un chiffre officiel qui était passé inaperçu jusqu'ici. Sur cette infographie , apparaÓt dans la partie consacrée aux spams: 0,06% du plus d'un milliard de connexions réalisées chaque jour, sur Facebook sont compromises, un chiffre qui peut être ramené à 600.000 connexions compromises au quotidien. Cela signifie que le réseau social ne peut pas identifier avec certitude si celles-ci émanent du vrai propriétaire du compte, il s'agirait ainsi de hackers qui tentent de se connecter à des comptes qui ne leur appartiennent pas (ils n'y parviennent pas systématiquement). C'est la premiére fois que Facebook révéle un chiffre officiel à ce sujet. Les hacker veulent propager des scams sur le réseau social Citation:Graham Cluley, consultant chez Sophos, a expliqué au Guardian que compromettre une connexion Facebook "signifie qu'une tierce personne, le hacker, a pris contrôle de ce compte Il peut publier des images, envoyer des messages et avoir accés à toutes les informations personnelles de l'utilisateur dont le compte a été pris." La raison principale pour laquelle quelqu'un souhaiterait ainsi se connecter sur d'autres comptes serait la propagation de scams, ces arnaques en ligne qui apparaissent comme des virus sociaux. La plupart du temps des liens sont envoyés à tous vos contacts à votre insu pour peu que vous ayez cliqué dessus une fois par curiosité. Il devient facile de prendre possession de comptes Facebook car 30% des internautes utilisent le même mot de passe sur tous les sites Internet o? ils sont inscrits. Les hackers peuvent ainsi contrôler en un rien de temps l'identité de quelqu'un sur le Web. [b]Il est donc recommandé de choisir des mots de passe complexes et de varier en fonction des sites sur lesquels vous vous inscrivez.[/b] D'aprés le journal britannique, les 800 millions d'utilisateurs que compte le réseau social passent plus de 700 milliards de minutes sur Facebook tous les mois, il n'est donc pas difficile de comprendre pourquoi le site, qui adopte de plus en plus souvent de nouvelles mesures de sécurité, est devenu une cible privilégiée pour les hackers. Voir aussi: Le scam c'est quoi ? 2025 Exmachina, un jeu qui sensibilise aux risques du Net Les 10 piéges à éviter sur les réseaux sociaux Comment votre PC peut-il être piraté sur Internet ? Communiqué de presse du FCCU concernant les loteries et autres sur Facebook retrouvez tous les faux groupes et fausses pages de Facebook

02 Nov 2011 LIRE L'ACTU
Une fausse attaque antivirus circule sur Twitter Archives Secunews SECUNEWS

Une fausse attaque antivirus circule sur Twitter

Un lien raccourci cherche à leurrer les utilisateurs de Twitter en pointant vers un site simulant la présence d'un virus mais qui en réalité installe un logiciel malveillant. Les usagers de Twitter ont été la cible d'une attaque cherchant à propager un logiciel malveillant en se servant d'un lien piégé et masqué par un réducteur d'url. Des milliers de comptes Twitter compromis (on ignore de quelle maniére) ont répandu un lien "goo.gl" pointant vers une url se terminant par "m28sx.html". Un exercice de chantage informatique L'éditeur de solutions de sécurité Sophos a décrit le fonctionnement du piége. En cliquant sur le lien en question, les victimes sont redirigées vers un site qui affiche un message d'alerte simulant la présence d'un virus sur l'ordinateur et installe un logiciel malveillant, avant de réclamer de l'argent pour désinfecter le systéme. De son côté, Twitter a rapidement réagi en deux phases. Destruction des liens infectés et réinitialisation des mots de passe des comptes utilisateurs qui ont été compromis. Le site de micro-blogging recommande par ailleurs de ne pas employer le même mot de passe pour plusieurs services. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

24 Jan 2011 LIRE L'ACTU
Opération payback contre des sites pour venger Julian Assange Archives Secunews SECUNEWS

Opération payback contre des sites pour venger Julian Assange

Plusieurs sites Internet, appartenant notamment à des services bancaires, font l'objet d'attaques informatiques depuis plusieurs jours, sans que l'on puisse déterminer s'il s'agit d'attaques coordonnées. Le blog officiel de PayPal a fait l'objet d'attaques durant plusieurs jours, aprés la décision de l'entreprise de geler le compte utilisé par WikiLeaks le 4 décembre 2010, indisponible par intermittence durant le week-end, le site est de nouveau accessible en ce début de semaine. L'attaque a été revendiquée par un internaute sous le pseudonyme "th3j35t3r". Le site des services financiers de la banque postale suisse, qui a gelé un compte ouvert par Julian Assange, fait également l'objet d'attaques soutenues et est encore inaccessible mercredi, un porte-parole de la banque a attribué mercredi l'origine de ces attaques aux "anonymous", un groupe non structuré censé émaner du forum de discussion 4chan. Si des appels à la vengeance ont effectivement été lancés sur le forum, sous le nom d'"opération vengeance" ("operation payback"), le nombre de personnes y participant, leurs éventuels liens et même leur proximité avec 4chan ne sont pas avérés. Des sites de Mastercard et Visa, qui ont annoncé en début de semaine avoir bloqué des cartes de crédit utilisées par M. Assange et WikiLeaks, font également l'objet d'attaque dites de Déni de service", et le site de Mastercard n'était pas accessible mercredi. Le site et les e-mails de l'avocat des deux Suédoises accusant Julian Assange de "viol et agression sexuelle" ont aussi été visés par une attaque informatique a annoncé leur avocat, Me Claes Borgstrˆm mercredi matin, aprés un piratage similaire visant le site du parquet. Citation:"Nous pensons que ce sont les mêmes personnes qui ont attaqué le site des procureurs", a affirmé l'avocat. Cible mardi d'une cyber-attaque, le site internet du parquet suédois qui est à l'origine des poursuites contre Julian Assange détenu depuis mardi à Londres, fonctionnait à nouveau mercredi matin. Le site de WikiLeaks est lui-même la cible de cyberattaques depuis qu'il a commencé à mettre en ligne une partie des 250.000 c‚bles diplomatiques américains en sa possession, et que cinq journaux dont Le Monde ont pu consulter, le 28 novembre 2010. (source:lemonde)

09 Dec 2010 LIRE L'ACTU
Windows Live Toolbar Archives Secunews SECUNEWS

Windows Live Toolbar

Avec Windows Live Toolbar, vous accédez rapidement à Windows Live et Bing, où que vous soyez sur le Web. Vous pouvez suivre ce que les membres de votre réseau Windows Live disent, voir les photos qu'ils publient et les liens qu'ils partagent, directement dans votre barre d'outils. Vous recherchez des infos ou des images ? Vous pouvez rapidement affiner votre recherche dans la barre d'outils et explorer les éléments connexes à partir de Bing. Répétez facilement des recherches déjà effectuées et affichez aussi les recherches les plus fréquentes En un seul clic, vous pouvez partager vos sites Web préférés avec les membres de votre réseau sur Windows Live. Vous pouvez aussi synchroniser vos favoris Internet Explorer entre plusieurs PC : connectez-vous et accédez-y à partir de n'importe quel ordinateur disposant de Windows Live Toolbar ! Accédez directement à votre boîte de réception Windows Live Hotmail depuis la barre d'outils. Sélectionnez parmi une diversité de boutons de barre d'outils optionnels ceux qui vous permettront de traduire des pages Web, trouver des infos sur le cinéma, rechercher dans Wikipedia, garder un oeil sur eBay, etc. http://download.live.com/toolbar http://toolbar.live.com

21 Oct 2010 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
10 Oct 2010 LIRE L'ACTU
Le crawl ou comment les moteurs indexent les sites web Archives Secunews SECUNEWS

Le crawl ou comment les moteurs indexent les sites web

- Qu'est-ce qu'un crawler, comment les moteurs capturent le contenu sur Internet. Le crawl, traduction anglaise du terme peu usité "rampement", est le mouvement que fait une araignée quand elle parcourt sa toile. On appelle également araignée (spider) le robot ou automate des moteurs de recherche dont la tâche est de collectionner toujours plus de pages Web. Le Web ? Eh oui, la toile ! C'est donc tout un vocabulaire arachnéen qui est utilisé par les moteurs de recherche. Le crawl<, c'est donc le parcours de la toile par les moteurs de recherche en vue d'aspirer les pages des sites. Les fils de cette toile mondiale sont donc les liens qui lient les pages entre elles. Si une page est isolée, qu'aucun lien n'existe pour y accéder, celle-ci ne peut être trouvée par les moteurs de recherche. On dit que cette page fait partie du "Web invisible". Il est donc primordial d'avoir des liens. Mais imaginez une page que l'on ne pourrait trouver qu'en ayant cliqué successivement sur 10 liens. Le moteur va lui aussi passer successivement sur ces pages, mais mettra beaucoup plus de temps pour aspirer la 10eme page, car à chaque page aspirée, le moteur se construit une liste d'autres pages à aspirer plus tard. Afin qu'un moteur aspire au plus vite les pages d'un site, une astuce consiste a créer une page "plan du site". C'est une page qui regroupe la plupart des liens du site. En l'agençant correctement, cela peut aussi aider l'internaute à naviguer en ayant sous les yeux l'arborescence de votre site. Cela aidera aussi les moteurs car ils auront sur une seule page tous les liens dont ils ont besoin pour indexer la totalité de votre site! - Quand un site vient d'apparaître, il n'y a pas encore de liens qui pointent vers lui, alors que faire ? C'est là qu'entrent en jeu les pages de soumission des moteurs. On peut donc y inscrire directement des sites qui n'ont pas encore de liens. Enfin "directement" est un bien grand mot car sur la plupart des moteurs le site est alors pris en compte, mais sur une liste d'attente. Et pour que celle-ci s'écoule, cela peut durer de quelques semaines a plusieurs mois ! Les délais de prise en compte d'un nouveau site sont donc parfois très longs. D'où l'intérêt des soumissions "express" payantes que proposent certains moteurs. Actuellement, le crawler à indexation gratuite le plus rapide est incontestablement celui de Google, Googlebot. Il est capable d'ajouter un nouveau site à sa base en 2 jours. Et son délai de rafraîchissement d'un site déja présent dans sa base va d'un jour à un mois. Cette mise a jour mensuelle est d'ailleurs assez médiatisée et s'appelle la "Google Dance". Mais en version payante, Altavista, Inktomi et Fast proposent une indexation dans les 2 jours, avec un rafraîchissement allant de 24 à 48 heures. Les crawlers ont d'énormes quantités de pages à traiter, ils n'ont donc pas de temps a perdre. Par conséquent, si une page met trop de temps à se charger, celle-ci ne sera pas prise en compte. La qualité de l'hébergement est donc primordial. Cependant, afin de ne pas trop perturber les sites qu'ils visitent, la plupart des crawlers se limitent à lire une page par seconde sur un même site. A retenir ! Pour faciliter le crawl, le rendre plus efficace et plus rapide, trois conditions sont nécessaires : 1- des liens qui pointent vers votre site, surtout si celui-ci est récent. 2- que les pages soient toutes plus ou moins interconnectées au sein de votre site, afin de faciliter son indexation en entier. 3- un bon hébergeur (source:S2M)

10 Oct 2010 LIRE L'ACTU
G-Mail fait peau neuve Archives Secunews SECUNEWS

G-Mail fait peau neuve

Google a réorganisé l'interface de son webmail Gmail afin de faciliter l'accès aux contacts et à la Liste de tâches. - Les liens Nouveau message, Contacts et Liste de tâches figurent désormais en haut à gauche des pages Gmail. - Le lien Nouveau message est maintenant un bouton. - Le premier message de votre boîte de réception apparaît environ 16 pixels plus haut sur l'écran, du fait du rétrécissement de la zone d'en-tête. - Les liens Tous, Aucun, Lus, Non lus et Suivis, jusque-là situés au-dessus de vos messages, apparaissent maintenant dans un menu déroulant, en regard du bouton Archiver. - Améliorations apportées aux contacts : Remaniement des contacts, en leur ajoutant un ensemble de fonctionnalités que vous aviez réclamées et en facilitant l'utilisation de cette liste. - Un fonctionnement plus proche de celui des messages : À présent, les raccourcis clavier fonctionnent également dans la liste des contacts. En outre, la sélection et le regroupement des contacts s'apparentent désormais davantage aux opérations permettant de sélectionner des e-mails ou de leur attribuer un libellé. - Un tri par nom de famille : Cette option est disponible dans le menu Autres actions. - Des libellés personnalisés pour les numéros de téléphone et autres champs : Vous pouvez par exemple associer le libellé "Domicile vacances" à un numéro de téléphone. Remarque : ActiveSync for iPhone et BlackBerry Sync ne prennent pas encore en charge les libellés personnalisés. Il se peut donc que les numéros de téléphone, e-mails et autres champs personnalisés n'apparaissent pas sur votre mobile. - Une fonction d'annulation : Vous avez désormais la possibilité d'annuler les dernières modifications que vous avez apportées à vos contacts. - Un enregistrement automatique : Inutile désormais de vous préoccuper des modes d'édition ou d'affichage, il vous suffit de procéder aux modifications voulues et Gmail les enregistre automatiquement. - Des champs de noms structurés : Vous pouvez maintenant définir de manière explicite des composants de noms (par ex., Titre, Prénom, Deuxième prénom, Nom et Suffixe) ou continuer à utiliser le format libre pour une approche moins structurée. - Une fusion des contacts manuelle ou groupée : Vous pouvez maintenant fusionner les contacts depuis le menu Autres actions. Pour ce faire, sélectionnez les contacts à fusionner, puis l'option Fusionner les contacts dans le menu Autres actions. Vous pouvez également sélectionner Rechercher et fusionner les doublons si vous préférez que Gmail vous suggère les contacts à fusionner.

12 Aug 2010 LIRE L'ACTU
Un malware spamme Facebook grâce à la fonction j'aime Archives Secunews SECUNEWS

Un malware spamme Facebook grâce à la fonction j'aime

Alerte Virale Une forme de pages est actuellement en pleine explosion sur Facebook, celles qui proposent de découvrir une photo insolite, à condition d'"aimer" la page sur laquelle elle se trouve. Les groupes qui proposent de tels contenus ont généralement des noms qui aguichent la curiosité des utilisateurs, et les poussent d'autant plus à cliquer sur des liens pas toujours clairement identifiables. Si certains se contentent d'envoyer les internautes sur des publicités, d'autres ont trouvé une nouvelle façon de tirer profit de cette mode, en s'en servant pour propager un ver sur le réseau social, via la technique du " clickjacking " (détournement de clic). Sophos a identifié le malware , sous le nom de Troj/Iframe-ET . L'éditeur met en garde contre une page blanche, sur laquelle est écrit "Click here to continue". Une fois cliqué, le ver spamme les profils de tous les amis du membre, affichant sur leur page qu'ils aiment eux aussi le groupe vérolé. En somme, le malware n'a aucun autre but que celui de se propager en spammant massivement les pages des utilisateurs du réseau social, un développement que l'on peut imaginer sans fin dans la mesure o? la technique attise la curiosité des utilisateurs, qui ne sont pas toujours informés des dangers du clickjacking . Sophos, qui cite quelques-unes des pages anglophones hébergeant le malware, recommande aux adeptes de Facebook de vérifier leur liste de groupes "aimés" et de supprimer les liens douteux, l'éditeur recommande également la plus grande prudence envers ce type de page, dans la mesure o? Troj/Iframe-ET n'est pas le premier malware et sans doute pas le dernier à s'emparer du phénoméne Voir aussi: Le clicjacking c'est quoi ? Le ClickJacking, nouvelle arme des hackers (source:clubic)

01 Jun 2010 LIRE L'ACTU
Rester discret sur Facebook va devenir un peu plus simple Archives Secunews SECUNEWS

Rester discret sur Facebook va devenir un peu plus simple

Le jeune patron de Facebook, Mark Zuckerbeg, admet des mauvais choix, alors que le site s'apprête à modifier les options de confidentialité de ses utilisateurs à l'issue d'une grogne de plus en plus embarrassante. Citation: "Je sais que nous avons fait un paquet d'erreurs, mais mon espoir après tout ça c'est que notre service sera meilleur, et que les gens comprendront que nos intentions sont bien placées, et que nous réagissons aux réactions des gens pour qui nous travaillons", écrit Mark Zuckerberg dans un email adressé à un bloggeur influent de la Silicon Valley, Robert Scoble, qui dit l'avoir publié avec son accord. "Comment détruire votre page Facebook" Ce mea culpa du patron de 26 ans intervient alors que Facebook a annoncé samedi de prochains changements visant à proposer des options de confidentialités "plus simples et plus faciles d'usage" (les changements devant être annoncés dès cette semaine). Citation: "Nous avons écouté toutes les réactions et avons essayé de les distiller pour trouver les bonnes choses à améliorer. Je préfèrerais montrer un produit amélioré plutôt que de juste parler de ce que nous pourrions faire", ajoute Mark Zuckerberg, en promettant toutefois que l'équipe de Facebook sera "prête à parler de certaines nouvelles choses qui ont été construites cette semaine". Depuis l'introduction le mois dernier d'un nouveau réglage par défaut permettant aux utilisateurs de faire savoir les pages internet qu'ils apprécient, s'est développé un mouvement contre Facebook. Sur le site même, une page intitulée "Comment détruire définitivement votre page Facebook" réunissait presque 47.000 personnes et le site d'informations spécialisées SearchEngineLand a calculé que Facebook avait assisté à un ralentissement des nouvelles inscriptions sur le site, qui revendique plus de 400 millions d'utilisateurs dans le monde. Rester discret sur Facebook va devenir un peu plus simple... Impossible de vous y retrouver dans les options de confidentialité de Facebook ? Pas de panique, le site pointé du doigt pour ce défaut, annonce une simplification. Facebook fait face depuis longtemps à la grogne d'utilisateurs, qui pointent en premier lieu sa protection insuffisante des données personnelles et depuis plus récemment, qui soupçonnent le site de divulguer les informations sur leurs habitudes de consultation d'internet pour rendre le site plus attrayant pour les annonceurs publicitaires. L'arborescence des paramètres de confidentialité sur Facebook n'a cessé de devenir plus complexe depuis le lancement du site en 2004, les utilisateurs ont par exemple quatre options - Amis seulement - Amis et réseaux - Amis et amis d'amis - Personnaliser Pour faire savoir les liens internet qu'ils utilisent, autant pour faire connaître les événements où ils comptent se rendre etc... Aussi le site de socialisation le plus utilisé de la Toile s'apprête-t-il à simplifier les options de confidentialité que peuvent décider ses utilisateurs. Citation: "Nous savons que Facebook est bien connu pour ses innovations dans le partage des informations et nous voulons être connus de la même façon pour les innovations dans le contrôle que gardent les utilisateurs" a fait savoir, dans une belle démonstration de langue de bois, un porte-parole du site. Facebook précise qu'après deux semaines d'écoute attentive des utilisateurs et d'experts extérieurs, il a perçu "des messages assez clairs, "les utilisateurs apprécient d'avoir des options de sécurité précises et complètes, mais ils veulent qu'elles soient plus simples et plus faciles d'usages". Par contraste, le site concurrent et moins fréquenté MySpace (groupe News Corporation de Rupert Murdoch) a annoncé lundi qu'il allait réformer et simplifier dans les semaines à venir ses options de confidentialité, les membres du réseau pourront choisir de rendre publiques leurs données, de les réserver seulement à leurs amis, ou à tous les utilisateurs âgés de 18 ans et plus. L'option par défaut sera "pour les amis uniquement" pour tous ceux qui auront choisi cette option dans l'un de leurs réglages. Chez Facebook, les nouveaux réglages en préparation ne prévoient pas d'option de confidentialité absolue par défaut. Le mois dernier, l'influent sénateur démocrate de New York York Charles Schumer avait demandé l'intervention de la Commission fédérale du commerce pour réguler la politique de Facebook, ainsi que celles de ses concurrents MySpace et Twitter. "Facebook compte à lui seul 400 millions d'utilisateurs dans le monde et possède une pléthore d'informations personnelles stockées dans son réseau, mais il y a peu de règles sur ce que les sites de socialisation peuvent et ne peuvent pas faire avec cette information", avait-il fait valoir.

24 May 2010 LIRE L'ACTU
Un ver agressif ce propage par messagerie instantanée Archives Secunews SECUNEWS

Un ver agressif ce propage par messagerie instantanée

Alerte Virale Les firmes de sécurité BitDefender et Symantec sonnent l'alerte. La variante d'un ver informatique connu se propage par l'intermédiaire de pourriels via la messagerie instantanée. Les usagers devraient se méfier s'ils reçoivent un court message sur lequel apparaÓt un "happy face". Le dernier-né de la famille "Palevo" se diffuse ces jours-ci sous la forme d'une vague massive de spam de messagerie instantanée, générée de façon automatique. Le message non sollicité incite les destinataires à cliquer sur un lien accompagné d'un smiley souriant, censé les diriger vers une image ou une galerie de photos. Ce message est censé rediriger l'internaute vers une image. Le ver particuliérement agressif viserait Yahoo! Messenger et les ordinateurs roulant sous Windows. Palevo.DP est synonyme de ravage pour les systémes non protégés qui sont infectés. Il commence par créer plusieurs fichiers cachés dans le dossier Windows: - mds.sys - mdt.sys - winbrd.jpg - infocard.exe Il modifie certaines clés de registre pour qu'elles pointent vers ces fichiers afin de neutraliser le pare-feu du systéme d'exploitation. Comme les autres membres de sa famille, Palevo.DP dispose d'un composant de type backdoor qui permet aux pirates de prendre à distance le contrôle total de l'ordinateur compromis pour y installer d'autres malwares , voler des fichiers, lancer des campagnes de spam et des attaques de malwares sur d'autres systémes. La famille Palevo est également capable d'intercepter des mots de passe et d'autres données sensibles saisies dans les navigateurs web Mozilla Firefox et Microsoft Internet Explorer, ce qui la rend extrêmement dangereuse pour les internautes utilisant des services bancaires en ligne ou faisant des achats sur Internet. Le mécanisme de diffusion comprend également l'infection de partages réseau et de supports de stockage amovibles comme les clés USB, dans lesquels il crée des fichiers autorun.inf pointant vers sa copie, lorsqu'un disque amovible ou une carte mémoire sont insérés dans des ordinateurs dont la fonction d'exécution automatique (autorun) est activée ou qui ne sont pas protégés par une solution de sécurité avec analyse à l'accés, le systéme est automatiquement infecté. Lorsque l'usager clique sur le lien malveillant, il autorise plutôt le fichier (un faux JPG) ´Worm.P2P.Palevo.DPª à s'exécuter sur son ordinateur. Les vers Palevo affectent également les utilisateurs de plateformes de partage P2P telles que: - BearShare - iMesh - Shareza - Kazaa - DC++ - eMule - LimeWire En ajoutant leur code aux fichiers partagés. "Nous recommandons aux utilisateurs d'être extrêmement prudents et de ne cliquer sur aucun lien reçu via des clients de messagerie instantanée sans avoir vérifié auprés de l'expéditeur la validité des sites Web vers lesquels ces liens pointent. Citation:Cette offensive du ver Palevo est extrêmement agressive et nous avons assisté au début de cette attaque à des taux d'infection dépassant largement les 500% par heure pour des pays comme la Roumanie, la Mongolie ou l'Indonésie". déclare Catalin Cosoi, Chercheur des Laboratoires BitDefender. A ce jour, les pays les plus touchés sont les suivants: - France - Roumanie - Mongolie - Vietnam - Indonésie - Australie - Malaisie - ThaÔlande - Royaume-Uni - KoweÔt old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

04 May 2010 LIRE L'ACTU
Le cheval de troie  ZeuS est de retour Archives Secunews SECUNEWS

Le cheval de troie ZeuS est de retour

Alerte Virale La société Websense spécialiste dans les solutions de filtrage pour Internet a découvert une nouvelle vague d'attaques visant des collaborateurs de gouvernements et des militaires. Le cheval de Troie "Zeus" en serait responsable. Websense,a récemment émis une nouvelle alerte de sécurité IT. Elle porte sur le cheval de Troie (trojan) baptisé " Zeus " qui serait utilisé pour voler des informations confidentielles des personnels travaillant pour les gouvernements et les départements militaires. Début février, ce logiciel malveillant, qui a été initialement conçu et utilisé pour voler des données bancaires, a été utilisé dans une campagne ciblant des collaborateurs de gouvernement étrangers (…tats-Unis et Royaume-Uni principalement). Cette menace se présente sous la forme d'un faux mail qui serait émis par un responsable de l'Agence centrale de renseignement ( CIA ), avec pour sujet: Citation:"Russian spear phishing attack against .mil and .gov employees" (une attaque phishing russe cible les adresses de collaborateurs portant des extensions .mil et .gov). "Ces e-mails falsifiés capitalisent sur la derniére attaque Zeus, et prétendent que l'utilisation de Windows Update via les liens fournis aidera à la protection contre les attaques de Zeus", explique une alerte publiée par Websense. Citation:"Le fichier binaire téléchargé à partir de ces liens est identifié comme un bot Zeus et le taux de détection par les antivirus est est de 35%". Le bulletin note que une fois de plus, les URL dans les e-mails conduisent à un fichier malicieux hébergé sur une machine compromise, mais aussi, sur un service connu d'hébergement de fichiers. Enfin, le mode opérationnel du malware est assez simple. Selon Websense, aprés l'installation du composant rootkit Zeus, le serveur de commande et de contrôle (C&C) est contacté pour télécharger un fichier de configuration crypté. Un autre composant est chargé du vol de données aprés avoir été téléchargé et installé à partir du même C&C. Ensuite, le bot établit une connexion avec un serveur FTP pour envoyer les données volées. Voir aussi: La loterie nationale danoise victime d'une attaque old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source: itespresso )

16 Feb 2010 LIRE L'ACTU