AGON by AOC rejoint le club des écrans à 1 000 Hz avec un modèle 24,5 pouces
La Gamescom 2026 et ses environs avaient été l’occasion d’observer une frénétique course aux Hz. Plusieurs marques y avaient participé... [Tout lire]
Elon Musk reprend du service au sommet de l'État américain. Le Pentagone vient de lui confier les clés d'un projet pour concevoir les armes et les technologies des guerres de demain. Alerte aux conflits d’intérêts.
Le Pentagone a lancé Project Meridian, une étude de 120 jours sur l'étude de la guerre du futur. Elon Musk, Palmer Luckey et Newt Gingrich en prendront la codirection, sous l'égide du directeur technique du Pentagone, Emil Michael.
Aux États-Unis, le Pentagone veut dépenser 30,3 millions de dollars sur cinq ans pour donner un coup de jeune à son détecteur de mensonges. L'idée est d'obtenir un polygraphe avec de l'IA et des capteurs qui mesurent le corps sans contact. Reste que des chercheurs interrogés par MIT Technology Revi
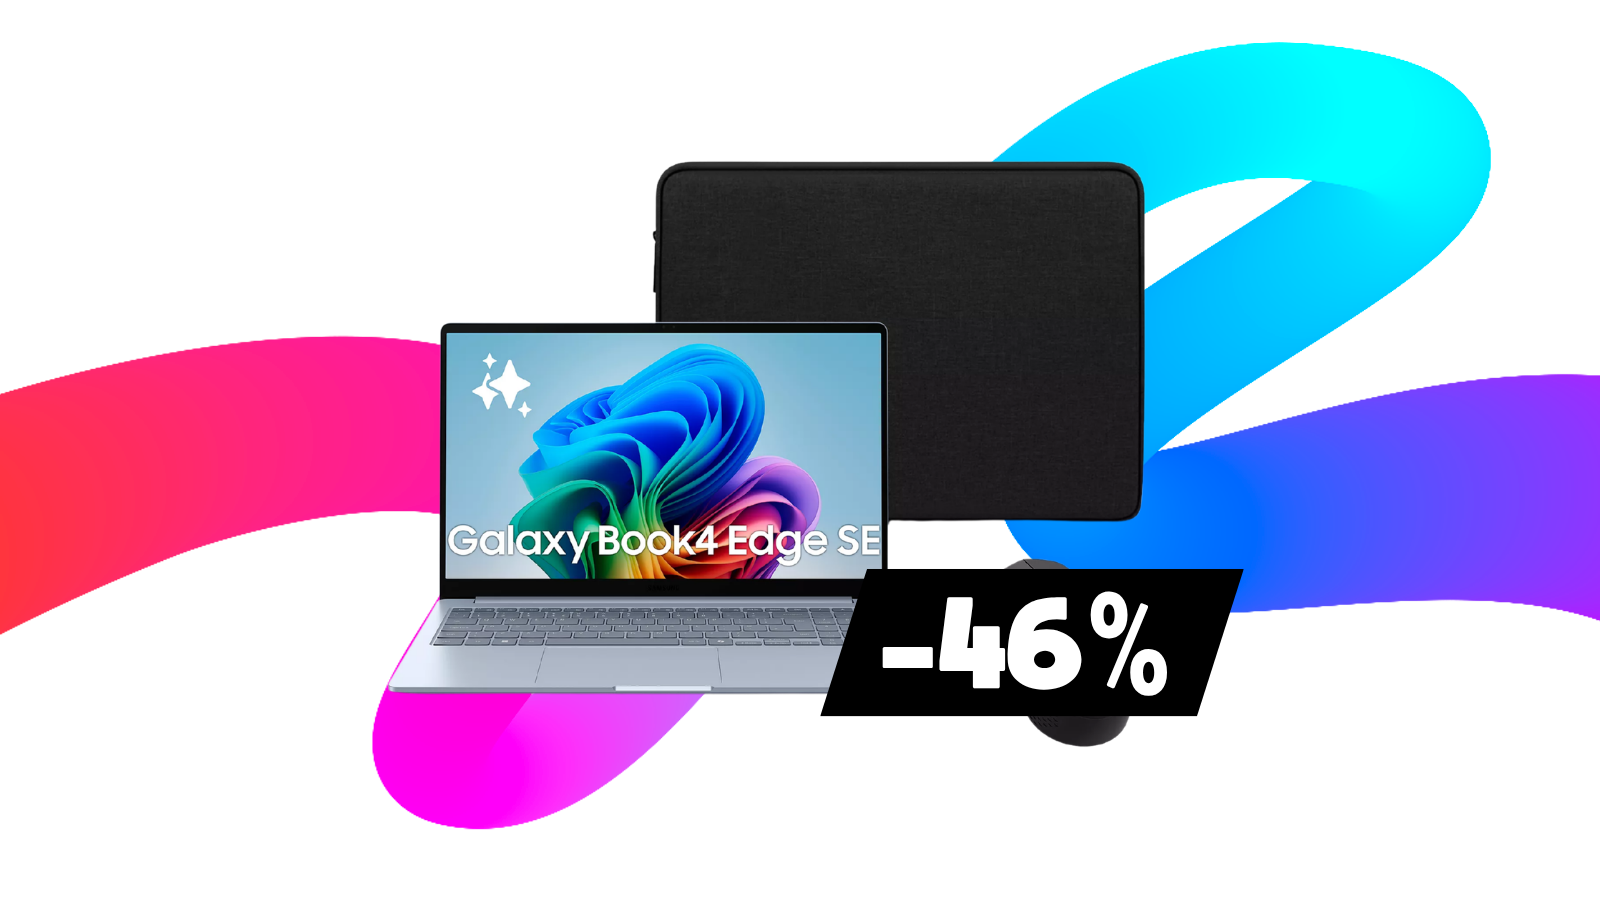
Les codes promo de la French Week ont expiré lundi 28 septembre au soir, et les Jours Flash Prime n'ouvriront que le 6 octobre. Dans cet intervalle, sept produits tech affichent des baisses chez Amazon, du PC portable Snapdragon X au vidéoprojecteur 4K triple laser.
Un nouvel aperçu de VisionQuest confirme Jocasta comme antagoniste et met Tommy en pleine accélération. Derrière ça, Marvel recentre enfin Vision.
En 2026, le gouvernement américain et Anthropic ont été à couteaux tirés, au point que le créateur de Claude a été blacklisté par le Pentagone. Mais cet affrontement pourrait bien prendre fin avec un dîner qui vient d'avoir lieu.
Toutes les séries de dragons ne terminent pas en polémique. Quatre titres, entre anime et animation, prouvent qu’une fin pensée change tout.
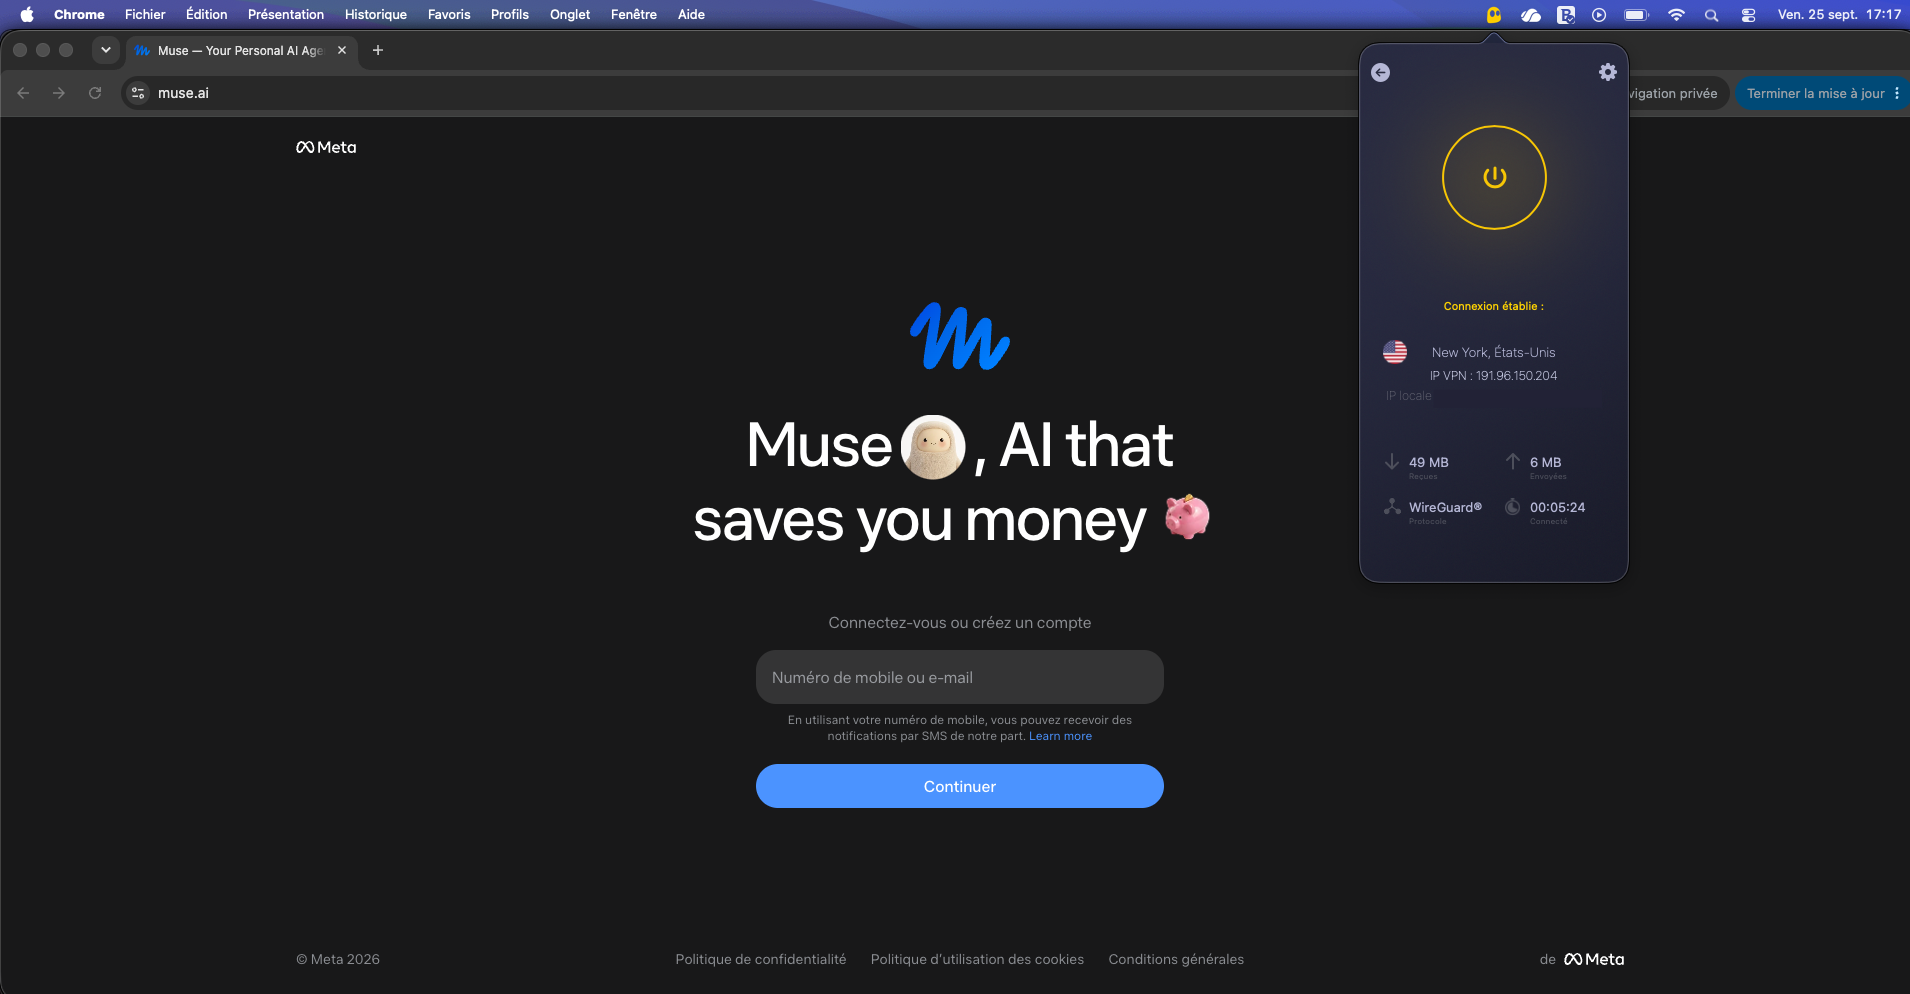
Muse, le nouvel agent IA de Meta, est disponible aux États-Unis, mais pas encore officiellement en France. Il existe néanmoins une solution pour découvrir dès maintenant le service de Mark Zuckerberg depuis l'Hexagone. Voici comment procéder pour y accéder.
Le Samsung Galaxy Book 4 Edge SE se présente avec une fiche technique complète puisqu’on retrouve un Snapdragon X et 16 Go de RAM. Cet ensemble s’avère parfait pour de la bureautique avec un prix attractif inférieur à 700 euros.
Qualcomm veut transformer les écouteurs sans fil en bien plus que de simples accessoires audio. Avec Snapdragon Sound Elite Gen 2, le fabricant pousse plus loin le Wi-Fi basse consommation et permet surtout un accès direct au cloud, afin que casques, écouteurs et lunettes audio puissent dialoguer av
Qualcomm ouvre enfin le Snapdragon X2 à Linux. Debian arrivera fin 2026, tandis qu’Ubuntu devra attendre le premier semestre 2027. Les pilotes du GPU Adreno et du NPU Hexagon doivent aussi rejoindre le noyau et les projets libres.
Une gravure en 2 nm et des fréquences de fonctionnement de 5 GHz, les Snapdragon 8 Elite Extreme Gen 6 et Elite Gen 6 font parler la poudre.
Sorti avant le raz-de-marée des films de super-héros, RocknRolla a rassemblé sans le savoir une impressionnante galerie de futurs antagonistes Marvel et DC.
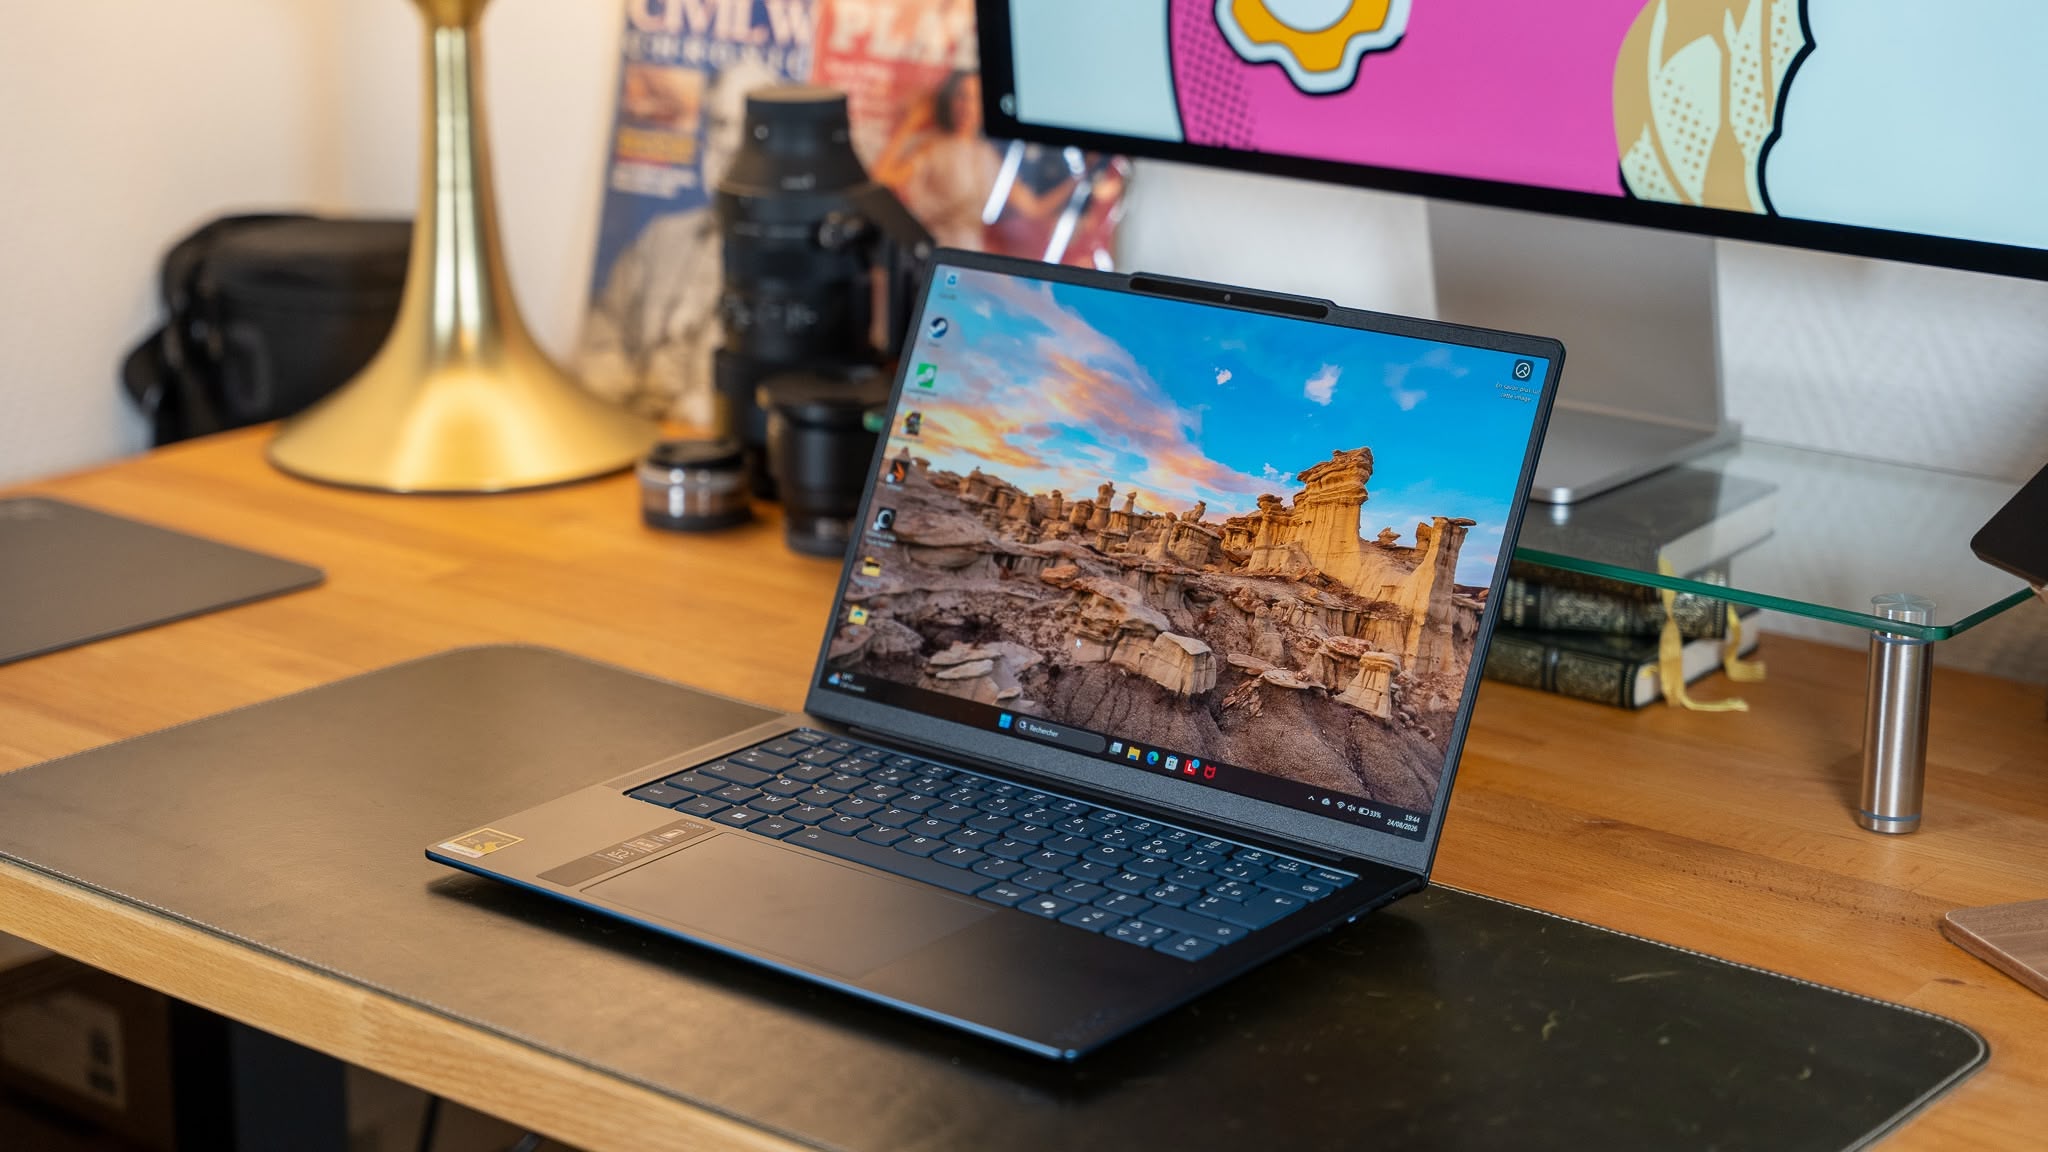
Souvent efficaces et soignés, les ultraportables Yoga de Lenovo se positionnent chaque année au tableau des meilleurs modèles de 14 pouces. Celui qui nous intéresse aujourd’hui a la particularité d’être motorisé par les derniers processeurs ARM de Qualcomm. Nous allons voir que cela lui réussit glob
Ce marquage original est en phase d'expérimentation en Espagne et pourrait arriver en France.
Alors que le Pentagone planche sur un retrait massif de troupes américaines d'Europe de l'Ouest, Donald Trump annonce en parallèle des avancées concrètes vers l'installation d'une base permanente en Pologne. Un projet vieux de plusieurs années, qui pourrait enfin voir le jour sous son propre nom.
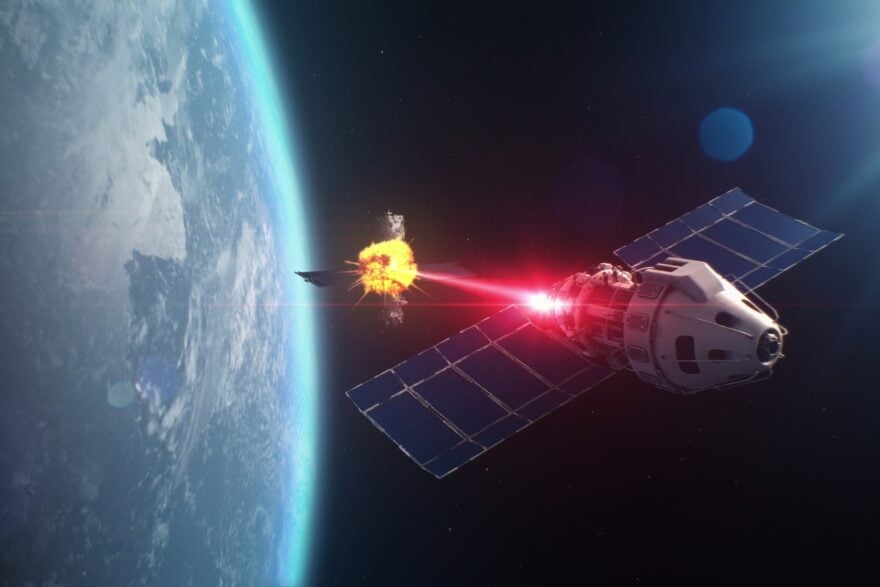
Dans une annonce historique, le Pentagone a confirmé pour la première fois détenir et exploiter des armes militaires directement déployées en orbite terrestre. C’est une nouvelle course aux armements qui s'officialise, où la maîtrise de l'espace devient le cœur des conflits de demain.
Dragons ou pas, certaines séries médiévales racontent mieux le pouvoir, la guerre et les familles brisées. Quatre alternatives solides, pour 172 épisodes au total.
Le Pentagone a désactivé le tracking publicitaire sur les appareils de service des troupes. Une mesure défensive, mais loin de boucher toutes les fuites.
On associe Akira Toriyama aux combats géants de Dragon Ball Z. En réalité, son terrain naturel était la comédie, et tout part d’un concours payé.
Plusieurs services de Microsoft sont indisponibles dans le monde entier, ce mercredi 25 janvier 2024 à cause de pannes qui touchent le monde entier. Parmi les outils perturbés, la fameuse messagerie de travail collaboratif "Teams" et "la boite mail Outlook". La raison de ces pannes était encore en cours d'examen ce mercredi matin, a précisé le groupe américain sur Twitter. En Belgique la SNCB connaît ce vendredi divers problèmes techniques, empêchant notamment les voyageurs d’acheter des billets en ligne. Les données relatives aux retards des trains et aux changements de voies peuvent également ne pas être mises à jour. La cause est un problème mondial chez Microsoft, a indiqué la société ferroviaire belge. La panne est mondiale "Nous enquêtons sur des problèmes qui touchent plusieurs services Microsoft 365", a écrit l'un des comptes de services de Microsoft sur Twitter à 8h31 (heure française). "Nous avons identifié un problème potentiel de réseau et nous examinons la télémétrie pour déterminer les prochaines étapes de dépannage", a ajouté l'entreprise. Pire, aux États-Unis, le numéro d’appel d’urgence 911 s’est retrouvé inaccessible dans certaines zones, soulevant de sérieuses inquiétudes. Dans l’Hexagone aussi l’impact se fait sentir, plusieurs médias comme RTL, TF1 ou CNEWS faisant état de soucis techniques entravant leurs activités. UNE PANNE PAS LIÉE À UNE CYBERATTAQUE L'Agence nationale de la sécurité des systèmes d'information, l'ANSSI, a évoqué ce vendredi matin panne informatique mondiale qui touche une multitude d'entreprises et d'organisations. "Aucun élément en l'état" ne laisse penser à une "cyberattaque", fait ainsi savoir l'institution. Cette panne affecte les transports et les télécommunications dans de nombreuses parties du monde : elle frappe les systèmes informatiques d’entreprises en Australie, a annoncé la plus haute autorité de cybersécurité du pays, affectant notamment la TV australienne ABC, l’aéroport de Sydney et une grande chaîne de supermarchés. Cette "panne technique à grande échelle" est causée par un problème avec une "plate-forme logicielle tierce utilisée par les entreprises touchées", a déclaré le bureau du coordinateur national australien de la cybersécurité dans un communiqué. L'enquête continue...
Nuance, l'éditeur du 'Swype' Keyboard, a annoncé l'arrêt du développement de son application, l'entreprise souhaite se concentrer sur ses solutions d'intelligence artificielle. Rachetée en 2011 par Nuance (100 millions de dollars), Swype a connu un très joli succès sur Android, contrairement à sa version iOS, plateforme où les claviers développés par des tiers sont souvent moins pratiques que le clavier d'Apple. Contactés par un utilisateur de Reddit qui faisait face à un bug, les développeurs ont profité de l'occasion pour annoncer l'arrêt de l'application. "Nuance ne mettra plus à jour le clavier Swype+Dragon pour Android. Nous sommes désolés de quitter le business du clavier pour les consommateurs, mais ce changement est nécessaire pour nous permettre de nous concentrer sur le développement de solutions d’Intelligence artificielle pour les entreprises". La dernière mise à jour, datant du 18 janvier 2018, sera donc la dernière. L'application reste pour l'instant dans le Play Store mais pourra, à terme, disparaitre. Quant à la version iOS, elle n'est déjà plus disponible. Il faudra donc se tourner vers d'autres solutions. Comme le 'Gboard' de Google, qui s'améliore à chaque mise à jour, ou 'Swiftkey', principal concurrent de Swype.
Difficile de passer à côté: depuis ce mardi, l'Etat fédéral belge a lancé une campagne de promotion de la Belgique, articulée autour des "99 raisons de visiter la Belgique et d'y investir". Outre la campagne médiatique, et un site internet dédié, la chancellerie du premier ministre annonce "un clavier d'une cinquantaine d'émoticônes spécialement conçu pour la campagne, à l'effigie des personnages, lieux et objets emblématiques du pays", qui doivent permettre à chacun de "communiquer belge". On y retrouve par exemple gaufres, bière, moules, dragon du Doudou, saxophone, chicons, Manneken Pis et choux de Bruxelles. Le HIC, c'est que quand on veut télécharger l'application 'Phenomenapp' renseignée, sur Android en tout cas, la mise en place du clavier en question fait apparaître un inquiétant message. "Voulez-vous VRAIMENT l'activer?" demande votre téléphone. En sachant que l'on pourra copier vos mots de passe et vos numéros de compte ? Mais ce n'est pas tout: Les plus courageux qui ont franchi l'étape sont ensuite confrontés à une cruelle déception..., cela ne fonctionne pas, comme en témoignent les commentaires laissés sur le Google Playstore, qui donnent une note moyenne de 1 sur 5, la plus basse possible. Superbe perte de temps ... à la belge! Si l'on voulait redorer l'image de notre pays via l'application, il y a encore du travail!!! Liste complète des nouveaux émoticônes à la Belge.
Le ministère de la Culture et de la Communication en France a commandé à l'Association française de normalisation un nouveau type de clavier d'ordinateur plus en phase avec les particularités linguistiques et typographiques du français. Qu’a fait de mal le bon vieux clavier Azerty Français ? [quote]'Il est vieux et il n’est pas bon', résume Philippe Magnabosco, chef de projet au sein de l’Association française de normalisation (Afnor).[/quote] Cette organisation a été chargée par le ministère français de la Culture et de la Communication de créer un nouveau clavier d'ordinateur tenant compte des spécificités du français. Dans sa forme actuelle, le clavier Azerty n'est pas exempt de défauts pour écrire dans la langue de Molière. Cédilles, guillemets, et majuscules accentuées en question. Les caractères accentués en majuscule, les "c" cédille majuscule ou encore les doubles chevrons, aussi connus sous le nom de "guillemets français", en cause également le placement des touches "@" ou "€" assez différent selon les marques, or ces touches sont bien utiles. Un clavier inadapté, 2017 en ligne de mire [quote]'Il est presque impossible d’écrire en français correctement avec un clavier commercialisé en France', affirme le ministère de la Culture dans son document de travail.[/quote] [quote]'Actuellement, les seules possibilités sont les raccourcis claviers et la correction automatique de certains logiciels, mais ce ne sont que des palliatifs', se désole l’expert de l’Afnor. Pour faire mieux que ces expédients, nous organisons actuellement une succession de tours de table avec les différents acteurs, explique Philippe Magnabosco. Nous réunissons le demandeur, c’est-à-dire le ministère de la Culture, avec des associations de consommateurs, des experts du sujet, des linguistes et bien évidemment les constructeurs de clavier.[/quote] Au fil des réunions, le futur clavier doit s’esquisser. [quote]Un premier projet devrait être rendu public à l’été 2016. Une enquête publique de six semaines débutera alors durant laquelle tout le monde pourra émettre son avis. Les contributions seront ensuite dépouillées et un projet final de norme homologué par Afnor pourra être présenté. L’objectif est que la norme soit prête pour début 2017', affirme Philippe Magnabosco.[/quote] Une nouvelle norme non contraignante [quote]'La norme aura un caractère volontaire, les fabricants de claviers ne seront pas dans l’obligation de l’adopter', précise le chef de projet d’Afnor. Et quid des claviers dématérialisés de nos smartphones ? Notre réflexion est centrée sur les claviers physiques, si les constructeurs veulent l’adapter en dématérialisé, libre à eux.'[/quote] Mais alors ce nouveau clavier adapté à la langue française ne risque-t-il pas de ne devenir qu’un accessoire réservé à quelques initiés ? C'est le risque. Mais le ministère de la Culture précise dans son document de travail que la nouvelle norme pourrait être exigée dans le cadre des marchés publics de l’administration, espérant ainsi un effet incitatif sur l'offre de claviers, cantonée au traditionnel Azerty dans l'Hexagone. Quoiqu'il en soit, à l'heure du tactile, où la plupart de ces caractères spéciaux sont disponibles, le ministère semble s’intéresser au problème avec un léger retard. Plus d'infos voir: Communiqué du Ministère de la culture et de la communication Français. Communiqué de l'Afnor.
Tous les conseils et astuces vous permettant de sauver votre smartphone tombé à l'eau, s'avèrent complètement superflus avec ce premier smartphone flottant de COMET. A la recherche de fonds, ses créateurs ont choisi la plateforme de crowdfunding indiegogo pour pouvoir lancer sa production. Sur les 100.000 dollars demandés, prés de 19.000 dollars ont pour l’instant été récoltés par la start up américaine. Ses spécifications sont excellentes, ce qui ne gâche rien, il offre: - Un écran de 4,7 pouces - Un processeur octa-coeur Snapdragon 810 - Une mémoire de travail de 4 Go. - Les deux appareils photo sont de type 16 méga-pixels et peuvent réaliser des prises de vue simultanément. - Le système d'exploitation est Android 5.1 Lollipop. Le smartphone est entièrement sécurisé grâce à Q-Lock, un système de cryptage des données de niveau militaire. Mais à quoi peut bien servir un téléphone capable de flotter sur l'eau? Et bien, empêcher tout simplement à l'utilisateur de « perdre ses données après avoir fait tomber dans l'eau son smartphone». Mais outre sa capacité à flotter sur l'eau, le téléphone présente un autre avantage non négligeable.. son prix. La version de 32 Go est à vendre via IndieGoGo pour 249 dollars (environ 267 euros). Si tout se passe bien, Comet devrait être livré courant avril 2016. Découvrez dans la vidéo ci-après comment le prototype résiste sans problème à l'eau. Clic pour plus d'infos.
La 4K n'ayant même pas encore été démocratisée auprès du grand public que youtube est déjà passé à la vitesse supérieure. La plateforme vidéo YouTube a en effet mis à disposition une séquence en ultra haute définition 8K d'environ 2 minutes, celle-ci correspond à un rendu de 7.680 x 4.320 pixels au format 16:9, ce qui représente environ 33,17 millions de pixels par image. Or, rares sont ceux qui vont pouvoir apprécier la ultra haute définition de cette vidéo baptisée 'Ghost Towns'. [quote]L'utilisateur doit en effet tout d'abord disposer d'une connexion internet et d'un ordinateur suffisamment puissants pour pouvoir la lancer. Ils doivent en outre surtout disposer d'un écran 8K, qui pour l'heure se comptent sur les doigts d'une main et dont le prix n'est de loin pas à la portée de toutes les bourses.[/quote] Il s'agit donc plus d'une expérience de la part de Google que d'une offre accessible au plus grand nombre. Le court-métrage, qui comme son nom l'indique présente une ville fantôme, peut toutefois être visionné avec une plus basse résolution (à partir de 196 x 144 pixels). Mise en ligne le 7 juin 2015 sur la chaîne Neumannfilms, la vidéo a été filmée avec une caméra RED Epic Dragon 6K (un modèle commercialisé autour de 30.000 dollars (26.000 euros), mais cette caméra ne filmant qu’au format 6K, l’image a alors été upscalée de 125 % grâce au logiciel Adobe After Effects, pour obtenir le résultat final. En mars 2015, YouTube annonçait la prise en charge des vidéos Ultra HD (4K), mais la société a précisé que la définition 8K est techniquement supportée depuis 2010. Une fonctionnalité pour l’instant très peu utile au grand public et donc jamais annoncée officiellement. Clic pour lire toutes les actus youtube. [youtube url="http://www.youtube.com/watch?v=sLprVF6d7Ug" width="560" height="315"]
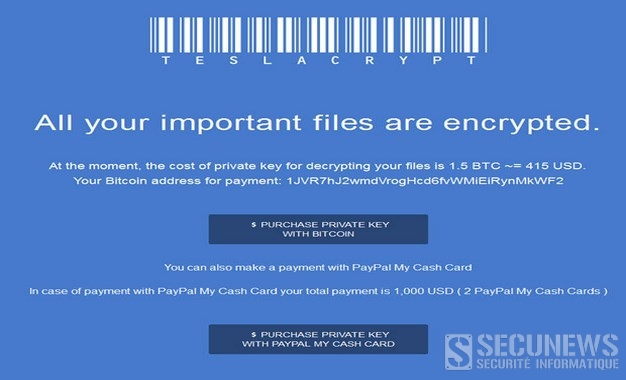
TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Ushuaïa TV célèbre ses dix ans avec un ambitieux docu-fiction animalier, derrière ces somptueuses images, un grand projet de réintroduction du pygargue à queue blanche, un aigle disparu de nos ciels. Préparez vous à un grand voyage, Visuel, d'abord. Ecrit à la manière d'un conte, le docu-fiction Freedom, l'envol de l'aigle s'ouvre sur le quotidien de 'Roï', un majestueux mâle pygargue à queue blanche convaincu d'être le dernier de son espèce. Filmé à l'aide de drones et de petites caméras fixées sur son dos, 'Roï' (trois aigles captifs se sont en fait relayés pour jouer son rôle) nous embarque dans ses pérégrinations imaginaires au coeur d'une nature sauvage splendide, sur le site de l'Aiguille du Midi, dans les Pyrénées orientales ou en Haute-Savoie. Images spectaculaires garanties et inédites, puisque le pygargue à queue blanche (ou aigle pêcheur) a disparu des ciels hexagonaux depuis 1959. [quote]Son extinction n'est pas du tout liée à la disparition de son milieu naturel ou au changement climatique, mais directement à l'homme, qui l'a décimé puis complètement oublié, explique Jacques-Olivier Travers, fauconnier et co-réalisateur du film avec Muriel Barra, productrice chez Lato Sensu.[/quote] Objectif de Freedom ? Donner un aperçu aux téléspectateurs de ce que serait la vie d'un pygargue à queue blanche dans nos montagnes, s'il y était réintroduit un jour, c'est le grand projet de Jacques-Olivier Travers, amoureux inconditionnel de cet oiseau. [quote]Il a disparu par notre faute, et c'est notre devoir de faire en sorte qu'il revienne, plaide-t-il.[/quote] En 2006, ce fondu de rapaces a créé 'Les Ailes de la liberté', un programme d'apprentissage du vol pour aigles captifs. Jacques-Olivier Travers fait voler ces oiseaux à la vie tristounette au grand air et les accompagne, en parapente ou en ski, une méthode novatrice qu'il a élaborée pour permettre un jour à ces aigles de vivre à l'état sauvage. Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche .Freedom, l'envol d'un aigle, prochaine diffusion le vendredi 20 mars 2014 6h du matin , visible sur Ushuaïa TV: voo (canal 80),Proximus Tv (ancien belgacom Tv) (canal 122), les box Orange (canal 116), SFR (canal 200), Free (canal 129), Numericable (canal 131). Voir aussi: Un Aigle impérial vient d’établir un nouveau record mondial a Dubai. Attack Eagle Vs Couleuvre.
Les voyageurs de la SNCB ont pu apercevoir un message d’accueil un peu particulier ce dimanche matin. C’est lors de son trajet sur la ligne Bruxelles-Liège que la styliste Valentine Avoh a eu la surprise de voir apparaître [quote]La SNCB vous emmerde'[/quote] Défiler sur le panneau du wagon. Un message qu’elle a directement partagé sur les réseaux sociaux afin de faire part de son étonnement. [quote]'La SNCB sait y faire avec ses messages de bienvenue…!'[/quote] Une phrase étonnante notamment lorsque l’on sait que les messages sont commandés de façon automatique. [quote]Mais une modification peut être néanmoins réalisée manuellement par l’accompagnateur de train, Nathalie Pierard, porte-parole de la SNCB.[/quote] La société nationale des chemins de fer belges estiment pourtant qu’il est peu probable que l’accompagnateur de train en soit le responsable. [quote]Il n’avait aucun intérêt à le faire. L’hypothèse la plus probable, c’est que l’auteur de la plaisanterie a réussi à ouvrir le boîtier, peut-être pas bien fermé, assurant qu’il s’agit sûrement de l’oeuvre d’un petit plaisantin.[/quote] A ce stade, la personne qui a encodé ce message n'a pas été retrouvée. [quote]"Tout dépendra du rapport de l'accompagnateur. Celui-ci doit être transmis à son chef direct qui, à son tour, le transmettra le plus rapidement possible à la police des chemins de fer", détaille le porte-parole. "On ne rigole pas avec le système d'information à la clientèle", ajoute-t-il, signalant que l'abus du système de messagerie est considéré comme un délit par la police des chemins de fer. "L'auteur de cette annonce s'expose à des poursuites pénales et, si la personne est identifiée, la SNCB se réserve également le droit de porter plainte."[/quote] Une enquête a néanmoins été ouverte afin d’identifier l’auteur du message.
Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)
Fans de métal et de jeux vidéo, cette vidéo est pour vous. Cela fait trois ans que l'artiste américain FamilyJules7x reprend des musiques de jeux vidéo à la guitare façon metal. Suivi par plus de 100.000 personnes pour cette spécialité, FamilyJules7x a décidé de réaliser la reprise ultime, un medley de 17 minutes avec pas moins de 38 morceaux différents. De Pong (1967) à Dark Souls II - Longing (2014) en passant par des jeux cultes comme Tetris (1984), Legend of Zelda (1986) ou encore The Sims (2000). Comme le raconte le guitariste, il lui aura fallu une semaine pour ce medley et maîtriser le fond vert. 50 ans d'histoire du jeu vidéo en musique. On vous laisse le plaisir de découvrir les 38 morceaux de jeux repris dans cette vidéo, mais la liste complète est dans la description de la vidéo. Il reprend 38 musiques de jeux vidéo façon métalPlaylist: 0:07 Pong 0:17 Gunfight 0:21 Space Invaders 0:30 Pac-man 0:37 Frogger 0:46 Dig Dug 1:01 Phozon 1:10 Tetris 1:34 Super Mario Bros 2:01 Legend of Zelda 2:32 Punch-Out!! 2:55 Super Mario Bros. 2 - Character Select 3:11 Teenage Mutant Ninja Turtles 3:36 Super Mario World - Athletic Theme 4:04 Sonic - Scrap Brain Zone 4:20 Street Fighter II - Vega's Theme 4:45 Mortal Kombat 5:17 Star Fox 5:52 Donkey Kong Country - Gang-Plank Galleon 6:04 Donkey Kong Country 2 - Snakey Chantey 6:24 Pokémon - Gym 6:48 Goldeneye 7:26 Ocarina of Time - Intro 8:08 Medal of Honor 8:39 The Sims 9:10 Animal Crossing 9:42 Battlefield 1942 10:14 Wind Waker 10:39 World of Warcraft - Song of Elune 11:05 Civilization IV - Baba Yetu 11:41 Twilight Princess - Hyrule Field 12:29 Super Mario Galaxy - Gusty Garden Galaxy 12:54 Fallout 3 13:23 Braid - Downstream 13:43 Mass Effect 2 - Suicide Mission 14:11 Skyrim - Sons of Skyrim 14:41 Super Hexagon - Focus 15:00 Last of Us 15:21 Dark Souls II - Longing
Dans un entretien diffusé dimanche 26 janvier 2014 sur une chaîne de télé allemande, l'ancien consultant de la NSA, s'est dit convaincu que le gouvernement américain cherche à lui mettre une balle dans la tête ou à l'empoisonner. [quote]"Ces gens, et ce sont des fonctionnaires gouvernementaux, ont dit qu'ils aimeraient me mettre une balle dans la tête ou m'empoisonner à la sortie d'un supermarché, pour me voir mourir sous ma douche", explique Edward Snowden, selon les extraits de l'entretien fournis par la chaîne publique allemande ARD. [/quote] L'interview dure une trentaine de minutes a été traduit par Korben Pour étayer ses craintes, Snowden s'appuie sur un article diffusé la semaine dernière par le site BuzzFeed, intitulé "Des espions américains veulent la mort d'Edward Snowden". [quote]L'article citait un responsable du Pentagone anonyme affirmant, "j'adorerais mettre une balle dans sa tête". [/quote] [quote]"Dans un monde où il n'y aurait pas de restrictions pour tuer un Américain, j'irais et je le tuerais moi-même", a ajouté un analyste de la NSA.[/quote] Protégé par des gardes du corps à Moscou L'avocat russe d'Edward. Snowden Anatoli Koutcherena, avait expliqué à la télévision russe que l'ancien consultant de la NSA craignait pour sa vie et était protégé par des gardes du corps. L'entretien a été réalisé par un journaliste de NDR, une chaîne régionale qui appartient au réseau d'ARD et qui a beaucoup travaillé sur les documents secrets livrés par Snowden aux journalistes. Il a tourné à Moscou et dans le plus grand secret, la première interview filmée de l'ancien consultant depuis qu'il a quitté Hong Kong en juin 2013 pour se réfugier dans la capitale russe, où il vit actuellement. L'ex-consultant du renseignement américain est inculpé aux États-Unis d'espionnage et de vol de documents appartenant à l’État, depuis qu'il a fait des révélations fracassantes sur la surveillance électronique conduite par les autorités américaines. Des révélations sur l'espionnage d'un téléphone portable de la chancelière allemande Angela Merkel par les services secrets américains ont suscité des tensions diplomatiques entre Berlin et Washington. L’interview d’Edward Snowden sous-titrer en français
Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)
Après Deezer et Spotify, c'est à présent Google qui fait son entrée sur le marché français de la musique en ligne. Gratuit pendant un mois, l'abonnement sera ensuite de 9,99 euros par mois. Le service " Google Plays All Access " lancé en mai 2013 aux Etats-Unis, et rebaptisé "Accès illimité" en France, donne accès à "des millions de titres" de majors ou labels indépendants, "sur tous les appareils", annonce la société de Mountain View. "Google Plays All Access" permet l'écoute de radios interactives personnalisées, et sans publicité. Les utilisateurs peuvent également accéder aux recommandations d'experts et stocker en ligne gratuitement jusqu'à 20.000 titres qu'ils peuvent écouter en plus des titres disponibles en accès illimité, sur leurs appareils Android ou via un site dédié. Google offre dans l'Hexagone son service gratuitement pendant une période d'essai d'un mois, un abonnement mensuel sera ensuite proposé à 7,99 euros s'il est souscrit avant le 15 septembre 2013, et à 9,99 euros au-delà de cette date. Ce service est disponible outre-Atlantique pour 10 dollars par mois. Google fait ainsi son entrée sur un marché de plus en plus concurrentiel, face à de gros acteurs européens comme le suédois Spotify , numéro un mondial, l'américain pandora (plus disponible hors États-Unis) ou encore le français Deezer . De son côté, le réseau social Twitter a lancé au printemps un nouveau service musical, dans le cadre d'un partenariat avec Spotify et le magasin de musique en ligne iTunes d'Apple.
Racontant l'histoire d'une mission ayant horriblement mal tourné, un longe bande-annonce cinématique présente le gameplay de Battlefield 4. Le grand rival Call of Duty devrait être présenté en mai et un autre concurrent PC, Arma III, arrivera à la fin de l'année 2013. L'histoire contée dans la bande-annonce se déroule à Bakou, la capitale de l'Azerbaïdjan - Shanghai serait la destination de la prochaine bande-annonce. Tandis que l'humour du spin-off Bad Company semble avoir été laissé au placard, le protagoniste de la mission se retrouve flanqué de deux équipiers bavards et d'un chef grisonnant. Les développeurs ont pris des notes du mode multijoueurs de Battlefield et en ont retenu différents aspects pour la campagne solo. Les équipiers sont ainsi capables de recevoir des ordres et de se diriger vers les lignes ennemies repérées par les joueurs. Présenté sur PC, Battlefield 4 a été annoncé sur Xbox 360 et PlayStation 3. Une confirmation de la sortie sur PlayStation 4 et sur la prochaine Xbox suivra. Clic pour accéder au site officiel (fr)
Du Wifi gratuit dans le métro parisien "dés la semaine prochaine", la rumeur a fait le tour des réseaux sociaux à trés grande vitesse, lundi 18 juin 2012. Car l'accés à Internet dans le métro est trés difficile, dans les stations comme dans les rames, hormis en extérieur, les réseaux 3G ou Edge sont quasi inexistants, la promesse d'un accés Wifi stable a donc fait saliver plus d'un Parisien... A l'origine de la rumeur, un mystérieux communiqué annonçant une démonstration et l'inauguration d'un réseau Wifi dans le métro, signé d'un "opérateur" affirmant qu'il n'était pas l'un des fournisseurs d'accés français habituels. Il s'agit en réalité de la société espagnole Gowex, révélait lundi La Tribune, spécialisée dans la fourniture de couverture Wifi pour les municipalités, Gowex a signé fin 2011 son premier contrat en France, pour fournir une couverture Wifi sur les quais de Bordeaux. Pour fournir un réseau, Gowex devra passer par Naxos, qui gére un réseau de fibre optique, et propose aux sociétés qui le désirent un accés à son réseau contre rémunération. C'est en utilisant les points d'accés Wifi de Naxos que SFR, par exemple, tente de développer un accés Wifi pour ses clients dans le métro parisien. Couverture trés limitée Surtout, notent Les Echos, la couverture proposée sera trés loin d'être compléte, seuls vingt et un points d'accés existent dans les stations souterraines, ce qui limite l'accés au Wifi à... six stations de métro et quinze gares RER. Le Wifi ne sera pas non plus disponible dans les wagons, les points d'accés étant exclusivement implantés en station pour l'instant. La gratuité de l'accés Wifi pourrait également être à relativiser. Le modéle habituel de Gowex est mixte, accés sur abonnement ou gratuit, en contrepartie d'affichages publicitaires dans une application dédiée, les utilisateurs de la version gratuite ont accés à un débit bridé. L'accés généralisé au Wifi dans le métro parisien n'est donc pas pour demain, mais Gowex s'est offert, à peu de frais, une publicité à grande échelle dans un pays que l'entreprise considére comme "une priorité en termes de développement".
Le site Internet de la boutique d'Orange.fr a été victime d'un piratage en fin de semaine derniére, a confirmé ce lundi l'opérateur. Le piratage avait originellement été annoncé par un compte Twitter lié au mouvement informel Anonymous, qui ne l'a toutefois pas revendiqué. D'aprés un document publié sur Internet par le pirate présumé, ce dernier a pu avoir accés à de nombreuses informations du site, notamment au mot de passe administrateur de la boutique, fermée par précaution par l'opérateur vendredi, la boutique a rouvert lundi matin. Interrogé par Zataz, l'auteur présumé du piratage "affirme avoir téléchargé des informations personnelles concernant les clients de l'opérateur et qu'il les rendra publiques si Orange ne céde pas à une future demande" dont la nature n'a pas été précisée. Dans un langage confus, il explique avoir découvert les problémes des Français: "Je respecte le peuple, je parle avec des Français, je découvre leurs avis. J'ai pris une décision, me mettre du côté du peuple, un peuple de plus en plus opprimé, comme le mien, j'ai aidé des Allemands, des Espagnols, des Russes, maintenant je vais aider les Français face à leur gouvernement." Plusieurs interrogations surviennent dans les têtes de la rédaction de zataz. L'hacktiviste écrit dans un anglais trés "professionnel", trés "Wall Street English"., son action intervient alors que les opérateurs réfléchiraient à "stopper" l'Internet illimité sur le territoire hexagonale. Pour rappel, la faille a été découverte en avril 2011. Dernier point trés intriguant, le hacker a utilisé la version professionnelle, donc commerciale, du logiciel de piratage iranien, un outil informatique qui existe pourtant dans de nombreuses versions gratuites, bref, payer 350 dollars pour se lancer dans l'hacktivisme, voilà qui peut paraitre étonnant. Les nouvelles armes des pirates informatiques à l'assaut des secrets des entreprises Des pirates informatiques iraniens ont inventé un logiciel qui ne laisse aucune chance aux serveurs Internet. En quelques clics de souris, les données privées et sensibles sauvegardées sur les serveurs d'entreprises Françaises et étrangéres sont accessibles aux flibustiers du web. (Cette enquête a été publiée dans le magazine Capital - Ao?t 2010)
Encore un coup d'éclat pour le collectif de pirates informatiques Anonymous, qui a publié lundi une liste d'adresses électroniques et de mots de passe que ses "hackers" affirment avoir pillés depuis le réseau de Booz Allen Hamilton, une entreprise qui conseille notamment le ministére américain de la défense. Anonymous a indiqué avoir mis en ligne plus de 90.000 adresses dérobées depuis un serveur non protégé de Booz Allen Hamilton. Citation:"Anonymous affirme avoir effacé 4 gigaoctets de codes source, révélant ainsi des informations susceptibles de les aider à attaquer le gouvernement américain et ses contractuels", a expliqué l'entreprise de sécurité Sophos sur son blog, précisant que la véritable victime de cette intrusion était "le gouvernement américain". Booz Allen Hamilton a confirmé mardi aprés-midi avoir subi une attaque illégale contre son systéme informatique. Citation:"Nous menons un examen complet de la nature et de l'étendue de l'attaque, pour le moment, nous ne pensons pas que l'attaque soit allée au-delà de données liées à un systéme de gestions de formations d'une agence gouvernementale", a-t-elle précisé dans un communiqué. Une menace contre l'Otan La société a souligné qu'elle avait pour politique de ne pas communiquer sur ce genre de sujets, mais qu'elle avait décidé cette fois-ci de déroger à la régle vu toute la "publicité" donnée à l'incident. Le collectif Anonymous est considéré par l'OTAN comme une menace en raison des risques de piratage ou de blocage informatique qu'il fait peser sur les systémes de l'Alliance atlantique. Anonymous s'est fait connaÓtre notamment par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard, en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Cette organisation a déjà été visée par des opérations policiéres aux Etats-Unis, au Royaume-Uni, en Espagne et en Italie. Clic pour lire tous les articles sur les Anonymous (source:le monde)
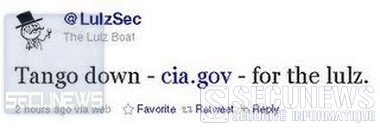
Le site internet de la CIA, l'agence centrale du renseignement américain, resté inaccessible plusieurs heures mercredi soir, une action revendiquée par des pirates informatiques regroupés sous le nom de "Lulz Security" ont annoncé l'avoir piraté. Pas s?r que le gouvernement américain apprécie l'esprit taquin des hackers de LulzSec. Dans les minutes qui ont suivi la revendication, diffusée via Twitter vers 18h00 (23h en France), l'accés au site a été rompu, plus tard dans la soirée, les connexions étaient sporadiques. Citation:"Nous vérifions ces informations", a déclaré une porte-parole de l'agence. Les hakers de Lulz Security sont déjà parvenus ce week-end à s'introduire sur le site du Sénat et ont diffusé des données récupérées sur les serveurs de l'assemblée, le même groupe avait réussi à pirater les systémes informatiques de Sony et de la chaÓne publique de télévision américaine PBS. Les spécialistes de la sécurité informatique relativisent cependant la portée de ces intrusions. Les hackers de Lulz Security chercheraient avant tout à se faire remarquer et ne poseraient pas véritablement un danger direct. Hackers old-school Citation:"Tout ce qu'ils font revient à dire: regardez comme nous sommes doués. Tout ce qu'ils cherchent, c'est provoquer littéralement de l'embarras, dire: votre sécurité est nulle", analyse Jeffrey Carr, auteur d'Inside Cyber Warfare: Mapping the Cyber Underworld. Dans le cas précis de l'attaque contre la CIA , souligne-t-il, les hackers, en piratant le site public de l'agence, n'ont aucun moyen d'accéder à des données sensibles. Quant à leur opération lancée en mai 2011 contre PBS, ils l'ont utilisée pour poster un faux article annonçant que le rappeur Tupac, assassiné en 1996, était vivant et installé en Nouvelle-Zélande. Il n'en allait sans doute pas de même avec la tentative d'intrusion sur les systémes du Fonds monétaire international (FMI), ou bien encore avec l'attaque déjouée fin mai 2011 par le groupe d'armement et de technologie Lockheed Martin, premier fournisseur du Pentagone. Le groupe a également revendiqué des attaques contre des sites de Sony (mais pas la principale contre le Playstation Network). LulzSec s'ouvre une ligne téléphonique LulzSec continue de faire parler de lui, sa derniére lubie en date, la mise en place d'une ligne téléphonique permettant de laisser un message pour proposer une nouvelle cible au groupe, les personnes qui appellent le numéro, tombent sur un répondeur qui invite à laisser un message. L'indicatif régional indique que le numéro est situé dans l'Ohio mais il serait étonnant que LulzSec soit là-bas, les appels doivent donc être redirigés ailleurs. Pour la seule journée du mardi 14 juin 2011, le groupe revendiquait 2.500 messages et 5.000 appels manqués. "a en fait des cibles au choix! Ce choix de faire des attaques "pour le plaisir" est assez étonnant puisque le message précédent du groupe était qu'ils attaquaient les sites pour leur propre bien, afin de démontrer les failles, or cette fois il ne s'agit que d'amusement...
Un hacker de 18 ans, soupçonné de s'être introduit dans les systémes informatiques d'Interpol et de plusieurs agences gouvernementales américaines, a été arrêté à Athénes, a annoncé, mercredi 8 juin 2011, un responsable de la police grecque. Le jeune homme, qui utilise le pseudonyme "nsplitter", vit dans le quartier d'Agios Dimitrios, à Athénes. Citation:"Il lançait des attaques à travers le monde, de sa maison", a déclaré Manolis Sfakianakis, le patron de la police cybernétique sur l'antenne de la télévision grecque NET. "Il a agi seul, même s'il a pu travailler avec d'autres également", a précisé M. Sfakianakis. Intrusions dans plusieurs agences de renseignement Selon les médias grecs, "nsplitter" se serait introduit dans les systémes de plusieurs agences de renseignement américaines, comme le FBI et la NSA , ainsi que celui du Pentagone. La police l'accuse également d'avoir piraté des cartes bleues. Citation:"Il avait 130 cartes sur lesquelles il pouvait mettre les données qu'il voulait, cinq d'entre elles comportaient les données de personnes qui n'en avaient aucune idée", a expliqué le responsable de la police. La police a retrouvé 8.000 euros et 300 dollars (205 euros) en liquide, des ordinateurs, des disques durs externes, ainsi qu'une bombe artisanale. Le hacker présumé risque jusqu'à 5 ans de prison, selon la police grecque.
Un de ses derniers morceaux aurait été intercepté par des pirates sur un réseau Wi-Fi et mis en ligne, le compositeur a recruté un expert en sécurité informatique du Pentagone pour faire le clair sur cette affaire. Les musiciens vont-ils devoir protéger leur réseau informatique avec le même soin que le font les entreprises ou les établissements gérant des données sensibles ? Pour David Guetta, la question ne se pose plus, c'est oui. Le DJ vient en effet de voir l'une de ses derniéres compositions "Where Them Girls At", réalisée avec Flo Rida et Nicki Minaj, diffusée sur le Net alors qu'elle n'était même pas achevée. Pour l'obtenir, des pirates se seraient connectés sur le réseau Wi-Fi du studio d'enregistrement. Citation:"Habituellement, dans un studio, il y a une connexion Wi-Fi qui permet à l'ingénieur du son et à l'artiste de s'échanger les morceaux sur lesquels ils travaillent. Les hackers devaient être dehors, dans une voiture", confie David Guetta à la BBC. Un scénario digne d'un film, reléve le DJ, mais qui se révéle pourtant bien réel, il a embauché un expert en sécurité informatique qui a collaboré avec le Pentagone pour faire la lumiére sur cet incident. Les e-mails, une autre méthode de hacking Cette fuite aurait pu avoir de f‚cheuses conséquences pour sa réputation, le morceau diffusé n'étant pas encore finalisé, David Guetta craignait que ses fans ne soient déçus de sa qualité. Du coup la maison de disques a d? diffuser plus vite que prévu le morceau dans sa version définitive. Le musicien s'inquiéte car ce probléme de protection des oeuvres touche toute la profession, il cite l'exemple d'Akon, dont l'album a été piraté et diffusé sur le Net avant sa sortie, du coup, il a d? en reproduire un autre au pied levé. La menace ne vient pas que des réseaux sans fil. Citation:David Guetta explique, que les pirates ont aussi recours aux e-mails pour dérober les morceaux de musique. Il détaille même l'un de leurs scénarios "Un jour, alors que je travaillais avec Usher, j'ai recu un message de son ingénieur du son, c'est impossible pour une personne normale de connaÓtre le nom de l'ingénieur du son d'Usher. L'e-mail disait"“Hey c'est moi, j'ai besoin que tu télécharges les voix de ce morceau" et si l'on donne un code, ils hackent votre ordinateur", explique le DJ. Trés au fait des méthodes de hacking, il n'a pas donné suite à cette demande. Morialté: n'oubliez pas de sécuriser correctement votre connexion Wifi. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Kevin Mitnick est le pirate dont on connaît le plus d'intrusions, notamment dans les années 1994-1995. Son premier exploit a été de s'infiltrer à l'âge de 14 ans sur le site du NORAD (Northern American Aerospace Defense Command). Il a ensuite, pendant quinze ans, piraté de nombreuses entreprises, compagnies de téléphone... Les plus connues sont : - Le Pentagone - Pacific Bell (compagnie américaine de téléphone) - SCO (Santa Cruz Operation), un développeur de logiciel - DEC (Digital Equipment Corporation) Une de ses plus célèbres infiltrations date du 25 décembre 1994, alors qu'il s'était infiltré sur le réseau de Tsutomu Shimomura, un spécialiste de la sécurité. L'infiltration avait été largement médiatisée à cause : - De la technique d'infiltration dite du spoofing IP - Des outils que Tsutomu Shimomura mettait au point En effet, les outils (programmes) que Tsutomu Shimomura développait auraient apparemment été d'une très grande utilité pour les pirates. D'autre part, la technique utilisée, le Spoofing , est une méthode compliquée que l'on rencontre rarement. De plus elle a été présentée comme novatrice, ce qui a largement remué les médias...
1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

Les guerriers cybernetiques américains se sont lancés ce mardi 28 septembre 2010 dans une bataille cybernétique virtuelle, lors d'un exercice destiné à tester la résistance du pays à une attaque massive qui viserait l'infrastructure informatique. L'exercice biennal, baptisé "Cyber Storm III", implique des employés de sept ministéres américains, y compris le Pentagone, onze Etats, soixante sociétés privées et douze partenaires internationaux (Australie, Canada, France, Allemagne, Hongrie, Italie, Japon, Pays-Bas, Nouvelle-Zélande, Suéde, Suisse et Royaume-Uni). Organisé par le ministére de la sécurité intérieure, il représente la premiére occasion de tester le nouveau Centre national d'intégration de la cybersécurité et des communications, lancé en octobre 2009, qui coordonne des experts des secteurs privé et public. Le directeur de l'exercice "Cyber Storm III", Brett Lambo, a expliqué qu'il s'agissait uniquement d'une simulation. Citation:"Nous n'attaquons aucun réseau réel, a-t-il dit lors d'une présentation à des journalistes avant le début de l'exercice, nous n'injectons pas de virus ." Les participants à l'exercice, d'une durée de trois à quatre jours, recevront plus de mille cinq cents attaques simulées, qu'ils devront combattre comme s'il s'agissait d'adversaires d'origine inconnue. Les attaques viseront "des fonctions essentielles de l'administration et du secteur privé", selon le ministére, mais aussi le systéme de gestion des noms de domaine. L'exercice, conçu par le Pentagone et la NSA , l'une des composantes les plus secrétes du systéme de renseignement américain, est contrôlé au siége du service de protection des personnalités, le Secret Service, à Washington. A la mi-septembre 2010, le numéro deux du Pentagone, William Lynn, avait plaidé pour l'organisation d'une cyberdéfense commune, dans le cadre de l'OTAN, similaire au bouclier antimissile de la guerre froide. Voir aussi: Un siécle de sécurité informatique, radio, télécommuniucation Les Etats-Unis vont simuler une cyber-guerre
"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]
Une baleine s'est échouée à Vejle, au Danemark, des milliers de Danois affluaient vendredi au fjord de Vejle, dans l'ouest du royaume, pour assister à la lente agonie d'une baleine échouée deux jours plus tôt à quelques dizaines de mètres du rivage, abandonnée par les secouristes qui ont renoncé à la sauver. Le rorqual commun, de quinze mètres de long et pesant 20 à 30 tonnes, s'est échoué mercredi 16 juin 2010 à marée basse et est immobilisé depuis en dépit de plusieurs tentatives des sauveteurs pour l'aider à retrouver la haute mer. [quote]"Les experts des mammifères marins qui l'ont observé de près ont constaté qu'il était malade et très éprouvé et qu'il n'y a quasiment aucune chance qu'il en réchappe" a déclaré à l'AFP Henrik Lykke Soerensen, coordinateur des opérations à la Direction de la nature et des forêts.[/quote] Les autorités ont décidé de le "laisser mourir naturellement et en paix" car chercher à le tuer pour abréger son agonie "ne ferait qu'accroître ses souffrances". La baleine devrait mourir dans peu de temps, selon les autorités. [quote]"Nous n'avons pas d'expérience dans la mise à mort de si grands cétacés, et même si on essayait, cela pourrait prendre des heures, sans garantie de succès selon les experts", a ajouté M. Soerensen.[/quote] [quote]A l'instar de plusieurs biologistes, Tyge Jensen, expert des baleines, pense que "le jeune rorqual est malade et, par instinct, il a quitté le troupeau pour aller mourir seul".[/quote] [quote]Pour le porte-parole nordique de la World Society for the Protection of Animals (WSPA) "le rorqual échoué démontre la double morale danoise".[/quote] "Tout le monde veut sauver le rorqual du fjord de Vejle, mais personne ne peut.