Moteur de recherche

Résultats pour : "circule"

Le produit dopant expérimental « Wolverine » circule partout sans aucun contrôle : pourquoi les sportifs amateurs et les malades courent un gros risque ? Presse-Citron Général

Le produit dopant expérimental « Wolverine » circule partout sans aucun contrôle : pourquoi les sportifs amateurs et les malades courent un gros risque ?

C'est une substance qui n'a jamais été approuvée pour un usage humain, interdit par l'Agence mondiale antidopage. Pourtant, il connaît un important regain de popularité outre-Atlantique, un phénomène qui ne manque pas d'inquiéter les autorités sanitaires.

17 Sep 2026 LIRE L'ACTU
Méfiez vous des images prétendant être celles du tsunami au Japon du 1.1.2024 Archives Secunews SECUNEWS

Méfiez vous des images prétendant être celles du tsunami au Japon du 1.1.2024

Des images prétendant être celles du tsunami au Japon (1.1.204) sont relayées sur les réseaux sociaux. La plupart sont des vidéos datant de 2011. Sur l’une d’entre elles, postée sur X (ex-Twitter) et visionnée des millions de fois, on distingue des bateaux amarrés s’écraser violemment contre l’enceinte d’un port, puis des vagues gigantesques et noirâtres submerger une route, emportant tout sur leur passage. Ces images sont bien réelles. Sauf qu’elles datent du 11 mars 2011, date à laquelle un tremblement de terre d’une magnitude 9,1 avait ravagé le Japon. Il avait engendré un tsunami dont certaines vagues avaient atteint plus de 30 m, parcourant jusqu’à 10 km à l’intérieur des terres. Une autre vidéo, filmée caméra à la main, montre des courants puissants s’engouffrer dans les rues étroites d’une ville, les voitures brinquebalent d’un côté à l’autre de la rue. Les passants se réfugient dans les rues surélevées, certains poussant des cris de terreur. Ces images, abondamment repostées, souvent sans précision de la date, ont également été filmées lors du tsunami de 2011. Après le séisme du 1 janvier 2024, de nombreuses images décontextualisées ou appels aux dons frauduleux ont été partagés, poussant même la télévision publique japonaise (NHK) à mettre en garde contre "les fake news qui circulent en cette période de catastrophe alors que les gens cherchent à s'informer" alors que l'archipel nippon est hanté par le souvenir du terrible séisme de 2011. "Cela pourrait semer la confusion dans les zones sinistrées et entraver les opérations de sauvetage", a regretté NHK dans un communiqué publié le jour du séisme.

05 Jan 2024 LIRE L'ACTU
Attention aux faux messages au nom de BE-Alert Archives Secunews SECUNEWS

Attention aux faux messages au nom de BE-Alert

Depuis peu, un message par SMS semblant provenir du service d'alerte BE-Alert circule. Ce message vous incite à cliquer sur un lien car une tentative de connexion suspecte a été notifiée sur votre compte itsme. Il s'agit d’un message frauduleux. BE-Alert ne demandera jamais vos informations personnelles, que ce soit par e-mails, par SMS ou via un appel téléphonique. BE-Alert n'envoie ses messages que par le biais des numéros 1789 ou 8686 ou via l’adresse mail no-reply[at]be-alert.be. Le smishing c'est quoi ?

03 Dec 2021 LIRE L'ACTU
Être payé pour regarder des films ou des séries»... La nouvelle arnaque qui sévit sur Facebook Archives Secunews SECUNEWS

Être payé pour regarder des films ou des séries»... La nouvelle arnaque qui sévit sur Facebook

15 euros pour visionner un épisode d’une série, 25 euros pour un film…, une annonce vraiment trop belle pour être vraie ! Un post sponsorisé et abondamment relayée sur le réseau social vante les mérites d’un site qui rémunère ses utilisateurs pour regarder films et séries, sur une mystérieuse plateforme de streaming. Attention, arnaque ! « C’est ouvert à tout le monde, il faut juste être majeur (et kiffer regarder des films ou des séries bien évidemment !) Allez vous inscrire rapidement, c’est totalement gratuit », détaille le post qui redirige vers un article du portail « DemainFrance.com », histoire de rendre plus crédible cette offre. Le numéro de carte bleue demandé « N’importe qui peut s’inscrire et être payé pour visionner. L’accès à la plateforme coûte 9,99 euros par mois et le premier mois est gratuit (à la manière de Netflix), ce qui permet dès le premier mois de tester la plateforme et d’être rentable facilement », est-il cette fois écrit dans l’article publié sur le site « DemainFrance.com », qualifié de « faux site d’arnaque » par CheckNews. L’article prétend que la plateforme de streaming « née du fruit de l’imagination de ses créateurs, Mike Jefferson et Andy Edwards » a déjà enregistré « 4 millions d’utilisateurs aux États-Unis » et que les abonnés ont reçu un total de « 32 millions de dollars » (soit près de 29 millions d’euros). Comme l’a démontré CheckNews, tout est complètement faux. Cette mystérieuse plateforme n’est jamais nommée, et tous les liens cliquables de la page orientent vers un formulaire demandant de renseigner son numéro de carte bleue. Même les nombreux commentaires de clients disponibles en bas de page sont fakes. Bref, une belle arnaque ! Attention donc si vous voyez un post à ce sujet circuler sur votre fil d’actualité.

29 Jul 2019 LIRE L'ACTU
Un malware se répand via Facebook Messenger Archives Secunews SECUNEWS

Un malware se répand via Facebook Messenger

Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Aug 2017 LIRE L'ACTU
(vidéo) Le Railgun, du jeu vidéo à la réalité. Archives Secunews SECUNEWS

(vidéo) Le Railgun, du jeu vidéo à la réalité.

Le bureau américain de la recherche navale a publié sur sa chaîne Youtube une vidéo où l’on peut voir un canon électrique, ou railgun, tirer plusieurs salves de projectiles. Ce canon utilisant l’énergie électromagnétique est en développement depuis 2005, il n’y a actuellement encore aucune date butoir signifiant son entrée en service actif bien que la Navy sous-entendrait que ça se concrétiserait courant 2018 avec une modification du 'destroyer furtif Lyndon B. Johnson'. Le canon que BAE Systems a conçu est capable de développer une énergie de 32 mégajoules, sachant qu’un mégajoule correspond à l’énergie d’un objet du volume d’une voiture lancé à 160 km/h percutant un obstacle, donc 32 voitures heurtant le même obstacle à 160 km/h exactement au même point. Il pourra tirer jusqu’à 10 fois par minutes des projectiles de 10 kg pouvant aller jusqu’à 100 miles nautiques (185 km) à une vitesse de mach 6, soit 6 fois la vitesse du son. Grâce à cette débauche de puissance, le projectile envoyé par le railgun peut traverser 3 murs de béton ou 6 plaques d’aciers superposées de plus ou moins 1,5 cm d’épaisseur. Comment cela fonctionne ? Le principe de base est vieux de plus d’un siècle, aussi vieux que la découverte de la 'Force de Laplace' mais n’a jamais pu être finalisé à l’époque. (un projet de railgun avait vu le jour pendant la 1ère guerre mondiale) faute d’avancement technologique en terme de mécanique, de conductivité, de stockage d’énergie, bref, l’esquisse du canon était là, mais pas les moyens pour le construire. L’idée est d’établir une différence de potentiel électrique entre deux rails parallèles conducteurs d’électricité tout en insérant un projectile lui aussi conducteur pouvant glisser entre ces rails et faisant contact. Dès que ce contact est établi, le courant électrique circule dans le dispositif et crée un champ magnétique qui accélère le projectile selon les lois de la Force de Laplace. Les nuages que vous pouvez observer à la sortie du canon ne proviennent pas d’une expulsion de gaz, comme lors d’une détonation classique, mais bien de l'ejection de l’air par le projectile, tellement sa vélocité est grande. Navy Railgun Successfully Fires Multi-Shot Salvos (20.7.2017) https://www.youtube.com/watch?time_continue=93&v=QO_zXuOQy6A

24 Aug 2017 LIRE L'ACTU
"Hot water challenge", le nouveau défi viral qui fait déjà des victimes Archives Secunews SECUNEWS

"Hot water challenge", le nouveau défi viral qui fait déjà des victimes

Après le 'Blue Whale', voici le 'hot water challenge' est la version opposée du 'Ice bucket challenge', au lieu de s’asperger d’eau glacée, des jeunes déversent sur eux ou sur une autre personne, de l’eau bouillante. Évidemment les conséquences ne sont pas les mêmes. Plusieurs enfants et adolescents ont été hospitalisés d’urgence suite à de graves brûlures. Le 6 août 2017, une jeune New-Yorkaise de 11 ans, a été sérieusement brûlée sur tout le haut du corps par ses amis, ont rapporté différents médias américains. En juillet 2017, c’est un garçon de 10 ans qui s’est brûlé au 3e degré et a subi plusieurs interventions chirurgicales après avoir tenté l’expérience avec son beau-frère. Enfin, quelques semaines auparavant, une fillette de 8 ans est décédée après avoir bu de l’eau bouillante, l’idée lui serait également venue de vidéos du challenge sur internet. Au vu du nombre de vidéos tournant sur les réseaux sociaux, ces cas ne sont pas isolés. Sur CBS, les familles des victimes ont appelé les parents à surveiller ce que regardaient leurs enfants sur Internet et à parler avec eux de la dangerosité de certains défis qui y circulent. Pas besoin d'être un génie pour comprendre que se verser de l'eau bouillante dessus peut s'avérer très dangereux. En effet, ça brûle tout simplement ta peau comme si tu te jetais dans le feu. Selon un dermatologue, ce genre de brûlures peuvent carrément être mortelles. Il n'y pas de qualificatif adéquat pour décrire la stupidité de ce "challenge". Voir aussi: Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide. Neknomination. Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux.

18 Aug 2017 LIRE L'ACTU
Europol traque les criminels les plus recherchés d'Europe avec des cartes postales Archives Secunews SECUNEWS

Europol traque les criminels les plus recherchés d'Europe avec des cartes postales

Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign

04 Aug 2017 LIRE L'ACTU
Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017 Archives Secunews SECUNEWS

Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017

Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.

03 Apr 2017 LIRE L'ACTU
Une Google car arrêtée par la police pour excès de lenteur Archives Secunews SECUNEWS

Une Google car arrêtée par la police pour excès de lenteur

Google, a mis en ligne une photo d’un motard de la police en train d’arrêter, pour excès de lenteur, une de ses voitures sans conducteur qui roulait jeudi dans la Silicon Valley. [quote]'On conduit trop lentement ?', déclare sur le ton de l’humour un message accompagnant la photo, publiée par l’équipe qui s’occupe du projet de voiture autonome sur sa page du réseau social Google+.[/quote] La police de Moutain View, ville de la Silicon Valley (Californie) où se trouve le siège de Google, a expliqué qu’un de ses agents avait remarqué une file de véhicules qui s’allongeait derrière une voiture roulant à 24 miles par heure (38 km/h) sur une voie où la vitesse maximale autorisée est de 35 mph (56 km/h). [quote]Lorsque l’agent s’est approché de la voiture qui roulait lentement, il s’est aperçu que c’était une voiture autonome Google, a déclaré la police locale, qui reconnaît que le comportement de la voiture était légal. La loi californienne autorise les voitures sans conducteur à circuler sur les routes où la vitesse maximale autorisée est de 35 mph ou moins. La police a ajouté que l’agent avait discuté avec le passager de la Google Car du fait qu’elle ralentissait la circulation des autres véhicules.[/quote] Pour des raisons de sécurité, Google limite à 25 mph la vitesse de ses voitures autonomes. [quote]Nous voulons qu’elles donnent une impression amicale et de proximité, et non qu’elles foncent de manière effrayante dans les rues, a souligné la firme.[/quote]

16 Nov 2015 LIRE L'ACTU
Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public Archives Secunews SECUNEWS

Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public

On les croyait mortes depuis longtemps, mais non. Le géant de l'électronique Sony a annoncé cette semaine la fin de la vente des cassettes vidéo Betamax pour le grand public, un épilogue symbolique pour un produit né en 1975 et rapidement détrôné par le format VHS. [quote]"Sony va cesser la livraison des cassettes Betamax en mars 2016", voire plus tôt si les stocks s'épuisent avant, a déclaré le groupe.[/quote] Il avait déjà arrêté de les fabriquer depuis un certain temps, mais il continuait à fournir les inconditionnels avec les quantités restantes. Quant aux magnétoscopes, les derniers sont sortis d'usine en 2002 après s'être vendus à plus de 18 millions d'unités. Sony poursuit en revanche son activité pour le secteur professionnel, où les variantes "Betacam" sont encore utilisées Les produits Betamax avaient vu le jour il y a exactement 40 ans pour enregistrer des émissions et films à la télévision, ils ont atteint le sommet de leur popularité en 1984. Quelque 50 millions de cassettes ont été écoulées, selon Sony qui ne fournit pas de chiffre sur les ventes totales depuis le lancement. Les formats analogiques ont été rendus obsolètes par l'arrivée des formats numériques, à commencer par le DVD, développé à la fois par Sony, Toshiba, Philips et Panasonic en 1995. De son côté, la VHS a également débuté son déclin. JVC, notamment, avait annoncé en 2008 l'arrêt de la production de ses magnétoscopes simples. Il existe et persiste aujourd'hui de nombreuses légendes concernant les raisons qui ont permis à la VHS de l'emporter sur la Betamax. Parmi les plus répandues, on trouve l'idée que l'industrie du porno aurait joué un grand rôle dans ce duel. Sony se serait notamment opposé à ce que des films pornographiques soient proposés dans le commerce sur Betamax, alors que JVC aurait eu bien moins de scrupules avec la VHS. Cette légende, si elle circule depuis très longtemps sur Internet, est également souvent discutée quand il s'agit d'évoquer le destin du format Betamax. L'une des thèses les plus probables tourne autour de la différence de durée d'enregistrement, déjà évoquée, mais également autour du prix des lecteurs/enregistreurs. Il fallait débourser pas loin de 1.000 dollars pour disposer d'un modèle Betamax, tandis que les premiers modèles VHS débutaient à 300 dollars. Les consommateurs de l'époque auront donc décidé de faire un compromis sur la qualité de l'image et du son pour payer leurs appareils moins cher.

13 Nov 2015 LIRE L'ACTU
Total Belgium met en garde contre une arnaque par phishing annonçant des pleins gratuits Archives Secunews SECUNEWS

Total Belgium met en garde contre une arnaque par phishing annonçant des pleins gratuits

Des e-mails circulent, utilisant l’identité de la société et proposant une offre alléchante pour un montant pouvant atteindre la somme de 850 euros. Les clients victimes de ce genre de fraude sont invités à ne pas répondre aux e-mails et à porter plainte en ligne auprès du SPF Economie. Les e-mails proposent notamment un chèque cadeau d’une valeur pouvant aller jusqu’à 850 euros en répondant à trois questions via un numéro 0900 facturé 18 euros la minute. [quote]Nous recommandons à toutes les personnes recevant un e-mail qui pourrait avoir un lien avec notre société de bien vérifier l’adresse de l’émetteur, tous nos mails sont envoyés de l'adresse mail suivante : [email protected], si ce n'est pas le cas, vous avez affaire à de la fraude.[/quote] Clic sur ce lien, si vous désirez déposer une plainte en ligne sur le site du SPF Economie. Le phishing c'est quoi ?. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager ou cliquer sur un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

14 Aug 2015 LIRE L'ACTU
(camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense Archives Secunews SECUNEWS

(camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense

Les Youtubers de la chaîne Viralbrothers ont testé l’honnêteté des gens. Après six jours d’échec, c’est finalement un sans-abri qui s’est montré le plus honnête. Il a reçu 20.000 couronnes tchèque (environs 750 euros) en récompense. C’est toujours ceux qui en ont le plus qui en donnent le moins, entend-on souvent, cette fois, l’adage devrait plutôt être inversé, puisque c’est celui qui avait... le moins, qui a donné le plus. Une vidéo d’une expérience réalisée par deux Tchèques circule sur la toile. Le principe ? Faire tomber volontairement un portefeuille sous le regard des gens. Le but ? Voir quelle sera la personne la plus honnête, et la récompenser. L’expérience a bien failli prendre fin prématurément puisqu’au bout de six jours, les deux jeunes hommes n’avaient toujours pas trouvé une personne honnête, qui leur aurait rendu le portefeuille. Les personnes subtilisant discrètement l’objet étaient nombreuses, mais les deux Tchèques ont poursuivi l’expérience... jusqu’au moment où ils sont tombés sur un sans-abri leur rendant le portefeuille. [quote]'Monsieur, vous avez fait tomber votre portefeuille', crie-t-il.[/quote] Les deux jeunes hommes s’approchent donc du SDF et lui expliquent qu’il s’agissait d’un test et qu’il allait recevoir une récompense de 20.0000 couronnes tchèques. Le sans-abri n’en croit évidemment pas ses oreilles et remercie chaleureusement ses deux sauveurs. Émouvant!! Voir aussi: Quelques numéros utiles si vous voyez un SDF qui a besoin d’aide

13 Nov 2014 LIRE L'ACTU
Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat Archives Secunews SECUNEWS

Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat

Des pirates informatiques sont parvenus à publier des copies d'images et de vidéos, la fuite provient d'une application tierce permettant d'accéder à la messagerie éphémère. Quelques semaines après le piratage, puis la mise en ligne de photos intimes de stars à partir d'iCloud, ce sont désormais les utilisateurs de l'application Snapchat qui risquent de voir leur vie privée dévoilée sur internet. Cette application mobile, très populaire chez les jeunes, permet d'envoyer des images qui s'auto-détruisent au bout de quelques secondes, mais certaines applications non officielles contournent ce principe et ont justement été crées pour sauvegarder les clichés. 200.000 utilisateurs seraient concernés Selon le site américain Business Insider, des hackeurs ont mis la main sur 13 gigaoctets de copies de photos et vidéos. 200.000 utilisateurs seraient concernés, estime le site VentureBeat. Une grande partie a déjà été publiée sur le forum anonyme 4chan. Environ la moitié des utilisateurs de Snapchat ont moins de 17 ans, ce qui suscite des inquiétudes car des photos de mineurs dénudés pourraient potentiellement circuler. Ainsi, si vous avez déjà dévoilé votre intimité à quelqu’un sur Snapchat, il est possible que votre photo se trouve désormais entre les mains de hackers, pire encore, même si cela reste à prouver, ces photos seraient associées aux noms des utilisateurs, ce qui pourrait embarrasser certaines des personnes concernées par ce sujet! Compte tenu du fait que la moitié des utilisateurs de Snapchat ont entre 13 et 17 ans, les personnes téléchargeant ces photos intimes pourraient aussi techniquement être accusées de pédopornographie! Les photos détournées proviennent d'applications tierces L'entreprise a assuré vendredi que ses serveurs n'avaient pas été piratés. [quote]Nous pouvons confirmer que les serveurs de Snapchat n'ont jamais été piratés, et ne sont pas à l'origine de ces fuites. Les utilisateurs de Snapchat sont devenus des victimes après avoir utilisé des applications tierces pour envoyer et recevoir des Snaps, une pratique que nous interdisons expressément dans nos conditions d'utilisation, est-il écrit sur le compte Twitter officiel de Snapchat.[/quote]

13 Oct 2014 LIRE L'ACTU
De faux mails au nom du SPF Finances Archives Secunews SECUNEWS

De faux mails au nom du SPF Finances

Des e-mails frauduleux au nom du SPF Finances circulent actuellement sur internet. Les fraudeurs utilisent la mise en page de Tax-on-web (phishing) et font croire à leur destinataire qu’il a droit à un remboursement d’impôt. Ils demandent de communiquer les coordonnées bancaires ou les données d’une carte de crédit. [quote]"Le SPF Finances ne vous demandera jamais ces informations de cette manière. Nous effectuons les remboursements uniquement sur le compte bancaire que vous avez renseigné dans votre déclaration d’impôt ou via le site www.myminfin.be", rappelle le SPF.[/quote] Par ailleurs, le SPF Finances envoie toujours le décompte d’impôt (ou avertissement-extrait de rôle) par la poste ou via Zoomit, et non via l’application Tax-on-web. Le nombre de victimes d’une telle fraude n’a pas été communiqué mais d’après un porte-parole du SPF Finances, on ne peut toutefois pas parler de centaines ou de milliers de victimes. Donc, soyez vigilants ! Vous avez des questions ? Appelez le Contact Center du SPF Finances au 02/57.257.57. Nous transmettons tous les faits connus en relation avec cette escroquerie aux services de police. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

31 Jan 2014 LIRE L'ACTU
Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook Archives Secunews SECUNEWS

Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook

Nouvelle arnaque en vue sur les réseaux sociaux. Depuis plusieurs semaines, un article proposant de gagner 200 euros de courses gratuites dans les magasins Carrefour circule sur Facebook. Il s’agit bien évidemment d’une fausse proposition et un clic sur cette page peut vous apporter… un virus sur votre ordinateur. Evitez de cliquer sur ces propositions de bons gratuits de la part de grands magasins, comme Carrefour. Il s’agit souvent d’arnaques ou de spams, créés par des anonymes pour gagner de l’argent sur votre dos. Si vous cliquez sur le dernier article en vue, vous proposant de gagner 200 euros de courses gratuites dans un supermarché, vous serez notamment victime d’un virus mettant à mal votre ordinateur. Il est pourtant très rapide de voir que ces articles sont totalement faux [info_warning]A part le logo, aucune mention légale et aucune autre information ne confirment qu’il s’agit bien du supermarché en question. Les adresses des sites n’ont rien à voir avec les sites officiels des magasins, ici, voucher-campaign.com ramène vers… carrefour5.eu. De plus, on peut découvrir sur les pages Facebook de ces arnaqueurs qu’ils profitent ensuite des likes des arnaqués pour alimenter leur fil de publicités en tout genre. [/info_warning] Cela leur permet ainsi de faire fructifier leurs gains, en toute tranquillité, pendant que les fans Facebook espèrent toujours leur bon de 200 euros… [info_warning]Et cette arnaque ne concerne pas seulement Carrefour. Des articles concernant Lidl ou Auchan ont déjà été aperçus en Belgique et en France, toujours avec la même technique.[/info_warning] Donc, soyez vigilants ! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

28 Jan 2014 LIRE L'ACTU
Une vidéo de la chute de Schumacher cache un virus Archives Secunews SECUNEWS

Une vidéo de la chute de Schumacher cache un virus

Un film sur l'accident de Michael Schumacher à ski circule sur les réseaux sociaux. Attention, il s'agit d'un virus. Une vidéo intitulée "moment de l'accident de Michael Schumacher. Exclusif" circule actuellement sur les réseaux sociaux, particulièrement sur Facebook, si vous la rencontrez, surtout ne cliquez pas! Des hackers profitent de l'actualité pour exciter la curiosité des internautes. La vidéo renvoie vers un site de buzz et, une fois activée, incruste un virus dans votre PC. Une autre vidéo La caméra installée sur le casque de l'ancien pilote de F1 tournait au moment de son accident à Méribel (Savoie) le 29 décembre 2013, elle a été transmise à la justice par sa famille et les images ont bien été exploitées pour les besoins de l'enquête, elles n'ont par contre pas été rendues publiques. Il existerait un autre film, réalisé par hasard par un stewart allemand présent dans la station, a révélé la semaine dernière le magazine Der Spiegel. Hier mercredi 8 janvier 2014, le procureur de la République français a déclaré lors d'une conférence de presse à Albertville qu'il n'avait pas, à ce jour, reçu de vidéo ou de témoignage de cette personne. Michael Schumacher se trouve toujours dans le coma à l'hôpital universitaire de Grenoble depuis sa chute. Il est dans un état stable mais critique. L'enquête est toujours en cours et aucune plainte n'a pour l'heure été déposée. Voir aussi: Attention aux fausses vidéos de la mort de Paul Walker secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Jan 2014 LIRE L'ACTU
Promo: 1 an de Skype Premium Gratuit! Archives Secunews SECUNEWS

Promo: 1 an de Skype Premium Gratuit!

Depuis Hier, circule sur Internet une page Skype, vous proposant de vous inscrire et de recevoir un compte Skype Premium gratuit pendant 1 an d'une valeur de 71 euros. Pour profiter de cette opportunité, il vous suffit de vous rendre sur cette page, d'y inscrire votre adresse e-mail, et d'attendre quelques minutes ou quelques jours, pour recevoir le code d'activation par mail et d'ensuite l'activer via cette page. PS: Pas besoin de carte bancaire/crédit, seule votre adresse email vous est demandée.

19 Dec 2013 LIRE L'ACTU
Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle Archives Secunews SECUNEWS

Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle

Une fillette philippine virtuelle que l'ONG Terre des Hommes a annoncé lundi avoir créée et que plus de 20.000 "pédophiles", dont une dizaine de Belges, ont contactée, prêts à payer pour voir cette enfant de dix ans se livrer à des actes sexuels par webcam. "Nous avons créé une fille virtuelle de 10 ans, une Philippine" sur Internet, a déclaré le directeur de la branche néerlandaise de Terre des Hommes, Albert Jaap Van Santbrink, au cours d'une conférence de presse à La Haye. Une image virtuelle de l'enfant a même été conçue. Dix semaines durant, le temps de l'enquête, plus de 20.000 prédateurs issus de 71 pays différents ont pris contact avec cette "fillette", baptisée "Sweetie", sur des forums publics de discussions. D'après le rapport de l'ONG, un homme identifié en tant qu'"Older4Young" assurant avoir 35 ans et être le père de deux enfants, originaire d'Atlanta, aux États-Unis, propose 10 dollars américains à Sweetie, écrivant, "Allume ta webcam, je suis excité." Parmi ces prédateurs, plus de 1.000 ont été "facilement" identifiés. L'ONG a pu retrouver leurs adresses, leurs numéros de téléphone et des photos d'eux, et a transmis leur identité aux autorités compétentes, en particulier à Interpol. "Vu que tout cela a lieu sur Internet, ils pensent que personne ne les observe, il a donc été facile de collecter des informations à leur sujet", a déclaré Hans Guyt, responsable de l'enquête. L'ONG souhaite sensibiliser l'opinion publique et les autorités au phénomène de la prostitution des enfants sur Internet et s'est indignée du nombre réduit de personnes interpellées pour ce qu'elle qualifie de "tourisme du sexe avec enfant par webcam", seules six dans le monde ces dernières années, selon elle. Plus de 1.000 prédateurs identifiés Albert Jaap Van Santbrink a soutenu que si Terre des Hommes avait été capable d'identifier plus de 1 000 "prédateurs", les autorités du monde entier devraient être en mesure d'en identifier beaucoup plus. "Avec plus de ressources, nous aurions facilement pu en identifier 10.000", a également affirmé M. Guyt. "Il y avait de tout, des hommes de 30 ans, 35 ans, 45 ans, 50 ans, des pères de famille, un musicien, un architecte, etc..", a-t-il expliqué à l'AFP à l'issue de la conférence de presse.Hans Guyt a ajouté que les prédateurs étaient "issus du monde entier, d'Amérique, d'Europe, mais aussi de pays tels que l'Inde, le Japon, la Corée du Sud". Terre des Hommes, qui a fait circuler une pétition au niveau mondial, a expliqué avoir transmis son modus operandi aux autorités de différents pays. "Nous avons suivi les procédures utilisées par les forces de police", a soutenu M. Guyt, expliquant avoir procédé de la sorte pour obtenir des preuves qui pourraient être utilisables, mais bon, nous ne sommes ni des procureurs, ni des juges, ce sera à eux de décider quoi faire avec les éléments que nous avons transmis." Jamais rien n'a été proposé L'équipe d'enquêteurs de l'ONG était constituée de quatre personnes, dont l'identité a été tenue secrète. "Se mettre dans la peau d'une fillette philippine de dix ans et voir ce que certains hommes veulent de vous a été une expérience choquante pour elles. Il y avait des demandes et des gestes vraiment obscènes", a-t-il précisé, expliquant que des images vidéos des pédophiles ont été prises pendant les séances de "chat". M. Guyt a également assuré que les enquêteurs de l'ONG n'avaient jamais proposé quoi que ce soit aux personnes piégées, mais avaient attendu que les demandes soient formulées spontanément, sans être provoquées, de même, ils n'entamaient pas les conversations, ils attendaient d'être contactés. L'ONG a précisé que les conversations étaient systématiquement arrêtées une fois que les prédateurs proposaient de payer pour voir des actes sexuels. "Il est évident que nous n'avons montré aucun acte sexuel à ces gens, on s'arrêtait avant", selon M. Van Santbrink. [info_warning]L'ONG a en outre déclaré, citant des chiffres de l'ONU, que quelque 750.000 pédophiles pouvaient être, simultanément, en ligne sur Internet et que, rien qu'aux Philippines, des dizaines de milliers d'enfants étaient victimes de tels prédateurs sur Internet[/info_warning] Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs

05 Nov 2013 LIRE L'ACTU
L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké Archives Secunews SECUNEWS

L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké

L'algorithme de sécurité qui protège les Porsche, Audi, Bentley et Lamborghini cracké. Flavio Garcia, maître de conférences en informatique à l'université de Birmingham, a découvert comment passer outre le système numérique permettant de faire démarrer des voitures de luxes. Une découverte qui a créé un vrai malaise et obligé le groupe allemand Volkswagen, qui possède trois de ces marques, à s'opposer à la publication de leur document scientifique, avec le soutien de la justice. L'affaire débute de manière pourtant bien innocente. Trois scientifiques, spécialisés dans la cryptographie, ont jeté leur dévolu sur l'algorithme commun qui sécurise les voitures de luxe du groupe Volkswagen ainsi que des Lamborghini. Ce dernier, dont le logiciel de base est à disposition sur Internet depuis 2009, permet non seulement d'ouvrir les portes d'un véhicule mais aussi de le démarrer. Flavio Garcia, de l'université britannique de Birmingham, Baris Ege et Roel Verdult, issus de l'université catholique hollandaise de Stichting, ont collaboré pour essayer de casser ce code, unique en son genre, dans l'objectif affiché d'aider ensuite à renforcer la sécurité. Interdiction de publier cette "vérité qui dérange" Parvenus à leurs fins, et très fiers, ils ambitionnaient de partager leur découverte dans le cadre d'un symposium très respectable, baptisé " Usenix Security ", et qui se tient à Washington chaque année en août, cette conférence est traditionnellement l'occasion de présenter les dernières avancées de la recherche en sécurité informatique. Le hic, c'est que le constructeur allemand ne souhaitait pas du tout voir ces données circuler dans la nature, cela aurait été très mauvais pour l'image de marque et la sécurité des véhicules actuellement en circulation. Citation: La plainte, déposée auprès d'un tribunal britannique, soulignait la possibilité pour "n'importe qui, y compris un gang criminel sophistiqué et équipé des bons outils, de casser la sécurité et de voler un véhicule". Citation: Bien que le juge Justice Birss reconnaisse l'importance de laisser des scientifiques effectuer librement leurs recherches, il a donné raison à Volkswagen, reconnaissant le bien-fondé des craintes du constructeur sur d'hypothétiques vols de véhicules par ce moyen.

19 Aug 2013 LIRE L'ACTU
Les publicités vidéo arrivent sur Facebook Archives Secunews SECUNEWS

Les publicités vidéo arrivent sur Facebook

La rumeur circule déjà depuis le printemps 2012, mais se précise, d'après une source anonyme reprise par Bloomberg, les utilisateurs de Facebook seront bientôt mitraillés de publicités de quinze secondes sur leur fil d'actualité. Les vidéos, type publicités télévisées, qui apparaîtront dans les nouvelles sur Facebook seront basées sur l'âge et le sexe de l'utilisateur et seront diffusées trois fois par jour maximum, indique l'article. Facebook est parfaitement conscient de l'effet polarisant de la publicité et de son impact négatif sur les 1,1 milliard d'utilisateurs, c'est pourquoi ce nouveau contenu ne sera pas diffusé avant que sa qualité et sa prestation soient finalisées. Plusieurs analystes et investisseurs ont expliqué que la seule façon de garantir la survie à long terme du réseau social est de saturer le site avec des publicités, et de donner aux utilisateurs la possibilité de payer pour une version sans pub. Il est certain que les membres seront mécontents de ce dernier développement, mais tant que Facebook reste gratuit, il lui faudra trouver d'autres moyens de faire du profit.

05 Aug 2013 LIRE L'ACTU
Facebook cède à la pression des internautes et retirer une vidéo de décapitation Archives Secunews SECUNEWS

Facebook cède à la pression des internautes et retirer une vidéo de décapitation

Cette vidéo attribuée à un cartel mexicain circulait librement sur le réseau social depuis plusieurs jours, Facebook, qui refusait dans un premier temps de la censurer, fait machine arrière... Un homme cagoulé tranche la gorge d’une femme, agenouillée à ses pieds, les mains liées dans le dos, avant de brandir sa tête à bout de bras. Cette scène d’horreur a circulé plusieurs jours sur Facebook, sous la forme d’une vidéo, diffusée sans commentaire ni date. Pourquoi le réseau social très prude, qui d’ordinaire redouble de réactivité pour censurer le moindre poil ou téton sur le site, a laissé cette vidéo choc circuler, malgré les signalements d’internautes horrifiés ? Attirer l'attention sur les injustices Citation: "Notre décision de ne pas supprimer ce contenu est basée sur le fait que les gens ont le droit de décrire le monde dans lequel nous vivons, de présenter et de commenter les actions", s’était justifié Facebook le 29 avril 2013, via son agence de relations publiques allemande. Le réseau social "estimait être un endroit où il est possible d'attirer l'attention sur les injustices en postant un contenu dramatique ou inquiétant". Pourtant, le point 3.7 des conditions générales d’utilisation de Facebook demande aux utilisateurs de ne pas publier "De contenus incitant à la haine ou à la violence, menaçants, à caractère pornographique ou contenant de la nudité ou de la violence gratuite". Gêné par une importante polémique, le site a décidé de faire marche arrière mercredi. Citation: Soucieux de préserver son image, Facebook a indiqué qu’il supprimerait finalement les vidéos de décapitations qui ont circulé sur son site, mais pas seulement. Le réseau social explique qu’il va repenser "sa politique et son approche vis-à-vis de ce type de contenus". Pour information les législations Belge, Française, Suisse, punissent la diffusion de ce genre de document !

03 May 2013 LIRE L'ACTU
Nouvelles arnaques Facebook en ce début d'année 2013 Archives Secunews SECUNEWS

Nouvelles arnaques Facebook en ce début d'année 2013

Certaines pages Facebook vous promettent de vous faire gagner des iPhone 5, des MacBook ou encore des smartphones Samsung, ou de voir qui visite votre profil Une nouvelle soit-disant application circule pour vous permettre d'enfin connaître les petits curieux qui scrutent votre profil Facebook. Gare aux arnaques... (clic sur l'image pour agrandir) La dernière arnaque en date concerne une page qui propose aux utilisitaeurs de facebookiens de participer à un concours pour remporter des centaines d'iPhone 5. Ces appareils auraient été livrés sans film de protection dans leur boîte, d'où cette soudaine "générosité", mais détrompez-vous, il ne s'agit nullement d'une oeuvre bien charitable d'Apple. Via ce concours fallacieux, les administrateurs de ces pages Facebook peuvent récolter de précieuses données sur les participants. Pour tenter sa chance, le jeu suggère en effet de liker le lien, de le partager et puis de révéler ses coordonnées sur un site internet pour valider sa participation. Ce genre de procédé n'est pas neuf. Souvenez-vous des messages partagés des milliers de fois sur Facebook afin de remporter des bons d'achats Colruyt ou IKEA . Il y a encore quelques jours, une page utilisait le nom et le logo Samsung pour donner l'illusion aux internautes de remporter un smartphone 20 Galaxy SIII 16Gb, seulement, en révélant votre numéro de GSM pour vous inscrire au concours, vous vous abonnez, sans le savoir, à un service de sonneries (14€ par semaine).

01 Mar 2013 LIRE L'ACTU
Bientôt des Apple Stores en Belgique ? Archives Secunews SECUNEWS

Bientôt des Apple Stores en Belgique ?

Les rumeurs concernant l'arrivée d'un magasin Apple à Bruxelles continuent de circuler, cette fois, c'est "Apple Nieuws Vlaanderen" qui apporte un élément neuf dans ce dossier. Selon le site consacré à la firme à la pomme, la filiale belge d'Apple vient d'être largement recapitalisée. Le 11 janvier 2013, le capital de "Cupertino Apple Retail Belgium" est passé de 68.550 euros à 1,468 millions d'euros, une sacrée augmentation qui laisse présager d'un grand projet dans notre pays. Un magasin Apple va-t-il bientôt débarquer chez nous? L'avenir nous le dira. Les 395 Apple stores ouverts à travers le monde génèrent pas moins de 15% des bénéfices de la société établie à Cupertino. Chaque magasin attire en moyenne 22.000 clients par semaine. L'Apple Store de Bruxelles aura pour ambition d'attirer les 300.000 clients potentiels de la capitale, mais aussi ceux d'Anvers. Les sites pressentis. Chaque année, depuis 10 ans, une quarantaine d’Apple Stores ouvrent leurs portes, dans des emplacements minutieusement choisis. Citation: "Depuis la crise financière de 2008, la firme se focalise sur les ouvertures de magasins en-dehors des Etats-Unis, cela devrait continuer dans les prochaines années", indique Gary Allen, blogueur américain indépendant, spécialiste des Apple Stores. Les ouvertures vont donc se poursuivre en Europe, comme le montre notre carte des magasins existants et futurs. Pour la Belgique, Apple n’a encore rien confirmé, mais un premier magasin pourrait s’ouvrir près de la Porte Louise à Bruxelles. La marque à la pomme pourrait aussi implanter une boutique au Woluwe Shopping Center, une à Liège, une à Namur, une à Louvain-la-Neuve, deux à Anvers, une à Wijnegem et une à Gand.

06 Feb 2013 LIRE L'ACTU
Une arnaque sur Facebook propose L'iphone 5 à 69 ou 50 euros Archives Secunews SECUNEWS

Une arnaque sur Facebook propose L'iphone 5 à 69 ou 50 euros

La fausse pub, mais vraie arnaque, pollue le réseau social Facebook depuis plusieurs jours. Une offre alléchante, attribuée frauduleusement à l'opérateur téléphonique Free, propose le nouveau produit Apple à un prix sans abonnement (50 ou 69 euros) défiant toute concurrence et pour cause, c'est une arnaque virale ou " Spam ". Plus de 90.000 utilisateurs auraient déjà cliqué sur la publicité fallacieuse qui mène à d'autres réclames puis finalement à une page d'erreur. Comme souvent sur Facebook, le membre est invité à presser le bouton "J'aime" afin de partager l'arnaque avec ses amis et ainsi poursuivre la contamination. Pour information, un iPhone 5 sans abonnement coûte au moins 679 euros Ces escroqueries à grande échelle profitent d'un nouveau service offert par le réseau social. Les offres promotionnelles Facebook. Un groupe avec plus de 400 "J'aime" peut gratuitement faire circuler sa première offre. Les faussaires 2.0 ont repéré cette faille du système et l'ont exploitée afin d'atteindre un maximum d'utilisateurs. Ils peuvent non seulement récupéré de l'argent via les publicités générées par l'arnaque mais aussi parfois des informations personnelles piochées dans les comptes des utilisateurs naïfs. Alertés rapidement par les réseaux sociaux, Free Mobile a réagi sur sa page Facebook: [quote]"Vous avez pu voir une publicité vous proposant un iPhone 5 pour 69€, il s’agit bien évidemment d’une fausse publicité ne venant pas de Free".[/quote] Vous pouvez la signaler en choisissant "signaler" dans le menu en haut à droite de la publication.

28 Oct 2012 LIRE L'ACTU
Suicide d'une ado harcelée sur Internet au Canada Archives Secunews SECUNEWS

Suicide d'une ado harcelée sur Internet au Canada

Victime d'un cyberprédateur et risée de ses camarades de classe, une jeune Canadienne, a mis fin à ses jours. Un mois avant le drame, Amanda Todd avait posté une vidéo sur Internet dans laquelle elle racontait son calvaire. L'émotion ne retombe pas au Canada, une semaine après la mort d'Amanda Todd, une adolescente harcelée sur les réseaux sociaux, le pays s'apprête à lancer un débat national sur la cyberprotection des jeunes. L'adolescente avait lancé un SOS dans une vidéo postée sur YouTube, sans parler, ni dévoiler son visage, Amanda y racontait son calvaire à l'aide de morceaux de papiers. Amanda Todd n'avait que 12 ans lorsque sa vie d'enfant a basculé. C'est en cherchant des amis sur les réseaux qu'elle fait la connaissance d'un homme par webcam interposée, il la convainc de lui montrer sa poitrine, après avoir tenté de la faire chanter, l'homme fait circuler le cliché compromettant sur Internet, la réputation", si chère aux adolescents, d'Amanda est salie. A plusieurs reprises, elle va changer d'école mais à chaque fois, son harceleur la retrouve, il prend un malin plaisir à publier les photos auprès de ses nouveaux amis, l'agression d'un groupe de filles de son âge viendra conclure cette longue descente aux enfers. Symbole du cyberharcèlement A 15 ans, Amanda Todd a déjà connu la dépression, les tentatives de suicide, l'alcool et la drogue. Dans la vidéo qu'elle publie en septembre 2012, elle explique: Un film qui, ce mardi, a été visionné plus de 8 millions de fois. Citation: "Je me bats pour rester de ce monde mais tout me bouleverse.Je ne fais pas ça pour attirer l'attention.Je le fais pour montrer que je peux être forte, J'espère que je pourrais prouver que tout le monde a un passé mais que le futur s'éclaircira, il faut juste le dépasser. Après tout, je suis toujours là non ?" Amanda a été retrouvée morte mercredi dernier dans sa maison de Coquitlam près de Vancouver (Canada-Colombie-Britannique). Son histoire fait immanquablement écho à celle de Lovisa Nystrand, une Suédoise de 14 ans, victime de viol, qui a brisé la loi du silence en publiant une vidéo sur Facebook début octobre. Sur Twitter ou Facebook, de nombreux internautes ont rendu hommage à Amanda Todd dont la Première ministre britanno-colombienne, Christie Clark. Une loi pour protéger les jeunes Canadiens devrait suivre

16 Oct 2012 LIRE L'ACTU
Alerte phishing concernant le SPF Finances Archives Secunews SECUNEWS

Alerte phishing concernant le SPF Finances

Alerte Phishing Une tentative assez sophistiquée d'escroquerie par phishing est en cours en Belgique, un mail semblant émaner du SPF Finances et vous annonçant un remboursement circule depuis ce week-end sur les boÓtes mails belges. Le formulaire à cliquer ouvre une page web qui vous invite à fournir vos informations personnelles et celles de votre carte de crédit afin de recevoir votre remboursement. L'e-mail envoyé par les escrocs enjoint le destinataire à exécuter les actions suivantes: "Pour accéder à votre remboursement d'impôt, s'il vous plaÓt suivez les étapes ci-dessous: -Télécharger le formulaire de remboursement de la taxe fixé à cet e-mail - Ouvrez-le dans le navigateur - Suivre les instructions sur votre écran". Le formulaire en question vous demande alors d'entrer vos données personnelles et les données relatives à votre carte de crédit, une fois en possession de ces données, les pirates sont par exemple en mesure d'effectuer n'importe quel achat en ligne via votre carte. Le SPF Finances ne procéde jamais de la sorte Pour tromper le visiteur, les escrocs ont fait en sorte que lorsque l'on clique sur le lien "Envoyer" de leur formulaire frauduleux, celui-ci vous redirige vers le site authentique du service public fédéral des Finances, cela rend l'arnaque encore plus crédible. Cependant, les autorités fédérales ne procédent évidemment jamais de la sorte, pour un remboursement, l'administration des Finances passe par un courrier postal classique et effectue le remboursement via un virement sur un compte bancaire. Le type d'escroquerie pratiqué ici est appelé " Phishing " (hameçonnage) Il ne faut évidemment en aucun cas répondre à ce type de mail, une chose a faire le supprimer. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

10 Apr 2012 LIRE L'ACTU
50.000 adresses mail belges et françaises ont été piratées Archives Secunews SECUNEWS

50.000 adresses mail belges et françaises ont été piratées

Au moins 50.000 adresses mail belges et françaises ont été piratées durant les derniers mois, une partie des données recueillies par les hackers circulent actuellement en ligne. Seules des adresses ayant pour extension .be ou .fr sont concernées dans cette affaire. Les adresses et les données relatives à celles-ci ont peut-être été vendues ensemble, ces informations peuvent ensuite servir à obtenir d'autres données ou à envoyer des courriers indésirables. Cette vague de piratage porte la marque du célébre groupe de hackers Lulzsec-Anonymous, déjà responsable d'avoir piraté plus de cinq millions de comptes dans le monde depuis avril 2011. Les données sont généralement obtenues en piratant un site ou un forum, ce qui donne aux pirates accés à toutes les informations des utilisateurs du site.

12 Nov 2011 LIRE L'ACTU
Propagation d'une rumeur sur des enlevements à Charleroi Archives Secunews SECUNEWS

Propagation d'une rumeur sur des enlevements à Charleroi

En début de semaine, une jeune femme aurait été victime d'une tentative d'enlévement en plein centre de Charleroi (Belgique), l'enquête est en cours mais depuis, un mouvement de panique s'empare de certains quartiers. Des habitants affirment avoir vu la berline suspecte dans plusieurs villes du payss Selon les autorités, cette rumeur est infondée. Il est 10 heures lundi dernier lorsque Jennifer traverse la place Charles II en plein coeur de Charleroi, la jeune femme de 18 ans remarque alors que deux hommes la fixent. Elle témoigne: Citation:"L'un a dit, elle a au moins 15 ans celle-là et l'autre a répondu oui bien plus que ça, je me suis mise à marcher le plus vite possible mais ils m'ont quand même attrapée". Jennifer connait quelques prises de self défense, ce qui lui a permis de s'enfuir de justesse et de ne pas être contrainte à entrer dans la BMW noire. Convaincue qu'elle vient d'échapper à un enlévement, elle prévient immédiatement la police. Trés vite, la rumeur se répand notamment sur Facebook et les choses s'emballent. D'autres cas semblables auraient été signalés, dont un à Jumet. La rumeur parcourt alors plusieurs dizaines de kilométres paniquant aussi les habitants de Monin, persuadés qu'un enfant a été enlevé dans leur village. Citation:"On a même parlé de dons d'organes" témoigne une habitante. "J'en ai parlé à mes voisins, à mes parents et j'ai demandé à mes enfants de faire attention", dira un autre. Voilà comment un bruit, uniquement basé sur des"on dit" court et se faufile de maison en maison, semant l'inquiétude dans la population. Ce phénoméne est bien connu des spécialistes de la communication. Pour elle, le fait de donner beaucoup de détails, comme la couleur de la voiture par exemple, tend à crédibiliser l'information qui se construit au fil du temps. "Quand quelque chose ne va pas ou quand quelque chose fait peur, nous avons besoin de nous raconter des histoires que nous voulons partager". Le parquet dément La rumeur en question a pris elle une telle ampleur, qu'elle est arrivée au Palais de justice de Charleroi, obligeant le parquet à mettre fin aux "on-dit". Le premier substitut du procureur du roi de Charleroi, Pierre Magnien, précise que selon les rumeurs qui circulent notamment sur Facebook, 16 dossiers auraient été ouverts à Liége et 6 à Namur. Citation:Cependant, dément-il, "les recoupements que nous avons effectués n'ont pas permis de confirmer l'existence de ces plaintes". Il précise encore que l'affaire qui concerne Jennifer est "strictement isolée". Il n'y a donc pas de quoi paniquer, mais bien de quoi faire taire la rumeur

28 May 2011 LIRE L'ACTU
(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011 Archives Secunews SECUNEWS

(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011

Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.

26 Apr 2011 LIRE L'ACTU
Une fausse attaque antivirus circule sur Twitter Archives Secunews SECUNEWS

Une fausse attaque antivirus circule sur Twitter

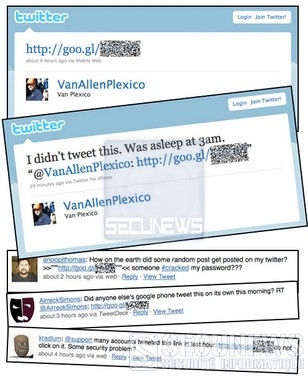
Un lien raccourci cherche à leurrer les utilisateurs de Twitter en pointant vers un site simulant la présence d'un virus mais qui en réalité installe un logiciel malveillant. Les usagers de Twitter ont été la cible d'une attaque cherchant à propager un logiciel malveillant en se servant d'un lien piégé et masqué par un réducteur d'url. Des milliers de comptes Twitter compromis (on ignore de quelle maniére) ont répandu un lien "goo.gl" pointant vers une url se terminant par "m28sx.html". Un exercice de chantage informatique L'éditeur de solutions de sécurité Sophos a décrit le fonctionnement du piége. En cliquant sur le lien en question, les victimes sont redirigées vers un site qui affiche un message d'alerte simulant la présence d'un virus sur l'ordinateur et installe un logiciel malveillant, avant de réclamer de l'argent pour désinfecter le systéme. De son côté, Twitter a rapidement réagi en deux phases. Destruction des liens infectés et réinitialisation des mots de passe des comptes utilisateurs qui ont été compromis. Le site de micro-blogging recommande par ailleurs de ne pas employer le même mot de passe pour plusieurs services. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

24 Jan 2011 LIRE L'ACTU
La guerre va continuer promettent les hackers pro-WikiLeaks Archives Secunews SECUNEWS

La guerre va continuer promettent les hackers pro-WikiLeaks

Alors que plusieurs sites de personnalités ou d'entreprises ont subi des attaques d'un groupe de hackers baptisé "Anonymous", l'un d'eux s'est justifié jeudi dans une intervention sur la BBC, en promettant d'autres actions prochaines. La "cyberguerre" a commencé avant même la publication des 250.000 documents confidentiels de la diplomatie américaine par WikiLeaks, lorsque le site a subi une attaque en "déni de service" de la part d'un hacker décidé à le bloquer, depuis, les fameux documents ont été rendus accessibles, plongeant les autorités américaines dans l'embarras. "Nous voulons que l'internet reste libre" Et ces cyber-attaques contre les sites hostiles à WikiLeaks "vont continuer", a promis jeudi matin un porte-parole du groupe Anonymous sur la radio BBC. Citation:"La campagne n'est pas terminée. Cela va se renforcer, de plus en plus de gens nous rejoignent pour aider", a indiqué à la radio celui qui a pris le nom d'emprunt de "Coldblood" (sang-froid). Citation:Il a expliqué que "de plus en plus de gens téléchargent le programme botnet", qui permet de lancer à partir de milliers d'ordinateurs simultanément des attaques informatiques massives contre un site, le mettant hors service. "C'est une guerre informatique, nous voulons que l'internet reste libre et ouvert à tous, exactement comme il l'a toujours été", a justifié Coldblood. Citation:Selon lui, Anonymous n'est pas un groupe organisé, "il ne suit aucun cadre conventionnel, c'est juste un groupe de gens et quand une idée circule, si ces gens la trouvent bonne et bien ils la mettent en oeuvre". Coldblood lui-même affirme n'avoir jamais été en contact personnel avec WikiLeaks. Citation:"C'est trés dur de rentrer en contact avec eux, la seule personne que vous pouviez obtenir était Julian, mais il est indisponible pour le moment". De même, malgré l'incarcération d'Assange, sa petite équipe de collaborateurs, qui se dit forte d'environ "800 volontaires", a promis que "tout ça va continuer comme jamais". Les fuites embarrassantes se sont d'ailleurs poursuivies ces derniers jours.

11 Dec 2010 LIRE L'ACTU
Le plus grand lipdub du monde Archives Secunews SECUNEWS

Le plus grand lipdub du monde

Le plus grand lipdub du monde a été réalisé par des indépendantistes espagnols. Plus de 5.000 personnes se sont mobilisées pour battre un record du monde plutôt insolite. 5.771 personnes ont participé à un lipdub, sorte de play-back géant, afin de promouvoir l'indépendance de la Catalogne, communauté autonome d'Espagne. Cette vidéo qui circule depuis début novembre 2010 sur la toile a été enregistrée le dimanche 24 octobre 2010 dans les rues de la ville de Vic, dans la province de Barcelone. Il aura fallut: - Cent volontaires - 72 heures de tournage - 6 minutes de clip - Un seul plan séquence - 5771 indépendantistes catalans Pour un record du monde du plus grand lipdub jamais réalisé. Selon les organisateurs, la principale difficulté a consisté à restreindre l'accès à la place centrale de Vic pour comptabiliser avec précision le nombre de participants, et procéder à l'homologation du record mondial. Le plus grand lipdub du monde

11 Nov 2010 LIRE L'ACTU
Canicule: votre PC aussi réclame de l'air et de l'ombre Archives Secunews SECUNEWS

Canicule: votre PC aussi réclame de l'air et de l'ombre

En période estivale, le matériel informatique souffre autant de la chaleur que ses utilisateurs. Pour protéger ses postes de travail, le respect de quelques bonnes pratiques s'impose. Qui ne s'en est pas aperçu ? Les chaleurs caniculaires ont envahi la Belgique et la France depuis maintenant quelques semaines. Des températures qui dépassent les 36°C. Vos serveurs sont bien à l'abri dans une salle climatisée à 20°C. Et vos postes de travail ? Observez bien vos collaborateurs : Leur état dans un environnement de travail non climatisé vous donnera une idée de ce que peut subir votre parc machines dans un tel environnement . ]Les symptômes les plus courants étant: - Une absence de réponse de la souris ou du clavier - L'arrêt intempestif du moniteur - Dans des cas plus graves, des messages d'erreurs d'opérations non autorisées voire une erreur fatale. Bien sûr, l'augmentation du niveau du mercure n'est pas seule en cause. Les taux d'humidité élevés et les orages, souvent en fin de journée, sont autant de facteurs de risques pour les stations de travail. Quelques recommandations simples permettent de s'en prémunir. La première de toute est la plus évidente : protéger son ordinateur de la chaleur. Comment ? En évitant de l'installer derrière une baie vitrée en plein soleil et en laissant le plus d'espace possible autour de l'unité centrale afin que les ventilateurs puissent faire correctement leur travail. Evident mais pas forcément inutile à rappeler : ne pas obstruer les aérations et pourquoi pas leur accorder un petit nettoyage de printemps après un hiver passé à se poussiérer. Pour les plus inquiets, de petits logiciels permettent même une surveillance constante de la température des éléments internes de l'unité centrale à l'aide des sondes intégrées aux composants. Elles sont souvent gratuites ou en licence open source et permettent d'établir des alertes en cas de: - Dépassement d'un seuil de température du processeur ( CPU ) - De vitesse de rotation des ventilateurs - De tension d'alimentation. A l'instar des téléviseurs, des magnétoscopes et des téléphones, les ordinateurs sont très sensibles à l'orage. Là aussi, quelques précautions suffisent pour éviter les catastrophes en cas de surtension ou de micro-coupures. A commencer par ne pas brancher plusieurs machines sur une même multiprise. En cas de surtension, toutes les machines risqueraint le coup de jus, parfois fatal au disque dur. Il est d'ailleurs conseillé d'arrêter et de débrancher tout l'équipement informatique en cas d'orage. Dispositif pas toujours évident à mettre en place ! Les portables plus exposés que les postes fixes. Dans tous les cas, la présence d'un onduleur et d'un parasurtenseur est fortement recommandée, il permettra de se prémunir des variations et des interruptions subites de tension, nuisibles à la fois au travail des collaborateurs (perte de données) comme au matériel, immédiatement ou à terme, en cas de répétition régulière du problème. Les portables sont de leur côté moins exposés à ce risque : S'il est relié au réseau électrique, les surtensions seront subies par le transformateur et en cas de coupure courant, la batterie prend aussitôt le relais, évitant ainsi tout arrêt intempestif. Pour autant, les machines nomades ne sont pas moins sensibles aux variations de températures que leurs homologues de bureau, bien au contraire. Leur conception compacte les y expose même davantage, leurs composants ayant naturellement une forte tendance à la surchauffe. Afin de leur assurer la meilleure ventilation possible, il est donc recommandé de les utiliser sur une surface plane et rigide. Cette précaution évite ainsi le risque d'obstruction des grilles d'aération et laisse circuler l'air autour de la coque qui, été comme hiver, présente une température déjà élevée. Outre le risque de vol, il est également déconseillé de laisser traîner son portable sur le siège arrière de sa voiture garée en plein soleil. Dans ce cas, la température à l'intérieur de l'habitacle peut approcher les 50°C l'électronique des composants risque de ne pas apprécier ! Enfin, pour les acharnés de travail, le portable à la plage n'est pas non plus une bonne idée. L'exposition prolongée au soleil, le sable et les projections d'eau auront vite raison de votre outil de travail. Voir aussi: Un centre de données de Belgacom victime de la canicule.

10 Oct 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU
Le Mondial 2010 booste les cyberattaques Archives Secunews SECUNEWS

Le Mondial 2010 booste les cyberattaques

Alerte Virale Avec le Mondial, l'occasion est trop belle pour les hackers d'utiliser l'événement pour propager les virus et autres logiciels malveillants. Souvent, les auteurs d'attaques ciblées mentionnent dans l'e-mail des détails crédibles et avérés, qui n'ont d'autre objectif que d'inciter les destinataires à ouvrir une piéce jointe malveillante, destinée à corrompre leur PC ou leur réseau. Avec la Coupe du monde de football, les cybercriminels tiennent un bon app‚t pour faire cliquer sur leurs e-mails infectés de virus, Symantec parle d'une hausse des spams de 27%. Au moins quatre attaques avec la Coupe du monde comme app‚t circulent actuellement sur le net..., on ne parle là que de celles qui ont déjà été débusquées, nul doute que d'autres piéges circulent. Symantec conseille d'être prudent avec les mails comportant l'un des mots clés suivants: - FIFA 2010 - 2010 FIFA - Coupe du Monde de football - Coupe du Monde de FIFA Les mails ayant ces mots clés dans leur objet proposent d'ouvrir des fichiers zip, des documents Excel ou Word dans lesquels sont cachés les logiciels malveillants ou espions qui infecteront votre ordinateur. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

12 Jun 2010 LIRE L'ACTU
Attaque d'un Renne au zoo d'Anvers (Belgique) Archives Secunews SECUNEWS

Attaque d'un Renne au zoo d'Anvers (Belgique)

La vidéo circule sur internet, tantôt la scène choque au vu des blessures de la soigneuse du zoo, tantôt Gaia monte au créneau pour dénoncer la réplique des soigneurs. En effet, son collègue s’empare d’une pelle pour frapper le museau de l’animal et une fois dégagée, la soigneuse va elle-même continuer à frapper le renne. La scène a été filmée par un spectateur présent au zoo d’Anvers,. On y voit une soigneuse se faire charger par un renne alors qu’elle finissait de nettoyer son enclos. Blessée au cou, elle se retrouve ensuite clouée au sol par l’animal et doit lui maintenir les bois pour ne pas risquer de nouveaux coups, un autre employé du zoo arrive alors à la rescousse armé d’une pelle. Il frappe 2 fois plutôt doucement sur le museau de l’animal pour le faire lâcher prise, les coups n’ayant aucun effet il prend alors en main les bois du renne pendant que sa collègue se dégage, mais le cervidé continue de charger les deux employés. La soigneuse tente alors de le frapper au museau avec une clé en métal mais l’animal ne se calme toujours pas, un troisième collègue vient ensuite relayer l’homme à bout de forces et maintient le renne… pendant que la soigneuse lui assène des coups de pelle sur la nuque et le museau., rien n’y fait, l’animal continue de charger. Ils finiront par le maitriser en s’y mettant à deux et en parvenant à s’asseoir sur lui après avoir réussi à le coucher au sol. Inacceptable selon GAIA [quote]Ces images laissent évidemment libre cours à l’interprétation. Peu d’entre-nous connaissent la force d’un renne et sa capacité à réagir vite. Les soigneurs auraient-ils pu lâcher les bois de l’animal pour courir en vitesse se mettre à l’abri ? Pas sûr ! [/quote]GAIA, eux, condamnent fermement ce qu’ils qualifient de situation disproportionnée et inacceptable dans les médias flamands. Des vidéos confisquées Selon GAIA, le spectateur qui a posté sa vidéo sur internet n’était pas le seul à avoir filmé la scène, mais la direction du zoo d’Anvers aurait confisqué la plupart des images pour éviter toute fuite. [quote]"Ils auraient dû mettre un drap sur la tête du renne"[/quote] La direction du zoo a à moitié avoué sa faute dans le quotidien flamand Gazet van Antwerpen et dit regretter l’incident. [quote]"Nos soigneurs ont été pris de panique. Il aurait fallu mettre un drap sur la tête de l'animal mais ils ont d'abord pensé au risque qu'ils couraient. C'était un moyen de défense naturel", peut-on y lire.[/quote] La soigneuse veut se venger GAIA n’en démord pas: [quote]"Lorsque l'on regarde les images, on sent bien que la soigneuse veut se venger, corriger l'animal Sa réaction est disproportionnée. Ce sont des professionnels, ils travaillent tous les jours avec des animaux sauvages, ils ne peuvent perdre leur sang-froid., c'est une faute grave, la direction doit prendre une mesure pour sanctionner un tel comportement", affirme Anne Degreef, qui rappelle que GAIA a déjà critiqué le zoo.[/quote] Cette fois, il s'agit de maltraitance directe. L'été dernier, nous avons fait notre rapport annuel sur les zoos en Belgique et c'est vrai qu'Anvers n'est pas adapté pour des animaux sauvages. Les espaces sont trop petits, les animaux se trouvent à côté de la gare...Il ne faut pas s'étonner qu'ils connaissent des problèmes de comportement. Et qu'un animal s'en prenne aux soigneurs", a conclu Mme Degreef.[/quote] Réaction de peur disproportionnée ? [quote]Je pense qu'il faut être dans la situation pour savoir ce qu'ont ferait , ont appel ca l'instinct de survie, mais je suis d'accord sur le faite que ce sont des logiquement des professionnel et qu'il doivent logiquement savoir ce qu'il faut faire "mettre le drap sur la tête" ou bien un vétérinaire aurais pu intervenir avec une fléchette de calmants[/quote] Attaque d'un Renne au zoo d'Anvers (Belgique)

13 Mar 2010 LIRE L'ACTU
Attention aux faux Microsoft Security Essentials 2010 Archives Secunews SECUNEWS

Attention aux faux Microsoft Security Essentials 2010

Alerte Virale Dans le domaine de l'imagination, on peut dire que les pirates ne sont jamais en reste, ni les auteurs de malwares . Comment amener une sale bête à infecter votre machine ? Il existe de nombreuses méthodes, mais l'une des plus courantes est de prendre l'apparence d'un contenu inoffensif, et quoi de plus anodin qu'un logiciel censé justement vous protéger ? Microsoft prévient qu'une fausse version de son logiciel "Security Essentiels" est en train de circuler sur la toile, elle est estampillée "2010" et présente l'interface suivante: (Faux logiciel) Pour comparaison, voici la véritable interface du logiciel actuellement: (Vrai logiciel) Le logiciel installe en fait le cheval de Troie "Win32/Fakeinit" et présente un faux scanner qui va passer en revue vos fichiers. Il va repérer certains processus clés pour tenter de les arrêter puis va avertir l'utilisateur que sa machine est bien entendu infectée, pendant ce temps il va modifier des clés dans le registre et changer le fond d'écran pour le remplacer par celui-là: Assez grossier il est vrai, mais probablement efficace chez une bonne partie des utilisateurs lambda qui ne connaissent pas l'informatique. David Woods, sur le site officiel microsoft Security , indique que ce genre de chose était à prévoir. La méthode est l'une des plus anciennes "Se caler sur un logiciel connu ou un composant important du systéme pour faire passer la pilule, il indique par exemple que nombre de malwares ont copié l'interface du Centre de Sécurité, présent dans Windows depuis le Service Pack 2 de Windows XP". Attention donc aux piéges innombrables de la toile, on ne le répétera jamais assez. Le véritable Microsoft Security Essentials détecte et supprime "Win32/Fakeinit", et on peut le télécharger depuis son site officiel . old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source: pcinpact )

26 Feb 2010 LIRE L'ACTU