Après plusieurs mois à chercher un travail, il crée une IA qui candidate à sa place et trouve un emploi de rêve chez PayPal !
Cet ancien salarié de Meta et TikTok raconte son histoire inspirante.
La Chine a de grandes ambitions dans l'espace. Et la portée de celles-ci pourrait bien commencer par être illustrée par une mission hors-norme en direction de Mars !
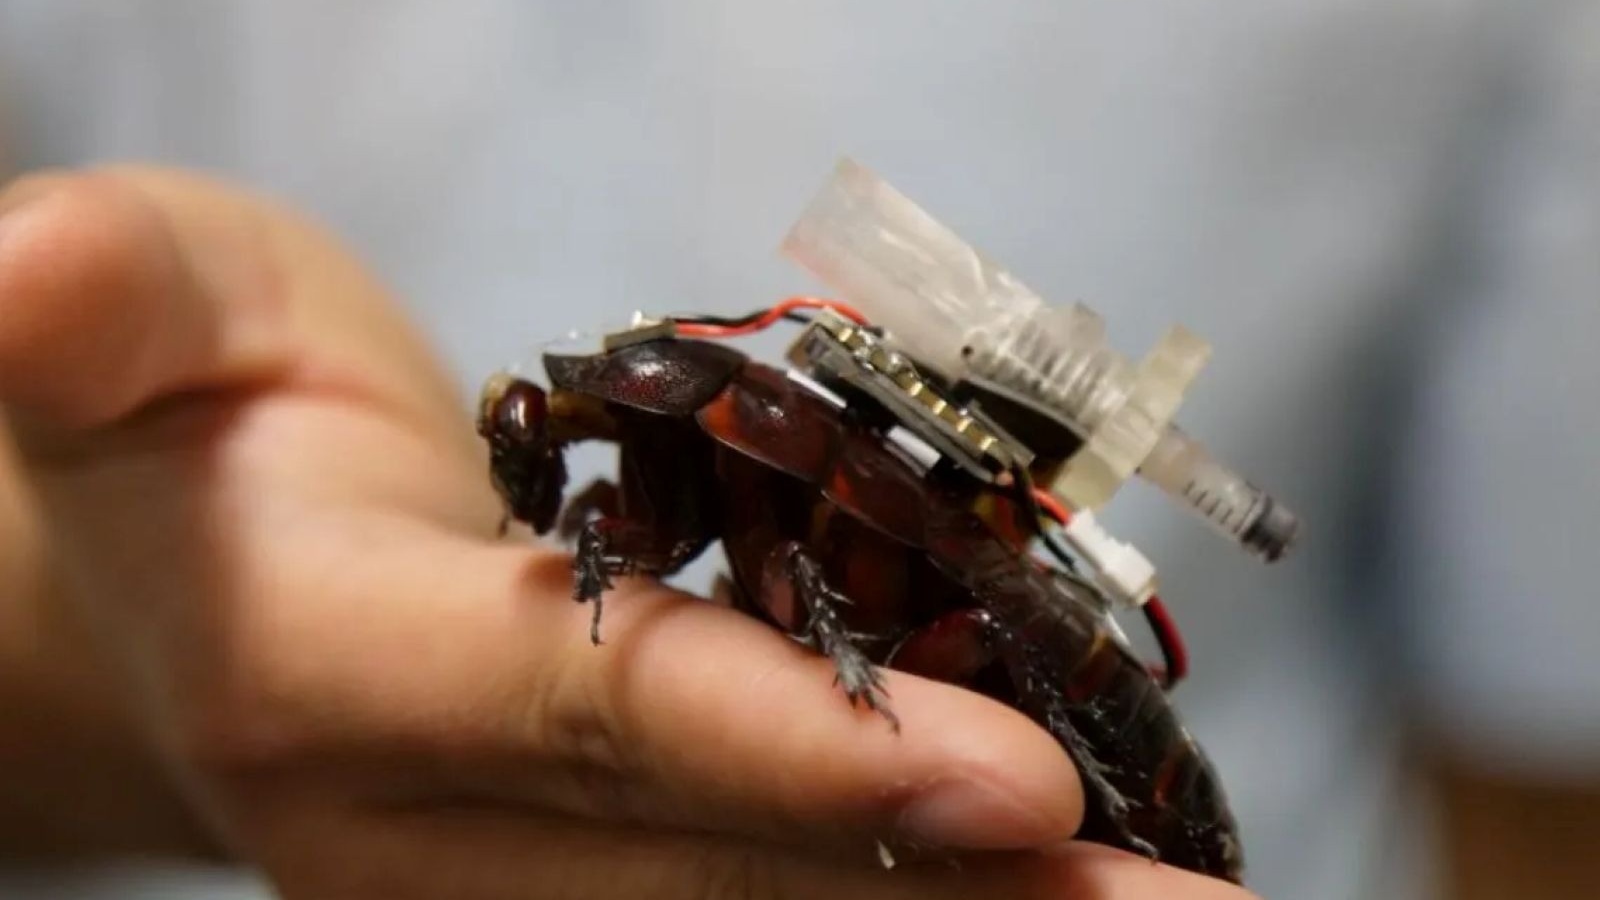
Des chercheurs australiens ont équipé des cafards vivants d’un dispositif d’injection commandé à distance, capable d’administrer un médicament après le repérage d’une victime sous des décombres. Cette capacité complète les usages déjà connus des insectes cyborgs pour la recherche de survivants en zo
Au Japon, une loi vieille de 128 ans oblige les époux à porter le même nom de famille, poussant de nombreux célibataires à renoncer au mariage. Pour contourner cette contrainte administrative, certains ont trouvé une parade inédite : chercher un partenaire qui porte déjà leur propre patronyme.
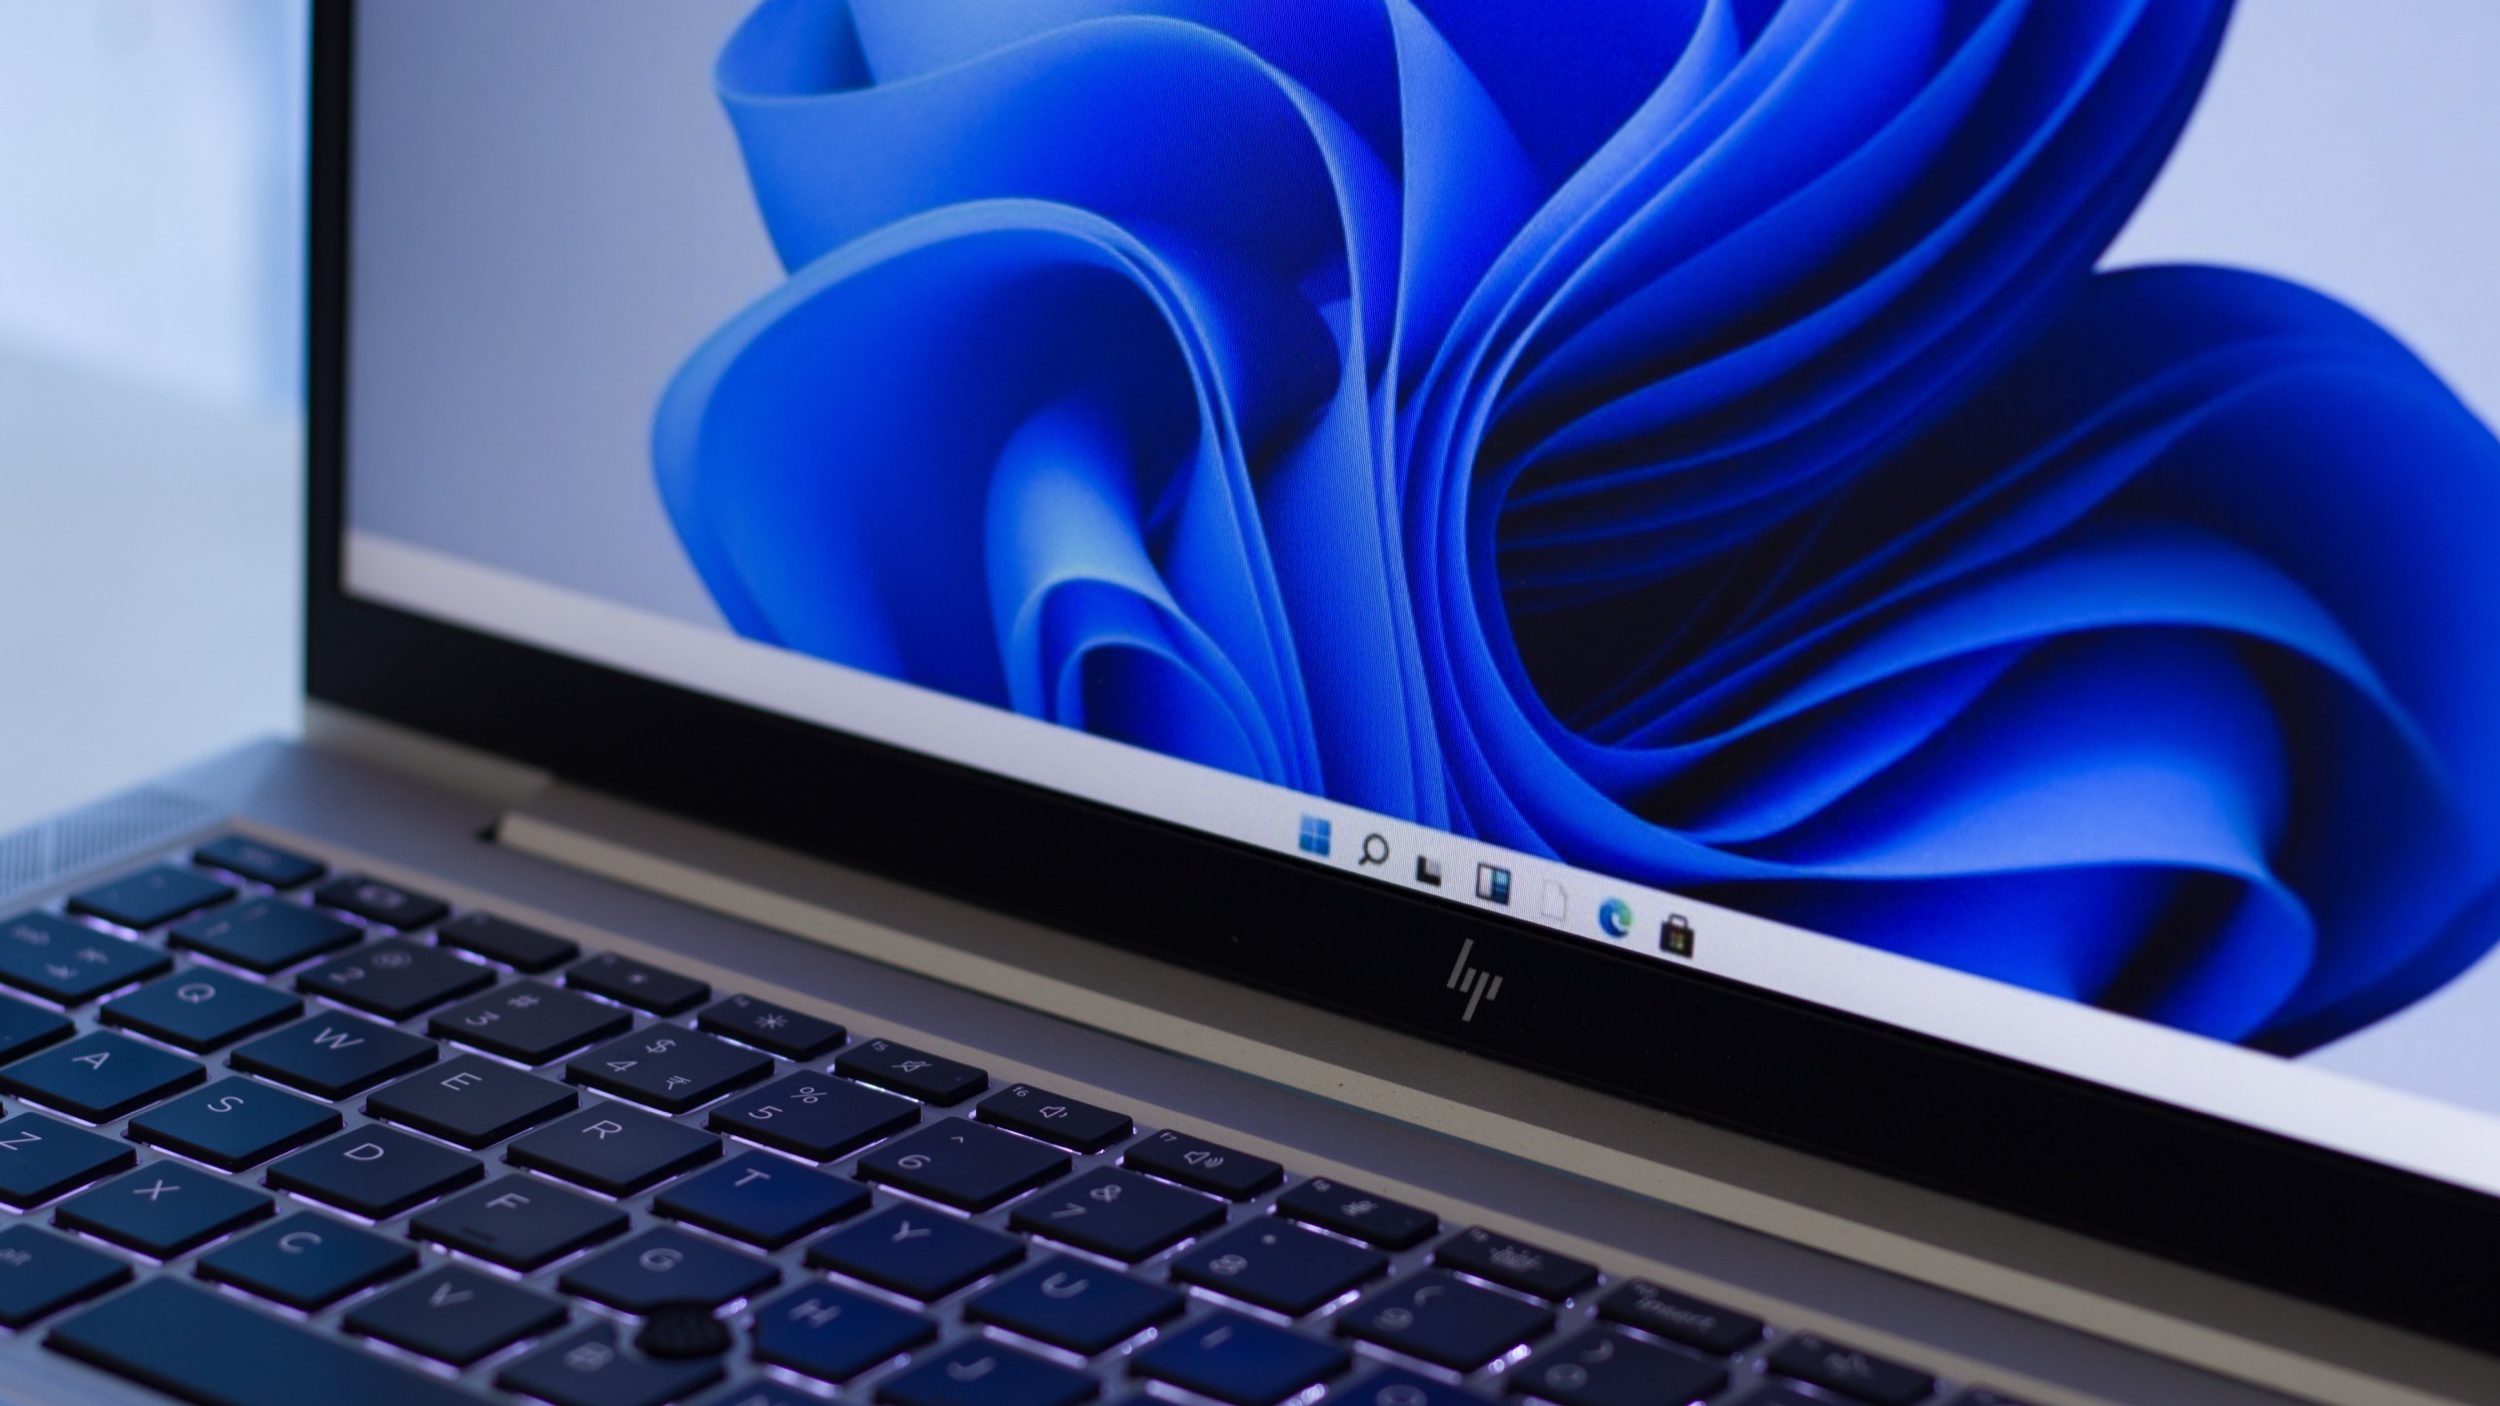
Parti chercher un café, déjà dans l’ascenseur ou carrément rentré chez vous avant de réaliser que votre PC est encore ouvert ? Pas de panique : Windows 11 dispose de deux fonctions capables de rattraper votre étourderie.
Aujourd’hui, les agents d’IA sont déjà capables d’aller chercher du contenu ou de prendre le contrôle de nos applications préférées. Et, bientôt, ils pourraient aussi contrôler des machines, grâce à une nouvelle norme qu’Anthropic est en train de développer. Cette nouvelle technologie agit comme une
Spider-Man: Brand New Day approche un record historique aux Etats-Unis. En revanche, le trône mondial d’Avatar paraît nettement plus dur à aller chercher.
Microsoft ajoute une nouvelle fonctionnalité intelligente dans Windows 11 : une zone dédiée aux agents IA directement dans la barre des tâches. Qu'est-ce qu'un agent IA ? Un agent IA est un programme automatique qui peut faire des tâches pour vous, comme : Rechercher des informations sur Internet Analyser des documents Préparer des rapports Répondre à des questions complexes Exemple : Microsoft 365 Copilot Researcher est un agent IA qui peut faire des recherches approfondies pour vous. Comment ça marche ? La nouvelle zone de surveillance des agents IA apparaît dans la barre des tâches (en bas de l'écran). Elle fonctionne comme les applications normales : Vous voyez quels agents tournent en ce moment Vous pouvez les ouvrir, les fermer ou voir leur progression C'est comme avoir plusieurs assistants qui travaillent en parallèle Ce que ça prépare pour le futur Microsoft prépare Windows 11 à devenir « agentic ready » en 2026, c'est-à-dire un système où l'IA fait beaucoup de choses automatiquement pour vous, sans que vous ayez à tout commander. L'Explorateur de fichiers s'améliore aussi Dans cette même mise à jour, l'Explorateur de fichiers (là où vous voyez vos dossiers) devient : Plus rapide à s'ouvrir Capable de lire plus de formats d'archives (UU, CPIO, XAR, NuGet) Mieux organisé : vos préférences de tri restent sauvegardées Avec un bouton « Prévisualiser de toute façon » pour les fichiers douteux Astuce pour les dessinateurs Si vous avez un stylet compatible (Surface Slim Pen 2, ASUS Pen 3.0, MSI Pen 2), vous aurez maintenant un retour haptique (vibration) quand vous redimensionnez une fenêtre avec le stylet. Besoin d'aide pour installer ces mises à jour ? Allez simplement dans Paramètres > Windows Update et cliquez sur « Rechercher les mises à jour ». Tout se fait automatiquement !
Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.
\[Mise à jour du 22 novembre 2023\] L'éditeur a publié un document \[3\] le 20 novembre 2023 listant les différents journaux à analyser ainsi que les éléments à rechercher pour identifier une activité pouvant être liée à une compromission. Par ailleurs, la CISA a publié un avis de sécurité le 21...
Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)
Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.
Plusieurs ordinateurs tournant sous le système d'exploitation Windows 10 ont rencontré des problèmes lors d'une mise à jour récente, indique Microsoft Belgique Une importante mise à jour de Windows 10, disponible depuis avril 2018, a causé des problèmes sur certains types de PC, notamment ceux équipés d'un SSD 'Toshiba' ou 'Intel'. Écran bleu au redémarrage, autonomie plus faible, de nombreux utilisateurs ont du faire face à ces problèmes majeurs les empêchant d'utiliser leur pc. Dans un premier temps, Windows a annulé le déploiement de cette mise à jour pour les PC possédant une configuration posant problème, et invité les utilisateurs à désinstaller la mise à jour 1803. Elle invite également les personnes touchées à prendre contact avec le service à la clientèle de Microsoft, soit 'via Internet', soit via le numéro 02/503.31.13. "Il est là pour les aider. Il y a certaines procédures à suivre et le problème est facile à résoudre", assure la porte-parole. Depuis le 24 mai 2018, 'un patch a été déployé' afin de régler en partie les problèmes de cette mise à jour. Il est recommandé d'installer ce patch, via les paramètres -> Mise à jour et sécurité -> Mise à jour Windows et chercher de nouvelles mises à jour, si Windows ne le trouve pas automatiquement de cette manière, 'le patch' est également disponible dans le catalogue des mises à jour Windows. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Si les récentes campagnes d'hameçonnage (phishing) se multiplient autour des produits Apple, c'est en partie à cause du Dark web, où la demande semble augmenter. 15,39 dollars. C'est la somme moyenne qu'il faut débourser sur le Dark web pour obtenir l'accès d'un compte Apple ID, c'est ce que révèle une enquête menée par le site top10vpn.com. Entre le 5 et le 11 février 2018, les équipes du site ont scruté les annonces publiées sur les plus grosses boutiques du Dark webt. Comme son nom l'indique, le Dark web est la face cachée d'internet, sorte de Far West virtuel où tout est permis. Alors que l'internet classique s'arrête aux téléchargements illégaux de films et de musiques, le Dark web propose de la drogue, des armes à feu et des comptes volés (données bancaires, informations de passeports, etc...) à qui sait où chercher. Quinze dollars n'est pas une somme énorme, mais les identifiants Apple, permettant d'acheter des films, de la musique ou des applications sur les différents appareils de la marque, se positionnent tout en haut du classement des données non bancaires les plus couteux. - Un compte Amazon ne coûte que 10 dollars. - Un compte eBay peut monter jusqu'à 12 dollars. - Les sites de rencontre tournent autour de 3,11 dollars. - Et des services de communications, comme Skype ou des données d'un opérateur mobile s'élèvent à 10 euros chacun. C'est évidemment les données bancaires qui se vendent à prix fort. - Des données de carte de crédit commencent à 50 dollars. - Quant à un compte PayPal, le prix peut monter jusqu'à 274 dollars, soit jusqu'à 10% du montant disponible sur le compte. Soyez donc vigilants et ne répondez pas systématiquement aux messages d'Apple, surtout si ceux-ci vous semblent louches. Apple propose une identification à deux facteurs, permettant d'accroitre la sécurité de votre compte. Identification à deux facteurs pour l’identifiant Apple (Fr)
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....
Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.
Cette 'App 112' permet d’appeler les services d’urgence en temps réel, vocalement, par chat ou via SMS. Annoncée depuis plusieurs semaines, l’appli 112 est disponible. Toute personne disposant d’un smartphone (Android ou iOs) pourra atteindre les services d'urgence à l'aide d'une appli spécifique. Cette application devrait être utile, selon le ministre, aux personnes malentendantes ou souffrant de difficultés d'élocution. Elle permet également d’envoyer automatiquement une indication de l'emplacement du sinistre et l'identité de l'appelant, un atout réel pour les services d’intervention parfois confrontés à des informations peu précises sur le lieu d’intervention. Aussi en cas de cambriolage Lors de l'enregistrement de l'application, celle-ci demandera à l'internaute d'introduire ses propres données (une fois pour toutes) en indiquant d'éventuelles affections particulières (maladies chronique, cardiaque…). Ensuite, lors d'un appel, une fonction de "chat textuel en temps réel" peut être activée par un opérateur du centre d'appel. Les autres citoyens pourront également solliciter un chat via l’App 112, dans les cas où il est impossible de s’exprimer verbalement. On pense ici à une situation de prise d’otage par exemple, avec des individus confinés dans un endroit où la moindre parole de leur part pourrait leur être fatale. Également en cas de suspicion de cambriolage, il est possible d’envoyer un SMS sans se faire entendre. Une icône permet de sélectionner le service approprié selon la raison de l'appel. De plus, les internautes peuvent indiquer qu'ils appartiennent à un public spécifique, (surdité, handicap de la parole...), dans ce cas, la fonction de chat est activée d'office. Le pas suivant sera l'intégration, dans l'appli, une fonction d’envoi d'images localisées vers le 112. Attention: l'app 112 BE ne fonctionne qu'en Belgique. - Télécharger App 112 BE sur le Google play store (Android) - Télécharger App 112 BE sur l'app store (Apple) Cette App 112 demande les Autorisations suivantes: - Identité: rechercher des comptes sur l'appareil - Contacts: rechercher des comptes sur l'appareil - Données de localisation: position précise (GPS et réseau) - SMS: envoyer des SMS - Téléphone: appeler directement des numéros de téléphone: voir l'état et l'identité du téléphone - Photos/multimédia/fichiers: Lire le contenu de la mémoire de stockage USB, Modifier ou supprimer le contenu de la mémoire de stockage USB - Espace de stockage: Lire le contenu de la mémoire de stockage USB, Modifier ou supprimer le contenu de la mémoire de stockage USB - Micro: enregistrer un fichier audio - Identifiant de l'appareil et informations relatives aux appels: voir l'état et l'identité du téléphone - Autre: * recevoir des données depuis Internet * afficher les connexions réseau * bénéficier d'un accès complet au réseau * s'exécuter au démarrage * empêcher la mise en veille de l'appareil
Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.
A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Lire l'article complet: Mise en garde contre les virus et pirates de la Saint Valentin. Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer et partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

Le tribunal d'Amsterdam a donné le choix à Facebook: soit le réseau social lui donne les informations nécessaires, soit il ira les chercher lui-même dans ses serveurs. La justice néerlandaise a ordonné à Facebook de divulguer des informations sur une personne ayant publié une vidéo de 'revenge porn' (porno vengeance) ou de permettre à un expert indépendant de fouiller ses serveurs. Le tribunal d'Amsterdam avait été saisi par une Néerlandaise de 21 ans: une vidéo de 2011 la montrant en train d'avoir un rapport sexuel avec celui qui était son compagnon à l'époque avait été publiée en janvier 2015. Prise alors que la femme et son compagnon étaient encore mineurs, la vidéo avait été retirée de Facebook peu de temps après sa publication, mais peut encore être trouvée sur Internet. Depuis, la vie de la plaignante est devenue un enfer, selon son avocat Thomas van Vught. D'après les médias néerlandais, l'ex-compagnon de la plaignante nie avoir placé la vidéo sur le réseau social. Facebook a 14 jours pour s'exécuter [quote]Un porte-parole de Facebook a précisé à l'AFP que le compte avait été supprimé avant de recevoir une demande pour ces informations. En conséquence, toutes les informations au sujet de ce compte ont été retirées de nos serveurs en accord avec nos conditions d'utilisation et les lois applicables.'[/quote] [quote]L'avocat Thomas van Vught affirme au quotidien de Telegraaf que sa cliente ne croit pas à la réponse du réseau social, 'Facebook enregistre tout'.[/quote] Le tribunal d'Amsterdam ordonne à Facebook de fournir à la plaignante d'ici à 14 jours toutes les données connues de Facebook sur l'utilisateur du compte, dont ses nom et prénom, son adresse IP, son adresse mail et son numéro de téléphone, selon un jugement en référé rendu public. Sans quoi un tiers indépendant que les parties désigneront sera chargé d'effectuer une enquête indépendante afin de savoir si ces données sont présentes, ou l'ont été, chez Facebook.[/quote] Inconnu il y a encore quelques années, le phénomène consacré par l'expression 'Revenge Porn» consiste à mettre en ligne des photos ou vidéos dénudées sans le consentement des personnes concernées, notamment à la suite d'un conflit ou d'une rupture. Les législateurs de plusieurs pays se sont saisis du problème, notamment en Israël et au Royaume-Uni. À Los Angeles, un Américain a été condamné à un an de prison en décembre 2014, la première peine de ce genre aux États-Unis. La France ne s'est pas encore dotée d'une législation dédiée. La semaine dernière, Google a annoncé son intention de faire disparaître les contenus de revenge porn de ses résultats de recherche. Une formulaire permettant de demander leur déréférencement sera bientôt disponible.
Bonne nouvelle, pour les nostalgiques de ce petit jeu, créé au milieu des années 1970 et popularisé notamment sur les téléphones mobiles Nokia dans les années 90, vont pouvoir retomber accros à Snake (serpent). En effet, une version smartphone vient de voir le jour depuis le 14 mai 2015. Que vous ayez un téléphone sous Android, iOS (Apple) ou Windows Phone, il suffit de télécharger cette application gratuite pour retrouver l'esprit original du jeu. C'est Taneli Armanto, le créateur du Nokia Snake, qui est l'auteur de Snake Rewind, une version modernisée de ce jeu devenu un classique. Car la difficulté est de retrouver les mêmes impressions alors qu'un élément majeur a changé depuis les années 90 : la disparition du clavier physique. Un gameplay pas tout à fait optimal. Comment alors orienter le serpent pour qu'il aille chercher ses proies sans heurter les murs ou se mordre la queue ? Il suffit de cliquer à l'écran, et en fonction de la position de la tête du serpent, si vous êtes en dessous, il s'orientera vers le bas, si vous êtes à gauche, il ira vers la gauche, etc.. Dans les paramètres, il est possible de modifier le gameplay, où plutôt que de tapoter l'écran, vous pouvez glisser votre doigt à l'écran (en 'slide'), quelle que soit l'option, l'ergonomie n'est pas toujours optimale… mais tout comme, à l'époque, on pouvait parfois manquer une touche. Snake Rewind intègre aussi des nouveautés comme, ô sacrilège, la possibilité de reprendre le jeu même après un crash du serpent. Le jeu Snake fait son retour sur smartphone. Il y a dix niveaux avec des difficultés variables et il est possible de jouer contre des amis. Les achats intégrés, qui permettent notamment de débloquer instantanément les niveaux ou d’acquérir des bonus, devraient enrichir les poches des développeurs. - Télécharger Snake Rewind pour Android. - Télécharger Snake Rewind pour iOS (iPhone et iPad). - Télécharger Snake Rewind pour Windows Phone.
Gangnam Style et ses 2 milliards de vues, le clip de Baby de Justin Bieber, ou Charlie bit my finger, il aurait pu toutes les supprimer... Kamil Hismatullin, un hackeur russe, était à la recherche de vulnérabilités sur Youtube, quand il a découvert la faille, celle qui permet d’effacer n’importe quelle vidéo de la plate-forme vidéo de Google. Ce programmeur informatique et hacker testait la résistance des serveurs, comme beaucoup d’autres chasseurs de primes, que Youtube, Facebook ou d’autres géants de l’Internet paient pour trouver des failles de sécurité et les signaler. [quote]En tout j’ai passé six ou sept heures à chercher, en comptant les deux heures ou j’ai résisté pour ne pas nettoyer la chaîne de Justin Bieber haha, écrit le hacker sur son blog.[/quote] Finalement, il a signalé la faille, un samedi tôt le matin, et rapporte que Google a réagi très vite: [quote]Cette vulnérabilité aurait pu causer de sacrés dégâts en quelques minutes entre les mauvaises mains, raconte-t-il, quelqu’un aurait pu exploiter cette vulnérabilité pour extorquer de l’argent ou simplement perturber Youtube en supprimant de grandes quantités de vidéos en peu de temps. Au final, Google lui a versé 5.000 dollars et aucune vidéo de Bieber n’a été touchée, conclut-il. D’ailleurs, Kamil Hismatullin avoue avoir espéré une somme plus importante, plutôt entre 15.000 et 20.000 dollars. [/quote] Facebook, de son côté, se montre plus généreux. En février 2015, le hacker Laxman Muthiyah avait reçu 12.500 dollars pour avoir trouvé une faille permettant d’effacer n’importe quelle photo dans le réseau social, un mois après, rebelote, il a découvert une faille dans l’appli mobile Facebook et a empoché 10.000 dollars. La morale de l’histoire, il est plus lucratif de hacker Facebook que de pirater Google! Voir aussi: Facebook corrige rapidement une faille, permettant de supprimer toutes les photos.
A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin. Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Un défi Facebook "intelligent"!!!, c'est ce que propose, à travers une vidéo qui cartonne, deux jeunes de 18 ans, originaires de la métropole lilloise (France). En lieu et place des traditionnels défis ''A l'eau ou un resto'', ''Neknominations'' (pour boire un maximum de verres d'alcool) ou ''Ice bucket challenge'' (pour se renverser un seau d'eau glacée sur la tête), les deux jeunes ont préféré se montrer en train d'offrir à un SDF lillois un sac de courses de 15 euros. Résultat, cette vidéo a déjà été vue 2,42 millions fois et partagée par 28.000 personne depuis le 5 décembre 2014. [quote]C'est incroyable ce qu'une petite action peut faire plaisir, redonner le sourire et prendre une telle ampleur, commente Alexandre Schatteman, étudiant en philosophie à Lille 3. Je suis agréablement surpris. J'espère que d'autres personnes suivront le mouvement ![/quote] Quitte à imiter un défi, autant faire celui-là. Si de nombreuses personnes pouvaient refaire ce geste au moins une fois, ce serait magnifique, notamment en cette période de Noël. Cette initiative généreuse est largement saluée dans les très nombreux commentaires sous cette vidéo "aimée" par 126.000 personnes venue du monde entier. La toute nouvelle Miss France, la Lilloise Camille Cerf, a également apporté son soutien. En 2013 deux belges avaient tenter une expérience: ''Solidarité SDF objectif 1 million de vues'' Enfin, rappelons, qu'en février 2014, un autre Nordiste avait fait parler de lui, à Dunkerque, en allant chercher un sandwich et une bouteille d'eau afin de les offrir à un SDF. Un phénomène appelé alors "Smartnomination", qui est apparemment toujours d'actualité. // Publication by Alexandre Schatteman. Voir aussi: Quelques numéros utiles si vous voyez un SDF qui a besoin d’aide. (camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense.
Sam, un Belge de 28 ans, va tenter de rester plus de 50 heures sur le bateau pirate du parc Bellewaerde de Ypres, un record du monde pour sensibiliser au sort des léopards et.. faire une bonne pub au parc ! Plus de deux jours dans un bateau pirate, c'est le défi que s'est lancé Sam, un des webmasters du site internet de Bellewaerde. [quote]"En tant que fan de Bellewaerde, je me suis mis en tête de chercher un défi à relever qui soit autre chose qu’une simple visite à Bellewaerde, raconte-t-il sur le site du parc. C’est alors que la participation à une tentative de record du monde est sortie du lot. Une tentative de record du monde qui pour beaucoup semble inaccessible, 50 heures à bord du bateau-pirate, sans s’arrêter, avec de fortes chances d’avoir à lutter contre un mal de mer."[/quote] Cette tentative aura lieu les 29, 30 avril et 1er mai 2014. Bon, Sam aura quand même le droit de manger sur le bateau et d’avoir cinq minutes de pause toutes les heures pour aller aux toilettes ou se reposer, mais pas de dormir. L’actuel record, validé par Guinness book des records, est détenu par un Américain, il a passé 48h 8 min et 25 sec à bord d’une grande roue à Chicago. Le défi sera filmé. Au delà du coup de pub, c'est un moyen selon Bellewaerde de réunir des fonds pour sauver les léopards de l’amour. Des animaux de cette espèce devraient être prochainement accueillis au parc Bellewaerde (il n'en reste qu'une trentaine dans le monde à l’état sauvage). C'est l'entreprise yproise R.T.S. Voice Data Video Communication qui assurera l'enregistrement de la tentative de record avec les caméras de surveillance. MAj: Sam Clauw a battu jeudi 1 mais 2014 au sein du parc d’attractions Bellewaerde le record du monde du plus long séjour à bord d’une attraction d’un parc de loisirs, Il est resté pendant près de 50 heures dans le bateau pirate, a indiqué le parc. Clic pour plus d'infos sur cet appel au don sur le site du parc.
Un gamin s’est invité, ce dimanche, sur la pelouse d’un match de D1, en Argentine, avec toutefois une attitude bien différente... Loin de chercher à rencontrer les footballeurs de River Plate ou de Lanus, le jeune streaker argentin s’est plutôt amusé à tourner les stewards en ridicule en courant d’un bout à l’autre de la pelouse. Un gamin s’amuse à jouer les streakers en Argentine
Huit mois après les Etats-Unis, Google lance mercredi en Europe et au Canada Chromecast, un petit adaptateur qui transfère vers la TV des contenus vidéo en ligne depuis des appareils portables. La Belgique n'est, pour le moment, pas concernée par ce lancement. Une télévision dotée d'un port HDMI, un réseau wifi et quelques minutes d'installation suffisent pour mettre en route cet appareil de la taille d'une clé USB, une fois configuré, Chromecast communique avec un smartphone, une tablette ou un ordinateur portable. Vidéos, musiques, programmes TV et pages web En quelques minutes, la clé HDMI est raccordée au réseau domestique en Wifi, il suffit alors de choisir l’entrée auxiliaire du téléviseur sur laquelle elle est branchée pour accéder à son contenu. Mais dans l’état, Chromecast ne propose rien, car le petit accessoire sert de pont avec des applications compatibles. Pour son lancement en France (ainsi que dans 11 autres pays), il en existe plusieurs: [quote]- YouTube; Pluzz: l’appli de Replay de France Télévisions - CanalPlay: la plateforme de vidéo à la demande de Canal Plus - SFR TV pour les abonnés à l’opérateur - Google Play Musique - Google Play Films - Chrome (les services maison). [/quote] Une fois lancée l’application désirée sur son smartphone ou sa tablette, il suffit d’appuyer sur le petit icône Chromecast pour que le contenu désiré s’affiche sur le téléviseur. Chez Google on dit Caster en parlant de cette manipulation. Avec Chromescast, il est donc possible de Caster des vidéos, des émissions de télévision, de la musique, mais aussi des pages web par l’entremise de Chrome. Le smartphone ou la tablette utilisés ne sert que de télécommande. C’est le dongle qui se charge d’aller sur le réseau chercher le contenu sélectionné et de le diffuser, dès lors il est donc possible d’utiliser son terminal mobile pour tout autre chose. Plusieurs terminaux peuvent piloter Chromecast, et l’on peut en installer sur chaque écran de la maison. En soi, Chromecast n’a rien de révolutionnaire. Mais son prix, 35 euros et sa simplicité d’usage pourraient néanmoins en faire un gadget incontournable. Selon Google, le petit dongle s’est déjà vendu à plusieurs millions d’exemplaires aux Etats-Unis. Clic pour accéder au site Chromcast (en français)
C'est une journée d'origine anglo-saxonne (data privacy day) et, suivant les traductions, on la retrouve tantôt sous le vocable "Journée mondiale des données à caractère personnel" ou encore "journée mondiale de la vie privée" ce qui ne recouvre pas exactement la même chose! La difficulté vient du fait que la notion de la protection de la vie privée n'a pas du tout le même sens dans le monde anglo-saxon que dans le monde latin, ce qui n'est d'ailleurs pas sans poser des problèmes juridiques ardus quand on songe aux habitudes de sociétés américaines comme Google pour qui la transparence est la règle et la notion d'oubli inexistante ! En effet, comme le rapporte fréquemment l’actualité, en matière de sécurité, le risque zéro n’existe pas. Les organismes publics et les entreprises ne sont pas à l’abri d’incidents pouvant conduire, par exemple, à l’oubli de documents contenant des renseignements personnels dans un lieu public, à l’envoi au mauvais destinataire de correspondances d’affaires, à la conservation non sécuritaire de matériel contenant des renseignements personnels ou carrément à la perte et au vol de documents ou de support informatique. Face à une telle situation, un organisme public ou une entreprise doit réagir rapidement afin de circonscrire l’incident et en limiter les conséquences, il doit également informer les personnes dont les renseignements personnels sont visés par un tel incident afin qu’elles puissent prendre les mesures nécessaires pour en minimiser les effets. L'Europe avant les USA C'est le Conseil de l’Europe qui a, le premier, proclamé une journée européenne de la protection des données à caractère personnel Elle existe depuis 2007. Les américains ont suivi de peu et c'est en 2009 que s'est célébrée la première journée nord américaine. La convention de Strasbourg L'initiative de cette journée est à rechercher dans la ligne de la "Convention pour la protection des personnes à l'égard du traitement automatisé des données à caractère personnel", élaborée par le Conseil de l’Europe, ouverte à la signature des états depuis le 28 janvier 1981 elle est devenue une référence dans le monde entier. Malheureusement, seulement 44 états l'ont ratifiée...
Plus de 135.000 comptes utilisateurs Facebook ont été confrontés à une arnaque de grande envergure mettant en péril leurs données personnelles ces derniers jours.Ce SCAM touche les utilisateurs ayant cliqué sur le bouton "J’aime" d’un site Web pirate proposant prétendument une technique de triche pour le jeu Social Empires, cette application est l’un des jeux de stratégie les plus populaires sur Facebook, avec plus de 6 millions de joueurs actifs tous les mois. (clic sur l'image pour agrandir) La page Web frauduleuse a été créée récemment sur un domaine Blogspot et se diffuse massivement sur Facebook. Le mécanisme de cette arnaque est assez connu et se sert des utilisateurs de Facebook, qui diffusent à leurs dépens l’information auprès de leur réseau d’amis. Après les avoir invité à cliquer sur un bouton "J’aime", il est ensuite demandé aux utilisateurs pris au piège de poster un message donné sur 5 fan pages ayant pour thème les techniques de triche dans les jeux. [info_error]“Awesome! Social Empires Cheat GOT 9999999 GOLD,FOOD,WOOD,STONE and 10000 Cash 100% Working try now! here http://[liencaché]/ (y) (y) (y),”affiche le message de l’arnaque. Après avoir aimé la page dans le but d’obtenir des codes de triche et donc avoir diffusé l’arnaque à leur insu, les fans du jeu sont amenés à cliquer sur un bouton de téléchargement qui affiche une fausse barre de progression, après avoir cliqué sur celui-ci, l’utilisateur est redirigé vers des questionnaires en ligne sur le thème de l’horoscope ou des tests de QI divers et variés. [/info_error] Pour s’assurer de la meilleure diffusion possible de ce scam, les cyber-escrocs sont capable de lire l’ adresses IP des ordinateurs et d’afficher des messages relativement personnalisés dans la langue des utilisateurs. (clic sur l'image pour agrandir) [info_error]Les cyber-escrocs vont aussi jusqu’à afficher des logos de société d’antivirus, dont celui de Bitdefender (qui n’a d’ailleurs pas été mis à jour par les pirates, comme vous l’aurez remarqué) afin de rassurer les visiteurs quant à la dangerosité présumée du site en question.[/info_error] En cliquant sur les questionnaires, l’utilisateur est amené sur différentes pages Web qui n’auront pour but que de récupérer ses informations bancaires et personnelles, ces sites Web ne font d’ailleurs même plus référence au jeu Social Empires et ne fournissent aucun résultat aux questionnaires mentionnés précédemment. Nous recommandons aux utilisateurs d’éviter de rechercher des techniques de triche de ce genre sur les moteurs de recherche car les techniques des hackers peuvent facilement les rediriger vers des résultats de recherche malveillants. [info_error]Le faux site Web Social Empires découvert semble ainsi proposer d’autres techniques de triches,pour d’autres jeux (notamment pour GTA V et Diablo 3) ou encore des codes d’abonnement gratuits pour le Xbox Live de Microsoft.[/info_error] En septembre 2013 les pirates ont particulièrement visé les joueurs de GTA V et c’est pourquoi nous vous conseillons de faire abstraction des copies de jeux qui débarquent accidentellement sur Internet, de même que des numéros de série ou des codes de triche, car ils sont généralement des appâts pour tromper les joueurs. [info_success]Pour vous tenir écarté des escroqueries sur Facebook, vous pouvez également installer l'application gratuite Bitdefender Safego qui vous alerte en temps réel si vos données personnelles sont en danger.[/info_success] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet ) TEST POUR EAGLE
Depuis ce 5 septembre 2013, Facebook modifie encore une fois certaines règles de confidentialité. Désormais, vos photos peuvent être utilisées par le réseau social pour faire de la publicité. Régulièrement critiqué sur les questions de vie privée, Facebook vient une fois de plus de modifier sa politique d'utilisation des données et sa déclaration des droits et responsabilités. Le réseau social explique qu'il a surtout voulu clarifier des règles déjà existantes. Des règles qui restent toutefois pléthoriques et renvoient vers de multiples autres pages, si bien qu'il est toujours aussi difficile de s'y retrouver. Ce qu'il faut savoir depuis 5 septembre 2013, lorsque l'on est propriétaire d'un compte Facebook: Vos informations Facebook enregistre et utilise toutes les informations que vous choisissez de communiquer sur son réseau, c'est bien connu. Mais saviez-vous qu'il était également attentif aux informations que d'autres personnes peuvent communiquer à votre propos, lorsqu'elles publient une photo de vous par exemple ou vous identifient dans un lieu ? Par ailleurs, tout ce que vous faites sur le site, Facebook le sait: comme consulter le profil de votre voisin, rechercher le profil d'un(e) ex ou faire un achat, le site sait aussi quand vous vous êtes connecté et à partir de quel navigateur. Même si vous verrouillez votre profil en vous rendant dans les paramètres, sachez aussi que certaines informations restent toujours publiques (consultables par tous les internautes du monde entier): votre nom votre photo de profil votre photo de couverture votre sexe Votre nom d'utilisateur. Si vous décidez de vous désinscrire du site, notez qu'un délai d'environ un mois est nécessaire pour supprimer un compte et que certaines informations peuvent rester dans des copies de sauvegarde et dans des journaux d'activité jusqu'à 90 jours. En outre, certaines de vos actions sur Facebook, comme lorsque vous publiez dans un groupe ou envoyez un message à quelqu'un, ne sont pas enregistrées dans votre compte» et persistent même après la suppression de votre compte. Ce que Facebook en fait Le réseau social ne fait pas que fournir à ses annonceurs des informations permettant de connaître vos goûts et votre mode de vie pour cibler les pubs qui s'affichent sur votre page. Grande nouveauté Facebook écrit désormais noir sur blanc qu'il n'hésite pas à utiliser vos photos à des fins publicitaires. Citation: "Vous nous autorisez à utiliser vos nom, photo de profil, contenu et informations dans le cadre d'un contenu commercial, sponsorisé ou associé (par exemple une marque que vous aimez) que nous diffusons ou améliorons", indique le chapitre 10 de sa déclaration des droits et responsabilités. "Vous n'avez pas le choix car votre utilisation de Facebook ou votre accès à Facebook indique votre acceptation de cette déclaration." A propos de vos photos, Facebook les utilise également pour suggérer à votre ami(e) de vous identifier dans une photo. Citation: "Nous utilisons un logiciel de reconnaissance faciale pour calculer un chiffre unique basé sur le visage d'une personne, comme la distance séparant les yeux, le nez et les oreilles. Ce modèle est basé sur les photos dans lesquelles vous avez été identifié(e) sur Facebook", indique le site. Par ailleurs, en créant un compte sur le réseau social, vous acceptez que vos informations soient transférées et traitées aux Etats-Unis. Outre-Atlantique, les entreprises sont soumises au «Patriot Act», cela signifie qu'elles doivent communiquer les informations qui leur sont confiées sur demande des agences de renseignement américaines. Un changement inquiétant Aux Etats-Unis, six organisations de protection des libertés et de la vie privée viennent de saisir la Federal Trade Commission (FTC), l'autorité américaine de la concurrence. Pour elles, la nouvelle politique de Facebook permet plus facilement au réseau social d'utiliser les données personnelles de ses utilisateurs, y compris des mineurs, pour faire de la publicité sur le site. L'ancienne politique de confidentialité permettait aux utilisateurs d'avoir leur mot à dire concernant l'utilisation de leur nom et de leur photo à des fins commerciales, aujourd'hui, Facebook considère que vous êtes consentant à partir du moment où vous avez un compte sur le réseau social, à moins que vous ne montiez au créneau pour lui dire qu'il n'a pas votre permission. Chose quasi-impossible, car le lien qui permet de le faire a été supprimé du site... Exemple, si vous cliquez "like - "j'aime" sur une marque de caleçons, vous pouvez très bien retrouver votre tête dans une publicité pour ces caleçons. Aux Etats-Unis, il y a récemment eu une plainte de la part d’un groupe d’utilisateurs de Facebook. A leur insu, ils étaient devenus les porte-parole d’une marque après avoir cliqué like sur le nom de cette marque, Facebook se faisait payer pour générer des clics au départ de ces clics. Reuter a enquêté et s’est rendu compte qu’entre 2011 et 2012, Facebook avait ainsi gagné 234 millions de dollars en utilisant le profil de ses utilisateurs.
Après "PRISM", voici "XKeyscore", selon une nouvelle salve de documents fournis par Edward Snowden au Guardian, ce programme secret de surveillance d'Internet permet au renseignement américain de suivre "à peu près tout ce qu'un utilisateur lambda" fait sur le réseau. 500 serveurs dans le monde. (clic sur l'image pour agrandir) XKeyscore donne la possibilité de surveiller en temps réel les mails, les recherches ou l'utilisation des réseaux communautaires effectuée par une cible donnée, le programme repose sur l'utilisation de quelque 500 serveurs disséminés dans le monde, y compris en Russie, en Chine ou au Venezuela. Remonter jusqu’à l’utilisateur facilement. Contrairement aux autres systèmes de surveillance dont l'existence a déjà été révélée, il offre la possibilité de travailler sans connaître un identifiant "fort" d'une cible, son adresse mail par exemple. XKeyscore permet par exemple de remonter jusqu'à une personne à partir d'une simple recherche effectuée sur internet, selon les documents, le logiciel a permis aux agents américains de capturer "plus de 300 terroristes", affirme le Guardian. Que des cibles étrangères légitimes. Citation: Réagissant dans un communiqué mercredi 31 juillet 2013, la NSA a réaffirmé que ses activités étaient dirigées "seulement" contre des "cibles étrangères légitimes", et a jugé que "la divulgation publique de données classifiées sur les systèmes de collecte de la NSA, sans mise en contexte, ne fait rien de plus que mettre en danger ses sources et ses méthodes tout en ajoutant à la confusion sur une question très importante pour le pays"."Les révélations continues et sélectives de techniques et d'outils spécifiques utilisés par la NSA sont préjudiciables à la sécurité nationale", ajoute encore l'agence. La Direction américaine du renseignement déclassifie des documents. Ces révélations surviennent au moment où, confrontée à une pression croissante du Congrès, la Direction américaine du renseignement (ODNI) a déclassifié mercredi des documents secrets. En rendant publics quelques documents peu avant une audition de responsables de la Justice et du Renseignement devant la commission judiciaire du Sénat, son directeur James Clapper affirme agir dans "l'intérêt d'une transparence accrue", justifie l'ODNI dans un communiqué. Le document qui a fait connaître Snowden. L'un des documents est l'autorisation de la Cour de surveillance du renseignement étranger (FISC) délivrée le 25 avril 2013 et obligeant l'opérateur téléphonique Verizon à livrer chaque jour pendant trois mois l'ensemble des métadonnées (numéro appelé, durée des appels) à la NSA, c'est en révélant l'existence de ce document le 5 juin 2013 dans le Guardian que Edward Snowden s'est fait connaître. La NSA veut renouveler ses programmes. Un autre document déclassifié date de 2011 et présente ces programmes de surveillance dans une sorte de plaidoyer pour le renouvellement de leur autorisation, le programme de collecte des métadonnées a été renouvelé jusqu'en 2015. Lors de l'audition mercredi matin devant la commission sénatoriale, le numéro deux du département de la Justice, James Cole, s'y est référé pour expliquer ce que le gouvernement faisait de cette collecte massive. Citation: Il a ainsi plaidé que "le gouvernement pouvait rechercher les données seulement s'il soupçonnait de façon argumentée que le numéro de téléphone recherché était associé avec certaines organisations terroristes"."Cela doit être documenté, si ça ne l'est pas, vous ne pouvez y accéder", a-t-il assuré . En 2012, sur les milliards de données stockées, des recherches n'ont été effectuées que sur "300 identifiants uniques" qui ont abouti à 12 rapports au FBI. Pendant ce temps-là, l'ex-consultant Edward Snowden est toujours bloqué depuis le 23 juin 2013 dans la zone de transit de l'aéroport de Moscou-Cheremetievo, en attendant que la Russie donne sa réponde à sa demande d'asile.
Vous venez de quitter Messenger et êtes désormais passé à Skype, Bravo! Petit bémol: la publicité sur Skype, comment on l'enlève? Astuce 1: avoir du crédit Skype, du coup, plus de publicités! Astuce 2: Aller dans %APPDATA%RoamingSkypevotre_pseudoPour Windows XP il n'y a pas de "Roaming" donc logiquement : Aller dans %APPDATA%Skypevotre_pseudoÉditer le fichier config.xml Chercher "advert" Vous trouverez : contactsSupprimer le mot "contacts" et ne laissez aucun blanc. Enregistrez le fichier et relancez Skype. on constate que ça enlève la pub pendant les appels mais pas sur la page "Home" ou l'on ne sait pas la supprimer.
Skype met à disposition des internautes la version 6.2 de son logiciel de communication qui voit arriver une nouvelle fonction sur Mac OS X et Windows permettant d'envoyer des crédits en cadeaux d'anniversaire à ses amis. La version Windows arbore également une nouvelle barre outils collant à l'interface de Windows 8 et permettant aux utilisateurs de Skype d'accéder facilement à la page d'accueil, d'appeler des téléphones fixes et mobiles, de commencer une nouvelle discussion, de créer des groupes, d'envoyer des messages et fichiers, et enfin d'ajouter et rechercher une personne. Télécharger Skype
Apple devra sans doute négocier le droit d'utiliser le nom d'iPhone pour ses smartphones au Brésil. Gradiente Eletronica SA, le nom de ce fabricant brésilien de produits électroniques ne vous dit sans doute rien et pourtant, il est l'heureux propriétaire de la marque iPhone qu'il a déposée dans son pays en 2000, soit sept ans avant qu'Apple ne lance son célèbre smartphone. L'institut brésilien de la propriété industrielle (INPI) a reconnu ce 13 février 2013 l'antériorité de Gradiente. Dans les faits, Apple peut continuer à utiliser la marque iPhone au Brésil, mais l'INPI autorise aussi la société brésilienne à réclamer devant la justice l'exclusivité du nom iPhone. Ce n'est pas la première fois qu'Apple se trouve dans une telle situation. En 2000 la marque à la pomme avait trouvé un accord avec Cisco pour l'utilisation de la marque iPhone que ce dernier détenait depuis 2000. En juillet dernier, Apple avait accepté de payer 60 millions de dollars pour utiliser la marque iPad sur le territoire chinois. Un nom que le chinois Proview avait déposé pour ce pays en 2001 pour un de ses produits alors baptisé Ipad pour Internet Personal Access Device. Gradiente pourrait donc s'inspirer de ces précédents pour chercher un accord, qui peut se conclure loin des tribunaux tout en lui permettant de toucher un jackpot. Les principaux critères pour l'octroi du droit d'utiliser une marque sont d'éviter toute confusion pour le consommateur (c'est-à-dire éviter que deux sociétés utilisent le même nom pour un même produit) et de privilégier l'antériorité, ont expliqué les responsables du INPI. Apple a, de son côté, déjà essayé de faire valoir que les droits de Gardiente sur la marque iPhone avaient expirés, puisque le brésilien ne l'avait pas utiliser depuis cinq ans. Une requête parfaitement légitime, pour laquelle l'entreprise brésilienne avait trouvé la parade, l'année dernière, elle avait lancé un Gradiente iPhone. Si beaucoup avaient été étonné par la mise sur le marché d'un tel produit, aujourd'hui, il trouve son utilité. En France, on se souvient de Vivendi qui avait déboursé en 2000, 24 millions de francs (3,66 millions d'euros) pour racheter la marque Vizzavi.
Mardi, Facebook a annoncé l'arrivée prochaine d'un nouvel outils intégré permettant de rechercher facilement tout contenu partagé par vos contacts. L'interface des résultats a également été améliorée afin de faciliter la navigation dans les résultats. Appelé Graph Search (recherche dans le graphe) ce nouvel outils est actuellement disponible dans le cadre d’un programme bêta très limité destiné aux utilisateurs de la version anglaise (Etats-Unis) mais vous pouvez vous inscrire à une liste d'attente afin de savoir quand il sera disponible pour vous. Graph Search apparaît comme une barre de recherche en haut de chaque page. Lorsque vous recherchez quelque chose, cette recherche ne détermine pas seulement l'ensemble des résultats que vous obtenez, mais sert également de titre à la page. Vous pouvez modifier le titre et, ce faisant, créer votre propre recherche personnalisée du contenu que vous et vos amis ont partagé sur Facebook. Graph Search et les moteurs de recherche web sont très différents. Quand le moteur moteur de recherche que l'on connait tous utilise des mots-clés comme par exemple : "musique reggae" et nous donne les meilleurs résultats possibles correspondant à ces mots clés, Graph Search lui utilise des phrases pertinentes comme par exemple : "mes amis de Bretagne qui aiment les crêpes" afin obtenir un ensemble de personnes, de lieux, des photos ou tout autre contenu qui a été partagés sur Facebook. Une autre grande différence avec une recherche web classique, c'est que chaque élément de contenu sur Facebook a son propre niveau de confidentialité, et la plupart des contenus ne sont pas publiques. Graph Search se repose donc sur le niveau de confidentialité des différents contenus afin d'afficher uniquement les contenus qui vous sont accessibles. Encore en version bêta, il est actuellement possible de faire des recherches dans quatre domaines principaux en utilisant le type de recherche ci-dessous : - Personnes : "amis qui vivent dans ma ville», «gens de ma ville natale qui aiment la randonnée», «amis d'amis qui ont été à Parc national de Yosemite», «ingénieurs logiciels qui vivent à San Francisco et qui aiment le ski», «les gens qui aiment les choses que j'aime »,« les gens qui aiment le tennis et vivent à proximité " - Photos : "Photos que j'aime", "photos de ma famille", "photos de mes amis avant 1999", "Photos de mes amis prises à New York", "photos de la Tour Eiffel" - Lieu : "restaurants à San Francisco", "villes visitées par ma famille", "restaurants indiens aimés par mes amis de l'Inde", "attractions touristiques en Italie visitées par mes amis", "restaurants à New York aimés par des chefs", "pays que mes amis ont visité" - Centres d'intérêt : "La musique que mes amis aiment", "films aimés par les gens qui aiment les films que j'aime", "langues que mes amis parlent", "jeux de stratégie joués par les amis de mes amis", "films aimés par les gens qui sont réalisateurs", "livres lus par les PDG" Facebook annonce que le déploiement de ce nouvel outils sera lent afin qu'ils puissent voir comment les gens utilisent Graph Search et d'y apporter les améliorations nécessaires.
Lors de sa première conférence de presse produit depuis son introduction en Bourse, Facebook a dévoilé un moteur de recherche, baptisé "Graph Search". Attendu au tournant, le réseau social a dévoilé à cette occasion un moteur de recherche, appelé "Graph Search", il s'agit du troisième pilier sur lequel repose Facebook, avec le profil (timeline) et le fil d'actualité (newsfeed), a expliqué Mark Zuckerberg. Citation: une nouvelle façon d'accéder à des contenus sur Facebook", a-t-il résumé. "Comme toutes les bases de données, vous devriez pouvoir faire une recherche dans Facebook", a expliqué Mark Zuckerberg. La montagne de données à balayer est colossale, le réseau social revendique 1 milliard d'utilisateurs, 240 milliards de photos et plusieurs milliards de liens entre tous ces contenus. Par ailleurs, chacun de ces contenus a sa propre audience, puisque les utilisateurs peuvent choisir avec qui ils partagent tout ce qu'ils mettent en ligne. Pour l'heure, Graph Search permet donc d'explorer toutes les connexions que Facebook a créées entre quatre types de contenus: - Des personnes - Des photos - Des lieux - Des centres d'intérêt. Par exemple, il permet de voir quels sont les restaurants préférés par ses amis dans une certaine localité, ou bien de voir toutes les photos de Paris prises par son entourage, ou encore si on cherche à recruter, quels sont les créateurs d'entreprise qui ont aussi été chefs de projet. Les recherches complétées par Bing Fort des millions de commentaires et like collectionnés au fil des ans, Facebook hiérarchise ces contenus par popularité, son algorithme intègre aussi les check-in (enregistrements dans des lieux) et le vocabulaire associé à certains contenus. Alors que Facebook est régulièrement sous le feu des critiques pour atteinte à la vie privée, le réseau social a insisté: "On ne peut que rechercher des contenus qui ont déjà été partagés avec vous." Les résultats des recherches seront complétés par des résultats dénichés sur le Web par Bing, le moteur de recherche de Microsoft. Ce dernier est le partenaire privilégié de Facebook depuis une prise de participation au capital fin 2007. Citation: "C'est mieux de voir des résultats de recherche Web que de voir rien du tout lorsqu'on fait une recherche", a justifié Mark Zuckerberg. Selon ce dernier, Facebook aurait aussi eu des conversations avec Google, le géant de la recherche en ligne, mais Microsoft s'est montré plus prompt à faire des ajustements nécessaires, notamment en matière de vie privée, a expliqué le jeune patron.
Skype à mis en ligne la version 6.1 de son logiciel de voix sur IP (VoIP) qui apporte une nouveauté importante depuis le rachat de Skype par Microsoft. Il s'agit de l'intégration de Skype dans Outlook. En effet vous retrouverez dorénavant directement dans Outlook l'état de connexion à Skype, le message d'humeur ainsi que les informations de vos contacts. Les informations d'appel apparaitront également en cliquant sur la flèche du bouton Appeler de Skype. Vous pourrez également appeler vos contacts depuis Outlook et ce même si ces contacts non pas skype. Vous utilisez alors des crédits Skype ou votre abonnement. Restez en contact avec vos contacts Skype en utilisant la messagerie instantanée et les appels audio/vidéo directement depuis Outlook. Ces nouveautés fonctionnent avec Outlook 2010 et les version ultérieures, pour peu que l'adresse e-mail corresponde. Outre l'intégration de Skype avec Outlook, voici quelques améliorations supplémentaires dans Skype 6.1 pour Windows : - Vous pouvez dorénavant rechercher et ajouter une personne directement depuis la barre de recherche de la liste de contacts - Mise à jour de la page des informations de compte afin de rendre plus facile la navigation à travers celles-ci Télécharger Skype
Grâce à Google Agenda, organisez les événements importants de votre vie depuis une interface unique. Vous pouvez ajouter des événements et envoyer des invitations en toute simplicité, partager votre planning avec vos amis ou votre famille et rechercher sur le Web des événements susceptibles de vous intéresser. Fonctionnalités: Partage d'un agenda : créez un agenda dédié à l'équipe de football de votre entreprise et partagez-le avec les autres joueurs pour que vos coéquipiers n’oublient plus les entraînements. Ou partagez votre agenda avec vos amis et votre famille pour connaître le planning de chacun. Invitations : créez des invitations pour des événements, envoyez-les à vos amis et recevez leur réponse et leurs commentaires, depuis une interface unique. Vos amis peuvent recevoir votre invitation et envoyer leur réponse même s'ils n'utilisent pas Google Agenda. Recherche : retrouvez la date du barbecue organisé par la famille Durant (vous vous souvenez qu'il était prévu pour l'été). Ou recherchez dans les agendas publics de nouveaux événements susceptibles de vous intéresser et ajoutez-les à votre propre agenda. Accès depuis un téléphone portable : recevez les notifications et les rappels sur votre téléphone portable. Publication des événements : partagez les événements de votre organisation avec le monde entier. http://www.google.com/calendar
La police fédérale canadienne a annoncé mercredi 17 octobre 2012 l'arrestation de 30 cyberprédateurs présumés, accusés d'avoir diffusé sur Internet des clichés de pornographie juvénile, mais aussi, pour certains, d'avoir abusé d'enfants ou tenté de le faire. Citation: "Aucun d'entre eux n'était en contact direct avec les autres", a expliqué lors d'une conférence de presse un porte-parole de la gendarmerie royale du Canada ( GRC ). Citation: "Ils étaient toutefois liés par leurs activités consistant à utiliser les mêmes outils de partage en réseaux, les mêmes technologies et les mêmes logiciels, pour chercher et discuter en ligne avec des enfants", a-t-il ajouté. Un garçon de 14 ans secouru L'enquête, lancée en juin 2012, a permis en outre de secourir un garçon de 14 ans, victime d'abus sexuels depuis l'âge de 8 ou 9 ans, selon la GRC, qui avait retrouvé des photos de lui sur Internet. Le coupable a été arrêté et purge actuellement une peine de trente mois de prison, a précisé la police fédérale. La police poursuit son investigation et pourrait procéder à de nouvelles interpellations, une centaine d'ordinateurs et de disques durs ont d'ores et déjà été saisis. Cette affaire intervient alors que le Canada est encore choqué par le suicide la semaine passée d'Amanda Todd, une adolescente de 15 ans victime d'intimidation sur le Web après qu'un prédateur rencontré en ligne l'eut convaincue de montrer sa poitrine devant sa webcam, se servant ensuite du cliché pour lui faire du chantage.
Gary McKinnon, le pirate informatique accusé d'intrusion dans des ordinateurs de l'armée américaine, ne sera pas extradé aux Etats-Unis en raison de son état de santé, a annoncé mardi 16 octobre 2012 la ministre de l'intérieur britannique, Theresa May, après une saga judiciaire de dix ans. Washington s'est dit déçu par la décision de Londres, tout en assurant que son alliance avec le Royaume-Uni n'en souffrirait pas. Citation: "M. McKinnon est accusé de délits graves mais il est indubitablement gravement malade", a déclaré la ministre devant le Parlement, soulignant que son extradition contreviendrait aux droits humains et ferait courir le risque qu'il se suicide. Par conséquent, j'ai retiré l'ordre d'extradition visant M. McKinnon", a-t-elle ajouté. Désormais, le parquet britannique devra décider si le pirate doit être poursuivi ou non au Royaume-Uni, a-t-elle précisé. Le plus important piratage du système informatique militaire Gary McKinnon , un Britannique de 46 ans, qui souffre d'une forme d'autisme, avait été arrêté à Londres en 2002 pour avoir piraté des dizaines d'ordinateurs de l'armée américaine et de la NASA, rendant trois cents appareils d'une base militaire inopérants peu de temps après les attentats du 11 septembre 2001. M. McKinnon n'a pas nié les faits mais a toujours soutenu qu'il ne faisait que rechercher des documents américains secrets prouvant l'existence des extraterrestres. Accusé d'être l'auteur du plus important piratage de tous les temps dans le système informatique militaire américain, il encourait, selon ses défenseurs, jusqu'à soixante ans de prison aux Etats-Unis. Washington a évalué à 800.000 dollars (615.000 euros) les dommages qu'il a causés. Son extradition avait été réclamée en juillet 2006, en vertu du traité signé en 2003 par les Etats-Unis et le Royaume-Uni après les attentats du 11 septembre 2001 pour faciliter le transfert de suspects dans le cadre de la lutte antiterroriste. Il est devenu un symbole de la campagne au Royaume-Uni visant à revoir, dans un sens plus contraignant, l'accord d'extradition entre Londres et Washington. Le premier ministre britannique, David Cameron, avait même soulevé à deux reprises le problème de l'extradition de M. McKinnon avec le président américain Barack Obama, soulignant le fait qu'il s'agissait d'un "jeune homme vulnérable". Trouble mentaux sévères Les avocats de M. McKinnon ont introduit de nombreux recours sur la base de rapports médicaux attestant qu'il souffrait "de troubles mentaux sévères" et présentait "un sérieux risque de suicide en cas d'extradition", mais ils ont tous été rejetés. M. McKinnon est atteint du syndrome d'Asperger, une forme d'autisme diagnostiquée en 2007 après qu'un expert de cette maladie eut observé le Britannique lors d'une interview à la télévision. La mère du pirate informatique, Janis Sharp, qui a mené activement campagne contre l'extradition de son fils, a fait part de sa satisfaction à l'annonce du blocage de l'extradition. Citation: "Merci Theresa May, du plus profond de mon coeur. J'ai toujours su que vous aviez la force et le courage de prendre la bonne décision", a-t-elle réagi.
Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.
C'est ce qui s'appelle prendre des risques, une société française, Early Flicker, a déposé le logo et la devise des Anonymous, un mouvement qui réunit sur Internet des partisans de l'anonymat et de la liberté des internautes, auprès de l'Inpi (Institut national de la propriété industrielle). Les demandes, déposées le 16 février 2012, ont été publiées le 9 mars 2012 et enregistrées le 8 et 22 juin 2012. Qui a déposé le logo et la devise des Anonymous ? A en croire les produits qu'elle commercialise sur le net, Early Flicker est spécialisée dans la confection de tee-shirts imprimés, cette même société, sous le nom d'"eflicker" semble également être une agence de développement web, qui propose ses services dans le domaine de création de sites ou de marketing sur Internet... Les deux entités sont domiciliées à la même adresse, 27 rue Jean Giraudoux dans le XVIe arrondissement de Paris. Sur les annuaires de sociétés, eflicker est bien un des noms commerciaux d'Early Flicker. Ce que la société va commercialier ? Contactée par mails et appels téléphoniques, la société a pas répondu, difficile donc d'en savoir plus sur ses intentions et ses projets commerciaux, toujours est-il que le dépôt de marque auprès de l'Inpi concerne les trois classes 18, 21 et 25 (catégorie de produits): cuir et imitations de cuir, malles et valises, parapluies et parasols, portefeuilles, sacs de plage, colliers ou habits pour animaux, ustensiles et récipients pour le ménage ou la cuisine, brosses, porcelaine, faïence, vaisselle, vêtements, chaussures, chemises, gants, sous-vêtements et bien d'autres... Bref, tout ce qu'il est à peu près capable d'imaginer en produits dérives. Notice complète du dépôt du logo d'Anonymous sur le site de l'Inpi. Clic pour voir le fichier complet (pdf) Que risque Early Flicker ? Juridiquement, rien, puisque l'Inpi a accepté leurs demandes de dépôt, mais la colère des internautes pourrait s'abattre sur le site et les activités d'Early Flicker. Très soucieux de leur indépendance et de leur image, des membres du mouvement Anonymous pourraient bien chercher à se venger. Le site numerama rappelle d'ailleurs une expérience précédente: Citation: "Début de l'année, la société française Everlife avait tenté de commercialiser deux tee-shirts inspirés d'Anonymous. Mais sous la pression d'internautes se revendiquant de la mouvance, brandissant la menace de lancer des attaques DDOS, la société a préféré faire machine arrière en retirant les produits incriminés" écrit le site. Comment les membres d'Anonymous réagiront-ils cette fois ? MAJ le 1 Août 2012: Le réseau Anonymous a publié sur le compte Twitter une vidéo rappelant Citation: qu' "une idée n'est pas à vendre", ils précisent que leur slogan a été détourné à des fins marketing par une société peu scrupuleuse. Le gérant de la société Early Flicker a usurpé nos symboles en les enregistrant comme marque déposée auprès de l'INPI afin de les utiliser pour leur business". Dans cette optique, le groupement demande que ces marques déposées soient retirées de la société sous peine de " déchaîner notre colère".
Une mére de famille a tué son bébé sous le regard de son petit ami avec qui elle discutait sur Skype. L'affaire est jugée actuellement à Oslo en Norvége, une mére de famille de 26 ans est accusée d'avoir noyé sa petite fille d'un an dans un seau d'eau en direct sur Skype. Le drame a eu lieu en octobre 2010, ce jour-là Yasmin Chaudhry discutait avec son compagnon virtuel qu'elle n'avait rencontré réellement qu'une seule fois jusque-là. La jeune femme et son petit ami ont alors décidé d'apprendre la discipline au bébé. Yasmin Chaudhry a été chercher un seau d'eau et a commencé à y plonger la tête de son enfant, une scéne de torture qui a duré plus de trois heures. Son compagnon, qui n'était pas la pére du bébé, assistait à la scéne via la webcam. La maman a fini par appeler une ambulance en indiquant que la fillette était tombée dans le seau accidentellement, la fillette est décédée le lendemain. La mére a fini par avouer ce qu'il s'était produit ce soir-là mais elle affirme n'avoir jamais eu l'intention de tuer sa petite fille, selon elle, son compagnon qui a été arrêté par Scotland Yard et elle voulaient seulement lui donner une leçon. Yasmin Chaudhry séjourne désormais en prison, son procés a été reporté au 4 février 2012, son autre fils ‚gé de 4 ans a été placé dans un foyer d'accueil.
Le site internet de la CIA, l'agence centrale du renseignement américain, resté inaccessible plusieurs heures mercredi soir, une action revendiquée par des pirates informatiques regroupés sous le nom de "Lulz Security" ont annoncé l'avoir piraté. Pas s?r que le gouvernement américain apprécie l'esprit taquin des hackers de LulzSec. Dans les minutes qui ont suivi la revendication, diffusée via Twitter vers 18h00 (23h en France), l'accés au site a été rompu, plus tard dans la soirée, les connexions étaient sporadiques. Citation:"Nous vérifions ces informations", a déclaré une porte-parole de l'agence. Les hakers de Lulz Security sont déjà parvenus ce week-end à s'introduire sur le site du Sénat et ont diffusé des données récupérées sur les serveurs de l'assemblée, le même groupe avait réussi à pirater les systémes informatiques de Sony et de la chaÓne publique de télévision américaine PBS. Les spécialistes de la sécurité informatique relativisent cependant la portée de ces intrusions. Les hackers de Lulz Security chercheraient avant tout à se faire remarquer et ne poseraient pas véritablement un danger direct. Hackers old-school Citation:"Tout ce qu'ils font revient à dire: regardez comme nous sommes doués. Tout ce qu'ils cherchent, c'est provoquer littéralement de l'embarras, dire: votre sécurité est nulle", analyse Jeffrey Carr, auteur d'Inside Cyber Warfare: Mapping the Cyber Underworld. Dans le cas précis de l'attaque contre la CIA , souligne-t-il, les hackers, en piratant le site public de l'agence, n'ont aucun moyen d'accéder à des données sensibles. Quant à leur opération lancée en mai 2011 contre PBS, ils l'ont utilisée pour poster un faux article annonçant que le rappeur Tupac, assassiné en 1996, était vivant et installé en Nouvelle-Zélande. Il n'en allait sans doute pas de même avec la tentative d'intrusion sur les systémes du Fonds monétaire international (FMI), ou bien encore avec l'attaque déjouée fin mai 2011 par le groupe d'armement et de technologie Lockheed Martin, premier fournisseur du Pentagone. Le groupe a également revendiqué des attaques contre des sites de Sony (mais pas la principale contre le Playstation Network). LulzSec s'ouvre une ligne téléphonique LulzSec continue de faire parler de lui, sa derniére lubie en date, la mise en place d'une ligne téléphonique permettant de laisser un message pour proposer une nouvelle cible au groupe, les personnes qui appellent le numéro, tombent sur un répondeur qui invite à laisser un message. L'indicatif régional indique que le numéro est situé dans l'Ohio mais il serait étonnant que LulzSec soit là-bas, les appels doivent donc être redirigés ailleurs. Pour la seule journée du mardi 14 juin 2011, le groupe revendiquait 2.500 messages et 5.000 appels manqués. "a en fait des cibles au choix! Ce choix de faire des attaques "pour le plaisir" est assez étonnant puisque le message précédent du groupe était qu'ils attaquaient les sites pour leur propre bien, afin de démontrer les failles, or cette fois il ne s'agit que d'amusement...
Dusty le chat kleptomane sévit depuis des années aux alentours de cette ville située en Californie, il est même devenu une star locale, il à été surnommé "Klepto the Cat" (le chat kleptomane) . Ce chat est connu par tout le voisinage car il passe chacune de ses nuits à voler des objets variés, les riverains sont tous au courant et ne se donnent pas la peine de retenir le chat car ils savent où se diriger pour récupérer leurs biens. Il faut dire que les exploits de ce félin ont de quoi laisser un Arsène Lupin pantois: Dusty a déjà volé plus de 600 objets dans son voisinage en l’espace de 3 ans, ce chat coquin vole tout ce qu’il trouve, comme des chaussettes, des gants, des peluches, mais aussi son pêché-mignon : des maillots de bain. Il a même dérobé une paire de chaussures, en 2 aller-retours, d’abord le pied droit, puis il est retourné chercher le pied gauche. Son record de vols en une seule nuit, pas moins de 11 objets qu’il a ramenés chez ses propriétaires. Dusty le chat kleptomane
Avec Windows Live Toolbar, vous accédez rapidement à Windows Live et Bing, où que vous soyez sur le Web. Vous pouvez suivre ce que les membres de votre réseau Windows Live disent, voir les photos qu'ils publient et les liens qu'ils partagent, directement dans votre barre d'outils. Vous recherchez des infos ou des images ? Vous pouvez rapidement affiner votre recherche dans la barre d'outils et explorer les éléments connexes à partir de Bing. Répétez facilement des recherches déjà effectuées et affichez aussi les recherches les plus fréquentes En un seul clic, vous pouvez partager vos sites Web préférés avec les membres de votre réseau sur Windows Live. Vous pouvez aussi synchroniser vos favoris Internet Explorer entre plusieurs PC : connectez-vous et accédez-y à partir de n'importe quel ordinateur disposant de Windows Live Toolbar ! Accédez directement à votre boîte de réception Windows Live Hotmail depuis la barre d'outils. Sélectionnez parmi une diversité de boutons de barre d'outils optionnels ceux qui vous permettront de traduire des pages Web, trouver des infos sur le cinéma, rechercher dans Wikipedia, garder un oeil sur eBay, etc. http://download.live.com/toolbar http://toolbar.live.com
A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.
Créer un ordinateur 100 à 1.000 fois plus efficace que ceux que nous connaissons aujourd'hui, c'est l'objectif que s'est fixée la Darpa (Defense Advanced Research Projects Agency), le laboratoire technologique de l'armée américaine. Pour développer l'ordinateur du futur, l'agence américaine estime qu'il est nécessaire de revoir les fondamentaux de l'informatique. (Le Jaguar, conçu par Cray Inc., est l'ordinateur le plus puissant existant.) A l'heure actuelle, note la Darpa, la loi de Moore (le postulat que le nombre de transistors par puce, et donc la puissance théorique d'une machine, double tous les deux ans) reste vraie. Insuffisant, estime l'armée américaine, qui pense que ses besoins en termes de capacités de calcul vont exploser dans les prochaines années. Pour démultiplier les possibilités des ordinateurs, il faut donc aller chercher ailleurs. L'agence souhaite développer des ordinateurs hautement programmables, extrêmement performants et dont les calculs nécessiteront beaucoup moins d'énergie qu'aujourd'hui. L'efficacité énergétique permet notamment d'éviter la surchauffe des composants. Un milliard de milliards de calculs par seconde Mais pour atteindre ce but, la Darpa estime qu'il est nécessaire de réinventer l'informatique, en repensant à la fois l'architecture physique des machines et leurs modéles de programmation. L'agence travaillera en collaboration avec: - Le spécialistes des microprocesseurs Intel - Le constructeur de cartes graphiques Nvidia - Le Massachusetts Institute of Technology - Le Sandia National Laboratory. A terme, ce consortium estime pouvoir développer une machine capable d'effectuer un milliard de milliards de calculs par seconde, dans le meilleur des cas, soit une machine presque 600 fois plus puissante que le Jaguar, l'actuel ordinateur le plus puissant au monde Comme de nombreux projets de la Darpa, ces recherches structurelles pourraient avoir de nombreuses applications, y compris pour le grand public, c'est dans ce laboratoire de l'armée qu'ont été mis au point, entre autres, la technologie GPS et l'Arpanet, l'ancêtre d'Internet. Il faudra cependant patienter pour voir les premiéres applications concrétes, le projet ne doit aboutir qu'en 2018.
Google a réorganisé l'interface de son webmail Gmail afin de faciliter l'accès aux contacts et à la Liste de tâches. - Les liens Nouveau message, Contacts et Liste de tâches figurent désormais en haut à gauche des pages Gmail. - Le lien Nouveau message est maintenant un bouton. - Le premier message de votre boîte de réception apparaît environ 16 pixels plus haut sur l'écran, du fait du rétrécissement de la zone d'en-tête. - Les liens Tous, Aucun, Lus, Non lus et Suivis, jusque-là situés au-dessus de vos messages, apparaissent maintenant dans un menu déroulant, en regard du bouton Archiver. - Améliorations apportées aux contacts : Remaniement des contacts, en leur ajoutant un ensemble de fonctionnalités que vous aviez réclamées et en facilitant l'utilisation de cette liste. - Un fonctionnement plus proche de celui des messages : À présent, les raccourcis clavier fonctionnent également dans la liste des contacts. En outre, la sélection et le regroupement des contacts s'apparentent désormais davantage aux opérations permettant de sélectionner des e-mails ou de leur attribuer un libellé. - Un tri par nom de famille : Cette option est disponible dans le menu Autres actions. - Des libellés personnalisés pour les numéros de téléphone et autres champs : Vous pouvez par exemple associer le libellé "Domicile vacances" à un numéro de téléphone. Remarque : ActiveSync for iPhone et BlackBerry Sync ne prennent pas encore en charge les libellés personnalisés. Il se peut donc que les numéros de téléphone, e-mails et autres champs personnalisés n'apparaissent pas sur votre mobile. - Une fonction d'annulation : Vous avez désormais la possibilité d'annuler les dernières modifications que vous avez apportées à vos contacts. - Un enregistrement automatique : Inutile désormais de vous préoccuper des modes d'édition ou d'affichage, il vous suffit de procéder aux modifications voulues et Gmail les enregistre automatiquement. - Des champs de noms structurés : Vous pouvez maintenant définir de manière explicite des composants de noms (par ex., Titre, Prénom, Deuxième prénom, Nom et Suffixe) ou continuer à utiliser le format libre pour une approche moins structurée. - Une fusion des contacts manuelle ou groupée : Vous pouvez maintenant fusionner les contacts depuis le menu Autres actions. Pour ce faire, sélectionnez les contacts à fusionner, puis l'option Fusionner les contacts dans le menu Autres actions. Vous pouvez également sélectionner Rechercher et fusionner les doublons si vous préférez que Gmail vous suggère les contacts à fusionner.
Une baleine s'est échouée à Vejle, au Danemark, des milliers de Danois affluaient vendredi au fjord de Vejle, dans l'ouest du royaume, pour assister à la lente agonie d'une baleine échouée deux jours plus tôt à quelques dizaines de mètres du rivage, abandonnée par les secouristes qui ont renoncé à la sauver. Le rorqual commun, de quinze mètres de long et pesant 20 à 30 tonnes, s'est échoué mercredi 16 juin 2010 à marée basse et est immobilisé depuis en dépit de plusieurs tentatives des sauveteurs pour l'aider à retrouver la haute mer. [quote]"Les experts des mammifères marins qui l'ont observé de près ont constaté qu'il était malade et très éprouvé et qu'il n'y a quasiment aucune chance qu'il en réchappe" a déclaré à l'AFP Henrik Lykke Soerensen, coordinateur des opérations à la Direction de la nature et des forêts.[/quote] Les autorités ont décidé de le "laisser mourir naturellement et en paix" car chercher à le tuer pour abréger son agonie "ne ferait qu'accroître ses souffrances". La baleine devrait mourir dans peu de temps, selon les autorités. [quote]"Nous n'avons pas d'expérience dans la mise à mort de si grands cétacés, et même si on essayait, cela pourrait prendre des heures, sans garantie de succès selon les experts", a ajouté M. Soerensen.[/quote] [quote]A l'instar de plusieurs biologistes, Tyge Jensen, expert des baleines, pense que "le jeune rorqual est malade et, par instinct, il a quitté le troupeau pour aller mourir seul".[/quote] [quote]Pour le porte-parole nordique de la World Society for the Protection of Animals (WSPA) "le rorqual échoué démontre la double morale danoise".[/quote] "Tout le monde veut sauver le rorqual du fjord de Vejle, mais personne ne peut.